Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
SecurityAgentを使用して自分のサイトにペネトレレーションテストを行った結果について
Search
いとさん
August 26, 2026
590
2
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
SecurityAgentを使用して自分のサイトにペネトレレーションテストを行った結果について
いとさん
August 26, 2026
More Decks by いとさん
See All by いとさん
securityhub検出結果を日本人にも分かりやすい通知にしました
ito33_0
0
34
初心者がブログサイトを作ったお話
ito33_0
0
36
JAWS朝会1211.pdf
ito33_0
1
190
短歌で学ぶAWSサービス
ito33_0
0
77
Featured
See All Featured
Organizational Design Perspectives: An Ontology of Organizational Design Elements
kimpetersen
PRO
1
820
How to Think Like a Performance Engineer
csswizardry
28
2.8k
The Pragmatic Product Professional
lauravandoore
37
7.4k
The Straight Up "How To Draw Better" Workshop
denniskardys
239
140k
Jess Joyce - The Pitfalls of Following Frameworks
techseoconnect
PRO
1
410
"I'm Feeling Lucky" - Building Great Search Experiences for Today's Users (#IAC19)
danielanewman
230
23k
Deep Space Network (abreviated)
tonyrice
0
300
Put a Button on it: Removing Barriers to Going Fast.
kastner
60
4.6k
Everyday Curiosity
cassininazir
0
310
Java REST API Framework Comparison - PWX 2021
mraible
34
9.7k
WCS-LA-2024
lcolladotor
0
820
Building Better People: How to give real-time feedback that sticks.
wjessup
370
20k
Transcript
第 42 第 Security -JAWS AWS Security Agent 第第第第第第 第第第第第第第第第第第
第第第第第 第 第第第第第第第第第第 実費検証による結果レポート 第第第第 発表者: AWS セキュリティ検証チーム
自己紹介 名前:いとさん 所属:某SIer 業務:技術広報?? 最近のハイライト: 年内にSAPをとることになりました Security Category
本検証の概要 今回お話しすること 1.AWS Security Agentについて 2. ペネトレーションテスト実行概要 3. ペネトレーションテストを行ってみての所感
本検証の概要 今回お話ししないこと コードレビュー・設計段階のセキュリティレビュー・ 脅威モデリングの結果
AWS Security Agent とは:製品の目的と仕組み AWS Security Agentとは
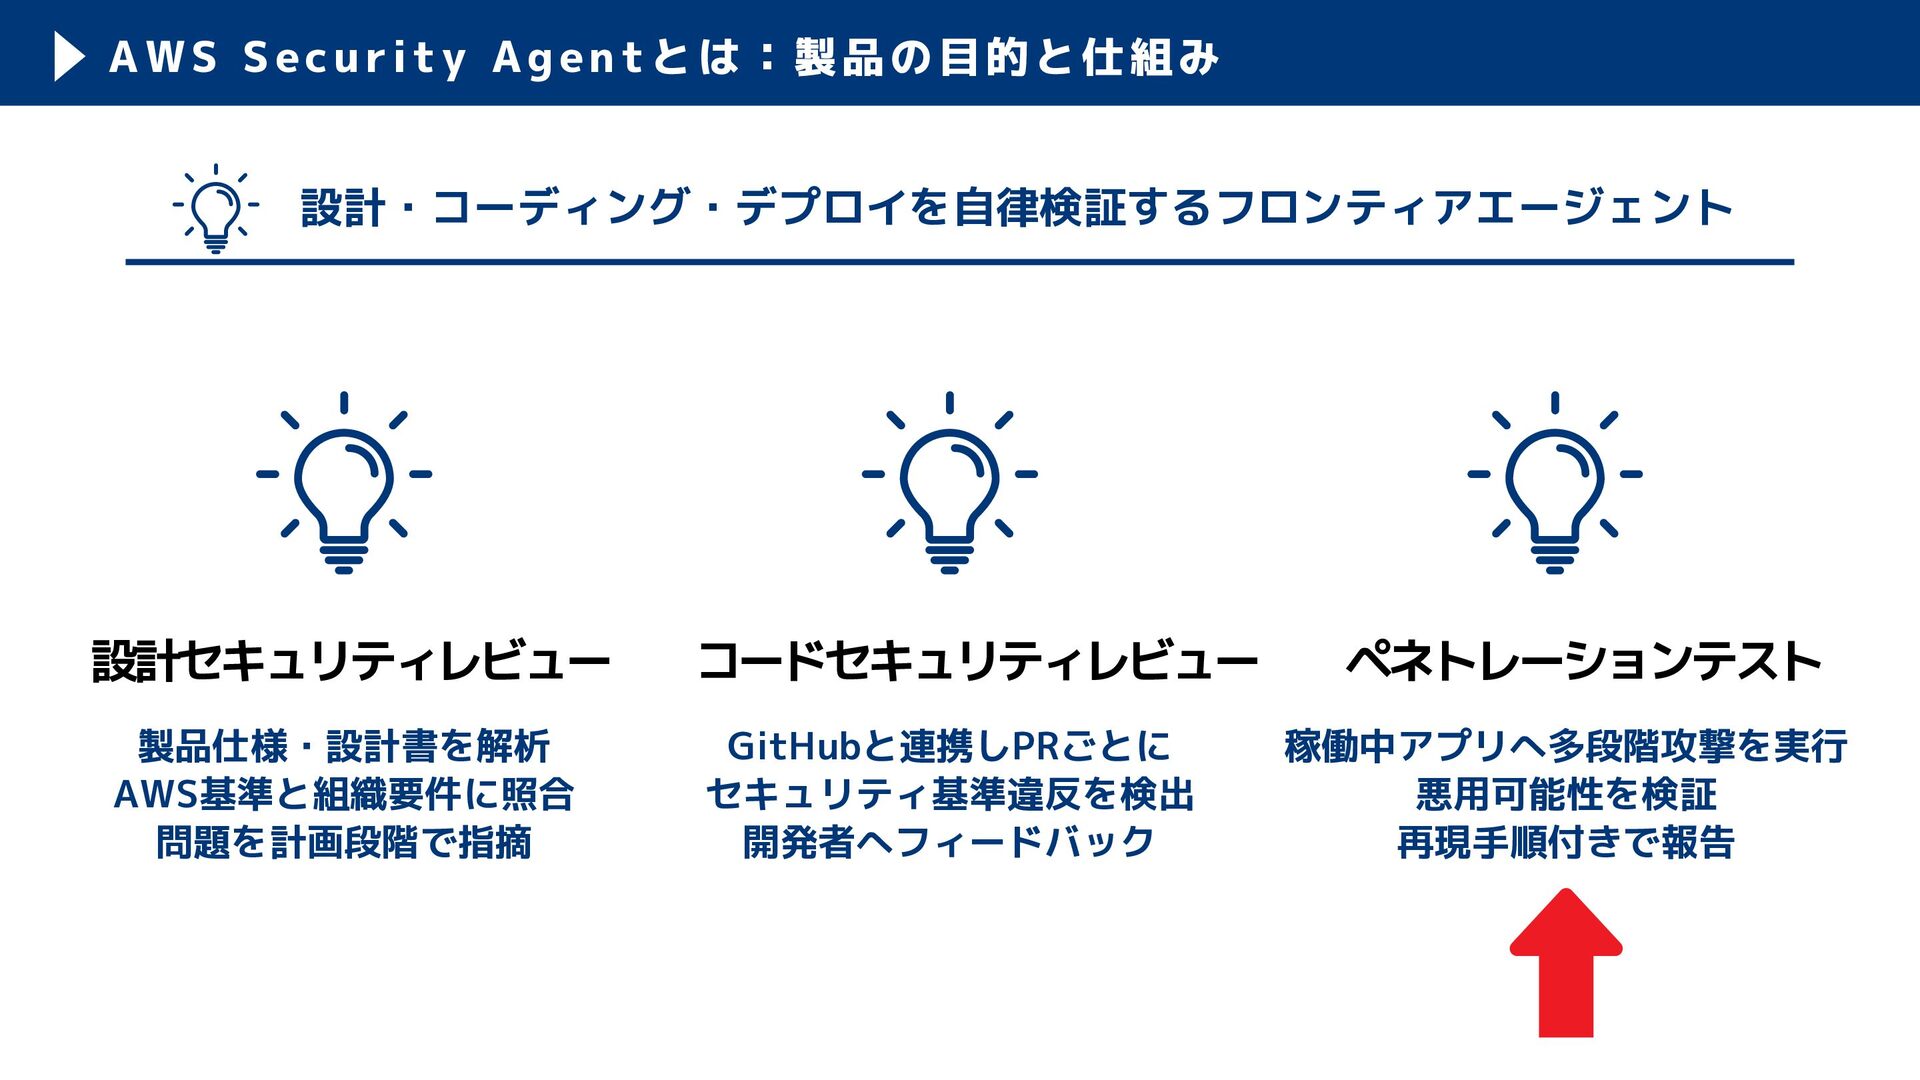
AWS Security Agentとは:製品の目的と仕組み 設計・コーディング・デプロイを自律検証するフロンティアエージェント 設計セキュリティレビュー コードセキュリティレビュー 製品仕様・設計書を解析 AWS基準と組織要件に照合 問題を計画段階で指摘 GitHubと連携しPRごとに
セキュリティ基準違反を検出 開発者へフィードバック ペネトレーションテスト 稼働中アプリへ多段階攻撃を実行 悪用可能性を検証 再現手順付きで報告
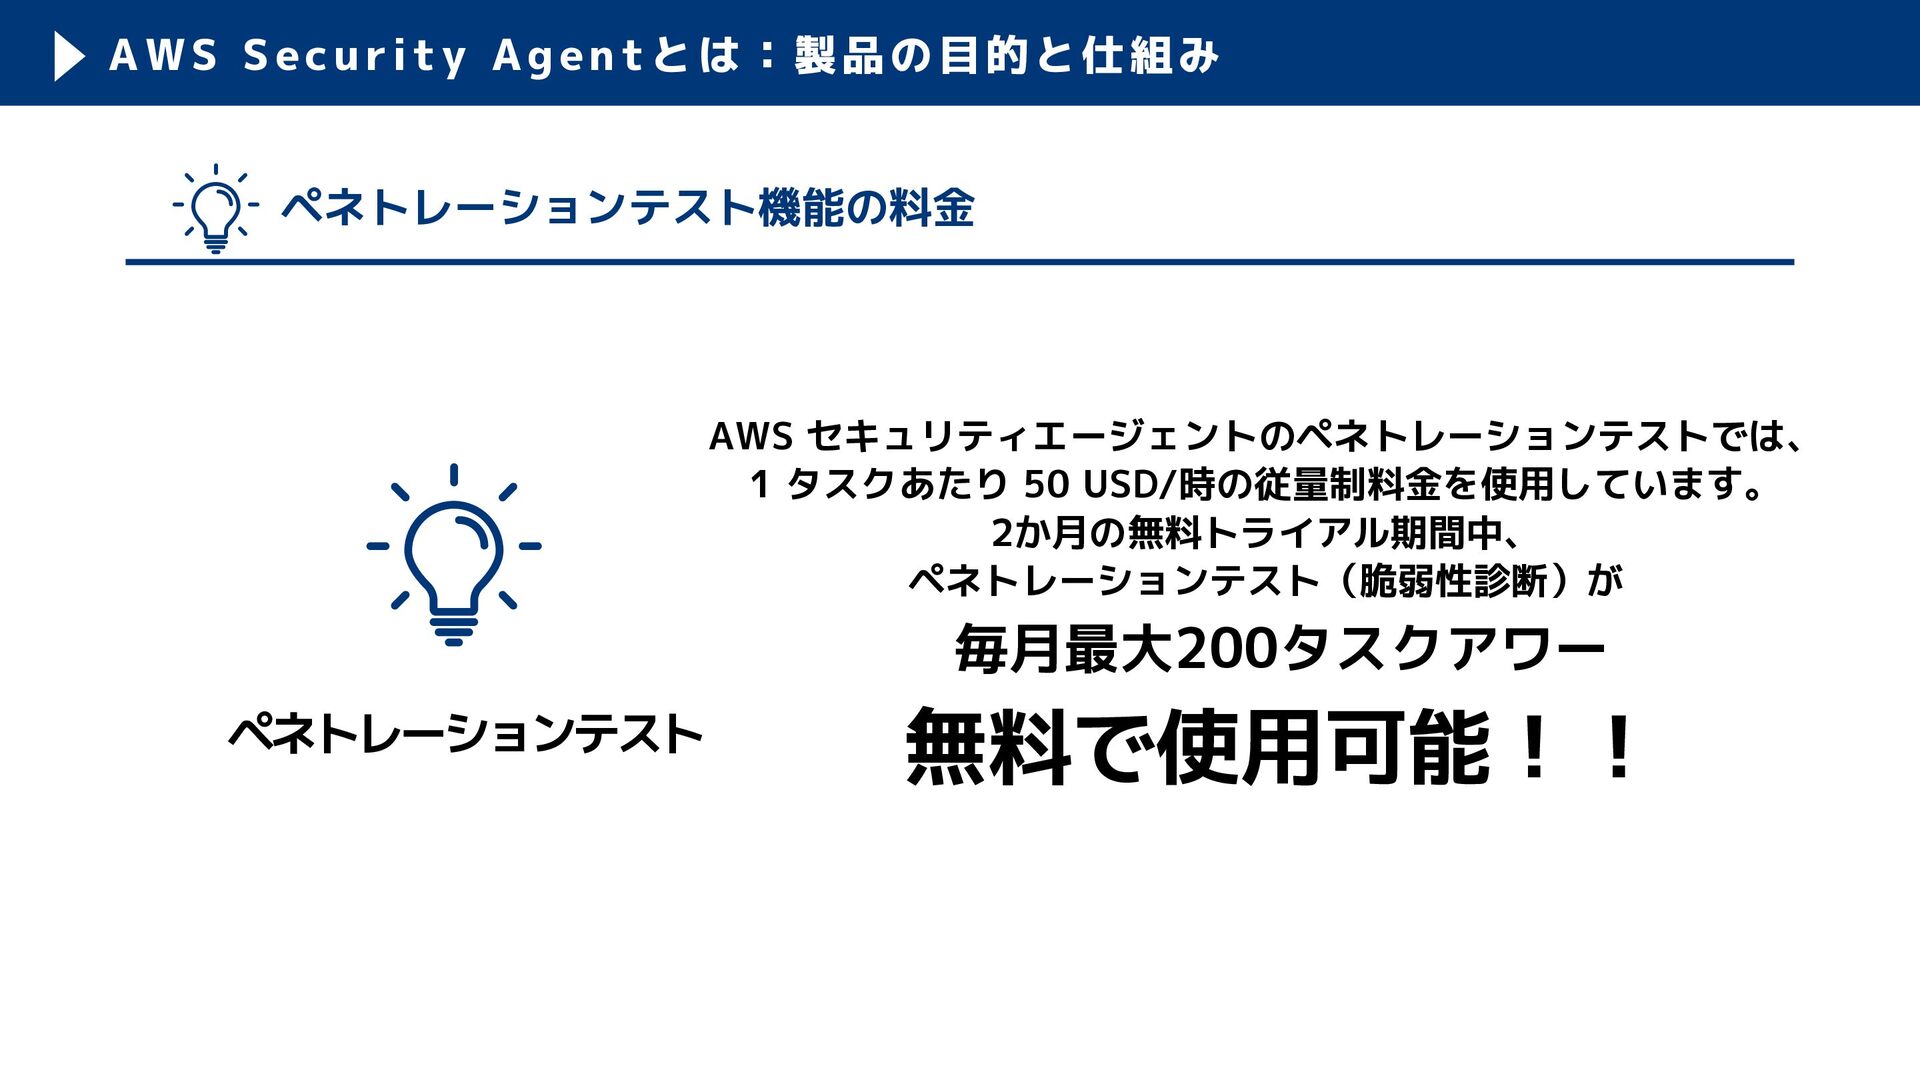
AWS Security Agentとは:製品の目的と仕組み ペネトレーションテスト機能の料金 AWS セキュリティエージェントのペネトレーションテストでは、 1 タスクあたり 50 USD/時の従量制料金を使用しています。
2か月の無料トライアル期間中、 ペネトレーションテスト(脆弱性診断)が 毎月最大200タスクアワー ペネトレーションテスト 無料で使用可能!!
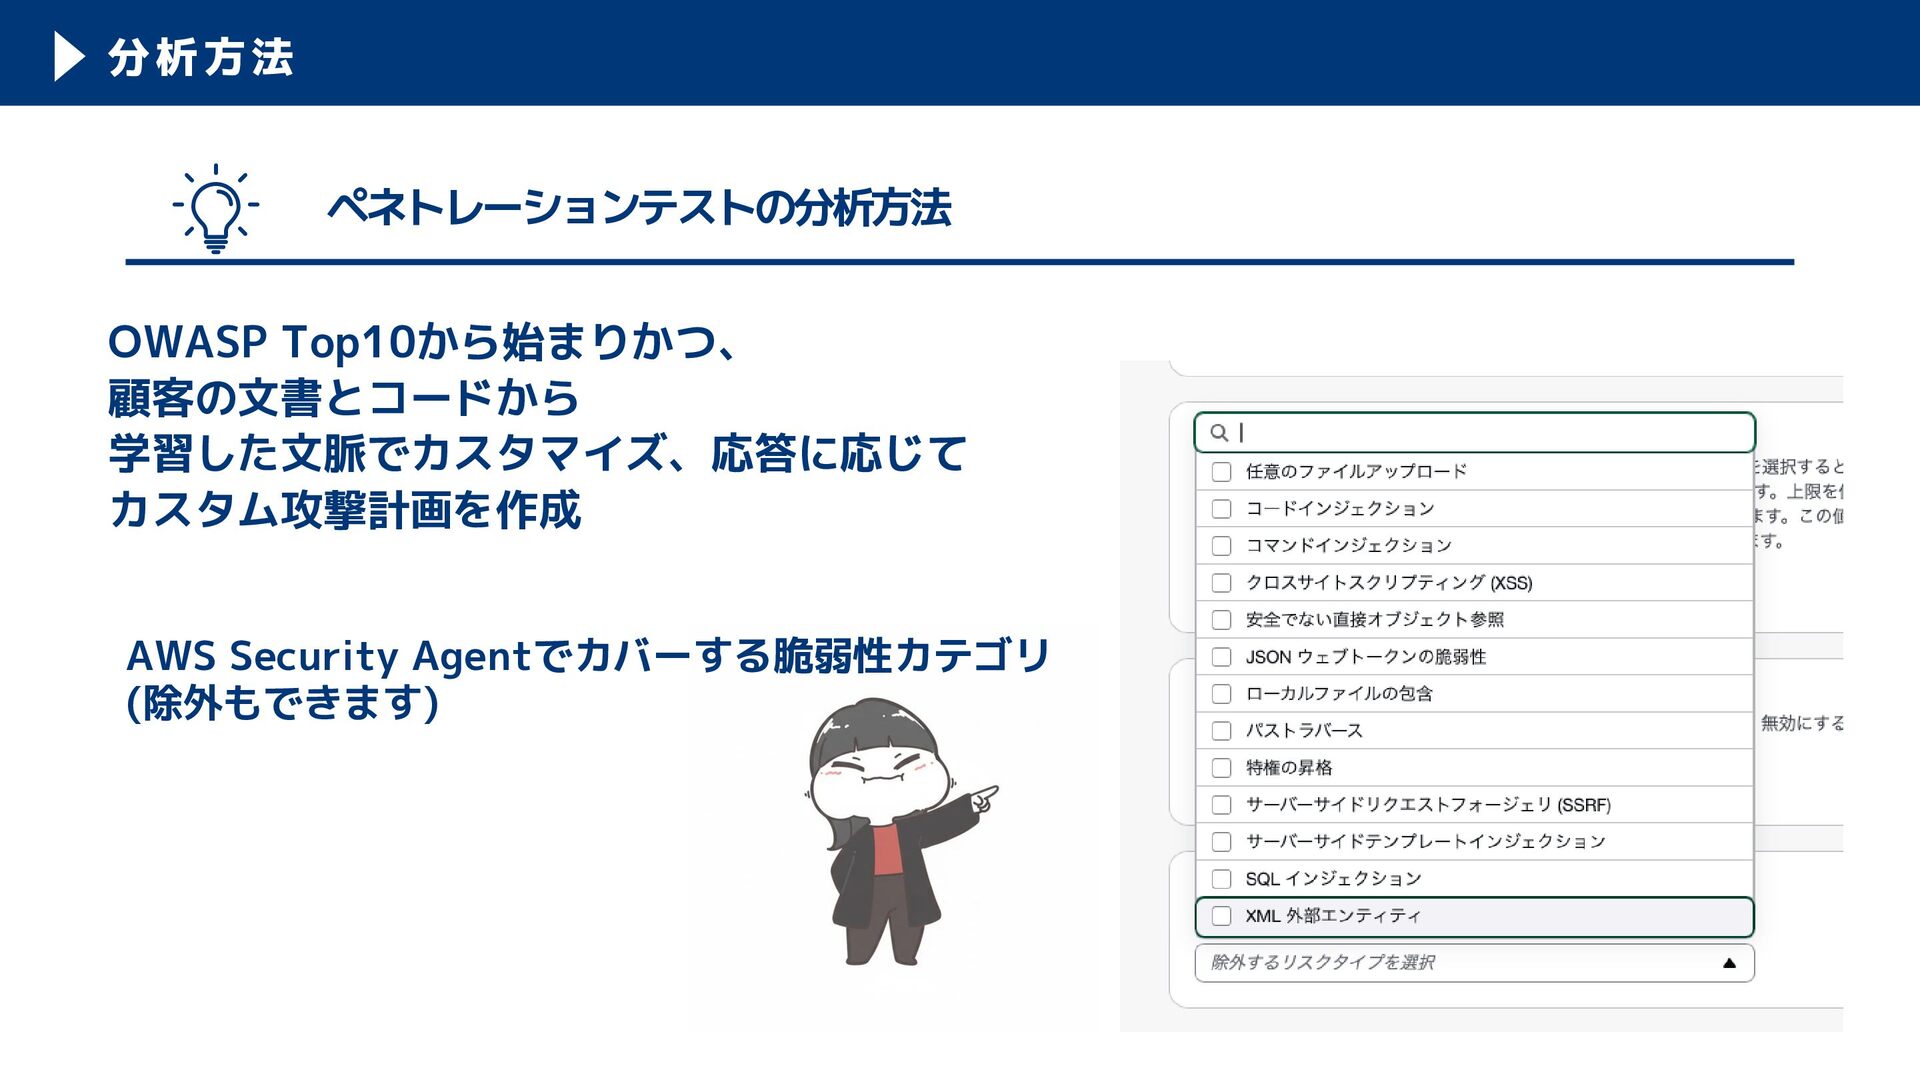
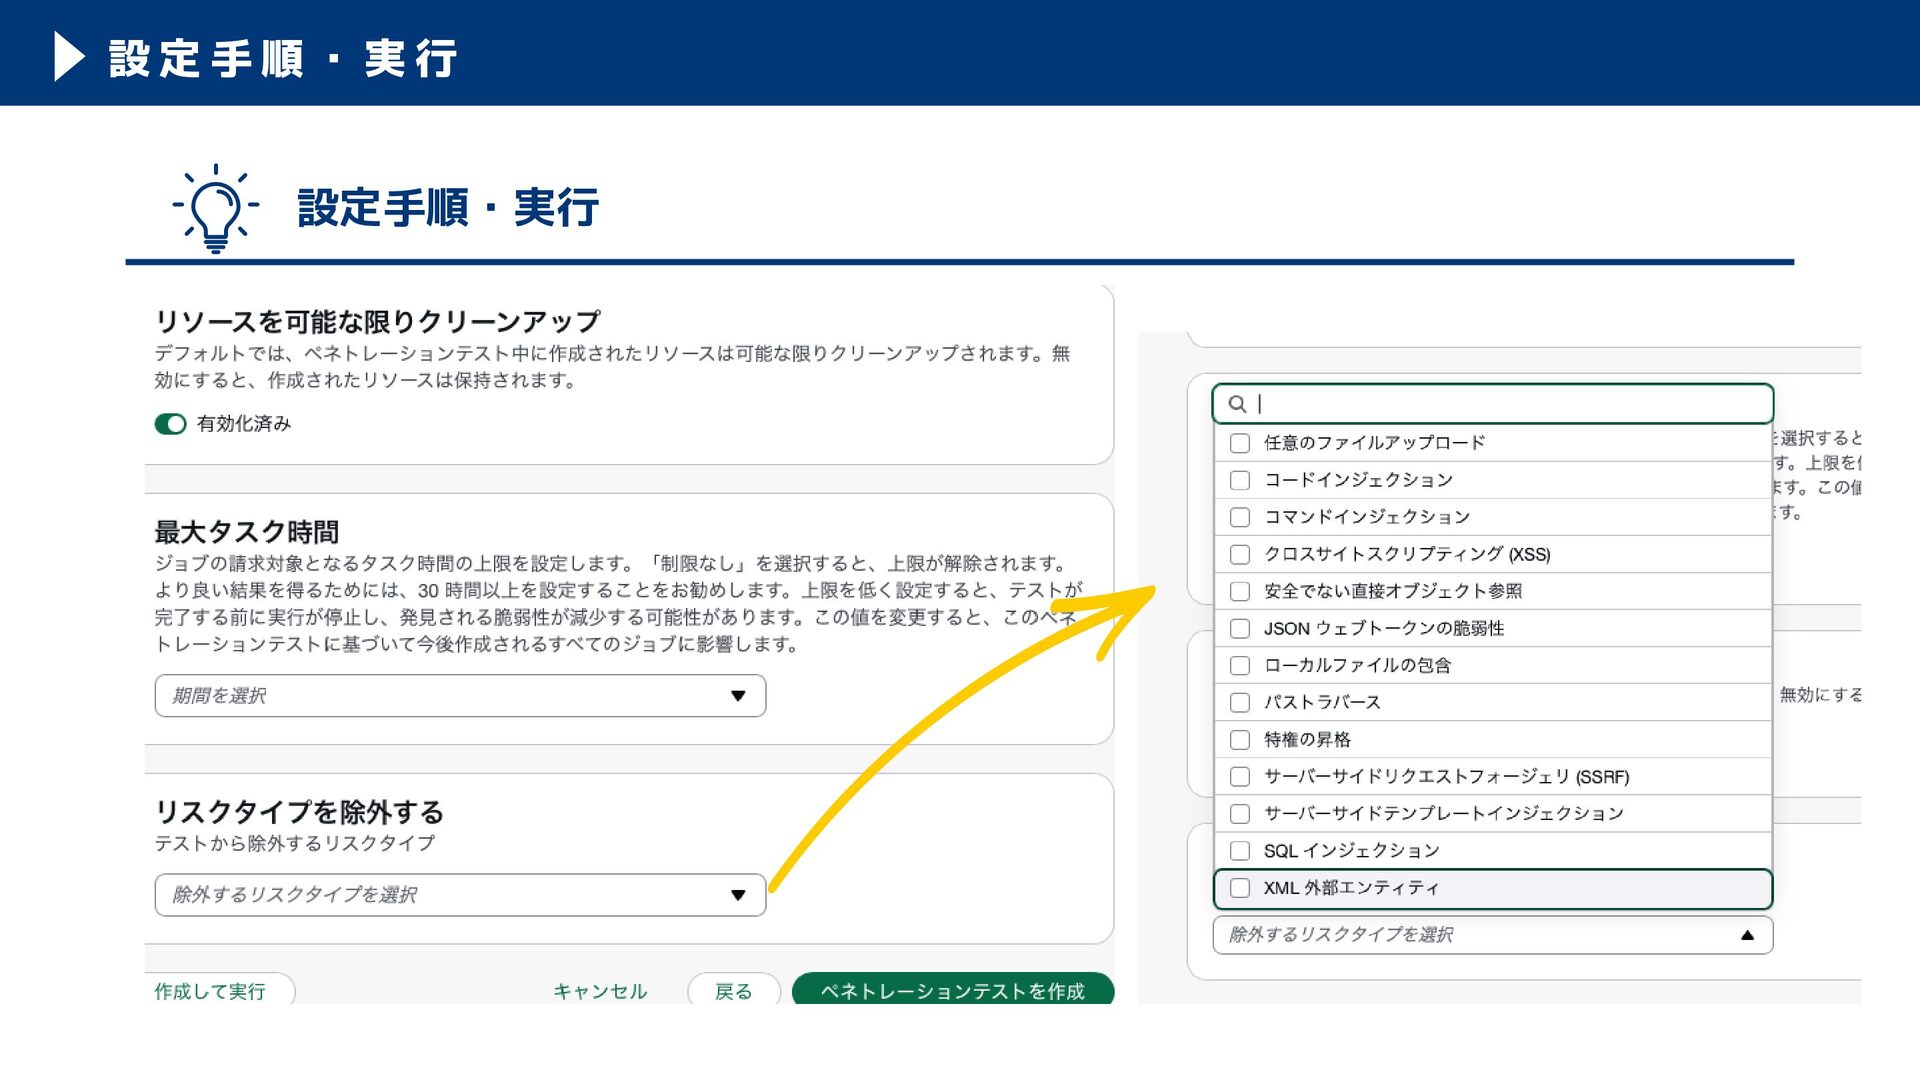
分析方法 ペネトレーションテストの分析方法 OWASP Top10から始まりかつ、 顧客の文書とコードから 学習した文脈でカスタマイズ、応答に応じて カスタム攻撃計画を作成 AWS Security Agentでカバーする脆弱性カテゴリ
(除外もできます)
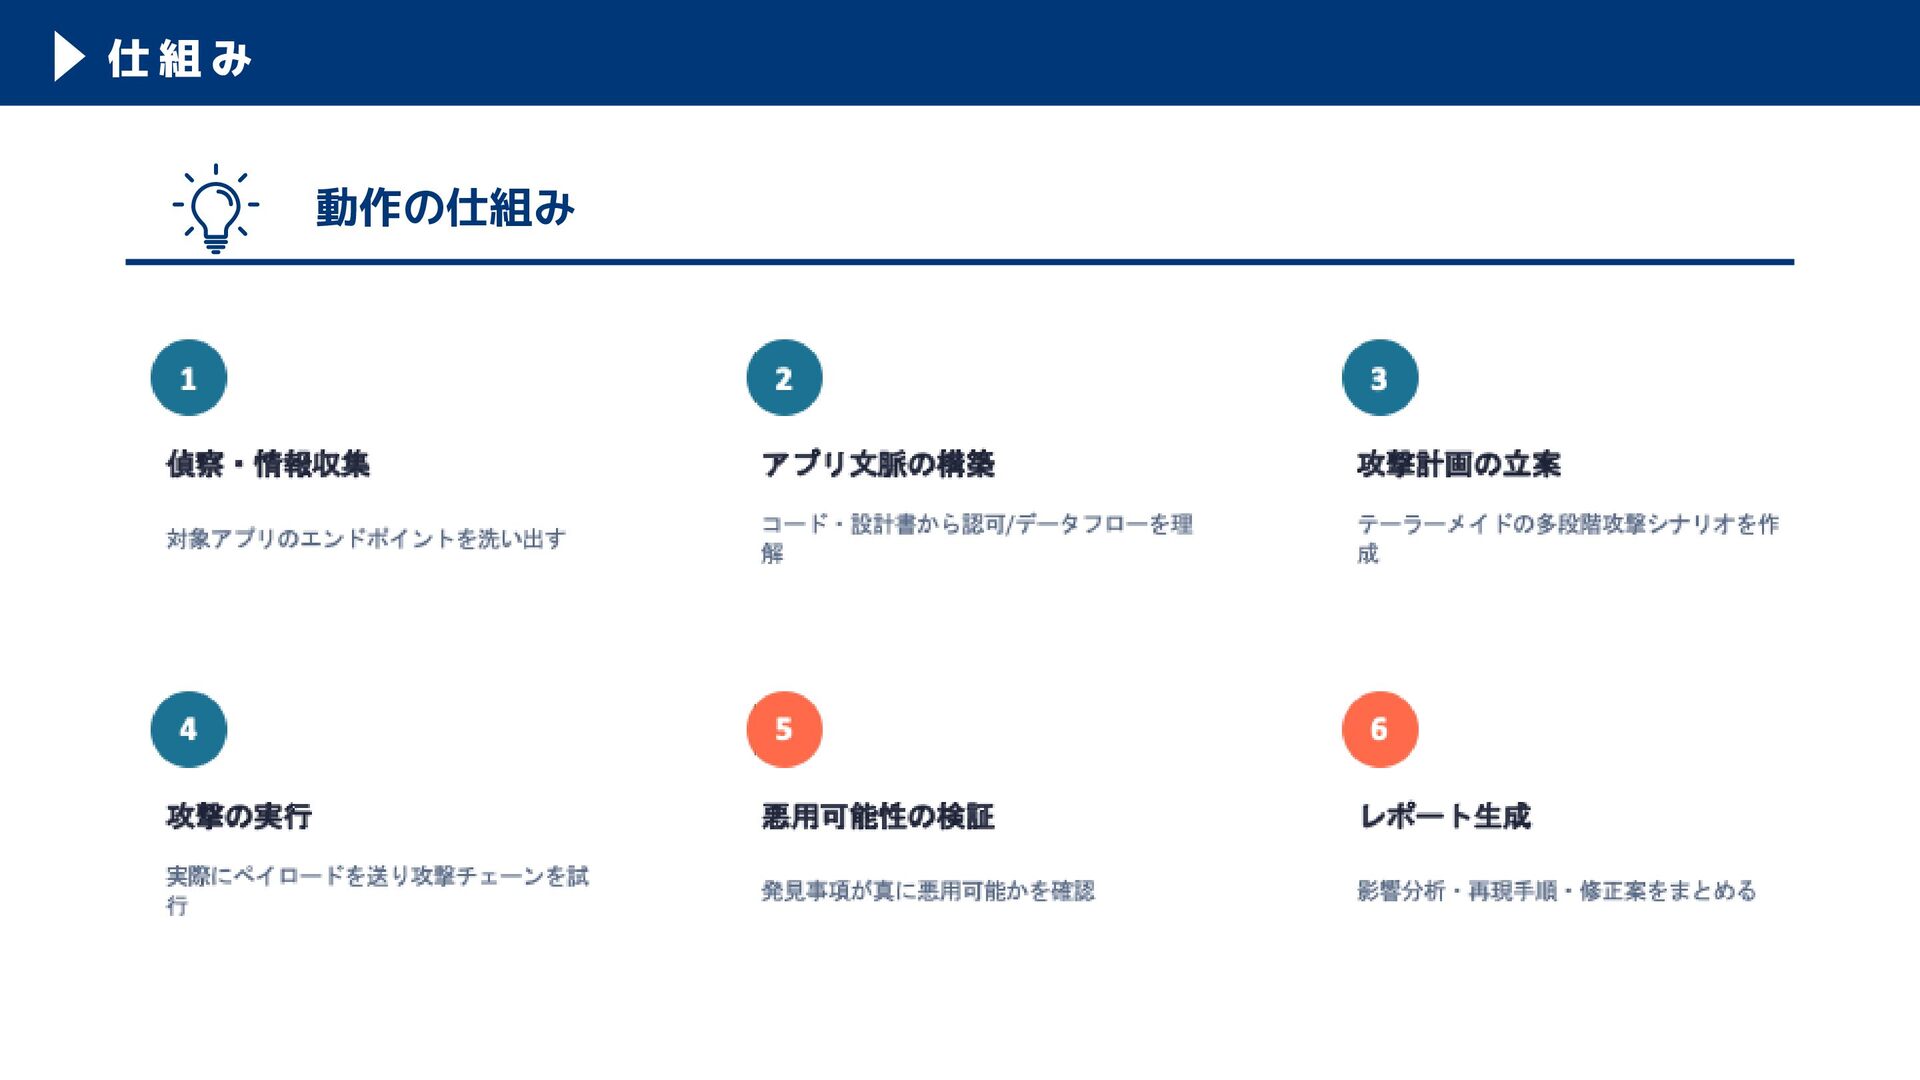
仕組み 動作の仕組み
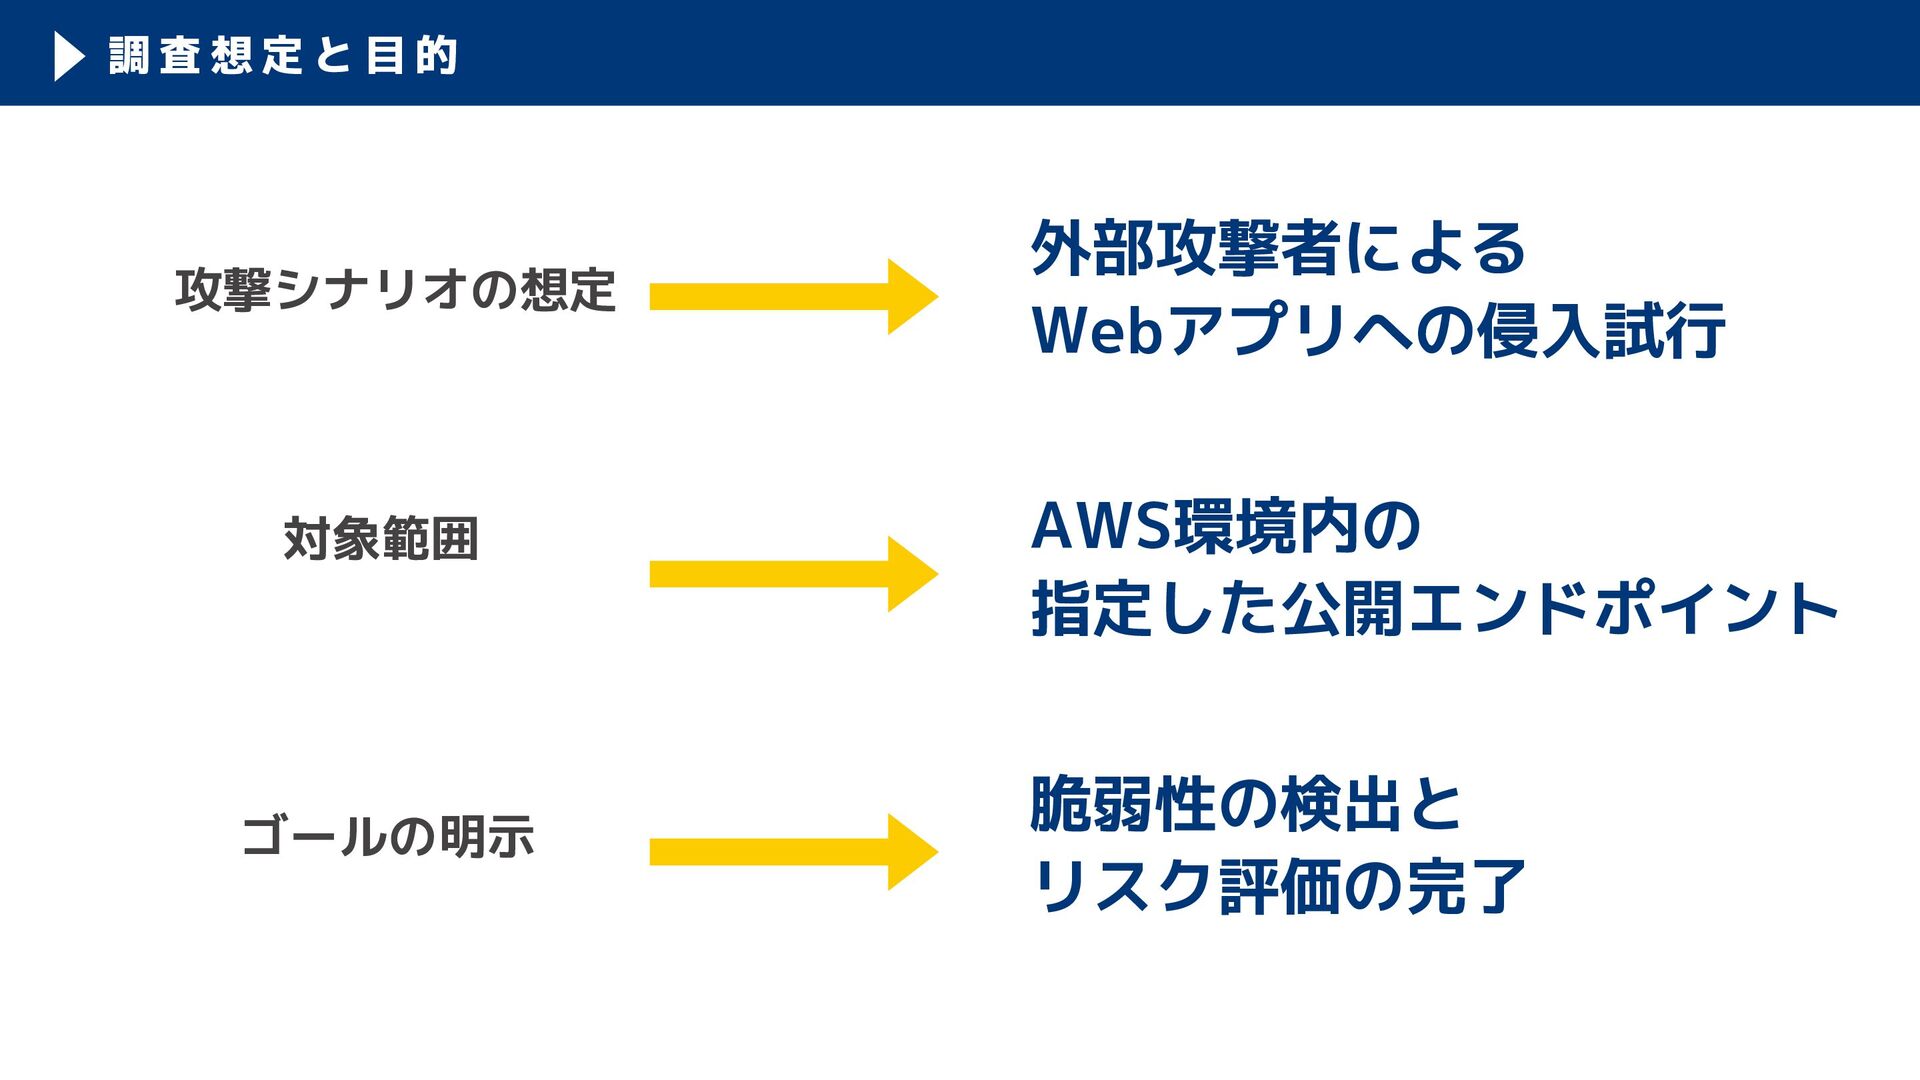
調査想定と目的 攻撃シナリオの想定 対象範囲 ゴールの明示 外部攻撃者による Webアプリへの侵入試行 AWS環境内の 指定した公開エンドポイント 脆弱性の検出と リスク評価の完了
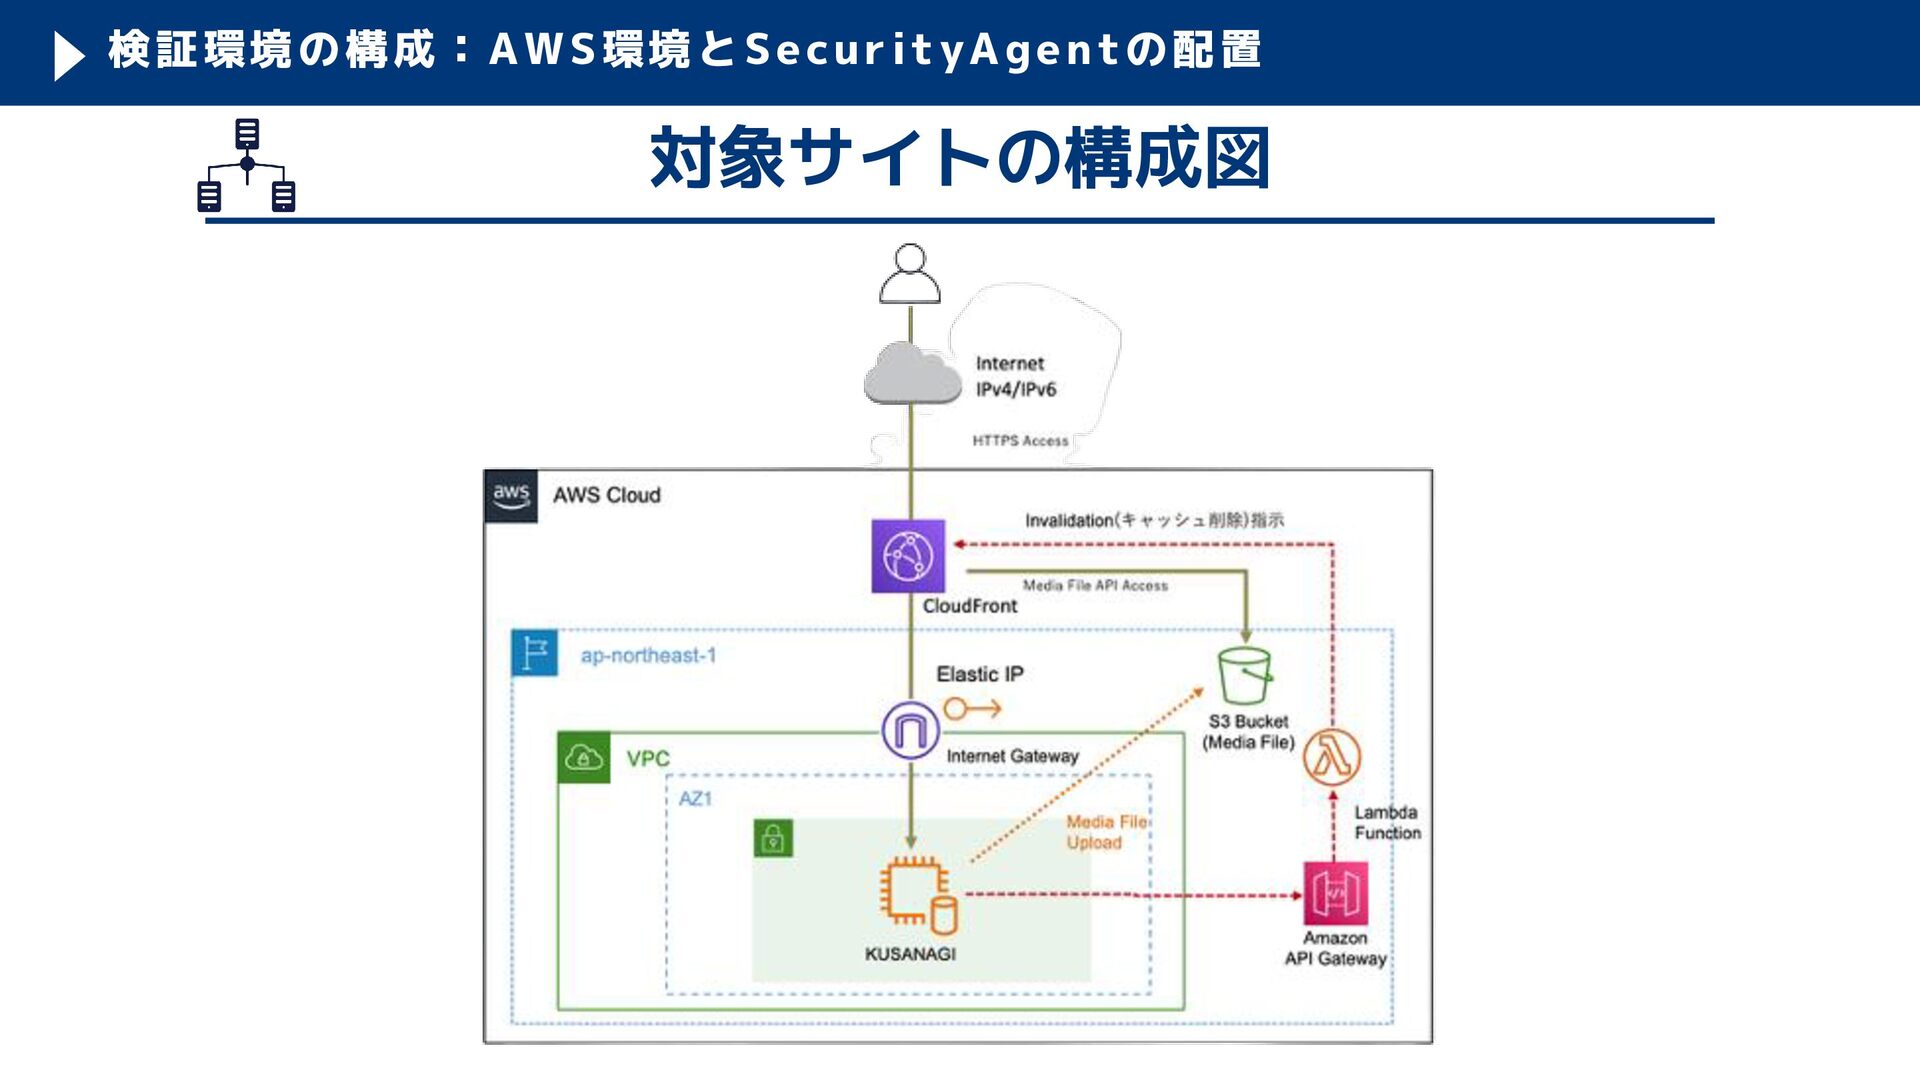
検 証 環 境 の 構 成 : A W
S 環 境 と S e c u r i t yA g e n t の 配 置 対象サイトの構成図
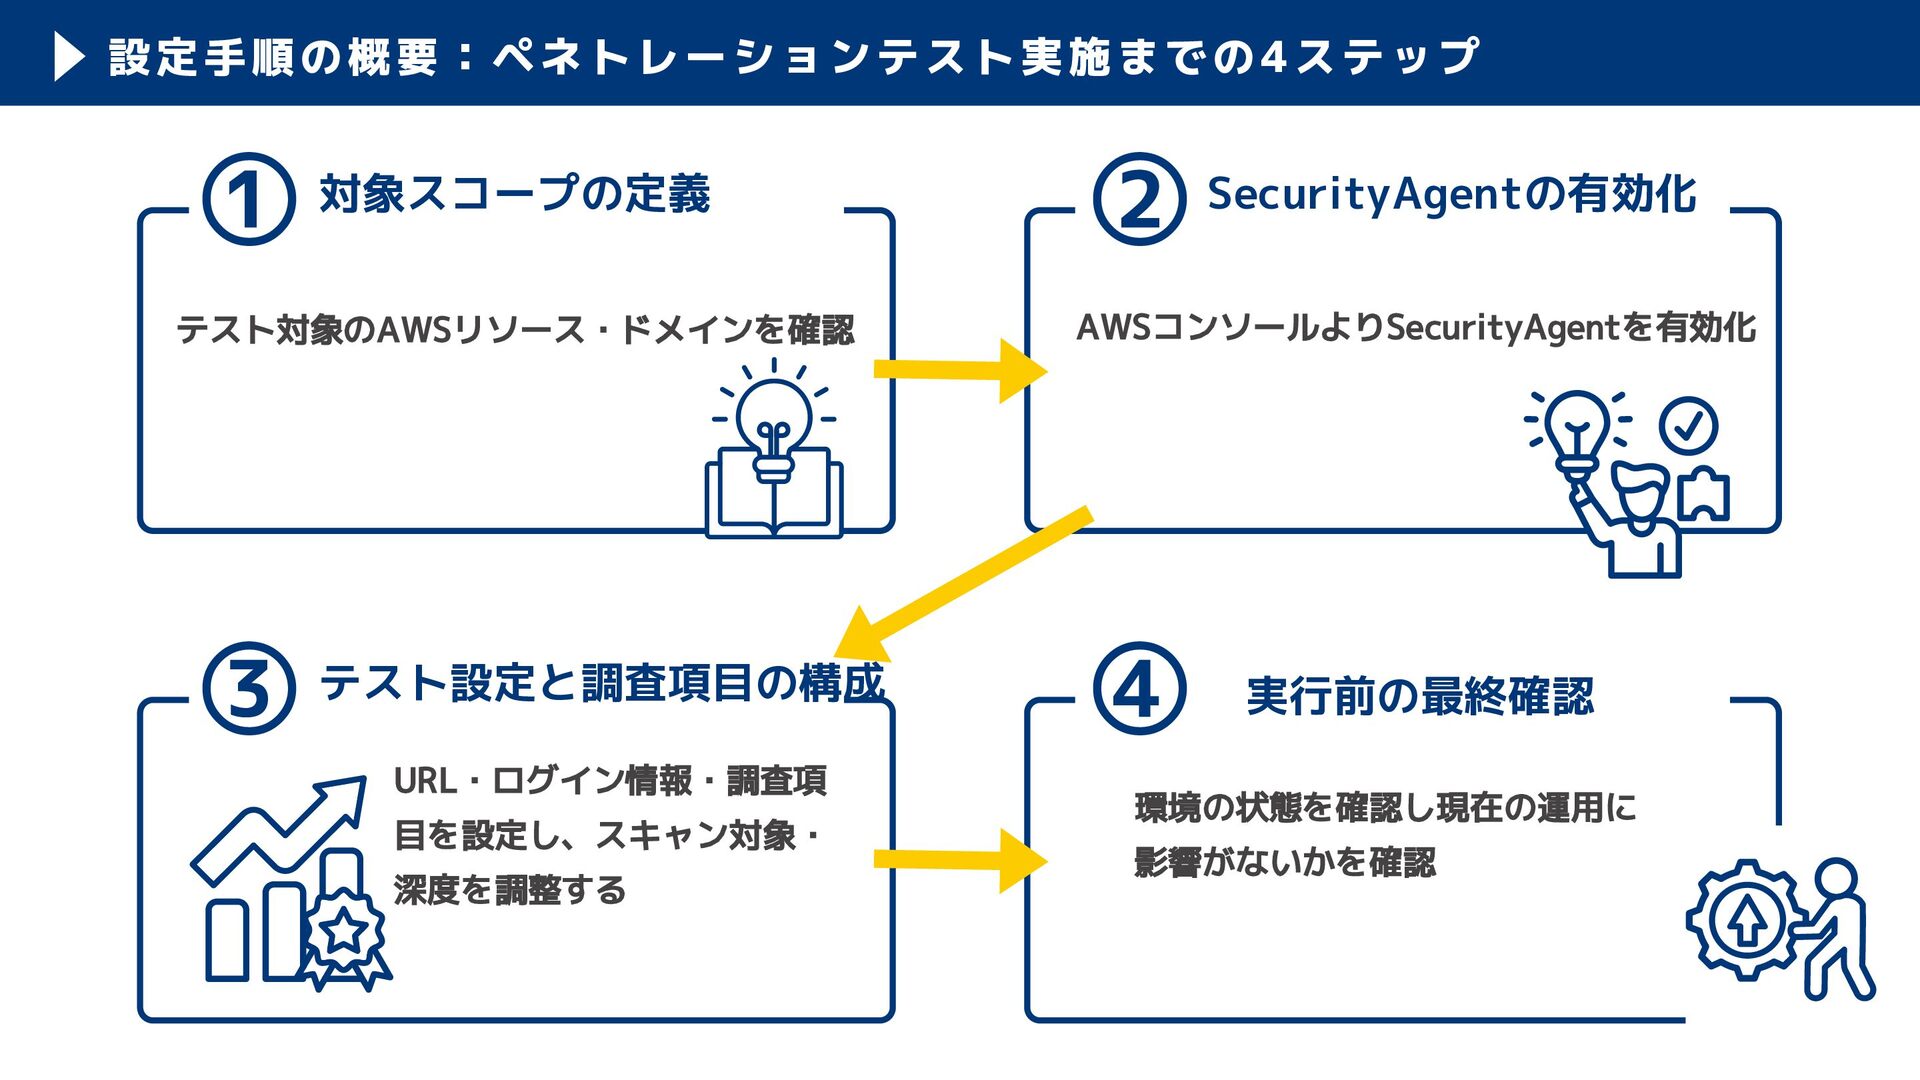
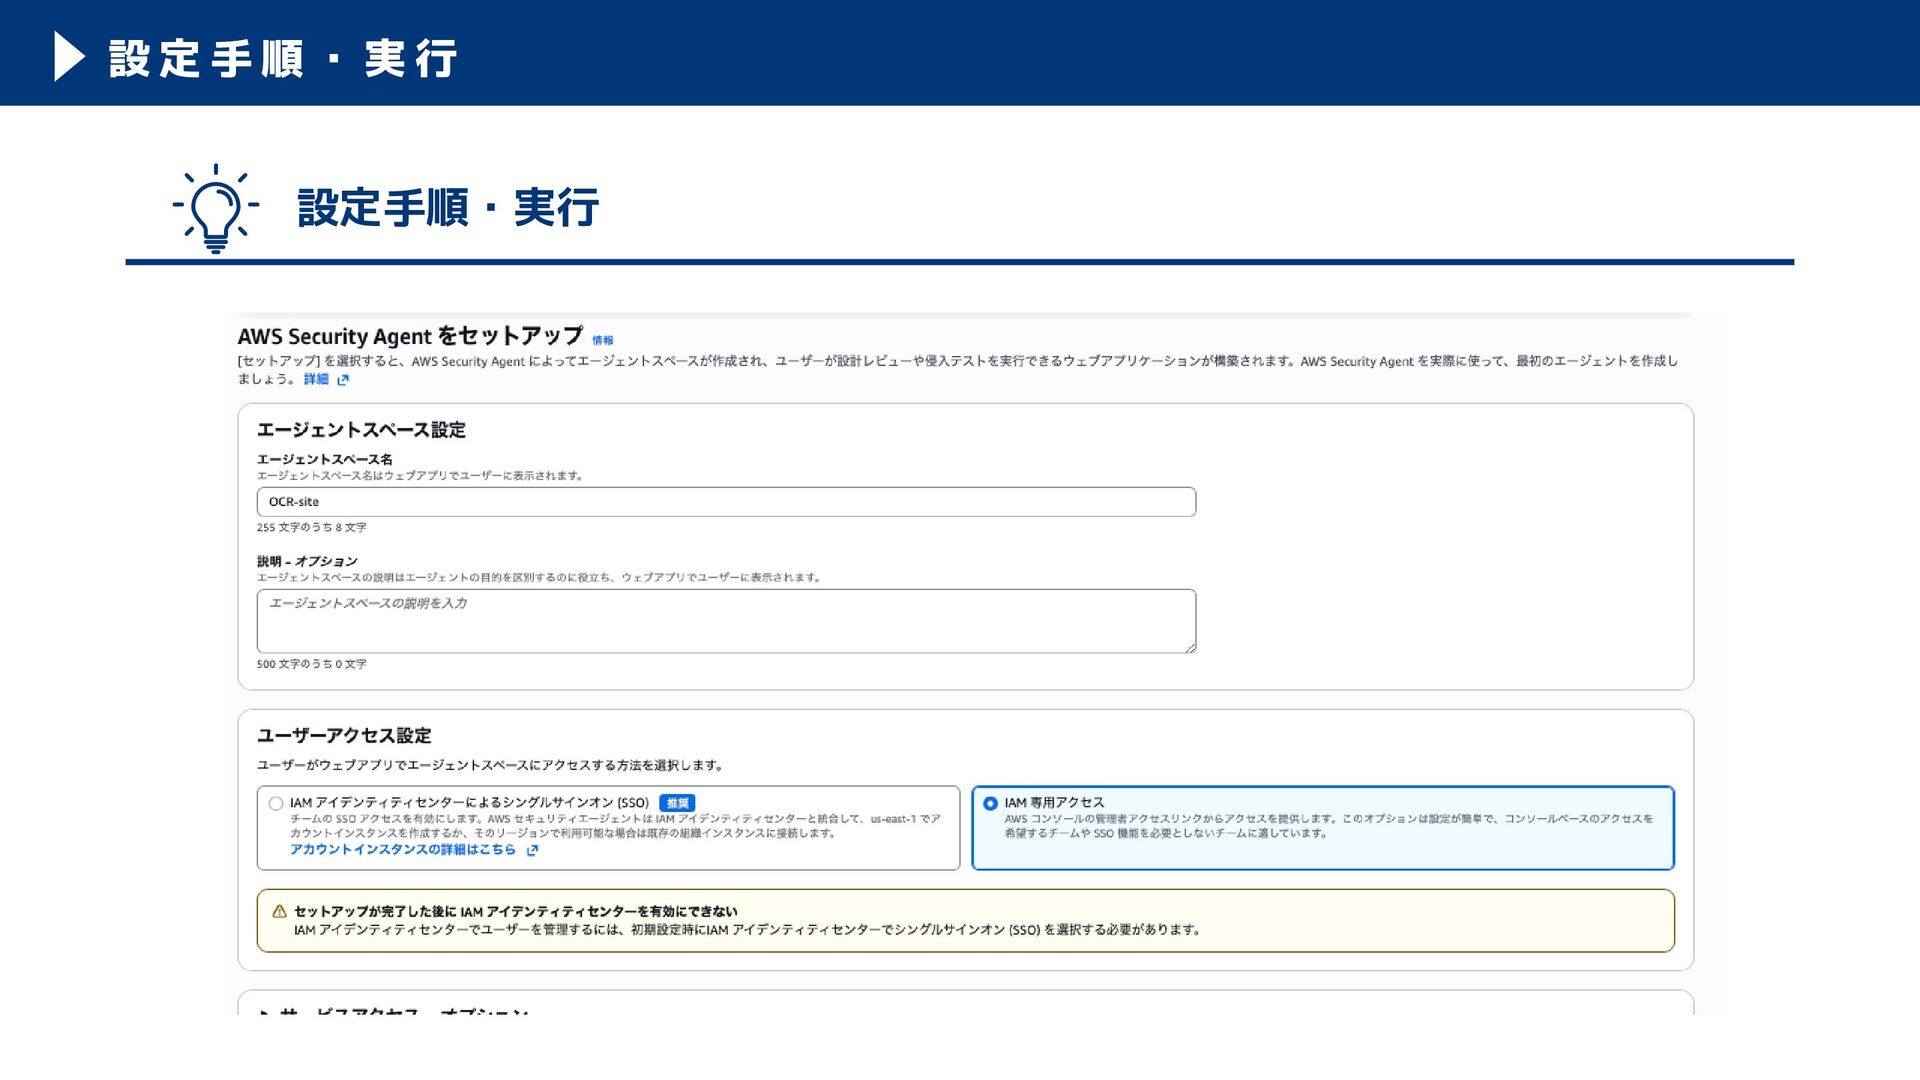
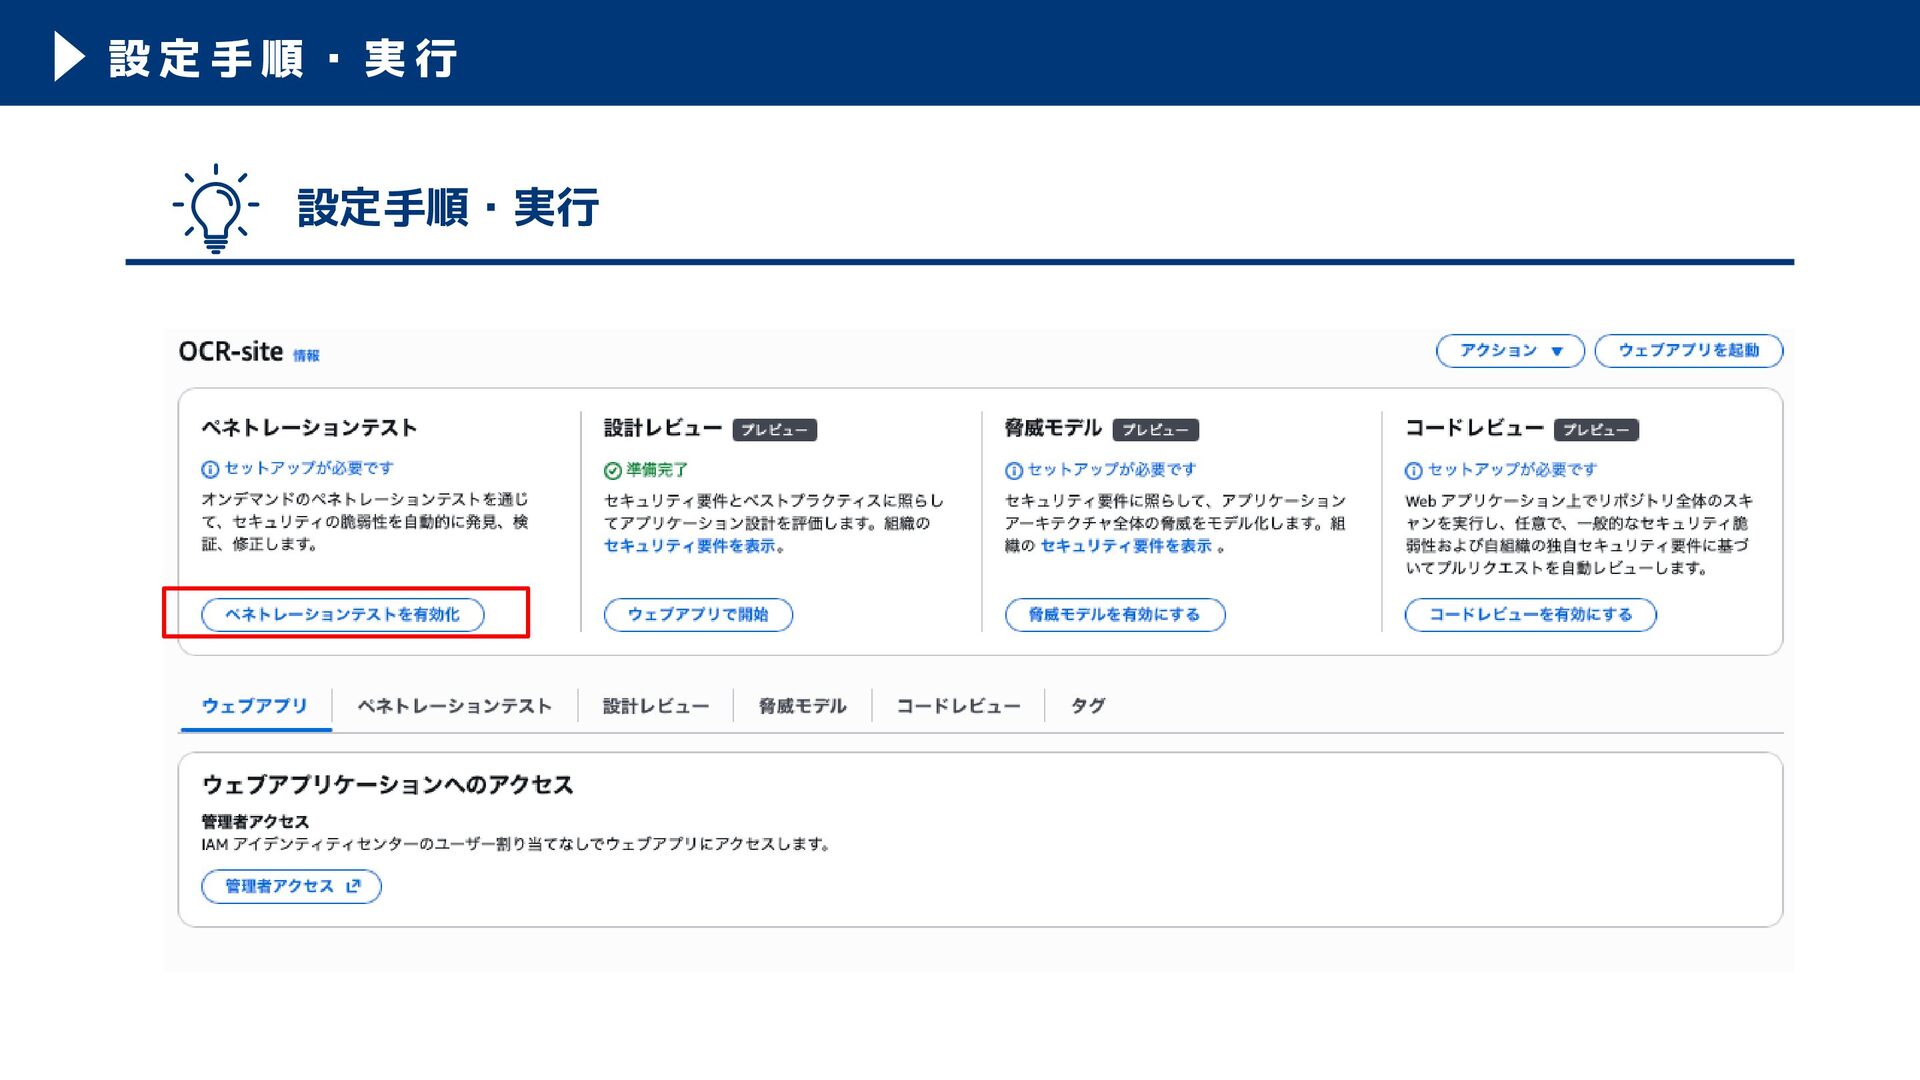
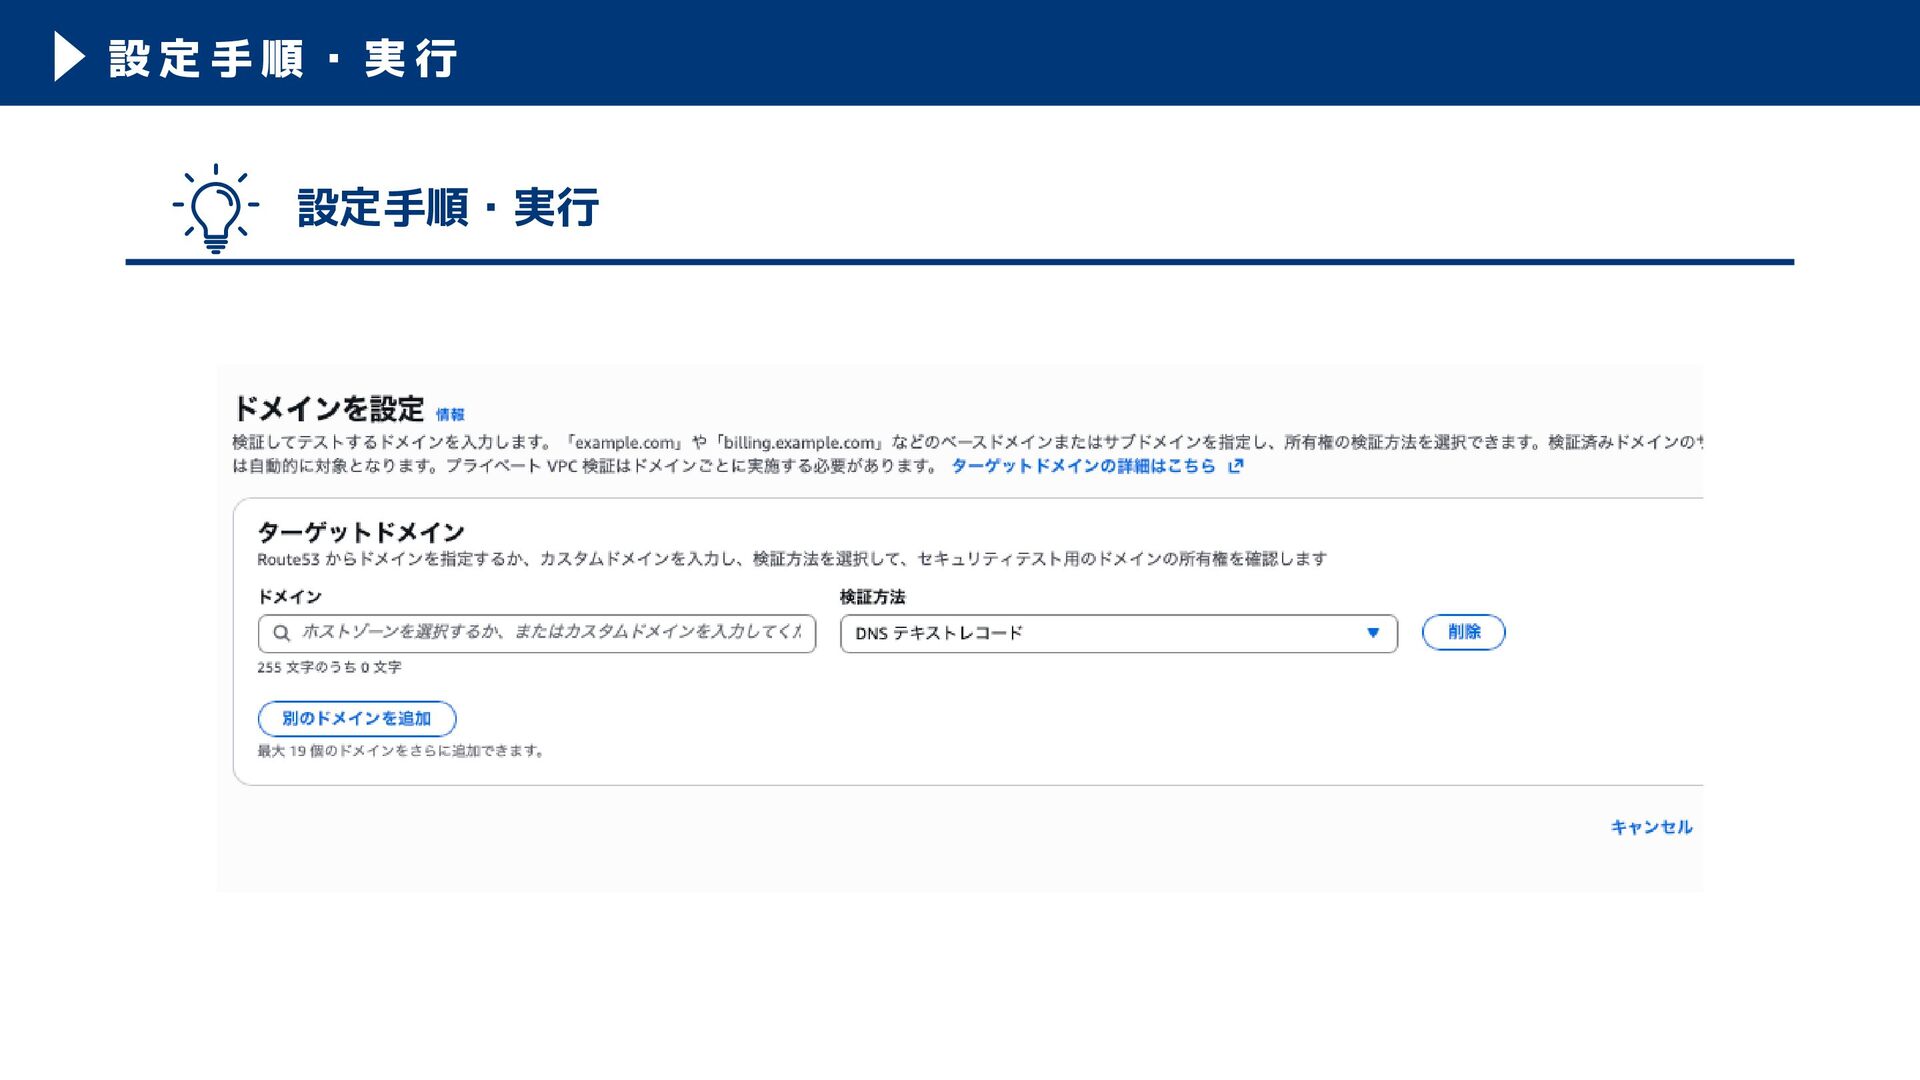
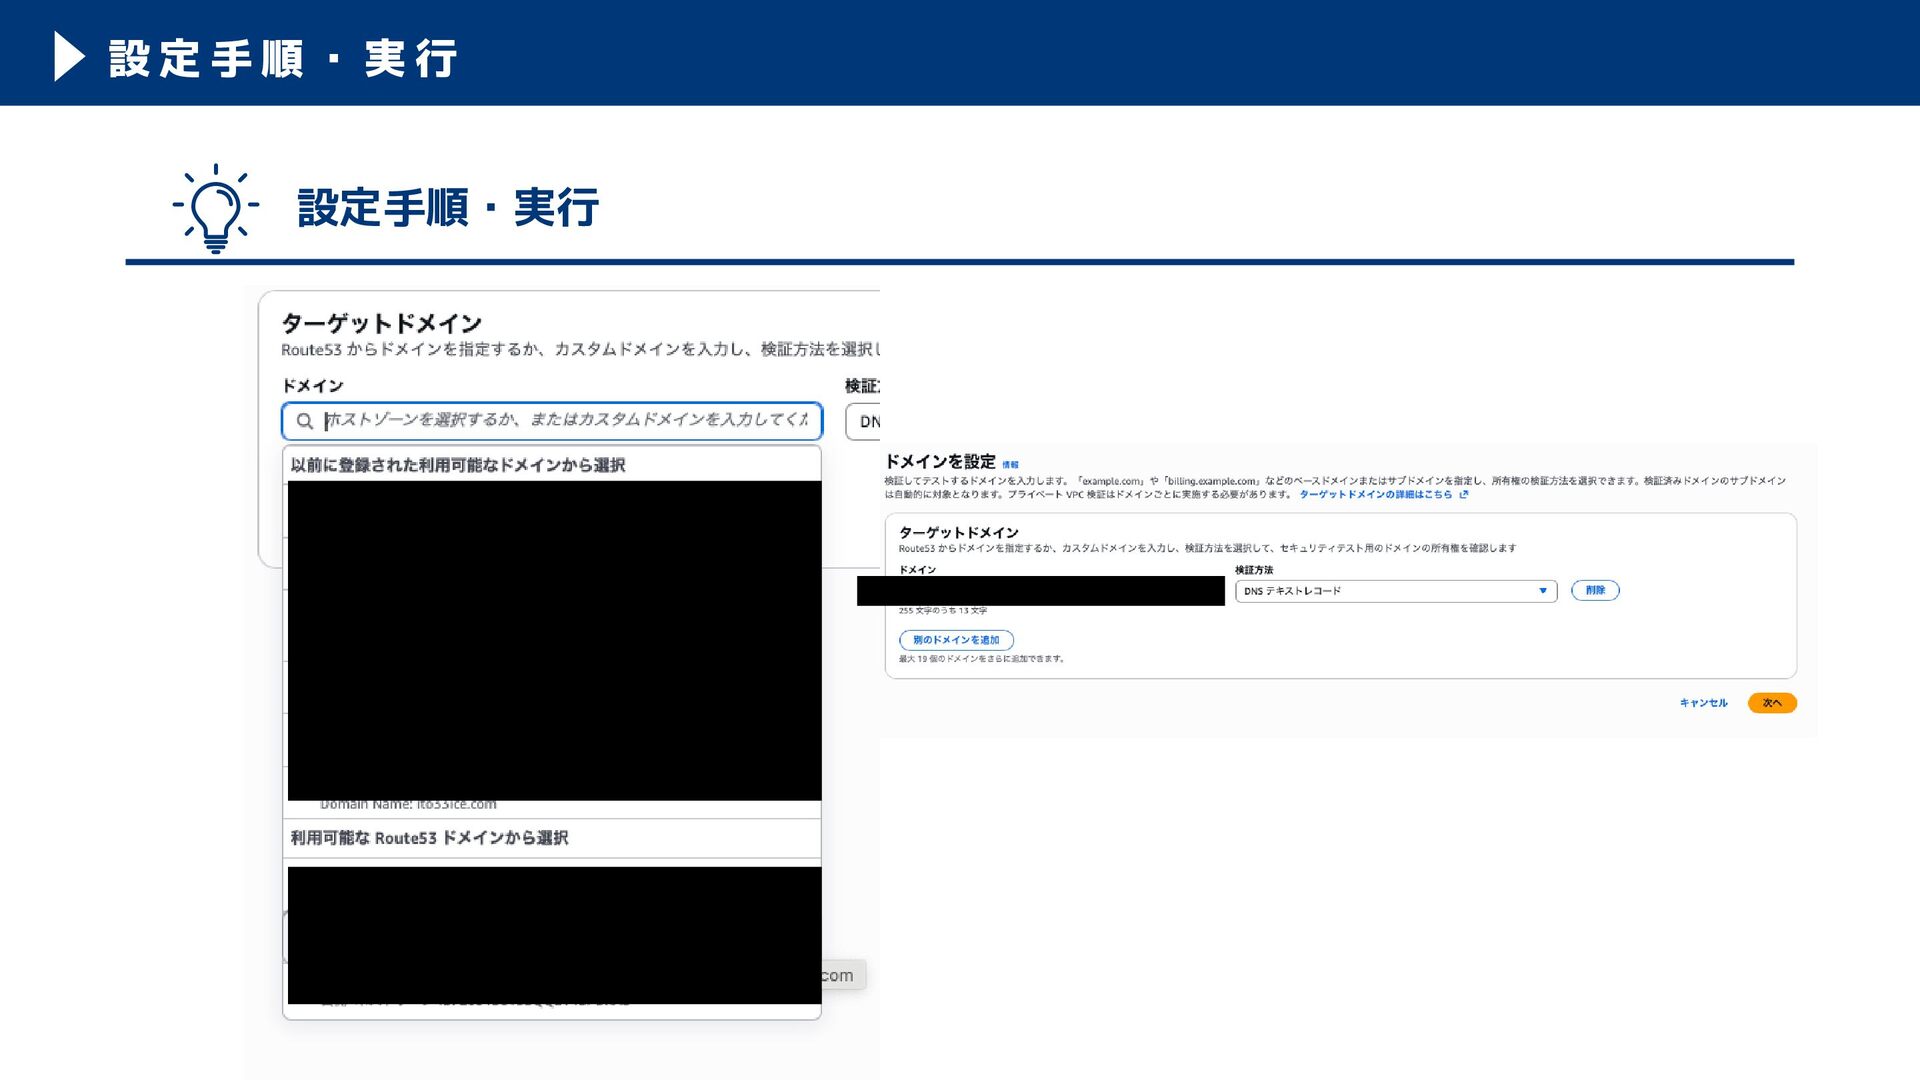
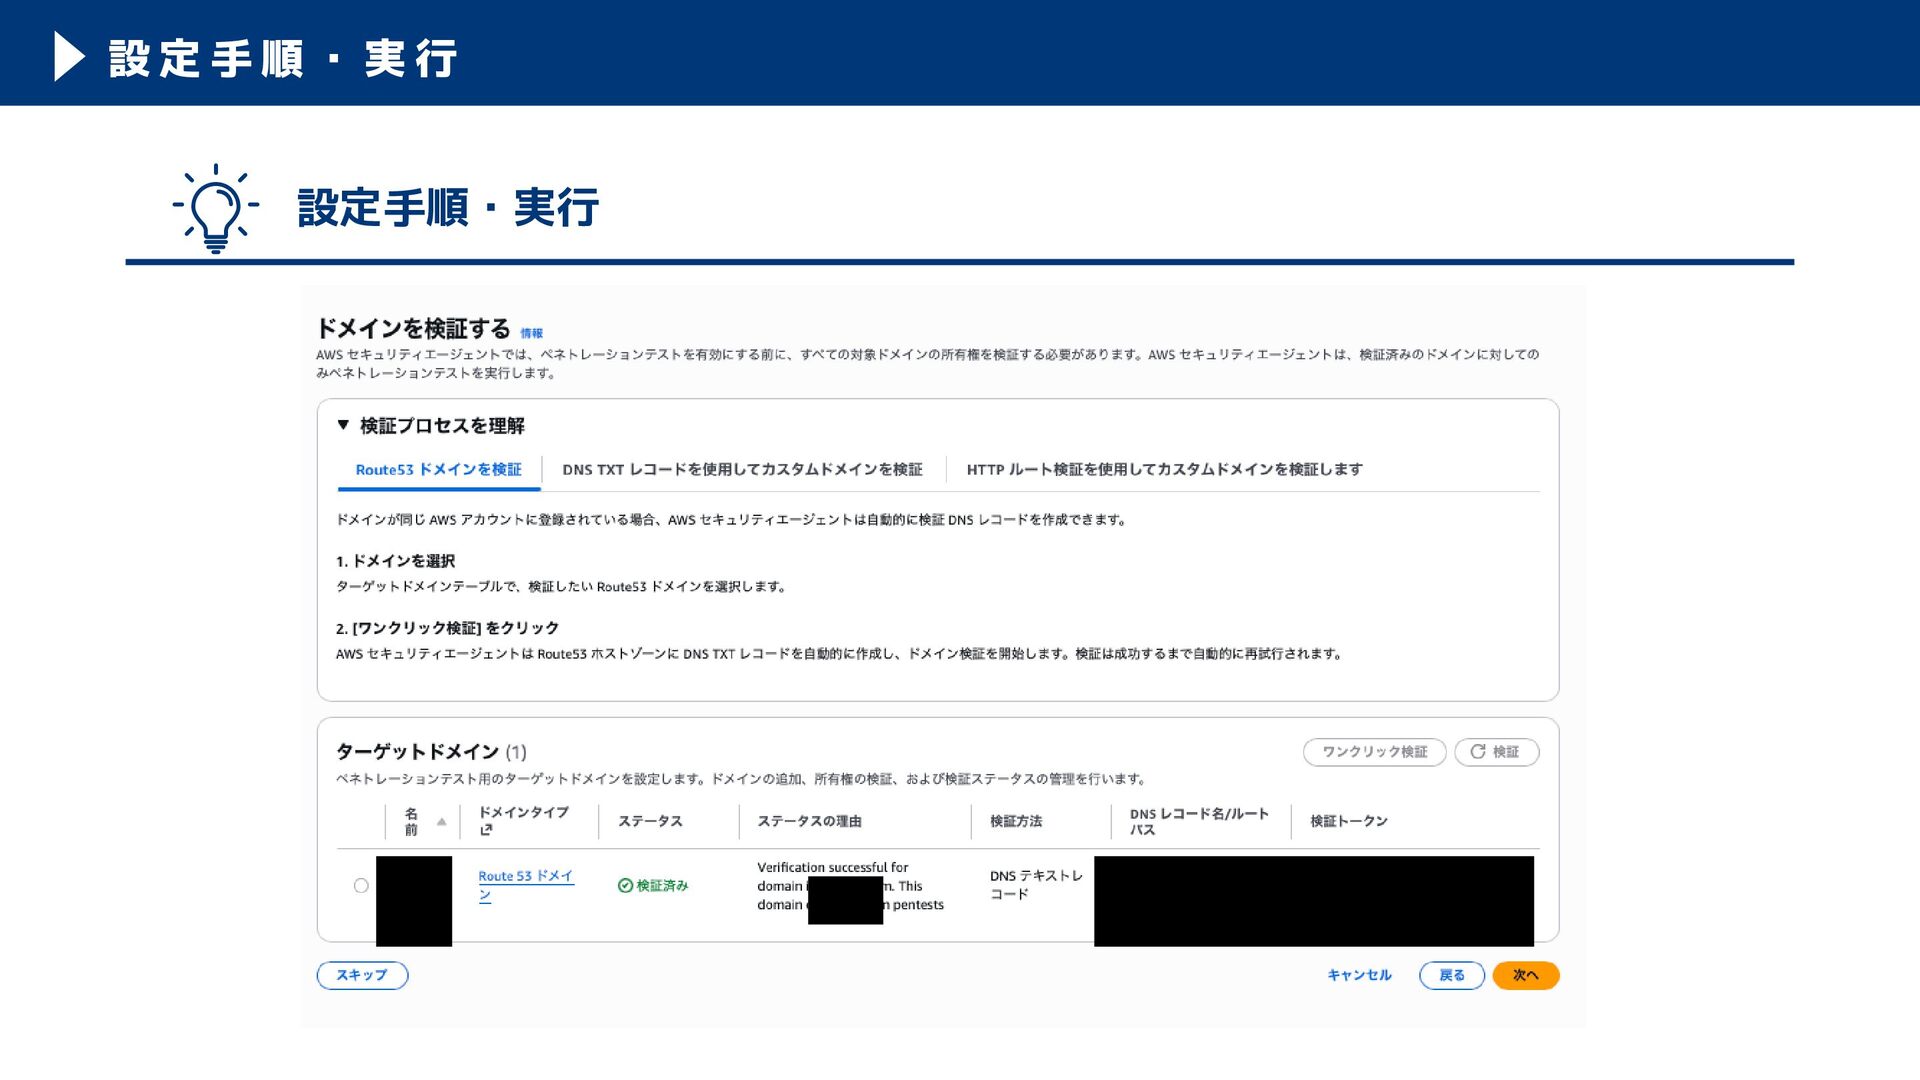
設定手順の概要:ペネトレーションテスト実施までの4ステップ ① 対象スコープの定義 ② SecurityAgentの有効化 テスト対象のAWSリソース・ドメインを確認 AWSコンソールよりSecurityAgentを有効化 ③ ④ 実行前の最終確認
テスト設定と調査項目の構成 URL・ログイン情報・調査項 目を設定し、スキャン対象・ 深度を調整する 環境の状態を確認し現在の運用に 影響がないかを確認
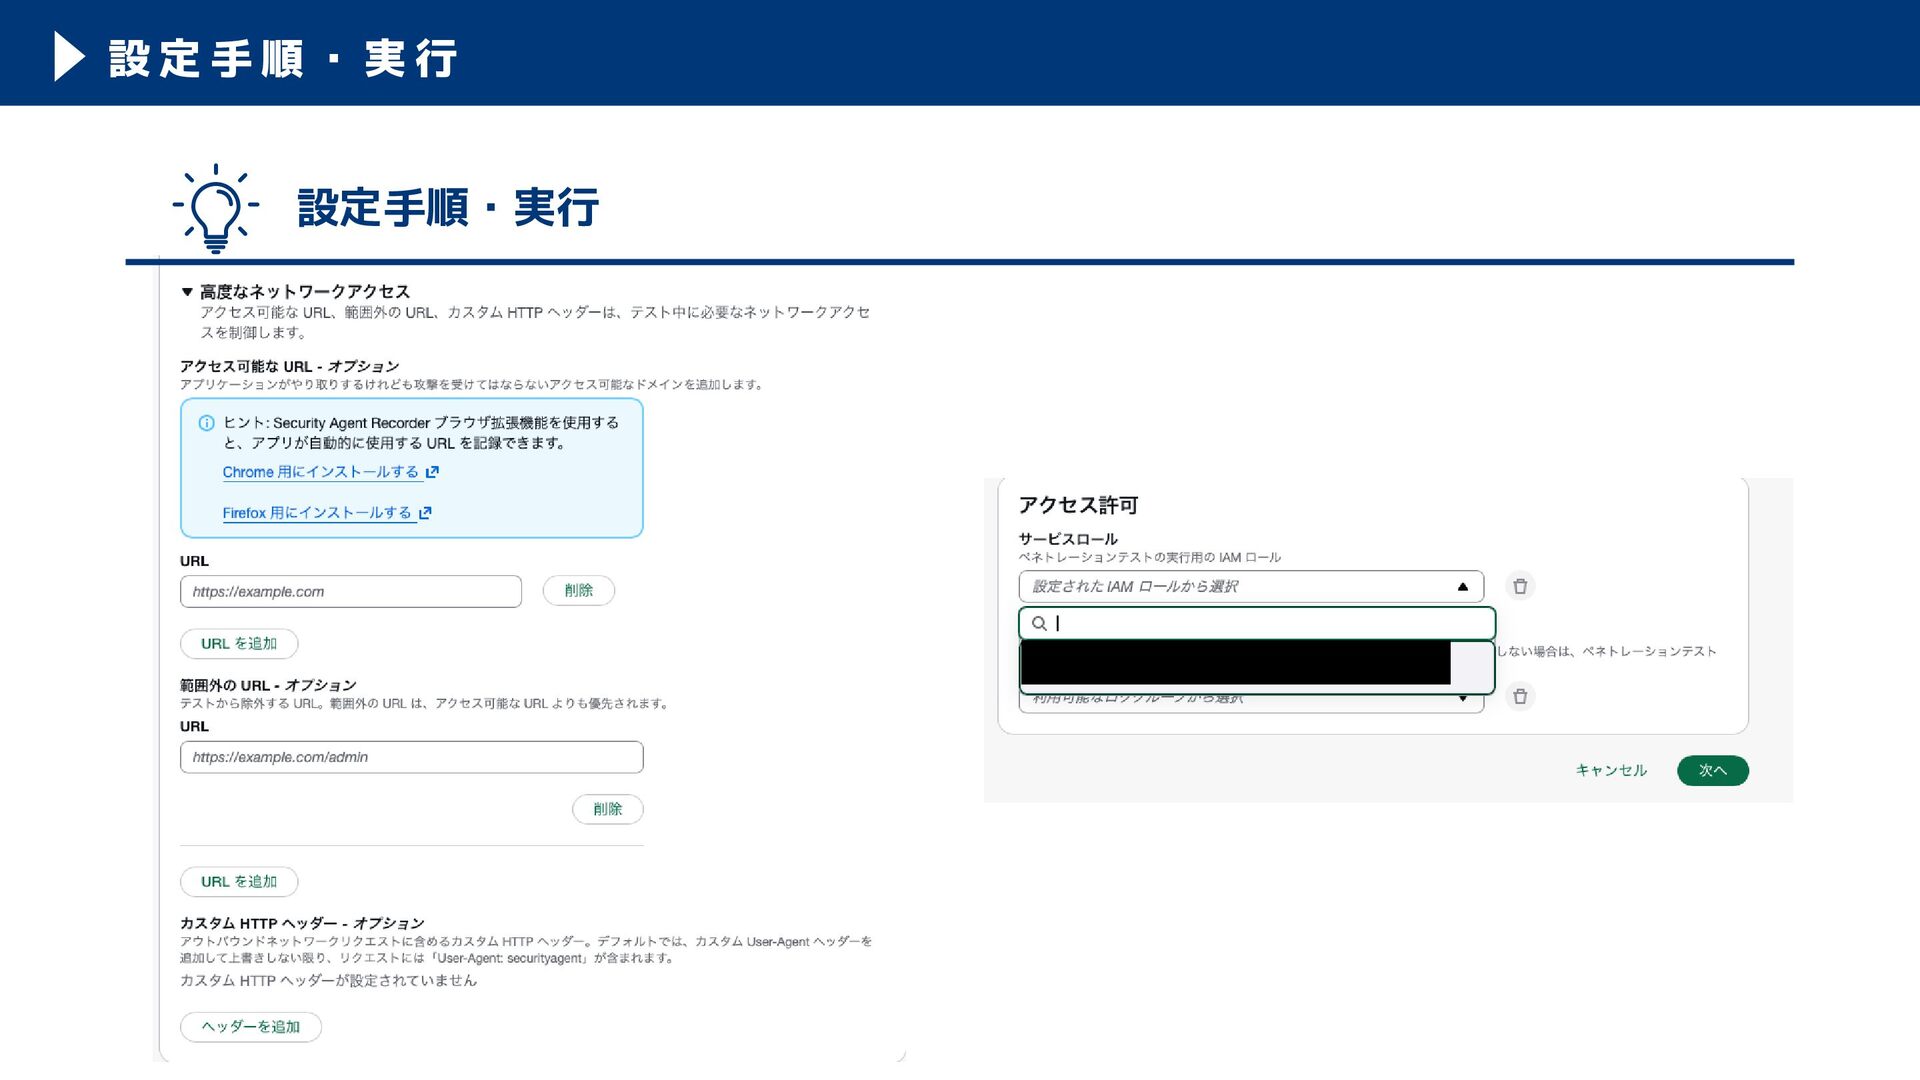
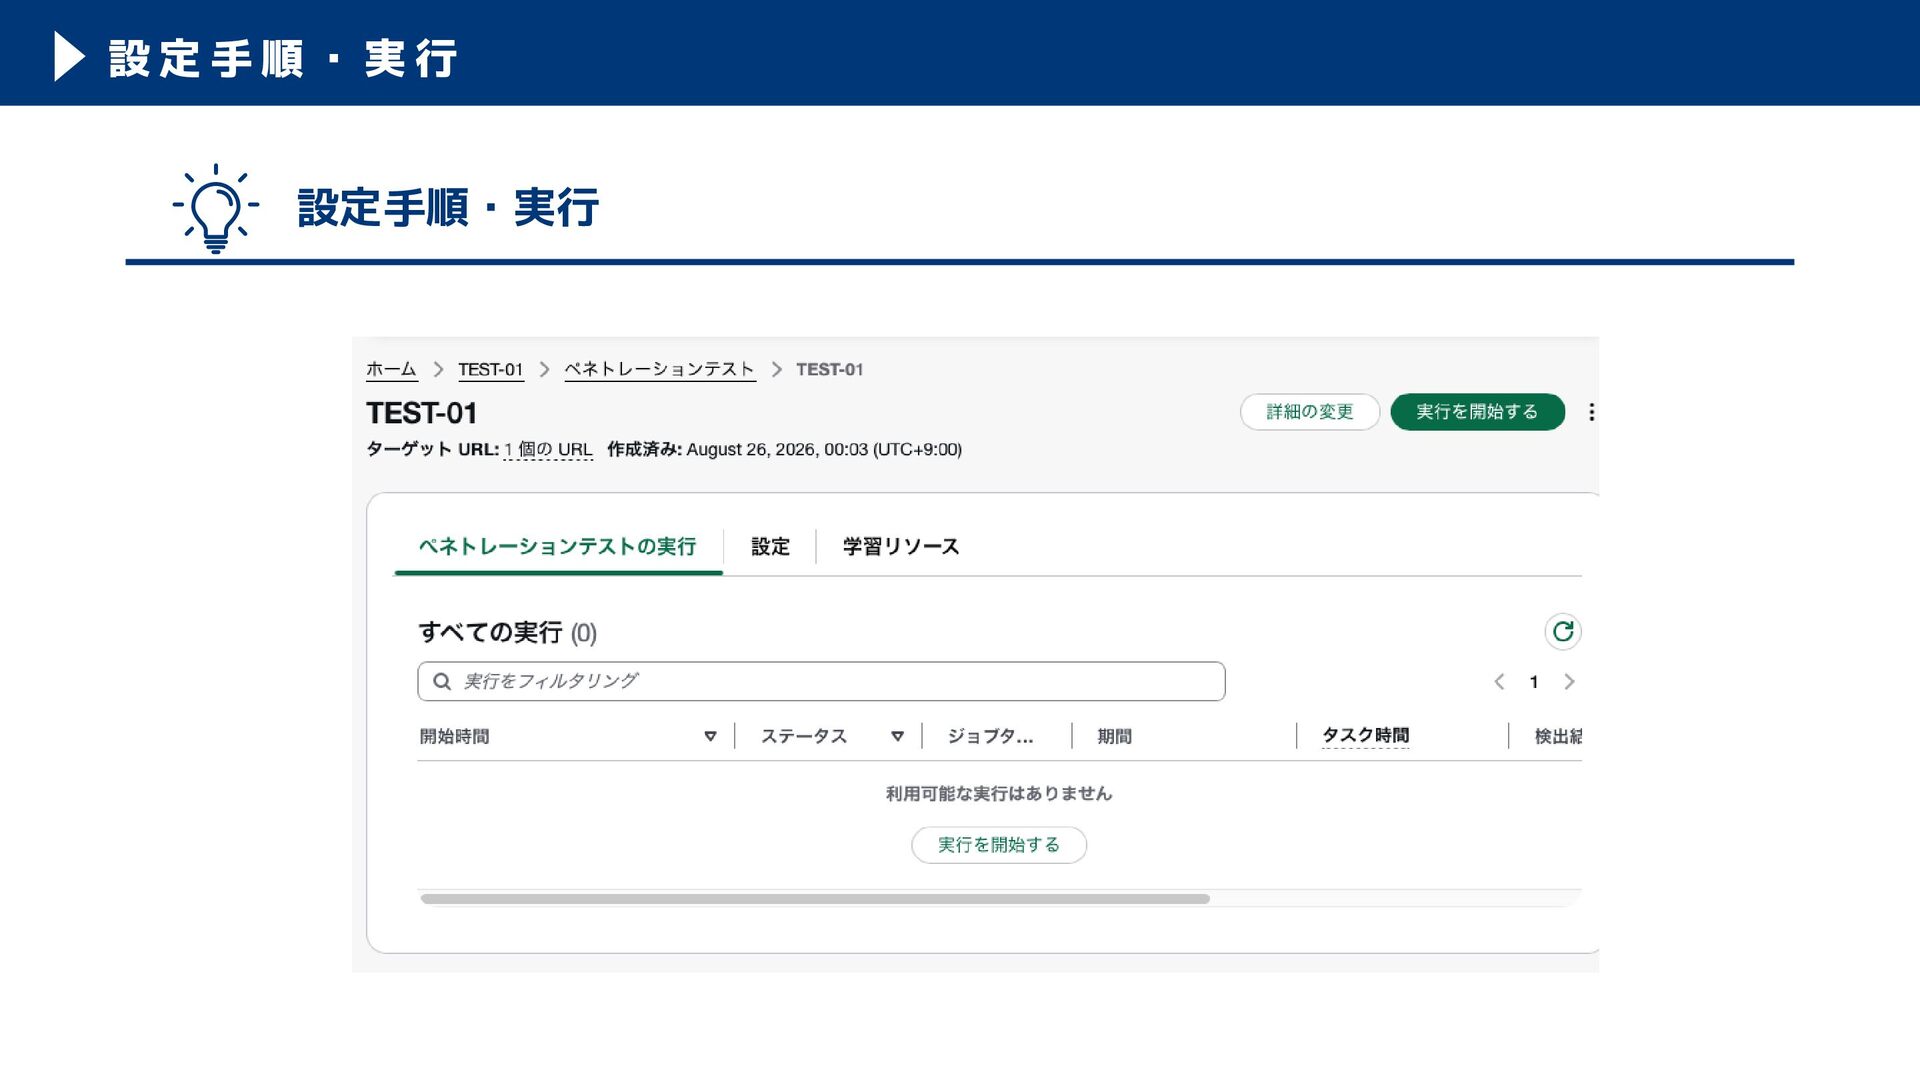
設定手順・実行 設定手順・実行
設定手順・実行 設定手順・実行
設定手順・実行 設定手順・実行
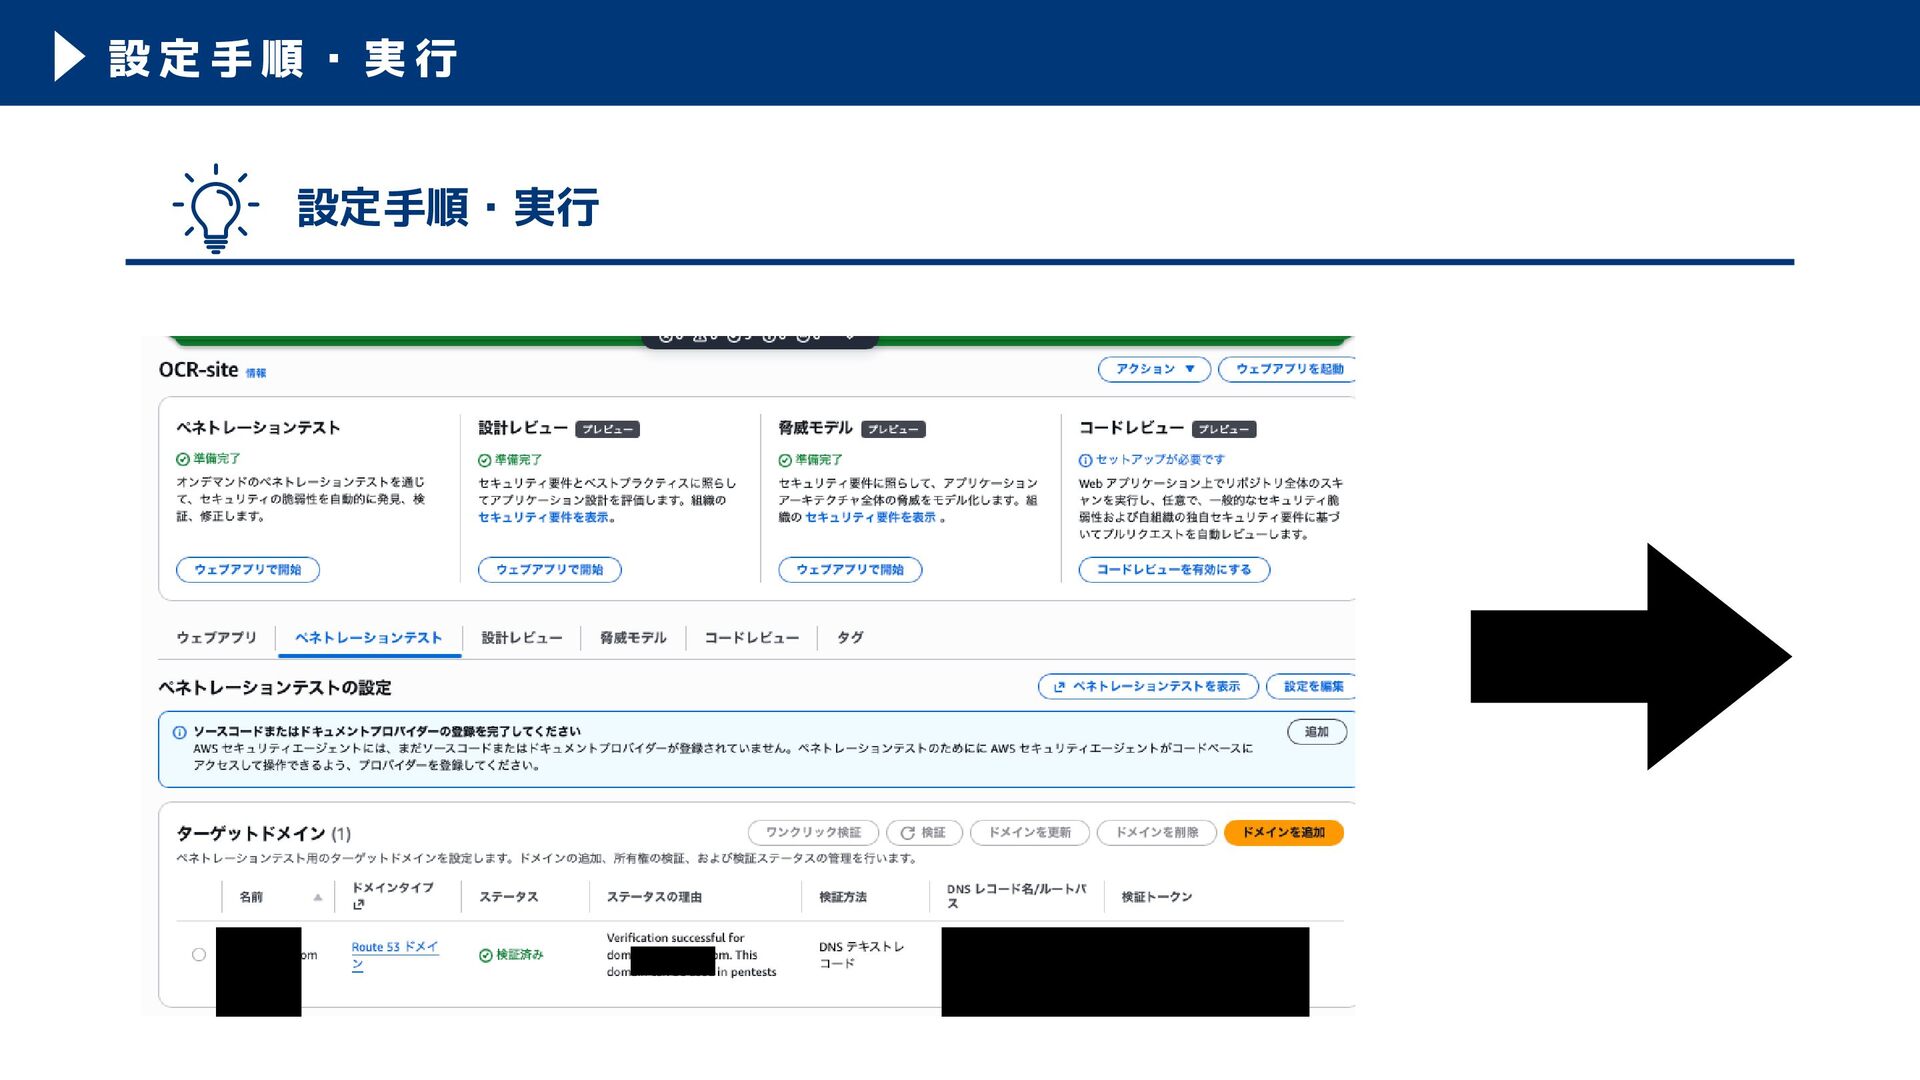
設定手順・実行 設定手順・実行
設定手順・実行 設定手順・実行
設定手順・実行 設定手順・実行
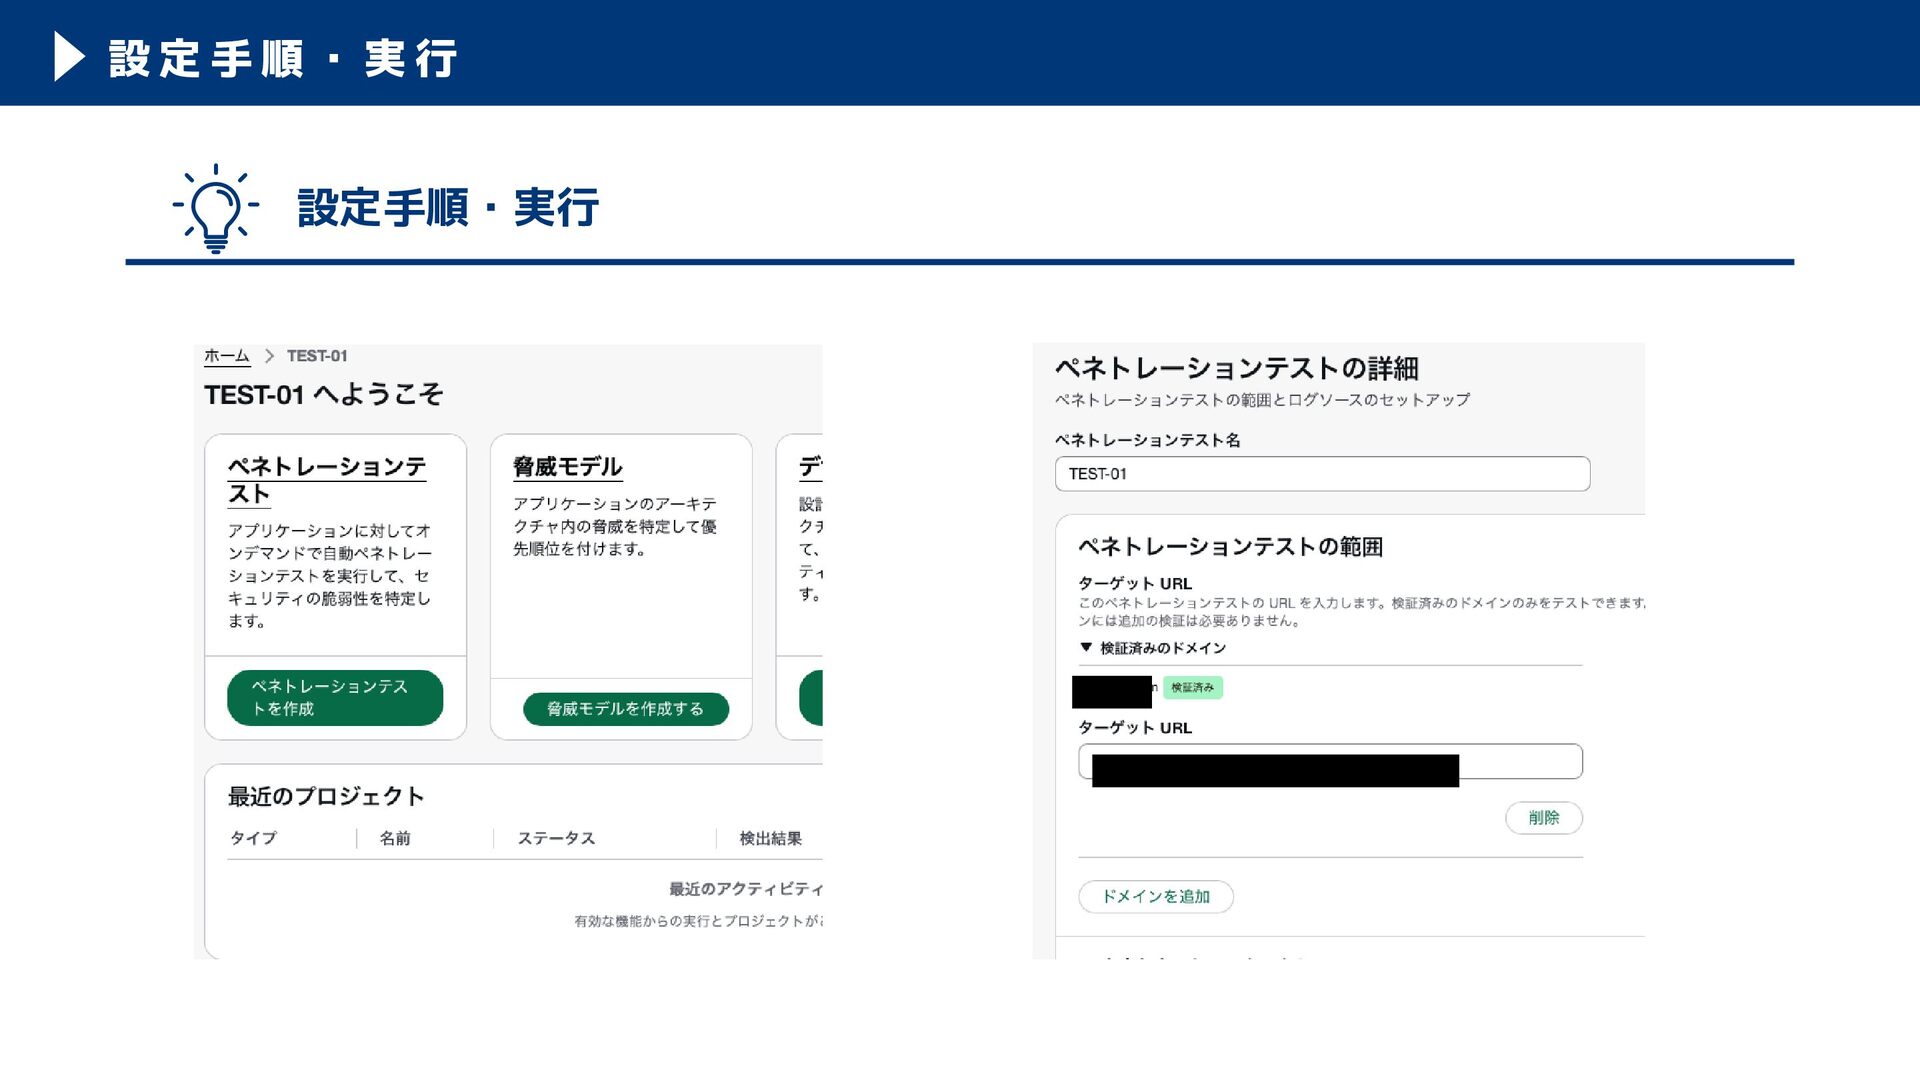
設定手順・実行 設定手順・実行
設定手順・実行 設定手順・実行
設定手順・実行 設定手順・実行
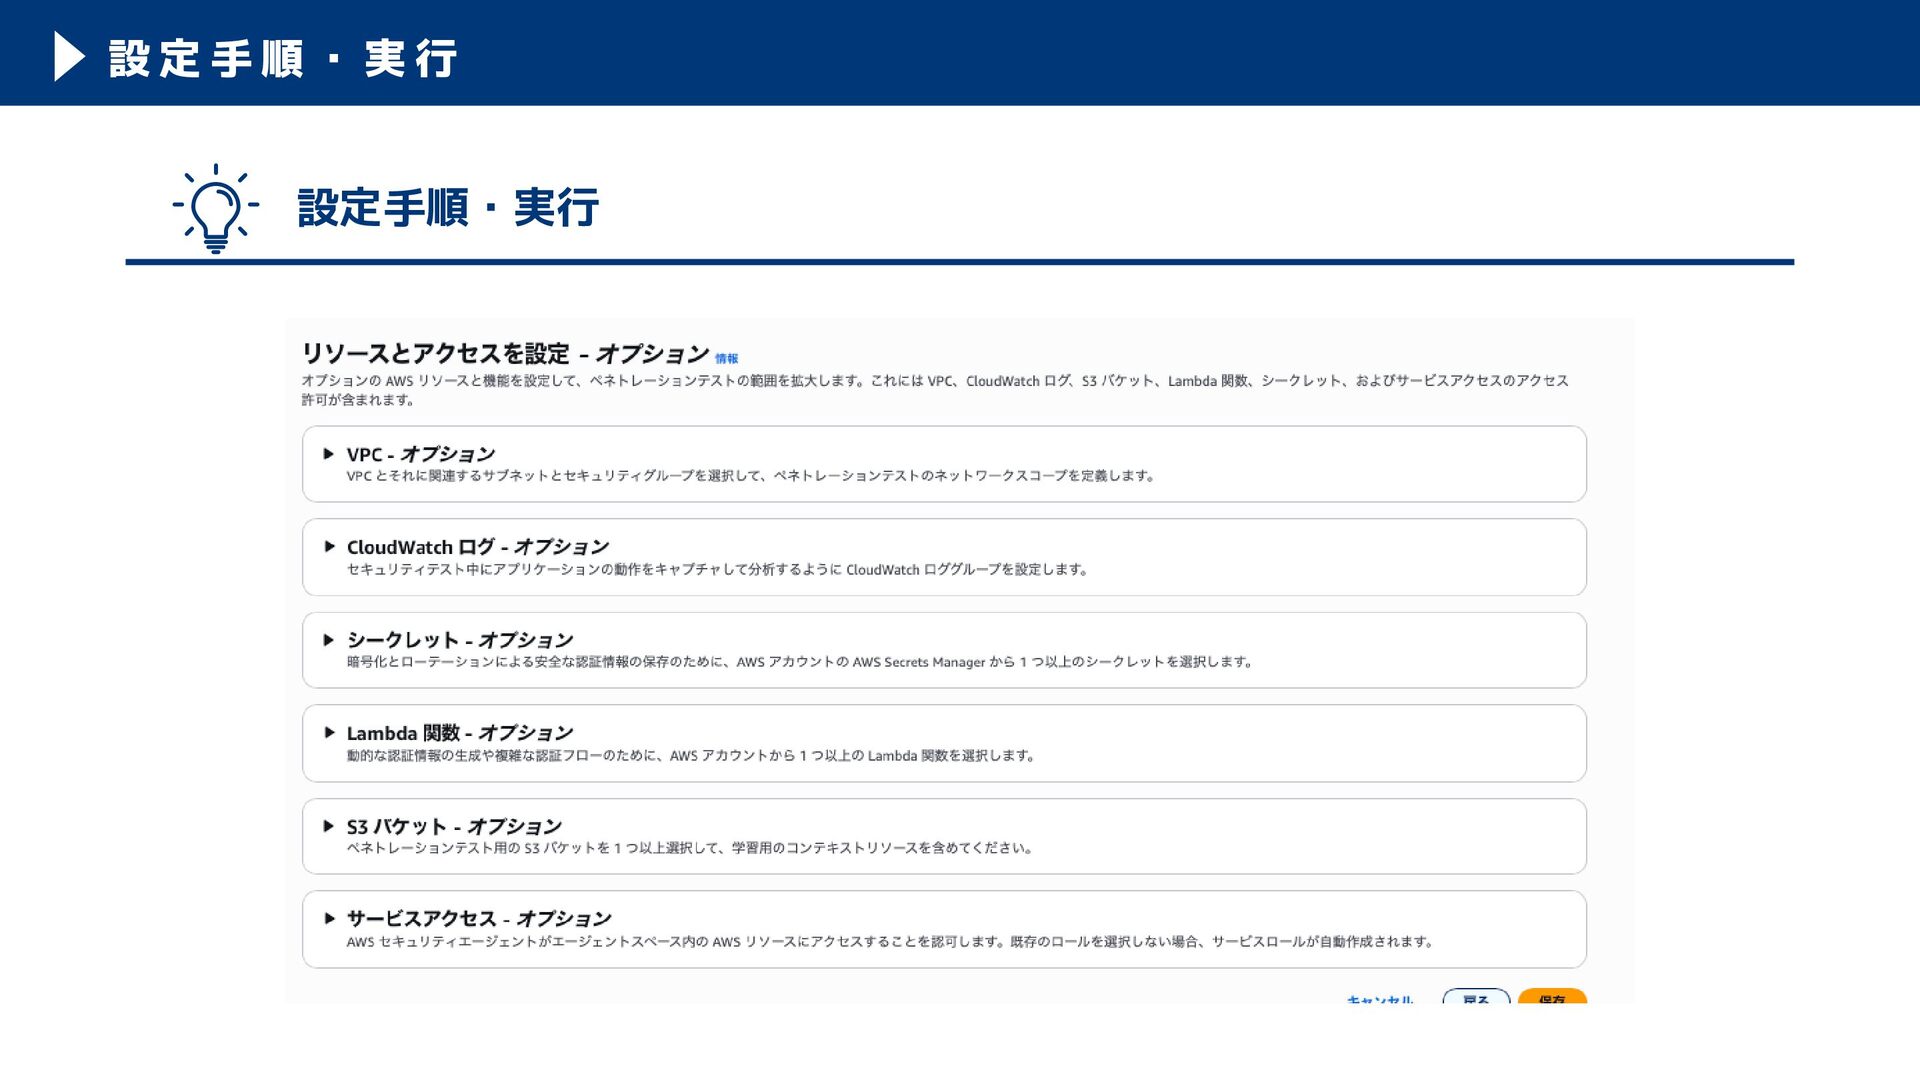
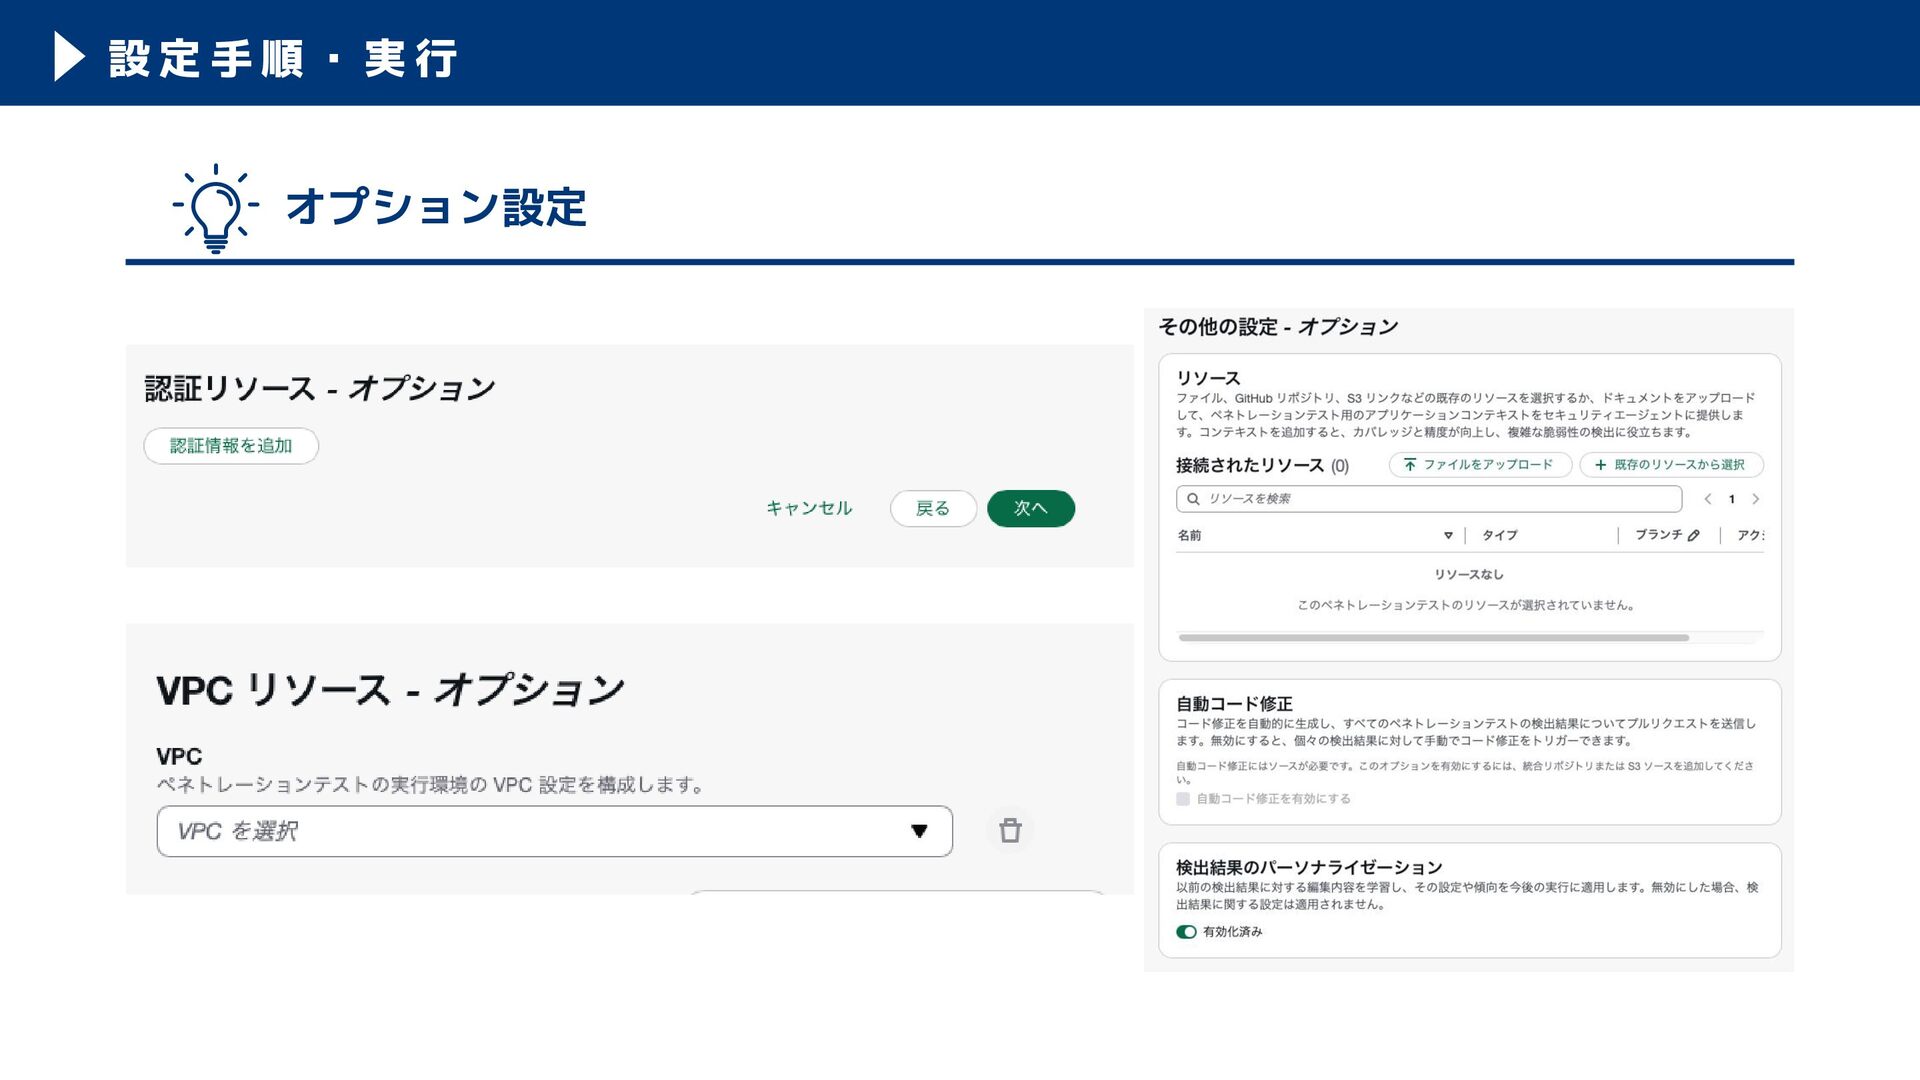
設定手順・実行 オプション設定
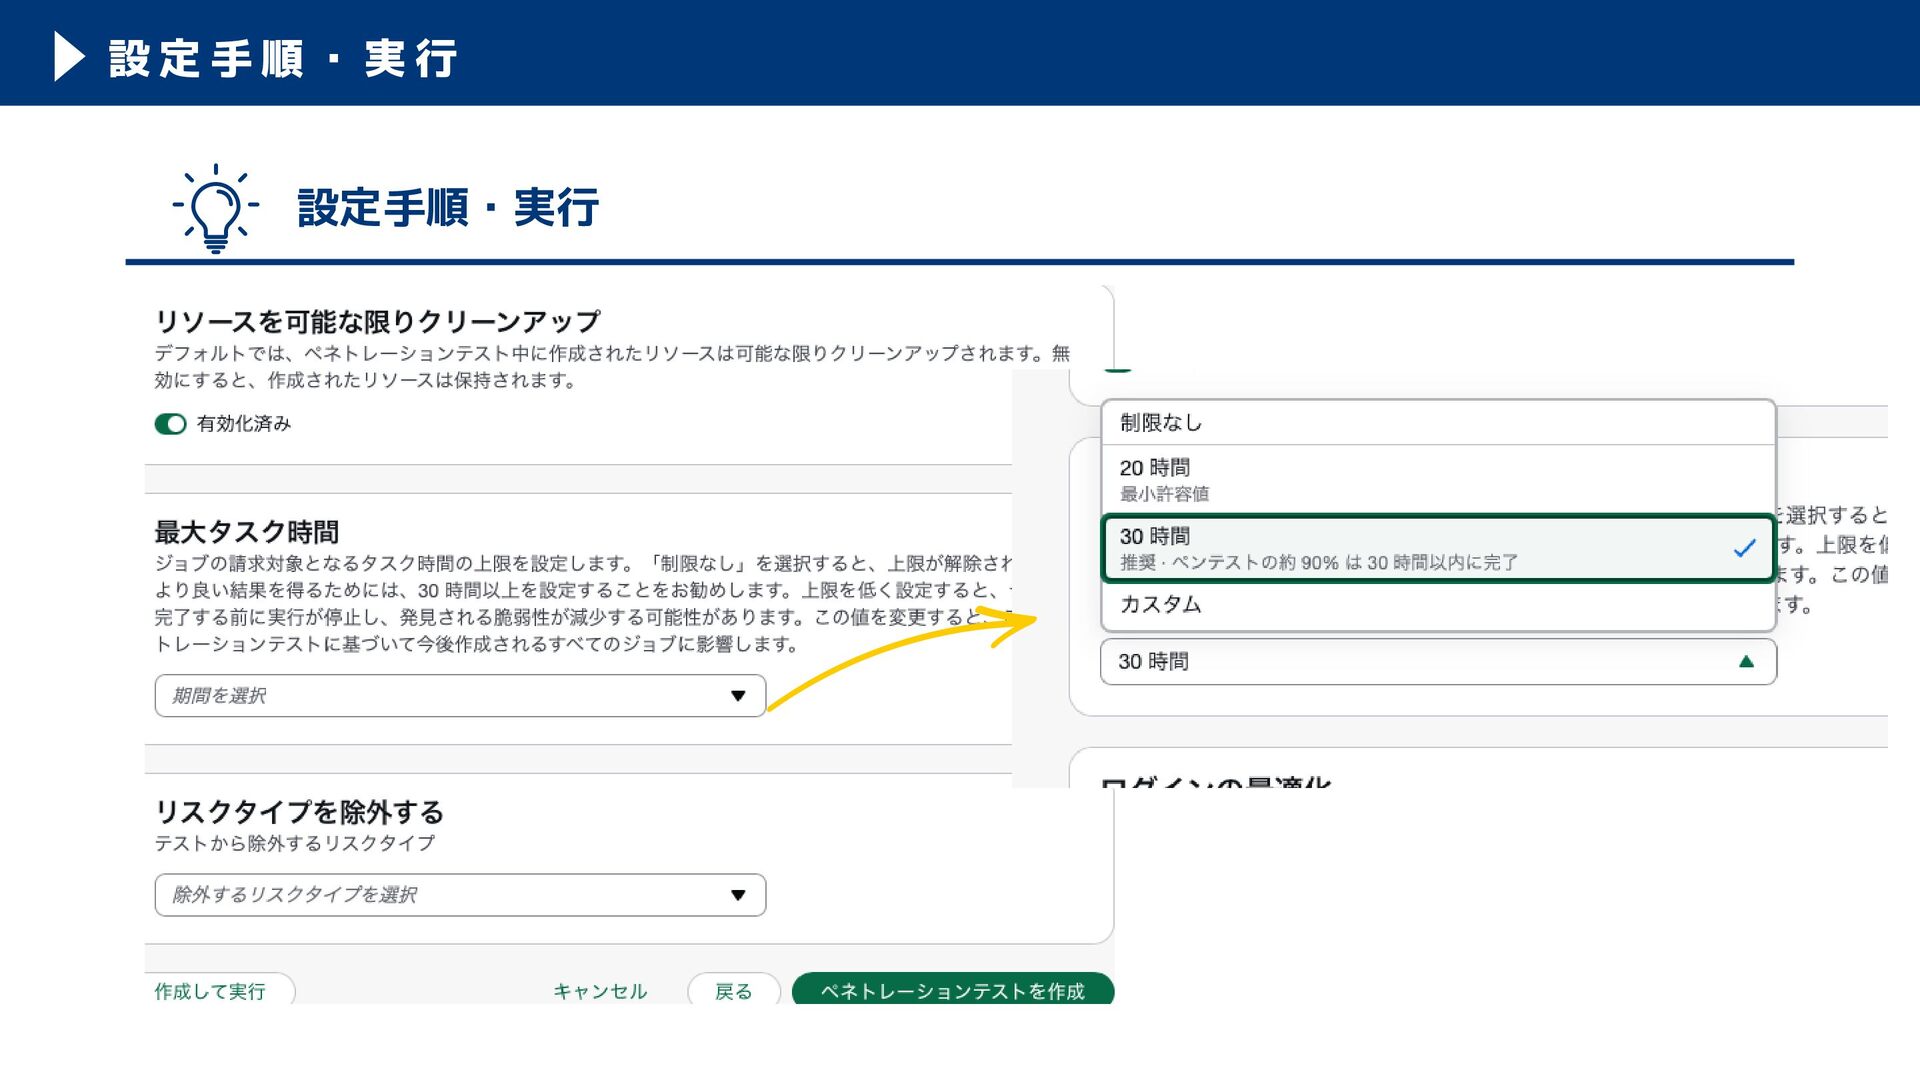
設定手順・実行 設定手順・実行
設定手順・実行 設定手順・実行
設定手順・実行 設定手順・実行
実行結果
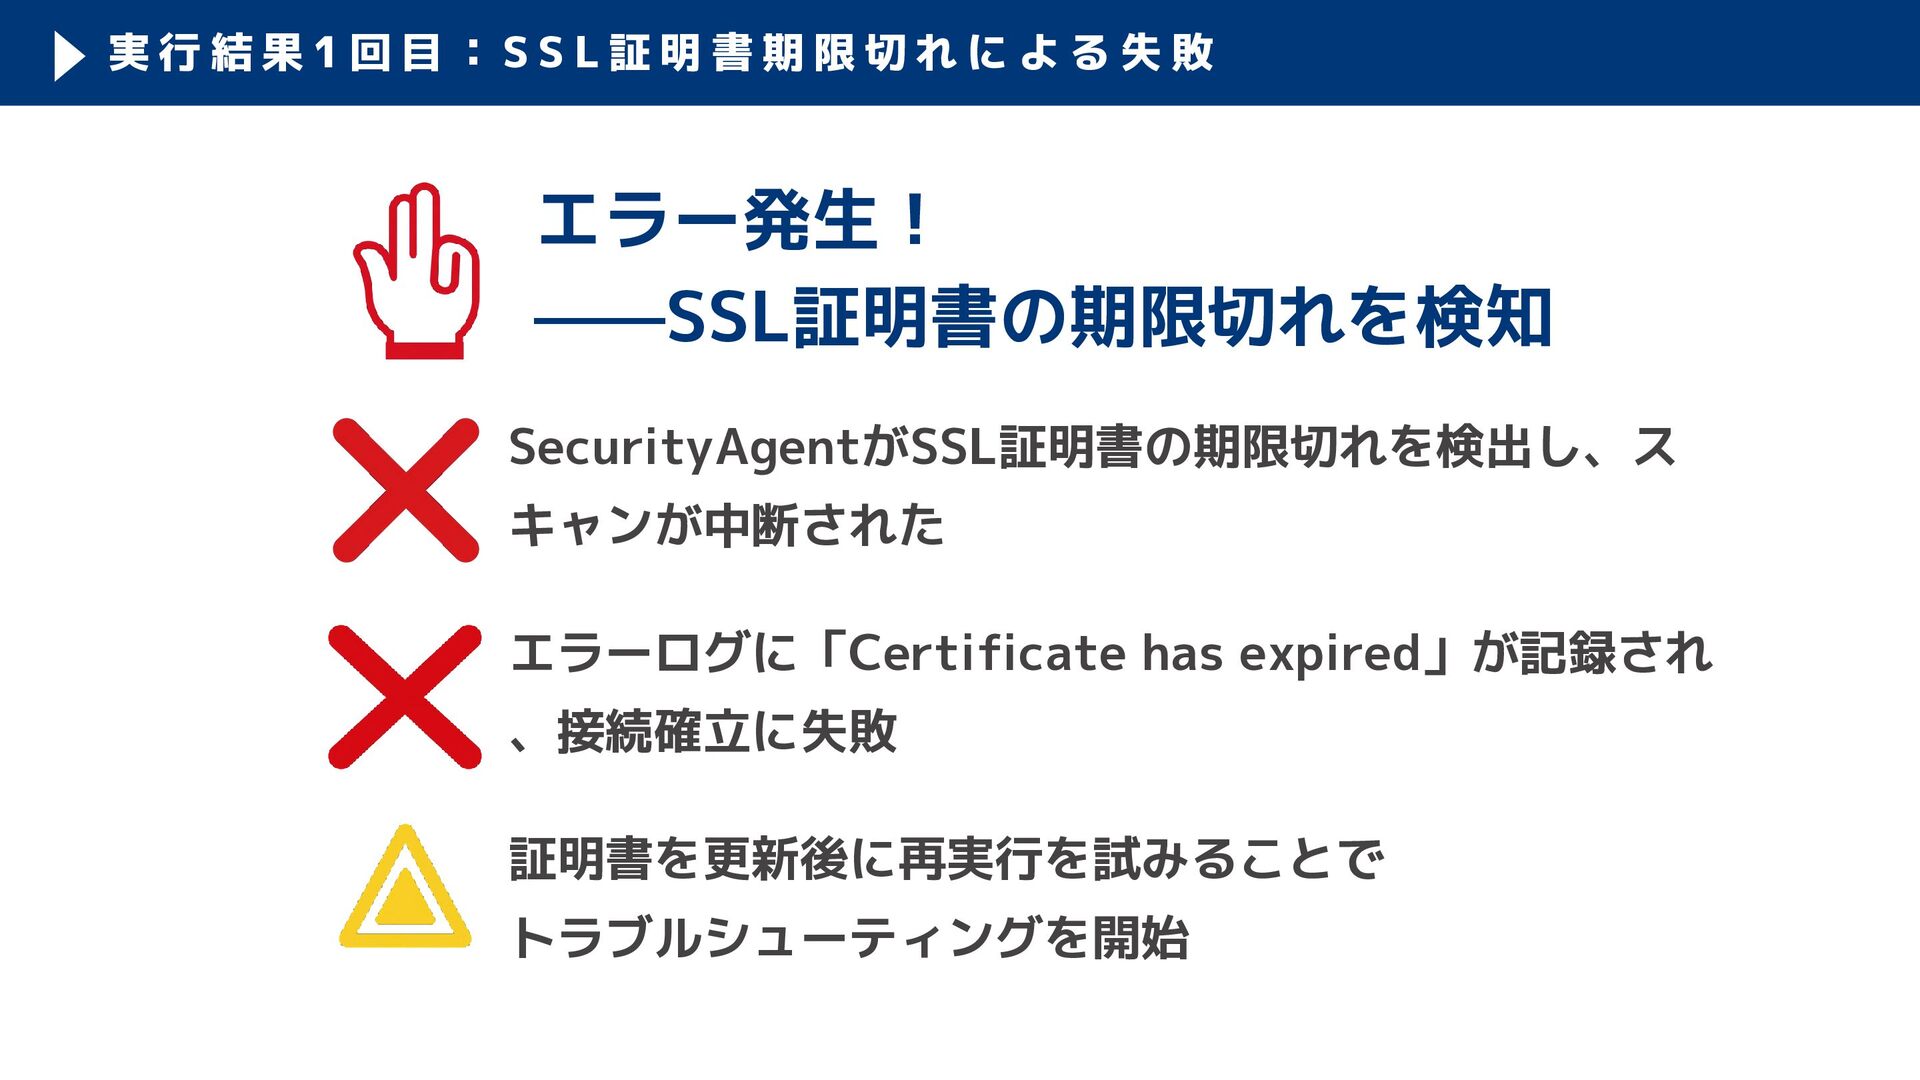
実行結果1回目:SSL証明書期限切れによる失敗 エラー発生! ——SSL証明書の期限切れを検知 SecurityAgentがSSL証明書の期限切れを検出し、ス キャンが中断された エラーログに「Certificate has expired」が記録され 、接続確立に失敗 証明書を更新後に再実行を試みることで
トラブルシューティングを開始
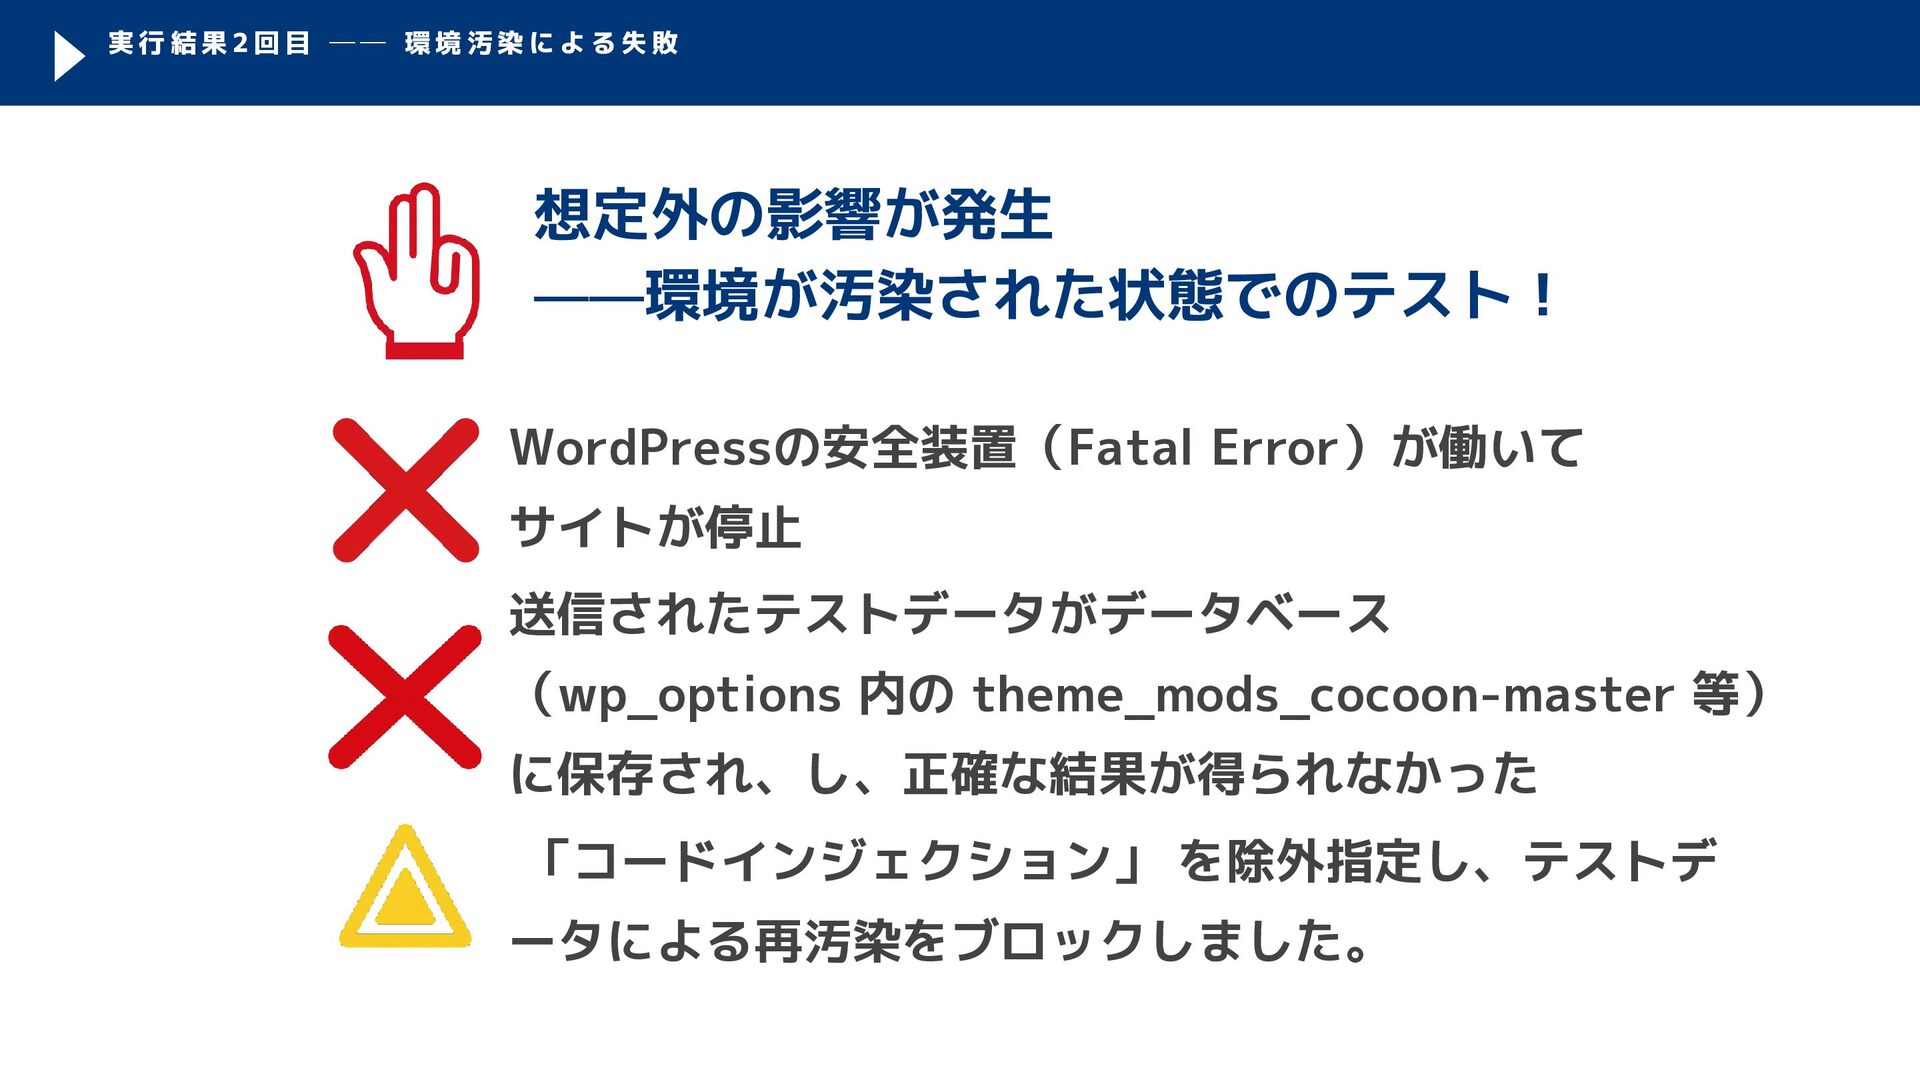
実行結果2回目 ── 環境汚染による失敗 想定外の影響が発生 ——環境が汚染された状態でのテスト! WordPressの安全装置(Fatal Error)が働いて サイトが停止 送信されたテストデータがデータベース (wp_options
内の theme_mods_cocoon-master 等) に保存され、し、正確な結果が得られなかった 「コードインジェクション」 を除外指定し、テストデ ータによる再汚染をブロックしました。
実行結果3回目:最終検証の成果と気づき 無事検証成功! ペネトレーションテストが正常に完了し、 脆弱性レポートを取得できた 環境の事前クリーンアップが成功の鍵であると判明した 検出された脆弱性と改善推奨事項が具体的に提示された
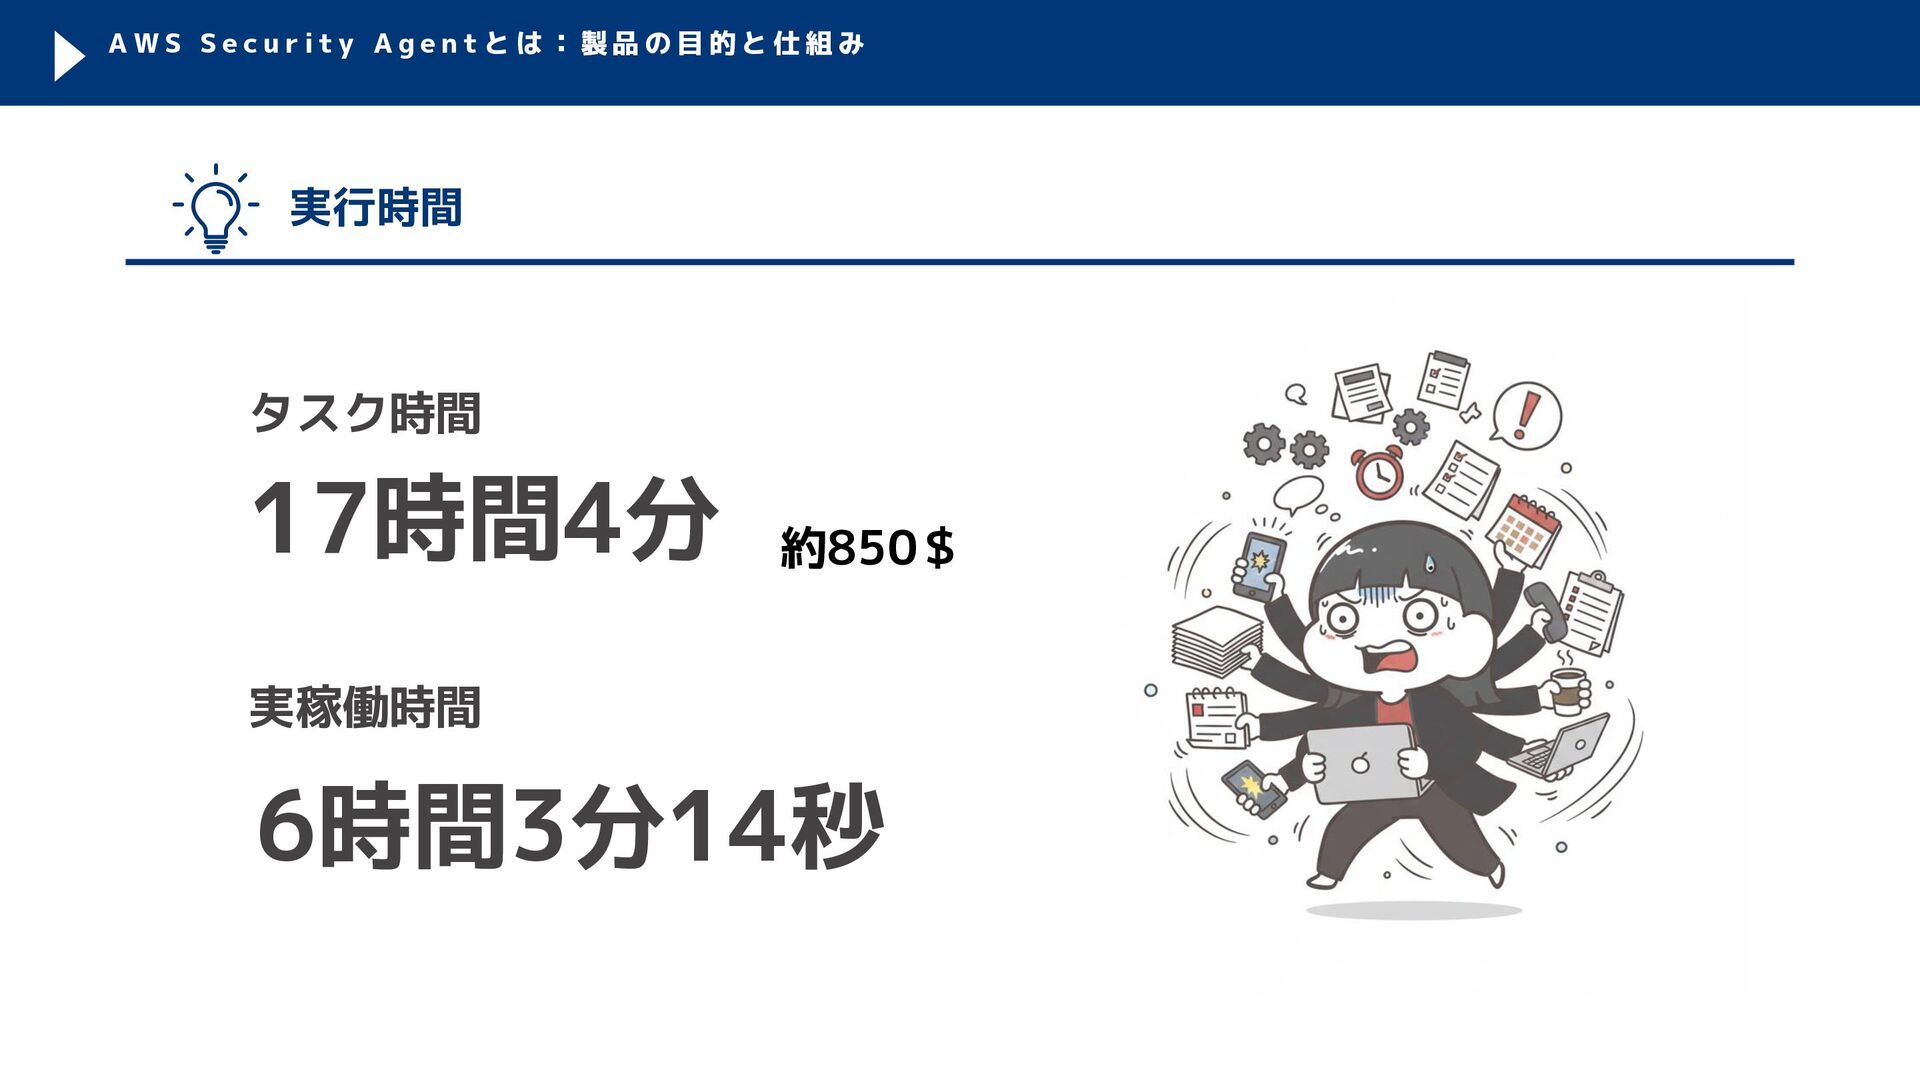
AWS Security Agent とは:製品の目的と仕組み 実行時間 タスク時間 17時間4分 約850$ 実稼働時間 6時間3分14秒
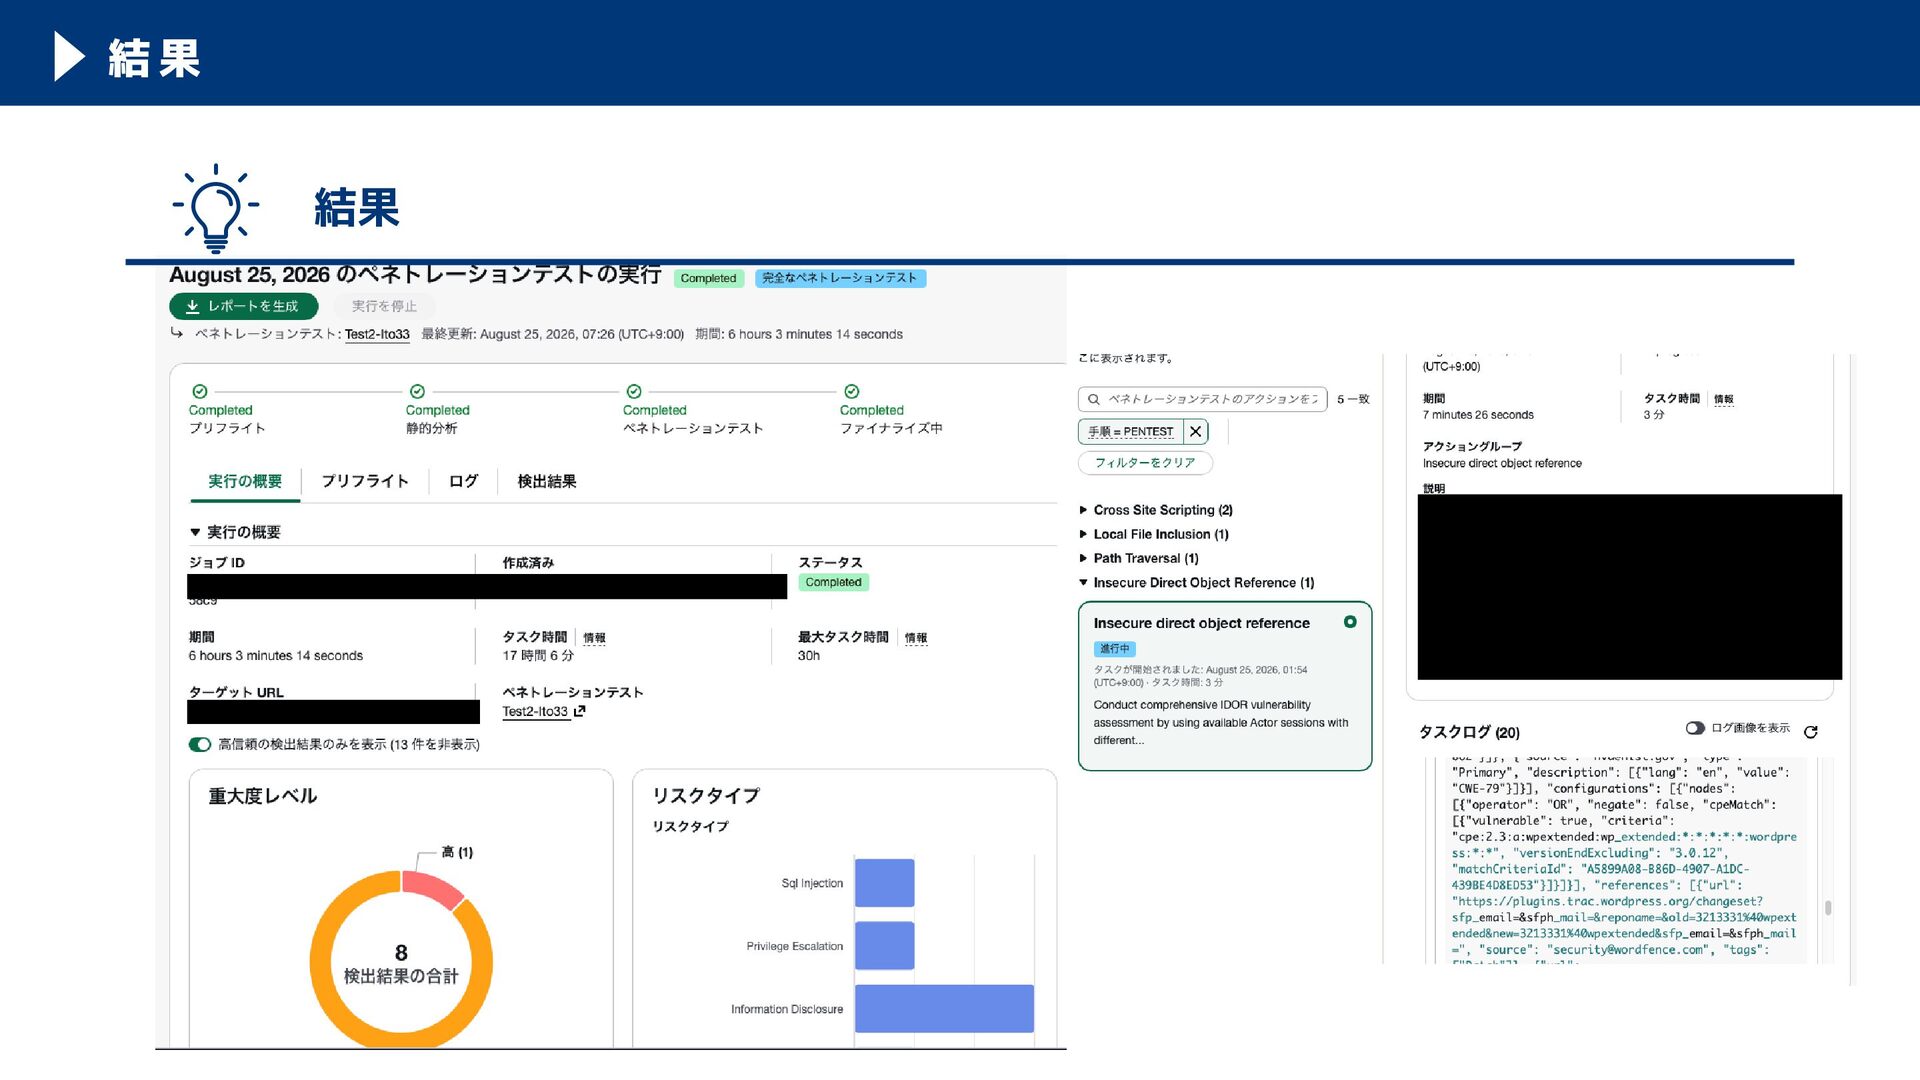
結果 結果
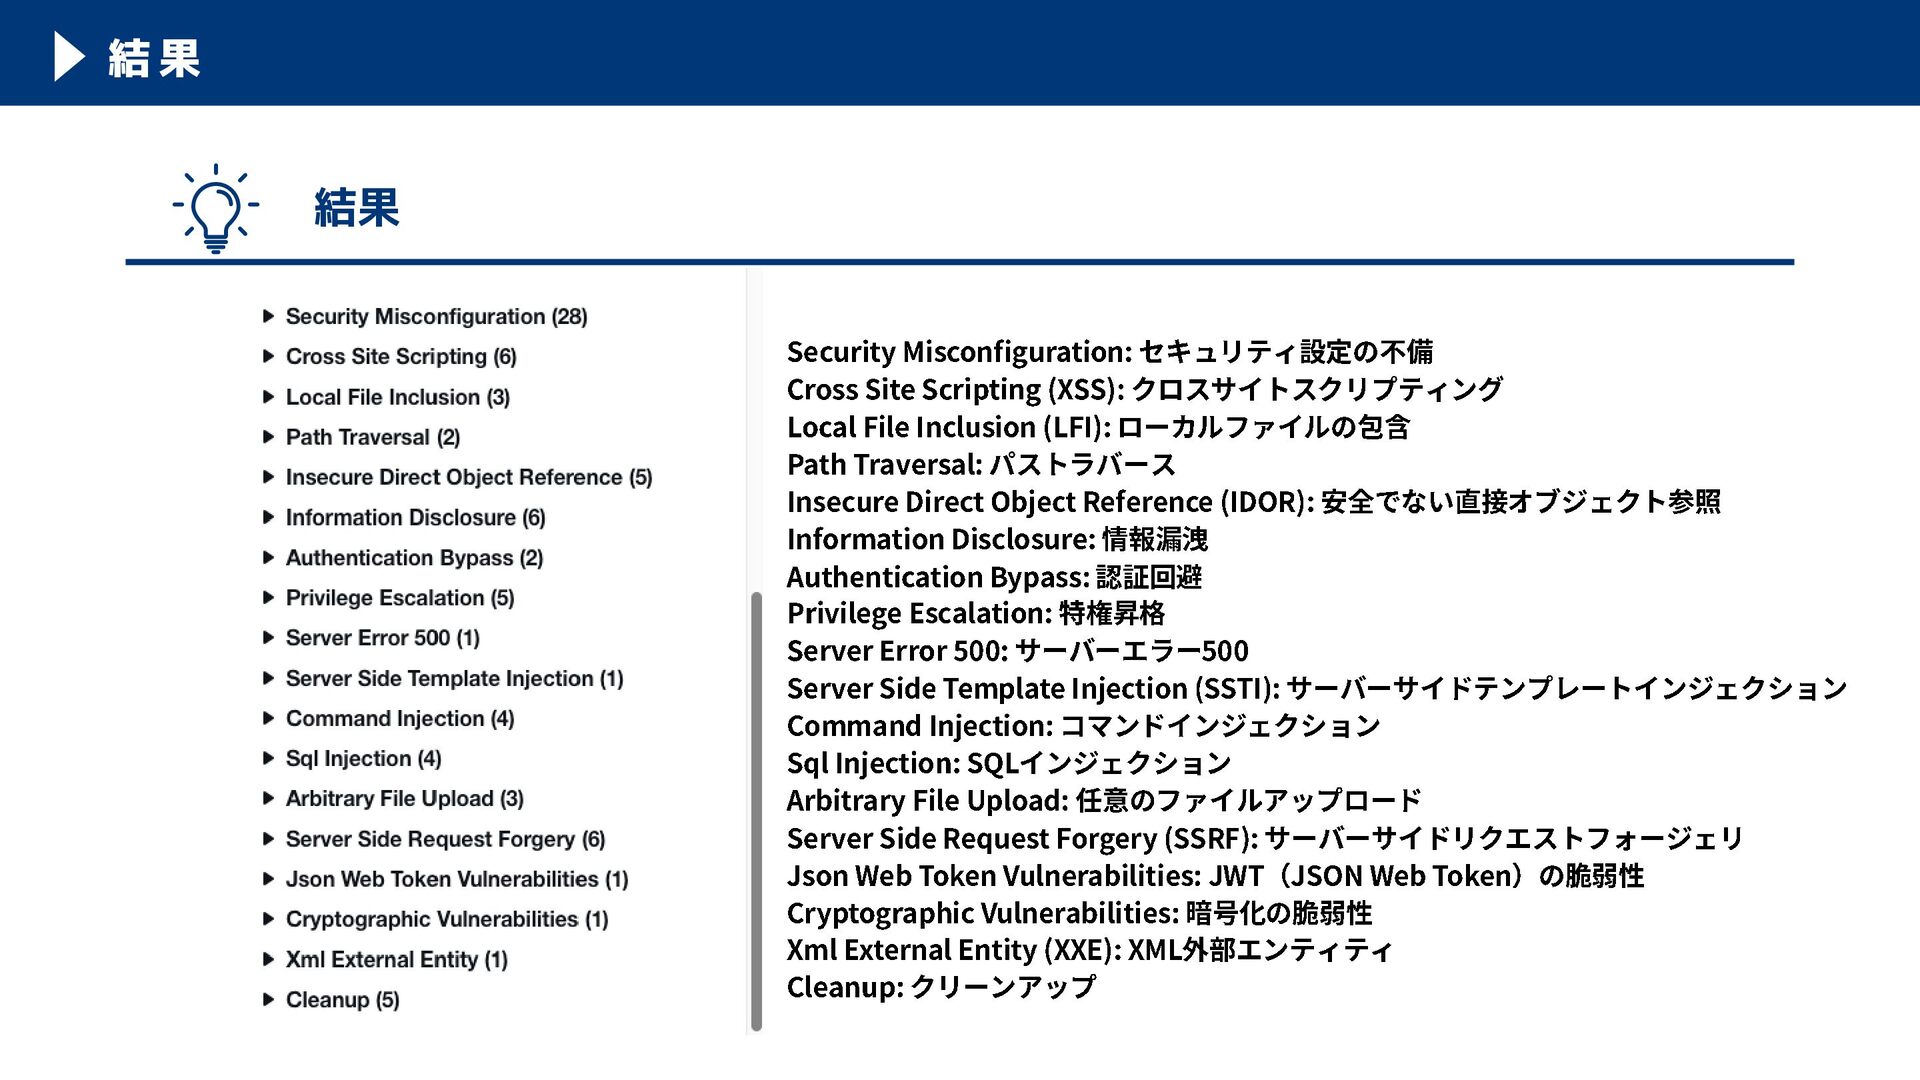
結果 結果 Security Misconfiguration: セセセセセセセセセセセ Cross Site Scripting (XSS): セセセセセセセセセセセセセセ
Local File Inclusion (LFI): セセセセセセセセセセセ Path Traversal: セセセセセセセ Insecure Direct Object Reference (IDOR): セセセセセセセセセセセセセセセ Information Disclosure: セセセセ Authentication Bypass: セセセセ Privilege Escalation: セセセセ Server Error 500: セセセセセセセ 500 Server Side Template Injection (SSTI): セセセセセセセセセセセセセセセセセセセセセ Command Injection: セセセセセセセセセセセセ Sql Injection: SQL セセセセセセセセ Arbitrary File Upload: セセセセセセセセセセセセセ Server Side Request Forgery (SSRF): セセセセセセセセセセセセセセセセセセ Json Web Token Vulnerabilities: JWT セ JSON Web Token セセセセセ Cryptographic Vulnerabilities: セセセセセセセ Xml External Entity (XXE): XML セセセセセセセセ Cleanup: セセセセセセセ
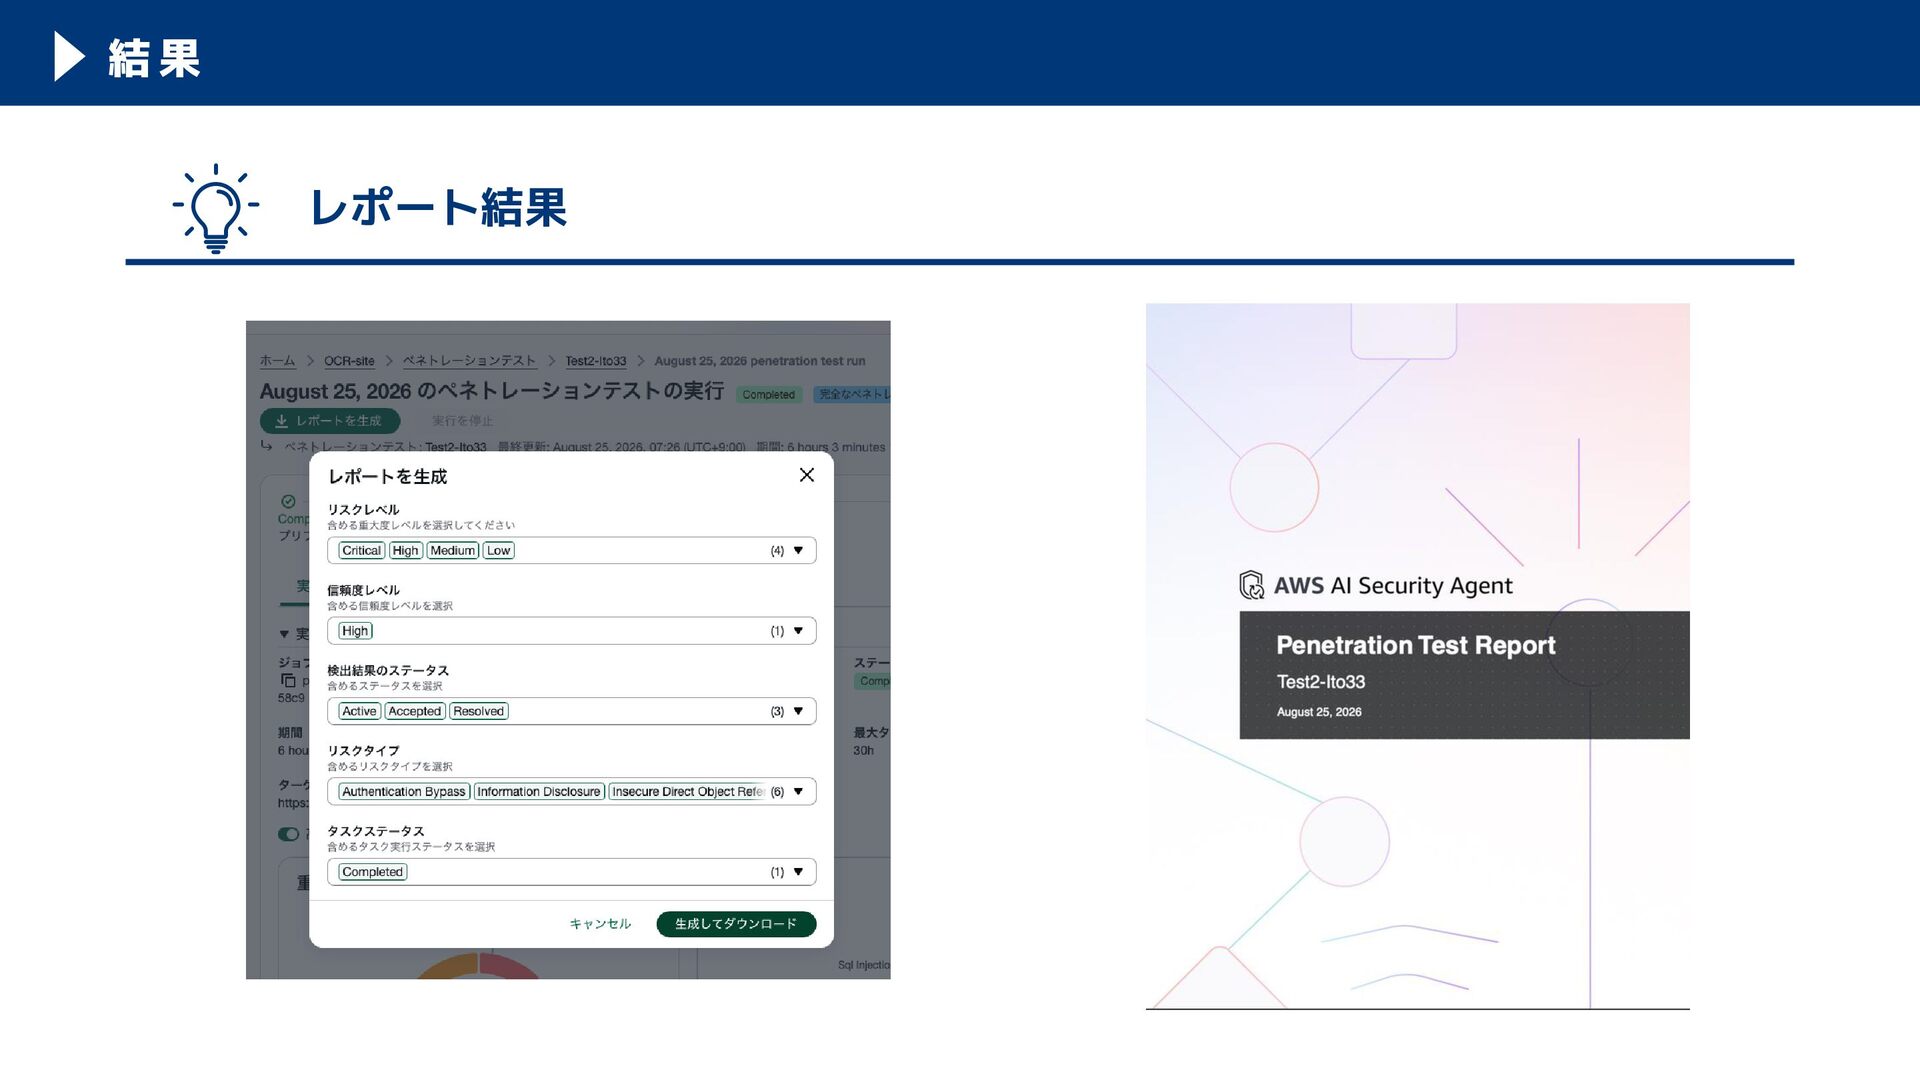
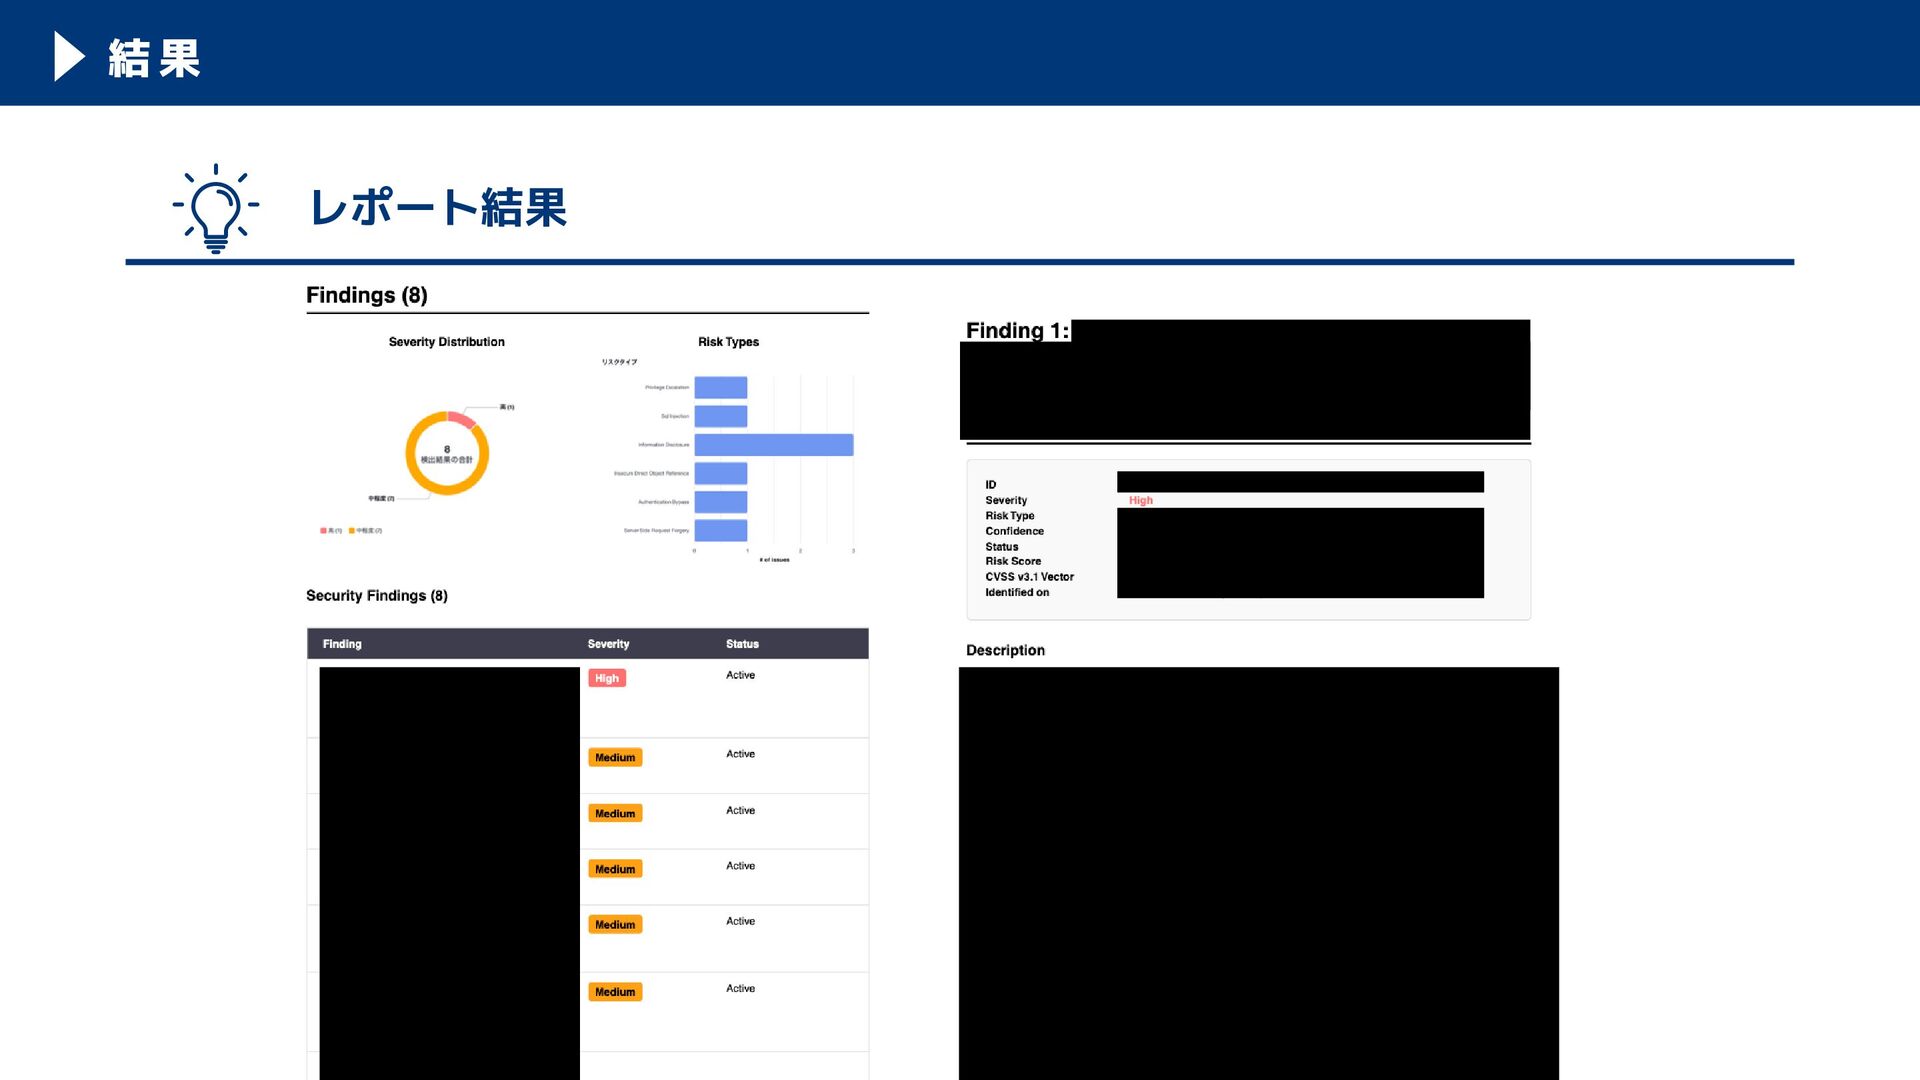
結果 レポート結果
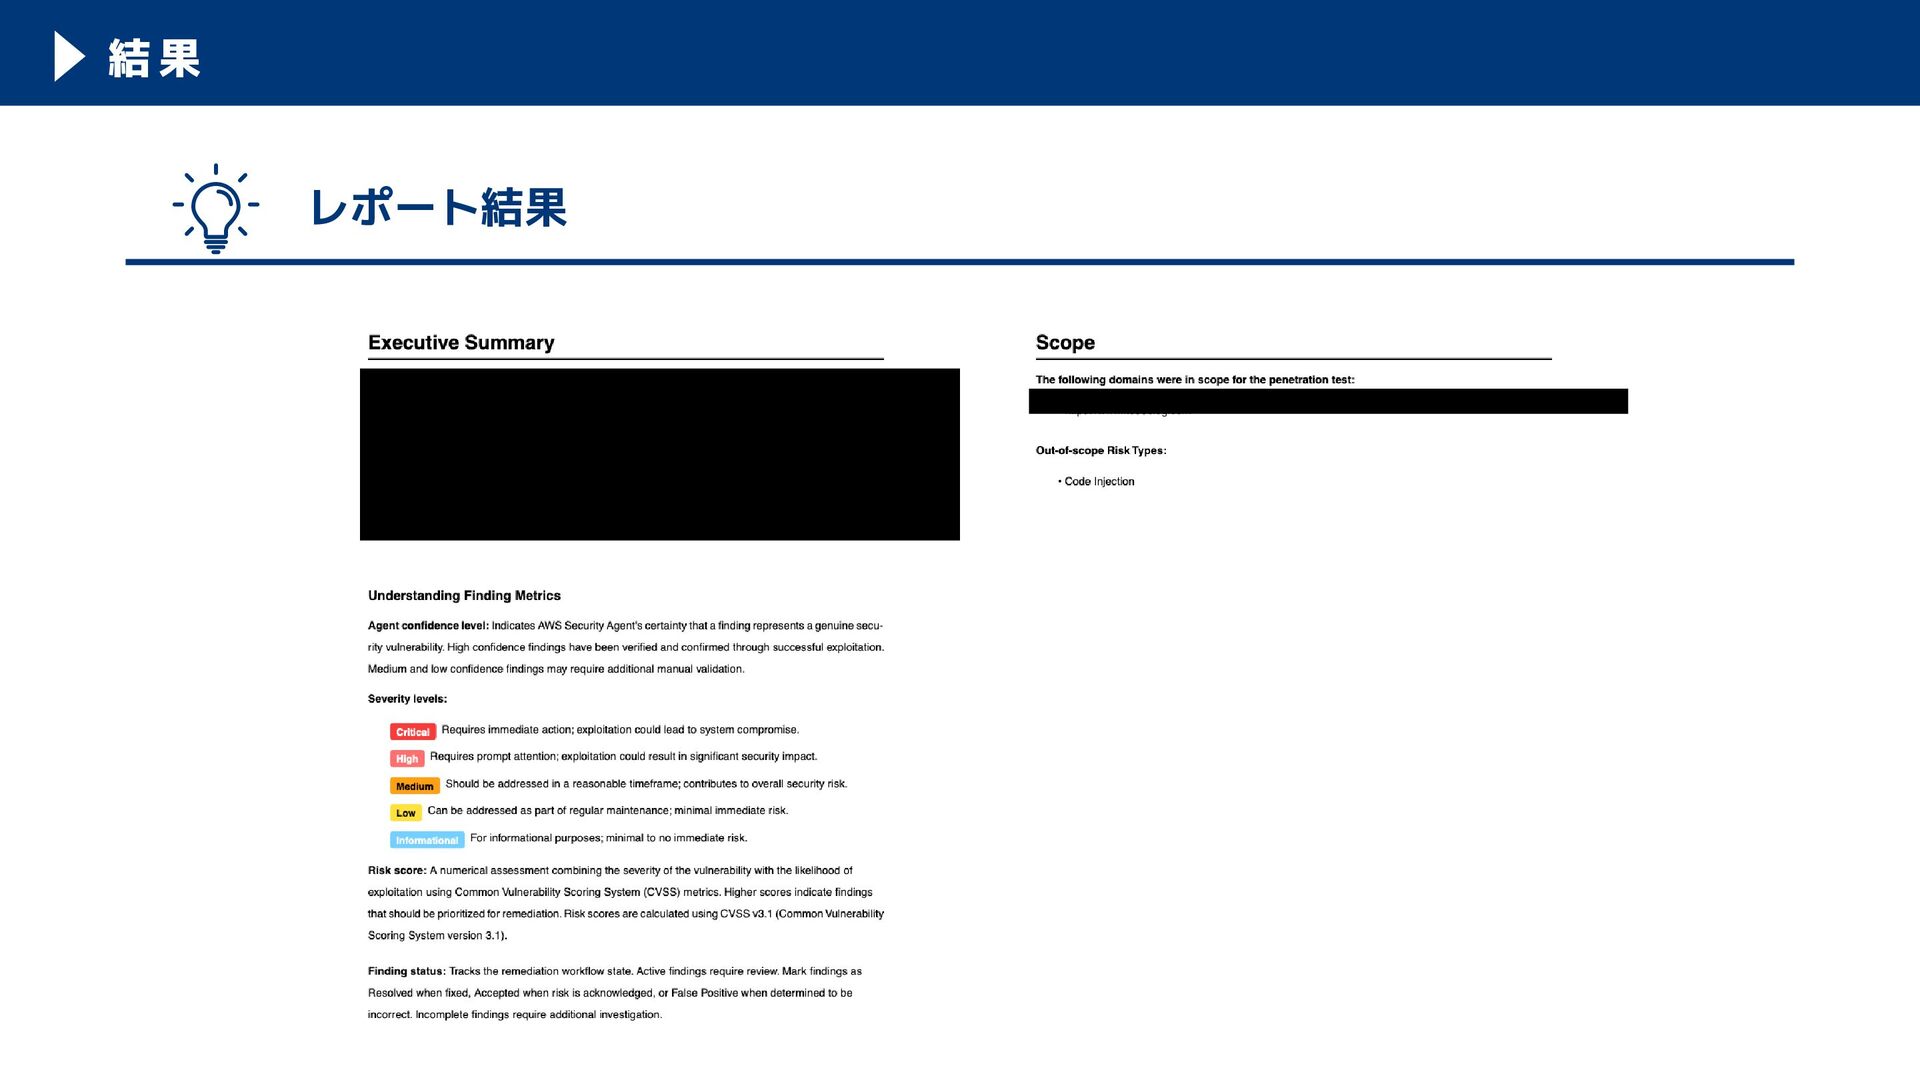
結果 レポート結果
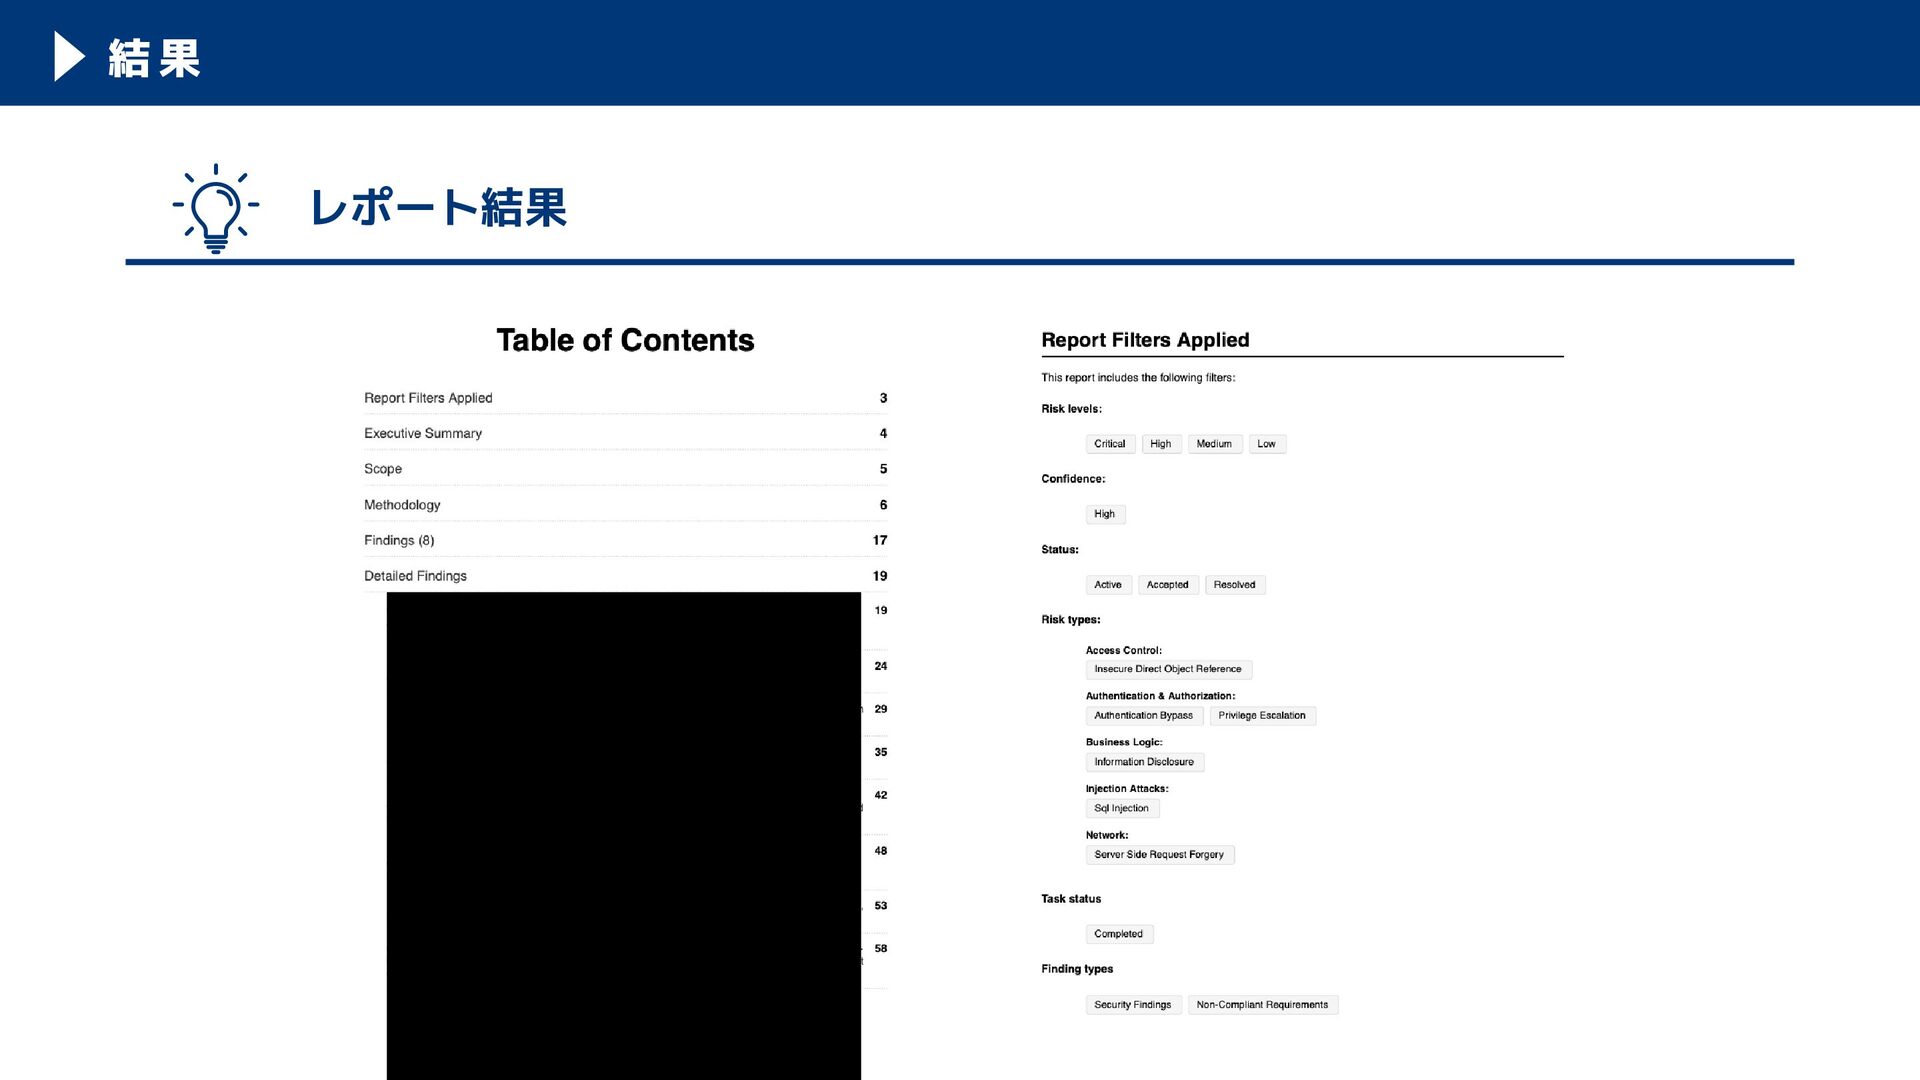
結果 レポート結果
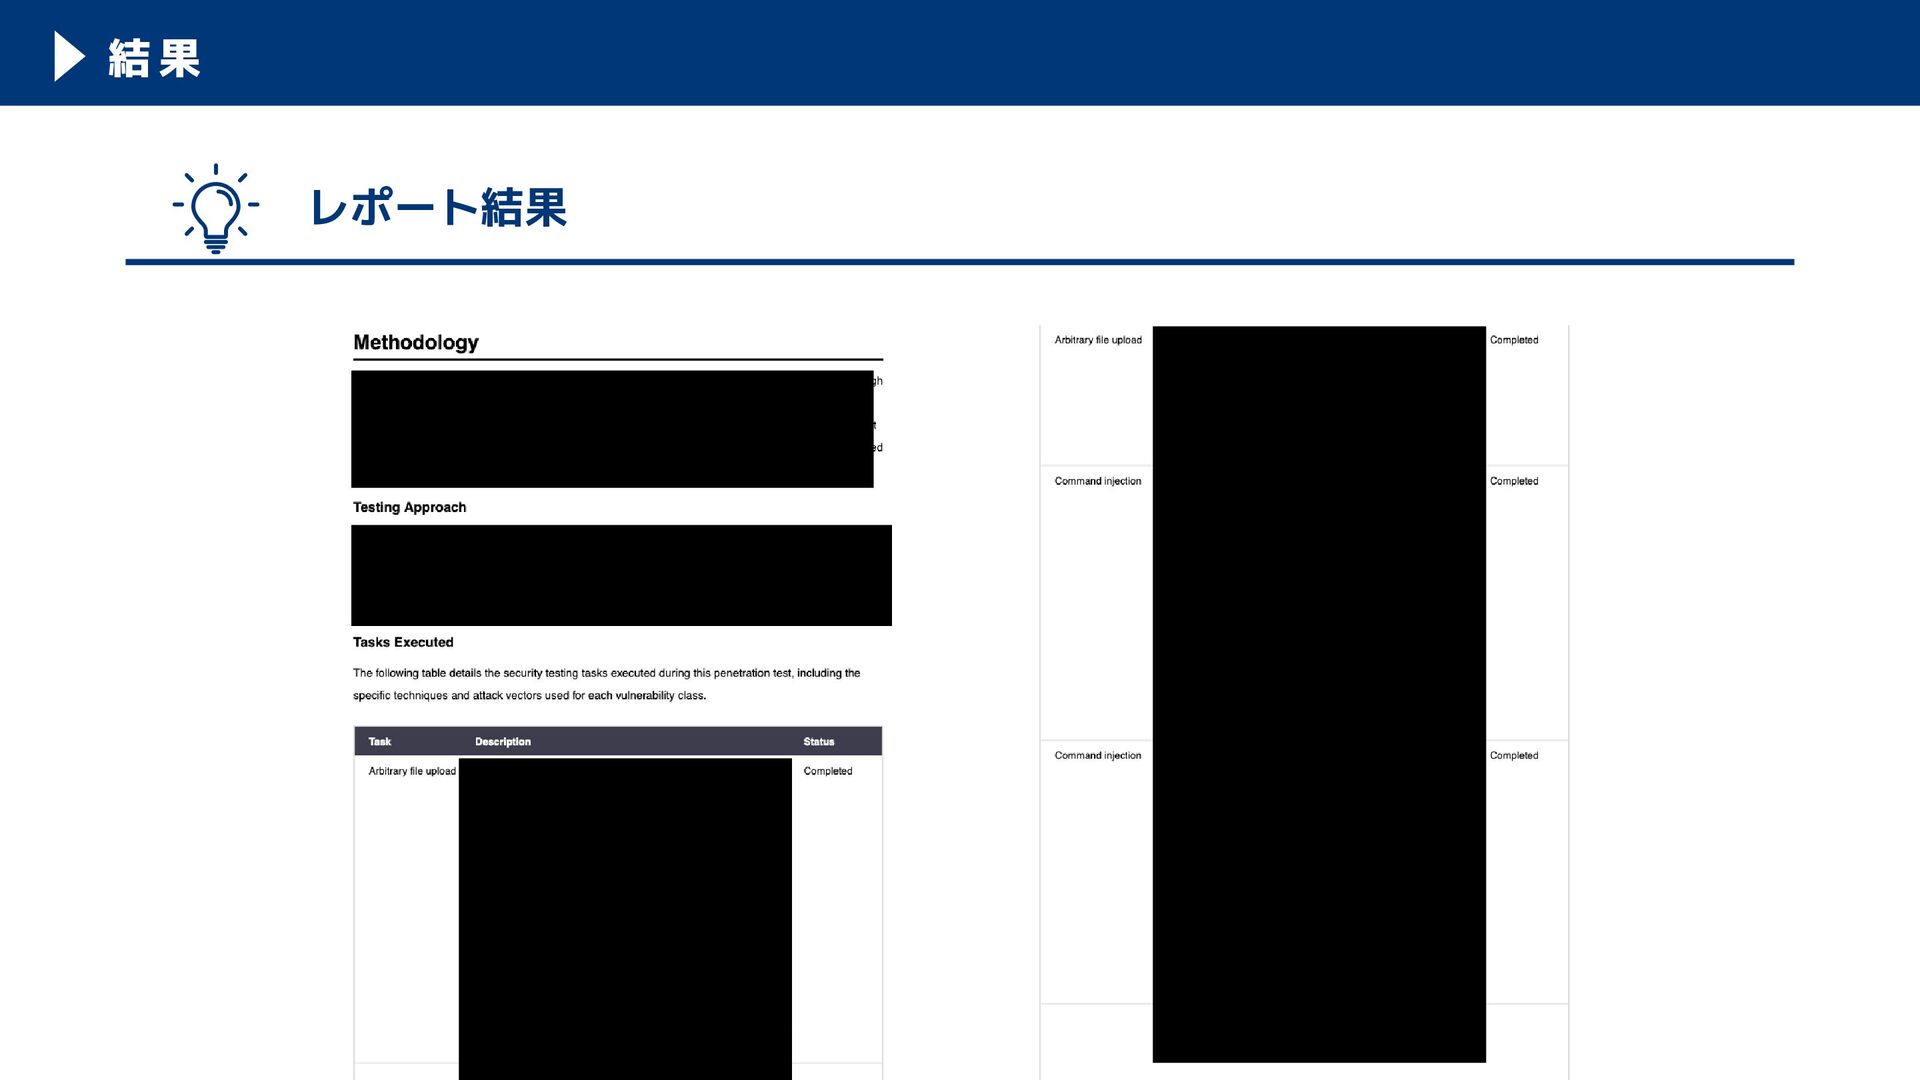
結果 レポート結果
結果 レポート結果
結果 レポート結果
比較
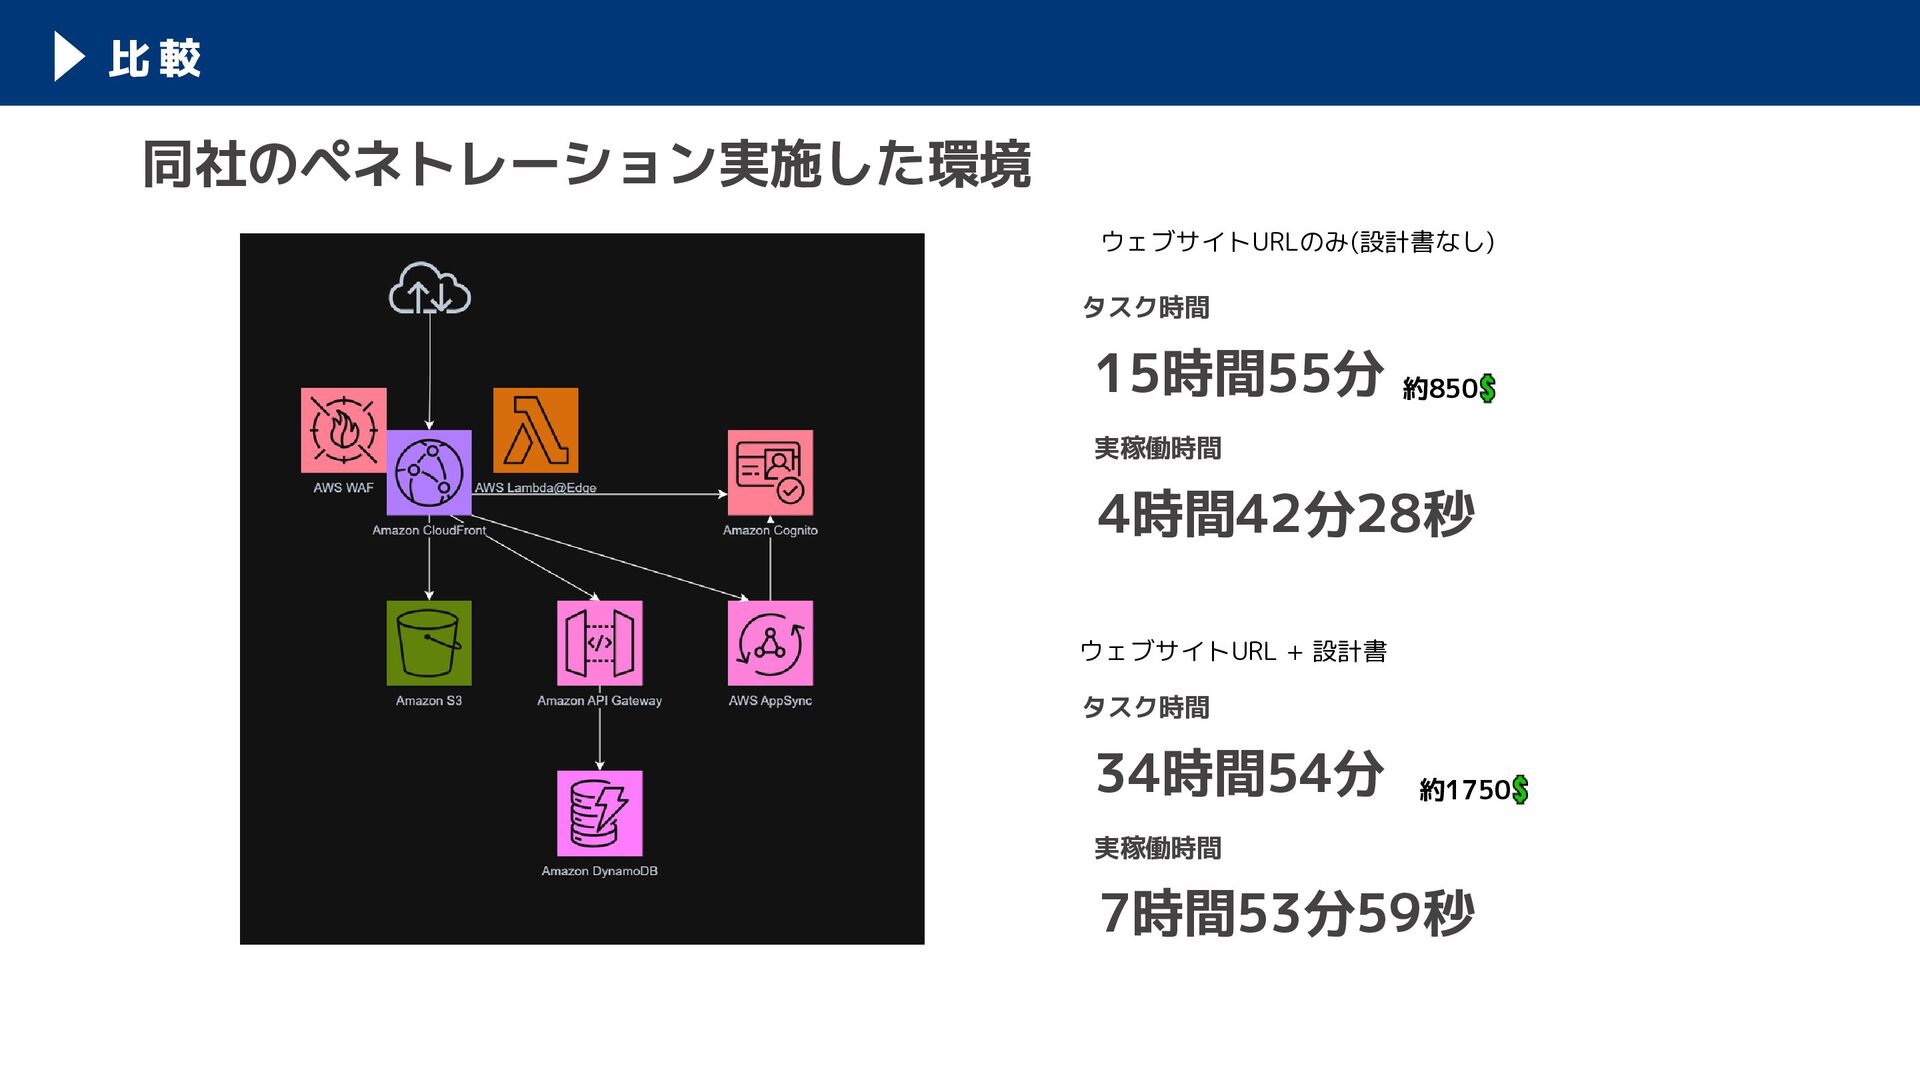
比較 同社のペネトレーション実施した環境 ウェブサイトURLのみ(設計書なし) タスク時間 15時間55分 約850 実稼働時間 4時間42分28秒 ウェブサイトURL +
設計書 タスク時間 34時間54分 約1750 実稼働時間 7時間53分59秒
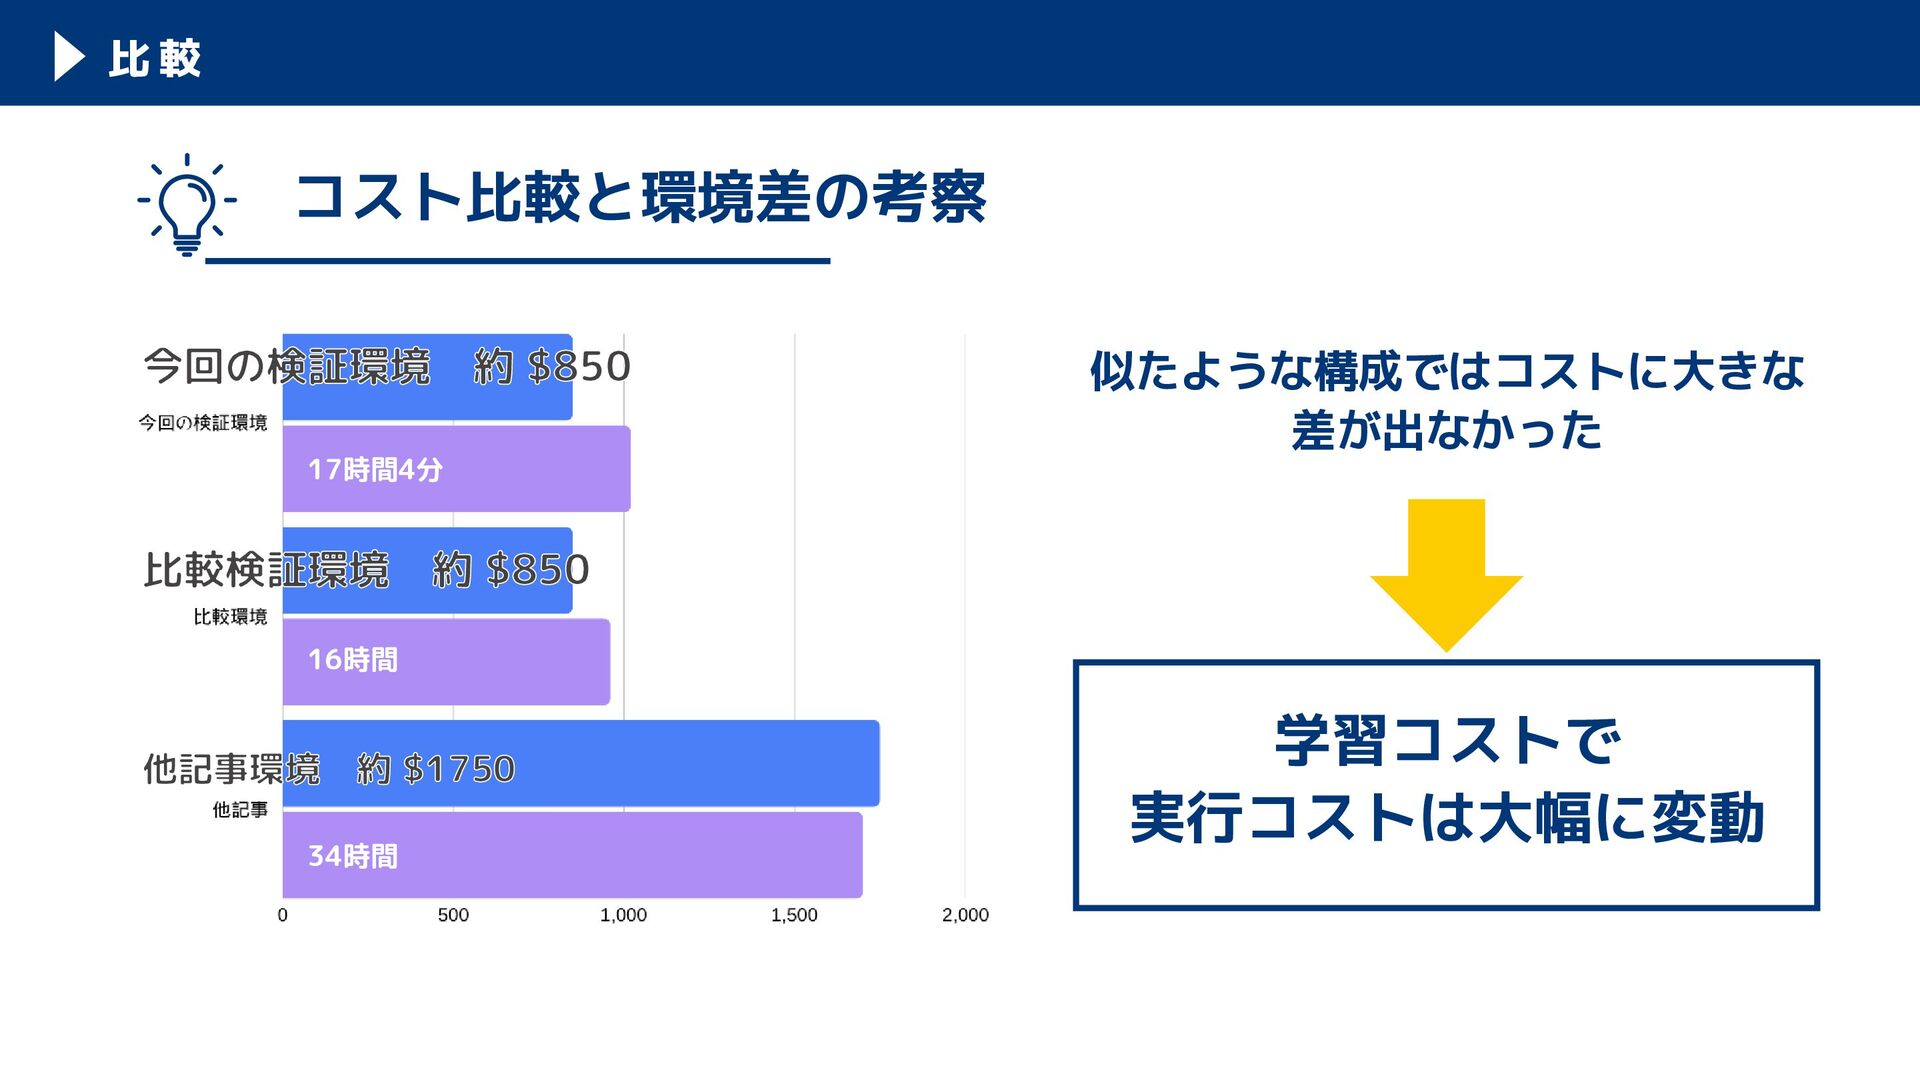
比較 コスト比較と環境差の考察 今回の検証環境 約 $850 17時間4分 比較検証環境 似たような構成ではコストに大きな 差が出なかった 約
$850 16時間 他記事環境 約 $1750 34時間 学習コストで 実行コストは大幅に変動
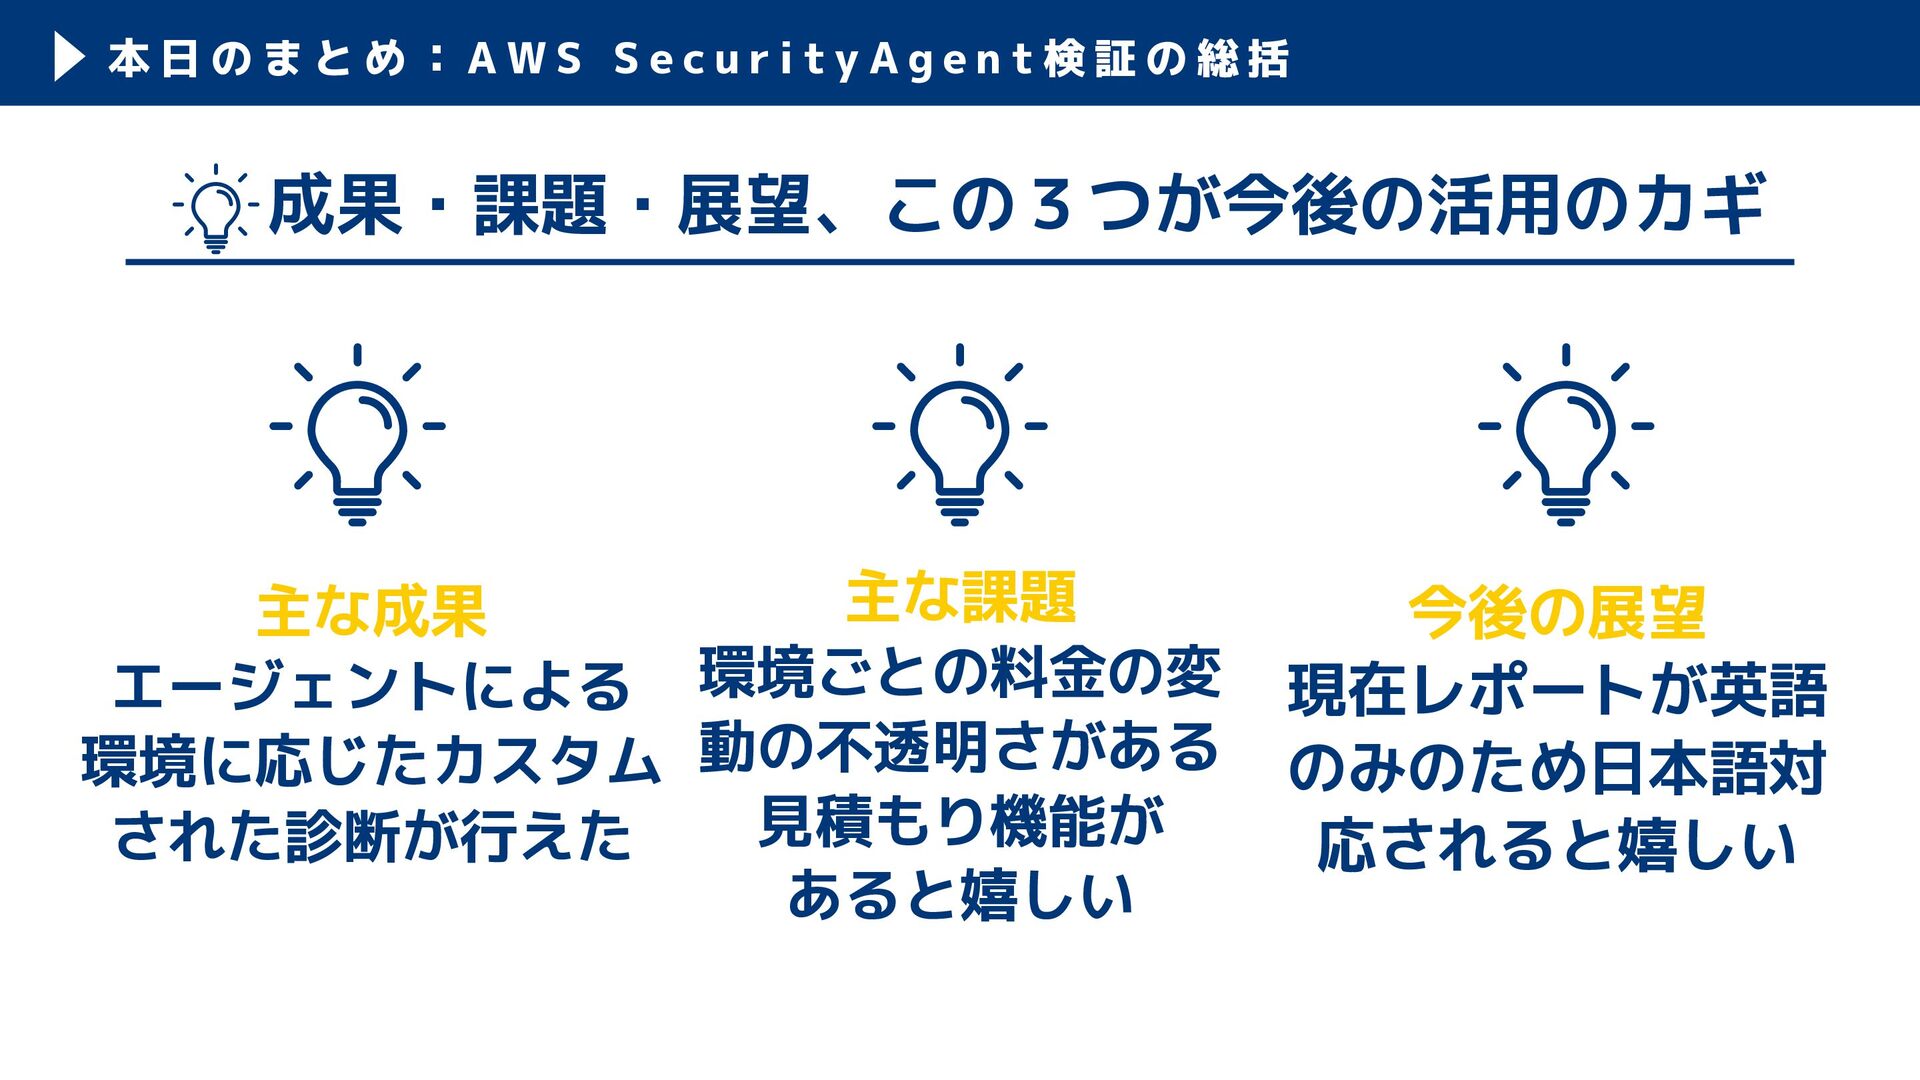
本日のまとめ:AWS SecurityAgent検証の総括 成果・課題・展望、この3つが今後の活用のカギ 主な課題 主な成果 エージェントによる 環境ごとの料金の変 環境に応じたカスタム 動の不透明さがある 見積もり機能が
された診断が行えた あると嬉しい 今後の展望 現在レポートが英語 のみのため日本語対 応されると嬉しい
お知らせ
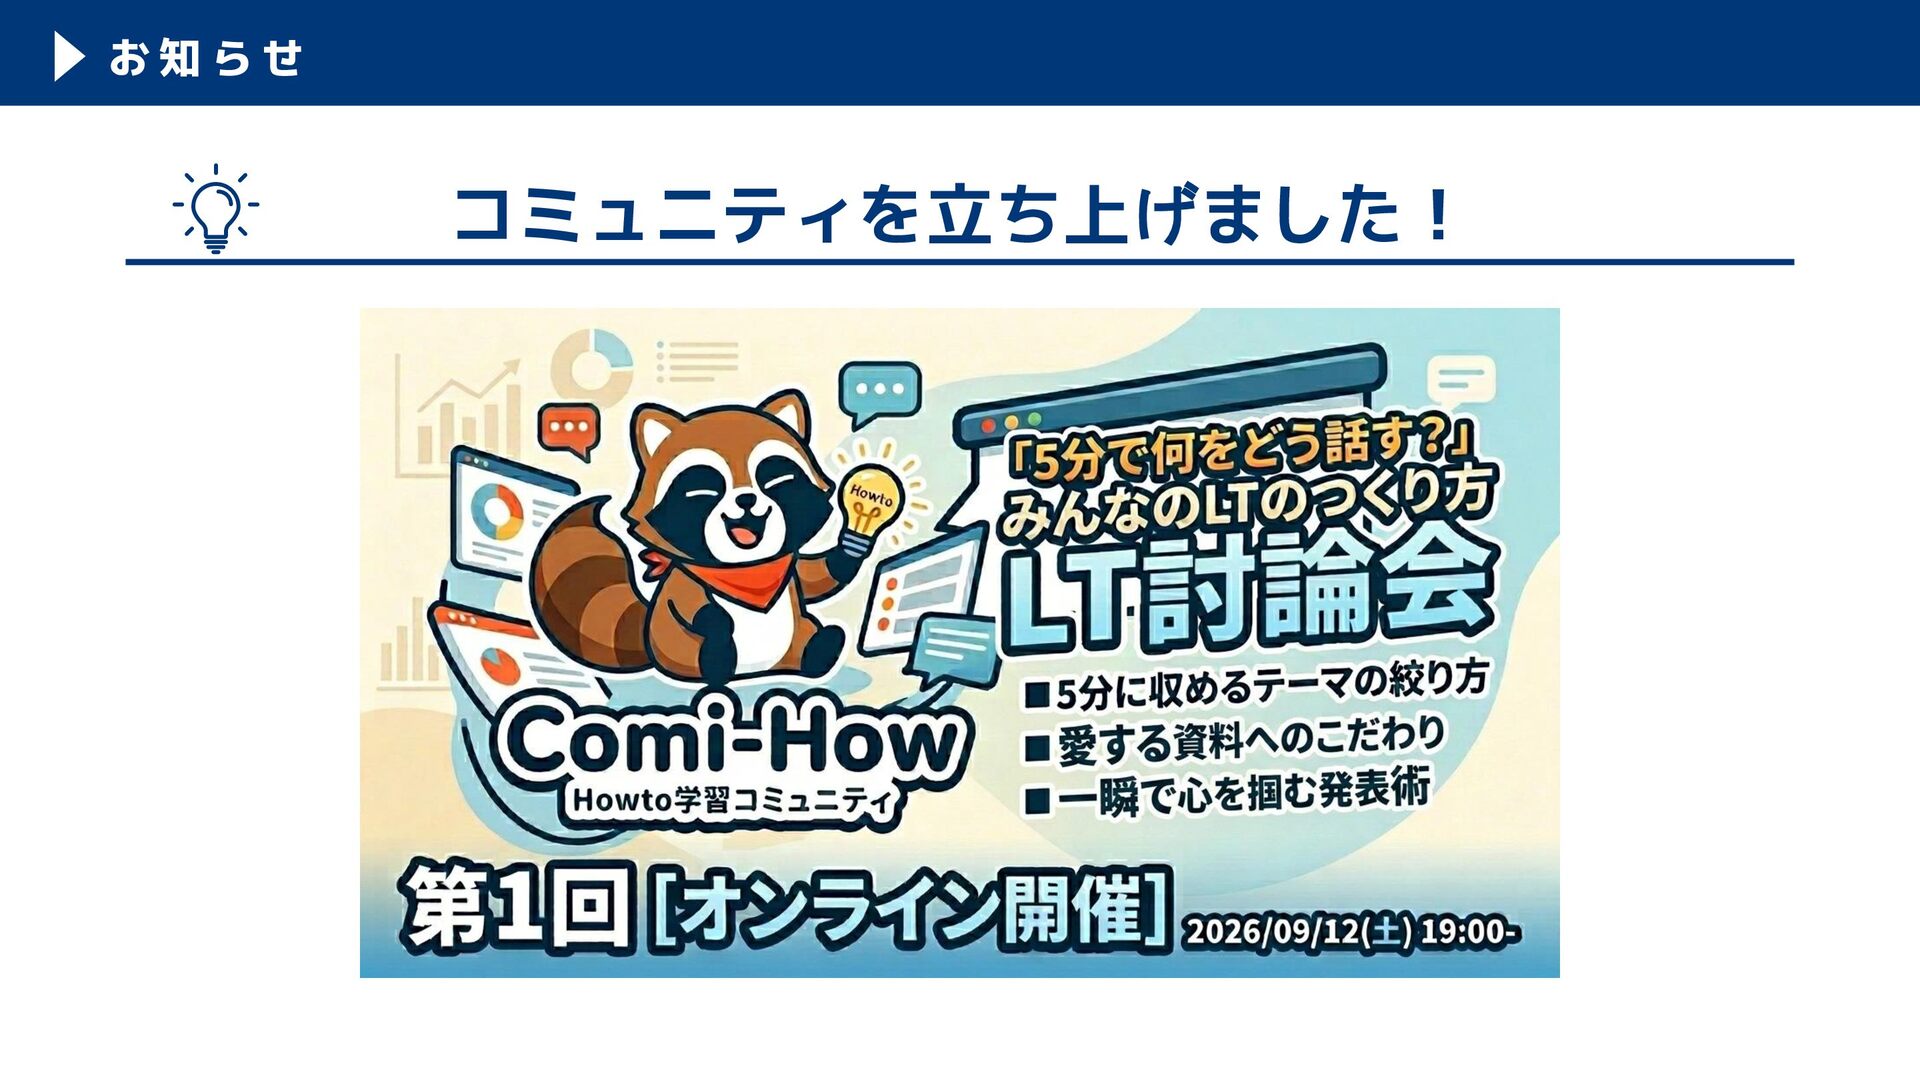
お知らせ コミュニティを立ち上げました!
END ご清聴ありがとうございました ご質問・ご意見はお気軽にどうぞ! ・スライド資料は後日共有予定です


 ito33_0
 kimpetersen
 csswizardry
 lauravandoore
 denniskardys
 techseoconnect
 danielanewman
 tonyrice
 kastner
 cassininazir
 mraible
 lcolladotor
 wjessup