Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
CNDW2026発表資料
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
OSHIRO
November 17, 2026
42
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
CNDW2026発表資料
OSHIRO
November 17, 2026
Transcript
23 slides
動的アクセス制御の最適解を探して 〜 IaC の自動生成と OPA で実現するスケーラブルな権限管理基盤〜
自己紹介 PROFILE Yosuke Hojo 株式会社ドワンゴ 教育事業本部 ROLE &
FOCUS ソフトウェアエンジニア データ基盤の設計・運用 TECH STACK & INTEREST Go / DB / ContainerRuntime 2
SpeakerDeck https://speakerdeck.com/oshiro3/cndw2026-happyou-shiryou 3
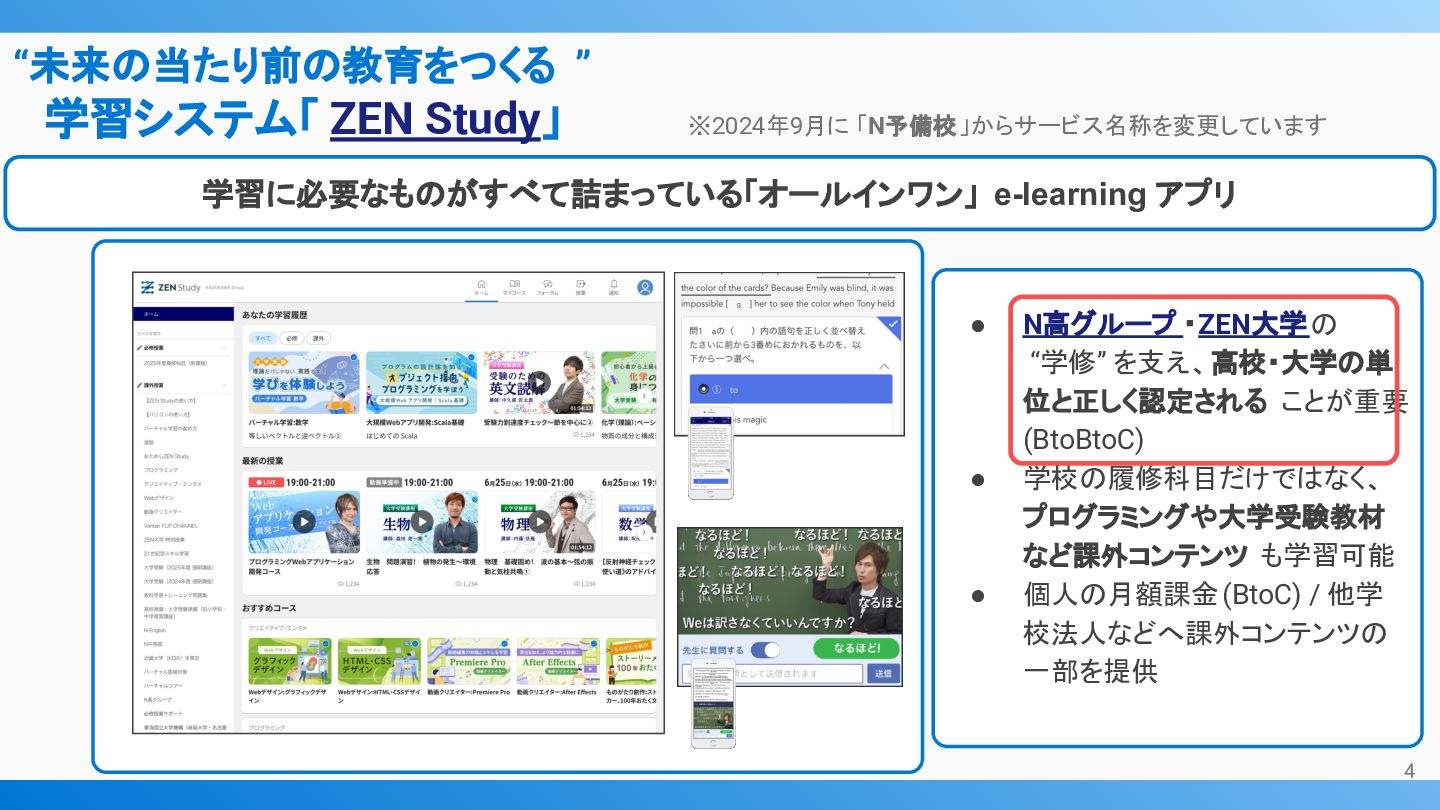
“未来の当たり前の教育をつくる ” 学習システム「 ZEN Study」 ※2024年9月に 「N予備校」からサービス名称を変更しています 学習に必要なものがすべて詰まっている「オールインワン」 e-learning アプリ
• • • N高グループ ・ZEN大学の “学修” を支え、高校・大学の単 位と正しく認定される ことが重要 (BtoBtoC) 学校の履修科目だけではなく、 プログラミングや大学受験教材 など課外コンテンツ も学習可能 個人の月額課金 (BtoC) / 他学 校法人などへ課外コンテンツの 一部を提供 4
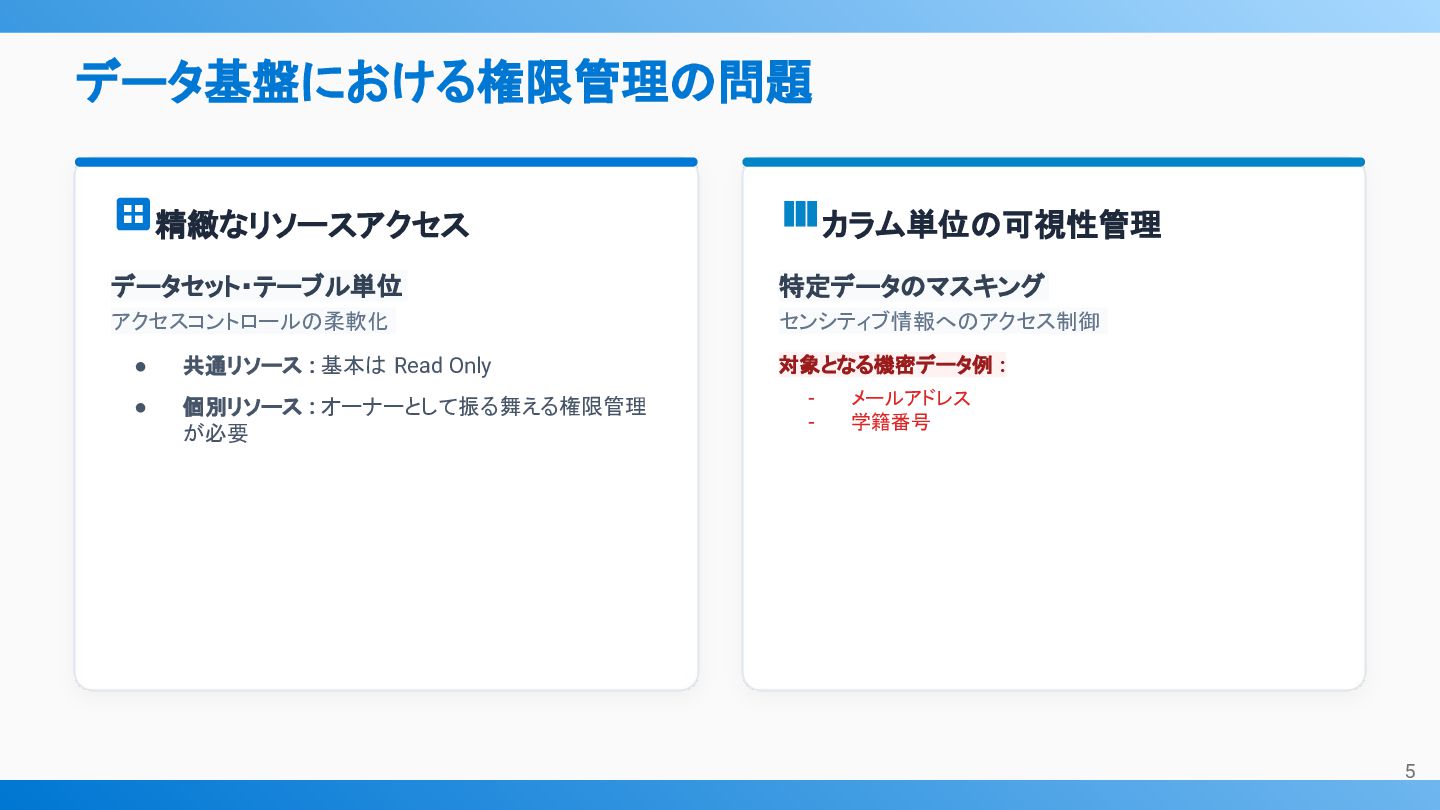
データ基盤における権限管理の問題 精緻なリソースアクセス カラム単位の可視性管理 データセット・テーブル単位 特定データのマスキング アクセスコントロールの柔軟化 センシティブ情報へのアクセス制御 • 共通リソース :
基本は Read Only • 個別リソース : オーナーとして振る舞える権限管理 が必要 対象となる機密データ例 : - メールアドレス 学籍番号 5
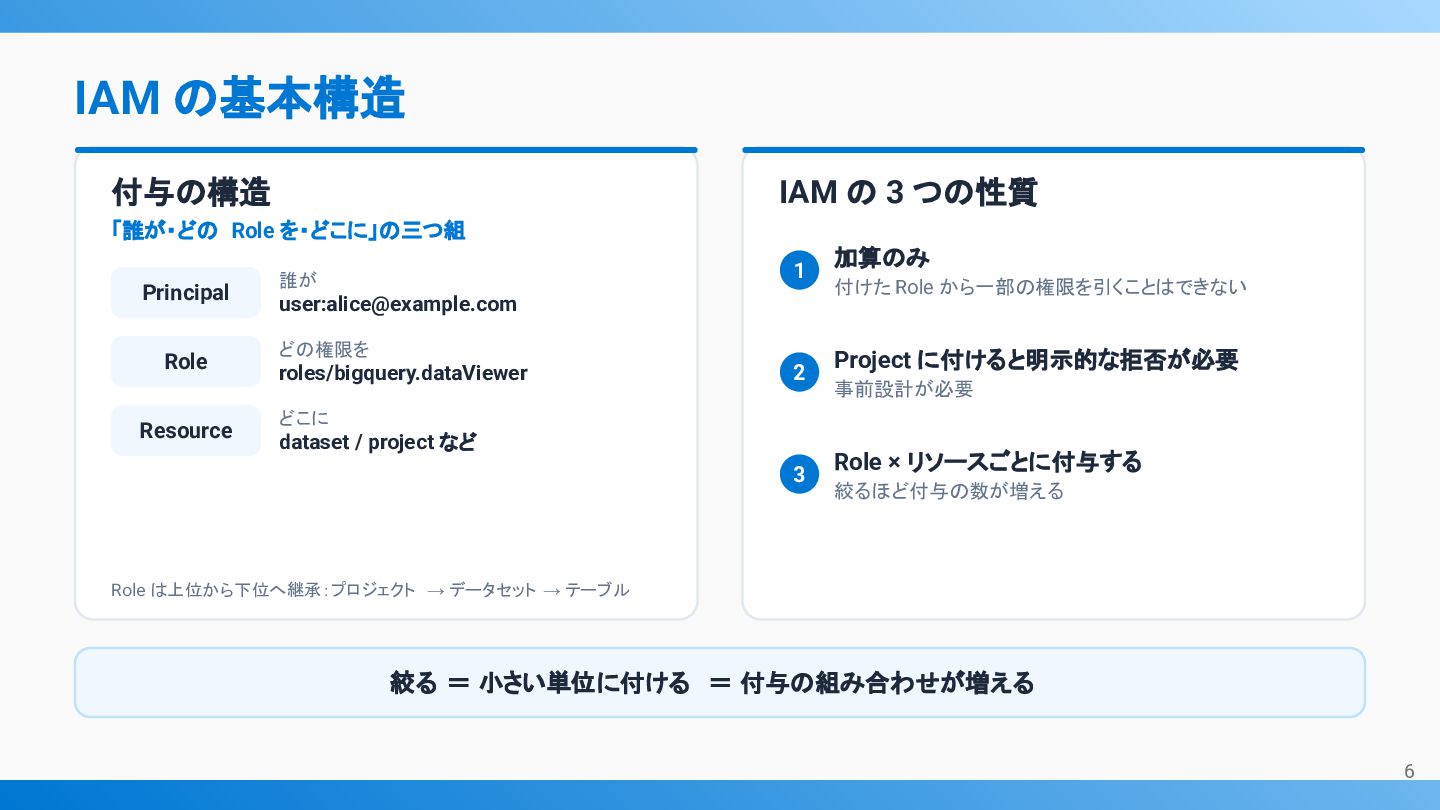
IAM の基本構造 付与の構造 IAM の 3 つの性質 「誰が・どの Role を・どこに」の三つ組
Principal Role Resource 1 誰が user:
[email protected]
どの権限を roles/bigquery.dataViewer 2 加算のみ 付けた Role から一部の権限を引くことはできない Project に付けると明示的な拒否が必要 事前設計が必要 どこに dataset / project など 3 Role × リソースごとに付与する 絞るほど付与の数が増える Role は上位から下位へ継承:プロジェクト → データセット → テーブル 絞る = 小さい単位に付ける = 付与の組み合わせが増える 6
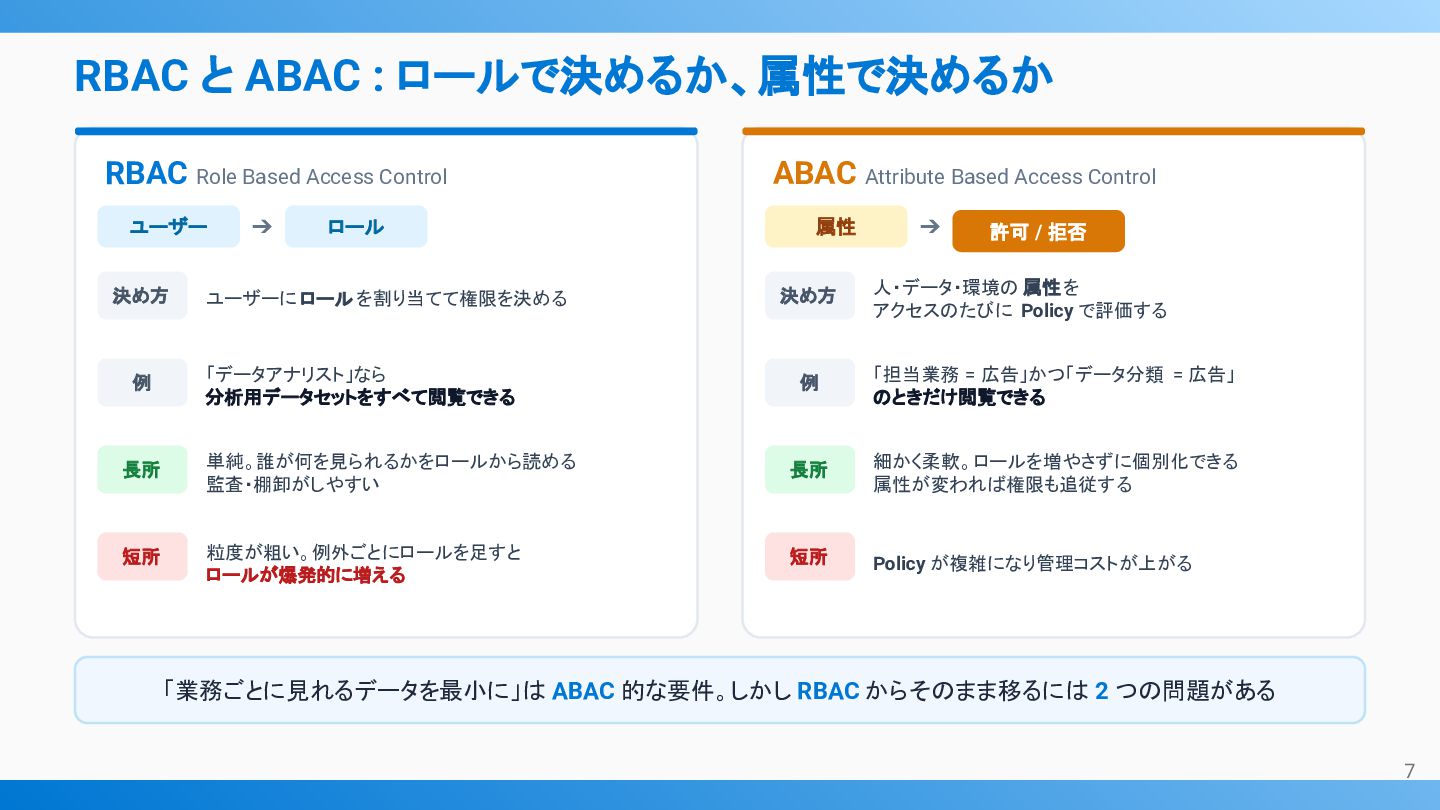
RBAC と ABAC : ロールで決めるか、属性で決めるか RBAC Role Based Access Control
ユーザー 決め方 ➔ ロール ユーザーに ロール を割り当てて権限を決める ABAC Attribute Based Access Control 属性 決め方 ➔ 許可 / 拒否 人・データ・環境の 属性 を アクセスのたびに Policy で評価する 例 「データアナリスト」なら 分析用データセットをすべて閲覧できる 例 「担当業務 = 広告」かつ「データ分類 = 広告」 のときだけ閲覧できる 長所 単純。誰が何を見られるかをロールから読める 監査・棚卸がしやすい 長所 細かく柔軟。ロールを増やさずに個別化できる 属性が変われば権限も追従する 短所 粒度が粗い。例外ごとにロールを足すと ロールが爆発的に増える 短所 Policy が複雑になり管理コストが上がる 「業務ごとに見れるデータを最小に」は ABAC 的な要件。しかし RBAC からそのまま移るには 2 つの問題がある 7
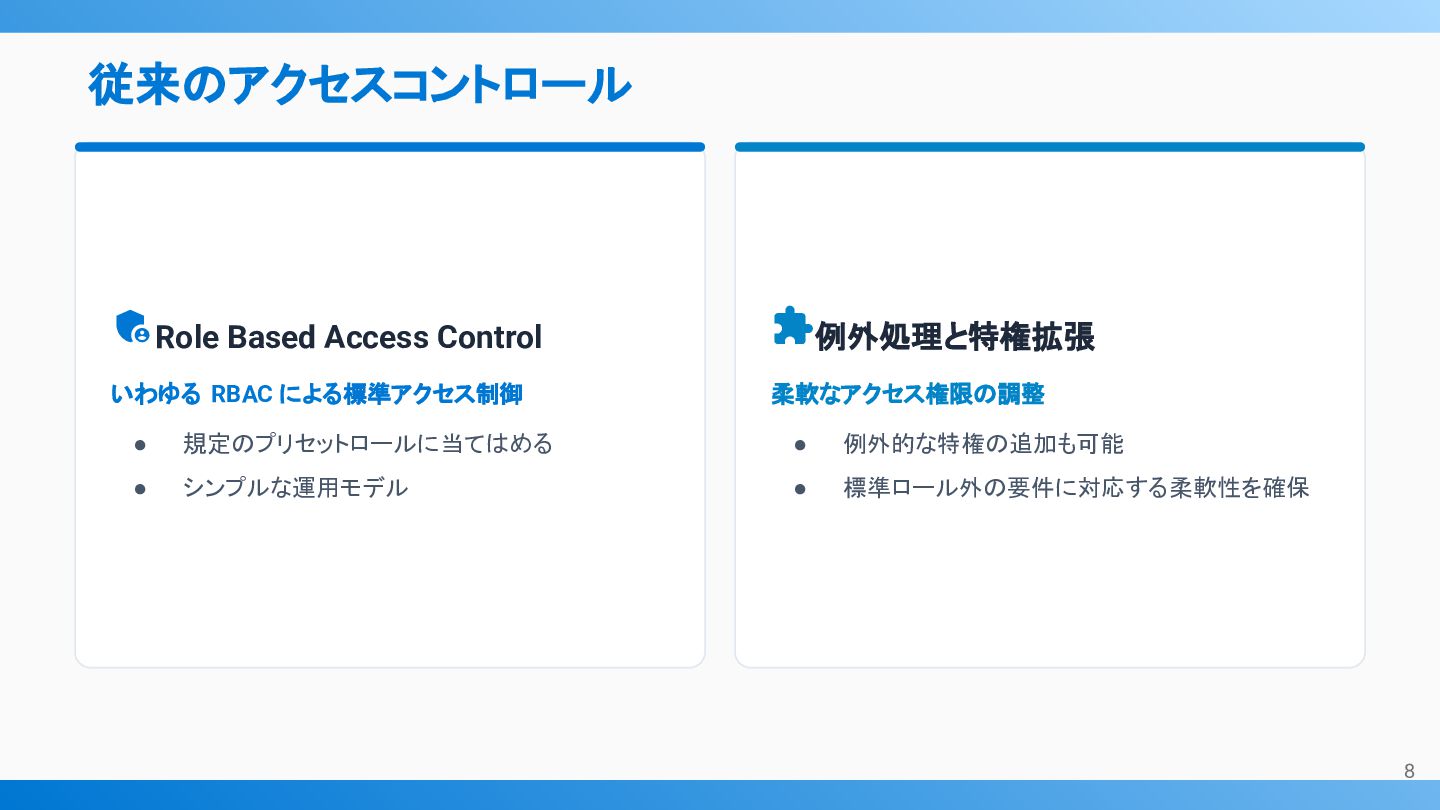
従来のアクセスコントロール Role Based Access Control 例外処理と特権拡張 いわゆる RBAC による標準アクセス制御 柔軟なアクセス権限の調整
• 規定のプリセットロールに当てはめる • 例外的な特権の追加も可能 • シンプルな運用モデル • 標準ロール外の要件に対応する柔軟性を確保 8
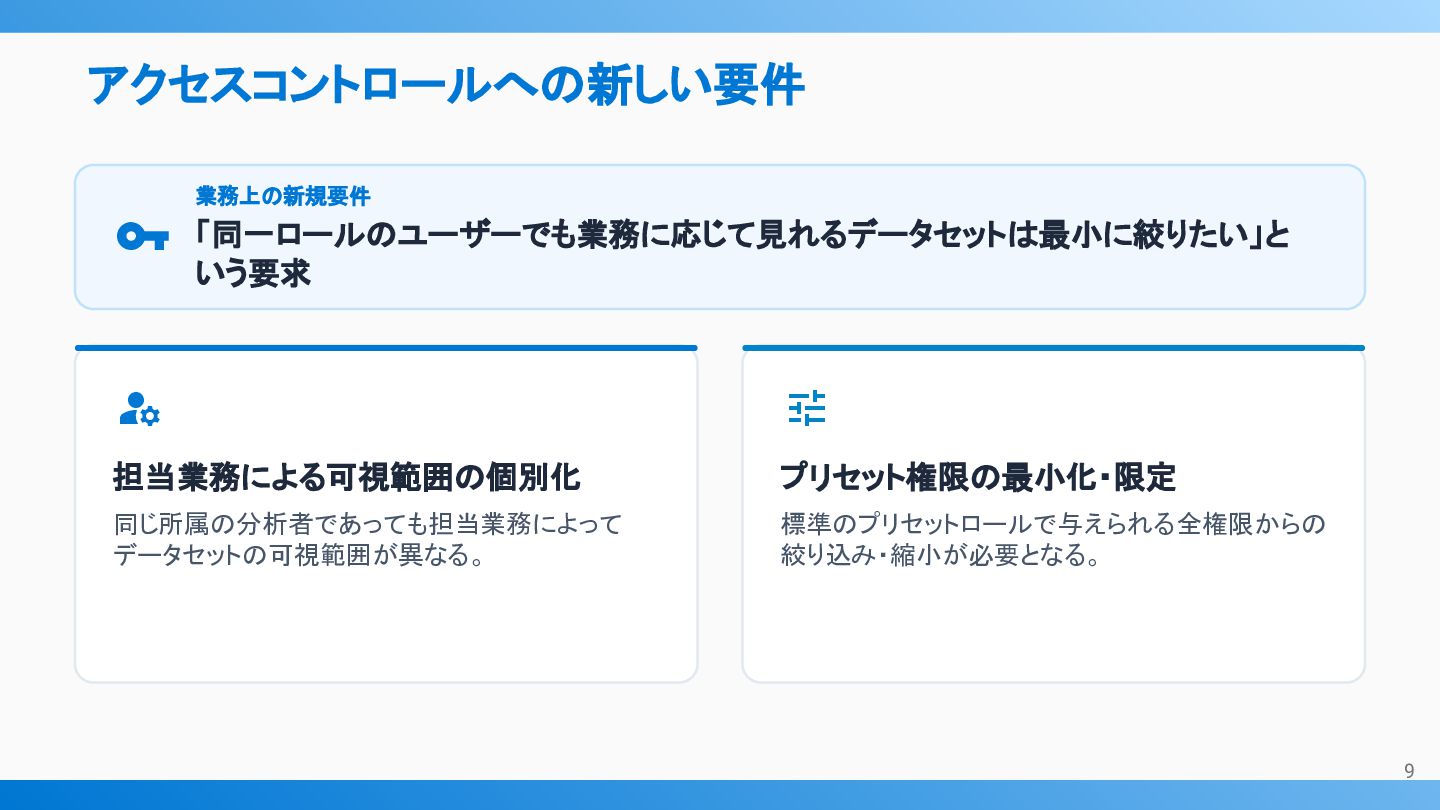
アクセスコントロールへの新しい要件 業務上の新規要件 「同一ロールのユーザーでも業務に応じて見れるデータセットは最小に絞りたい」と いう要求 担当業務による可視範囲の個別化 プリセット権限の最小化・限定 同じ所属の分析者であっても担当業務によって
データセットの可視範囲が異なる。 標準のプリセットロールで与えられる全権限からの 絞り込み・縮小が必要となる。 9
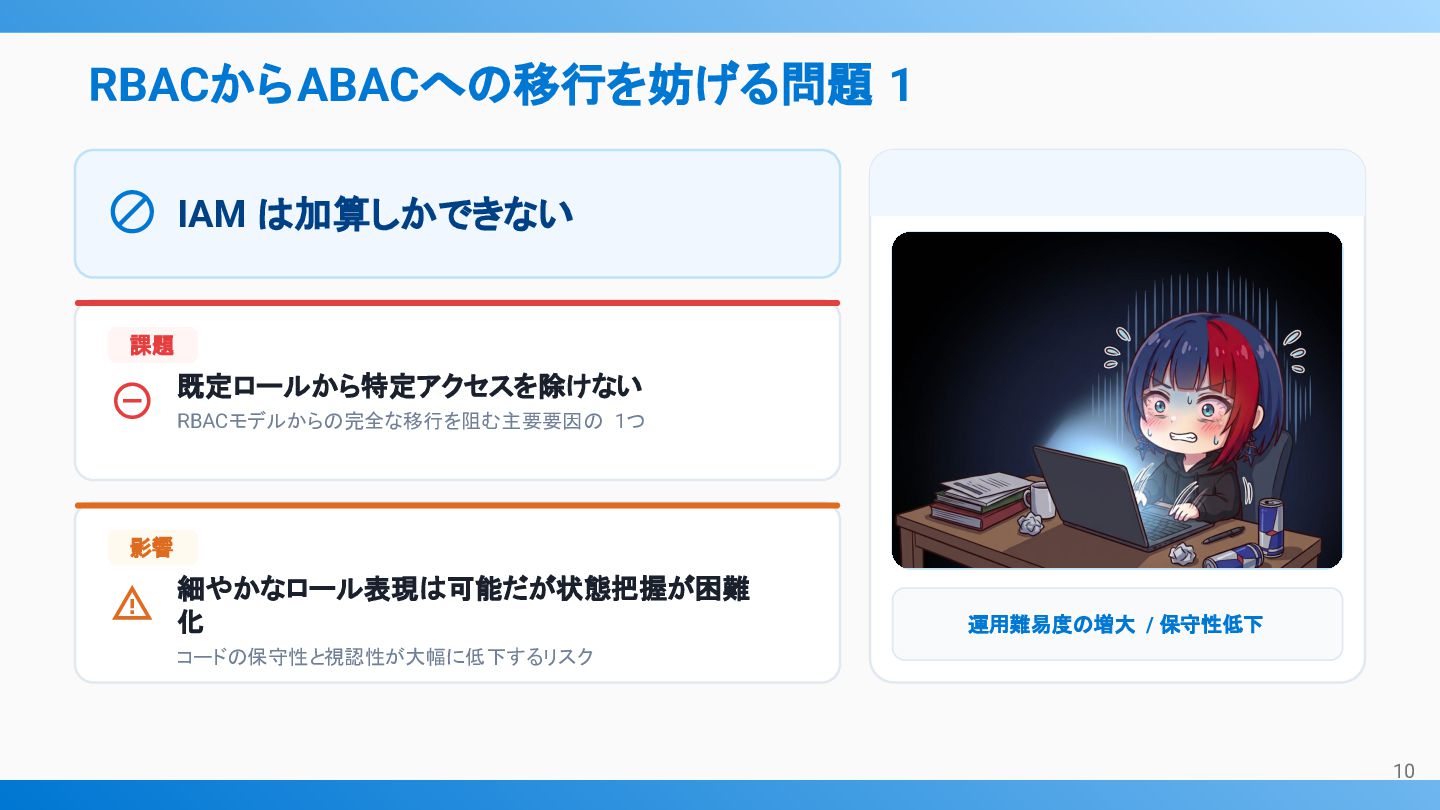
RBACからABACへの移行を妨げる問題 1 IAM は加算しかできない 課題 既定ロールから特定アクセスを除けない RBACモデルからの完全な移行を阻む主要要因の 1つ
影響 細やかなロール表現は可能だが状態把握が困難 化 運用難易度の増大 / 保守性低下 コードの保守性と視認性が大幅に低下するリスク 10
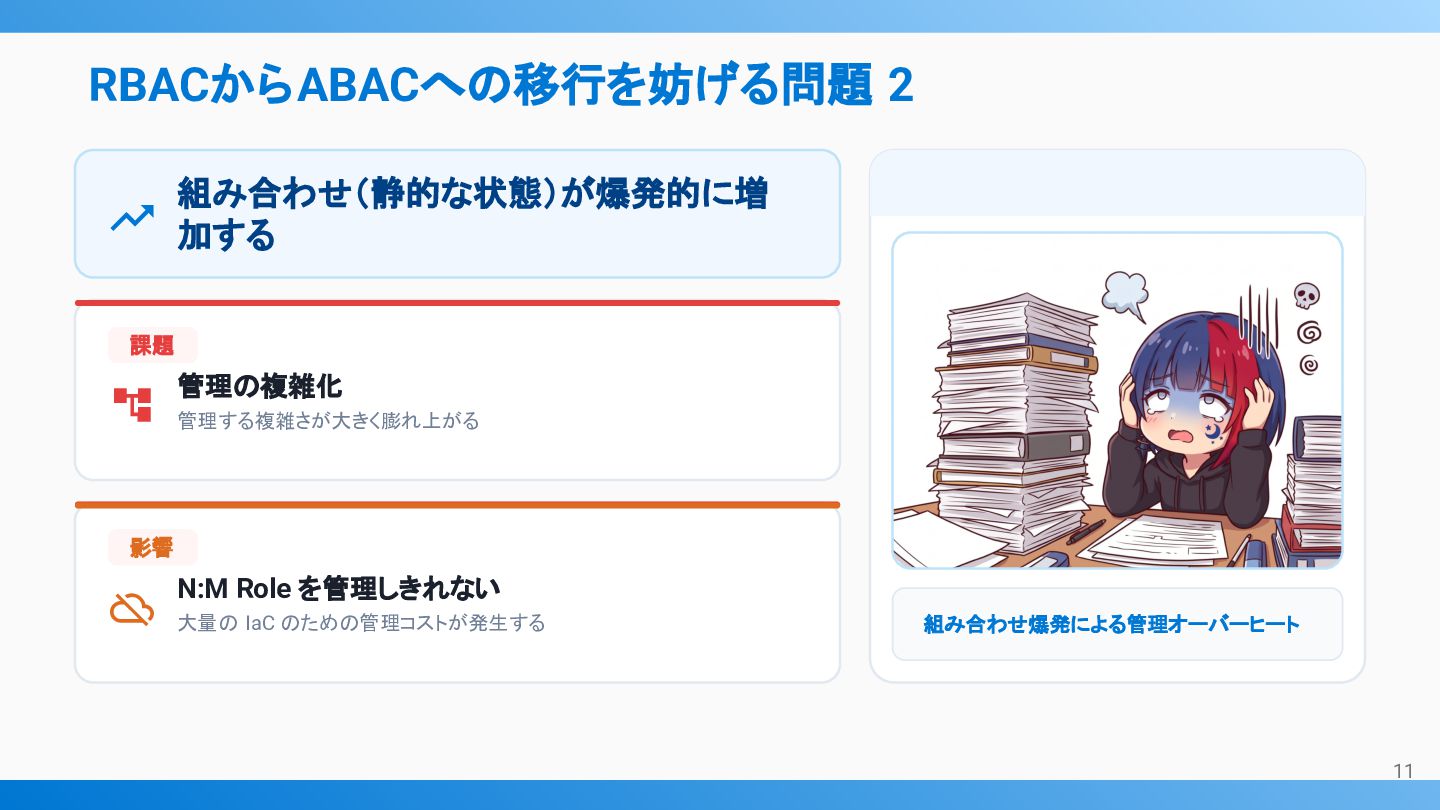
RBACからABACへの移行を妨げる問題 2 組み合わせ(静的な状態)が爆発的に増 加する 課題 管理の複雑化 管理する複雑さが大きく膨れ上がる 影響
N:M Role を管理しきれない 大量の IaC のための管理コストが発生する 組み合わせ爆発による管理オーバーヒート 11
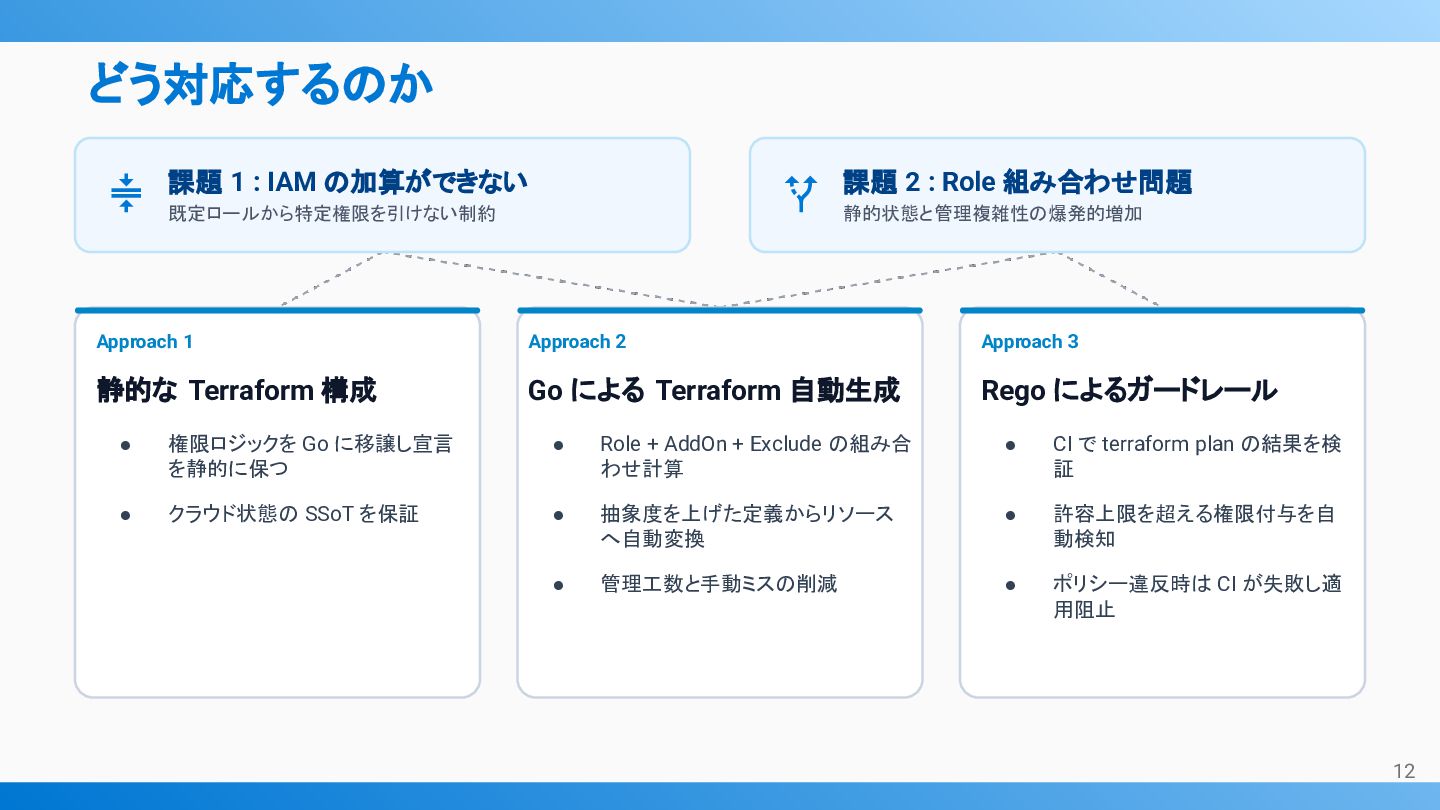
どう対応するのか 課題 1 : IAM の加算ができない 課題 2 : Role
組み合わせ問題 既定ロールから特定権限を引けない制約 静的状態と管理複雑性の爆発的増加 Approach 1 Approach 2 Approach 3 静的な Terraform 構成 Go による Terraform 自動生成 Rego によるガードレール • 権限ロジックを Go に移譲し宣言 を静的に保つ • Role + AddOn + Exclude の組み合 わせ計算 • CI で terraform plan の結果を検 証 • クラウド状態の SSoT を保証 • 抽象度を上げた定義からリソース へ自動変換 • 許容上限を超える権限付与を自 動検知 • 管理工数と手動ミスの削減 • ポリシー違反時は CI が失敗し適 用阻止 12
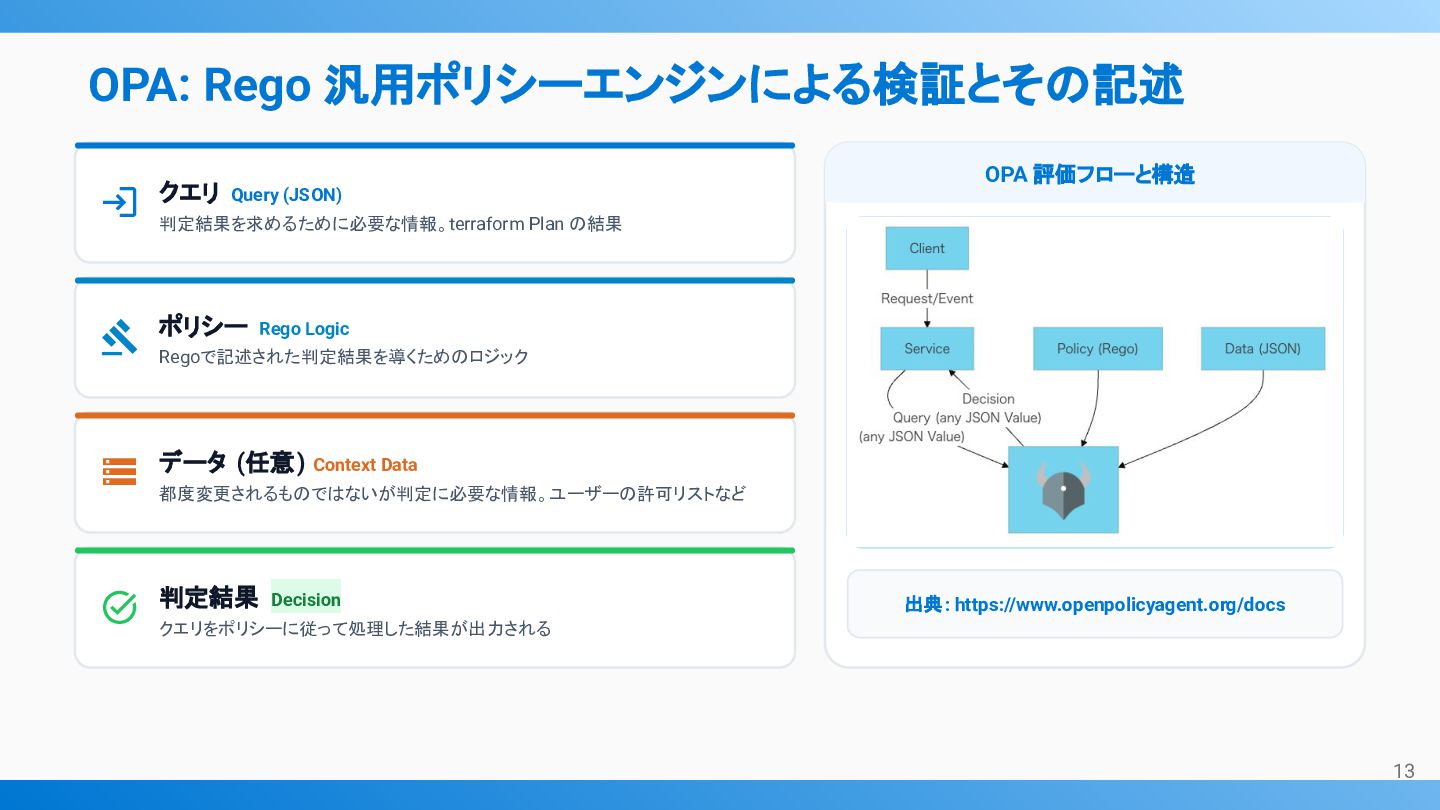
OPA: Rego 汎用ポリシーエンジンによる検証とその記述 クエリ Query (JSON) 判定結果を求めるために必要な情報。terraform Plan の結果
OPA 評価フローと構造 ポリシー Rego Logic Regoで記述された判定結果を導くためのロジック データ (任意 ) Context Data 都度変更されるものではないが判定に必要な情報。ユーザーの許可リストなど 判定結果 Decision クエリをポリシーに従って処理した結果が出力される 出典 : https://www.openpolicyagent.org/docs 13
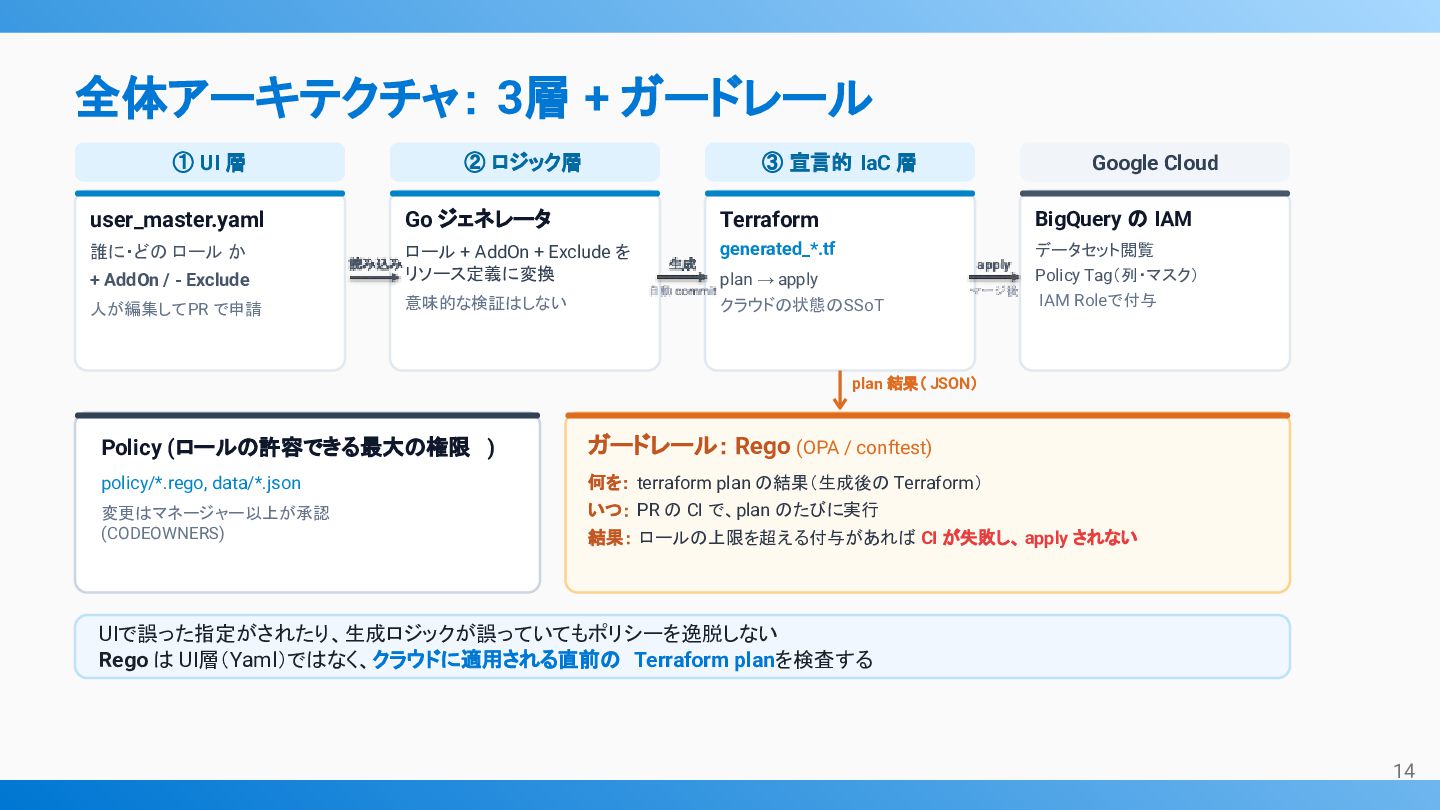
全体アーキテクチャ: 3層 + ガードレール ① UI 層 ② ロジック層 ③
宣言的 IaC 層 Google Cloud Go ジェネレータ Terraform BigQuery の IAM + AddOn / - Exclude ロール + AddOn + Exclude を リソース定義に変換 generated_*.tf 人が編集して PR で申請 意味的な検証はしない クラウドの状態の SSoT データセット閲覧 Policy Tag(列・マスク) IAM Roleで付与 user_master.yaml 誰に・どの ロール か plan → apply plan 結果( JSON) Policy (ロールの許容できる最大の権限 ) ガードレール: Rego (OPA / conftest) policy/*.rego, data/*.json 何を: terraform plan の結果(生成後の Terraform) 変更はマネージャー以上が承認 (CODEOWNERS) いつ: PR の CI で、plan のたびに実行 結果: ロールの上限を超える付与があれば CI が失敗し、 apply されない UIで誤った指定がされたり、生成ロジックが誤っていてもポリシーを逸脱しない Rego は UI層(Yaml)ではなく、クラウドに適用される直前の Terraform planを検査する 14
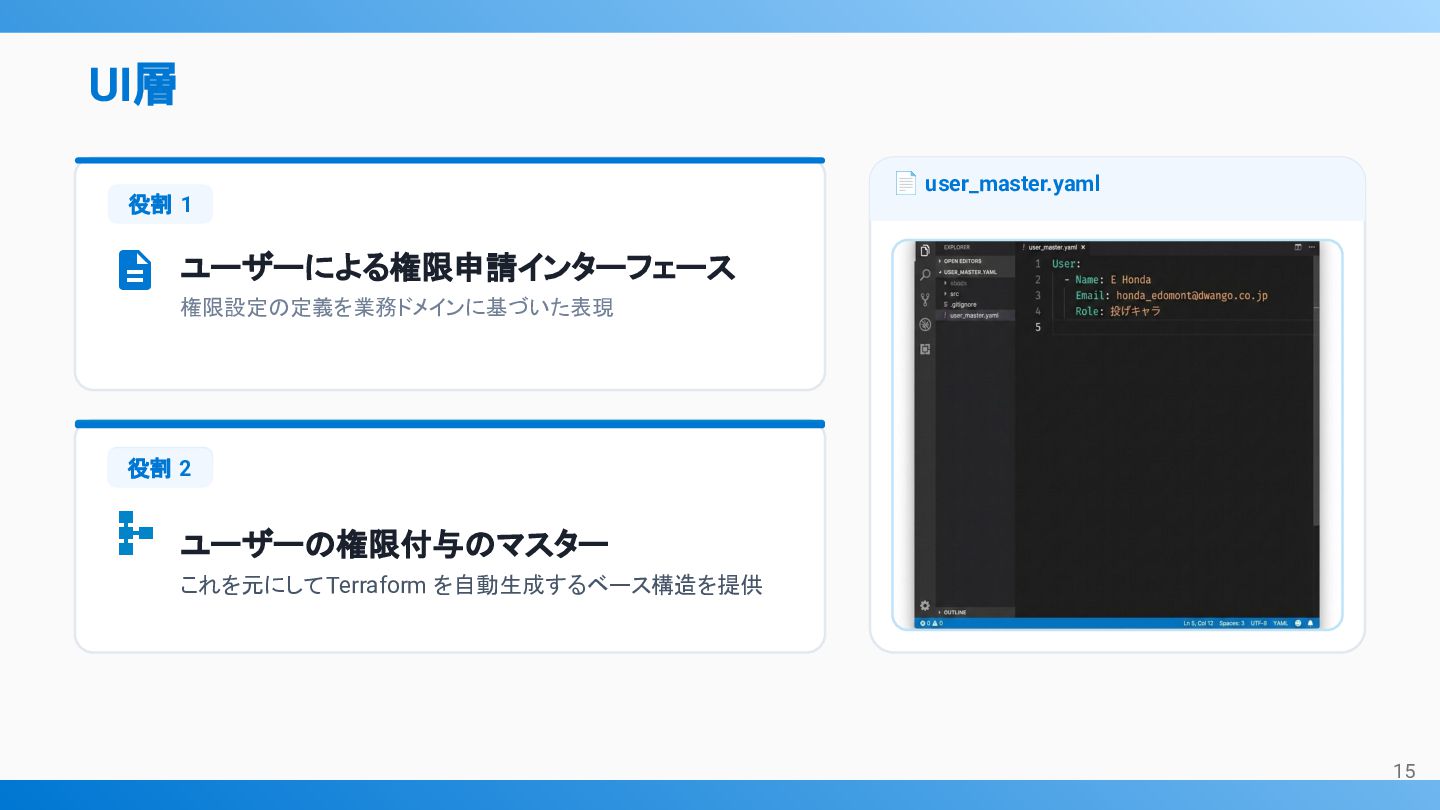
UI層 役割 1 📄 user_master.yaml ユーザーによる権限申請インターフェース 権限設定の定義を業務ドメインに基づいた表現 役割 役割
02 2 ユーザーの権限付与のマスター これを元にして Terraform を自動生成するベース構造を提供 15
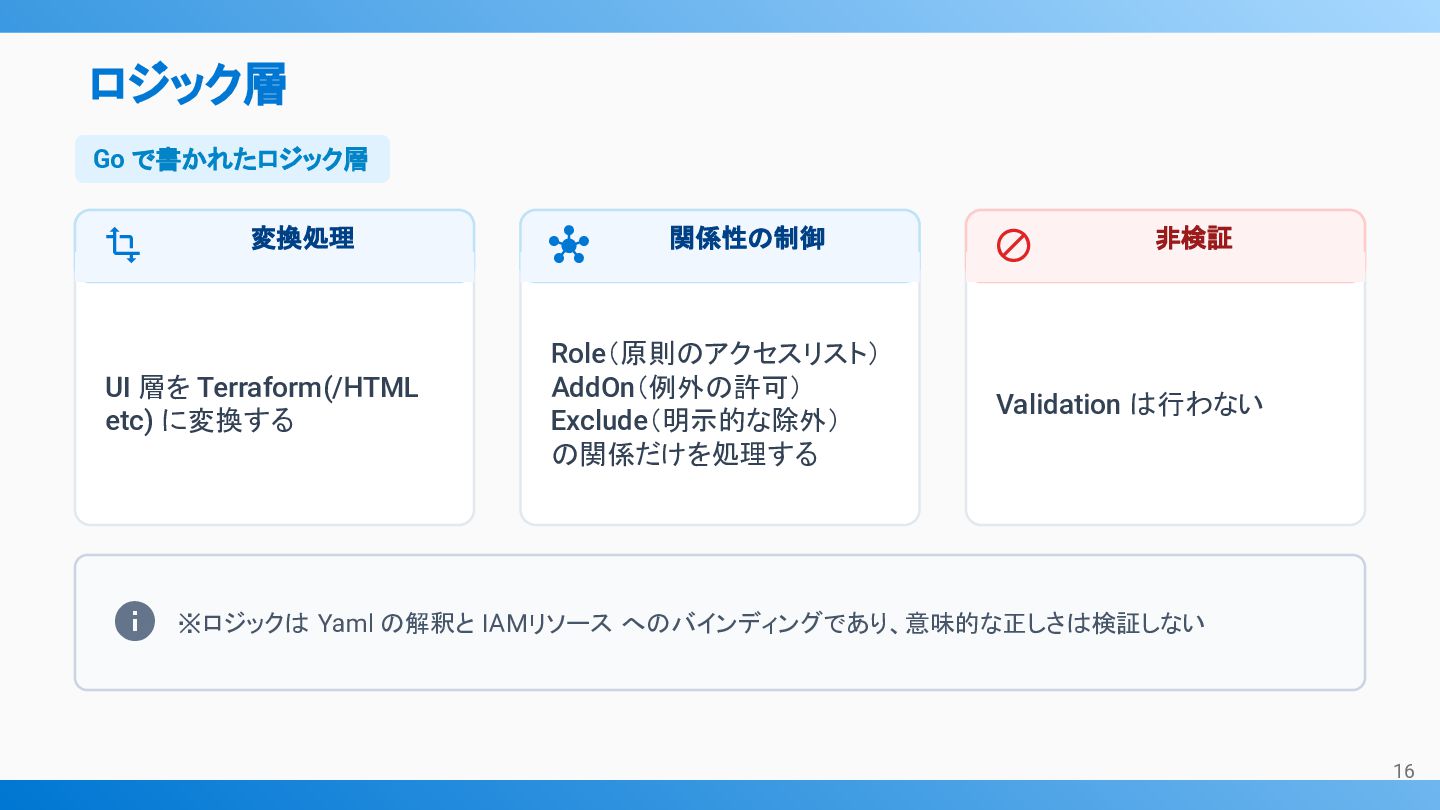
ロジック層 Go で書かれたロジック層 変換処理 UI 層を Terraform(/HTML etc) に変換する
関係性の制御 Role(原則のアクセスリスト) AddOn(例外の許可) Exclude(明示的な除外) の関係だけを処理する 非検証 Validation は行わない ※ロジックは Yaml の解釈と IAMリソース へのバインディングであり、意味的な正しさは検証しない 16
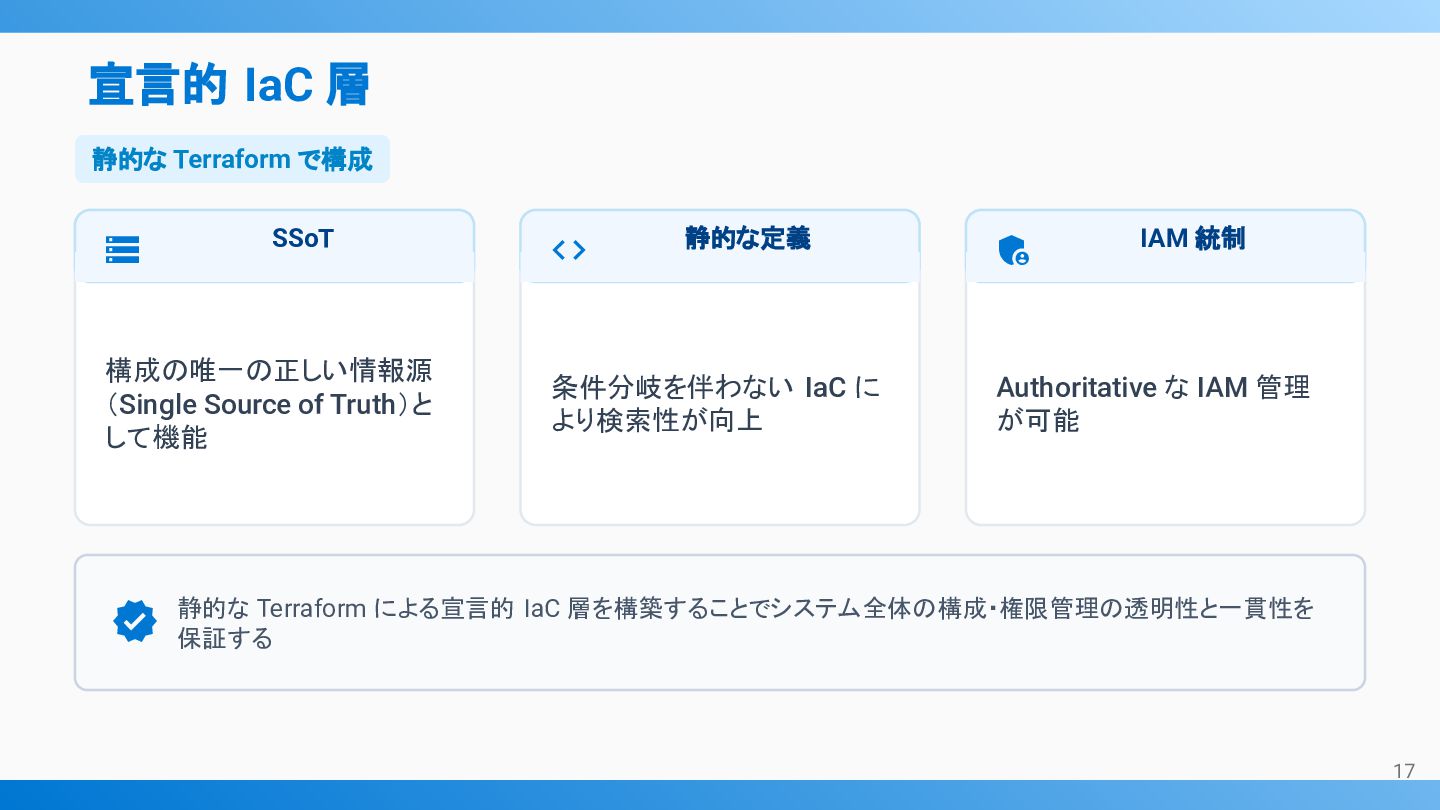
宣言的 IaC 層 静的な Terraform で構成 SSoT 構成の唯一の正しい情報源 (Single
Source of Truth)と して機能 静的な定義 条件分岐を伴わない IaC に より検索性が向上 IAM 統制 Authoritative な IAM 管理 が可能 静的な Terraform による宣言的 IaC 層を構築することでシステム全体の構成・権限管理の透明性と一貫性を 保証する 17
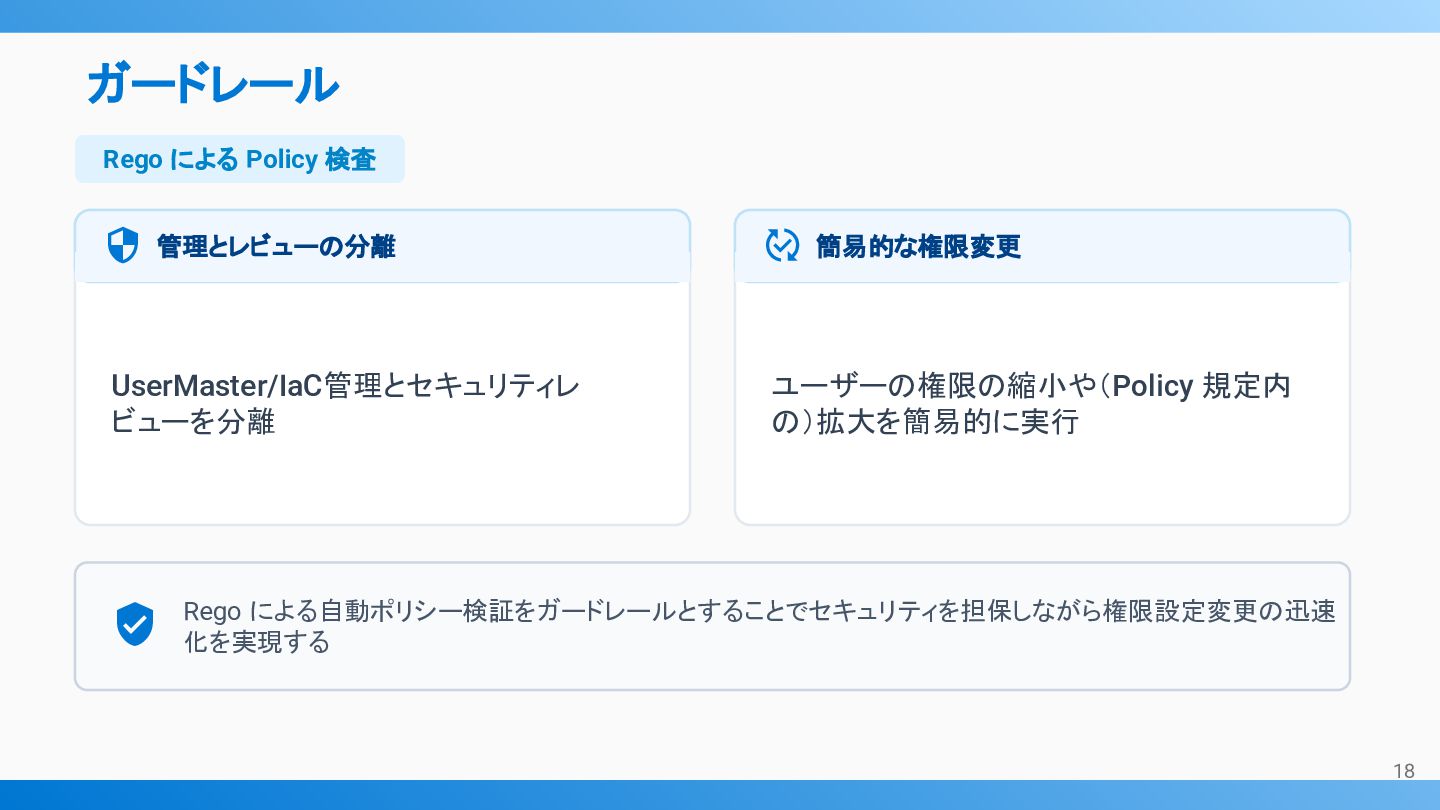
ガードレール Rego による Policy 検査 管理とレビューの分離 簡易的な権限変更 UserMaster/IaC管理とセキュリティレ
ビューを分離 ユーザーの権限の縮小や(Policy 規定内 の)拡大を簡易的に実行 Rego による自動ポリシー検証をガードレールとすることでセキュリティを担保しながら権限設定変更の迅速 化を実現する 18
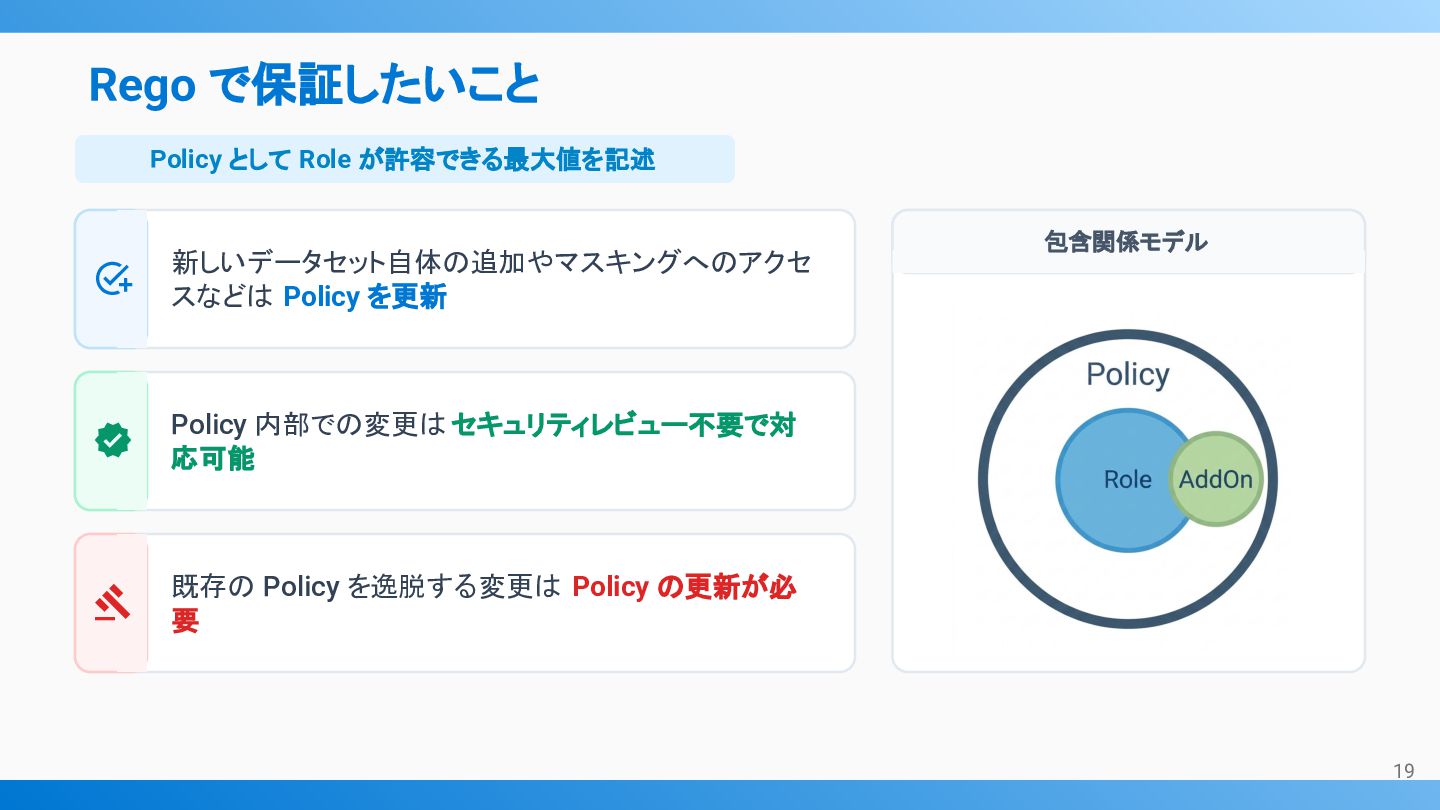
Rego で保証したいこと Policy として Role が許容できる最大値を記述 新しいデータセット自体の追加やマスキングへのアクセ スなどは Policy
を更新 Policy 内部での変更は セキュリティレビュー不要で対 応可能 既存の Policy を逸脱する変更は Policy の更新が必 要 包含関係モデル 19
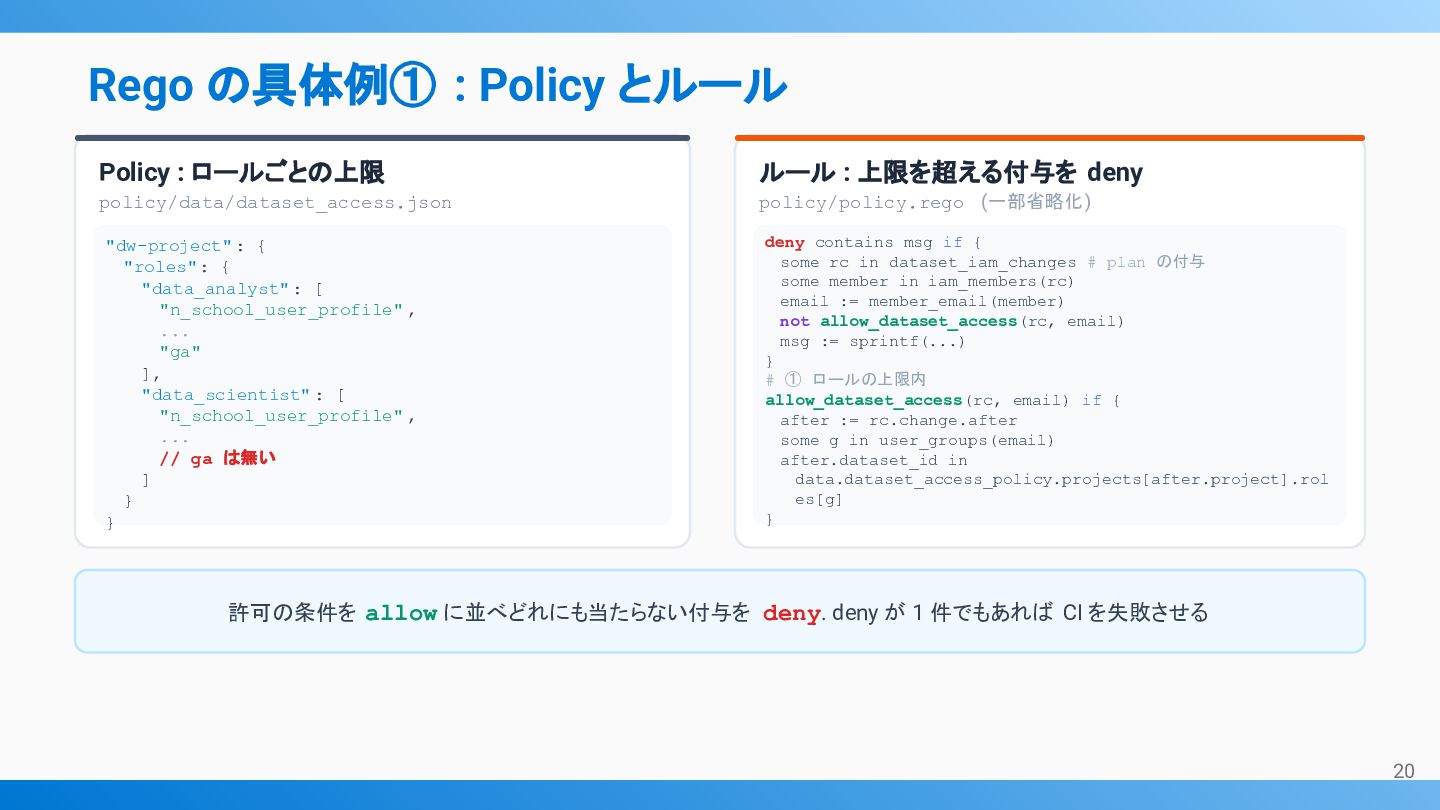
Rego の具体例① : Policy とルール Policy : ロールごとの上限 ルール :
上限を超える付与を deny policy/data/dataset_access.json policy/policy.rego (一部省略化 ) "dw-project" : { "roles": { "data_analyst" : [ "n_school_user_profile" , ... "ga" ], "data_scientist" : [ "n_school_user_profile" , ... // ga は無い ] } } deny contains msg if { some rc in dataset_iam_changes # plan の付与 some member in iam_members(rc) email := member_email(member) not allow_dataset_access(rc, email) msg := sprintf(...) } # ① ロールの上限内 allow_dataset_access(rc, email) if { after := rc.change.after some g in user_groups(email) after.dataset_id in data.dataset_access_policy.projects[after.project].rol es[g] } 許可の条件を allow に並べどれにも当たらない付与を deny. deny が 1 件でもあれば CI を失敗させる 20
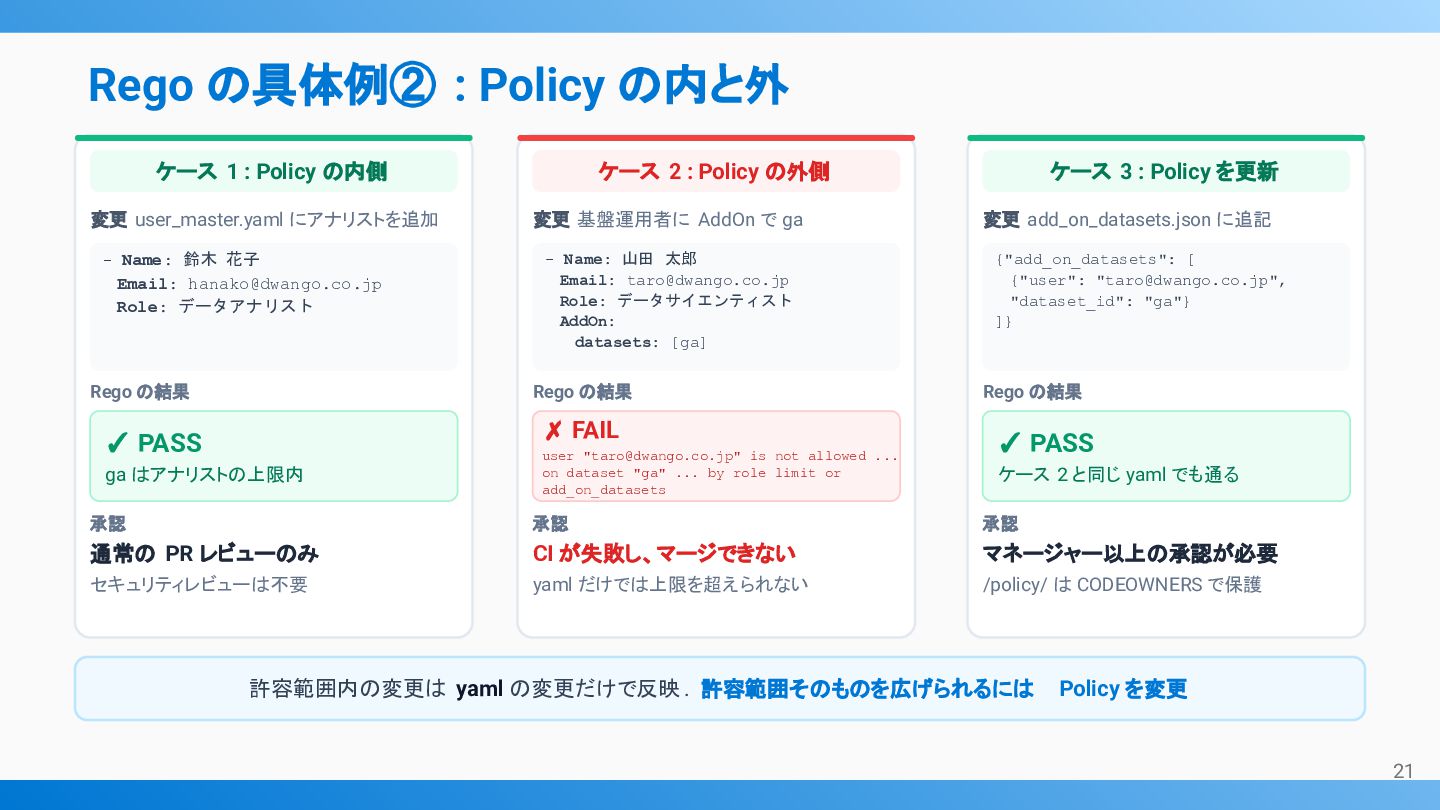
Rego の具体例② : Policy の内と外 ケース 1 : Policy の内側
変更 user_master.yaml にアナリストを追加 - Name: 鈴木 花子 Email:
[email protected]
Role: データアナリスト Rego の結果 ケース 2 : Policy の外側 変更 基盤運用者に AddOn で ga - Name: 山田 太郎 Email:
[email protected]
Role: データサイエンティスト AddOn: datasets: [ga] Rego の結果 ✗ FAIL ✓ PASS ga はアナリストの上限内 user "
[email protected]
" is not allowed ... on dataset "ga" ... by role limit or add_on_datasets ケース 3 : Policy を更新 arrow_ 変更 add_on_datasets.json に追記 {"add_on_datasets": [ {"user": "
[email protected]
", "dataset_id": "ga"} ]} Rego の結果 ✓ PASS ケース 2 と同じ yaml でも通る 承認 承認 承認 通常の PR レビューのみ CI が失敗し、マージできない マネージャー以上の承認が必要 セキュリティレビューは不要 yaml だけでは上限を超えられない /policy/ は CODEOWNERS で保護 許容範囲内の変更は yaml の変更だけで反映 . 許容範囲そのものを広げられるには Policy を変更 21
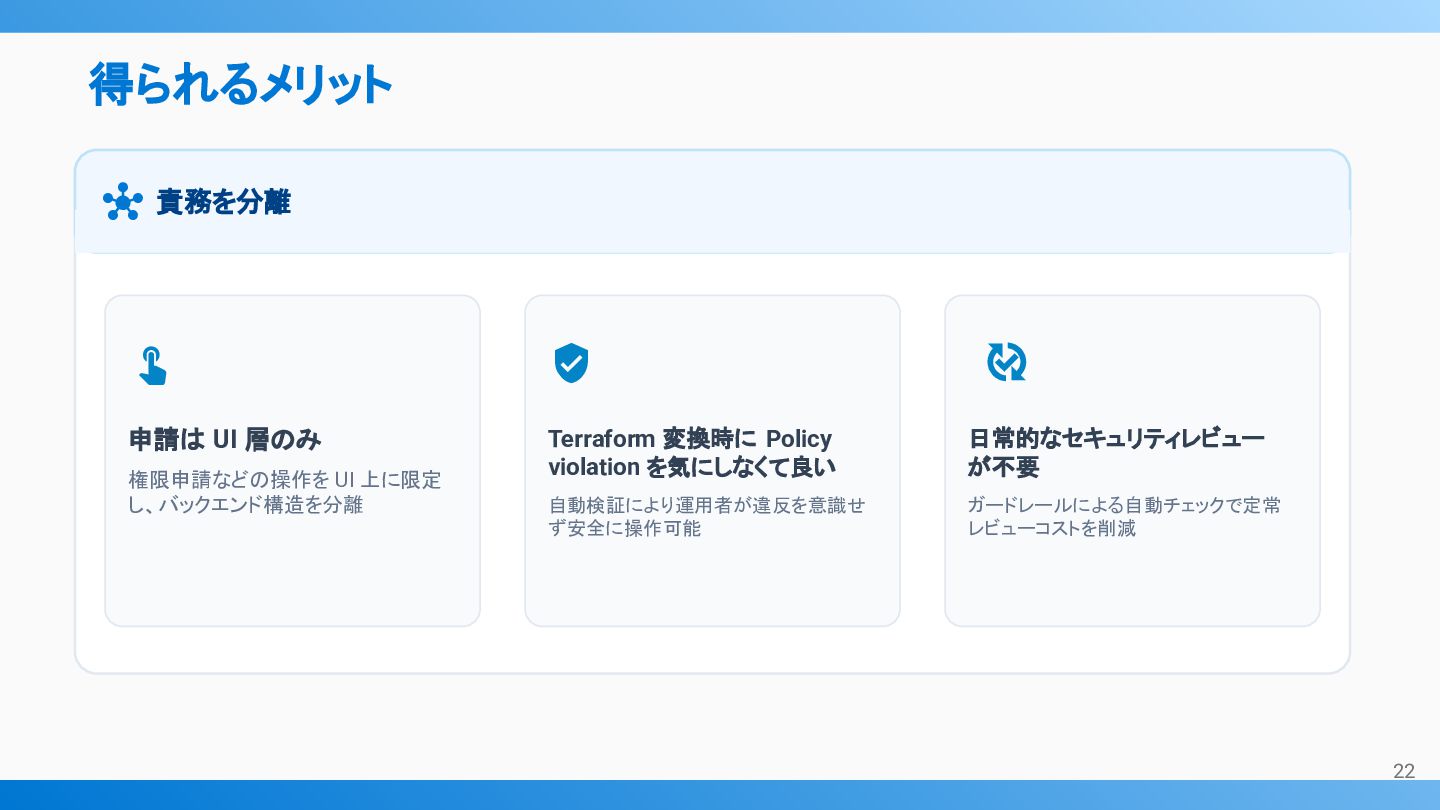
得られるメリット 責務を分離 申請は UI 層のみ Terraform
変換時に Policy violation を気にしなくて良い 日常的なセキュリティレビュー が不要 自動検証により運用者が違反を意識せ ず安全に操作可能 ガードレールによる自動チェックで定常 レビューコストを削減 権限申請などの操作を UI 上に限定 し、バックエンド構造を分離 22
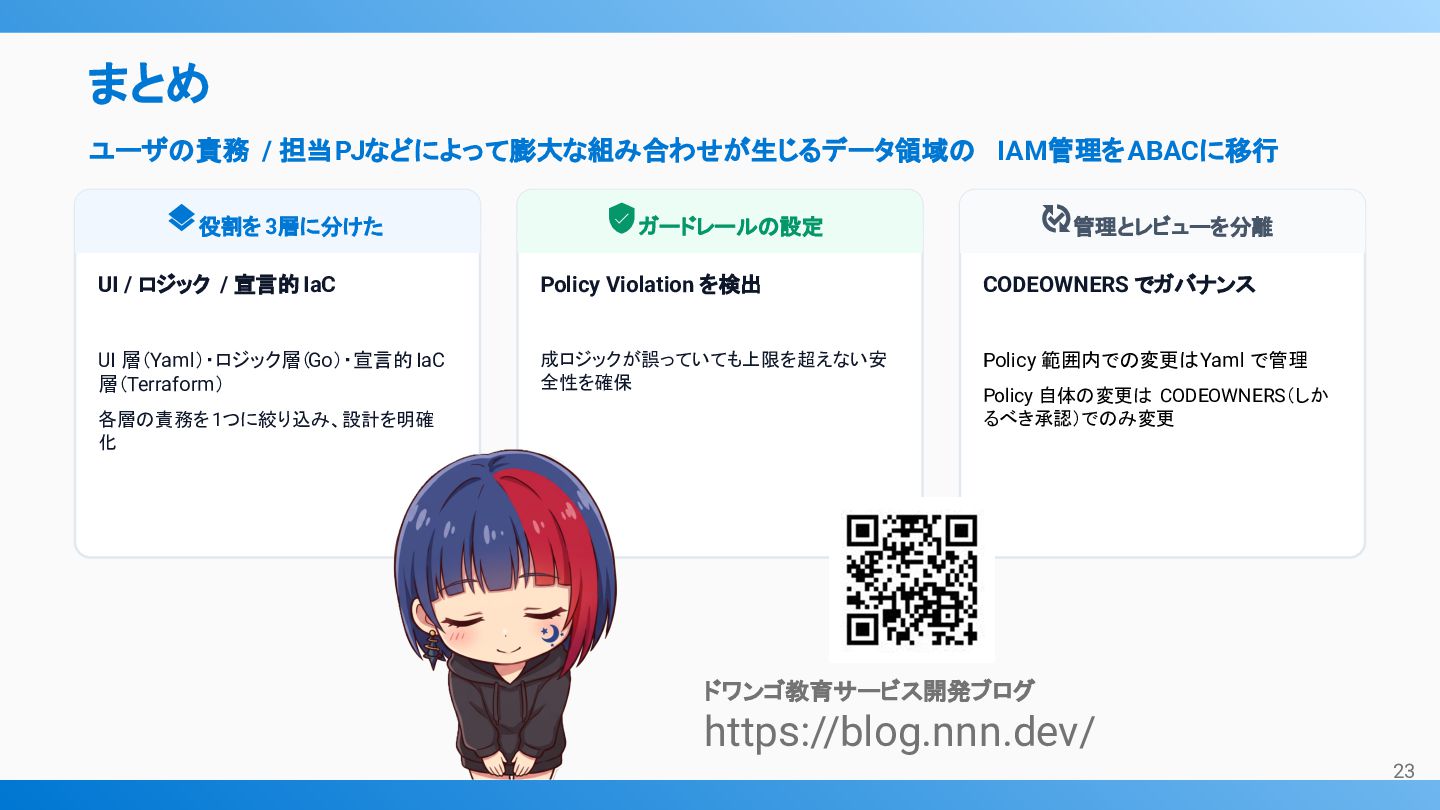
まとめ ユーザの責務 / 担当PJなどによって膨大な組み合わせが生じるデータ領域の IAM管理を ABACに移行 役割を 3層に分けた
ガードレールの設定 管理とレビューを分離 UI / ロジック / 宣言的 IaC Policy Violation を検出 CODEOWNERS でガバナンス UI 層(Yaml)・ロジック層(Go)・宣言的 IaC 層(Terraform) 成ロジックが誤っていても上限を超えない安 全性を確保 Policy 範囲内での変更は Yaml で管理 各層の責務を 1つに絞り込み、設計を明確 化 Policy 自体の変更は CODEOWNERS(しか るべき承認)でのみ変更 ドワンゴ教育サービス開発ブログ https://blog.nnn.dev/ 23
Featured
See All Featured
Principles of Awesome APIs and How to Build Them.
keavy
128
18k
Automating Front-end Workflow
addyosmani
1370
210k
New Earth Scene 8
popppiees
5
2.9k
We Have a Design System, Now What?
morganepeng
55
8.4k
Into the Great Unknown - MozCon
thekraken
41
2.8k
Dealing with People You Can't Stand - Big Design 2015
cassininazir
367
27k
Winning Ecommerce Organic Search in an AI Era - #searchnstuff2025
aleyda
2
2.2k
Balancing Empowerment & Direction
lara
6
1.4k
How to Grow Your eCommerce with AI & Automation
katarinadahlin
PRO
2
350
How to audit for AI Accessibility on your Front & Back End
davetheseo
0
640
Chrome DevTools: State of the Union 2024 - Debugging React & Beyond
addyosmani
10
1.4k
Everyday Curiosity
cassininazir
0
400


 keavy
 addyosmani
 popppiees
 morganepeng
 thekraken
 cassininazir
 aleyda
 lara
 katarinadahlin
 davetheseo