Share
Embed
DevFest 2023 Libreville - Les Passkeys et l’API Credential Manager sur Android
L'authentification est un élément essentiel de toute application, mais les mots de passe traditionnels ont leurs limites en matière de sécurité, de commodité et de gestion. C'est là que les Passkeys et l'API Credential Manager d'Android entrent en jeu, offrant une nouvelle approche de l'authentification dans les applications Android.
Farouk
December 10, 2023
Transcript
37 slides
-
Le développement Android moderne à l'ère de Compose. Niamey Sabiou
Godi Farouk Android Engineer Les passkeys et l’API Credential Manager sur Android. Libreville Sabiou Godi Farouk Android Engineer -
• Facilité d'oubli : Les utilisateurs ont tendance à oublier
leurs mots de passe, ce qui peut entraîner des problèmes d'accès à leurs comptes. • Complexité : Les recommandations en matière de sécurité suggèrent l'utilisation de mots de passe complexes, ce qui peut les rendre difficiles à mémoriser. • Réutilisation : Les utilisateurs ont souvent recours au même mot de passe pour plusieurs comptes, ce qui accroît le risque en cas de fuite d'informations. • Fuites de données : Les bases de données contenant des mots de passe sont parfois piratées, ce qui peut entraîner une exposition des mots de passe des utilisateurs. • Ingénierie sociale, Hameçonnage -
• Facilité d'oubli : Les utilisateurs ont tendance à oublier
leurs mots de passe, ce qui peut entraîner des problèmes d'accès à leurs comptes. • Complexité : Les recommandations en matière de sécurité suggèrent l'utilisation de mots de passe complexes, ce qui peut les rendre difficiles à mémoriser. • Réutilisation : Les utilisateurs ont souvent recours au même mot de passe pour plusieurs comptes, ce qui accroît le risque en cas de fuite d'informations. • Fuites de données : Les bases de données contenant des mots de passe sont parfois piratées, ce qui peut entraîner une exposition des mots de passe des utilisateurs. • Ingénierie sociale, Hameçonnage -
• Facilité d'oubli : Les utilisateurs ont tendance à oublier
leurs mots de passe, ce qui peut entraîner des problèmes d'accès à leurs comptes. • Complexité : Les recommandations en matière de sécurité suggèrent l'utilisation de mots de passe complexes, ce qui peut les rendre difficiles à mémoriser. • Réutilisation : Les utilisateurs ont souvent recours au même mot de passe pour plusieurs comptes, ce qui accroît le risque en cas de fuite d'informations. • Fuites de données : Les bases de données contenant des mots de passe sont parfois piratées, ce qui peut entraîner une exposition des mots de passe des utilisateurs. • Ingénierie sociale, Hameçonnage -
• Facilité d'oubli : Les utilisateurs ont tendance à oublier
leurs mots de passe, ce qui peut entraîner des problèmes d'accès à leurs comptes. • Complexité : Les recommandations en matière de sécurité suggèrent l'utilisation de mots de passe complexes, ce qui peut les rendre difficiles à mémoriser. • Réutilisation : Les utilisateurs ont souvent recours au même mot de passe pour plusieurs comptes, ce qui accroît le risque en cas de fuite d'informations. • Fuites de données : Les bases de données contenant des mots de passe sont parfois piratées, ce qui peut entraîner une exposition des mots de passe des utilisateurs. • Ingénierie sociale, Hameçonnage, entre autres • -
• Facilité d'oubli : Les utilisateurs ont tendance à oublier
leurs mots de passe, ce qui peut entraîner des problèmes d'accès à leurs comptes. • Complexité : Les recommandations en matière de sécurité suggèrent l'utilisation de mots de passe complexes, ce qui peut les rendre difficiles à mémoriser. • Réutilisation : Les utilisateurs ont souvent recours au même mot de passe pour plusieurs comptes, ce qui accroît le risque en cas de fuite d'informations. • Fuites de données : Les bases de données contenant des mots de passe sont parfois piratées, ce qui peut entraîner une exposition des mots de passe des utilisateurs. • Ingénierie sociale, Hameçonnage, entre autres -
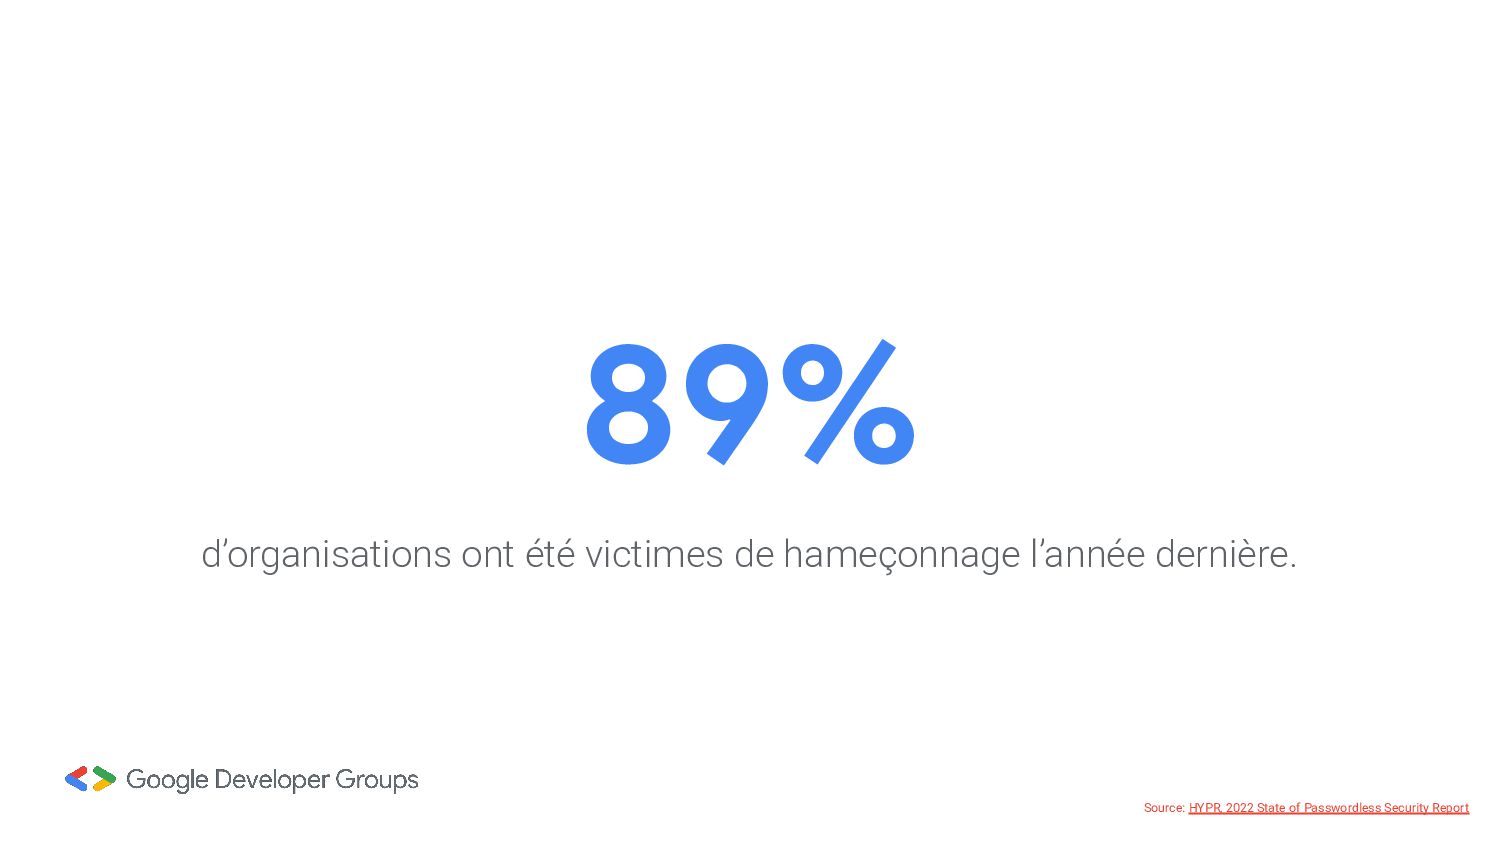
89% d’organisations ont été victimes de hameçonnage l’année dernière. Source:
HYPR, 2022 State of Passwordless Security Report -
• Authentication à deux facteurs (2FA Authentication) • Gestionnaire de
mots de passe (Google Password Manager) 1Password…) • OTP (One Time Password) -
Pourquoi continuer avec les mots de passe si on peut
s’en passer ? -
• Technologie d’authentification sans mot de passe (Passwordless) développé suivant
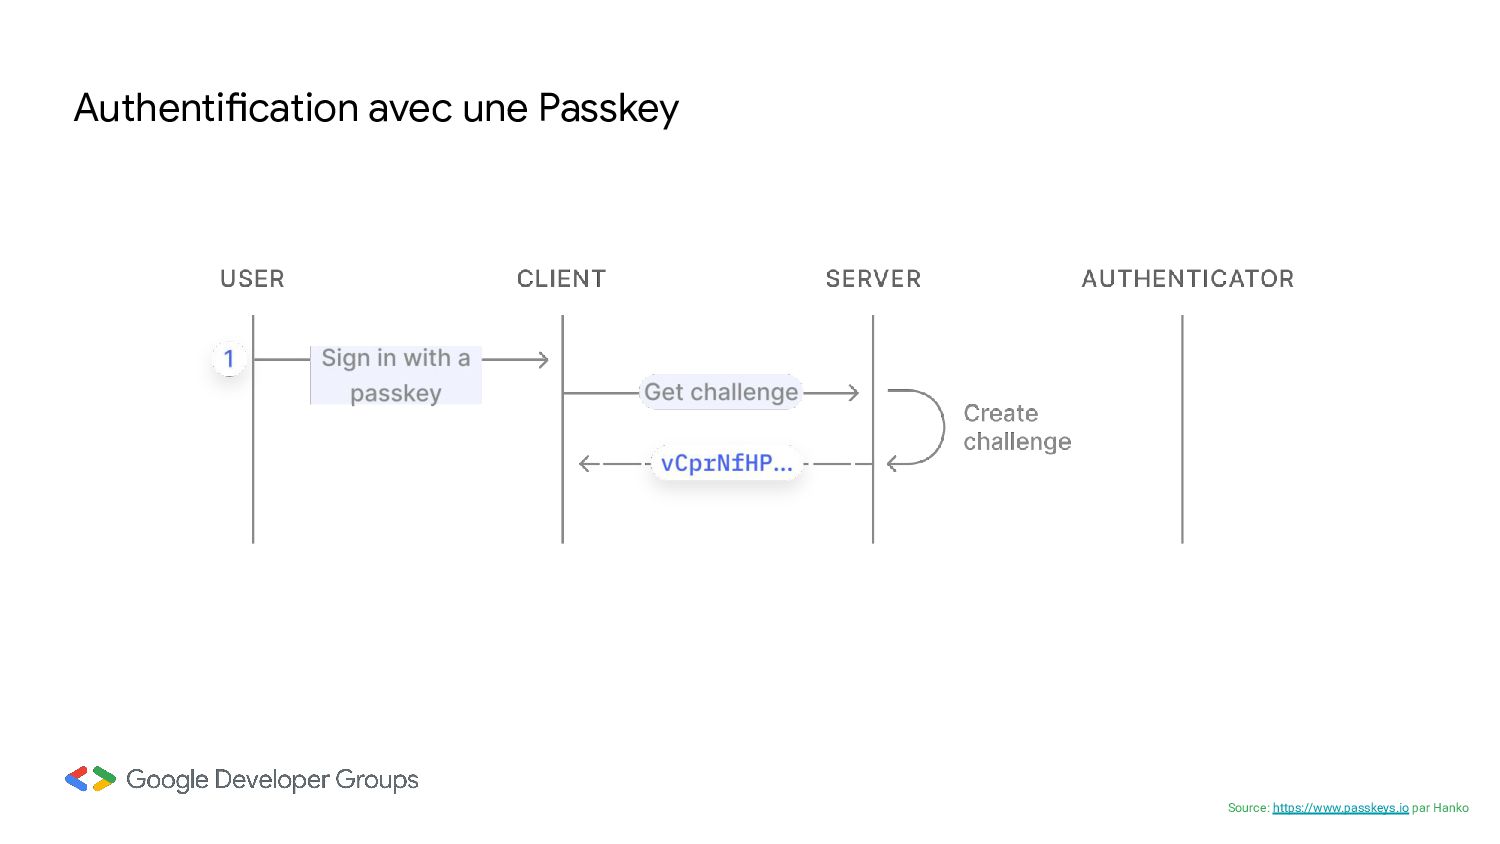
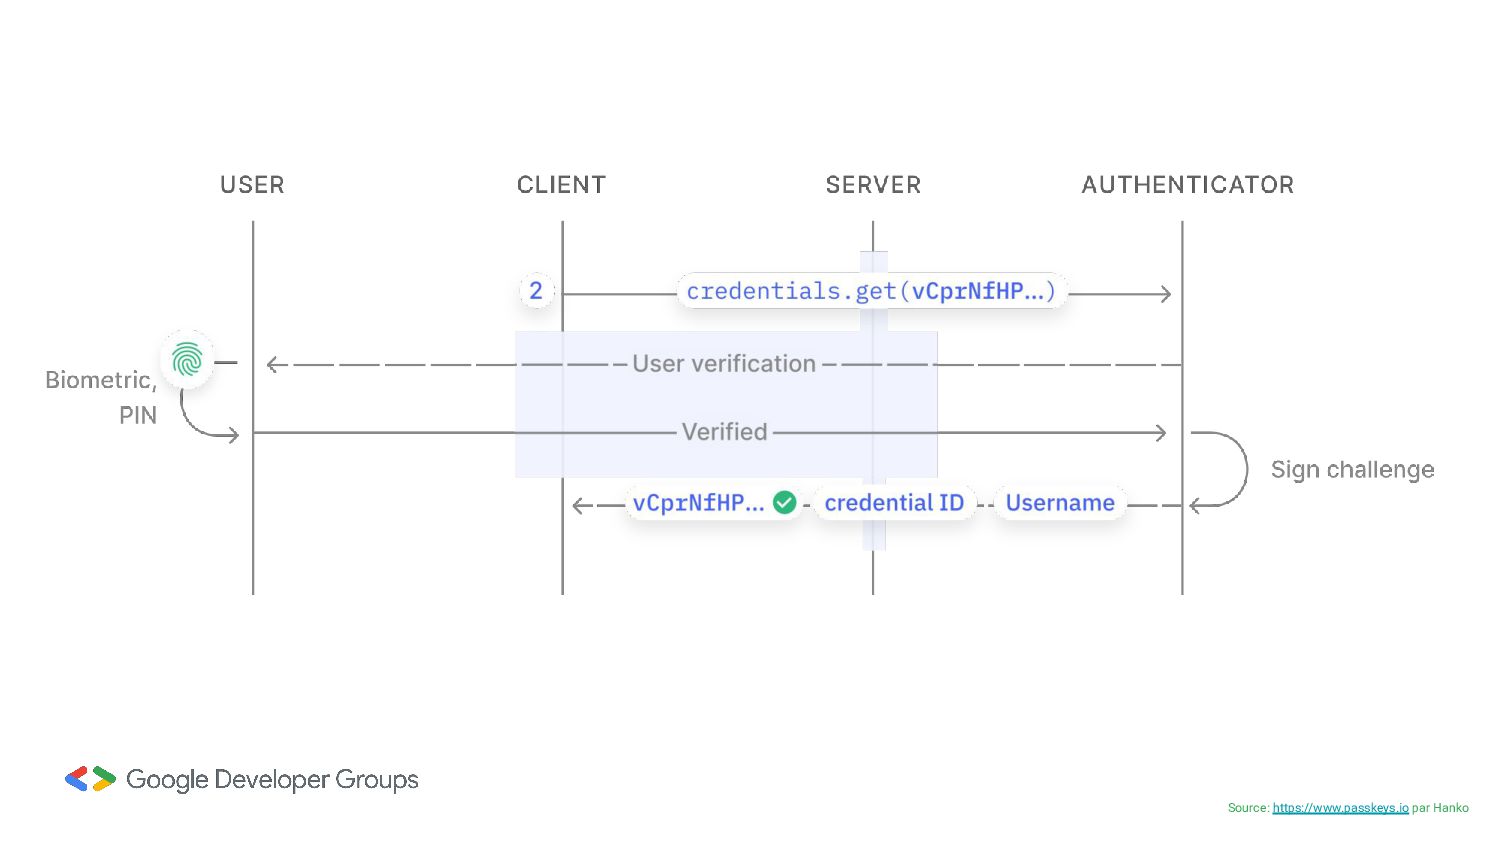
les standards de l'industrie. • Basé sur le Web Authn (Web Authentication), utilisant une cryptographie asymétrique (clé publique - clé privée) • 4x plus simple d’utilisation et plus rapide que les mots de passe • Utilise les méthodes de déverrouillage classique (PIN, empreinte digitale, reconnaissance faciale) pour authentifier l’utilisateur • Sécurité optimale (la clé d'accès est sauvegardée sur terminal de l’utilisateur) -
• Sur Navigateur : Chrome, Brave, Edge • Firefox •
Application Android -
• Sur Navigateur : Chrome, Brave, Edge • Firefox •
Application Android -
• Sur Navigateur : Chrome, Brave, Edge • Firefox •
Application Android -
• Sur Navigateur : Chrome, Brave, Edge • Firefox •
Application Android Credential Manager API -
Introduit sur Android 14, Credential Manager permet d'intégrer dans une
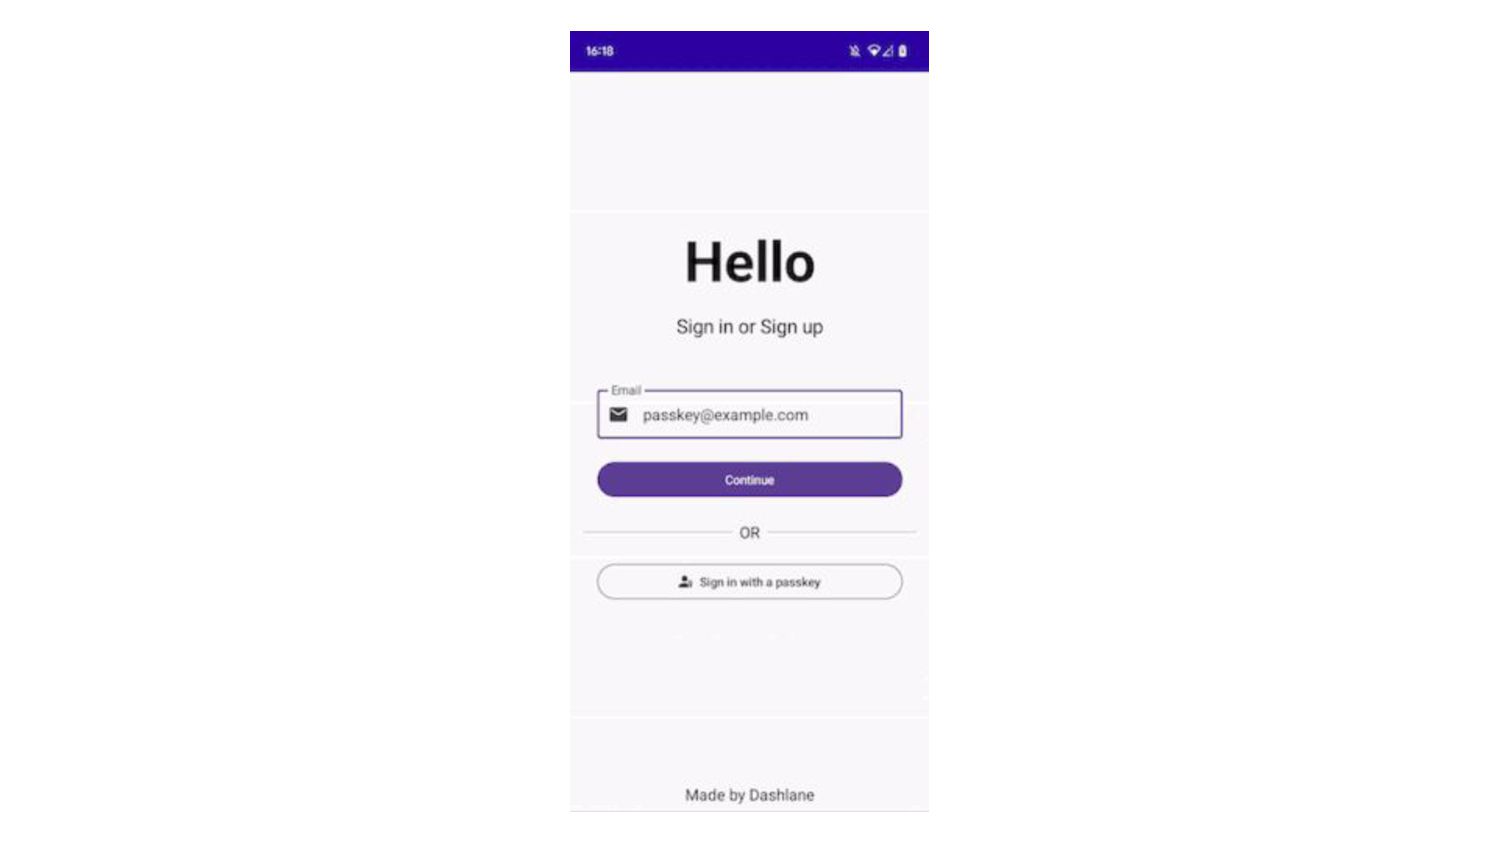
application android, plusieurs méthodes d’authentification tels que nom d'utilisateur/mot de passe, les méthodes fédérées (Google sign-in) ou les Passkeys. Avec l’API Credential Manager, votre application peut stocker les identifiants de l’utilisateur qui, peuvent être synchronisés sur tous les appareils via un gestionnaire de mot de passe comme Google Password Manager. NB: Les Passkeys sont pris en charge uniquement sur les appareils exécutant Android 9 (API 28) ou une version ultérieure. Sur les appareils fonctionnant avec une version comprise entre Android 4.4 ( API 19) et Android 8.1 ( API 27), seuls les mots de passe et la connexion avec Google sont pris en charge. -
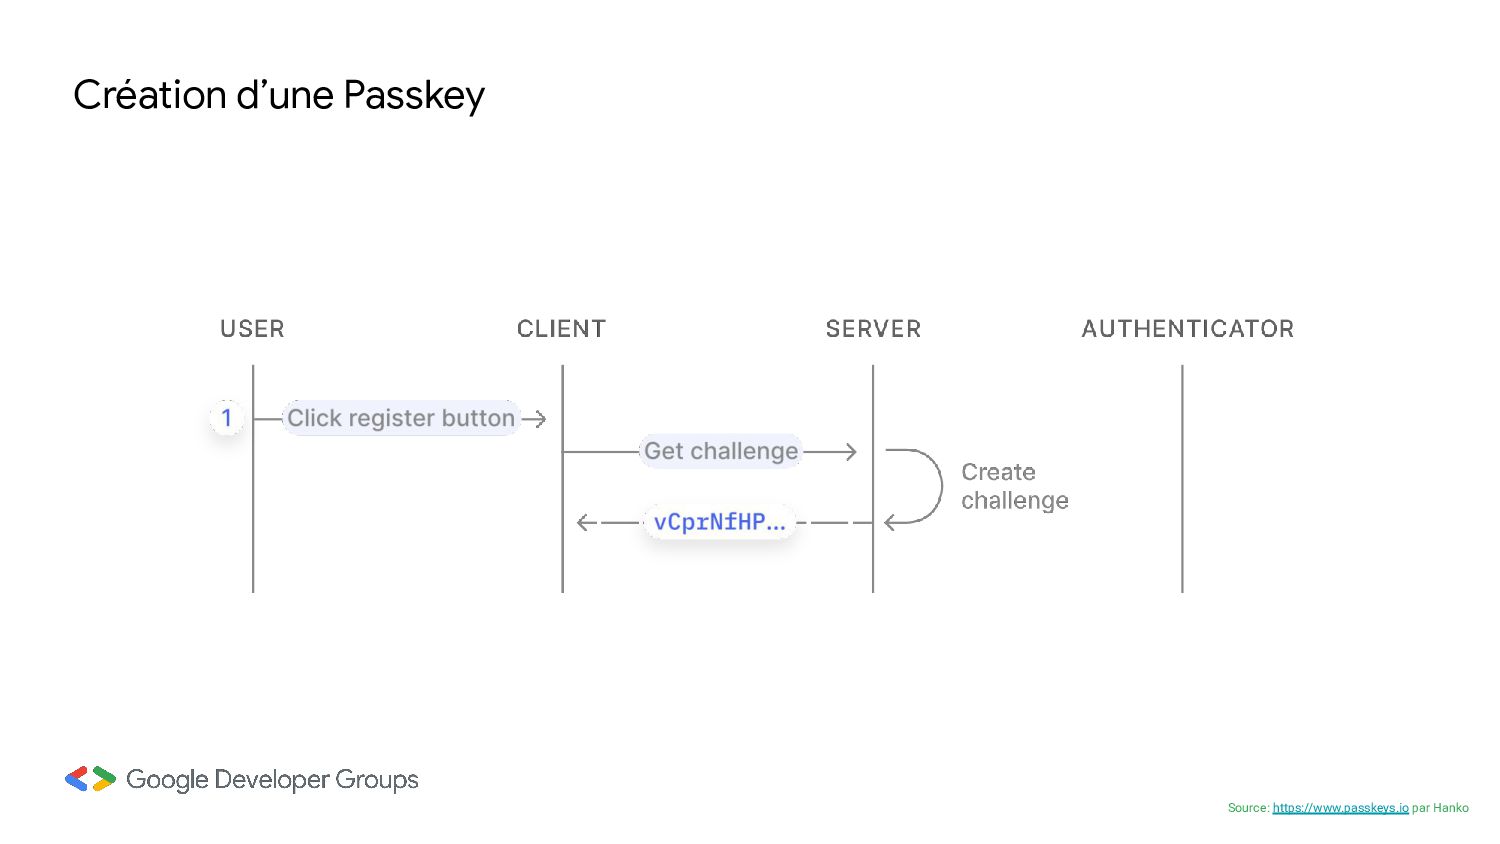
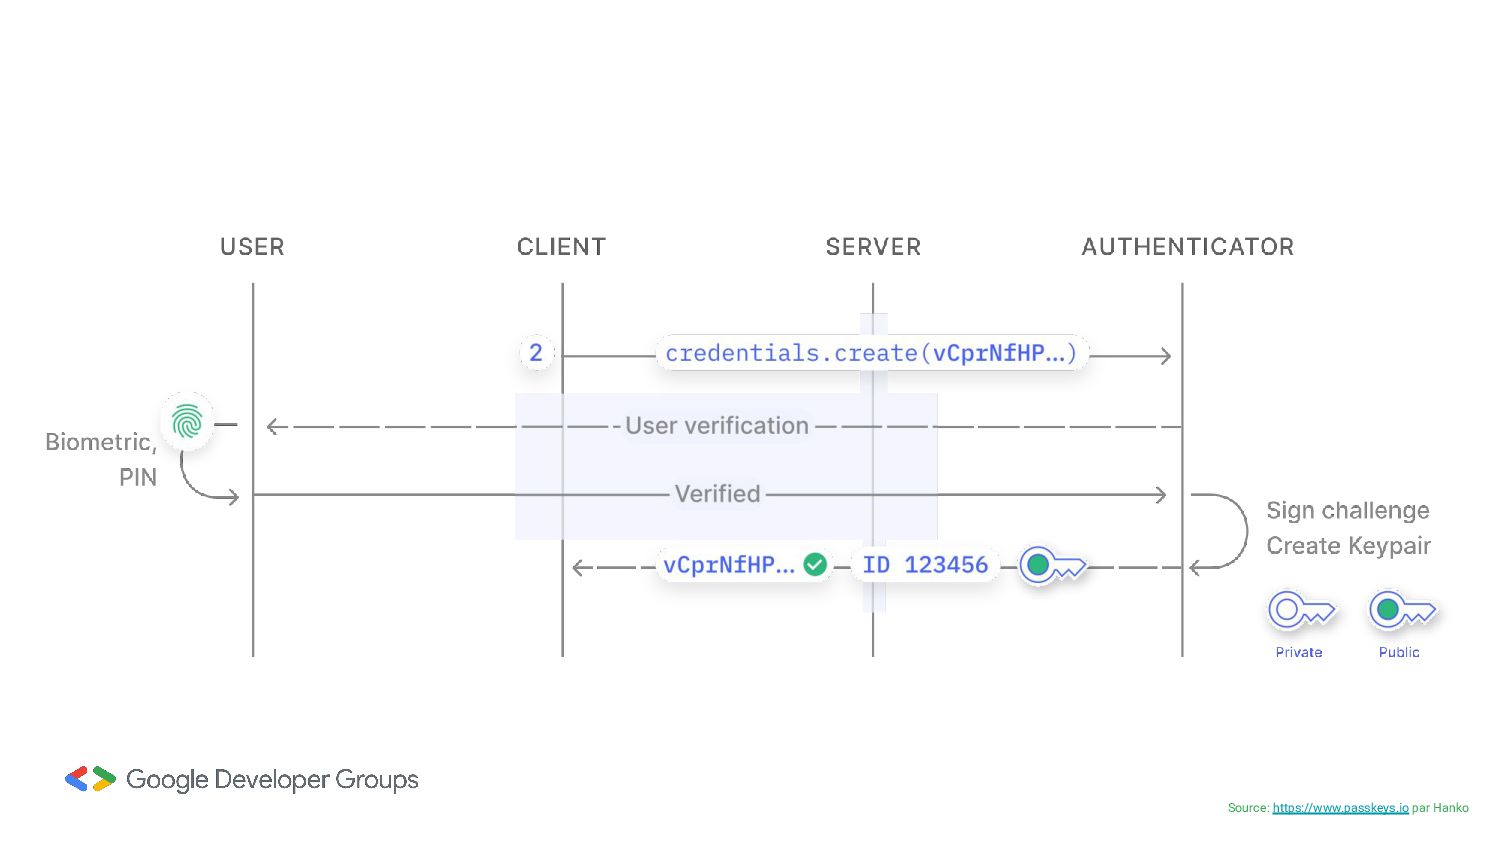
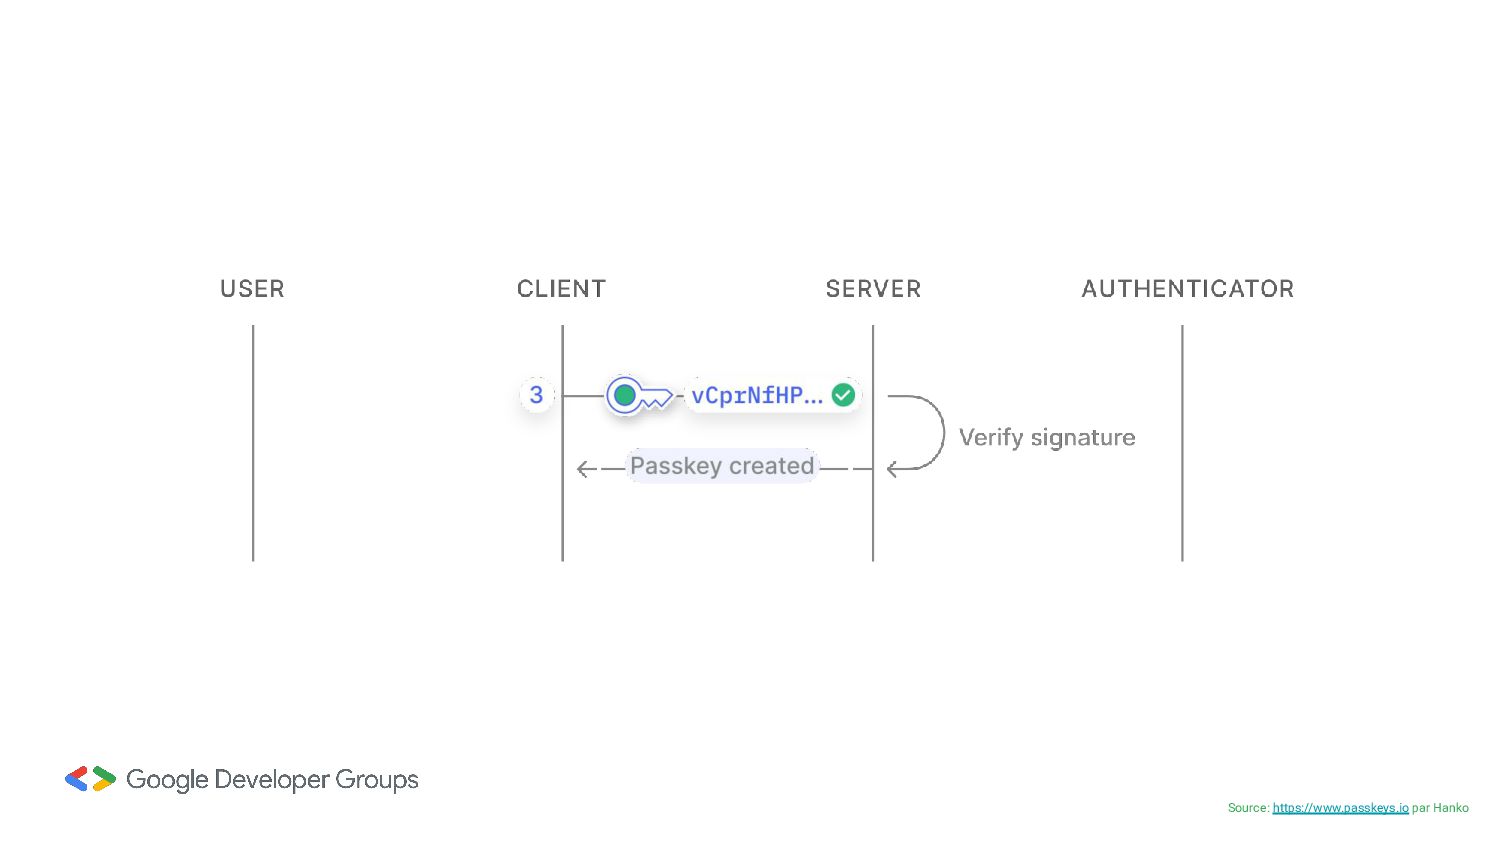
• Une clé d’accès (Passkey) a deux parties: une clé
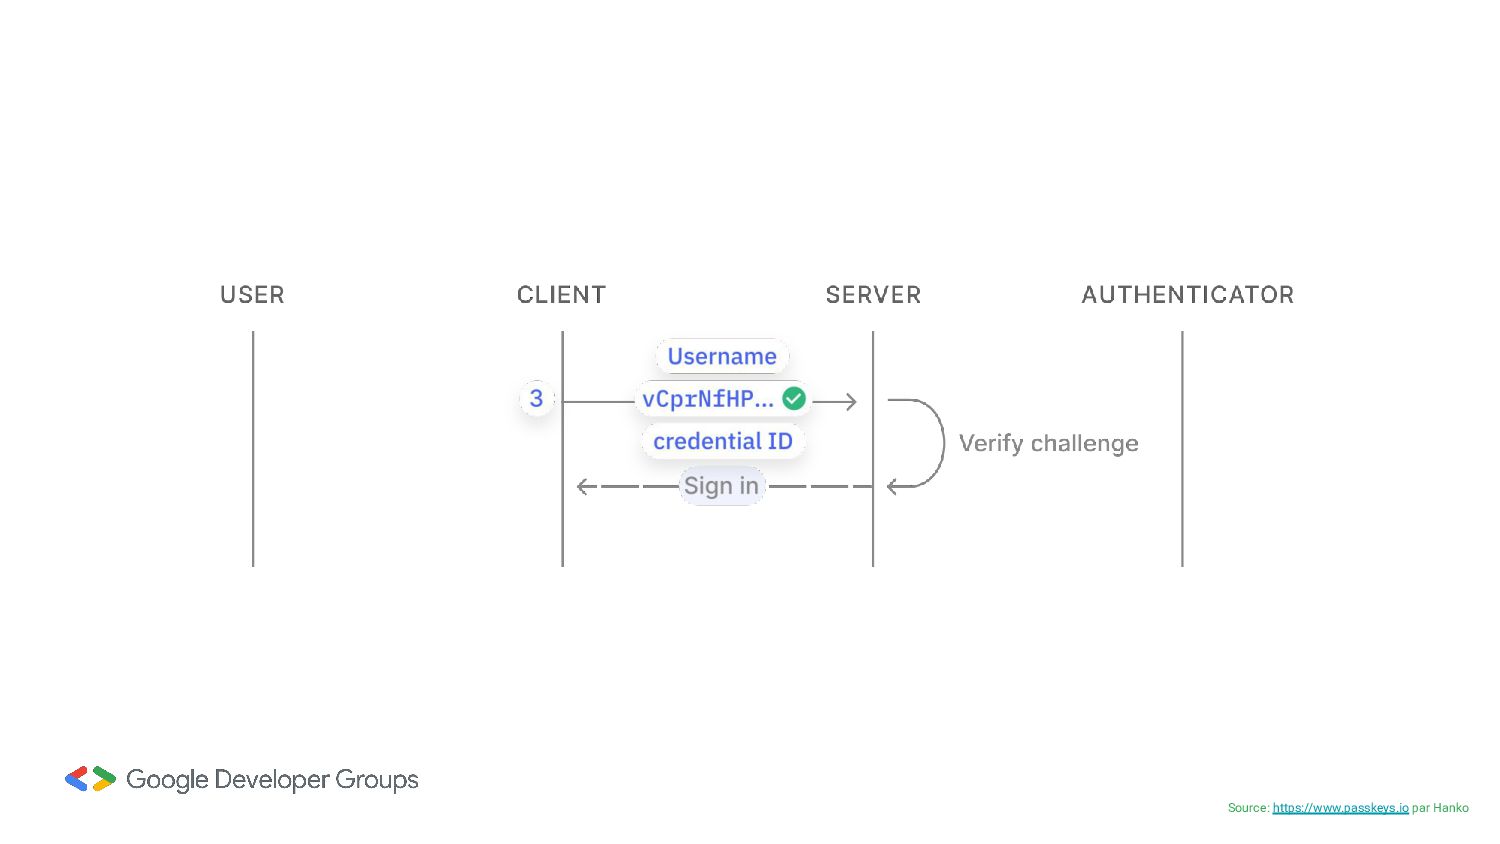
de chiffrement publique stockée sur le serveur et et une autre privée correspondante stockée sur l’appareil (smartphone, ordinateur). • En vous connectant utilisant une Passkey, le serveur vérifie si la clé privée sur l’appareil correspond à la clé publique sur le serveur • Pour ce faire, l'utilisateur est demandé de déverrouiller son téléphone (en utilisant son mode de déverrouillage habituel) • Une fois la connexion réussie, la clé privée et les informations biométriques resteront stockés sur l’appareil de l’utilisateur et ne seront jamais publiés. -
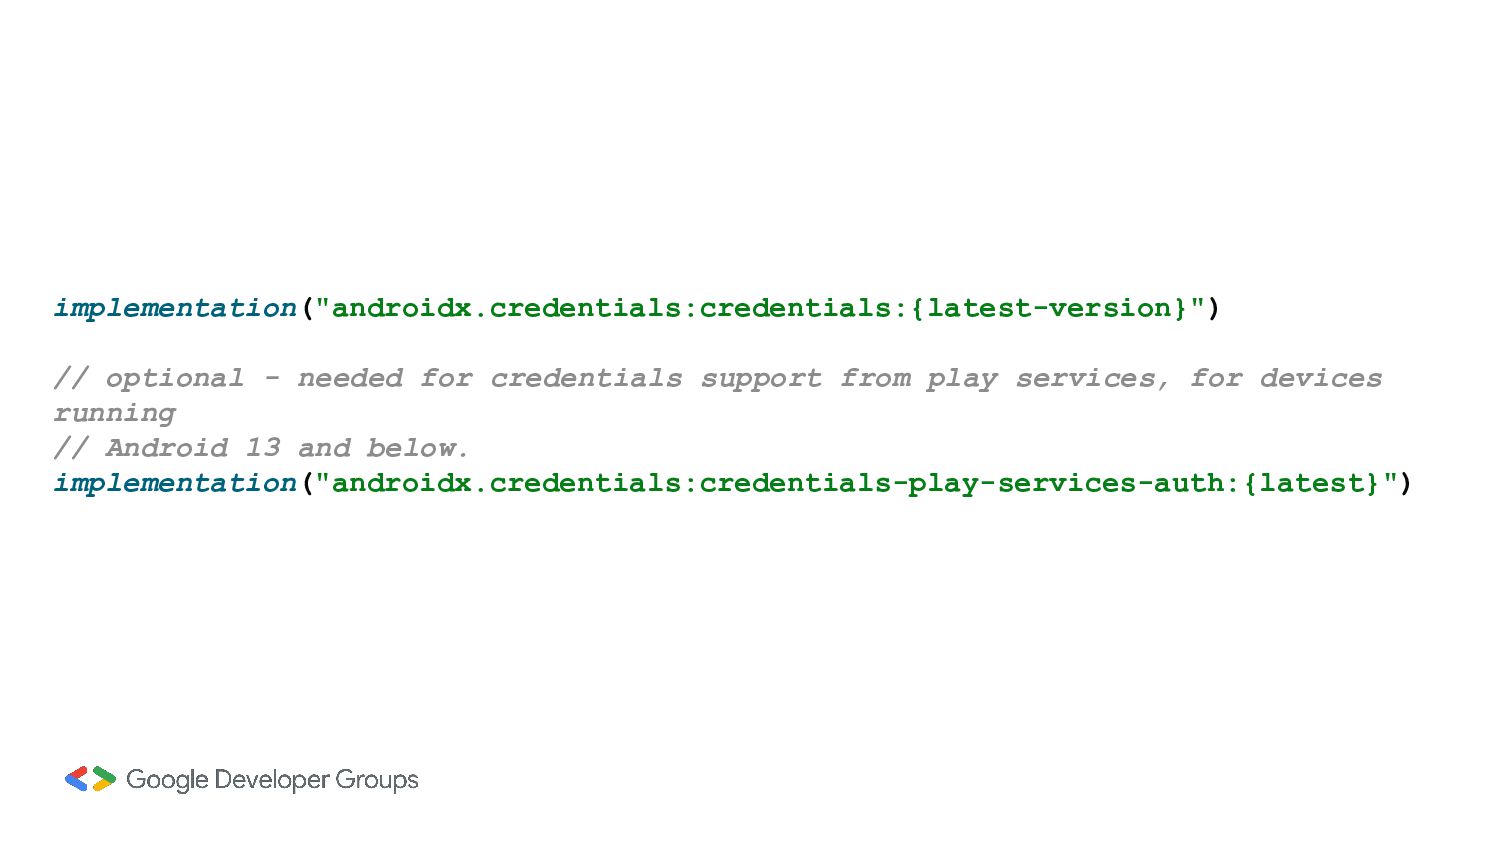
implementation("androidx.credentials:credentials:{latest-version}") // optional - needed for credentials support from play
services, for devices running // Android 13 and below. implementation("androidx.credentials:credentials-play-services-auth:{latest}") -
"Passwords are not going to go away overnight. They will
be there as a fallback for some time. I don't think it's accurate to say that they will completely disappear over the next couple of years. But we want to get to a point where it's a rare event for a password to be used. Passkey should be the way that users sign in every day. And then, once in a while, a user comes in with a password" Christiaan Brand, Google -
• FIDO Alliance • Passkey.io par Hanko • Passkeys.dev •
Codelabs: Your First Android FIDO2 API • Sign in your user with Credential Manager • White Paper: Multi-Device FIDO Credentials • Passwordless by default: Make the switch to passkeys • Google Safety Center : Passkey