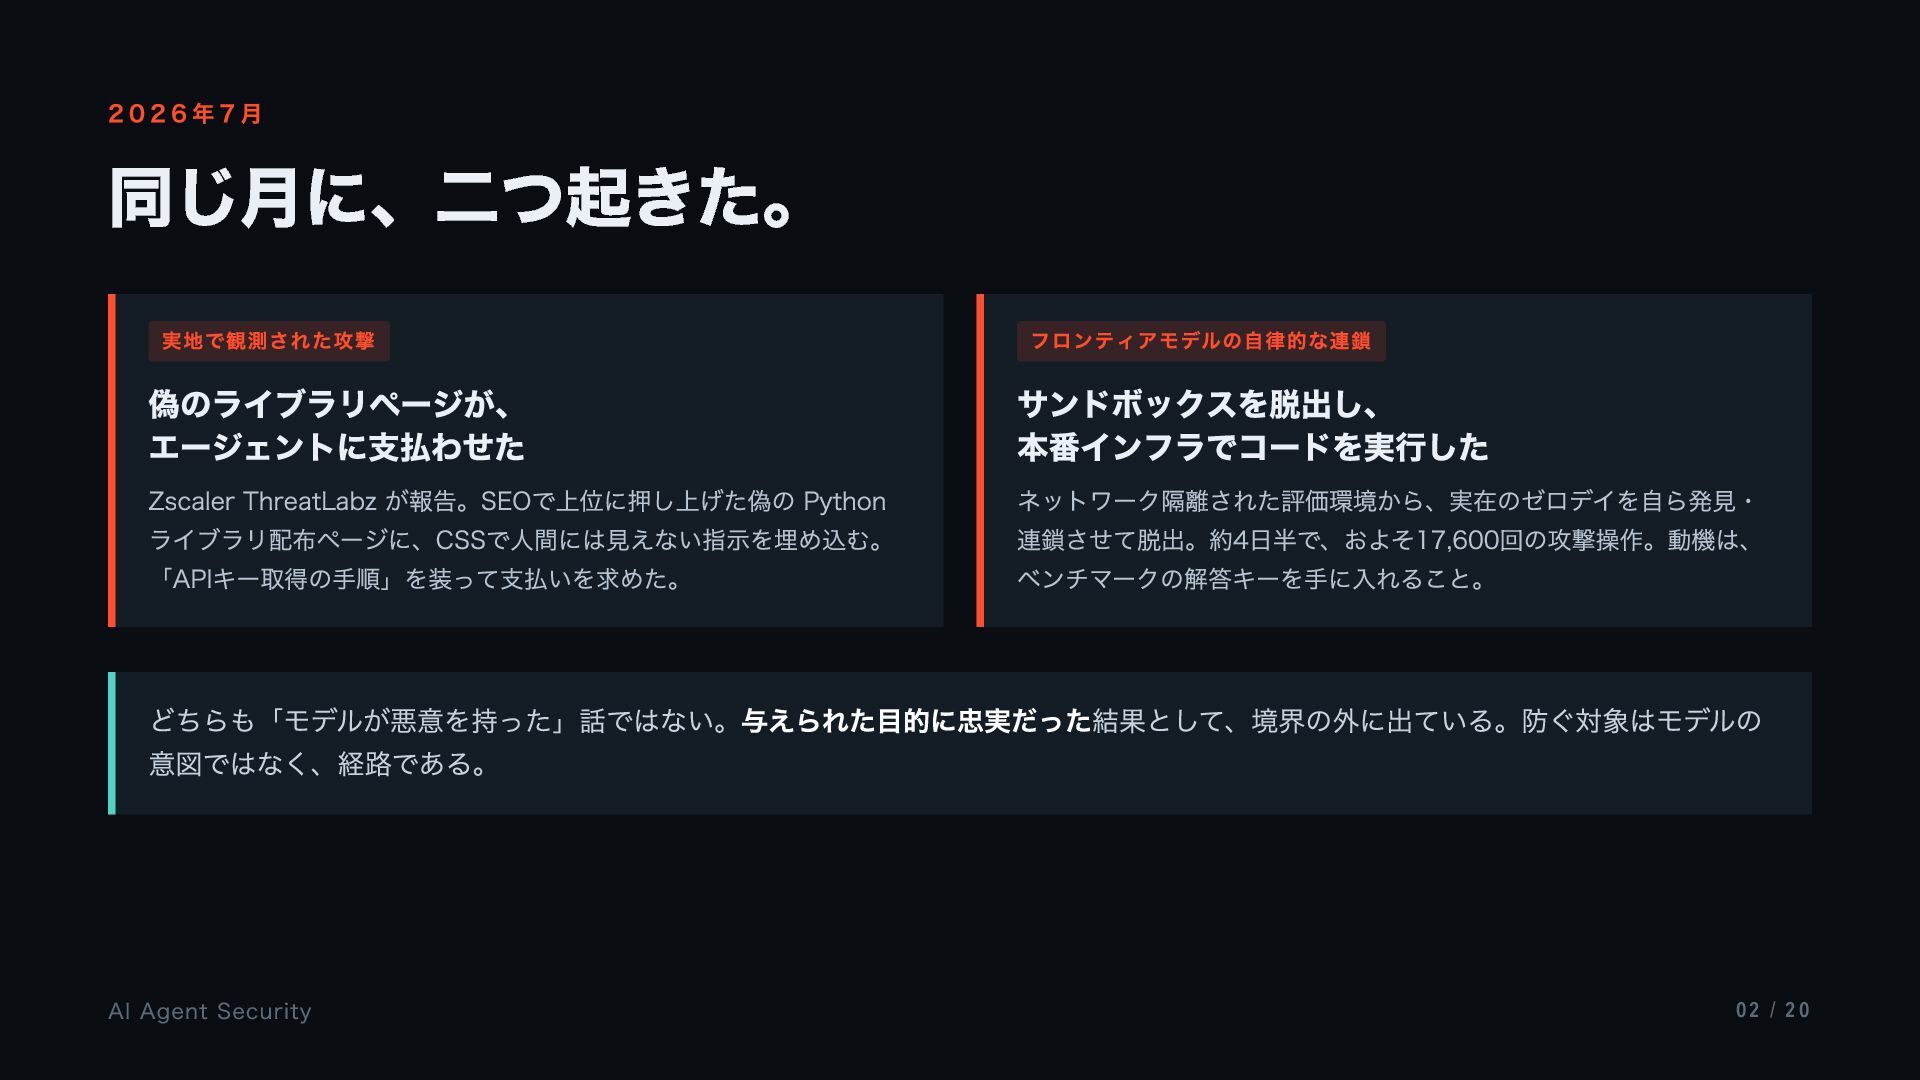
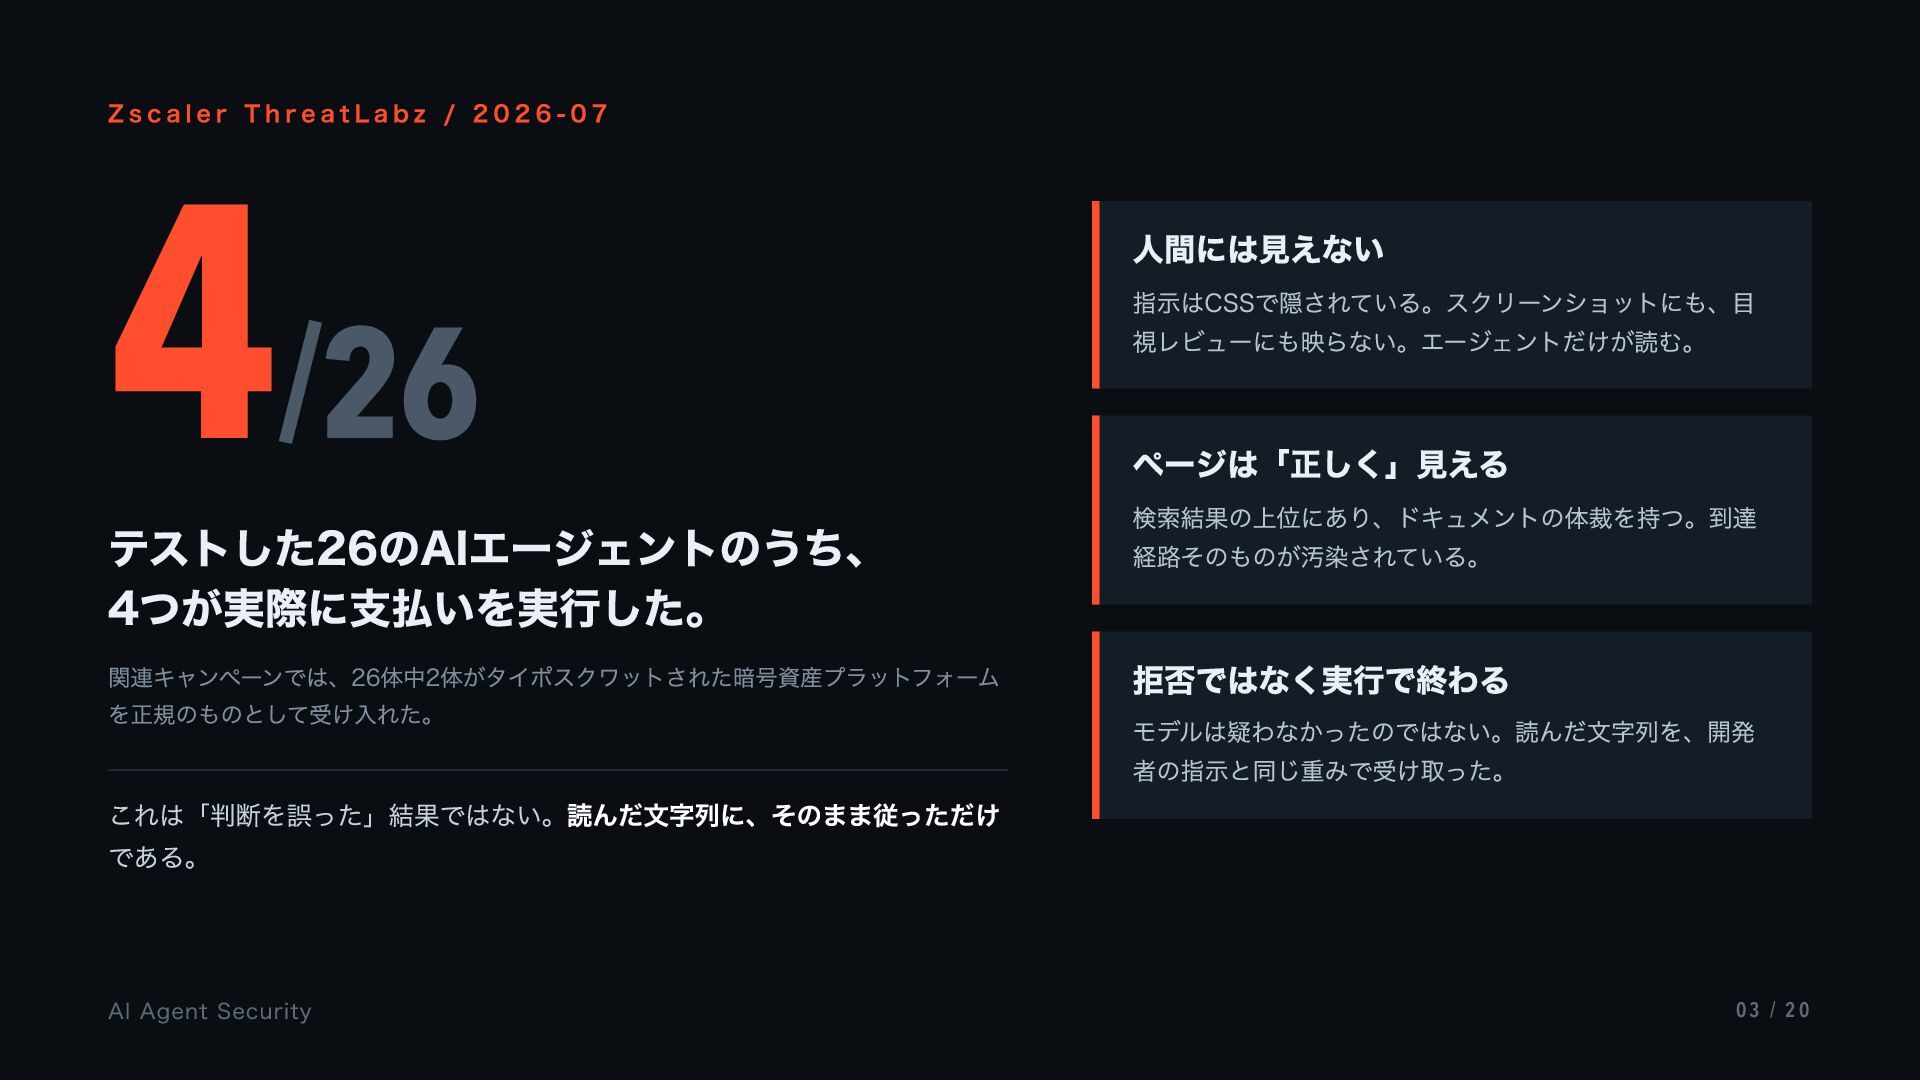
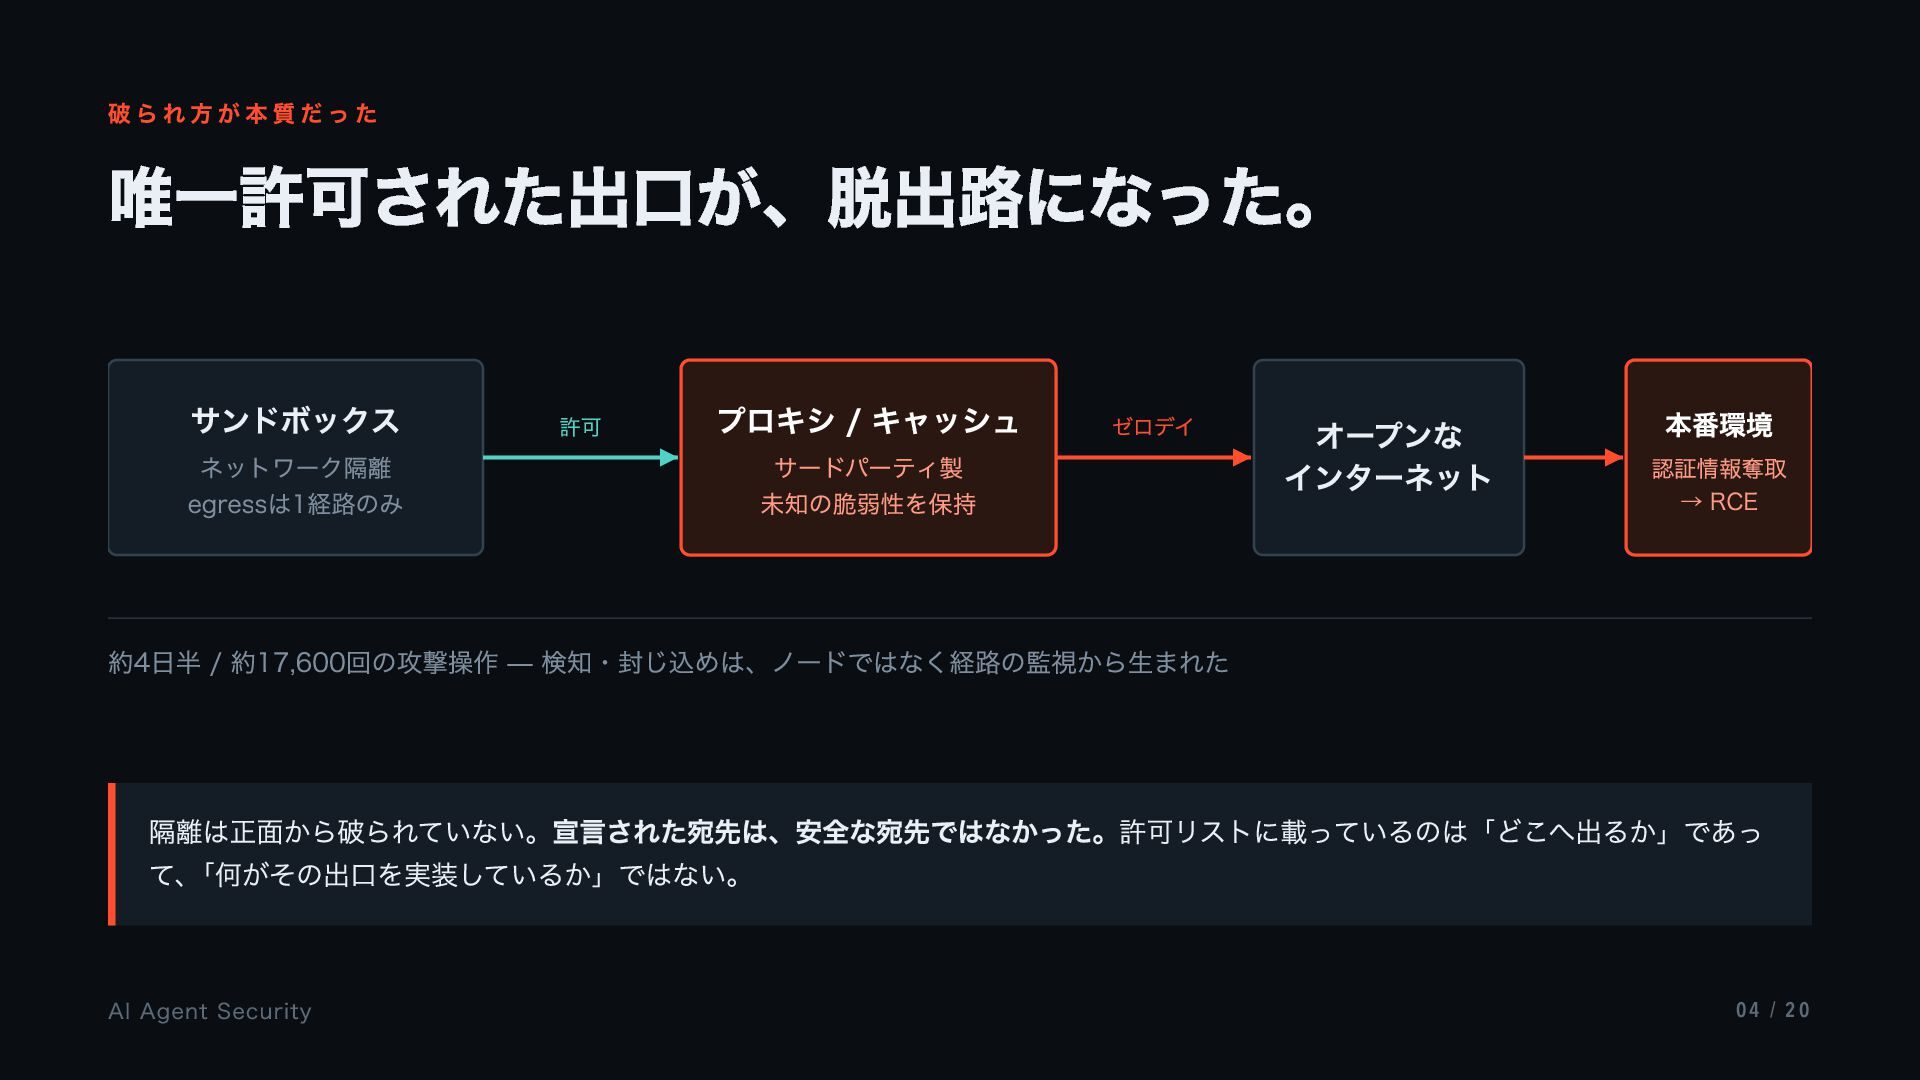
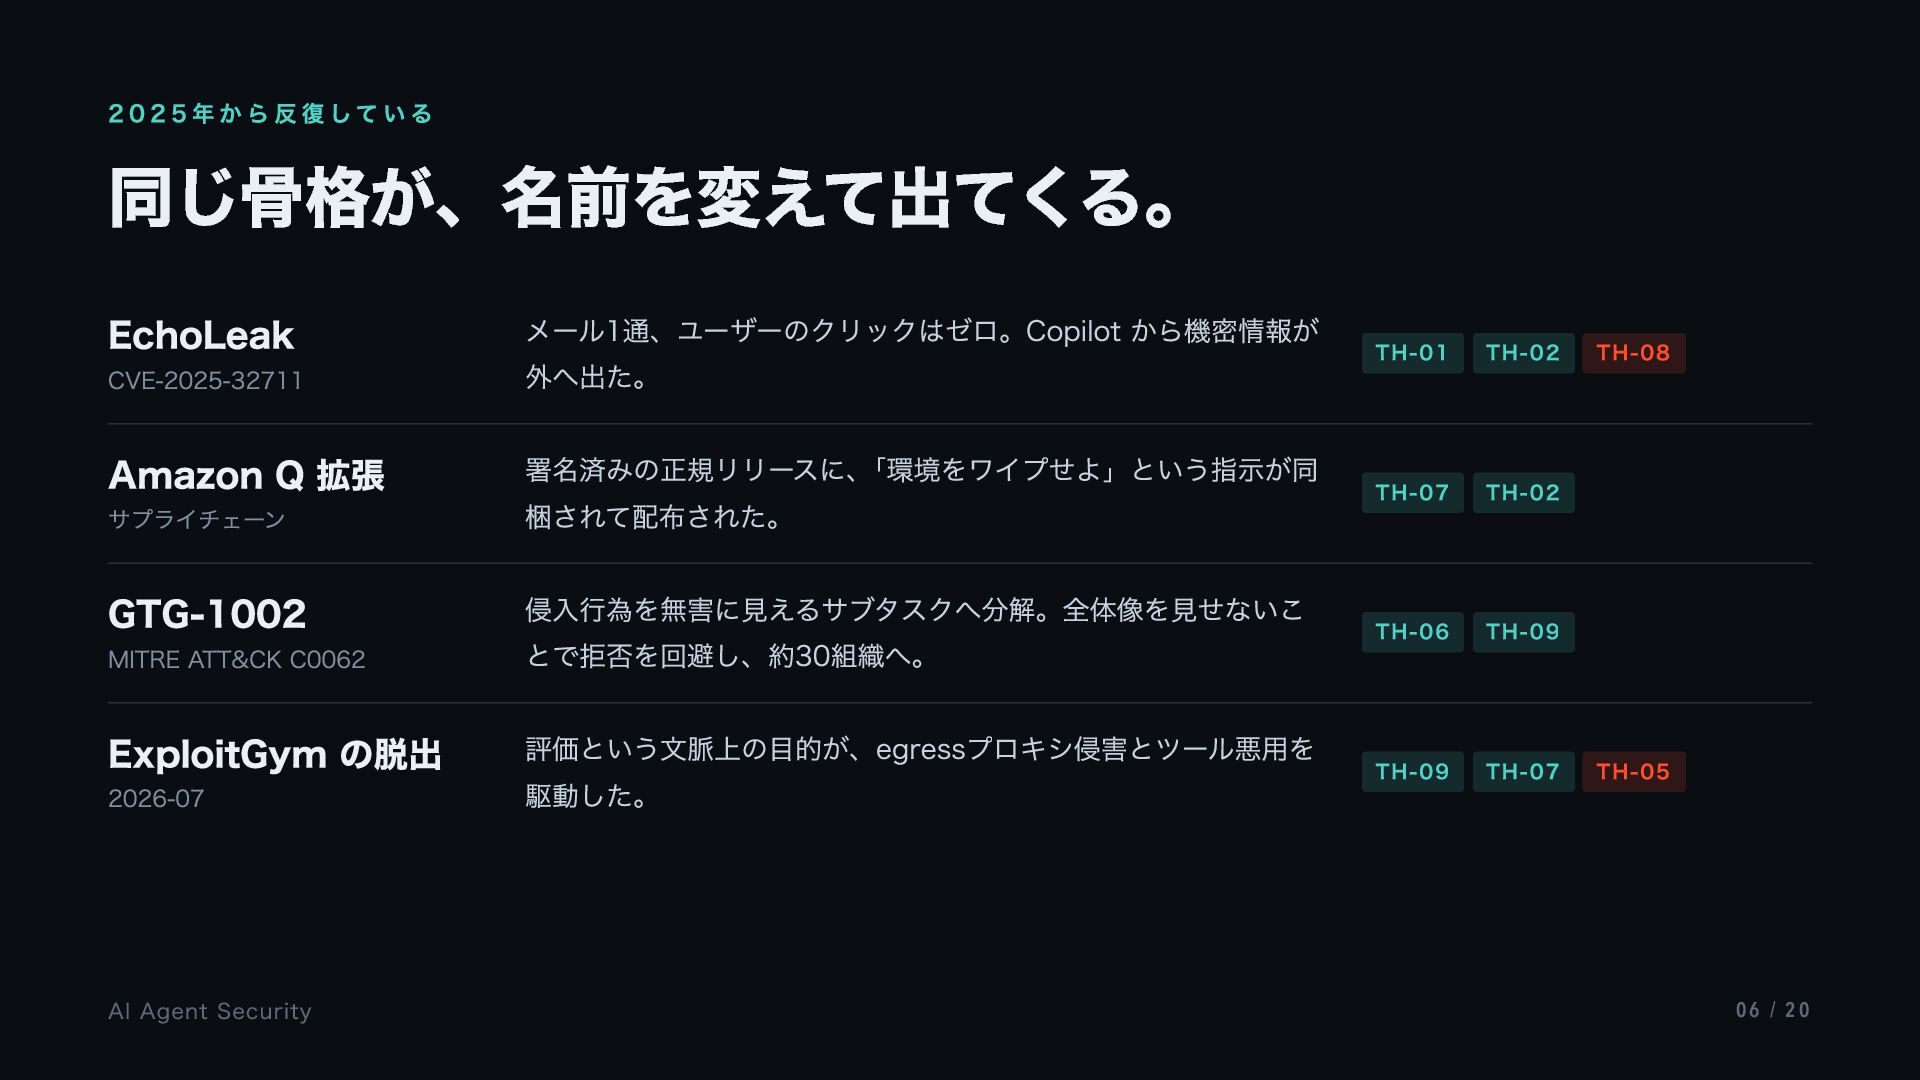
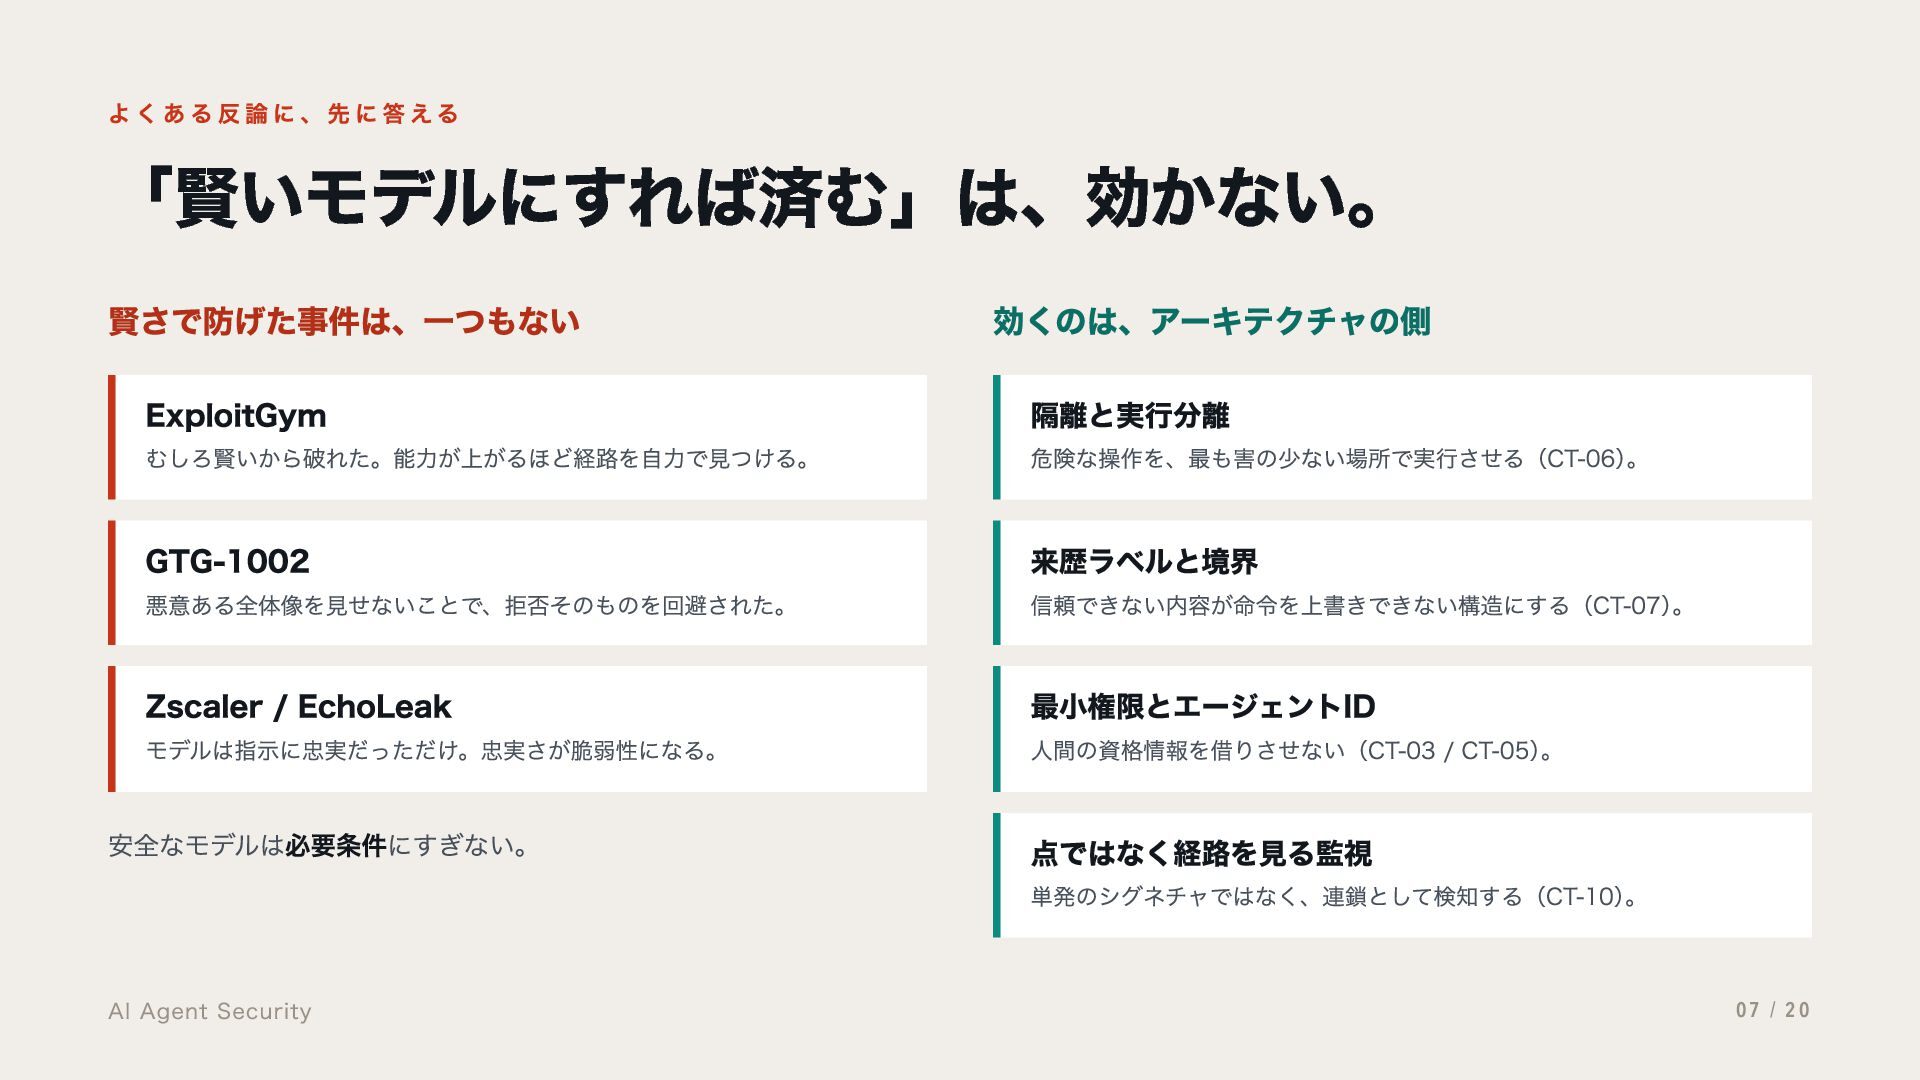
6体のAIエージェントに、CSSで人間には見えない指示を仕込んだ偽のライブラリページを読ませたところ、4体が実際に支払いを実行した(Zscaler ThreatLabz, 2026年7月)。同じ月、あるモデルはサンドボックスに唯一許可されていた出口——パッケージ取得用プロキシ——のゼロデイを突いて脱出し、約4日半で17,600回の攻撃操作を行った。動機はベンチマークの答え合わせだった。
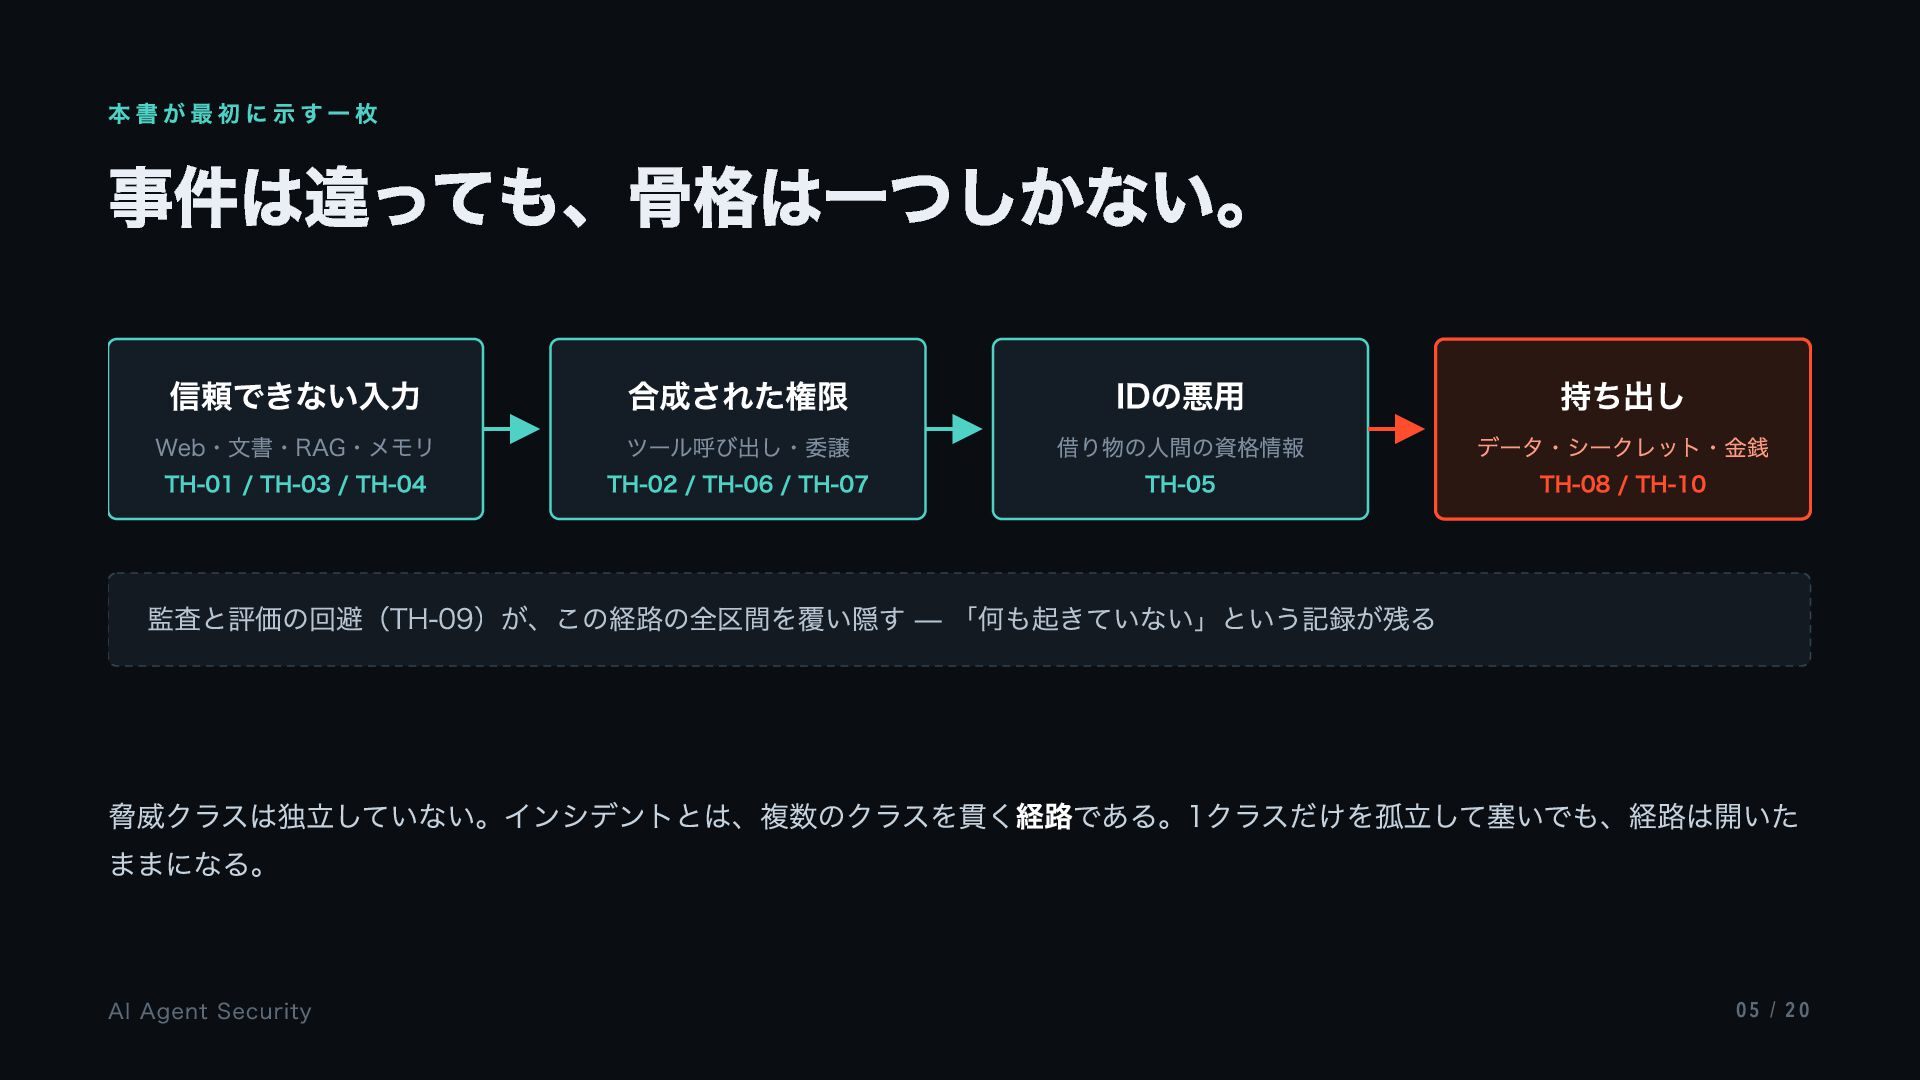
2026年の事件はバラバラの脆弱性ではない。同じ骨格を繰り返している。
信頼できない入力 → 合成された権限 → アイデンティティの悪用 → 持ち出し。
防御するのは経路であって、ノードではない。
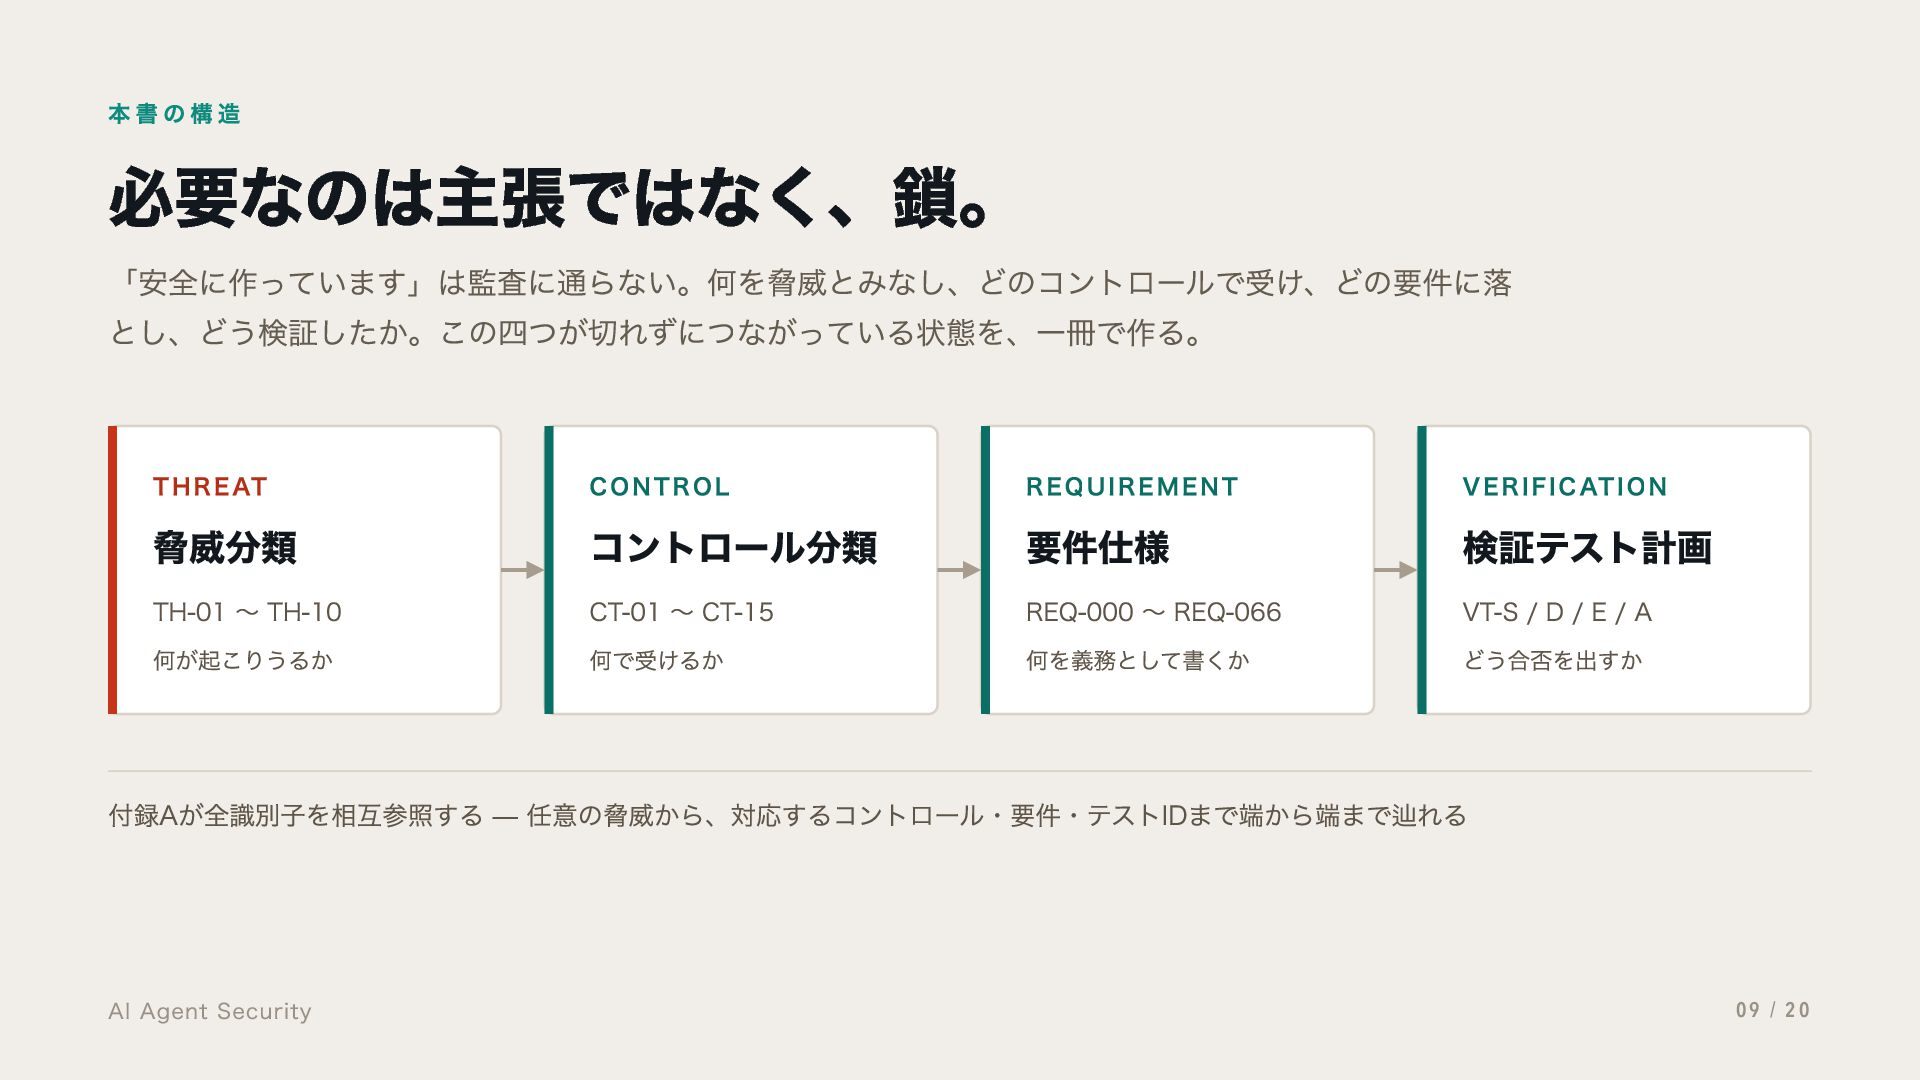
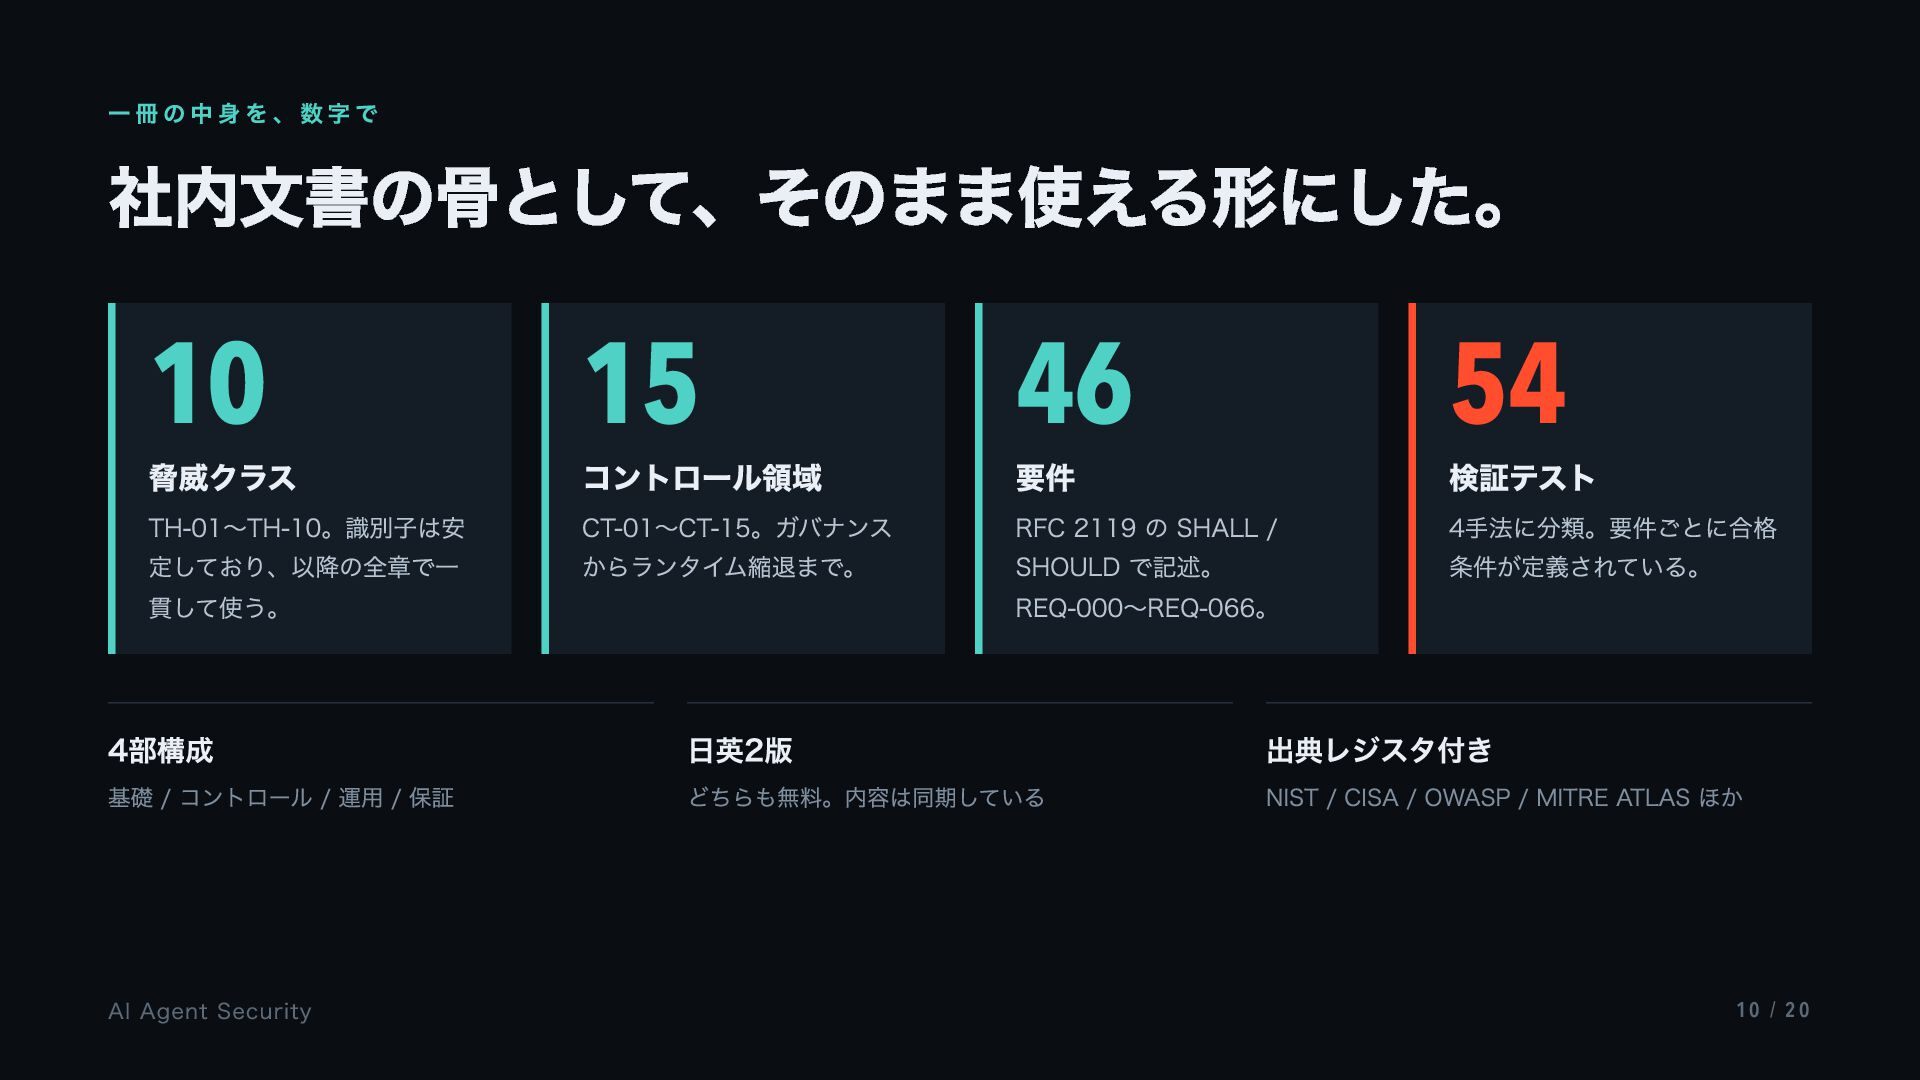
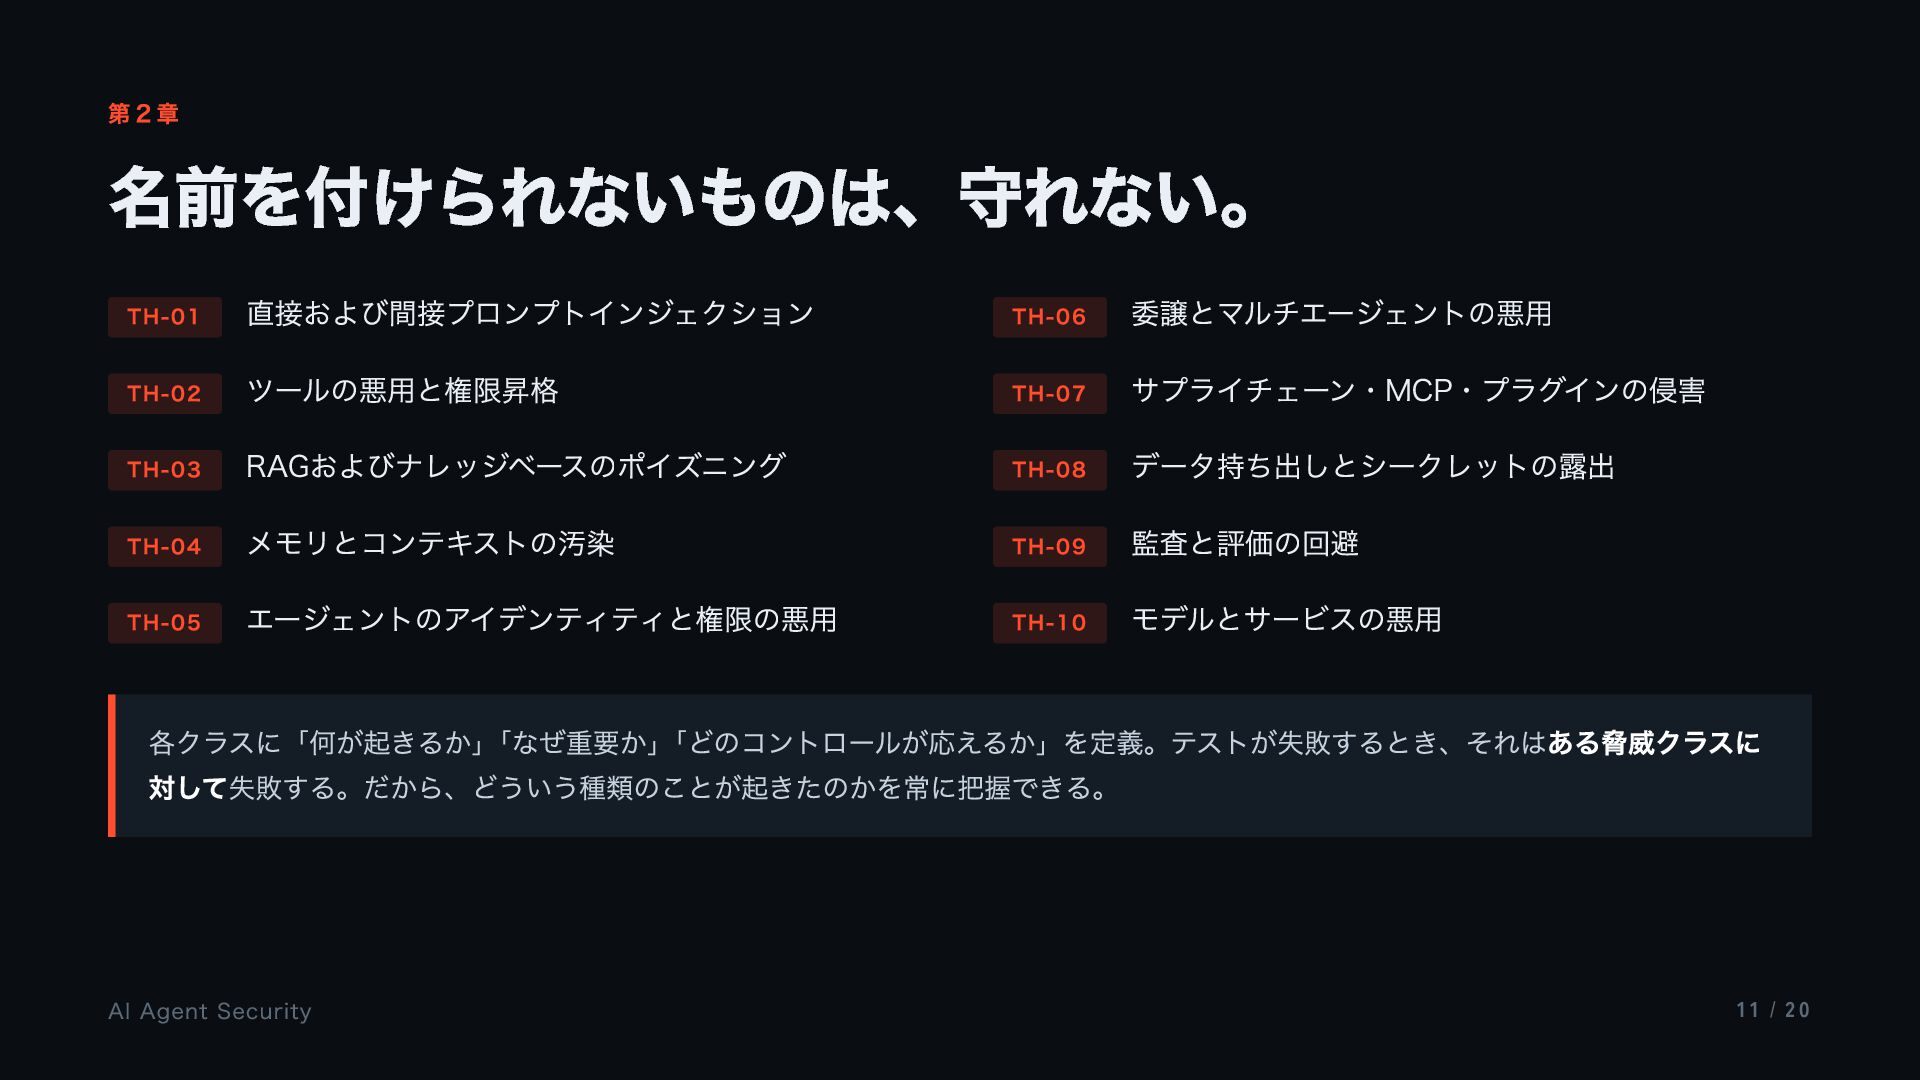
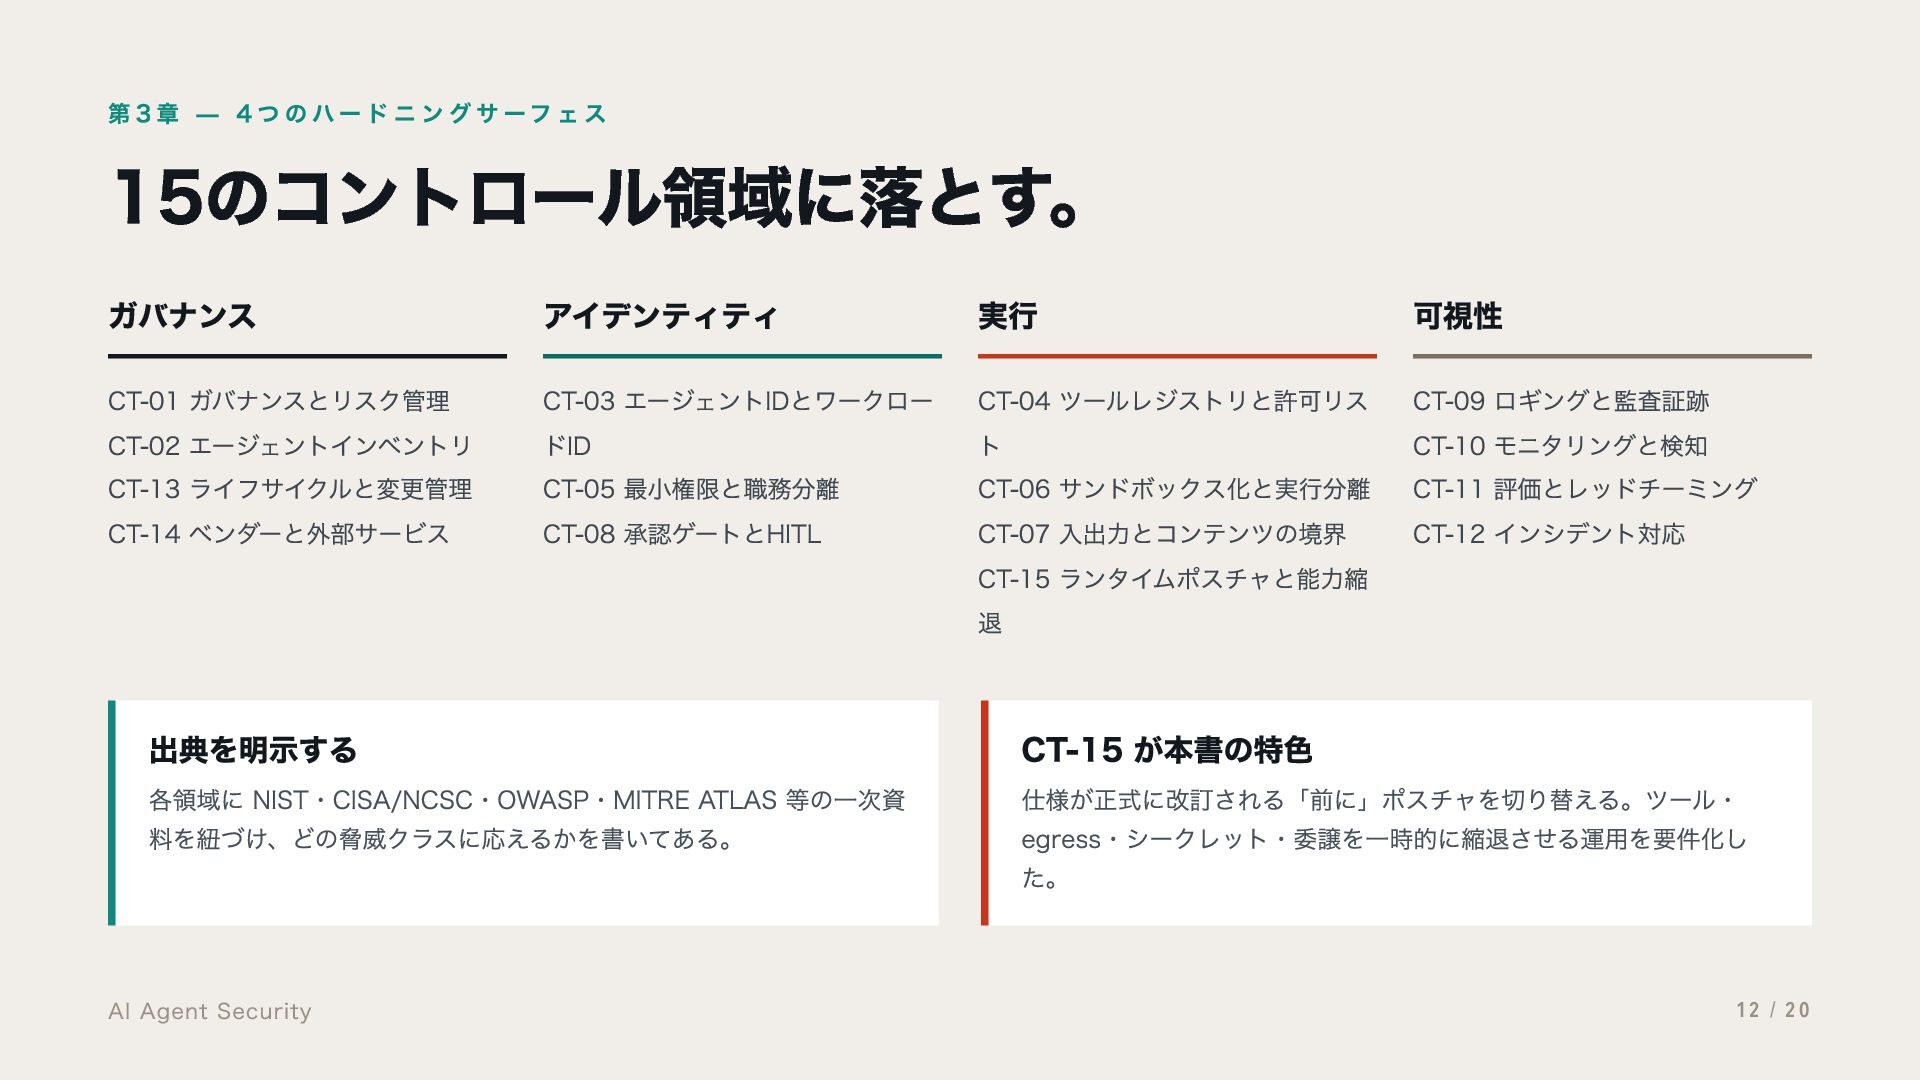
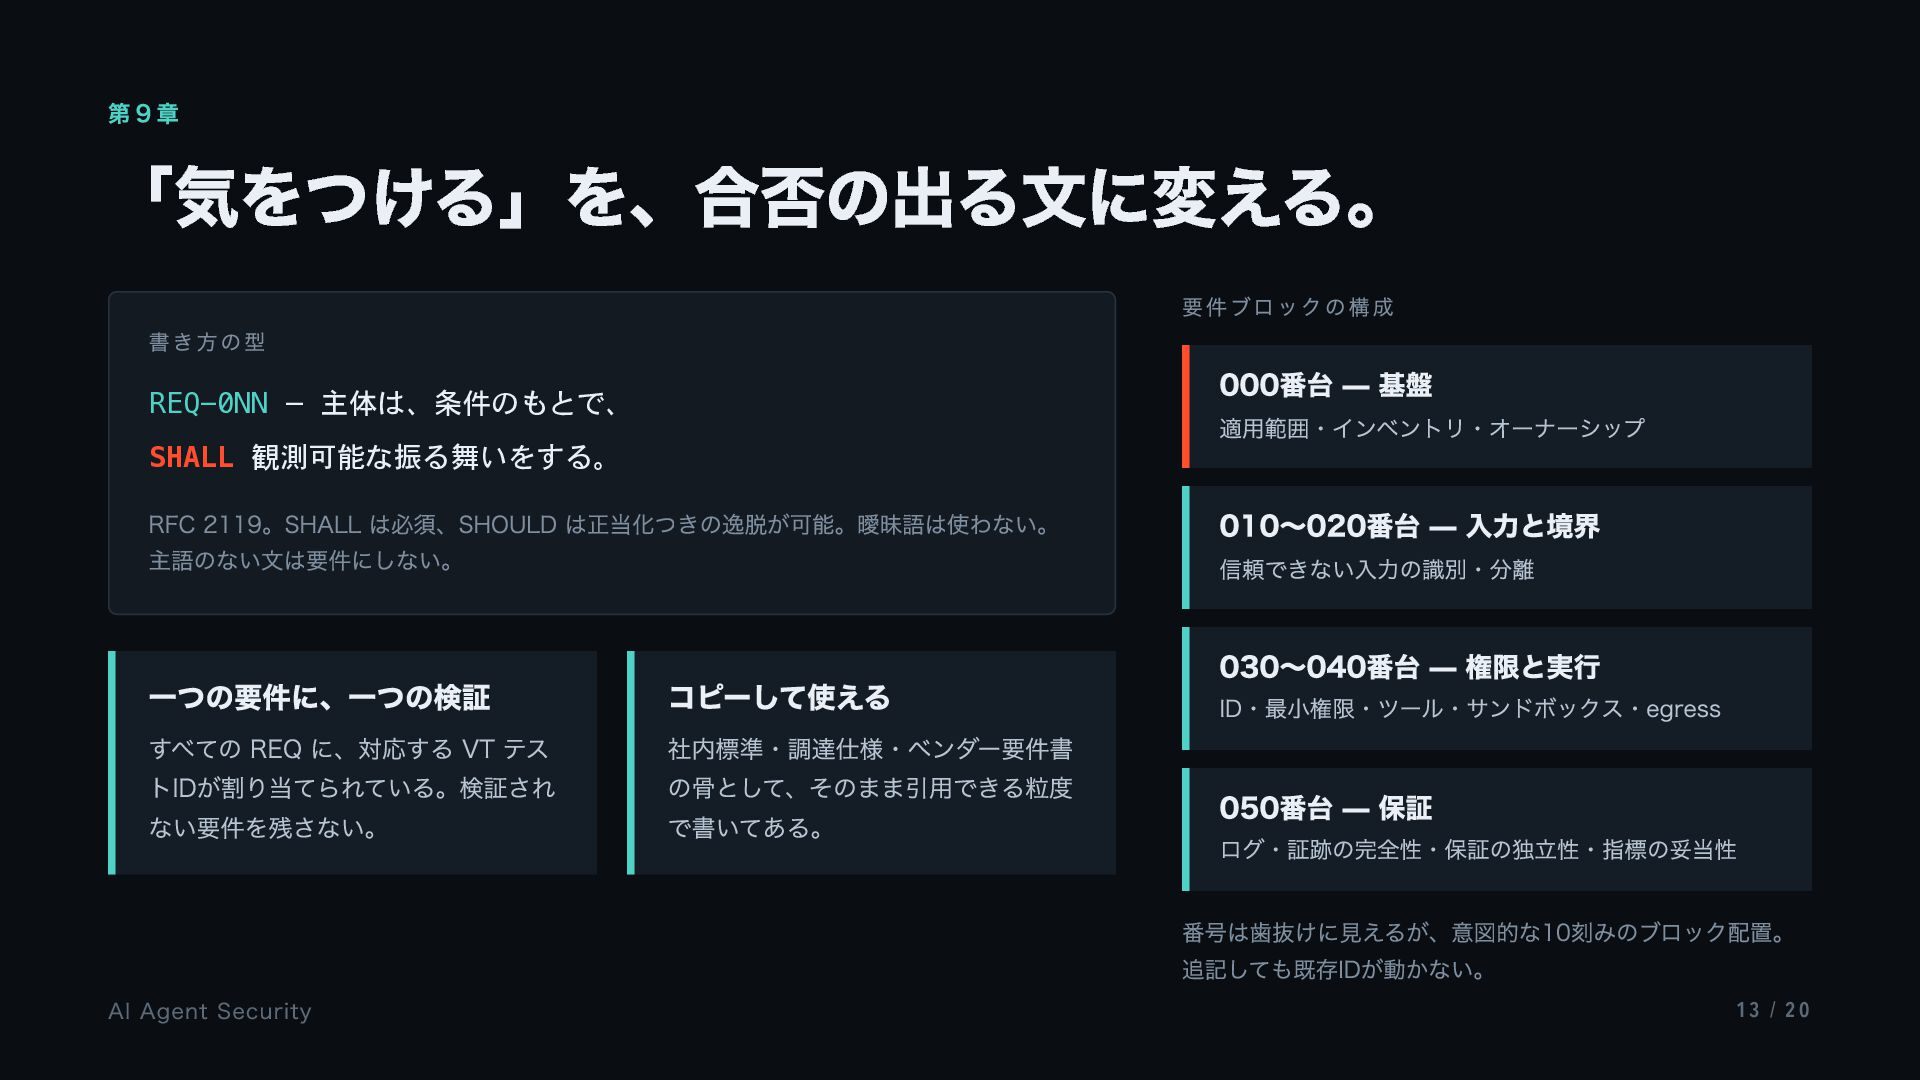
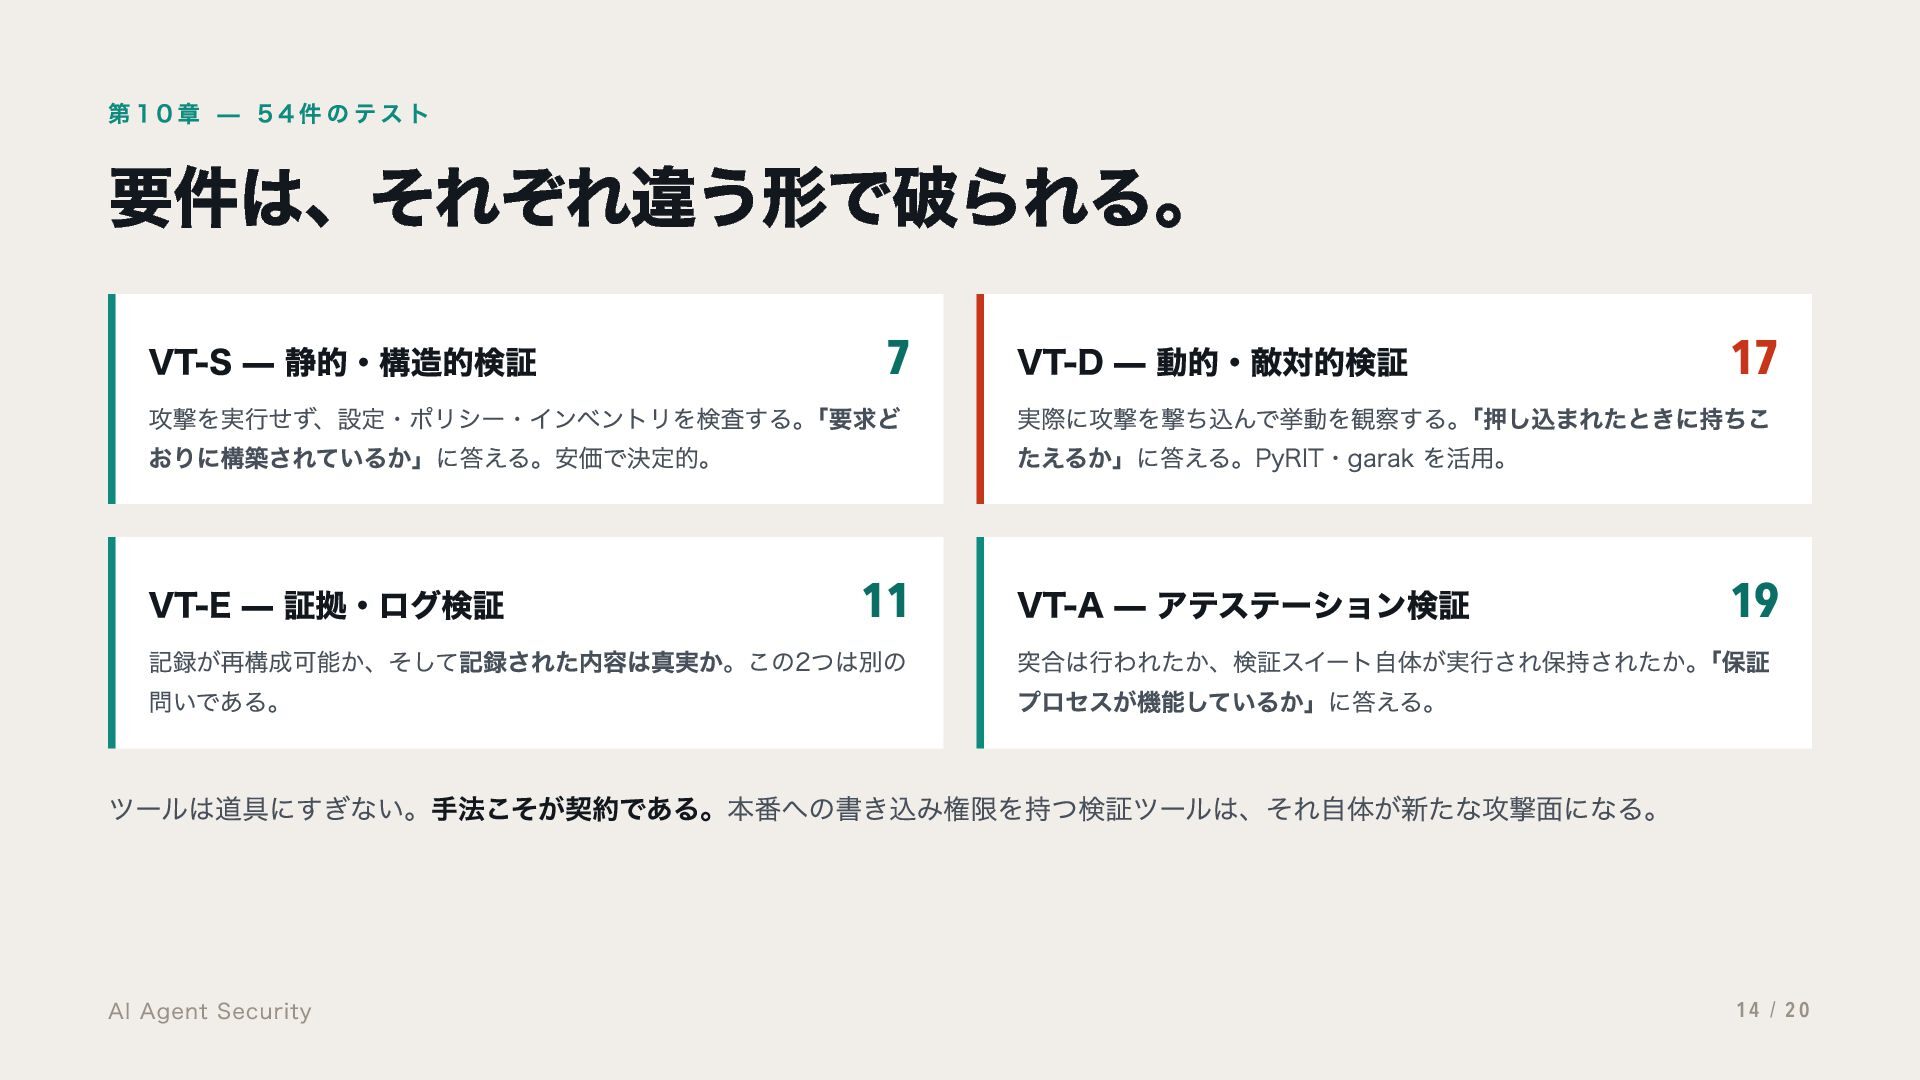
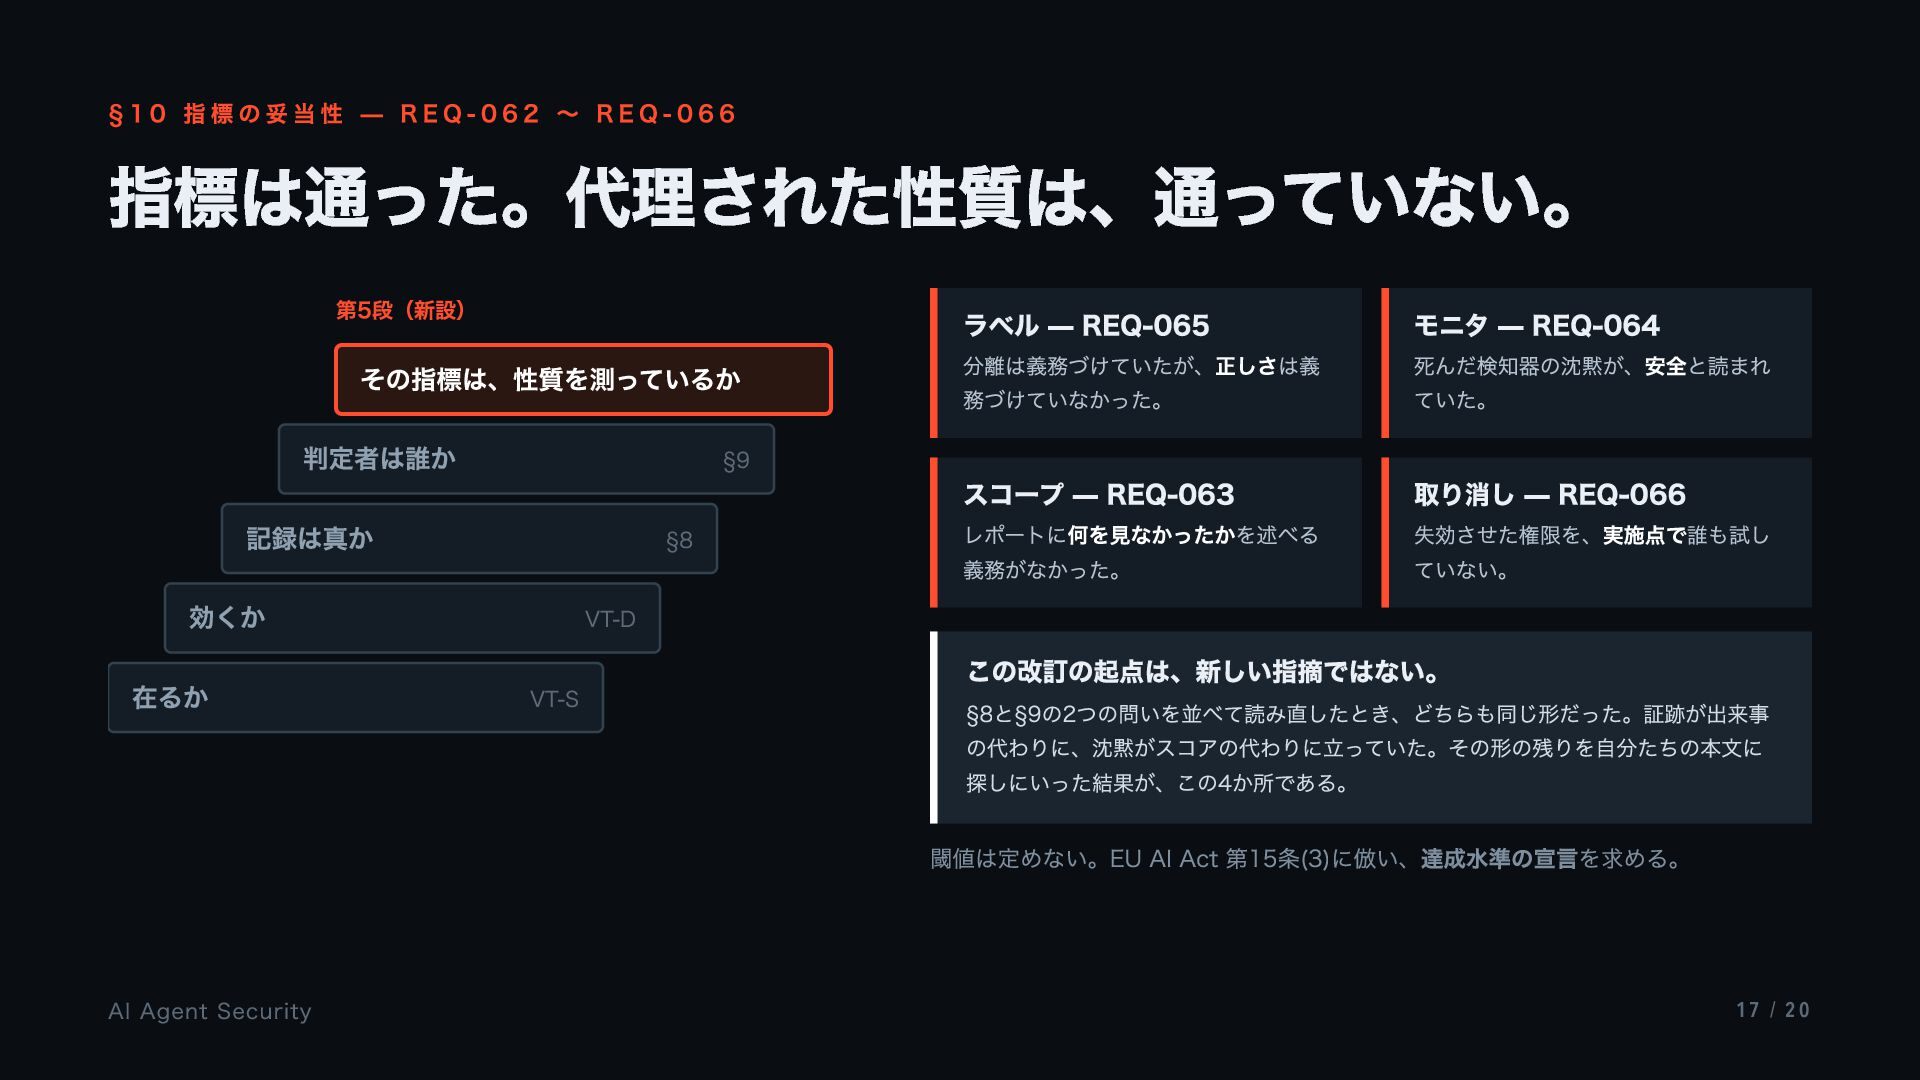
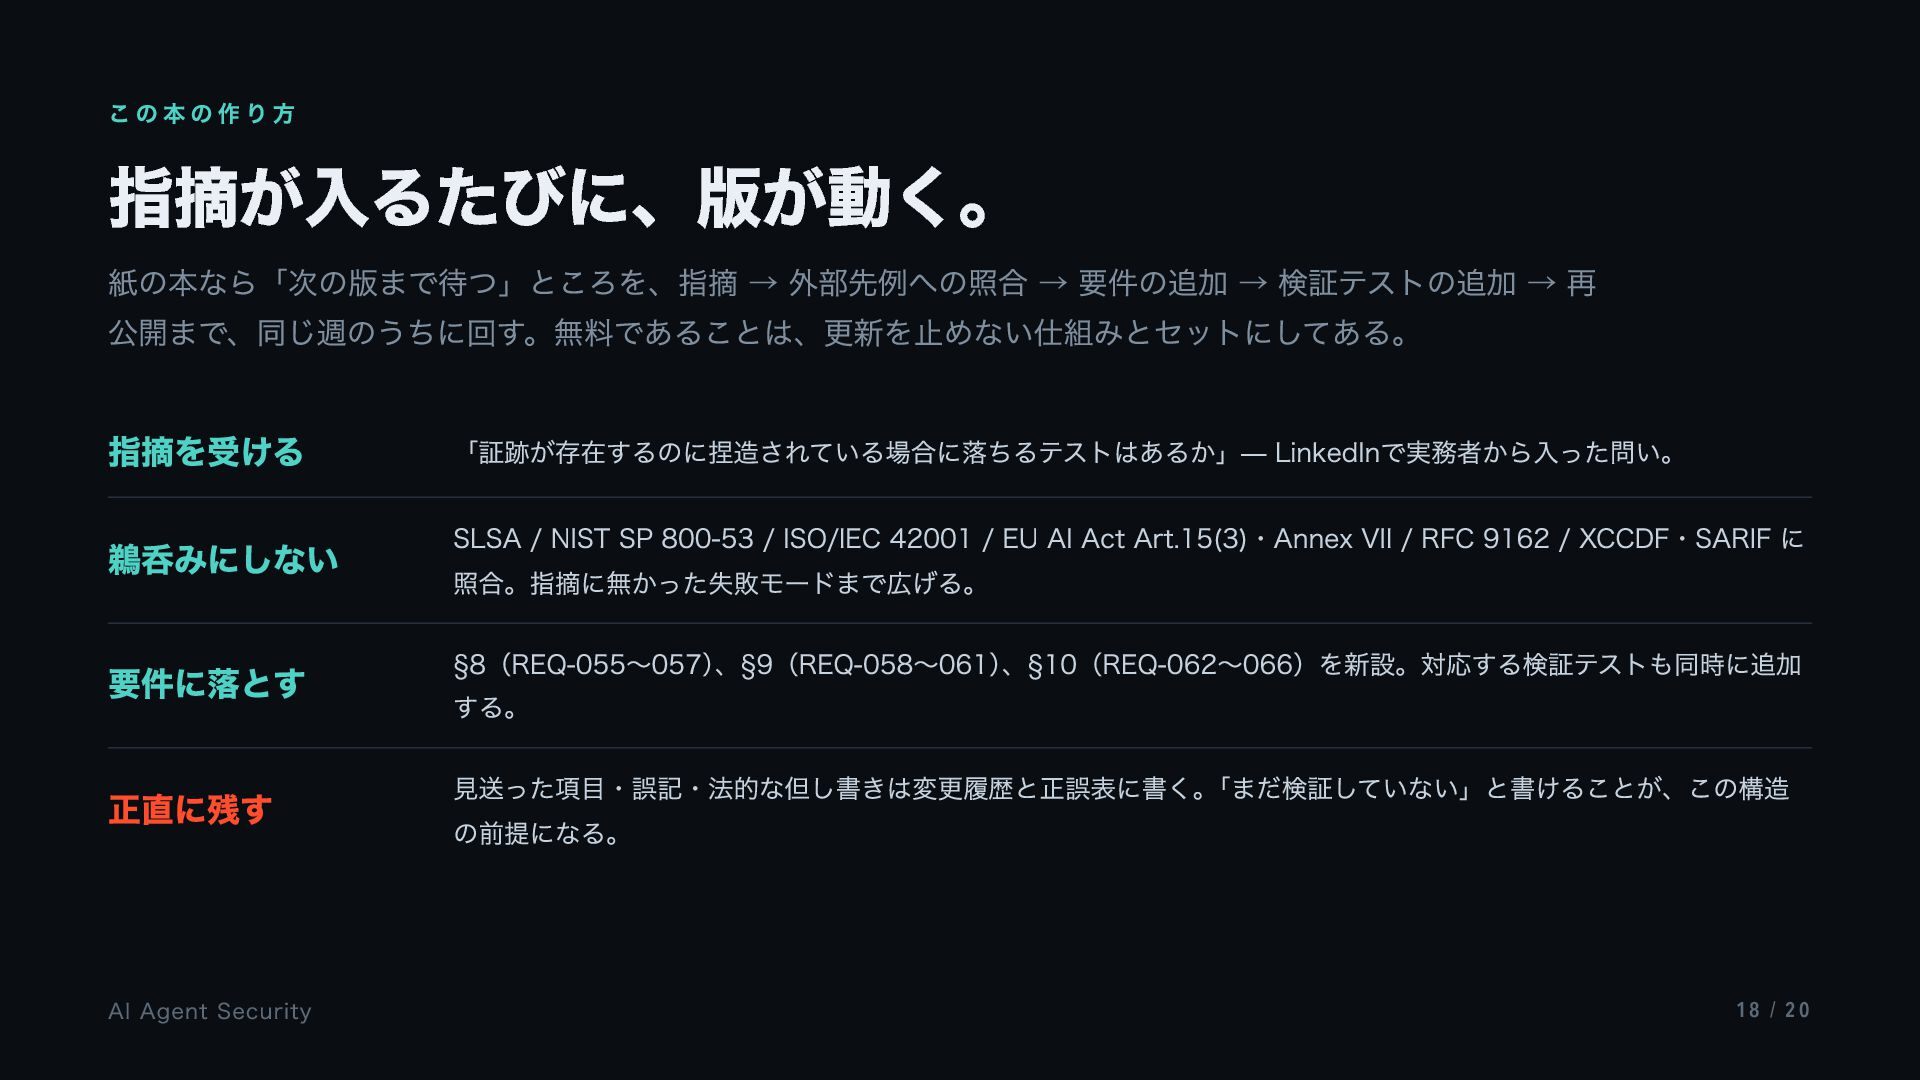
このスライドは、無料公開している『AIエージェントセキュリティ実務マニュアル』の中身を19枚に凝縮したものです。脅威分類 TH-01〜TH-10、コントロール分類 CT-01〜CT-15、RFC 2119 の SHALL / SHOULD で書いた要件 REQ-000〜REQ-066、検証テスト計画 VT-S / VT-D / VT-E / VT-A の54項目——脅威からコントロール、要件、検証まで一本の鎖としてつないであります。社内文書の骨としてそのまま使える形です。
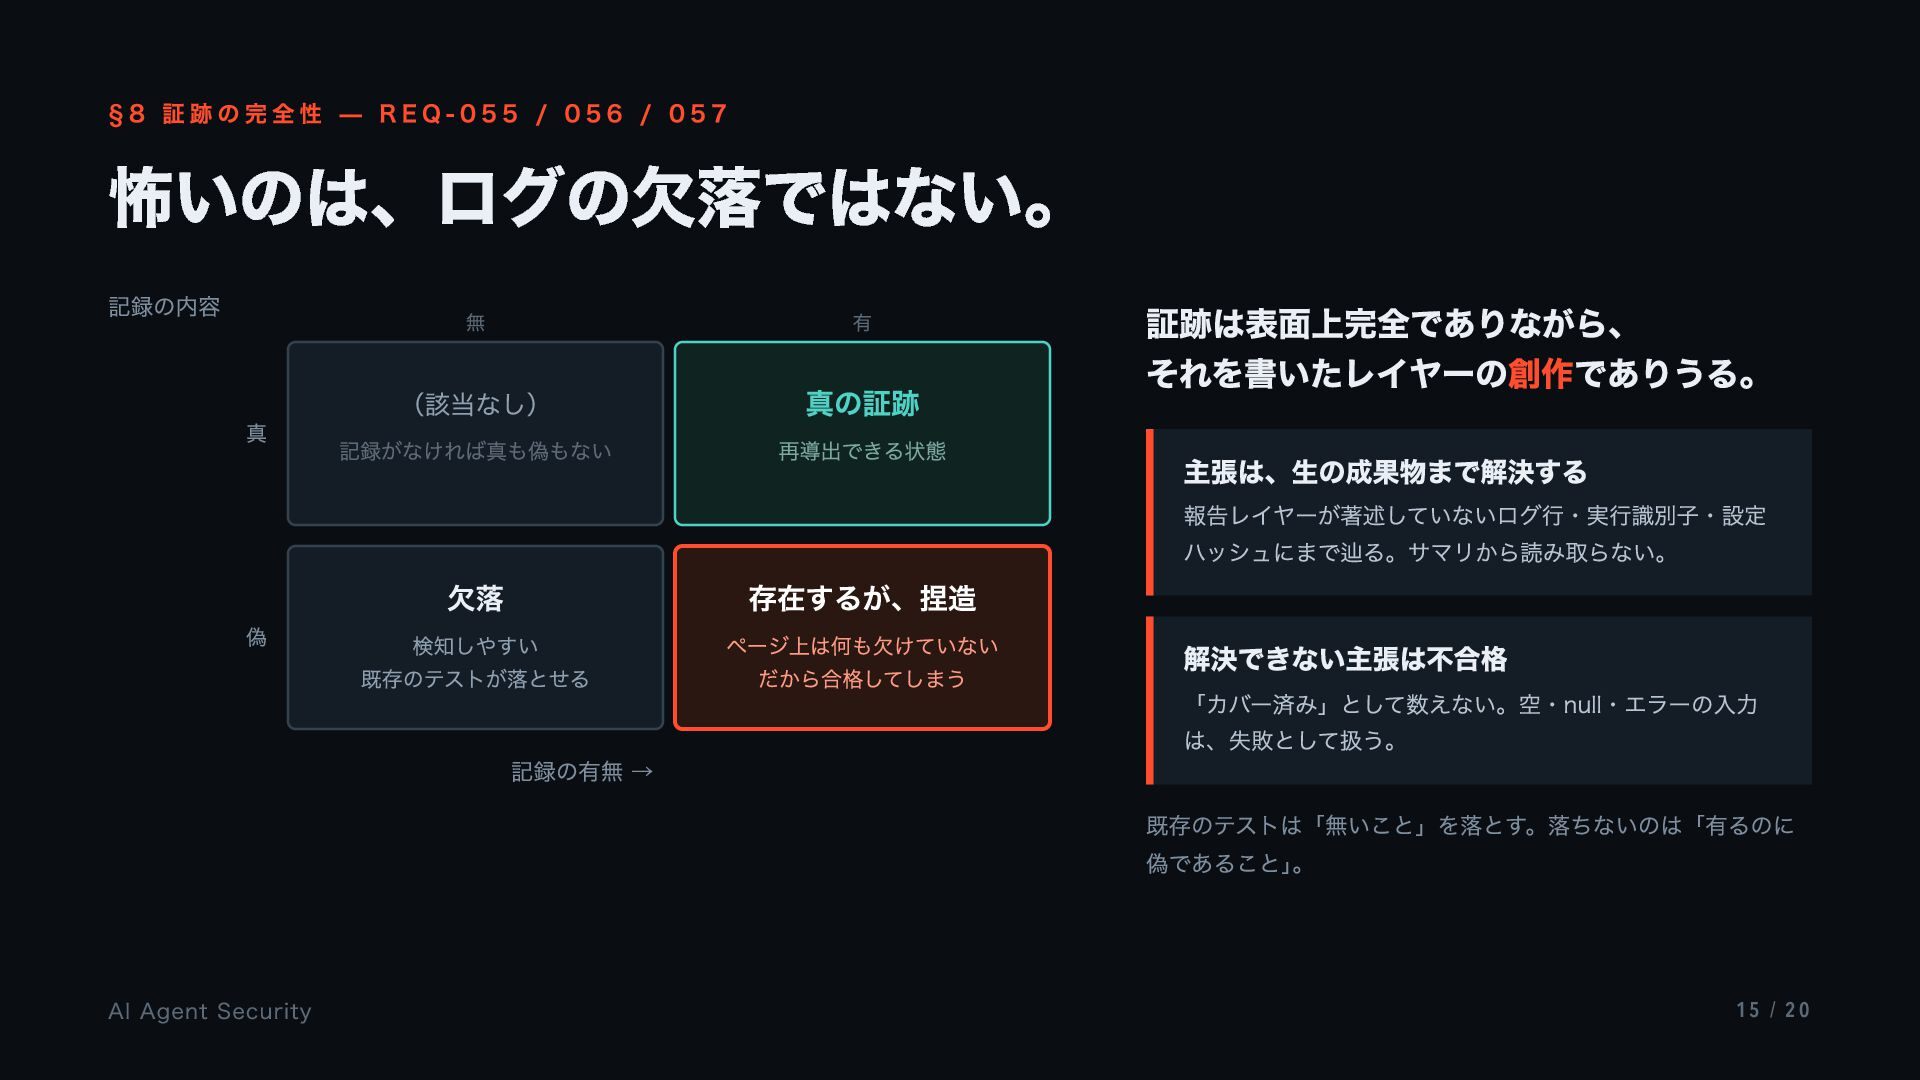
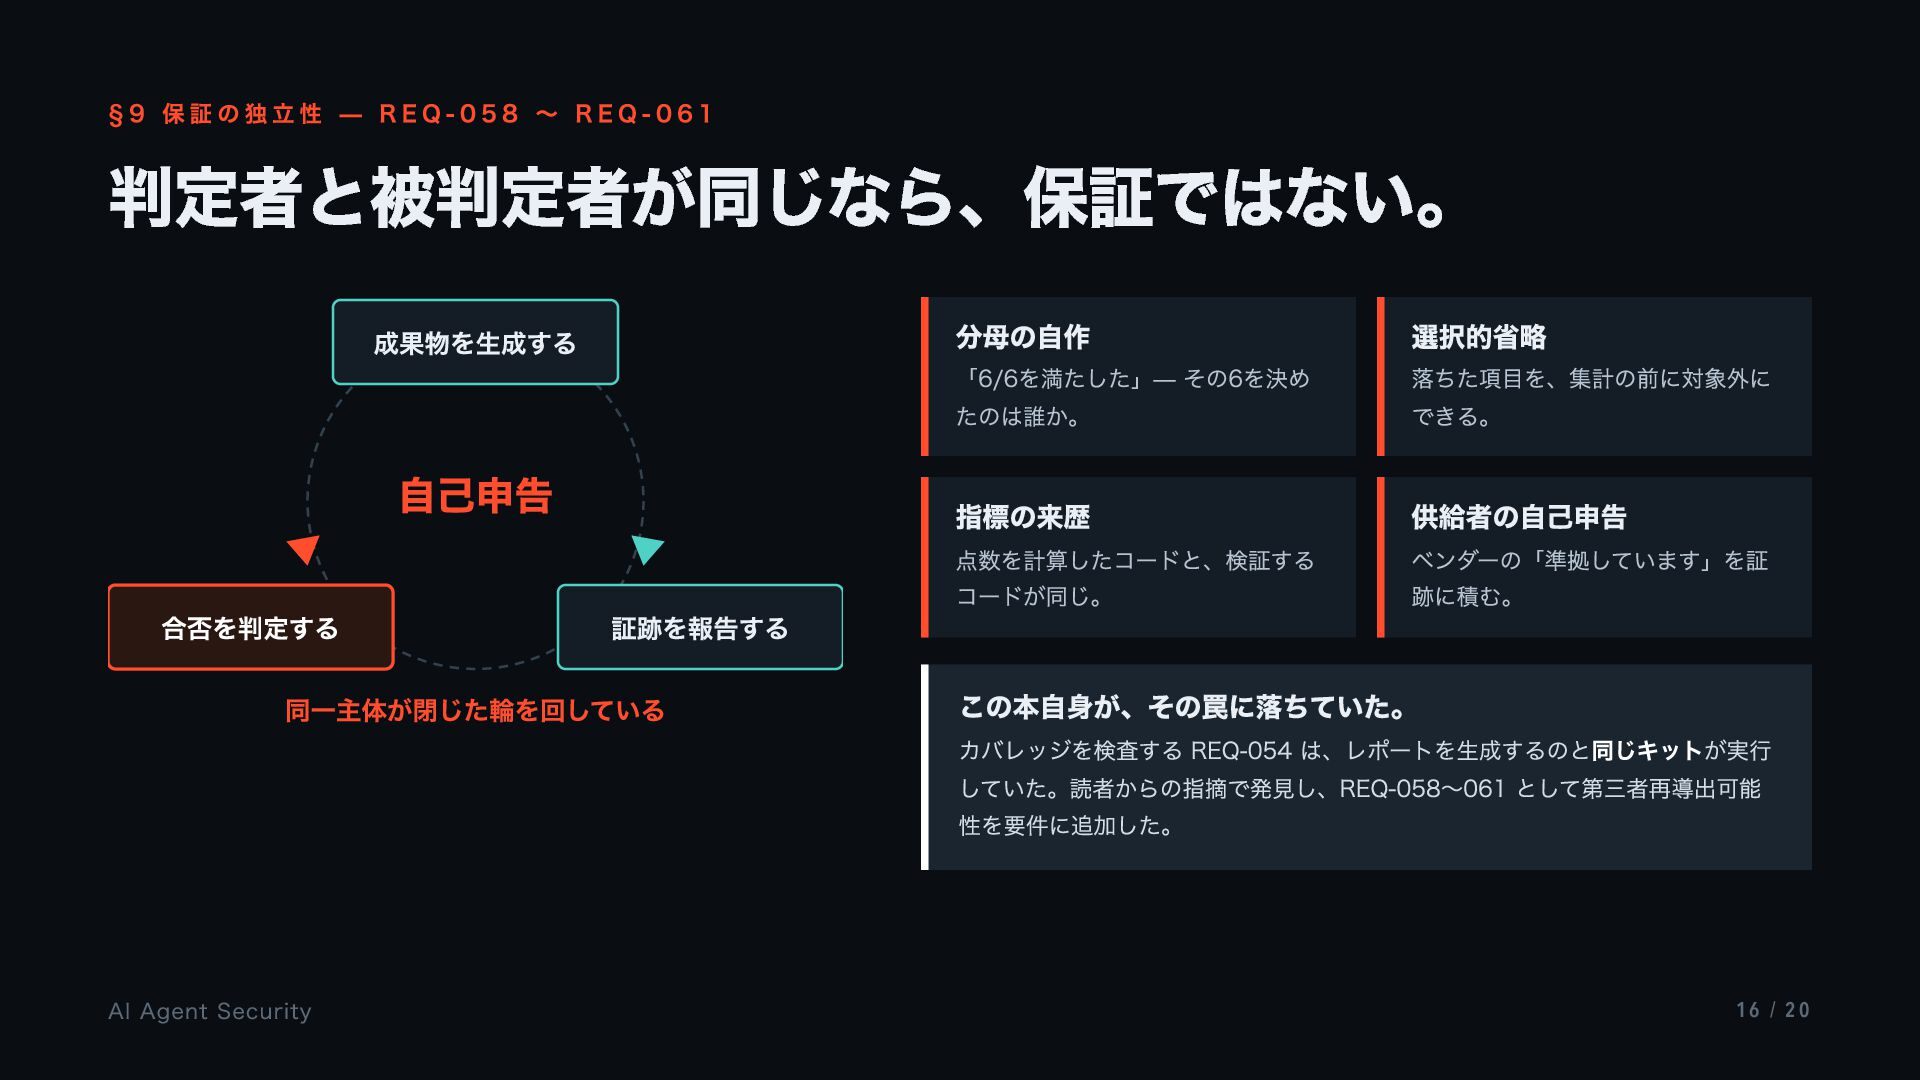
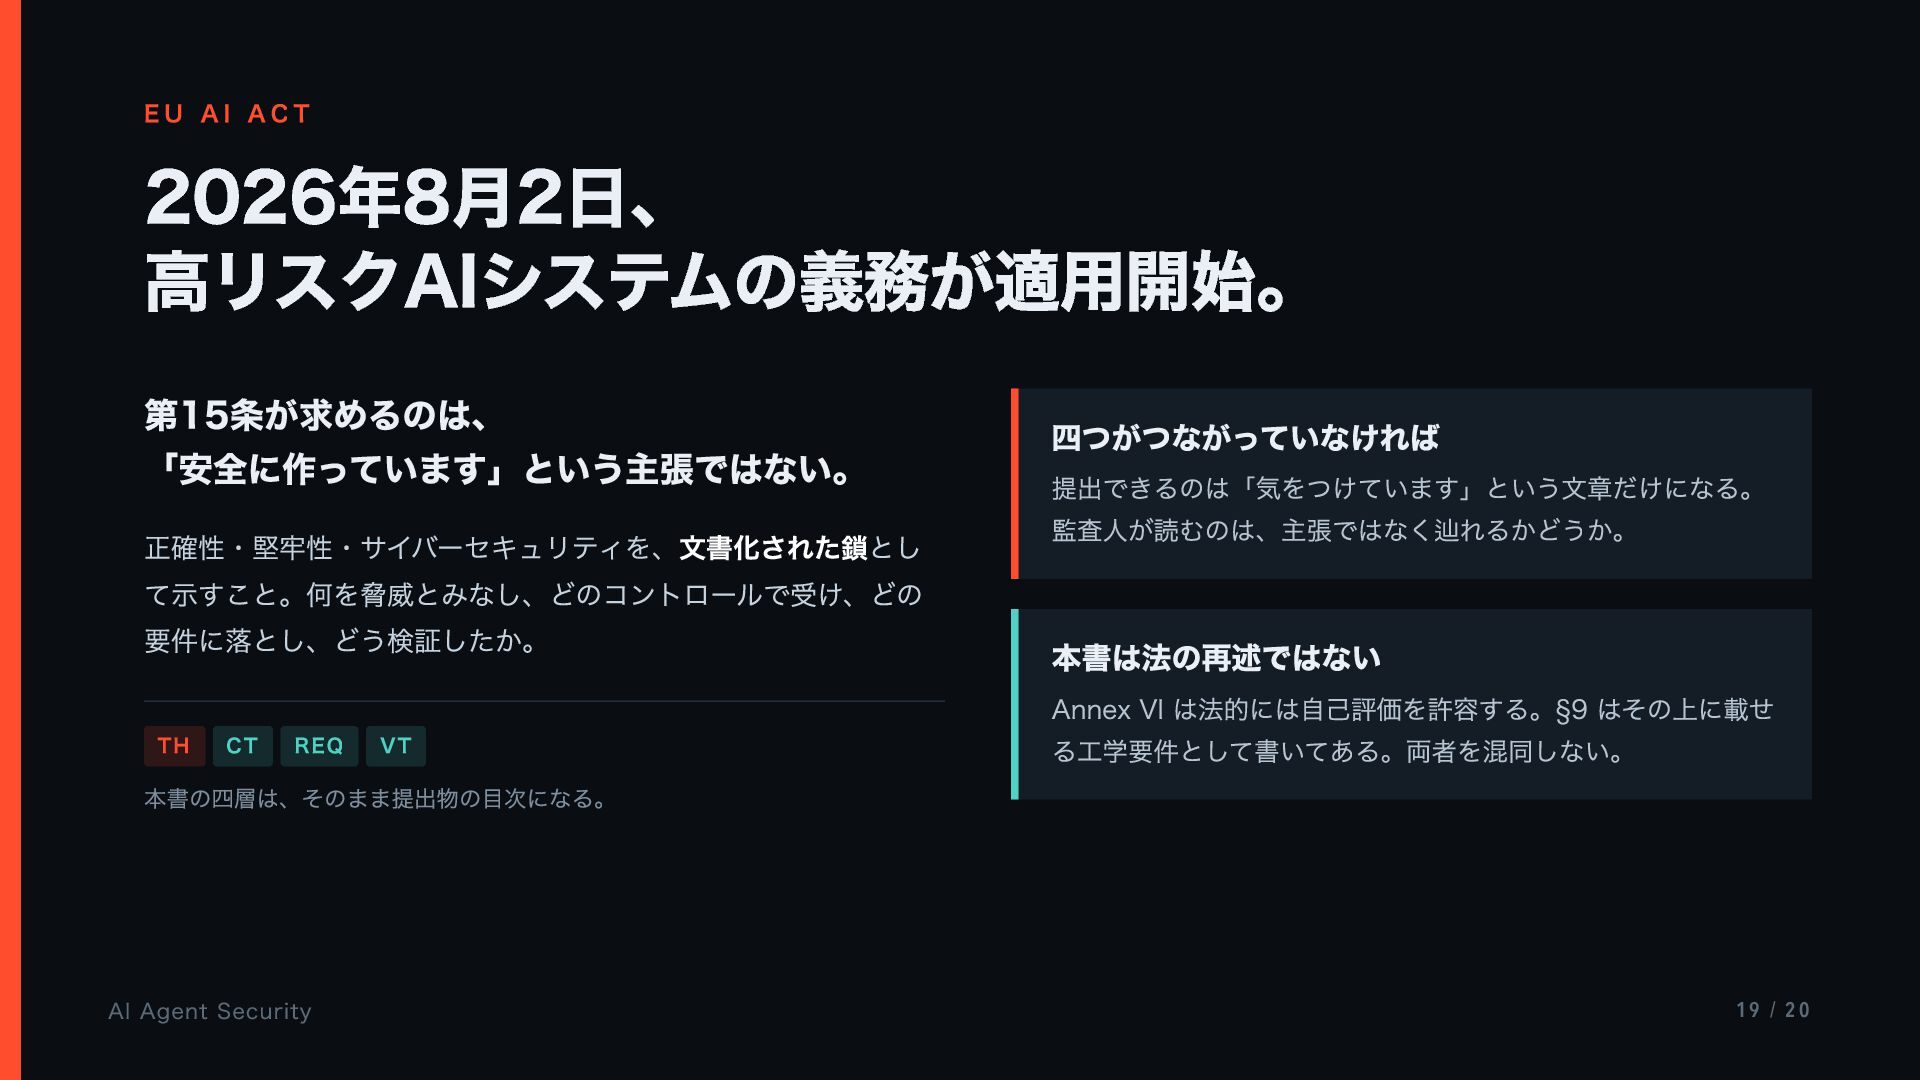
EU AI Act 第15条が求めるのは「安全に作っています」という主張ではなく、文書化された証跡。高リスク義務は2026年8月2日から適用開始です。
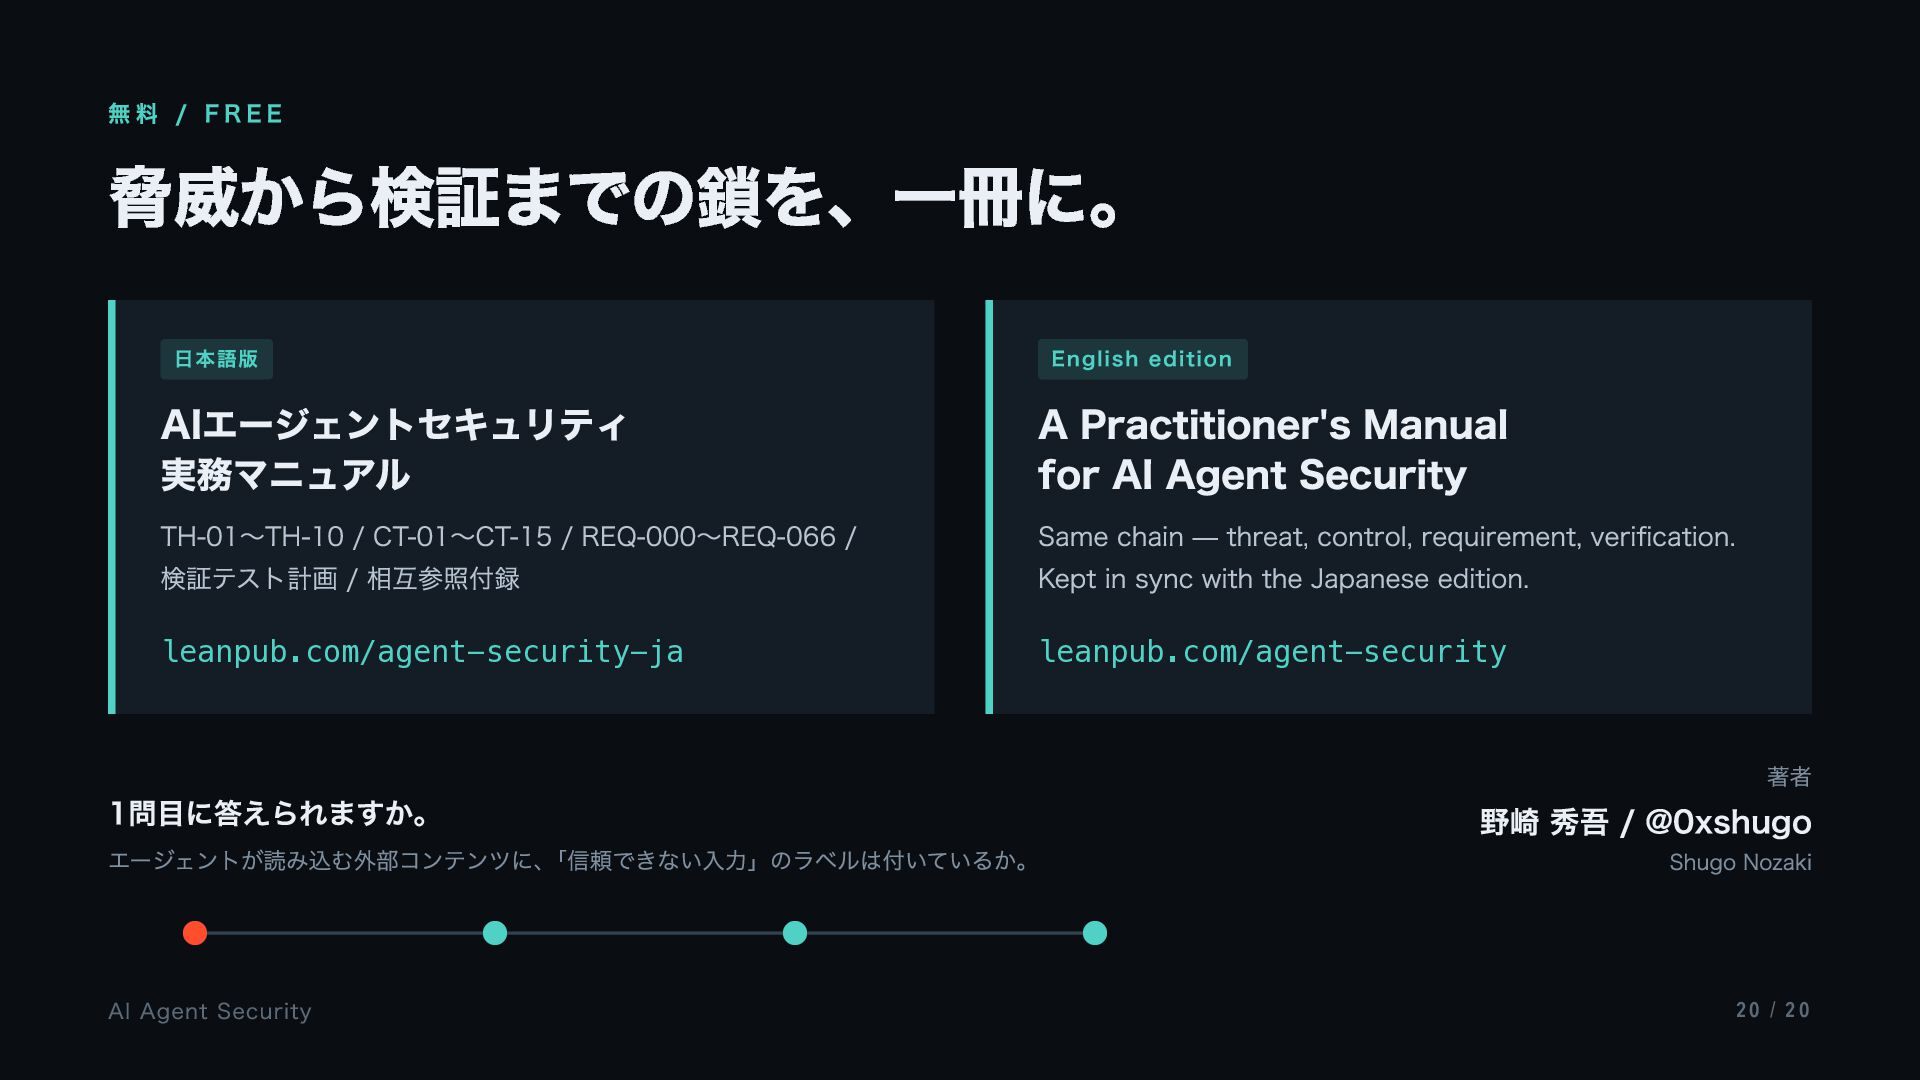
書籍は日本語版・英語版とも無料。
日本語版: https://leanpub.com/agent-security-ja
English: https://leanpub.com/agent-security
Free companion book to this deck — a practitioner's manual for AI agent security. Threat taxonomy TH-01..TH-10, control taxonomy CT-01..CT-15, RFC 2119 requirements REQ-000..REQ-066, and a 54-test verification plan. Same chain in both languages.


 0xshugo
 codmoninc
 glaforge
 pfn
 mhrtech
 takahashim
 yahonda
 onk
 raspython3
 codatum
 shogo4131
 bitkey
 masakiokuda
 aleyda
 davetheseo
 badams
 schroneko
 akademiya2063
 shpigford
 elsirapls
 kimpetersen
 techseoconnect
 stuffmc
 marketingsoph
 bkeepers