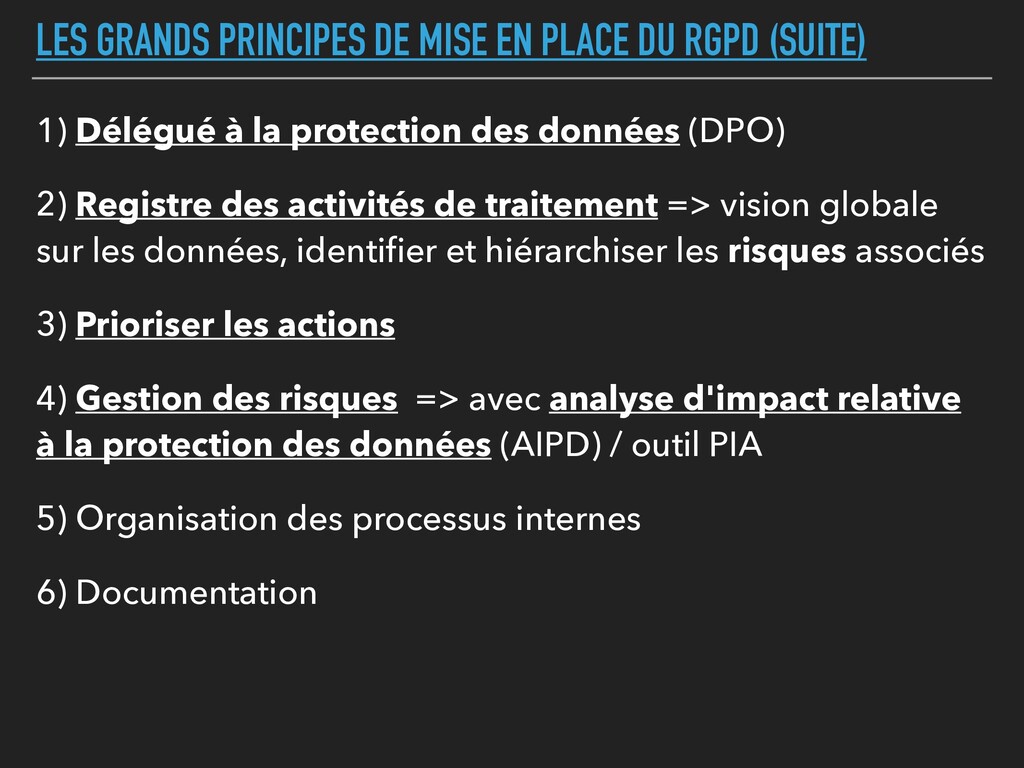
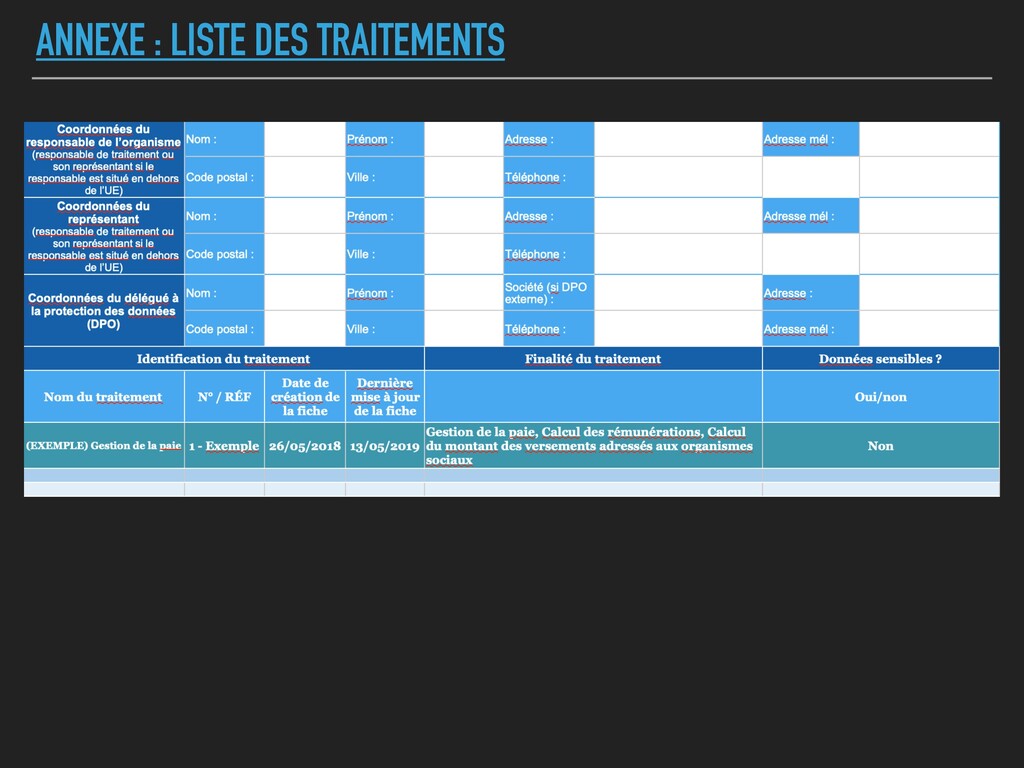
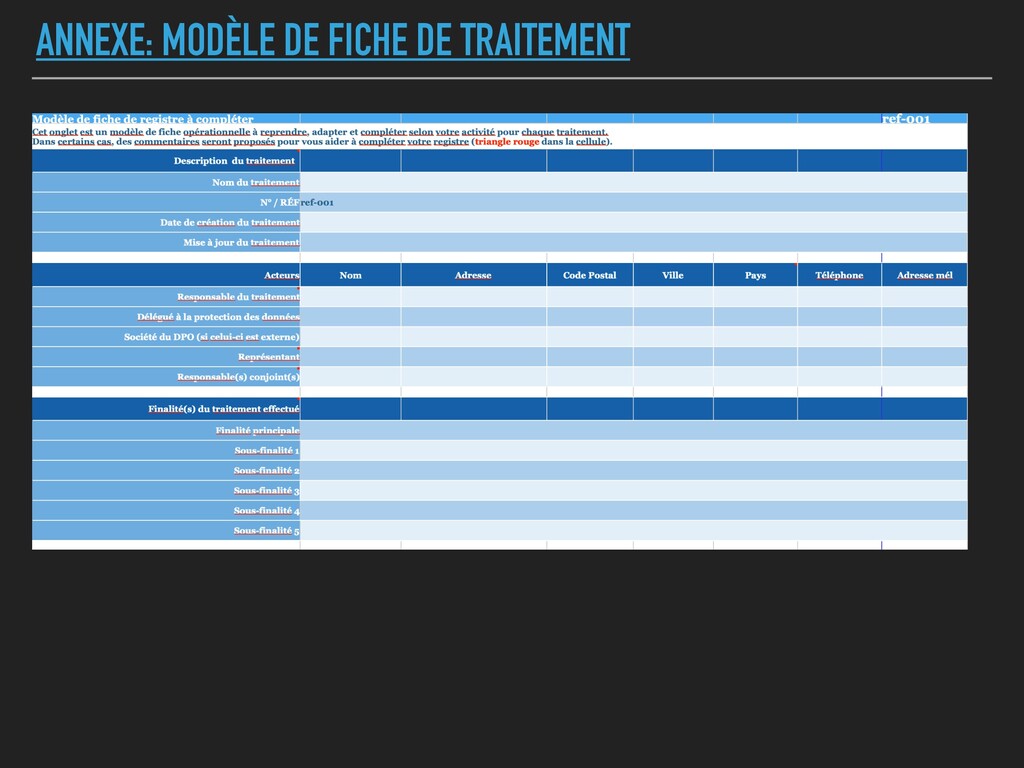
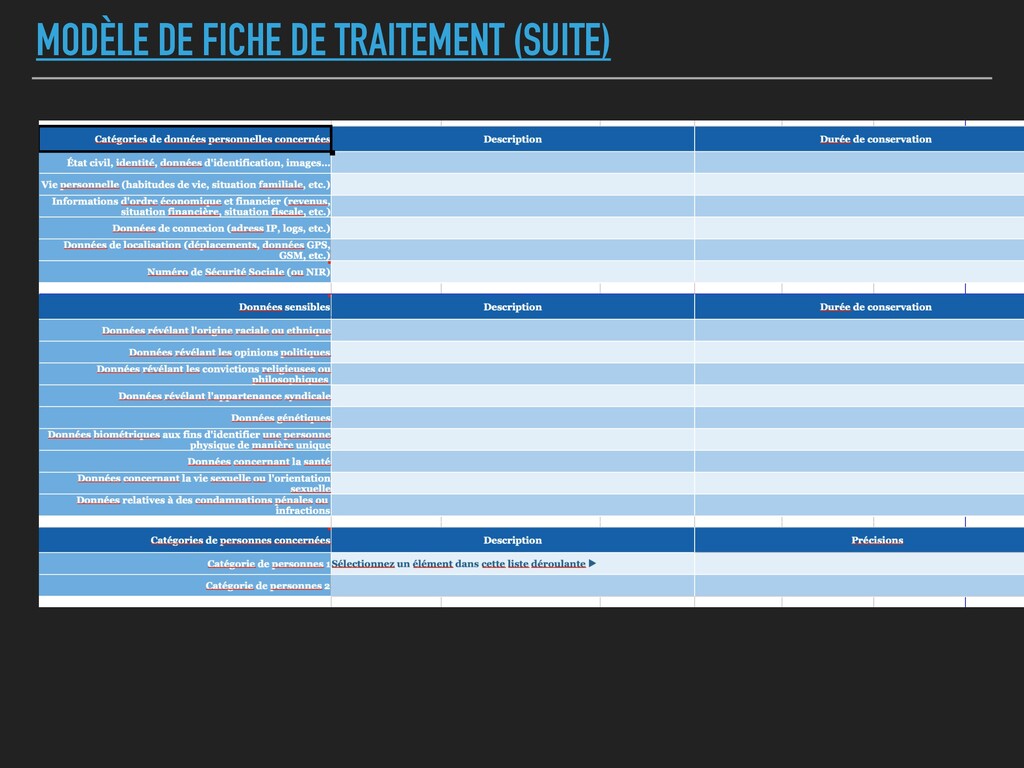
1) Délégué à la protection des données (DPO) 2) Registre des activités de traitement => vision globale sur les données, identifier et hiérarchiser les risques associés 3) Prioriser les actions 4) Gestion des risques => avec analyse d'impact relative à la protection des données (AIPD) / outil PIA 5) Organisation des processus internes 6) Documentation
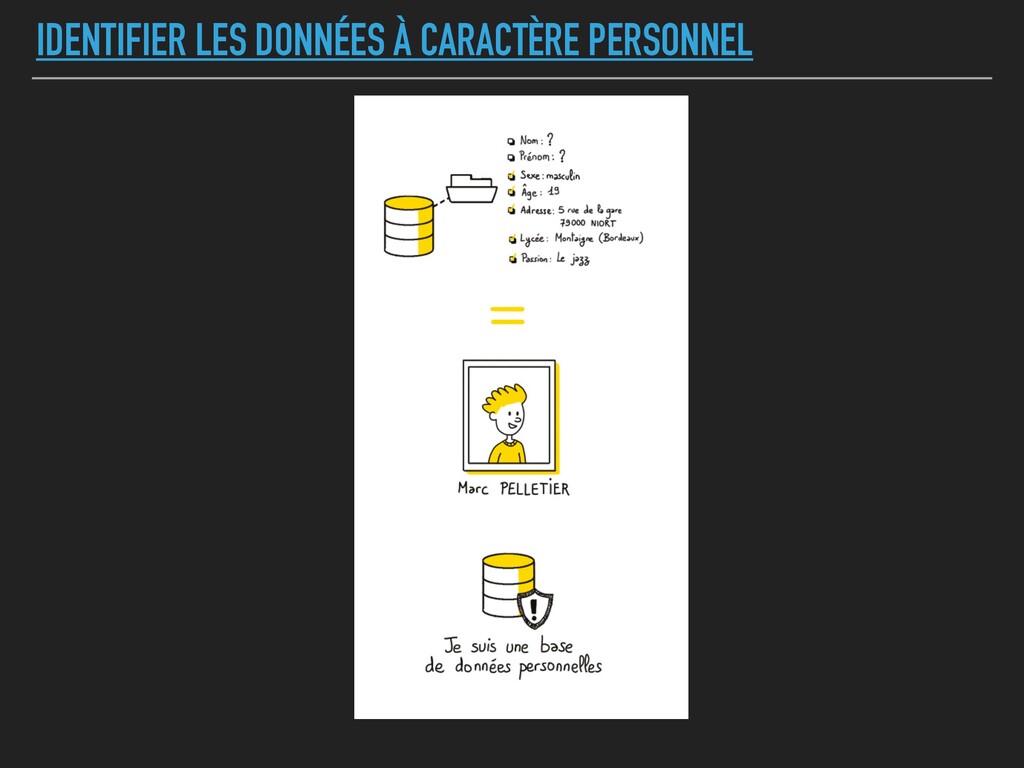
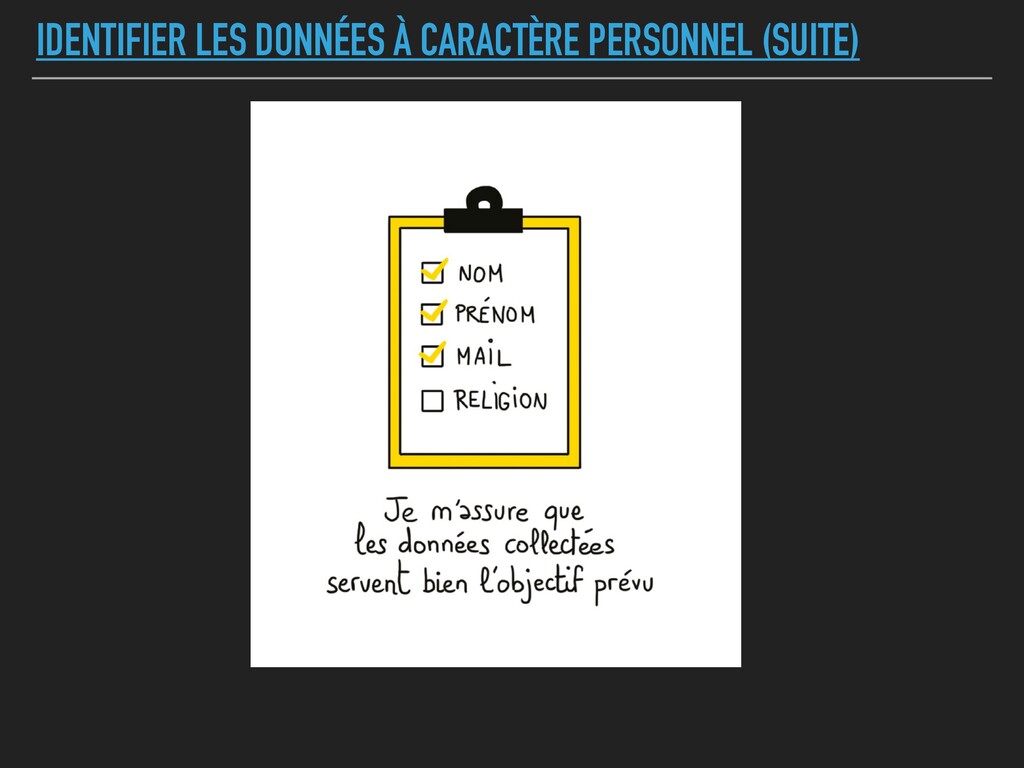
caractère personnel "toute information se rapportant à une personne physique identifiée ou identifiable (dénommée «personne concernée»)" => données directement identifiantes => données indirectement identifiantes ‣ Traitement Toute opération sur ce type de données (collecte, enregistrement, transmission, modification, diffusion, etc.) ‣ Finalité Ces traitements doivent être licites et avoir un objectif (une "finalité") déterminée. Les données personnelles collectées et traitées doivent être pertinentes et limitées à ce qui est strictement nécessaire pour atteindre la finalité.
les données relatives à la santé des individus ; ‣ les données concernant la vie sexuelle ou l'orientation sexuelle ; ‣ les données qui révèlent une prétendue origine raciale ou ethnique ; ‣ les opinions politiques, les convictions religieuses, philosophiques ou l'appartenance syndicale ; ‣ les données génétiques et biométriques utilisées aux fins d'identifier une personne de manière unique.
processus irréversible => vise à rendre impossible toute identification des individus au sein de jeux de données => données ne sont plus soumises au RGPD ‣ Pseudonymisation => compromis entre la conservation de données brutes et anonymisation => considérées comme données à caractère personnel et restent donc soumises aux obligations du RGPD => permet de réduire les risques pour les personnes concernées et de contribuer à la mise en conformité au règlement
même du traitement Pour une entreprise privée: ‣ Le contrat : le traitement est nécessaire à l’exécution ou à la préparation d'un contrat entre la personne concernée et l'organisme mettant en place le traitement ; ‣ L’intérêt légitime : l'organisme mettant en place le traitement poursuit un intérêt "légitime" à mettre en place le traitement et celui-ci n'est pas susceptible d'affecter les droits et libertés des personnes concernées ; ‣ Le consentement : la personne concernée a explicitement consenti au traitement. => Une seule base légale doit être choisie pour une finalité donnée
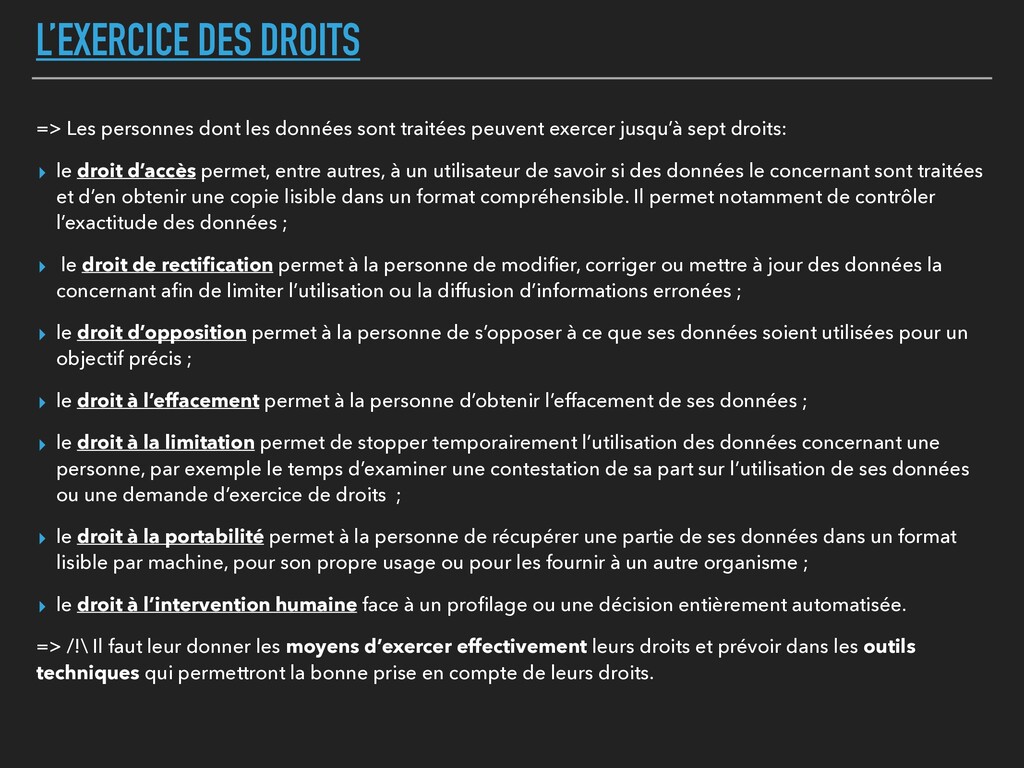
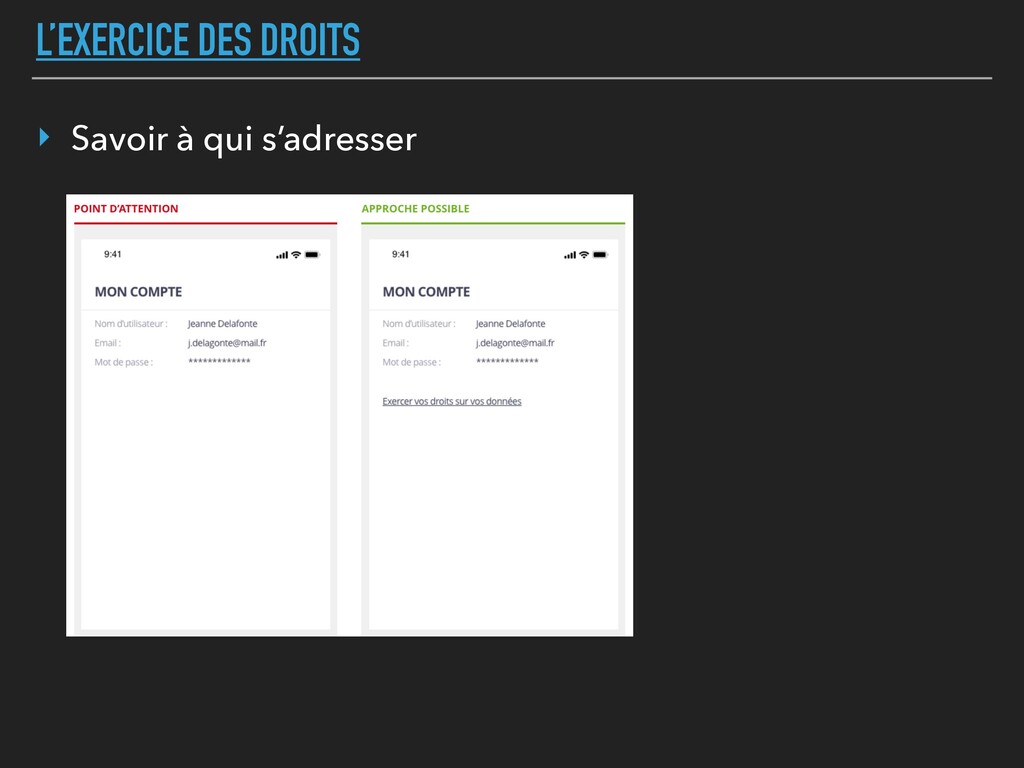
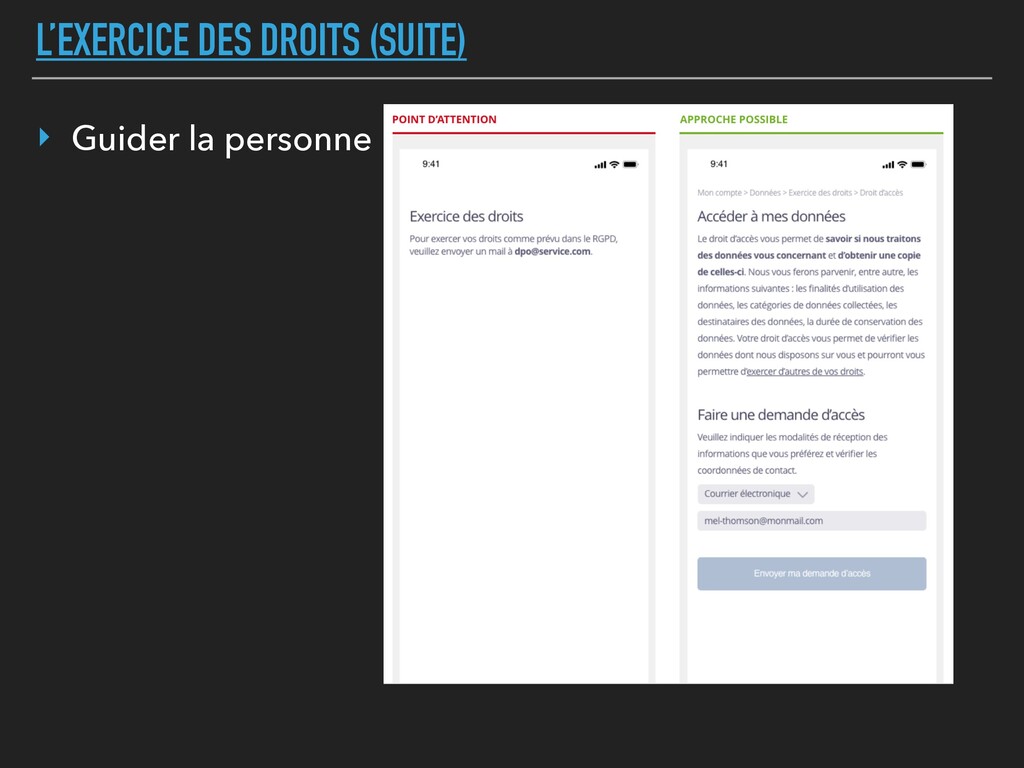
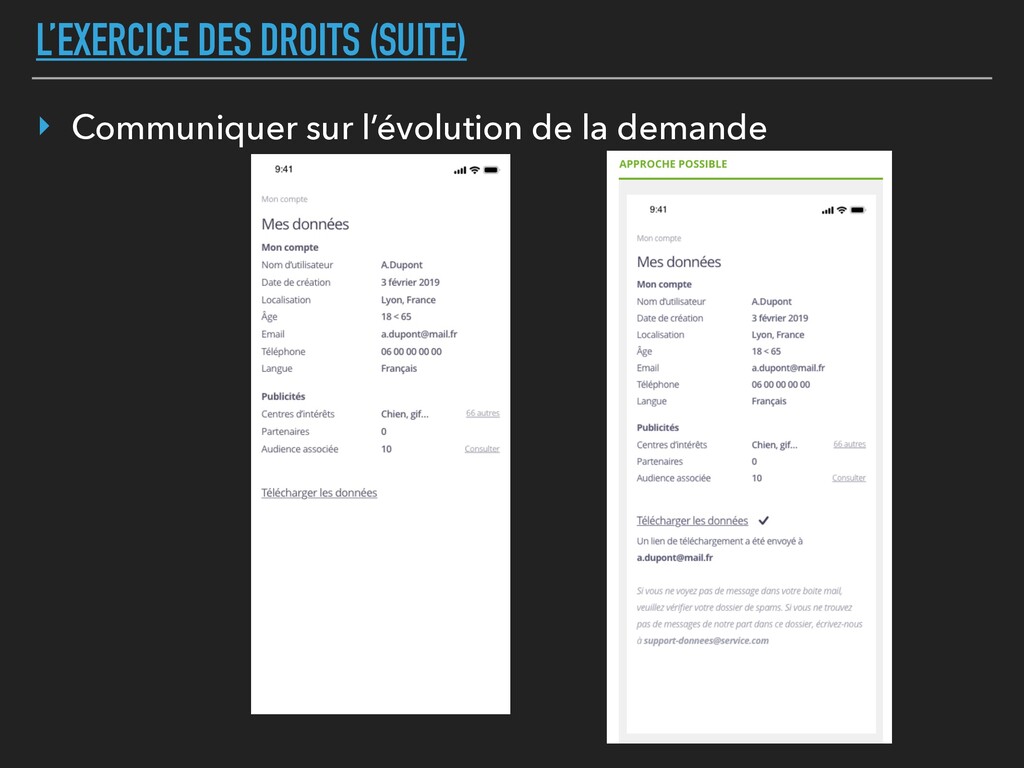
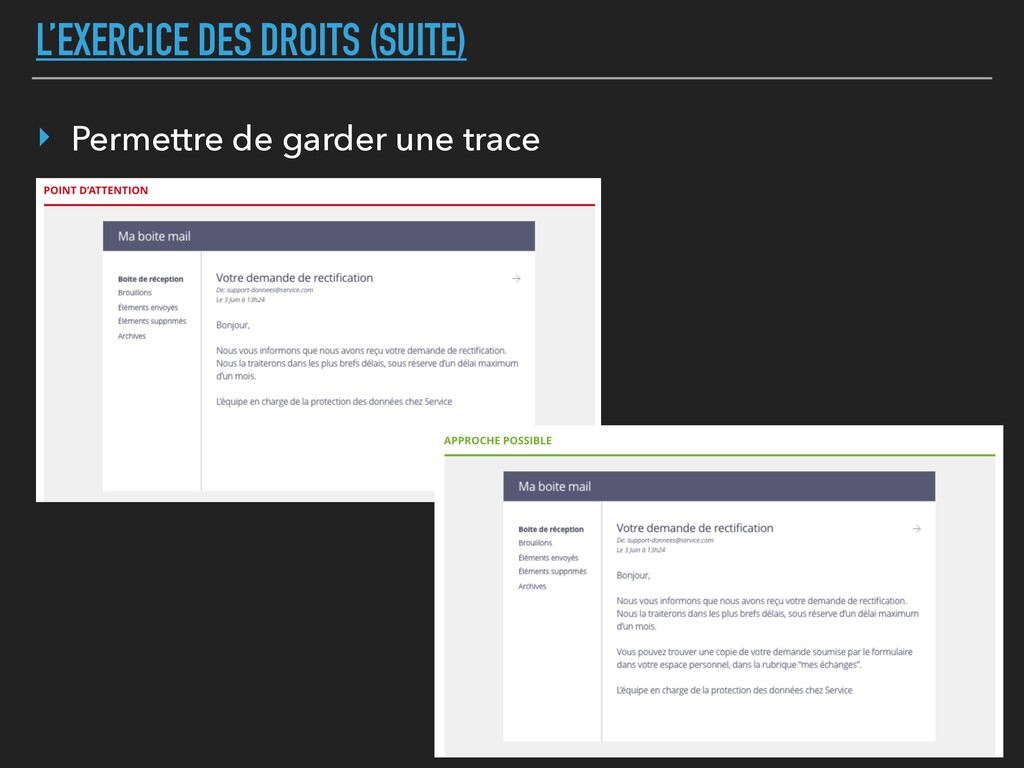
traitées peuvent exercer jusqu’à sept droits: ▸ le droit d’accès permet, entre autres, à un utilisateur de savoir si des données le concernant sont traitées et d’en obtenir une copie lisible dans un format compréhensible. Il permet notamment de contrôler l’exactitude des données ; ▸ le droit de rectification permet à la personne de modifier, corriger ou mettre à jour des données la concernant afin de limiter l’utilisation ou la diffusion d’informations erronées ; ▸ le droit d’opposition permet à la personne de s’opposer à ce que ses données soient utilisées pour un objectif précis ; ▸ le droit à l’effacement permet à la personne d’obtenir l’effacement de ses données ; ▸ le droit à la limitation permet de stopper temporairement l’utilisation des données concernant une personne, par exemple le temps d’examiner une contestation de sa part sur l’utilisation de ses données ou une demande d’exercice de droits ; ▸ le droit à la portabilité permet à la personne de récupérer une partie de ses données dans un format lisible par machine, pour son propre usage ou pour les fournir à un autre organisme ; ▸ le droit à l’intervention humaine face à un profilage ou une décision entièrement automatisée. => /!\ Il faut leur donner les moyens d’exercer effectivement leurs droits et prévoir dans les outils techniques qui permettront la bonne prise en compte de leurs droits.
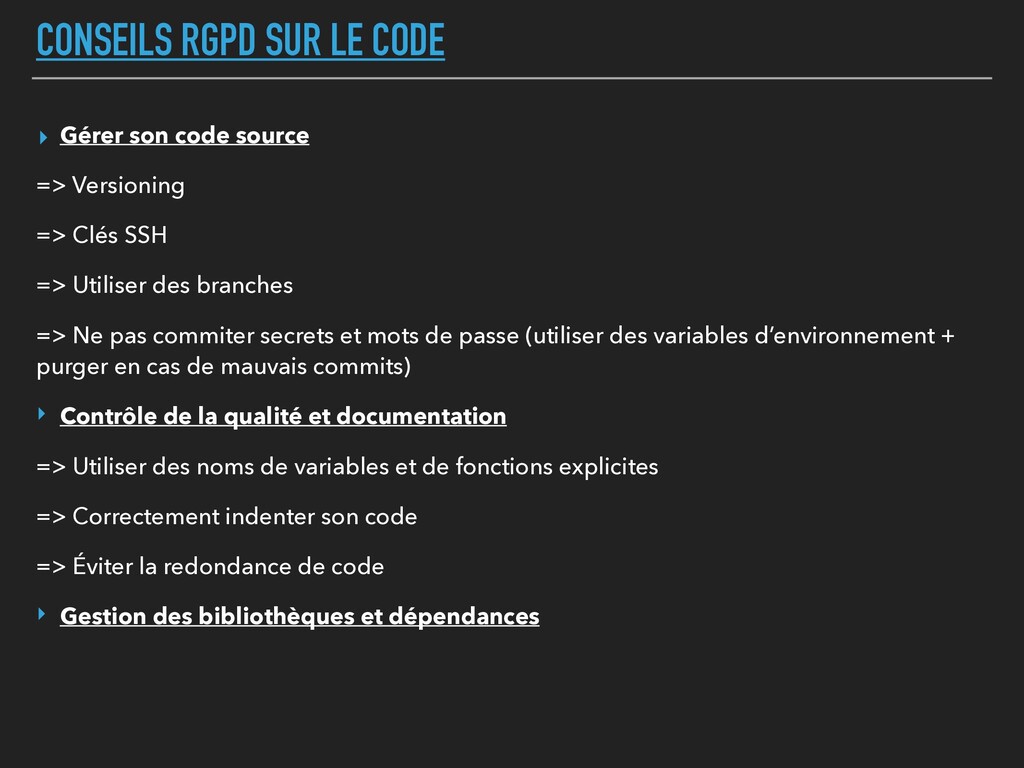
=> Versioning => Clés SSH => Utiliser des branches => Ne pas commiter secrets et mots de passe (utiliser des variables d’environnement + purger en cas de mauvais commits) ‣ Contrôle de la qualité et documentation => Utiliser des noms de variables et de fonctions explicites => Correctement indenter son code => Éviter la redondance de code ‣ Gestion des bibliothèques et dépendances
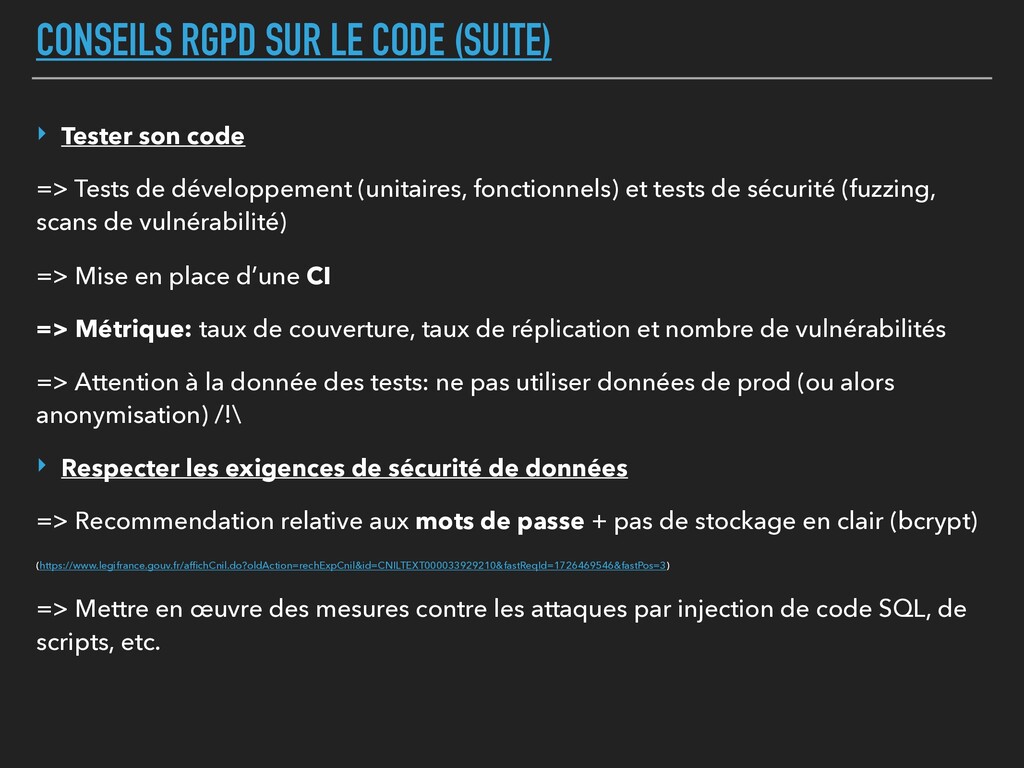
=> Tests de développement (unitaires, fonctionnels) et tests de sécurité (fuzzing, scans de vulnérabilité) => Mise en place d’une CI => Métrique: taux de couverture, taux de réplication et nombre de vulnérabilités => Attention à la donnée des tests: ne pas utiliser données de prod (ou alors anonymisation) /!\ ‣ Respecter les exigences de sécurité de données => Recommendation relative aux mots de passe + pas de stockage en clair (bcrypt) (https://www.legifrance.gouv.fr/affichCnil.do?oldAction=rechExpCnil&id=CNILTEXT000033929210&fastReqId=1726469546&fastPos=3) => Mettre en œuvre des mesures contre les attaques par injection de code SQL, de scripts, etc.
collaborateurs => Identifiants uniques et propres à chaque individu => Authentification avant accès à données personnelles (ex: Active Assurances) => Politiques de gestion d'accès aux données différenciées suivant les personnes => Utilisation de compte « suprême » (root) à proscrire, y associer une politique de mot de passe fort (suite de 10 à 20 caractères ou multifacteur) => Évitez les comptes génériques partagés entre plusieurs personnes => Documenter / automatiser les procédures de mouvement des collaborateurs (ex: fin de contrat)
=> Collecter les données personnelles adéquates, pertinentes et nécessaires au regard des finalités de votre traitement ‣ Si des données spécifiques ne sont pas nécessaires pour une certaine catégorie de personnes => ne pas les collecter ‣ Réduire la précision des données (année au lieu de date complète) ‣ Attention aux fonctionnalités qui permettent d’améliorer l’expérience utilisateur mais ne sont pas indispensables (ex: géolocalisation) ‣ Mise en place de mécanismes automatiques de purge de données
de conservation des données Trois phases de conservation des données à caractère personnel: => La base active : le temps nécessaire à l’accomplissement de l’objectif poursuivi par le traitement => L’archivage intermédiaire : accès contrôlé => L’archivage définitif ou la suppression Ex: données relatives à la gestion de la paie ou au contrôle des horaires des salariés peuvent être conservées pendant 5 ans


 akhino
 gogutan
 mohab1
 taketakekaho
 akitoshiga
 onk
 daidaidai
 kentarofujii
 shumei_ito
 makocchi
 grimoh
 riyaamemiya
 baasie
 notwaldorf
 emna__ayadi
 nikkihalliwell
 techseoconnect
 davidcarrasco
 watany
 helmedeiros
 addyosmani
 marktimemedia
 427marketing