Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
AI時代のIaC入門 〜なぜインフラをコードで管理したいのか?〜 / Introduction...
Search
アキキー | Akihisa Ikeda
October 29, 2026
Programming
1.6k
6
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
AI時代のIaC入門 〜なぜインフラをコードで管理したいのか?〜 / Introduction to IaC in the AI Era
アキキー | Akihisa Ikeda
October 29, 2026
Transcript
33 slides
JAWS-UG初心者支部 #93 AI時代のIaC入門 〜なぜインフラをコードで管理したいのか?〜 2026.10.29(木) 池田 晃尚(@akikii__)
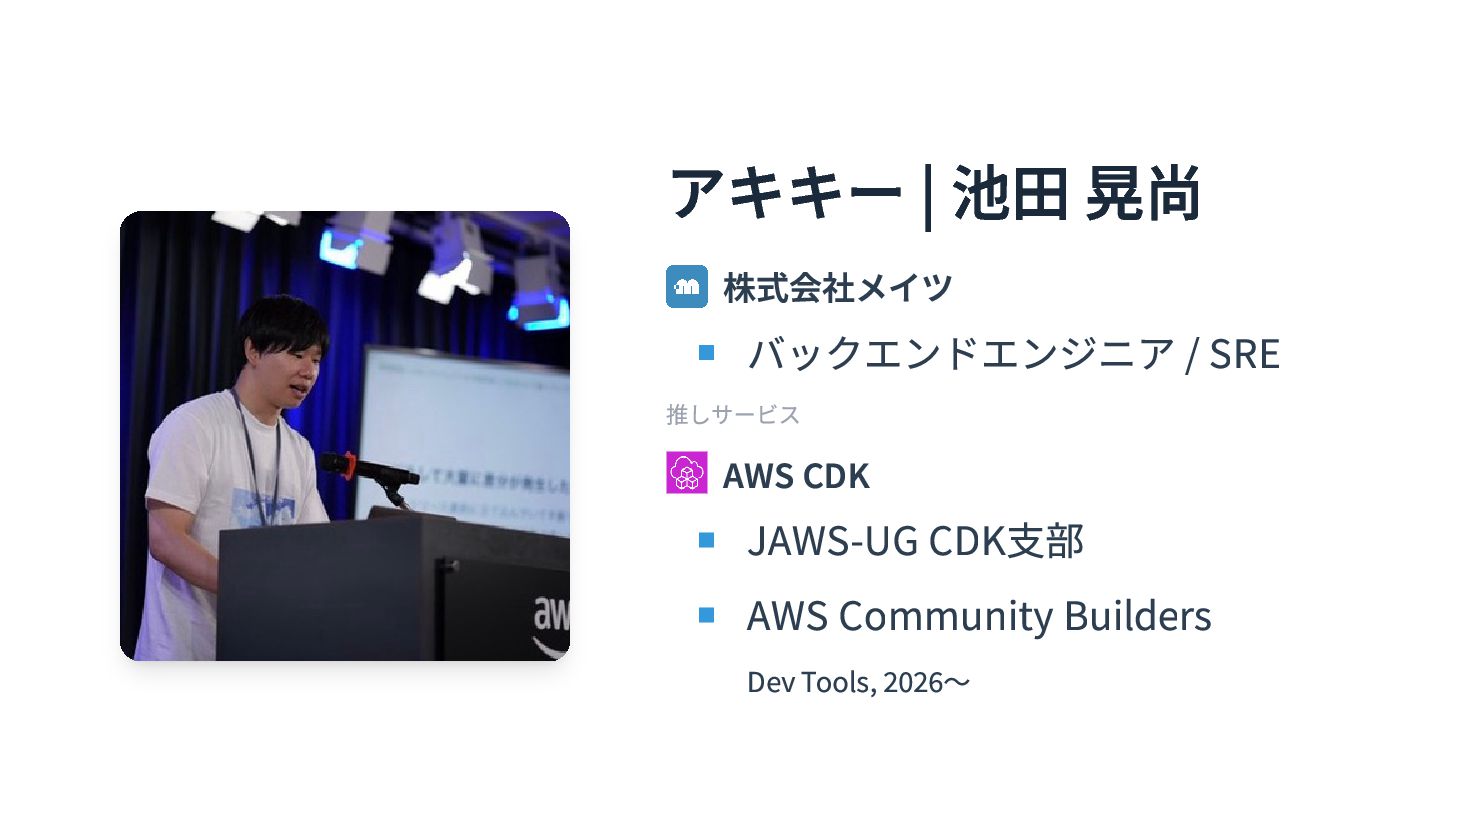
アキキー | 池田 晃尚 株式会社メイツ バックエンドエンジニア / SRE 推しサービス AWS
CDK JAWS-UG CDK支部 AWS Community Builders Dev Tools, 2026〜
これから本番リリース(?)を始めます
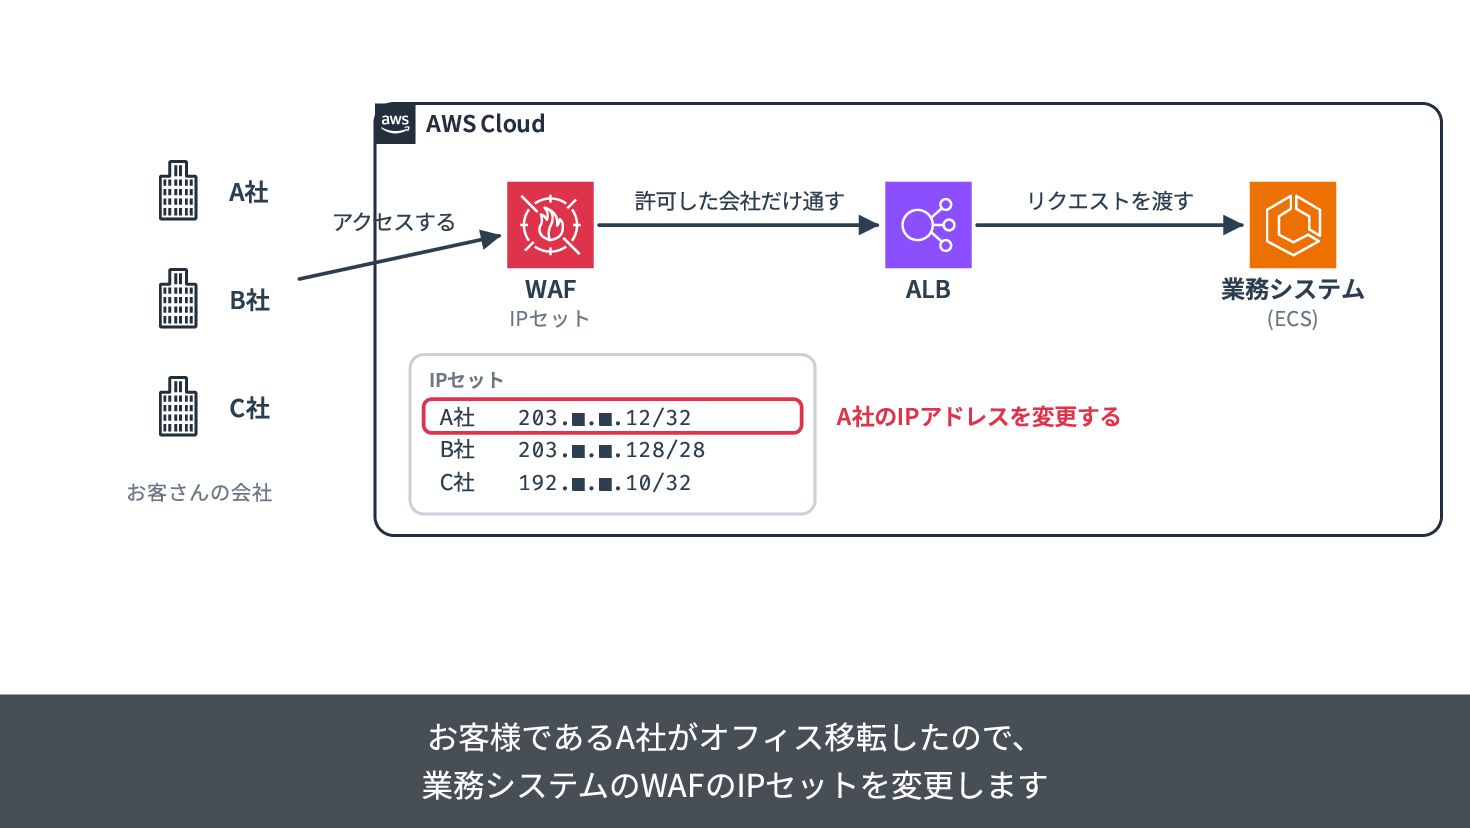
AWS Cloud A社 WAF B社 C社 お客さんの会社 許可した会社だけ通す アクセスする IPセット
IPセット A社 B社 C社 203.▪.▪.12/32 203.▪.▪.128/28 192.▪.▪.10/32 リクエストを渡す ALB A社のIPアドレスを変更する お客様であるA社がオフィス移転したので、 業務システムのWAFのIPセットを変更します 業務システム (ECS)
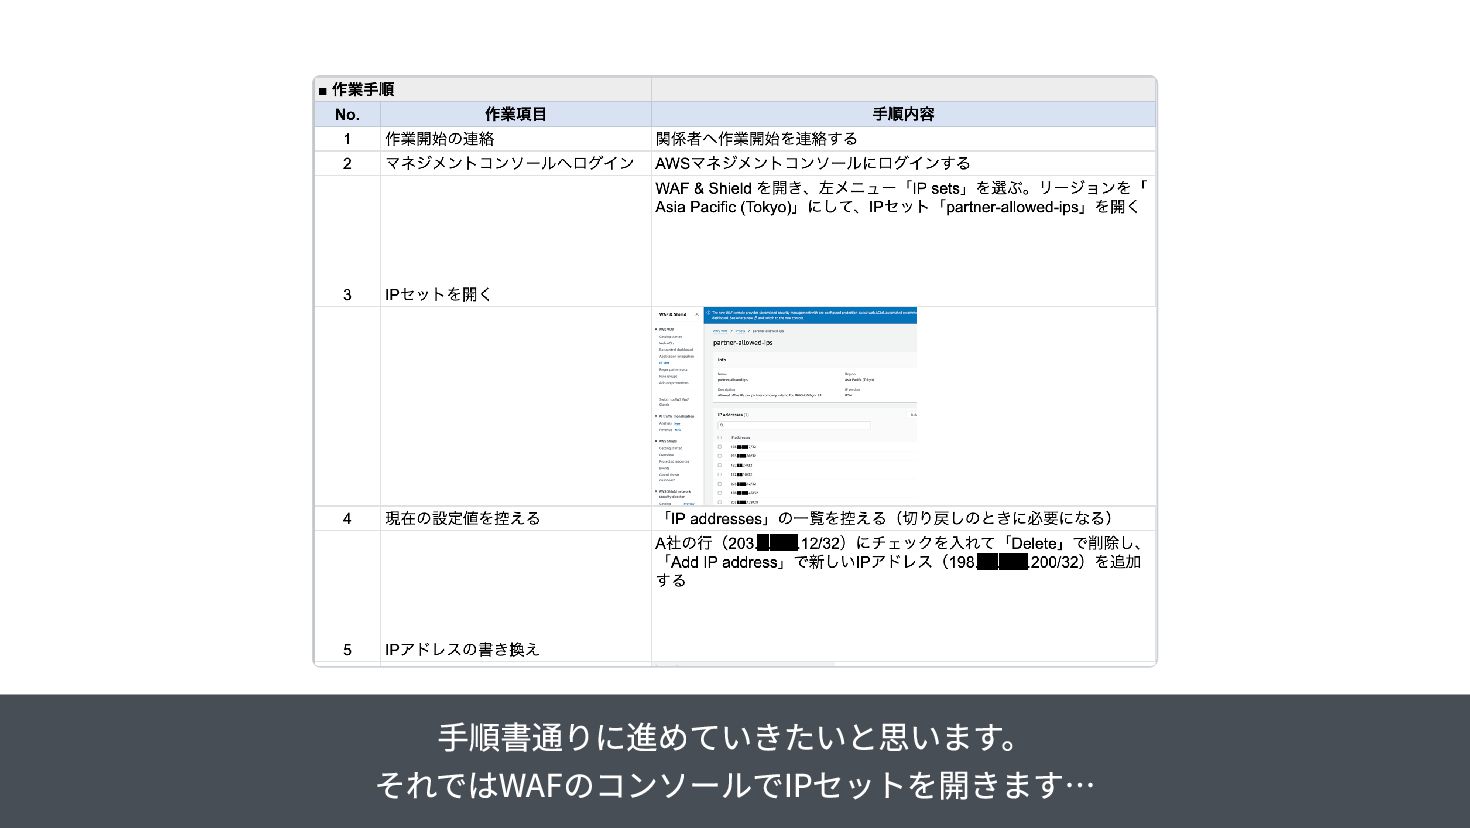
手順書通りに進めていきたいと思います。 それではWAFのコンソールでIPセットを開きます…
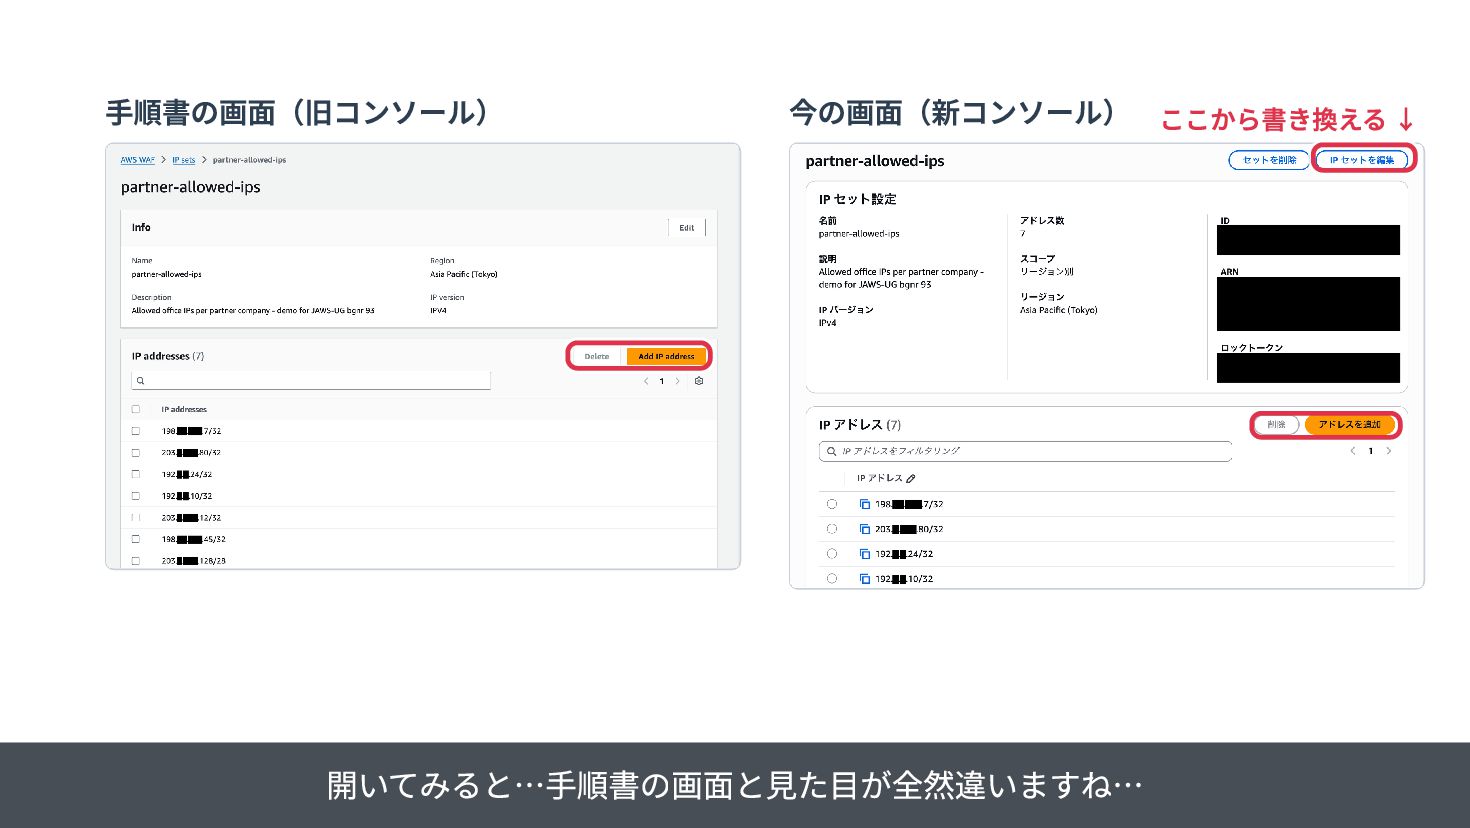
手順書の画面(旧コンソール) 今の画面(新コンソール) ここから書き換える ↓ 開いてみると…手順書の画面と見た目が全然違いますね…
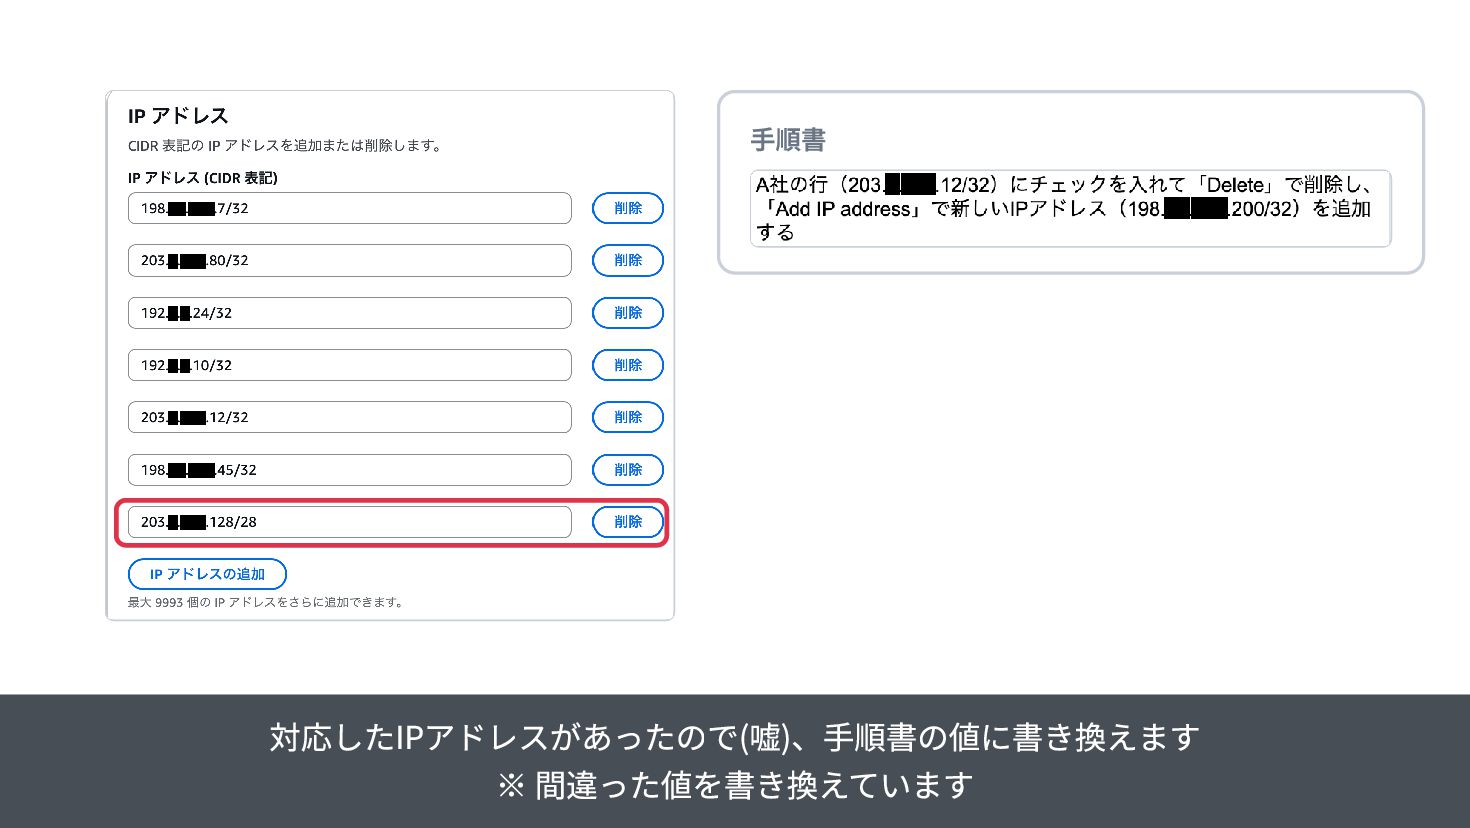
手順書 対応したIPアドレスがあったので(嘘)、手順書の値に書き換えます ※ 間違った値を書き換えています
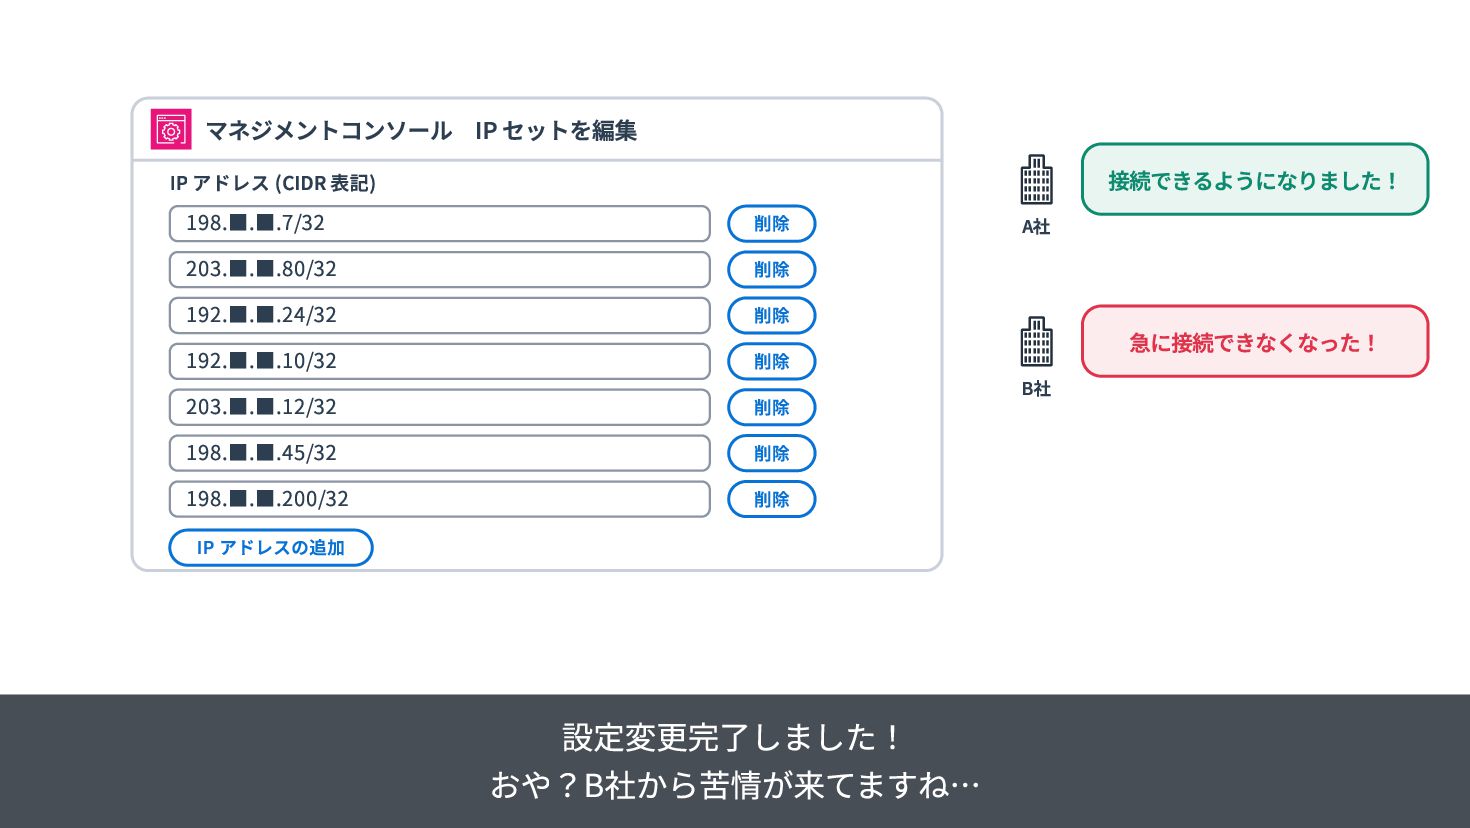
マネジメントコンソール IP セットを編集 IP アドレス (CIDR 表記) 198.▪.▪.7/32 203.▪.▪.80/32 192.▪.▪.24/32
192.▪.▪.10/32 203.▪.▪.12/32 198.▪.▪.45/32 198.▪.▪.200/32 削除 削除 削除 削除 削除 削除 削除 IP アドレスの追加 設定変更完了しました! おや?B社から苦情が来てますね… A社 B社 接続できるようになりました! 急に接続できなくなった!
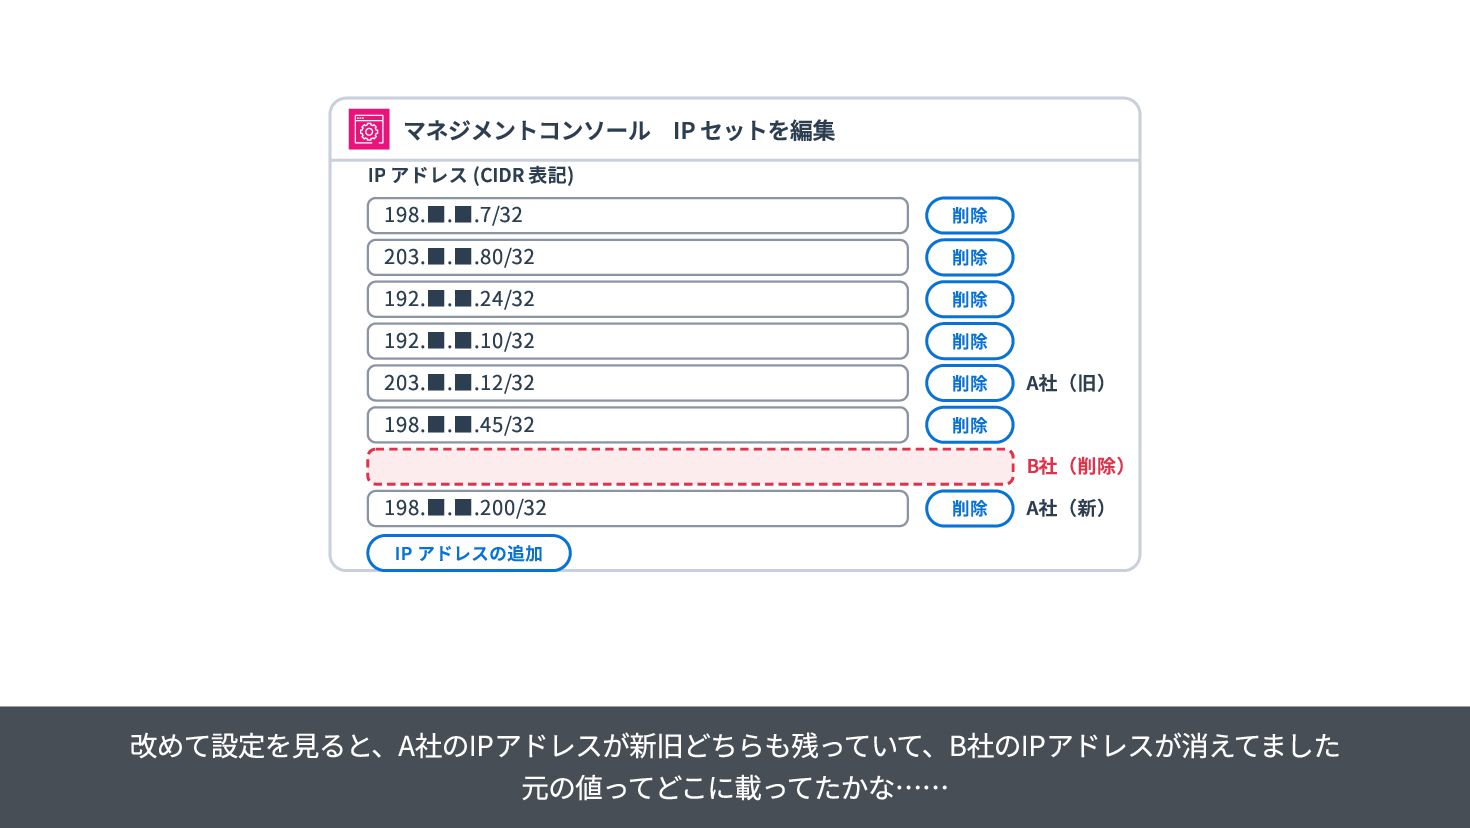
マネジメントコンソール IP セットを編集 IP アドレス (CIDR 表記) 198.▪.▪.7/32 203.▪.▪.80/32 192.▪.▪.24/32
192.▪.▪.10/32 203.▪.▪.12/32 198.▪.▪.45/32 削除 削除 削除 削除 削除 削除 198.▪.▪.200/32 削除 IP アドレスの追加 A社(旧) B社(削除) A社(新) 改めて設定を見ると、A社のIPアドレスが新旧どちらも残っていて、B社のIPアドレスが消えてました 元の値ってどこに載ってたかな……
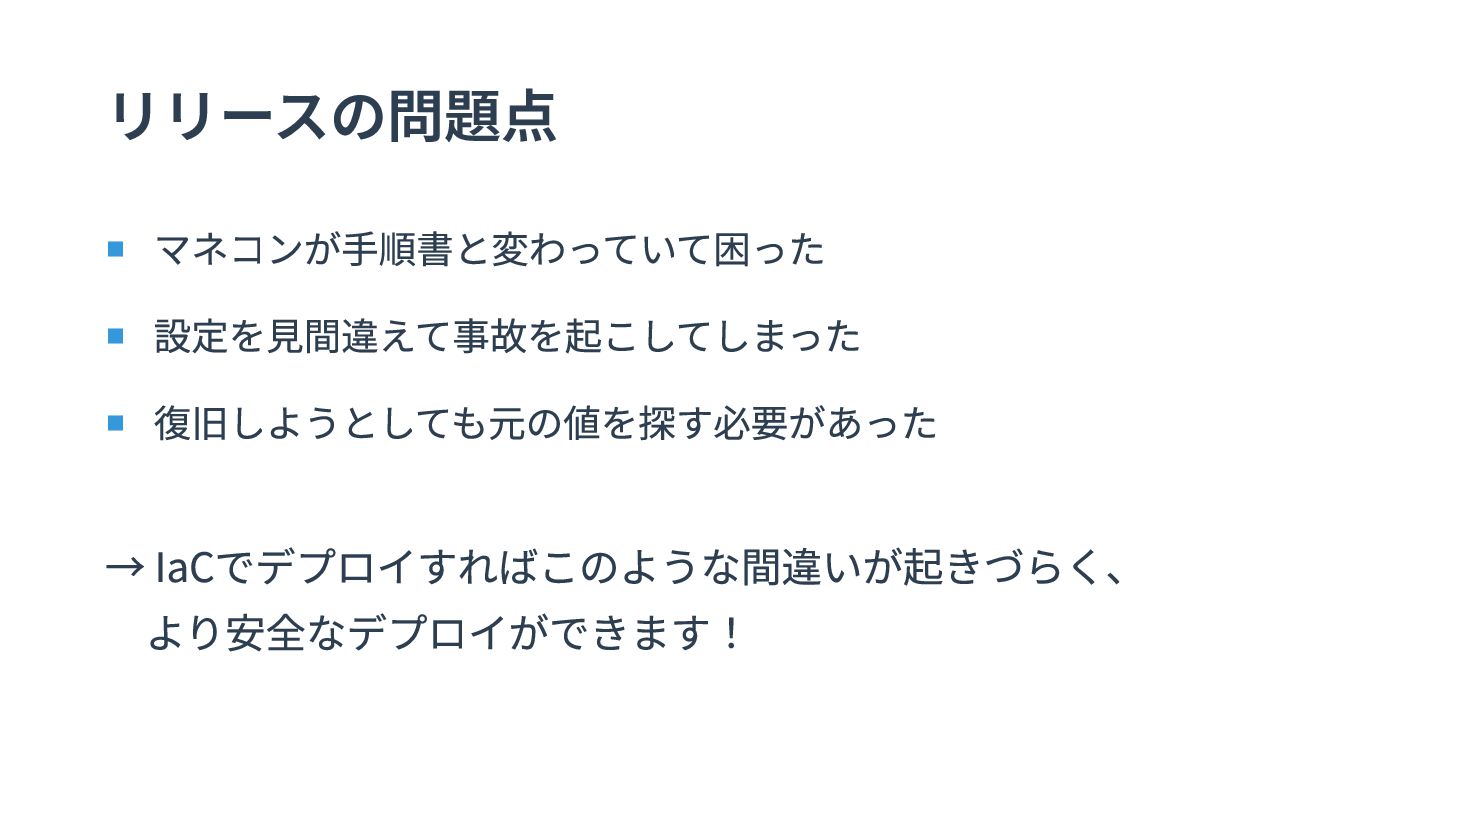
リリースの問題点 マネコンが手順書と変わっていて困った 設定を見間違えて事故を起こしてしまった 復旧しようとしても元の値を探す必要があった → IaCでデプロイすればこのような間違いが起きづらく、 より安全なデプロイができます!
それでは IaCについて解説していきます
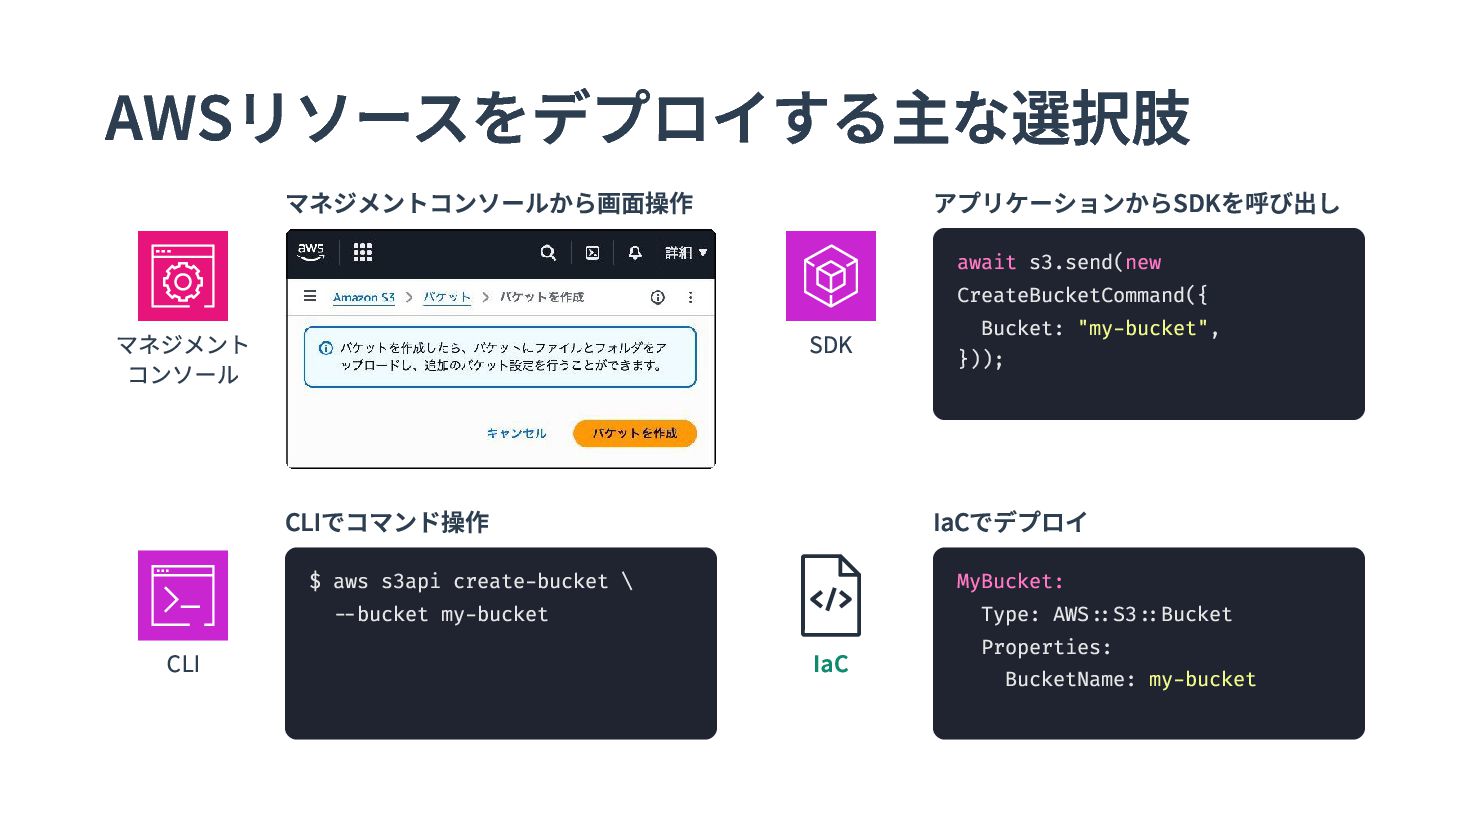
AWSリソースをデプロイする主な選択肢 マネジメントコンソールから画面操作 マネジメント コンソール アプリケーションからSDKを呼び出し SDK CLIでコマンド操作 CLI $ aws
s3api create-bucket \ --bucket my-bucket await s3.send(new CreateBucketCommand({ Bucket: "my-bucket", })); IaCでデプロイ IaC MyBucket: Type: AWS::S3::Bucket Properties: BucketName: my-bucket
IaC(Infrastructure as Code)とは? インフラのあるべき姿をコードで宣言して、 現在の状態との差分を元に リソースをあるべき姿に合わせる仕組み
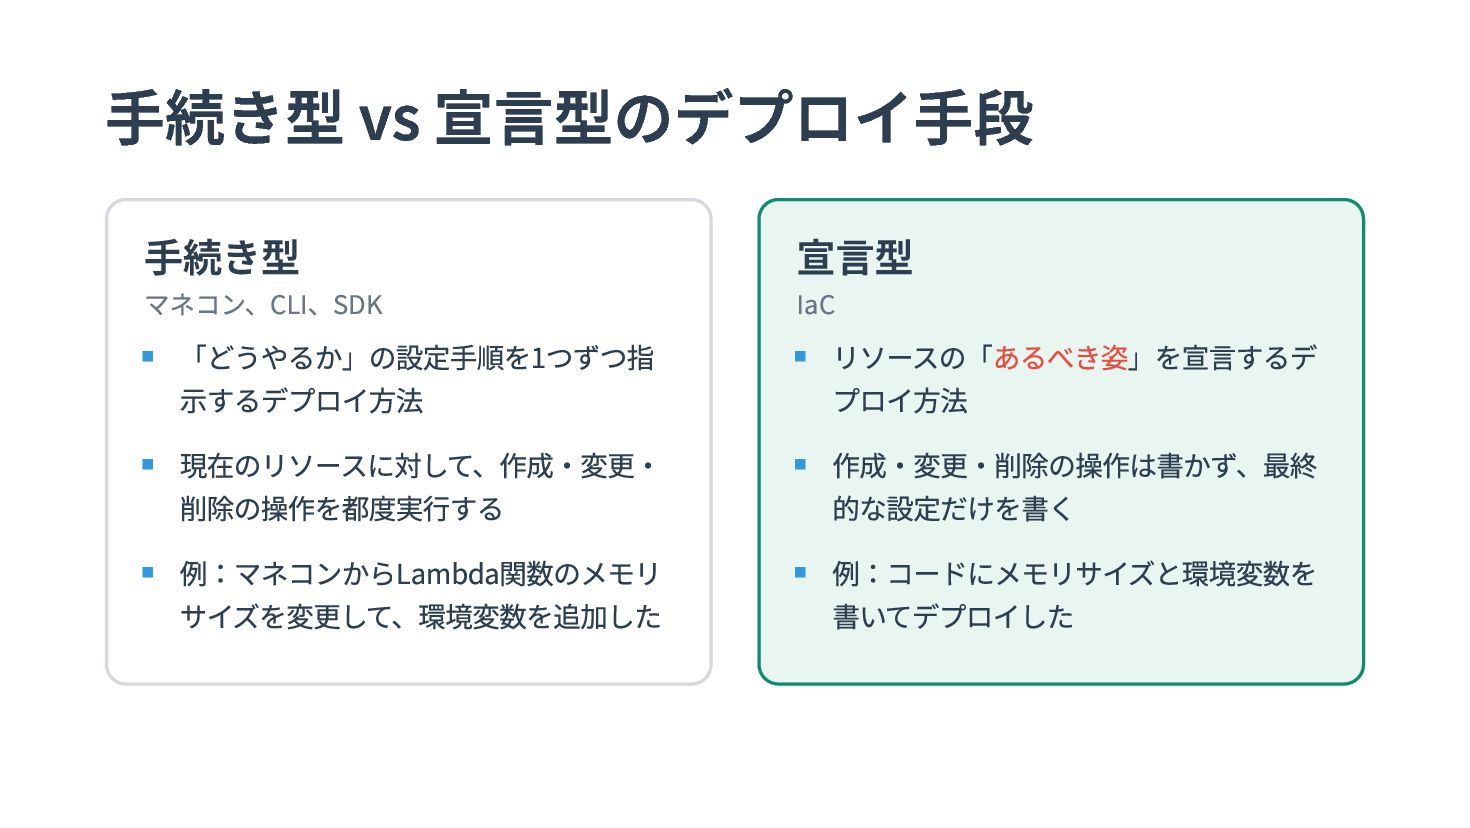
手続き型 vs 宣言型のデプロイ手段 手続き型 宣言型 「どうやるか」の設定手順を1つずつ指 示するデプロイ方法 現在のリソースに対して、作成・変更・ 削除の操作を都度実行する 例:マネコンからLambda関数のメモリ
サイズを変更して、環境変数を追加した リソースの「あるべき姿」を宣言するデ プロイ方法 作成・変更・削除の操作は書かず、最終 的な設定だけを書く 例:コードにメモリサイズと環境変数を 書いてデプロイした マネコン、CLI、SDK IaC
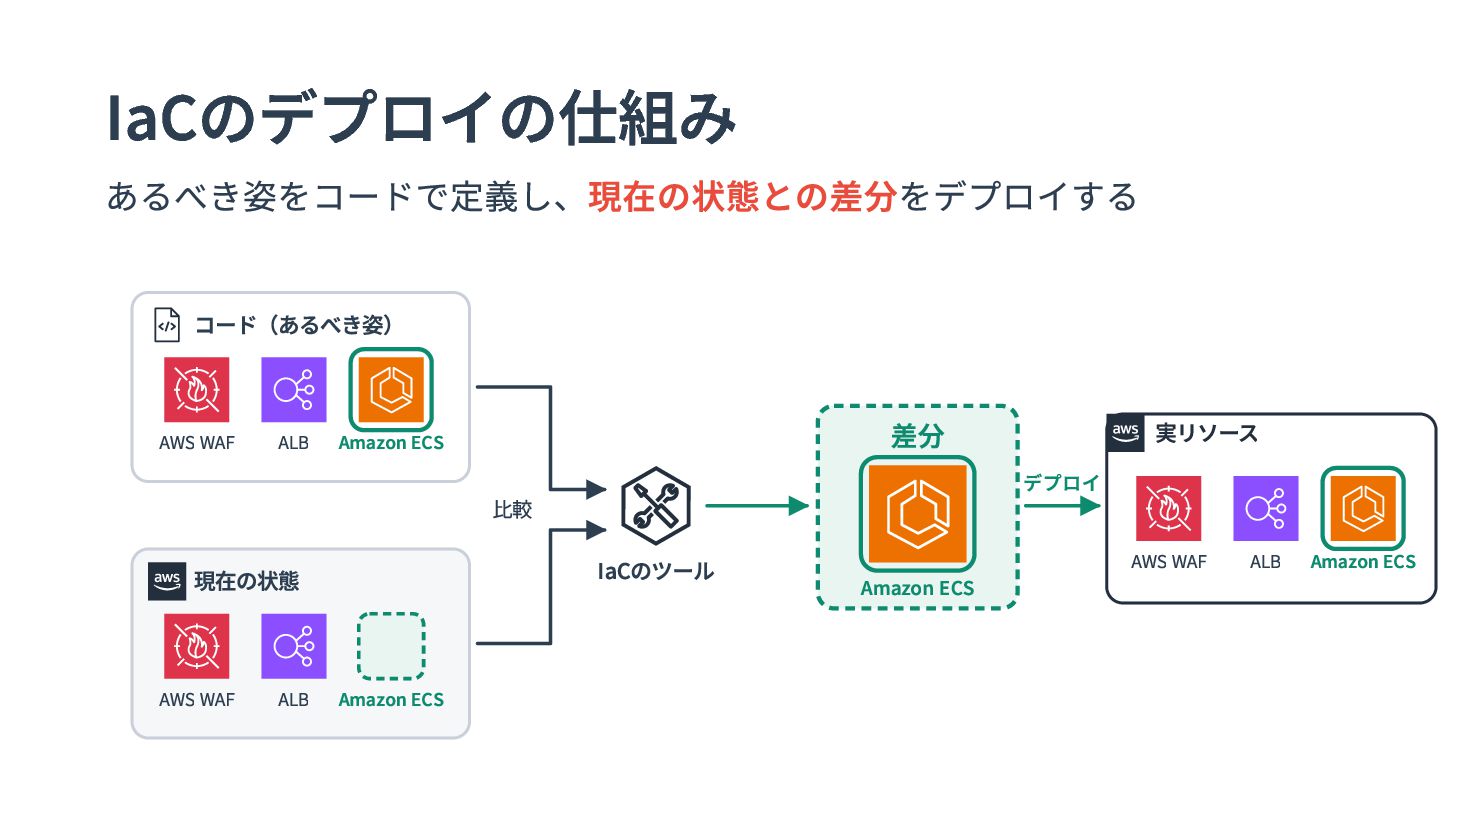
IaCのデプロイの仕組み あるべき姿をコードで定義し、現在の状態との差分をデプロイする コード(あるべき姿) AWS WAF 差分 ALB Amazon ECS 比較
現在の状態 AWS WAF ALB Amazon ECS IaCのツール Amazon ECS デプロイ 実リソース AWS WAF ALB Amazon ECS
IaCの特徴
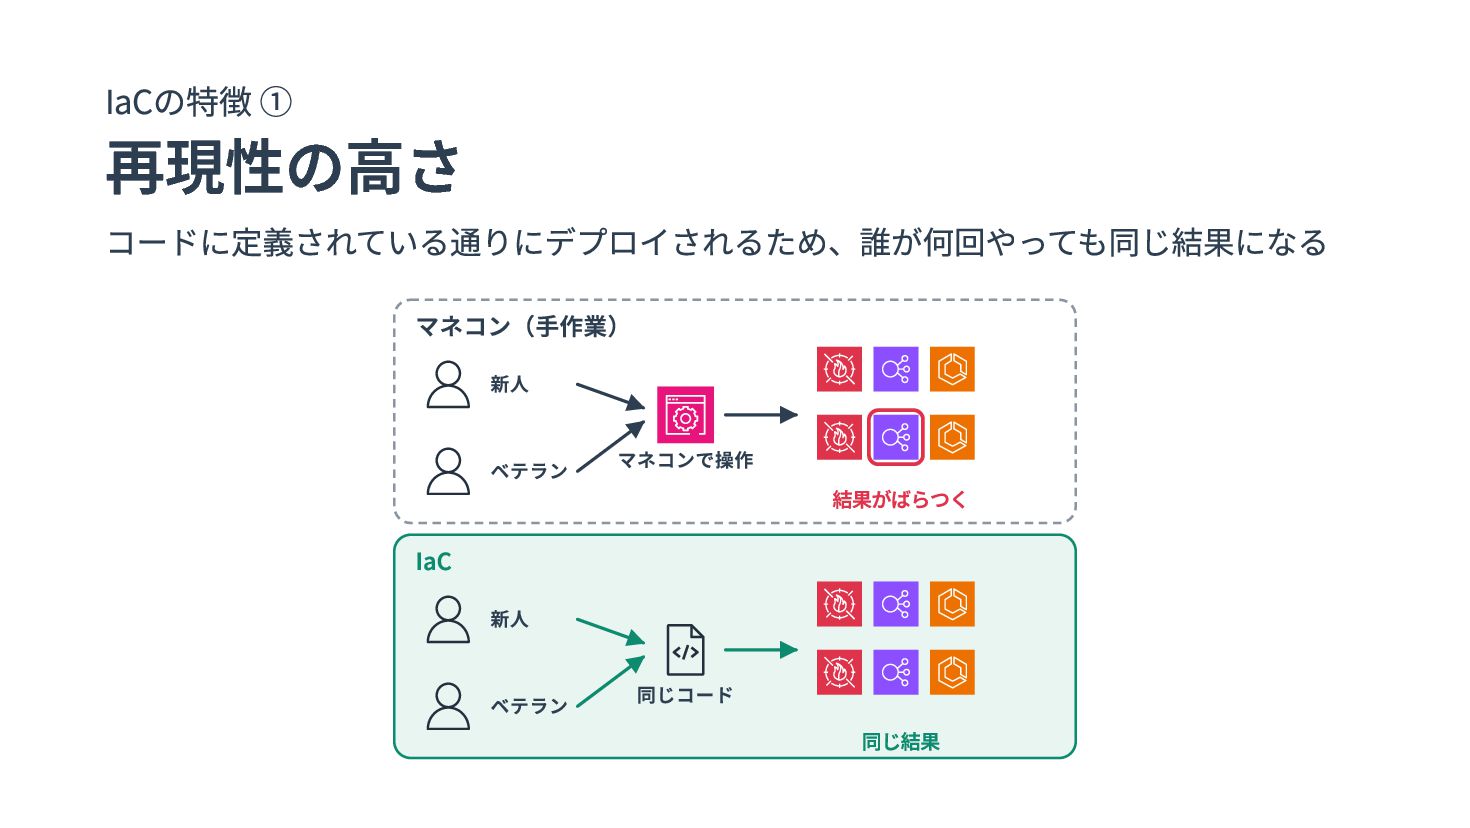
IaCの特徴 ① 再現性の高さ コードに定義されている通りにデプロイされるため、誰が何回やっても同じ結果になる マネコン(手作業) 新人 ベテラン マネコンで操作 結果がばらつく IaC
新人 ベテラン 同じコード 同じ結果
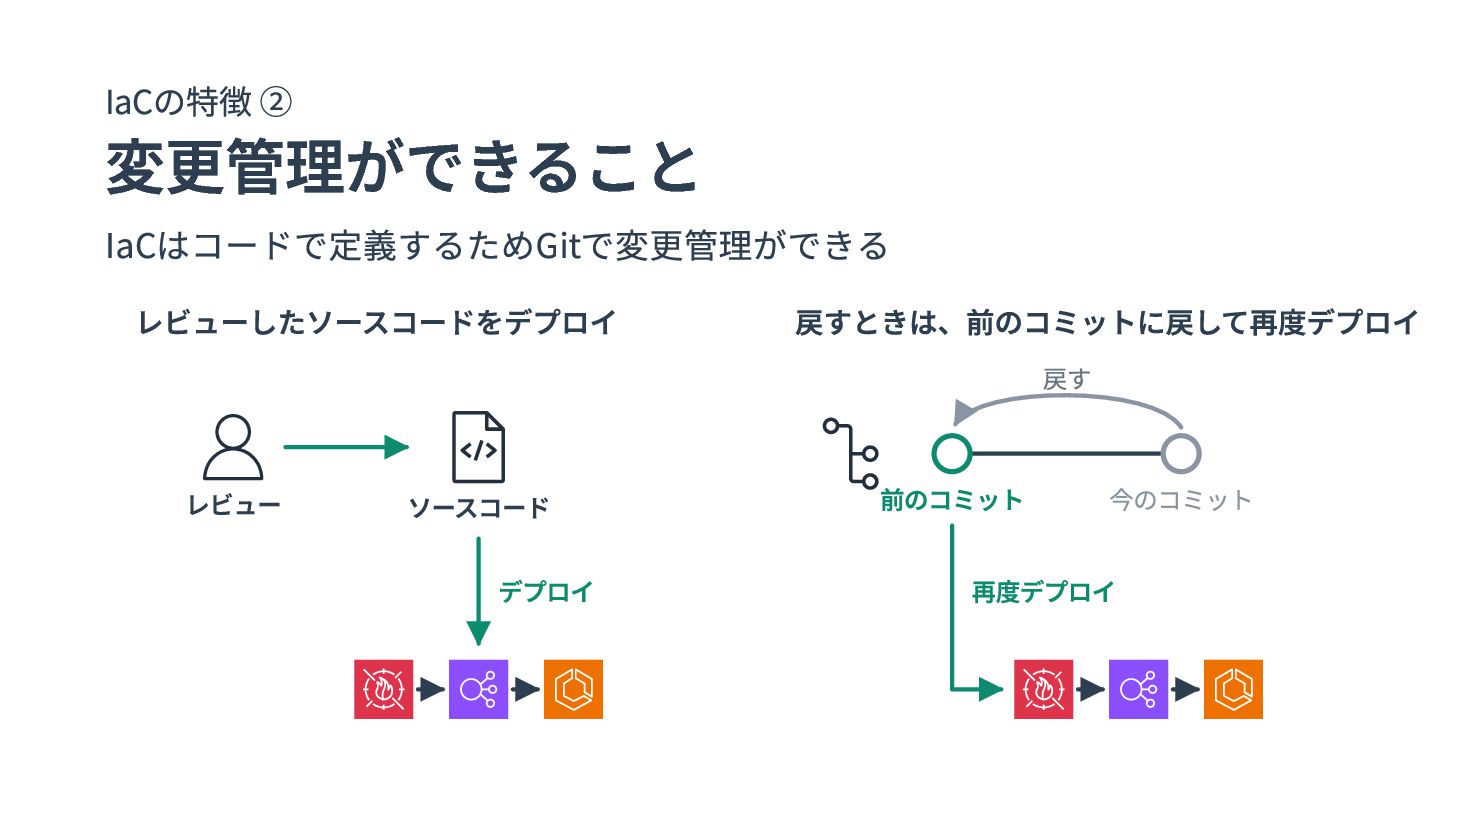
IaCの特徴 ② 変更管理ができること IaCはコードで定義するためGitで変更管理ができる レビューしたソースコードをデプロイ レビュー ソースコード デプロイ 戻すときは、前のコミットに戻して再度デプロイ 戻す
前のコミット 今のコミット 再度デプロイ
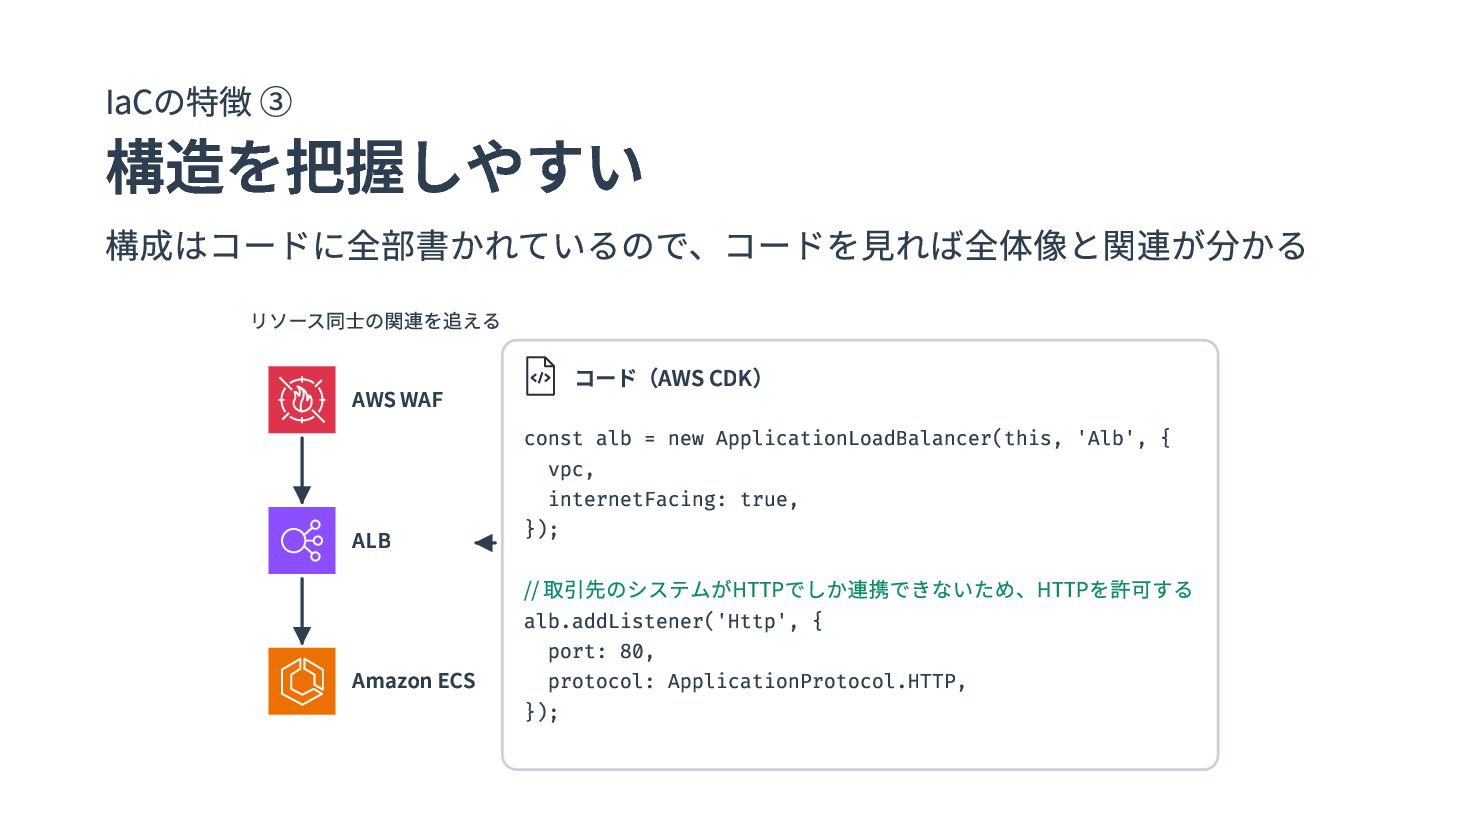
IaCの特徴 ③ 構造を把握しやすい 構成はコードに全部書かれているので、コードを見れば全体像と関連が分かる リソース同士の関連を追える AWS WAF ALB Amazon ECS
コード(AWS CDK) const alb = new ApplicationLoadBalancer(this, 'Alb', { vpc, internetFacing: true, }); // 取引先のシステムがHTTPでしか連携できないため、HTTPを許可する alb.addListener('Http', { port: 80, protocol: ApplicationProtocol.HTTP, });
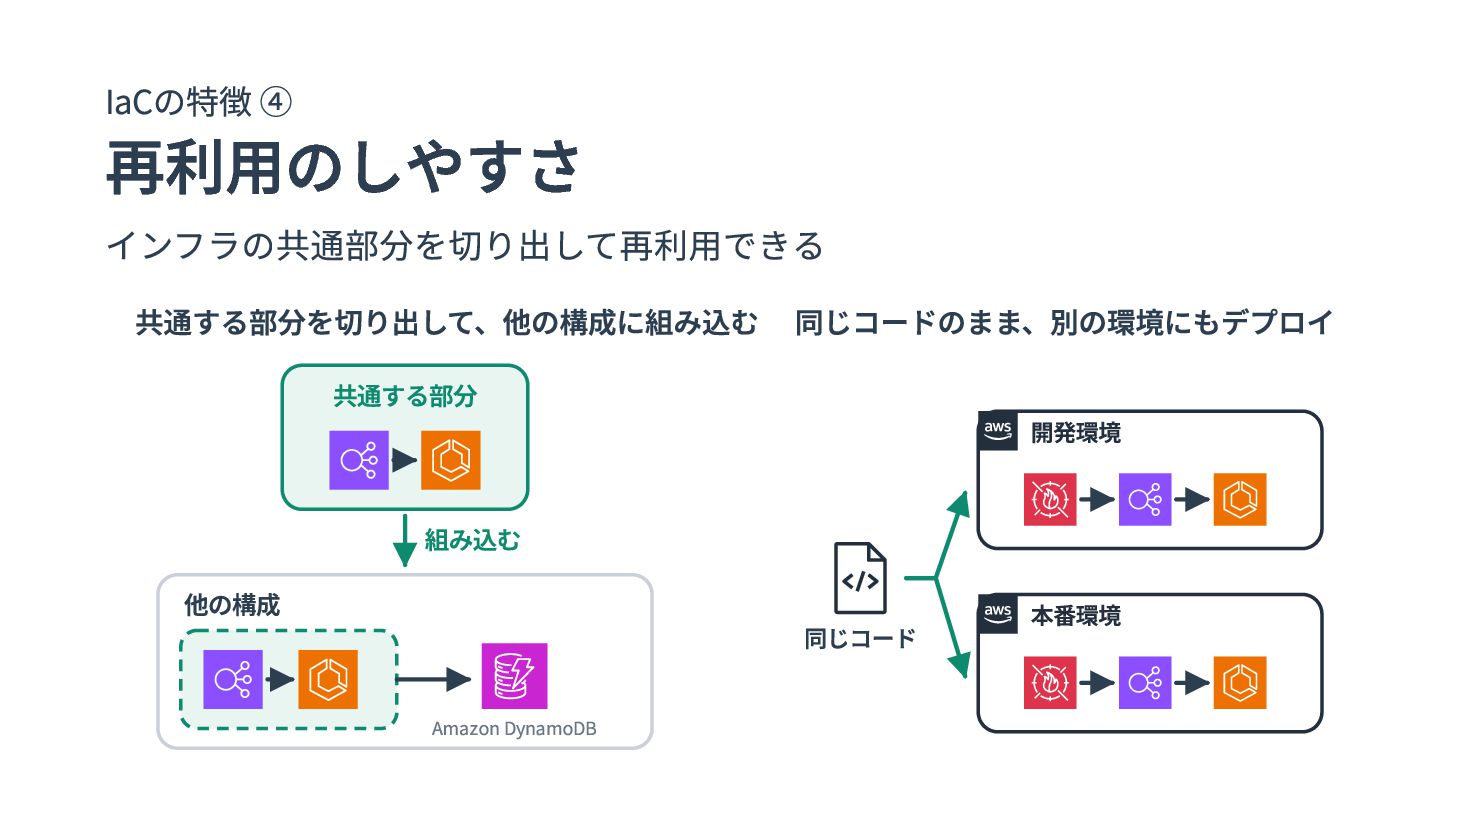
IaCの特徴 ④ 再利用のしやすさ インフラの共通部分を切り出して再利用できる 共通する部分を切り出して、他の構成に組み込む 同じコードのまま、別の環境にもデプロイ 共通する部分 開発環境 組み込む 他の構成
同じコード Amazon DynamoDB 本番環境
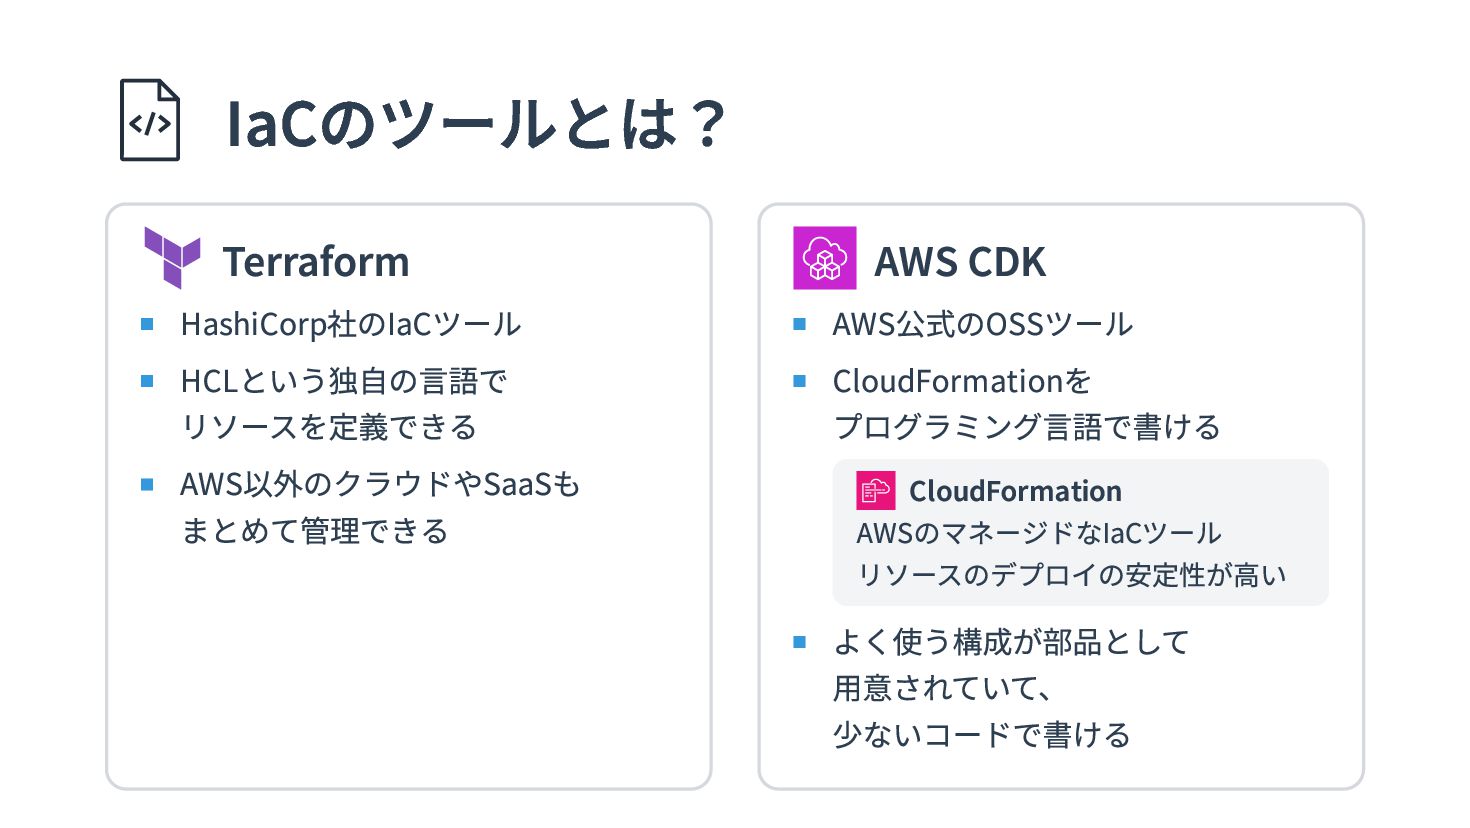
IaCのツールとは? Terraform HashiCorp社のIaCツール HCLという独自の言語で リソースを定義できる AWS以外のクラウドやSaaSも まとめて管理できる AWS CDK AWS公式のOSSツール
CloudFormationを プログラミング言語で書ける CloudFormation AWSのマネージドなIaCツール リソースのデプロイの安定性が高い よく使う構成が部品として 用意されていて、 少ないコードで書ける
AI時代のIaCについて
最近は どんな仕事もAIに任せられるように なってきましたね IaCも例外ではなく、 むしろ他のデプロイ方法より AIに任せやすいです!
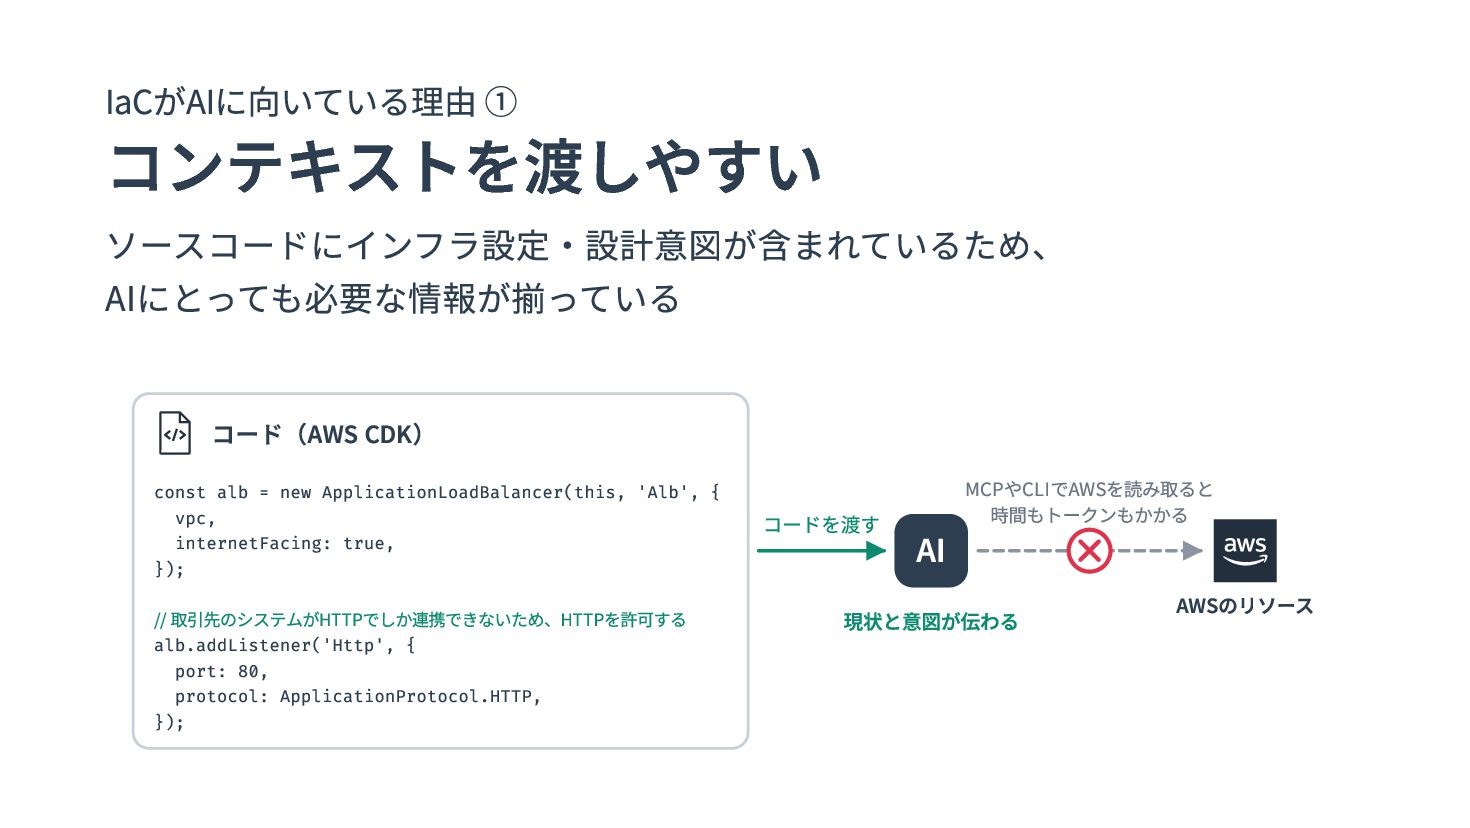
IaCがAIに向いている理由 ① コンテキストを渡しやすい ソースコードにインフラ設定・設計意図が含まれているため、 AIにとっても必要な情報が揃っている コード(AWS CDK) const alb =
new ApplicationLoadBalancer(this, 'Alb', { vpc, internetFacing: true, }); // 取引先のシステムがHTTPでしか連携できないため、HTTPを許可する alb.addListener('Http', { port: 80, protocol: ApplicationProtocol.HTTP, }); コードを渡す AI MCPやCLIでAWSを読み取ると 時間もトークンもかかる 現状と意図が伝わる AWSのリソース
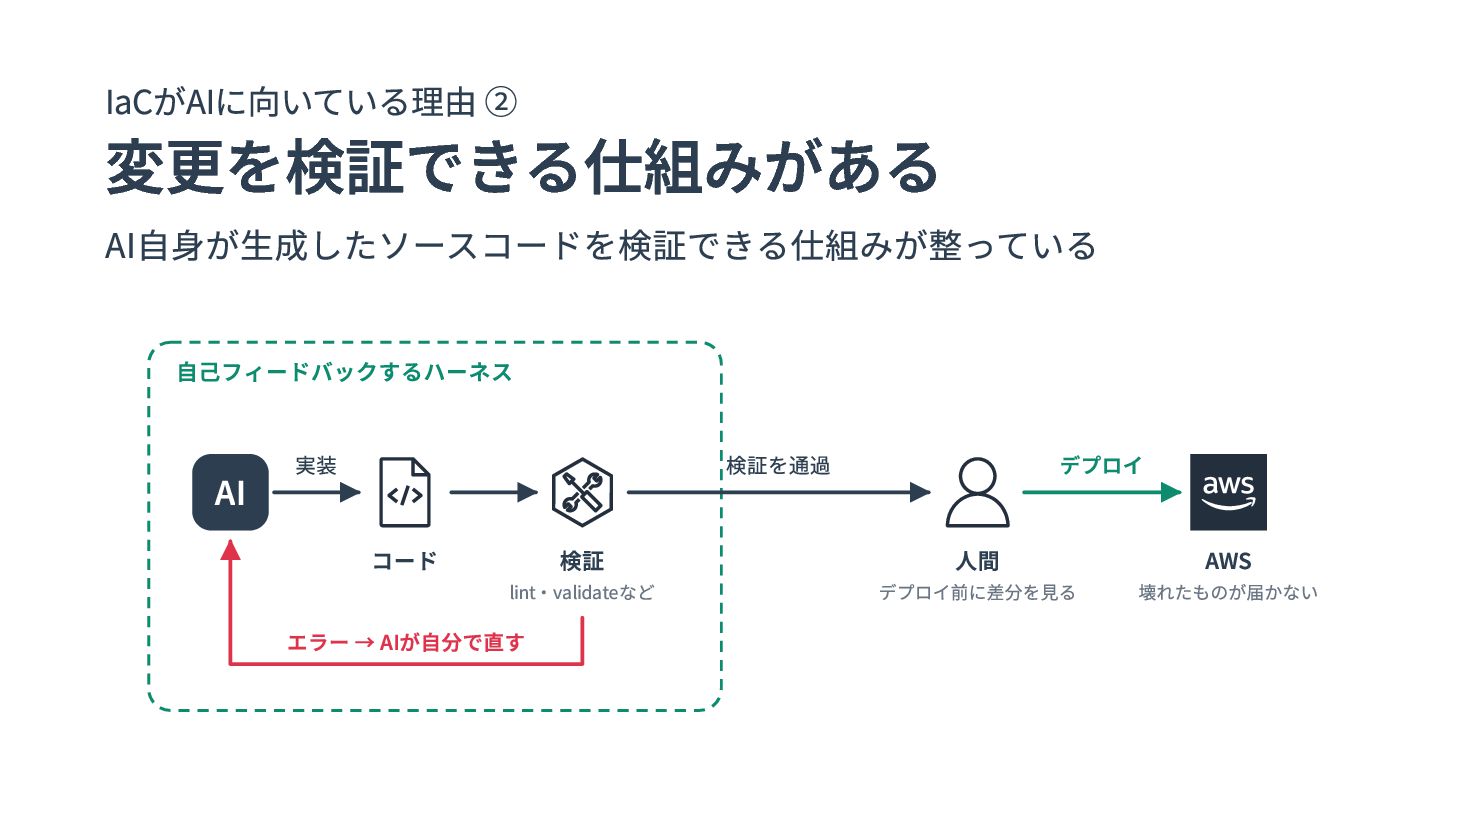
IaCがAIに向いている理由 ② 変更を検証できる仕組みがある AI自身が生成したソースコードを検証できる仕組みが整っている 自己フィードバックするハーネス AI 実装 検証を通過 コード 検証
lint・validateなど エラー → AIが自分で直す デプロイ 人間 デプロイ前に差分を見る AWS 壊れたものが届かない
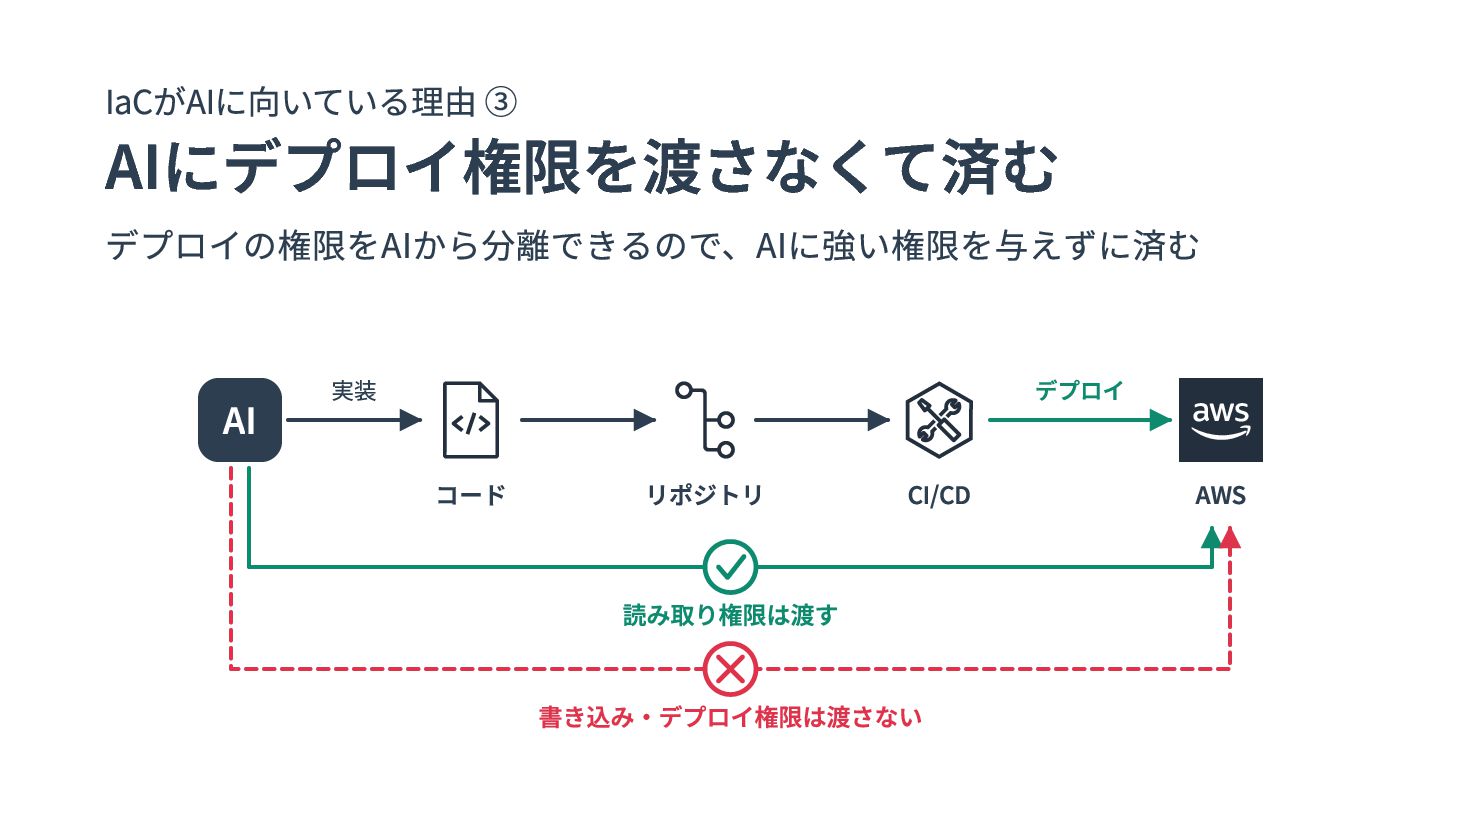
IaCがAIに向いている理由 ③ AIにデプロイ権限を渡さなくて済む デプロイの権限をAIから分離できるので、AIに強い権限を与えずに済む AI 実装 デプロイ コード リポジトリ CI/CD
読み取り権限は渡す 書き込み・デプロイ権限は渡さない AWS
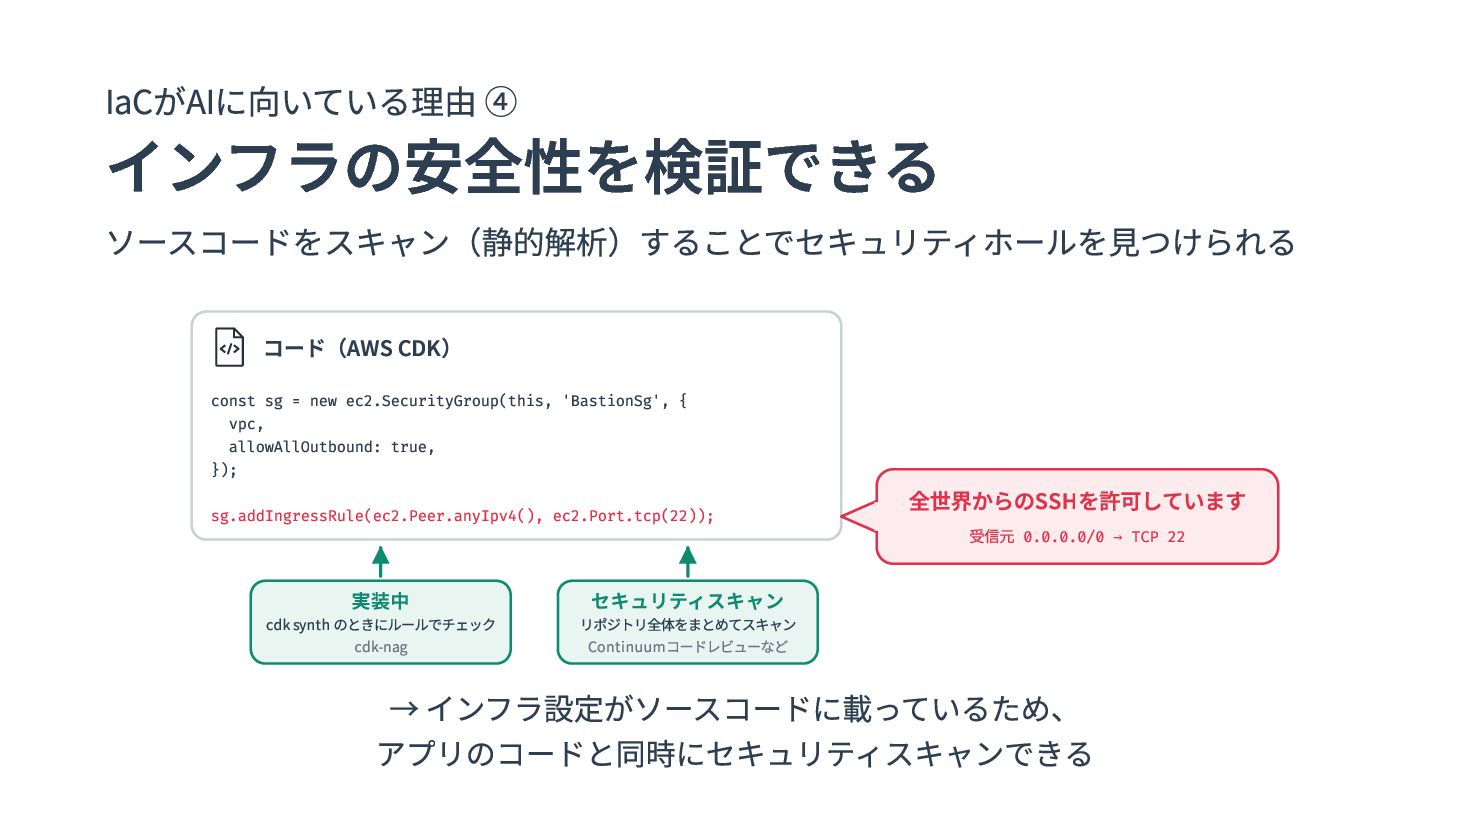
IaCがAIに向いている理由 ④ インフラの安全性を検証できる ソースコードをスキャン(静的解析)することでセキュリティホールを見つけられる コード(AWS CDK) const sg = new
ec2.SecurityGroup(this, 'BastionSg', { vpc, allowAllOutbound: true, }); sg.addIngressRule(ec2.Peer.anyIpv4(), ec2.Port.tcp(22)); 実装中 cdk synth のときにルールでチェック cdk-nag 全世界からのSSHを許可しています 受信元 0.0.0.0/0 → TCP 22 セキュリティスキャン リポジトリ全体をまとめてスキャン Continuumコードレビューなど → インフラ設定がソースコードに載っているため、 アプリのコードと同時にセキュリティスキャンできる
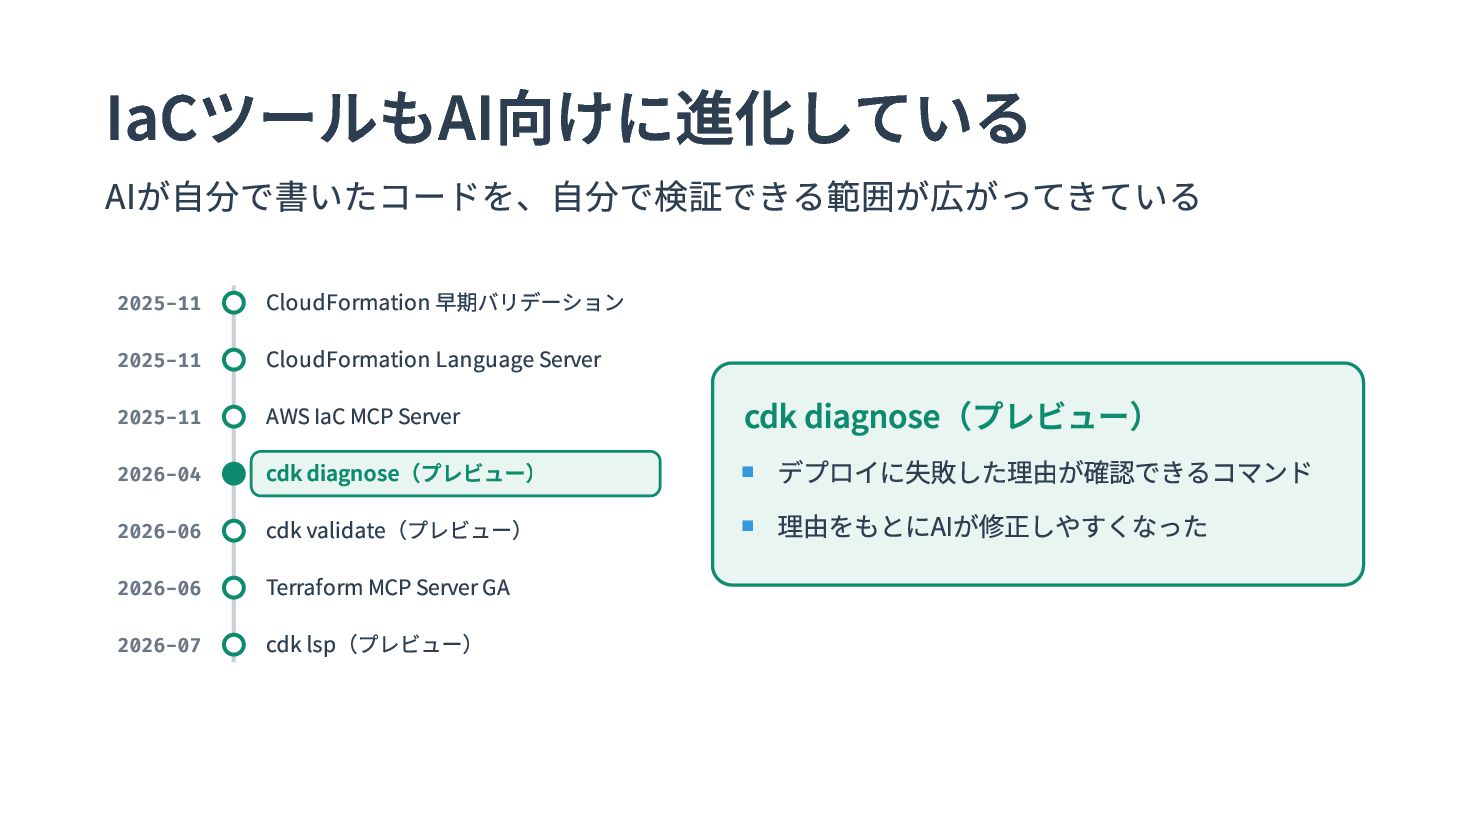
IaCツールもAI向けに進化している AIが自分で書いたコードを、自分で検証できる範囲が広がってきている 2025-11 2025-11 2025-11 2026-04 2026-06 2026-06 2026-07 CloudFormation
早期バリデーション CloudFormation Language Server AWS IaC MCP Server cdk diagnose(プレビュー) cdk validate(プレビュー) Terraform MCP Server GA cdk lsp(プレビュー) cdk diagnose(プレビュー) デプロイに失敗した理由が確認できるコマンド 理由をもとにAIが修正しやすくなった
IaCの学習
Q. 今後もIaCはAIが書くのであれば、 本当にIaCについて学ぶ必要はある? A. IaCで何ができるかを知るためにも 学んでおいた方がよさそう ※ 個人の意見
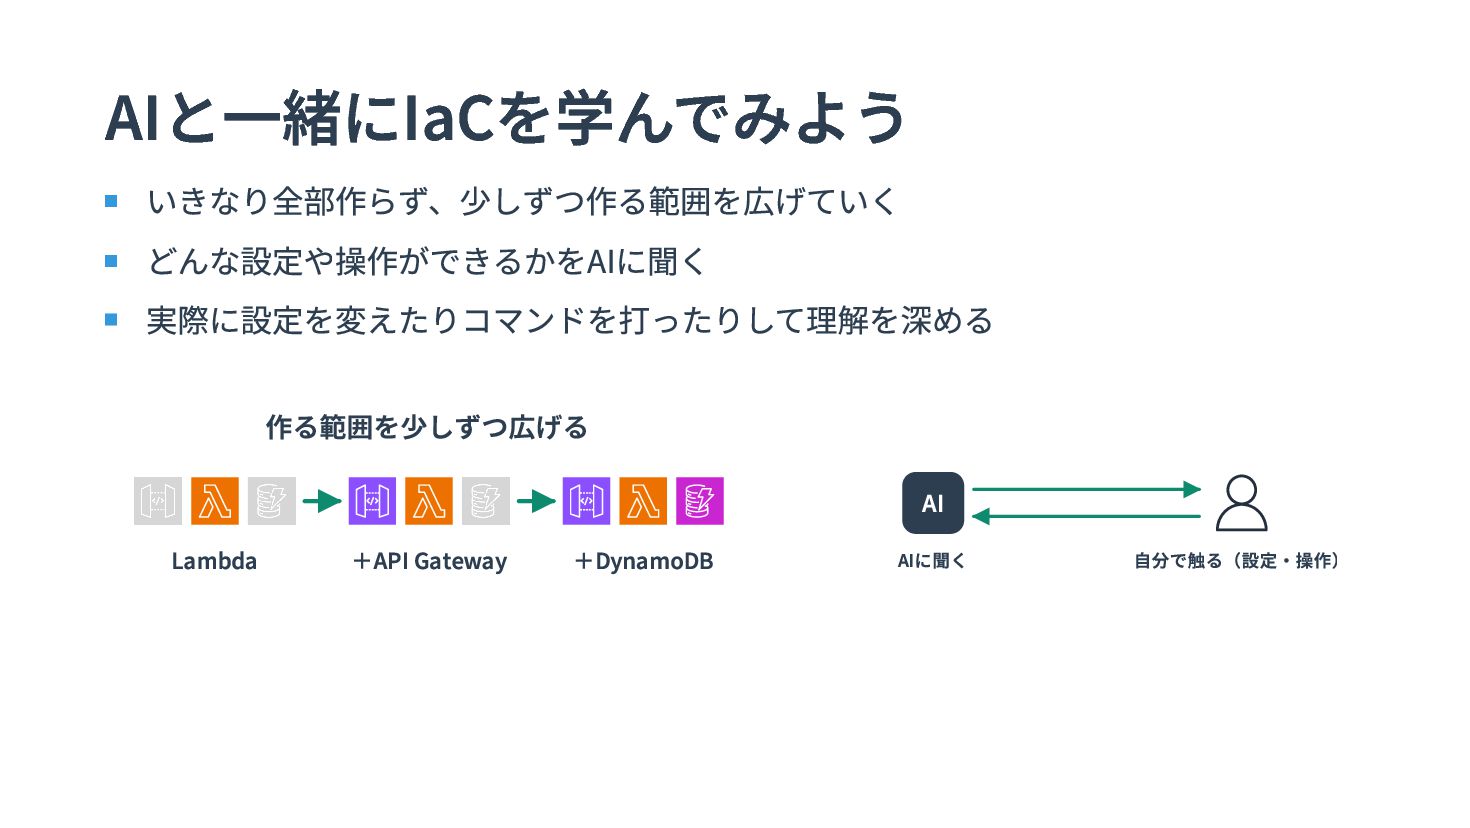
AIと一緒にIaCを学んでみよう いきなり全部作らず、少しずつ作る範囲を広げていく どんな設定や操作ができるかをAIに聞く 実際に設定を変えたりコマンドを打ったりして理解を深める 作る範囲を少しずつ広げる Lambda +API Gateway +DynamoDB AI
AIに聞く 自分で触る(設定・操作)
まとめ IaCとは、インフラのあるべき姿をコードで宣言して、 現在の状態との差分を元にリソースをあるべき姿に合わせる仕組み IaCはAIから利用しやすい形式で、 最近はAIのための機能開発も行われている まずはAIと一緒にIaCを学習してみよう!
Thank You! \ ご清聴ありがとうございました! /
More Decks by アキキー | Akihisa Ikeda
See All by アキキー | Akihisa Ikeda
AWS CDKを理解するために公式の定義を深掘って解説してみる / Understanding AWS CDK by Digging into Its Official Definition
akihisaikeda
3
310
自作Discord音声botをLambda MicroVMsに移行した話 / Migrating My Discord Voice Bot to Lambda MicroVMs
akihisaikeda
1
380
AWS CDKのカスタムリソースでContinuum(旧Security Agent)を実装した話 | Implementing Continuum (formerly Security Agent) via AWS CDK Custom Resource
akihisaikeda
2
190
cdk deploy JawsSonic #MARATHONしながらAWSリソースをデプロイしてみよう
akihisaikeda
2
210
ドリフトを絶対に許さない(?)CDK運用 / CDK Ops with Zero Tolerance for Drifts (?)
akihisaikeda
1
420
ECSアプリログをFireLensでコスト削減しようとしたけど諦めた話 in Fargate×Node.js
akihisaikeda
4
4.7k
ECR拡張スキャンでSBOMを収集して サプライチェーン攻撃の影響調査を 爆速で終わらせてみた
akihisaikeda
2
410
AWSはOSSをどのように 考えているのか?
akihisaikeda
1
240
最初からAWS CDKで技術検証してもいいんじゃない?
akihisaikeda
4
370
Other Decks in Programming
See All in Programming
Spec-Driven Development - Why Vaadin Is the Perfect Fit
simas
PRO
0
260
Ruby から Emacs を操作したい
phigasui
0
350
AI時代のTerminal環境を UNIX哲学で設計・運用する
yasunori0418
1
360
Growing PicoRuby's Ecosystem on ESP32
yuuu
2
150
Crash Auto Pipelines
veronikapj
1
430
Engineering Biometric UX Across Android Versions | DroidKnights 2026
ryunen344
1
210
クラウドエージェントは、 何がそんなに便利なのか / what makes cloud agents so useful
rkaga
5
930
Apple Intelligenceとオンデバイス時代の到来
yahir0
0
250
Rails初心者がパスキーを実装してみて大変だったこと
ktombow
0
220
仕様駆動開発入門 (何を作るかを先に決めて渡す) | 目指せ Kiro マスター 05
inariku
PRO
2
190
React Native経験者が Flutterを30⽇間触って驚いたこと
3saito
0
200
Zero-Tap Sign-In対応、結局何をすればいいの?
mitohato14
0
2.4k
Featured
See All Featured
Sharpening the Axe: The Primacy of Toolmaking
bcantrill
46
3.1k
ReactJS: Keep Simple. Everything can be a component!
pedronauck
666
130k
Connecting the Dots Between Site Speed, User Experience & Your Business [WebExpo 2025]
tammyeverts
11
1.1k
Unlocking the hidden potential of vector embeddings in international SEO
frankvandijk
0
1k
[Rails World 2026] Durable orchestration on Rails: from continuation to workflow
palkan
4
1.3k
SERP Conf. Vienna - Web Accessibility: Optimizing for Inclusivity and SEO
sarafernandez
2
1.7k
世界の人気アプリ100個を分析して見えたペイウォール設計の心得
akihiro_kokubo
PRO
74
43k
Building the Perfect Custom Keyboard
takai
2
960
JAMstack: Web Apps at Ludicrous Speed - All Things Open 2022
reverentgeek
1
680
Tips & Tricks on How to Get Your First Job In Tech
honzajavorek
1
850
How to Build an AI Search Optimization Roadmap - Criteria and Steps to Take #SEOIRL
aleyda
1
2.3k
Technical Leadership for Architectural Decision Making
baasie
4
650


 akihisaikeda
 simas
 phigasui
 yasunori0418
 yuuu
 veronikapj
 ryunen344
 rkaga
 yahir0
 ktombow
 inariku
 3saito
 mitohato14
 bcantrill
 pedronauck
 tammyeverts
 frankvandijk
 palkan
 sarafernandez
 akihiro_kokubo
 takai
 reverentgeek
 honzajavorek
 aleyda
 baasie