Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
AWS Organizationsの組織ポリシー 使ってますか?~ Toranomon Tec...
Search
平木佳介
October 27, 2025
190
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
AWS Organizationsの組織ポリシー 使ってますか?~ Toranomon Tech Hub 第5回 ~
Toranomon Tech Hub 第5回 秋のIT大運動会! 〜技術ジャンル対抗LTバトル〜のLT資料です
平木佳介
October 27, 2025
Transcript
21 slides
AWS Organizationsの組織ポリシー 使ってますか? ~ Toranomon Tech Hub 第5回 ~ (株)
サイバーセキュリティクラウド 平木 佳介
自己紹介 ~$ whoami 平木 佳介(Hiraki Keisuke) ~$ ~$ jobs
[3]+ 実行中 (株)サイバーセキュリティクラウド クラ ウドセキュリティサービス部 ~$ ~$ groups CloudFastener テクニカルアカウントマネージャー AWS Community Builder ~$ ~$ cat 平木佳介.conf | grep 趣味 趣味: 旅行(温泉)、音楽、ドライブ ~$ ~$ cat 平木佳介.conf | grep 好きなAWSサービス 好きなAWSサービス : Security Hub CSPM ~$
はじめに あなたの組織のあなたのプロジェクト/チーム のAWSの習熟度はいかがですか?
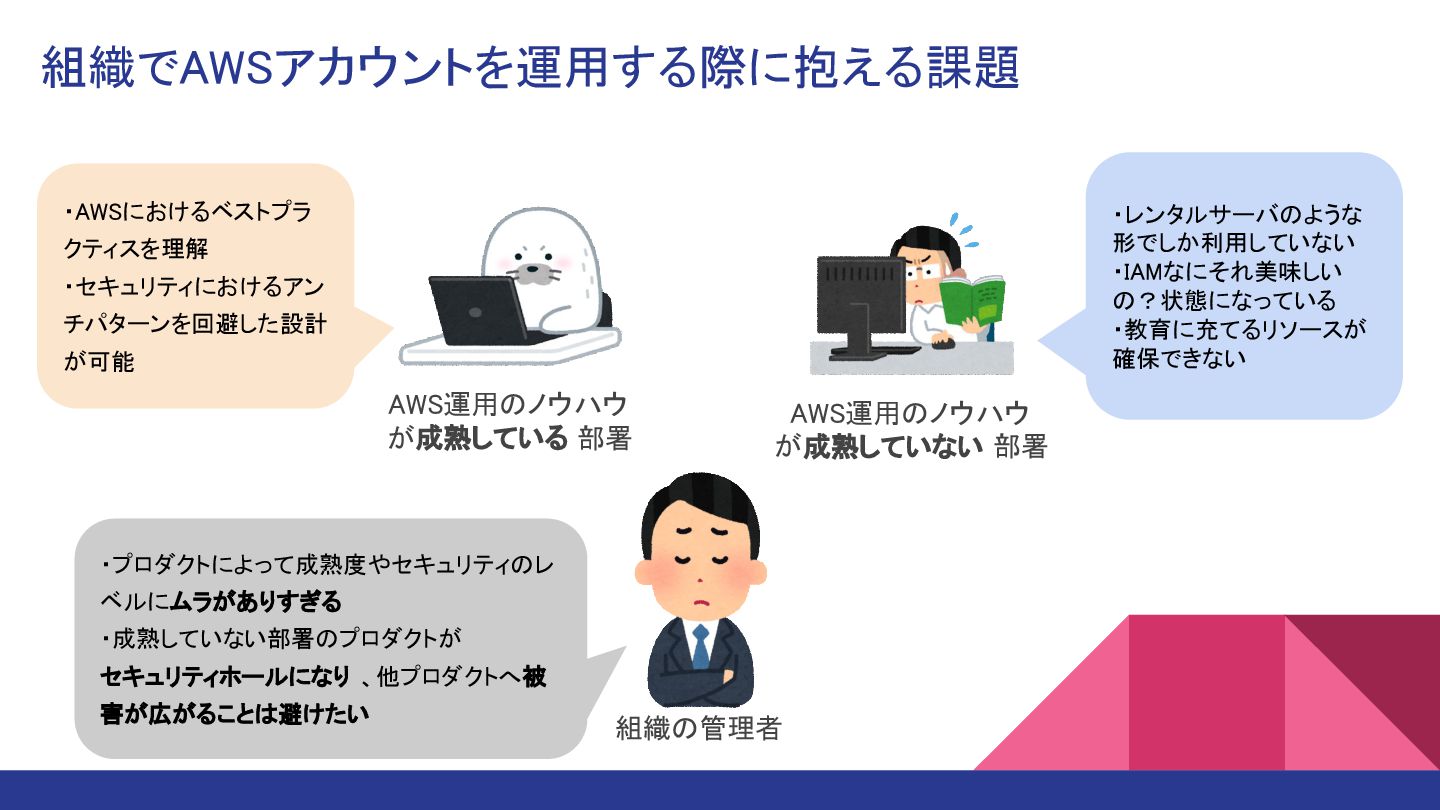
組織でAWSアカウントを運用する際に抱える課題 AWS運用のノウハウ が成熟している 部署 AWS運用のノウハウ が成熟していない 部署 ・AWSにおけるベストプラ
クティスを理解 ・セキュリティにおけるアン チパターンを回避した設計 が可能 ・レンタルサーバのような 形でしか利用していない ・IAMなにそれ美味しい の?状態になっている ・教育に充てるリソースが 確保できない ・プロダクトによって成熟度やセキュリティのレ ベルにムラがありすぎる ・成熟していない部署のプロダクトが セキュリティホールになり 、他プロダクトへ被 害が広がることは避けたい 組織の管理者
ガードレールの仕組みの必要性 セキュリティリスクを侵すような操作に対してなんらかのアクションを起こす仕組み (ガードレール)が組織統制には必要。 特定の操作そのものを拒否する予防的ガードレール(予防的統制) と、 操作を検知を検知する発見的ガードレール(発見的統制) がある。
AWS Organizations について
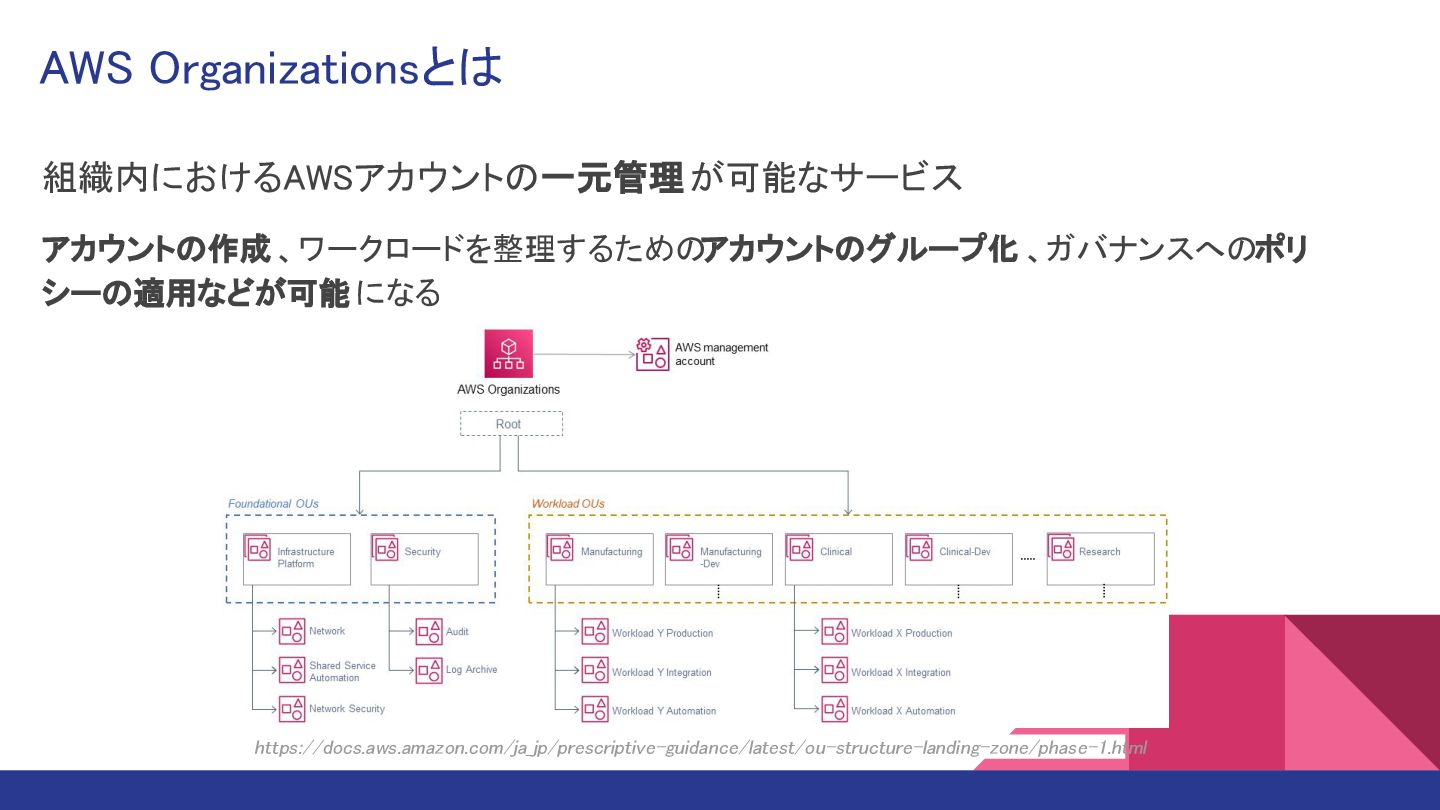
AWS Organizationsとは 組織内におけるAWSアカウントの一元管理が可能なサービス アカウントの作成、ワークロードを整理するための アカウントのグループ化 、ガバナンスへのポリ シーの適用などが可能 になる https://docs.aws.amazon.com/ja_jp/prescriptive-guidance/latest/ou-structure-landing-zone/phase-1.html
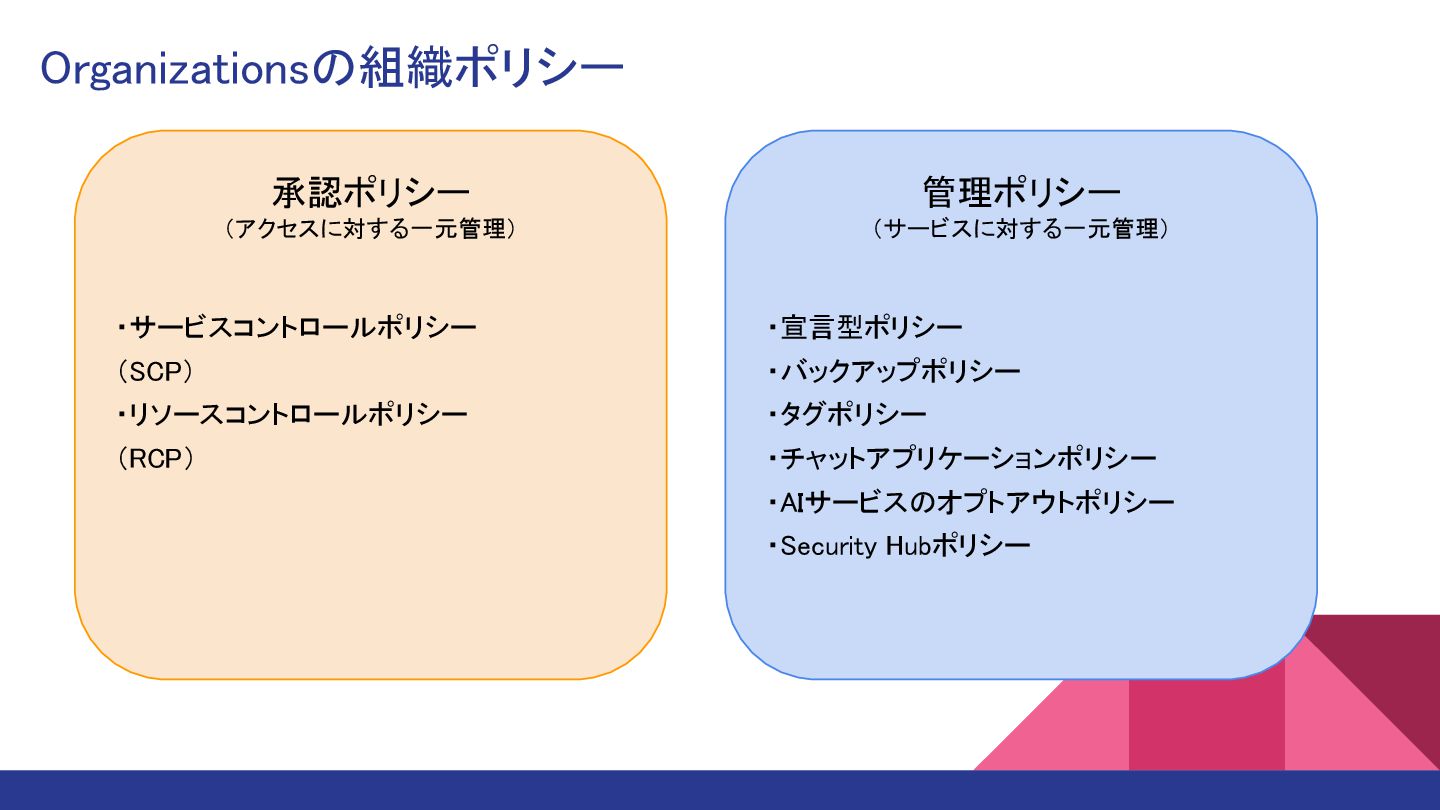
Organizationsの組織ポリシー Organizationsでは組織ポリシー を活用することで、 予防的ガードレールの実装と一元管理ができる。 組織ポリシーを活用することで、 組織内における何をして良くて何をしてはいけないかを統制が可能。 利用者側で考慮不足であったとしてもガードレールに沿って守ることが可能 。
Organizationsの組織ポリシー を高速で解説
Organizationsの組織ポリシー 承認ポリシー (アクセスに対する一元管理) ・サービスコントロールポリシー (SCP) ・リソースコントロールポリシー
(RCP) 管理ポリシー (サービスに対する一元管理) ・宣言型ポリシー ・バックアップポリシー ・タグポリシー ・チャットアプリケーションポリシー ・AIサービスのオプトアウトポリシー ・Security Hubポリシー
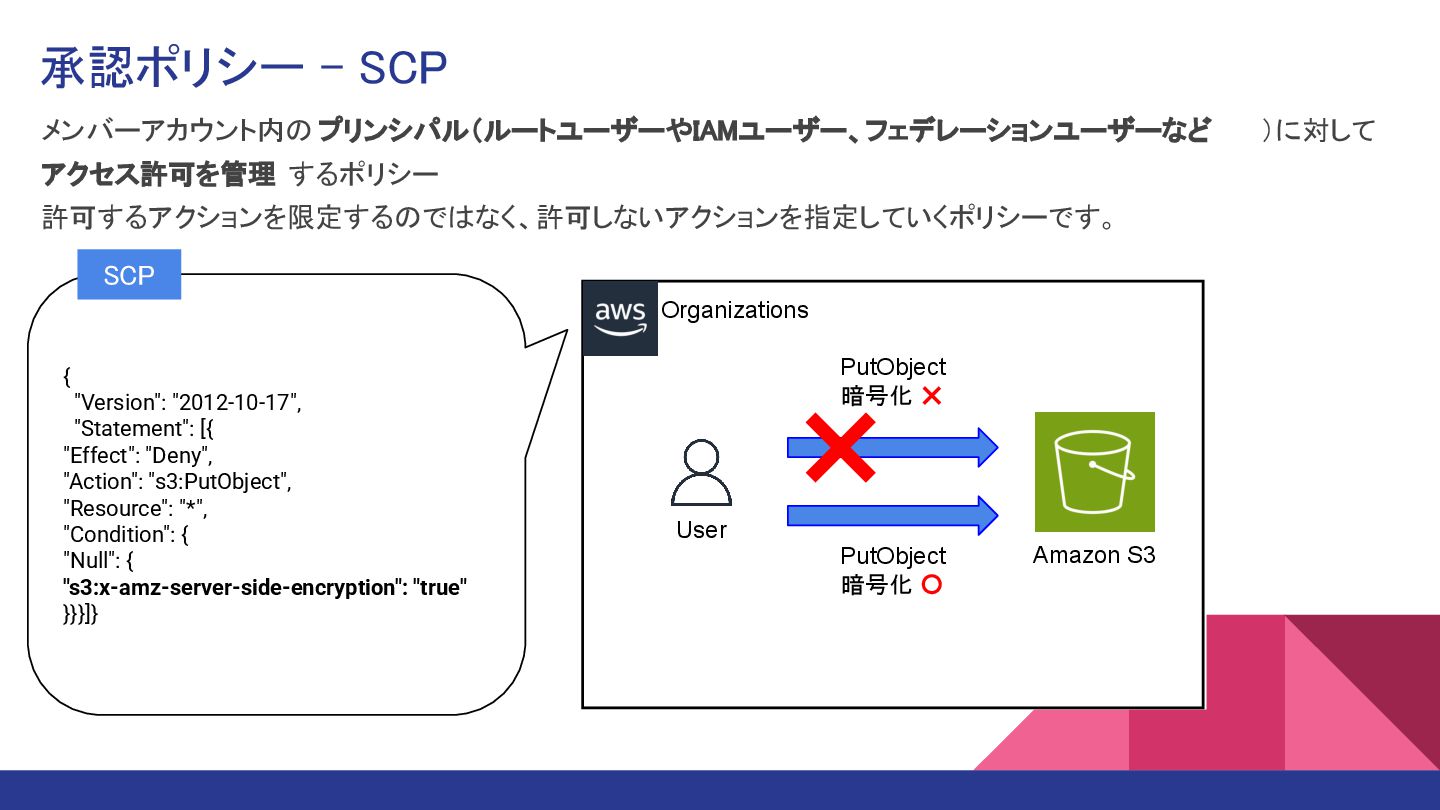
承認ポリシー - SCP メンバーアカウント内の プリンシパル(ルートユーザーやIAMユーザー、フェデレーションユーザーなど )に対して アクセス許可を管理 するポリシー 許可するアクションを限定するのではなく、許可しないアクションを指定していくポリシーです。
Organizations Amazon S3 User PutObject 暗号化 ✕ PutObject 暗号化 〇 { "Version": "2012-10-17", "Statement": [{ "Effect": "Deny", "Action": "s3:PutObject", "Resource": "*", "Condition": { "Null": { "s3:x-amz-server-side-encryption": "true" }}}]} SCP
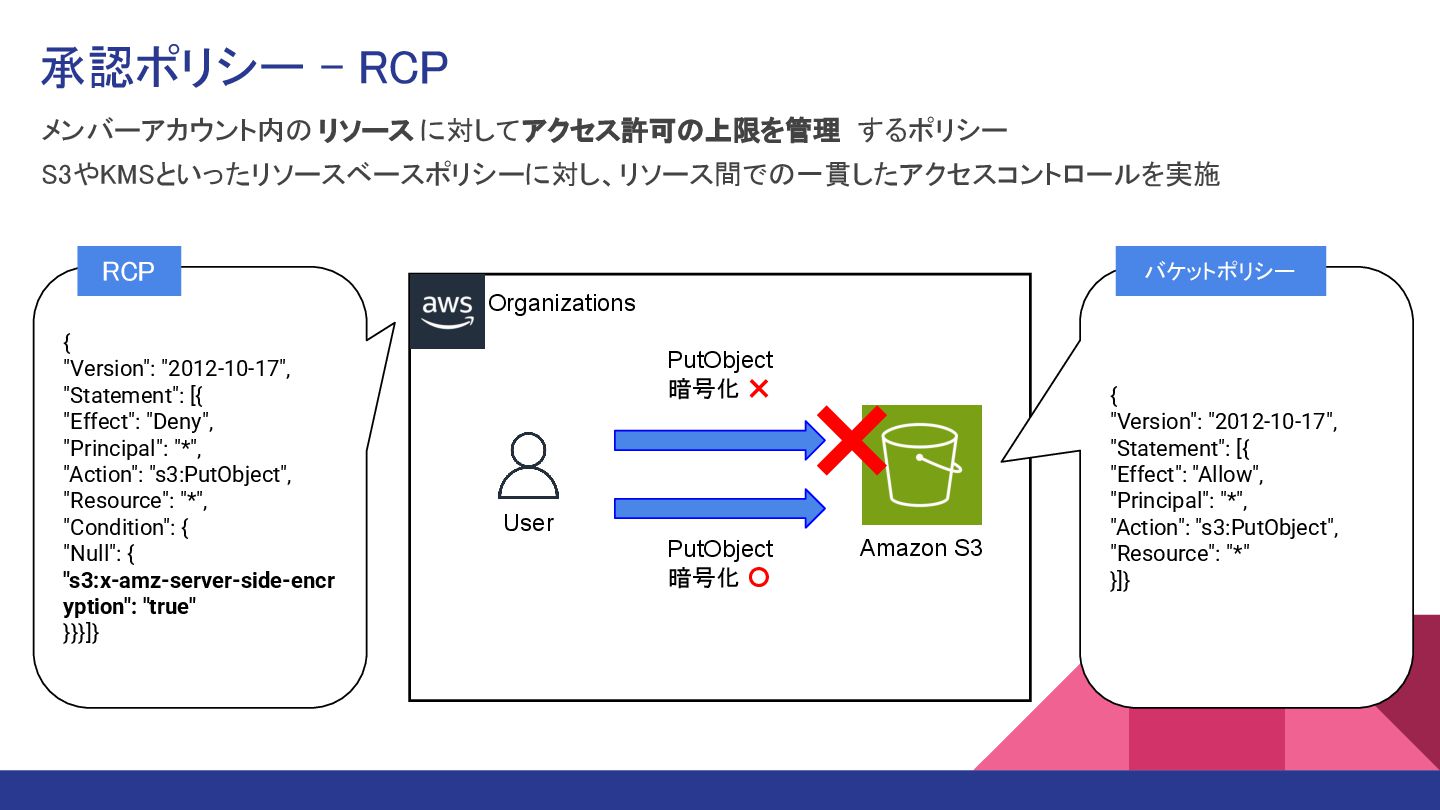
承認ポリシー - RCP メンバーアカウント内の リソース に対してアクセス許可の上限を管理 するポリシー S3やKMSといったリソースベースポリシーに対し、リソース間での一貫したアクセスコントロールを実施 Organizations
Amazon S3 User PutObject 暗号化 ✕ PutObject 暗号化 〇 { "Version": "2012-10-17", "Statement": [{ "Effect": "Deny", "Principal": "*", "Action": "s3:PutObject", "Resource": "*", "Condition": { "Null": { "s3:x-amz-server-side-encr yption": "true" }}}]} { "Version": "2012-10-17", "Statement": [{ "Effect": "Allow", "Principal": "*", "Action": "s3:PutObject", "Resource": "*" }]} RCP バケットポリシー
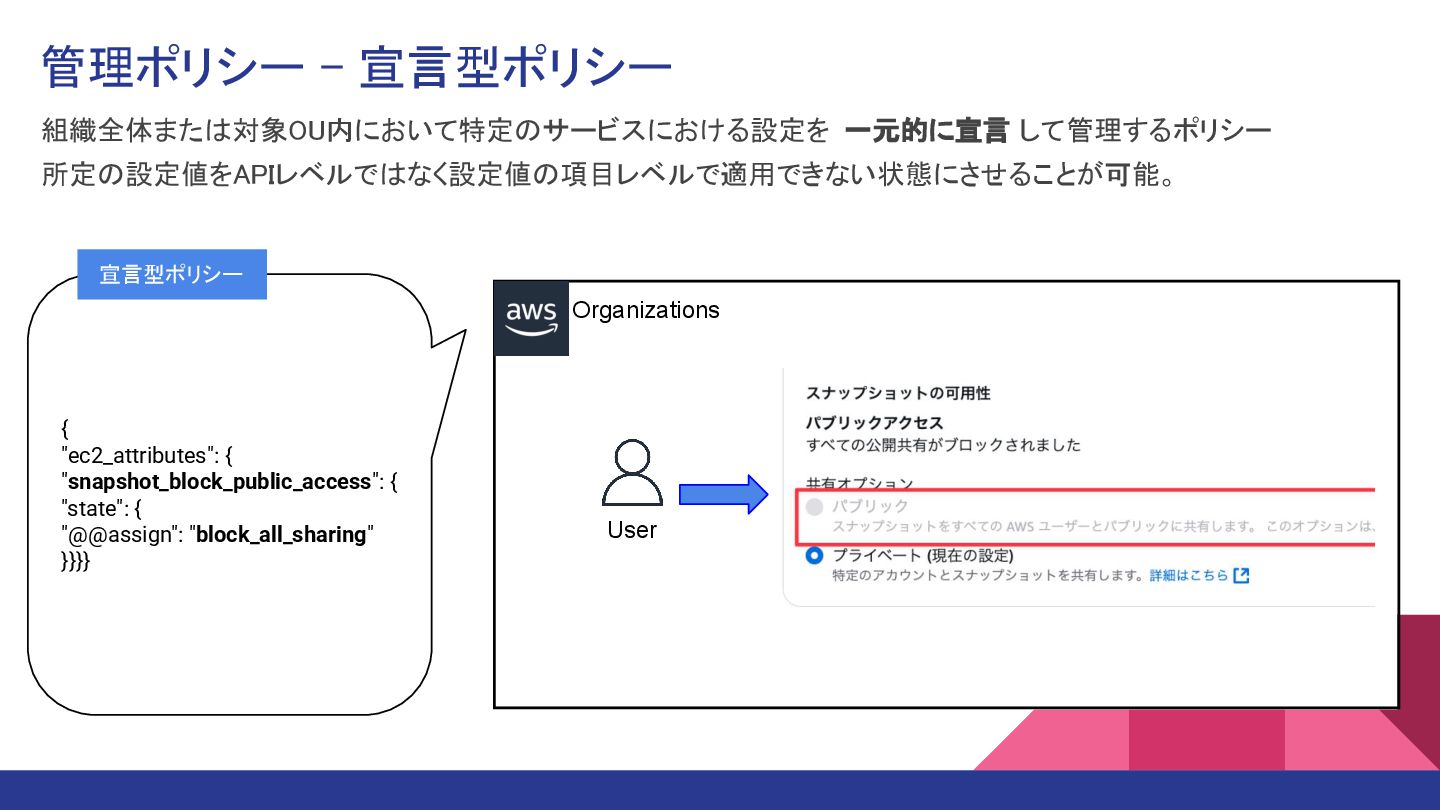
管理ポリシー - 宣言型ポリシー 組織全体または対象OU内において特定のサービスにおける設定を 一元的に宣言 して管理するポリシー 所定の設定値をAPIレベルではなく設定値の項目レベルで適用できない状態にさせることが可能。 Organizations
User { "ec2_attributes": { "snapshot_block_public_access": { "state": { "@@assign": "block_all_sharing" }}}} 宣言型ポリシー
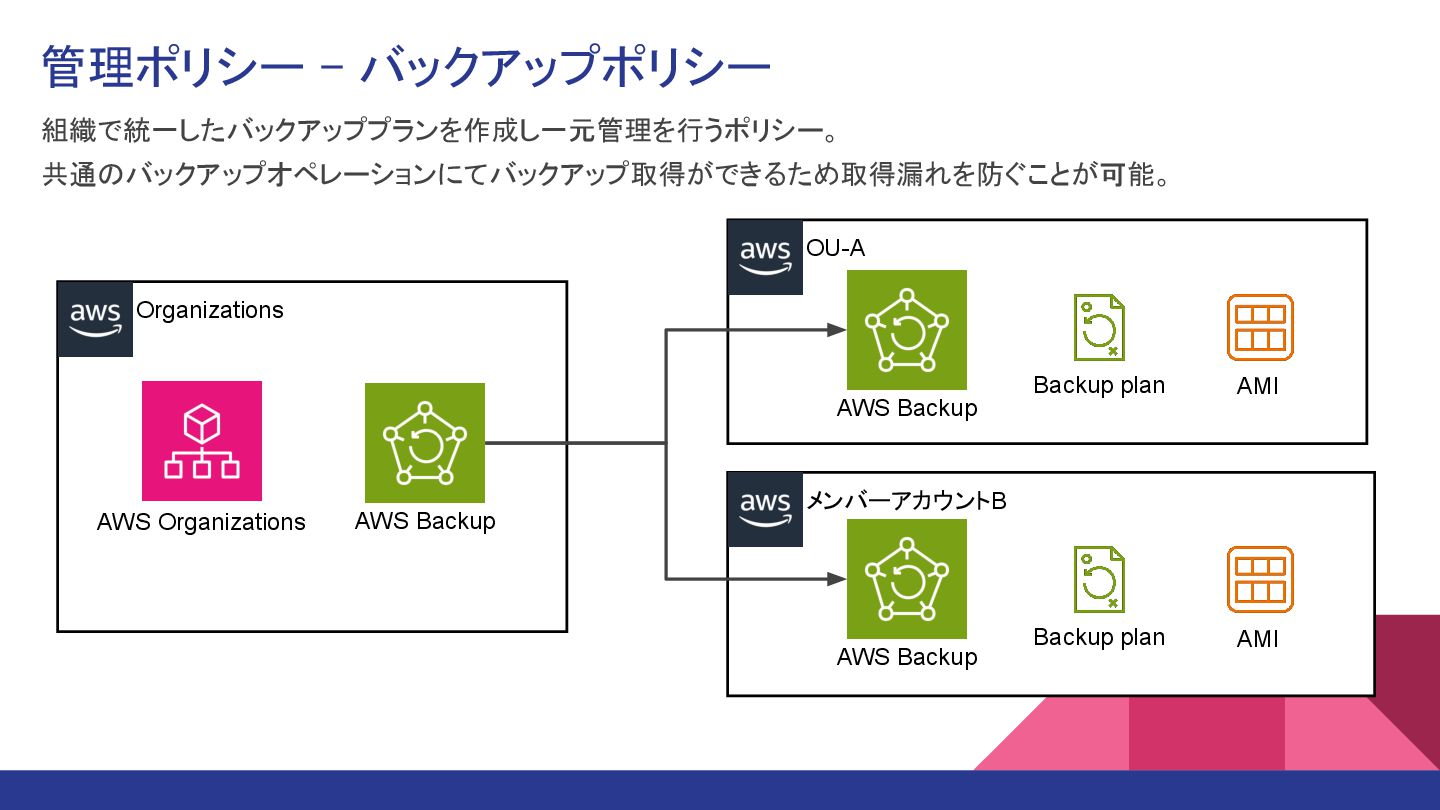
OU-A メンバーアカウントB Organizations 管理ポリシー - バックアップポリシー 組織で統一したバックアッププランを作成し一元管理を行うポリシー。 共通のバックアップオペレーションにてバックアップ取得ができるため取得漏れを防ぐことが可能。
AWS Backup Backup plan AWS Organizations AWS Backup AWS Backup AMI Backup plan AMI
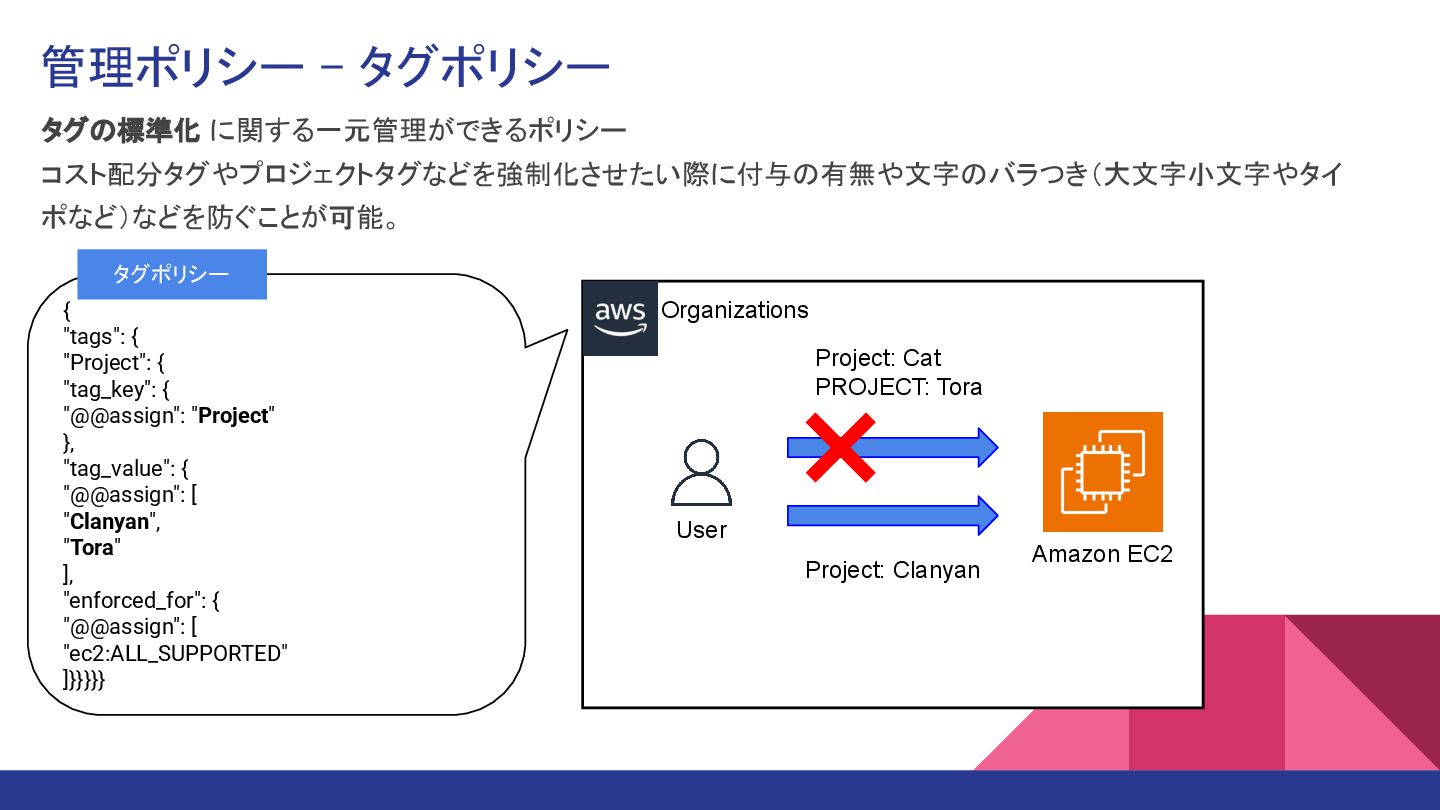
管理ポリシー - タグポリシー タグの標準化 に関する一元管理ができるポリシー コスト配分タグやプロジェクトタグなどを強制化させたい際に付与の有無や文字のバラつき(大文字小文字やタイ ポなど)などを防ぐことが可能。 Organizations
User Project: Cat PROJECT: Tora { "tags": { "Project": { "tag_key": { "@@assign": "Project" }, "tag_value": { "@@assign": [ "Clanyan", "Tora" ], "enforced_for": { "@@assign": [ "ec2:ALL_SUPPORTED" ]}}}}} タグポリシー Amazon EC2 Project: Clanyan
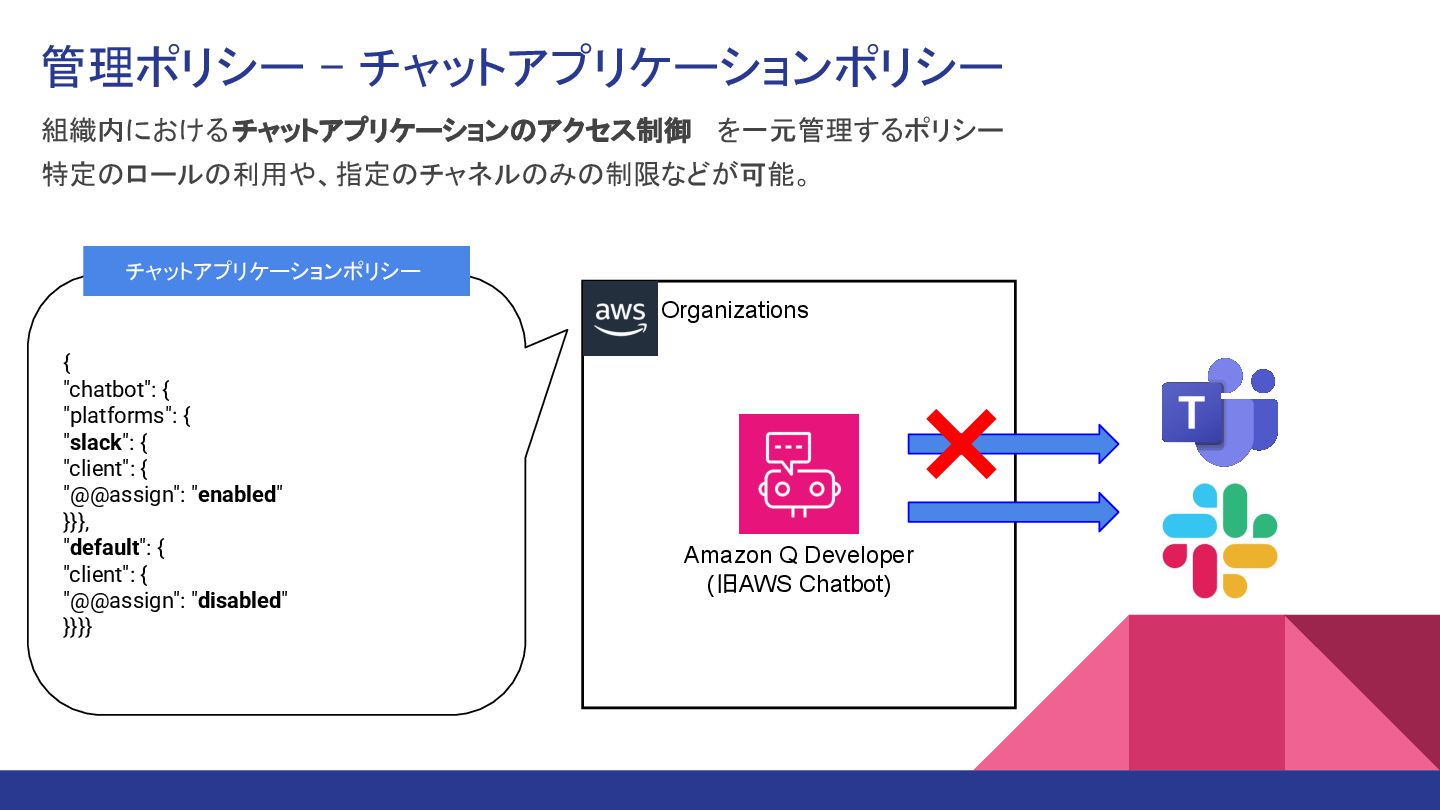
管理ポリシー - チャットアプリケーションポリシー 組織内におけるチャットアプリケーションのアクセス制御 を一元管理するポリシー 特定のロールの利用や、指定のチャネルのみの制限などが可能。 Organizations {
"chatbot": { "platforms": { "slack": { "client": { "@@assign": "enabled" }}}, "default": { "client": { "@@assign": "disabled" }}}} チャットアプリケーションポリシー Amazon Q Developer (旧AWS Chatbot)
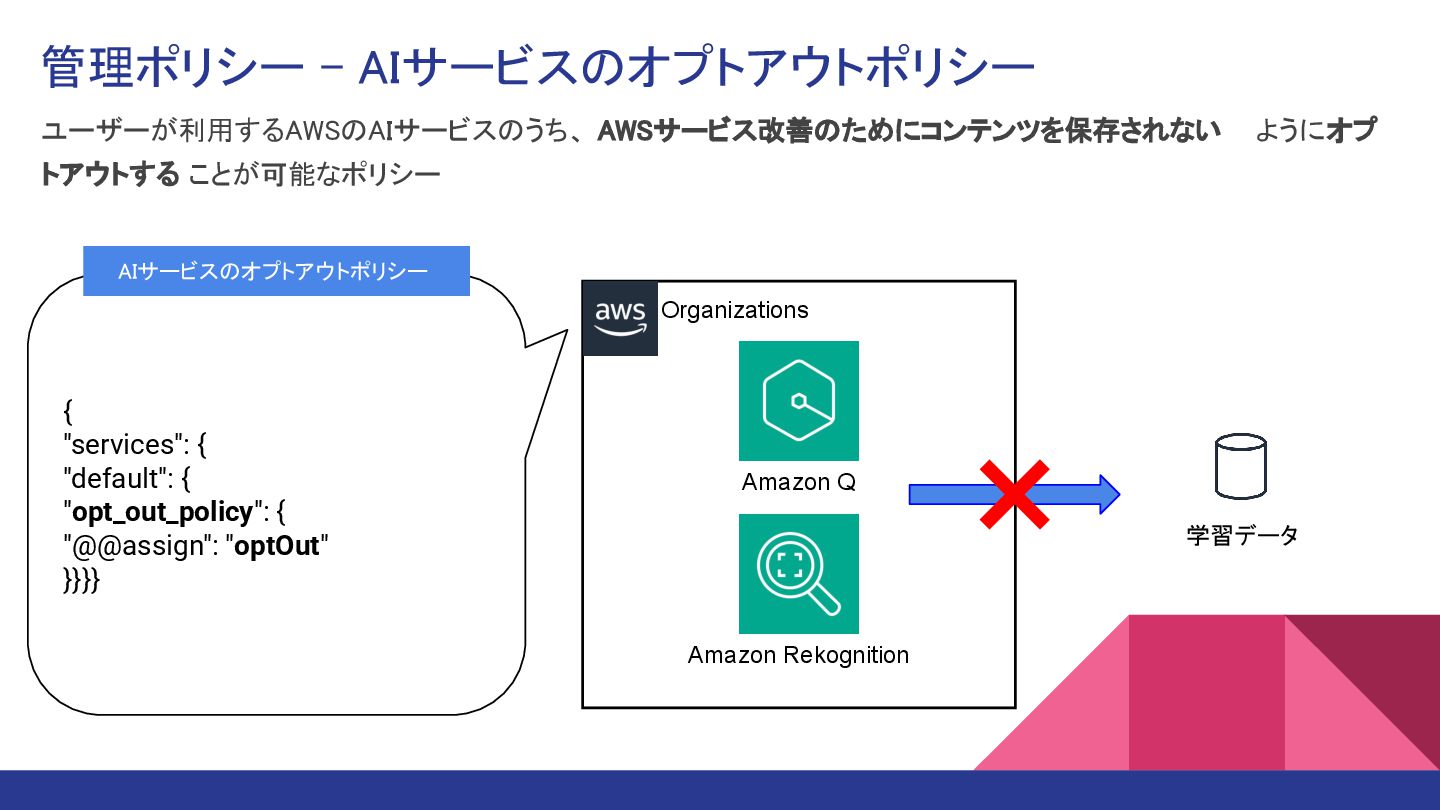
管理ポリシー - AIサービスのオプトアウトポリシー ユーザーが利用するAWSのAIサービスのうち、 AWSサービス改善のためにコンテンツを保存されない ようにオプ トアウトする ことが可能なポリシー
Organizations { "services": { "default": { "opt_out_policy": { "@@assign": "optOut" }}}} AIサービスのオプトアウトポリシー Amazon Q Amazon Rekognition 学習データ
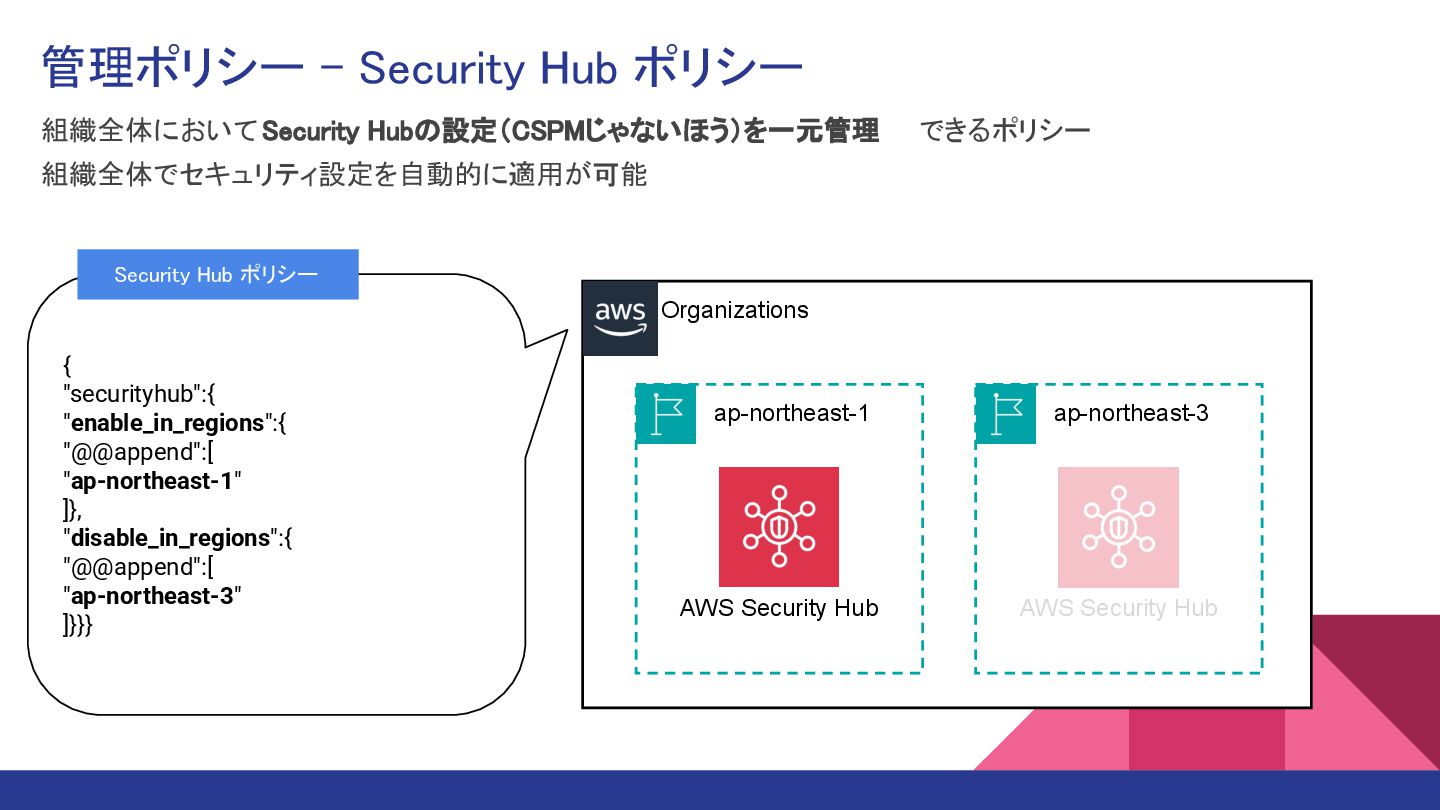
管理ポリシー - Security Hub ポリシー 組織全体においてSecurity Hubの設定(CSPMじゃないほう)を一元管理 できるポリシー 組織全体でセキュリティ設定を自動的に適用が可能
Organizations { "securityhub":{ "enable_in_regions":{ "@@append":[ "ap-northeast-1" ]}, "disable_in_regions":{ "@@append":[ "ap-northeast-3" ]}}} Security Hub ポリシー ap-northeast-1 ap-northeast-3 AWS Security Hub AWS Security Hub
おわりに
まとめ 組織が拡大していくほど、 設定漏れ・設定ミスにより把握しきれないセキュリティホールの発生により、 いつしか気付いてからでは遅い事態が起こるかもしれません。 データ境界を適切に定めておくためにも、 ぜひOrganizationsの機能はフル活用いただければと思います! 参考: https://docs.aws.amazon.com/organizations/latest/userguide/orgs_manage_policies.ht ml
ご清聴ありがとうございました!
More Decks by 平木佳介
See All by 平木佳介
re:Inforceがなくなった最初の年のre:Inventで注目すべきAWSのセキュリティについて
khiraki
0
390
そのハーネス、本当に境界になっていますか?
khiraki
0
110
安全にAIを活用してセキュリティ運用を効率化した実践談 ~JAWS DAYS 2026
khiraki
0
130
セキュリティ運用の可能性を感じた AWS Well-Architected Security Assessment Tool MCP Server をご紹介します
khiraki
1
240
ブログ用スライド- Gemini版Slide
khiraki
0
1.1k
ブログ用スライド- ChatGPT版Slide
khiraki
0
1.1k
AWSにおける OWASP Non-Human Identities (NHI) Top10 対策を考える
khiraki
0
170
AWS Community Buildersを布教したい件について
khiraki
0
40
IAMアクセスキー漏洩について
khiraki
0
100
Featured
See All Featured
Claude Code のすすめ
schroneko
67
230k
Ethics towards AI in product and experience design
skipperchong
2
470
The World Runs on Bad Software
bkeepers
PRO
72
12k
Efficient Content Optimization with Google Search Console & Apps Script
katarinadahlin
PRO
1
1k
SEOcharity - Dark patterns in SEO and UX: How to avoid them and build a more ethical web
sarafernandez
0
340
Collaborative Software Design: How to facilitate domain modelling decisions
baasie
1
390
Design in an AI World
tapps
1
400
Six Lessons from altMBA
skipperchong
29
4.6k
ラッコキーワード サービス紹介資料
rakko
5
6M
The Language of Interfaces
destraynor
162
27k
Context Engineering - Making Every Token Count
addyosmani
9
1.3k
How to Ace a Technical Interview
jacobian
280
24k


 khiraki
 schroneko
 skipperchong
 bkeepers
 katarinadahlin
 sarafernandez
 baasie
 tapps
 rakko
 destraynor
 addyosmani
 jacobian