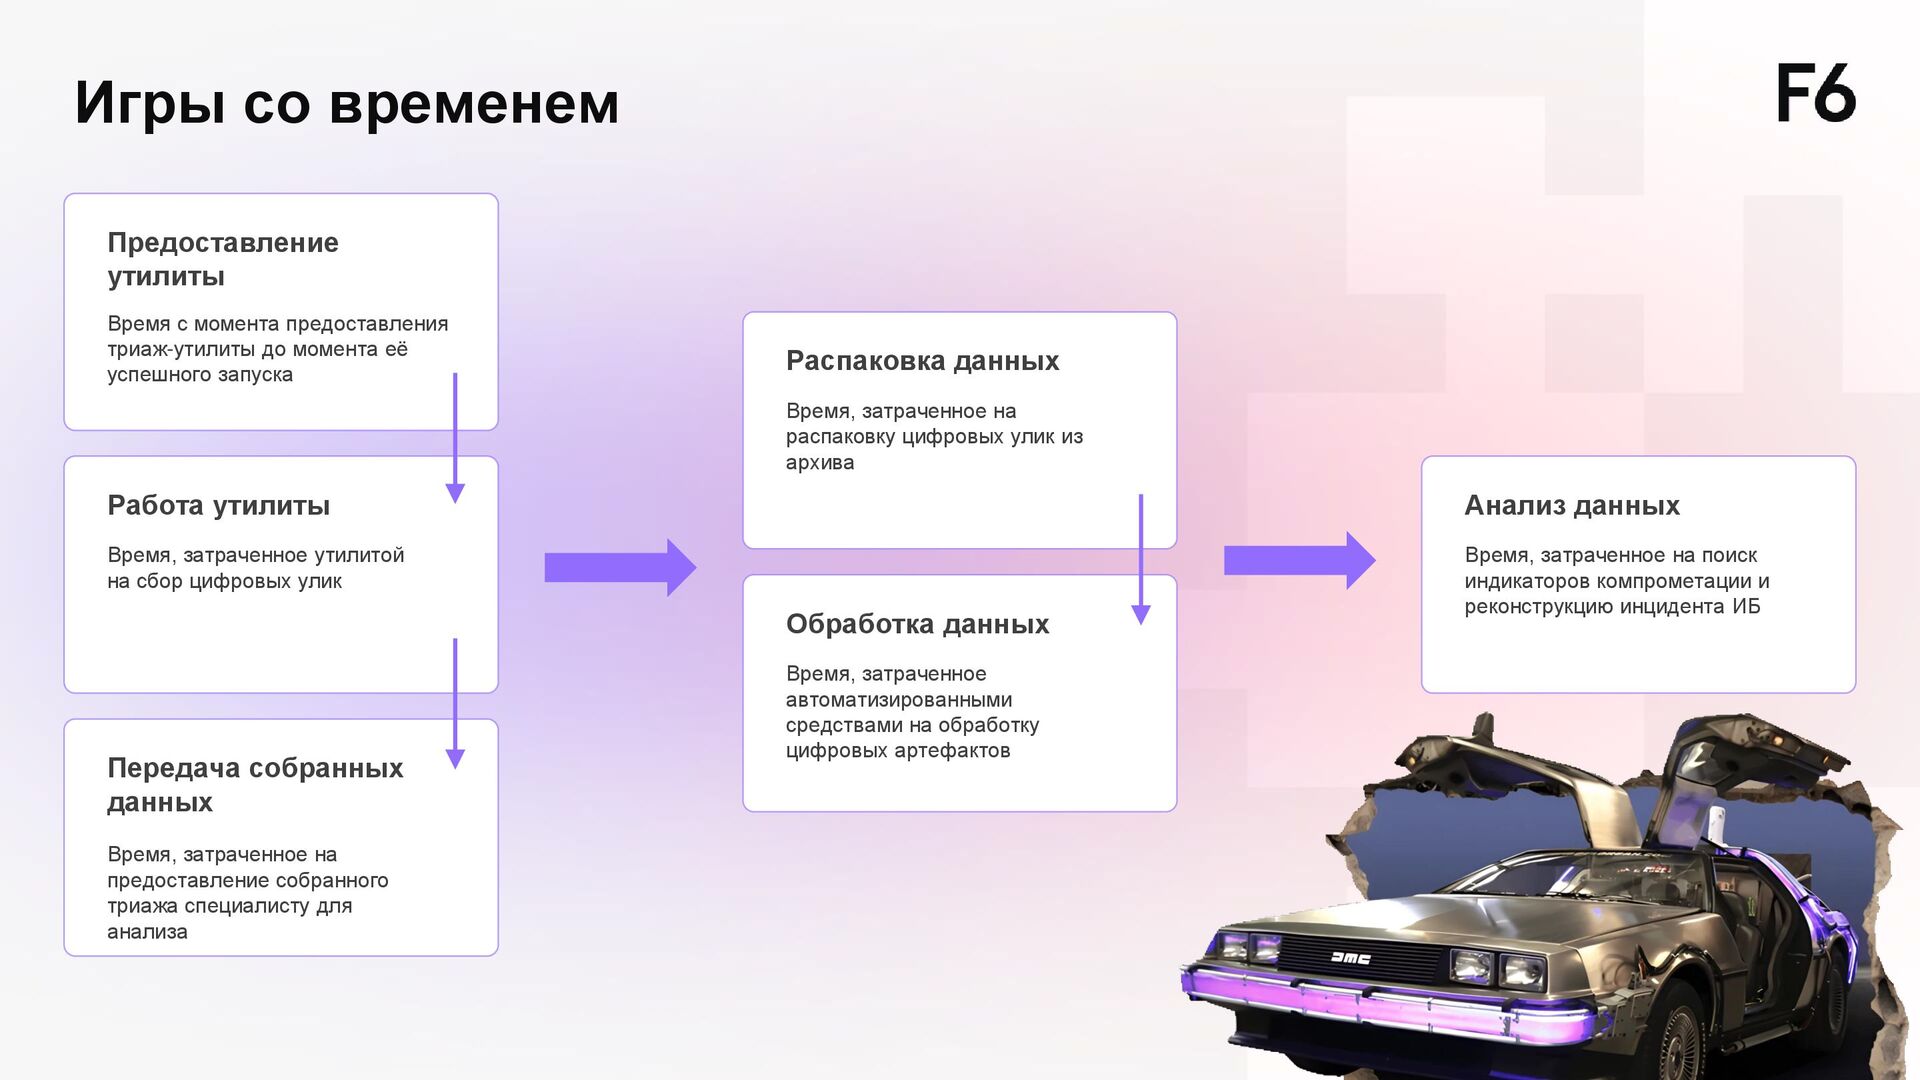
Время с момента предоставления триаж-утилиты до момента её успешного запуска Время, затраченное утилитой на сбор цифровых улик Время, затраченное на предоставление собранного триажа специалисту для анализа Распаковка данных Время, затраченное на распаковку цифровых улик из архива Обработка данных Время, затраченное автоматизированными средствами на обработку цифровых артефактов Анализ данных Время, затраченное на поиск индикаторов компрометации и реконструкцию инцидента ИБ
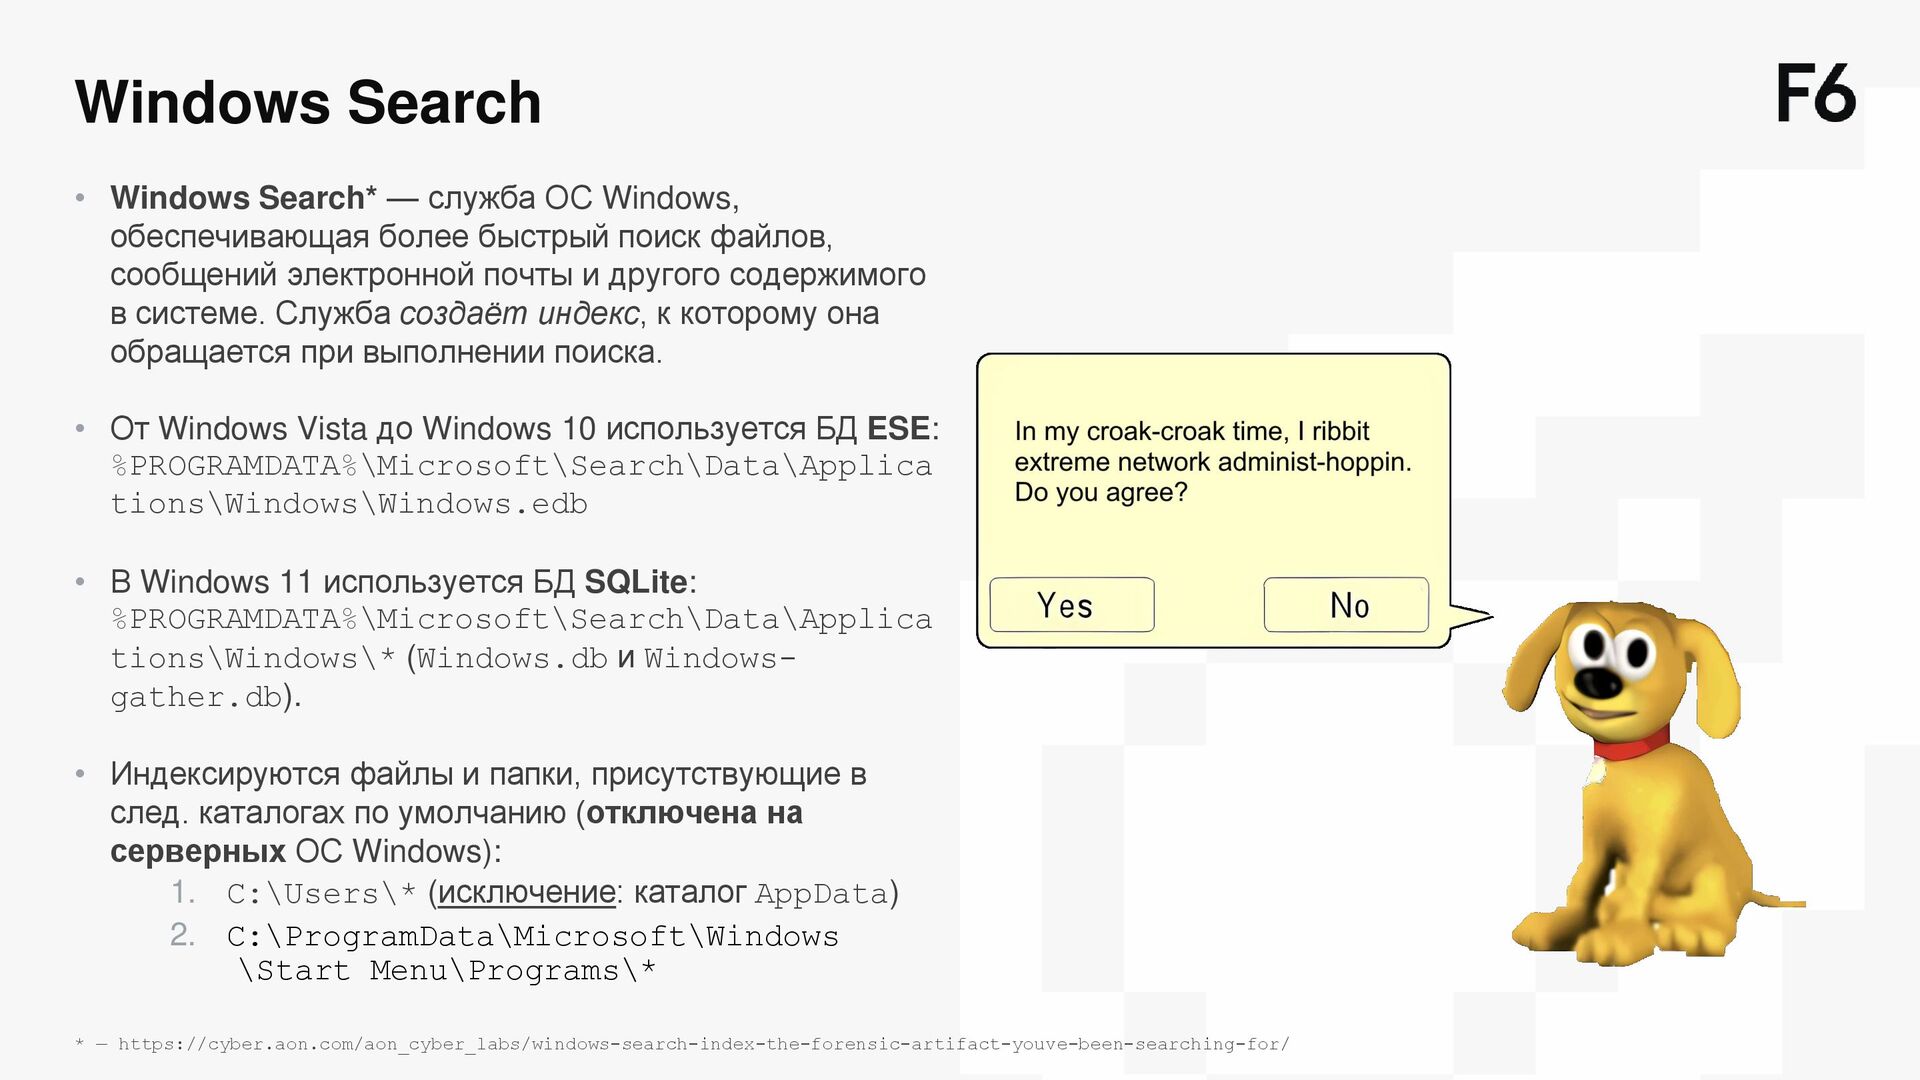
более быстрый поиск файлов, сообщений электронной почты и другого содержимого в системе. Служба создаёт индекс, к которому она обращается при выполнении поиска. • От Windows Vista до Windows 10 используется БД ESE: %PROGRAMDATA%\Microsoft\Search\Data\Applica tions\Windows\Windows.edb • В Windows 11 используется БД SQLite: %PROGRAMDATA%\Microsoft\Search\Data\Applica tions\Windows\* (Windows.db и Windows- gather.db). • Индексируются файлы и папки, присутствующие в след. каталогах по умолчанию (отключена на серверных ОС Windows): 1. C:\Users\* (исключение: каталог AppData) 2. C:\ProgramData\Microsoft\Windows \Start Menu\Programs\* * — https://cyber.aon.com/aon_cyber_labs/windows-search-index-the-forensic-artifact-youve-been-searching-for/
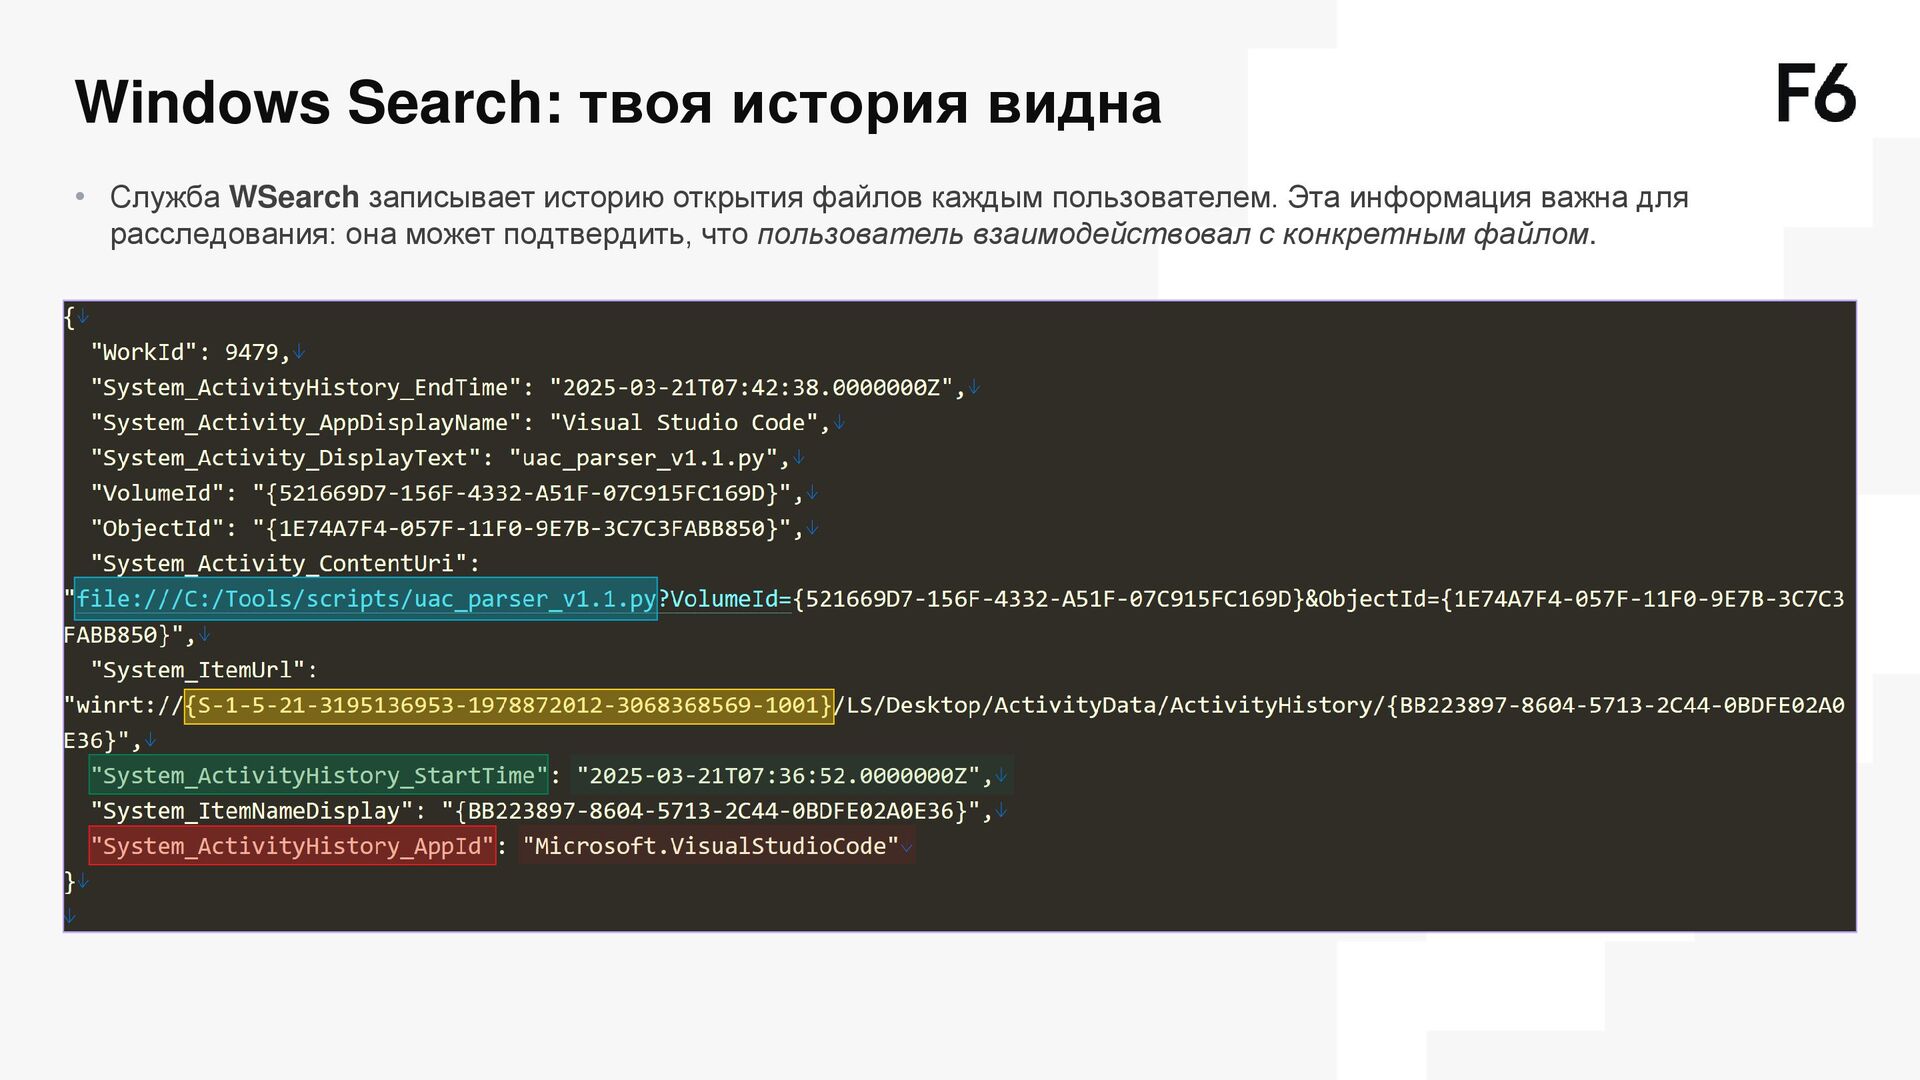
открытия файлов каждым пользователем. Эта информация важна для расследования: она может подтвердить, что пользователь взаимодействовал с конкретным файлом.
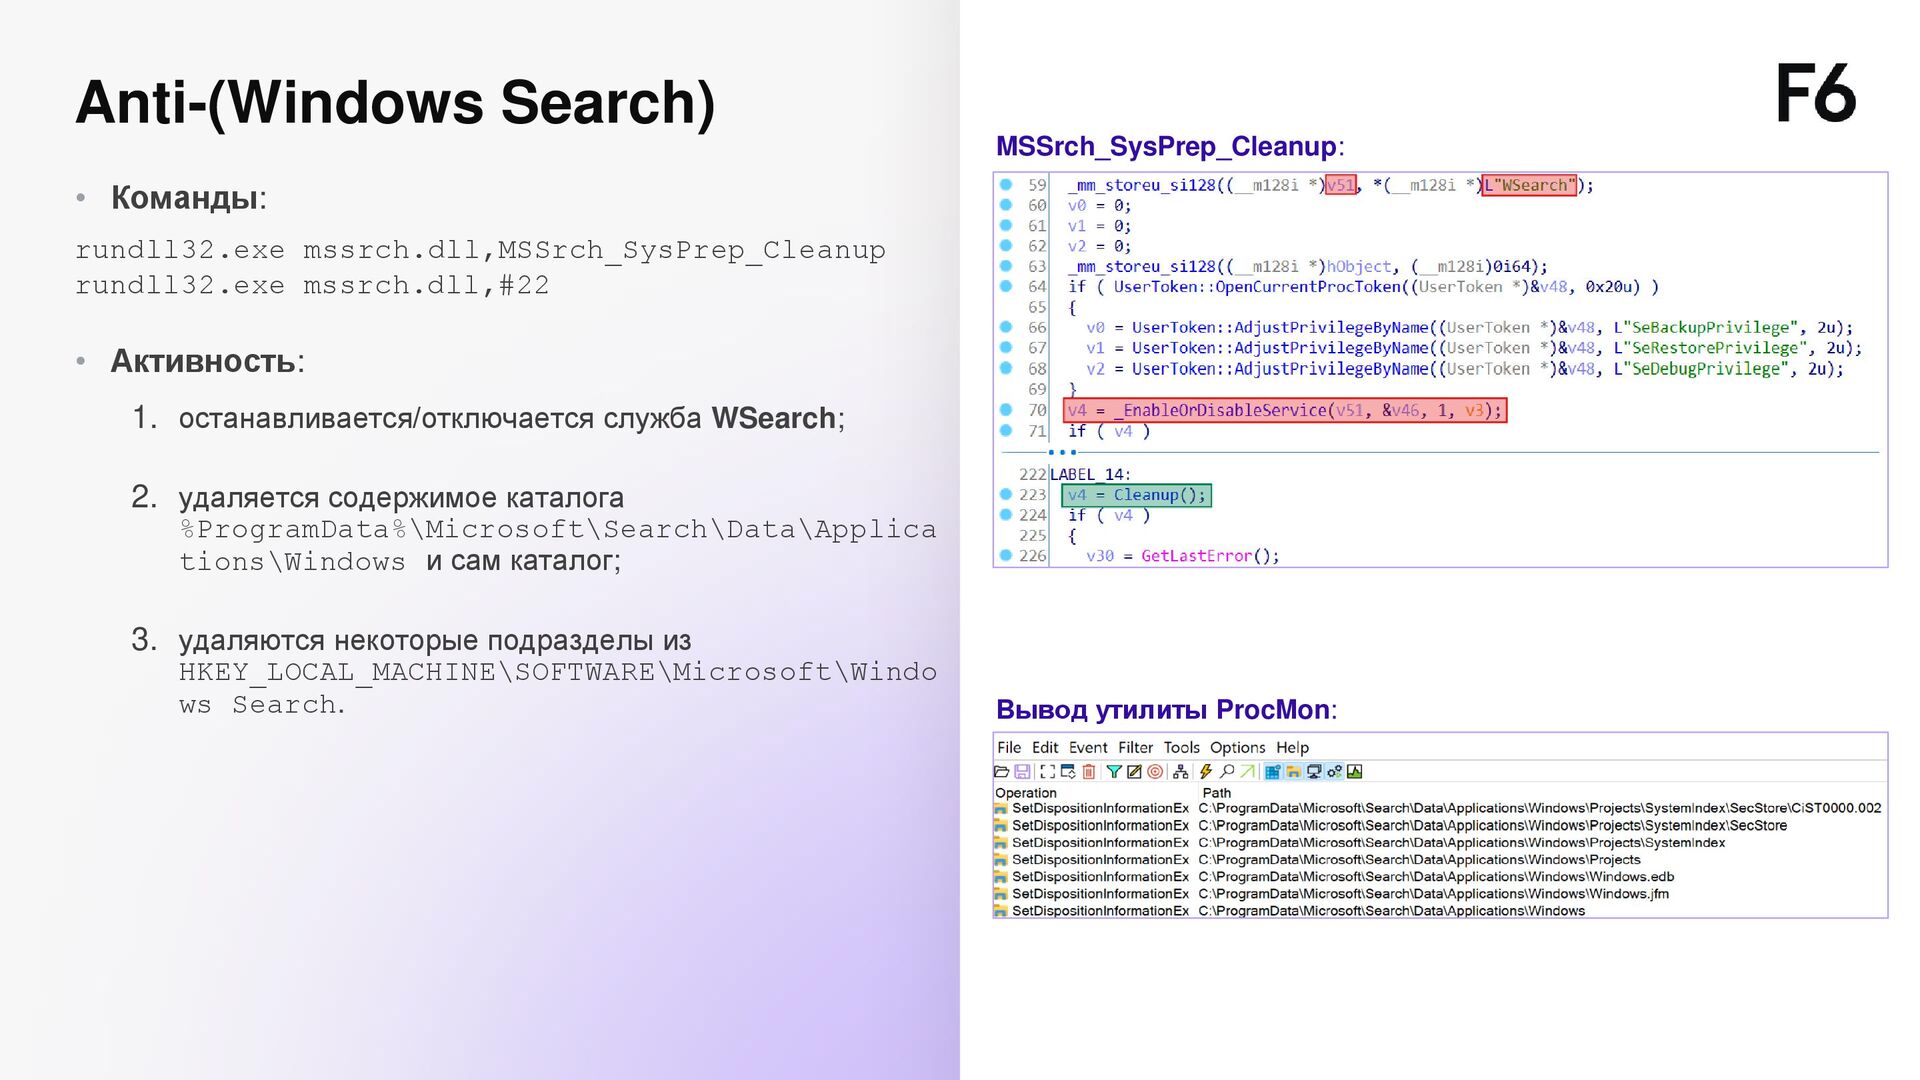
1. останавливается/отключается служба WSearch; 2. удаляется содержимое каталога %ProgramData%\Microsoft\Search\Data\Applica tions\Windows и сам каталог; 3. удаляются некоторые подразделы из HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windo ws Search. MSSrch_SysPrep_Cleanup: Вывод утилиты ProcMon:
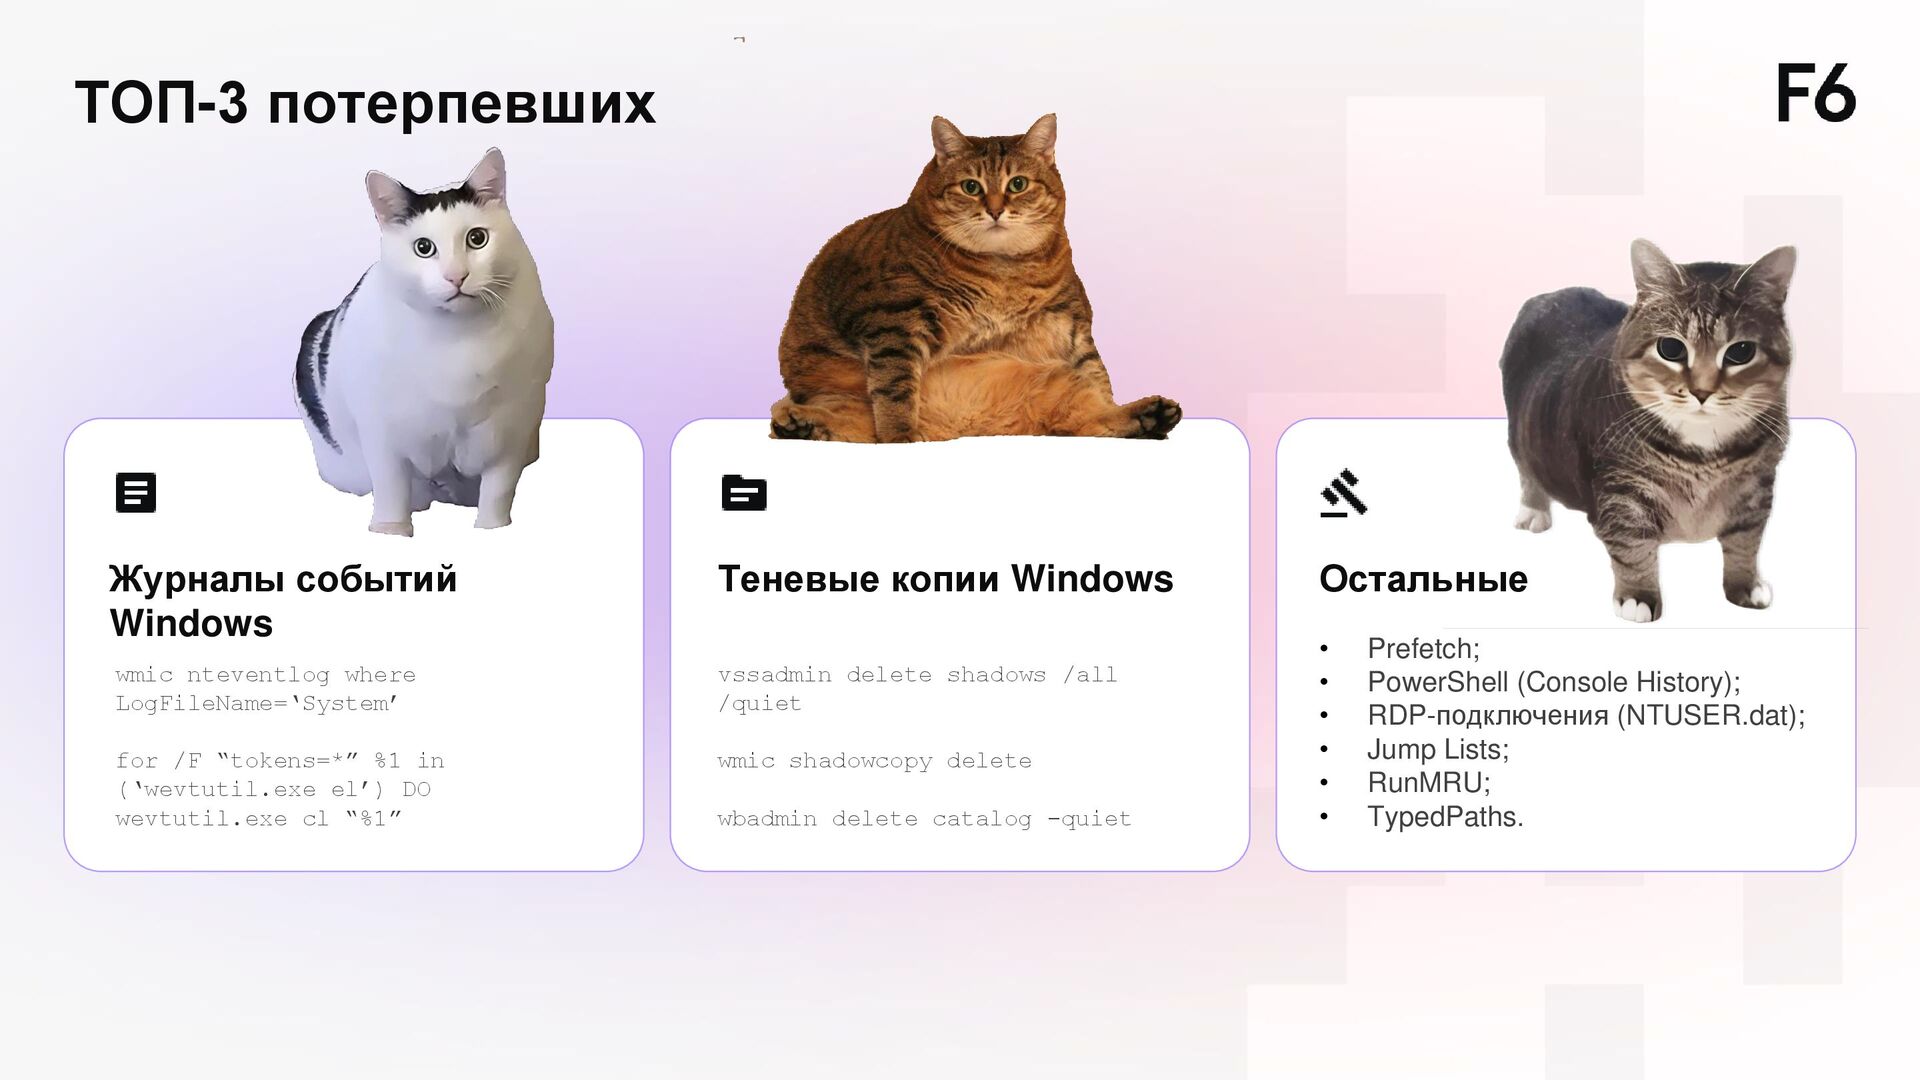
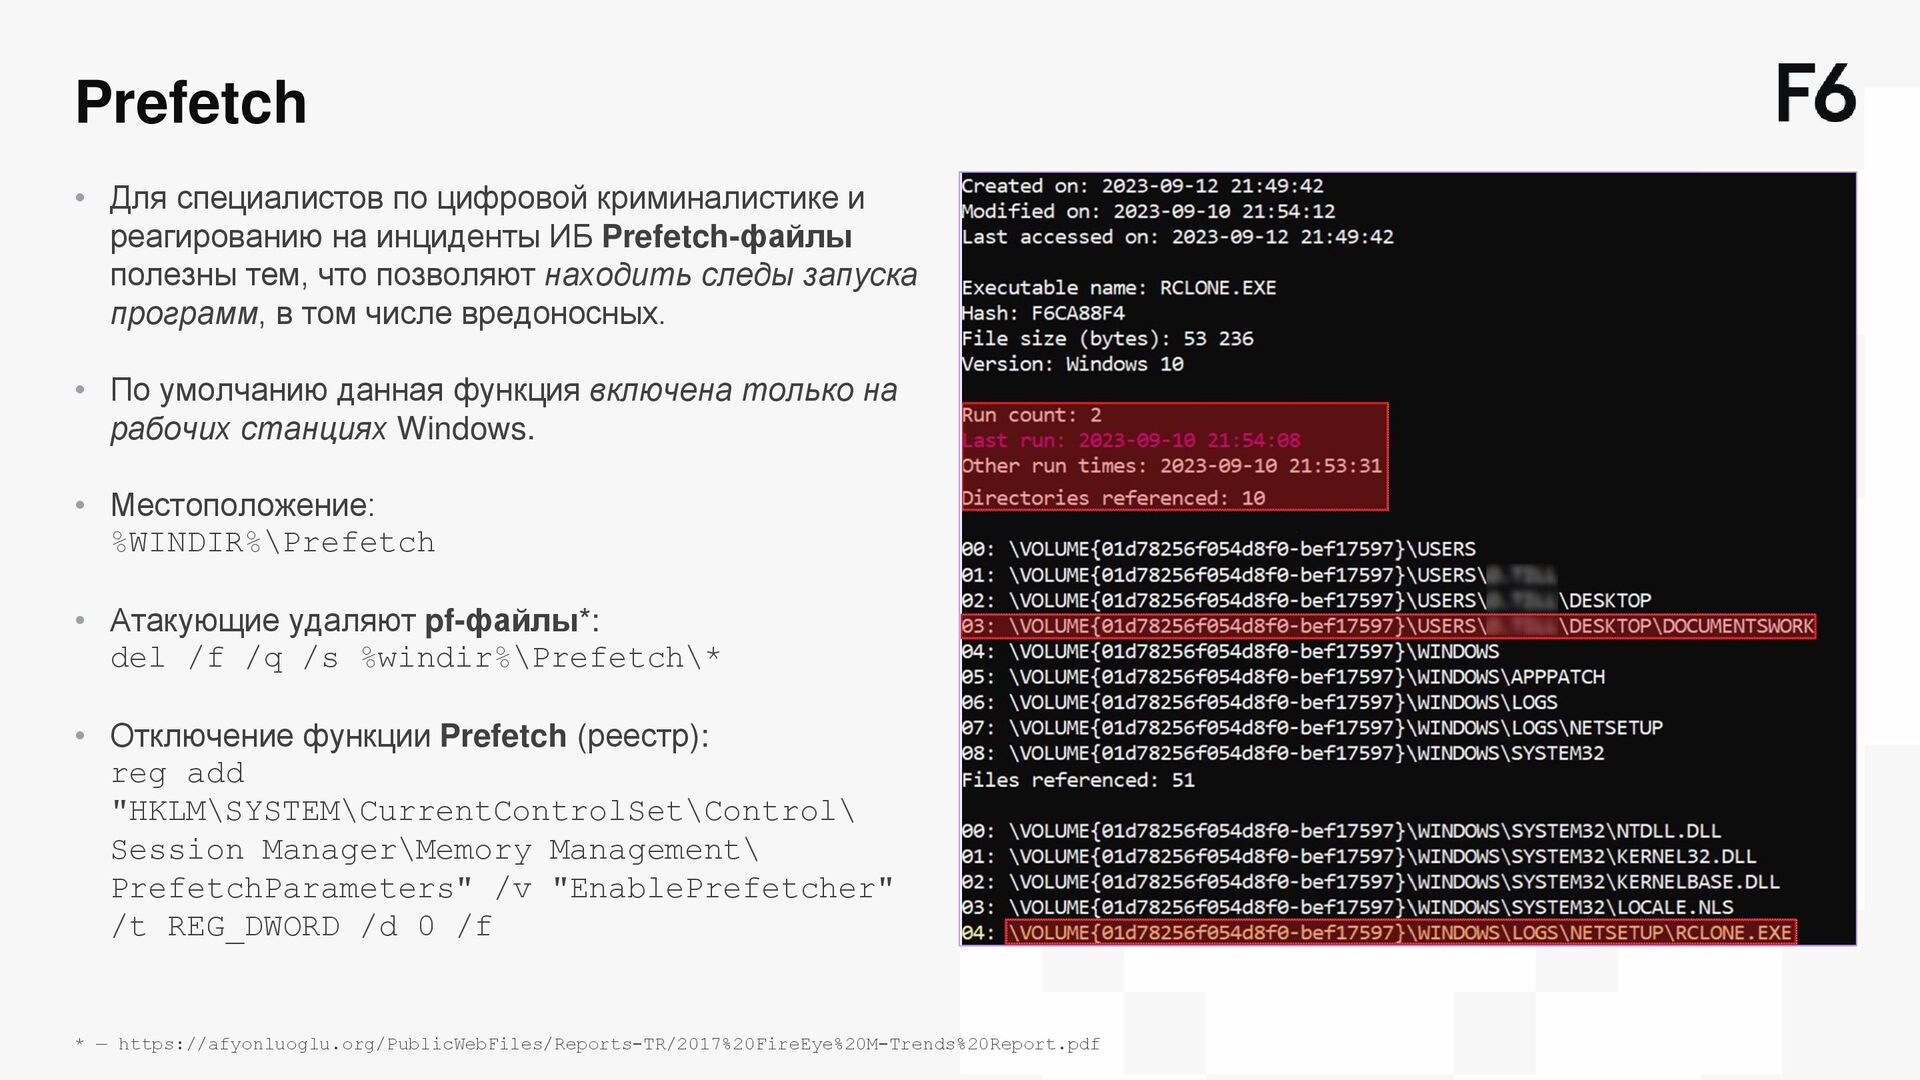
инциденты ИБ Prefetch-файлы полезны тем, что позволяют находить следы запуска программ, в том числе вредоносных. • По умолчанию данная функция включена только на рабочих станциях Windows. • Местоположение: %WINDIR%\Prefetch • Атакующие удаляют pf-файлы*: del /f /q /s %windir%\Prefetch\* • Отключение функции Prefetch (реестр): reg add "HKLM\SYSTEM\CurrentControlSet\Control\ Session Manager\Memory Management\ PrefetchParameters" /v "EnablePrefetcher" /t REG_DWORD /d 0 /f * — https://afyonluoglu.org/PublicWebFiles/Reports-TR/2017%20FireEye%20M-Trends%20Report.pdf
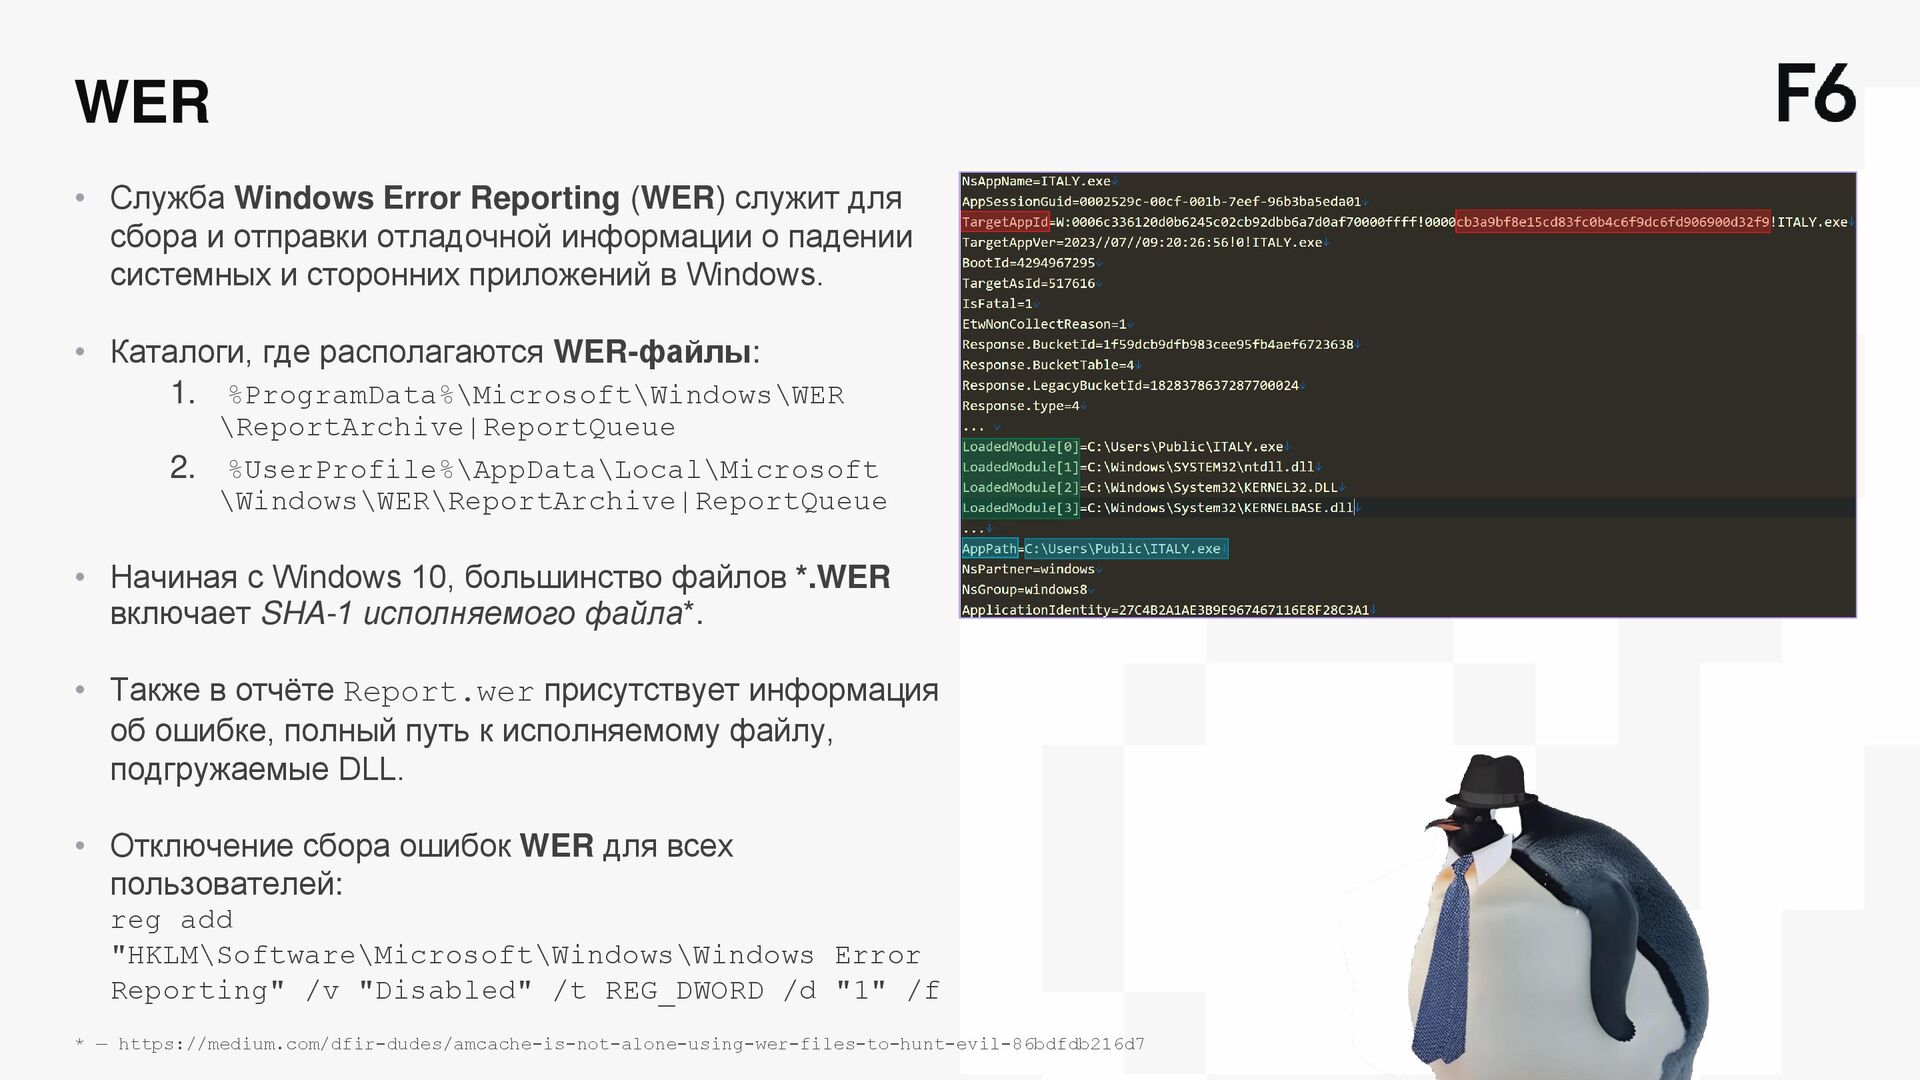
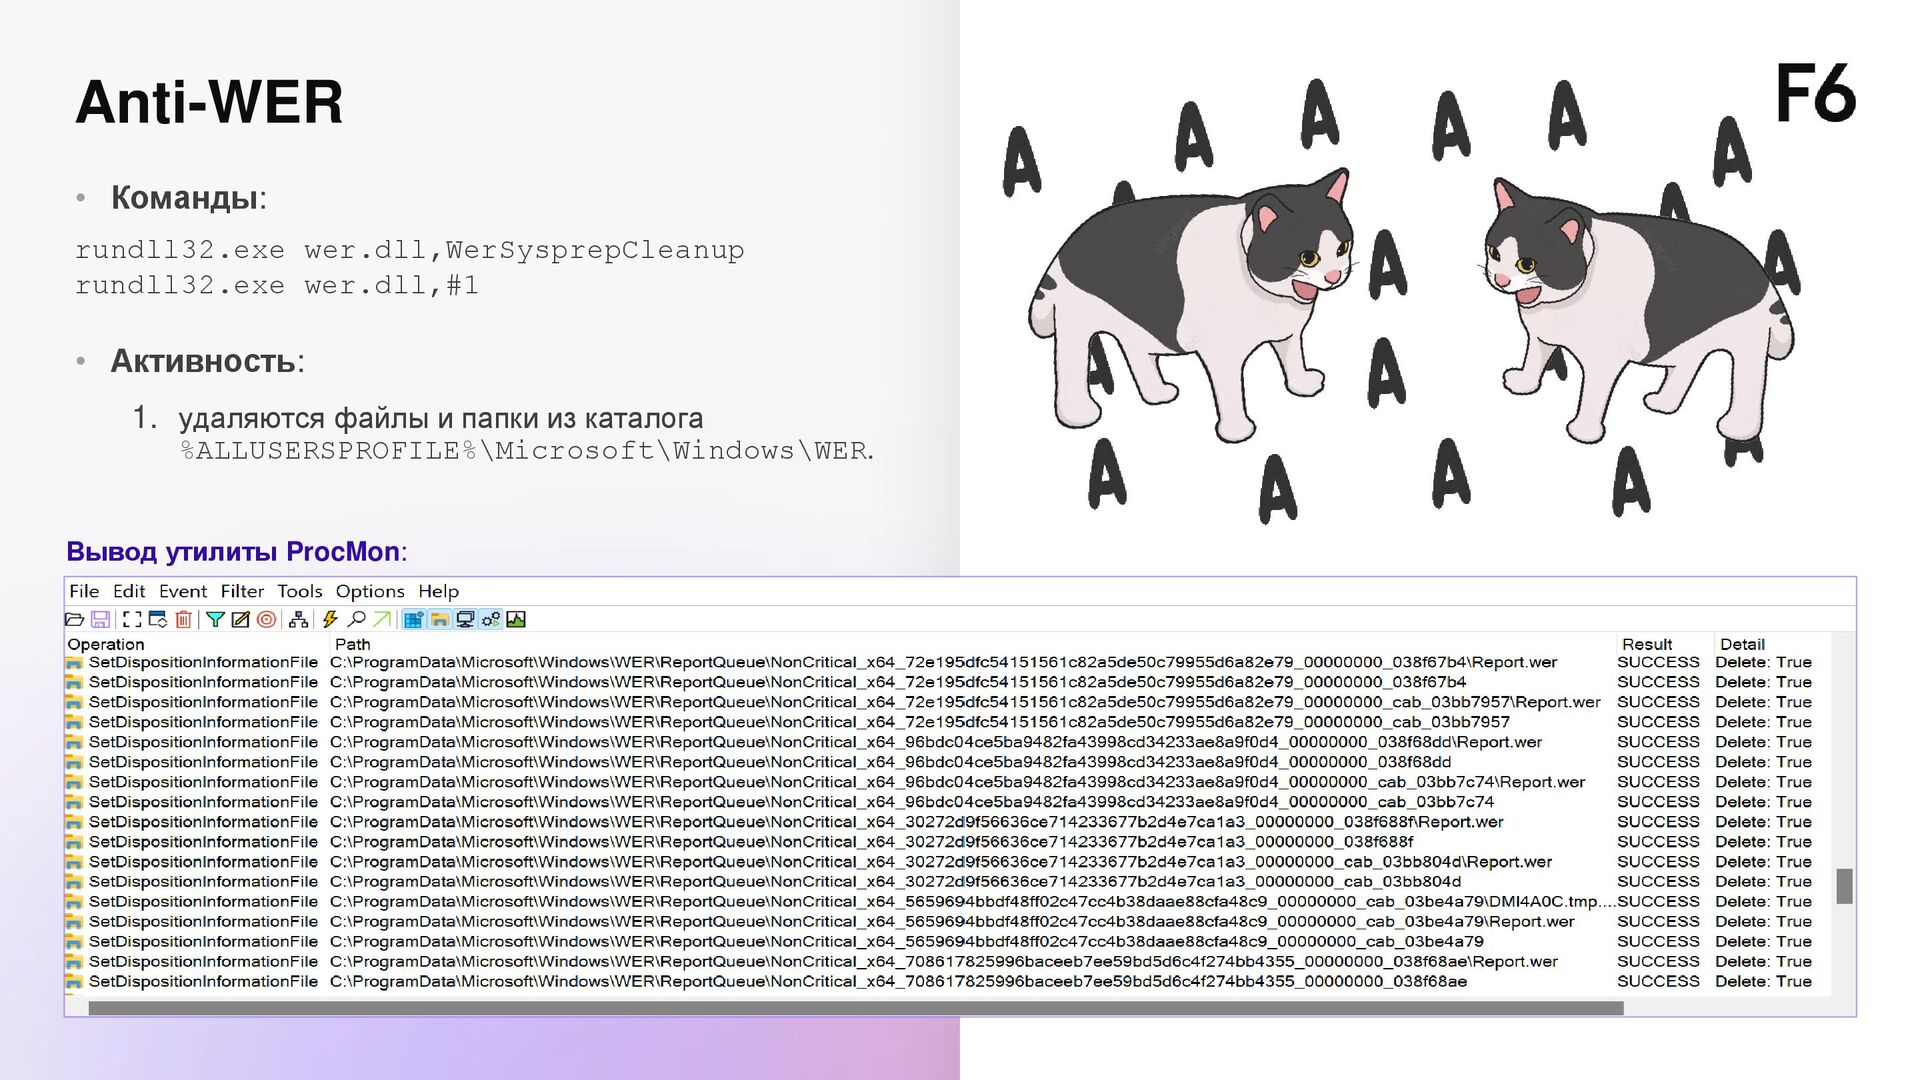
и отправки отладочной информации о падении системных и сторонних приложений в Windows. • Каталоги, где располагаются WER-файлы: 1. %ProgramData%\Microsoft\Windows\WER \ReportArchive|ReportQueue 2. %UserProfile%\AppData\Local\Microsoft \Windows\WER\ReportArchive|ReportQueue • Начиная с Windows 10, большинство файлов *.WER включает SHA-1 исполняемого файла*. • Также в отчёте Report.wer присутствует информация об ошибке, полный путь к исполняемому файлу, подгружаемые DLL. • Отключение сбора ошибок WER для всех пользователей: reg add "HKLM\Software\Microsoft\Windows\Windows Error Reporting" /v "Disabled" /t REG_DWORD /d "1" /f * — https://medium.com/dfir-dudes/amcache-is-not-alone-using-wer-files-to-hunt-evil-86bdfdb216d7
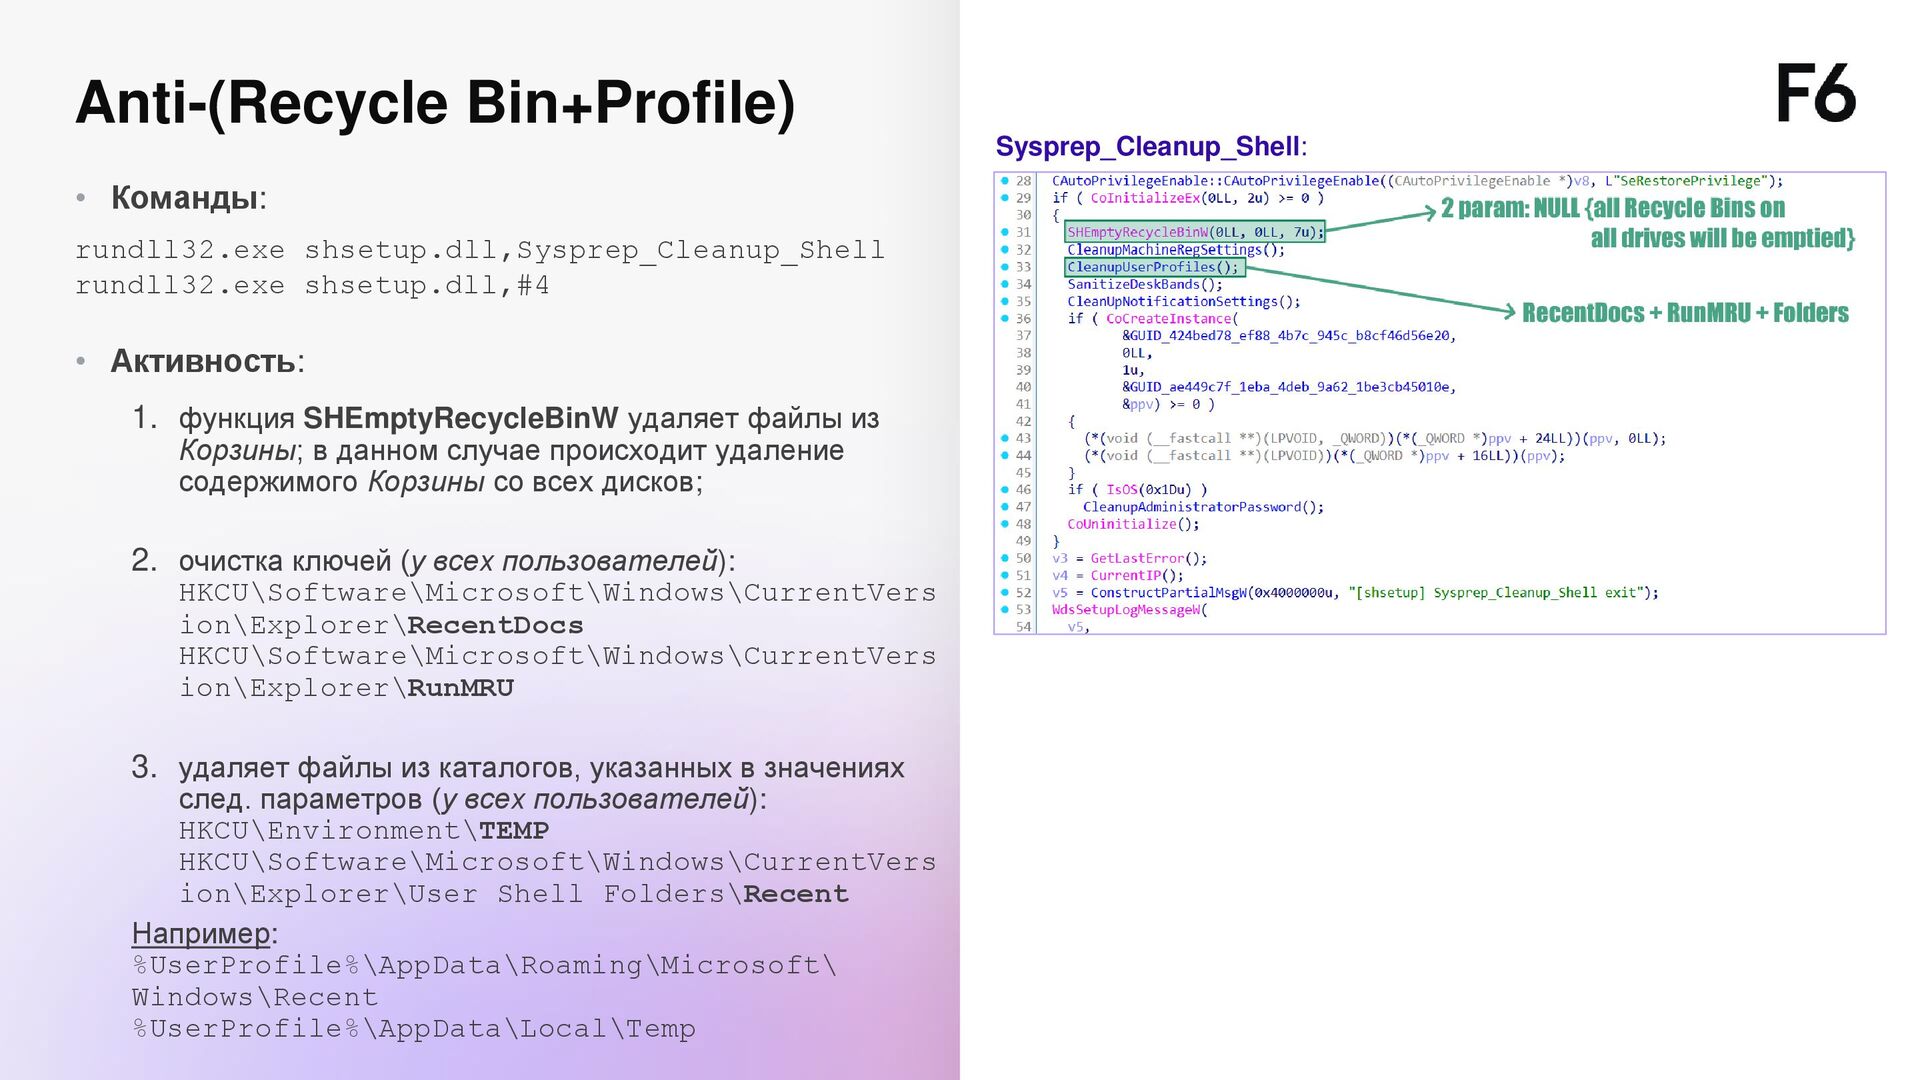
1. функция SHEmptyRecycleBinW удаляет файлы из Корзины; в данном случае происходит удаление содержимого Корзины со всех дисков; 2. очистка ключей (у всех пользователей): HKCU\Software\Microsoft\Windows\CurrentVers ion\Explorer\RecentDocs HKCU\Software\Microsoft\Windows\CurrentVers ion\Explorer\RunMRU 3. удаляет файлы из каталогов, указанных в значениях след. параметров (у всех пользователей): HKCU\Environment\TEMP HKCU\Software\Microsoft\Windows\CurrentVers ion\Explorer\User Shell Folders\Recent Например: %UserProfile%\AppData\Roaming\Microsoft\ Windows\Recent %UserProfile%\AppData\Local\Temp Sysprep_Cleanup_Shell:
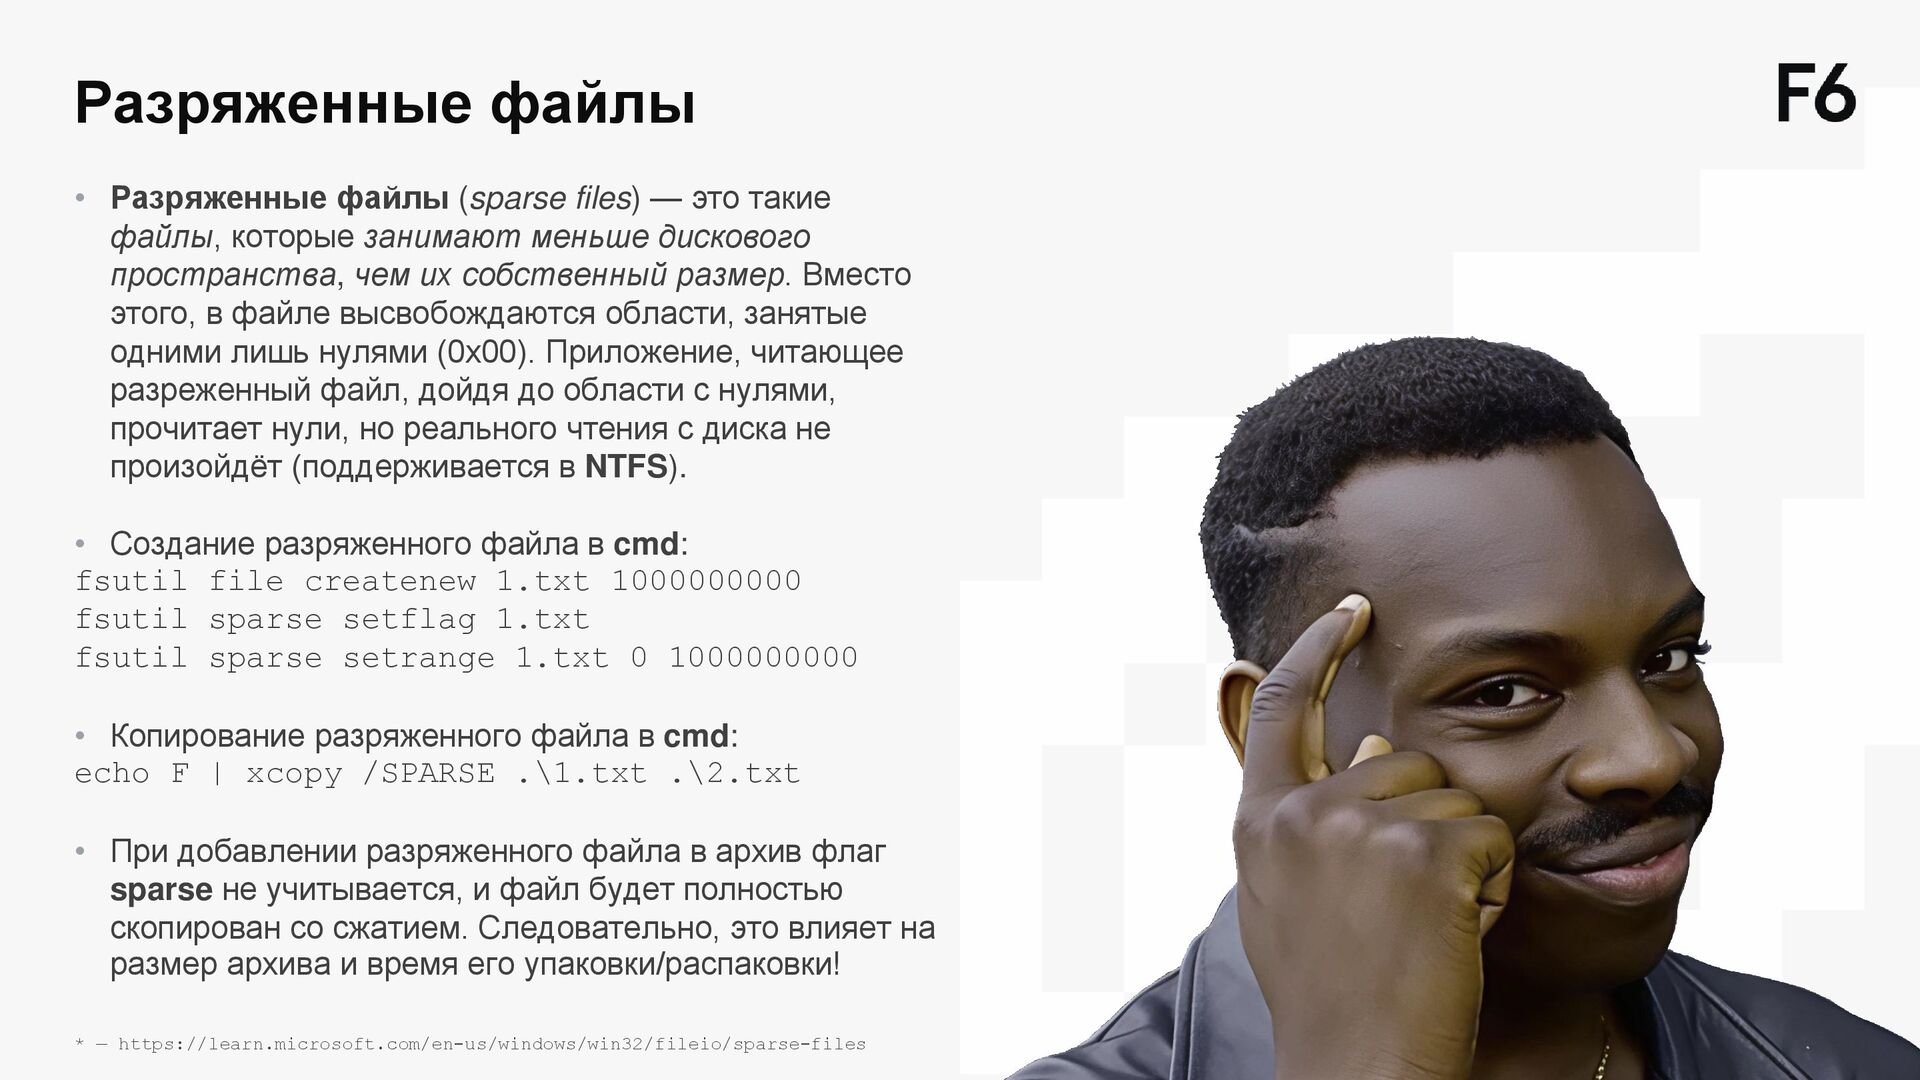
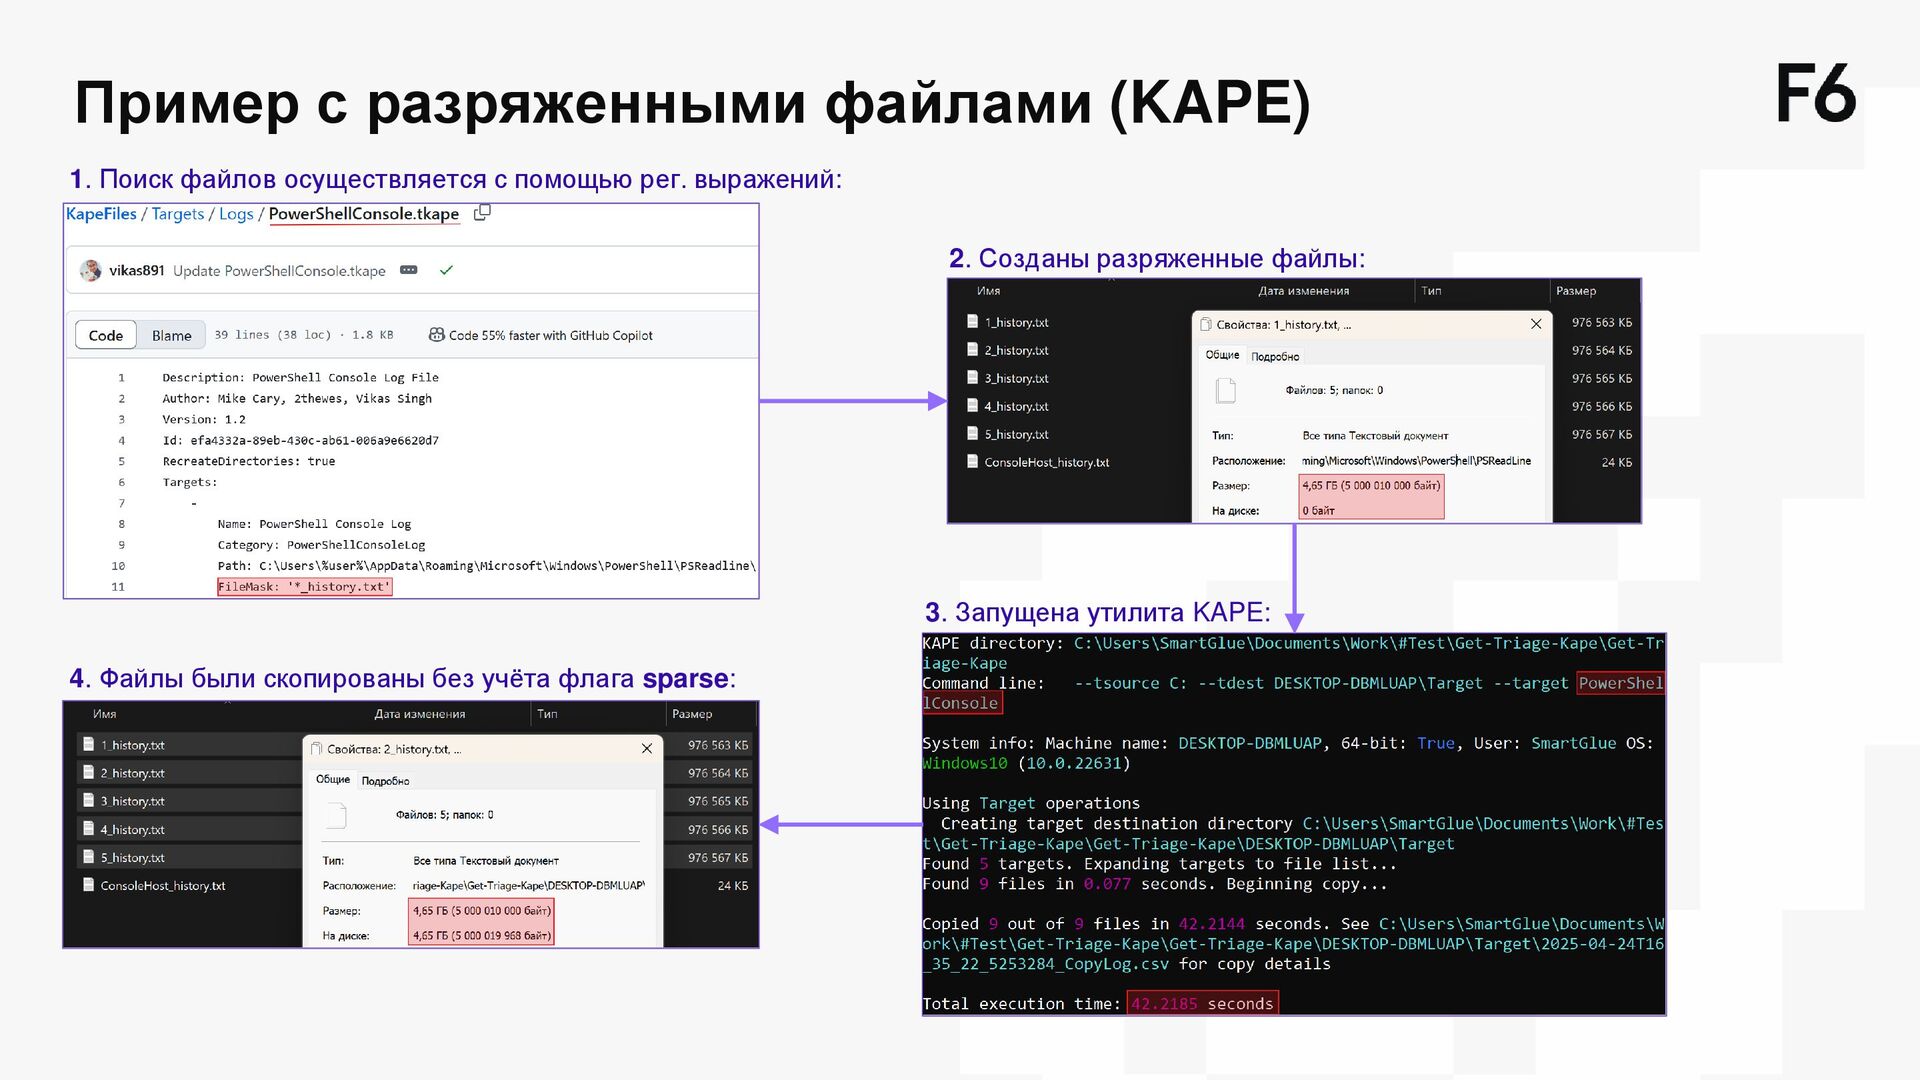
файлы, которые занимают меньше дискового пространства, чем их собственный размер. Вместо этого, в файле высвобождаются области, занятые одними лишь нулями (0x00). Приложение, читающее разреженный файл, дойдя до области с нулями, прочитает нули, но реального чтения с диска не произойдёт (поддерживается в NTFS). • Создание разряженного файла в cmd: fsutil file createnew 1.txt 1000000000 fsutil sparse setflag 1.txt fsutil sparse setrange 1.txt 0 1000000000 • Копирование разряженного файла в cmd: echo F | xcopy /SPARSE .\1.txt .\2.txt • При добавлении разряженного файла в архив флаг sparse не учитывается, и файл будет полностью скопирован со сжатием. Следовательно, это влияет на размер архива и время его упаковки/распаковки! * — https://learn.microsoft.com/en-us/windows/win32/fileio/sparse-files
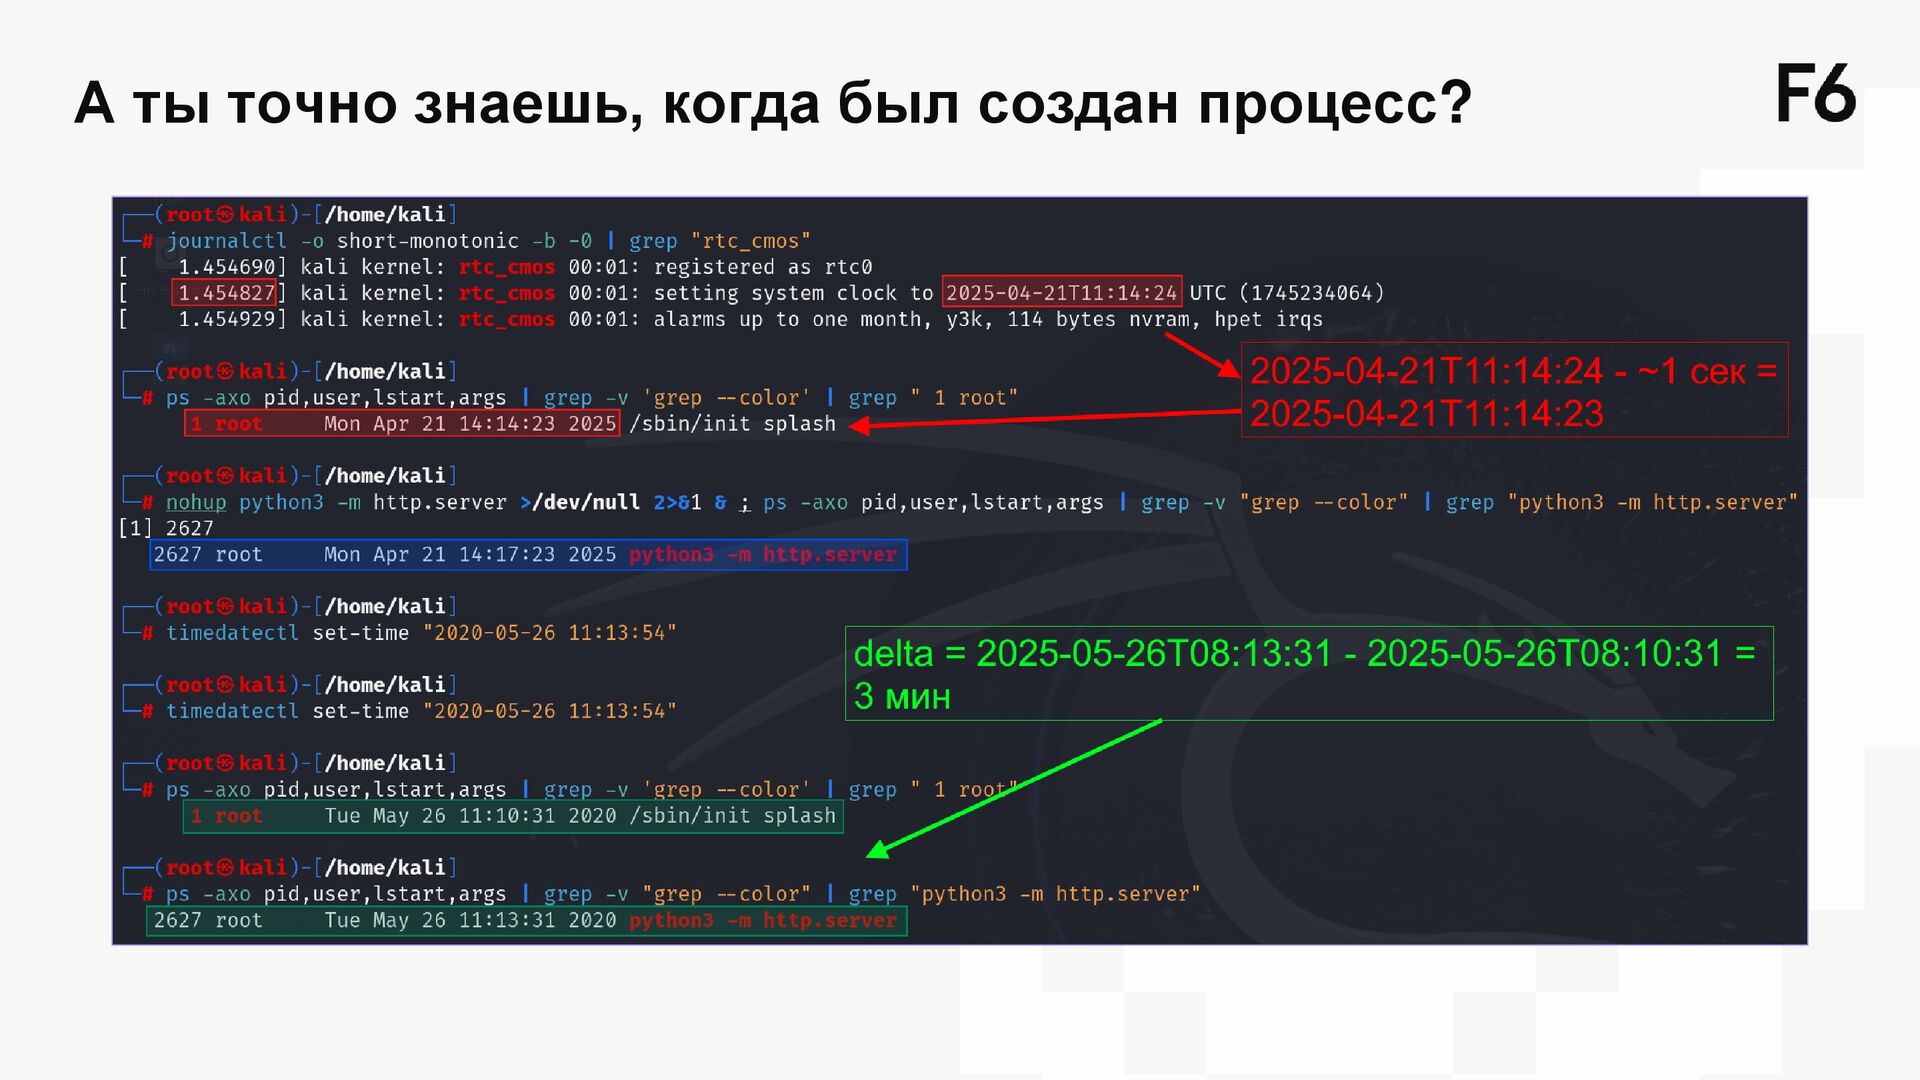
системы, но включает периоды, когда система была в состоянии сна или приостановлена. • Монотонное время указано в след. источниках: 1. Журнал событий /var/log/kern.log — содержит сообщения от ядра и предупреждения, которые могут быть полезны при устранении ошибок, произошедших при работе пользовательских модулей встроенных в ядро. 2. События от оборудования и драйверов устройств находятся в файле /var/log/dmesg. В этом файле фиксируются ошибки работы драйверов и оборудования. 3. Служба systemd-journald собирает журналы из различных источников (/var/log/journal/*).
попытки входа по протоколу SSH: /var/log/auth.log (/var/log/secure) /var/log/lastlog /var/log/wtmp /var/log/journal/* • Удаление следов аутентификации по протоколу SSH скомпрометированной учётной записи root из журнала wtmp с помощью штатной утилиты utmpdump на хосте: utmpdump /var/log/wtmp utmpdump /var/log/wtmp | grep -v "\[USERNAME" > .q utmpdump -r < .q> /var/log/wtmp rm .q • Атакующие очищают не все источники, куда заносится информация по успешным удалённым подключениям (например, только wtmp и auth.log)


 letsgokoyo
 aleyda
 matthewcrist
 davidcarrasco
 tanoku
 denniskardys
 leimatthew05
 eileencodes
 akihiro_kokubo
 tammyeverts
 palkan
 jonoalderson