Share
Embed
Io faccio application security e tu?
This is an Italian talk I gave for SMAU (http://www.smau.it) conference. It's a scorecard based game to give people a way to self assess their application security.
English version will follow soon
Paolo Perego
October 23, 2013
Transcript
56 slides
-
Io faccio application security, e tu? Smau - Milano, Italy
- Ottobre 2013 @armoredcode Thursday, October 24, 13 -
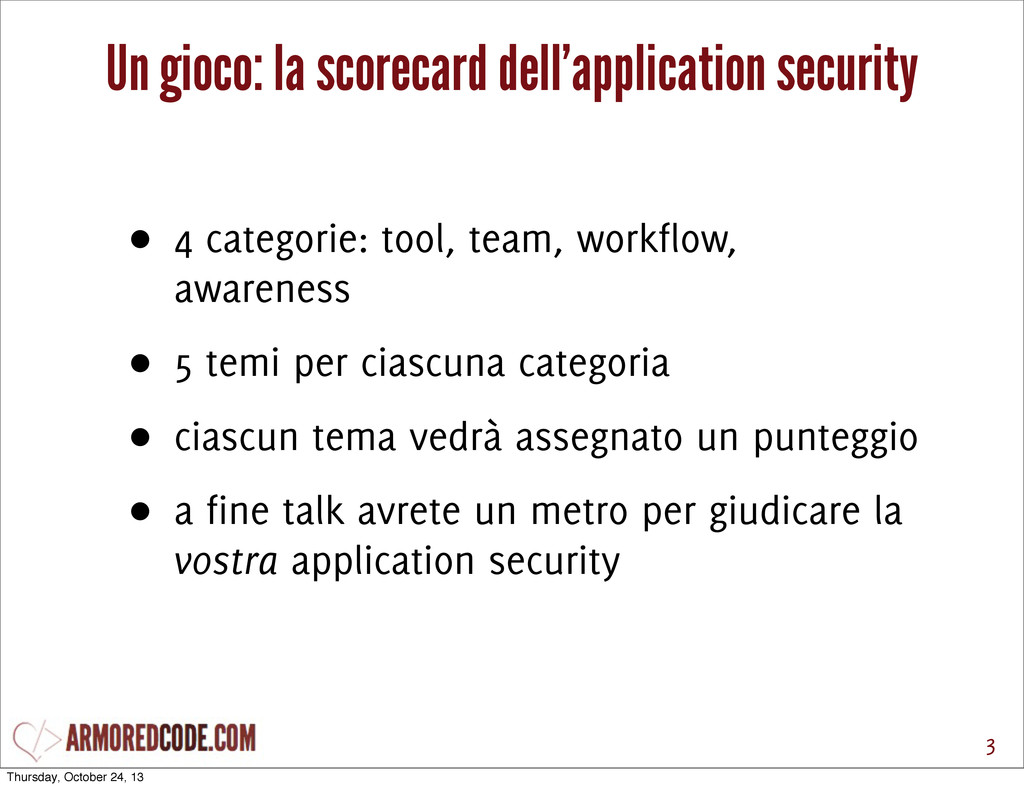
Un gioco: la scorecard dell’application security • 4 categorie: tool,
team, workflow, awareness • 5 temi per ciascuna categoria • ciascun tema vedrà assegnato un punteggio • a fine talk avrete un metro per giudicare la vostra application security 3 Thursday, October 24, 13 -
1. I tool • L’efficacia di uno strumento è indipendente
dal suo costo a budget • “A fool with a tool is still a fool” • Le aree che dovrete coprire riguardano: • gli asset fisici (server, postazioni di lavoro, apparati di rete) • i database • le applicazioni web (test dinamici e test statici) 4 Thursday, October 24, 13 -
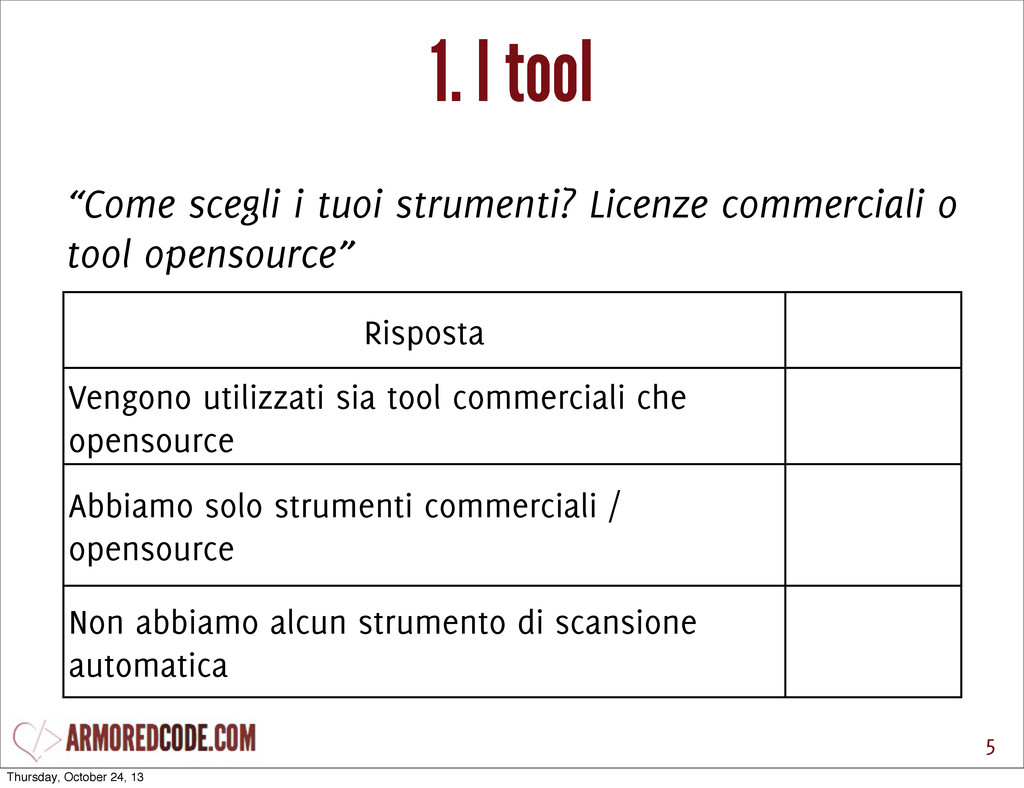
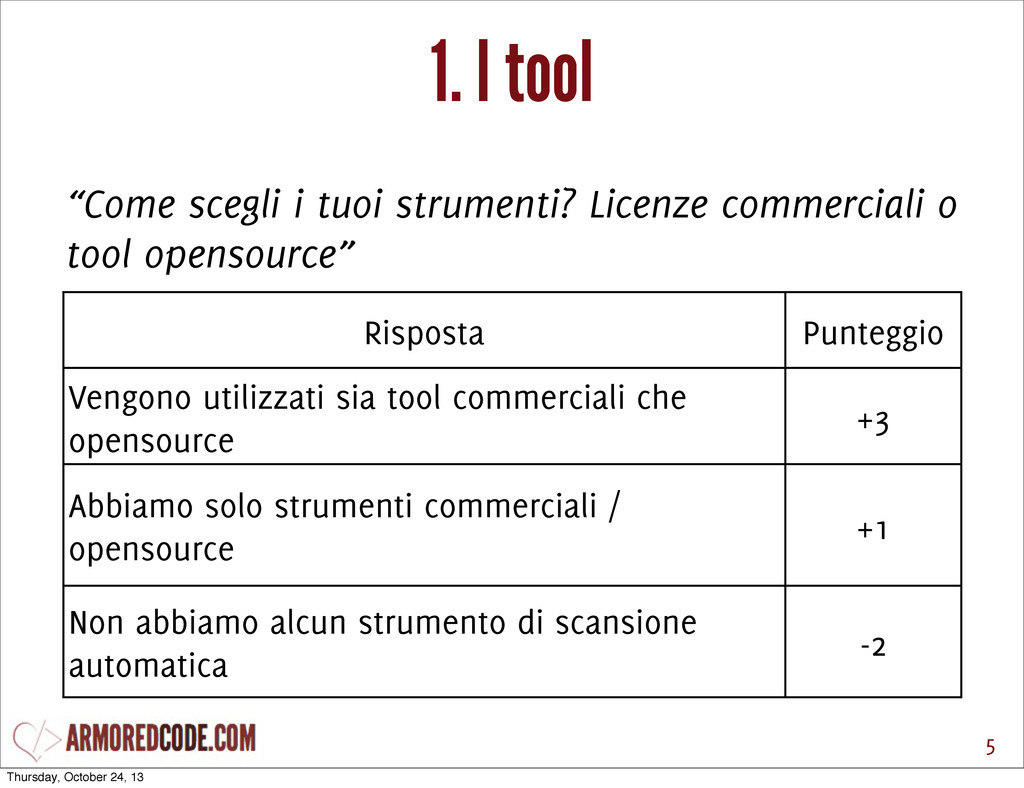
1. I tool 5 “Come scegli i tuoi strumenti? Licenze
commerciali o tool opensource” Risposta Punteggio Vengono utilizzati sia tool commerciali che opensource +3 Abbiamo solo strumenti commerciali / opensource +1 Non abbiamo alcun strumento di scansione automatica -2 Thursday, October 24, 13 -
1. I tool 5 “Come scegli i tuoi strumenti? Licenze
commerciali o tool opensource” Risposta Punteggio Vengono utilizzati sia tool commerciali che opensource +3 Abbiamo solo strumenti commerciali / opensource +1 Non abbiamo alcun strumento di scansione automatica -2 Thursday, October 24, 13 -
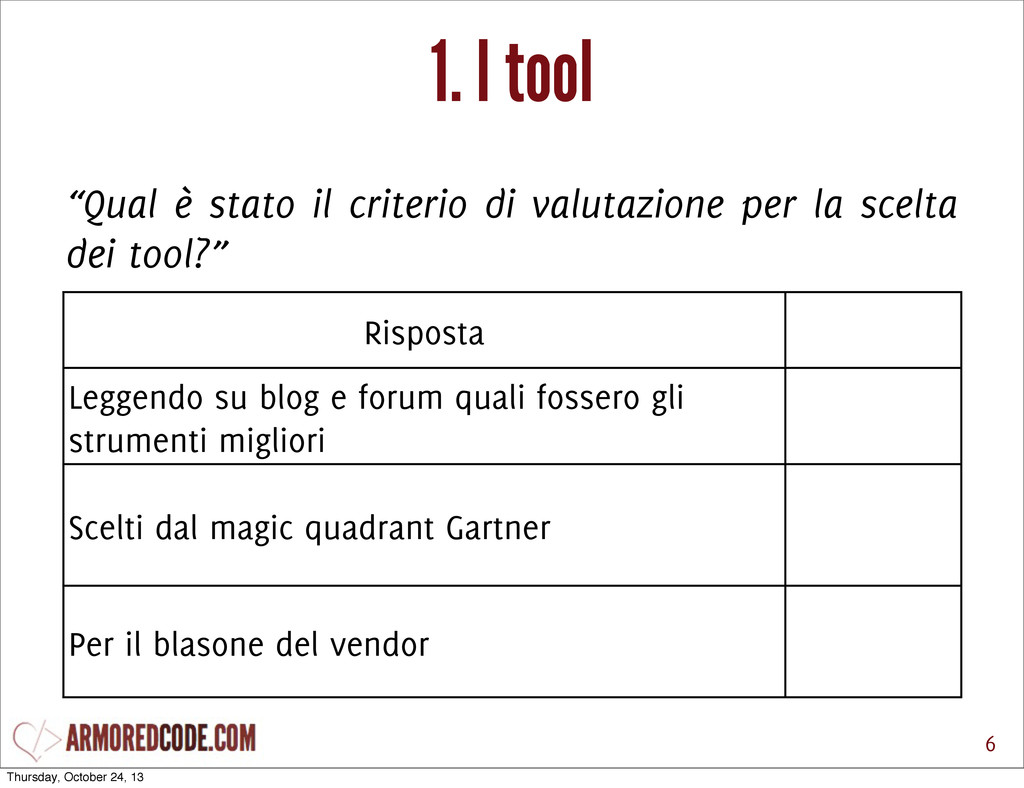
1. I tool 6 “Qual è stato il criterio di
valutazione per la scelta dei tool?” Risposta Punteggio Leggendo su blog e forum quali fossero gli strumenti migliori +3 Scelti dal magic quadrant Gartner +1 Per il blasone del vendor -2 Thursday, October 24, 13 -
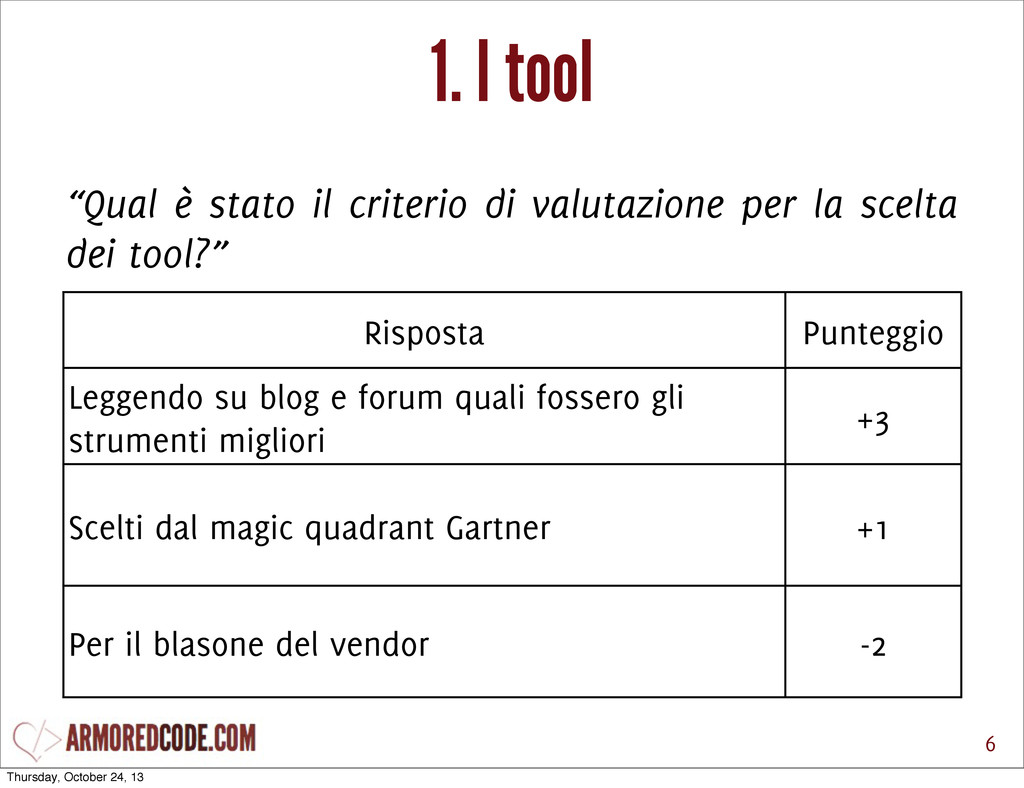
1. I tool 6 “Qual è stato il criterio di
valutazione per la scelta dei tool?” Risposta Punteggio Leggendo su blog e forum quali fossero gli strumenti migliori +3 Scelti dal magic quadrant Gartner +1 Per il blasone del vendor -2 Thursday, October 24, 13 -
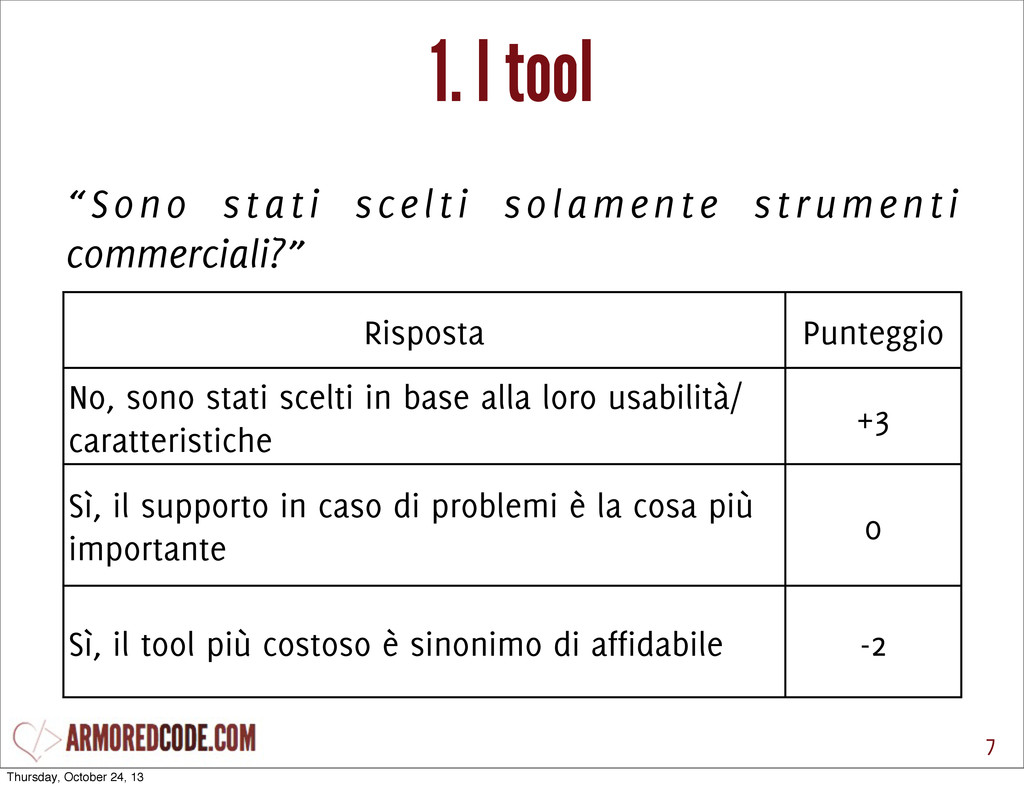
1. I tool 7 “Sono stati scelti solamente strumenti commerciali?”
Risposta Punteggio No, sono stati scelti in base alla loro usabilità/ caratteristiche +3 Sì, il supporto in caso di problemi è la cosa più importante 0 Sì, il tool più costoso è sinonimo di affidabile -2 Thursday, October 24, 13 -
1. I tool 7 “Sono stati scelti solamente strumenti commerciali?”
Risposta Punteggio No, sono stati scelti in base alla loro usabilità/ caratteristiche +3 Sì, il supporto in caso di problemi è la cosa più importante 0 Sì, il tool più costoso è sinonimo di affidabile -2 Thursday, October 24, 13 -
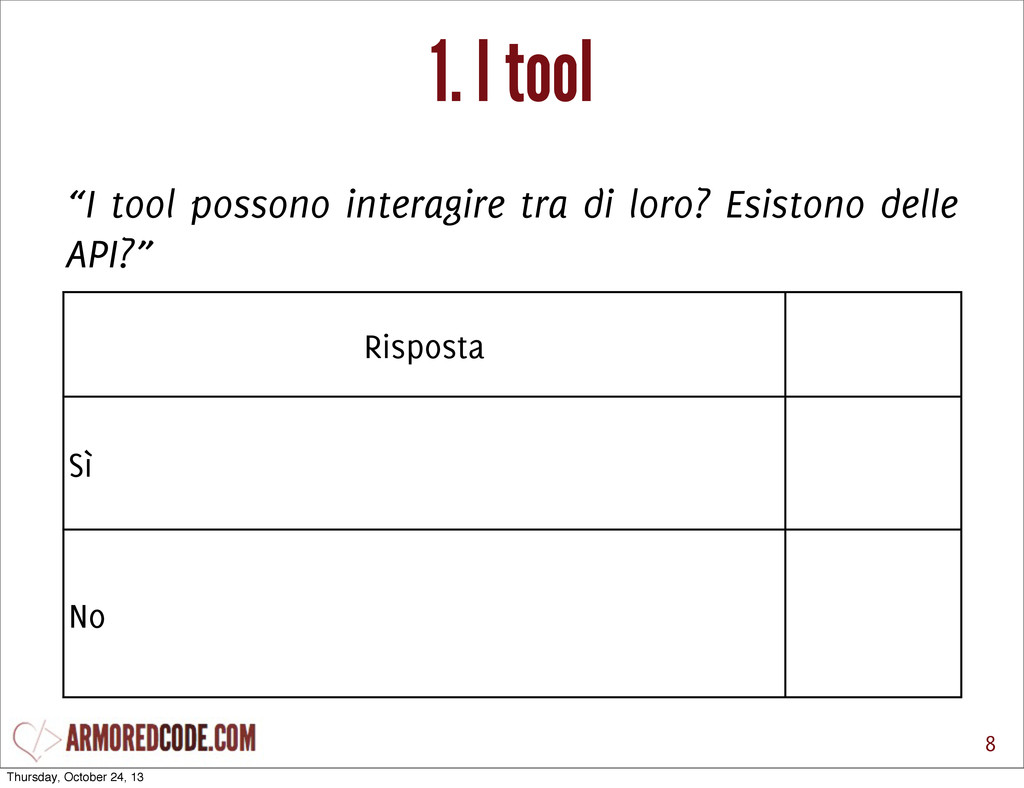
1. I tool 8 “I tool possono interagire tra di
loro? Esistono delle API?” Risposta Punteggio Sì +3 No 0 Thursday, October 24, 13 -
1. I tool 8 “I tool possono interagire tra di
loro? Esistono delle API?” Risposta Punteggio Sì +3 No 0 Thursday, October 24, 13 -
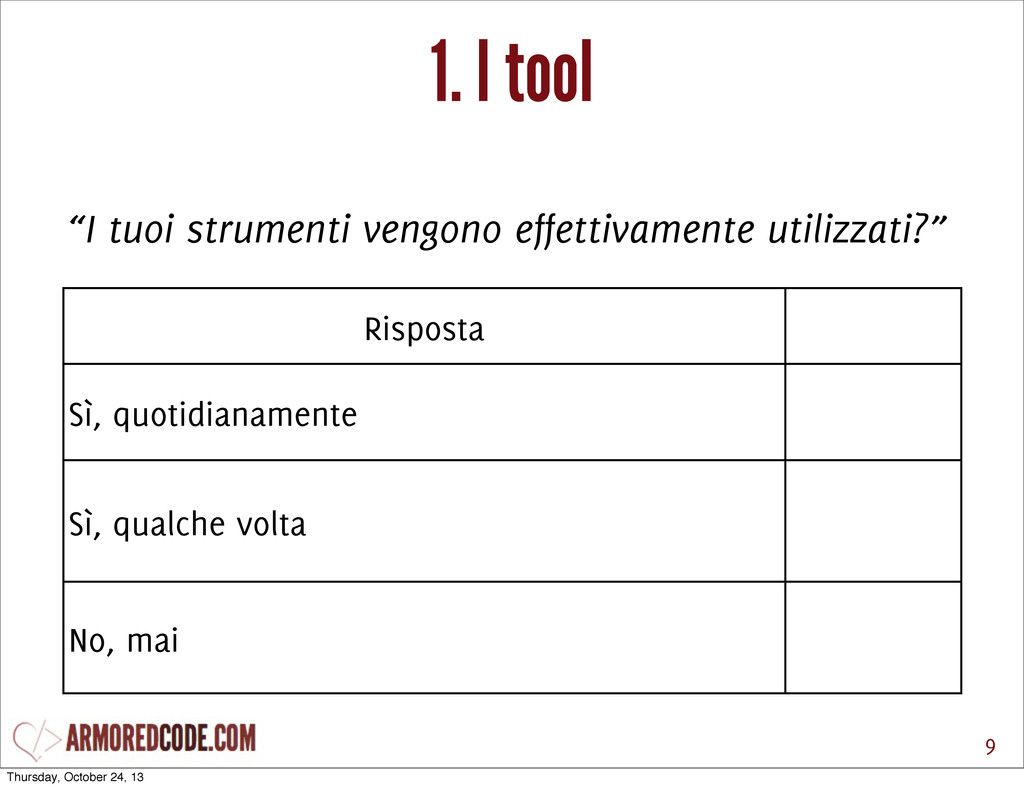
1. I tool 9 “I tuoi strumenti vengono effettivamente utilizzati?”
Risposta Punteggio Sì, quotidianamente +3 Sì, qualche volta -1 No, mai -2 Thursday, October 24, 13 -
1. I tool 9 “I tuoi strumenti vengono effettivamente utilizzati?”
Risposta Punteggio Sì, quotidianamente +3 Sì, qualche volta -1 No, mai -2 Thursday, October 24, 13 -
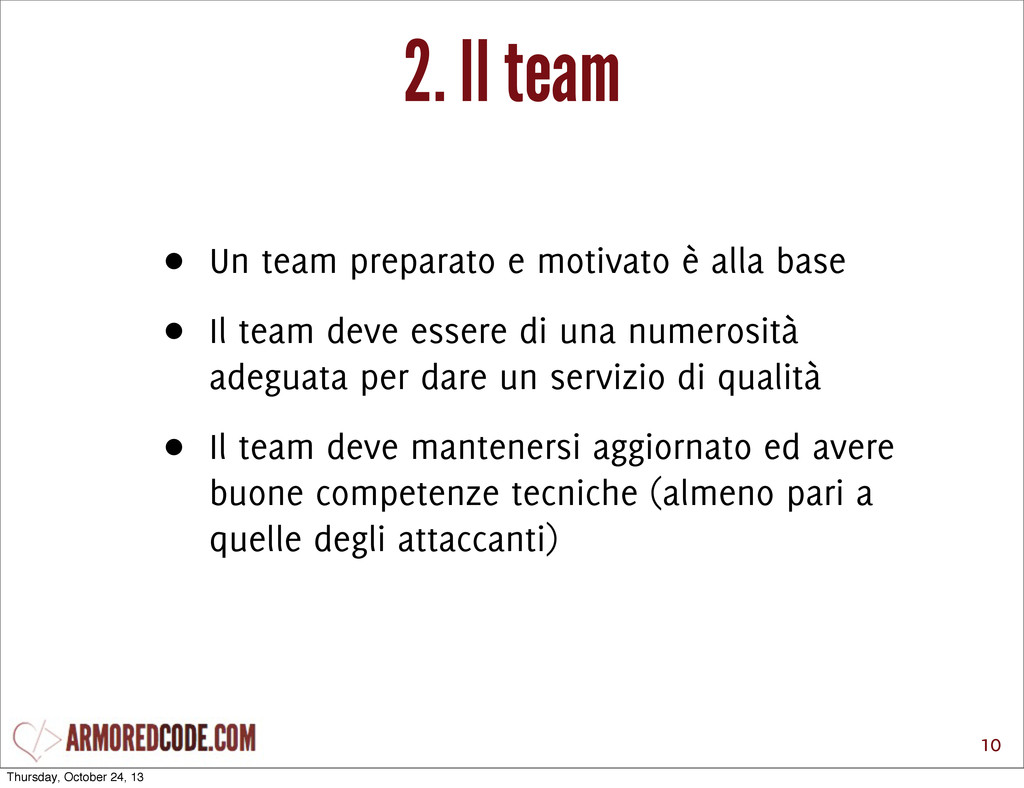
2. Il team • Un team preparato e motivato è
alla base • Il team deve essere di una numerosità adeguata per dare un servizio di qualità • Il team deve mantenersi aggiornato ed avere buone competenze tecniche (almeno pari a quelle degli attaccanti) 10 Thursday, October 24, 13 -
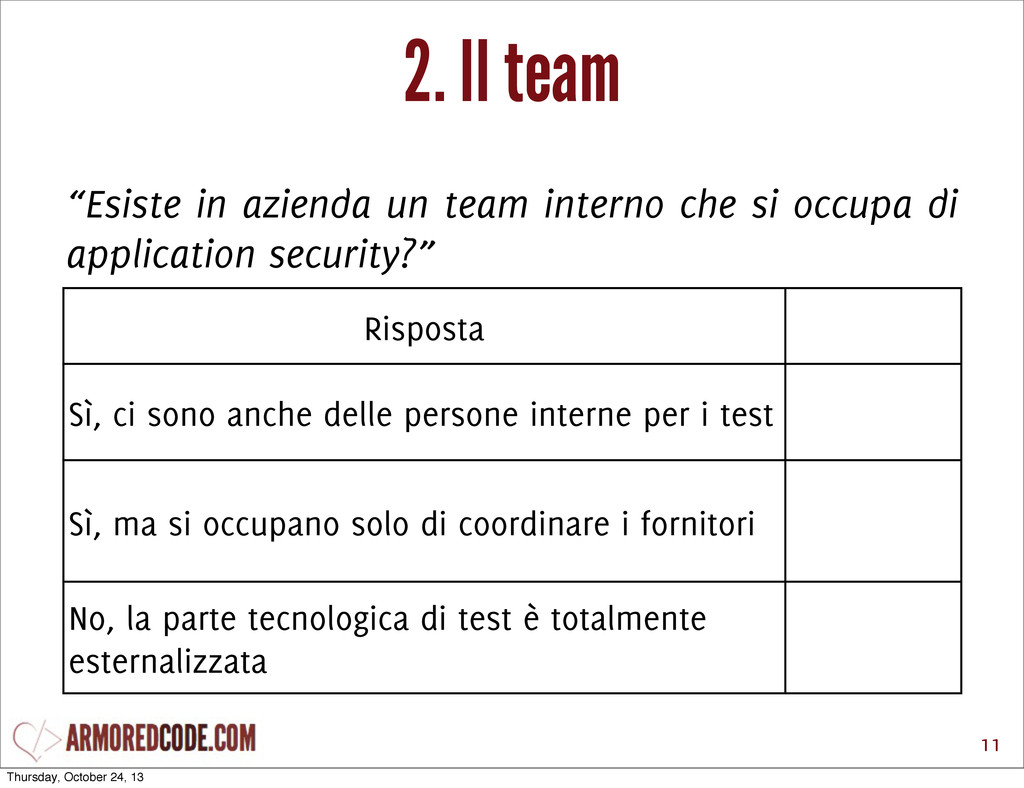
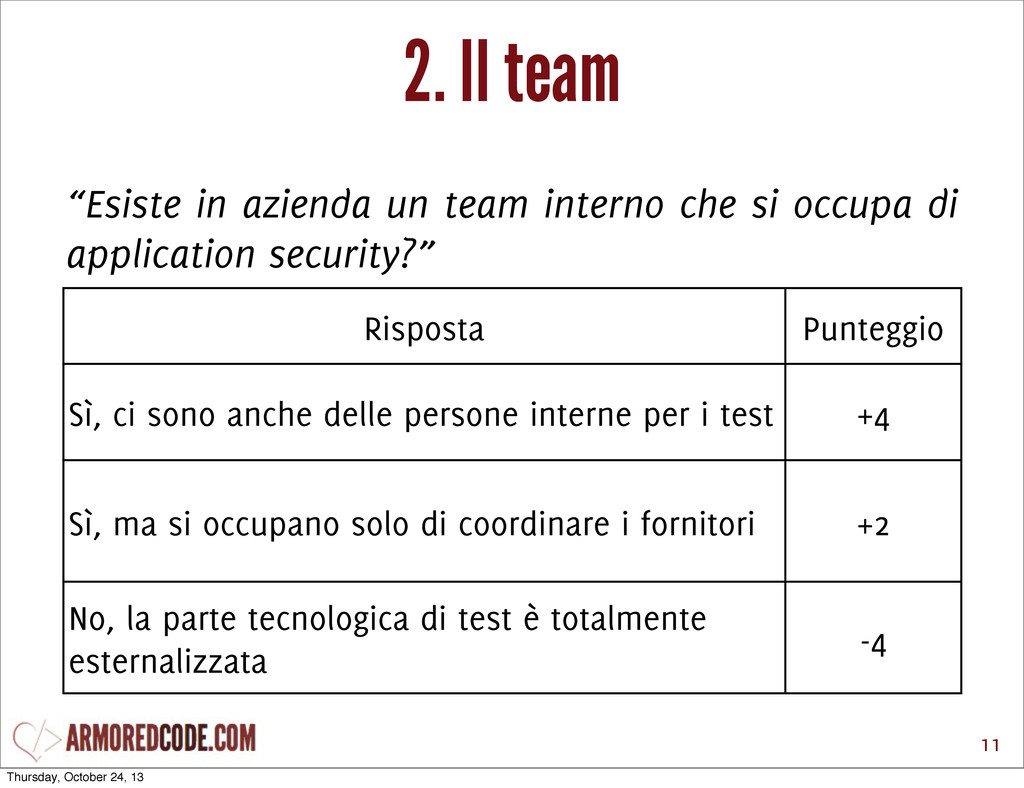
2. Il team 11 “Esiste in azienda un team interno
che si occupa di application security?” Risposta Punteggio Sì, ci sono anche delle persone interne per i test +4 Sì, ma si occupano solo di coordinare i fornitori +2 No, la parte tecnologica di test è totalmente esternalizzata -4 Thursday, October 24, 13 -
2. Il team 11 “Esiste in azienda un team interno
che si occupa di application security?” Risposta Punteggio Sì, ci sono anche delle persone interne per i test +4 Sì, ma si occupano solo di coordinare i fornitori +2 No, la parte tecnologica di test è totalmente esternalizzata -4 Thursday, October 24, 13 -
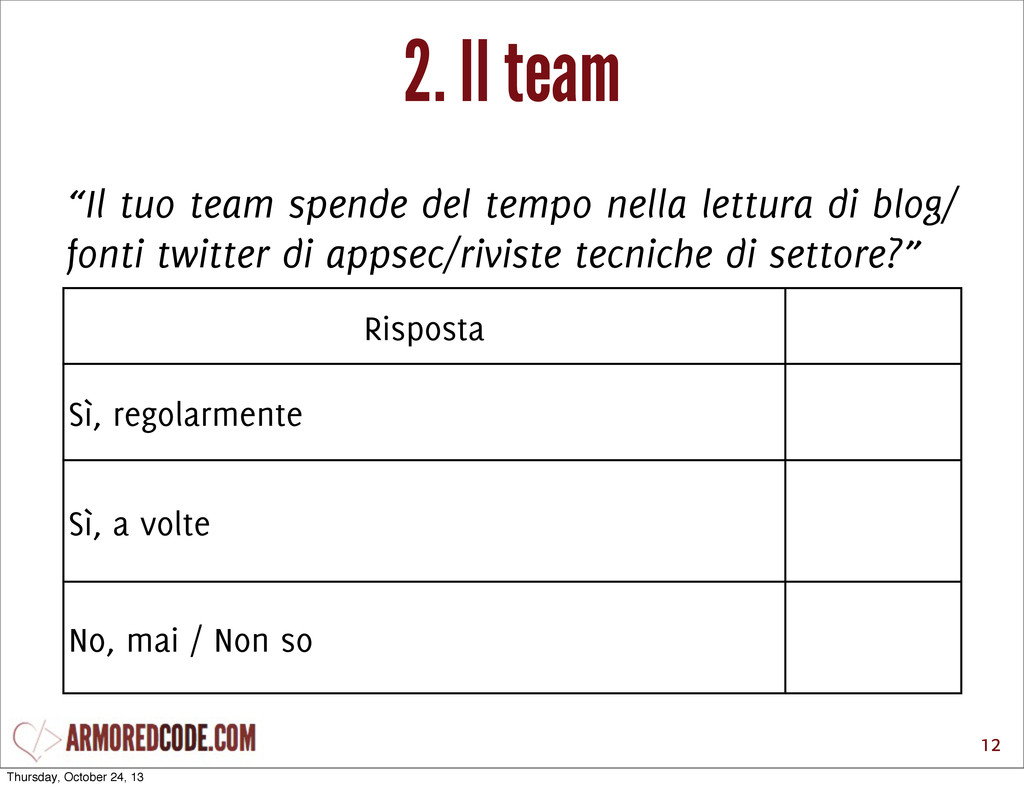
2. Il team 12 “Il tuo team spende del tempo
nella lettura di blog/ fonti twitter di appsec/riviste tecniche di settore?” Risposta Punteggio Sì, regolarmente +4 Sì, a volte +2 No, mai / Non so -4 Thursday, October 24, 13 -
2. Il team 12 “Il tuo team spende del tempo
nella lettura di blog/ fonti twitter di appsec/riviste tecniche di settore?” Risposta Punteggio Sì, regolarmente +4 Sì, a volte +2 No, mai / Non so -4 Thursday, October 24, 13 -
2. Il team 13 “Il tuo team ha il giusto
committment?” Risposta Punteggio Sì, sulle aree di competenza sono decision maker e tracciano la strategia del gruppo di lavoro +4 Danno un loro contributo tecnico ma la decisione è del security manager +2 Non sono interpellati su decisioni strategiche -4 Thursday, October 24, 13 -
2. Il team 13 “Il tuo team ha il giusto
committment?” Risposta Punteggio Sì, sulle aree di competenza sono decision maker e tracciano la strategia del gruppo di lavoro +4 Danno un loro contributo tecnico ma la decisione è del security manager +2 Non sono interpellati su decisioni strategiche -4 Thursday, October 24, 13 -
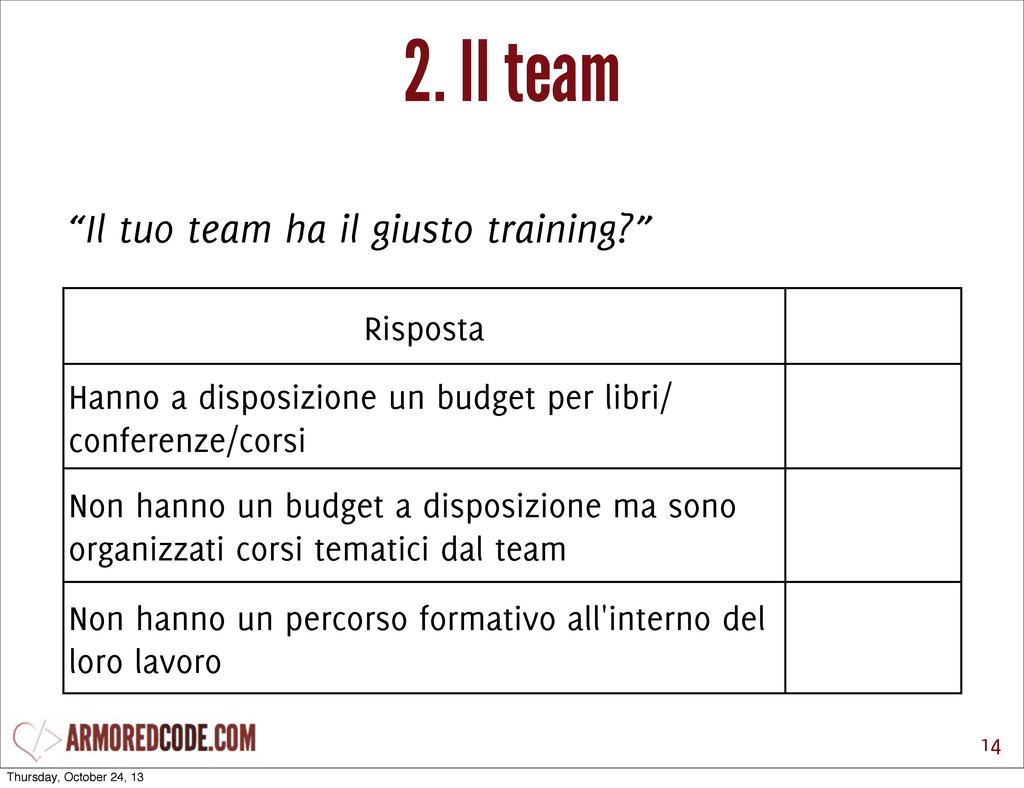
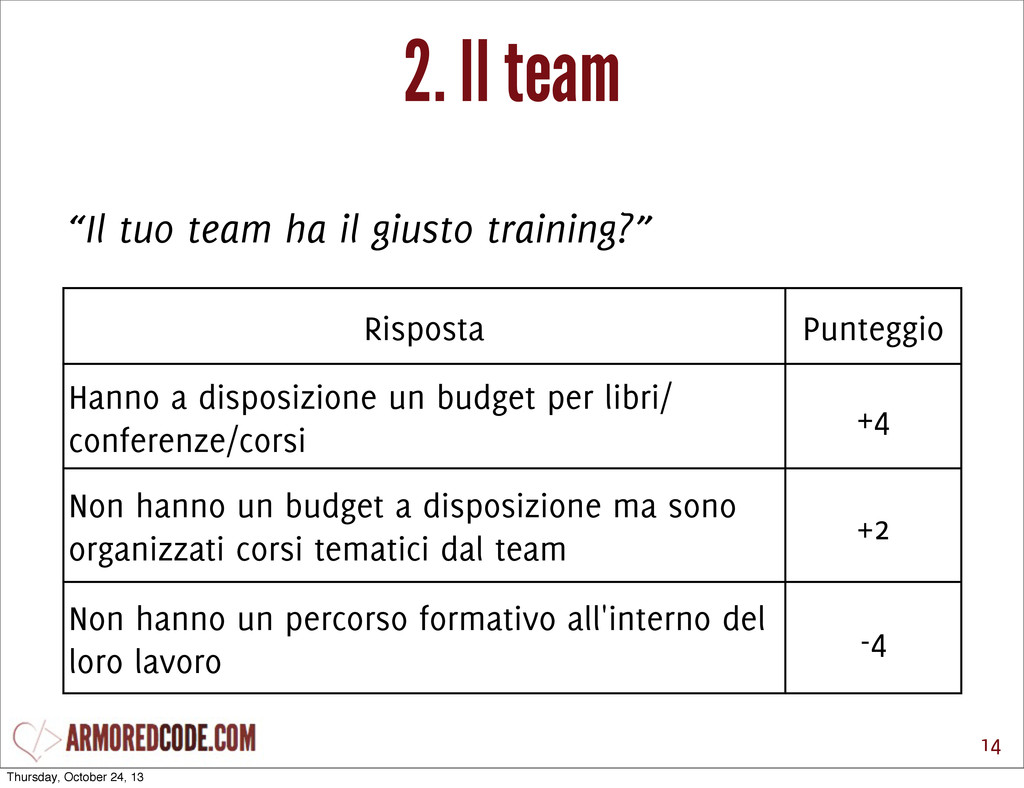
2. Il team 14 “Il tuo team ha il giusto
training?” Risposta Punteggio Hanno a disposizione un budget per libri/ conferenze/corsi +4 Non hanno un budget a disposizione ma sono organizzati corsi tematici dal team +2 Non hanno un percorso formativo all'interno del loro lavoro -4 Thursday, October 24, 13 -
2. Il team 14 “Il tuo team ha il giusto
training?” Risposta Punteggio Hanno a disposizione un budget per libri/ conferenze/corsi +4 Non hanno un budget a disposizione ma sono organizzati corsi tematici dal team +2 Non hanno un percorso formativo all'interno del loro lavoro -4 Thursday, October 24, 13 -
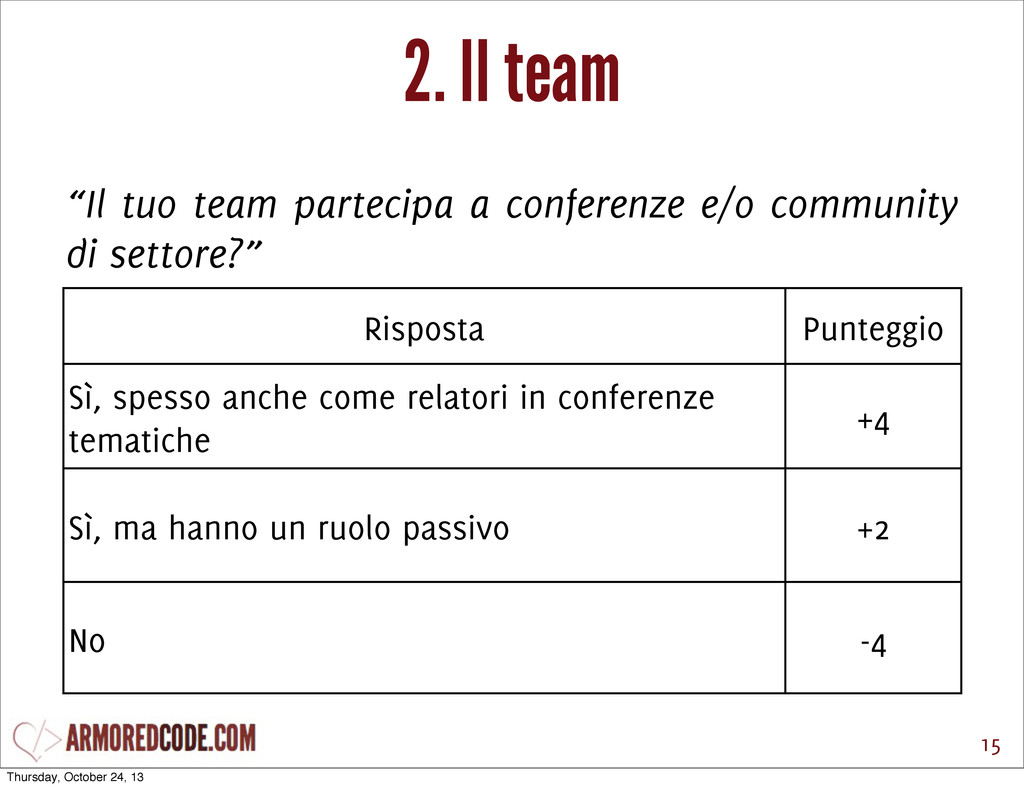
2. Il team 15 “Il tuo team partecipa a conferenze
e/o community di settore?” Risposta Punteggio Sì, spesso anche come relatori in conferenze tematiche +4 Sì, ma hanno un ruolo passivo +2 No -4 Thursday, October 24, 13 -
2. Il team 15 “Il tuo team partecipa a conferenze
e/o community di settore?” Risposta Punteggio Sì, spesso anche come relatori in conferenze tematiche +4 Sì, ma hanno un ruolo passivo +2 No -4 Thursday, October 24, 13 -
3. Il workflow • Procedure snelle ed ergonomiche sono alla
base di un processo efficace di application security • Solo questa categoria ha un bonus per ciascun tema 16 Thursday, October 24, 13 -
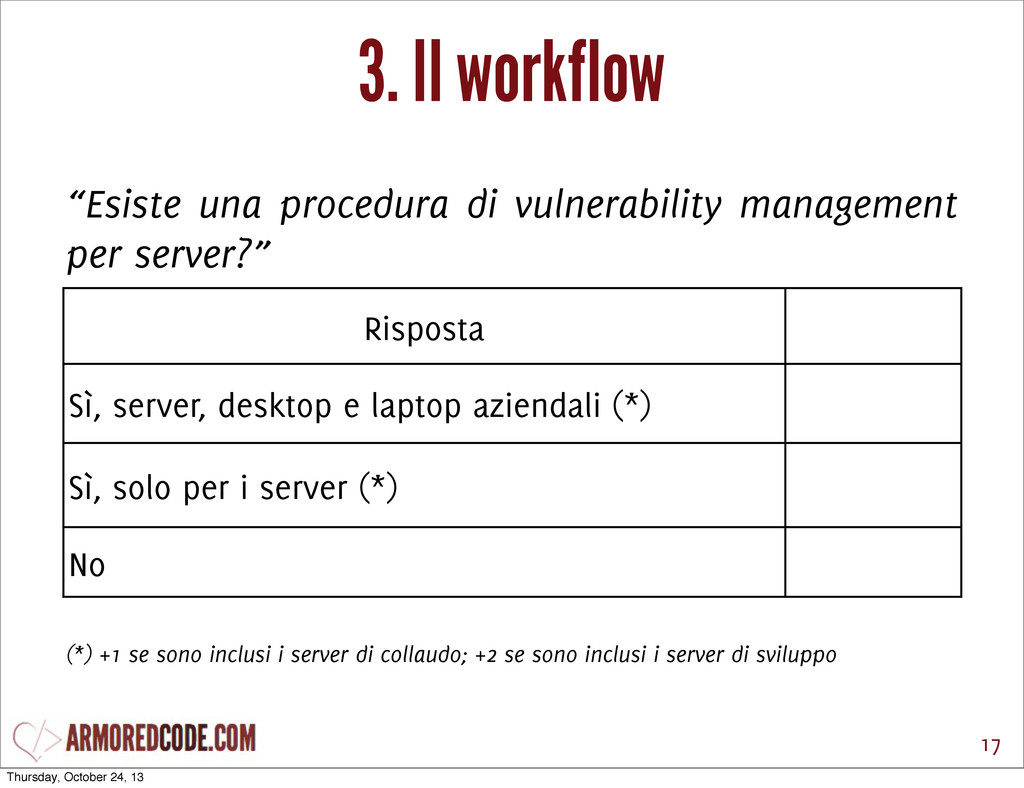
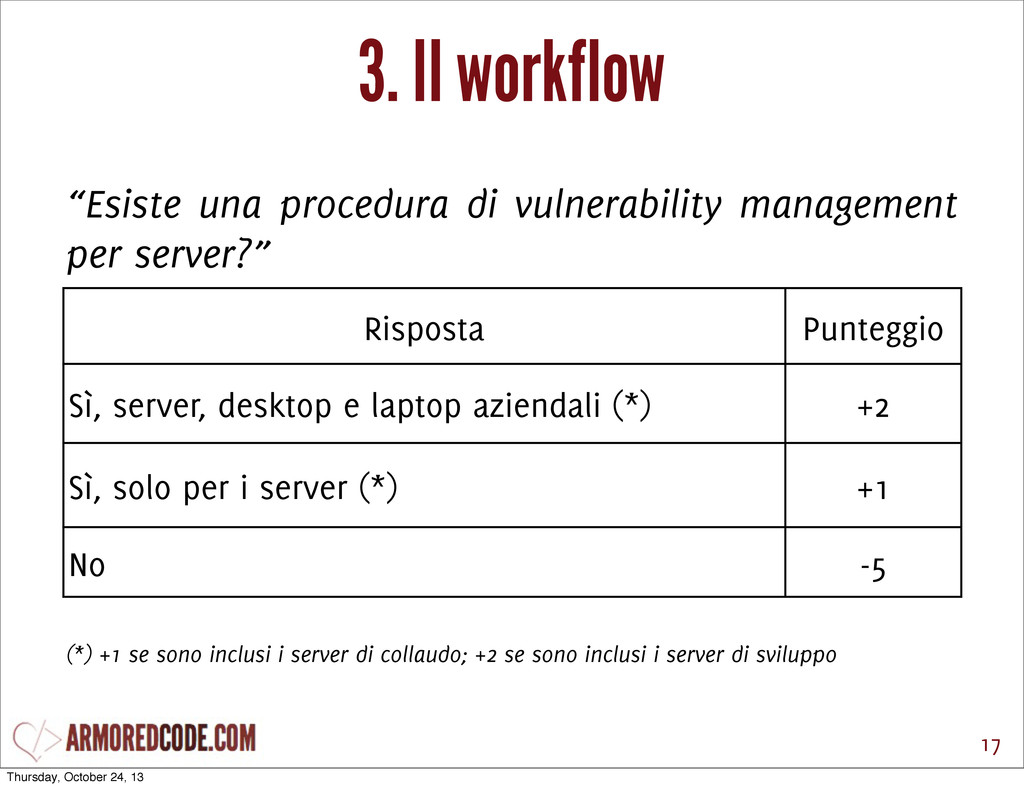
3. Il workflow 17 “Esiste una procedura di vulnerability management
per server?” Risposta Punteggio Sì, server, desktop e laptop aziendali (*) +2 Sì, solo per i server (*) +1 No -5 (*) +1 se sono inclusi i server di collaudo; +2 se sono inclusi i server di sviluppo Thursday, October 24, 13 -
3. Il workflow 17 “Esiste una procedura di vulnerability management
per server?” Risposta Punteggio Sì, server, desktop e laptop aziendali (*) +2 Sì, solo per i server (*) +1 No -5 (*) +1 se sono inclusi i server di collaudo; +2 se sono inclusi i server di sviluppo Thursday, October 24, 13 -
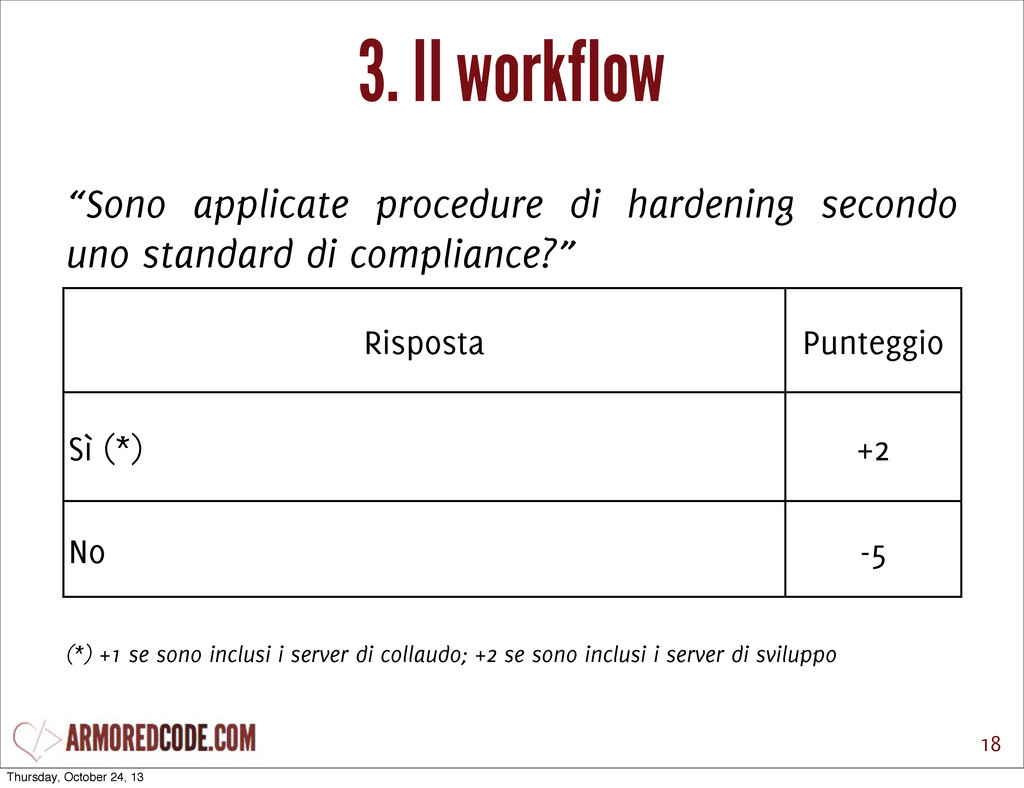
3. Il workflow 18 “Sono applicate procedure di hardening secondo
uno standard di compliance?” Risposta Punteggio Sì (*) +2 No -5 (*) +1 se sono inclusi i server di collaudo; +2 se sono inclusi i server di sviluppo Thursday, October 24, 13 -
3. Il workflow 18 “Sono applicate procedure di hardening secondo
uno standard di compliance?” Risposta Punteggio Sì (*) +2 No -5 (*) +1 se sono inclusi i server di collaudo; +2 se sono inclusi i server di sviluppo Thursday, October 24, 13 -
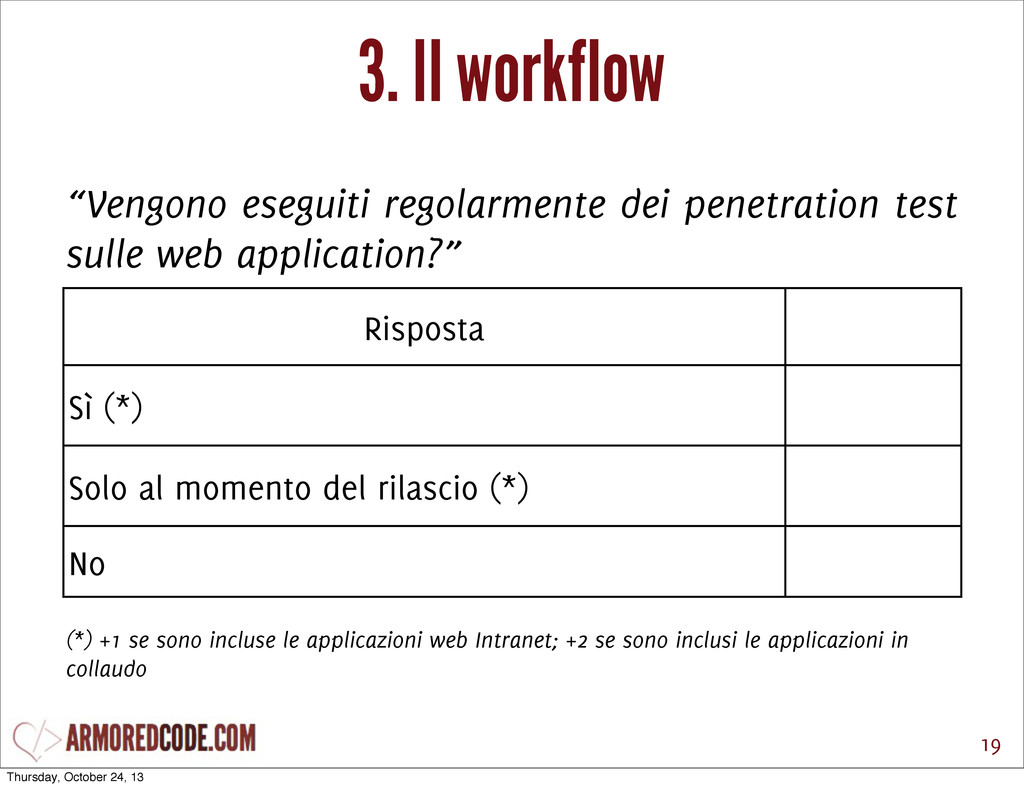
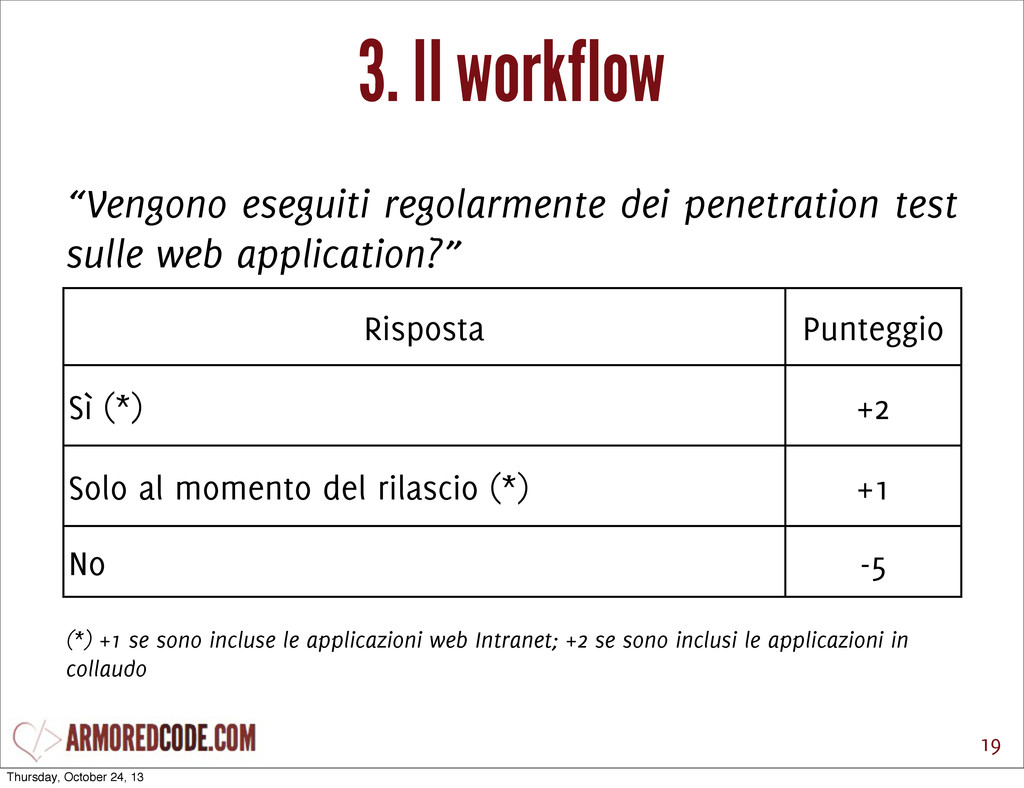
3. Il workflow 19 “Vengono eseguiti regolarmente dei penetration test
sulle web application?” Risposta Punteggio Sì (*) +2 Solo al momento del rilascio (*) +1 No -5 (*) +1 se sono incluse le applicazioni web Intranet; +2 se sono inclusi le applicazioni in collaudo Thursday, October 24, 13 -
3. Il workflow 19 “Vengono eseguiti regolarmente dei penetration test
sulle web application?” Risposta Punteggio Sì (*) +2 Solo al momento del rilascio (*) +1 No -5 (*) +1 se sono incluse le applicazioni web Intranet; +2 se sono inclusi le applicazioni in collaudo Thursday, October 24, 13 -
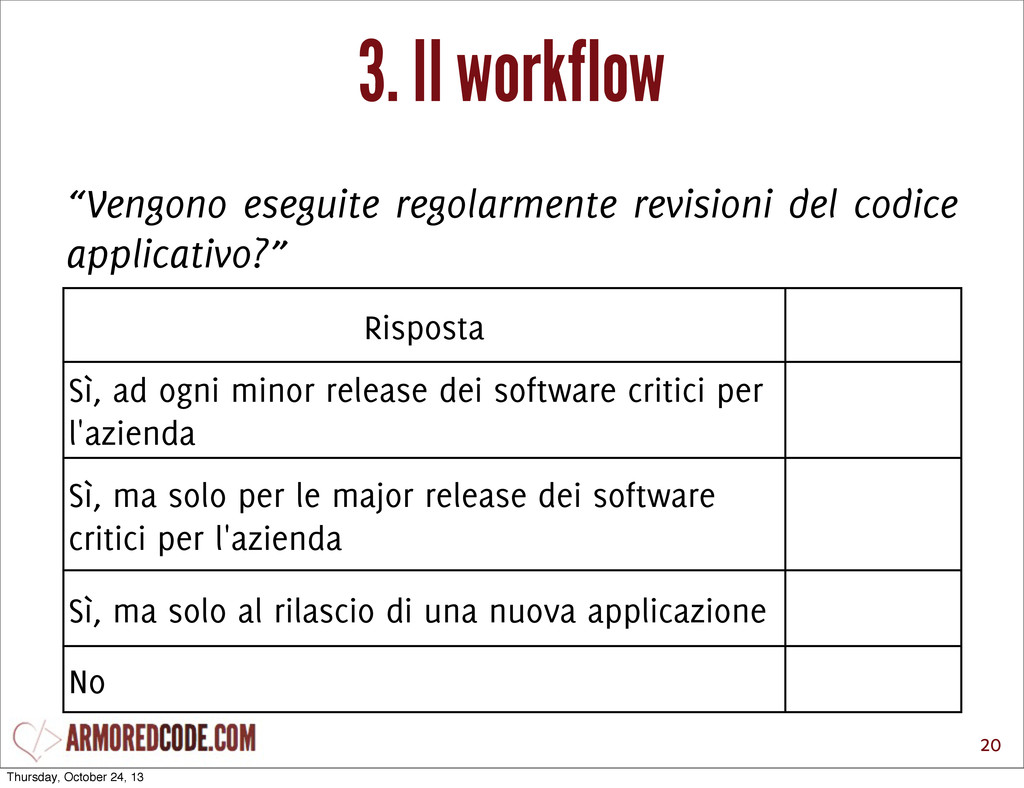
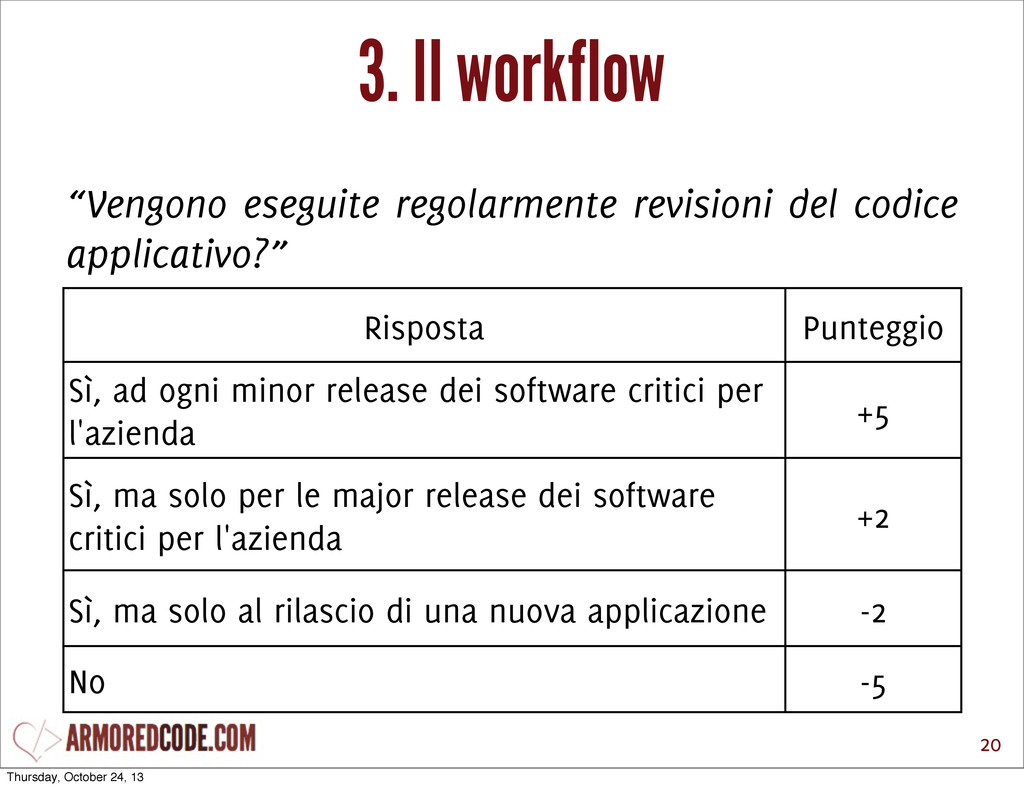
3. Il workflow 20 “Vengono eseguite regolarmente revisioni del codice
applicativo?” Risposta Punteggio Sì, ad ogni minor release dei software critici per l'azienda +5 Sì, ma solo per le major release dei software critici per l'azienda +2 Sì, ma solo al rilascio di una nuova applicazione -2 No -5 Thursday, October 24, 13 -
3. Il workflow 20 “Vengono eseguite regolarmente revisioni del codice
applicativo?” Risposta Punteggio Sì, ad ogni minor release dei software critici per l'azienda +5 Sì, ma solo per le major release dei software critici per l'azienda +2 Sì, ma solo al rilascio di una nuova applicazione -2 No -5 Thursday, October 24, 13 -
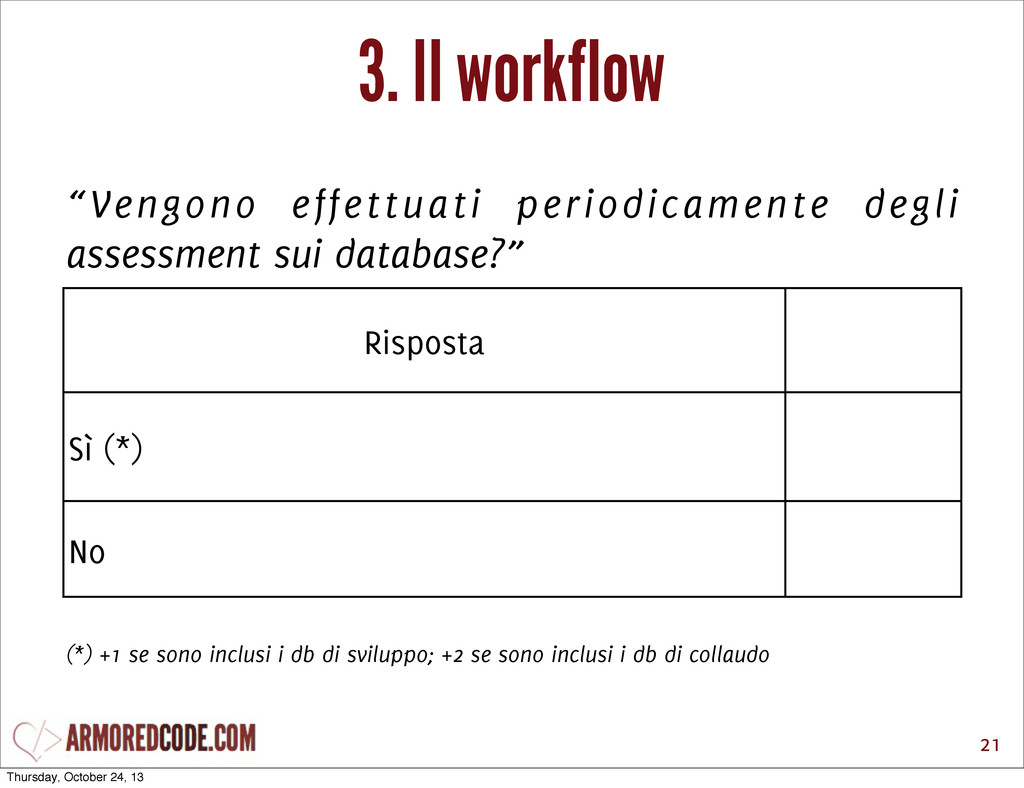
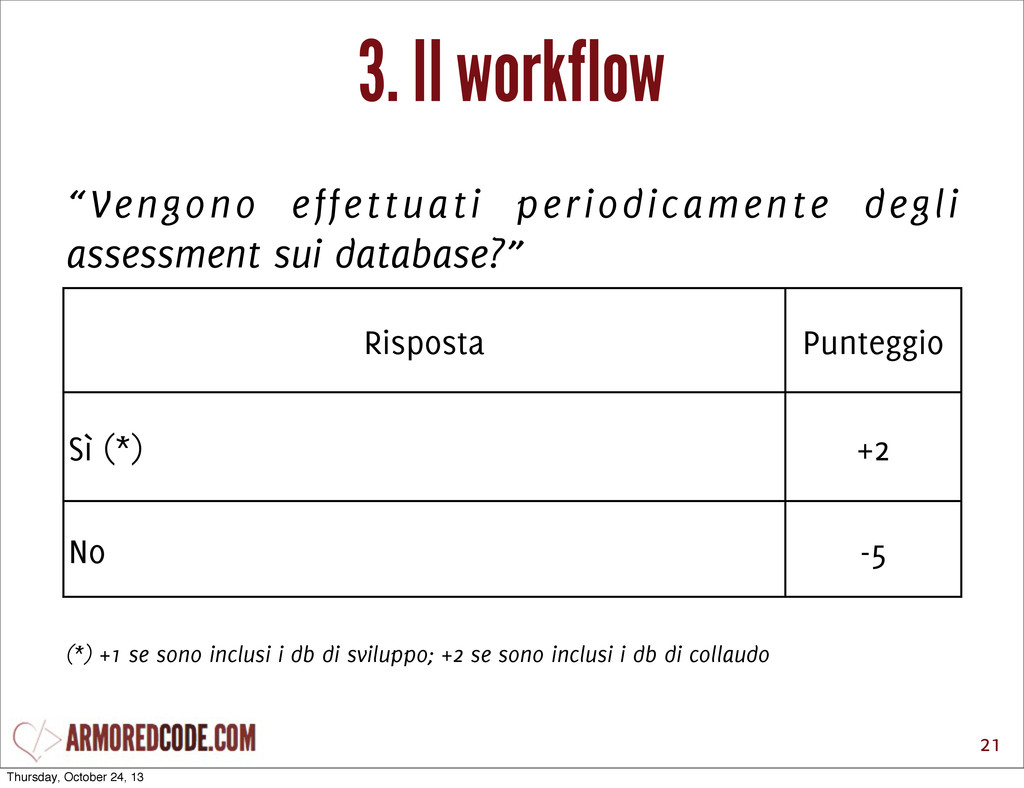
3. Il workflow 21 “Vengono effettuati periodicamente degli assessment sui
database?” Risposta Punteggio Sì (*) +2 No -5 (*) +1 se sono inclusi i db di sviluppo; +2 se sono inclusi i db di collaudo Thursday, October 24, 13 -
3. Il workflow 21 “Vengono effettuati periodicamente degli assessment sui
database?” Risposta Punteggio Sì (*) +2 No -5 (*) +1 se sono inclusi i db di sviluppo; +2 se sono inclusi i db di collaudo Thursday, October 24, 13 -
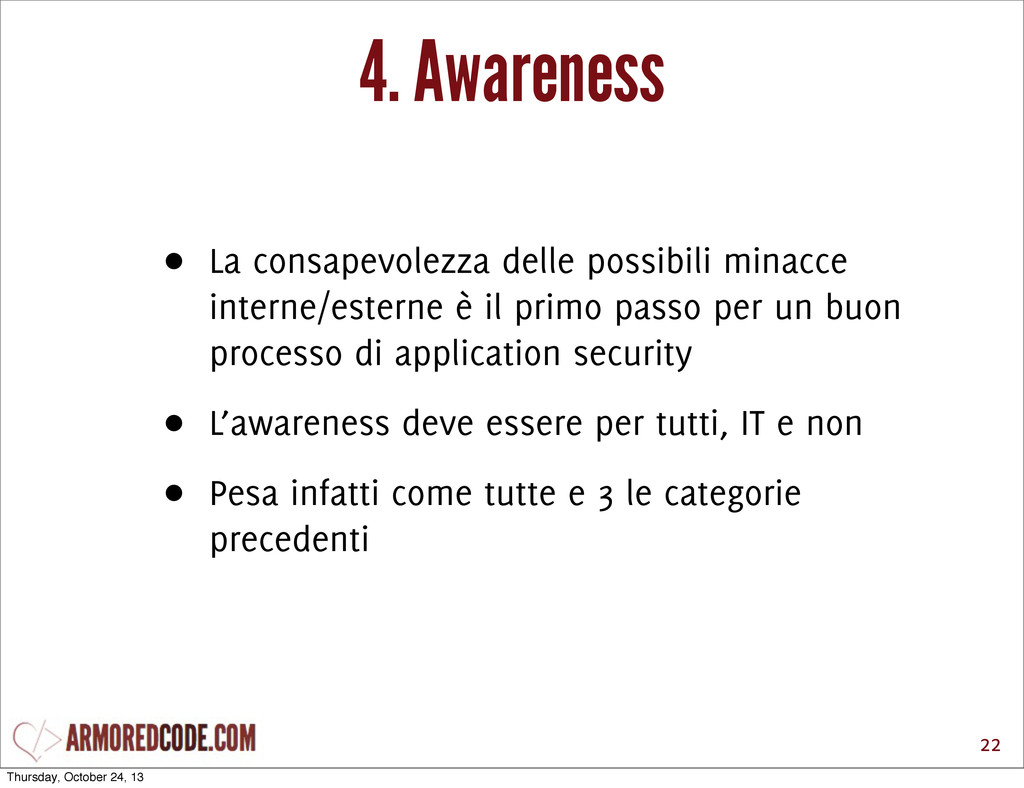
4. Awareness • La consapevolezza delle possibili minacce interne/esterne è
il primo passo per un buon processo di application security • L’awareness deve essere per tutti, IT e non • Pesa infatti come tutte e 3 le categorie precedenti 22 Thursday, October 24, 13 -
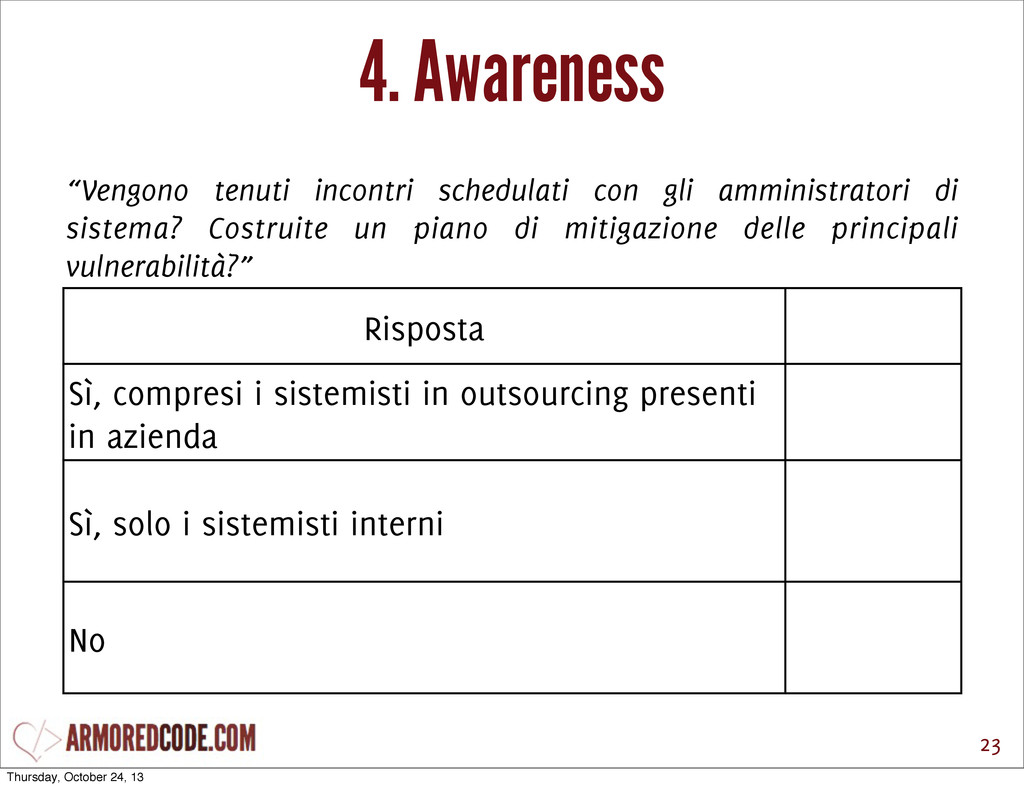
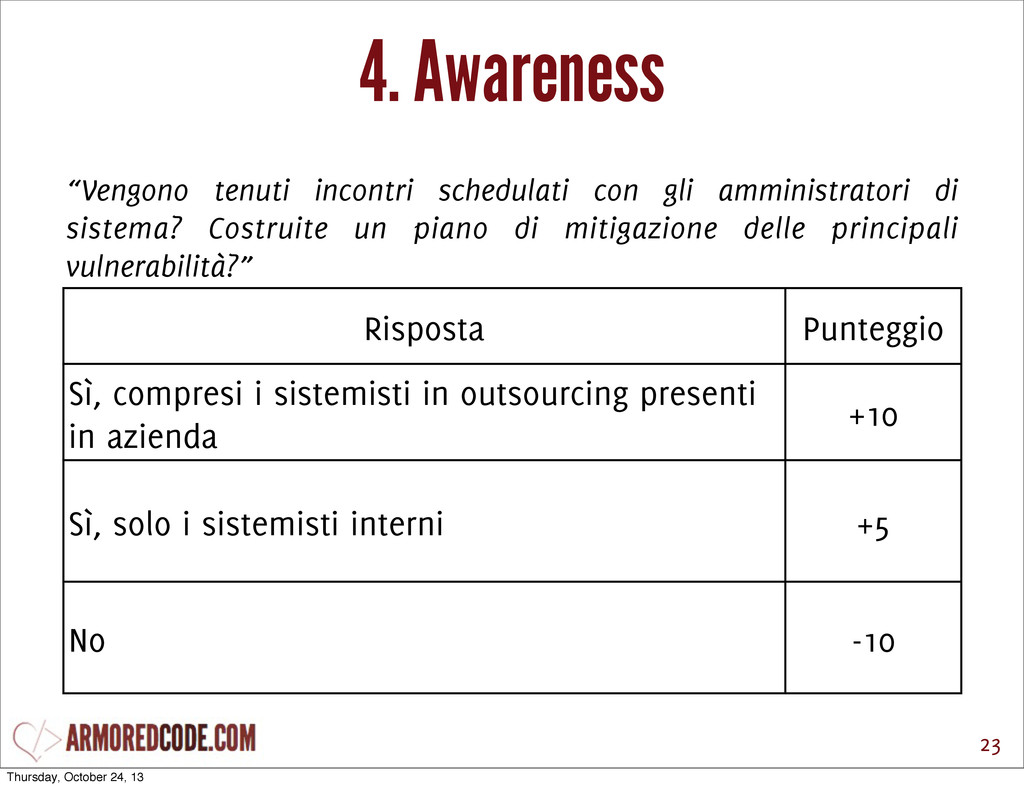
4. Awareness 23 “Vengono tenuti incontri schedulati con gli amministratori
di sistema? Costruite un piano di mitigazione delle principali vulnerabilità?” Risposta Punteggio Sì, compresi i sistemisti in outsourcing presenti in azienda +10 Sì, solo i sistemisti interni +5 No -10 Thursday, October 24, 13 -
4. Awareness 23 “Vengono tenuti incontri schedulati con gli amministratori
di sistema? Costruite un piano di mitigazione delle principali vulnerabilità?” Risposta Punteggio Sì, compresi i sistemisti in outsourcing presenti in azienda +10 Sì, solo i sistemisti interni +5 No -10 Thursday, October 24, 13 -
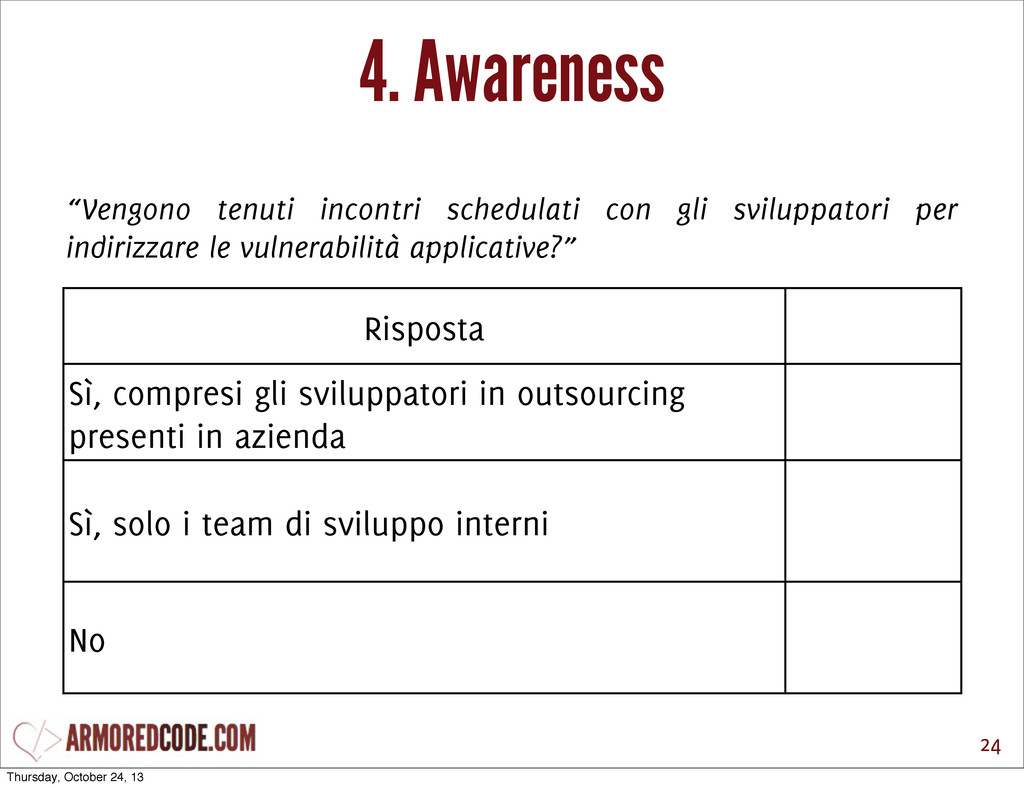
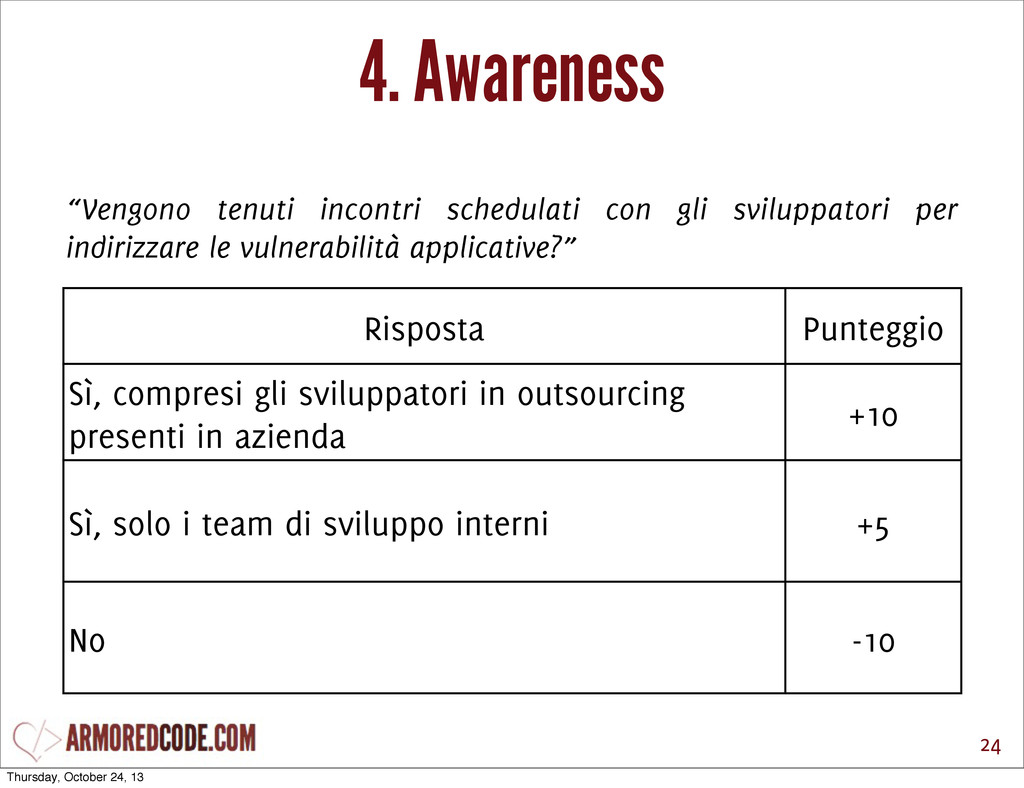
4. Awareness 24 “Vengono tenuti incontri schedulati con gli sviluppatori
per indirizzare le vulnerabilità applicative?” Risposta Punteggio Sì, compresi gli sviluppatori in outsourcing presenti in azienda +10 Sì, solo i team di sviluppo interni +5 No -10 Thursday, October 24, 13 -
4. Awareness 24 “Vengono tenuti incontri schedulati con gli sviluppatori
per indirizzare le vulnerabilità applicative?” Risposta Punteggio Sì, compresi gli sviluppatori in outsourcing presenti in azienda +10 Sì, solo i team di sviluppo interni +5 No -10 Thursday, October 24, 13 -
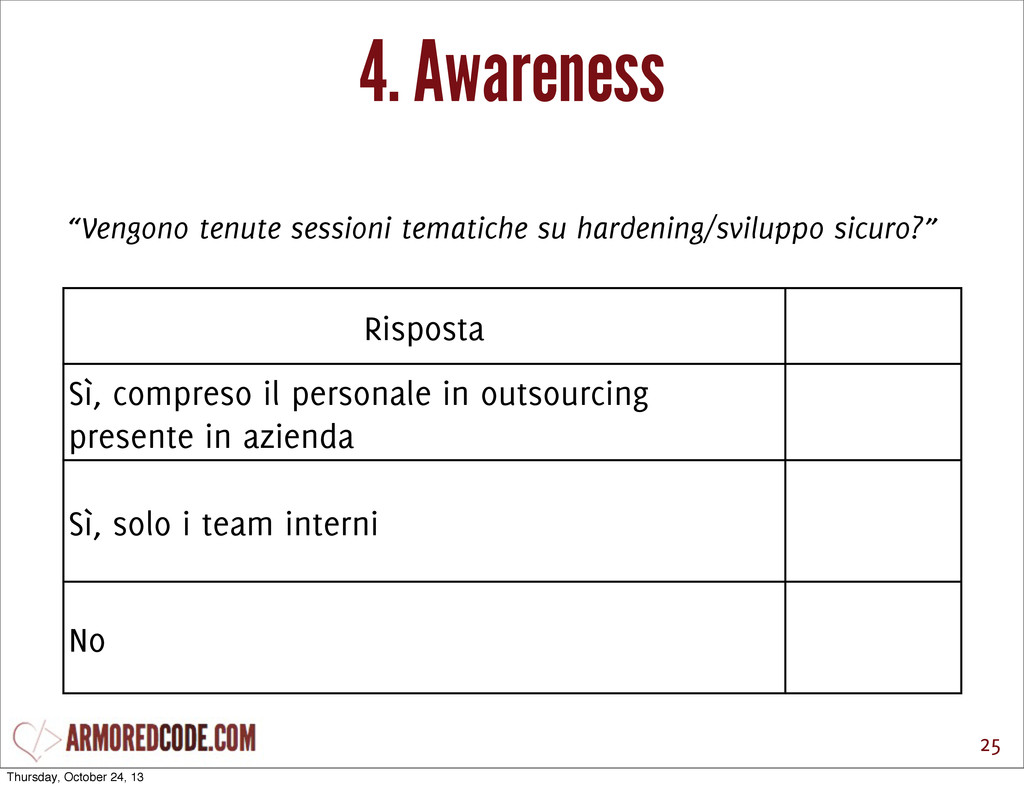
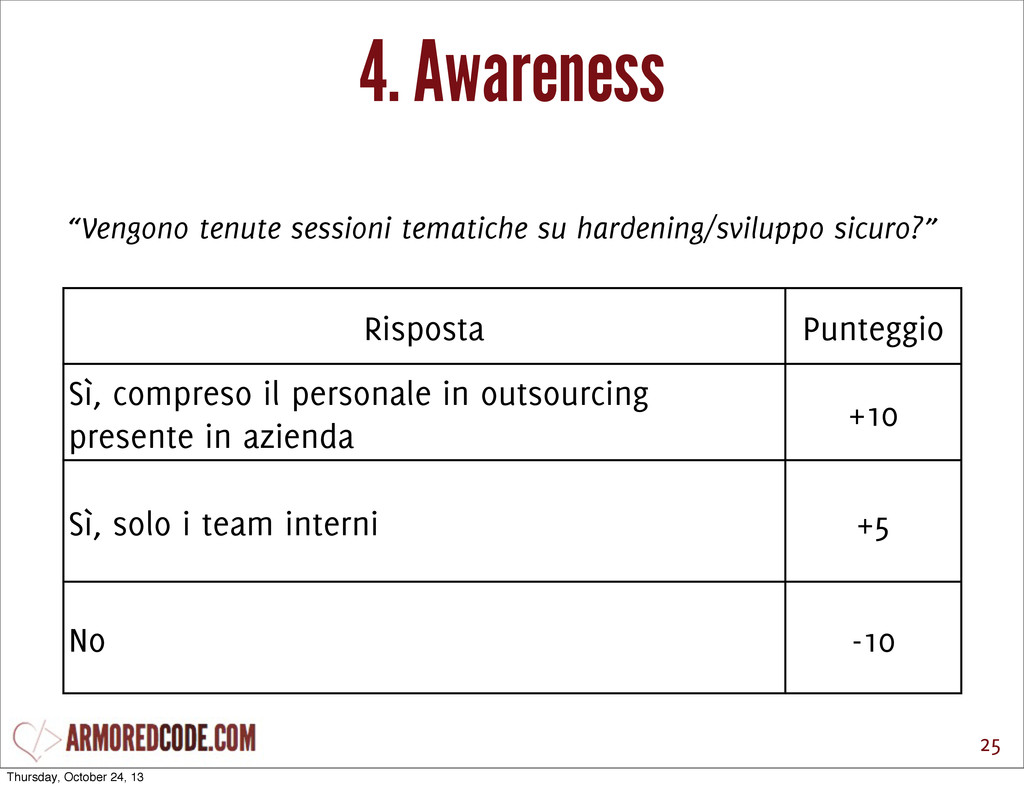
4. Awareness 25 “Vengono tenute sessioni tematiche su hardening/sviluppo sicuro?”
Risposta Punteggio Sì, compreso il personale in outsourcing presente in azienda +10 Sì, solo i team interni +5 No -10 Thursday, October 24, 13 -
4. Awareness 25 “Vengono tenute sessioni tematiche su hardening/sviluppo sicuro?”
Risposta Punteggio Sì, compreso il personale in outsourcing presente in azienda +10 Sì, solo i team interni +5 No -10 Thursday, October 24, 13 -
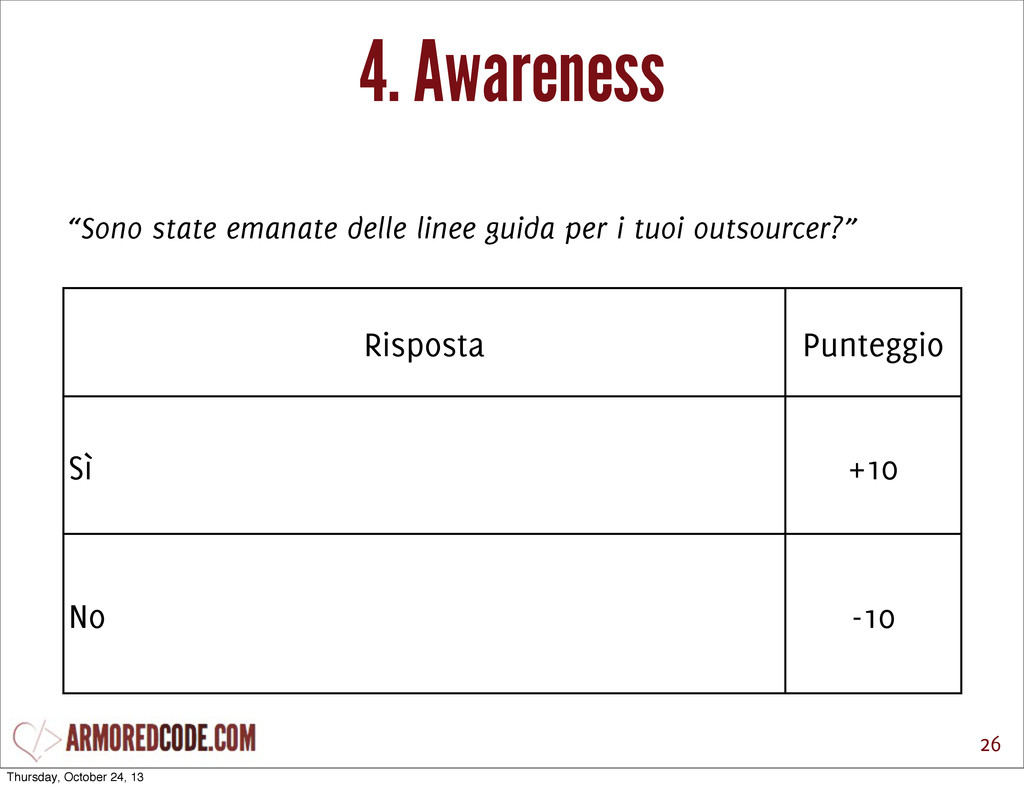
4. Awareness 26 “Sono state emanate delle linee guida per
i tuoi outsourcer?” Risposta Punteggio Sì +10 No -10 Thursday, October 24, 13 -
4. Awareness 26 “Sono state emanate delle linee guida per
i tuoi outsourcer?” Risposta Punteggio Sì +10 No -10 Thursday, October 24, 13 -
4. Awareness 27 “Sono state emanate delle linee guida base
per la sicurezza della postazione di lavoro?” Risposta Punteggio Sì e sono state implementate in un ghost usato per clonare tutte le nuove macchine +10 Sì ma vengono implementate con una procedura manuale +5 Sì ma non vengono implementate su tutte le macchine +2 No -10 Thursday, October 24, 13 -
4. Awareness 27 “Sono state emanate delle linee guida base
per la sicurezza della postazione di lavoro?” Risposta Punteggio Sì e sono state implementate in un ghost usato per clonare tutte le nuove macchine +10 Sì ma vengono implementate con una procedura manuale +5 Sì ma non vengono implementate su tutte le macchine +2 No -10 Thursday, October 24, 13 -
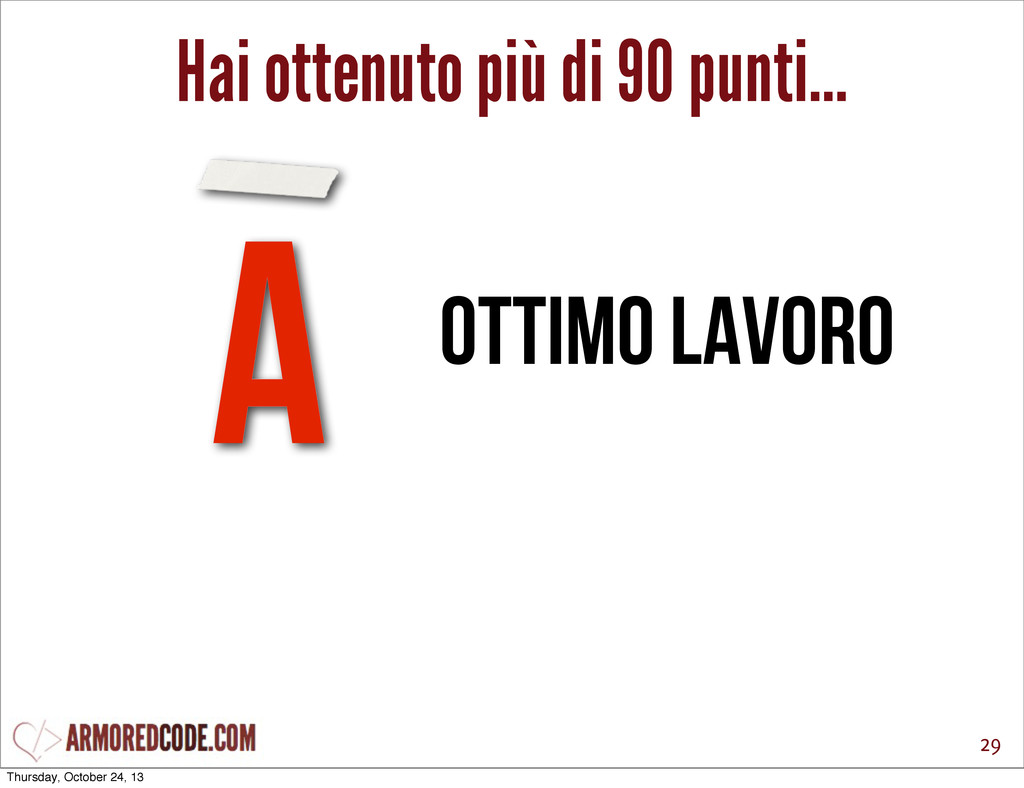
Hai ottenuto più di 90 punti... 29 A OTTIMO LAVORO
Thursday, October 24, 13 -
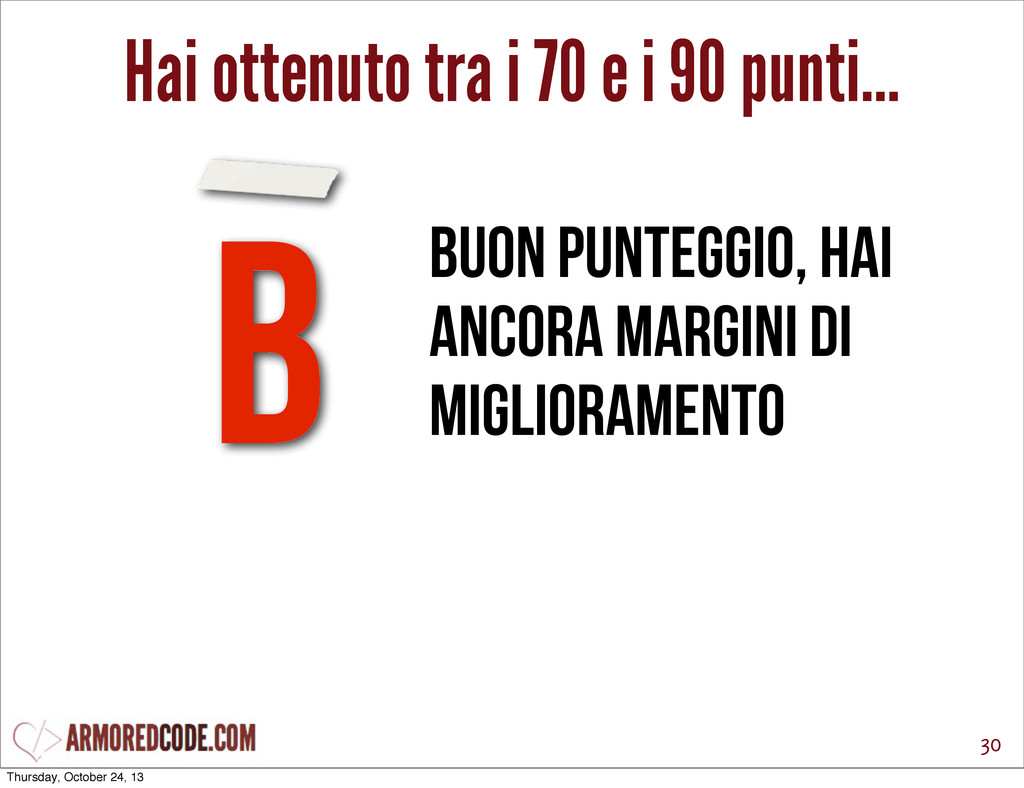
Hai ottenuto tra i 70 e i 90 punti... 30
B Buon punteggio, hai ancora margini di miglioramento Thursday, October 24, 13 -
Hai ottenuto tra i 50 e i 70 punti... 31
C Hai iniziato ad introdurre l’application security. Non fermarti proprio ora! Thursday, October 24, 13 -
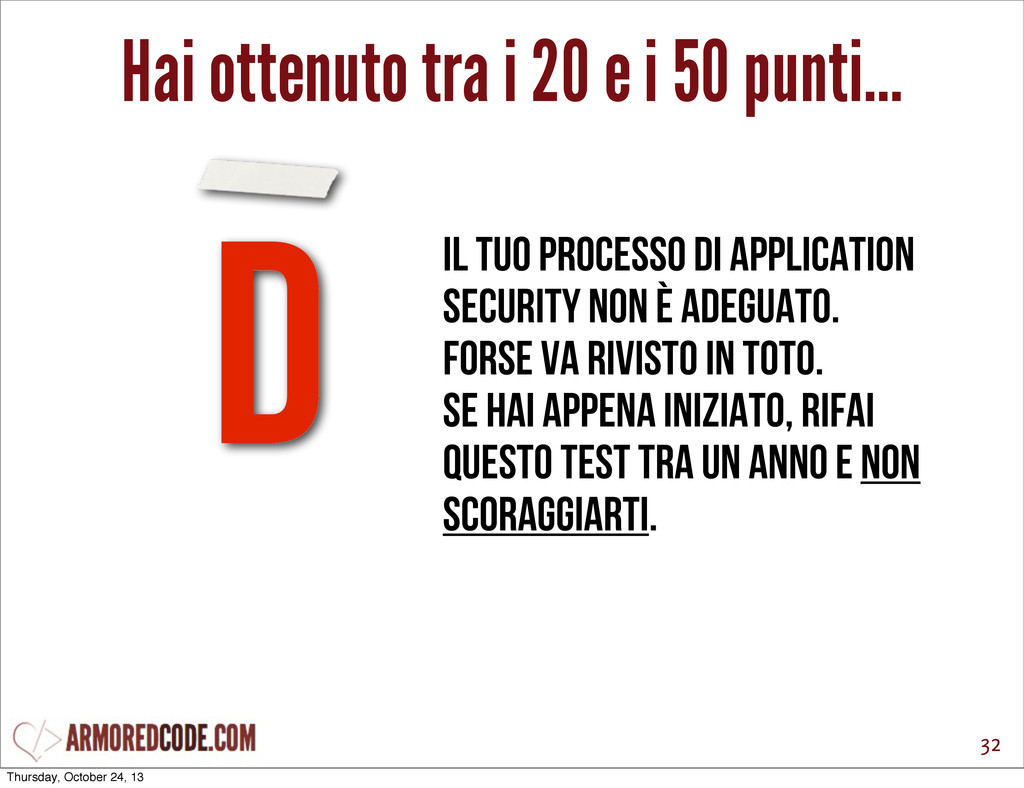
Hai ottenuto tra i 20 e i 50 punti... 32
D Il tuo processo di application security non è adeguato. Forse va rivisto in toto. Se hai appena iniziato, rifai questo test tra un anno e non scoraggiarti. Thursday, October 24, 13 -
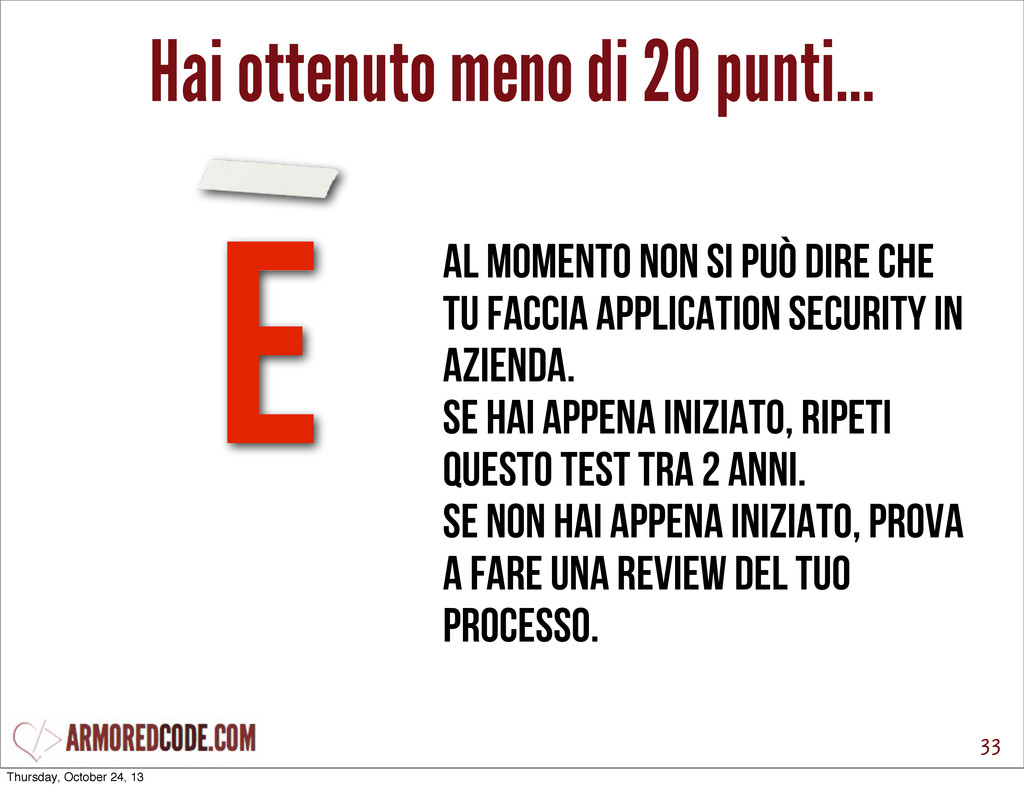
Hai ottenuto meno di 20 punti... 33 E Al momento
non si può dire che tu faccia application security in azienda. Se hai appena iniziato, ripeti questo test tra 2 anni. Se non hai appena iniziato, prova a fare una review del tuo processo. Thursday, October 24, 13