Share
Embed
Transcript
12 slides
-
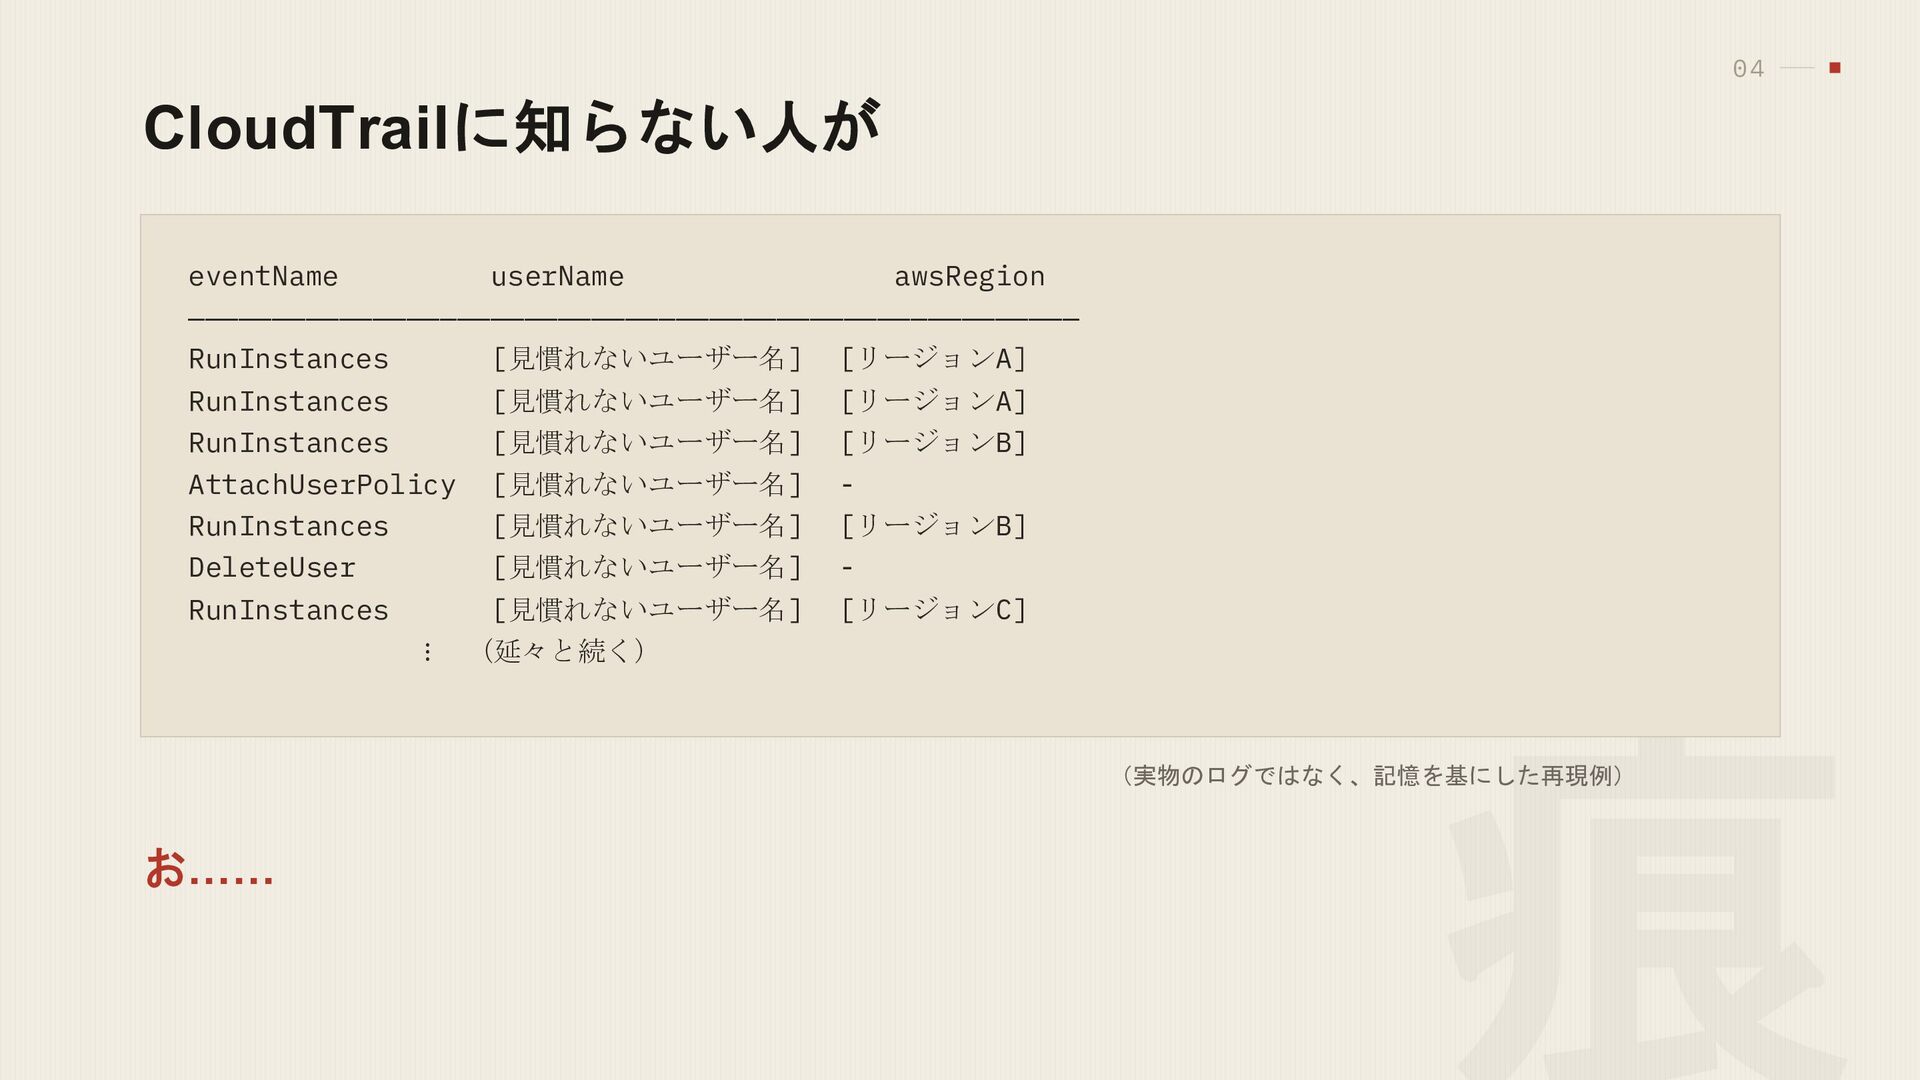
04 CloudTrailに知らない人が eventName userName awsRegion ───────────────────────────────────────────────────── RunInstances [見慣れないユーザー名] [リージョンA] RunInstances
RunInstances [見慣れないユーザー名] [見慣れないユーザー名] [リージョンA] [リージョンB] AttachUserPolicy RunInstances DeleteUser [見慣れないユーザー名] [見慣れないユーザー名] [見慣れないユーザー名] [リージョンB] - [見慣れないユーザー名] (延々と続く) [リージョンC] RunInstances ⋮ (実物のログではなく、記憶を基にした再現例) お…… -
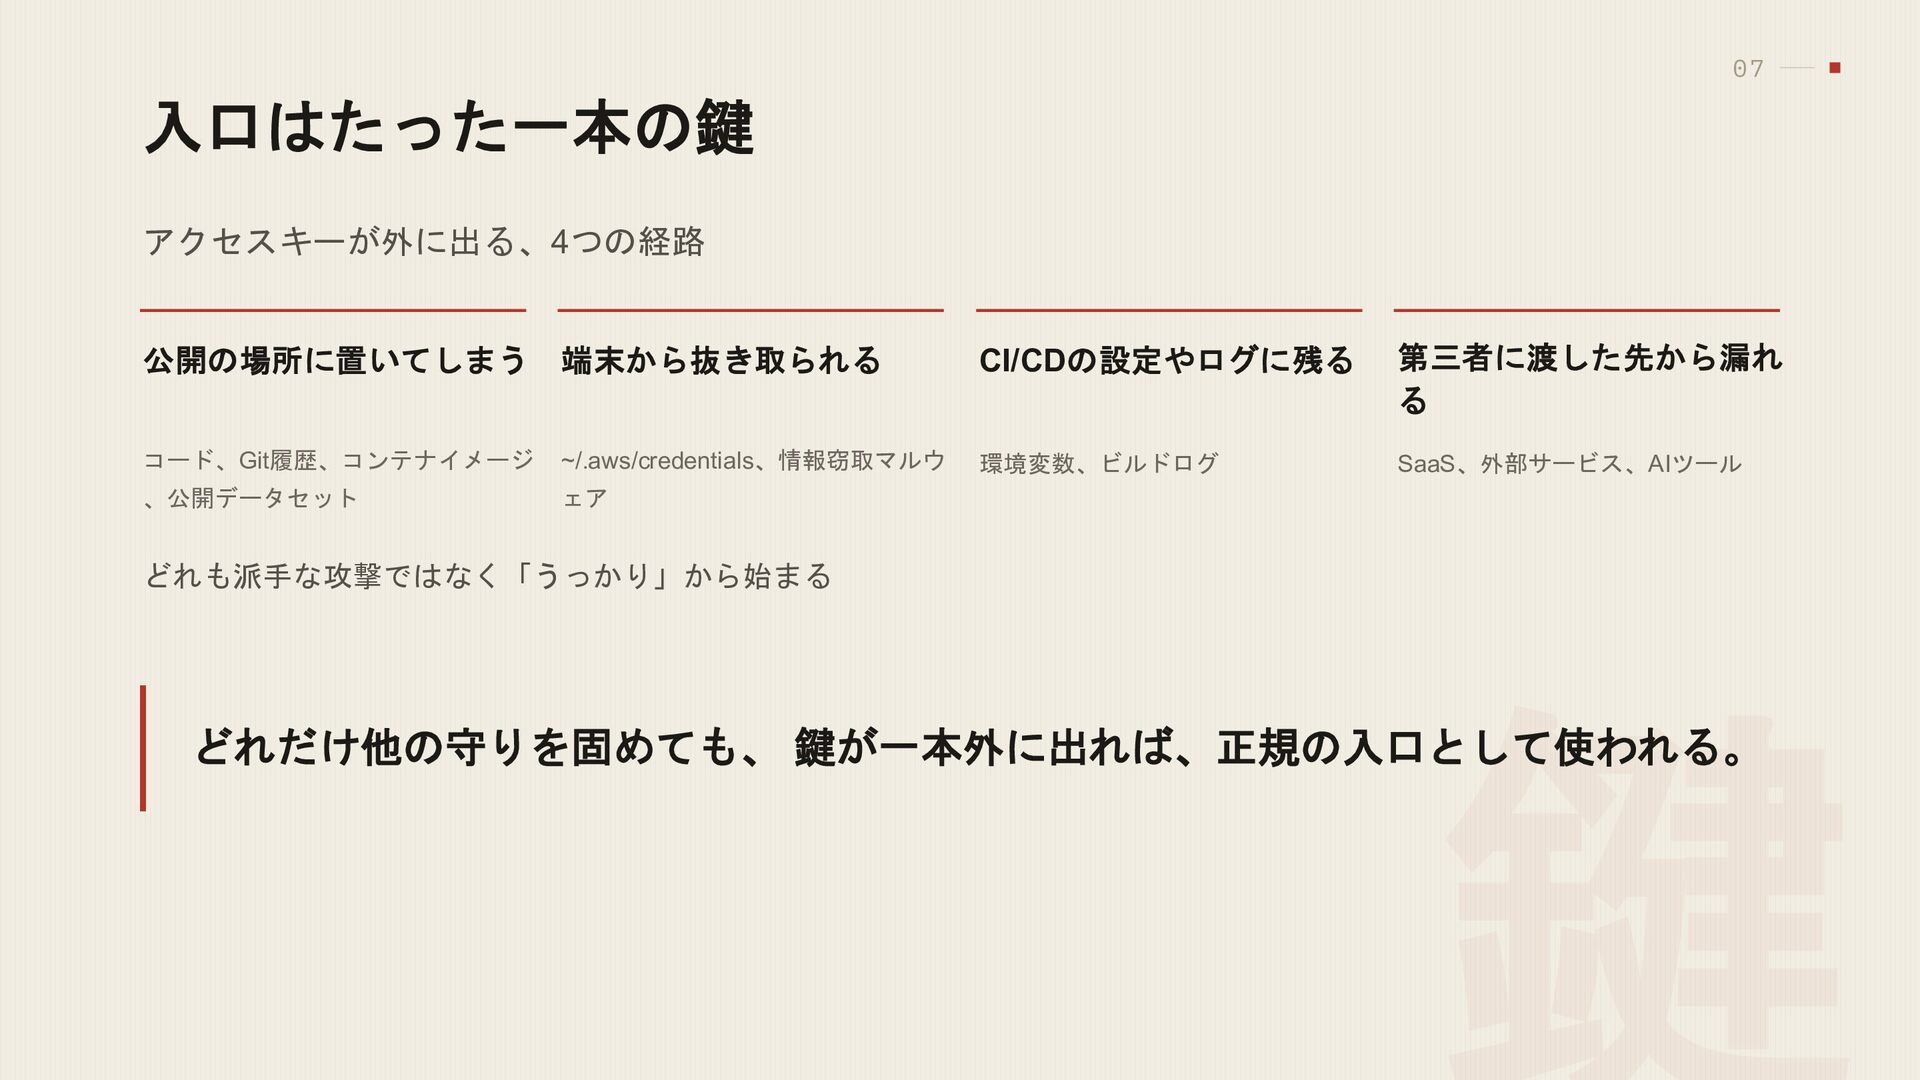
07 入口はたった一本の鍵 アクセスキーが外に出る、4つの経路 公開の場所に置いてしまう 端末から抜き取られる CI/CDの設定やログに残る 第三者に渡した先から漏れ る コード、Git履歴、コンテナイメージ ~/.aws/credentials、情報窃取マルウ
環境変数、ビルドログ SaaS、外部サービス、AIツール 、公開データセット ェア どれも派手な攻撃ではなく「うっかり」から始まる どれだけ他の守りを固めても、 鍵が一本外に出れば、正規の入口として使われる。 -
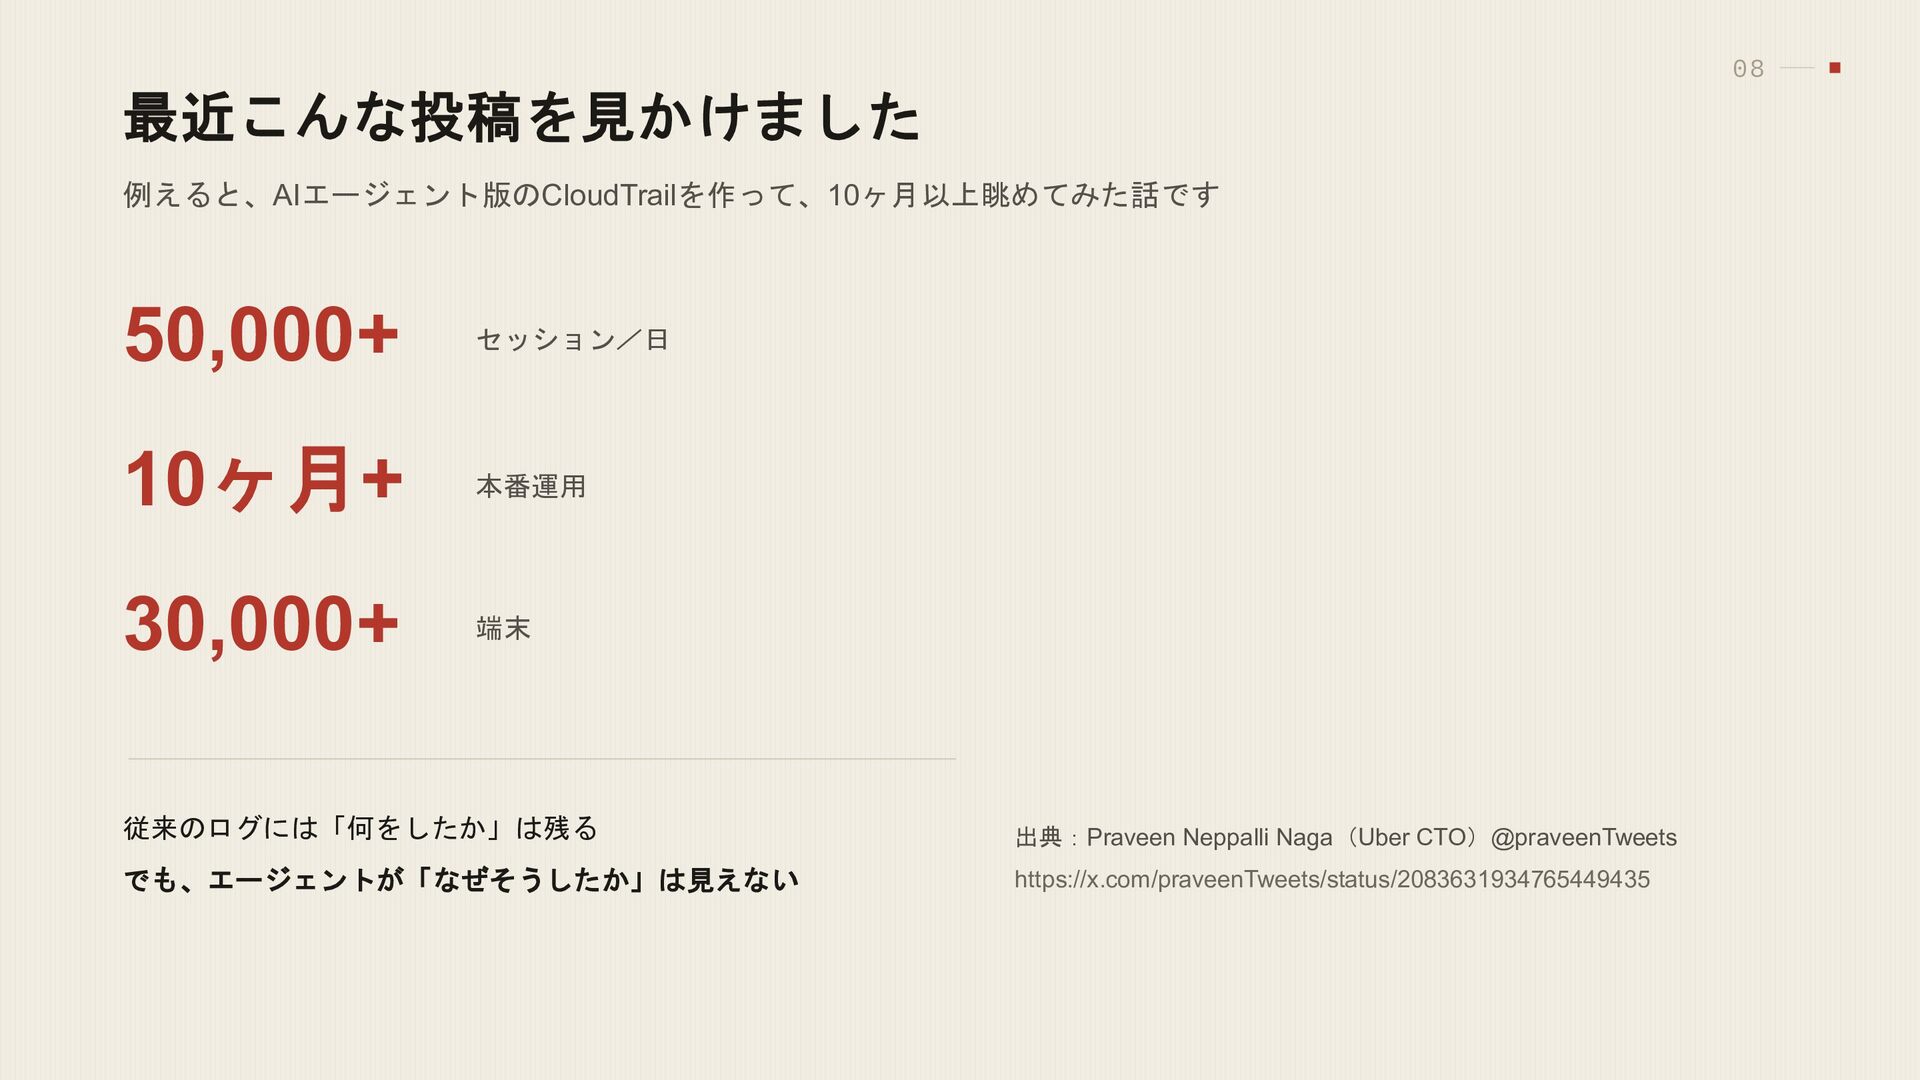
08 最近こんな投稿を見かけました 例えると、AIエージェント版のCloudTrailを作って、10ヶ月以上眺めてみた話です 50,000+ セッション/日 10ヶ月+ 本番運用 30,000+ 端末 従来のログには「何をしたか」は残る
出典:Praveen Neppalli Naga(Uber CTO)@praveenTweets でも、エージェントが「なぜそうしたか」は見えない https://x.com/praveenTweets/status/2083631934765449435 -
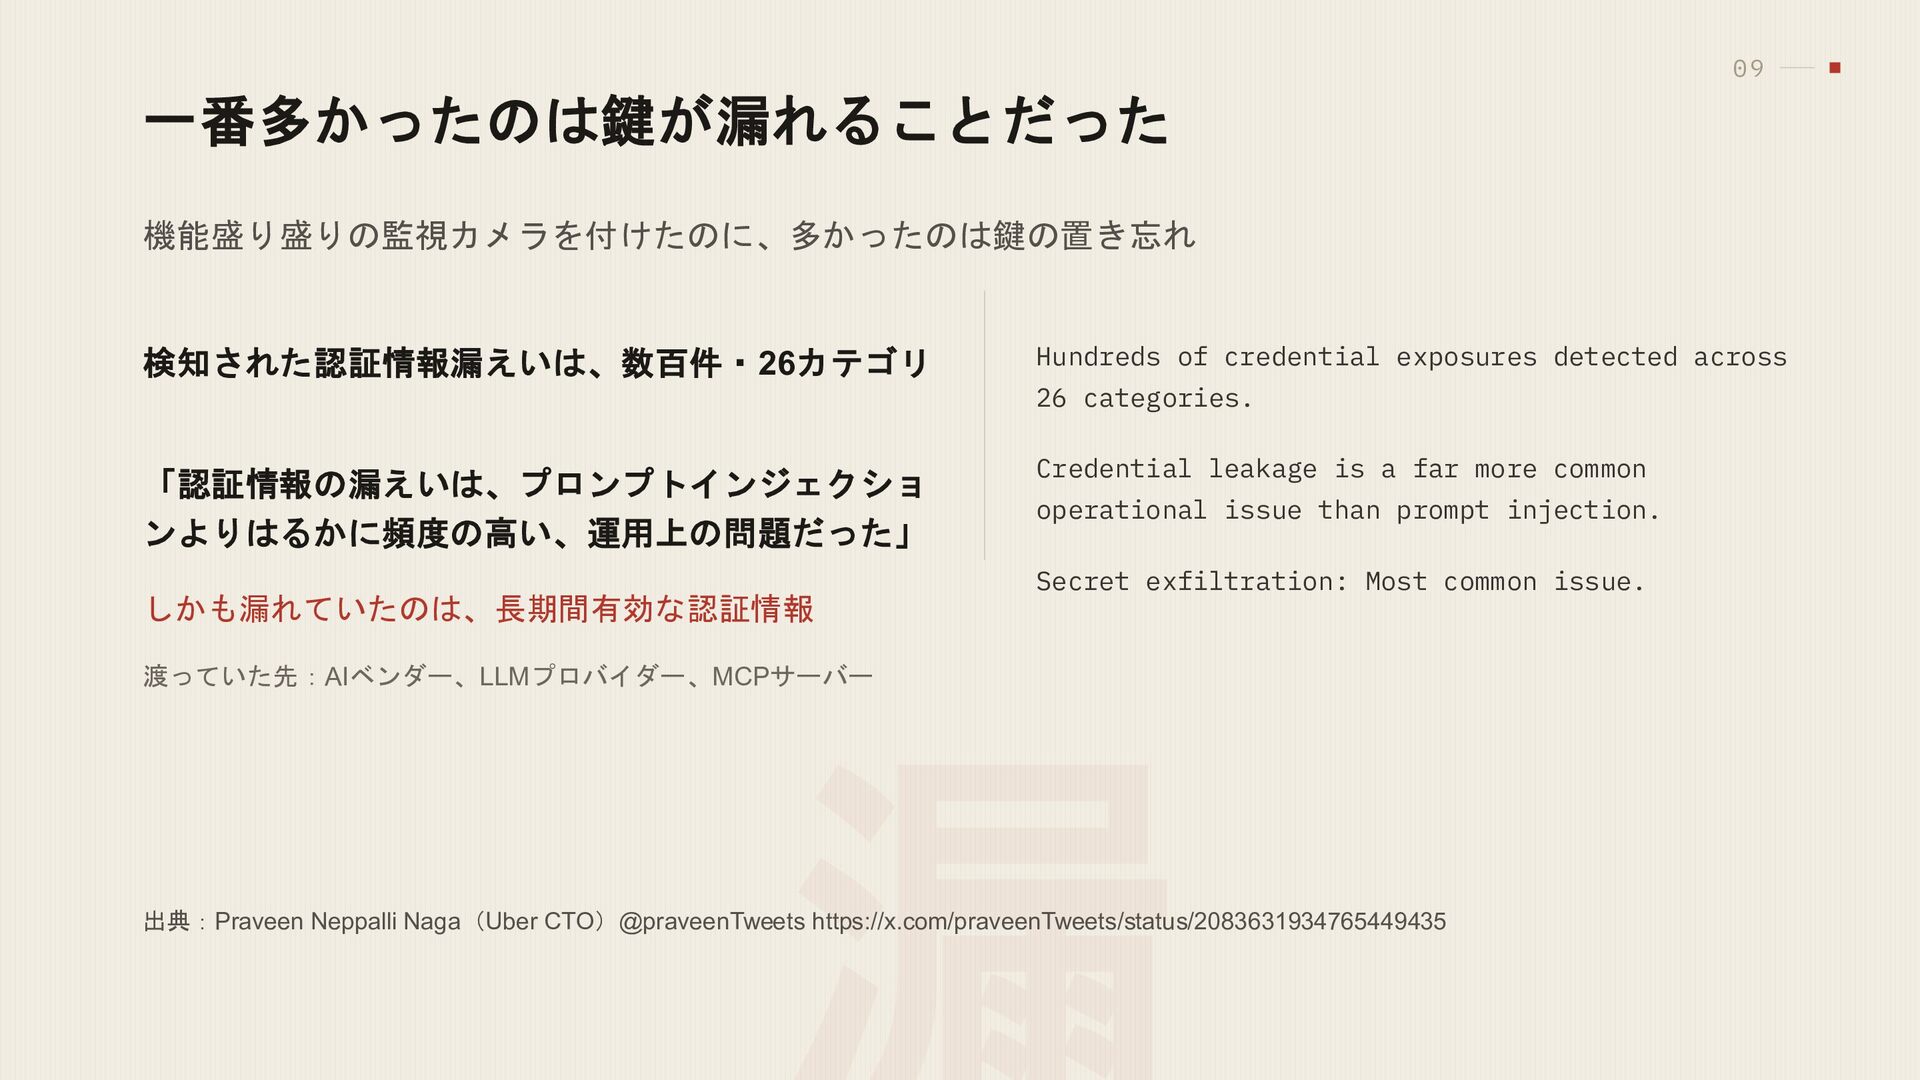
09 一番多かったのは鍵が漏れることだった 機能盛り盛りの監視カメラを付けたのに、多かったのは鍵の置き忘れ 検知された認証情報漏えいは、数百件・26カテゴリ Hundreds of credential exposures detected across
26 categories. 「認証情報の漏えいは、プロンプトインジェクショ ンよりはるかに頻度の高い、運用上の問題だった」 しかも漏れていたのは、長期間有効な認証情報 Credential leakage is a far more common operational issue than prompt injection. Secret exfiltration: Most common issue. 渡っていた先:AIベンダー、LLMプロバイダー、MCPサーバー 出典:Praveen Neppalli Naga(Uber CTO)@praveenTweets https://x.com/praveenTweets/status/2083631934765449435 -
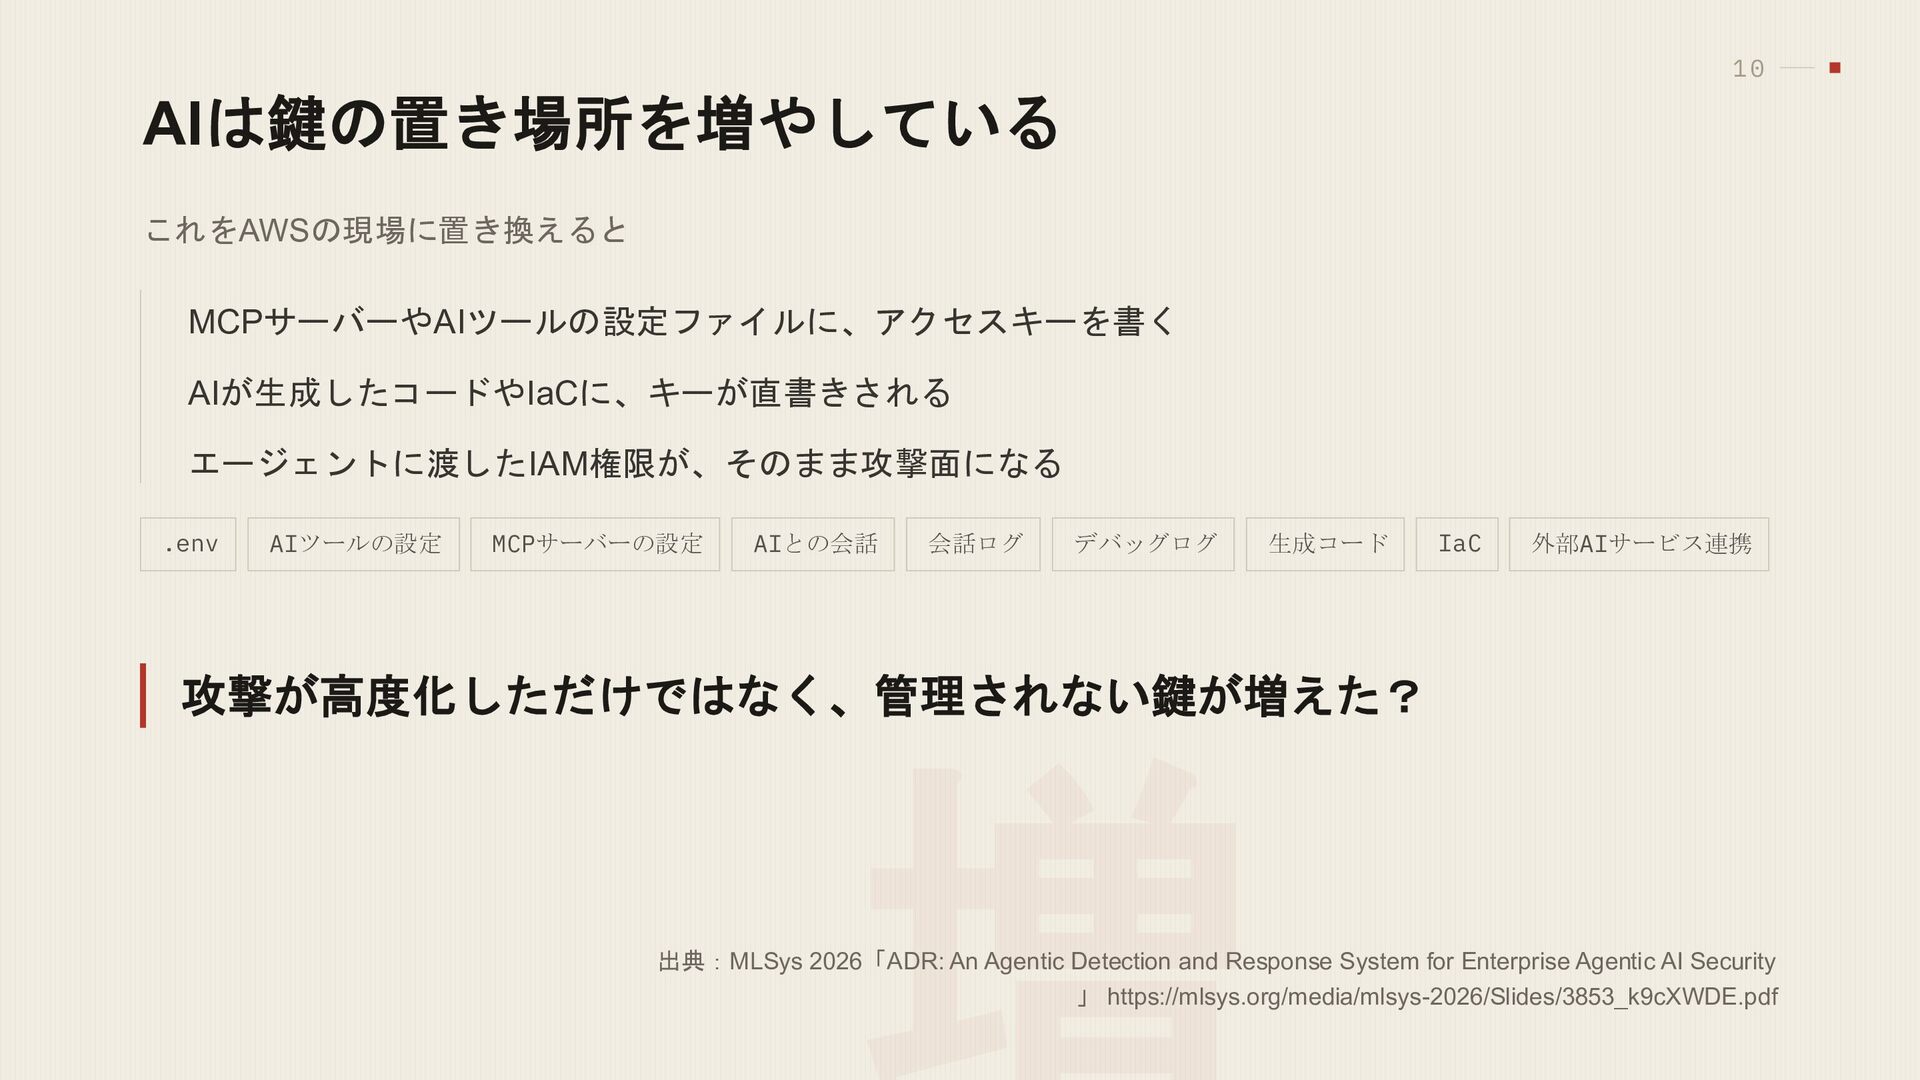
10 AIは鍵の置き場所を増やしている これをAWSの現場に置き換えると MCPサーバーやAIツールの設定ファイルに、アクセスキーを書く AIが生成したコードやIaCに、キーが直書きされる エージェントに渡したIAM権限が、そのまま攻撃面になる .env AIツールの設定 MCPサーバーの設定 AIとの会話
会話ログ デバッグログ 生成コード IaC 外部AIサービス連携 攻撃が高度化しただけではなく、管理されない鍵が増えた? 出典:MLSys 2026「ADR: An Agentic Detection and Response System for Enterprise Agentic AI Security 」 https://mlsys.org/media/mlsys-2026/Slides/3853_k9cXWDE.pdf