Upgrade to Pro — share decks privately, control downloads, hide ads and more …

払い出した瞬間から安全なAWSアカウント — 8チームから28チームへのガードレール設計

払い出した瞬間から安全なAWSアカウント — 8チームから28チームへのガードレール設計

SRE Tech Talk #15(3-shake × enechain、2026年9月4日)での LT です。公開にあたって一部の表現を変えています。 https://3-shake.connpass.com/event/402777/

Yohei Demachi

November 14, 2026

Transcript

12 slides
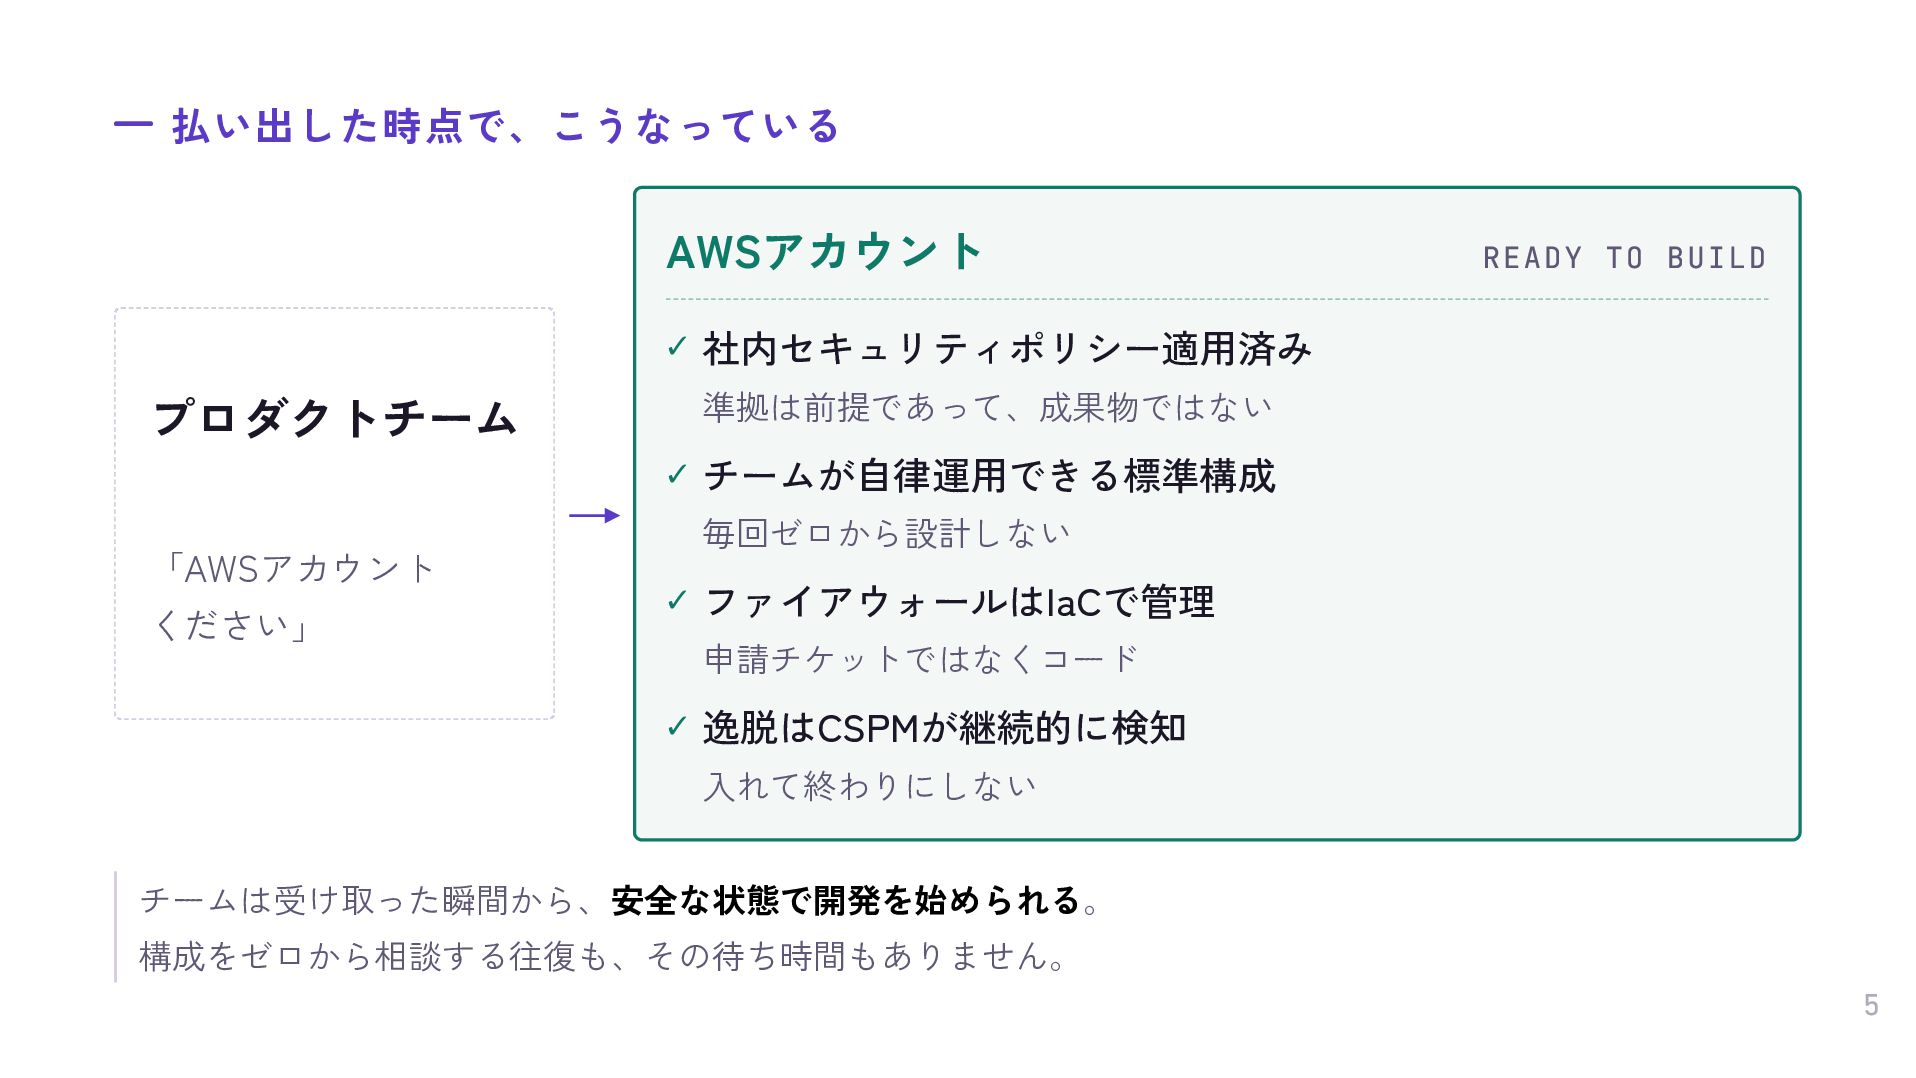
  1. 払い出した時点で、こうなっている AWSアカウント READY TO BUILD ✓ 社内セキュリティポリシー適用済み 準拠は前提であって、成果物ではない プロダクトチーム 「AWSアカウント

    ください」 → ✓ チームが自律運用できる標準構成 毎回ゼロから設計しない ✓ ファイアウォールはIaCで管理 申請チケットではなくコード ✓ 逸脱はCSPMが継続的に検知 入れて終わりにしない チームは受け取った瞬間から、安全な状態で開発を始められる。 構成をゼロから相談する往復も、その待ち時間もありません。 5
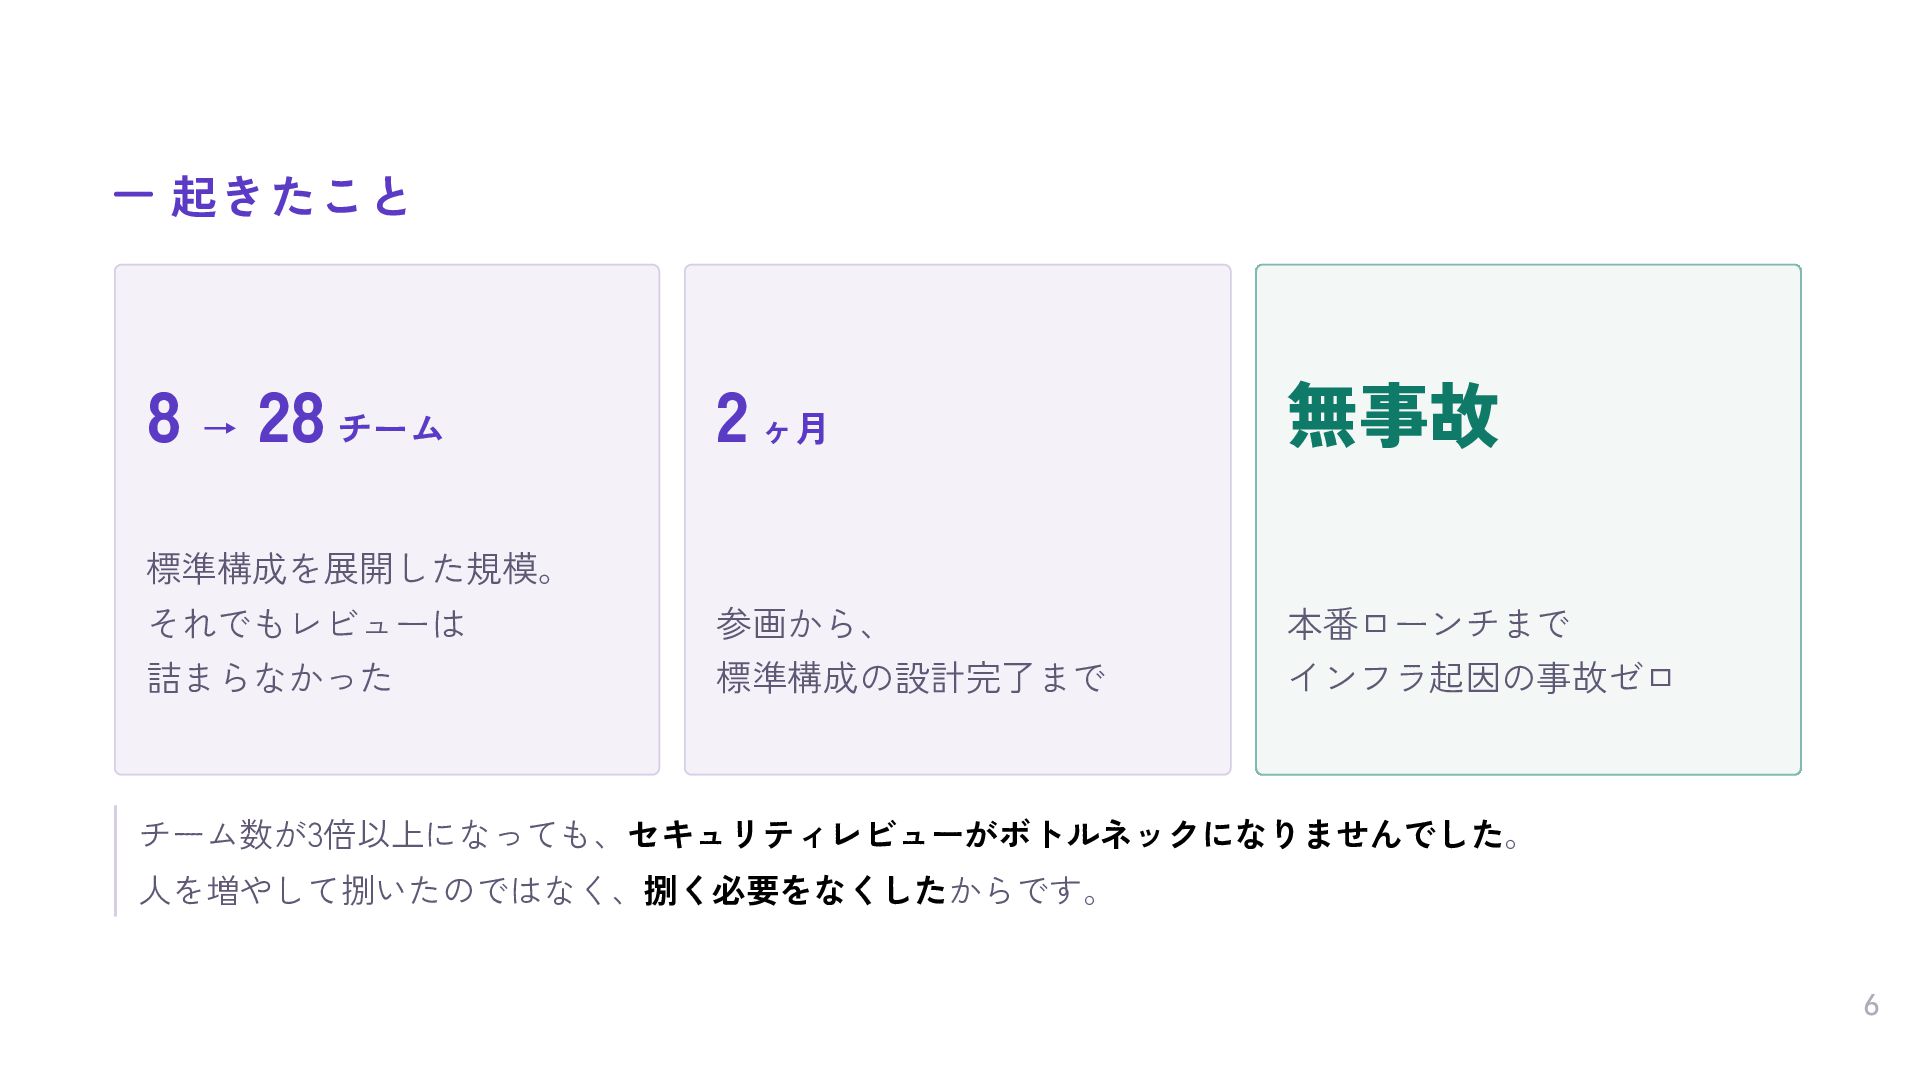
  2. 起きたこと 8 → 28 チーム 2 ヶ月 無事故 それでもレビューは 参画から、

    本番ローンチまで 詰まらなかった 標準構成の設計完了まで インフラ起因の事故ゼロ 標準構成を展開した規模。 チーム数が3倍以上になっても、セキュリティレビューがボトルネックになりませんでした。 人を増やして捌いたのではなく、捌く必要をなくしたからです。 6
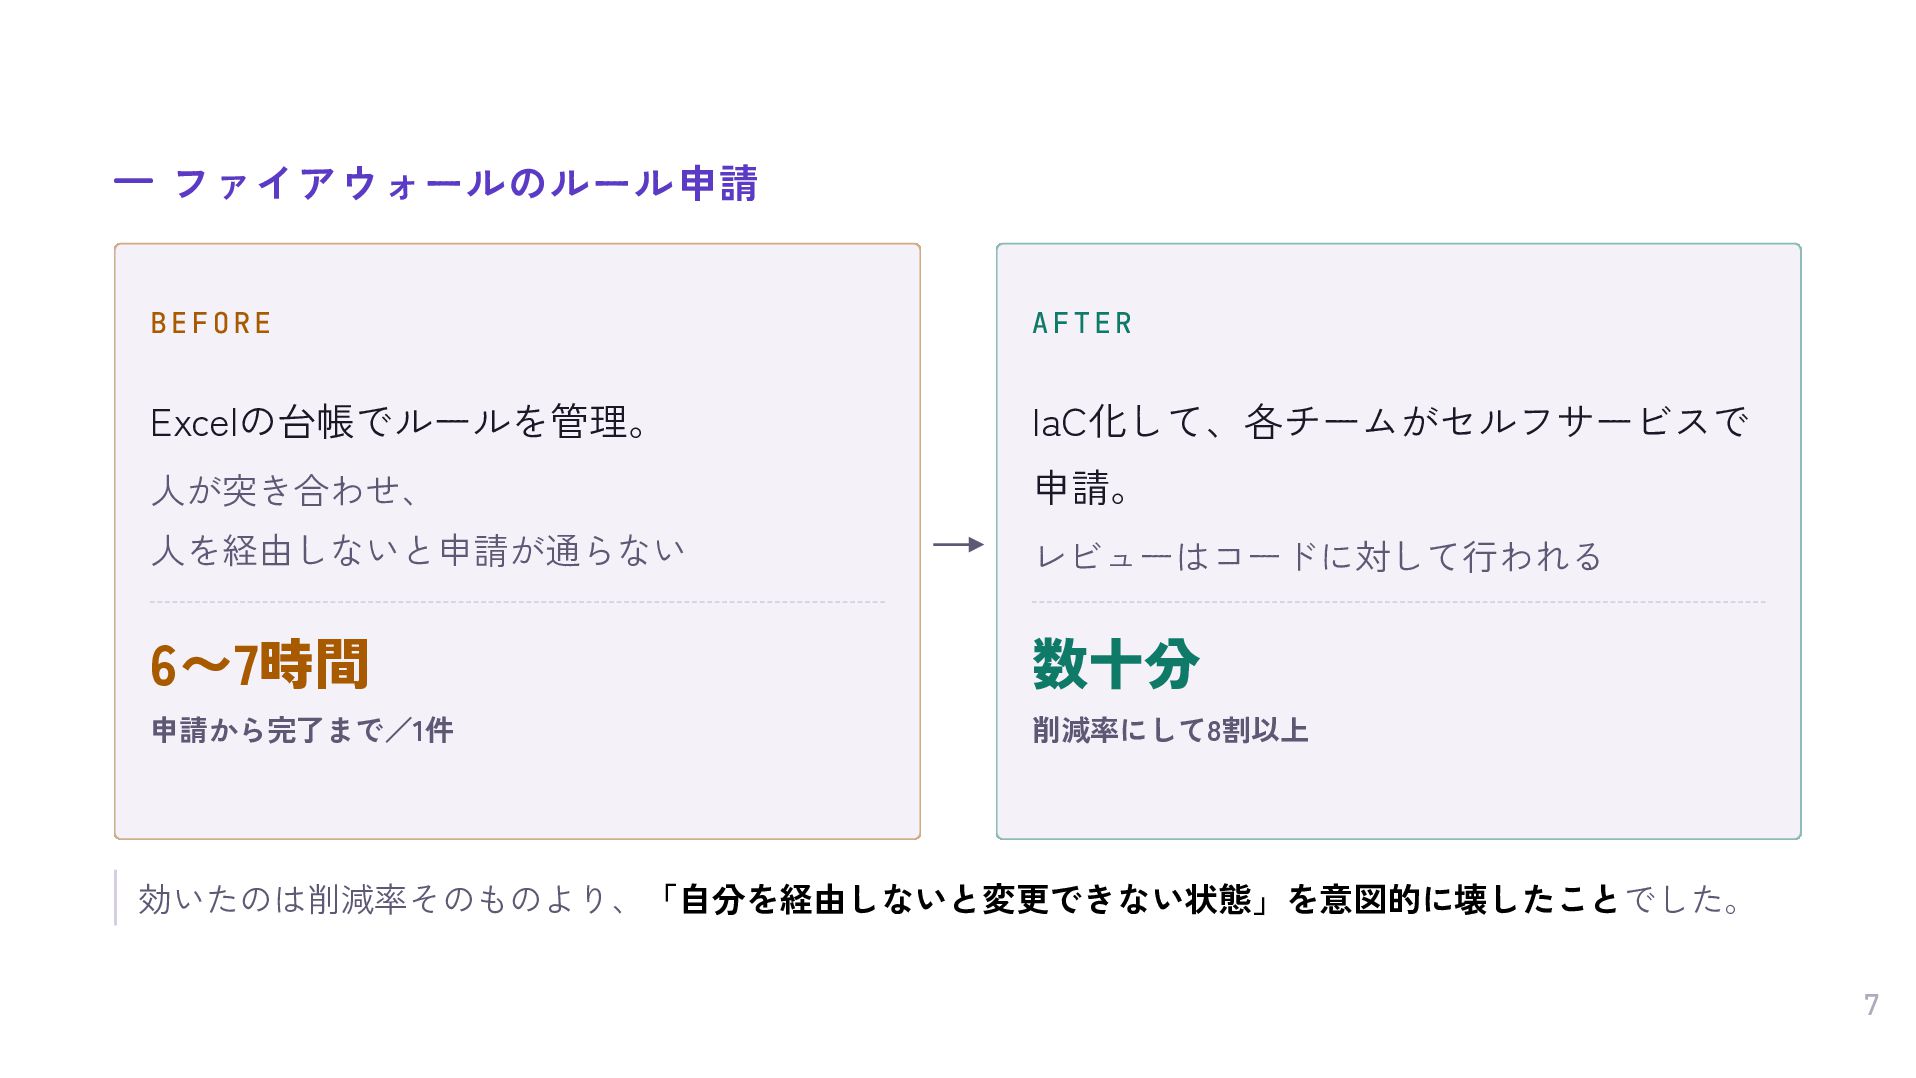
  3. ファイアウォールのルール申請 BEFORE AFTER Excelの台帳でルールを管理。 IaC化して、各チームがセルフサービスで 人が突き合わせ、 申請。 人を経由しないと申請が通らない → レビューはコードに対して行われる

    6〜7時間 数十分 申請から完了まで/1件 削減率にして8割以上 効いたのは削減率そのものより、「自分を経由しないと変更できない状態」を意図的に壊したことでした。 7
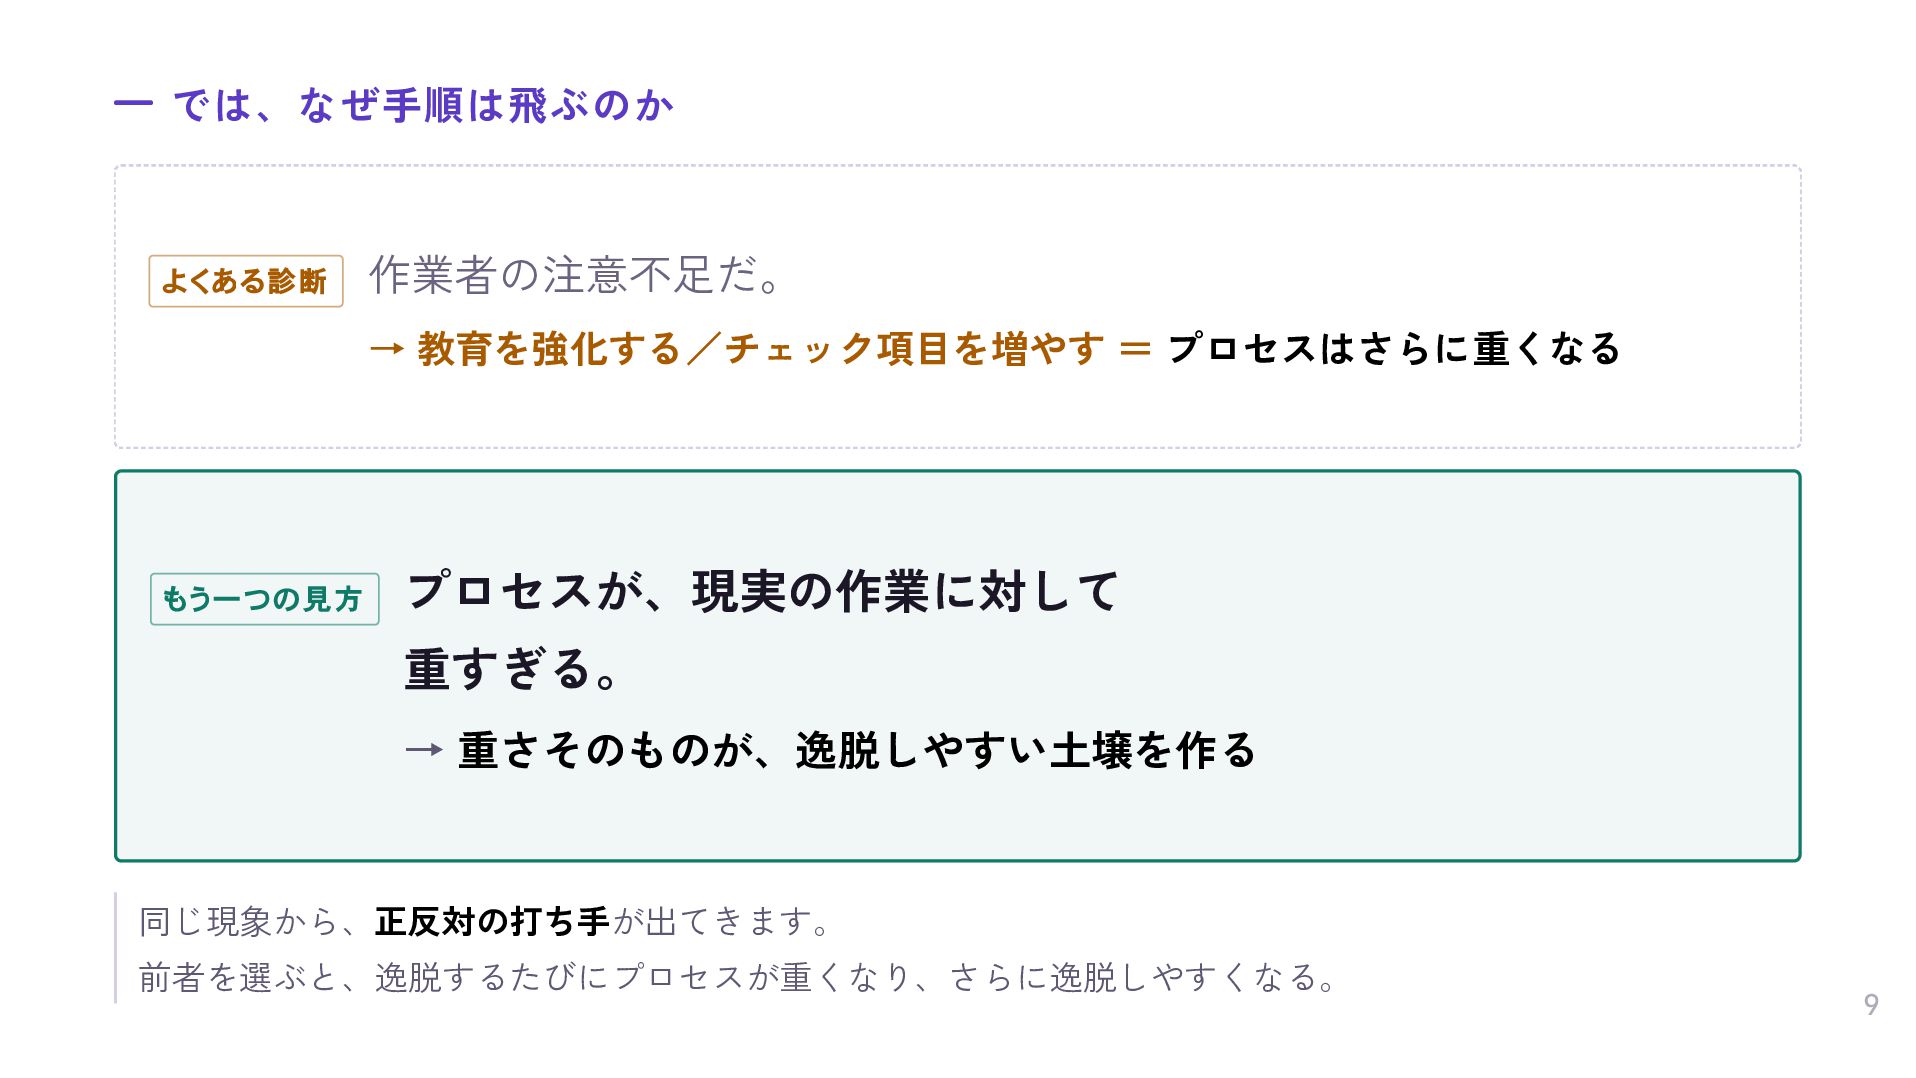
  4. では、なぜ手順は飛ぶのか よくある診断 作業者の注意不足だ。 → 教育を強化する/チェック項目を増やす = プロセスはさらに重くなる もう一つの見方 プロセスが、現実の作業に対して 重すぎる。

    → 重さそのものが、逸脱しやすい土壌を作る 同じ現象から、正反対の打ち手が出てきます。 前者を選ぶと、逸脱するたびにプロセスが重くなり、さらに逸脱しやすくなる。 9

More Decks by Yohei Demachi

Other Decks in Technology