Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Fileless Malware !
Search
Bigdrea6
October 29, 2021
Technology
240
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Fileless Malware !
明石高専IT系勉強会#21での発表スライドです
ファイルレスマルウェア関連についての雑な紹介をしました。
Bigdrea6
October 29, 2021
More Decks by Bigdrea6
See All by Bigdrea6
Bluetooth Mesh
bigdrea6
0
39
Bluetoothのあれこれ
bigdrea6
0
63
Annotate Windows API!
bigdrea6
0
83
Other Decks in Technology
See All in Technology
Software Engineering in an AI-Driven World
erikjhordan_rey
0
110
Gifu WordPress Meetup #200 に向けて、私たちには何ができるだろうか?/ 2026-11-07 Gifu WordPress Meetup
torounit
0
110
AI Agent 時代のデータ基盤: ClickHouse で実現する 超高速分析とコスト削減の両立
jozono
0
180
【dbts2026】AIエージェントの 判断と探索を変える、 データベース エンジニアリング― 既存DBの処理と依存関係から作る、オペレーショナルオントロジー ―
shisyu_gaku
0
150
Content Mapper APIの応用例~CSS Modules、言語ファイル~
uhyo
2
590
基本から分かる!AWSセキュリティ運用の考え方と任せ方
cmusudakeisuke
1
410
AWS構成から考えるWebセキュリティ ― WordPressの構築経験から考える公開範囲と更新運用【JAWS FESTA 2026 in AKITA】
cscengineer
PRO
1
170
Autonomous AI Lakehouse - Live AI Hubから始めるセキュアなAIデータ活用 -
oracle4engineer
PRO
3
190
慶應義塾大学 AI実践05 論文執筆の仕組み化
keio_smilab
PRO
6
3.6k
分析作業をどこまで任せるか自分で決められる AIネイティブBI『Golden Analytics』が 良さげな話 /golden-analytics-is-ai-native-bi
shinyaa31
0
120
AIコーディングはじめました
miso
0
150
AI AgentによるEmbedded SREの取り組み
tgidgd
1
340
Featured
See All Featured
So, you think you're a good person
axbom
PRO
2
2.2k
Effective software design: The role of men in debugging patriarchy in IT @ Voxxed Days AMS
baasie
1
600
Agile Leadership in an Agile Organization
kimpetersen
PRO
0
310
The Art of Delivering Value - GDevCon NA Keynote
reverentgeek
16
2.2k
Chrome DevTools: State of the Union 2024 - Debugging React & Beyond
addyosmani
10
1.4k
How to Get Subject Matter Experts Bought In and Actively Contributing to SEO & PR Initiatives.
livdayseo
0
240
How GitHub (no longer) Works
holman
316
150k
HDC tutorial
michielstock
2
1k
The AI Revolution Will Not Be Monopolized: How open-source beats economies of scale, even for LLMs
inesmontani
PRO
3
3.8k
Evolving SEO for Evolving Search Engines
ryanjones
0
350
Side Projects
sachag
456
43k
Context Engineering - Making Every Token Count
addyosmani
9
1.3k
Transcript
None
What is Fileless Malware? 名前の通りファイルがないマルウェア 一般的なマルウェア • ファイルがある(形式 : exe(pe
format)、elf) • このファイル自体が悪さを働くものなので、解析者はこれの動きを調べる(または検知される) • 余談ですが、マルウェア倉庫を見つけたので興味がある人は後で声かけて下さい ファイルレスマルウェア • 先ほど挙げたファイルから攻撃が始まらない(後のスライドで詳しく説明) • ファイルが全く持って0というわけではない • 大抵、powershellが用いられる • 普通のマルウェアもそうだけど、だいたいはWindowsユーザーを攻撃対象としてる(気がする) メモリ HDD/SSD ファイルレスマルウェア マルウェア
• 攻撃の流れ • ファイルレスの構造 • 検知できなかった理由 Table of contents •
難読化 • ログ Attack Flow Obfuscation + Log 02 01
Attack Flow 様々な攻撃とファイルレスマルウェアの 構造を理解する 01
Malware type Trojans Ransomware Worm • ユーザーにダウンロードさせる • 個人情報の抜き取り、監視 または踏み台に
• ファイルを暗号化などして 身代金を要求する • マシンからマシンへの感染 • 自己複製の機能がある https://www.mcafee.com/ja-jp/antivirus/malware.html
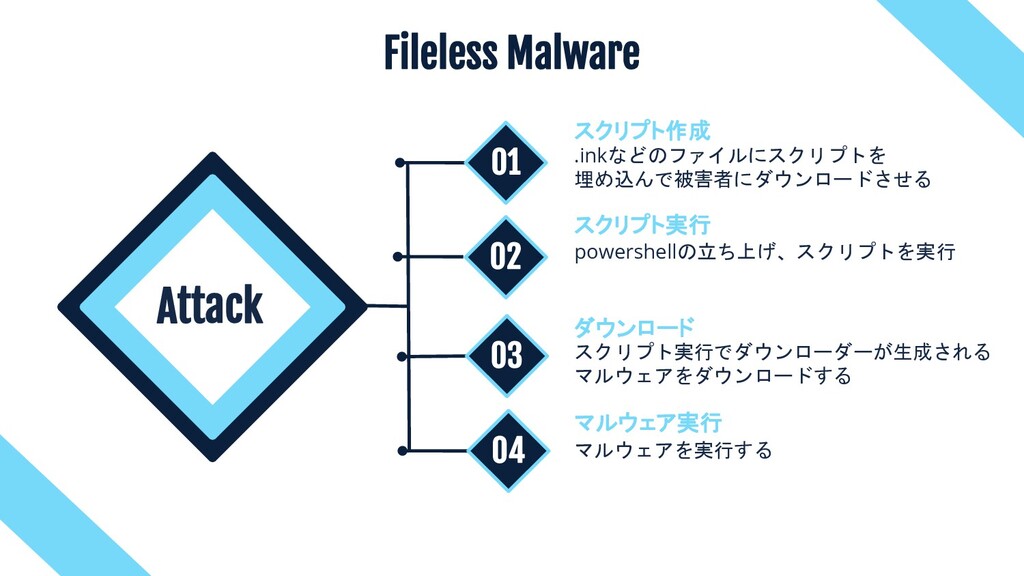
Attack .inkなどのファイルにスクリプトを 埋め込んで被害者にダウンロードさせる スクリプト作成 02 01 03 Fileless Malware 04
スクリプト実行 powershellの立ち上げ、スクリプトを実行 ダウンロード スクリプト実行でダウンローダーが生成される マルウェアをダウンロードする マルウェアを実行する マルウェア実行
検知できそうだけど、 なんで検知できないの?
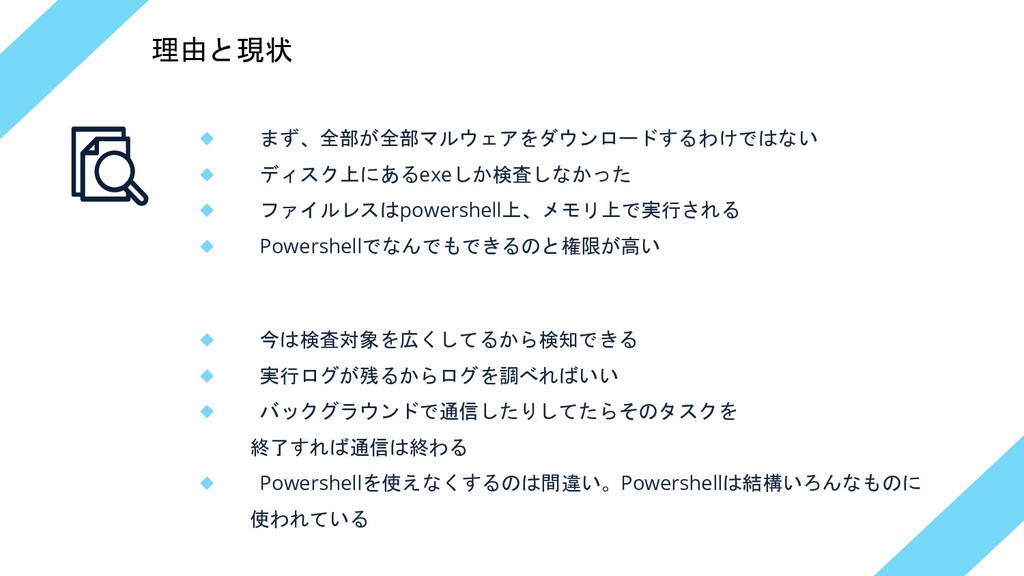
◆ まず、全部が全部マルウェアをダウンロードするわけではない ◆ ディスク上にあるexeしか検査しなかった ◆ ファイルレスはpowershell上、メモリ上で実行される ◆ Powershellでなんでもできるのと権限が高い ◆ 今は検査対象を広くしてるから検知できる
◆ 実行ログが残るからログを調べればいい ◆ バックグラウンドで通信したりしてたらそのタスクを 終了すれば通信は終わる ◆ Powershellを使えなくするのは間違い。Powershellは結構いろんなものに 使われている 理由と現状
Obfuscation + Log Powershellスクリプトの記述(難読化)とログの残り方 02
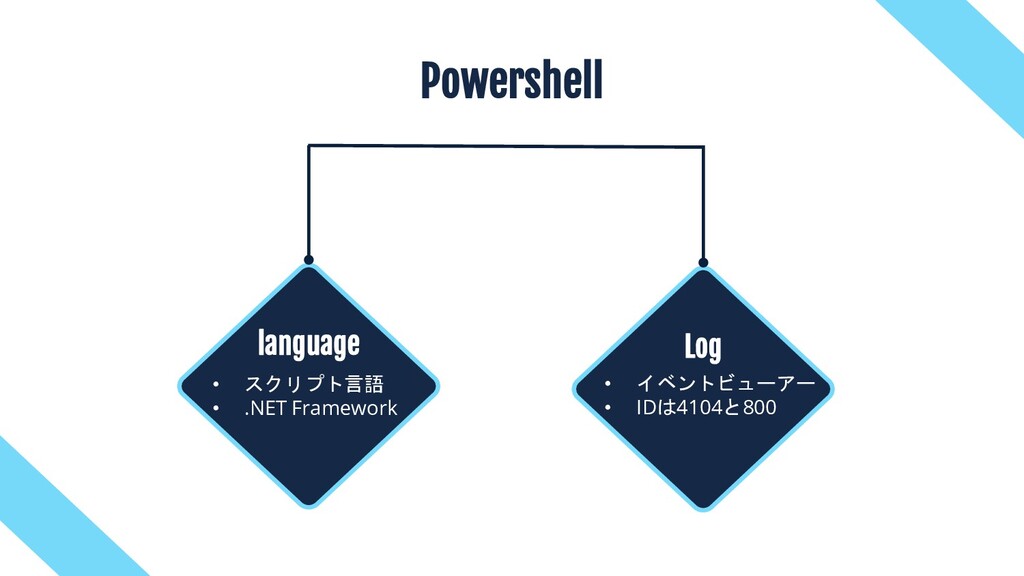
Powershell • イベントビューアー • IDは4104と800 Log • スクリプト言語 • .NET
Framework language
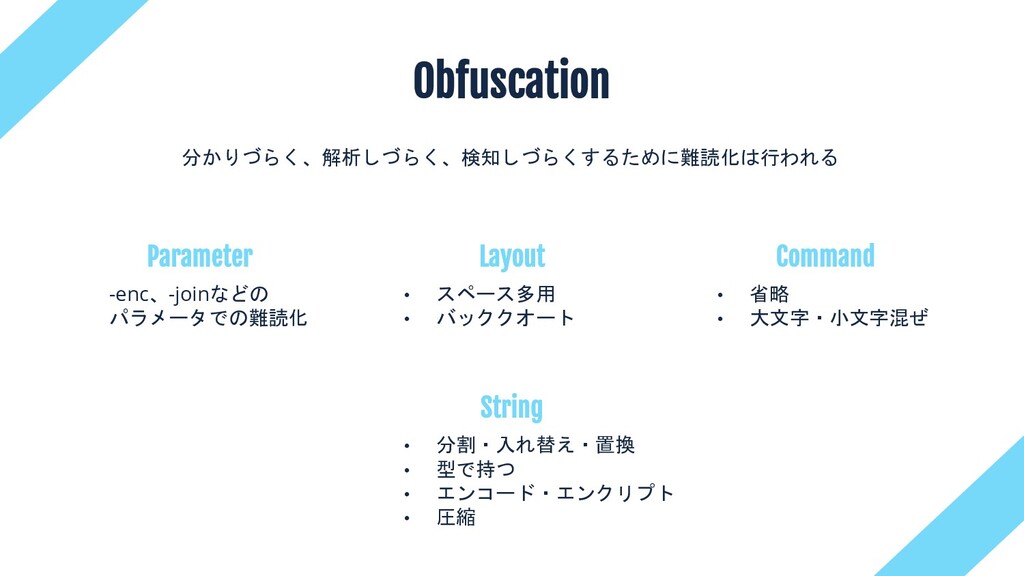
Obfuscation • 省略 • 大文字・小文字混ぜ • スペース多用 • バッククオート -enc、-joinなどの
パラメータでの難読化 • 分割・入れ替え・置換 • 型で持つ • エンコード・エンクリプト • 圧縮 Command Layout Parameter String 分かりづらく、解析しづらく、検知しづらくするために難読化は行われる
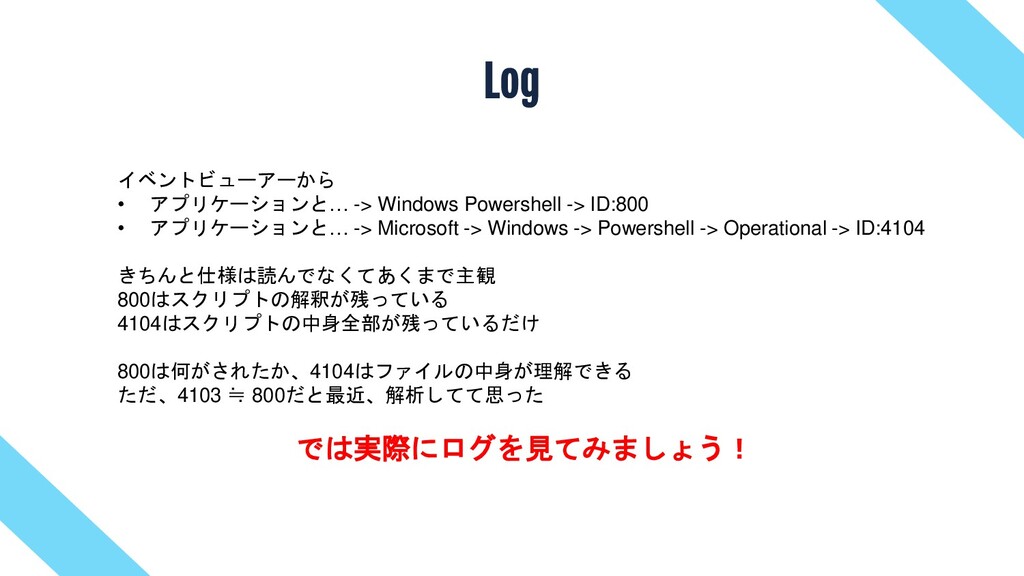
Log イベントビューアーから • アプリケーションと… -> Windows Powershell -> ID:800 •
アプリケーションと… -> Microsoft -> Windows -> Powershell -> Operational -> ID:4104 きちんと仕様は読んでなくてあくまで主観 800はスクリプトの解釈が残っている 4104はスクリプトの中身全部が残っているだけ 800は何がされたか、4104はファイルの中身が理解できる ただ、4103 ≒ 800だと最近、解析してて思った では実際にログを見てみましょう!
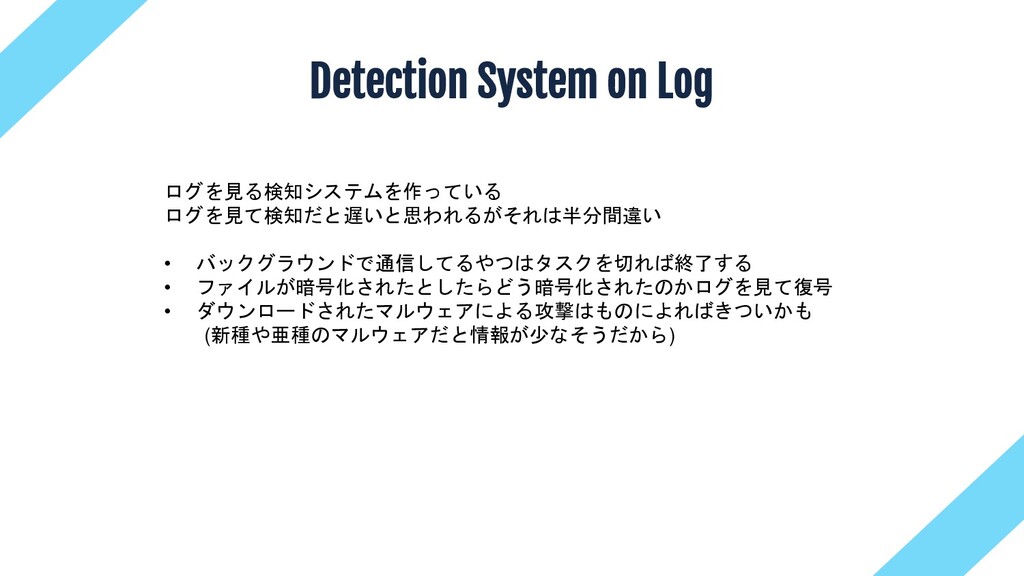
Detection System on Log ログを見る検知システムを作っている ログを見て検知だと遅いと思われるがそれは半分間違い • バックグラウンドで通信してるやつはタスクを切れば終了する • ファイルが暗号化されたとしたらどう暗号化されたのかログを見て復号
• ダウンロードされたマルウェアによる攻撃はものによればきついかも (新種や亜種のマルウェアだと情報が少なそうだから)


 bigdrea6
 erikjhordan_rey
 torounit
 jozono
 shisyu_gaku
 uhyo
 cmusudakeisuke
 cscengineer
 oracle4engineer
 keio_smilab
 shinyaa31
 miso
 tgidgd
 axbom
 baasie
 kimpetersen
 reverentgeek
 addyosmani
 livdayseo
 holman
 michielstock
 inesmontani
 ryanjones
 sachag