Cattivi e immaginario…. • Come proteggo i miei dati – Sul mio PC • Passwd, fw, update – Internet FootPrint • Crittografia e anonimizzazione • Dark Web • Come proteggere la propria internet fingerprint
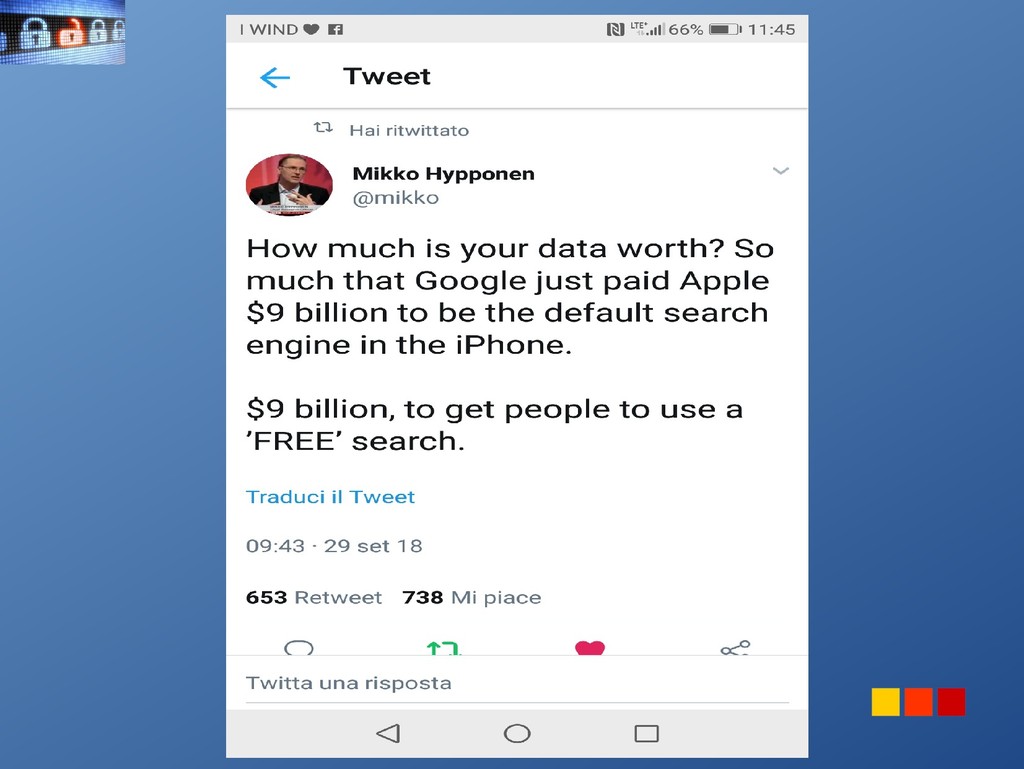
Era • Quindi i dati e le informazioni hanno valore – In sé, perché sono nostri – In quanto convertibili, in ultima istanza, in $$$ • Di conseguenza, proteggere i nostri dati è fondamentale • “Make a product that is so useful that you depend on it. Then you become the product”
particolare quelli “personali”, si può dare un valore economico ai “dati” ? • Google e Facebook basano il loro valore essenzialmente su quello dei dati che maneggiano e gestiscono e la maggior parte di quei dati sono “nostri”… • Google: 570 miliardi $ • Facebook: 300 miliardi $
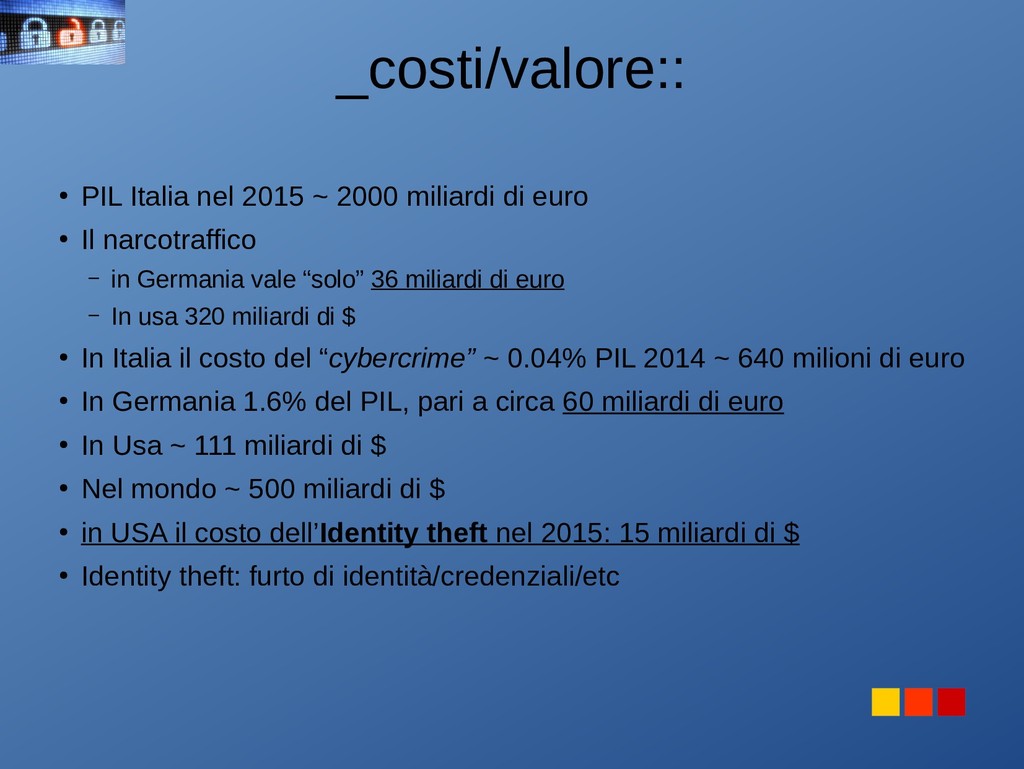
euro • Il narcotraffico – in Germania vale “solo” 36 miliardi di euro – In usa 320 miliardi di $ • In Italia il costo del “cybercrime” ~ 0.04% PIL 2014 ~ 640 milioni di euro • In Germania 1.6% del PIL, pari a circa 60 miliardi di euro • In Usa ~ 111 miliardi di $ • Nel mondo ~ 500 miliardi di $ • in USA il costo dell’Identity theft nel 2015: 15 miliardi di $ • Identity theft: furto di identità/credenziali/etc
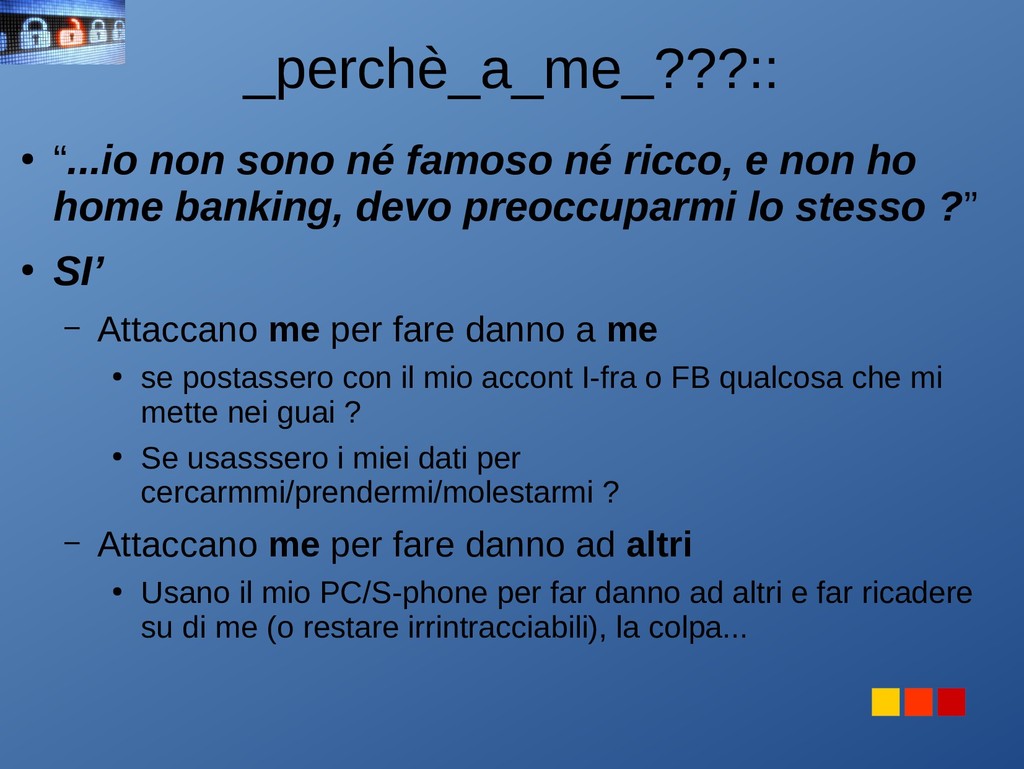
non ho home banking, devo preoccuparmi lo stesso ?” • SI’ – Attaccano me per fare danno a me • se postassero con il mio accont I-fra o FB qualcosa che mi mette nei guai ? • Se usasssero i miei dati per cercarmmi/prendermi/molestarmi ? – Attaccano me per fare danno ad altri • Usano il mio PC/S-phone per far danno ad altri e far ricadere su di me (o restare irrintracciabili), la colpa...
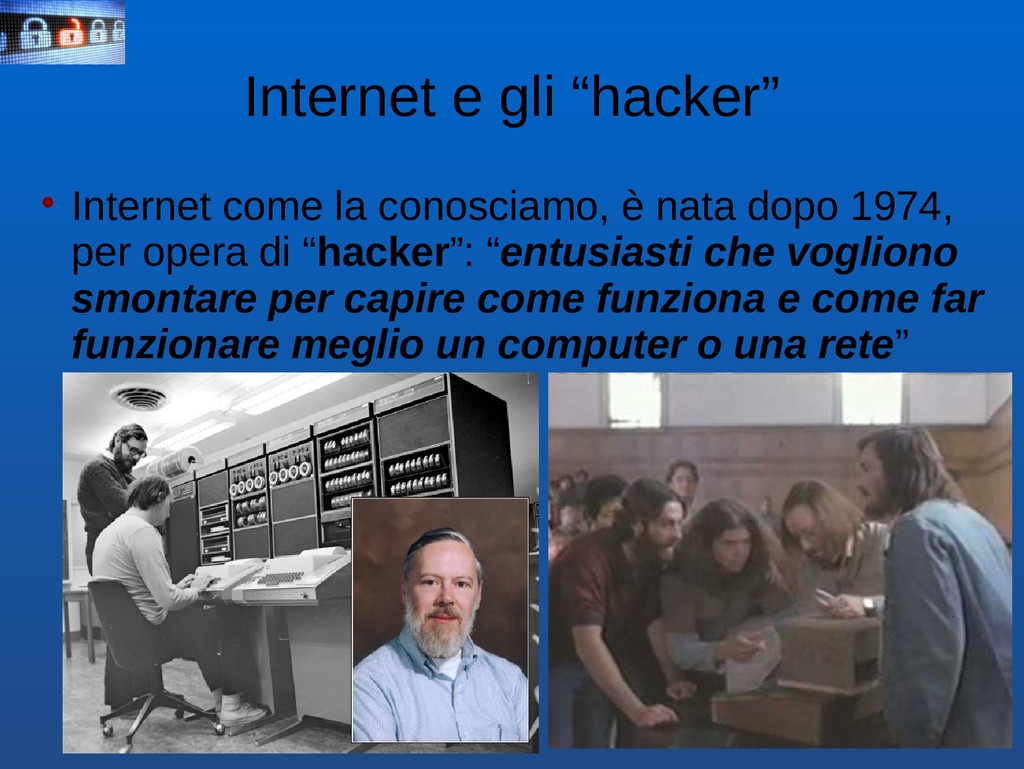
da “hacker” MacOS è basato su lavoro di “hacker” Android è basato su lavoro di “hacker” MP3/MP4 sono algoritmi di compressione dati sviluppati da ingegneri/hacker (di FIAT…) l’idea e i protocolli alla base di W-App sono stati sviluppati (e continuano a esserlo), da “hacker”...
funziona e come far funzionare meglio un computer o una rete” E quando lo scoprono, rendono noto come aggiustare/sistemare il problema Ci sono varie modalità per “rendere noto” Il rendere noto in modo che non vengano fatti danni, è “da hacker” Altrimenti è da cracker/”bad guy”
“cattivi”: Pirati o “cracker”: che si introducono, rompono o vendono i dati scoperti WhiteHat cowboys: “bravi” che cercano di entrare in computer di altri, ma col loro permesso, per renderli più sicuri. BlackHat cowboys: lo stesso, ma senza permesso... Samurai: bravi, che entrano e distruggono i computer dei cracker...
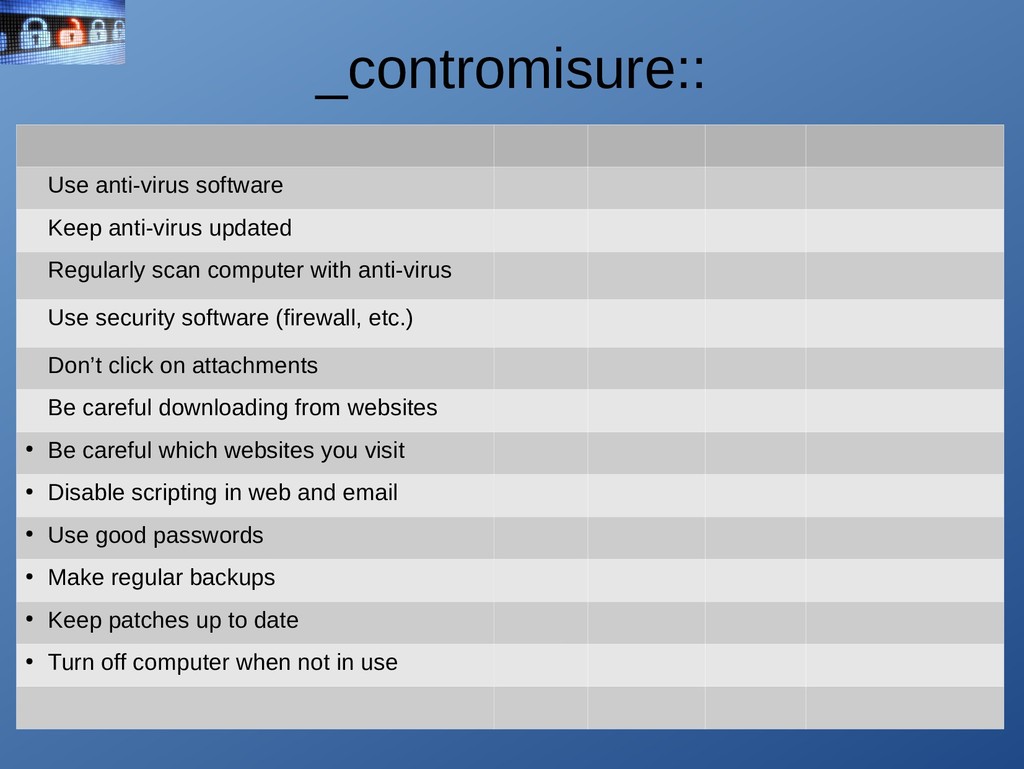
with anti-virus Use security software (firewall, etc.) Don’t click on attachments Be careful downloading from websites • Be careful which websites you visit • Disable scripting in web and email • Use good passwords • Make regular backups • Keep patches up to date • Turn off computer when not in use
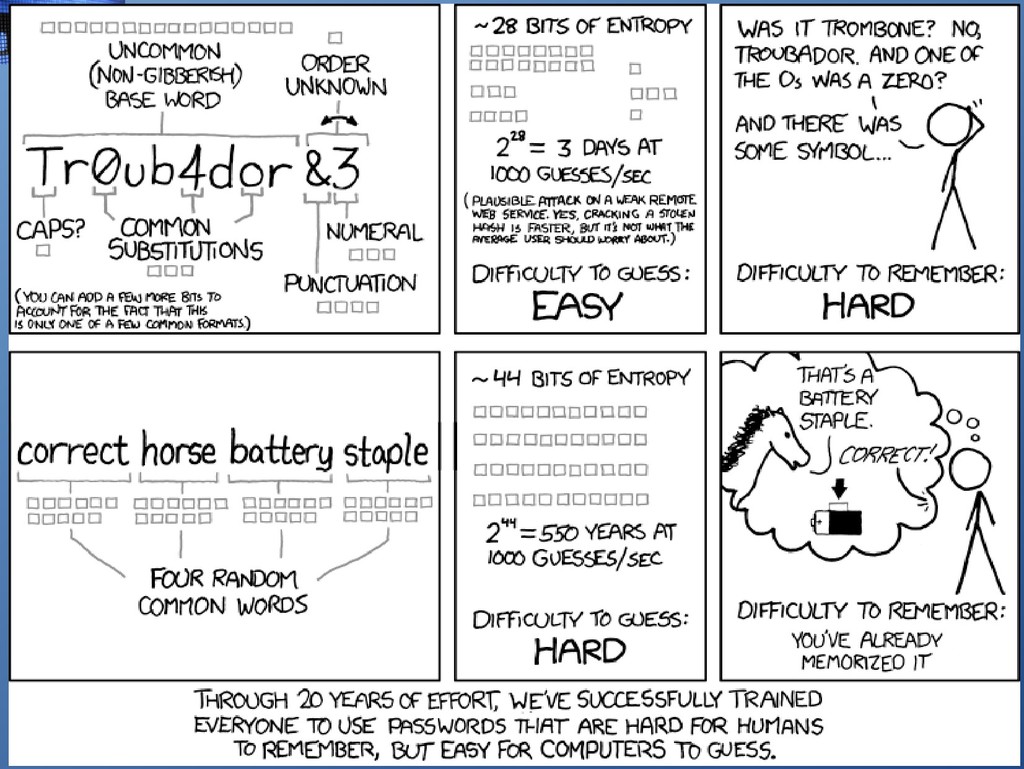
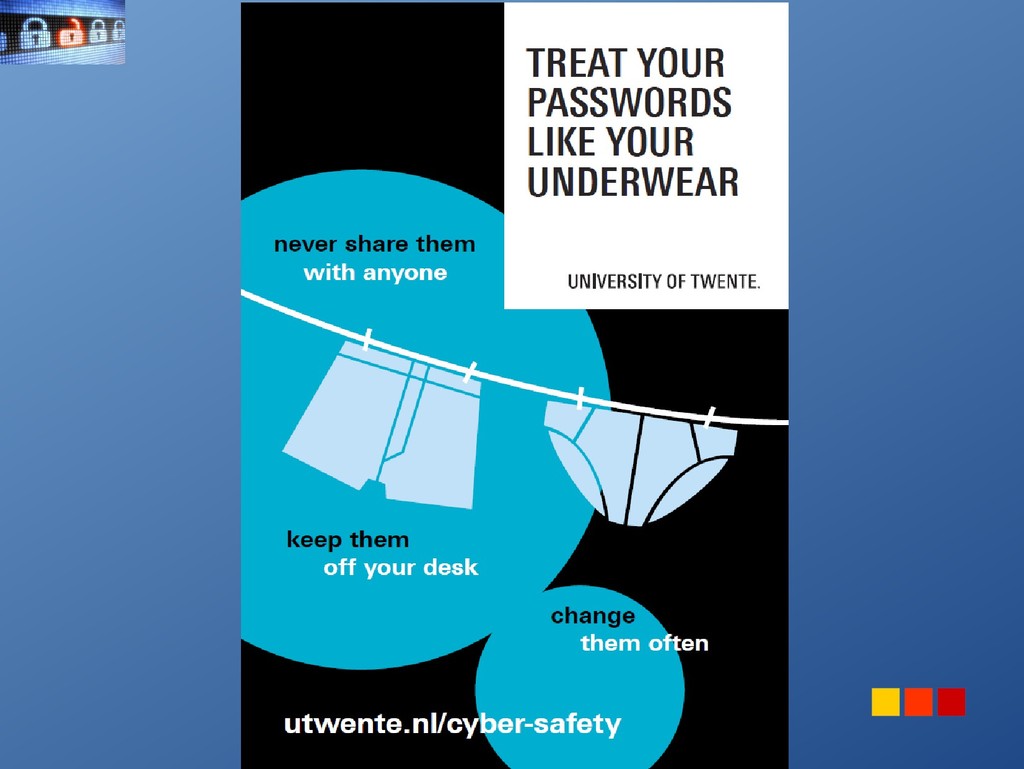
ragiona in termini di security, e quindi anche per le password: • Confidenzialità: la devo sapere solo io • Integrità:...tirandola per i capelli, deve essere robusta • Disponibilità: devo averla/ricordarla sempre….
– (nel 2018 tra il 61% e l’83% delle intrusioni informatiche avvenute con uso di password deboli). • Deve essere robusta – Complessa: il numero di prove che vanno fatte prima di indovinarla è computazionalmente costoso • Dove costoso è da intendersi come bilancio tra tempo e valore della password – La password di posta del sig. Rossi vs la passwd di Admin di una centrale elettrica.. – Non predicibile/casuale…: non il mio username…. • Ovviamente, bilanciando con Availability – Se devo scriverla o non la ricordo mai...
un diceware (i.e. lancio did adi fisici…) • La passwd la scegliamo noi, in modo da ricordarcela (availablity) – Scattano quindi scelte di dizionari/linguistiche/abitudini (3l33t) • TLOTR (Gandalf) • Parole nella mia lingua • Facilmente indovinabili partendo da un dizionario – Mangled… • Nulla vieta (anzi…) di partire da esse e poi aumentarne la complessità/entropia: – Es: gandalf→ H=33 – Es: G4nd@lf! → H=49 – Es: Gan Da1f! → H=56 – Es: Gandalf Il Grigio! → H=113 (molto alto) → da cui si vede che piu’ che il set di caratteri pesa la lunghezza…. • Giochiamo un po’: http://passwordmeter.com/
? • Di solito la password risiede cifrata • Quando viene passata, la “macchina “(server, DB, applicazione) applica alla stringa passata in chiaro gli stessi algormi che usa per salvarla cifrata, e poi le confronta • Quindi, occhio, in generale viaggia in chiaro, a meno che il “tubo” non sia cifrato… – Quindi controllate sempre su un sito se c’e’ il lucchetto….
cifrato – Questi attacchi sono i più comuni, ma con un minimo di buon senso sarebbero contenibili – Es: se avvengono piu’ di N tentativi con passwd errata, blocco l’account per T secondi • Fail2ban – Più la password è buona, piu’ a lungo deve durare l’attacco – Io non cado in phishing….
la passwd migliore del mondo, ma se altri sul sito – Hanno passwd debole – Abboccano al phishing – Il sistema in sé ha delle debolezze • ...la mia password eccellente non serve a un tubo...
per sistemi sensibili • “something you know & something you have” (& something you are) • Tipicamente, il 2 FA si basa su una passwd e una seconda passwd, di solita numerica, casuale e “use once” (One Time Password, OTP)
solo una volta, che possono essere: – generate da un dispositivo apposito (token) che avete con voi – generate server-side e inviate su altro canale (SMS) – generate in blocco e stampate su foglietto da avere con voi • Ad esempio il metodo più diffuso usato da – Banche – VPN – Gmail sui cellulari – IOS sui cellulari
sistema aggiornato • Gli aggiornamenti di sicurezza NON ROMPONO le applicazioni – Anche se su win….dove sono mischiati a aggiornamenti di applicazioni e/o di O.S….
a seguito di obsolescenza dei sistemi: Attacchi a FlashMedia Player (quello che vi fa vedere I video…) • Secondo uno studio di Zdnet e Trustwave ~46% dei pc/smart sono vulnerabili ad attacchi Flash...
un video che per qualche motivo – Intenzionale: molte delle pubblicità strane o “non sai che...” che vedete su FB&Co, le contengono – Non intenzionale: un sito “buono” viene bucato (in altro modo) e in un video “buono” viene messo l’attacco • Contiene del codice Flash che la vostra versione vulnerabile legge ed esegue • “infettando” a quel punto anche il vostro PC
Separate utenze sull’aggeggio (vero per pc e tablet) • Usate password robuste sull’aggeggio • Usate password robuste e differenti per i vari account in rete • Installate/comprendete un firewall • (antivirus ovviamente) • Aggiornate-Aggiornate-Aggiornate
mio aggeggio • e/o mantenere sicuri i miei account in rete Sempre che • Io non faccia stupidaggini in rete • Le applicazioni di rete siano a loro volta ragionevolmente sicure
che lasciamo volutamente, consciamente: – FB/twitter/LinkedIn – Mailserver/blog/ecc • Passive: ovvero traccia che lasciamo senza esserne consapevoli e spesso fuori dal nostro pieno controllo – Cookie – Analytics – Browser fingerpring – Search patterns – Ecc...
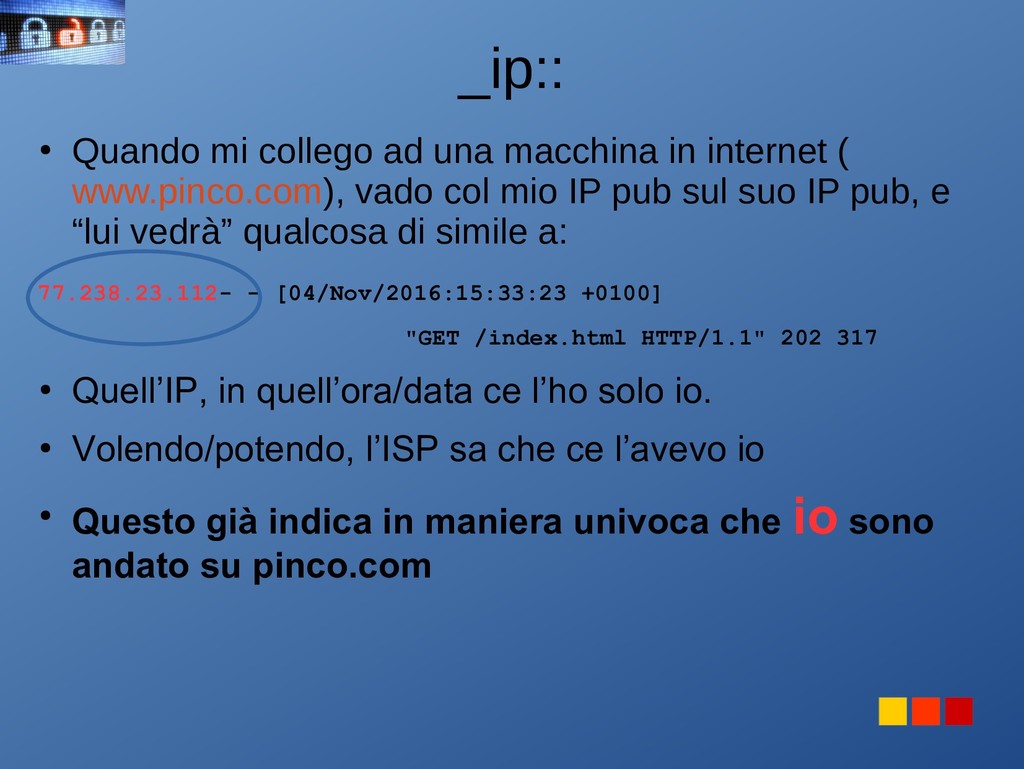
un IP privato “in casa” o dentro la rete H3G, poi “esco” e mi viene dato dall’ISP un IP pubblico: - 192.168.1.103 →77.238.23.112 Quell’IP pub è statico ? E’ riconducibile a me ?
( www.pinco.com), vado col mio IP pub sul suo IP pub, e “lui vedrà” qualcosa di simile a: 77.238.23.112- - [04/Nov/2016:15:33:23 +0100] "GET /index.html HTTP/1.1" 202 317 • Quell’IP, in quell’ora/data ce l’ho solo io. • Volendo/potendo, l’ISP sa che ce l’avevo io • Questo già indica in maniera univoca che io sono andato su pinco.com
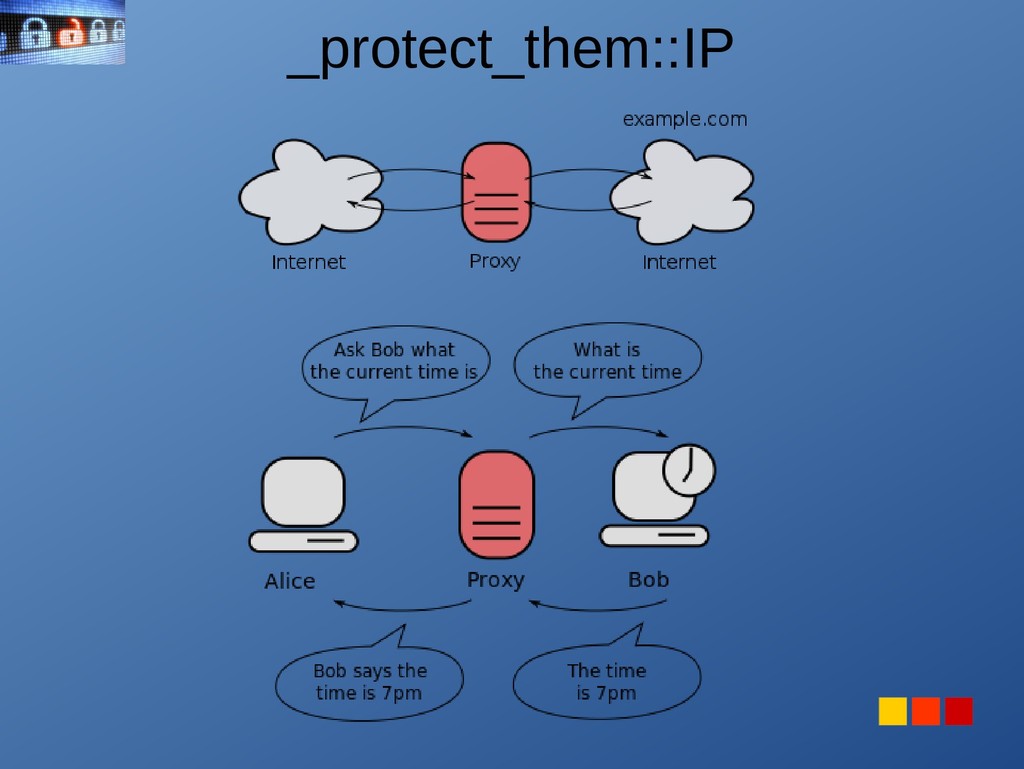
E’ facile usando un proxy – Io chiamo il proxy, ed è lui a andare sul sito – Sposto il problema, ovvero sul proxy si sa che il mio IP ha chiesto di andare su un certo sito – Esistono proxy-anonimi • http://free-proxy-list.net/anonymous-proxy.h tml • Spesso i siti “major” e/o i DNS li filtrano
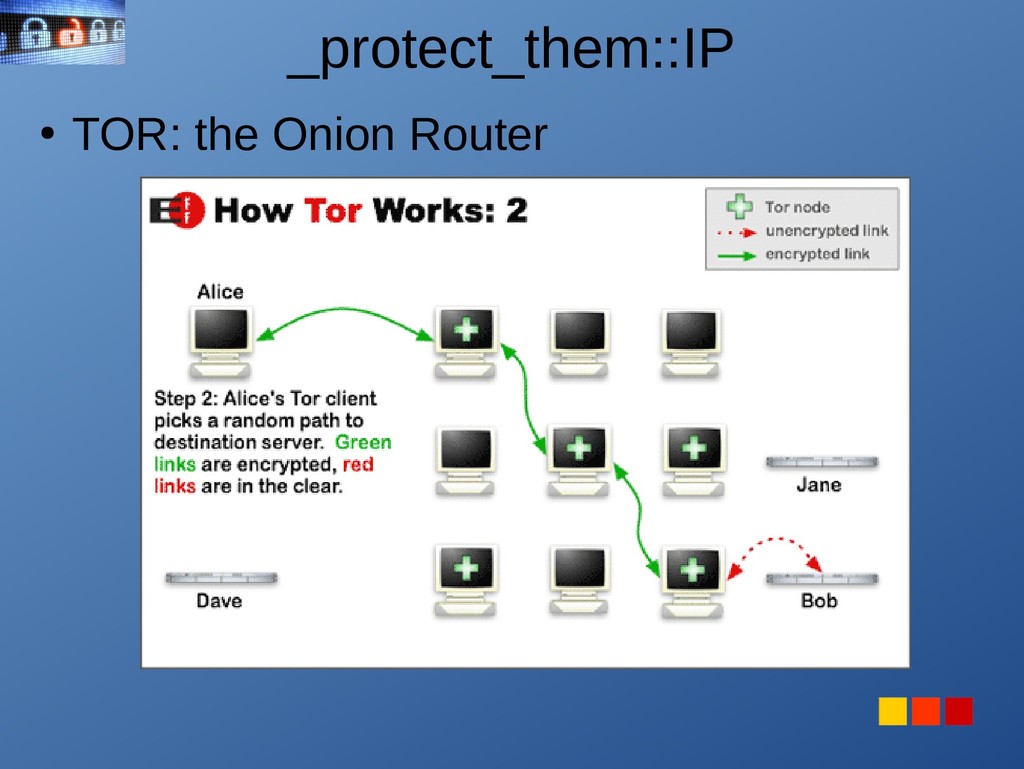
In cui, escluso l’ultimo, negli altri passano solo pacchetti cifrati, che quindi non dicono verso dove si sta andando e da dove – Che sia valido per tutti i protocolli • Ovvero se avessi un routing a cipolla che usa anche la crittografia ?
I nodi sono in paesi sparsi e qua e là • Certo, se il primo/ultimo fosse controllato… • Alcuni ISP lo filtrano • E’ ovviamente piu’ lento… • Da usare quando l’anonimato è prioritario...
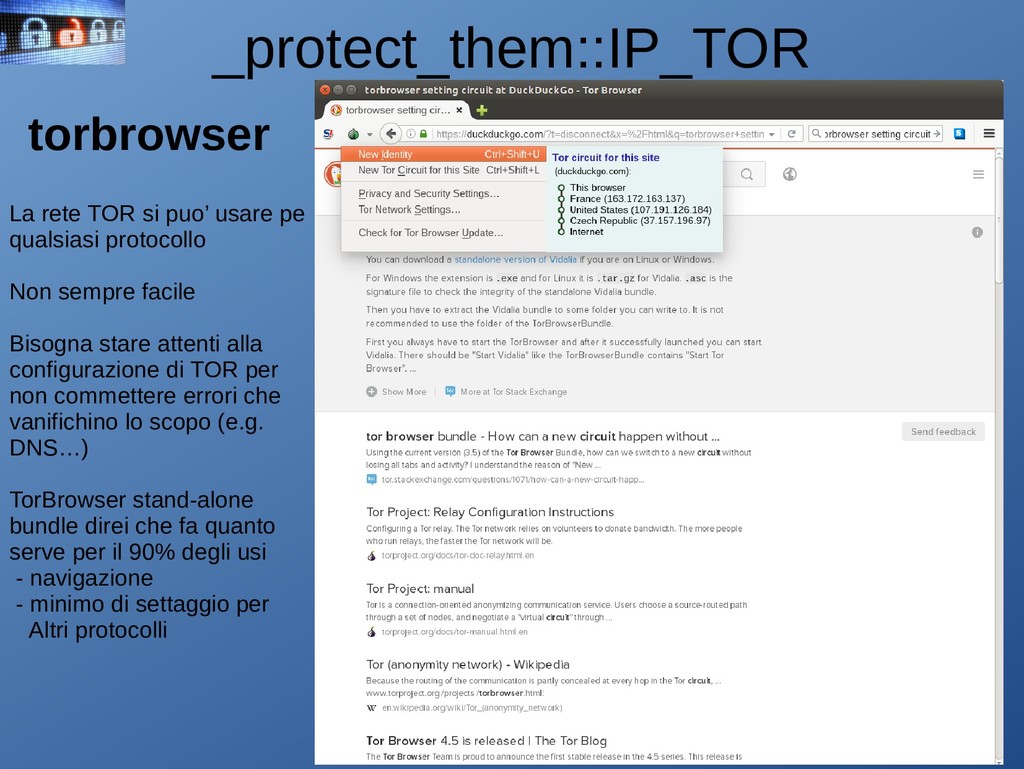
protocollo Non sempre facile Bisogna stare attenti alla configurazione di TOR per non commettere errori che vanifichino lo scopo (e.g. DNS…) TorBrowser stand-alone bundle direi che fa quanto serve per il 90% degli usi - navigazione - minimo di settaggio per Altri protocolli
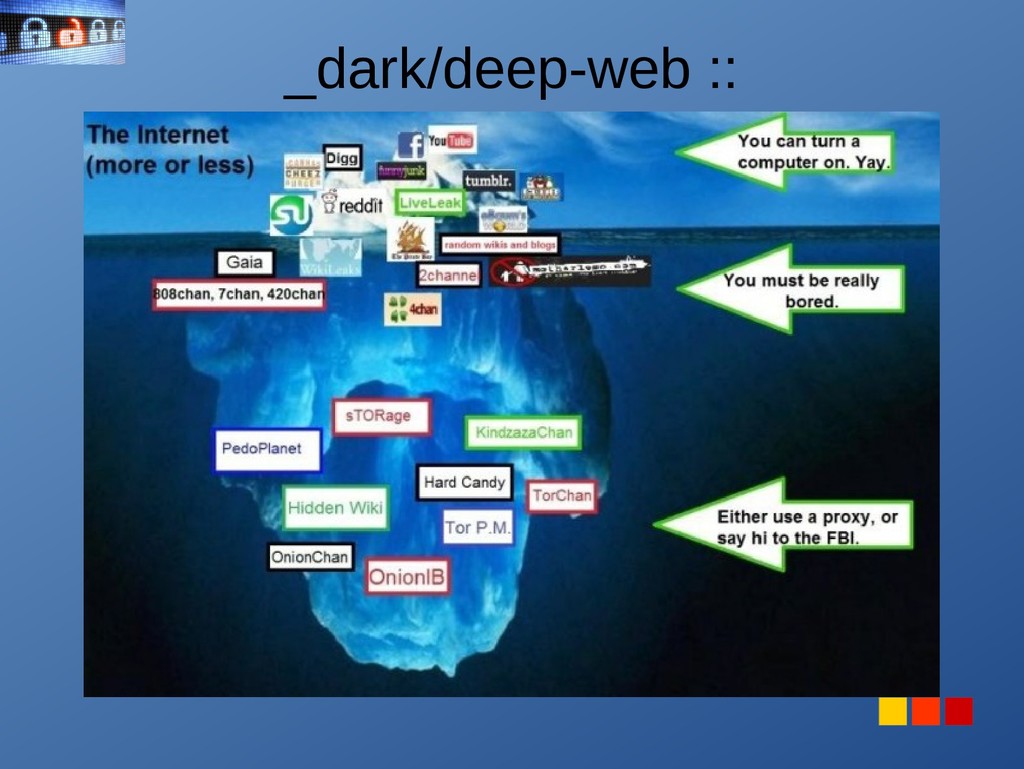
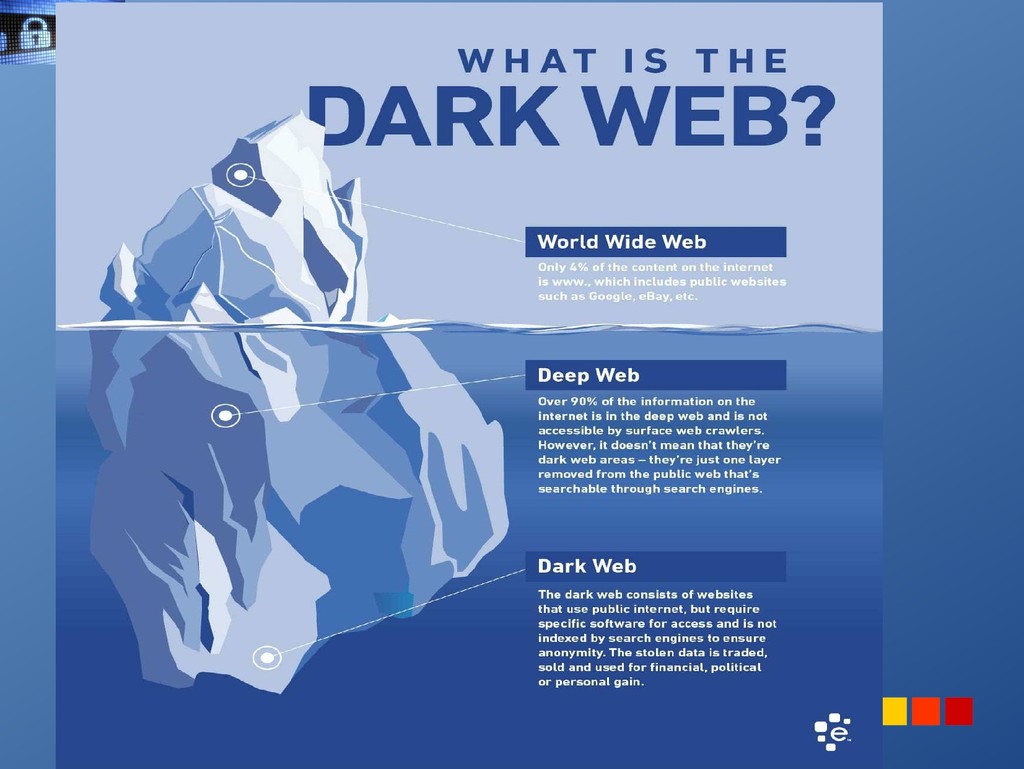
basa il cosiddetto dark web o deep web. • Chiarezza – Deep web: web “normale” non raggiungibile dai motori di ricerca • Reti interne alle aziende/scuole • Server senza “nome” • Server che rifiutano accessi da motori di ricerca – Dark web: web basata su protocolli di anonimizzazione (ad es ToR)
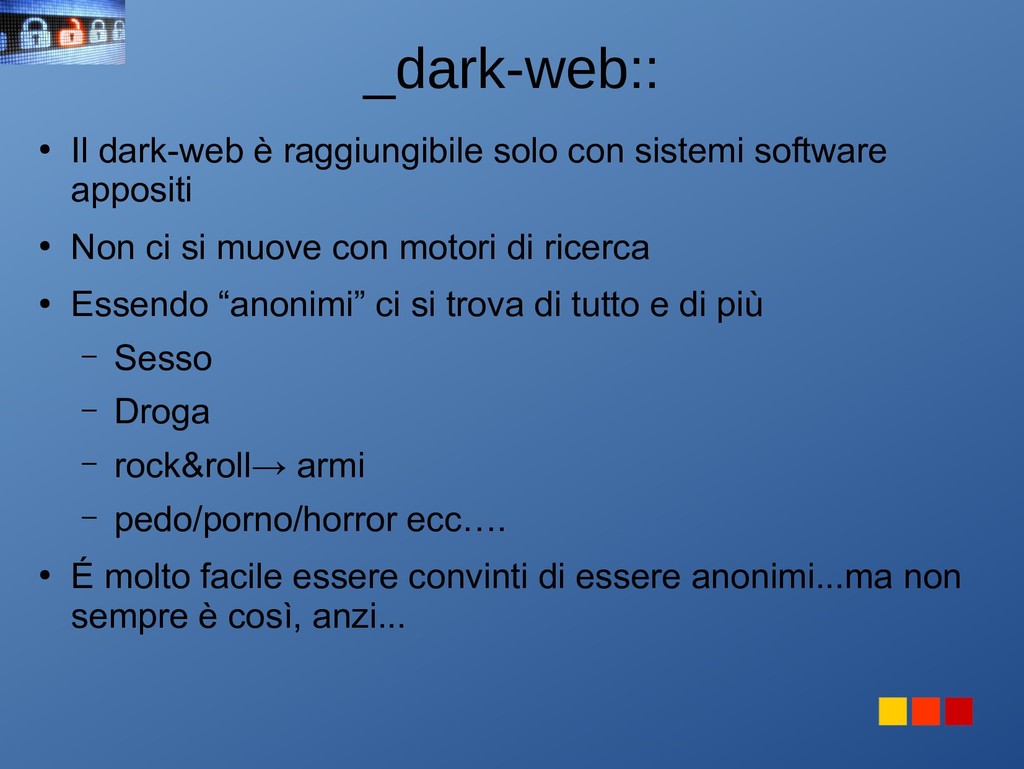
appositi • Non ci si muove con motori di ricerca • Essendo “anonimi” ci si trova di tutto e di più – Sesso – Droga – rock&roll→ armi – pedo/porno/horror ecc…. • É molto facile essere convinti di essere anonimi...ma non sempre è così, anzi...
“uniche”: – l’insieme di caratterstiche grafiche, versione, add-on, plugin, lingua, etc, definisce un insieme di dati che rende il nostro browser unico • Giochiamo un po’…: – https://panopticlick.eff.org/ – https://clickclickclick.click/ – Lightbeam… – Brave
e/o browser vengono “tracciate” • Esiste un header http che setta il flag “DO NOT TRACK” • Usando Privacy Badger, qto flag viene settato sempre – E quindi dovremmo essere meno tracciabili
usato dai server web per poter riconoscere i browser durante la navigazione web – Per ricordarsi che avete fatto login – Per ricordarsi che la pagina 1 la avete già vista, ecc • Abitano sul vostro aggeggio e sono in grado di salvare un sacco di informazioni...
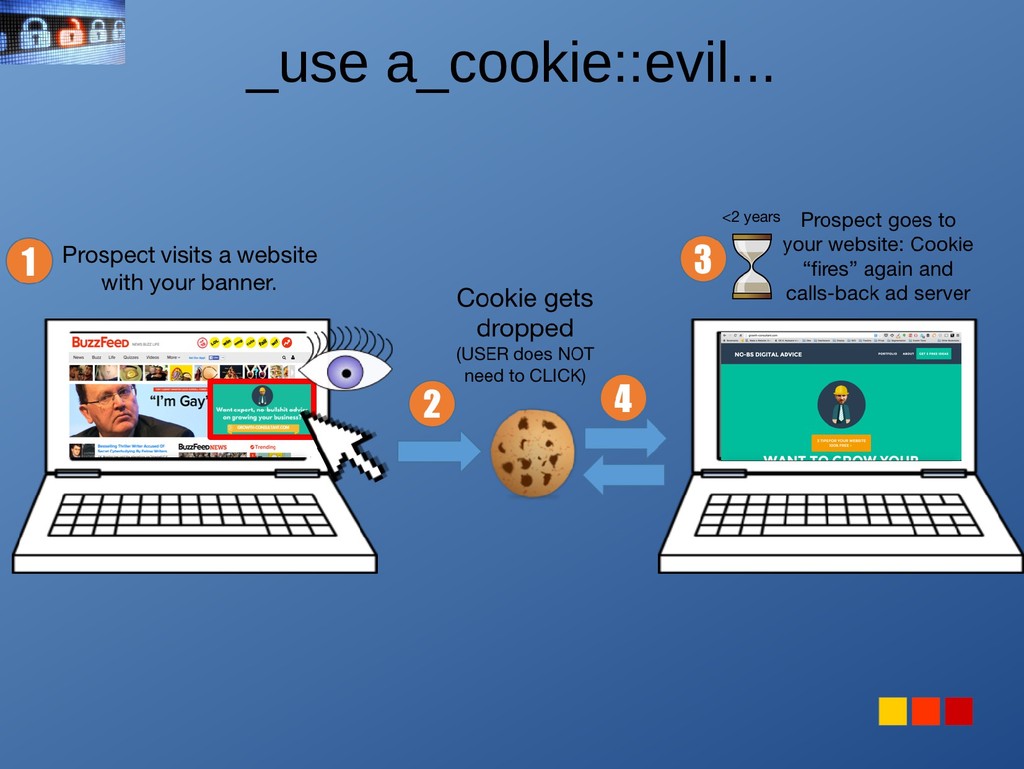
decentemente i siti, ma sono anche in grado di far sapere a chi “ve li mette”, cosa fate voi – Ovviemente in maniera circoscritta – Es: • Vado su pinco.com • Cerco picozze da ghiaccio • Mi rifilano un cookie che dice “qui hanno cercato picozze” • La prossima volta che ci vado, mi propone subito le picozze, comodo, non sto cercando corde...ma….se… – Se quel cookie e’ leggibile a terze parti, la prossima volta che vado su pinco.com, mi compaiono pubblicità di picozze… • Ecco spiegato l’arcano del perché se cerchi oggi voli per Barcellona, domani ti compaiono pubblicità di alberghi a Barcellona...
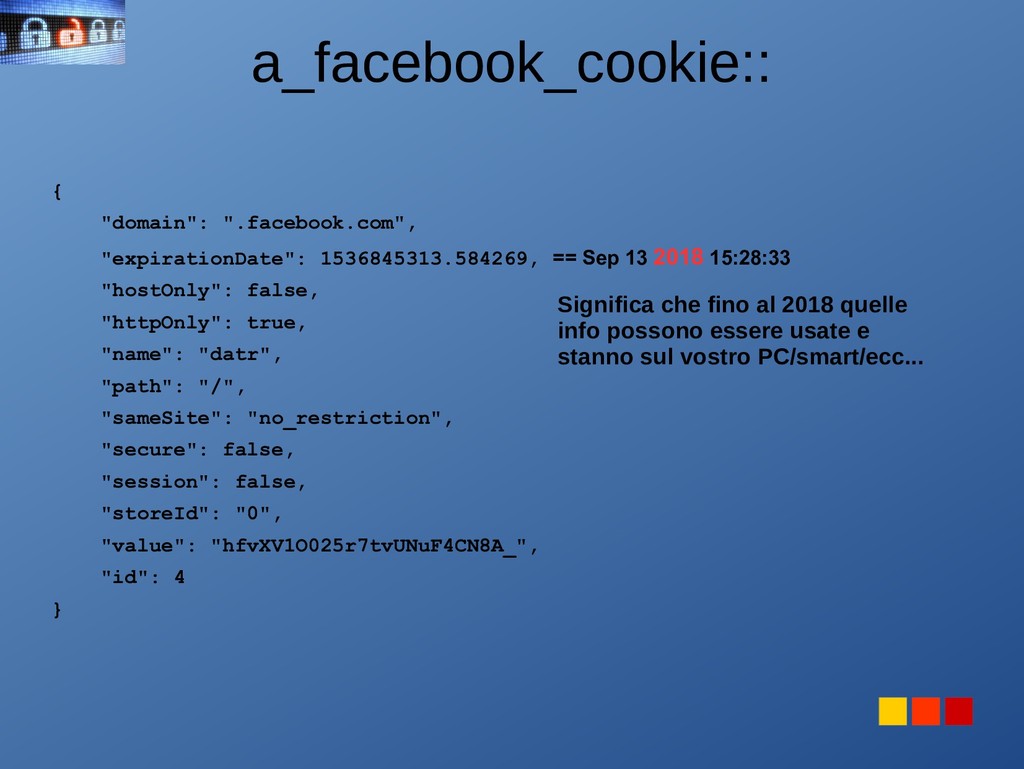
15:28:33 "hostOnly": false, "httpOnly": true, "name": "datr", "path": "/", "sameSite": "no_restriction", "secure": false, "session": false, "storeId": "0", "value": "hfvXV1O025r7tvUNuF4CN8A_", "id": 4 } Significa che fino al 2018 quelle info possono essere usate e stanno sul vostro PC/smart/ecc...
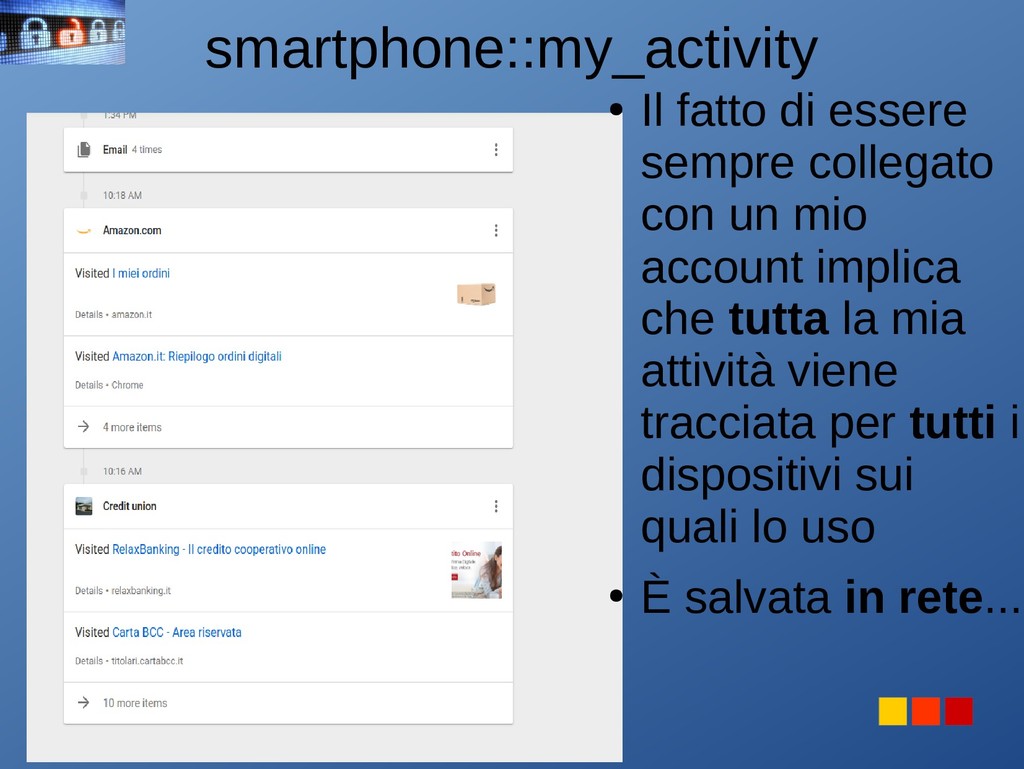
come se fossi un PC – Dissemino info di tipo mobile: • Seriale della SIM • Cella alla quale mi aggancio in un certo istante – Sono sempre collegato con un mio account (Google, Apple)
da un pub, e incontrate un signore che vi chiede delle cose. A quali rispondete ? - Come ti chiami ? - Dove abiti ? - Quale è il tuo numero di telefono ? - Mi dai le chiavi di casa tua ?
profilo sui social network limitare al minimo le informazioni visibili a tutti che ci riguardano: non pubblicare il proprio indirizzo o quella della scuola o i luoghi di svago preferiti. Andreste a raccontarli al primo che passa al mercato ?
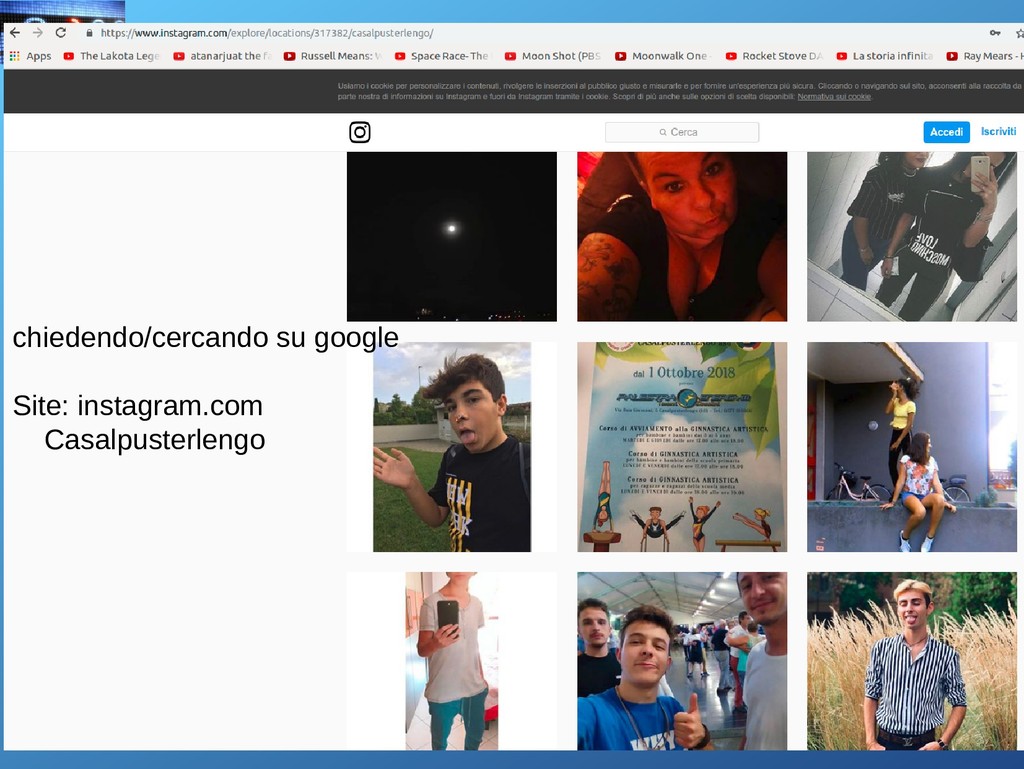
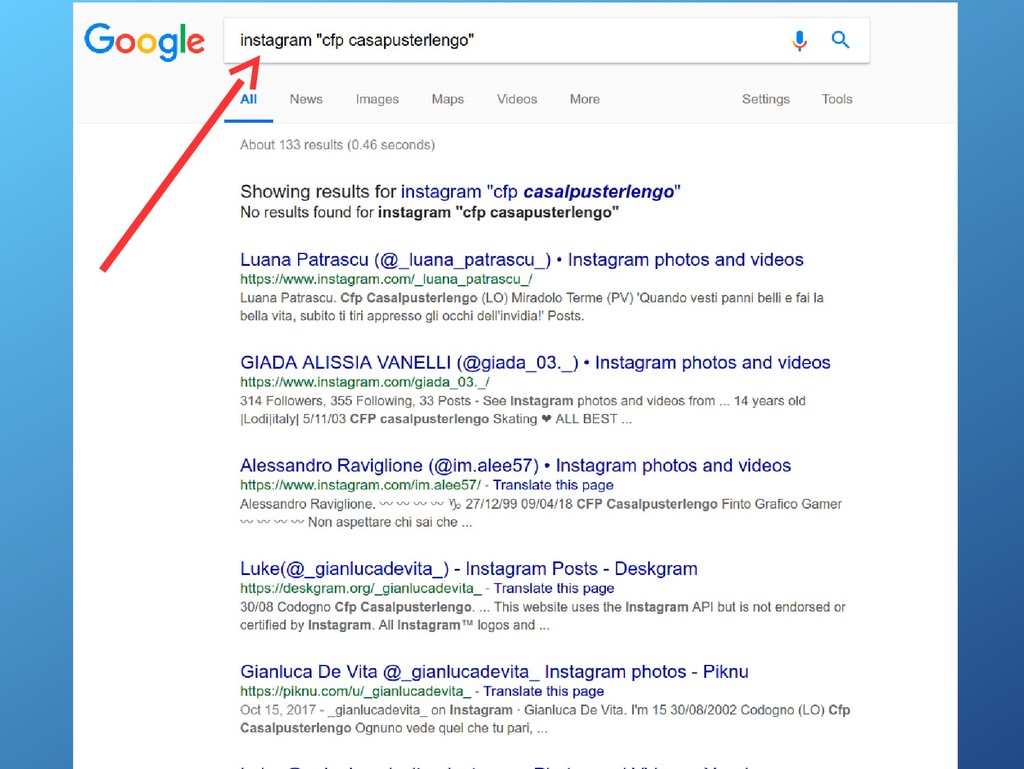
di tutela della privacy sui social network consentendo solo a persone autorizzate l’accesso ai contenuti della bacheca, (compresi immagini e video). – No amici di amici… – No geolocalizzazione – Su Instagram, rendete privato il vostro account, altrimenti...
messaggi provocatori, offensivi e minacciosi pubblicati sugli spazi web 2) Avvisare subito un “adulto” di tali comportamenti, nonché di qualsiasi comportamento arrechi fastidio o disagio
indesiderata all’amministratore del sito o allo staff di sicurezza e se questo non desiste dai comportamenti minacciosi, annotare i tempi e i luoghi virtuali degli atti persecutori, i contenuti dei messaggi minatori e recati in un ufficio della polizia postale per effettuare una denuncia


 boschini
 afnizarnur
 skipperchong
 marktimemedia
 geoffreycrofte
 jcasabona
 tammyeverts
 lynnandtonic
 sabderemane
 szymonslowik
 wayneb77
 seathinner
 codingconduct