Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
04_OS(ユーザ/グループ)
Search
Ryuga Fukudome
March 03, 2025
20
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
04_OS(ユーザ/グループ)
Ryuga Fukudome
March 03, 2025
More Decks by Ryuga Fukudome
See All by Ryuga Fukudome
06_OS(コマンド操作編②)
fukudome_r
0
12
05_OS(コマンド操作編①)
fukudome_r
0
66
03_OS
fukudome_r
0
15
01_キックオフ
fukudome_r
0
12
02_インフラエンジニアについて
fukudome_r
0
17
Featured
See All Featured
DBのスキルで生き残る技術 - AI時代におけるテーブル設計の勘所
soudai
PRO
68
58k
Context Engineering - Making Every Token Count
addyosmani
9
1.2k
Sam Torres - BigQuery for SEOs
techseoconnect
PRO
0
580
Impact Scores and Hybrid Strategies: The future of link building
tamaranovitovic
0
460
Ruling the World: When Life Gets Gamed
codingconduct
0
400
Code Review Best Practice
trishagee
74
20k
Exploring anti-patterns in Rails
aemeredith
4
540
A brief & incomplete history of UX Design for the World Wide Web: 1989–2019
jct
2
530
Documentation Writing (for coders)
carmenintech
77
5.6k
CSS Pre-Processors: Stylus, Less & Sass
bermonpainter
360
31k
個人開発の失敗を避けるイケてる考え方 / tips for indie hackers
panda_program
123
22k
Color Theory Basics | Prateek | Gurzu
gurzu
1
490
Transcript
OS (ユーザ/グループについて)
この章では? ゴール ユーザ、グループ、権限(ファイルやディレクトリ)を理解し、説明できるようになる。 また、ユーザやグループを作成/削除することや、ファイルやディレクトリに適切な操作権限を 付与できるようになる。 ユーザ グループ 権限
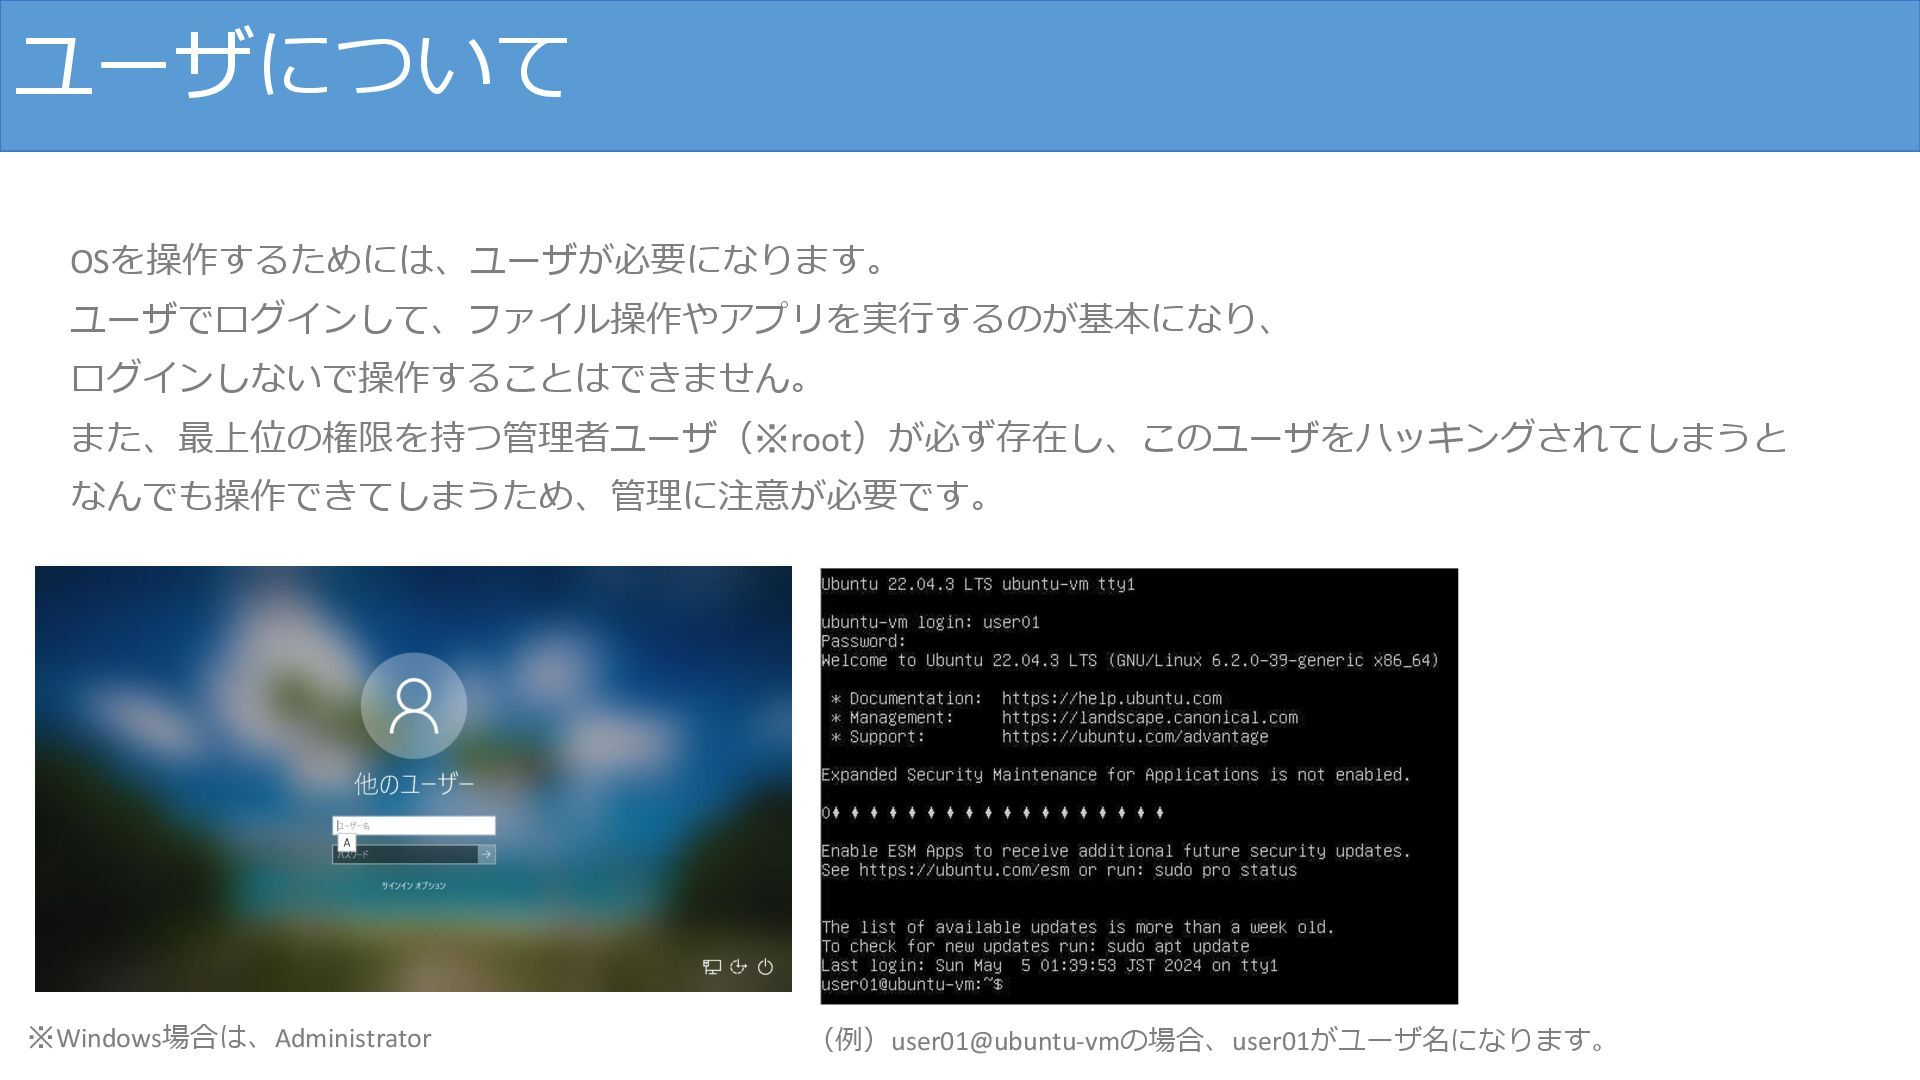
ユーザについて OSを操作するためには、ユーザが必要になります。 ユーザでログインして、ファイル操作やアプリを実行するのが基本になり、 ログインしないで操作することはできません。 また、最上位の権限を持つ管理者ユーザ(※root)が必ず存在し、このユーザをハッキングされてしまうと なんでも操作できてしまうため、管理に注意が必要です。 ※Windows場合は、Administrator (例)user01@ubuntu-vmの場合、user01がユーザ名になります。
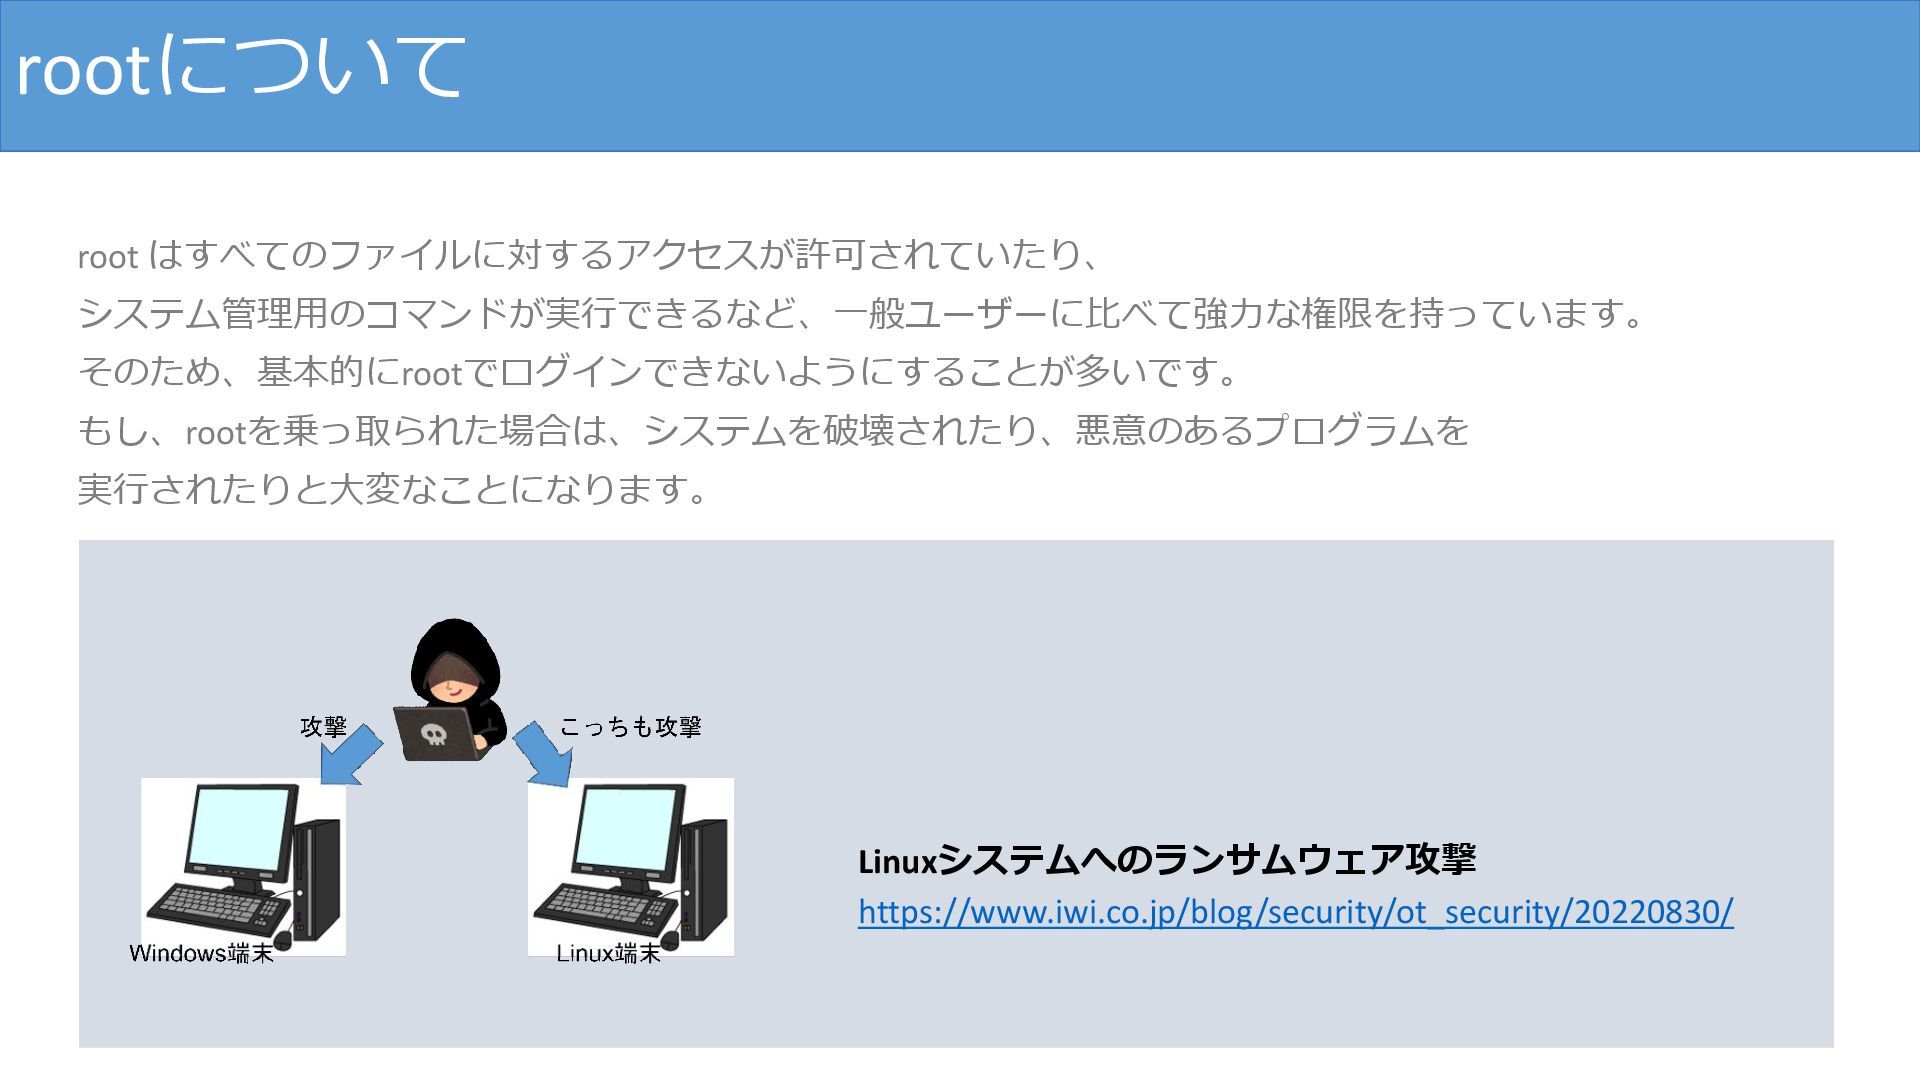
rootについて root はすべてのファイルに対するアクセスが許可されていたり、 システム管理用のコマンドが実行できるなど、一般ユーザーに比べて強力な権限を持っています。 そのため、基本的にrootでログインできないようにすることが多いです。 もし、rootを乗っ取られた場合は、システムを破壊されたり、悪意のあるプログラムを 実行されたりと大変なことになります。 https://www.iwi.co.jp/blog/security/ot_security/20220830/ Linuxシステムへのランサムウェア攻撃
でも、root権限でコマンド実行したい、、、 当たり前ですが、ファイル操作やサービス操作をする上でroot権限が必要になることは多いです。 そのときに、rootにログインできないとめちゃくちゃ困りますよね。 そのためようなケースのために、sudoコマンドが存在します。 sudoコマンドとは? 一般ユーザで、sudoのあとに与えたコマンドをroot権限で実行させることができるコマンドになります。 これによって、rootにログインしなくても簡単にroot権限が必要なファイル操作やサービス操作など ができます。 ※注意点として、sudo実行するためには、実行する権限を事前にユーザへ付与しておく必要があります。 https://www.linux.digibeatrix.com/archives/573
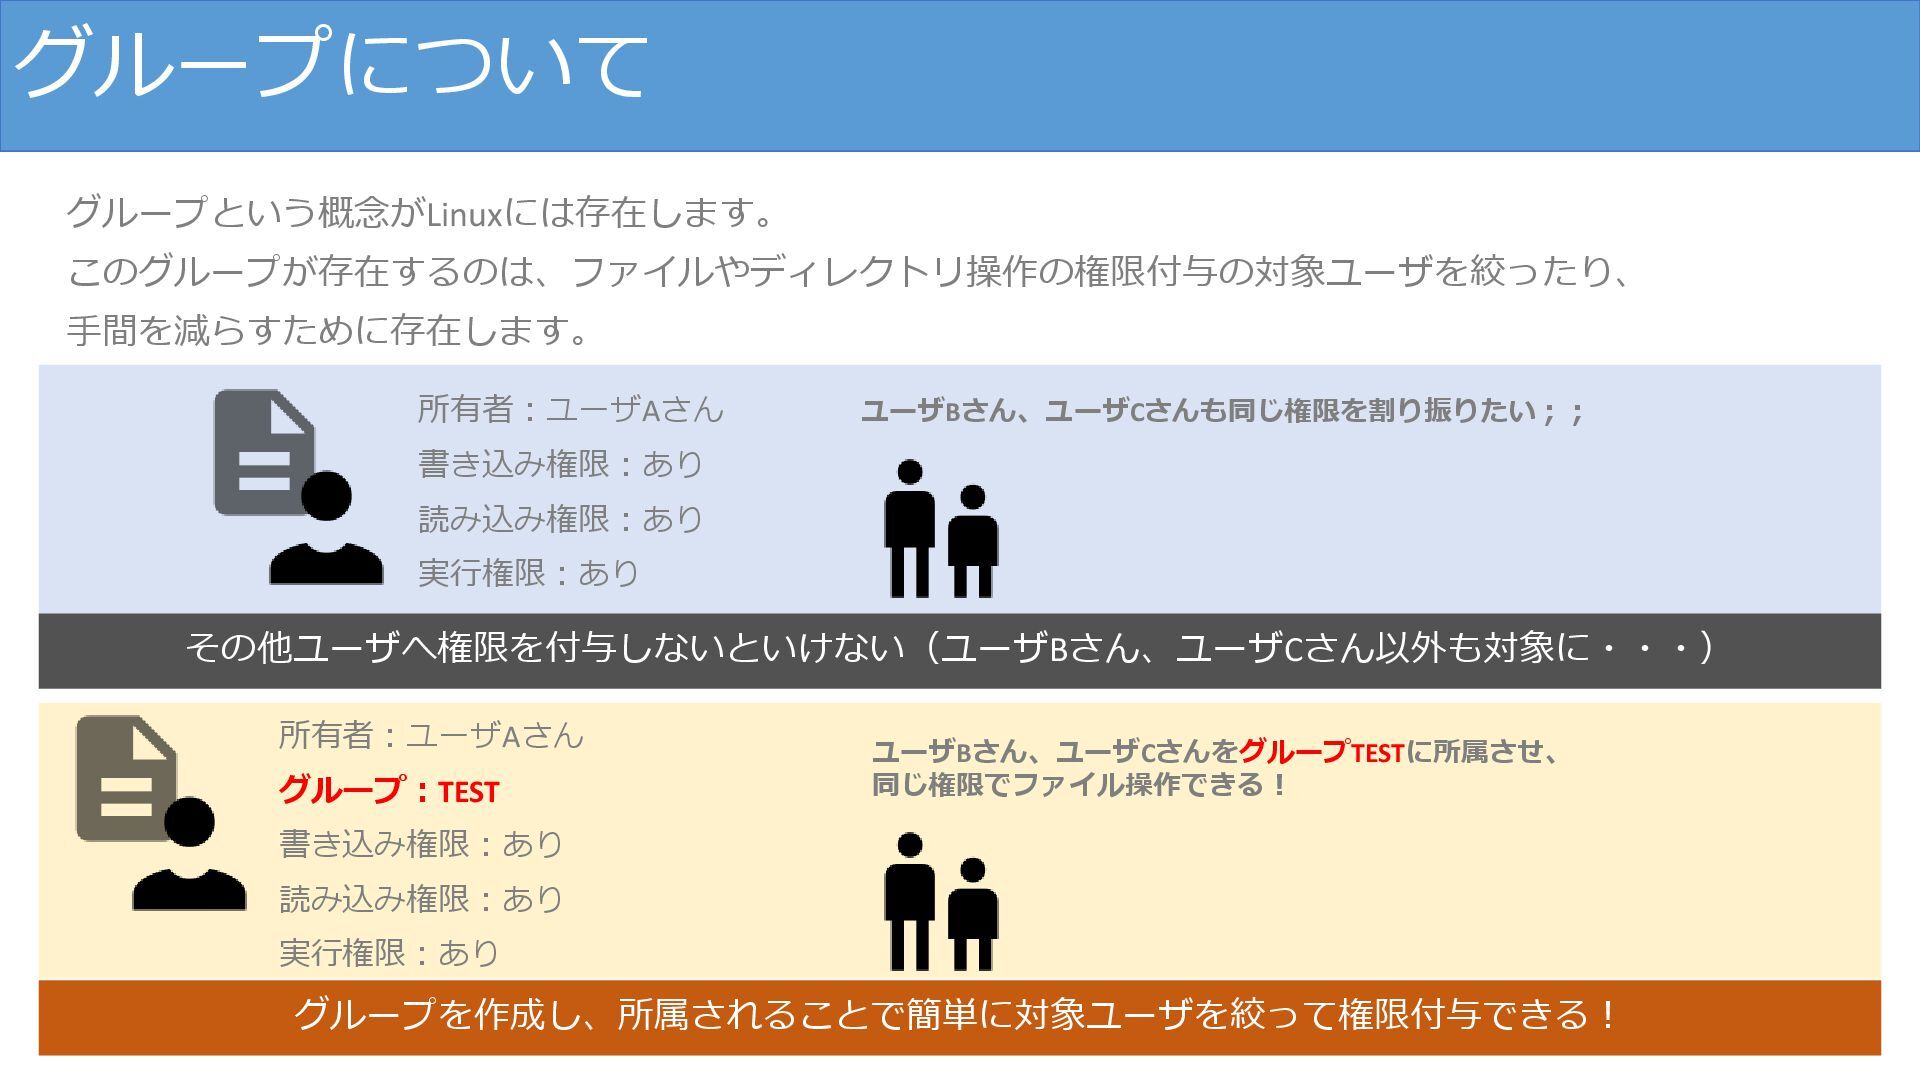
グループについて グループという概念がLinuxには存在します。 このグループが存在するのは、ファイルやディレクトリ操作の権限付与の対象ユーザを絞ったり、 手間を減らすために存在します。 所有者:ユーザAさん 書き込み権限:あり 読み込み権限:あり 実行権限:あり ユーザBさん、ユーザCさんも同じ権限を割り振りたい;; その他ユーザへ権限を付与しないといけない(ユーザBさん、ユーザCさん以外も対象に・・・)
所有者:ユーザAさん グループ:TEST 書き込み権限:あり 読み込み権限:あり 実行権限:あり グループを作成し、所属されることで簡単に対象ユーザを絞って権限付与できる! ユーザBさん、ユーザCさんをグループTESTに所属させ、 同じ権限でファイル操作できる!
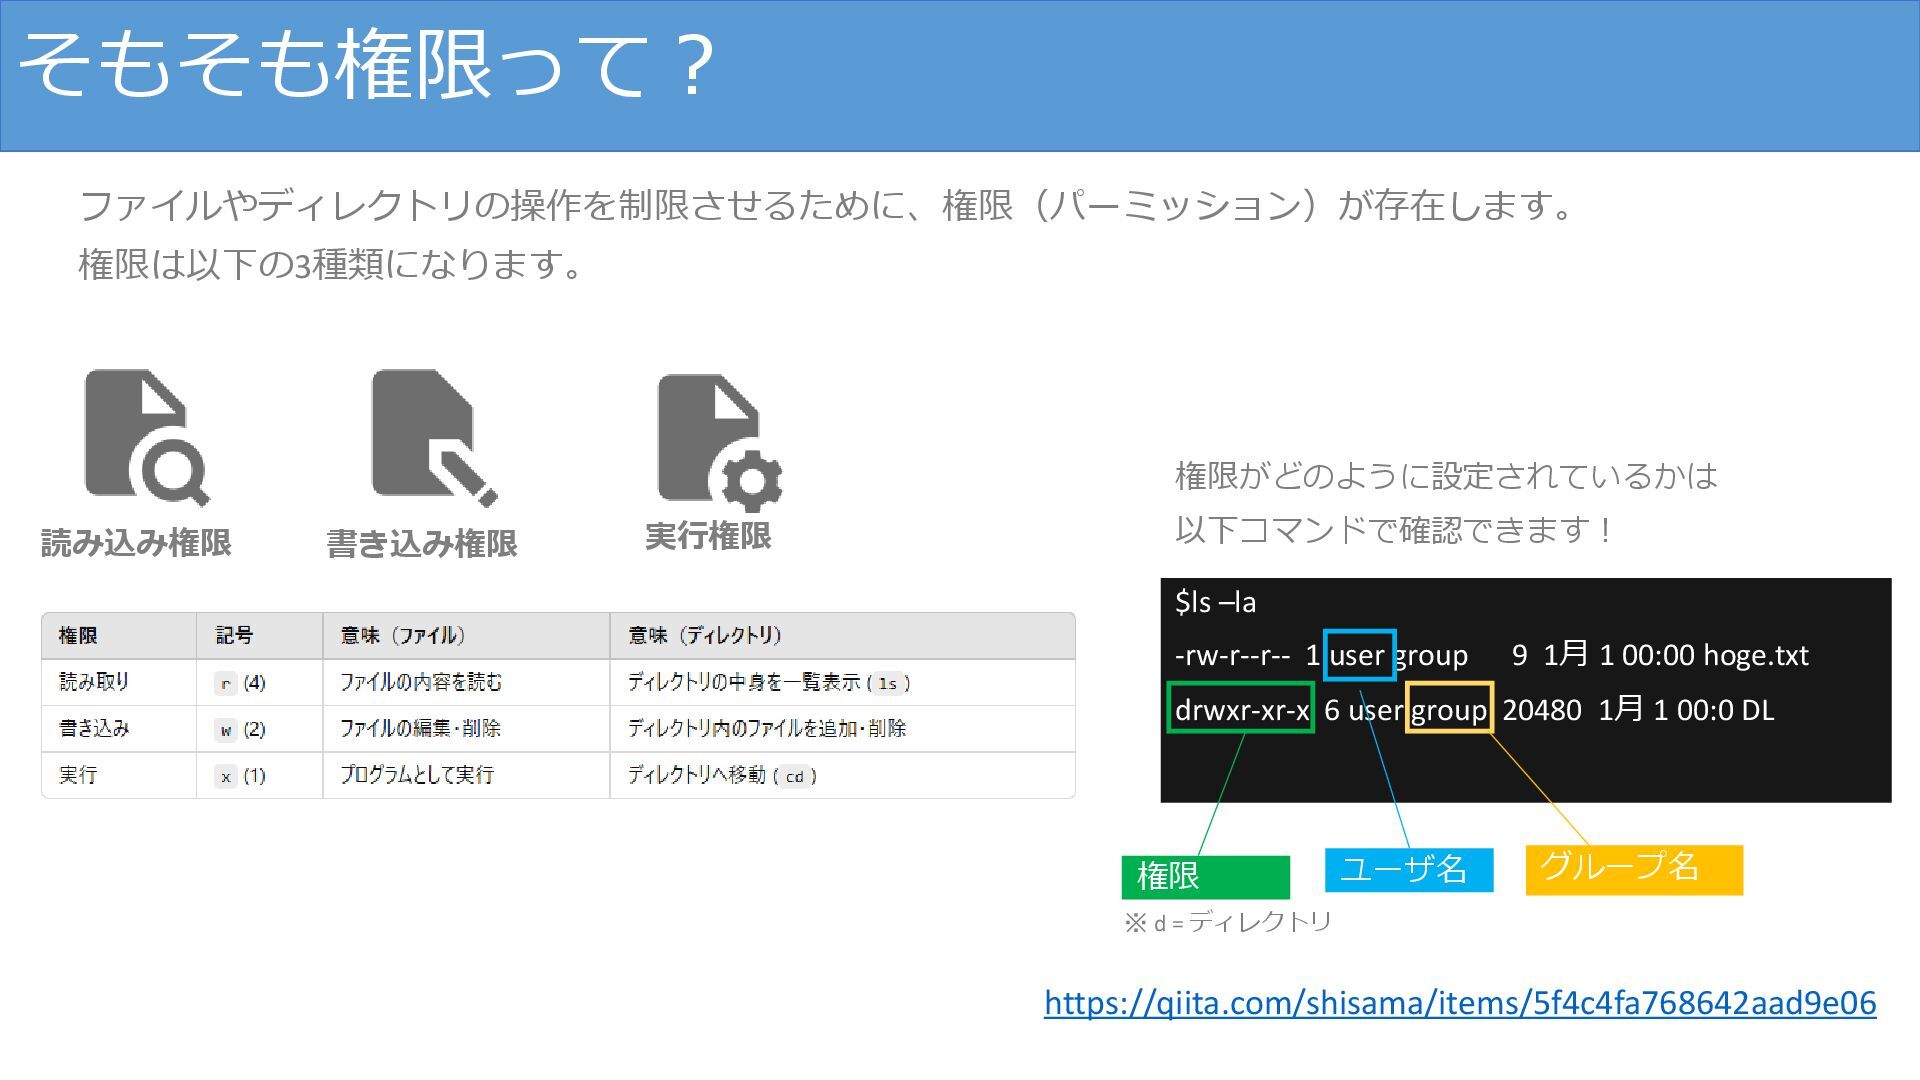
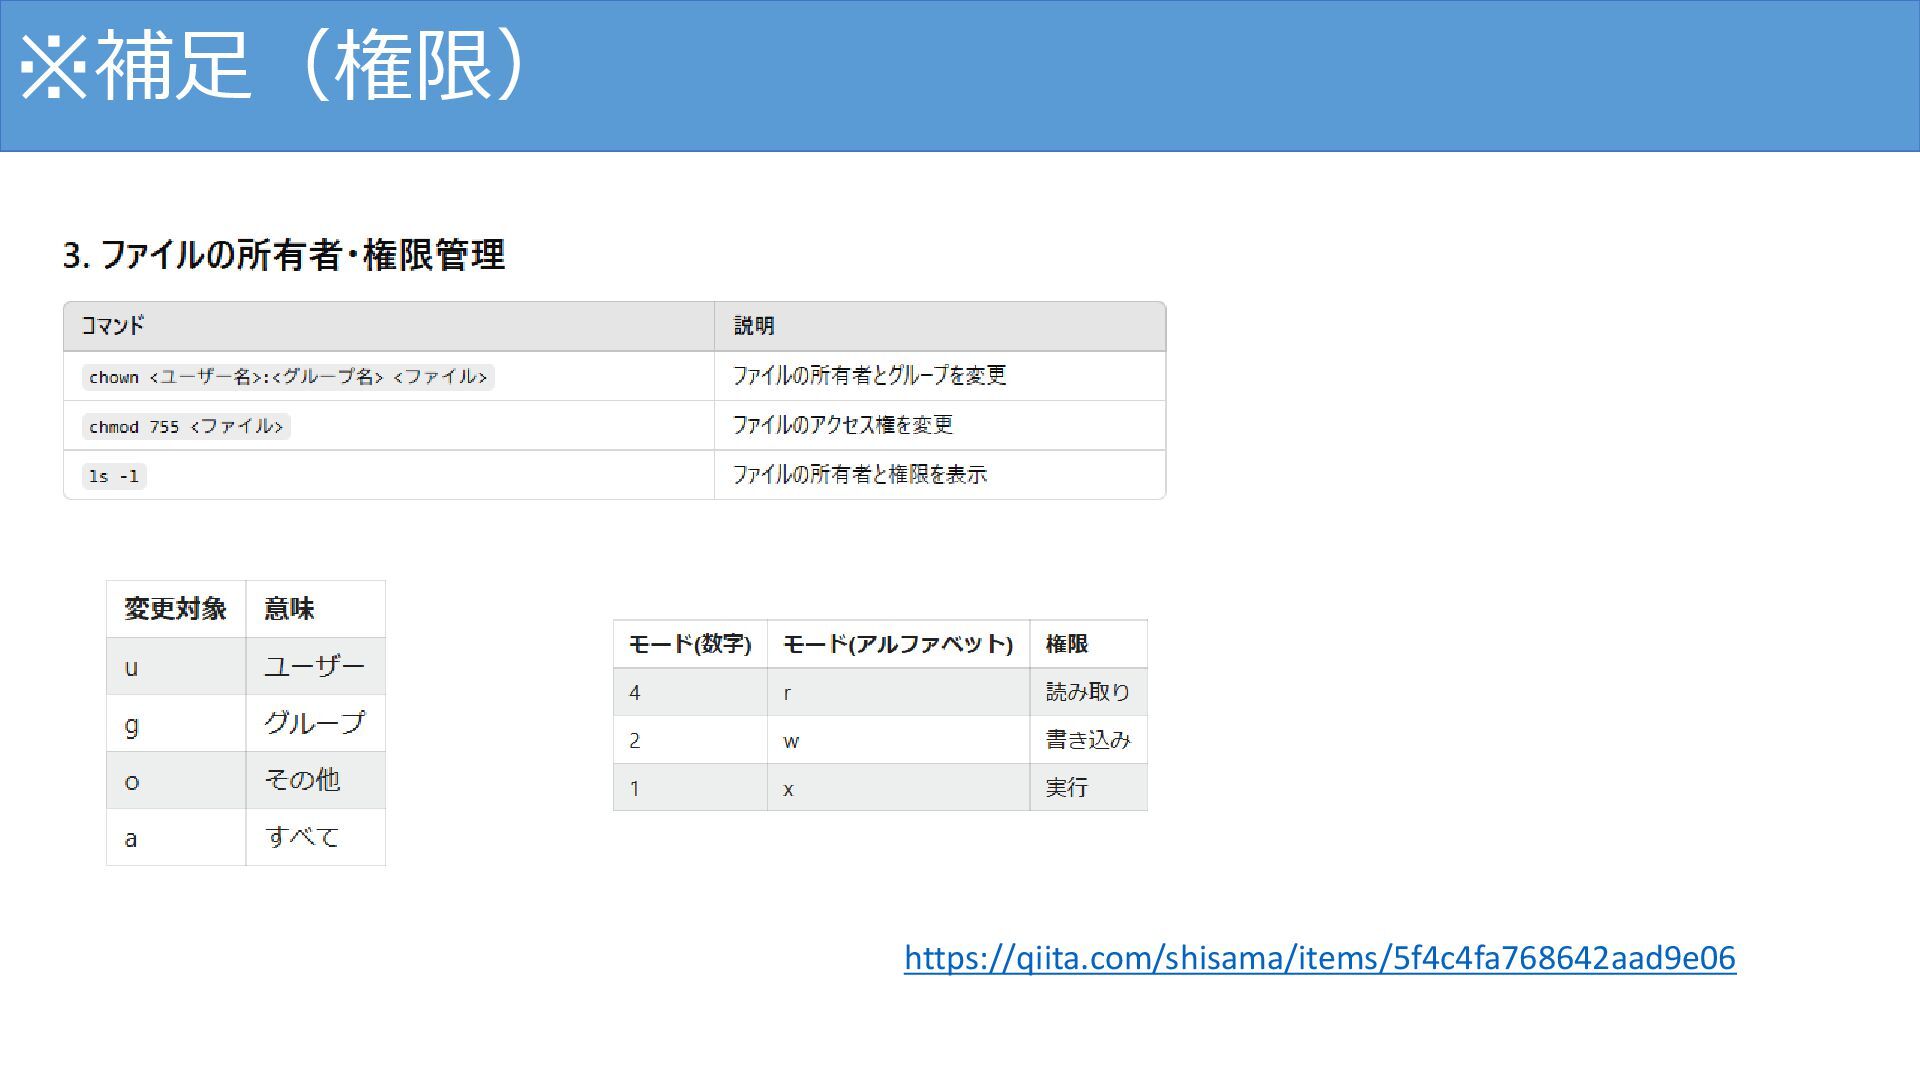
そもそも権限って? ファイルやディレクトリの操作を制限させるために、権限(パーミッション)が存在します。 権限は以下の3種類になります。 読み込み権限 書き込み権限 実行権限 https://qiita.com/shisama/items/5f4c4fa768642aad9e06 ※ d =
ディレクトリ $ls –la -rw-r--r-- 1 user group 9 1月 1 00:00 hoge.txt drwxr-xr-x 6 user group 20480 1月 1 00:0 DL ユーザ名 グループ名 権限 権限がどのように設定されているかは 以下コマンドで確認できます!
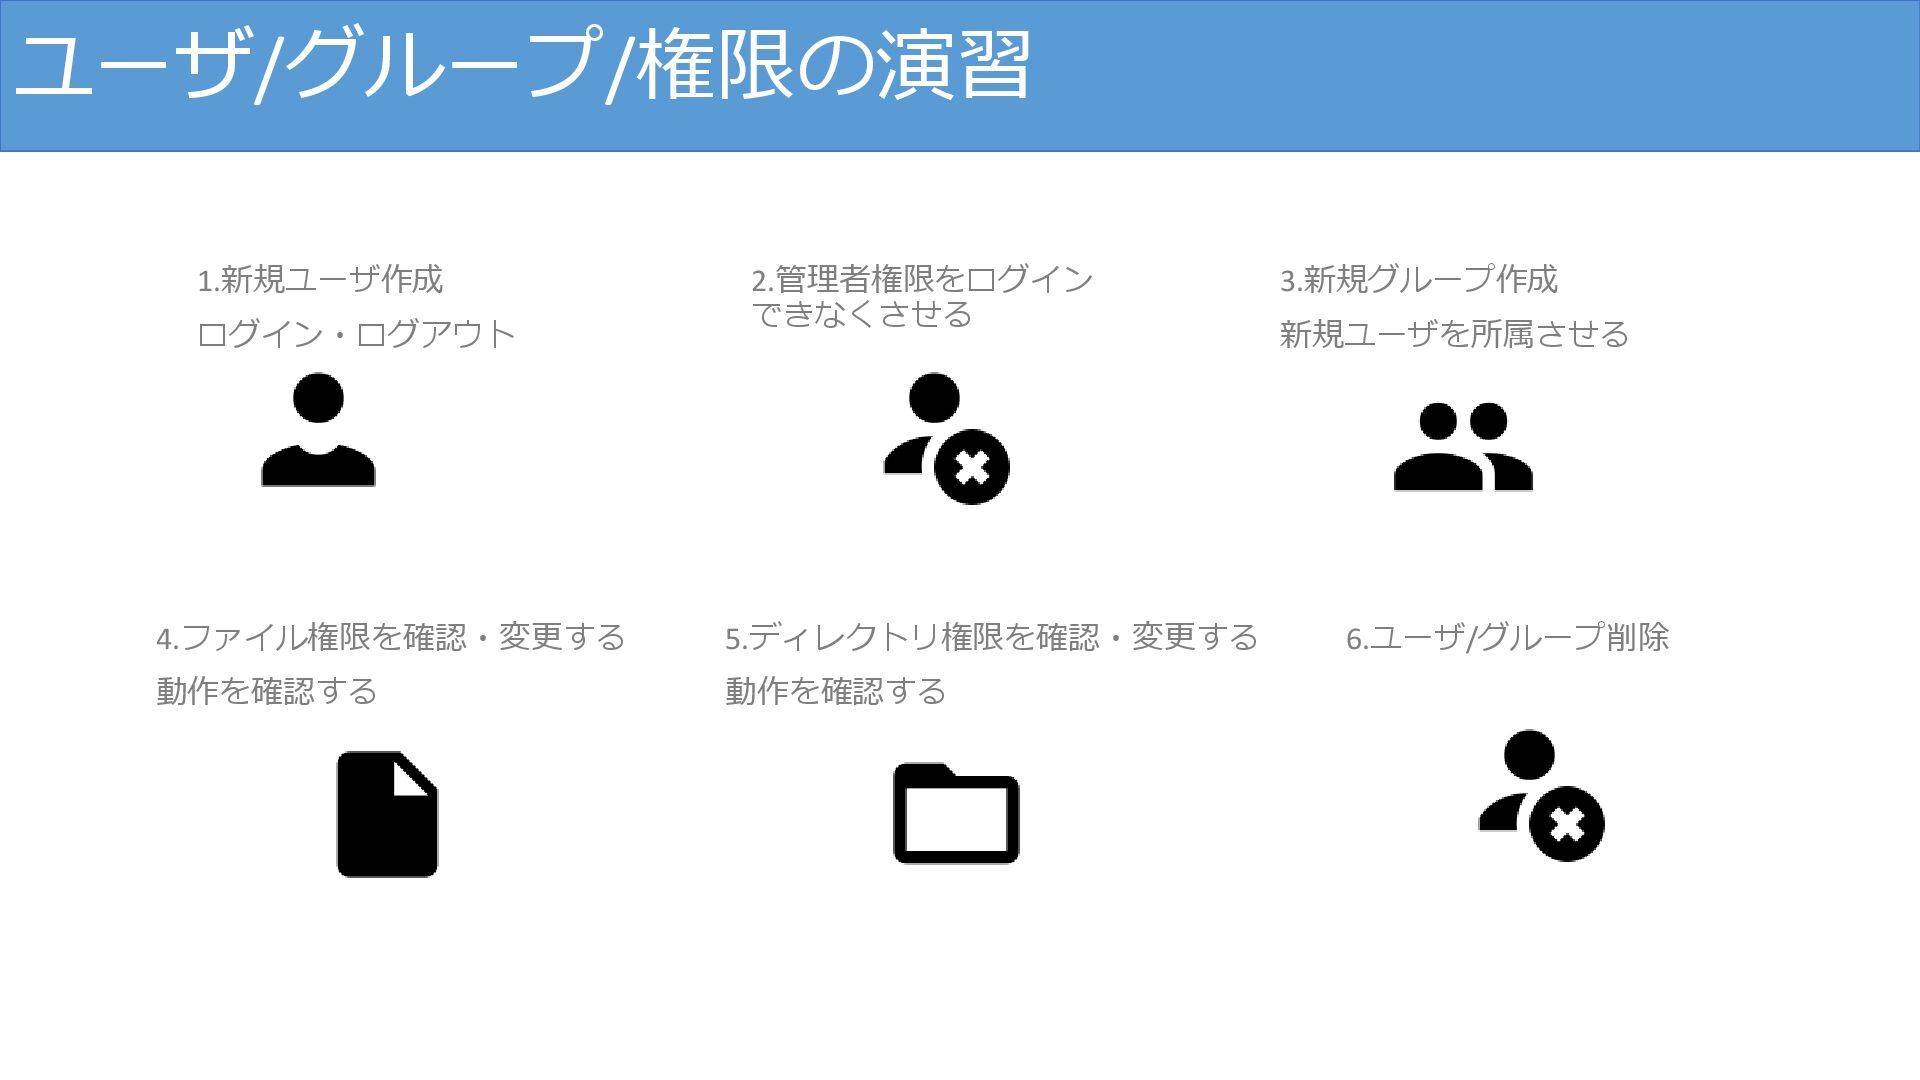
ユーザ/グループ/権限の演習 1.新規ユーザ作成 ログイン・ログアウト 3.新規グループ作成 新規ユーザを所属させる 2.管理者権限をログイン できなくさせる 6.ユーザ/グループ削除 4.ファイル権限を確認・変更する 動作を確認する
5.ディレクトリ権限を確認・変更する 動作を確認する
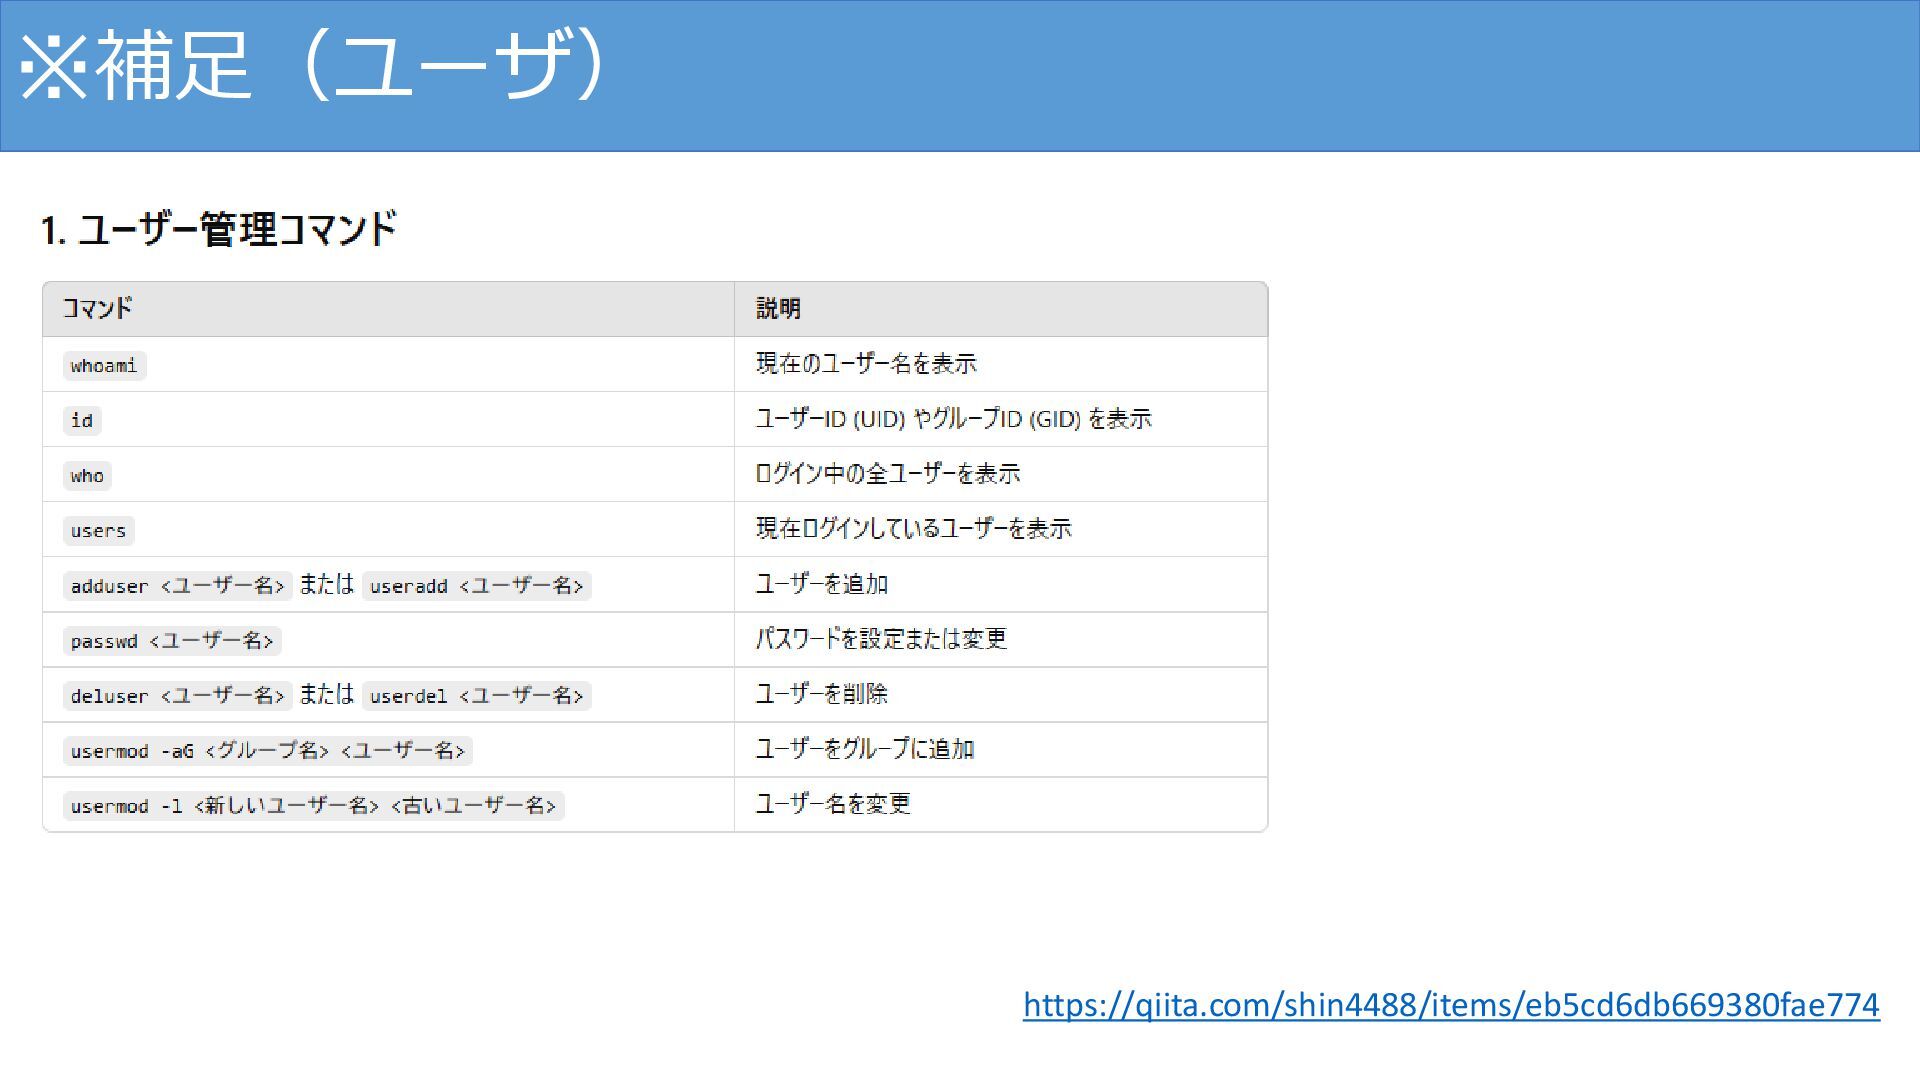
※補足(ユーザ) https://qiita.com/shin4488/items/eb5cd6db669380fae774
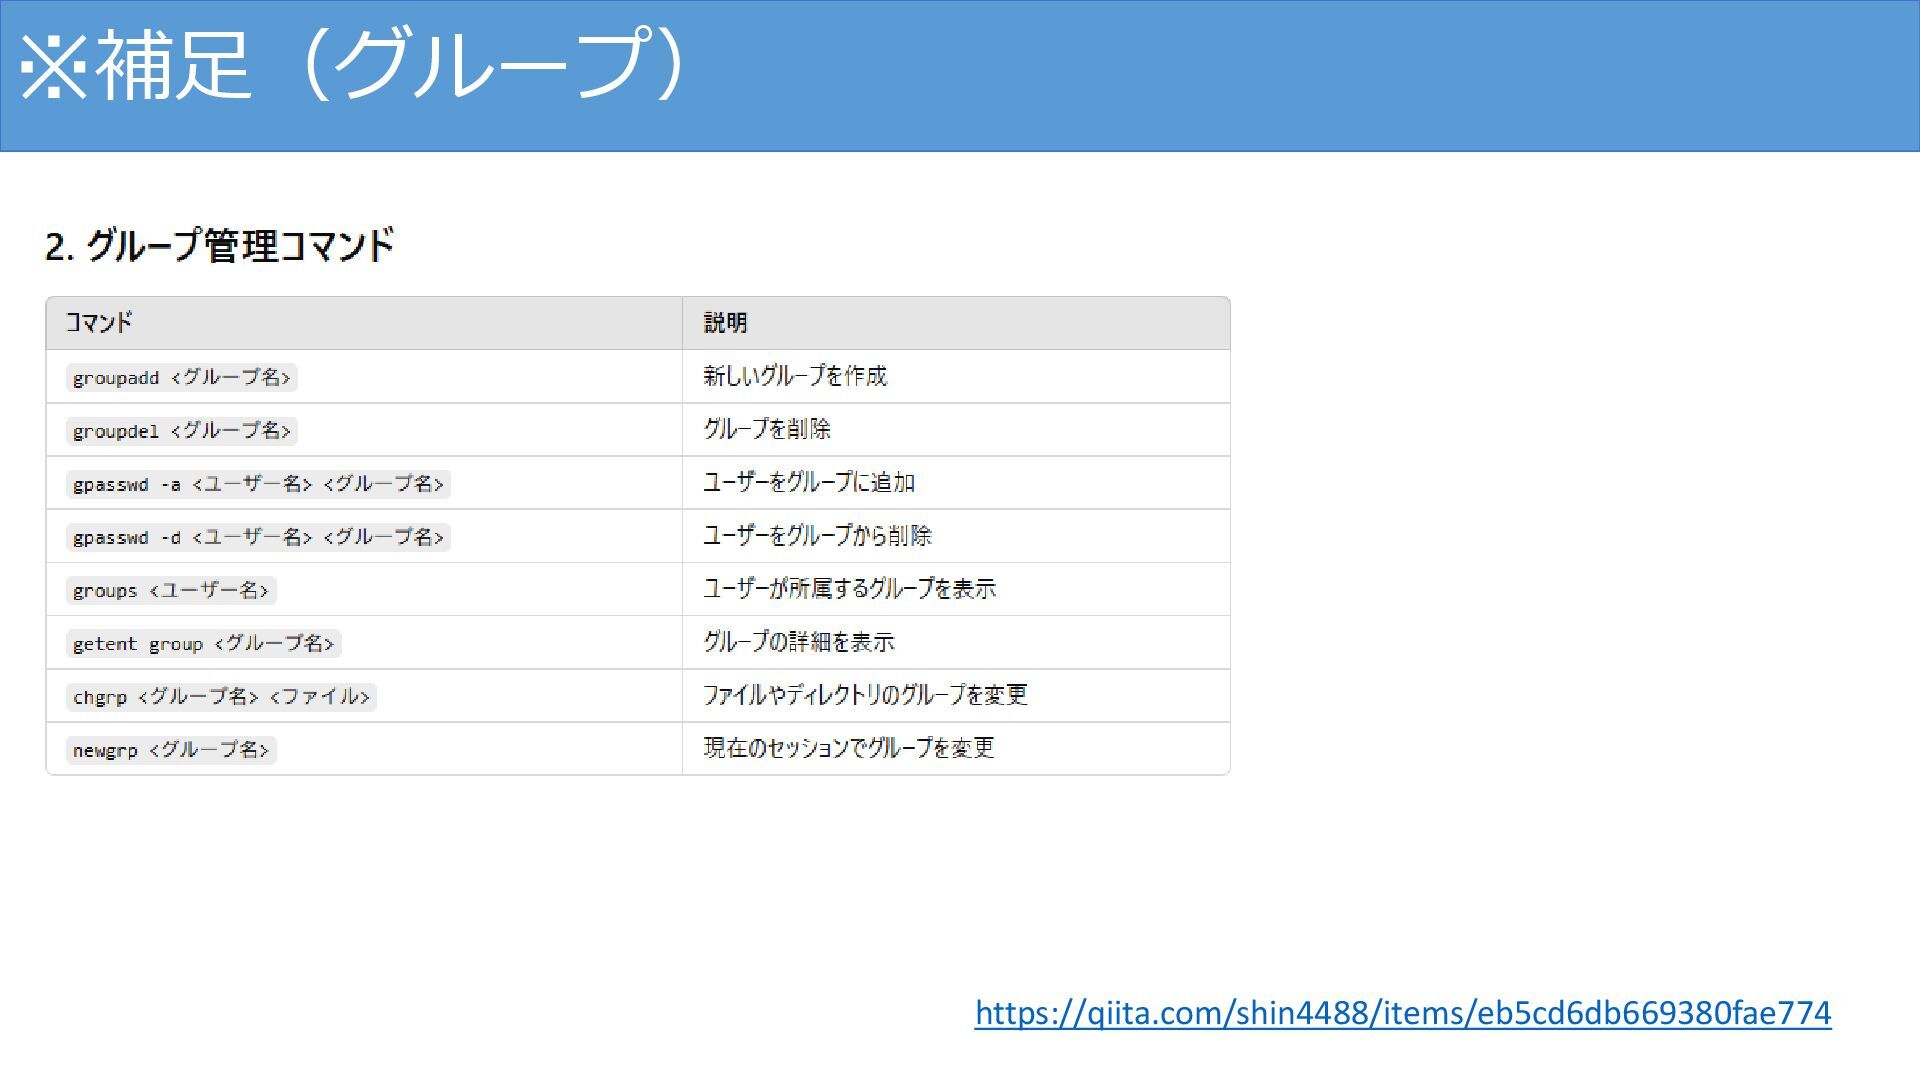
※補足(グループ) https://qiita.com/shin4488/items/eb5cd6db669380fae774
※補足(権限) https://qiita.com/shisama/items/5f4c4fa768642aad9e06


 fukudome_r
 soudai
 addyosmani
 techseoconnect
 tamaranovitovic
 codingconduct
 trishagee
 aemeredith
 jct
 carmenintech
 bermonpainter
 panda_program
 gurzu