Upgrade to Pro — share decks privately, control downloads, hide ads and more …

AWSTransferFamilySecurity

Avatar for morsy morsy
September 03, 2026
7

 AWSTransferFamilySecurity

AWS Transfer FamilyでSFTPサーバを構築する際のセキュリティ設計ポイントまとめ資料

Avatar for morsy

morsy

September 03, 2026

Transcript

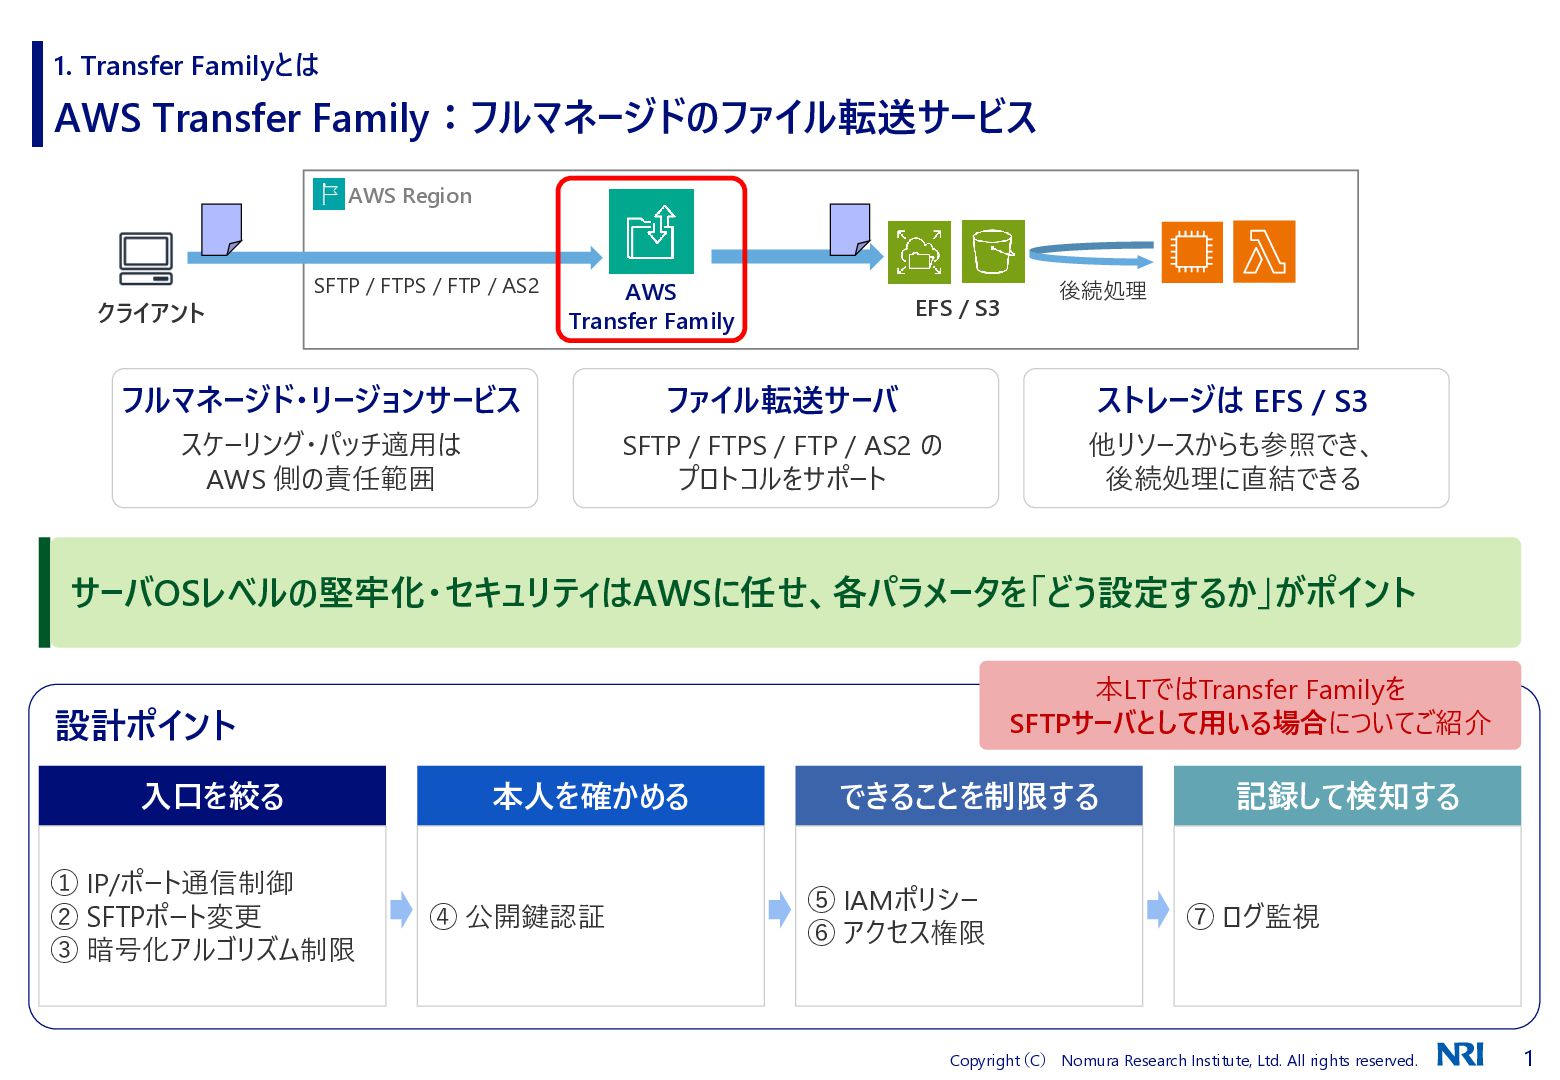
  1. 1. Transfer Familyとは AWS Transfer Family:フルマネージドのファイル転送サービス AWS Region クライアント SFTP

    / FTPS / FTP / AS2 AWS Transfer Family EFS / S3 後続処理 フルマネージド・リージョンサービス ファイル転送サーバ ストレージは EFS / S3 スケーリング・パッチ適用は AWS 側の責任範囲 SFTP / FTPS / FTP / AS2 の プロトコルをサポート 他リソースからも参照でき、 後続処理に直結できる サーバOSレベルの堅牢化・セキュリティはAWSに任せ、各パラメータを「どう設定するか」がポイント 本LTではTransfer Familyを SFTPサーバとして用いる場合についてご紹介 設計ポイント 入口を絞る ① IP/ポート通信制御 ② SFTPポート変更 ③ 暗号化アルゴリズム制限 本人を確かめる ④ 公開鍵認証 できることを制限する ⑤ IAMポリシー ⑥ アクセス権限 記録して検知する ⑦ ログ監視 Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 1
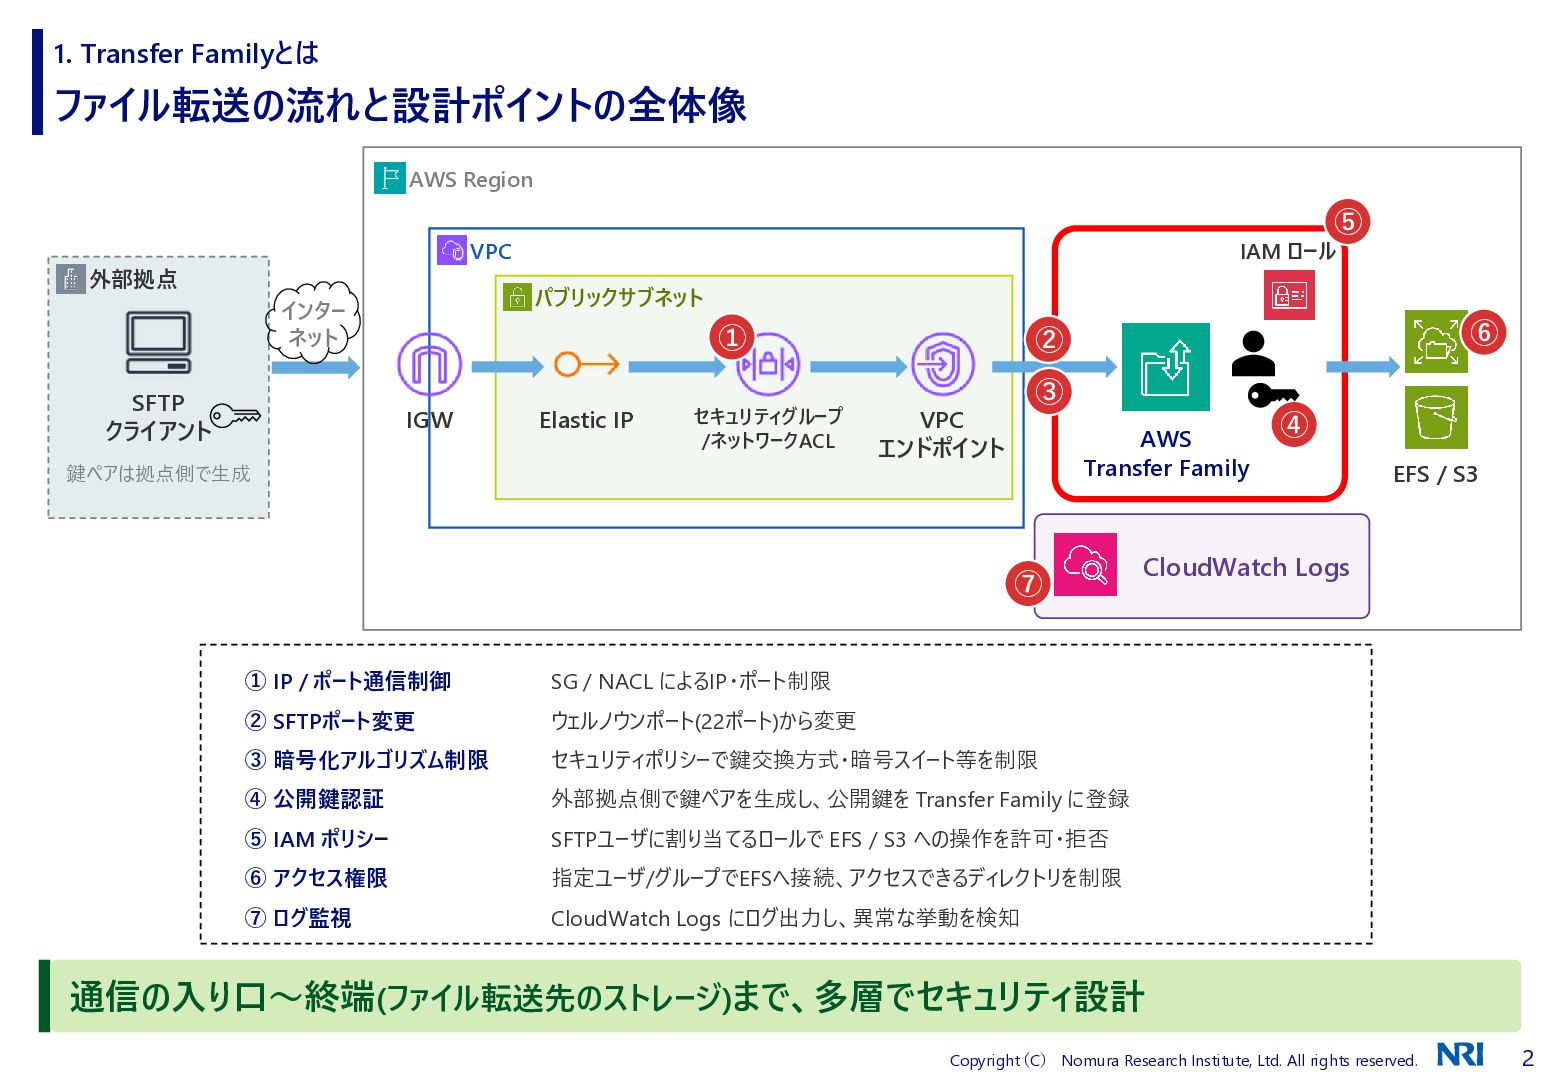
  2. 1. Transfer Familyとは ファイル転送の流れと設計ポイントの全体像 AWS Region ⑤ IAM ロール VPC

    外部拠点 パブリックサブネット インター ネット SFTP クライアント ① IGW Elastic IP セキュリティグループ /ネットワークACL 鍵ペアは拠点側で生成 ⑥ ② ③ VPC エンドポイント AWS Transfer Family ⑦ ① IP / ポート通信制御 SG / NACL によるIP・ポート制限 ② SFTPポート変更 ウェルノウンポート(22ポート)から変更 ③ 暗号化アルゴリズム制限 セキュリティポリシーで鍵交換方式・暗号スイート等を制限 ④ 公開鍵認証 外部拠点側で鍵ペアを生成し、公開鍵を Transfer Family に登録 ⑤ IAM ポリシー SFTPユーザに割り当てるロールで EFS / S3 への操作を許可・拒否 ⑥ アクセス権限 指定ユーザ/グループでEFSへ接続、アクセスできるディレクトリを制限 ⑦ ログ監視 CloudWatch Logs にログ出力し、異常な挙動を検知 ④ EFS / S3 CloudWatch Logs 通信の入り口~終端(ファイル転送先のストレージ)まで、多層でセキュリティ設計 Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 2
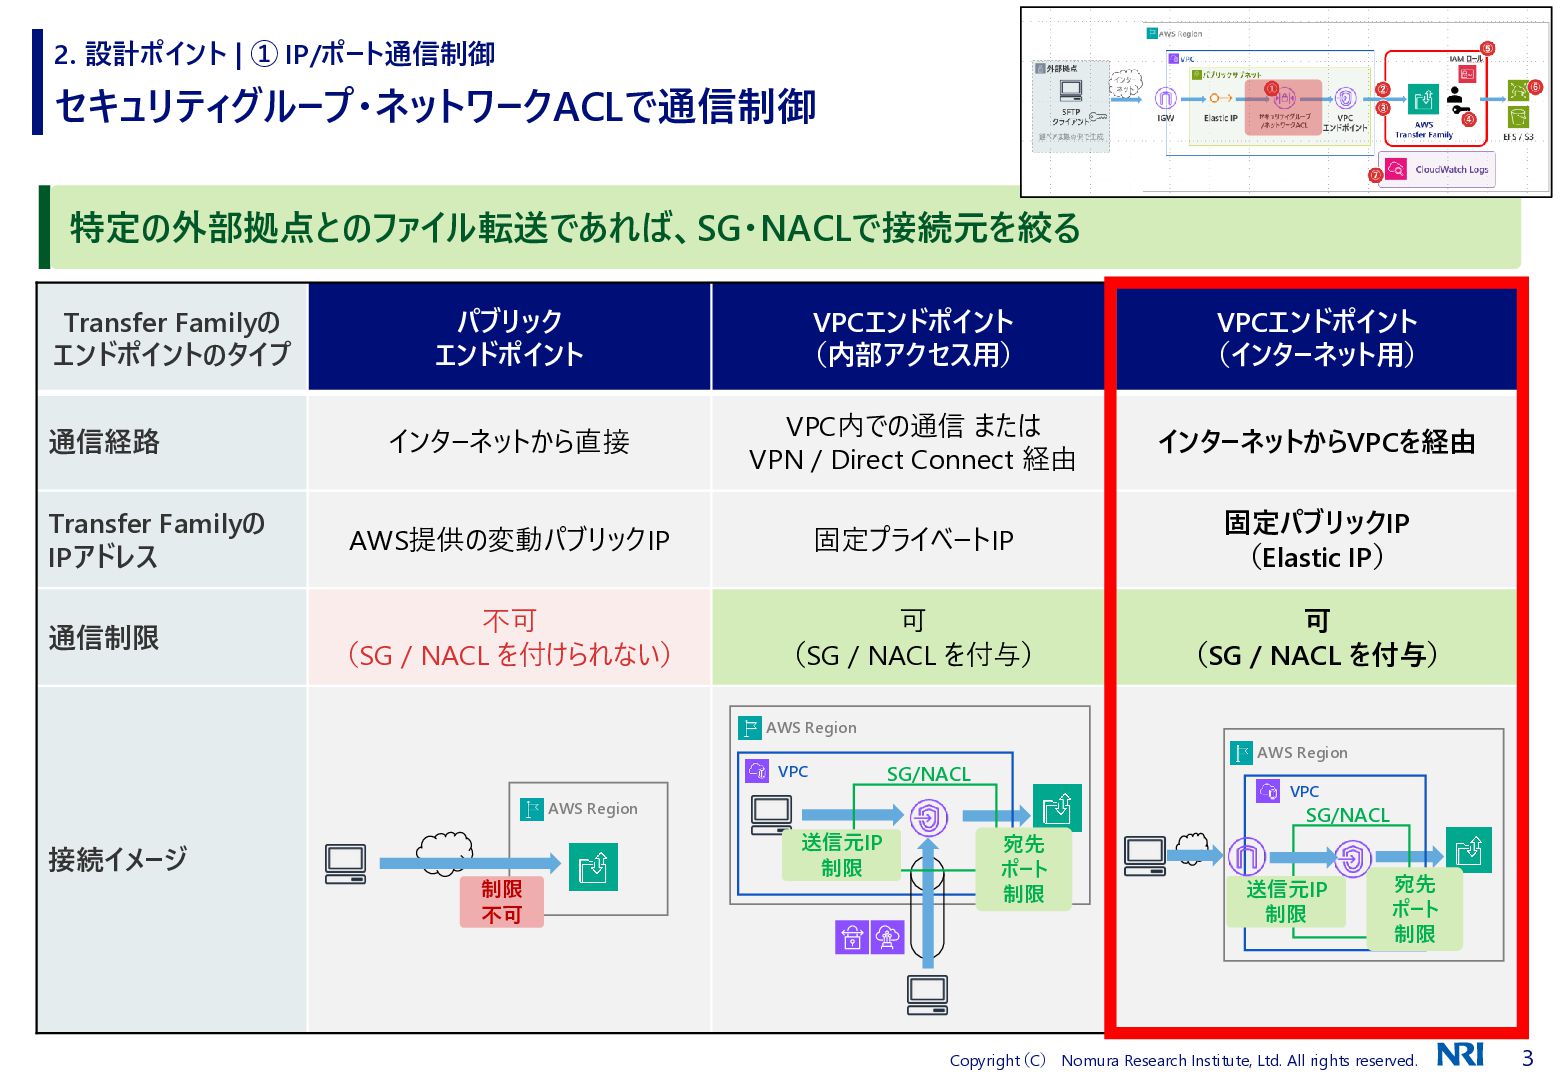
  3. 2. 設計ポイント | ① IP/ポート通信制御 セキュリティグループ・ネットワークACLで通信制御 特定の外部拠点とのファイル転送であれば、SG・NACLで接続元を絞る Transfer Familyの エンドポイントのタイプ

    パブリック エンドポイント VPCエンドポイント (内部アクセス用) VPCエンドポイント (インターネット用) インターネットから直接 VPC内での通信 または VPN / Direct Connect 経由 インターネットからVPCを経由 Transfer Familyの IPアドレス AWS提供の変動パブリックIP 固定プライベートIP 固定パブリックIP (Elastic IP) 通信制限 不可 (SG / NACL を付けられない) 可 (SG / NACL を付与) 可 (SG / NACL を付与) 通信経路 AWS Region VPC AWS Region SG/NACL VPC AWS Region 接続イメージ 制限 不可 SG/NACL 送信元IP 制限 宛先 ポート 制限 送信元IP 制限 宛先 ポート 制限 Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 3
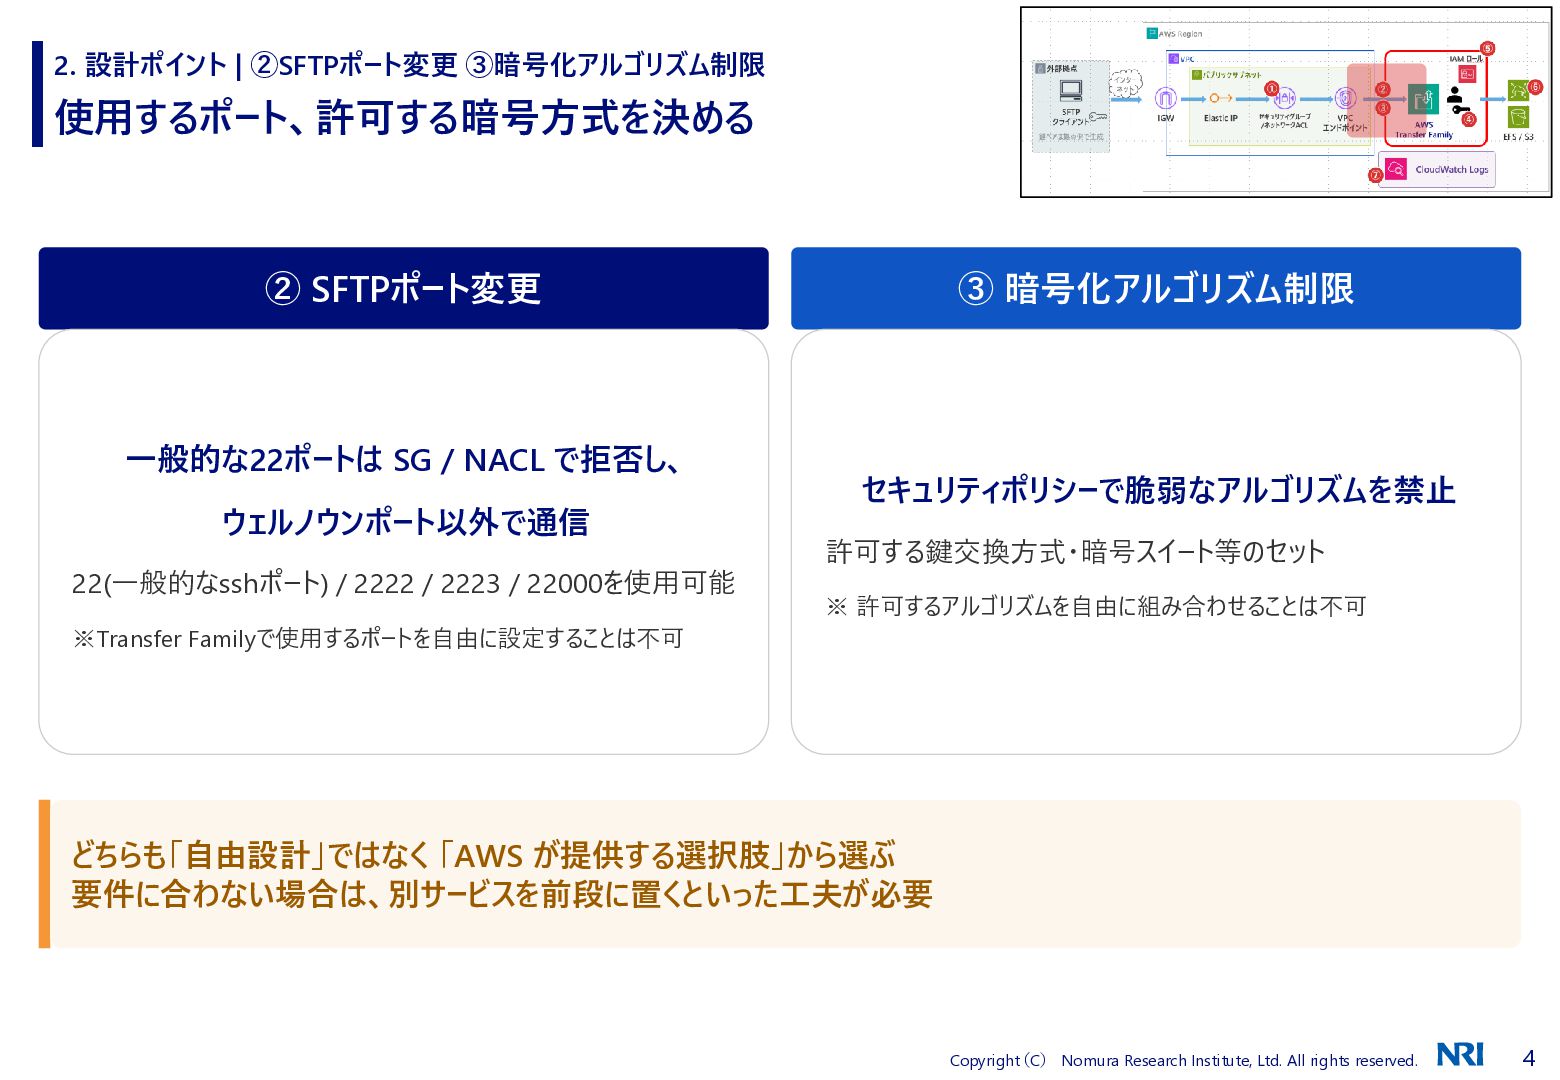
  4. 2. 設計ポイント | ②SFTPポート変更 ③暗号化アルゴリズム制限 使用するポート、許可する暗号方式を決める ② SFTPポート変更 一般的な22ポートは SG

    / NACL で拒否し、 ウェルノウンポート以外で通信 22(一般的なsshポート) / 2222 / 2223 / 22000を使用可能 ③ 暗号化アルゴリズム制限 セキュリティポリシーで脆弱なアルゴリズムを禁止 許可する鍵交換方式・暗号スイート等のセット ※ 許可するアルゴリズムを自由に組み合わせることは不可 ※Transfer Familyで使用するポートを自由に設定することは不可 どちらも「自由設計」ではなく 「AWS が提供する選択肢」から選ぶ 要件に合わない場合は、別サービスを前段に置くといった工夫が必要 Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 4
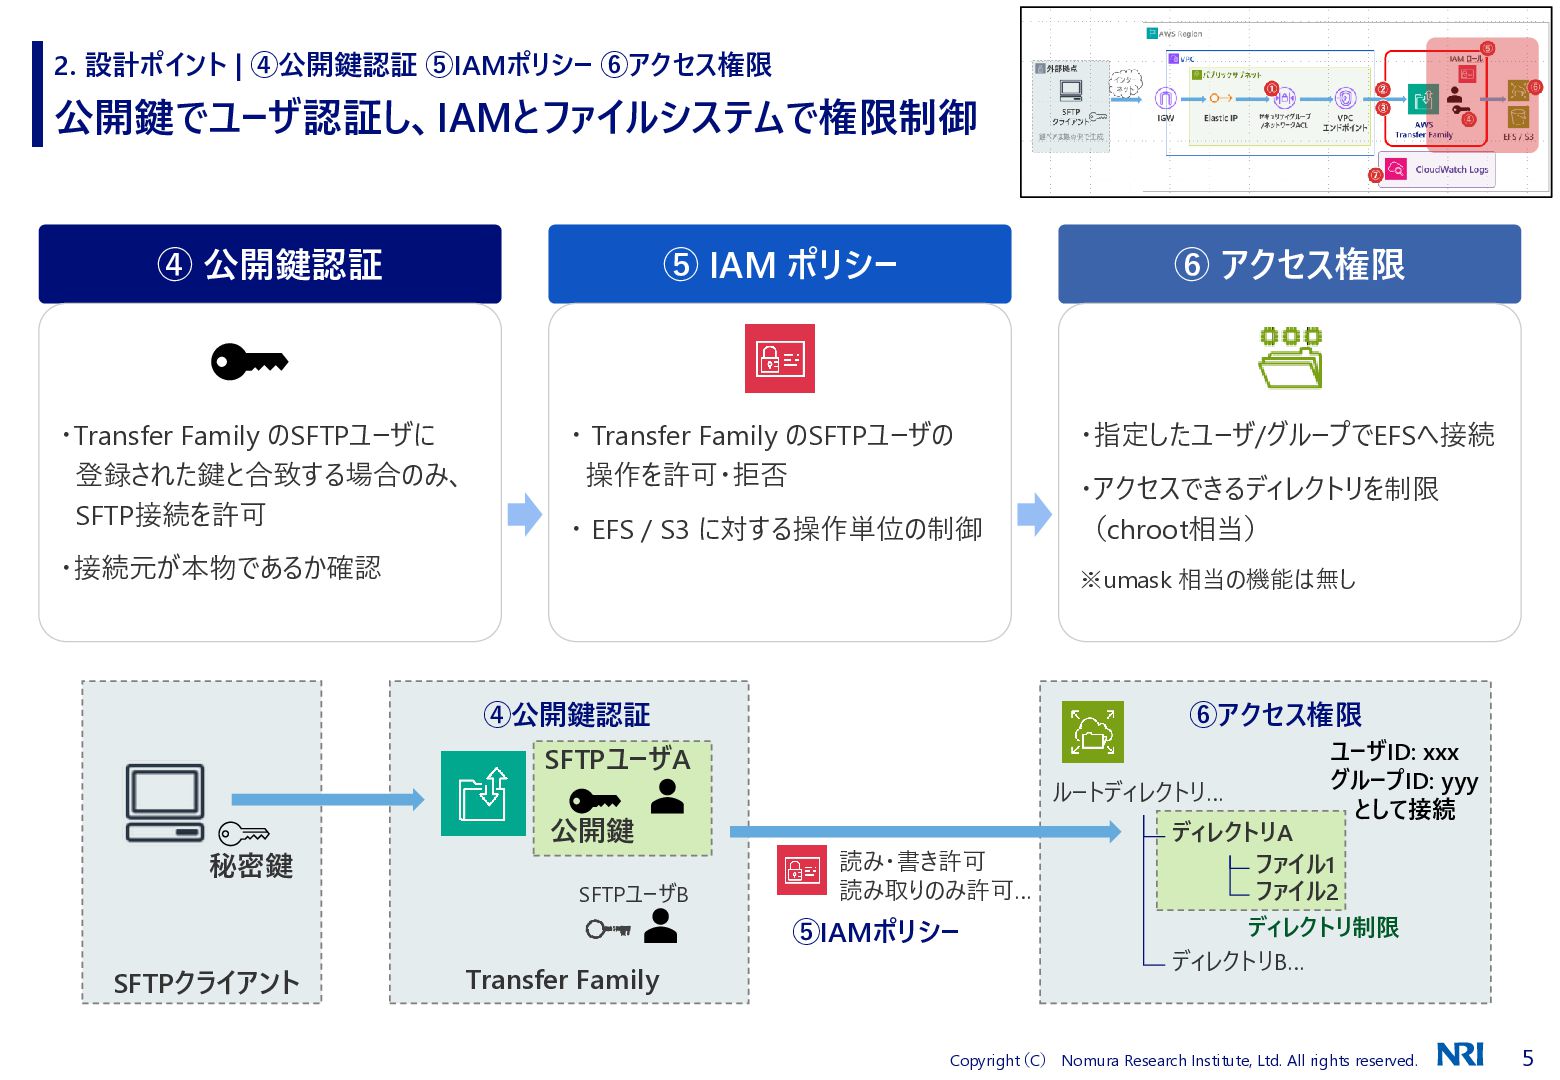
  5. 2. 設計ポイント | ④公開鍵認証 ⑤IAMポリシー ⑥アクセス権限 公開鍵でユーザ認証し、IAMとファイルシステムで権限制御 ④ 公開鍵認証 ⑤

    IAM ポリシー ⑥ アクセス権限 ・Transfer Family のSFTPユーザに 登録された鍵と合致する場合のみ、 SFTP接続を許可 ・ Transfer Family のSFTPユーザの 操作を許可・拒否 ・指定したユーザ/グループでEFSへ接続 ・ EFS / S3 に対する操作単位の制御 ・接続元が本物であるか確認 ・アクセスできるディレクトリを制限 (chroot相当) ※umask 相当の機能は無し ④公開鍵認証 ⑥アクセス権限 SFTPユーザA ルートディレクトリ… 秘密鍵 公開鍵 SFTPユーザB 読み・書き許可 読み取りのみ許可… ⑤IAMポリシー SFTPクライアント Transfer Family ユーザID: xxx グループID: yyy として接続 ディレクトリA ファイル1 ファイル2 ディレクトリ制限 ディレクトリB… Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 5
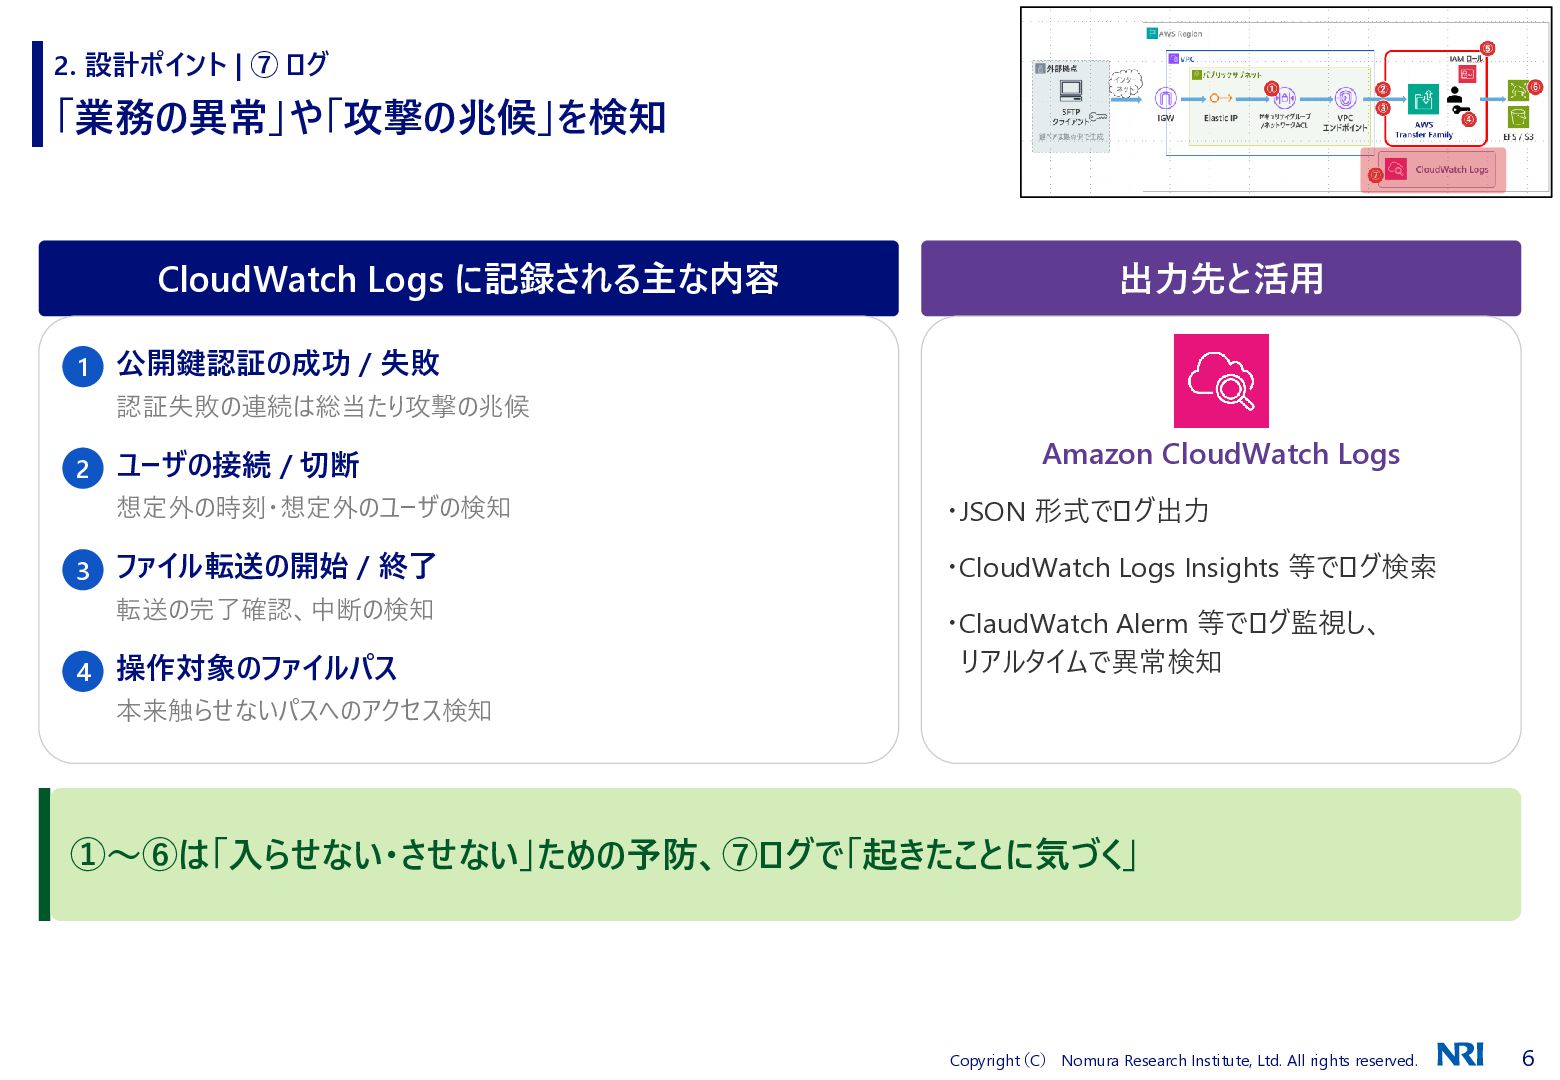
  6. 2. 設計ポイント | ⑦ ログ 「業務の異常」や「攻撃の兆候」を検知 CloudWatch Logs に記録される主な内容 1

    出力先と活用 公開鍵認証の成功 / 失敗 認証失敗の連続は総当たり攻撃の兆候 2 ユーザの接続 / 切断 想定外の時刻・想定外のユーザの検知 3 ファイル転送の開始 / 終了 転送の完了確認、中断の検知 4 操作対象のファイルパス Amazon CloudWatch Logs ・JSON 形式でログ出力 ・CloudWatch Logs Insights 等でログ検索 ・ClaudWatch Alerm 等でログ監視し、 リアルタイムで異常検知 本来触らせないパスへのアクセス検知 ①~⑥は「入らせない・させない」ための予防、⑦ログで「起きたことに気づく」 Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 6
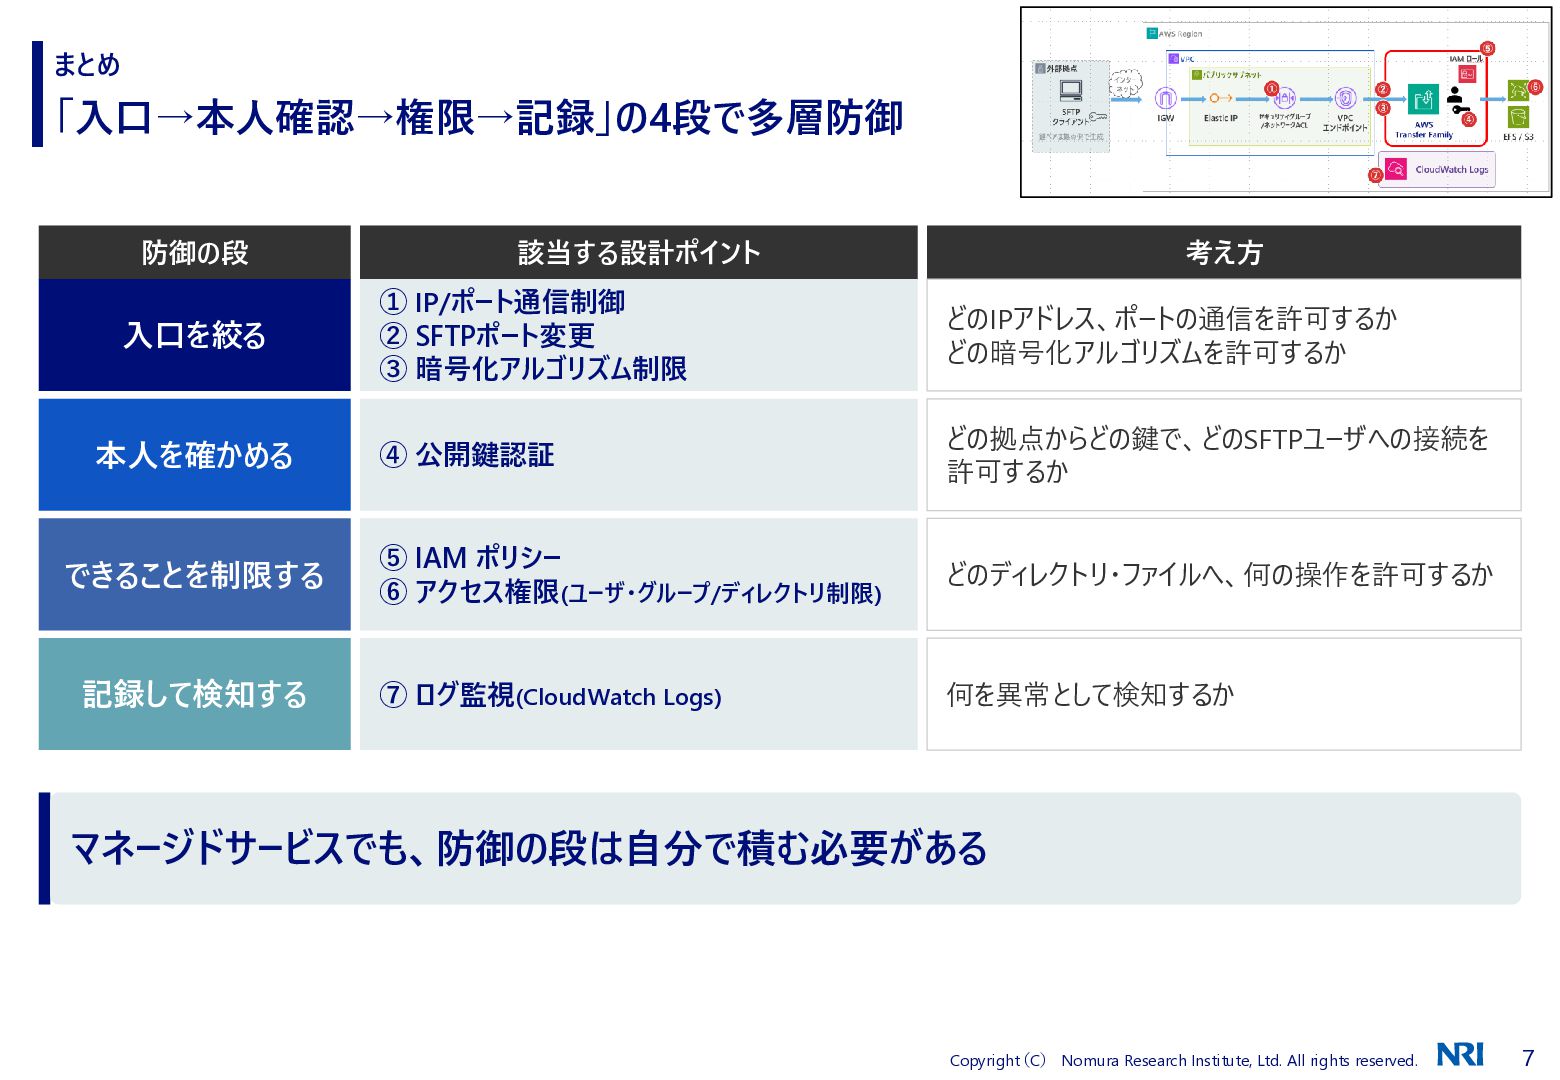
  7. まとめ 「入口→本人確認→権限→記録」の4段で多層防御 防御の段 該当する設計ポイント 考え方 ① IP/ポート通信制御 ② SFTPポート変更 ③

    暗号化アルゴリズム制限 どのIPアドレス、ポートの通信を許可するか どの暗号化アルゴリズムを許可するか ④ 公開鍵認証 どの拠点からどの鍵で、どのSFTPユーザへの接続を 許可するか できることを制限する ⑤ IAM ポリシー ⑥ アクセス権限(ユーザ・グループ/ディレクトリ制限) どのディレクトリ・ファイルへ、何の操作を許可するか 記録して検知する ⑦ ログ監視(CloudWatch Logs) 何を異常として検知するか 入口を絞る 本人を確かめる マネージドサービスでも、防御の段は自分で積む必要がある Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 7