Share
Embed
AWS 잘하는 개발자 되기 - AWS 핵심 서비스 한눈에 보기: EC2, RDS, S3 개념과 활용법
KimJaewook
October 09, 2025
Transcript
69 slides
-
AWS 핵심 서비스 한눈에 보기: EC2, RDS, S3 개념과 활용법
2025/10/09 김재욱(Kim Jaewook) Solutions Architect | Classmethod -
자기소개 2 이름 : 김재욱(Kim Jaewook) 소속 : Classmethod 직무
: Solutions Architect ※ 2023, 2024, 2025 Japan AWS All Certifications Engineer ※ 사내 블로그 AWS 관련 투고 약 450여개 -
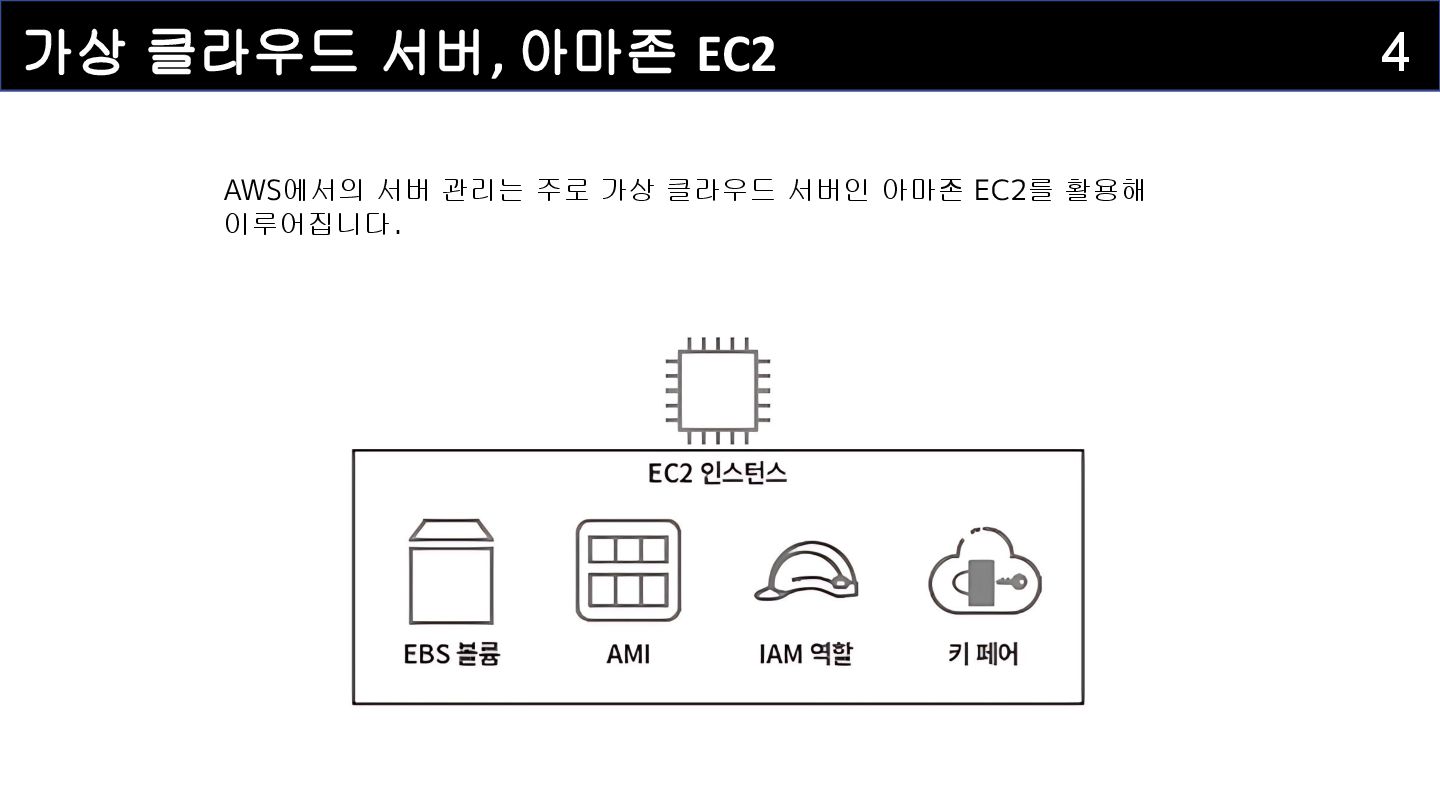
가상 클라우드 서버, 아마존 EC2 4 AWS에서의 서버 관리는 주로
가상 클라우드 서버인 아마존 EC2를 활용해 이루어집니다. -
아마존 EC2 • AMI(Amazon Machine Image) : EC2 인스턴스를 시작하는
템플릿 • 인스턴스 유형 : CPU, 메모리와 같은 하드웨어의 조합 • 스토리지 옵션 : 인스턴스 스토어 볼륨, EBS 볼륨으로 구분되며, EC2 인스턴스의 저장 공간 • 보안 그룹 : EC2 인스턴스에 대한 네트워크 트래픽을 제어하는 가상 방화벽 • 키 페어 : EC2 인스턴스 접속에 사용되는 키 가상 클라우드 서버, 아마존 EC2 5 -
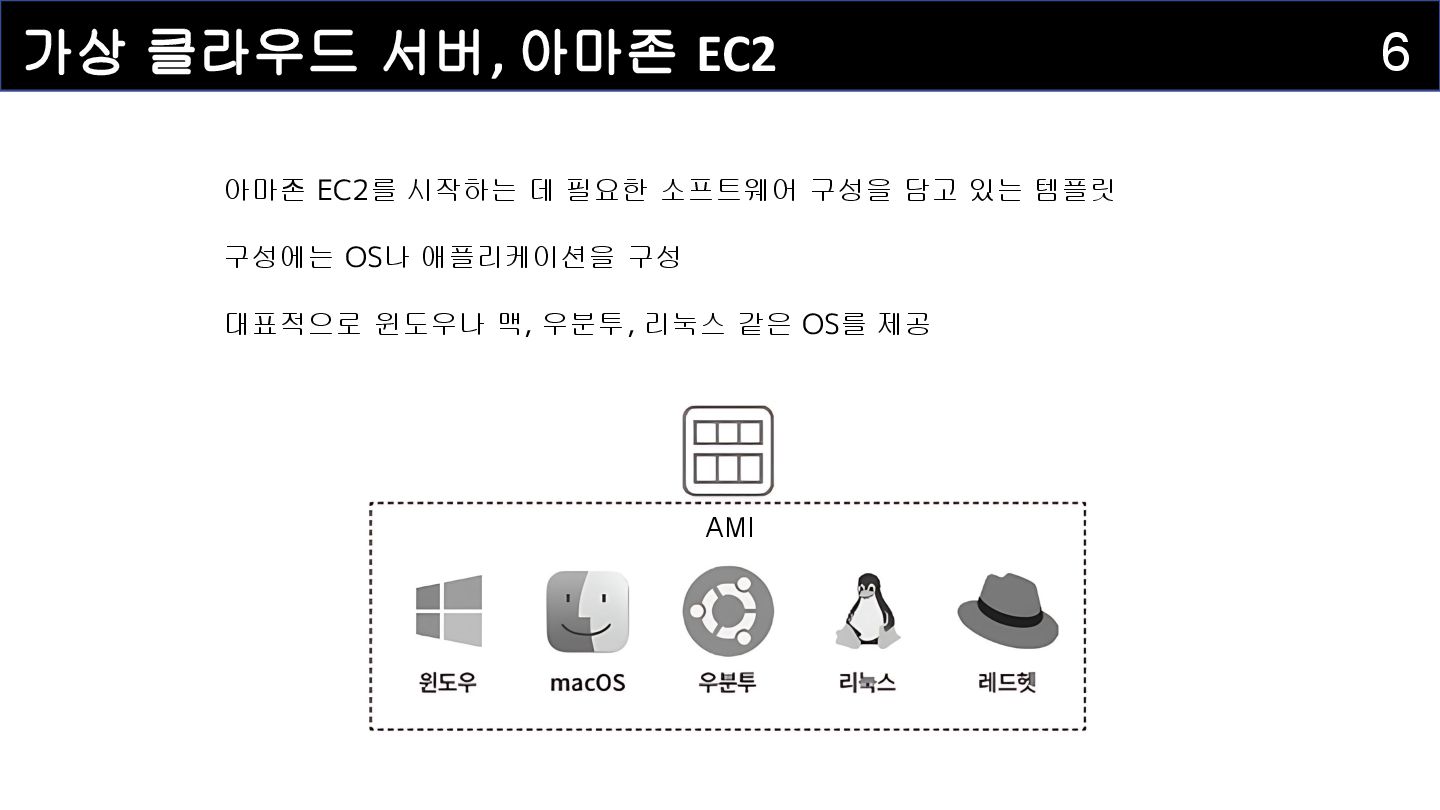
가상 클라우드 서버, 아마존 EC2 6 AMI 아마존 EC2를 시작하는
데 필요한 소프트웨어 구성을 담고 있는 템플릿 구성에는 OS나 애플리케이션을 구성 대표적으로 윈도우나 맥, 우분투, 리눅스 같은 OS를 제공 -
가상 클라우드 서버, 아마존 EC2 7 • Quickstart AMIs :
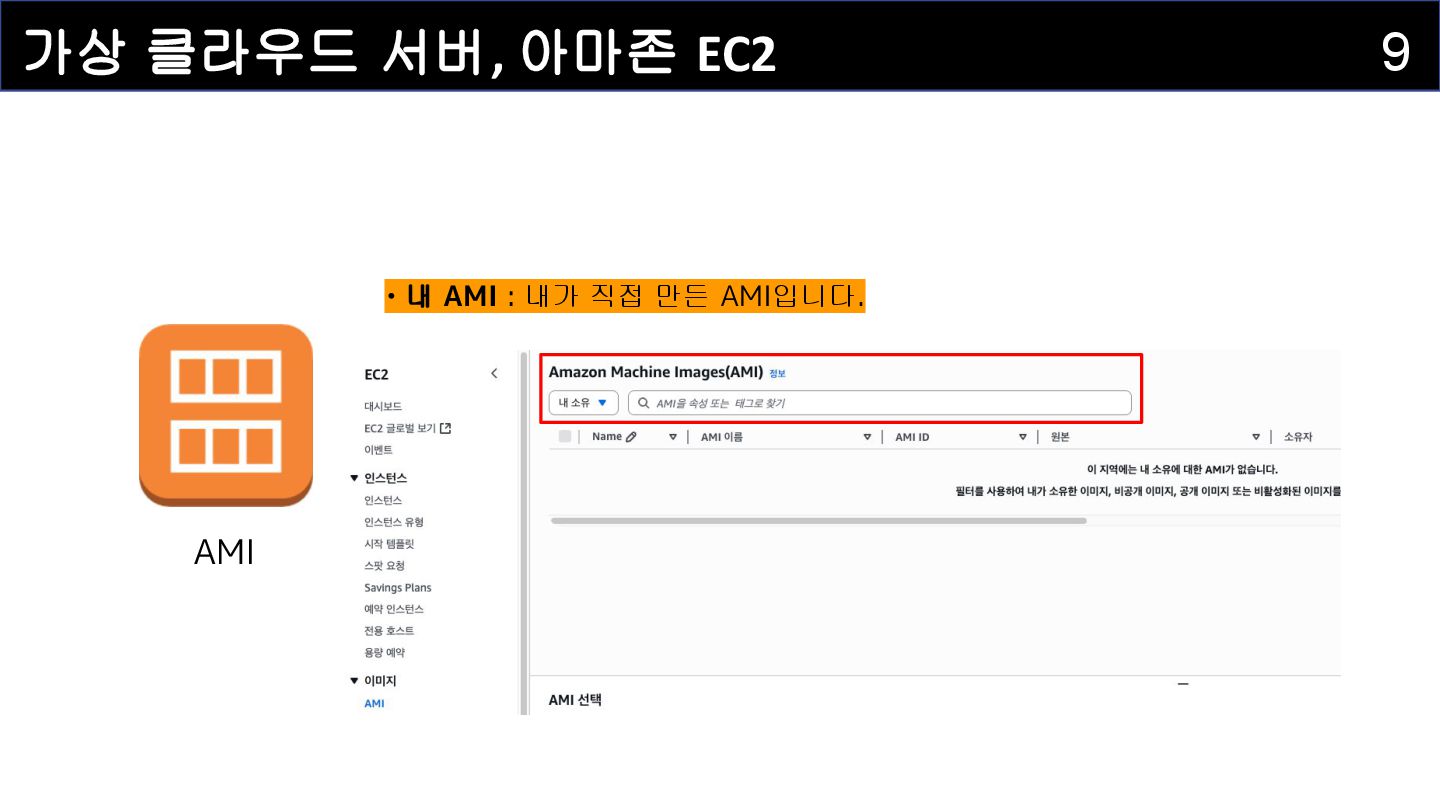
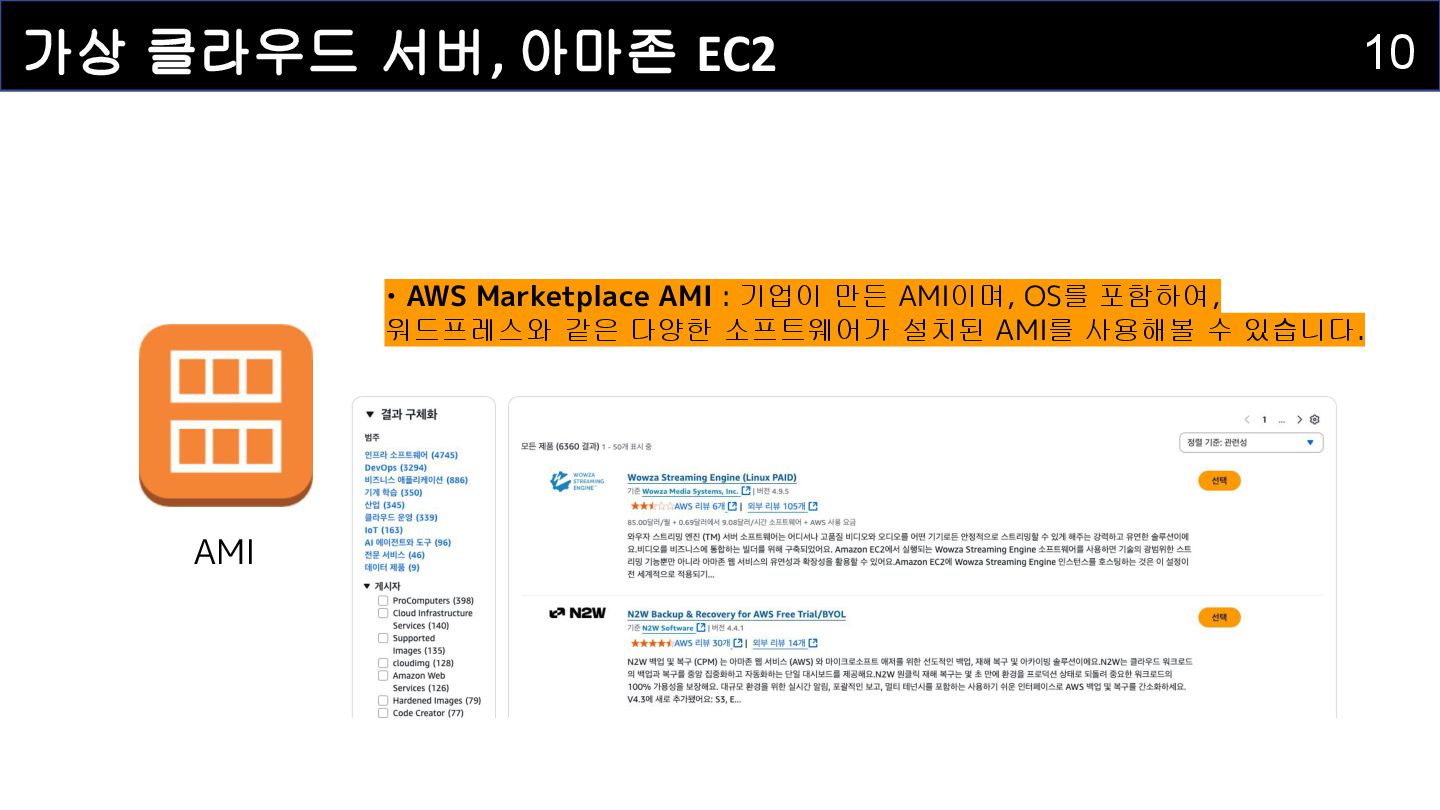
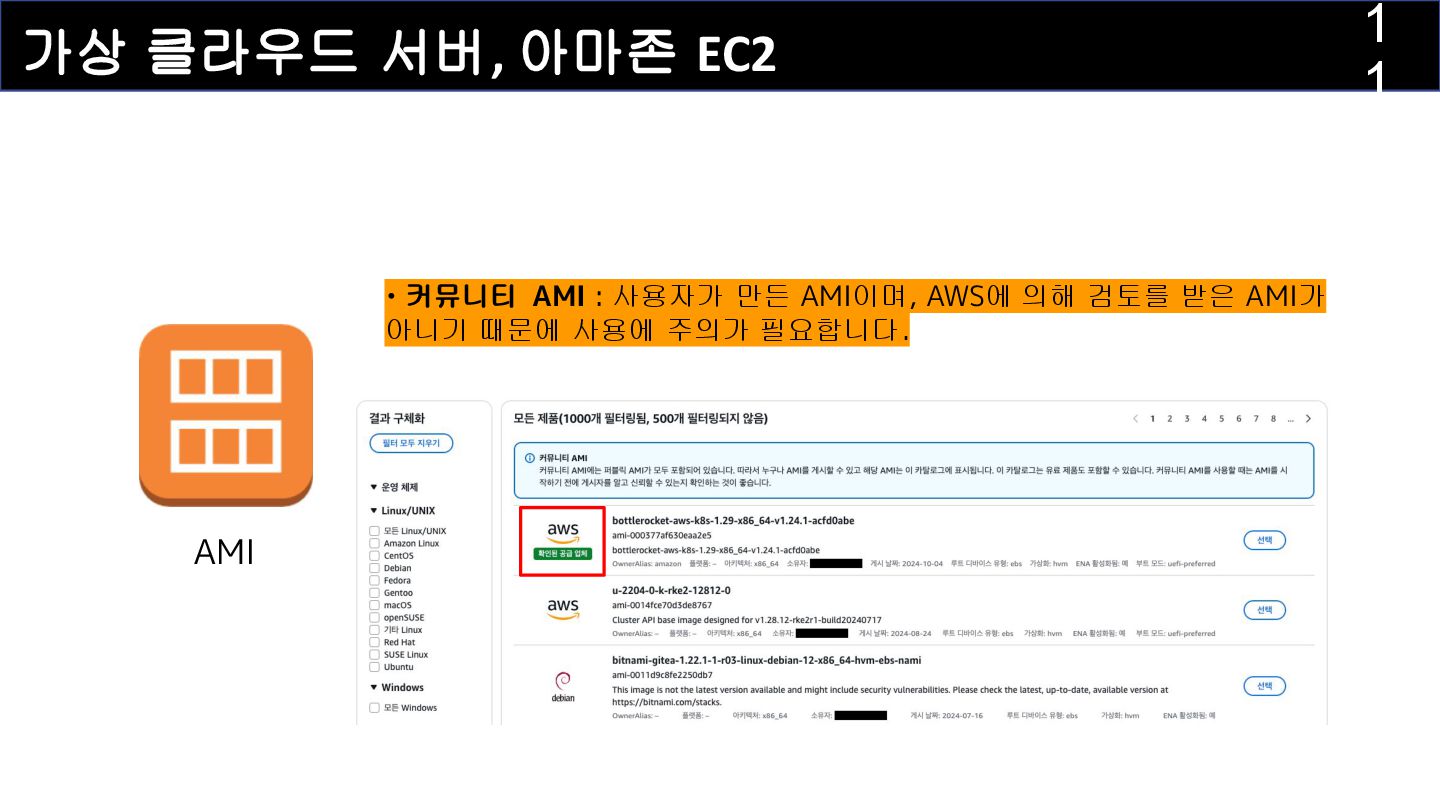
빠른 아마존 EC2 구축을 위해 선택할 수 있는 AMI입니다. • 내 AMI : 내가 직접 만든 AMI입니다. • AWS Marketplace AMI : 기업이 만든 AMI이며, OS를 포함하여, 워드프레스와 같은 다양한 소프트웨어가 설치된 AMI를 사용해볼 수 있습니다. • 커뮤니티 AMI : 사용자가 만든 AMI이며, AWS에 의해 검토를 받은 AMI가 아니기 때문에 사용에 주의가 필요합니다. AMI -
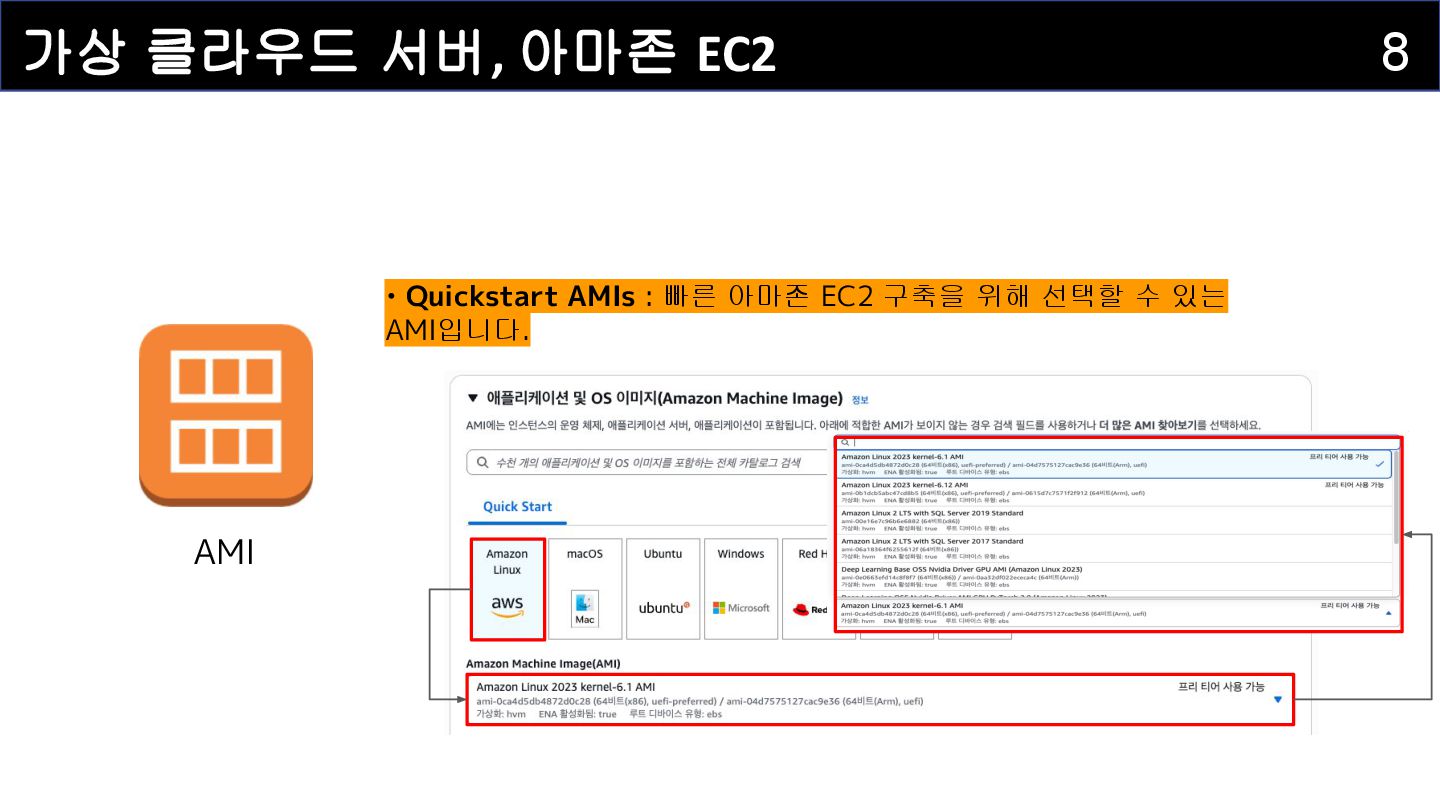
가상 클라우드 서버, 아마존 EC2 8 • Quickstart AMIs :
빠른 아마존 EC2 구축을 위해 선택할 수 있는 AMI입니다. AMI -
가상 클라우드 서버, 아마존 EC2 9 • 내 AMI :
내가 직접 만든 AMI입니다. AMI -
가상 클라우드 서버, 아마존 EC2 10 • AWS Marketplace AMI
: 기업이 만든 AMI이며, OS를 포함하여, 워드프레스와 같은 다양한 소프트웨어가 설치된 AMI를 사용해볼 수 있습니다. AMI -
가상 클라우드 서버, 아마존 EC2 1 1 • 커뮤니티 AMI
: 사용자가 만든 AMI이며, AWS에 의해 검토를 받은 AMI가 아니기 때문에 사용에 주의가 필요합니다. AMI -
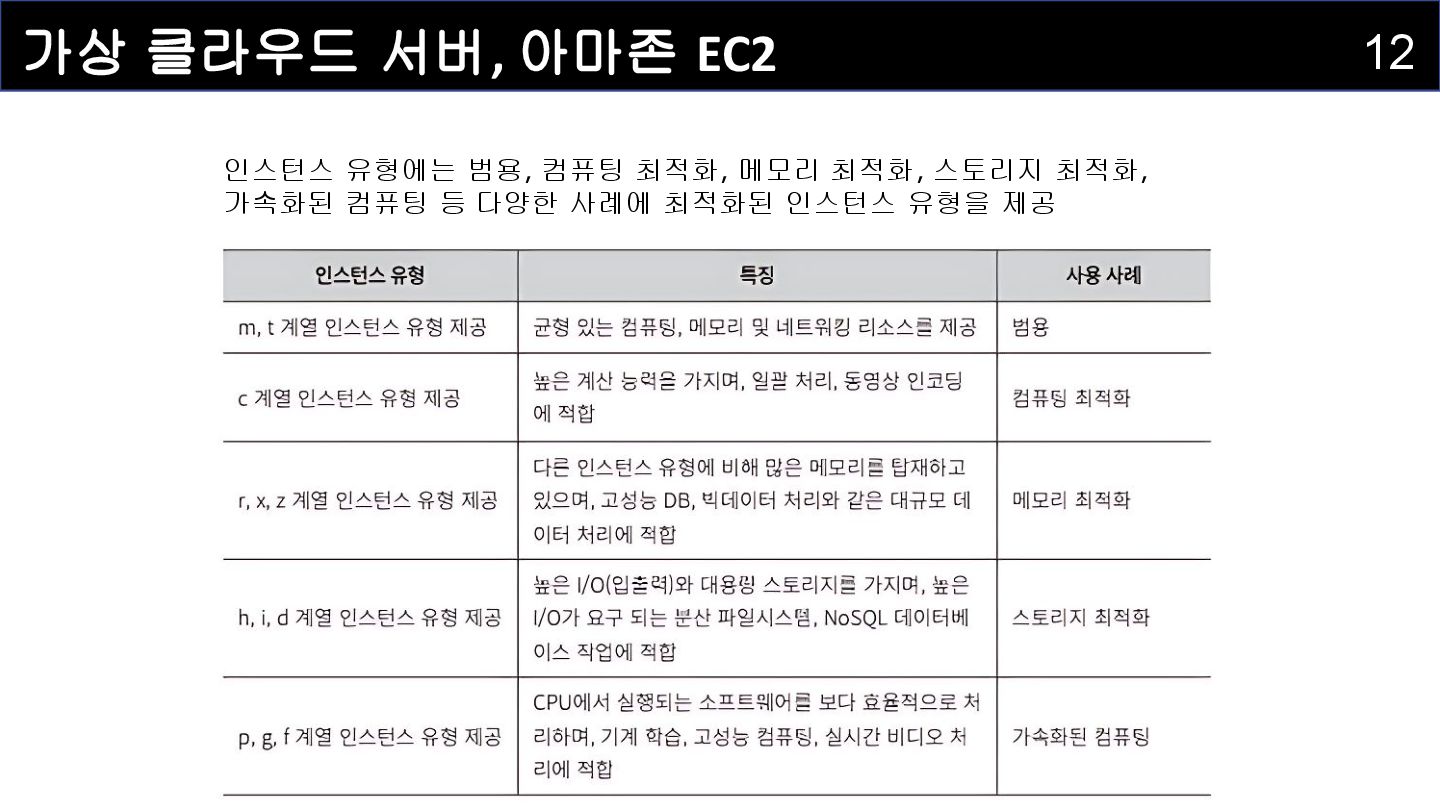
가상 클라우드 서버, 아마존 EC2 12 인스턴스 유형에는 범용, 컴퓨팅
최적화, 메모리 최적화, 스토리지 최적화, 가속화된 컴퓨팅 등 다양한 사례에 최적화된 인스턴스 유형을 제공 -
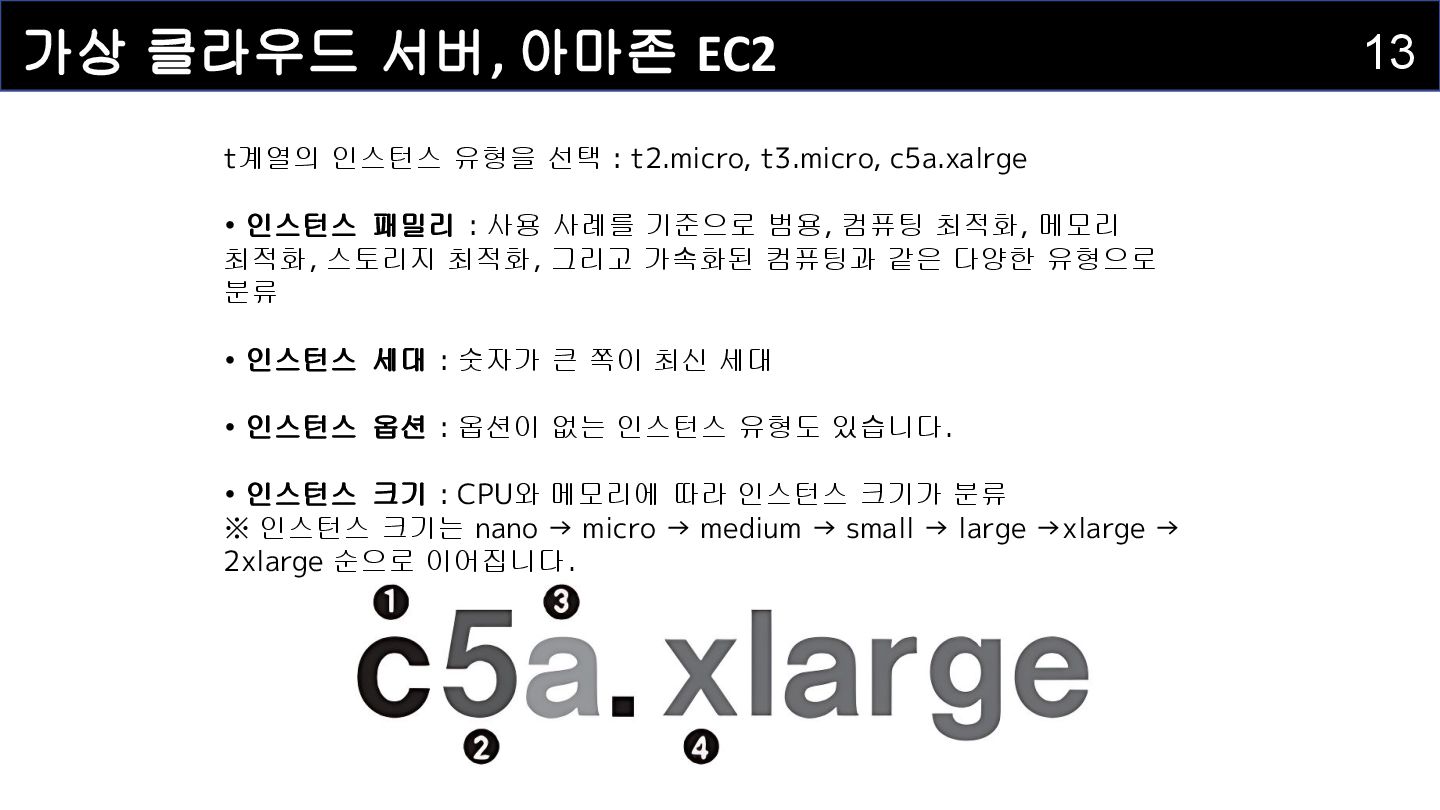
가상 클라우드 서버, 아마존 EC2 13 t계열의 인스턴스 유형을 선택
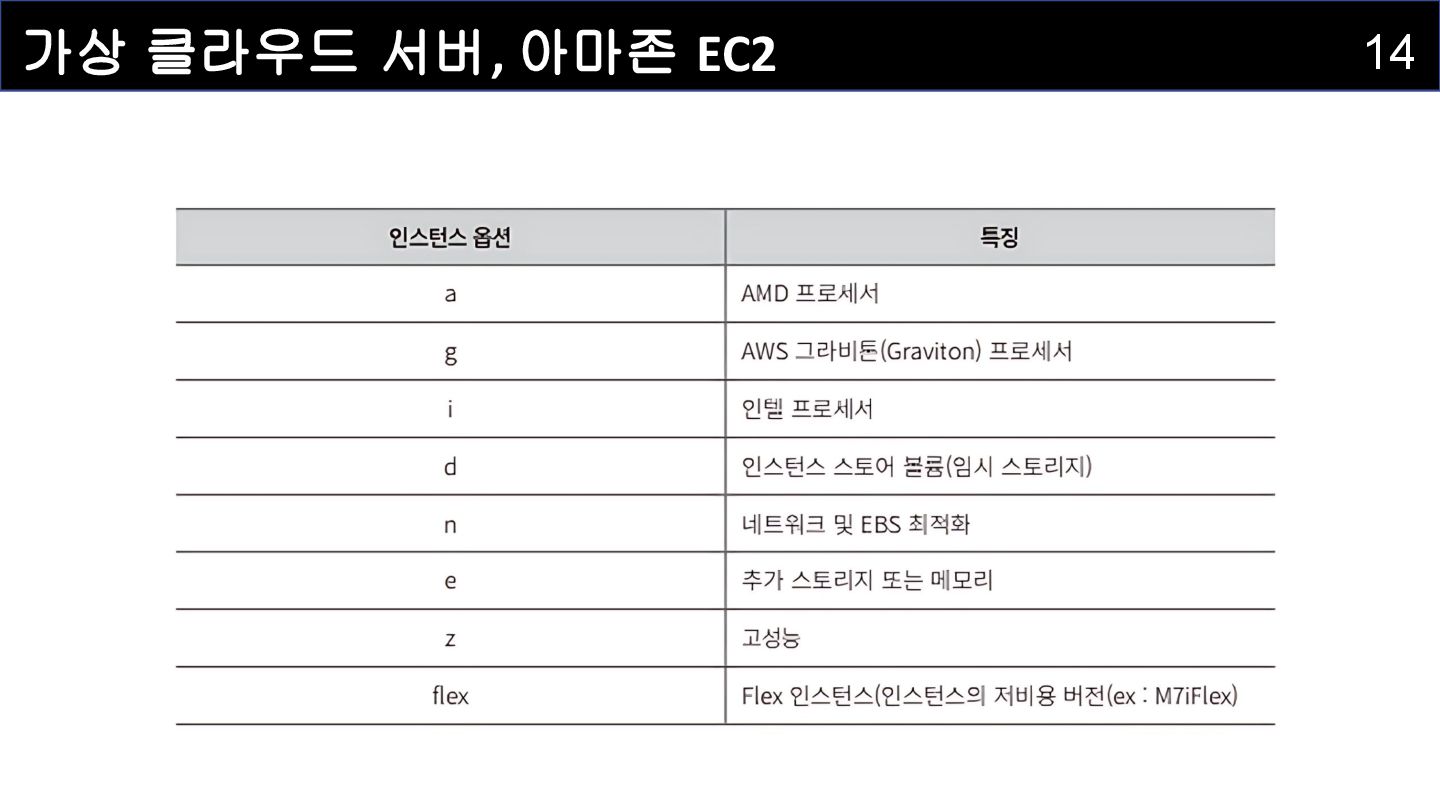
: t2.micro, t3.micro, c5a.xalrge • 인스턴스 패밀리 : 사용 사례를 기준으로 범용, 컴퓨팅 최적화, 메모리 최적화, 스토리지 최적화, 그리고 가속화된 컴퓨팅과 같은 다양한 유형으로 분류 • 인스턴스 세대 : 숫자가 큰 쪽이 최신 세대 • 인스턴스 옵션 : 옵션이 없는 인스턴스 유형도 있습니다. • 인스턴스 크기 : CPU와 메모리에 따라 인스턴스 크기가 분류 ※ 인스턴스 크기는 nano → micro → medium → small → large →xlarge → 2xlarge 순으로 이어집니다. -
가상 클라우드 서버, 아마존 EC2 15 아마존 EC2에서는 두 가지
스토리지 옵션을 선택할 수 있습니다. • 인스턴스 스토어 볼륨, EBS 볼륨 인스턴스 스토어 볼륨 특징 • 인스턴스 스토어 볼륨 = 휘발성 스토리지 • 임시 스토리지 용도로 적합 • 인스턴스 중지·삭제 시 데이터 손실 • 백업 불가 → 복구 불가능 • 인스턴스에서 분리 불가 • EBS보다 높은 IOPS / 처리량 / 낮은 지연 시간 • 높은 I/O 성능이 필요한 스토리지에 이상적 ※ IOPS (Input/Output Operations Per Second) : 초당 처리 가능한 I/O 작업 수를 의미, 예를 들어, 읽기/쓰기 요청을 1초에 몇 번이나 처리할 수 있는지 보여주는 성능 지표 -
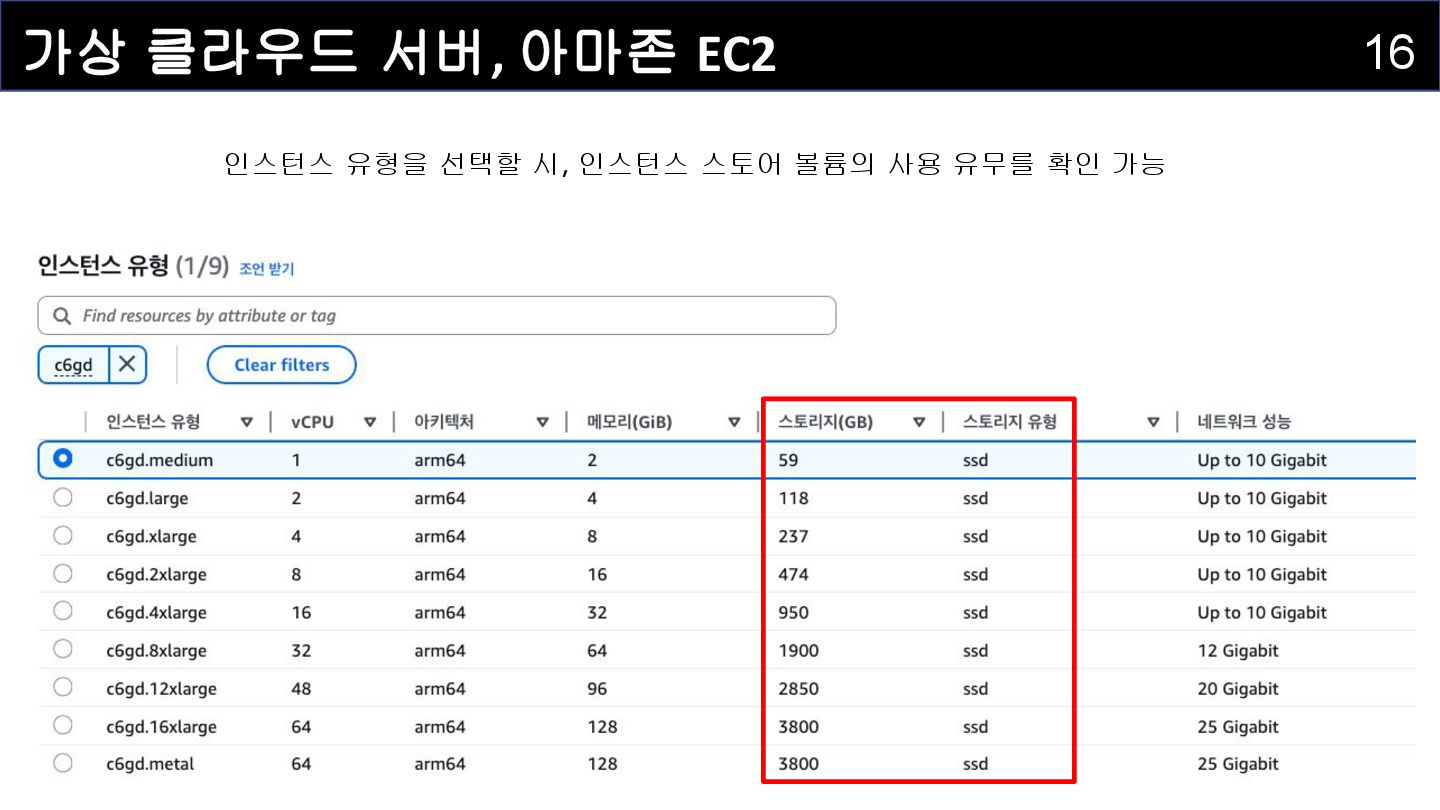
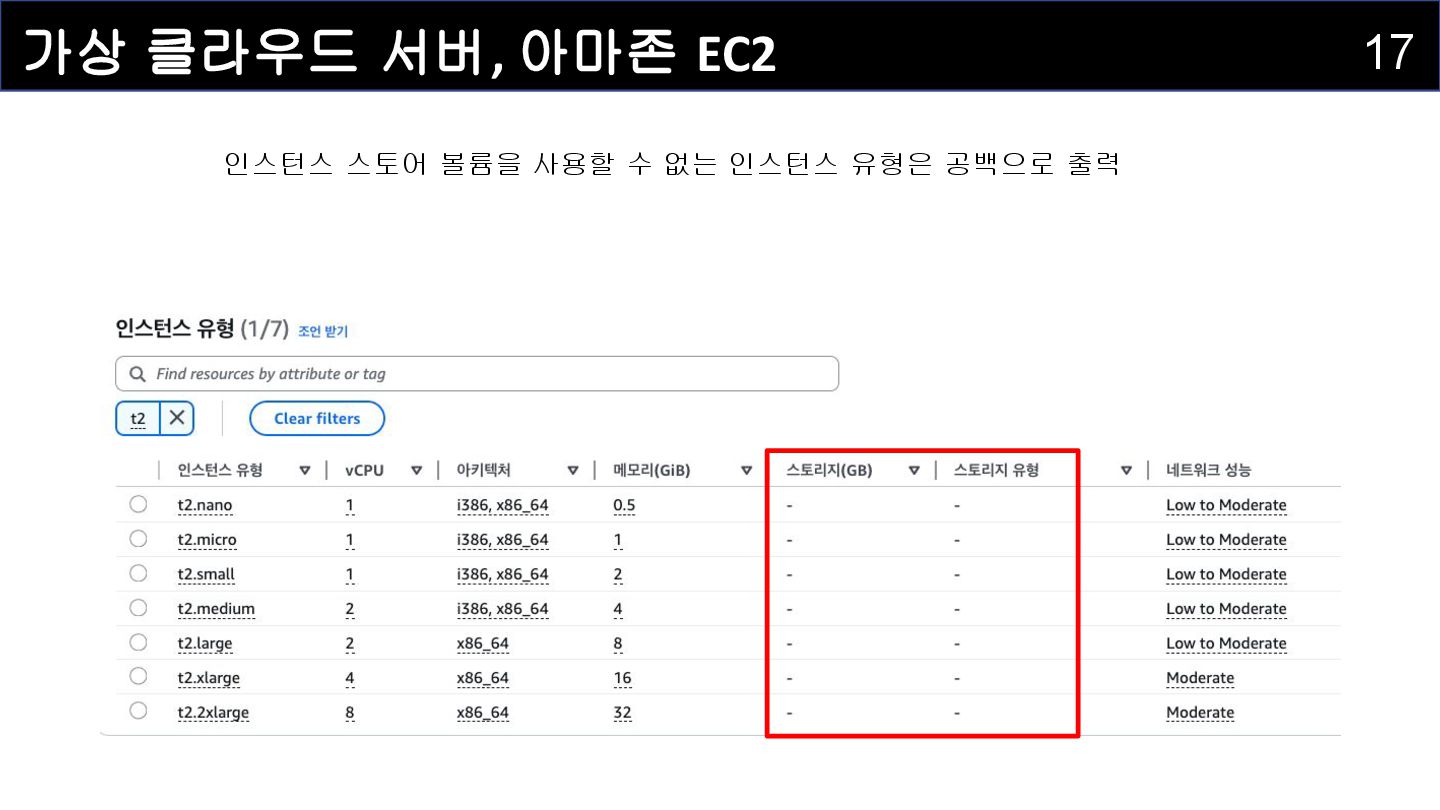
가상 클라우드 서버, 아마존 EC2 16 인스턴스 유형을 선택할 시,
인스턴스 스토어 볼륨의 사용 유무를 확인 가능 -
가상 클라우드 서버, 아마존 EC2 17 인스턴스 스토어 볼륨을 사용할
수 없는 인스턴스 유형은 공백으로 출력 -
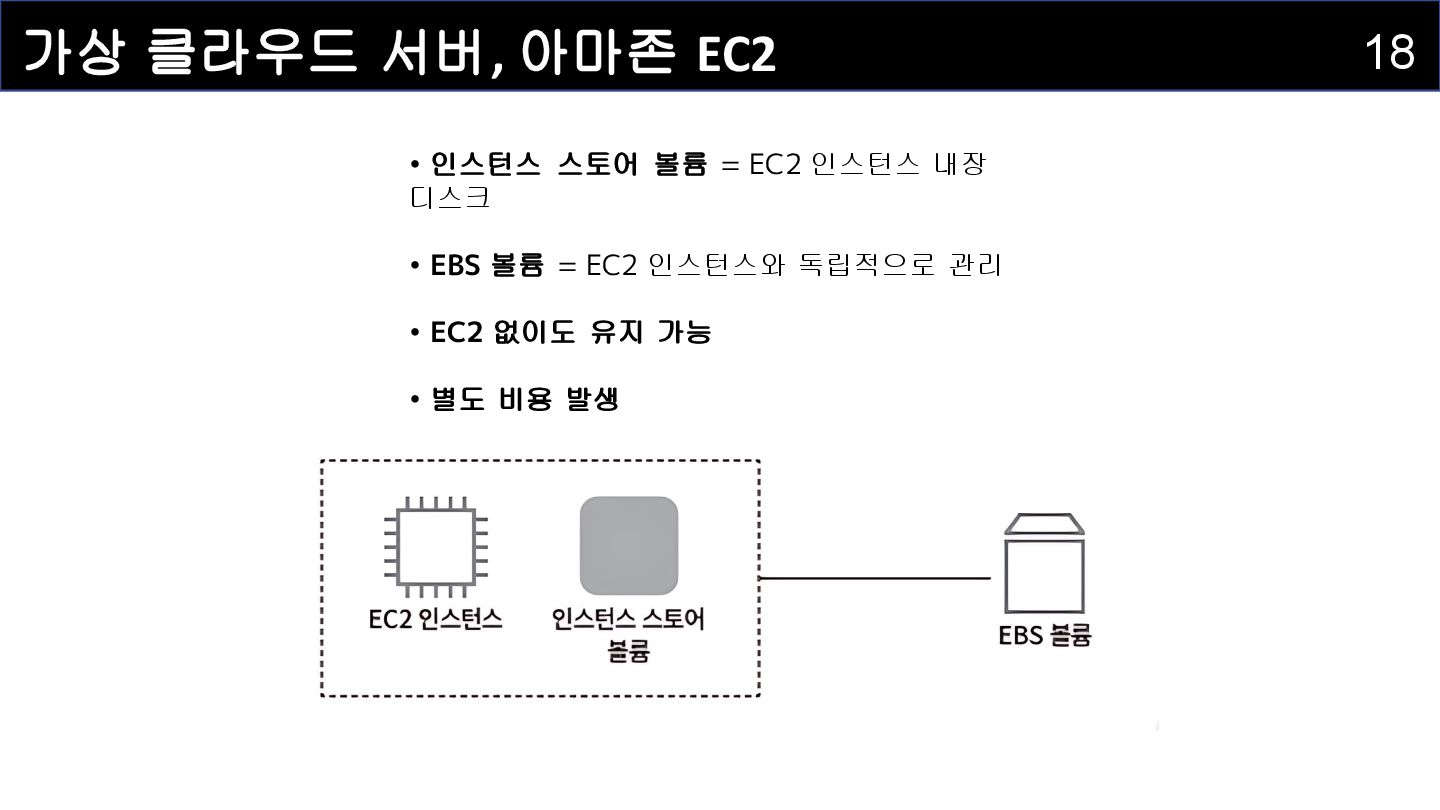
가상 클라우드 서버, 아마존 EC2 18 • 인스턴스 스토어 볼륨
= EC2 인스턴스 내장 디스크 • EBS 볼륨 = EC2 인스턴스와 독립적으로 관리 • EC2 없이도 유지 가능 • 별도 비용 발생 -
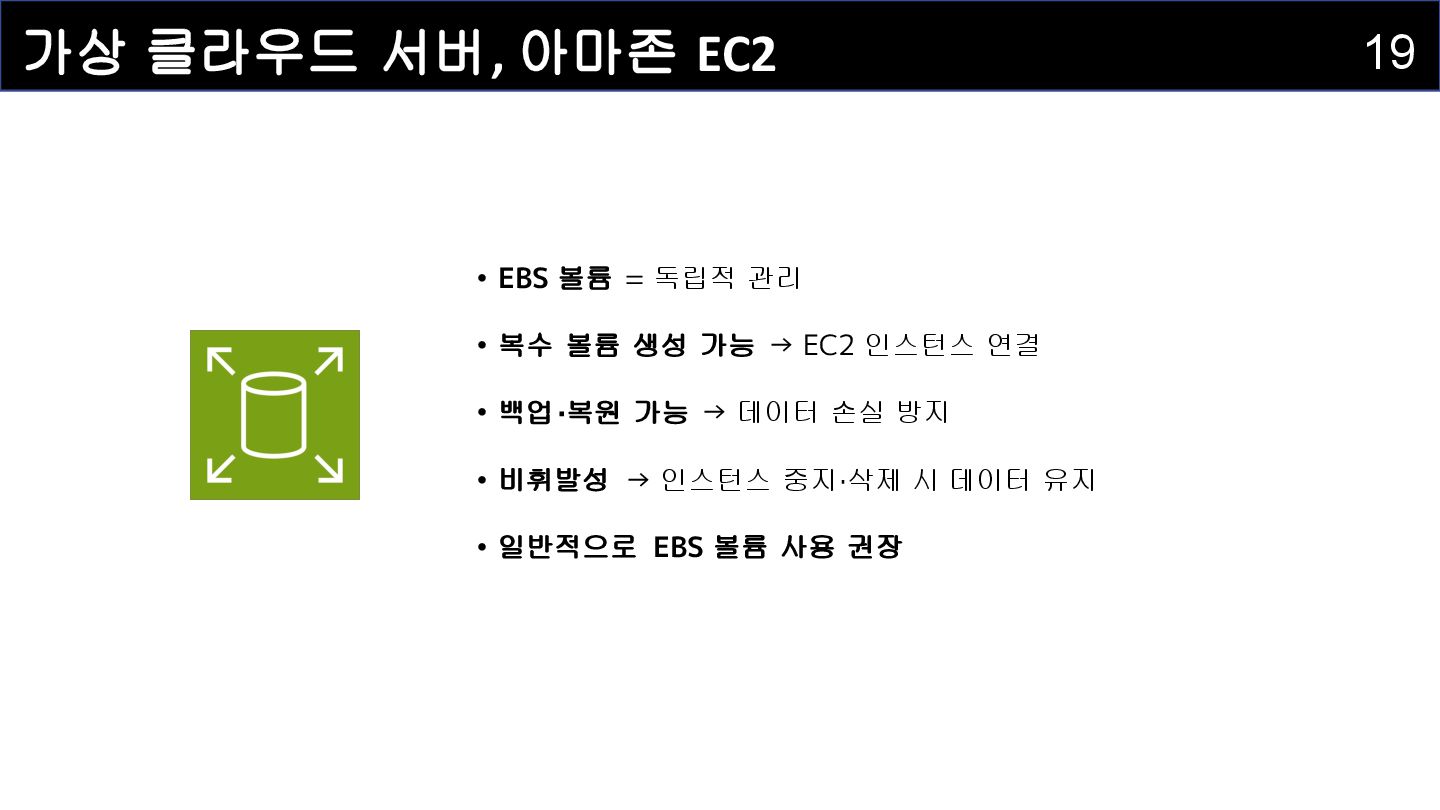
가상 클라우드 서버, 아마존 EC2 19 • EBS 볼륨 =
독립적 관리 • 복수 볼륨 생성 가능 → EC2 인스턴스 연결 • 백업·복원 가능 → 데이터 손실 방지 • 비휘발성 → 인스턴스 중지·삭제 시 데이터 유지 • 일반적으로 EBS 볼륨 사용 권장 -
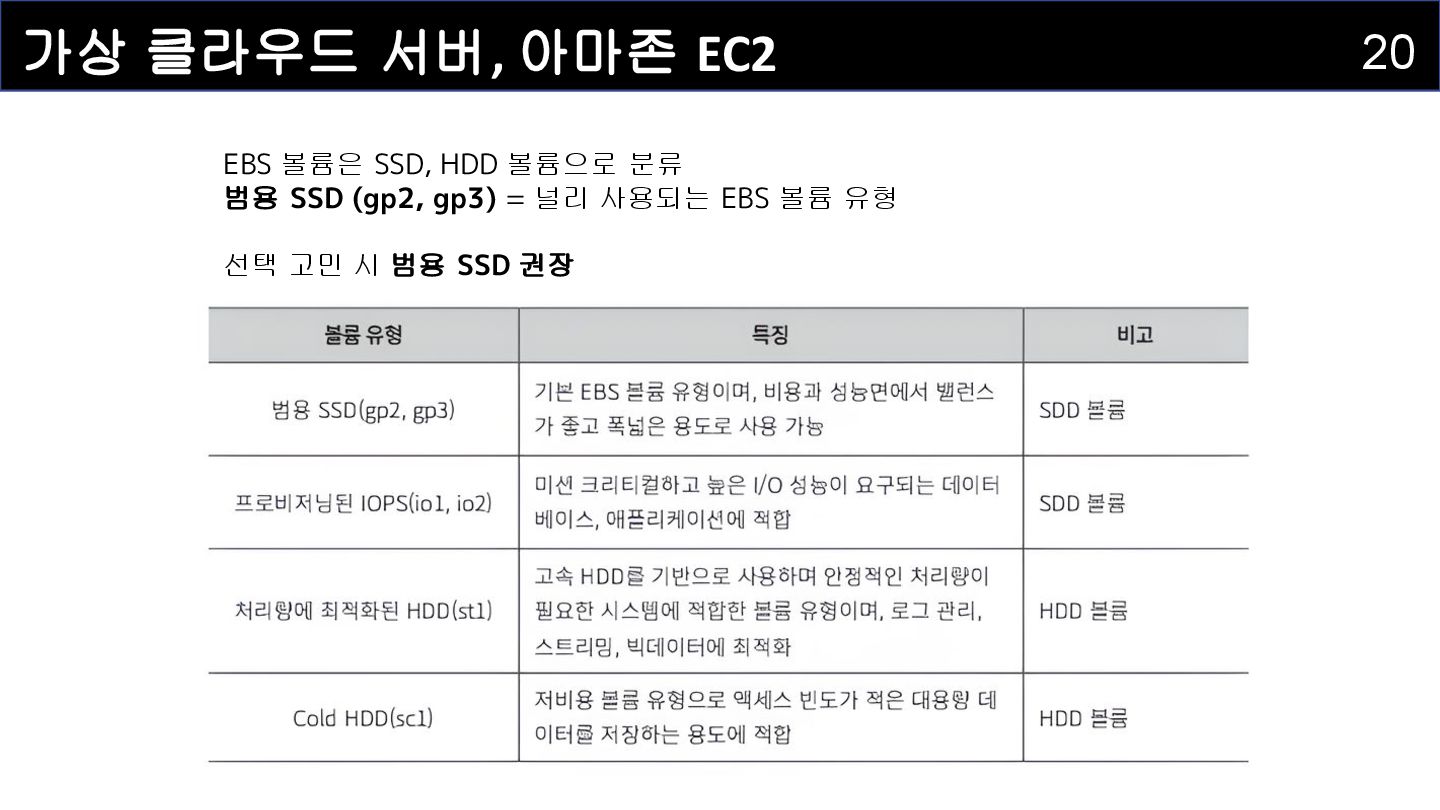
가상 클라우드 서버, 아마존 EC2 20 EBS 볼륨은 SSD, HDD
볼륨으로 분류 범용 SSD (gp2, gp3) = 널리 사용되는 EBS 볼륨 유형 선택 고민 시 범용 SSD 권장 -
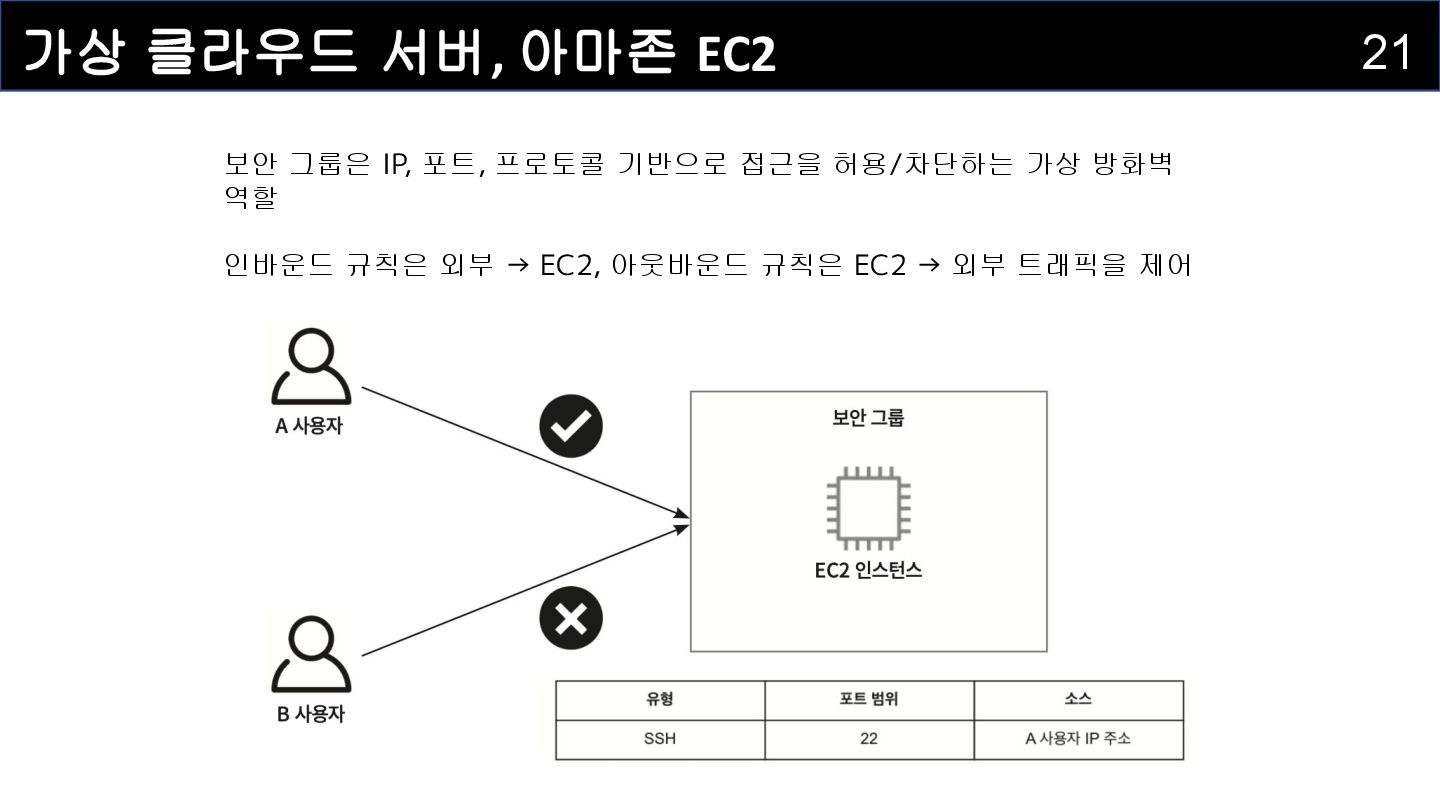
가상 클라우드 서버, 아마존 EC2 21 보안 그룹은 IP, 포트,
프로토콜 기반으로 접근을 허용/차단하는 가상 방화벽 역할 인바운드 규칙은 외부 → EC2, 아웃바운드 규칙은 EC2 → 외부 트래픽을 제어 -
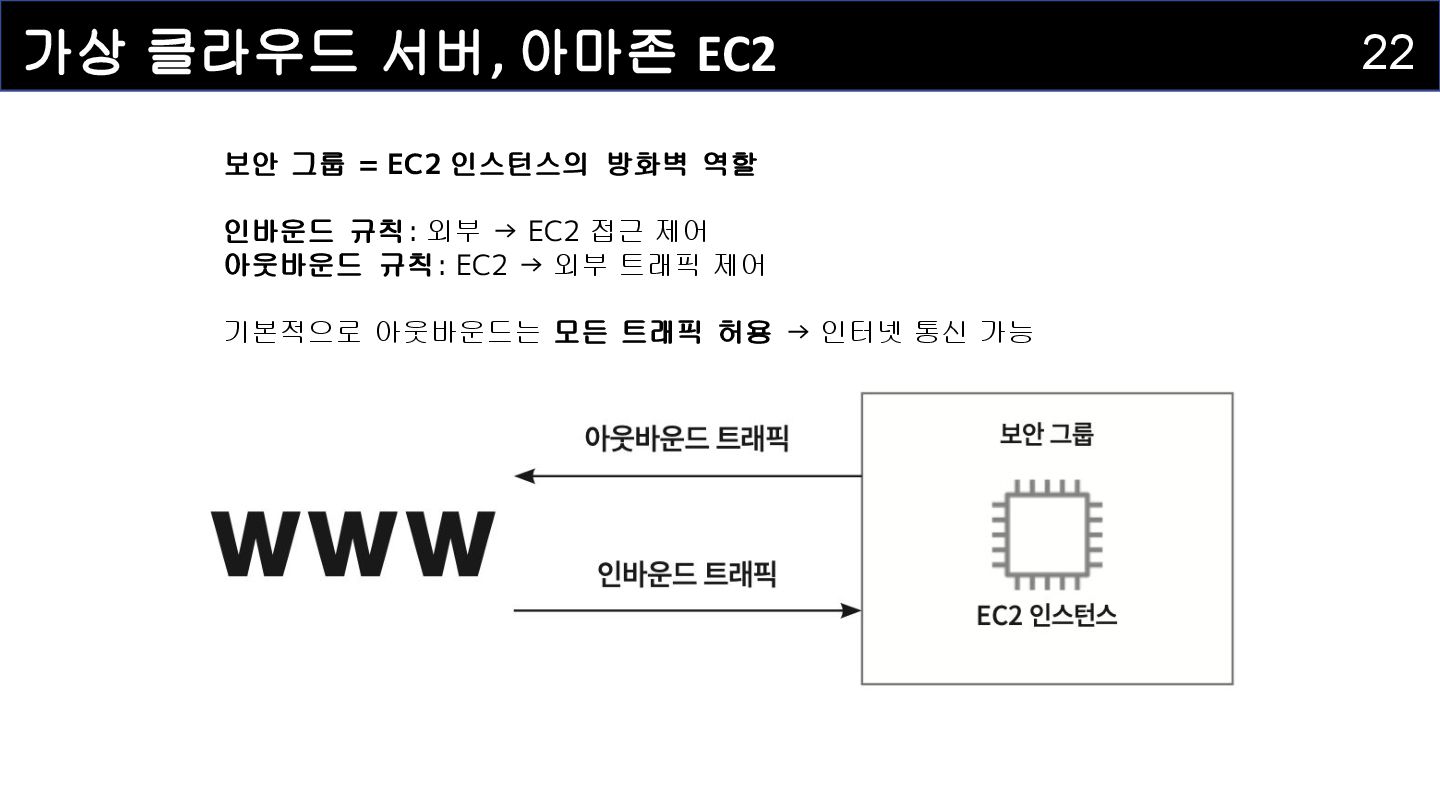
가상 클라우드 서버, 아마존 EC2 22 보안 그룹 = EC2
인스턴스의 방화벽 역할 인바운드 규칙: 외부 → EC2 접근 제어 아웃바운드 규칙: EC2 → 외부 트래픽 제어 기본적으로 아웃바운드는 모든 트래픽 허용 → 인터넷 통신 가능 -
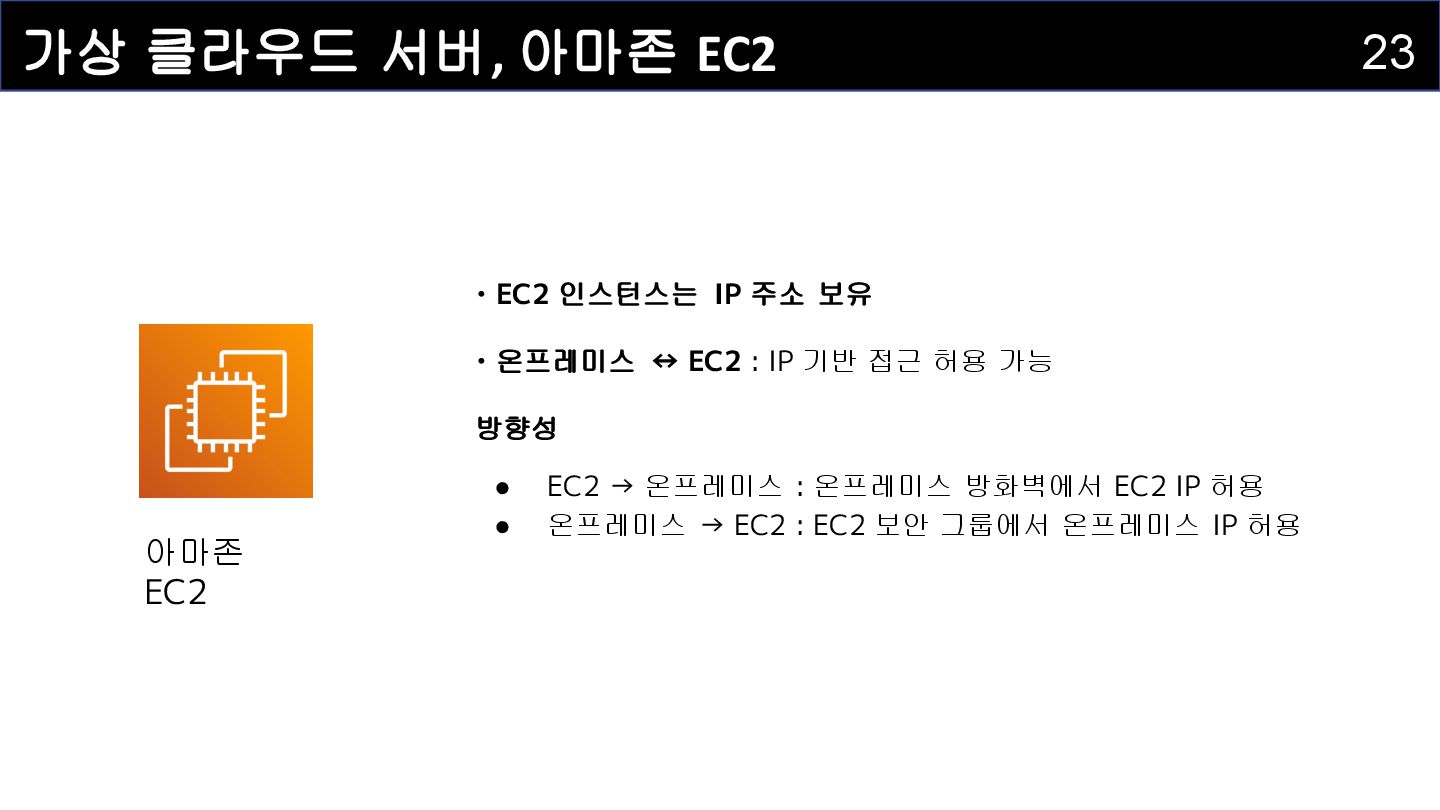
가상 클라우드 서버, 아마존 EC2 23 아마존 EC2 • EC2
인스턴스는 IP 주소 보유 • 온프레미스 ↔ EC2 : IP 기반 접근 허용 가능 방향성 • EC2 → 온프레미스 : 온프레미스 방화벽에서 EC2 IP 허용 • 온프레미스 → EC2 : EC2 보안 그룹에서 온프레미스 IP 허용 -
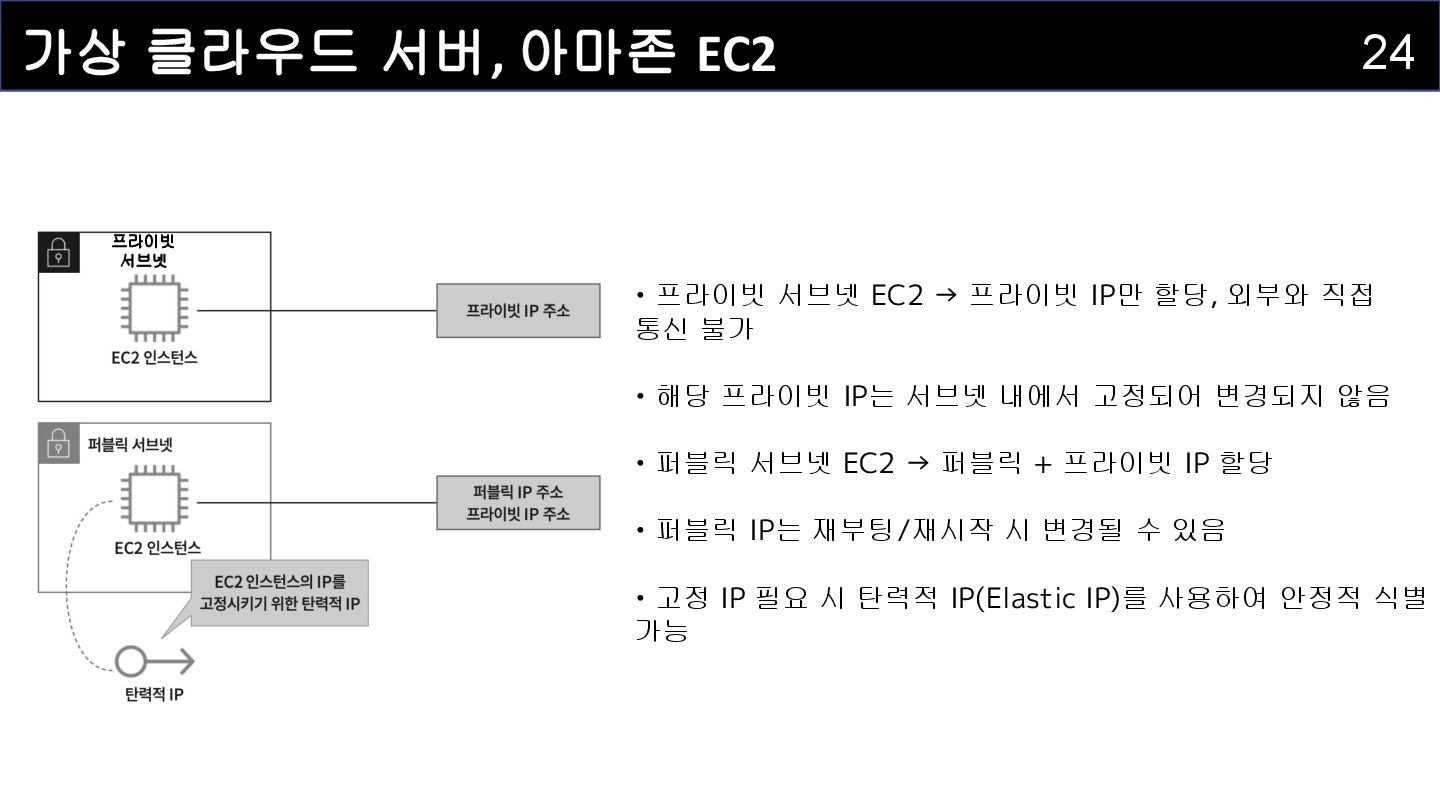
가상 클라우드 서버, 아마존 EC2 24 • 프라이빗 서브넷 EC2
→ 프라이빗 IP만 할당, 외부와 직접 통신 불가 • 해당 프라이빗 IP는 서브넷 내에서 고정되어 변경되지 않음 • 퍼블릭 서브넷 EC2 → 퍼블릭 + 프라이빗 IP 할당 • 퍼블릭 IP는 재부팅/재시작 시 변경될 수 있음 • 고정 IP 필요 시 탄력적 IP(Elastic IP)를 사용하여 안정적 식별 가능 프라이빗 서브넷 -
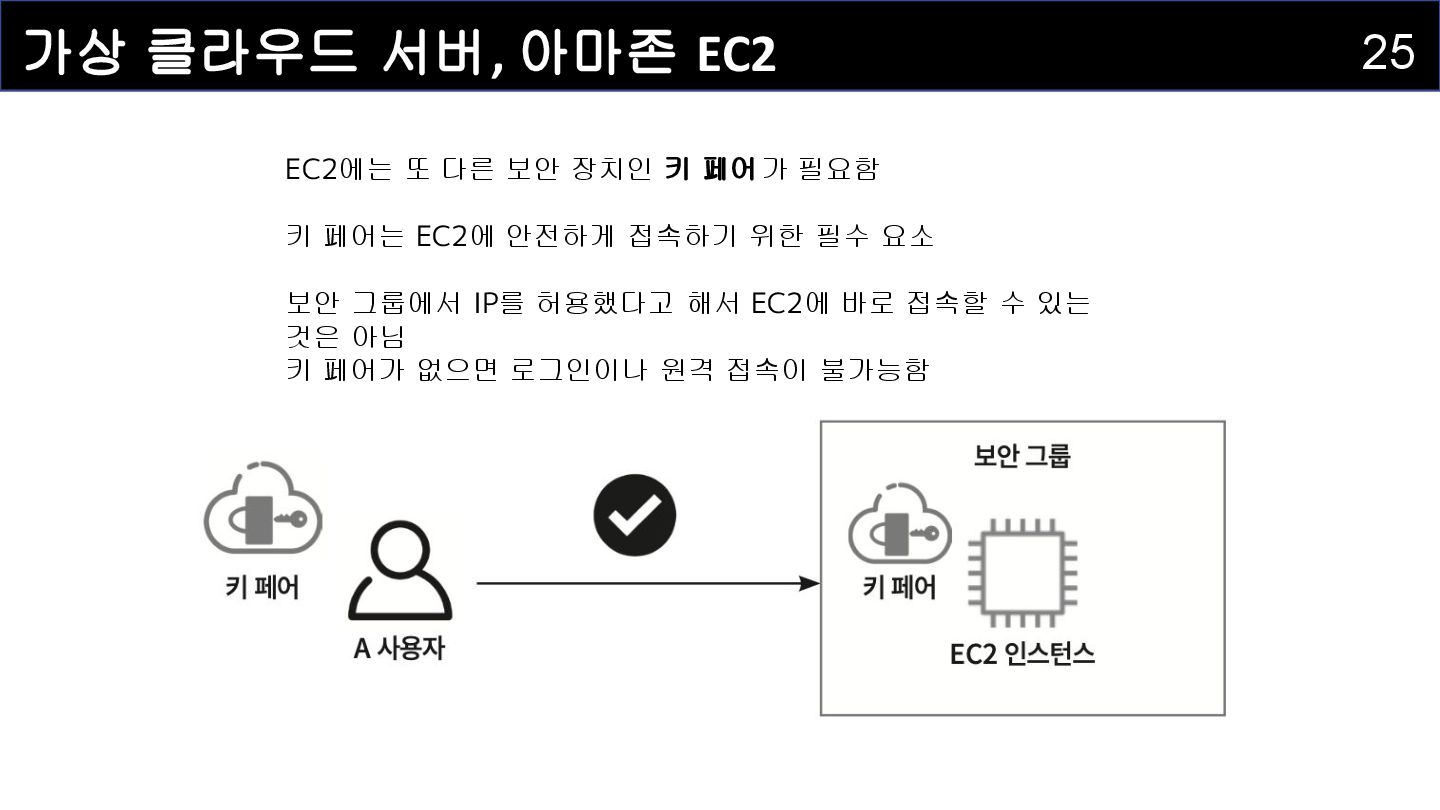
가상 클라우드 서버, 아마존 EC2 25 EC2에는 또 다른 보안
장치인 키 페어가 필요함 키 페어는 EC2에 안전하게 접속하기 위한 필수 요소 보안 그룹에서 IP를 허용했다고 해서 EC2에 바로 접속할 수 있는 것은 아님 키 페어가 없으면 로그인이나 원격 접속이 불가능함 -
가상 클라우드 서버, 아마존 EC2 26 아마존 EC2 • 인터넷을
통한 EC2 인스턴스 접속 • EC2 인스턴스 연결 엔드포인트 이용 • 세션 관리자 이용한 콘솔에서의 접속 • 세션 관리자 이용한 포트 포워딩 접속 -
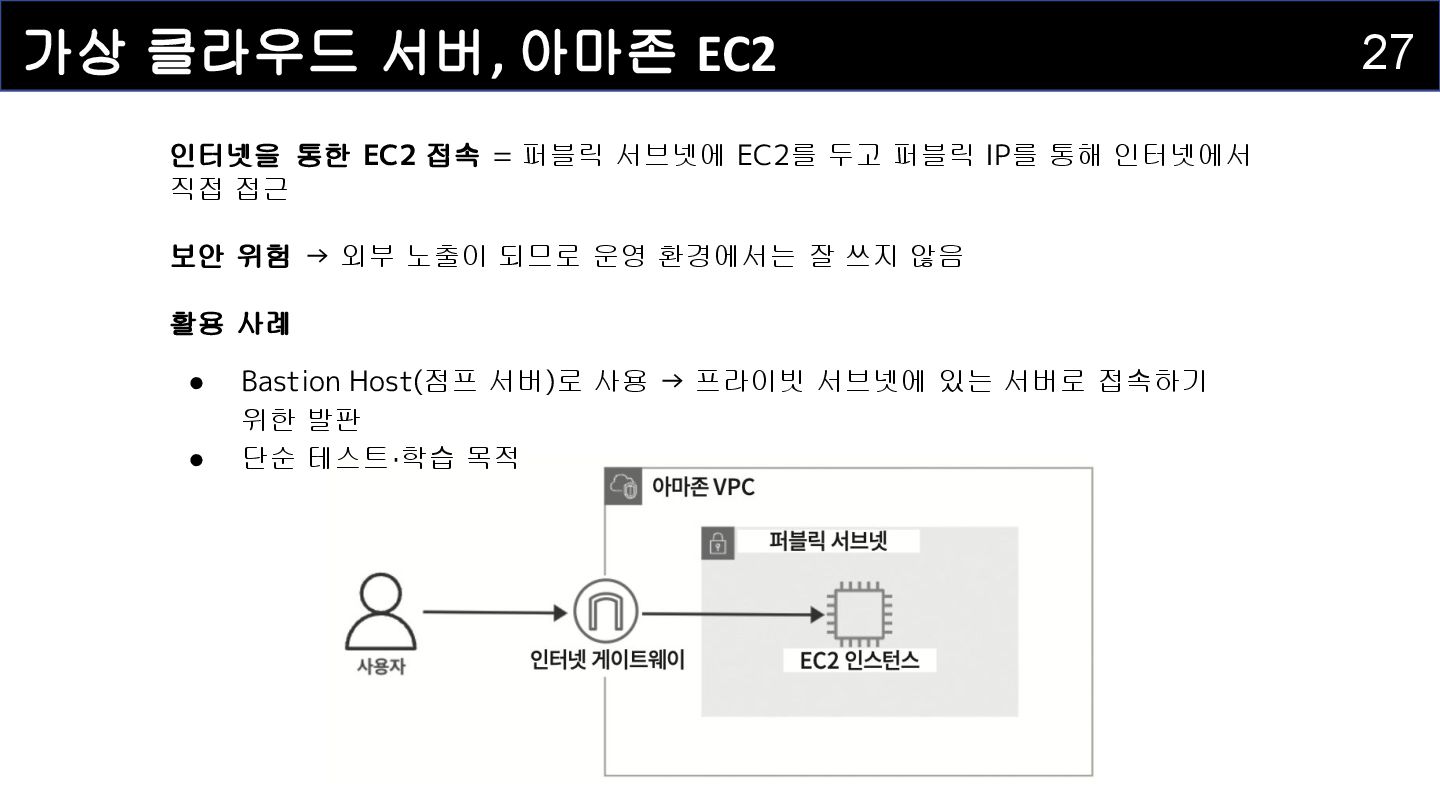
가상 클라우드 서버, 아마존 EC2 27 인터넷을 통한 EC2 접속
= 퍼블릭 서브넷에 EC2를 두고 퍼블릭 IP를 통해 인터넷에서 직접 접근 보안 위험 → 외부 노출이 되므로 운영 환경에서는 잘 쓰지 않음 활용 사례 • Bastion Host(점프 서버)로 사용 → 프라이빗 서브넷에 있는 서버로 접속하기 위한 발판 • 단순 테스트·학습 목적 -
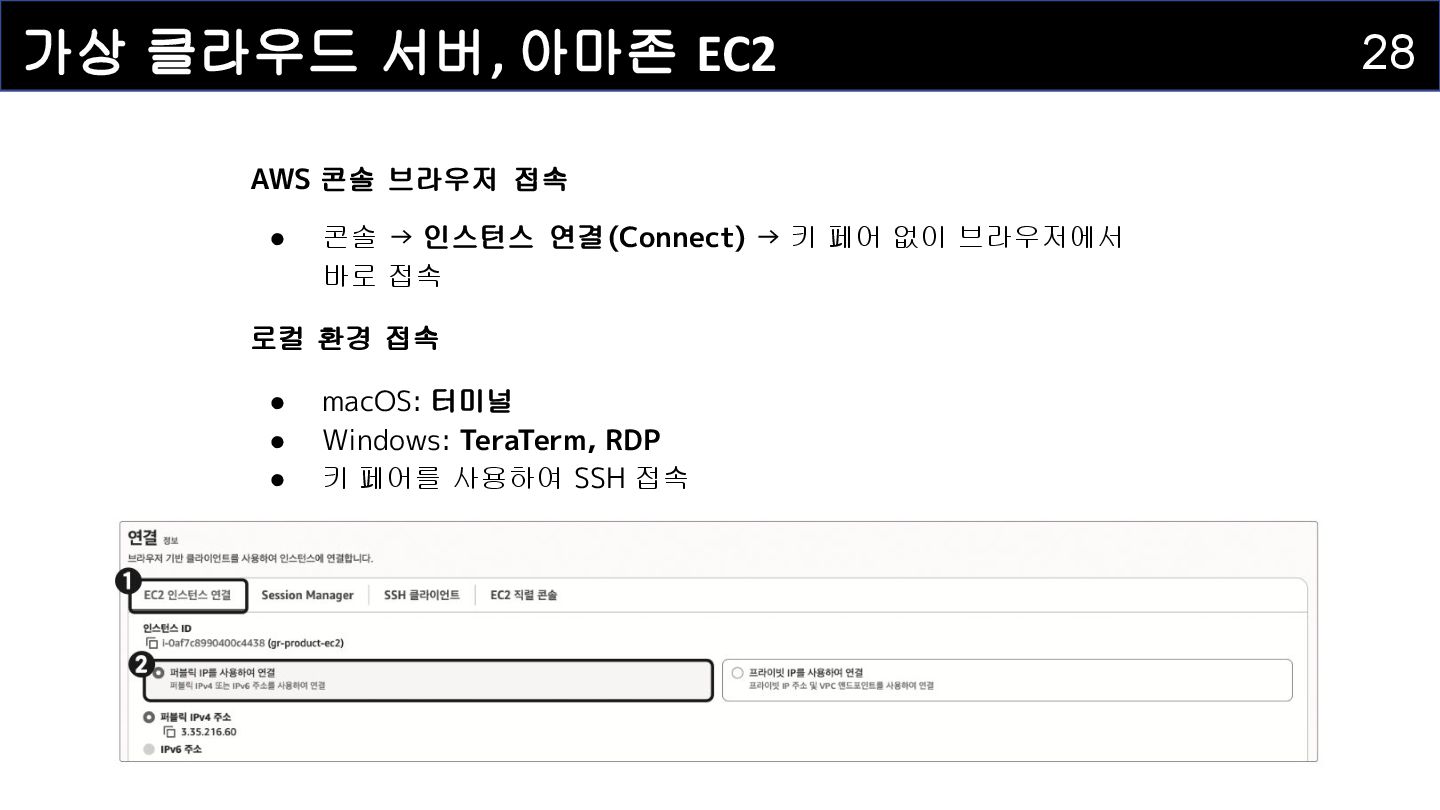
가상 클라우드 서버, 아마존 EC2 28 AWS 콘솔 브라우저 접속
• 콘솔 → 인스턴스 연결(Connect) → 키 페어 없이 브라우저에서 바로 접속 로컬 환경 접속 • macOS: 터미널 • Windows: TeraTerm, RDP • 키 페어를 사용하여 SSH 접속 -
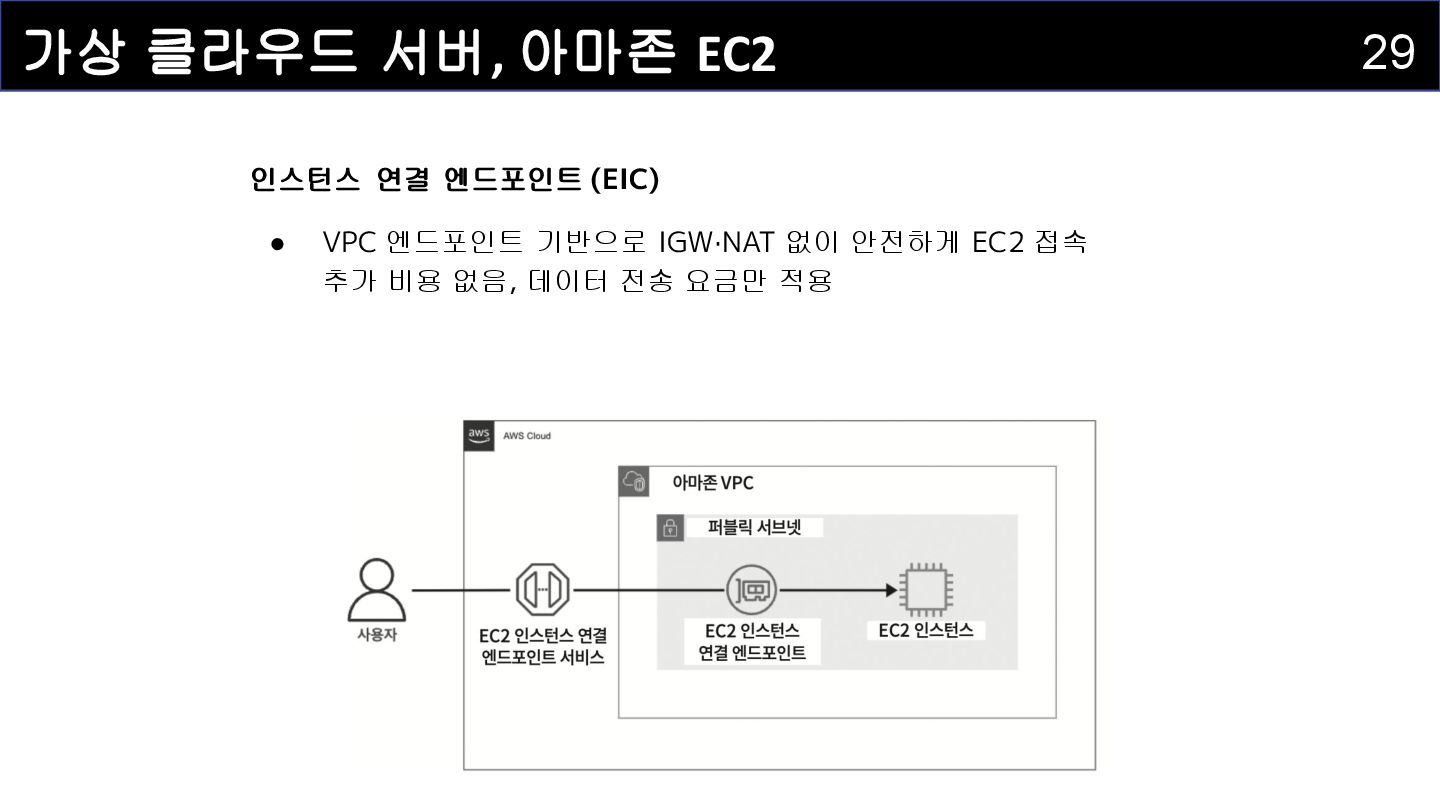
가상 클라우드 서버, 아마존 EC2 29 인스턴스 연결 엔드포인트 (EIC)
• VPC 엔드포인트 기반으로 IGW·NAT 없이 안전하게 EC2 접속 추가 비용 없음, 데이터 전송 요금만 적용 -
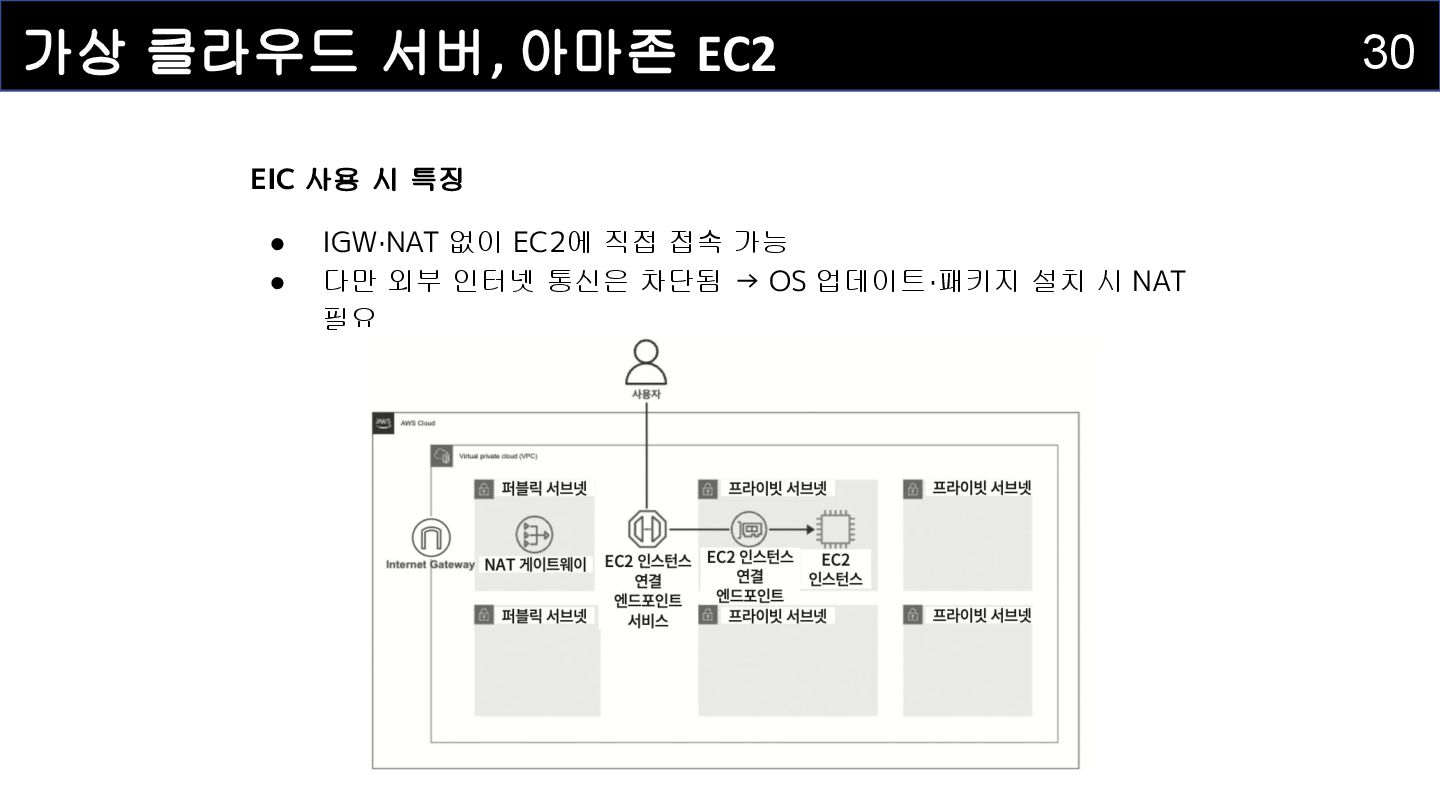
가상 클라우드 서버, 아마존 EC2 30 EIC 사용 시 특징
• IGW·NAT 없이 EC2에 직접 접속 가능 • 다만 외부 인터넷 통신은 차단됨 → OS 업데이트·패키지 설치 시 NAT 필요 -
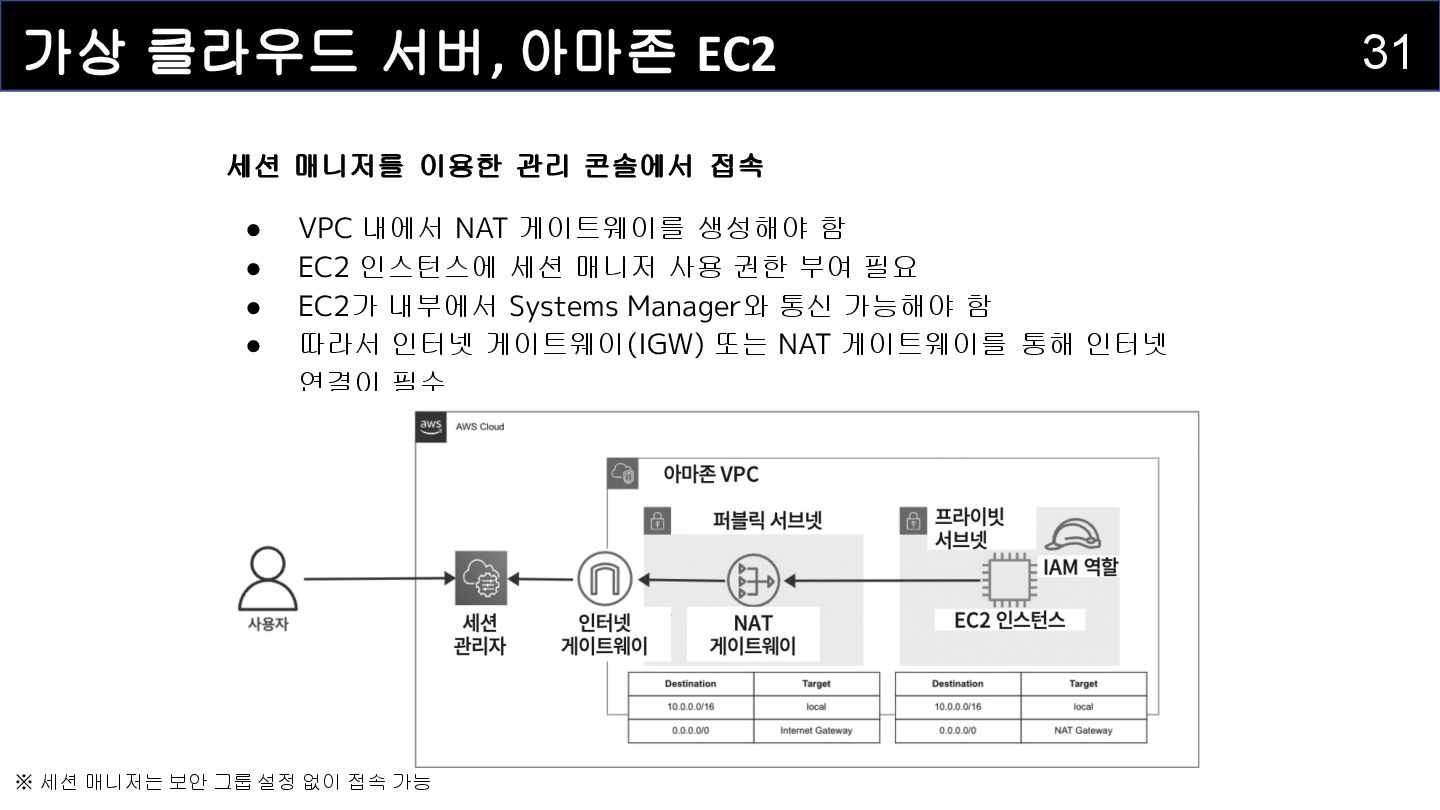
가상 클라우드 서버, 아마존 EC2 31 세션 매니저를 이용한 관리
콘솔에서 접속 • VPC 내에서 NAT 게이트웨이를 생성해야 함 • EC2 인스턴스에 세션 매니저 사용 권한 부여 필요 • EC2가 내부에서 Systems Manager와 통신 가능해야 함 • 따라서 인터넷 게이트웨이(IGW) 또는 NAT 게이트웨이를 통해 인터넷 연결이 필수 ※ 세션 매니저는 보안 그룹 설정 없이 접속 가능 -
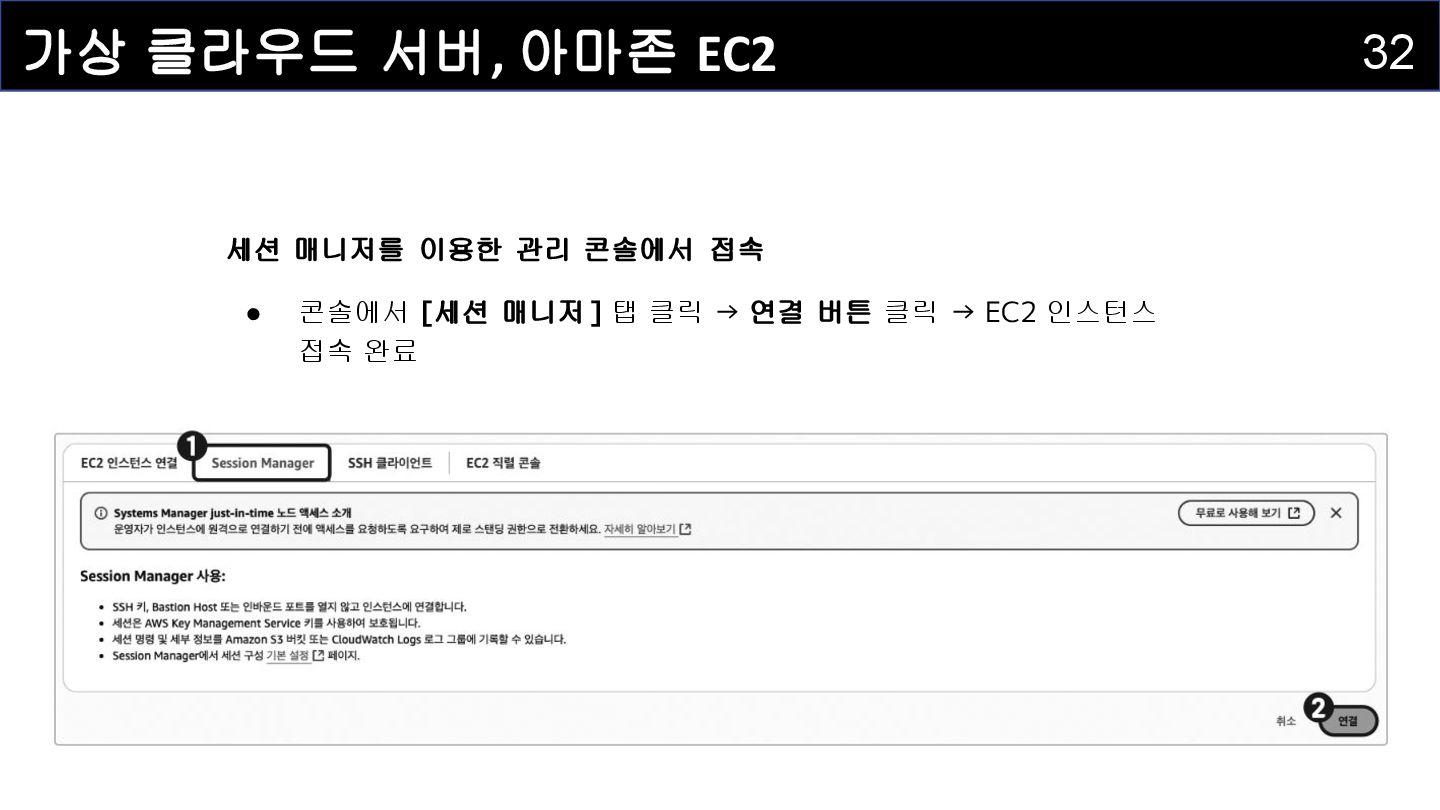
가상 클라우드 서버, 아마존 EC2 32 세션 매니저를 이용한 관리
콘솔에서 접속 • 콘솔에서 [세션 매니저] 탭 클릭 → 연결 버튼 클릭 → EC2 인스턴스 접속 완료 -
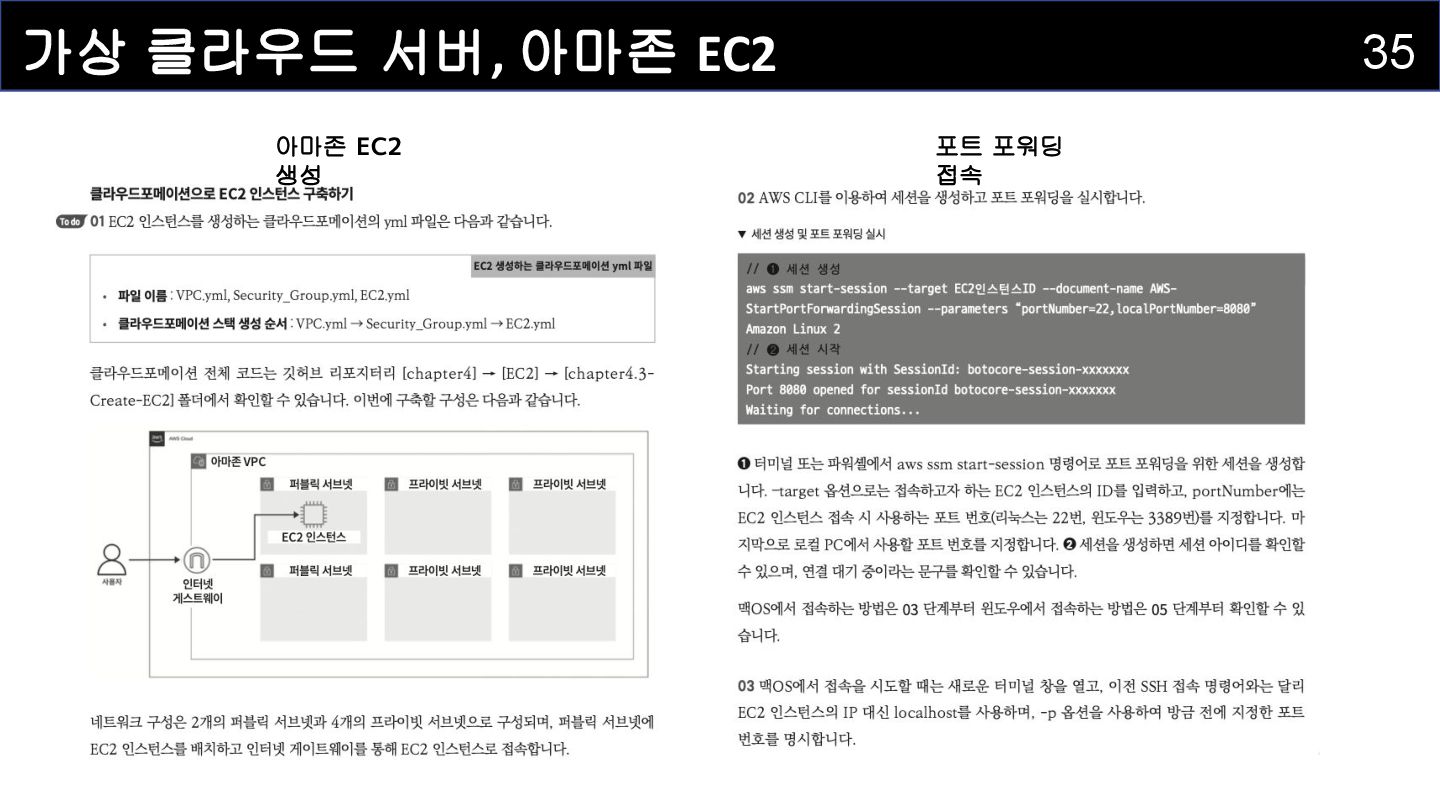
가상 클라우드 서버, 아마존 EC2 33 세션 매니저 포트 포워딩
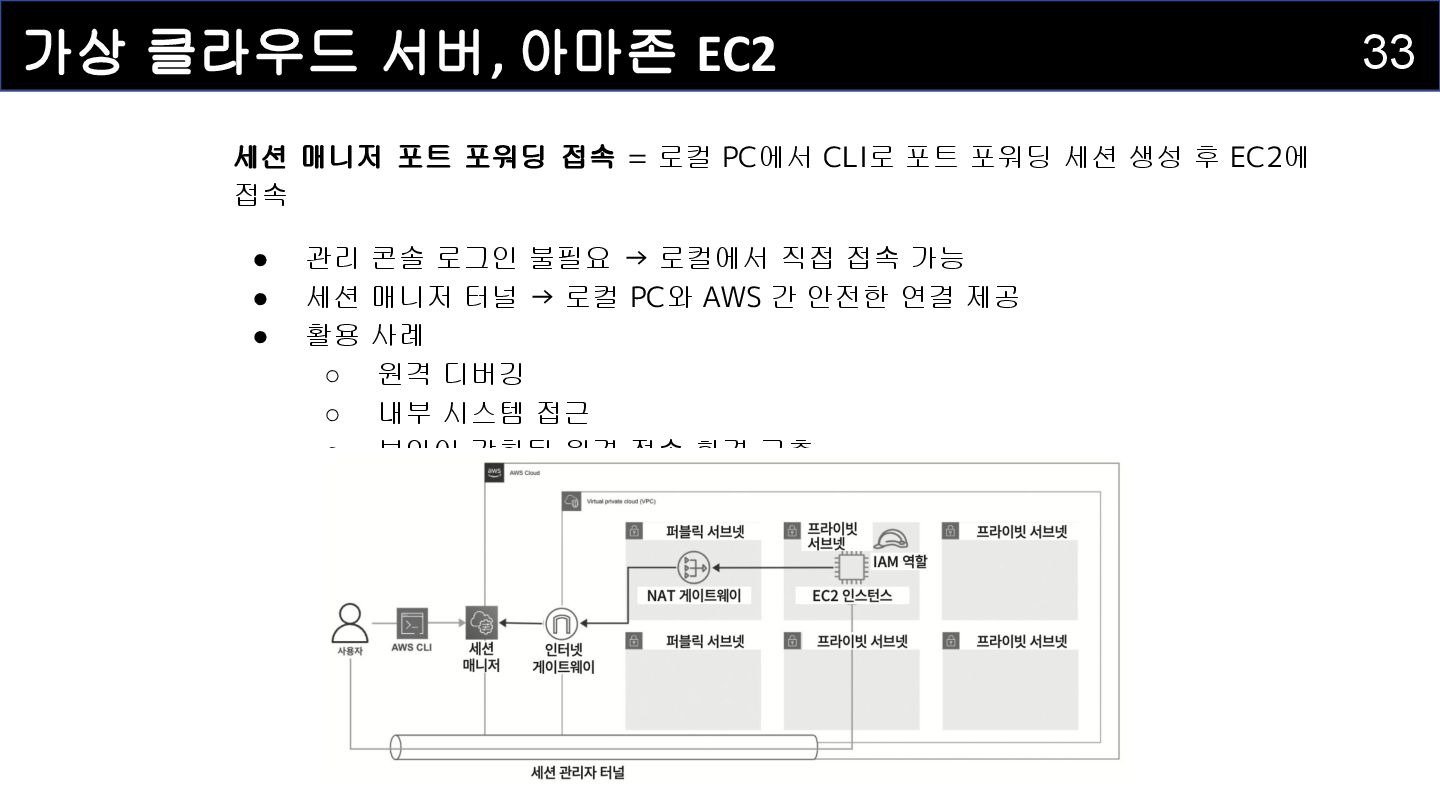
접속 = 로컬 PC에서 CLI로 포트 포워딩 세션 생성 후 EC2에 접속 • 관리 콘솔 로그인 불필요 → 로컬에서 직접 접속 가능 • 세션 매니저 터널 → 로컬 PC와 AWS 간 안전한 연결 제공 • 활용 사례 ◦ 원격 디버깅 ◦ 내부 시스템 접근 ◦ 보안이 강화된 원격 접속 환경 구축 -
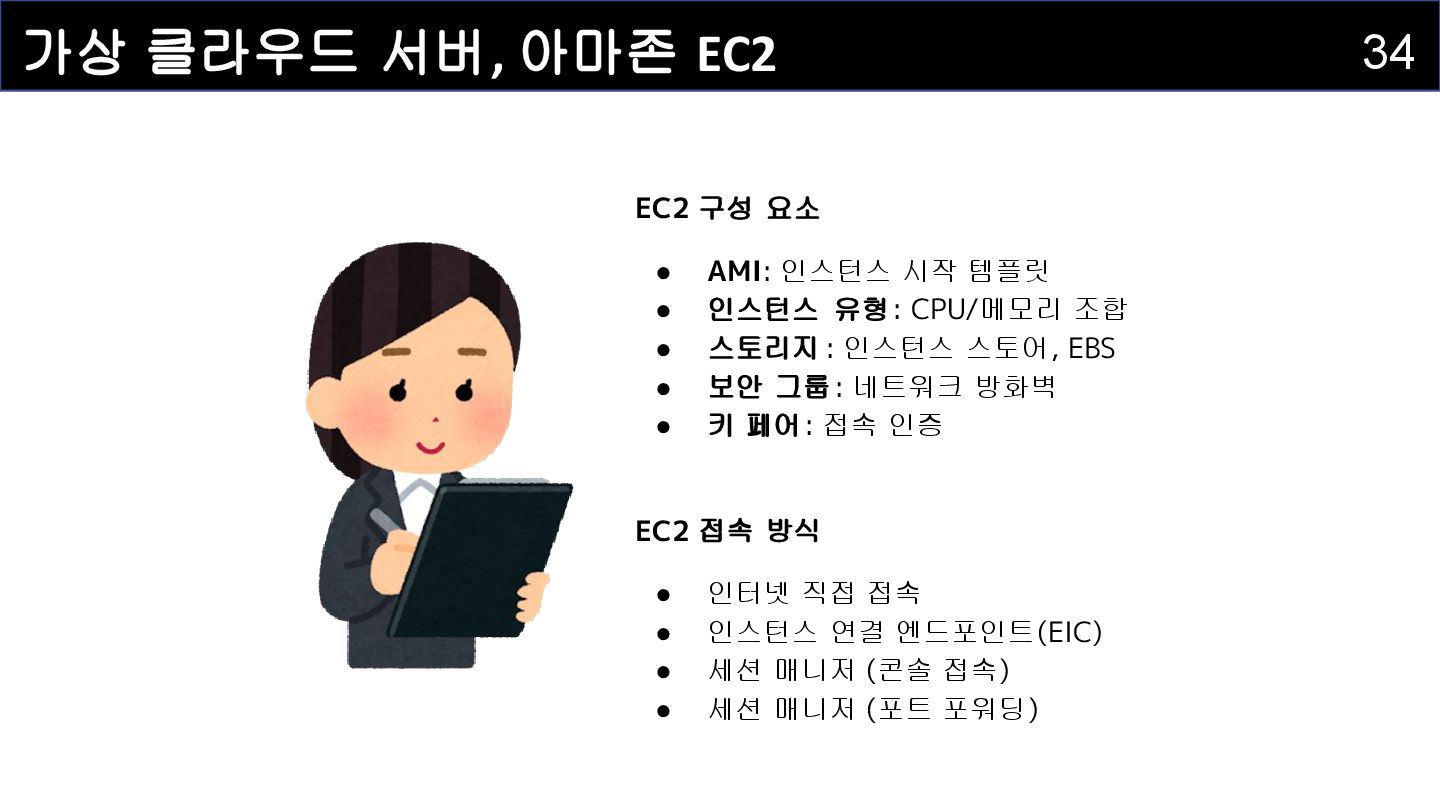
가상 클라우드 서버, 아마존 EC2 34 EC2 구성 요소 •
AMI: 인스턴스 시작 템플릿 • 인스턴스 유형: CPU/메모리 조합 • 스토리지 : 인스턴스 스토어, EBS • 보안 그룹: 네트워크 방화벽 • 키 페어: 접속 인증 EC2 접속 방식 • 인터넷 직접 접속 • 인스턴스 연결 엔드포인트(EIC) • 세션 매니저 (콘솔 접속) • 세션 매니저 (포트 포워딩) -
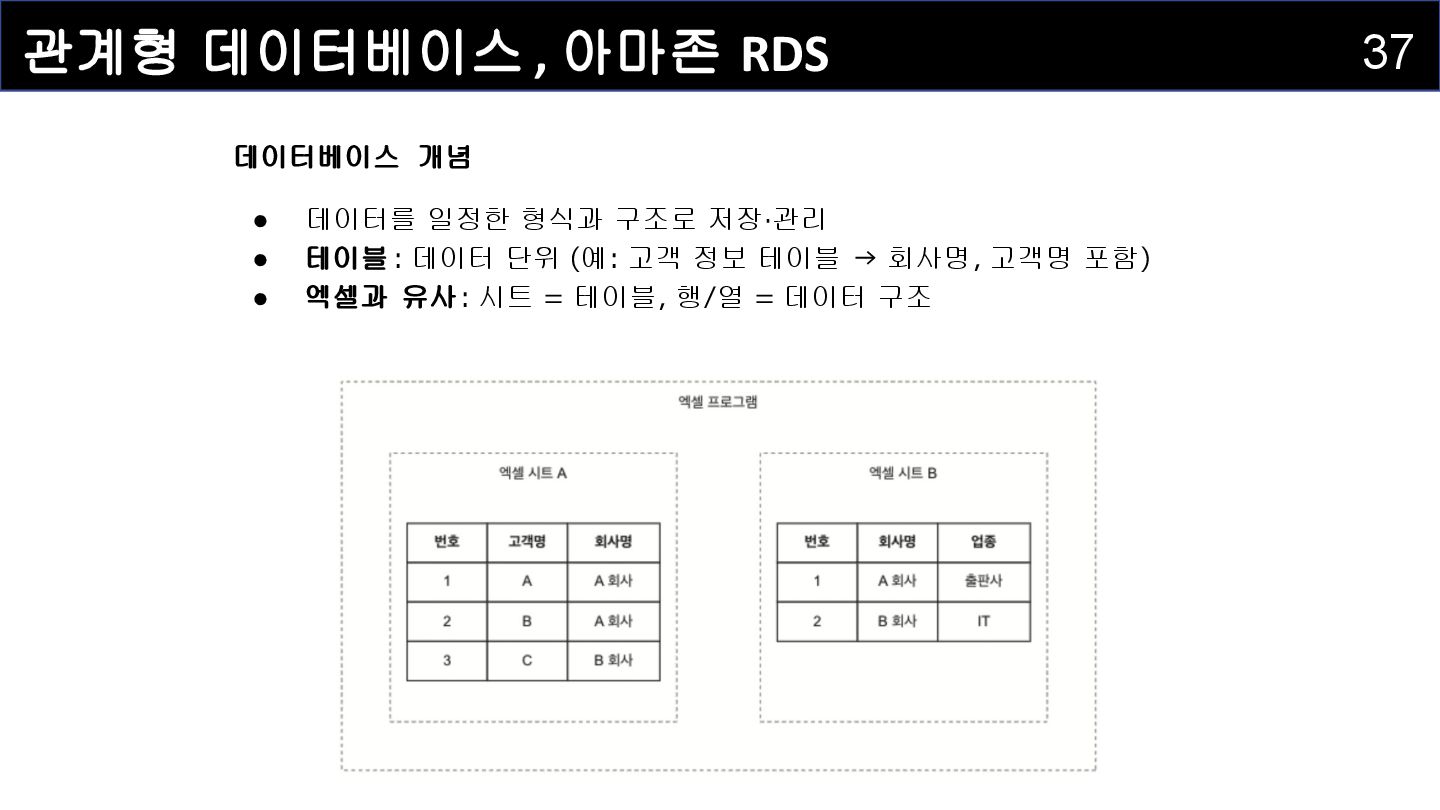
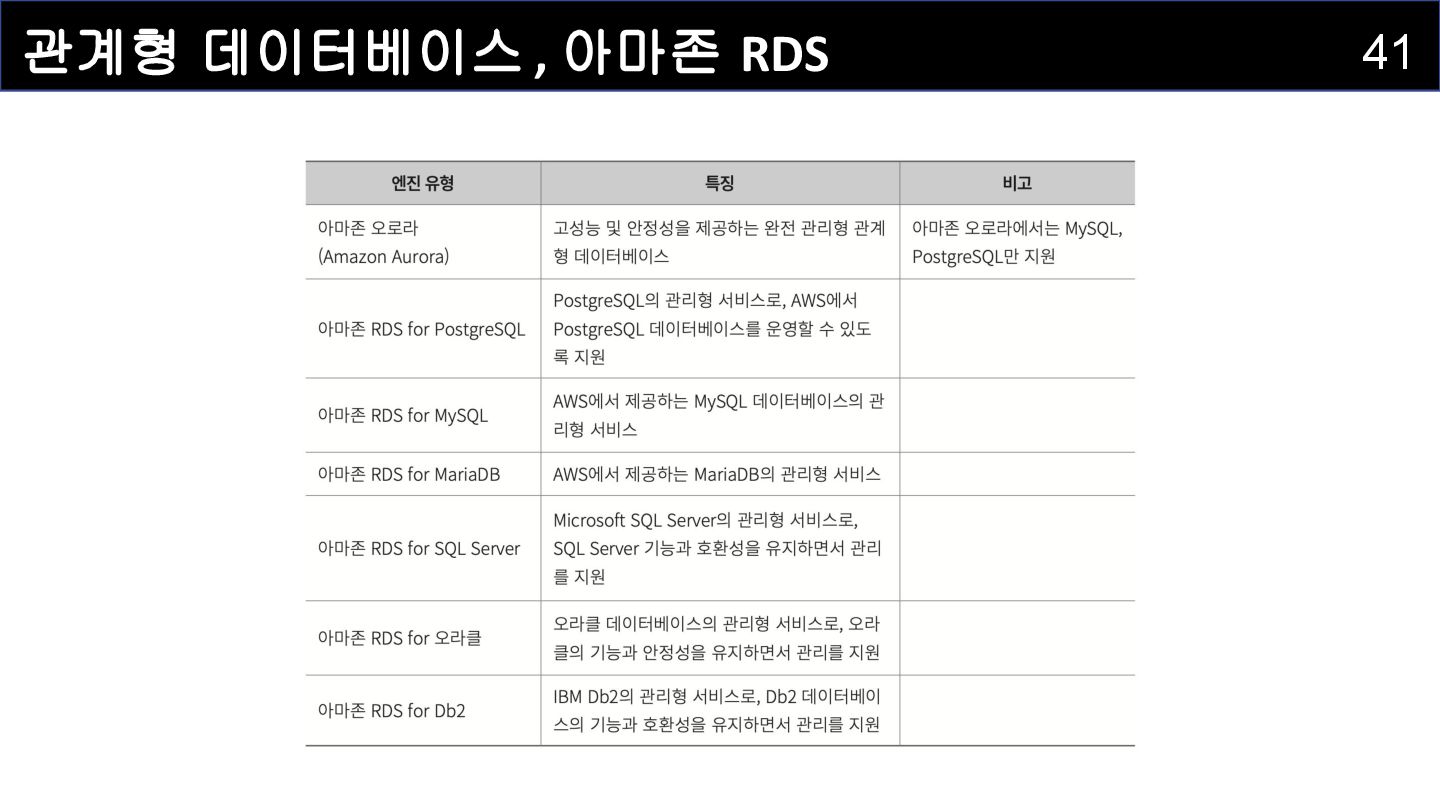
관계형 데이터베이스 , 아마존 RDS 37 데이터베이스 개념 • 데이터를
일정한 형식과 구조로 저장·관리 • 테이블: 데이터 단위 (예: 고객 정보 테이블 → 회사명, 고객명 포함) • 엑셀과 유사: 시트 = 테이블, 행/열 = 데이터 구조 -
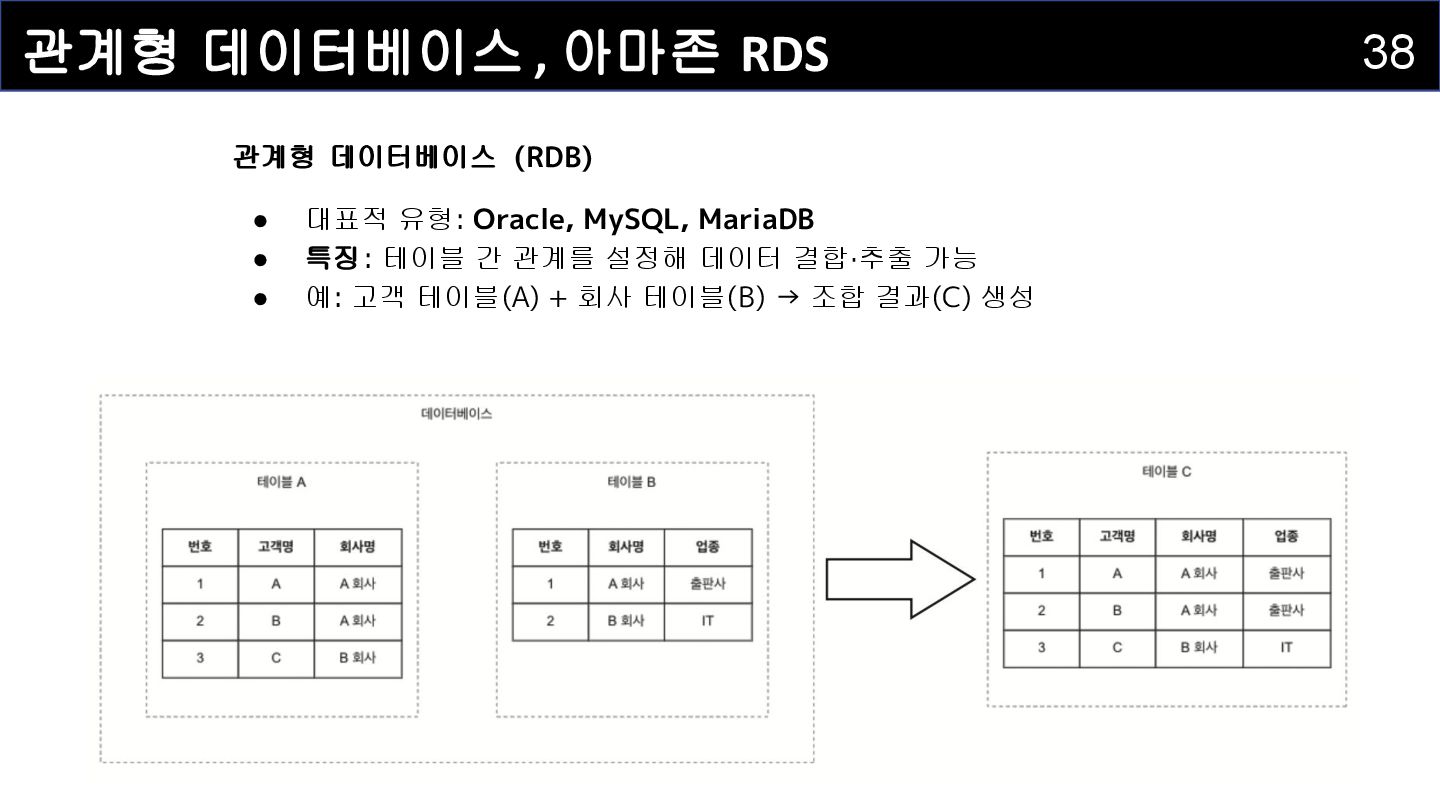
관계형 데이터베이스 , 아마존 RDS 38 관계형 데이터베이스 (RDB) •
대표적 유형: Oracle, MySQL, MariaDB • 특징: 테이블 간 관계를 설정해 데이터 결합·추출 가능 • 예: 고객 테이블(A) + 회사 테이블(B) → 조합 결과(C) 생성 -
관계형 데이터베이스 , 아마존 RDS 39 아마존 RDS • AWS
관리형 관계형 DB 서비스 • 백업, 패치, 장애 감지·복구를 자동 관리 • 사용자는 애플리케이션에 집중 가능 아마존 RDS -
관계형 데이터베이스 , 아마존 RDS 40 아마존 RDS 아마존 RDS
구성 요소 • 엔진 유형: MySQL, MariaDB, Oracle 등 선택 • DB 인스턴스 클래스: CPU·메모리 스펙 • 스토리지 유형: 범용 SSD, 프로비저닝 IOPS 등 • DB 그룹: 파라미터 그룹, 옵션 그룹 관리 -
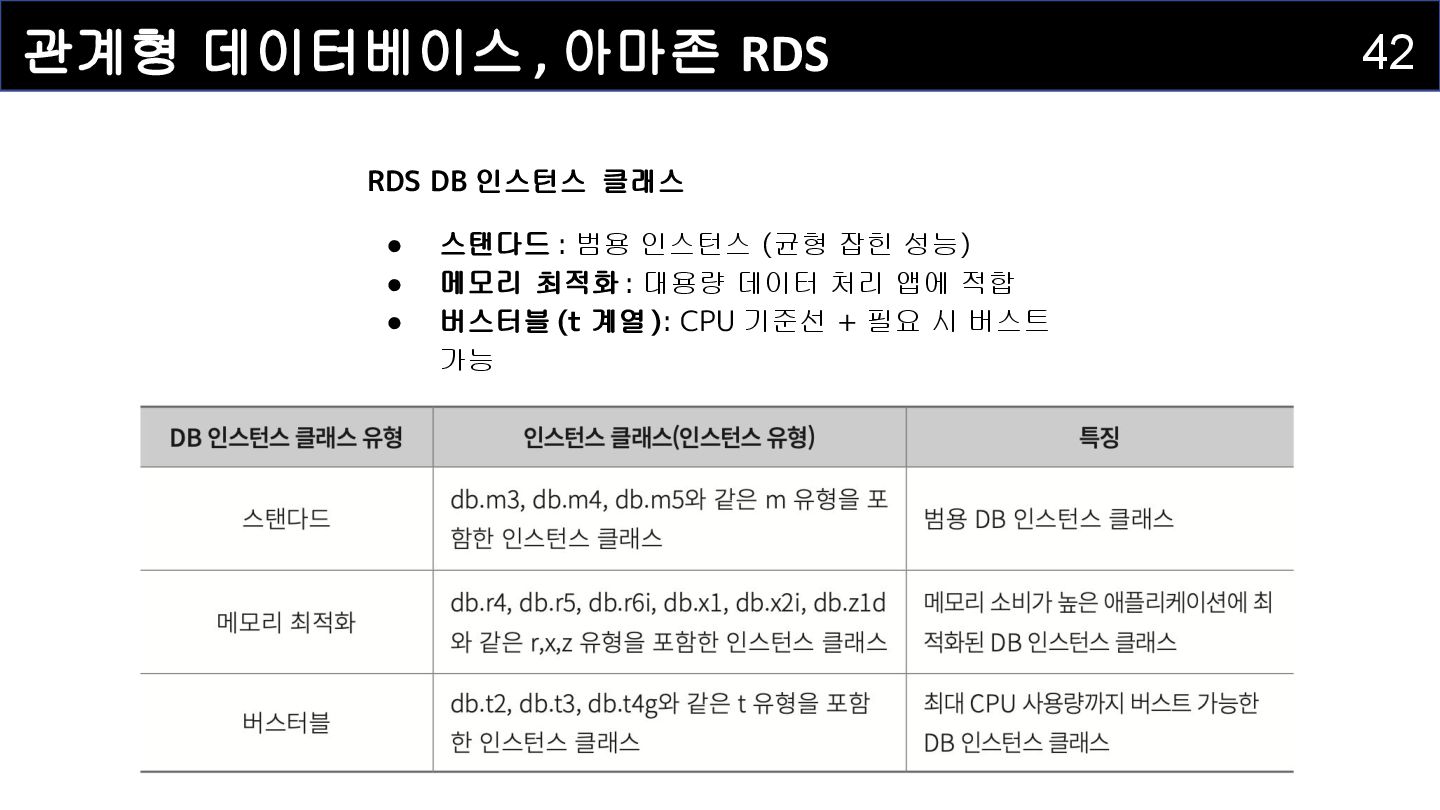
관계형 데이터베이스 , 아마존 RDS 42 RDS DB 인스턴스 클래스
• 스탠다드 : 범용 인스턴스 (균형 잡힌 성능) • 메모리 최적화: 대용량 데이터 처리 앱에 적합 • 버스터블 (t 계열): CPU 기준선 + 필요 시 버스트 가능 -
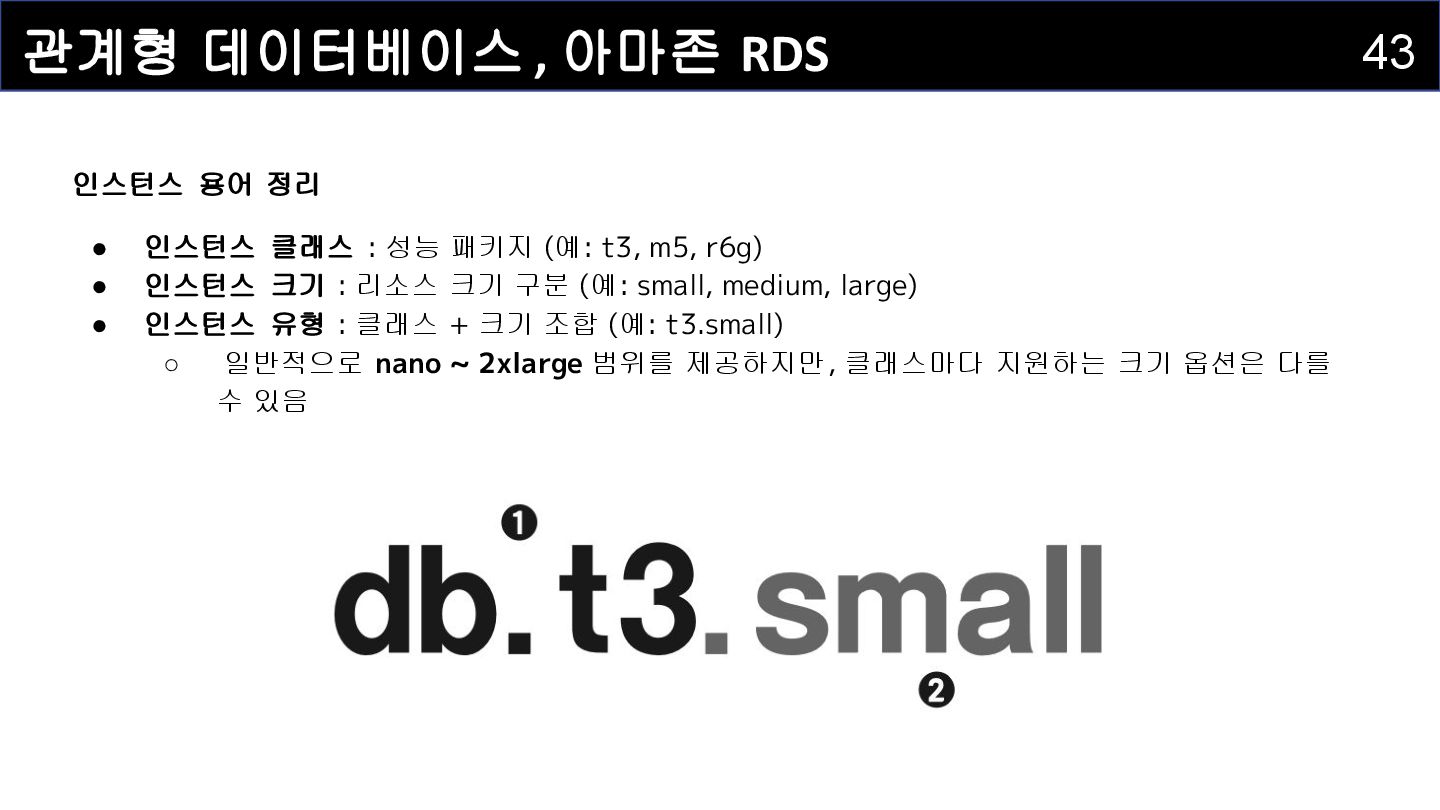
관계형 데이터베이스 , 아마존 RDS 43 인스턴스 용어 정리 •
인스턴스 클래스 : 성능 패키지 (예: t3, m5, r6g) • 인스턴스 크기 : 리소스 크기 구분 (예: small, medium, large) • 인스턴스 유형 : 클래스 + 크기 조합 (예: t3.small) ◦ 일반적으로 nano ~ 2xlarge 범위를 제공하지만, 클래스마다 지원하는 크기 옵션은 다를 수 있음 -
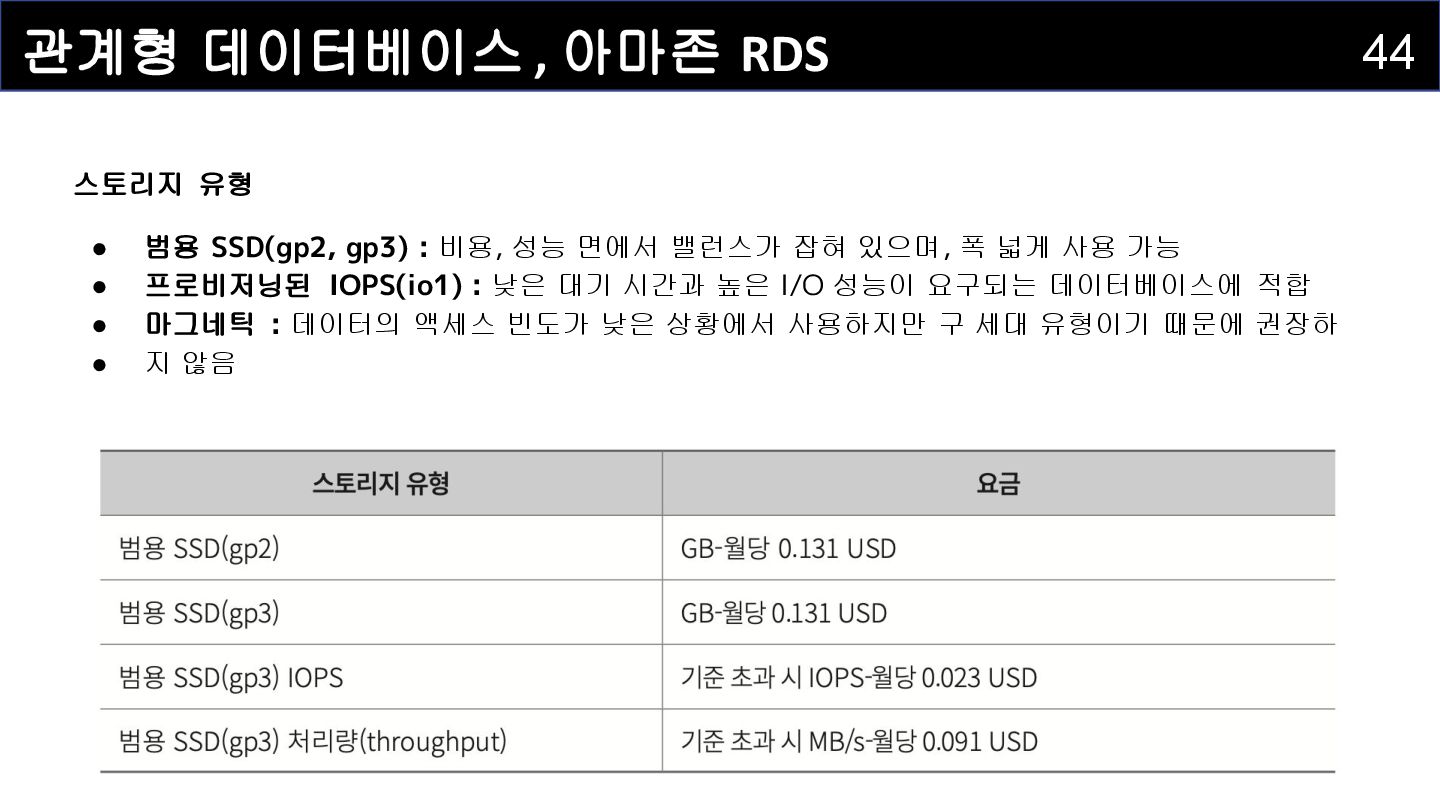
관계형 데이터베이스 , 아마존 RDS 44 스토리지 유형 • 범용
SSD(gp2, gp3) : 비용, 성능 면에서 밸런스가 잡혀 있으며, 폭 넓게 사용 가능 • 프로비저닝된 IOPS(io1) : 낮은 대기 시간과 높은 I/O 성능이 요구되는 데이터베이스에 적합 • 마그네틱 : 데이터의 액세스 빈도가 낮은 상황에서 사용하지만 구 세대 유형이기 때문에 권장하 • 지 않음 -
관계형 데이터베이스 , 아마존 RDS 45 아마존 RDS 아마존 RDS
DB 그룹 • 서브넷 그룹 : 서브넷의 집합을 의미하며, 해당 그룹에 속한 서브넷에 아마존 RDS가 생성됩니다. • 파라미터 그룹 : DB 엔진의 파라미터 집합을 의미하며, 시간(time_zone), 문자 집합(characterset) 등을 관리하고 있습니다. • 옵션 그룹 : 연결된 데이터베이스의 스냅샷을 관리하고, 옵션을 추가해 다른 AWS 서비스와의 상호작용을 도우며, 데이터를 더 쉽게 관리하고 보안을 강화할 수 있습니다. -
관계형 데이터베이스 , 아마존 RDS 46 아마존 RDS RDS 확장성과
고가용성 • 읽기 전용 복제본(Read Replica) → 읽기 성능 확장 • 다중 AZ(Multi Availability Zone) → 장애 시 자동 장애 조치(고가용성) -
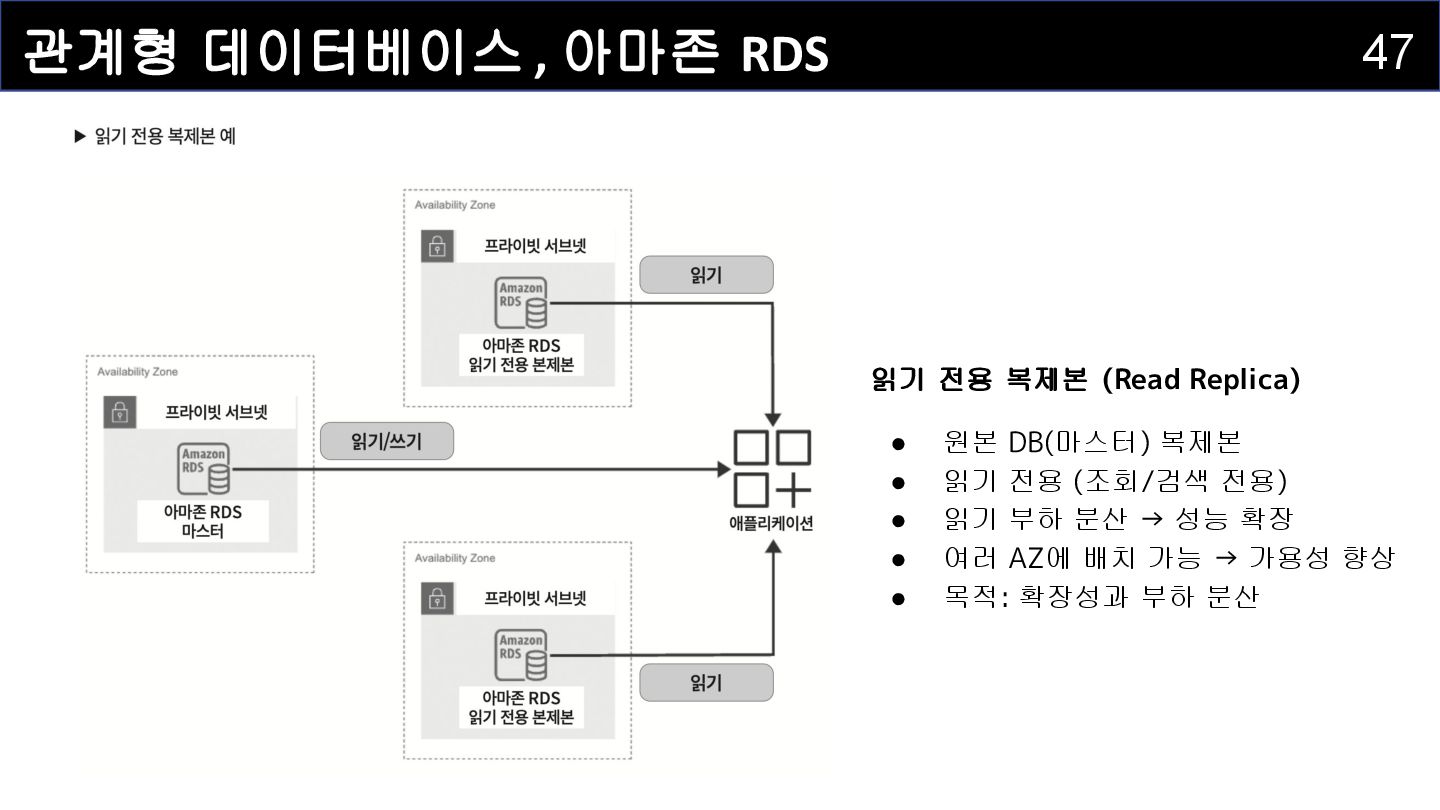
관계형 데이터베이스 , 아마존 RDS 47 읽기 전용 복제본 (Read
Replica) • 원본 DB(마스터) 복제본 • 읽기 전용 (조회/검색 전용) • 읽기 부하 분산 → 성능 확장 • 여러 AZ에 배치 가능 → 가용성 향상 • 목적: 확장성과 부하 분산 -
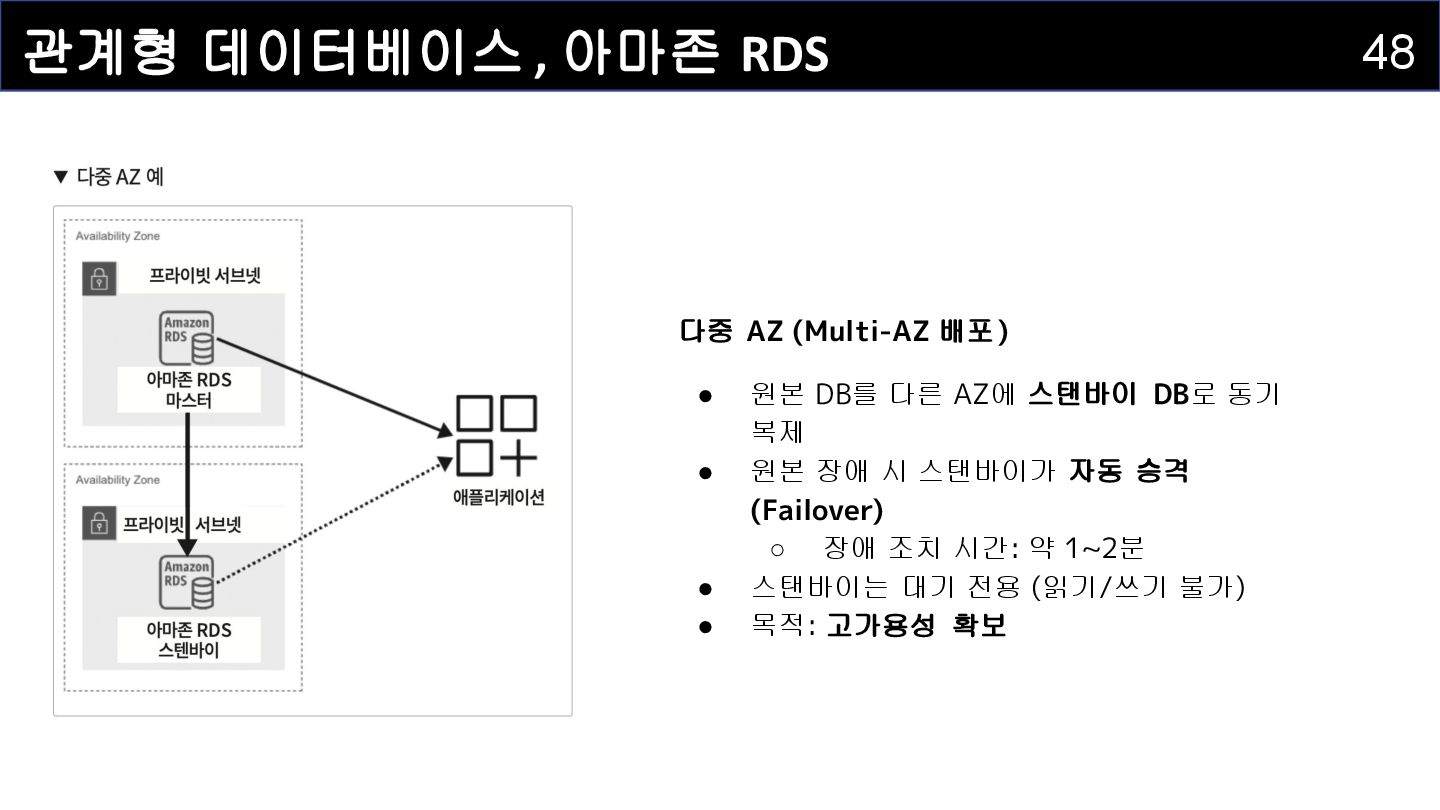
관계형 데이터베이스 , 아마존 RDS 48 다중 AZ (Multi-AZ 배포)
• 원본 DB를 다른 AZ에 스탠바이 DB로 동기 복제 • 원본 장애 시 스탠바이가 자동 승격 (Failover) ◦ 장애 조치 시간: 약 1~2분 • 스탠바이는 대기 전용 (읽기/쓰기 불가) • 목적: 고가용성 확보 -
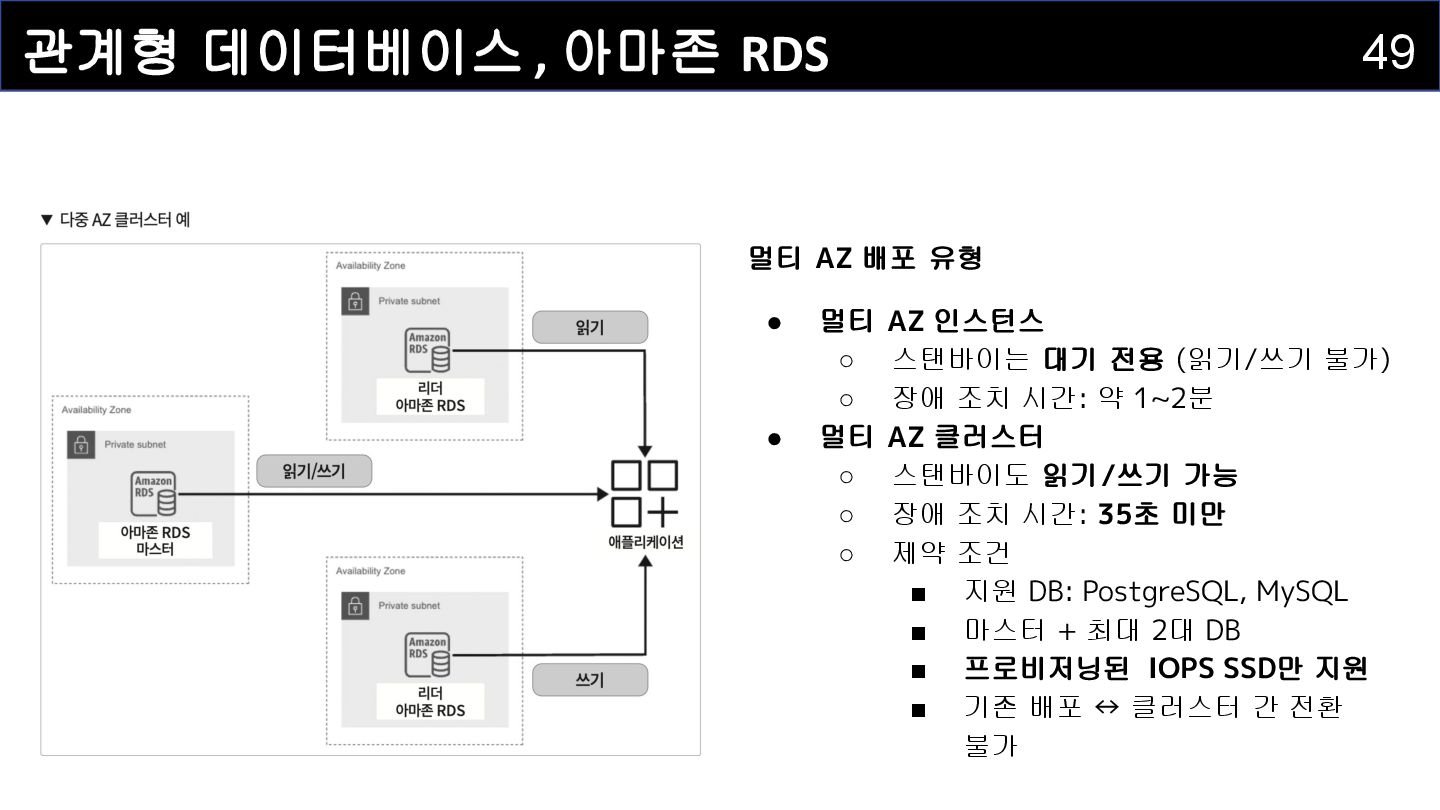
관계형 데이터베이스 , 아마존 RDS 49 멀티 AZ 배포 유형
• 멀티 AZ 인스턴스 ◦ 스탠바이는 대기 전용 (읽기/쓰기 불가) ◦ 장애 조치 시간: 약 1~2분 • 멀티 AZ 클러스터 ◦ 스탠바이도 읽기/쓰기 가능 ◦ 장애 조치 시간: 35초 미만 ◦ 제약 조건 ▪ 지원 DB: PostgreSQL, MySQL ▪ 마스터 + 최대 2대 DB ▪ 프로비저닝된 IOPS SSD만 지원 ▪ 기존 배포 ↔ 클러스터 간 전환 불가 -
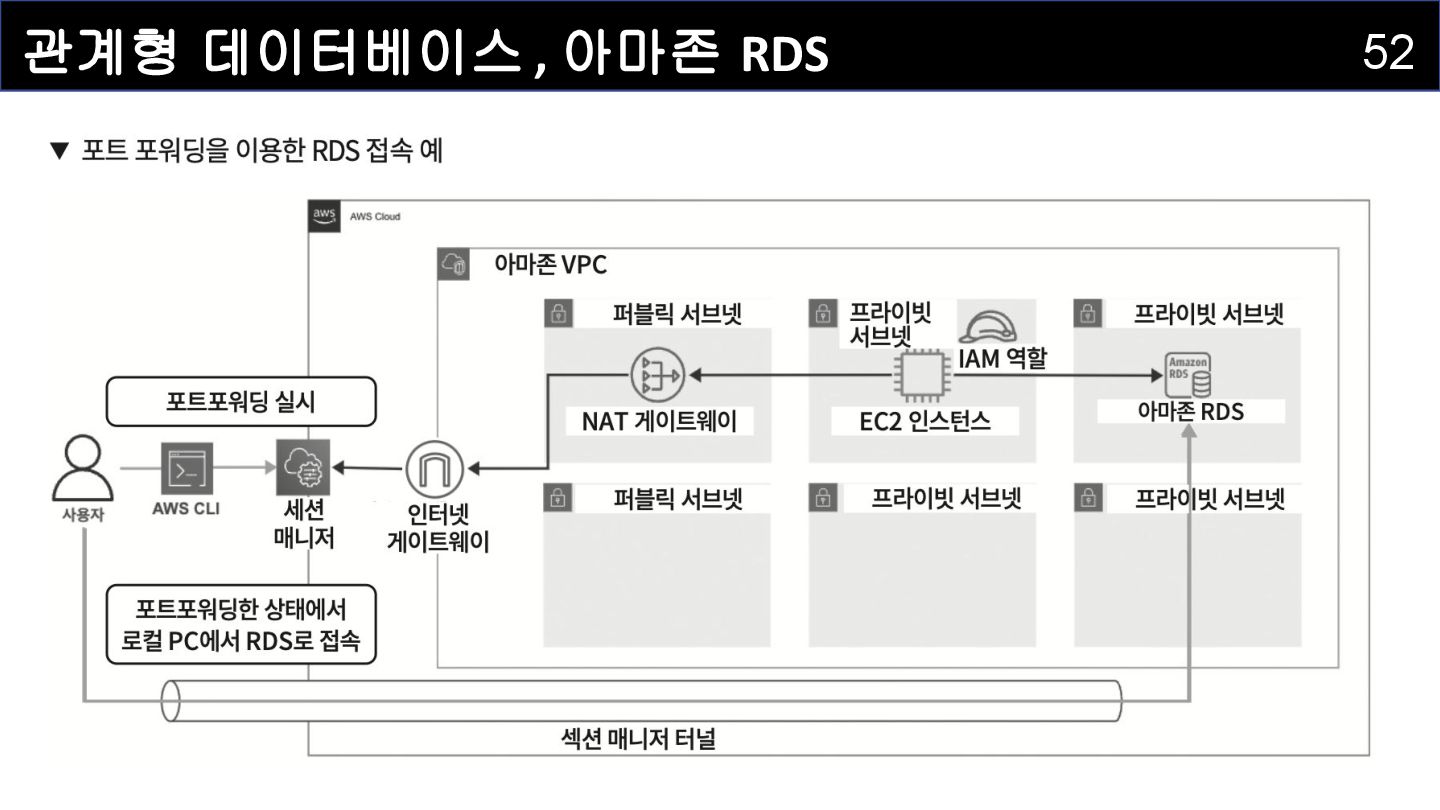
관계형 데이터베이스 , 아마존 RDS 50 아마존 RDS RDS 접속
패턴 • 프라이빗 서브넷 EC2 + 클라이언트(예: 오라클 클라이언트) • 포트 포워딩을 통한 접속 • Internet Gateway 경유 접속 • Site-to-Site VPN 연결 • Direct Connect 연결 -
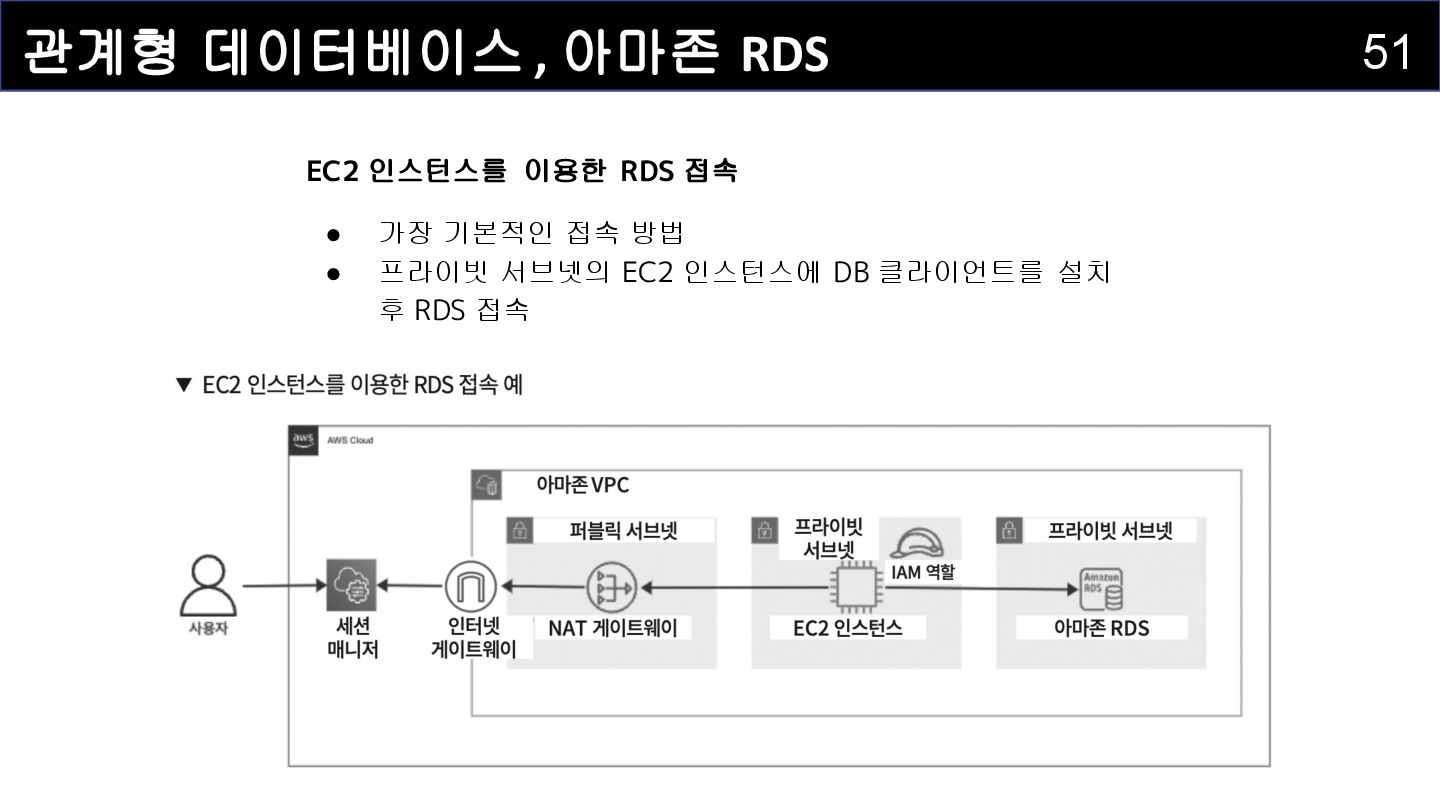
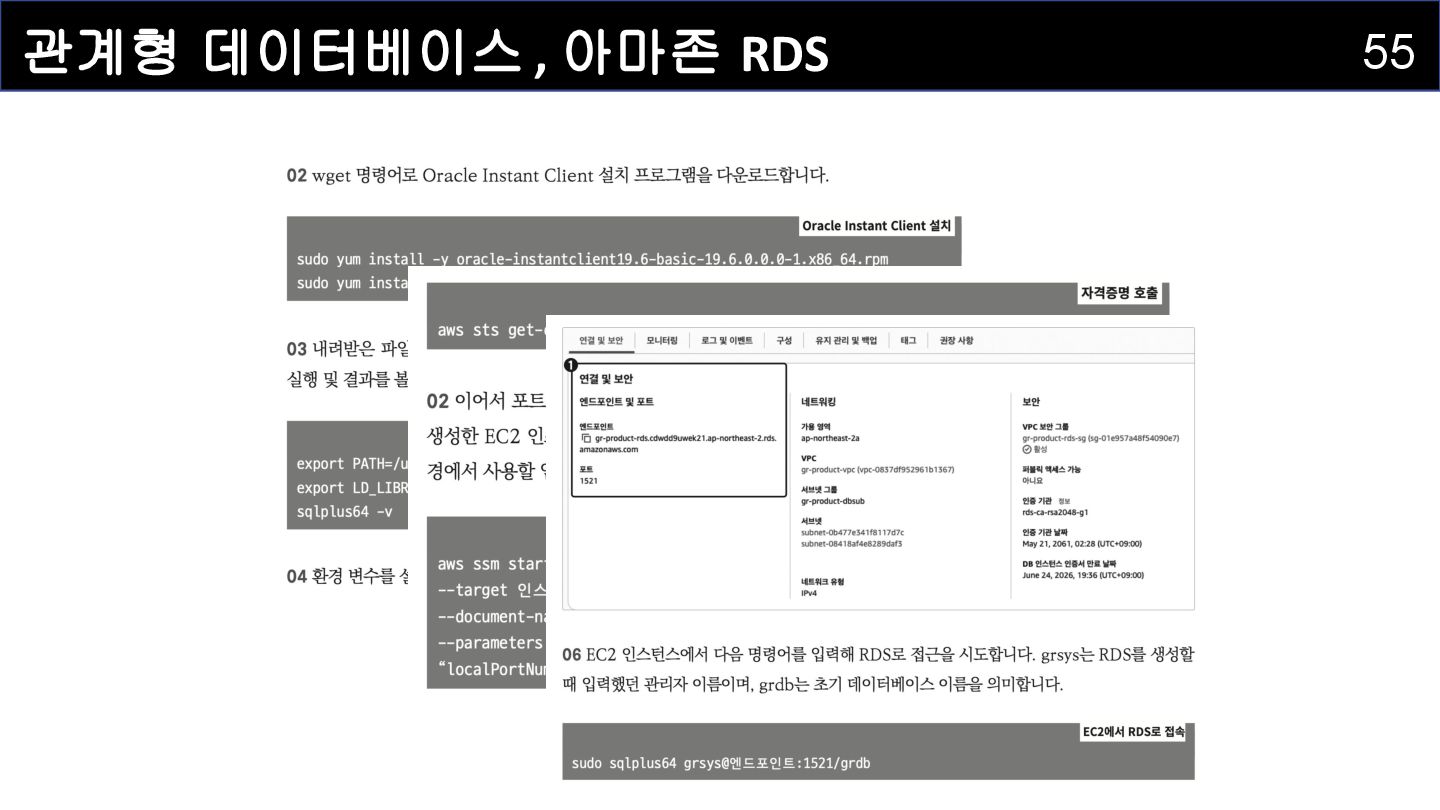
관계형 데이터베이스 , 아마존 RDS 51 EC2 인스턴스를 이용한 RDS
접속 • 가장 기본적인 접속 방법 • 프라이빗 서브넷의 EC2 인스턴스에 DB 클라이언트를 설치 후 RDS 접속 -
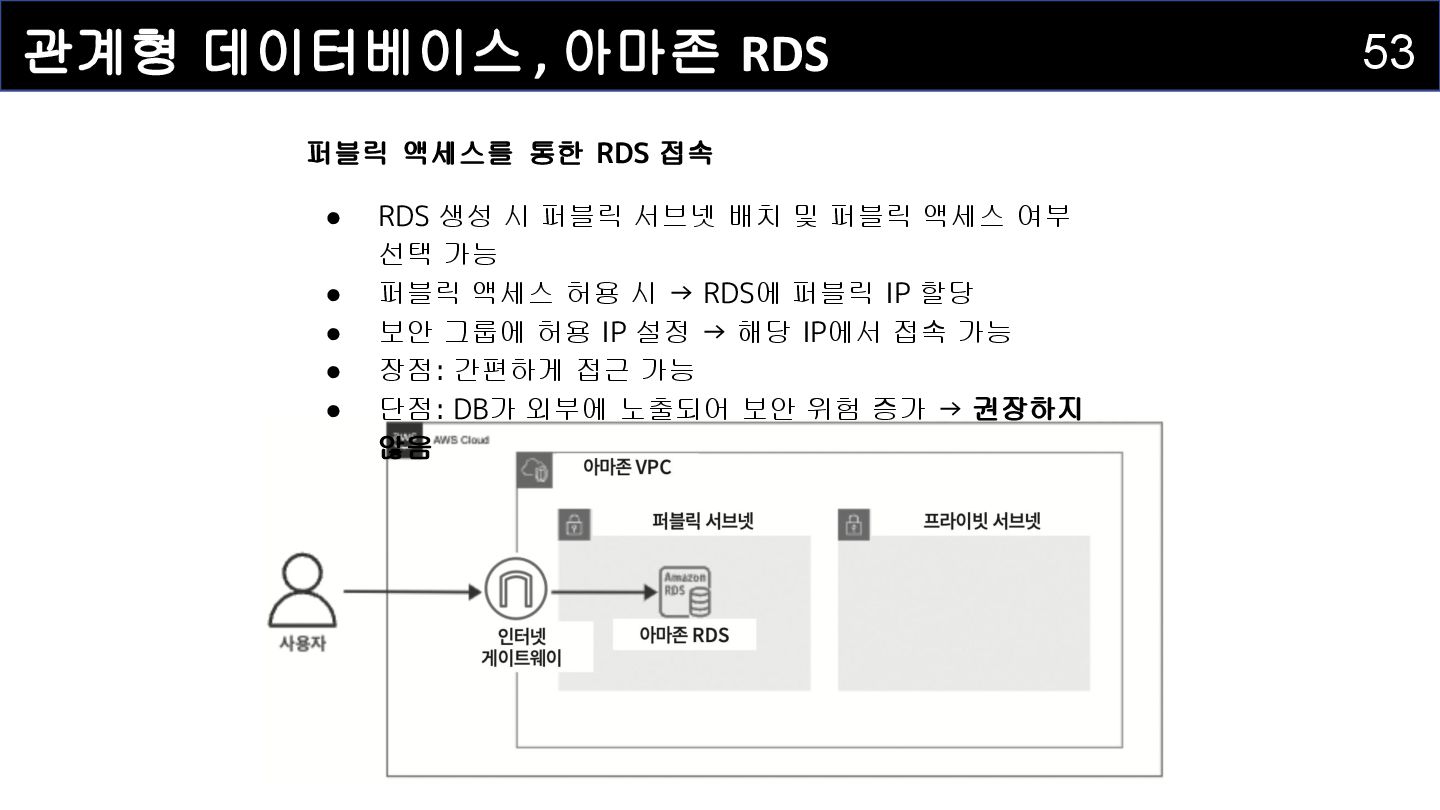
관계형 데이터베이스 , 아마존 RDS 53 퍼블릭 액세스를 통한 RDS
접속 • RDS 생성 시 퍼블릭 서브넷 배치 및 퍼블릭 액세스 여부 선택 가능 • 퍼블릭 액세스 허용 시 → RDS에 퍼블릭 IP 할당 • 보안 그룹에 허용 IP 설정 → 해당 IP에서 접속 가능 • 장점: 간편하게 접근 가능 • 단점: DB가 외부에 노출되어 보안 위험 증가 → 권장하지 않음 -
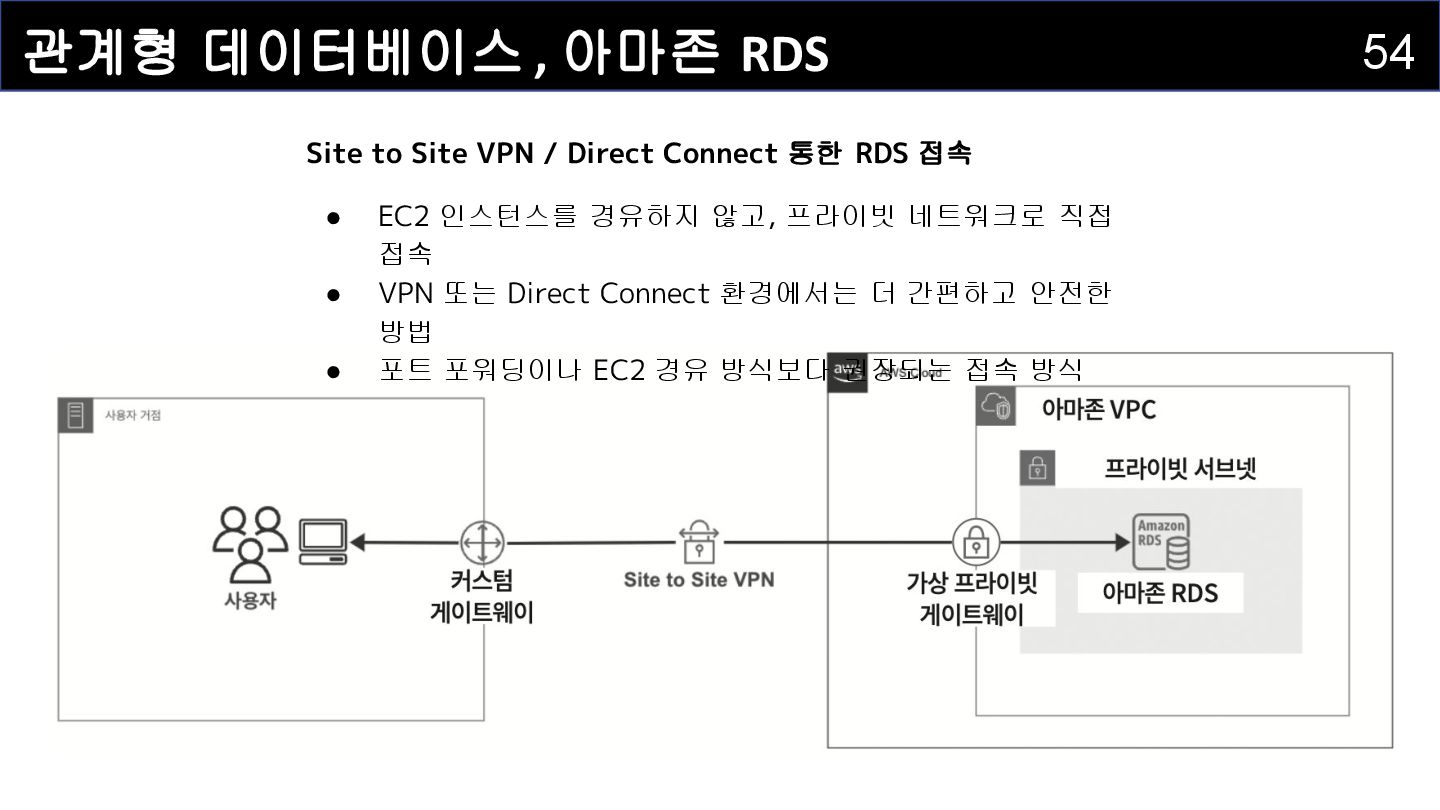
관계형 데이터베이스 , 아마존 RDS 54 Site to Site VPN
/ Direct Connect 통한 RDS 접속 • EC2 인스턴스를 경유하지 않고, 프라이빗 네트워크로 직접 접속 • VPN 또는 Direct Connect 환경에서는 더 간편하고 안전한 방법 • 포트 포워딩이나 EC2 경유 방식보다 권장되는 접속 방식 -
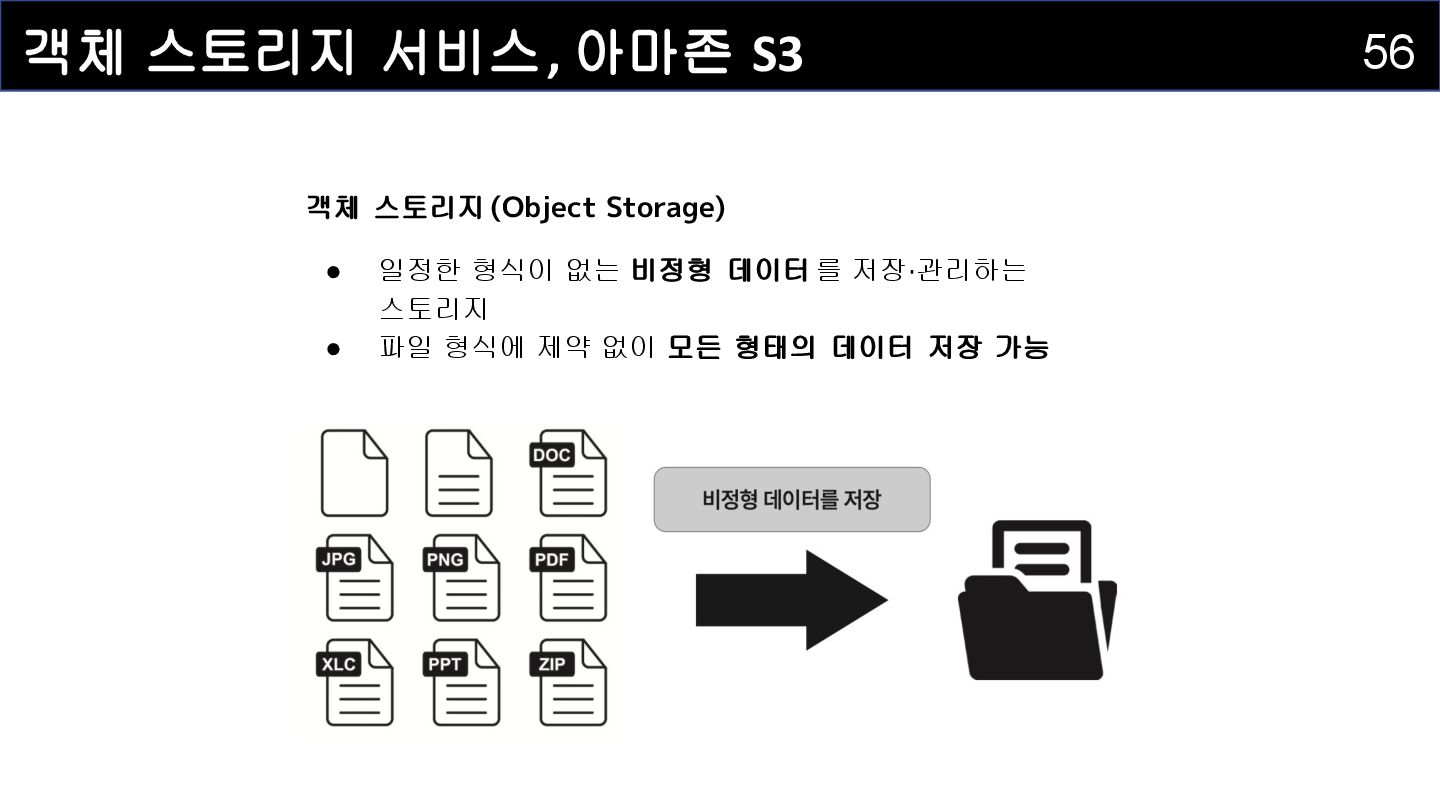
객체 스토리지 서비스, 아마존 S3 56 객체 스토리지 (Object Storage)
• 일정한 형식이 없는 비정형 데이터를 저장·관리하는 스토리지 • 파일 형식에 제약 없이 모든 형태의 데이터 저장 가능 -
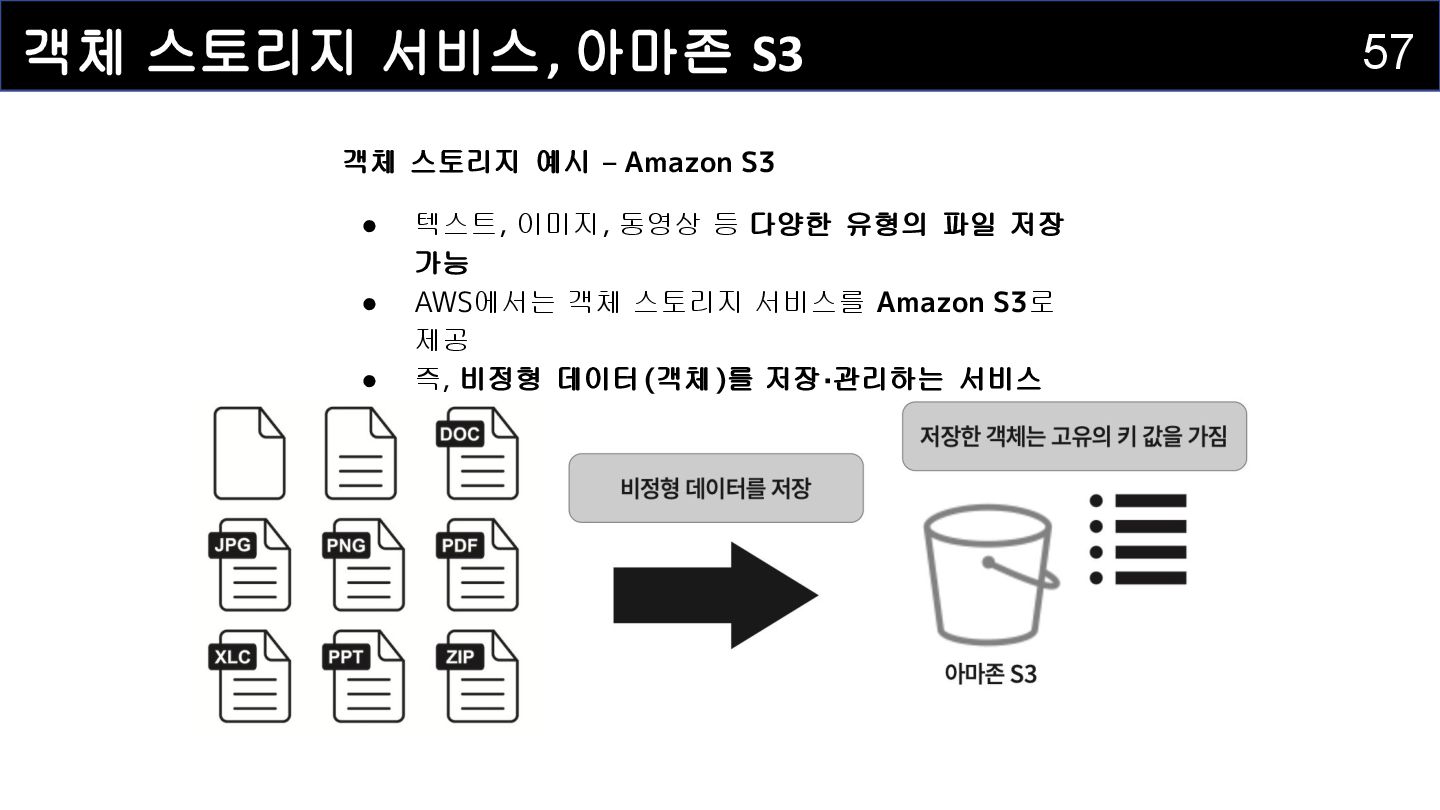
객체 스토리지 서비스, 아마존 S3 57 객체 스토리지 예시 –
Amazon S3 • 텍스트, 이미지, 동영상 등 다양한 유형의 파일 저장 가능 • AWS에서는 객체 스토리지 서비스를 Amazon S3로 제공 • 즉, 비정형 데이터(객체)를 저장·관리하는 서비스 -
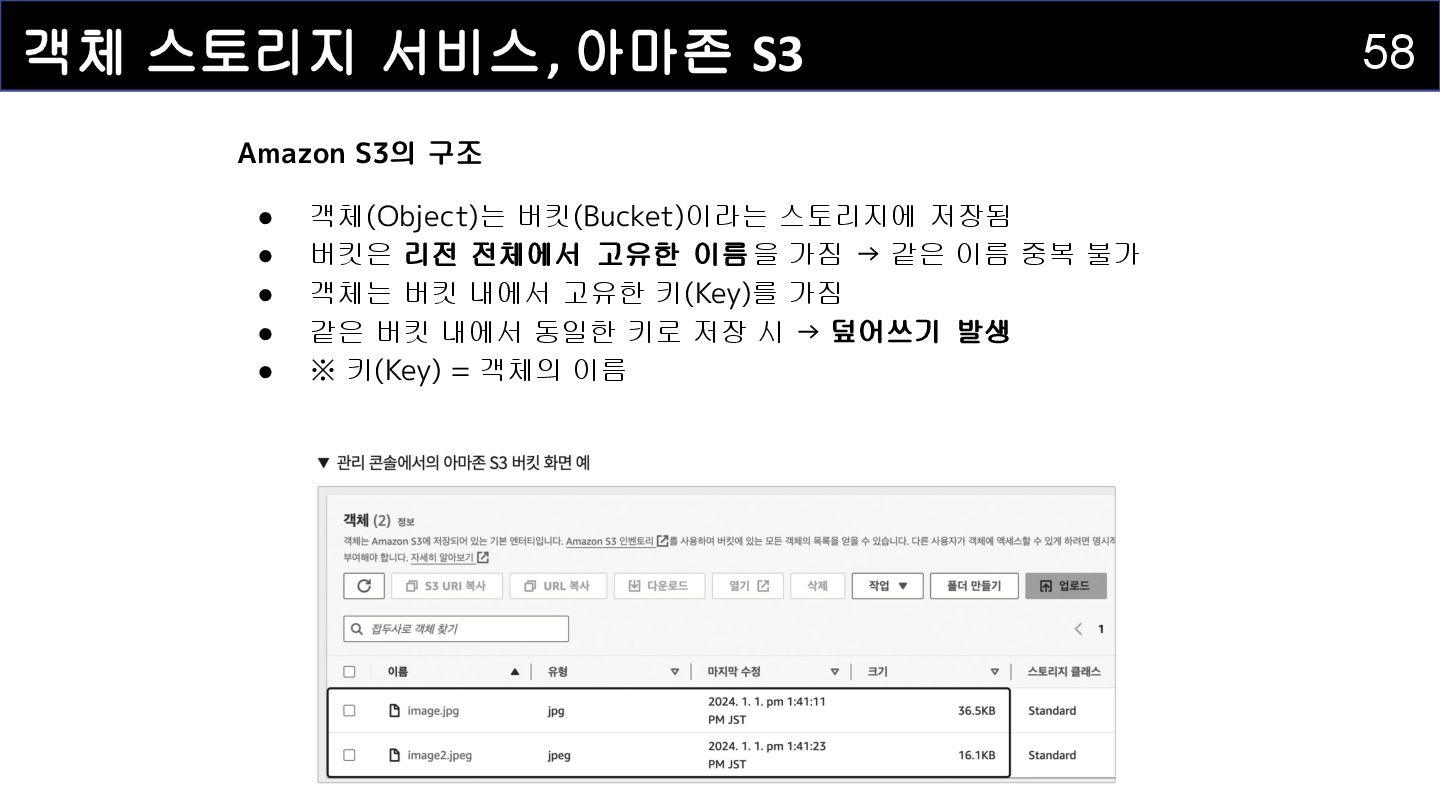
객체 스토리지 서비스, 아마존 S3 58 Amazon S3의 구조 •
객체(Object)는 버킷(Bucket)이라는 스토리지에 저장됨 • 버킷은 리전 전체에서 고유한 이름을 가짐 → 같은 이름 중복 불가 • 객체는 버킷 내에서 고유한 키(Key)를 가짐 • 같은 버킷 내에서 동일한 키로 저장 시 → 덮어쓰기 발생 • ※ 키(Key) = 객체의 이름 -
객체 스토리지 서비스, 아마존 S3 59 Amazon S3의 저장 한도
및 제약 • 버킷 1개당 저장 용량과 객체 수는 무제한 • 객체 크기: 최소 0바이트 ~ 최대 5TB • 버킷 생성 제한: 계정당 최대 100개 • 관리 콘솔 업로드 제한: 최대 160GB • 160GB 초과 객체 업로드 시 → CLI 사용 필요 아마존 S3 -
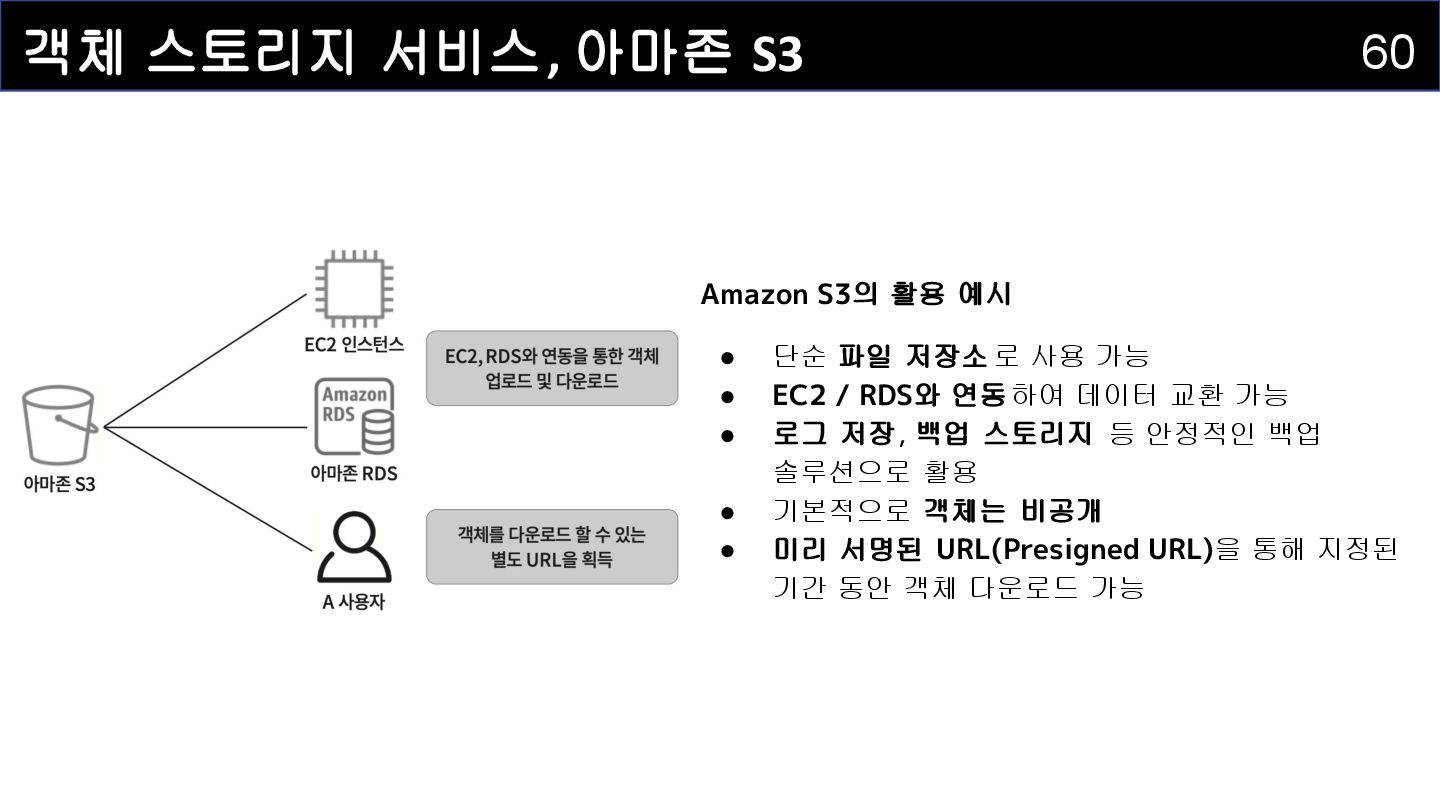
객체 스토리지 서비스, 아마존 S3 60 Amazon S3의 활용 예시
• 단순 파일 저장소로 사용 가능 • EC2 / RDS와 연동하여 데이터 교환 가능 • 로그 저장, 백업 스토리지 등 안정적인 백업 솔루션으로 활용 • 기본적으로 객체는 비공개 • 미리 서명된 URL(Presigned URL)을 통해 지정된 기간 동안 객체 다운로드 가능 -
객체 스토리지 서비스, 아마존 S3 61 Amazon S3 객체 관리
기능 소개 • Amazon S3는 객체를 효율적으로 관리할 수 있는 다양한 옵션을 제공 • 이번에는 스토리지 클래스(Storage Class), 버저닝(Versioning), 라이프사이클 (Lifecycle) • 세 가지 주요 관리 기능을 살펴보겠습니다 아마존 S3 -
객체 스토리지 서비스, 아마존 S3 62 S3 스토리지 클래스(Storage Class)
• Amazon S3는 다양한 스토리지 클래스를 제공 • GET, PUT, POST, LIST, COPY 등 요청 수에 따라 요금 부과 • 접근 빈도가 높을수록 요청 수 증가 → 요금도 함께 증가 ◦ 따라서 접근 빈도와 요청 수를 고려해 적절한 클래스 선택 필요 • 예: 접근이 적은 객체 → 저렴한 스토리지 클래스로 이동해 비용 절감 아마존 S3 -
객체 스토리지 서비스, 아마존 S3 63 아마존 S3 S3 스토리지
클래스(Storage Class) • S3 Standard : 범용으로 사용되며, 동적 웹사이트, 콘텐츠 배포, 모바일 및 게임 애플리케이션, 빅데이터 분석 등의 다양한 사용 사례에 적합 • S3 Infrequent Access : 액세스 빈도가 낮은 객체를 위한 스토리지 클래스이며, 백업, 재해 대책 파일 등에 적합 • S3 One Zone-IA : 액세스 빈도가 낮은 객체를 위한 스토리지 클래스이며, 로그, 자주 액세스 하지 않는 데이터의 재생성 등에 적합 -
객체 스토리지 서비스, 아마존 S3 64 아마존 S3 S3 스토리지
클래스(Storage Class) • S3 Glacier Instant Retrieval : S3 Infrequent Access와 비교해서 액세스 빈도가 현저히 낮으며, 의료 이미지, 미디어 자산 등에 적합 • S3 Glacier Flexible Retrieval : S3 Infrequent Access와 비교해서 액세스 빈도가 현저히 낮으며 백업, 재해 복구 사용 사례에 적합 • S3 Glacier Deep Archive : 규제 규정 준수 요건을 충족하기 위해 7~10년 이상 보관할 필요가 있는 객체 혹은 백업, 재해 복구 사용 사례에 적합 • S3 Intelligent-Tiering : 액세스 빈도에 따라 스토리지 요금을 최적화 함 -
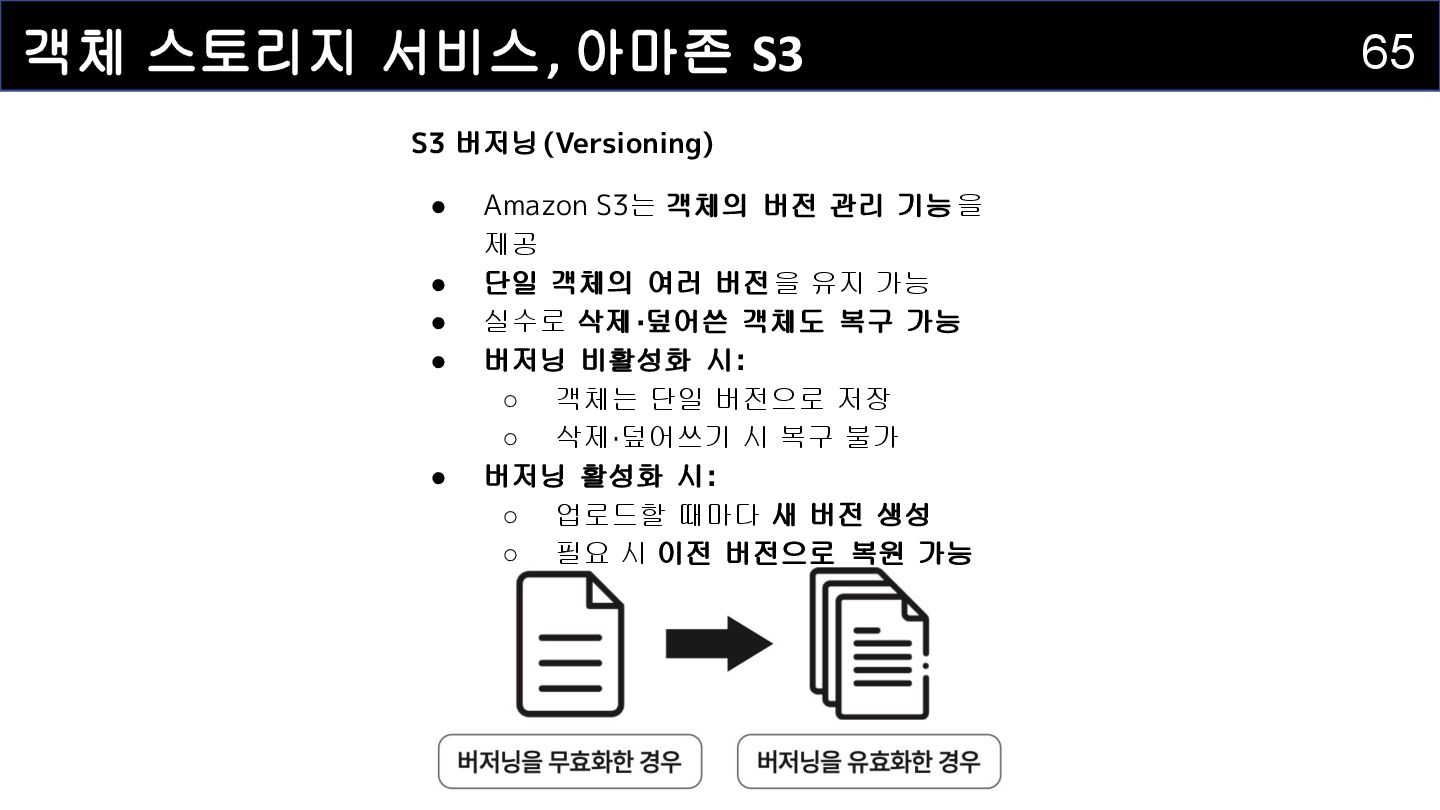
객체 스토리지 서비스, 아마존 S3 65 S3 버저닝(Versioning) • Amazon
S3는 객체의 버전 관리 기능을 제공 • 단일 객체의 여러 버전을 유지 가능 • 실수로 삭제·덮어쓴 객체도 복구 가능 • 버저닝 비활성화 시: ◦ 객체는 단일 버전으로 저장 ◦ 삭제·덮어쓰기 시 복구 불가 • 버저닝 활성화 시: ◦ 업로드할 때마다 새 버전 생성 ◦ 필요 시 이전 버전으로 복원 가능 -
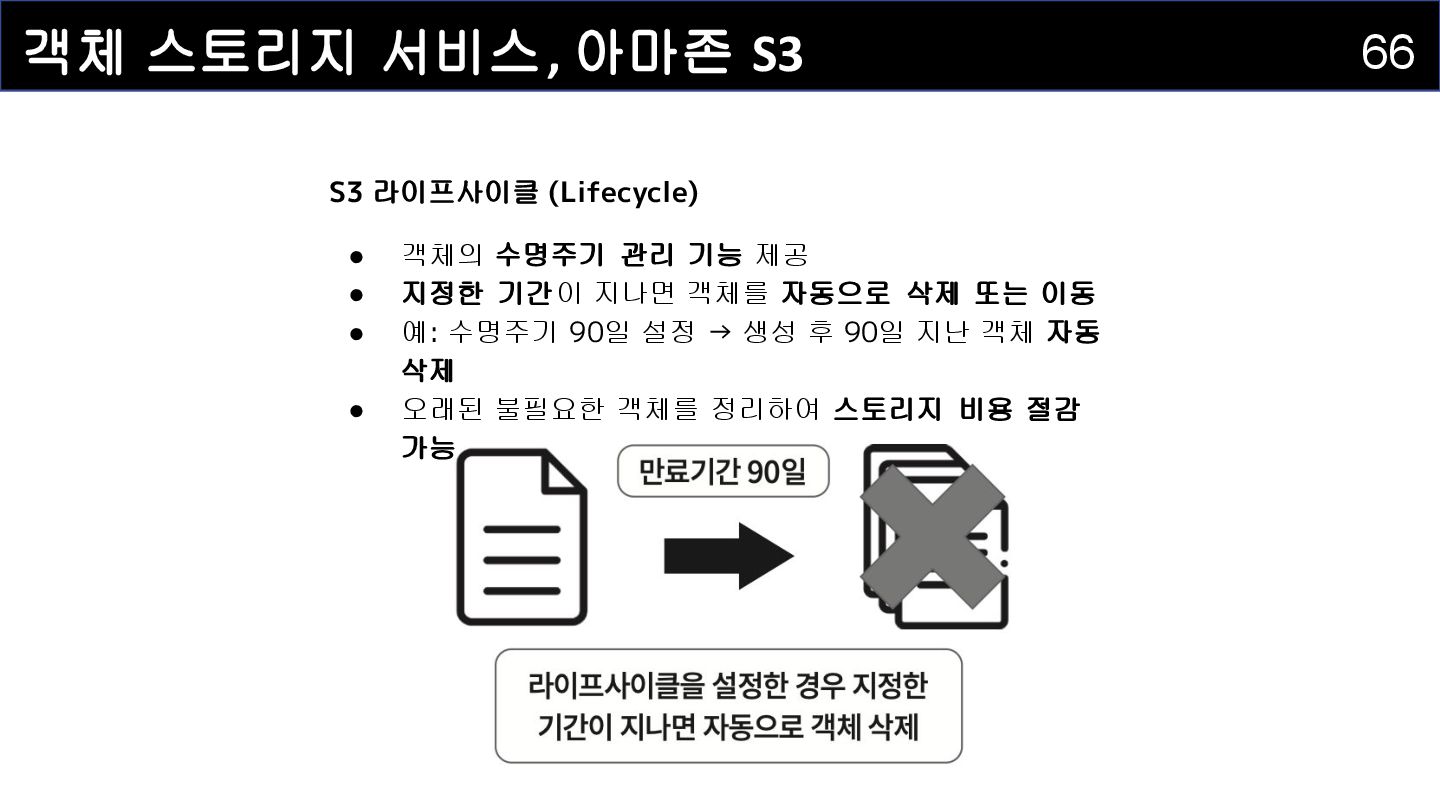
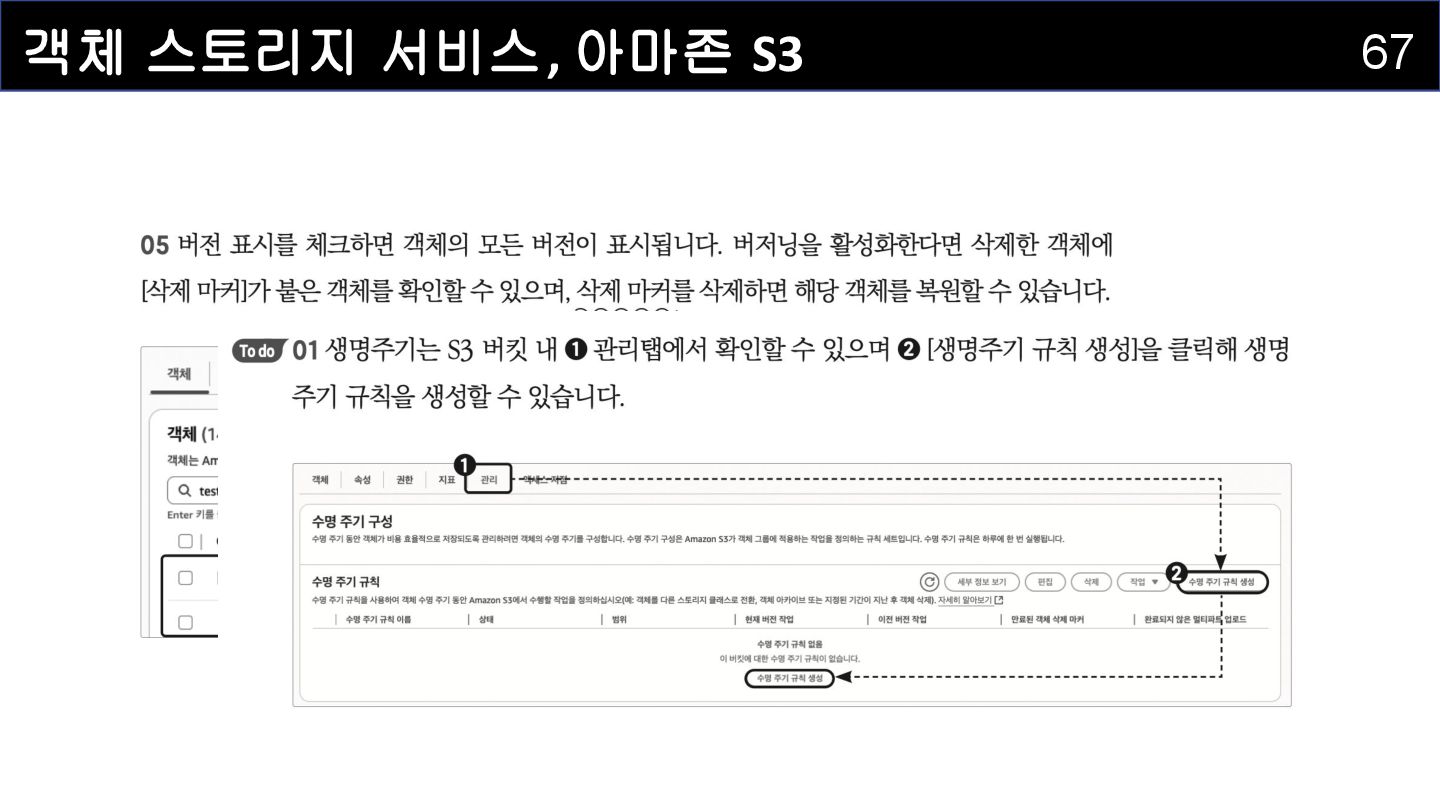
객체 스토리지 서비스, 아마존 S3 66 S3 라이프사이클 (Lifecycle) •
객체의 수명주기 관리 기능 제공 • 지정한 기간이 지나면 객체를 자동으로 삭제 또는 이동 • 예: 수명주기 90일 설정 → 생성 후 90일 지난 객체 자동 삭제 • 오래된 불필요한 객체를 정리하여 스토리지 비용 절감 가능 -
AWS 핵심 서비스 한눈에 보기: EC2, RDS, S3 개념과 활용법
2025/10/09 김재욱(Kim Jaewook) Solutions Architect | Classmethod