Share
Embed
組織内の開発ポリシーを 整えるはじめの一歩
2026/04/23 JAWS-UG東京 ランチタイムLT会 #34
https://jawsug.connpass.com/event/388571/
maimyyym
April 23, 2026
Transcript
20 slides
-
©Fusic Co., Ltd. 0 組織内の開発ポリシーを 整えるはじめの一歩 2026.04.23 Mai Miyazaki @maimyyym
JAWS-UG東京 ランチタイムLT会 #34 -
©Fusic Co., Ltd. 1 Introduction 宮 崎 真 衣 M
A I M I YA Z A K I HN: mai (@maimyyym ) 株式会社Fusic 事業本部 クラウドエンジニアリング部門 チームリーダー / エンジニア ◉ I am - IDDM(1型糖尿病) 3歳発症 - 元百貨店スタッフ(Beauty Counselor) - 2023年10月 Fusic入社 ◉ Skill - AWS / Python / TypeScript / PHP(Laravel) - Interested in: Security, Identity & Compliance ◉ Comment - エンジニア3年目。まだまだ成長期 Click!! -
©Fusic Co., Ltd. 2 1. きっかけ – 開発ポリシーの必要性 2. やってみる
- 開発ポリシー統制自動化の3要素 3. はじめの一歩 4. まとめ -
©Fusic Co., Ltd. 3 想定する聴講者 - AWSに触れたことがある実務で使っている - 統制(governance)・コンプライアンス系の要件対応やサービスの使用経験は少ない 「セキュアなマルチアカウント環境」の初心者向け
サービス概要・考え方のお話をします。 ※なぜマルチアカウント環境なのか?などAWSの推奨については話しません。 今日話すこと -
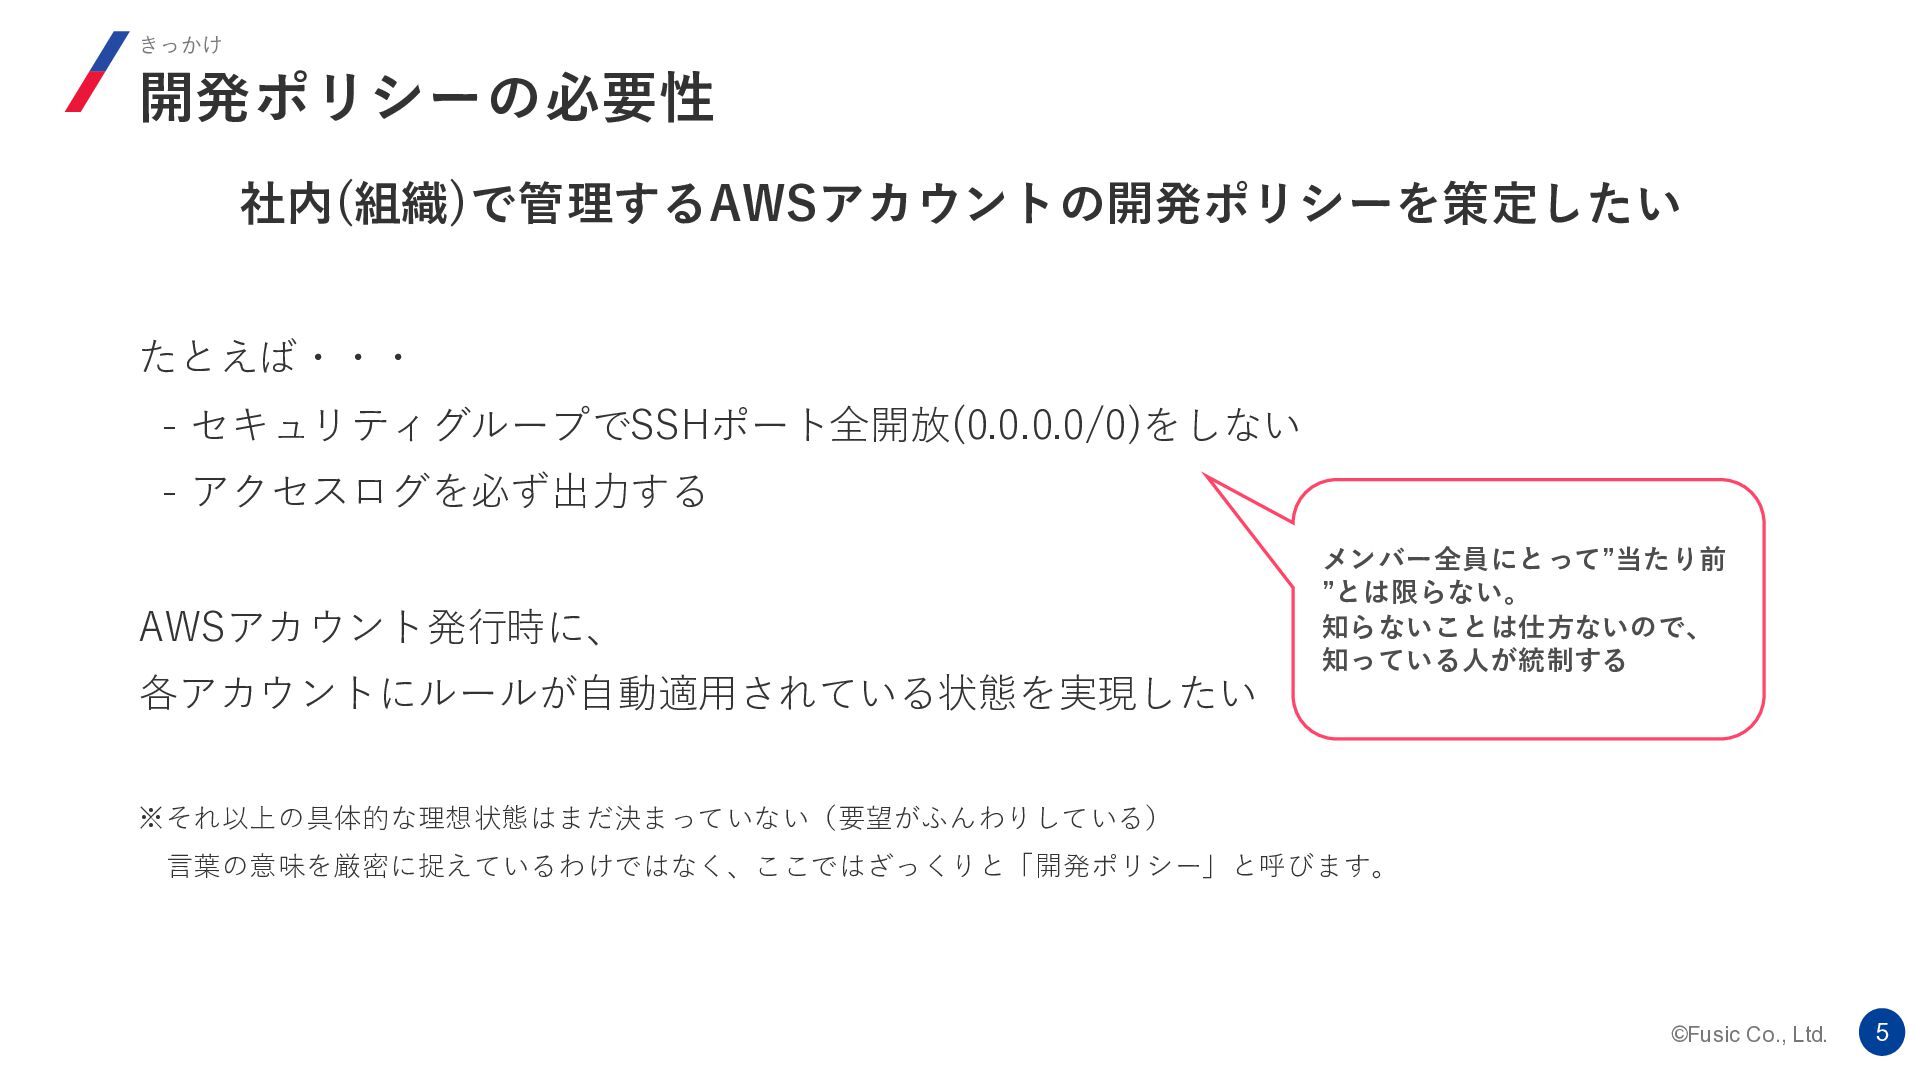
©Fusic Co., Ltd. 5 社内(組織)で管理するAWSアカウントの開発ポリシーを策定したい たとえば・・・ - セキュリティグループでSSHポート全開放(0.0.0.0/0)をしない - アクセスログを必ず出力する
AWSアカウント発行時に、 各アカウントにルールが自動適用されている状態を実現したい ※それ以上の具体的な理想状態はまだ決まっていない(要望がふんわりしている) 言葉の意味を厳密に捉えているわけではなく、ここではざっくりと「開発ポリシー」と呼びます。 開発ポリシーの必要性 きっかけ メンバー全員にとって”当たり前 ”とは限らない。 知らないことは仕方ないので、 知っている人が統制する -
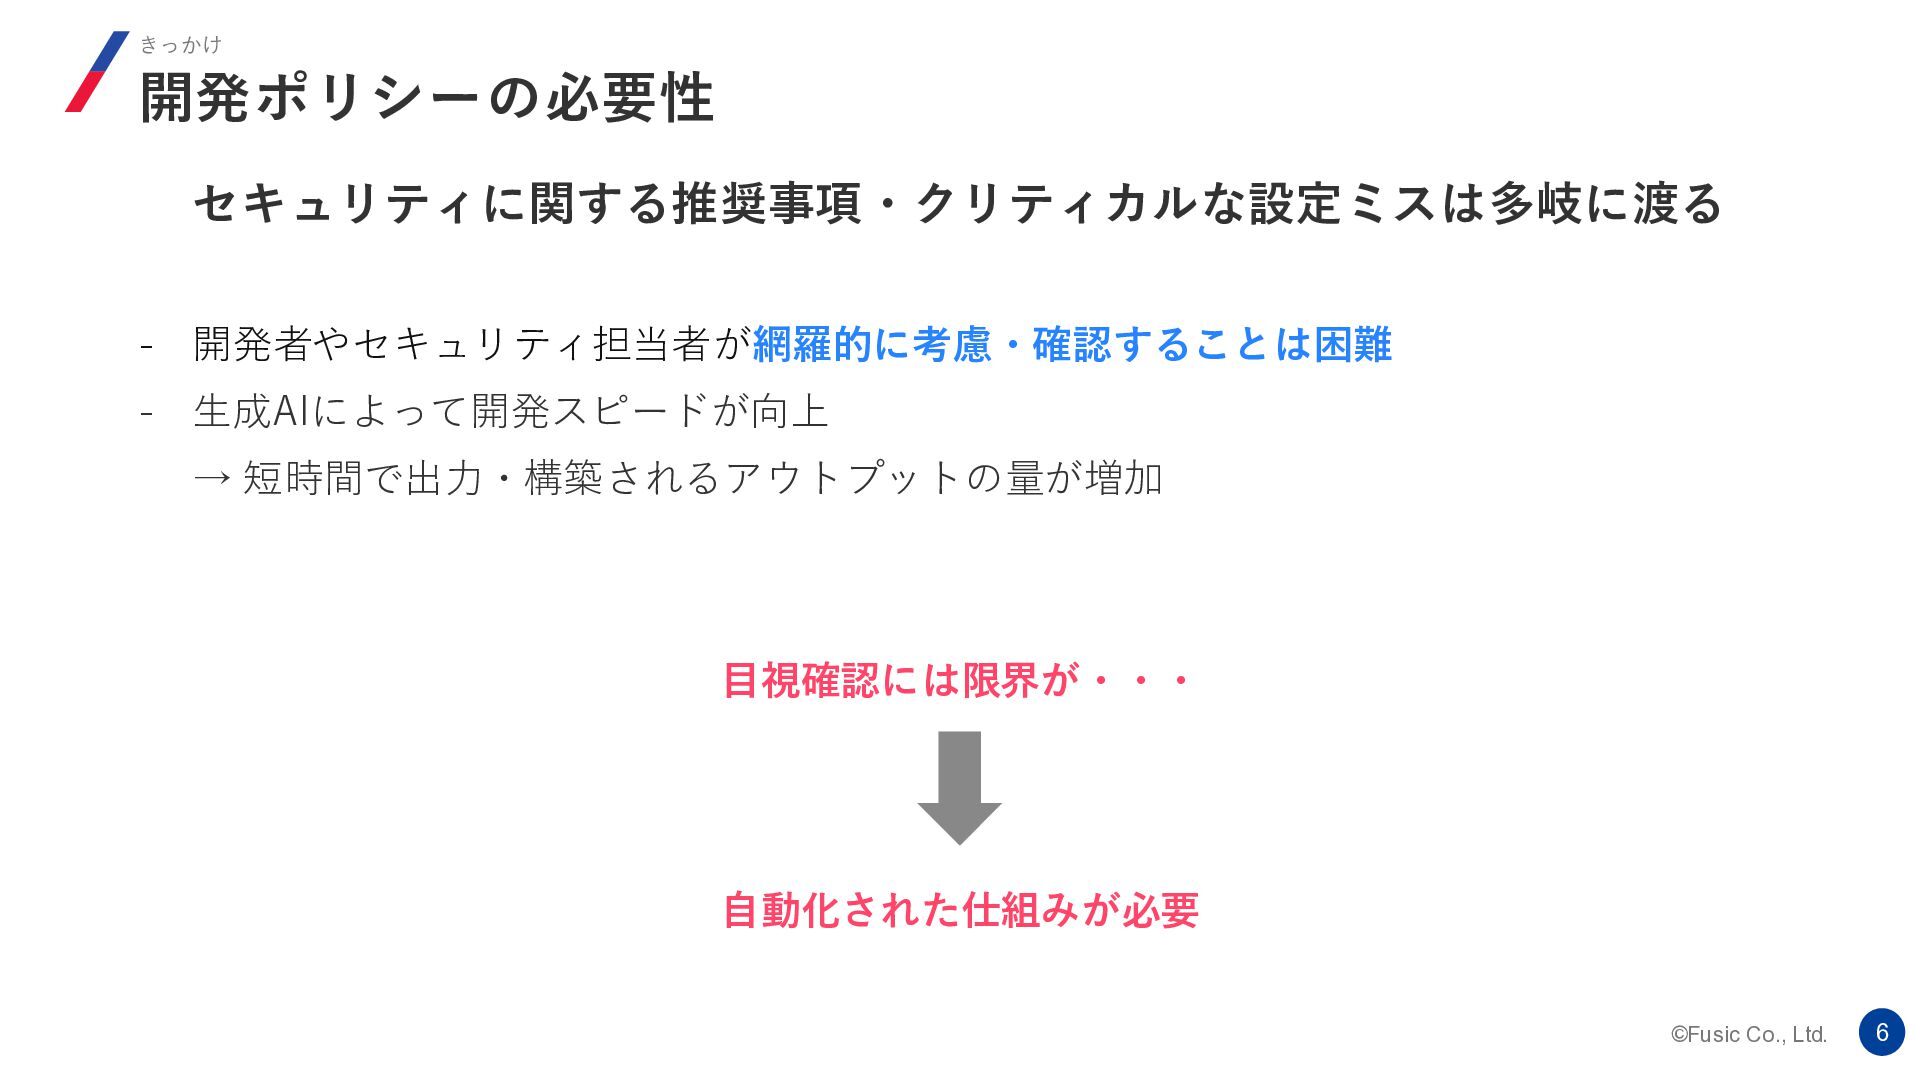
©Fusic Co., Ltd. 6 セキュリティに関する推奨事項・クリティカルな設定ミスは多岐に渡る - 開発者やセキュリティ担当者が網羅的に考慮・確認することは困難 - 生成AIによって開発スピードが向上 →
短時間で出力・構築されるアウトプットの量が増加 目視確認には限界が・・・ 自動化された仕組みが必要 開発ポリシーの必要性 きっかけ -
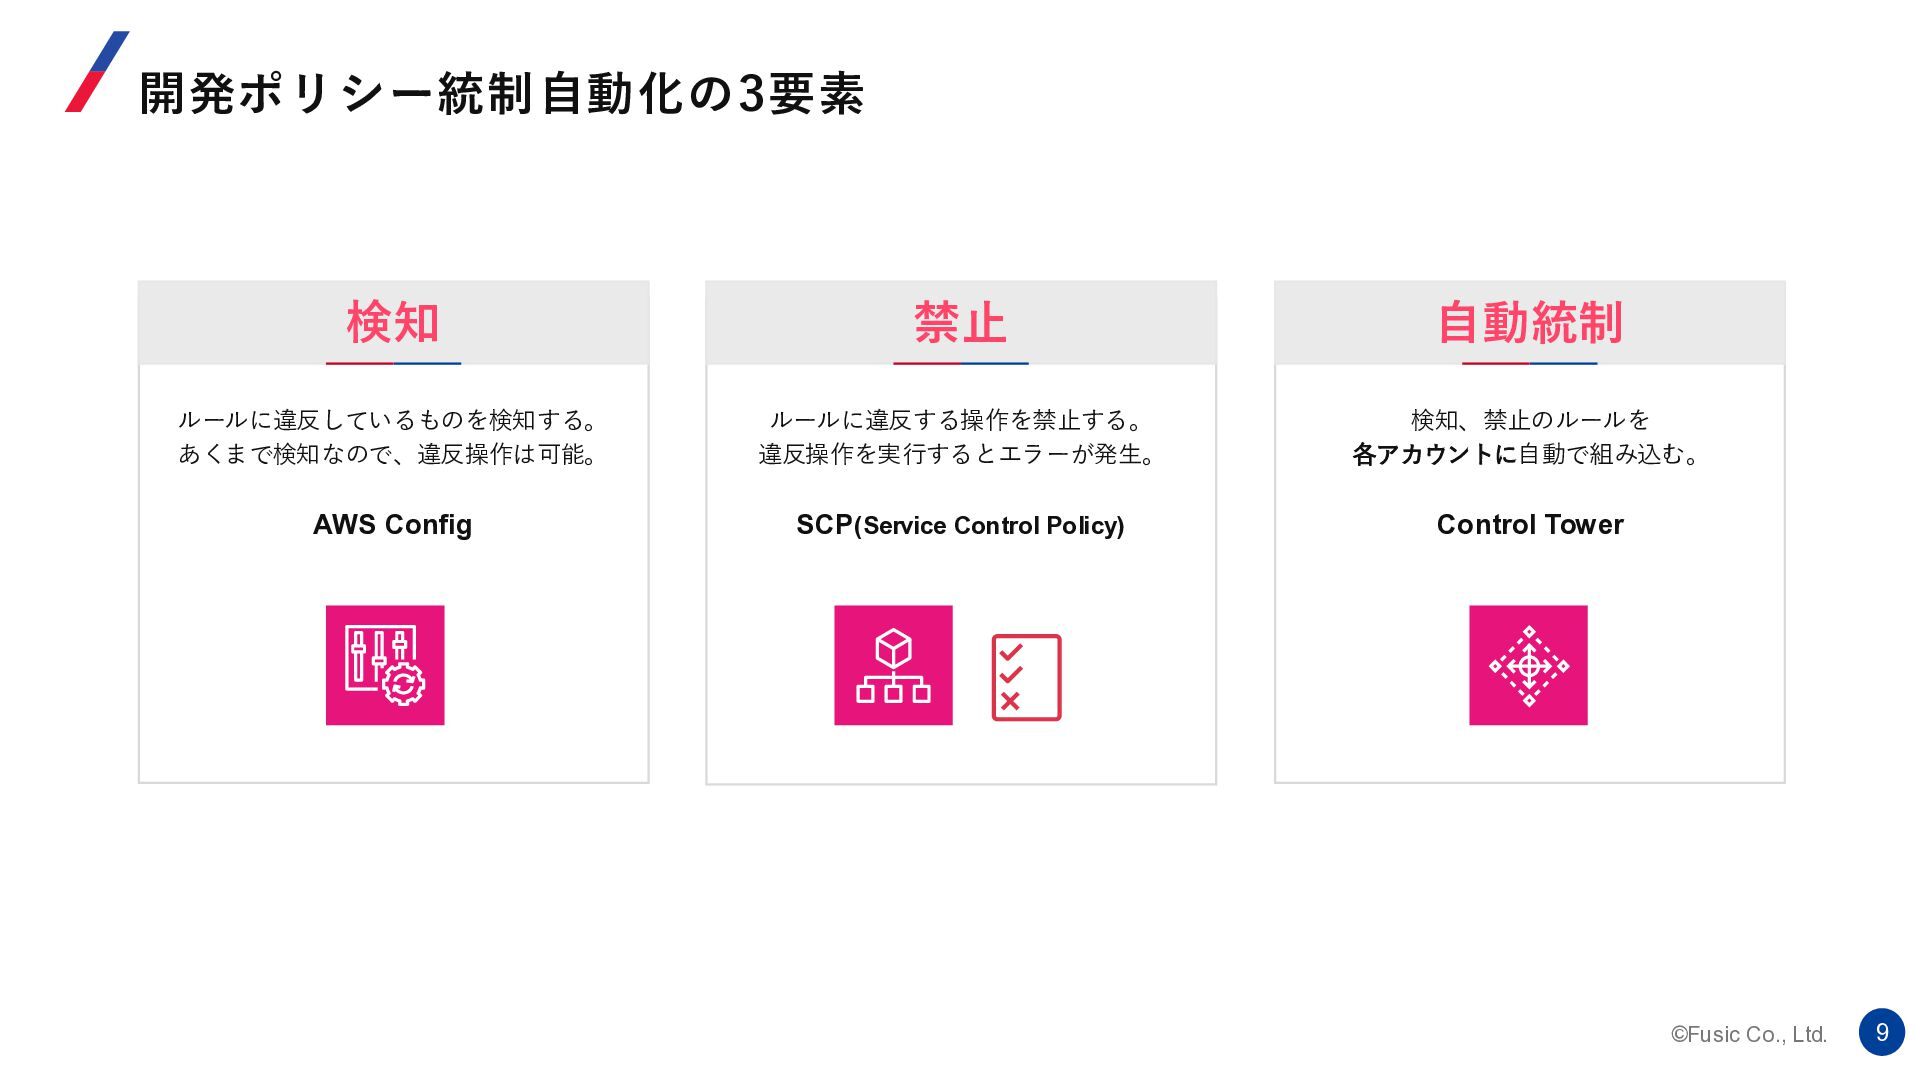
©Fusic Co., Ltd. 9 開発ポリシー統制自動化の3要素 ルールに違反しているものを検知する。 あくまで検知なので、違反操作は可能。 AWS Config 検知
ルールに違反する操作を禁止する。 違反操作を実行するとエラーが発生。 SCP(Service Control Policy) 禁止 検知、禁止のルールを 各アカウントに自動で組み込む。 Control Tower 自動統制 -
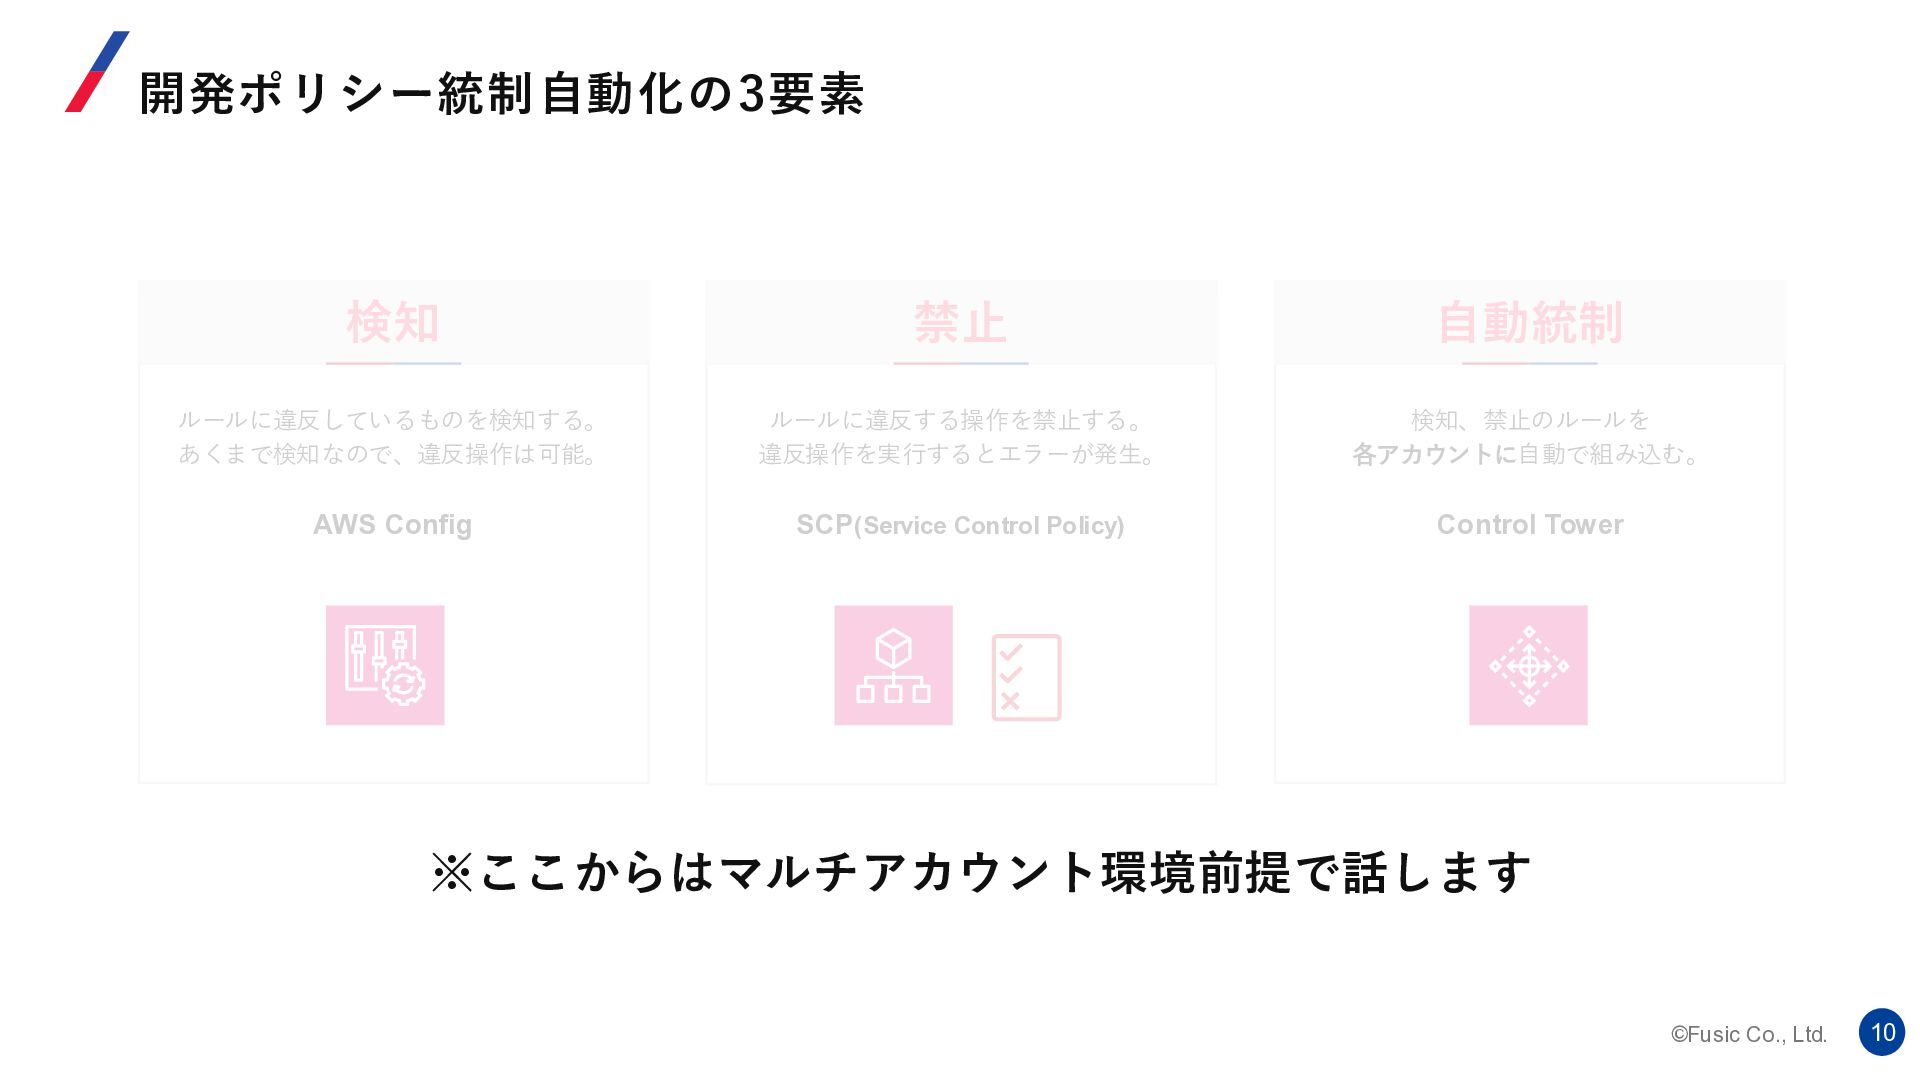
©Fusic Co., Ltd. 10 開発ポリシー統制自動化の3要素 ルールに違反しているものを検知する。 あくまで検知なので、違反操作は可能。 AWS Config 検知
ルールに違反する操作を禁止する。 違反操作を実行するとエラーが発生。 SCP(Service Control Policy) 禁止 検知、禁止のルールを 各アカウントに自動で組み込む。 Control Tower 自動統制 ※ここからはマルチアカウント環境前提で話します -
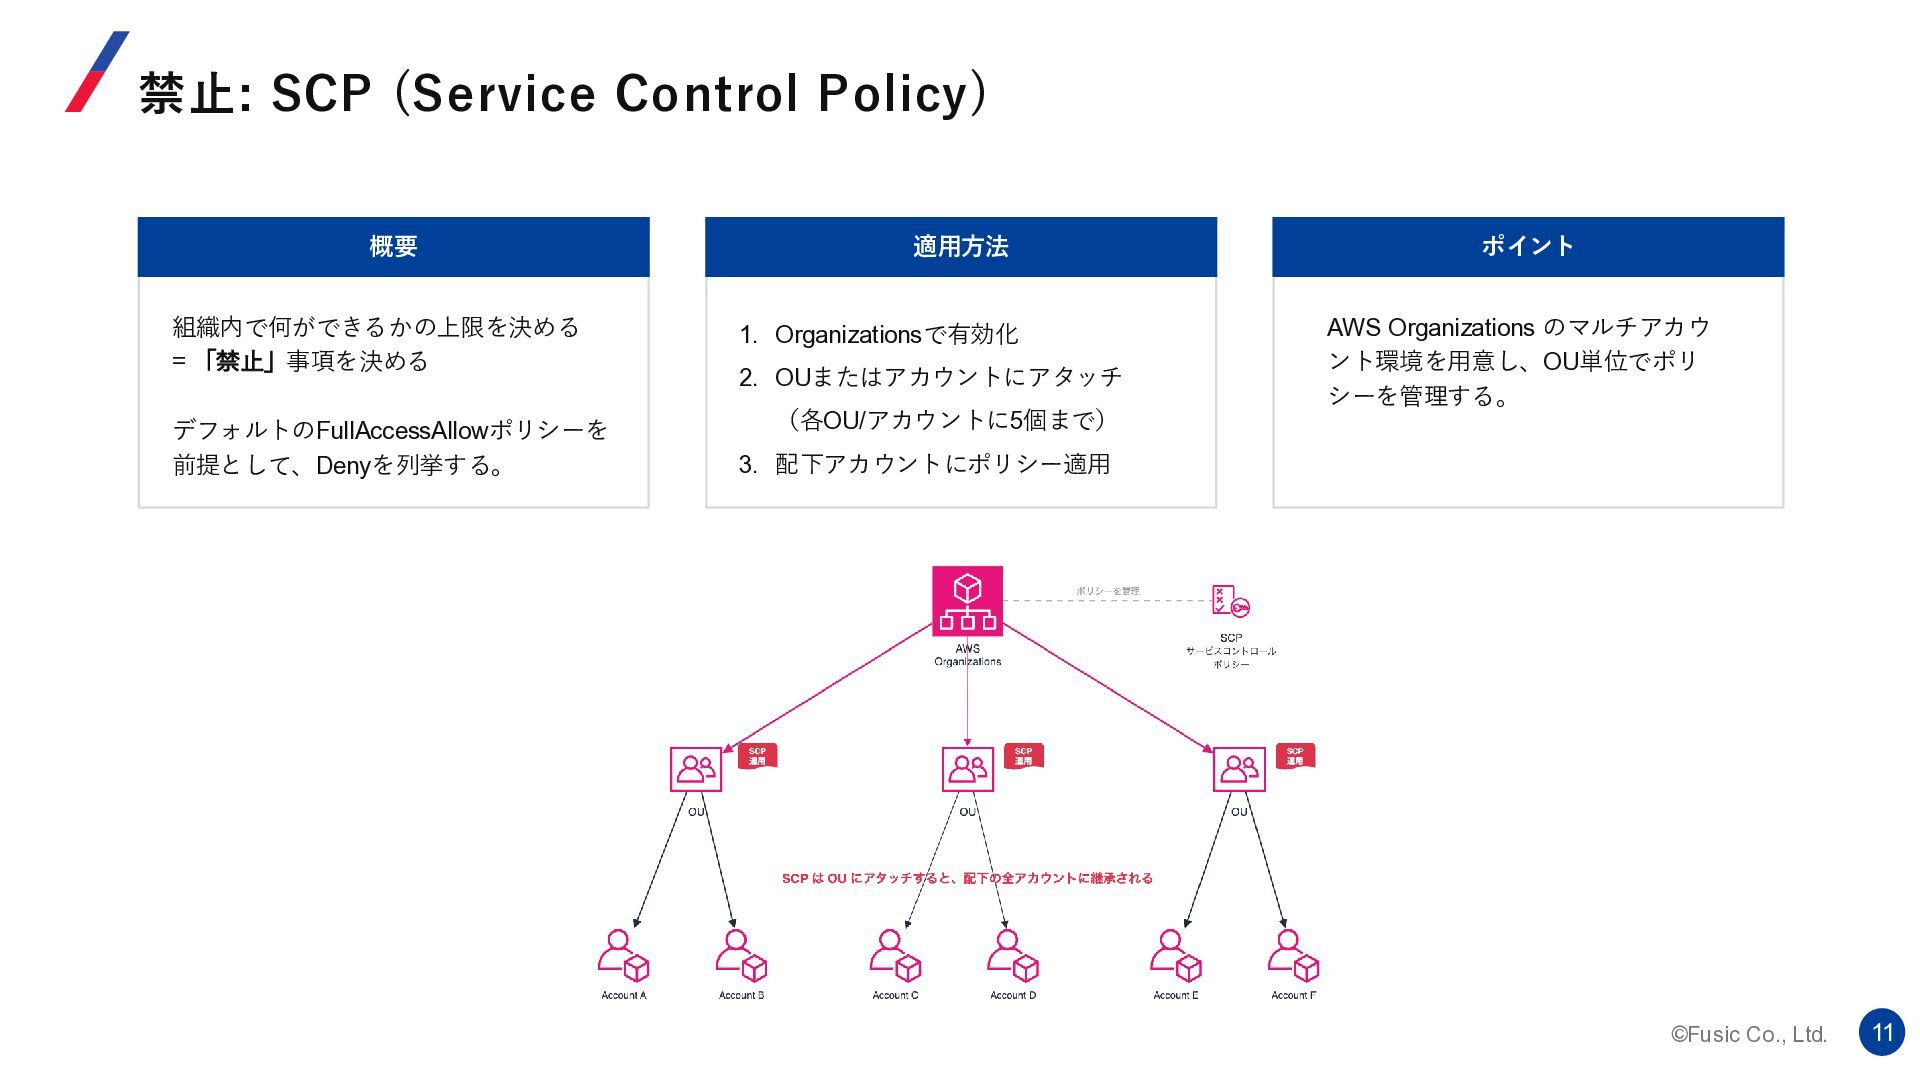
©Fusic Co., Ltd. 11 禁止: SCP (Service Control Policy) 概要
組織内で何ができるかの上限を決める = 「禁止」事項を決める デフォルトのFullAccessAllowポリシーを 前提として、Denyを列挙する。 適用方法 1. Organizationsで有効化 2. OUまたはアカウントにアタッチ (各OU/アカウントに5個まで) 3. 配下アカウントにポリシー適用 ポイント AWS Organizations のマルチアカウ ント環境を用意し、OU単位でポリ シーを管理する。 -
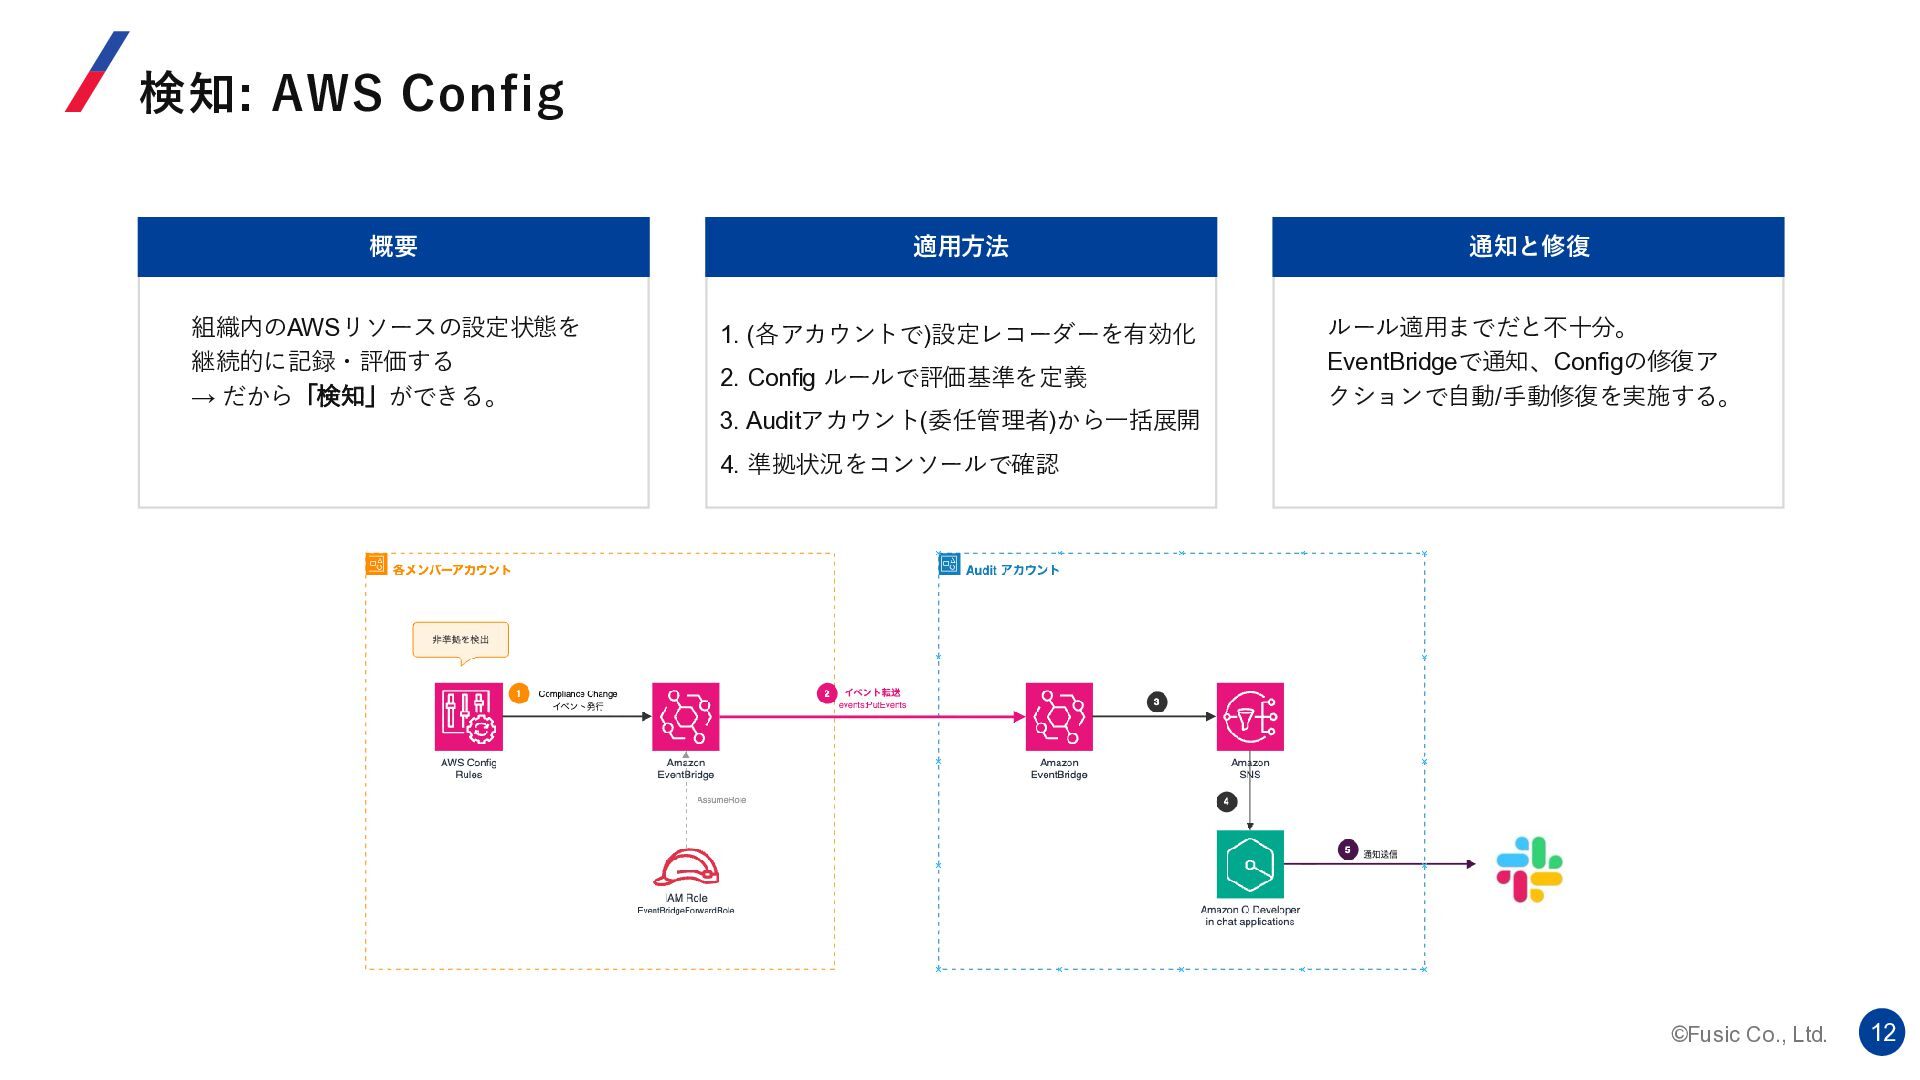
©Fusic Co., Ltd. 12 検知: AWS Config 概要 組織内のAWSリソースの設定状態を 継続的に記録・評価する
→ だから「検知」ができる。 適用方法 1. (各アカウントで)設定レコーダーを有効化 2. Config ルールで評価基準を定義 3. Auditアカウント(委任管理者)から一括展開 4. 準拠状況をコンソールで確認 通知と修復 ルール適用までだと不十分。 EventBridgeで通知、Configの修復ア クションで自動/手動修復を実施する。 -
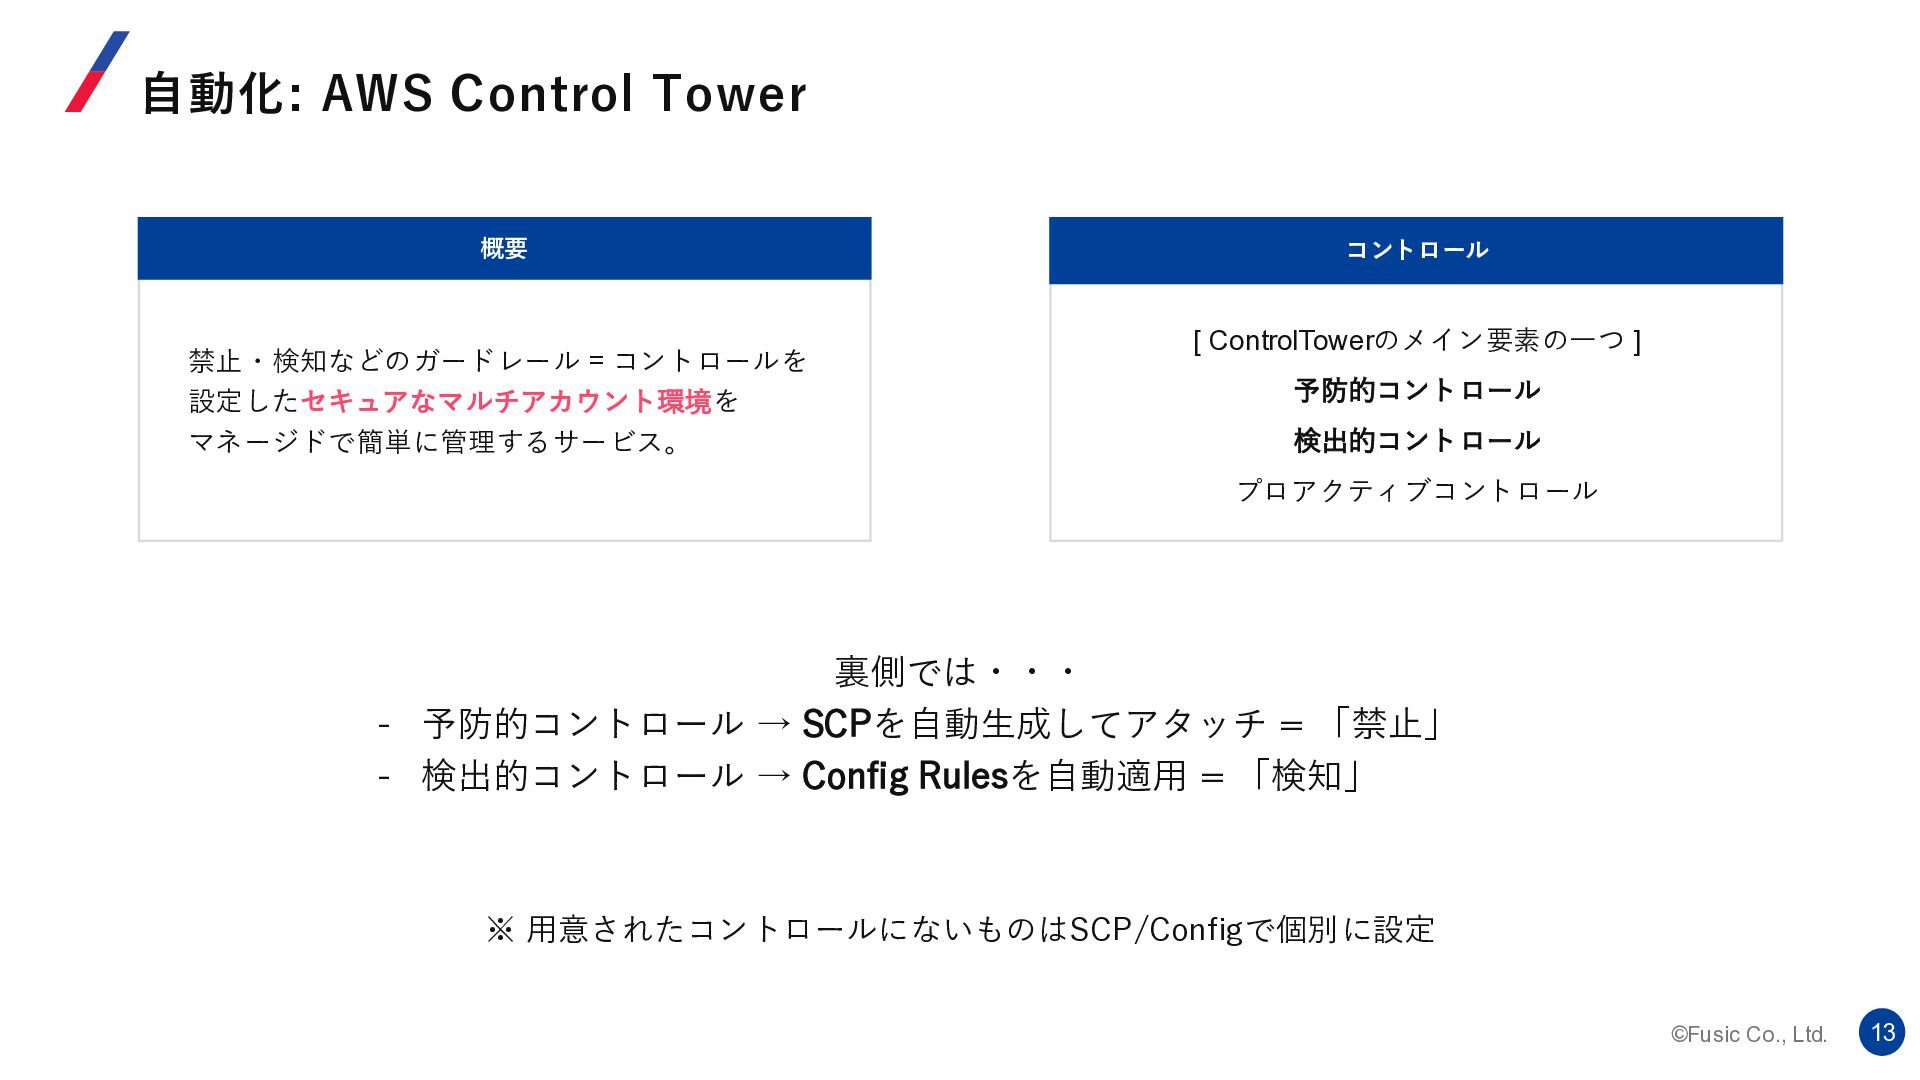
©Fusic Co., Ltd. 13 自動化: AWS Control Tower 概要 禁止・検知などのガードレール
= コントロールを 設定したセキュアなマルチアカウント環境を マネージドで簡単に管理するサービス。 コントロール [ ControlTowerのメイン要素の一つ ] 予防的コントロール 検出的コントロール プロアクティブコントロール 裏側では・・・ - 予防的コントロール → SCPを自動生成してアタッチ = 「禁止」 - 検出的コントロール → Config Rulesを自動適用 = 「検知」 ※ 用意されたコントロールにないものはSCP/Configで個別に設定 -
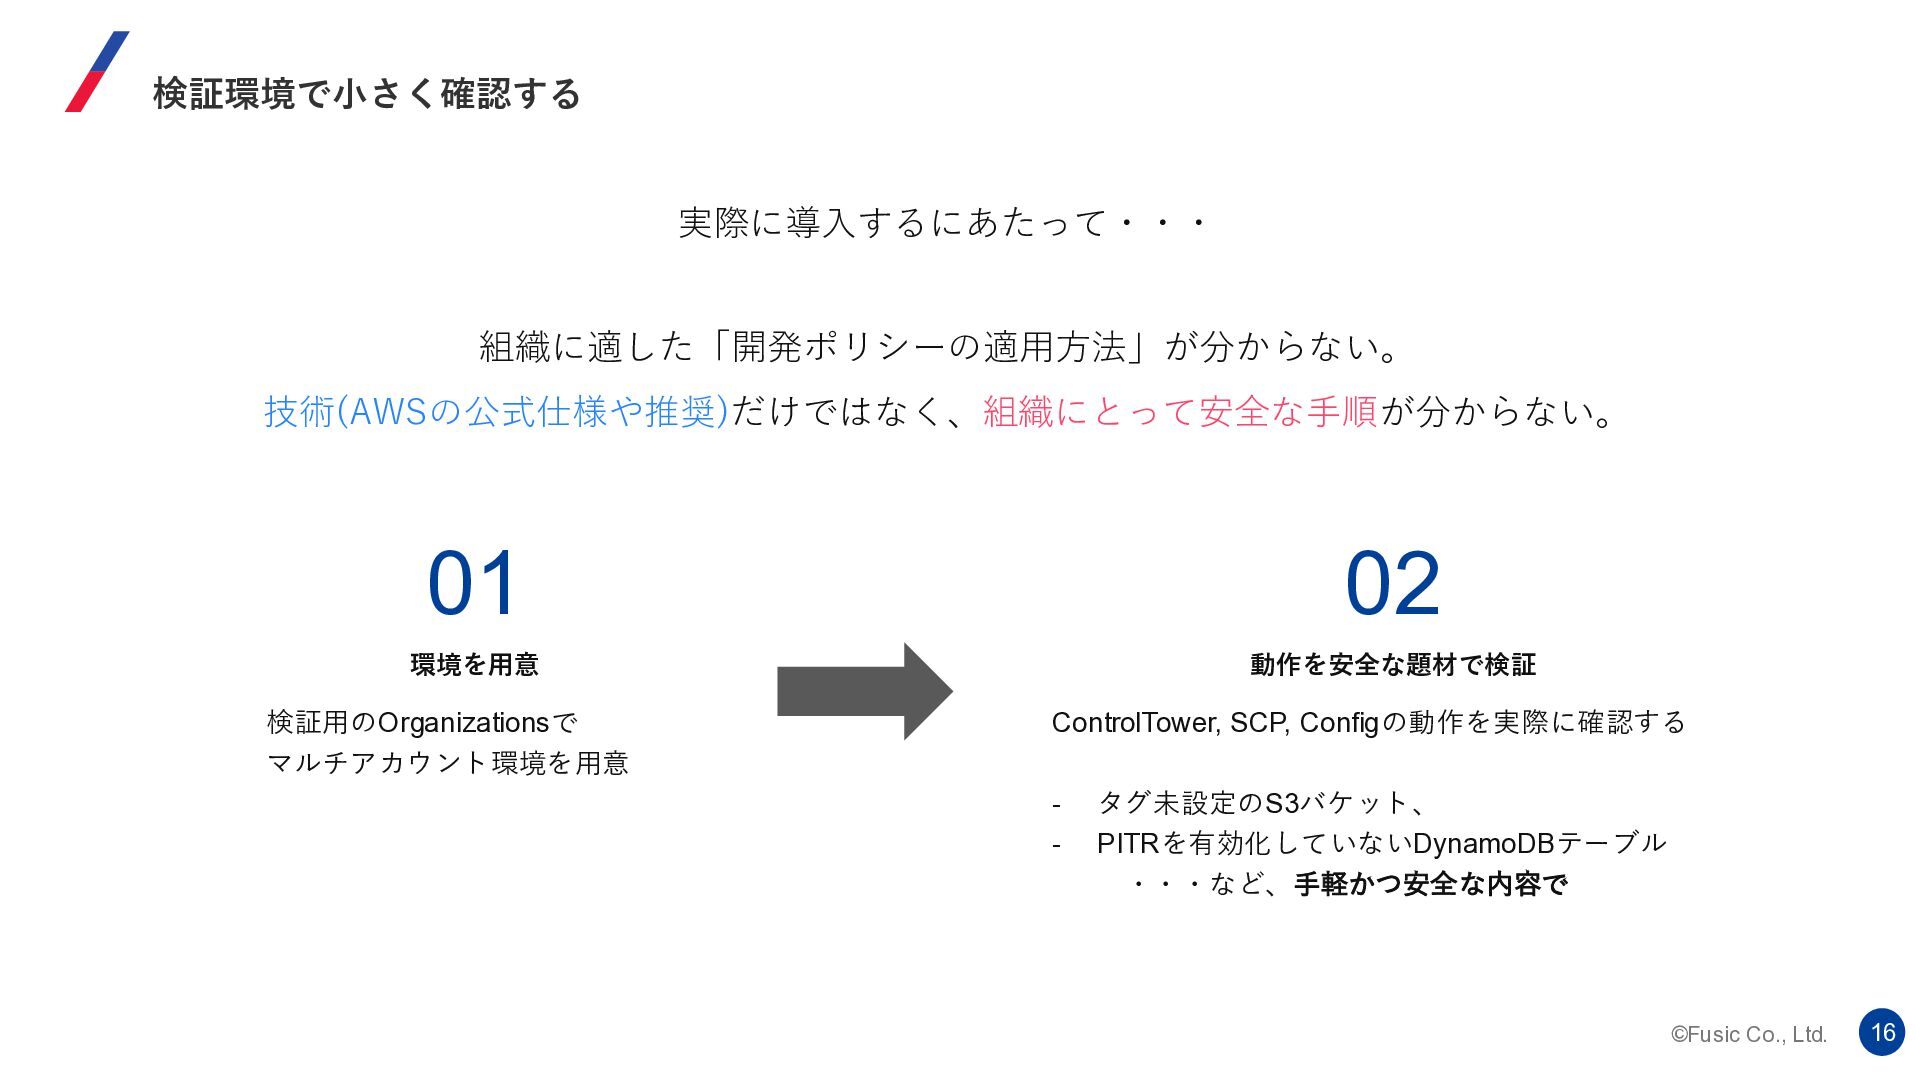
©Fusic Co., Ltd. 16 環境を用意 検証用のOrganizationsで マルチアカウント環境を用意 01 02 動作を安全な題材で検証
ControlTower, SCP, Configの動作を実際に確認する - タグ未設定のS3バケット、 - PITRを有効化していないDynamoDBテーブル ・・・など、手軽かつ安全な内容で 検証環境で小さく確認する 実際に導入するにあたって・・・ 組織に適した「開発ポリシーの適用方法」が分からない。 技術(AWSの公式仕様や推奨)だけではなく、組織にとって安全な手順が分からない。 -
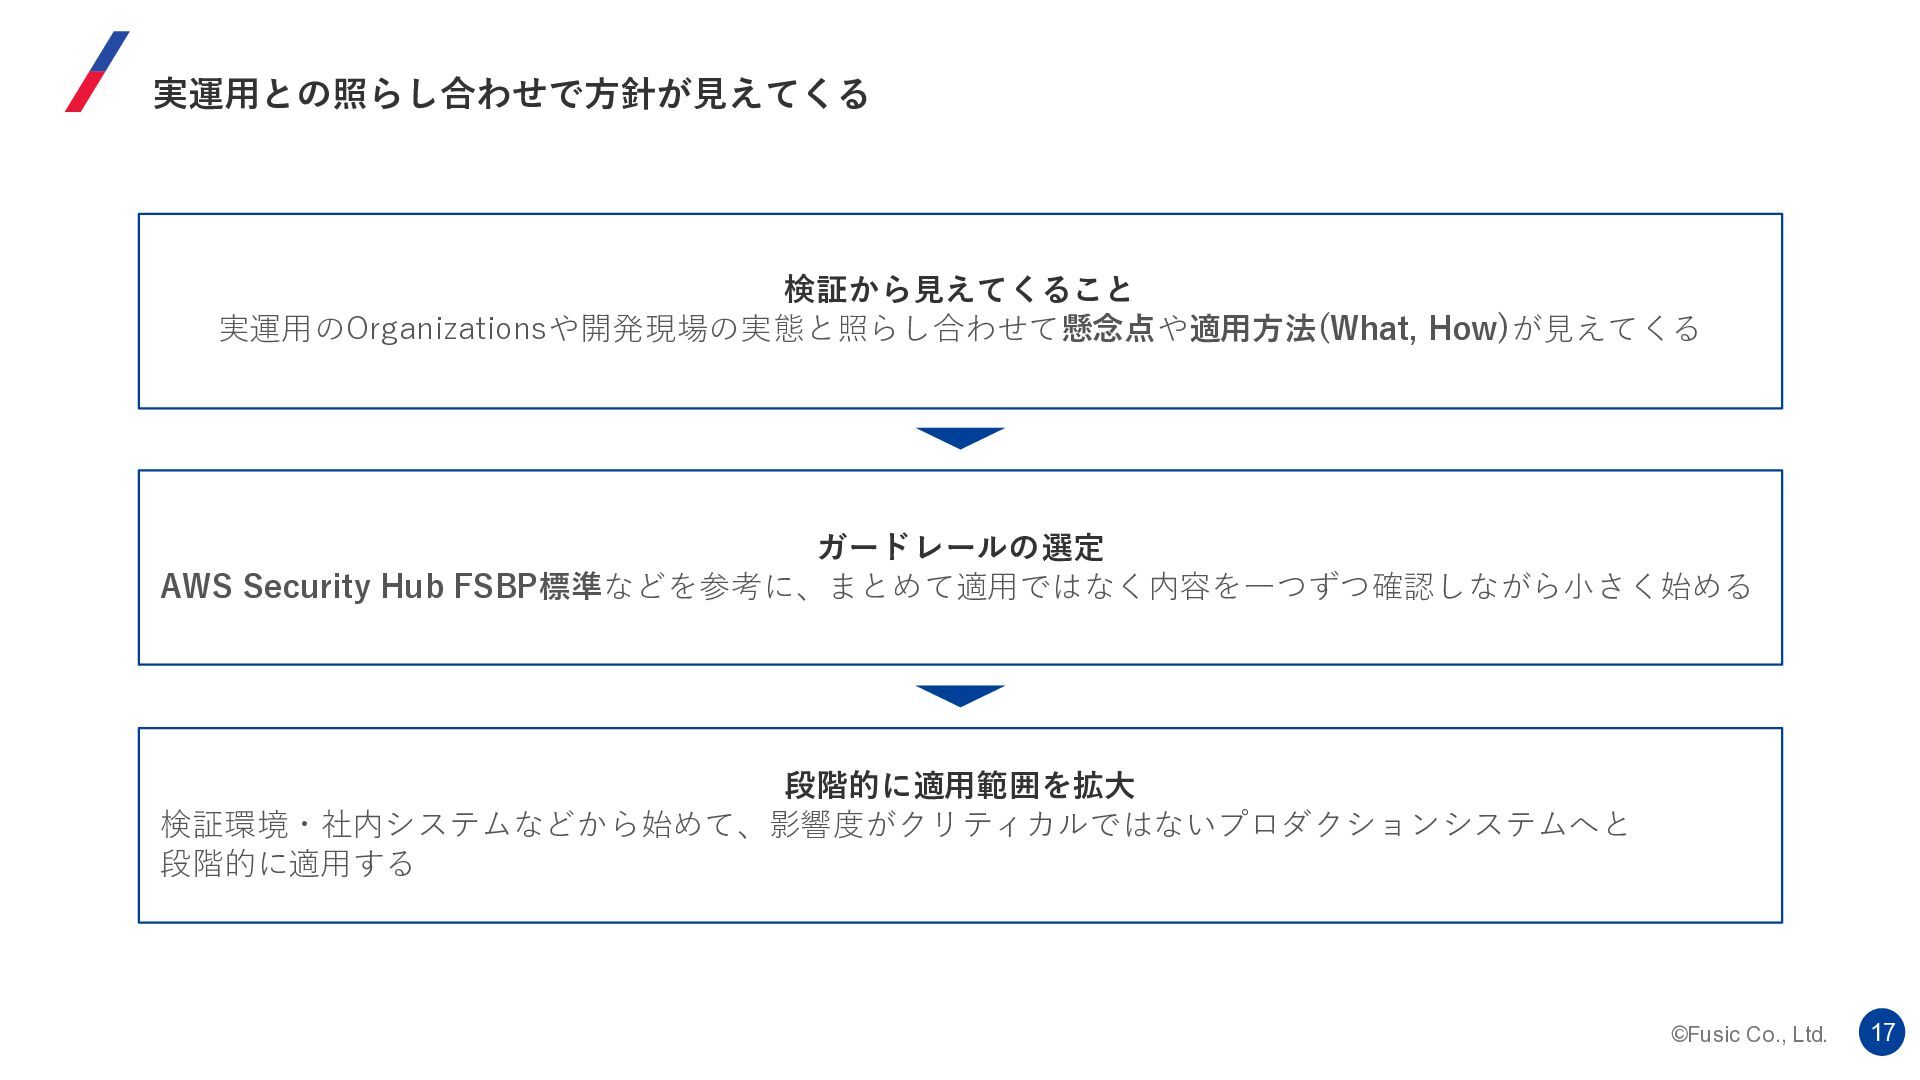
©Fusic Co., Ltd. 17 検証から見えてくること 実運用のOrganizationsや開発現場の実態と照らし合わせて懸念点や適用方法(What, How)が見えてくる ガードレールの選定 AWS Security
Hub FSBP標準などを参考に、まとめて適用ではなく内容を一つずつ確認しながら小さく始める 段階的に適用範囲を拡大 検証環境・社内システムなどから始めて、影響度がクリティカルではないプロダクションシステムへと 段階的に適用する 実運用との照らし合わせで方針が見えてくる -
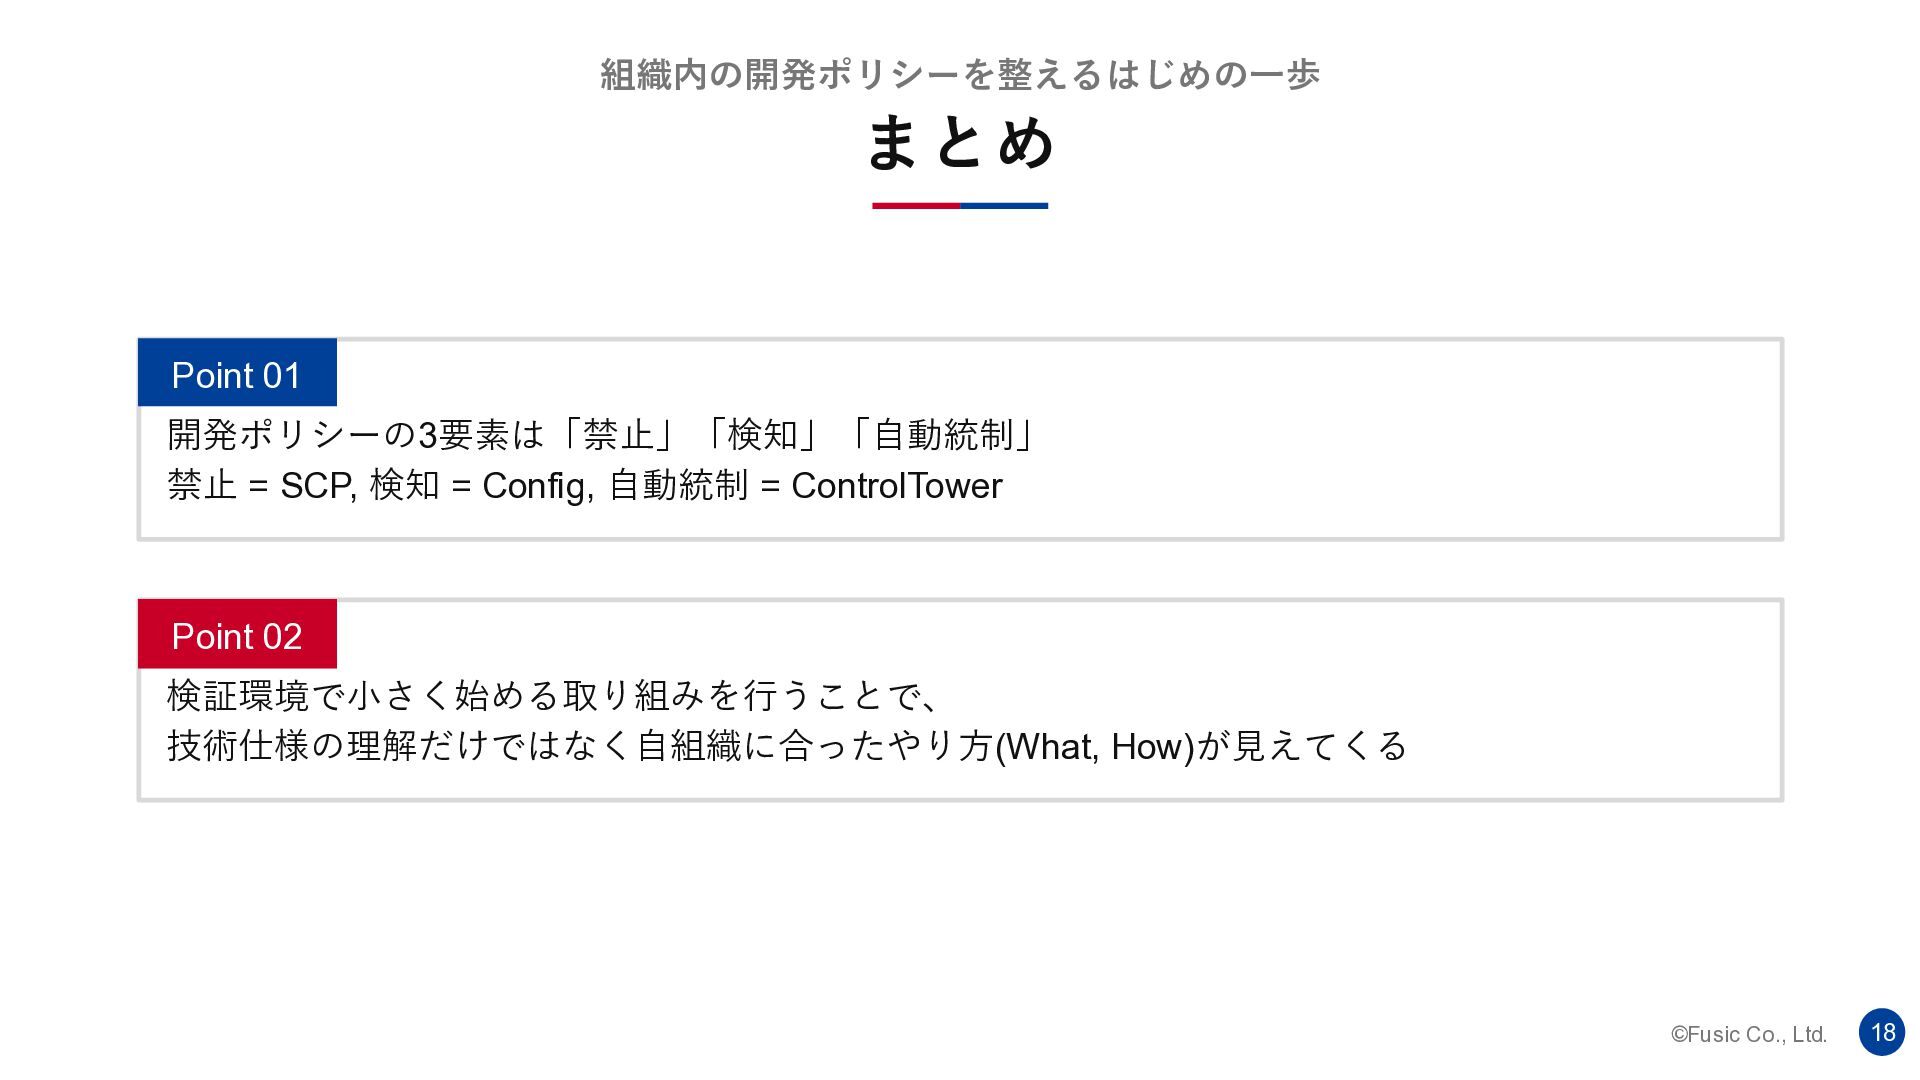
©Fusic Co., Ltd. 18 まとめ 組織内の開発ポリシーを整えるはじめの一歩 開発ポリシーの3要素は「禁止」「検知」「自動統制」 禁止 = SCP,
検知 = Config, 自動統制 = ControlTower 検証環境で小さく始める取り組みを行うことで、 技術仕様の理解だけではなく自組織に合ったやり方(What, How)が見えてくる Point 01 Point 02 -
©Fusic Co., Ltd. 19 OSEKKAI × TECHNOLOGY ココロと技術で、ぴったりも、びっくりも。 Thank You
ご清聴いただきありがとうございました Let’s Talk! カジュアル面談もお気軽に!