Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
運営が話したい事を一方的に話す時間 ~開発・保守・セキュリティ~
Search
Masaki Mori[JAWS-UG広島]
September 05, 2026
120
2
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
運営が話したい事を一方的に話す時間 ~開発・保守・セキュリティ~
2026年9月5~6日開催
JAWS SONIC 2026の広島支部資料
Masaki Mori[JAWS-UG広島]
September 05, 2026
More Decks by Masaki Mori[JAWS-UG広島]
See All by Masaki Mori[JAWS-UG広島]
AWS Backupにかかる時間を検証してみた結果
masakimori
2
130
広島支部×女子会コラボ(オープニング~支部紹介)
masakimori
0
64
広島支部×女子会コラボ(パネルディスカッション)
masakimori
0
48
広島支部×女子会コラボ(クロージング)
masakimori
0
54
地域支部を盛り上げるために地域金融機関ができることってなーに?
masakimori
0
71
広島銀行におけるAWS活用の取り組みについて
masakimori
0
620
小並感なAWS Summit Japan 2025参戦レポート
masakimori
0
170
Featured
See All Featured
Balancing Empowerment & Direction
lara
6
1.3k
From π to Pie charts
rasagy
1
380
RailsConf 2023
tenderlove
30
1.6k
Music & Morning Musume
bryan
48
7.4k
Believing is Seeing
oripsolob
1
220
How STYLIGHT went responsive
nonsquared
100
6.3k
Fireside Chat
paigeccino
43
4k
10 Git Anti Patterns You Should be Aware of
lemiorhan
PRO
659
62k
Abbi's Birthday
coloredviolet
4
10k
GraphQLとの向き合い方2022年版
quramy
50
15k
Ethics towards AI in product and experience design
skipperchong
2
380
What's in a price? How to price your products and services
michaelherold
247
13k
Transcript
#jawsug #jawssonic2026 運営が話したい事を一方的に 話す時間 ~開発・保守・セキュリティ~ JAWS-UG 広島支部 Tetsuya Mito Satoshi
Kaneyasu Masaki Mori
広島支部紹介
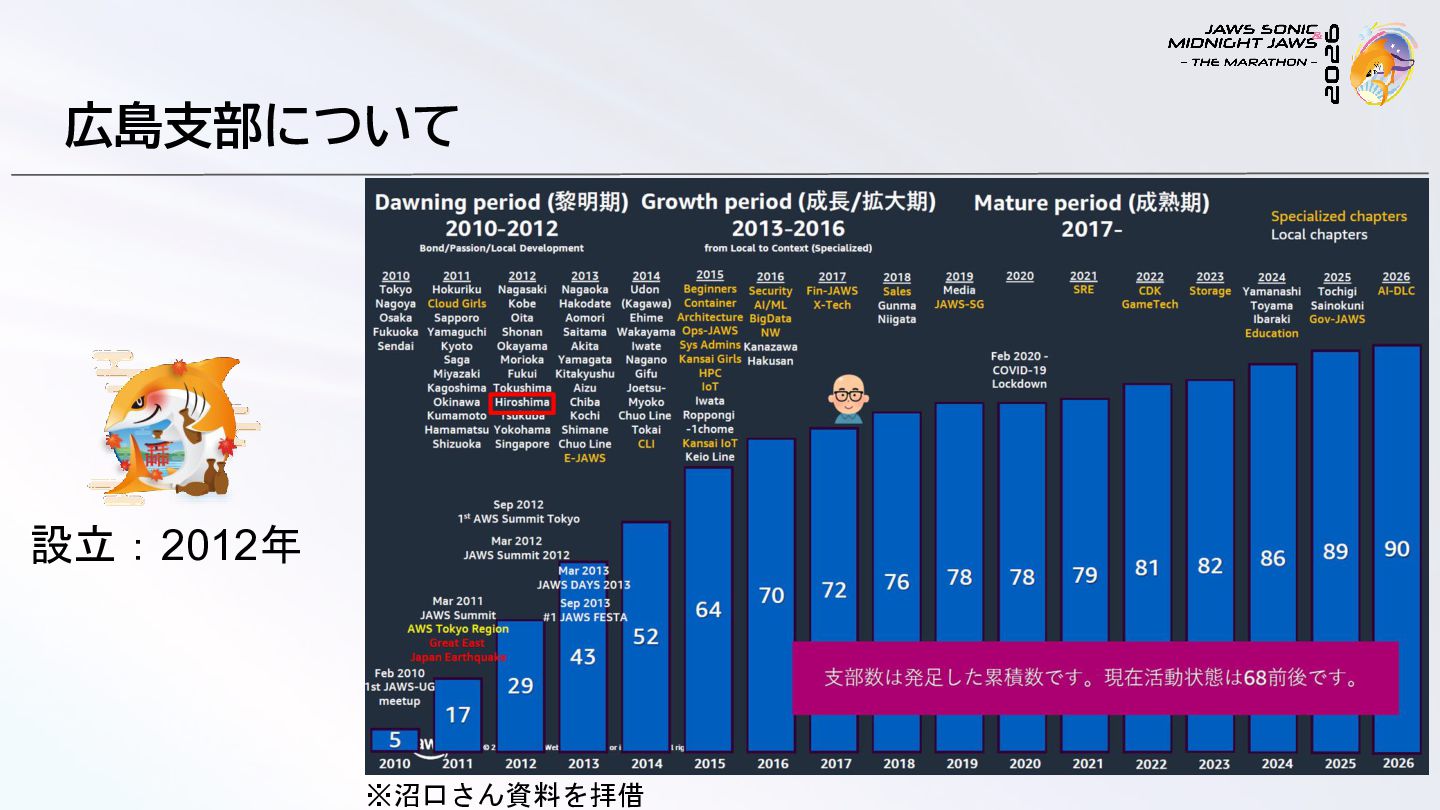
広島支部について 設立:2012年 ※沼口さん資料を拝借
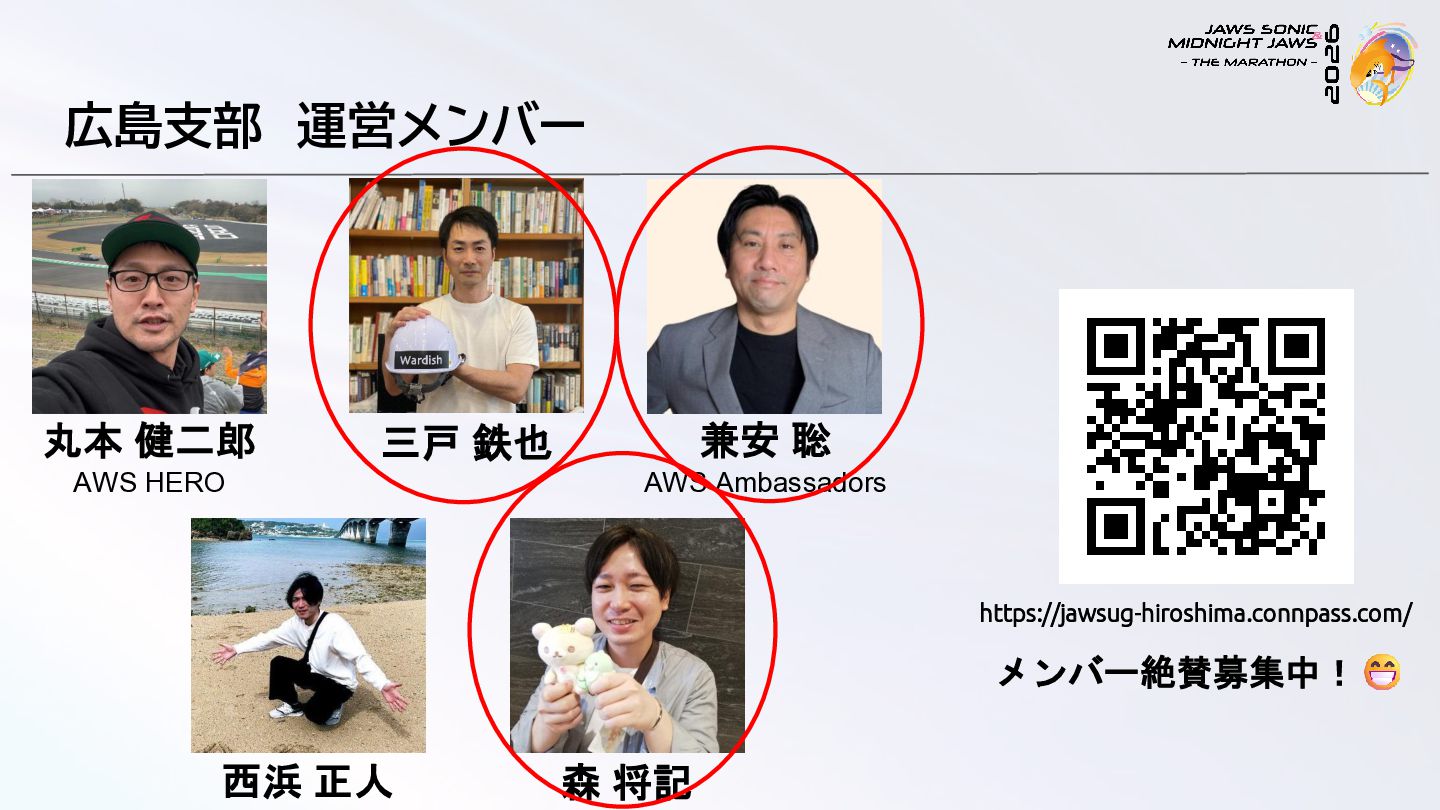
広島支部 運営メンバー 丸本 健二郎 兼安 聡 三戸 鉄也 AWS HERO
AWS Ambassadors https://jawsug-hiroshima.connpass.com/ メンバー絶賛募集中! 西浜 正人 森 将記
Well-ArchitectedやLensとかの関係性や 使いどころを整理したい! 森 将記
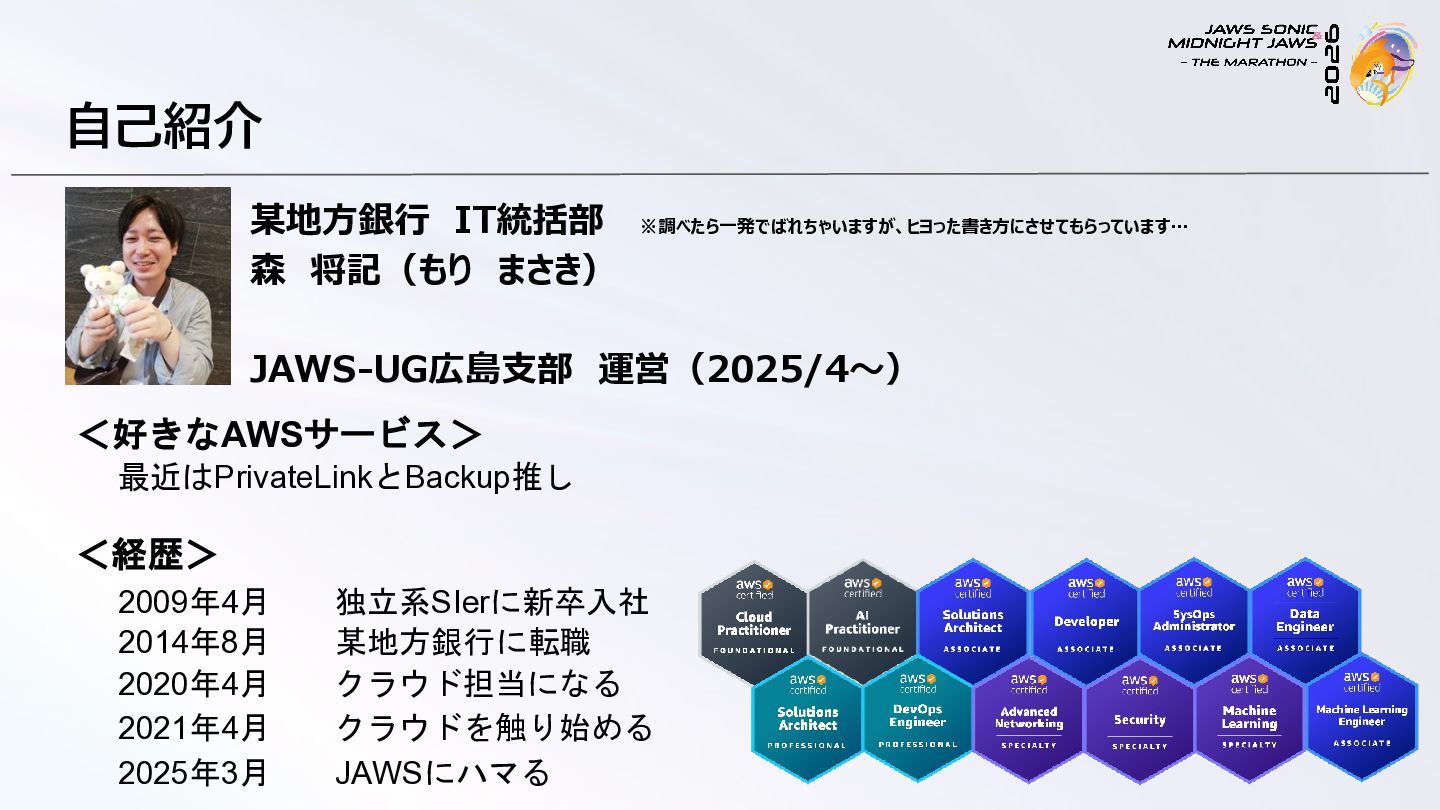
自己紹介 某地方銀行 IT統括部 ※調べたら一発でばれちゃいますが、ヒヨった書き方にさせてもらっています… 森 将記(もり まさき) JAWS-UG広島支部 運営(2025/4~) <好きなAWSサービス>
最近はPrivateLinkとBackup推し <経歴> 2009年4月 2014年8月 2020年4月 2021年4月 2025年3月 独立系SIerに新卒入社 某地方銀行に転職 クラウド担当になる クラウドを触り始める JAWSにハマる
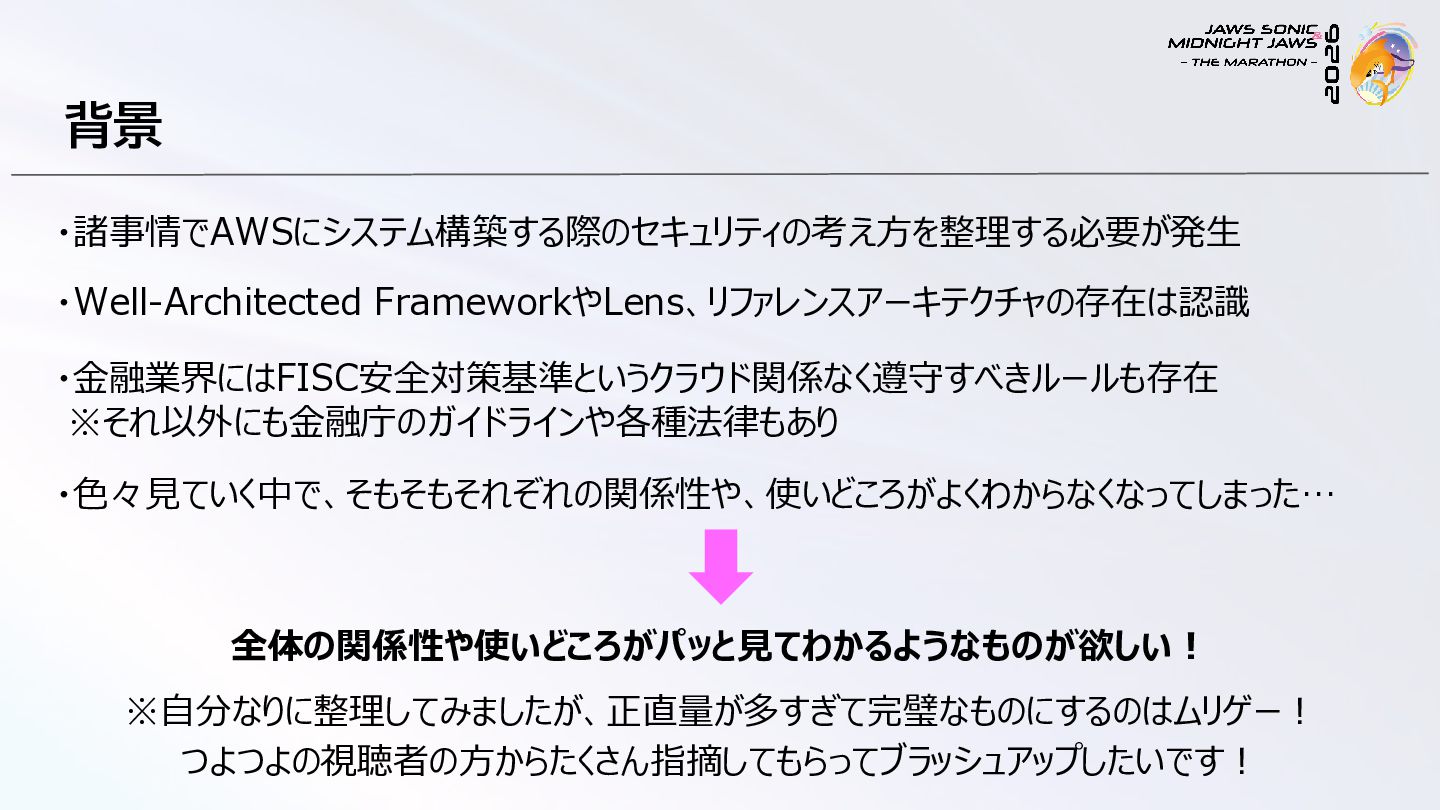
背景 ・諸事情でAWSにシステム構築する際のセキュリティの考え方を整理する必要が発生 ・Well-Architected FrameworkやLens、リファレンスアーキテクチャの存在は認識 ・金融業界にはFISC安全対策基準というクラウド関係なく遵守すべきルールも存在 ※それ以外にも金融庁のガイドラインや各種法律もあり ・色々見ていく中で、そもそもそれぞれの関係性や、使いどころがよくわからなくなってしまった… 全体の関係性や使いどころがパッと見てわかるようなものが欲しい! ※自分なりに整理してみましたが、正直量が多すぎて完璧なものにするのはムリゲー! つよつよの視聴者の方からたくさん指摘してもらってブラッシュアップしたいです!
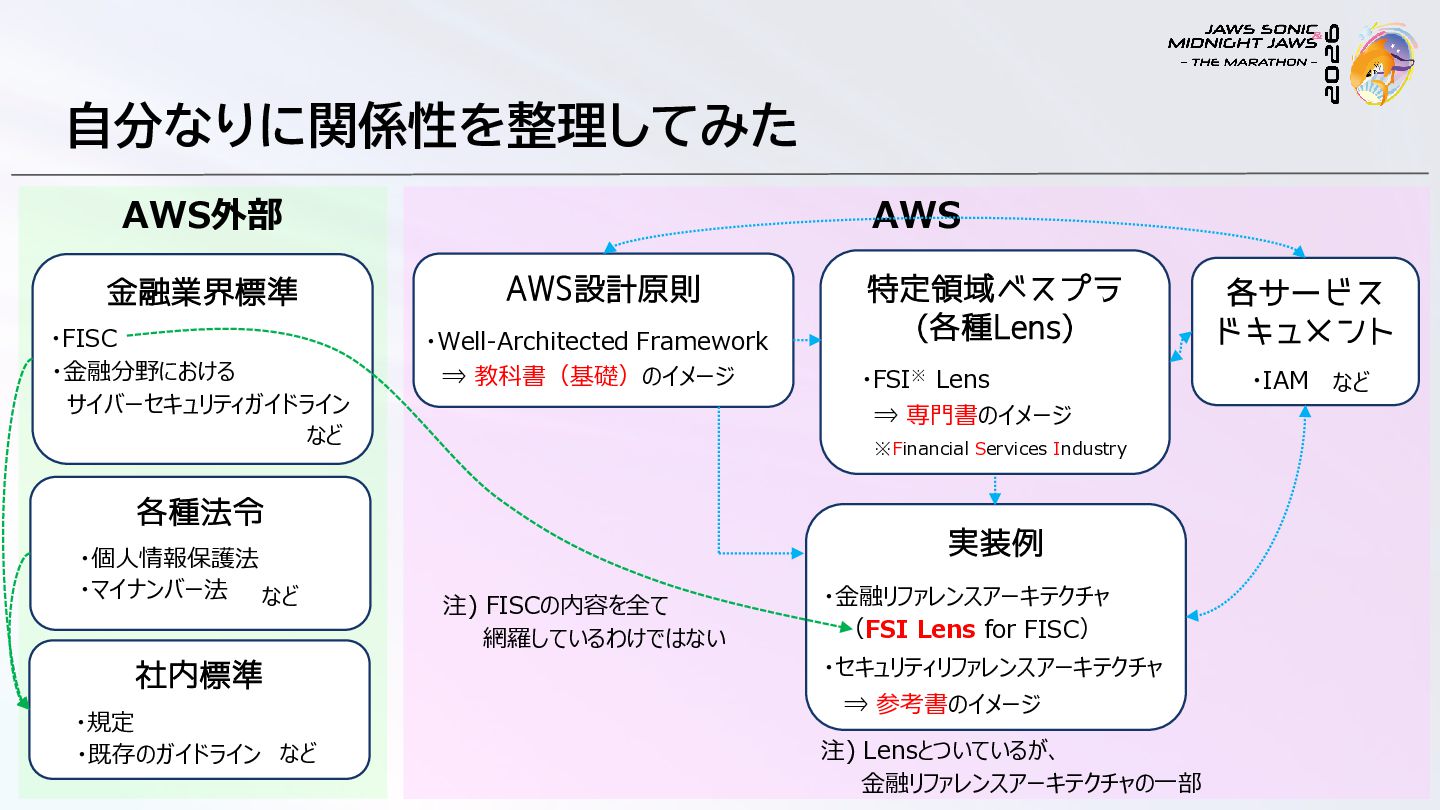
自分なりに関係性を整理してみた AWS外部 AWS 金融業界標準 AWS設計原則 ・FISC ・金融分野における サイバーセキュリティガイドライン など ・Well-Architected
Framework ⇒ 教科書(基礎)のイメージ 社内標準 ・規定 ・既存のガイドライン など ・FSI※ Lens ⇒ 専門書のイメージ ※Financial Services Industry 各種法令 ・個人情報保護法 ・マイナンバー法 など 特定領域ベスプラ (各種Lens) 実装例 注) FISCの内容を全て 網羅しているわけではない ・金融リファレンスアーキテクチャ (FSI Lens for FISC) ・セキュリティリファレンスアーキテクチャ ⇒ 参考書のイメージ 注) Lensとついているが、 金融リファレンスアーキテクチャの一部 各サービス ドキュメント ・IAM など
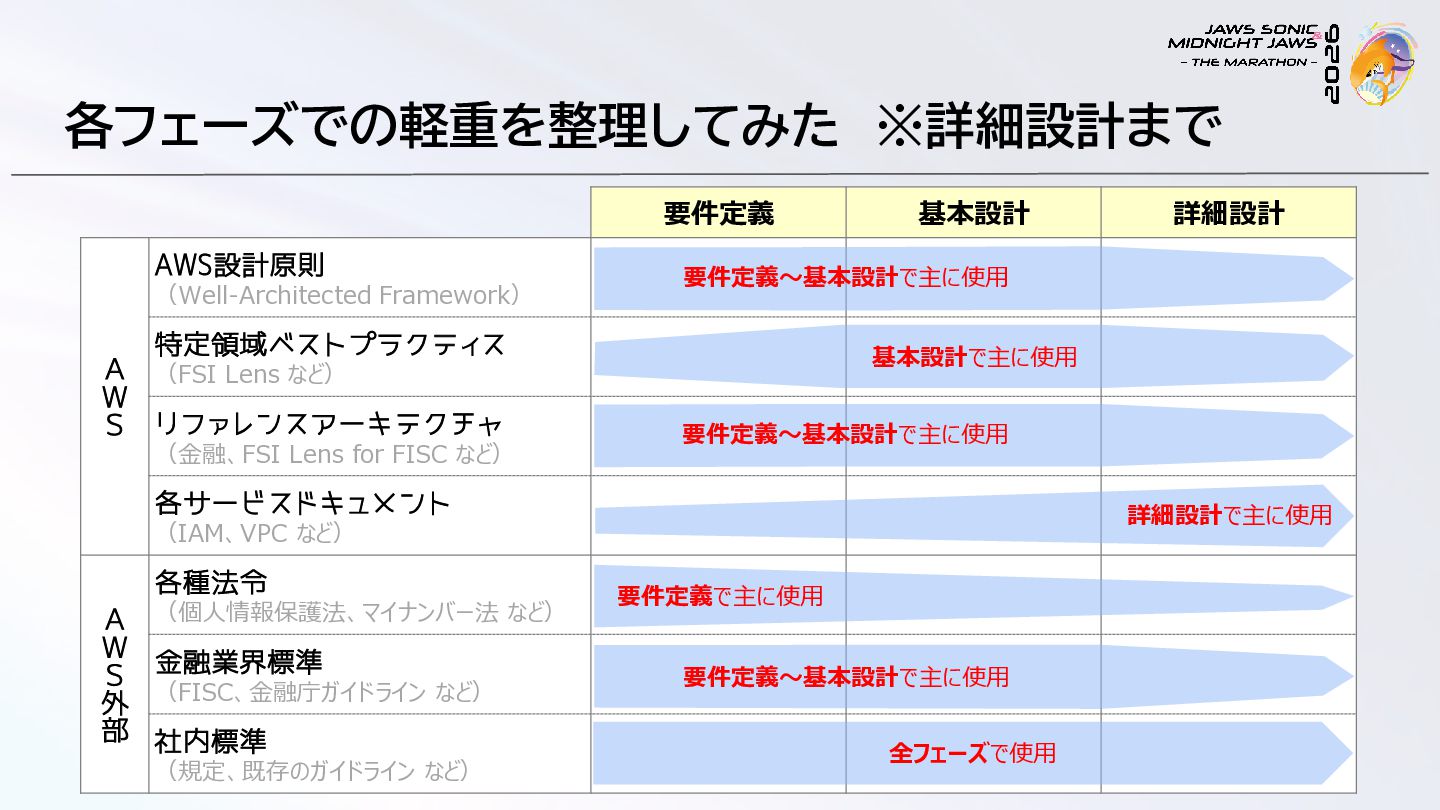
各フェーズでの軽重を整理してみた ※詳細設計まで 要件定義 AWS設計原則 (Well-Architected Framework) 特定領域ベストプラクティス A (FSI Lens
など) W S リファレンスアーキテクチャ (金融、FSI Lens for FISC など) 基本設計 要件定義~基本設計で主に使用 基本設計で主に使用 要件定義~基本設計で主に使用 各サービスドキュメント 詳細設計で主に使用 (IAM、VPC など) 各種法令 A W S 外 部 (個人情報保護法、マイナンバー法 など) 金融業界標準 (FISC、金融庁ガイドライン など) 社内標準 (規定、既存のガイドライン など) 詳細設計 要件定義で主に使用 要件定義~基本設計で主に使用 全フェーズで使用
コンテナの脆弱性対応で 腰が重くならないためのルール作り
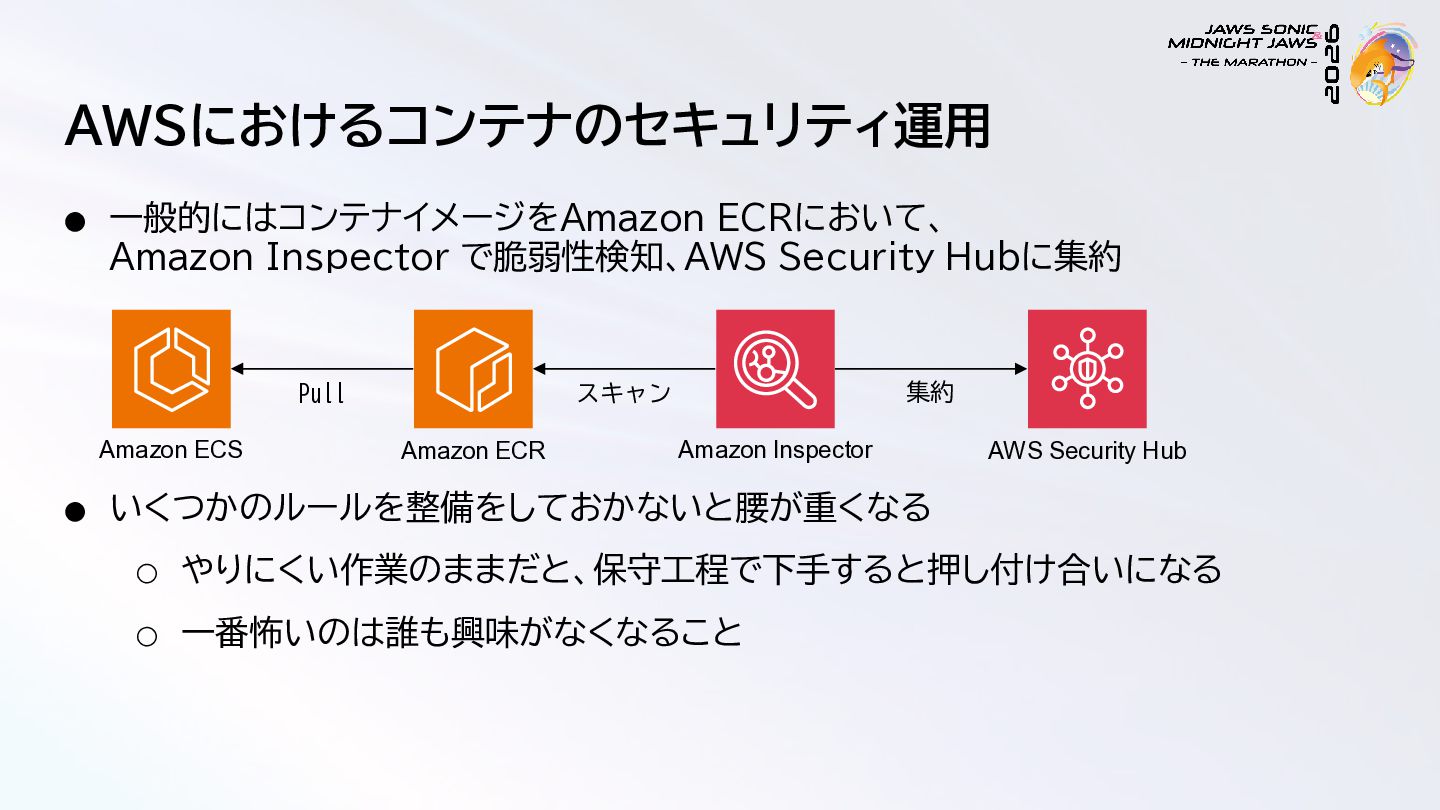
AWSにおけるコンテナのセキュリティ運用 • 一般的にはコンテナイメージをAmazon ECRにおいて、 Amazon Inspector で脆弱性検知、AWS Security Hubに集約 Pull
Amazon ECS • 集約 スキャン Amazon ECR Amazon Inspector AWS Security Hub いくつかのルールを整備をしておかないと腰が重くなる ◦ やりにくい作業のままだと、保守工程で下手すると押し付け合いになる ◦ 一番怖いのは誰も興味がなくなること
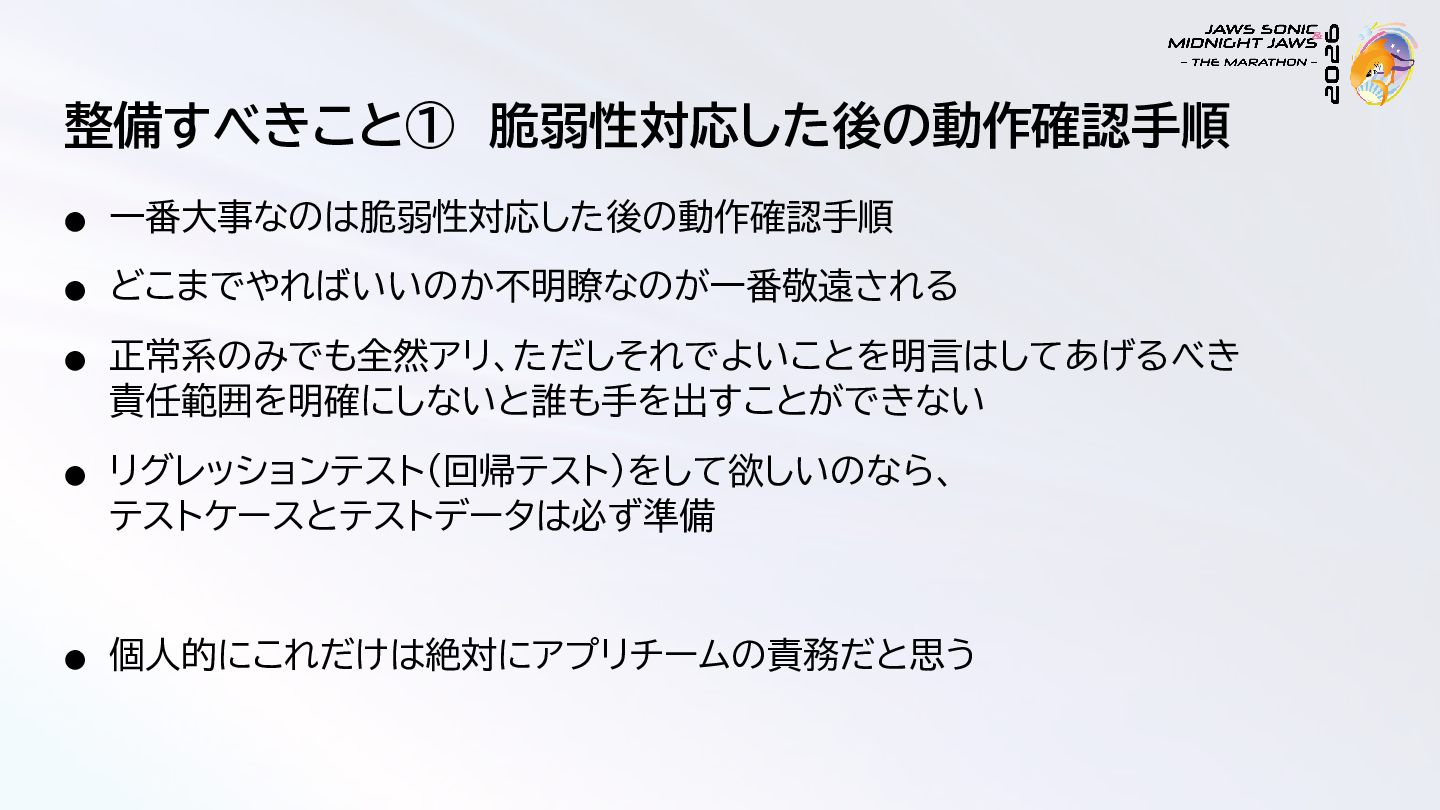
整備すべきこと① 脆弱性対応した後の動作確認手順 • 一番大事なのは脆弱性対応した後の動作確認手順 • どこまでやればいいのか不明瞭なのが一番敬遠される • • • 正常系のみでも全然アリ、ただしそれでよいことを明言はしてあげるべき
責任範囲を明確にしないと誰も手を出すことができない リグレッションテスト(回帰テスト)をして欲しいのなら、 テストケースとテストデータは必ず準備 個人的にこれだけは絶対にアプリチームの責務だと思う
整備すべきこと② 脆弱性対応手順の方針 • 基本的にベースイメージを更新が望ましい ◦ • 影響範囲が心配なのはわかるが、 パッケージ管理は整合性が重要なのでピンポイント対応を是としない方が良いと思う ベースイメージのバージョンはハッシュで指定 ◦
同じバージョンでもいつの間にか微妙に変わってることはあり得る • apt-getなどでパッケージ単位でパッチ適用せざるを得ない場合は、 必ずバージョンを指定 • バージョンを指定しないパッチ適用(例:apt-get install --only-upgrade) を是としてしまうと、「タイミングによって中身が違う」という心配事が増える
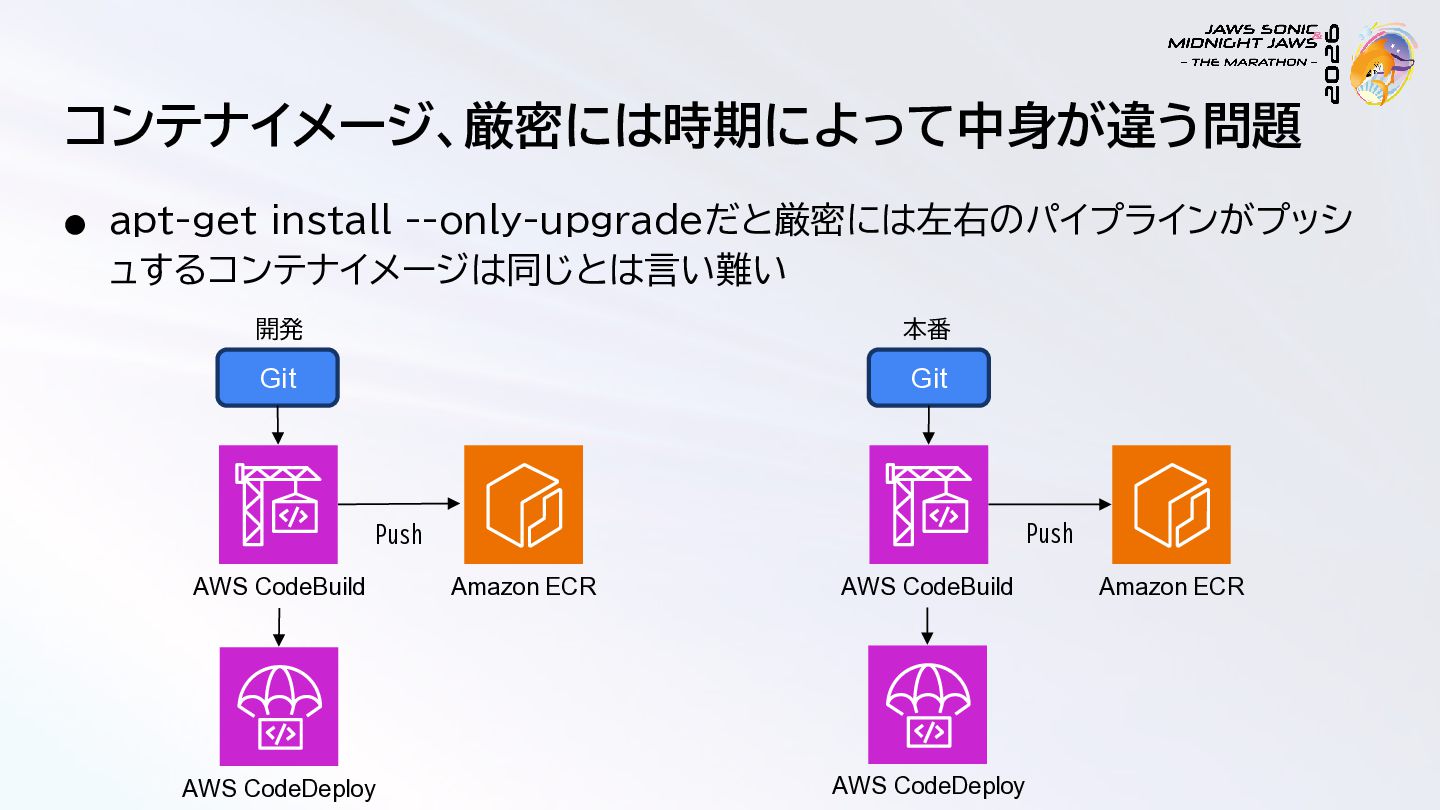
コンテナイメージ、厳密には時期によって中身が違う問題 • apt-get install --only-upgradeだと厳密には左右のパイプラインがプッシ ュするコンテナイメージは同じとは言い難い 開発 本番 Git Git
Push Push AWS CodeBuild AWS CodeDeploy Amazon ECR AWS CodeBuild AWS CodeDeploy Amazon ECR
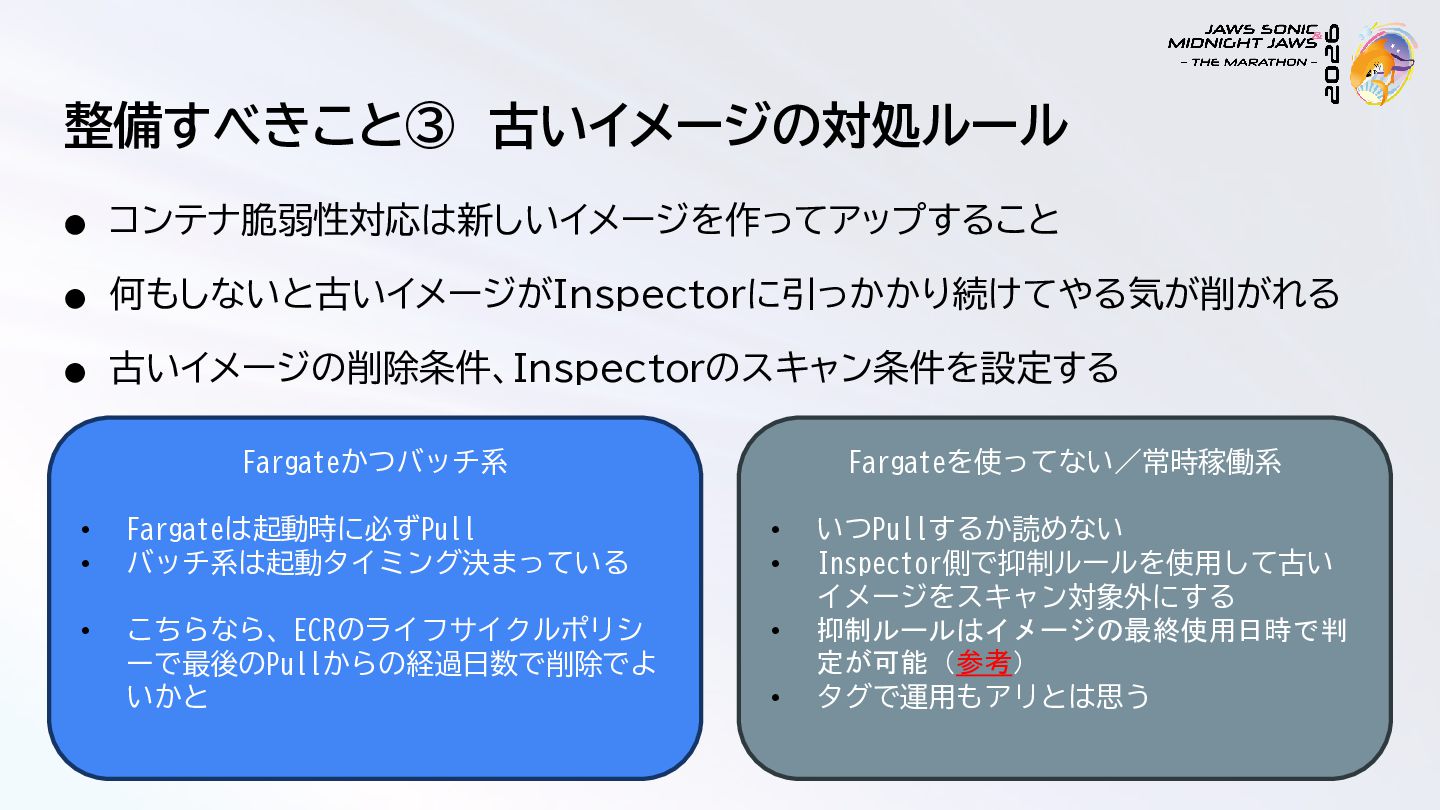
整備すべきこと③ 古いイメージの対処ルール • コンテナ脆弱性対応は新しいイメージを作ってアップすること • 何もしないと古いイメージがInspectorに引っかかり続けてやる気が削がれる • 古いイメージの削除条件、Inspectorのスキャン条件を設定する Fargateかつバッチ系 Fargateを使ってない/常時稼働系
• • Fargateは起動時に必ずPull バッチ系は起動タイミング決まっている • • • こちらなら、ECRのライフサイクルポリシ ーで最後のPullからの経過日数で削除でよ いかと • • いつPullするか読めない Inspector側で抑制ルールを使用して古い イメージをスキャン対象外にする 抑制ルールはイメージの最終使用日時で判 定が可能(参考) タグで運用もアリとは思う
まとめ • コンテナの脆弱性対応は、各種ルールで腰が重くなる要因を排除! みんながやってくれる状況を作りましょう!
Amplify Gen1 → Gen2 広島支部 #jawsug #jawssonic2026 を真面目に考える 三戸
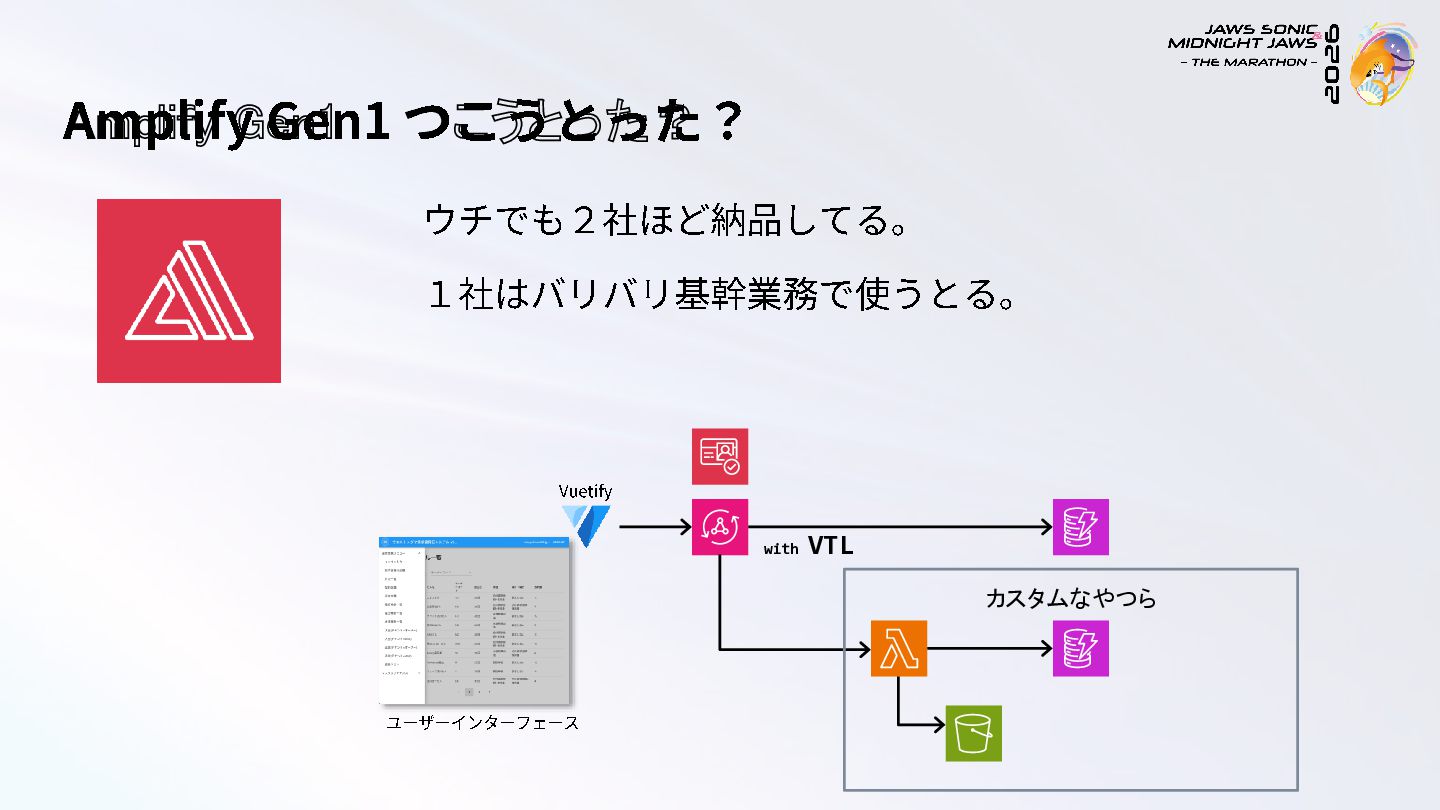
Amplify Gen1 つこうとった? ウチでも2社ほど納品してる。 1社はバリバリ基幹業務で使うとる。 Vuetify with VTL カスタムなやつら ユーザーインターフェース
一昨年くらいのUG懇親会でgen1 の話して微妙な顔される。 それ以前にも OpsWorks で微妙な反応を喰らう。
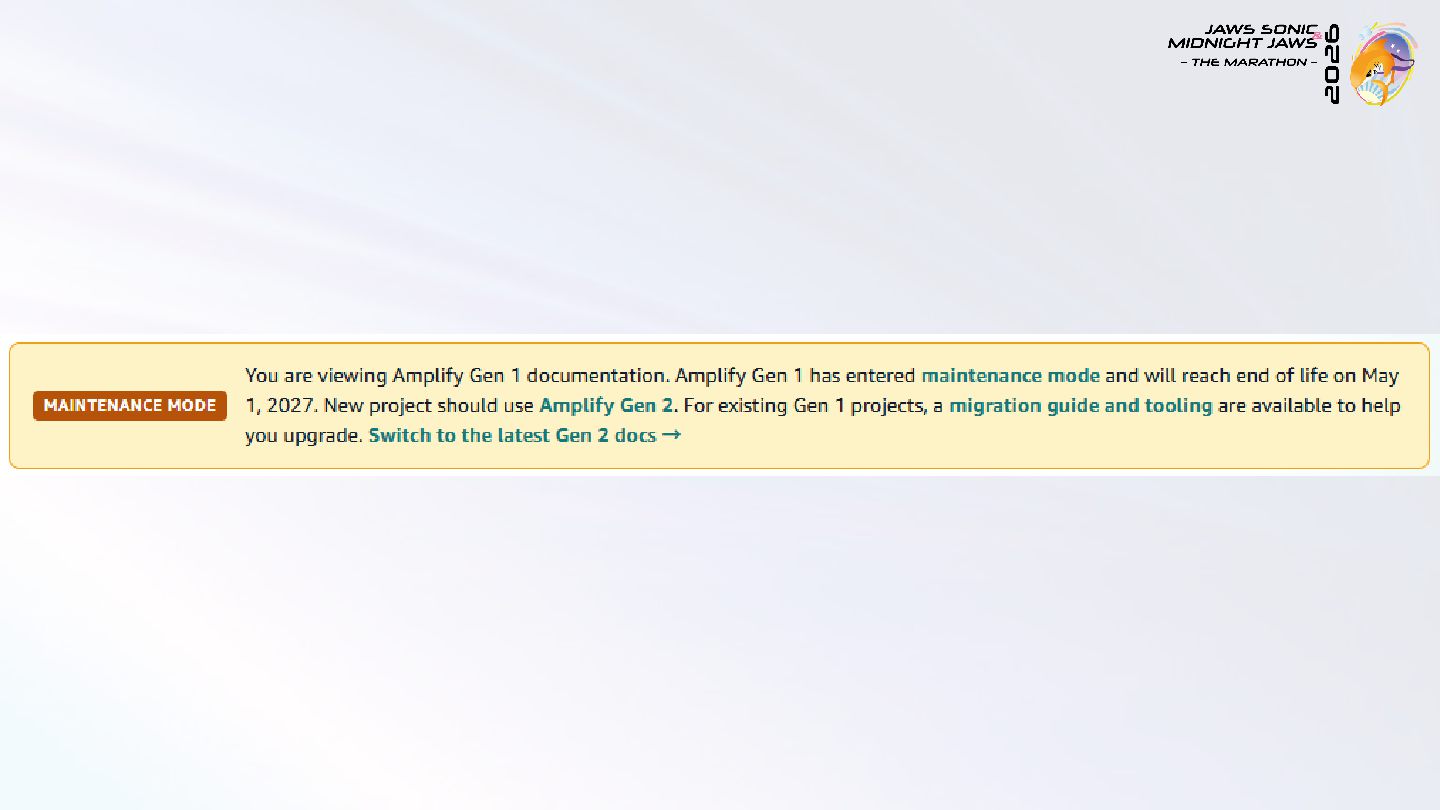
None
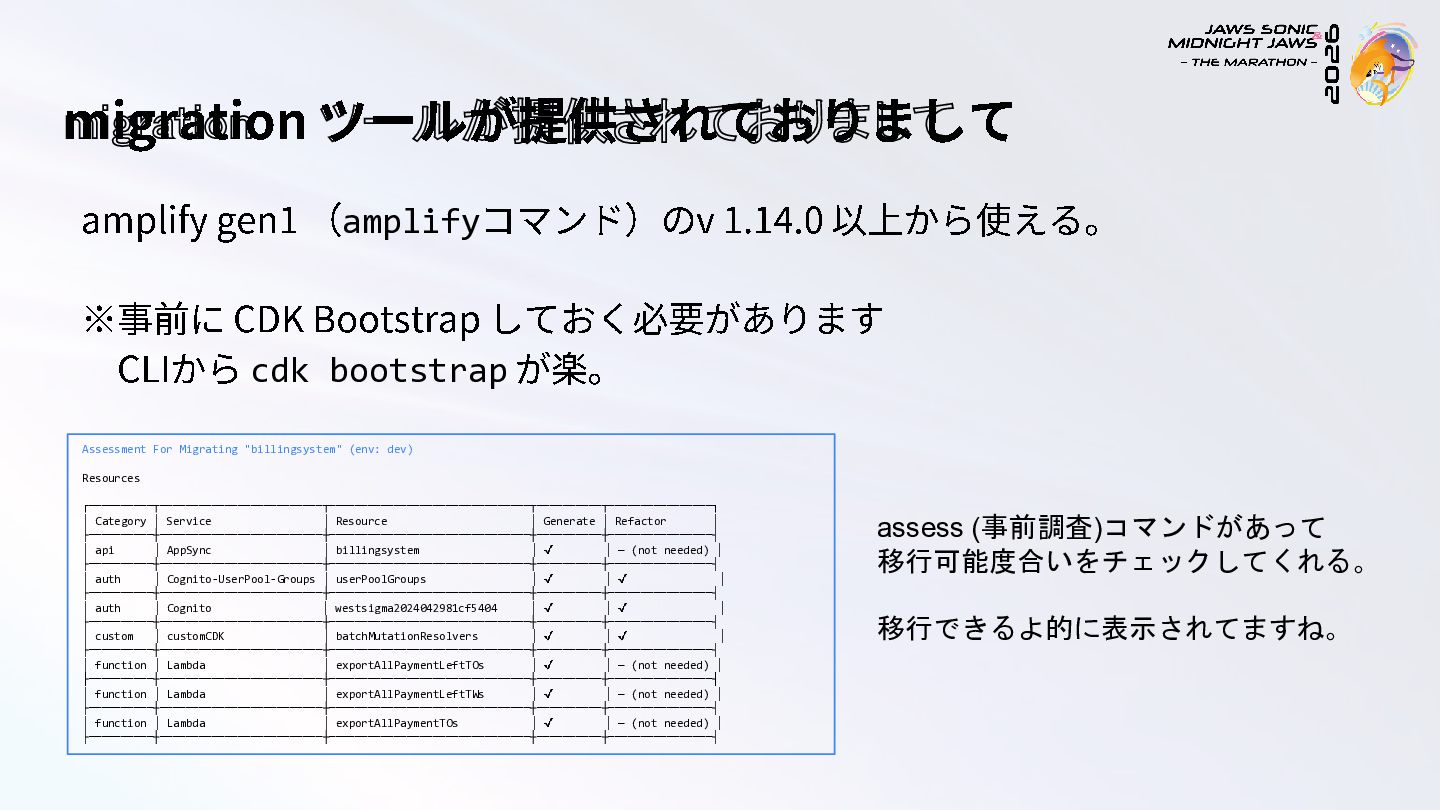
migration ツールが提供されておりまして amplify gen1 ( amplifyコマンド)の v 1.14.0 以上から使える。 ※事前に
CDK Bootstrap しておく必要があります CLIから cdk bootstrap が楽。 Assessment For Migrating "billingsystem" (env: dev) Resources ┌──────────┬─────────────────────────┬───────────────────────────────┬──────────┬────────────────┐ │ Category │ Service │ Resource │ Generate │ Refactor │ ├──────────┼─────────────────────────┼───────────────────────────────┼──────────┼────────────────┤ │ api │ AppSync │ billingsystem │ │ — (not needed) │ ├──────────┼─────────────────────────┼───────────────────────────────┼──────────┼────────────────┤ │ auth │ Cognito-UserPool-Groups │ userPoolGroups │ │ │ ├──────────┼─────────────────────────┼───────────────────────────────┼──────────┼────────────────┤ │ auth │ Cognito │ westsigma2024042981cf5404 │ │ │ ├──────────┼─────────────────────────┼───────────────────────────────┼──────────┼────────────────┤ │ custom │ customCDK │ batchMutationResolvers │ │ │ ├──────────┼─────────────────────────┼───────────────────────────────┼──────────┼────────────────┤ │ function │ Lambda │ exportAllPaymentLeftTOs │ │ — (not needed) │ ├──────────┼─────────────────────────┼───────────────────────────────┼──────────┼────────────────┤ │ function │ Lambda │ exportAllPaymentLeftTWs │ │ — (not needed) │ ├──────────┼─────────────────────────┼───────────────────────────────┼──────────┼────────────────┤ │ function │ Lambda │ exportAllPaymentTOs │ │ — (not needed) │ ├──────────┼─────────────────────────┼───────────────────────────────┼──────────┼────────────────┤ assess (事前調査)コマンドがあって 移行可能度合いをチェックしてくれる。 移行できるよ的に表示されてますね。
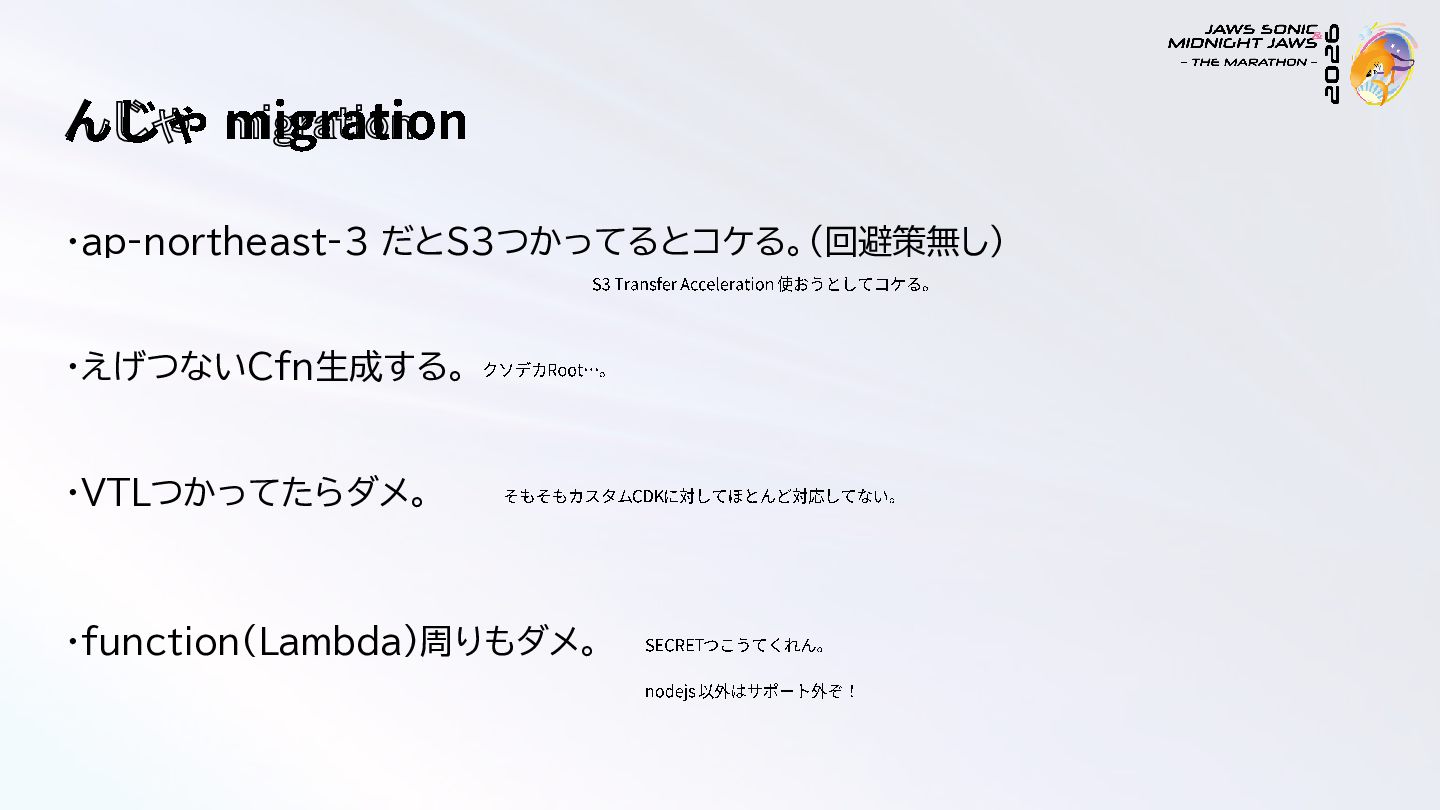
んじゃ migration ・ap-northeast-3 だとS3つかってるとコケる。(回避策無し) S3 Transfer Acceleration 使おうとしてコケる。 ・えげつないCfn生成する。 クソデカ
Root… 。 ・VTLつかってたらダメ。 そもそもカスタム ・function(Lambda)周りもダメ。 CDKに対してほとんど対応してない。 SECRETつこうてくれん。 nodejs 以外はサポート外ぞ!
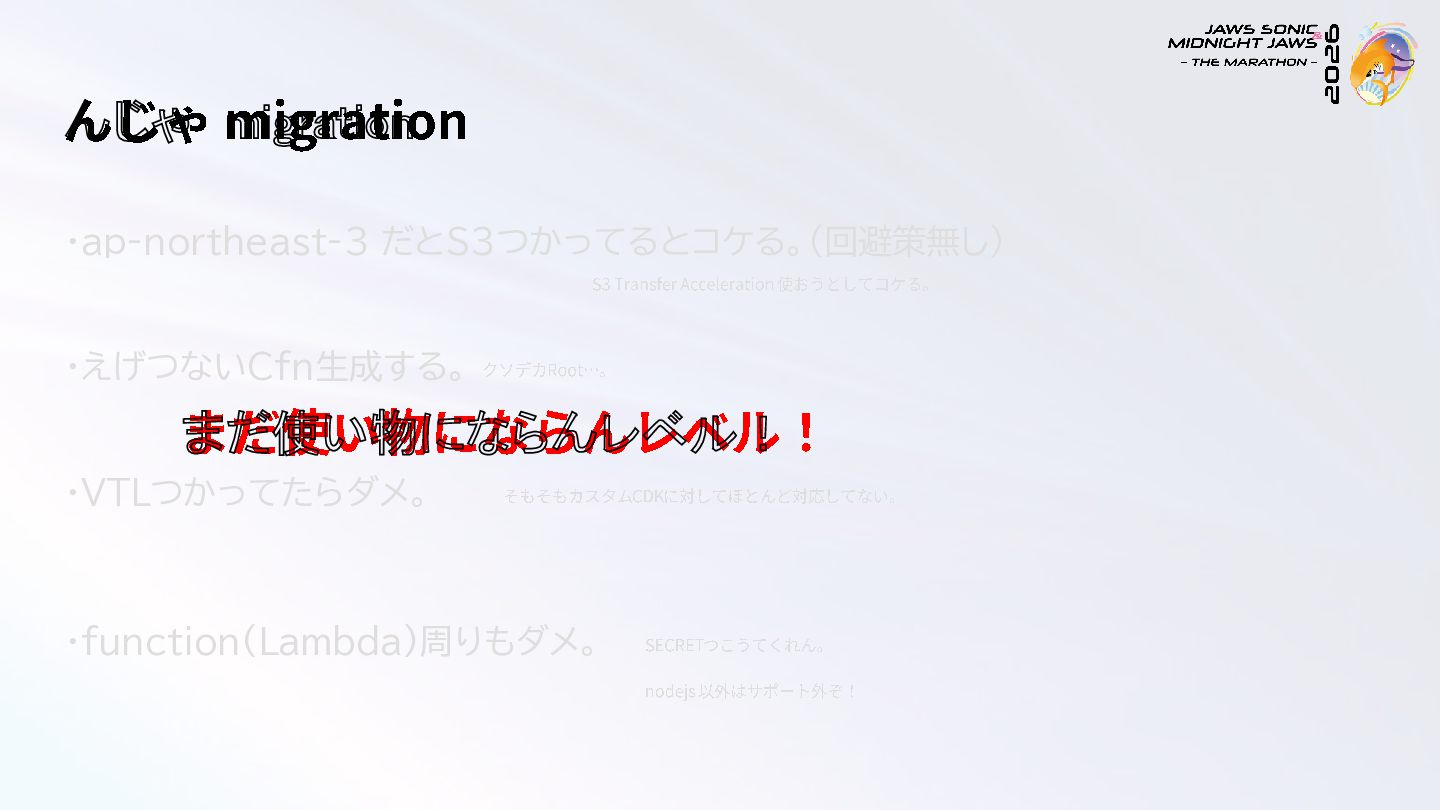
んじゃ migration ・ap-northeast-3 だとS3つかってるとコケる。(回避策無し) S3 Transfer Acceleration 使おうとしてコケる。 ・えげつないCfn生成する。 クソデカ
Root… 。 まだ使い物にならんレベル! ・VTLつかってたらダメ。 そもそもカスタム ・function(Lambda)周りもダメ。 CDKに対してほとんど対応してない。 SECRETつこうてくれん。 nodejs 以外はサポート外ぞ!
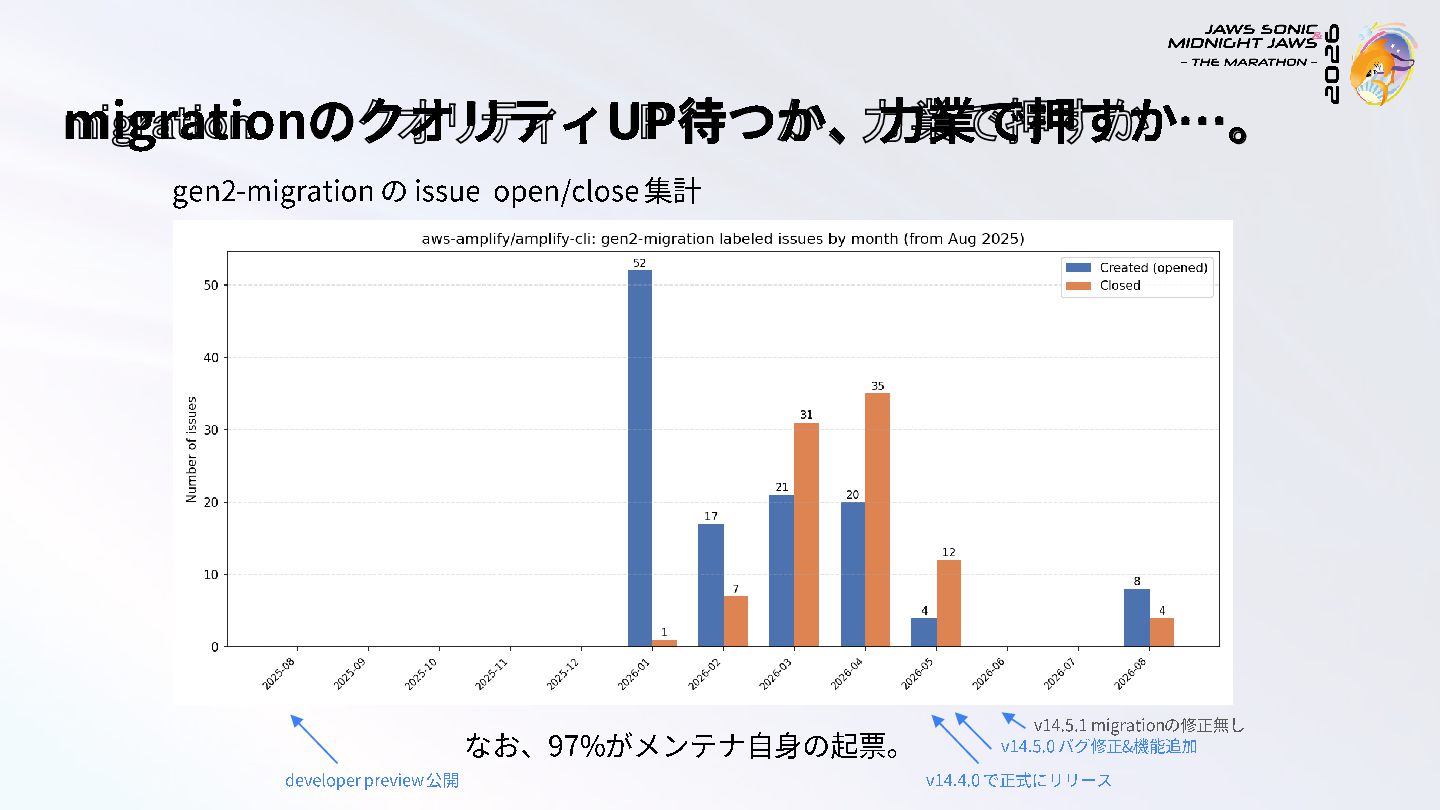
migration のクオリティ UP 待つか、力業で押すか …。
migration のクオリティ UP 待つか、力業で押すか …。 gen2 -migration の issue open/close
集計 なお、 97% がメンテナ自身の起票。 developer preview 公開 v14.5.1 migration の修正無し v14.5.0 バグ修正&機能追加 v14.4.0 で正式にリリース
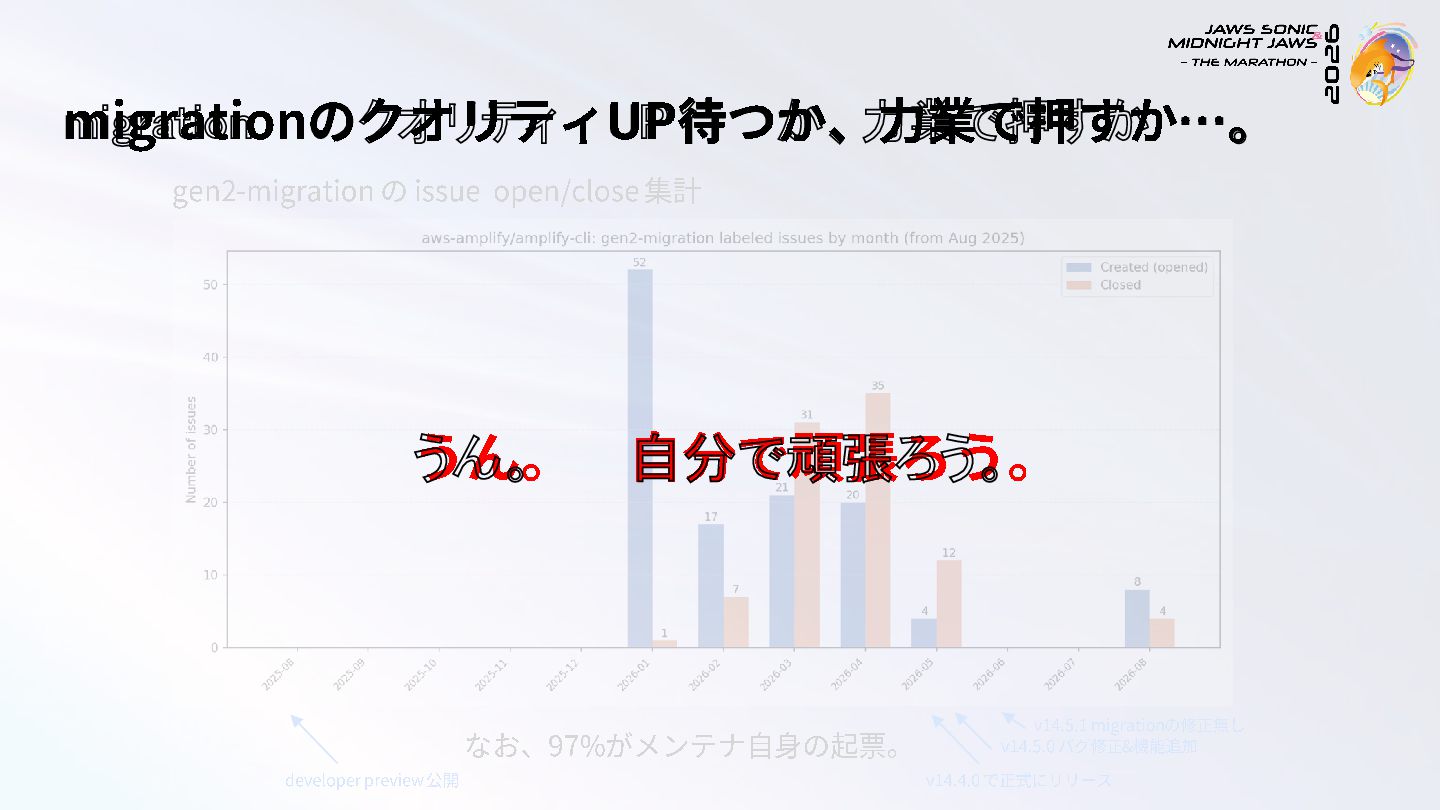
migration のクオリティ UP 待つか、力業で押すか …。 gen2 -migration の issue open/close
集計 うん。 自分で頑張ろう。 なお、 97% がメンテナ自身の起票。 developer preview 公開 v14.5.1 migration の修正無し v14.5.0 バグ修正&機能追加 v14.4.0 で正式にリリース
ご清聴ありがとうございました! 引き続き、JAWS SONIC 2026をお楽しみください!!


 masakimori
 lara
 rasagy
 tenderlove
 bryan
 oripsolob
 nonsquared
 paigeccino
 lemiorhan
 coloredviolet
 quramy
 skipperchong
 michaelherold