Palestra proferida pelo professor Marcos Julião, sócio fundador da JC2SEC, no 27° Congresso de Tecnologia da FATEC-SP. A palestra ocorreu em 06 de outubro de 2026, entre 19h e 20h na sala 21A.
Com 36 anos de experiência no mercado de TI e Cibersegurança. Sócio-Fundador da JC2SEC, uma empresa especializada em Serviços Corporativos de Cybersecurity. Foi diretamente responsável pela liderança de equipes de consultoria conduzindo serviços especializados em empresas de diversos setores, tais como segmento Financeiro, Telecom, Indústria, Comércio, Serviços, Varejo, etc.. Com forte especialização em Gestão de Segurança para empresas de Telecom, foi responsável pelo planejamento corporativo de segurança, e pela especificação dos processos de gestão de segurança, prevenção e combate a fraudes. No meio acadêmico, atuou como instrutor para os cursos de MBA em Segurança da Informação do Grupo Veris (IBTA), e de Pós-Graduação da Faculdade de Jaguariúna, São Paulo e na FIA - Fundação Instituto de Administração. Fundador do Instituto Brasileiro de Segurança Proteção e Privacidade de Dados https://www.ibraspd.org/ Gestão de Riscos [email protected] +55 11 99293 9995 Cibersegurança TPRM · Terceiros
de inteligência de ameaças cibernéticas da Bitsight e mapeamento da superfície de ataques das principais empresas ao redor do mundo com a utilização da ferramenta Critical National Infrastructure utilizada pelas áreas de defesa cibernética de diversos países. O QUE O ESTUDO APRESENTA? Panorama de ameaças no Brasil Setores mais visados, principais vulnerabilidades e malware ativo. Notas de segurança: Brasil vs. G5 Como o Brasil se posiciona entre as maiores economias do mundo. Brasil por setor e vs. regiões Onde o país está mais e menos exposto, frente à América do Norte e Europa. Ransomware em destaque Táticas e alvos dos grupos mais ativos no país. Desempenho por vetor de risco Brasil comparado à América Latina, vetor a vetor. Conclusão e recomendações Principais aprendizados e prioridades de ação.
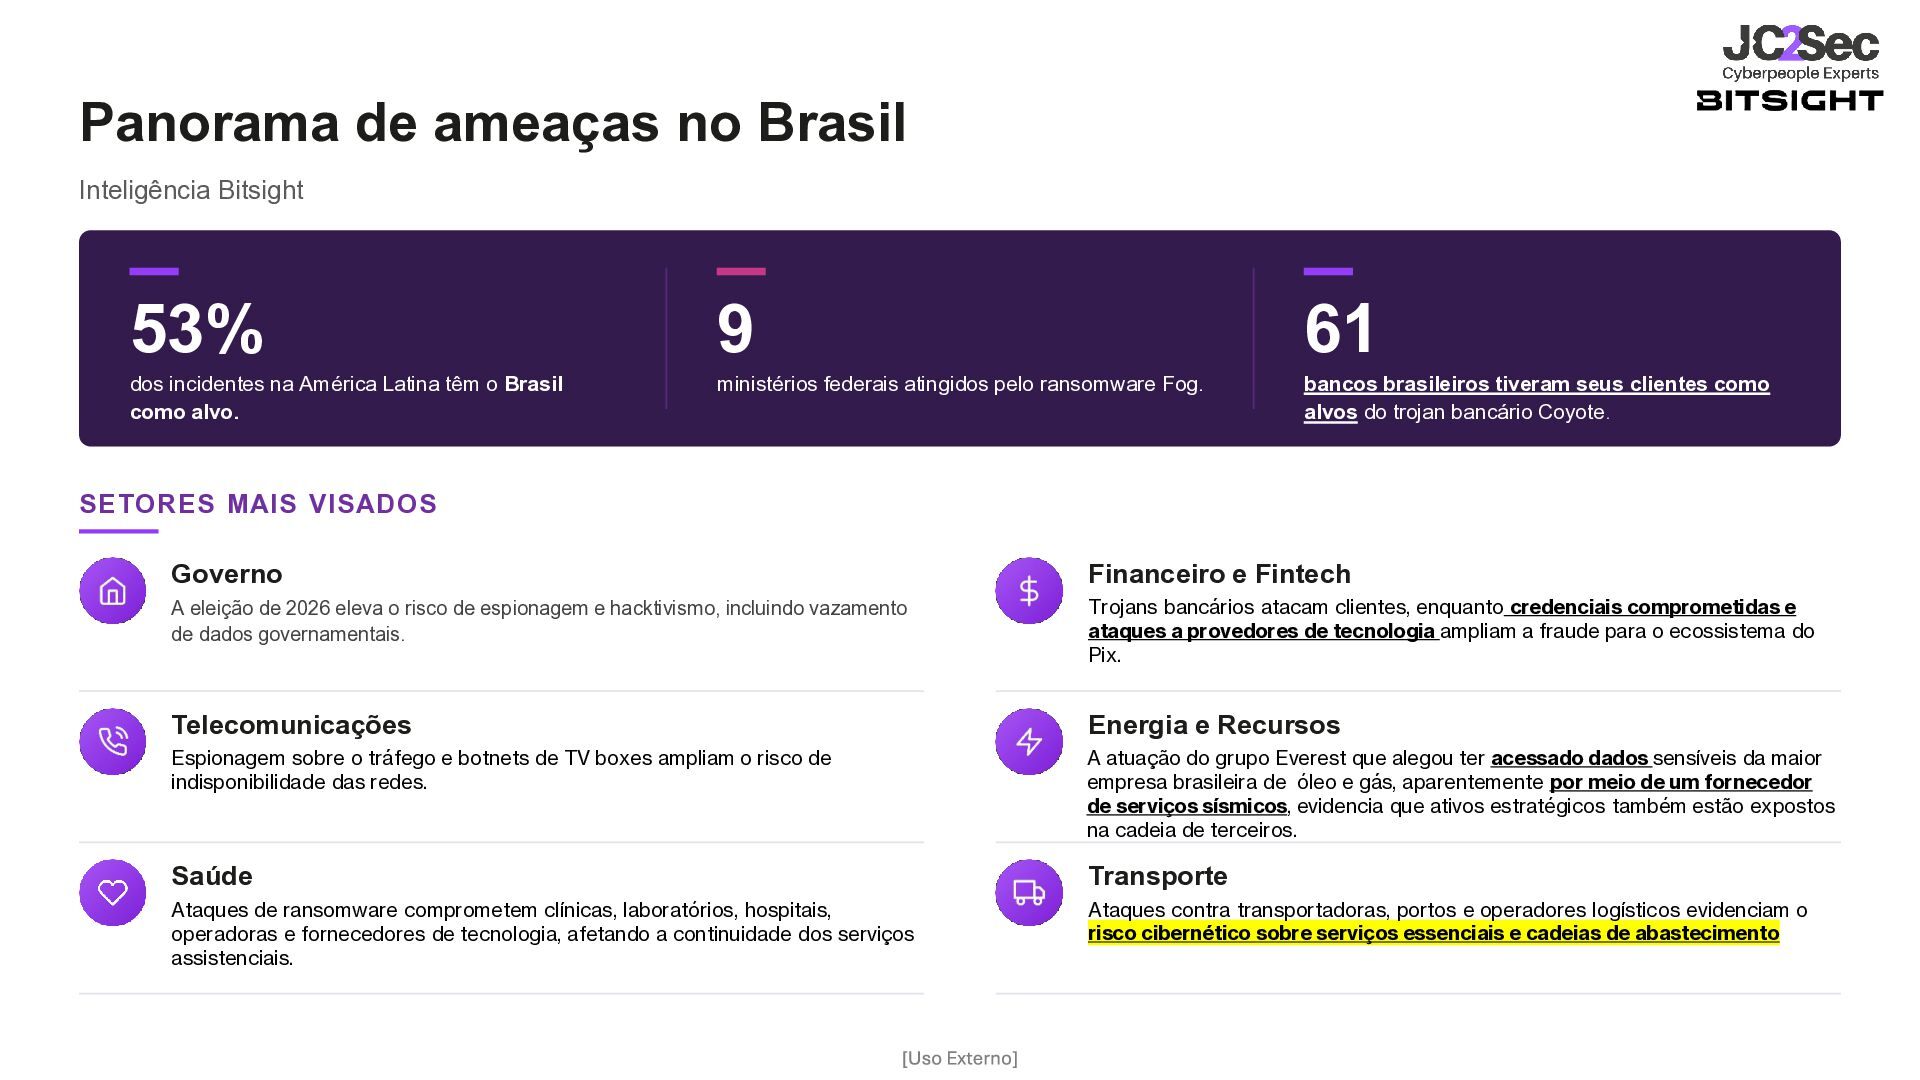
dos incidentes na América Latina têm o Brasil como alvo. ministérios federais atingidos pelo ransomware Fog. bancos brasileiros tiveram seus clientes como alvos do trojan bancário Coyote. SETORES MAIS VISADOS Governo Financeiro e Fintech A eleição de 2026 eleva o risco de espionagem e hacktivismo, incluindo vazamento de dados governamentais. Trojans bancários atacam clientes, enquanto credenciais comprometidas e ataques a provedores de tecnologia ampliam a fraude para o ecossistema do Pix. Telecomunicações Energia e Recursos Espionagem sobre o tráfego e botnets de TV boxes ampliam o risco de indisponibilidade das redes. A atuação do grupo Everest que alegou ter acessado dados sensíveis da maior empresa brasileira de óleo e gás, aparentemente por meio de um fornecedor de serviços sísmicos, evidencia que ativos estratégicos também estão expostos na cadeia de terceiros. Saúde Transporte Ataques de ransomware comprometem clínicas, laboratórios, hospitais, operadoras e fornecedores de tecnologia, afetando a continuidade dos serviços assistenciais. Ataques contra transportadoras, portos e operadores logísticos evidenciam o risco cibernético sobre serviços essenciais e cadeias de abastecimento
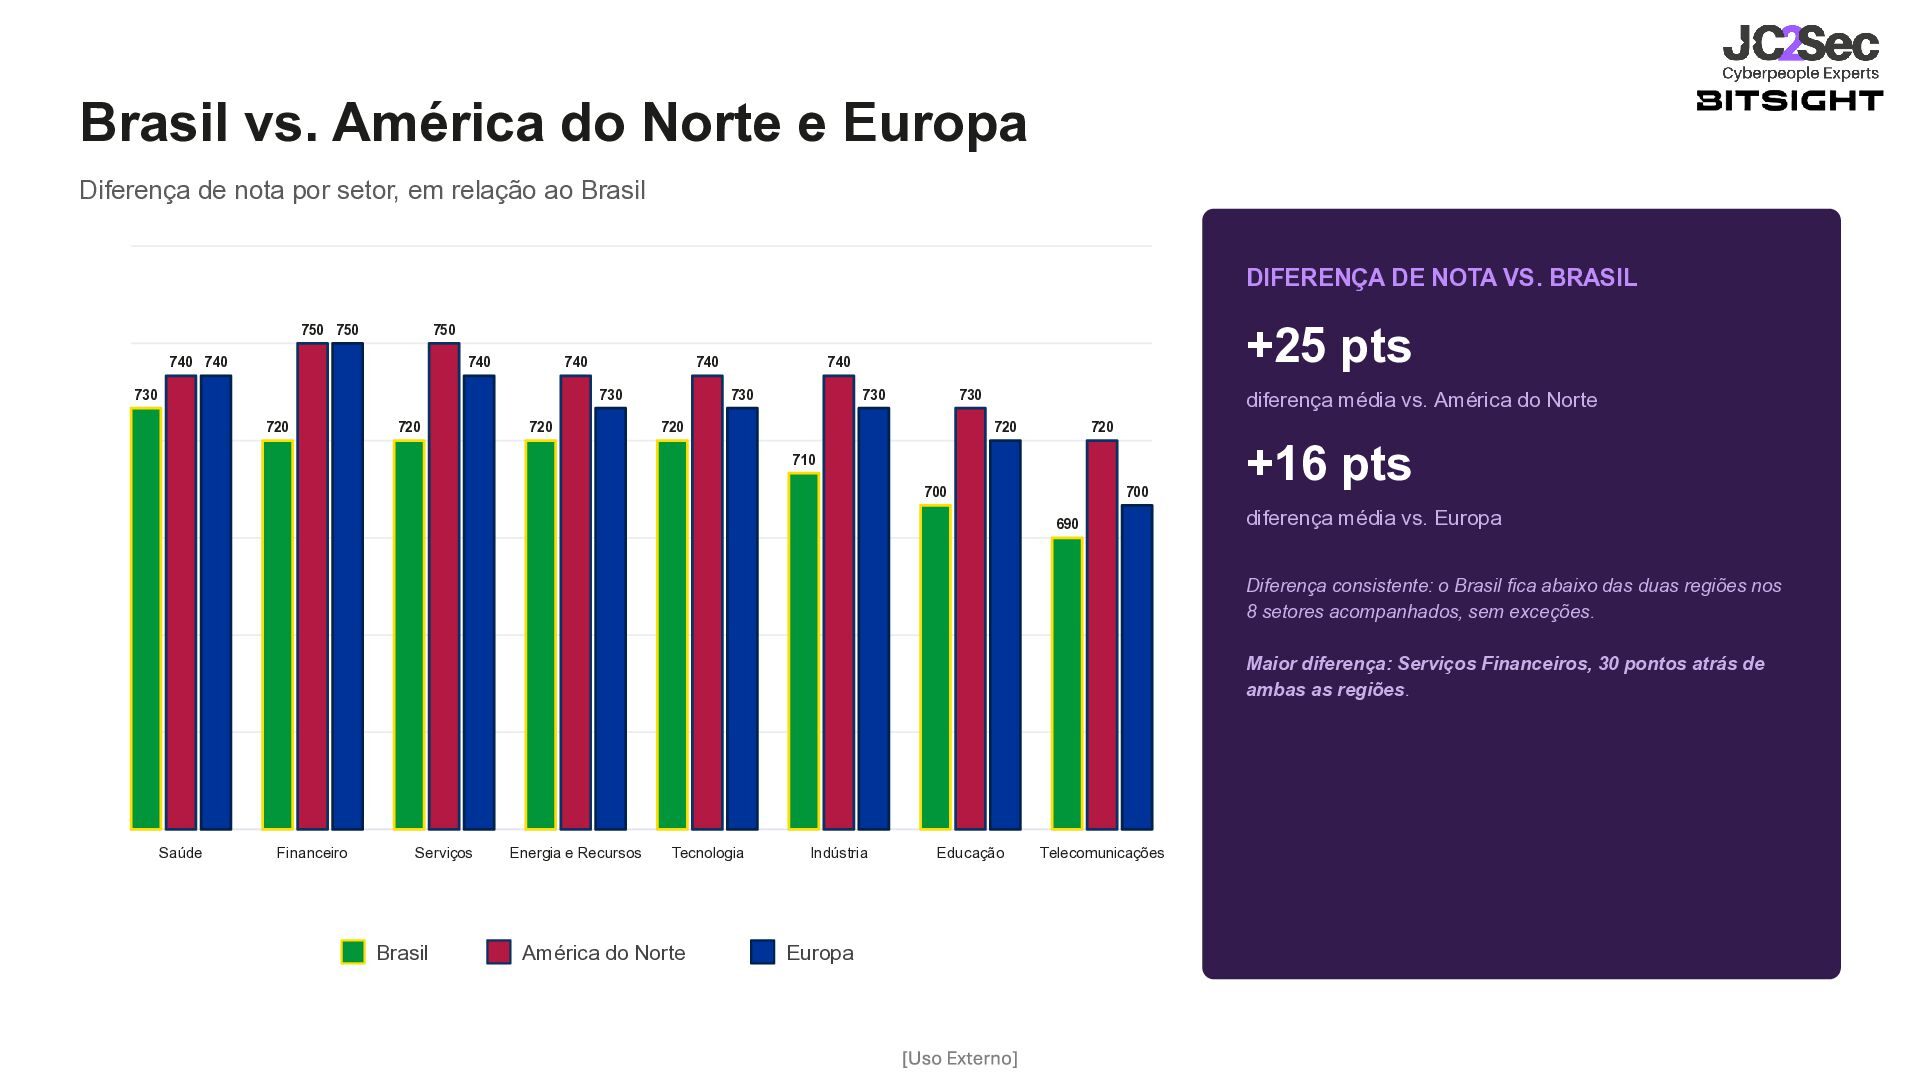
por setor, em relação ao Brasil DIFERENÇA DE NOTA VS. BRASIL 750 750 740 740 740 740 730 740 730 720 +25 pts 750 720 720 740 730 730 730 720 diferença média vs. América do Norte 720 720 710 700 700 690 +16 pts diferença média vs. Europa Diferença consistente: o Brasil fica abaixo das duas regiões nos 8 setores acompanhados, sem exceções. Maior diferença: Serviços Financeiros, 30 pontos atrás de ambas as regiões. Saúde Financeiro Serviços Brasil Energia e Recursos Tecnologia América do Norte Indústria Europa Educação Telecomunicações
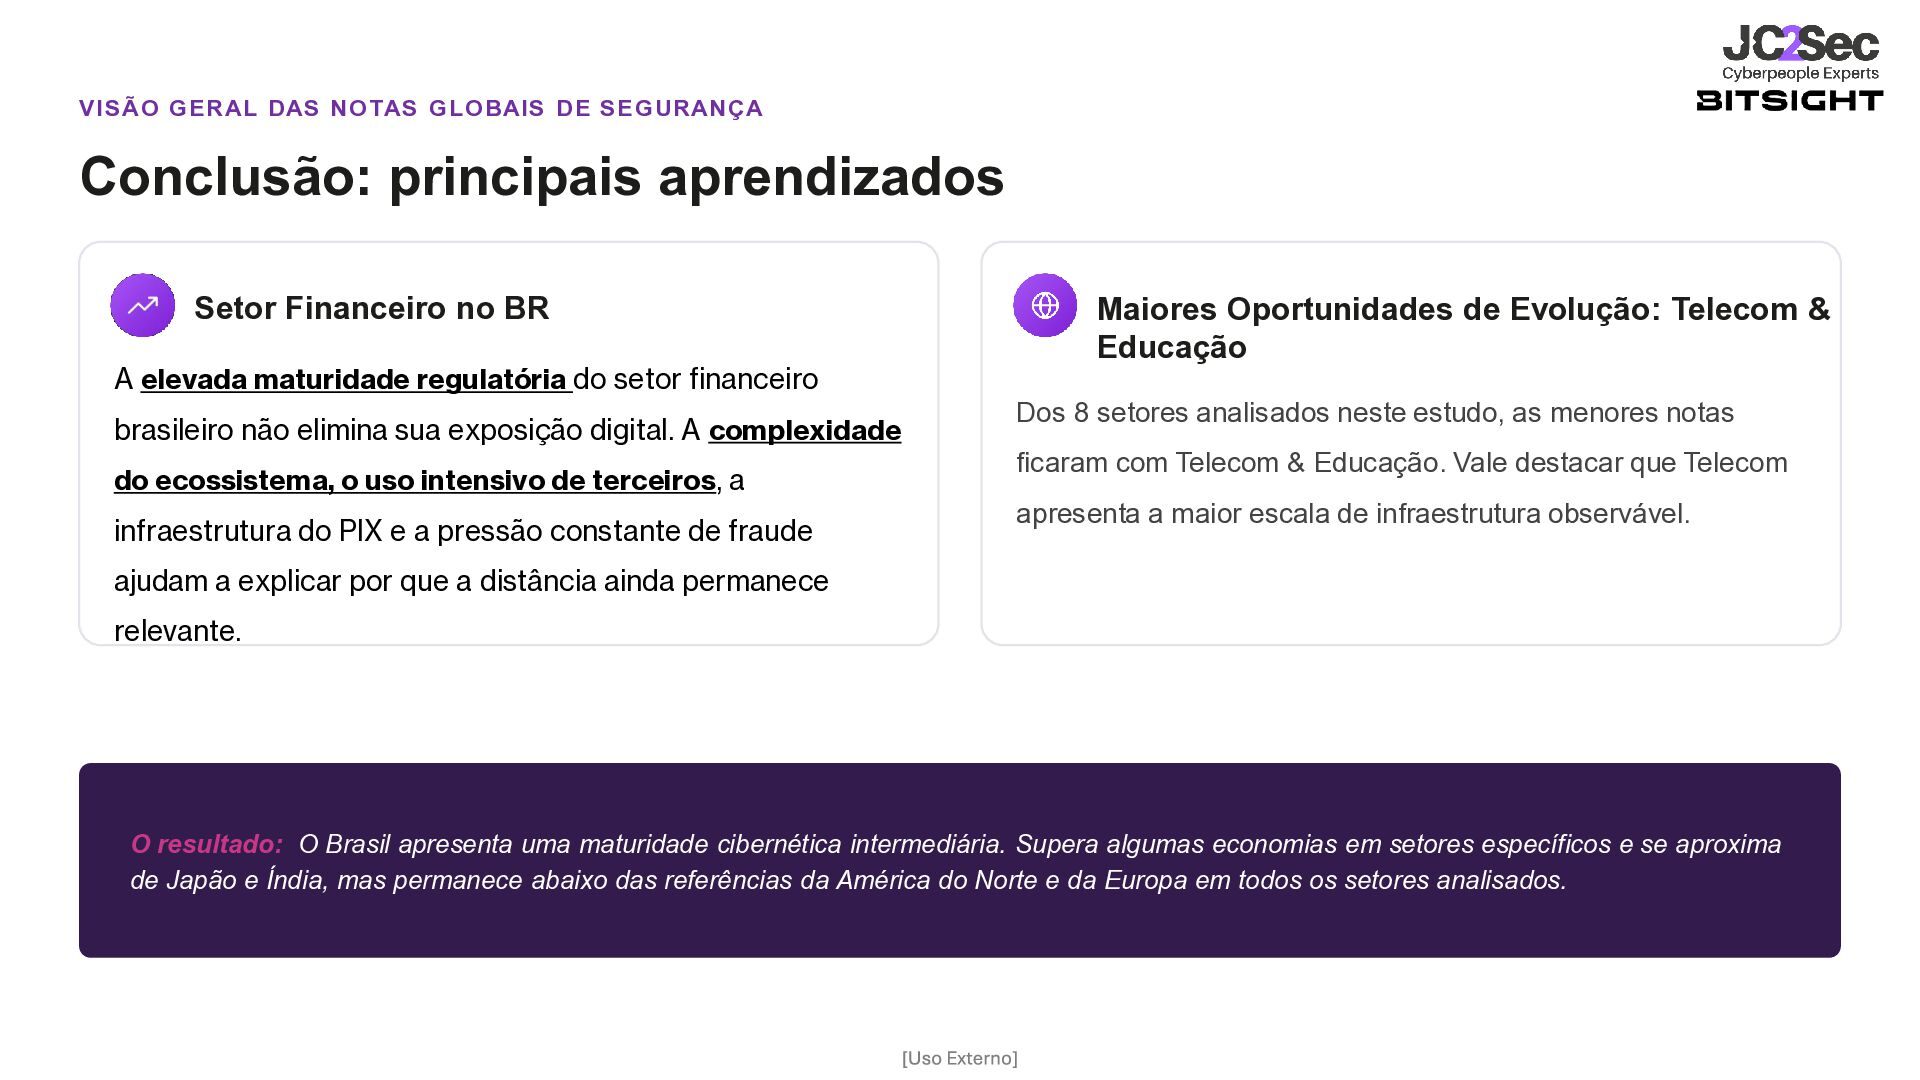
Setor Financeiro no BR A elevada maturidade regulatória do setor financeiro brasileiro não elimina sua exposição digital. A complexidade do ecossistema, o uso intensivo de terceiros, a infraestrutura do PIX e a pressão constante de fraude Maiores Oportunidades de Evolução: Telecom & Educação Dos 8 setores analisados neste estudo, as menores notas ficaram com Telecom & Educação. Vale destacar que Telecom apresenta a maior escala de infraestrutura observável. ajudam a explicar por que a distância ainda permanece relevante. O resultado: O Brasil apresenta uma maturidade cibernética intermediária. Supera algumas economias em setores específicos e se aproxima de Japão e Índia, mas permanece abaixo das referências da América do Norte e da Europa em todos os setores analisados.
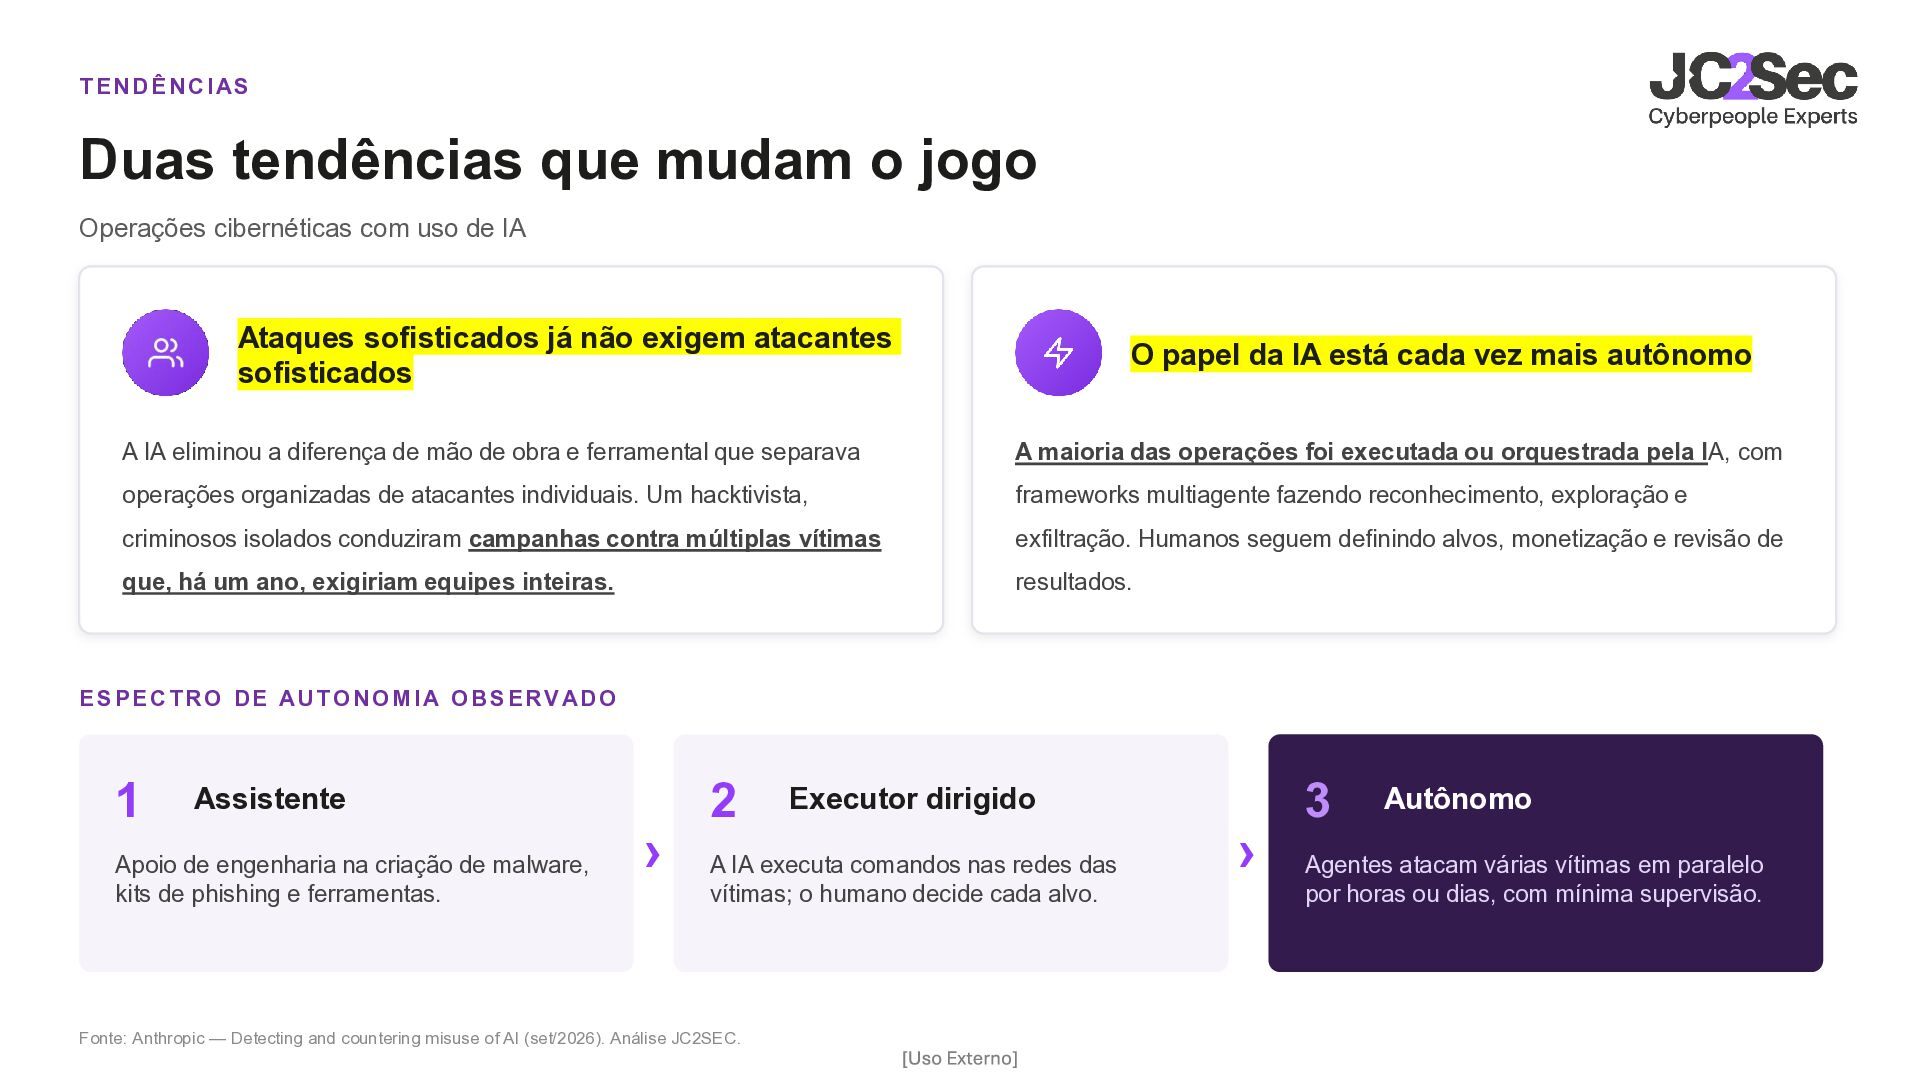
que mudam o jogo Operações cibernéticas com uso de IA Ataques sofisticados já não exigem atacantes sofisticados O papel da IA está cada vez mais autônomo A IA eliminou a diferença de mão de obra e ferramental que separava A maioria das operações foi executada ou orquestrada pela IA, com operações organizadas de atacantes individuais. Um hacktivista, frameworks multiagente fazendo reconhecimento, exploração e criminosos isolados conduziram campanhas contra múltiplas vítimas exfiltração. Humanos seguem definindo alvos, monetização e revisão de que, há um ano, exigiriam equipes inteiras. resultados. E S P E C TR O D E AU TO N O M I A O B S E R V AD O 1 Assistente Apoio de engenharia na criação de malware, kits de phishing e ferramentas. › 2 Executor dirigido A IA executa comandos nas redes das vítimas; o humano decide cada alvo. Fonte: Anthropic — Detecting and countering misuse of AI (set/2026). Análise JC2SEC. › 3 Autônomo Agentes atacam várias vítimas em paralelo por horas ou dias, com mínima supervisão.
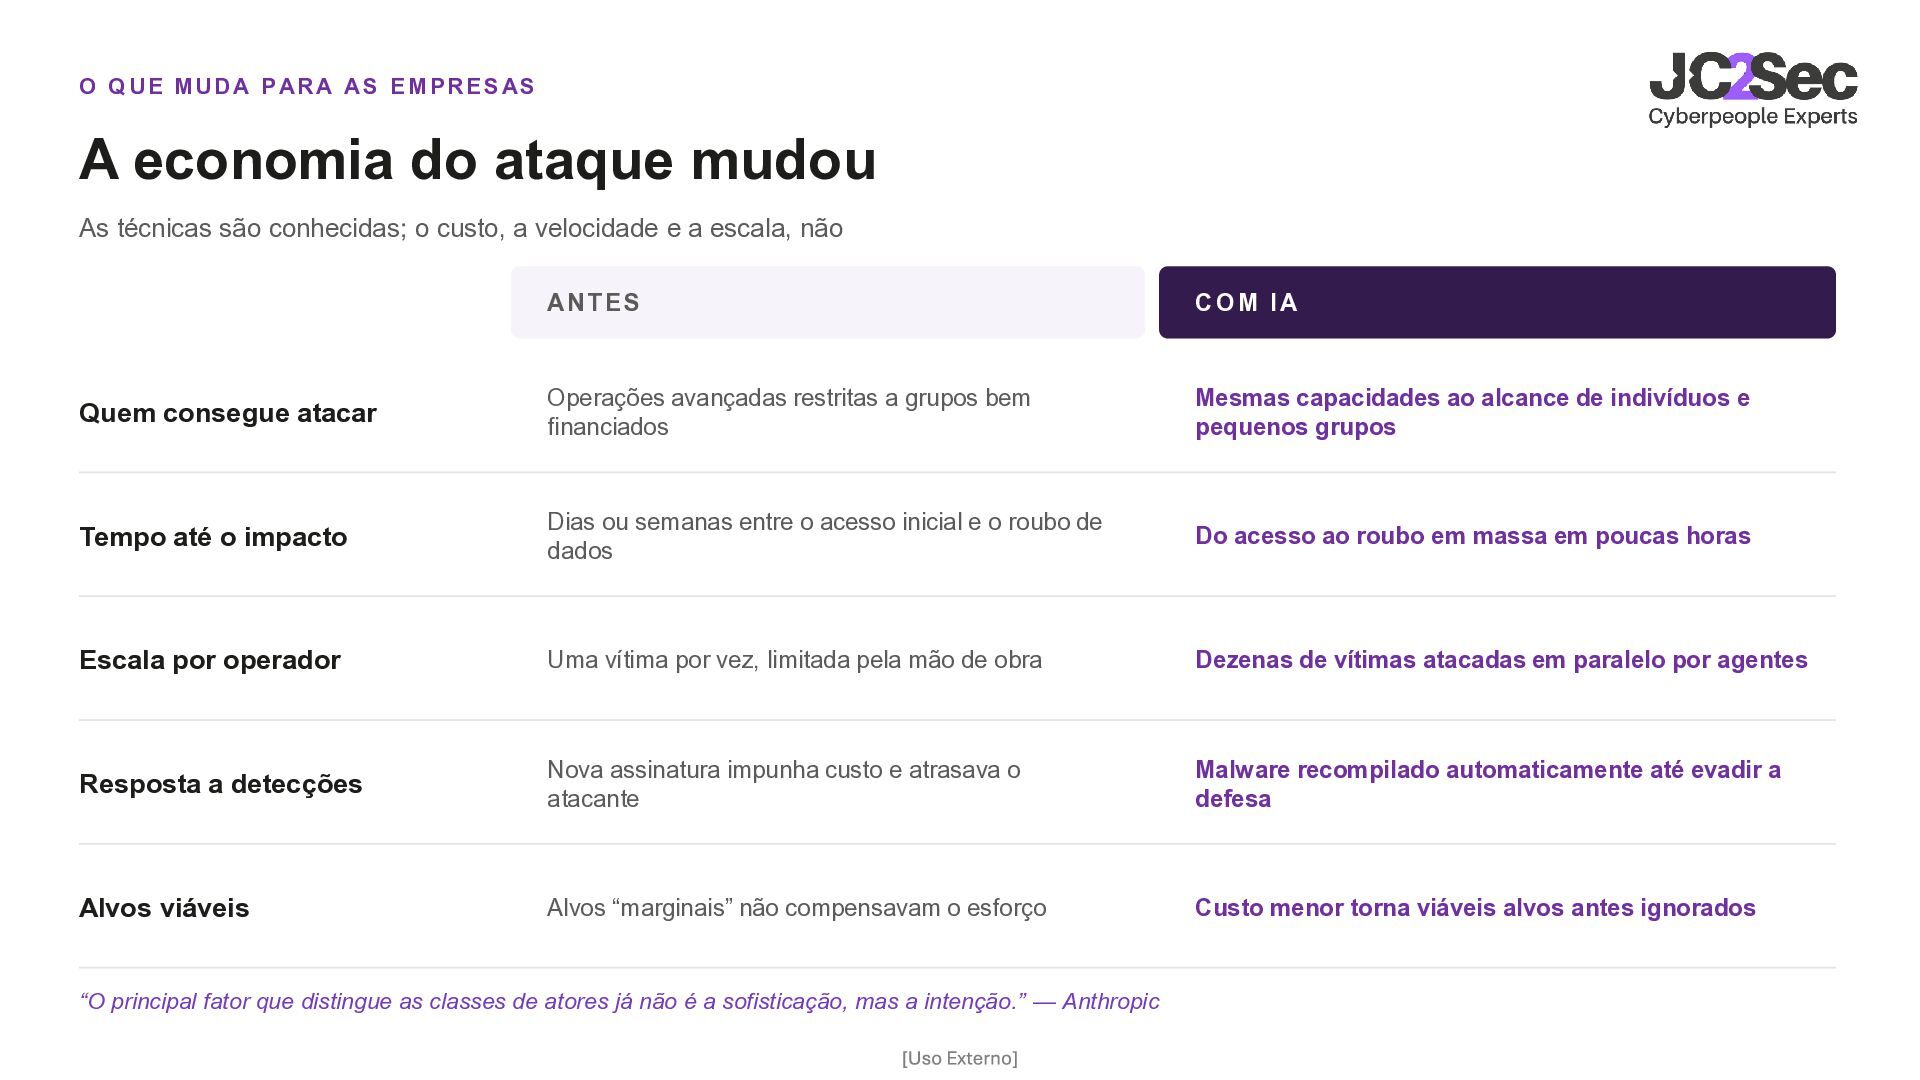
A AS E M P R E S AS A economia do ataque mudou As técnicas são conhecidas; o custo, a velocidade e a escala, não AN T E S COM IA Quem consegue atacar Operações avançadas restritas a grupos bem financiados Mesmas capacidades ao alcance de indivíduos e pequenos grupos Tempo até o impacto Dias ou semanas entre o acesso inicial e o roubo de dados Do acesso ao roubo em massa em poucas horas Escala por operador Uma vítima por vez, limitada pela mão de obra Dezenas de vítimas atacadas em paralelo por agentes Resposta a detecções Nova assinatura impunha custo e atrasava o atacante Malware recompilado automaticamente até evadir a defesa Alvos viáveis Alvos “marginais” não compensavam o esforço Custo menor torna viáveis alvos antes ignorados “O principal fator que distingue as classes de atores já não é a sofisticação, mas a intenção.” — Anthropic
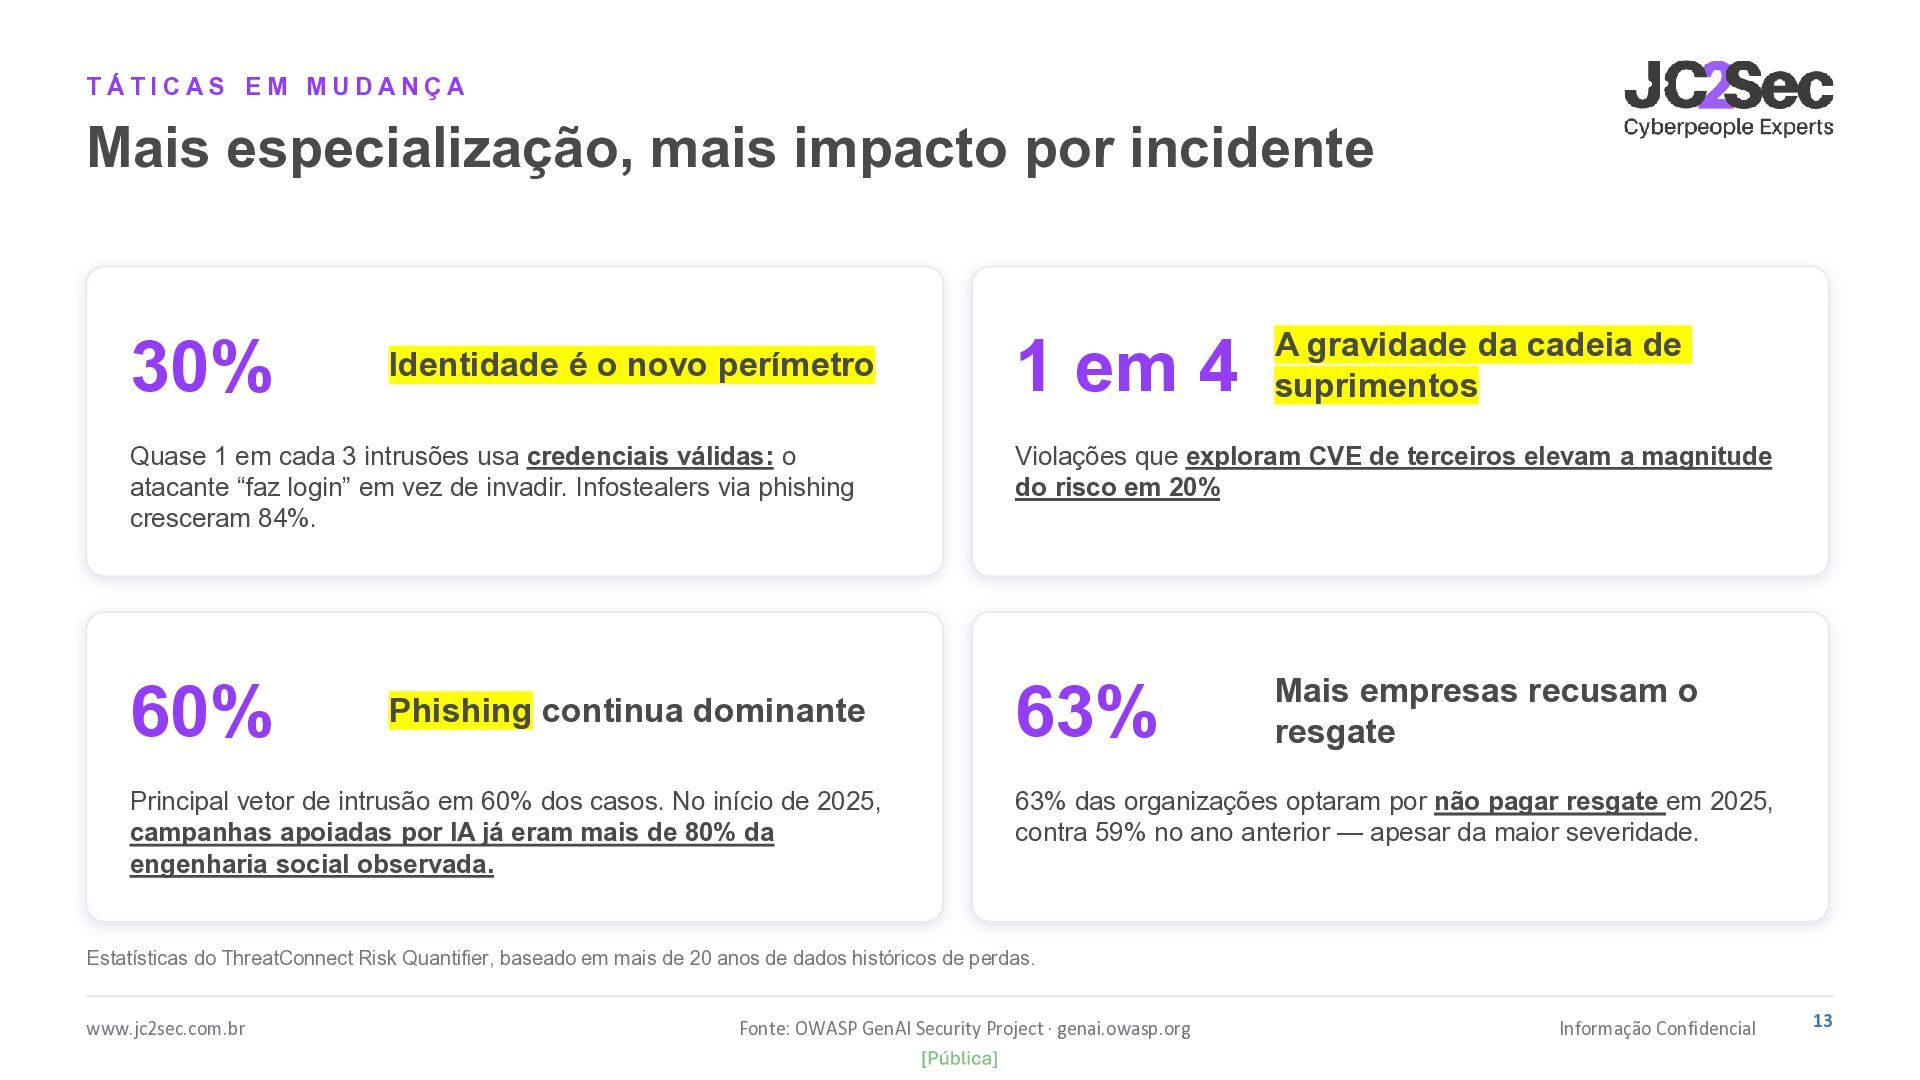
Identidade é o novo perímetro Quase 1 em cada 3 intrusões usa credenciais válidas: o atacante “faz login” em vez de invadir. Infostealers via phishing cresceram 84%. 60% Phishing continua dominante Principal vetor de intrusão em 60% dos casos. No início de 2025, campanhas apoiadas por IA já eram mais de 80% da engenharia social observada. 1 em 4 A gravidade da cadeia de suprimentos Violações que exploram CVE de terceiros elevam a magnitude do risco em 20% 63% Mais empresas recusam o resgate 63% das organizações optaram por não pagar resgate em 2025, contra 59% no ano anterior — apesar da maior severidade. Estatísticas do ThreatConnect Risk Quantifier, baseado em mais de 20 anos de dados históricos de perdas. www.jc2sec.com.br Fonte: OWASP GenAI Security Project · genai.owasp.org Informação Confidencial 13
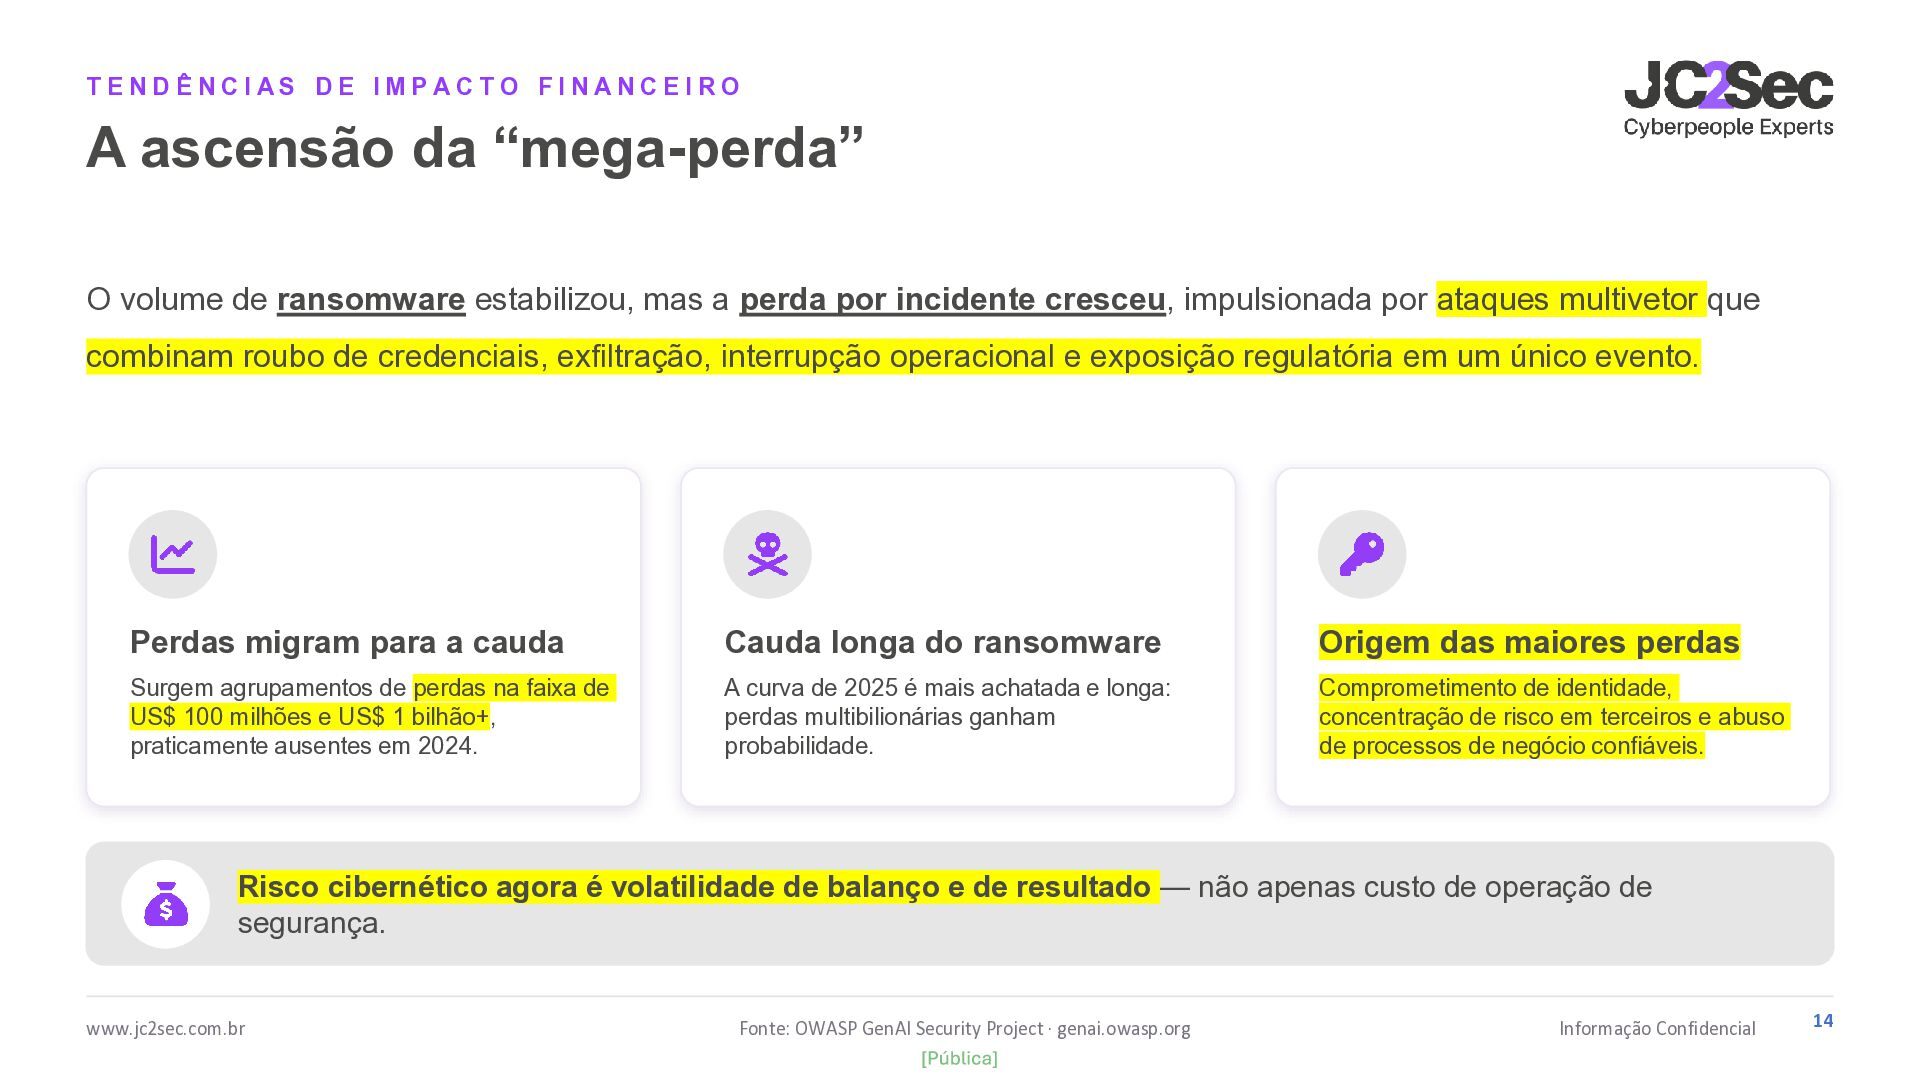
de ransomware estabilizou, mas a perda por incidente cresceu, impulsionada por ataques multivetor que combinam roubo de credenciais, exfiltração, interrupção operacional e exposição regulatória em um único evento. Perdas migram para a cauda Cauda longa do ransomware Origem das maiores perdas Surgem agrupamentos de perdas na faixa de US$ 100 milhões e US$ 1 bilhão+, praticamente ausentes em 2024. A curva de 2025 é mais achatada e longa: perdas multibilionárias ganham probabilidade. Comprometimento de identidade, concentração de risco em terceiros e abuso de processos de negócio confiáveis. Risco cibernético agora é volatilidade de balanço e de resultado — não apenas custo de operação de segurança. www.jc2sec.com.br Fonte: OWASP GenAI Security Project · genai.owasp.org Informação Confidencial 14
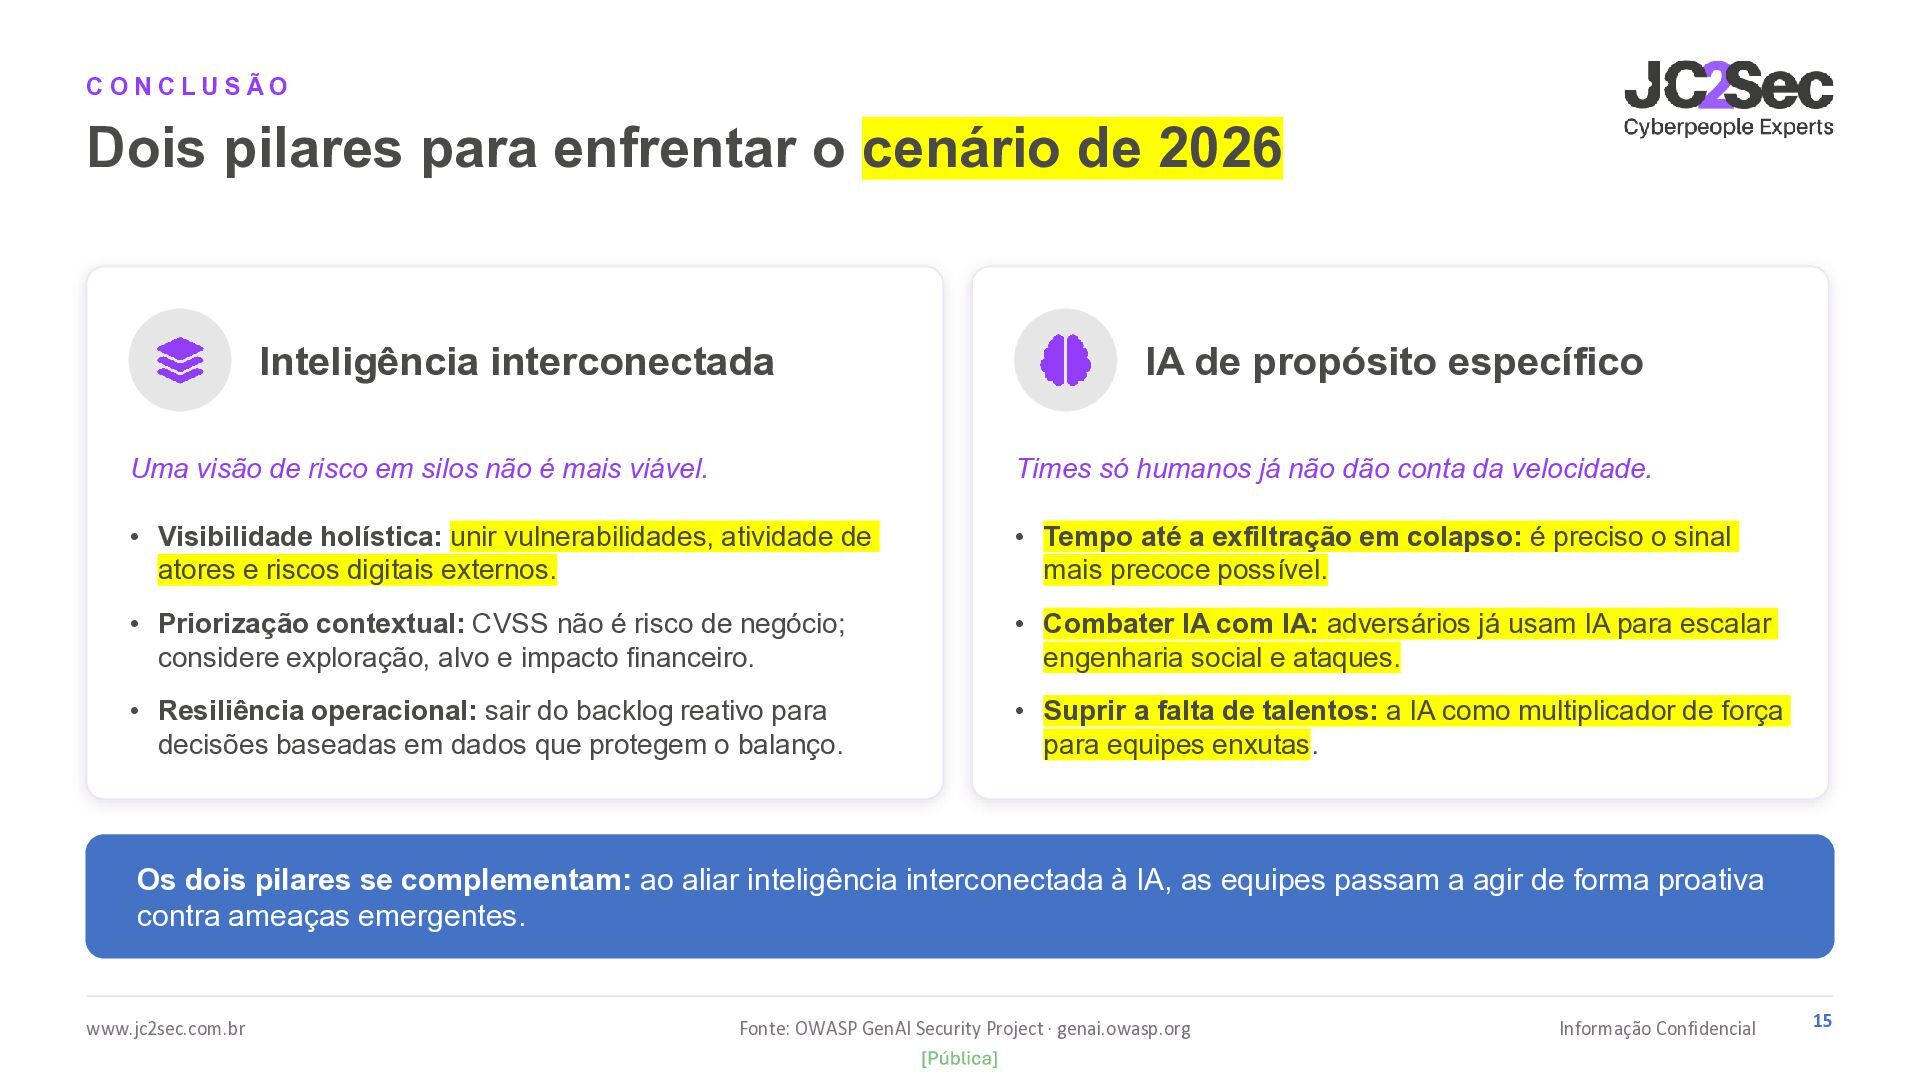
interconectada IA de propósito específico Uma visão de risco em silos não é mais viável. Times só humanos já não dão conta da velocidade. • Visibilidade holística: unir vulnerabilidades, atividade de atores e riscos digitais externos. • Tempo até a exfiltração em colapso: é preciso o sinal mais precoce possível. • Priorização contextual: CVSS não é risco de negócio; considere exploração, alvo e impacto financeiro. • Combater IA com IA: adversários já usam IA para escalar engenharia social e ataques. • Resiliência operacional: sair do backlog reativo para decisões baseadas em dados que protegem o balanço. • Suprir a falta de talentos: a IA como multiplicador de força para equipes enxutas. Os dois pilares se complementam: ao aliar inteligência interconectada à IA, as equipes passam a agir de forma proativa contra ameaças emergentes. www.jc2sec.com.br Fonte: OWASP GenAI Security Project · genai.owasp.org Informação Confidencial 15
ISO/IEC 22989 A linguagem comum e o sistema de gestão para uma IA confiável, segura e auditável Baseado nas normas ISO/IEC 22989:2022 e ISO/IEC 42001:2023 (iso.org), atualizado até outubro de 2026 www.jc2sec.com.br
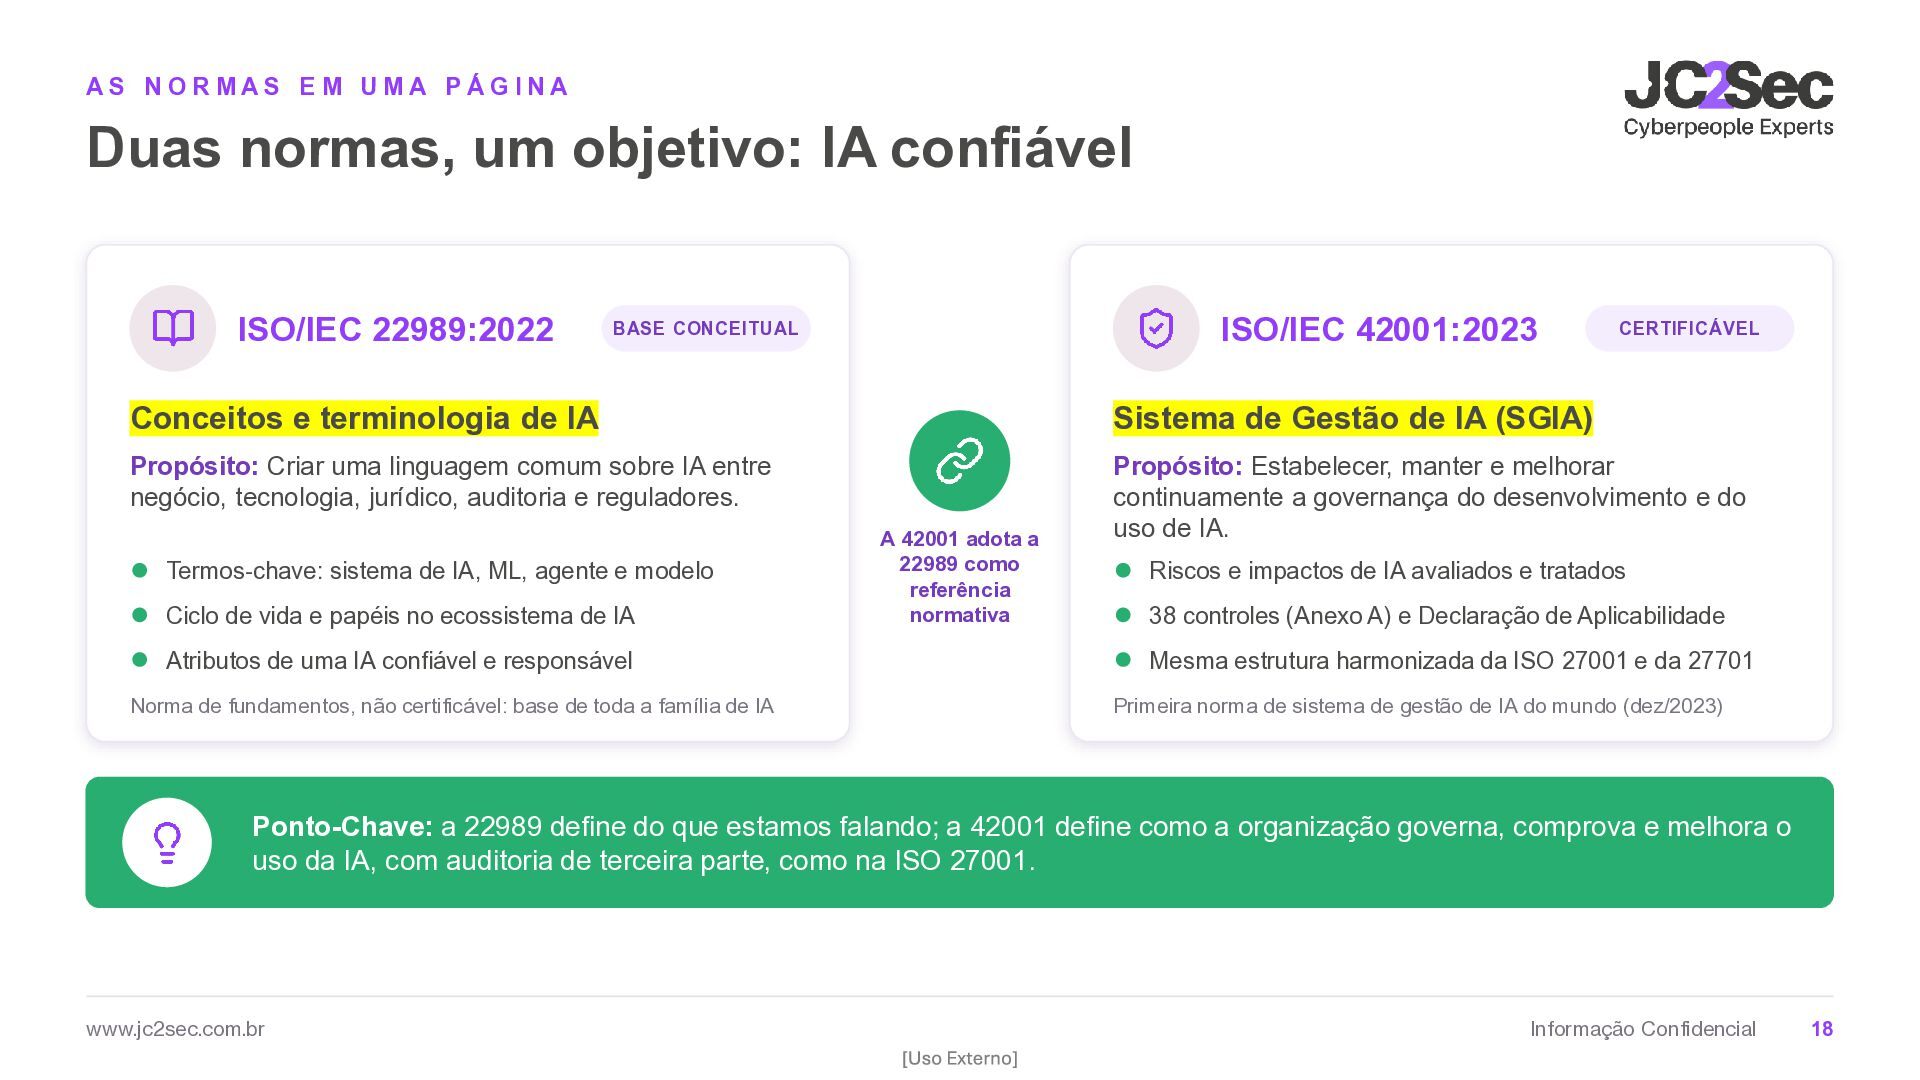
confiável ISO/IEC 22989:2022 ISO/IEC 42001:2023 BASE CONCEITUAL CERTIFICÁVEL Conceitos e terminologia de IA Sistema de Gestão de IA (SGIA) Propósito: Criar uma linguagem comum sobre IA entre negócio, tecnologia, jurídico, auditoria e reguladores. Propósito: Estabelecer, manter e melhorar continuamente a governança do desenvolvimento e do uso de IA. Termos-chave: sistema de IA, ML, agente e modelo Ciclo de vida e papéis no ecossistema de IA Atributos de uma IA confiável e responsável Norma de fundamentos, não certificável: base de toda a família de IA A 42001 adota a 22989 como referência normativa Riscos e impactos de IA avaliados e tratados 38 controles (Anexo A) e Declaração de Aplicabilidade Mesma estrutura harmonizada da ISO 27001 e da 27701 Primeira norma de sistema de gestão de IA do mundo (dez/2023) Ponto-Chave: a 22989 define do que estamos falando; a 42001 define como a organização governa, comprova e melhora o uso da IA, com auditoria de terceira parte, como na ISO 27001. www.jc2sec.com.br Informação Confidencial 18
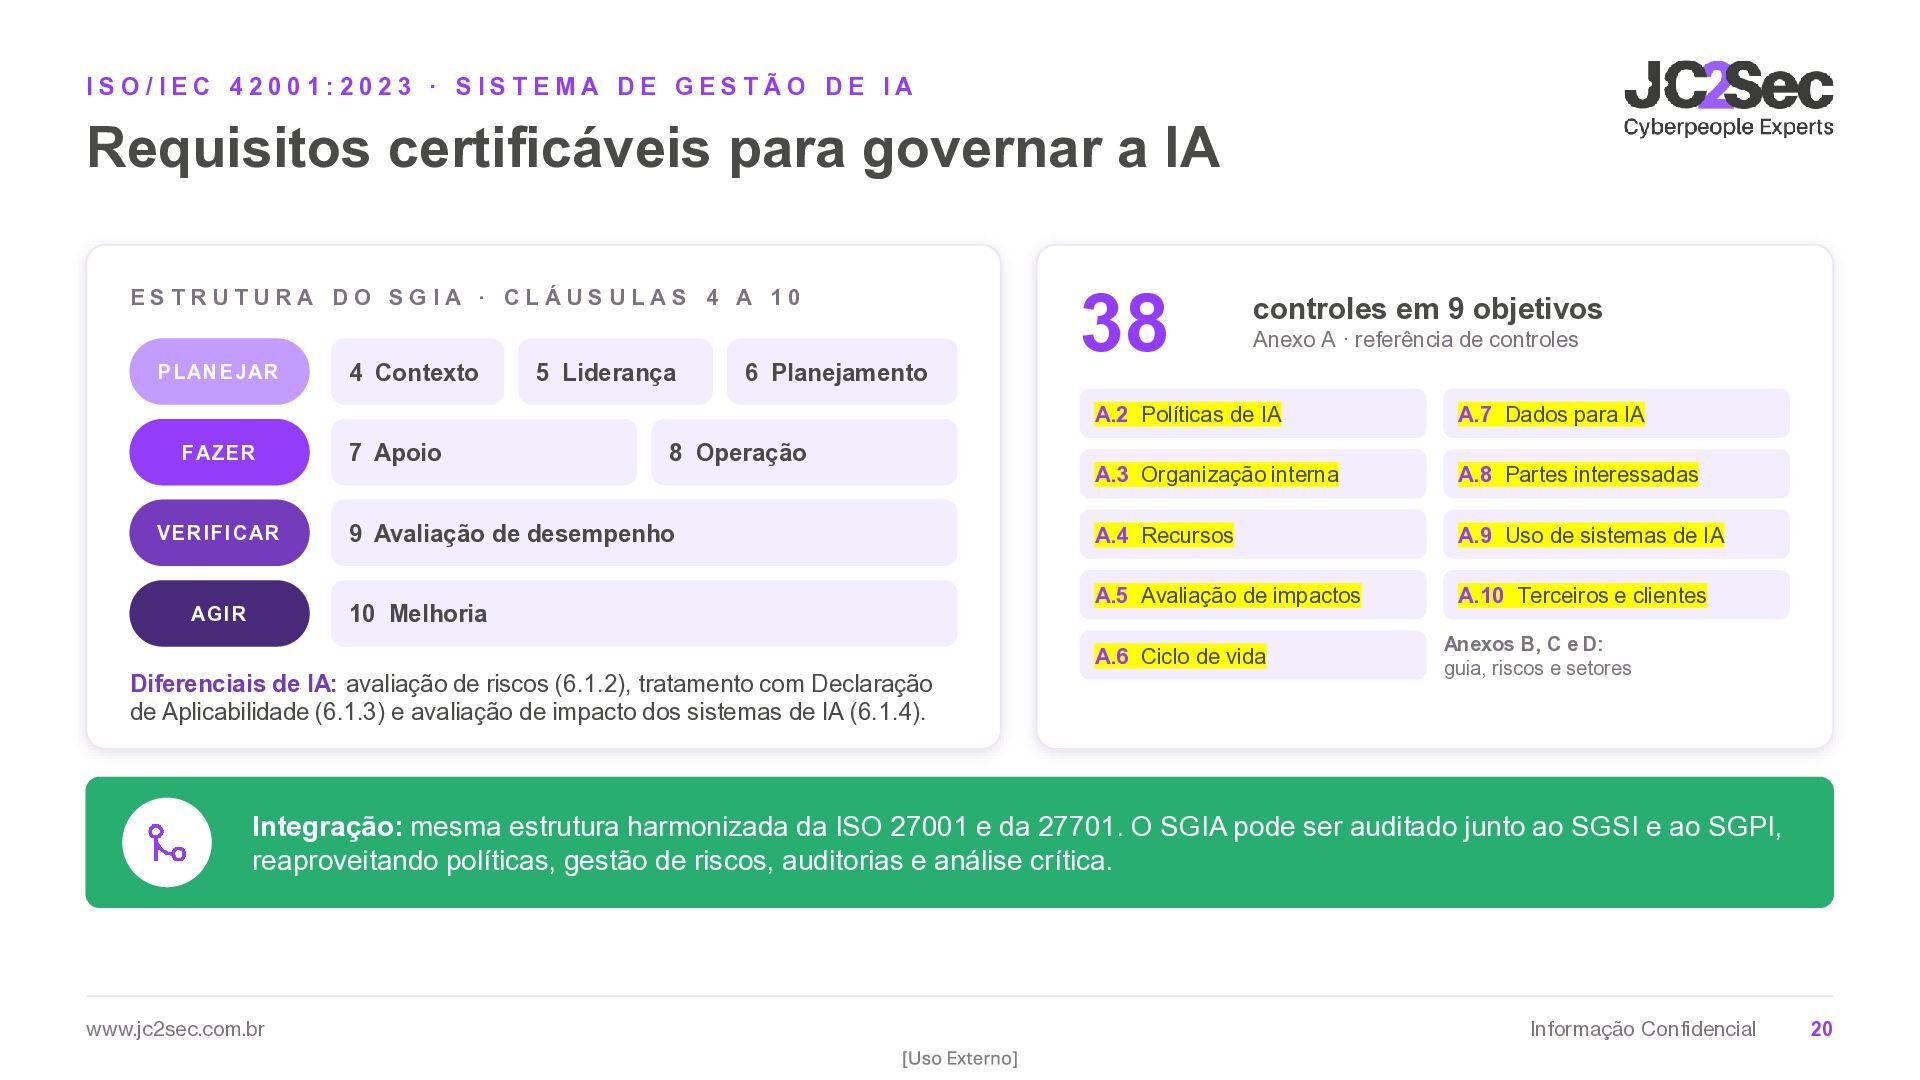
para governar a IA ESTRUTURA DO SGIA · CLÁUSULAS 4 A 10 PLAN EJ A R FAZE R VERIFIC AR 4 Contexto 7 Apoio 5 Liderança 6 Planejamento 8 Operação 9 Avaliação de desempenho 10 Melhoria AG IR 38 controles em 9 objetivos Anexo A · referência de controles A.2 Políticas de IA A.7 Dados para IA A.3 Organização interna A.8 Partes interessadas A.4 Recursos A.9 Uso de sistemas de IA A.5 Avaliação de impactos A.10 Terceiros e clientes A.6 Ciclo de vida Diferenciais de IA: avaliação de riscos (6.1.2), tratamento com Declaração de Aplicabilidade (6.1.3) e avaliação de impacto dos sistemas de IA (6.1.4). Anexos B, C e D: guia, riscos e setores Integração: mesma estrutura harmonizada da ISO 27001 e da 27701. O SGIA pode ser auditado junto ao SGSI e ao SGPI, reaproveitando políticas, gestão de riscos, auditorias e análise crítica. www.jc2sec.com.br Informação Confidencial 20
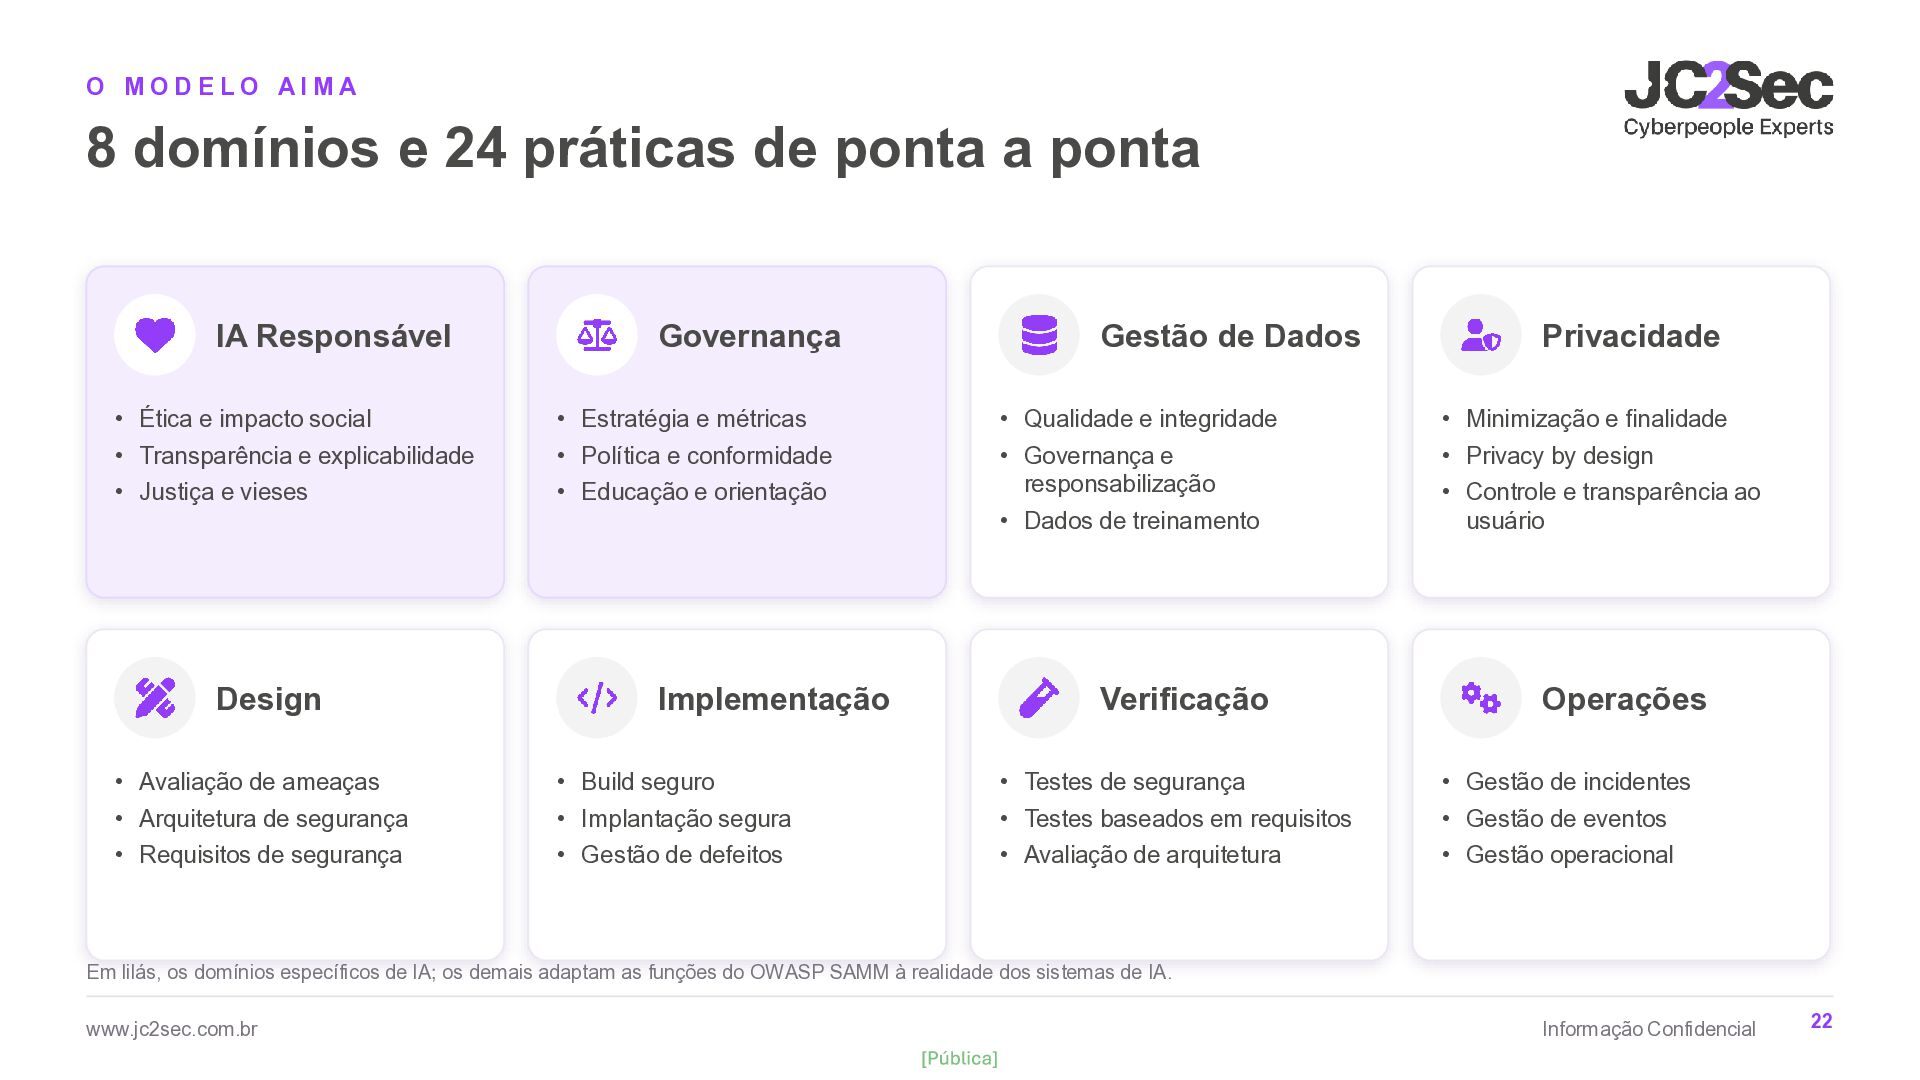
a ponta IA Responsável Governança Gestão de Dados Privacidade • Ética e impacto social • Estratégia e métricas • Qualidade e integridade • Minimização e finalidade • Transparência e explicabilidade • Política e conformidade • Privacy by design • Justiça e vieses • Educação e orientação • Governança e responsabilização • Dados de treinamento Design Implementação Verificação • Controle e transparência ao usuário Operações • Avaliação de ameaças • Build seguro • Testes de segurança • Gestão de incidentes • Arquitetura de segurança • Implantação segura • Testes baseados em requisitos • Gestão de eventos • Requisitos de segurança • Gestão de defeitos • Avaliação de arquitetura • Gestão operacional Em lilás, os domínios específicos de IA; os demais adaptam as funções do OWASP SAMM à realidade dos sistemas de IA. www.jc2sec.com.br Informação Confidencial 22
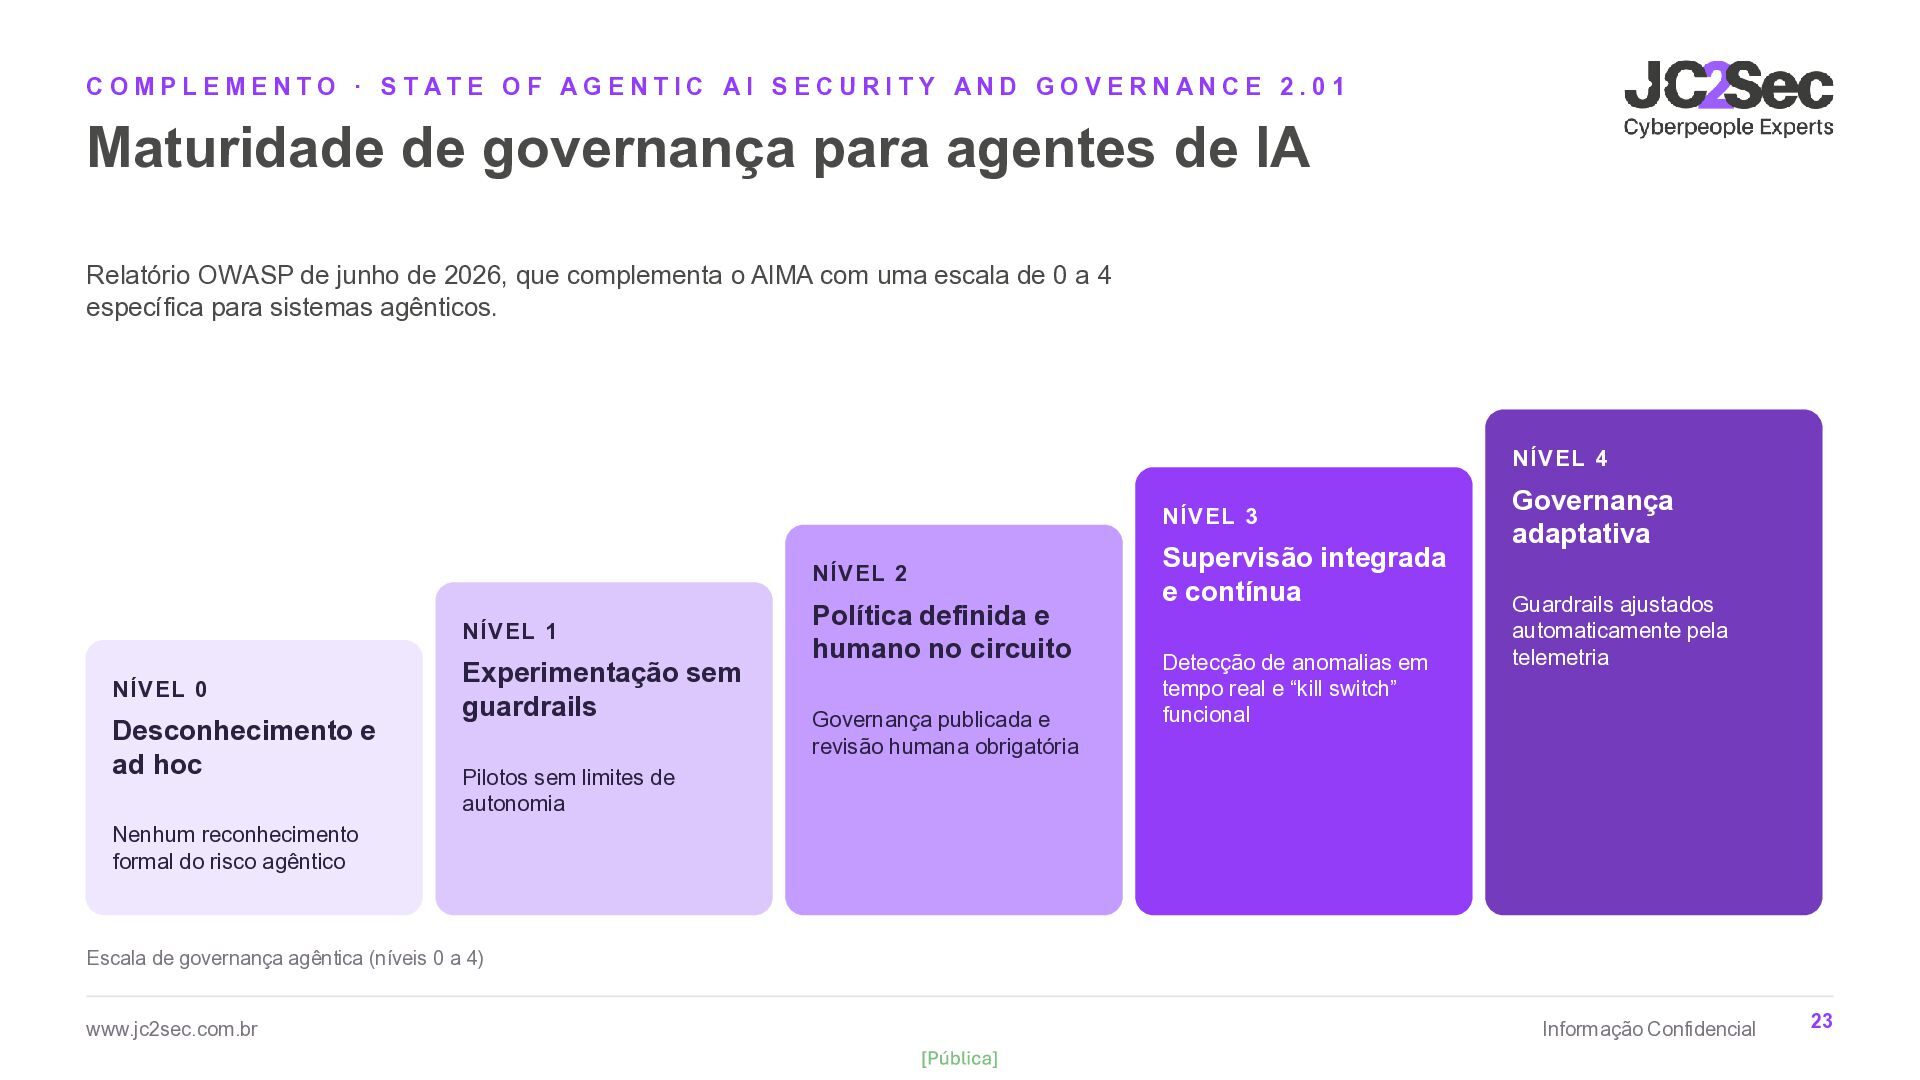
Maturidade de governança para agentes de IA Relatório OWASP de junho de 2026, que complementa o AIMA com uma escala de 0 a 4 específica para sistemas agênticos. NÍVEL 4 NÍVEL 3 NÍVEL 2 NÍVEL 1 NÍVEL 0 Desconhecimento e ad hoc Experimentação sem guardrails Política definida e humano no circuito Governança publicada e revisão humana obrigatória Supervisão integrada e contínua Detecção de anomalias em tempo real e “kill switch” funcional Governança adaptativa Guardrails ajustados automaticamente pela telemetria Pilotos sem limites de autonomia Nenhum reconhecimento formal do risco agêntico Escala de governança agêntica (níveis 0 a 4) www.jc2sec.com.br Informação Confidencial 23
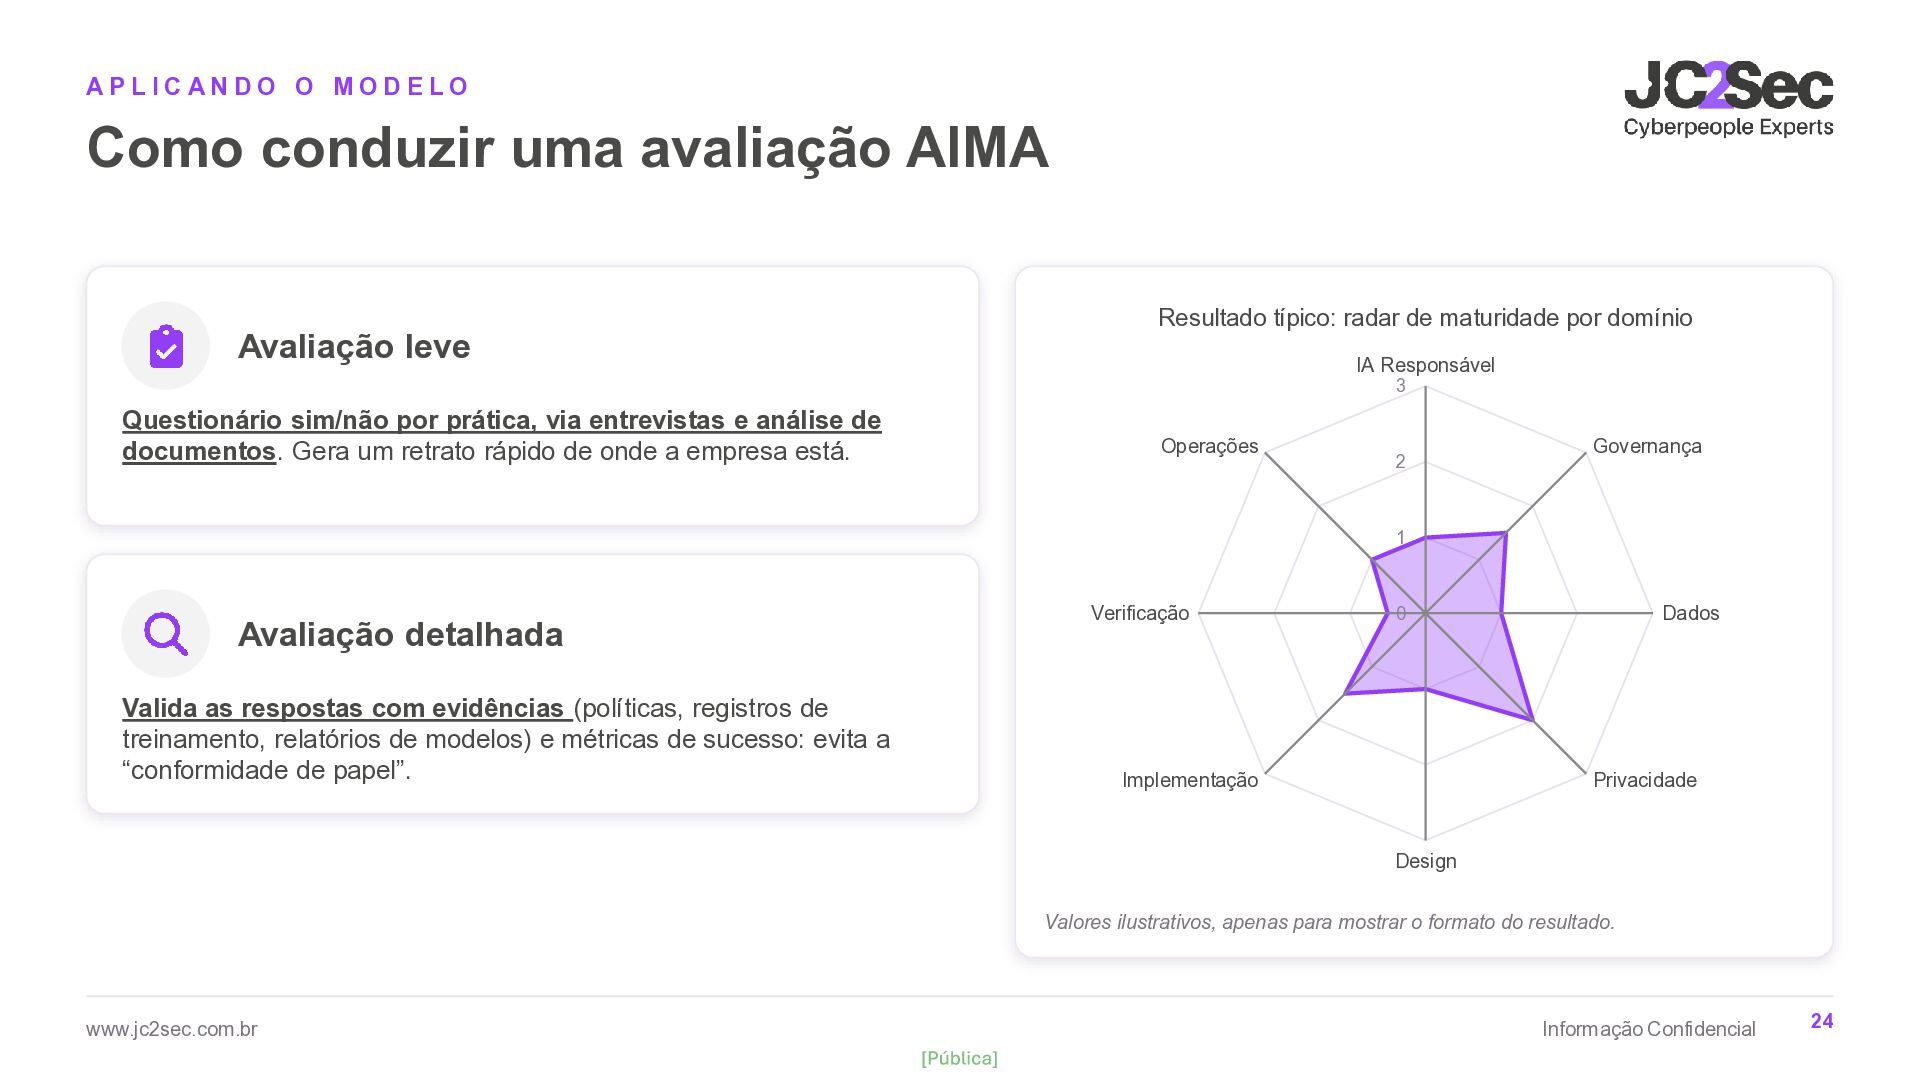
Resultado típico: radar de maturidade por domínio IA Responsável 3 Questionário sim/não por prática, via entrevistas e análise de documentos. Gera um retrato rápido de onde a empresa está. Operações 2 Governança 1 Avaliação detalhada Valida as respostas com evidências (políticas, registros de treinamento, relatórios de modelos) e métricas de sucesso: evita a “conformidade de papel”. Verificação Dados 0 Implementação Privacidade Design Valores ilustrativos, apenas para mostrar o formato do resultado. www.jc2sec.com.br Informação Confidencial 24
AI Risk Management Framework: o referencial do NIST para gerenciar riscos e construir uma IA confiável Baseado em publicações do NIST (AI 100-1, AI 600-1 e NISTIR 8596) (nist.gov), atualizado até outubro de 2026 www.jc2sec.com.br
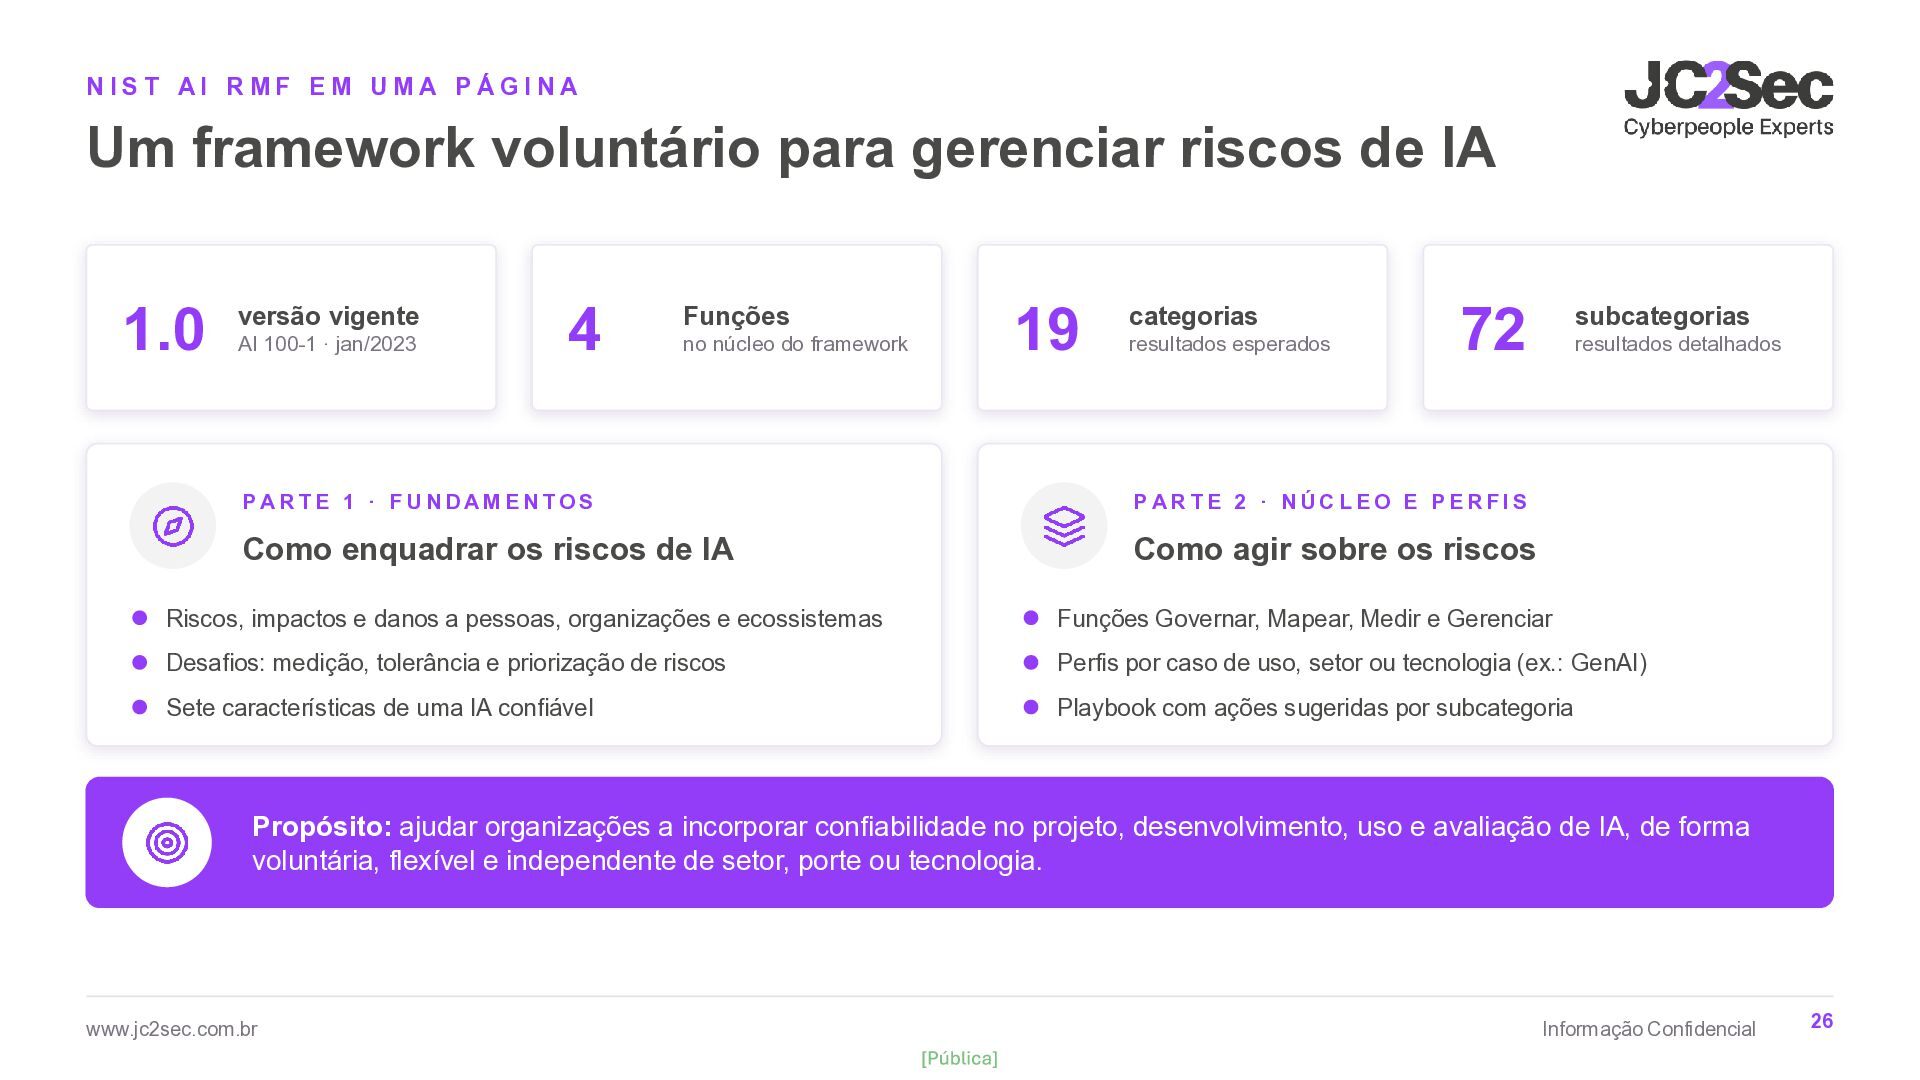
gerenciar riscos de IA 1.0 versão vigente AI 100-1 · jan/2023 4 Funções no núcleo do framework 19 categorias resultados esperados 72 PARTE 1 · FUNDAMENTOS PARTE 2 · NÚCLEO E PERFIS Como enquadrar os riscos de IA Como agir sobre os riscos subcategorias resultados detalhados Riscos, impactos e danos a pessoas, organizações e ecossistemas Funções Governar, Mapear, Medir e Gerenciar Desafios: medição, tolerância e priorização de riscos Perfis por caso de uso, setor ou tecnologia (ex.: GenAI) Sete características de uma IA confiável Playbook com ações sugeridas por subcategoria Propósito: ajudar organizações a incorporar confiabilidade no projeto, desenvolvimento, uso e avaliação de IA, de forma voluntária, flexível e independente de setor, porte ou tecnologia. www.jc2sec.com.br Informação Confidencial 26
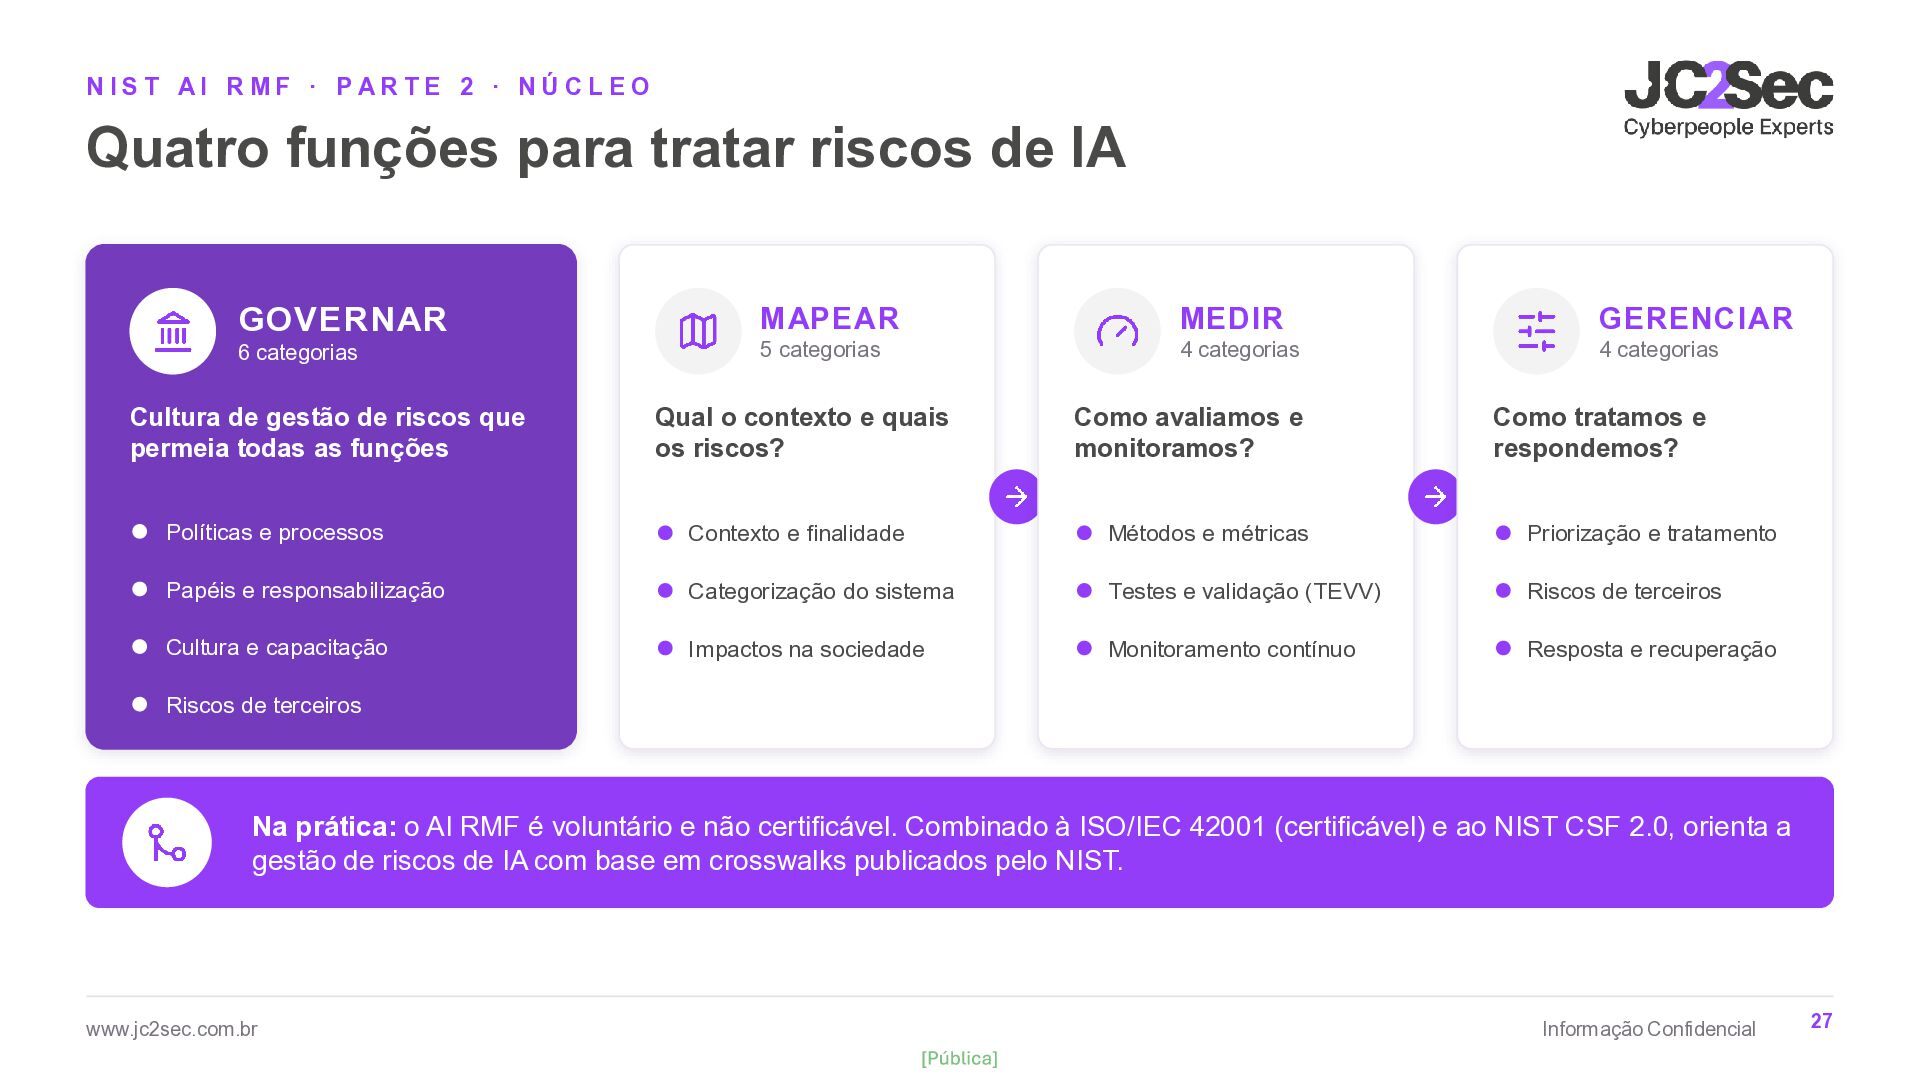
para tratar riscos de IA GOVERNAR 6 categorias Cultura de gestão de riscos que permeia todas as funções MAPEAR MEDIR GERENCIAR 5 categorias 4 categorias 4 categorias Como avaliamos e monitoramos? Como tratamos e respondemos? Qual o contexto e quais os riscos? Políticas e processos Contexto e finalidade Métodos e métricas Priorização e tratamento Papéis e responsabilização Categorização do sistema Testes e validação (TEVV) Riscos de terceiros Cultura e capacitação Impactos na sociedade Monitoramento contínuo Resposta e recuperação Riscos de terceiros Na prática: o AI RMF é voluntário e não certificável. Combinado à ISO/IEC 42001 (certificável) e ao NIST CSF 2.0, orienta a gestão de riscos de IA com base em crosswalks publicados pelo NIST. www.jc2sec.com.br Informação Confidencial 27
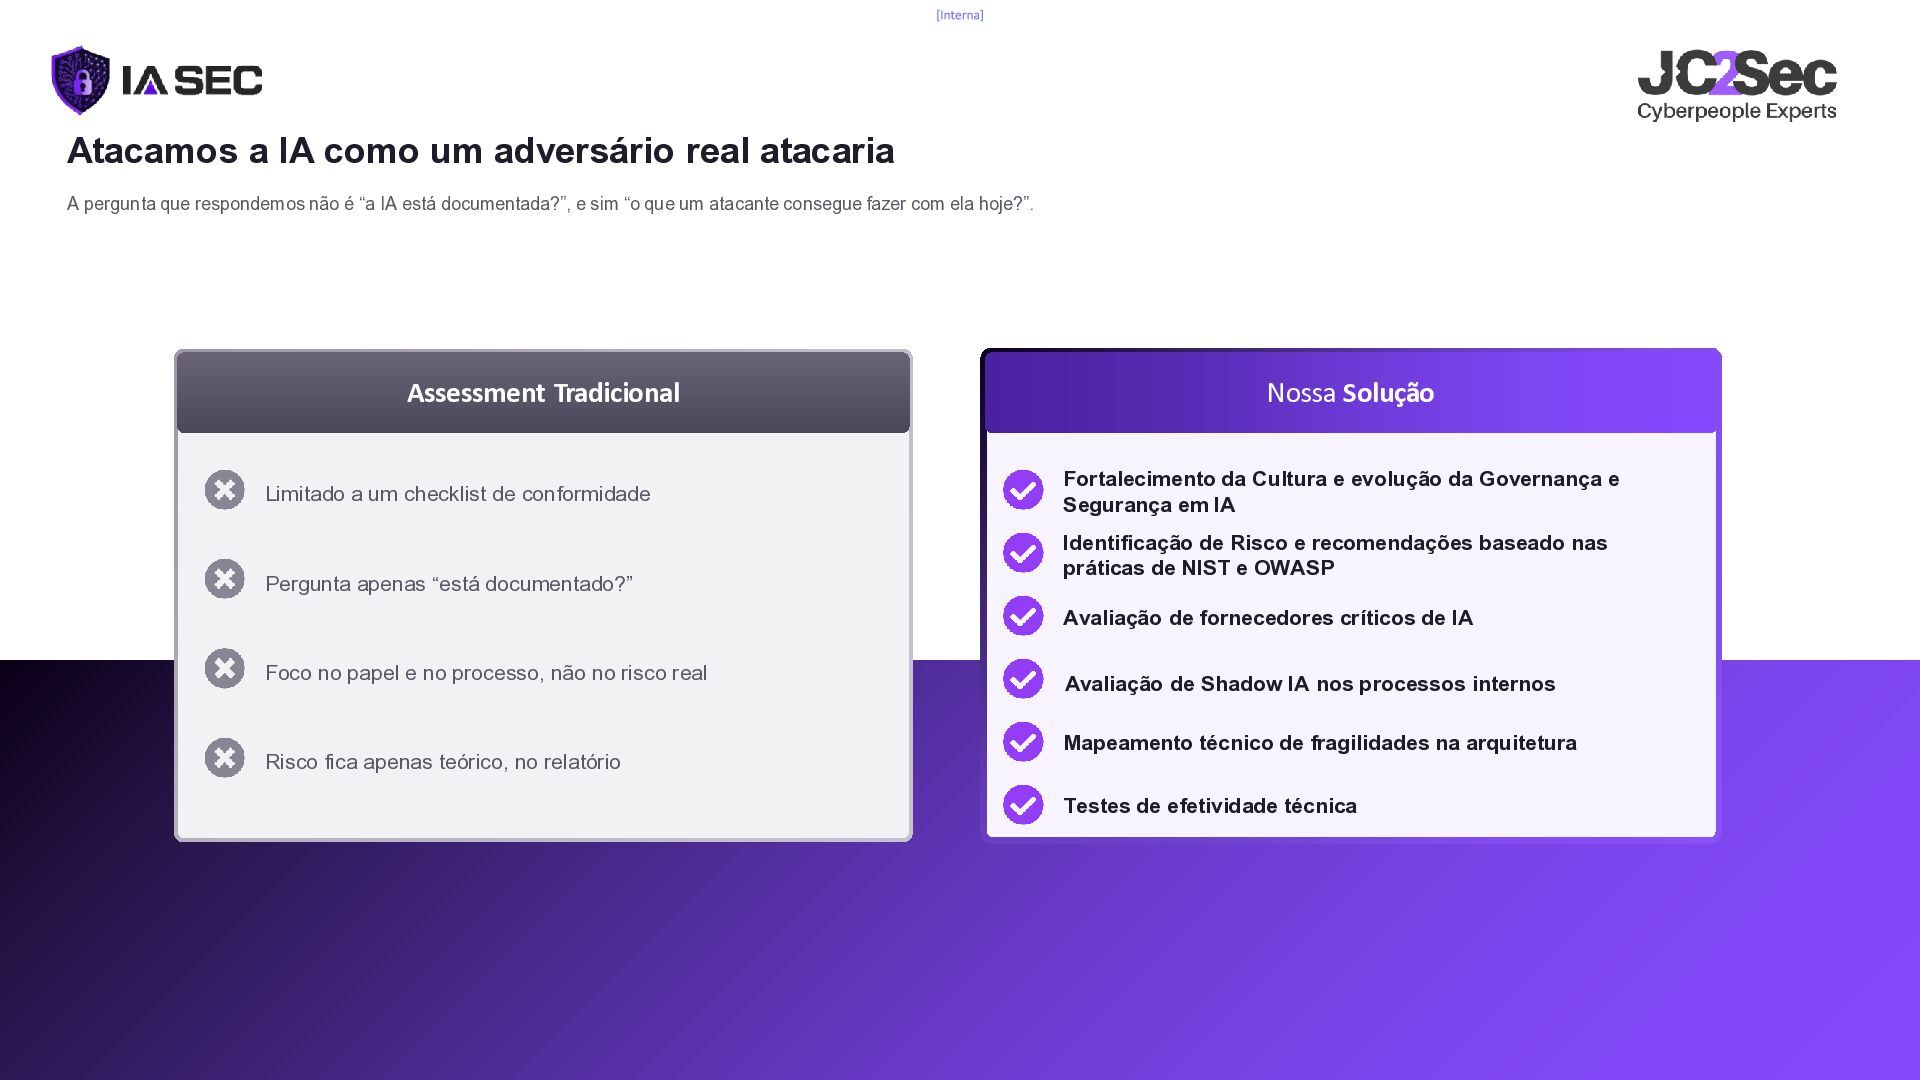
que respondemos não é “a IA está documentada?”, e sim “o que um atacante consegue fazer com ela hoje?”. Assessment Tradicional Limitado a um checklist de conformidade Pergunta apenas “está documentado?” Nossa Solução Fortalecimento da Cultura e evolução da Governança e Segurança em IA Identificação de Risco e recomendações baseado nas práticas de NIST e OWASP Avaliação de fornecedores críticos de IA Foco no papel e no processo, não no risco real Risco fica apenas teórico, no relatório Avaliação de Shadow IA nos processos internos Mapeamento técnico de fragilidades na arquitetura Testes de efetividade técnica
é estruturado em duas grandes fases: a primeira consiste em um assessment para entendimento do ambiente e avaliação dos riscos associados à adoção e ao uso de ferramentas de IA. A segunda contempla a execução de testes técnicos para validar se as ameaças identificadas podem se materializar em riscos reais de exploração, comprometimento ou invasão do ambiente. Fase 1 Assessment Avaliar a maturidade da organização em governança, segurança e gestão de riscos no uso de Inteligência Artificial, identificando como os processos, fornecedores, dados e acessos relacionados à IA estão estruturados na empresa. O assessment tem como objetivo fornecer uma visão executiva ao board sobre o nível de maturidade da organização para governança de IA, resultado da avaliação de fornecedores críticos de IA e diagnóstico de Shadow AI nos processos. Fase 2 Testes Técnicos METODOLOGIAS DAS FASES Comprovar o risco por meio de threat modeling e testes adversariais sobre APIs, aplicações, plugins e integrações de IA. Validação prática das ameaças identificadas no assessment.