Upgrade to Pro — share decks privately, control downloads, hide ads and more …

[2026 Oracle Technical Deep Dive] OCI AI Resili...

[2026 Oracle Technical Deep Dive] OCI AI Resilience -OCIのセキュリティ対策機能をきちんと使いこなす- (2026年9月17日開催)

2026 Oracle Technical Deep Dive (2026年9月17日開催)
https://go.oracle.com/LP=154531
-----
AI時代のレジリエンス強化には、侵入を防ぐだけでなく、侵入後の状況把握や被害拡大の抑止も重要です。
OCIのセキュリティ機能を活用する際には、自社のシステム構成や運用状況、リスクに応じて、対策の優先順位と組み合わせを検討します。
本セッション資料では、基本的なセキュリティ対策、ログ基盤の強化、BtoCサービスの保護を例に、OCIサービスの活用方法と設計・運用のポイントを紹介します。

[こんな方におすすめ]
・OCIのセキュリティ機能と活用方法を把握したい方
・ログ分析や多層防御によるセキュリティ強化を検討したい方
・自社環境に応じた対策の優先順位や進め方を整理したい方

Avatar for oracle4engineer

oracle4engineer PRO

September 29, 2026

More Decks by oracle4engineer

Other Decks in Technology
Transcript

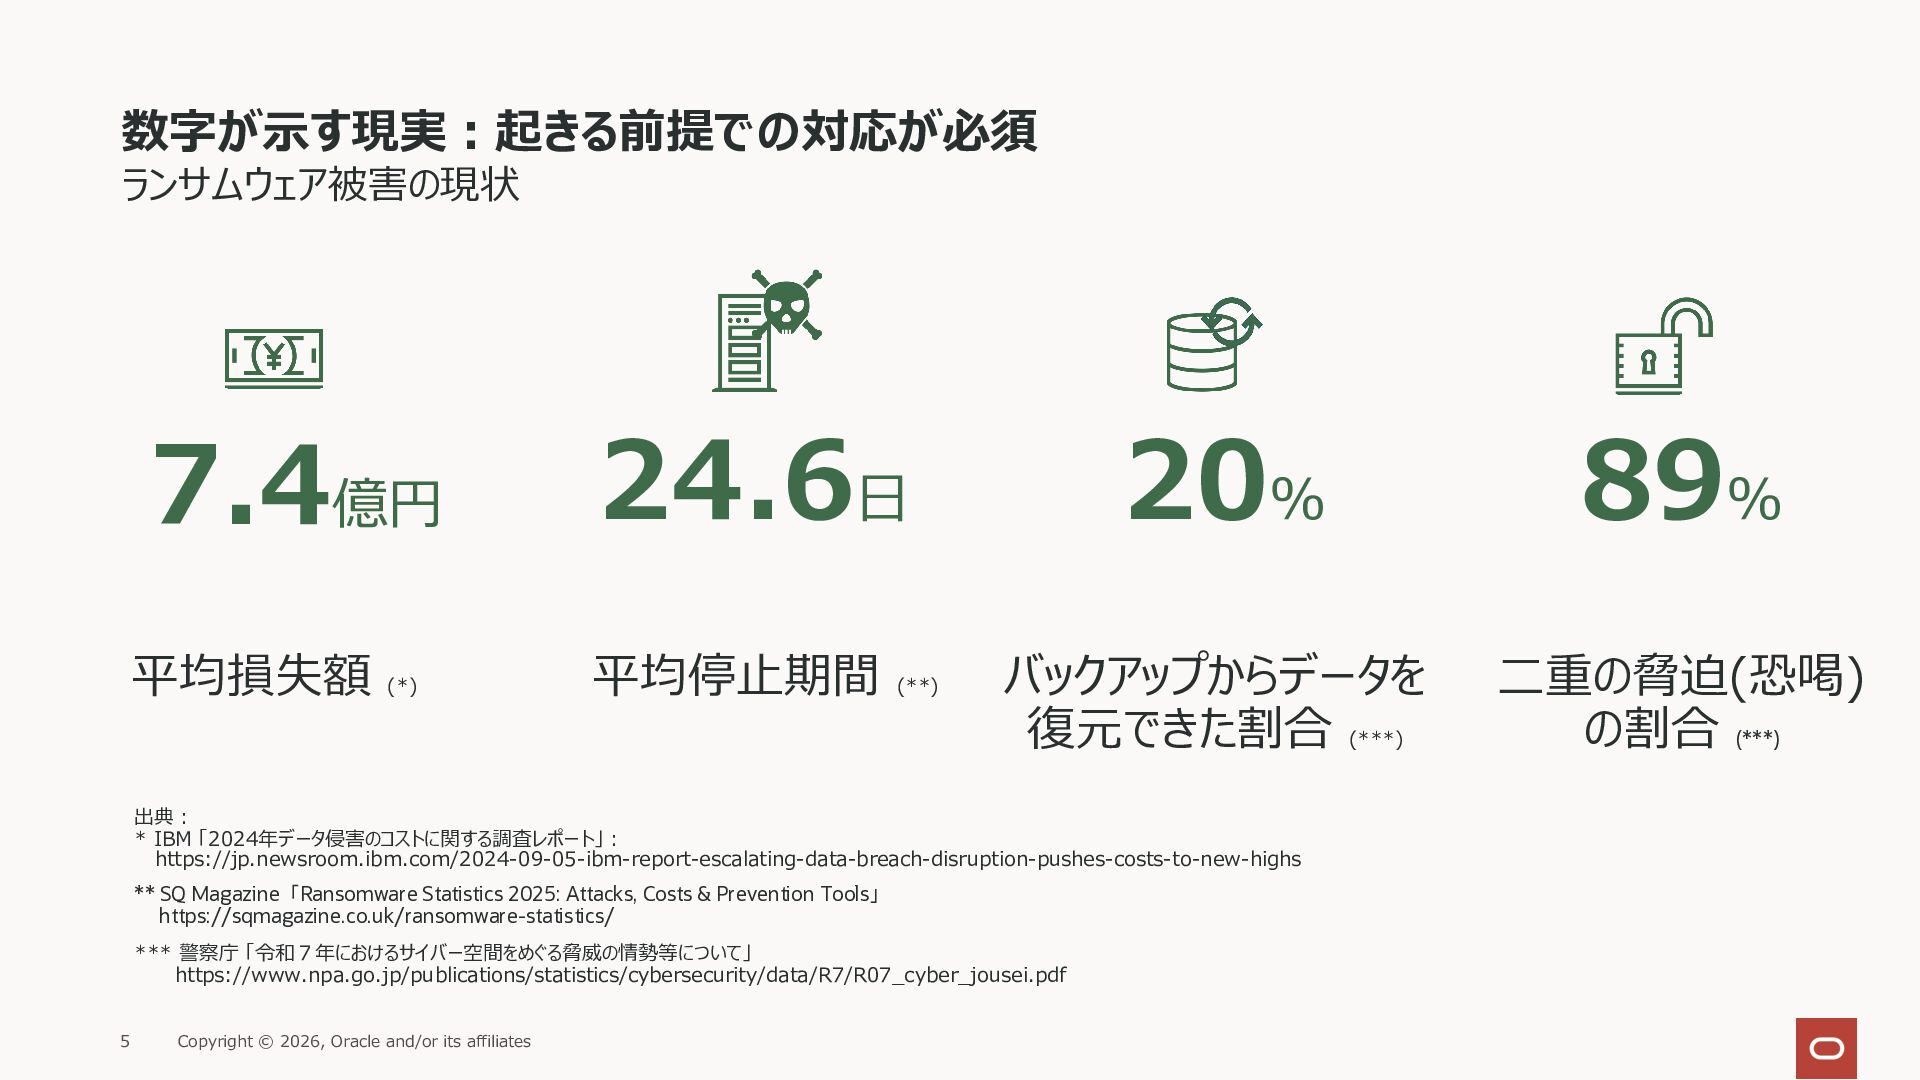
  1. 数字が⽰す現実︓起きる前提での対応が必須 ランサムウェア被害の現状 7.4億円 24.6⽇ 20% 89% 平均損失額 (*) 平均停⽌期間 (**)

    バックアップからデータを 復元できた割合 (***) ⼆重の脅迫(恐喝) の割合 (***) 出典︓ * IBM 「2024年データ侵害のコストに関する調査レポート」︓ https://jp.newsroom.ibm.com/2024-09-05-ibm-report-escalating-data-breach-disruption-pushes-costs-to-new-highs ** SQ Magazine「Ransomware Statistics 2025: Attacks, Costs & Prevention Tools」 https://sqmagazine.co.uk/ransomware-statistics/ *** 警察庁 「令和7年におけるサイバー空間をめぐる脅威の情勢等について」 https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7/R07_cyber_jousei.pdf 5 Copyright © 2026, Oracle and/or its affiliates
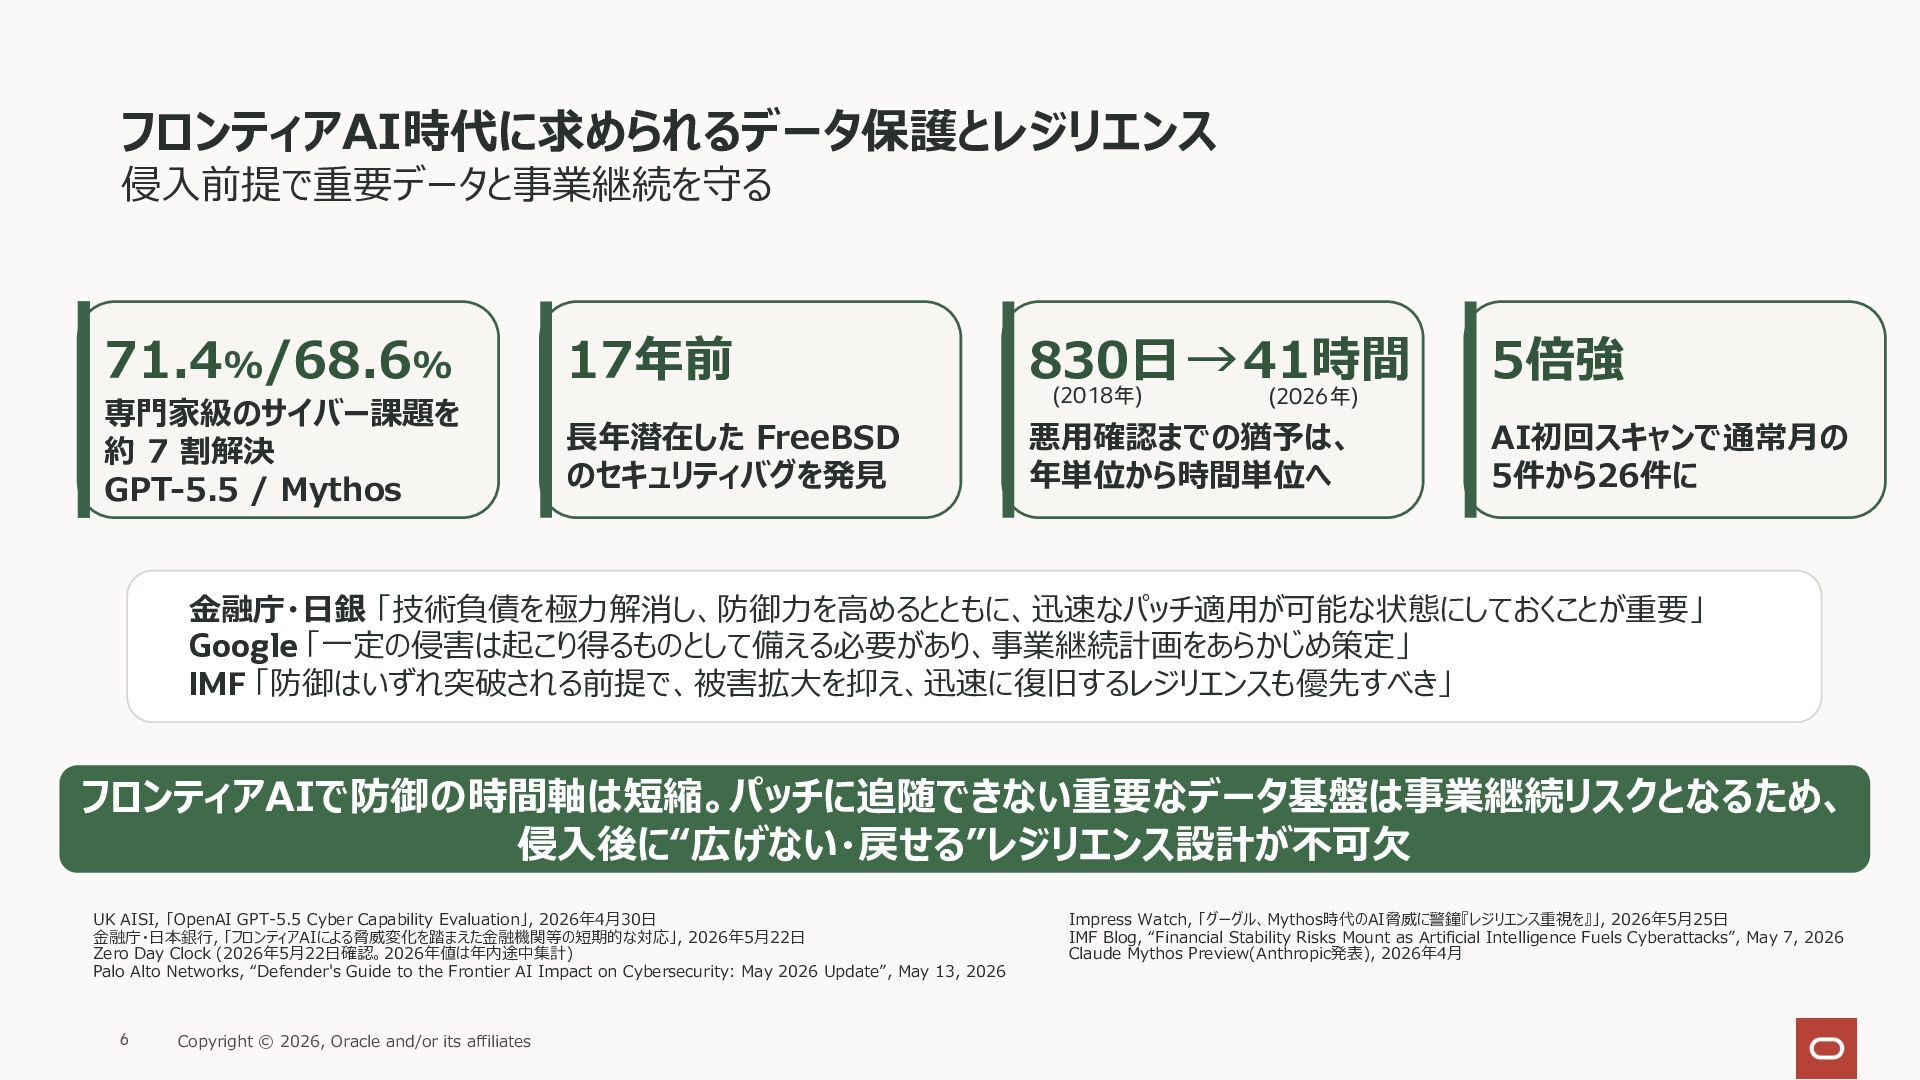
  2. フロンティアAI時代に求められるデータ保護とレジリエンス 侵⼊前提で重要データと事業継続を守る 71.4%/68.6% 17年前 830⽇ → 41時間 5倍強 専⾨家級のサイバー課題を 約

    7 割解決 GPT-5.5 / Mythos ⻑年潜在した FreeBSD のセキュリティバグを発⾒ 悪⽤確認までの猶予は、 年単位から時間単位へ AI初回スキャンで通常⽉の 5件から26件に (2018年) (2026年) ⾦融庁・⽇銀 「技術負債を極⼒解消し、防御⼒を⾼めるとともに、迅速なパッチ適⽤が可能な状態にしておくことが重要」 Google 「⼀定の侵害は起こり得るものとして備える必要があり、事業継続計画をあらかじめ策定」 IMF 「防御はいずれ突破される前提で、被害拡⼤を抑え、迅速に復旧するレジリエンスも優先すべき」 フロンティアAIで防御の時間軸は短縮。パッチに追随できない重要なデータ基盤は事業継続リスクとなるため、 侵⼊後に“広げない・戻せる”レジリエンス設計が不可⽋ UK AISI, 「OpenAI GPT-5.5 Cyber Capability Evaluation」, 2026年4⽉30⽇ ⾦融庁・⽇本銀⾏, 「フロンティアAIによる脅威変化を踏まえた⾦融機関等の短期的な対応」, 2026年5⽉22⽇ Zero Day Clock (2026年5⽉22⽇確認。2026年値は年内途中集計) Palo Alto Networks, “Defender's Guide to the Frontier AI Impact on Cybersecurity: May 2026 Update”, May 13, 2026 6 Copyright © 2026, Oracle and/or its affiliates Impress Watch, 「グーグル、Mythos時代のAI脅威に警鐘『レジリエンス重視を』」, 2026年5⽉25⽇ IMF Blog, “Financial Stability Risks Mount as Artificial Intelligence Fuels Cyberattacks”, May 7, 2026 Claude Mythos Preview(Anthropic発表), 2026年4⽉
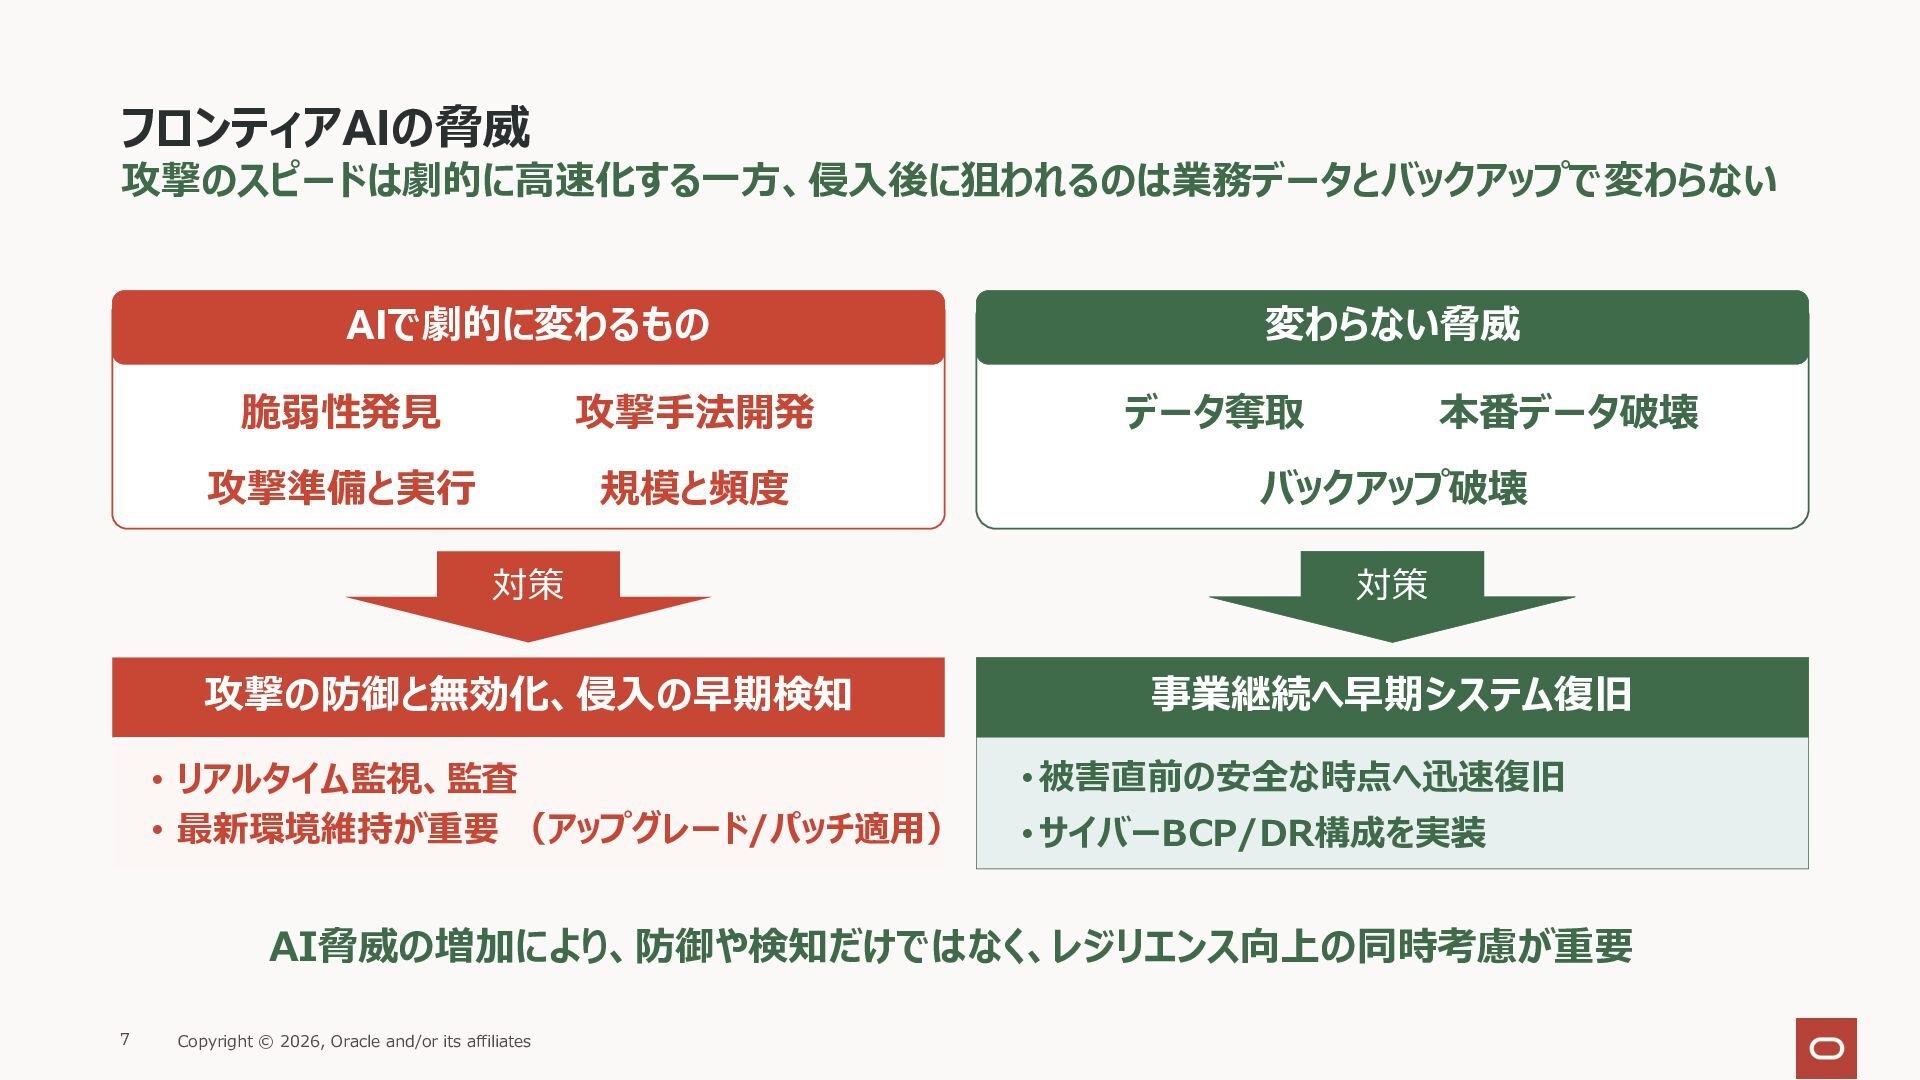
  3. フロンティアAIの脅威 攻撃のスピードは劇的に⾼速化する⼀⽅、侵⼊後に狙われるのは業務データとバックアップで変わらない AIで劇的に変わるもの 脆弱性発⾒ 攻撃⼿法開発 攻撃準備と実⾏ 規模と頻度 変わらない脅威 データ奪取 Z

    本番データ破壊 バックアップ破壊 対策 対策 攻撃の防御と無効化、侵⼊の早期検知 事業継続へ早期システム復旧 • リアルタイム監視、監査 • 最新環境維持が重要 (アップグレード/パッチ適⽤) • 被害直前の安全な時点へ迅速復旧 • サイバーBCP/DR構成を実装 AI脅威の増加により、防御や検知だけではなく、レジリエンス向上の同時考慮が重要 7 Copyright © 2026, Oracle and/or its affiliates
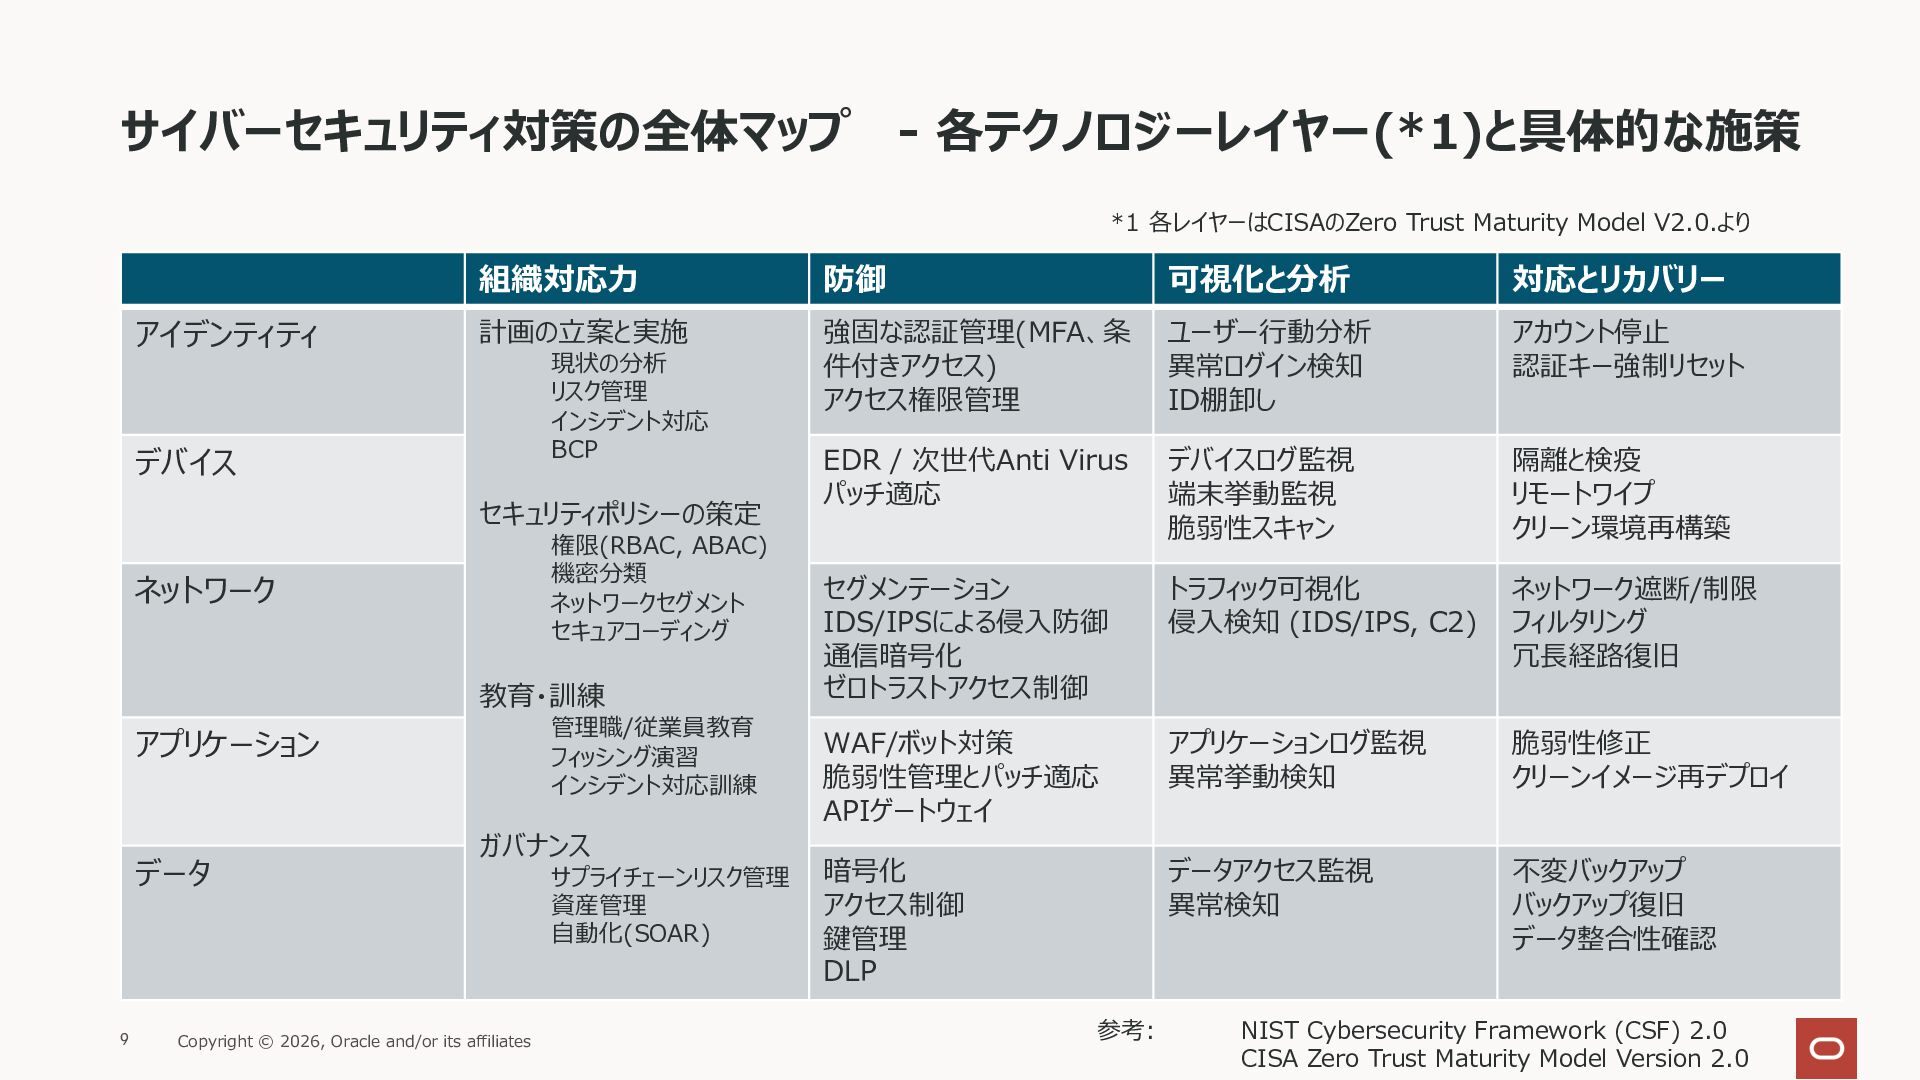
  4. サイバーセキュリティ対策の全体マップ - 各テクノロジーレイヤー(*1)と具体的な施策 *1 各レイヤーはCISAのZero Trust Maturity Model V2.0.より アイデンティティ

    組織対応⼒ 防御 可視化と分析 対応とリカバリー 計画の⽴案と実施 強固な認証管理(MFA、条 件付きアクセス) アクセス権限管理 ユーザー⾏動分析 異常ログイン検知 ID棚卸し アカウント停⽌ 認証キー強制リセット EDR / 次世代Anti Virus パッチ適応 デバイスログ監視 端末挙動監視 脆弱性スキャン 隔離と検疫 リモートワイプ クリーン環境再構築 セグメンテーション IDS/IPSによる侵⼊防御 通信暗号化 ゼロトラストアクセス制御 トラフィック可視化 侵⼊検知 (IDS/IPS, C2) ネットワーク遮断/制限 フィルタリング 冗⻑経路復旧 WAF/ボット対策 脆弱性管理とパッチ適応 APIゲートウェイ アプリケーションログ監視 異常挙動検知 脆弱性修正 クリーンイメージ再デプロイ 暗号化 アクセス制御 鍵管理 DLP データアクセス監視 異常検知 不変バックアップ バックアップ復旧 データ整合性確認 現状の分析 リスク管理 インシデント対応 BCP デバイス セキュリティポリシーの策定 権限(RBAC, ABAC) 機密分類 ネットワークセグメント セキュアコーディング ネットワーク 教育・訓練 管理職/従業員教育 フィッシング演習 インシデント対応訓練 アプリケーション データ 9 ガバナンス Copyright © 2026, Oracle and/or its affiliates サプライチェーンリスク管理 資産管理 ⾃動化(SOAR) 参考: NIST Cybersecurity Framework (CSF) 2.0 CISA Zero Trust Maturity Model Version 2.0
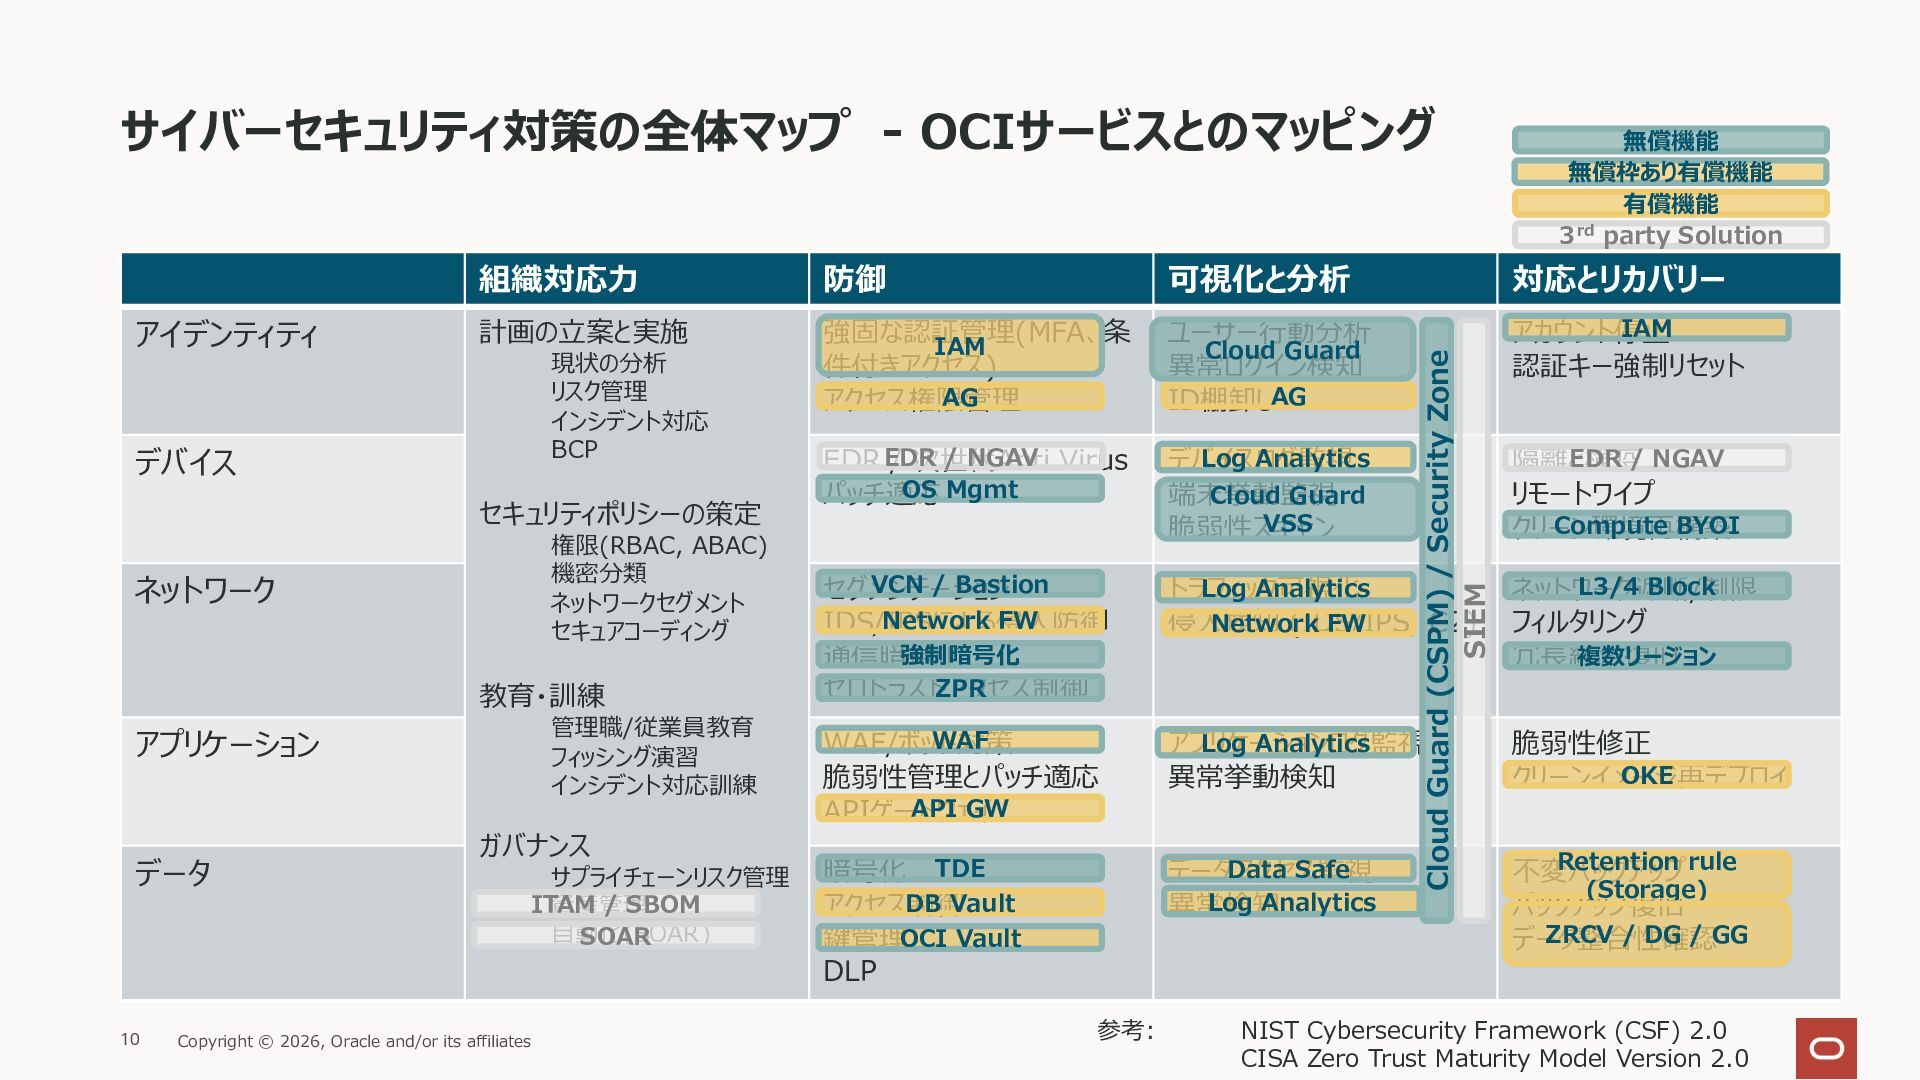
  5. サイバーセキュリティ対策の全体マップ - OCIサービスとのマッピング 組織対応⼒ 防御 可視化と分析 対応とリカバリー 計画の⽴案と実施 強固な認証管理(MFA、条 IAM

    件付きアクセス) AG アクセス権限管理 ユーザー⾏動分析 Cloud Guard 異常ログイン検知 ID棚卸しAG IAM アカウント停⽌ 認証キー強制リセット / NGAV Virus EDR EDR / 次世代Anti OS Mgmt パッチ適応 Log Analytics デバイスログ監視 端末挙動監視 Cloud Guard VSS 脆弱性スキャン VCN / Bastion セグメンテーション Network FW IDS/IPSによる侵⼊防御 強制暗号化 通信暗号化 ZPR ゼロトラストアクセス制御 Log Analytics トラフィック可視化 侵⼊検知 Network (IDS/IPS, FW C2) L3/4 Block ネットワーク遮断/制限 フィルタリング 複数リージョン 冗⻑経路復旧 WAF WAF/ボット対策 脆弱性管理とパッチ適応 API GW APIゲートウェイ Log Analytics アプリケーションログ監視 異常挙動検知 脆弱性修正 OKE クリーンイメージ再デプロイ 暗号化 TDE DB Vault アクセス制御 鍵管理OCI Vault DLP Data Safe データアクセス監視 Log Analytics 異常検知 Retention rule 不変バックアップ (Storage) バックアップ復旧 ZRCV / DG / GG データ整合性確認 現状の分析 リスク管理 インシデント対応 BCP デバイス セキュリティポリシーの策定 権限(RBAC, ABAC) 機密分類 ネットワークセグメント セキュアコーディング ネットワーク 教育・訓練 管理職/従業員教育 フィッシング演習 インシデント対応訓練 アプリケーション データ 10 ガバナンス サプライチェーンリスク管理 ITAM / SBOM 資産管理 ⾃動化(SOAR) SOAR Copyright © 2026, Oracle and/or its affiliates 参考: Cloud Guard (CSPM) / Security Zone SIEM アイデンティティ 無償機能 無償枠あり有償機能 有償機能 rd 3 party Solution EDR / NGAV 隔離と検疫 リモートワイプ Compute BYOI クリーン環境再構築 NIST Cybersecurity Framework (CSF) 2.0 CISA Zero Trust Maturity Model Version 2.0
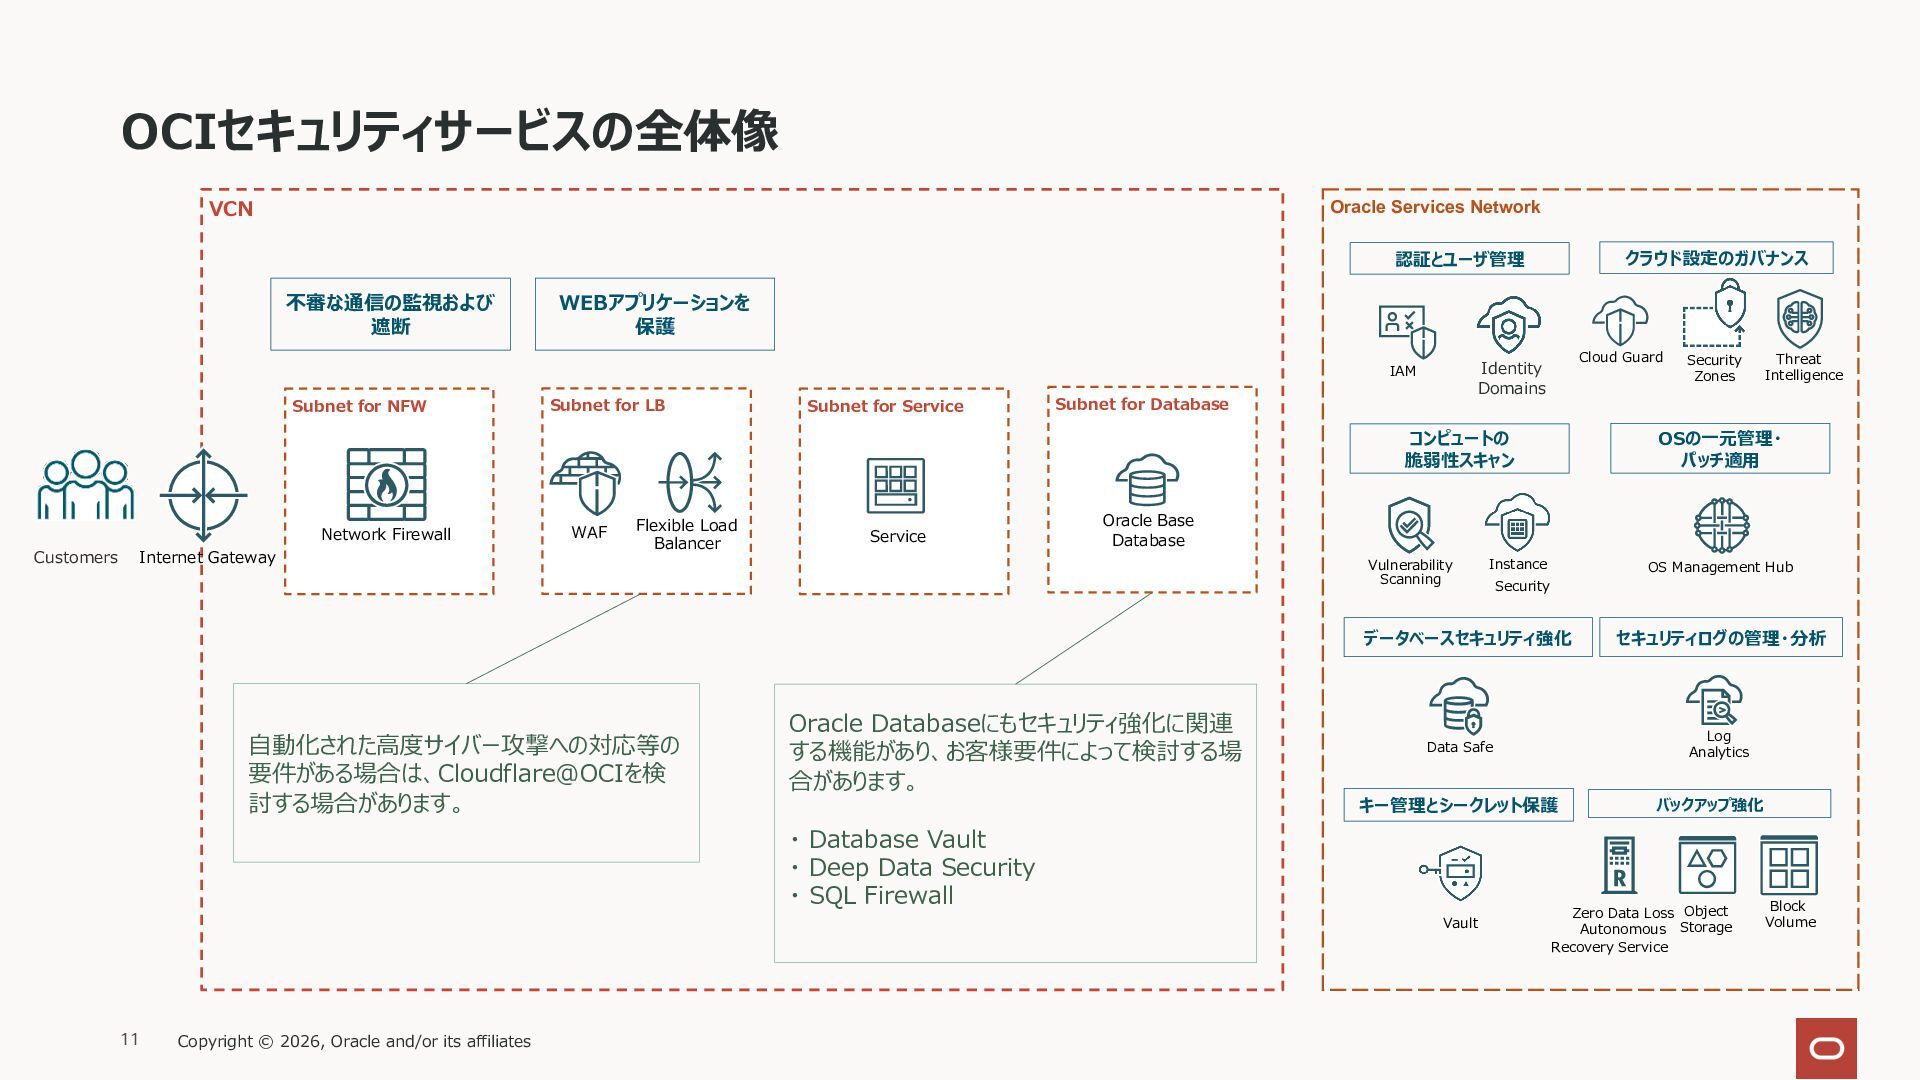
  6. OCIセキュリティサービスの全体像 VCN Oracle Services Network クラウド設定のガバナンス 認証とユーザ管理 不審な通信の監視および 遮断 WEBアプリケーションを

    保護 Subnet for NFW Subnet for LB Subnet for Service Cloud Guard Identity Domains IAM Subnet for Database Internet Gateway Customers WAF Flexible Load Balancer ⾃動化された⾼度サイバー攻撃への対応等の 要件がある場合は、Cloudflare@OCIを検 討する場合があります。 Service Oracle Base Database Vulnerability Scanning Oracle Databaseにもセキュリティ強化に関連 する機能があり、お客様要件によって検討する場 合があります。 OS Management Hub Security セキュリティログの管理・分析 Data Safe Log Analytics キー管理とシークレット保護 バックアップ強化 Vault Copyright © 2026, Oracle and/or its affiliates Instance データベースセキュリティ強化 ・ Database Vault ・ Deep Data Security ・ SQL Firewall 11 Threat Intelligence OSの⼀元管理・ パッチ適⽤ コンピュートの 脆弱性スキャン Network Firewall Security Zones Zero Data Loss Object Autonomous Storage Recovery Service Block Volume
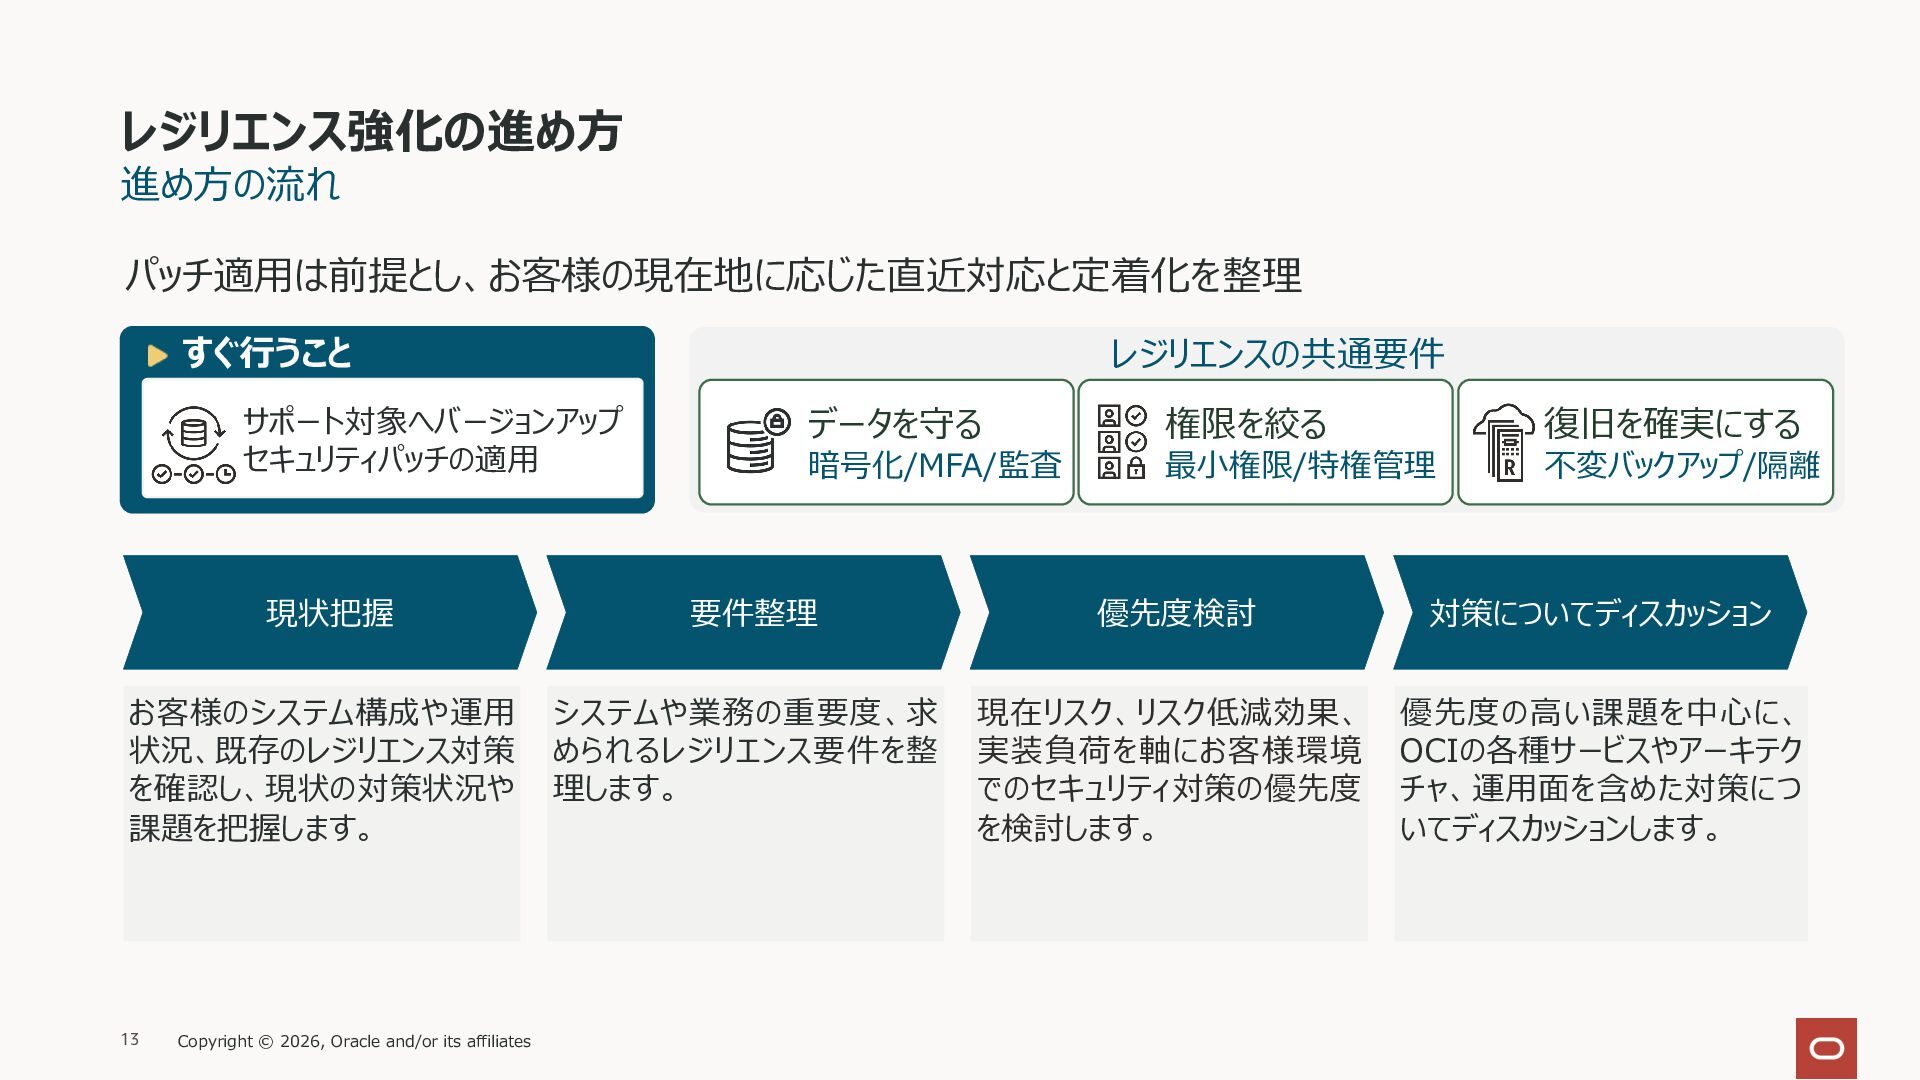
  7. レジリエンス強化の進め⽅ 進め⽅の流れ パッチ適⽤は前提とし、お客様の現在地に応じた直近対応と定着化を整理 すぐ⾏うこと レジリエンスの共通要件 サポート対象へバージョンアップ セキュリティパッチの適⽤ データを守る 暗号化/MFA/監査 権限を絞る

    最⼩権限/特権管理 復旧を確実にする 不変バックアップ/隔離 現状把握 要件整理 優先度検討 対策についてディスカッション お客様のシステム構成や運⽤ 状況、既存のレジリエンス対策 を確認し、現状の対策状況や 課題を把握します。 システムや業務の重要度、求 められるレジリエンス要件を整 理します。 現在リスク、リスク低減効果、 実装負荷を軸にお客様環境 でのセキュリティ対策の優先度 を検討します。 優先度の⾼い課題を中⼼に、 OCIの各種サービスやアーキテク チャ、運⽤⾯を含めた対策につ いてディスカッションします。 13 Copyright © 2026, Oracle and/or its affiliates
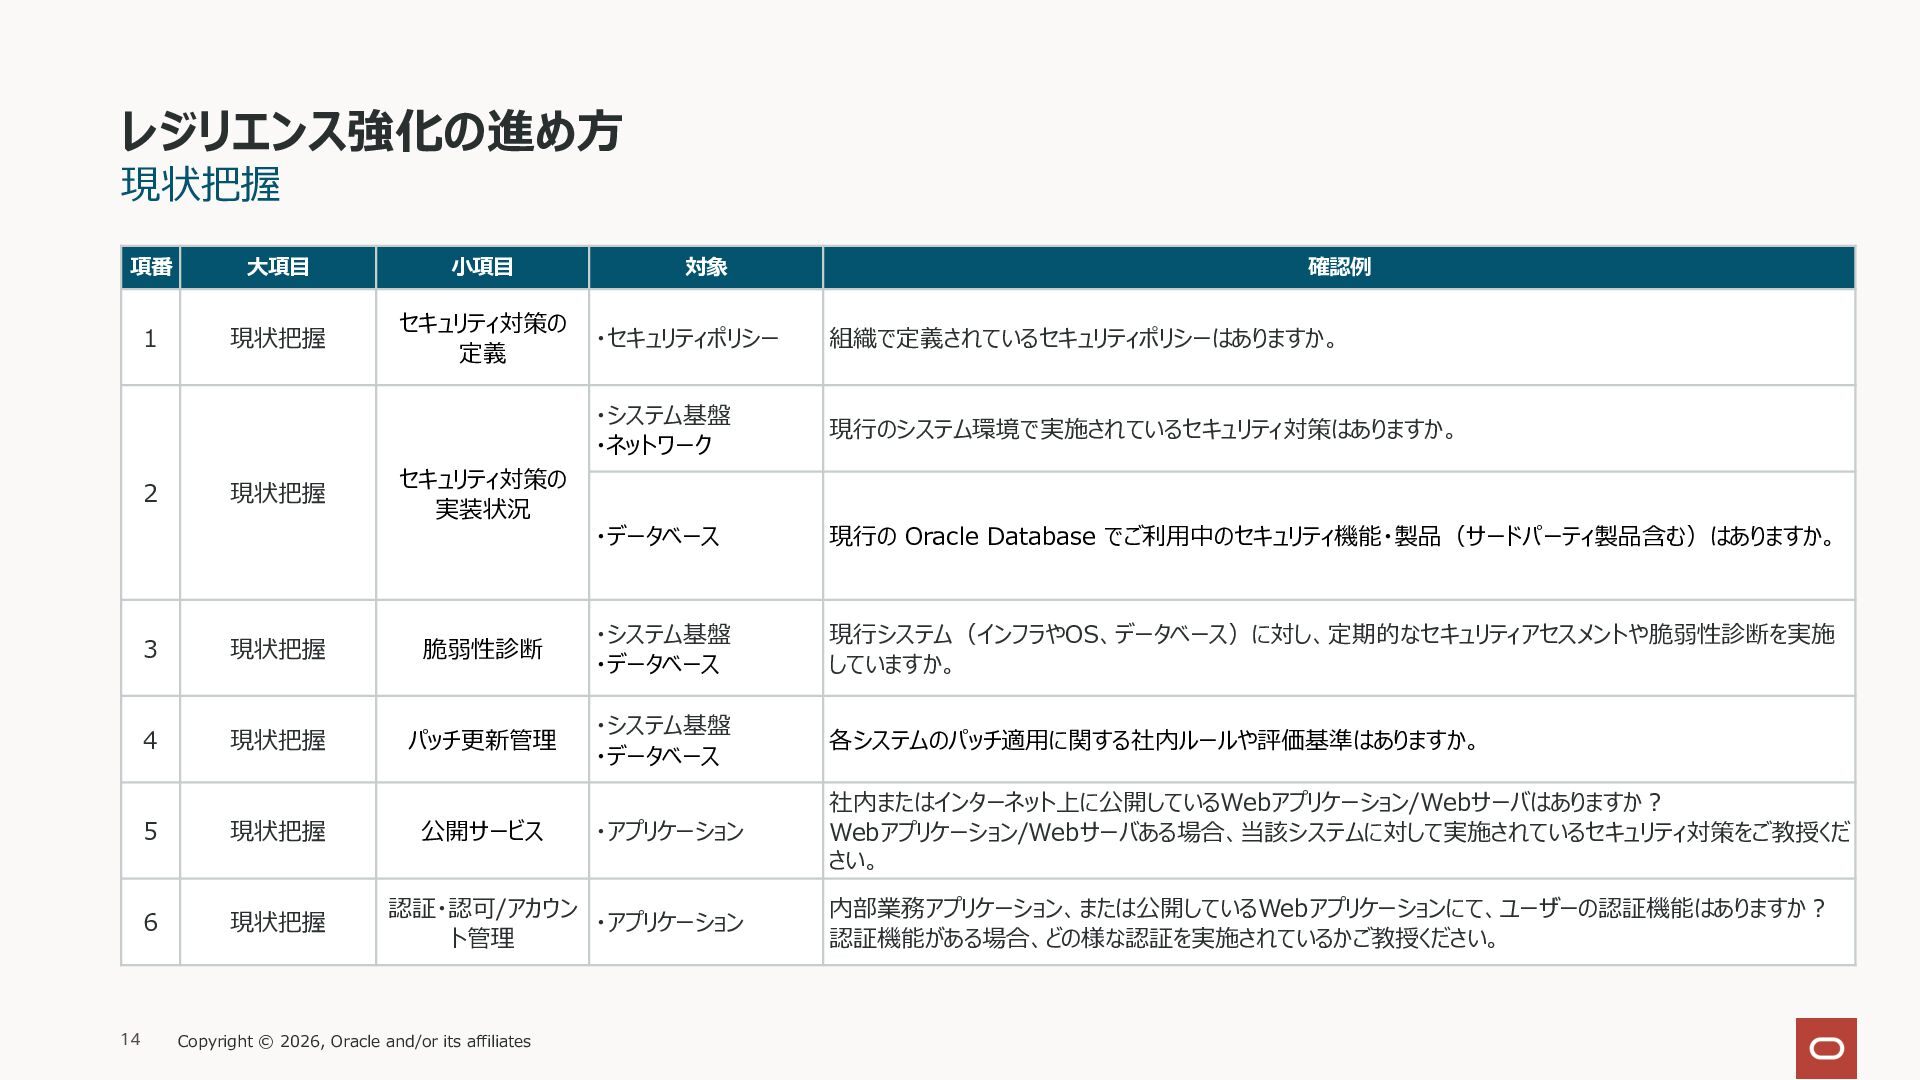
  8. レジリエンス強化の進め⽅ 現状把握 項番 ⼤項⽬ ⼩項⽬ 1 現状把握 セキュリティ対策の 定義 2

    14 現状把握 セキュリティ対策の 実装状況 対象 確認例 ・セキュリティポリシー 組織で定義されているセキュリティポリシーはありますか。 ・システム基盤 ・ネットワーク 現⾏のシステム環境で実施されているセキュリティ対策はありますか。 ・データベース 現⾏の Oracle Database でご利⽤中のセキュリティ機能・製品(サードパーティ製品含む)はありますか。 3 現状把握 脆弱性診断 ・システム基盤 ・データベース 現⾏システム(インフラやOS、データベース)に対し、定期的なセキュリティアセスメントや脆弱性診断を実施 していますか。 4 現状把握 パッチ更新管理 ・システム基盤 ・データベース 各システムのパッチ適⽤に関する社内ルールや評価基準はありますか。 ・アプリケーション 社内またはインターネット上に公開しているWebアプリケーション/Webサーバはありますか︖ Webアプリケーション/Webサーバある場合、当該システムに対して実施されているセキュリティ対策をご教授くだ さい。 5 現状把握 6 現状把握 公開サービス 認証・認可/アカウン ・アプリケーション ト管理 Copyright © 2026, Oracle and/or its affiliates 内部業務アプリケーション、または公開しているWebアプリケーションにて、ユーザーの認証機能はありますか︖ 認証機能がある場合、どの様な認証を実施されているかご教授ください。
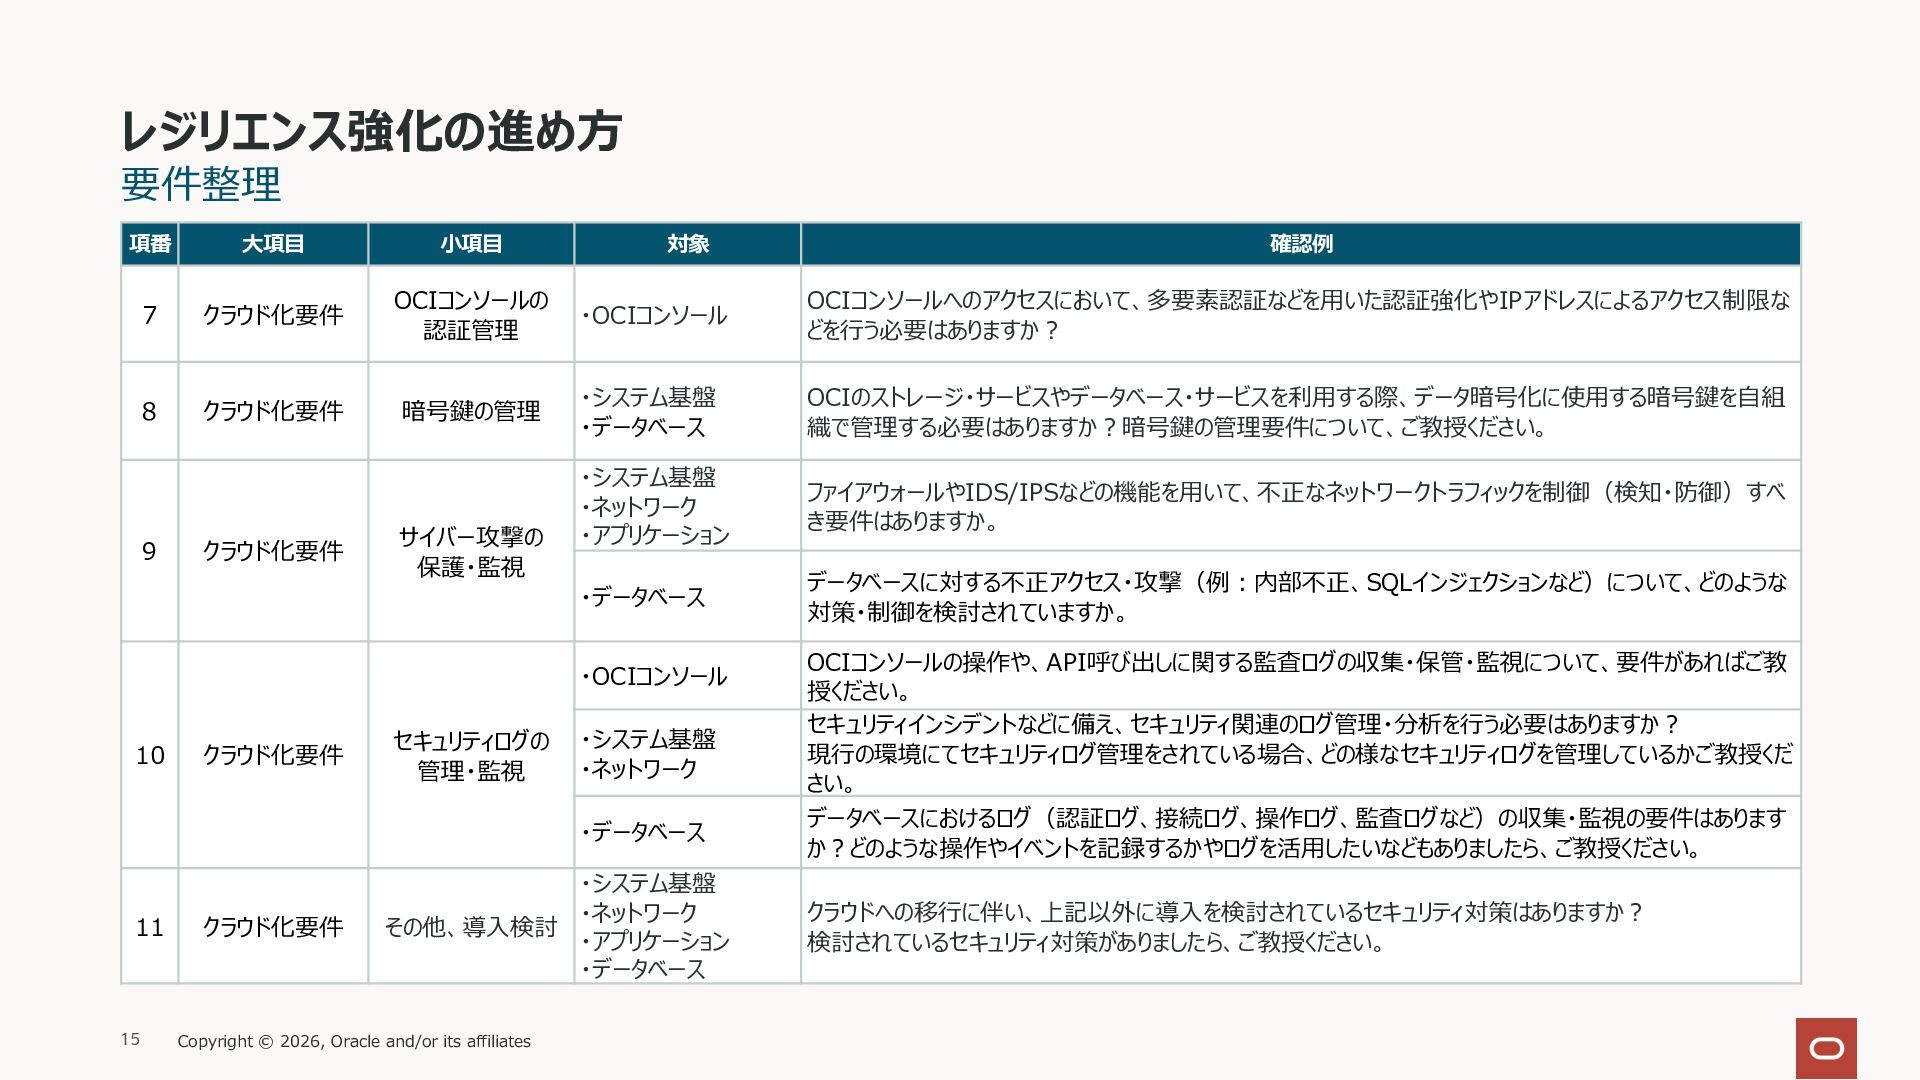
  9. レジリエンス強化の進め⽅ 要件整理 項番 ⼤項⽬ ⼩項⽬ 7 クラウド化要件 OCIコンソールの 認証管理 ・OCIコンソール

    OCIコンソールへのアクセスにおいて、多要素認証などを⽤いた認証強化やIPアドレスによるアクセス制限な どを⾏う必要はありますか︖ 8 クラウド化要件 暗号鍵の管理 ・システム基盤 ・データベース OCIのストレージ・サービスやデータベース・サービスを利⽤する際、データ暗号化に使⽤する暗号鍵を⾃組 織で管理する必要はありますか︖暗号鍵の管理要件について、ご教授ください。 ・システム基盤 ・ネットワーク ・アプリケーション ファイアウォールやIDS/IPSなどの機能を⽤いて、不正なネットワークトラフィックを制御(検知・防御)すべ き要件はありますか。 ・データベース データベースに対する不正アクセス・攻撃(例︓内部不正、SQLインジェクションなど)について、どのような 対策・制御を検討されていますか。 9 クラウド化要件 サイバー攻撃の 保護・監視 対象 ・OCIコンソール 10 クラウド化要件 セキュリティログの 管理・監視 ・システム基盤 ・ネットワーク ・データベース 11 15 クラウド化要件 ・システム基盤 ・ネットワーク その他、導⼊検討 ・アプリケーション ・データベース Copyright © 2026, Oracle and/or its affiliates 確認例 OCIコンソールの操作や、API呼び出しに関する監査ログの収集・保管・監視について、要件があればご教 授ください。 セキュリティインシデントなどに備え、セキュリティ関連のログ管理・分析を⾏う必要はありますか︖ 現⾏の環境にてセキュリティログ管理をされている場合、どの様なセキュリティログを管理しているかご教授くだ さい。 データベースにおけるログ(認証ログ、接続ログ、操作ログ、監査ログなど)の収集・監視の要件はあります か︖どのような操作やイベントを記録するかやログを活⽤したいなどもありましたら、ご教授ください。 クラウドへの移⾏に伴い、上記以外に導⼊を検討されているセキュリティ対策はありますか︖ 検討されているセキュリティ対策がありましたら、ご教授ください。
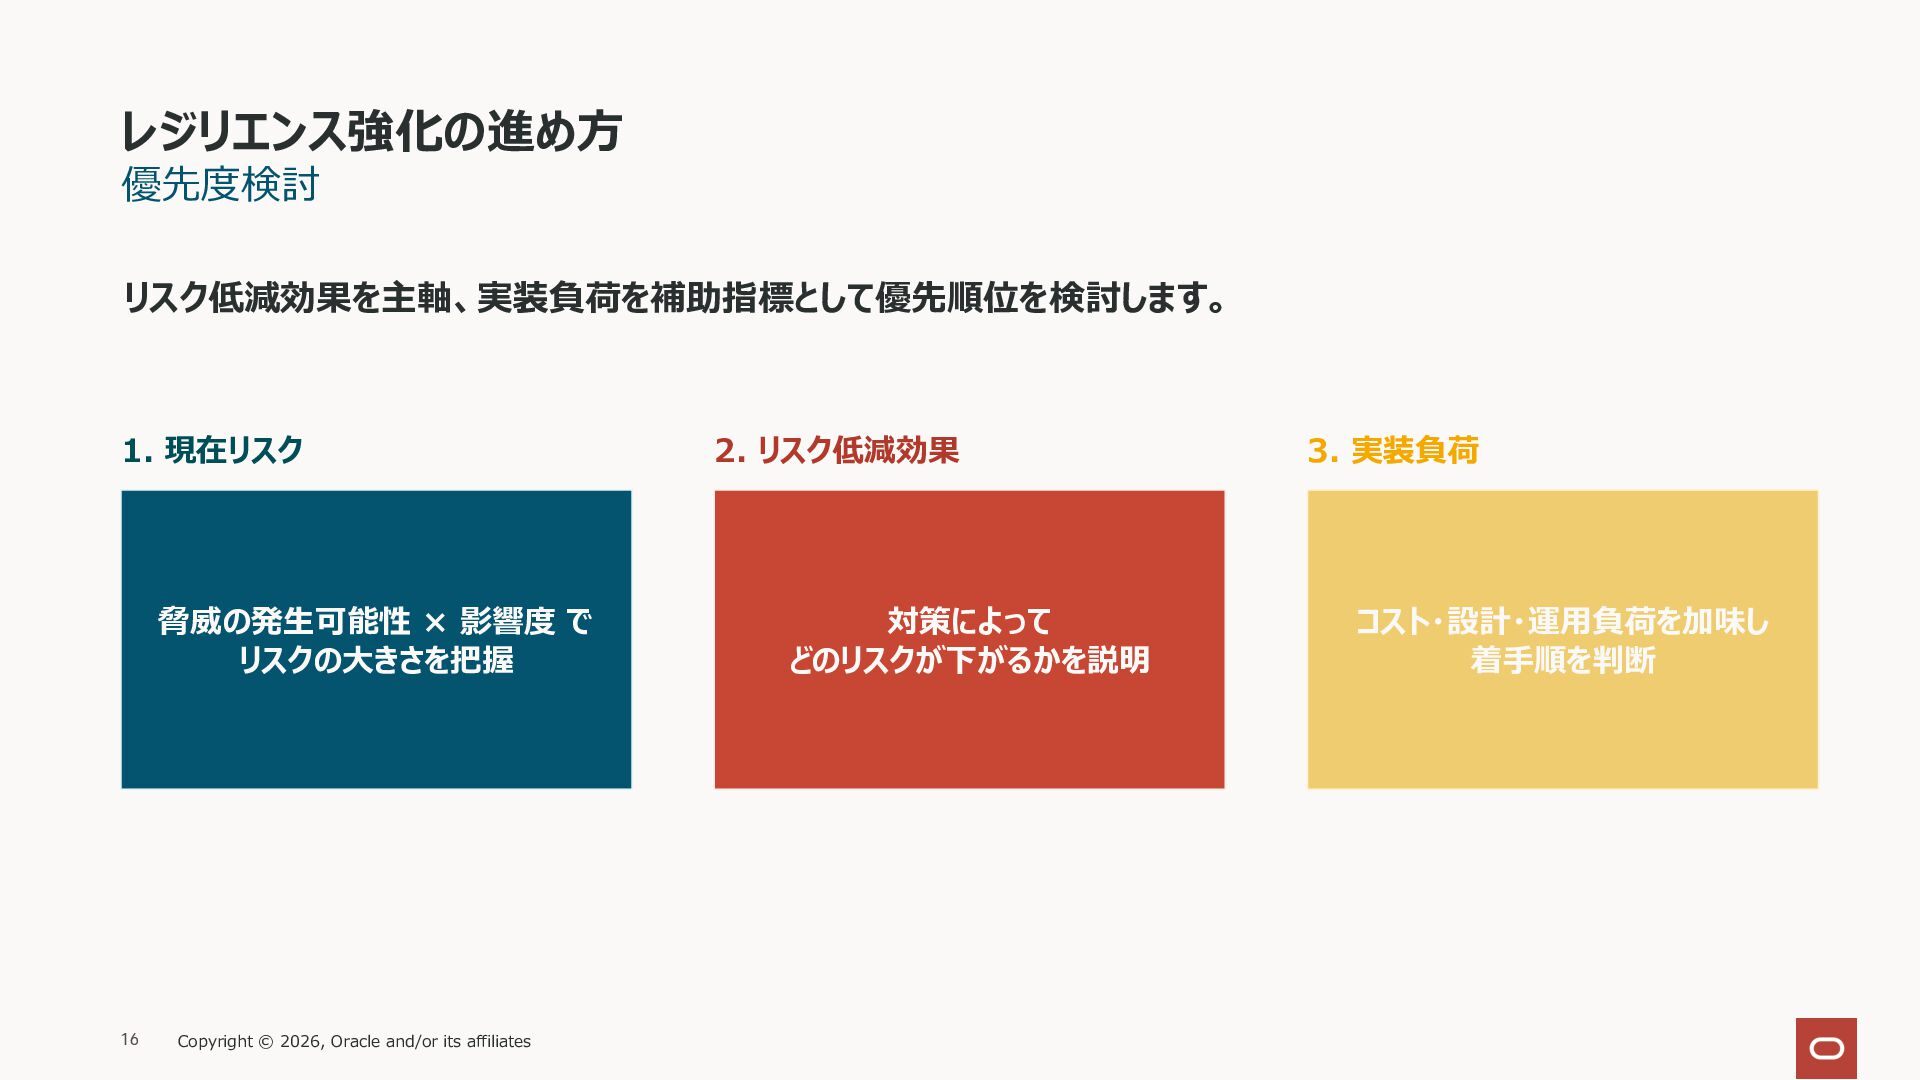
  10. レジリエンス強化の進め⽅ 優先度検討 リスク低減効果を主軸、実装負荷を補助指標として優先順位を検討します。 1. 現在リスク 脅威の発⽣可能性 × 影響度 で リスクの⼤きさを把握

    16 Copyright © 2026, Oracle and/or its affiliates 2. リスク低減効果 対策によって どのリスクが下がるかを説明 3. 実装負荷 コスト・設計・運⽤負荷を加味し 着⼿順を判断
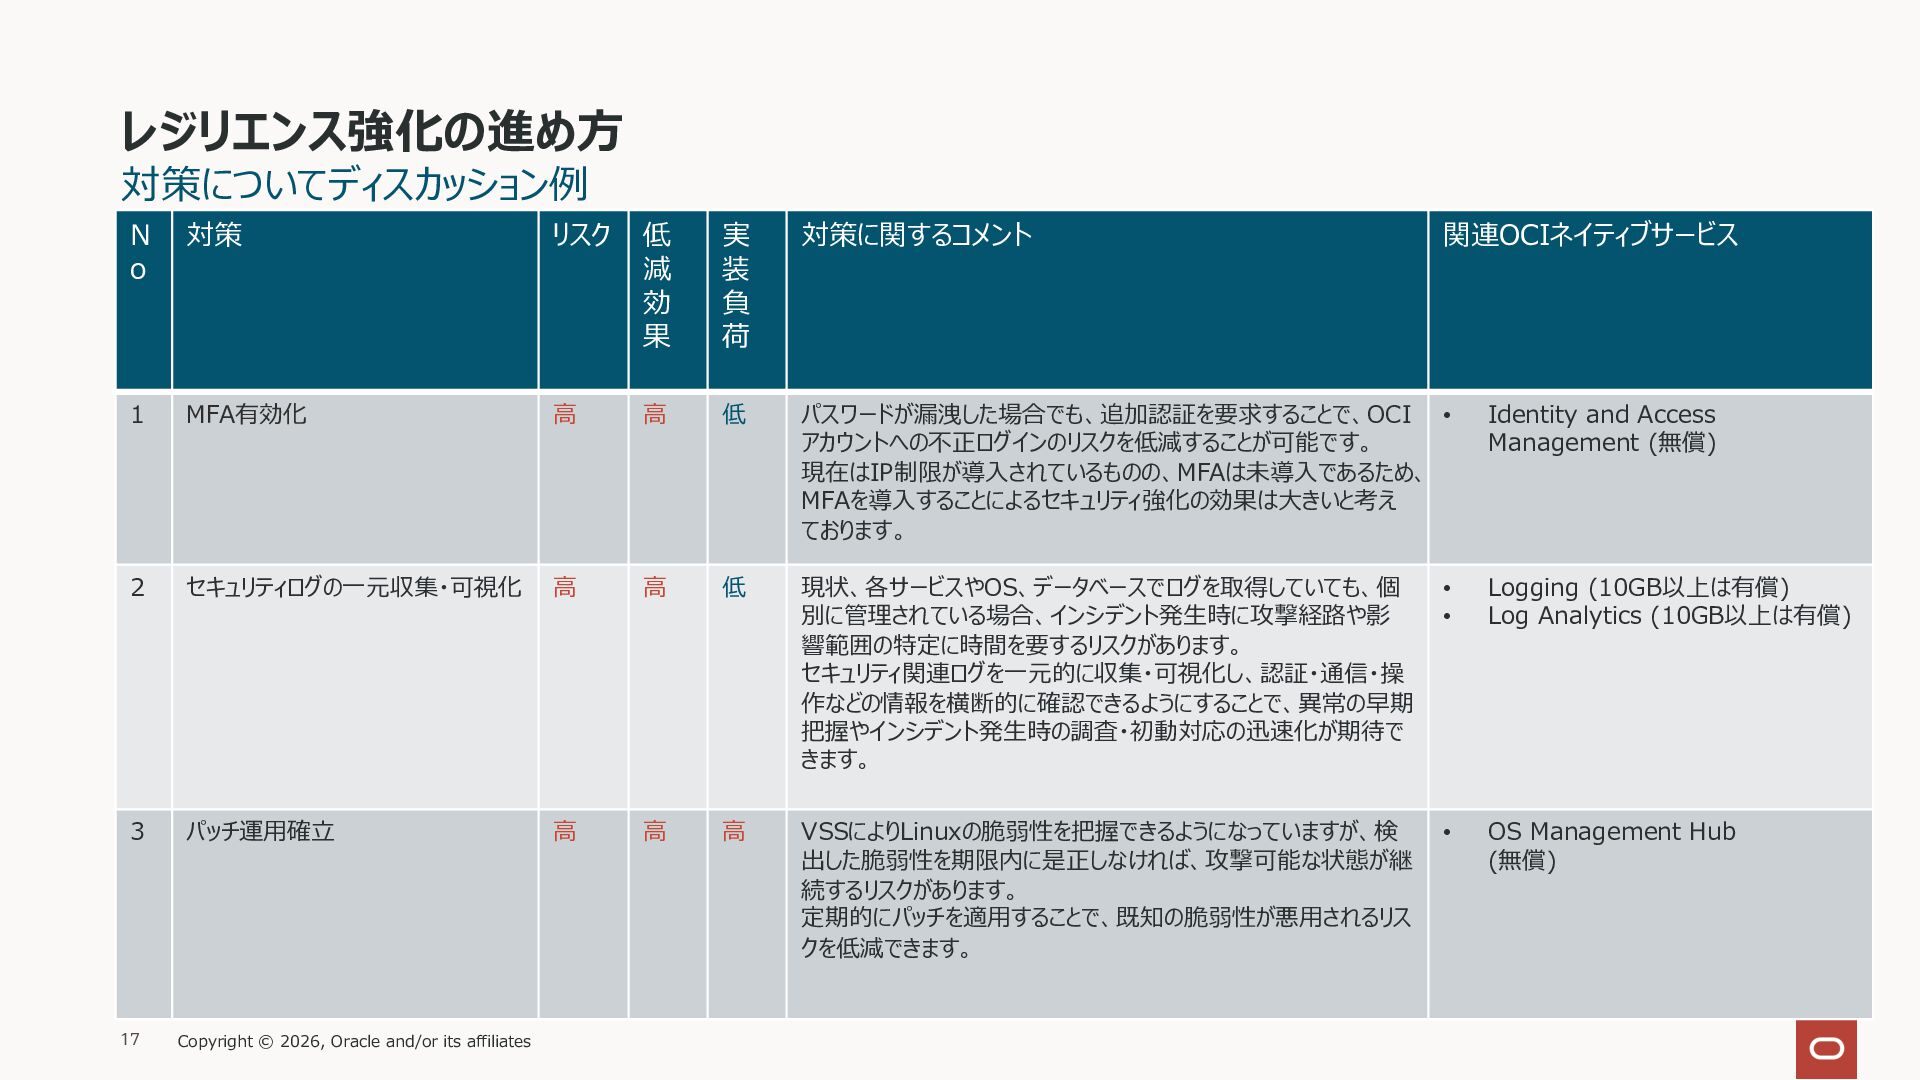
  11. レジリエンス強化の進め⽅ 対策についてディスカッション例 N o 対策 リスク 低 減 効 果

    実 装 負 荷 対策に関するコメント 関連OCIネイティブサービス 1 MFA有効化 ⾼ ⾼ 低 パスワードが漏洩した場合でも、追加認証を要求することで、OCI • アカウントへの不正ログインのリスクを低減することが可能です。 現在はIP制限が導⼊されているものの、MFAは未導⼊であるため、 MFAを導⼊することによるセキュリティ強化の効果は⼤きいと考え ております。 Identity and Access Management (無償) 2 セキュリティログの⼀元収集・可視化 ⾼ ⾼ 低 現状、各サービスやOS、データベースでログを取得していても、個 別に管理されている場合、インシデント発⽣時に攻撃経路や影 響範囲の特定に時間を要するリスクがあります。 セキュリティ関連ログを⼀元的に収集・可視化し、認証・通信・操 作などの情報を横断的に確認できるようにすることで、異常の早期 把握やインシデント発⽣時の調査・初動対応の迅速化が期待で きます。 • • Logging (10GB以上は有償) Log Analytics (10GB以上は有償) 3 パッチ運⽤確⽴ ⾼ ⾼ ⾼ VSSによりLinuxの脆弱性を把握できるようになっていますが、検 出した脆弱性を期限内に是正しなければ、攻撃可能な状態が継 続するリスクがあります。 定期的にパッチを適⽤することで、既知の脆弱性が悪⽤されるリス クを低減できます。 • OS Management Hub (無償) 17 Copyright © 2026, Oracle and/or its affiliates
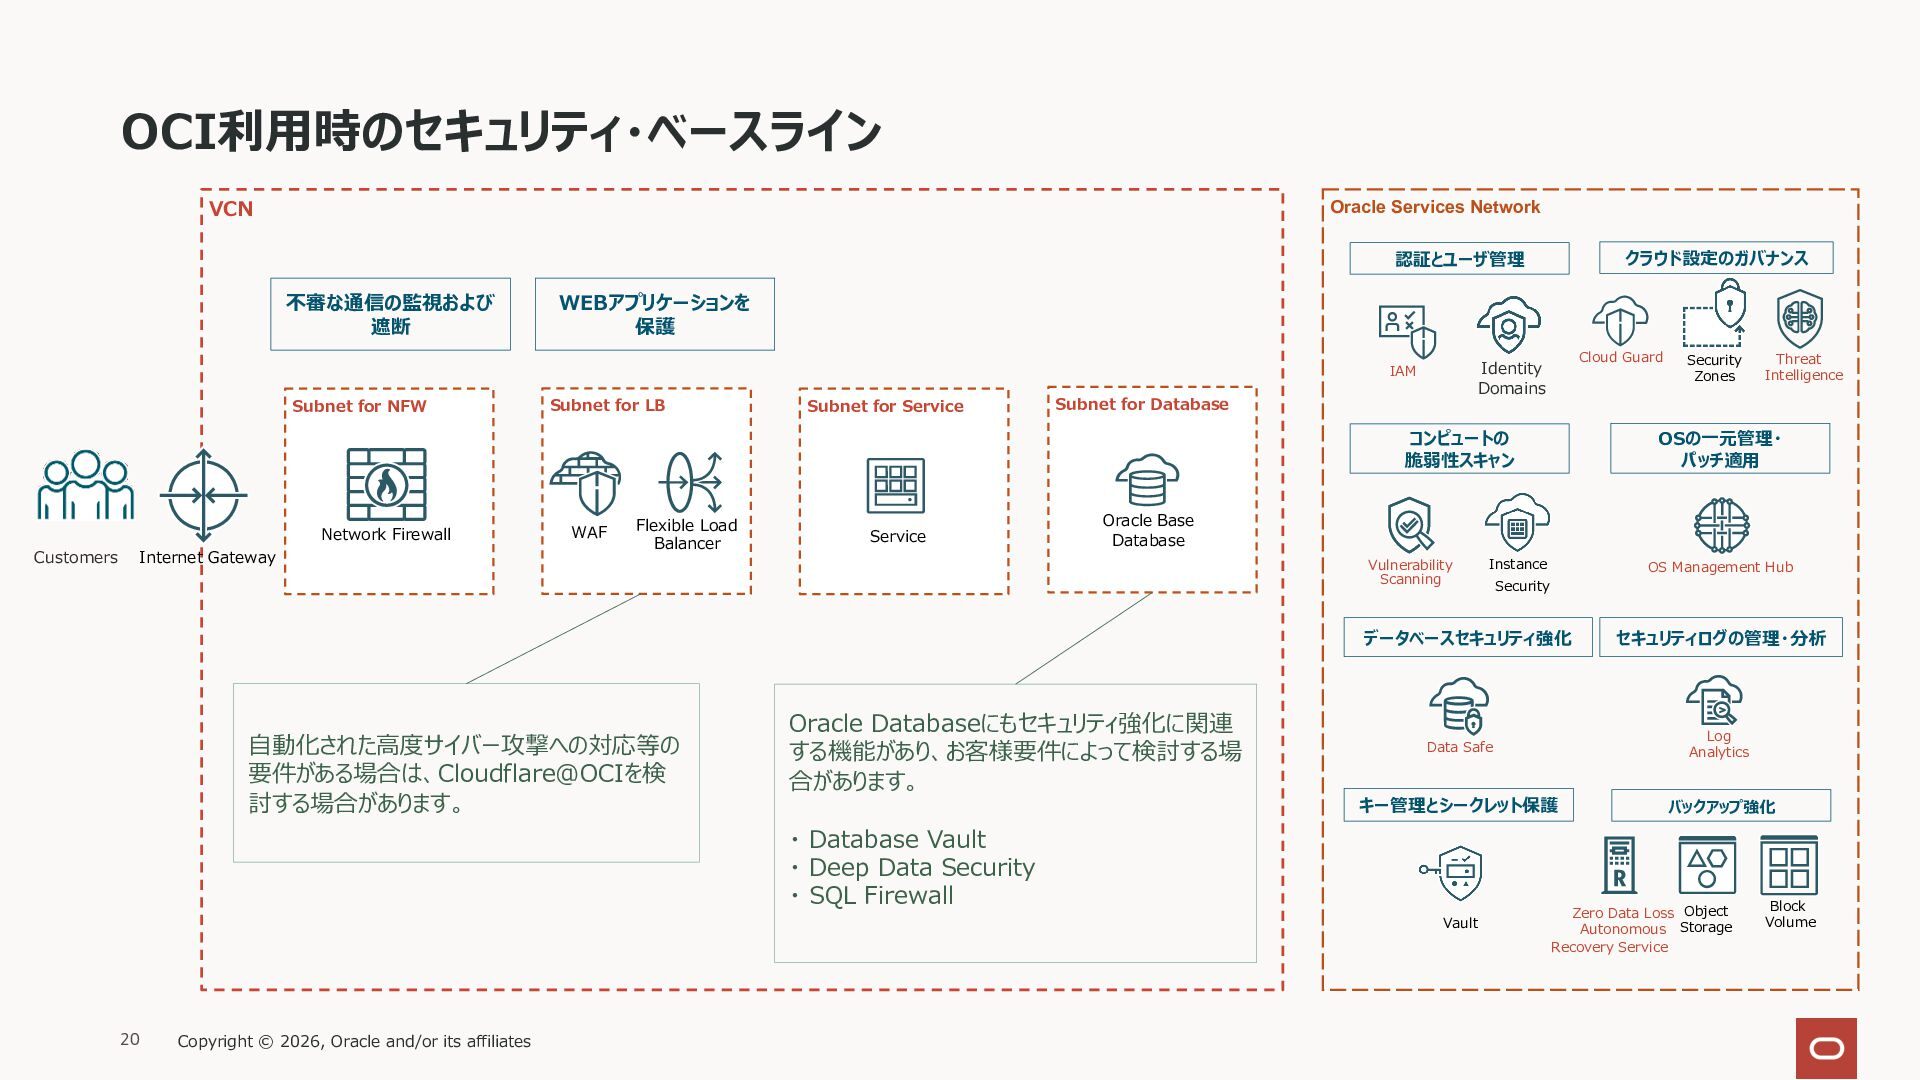
  12. OCI利⽤時のセキュリティ・ベースライン VCN Oracle Services Network クラウド設定のガバナンス 認証とユーザ管理 不審な通信の監視および 遮断 WEBアプリケーションを

    保護 Subnet for NFW Subnet for LB Subnet for Service Cloud Guard Identity Domains IAM Subnet for Database Internet Gateway Customers WAF Flexible Load Balancer ⾃動化された⾼度サイバー攻撃への対応等の 要件がある場合は、Cloudflare@OCIを検 討する場合があります。 Service Oracle Base Database Vulnerability Scanning Oracle Databaseにもセキュリティ強化に関連 する機能があり、お客様要件によって検討する場 合があります。 OS Management Hub Security セキュリティログの管理・分析 Data Safe Log Analytics キー管理とシークレット保護 バックアップ強化 Vault Copyright © 2026, Oracle and/or its affiliates Instance データベースセキュリティ強化 ・ Database Vault ・ Deep Data Security ・ SQL Firewall 20 Threat Intelligence OSの⼀元管理・ パッチ適⽤ コンピュートの 脆弱性スキャン Network Firewall Security Zones Zero Data Loss Object Autonomous Storage Recovery Service Block Volume
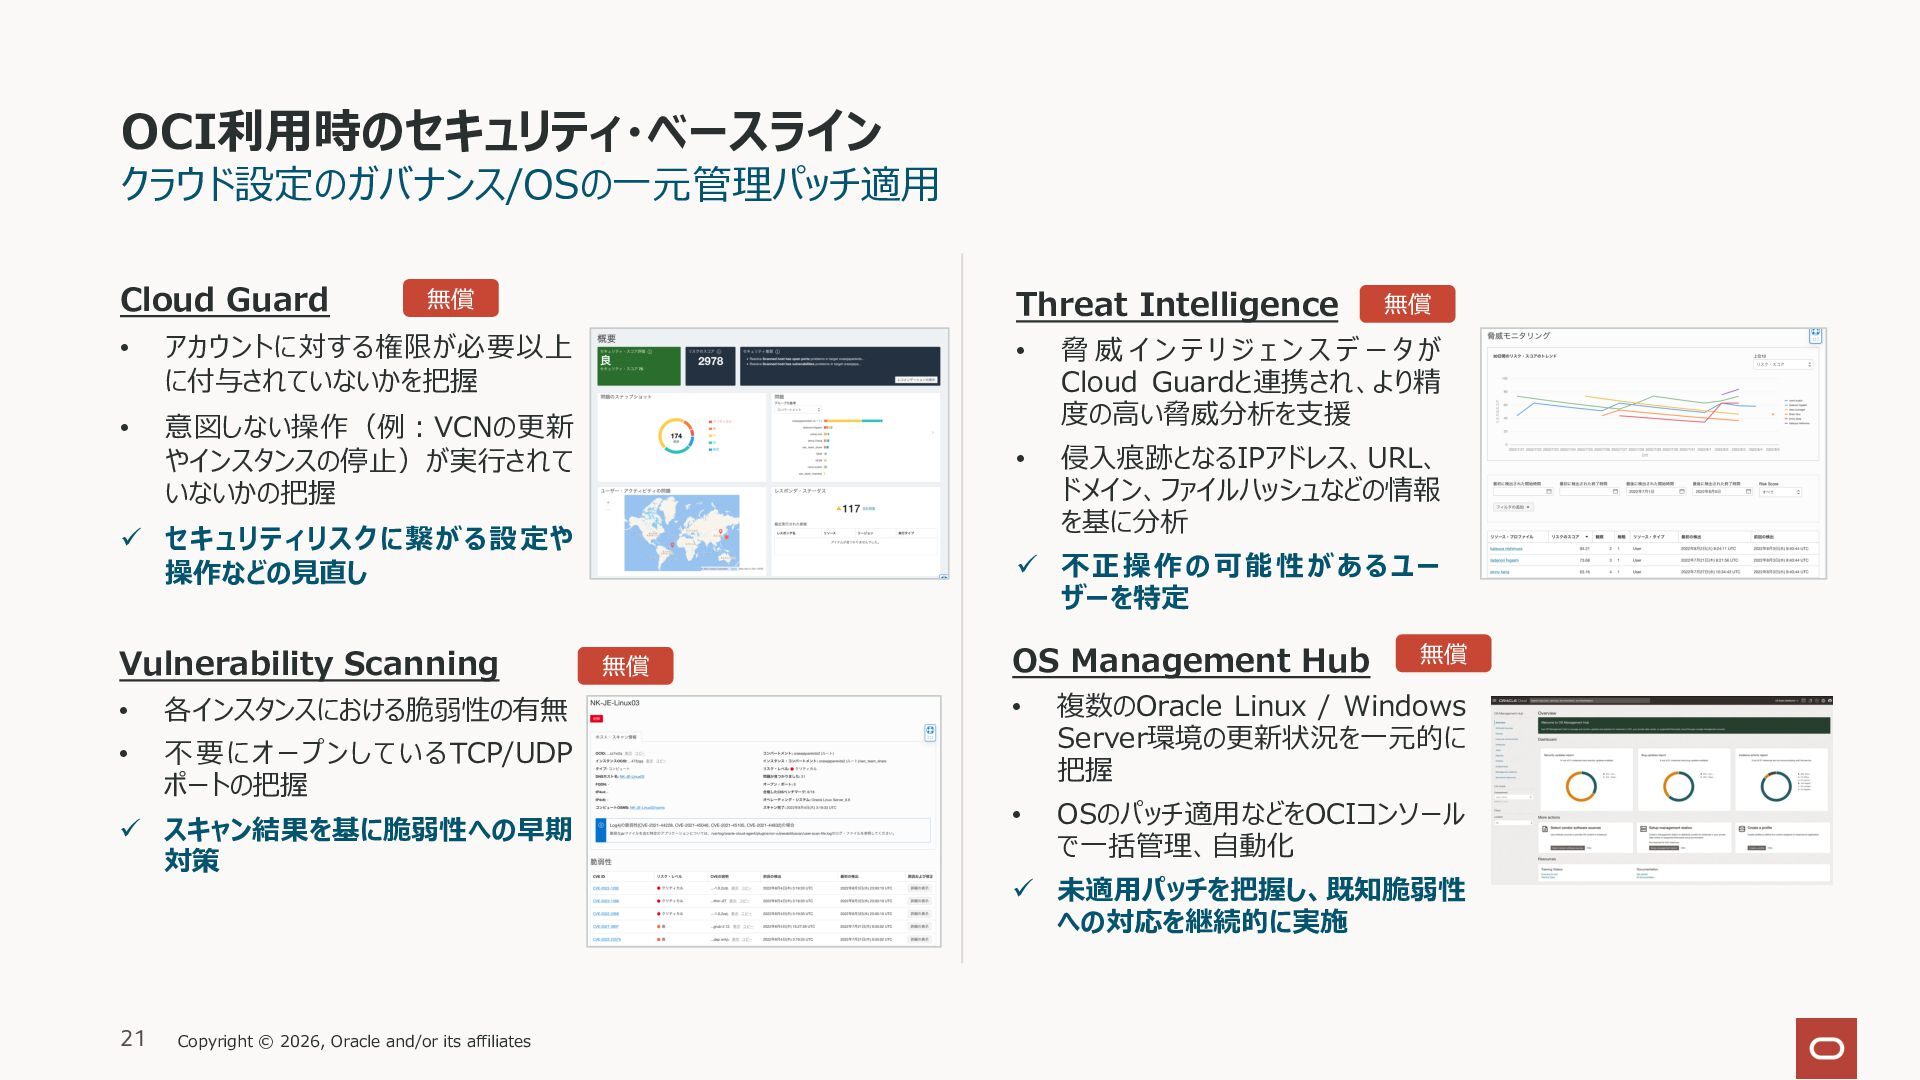
  13. OCI利⽤時のセキュリティ・ベースライン クラウド設定のガバナンス/OSの⼀元管理パッチ適⽤ Cloud Guard 無償 Threat Intelligence 無償 • アカウントに対する権限が必要以上

    に付与されていないかを把握 • • 意図しない操作(例︓VCNの更新 やインスタンスの停⽌)が実⾏されて いないかの把握 脅威インテリジェンスデータが Cloud Guardと連携され、より精 度の⾼い脅威分析を⽀援 • 侵⼊痕跡となるIPアドレス、URL、 ドメイン、ファイルハッシュなどの情報 を基に分析 ü セキュリティリスクに繋がる設定や 操作などの⾒直し Vulnerability Scanning • 各インスタンスにおける脆弱性の有無 • 不 要 に オ ー プ ン し て い る TCP/UDP ポートの把握 ü スキャン結果を基に脆弱性への早期 対策 21 Copyright © 2026, Oracle and/or its affiliates ü 不正操作の可能性があるユー ザーを特定 無償 OS Management Hub 無償 • 複数のOracle Linux / Windows Server環境の更新状況を⼀元的に 把握 • OSのパッチ適⽤などをOCIコンソール で⼀括管理、⾃動化 ü 未適⽤パッチを把握し、既知脆弱性 への対応を継続的に実施
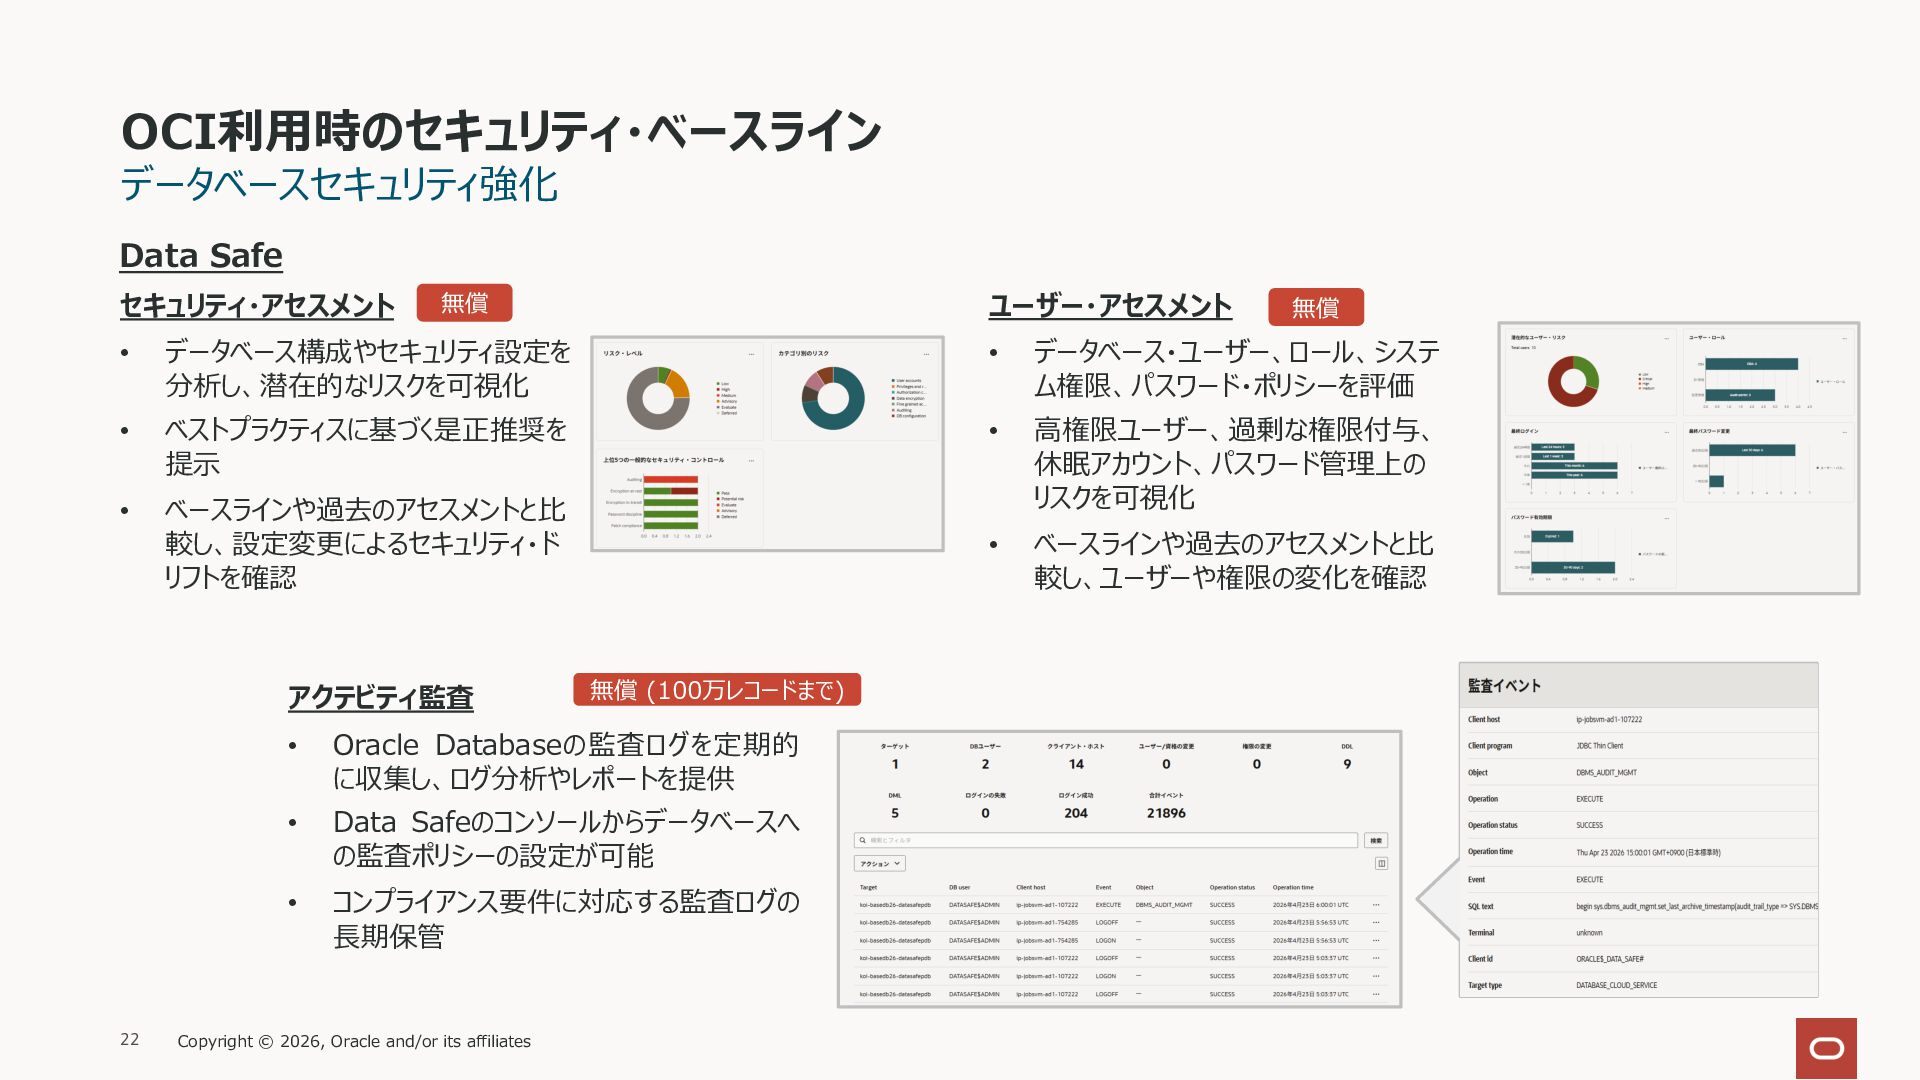
  14. OCI利⽤時のセキュリティ・ベースライン データベースセキュリティ強化 Data Safe セキュリティ・アセスメント ユーザー・アセスメント 無償 無償 • データベース構成やセキュリティ設定を

    分析し、潜在的なリスクを可視化 • データベース・ユーザー、ロール、システ ム権限、パスワード・ポリシーを評価 • ベストプラクティスに基づく是正推奨を 提⽰ • • ベースラインや過去のアセスメントと⽐ 較し、設定変更によるセキュリティ・ド リフトを確認 ⾼権限ユーザー、過剰な権限付与、 休眠アカウント、パスワード管理上の リスクを可視化 • ベースラインや過去のアセスメントと⽐ 較し、ユーザーや権限の変化を確認 アクテビティ監査 22 無償 (100万レコードまで) • Oracle Databaseの監査ログを定期的 に収集し、ログ分析やレポートを提供 • Data Safeのコンソールからデータベースへ の監査ポリシーの設定が可能 • コンプライアンス要件に対応する監査ログの ⻑期保管 Copyright © 2026, Oracle and/or its affiliates
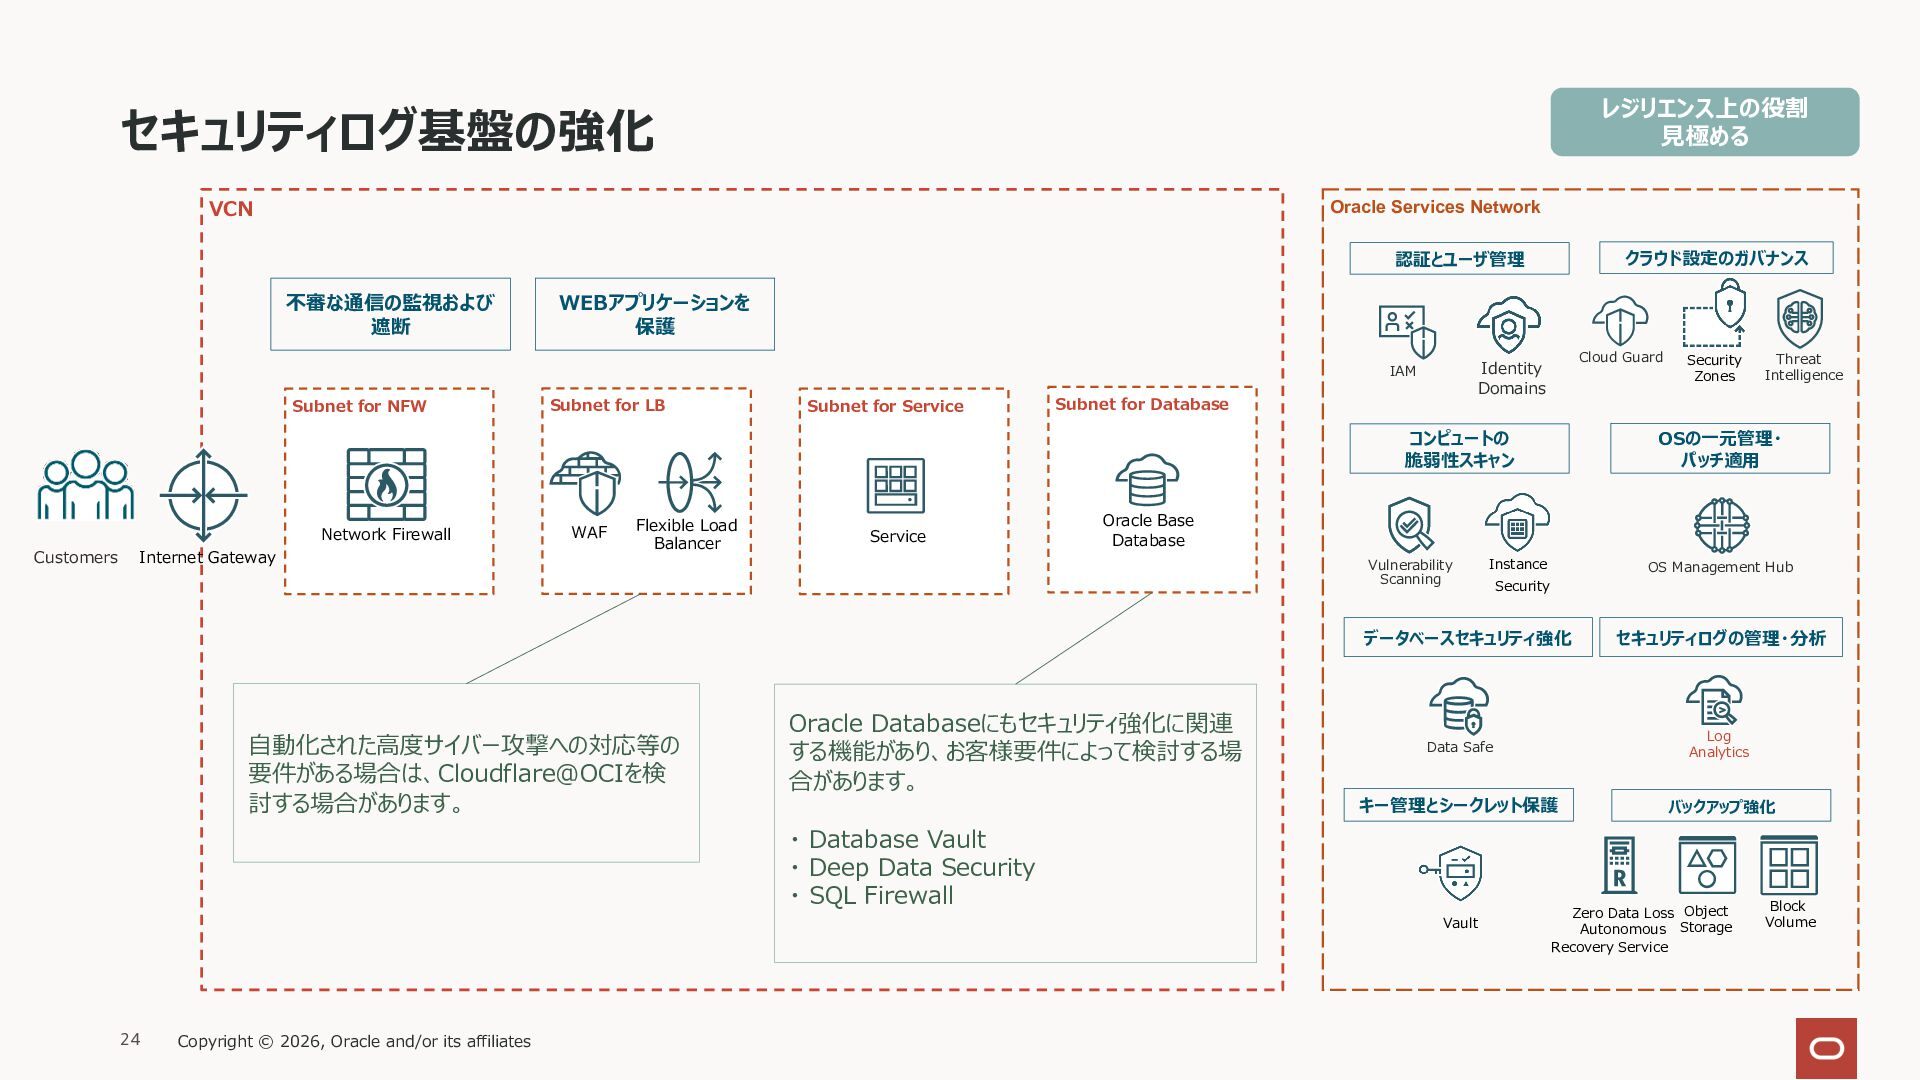
  15. レジリエンス上の役割 ⾒極める セキュリティログ基盤の強化 VCN Oracle Services Network クラウド設定のガバナンス 認証とユーザ管理 不審な通信の監視および

    遮断 WEBアプリケーションを 保護 Subnet for NFW Subnet for LB Subnet for Service Cloud Guard Identity Domains IAM Subnet for Database Internet Gateway Customers WAF Flexible Load Balancer ⾃動化された⾼度サイバー攻撃への対応等の 要件がある場合は、Cloudflare@OCIを検 討する場合があります。 Service Oracle Base Database Vulnerability Scanning Oracle Databaseにもセキュリティ強化に関連 する機能があり、お客様要件によって検討する場 合があります。 OS Management Hub Security セキュリティログの管理・分析 Data Safe Log Analytics キー管理とシークレット保護 バックアップ強化 Vault Copyright © 2026, Oracle and/or its affiliates Instance データベースセキュリティ強化 ・ Database Vault ・ Deep Data Security ・ SQL Firewall 24 Threat Intelligence OSの⼀元管理・ パッチ適⽤ コンピュートの 脆弱性スキャン Network Firewall Security Zones Zero Data Loss Object Autonomous Storage Recovery Service Block Volume
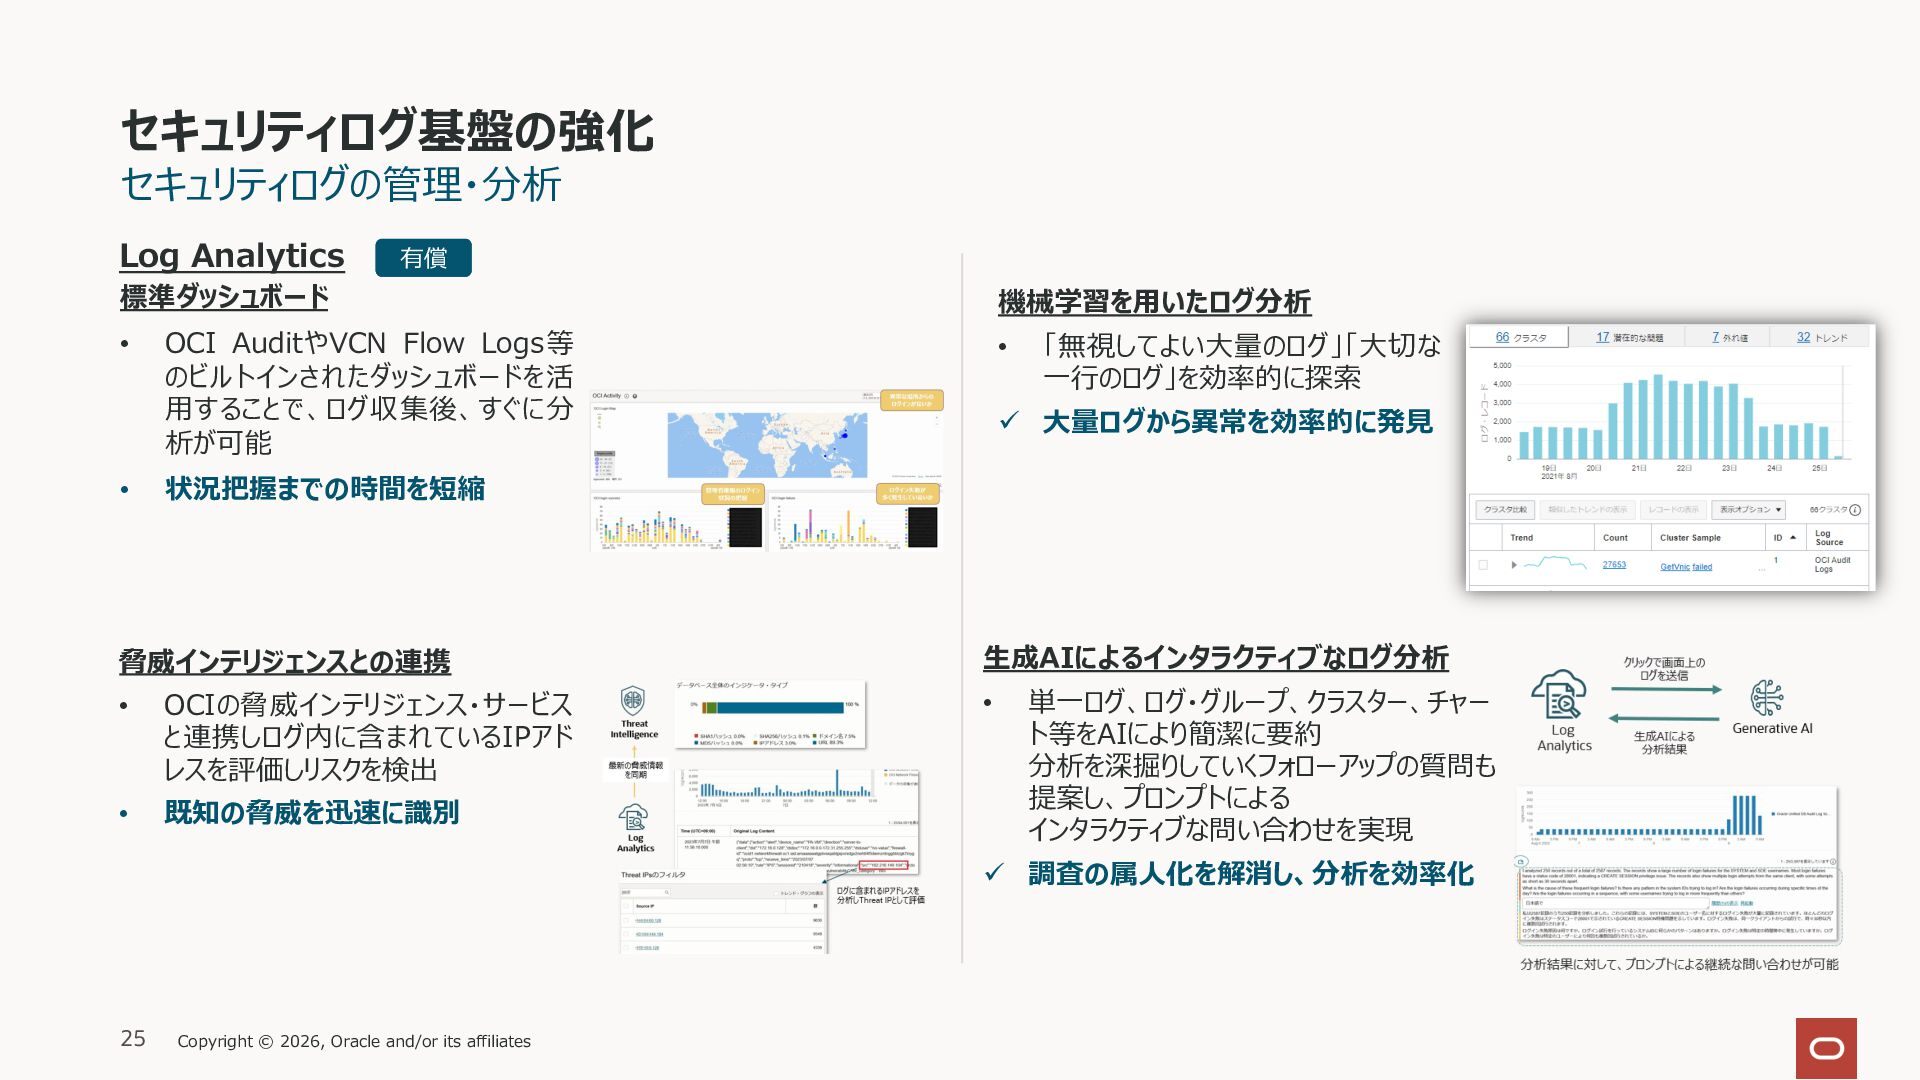
  16. セキュリティログ基盤の強化 セキュリティログの管理・分析 Log Analytics 有償 標準ダッシュボード • • 機械学習を⽤いたログ分析 OCI

    AuditやVCN Flow Logs等 のビルトインされたダッシュボードを活 ⽤することで、ログ収集後、すぐに分 析が可能 • 「無視してよい⼤量のログ」「⼤切な ⼀⾏のログ」を効率的に探索 ü ⼤量ログから異常を効率的に発⾒ 状況把握までの時間を短縮 脅威インテリジェンスとの連携 • OCIの脅威インテリジェンス・サービス と連携しログ内に含まれているIPアド レスを評価しリスクを検出 • 既知の脅威を迅速に識別 ⽣成AIによるインタラクティブなログ分析 • 単⼀ログ、ログ・グループ、クラスター、チャー ト等をAIにより簡潔に要約 分析を深掘りしていくフォローアップの質問も 提案し、プロンプトによる インタラクティブな問い合わせを実現 ü 調査の属⼈化を解消し、分析を効率化 25 Copyright © 2026, Oracle and/or its affiliates
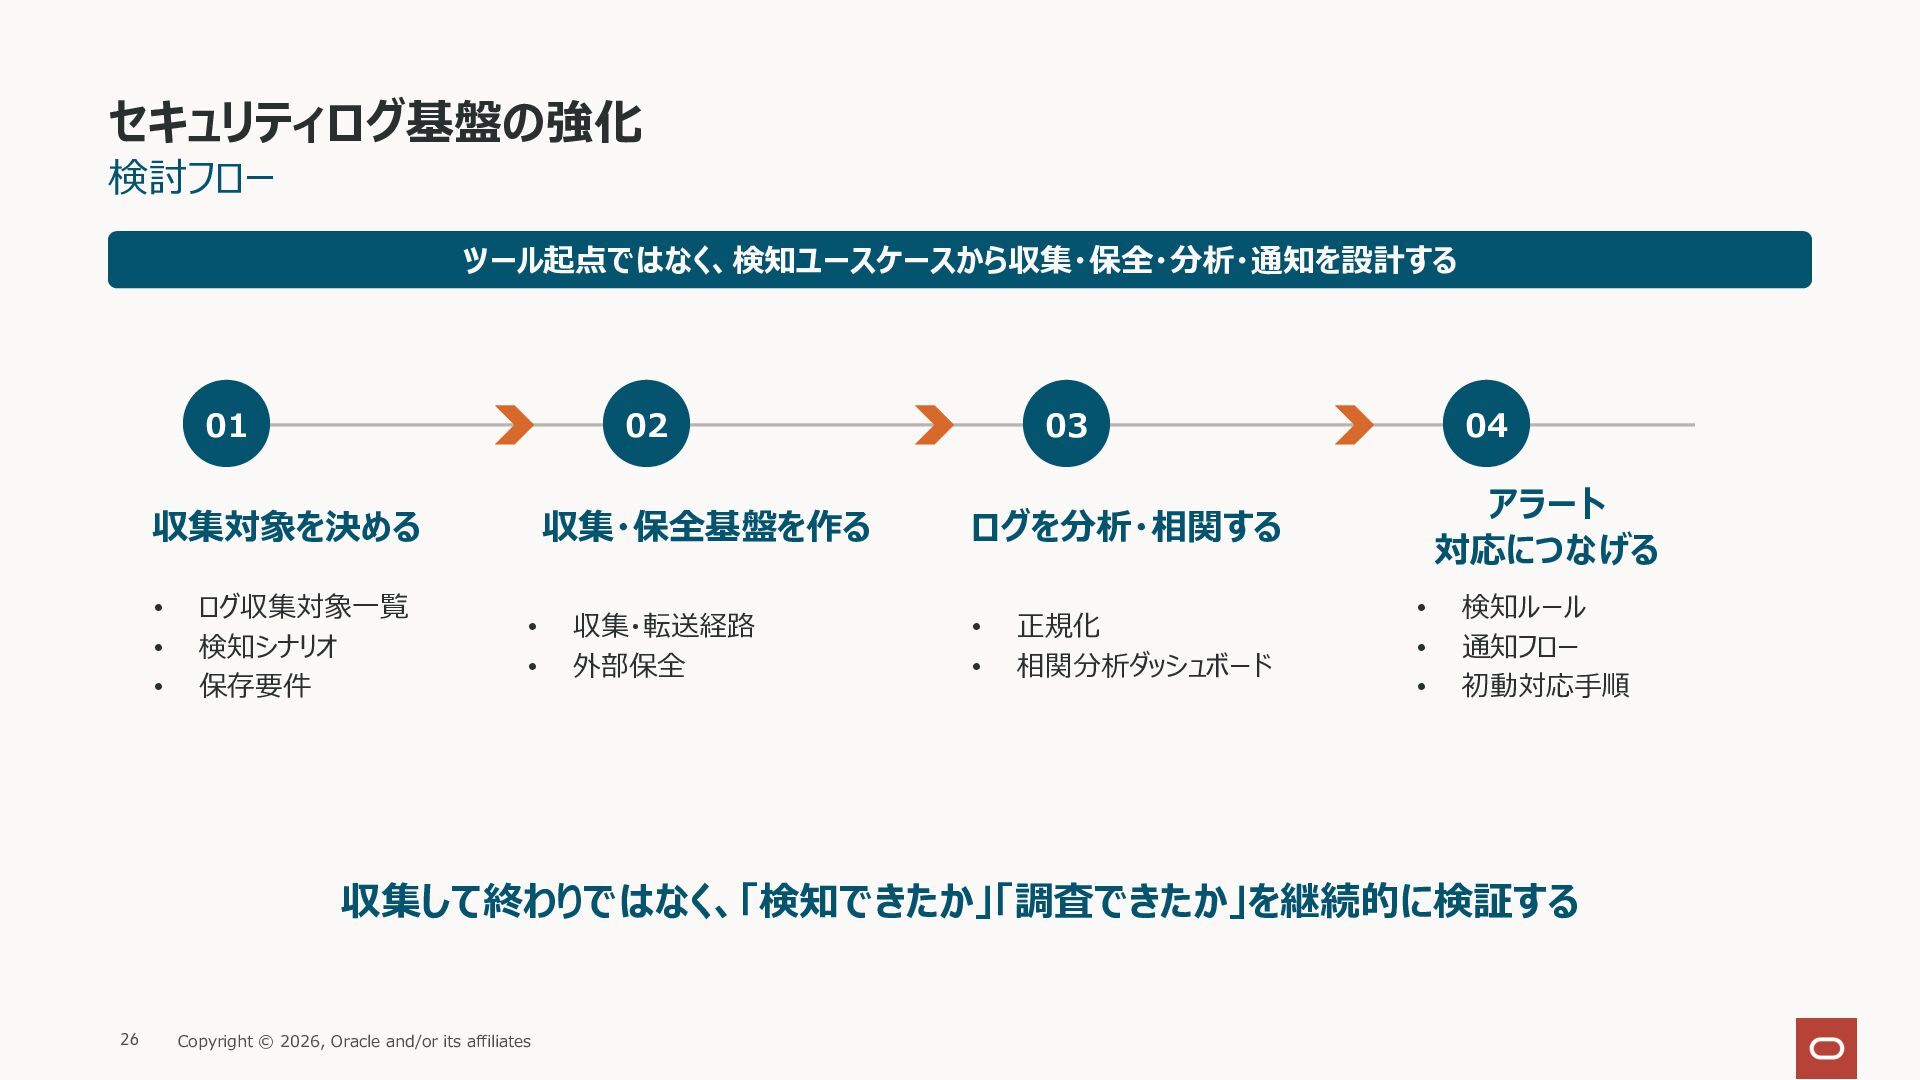
  17. セキュリティログ基盤の強化 検討フロー ツール起点ではなく、検知ユースケースから収集・保全・分析・通知を設計する 01 02 収集対象を決める • • • ログ収集対象⼀覧

    検知シナリオ 保存要件 収集・保全基盤を作る • • 収集・転送経路 外部保全 03 04 アラート 対応につなげる ログを分析・相関する • • 正規化 相関分析ダッシュボード • • • 検知ルール 通知フロー 初動対応⼿順 収集して終わりではなく、「検知できたか」「調査できたか」を継続的に検証する 26 Copyright © 2026, Oracle and/or its affiliates
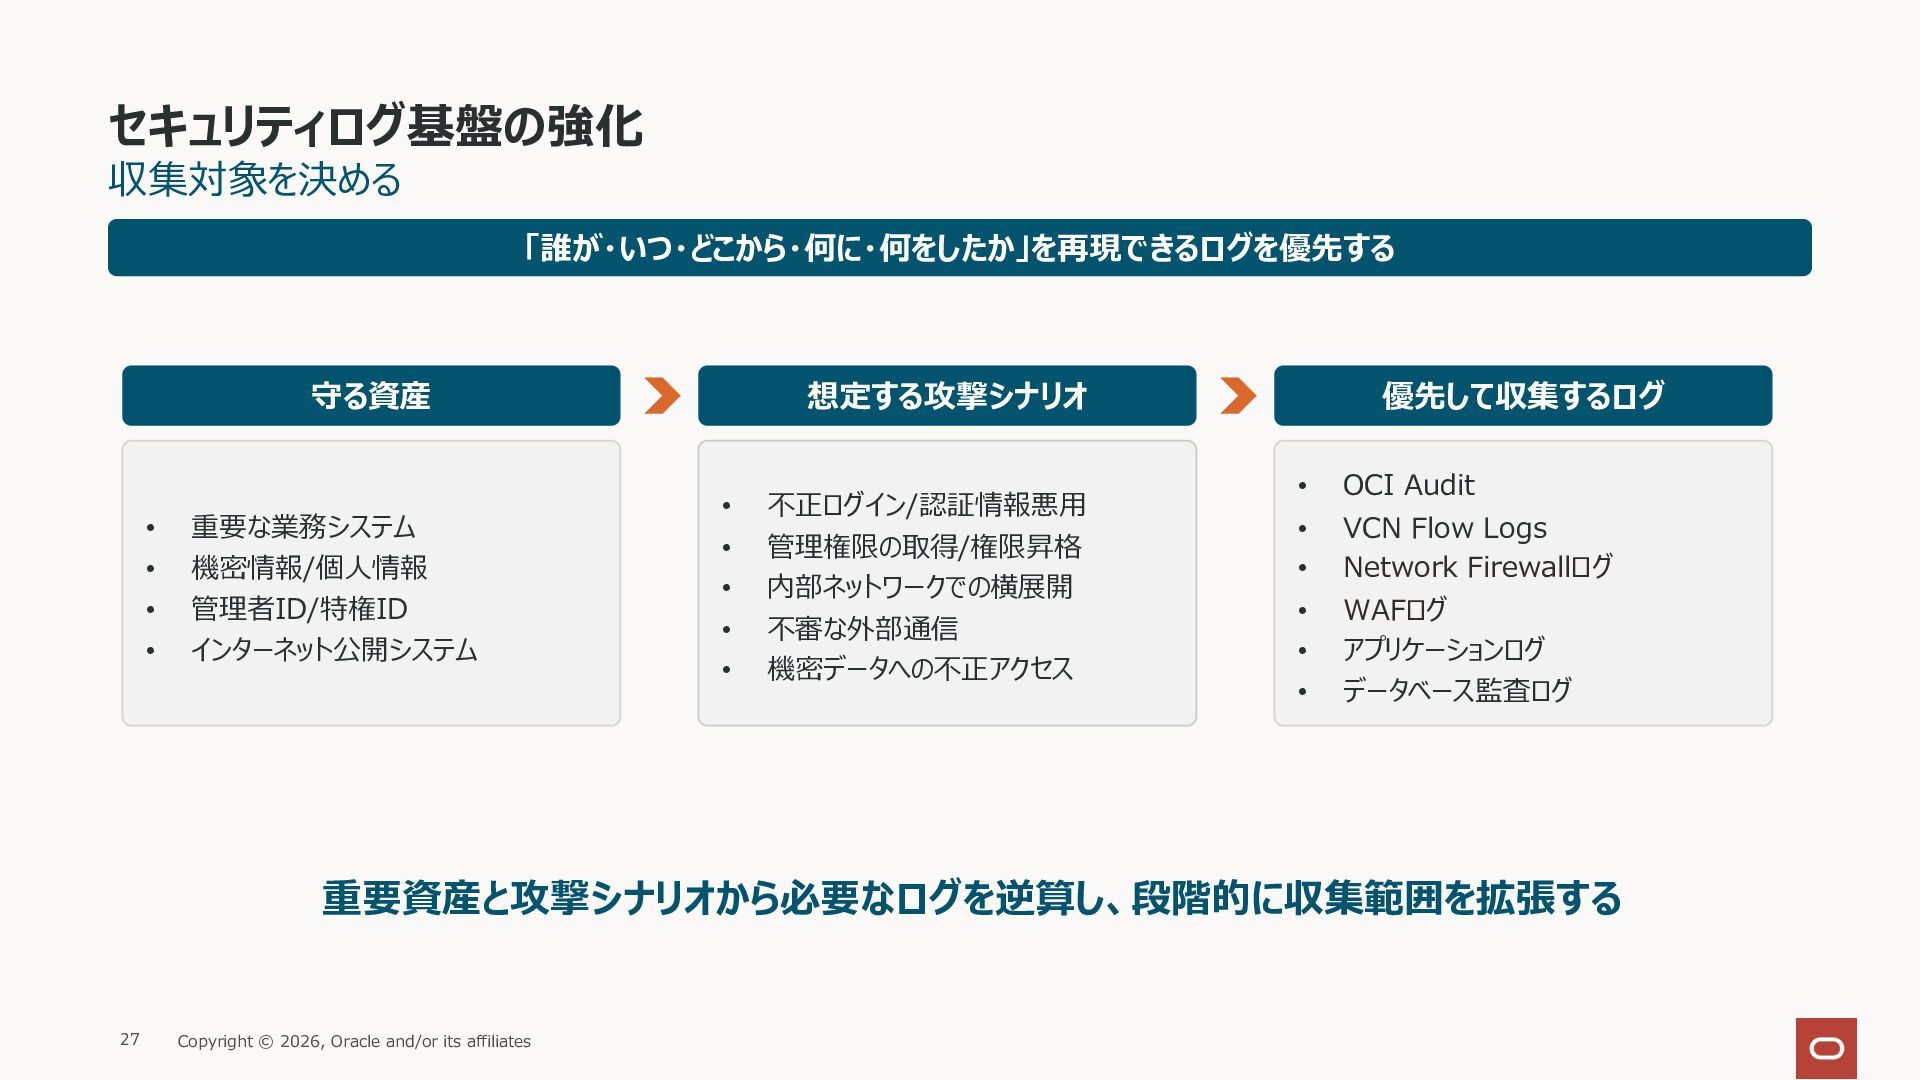
  18. セキュリティログ基盤の強化 収集対象を決める 「誰が・いつ・どこから・何に・何をしたか」を再現できるログを優先する 守る資産 • • • • 重要な業務システム 機密情報/個⼈情報

    管理者ID/特権ID インターネット公開システム 想定する攻撃シナリオ • • • • • 不正ログイン/認証情報悪⽤ 管理権限の取得/権限昇格 内部ネットワークでの横展開 不審な外部通信 機密データへの不正アクセス 優先して収集するログ • OCI Audit • • VCN Flow Logs Network Firewallログ • • • WAFログ アプリケーションログ データベース監査ログ 重要資産と攻撃シナリオから必要なログを逆算し、段階的に収集範囲を拡張する 27 Copyright © 2026, Oracle and/or its affiliates
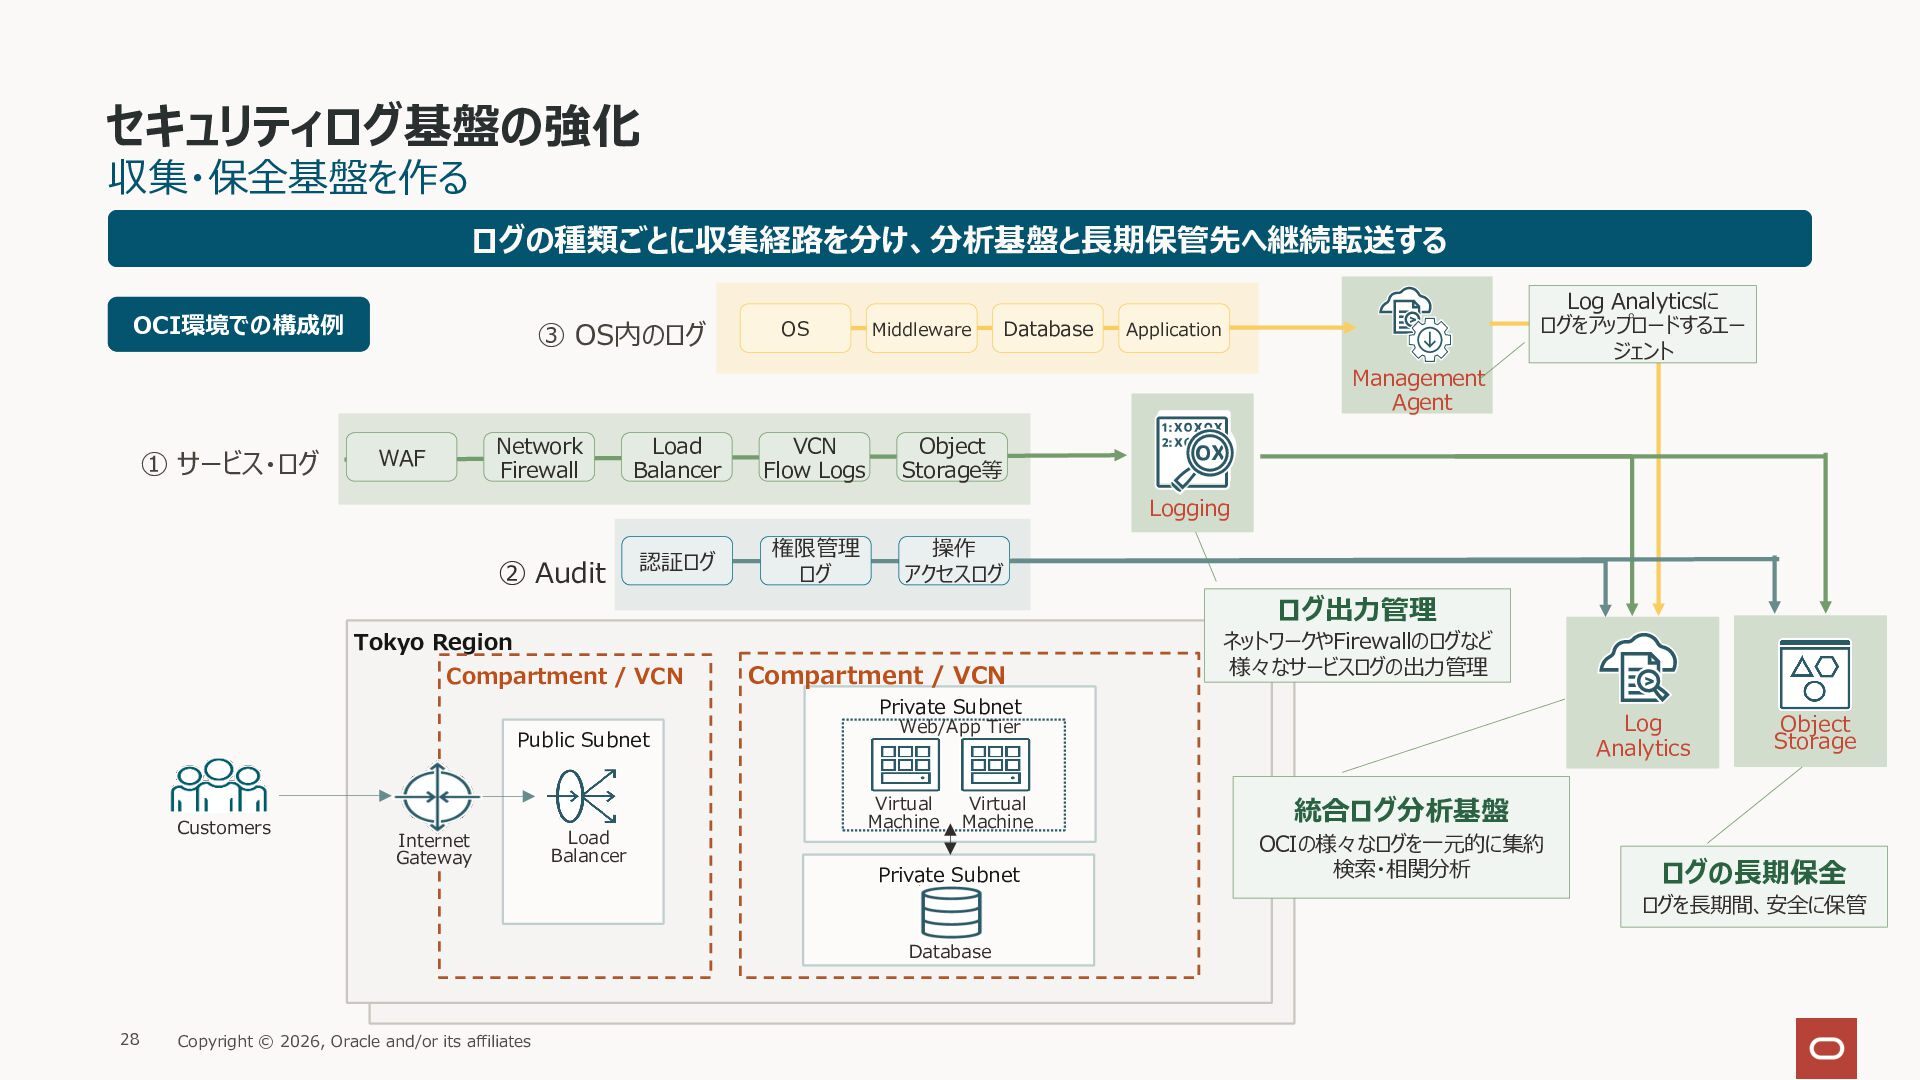
  19. セキュリティログ基盤の強化 収集・保全基盤を作る ログの種類ごとに収集経路を分け、分析基盤と⻑期保管先へ継続転送する OCI環境での構成例 ③ OS内のログ OS Middleware Database Application

    Management Agent ① サービス・ログ Network Firewall WAF Load Balancer VCN Flow Logs Log Analyticsに ログをアップロードするエー ジェント Object Storage等 Logging ② Audit 認証ログ 権限管理 ログ 操作 アクセスログ ログ出⼒管理 Tokyo Region Tokyo Region Compartment / VCN Compartment / VCN ネットワークやFirewallのログなど 様々なサービスログの出⼒管理 Private Subnet Public Subnet Customers Internet Gateway Load Balancer Log Analytics Web/App Tier Virtual Machine Virtual Machine Private Subnet Object Storage 統合ログ分析基盤 OCIの様々なログを⼀元的に集約 検索・相関分析 ログの⻑期保全 ログを⻑期間、安全に保管 Database 28 Copyright © 2026, Oracle and/or its affiliates
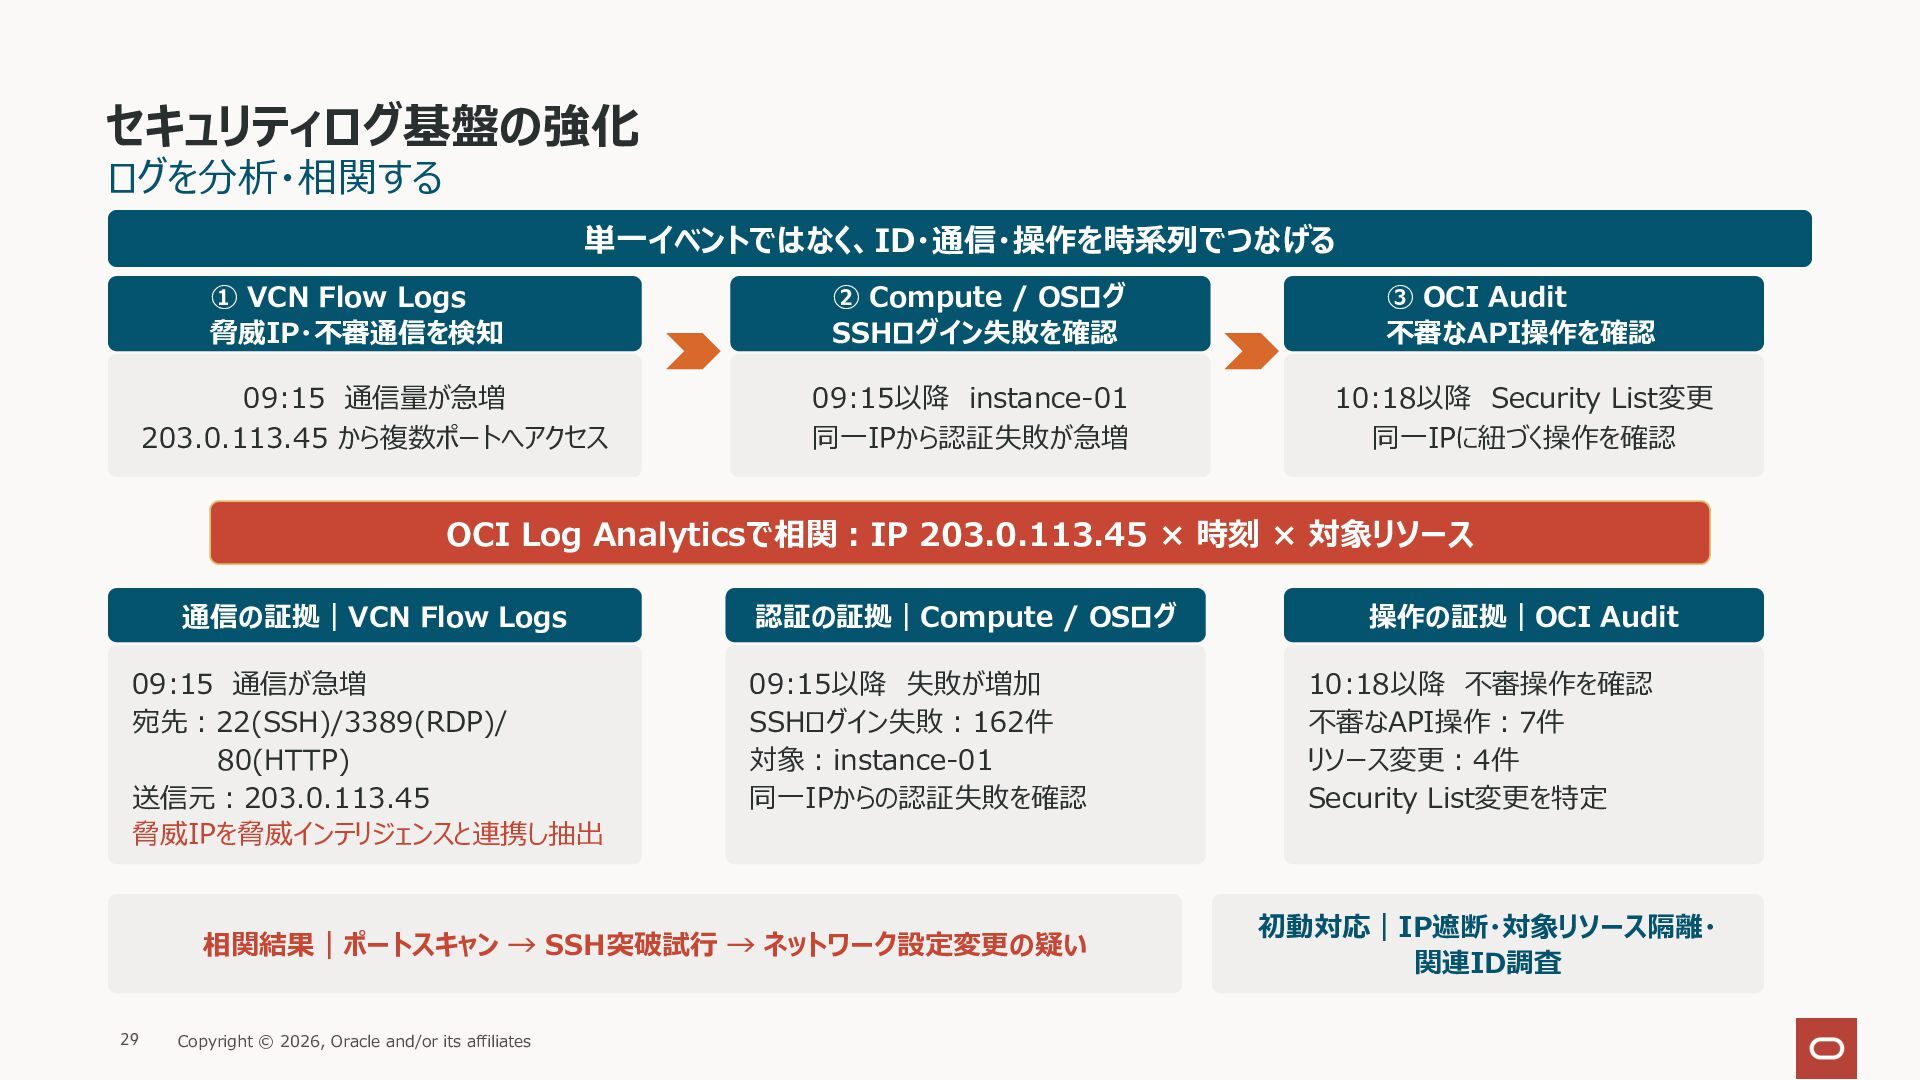
  20. セキュリティログ基盤の強化 ログを分析・相関する 単⼀イベントではなく、ID・通信・操作を時系列でつなげる ① VCN Flow Logs 脅威IP・不審通信を検知 ② Compute

    / OSログ SSHログイン失敗を確認 ③ OCI Audit 不審なAPI操作を確認 09:15 通信量が急増 203.0.113.45 から複数ポートへアクセス 09:15以降 instance-01 同⼀IPから認証失敗が急増 10:18以降 Security List変更 同⼀IPに紐づく操作を確認 OCI Log Analyticsで相関︓IP 203.0.113.45 × 時刻 × 対象リソース 通信の証拠|VCN Flow Logs 09:15 通信が急増 宛先︓22(SSH)/3389(RDP)/ 80(HTTP) 送信元︓203.0.113.45 脅威IPを脅威インテリジェンスと連携し抽出 認証の証拠|Compute / OSログ 09:15以降 失敗が増加 SSHログイン失敗︓162件 対象︓instance-01 同⼀IPからの認証失敗を確認 相関結果|ポートスキャン → SSH突破試⾏ → ネットワーク設定変更の疑い 29 Copyright © 2026, Oracle and/or its affiliates 操作の証拠|OCI Audit 10:18以降 不審操作を確認 不審なAPI操作︓7件 リソース変更︓4件 Security List変更を特定 初動対応|IP遮断・対象リソース隔離・ 関連ID調査
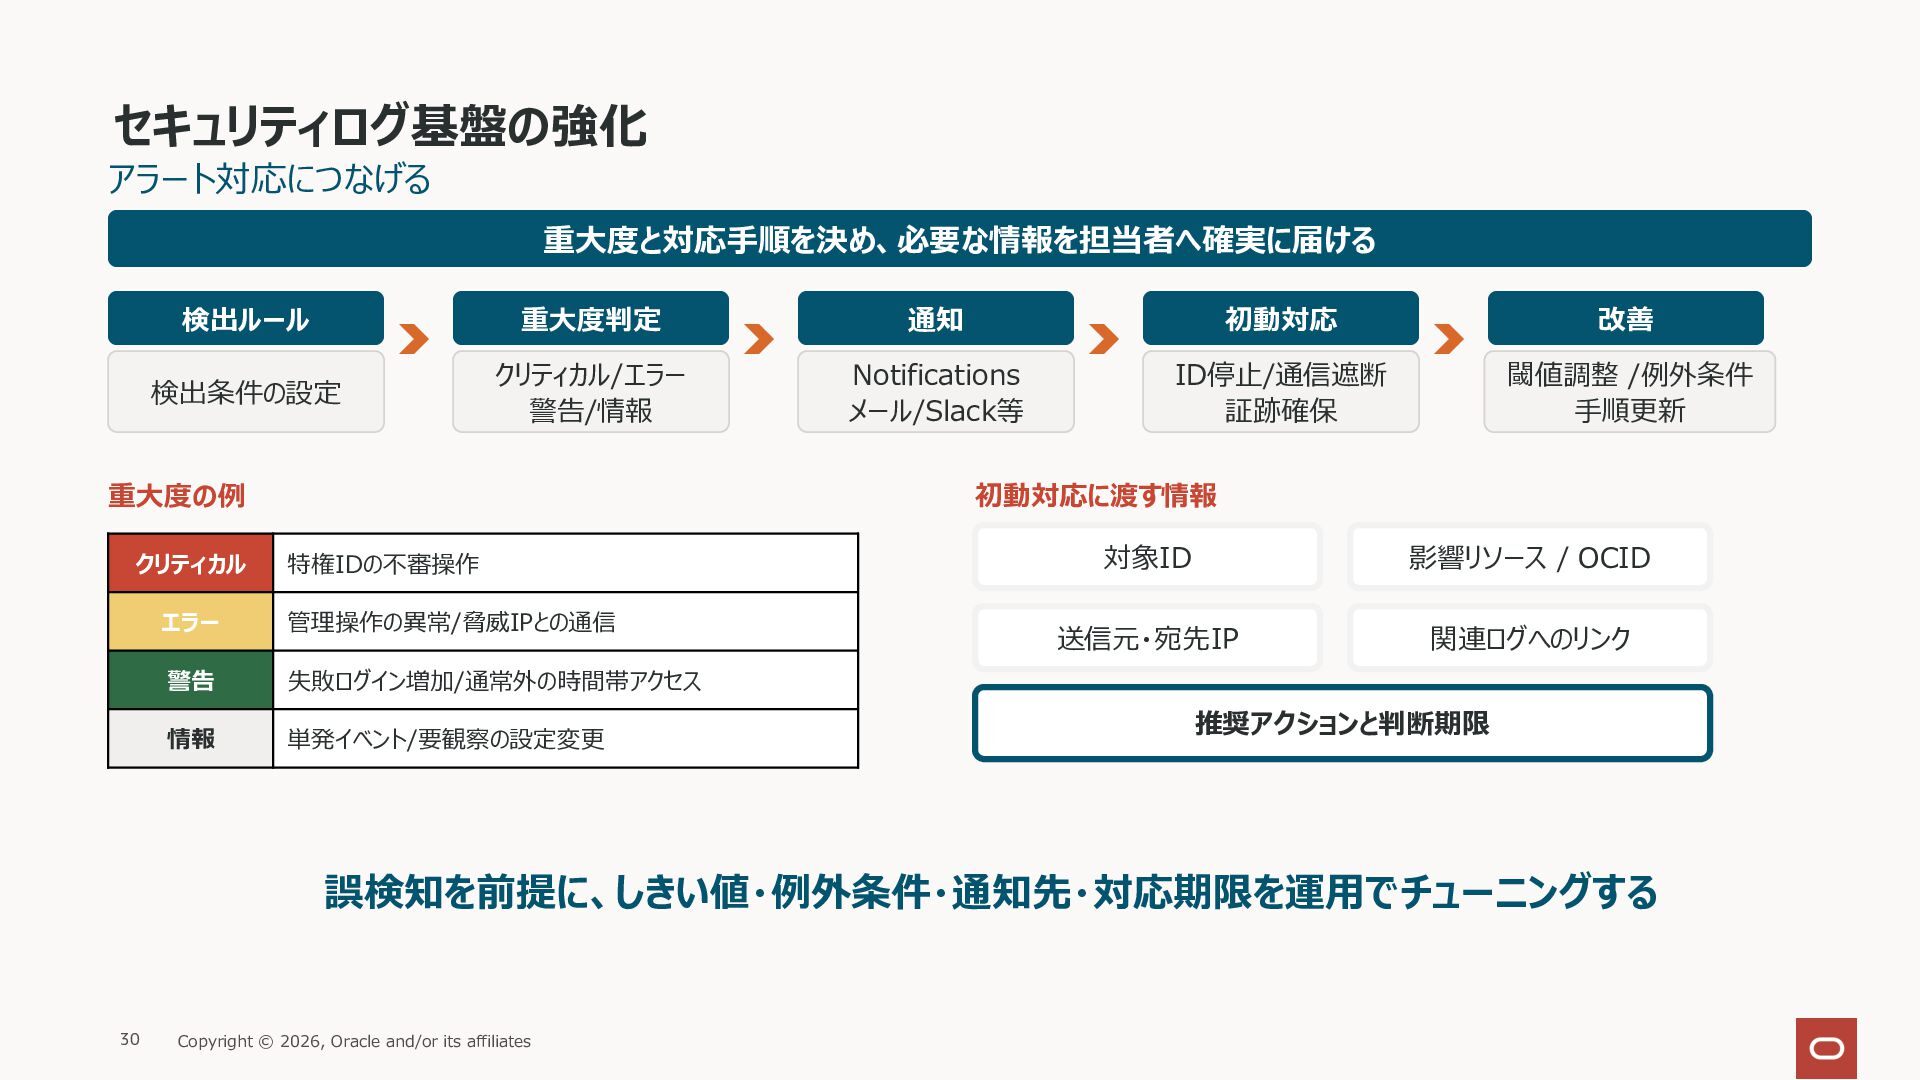
  21. セキュリティログ基盤の強化 アラート対応につなげる 重⼤度と対応⼿順を決め、必要な情報を担当者へ確実に届ける 検出ルール 重⼤度判定 通知 初動対応 改善 検出条件の設定 クリティカル/エラー

    警告/情報 Notifications メール/Slack等 ID停⽌/通信遮断 証跡確保 閾値調整 /例外条件 ⼿順更新 重⼤度の例 クリティカル 初動対応に渡す情報 特権IDの不審操作 エラー 管理操作の異常/脅威IPとの通信 警告 失敗ログイン増加/通常外の時間帯アクセス 情報 単発イベント/要観察の設定変更 対象ID 影響リソース / OCID 送信元・宛先IP 関連ログへのリンク 推奨アクションと判断期限 誤検知を前提に、しきい値・例外条件・通知先・対応期限を運⽤でチューニングする 30 Copyright © 2026, Oracle and/or its affiliates
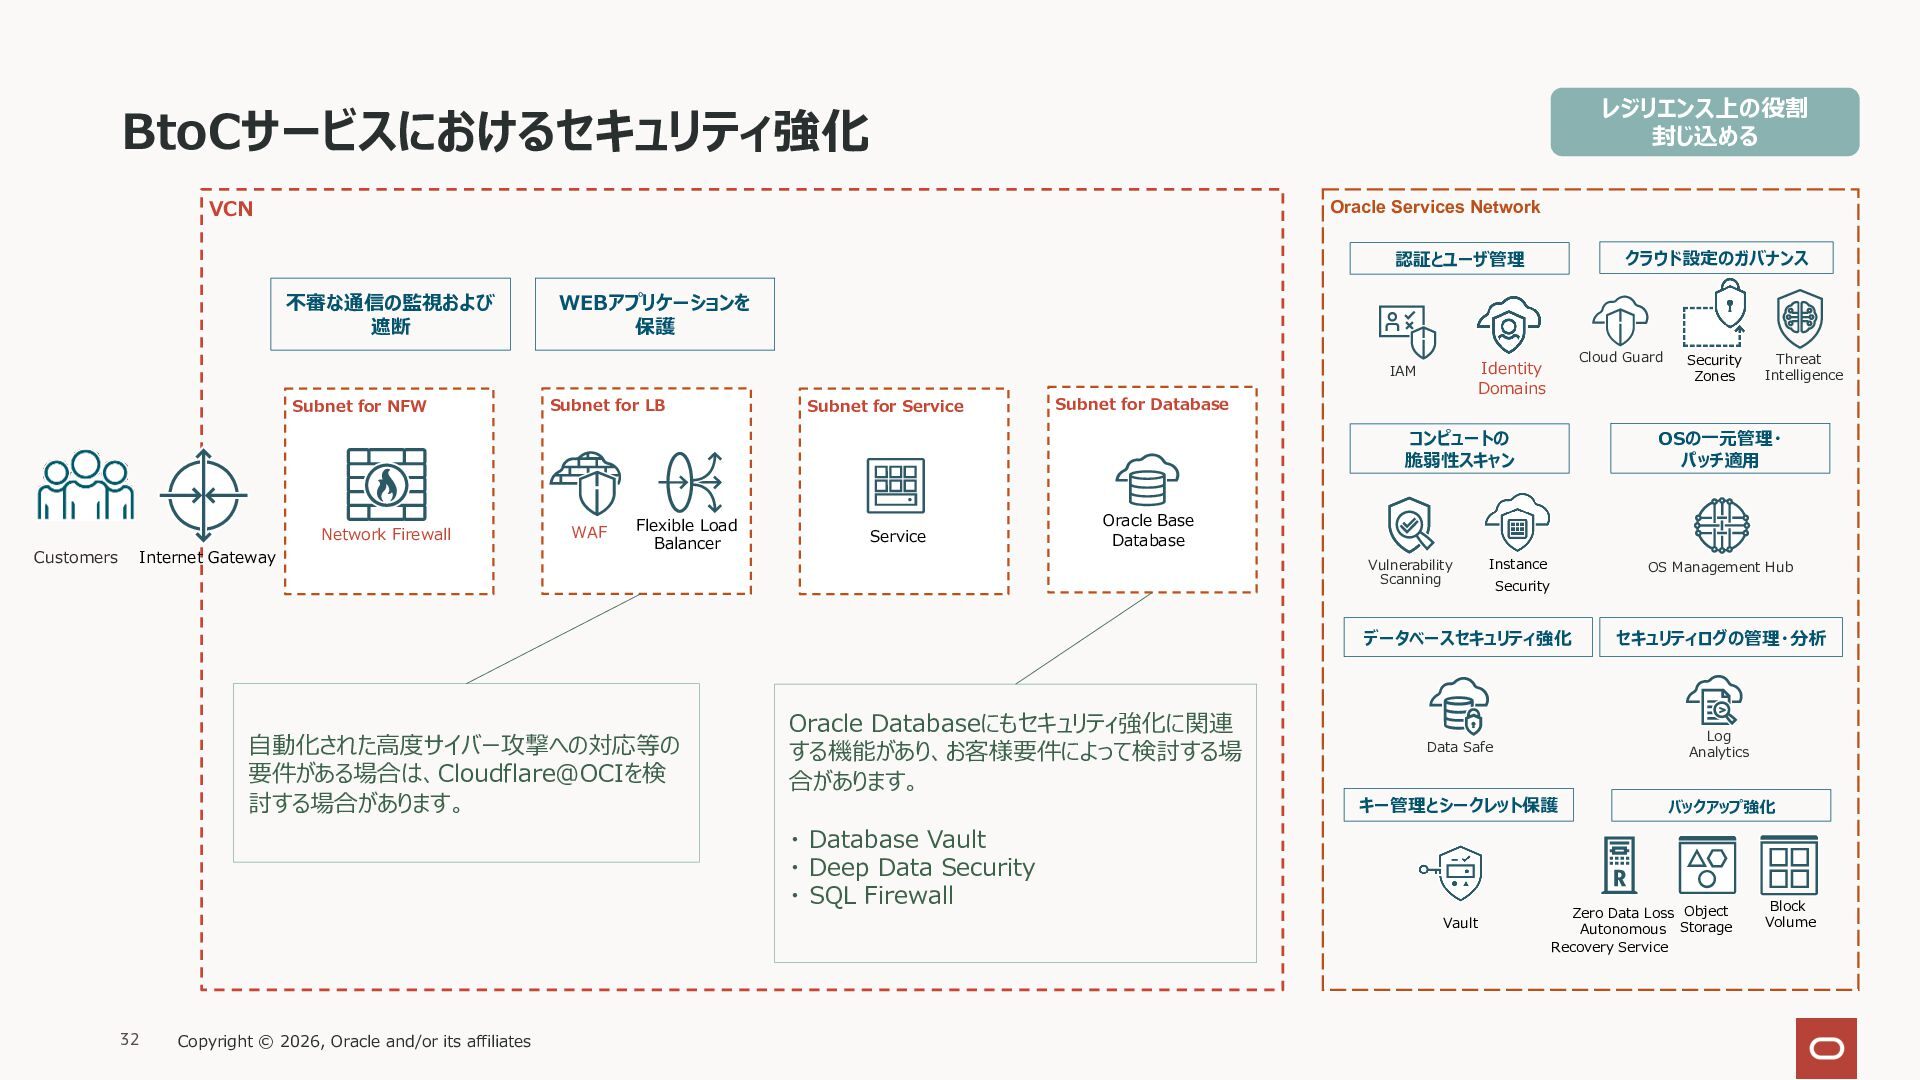
  22. レジリエンス上の役割 封じ込める BtoCサービスにおけるセキュリティ強化 VCN Oracle Services Network クラウド設定のガバナンス 認証とユーザ管理 不審な通信の監視および

    遮断 WEBアプリケーションを 保護 Subnet for NFW Subnet for LB Subnet for Service Cloud Guard Identity Domains IAM Subnet for Database Internet Gateway Customers WAF Flexible Load Balancer ⾃動化された⾼度サイバー攻撃への対応等の 要件がある場合は、Cloudflare@OCIを検 討する場合があります。 Service Oracle Base Database Vulnerability Scanning Oracle Databaseにもセキュリティ強化に関連 する機能があり、お客様要件によって検討する場 合があります。 OS Management Hub Security セキュリティログの管理・分析 Data Safe Log Analytics キー管理とシークレット保護 バックアップ強化 Vault Copyright © 2026, Oracle and/or its affiliates Instance データベースセキュリティ強化 ・ Database Vault ・ Deep Data Security ・ SQL Firewall 32 Threat Intelligence OSの⼀元管理・ パッチ適⽤ コンピュートの 脆弱性スキャン Network Firewall Security Zones Zero Data Loss Object Autonomous Storage Recovery Service Block Volume
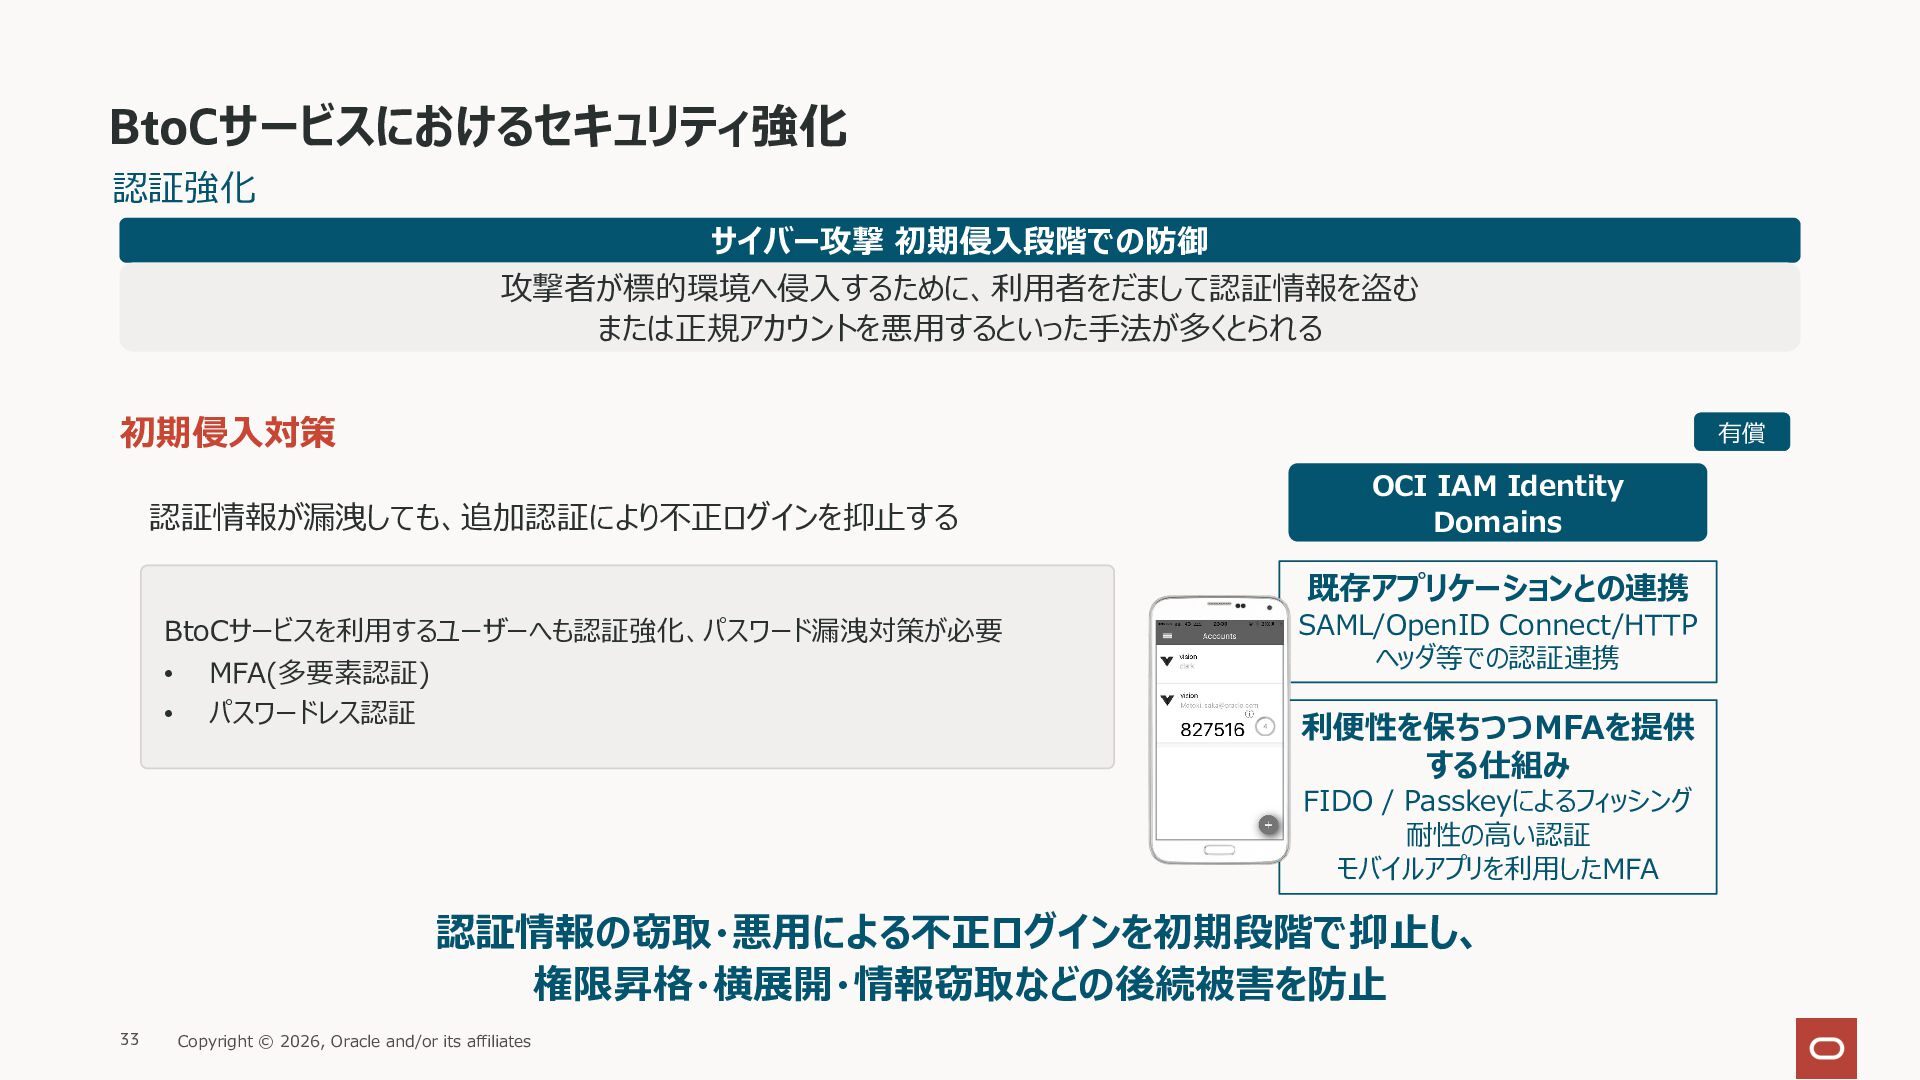
  23. BtoCサービスにおけるセキュリティ強化 認証強化 サイバー攻撃 初期侵⼊段階での防御 攻撃者が標的環境へ侵⼊するために、利⽤者をだまして認証情報を盗む または正規アカウントを悪⽤するといった⼿法が多くとられる 初期侵⼊対策 有償 認証情報が漏洩しても、追加認証により不正ログインを抑⽌する OCI

    IAM Identity Domains 既存アプリケーションとの連携 BtoCサービスを利⽤するユーザーへも認証強化、パスワード漏洩対策が必要 • MFA(多要素認証) • パスワードレス認証 SAML/OpenID Connect/HTTP ヘッダ等での認証連携 利便性を保ちつつMFAを提供 する仕組み FIDO / Passkeyによるフィッシング 耐性の⾼い認証 モバイルアプリを利⽤したMFA 認証情報の窃取・悪⽤による不正ログインを初期段階で抑⽌し、 権限昇格・横展開・情報窃取などの後続被害を防⽌ 33 Copyright © 2026, Oracle and/or its affiliates
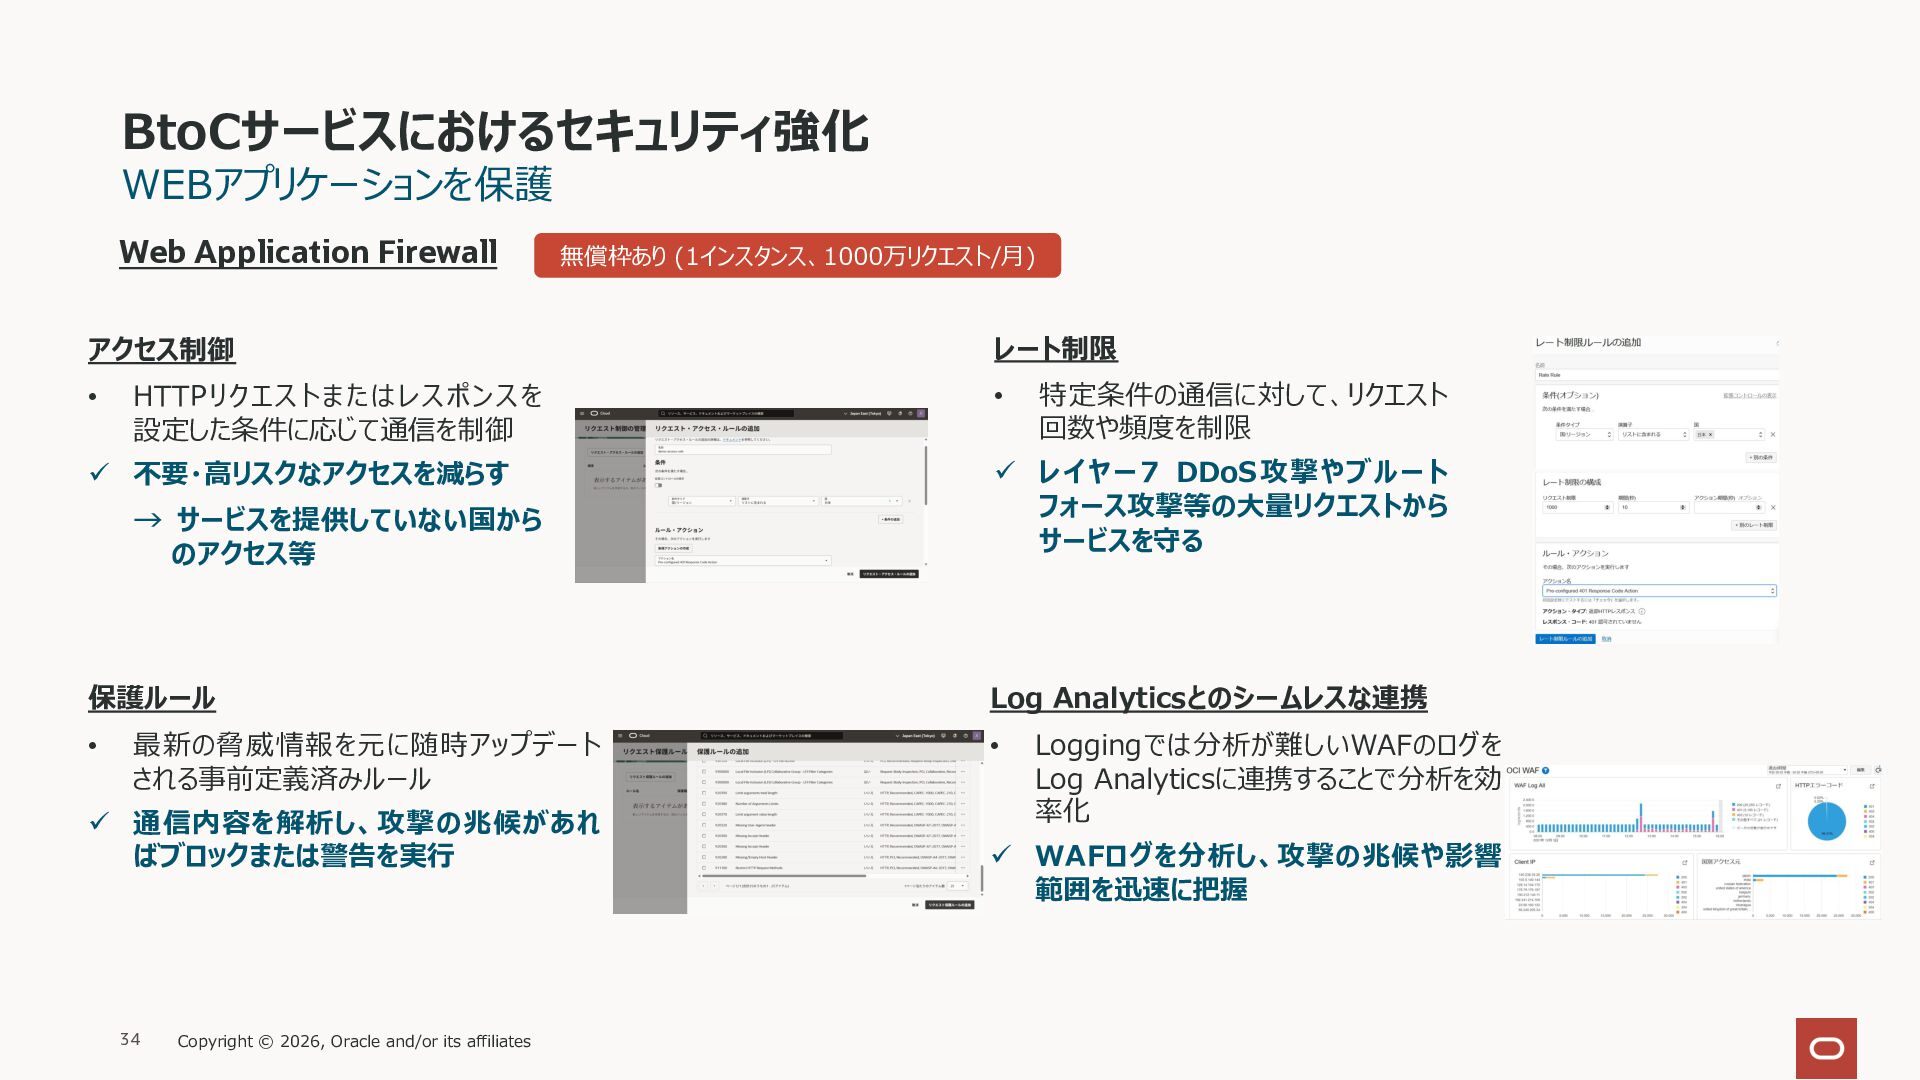
  24. BtoCサービスにおけるセキュリティ強化 WEBアプリケーションを保護 Web Application Firewall 無償枠あり (1インスタンス、1000万リクエスト/⽉) アクセス制御 • HTTP

    リ ク エ ス ト ま た は レ ス ポ ン ス を 設定した条件に応じて通信を制御 ü 不要・⾼リスクなアクセスを減らす → サービスを提供していない国から のアクセス等 保護ルール • 最新の脅威情報を元に随時アップデート される事前定義済みルール ü 通信内容を解析し、攻撃の兆候があれ ばブロックまたは警告を実⾏ 34 Copyright © 2026, Oracle and/or its affiliates レート制限 • 特定条件の通信に対して、リクエスト 回数や頻度を制限 ü レイヤー7 DDoS攻撃やブルート フォース攻撃等の⼤量リクエストから サービスを守る Log Analyticsとのシームレスな連携 • Loggingでは分析が難しいWAFのログを Log Analyticsに連携することで分析を効 率化 ü WAFログを分析し、攻撃の兆候や影響 範囲を迅速に把握
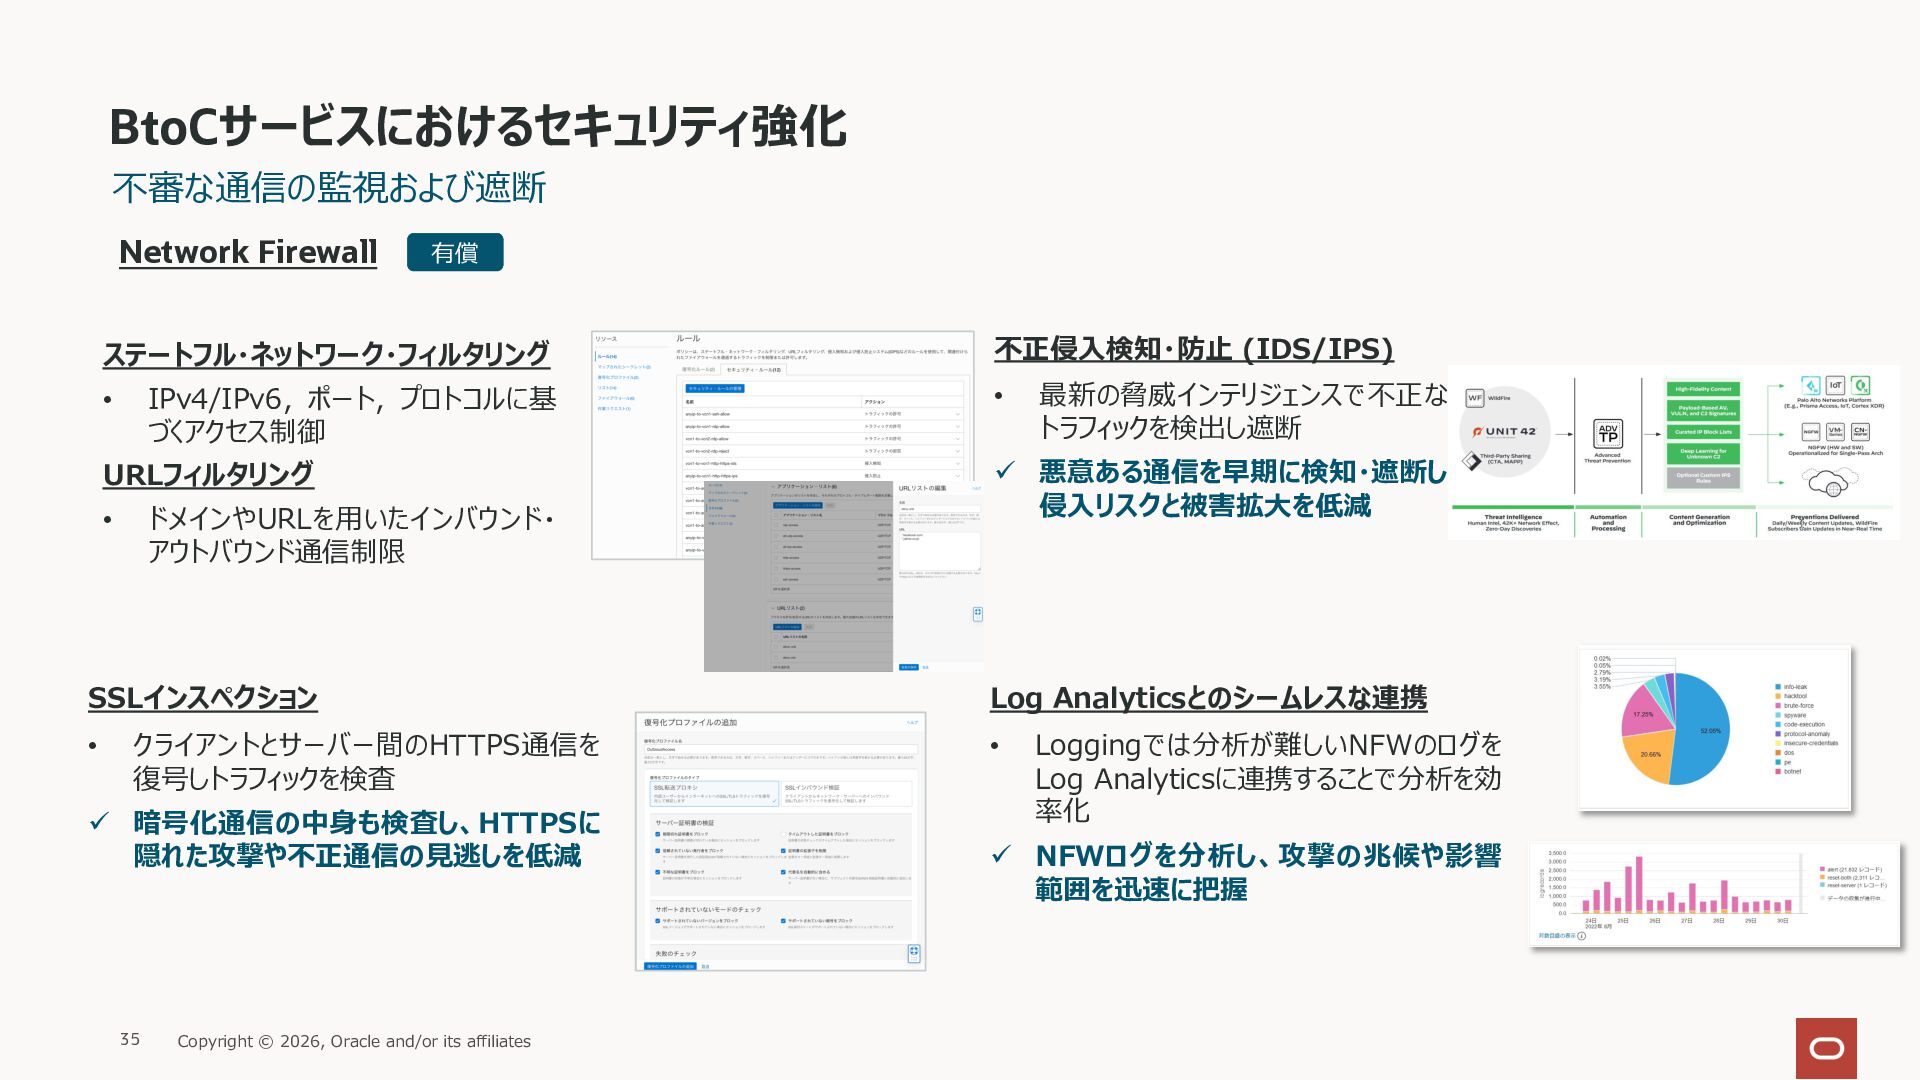
  25. BtoCサービスにおけるセキュリティ強化 不審な通信の監視および遮断 Network Firewall 有償 ステートフル・ネットワーク・フィルタリング IPv4/IPv6, ポート, プロトコルに基 づくアクセス制御

    • URLフィルタリング ドメインやURLを⽤いたインバウンド・ アウトバウンド通信制限 • SSLインスペクション • クライアントとサーバー間のHTTPS通信を 復号しトラフィックを検査 ü 暗号化通信の中⾝も検査し、HTTPSに 隠れた攻撃や不正通信の⾒逃しを低減 35 Copyright © 2026, Oracle and/or its affiliates 不正侵⼊検知・防⽌ (IDS/IPS) • 最新の脅威インテリジェンスで不正な トラフィックを検出し遮断 ü 悪意ある通信を早期に検知・遮断し、 侵⼊リスクと被害拡⼤を低減 Log Analyticsとのシームレスな連携 • Loggingでは分析が難しいNFWのログを Log Analyticsに連携することで分析を効 率化 ü NFWログを分析し、攻撃の兆候や影響 範囲を迅速に把握
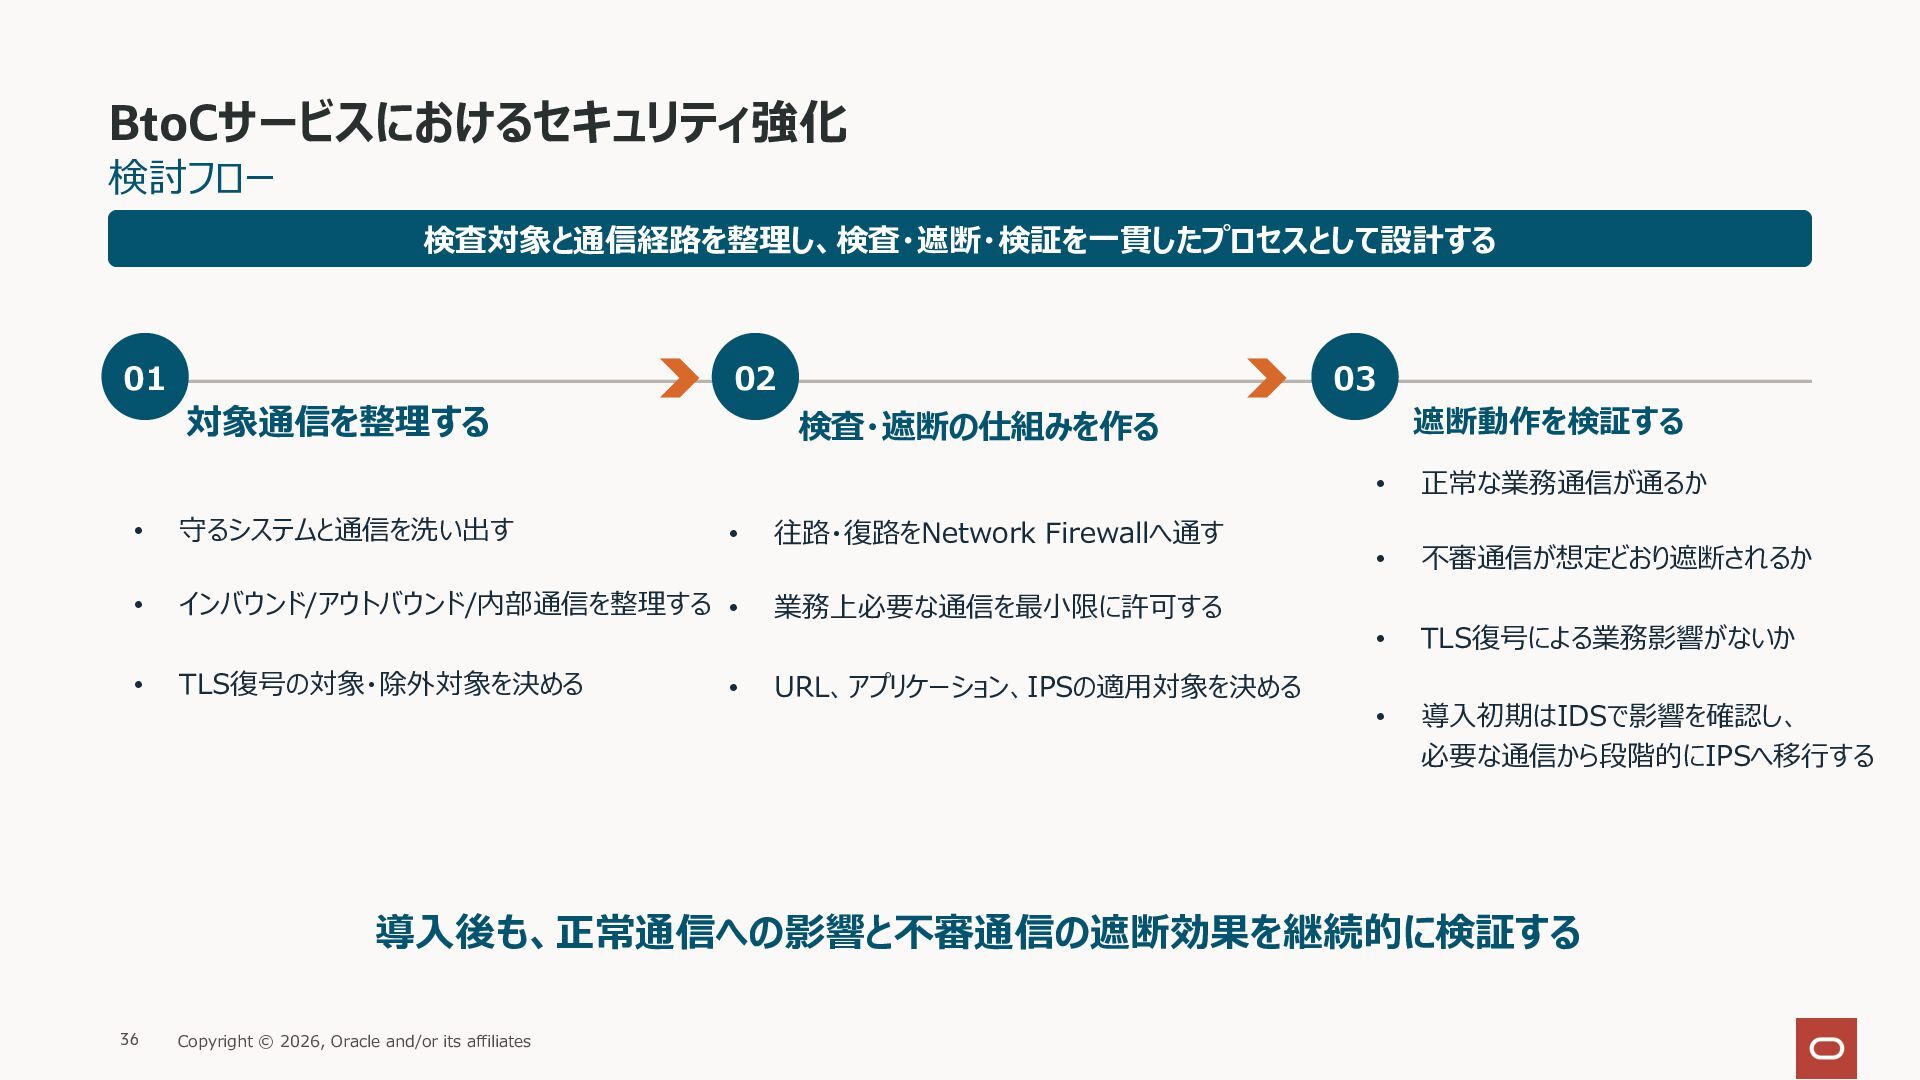
  26. BtoCサービスにおけるセキュリティ強化 検討フロー 検査対象と通信経路を整理し、検査・遮断・検証を⼀貫したプロセスとして設計する 01 02 対象通信を整理する 03 • 守るシステムと通信を洗い出す •

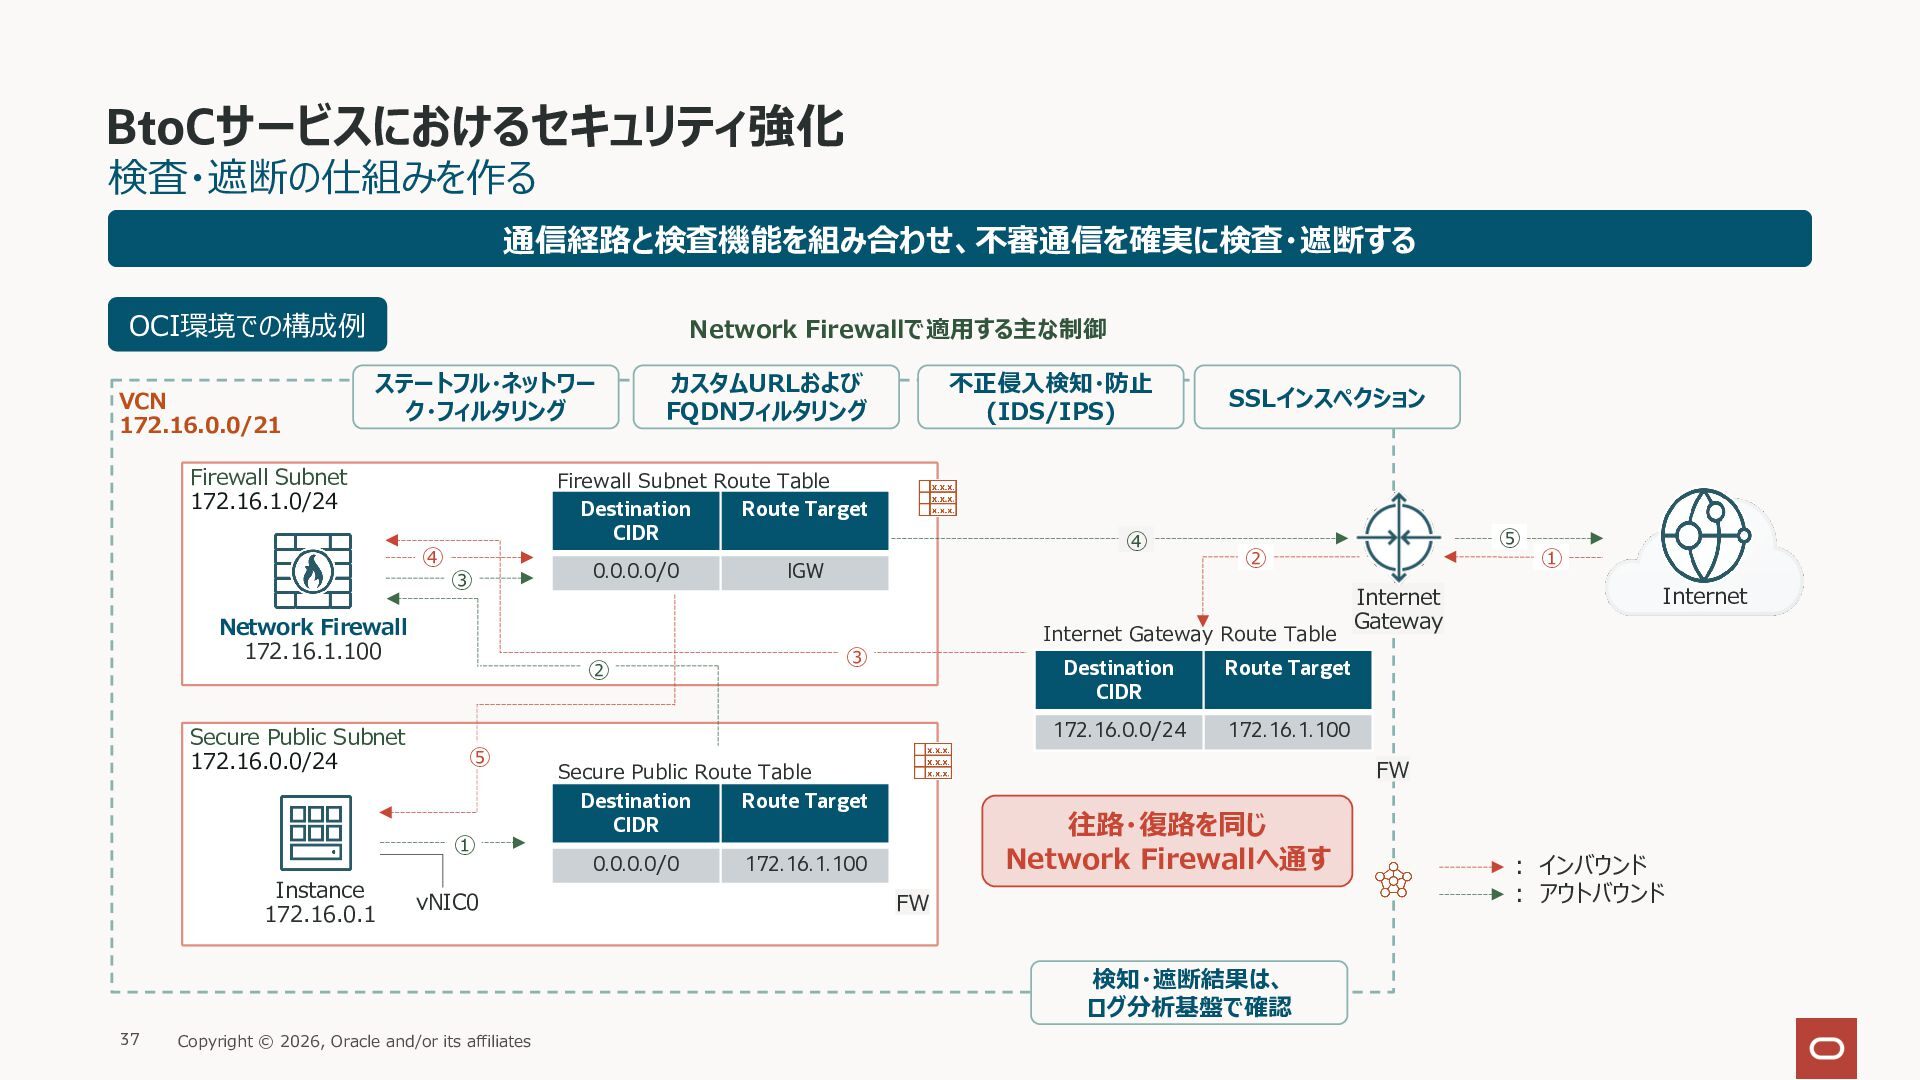
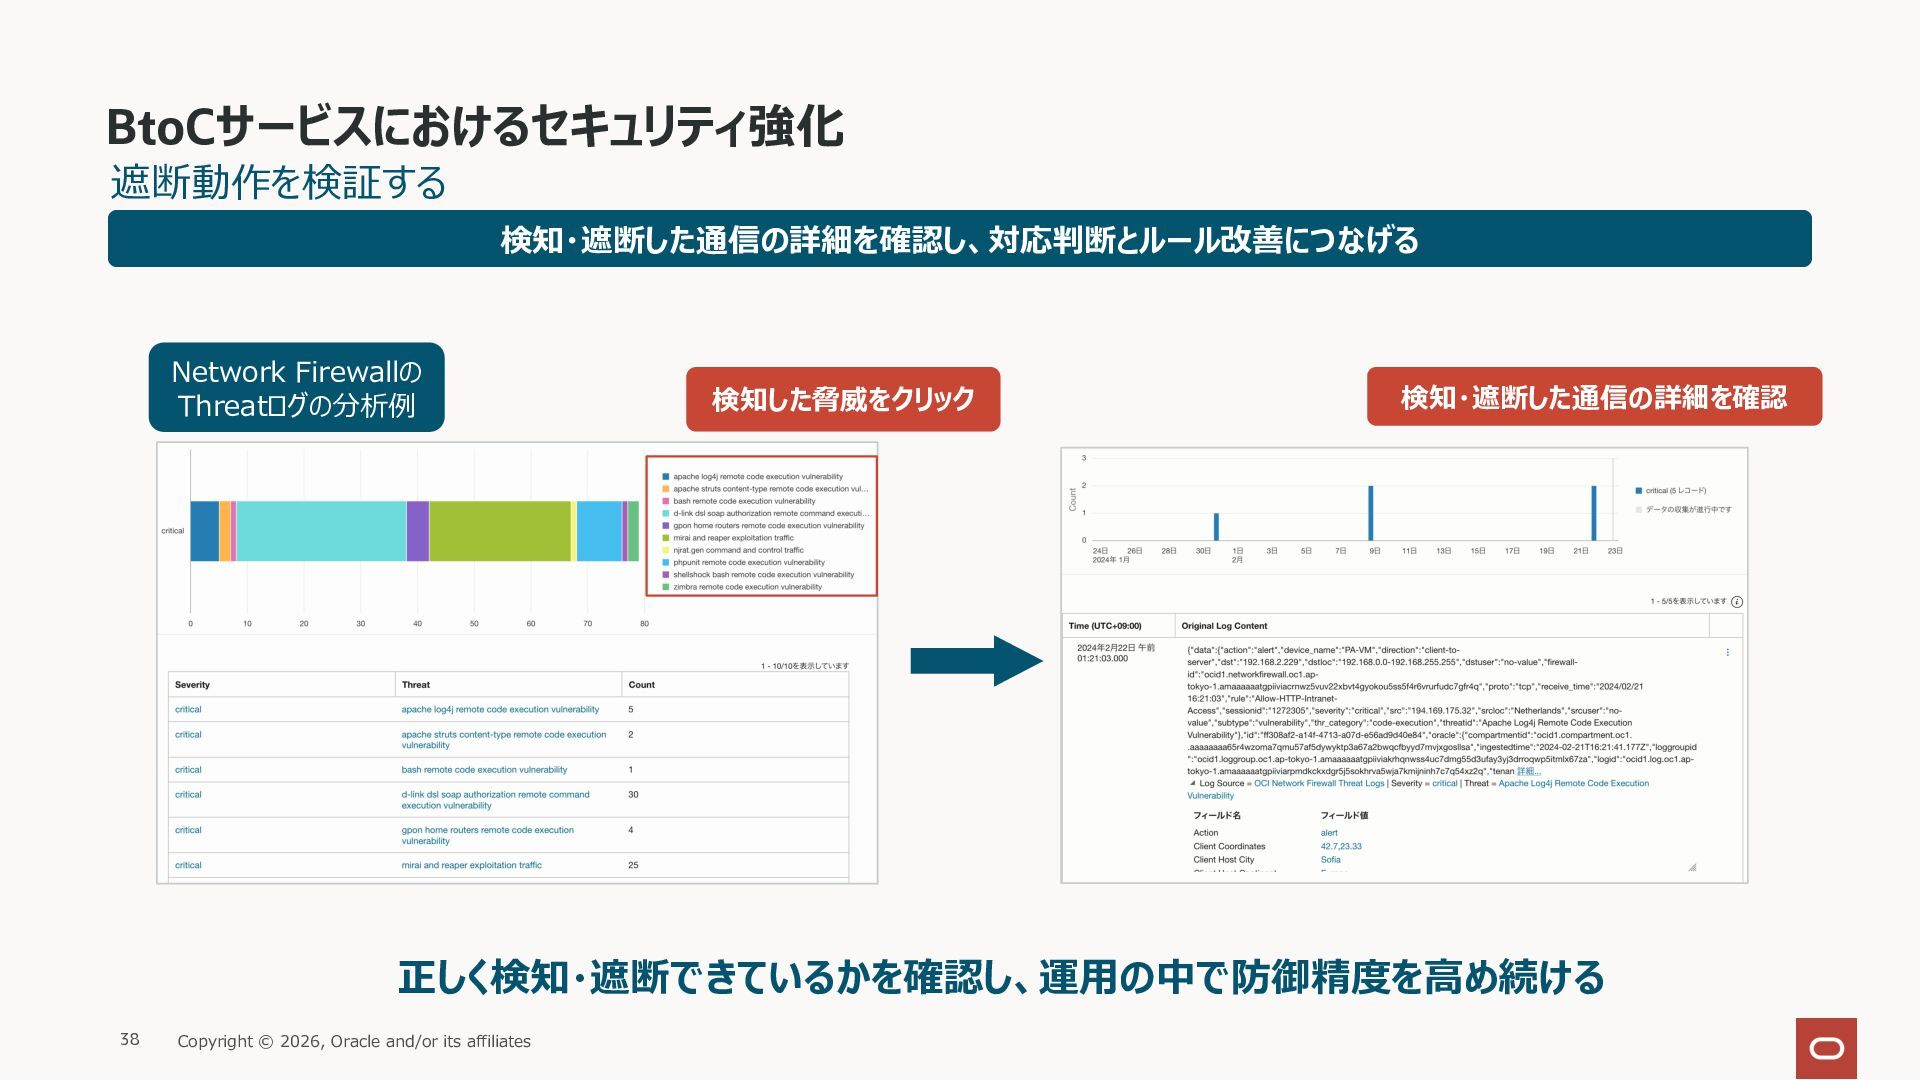
    往路・復路をNetwork Firewallへ通す • インバウンド/アウトバウンド/内部通信を整理する • 業務上必要な通信を最⼩限に許可する TLS復号の対象・除外対象を決める URL、アプリケーション、IPSの適⽤対象を決める • 遮断動作を検証する 検査・遮断の仕組みを作る • • 正常な業務通信が通るか • 不審通信が想定どおり遮断されるか • TLS復号による業務影響がないか • 導⼊初期はIDSで影響を確認し、 必要な通信から段階的にIPSへ移⾏する 導⼊後も、正常通信への影響と不審通信の遮断効果を継続的に検証する 36 Copyright © 2026, Oracle and/or its affiliates
  27. BtoCサービスにおけるセキュリティ強化 検査・遮断の仕組みを作る 通信経路と検査機能を組み合わせ、不審通信を確実に検査・遮断する OCI環境での構成例 VCN 172.16.0.0/21 Network Firewallで適⽤する主な制御 ステートフル・ネットワー ク・フィルタリング

    Firewall Subnet 172.16.1.0/24 ④ ③ Network Firewall 172.16.1.100 Secure Public Subnet 172.16.0.0/24 不正侵⼊検知・防⽌ (IDS/IPS) Firewall Subnet Route Table Destination Route Target CIDR ④ 0.0.0.0/0 ② ⑤ ① Instance 172.16.0.1 カスタムURLおよび FQDNフィルタリング vNIC0 IGW Destination CIDR Route Target 172.16.0.0/24 172.16.1.100 Copyright © 2026, Oracle and/or its affiliates Internet Gateway ① Internet FW 往路・復路を同じ Network Firewallへ通す 172.16.1.100 FW 検知・遮断結果は、 ログ分析基盤で確認 37 ⑤ ② Internet Gateway Route Table ③ Secure Public Route Table Destination Route Target CIDR 0.0.0.0/0 SSLインスペクション ︓ インバウンド ︓ アウトバウンド
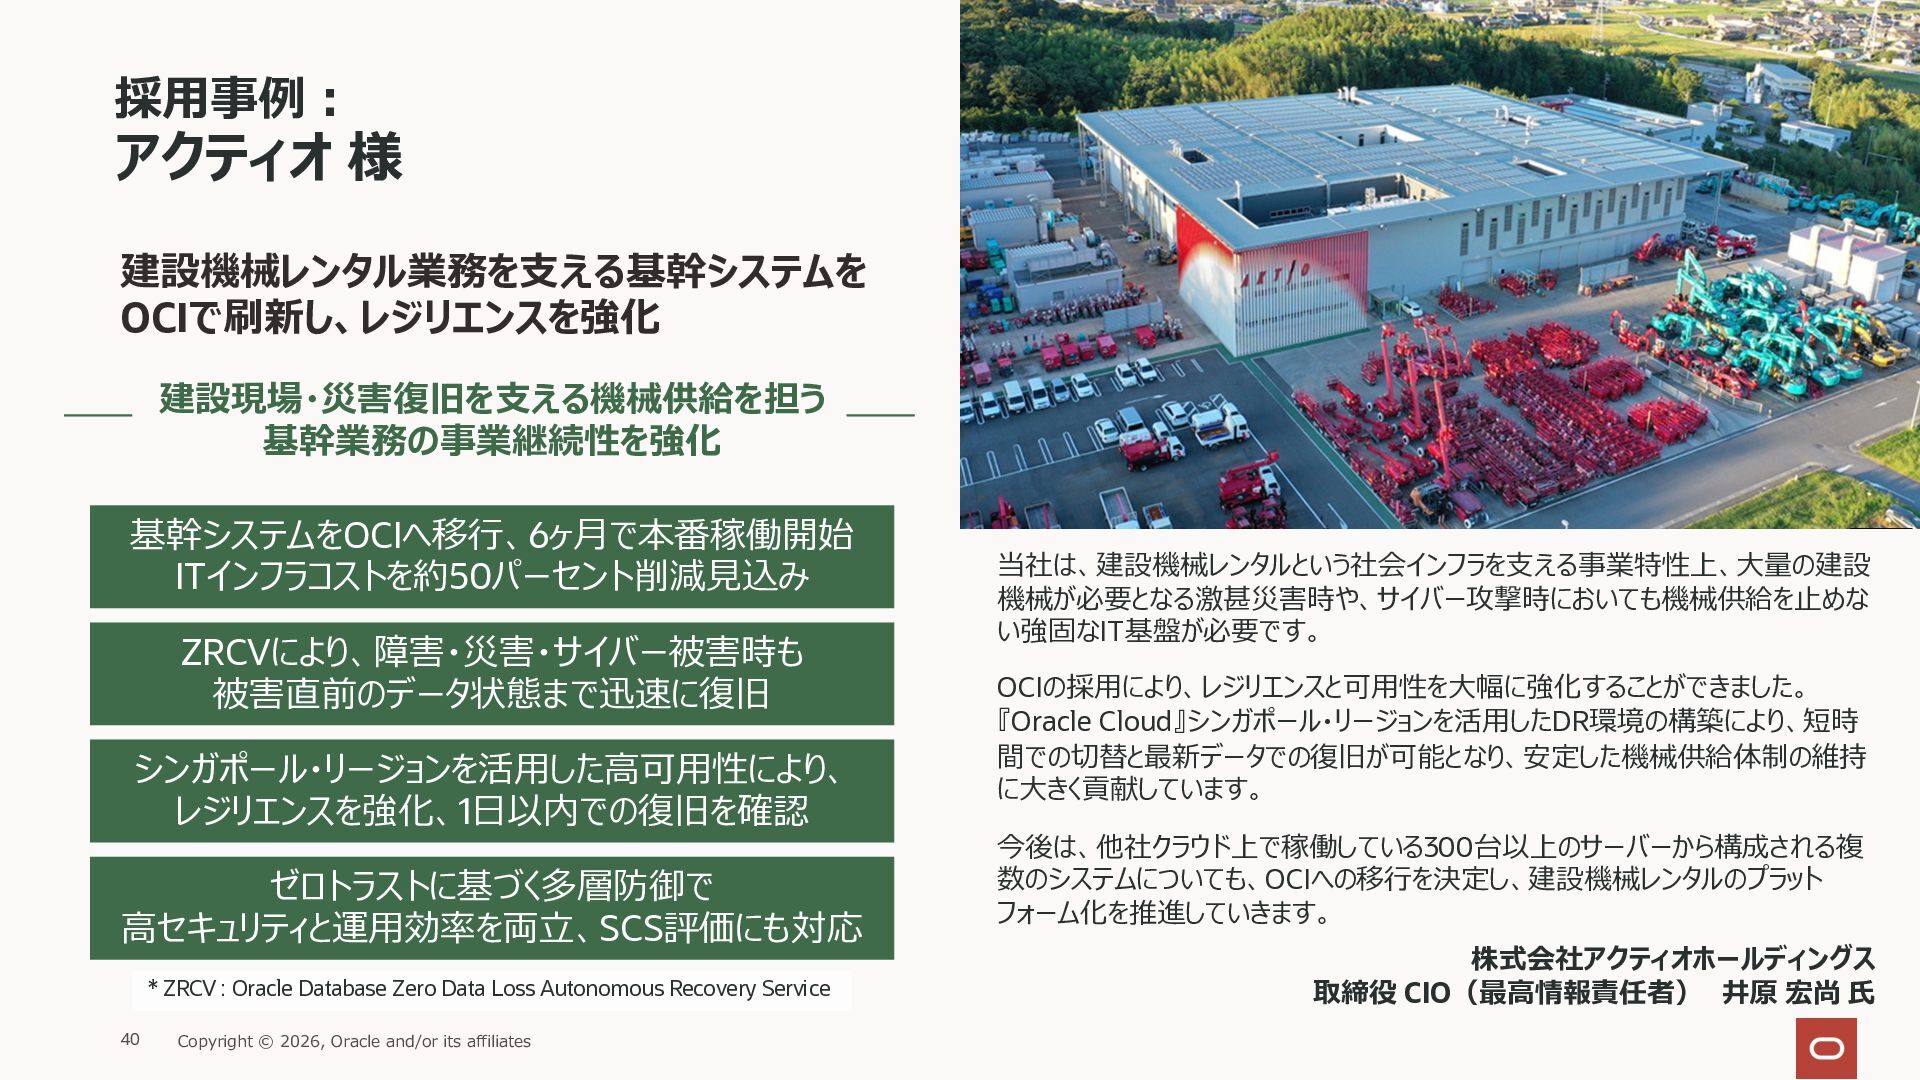
  28. 採⽤事例︓ アクティオ 様 建設機械レンタル業務を⽀える基幹システムを OCIで刷新し、レジリエンスを強化 建設現場・災害復旧を⽀える機械供給を担う 基幹業務の事業継続性を強化 基幹システムをOCIへ移⾏、6ヶ⽉で本番稼働開始 ITインフラコストを約50パーセント削減⾒込み ZRCVにより、障害・災害・サイバー被害時も

    被害直前のデータ状態まで迅速に復旧 シンガポール・リージョンを活⽤した⾼可⽤性により、 レジリエンスを強化、1⽇以内での復旧を確認 ゼロトラストに基づく多層防御で ⾼セキュリティと運⽤効率を両⽴、SCS評価にも対応 * ZRCV : Oracle Database Zero Data Loss Autonomous Recovery Service 40 Copyright © 2026, Oracle and/or its affiliates 当社は、建設機械レンタルという社会インフラを⽀える事業特性上、⼤量の建設 機械が必要となる激甚災害時や、サイバー攻撃時においても機械供給を⽌めな い強固なIT基盤が必要です。 OCIの採⽤により、レジリエンスと可⽤性を⼤幅に強化することができました。 『Oracle Cloud』シンガポール・リージョンを活⽤したDR環境の構築により、短時 間での切替と最新データでの復旧が可能となり、安定した機械供給体制の維持 に⼤きく貢献しています。 今後は、他社クラウド上で稼働している300台以上のサーバーから構成される複 数のシステムについても、OCIへの移⾏を決定し、建設機械レンタルのプラット フォーム化を推進していきます。 株式会社アクティオホールディングス 取締役 CIO(最⾼情報責任者) 井原 宏尚 ⽒
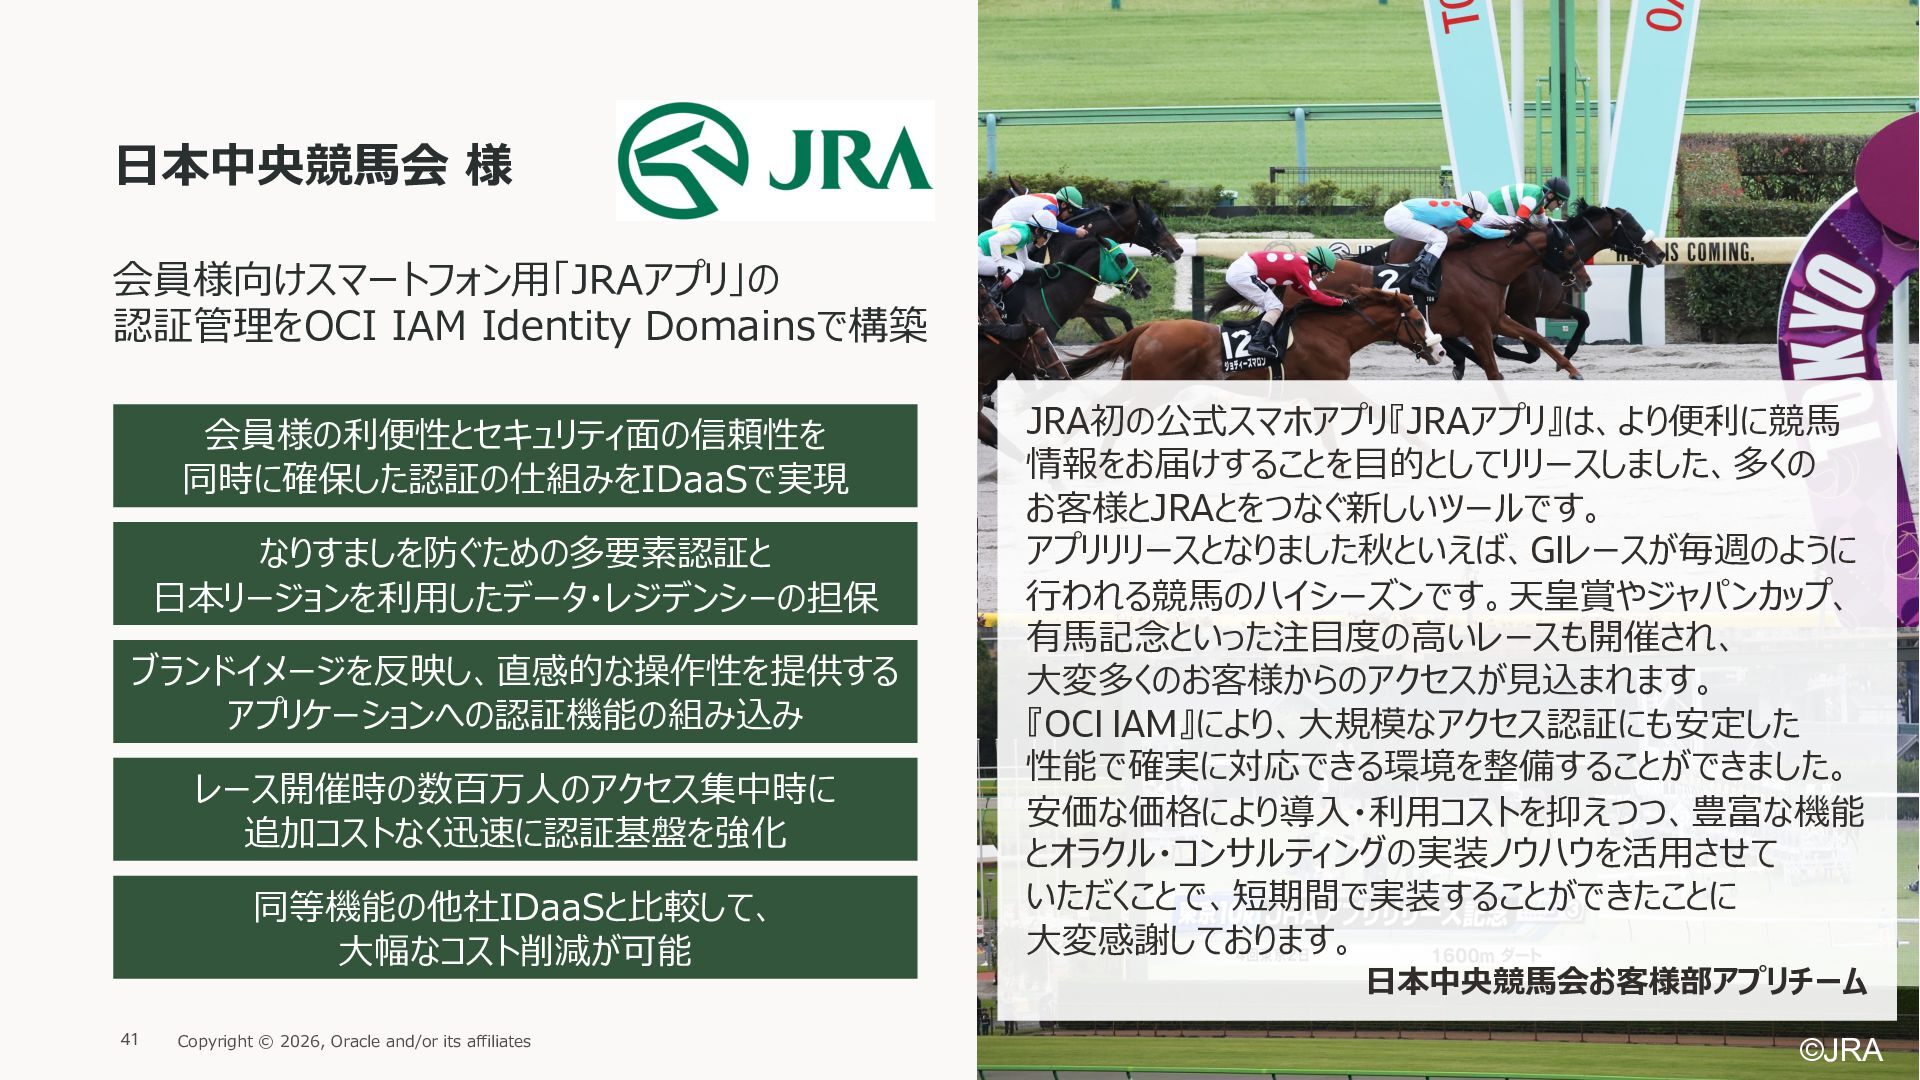
  29. ©JRA ⽇本中央競⾺会 様 会員様向けスマートフォン⽤「JRAアプリ」の 認証管理をOCI IAM Identity Domainsで構築 会員様の利便性とセキュリティ⾯の信頼性を 同時に確保した認証の仕組みをIDaaSで実現

    なりすましを防ぐための多要素認証と ⽇本リージョンを利⽤したデータ・レジデンシーの担保 ブランドイメージを反映し、直感的な操作性を提供する アプリケーションへの認証機能の組み込み レース開催時の数百万⼈のアクセス集中時に 追加コストなく迅速に認証基盤を強化 同等機能の他社IDaaSと⽐較して、 ⼤幅なコスト削減が可能 41 Copyright © 2026, Oracle and/or its affiliates JRA初の公式スマホアプリ『JRAアプリ』は、より便利に競⾺ 情報をお届けすることを⽬的としてリリースしました、多くの お客様とJRAとをつなぐ新しいツールです。 アプリリリースとなりました秋といえば、GIレースが毎週のように ⾏われる競⾺のハイシーズンです。天皇賞やジャパンカップ、 有⾺記念といった注⽬度の⾼いレースも開催され、 ⼤変多くのお客様からのアクセスが⾒込まれます。 『OCI IAM』により、⼤規模なアクセス認証にも安定した 性能で確実に対応できる環境を整備することができました。 安価な価格により導⼊・利⽤コストを抑えつつ、豊富な機能 とオラクル・コンサルティングの実装ノウハウを活⽤させて いただくことで、短期間で実装することができたことに ⼤変感謝しております。 ⽇本中央競⾺会お客様部アプリチーム ©JRA
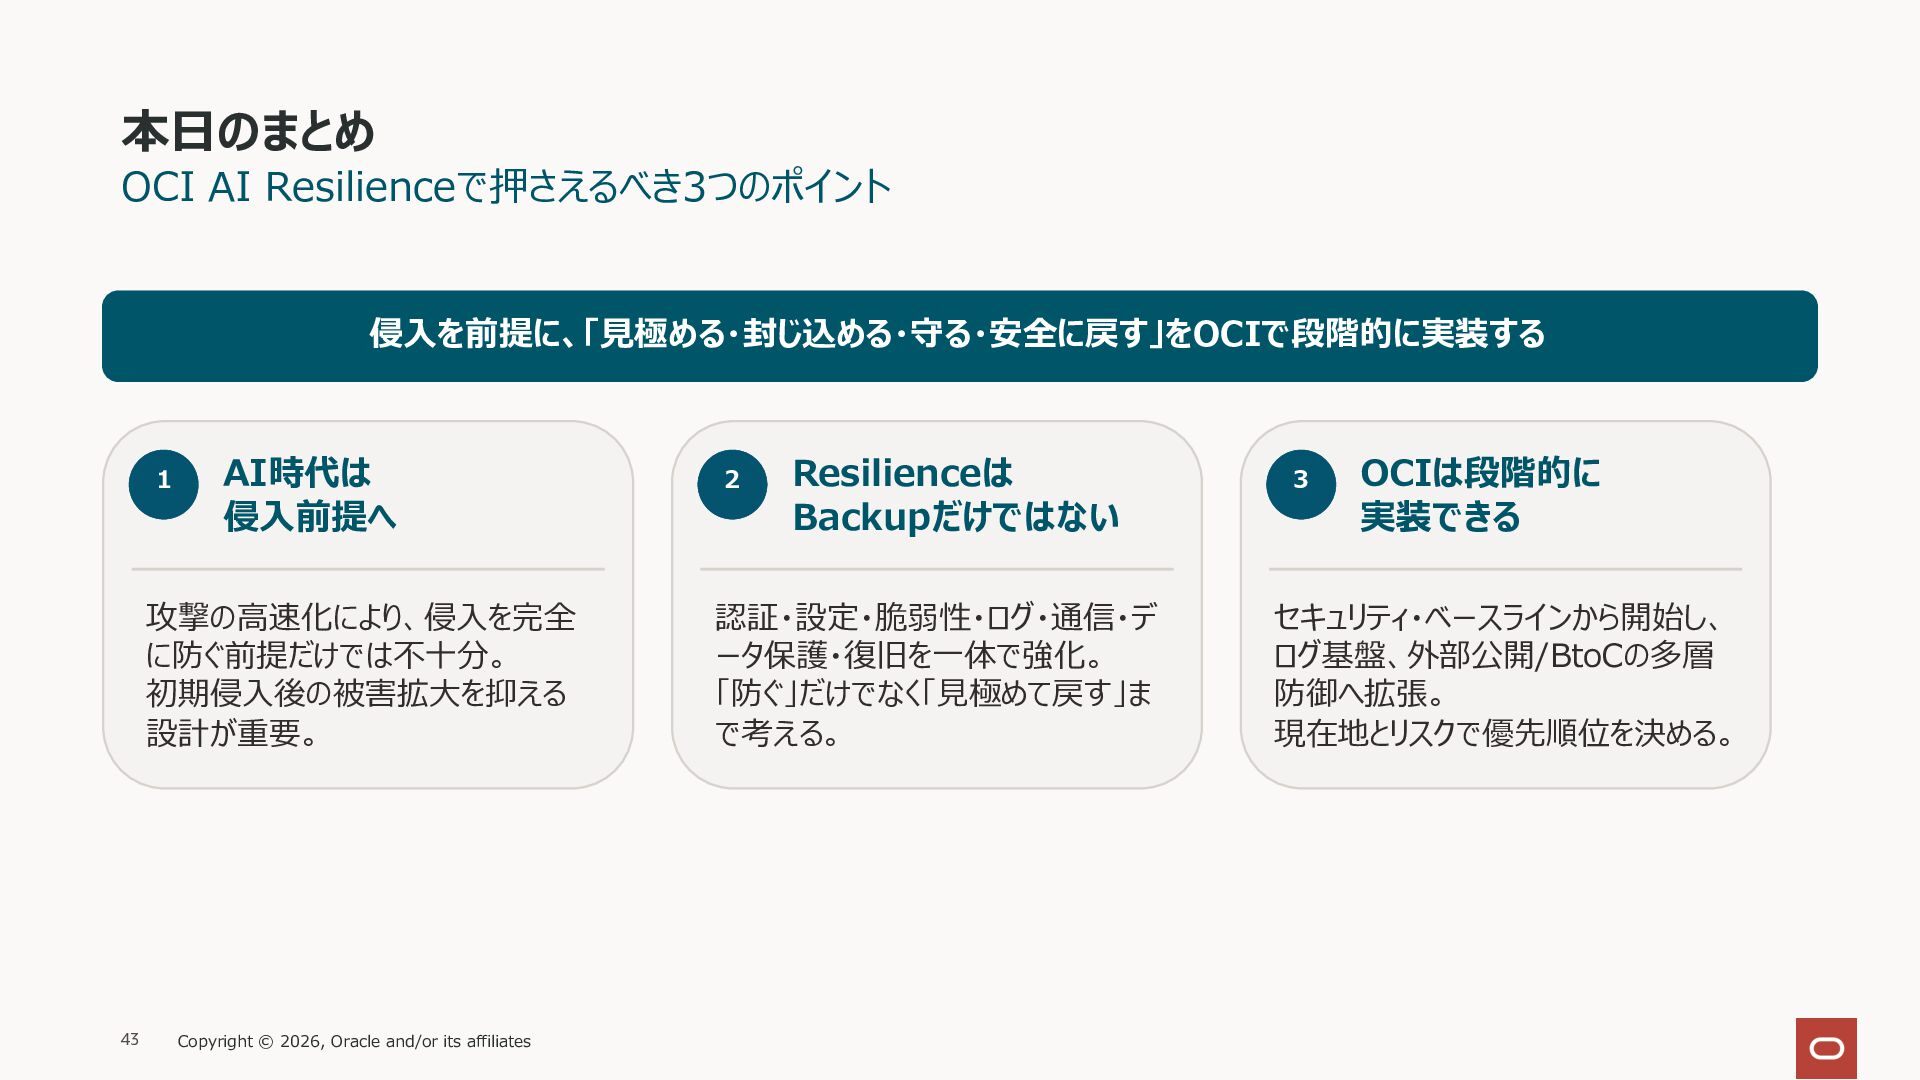
  30. 本⽇のまとめ OCI AI Resilienceで押さえるべき3つのポイント 侵⼊を前提に、「⾒極める・封じ込める・守る・安全に戻す」をOCIで段階的に実装する 1 AI時代は 侵⼊前提へ 攻撃の⾼速化により、侵⼊を完全 に防ぐ前提だけでは不⼗分。

    初期侵⼊後の被害拡⼤を抑える 設計が重要。 43 Copyright © 2026, Oracle and/or its affiliates 2 Resilienceは Backupだけではない 認証・設定・脆弱性・ログ・通信・デ ータ保護・復旧を⼀体で強化。 「防ぐ」だけでなく「⾒極めて戻す」ま で考える。 3 OCIは段階的に 実装できる セキュリティ・ベースラインから開始し、 ログ基盤、外部公開/BtoCの多層 防御へ拡張。 現在地とリスクで優先順位を決める。