Share
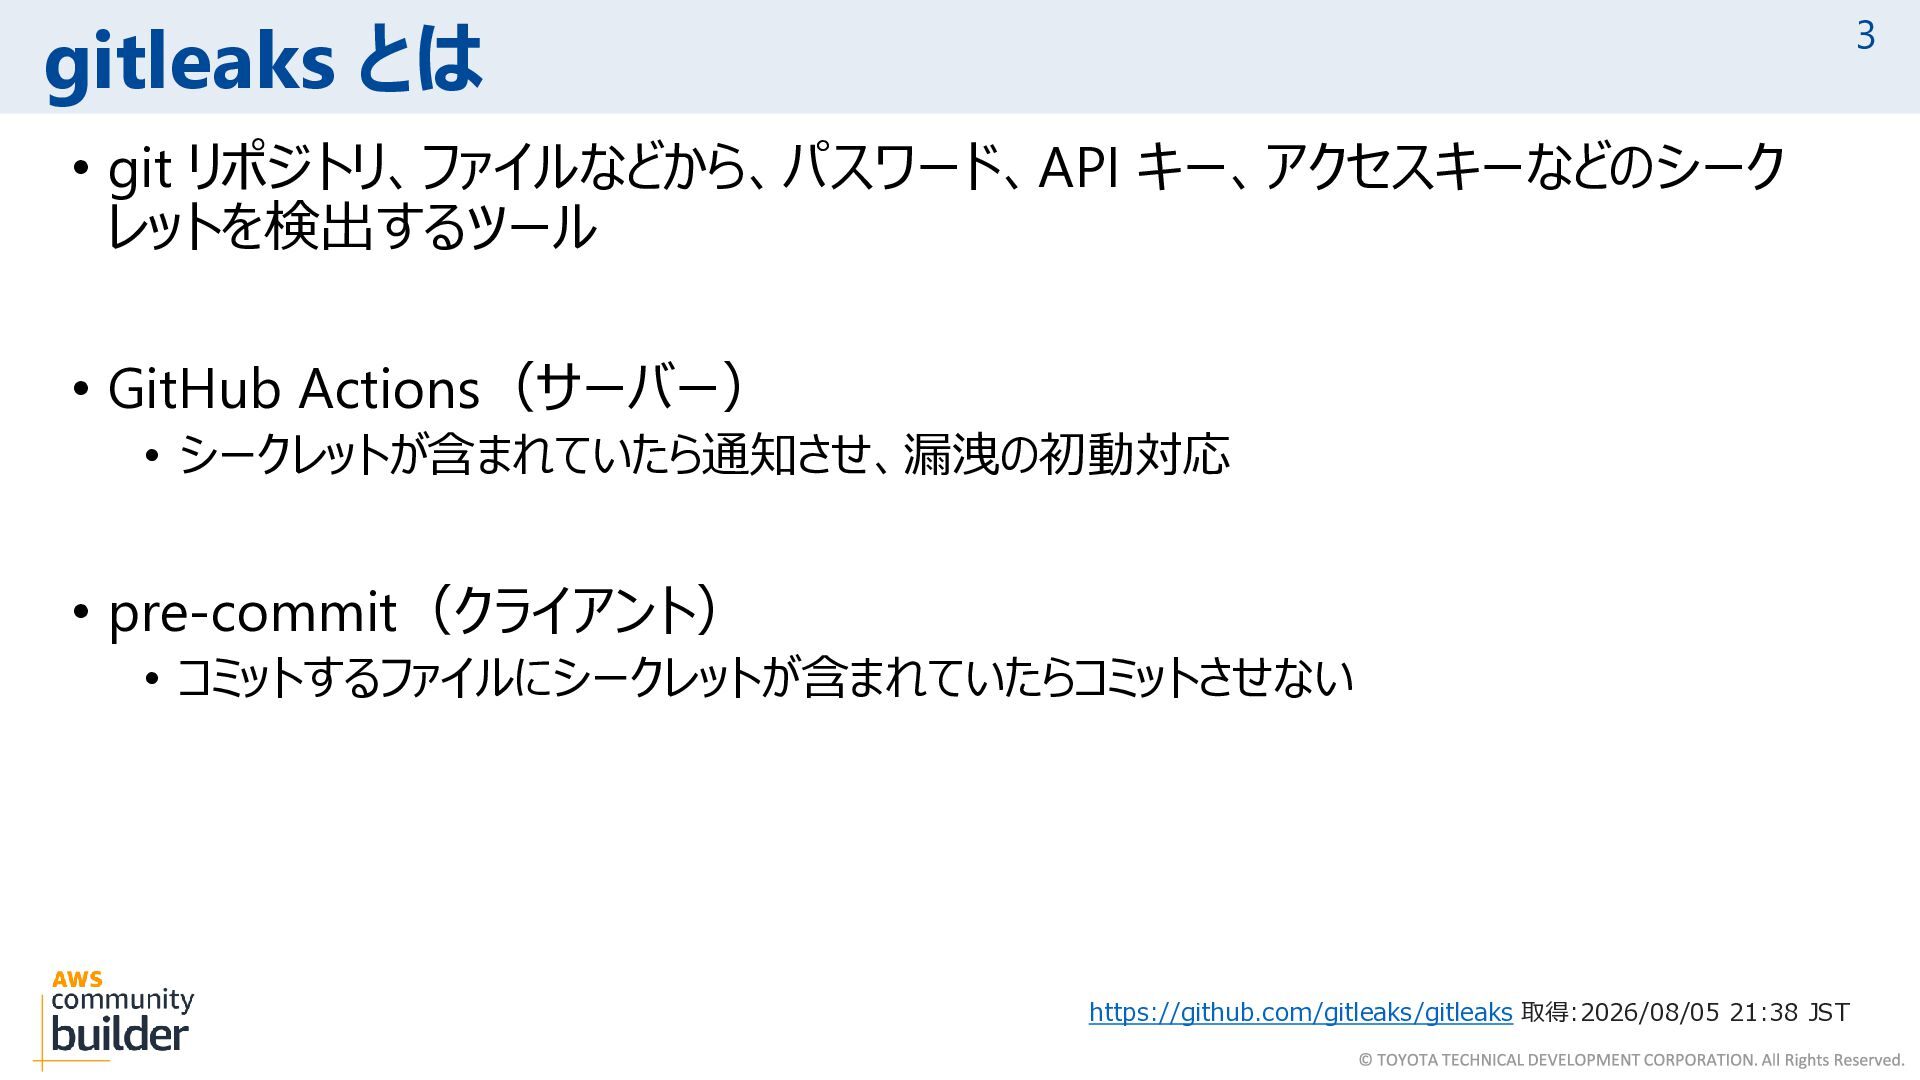
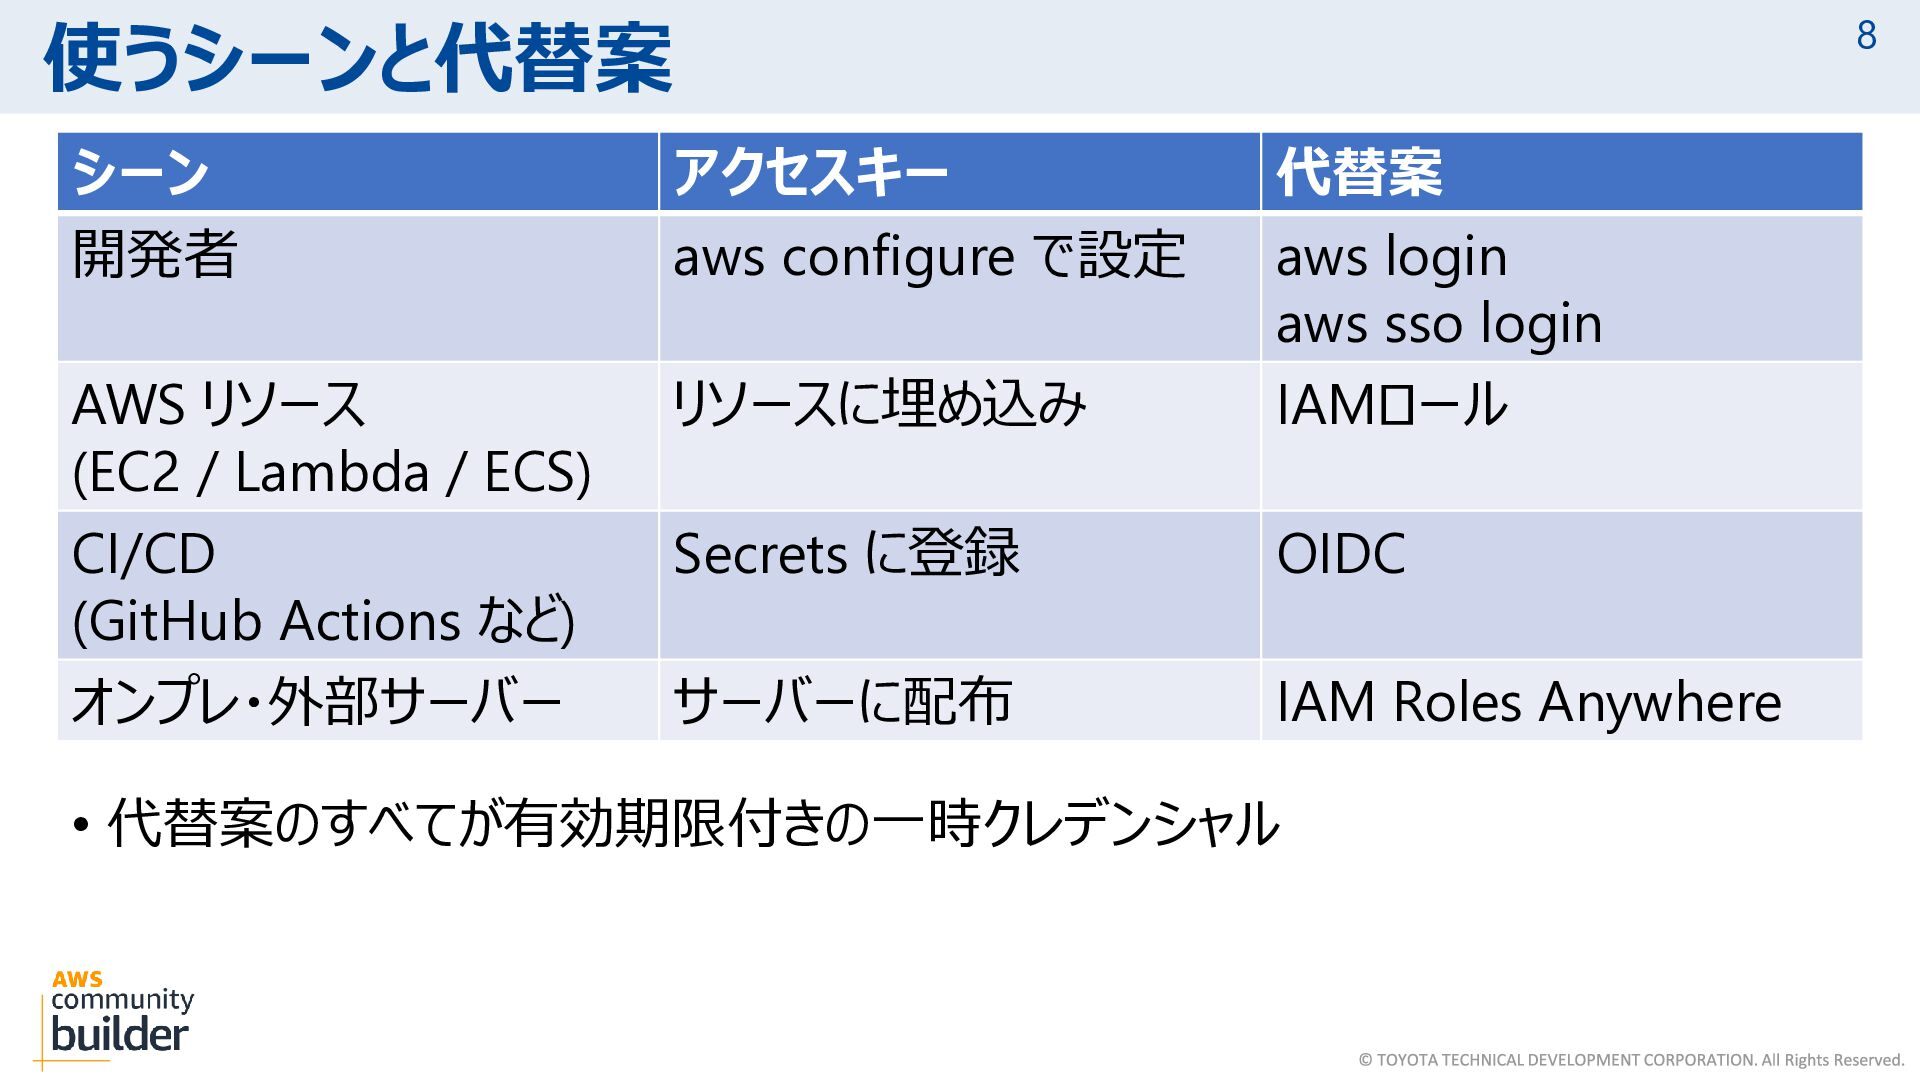
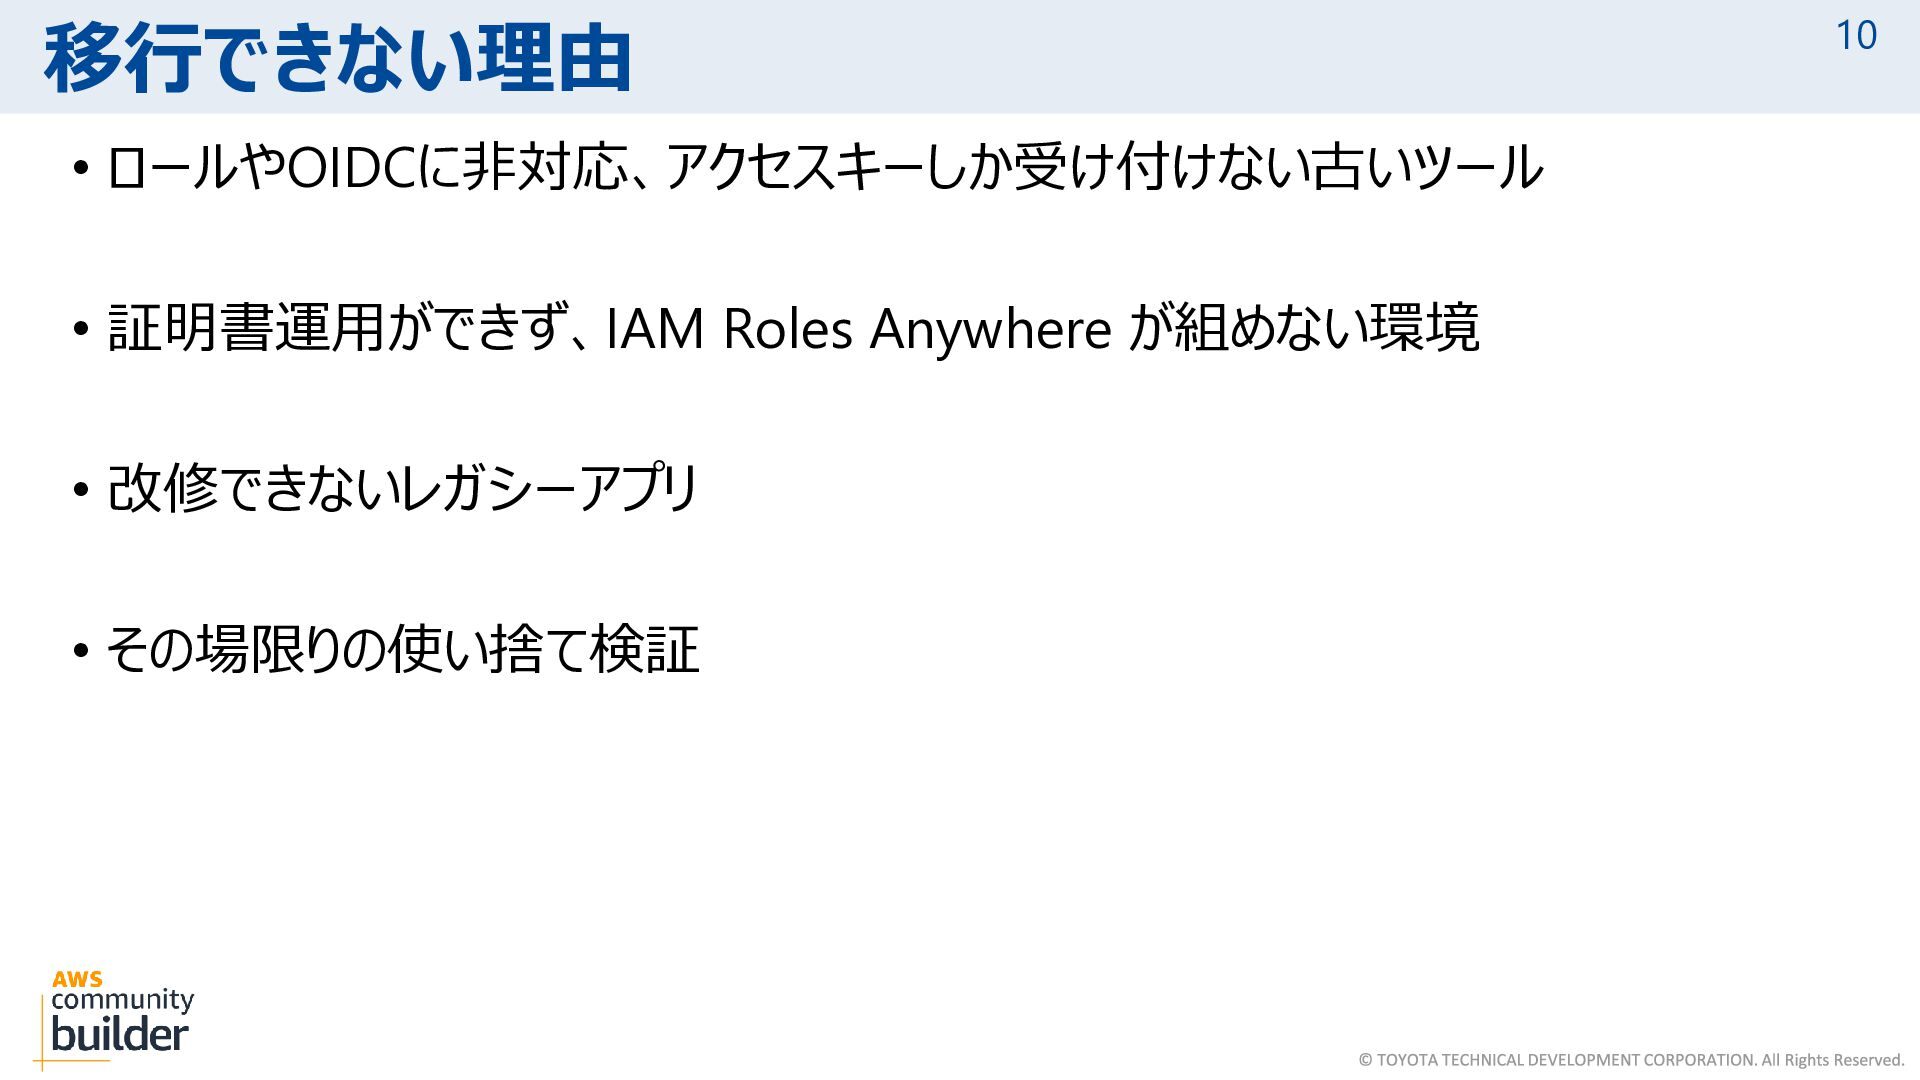
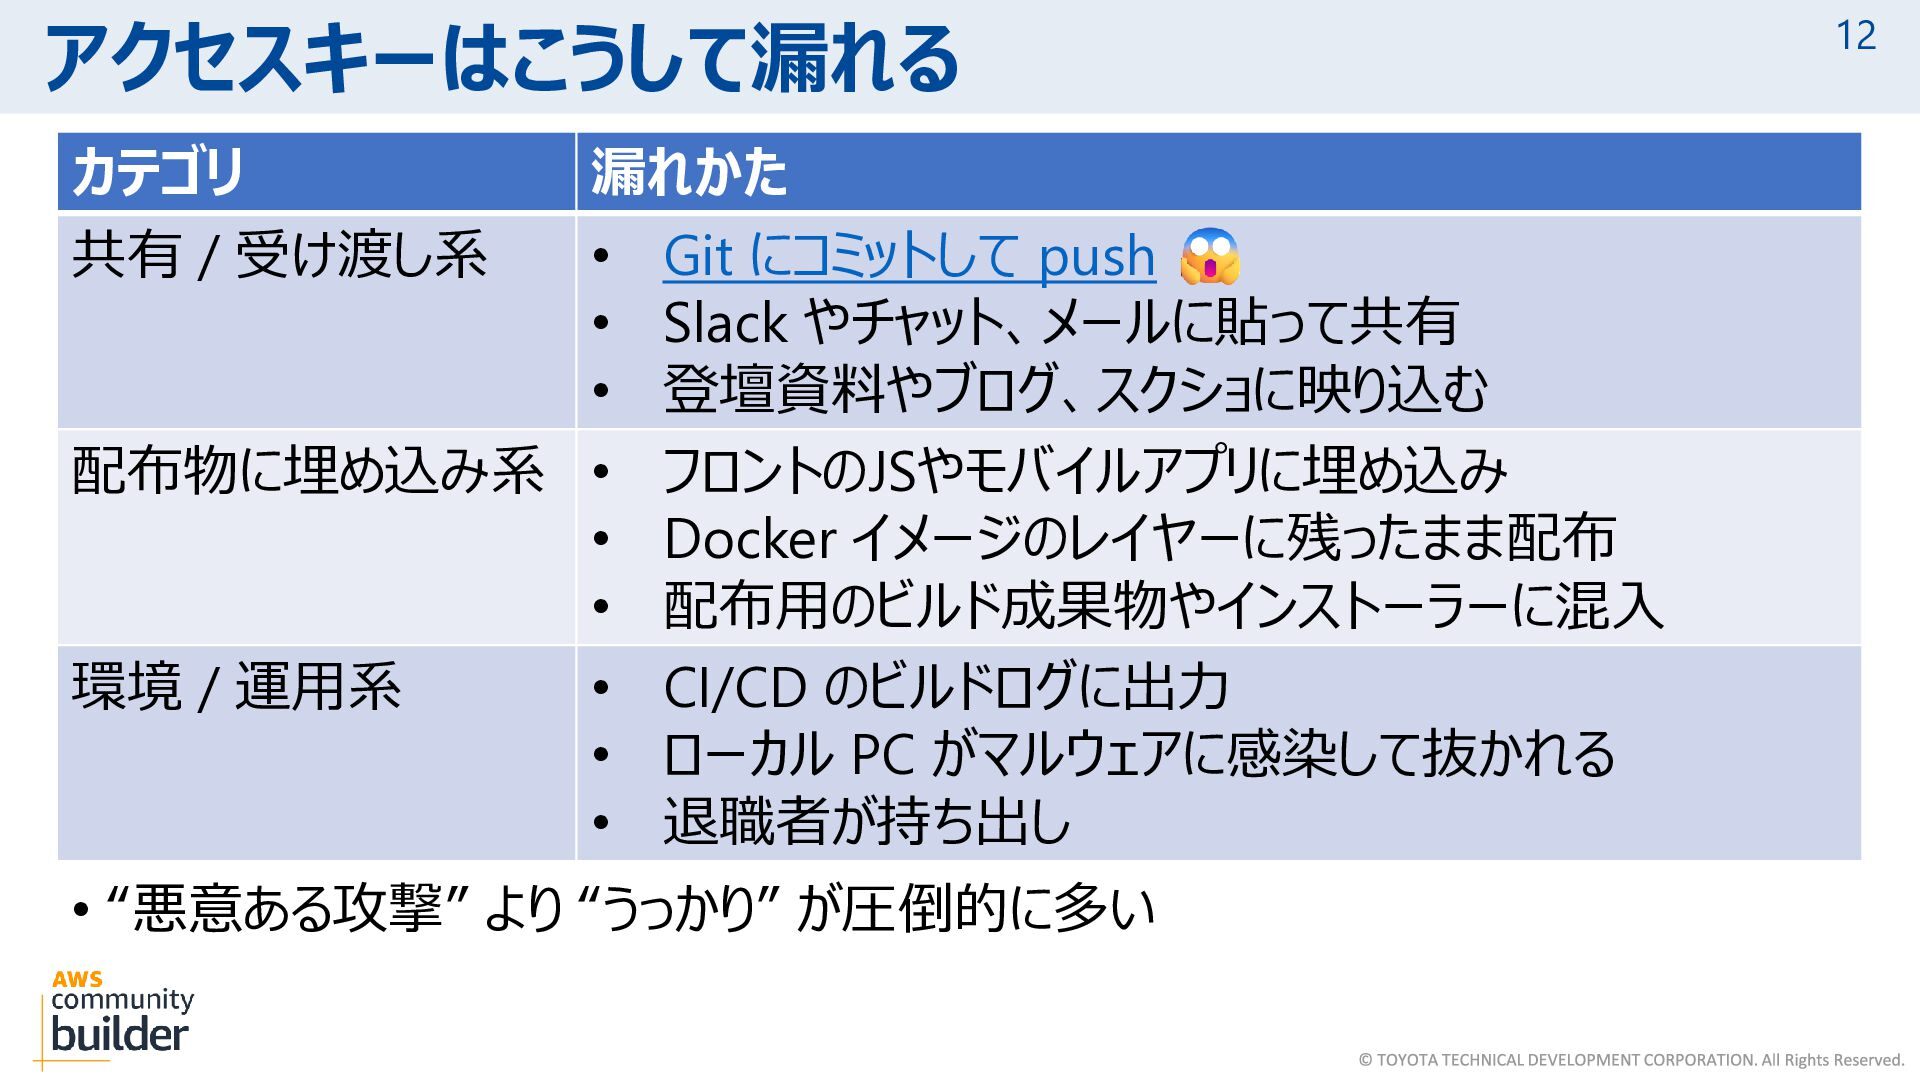
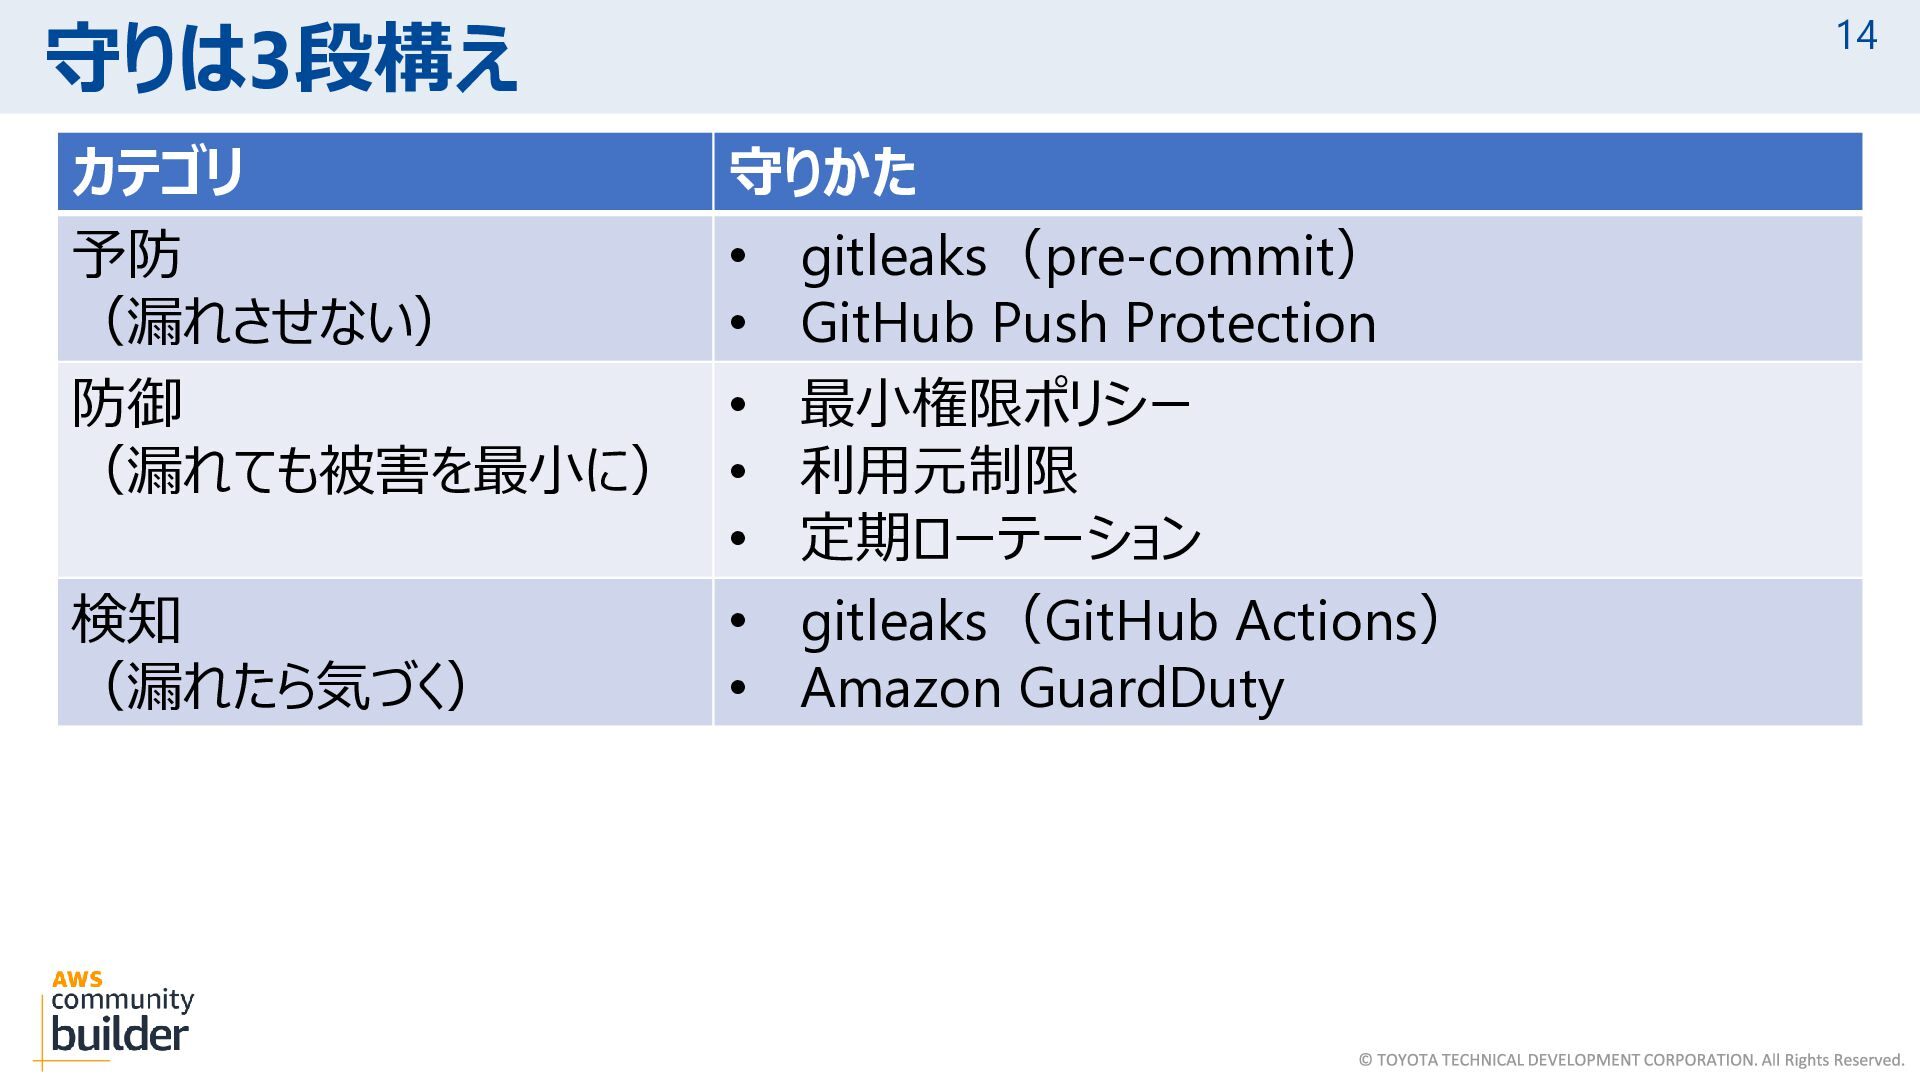
gitleaksでシークレットの混入を検知する運用をしていると、ふと思います。「そもそもアクセスキーの利用をやめられないか?」と。
本セッションでは、AWSアクセスキーを題材に、利用をやめるための考え方、やめられない現実との向き合い方、そして残るリスクをどう守るかについてお話しします。

 SiteGround - Reliable hosting with speed, security, and support you can count on.


 matsuji
 matsu7874
 ymotongpoo
 tatetate55
 shimastripe
 polidog
 kazumanagano
 simosako
 7nohe
 nwiizo
 shinyaa31
 masuda220
 pedronauck
 jeffersonlam
 keavy
 kimpetersen
 shpigford
 popppiees
 malarkey
 csswizardry
 aleyda
 mojombo
 jnunemaker
 honzajavorek