Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
AIエージェントガバナンス入門:FINOS AIGFとAgent Governance Too...
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
Satoshi Ito
October 05, 2026
50
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
AIエージェントガバナンス入門:FINOS AIGFとAgent Governance Toolkit
Satoshi Ito
October 05, 2026
More Decks by Satoshi Ito
See All by Satoshi Ito
What's Missing in the Open Agentic Stack: Lessons From OSS Integration
sato4
0
19
AAIFに入ってみた ~内から見えるコミュニティ動向~
sato4
0
390
A2A/MCPの技術動向
sato4
0
30
Hybrid LLM Inference with LangChain and Agent2Agent
sato4
0
18
LF AI & Dataプロジェクトの最新状況 &試して分かった知見共有
sato4
0
14
Featured
See All Featured
Tips & Tricks on How to Get Your First Job In Tech
honzajavorek
1
790
Ruling the World: When Life Gets Gamed
codingconduct
0
390
No one is an island. Learnings from fostering a developers community.
thoeni
21
3.8k
Beyond borders and beyond the search box: How to win the global "messy middle" with AI-driven SEO
davidcarrasco
3
270
Put a Button on it: Removing Barriers to Going Fast.
kastner
60
4.6k
[SF Ruby Conf 2025] Rails X
palkan
3
1.4k
Build your cross-platform service in a week with App Engine
jlugia
234
19k
brightonSEO & MeasureFest 2025 - Winning Strategies for Black Friday CRO & PPC - Christian Goodrich
cargoodrich
3
860
Groundhog Day: Seeking Process in Gaming for Health
codingconduct
0
390
Mind Mapping
helmedeiros
1
390
Pawsitive SEO: Lessons from My Dog (and Many Mistakes) on Thriving as a Consultant in the Age of AI
davidcarrasco
0
260
Why Our Code Smells
bkeepers
PRO
340
58k
Transcript
AIエージェントガバナンス入門:FINOS AIGFとAgent Governance Toolkit 2026年10月5日 伊藤 哲 江原 寛人 日立製作所
研究開発グループ サービスコンピューティング研究部 ©Hitachi, Ltd. 2026. All rights reserved
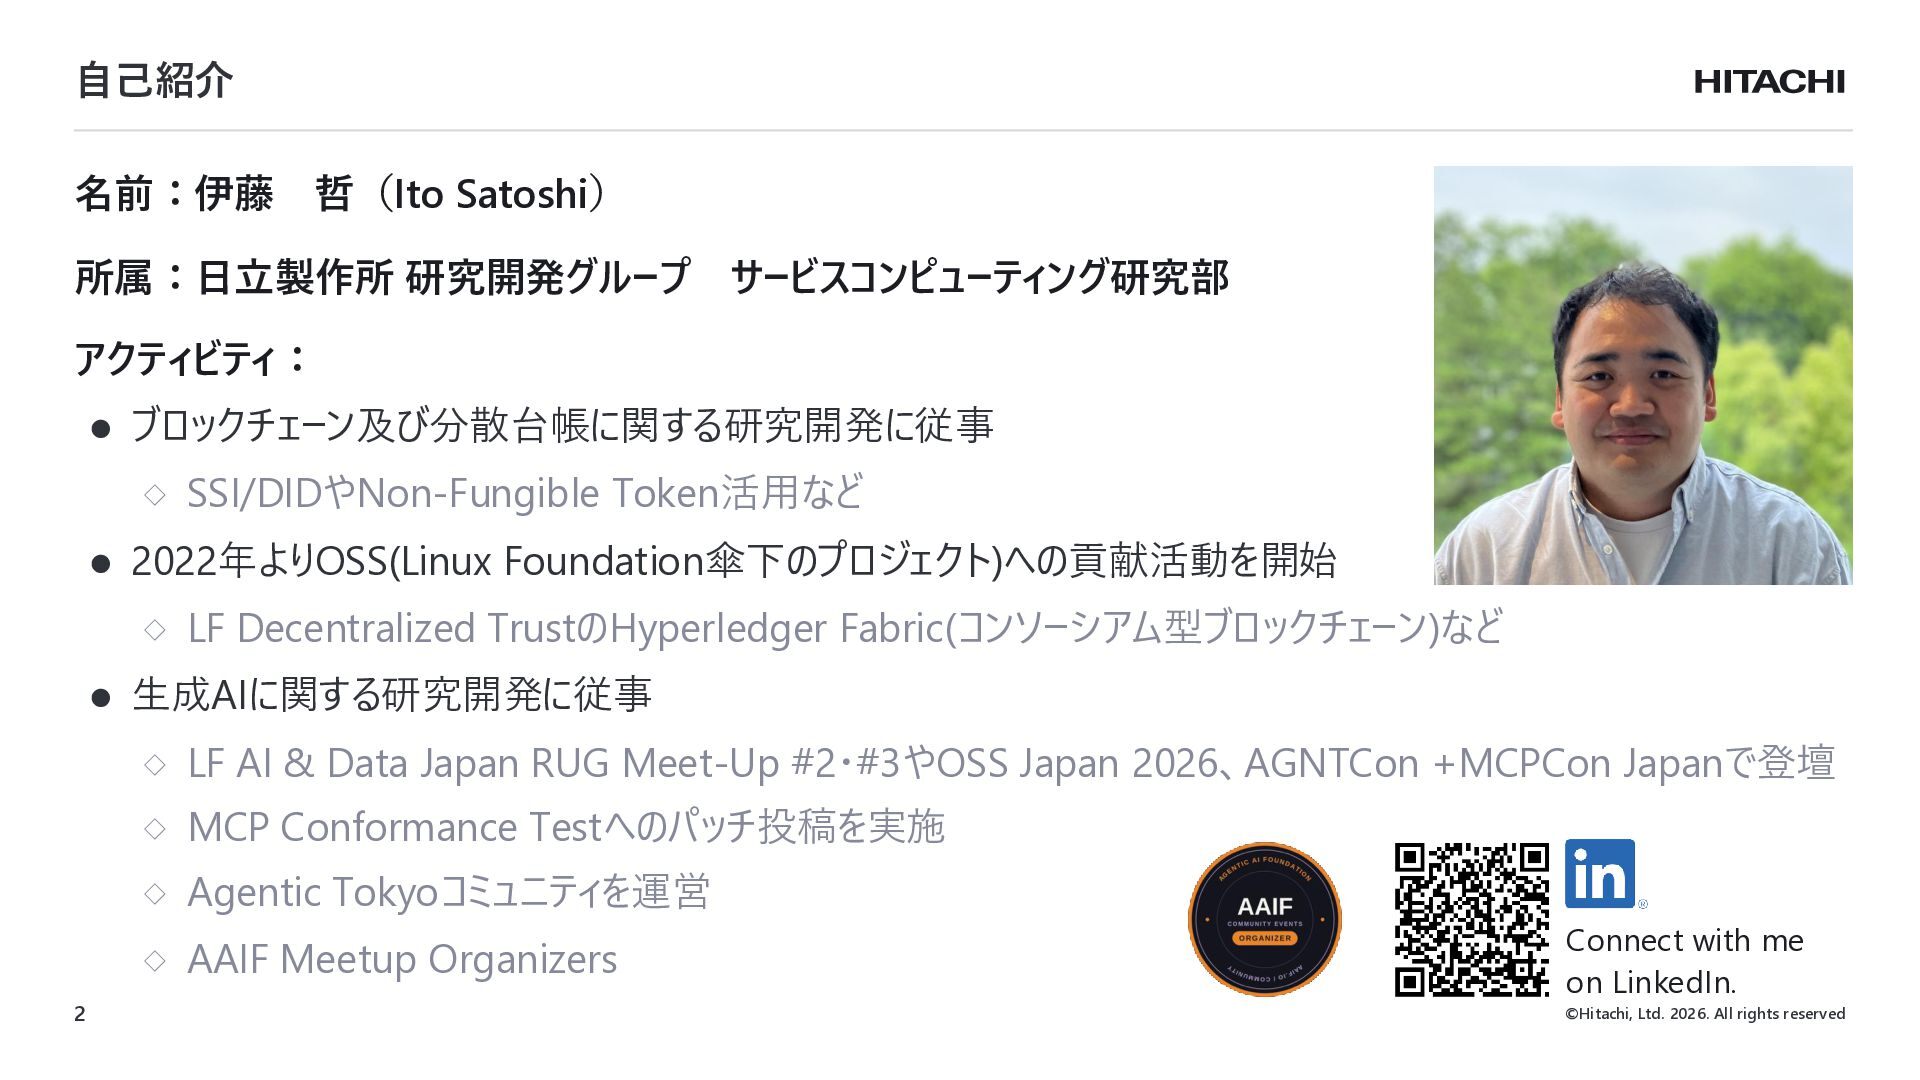
自己紹介 名前:伊藤 哲(Ito Satoshi) 所属:日立製作所 研究開発グループ サービスコンピューティング研究部 アクティビティ: ⚫ ブロックチェーン及び分散台帳に関する研究開発に従事
⬦ SSI/DIDやNon-Fungible Token活用など ⚫ 2022年よりOSS(Linux Foundation傘下のプロジェクト)への貢献活動を開始 ⬦ LF Decentralized TrustのHyperledger Fabric(コンソーシアム型ブロックチェーン)など ⚫ 生成AIに関する研究開発に従事 ⬦ LF AI & Data Japan RUG Meet-Up #2・#3やOSS Japan 2026、AGNTCon +MCPCon Japanで登壇 ⬦ MCP Conformance Testへのパッチ投稿を実施 ⬦ Agentic Tokyoコミュニティを運営 ⬦ AAIF Meetup Organizers 2 Connect with me on LinkedIn. ©Hitachi, Ltd. 2026. All rights reserved
コンテンツ 1. AIエージェントのガバナンスについて 2. Agent Governance Toolkit(AGT)について 3. FINOS AI
Governance Framework(AIGF)について 3 ©Hitachi, Ltd. 2026. All rights reserved
コンテンツ 1. AIエージェントのガバナンスについて 2. Agent Governance Toolkit(AGT)について 3. FINOS AI
Governance Framework(AIGF)について 4 ©Hitachi, Ltd. 2026. All rights reserved
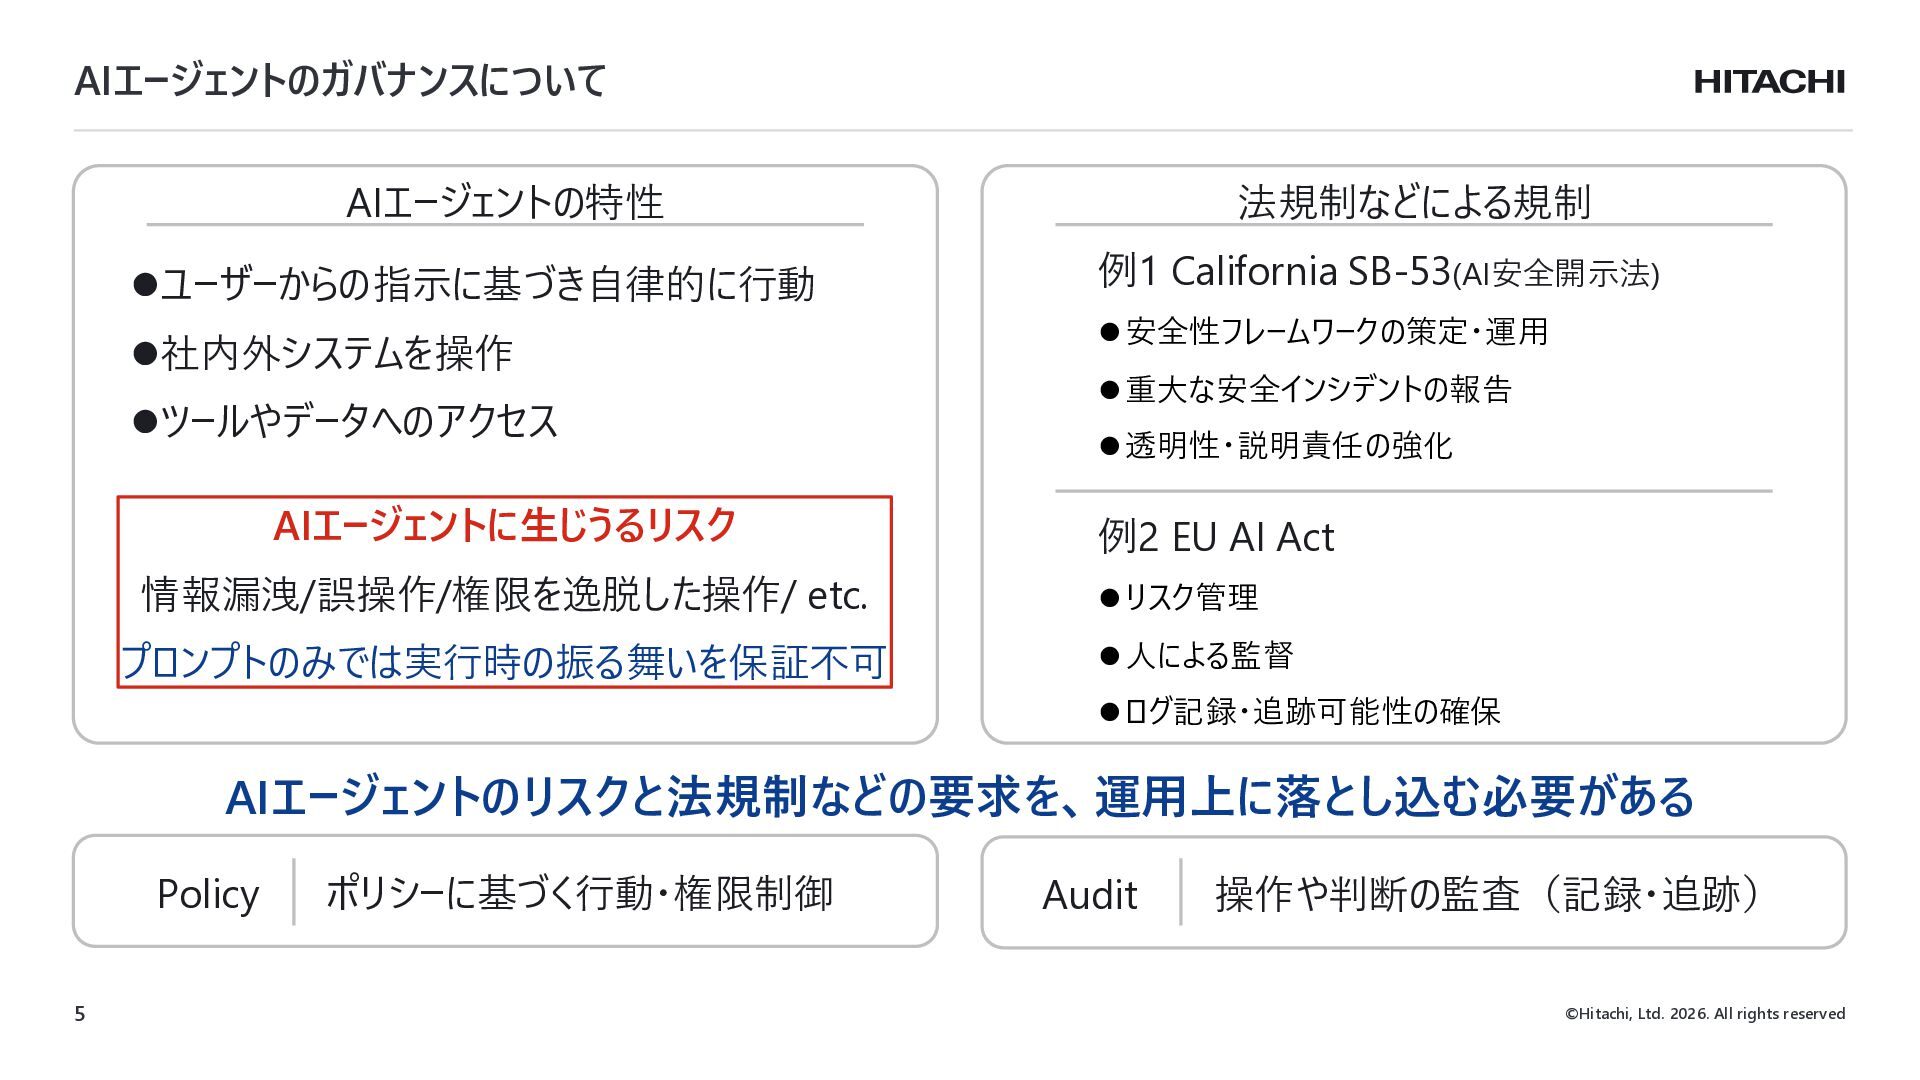
AIエージェントのガバナンスについて AIエージェントの特性 ⚫ユーザーからの指示に基づき自律的に行動 ⚫社内外システムを操作 ⚫ツールやデータへのアクセス AIエージェントに生じうるリスク 法規制などによる規制 例1 California SB-53(AI安全開示法)
⚫ 安全性フレームワークの策定・運用 ⚫ 重大な安全インシデントの報告 ⚫ 透明性・説明責任の強化 例2 EU AI Act 情報漏洩/誤操作/権限を逸脱した操作/ etc. ⚫ リスク管理 プロンプトのみでは実行時の振る舞いを保証不可 ⚫ 人による監督 ⚫ ログ記録・追跡可能性の確保 AIエージェントのリスクと法規制などの要求を、運用上に落とし込む必要がある Policy 5 ポリシーに基づく行動・権限制御 Audit 操作や判断の監査(記録・追跡) ©Hitachi, Ltd. 2026. All rights reserved
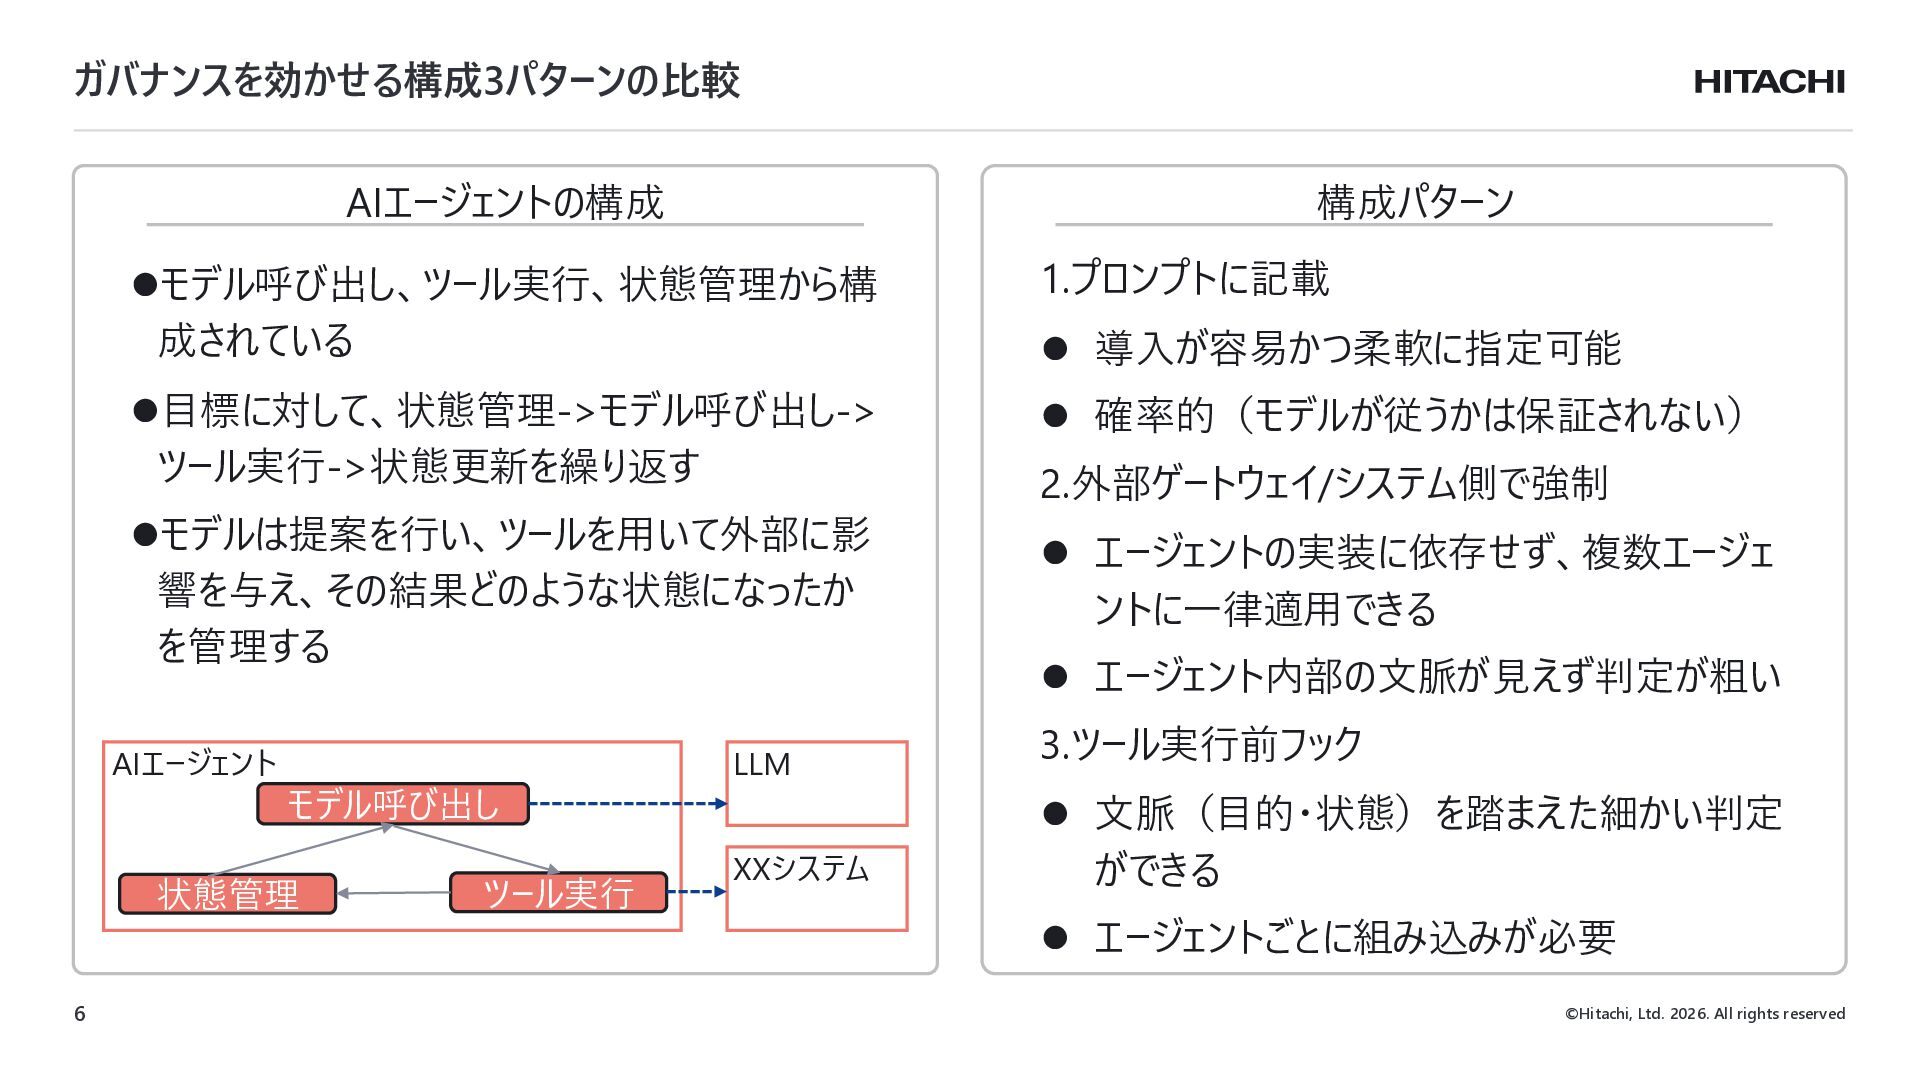
ガバナンスを効かせる構成3パターンの比較 AIエージェントの構成 ⚫モデル呼び出し、ツール実行、状態管理から構 成されている 1.プロンプトに記載 ⚫目標に対して、状態管理->モデル呼び出し-> ツール実行->状態更新を繰り返す ⚫ 確率的(モデルが従うかは保証されない) ⚫モデルは提案を行い、ツールを用いて外部に影
響を与え、その結果どのような状態になったか を管理する ⚫ エージェントの実装に依存せず、複数エージェ ントに一律適用できる AIエージェント モデル呼び出し 状態管理 6 構成パターン ツール実行 ⚫ 導入が容易かつ柔軟に指定可能 2.外部ゲートウェイ/システム側で強制 ⚫ エージェント内部の文脈が見えず判定が粗い LLM 3.ツール実行前フック XXシステム ⚫ 文脈(目的・状態)を踏まえた細かい判定 ができる ⚫ エージェントごとに組み込みが必要 ©Hitachi, Ltd. 2026. All rights reserved
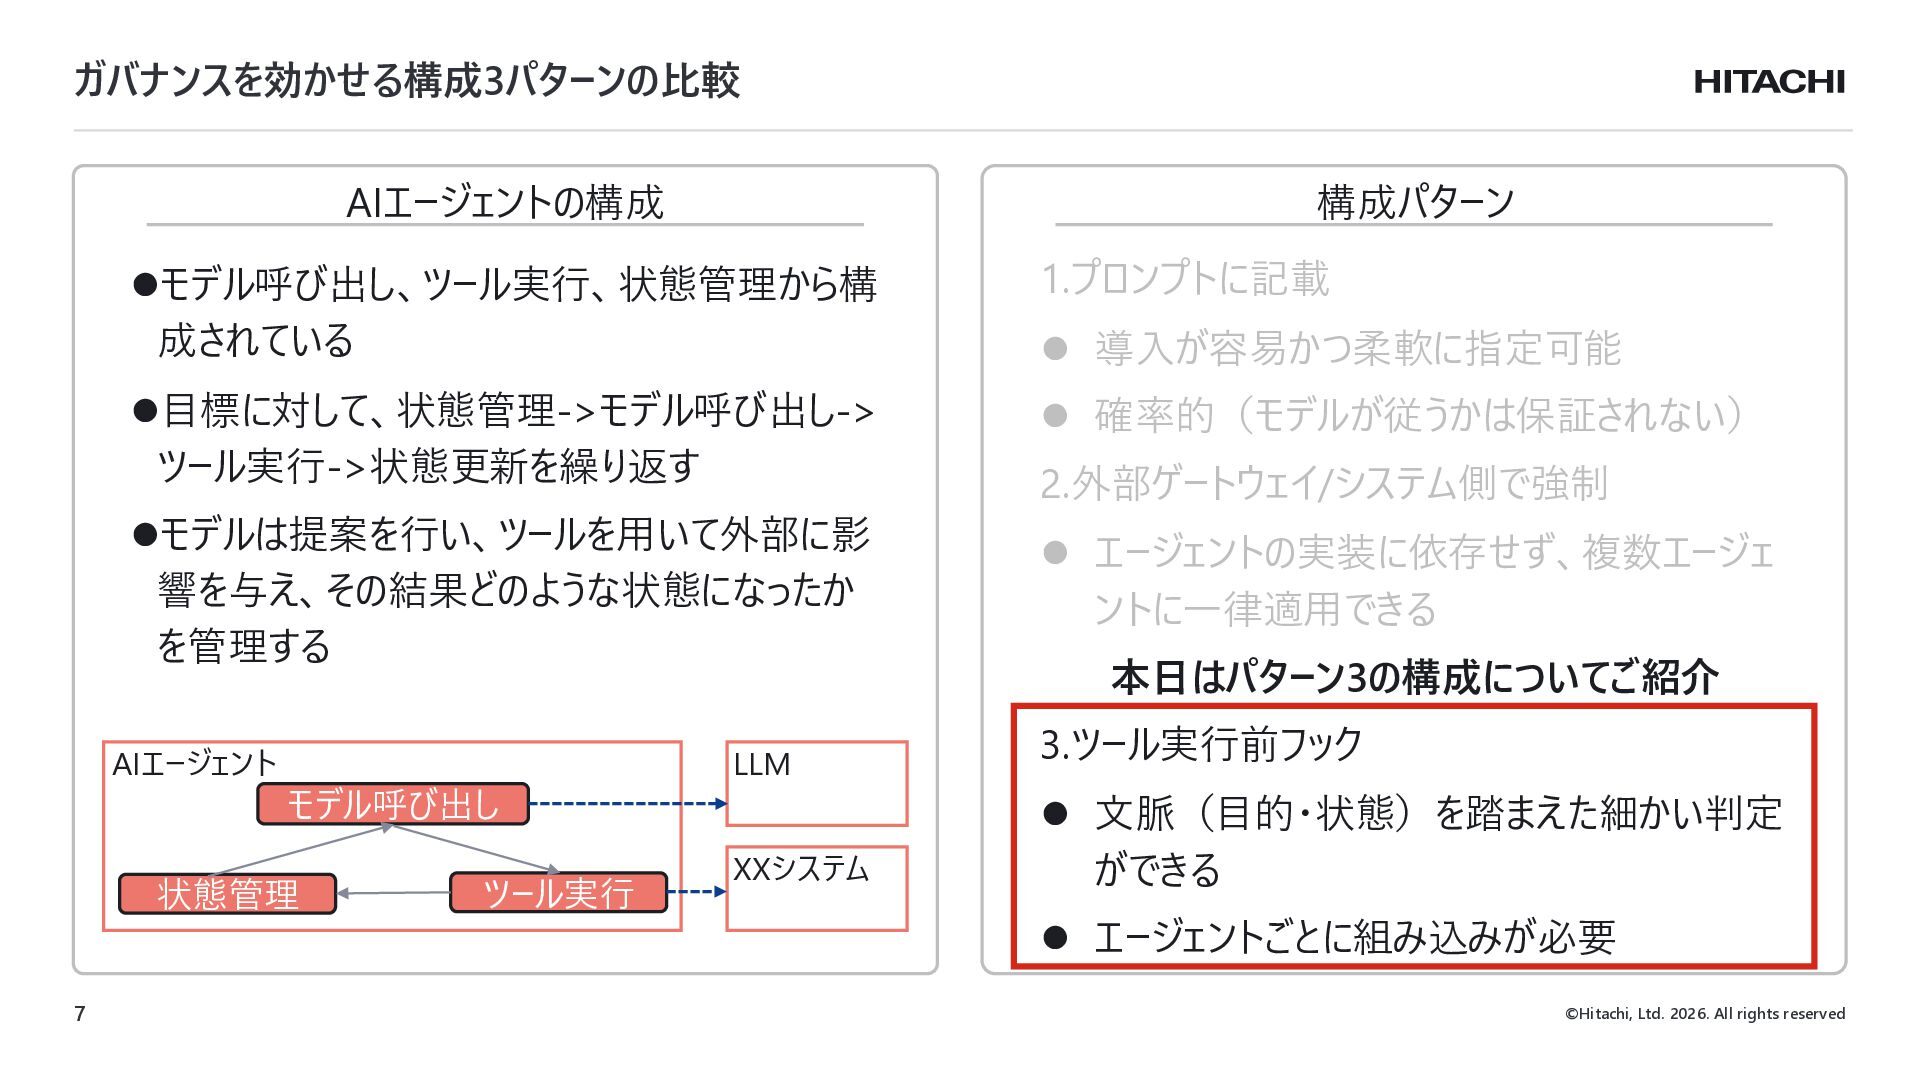
ガバナンスを効かせる構成3パターンの比較 AIエージェントの構成 ⚫モデル呼び出し、ツール実行、状態管理から構 成されている 1.プロンプトに記載 ⚫目標に対して、状態管理->モデル呼び出し-> ツール実行->状態更新を繰り返す ⚫ 確率的(モデルが従うかは保証されない) ⚫モデルは提案を行い、ツールを用いて外部に影
響を与え、その結果どのような状態になったか を管理する ⚫ エージェントの実装に依存せず、複数エージェ ントに一律適用できる AIエージェント モデル呼び出し 状態管理 7 構成パターン ツール実行 ⚫ 導入が容易かつ柔軟に指定可能 2.外部ゲートウェイ/システム側で強制 ⚫ ゲートウェイを利用しない場合は適用不可 本日はパターン3の構成についてご紹介 LLM 3.ツール実行前フック XXシステム ⚫ 文脈(目的・状態)を踏まえた細かい判定 ができる ⚫ エージェントごとに組み込みが必要 ©Hitachi, Ltd. 2026. All rights reserved
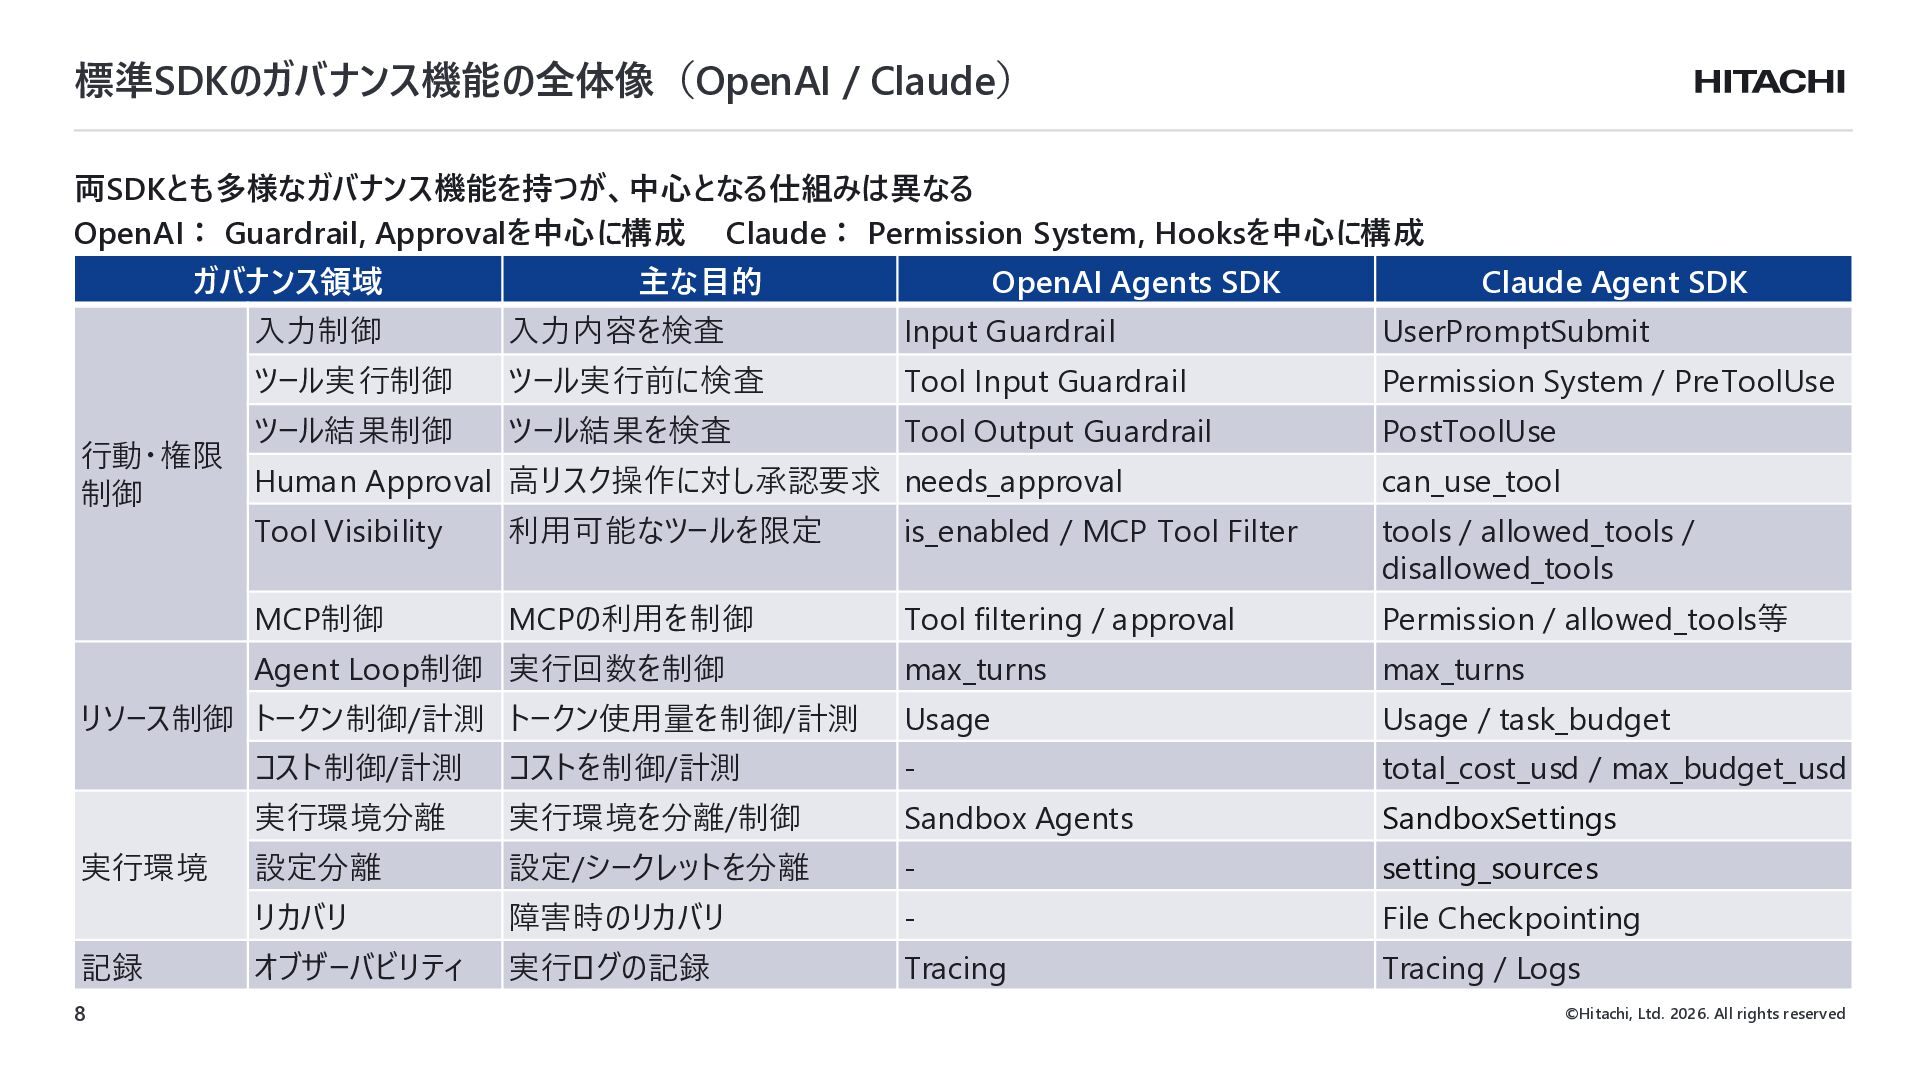
標準SDKのガバナンス機能の全体像(OpenAI / Claude) 両SDKとも多様なガバナンス機能を持つが、中心となる仕組みは異なる OpenAI: Guardrail, Approvalを中心に構成 Claude: Permission System,
Hooksを中心に構成 xx ガバナンス領域 主な目的 OpenAI Agents SDK 入力制御 入力内容を検査 Input Guardrail UserPromptSubmit ツール実行制御 ツール実行前に検査 Tool Input Guardrail Permission System / PreToolUse ツール結果制御 ツール結果を検査 Tool Output Guardrail 行動・権限 Human Approval 高リスク操作に対し承認要求 needs_approval 制御 Tool Visibility 利用可能なツールを限定 is_enabled / MCP Tool Filter MCP制御 MCPの利用を制御 Agent Loop制御 実行回数を制御 リソース制御 トークン制御/計測 トークン使用量を制御/計測 実行環境 記録 8 Claude Agent SDK PostToolUse can_use_tool tools / allowed_tools / disallowed_tools Tool filtering / approval Permission / allowed_tools等 max_turns max_turns Usage Usage / task_budget コスト制御/計測 コストを制御/計測 - total_cost_usd / max_budget_usd 実行環境分離 実行環境を分離/制御 Sandbox Agents SandboxSettings 設定分離 設定/シークレットを分離 - setting_sources リカバリ 障害時のリカバリ - File Checkpointing オブザーバビリティ 実行ログの記録 Tracing Tracing / Logs ©Hitachi, Ltd. 2026. All rights reserved
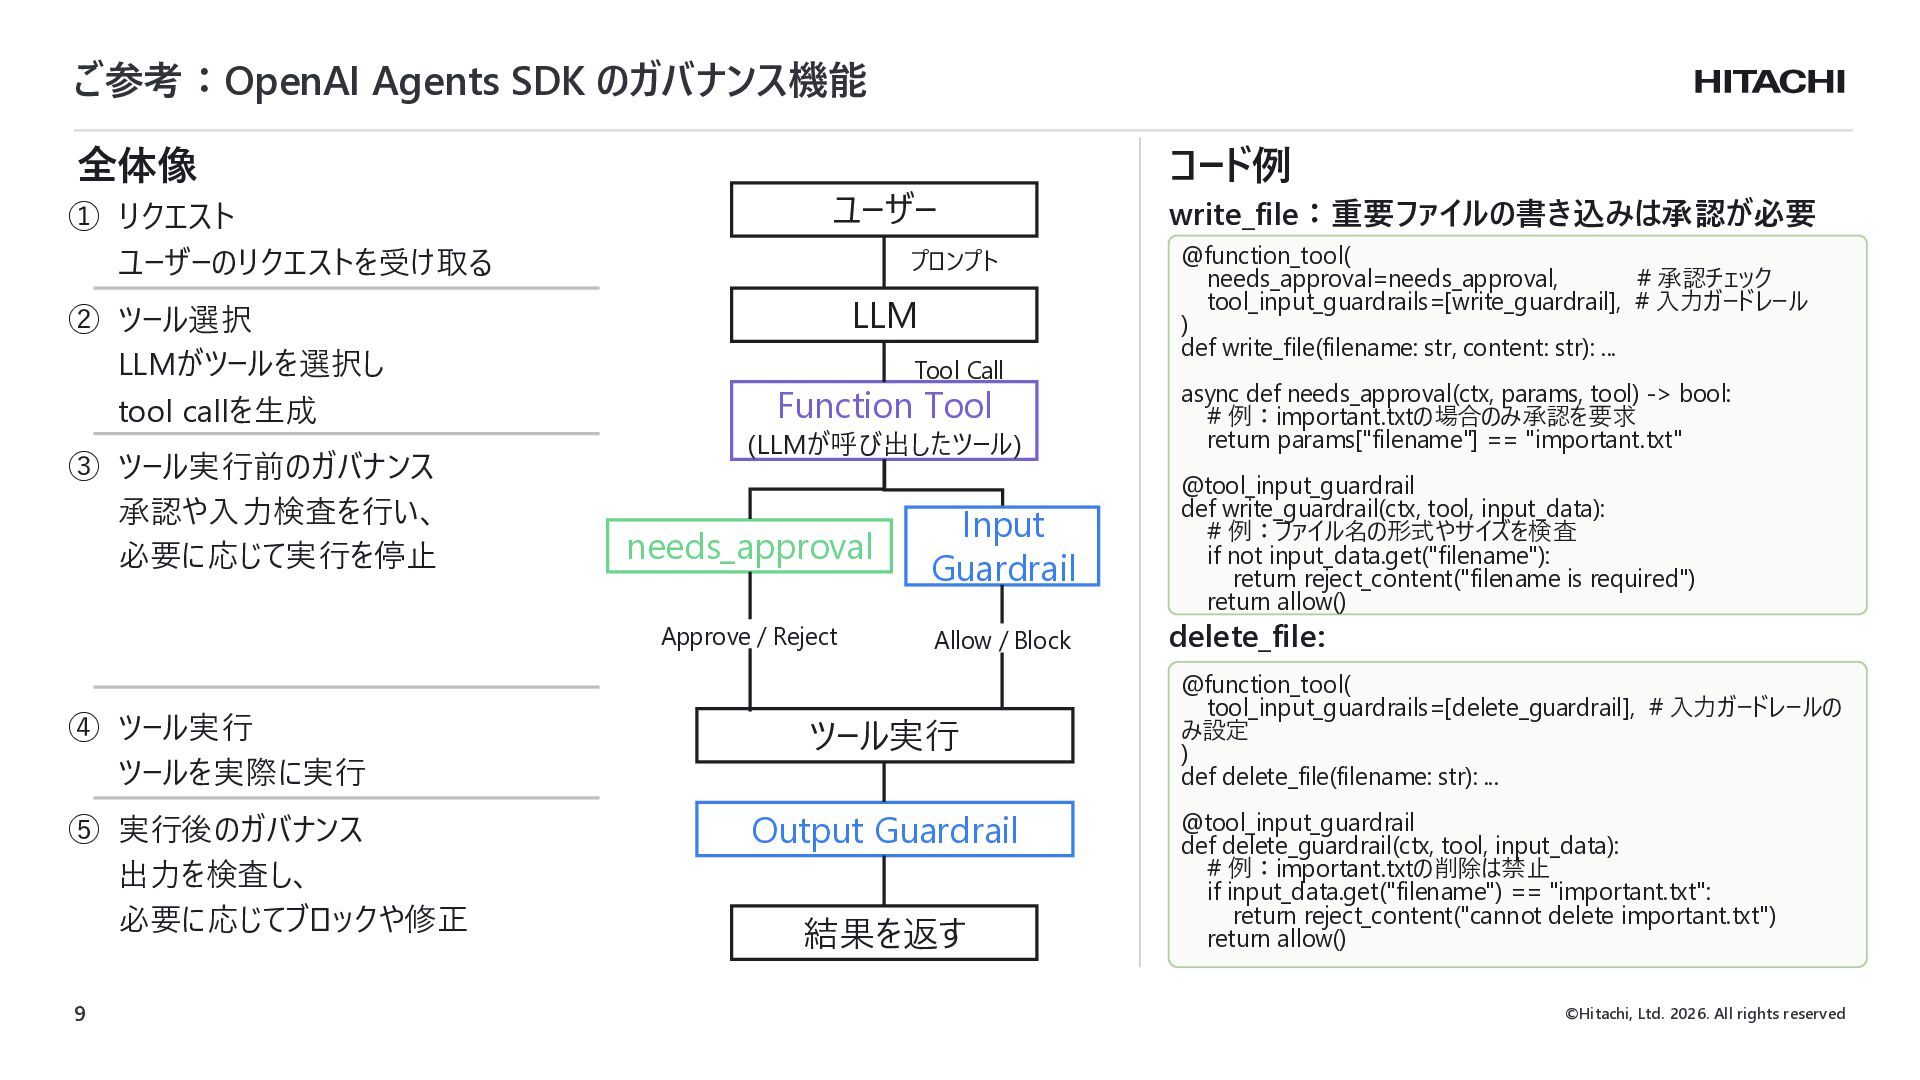
ご参考:OpenAI Agents SDK のガバナンス機能 全体像 ① リクエスト ユーザーのリクエストを受け取る ユーザー ②
ツール選択 LLMがツールを選択し tool callを生成 LLM ③ ツール実行前のガバナンス 承認や入力検査を行い、 必要に応じて実行を停止 ④ ツール実行 ツールを実際に実行 ⑤ 実行後のガバナンス 出力を検査し、 必要に応じてブロックや修正 9 プロンプト Tool Call Function Tool (LLMが呼び出したツール) needs_approval Input Guardrail Approve / Reject Allow / Block ツール実行 Output Guardrail 結果を返す コード例 write_file:重要ファイルの書き込みは承認が必要 @function_tool( needs_approval=needs_approval, # 承認チェック tool_input_guardrails=[write_guardrail], # 入力ガードレール ) def write_file(filename: str, content: str): ... async def needs_approval(ctx, params, tool) -> bool: # 例:important.txtの場合のみ承認を要求 return params["filename"] == "important.txt" @tool_input_guardrail def write_guardrail(ctx, tool, input_data): # 例:ファイル名の形式やサイズを検査 if not input_data.get("filename"): return reject_content("filename is required") return allow() delete_file: @function_tool( tool_input_guardrails=[delete_guardrail], # 入力ガードレールの み設定 ) def delete_file(filename: str): ... @tool_input_guardrail def delete_guardrail(ctx, tool, input_data): # 例:important.txtの削除は禁止 if input_data.get("filename") == "important.txt": return reject_content("cannot delete important.txt") return allow() ©Hitachi, Ltd. 2026. All rights reserved
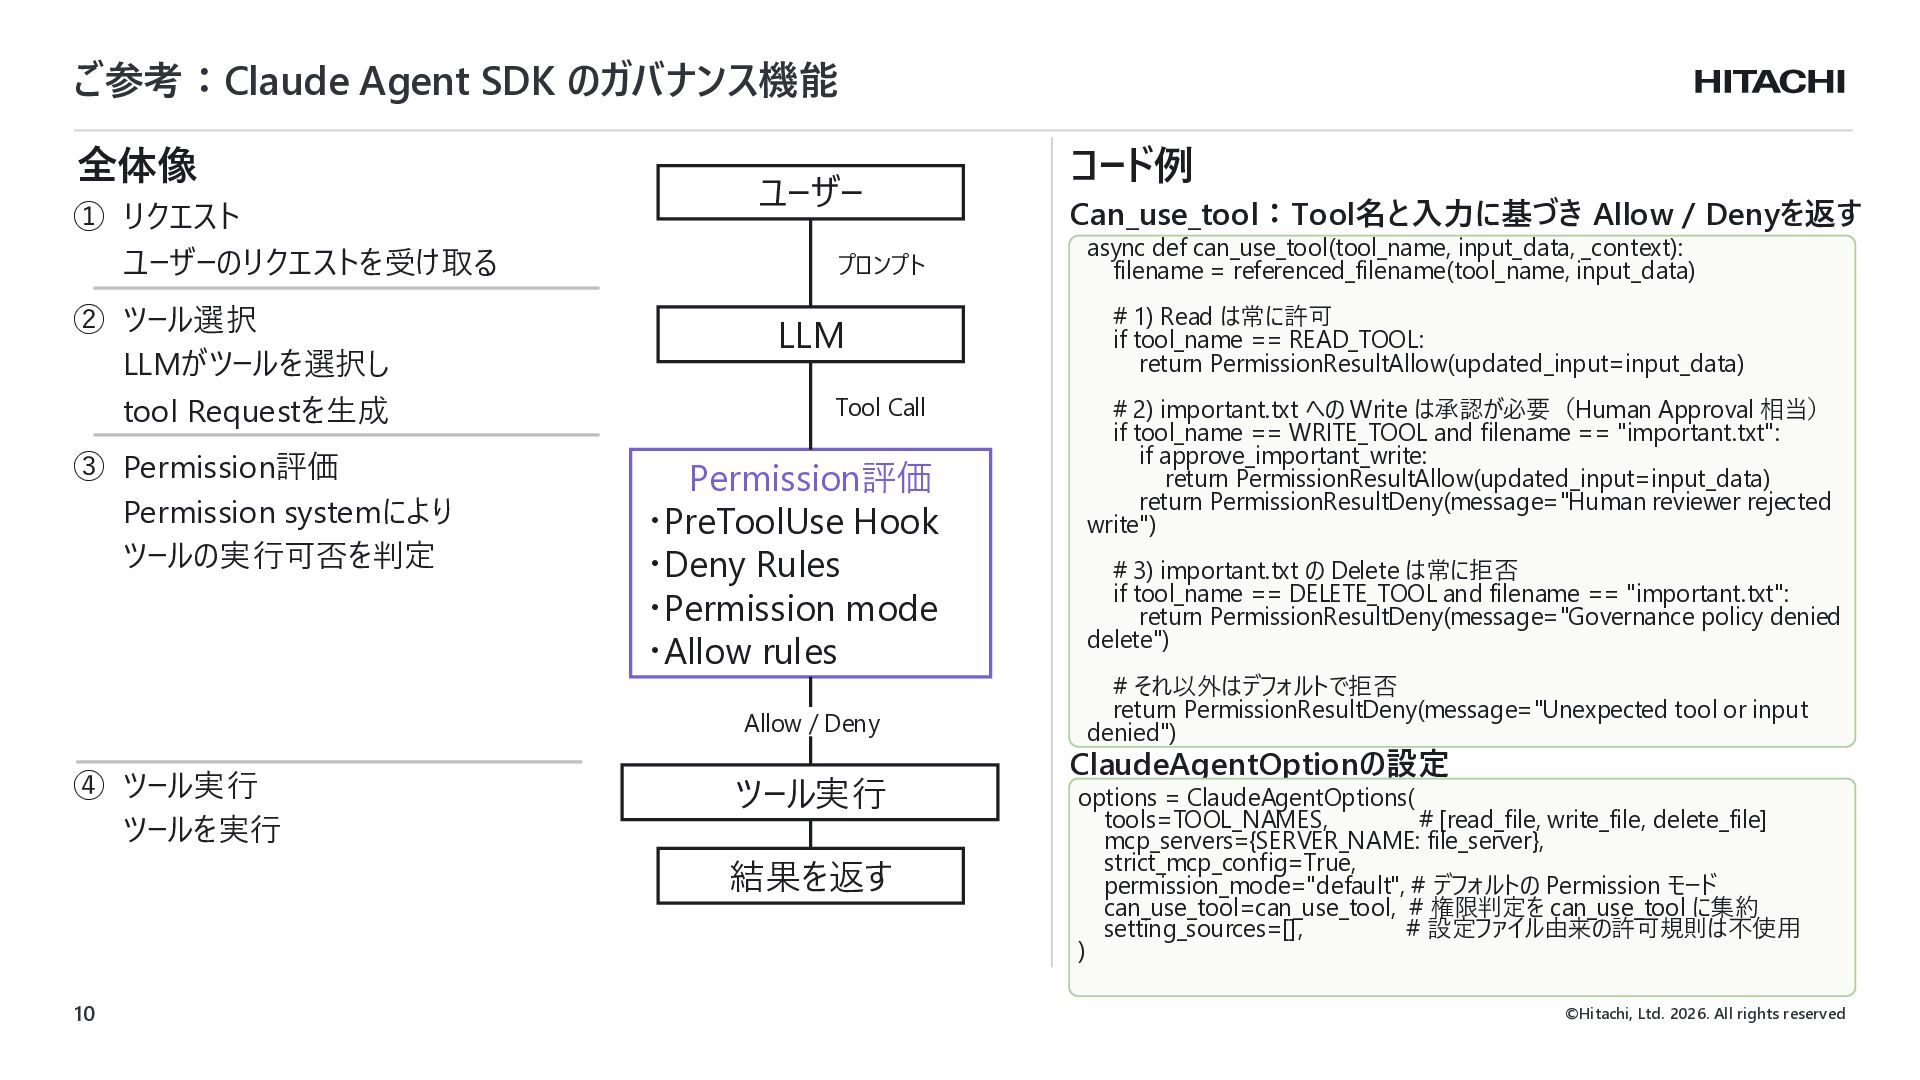
ご参考:Claude Agent SDK のガバナンス機能 全体像 ① リクエスト ユーザーのリクエストを受け取る ② ツール選択
LLMがツールを選択し tool Requestを生成 ③ Permission評価 Permission systemにより ツールの実行可否を判定 ユーザー プロンプト LLM Tool Call Permission評価 ・PreToolUse Hook ・Deny Rules ・Permission mode ・Allow rules Allow / Deny ④ ツール実行 ツールを実行 ツール実行 結果を返す 10 コード例 Can_use_tool:Tool名と入力に基づき Allow / Denyを返す async def can_use_tool(tool_name, input_data, _context): filename = referenced_filename(tool_name, input_data) # 1) Read は常に許可 if tool_name == READ_TOOL: return PermissionResultAllow(updated_input=input_data) # 2) important.txt への Write は承認が必要(Human Approval 相当) if tool_name == WRITE_TOOL and filename == "important.txt": if approve_important_write: return PermissionResultAllow(updated_input=input_data) return PermissionResultDeny(message="Human reviewer rejected write") # 3) important.txt の Delete は常に拒否 if tool_name == DELETE_TOOL and filename == "important.txt": return PermissionResultDeny(message="Governance policy denied delete") # それ以外はデフォルトで拒否 return PermissionResultDeny(message="Unexpected tool or input denied") ClaudeAgentOptionの設定 options = ClaudeAgentOptions( tools=TOOL_NAMES, # [read_file, write_file, delete_file] mcp_servers={SERVER_NAME: file_server}, strict_mcp_config=True, permission_mode="default", # デフォルトの Permission モード can_use_tool=can_use_tool, # 権限判定を can_use_tool に集約 setting_sources=[], # 設定ファイル由来の許可規則は不使用 ) ©Hitachi, Ltd. 2026. All rights reserved
コンテンツ 1. AIエージェントのガバナンスについて 2. Agent Governance Toolkit(AGT)について 3. FINOS AI
Governance Framework(AIGF)について 11 ©Hitachi, Ltd. 2026. All rights reserved
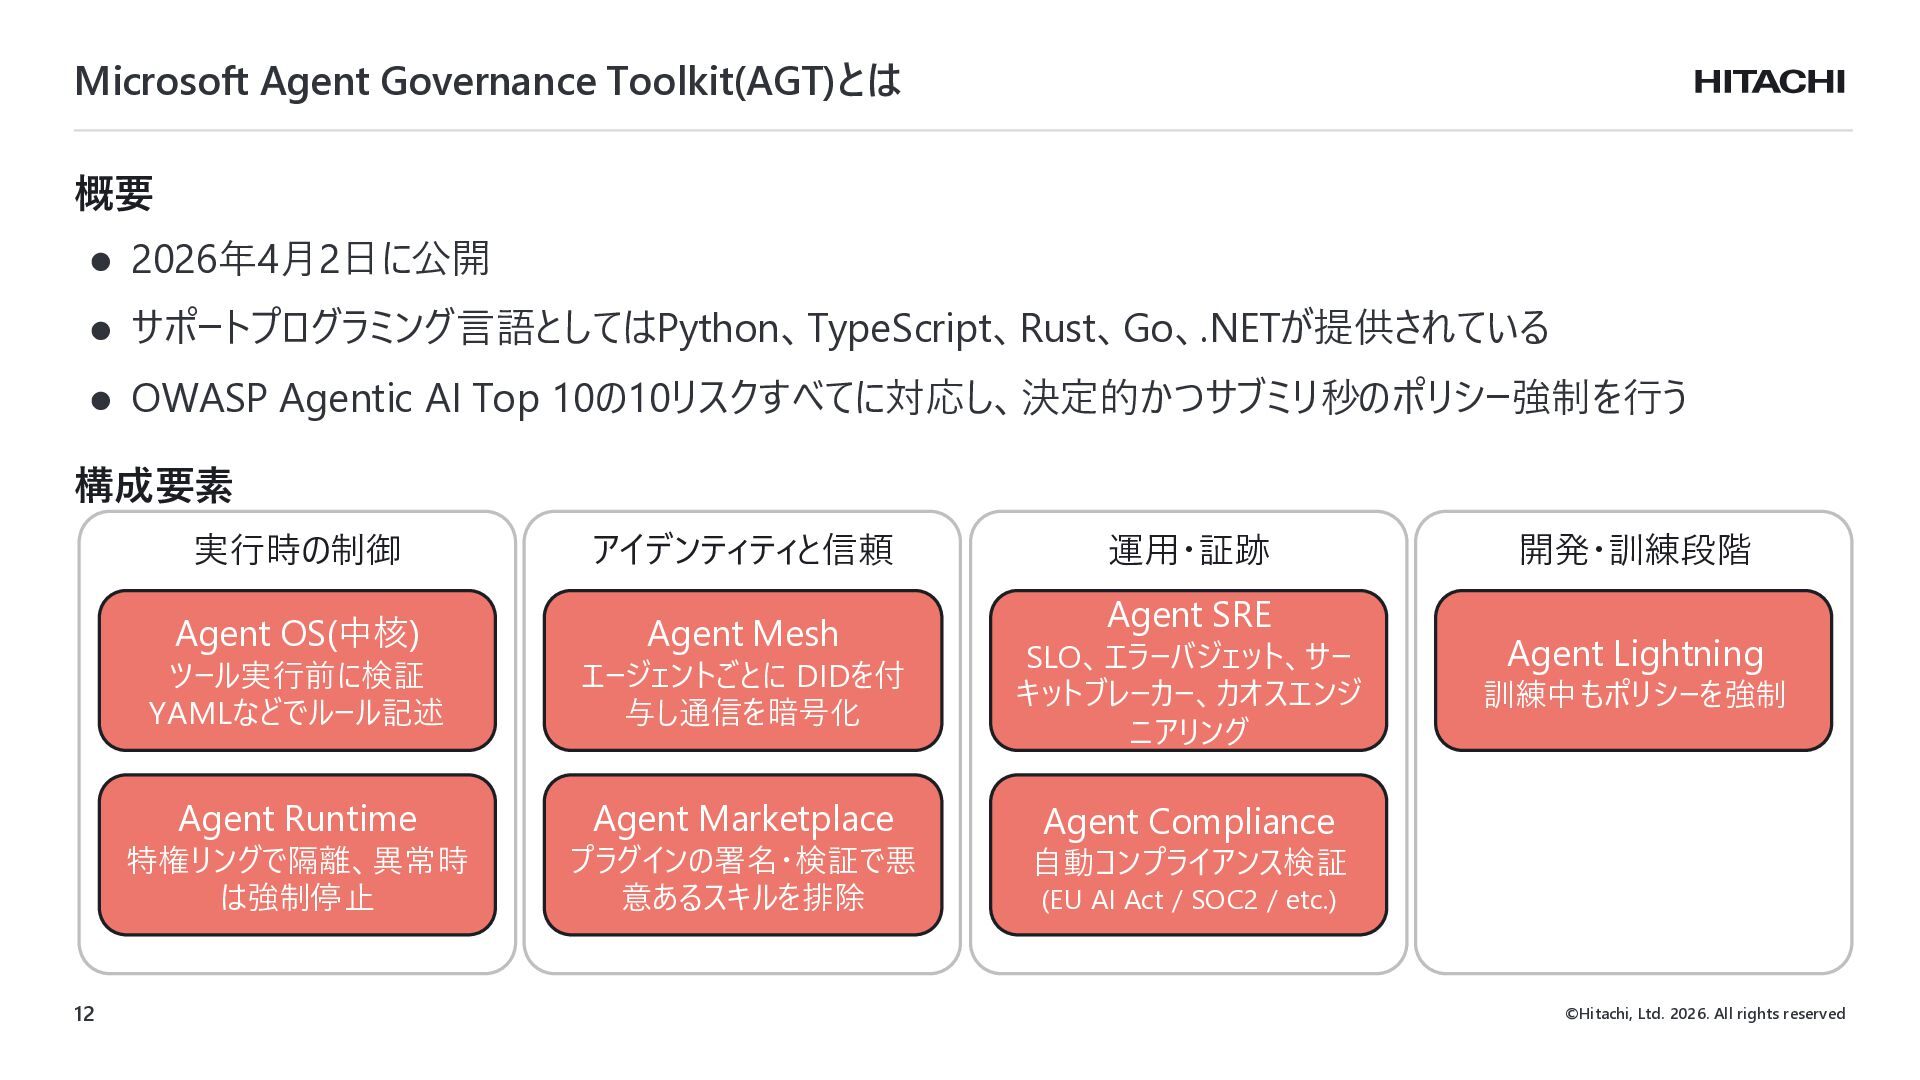
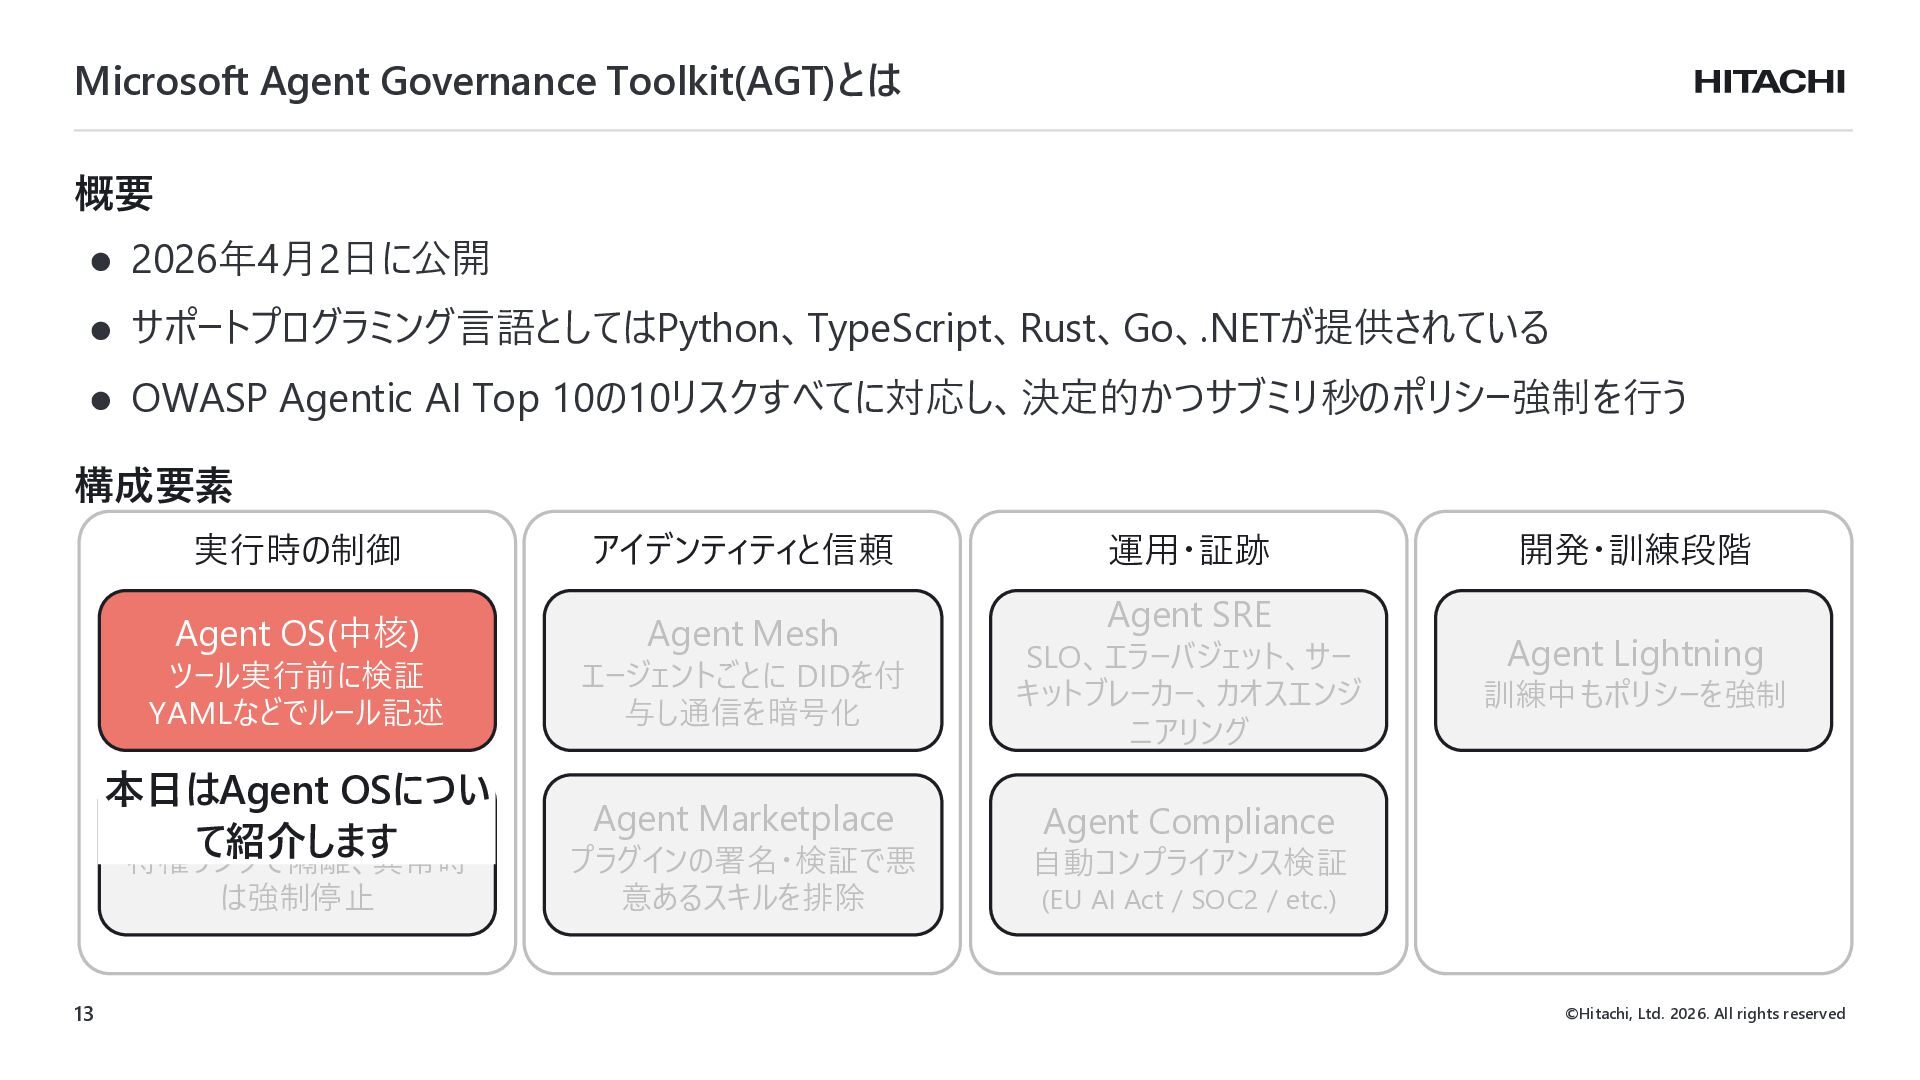
Microsoft Agent Governance Toolkit(AGT)とは 概要 ⚫ 2026年4月2日に公開 ⚫ サポートプログラミング言語としてはPython、TypeScript、Rust、Go、.NETが提供されている ⚫
OWASP Agentic AI Top 10の10リスクすべてに対応し、決定的かつサブミリ秒のポリシー強制を行う 構成要素 実行時の制御 アイデンティティと信頼 Agent OS(中核) Agent Mesh Agent SRE ツール実行前に検証 YAMLなどでルール記述 エージェントごとに DIDを付 与し通信を暗号化 SLO、エラーバジェット、サー キットブレーカー、カオスエンジ ニアリング Agent Runtime Agent Marketplace Agent Compliance 特権リングで隔離、異常時 は強制停止 12 運用・証跡 プラグインの署名・検証で悪 意あるスキルを排除 開発・訓練段階 Agent Lightning 訓練中もポリシーを強制 自動コンプライアンス検証 (EU AI Act / SOC2 / etc.) ©Hitachi, Ltd. 2026. All rights reserved
Microsoft Agent Governance Toolkit(AGT)とは 概要 ⚫ 2026年4月2日に公開 ⚫ サポートプログラミング言語としてはPython、TypeScript、Rust、Go、.NETが提供されている ⚫
OWASP Agentic AI Top 10の10リスクすべてに対応し、決定的かつサブミリ秒のポリシー強制を行う 構成要素 実行時の制御 アイデンティティと信頼 Agent OS(中核) Agent Mesh Agent SRE ツール実行前に検証 YAMLなどでルール記述 エージェントごとに DIDを付 与し通信を暗号化 SLO、エラーバジェット、サー キットブレーカー、カオスエンジ ニアリング 本日はAgent OSについ Agent Runtime て紹介します 特権リングで隔離、異常時 Agent Marketplace Agent Compliance は強制停止 13 運用・証跡 プラグインの署名・検証で悪 意あるスキルを排除 開発・訓練段階 Agent Lightning 訓練中もポリシーを強制 自動コンプライアンス検証 (EU AI Act / SOC2 / etc.) ©Hitachi, Ltd. 2026. All rights reserved
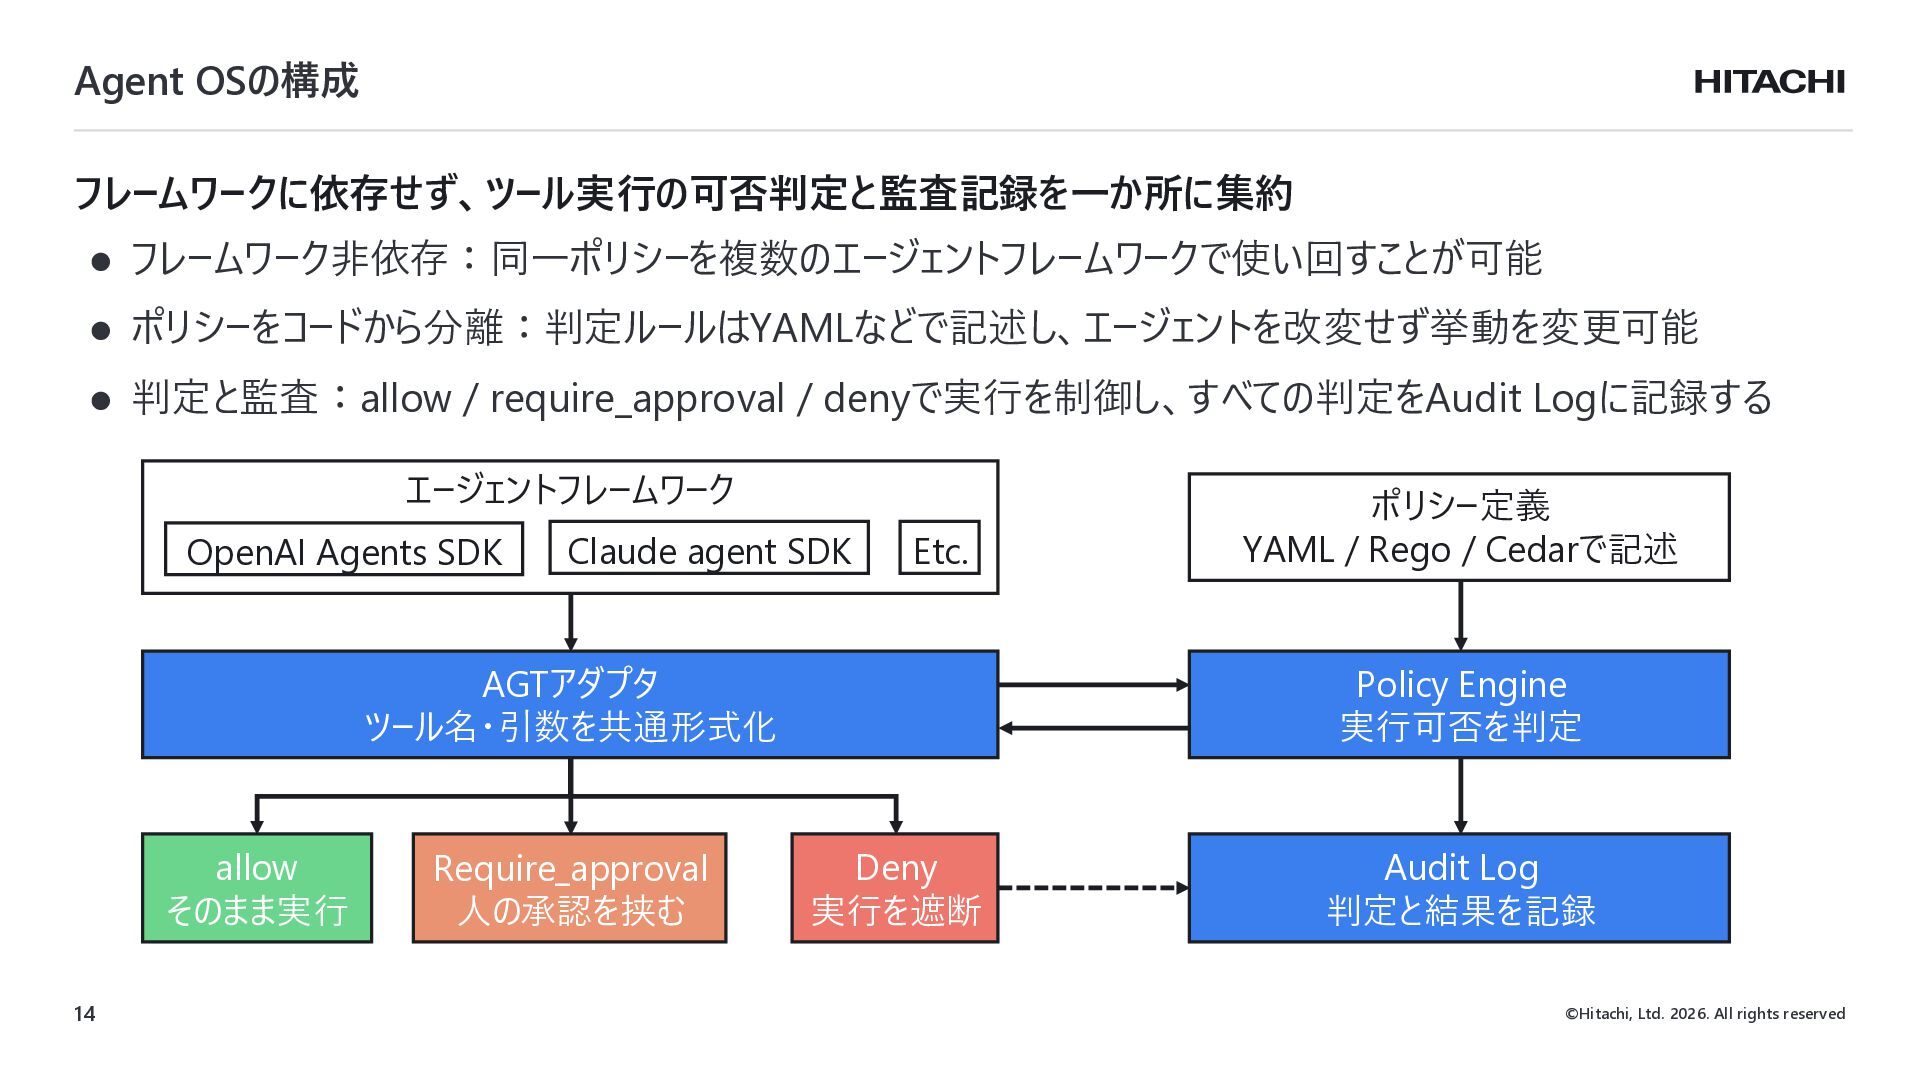
Agent OSの構成 フレームワークに依存せず、ツール実行の可否判定と監査記録を一か所に集約 ⚫ フレームワーク非依存:同一ポリシーを複数のエージェントフレームワークで使い回すことが可能 ⚫ ポリシーをコードから分離:判定ルールはYAMLなどで記述し、エージェントを改変せず挙動を変更可能 ⚫ 判定と監査:allow /
require_approval / denyで実行を制御し、すべての判定をAudit Logに記録する エージェントフレームワーク OpenAI Agents SDK Claude agent SDK Etc. AGTアダプタ ツール名・引数を共通形式化 allow そのまま実行 14 Require_approval 人の承認を挟む ポリシー定義 YAML / Rego / Cedarで記述 Policy Engine 実行可否を判定 Deny 実行を遮断 Audit Log 判定と結果を記録 ©Hitachi, Ltd. 2026. All rights reserved
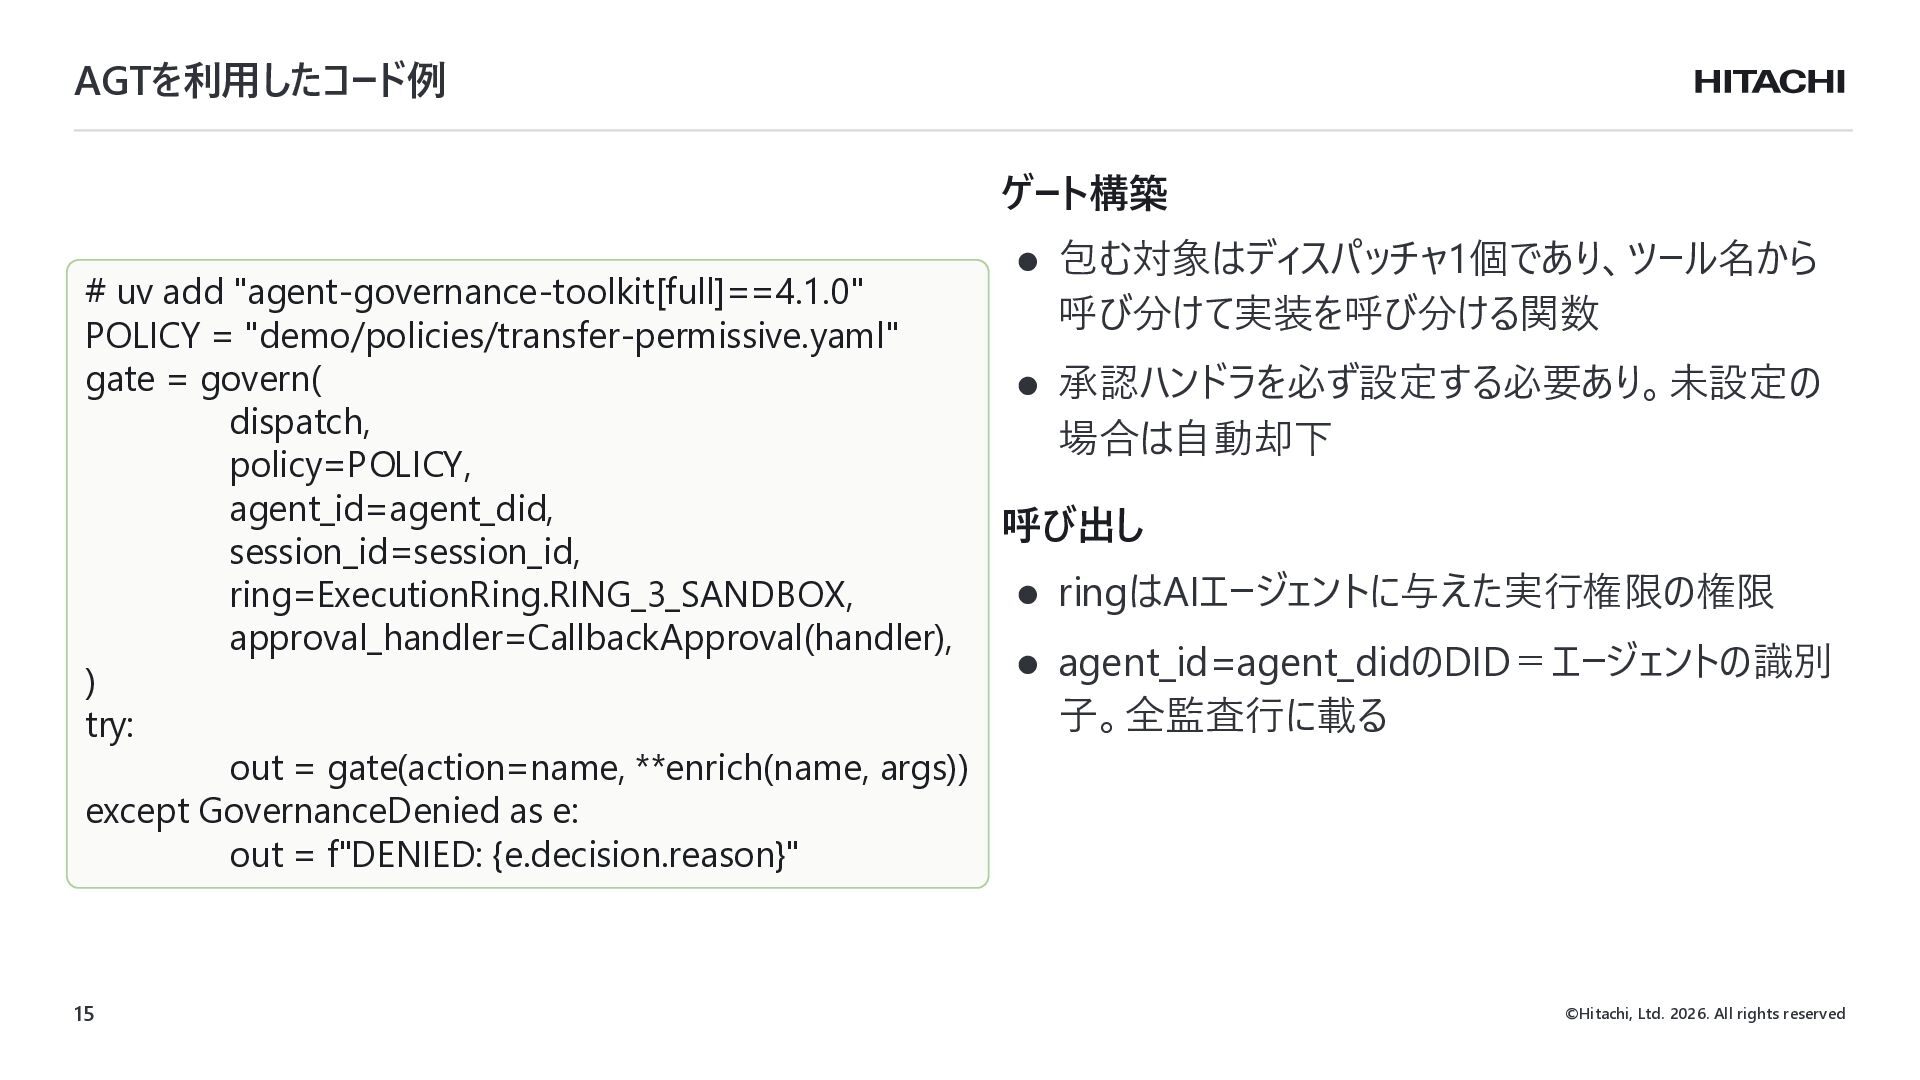
AGTを利用したコード例 ゲート構築 ⚫ 包む対象はディスパッチャ1個であり、ツール名から # uv add "agent-governance-toolkit[full]==4.1.0" 呼び分けて実装を呼び分ける関数 POLICY
= "demo/policies/transfer-permissive.yaml" gate = govern( ⚫ 承認ハンドラを必ず設定する必要あり。未設定の dispatch, 場合は自動却下 policy=POLICY, agent_id=agent_did, 呼び出し session_id=session_id, ⚫ ringはAIエージェントに与えた実行権限の権限 ring=ExecutionRing.RING_3_SANDBOX, approval_handler=CallbackApproval(handler), ⚫ agent_id=agent_didのDID=エージェントの識別 ) 子。全監査行に載る try: out = gate(action=name, **enrich(name, args)) except GovernanceDenied as e: out = f"DENIED: {e.decision.reason}" 15 ©Hitachi, Ltd. 2026. All rights reserved
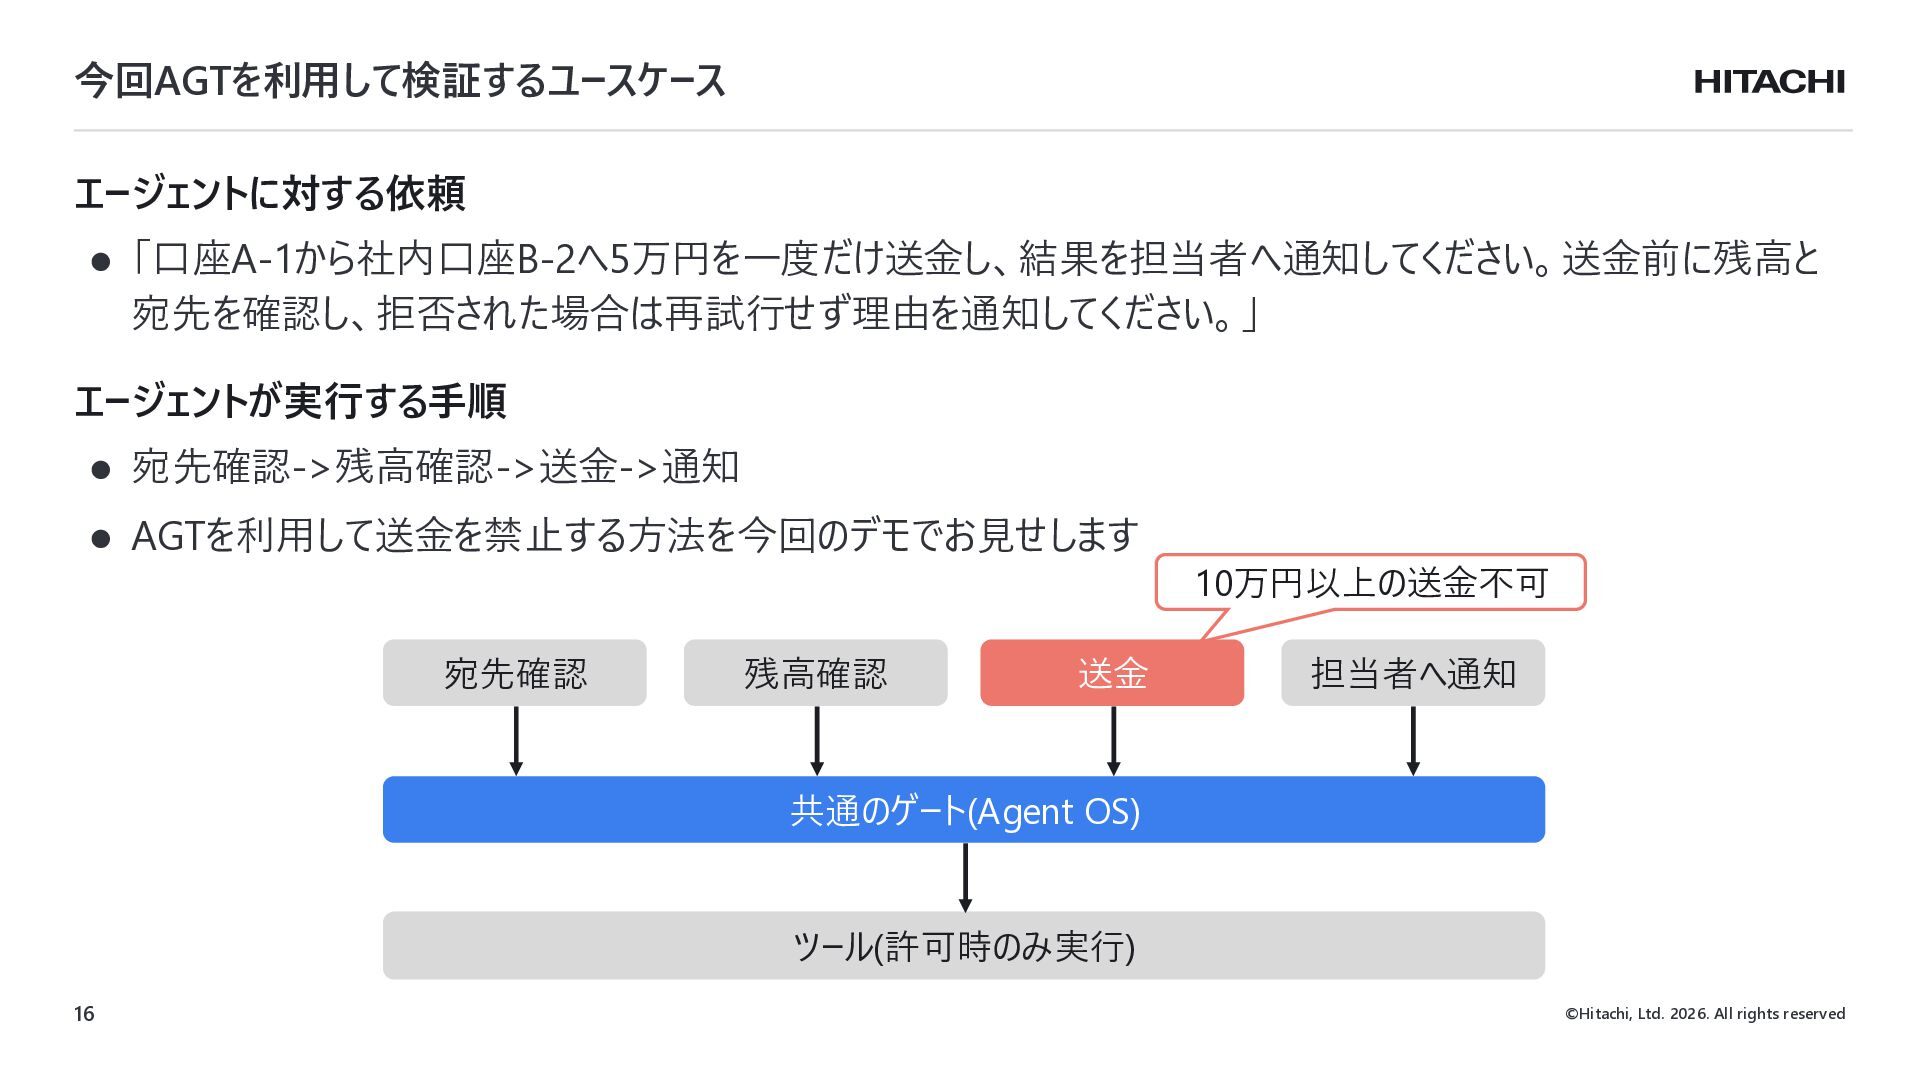
今回AGTを利用して検証するユースケース エージェントに対する依頼 ⚫ 「口座A-1から社内口座B-2へ5万円を一度だけ送金し、結果を担当者へ通知してください。送金前に残高と 宛先を確認し、拒否された場合は再試行せず理由を通知してください。」 エージェントが実行する手順 ⚫ 宛先確認->残高確認->送金->通知 ⚫ AGTを利用して送金を禁止する方法を今回のデモでお見せします
宛先確認 残高確認 送金 10万円以上の送金不可 担当者へ通知 共通のゲート(Agent OS) ツール(許可時のみ実行) 16 ©Hitachi, Ltd. 2026. All rights reserved
デモ録画版 当日のみ投影 17 ©Hitachi, Ltd. 2026. All rights reserved
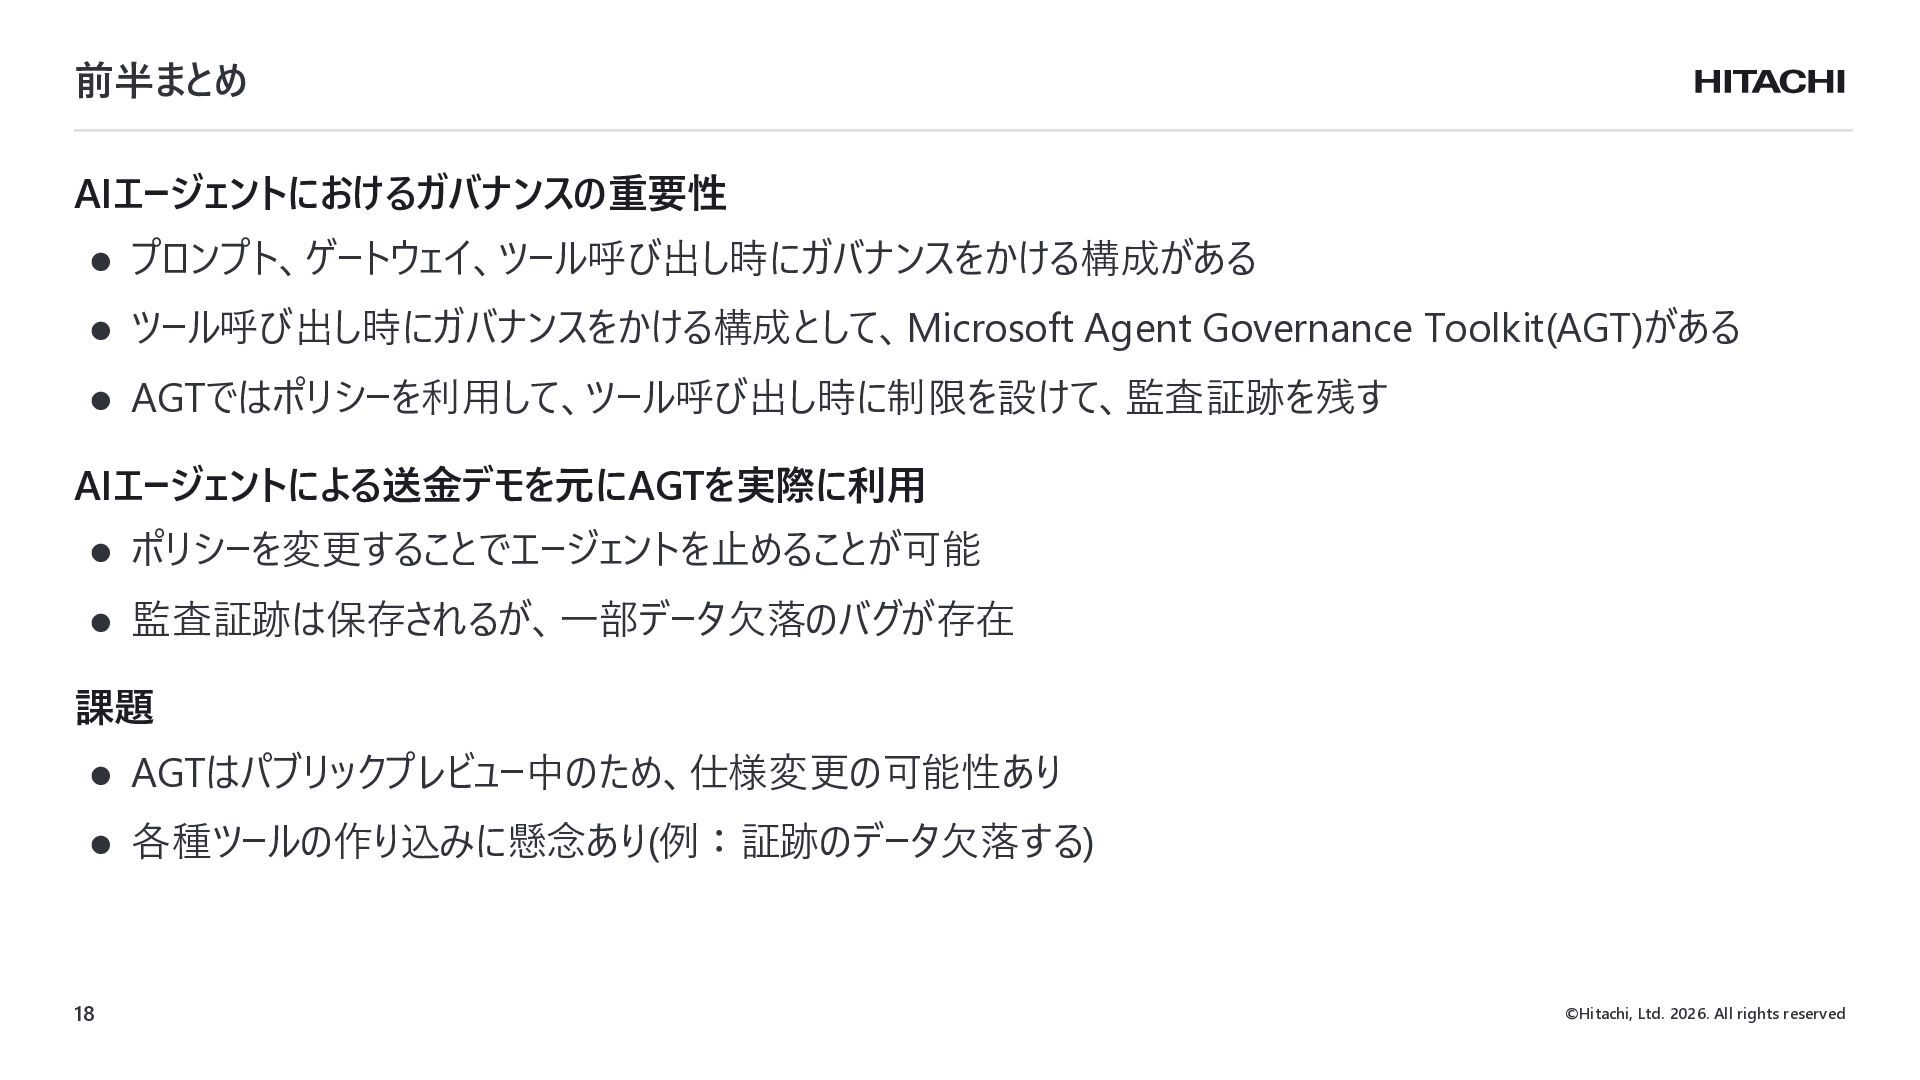
前半まとめ AIエージェントにおけるガバナンスの重要性 ⚫ プロンプト、ゲートウェイ、ツール呼び出し時にガバナンスをかける構成がある ⚫ ツール呼び出し時にガバナンスをかける構成として、Microsoft Agent Governance Toolkit(AGT)がある ⚫
AGTではポリシーを利用して、ツール呼び出し時に制限を設けて、監査証跡を残す AIエージェントによる送金デモを元にAGTを実際に利用 ⚫ ポリシーを変更することでエージェントを止めることが可能 ⚫ 監査証跡は保存されるが、一部データ欠落のバグが存在 課題 ⚫ AGTはパブリックプレビュー中のため、仕様変更の可能性あり ⚫ 各種ツールの作り込みに懸念あり(例:証跡のデータ欠落する) 18 ©Hitachi, Ltd. 2026. All rights reserved
コンテンツ 1. AIエージェントのガバナンスについて 2. Agent Governance Toolkit(AGT)について 3. FINOS AI
Governance Framework(AIGF)について 19 ©Hitachi, Ltd. 2026. All rights reserved
自己紹介 • 氏名 • 江原 寛人(Hiroto Ebara) • 所属 •
日立製作所 研究開発グループ サービスコンピューティング研究部 • 経歴 • 約10年間データストレージ製品の研究開発に従事。ストレージ製品のアーキテクチャ、OS、I/O性能等を担当 • 現在はOSSのコミュニティ貢献や事業活用を検討する部署に所属。FINOSのプロジェクトを担当 • 趣味 • Linuxカーネルや関連するOSSを調査したり、実際動かして遊ぶことが好きです 20 © Hitachi, Ltd. 2026. All rights reserved.
後半の内容 (1) 背景 (2) FINOS:Fintech Open Source Foundation (3) AIGF
: AI Governance Framework (4) Governance as Code (5) まとめ 21 © Hitachi, Ltd. 2026. All rights reserved.
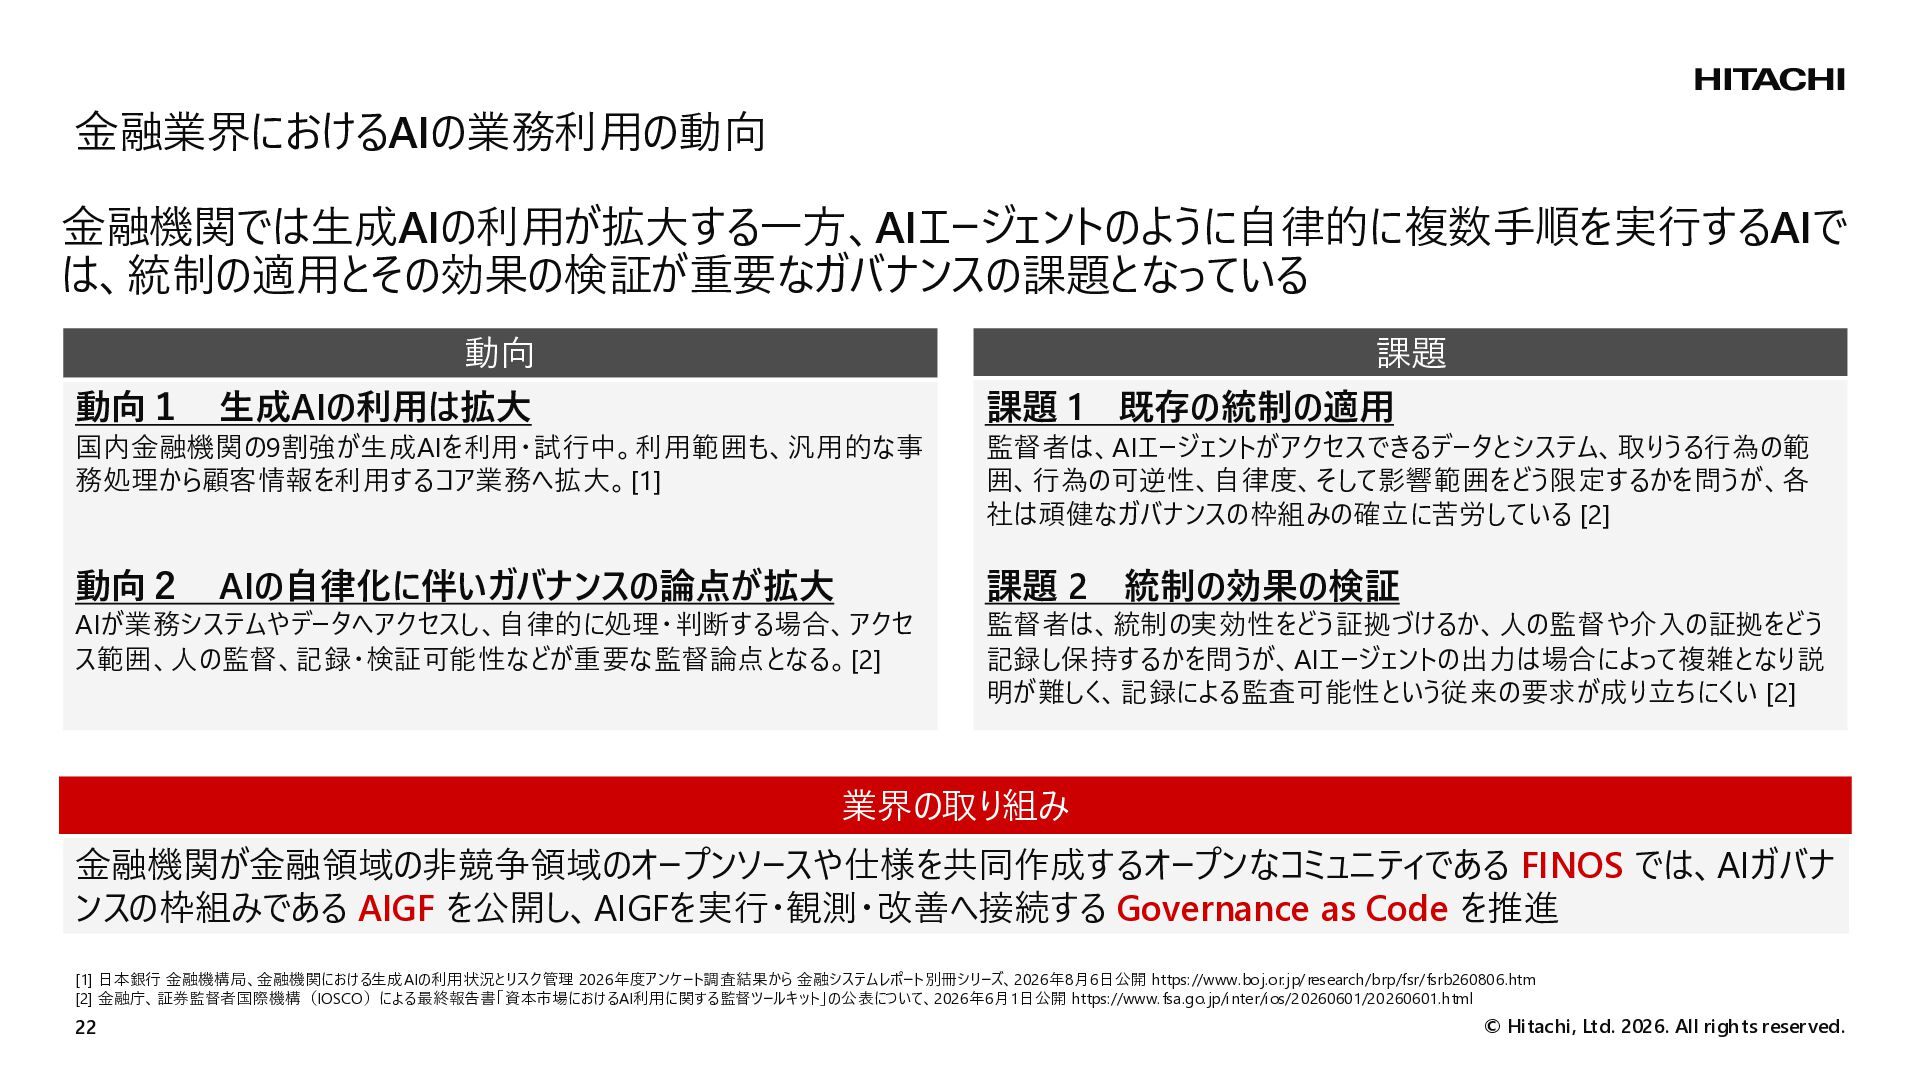
金融業界におけるAIの業務利用の動向 金融機関では生成AIの利用が拡大する一方、AIエージェントのように自律的に複数手順を実行するAIで は、統制の適用とその効果の検証が重要なガバナンスの課題となっている 動向 課題 動向1 生成AIの利用は拡大 課題 1 既存の統制の適用
動向2 AIの自律化に伴いガバナンスの論点が拡大 課題 2 統制の効果の検証 国内金融機関の9割強が生成AIを利用・試行中。利用範囲も、汎用的な事 務処理から顧客情報を利用するコア業務へ拡大。[1] AIが業務システムやデータへアクセスし、自律的に処理・判断する場合、アクセ ス範囲、人の監督、記録・検証可能性などが重要な監督論点となる。[2] 監督者は、AIエージェントがアクセスできるデータとシステム、取りうる行為の範 囲、行為の可逆性、自律度、そして影響範囲をどう限定するかを問うが、各 社は頑健なガバナンスの枠組みの確立に苦労している [2] 監督者は、統制の実効性をどう証拠づけるか、人の監督や介入の証拠をどう 記録し保持するかを問うが、AIエージェントの出力は場合によって複雑となり説 明が難しく、記録による監査可能性という従来の要求が成り立ちにくい [2] 業界の取り組み 金融機関が金融領域の非競争領域のオープンソースや仕様を共同作成するオープンなコミュニティである FINOS では、AIガバナ ンスの枠組みである AIGF を公開し、AIGFを実行・観測・改善へ接続する Governance as Code を推進 [1] 日本銀行 金融機構局、金融機関における生成AIの利用状況とリスク管理 2026年度アンケート調査結果から 金融システムレポート別冊シリーズ、2026年8月6日公開 https://www.boj.or.jp/research/brp/fsr/fsrb260806.htm [2] 金融庁、証券監督者国際機構(IOSCO)による最終報告書「資本市場におけるAI利用に関する監督ツールキット」の公表について、2026年6月1日公開 https://www.fsa.go.jp/inter/ios/20260601/20260601.html 22 © Hitachi, Ltd. 2026. All rights reserved.
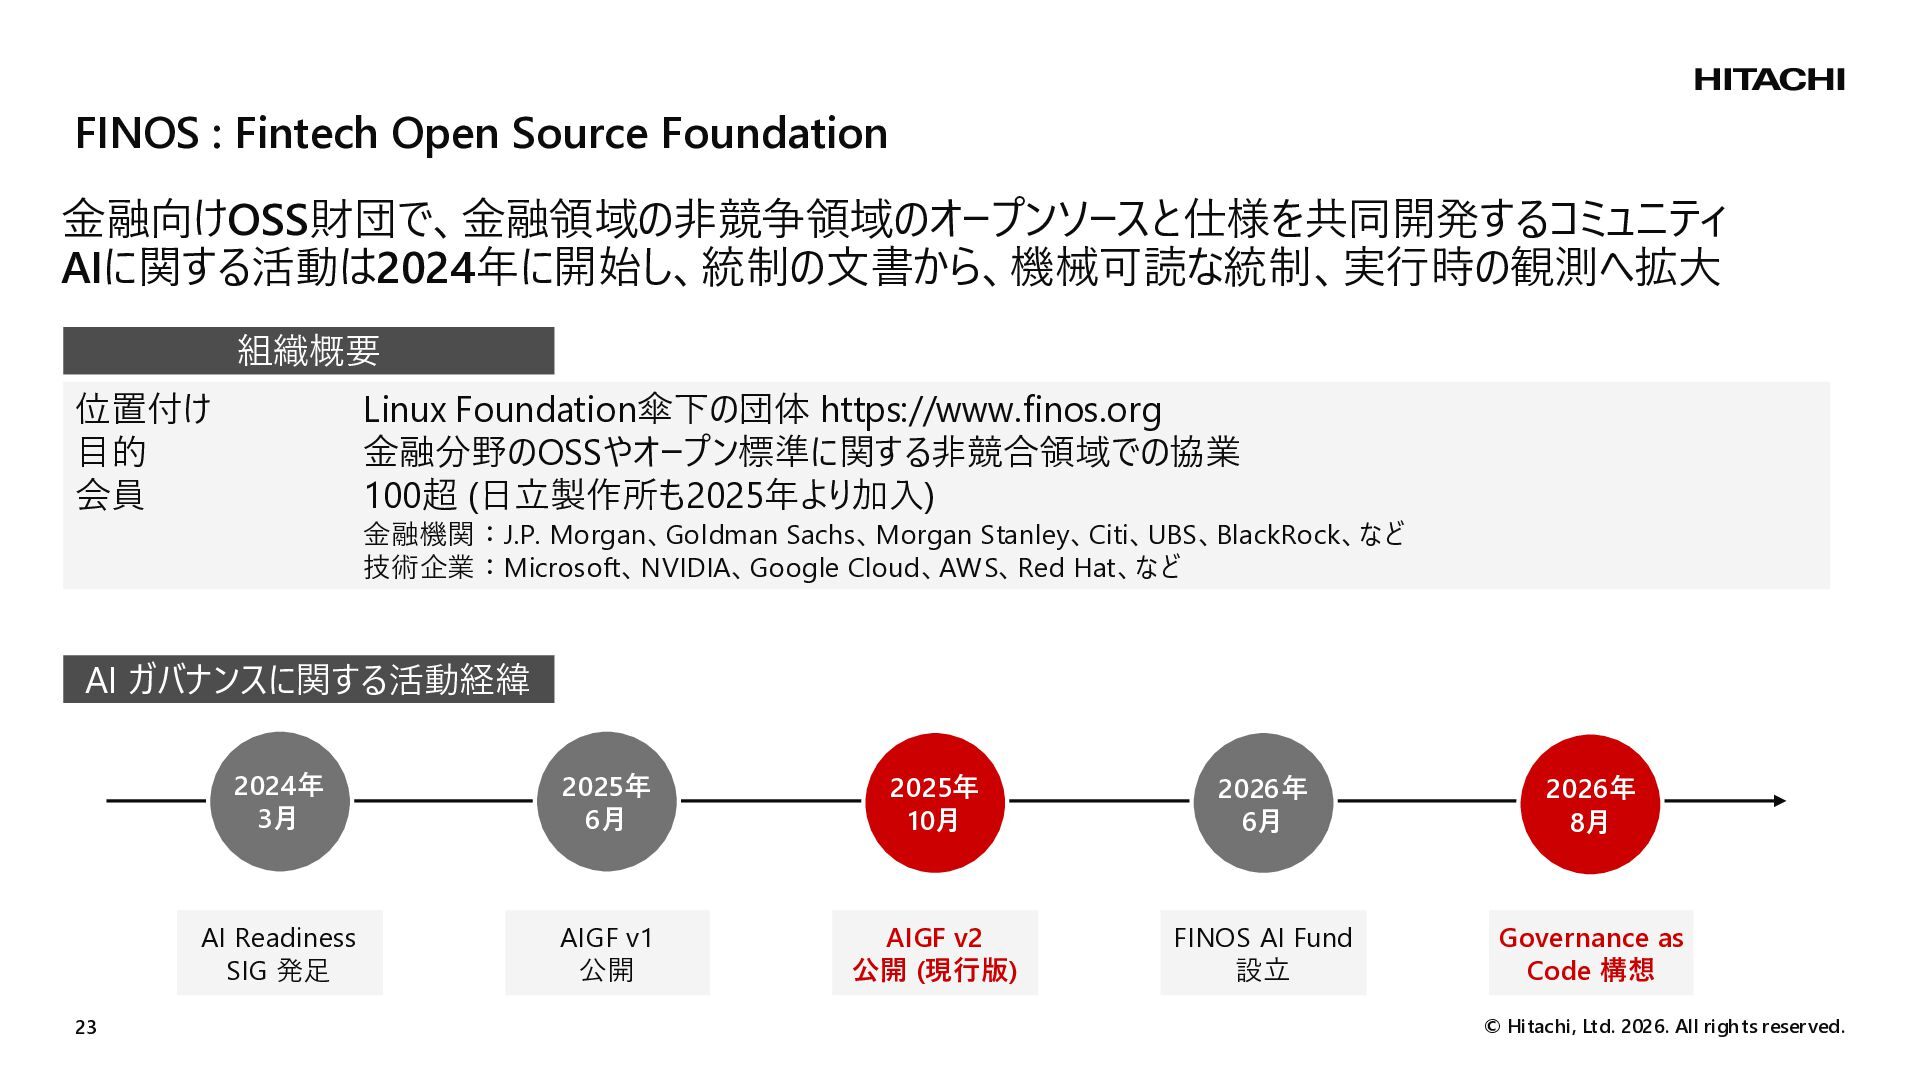
FINOS : Fintech Open Source Foundation 金融向けOSS財団で、金融領域の非競争領域のオープンソースと仕様を共同開発するコミュニティ AIに関する活動は2024年に開始し、統制の文書から、機械可読な統制、実行時の観測へ拡大 組織概要 位置付け
目的 会員 Linux Foundation傘下の団体 https://www.finos.org 金融分野のOSSやオープン標準に関する非競合領域での協業 100超 (日立製作所も2025年より加入) 金融機関:J.P. Morgan、Goldman Sachs、Morgan Stanley、Citi、UBS、BlackRock、など 技術企業:Microsoft、NVIDIA、Google Cloud、AWS、Red Hat、など AI ガバナンスに関する活動経緯 23 2024年 3月 2025年 6月 2025年 10月 2026年 6月 2026年 8月 AI Readiness SIG 発足 AIGF v1 公開 AIGF v2 公開 (現行版) FINOS AI Fund 設立 Governance as Code 構想 © Hitachi, Ltd. 2026. All rights reserved.
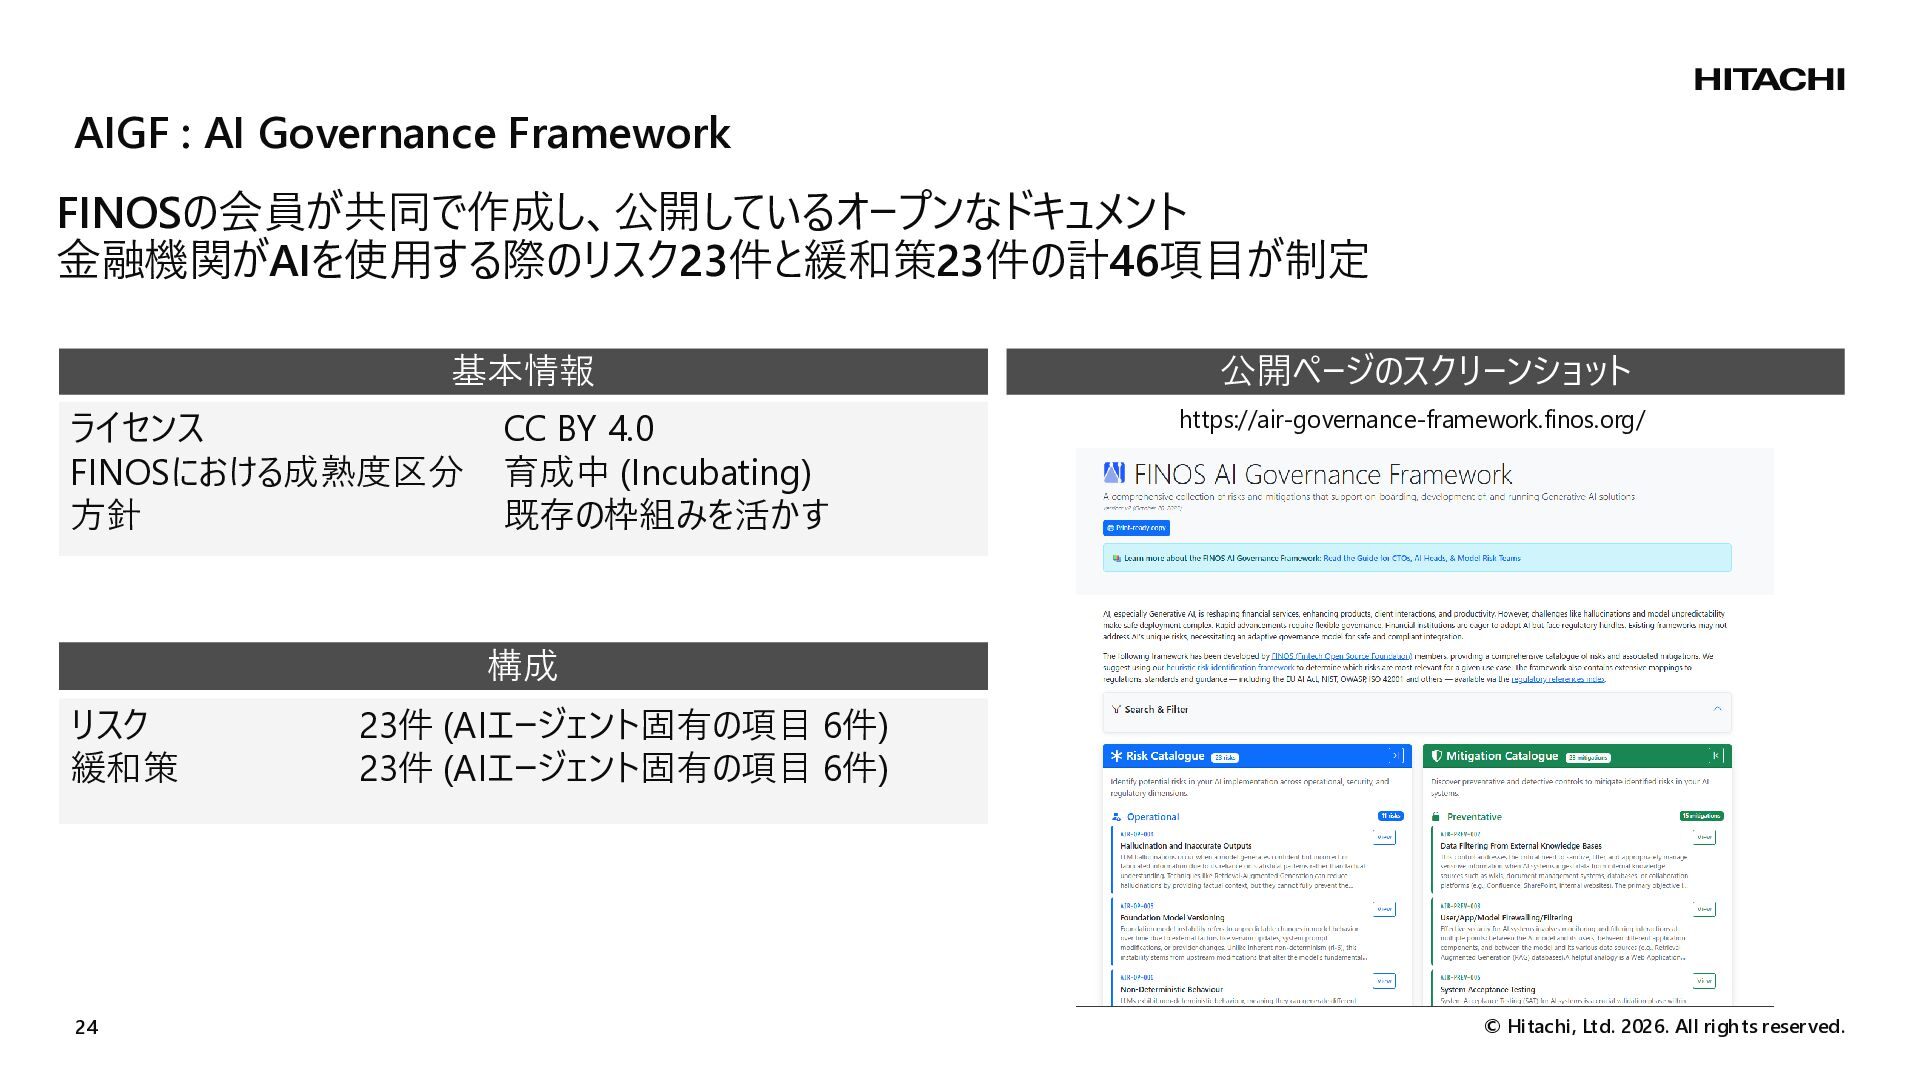
AIGF : AI Governance Framework FINOSの会員が共同で作成し、公開しているオープンなドキュメント 金融機関がAIを使用する際のリスク23件と緩和策23件の計46項目が制定 基本情報 ライセンス FINOSにおける成熟度区分
方針 CC BY 4.0 育成中 (Incubating) 既存の枠組みを活かす 公開ページのスクリーンショット https://air-governance-framework.finos.org/ 構成 リスク 緩和策 24 23件 (AIエージェント固有の項目 6件) 23件 (AIエージェント固有の項目 6件) © Hitachi, Ltd. 2026. All rights reserved.
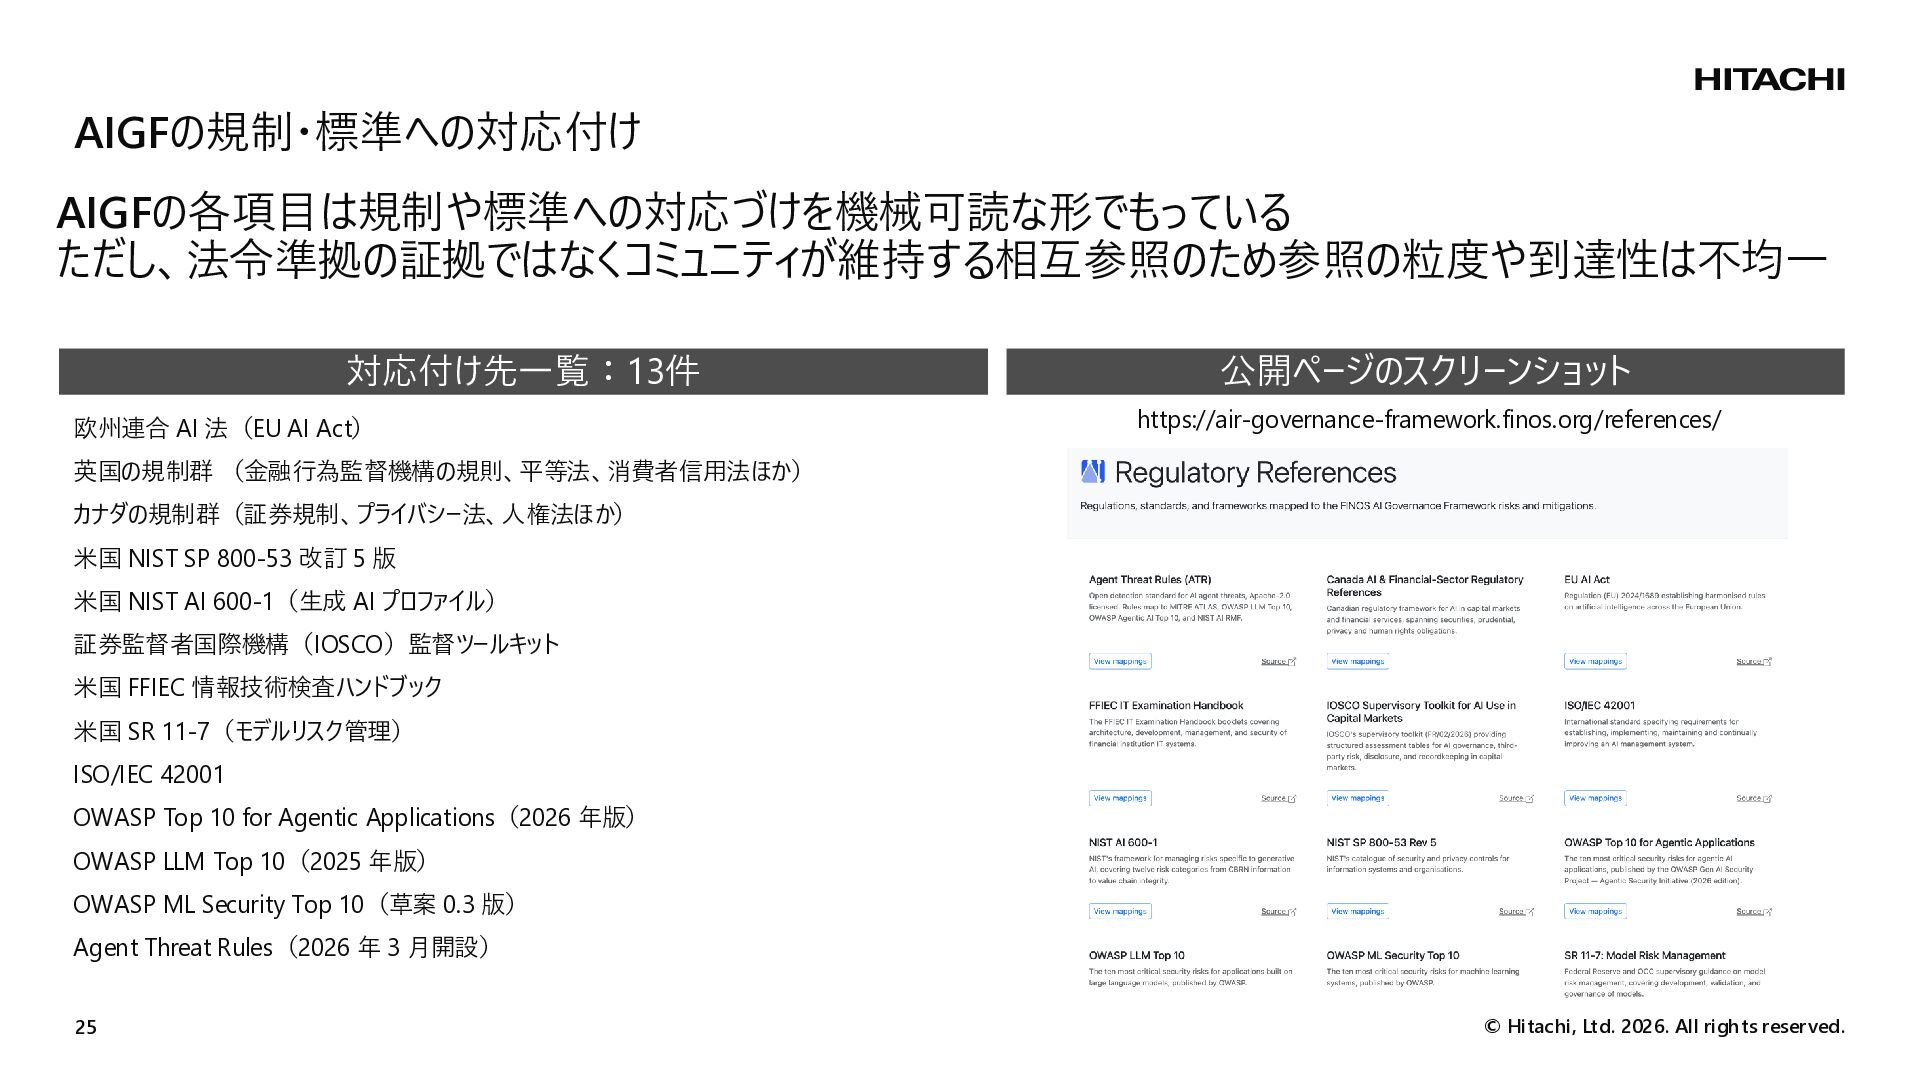
AIGFの規制・標準への対応付け AIGFの各項目は規制や標準への対応づけを機械可読な形でもっている ただし、法令準拠の証拠ではなくコミュニティが維持する相互参照のため参照の粒度や到達性は不均一 対応付け先一覧:13件 欧州連合 AI 法(EU AI Act) 公開ページのスクリーンショット
https://air-governance-framework.finos.org/references/ 英国の規制群 (金融行為監督機構の規則、平等法、消費者信用法ほか) カナダの規制群(証券規制、プライバシー法、人権法ほか) 米国 NIST SP 800-53 改訂 5 版 米国 NIST AI 600-1(生成 AI プロファイル) 証券監督者国際機構(IOSCO)監督ツールキット 米国 FFIEC 情報技術検査ハンドブック 米国 SR 11-7(モデルリスク管理) ISO/IEC 42001 OWASP Top 10 for Agentic Applications(2026 年版) OWASP LLM Top 10(2025 年版) OWASP ML Security Top 10(草案 0.3 版) Agent Threat Rules(2026 年 3 月開設) 25 © Hitachi, Ltd. 2026. All rights reserved.
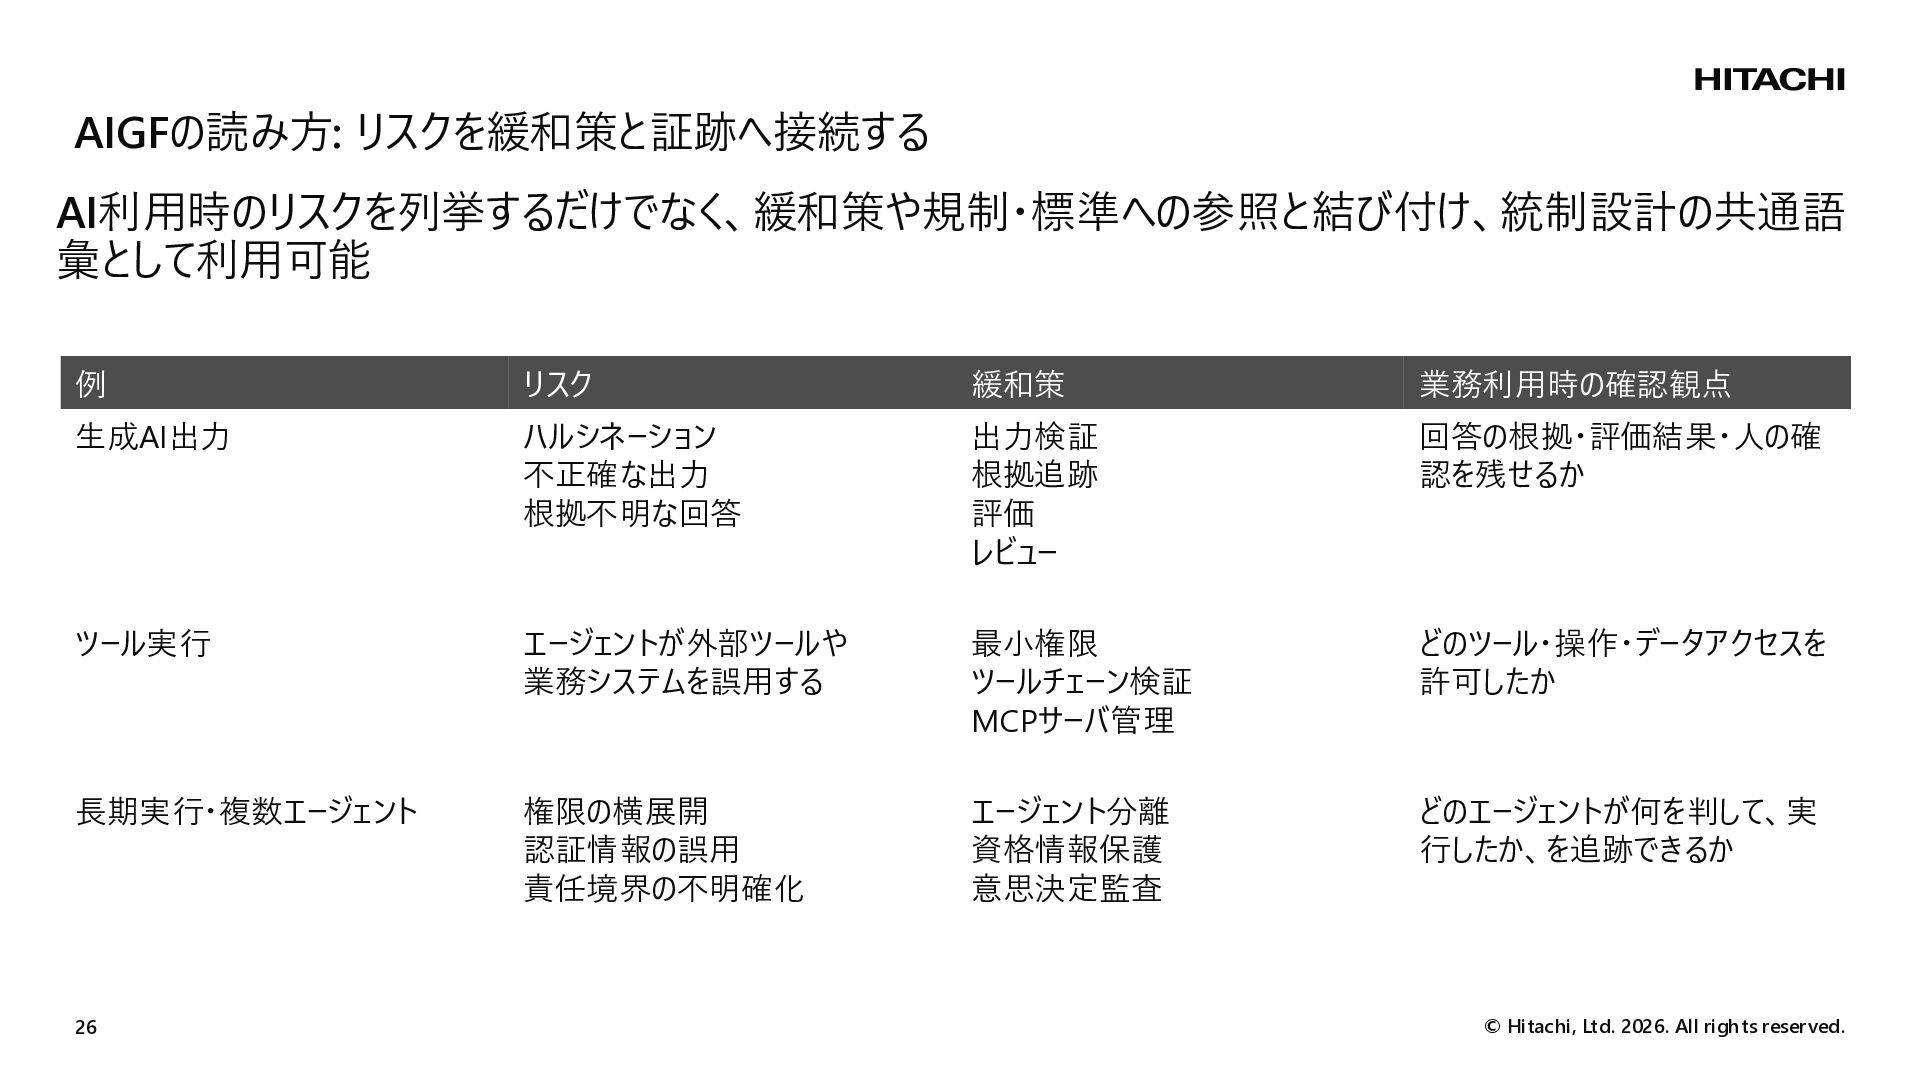
AIGFの読み方: リスクを緩和策と証跡へ接続する AI利用時のリスクを列挙するだけでなく、緩和策や規制・標準への参照と結び付け、統制設計の共通語 彙として利用可能 例 リスク 緩和策 業務利用時の確認観点 生成AI出力 ハルシネーション
不正確な出力 根拠不明な回答 出力検証 根拠追跡 評価 レビュー 回答の根拠・評価結果・人の確 認を残せるか ツール実行 エージェントが外部ツールや 業務システムを誤用する 最小権限 ツールチェーン検証 MCPサーバ管理 どのツール・操作・データアクセスを 許可したか 長期実行・複数エージェント 権限の横展開 認証情報の誤用 責任境界の不明確化 エージェント分離 資格情報保護 意思決定監査 どのエージェントが何を判して、実 行したか、を追跡できるか 26 © Hitachi, Ltd. 2026. All rights reserved.
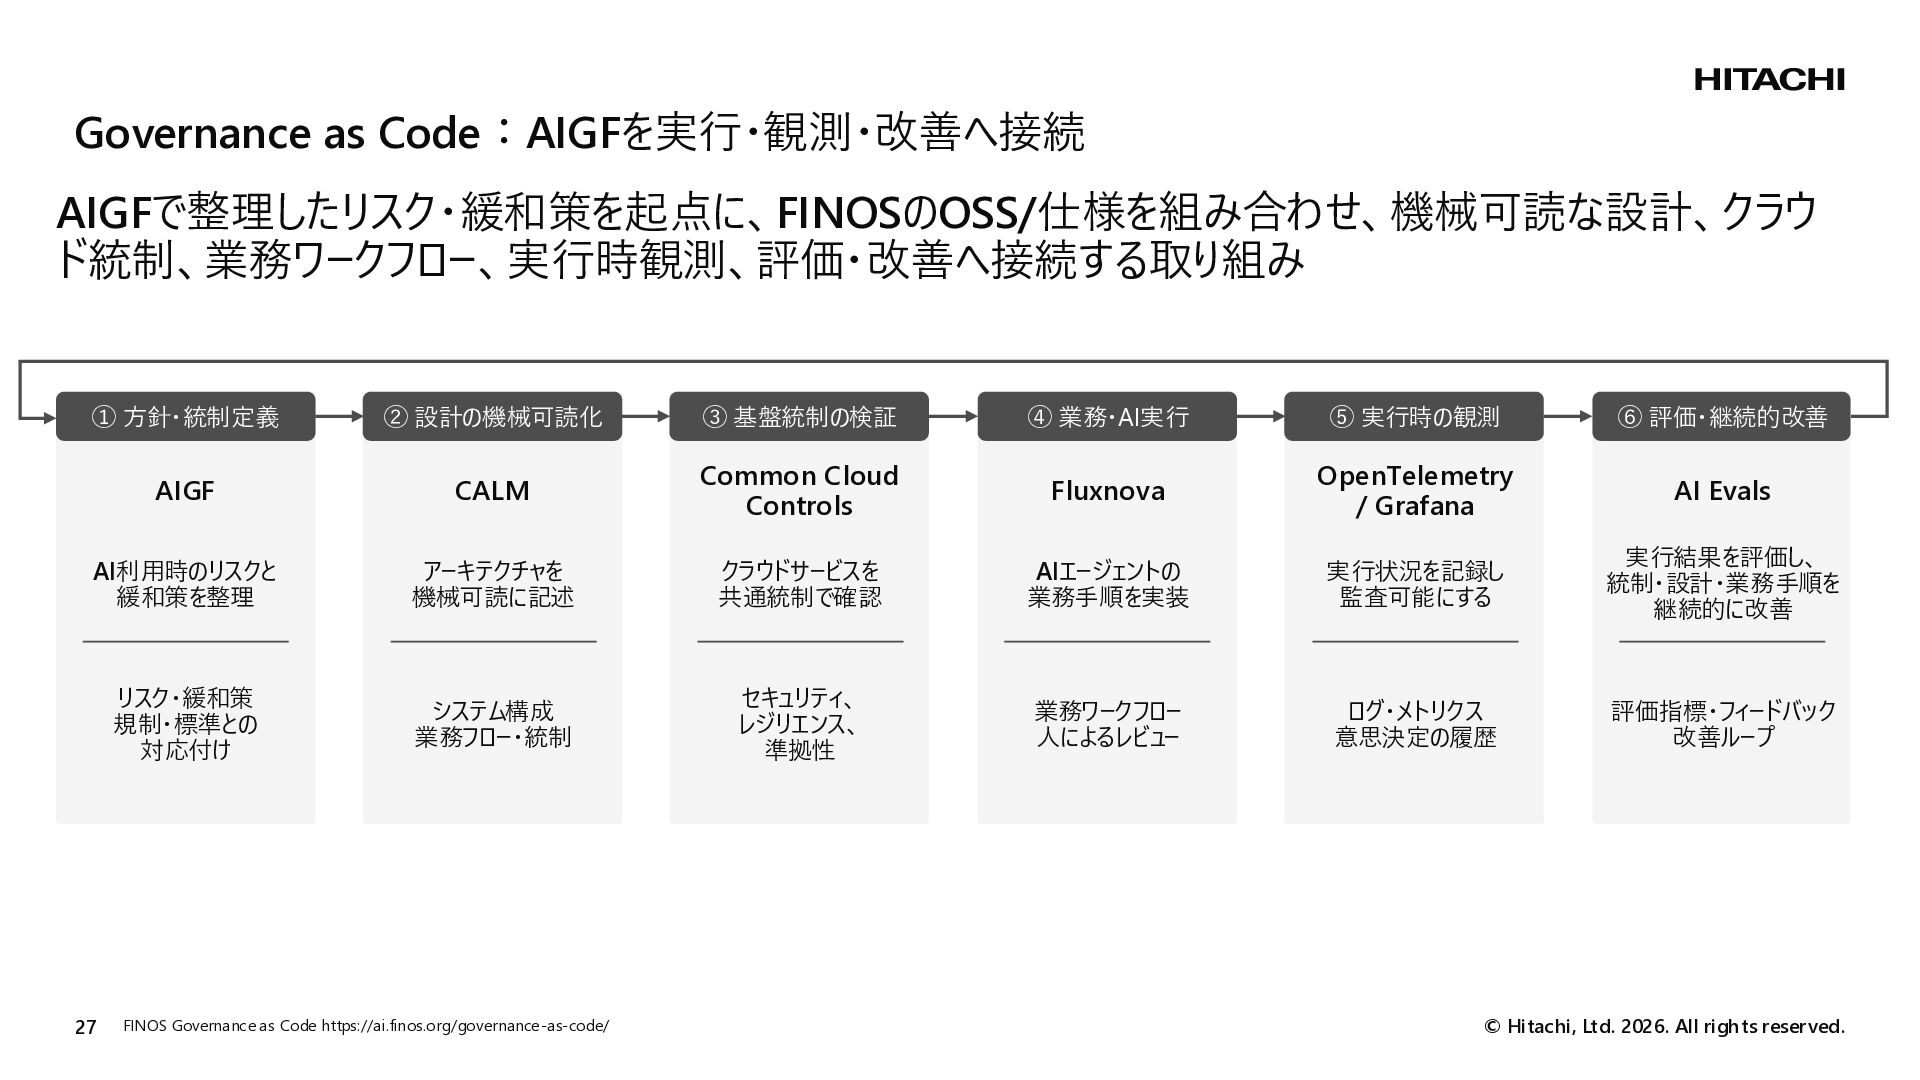
Governance as Code:AIGFを実行・観測・改善へ接続 AIGFで整理したリスク・緩和策を起点に、FINOSのOSS/仕様を組み合わせ、機械可読な設計、クラウ ド統制、業務ワークフロー、実行時観測、評価・改善へ接続する取り組み ① 方針・統制定義 ② 設計の機械可読化 ③
基盤統制の検証 ④ 業務・AI実行 ⑤ 実行時の観測 ⑥ 評価・継続的改善 AIGF CALM Common Cloud Controls Fluxnova OpenTelemetry / Grafana AI Evals AI利用時のリスクと 緩和策を整理 アーキテクチャを 機械可読に記述 クラウドサービスを 共通統制で確認 AIエージェントの 業務手順を実装 実行状況を記録し 監査可能にする 実行結果を評価し、 統制・設計・業務手順を 継続的に改善 リスク・緩和策 規制・標準との 対応付け システム構成 業務フロー・統制 セキュリティ、 レジリエンス、 準拠性 業務ワークフロー 人によるレビュー ログ・メトリクス 意思決定の履歴 評価指標・フィードバック 改善ループ 27 FINOS Governance as Code https://ai.finos.org/governance-as-code/ © Hitachi, Ltd. 2026. All rights reserved.
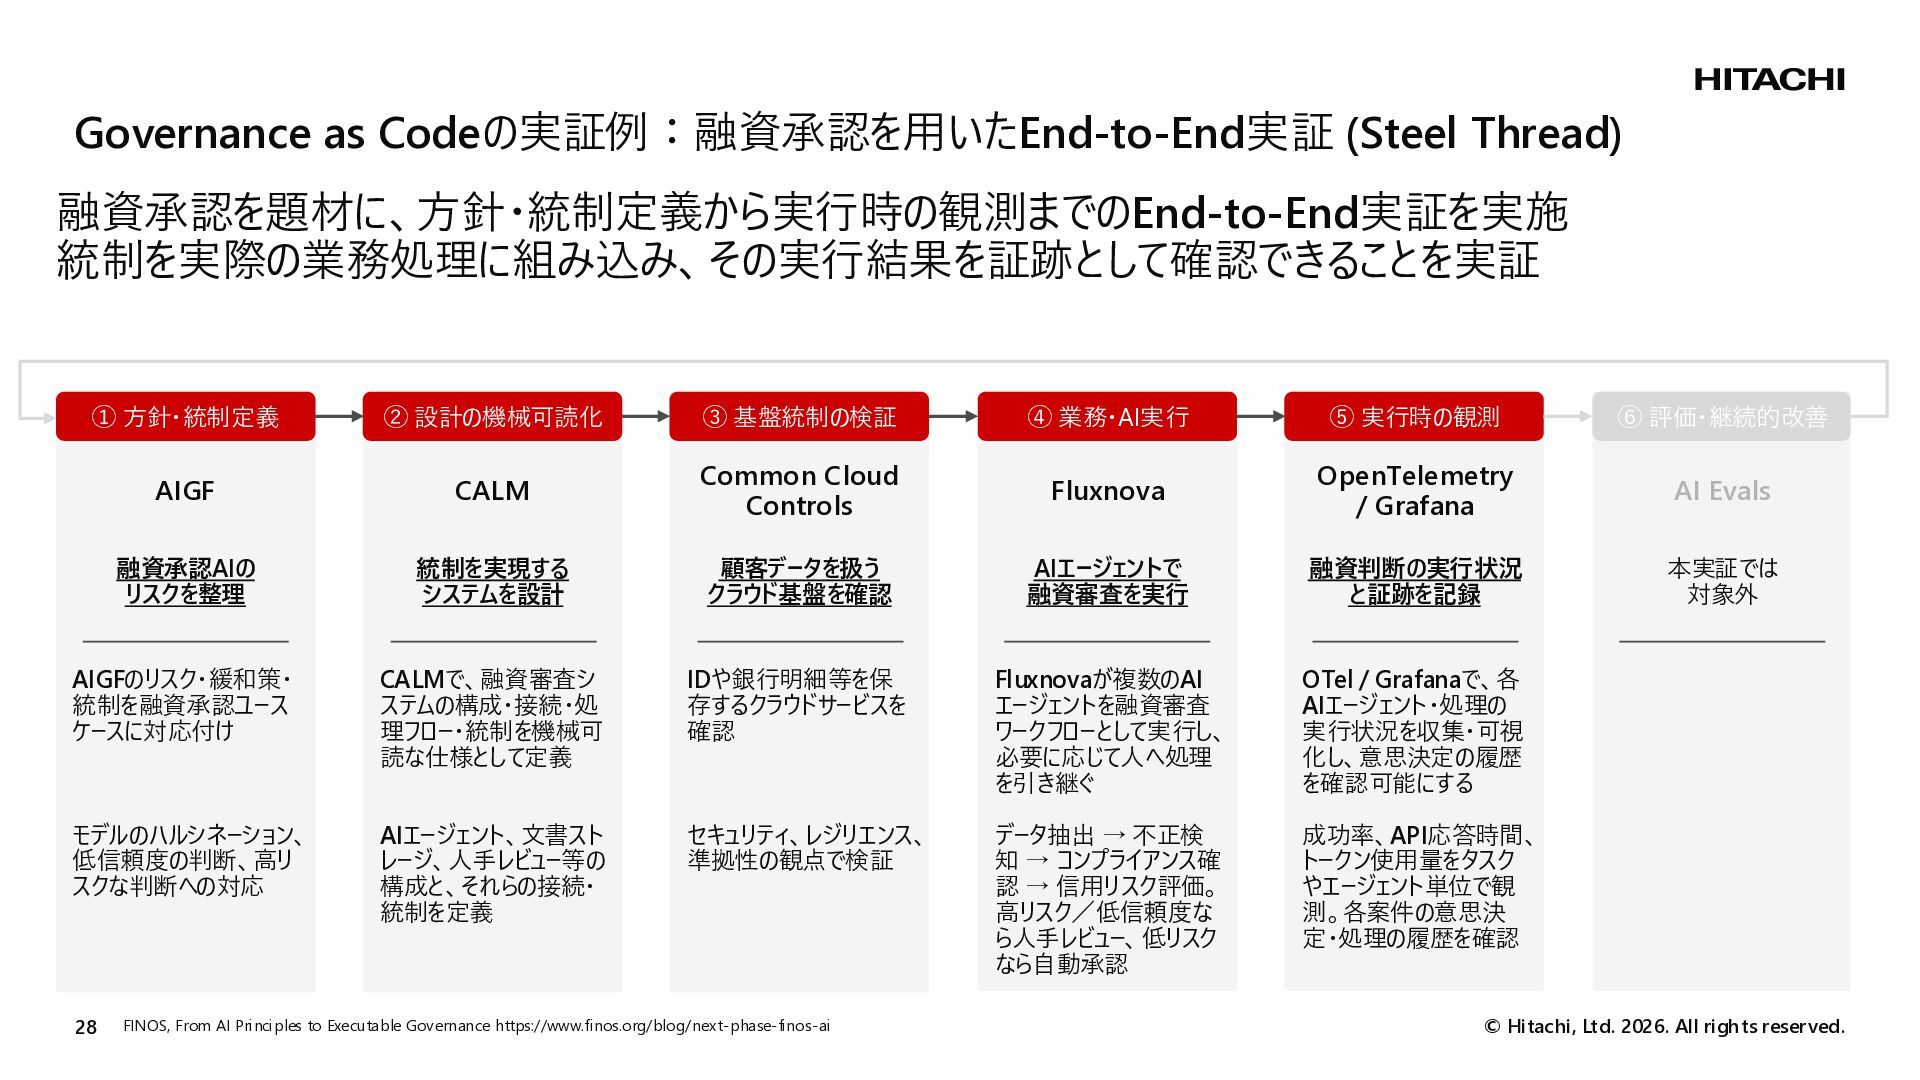
Governance as Codeの実証例:融資承認を用いたEnd-to-End実証 (Steel Thread) 融資承認を題材に、方針・統制定義から実行時の観測までのEnd-to-End実証を実施 統制を実際の業務処理に組み込み、その実行結果を証跡として確認できることを実証 ① 方針・統制定義 ②
設計の機械可読化 ③ 基盤統制の検証 ④ 業務・AI実行 ⑤ 実行時の観測 ⑥ 評価・継続的改善 AIGF CALM Common Cloud Controls Fluxnova OpenTelemetry / Grafana AI Evals 融資承認AIの リスクを整理 統制を実現する システムを設計 顧客データを扱う クラウド基盤を確認 AIエージェントで 融資審査を実行 融資判断の実行状況 と証跡を記録 本実証では 対象外 AIGFのリスク・緩和策・ 統制を融資承認ユース ケースに対応付け CALMで、融資審査シ ステムの構成・接続・処 理フロー・統制を機械可 読な仕様として定義 IDや銀行明細等を保 存するクラウドサービスを 確認 Fluxnovaが複数のAI エージェントを融資審査 ワークフローとして実行し、 必要に応じて人へ処理 を引き継ぐ OTel / Grafanaで、各 AIエージェント・処理の 実行状況を収集・可視 化し、意思決定の履歴 を確認可能にする モデルのハルシネーション、 低信頼度の判断、高リ スクな判断への対応 AIエージェント、文書スト レージ、人手レビュー等の 構成と、それらの接続・ 統制を定義 セキュリティ、レジリエンス、 準拠性の観点で検証 データ抽出 → 不正検 知 → コンプライアンス確 認 → 信用リスク評価。 高リスク/低信頼度な ら人手レビュー、低リスク なら自動承認 成功率、API応答時間、 トークン使用量をタスク やエージェント単位で観 測。各案件の意思決 定・処理の履歴を確認 28 FINOS, From AI Principles to Executable Governance https://www.finos.org/blog/next-phase-finos-ai © Hitachi, Ltd. 2026. All rights reserved.
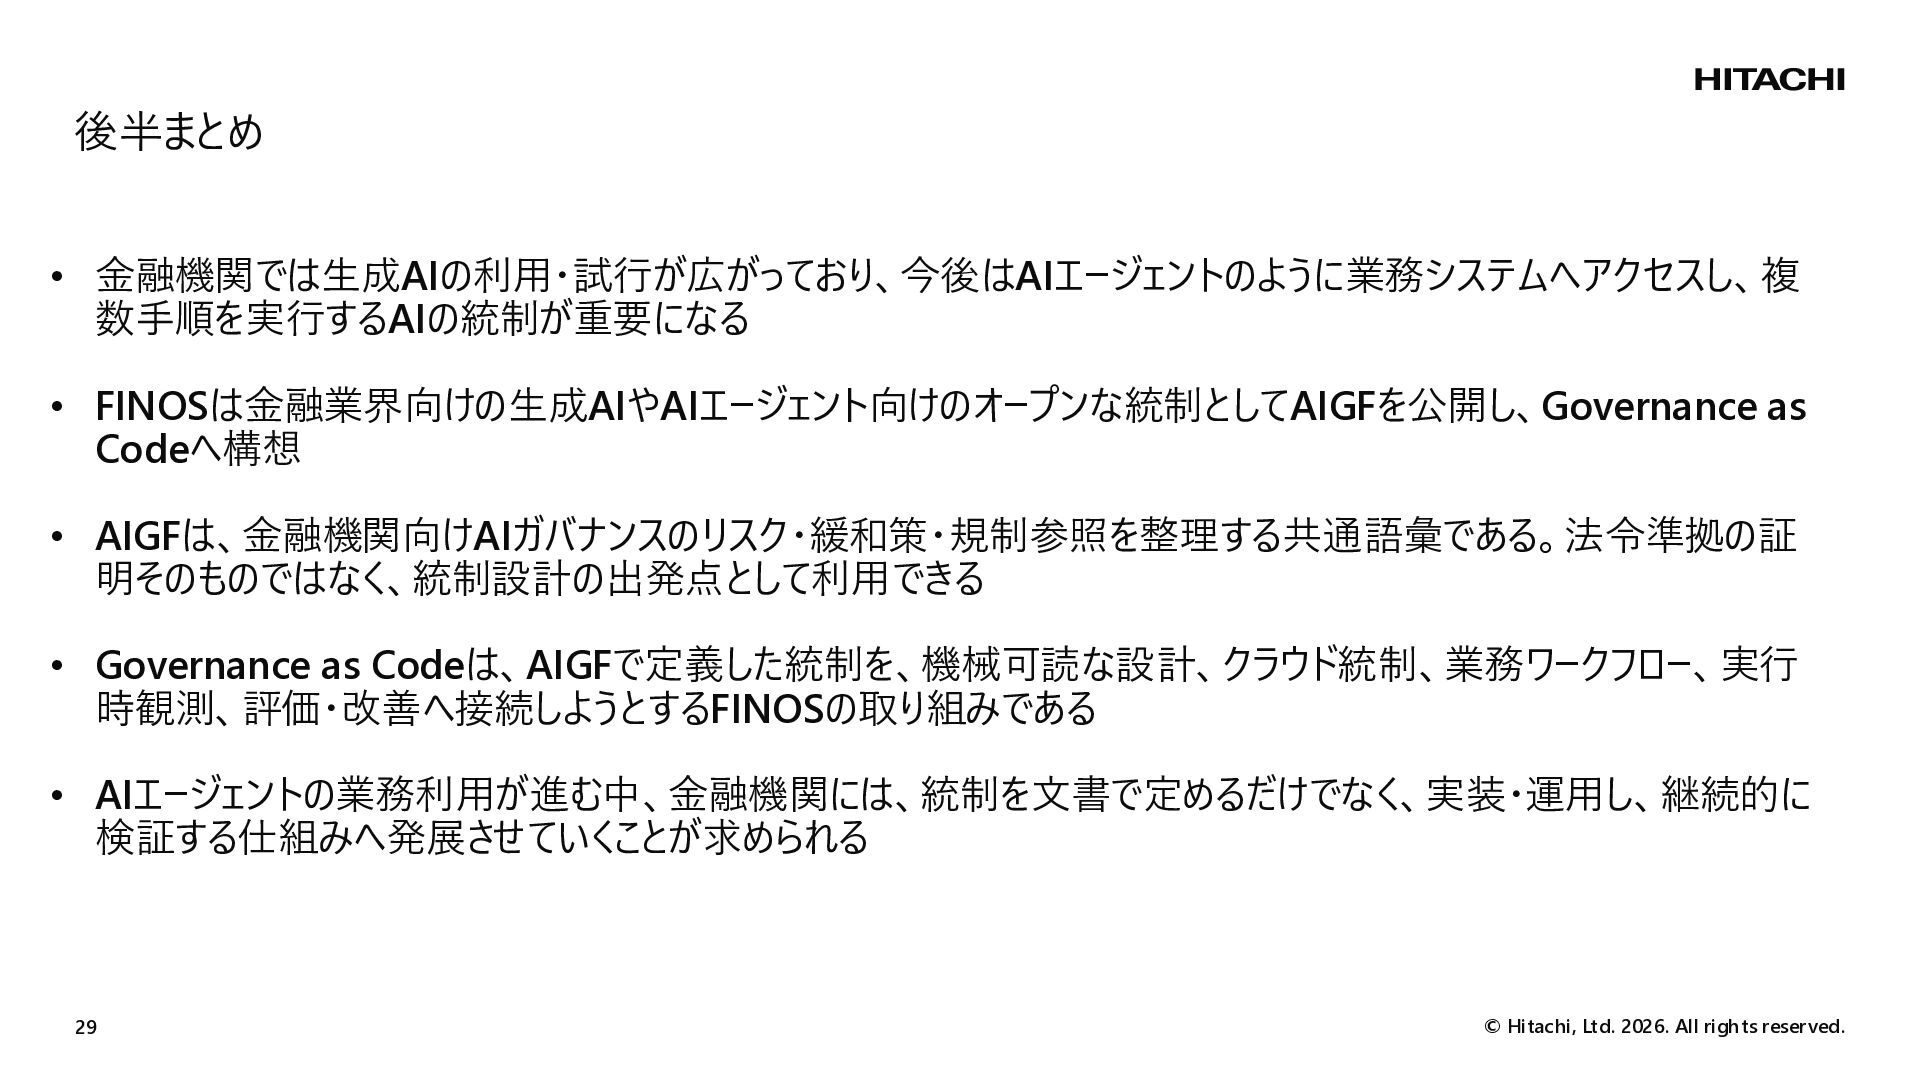
後半まとめ • 金融機関では生成AIの利用・試行が広がっており、今後はAIエージェントのように業務システムへアクセスし、複 数手順を実行するAIの統制が重要になる • FINOSは金融業界向けの生成AIやAIエージェント向けのオープンな統制としてAIGFを公開し、Governance as Codeへ構想 • AIGFは、金融機関向けAIガバナンスのリスク・緩和策・規制参照を整理する共通語彙である。法令準拠の証
明そのものではなく、統制設計の出発点として利用できる • Governance as Codeは、AIGFで定義した統制を、機械可読な設計、クラウド統制、業務ワークフロー、実行 時観測、評価・改善へ接続しようとするFINOSの取り組みである • AIエージェントの業務利用が進む中、金融機関には、統制を文書で定めるだけでなく、実装・運用し、継続的に 検証する仕組みへ発展させていくことが求められる 29 © Hitachi, Ltd. 2026. All rights reserved.
None


 sato4
 honzajavorek
 codingconduct
 thoeni
 davidcarrasco
 kastner
 palkan
 jlugia
 cargoodrich
 helmedeiros
 bkeepers