Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
AI Security と Confidential Computing の位置づけ
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
Takumi Hiraoka
June 13, 2026
410
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
AI Security と Confidential Computing の位置づけ
第5回セキュリティ若手の会
Takumi Hiraoka
June 13, 2026
More Decks by Takumi Hiraoka
See All by Takumi Hiraoka
LLMレッドチーミングの 監査フローと ガードレールの構築
takumi_hiraoka
0
160
Azureで学ぶ Confidential Computing 入門
takumi_hiraoka
0
690
Featured
See All Featured
Agile Leadership in an Agile Organization
kimpetersen
PRO
0
280
Discover your Explorer Soul
emna__ayadi
2
1.3k
Collaborative Software Design: How to facilitate domain modelling decisions
baasie
1
340
The Pragmatic Product Professional
lauravandoore
37
7.5k
Deep Space Network (abreviated)
tonyrice
0
370
CSS Pre-Processors: Stylus, Less & Sass
bermonpainter
360
31k
Accessibility Awareness
sabderemane
1
250
brightonSEO & MeasureFest 2025 - Winning Strategies for Black Friday CRO & PPC - Christian Goodrich
cargoodrich
3
870
SEO for Brand Visibility & Recognition
aleyda
0
4.8k
What’s in a name? Adding method to the madness
productmarketing
PRO
24
4.2k
The Psychology of Web Performance [Beyond Tellerrand 2023]
tammyeverts
49
3.6k
How to train your dragon (web standard)
notwaldorf
96
6.9k
Transcript
AI Security と Confidential Computing の位置づけ 第5回 セキュリティ若手の会 Acompany Inc.
| 2026-06-13 平岡 拓海
©️Acompany Co.,Ltd. 2 Who are you? • Acompany セキュアチャット Tech
PdM • ソフトウェアエンジニアでもある • Acompany新卒2年目 • 学生時代の研究 • 学部: コンパイラ・プロセッサ • 修士: 差分プライバシー • 趣味 • 海外旅行 (最近はインドへ) • 霜降り明星 平岡 拓海 (ヒラオカ タクミ) @takuuuuu_h__
Agenda 1 会社概要 2 AI Security (Security of AI) ──
脅威と解決策 3 Confidential Computing の仕組み 4 AMD SEV-SNP の仕組み
1. 会社概要
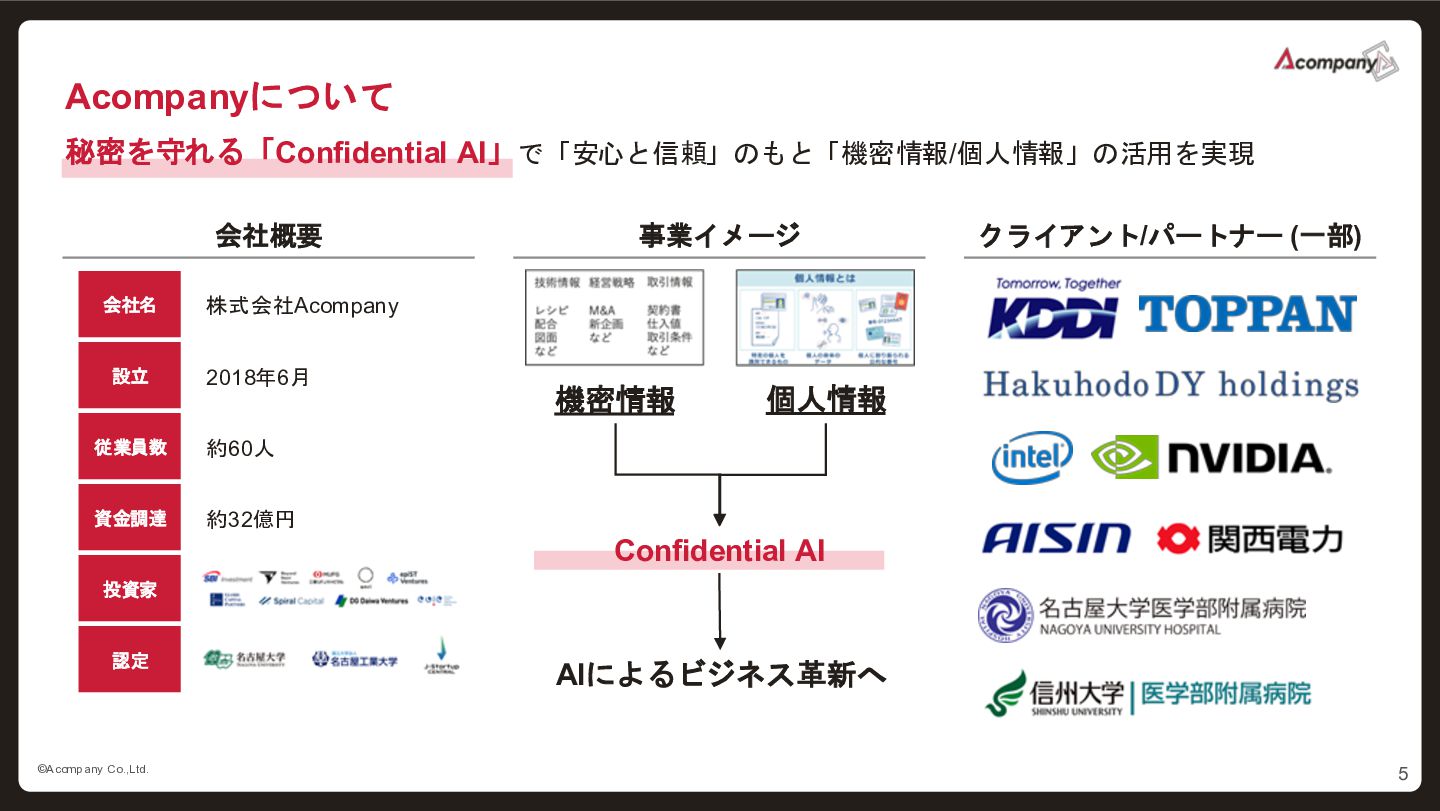
©️Acompany Co.,Ltd. 5 Acompanyについて 秘密を守れる「Confidential AI」で「安心と信頼」のもと「機密情報/個人情報」の活用を実現 会社概要 クライアント/パートナー (一部) 事業イメージ
会社名 株式会社Acompany 設立 2018年6月 従業員数 約60人 資金調達 約32億円 投資家 認定 個人情報 機密情報 Confidential AI AIによるビジネス革新へ
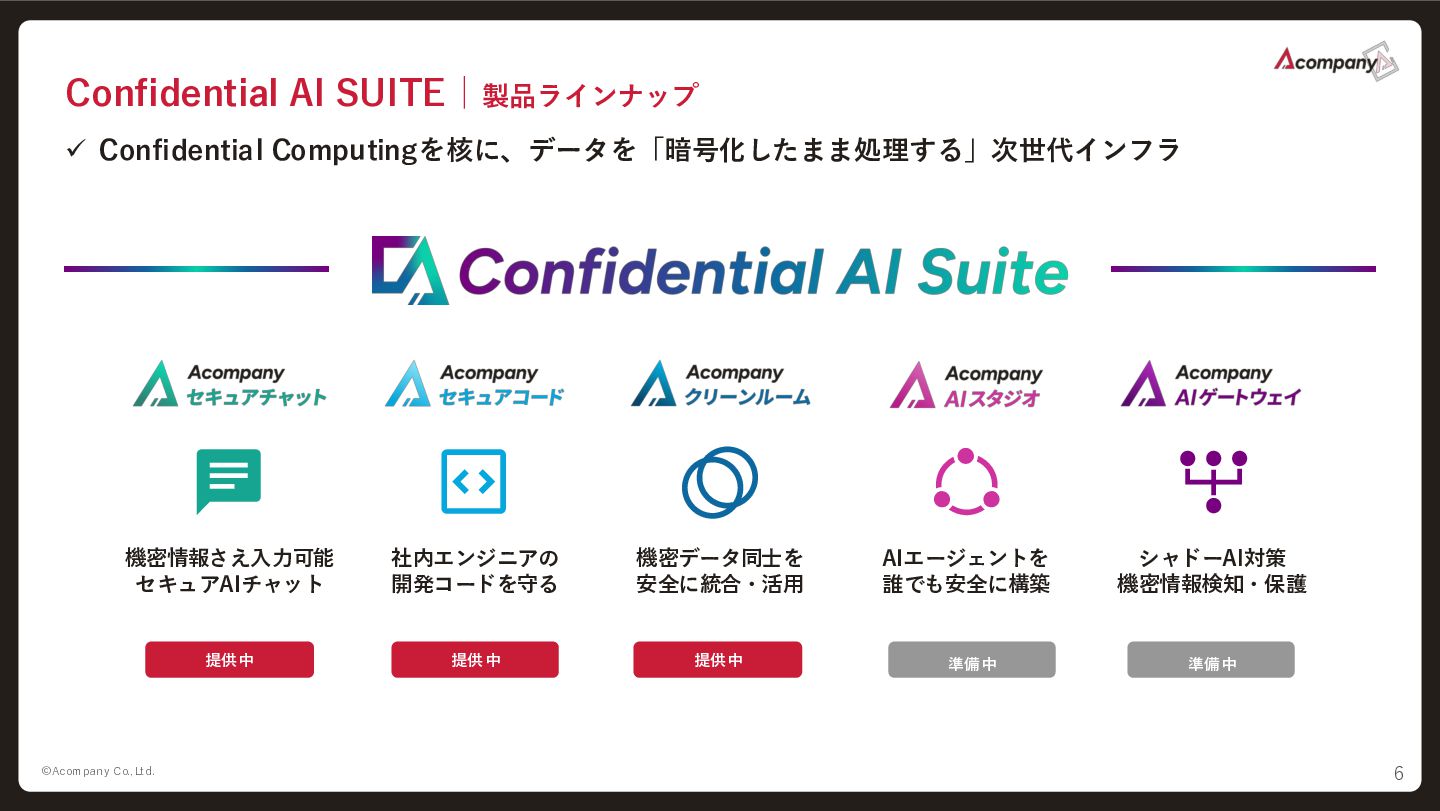
©️Acompany Co.,Ltd. 6 ✓ Confidential Computingを核に、データを「暗号化したまま処理する」次世代インフラ Confidential AI SUITE|製品ラインナップ 機密情報さえ入力可能
セキュアAIチャット 提供中 提供中 提供中 社内エンジニアの 開発コードを守る 機密データ同士を 安全に統合・活用 AIエージェントを 誰でも安全に構築 シャドーAI対策 機密情報検知・保護 準備中 準備中
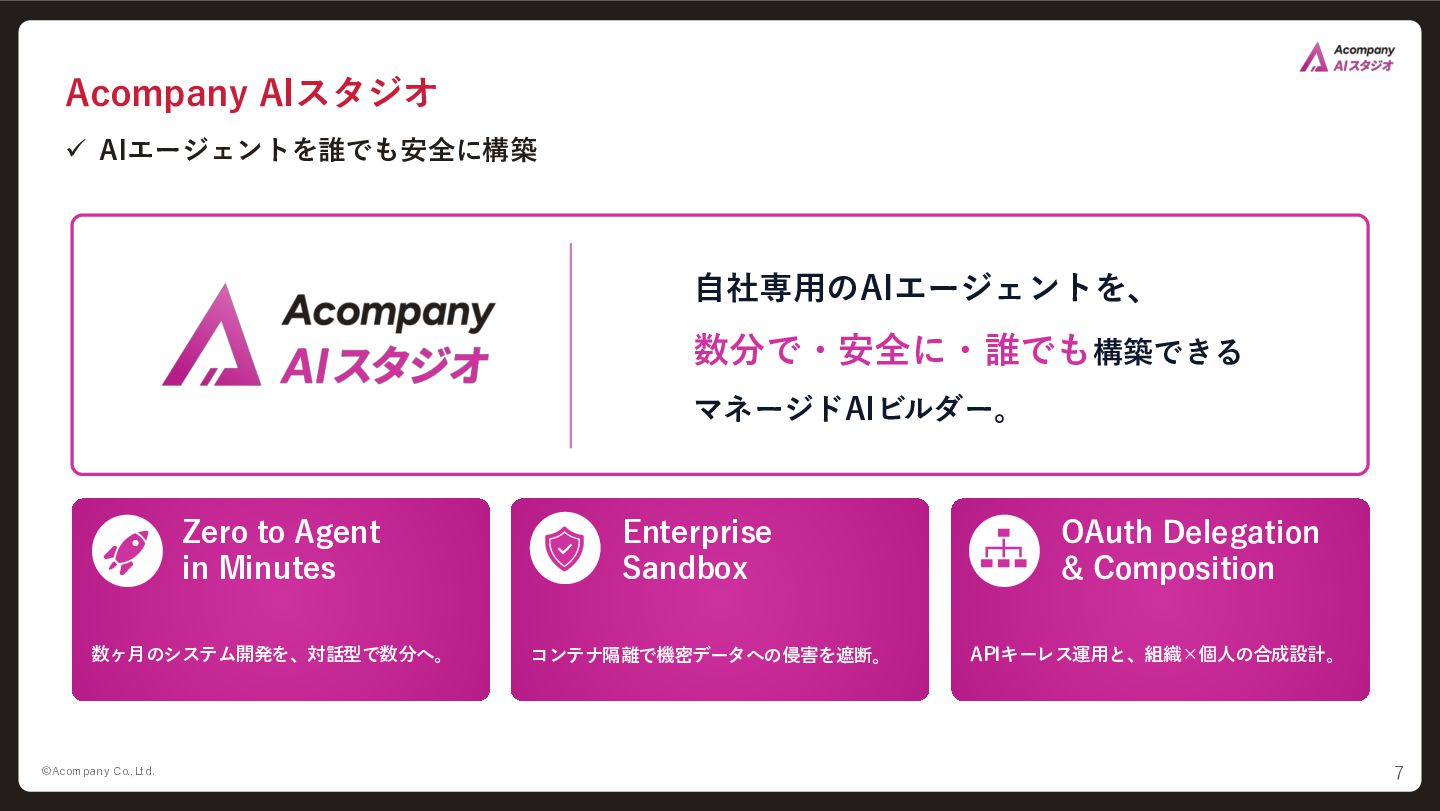
©️Acompany Co.,Ltd. 7 ✓ AIエージェントを誰でも安全に構築 Acompany AIスタジオ 数ヶ月のシステム開発を、対話型で数分へ。 コンテナ隔離で機密データへの侵害を遮断。 APIキーレス運用と、組織×個人の合成設計。
Zero to Agent in Minutes Enterprise Sandbox OAuth Delegation & Composition 自社専用のAIエージェントを、 数分で・安全に・誰でも構築できる マネージドAIビルダー。
2. AI Security (Security of AI)
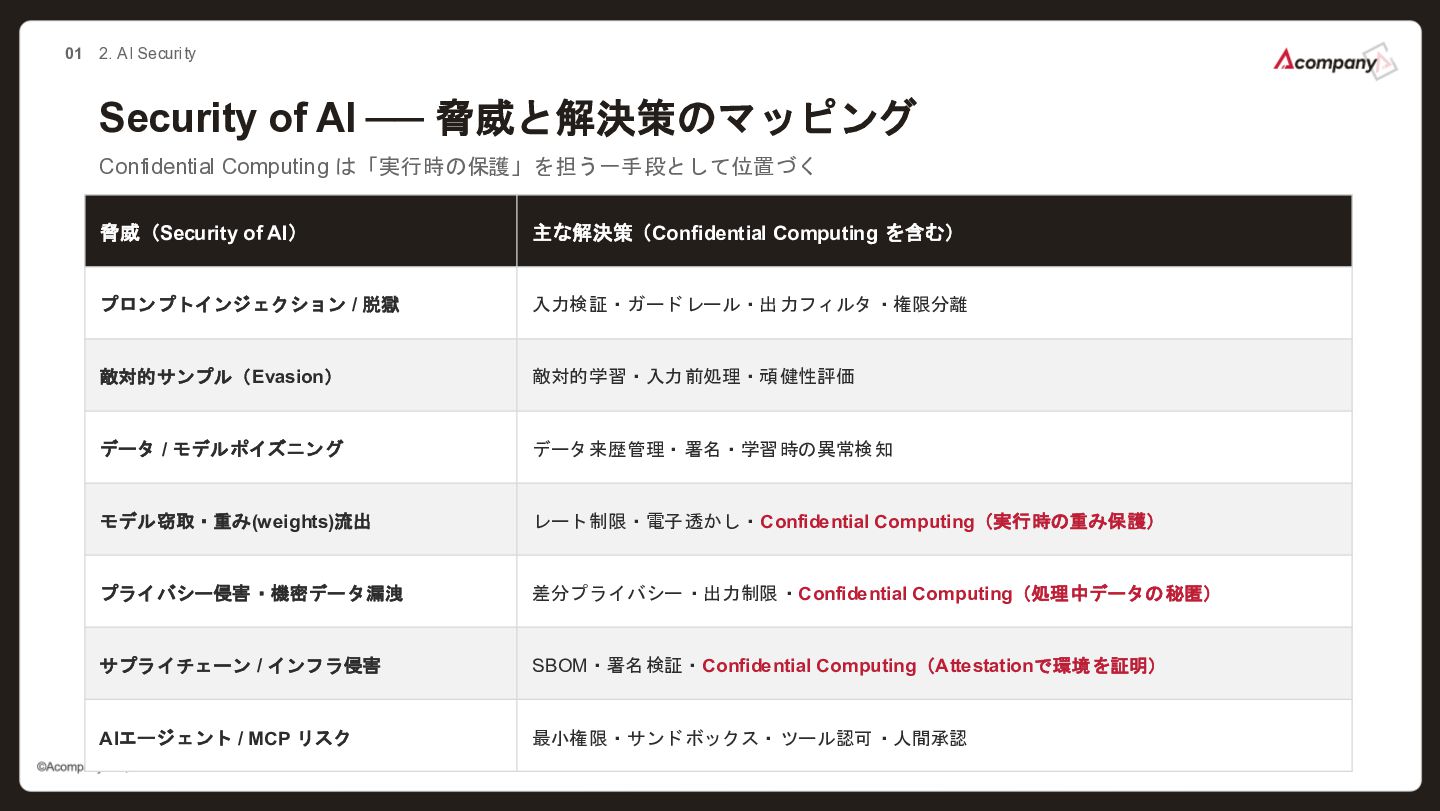
01 2. AI Security Security of AI ── 脅威と解決策のマッピング Confidential
Computing は「実行時の保護」を担う一手段として位置づく 脅威(Security of AI) 主な解決策(Confidential Computing を含む) プロンプトインジェクション / 脱獄 入力検証・ガードレール・出力フィルタ・権限分離 敵対的サンプル(Evasion) 敵対的学習・入力前処理・頑健性評価 データ / モデルポイズニング データ来歴管理・署名・学習時の異常検知 モデル窃取・重み(weights)流出 レート制限・電子透かし・Confidential Computing(実行時の重み保護) プライバシー侵害・機密データ漏洩 差分プライバシー・出力制限・Confidential Computing(処理中データの秘匿) サプライチェーン / インフラ侵害 SBOM・署名検証・Confidential Computing(Attestationで環境を証明) AIエージェント / MCP リスク 最小権限・サンドボックス・ツール認可・人間承認
3. Confidential Computing の仕組み
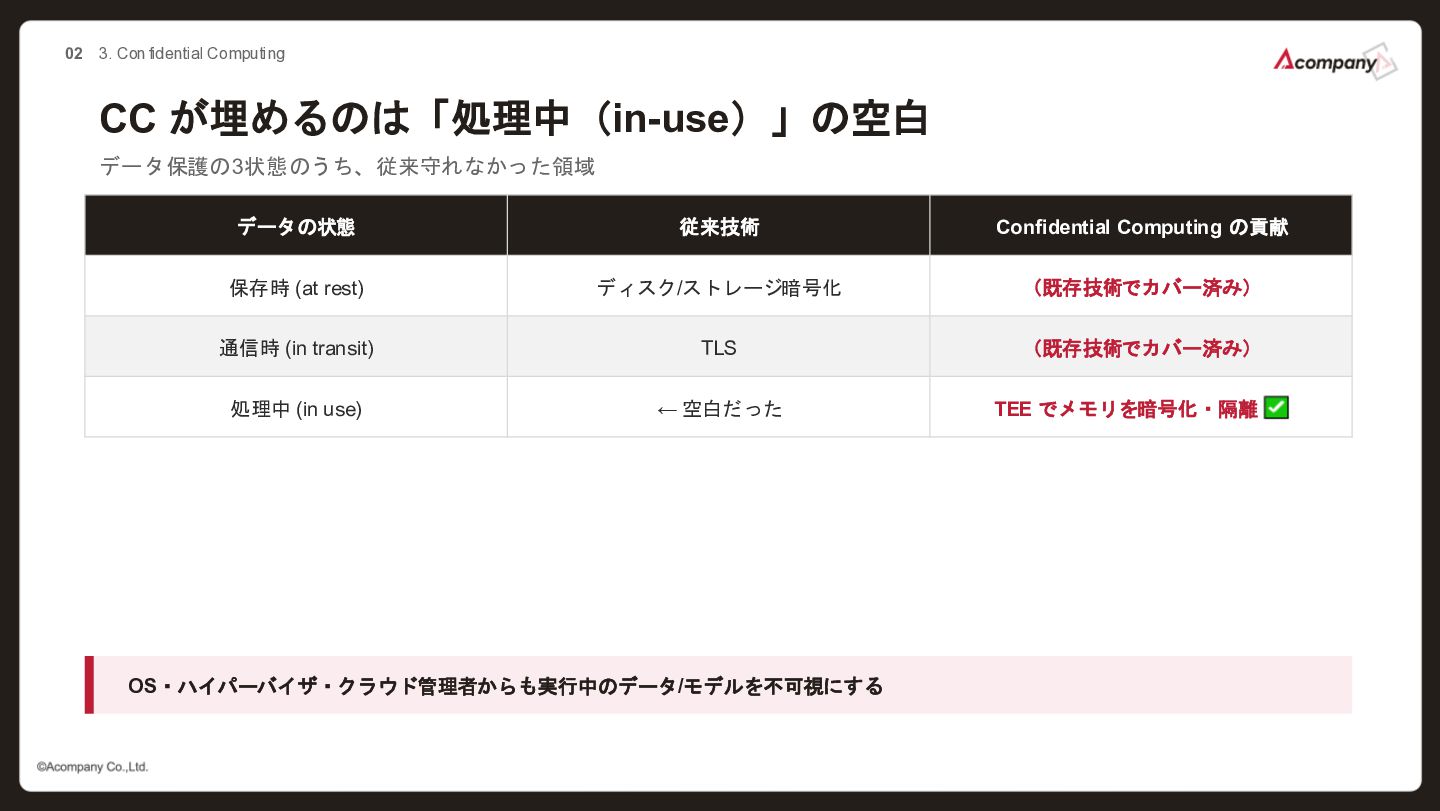
02 3. Confidential Computing CC が埋めるのは「処理中(in-use)」の空白 データ保護の3状態のうち、従来守れなかった領域 データの状態 従来技術 Confidential
Computing の貢献 保存時 (at rest) ディスク/ストレージ暗号化 (既存技術でカバー済み) 通信時 (in transit) TLS (既存技術でカバー済み) 処理中 (in use) ← 空白だった TEE でメモリを暗号化・隔離 OS・ハイパーバイザ・クラウド管理者からも実行中のデータ/モデルを不可視にする
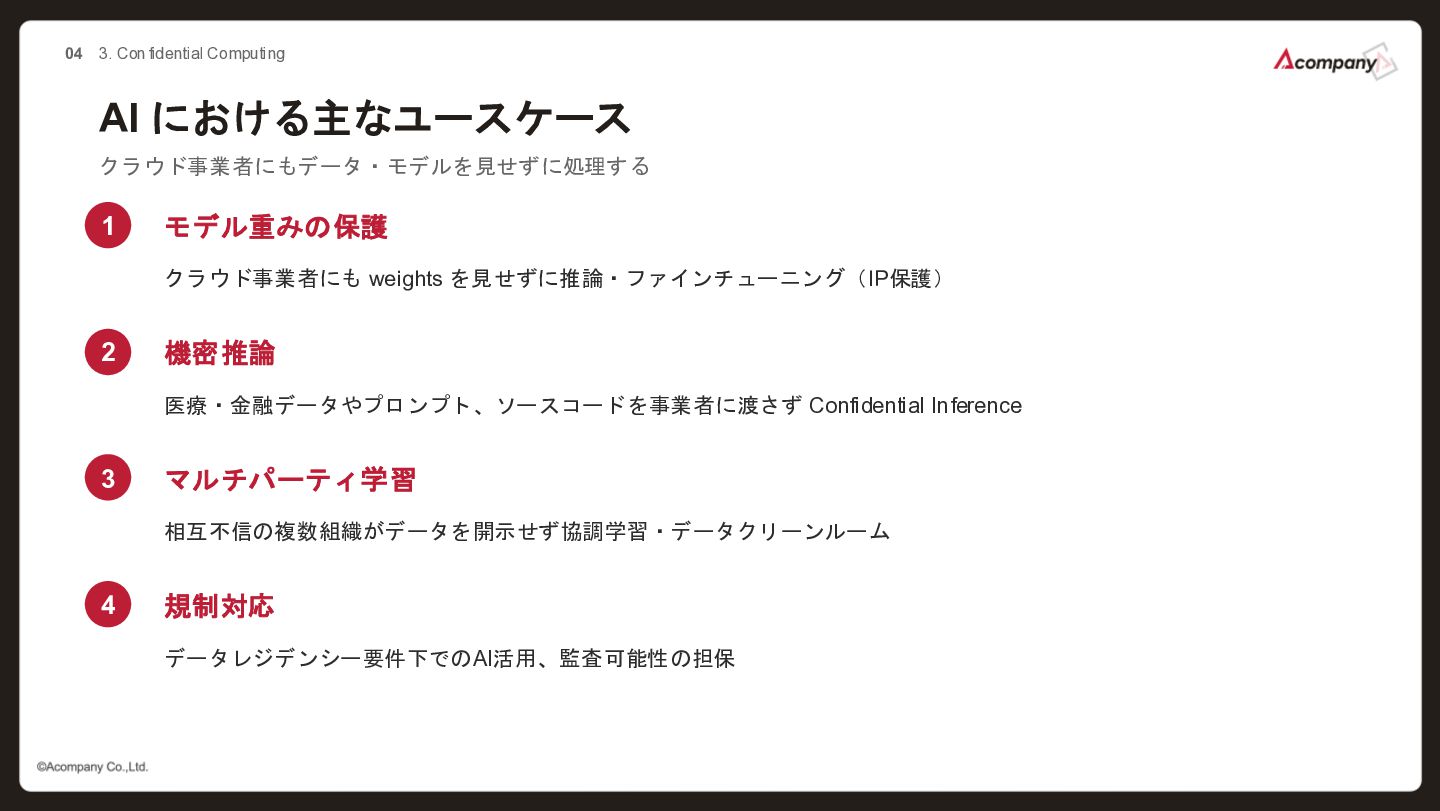
04 3. Confidential Computing AI における主なユースケース クラウド事業者にもデータ・モデルを見せずに処理する 1 モデル重みの保護 クラウド事業者にも
weights を見せずに推論・ファインチューニング(IP保護) 2 機密推論 医療・金融データやプロンプト、ソースコードを事業者に渡さず Confidential Inference 3 マルチパーティ学習 相互不信の複数組織がデータを開示せず協調学習・データクリーンルーム 4 規制対応 データレジデンシー要件下でのAI活用、監査可能性の担保
4. AMD SEV-SNP の仕組み
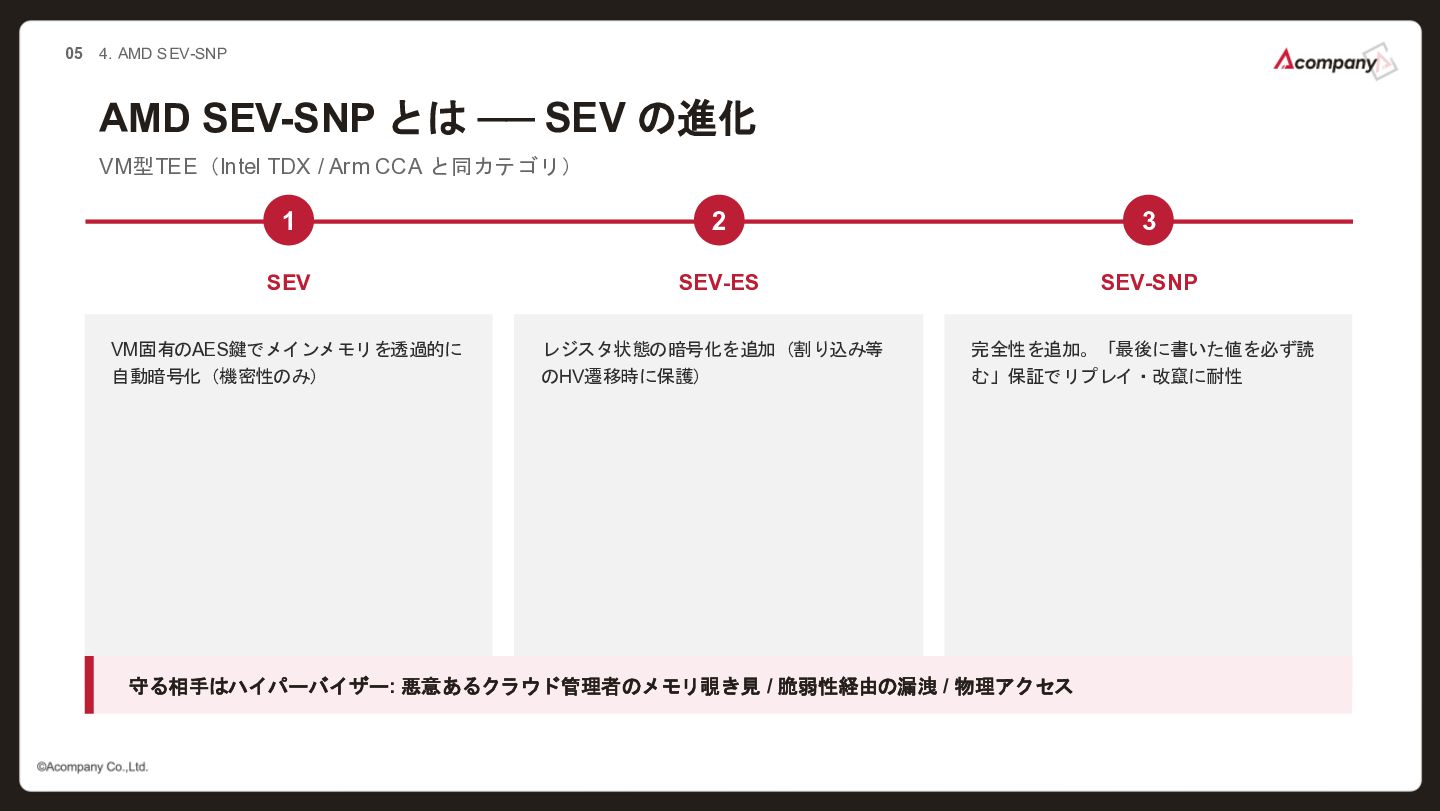
05 4. AMD SEV-SNP AMD SEV-SNP とは ── SEV の進化
VM型TEE(Intel TDX / Arm CCA と同カテゴリ) 1 SEV VM固有のAES鍵でメインメモリを透過的に 自動暗号化(機密性のみ) 2 SEV-ES レジスタ状態の暗号化を追加(割り込み等 のHV遷移時に保護) 3 SEV-SNP 完全性を追加。「最後に書いた値を必ず読 む」保証でリプレイ・改竄に耐性 守る相手はハイパーバイザー: 悪意あるクラウド管理者のメモリ覗き見 / 脆弱性経由の漏洩 / 物理アクセス
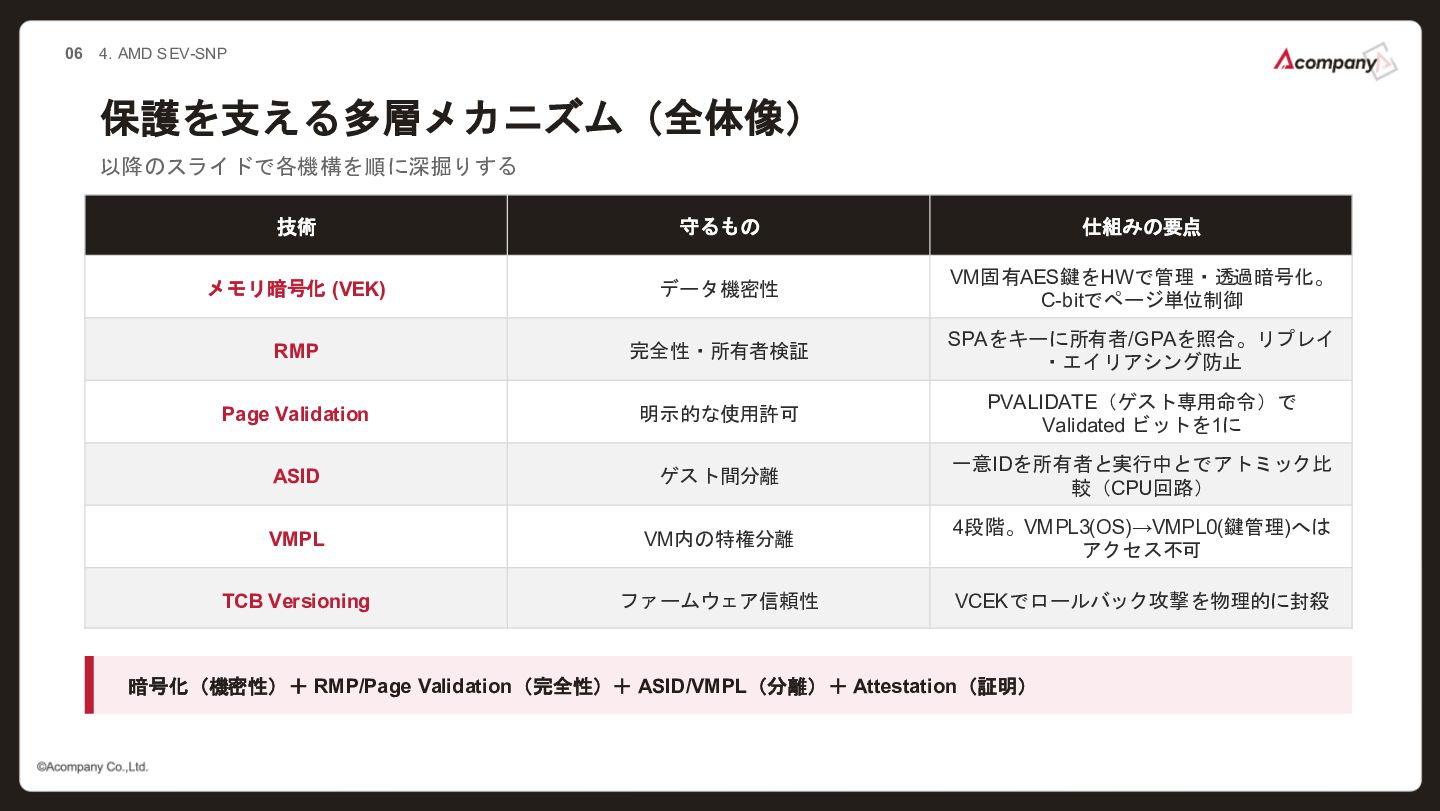
06 4. AMD SEV-SNP 保護を支える多層メカニズム(全体像) 以降のスライドで各機構を順に深掘りする 技術 守るもの 仕組みの要点 メモリ暗号化
(VEK) データ機密性 VM固有AES鍵をHWで管理・透過暗号化。 C-bitでページ単位制御 RMP 完全性・所有者検証 SPAをキーに所有者/GPAを照合。リプレイ ・エイリアシング防止 Page Validation 明示的な使用許可 PVALIDATE(ゲスト専用命令)で Validated ビットを1に ASID ゲスト間分離 一意IDを所有者と実行中とでアトミック比 較(CPU回路) VMPL VM内の特権分離 4段階。VMPL3(OS)→VMPL0(鍵管理)へは アクセス不可 TCB Versioning ファームウェア信頼性 VCEKでロールバック攻撃を物理的に封殺 暗号化(機密性)+ RMP/Page Validation(完全性)+ ASID/VMPL(分離)+ Attestation(証明)
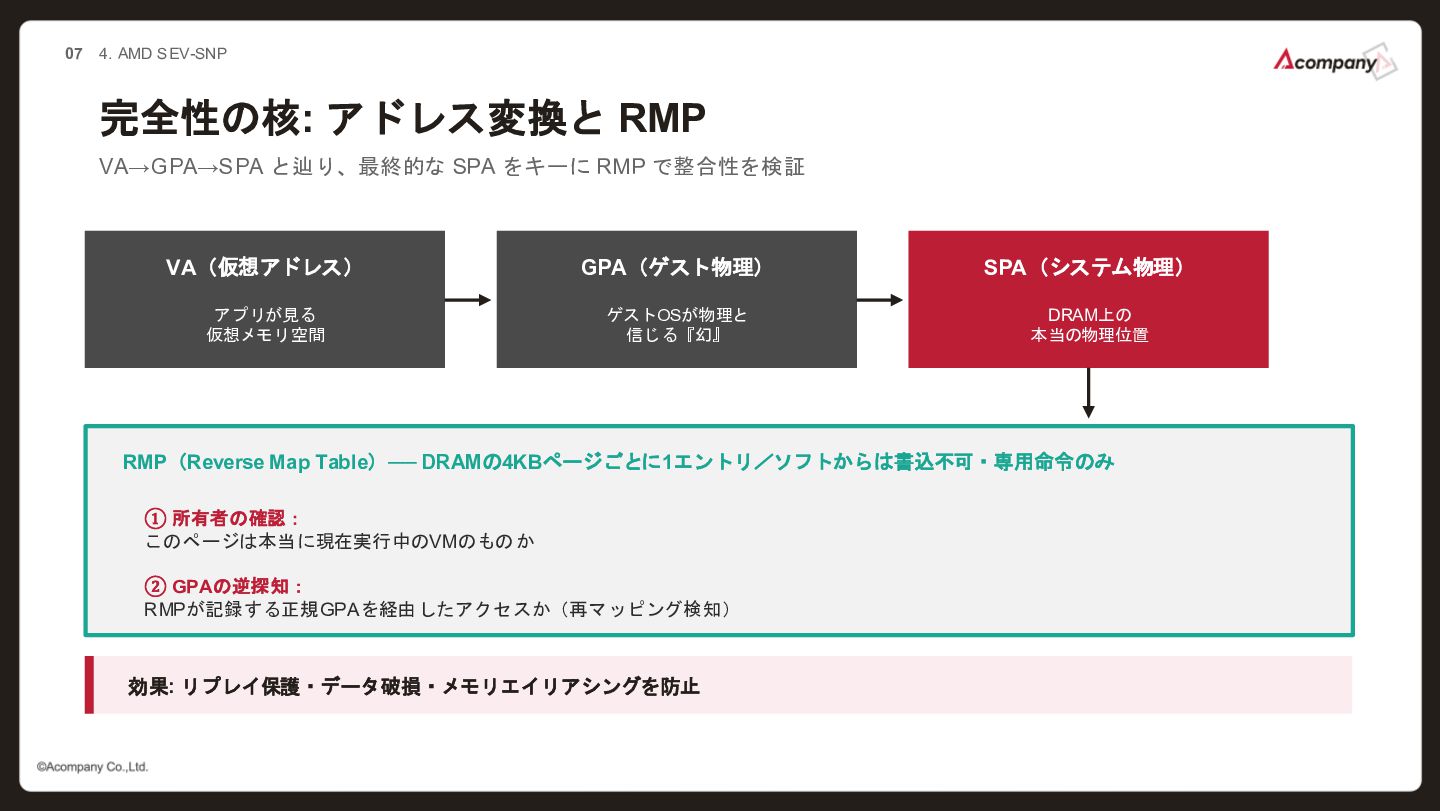
07 4. AMD SEV-SNP 完全性の核: アドレス変換と RMP VA→GPA→SPA と辿り、最終的な SPA
をキーに RMP で整合性を検証 VA(仮想アドレス) アプリが見る 仮想メモリ空間 GPA(ゲスト物理) ゲストOSが物理と 信じる『幻』 SPA(システム物理) DRAM上の 本当の物理位置 RMP(Reverse Map Table)── DRAMの4KBページごとに1エントリ/ソフトからは書込不可・専用命令のみ ① 所有者の確認: このページは本当に現在実行中のVMのものか ② GPAの逆探知: RMPが記録する正規GPAを経由したアクセスか(再マッピング検知) 効果: リプレイ保護・データ破損・メモリエイリアシングを防止
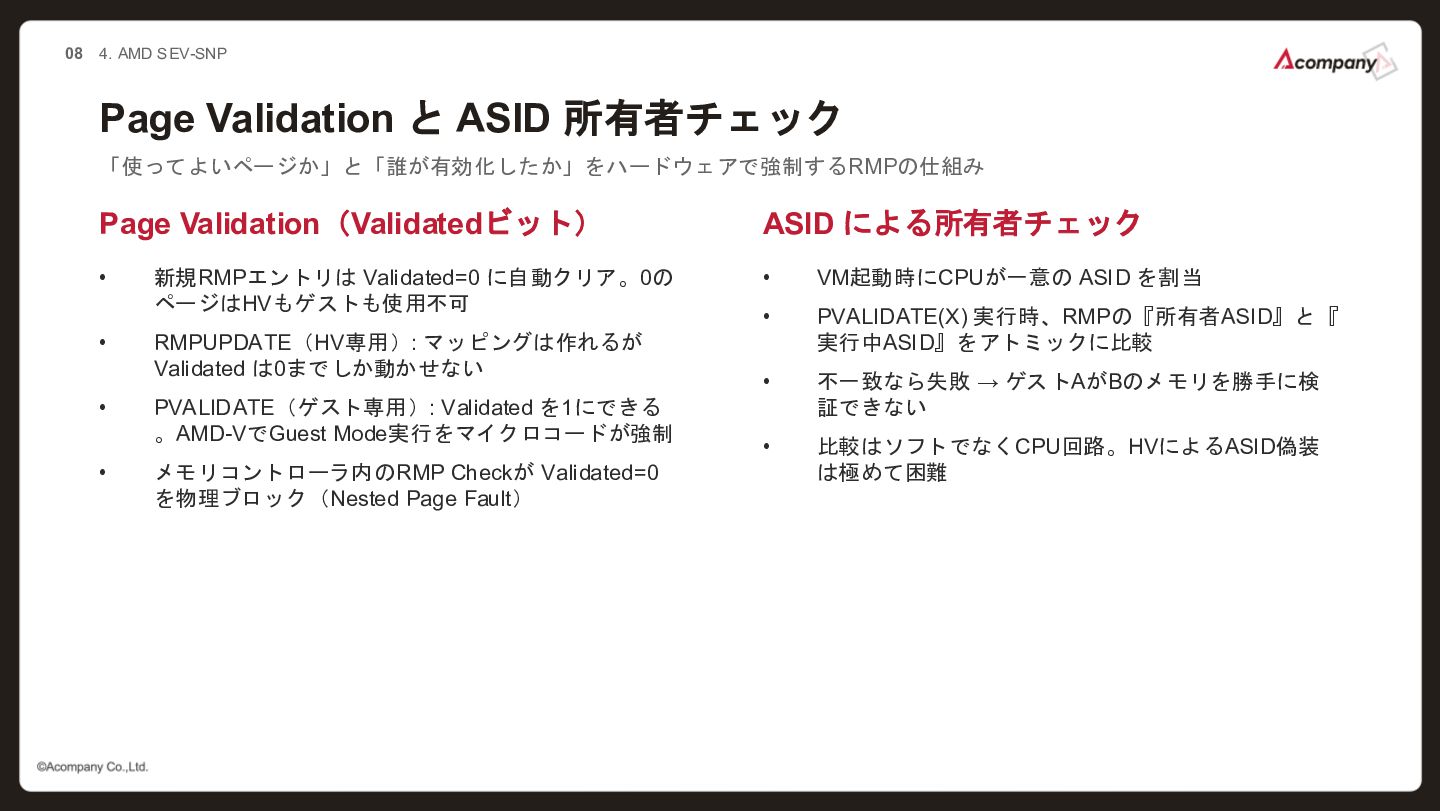
08 4. AMD SEV-SNP Page Validation と ASID 所有者チェック 「使ってよいページか」と「誰が有効化したか」をハードウェアで強制するRMPの仕組み
Page Validation(Validatedビット) • 新規RMPエントリは Validated=0 に自動クリア。0の ページはHVもゲストも使用不可 • RMPUPDATE(HV専用): マッピングは作れるが Validated は0までしか動かせない • PVALIDATE(ゲスト専用): Validated を1にできる 。AMD-VでGuest Mode実行をマイクロコードが強制 • メモリコントローラ内のRMP Checkが Validated=0 を物理ブロック(Nested Page Fault) ASID による所有者チェック • VM起動時にCPUが一意の ASID を割当 • PVALIDATE(X) 実行時、RMPの『所有者ASID』と『 実行中ASID』をアトミックに比較 • 不一致なら失敗 → ゲストAがBのメモリを勝手に検 証できない • 比較はソフトでなくCPU回路。HVによるASID偽装 は極めて困難
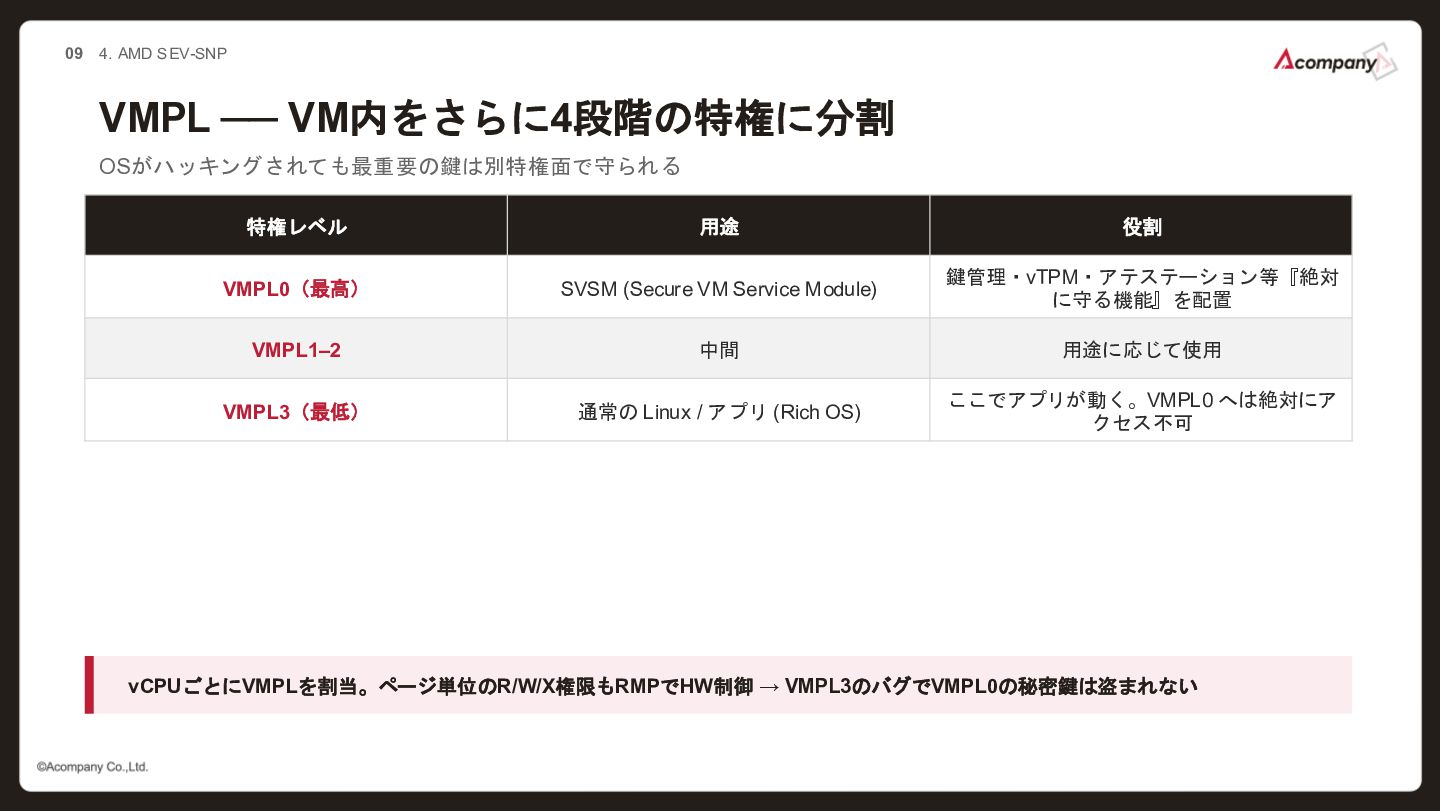
09 4. AMD SEV-SNP VMPL ── VM内をさらに4段階の特権に分割 OSがハッキングされても最重要の鍵は別特権面で守られる 特権レベル 用途
役割 VMPL0(最高) SVSM (Secure VM Service Module) 鍵管理・vTPM・アテステーション等『絶対 に守る機能』を配置 VMPL1–2 中間 用途に応じて使用 VMPL3(最低) 通常の Linux / アプリ (Rich OS) ここでアプリが動く。VMPL0 へは絶対にア クセス不可 vCPUごとにVMPLを割当。ページ単位のR/W/X権限もRMPでHW制御 → VMPL3のバグでVMPL0の秘密鍵は盗まれない
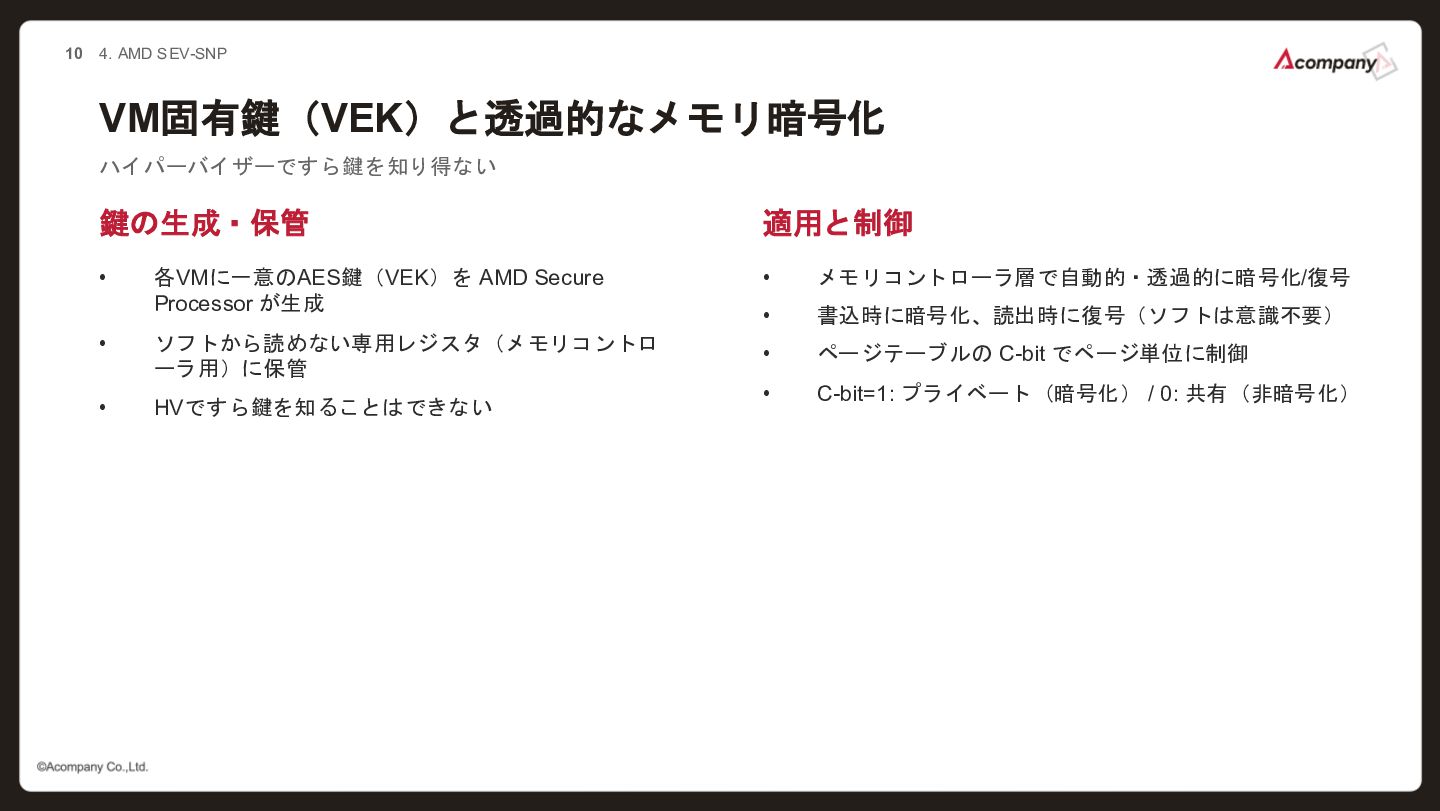
10 4. AMD SEV-SNP VM固有鍵(VEK)と透過的なメモリ暗号化 ハイパーバイザーですら鍵を知り得ない 鍵の生成・保管 • 各VMに一意のAES鍵(VEK)を AMD
Secure Processor が生成 • ソフトから読めない専用レジスタ(メモリコントロ ーラ用)に保管 • HVですら鍵を知ることはできない 適用と制御 • メモリコントローラ層で自動的・透過的に暗号化/復号 • 書込時に暗号化、読出時に復号(ソフトは意識不要) • ページテーブルの C-bit でページ単位に制御 • C-bit=1: プライベート(暗号化) / 0: 共有(非暗号化)
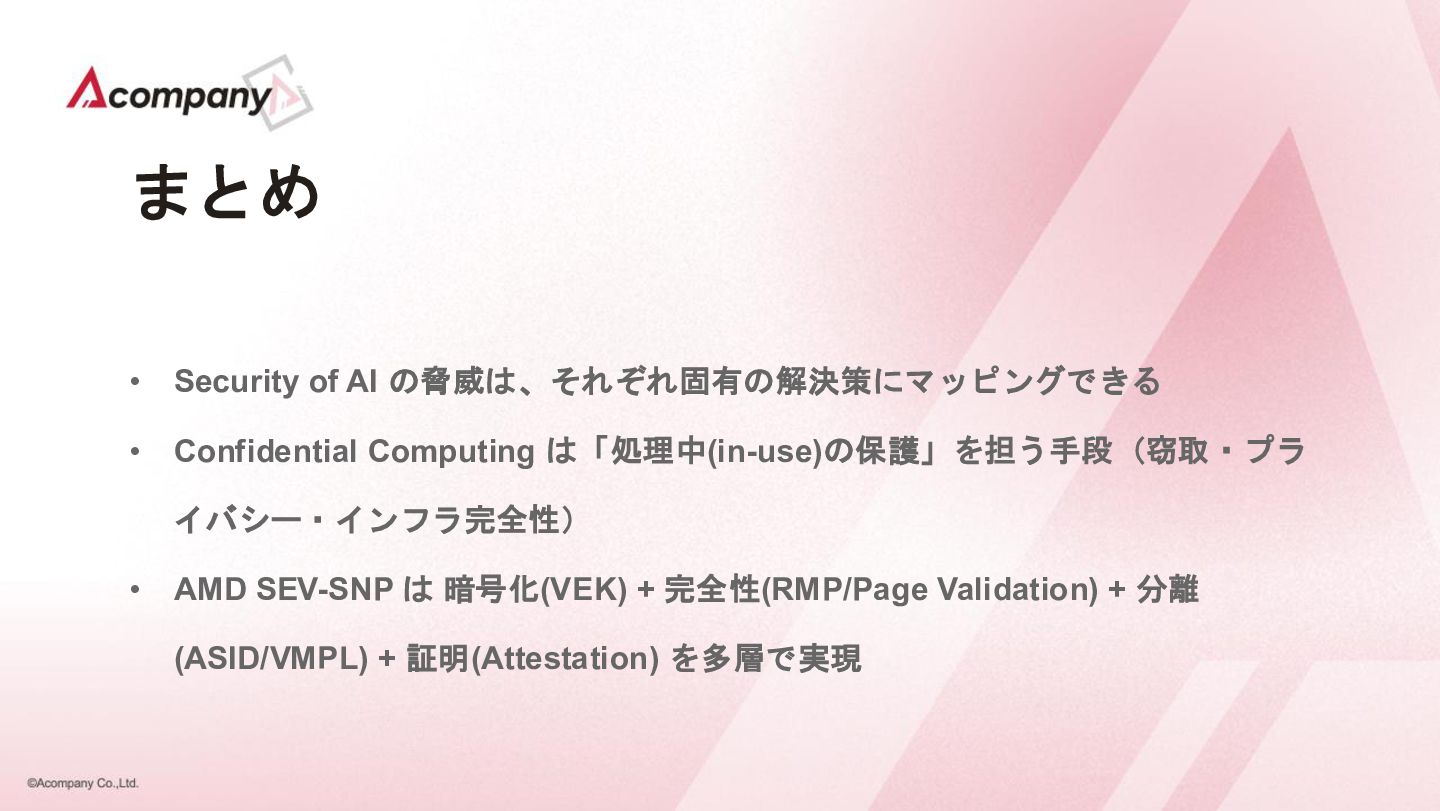
まとめ • Security of AI の脅威は、それぞれ固有の解決策にマッピングできる • Confidential Computing は「処理中(in-use)の保護」を担う手段(窃取・プラ
イバシー・インフラ完全性) • AMD SEV-SNP は 暗号化(VEK) + 完全性(RMP/Page Validation) + 分離 (ASID/VMPL) + 証明(Attestation) を多層で実現


 takumi_hiraoka
 kimpetersen
 emna__ayadi
 baasie
 lauravandoore
 tonyrice
 bermonpainter
 sabderemane
 cargoodrich
 aleyda
 productmarketing
 tammyeverts
 notwaldorf