Upgrade to Pro — share decks privately, control downloads, hide ads and more …

Código seguro o inseguro, esa es la cuestión

Código seguro o inseguro, esa es la cuestión

El código fuente es el causante de la mayor parte de los defectos y vulnerabilidades del software, y lo peor de todo es que tradicionalmente estos problemas se detectan demasiado tarde, aumentando los costes y desmotivando a los equipos.

La inspección continua de código tiene como objetivo resolver todos los problemas derivados de los métodos tradicionales de aseguramiento de la calidad y seguridad con el objetivo de detectar los problemas a tiempo, e incluso resolver los defectos y vulnerabilidades antes de que aparezcan (si, aunque pueda parecer increíble).

Avatar for Antonio Calero

Antonio Calero

November 23, 2018

Other Decks in Programming

Transcript

  1. MAD · NOV 23-24 · 2018 Código seguro o inseguro,

    esa es la cuestión Antonio Calero @acaleromon Bug hunter @excentia
  2. MAD · NOV 23-24 · 2018 Partner oficial en Latinoamérica

    Partner oficial y exclusivo en España @acaleromon
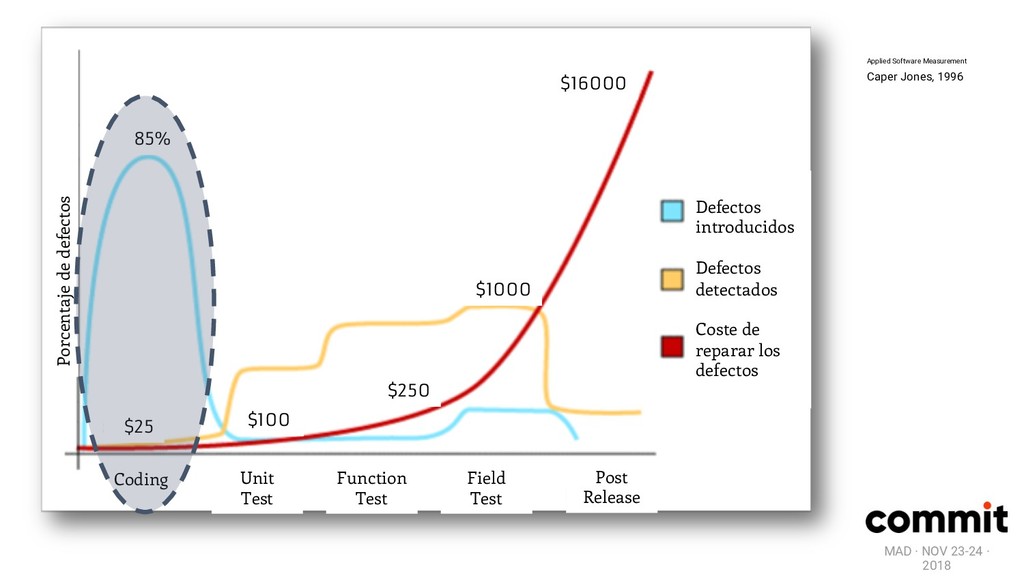
  3. MAD · NOV 23-24 · 2018 Defectos introducidos Defectos detectados

    Coste de reparar los defectos Coding Unit Test Function Test Field Test Post Release Porcentaje de defectos 85% $25 $100 $250 $1000 $16000 Applied Software Measurement Caper Jones, 1996
  4. MAD · NOV 23-24 · 2018 Retos de la inspección

    de código #1 Demasiado poco, demasiado tarde
  5. MAD · NOV 23-24 · 2018 Retos de la inspección

    de código #2 Rechazo de los desarrolladores
  6. MAD · NOV 23-24 · 2018 Retos de la inspección

    de código #3 Falta de propiedad de los procesos
  7. MAD · NOV 23-24 · 2018 Retos de la inspección

    de código #4 Mi proyecto es único y especial (como todos los demás) Heterogeneidad de los requisitos
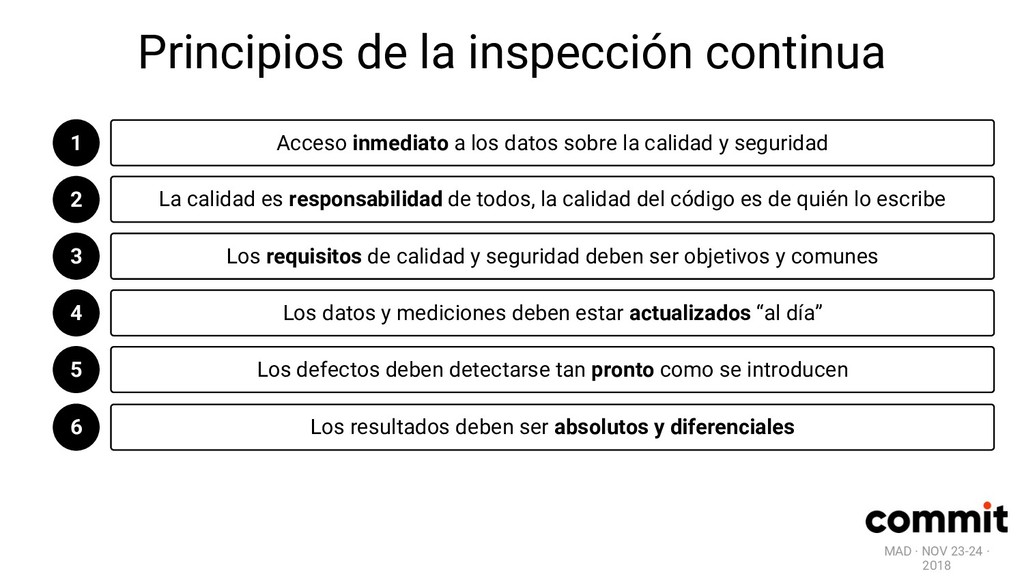
  8. MAD · NOV 23-24 · 2018 Principios de la inspección

    continua 1 2 3 4 Acceso inmediato a los datos sobre la calidad y seguridad La calidad es responsabilidad de todos, la calidad del código es de quién lo escribe Los requisitos de calidad y seguridad deben ser objetivos y comunes Los datos y mediciones deben estar actualizados “al día” 5 Los defectos deben detectarse tan pronto como se introducen 6 Los resultados deben ser absolutos y diferenciales
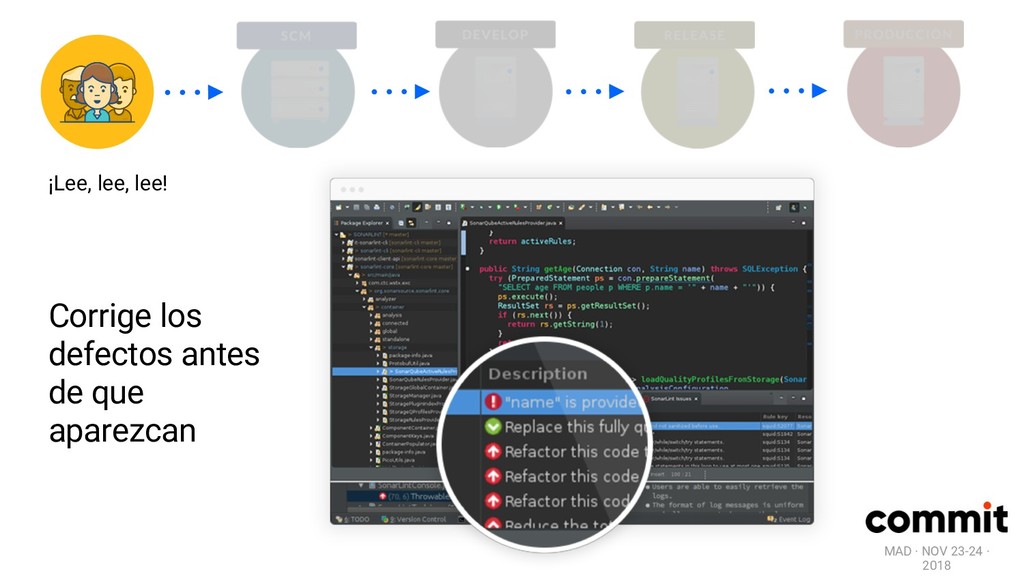
  9. MAD · NOV 23-24 · 2018 Corrige los defectos antes

    de que aparezcan ¡Lee, lee, lee!
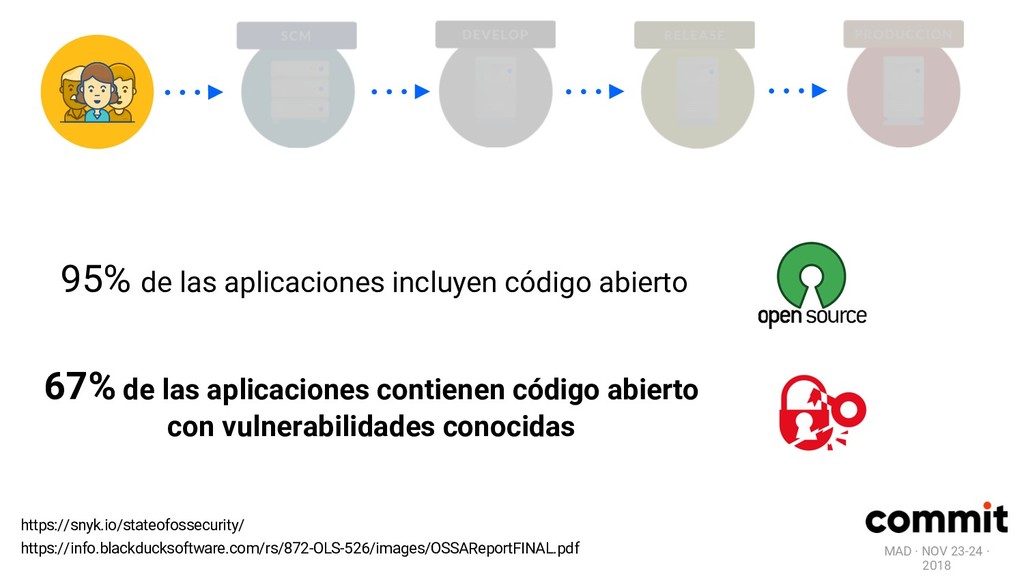
  10. MAD · NOV 23-24 · 2018 https://snyk.io/stateofossecurity/ https://info.blackducksoftware.com/rs/872-OLS-526/images/OSSAReportFINAL.pdf 95% de

    las aplicaciones incluyen código abierto 67% de las aplicaciones contienen código abierto con vulnerabilidades conocidas
  11. MAD · NOV 23-24 · 2018 “La seguridad de nuestra

    infraestructura es tan débil como el componente más inseguro de la misma”
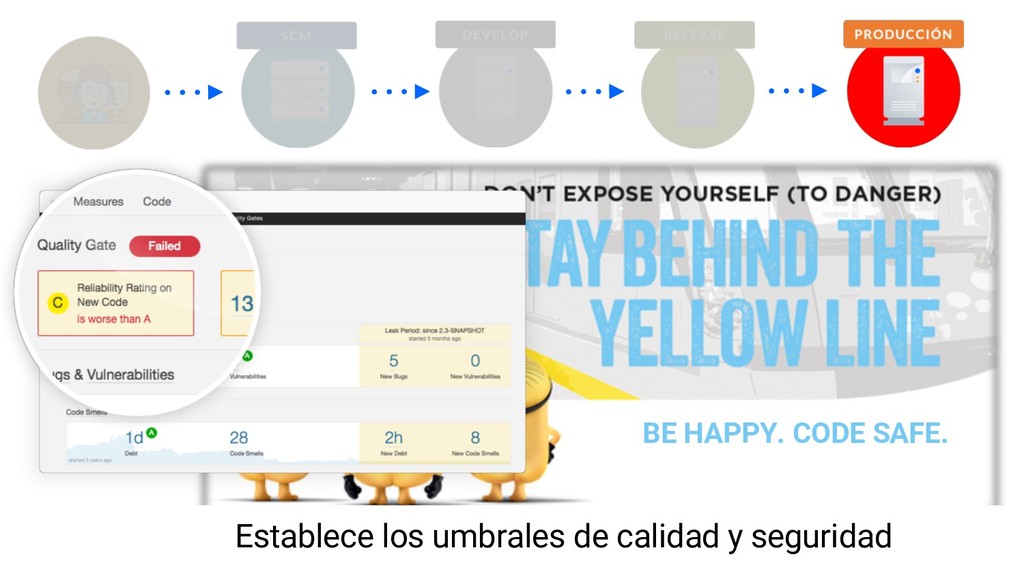
  12. MAD · NOV 23-24 · 2018 BE HAPPY. CODE SAFE.

    Establece los umbrales de calidad y seguridad
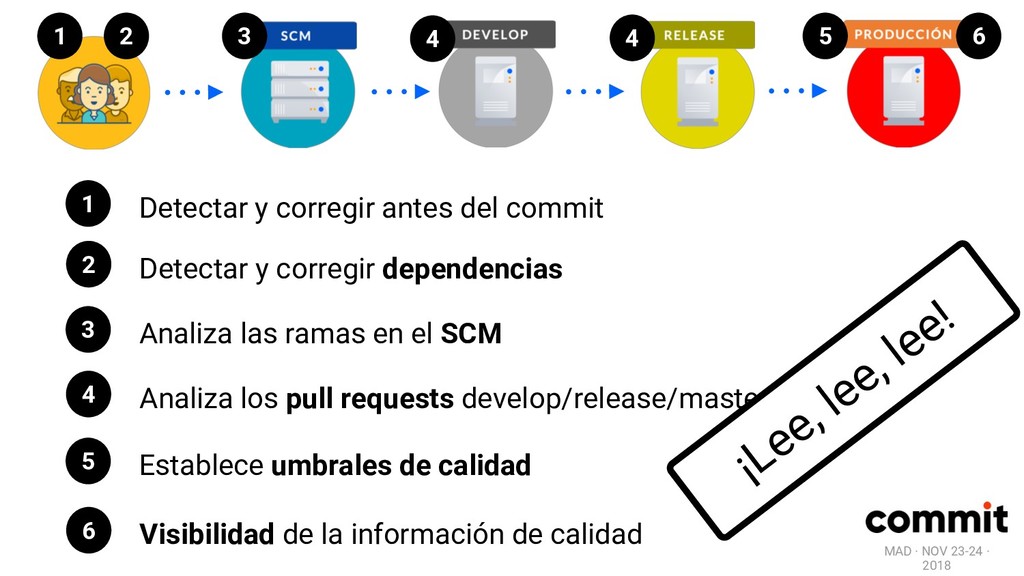
  13. MAD · NOV 23-24 · 2018 Detectar y corregir antes

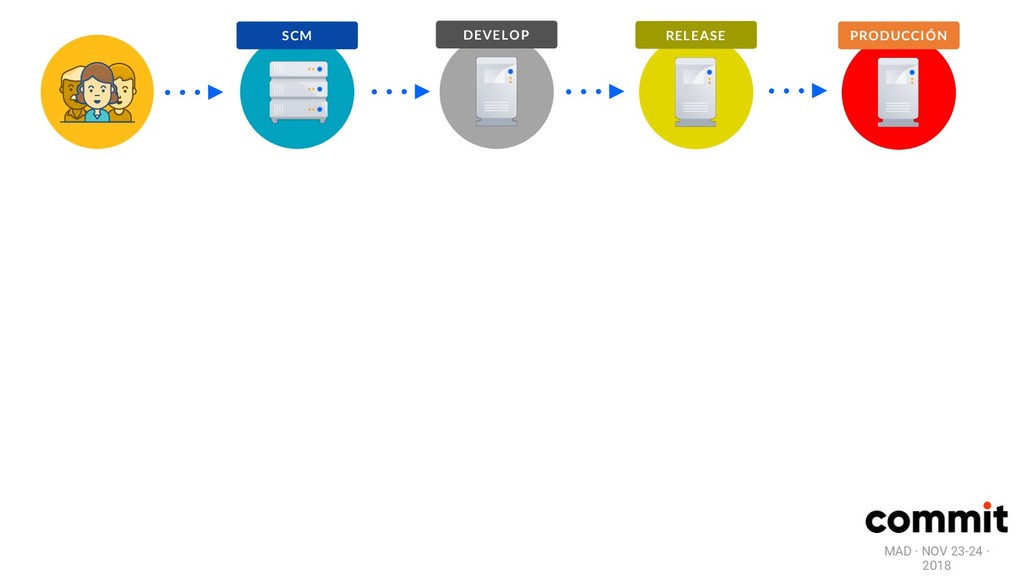
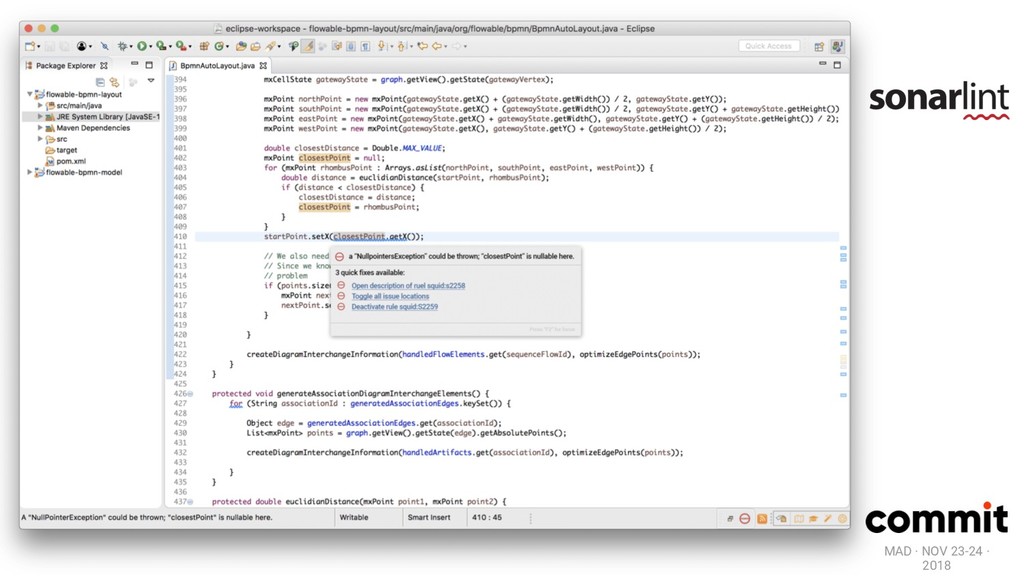
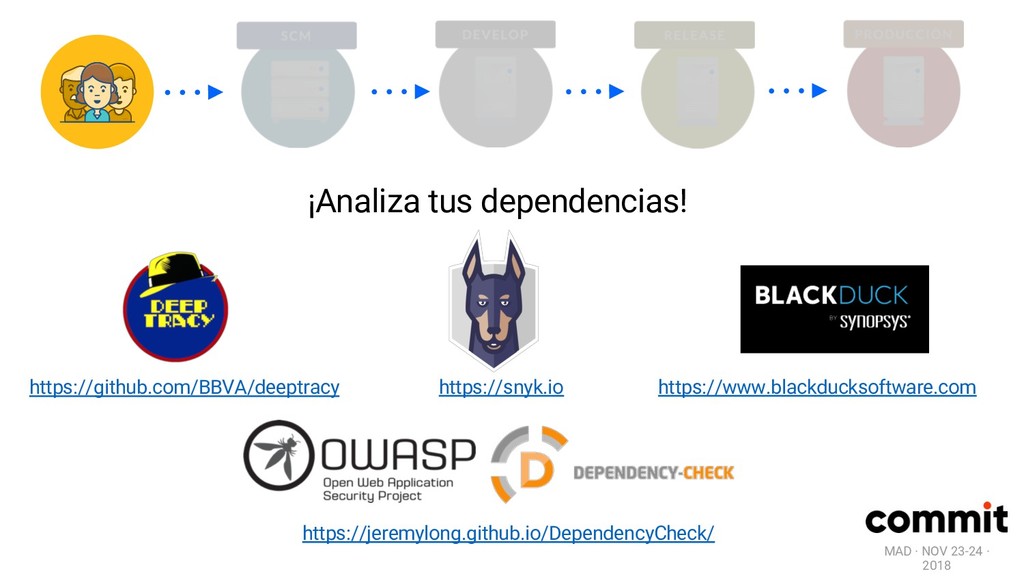
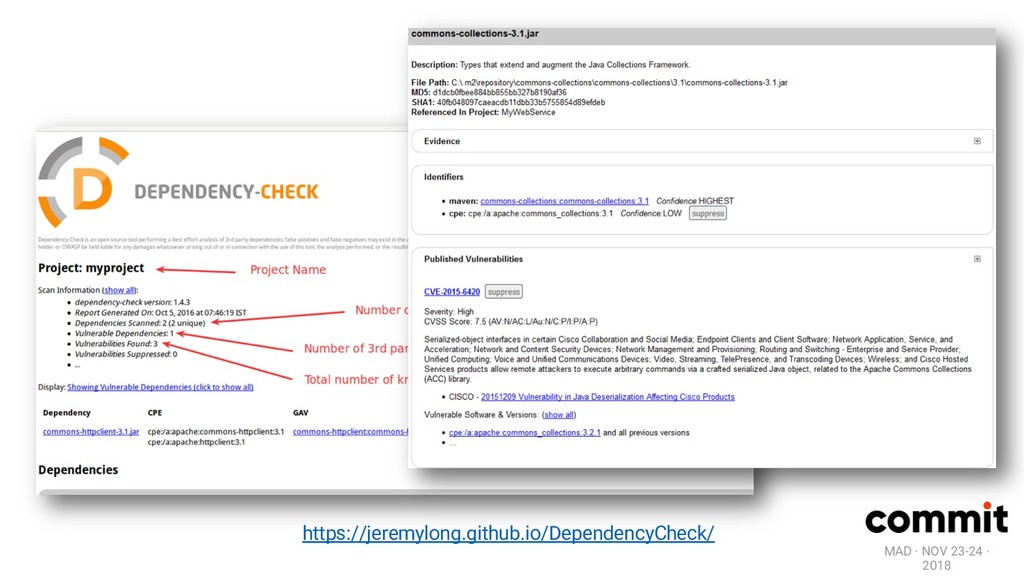
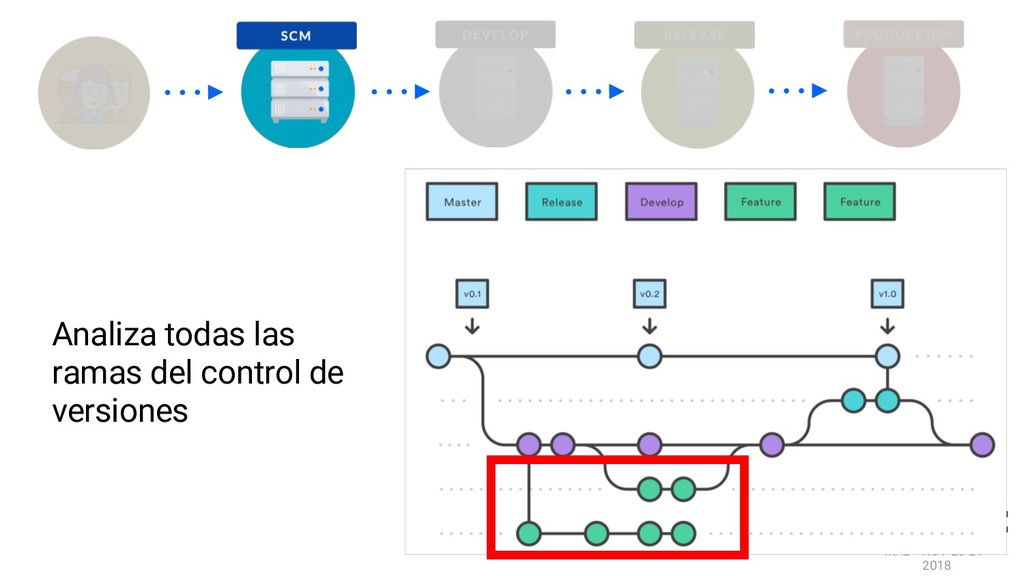
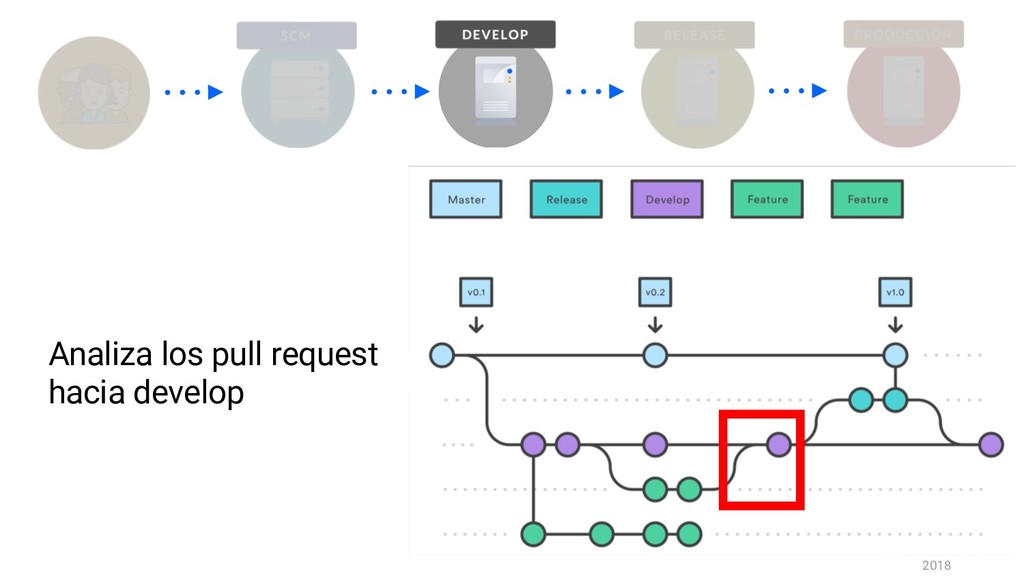
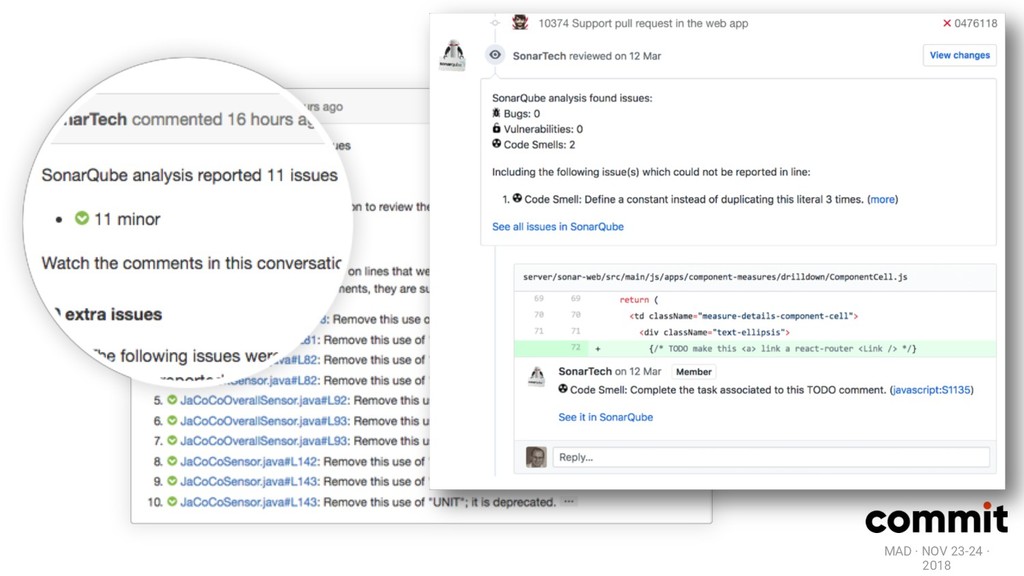
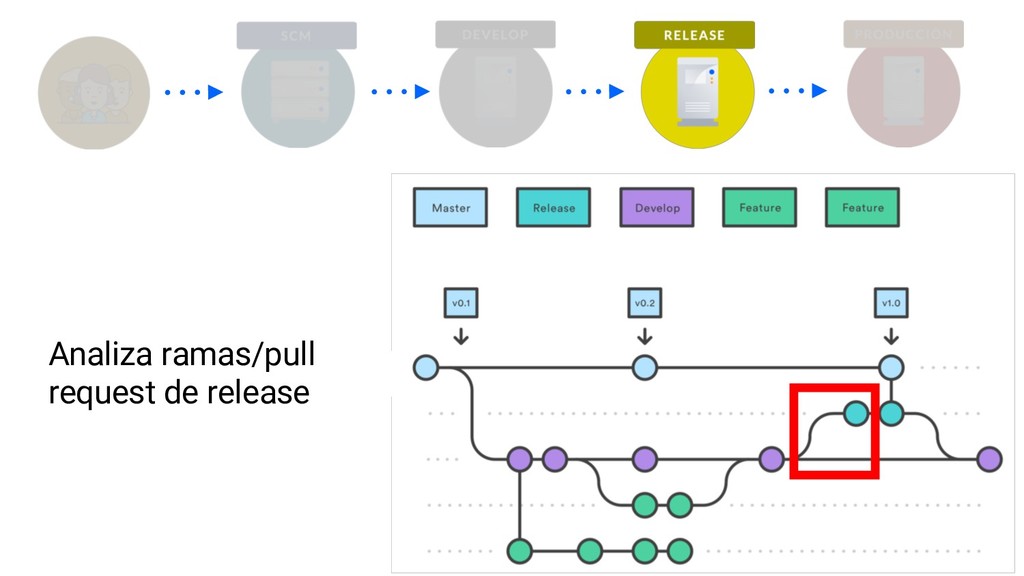
    del commit 1 Detectar y corregir dependencias 2 Analiza las ramas en el SCM 3 Analiza los pull requests develop/release/master 4 Establece umbrales de calidad 5 Visibilidad de la información de calidad 6 1 2 3 4 4 5 6 ¡Lee, lee, lee!
  14. MAD · NOV 23-24 · 2018 ¡Muchas gracias! Antonio Calero

    @acaleromon linkedin.com/in/acalero/