Introducción; descripción de los principales riesgos y amenazas que afectan a estos dispositivos. Presentación con las notas del orador para entregar a los asistentes
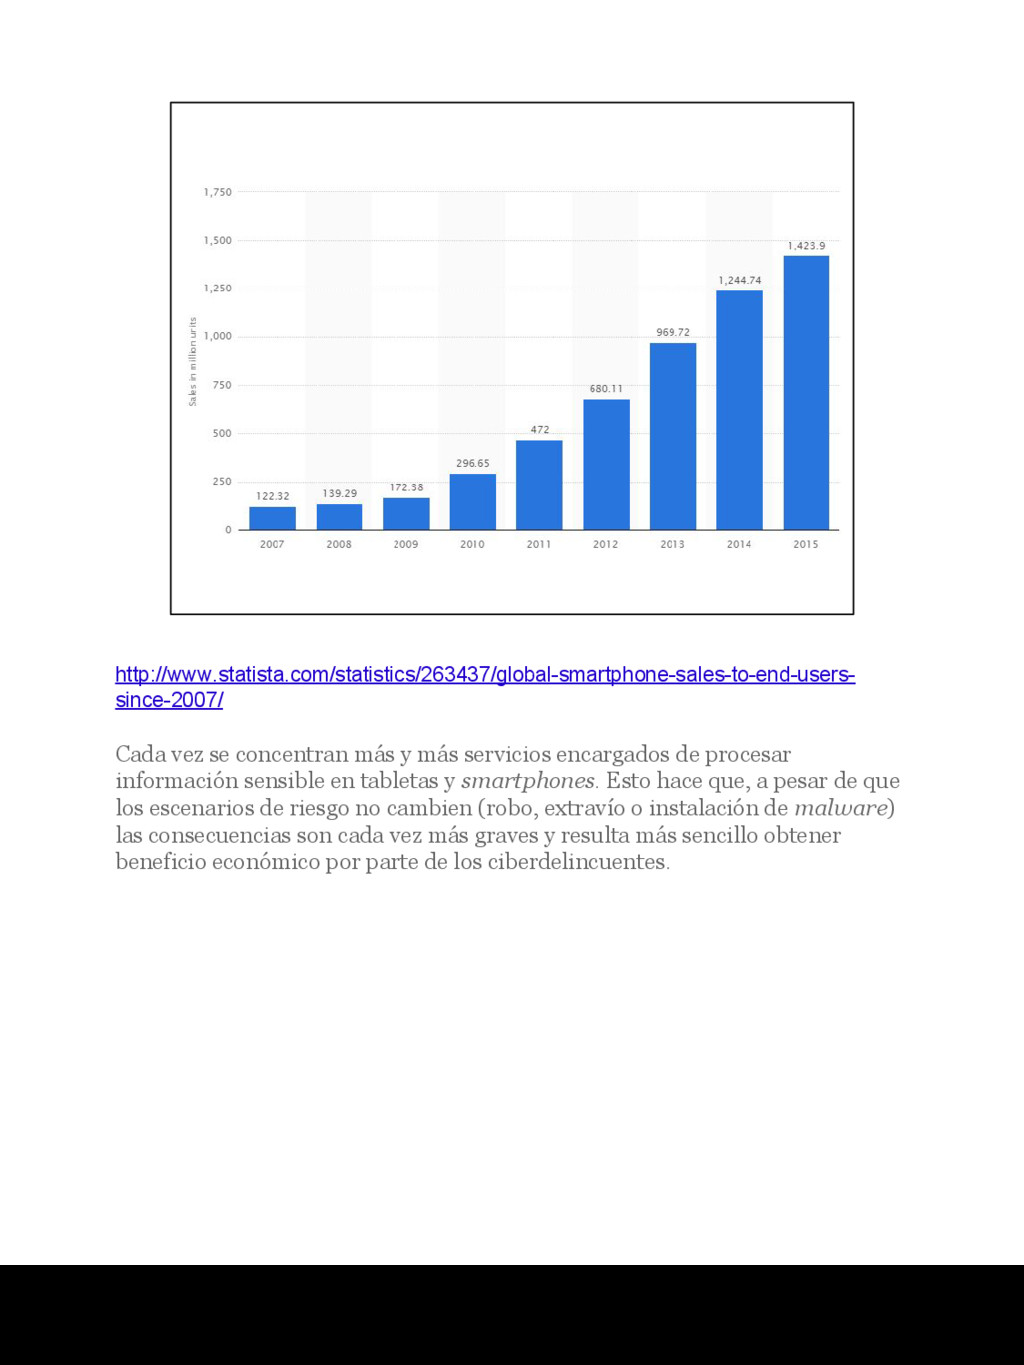
encargados de procesar información sensible en tabletas y smartphones. Esto hace que, a pesar de que los escenarios de riesgo no cambien (robo, extravío o instalación de malware) las consecuencias son cada vez más graves y resulta más sencillo obtener beneficio económico por parte de los ciberdelincuentes.
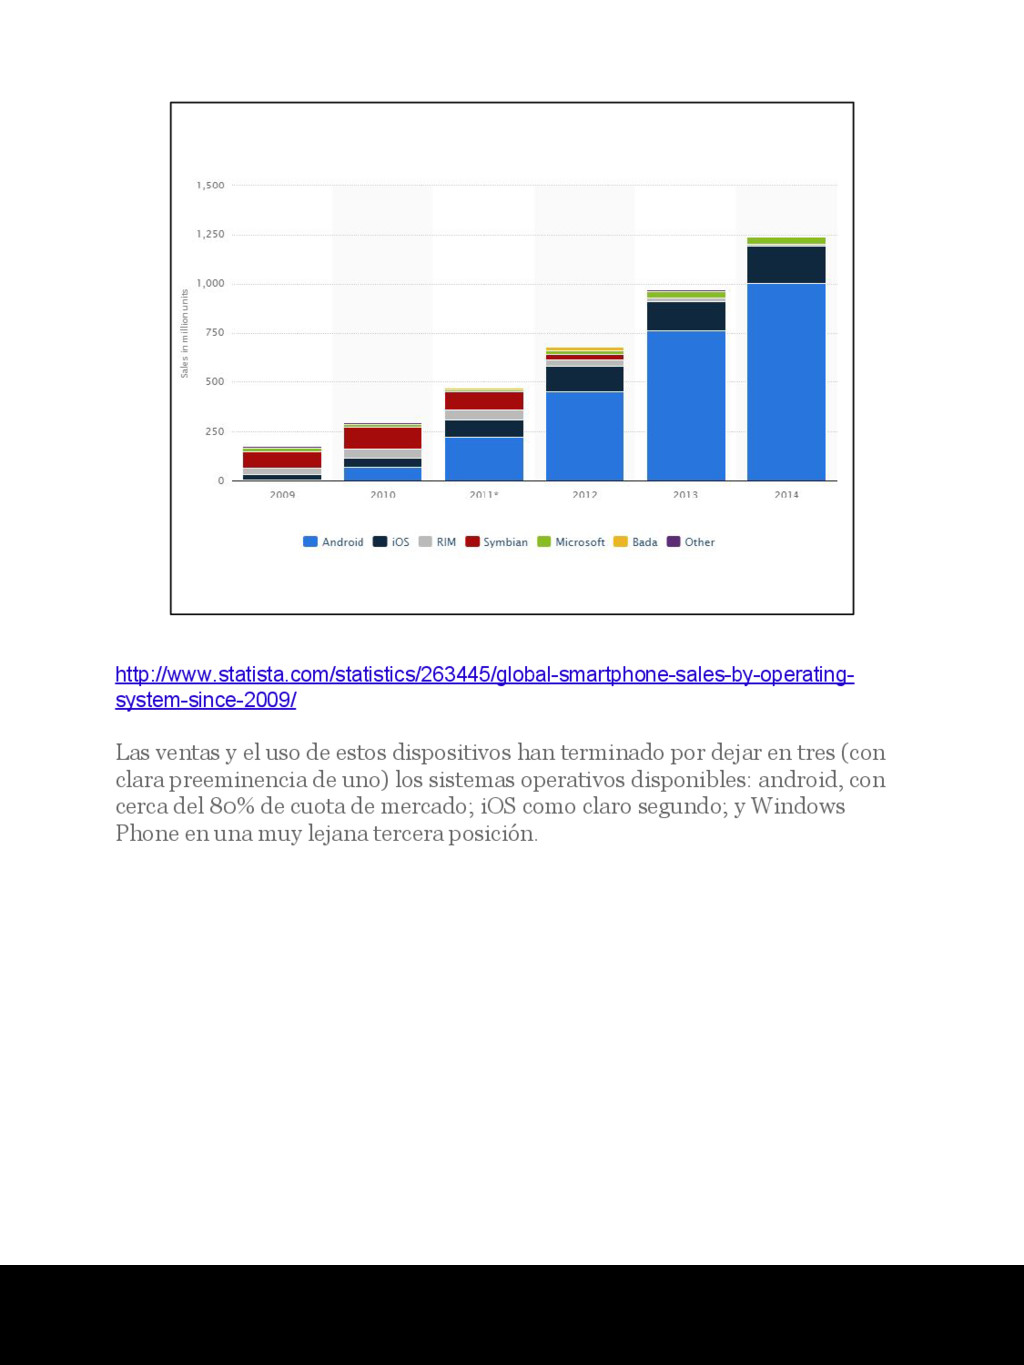
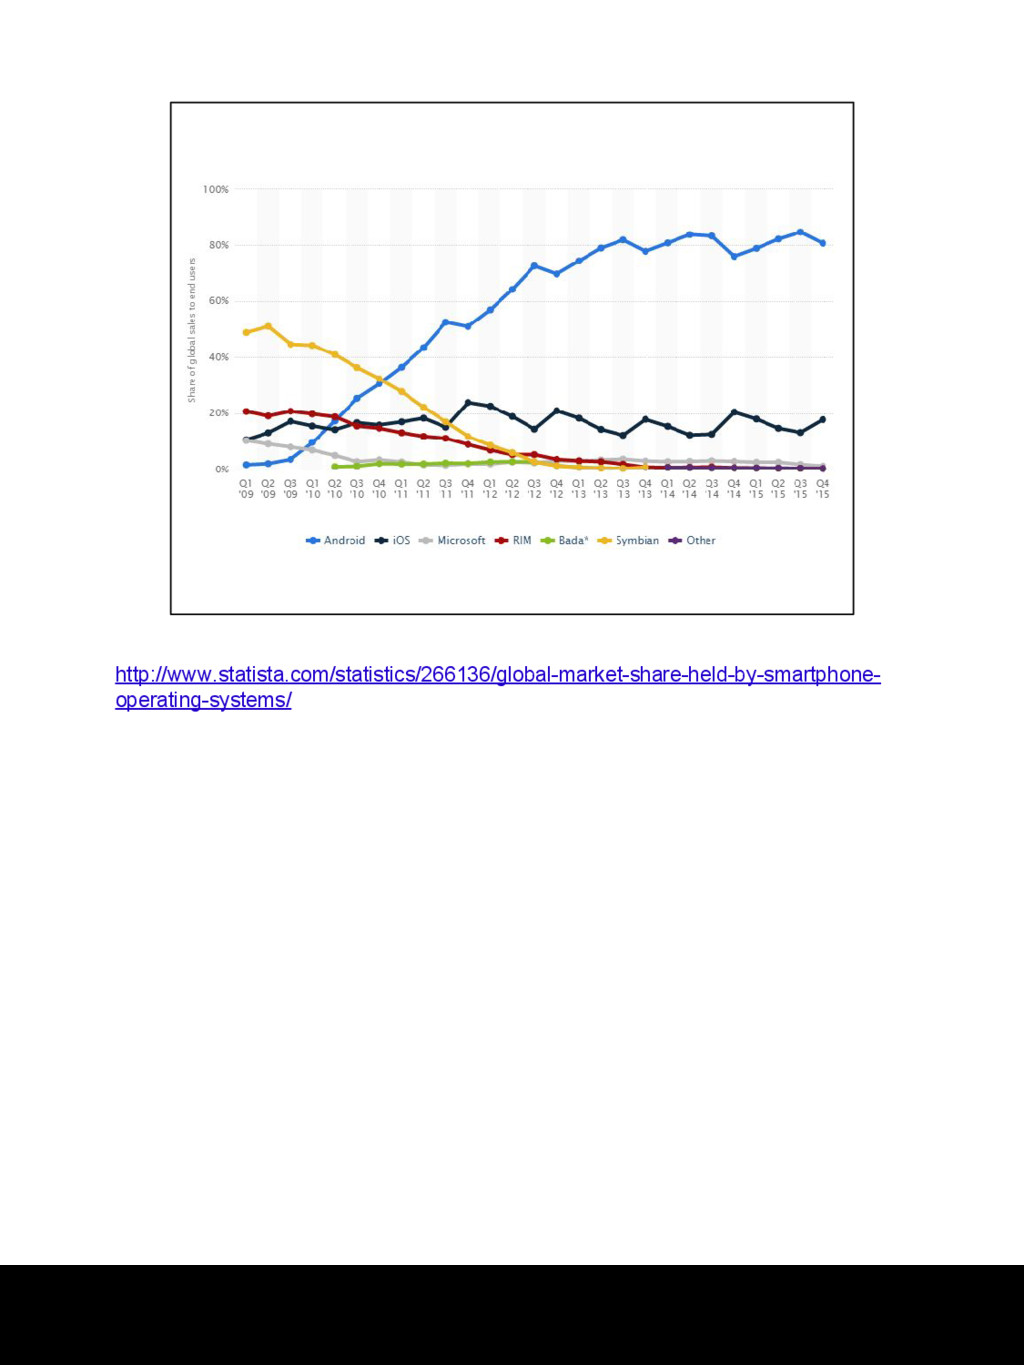
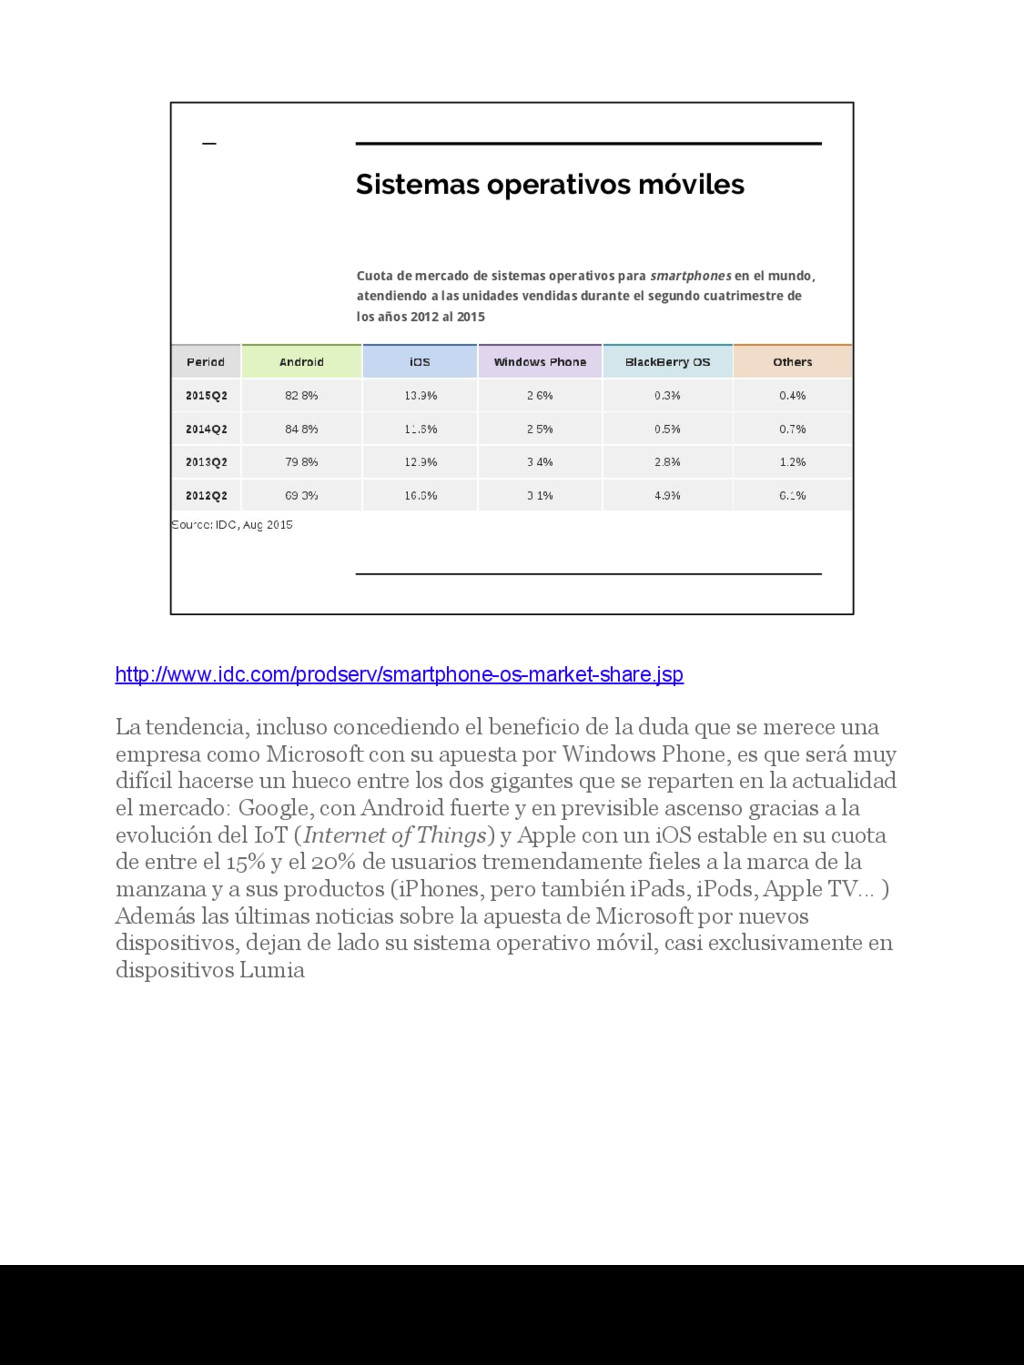
han terminado por dejar en tres (con clara preeminencia de uno) los sistemas operativos disponibles: android, con cerca del 80% de cuota de mercado; iOS como claro segundo; y Windows Phone en una muy lejana tercera posición.
smartphones en el mundo, atendiendo a las unidades vendidas durante el segundo cuatrimestre de los años 2012 al 2015 http://www.idc.com/prodserv/smartphone-os-market-share.jsp La tendencia, incluso concediendo el beneficio de la duda que se merece una empresa como Microsoft con su apuesta por Windows Phone, es que será muy difícil hacerse un hueco entre los dos gigantes que se reparten en la actualidad el mercado: Google, con Android fuerte y en previsible ascenso gracias a la evolución del IoT (Internet of Things) y Apple con un iOS estable en su cuota de entre el 15% y el 20% de usuarios tremendamente fieles a la marca de la manzana y a sus productos (iPhones, pero también iPads, iPods, Apple TV... ) Además las últimas noticias sobre la apuesta de Microsoft por nuevos dispositivos, dejan de lado su sistema operativo móvil, casi exclusivamente en dispositivos Lumia
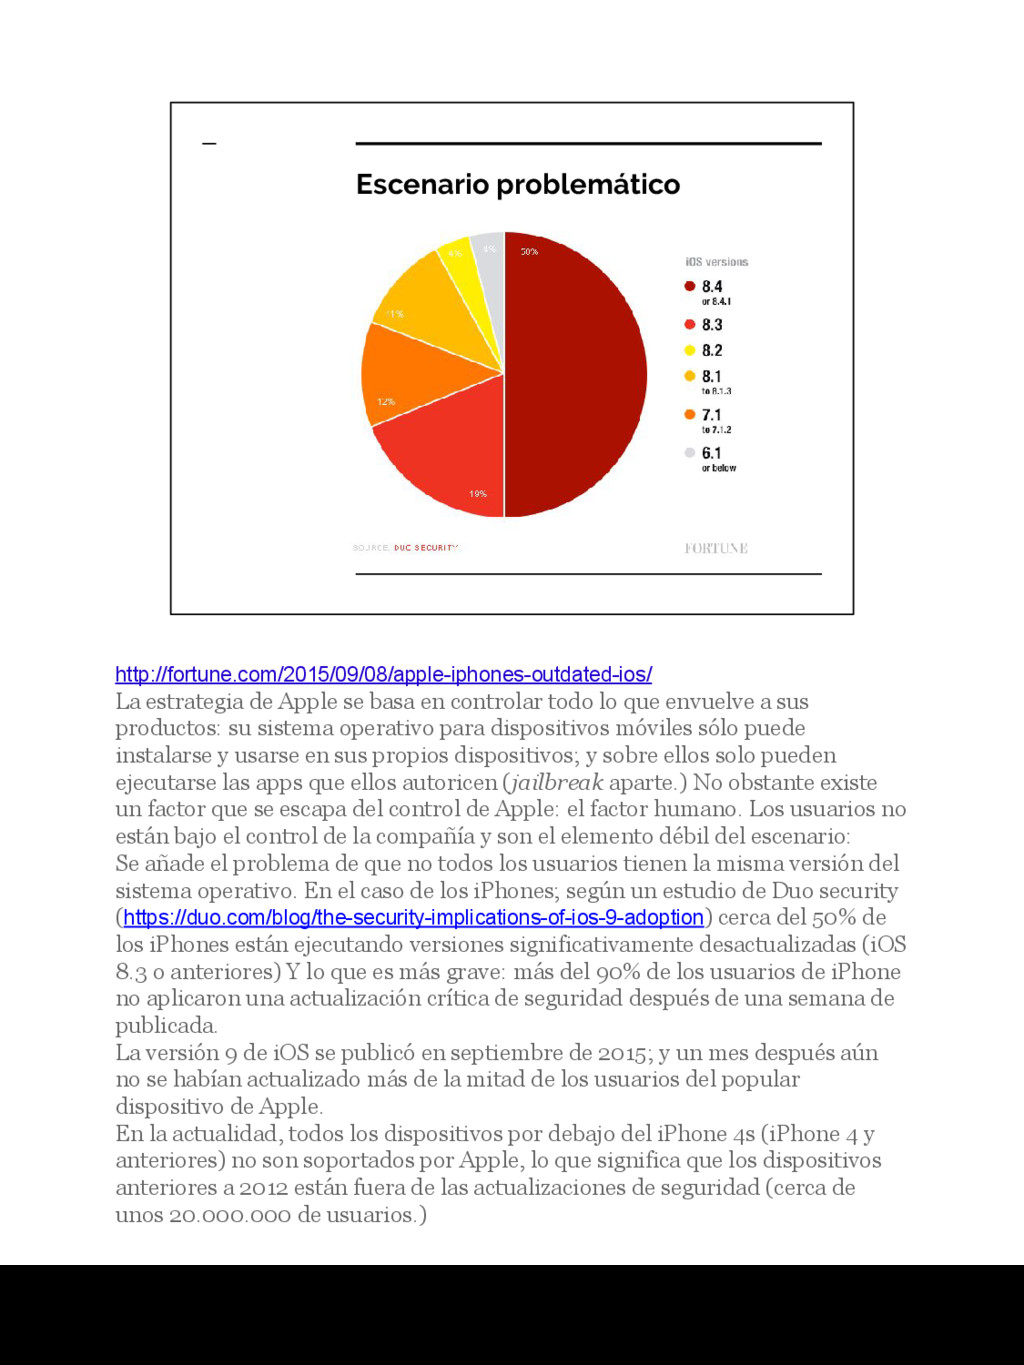
controlar todo lo que envuelve a sus productos: su sistema operativo para dispositivos móviles sólo puede instalarse y usarse en sus propios dispositivos; y sobre ellos solo pueden ejecutarse las apps que ellos autoricen (jailbreak aparte.) No obstante existe un factor que se escapa del control de Apple: el factor humano. Los usuarios no están bajo el control de la compañía y son el elemento débil del escenario: Se añade el problema de que no todos los usuarios tienen la misma versión del sistema operativo. En el caso de los iPhones; según un estudio de Duo security (https://duo.com/blog/the-security-implications-of-ios-9-adoption) cerca del 50% de los iPhones están ejecutando versiones significativamente desactualizadas (iOS 8.3 o anteriores) Y lo que es más grave: más del 90% de los usuarios de iPhone no aplicaron una actualización crítica de seguridad después de una semana de publicada. La versión 9 de iOS se publicó en septiembre de 2015; y un mes después aún no se habían actualizado más de la mitad de los usuarios del popular dispositivo de Apple. En la actualidad, todos los dispositivos por debajo del iPhone 4s (iPhone 4 y anteriores) no son soportados por Apple, lo que significa que los dispositivos anteriores a 2012 están fuera de las actualizaciones de seguridad (cerca de unos 20.000.000 de usuarios.)
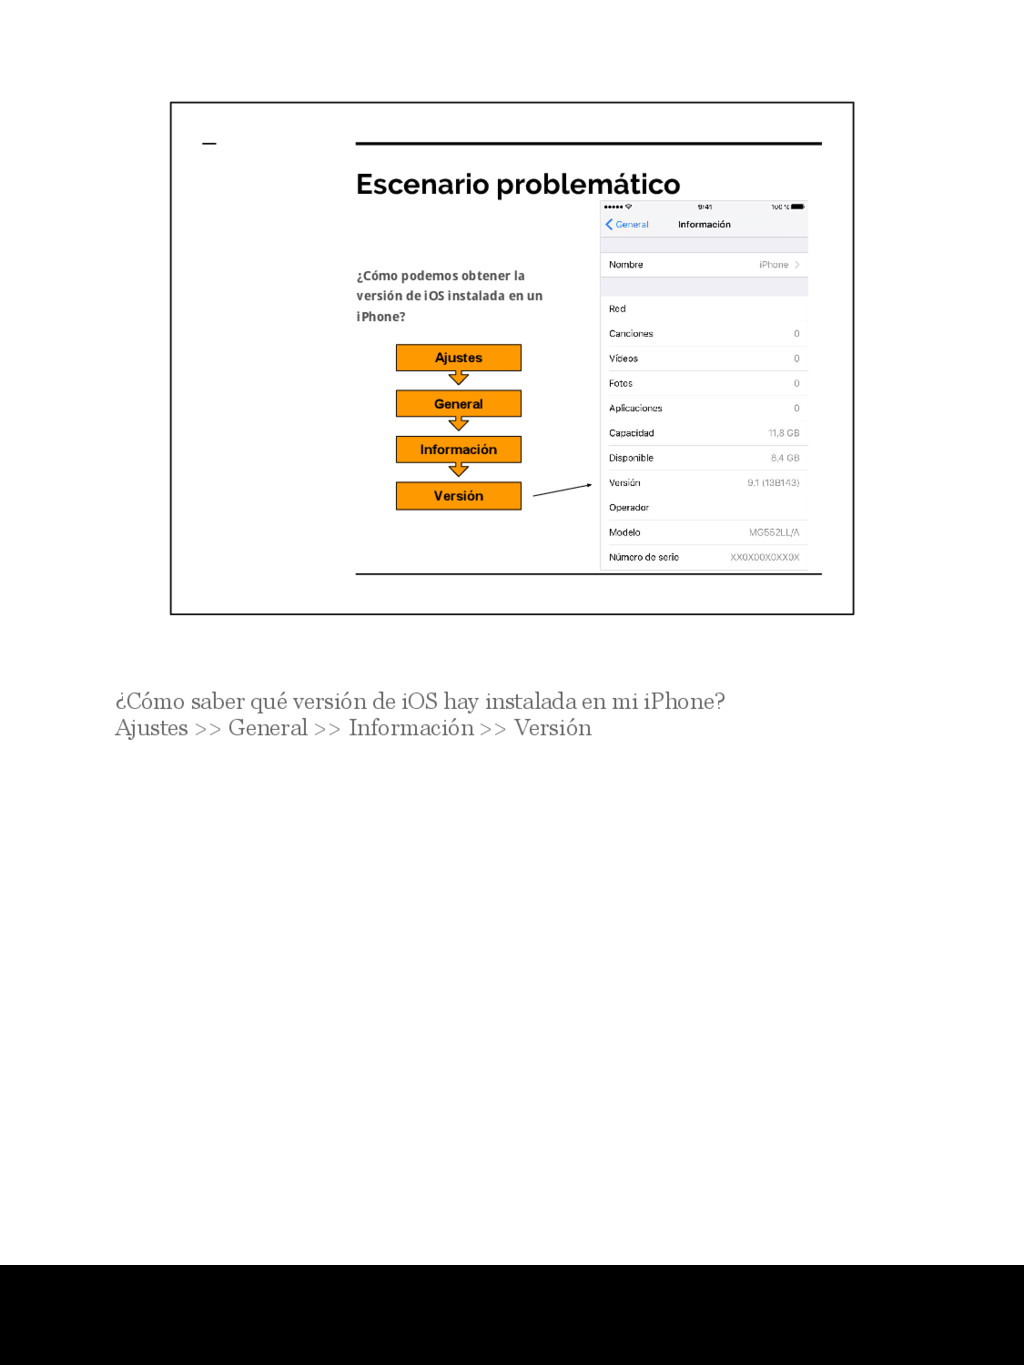
en un iPhone? Ajustes General Información Versión ¿Cómo saber qué versión de iOS hay instalada en mi iPhone? Ajustes >> General >> Información >> Versión
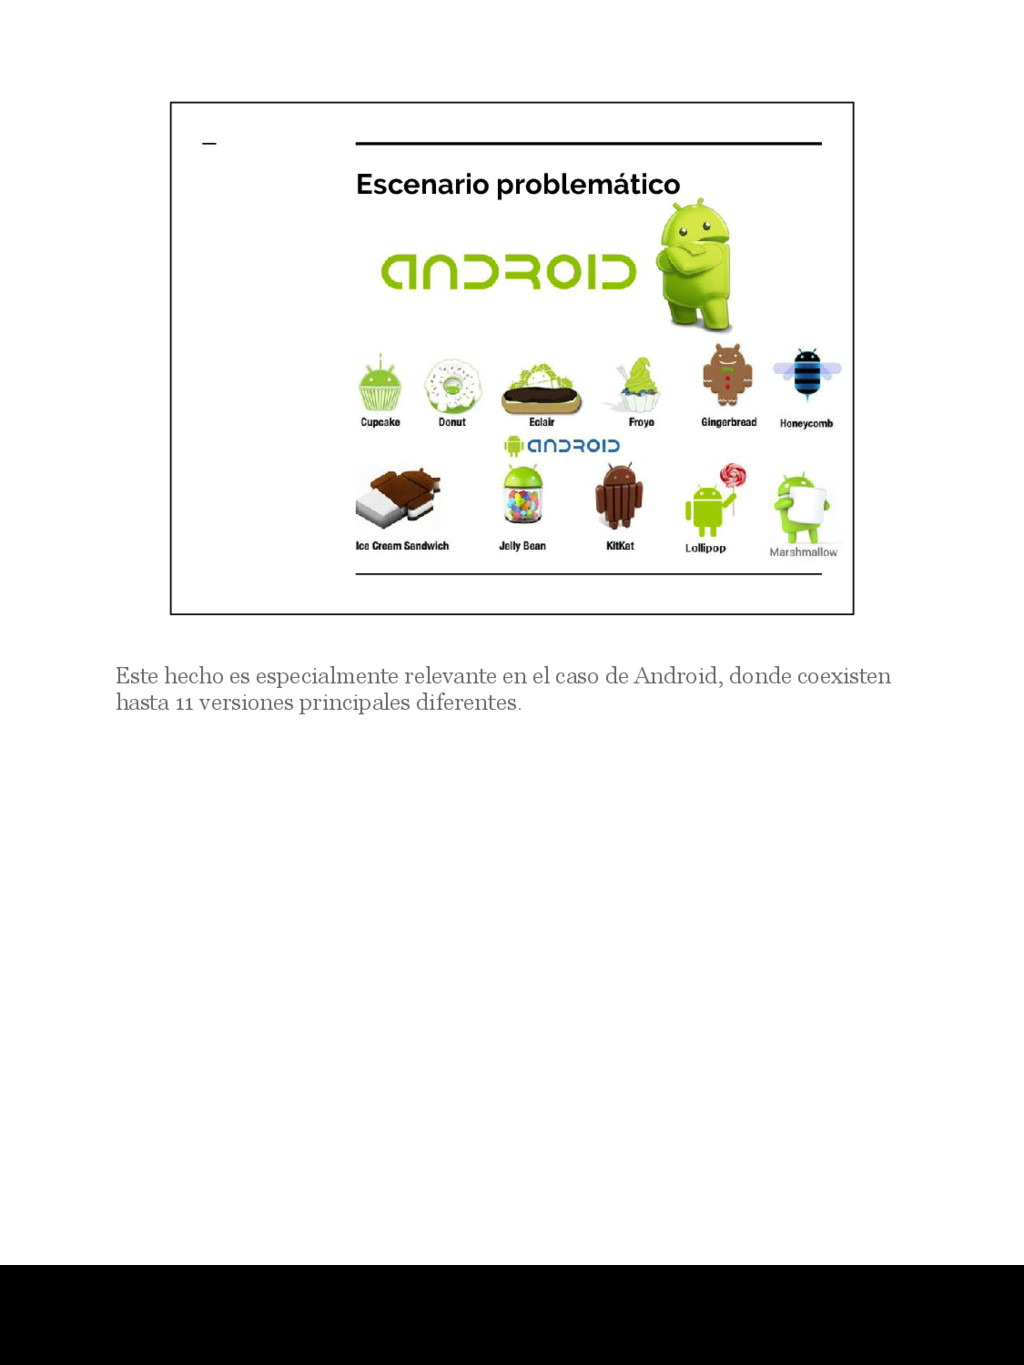
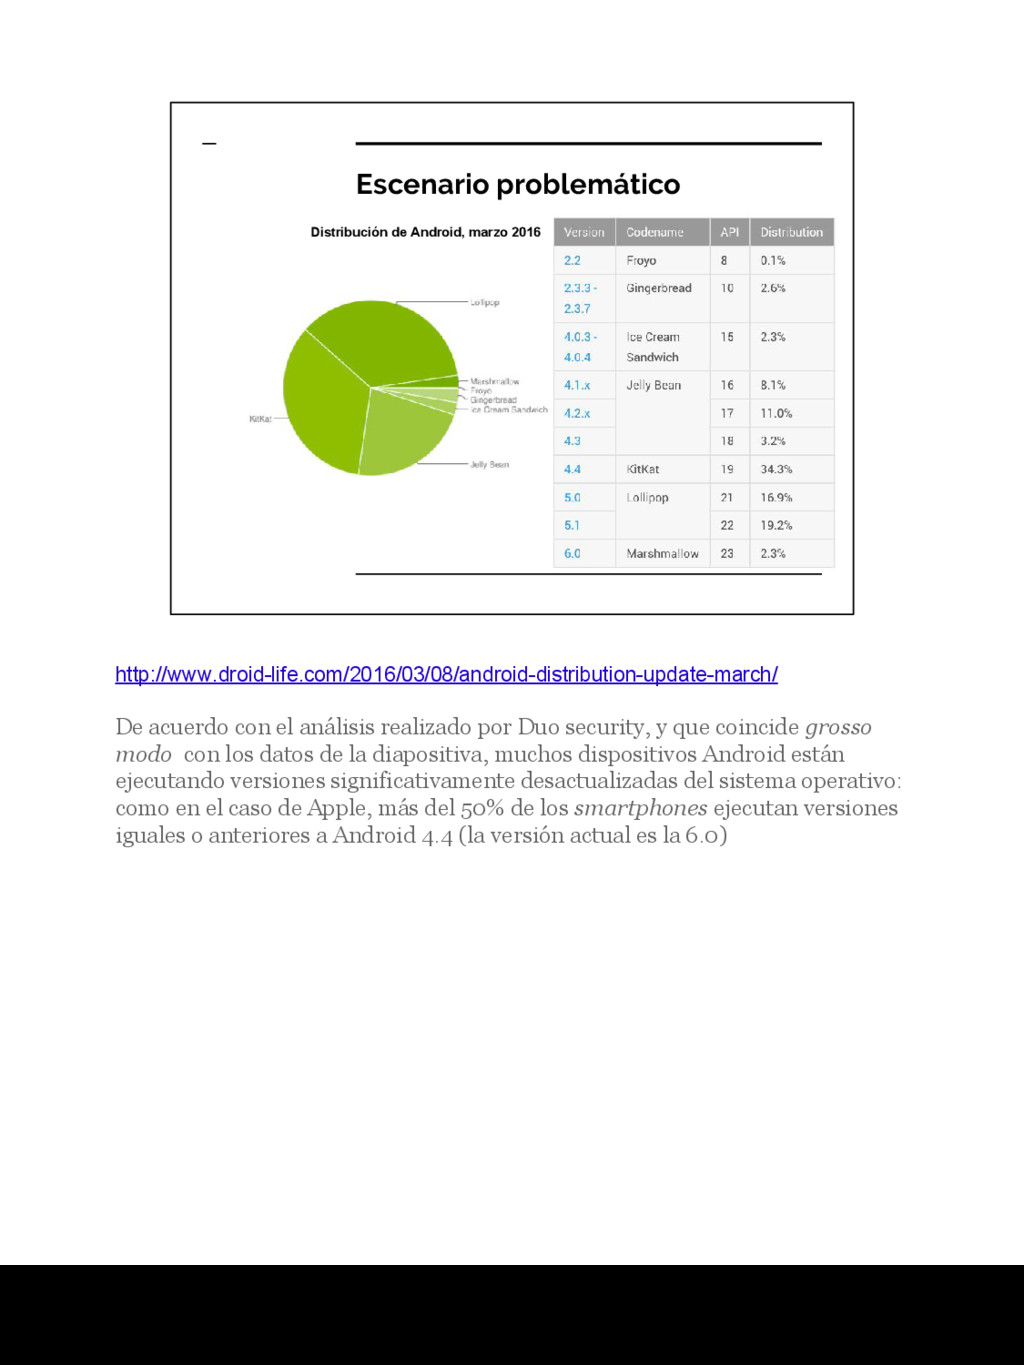
con el análisis realizado por Duo security, y que coincide grosso modo con los datos de la diapositiva, muchos dispositivos Android están ejecutando versiones significativamente desactualizadas del sistema operativo: como en el caso de Apple, más del 50% de los smartphones ejecutan versiones iguales o anteriores a Android 4.4 (la versión actual es la 6.0)
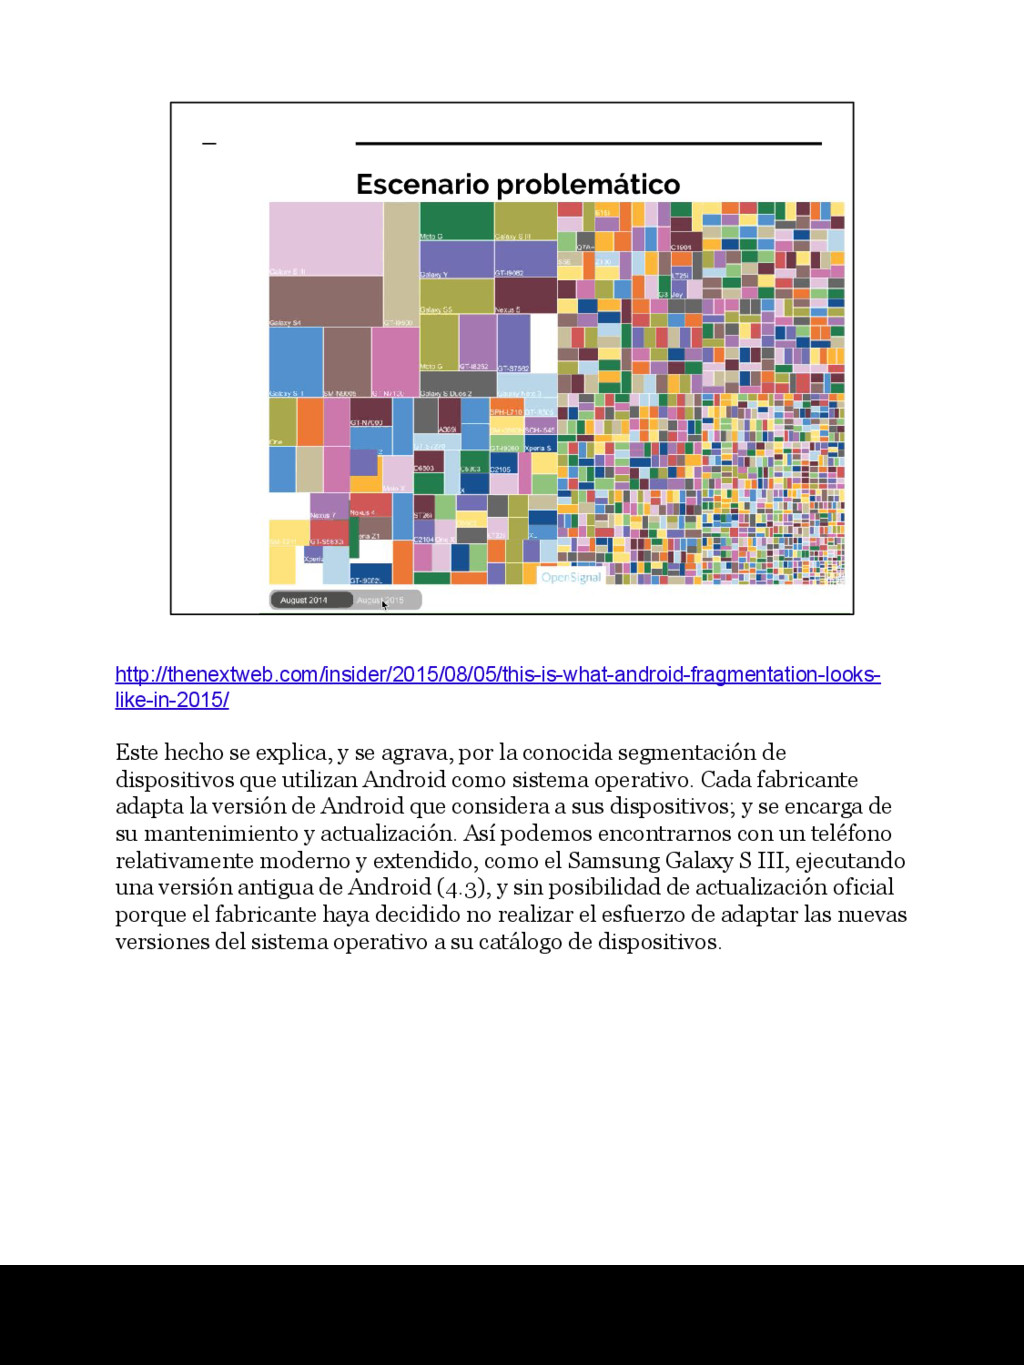
agrava, por la conocida segmentación de dispositivos que utilizan Android como sistema operativo. Cada fabricante adapta la versión de Android que considera a sus dispositivos; y se encarga de su mantenimiento y actualización. Así podemos encontrarnos con un teléfono relativamente moderno y extendido, como el Samsung Galaxy S III, ejecutando una versión antigua de Android (4.3), y sin posibilidad de actualización oficial porque el fabricante haya decidido no realizar el esfuerzo de adaptar las nuevas versiones del sistema operativo a su catálogo de dispositivos.
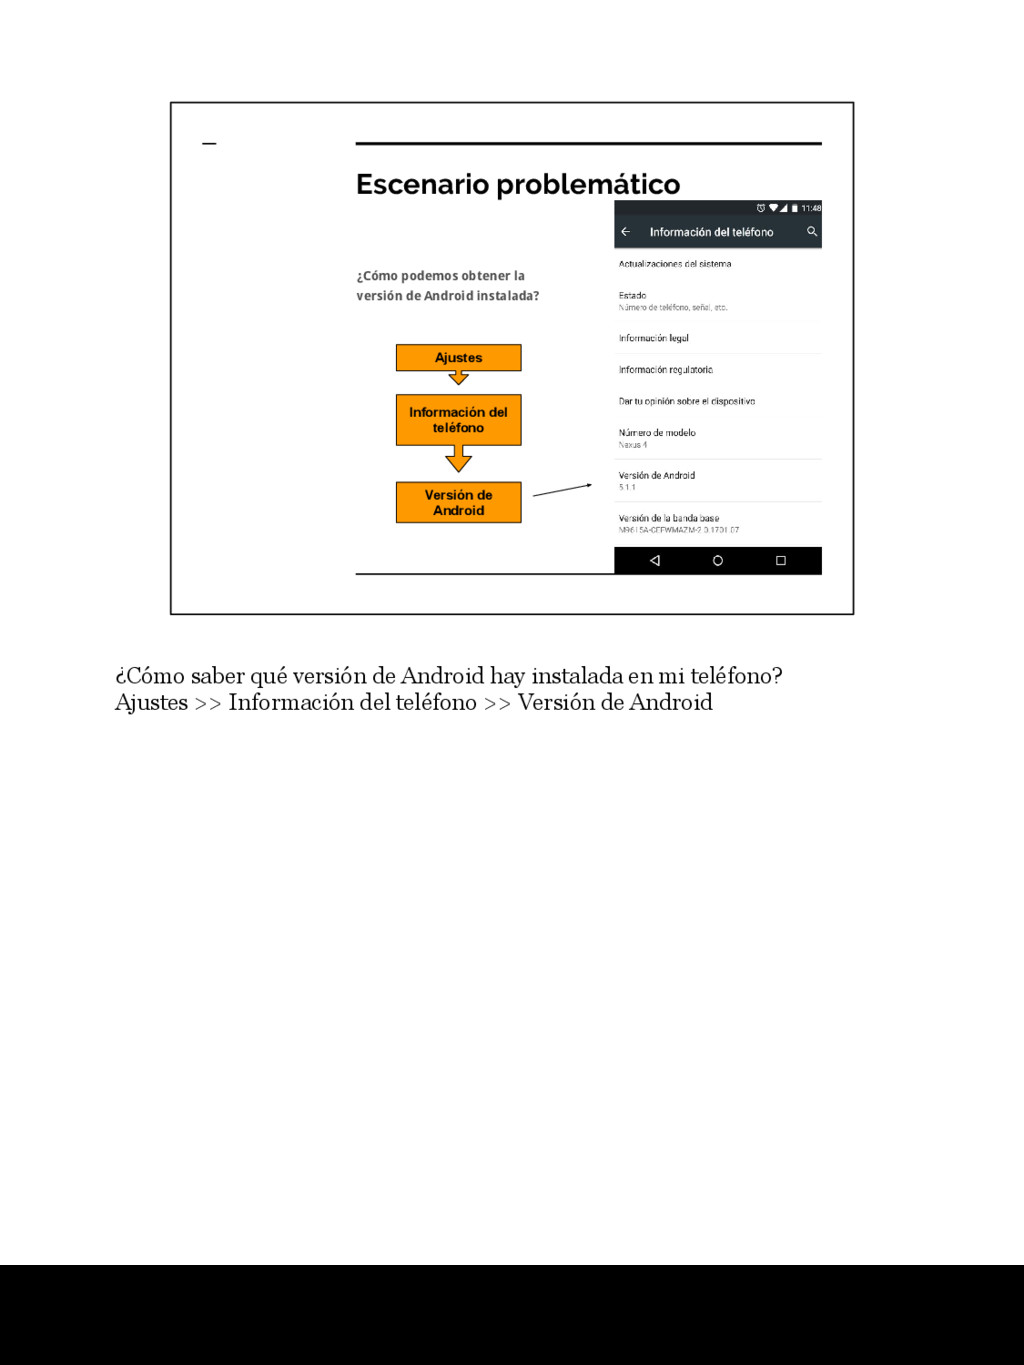
Ajustes Información del teléfono Versión de Android ¿Cómo saber qué versión de Android hay instalada en mi teléfono? Ajustes >> Información del teléfono >> Versión de Android
SMS y tipo bot ◦ Malware para obtener información (spyware) ◦ Aplicaciones Potencialmente Indeseadas (PUA) • Phishing y fraudes electrónicos (scam) ◦ Smishing y Vishing (phishing utilizando SMS y llamadas de voz) • Spam y mensajes no solicitados • Conexiones inalámbricas inseguras • Vulnerabilidades del sistema o de las apps • Códigos QR maliciosos • Robo o pérdida del dispositivo
SMS y tipo bot ◦ Malware para obtener información (spyware) ◦ Aplicaciones Potencialmente Indeseadas (PUA) • Phishing y fraudes electrónicos (scam) ◦ Smishing y Vishing (phishing utilizando SMS y llamadas de voz) • Spam y mensajes no solicitados • Conexiones inalámbricas inseguras • Vulnerabilidades del sistema o de las apps • Códigos QR maliciosos • Robo o pérdida del dispositivo
• Ransomware • Spyware • Aplicaciones potencialmente no deseadas De forma similar al malware para ordenadores, los códigos maliciosos para smartphones y tabletas son aquellas aplicaciones diseñadas para causar algún perjuicio al usuario y obtener beneficio el atacante. Dado que suelen encontrarse camuflados en aplicaciones de apariencia inofensiva, estos códigos maliciosos son denominados troyanos, es decir, aplicaciones que ocultan su objetivo principal y que por lo general, son camufladas como juegos, programas para acceder a servicios bancarios, y otro tipo de software. En la categoría de los troyanos observamos diferentes especies: los troyanos SMS; troyanos tipo bot; y troyanos cuya función principal es el robo de información (Spyware).
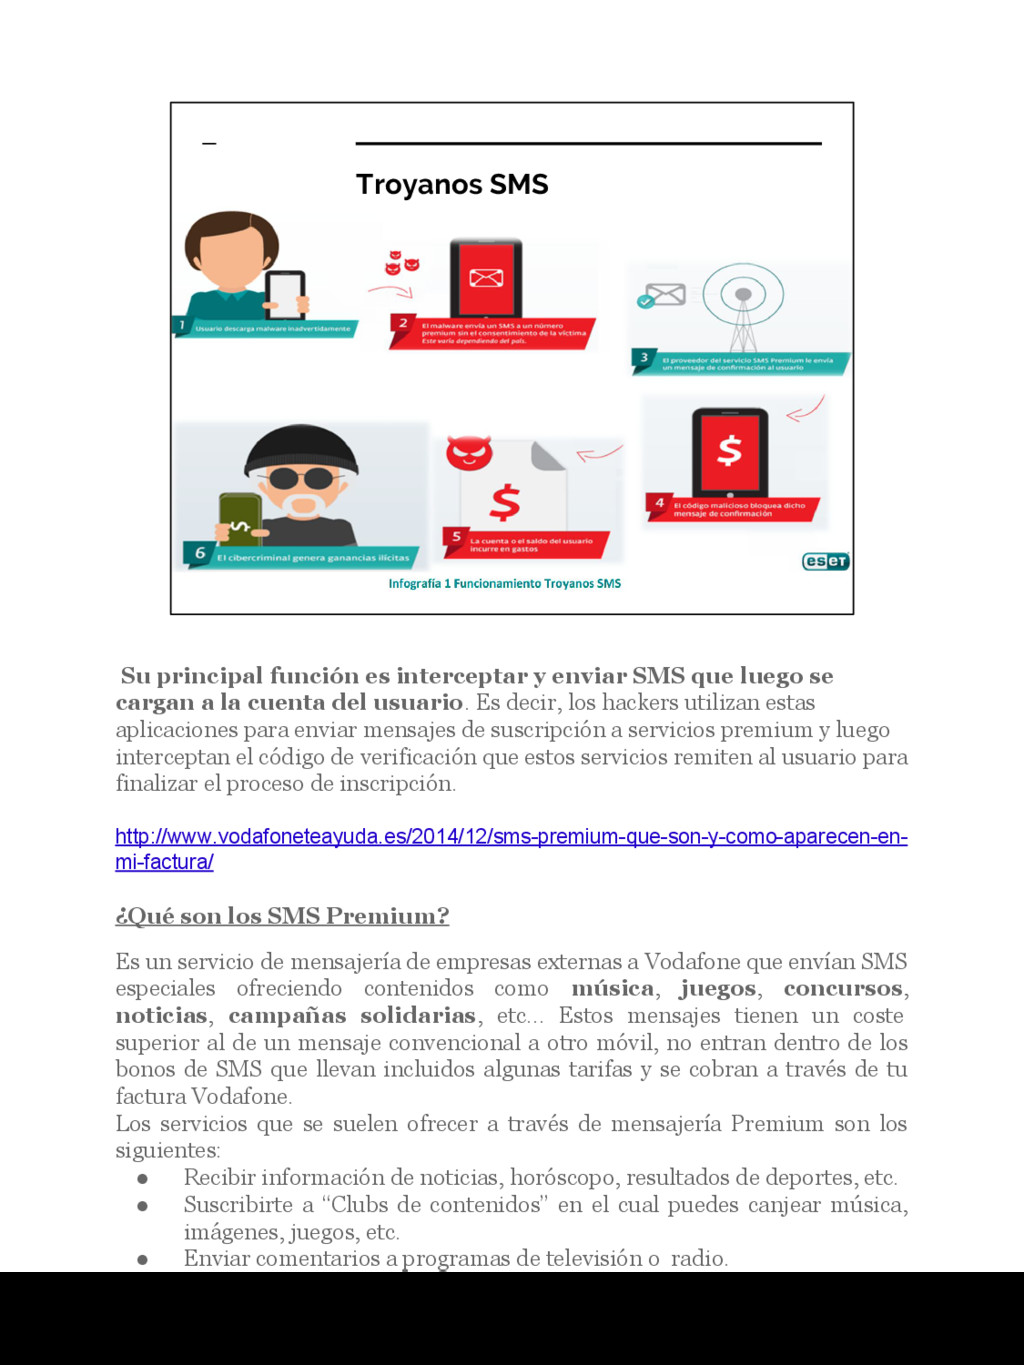
SMS que luego se cargan a la cuenta del usuario. Es decir, los hackers utilizan estas aplicaciones para enviar mensajes de suscripción a servicios premium y luego interceptan el código de verificación que estos servicios remiten al usuario para finalizar el proceso de inscripción. http://www.vodafoneteayuda.es/2014/12/sms-premium-que-son-y-como-aparecen-en- mi-factura/ ¿Qué son los SMS Premium? Es un servicio de mensajería de empresas externas a Vodafone que envían SMS especiales ofreciendo contenidos como música, juegos, concursos, noticias, campañas solidarias, etc… Estos mensajes tienen un coste superior al de un mensaje convencional a otro móvil, no entran dentro de los bonos de SMS que llevan incluidos algunas tarifas y se cobran a través de tu factura Vodafone. Los servicios que se suelen ofrecer a través de mensajería Premium son los siguientes: • Recibir información de noticias, horóscopo, resultados de deportes, etc. • Suscribirte a “Clubs de contenidos” en el cual puedes canjear música, imágenes, juegos, etc. • Enviar comentarios a programas de televisión o radio.
principalmente tres tipos de servicios: 1.- Servicios de suscripción: Se realiza un alta a través de un mensaje SMS o una página web. Al suscribirte, estás dando de alta un servicio donde el proveedor te envía contenidos a través de SMS periódicamente y cobra por cada mensaje que recibes, que aparecerá en tu factura Vodafone. Los servicios de suscripción se pueden dar de alta de dos maneras: • Enviando un SMS con la palabra ALTA a un número corto y requiere que respondas antes de 10 minutos a un SMS que recibirás para completar la suscripción. Puedes solicitar la baja en cualquier momento enviando BAJA al mismo número del cual recibes los mensajes. • Alta en una web del proveedor. Navegando por una página web te solicita introducir tu número de teléfono, después recibes un SMS con un código PIN que hay que introducir en la web para completar el alta. Cuando completas este proceso se te confirma la suscripción con otro mensaje a tu móvil. También puedes pedir la baja enviando BAJA contestando a cualquiera de los mensajes que recibes. 2.- Pago por evento: Es un servicio de un solo uso y que recibes cuando mandas un mensaje SMS a un número corto para participar en sorteos, información de contenidos, etc. Introduces una palabra en el mensaje para el servicio pero nunca será la palabra ALTA (por ejemplo SORTEO). Se factura cada mensaje que envíes desde tu teléfono. 3.- Chat: Es una conversación que mantienes con el proveedor a través de un chat. Se factura cada mensaje que envíes desde tu teléfono. Te suelen invitar a que respondas a un mensaje que recibes en tu teléfono.
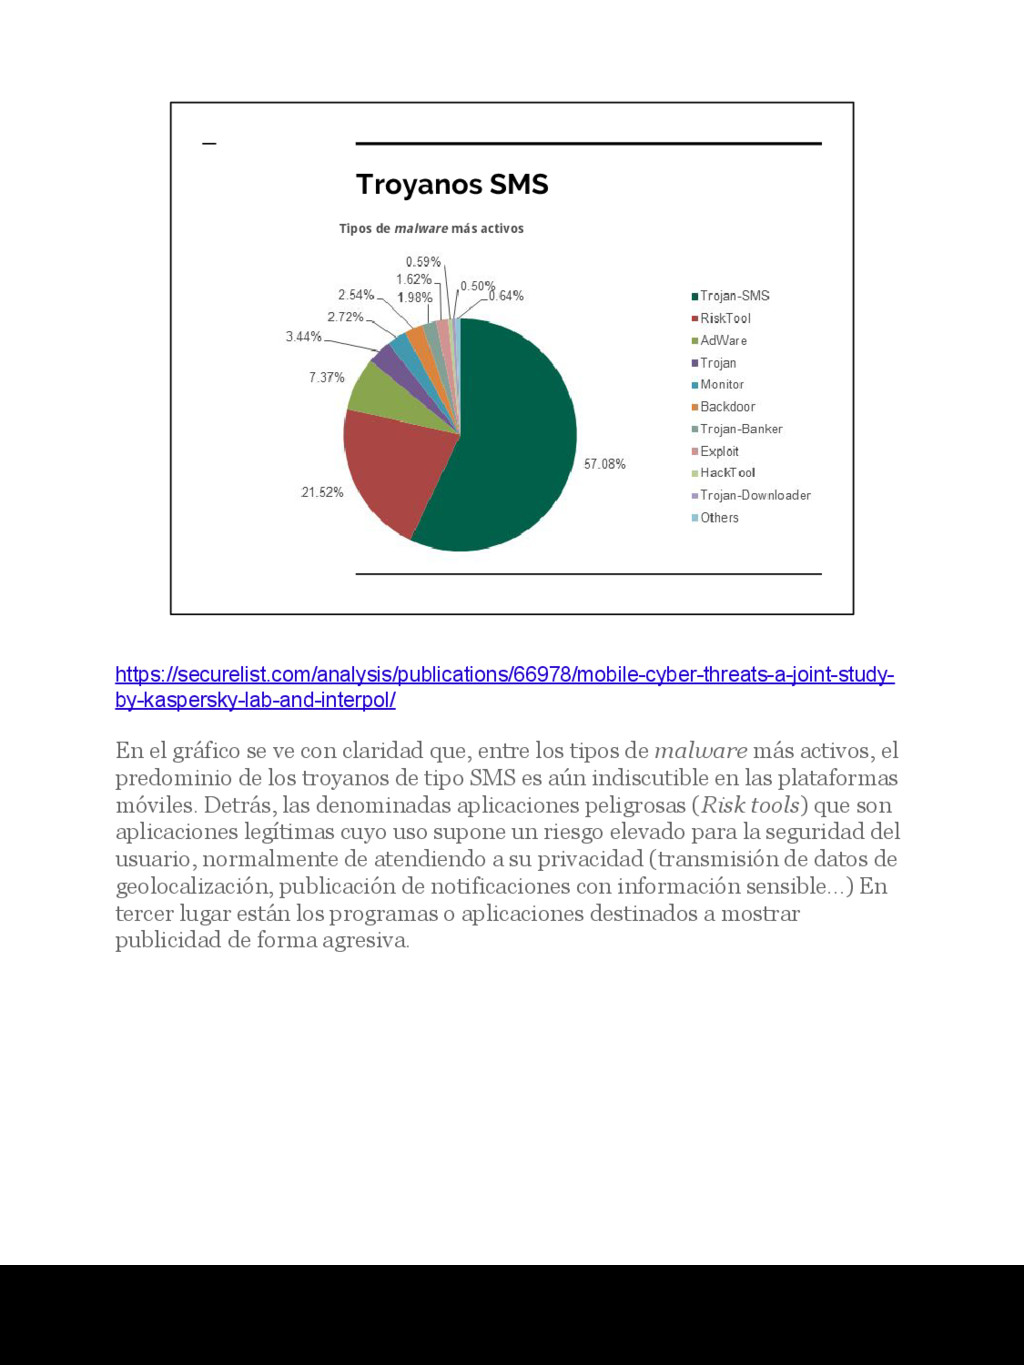
el gráfico se ve con claridad que, entre los tipos de malware más activos, el predominio de los troyanos de tipo SMS es aún indiscutible en las plataformas móviles. Detrás, las denominadas aplicaciones peligrosas (Risk tools) que son aplicaciones legítimas cuyo uso supone un riesgo elevado para la seguridad del usuario, normalmente de atendiendo a su privacidad (transmisión de datos de geolocalización, publicación de notificaciones con información sensible…) En tercer lugar están los programas o aplicaciones destinados a mostrar publicidad de forma agresiva.
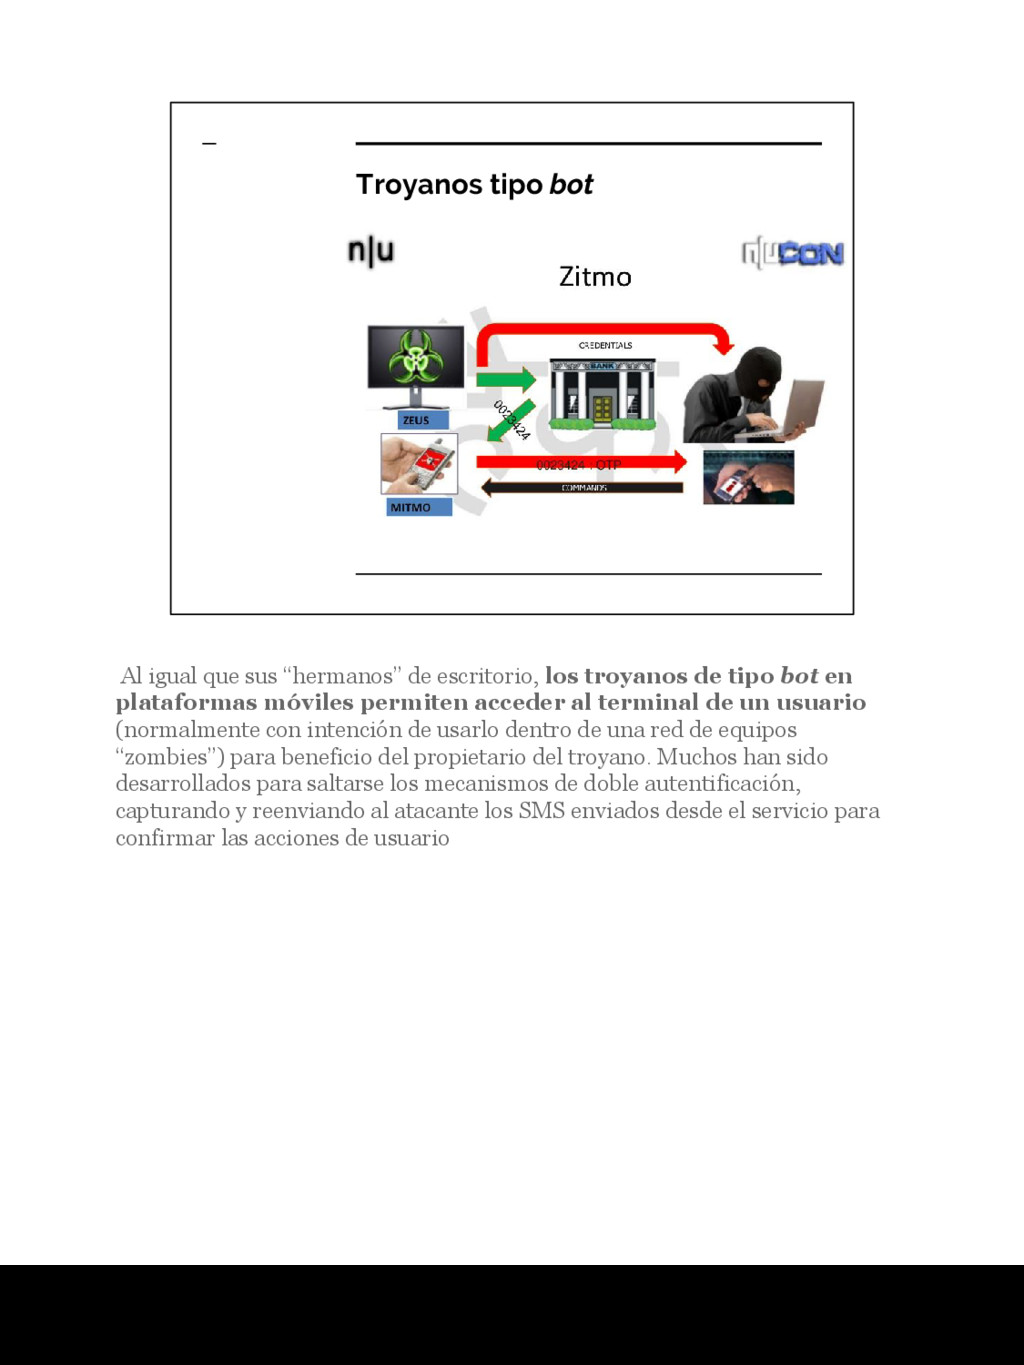
los troyanos de tipo bot en plataformas móviles permiten acceder al terminal de un usuario (normalmente con intención de usarlo dentro de una red de equipos “zombies”) para beneficio del propietario del troyano. Muchos han sido desarrollados para saltarse los mecanismos de doble autentificación, capturando y reenviando al atacante los SMS enviados desde el servicio para confirmar las acciones de usuario
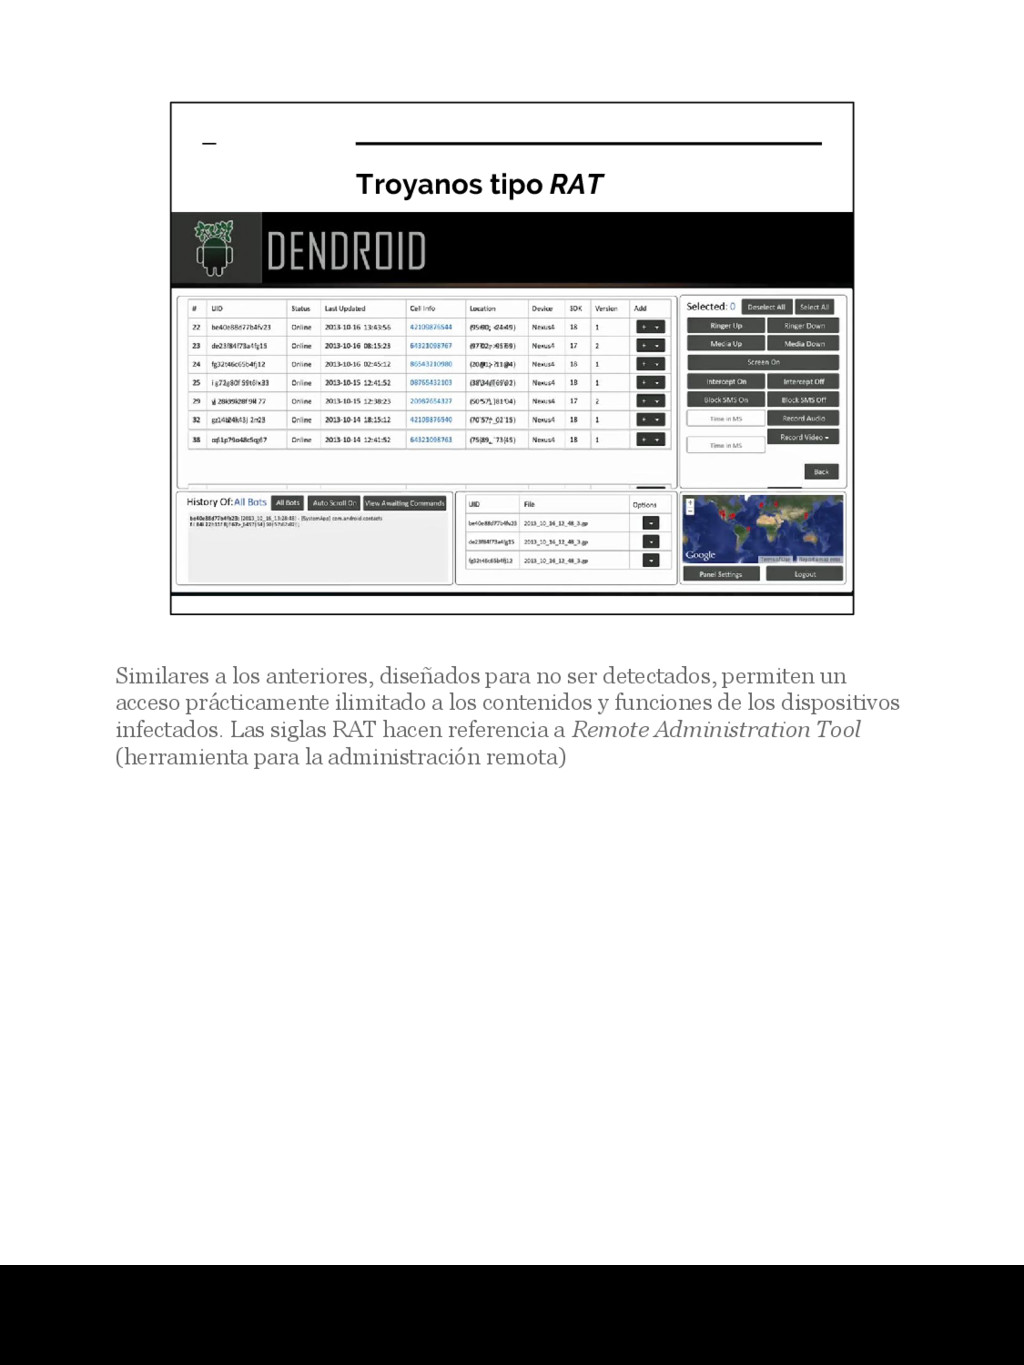
ser detectados, permiten un acceso prácticamente ilimitado a los contenidos y funciones de los dispositivos infectados. Las siglas RAT hacen referencia a Remote Administration Tool (herramienta para la administración remota)
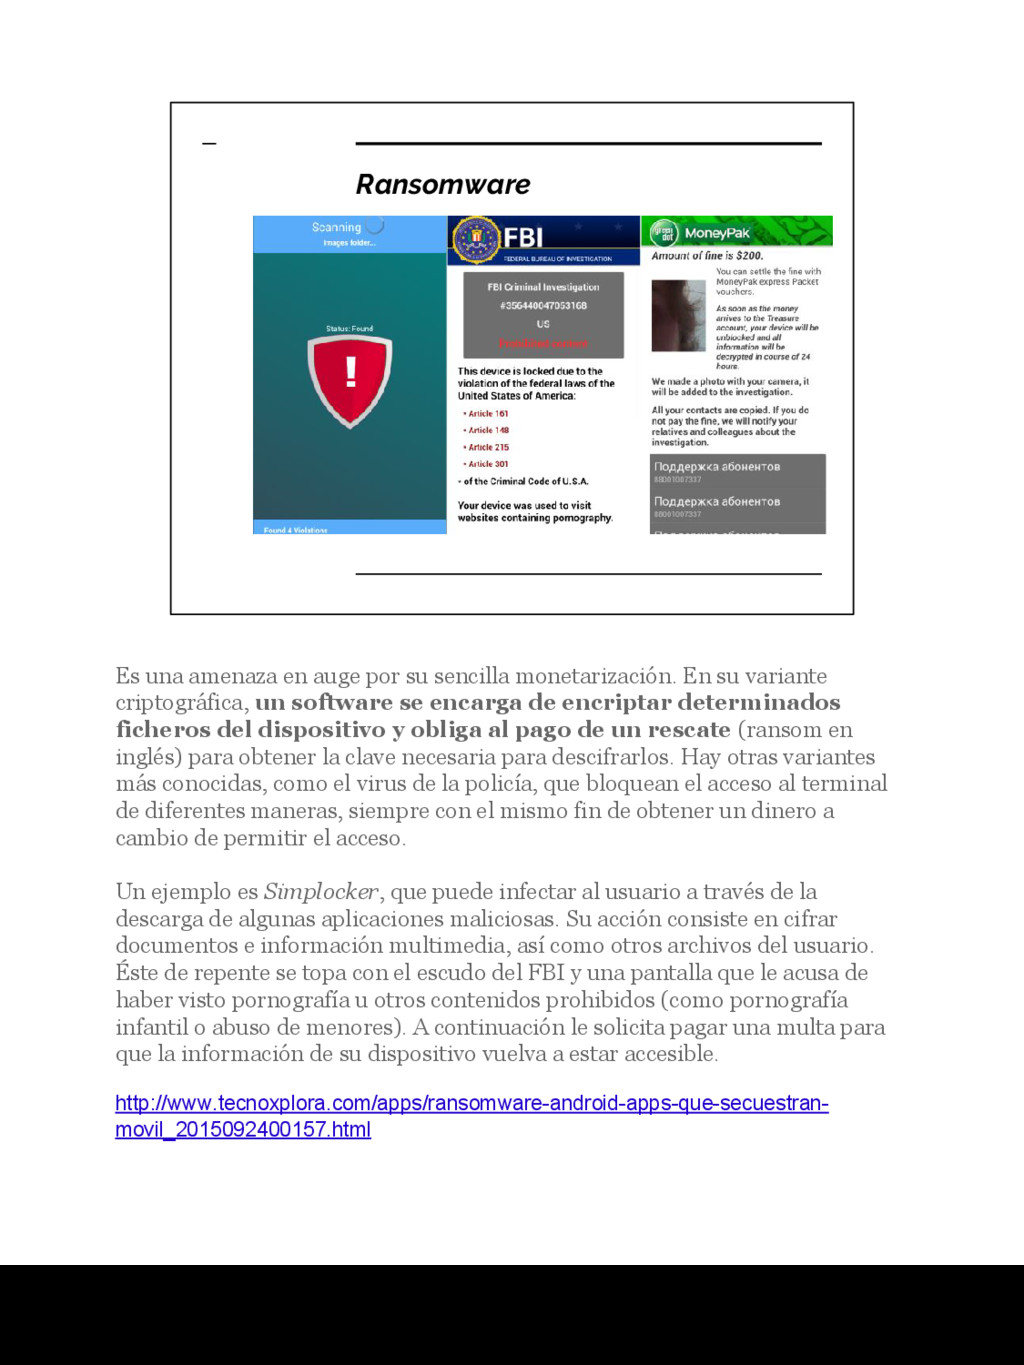
En su variante criptográfica, un software se encarga de encriptar determinados ficheros del dispositivo y obliga al pago de un rescate (ransom en inglés) para obtener la clave necesaria para descifrarlos. Hay otras variantes más conocidas, como el virus de la policía, que bloquean el acceso al terminal de diferentes maneras, siempre con el mismo fin de obtener un dinero a cambio de permitir el acceso. Un ejemplo es Simplocker, que puede infectar al usuario a través de la descarga de algunas aplicaciones maliciosas. Su acción consiste en cifrar documentos e información multimedia, así como otros archivos del usuario. Éste de repente se topa con el escudo del FBI y una pantalla que le acusa de haber visto pornografía u otros contenidos prohibidos (como pornografía infantil o abuso de menores). A continuación le solicita pagar una multa para que la información de su dispositivo vuelva a estar accesible. http://www.tecnoxplora.com/apps/ransomware-android-apps-que-secuestran- movil_2015092400157.html
de malware no permite el control remoto por parte del atacante, no obstante, roban información como fotografías, contactos, códigos de identificación MMC y MNC, mensajes de texto SMS, entre otro tipo de información. Todos los datos robados suelen ser enviados a un servidor remoto que el ciberdelincuente utiliza para perpetrar la operación. También se observa el caso de fabricantes, operadoras… que incluyen este tipo de software en sus terminales sin advertir a los usuarios. El caso de los terminales Sony Xperia: http://www.xatakamovil.com/sony/se- descubre-un-posible-software-spyware-de-baidu-en-los-smartphones-sony-xperia Modelos de móvil con spyware preinstalado: http://www.mejor-antivirus. es/noticias/26-modelos-diferentes-de-moviles-con-spyware-preinstalado.html
Unwanted Application, PUA) han dado el salto desde los equipos de escritorio (Open Candy…) a los terminales móviles, muchas de ellas son también consideradas aplicaciones peligrosas (Risk Apps) Suelen llegar “empaquetadas” junto con una aplicación legítima que, en el proceso de su instalación, intenta que agreguemos estas aplicaciones; aunque este método de empaquetado no es la única vía de entrada; otras emplean publicidad agresiva y engañosa para lograr su instalación directa. Su función suele ser la de mostrar publicidad; recolectar información de los usuarios y/o ejecutar procesos que consuman recursos de usuario. Hay que destacar que los usuarios pueden encontrar útiles estas aplicaciones (broma de la pantalla rota, linternas…) por lo que no son tratadas como el resto del malware. Una App entra en esta categoría si, por ejemplo, no ofrece métodos de desinstalación para ella o alguno de sus componentes, instala componentes sin advertir al usuario, no da información de su desarrollador ni descripción de su funcionamiento, modifica configuraciones del navegador, usa información del usuario sin su consentimiento, etc. Las Apps peligrosas se consideran así porque son susceptibles de ser usadas con fines maliciosos. Entran en esta categoría programas de acceso remoto, herramientas para desbloquear el acceso a dispositivos, keyloggers...
SMS y tipo bot ◦ Malware para obtener información (spyware) ◦ Aplicaciones Potencialmente Indeseadas (PUA) • Phishing y fraudes electrónicos (scam) ◦ Smishing y Vishing (phishing utilizando SMS y llamadas de voz) • Spam y mensajes no solicitados • Conexiones inalámbricas inseguras • Vulnerabilidades del sistema o de las apps • Códigos QR maliciosos • Robo o pérdida del dispositivo
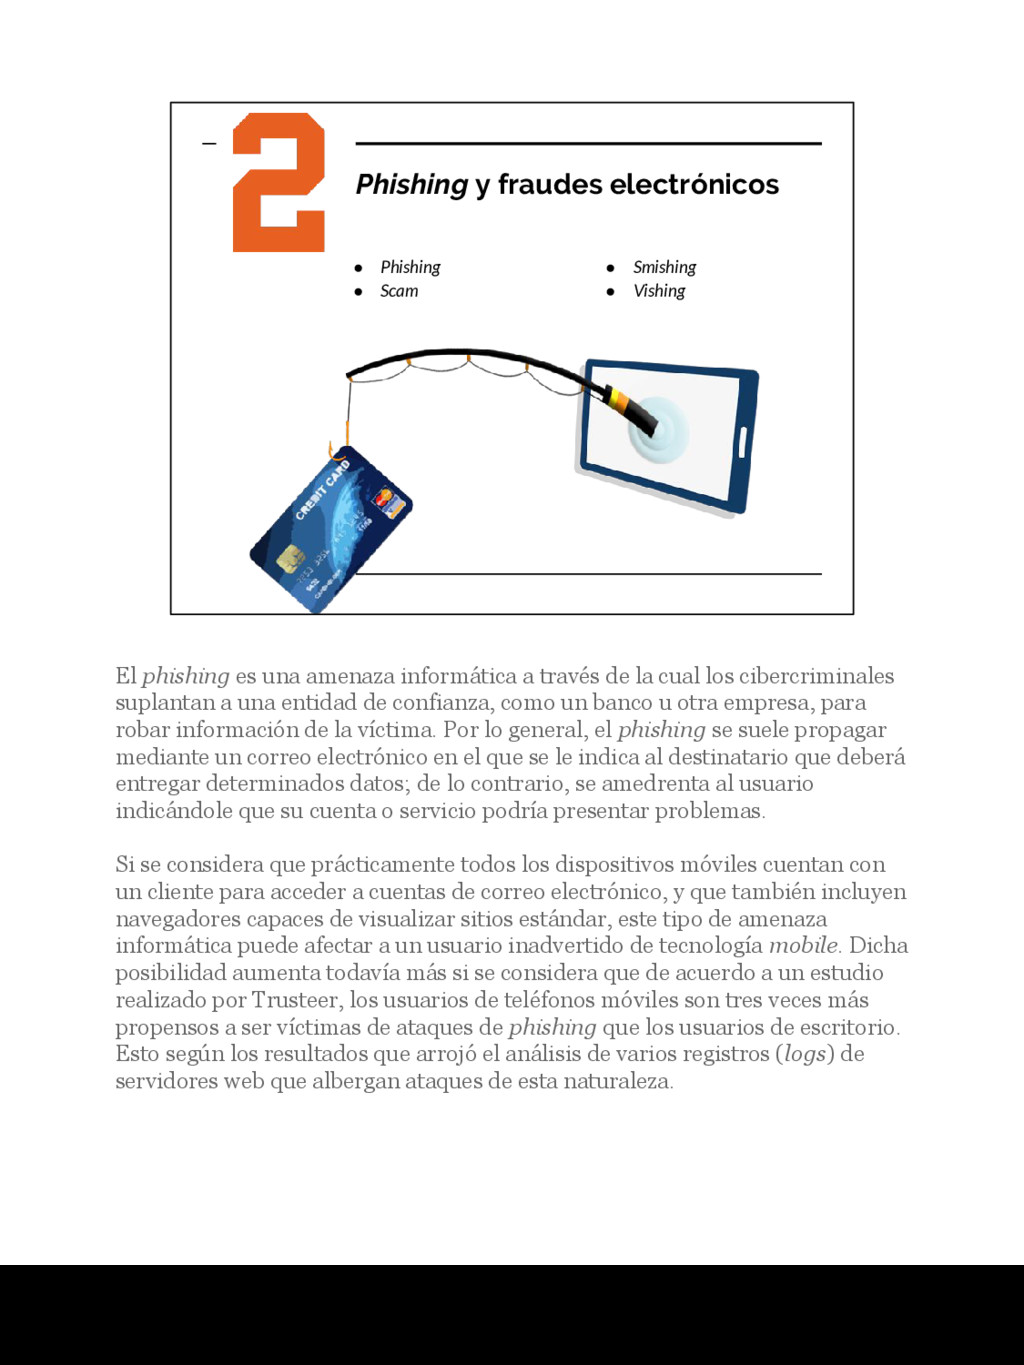
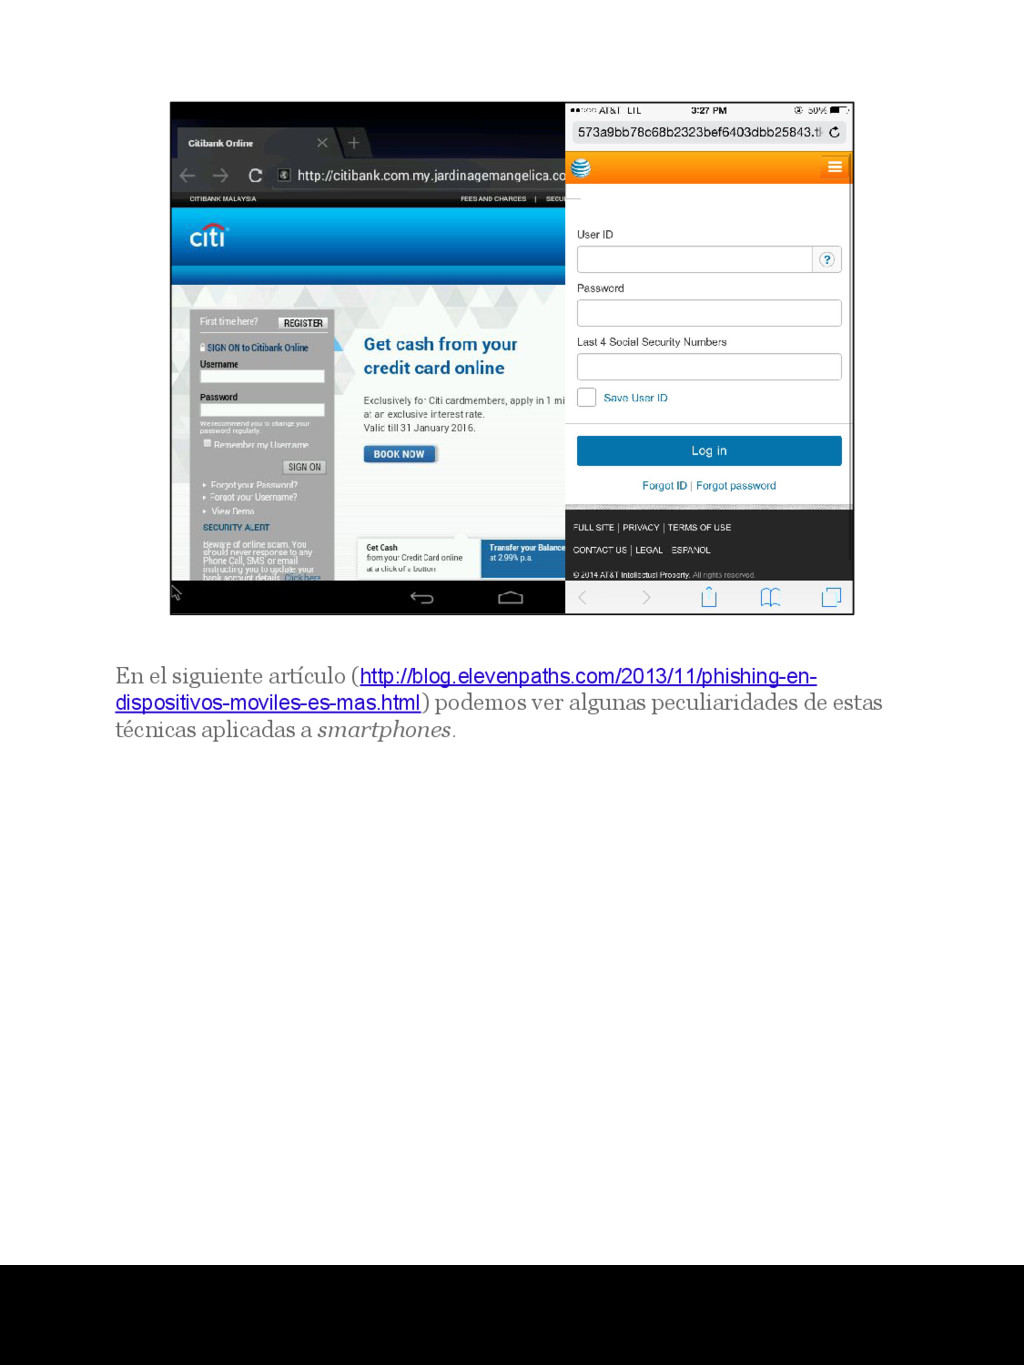
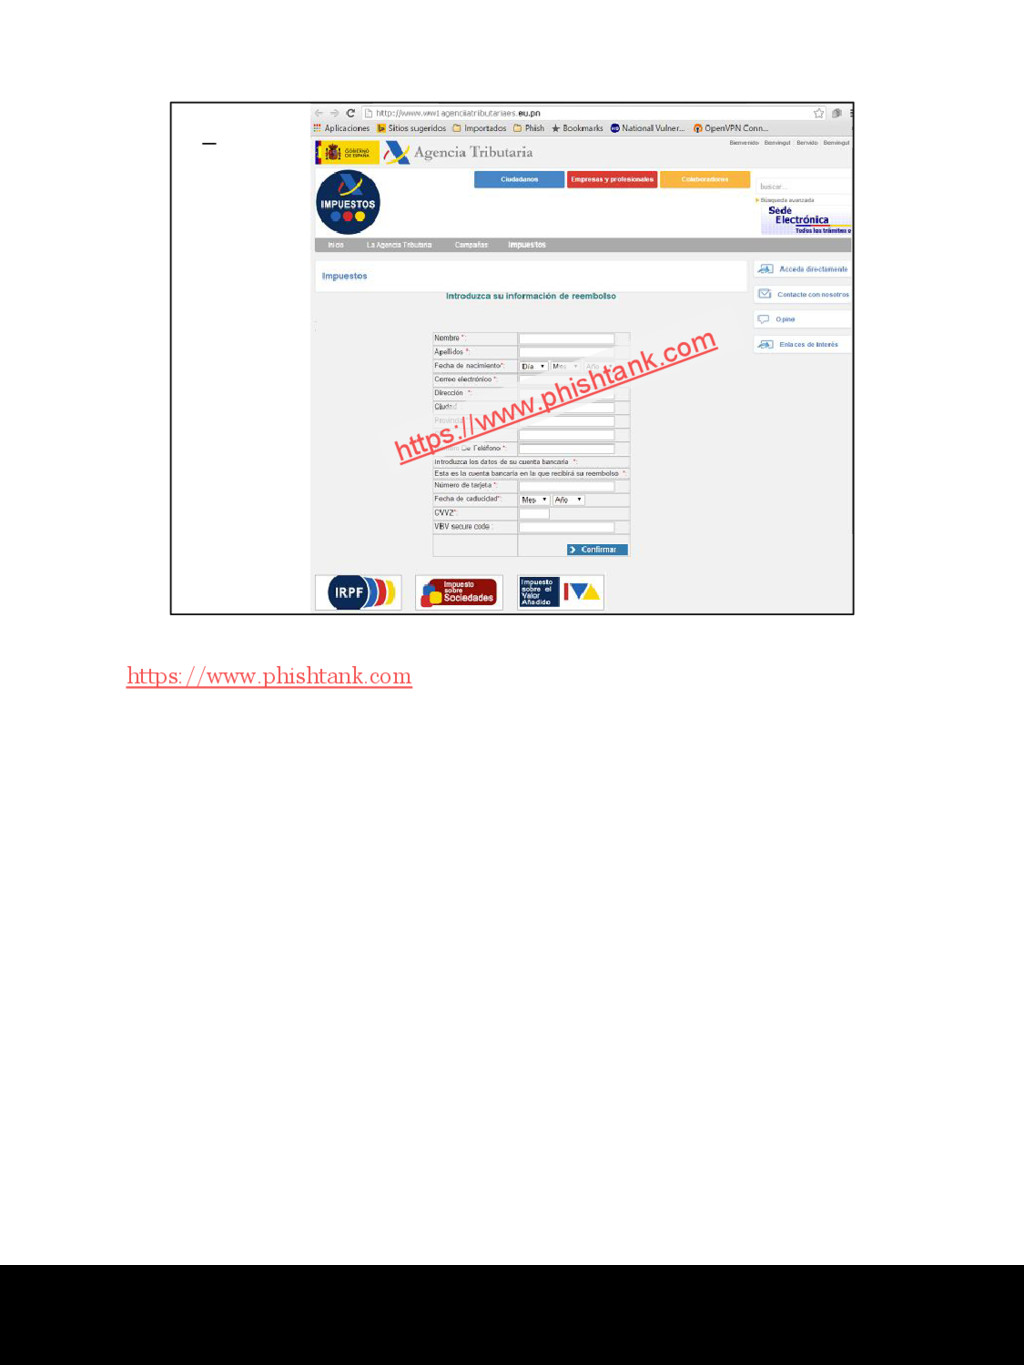
• Vishing El phishing es una amenaza informática a través de la cual los cibercriminales suplantan a una entidad de confianza, como un banco u otra empresa, para robar información de la víctima. Por lo general, el phishing se suele propagar mediante un correo electrónico en el que se le indica al destinatario que deberá entregar determinados datos; de lo contrario, se amedrenta al usuario indicándole que su cuenta o servicio podría presentar problemas. Si se considera que prácticamente todos los dispositivos móviles cuentan con un cliente para acceder a cuentas de correo electrónico, y que también incluyen navegadores capaces de visualizar sitios estándar, este tipo de amenaza informática puede afectar a un usuario inadvertido de tecnología mobile. Dicha posibilidad aumenta todavía más si se considera que de acuerdo a un estudio realizado por Trusteer, los usuarios de teléfonos móviles son tres veces más propensos a ser víctimas de ataques de phishing que los usuarios de escritorio. Esto según los resultados que arrojó el análisis de varios registros (logs) de servidores web que albergan ataques de esta naturaleza.
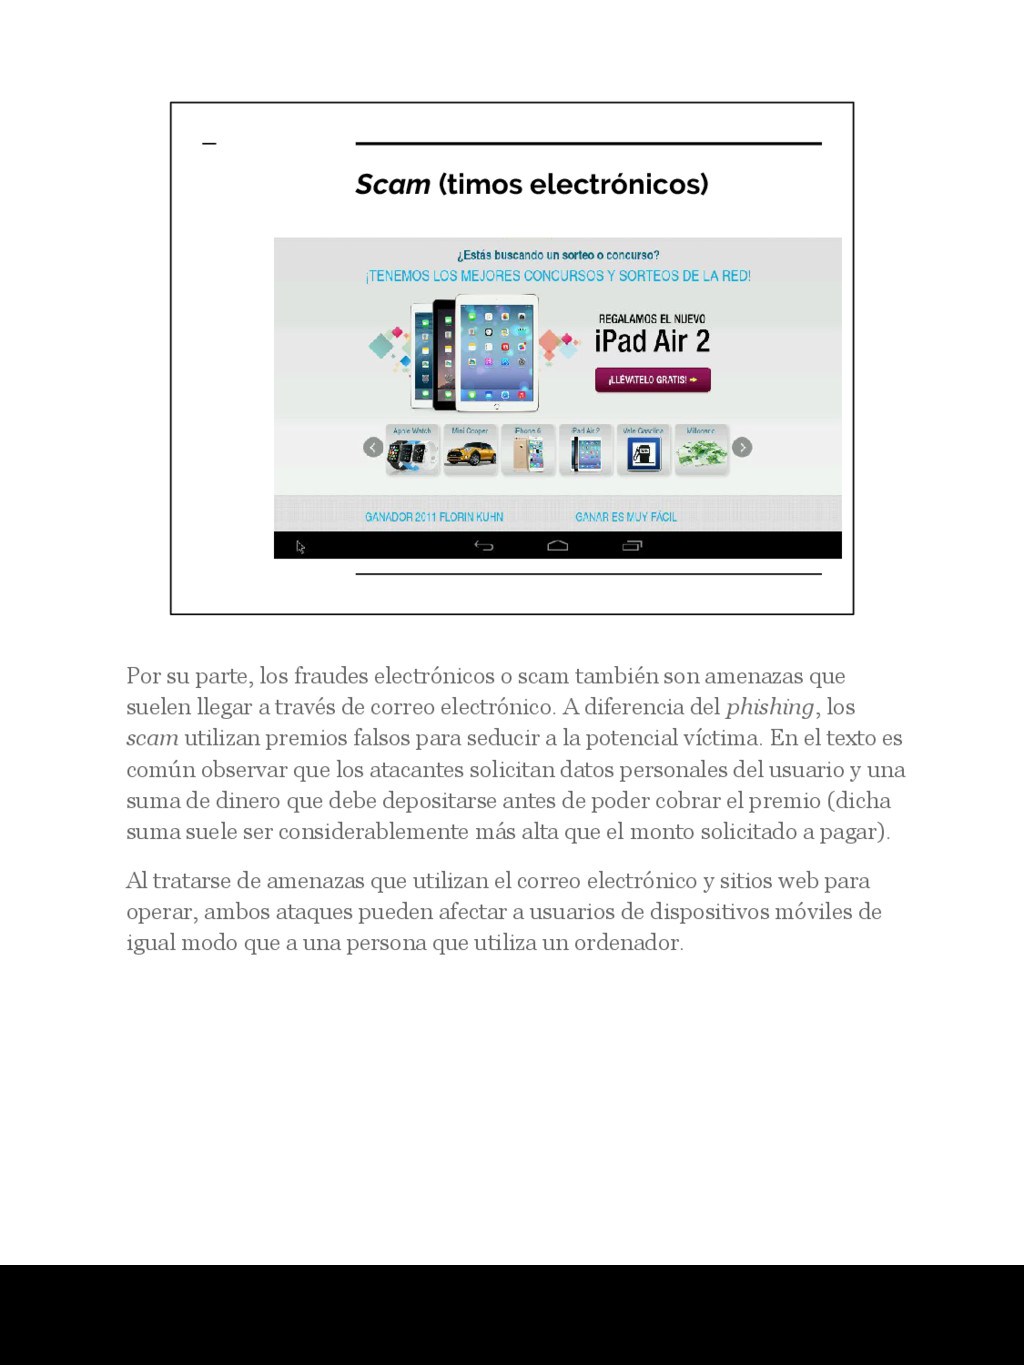
scam también son amenazas que suelen llegar a través de correo electrónico. A diferencia del phishing, los scam utilizan premios falsos para seducir a la potencial víctima. En el texto es común observar que los atacantes solicitan datos personales del usuario y una suma de dinero que debe depositarse antes de poder cobrar el premio (dicha suma suele ser considerablemente más alta que el monto solicitado a pagar). Al tratarse de amenazas que utilizan el correo electrónico y sitios web para operar, ambos ataques pueden afectar a usuarios de dispositivos móviles de igual modo que a una persona que utiliza un ordenador.
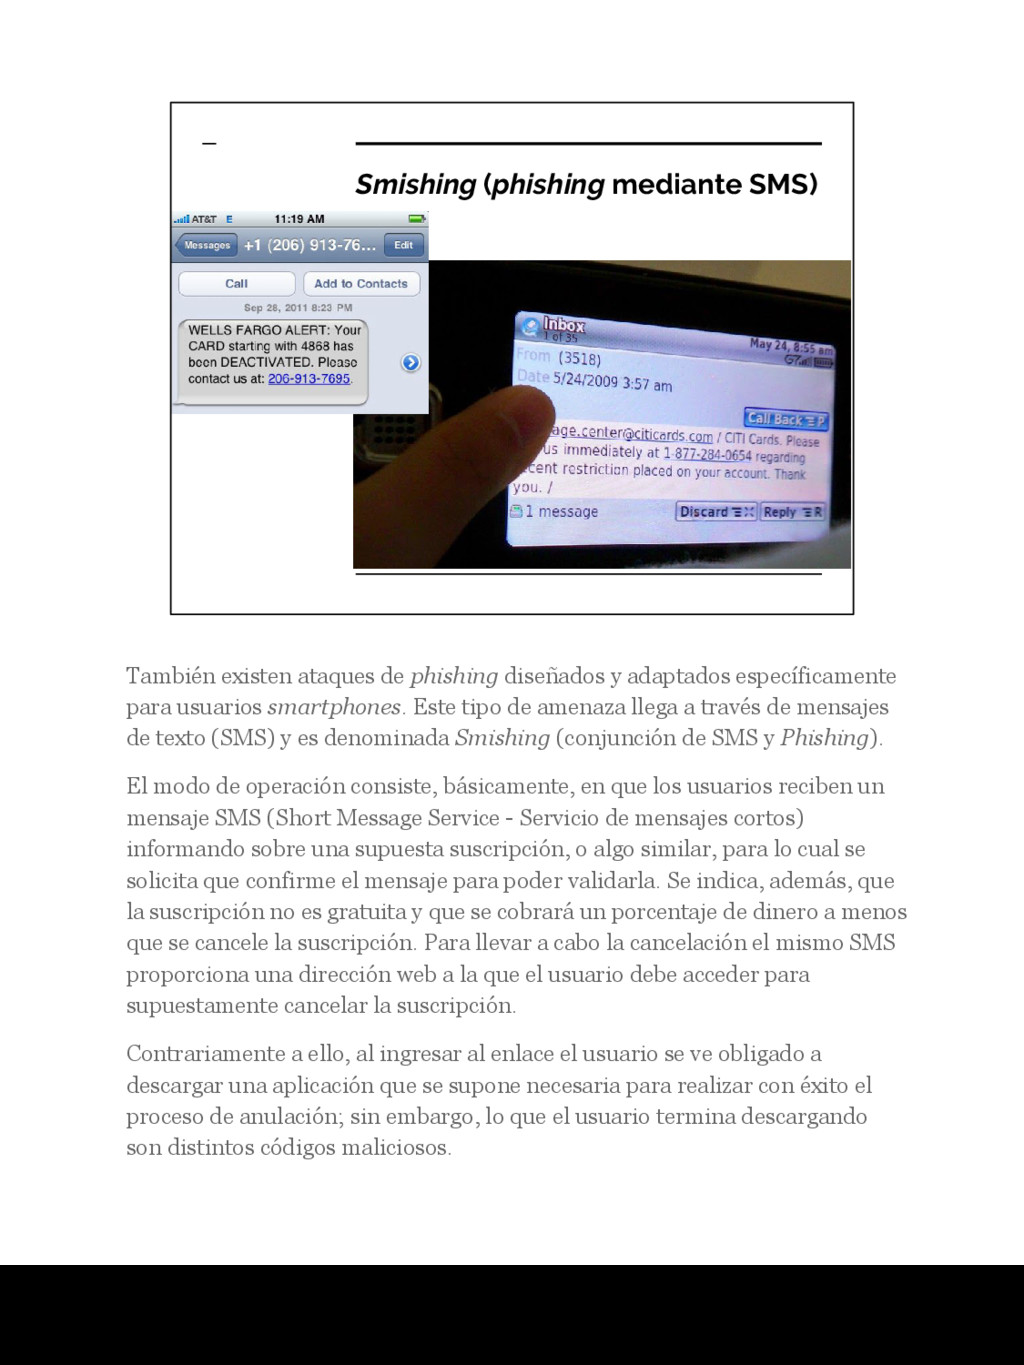
y adaptados específicamente para usuarios smartphones. Este tipo de amenaza llega a través de mensajes de texto (SMS) y es denominada Smishing (conjunción de SMS y Phishing). El modo de operación consiste, básicamente, en que los usuarios reciben un mensaje SMS (Short Message Service - Servicio de mensajes cortos) informando sobre una supuesta suscripción, o algo similar, para lo cual se solicita que confirme el mensaje para poder validarla. Se indica, además, que la suscripción no es gratuita y que se cobrará un porcentaje de dinero a menos que se cancele la suscripción. Para llevar a cabo la cancelación el mismo SMS proporciona una dirección web a la que el usuario debe acceder para supuestamente cancelar la suscripción. Contrariamente a ello, al ingresar al enlace el usuario se ve obligado a descargar una aplicación que se supone necesaria para realizar con éxito el proceso de anulación; sin embargo, lo que el usuario termina descargando son distintos códigos maliciosos.
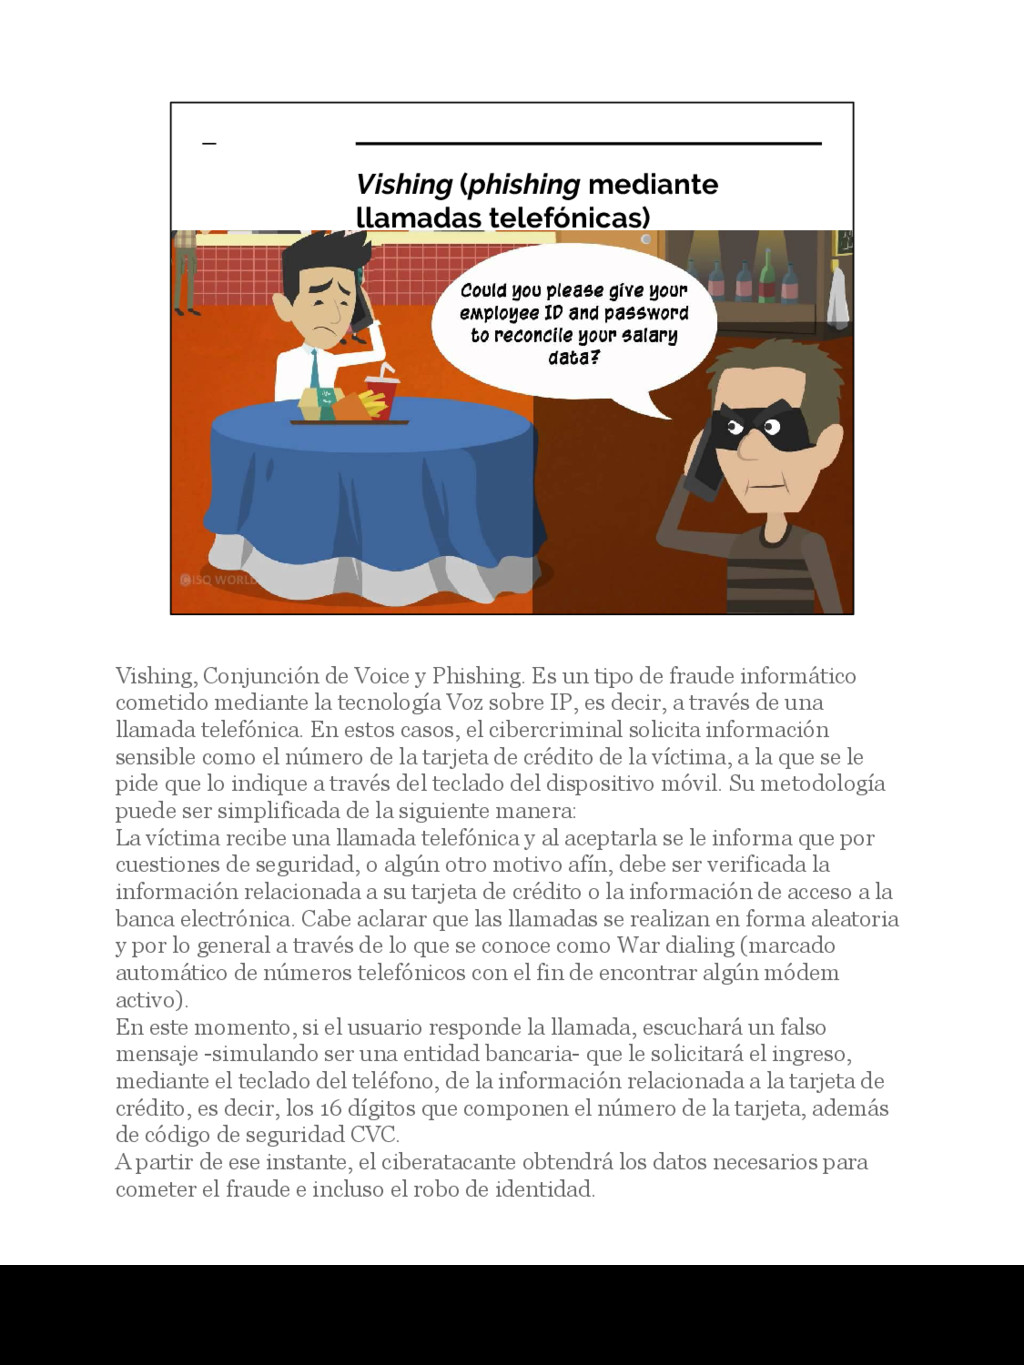
Phishing. Es un tipo de fraude informático cometido mediante la tecnología Voz sobre IP, es decir, a través de una llamada telefónica. En estos casos, el cibercriminal solicita información sensible como el número de la tarjeta de crédito de la víctima, a la que se le pide que lo indique a través del teclado del dispositivo móvil. Su metodología puede ser simplificada de la siguiente manera: La víctima recibe una llamada telefónica y al aceptarla se le informa que por cuestiones de seguridad, o algún otro motivo afín, debe ser verificada la información relacionada a su tarjeta de crédito o la información de acceso a la banca electrónica. Cabe aclarar que las llamadas se realizan en forma aleatoria y por lo general a través de lo que se conoce como War dialing (marcado automático de números telefónicos con el fin de encontrar algún módem activo). En este momento, si el usuario responde la llamada, escuchará un falso mensaje -simulando ser una entidad bancaria- que le solicitará el ingreso, mediante el teclado del teléfono, de la información relacionada a la tarjeta de crédito, es decir, los 16 dígitos que componen el número de la tarjeta, además de código de seguridad CVC. A partir de ese instante, el ciberatacante obtendrá los datos necesarios para cometer el fraude e incluso el robo de identidad.
SMS y tipo bot ◦ Malware para obtener información (spyware) ◦ Aplicaciones Potencialmente Indeseadas (PUA) • Phishing y fraudes electrónicos (scam) ◦ Smishing y Vishing (phishing utilizando SMS y llamadas de voz) • Spam y mensajes no solicitados • Conexiones inalámbricas inseguras • Vulnerabilidades del sistema o de las apps • Códigos QR maliciosos • Robo o pérdida del dispositivo
no solicitado y que es enviado de forma masiva a varios destinatarios. Aunque no necesariamente son maliciosos, los correos electrónicos basura pueden resultar molestos e interrumpen al usuario en momentos inadecuados. Asimismo, en el caso de dispositivos móviles, el spam puede representar un inconveniente mayor puesto que se consumen más datos y batería de forma innecesaria. Además, los mensajes de texto y multimedia (SMS y MMS respectivamente) son canales de comunicación que posibilitan la recepción de contenido indeseado. En otras ocasiones, los SMS han sido utilizados para propagar masivamente mensajes no solicitados que buscaban suscribir al usuario a números de mensajería Premium.
SMS y tipo bot ◦ Malware para obtener información (spyware) ◦ Aplicaciones Potencialmente Indeseadas (PUA) • Phishing y fraudes electrónicos (scam) ◦ Smishing y Vishing (phishing utilizando SMS y llamadas de voz) • Spam y mensajes no solicitados • Conexiones inalámbricas inseguras • Vulnerabilidades del sistema o de las apps • Códigos QR maliciosos • Robo o pérdida del dispositivo
de las particularidades de los dispositivos móviles es la capacidad de conexión a diferentes redes inalámbricas para navegar por Internet o para compartir recursos como impresoras, archivos, etc. En esta línea, una de las tecnologías más utilizadas por los usuarios son las conexiones inalámbricas wifi. Debido a su facilidad de uso e implantación en varios lugares como hoteles, casas, oficinas, cafés, restaurantes, entre otros, es común que las personas se conecten a este tipo de redes con el objetivo de consultar el correo electrónico, visitar sitios web y redes sociales, realizar transferencias bancarias, etc. Pero no es la única… bluetooth, NFC son otros medios de comunicación inalámbricos sobre los que deberemos prestar atención y configurar adecuadamente.
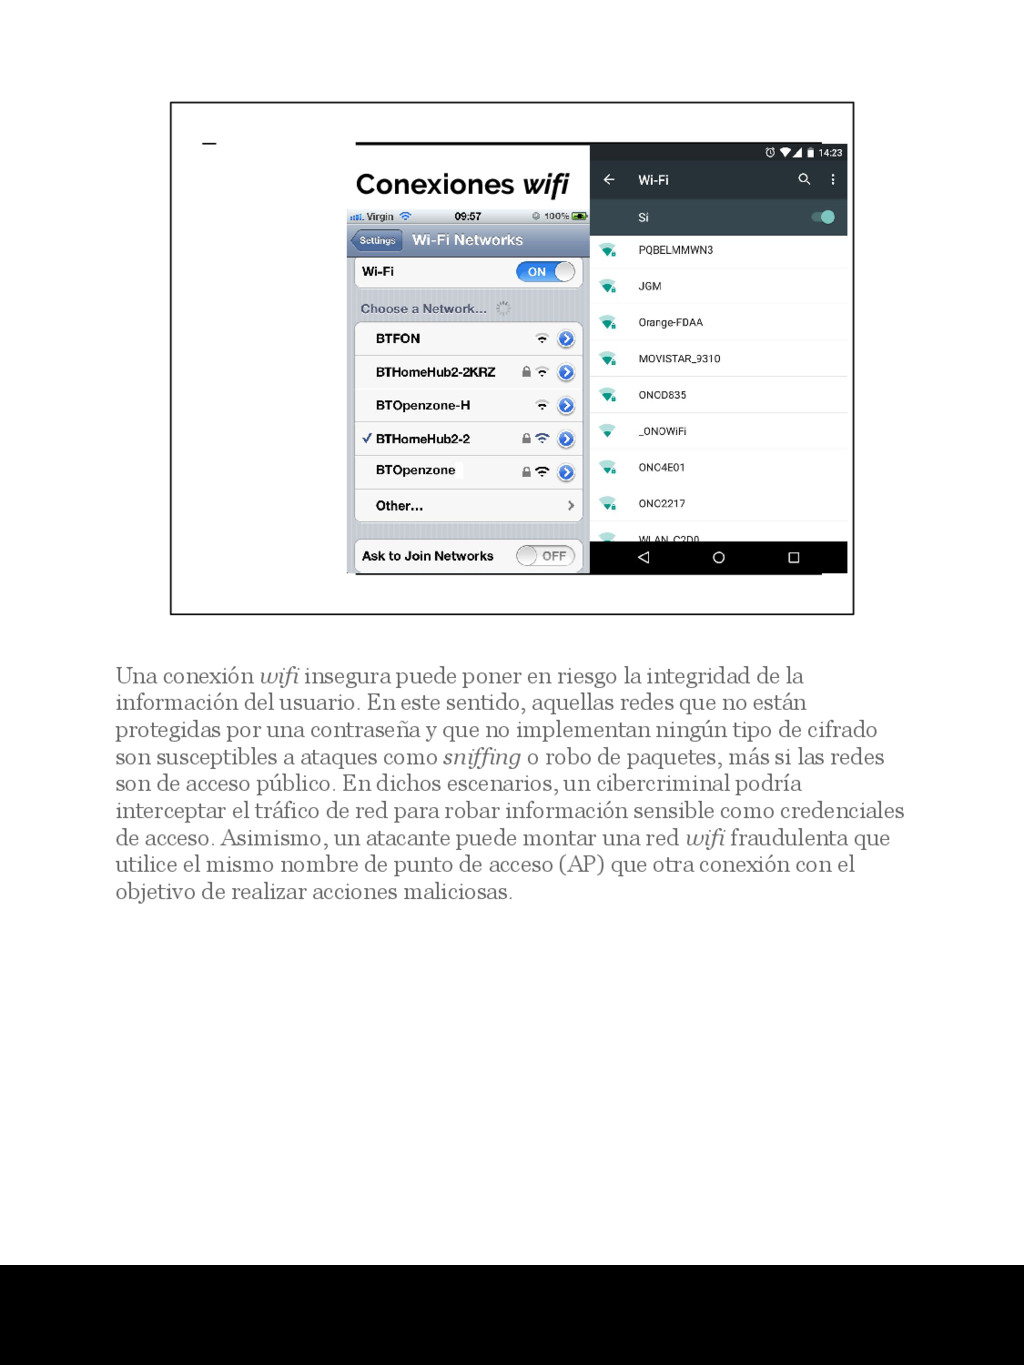
la integridad de la información del usuario. En este sentido, aquellas redes que no están protegidas por una contraseña y que no implementan ningún tipo de cifrado son susceptibles a ataques como sniffing o robo de paquetes, más si las redes son de acceso público. En dichos escenarios, un cibercriminal podría interceptar el tráfico de red para robar información sensible como credenciales de acceso. Asimismo, un atacante puede montar una red wifi fraudulenta que utilice el mismo nombre de punto de acceso (AP) que otra conexión con el objetivo de realizar acciones maliciosas.
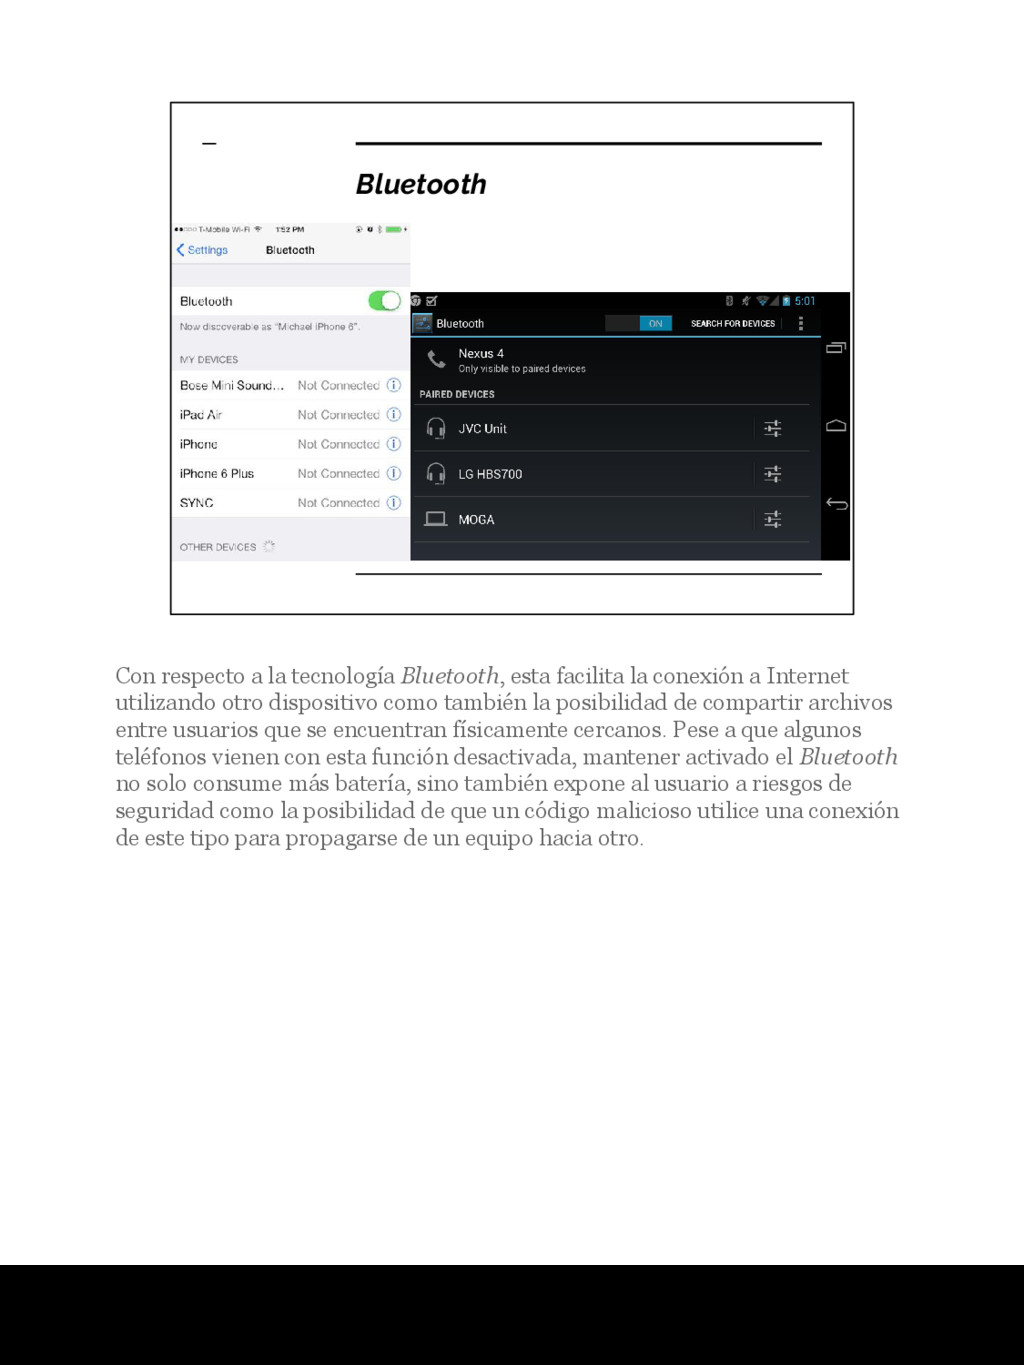
conexión a Internet utilizando otro dispositivo como también la posibilidad de compartir archivos entre usuarios que se encuentran físicamente cercanos. Pese a que algunos teléfonos vienen con esta función desactivada, mantener activado el Bluetooth no solo consume más batería, sino también expone al usuario a riesgos de seguridad como la posibilidad de que un código malicioso utilice una conexión de este tipo para propagarse de un equipo hacia otro.
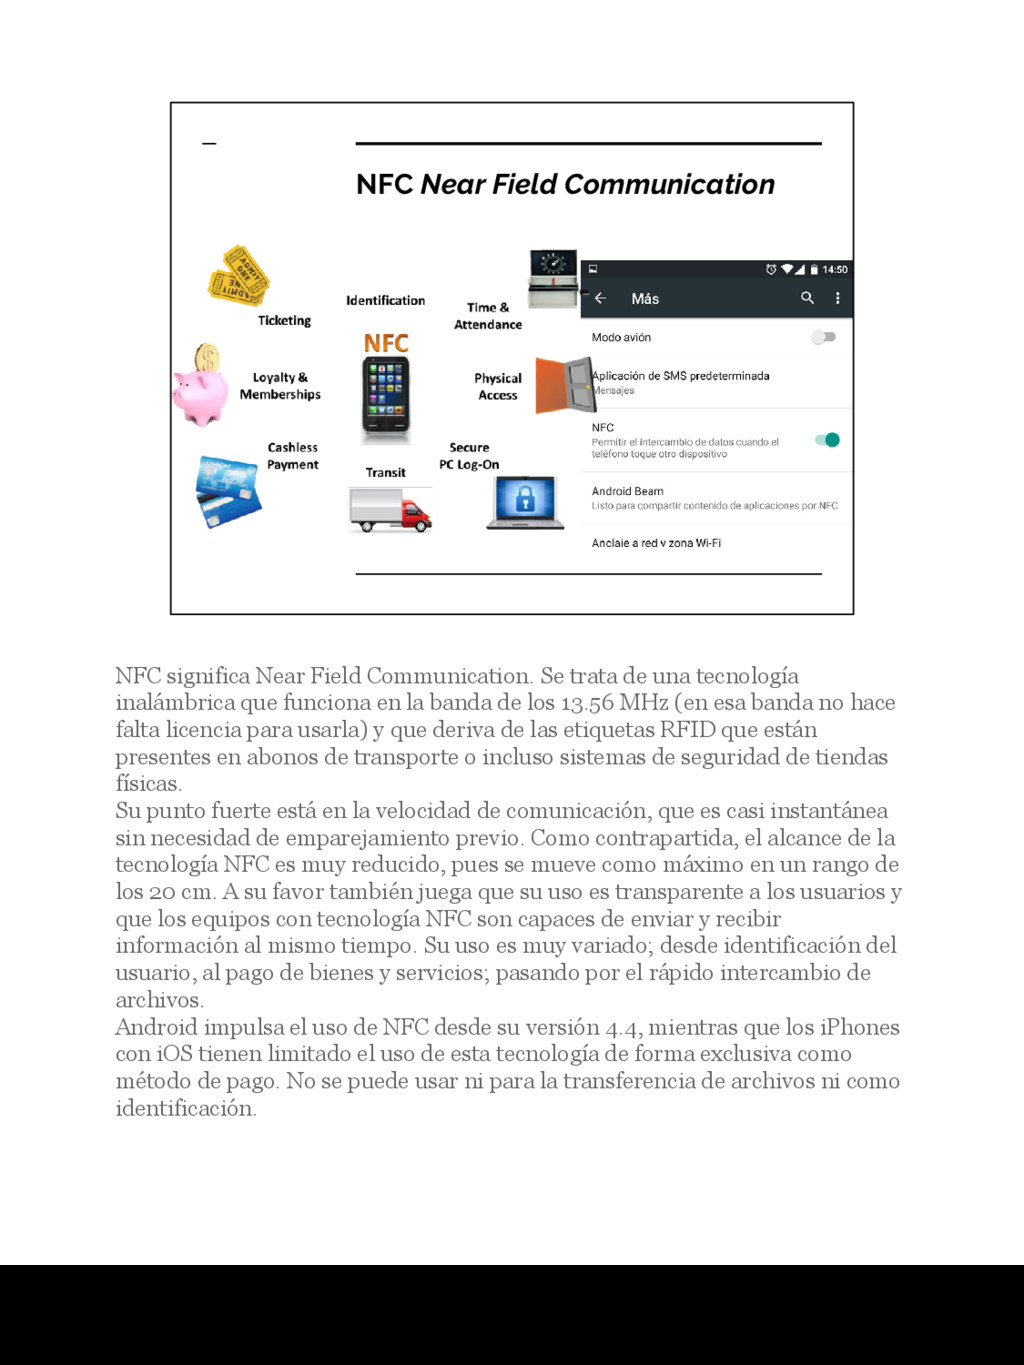
trata de una tecnología inalámbrica que funciona en la banda de los 13.56 MHz (en esa banda no hace falta licencia para usarla) y que deriva de las etiquetas RFID que están presentes en abonos de transporte o incluso sistemas de seguridad de tiendas físicas. Su punto fuerte está en la velocidad de comunicación, que es casi instantánea sin necesidad de emparejamiento previo. Como contrapartida, el alcance de la tecnología NFC es muy reducido, pues se mueve como máximo en un rango de los 20 cm. A su favor también juega que su uso es transparente a los usuarios y que los equipos con tecnología NFC son capaces de enviar y recibir información al mismo tiempo. Su uso es muy variado; desde identificación del usuario, al pago de bienes y servicios; pasando por el rápido intercambio de archivos. Android impulsa el uso de NFC desde su versión 4.4, mientras que los iPhones con iOS tienen limitado el uso de esta tecnología de forma exclusiva como método de pago. No se puede usar ni para la transferencia de archivos ni como identificación.
SMS y tipo bot ◦ Malware para obtener información (spyware) ◦ Aplicaciones Potencialmente Indeseadas (PUA) • Phishing y fraudes electrónicos (scam) ◦ Smishing y Vishing (phishing utilizando SMS y llamadas de voz) • Spam y mensajes no solicitados • Conexiones inalámbricas inseguras • Vulnerabilidades del sistema o de las apps • Códigos QR maliciosos • Robo o pérdida del dispositivo
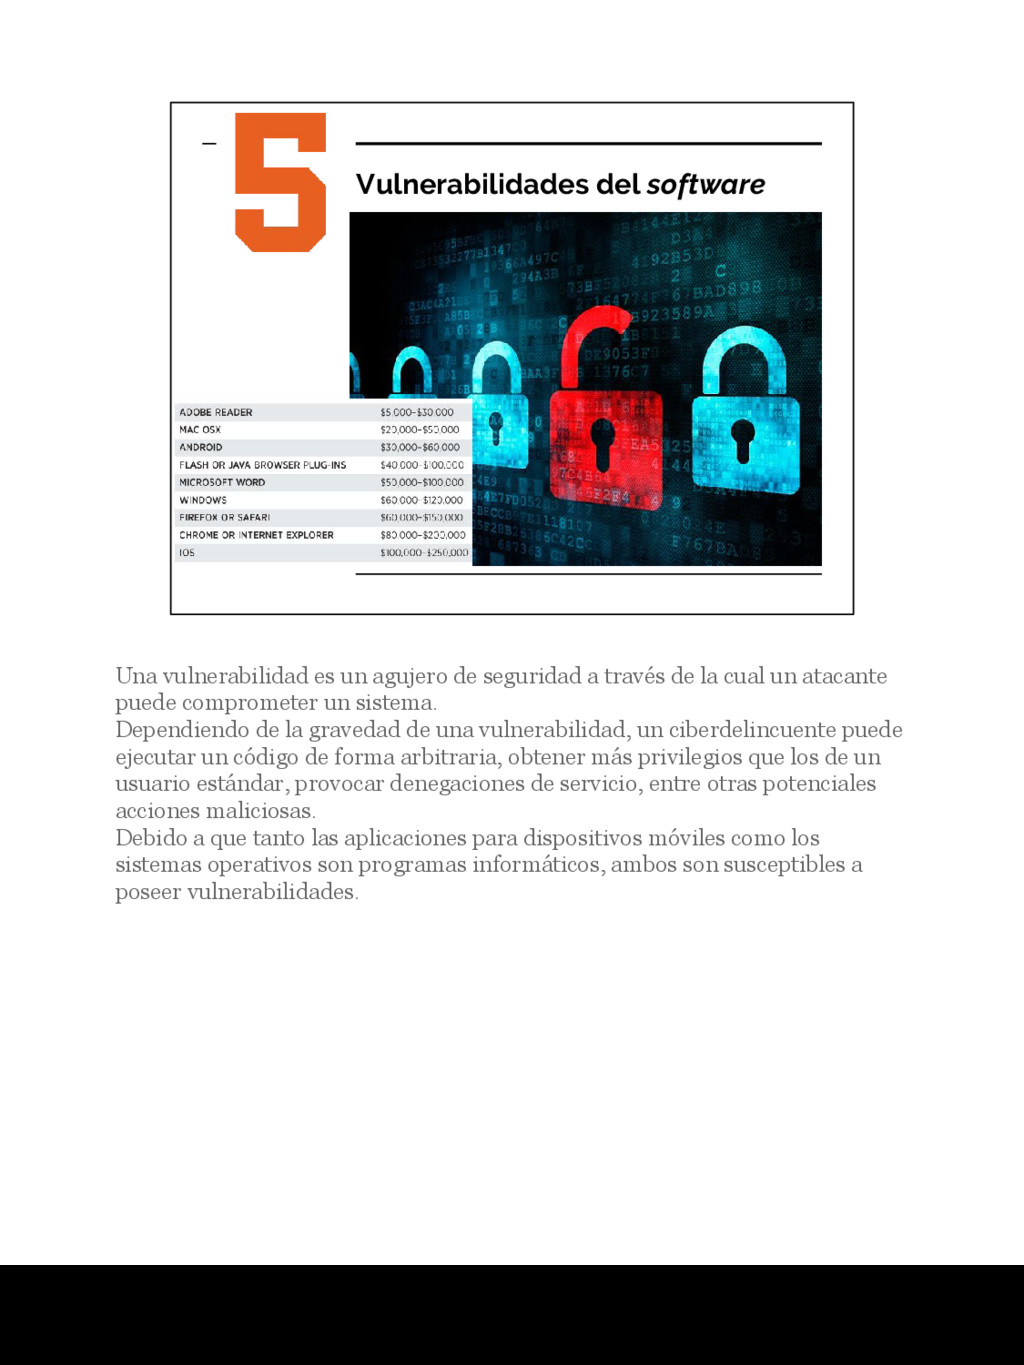
a través de la cual un atacante puede comprometer un sistema. Dependiendo de la gravedad de una vulnerabilidad, un ciberdelincuente puede ejecutar un código de forma arbitraria, obtener más privilegios que los de un usuario estándar, provocar denegaciones de servicio, entre otras potenciales acciones maliciosas. Debido a que tanto las aplicaciones para dispositivos móviles como los sistemas operativos son programas informáticos, ambos son susceptibles a poseer vulnerabilidades.
la National Vulnerability Database (NVD) que es el organismo encargado de mantener el sistema Common Vulnerabilities and Exposures (CVE) internacionalmente reconocido como base de datos de vulnerabilidades global; en el año 2015 los tres productos de software que sufrieron más vulnerabilidades fueron, por este orden, Mac OS X, de Apple, con 384; iPhone OS, de Apple, con 375; y Flash Player, de Adobe, con 314. Android se colocó en el número 20 con 130 vulnerabilidades detectadas. (El año anterior Mac OS X estaba en segunda posición; iPhone OS en quinta) Aquí (http://1u88jj3r4db2x4txp44yqfj1.wpengine.netdna-cdn.com/wp- content/uploads/2015/12/cve_top_50_2015.png) se puede obtener la lista del 2015 con los 50 productos con más vuylnerabilidades encontradas. Respecto a las aplicaciones de sus respectivas tiendas (Google Play Store y Apple App Store) el resultado (http://bgr.com/2015/11/11/app-store-malware-ios- vs-android/) también revela que existen más vulnerabilidades, y más graves, en las aplicaciones para iOS. Esto puede deberse a que los programadores para este sistema son, en general, menos cuidadosos; o más probablemente a que los productos diseñados para las plataformas de Apple están expuestos más intensamente a la búsqueda de vulnerabilidades; ya que son económicamente más rentables.
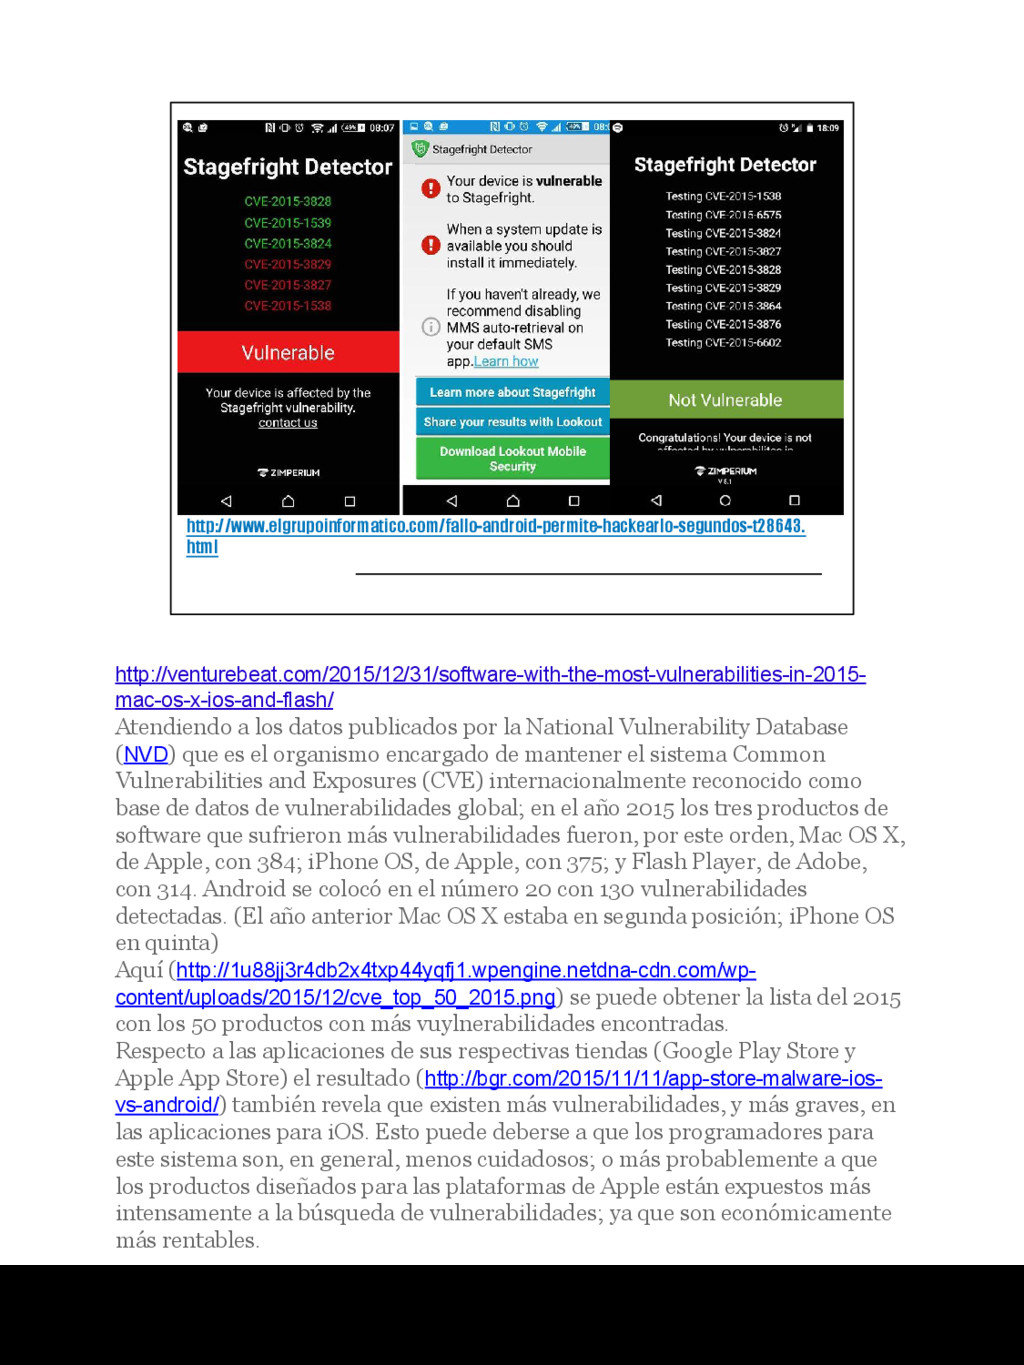
es la llamada StageFright (podemos saber si somos vulnerables gracias a una app desarrollada por el equipo de seguridad que la detectó: stagefright detector, de Zimperium Inc. (https://play.google.com/store/apps/details?id=com.zimperium. stagefrightdetector&hl=es)
libres de vulnerabilidades; si bien es cierto que suelen corregirse de forma más eficiente y rápida que en el caso de Android. Un sencilla búsqueda en Internet nos sorprenderá por la cantidad de vulnerabilidades corregidas y no corregidas que existen: https://www.google. es/webhp?q=ios+vulnerabilities&tbm=nws
SMS y tipo bot ◦ Malware para obtener información (spyware) ◦ Aplicaciones Potencialmente Indeseadas (PUA) • Phishing y fraudes electrónicos (scam) ◦ Smishing y Vishing (phishing utilizando SMS y llamadas de voz) • Spam y mensajes no solicitados • Conexiones inalámbricas inseguras • Vulnerabilidades del sistema o de las apps • Códigos QR maliciosos • Robo o pérdida del dispositivo
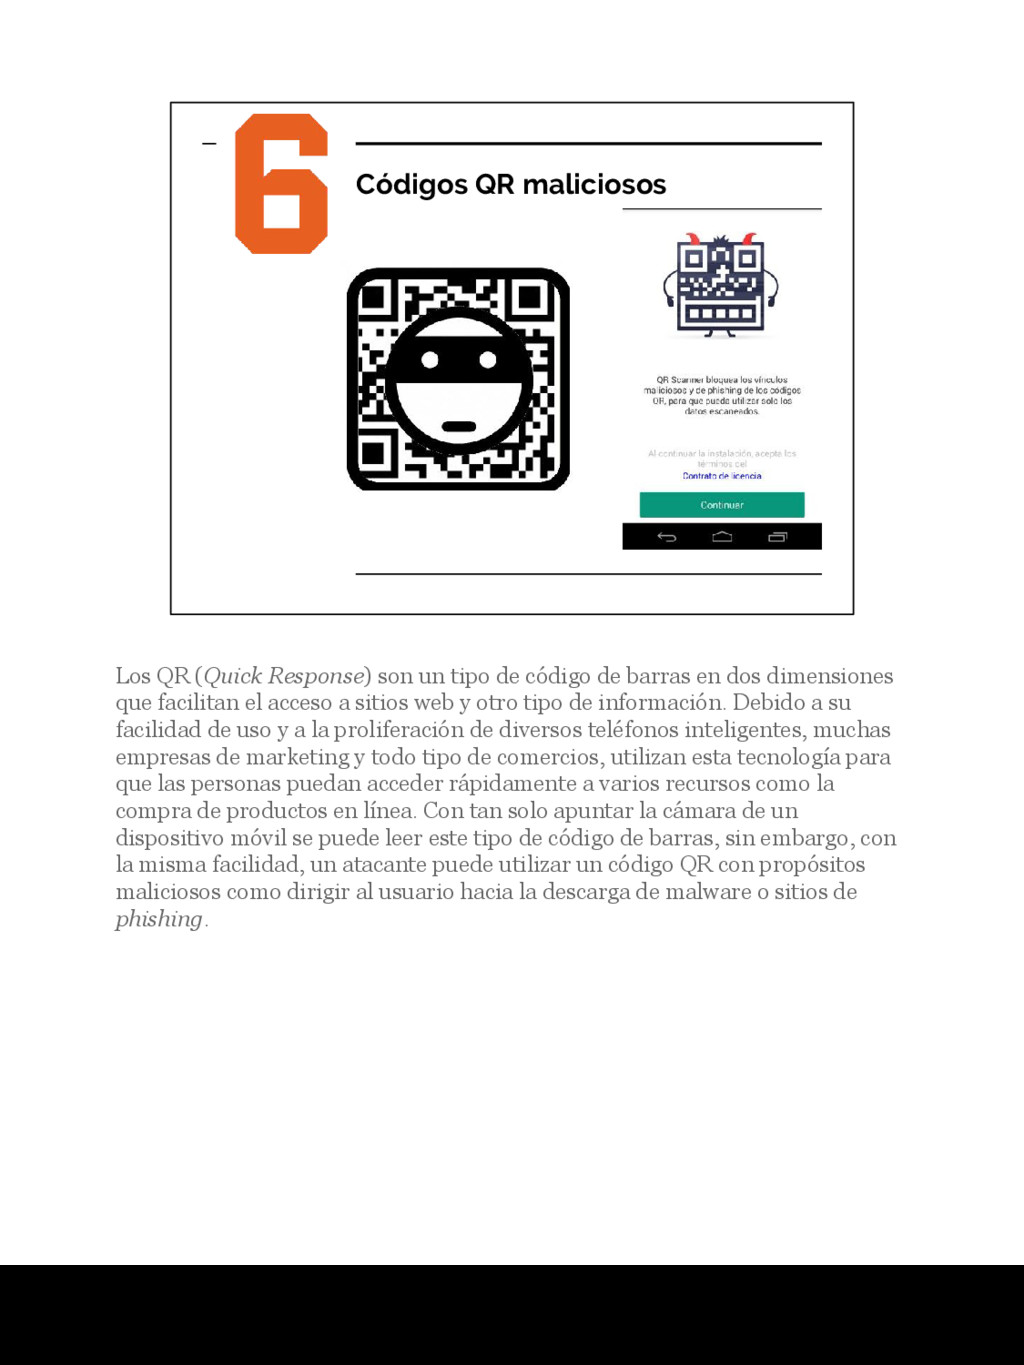
de código de barras en dos dimensiones que facilitan el acceso a sitios web y otro tipo de información. Debido a su facilidad de uso y a la proliferación de diversos teléfonos inteligentes, muchas empresas de marketing y todo tipo de comercios, utilizan esta tecnología para que las personas puedan acceder rápidamente a varios recursos como la compra de productos en línea. Con tan solo apuntar la cámara de un dispositivo móvil se puede leer este tipo de código de barras, sin embargo, con la misma facilidad, un atacante puede utilizar un código QR con propósitos maliciosos como dirigir al usuario hacia la descarga de malware o sitios de phishing.
SMS y tipo bot ◦ Malware para obtener información (spyware) ◦ Aplicaciones Potencialmente Indeseadas (PUA) • Phishing y fraudes electrónicos (scam) ◦ Smishing y Vishing (phishing utilizando SMS y llamadas de voz) • Spam y mensajes no solicitados • Conexiones inalámbricas inseguras • Vulnerabilidades del sistema o de las apps • Códigos QR maliciosos • Robo o pérdida del dispositivo
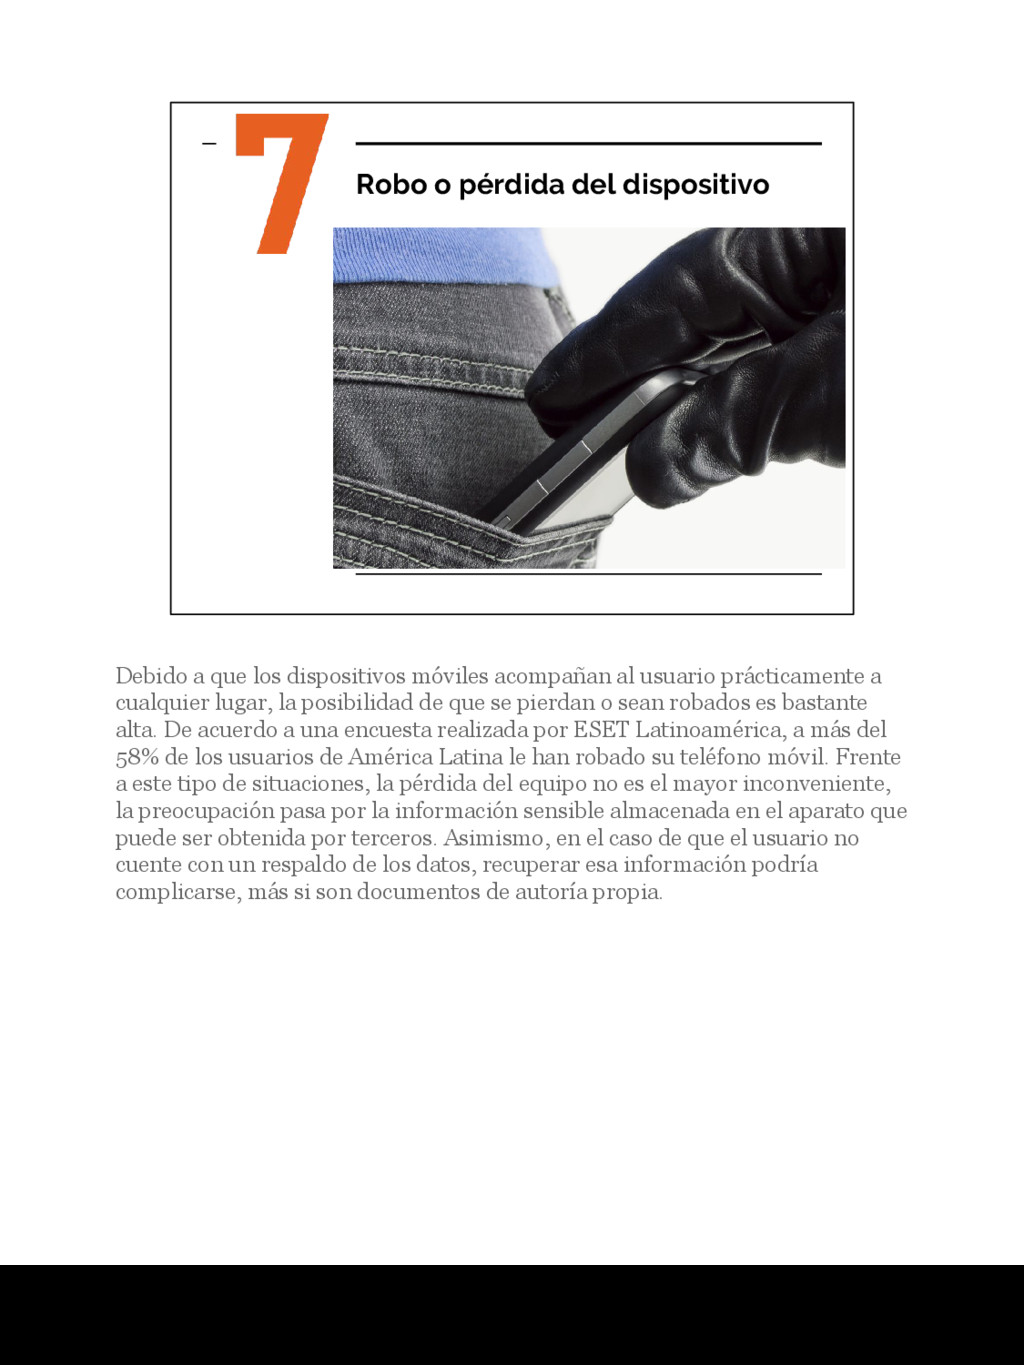
móviles acompañan al usuario prácticamente a cualquier lugar, la posibilidad de que se pierdan o sean robados es bastante alta. De acuerdo a una encuesta realizada por ESET Latinoamérica, a más del 58% de los usuarios de América Latina le han robado su teléfono móvil. Frente a este tipo de situaciones, la pérdida del equipo no es el mayor inconveniente, la preocupación pasa por la información sensible almacenada en el aparato que puede ser obtenida por terceros. Asimismo, en el caso de que el usuario no cuente con un respaldo de los datos, recuperar esa información podría complicarse, más si son documentos de autoría propia.


 angeldp
 koukihosaka
 prog893
 bitkey
 ludicmind
 sh_fk2
 takonda
 camiha
 takuroabe
 recruitengineers
 teamlab
 greenmidori
 kaminashi
 inesmontani
 sugarenia
 keathley
 lauravandoore
 davidcarrasco
 techseoconnect
 livdayseo
 hatefulcrawdad
 samanthasiow
 reverentgeek
 schlessera