Upgrade to Pro — share decks privately, control downloads, hide ads and more …

Sensations fortes et périls de la crypto javasc...

Sensations fortes et périls de la crypto javascript

Présentation sur la cryptographie client-side avec javascript: les challenges, la controverse, les applications plausibles et les bonnes techniques. Suivi d'un example!

Avatar for Alexandre Rimthong

Alexandre Rimthong

February 27, 2014

Other Decks in Programming

Transcript

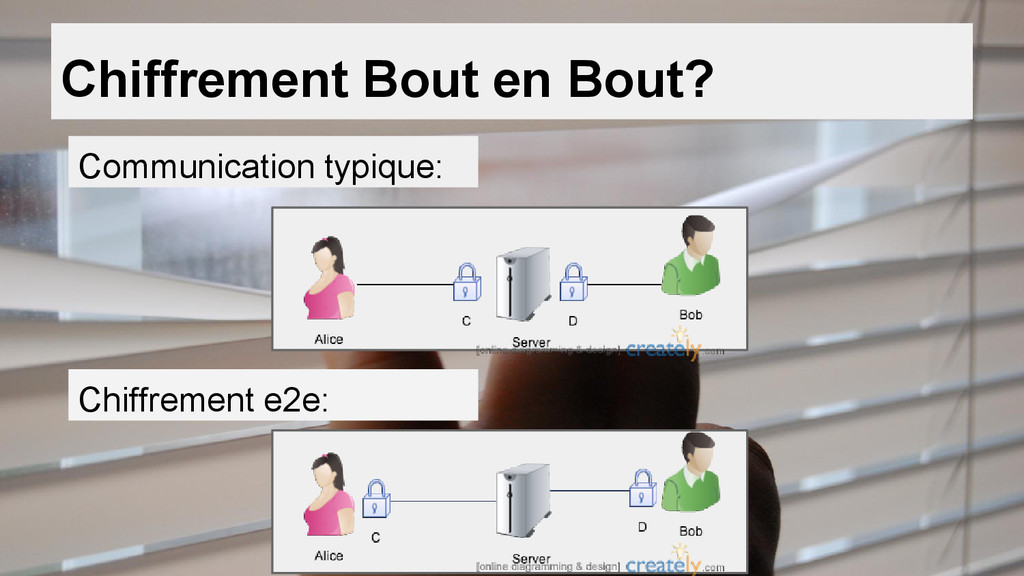
  1. Sensations fortes • Crypto, contexte et enjeux • Pourquoi Javascript,

    client side? • Problème de la sécurité bout-en-bout • Problèmes techniques • Solutions techniques présentes • Nouvelles et futures solutions • Démo! ...et périls de la crypto client javascript
  2. Contexte et enjeux Révélations de Snowden / PRISM Espionage domestique

    et international Les entreprises La démocratie
  3. Pourquoi la crypto javascript? Explosion du Javascript client/serveur Le browser

    est le nouvel OS Excellent outreach Ta mère utilise javascript
  4. Pourquoi client side? Change de paradigme de confiance Regagner la

    confiance du public Sécurité bout-en-bout
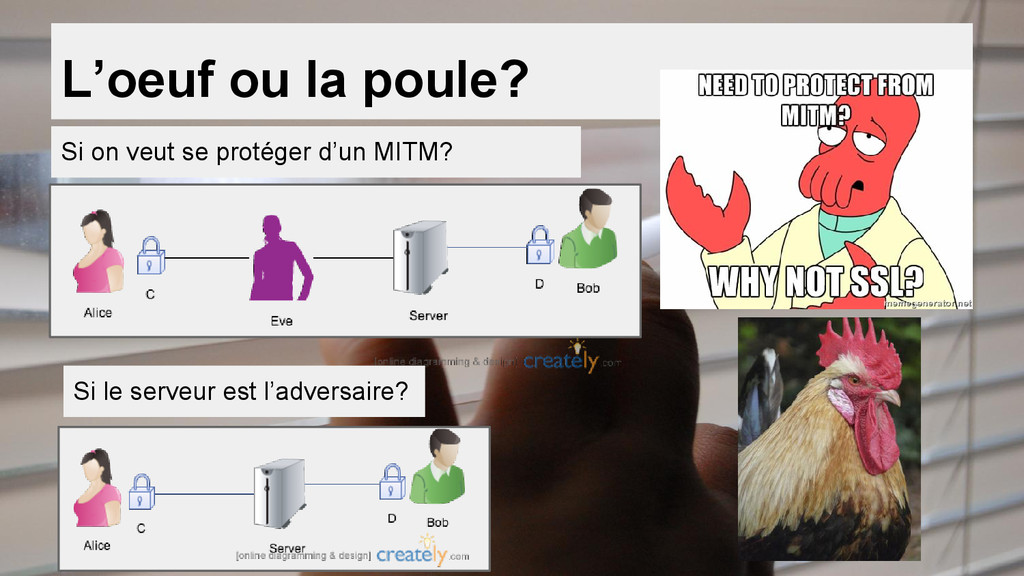
  5. L’oeuf ou la poule? Si on veut se protéger d’un

    MITM? Si le serveur est l’adversaire?
  6. Donc des exemples d’application SSL pour authentifier serveur, crypto pour

    protéger les données Crypto provenant d’une autre source Chiffrement de local storage
  7. Web Crypto API • Standard proposé par W3C • Working

    draft du 23 juin 2013 • Source de random • Gestion des clés • Plusieurs algos • Critiques
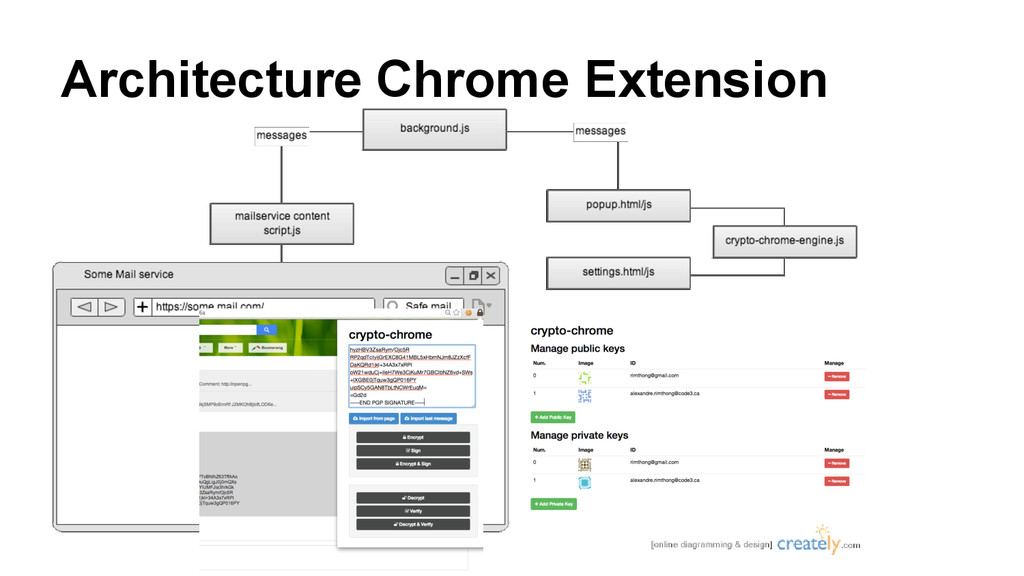
  8. Démo -> Crypto-chrome Extension Chrome développée en moins de 24h

    lors de HackMTL Principe est d’offrir de l’API de crypto pour des webservices existants Attention: je ne suis pas un mathémagicien de la crypto!
  9. Lacunes et faiblesses • Génération de clé • Plus de

    content scripts • Chiffrement et signature de fichiers • Mémoire et local storage • Certains gotcha de sites (drafts)