la manera en la que éste interactúa con el Sistema Operativo para garantizar el correcto funcionamiento de las aplicaciones que soporta? … el ITSEC (Information Technology Security Evaluation Criteria) y el TCSEC (Trusted Computer System Evaluation Criteria) son dos criterios utilizados para definir los niveles de seguridad de los sistemas?
the infected computer in the form of a dropper, a self-contained program that extracts the other application components embedded within itself. Sugerencia https://www.csoonline. com/article/3227906/r ansomware/what-is- wannacry-ransomware- how-does-it-infect-and- who-was- responsible.html
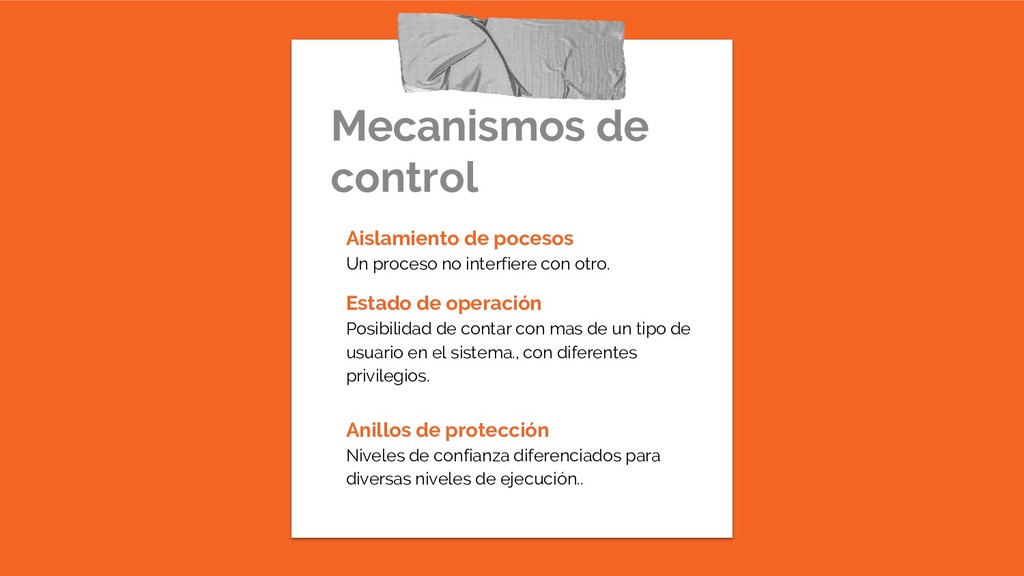
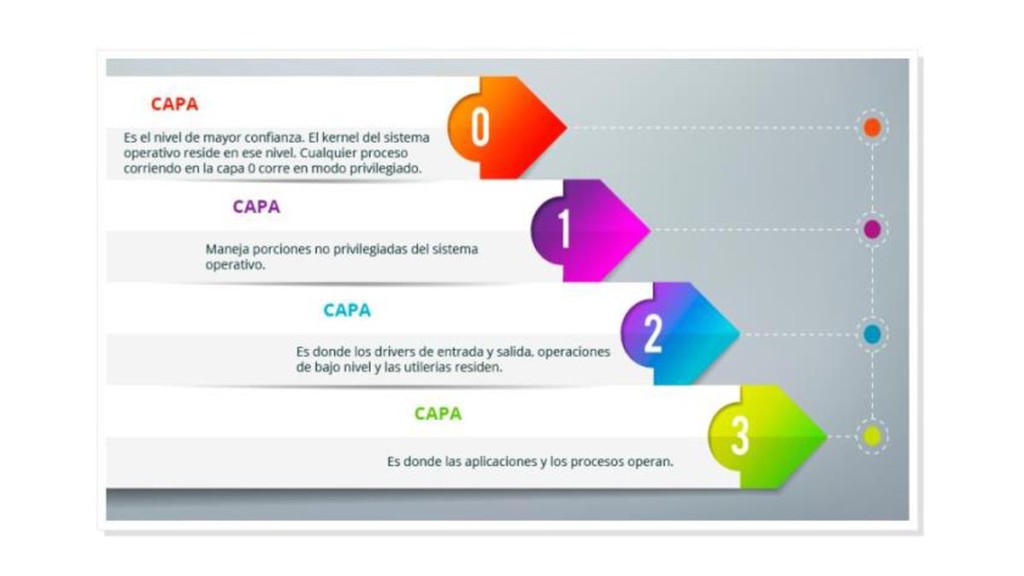
con otro. Estado de operación Posibilidad de contar con mas de un tipo de usuario en el sistema., con diferentes privilegios. Anillos de protección Niveles de confianza diferenciados para diversas niveles de ejecución..
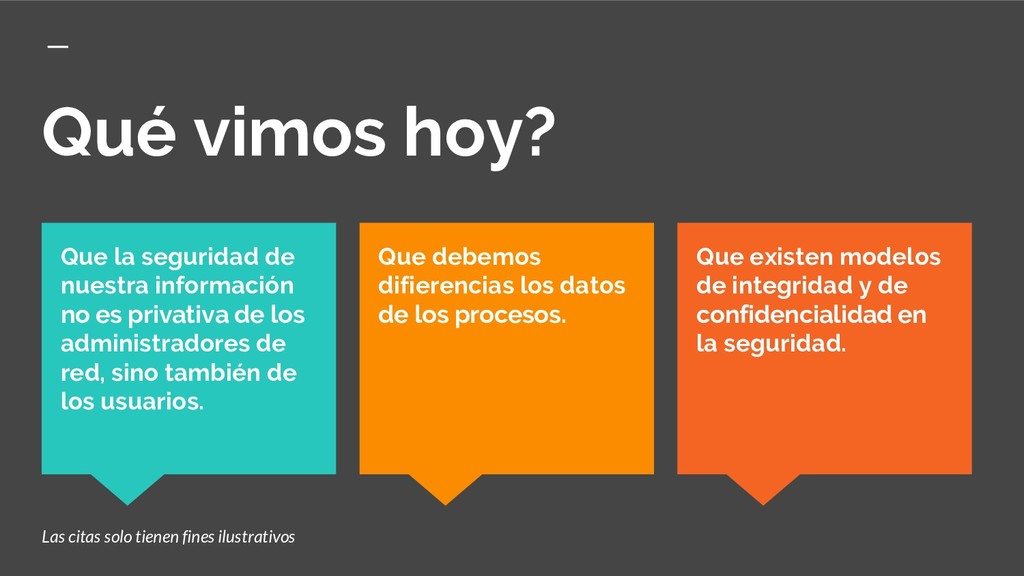
confidencialidad en la seguridad. Que la seguridad de nuestra información no es privativa de los administradores de red, sino también de los usuarios. Que debemos difierencias los datos de los procesos. Las citas solo tienen fines ilustrativos
seguridad. Preparen el tema 4.3 del material en línea y contesten a la siguiente pregunta: Cómo iimplementar las normas ITSEC y TCSEC en un entorno empresarial?


 tammyeverts
 kevinliebholz
 honzajavorek
 marktimemedia
 kneath
 sarafernandez
 jdejongh
 stephaniewalter
 lara
 wjessup
 portentint
 ryanjones