Share
Embed

Transcript
70 slides
-
microVMsでCI環境を「使い捨てる」 -OSSサプライチェーンからどうアプリCI に導⼊する OSS Scanner と同じ流れを Lambda MicroVMs 上に⾃作し、PR ゲートまで通した検証記
録、EKS Nitro Sandbox の検証まで Soushi Hiruta -
⾃⼰紹介 Soushi Hiruta(ヒルタ ソウシ) SRE 2 活動 2025 AWS Community
Builder(Container) 得意分野 Kubernetes、マイクロサービス、IaC(AWS CDK) 発信 X: @web_se / GitHub: clouddev-code -
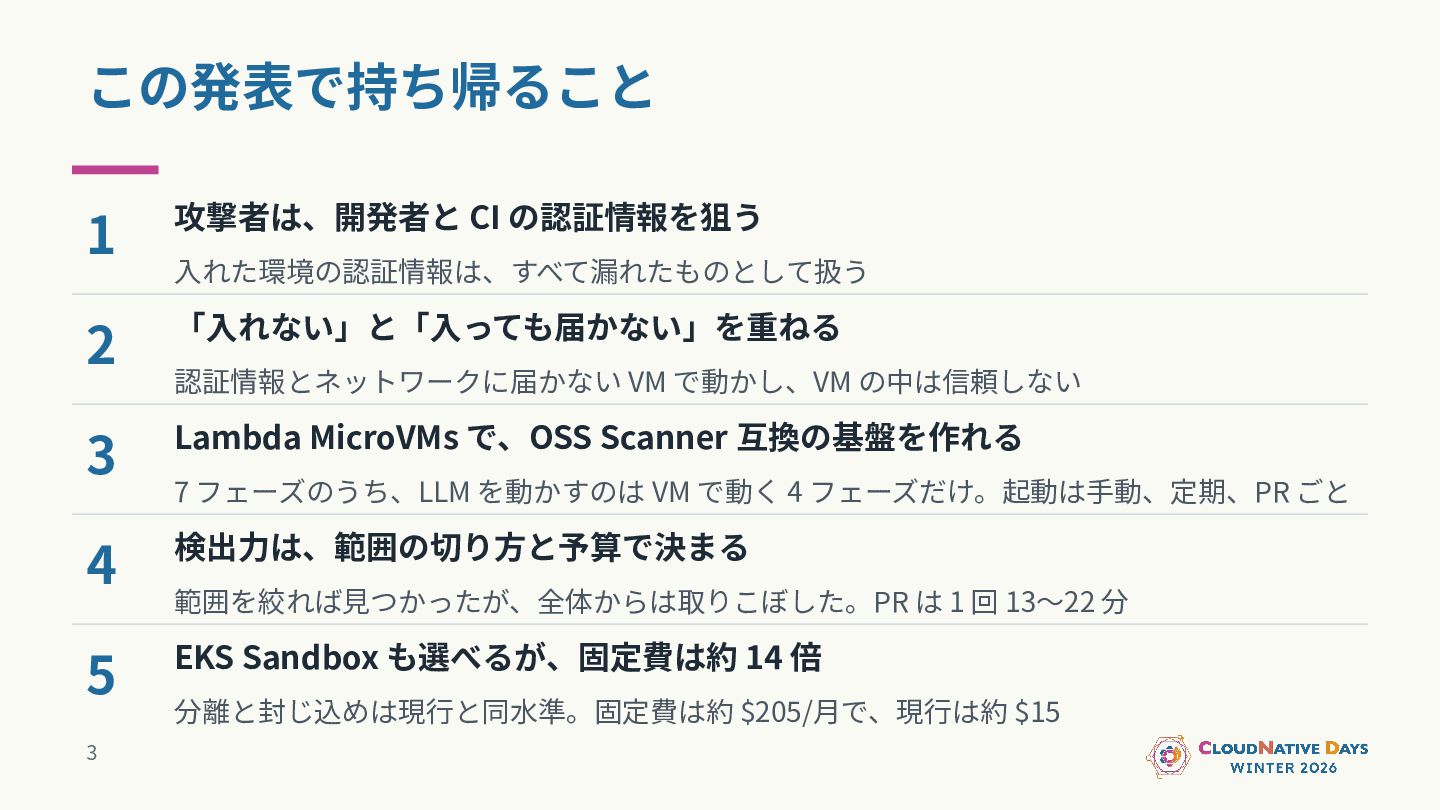
この発表で持ち帰ること 1 攻撃者は、開発者と CI の認証情報を狙う 2 「⼊れない」と「⼊っても届かない」を重ねる 3 Lambda MicroVMs
で、OSS Scanner 互換の基盤を作れる 4 検出⼒は、範囲の切り⽅と予算で決まる 5 EKS Sandbox も選べるが、固定費は約 14 倍 3 ⼊れた環境の認証情報は、すべて漏れたものとして扱う 認証情報とネットワークに届かない VM で動かし、VM の中は信頼しない 7 フェーズのうち、LLM を動かすのは VM で動く 4 フェーズだけ。起動は⼿動、定期、PR ごと 範囲を絞れば⾒つかったが、全体からは取りこぼした。PR は 1 回 13〜22 分 分離と封じ込めは現⾏と同⽔準。固定費は約 $205/⽉で、現⾏は約 $15 -
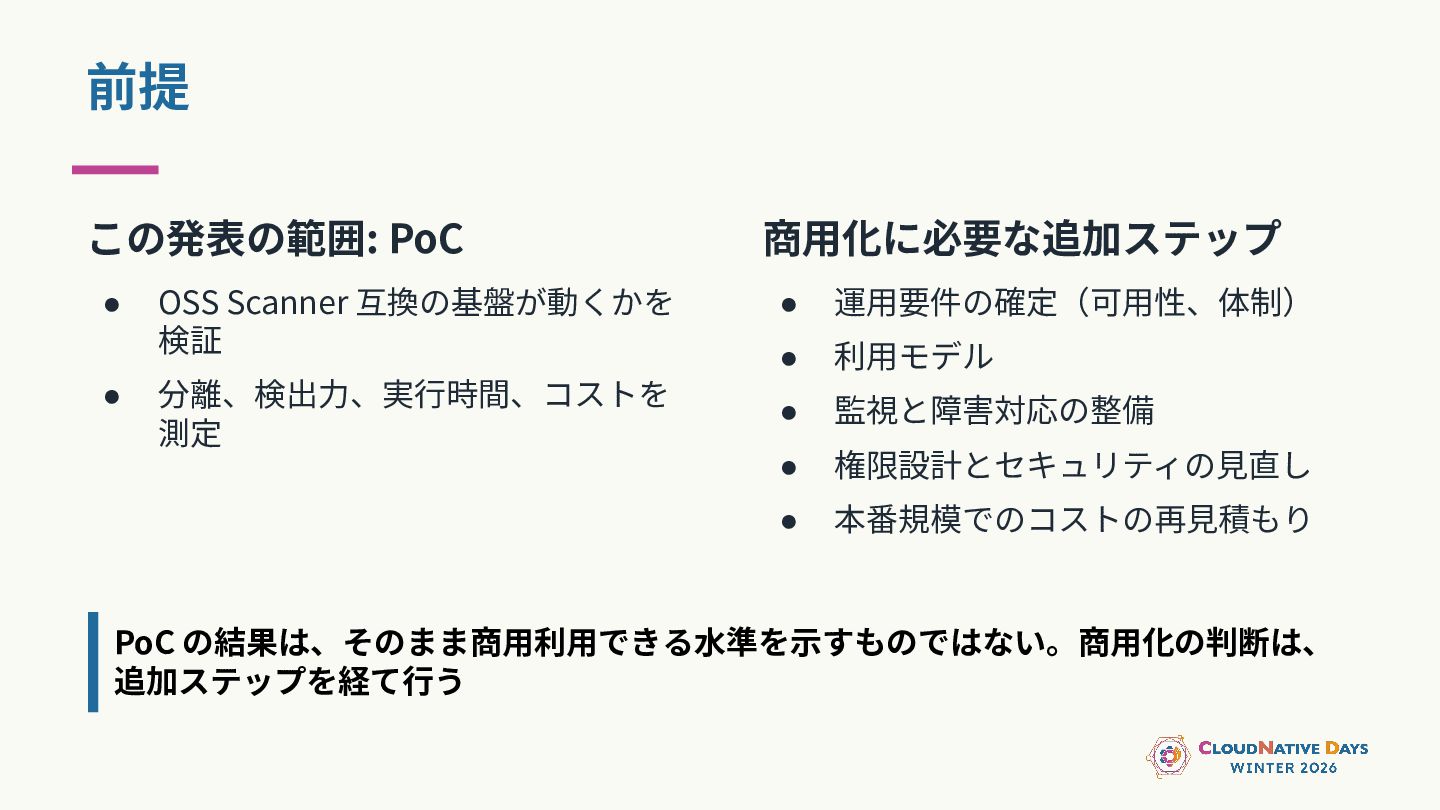
前提 この発表の範囲: PoC • • 商⽤化に必要な追加ステップ OSS Scanner 互換の基盤が動くかを 検証
• 運⽤要件の確定(可⽤性、体制) • 利⽤モデル 分離、検出⼒、実⾏時間、コストを 測定 • 監視と障害対応の整備 • 権限設計とセキュリティの⾒直し • 本番規模でのコストの再⾒積もり PoC の結果は、そのまま商⽤利⽤できる⽔準を⽰すものではない。商⽤化の判断は、 追加ステップを経て⾏う -
アジェンダ 1. サプライチェーン攻撃の今 2. Sandbox 環境の必要性と選択肢 3. ビルド環境をセキュアにする 4. 作ったもの:
OSS Scanner 互換のスキャン基盤 5. 隔離の設計: VM を信頼しない 6. 検証結果: 何が⾒つかり、何を取りこぼしたか 7. 分かったこと: 結果の信頼性と実機の落とし⽳ 5 -
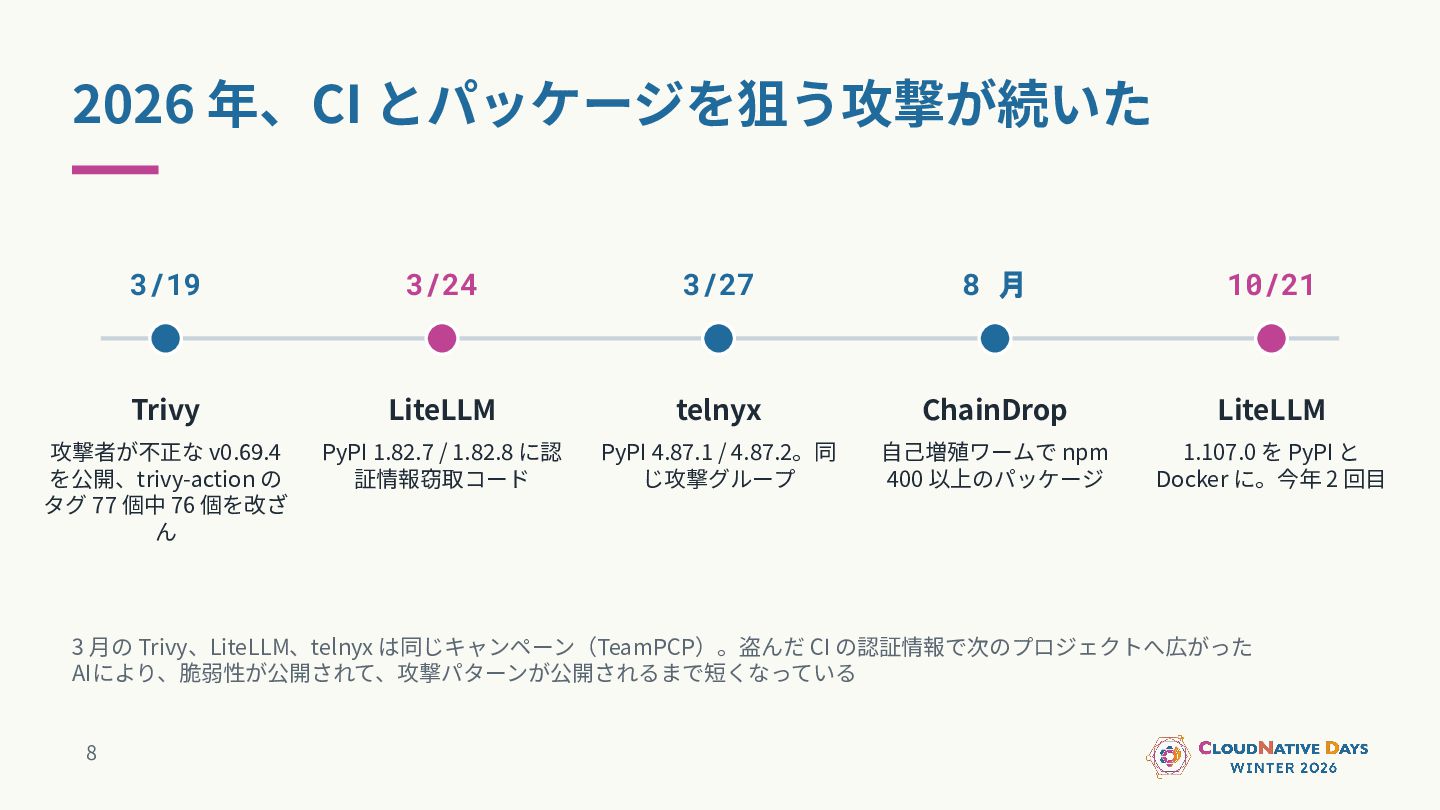
2026 年、CI とパッケージを狙う攻撃が続いた 3/19 3/24 3/27 8 月 10/21 Trivy
LiteLLM telnyx ChainDrop LiteLLM 攻撃者が不正な v0.69.4 を公開、trivy-action の タグ 77 個中 76 個を改ざ ん PyPI 1.82.7 / 1.82.8 に認 証情報窃取コード PyPI 4.87.1 / 4.87.2。同 じ攻撃グループ ⾃⼰増殖ワームで npm 400 以上のパッケージ 1.107.0 を PyPI と Docker に。今年 2 回⽬ 3 ⽉の Trivy、LiteLLM、telnyx は同じキャンペーン(TeamPCP)。盗んだ CI の認証情報で次のプロジェクトへ広がった AIにより、脆弱性が公開されて、攻撃パターンが公開されるまで短くなっている 8 -
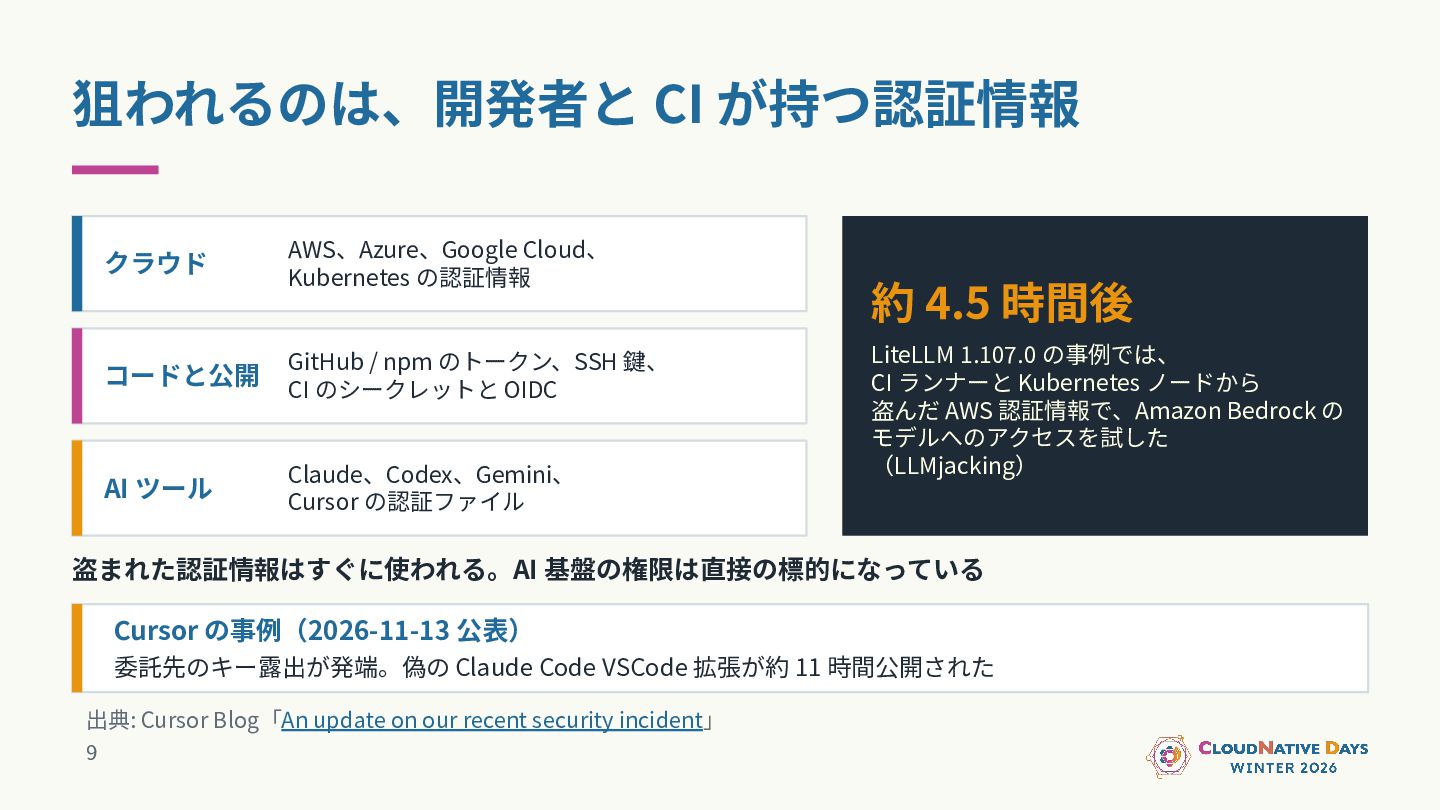
狙われるのは、開発者と CI が持つ認証情報 クラウド AWS、Azure、Google Cloud、 Kubernetes の認証情報 コードと公開 GitHub
/ npm のトークン、SSH 鍵、 CI のシークレットと OIDC AI ツール Claude、Codex、Gemini、 Cursor の認証ファイル 約 4.5 時間後 LiteLLM 1.107.0 の事例では、 CI ランナーと Kubernetes ノードから 盗んだ AWS 認証情報で、Amazon Bedrock の モデルへのアクセスを試した (LLMjacking) 盗まれた認証情報はすぐに使われる。AI 基盤の権限は直接の標的になっている Cursor の事例(2026-11-13 公表) 委託先のキー露出が発端。偽の Claude Code VSCode 拡張が約 11 時間公開された 出典: Cursor Blog「An update on our recent security incident」 9 -
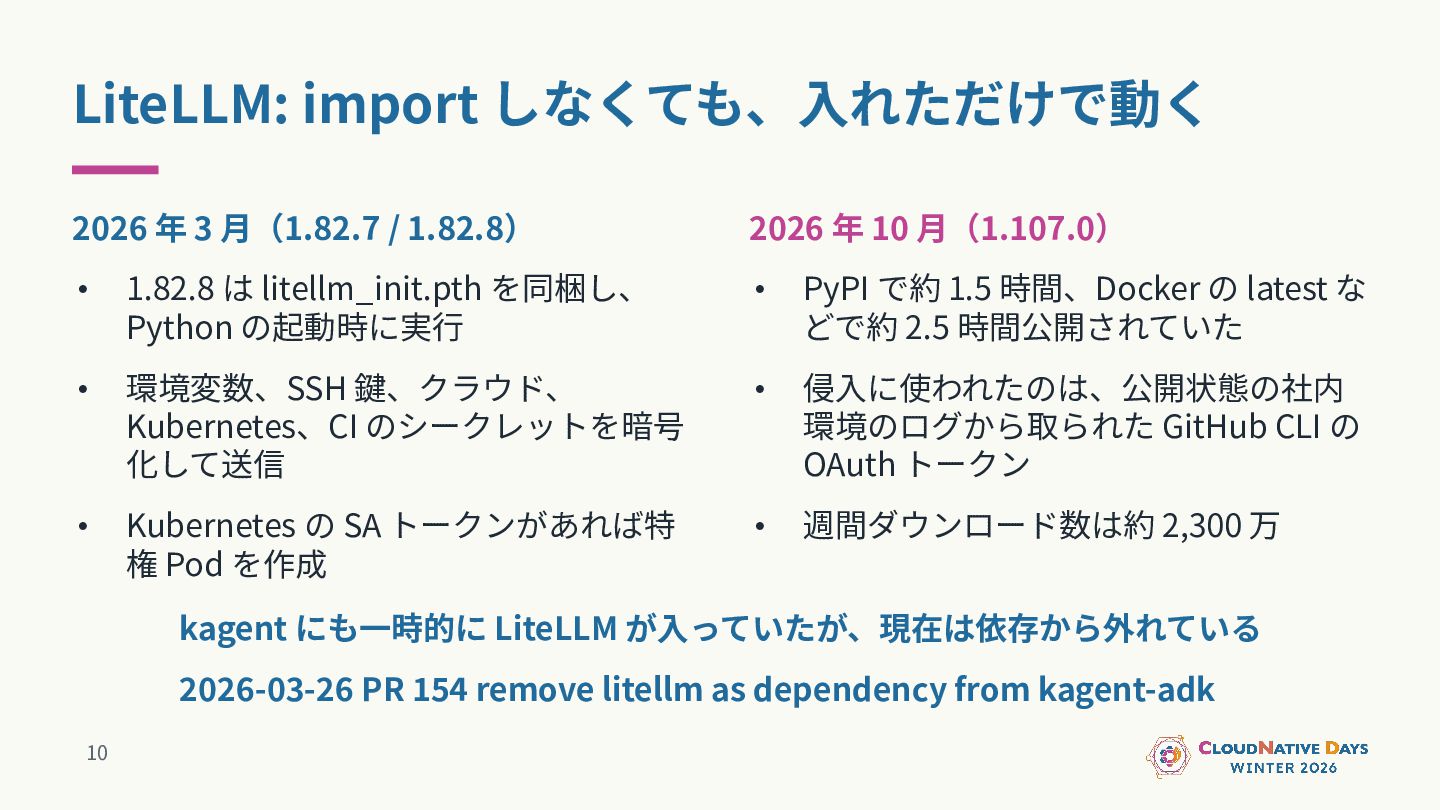
LiteLLM: import しなくても、⼊れただけで動く 2026 年 3 ⽉(1.82.7 / 1.82.8) 2026
年 10 ⽉(1.107.0) • 1.82.8 は litellm_init.pth を同梱し、 Python の起動時に実⾏ • PyPI で約 1.5 時間、Docker の latest な どで約 2.5 時間公開されていた • 環境変数、SSH 鍵、クラウド、 Kubernetes、CI のシークレットを暗号 化して送信 • 侵⼊に使われたのは、公開状態の社内 環境のログから取られた GitHub CLI の OAuth トークン • Kubernetes の SA トークンがあれば特 権 Pod を作成 • 週間ダウンロード数は約 2,300 万 kagent にも⼀時的に LiteLLM が⼊っていたが、現在は依存から外れている 2026-03-26 PR 154 remove litellm as dependency from kagent-adk 10 -
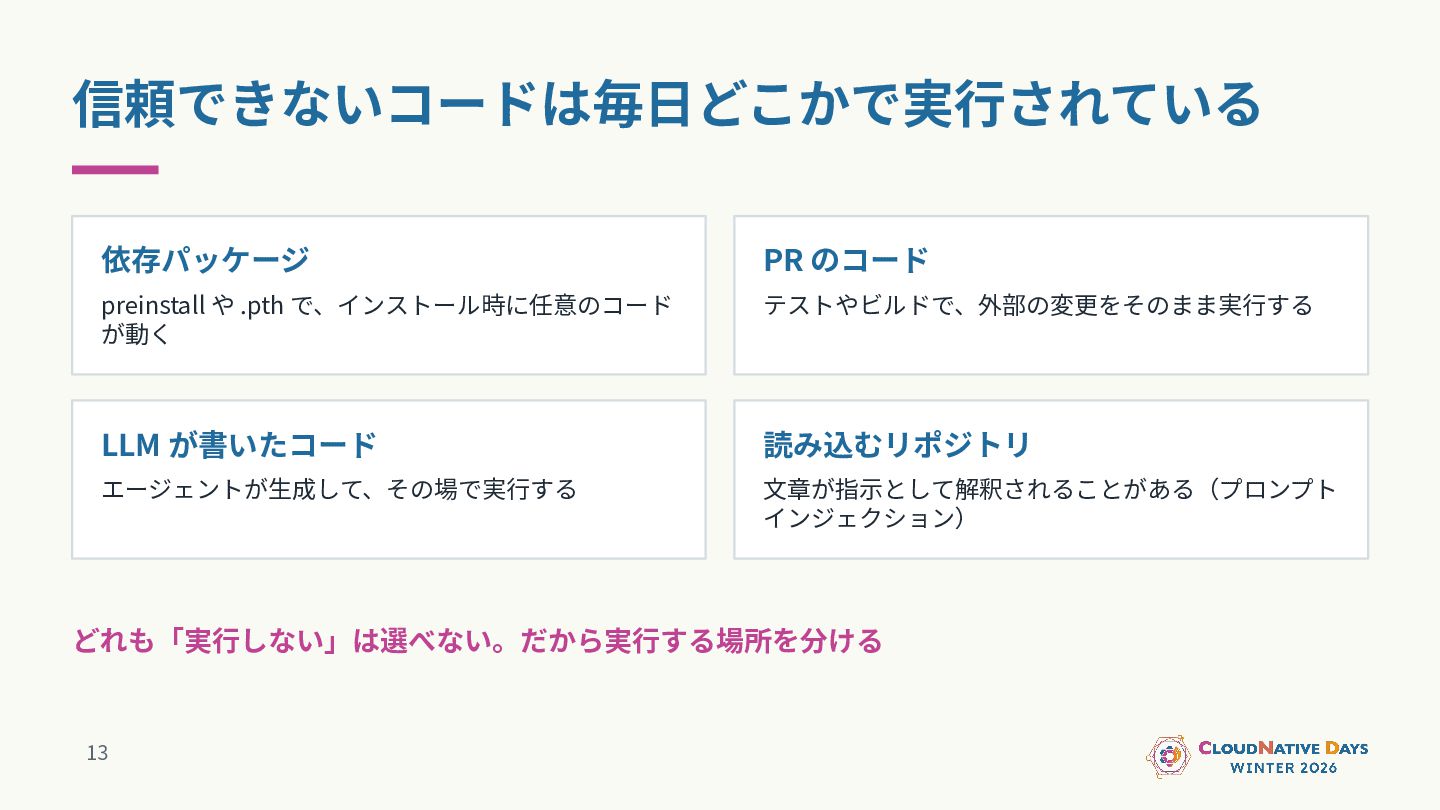
信頼できないコードは毎⽇どこかで実⾏されている 依存パッケージ PR のコード preinstall や .pth で、インストール時に任意のコード が動く テストやビルドで、外部の変更をそのまま実⾏する
LLM が書いたコード 読み込むリポジトリ エージェントが⽣成して、その場で実⾏する ⽂章が指⽰として解釈されることがある(プロンプト インジェクション) どれも「実⾏しない」は選べない。だから実⾏する場所を分ける 13 -
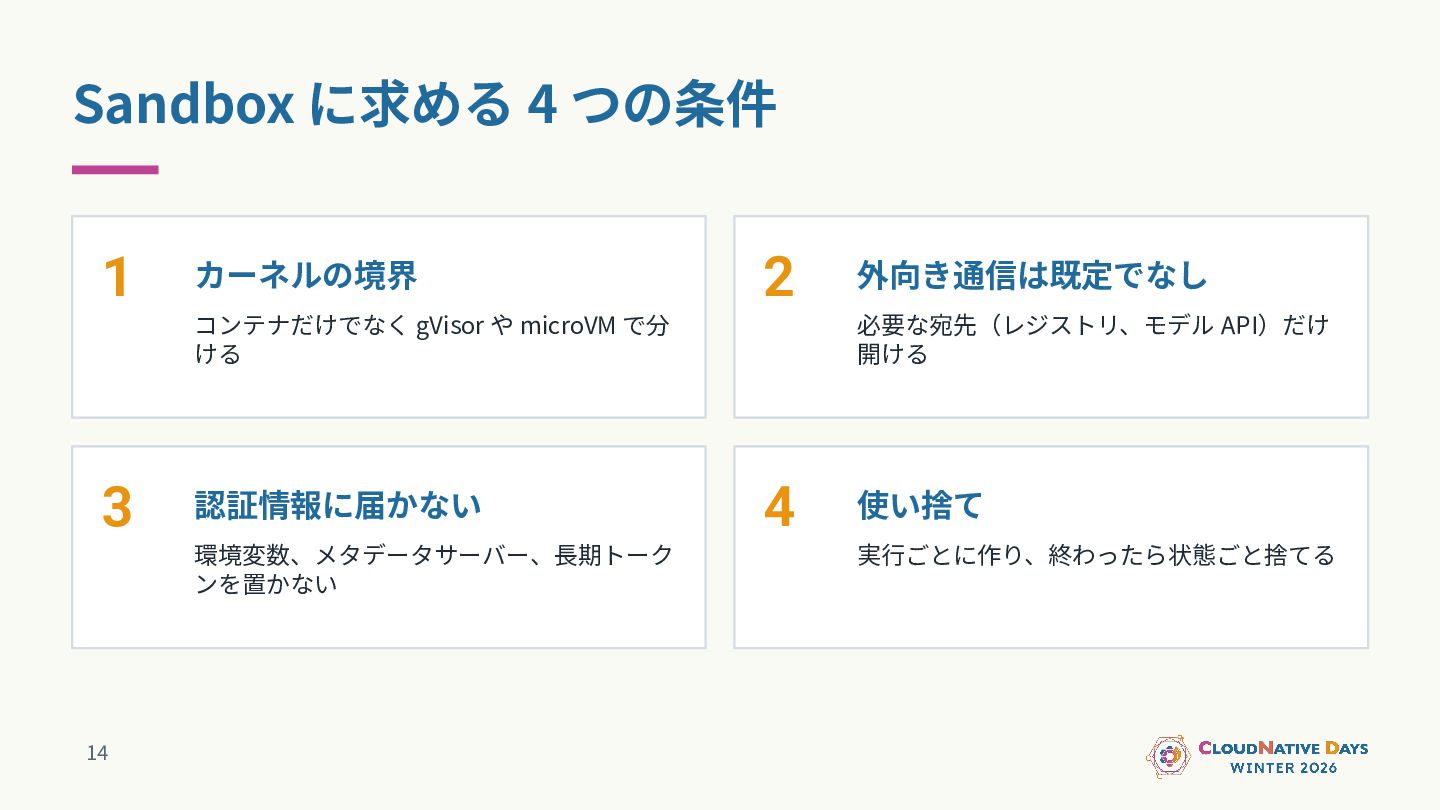
Sandbox に求める 4 つの条件 1 カーネルの境界 2 コンテナだけでなく gVisor や
microVM で分 ける 3 認証情報に届かない 環境変数、メタデータサーバー、⻑期トーク ンを置かない 14 外向き通信は既定でなし 必要な宛先(レジストリ、モデル API)だけ 開ける 4 使い捨て 実⾏ごとに作り、終わったら状態ごと捨てる -
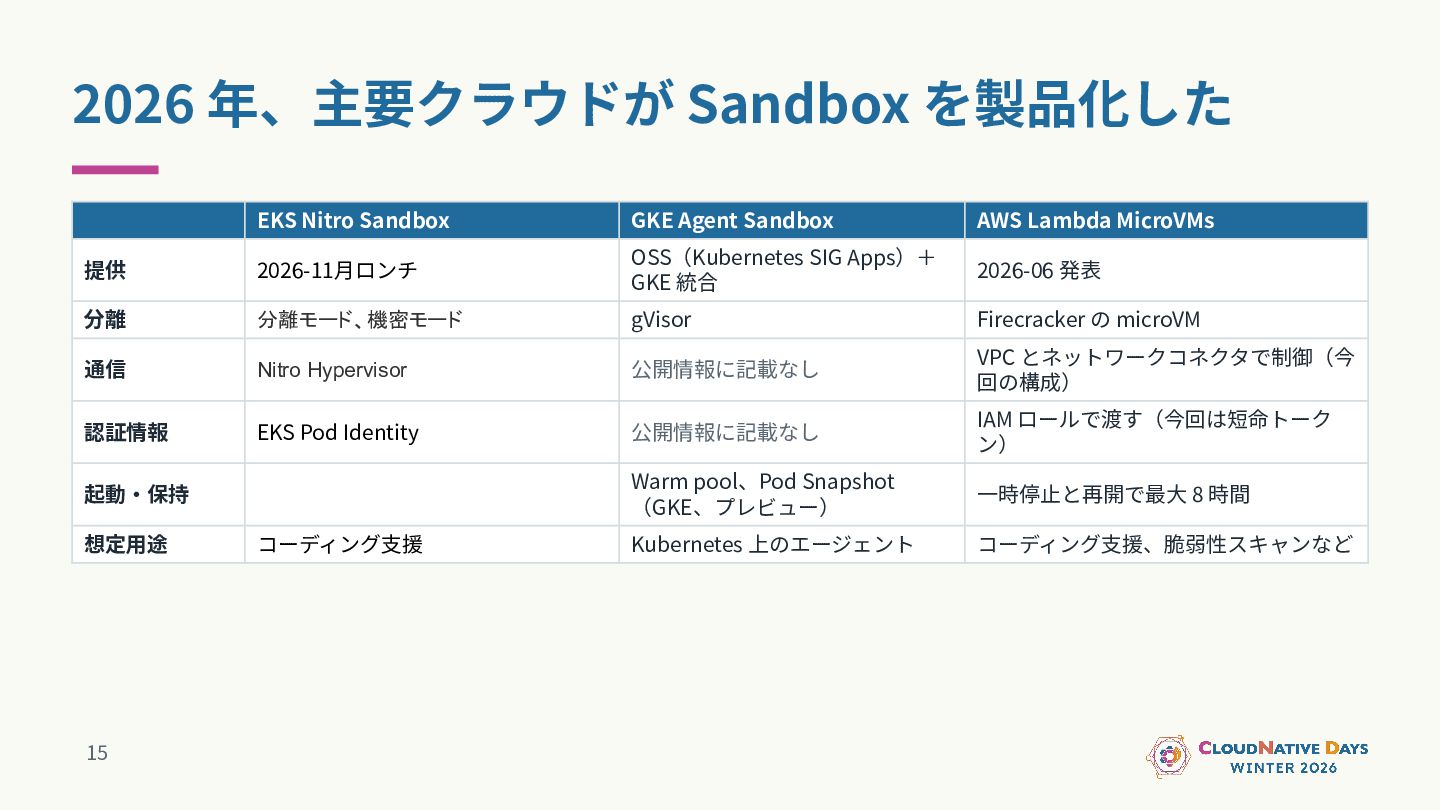
2026 年、主要クラウドが Sandbox を製品化した EKS Nitro Sandbox GKE Agent Sandbox
AWS Lambda MicroVMs 提供 2026-11⽉ロンチ OSS(Kubernetes SIG Apps)+ GKE 統合 2026-06 発表 分離 分離モード、機密モード gVisor Firecracker の microVM 通信 Nitro Hypervisor 公開情報に記載なし VPC とネットワークコネクタで制御(今 回の構成) 認証情報 EKS Pod Identity 公開情報に記載なし IAM ロールで渡す(今回は短命トーク ン) Warm pool、Pod Snapshot (GKE、プレビュー) ⼀時停⽌と再開で最⼤ 8 時間 Kubernetes 上のエージェント コーディング⽀援、脆弱性スキャンなど 起動‧保持 想定⽤途 15 コーディング⽀援 -
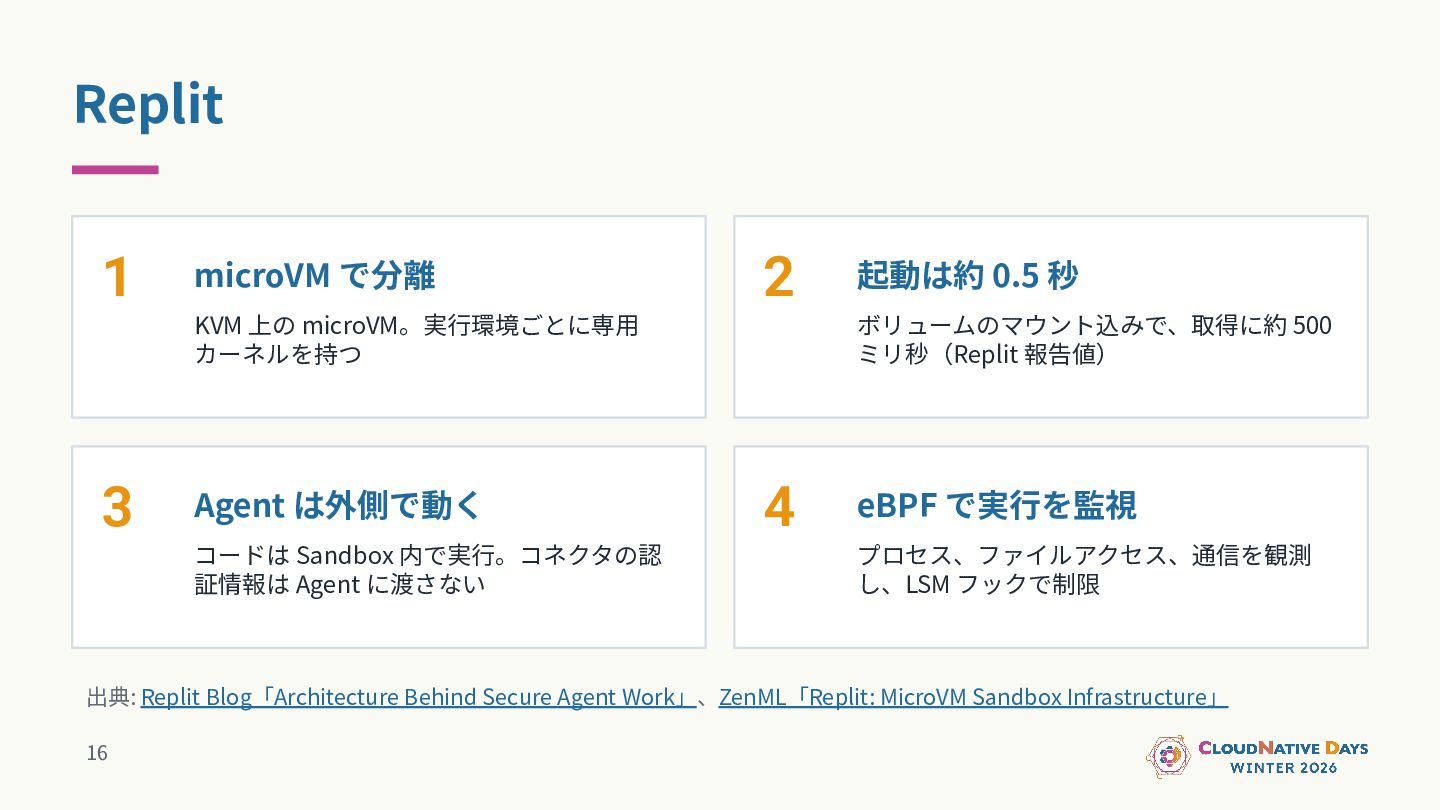
Replit 1 microVM で分離 2 KVM 上の microVM。実⾏環境ごとに専⽤ カーネルを持つ 3
Agent は外側で動く コードは Sandbox 内で実⾏。コネクタの認 証情報は Agent に渡さない 起動は約 0.5 秒 ボリュームのマウント込みで、取得に約 500 ミリ秒(Replit 報告値) 4 eBPF で実⾏を監視 プロセス、ファイルアクセス、通信を観測 し、LSM フックで制限 出典: Replit Blog「Architecture Behind Secure Agent Work」、ZenML「Replit: MicroVM Sandbox Infrastructure」 16 -
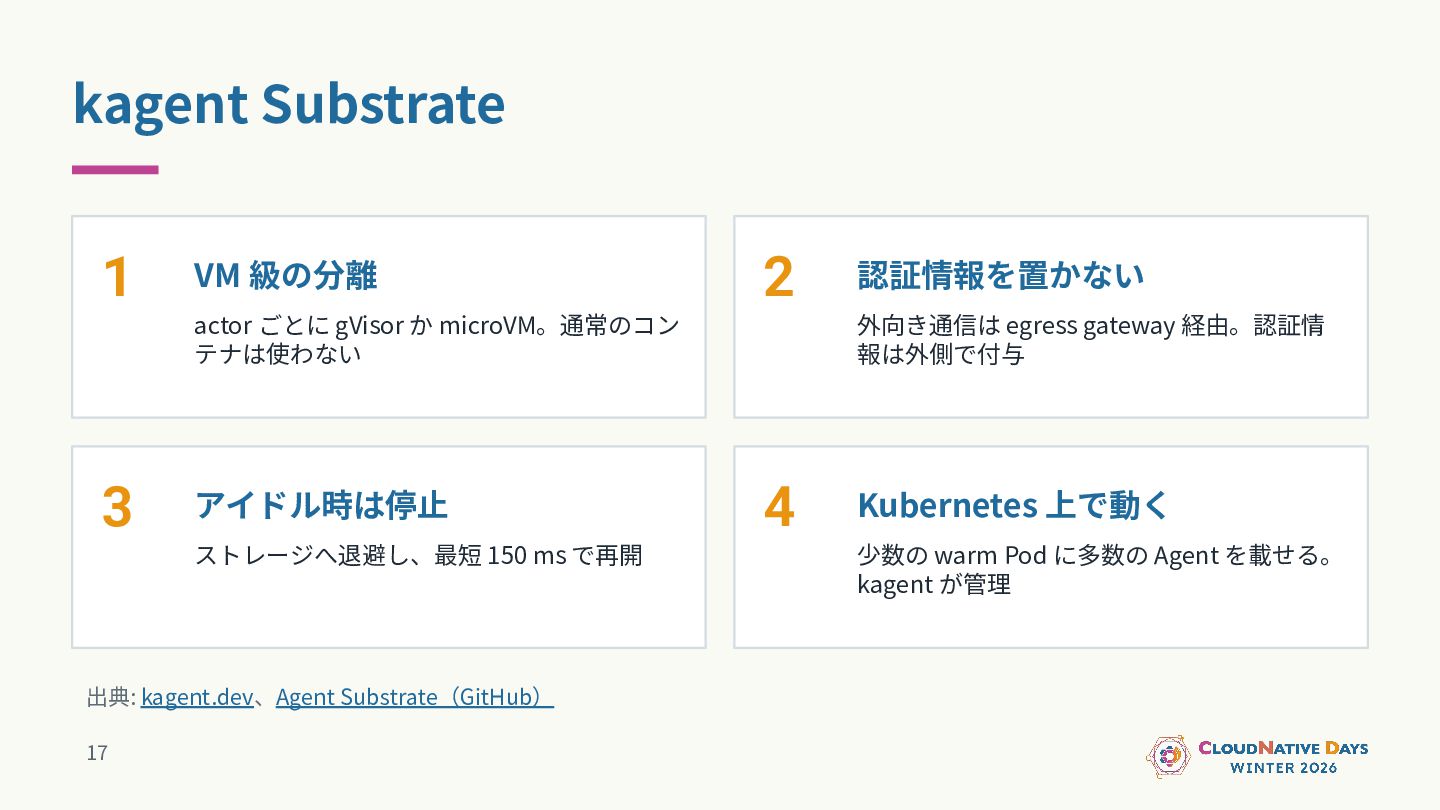
kagent Substrate 1 VM 級の分離 2 actor ごとに gVisor か
microVM。通常のコン テナは使わない 3 アイドル時は停⽌ ストレージへ退避し、最短 150 ms で再開 出典: kagent.dev、Agent Substrate(GitHub) 17 認証情報を置かない 外向き通信は egress gateway 経由。認証情 報は外側で付与 4 Kubernetes 上で動く 少数の warm Pod に多数の Agent を載せる。 kagent が管理 -
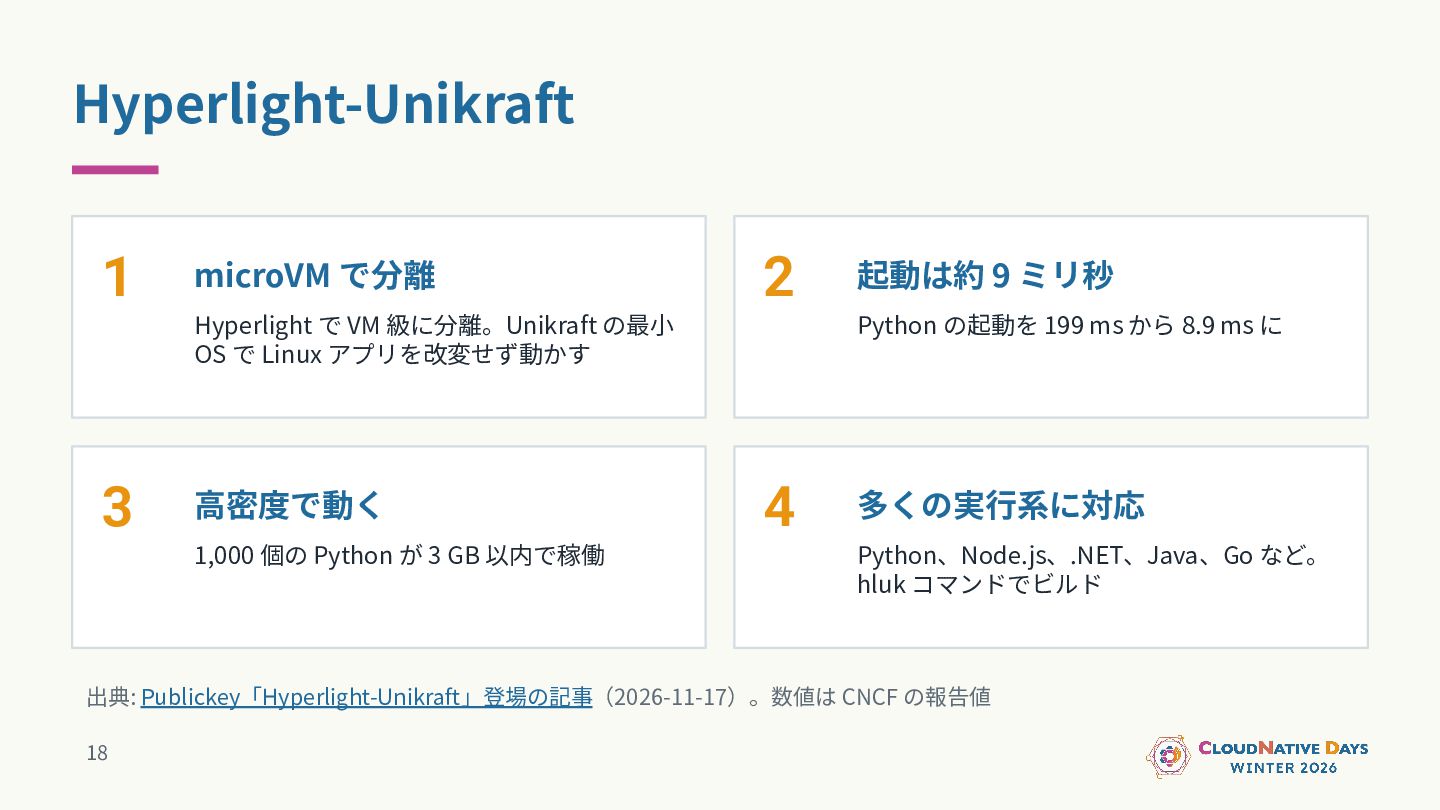
Hyperlight-Unikraft 1 microVM で分離 2 Hyperlight で VM 級に分離。Unikraft の最⼩
OS で Linux アプリを改変せず動かす 3 ⾼密度で動く 1,000 個の Python が 3 GB 以内で稼働 起動は約 9 ミリ秒 Python の起動を 199 ms から 8.9 ms に 4 多くの実⾏系に対応 Python、Node.js、.NET、Java、Go など。 hluk コマンドでビルド 出典: Publickey「Hyperlight-Unikraft」登場の記事(2026-11-17)。数値は CNCF の報告値 18 -
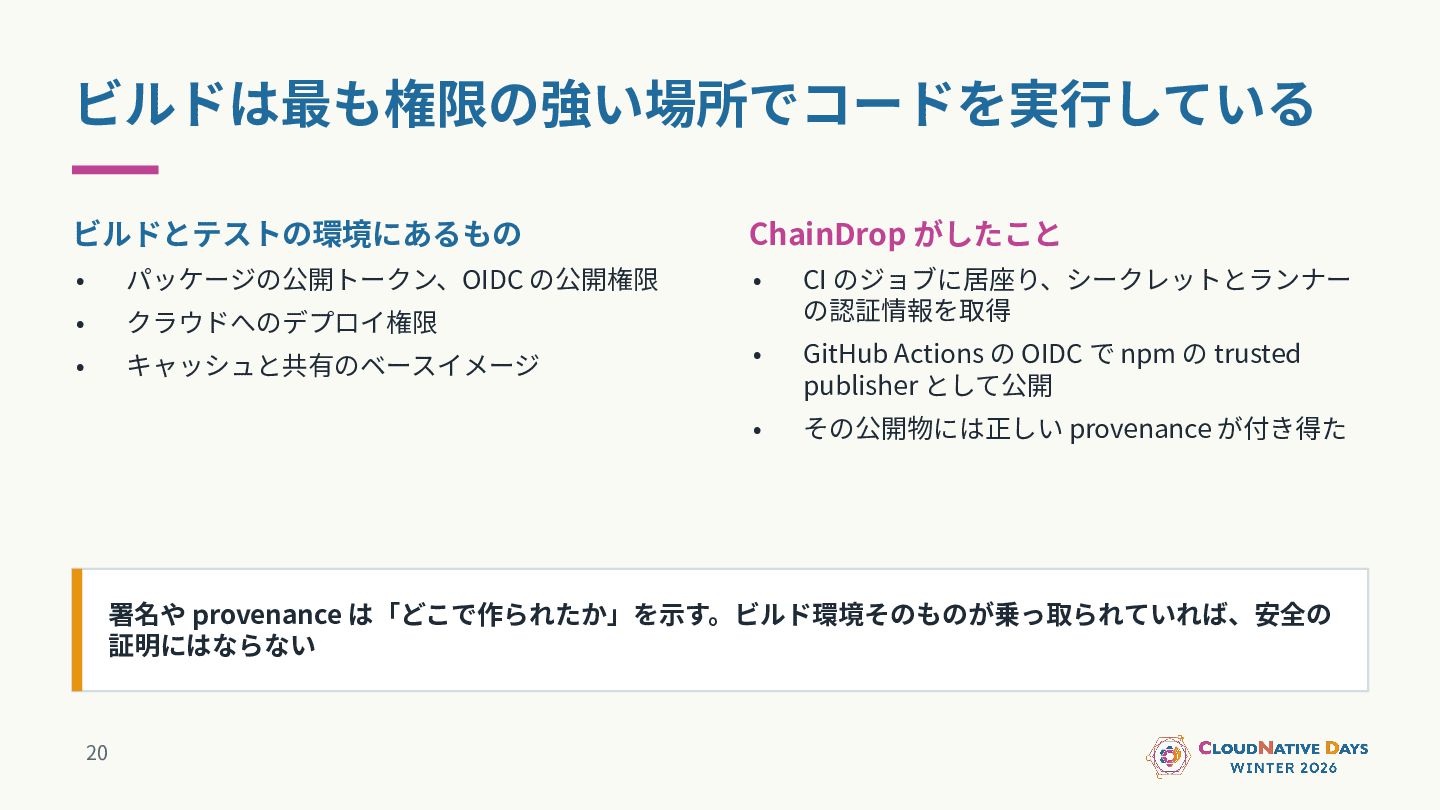
ビルドは最も権限の強い場所でコードを実⾏している ビルドとテストの環境にあるもの ChainDrop がしたこと • パッケージの公開トークン、OIDC の公開権限 • • クラウドへのデプロイ権限
CI のジョブに居座り、シークレットとランナー の認証情報を取得 • キャッシュと共有のベースイメージ • GitHub Actions の OIDC で npm の trusted publisher として公開 • その公開物には正しい provenance が付き得た 署名や provenance は「どこで作られたか」を⽰す。ビルド環境そのものが乗っ取られていれば、安全の 証明にはならない 20 -
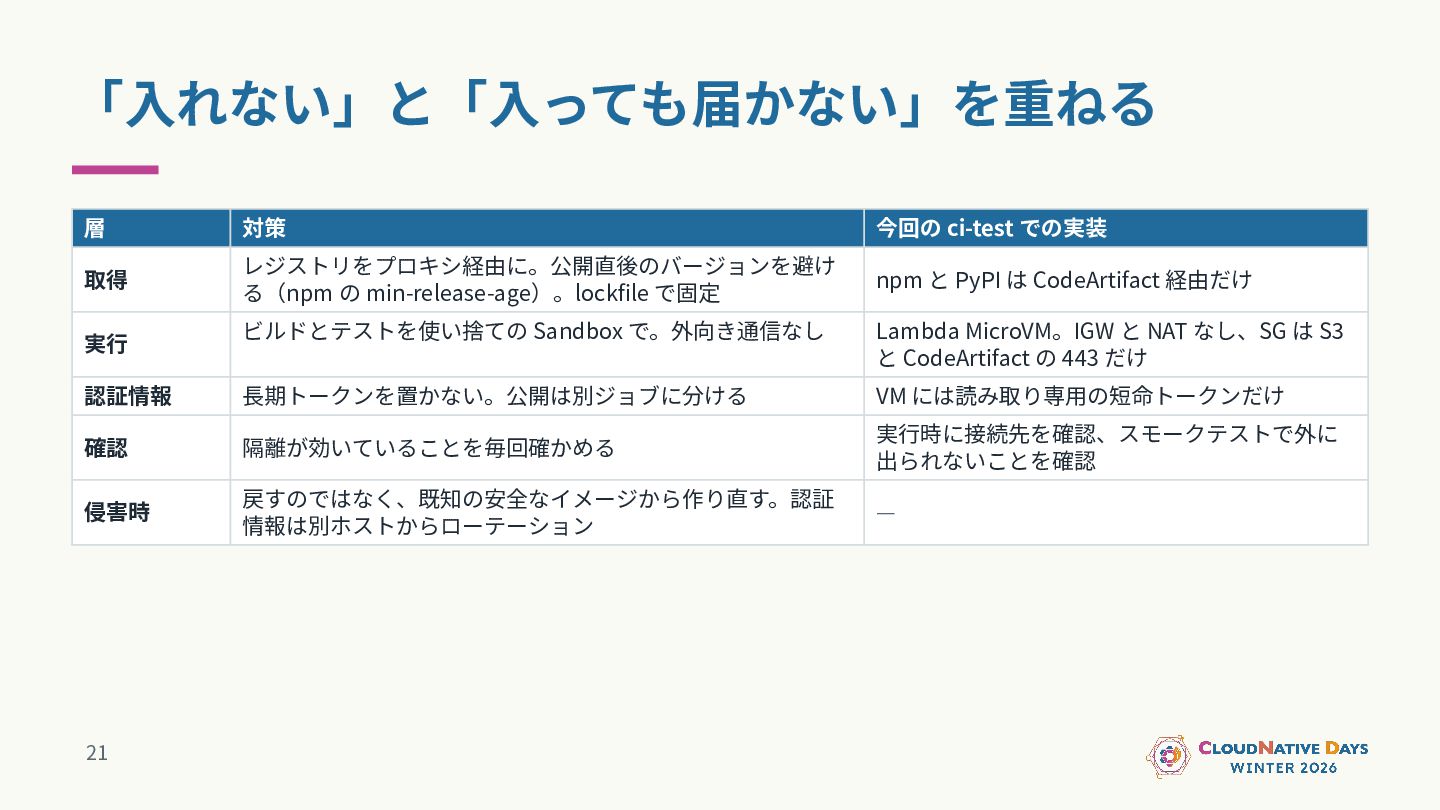
「⼊れない」と「⼊っても届かない」を重ねる 層 対策 今回の ci-test での実装 取得 レジストリをプロキシ経由に。公開直後のバージョンを避け る(npm の
min-release-age)。lockfile で固定 npm と PyPI は CodeArtifact 経由だけ ビルドとテストを使い捨ての Sandbox で。外向き通信なし Lambda MicroVM。IGW と NAT なし、SG は S3 と CodeArtifact の 443 だけ 認証情報 ⻑期トークンを置かない。公開は別ジョブに分ける VM には読み取り専⽤の短命トークンだけ 確認 隔離が効いていることを毎回確かめる 実⾏時に接続先を確認、スモークテストで外に 出られないことを確認 侵害時 戻すのではなく、既知の安全なイメージから作り直す。認証 情報は別ホストからローテーション — 実⾏ 21 -
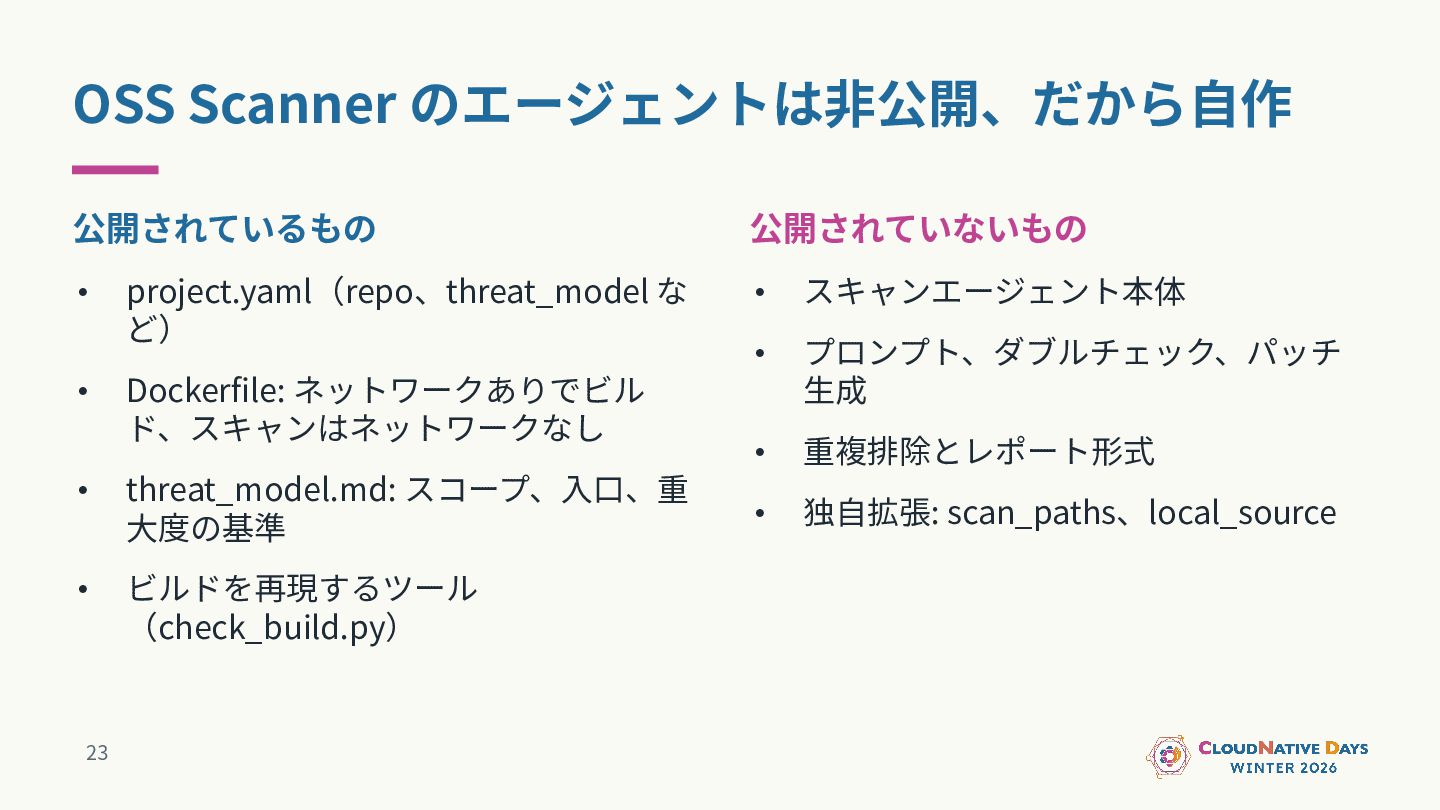
OSS Scanner のエージェントは⾮公開、だから⾃作 公開されているもの • • project.yaml(repo、threat_model な ど) Dockerfile:
ネットワークありでビル ド、スキャンはネットワークなし • threat_model.md: スコープ、⼊⼝、重 ⼤度の基準 • ビルドを再現するツール (check_build.py) 23 公開されていないもの • スキャンエージェント本体 • プロンプト、ダブルチェック、パッチ ⽣成 • 重複排除とレポート形式 • 独⾃拡張: scan_paths、local_source -
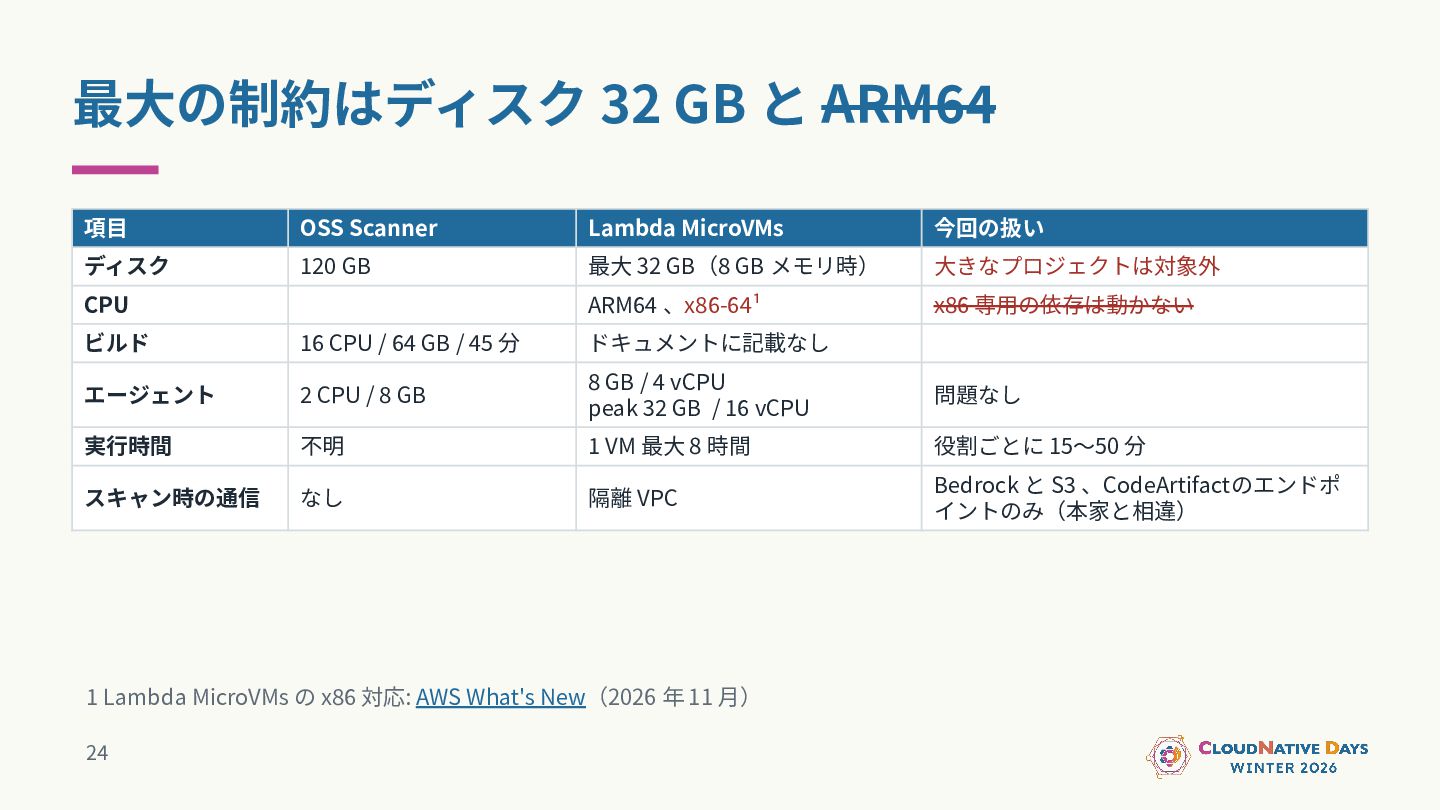
最⼤の制約はディスク 32 GB と ARM64 項⽬ OSS Scanner Lambda MicroVMs
今回の扱い ディスク 120 GB 最⼤ 32 GB(8 GB メモリ時) ⼤きなプロジェクトは対象外 ARM64 、x86-64¹ x86 専⽤の依存は動かない CPU ビルド 16 CPU / 64 GB / 45 分 ドキュメントに記載なし エージェント 2 CPU / 8 GB 8 GB / 4 vCPU peak 32 GB / 16 vCPU 問題なし 実⾏時間 不明 1 VM 最⼤ 8 時間 役割ごとに 15〜50 分 スキャン時の通信 なし 隔離 VPC Bedrock と S3 、CodeArtifactのエンドポ イントのみ(本家と相違) 1 Lambda MicroVMs の x86 対応: AWS What's New(2026 年 11 ⽉) 24 -
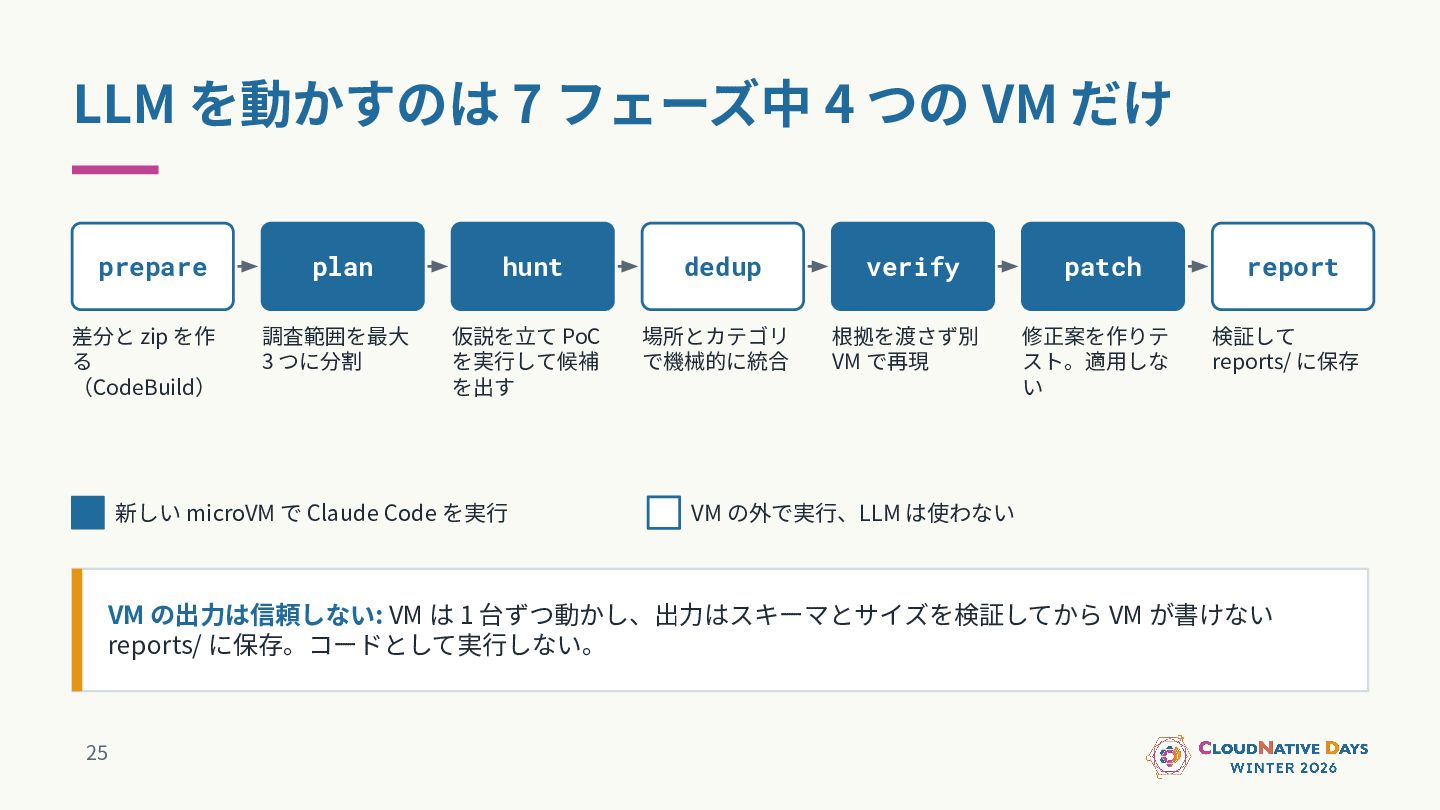
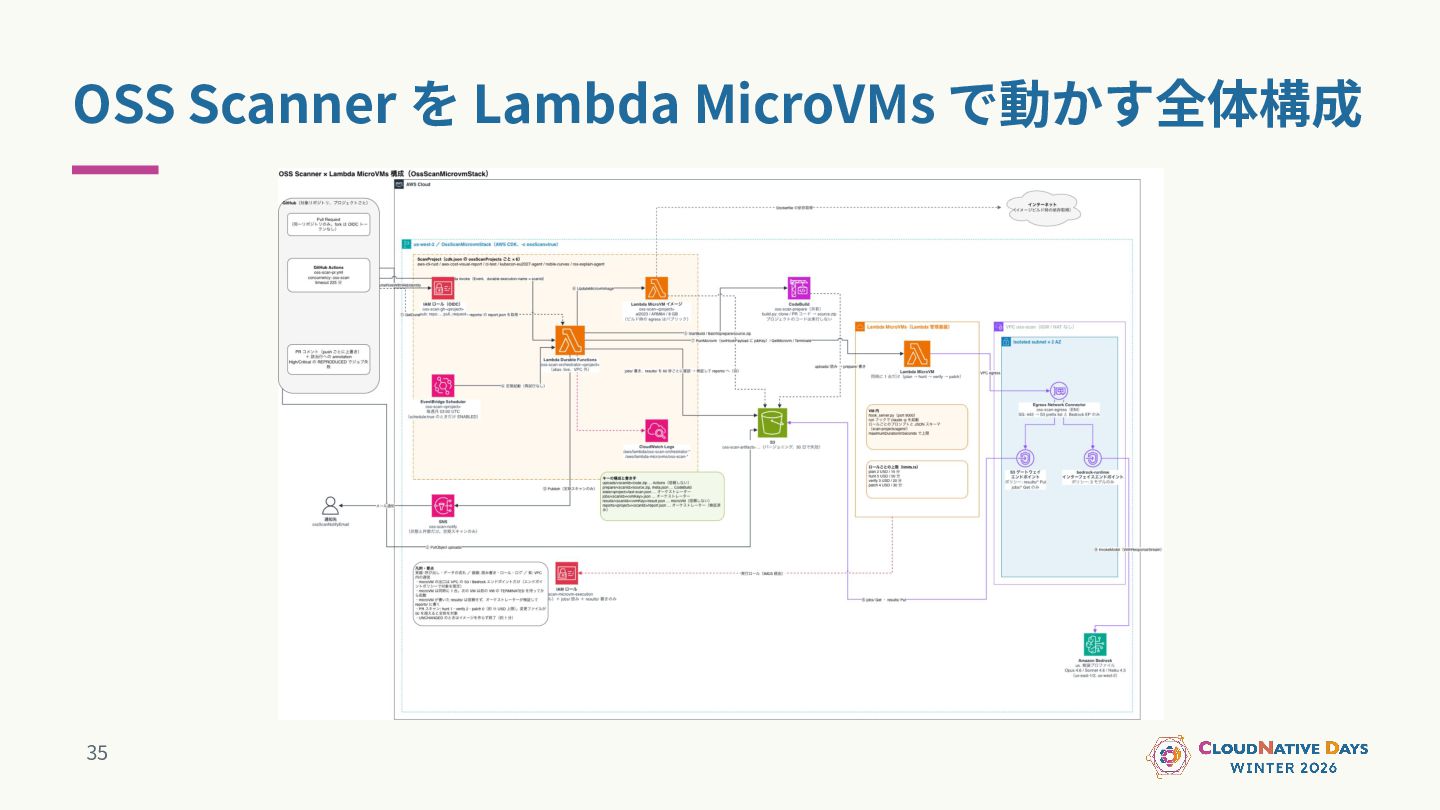
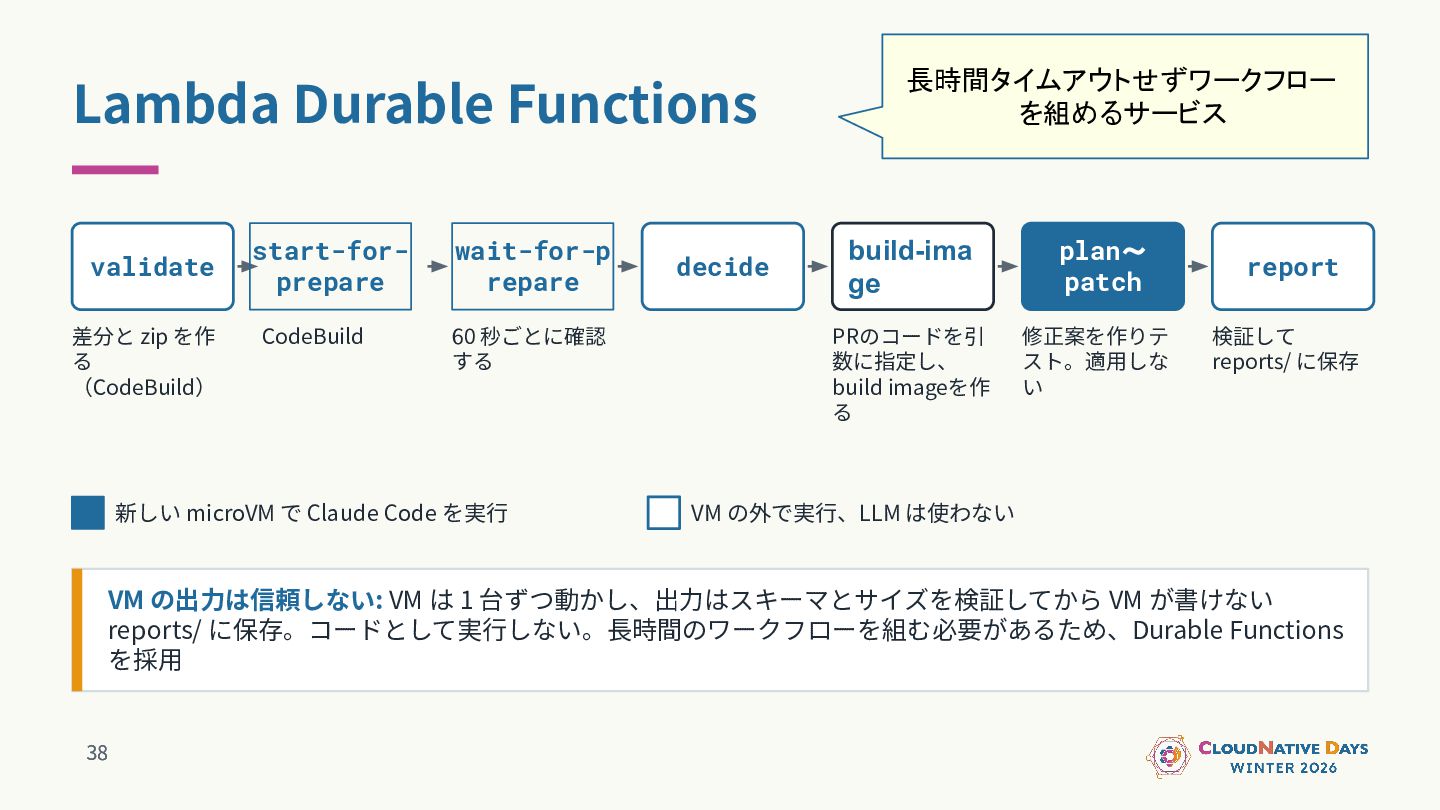
LLM を動かすのは 7 フェーズ中 4 つの VM だけ prepare plan
hunt dedup verify patch report 差分と zip を作 る (CodeBuild) 調査範囲を最⼤ 3 つに分割 仮説を⽴て PoC を実⾏して候補 を出す 場所とカテゴリ で機械的に統合 根拠を渡さず別 VM で再現 修正案を作りテ スト。適⽤しな い 検証して reports/ に保存 新しい microVM で Claude Code を実⾏ VM の外で実⾏、LLM は使わない VM の出⼒は信頼しない: VM は 1 台ずつ動かし、出⼒はスキーマとサイズを検証してから VM が書けない reports/ に保存。コードとして実⾏しない。 25 -
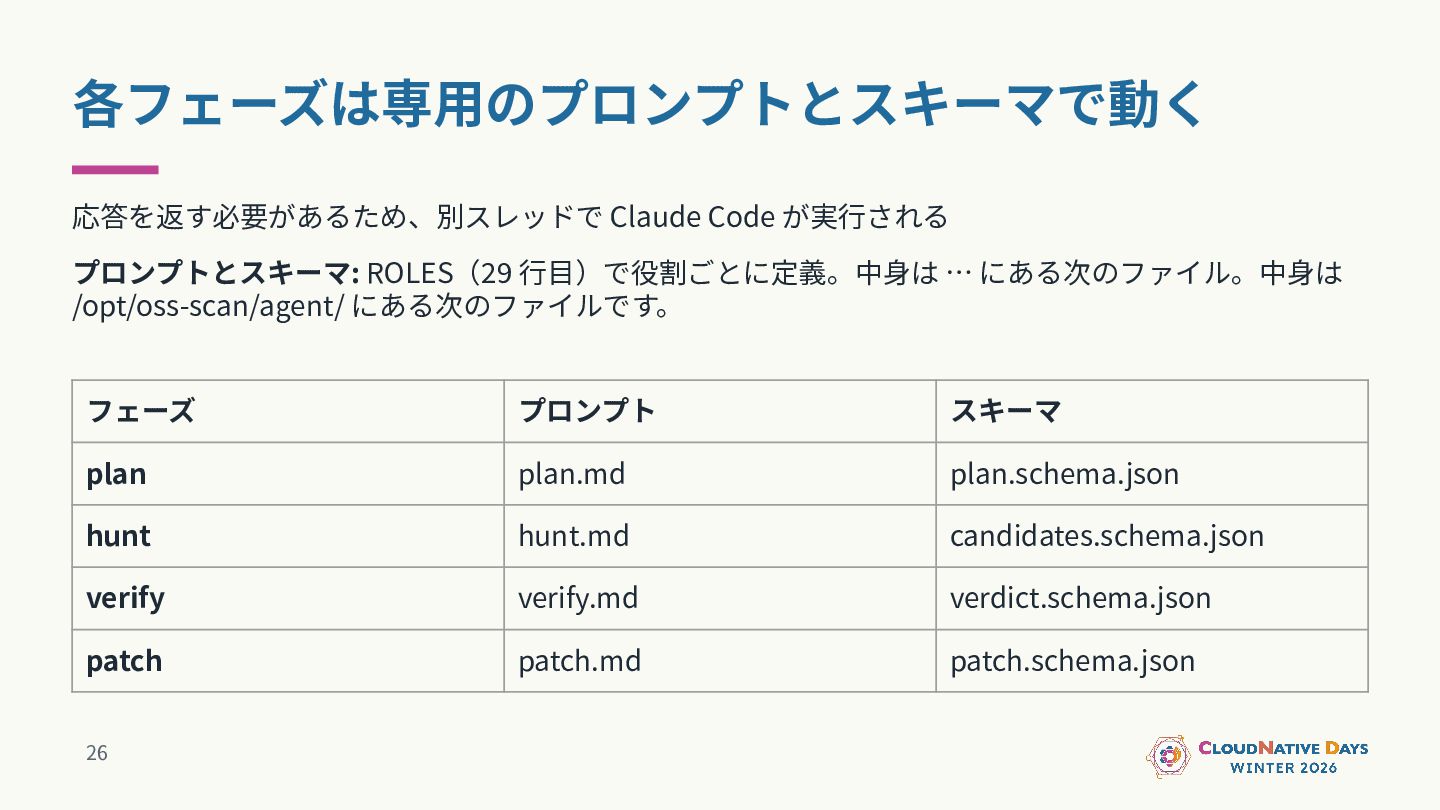
各フェーズは専⽤のプロンプトとスキーマで動く 応答を返す必要があるため、別スレッドで Claude Code が実⾏される プロンプトとスキーマ: ROLES(29 ⾏⽬)で役割ごとに定義。中⾝は … にある次のファイル。中⾝は
/opt/oss-scan/agent/ にある次のファイルです。 フェーズ プロンプト スキーマ plan plan.md plan.schema.json hunt hunt.md candidates.schema.json verify verify.md verdict.schema.json patch patch.md patch.schema.json 26 -
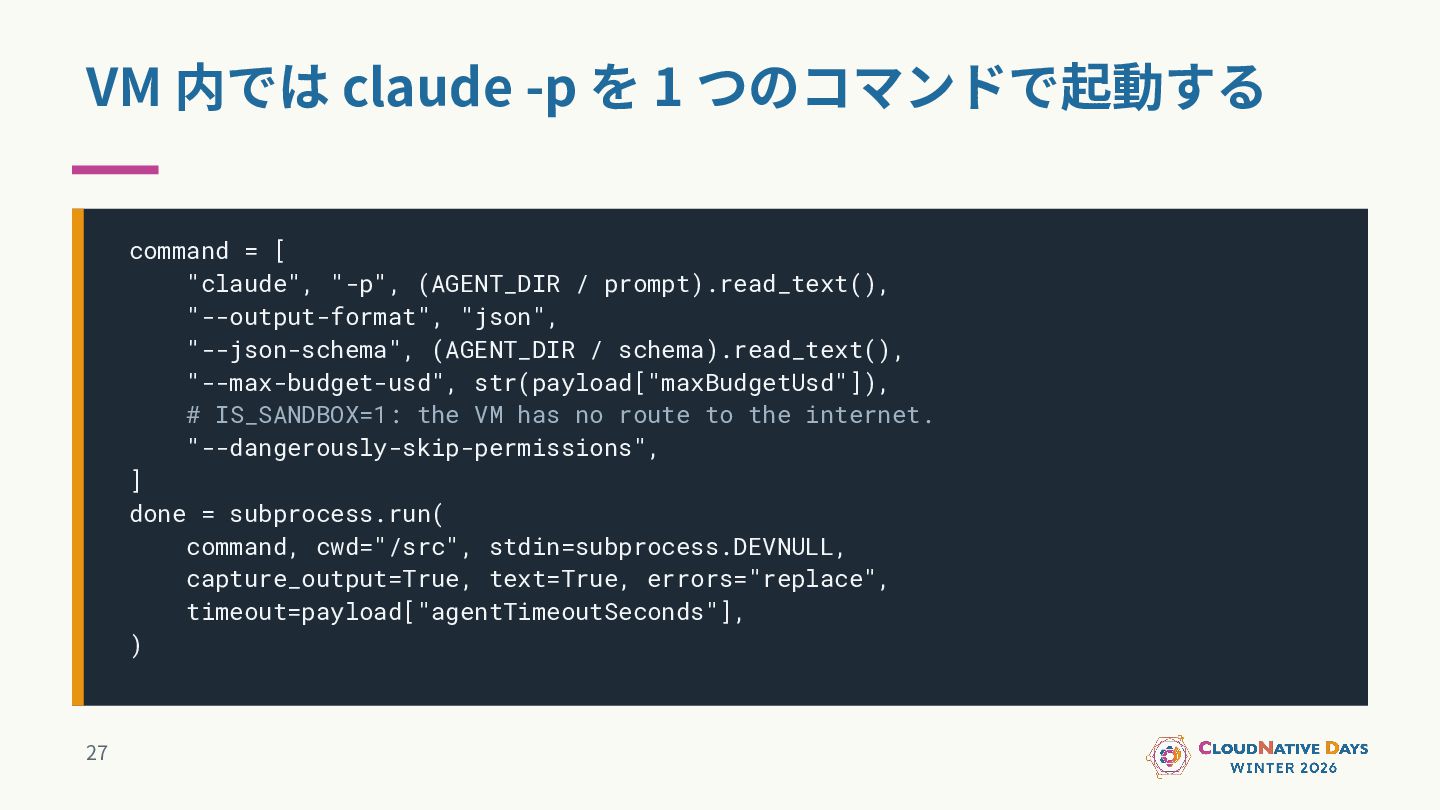
VM 内では claude -p を 1 つのコマンドで起動する command = [
"claude", "-p", (AGENT_DIR / prompt).read_text(), "--output-format", "json", "--json-schema", (AGENT_DIR / schema).read_text(), "--max-budget-usd", str(payload["maxBudgetUsd"]), # IS_SANDBOX=1: the VM has no route to the internet. "--dangerously-skip-permissions", ] done = subprocess.run( command, cwd="/src", stdin=subprocess.DEVNULL, capture_output=True, text=True, errors="replace", timeout=payload["agentTimeoutSeconds"], ) 27 -
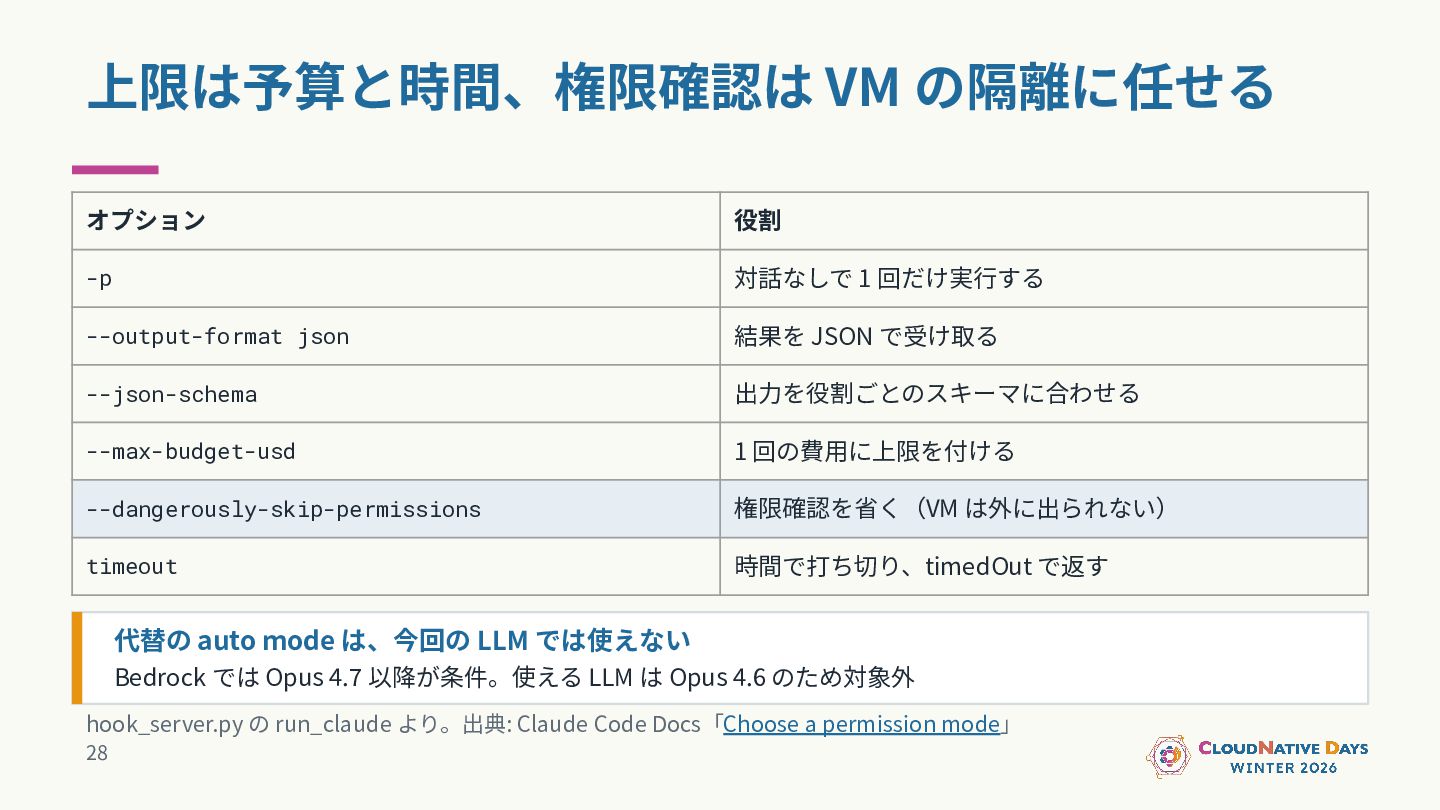
上限は予算と時間、権限確認は VM の隔離に任せる オプション 役割 -p 対話なしで 1 回だけ実⾏する --output-format
json 結果を JSON で受け取る --json-schema 出⼒を役割ごとのスキーマに合わせる --max-budget-usd 1 回の費⽤に上限を付ける --dangerously-skip-permissions 権限確認を省く(VM は外に出られない) timeout 時間で打ち切り、timedOut で返す 代替の auto mode は、今回の LLM では使えない Bedrock では Opus 4.7 以降が条件。使える LLM は Opus 4.6 のため対象外 hook_server.py の run_claude より。出典: Claude Code Docs「Choose a permission mode」 28 -
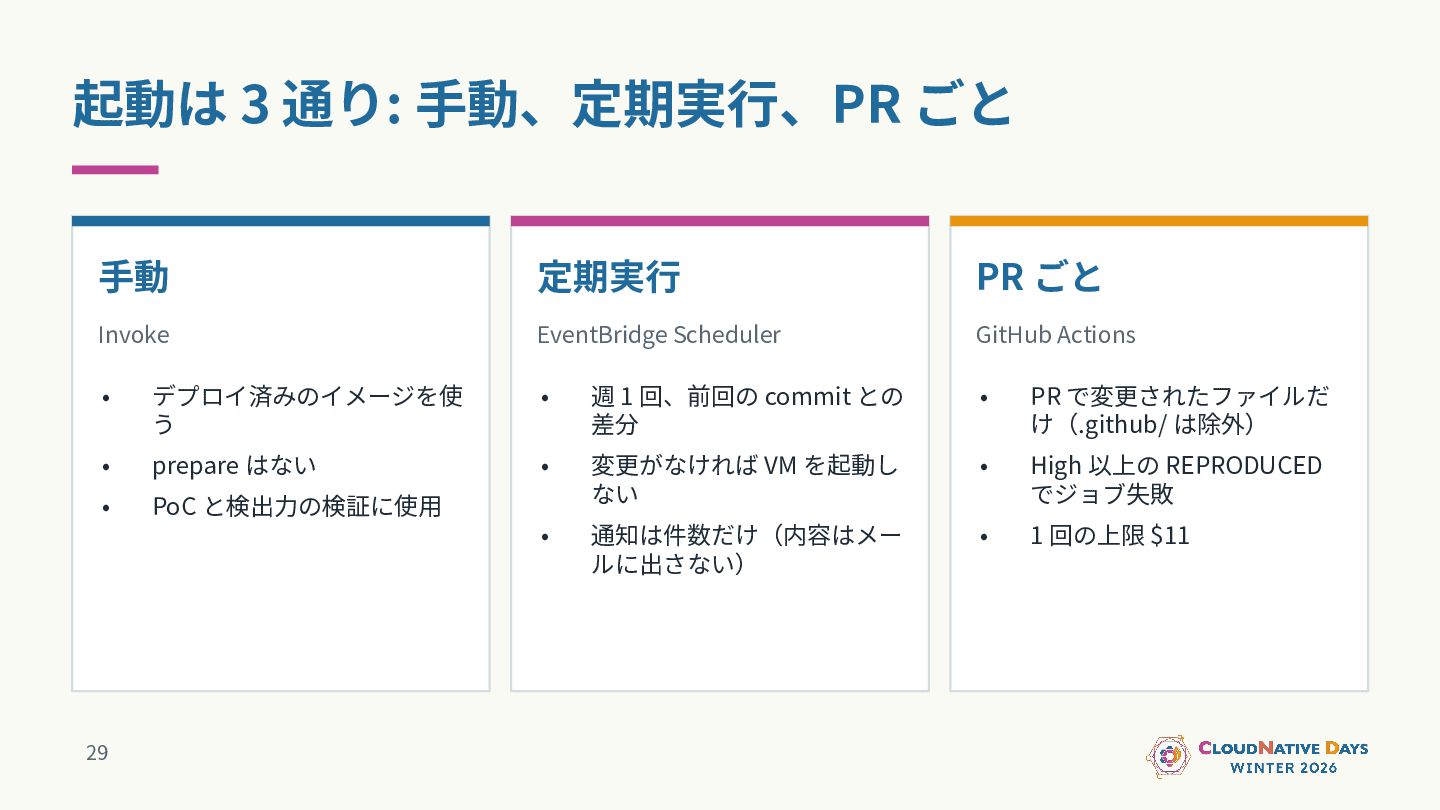
起動は 3 通り: ⼿動、定期実⾏、PR ごと ⼿動 定期実⾏ PR ごと Invoke
EventBridge Scheduler GitHub Actions • デプロイ済みのイメージを使 う • 週 1 回、前回の commit との 差分 • PR で変更されたファイルだ け(.github/ は除外) • prepare はない • • • PoC と検出⼒の検証に使⽤ 変更がなければ VM を起動し ない High 以上の REPRODUCED でジョブ失敗 • 通知は件数だけ(内容はメー ルに出さない) • 1 回の上限 $11 29 -
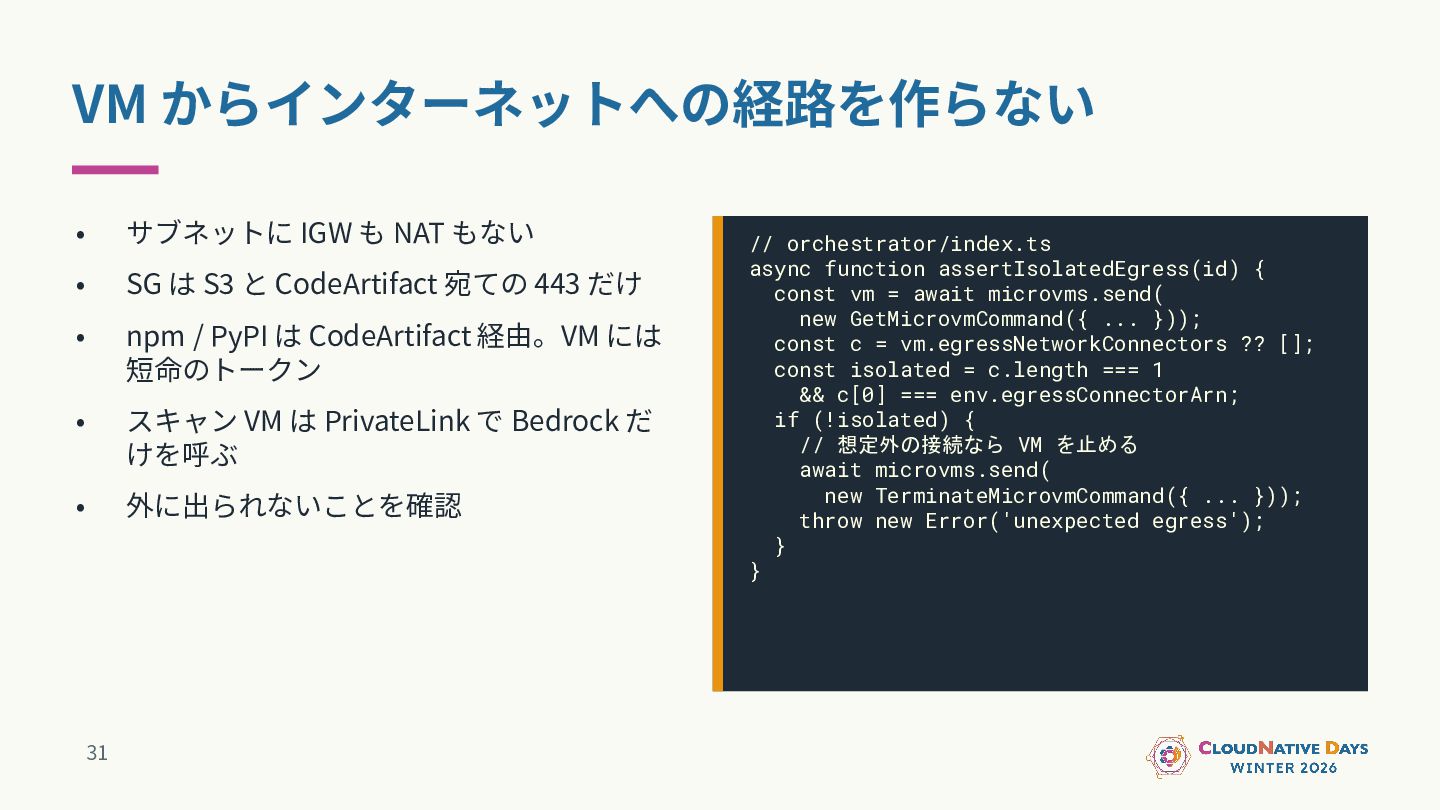
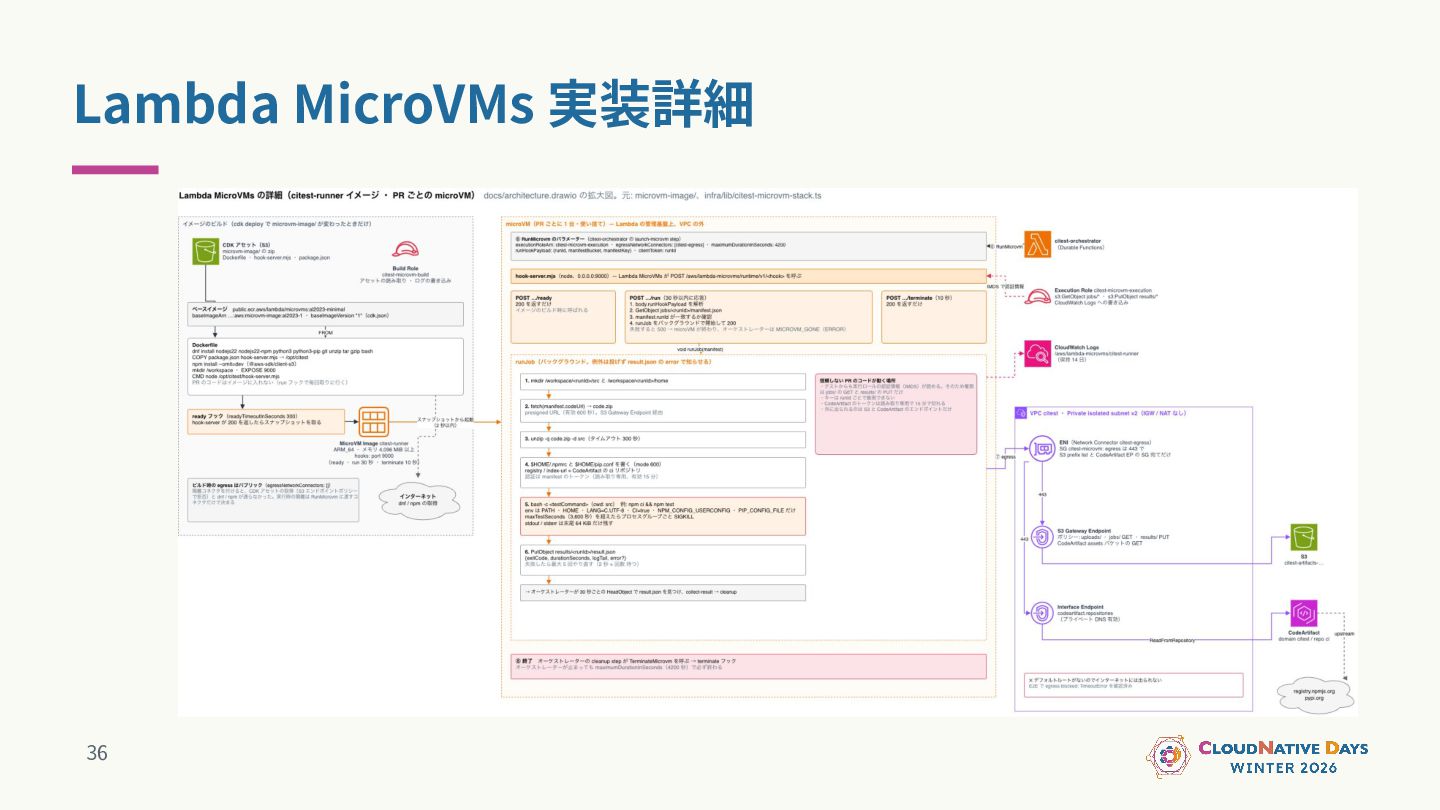
VM からインターネットへの経路を作らない • サブネットに IGW も NAT もない • SG
は S3 と CodeArtifact 宛ての 443 だけ • npm / PyPI は CodeArtifact 経由。VM には 短命のトークン • スキャン VM は PrivateLink で Bedrock だ けを呼ぶ • 外に出られないことを確認 31 // orchestrator/index.ts async function assertIsolatedEgress(id) { const vm = await microvms.send( new GetMicrovmCommand({ ... })); const c = vm.egressNetworkConnectors ?? []; const isolated = c.length === 1 && c[0] === env.egressConnectorArn; if (!isolated) { // 想定外の接続なら VM を止める await microvms.send( new TerminateMicrovmCommand({ ... })); throw new Error('unexpected egress'); } } -
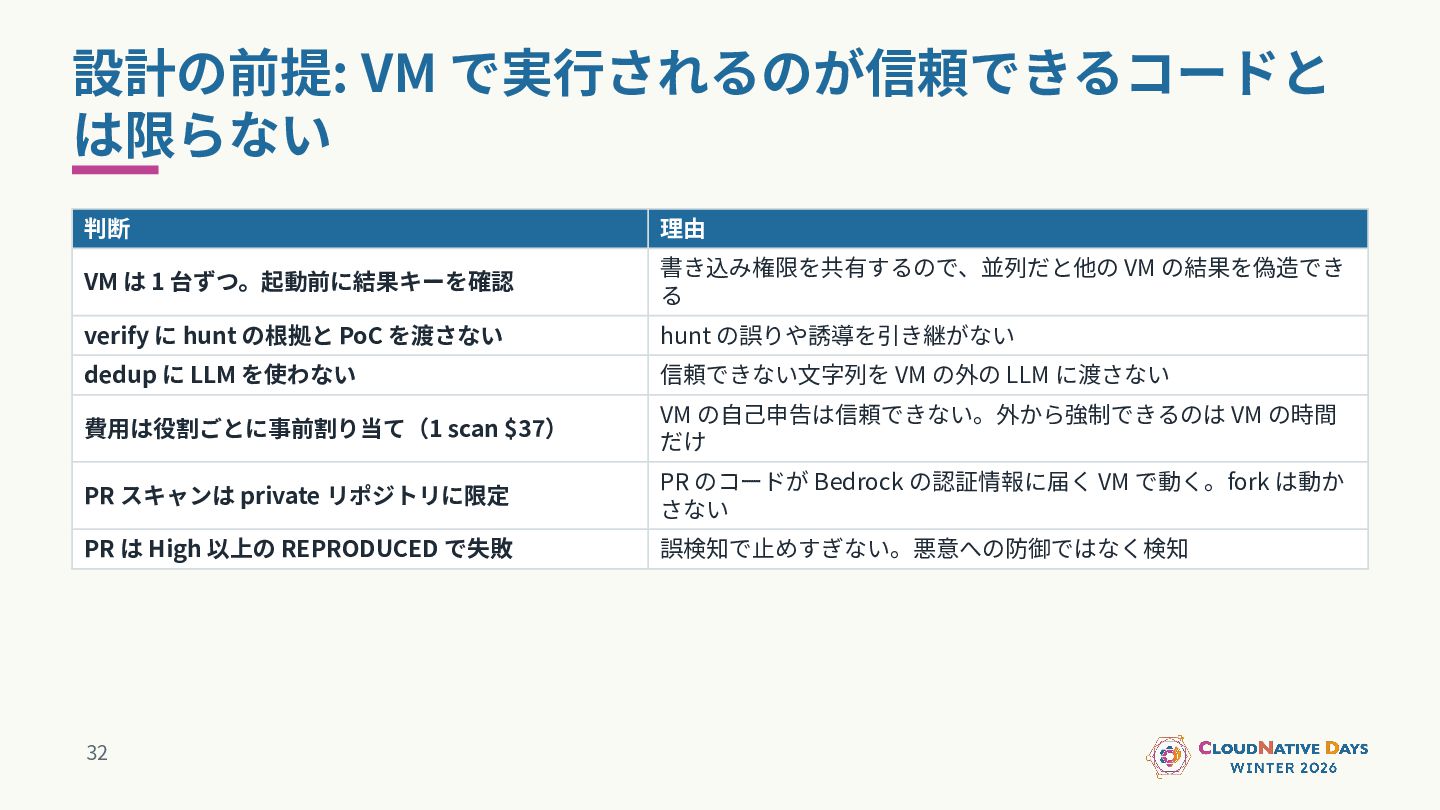
設計の前提: VM で実⾏されるのが信頼できるコードと は限らない 判断 理由 VM は 1 台ずつ。起動前に結果キーを確認
書き込み権限を共有するので、並列だと他の VM の結果を偽造でき る verify に hunt の根拠と PoC を渡さない hunt の誤りや誘導を引き継がない dedup に LLM を使わない 信頼できない⽂字列を VM の外の LLM に渡さない 費⽤は役割ごとに事前割り当て(1 scan $37) VM の⾃⼰申告は信頼できない。外から強制できるのは VM の時間 だけ PR スキャンは private リポジトリに限定 PR のコードが Bedrock の認証情報に届く VM で動く。fork は動か さない PR は High 以上の REPRODUCED で失敗 誤検知で⽌めすぎない。悪意への防御ではなく検知 32 -
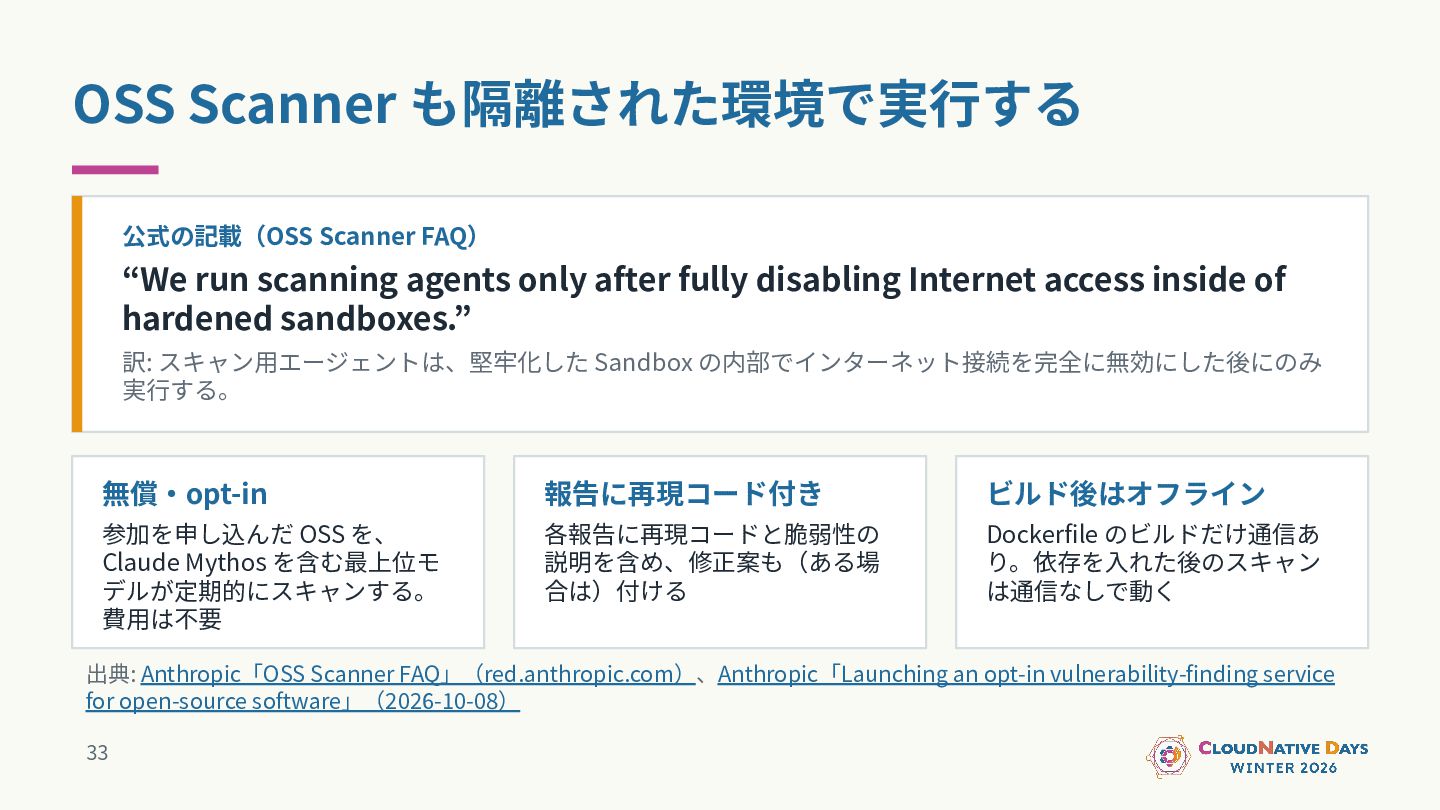
OSS Scanner も隔離された環境で実⾏する 公式の記載(OSS Scanner FAQ) “We run scanning agents
only after fully disabling Internet access inside of hardened sandboxes.” 訳: スキャン⽤エージェントは、堅牢化した Sandbox の内部でインターネット接続を完全に無効にした後にのみ 実⾏する。 無償‧opt-in 報告に再現コード付き ビルド後はオフライン 参加を申し込んだ OSS を、 Claude Mythos を含む最上位モ デルが定期的にスキャンする。 費⽤は不要 各報告に再現コードと脆弱性の 説明を含め、修正案も(ある場 合は)付ける Dockerfile のビルドだけ通信あ り。依存を⼊れた後のスキャン は通信なしで動く 出典: Anthropic「OSS Scanner FAQ」(red.anthropic.com)、Anthropic「Launching an opt-in vulnerability-finding service for open-source software」(2026-10-08) 33 -
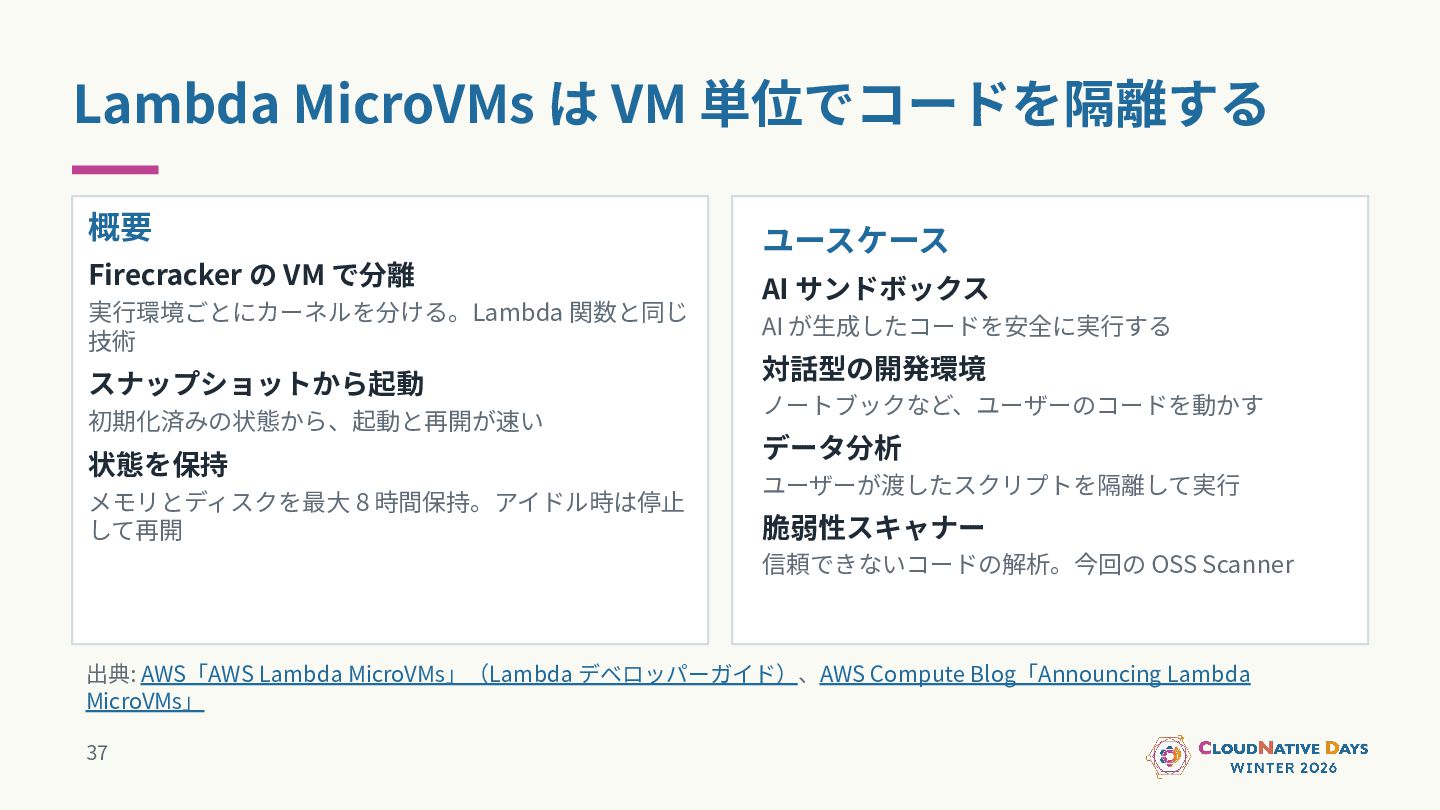
Lambda MicroVMs は VM 単位でコードを隔離する 概要 Firecracker の VM で分離
実⾏環境ごとにカーネルを分ける。Lambda 関数と同じ 技術 スナップショットから起動 初期化済みの状態から、起動と再開が速い 状態を保持 メモリとディスクを最⼤ 8 時間保持。アイドル時は停⽌ して再開 ユースケース AI サンドボックス AI が⽣成したコードを安全に実⾏する 対話型の開発環境 ノートブックなど、ユーザーのコードを動かす データ分析 ユーザーが渡したスクリプトを隔離して実⾏ 脆弱性スキャナー 信頼できないコードの解析。今回の OSS Scanner 出典: AWS「AWS Lambda MicroVMs」(Lambda デベロッパーガイド)、AWS Compute Blog「Announcing Lambda MicroVMs」 37 -
Lambda Durable Functions validate 差分と zip を作 る (CodeBuild) start-forprepare
wait-for-p repare CodeBuild 60 秒ごとに確認 する 新しい microVM で Claude Code を実⾏ decide 長時間タイムアウトせずワークフロー を組めるサービス build-ima ge plan〜 patch PRのコードを引 数に指定し、 build imageを作 る 修正案を作りテ スト。適⽤しな い report 検証して reports/ に保存 VM の外で実⾏、LLM は使わない VM の出⼒は信頼しない: VM は 1 台ずつ動かし、出⼒はスキーマとサイズを検証してから VM が書けない reports/ に保存。コードとして実⾏しない。⻑時間のワークフローを組む必要があるため、Durable Functions を採⽤ 38 -
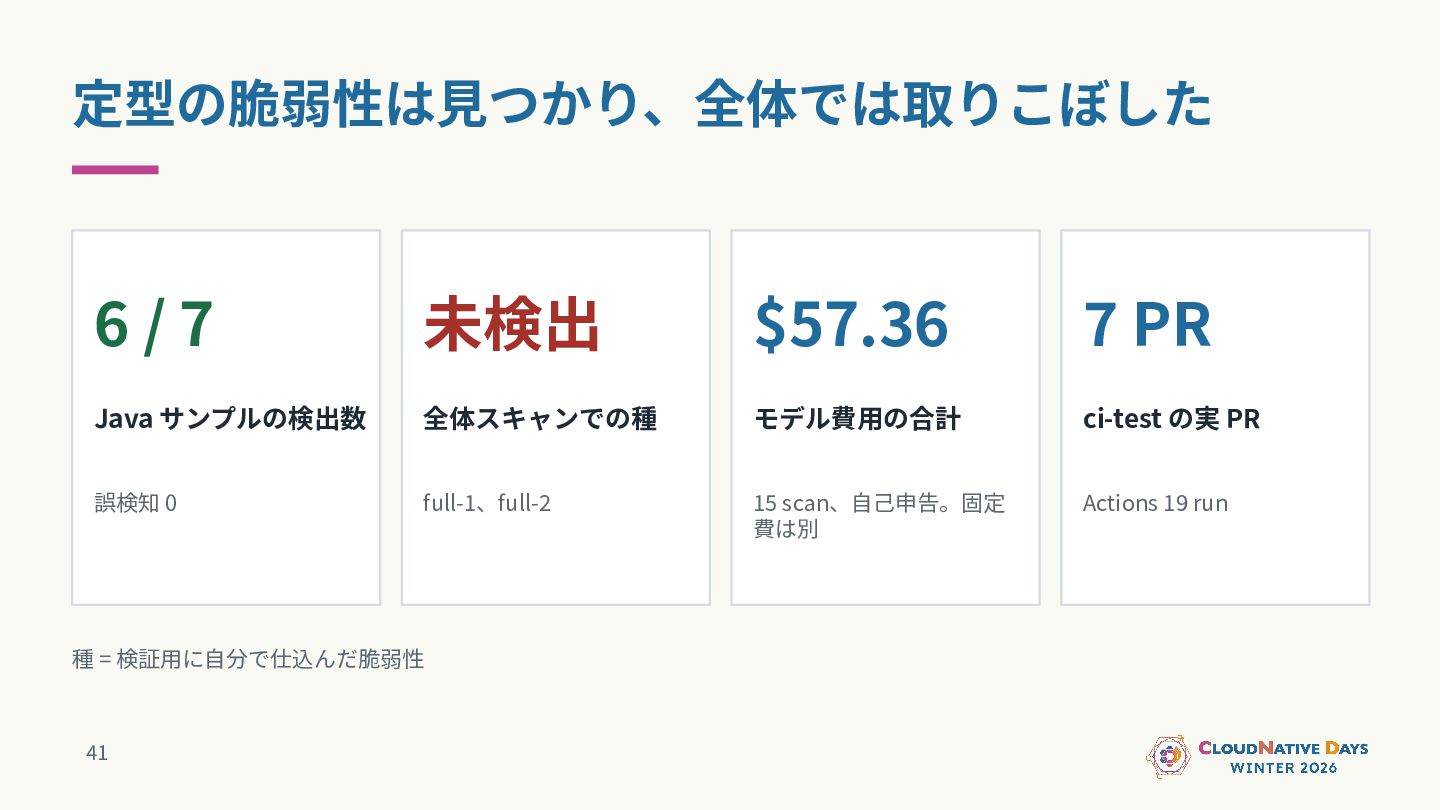
定型の脆弱性は⾒つかり、全体では取りこぼした 6/7 未検出 $57.36 7 PR Java サンプルの検出数 全体スキャンでの種 モデル費⽤の合計
ci-test の実 PR 誤検知 0 full-1、full-2 15 scan、⾃⼰申告。固定 費は別 Actions 19 run 種 = 検証⽤に⾃分で仕込んだ脆弱性 41 -
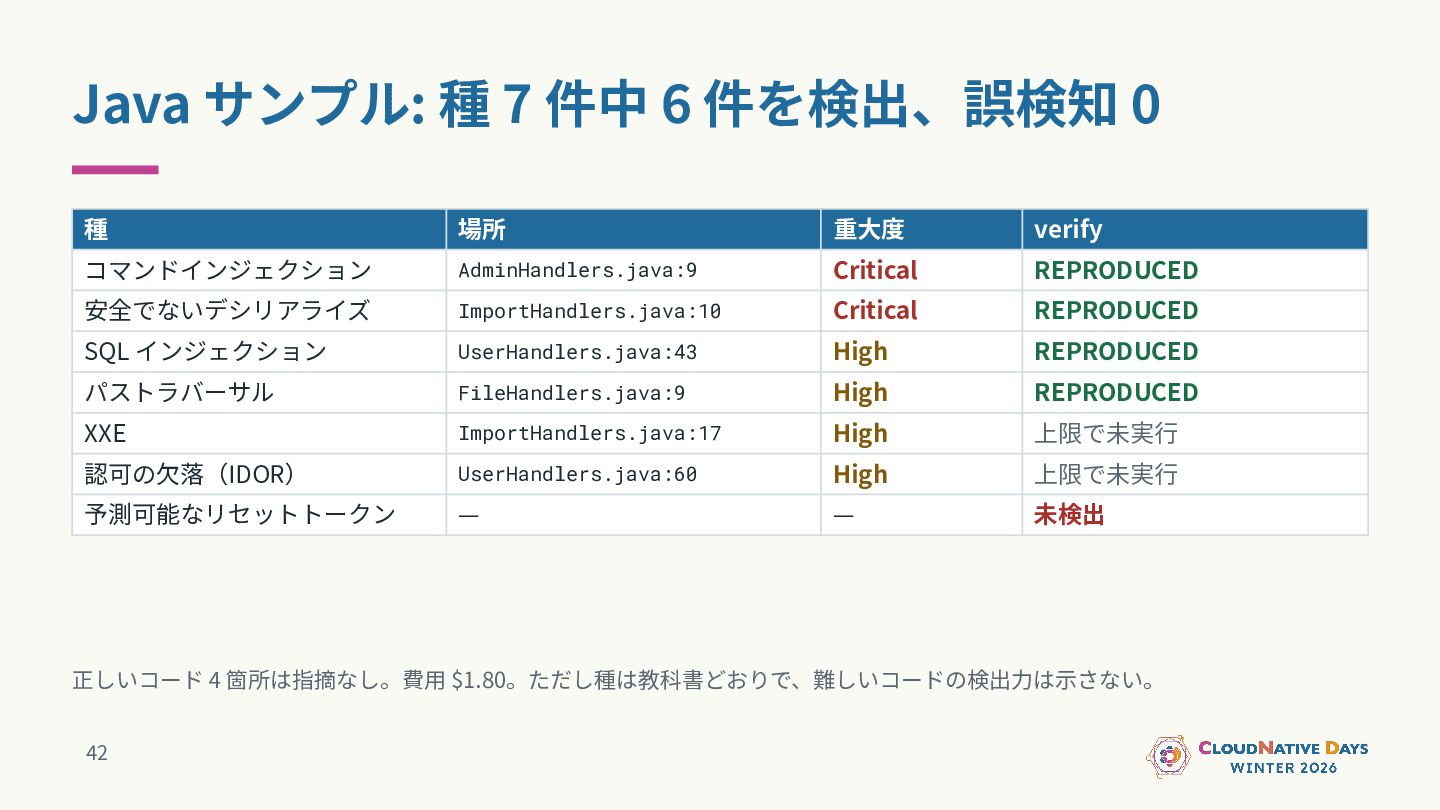
Java サンプル: 種 7 件中 6 件を検出、誤検知 0 種 場所
重⼤度 verify コマンドインジェクション AdminHandlers.java:9 Critical REPRODUCED 安全でないデシリアライズ ImportHandlers.java:10 Critical REPRODUCED SQL インジェクション UserHandlers.java:43 High REPRODUCED パストラバーサル FileHandlers.java:9 High REPRODUCED XXE ImportHandlers.java:17 High 上限で未実⾏ 認可の⽋落(IDOR) UserHandlers.java:60 High 上限で未実⾏ 予測可能なリセットトークン — — 未検出 正しいコード 4 箇所は指摘なし。費⽤ $1.80。ただし種は教科書どおりで、難しいコードの検出⼒は⽰さない。 42 -
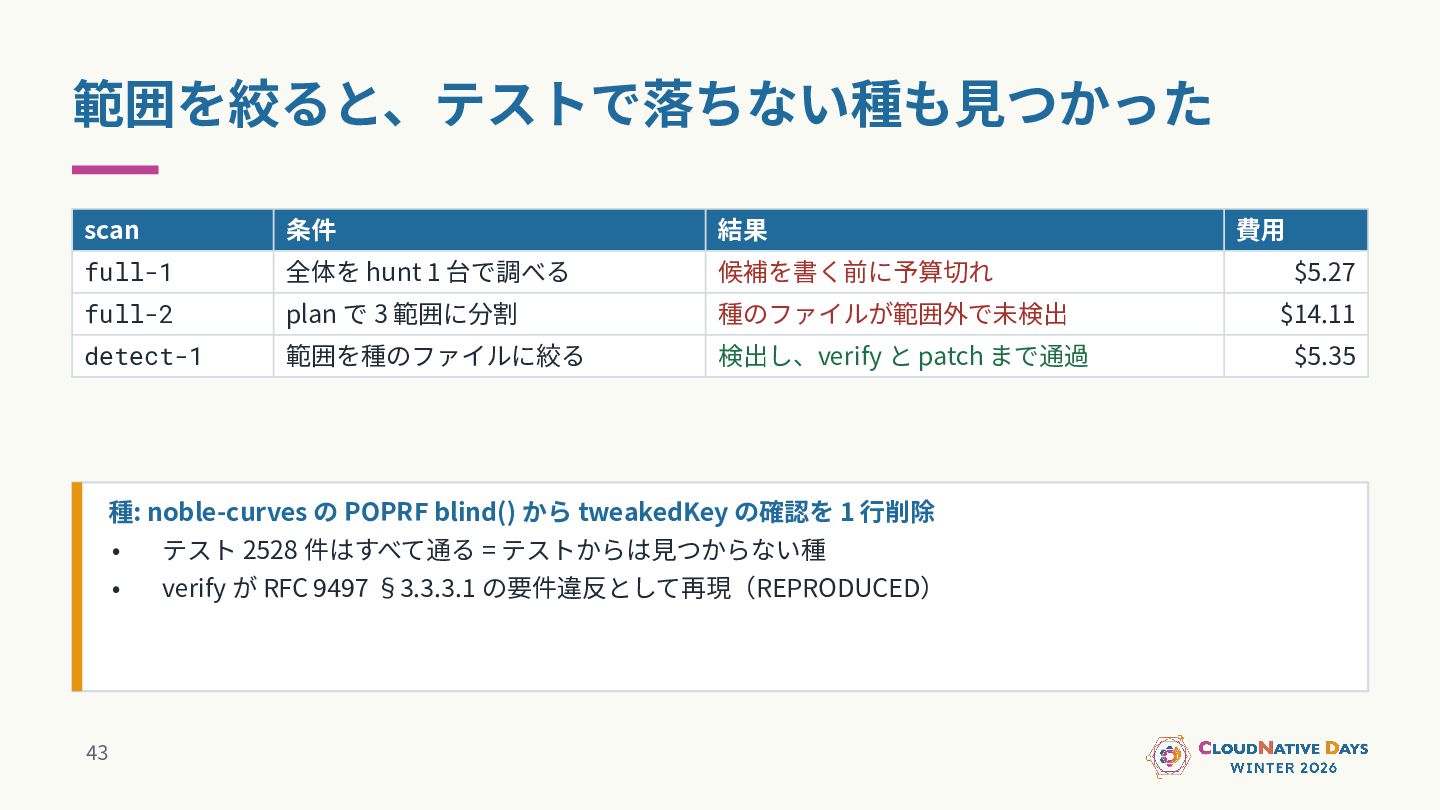
範囲を絞ると、テストで落ちない種も⾒つかった scan 条件 結果 full-1 全体を hunt 1 台で調べる 候補を書く前に予算切れ
$5.27 full-2 plan で 3 範囲に分割 種のファイルが範囲外で未検出 $14.11 detect-1 範囲を種のファイルに絞る 検出し、verify と patch まで通過 $5.35 種: noble-curves の POPRF blind() から tweakedKey の確認を 1 ⾏削除 43 • テスト 2528 件はすべて通る = テストからは⾒つからない種 • verify が RFC 9497 §3.3.3.1 の要件違反として再現(REPRODUCED) 費⽤ -
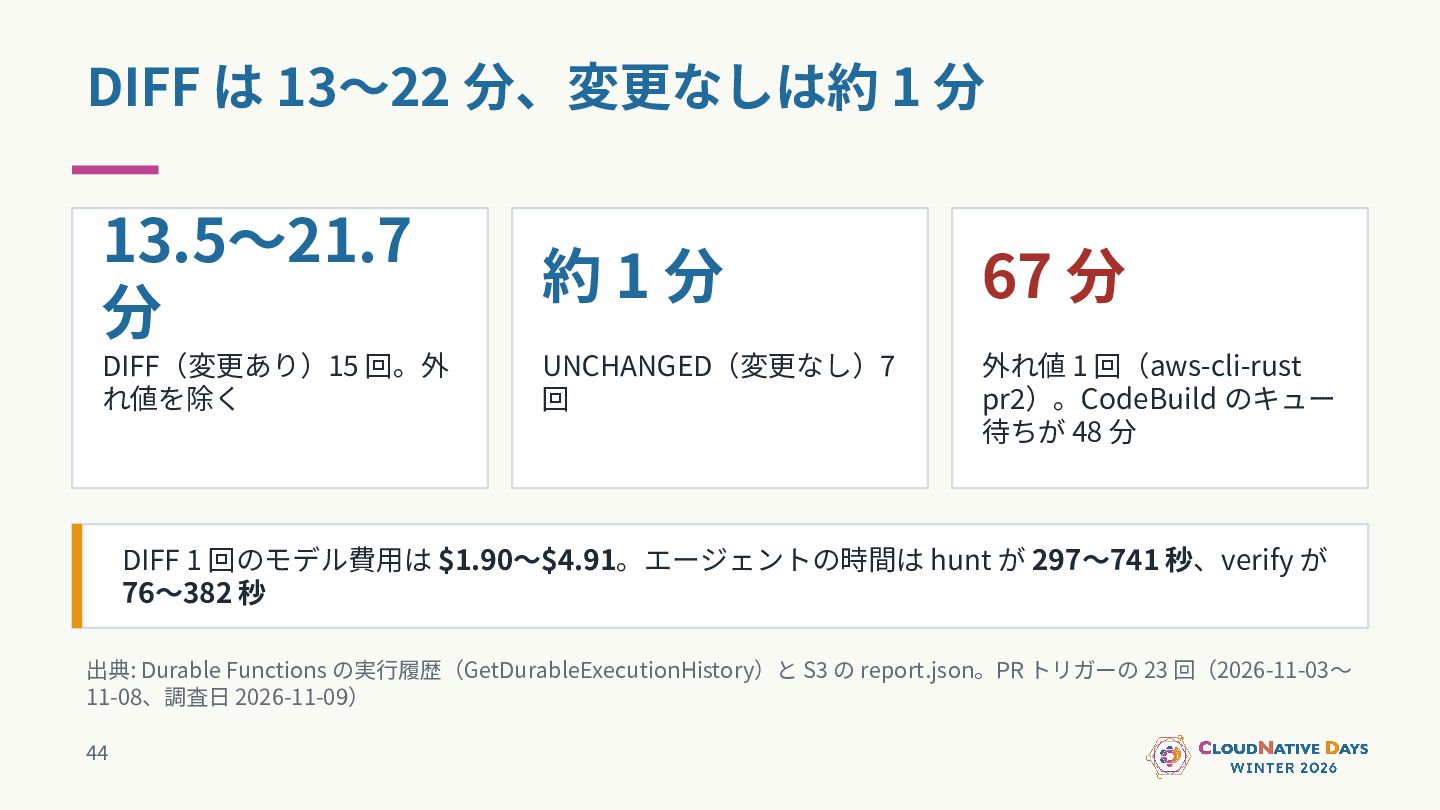
DIFF は 13〜22 分、変更なしは約 1 分 13.5〜21.7 分 約1分 67
分 DIFF(変更あり)15 回。外 れ値を除く UNCHANGED(変更なし)7 回 外れ値 1 回(aws-cli-rust pr2)。CodeBuild のキュー 待ちが 48 分 DIFF 1 回のモデル費⽤は $1.90〜$4.91。エージェントの時間は hunt が 297〜741 秒、verify が 76〜382 秒 出典: Durable Functions の実⾏履歴(GetDurableExecutionHistory)と S3 の report.json。PR トリガーの 23 回(2026-11-03〜 11-08、調査⽇ 2026-11-09) 44 -
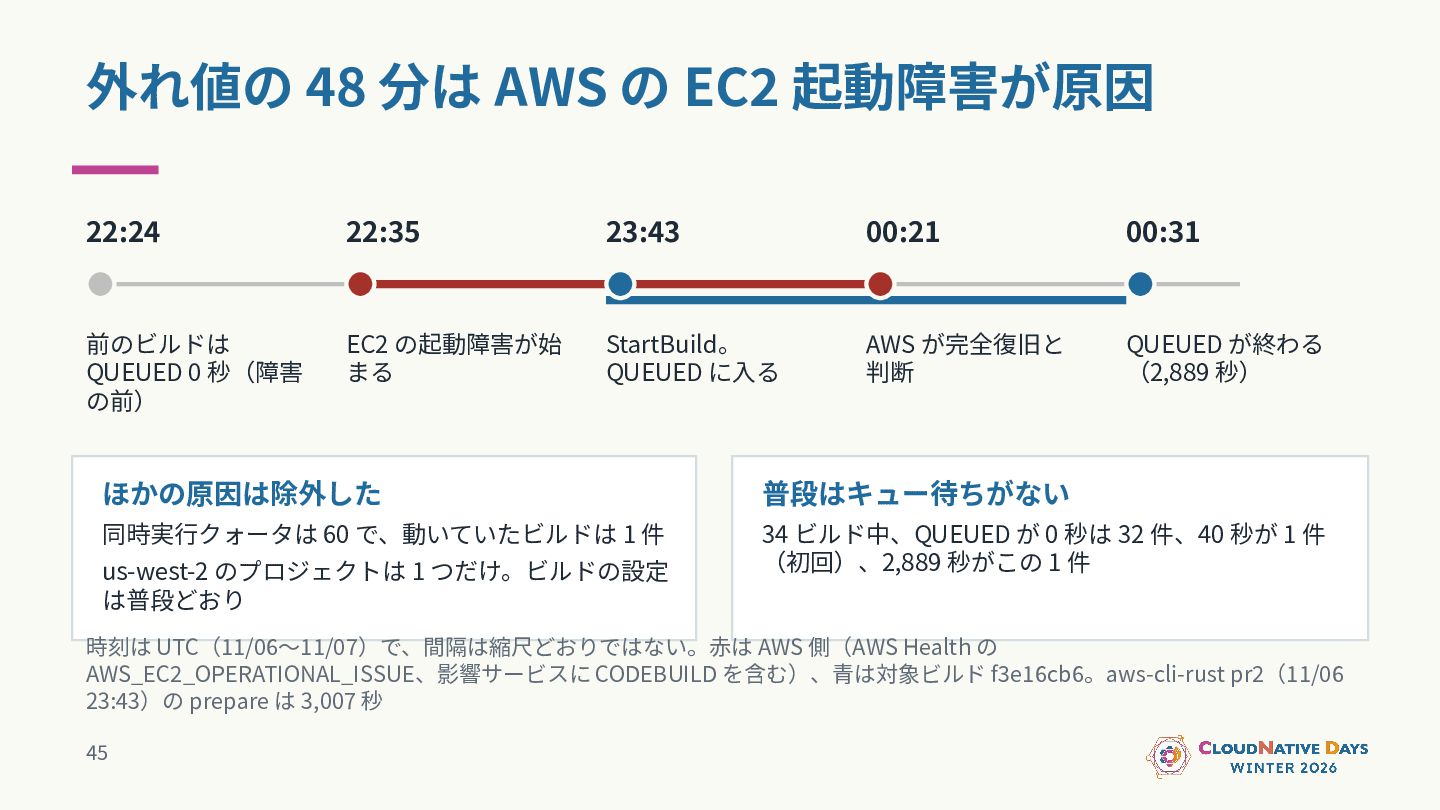
外れ値の 48 分は AWS の EC2 起動障害が原因 22:24 22:35 23:43
00:21 00:31 前のビルドは QUEUED 0 秒(障害 の前) EC2 の起動障害が始 まる StartBuild。 QUEUED に⼊る AWS が完全復旧と 判断 QUEUED が終わる (2,889 秒) ほかの原因は除外した 普段はキュー待ちがない 同時実⾏クォータは 60 で、動いていたビルドは 1 件 34 ビルド中、QUEUED が 0 秒は 32 件、40 秒が 1 件 (初回)、2,889 秒がこの 1 件 us-west-2 のプロジェクトは 1 つだけ。ビルドの設定 は普段どおり 時刻は UTC(11/06〜11/07)で、間隔は縮尺どおりではない。⾚は AWS 側(AWS Health の AWS_EC2_OPERATIONAL_ISSUE、影響サービスに CODEBUILD を含む)、⻘は対象ビルド f3e16cb6。aws-cli-rust pr2(11/06 23:43)の prepare は 3,007 秒 45 -
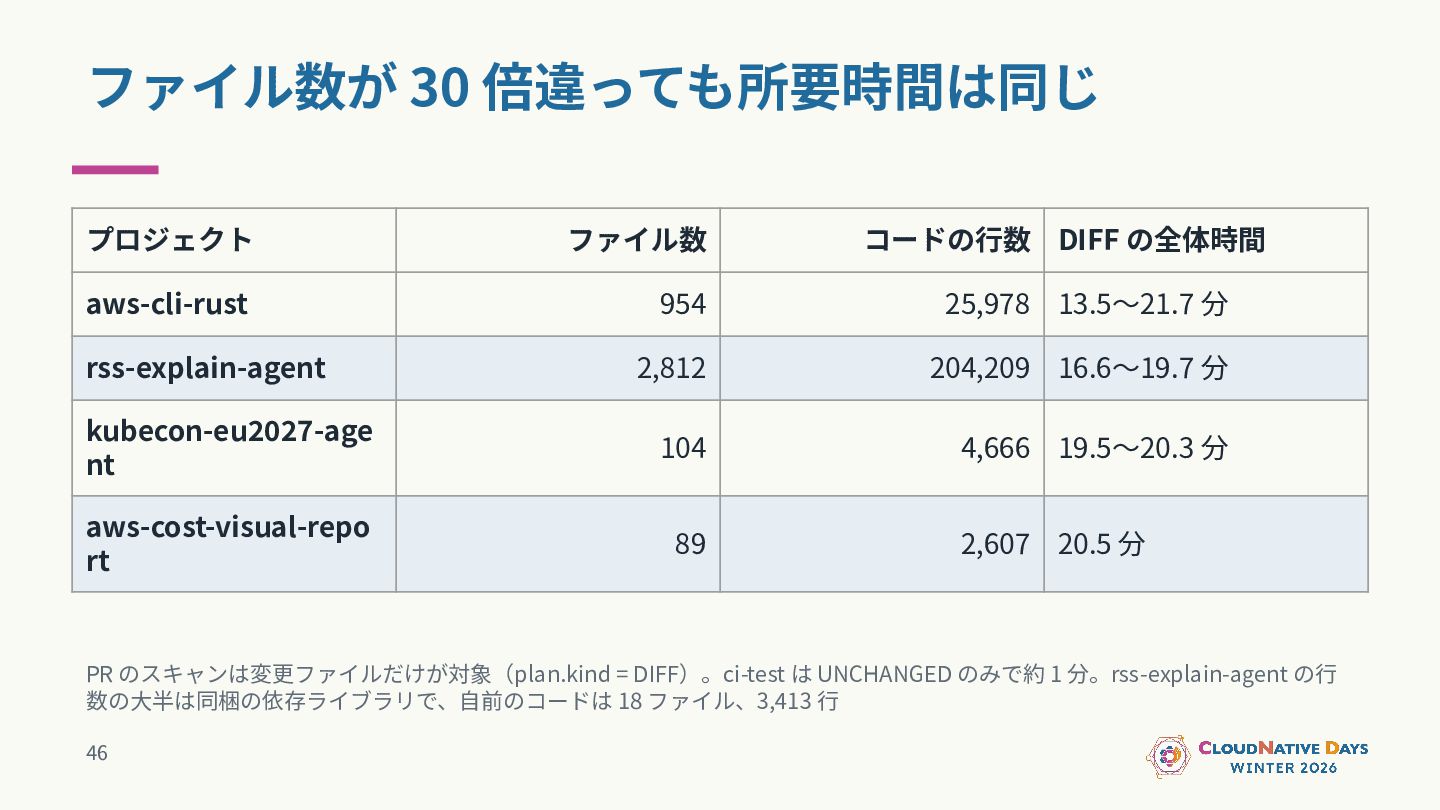
ファイル数が 30 倍違っても所要時間は同じ プロジェクト ファイル数 aws-cli-rust 954 25,978 13.5〜21.7 分
2,812 204,209 16.6〜19.7 分 kubecon-eu2027-age nt 104 4,666 19.5〜20.3 分 aws-cost-visual-repo rt 89 2,607 20.5 分 rss-explain-agent コードの⾏数 DIFF の全体時間 PR のスキャンは変更ファイルだけが対象(plan.kind = DIFF)。ci-test は UNCHANGED のみで約 1 分。rss-explain-agent の⾏ 数の⼤半は同梱の依存ライブラリで、⾃前のコードは 18 ファイル、3,413 ⾏ 46 -
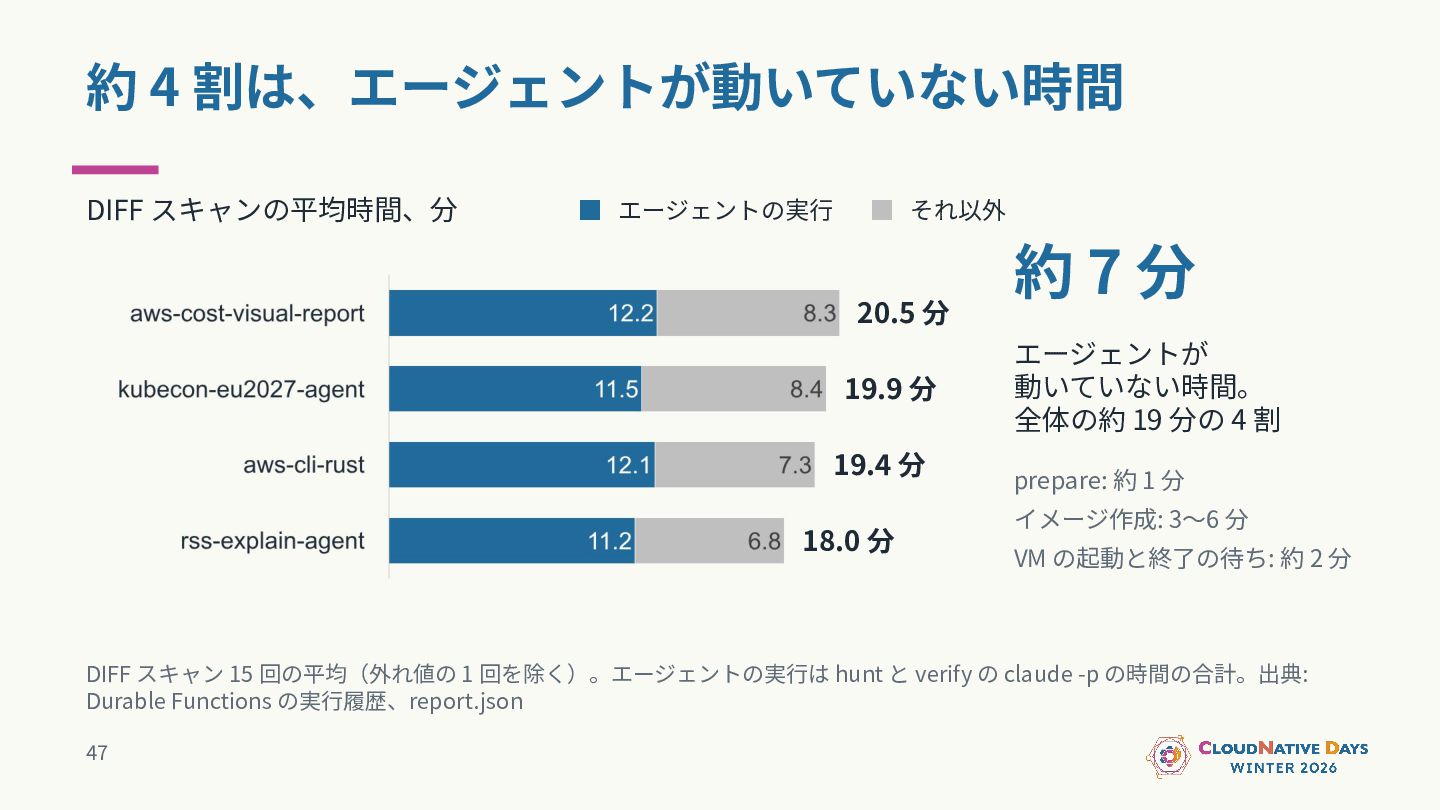
約 4 割は、エージェントが動いていない時間 DIFF スキャンの平均時間、分 エージェントの実⾏ それ以外 20.5 分 19.9
分 19.4 分 18.0 分 約7分 エージェントが 動いていない時間。 全体の約 19 分の 4 割 prepare: 約 1 分 イメージ作成: 3〜6 分 VM の起動と終了の待ち: 約 2 分 DIFF スキャン 15 回の平均(外れ値の 1 回を除く)。エージェントの実⾏は hunt と verify の claude -p の時間の合計。出典: Durable Functions の実⾏履歴、report.json 47 -
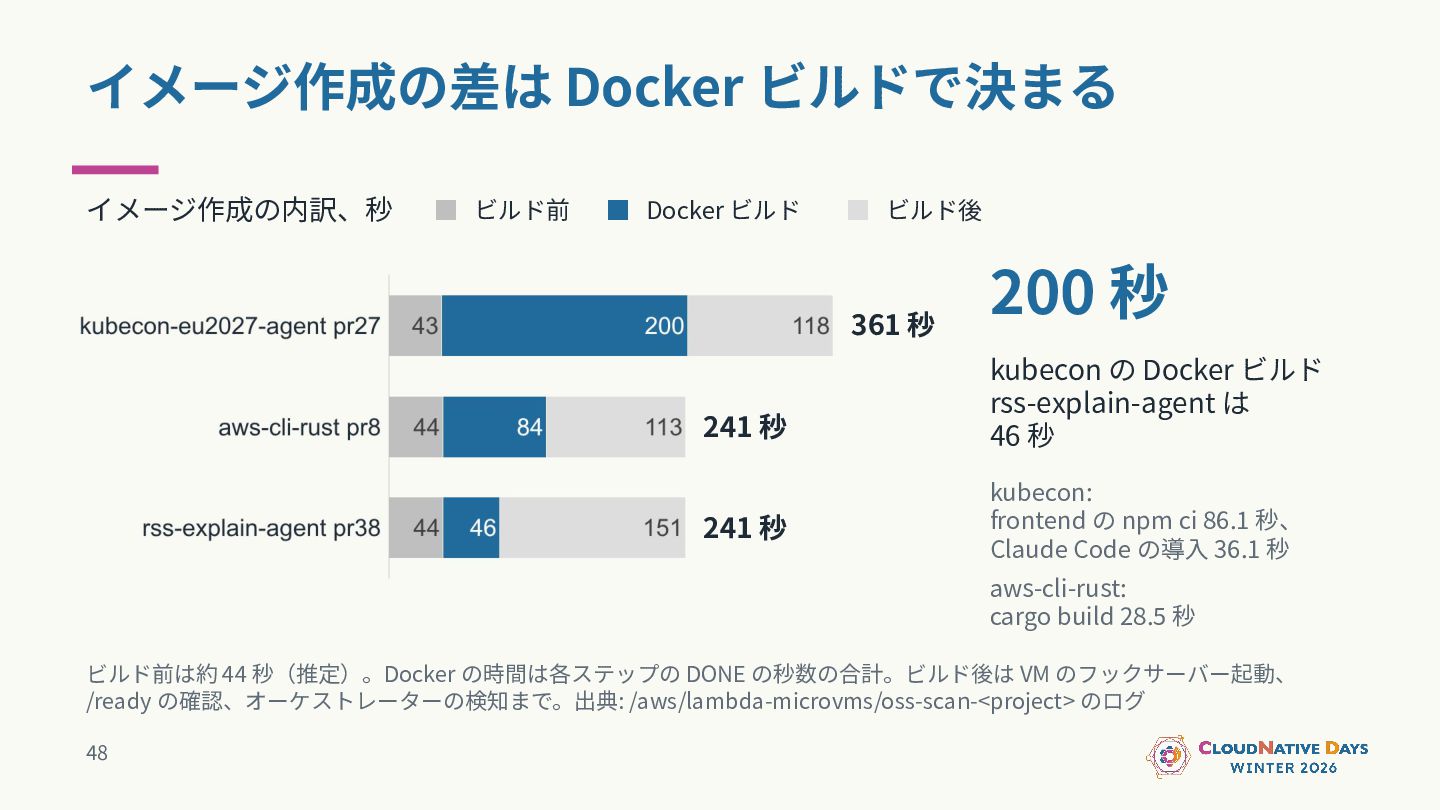
イメージ作成の差は Docker ビルドで決まる イメージ作成の内訳、秒 ビルド前 Docker ビルド ビルド後 361 秒
241 秒 241 秒 200 秒 kubecon の Docker ビルド rss-explain-agent は 46 秒 kubecon: frontend の npm ci 86.1 秒、 Claude Code の導⼊ 36.1 秒 aws-cli-rust: cargo build 28.5 秒 ビルド前は約 44 秒(推定)。Docker の時間は各ステップの DONE の秒数の合計。ビルド後は VM のフックサーバー起動、 /ready の確認、オーケストレーターの検知まで。出典: /aws/lambda-microvms/oss-scan-<project> のログ 48 -
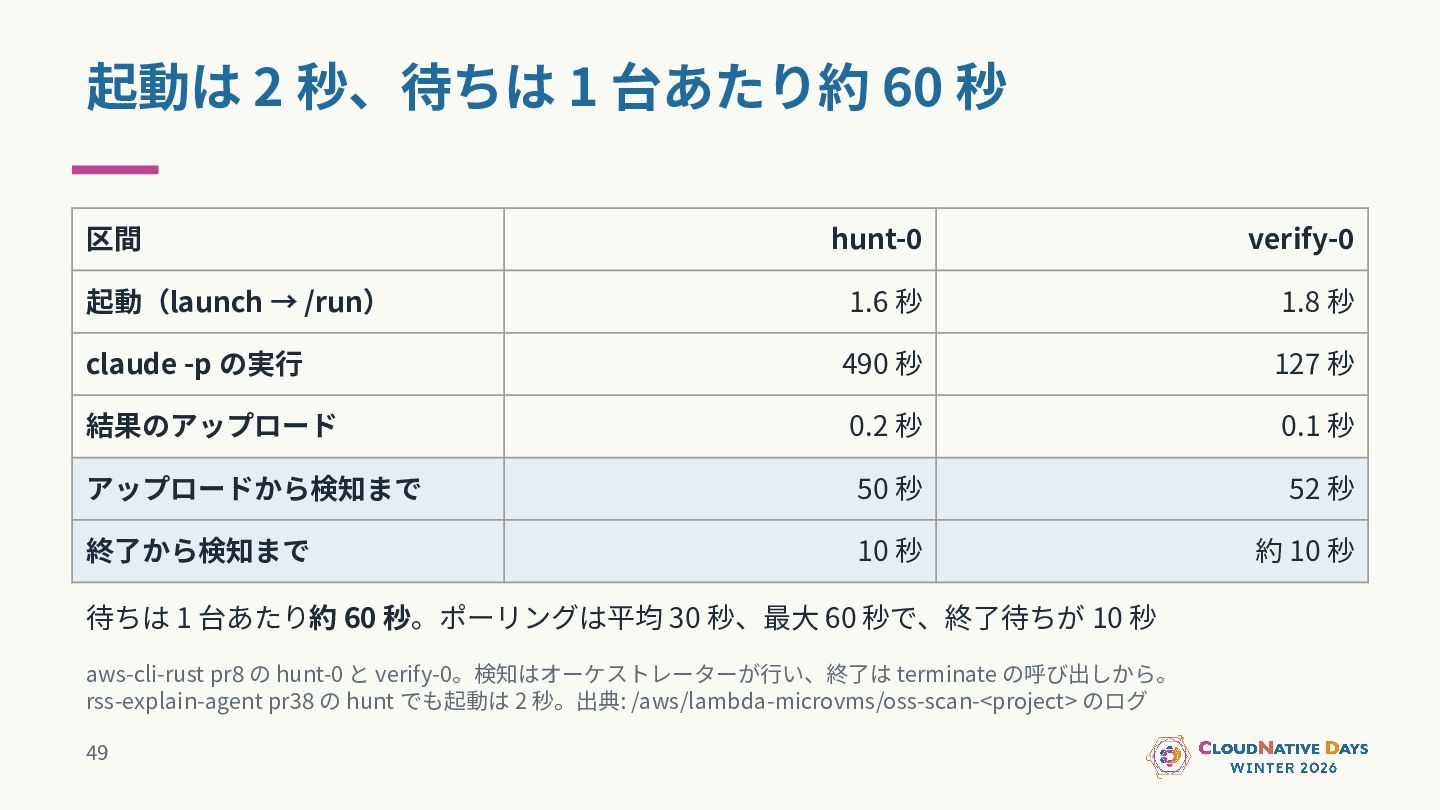
起動は 2 秒、待ちは 1 台あたり約 60 秒 区間 hunt-0 verify-0
起動(launch → /run) 1.6 秒 1.8 秒 claude -p の実⾏ 490 秒 127 秒 結果のアップロード 0.2 秒 0.1 秒 アップロードから検知まで 50 秒 52 秒 終了から検知まで 10 秒 約 10 秒 待ちは 1 台あたり約 60 秒。ポーリングは平均 30 秒、最⼤ 60 秒で、終了待ちが 10 秒 aws-cli-rust pr8 の hunt-0 と verify-0。検知はオーケストレーターが⾏い、終了は terminate の呼び出しから。 rss-explain-agent pr38 の hunt でも起動は 2 秒。出典: /aws/lambda-microvms/oss-scan-<project> のログ 49 -
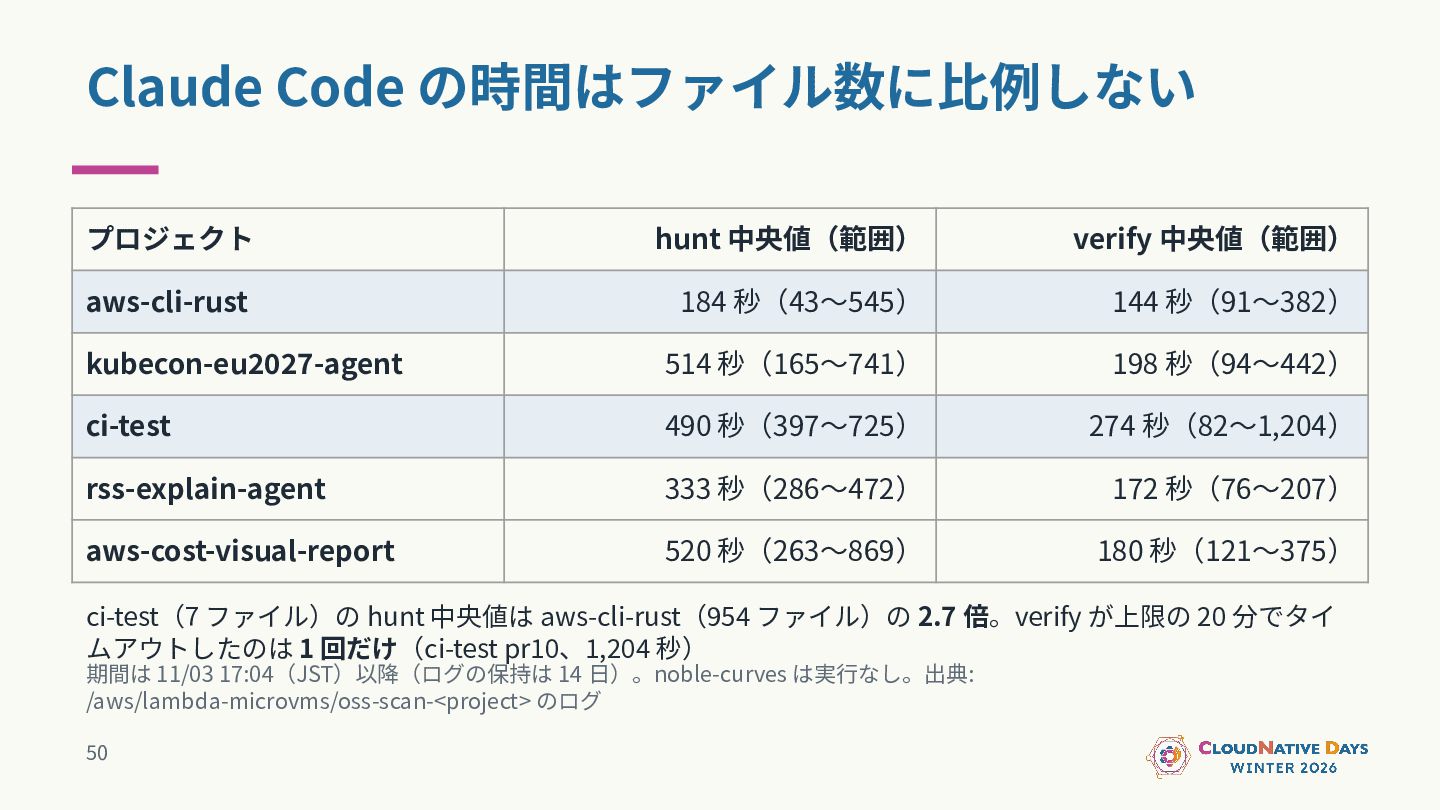
Claude Code の時間はファイル数に⽐例しない プロジェクト hunt 中央値(範囲) verify 中央値(範囲) aws-cli-rust 184
秒(43〜545) 144 秒(91〜382) kubecon-eu2027-agent 514 秒(165〜741) 198 秒(94〜442) ci-test 490 秒(397〜725) 274 秒(82〜1,204) rss-explain-agent 333 秒(286〜472) 172 秒(76〜207) aws-cost-visual-report 520 秒(263〜869) 180 秒(121〜375) ci-test(7 ファイル)の hunt 中央値は aws-cli-rust(954 ファイル)の 2.7 倍。verify が上限の 20 分でタイ ムアウトしたのは 1 回だけ(ci-test pr10、1,204 秒) 期間は 11/03 17:04(JST)以降(ログの保持は 14 ⽇)。noble-curves は実⾏なし。出典: /aws/lambda-microvms/oss-scan-<project> のログ 50 -
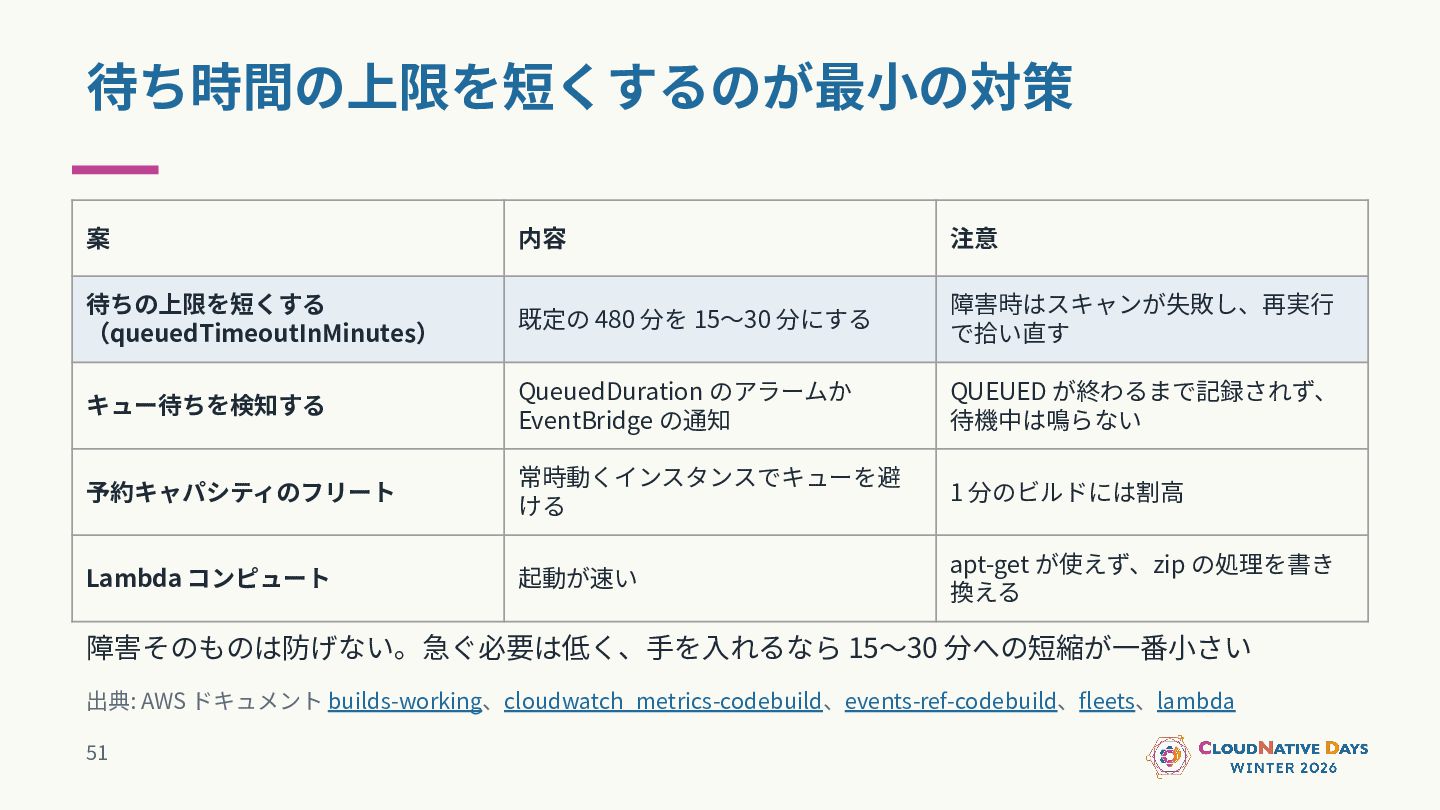
待ち時間の上限を短くするのが最⼩の対策 案 内容 注意 待ちの上限を短くする (queuedTimeoutInMinutes) 既定の 480 分を 15〜30
分にする 障害時はスキャンが失敗し、再実⾏ で拾い直す キュー待ちを検知する QueuedDuration のアラームか EventBridge の通知 QUEUED が終わるまで記録されず、 待機中は鳴らない 予約キャパシティのフリート 常時動くインスタンスでキューを避 ける 1 分のビルドには割⾼ Lambda コンピュート 起動が速い apt-get が使えず、zip の処理を書き 換える 障害そのものは防げない。急ぐ必要は低く、⼿を⼊れるなら 15〜30 分への短縮が⼀番⼩さい 出典: AWS ドキュメント builds-working、cloudwatch_metrics-codebuild、events-ref-codebuild、fleets、lambda 51 -
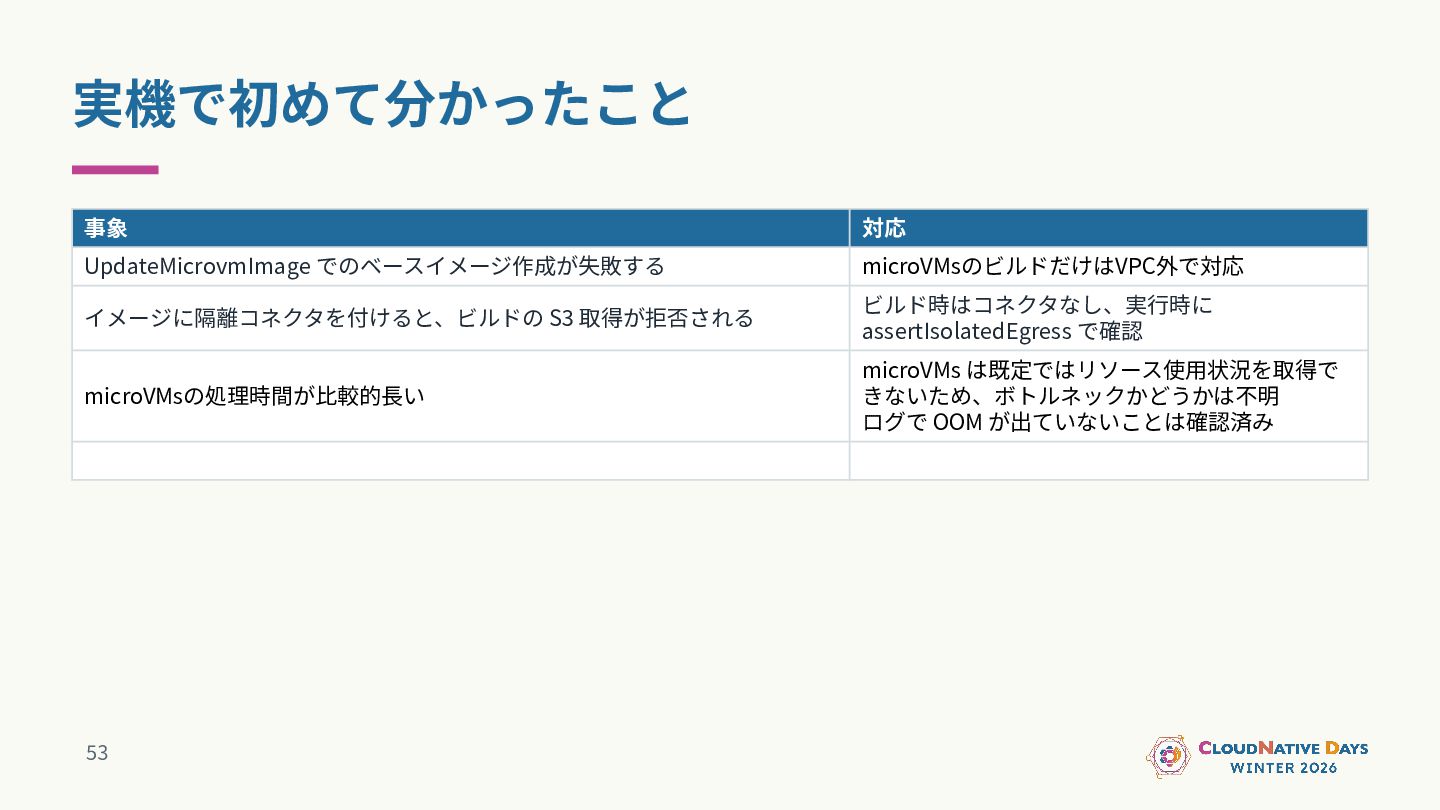
実機で初めて分かったこと 事象 対応 UpdateMicrovmImage でのベースイメージ作成が失敗する microVMsのビルドだけはVPC外で対応 イメージに隔離コネクタを付けると、ビルドの S3 取得が拒否される ビルド時はコネクタなし、実⾏時に
assertIsolatedEgress で確認 microVMsの処理時間が⽐較的⻑い microVMs は既定ではリソース使⽤状況を取得で きないため、ボトルネックかどうかは不明 ログで OOM が出ていないことは確認済み 53 -
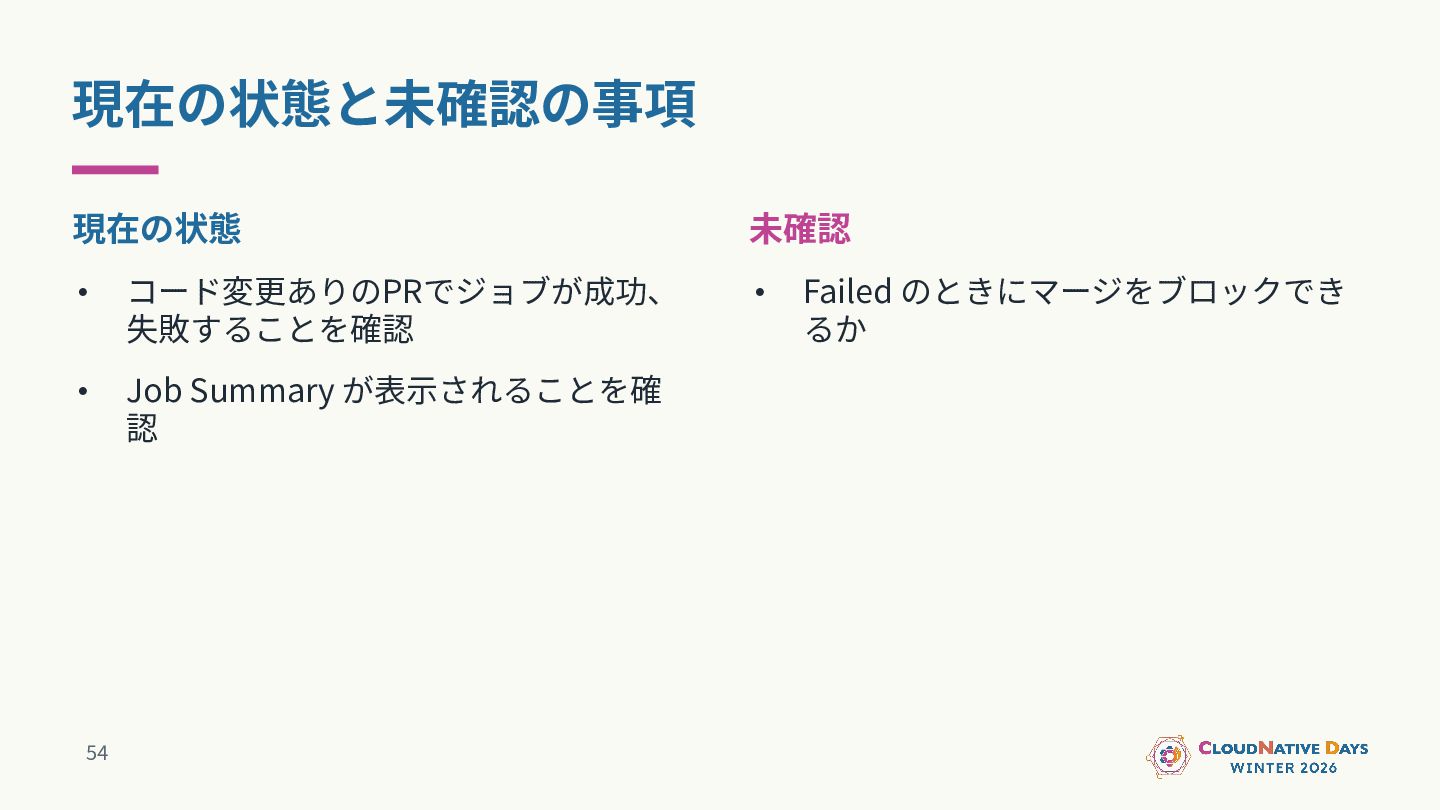
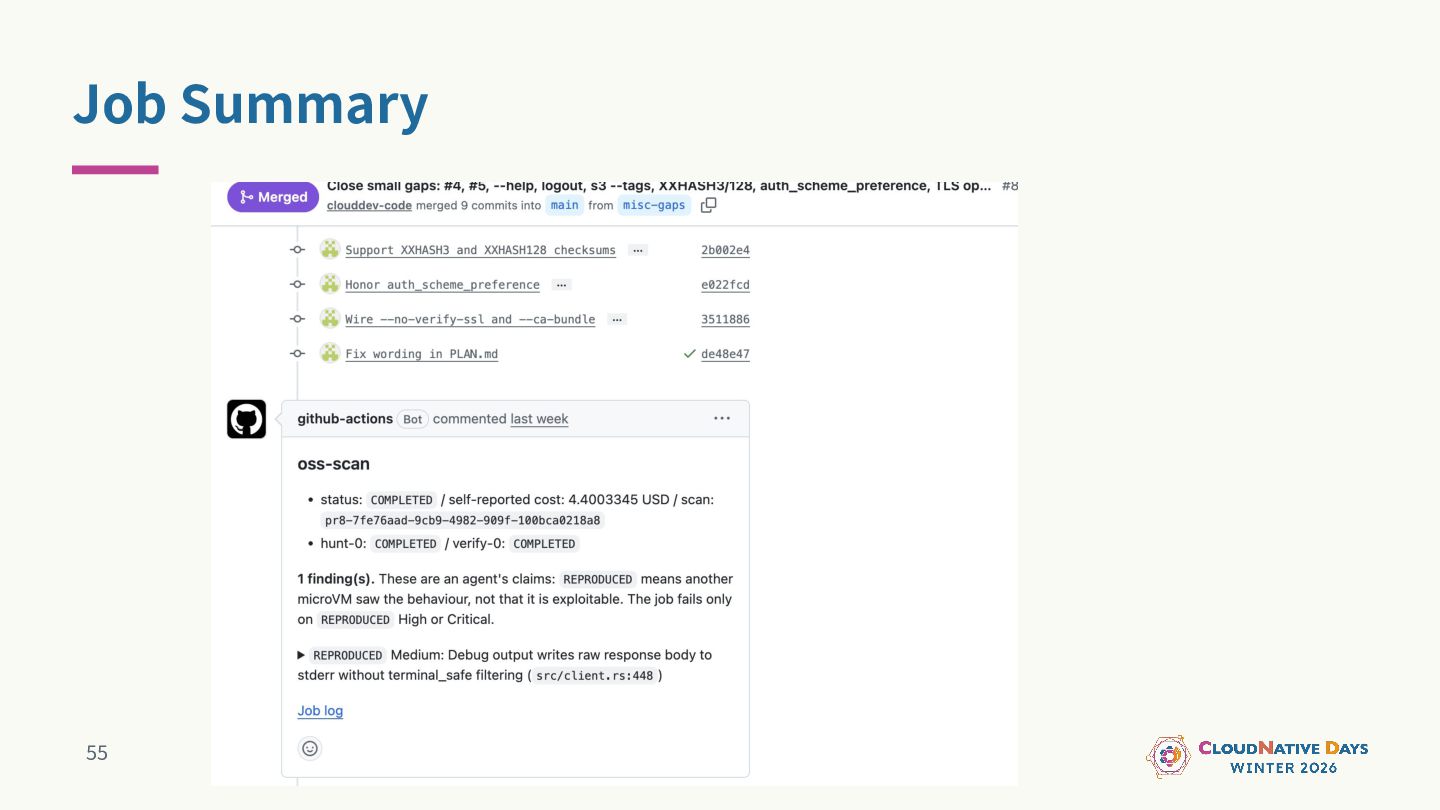
現在の状態と未確認の事項 現在の状態 • コード変更ありのPRでジョブが成功、 失敗することを確認 • Job Summary が表⽰されることを確 認
54 未確認 • Failed のときにマージをブロックでき るか -
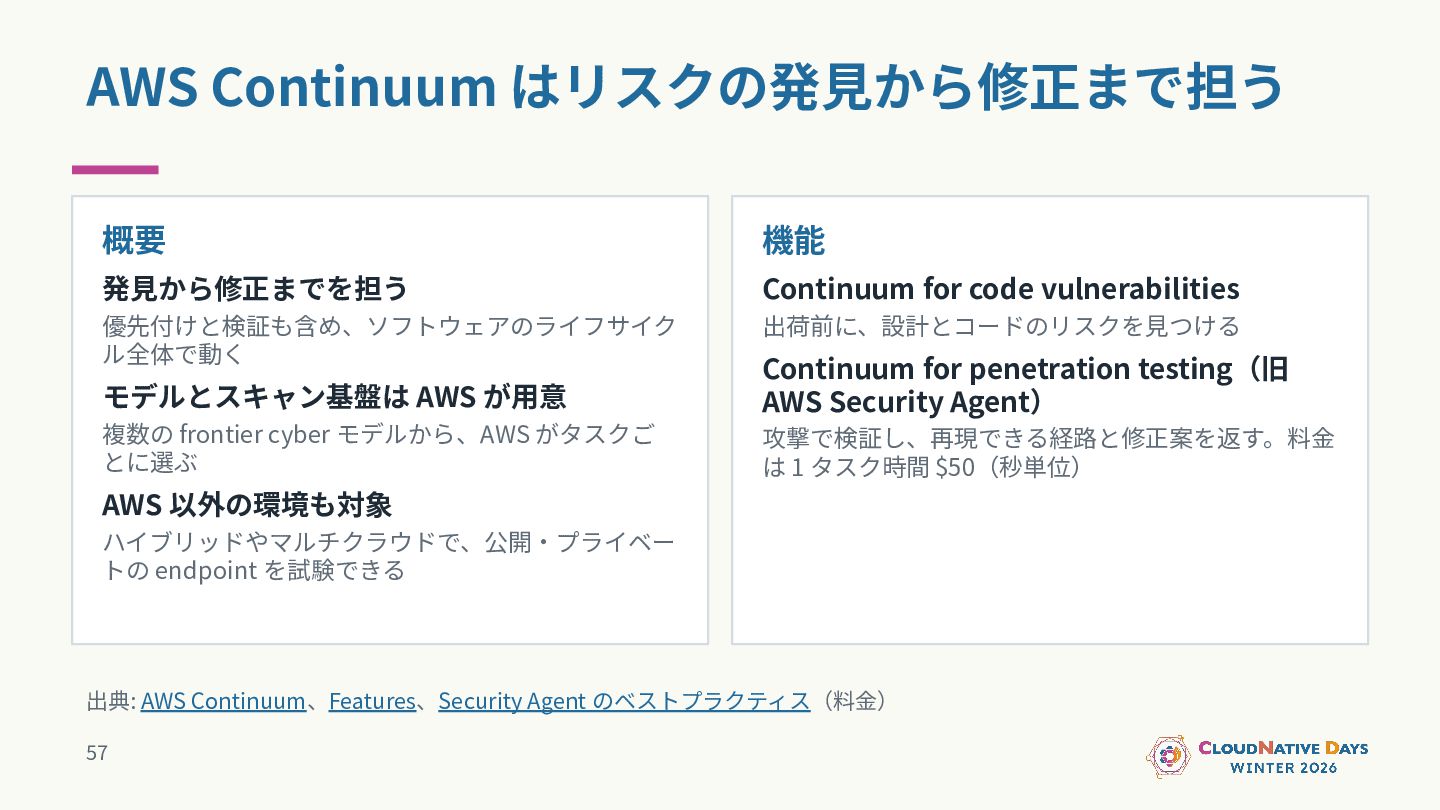
AWS Continuum はリスクの発⾒から修正まで担う 概要 機能 発⾒から修正までを担う Continuum for code vulnerabilities
優先付けと検証も含め、ソフトウェアのライフサイク ル全体で動く 出荷前に、設計とコードのリスクを⾒つける モデルとスキャン基盤は AWS が⽤意 Continuum for penetration testing(旧 AWS Security Agent) 複数の frontier cyber モデルから、AWS がタスクご とに選ぶ 攻撃で検証し、再現できる経路と修正案を返す。料⾦ は 1 タスク時間 $50(秒単位) AWS 以外の環境も対象 ハイブリッドやマルチクラウドで、公開‧プライベー トの endpoint を試験できる 出典: AWS Continuum、Features、Security Agent のベストプラクティス(料⾦) 57 -
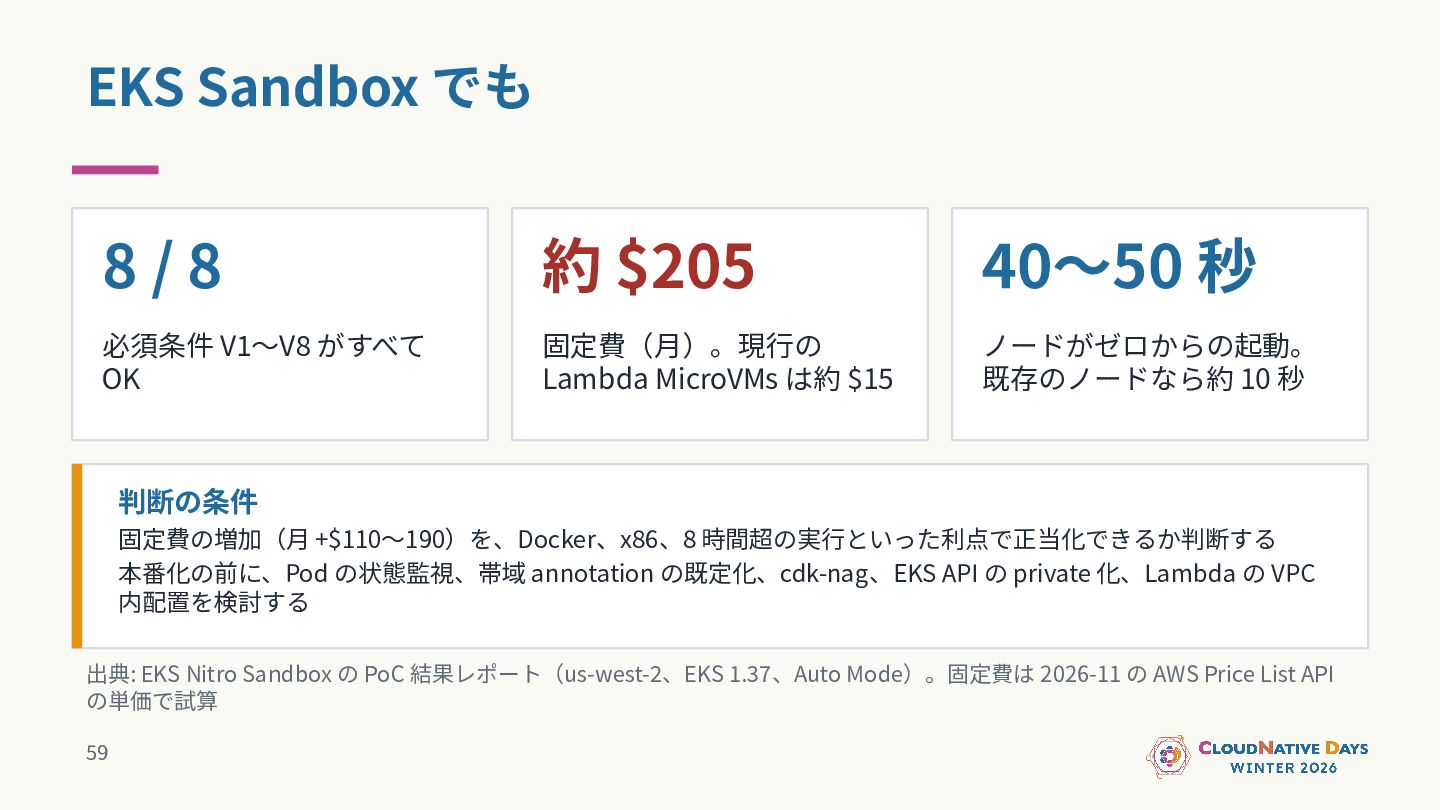
EKS Sandbox でも 8/8 約 $205 40〜50 秒 必須条件 V1〜V8
がすべて OK 固定費(⽉)。現⾏の Lambda MicroVMs は約 $15 ノードがゼロからの起動。 既存のノードなら約 10 秒 判断の条件 固定費の増加(⽉ +$110〜190)を、Docker、x86、8 時間超の実⾏といった利点で正当化できるか判断する 本番化の前に、Pod の状態監視、帯域 annotation の既定化、cdk-nag、EKS API の private 化、Lambda の VPC 内配置を検討する 出典: EKS Nitro Sandbox の PoC 結果レポート(us-west-2、EKS 1.37、Auto Mode)。固定費は 2026-11 の AWS Price List API の単価で試算 59 -
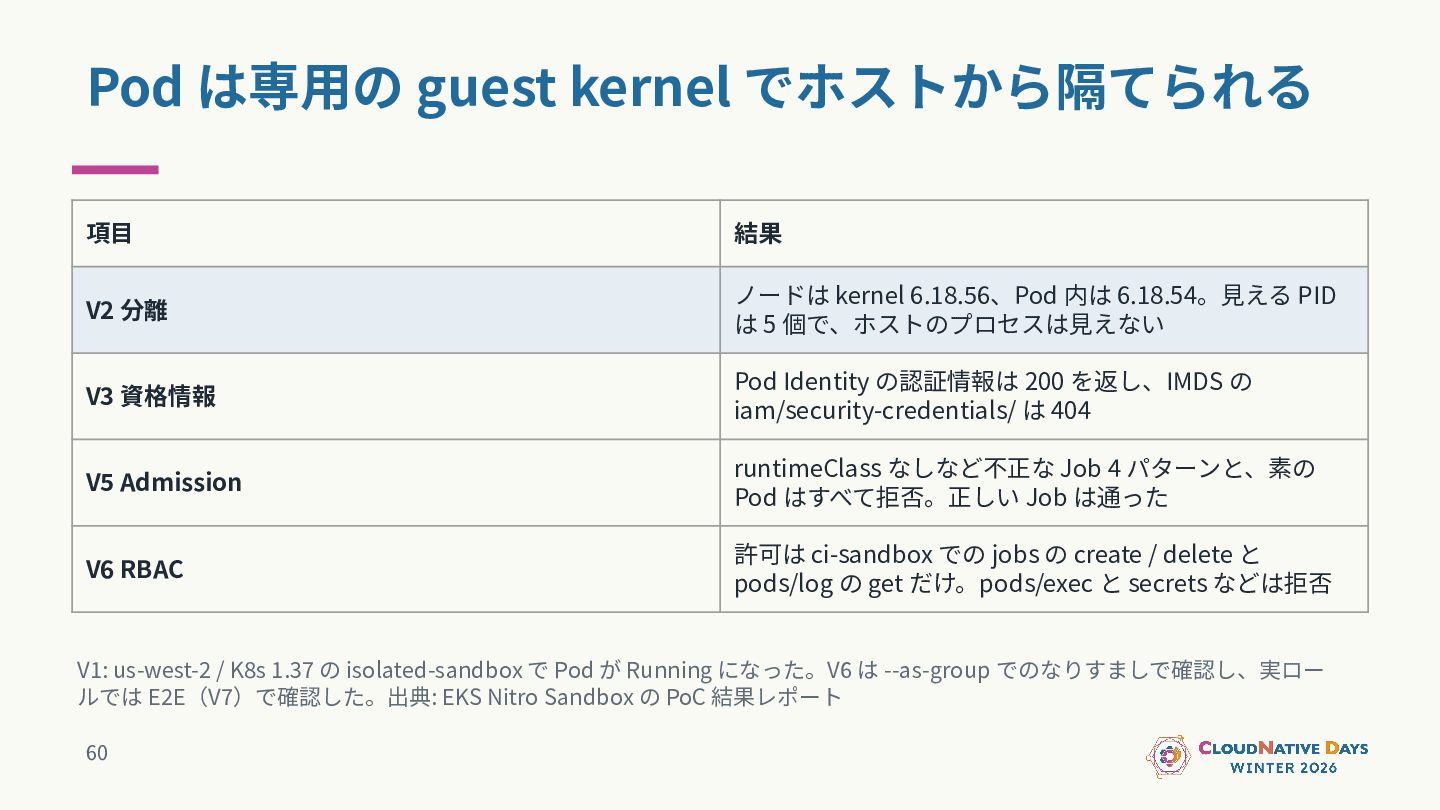
Pod は専⽤の guest kernel でホストから隔てられる 項⽬ 結果 V2 分離 ノードは
kernel 6.18.56、Pod 内は 6.18.54。⾒える PID は 5 個で、ホストのプロセスは⾒えない V3 資格情報 Pod Identity の認証情報は 200 を返し、IMDS の iam/security-credentials/ は 404 V5 Admission runtimeClass なしなど不正な Job 4 パターンと、素の Pod はすべて拒否。正しい Job は通った V6 RBAC 許可は ci-sandbox での jobs の create / delete と pods/log の get だけ。pods/exec と secrets などは拒否 V1: us-west-2 / K8s 1.37 の isolated-sandbox で Pod が Running になった。V6 は --as-group でのなりすましで確認し、実ロー ルでは E2E(V7)で確認した。出典: EKS Nitro Sandbox の PoC 結果レポート 60 -
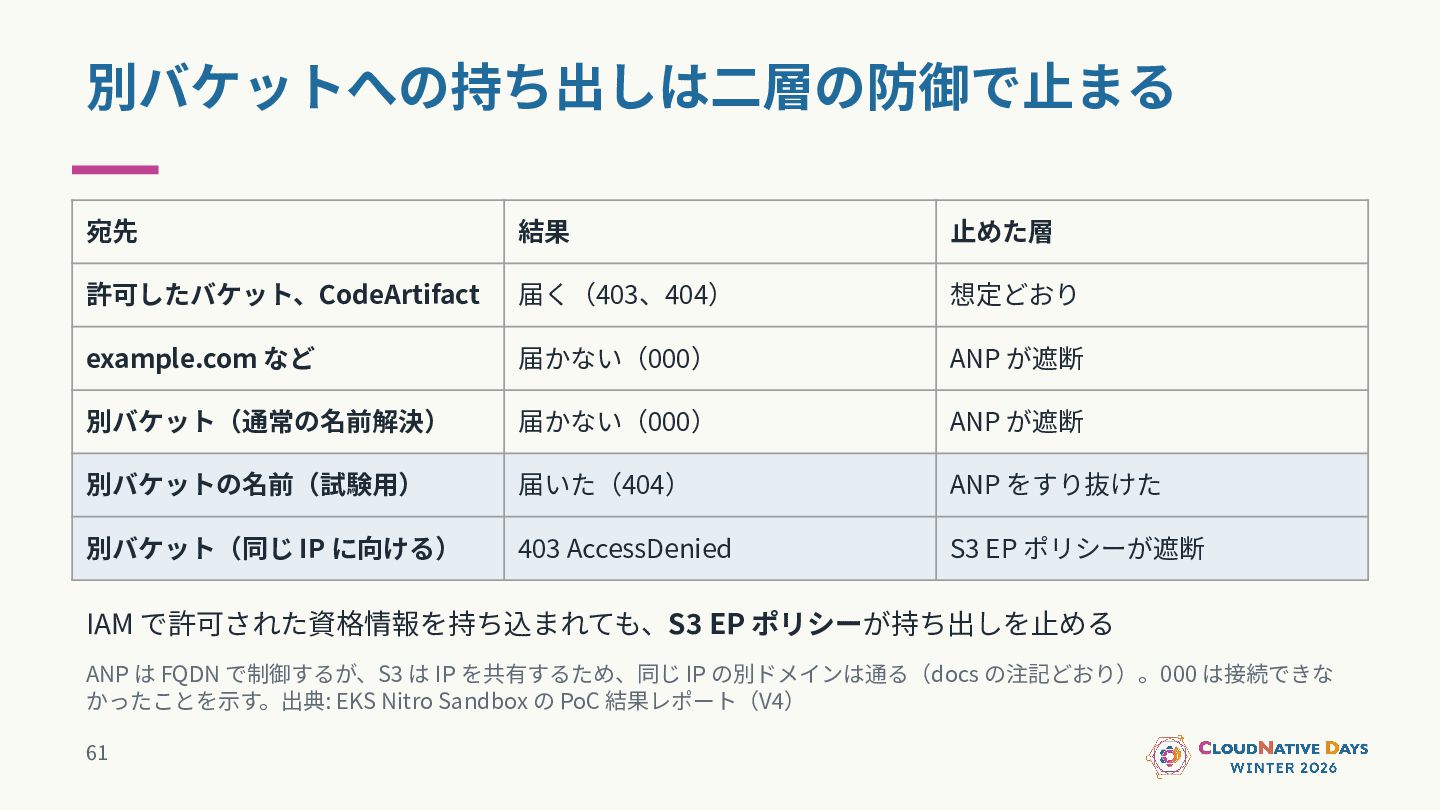
別バケットへの持ち出しは⼆層の防御で⽌まる 宛先 結果 ⽌めた層 許可したバケット、CodeArtifact 届く(403、404) 想定どおり example.com など 届かない(000)
ANP が遮断 別バケット(通常の名前解決) 届かない(000) ANP が遮断 別バケットの名前(試験⽤) 届いた(404) ANP をすり抜けた 別バケット(同じ IP に向ける) 403 AccessDenied S3 EP ポリシーが遮断 IAM で許可された資格情報を持ち込まれても、S3 EP ポリシーが持ち出しを⽌める ANP は FQDN で制御するが、S3 は IP を共有するため、同じ IP の別ドメインは通る(docs の注記どおり)。000 は接続できな かったことを⽰す。出典: EKS Nitro Sandbox の PoC 結果レポート(V4) 61 -
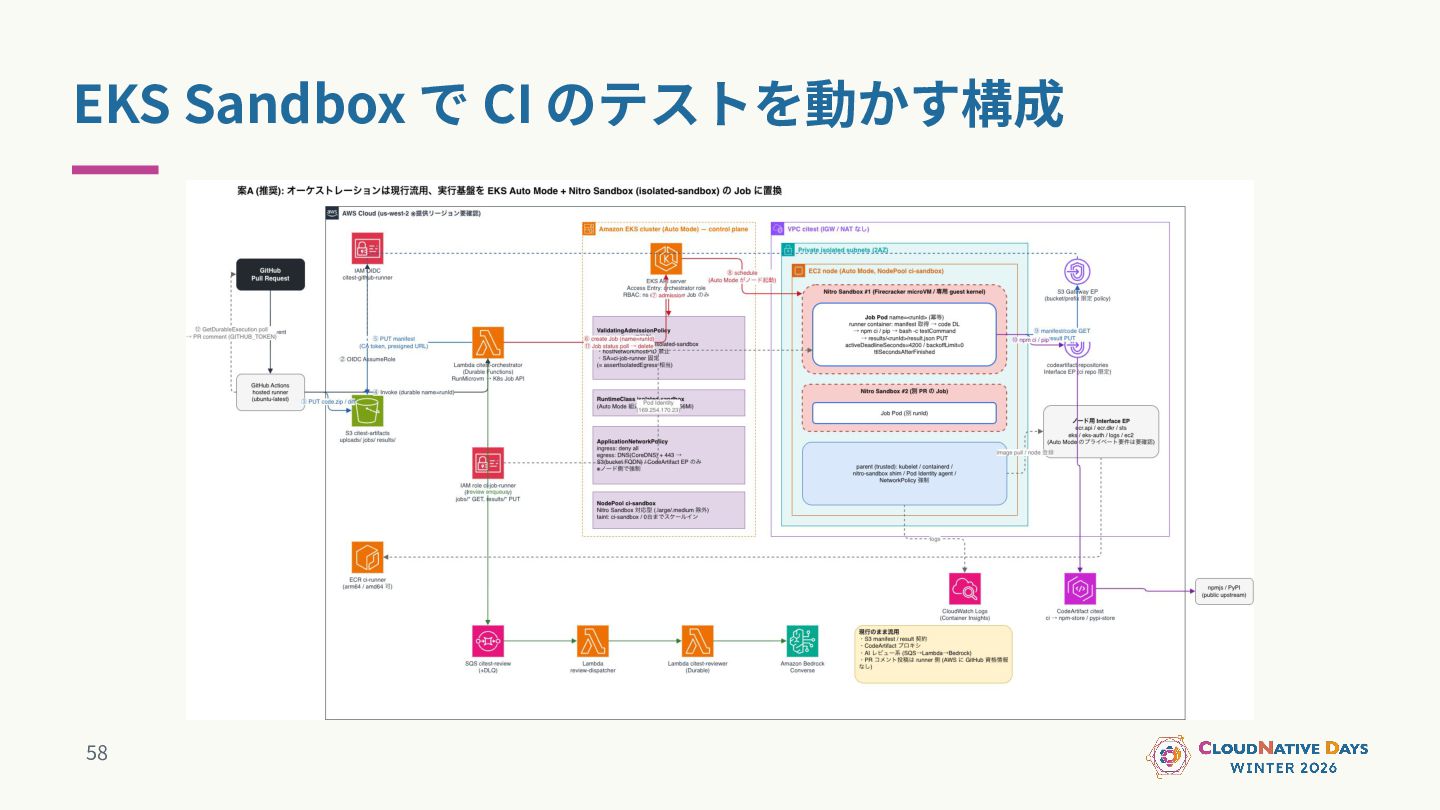
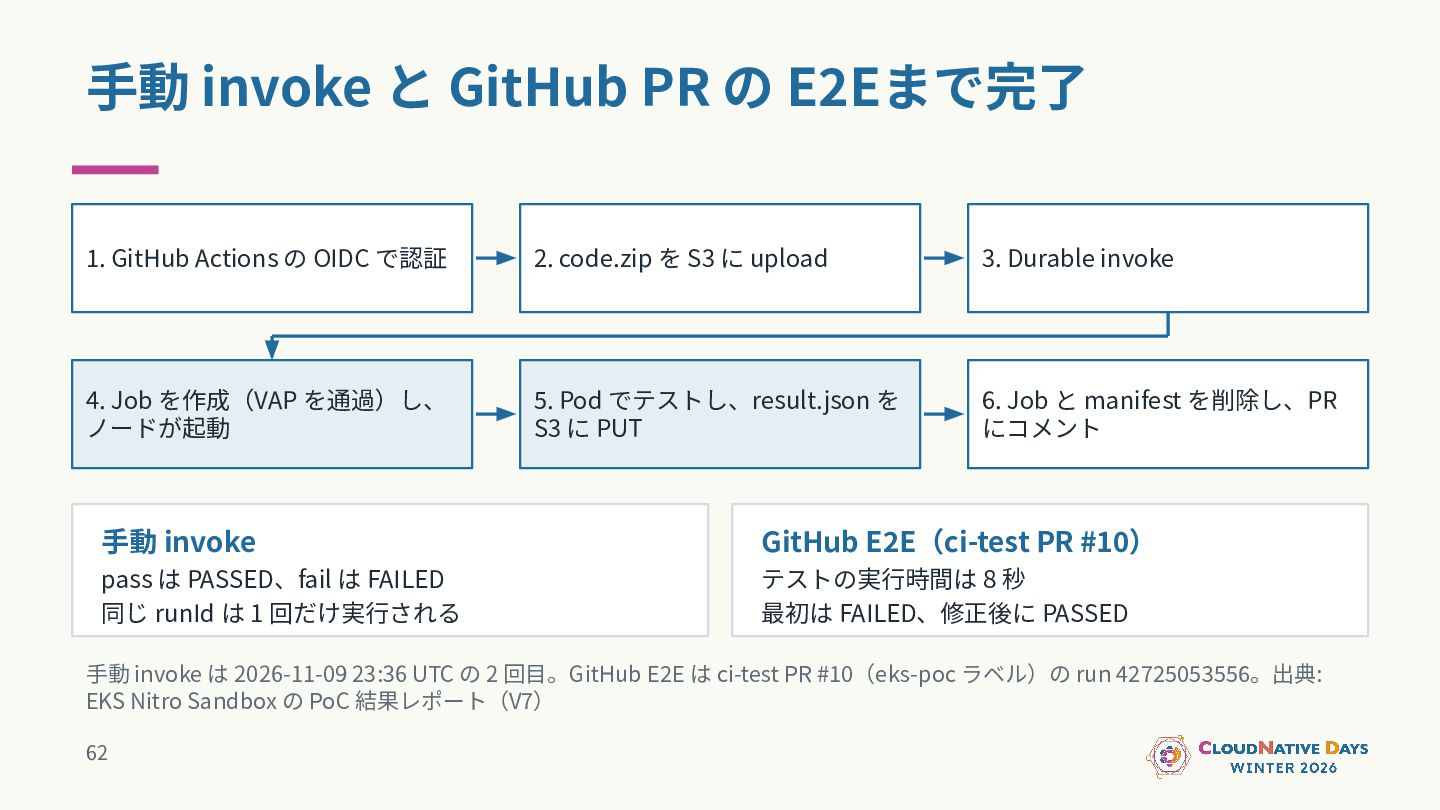
⼿動 invoke と GitHub PR の E2Eまで完了 1. GitHub Actions
の OIDC で認証 2. code.zip を S3 に upload 3. Durable invoke 4. Job を作成(VAP を通過)し、 ノードが起動 5. Pod でテストし、result.json を S3 に PUT 6. Job と manifest を削除し、PR にコメント ⼿動 invoke GitHub E2E(ci-test PR #10) pass は PASSED、fail は FAILED 同じ runId は 1 回だけ実⾏される テストの実⾏時間は 8 秒 最初は FAILED、修正後に PASSED ⼿動 invoke は 2026-11-09 23:36 UTC の 2 回⽬。GitHub E2E は ci-test PR #10(eks-poc ラベル)の run 42725053556。出典: EKS Nitro Sandbox の PoC 結果レポート(V7) 62 -
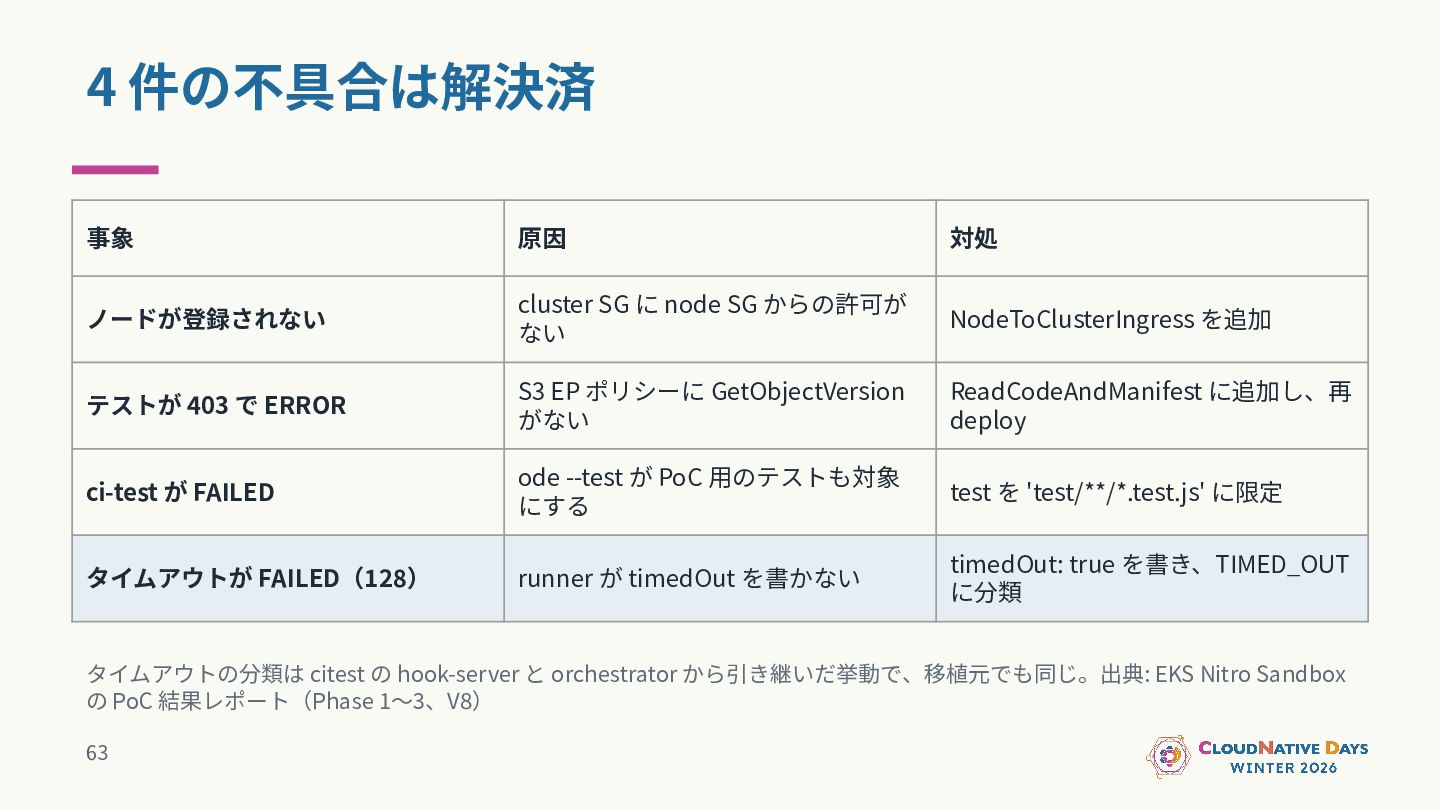
4 件の不具合は解決済 事象 原因 対処 ノードが登録されない cluster SG に node
SG からの許可が ない NodeToClusterIngress を追加 テストが 403 で ERROR S3 EP ポリシーに GetObjectVersion がない ReadCodeAndManifest に追加し、再 deploy ci-test が FAILED ode --test が PoC ⽤のテストも対象 にする test を 'test/**/*.test.js' に限定 タイムアウトが FAILED(128) runner が timedOut を書かない timedOut: true を書き、TIMED_OUT に分類 タイムアウトの分類は citest の hook-server と orchestrator から引き継いだ挙動で、移植元でも同じ。出典: EKS Nitro Sandbox の PoC 結果レポート(Phase 1〜3、V8) 63 -
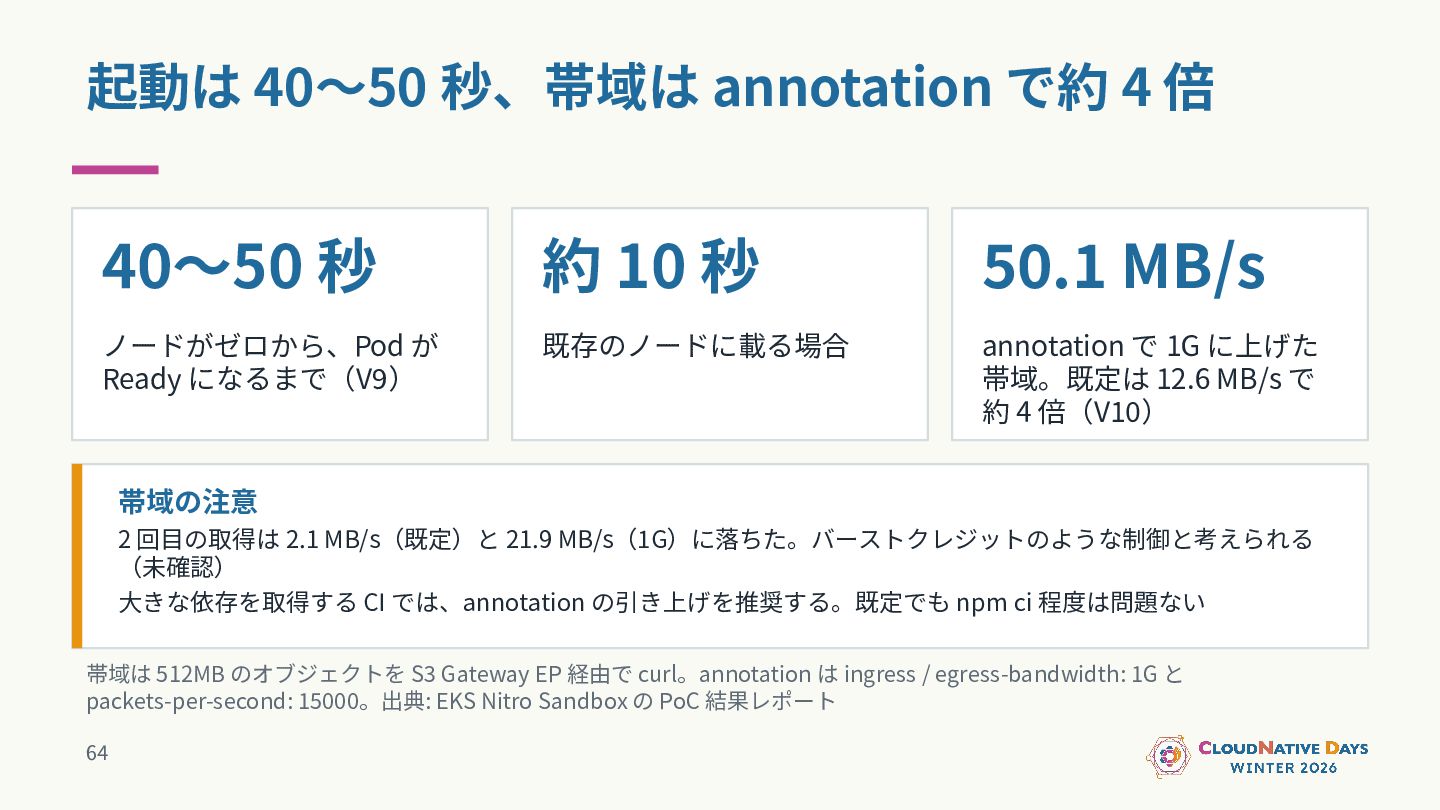
起動は 40〜50 秒、帯域は annotation で約 4 倍 40〜50 秒 約
10 秒 50.1 MB/s ノードがゼロから、Pod が Ready になるまで(V9) 既存のノードに載る場合 annotation で 1G に上げた 帯域。既定は 12.6 MB/s で 約 4 倍(V10) 帯域の注意 2 回⽬の取得は 2.1 MB/s(既定)と 21.9 MB/s(1G)に落ちた。バーストクレジットのような制御と考えられる (未確認) ⼤きな依存を取得する CI では、annotation の引き上げを推奨する。既定でも npm ci 程度は問題ない 帯域は 512MB のオブジェクトを S3 Gateway EP 経由で curl。annotation は ingress / egress-bandwidth: 1G と packets-per-second: 15000。出典: EKS Nitro Sandbox の PoC 結果レポート 64 -
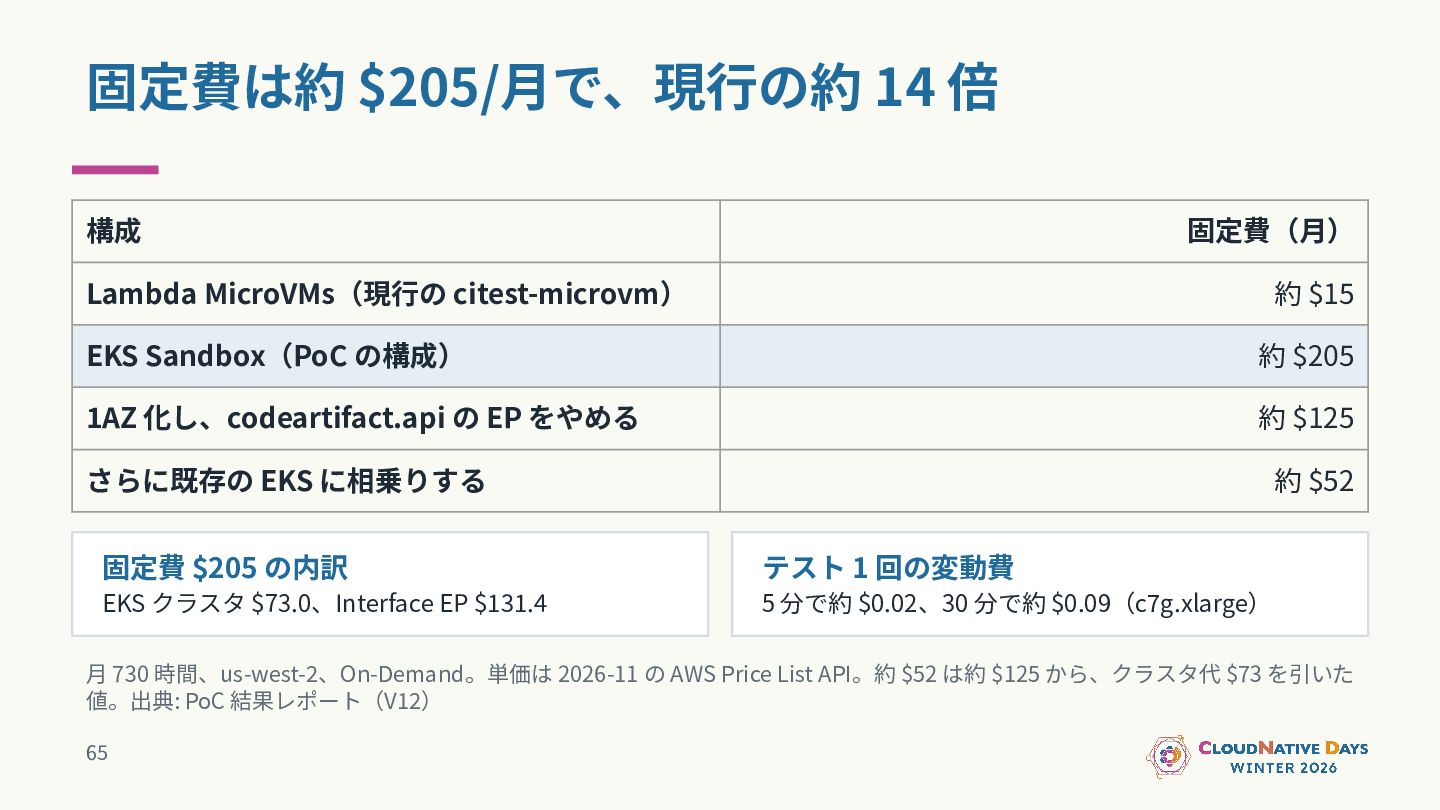
固定費は約 $205/⽉で、現⾏の約 14 倍 構成 固定費(⽉) Lambda MicroVMs(現⾏の citest-microvm) 約
$15 EKS Sandbox(PoC の構成) 約 $205 1AZ 化し、codeartifact.api の EP をやめる 約 $125 さらに既存の EKS に相乗りする 約 $52 固定費 $205 の内訳 テスト 1 回の変動費 EKS クラスタ $73.0、Interface EP $131.4 5 分で約 $0.02、30 分で約 $0.09(c7g.xlarge) ⽉ 730 時間、us-west-2、On-Demand。単価は 2026-11 の AWS Price List API。約 $52 は約 $125 から、クラスタ代 $73 を引いた 値。出典: PoC 結果レポート(V12) 65 -
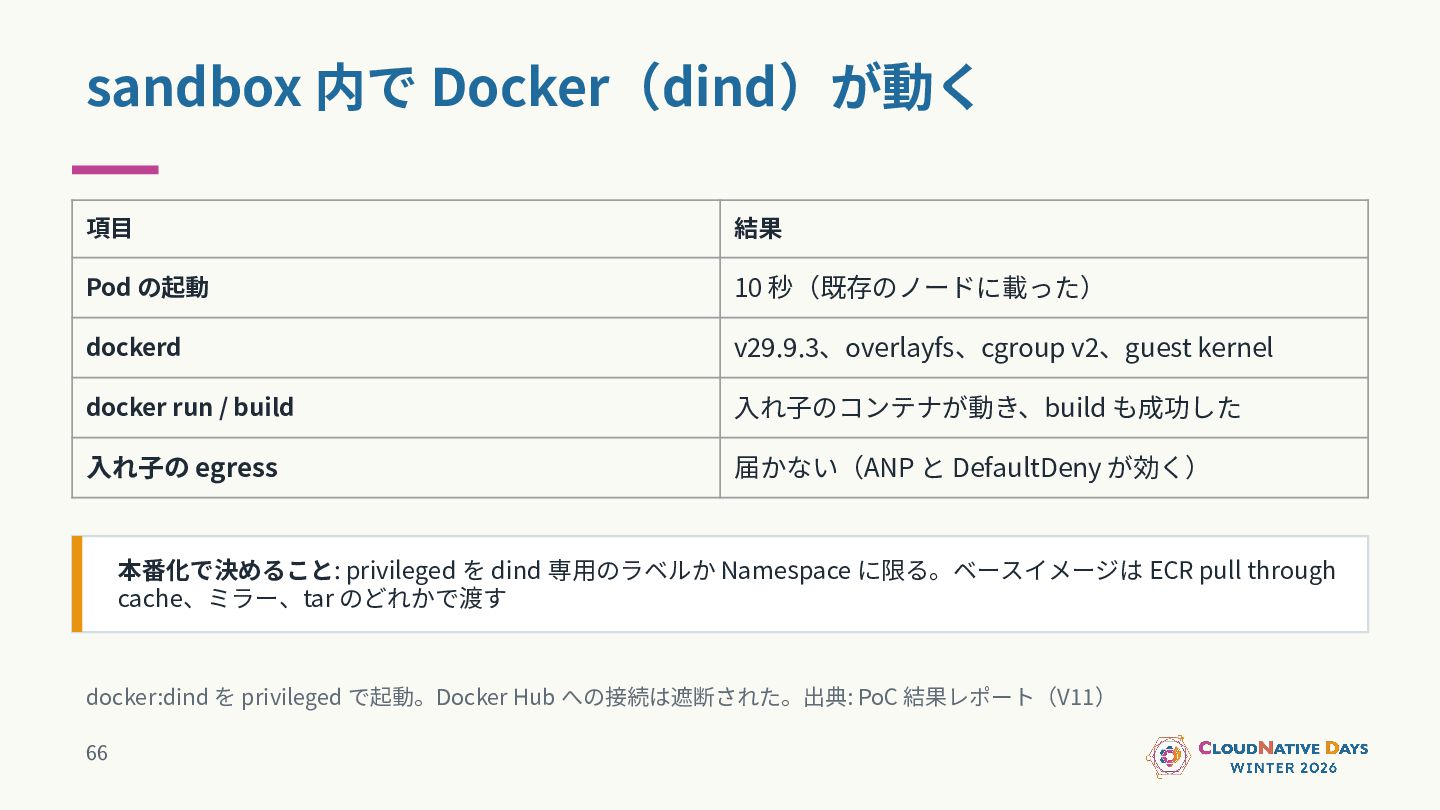
sandbox 内で Docker(dind)が動く 項⽬ 結果 Pod の起動 10 秒(既存のノードに載った) dockerd
v29.9.3、overlayfs、cgroup v2、guest kernel docker run / build ⼊れ⼦のコンテナが動き、build も成功した ⼊れ⼦の egress 届かない(ANP と DefaultDeny が効く) 本番化で決めること: privileged を dind 専⽤のラベルか Namespace に限る。ベースイメージは ECR pull through cache、ミラー、tar のどれかで渡す docker:dind を privileged で起動。Docker Hub への接続は遮断された。出典: PoC 結果レポート(V11) 66 -
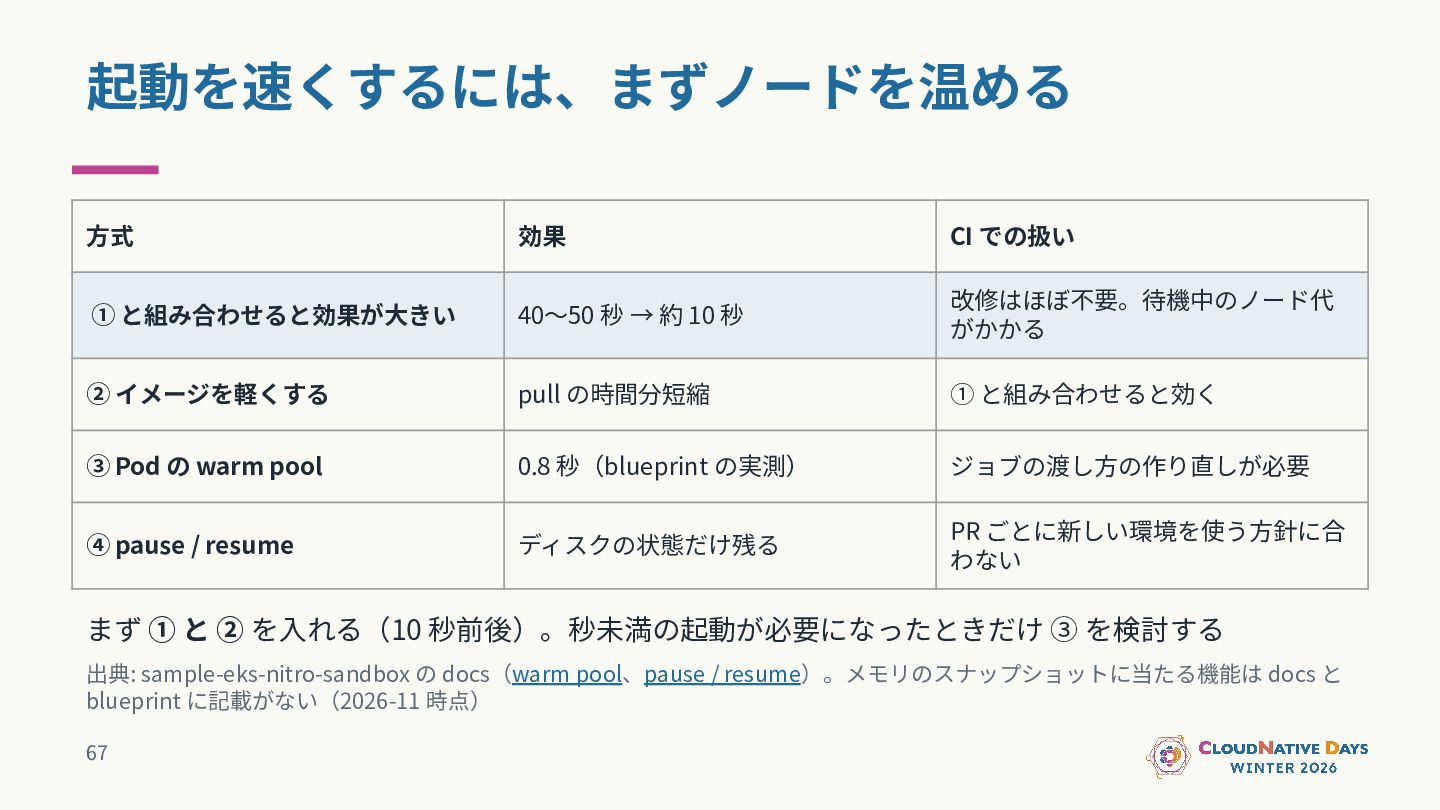
起動を速くするには、まずノードを温める ⽅式 効果 CI での扱い ① と組み合わせると効果が⼤きい 40〜50 秒 →
約 10 秒 改修はほぼ不要。待機中のノード代 がかかる ② イメージを軽くする pull の時間分短縮 ① と組み合わせると効く ③ Pod の warm pool 0.8 秒(blueprint の実測) ジョブの渡し⽅の作り直しが必要 ④ pause / resume ディスクの状態だけ残る PR ごとに新しい環境を使う⽅針に合 わない まず ① と ② を⼊れる(10 秒前後)。秒未満の起動が必要になったときだけ ③ を検討する 出典: sample-eks-nitro-sandbox の docs(warm pool、pause / resume)。メモリのスナップショットに当たる機能は docs と blueprint に記載がない(2026-11 時点) 67 -
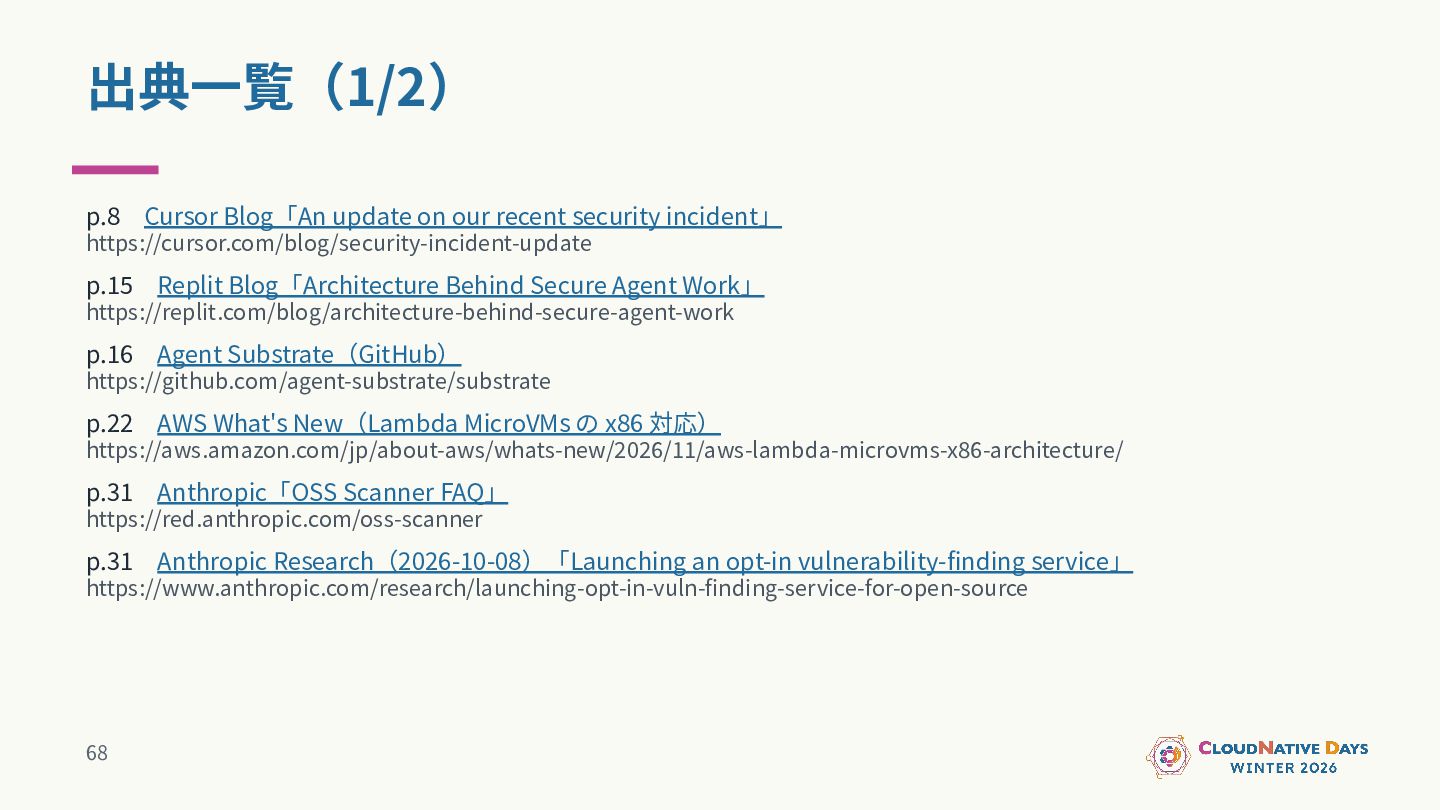
出典⼀覧(1/2) p.8 Cursor Blog「An update on our recent security incident」
https://cursor.com/blog/security-incident-update p.15 Replit Blog「Architecture Behind Secure Agent Work」 https://replit.com/blog/architecture-behind-secure-agent-work p.16 Agent Substrate(GitHub) https://github.com/agent-substrate/substrate p.22 AWS What's New(Lambda MicroVMs の x86 対応) https://aws.amazon.com/jp/about-aws/whats-new/2026/11/aws-lambda-microvms-x86-architecture/ p.31 Anthropic「OSS Scanner FAQ」 https://red.anthropic.com/oss-scanner p.31 Anthropic Research(2026-10-08)「Launching an opt-in vulnerability-finding service」 https://www.anthropic.com/research/launching-opt-in-vuln-finding-service-for-open-source 68 -
出典⼀覧(2/2) p.35 AWS Lambda デベロッパーガイド「AWS Lambda MicroVMs」 https://docs.aws.amazon.com/lambda/latest/dg/lambda-microvms-guide.html p.35 AWS
Compute Blog「Announcing Lambda MicroVMs」 https://aws.amazon.com/blogs/compute/announcing-lambda-microvms-serverless-compute-environments-with-vm-levelisolation-and-near-instant-startup/ p.56 AWS Continuum https://aws.amazon.com/continuum/ p.56 AWS Continuum「Features」 https://aws.amazon.com/continuum/features/ p.56 AWS Security Services Best Practices「Security Agent」 https://aws.github.io/aws-security-services-best-practices/guides/security-agent/ 69
 cloudevcode
 axbom
 codingconduct
 techseoconnect
 lynnandtonic
 marcduiker
 tammielis
 danielanewman
 chrisshort
 letsgokoyo
 aleyda
 stephaniewalter