Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
PQCが変える暗号の世界
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
株式会社Curious Vehicle
April 02, 2026
49
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
PQCが変える暗号の世界
株式会社Curious Vehicle
April 02, 2026
More Decks by 株式会社Curious Vehicle
See All by 株式会社Curious Vehicle
AI Agent Harness 入門
curicle
0
6
クネビンフレームワークで考える最初の一歩
curicle
0
6
AIガバナンス
curicle
0
7
最近流行ってるClaudeについて
curicle
0
17
ElasticsearchのHA構成について
curicle
0
27
機械学習で絶対音感になりたかった
curicle
0
20
BQにおけるSQLアンチパターンとslot消費削減策
curicle
0
35
VibeKanbanについて
curicle
0
16
"バーチャル宮本さん"を作ってみた
curicle
0
15
Featured
See All Featured
How to Grow Your eCommerce with AI & Automation
katarinadahlin
PRO
2
330
Why Mistakes Are the Best Teachers: Turning Failure into a Pathway for Growth
auna
0
330
What the history of the web can teach us about the future of AI
inesmontani
PRO
2
740
Site-Speed That Sticks
csswizardry
13
1.6k
Mind Mapping
helmedeiros
1
400
Optimising Largest Contentful Paint
csswizardry
37
4k
Collaborative Software Design: How to facilitate domain modelling decisions
baasie
1
340
Done Done
chrislema
187
17k
Distributed Sagas: A Protocol for Coordinating Microservices
caitiem20
333
23k
Public Speaking Without Barfing On Your Shoes - THAT 2023
reverentgeek
1
600
Optimizing for Happiness
mojombo
378
71k
The State of eCommerce SEO: How to Win in Today's Products SERPs - #SEOweek
aleyda
2
12k
Transcript
PQCが変える暗号の世界 PQC 〜 公開鍵暗号の前提がどう変わるのか 〜 山下修三 2026年3月24日 1/10
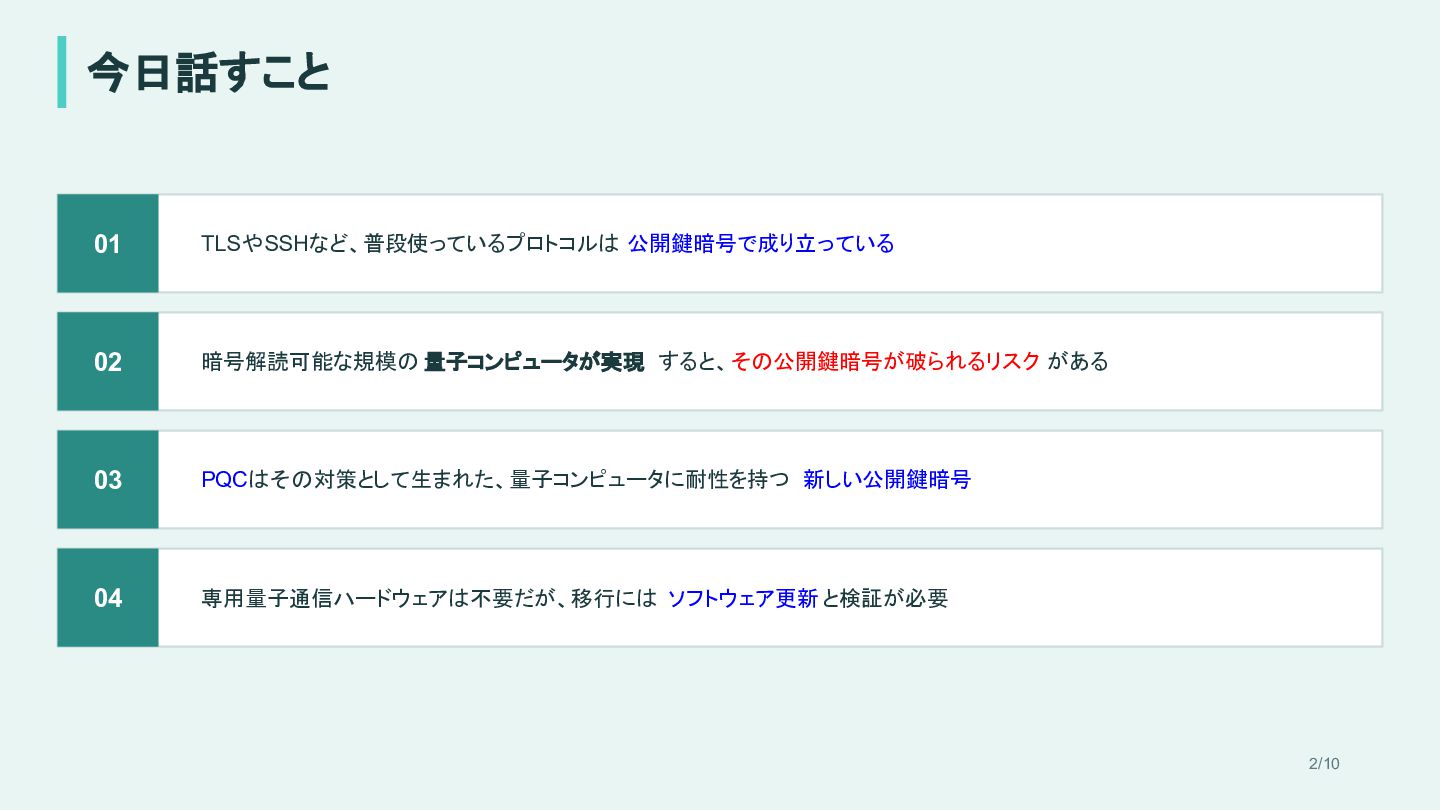
今日話すこと 01 TLSやSSHなど、普段使っているプロトコルは 公開鍵暗号で成り立っている 02 暗号解読可能な規模の 量子コンピュータが実現 すると、その公開鍵暗号が破られるリスク がある 03
PQCはその対策として生まれた、量子コンピュータに耐性を持つ 新しい公開鍵暗号 04 専用量子通信ハードウェアは不要だが、移行には ソフトウェア更新 と検証が必要 2/10
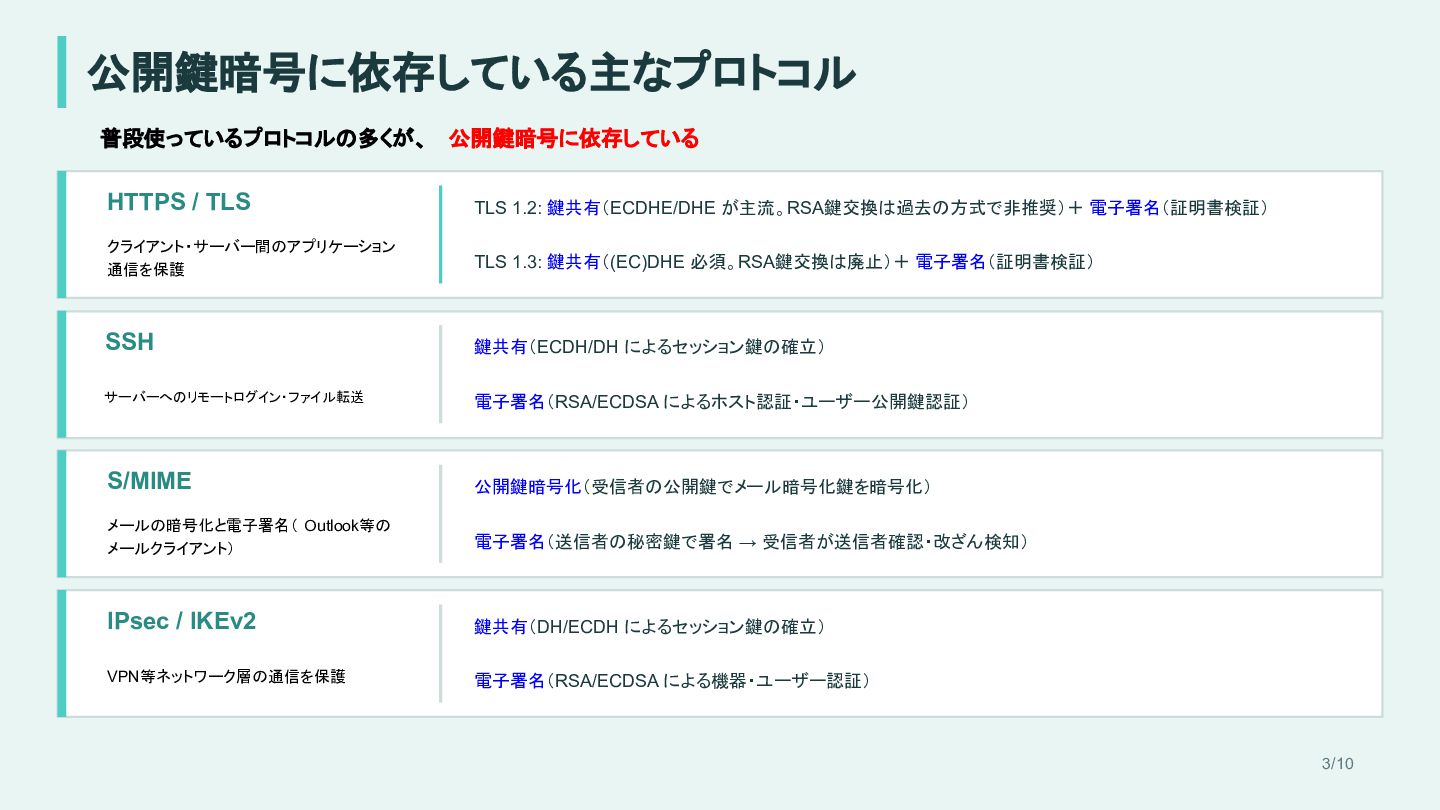
公開鍵暗号に依存している主なプロトコル 普段使っているプロトコルの多くが、 公開鍵暗号に依存している HTTPS / TLS クライアント・サーバー間のアプリケーション 通信を保護 TLS 1.2:
鍵共有(ECDHE/DHE が主流。RSA鍵交換は過去の方式で非推奨)+ 電子署名(証明書検証) TLS 1.3: 鍵共有((EC)DHE 必須。RSA鍵交換は廃止)+ 電子署名(証明書検証) SSH サーバーへのリモートログイン・ファイル転送 鍵共有(ECDH/DH によるセッション鍵の確立) 電子署名(RSA/ECDSA によるホスト認証・ユーザー公開鍵認証) S/MIME メールの暗号化と電子署名( Outlook等の メールクライアント) 公開鍵暗号化(受信者の公開鍵でメール暗号化鍵を暗号化) 電子署名(送信者の秘密鍵で署名 → 受信者が送信者確認・改ざん検知) IPsec / IKEv2 VPN等ネットワーク層の通信を保護 鍵共有(DH/ECDH によるセッション鍵の確立) 電子署名(RSA/ECDSA による機器・ユーザー認証) 3/10
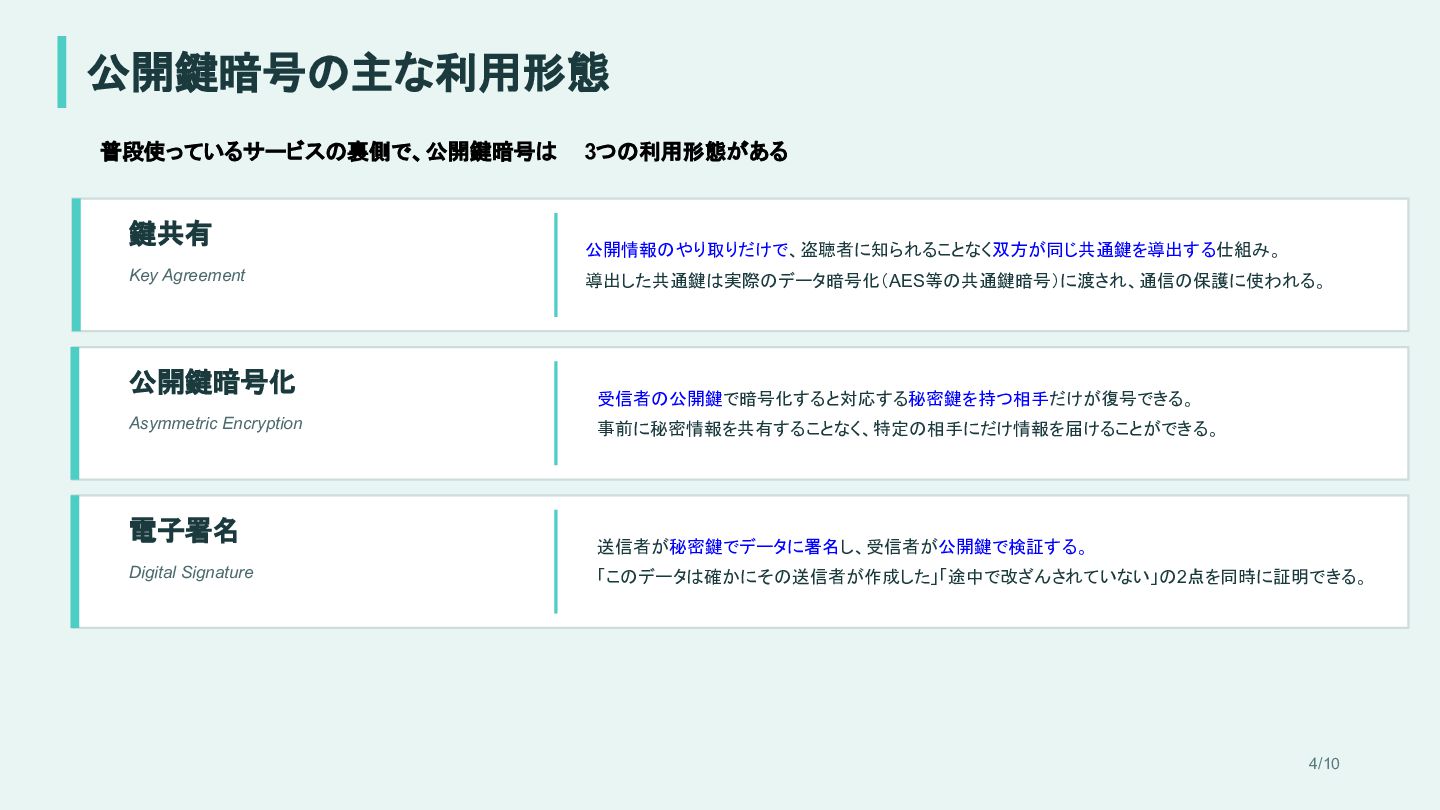
公開鍵暗号の主な利用形態 普段使っているサービスの裏側で、公開鍵暗号は 3つの利用形態がある 鍵共有 Key Agreement 公開情報のやり取りだけで、盗聴者に知られることなく双方が同じ共通鍵を導出する仕組み。 導出した共通鍵は実際のデータ暗号化(AES等の共通鍵暗号)に渡され、通信の保護に使われる。 公開鍵暗号化 Asymmetric
Encryption 受信者の公開鍵で暗号化すると対応する秘密鍵を持つ相手だけが復号できる。 事前に秘密情報を共有することなく、特定の相手にだけ情報を届けることができる。 電子署名 Digital Signature 送信者が秘密鍵でデータに署名し、受信者が公開鍵で検証する。 「このデータは確かにその送信者が作成した」「途中で改ざんされていない」の2点を同時に証明できる。 4/10
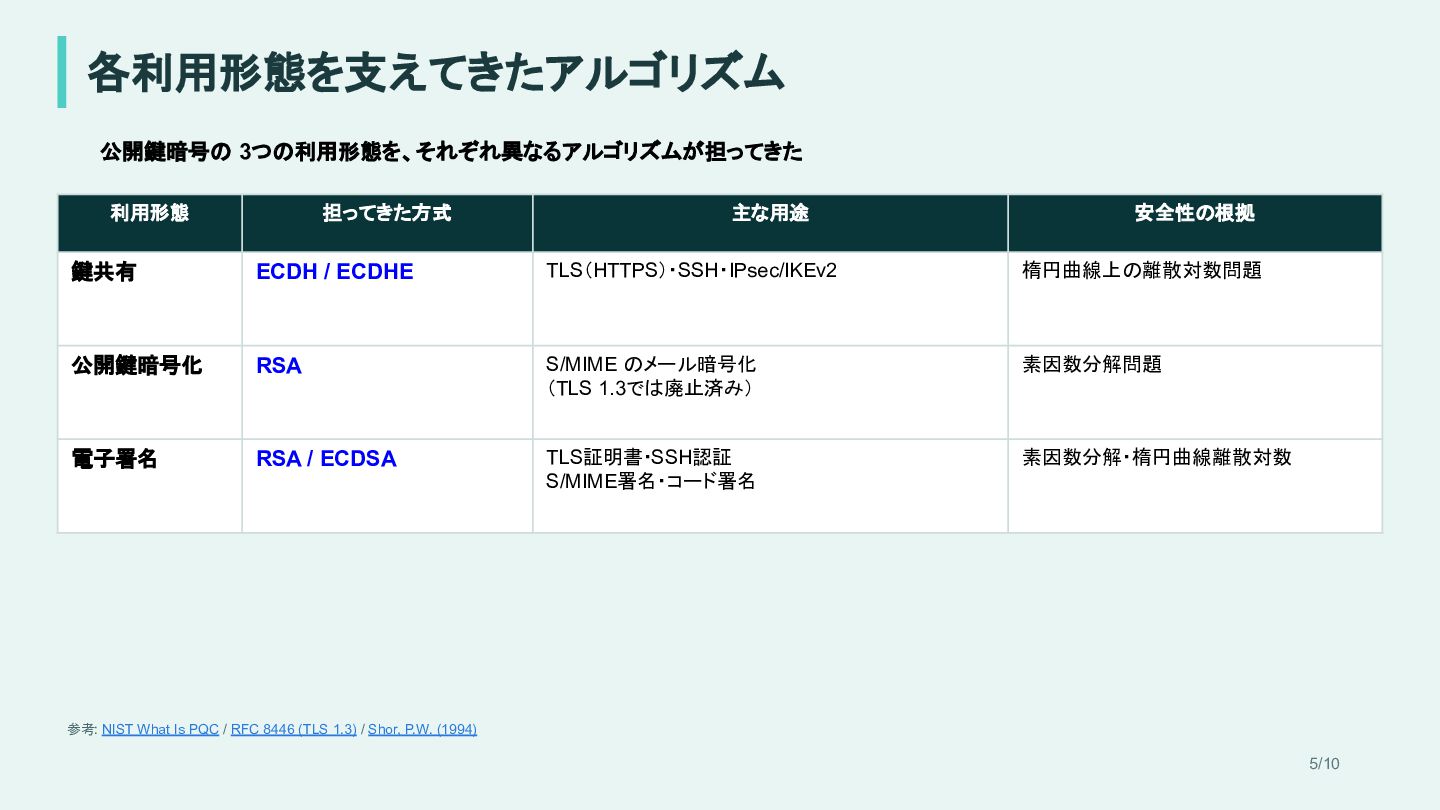
各利用形態を支えてきたアルゴリズム 公開鍵暗号の 3つの利用形態を、それぞれ異なるアルゴリズムが担ってきた 利用形態 担ってきた方式 主な用途 安全性の根拠 鍵共有 ECDH /
ECDHE TLS(HTTPS)・SSH・IPsec/IKEv2 楕円曲線上の離散対数問題 公開鍵暗号化 RSA S/MIME のメール暗号化 (TLS 1.3では廃止済み) 素因数分解問題 電子署名 RSA / ECDSA TLS証明書・SSH認証 S/MIME署名・コード署名 素因数分解・楕円曲線離散対数 参考: NIST What Is PQC / RFC 8446 (TLS 1.3) / Shor, P.W. (1994) 5/10
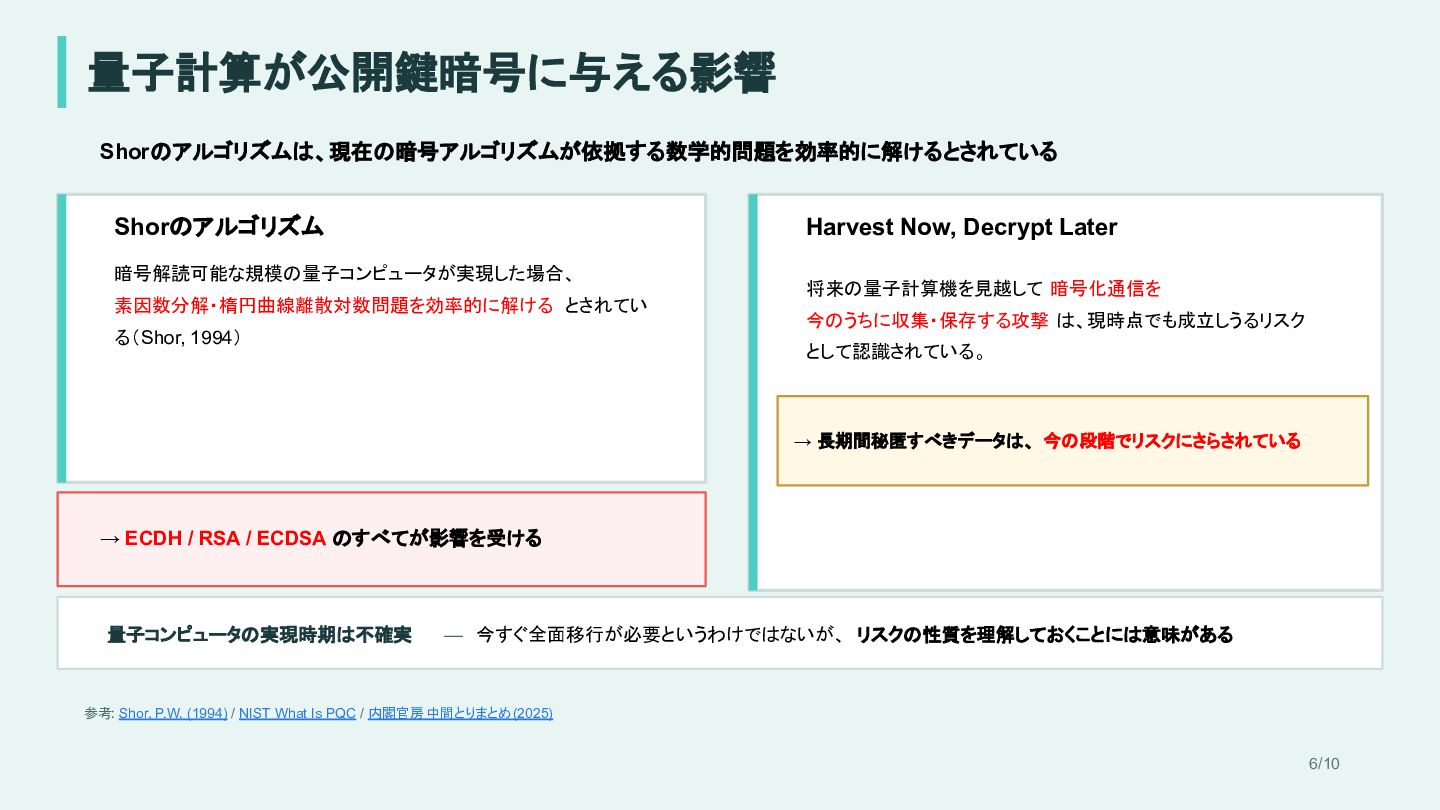
量子計算が公開鍵暗号に与える影響 Shorのアルゴリズムは、現在の暗号アルゴリズムが依拠する数学的問題を効率的に解けるとされている Shorのアルゴリズム 暗号解読可能な規模の量子コンピュータが実現した場合、 素因数分解・楕円曲線離散対数問題を効率的に解ける とされてい る(Shor, 1994) → ECDH
/ RSA / ECDSA のすべてが影響を受ける Harvest Now, Decrypt Later 将来の量子計算機を見越して 暗号化通信を 今のうちに収集・保存する攻撃 は、現時点でも成立しうるリスク として認識されている。 → 長期間秘匿すべきデータは、 今の段階でリスクにさらされている 量子コンピュータの実現時期は不確実 — 今すぐ全面移行が必要というわけではないが、 リスクの性質を理解しておくことには意味がある 参考: Shor, P.W. (1994) / NIST What Is PQC / 内閣官房 中間とりまとめ (2025) 6/10
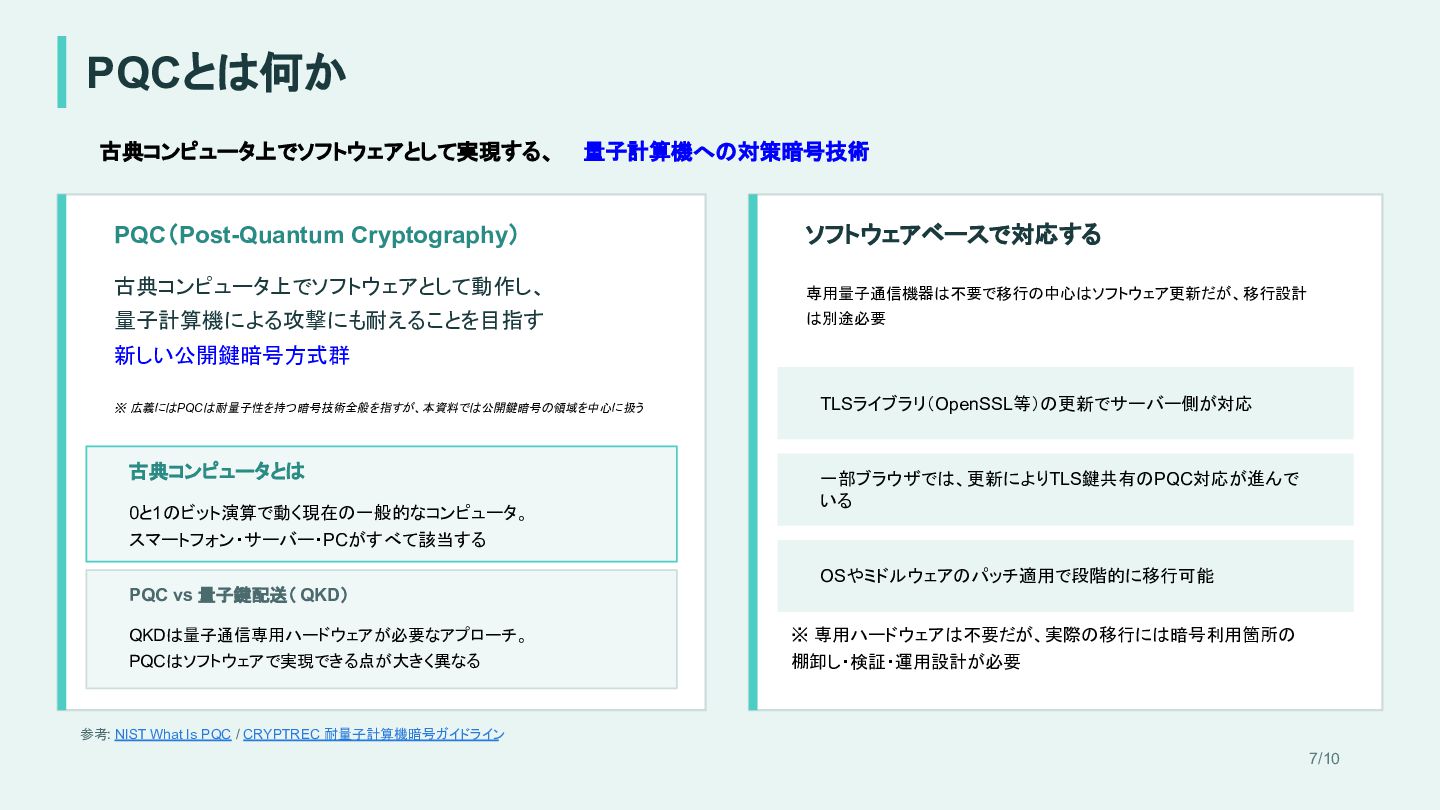
PQCとは何か 古典コンピュータ上でソフトウェアとして実現する、 量子計算機への対策暗号技術 PQC(Post-Quantum Cryptography) 古典コンピュータ上でソフトウェアとして動作し、 量子計算機による攻撃にも耐えることを目指す 新しい公開鍵暗号方式群 ※ 広義にはPQCは耐量子性を持つ暗号技術全般を指すが、本資料では公開鍵暗号の領域を中心に扱う
古典コンピュータとは 0と1のビット演算で動く現在の一般的なコンピュータ。 スマートフォン・サーバー・PCがすべて該当する PQC vs 量子鍵配送( QKD) QKDは量子通信専用ハードウェアが必要なアプローチ。 PQCはソフトウェアで実現できる点が大きく異なる ソフトウェアベースで対応する 専用量子通信機器は不要で移行の中心はソフトウェア更新だが、移行設計 は別途必要 TLSライブラリ(OpenSSL等)の更新でサーバー側が対応 一部ブラウザでは、更新によりTLS鍵共有のPQC対応が進んで いる OSやミドルウェアのパッチ適用で段階的に移行可能 ※ 専用ハードウェアは不要だが、実際の移行には暗号利用箇所の 棚卸し・検証・運用設計が必要 参考: NIST What Is PQC / CRYPTREC 耐量子計算機暗号ガイドライン 7/10
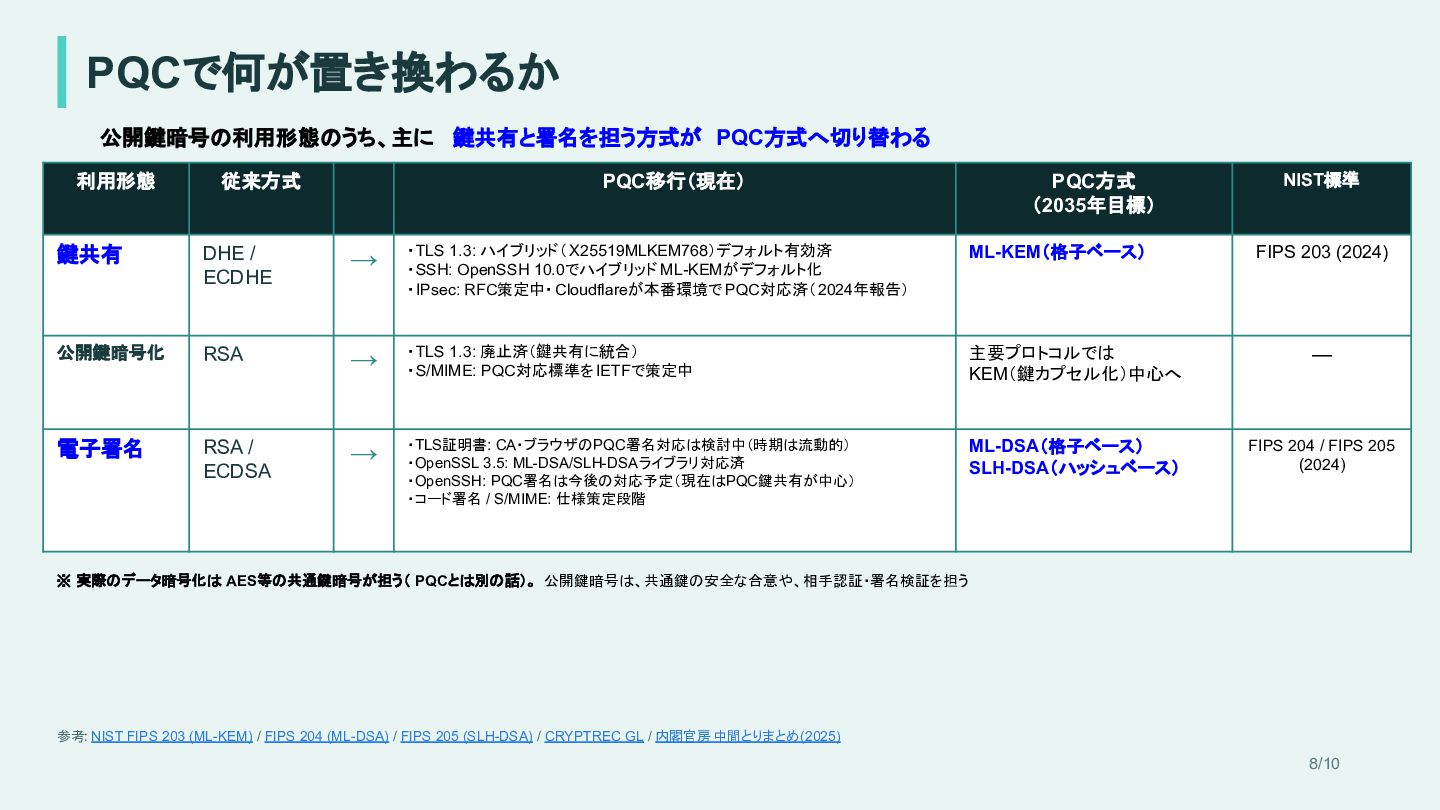
PQCで何が置き換わるか 公開鍵暗号の利用形態のうち、主に 鍵共有と署名を担う方式が PQC方式へ切り替わる 利用形態 従来方式 PQC移行(現在) PQC方式 (2035年目標) NIST標準
鍵共有 DHE / ECDHE → ・TLS 1.3: ハイブリッド( X25519MLKEM768)デフォルト有効済 ・SSH: OpenSSH 10.0でハイブリッド ML-KEMがデフォルト化 ・IPsec: RFC策定中・Cloudflareが本番環境で PQC対応済(2024年報告) ML-KEM(格子ベース) FIPS 203 (2024) 公開鍵暗号化 RSA → ・TLS 1.3: 廃止済(鍵共有に統合) ・S/MIME: PQC対応標準を IETFで策定中 主要プロトコルでは KEM(鍵カプセル化)中心へ — 電子署名 RSA / ECDSA → ・TLS証明書: CA・ブラウザのPQC署名対応は検討中(時期は流動的) ・OpenSSL 3.5: ML-DSA/SLH-DSAライブラリ対応済 ・OpenSSH: PQC署名は今後の対応予定(現在はPQC鍵共有が中心) ・コード署名 / S/MIME: 仕様策定段階 ML-DSA(格子ベース) SLH-DSA(ハッシュベース) FIPS 204 / FIPS 205 (2024) ※ 実際のデータ暗号化は AES等の共通鍵暗号が担う( PQCとは別の話)。 公開鍵暗号は、共通鍵の安全な合意や、相手認証・署名検証を担う 参考: NIST FIPS 203 (ML-KEM) / FIPS 204 (ML-DSA) / FIPS 205 (SLH-DSA) / CRYPTREC GL / 内閣官房 中間とりまとめ (2025) 8/10
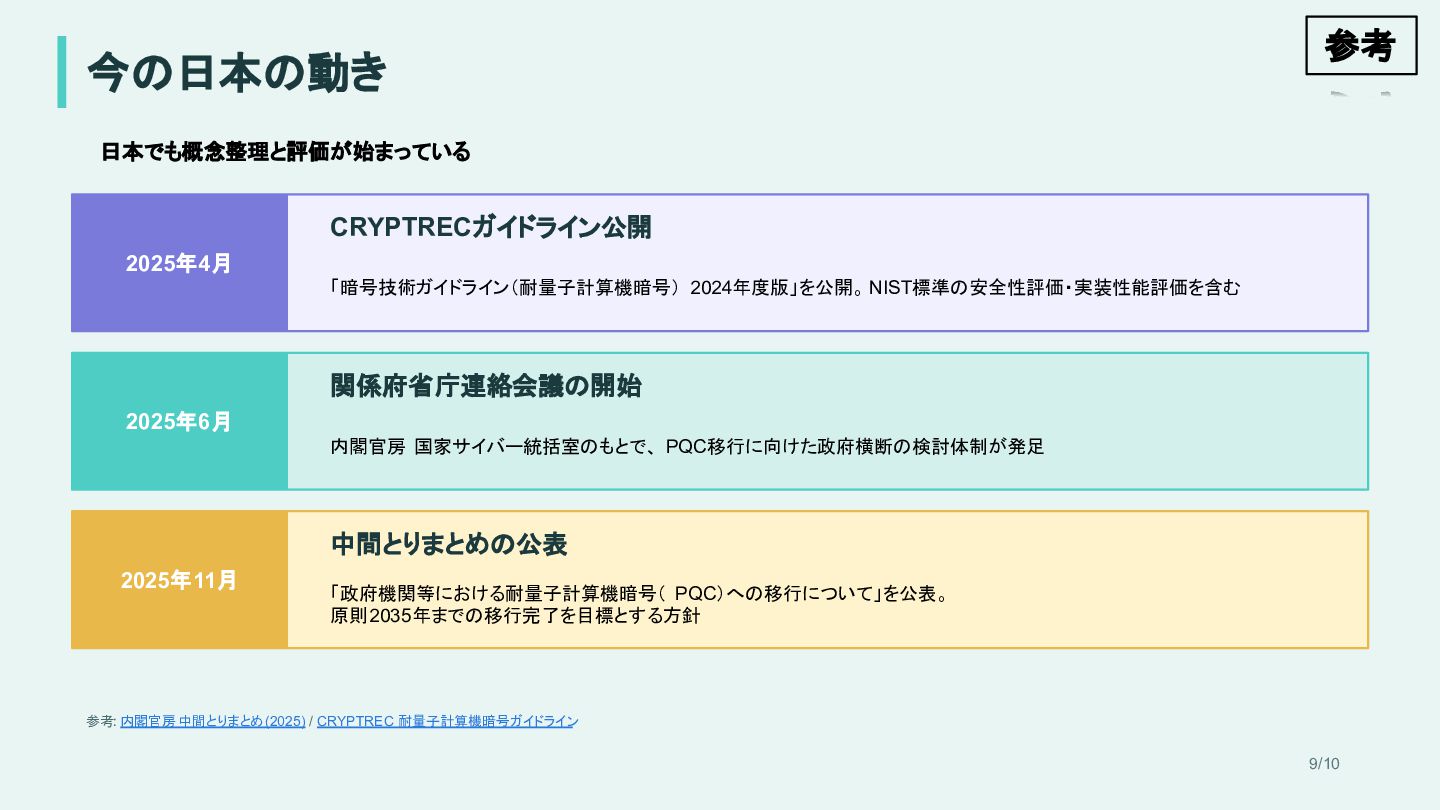
今の日本の動き 日本でも概念整理と評価が始まっている 2025年4月 CRYPTRECガイドライン公開 「暗号技術ガイドライン(耐量子計算機暗号) 2024年度版」を公開。 NIST標準の安全性評価・実装性能評価を含む 2025年6月 関係府省庁連絡会議の開始 内閣官房
国家サイバー統括室のもとで、 PQC移行に向けた政府横断の検討体制が発足 2025年11月 中間とりまとめの公表 「政府機関等における耐量子計算機暗号( PQC)への移行について」を公表。 原則2035年までの移行完了を目標とする方針 参考: 内閣官房 中間とりまとめ (2025) / CRYPTREC 耐量子計算機暗号ガイドライン 9/10 参考
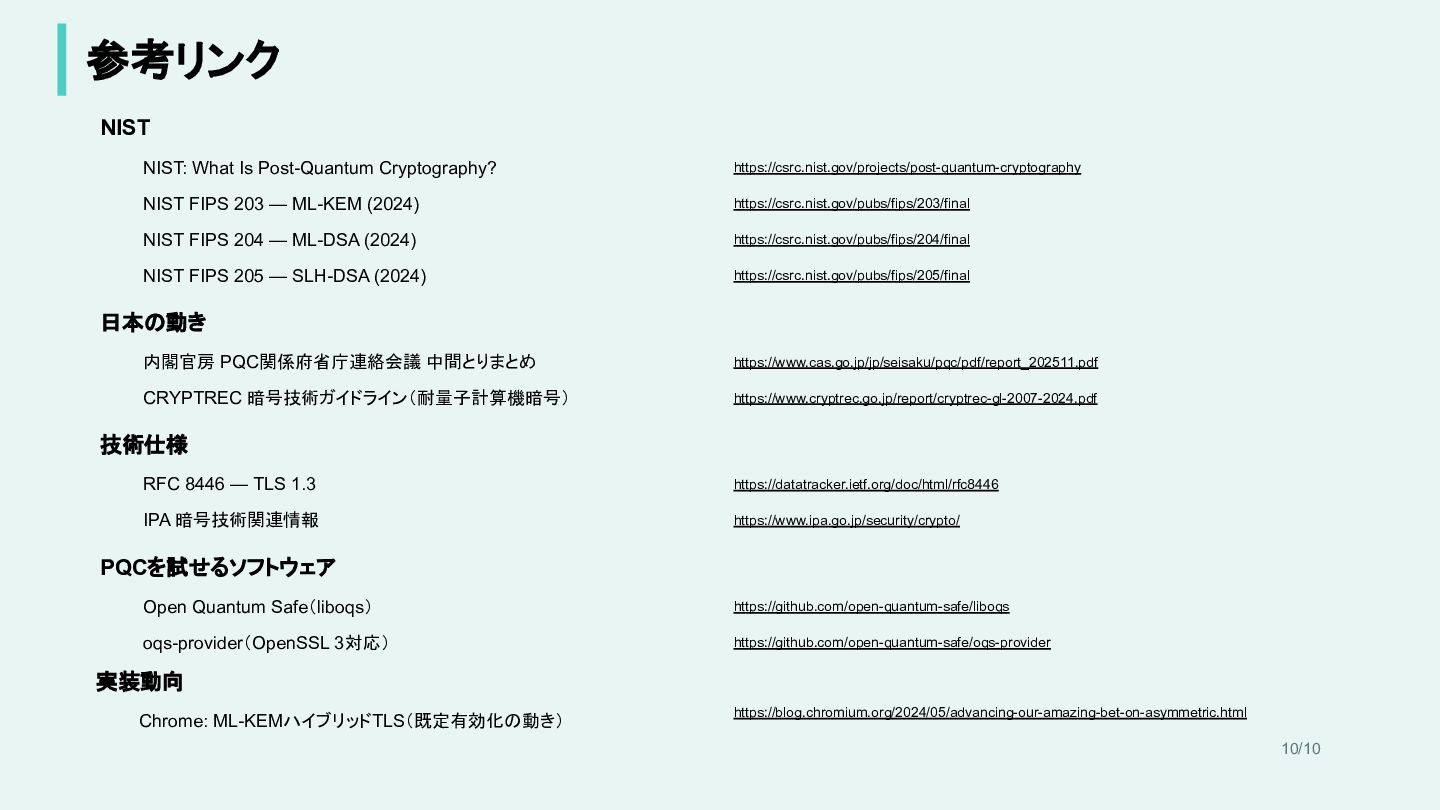
参考リンク NIST NIST: What Is Post-Quantum Cryptography? https://csrc.nist.gov/projects/post-quantum-cryptography NIST FIPS
203 — ML-KEM (2024) https://csrc.nist.gov/pubs/fips/203/final NIST FIPS 204 — ML-DSA (2024) https://csrc.nist.gov/pubs/fips/204/final NIST FIPS 205 — SLH-DSA (2024) https://csrc.nist.gov/pubs/fips/205/final 日本の動き 内閣官房 PQC関係府省庁連絡会議 中間とりまとめ https://www.cas.go.jp/jp/seisaku/pqc/pdf/report_202511.pdf CRYPTREC 暗号技術ガイドライン(耐量子計算機暗号) https://www.cryptrec.go.jp/report/cryptrec-gl-2007-2024.pdf 技術仕様 RFC 8446 — TLS 1.3 https://datatracker.ietf.org/doc/html/rfc8446 IPA 暗号技術関連情報 https://www.ipa.go.jp/security/crypto/ PQCを試せるソフトウェア Open Quantum Safe(liboqs) https://github.com/open-quantum-safe/liboqs oqs-provider(OpenSSL 3対応) https://github.com/open-quantum-safe/oqs-provider 実装動向 Chrome: ML-KEMハイブリッドTLS(既定有効化の動き) https://blog.chromium.org/2024/05/advancing-our-amazing-bet-on-asymmetric.html 10/10


 curicle
 katarinadahlin
 auna
 inesmontani
 csswizardry
 helmedeiros
 baasie
 chrislema
 caitiem20
 reverentgeek
 mojombo
 aleyda