Share
Embed

Transcript
50 slides
-
CloudNative Days Winter 2026 ノードが消える前提で設計する! Karpenterで金融システムを 止めないためのノウハウ大全 エキスパートアーキテクト 高棹 大樹
株式会社 野村総合研究所 マルチクラウドインテグレーション事業本部 金融基盤サービス部 2026年11月18日 -
高棹 大樹 – Daiki Takasao NRI 金融基盤サービス部 主な仕事 • Amazon
Elastic Kubernetes Service (EKS) を用いた金融機関様向けマイクロサービス共通基盤 のインフラ担当 趣味 • キャンプ • 筋トレ • 子供と遊ぶ(相手をしてくれる内に。。) 最近の困り事 • 飼っている猫が懐いてくれない Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 1 -
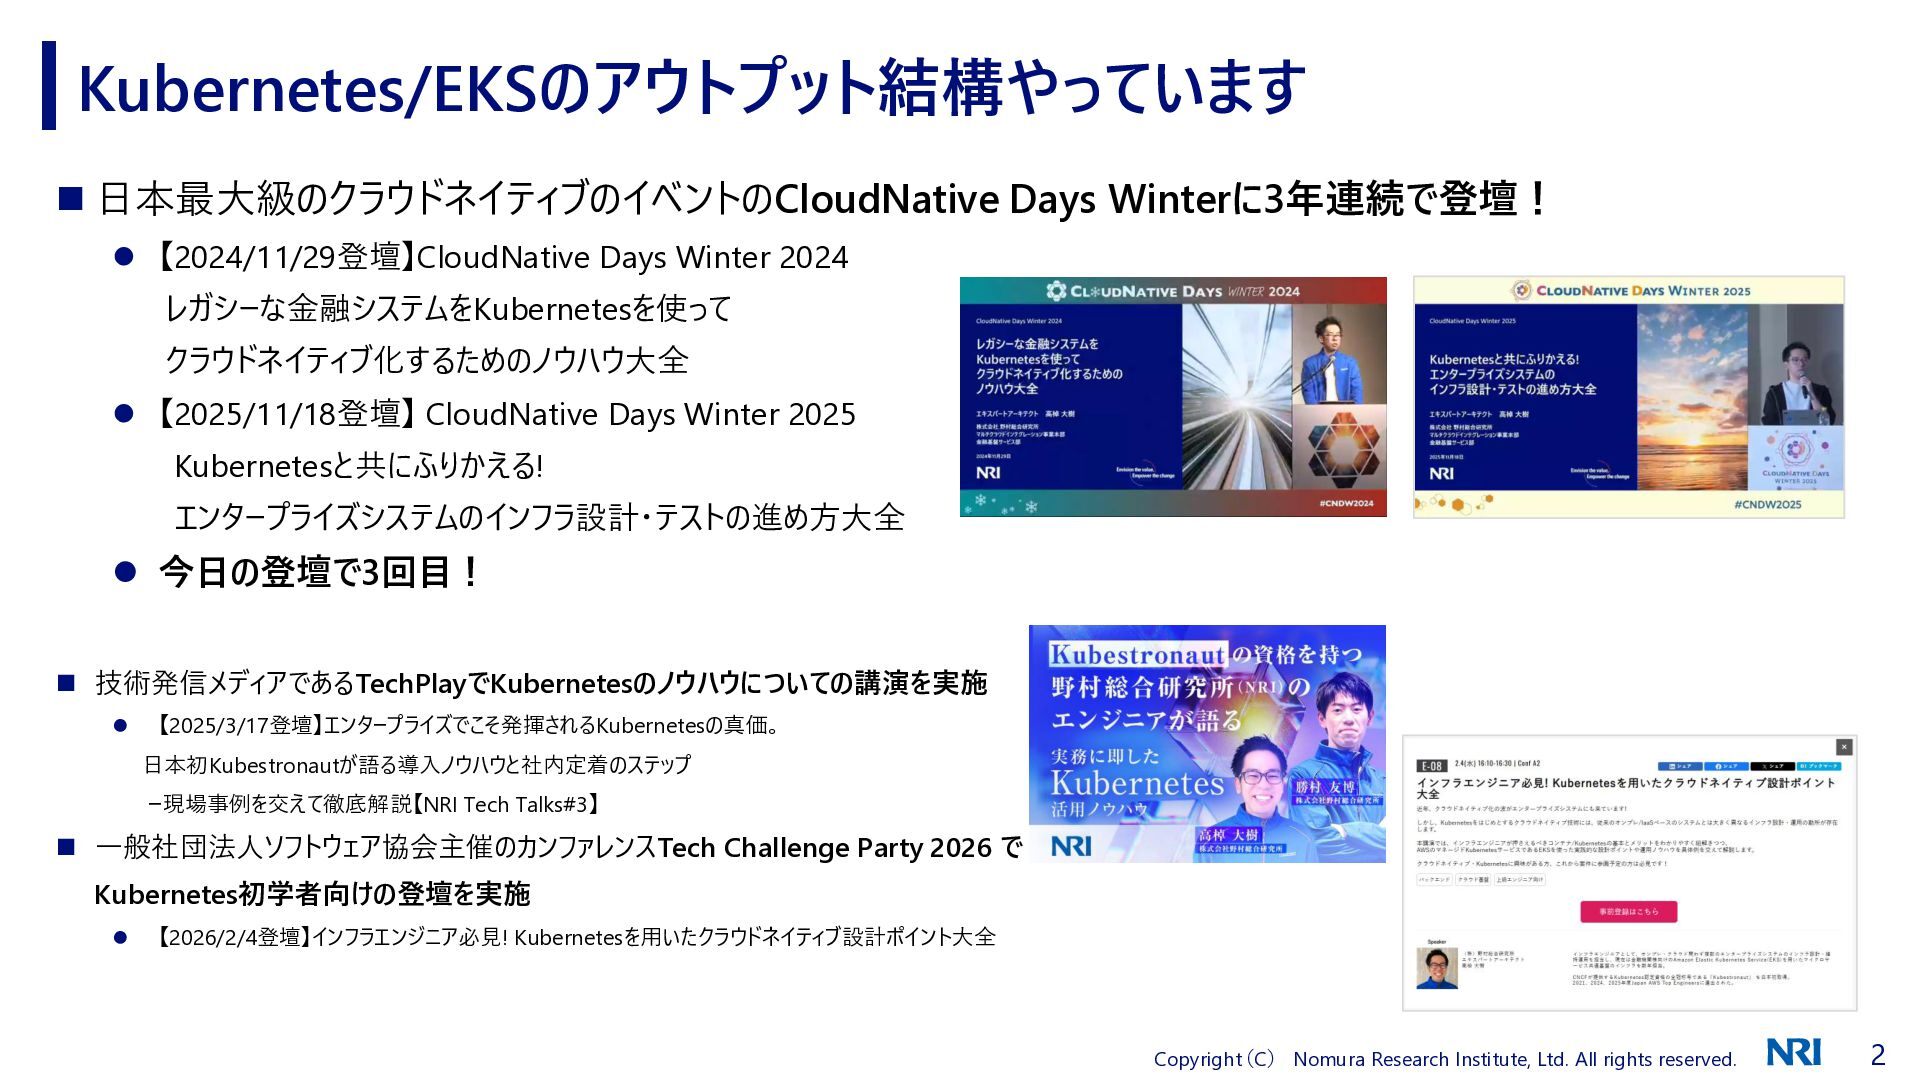
Kubernetes/EKSのアウトプット結構やっています ◼ 日本最大級のクラウドネイティブのイベントのCloudNative Days Winterに3年連続で登壇! ⚫ 【2024/11/29登壇】CloudNative Days Winter 2024
レガシーな金融システムをKubernetesを使って クラウドネイティブ化するためのノウハウ大全 ⚫ 【2025/11/18登壇】 CloudNative Days Winter 2025 Kubernetesと共にふりかえる! エンタープライズシステムのインフラ設計・テストの進め方大全 ⚫ 今日の登壇で3回目! ◼ 技術発信メディアであるTechPlayでKubernetesのノウハウについての講演を実施 ⚫ 【2025/3/17登壇】エンタープライズでこそ発揮されるKubernetesの真価。 日本初Kubestronautが語る導入ノウハウと社内定着のステップ ー現場事例を交えて徹底解説【NRI Tech Talks#3】 ◼ 一般社団法人ソフトウェア協会主催のカンファレンスTech Challenge Party 2026 で Kubernetes初学者向けの登壇を実施 ⚫ 【2026/2/4登壇】インフラエンジニア必見! Kubernetesを用いたクラウドネイティブ設計ポイント大全 Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 2 -
NRIの会社紹介 企業理念 使命 社会に対して 新しい社会のパラダイムを洞察し、その実現を担う お客様に対して お客様の信頼を得て、お客様とともに栄える 創発する社会 夢と可能性に満ち、豊かさを実感する、 活力ある社会
人々の英知がつながり、 環境にやさしい持続可能な社会 強くてしなやかな、安全で安心に満ちた社会 私たちの価値観 先見性と緻密さで、期待を超える 多彩な個が互いに尊重し、志をひとつにする 情熱と誇りを胸に、あくなき挑戦を続ける Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 3 -
NRIの会社紹介 NRIグループ4つの事業 コンサルティング CONSULTING 1965年の創業以来、シンクタンクとしての深い知見と先見の明を活かし、官と民のさまざまな分野で戦略 策定・政策立案を支援してきました。また、政策・産業・事業・テクノロジーへの深い理解とお客様との対話 を通じ、課題解決に向けた実行可能な施策を提案し、伴走しています。「VUCA」の時代、ビジネスを次の ステージへと導くには、先見性に裏付けられたマネジメントコンサルティングと、デジタルトランスフォーメーション や事業革新を支援するシステムコンサルティングの先進性や実行力が不可欠です。これらは、お客様の 持続可能な成功を支え、未来へと導くための私たちならではのコミットメントです。未来を見据え、今を
変えることで、私たちは最良のパートナーであり続けることを目指します。 金融ソリューション FINANCIAL IT SOLUTIONS NRIグループは50年にわたり金融機関における情報システムの「所有から利用へ」の流れを牽引してきました。 金融ビジネスを取り巻く環境変化を敏感に察知する研究員やコンサルタント、ITソリューションサービスを 提供するビジネスアナリストやデジタル人材の連携によって次世代ソリューションを生み出し続け、金融機関 の事業継続を多方面から支えています。近年では、金融機関や政策当局、異業種プレーヤーなどとの価値 共創により、金融機能の変革に取り組んでいます。金融は、社会の重要インフラです。進化し続けるデジ タル技術との相性を常に考えながら、安定かつ先進的な社会インフラを実現し、社会課題に果敢にチャ レンジしていきます。 Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 4 -
NRIの会社紹介 NRIグループ4つの事業 産業ITソリューション INDUSTRIAL IT SOLUTIONS 産業分野の業界トップ企業のビジネスパートナーとして、コンサルティングからシステム開発や運用まで、一貫 したサービスを提供しています。コンサルタントとエンジニアが共同でお客様のビジネス環境やデータを分析 しながら、最適なITソリューションを提供しています。また、コンサルティング部門から運用部門まで、NRI グループのリソースをインテグレーションし、お客様のデジタル戦略を柔軟かつスピーディーに実現します。長年
にわたってミッションクリティカルなシステムを構築・運用してきた経験と実績で、これからもお客様の事業イン フラとしてのシステム基盤を支えていきます。 IT基盤サービス IT PLATFORM SERVICES 事業活動の変化やIT技術の進化とともに、システムがクラウド化・巨大化・複雑化する中で、その土台と なるIT基盤は、ますます重要になっています。NRIグループは先進的な技術を見通し、戦略的にサービスや ソリューションに取り込み、お客様の成長や変革の実現をサポートします。マルチクラウドを含むシステム全体 を運営するマネージドサービスやお客様の働く環境を創り出すデジタルワークプレイス事業などを展開して います。また、先進技術の調査・研究も積極的に実施しています。さらに、お客様が直面するセキュリティ 課題の解決や総合的なセキュリティレベルの向上を支援します。 NRIグループはコンサルティングやさまざまなITソリューションの提供を通じて、 社会や産業を確かな明日へ導くとともに、世界中のお客様と新しい価値を共創しています。 Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 5 -
アジェンダ 01 Kubernetes/EKSのおさらい 02 Karpenterとは? 03 Karpenterでも安定稼動させるためのポイント 04 Karpenterの導入効果とハマったところ Copyright(C)
Nomura Research Institute, Ltd. All rights reserved. 7 -
1. Kubernetes/EKSのおさらい Kubernetesって何? ◼コンテナ化されたアプリケーションを自動で配置・スケーリング・管理するためのオーケストレーション プラットフォーム ◼元々Google で開発され、現在は CNCF(Cloud Native Computing
Foundation) が運 営している ◼略してK8s Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 9 -
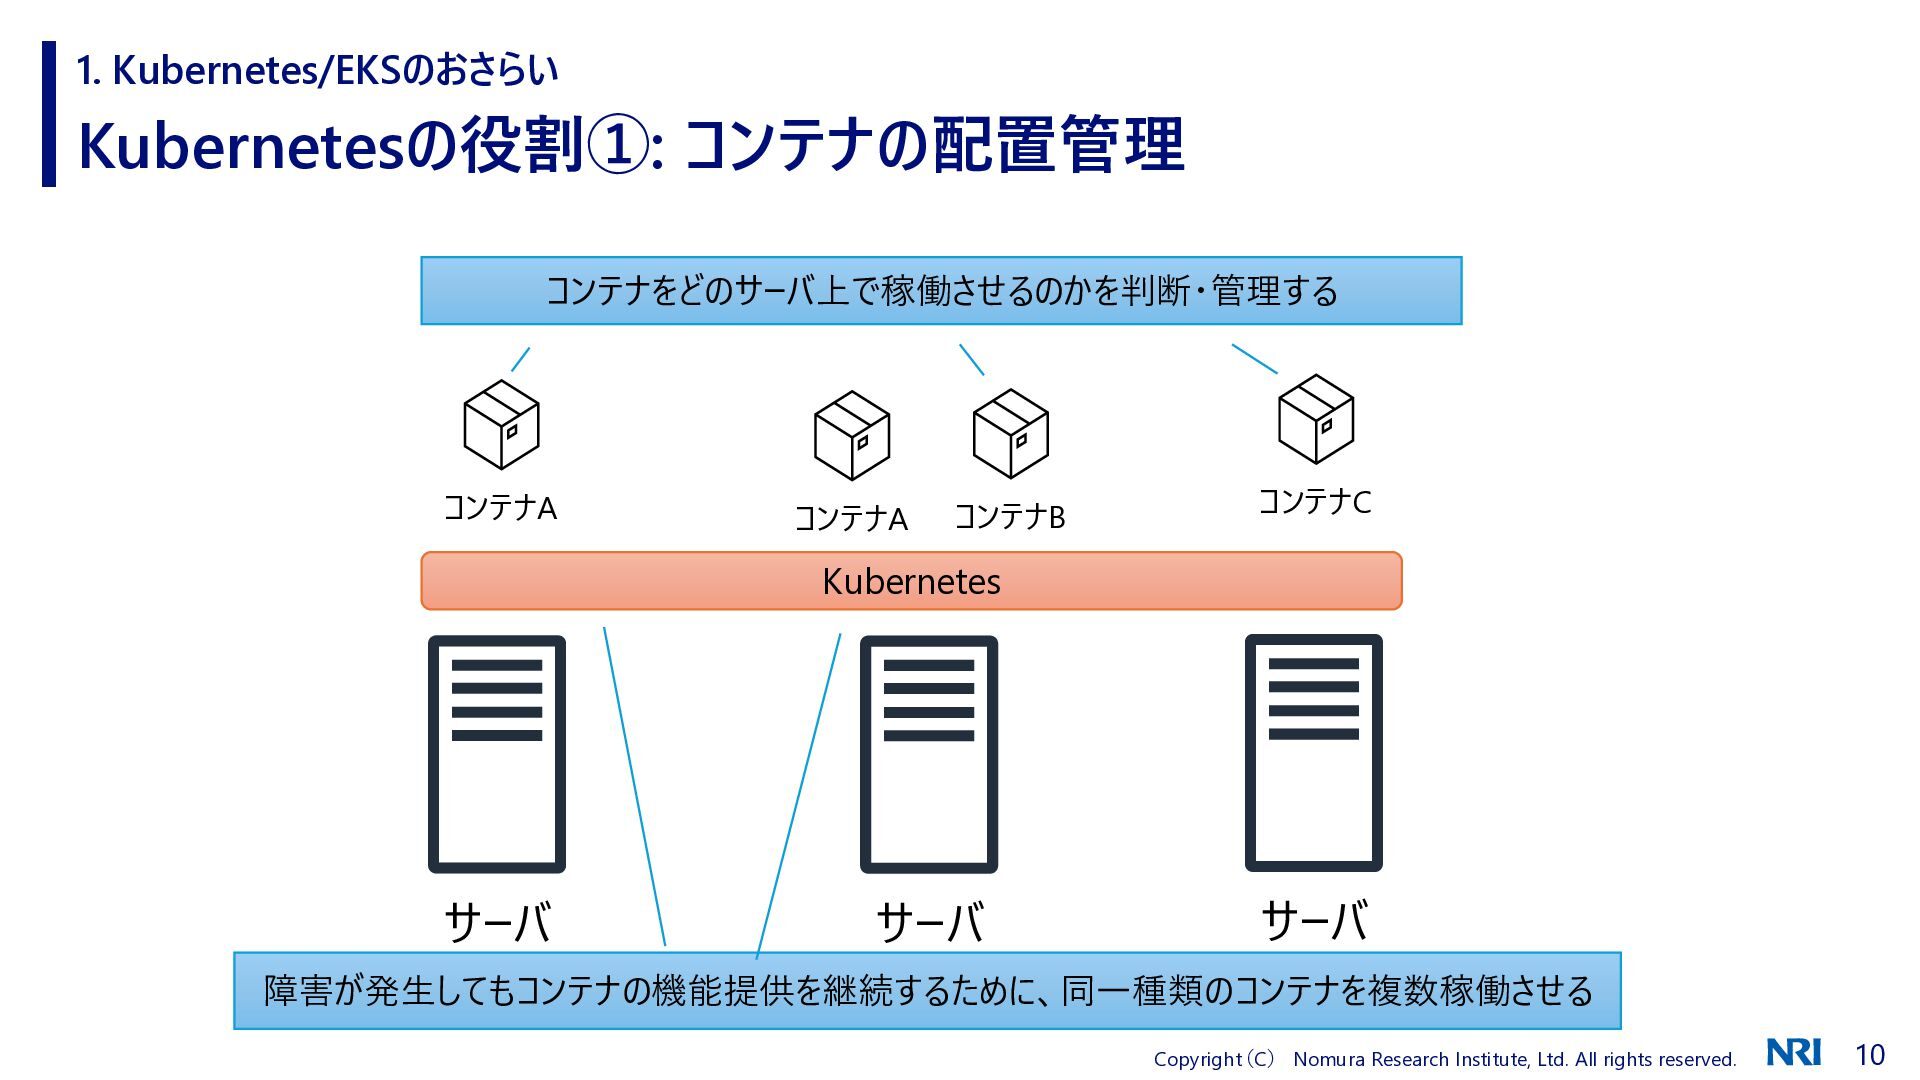
1. Kubernetes/EKSのおさらい Kubernetesの役割①: コンテナの配置管理 コンテナをどのサーバ上で稼働させるのかを判断・管理する コンテナA コンテナA コンテナB コンテナC Kubernetes
サーバ サーバ サーバ 障害が発生してもコンテナの機能提供を継続するために、同一種類のコンテナを複数稼働させる Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 10 -
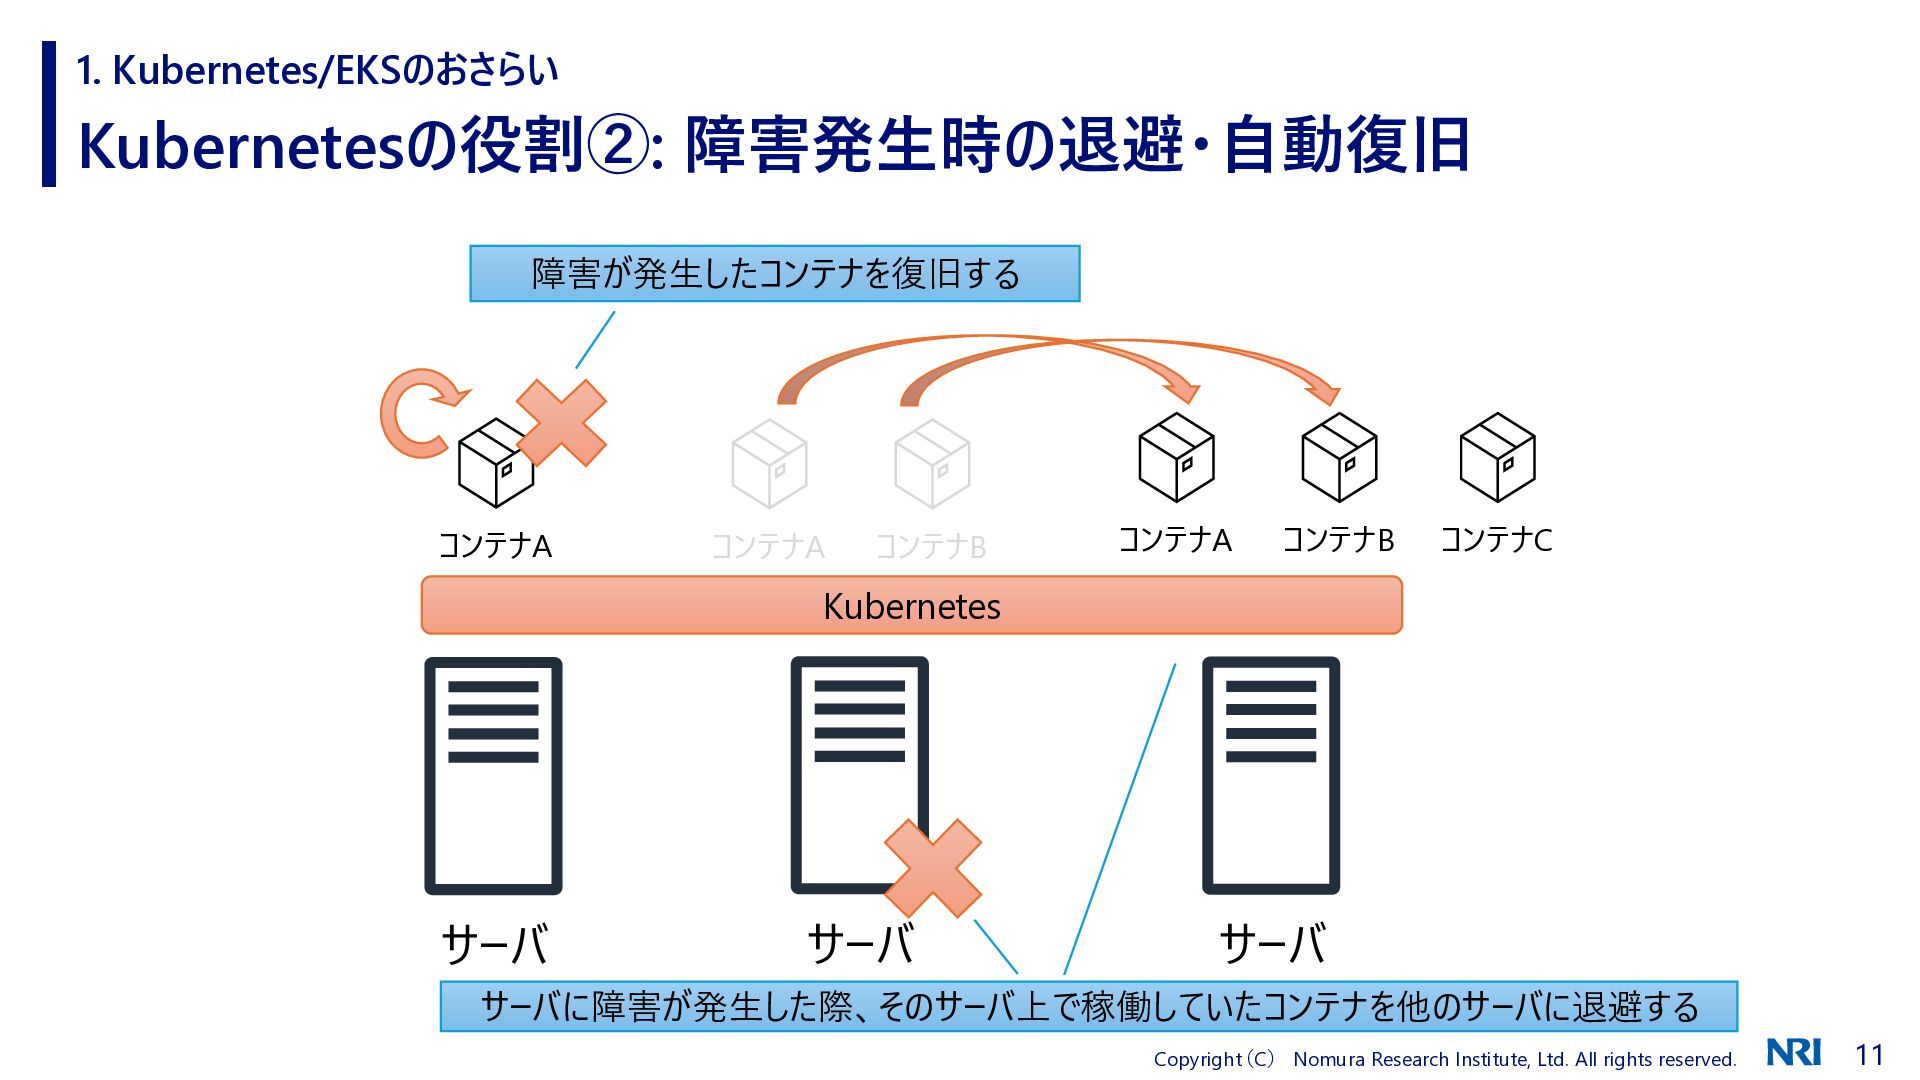
1. Kubernetes/EKSのおさらい Kubernetesの役割②: 障害発生時の退避・自動復旧 障害が発生したコンテナを復旧する コンテナA コンテナA コンテナB コンテナA コンテナB
コンテナC Kubernetes サーバ サーバ サーバ サーバに障害が発生した際、そのサーバ上で稼働していたコンテナを他のサーバに退避する Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 11 -
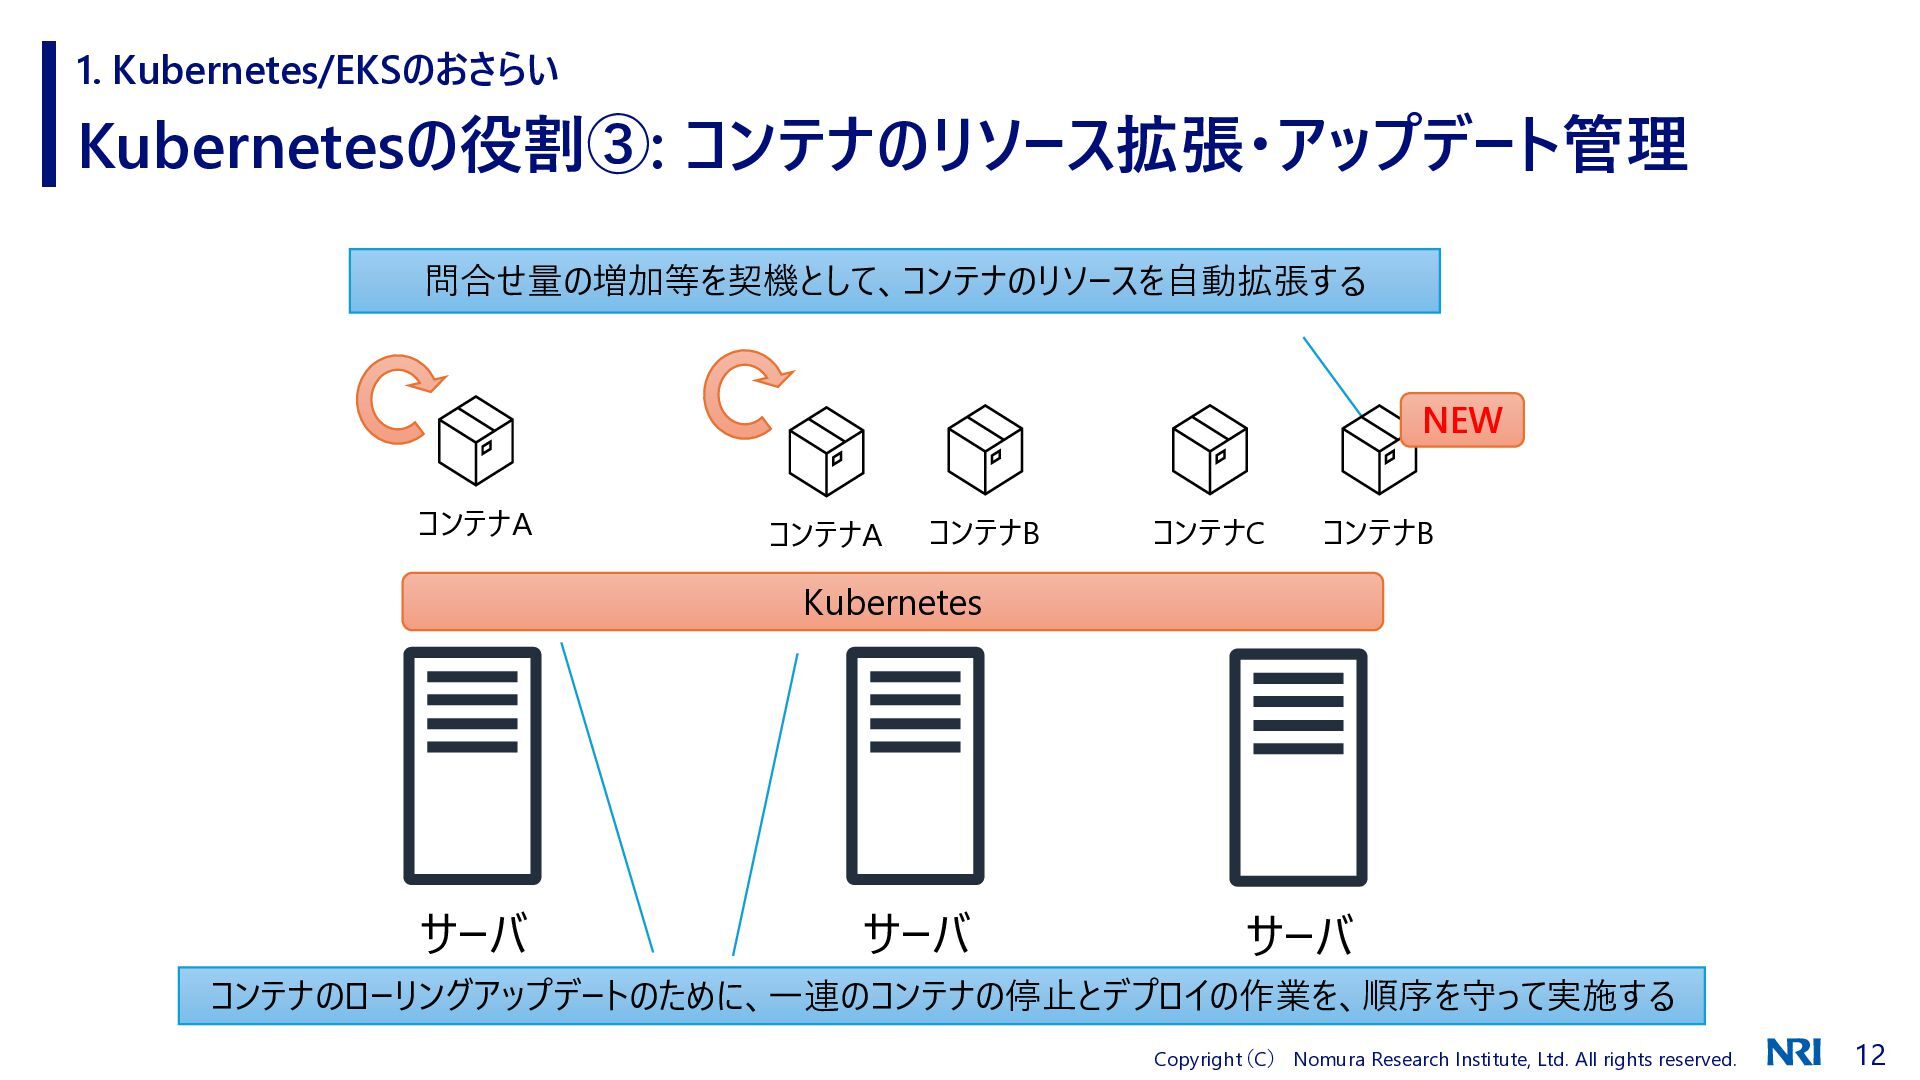
1. Kubernetes/EKSのおさらい Kubernetesの役割③: コンテナのリソース拡張・アップデート管理 問合せ量の増加等を契機として、コンテナのリソースを自動拡張する NEW コンテナA コンテナA コンテナB コンテナC
コンテナB Kubernetes サーバ サーバ サーバ コンテナのローリングアップデートのために、一連のコンテナの停止とデプロイの作業を、順序を守って実施する Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 12 -
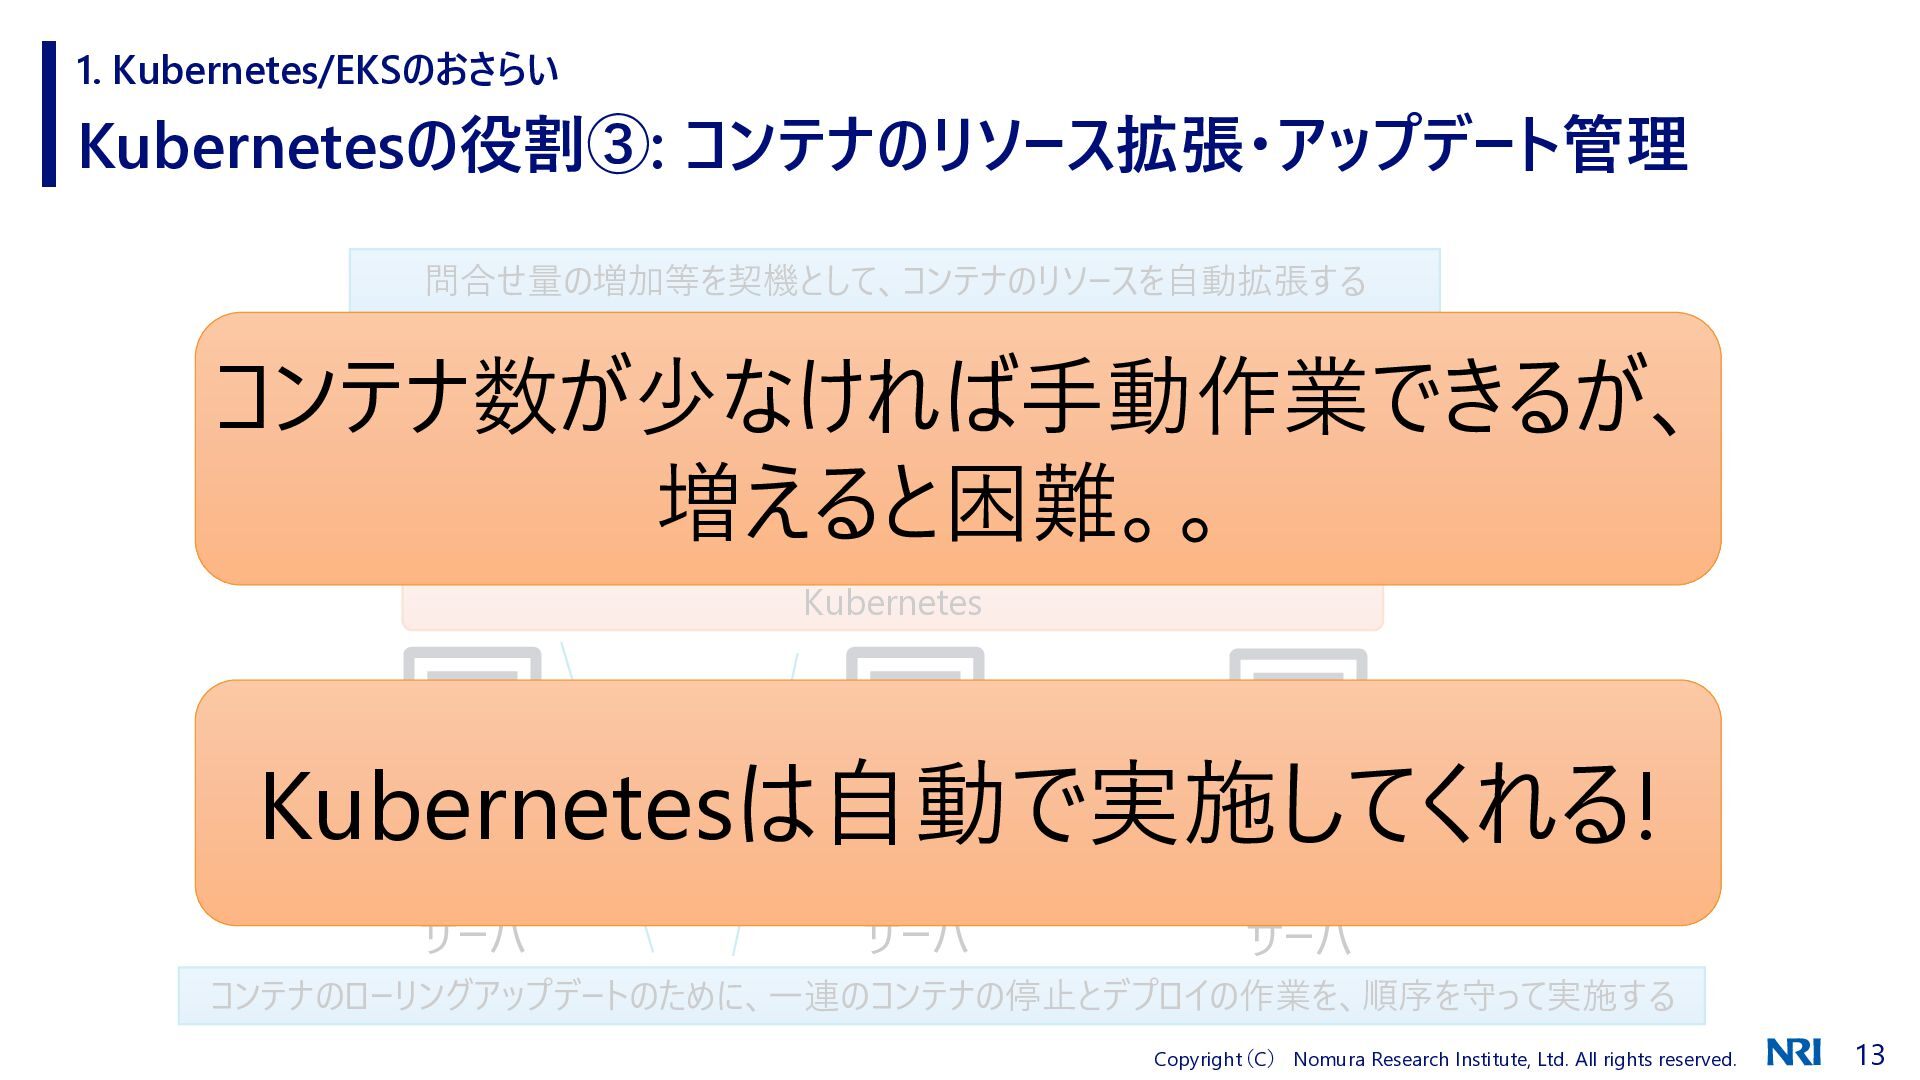
1. Kubernetes/EKSのおさらい Kubernetesの役割③: コンテナのリソース拡張・アップデート管理 問合せ量の増加等を契機として、コンテナのリソースを自動拡張する コンテナ数が少なければ手動作業できるが、 NEW 増えると困難。。 コンテナA コンテナA
コンテナB コンテナC コンテナB Kubernetes Kubernetesは自動で実施してくれる! サーバ サーバ サーバ コンテナのローリングアップデートのために、一連のコンテナの停止とデプロイの作業を、順序を守って実施する Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 13 -
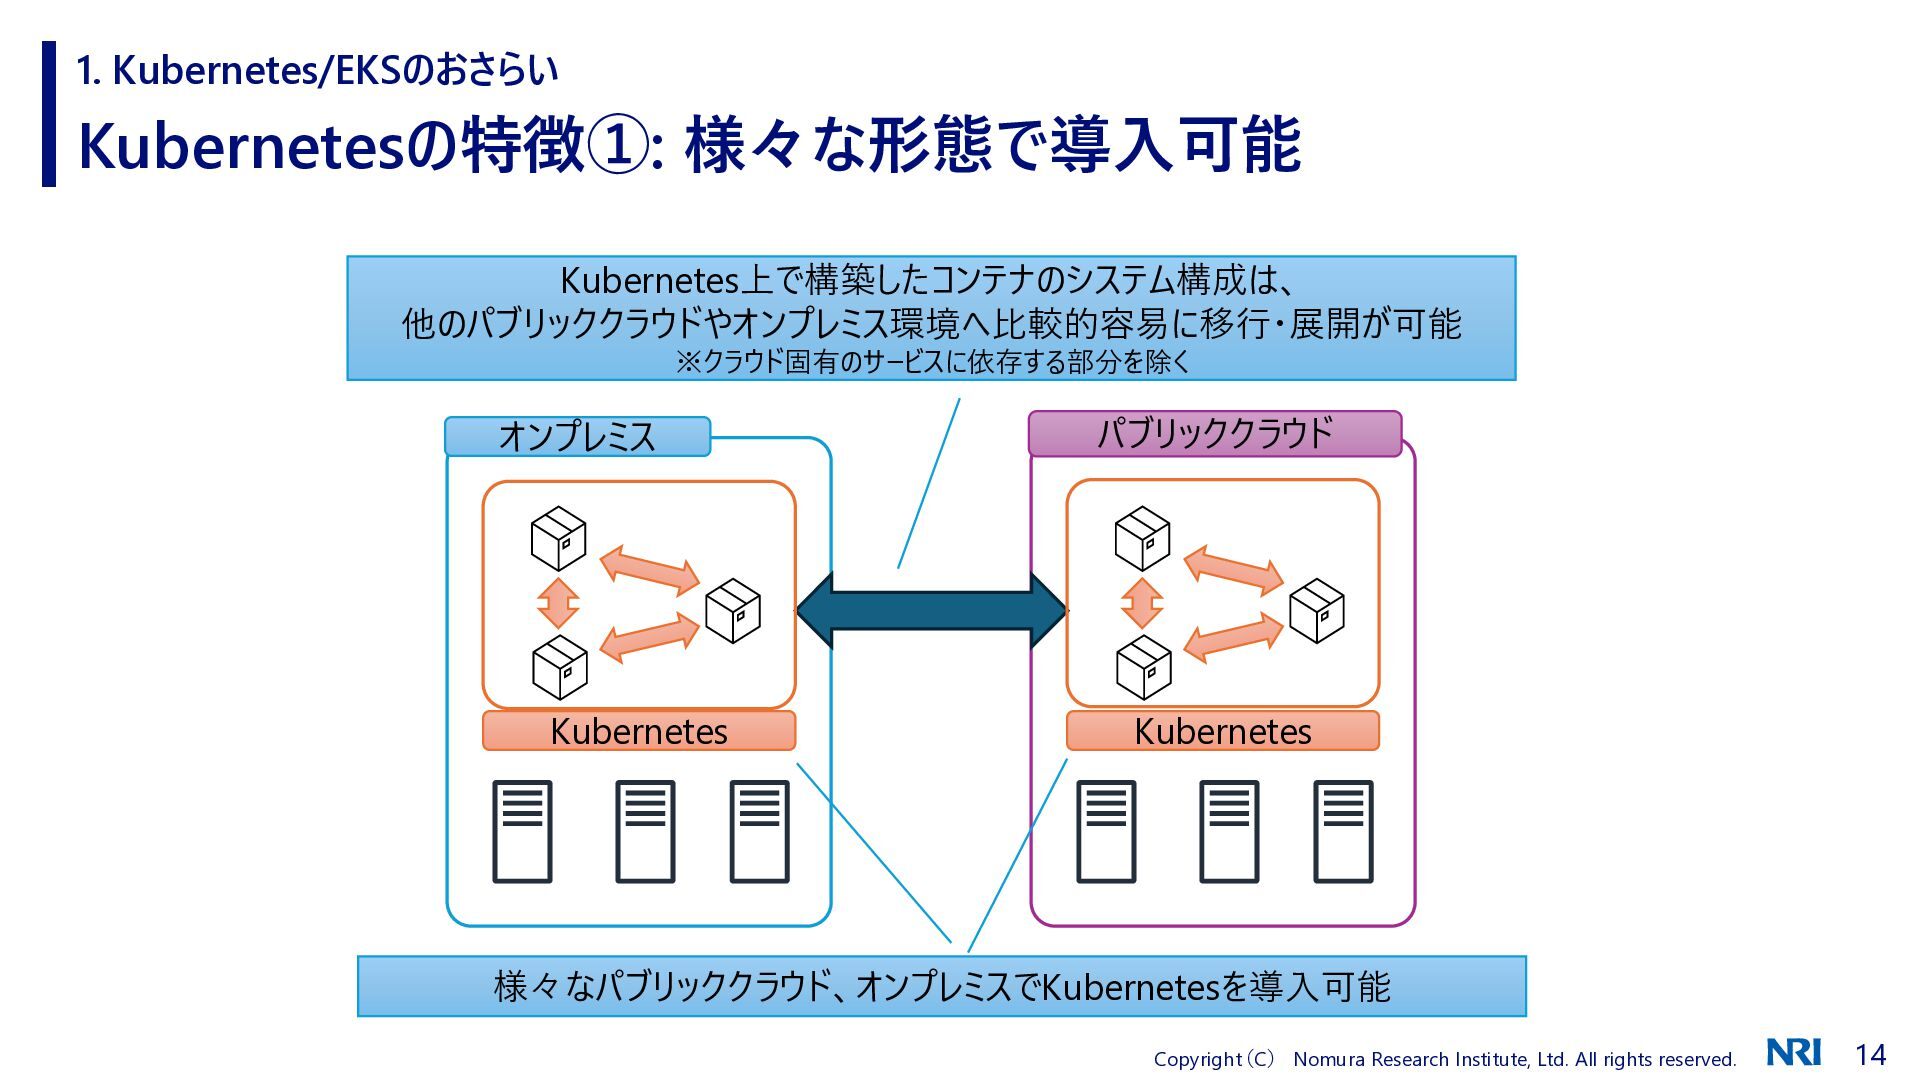
1. Kubernetes/EKSのおさらい Kubernetesの特徴①: 様々な形態で導入可能 Kubernetes上で構築したコンテナのシステム構成は、 他のパブリッククラウドやオンプレミス環境へ比較的容易に移行・展開が可能 ※クラウド固有のサービスに依存する部分を除く オンプレミス Kubernetes パブリッククラウド
Kubernetes 様々なパブリッククラウド、オンプレミスでKubernetesを導入可能 Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 14 -
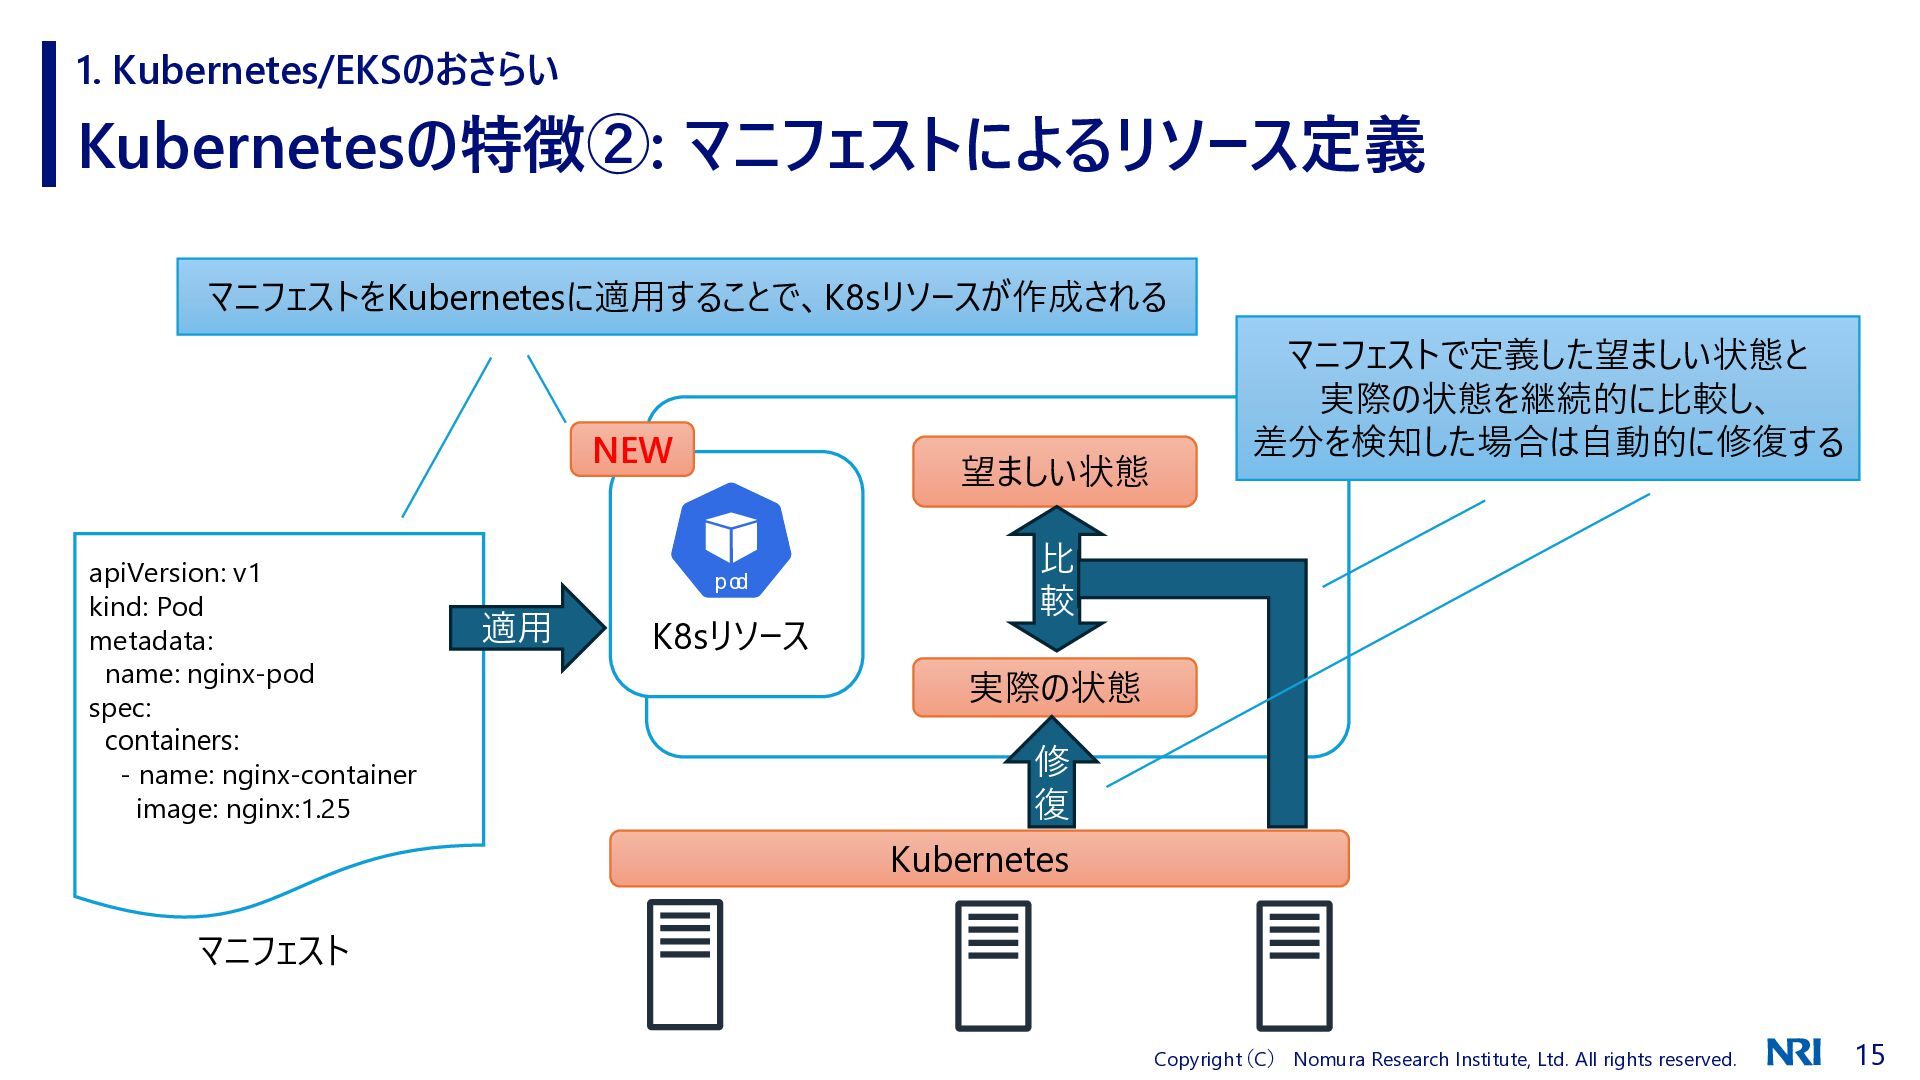
1. Kubernetes/EKSのおさらい Kubernetesの特徴②: マニフェストによるリソース定義 マニフェストをKubernetesに適用することで、K8sリソースが作成される NEW apiVersion: v1 kind: Pod
metadata: name: nginx-pod spec: containers: - name: nginx-container image: nginx:1.25 適用 K8sリソース 望ましい状態 マニフェストで定義した望ましい状態と 実際の状態を継続的に比較し、 差分を検知した場合は自動的に修復する 比 較 実際の状態 修 復 Kubernetes マニフェスト Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 15 -
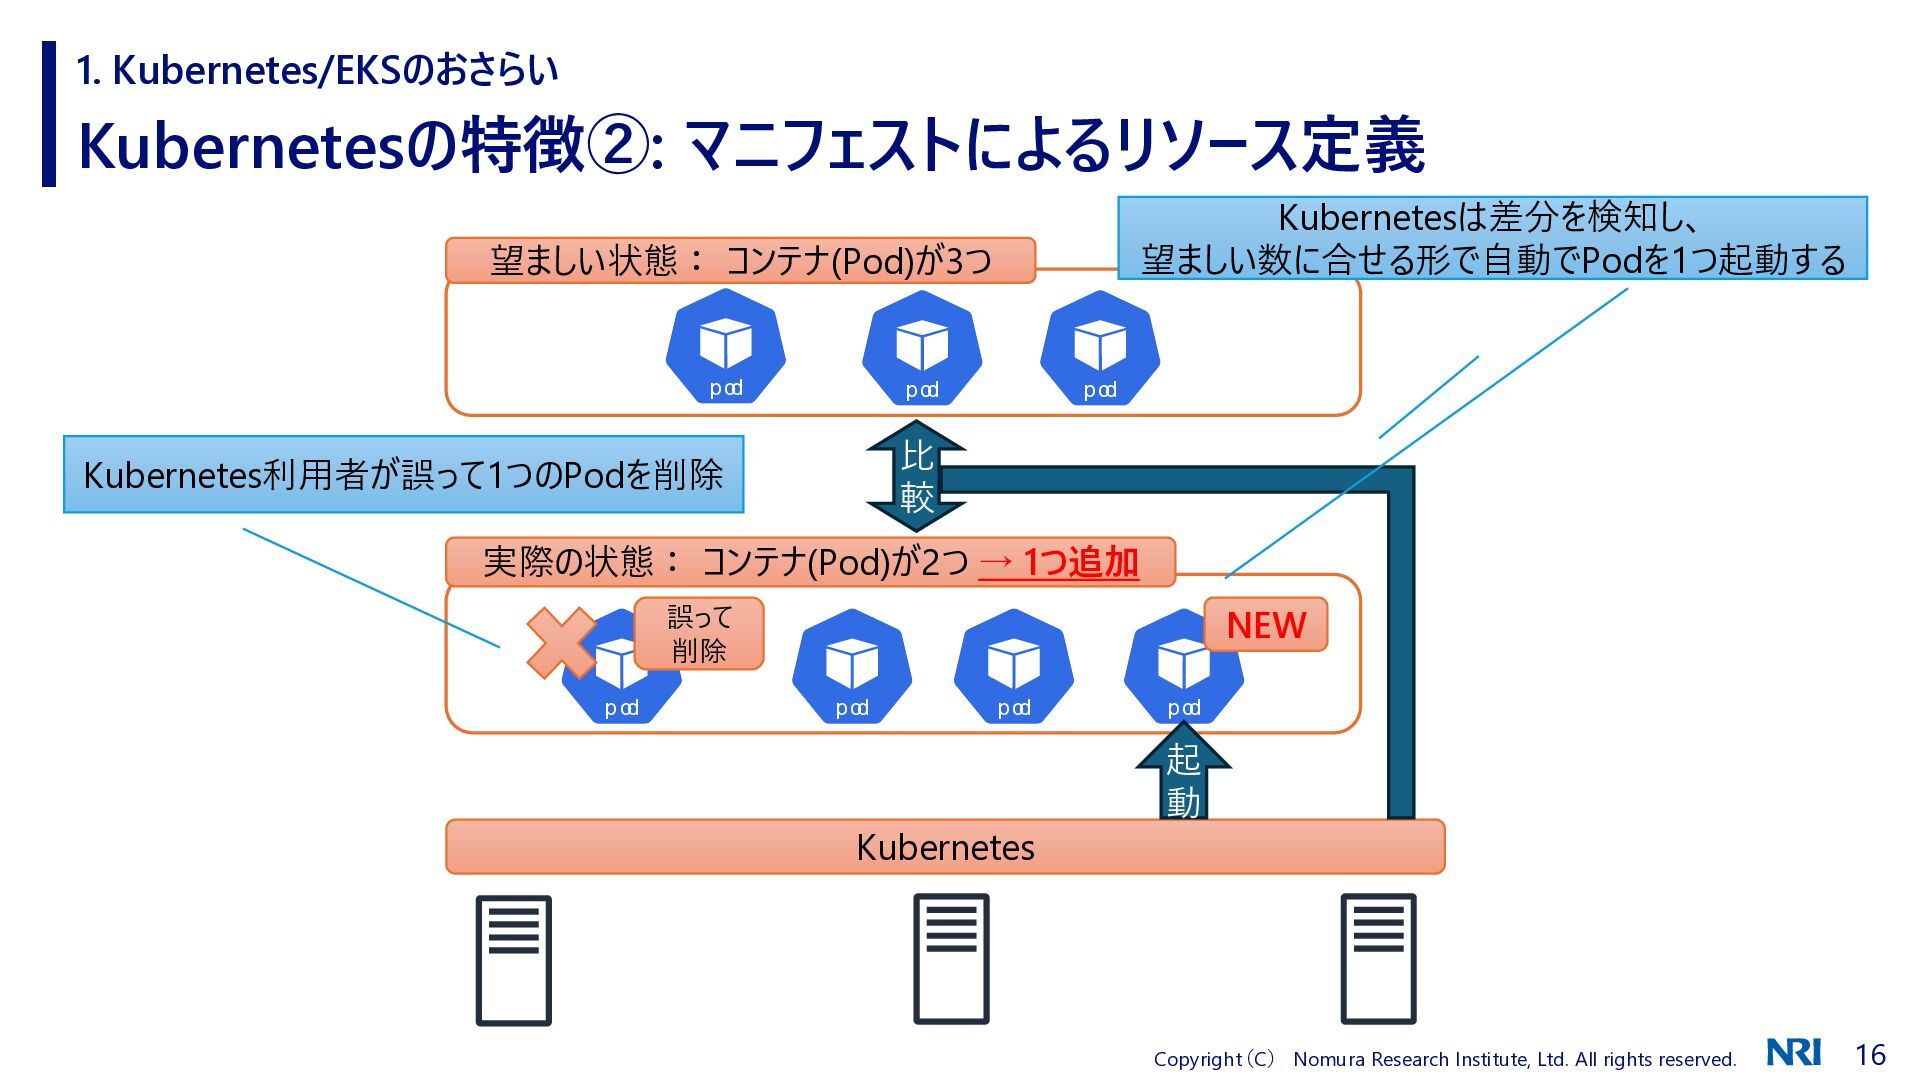
1. Kubernetes/EKSのおさらい Kubernetesの特徴②: マニフェストによるリソース定義 望ましい状態: コンテナ(Pod)が3つ Kubernetes利用者が誤って1つのPodを削除 Kubernetesは差分を検知し、 望ましい数に合せる形で自動でPodを1つ起動する 比
較 実際の状態: コンテナ(Pod)が2つ → 1つ追加 誤って 削除 NEW Kubernetes 起 動 Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 16 -
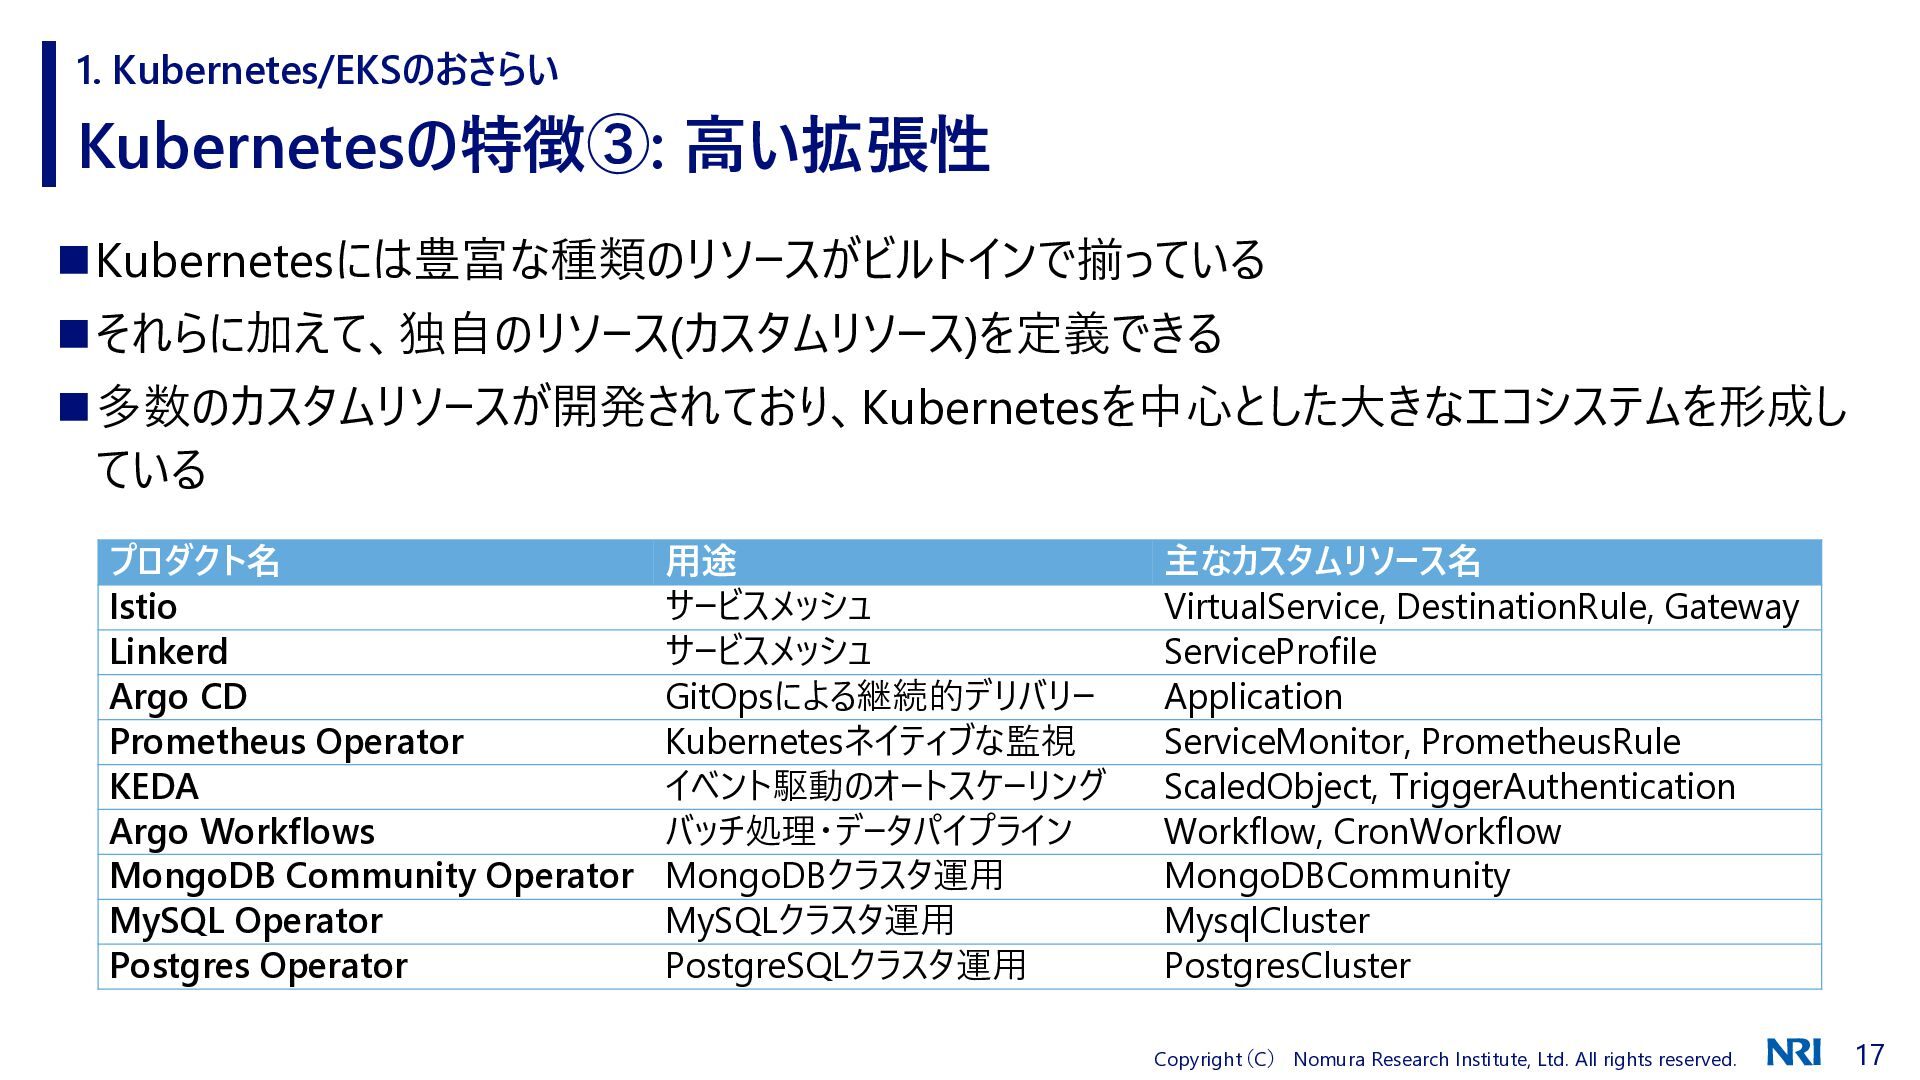
1. Kubernetes/EKSのおさらい Kubernetesの特徴③: 高い拡張性 ◼Kubernetesには豊富な種類のリソースがビルトインで揃っている ◼それらに加えて、独自のリソース(カスタムリソース)を定義できる ◼多数のカスタムリソースが開発されており、Kubernetesを中心とした大きなエコシステムを形成し ている プロダクト名 Istio
Linkerd Argo CD Prometheus Operator KEDA Argo Workflows MongoDB Community Operator MySQL Operator Postgres Operator 用途 サービスメッシュ サービスメッシュ GitOpsによる継続的デリバリー Kubernetesネイティブな監視 イベント駆動のオートスケーリング バッチ処理・データパイプライン MongoDBクラスタ運用 MySQLクラスタ運用 PostgreSQLクラスタ運用 主なカスタムリソース名 VirtualService, DestinationRule, Gateway ServiceProfile Application ServiceMonitor, PrometheusRule ScaledObject, TriggerAuthentication Workflow, CronWorkflow MongoDBCommunity MysqlCluster PostgresCluster Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 17 -
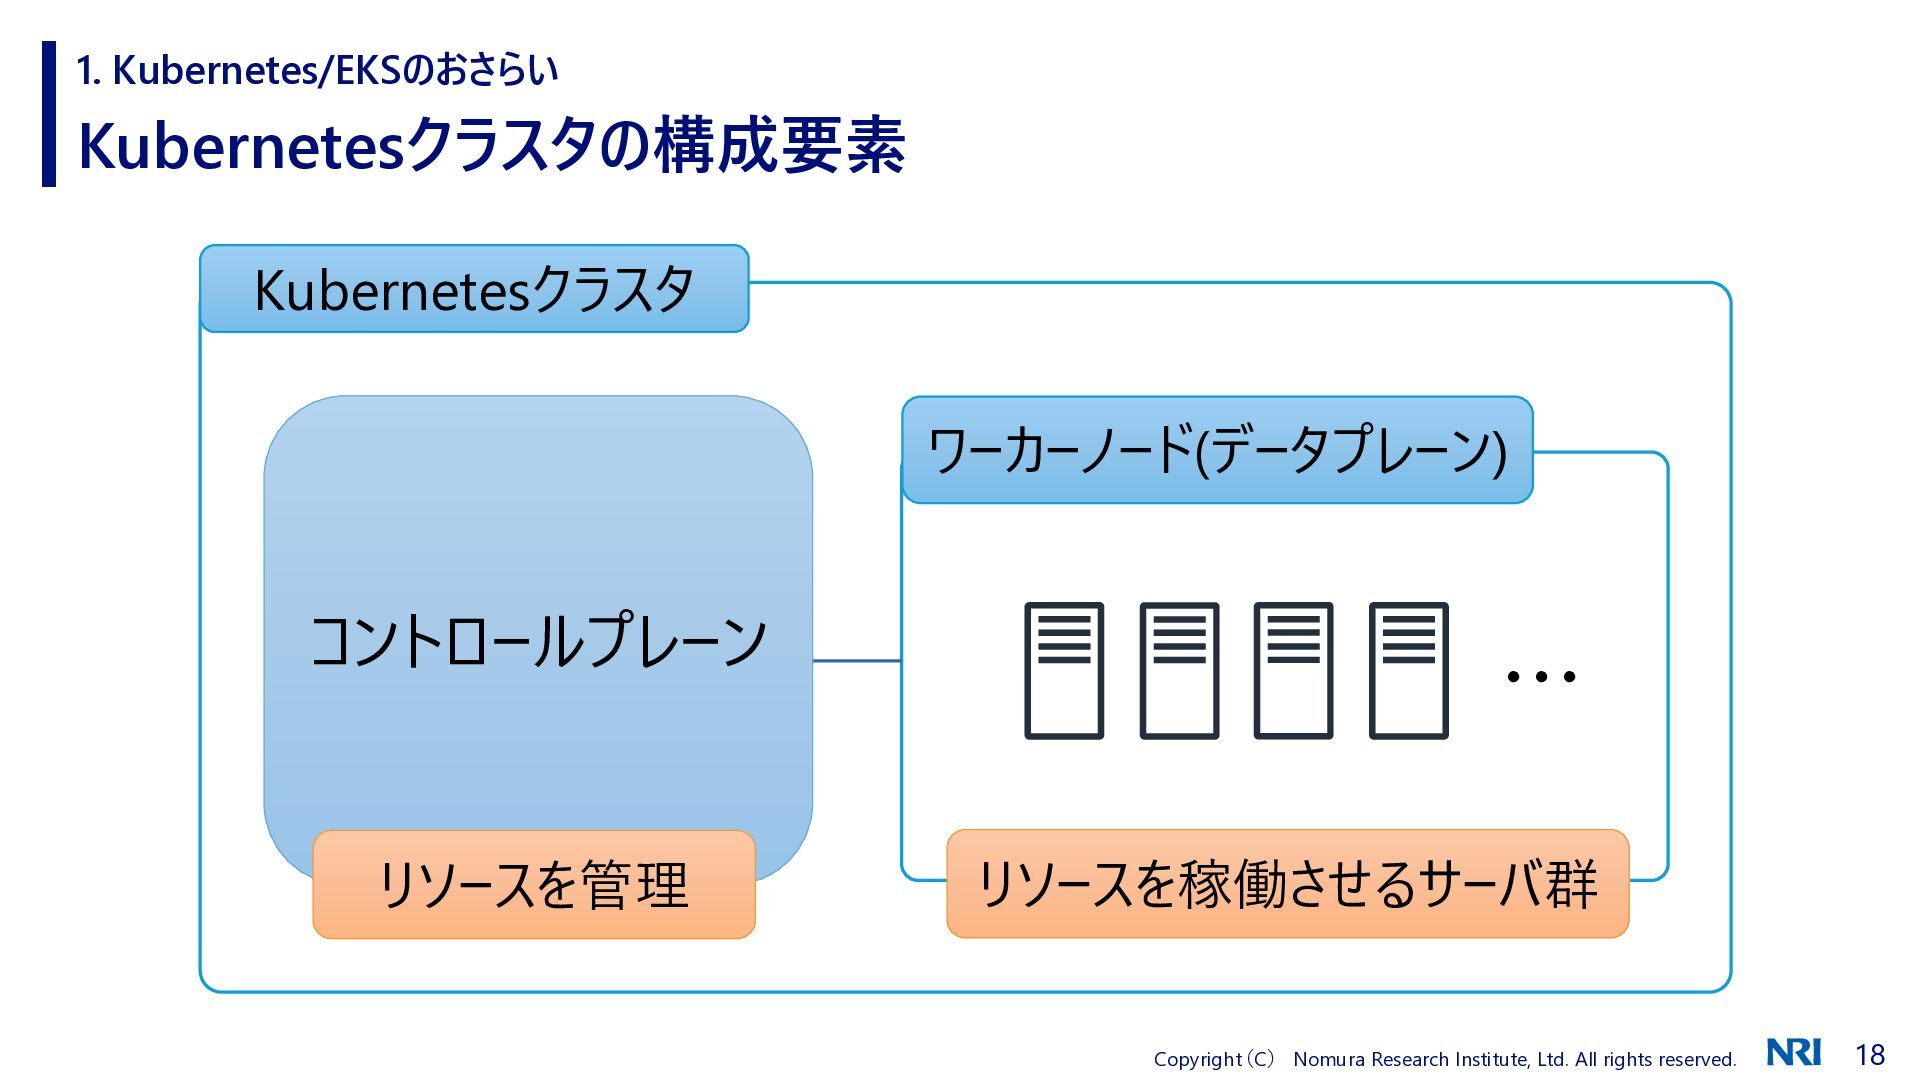
1. Kubernetes/EKSのおさらい Kubernetesクラスタの構成要素 Kubernetesクラスタ ワーカーノード(データプレーン) コントロールプレーン リソースを管理 ・・・ リソースを稼働させるサーバ群 Copyright(C)
Nomura Research Institute, Ltd. All rights reserved. 18 -
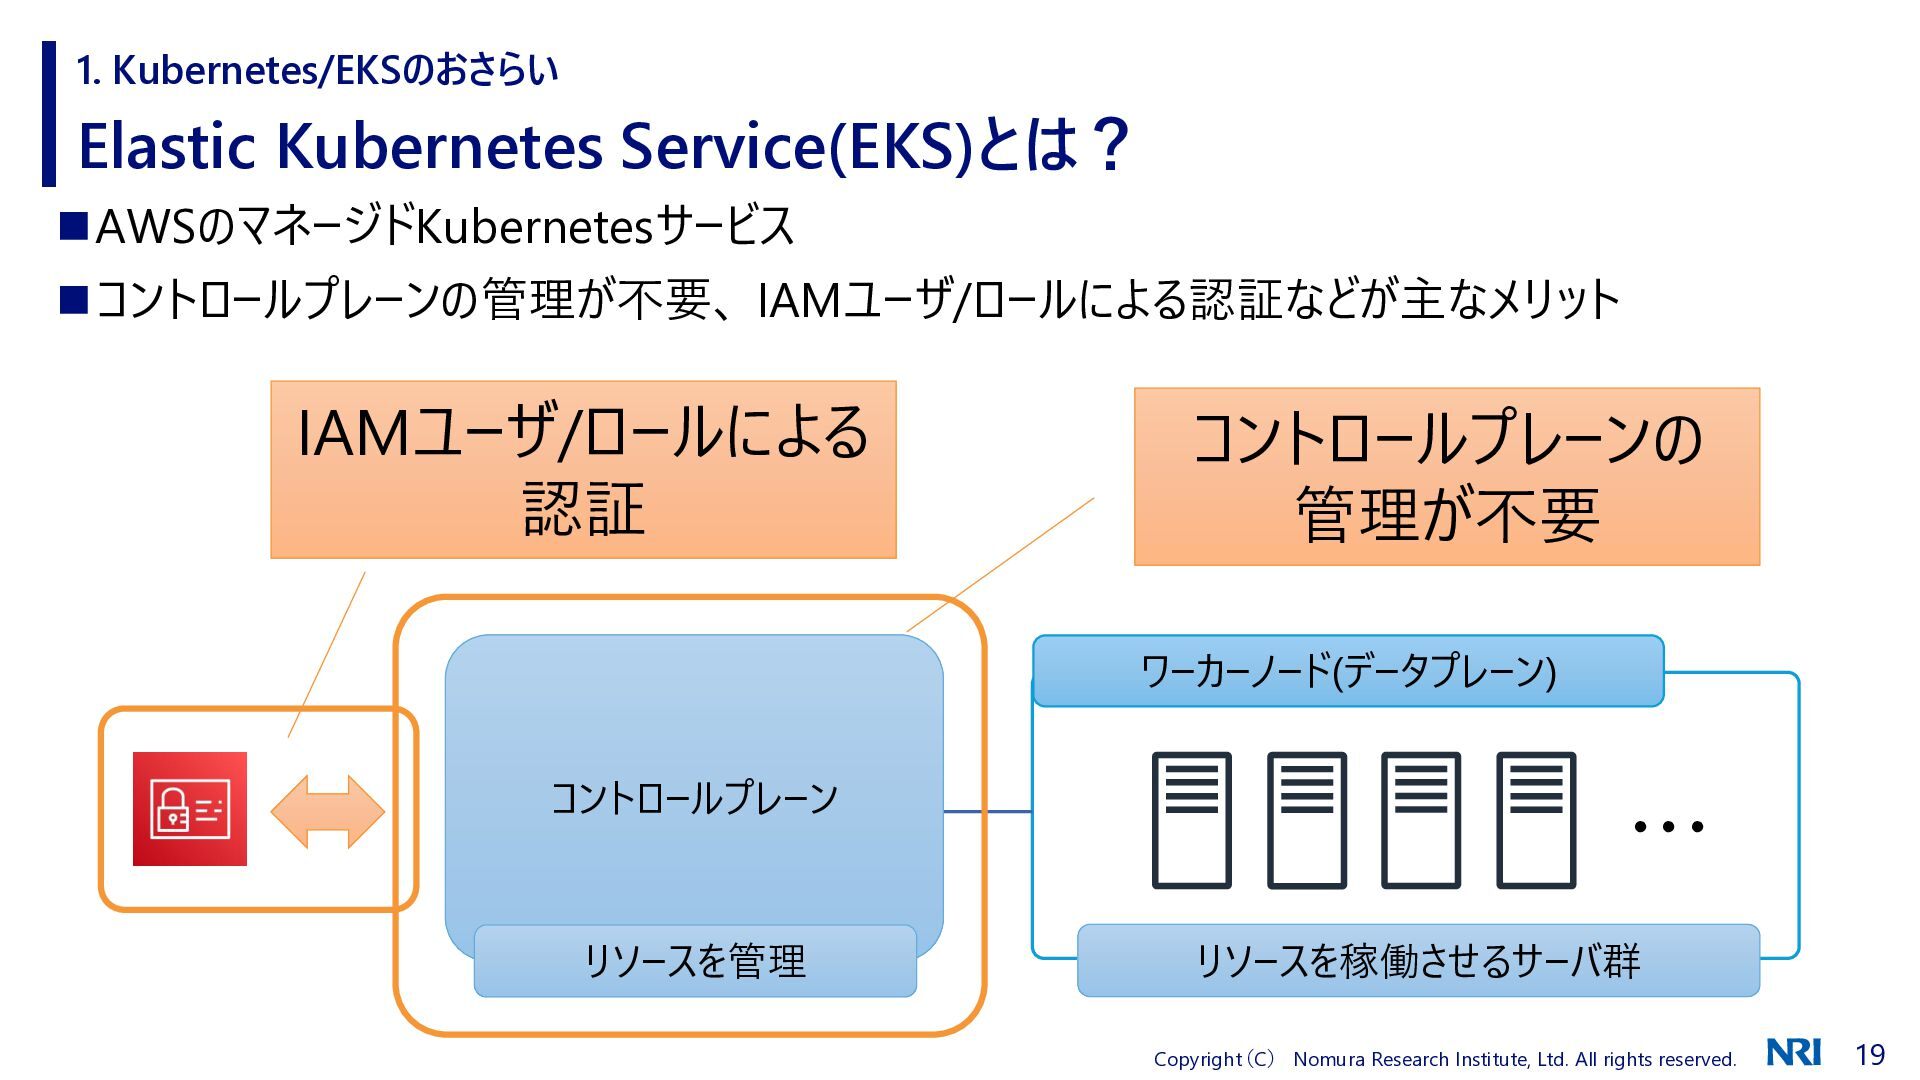
1. Kubernetes/EKSのおさらい Elastic Kubernetes Service(EKS)とは? ◼AWSのマネージドKubernetesサービス ◼コントロールプレーンの管理が不要、 IAMユーザ/ロールによる認証などが主なメリット IAMユーザ/ロールによる 認証
コントロールプレーンの 管理が不要 ワーカーノード(データプレーン) コントロールプレーン リソースを管理 ・・・ リソースを稼働させるサーバ群 Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 19 -
2. Karpenterとは? Karpenterとは? ◼KarpenterはノードオートスケーリングOSS ◼Karpenterの主な特徴 1. 高速なスケーリング • 従来のCluster Autoscaler(CA)より高速にノードをプロビジョニング
• Podのスケジューリング要求に直接反応して、数秒でノードを起動 2. 柔軟なノード選択 • Auto Scaling Groupに依存せず、EC2インスタンスを直接起動 • Podの要求(CPU、メモリ、GPU等)に最適なインスタンスタイプを自動選択 • 複数のインスタンスタイプやアベイラビリティゾーンから最適なものを選択 3. コスト最適化 • Spot インスタンスの活用をサポート • ノードの統合(Consolidation)機能により、使用率の低いノードを自動的に最適化 Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 21 -
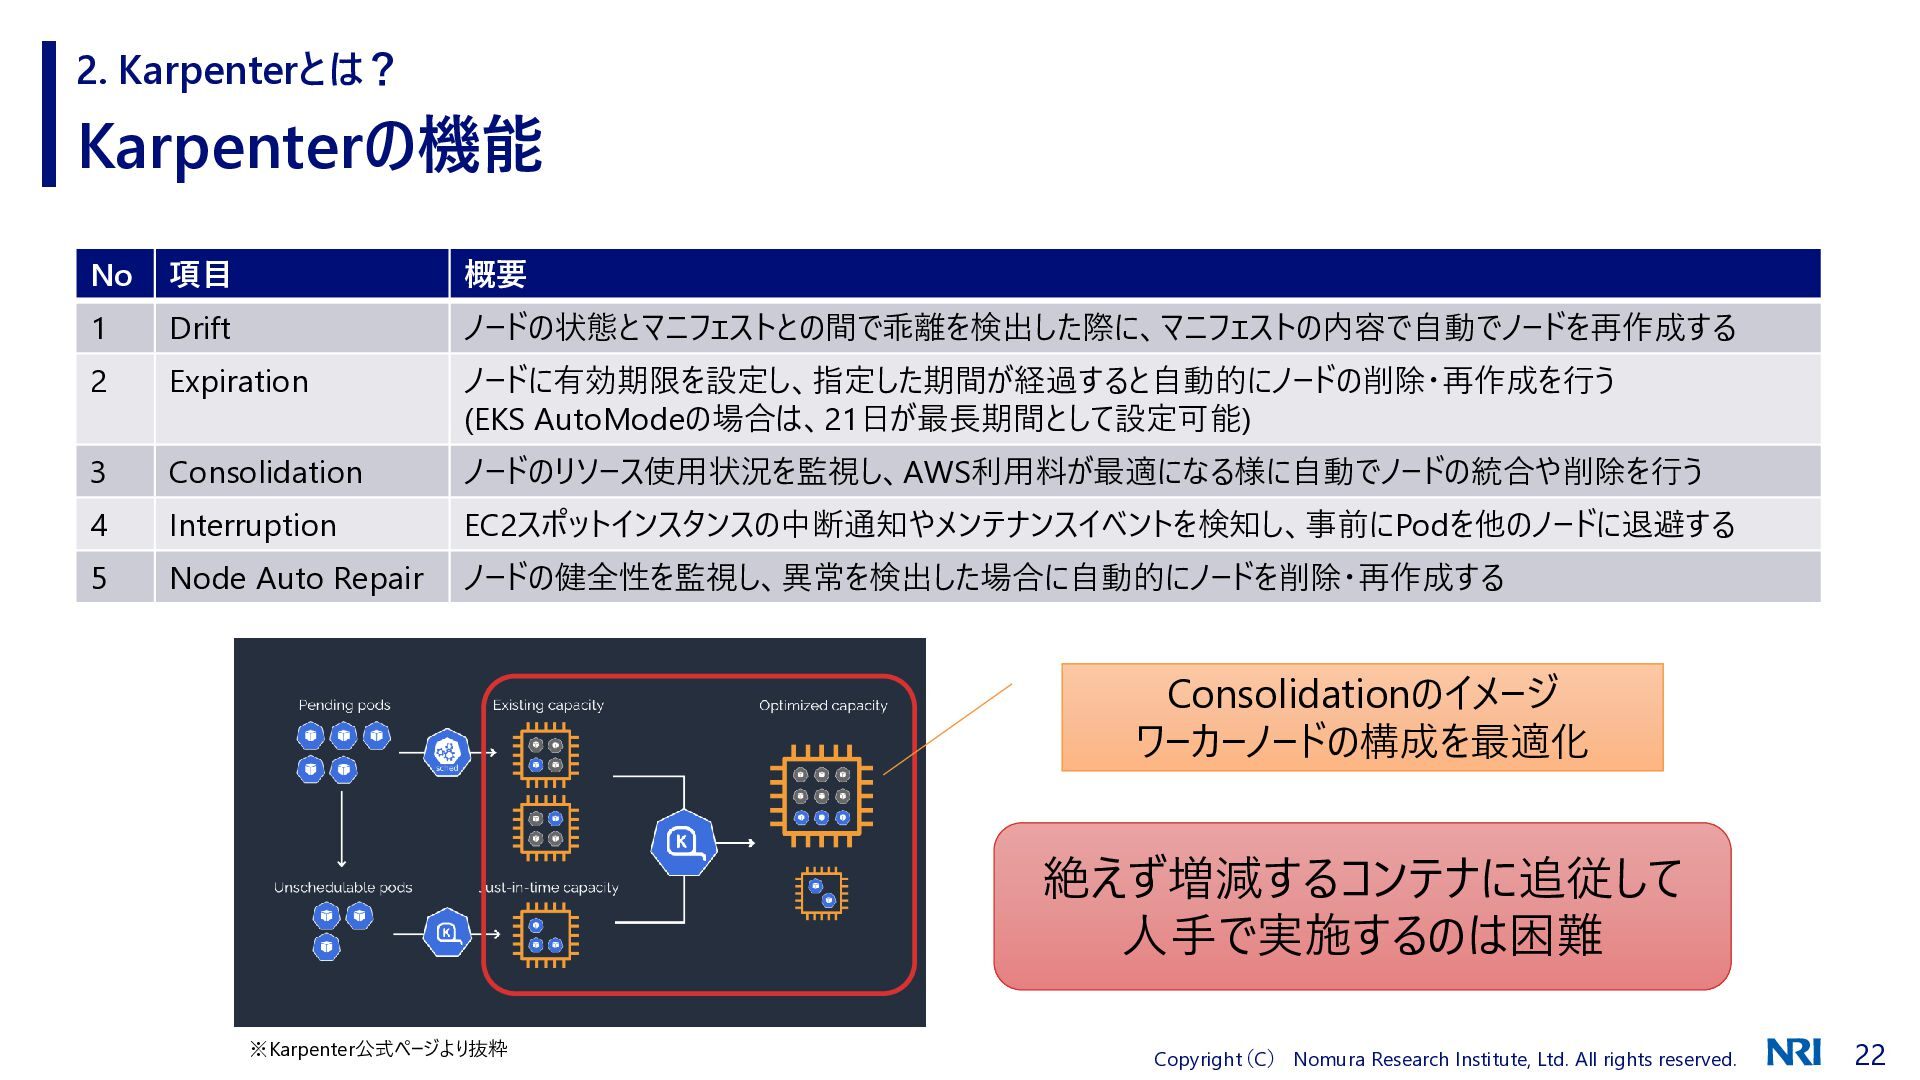
2. Karpenterとは? Karpenterの機能 No 項目 概要 1 Drift ノードの状態とマニフェストとの間で乖離を検出した際に、マニフェストの内容で自動でノードを再作成する 2
Expiration ノードに有効期限を設定し、指定した期間が経過すると自動的にノードの削除・再作成を行う (EKS AutoModeの場合は、21日が最長期間として設定可能) 3 Consolidation ノードのリソース使用状況を監視し、AWS利用料が最適になる様に自動でノードの統合や削除を行う 4 Interruption EC2スポットインスタンスの中断通知やメンテナンスイベントを検知し、事前にPodを他のノードに退避する 5 Node Auto Repair ノードの健全性を監視し、異常を検出した場合に自動的にノードを削除・再作成する Consolidationのイメージ ワーカーノードの構成を最適化 絶えず増減するコンテナに追従して 人手で実施するのは困難 ※Karpenter公式ページより抜粋 Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 22 -
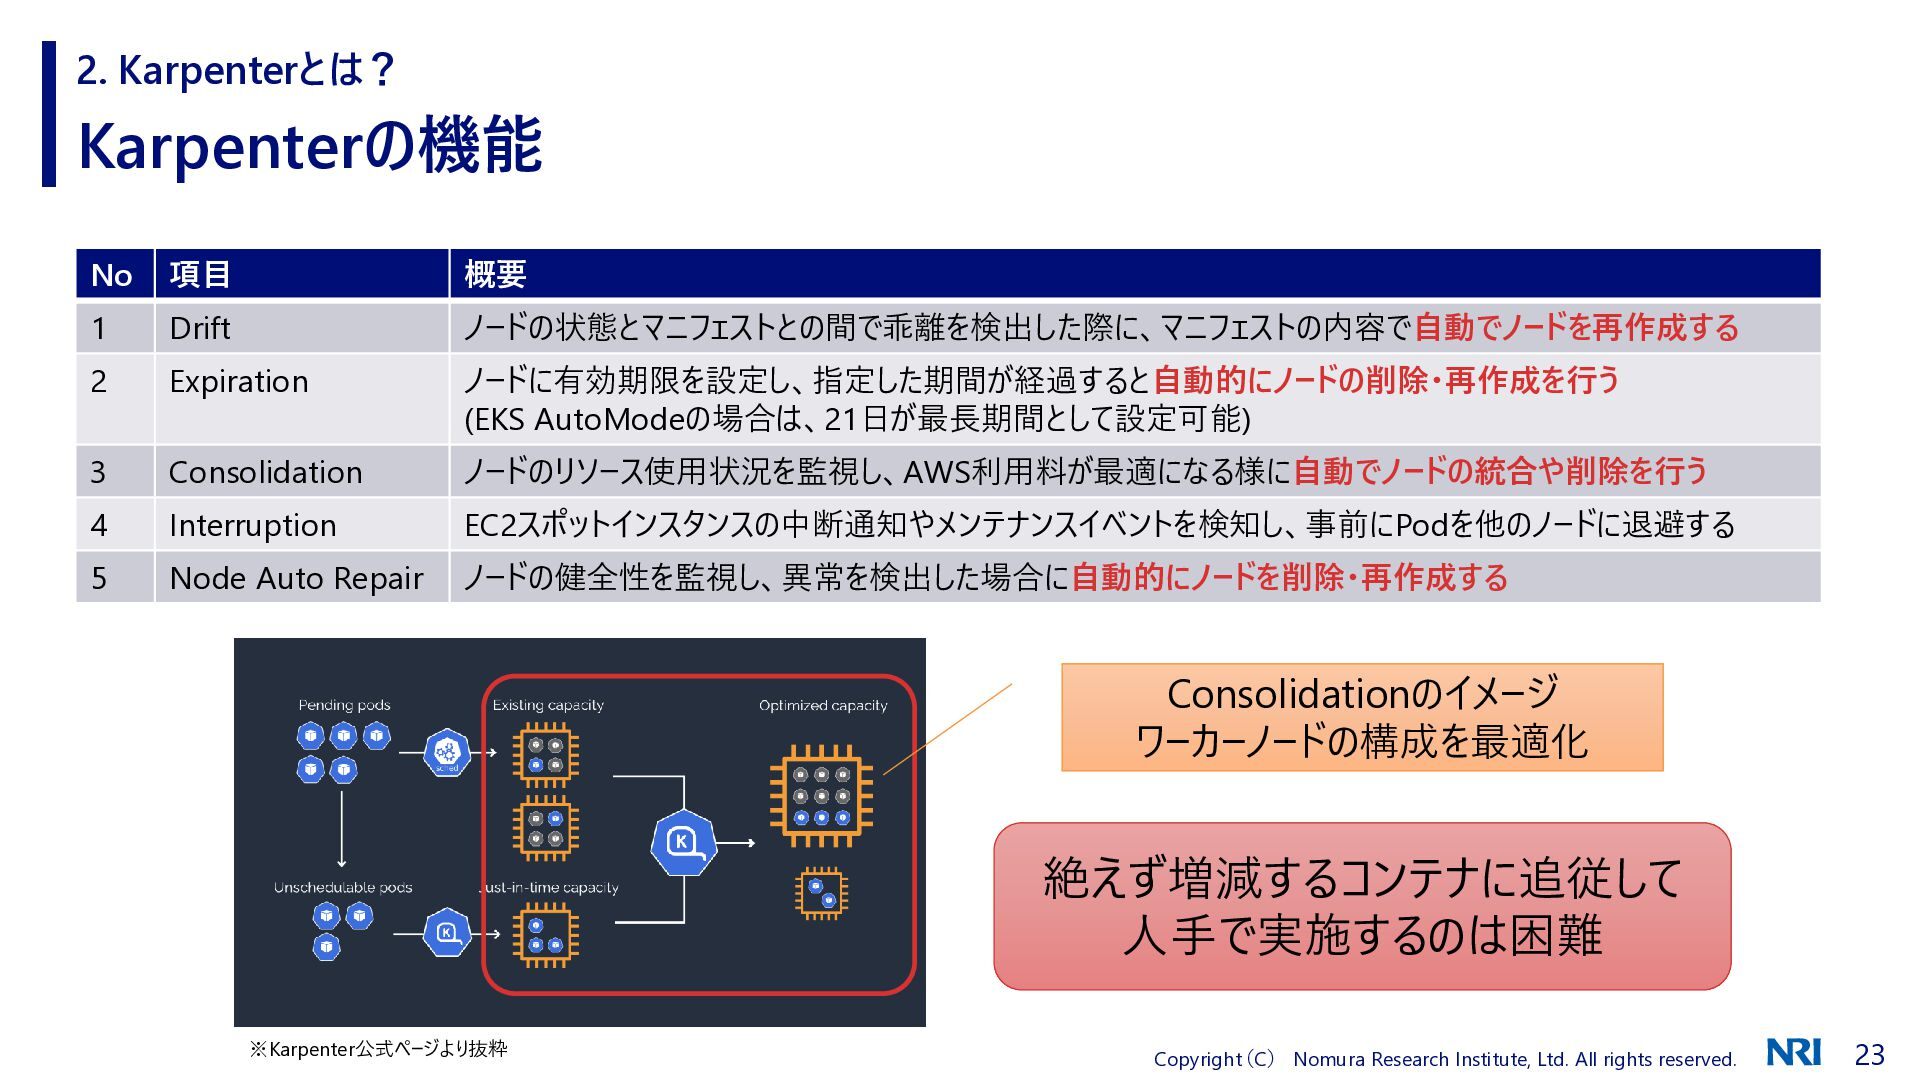
2. Karpenterとは? Karpenterの機能 No 項目 概要 1 Drift ノードの状態とマニフェストとの間で乖離を検出した際に、マニフェストの内容で自動でノードを再作成する 2
Expiration ノードに有効期限を設定し、指定した期間が経過すると自動的にノードの削除・再作成を行う (EKS AutoModeの場合は、21日が最長期間として設定可能) 3 Consolidation ノードのリソース使用状況を監視し、AWS利用料が最適になる様に自動でノードの統合や削除を行う 4 Interruption EC2スポットインスタンスの中断通知やメンテナンスイベントを検知し、事前にPodを他のノードに退避する 5 Node Auto Repair ノードの健全性を監視し、異常を検出した場合に自動的にノードを削除・再作成する Consolidationのイメージ ワーカーノードの構成を最適化 絶えず増減するコンテナに追従して 人手で実施するのは困難 ※Karpenter公式ページより抜粋 Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 23 -
2. Karpenterとは? Karpenterの機能 No 項目 概要 1 Drift ノードの設定とマニフェストとの間で乖離を検出した際に、マニフェストの内容で自動でノードを再作成する 2
Expiration ノードに有効期限を設定し、指定した期間が経過すると自動的にノードの削除・再作成を行う (EKS AutoModeの場合は、21日が最長期間として設定可能) 3 Consolidation ノードのリソース使用状況を監視し、AWS利用料が最適になる様に自動でノードの統合や削除を行う 4 Interruption EC2スポットインスタンスの中断通知やメンテナンスイベントを検知し、事前にコンテナを他のノードに退避する 5 Node Auto Repair 便利な反面、ノードが勝手に削除される! そんな中でも金融システムのコンテナは エラーを発生させる訳にはいかない! Consolidationのイメージ ノードの健全性を監視し、異常を検出した場合に自動的にノードを削除・再作成する ワーカーノードの構成を最適化 安定稼動のための工夫をお話しします! 絶えず増減するコンテナに追従して 人手で実施するのは困難 ※Karpenter公式ページより抜粋 Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 24 -
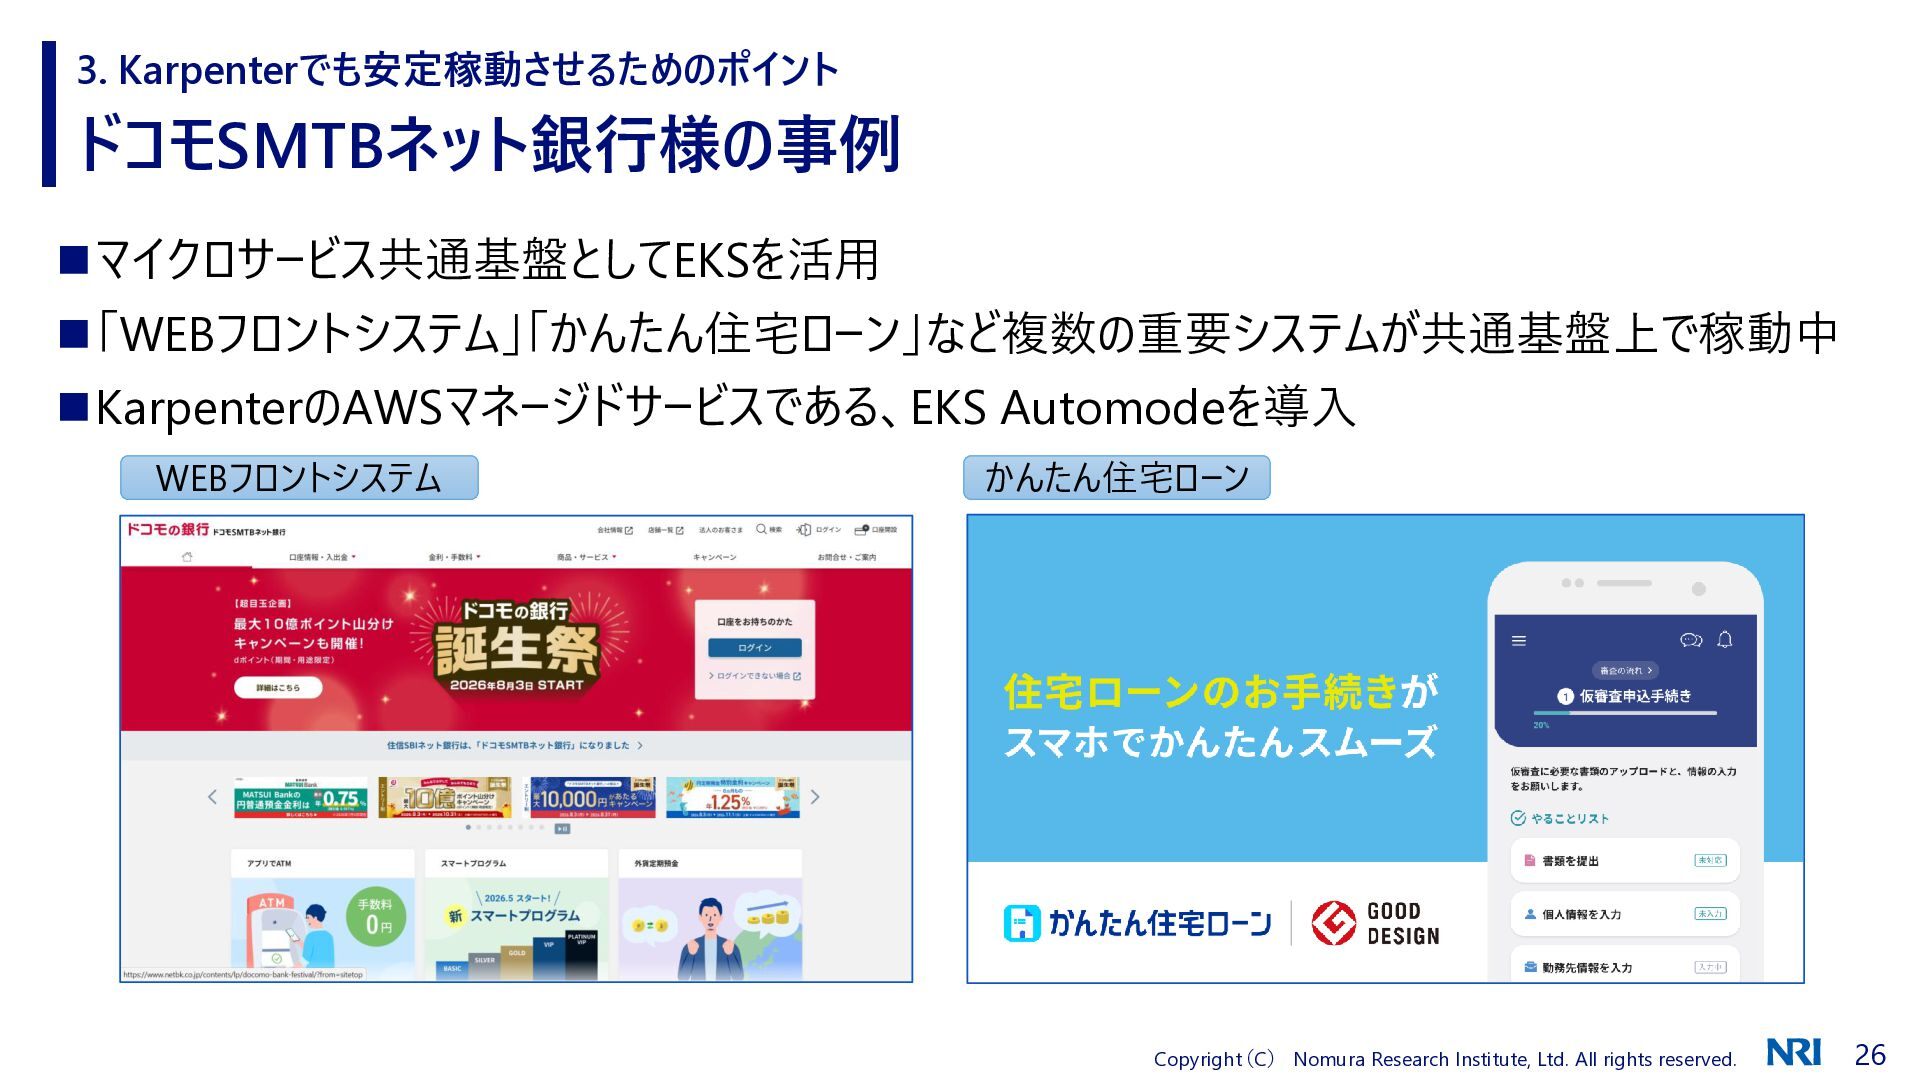
3. Karpenterでも安定稼動させるためのポイント ドコモSMTBネット銀行様の事例 ◼マイクロサービス共通基盤としてEKSを活用 ◼「WEBフロントシステム」「かんたん住宅ローン」など複数の重要システムが共通基盤上で稼動中 ◼KarpenterのAWSマネージドサービスである、EKS Automodeを導入 WEBフロントシステム かんたん住宅ローン Copyright(C)
Nomura Research Institute, Ltd. All rights reserved. 26 -
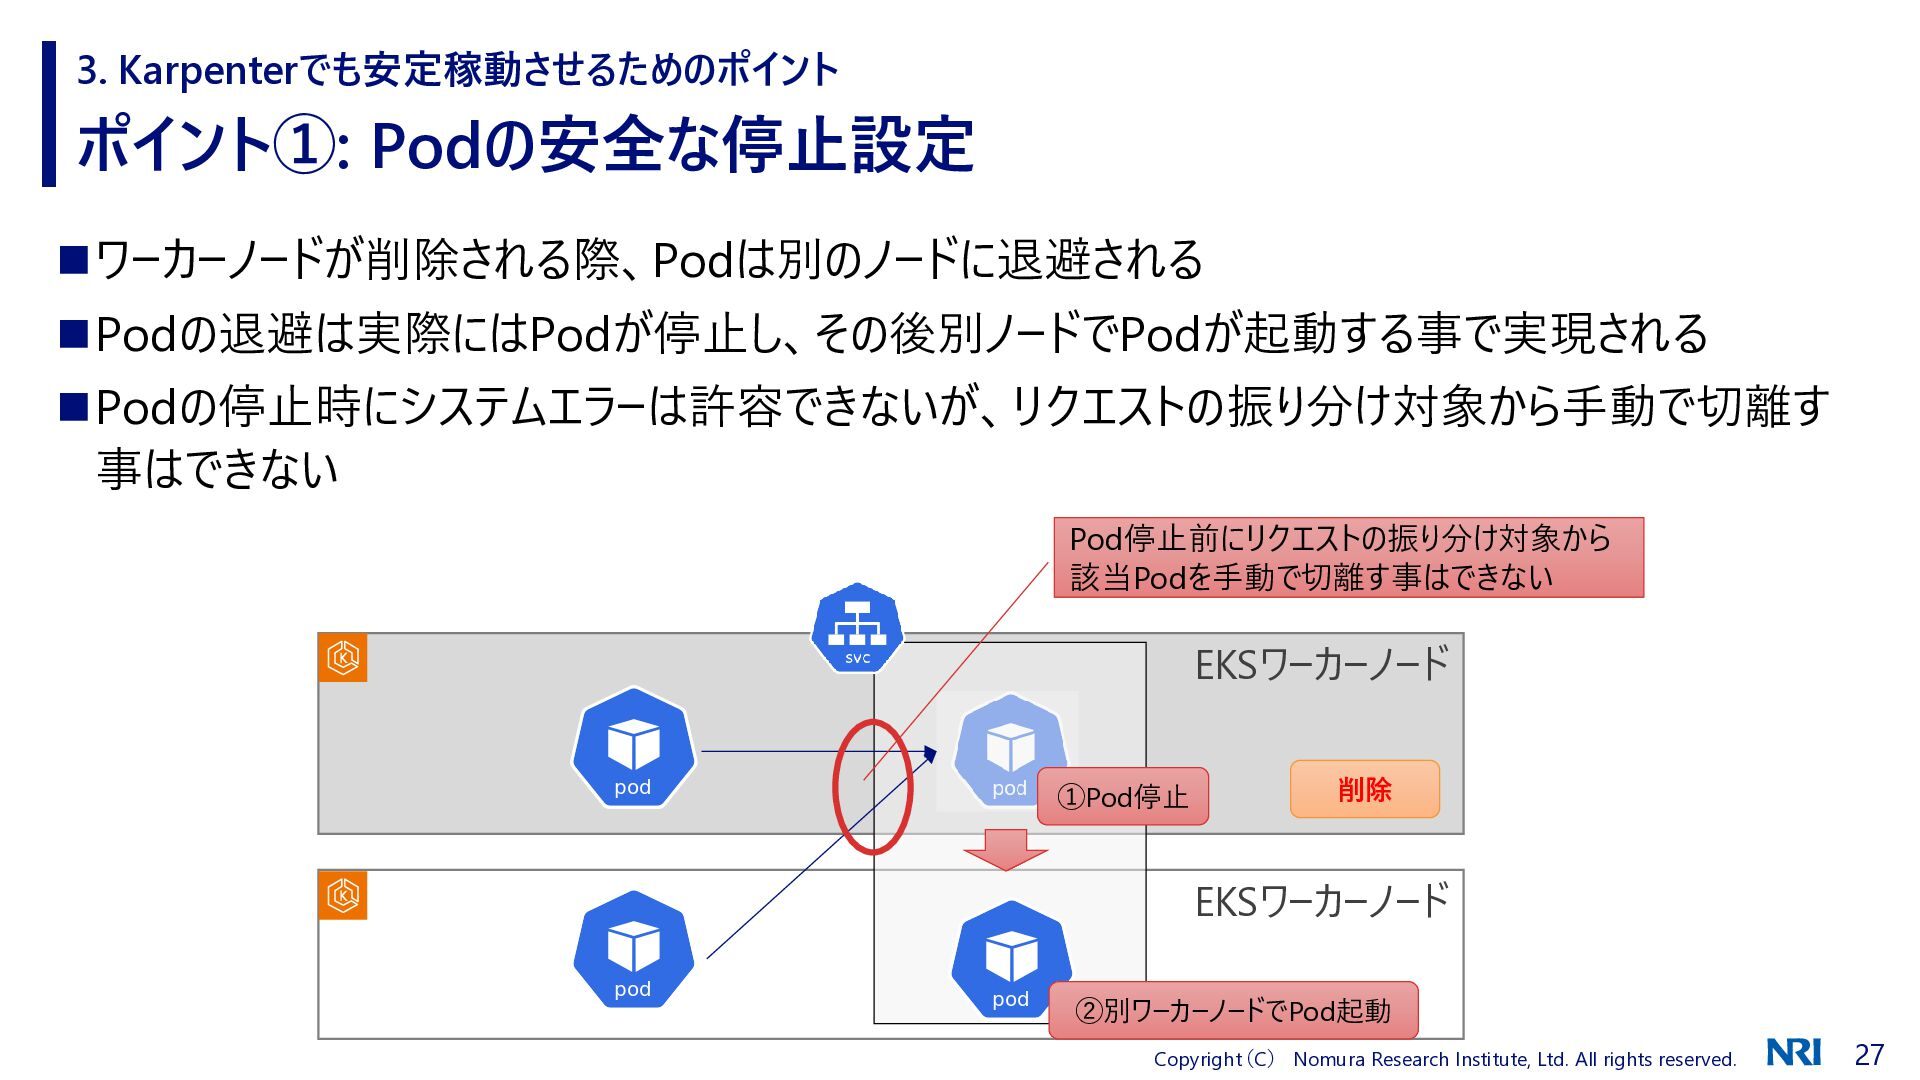
3. Karpenterでも安定稼動させるためのポイント ポイント①: Podの安全な停止設定 ◼ワーカーノードが削除される際、Podは別のノードに退避される ◼Podの退避は実際にはPodが停止し、その後別ノードでPodが起動する事で実現される ◼Podの停止時にシステムエラーは許容できないが、リクエストの振り分け対象から手動で切離す 事はできない Pod停止前にリクエストの振り分け対象から 該当Podを手動で切離す事はできない
EKSワーカーノード ①Pod停止 削除 EKSワーカーノード ②別ワーカーノードでPod起動 Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 27 -
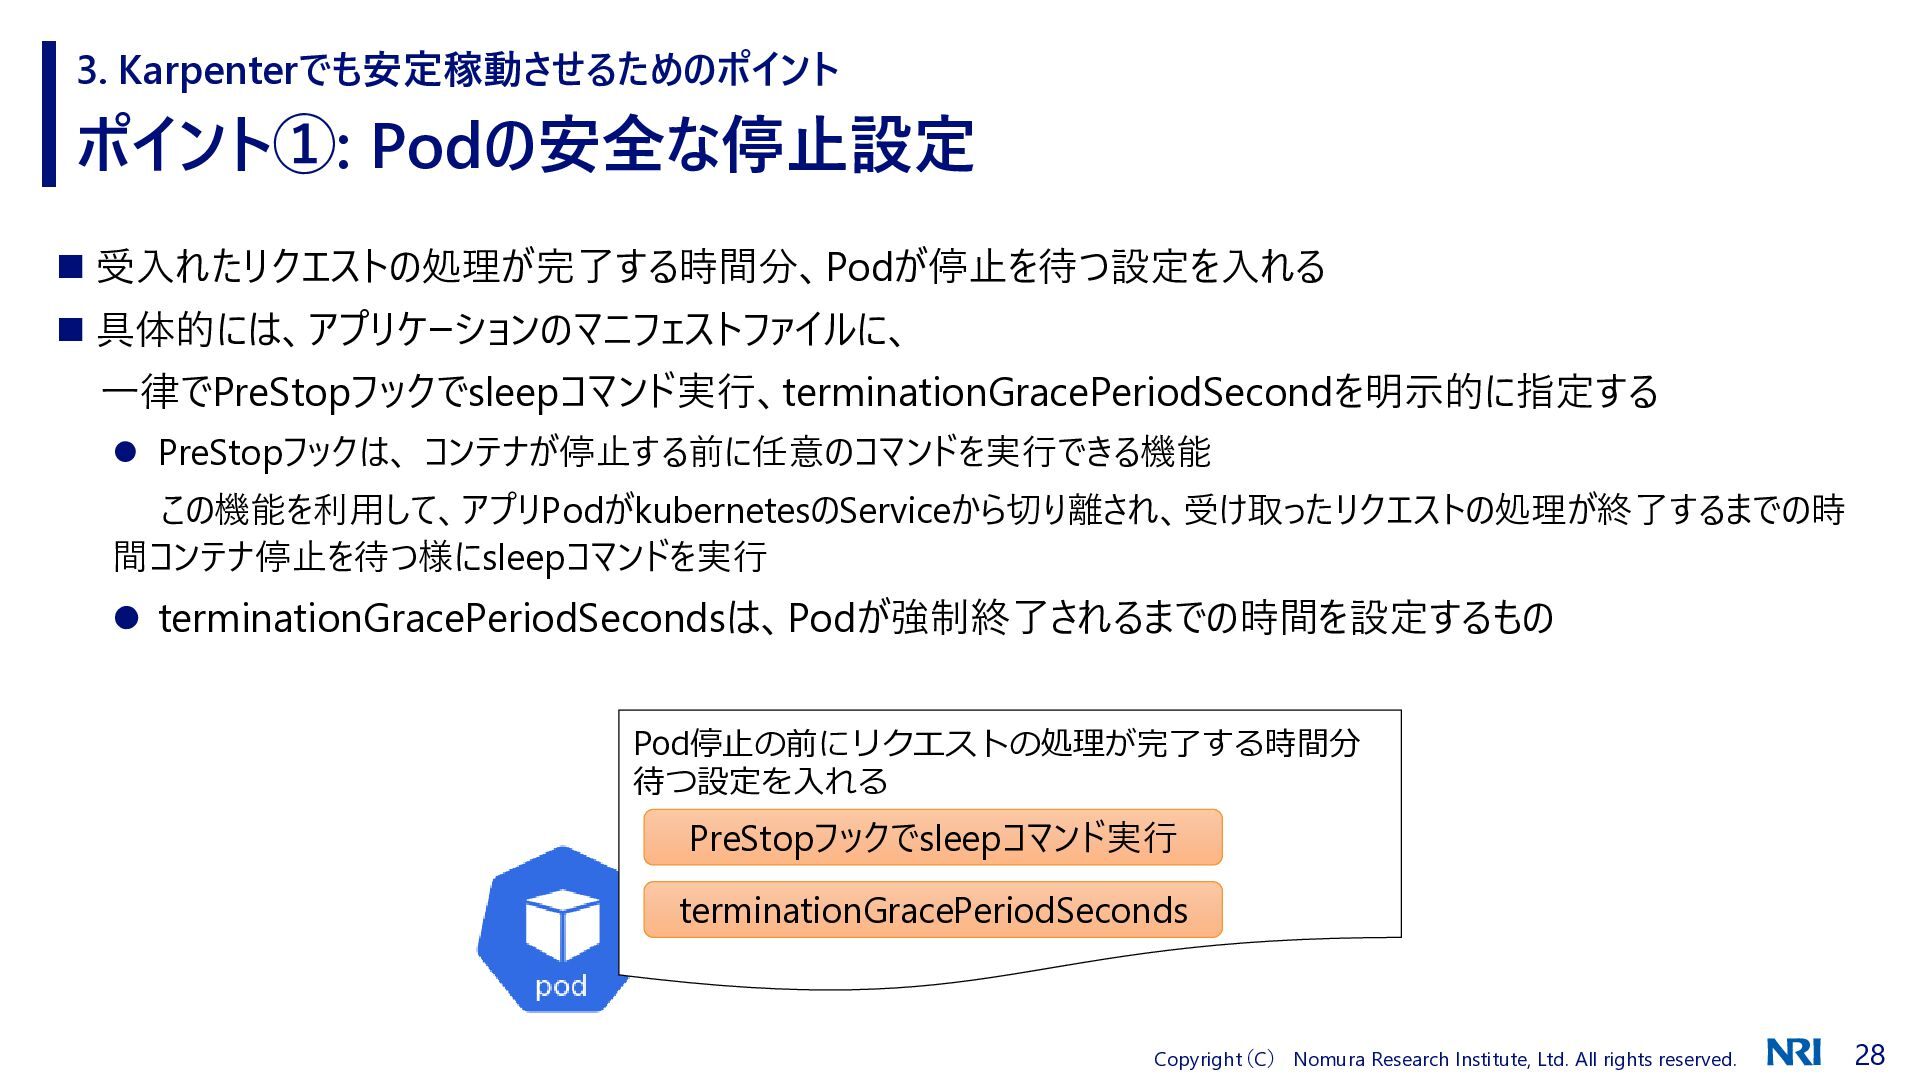
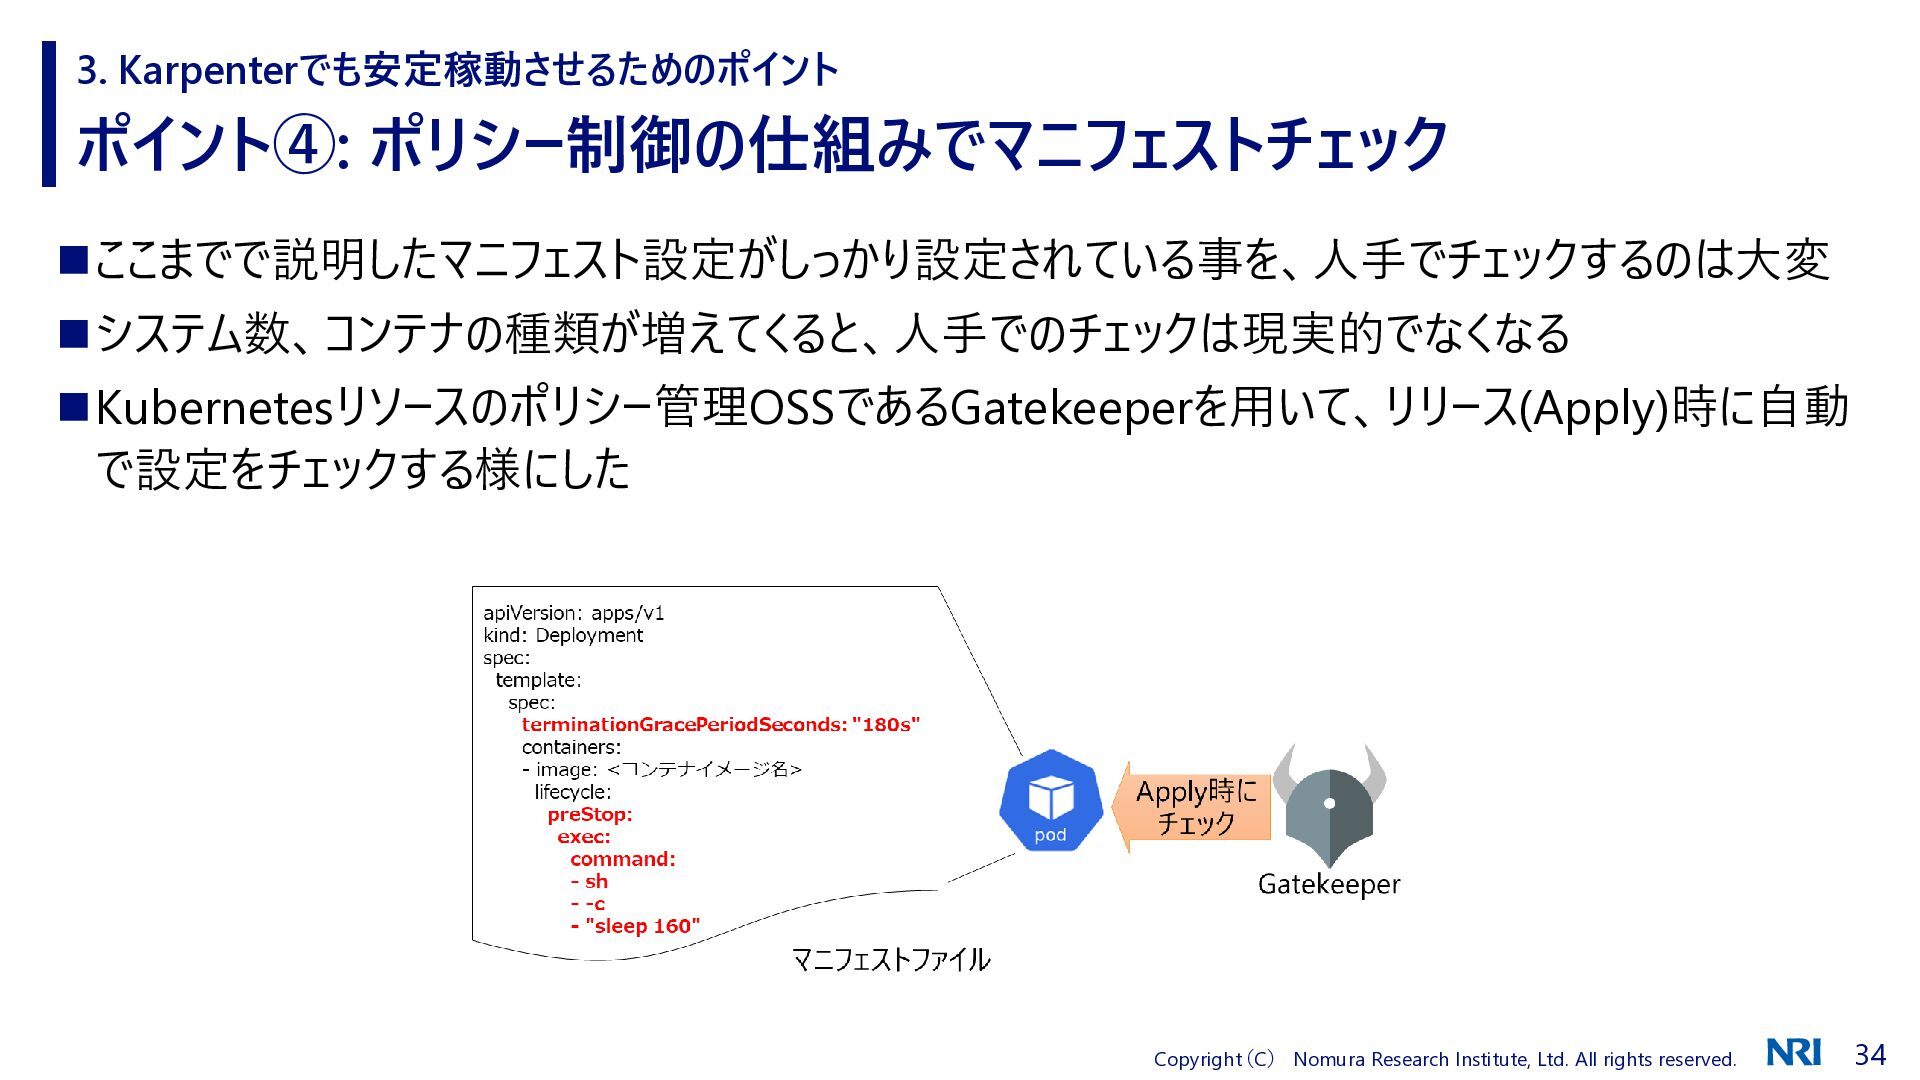
3. Karpenterでも安定稼動させるためのポイント ポイント①: Podの安全な停止設定 ◼ 受入れたリクエストの処理が完了する時間分、Podが停止を待つ設定を入れる ◼ 具体的には、アプリケーションのマニフェストファイルに、 一律でPreStopフックでsleepコマンド実行、terminationGracePeriodSecondを明示的に指定する ⚫
PreStopフックは、 コンテナが停止する前に任意のコマンドを実行できる機能 この機能を利用して、アプリPodがkubernetesのServiceから切り離され、受け取ったリクエストの処理が終了するまでの時 間コンテナ停止を待つ様にsleepコマンドを実行 ⚫ terminationGracePeriodSecondsは、Podが強制終了されるまでの時間を設定するもの Pod停止の前にリクエストの処理が完了する時間分 待つ設定を入れる PreStopフックでsleepコマンド実行 terminationGracePeriodSeconds Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 28 -
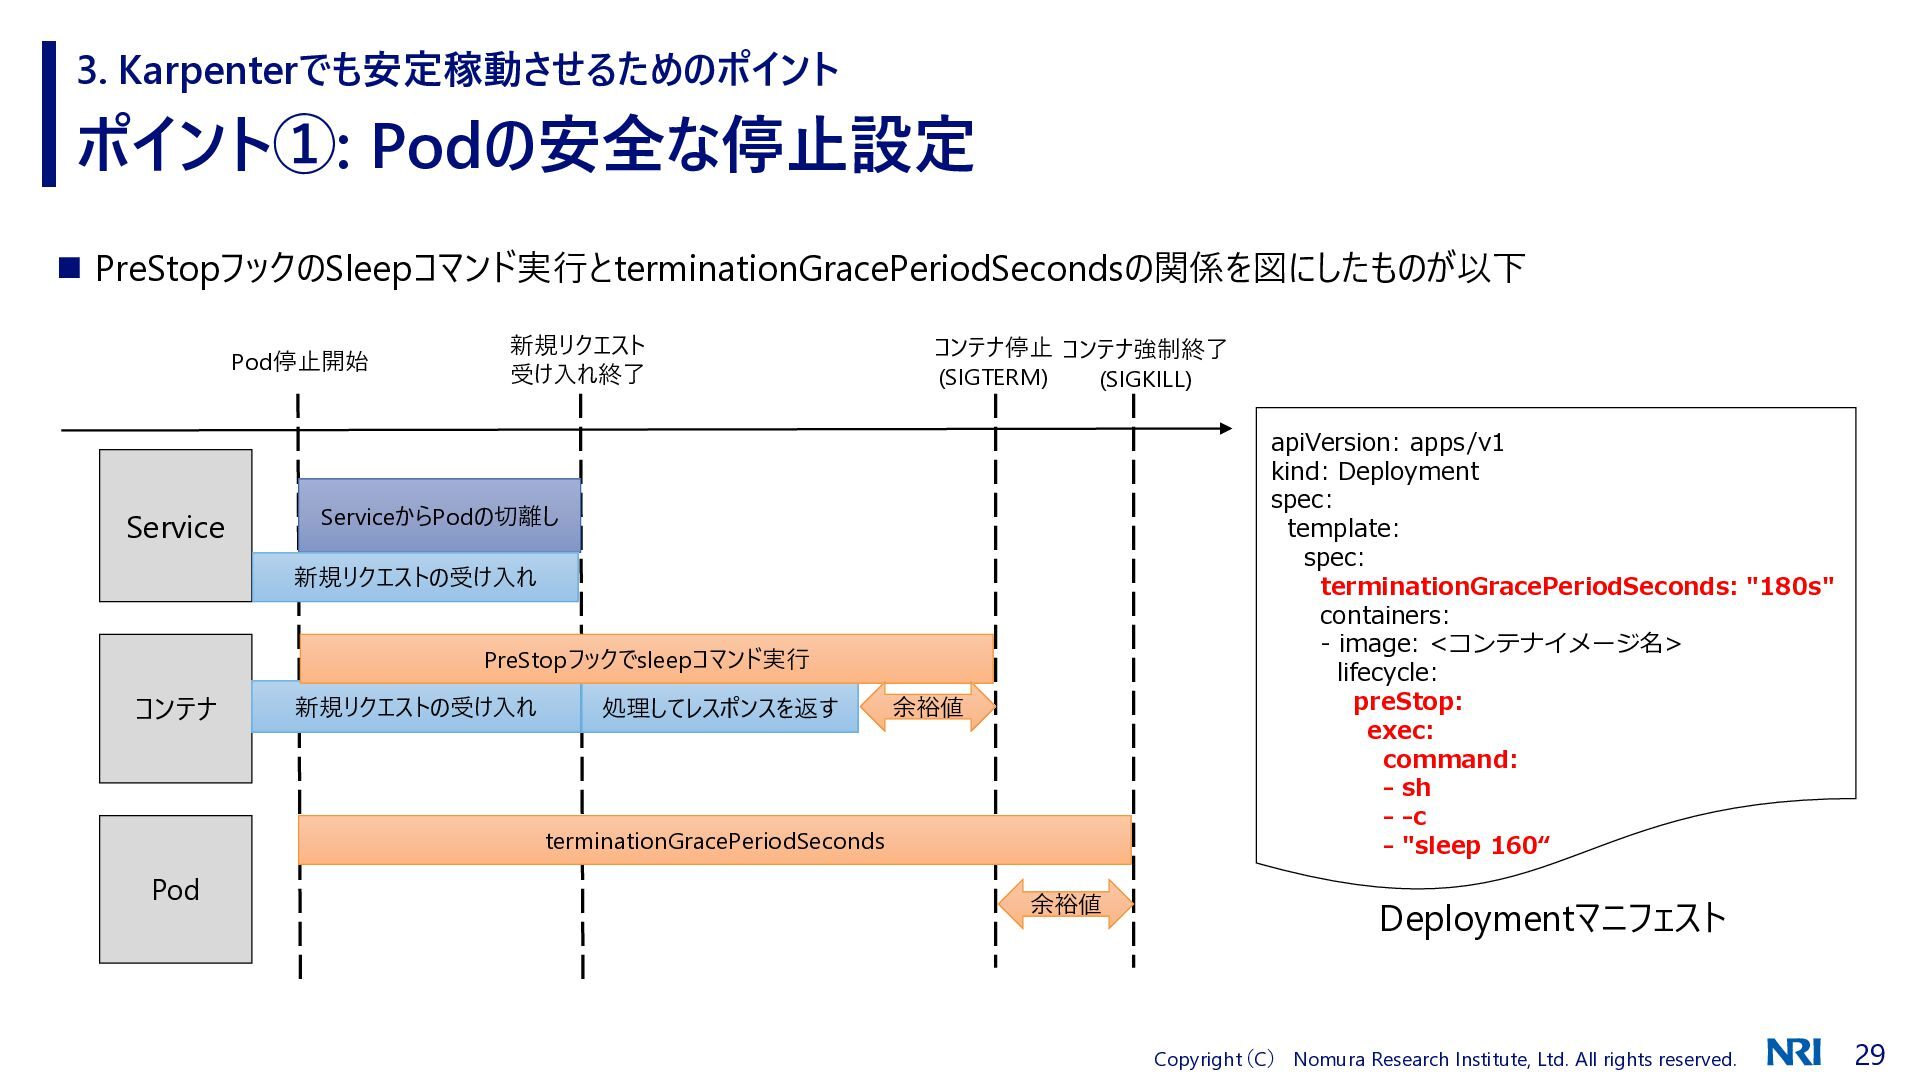
3. Karpenterでも安定稼動させるためのポイント ポイント①: Podの安全な停止設定 ◼ PreStopフックのSleepコマンド実行とterminationGracePeriodSecondsの関係を図にしたものが以下 Pod停止開始 Service 新規リクエスト 受け入れ終了
コンテナ停止 コンテナ強制終了 (SIGTERM) (SIGKILL) apiVersion: apps/v1 kind: Deployment spec: template: spec: terminationGracePeriodSeconds: "180s" containers: - image: <コンテナイメージ名> lifecycle: preStop: exec: command: - sh - -c - "sleep 160“ ServiceからPodの切離し 新規リクエストの受け入れ PreStopフックでsleepコマンド実行 コンテナ 新規リクエストの受け入れ 処理してレスポンスを返す 余裕値 terminationGracePeriodSeconds Pod 余裕値 Deploymentマニフェスト Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 29 -
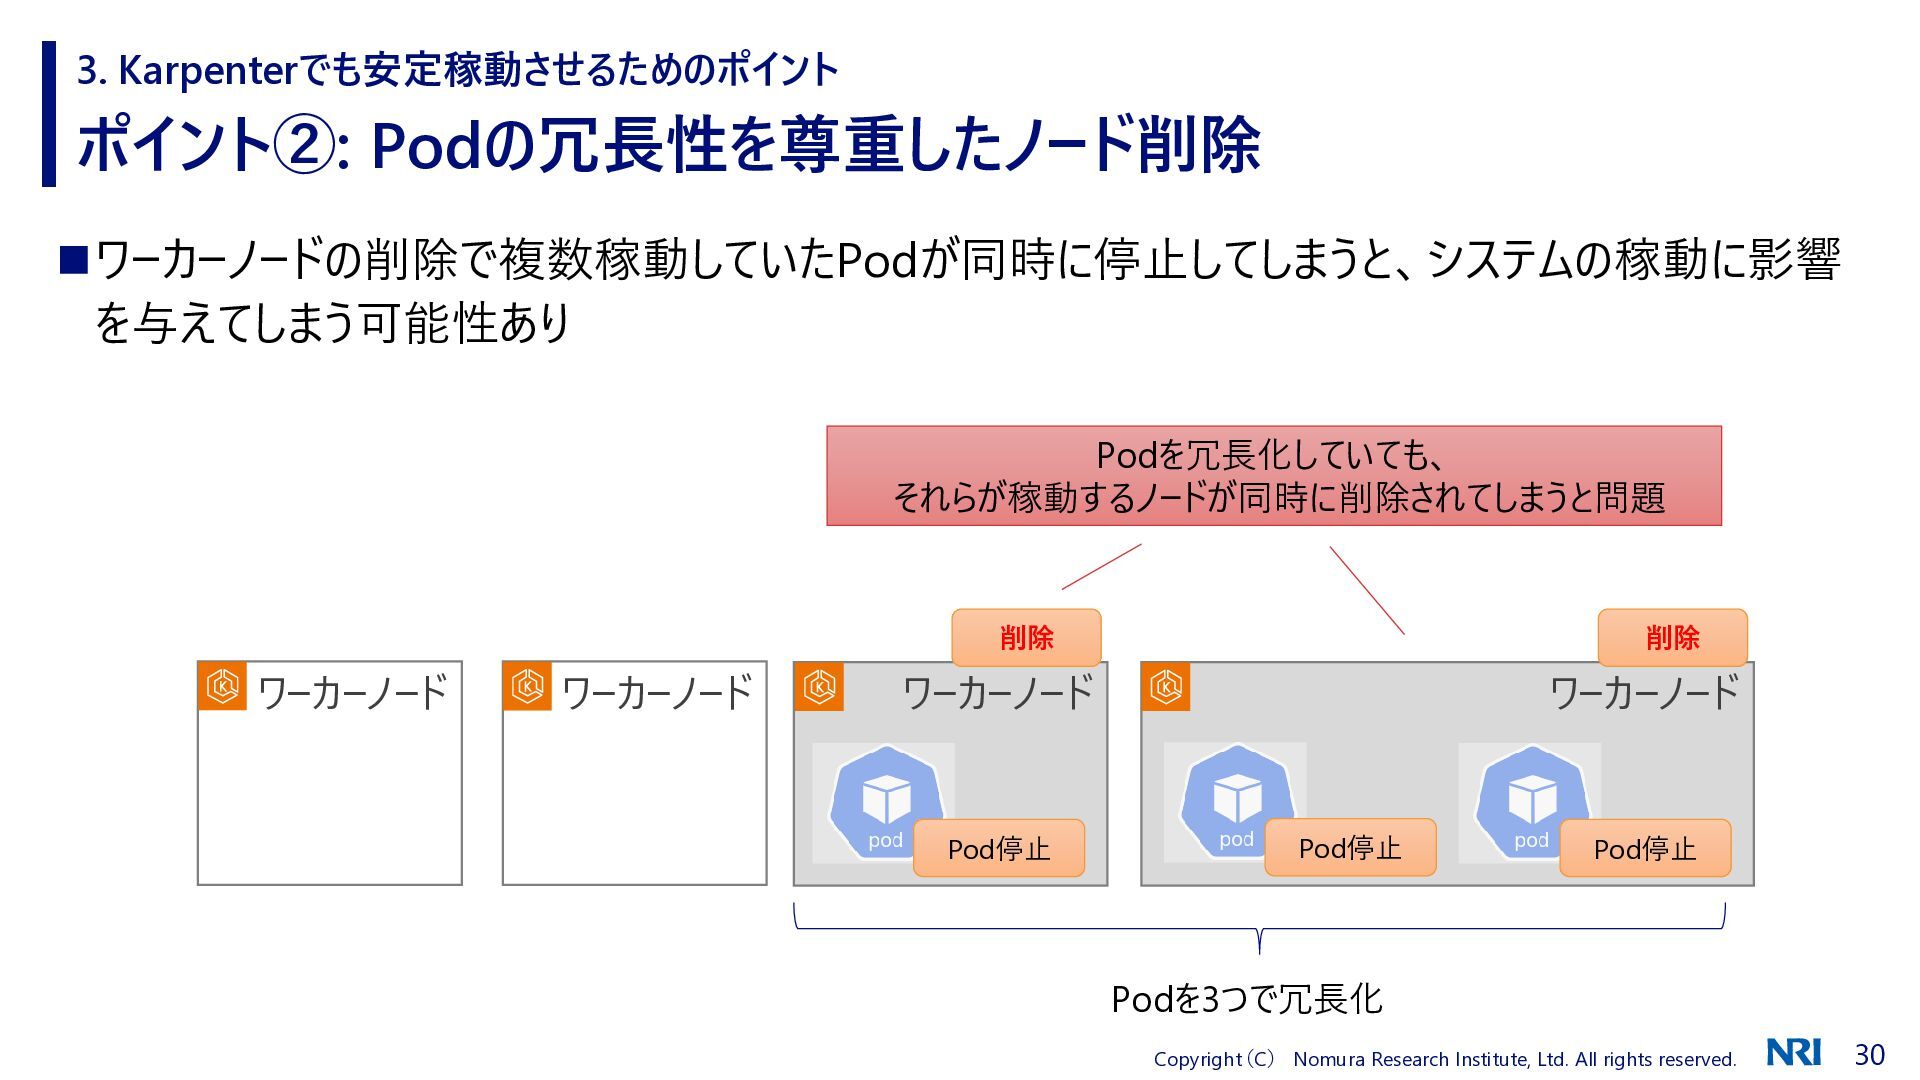
3. Karpenterでも安定稼動させるためのポイント ポイント②: Podの冗長性を尊重したノード削除 ◼ワーカーノードの削除で複数稼動していたPodが同時に停止してしまうと、システムの稼動に影響 を与えてしまう可能性あり Podを冗長化していても、 それらが稼動するノードが同時に削除されてしまうと問題 削除 ワーカーノード
ワーカーノード 削除 ワーカーノード Pod停止 ワーカーノード Pod停止 Pod停止 Podを3つで冗長化 Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 30 -
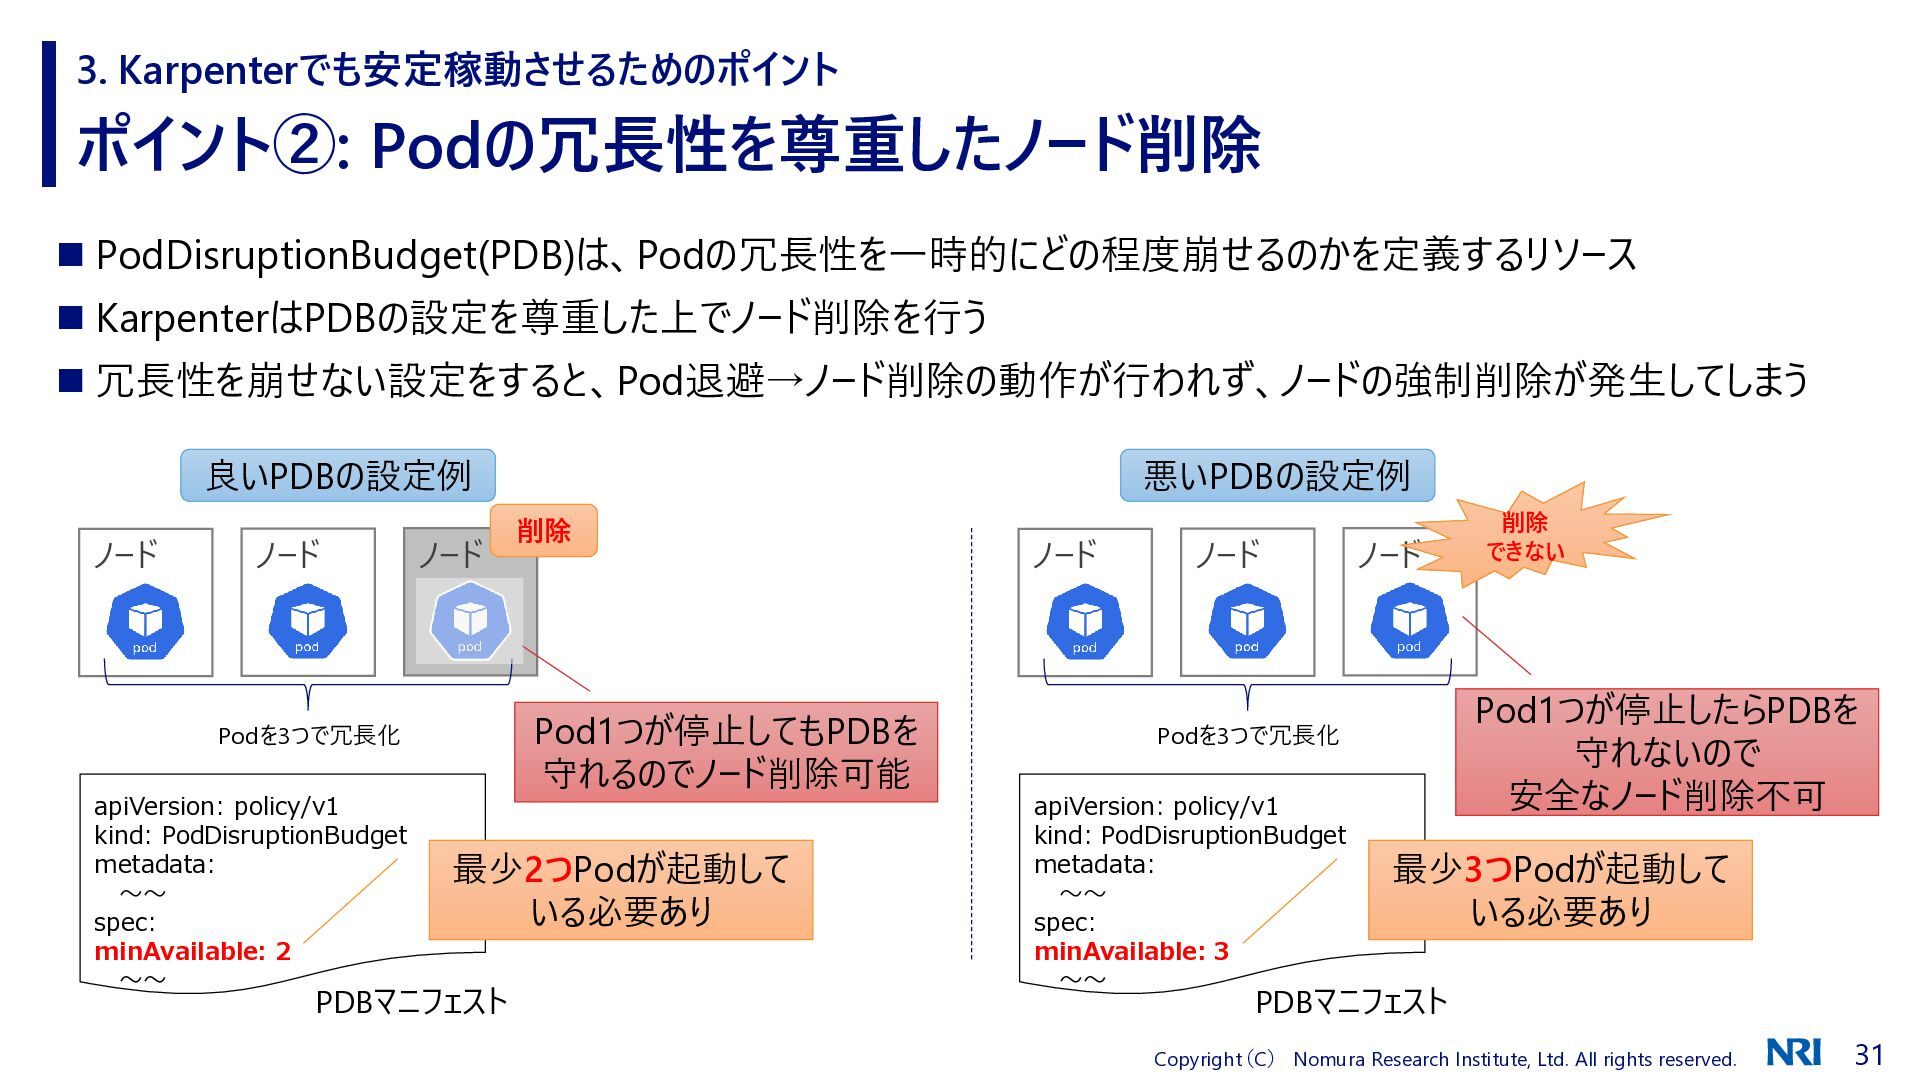
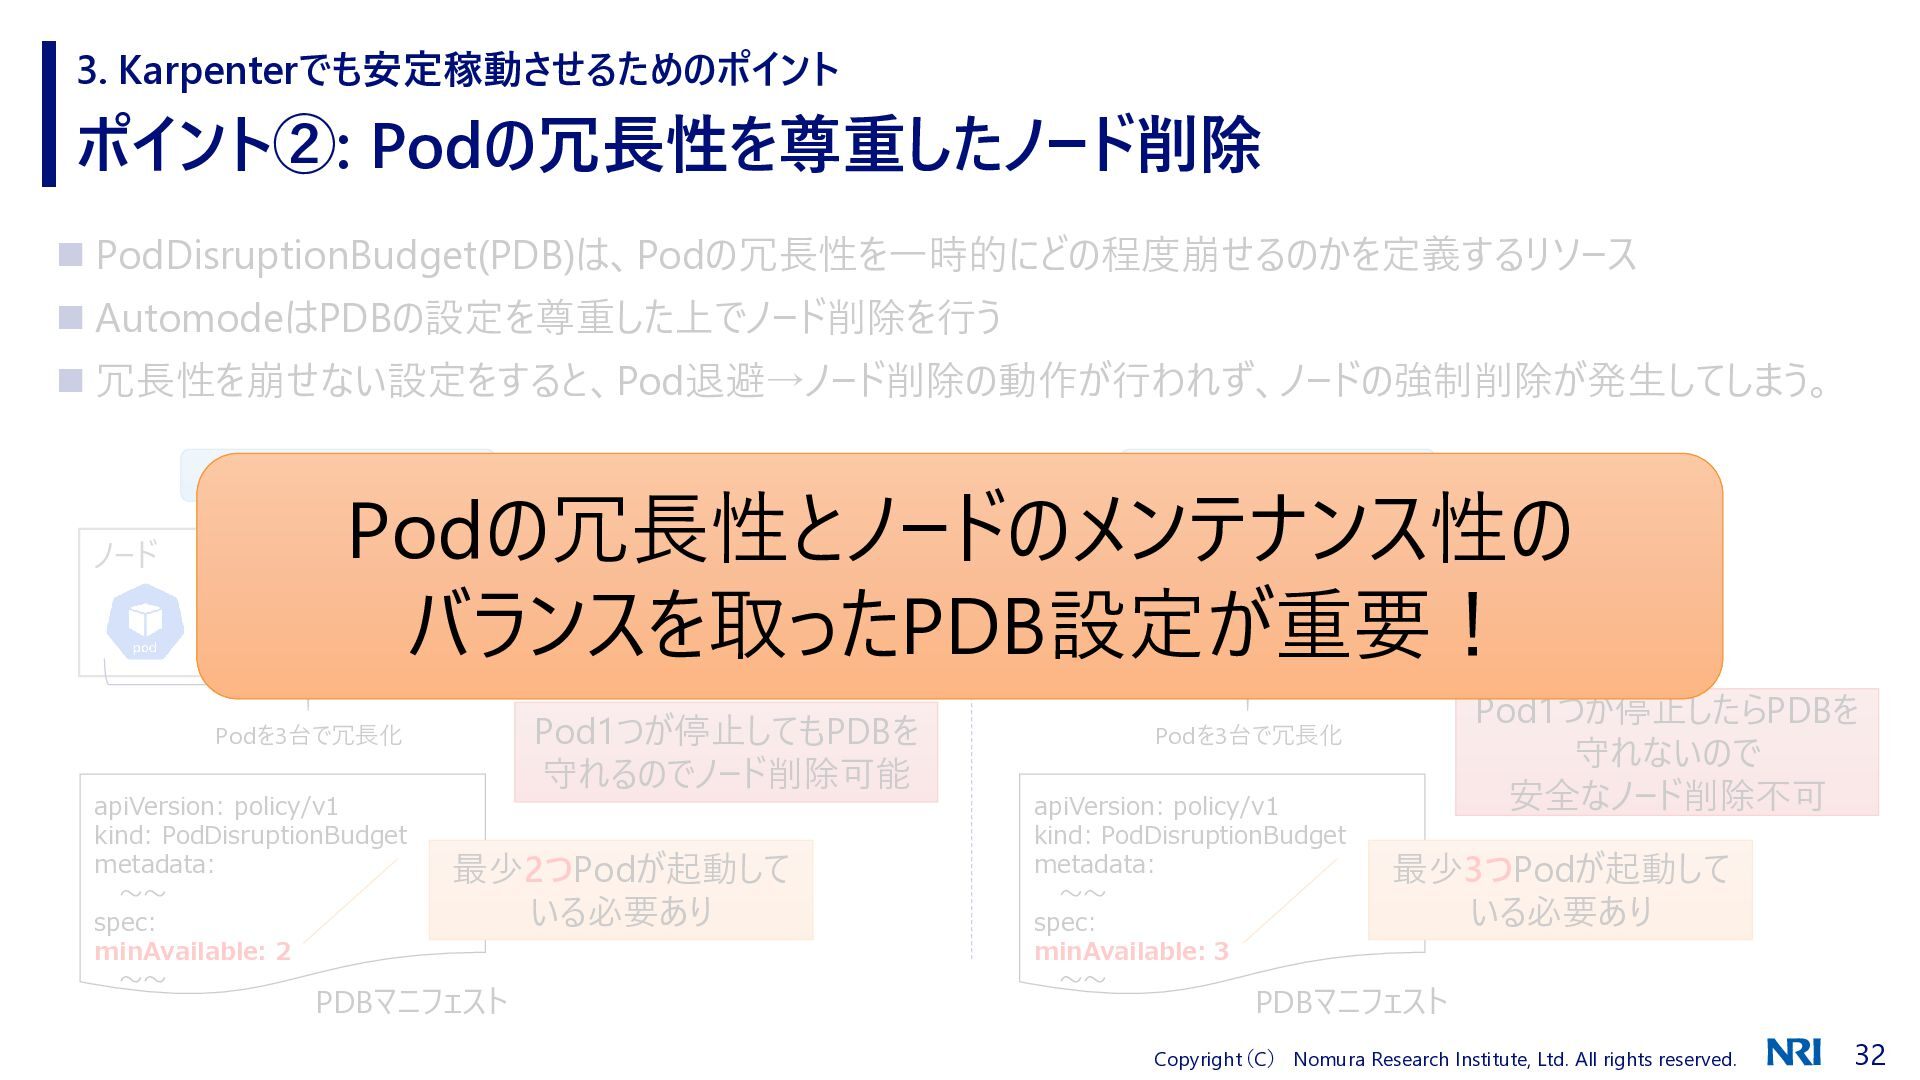
3. Karpenterでも安定稼動させるためのポイント ポイント②: Podの冗長性を尊重したノード削除 ◼ PodDisruptionBudget(PDB)は、Podの冗長性を一時的にどの程度崩せるのかを定義するリソース ◼ KarpenterはPDBの設定を尊重した上でノード削除を行う ◼ 冗長性を崩せない設定をすると、Pod退避→ノード削除の動作が行われず、ノードの強制削除が発生してしまう
良いPDBの設定例 ノード ノード ノード 削除 Pod1つが停止してもPDBを 守れるのでノード削除可能 Podを3つで冗長化 apiVersion: policy/v1 kind: PodDisruptionBudget metadata: ~~ spec: minAvailable: 2 ~~ 悪いPDBの設定例 最少2つPodが起動して いる必要あり PDBマニフェスト ノード ノード ノード Pod1つが停止したらPDBを 守れないので 安全なノード削除不可 Podを3つで冗長化 apiVersion: policy/v1 kind: PodDisruptionBudget metadata: ~~ spec: minAvailable: 3 ~~ 削除 できない 最少3つPodが起動して いる必要あり PDBマニフェスト Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 31 -
3. Karpenterでも安定稼動させるためのポイント ポイント②: Podの冗長性を尊重したノード削除 ◼ PodDisruptionBudget(PDB)は、Podの冗長性を一時的にどの程度崩せるのかを定義するリソース ◼ AutomodeはPDBの設定を尊重した上でノード削除を行う ◼ 冗長性を崩せない設定をすると、Pod退避→ノード削除の動作が行われず、ノードの強制削除が発生してしまう。
良いPDBの設定例 ノード ノード 悪いPDBの設定例 Podの冗長性とノードのメンテナンス性の バランスを取ったPDB設定が重要! ノード Pod1つが停止してもPDBを 守れるのでノード削除可能 Podを3台で冗長化 apiVersion: policy/v1 kind: PodDisruptionBudget metadata: ~~ spec: minAvailable: 2 ~~ 削除 最少2つPodが起動して いる必要あり PDBマニフェスト ノード ノード ノード Pod1つが停止したらPDBを 守れないので 安全なノード削除不可 Podを3台で冗長化 apiVersion: policy/v1 kind: PodDisruptionBudget metadata: ~~ spec: minAvailable: 3 ~~ 削除 できない 最少3つPodが起動して いる必要あり PDBマニフェスト Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 32 -
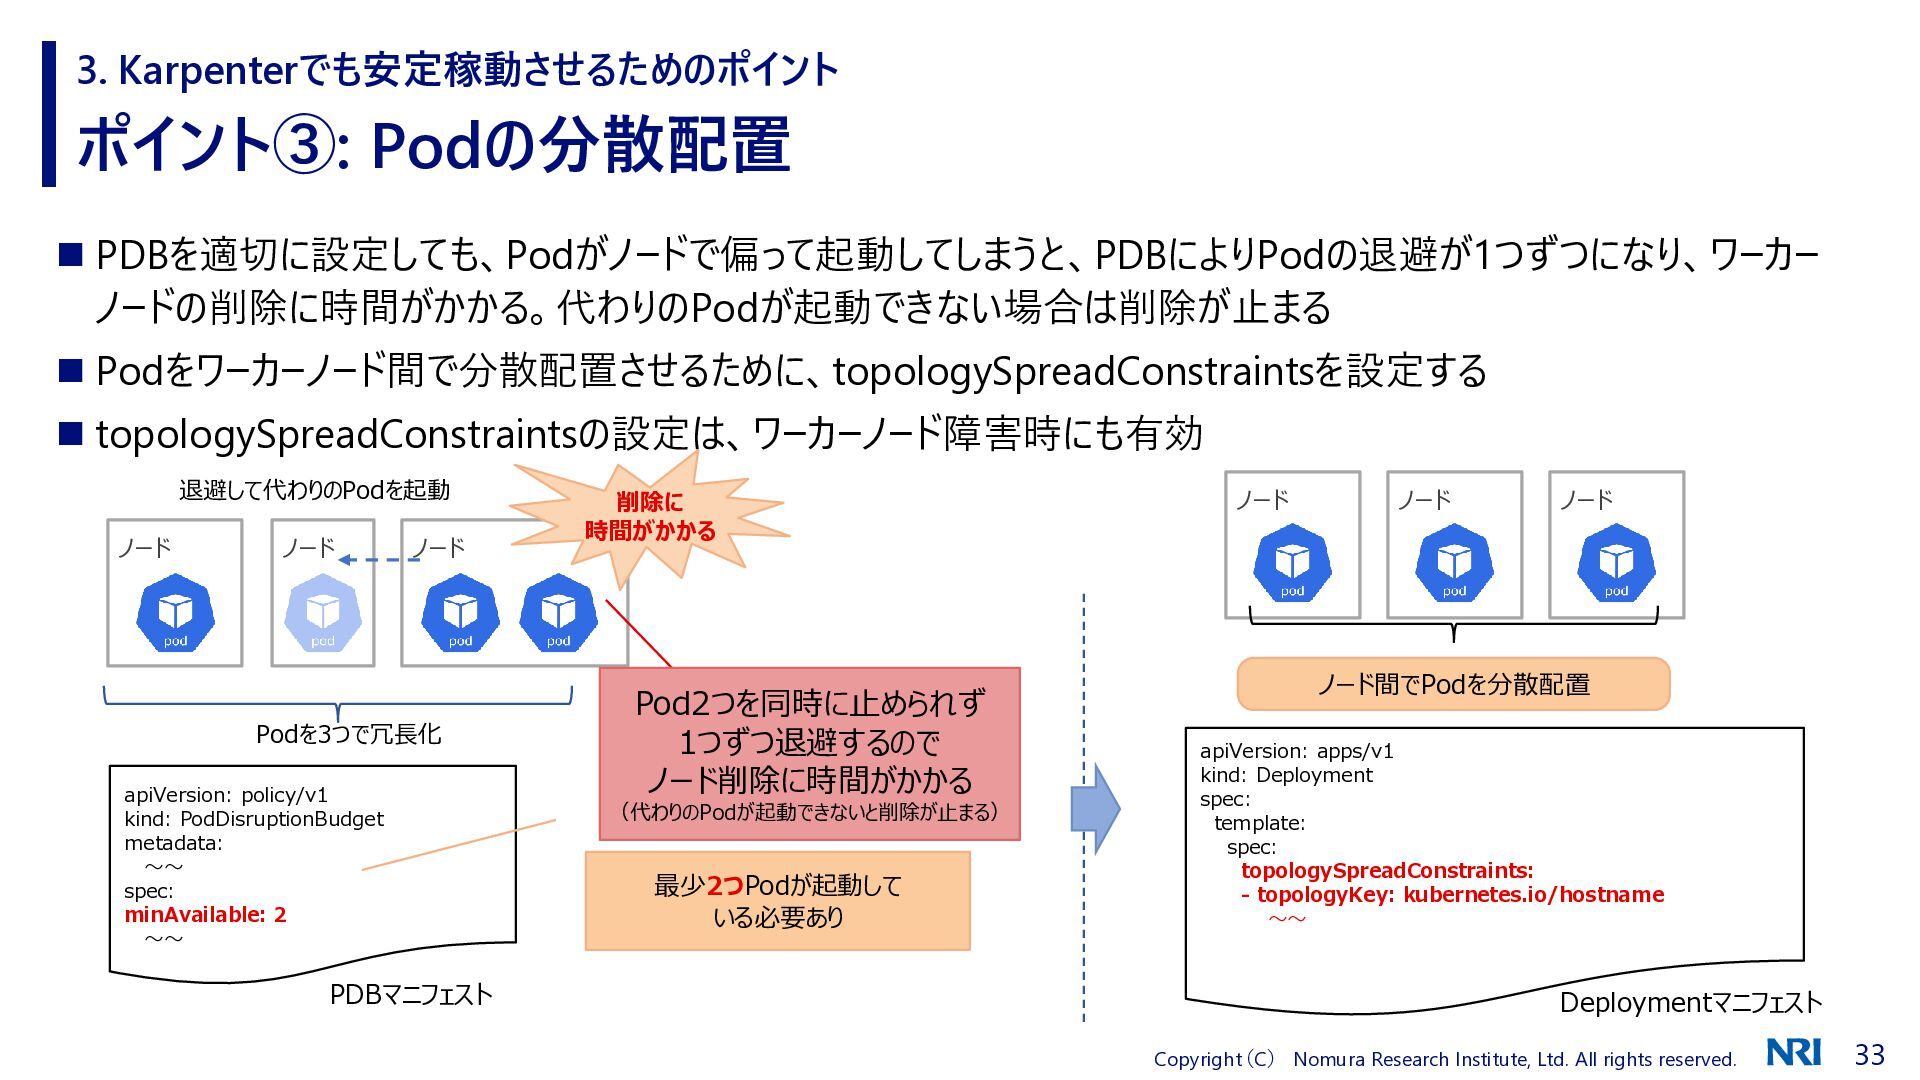
3. Karpenterでも安定稼動させるためのポイント ポイント③: Podの分散配置 ◼ PDBを適切に設定しても、Podがノードで偏って起動してしまうと、PDBによりPodの退避が1つずつになり、ワーカー ノードの削除に時間がかかる。代わりのPodが起動できない場合は削除が止まる ◼ Podをワーカーノード間で分散配置させるために、topologySpreadConstraintsを設定する ◼
topologySpreadConstraintsの設定は、ワーカーノード障害時にも有効 退避して代わりのPodを起動 ノード ノード ノード Podを3つで冗長化 apiVersion: policy/v1 kind: PodDisruptionBudget metadata: ~~ spec: minAvailable: 2 ~~ PDBマニフェスト 削除に 時間がかかる Pod2つを同時に止められず 1つずつ退避するので ノード削除に時間がかかる (代わりのPodが起動できないと削除が止まる) 最少2つPodが起動して いる必要あり ノード ノード ノード ノード間でPodを分散配置 apiVersion: apps/v1 kind: Deployment spec: template: spec: topologySpreadConstraints: - topologyKey: kubernetes.io/hostname ~~ Deploymentマニフェスト Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 33 -
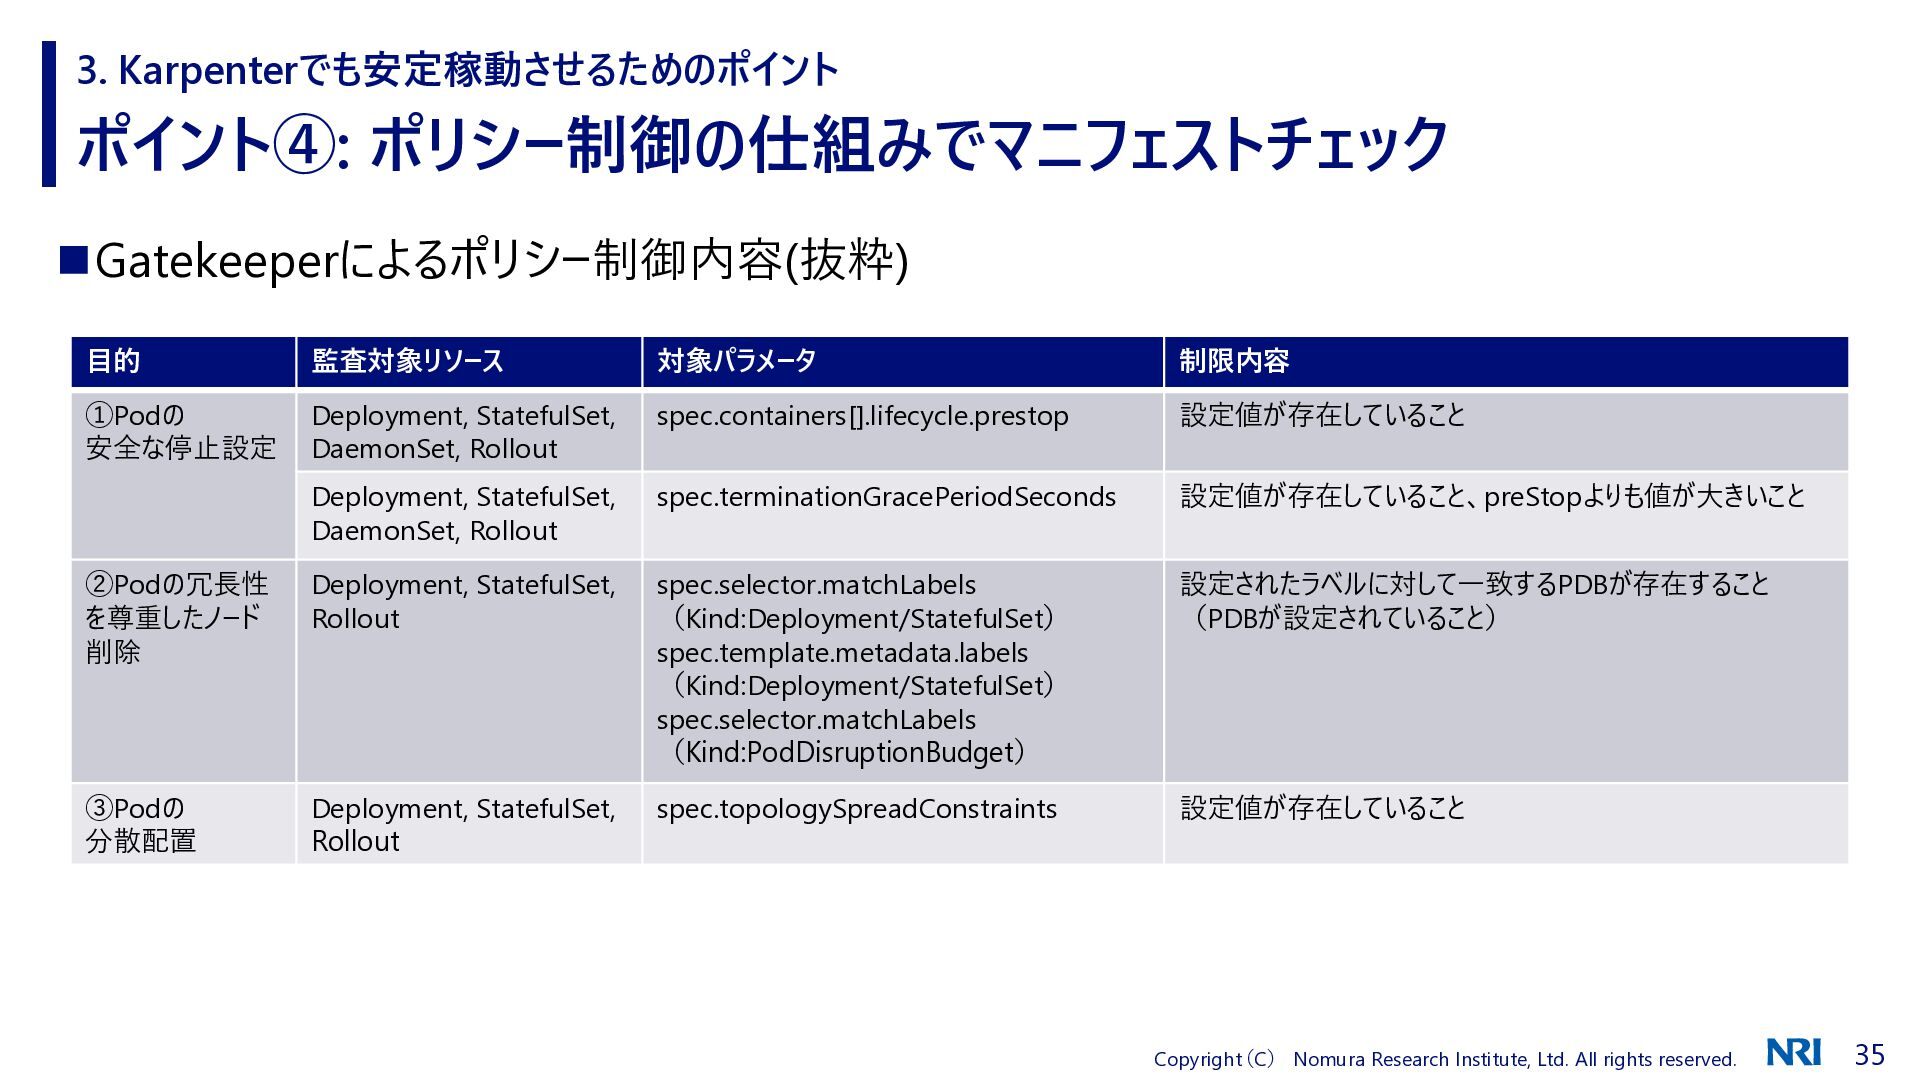
3. Karpenterでも安定稼動させるためのポイント ポイント④: ポリシー制御の仕組みでマニフェストチェック ◼Gatekeeperによるポリシー制御内容(抜粋) 目的 監査対象リソース 対象パラメータ 制限内容 ①Podの
安全な停止設定 Deployment, StatefulSet, DaemonSet, Rollout spec.containers[].lifecycle.prestop 設定値が存在していること Deployment, StatefulSet, DaemonSet, Rollout spec.terminationGracePeriodSeconds 設定値が存在していること、preStopよりも値が大きいこと ②Podの冗長性 を尊重したノード 削除 Deployment, StatefulSet, Rollout spec.selector.matchLabels (Kind:Deployment/StatefulSet) spec.template.metadata.labels (Kind:Deployment/StatefulSet) spec.selector.matchLabels (Kind:PodDisruptionBudget) 設定されたラベルに対して一致するPDBが存在すること (PDBが設定されていること) ③Podの 分散配置 Deployment, StatefulSet, Rollout spec.topologySpreadConstraints 設定値が存在していること Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 35 -
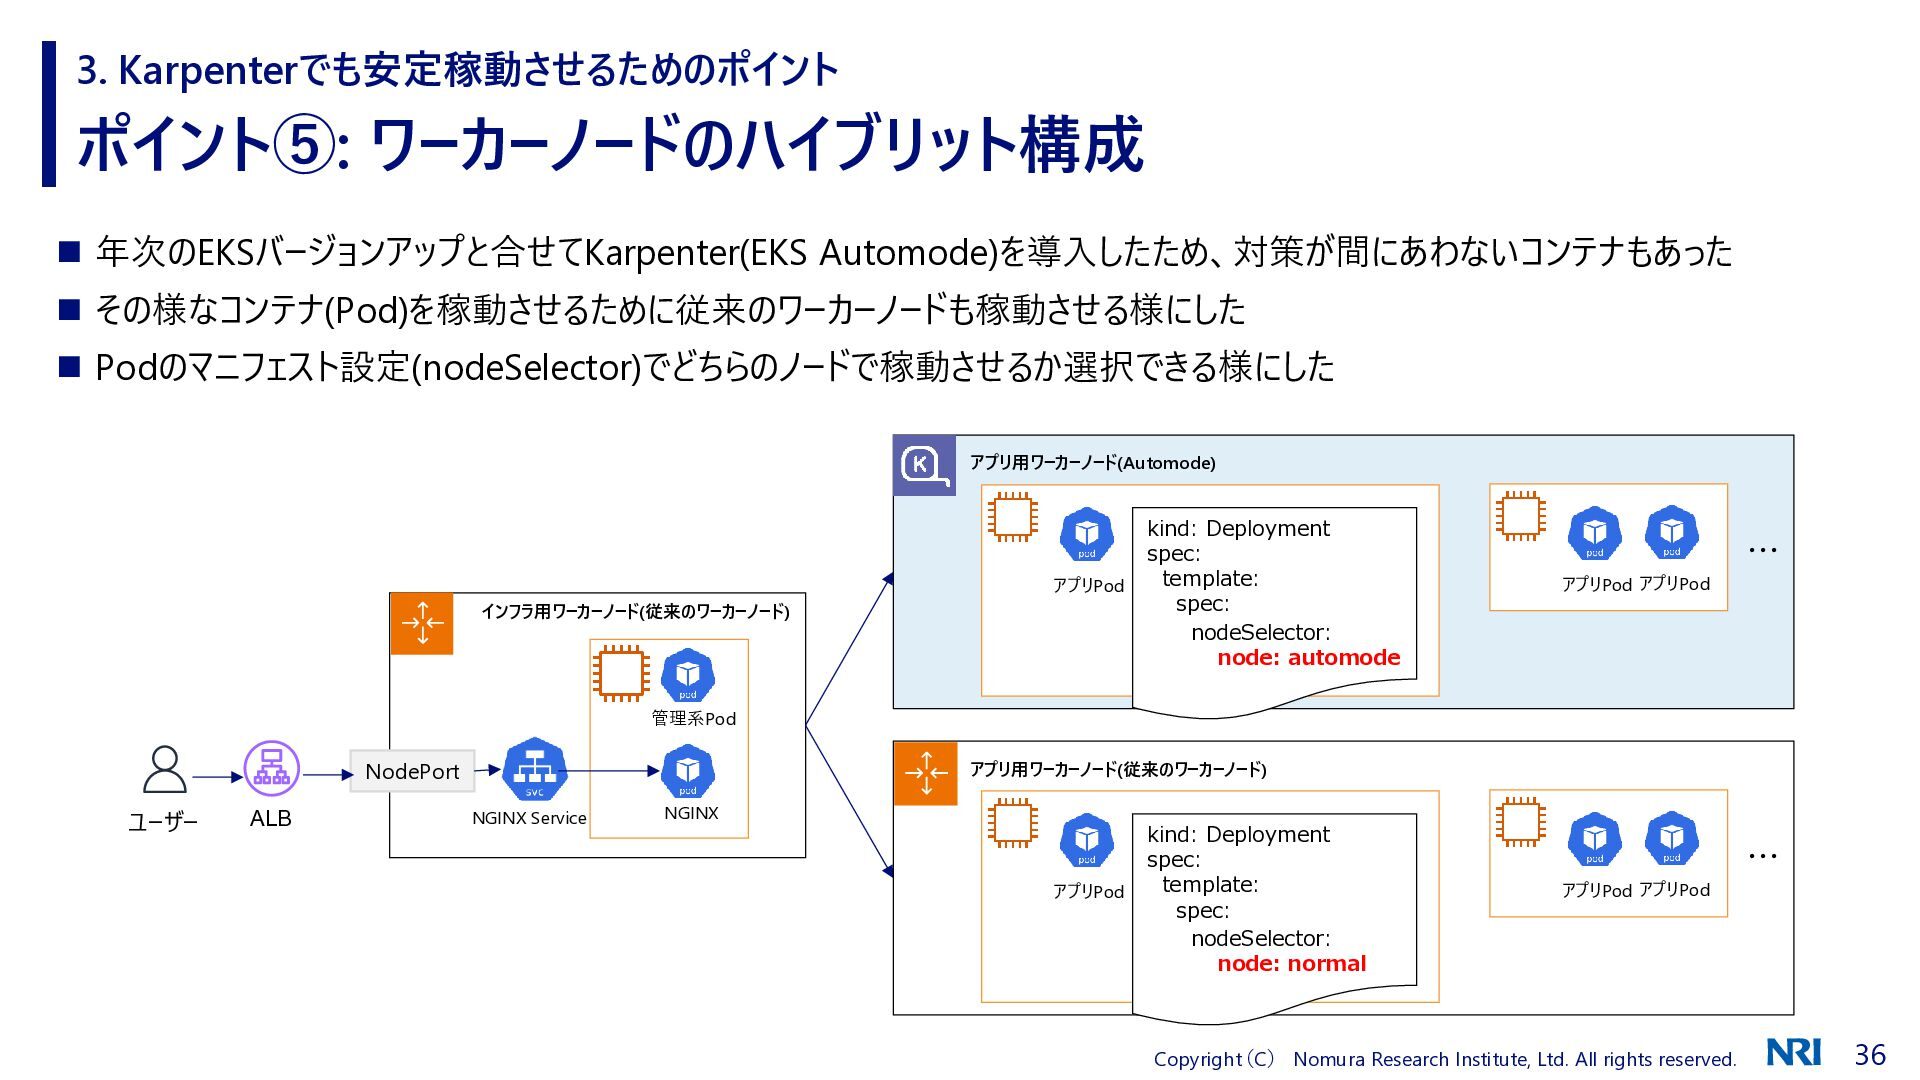
3. Karpenterでも安定稼動させるためのポイント ポイント⑤: ワーカーノードのハイブリット構成 ◼ 年次のEKSバージョンアップと合せてKarpenter(EKS Automode)を導入したため、対策が間にあわないコンテナもあった ◼ その様なコンテナ(Pod)を稼動させるために従来のワーカーノードも稼動させる様にした ◼
Podのマニフェスト設定(nodeSelector)でどちらのノードで稼動させるか選択できる様にした アプリ用ワーカーノード(Automode) アプリPod インフラ用ワーカーノード(従来のワーカーノード) kind: Deployment spec: template: spec: nodeSelector: node: automode ・・・ アプリPod アプリPod 管理系Pod NodePort ユーザー ALB アプリ用ワーカーノード(従来のワーカーノード) NGINX Service NGINX アプリPod kind: Deployment spec: template: spec: nodeSelector: node: normal ・・・ アプリPod アプリPod Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 36 -
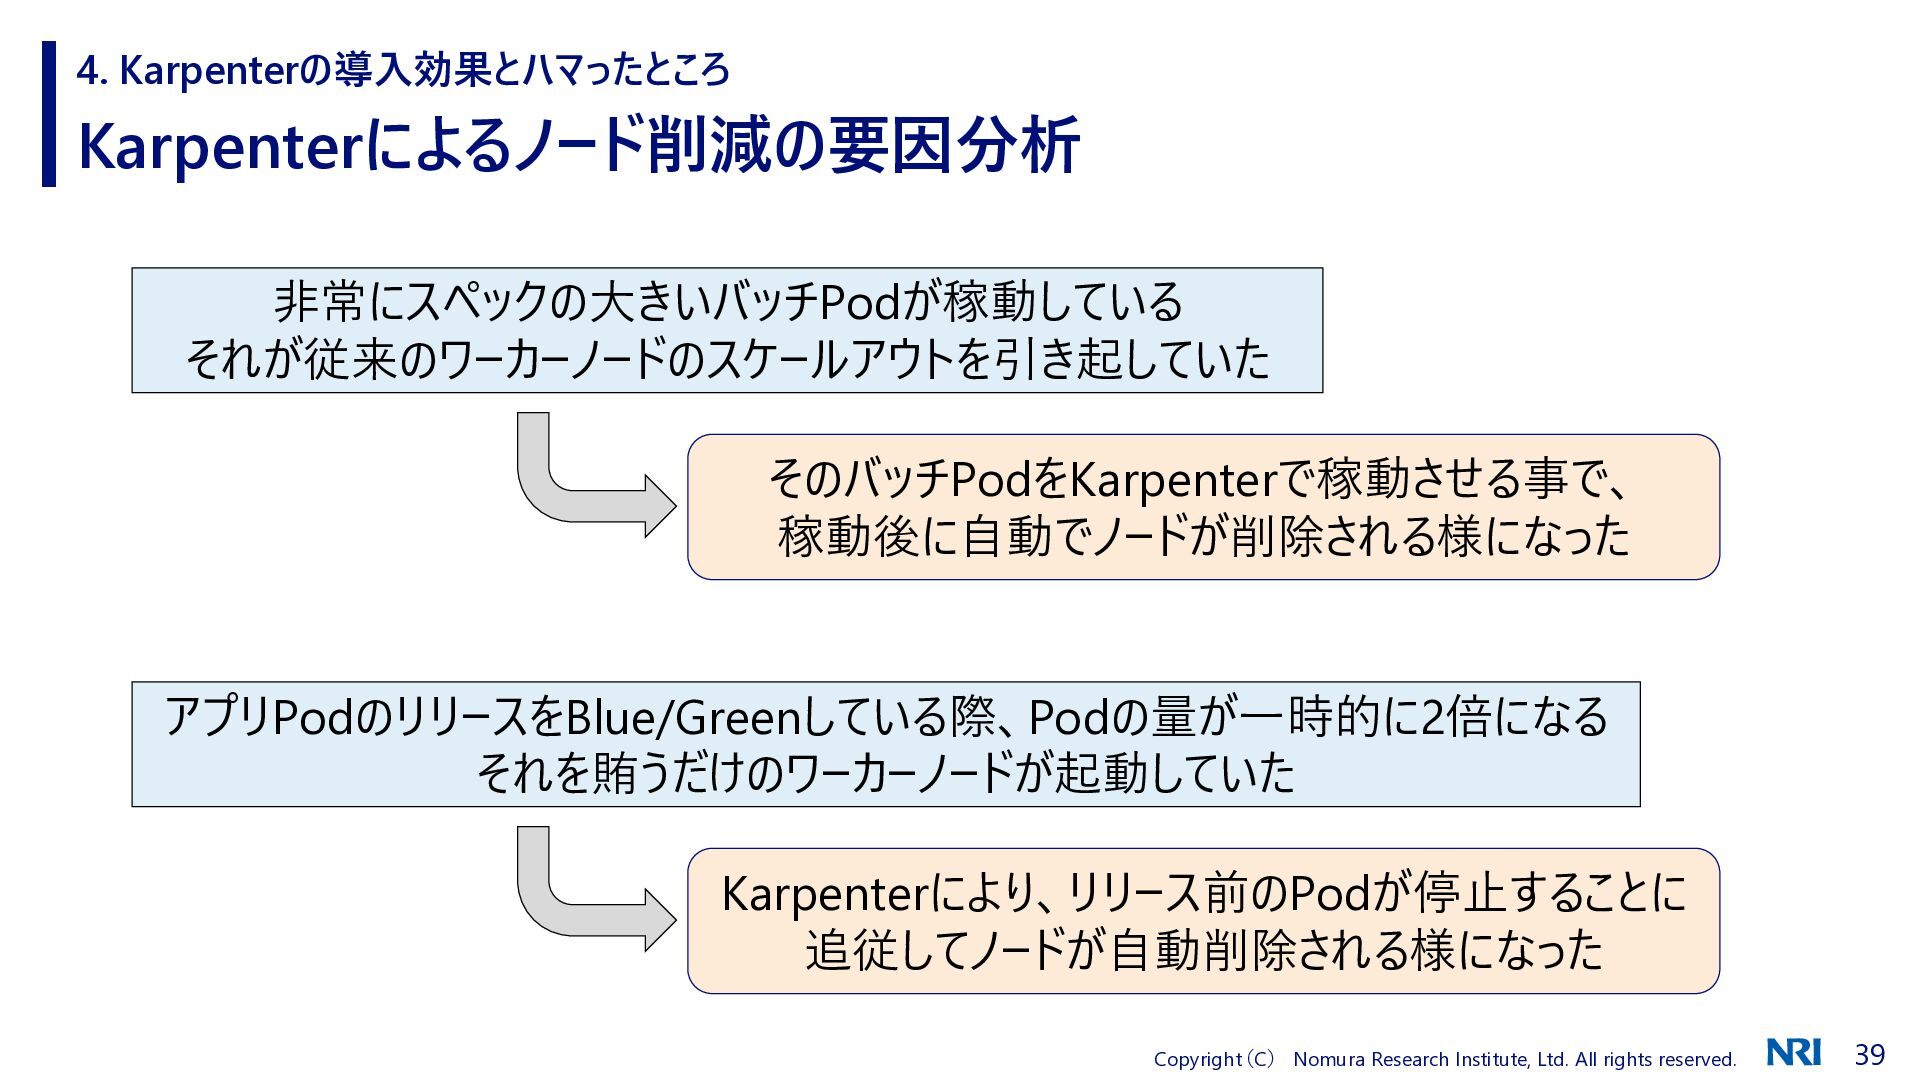
4. Karpenterの導入効果とハマったところ Karpenterによるノード削減の要因分析 非常にスペックの大きいバッチPodが稼動している それが従来のワーカーノードのスケールアウトを引き起していた そのバッチPodをKarpenterで稼動させる事で、 稼動後に自動でノードが削除される様になった アプリPodのリリースをBlue/Greenしている際、Podの量が一時的に2倍になる それを賄うだけのワーカーノードが起動していた Karpenterにより、リリース前のPodが停止することに
追従してノードが自動削除される様になった Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 39 -
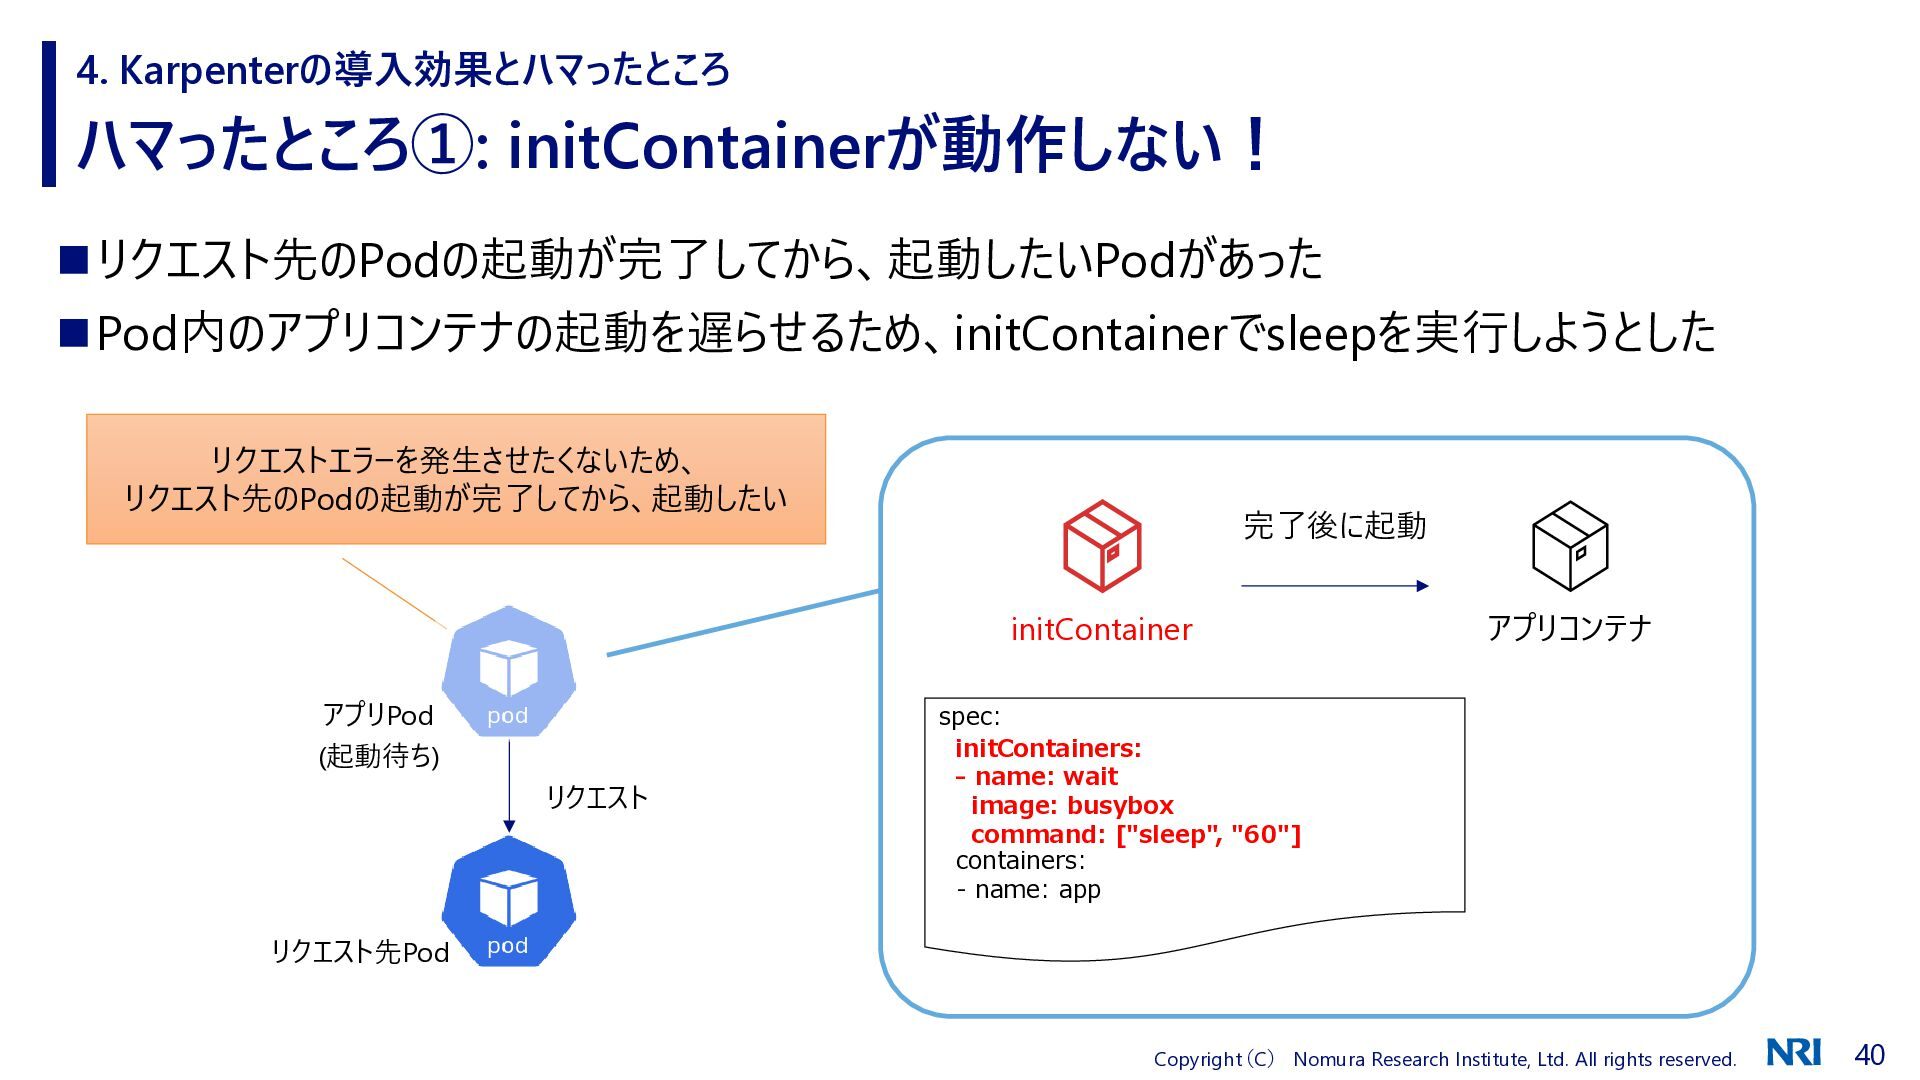
4. Karpenterの導入効果とハマったところ ハマったところ①: initContainerが動作しない! ◼リクエスト先のPodの起動が完了してから、起動したいPodがあった ◼Pod内のアプリコンテナの起動を遅らせるため、initContainerでsleepを実行しようとした リクエストエラーを発生させたくないため、 リクエスト先のPodの起動が完了してから、起動したい 完了後に起動 initContainer
アプリPod (起動待ち) リクエスト アプリコンテナ spec: initContainers: - name: wait image: busybox command: ["sleep", "60"] containers: - name: app リクエスト先Pod Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 40 -
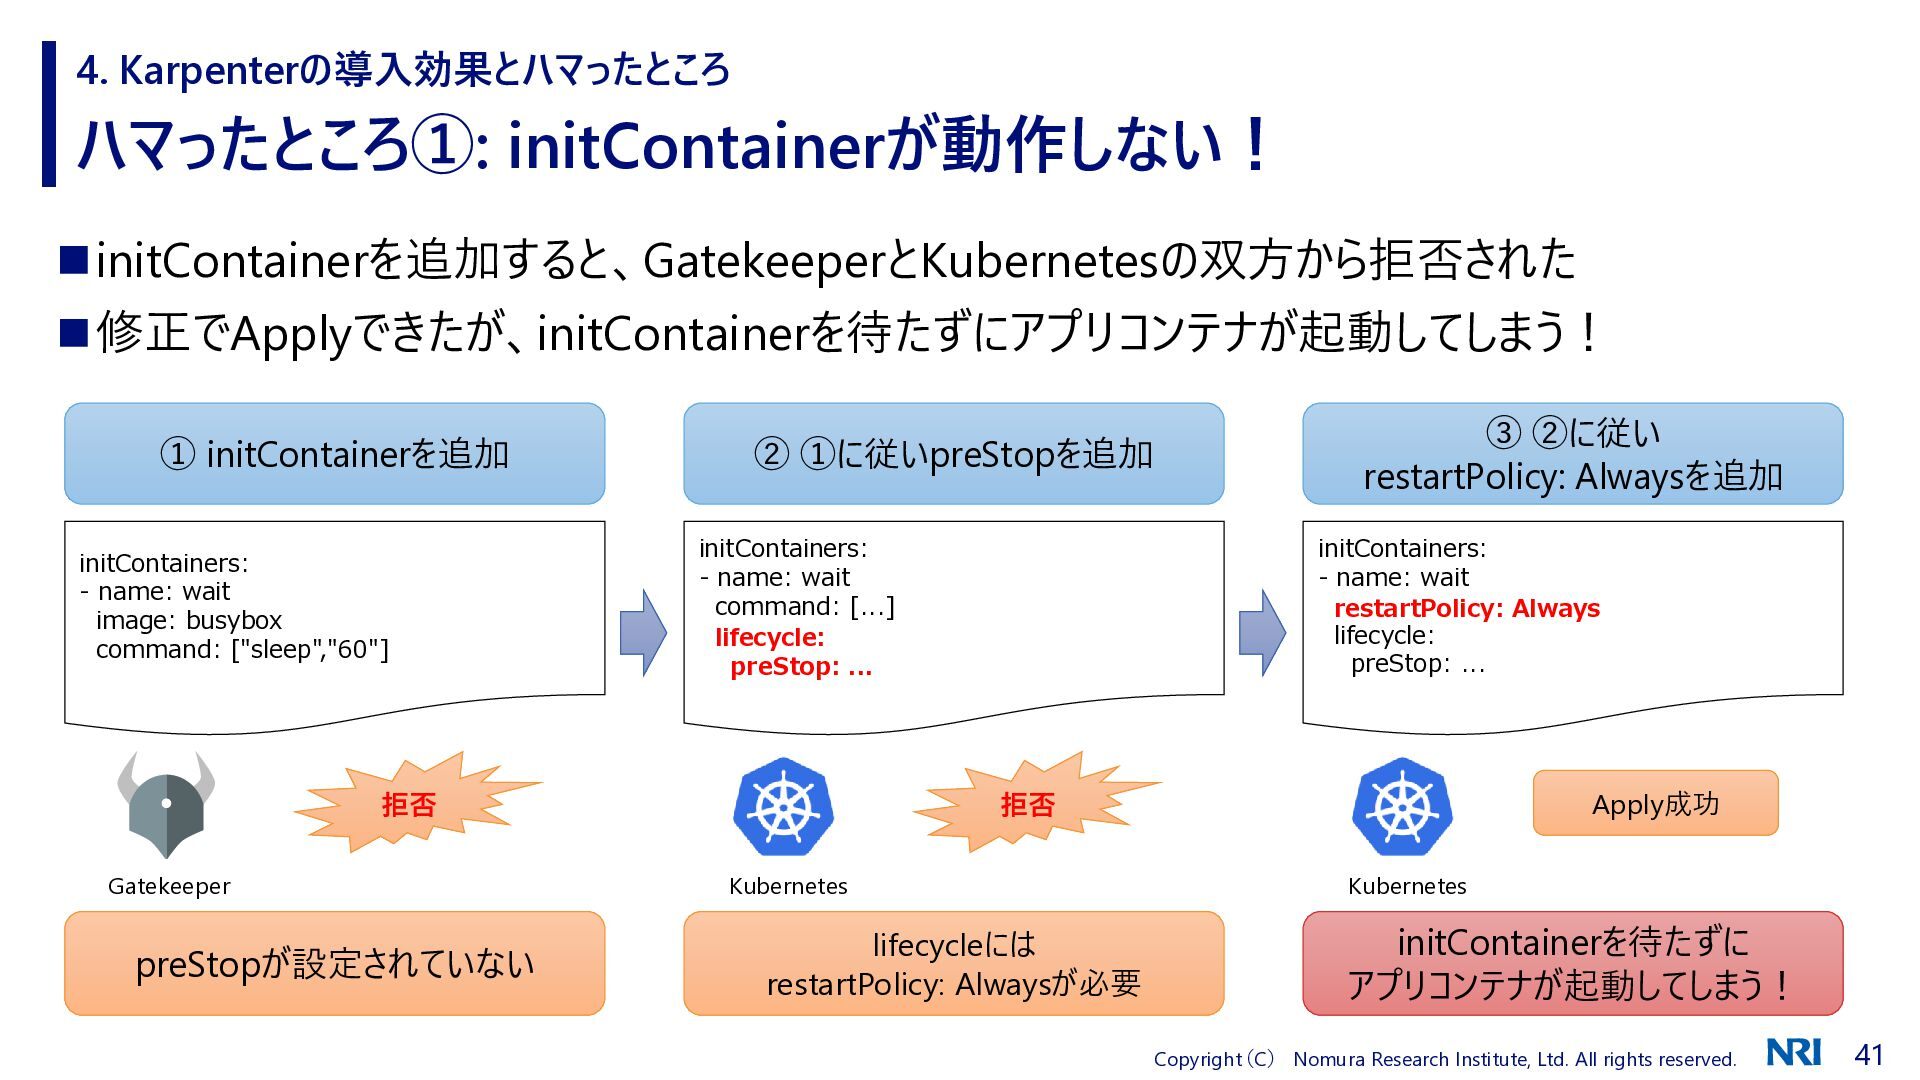
4. Karpenterの導入効果とハマったところ ハマったところ①: initContainerが動作しない! ◼initContainerを追加すると、GatekeeperとKubernetesの双方から拒否された ◼修正でApplyできたが、initContainerを待たずにアプリコンテナが起動してしまう! ① initContainerを追加 initContainers: -
name: wait image: busybox command: ["sleep","60"] ② ①に従いpreStopを追加 initContainers: - name: wait command: [...] lifecycle: preStop: ... 拒否 Gatekeeper preStopが設定されていない ③ ②に従い restartPolicy: Alwaysを追加 initContainers: - name: wait restartPolicy: Always lifecycle: preStop: ... Apply成功 拒否 Kubernetes lifecycleには restartPolicy: Alwaysが必要 Kubernetes initContainerを待たずに アプリコンテナが起動してしまう! Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 41 -
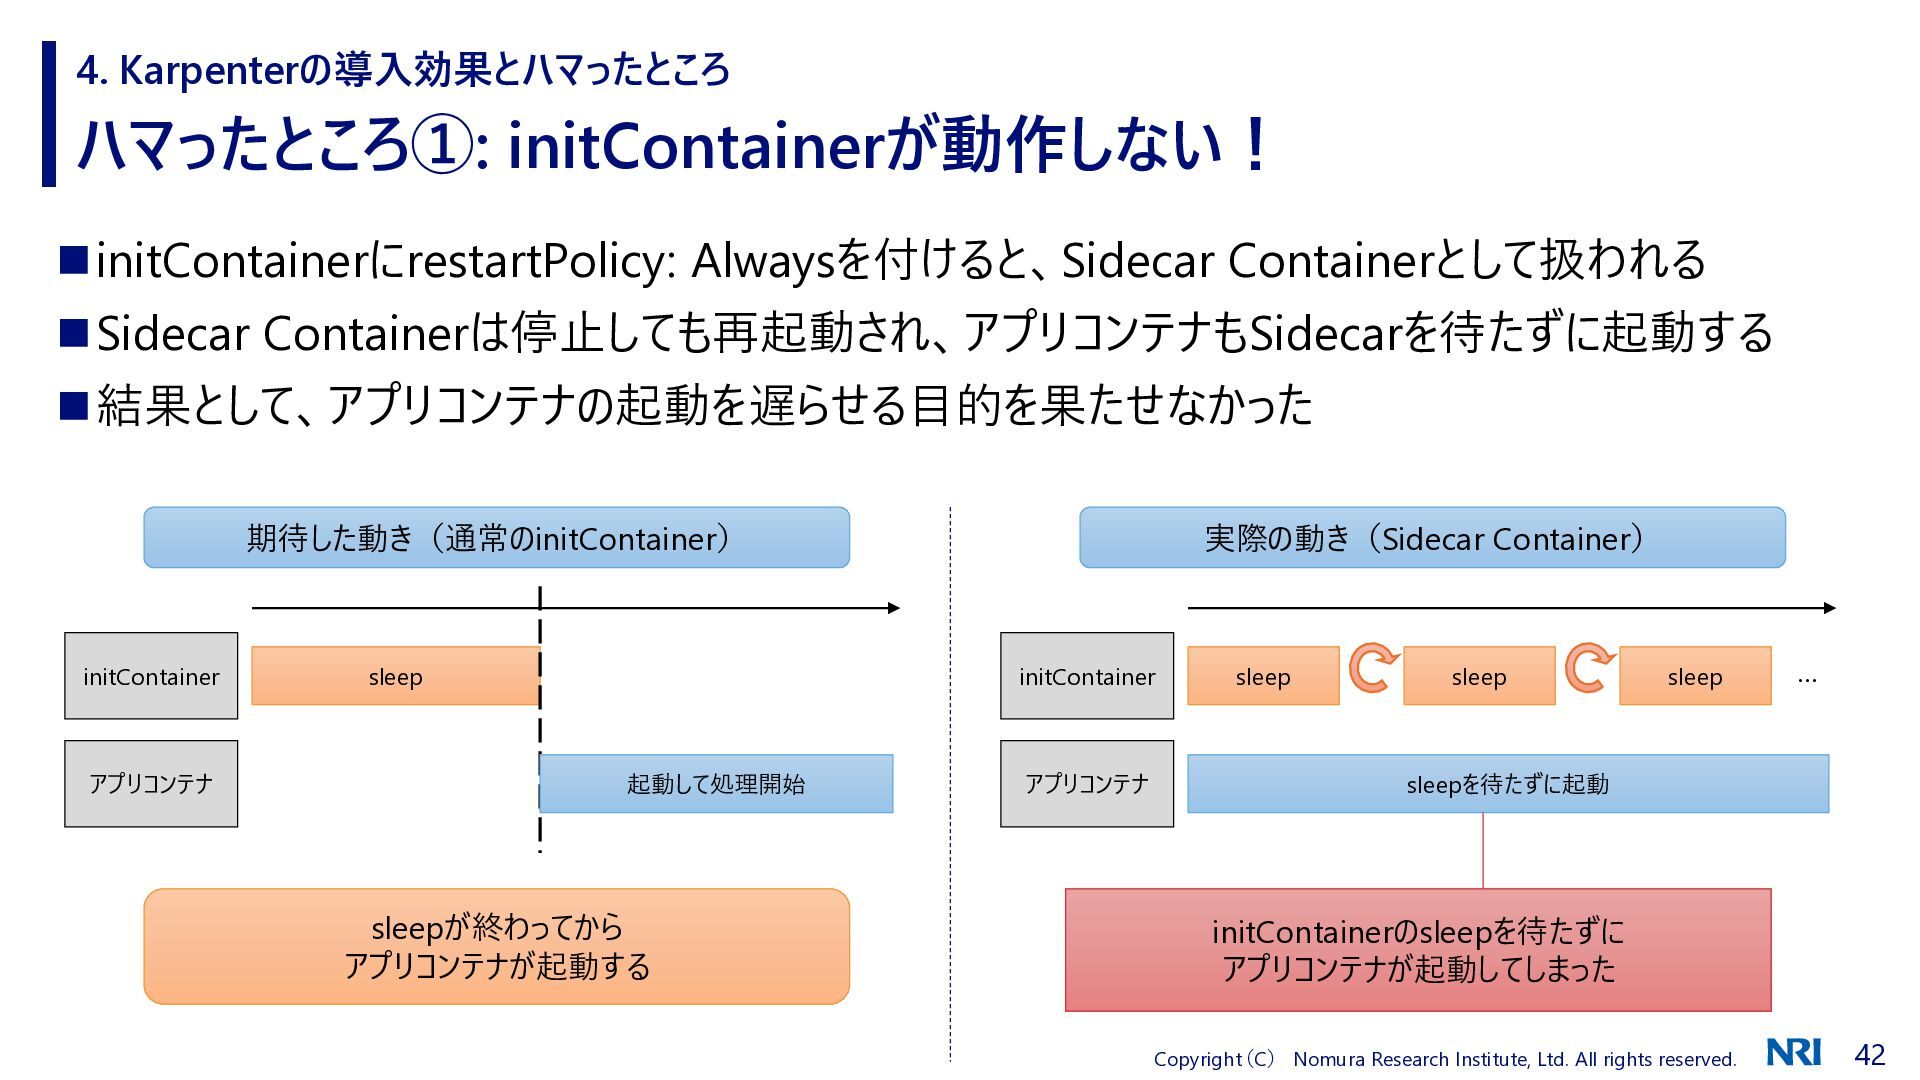
4. Karpenterの導入効果とハマったところ ハマったところ①: initContainerが動作しない! ◼initContainerにrestartPolicy: Alwaysを付けると、Sidecar Containerとして扱われる ◼Sidecar Containerは停止しても再起動され、アプリコンテナもSidecarを待たずに起動する ◼結果として、アプリコンテナの起動を遅らせる目的を果たせなかった
期待した動き(通常のinitContainer) initContainer アプリコンテナ sleep 実際の動き(Sidecar Container) initContainer 起動して処理開始 sleepが終わってから アプリコンテナが起動する アプリコンテナ sleep sleep sleep … sleepを待たずに起動 initContainerのsleepを待たずに アプリコンテナが起動してしまった Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 42 -
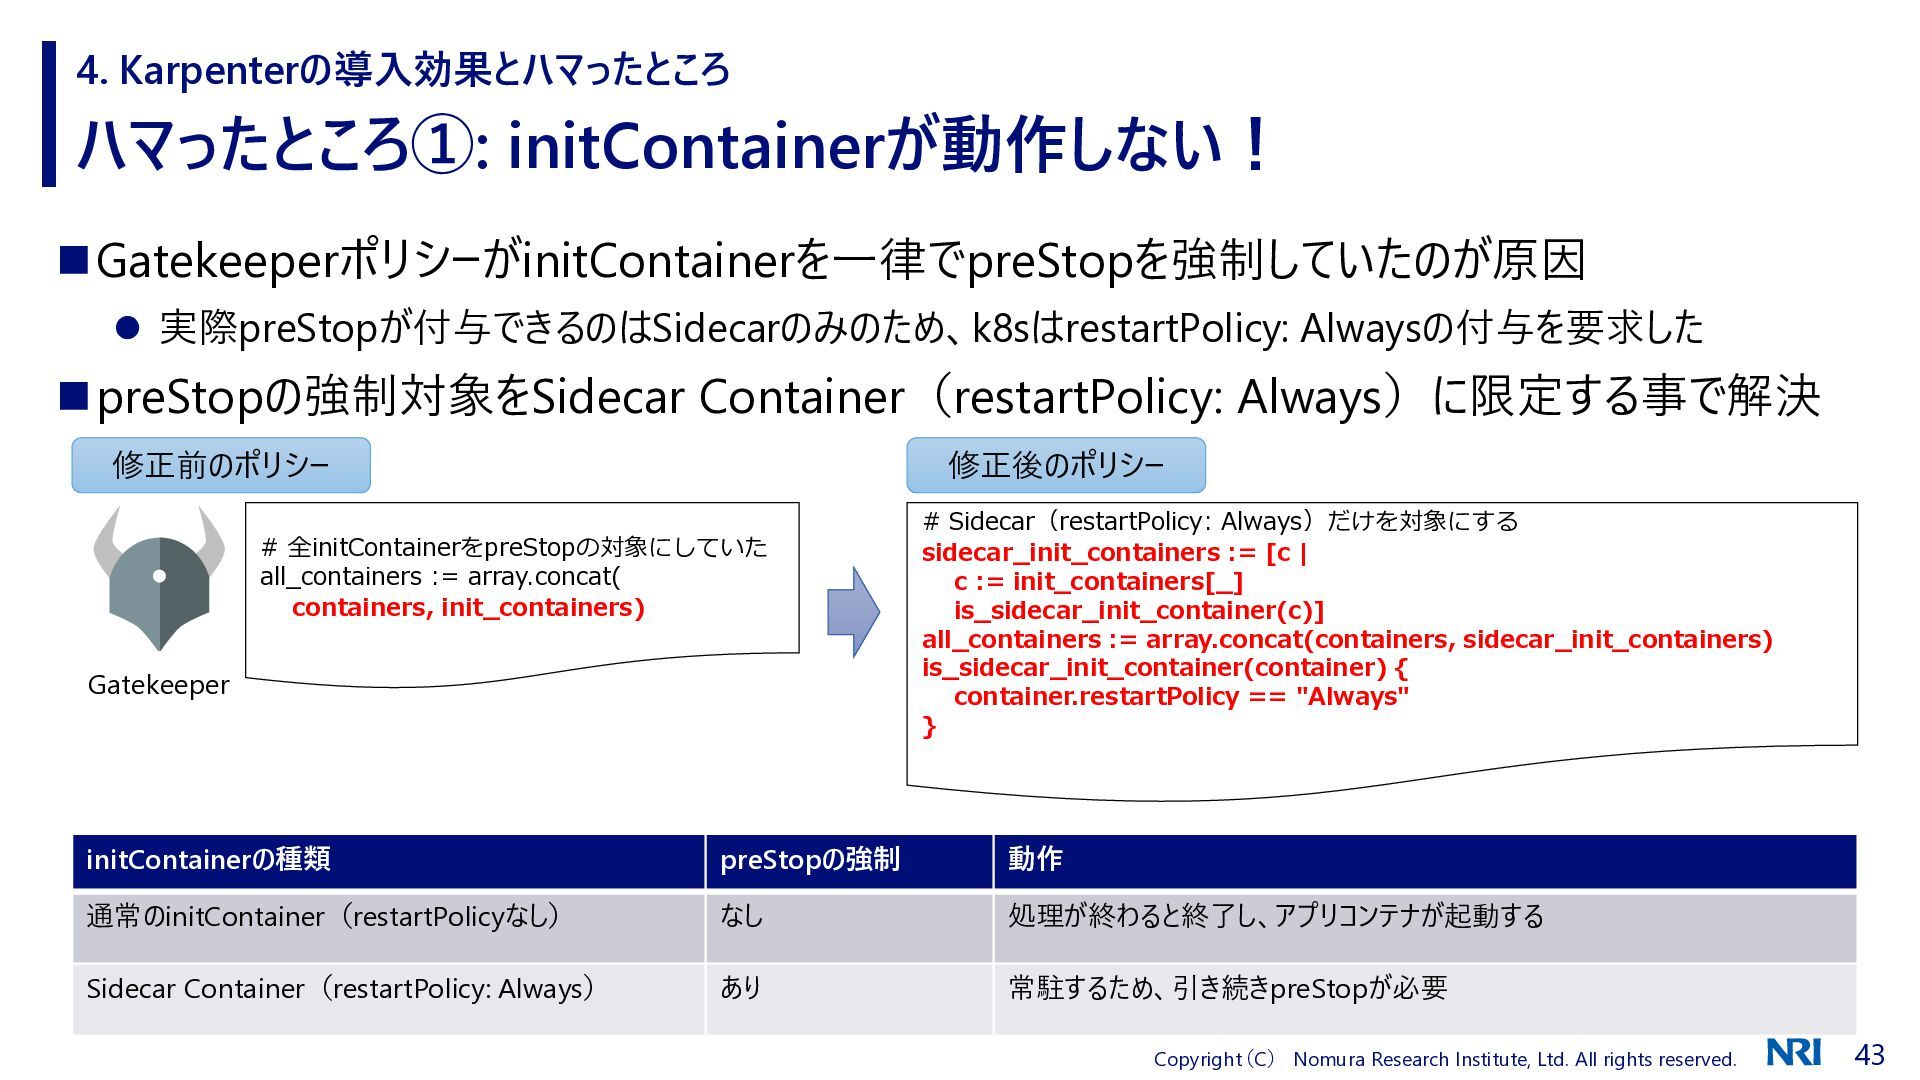
4. Karpenterの導入効果とハマったところ ハマったところ①: initContainerが動作しない! ◼GatekeeperポリシーがinitContainerを一律でpreStopを強制していたのが原因 ⚫ 実際preStopが付与できるのはSidecarのみのため、k8sはrestartPolicy: Alwaysの付与を要求した ◼preStopの強制対象をSidecar Container(restartPolicy:
Always)に限定する事で解決 修正前のポリシー 修正後のポリシー # 全initContainerをpreStopの対象にしていた all_containers := array.concat( containers, init_containers) Gatekeeper # Sidecar(restartPolicy: Always)だけを対象にする sidecar_init_containers := [c | c := init_containers[_] is_sidecar_init_container(c)] all_containers := array.concat(containers, sidecar_init_containers) is_sidecar_init_container(container) { container.restartPolicy == "Always" } initContainerの種類 preStopの強制 動作 通常のinitContainer(restartPolicyなし) なし 処理が終わると終了し、アプリコンテナが起動する Sidecar Container(restartPolicy: Always) あり 常駐するため、引き続きpreStopが必要 Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 43 -
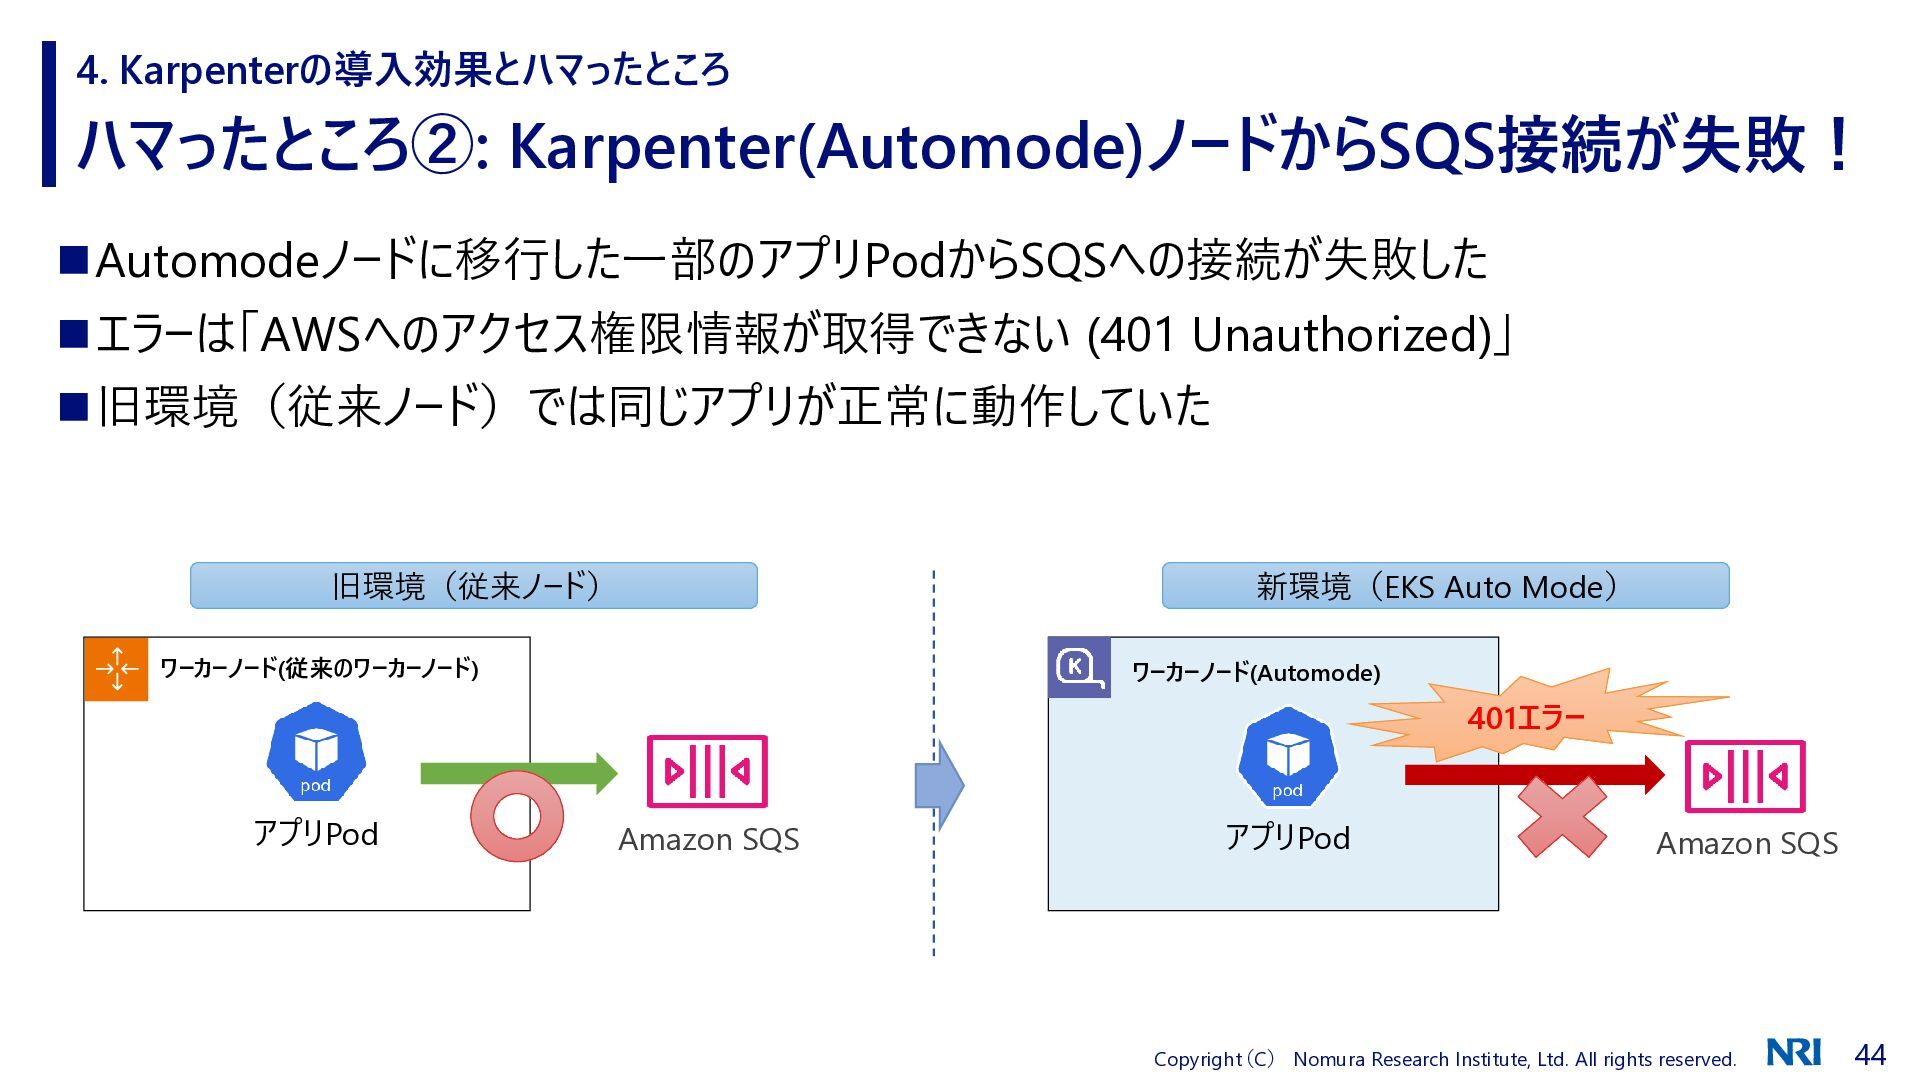
4. Karpenterの導入効果とハマったところ ハマったところ②: Karpenter(Automode)ノードからSQS接続が失敗! ◼Automodeノードに移行した一部のアプリPodからSQSへの接続が失敗した ◼エラーは「AWSへのアクセス権限情報が取得できない (401 Unauthorized)」 ◼旧環境(従来ノード)では同じアプリが正常に動作していた 旧環境(従来ノード)
新環境(EKS Auto Mode) ワーカーノード(従来のワーカーノード) ワーカーノード(Automode) 401エラー アプリPod Amazon SQS アプリPod Amazon SQS Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 44 -
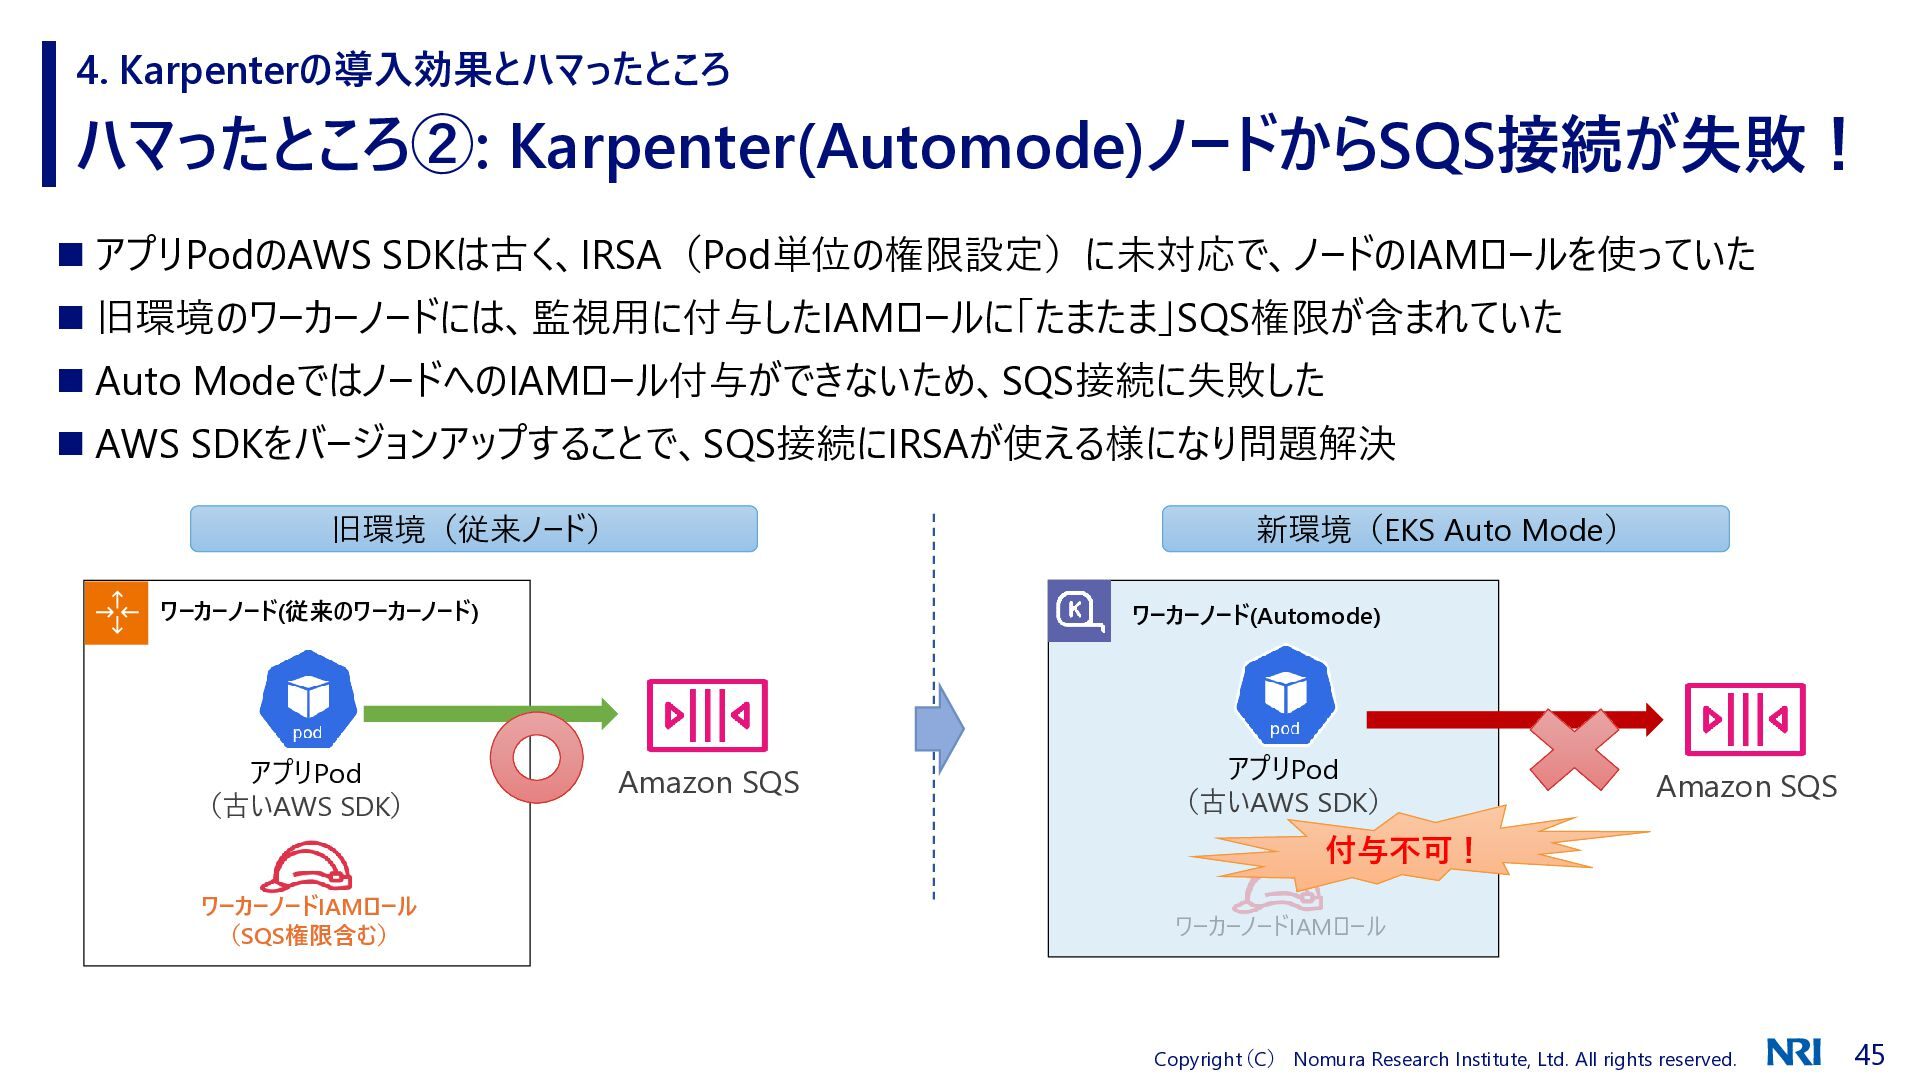
4. Karpenterの導入効果とハマったところ ハマったところ②: Karpenter(Automode)ノードからSQS接続が失敗! ◼ アプリPodのAWS SDKは古く、IRSA(Pod単位の権限設定)に未対応で、ノードのIAMロールを使っていた ◼ 旧環境のワーカーノードには、監視用に付与したIAMロールに「たまたま」SQS権限が含まれていた ◼
Auto ModeではノードへのIAMロール付与ができないため、SQS接続に失敗した ◼ AWS SDKをバージョンアップすることで、SQS接続にIRSAが使える様になり問題解決 旧環境(従来ノード) 新環境(EKS Auto Mode) ワーカーノード(従来のワーカーノード) アプリPod (古いAWS SDK) ワーカーノード(Automode) Amazon SQS アプリPod (古いAWS SDK) Amazon SQS 付与不可! ワーカーノードIAMロール (SQS権限含む) ワーカーノードIAMロール Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 45 -
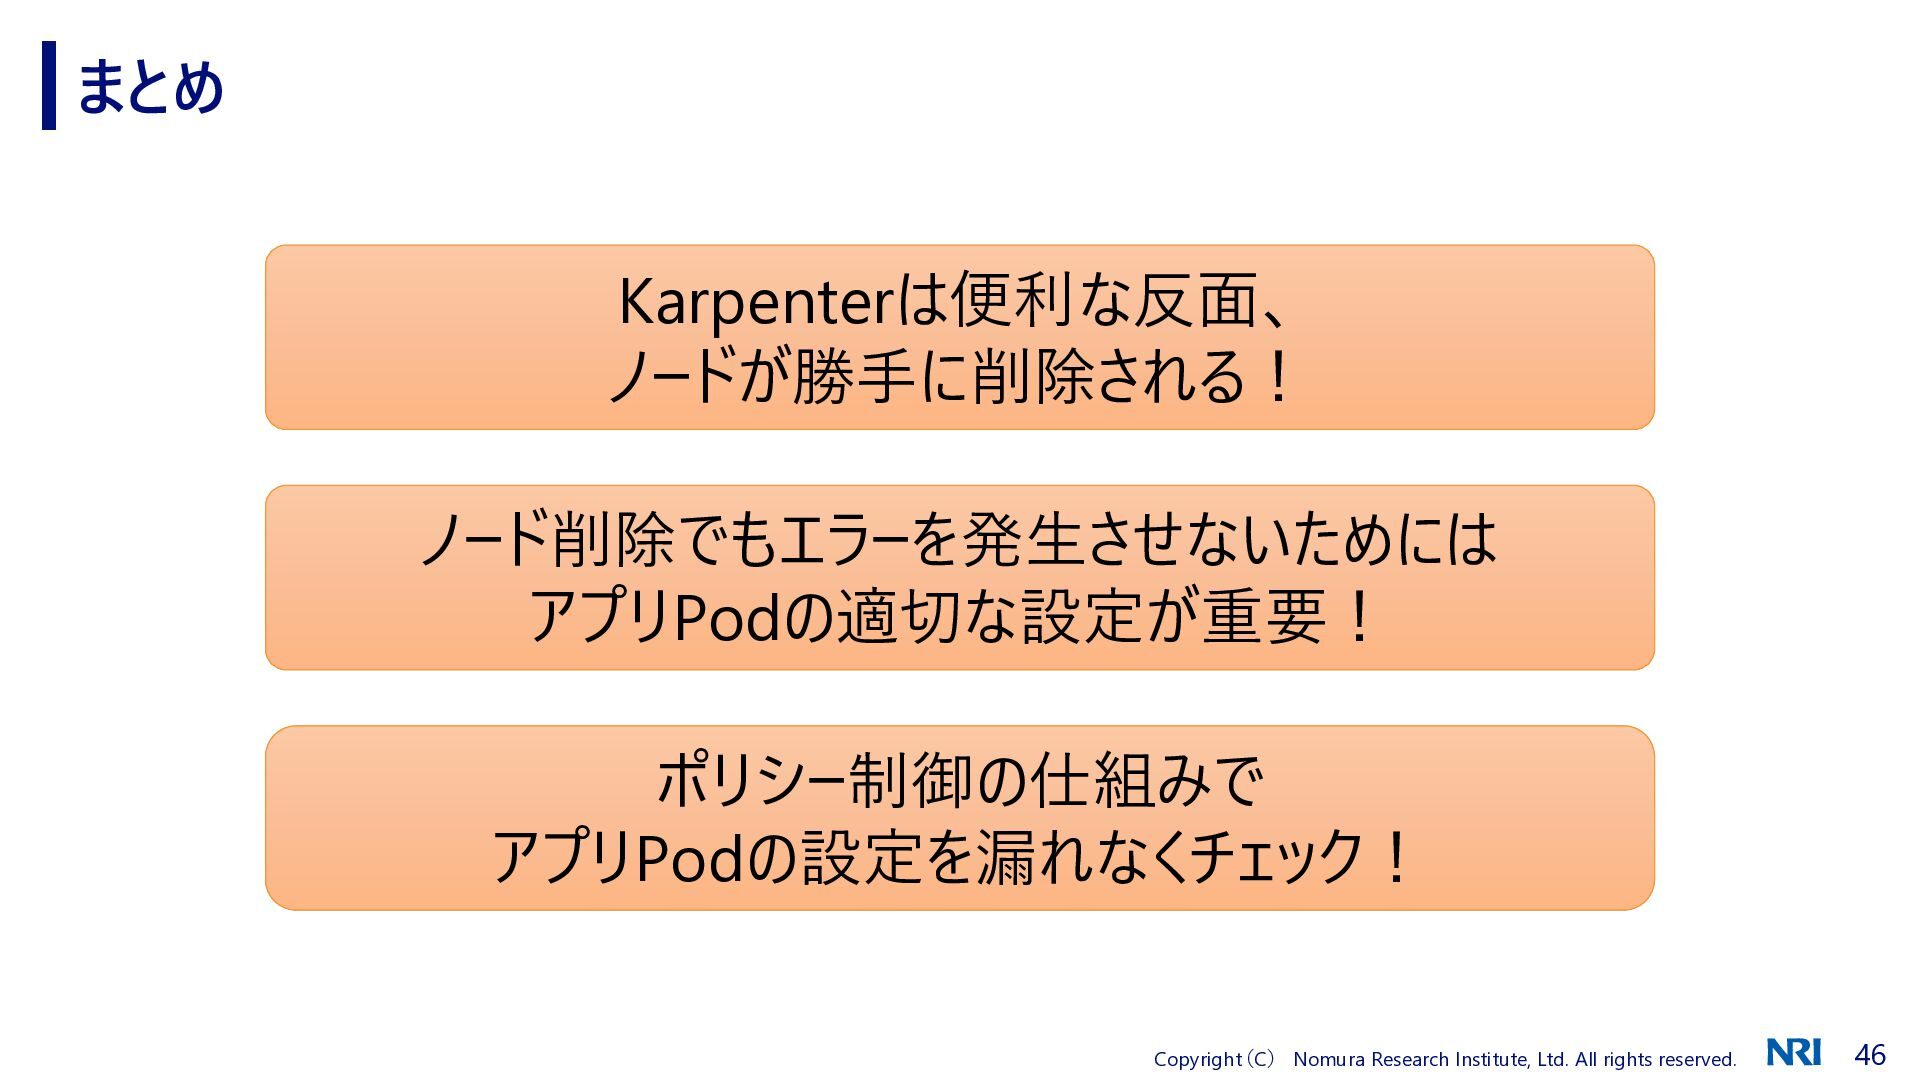
まとめ Karpenterは便利な反面、 ノードが勝手に削除される! ノード削除でもエラーを発生させないためには アプリPodの適切な設定が重要! ポリシー制御の仕組みで アプリPodの設定を漏れなくチェック! Copyright(C) Nomura Research
Institute, Ltd. All rights reserved. 46 -
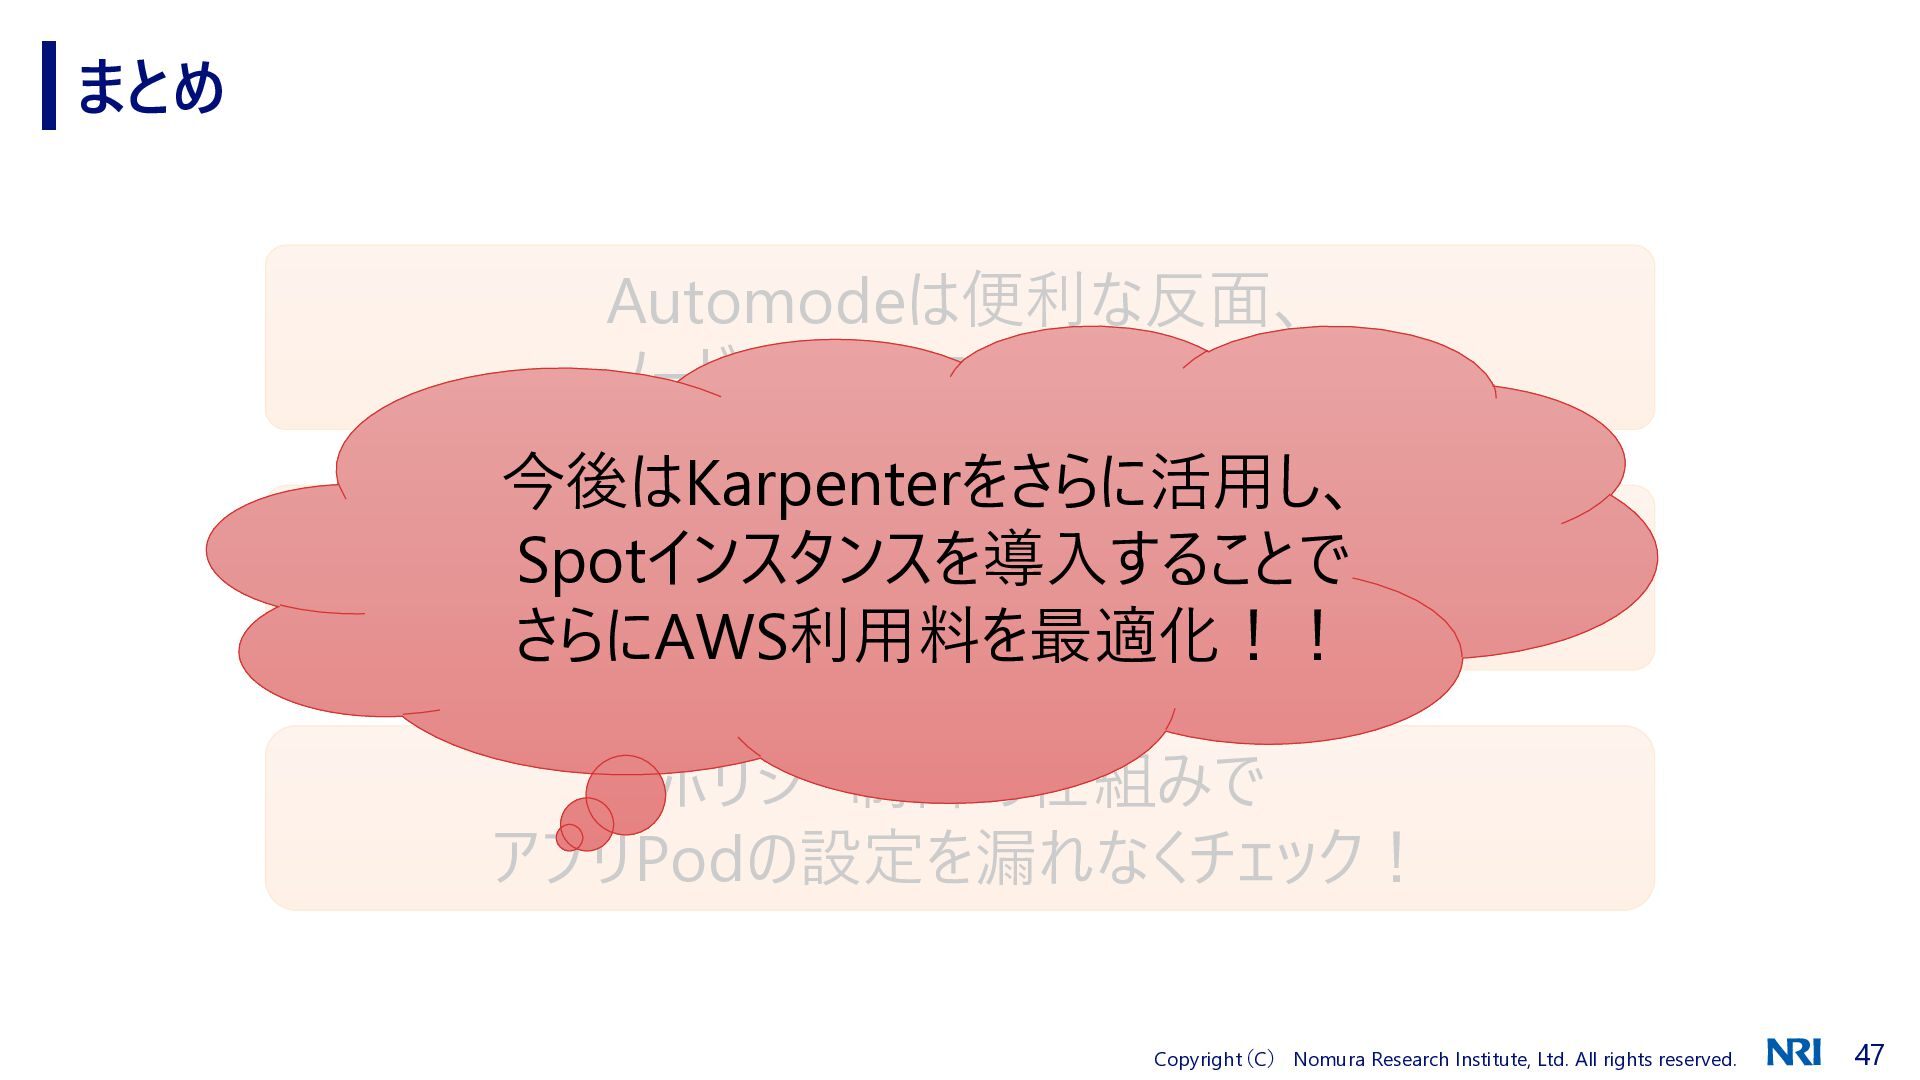
まとめ Automodeは便利な反面、 ノードが勝手に削除される! 今後はKarpenterをさらに活用し、 ノード削除でもエラーを発生させないためには Spotインスタンスを導入することで アプリPodの適切な設定が重要! さらにAWS利用料を最適化!! ポリシー制御の仕組みで アプリPodの設定を漏れなくチェック!
Copyright(C) Nomura Research Institute, Ltd. All rights reserved. 47
 daitak
 munakata
 irinanazarova
 jacopen
 harutiro
 ryoskdara_
 yama3133
 beli68
 kobayashiyorimitsu
 sat
 yuutosi
 a_suenami
 masasuzu
 stephenakadiri
 aemeredith
 nikkihalliwell
 quramy
 eileencodes
 auna
 matthewcrist
 notwaldorf
 productmarketing
 aleyda
 ipullrank
 mfonobong