Upgrade to Pro — share decks privately, control downloads, hide ads and more …

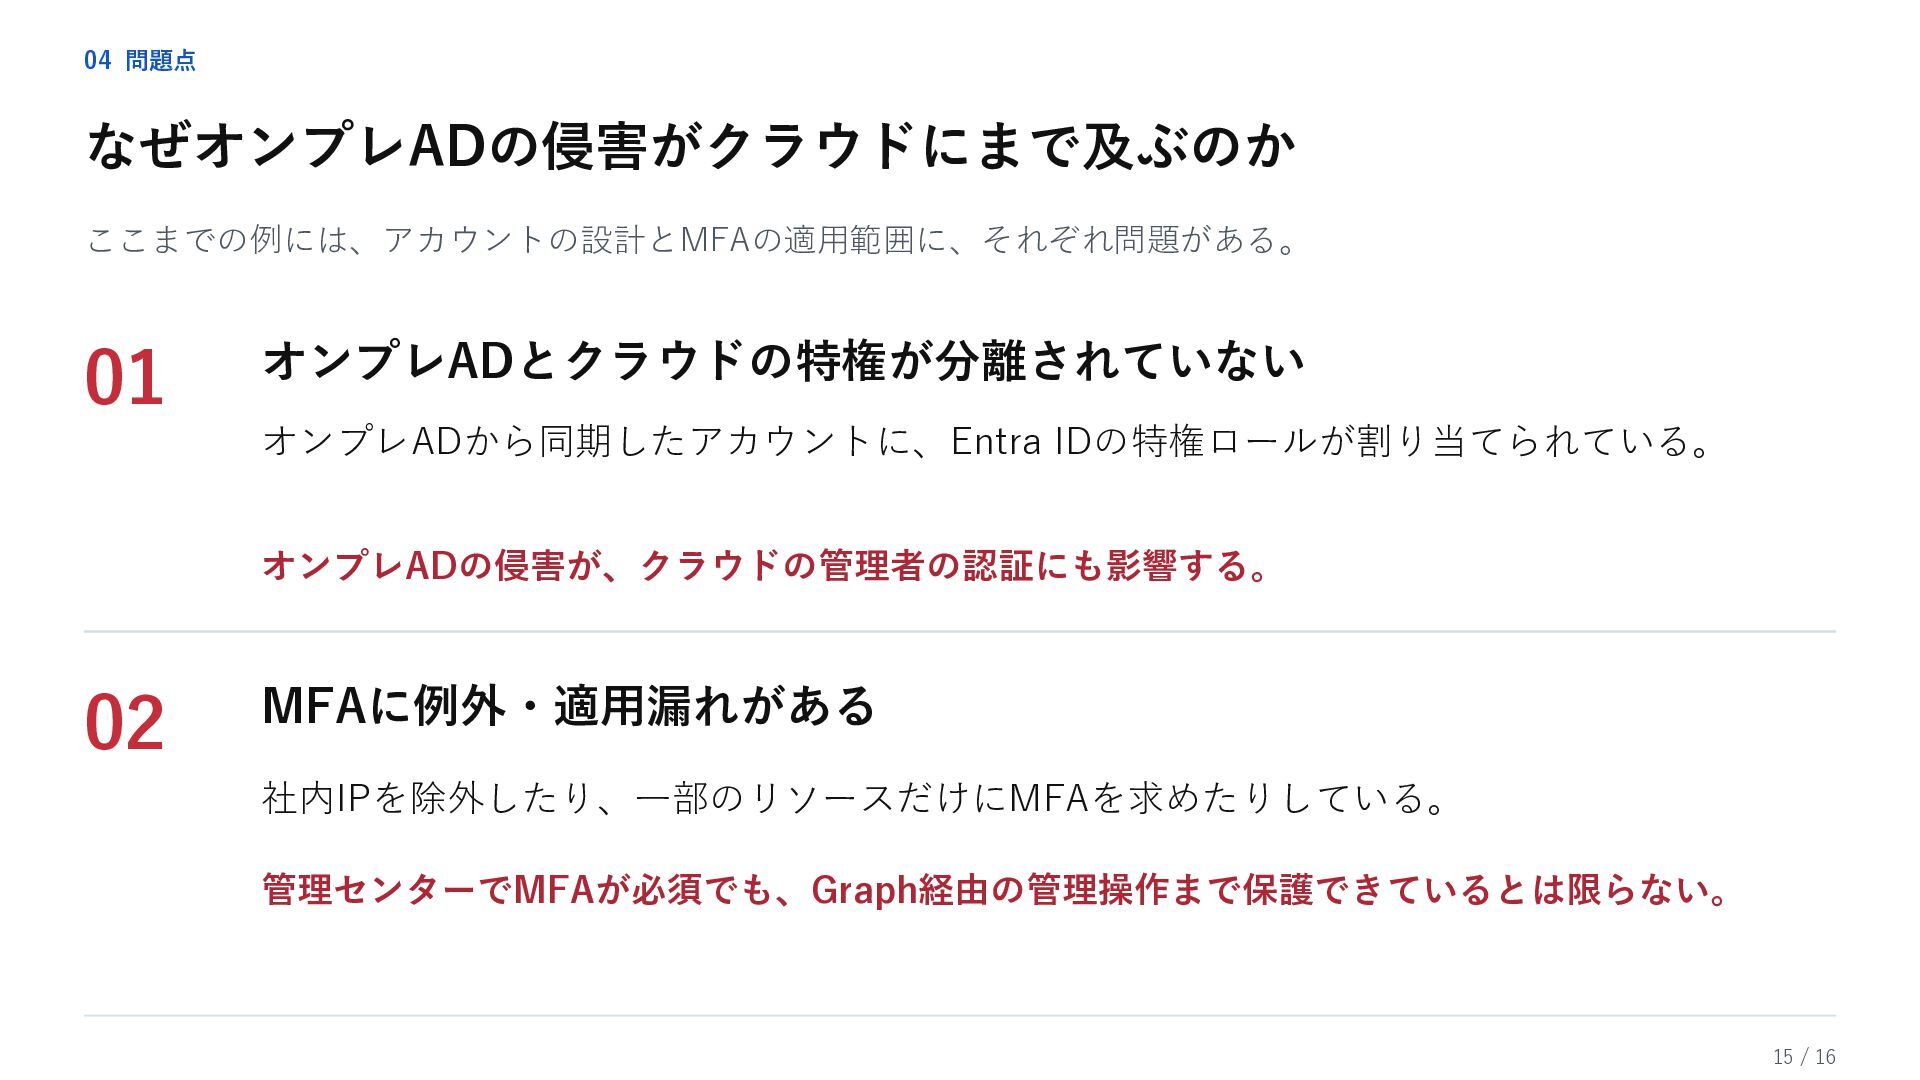
オンプレADの侵害がEntraIDの侵害につながるとき

Fire
November 20, 2026
260

 オンプレADの侵害がEntraIDの侵害につながるとき

ペネトレーションテストの現場から考える、いまの攻撃者視点 TECH BATON in 東京での講演スライドです。
https://findy.connpass.com/event/411025/

Fire

November 20, 2026

Transcript

16 slides
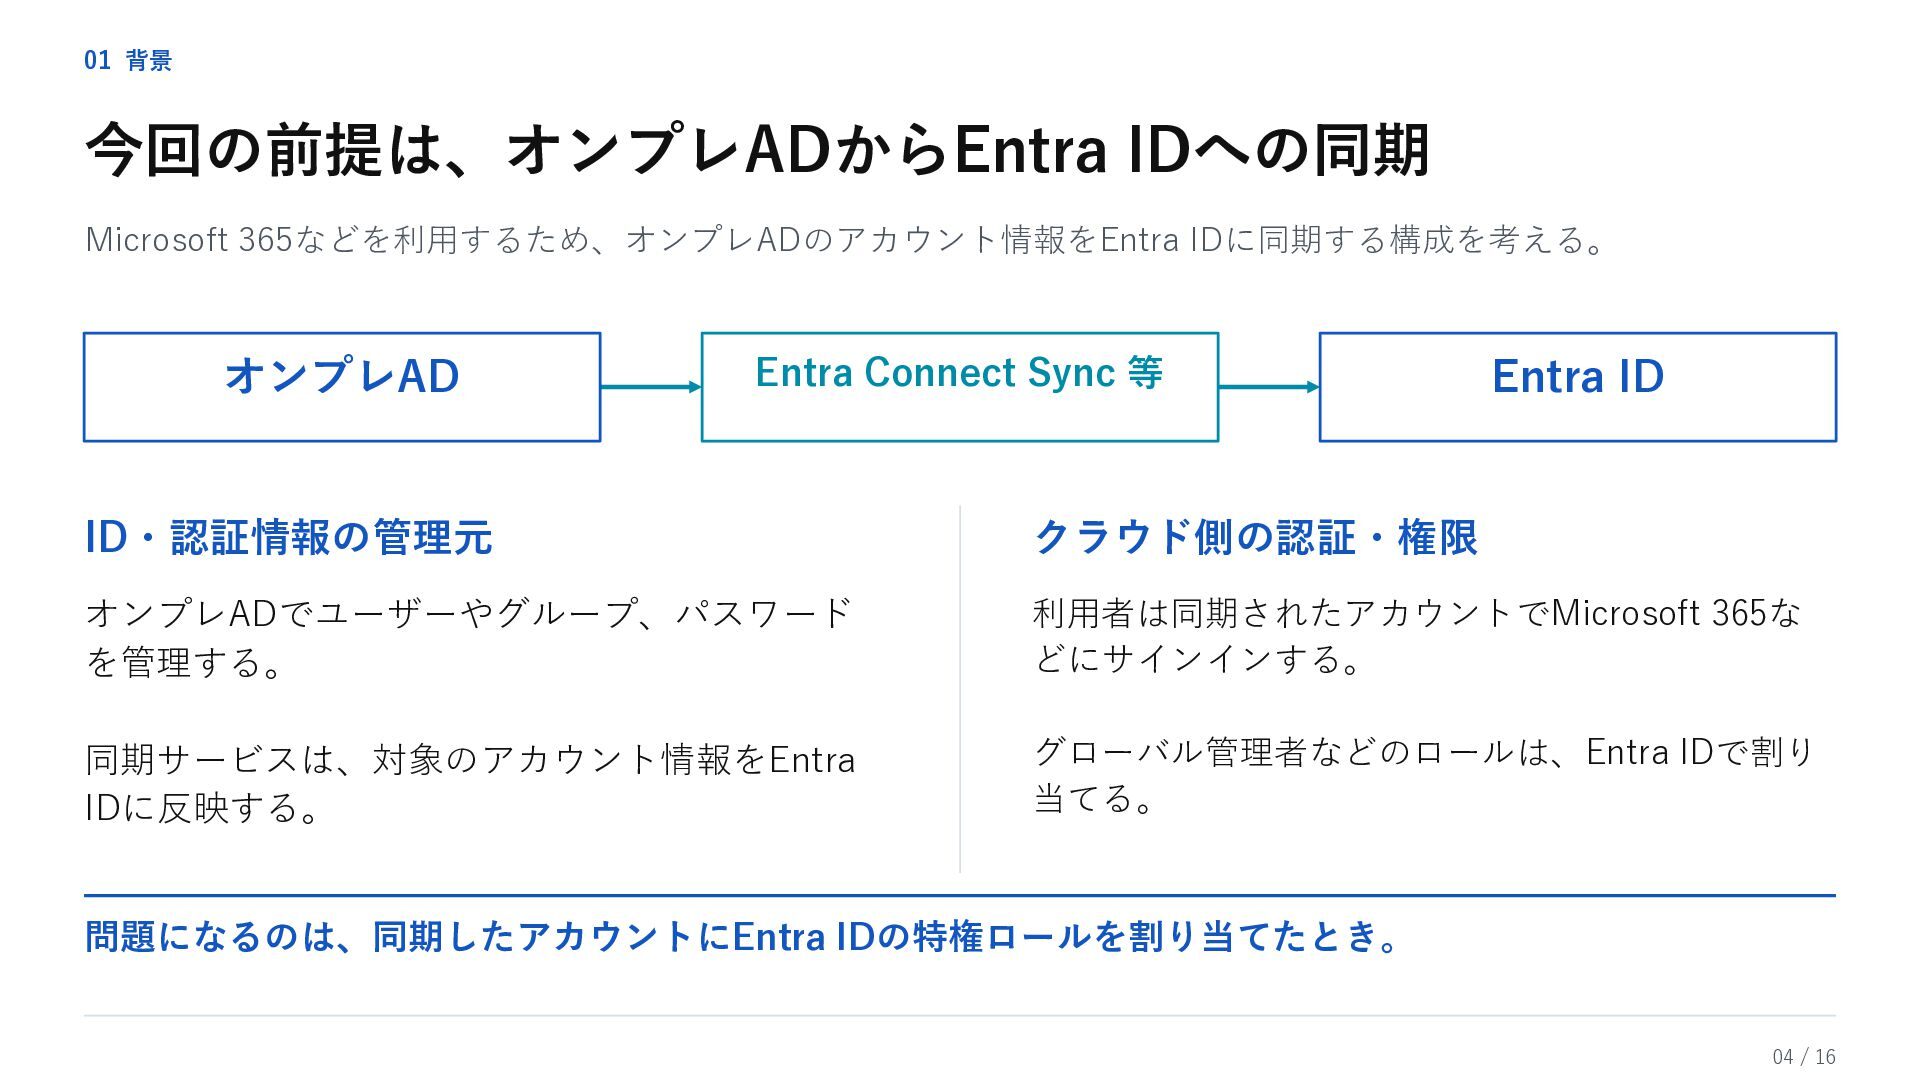
  1. 01 背景 今回の前提は、オンプレADからEntra IDへの同期 Microsoft 365などを利用するため、オンプレADのアカウント情報をEntra IDに同期する構成を考える。 オンプレAD Entra Connect

    Sync 等 Entra ID ID・認証情報の管理元 クラウド側の認証・権限 オンプレADでユーザーやグループ、パスワード を管理する。 利用者は同期されたアカウントでMicrosoft 365な どにサインインする。 同期サービスは、対象のアカウント情報をEntra IDに反映する。 グローバル管理者などのロールは、Entra IDで割り 当てる。 問題になるのは、同期したアカウントにEntra IDの特権ロールを割り当てたとき。 04 / 16
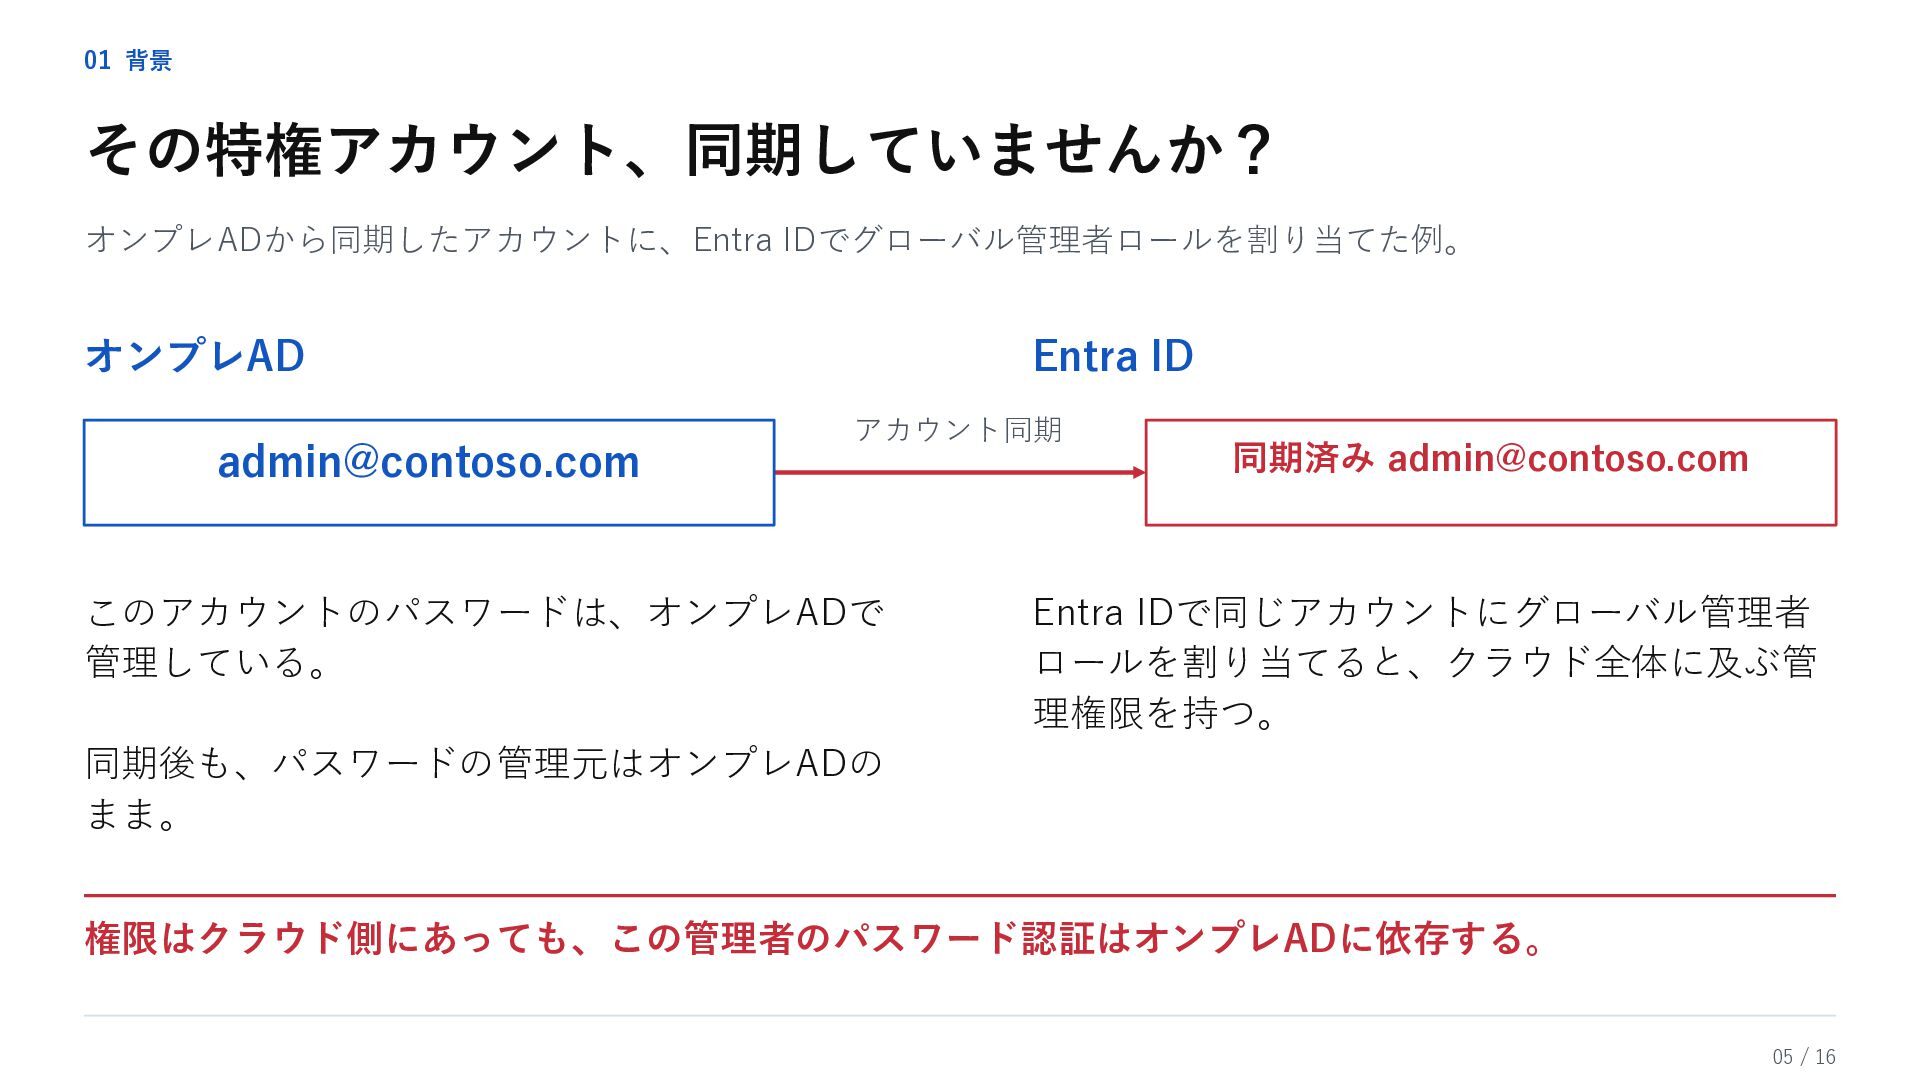
  2. 01 背景 その特権アカウント、同期していませんか? オンプレADから同期したアカウントに、Entra IDでグローバル管理者ロールを割り当てた例。 オンプレAD [email protected] Entra ID アカウント同期

    このアカウントのパスワードは、オンプレADで 管理している。 同期済み [email protected] Entra IDで同じアカウントにグローバル管理者 ロールを割り当てると、クラウド全体に及ぶ管 理権限を持つ。 同期後も、パスワードの管理元はオンプレADの まま。 権限はクラウド側にあっても、この管理者のパスワード認証はオンプレADに依存する。 05 / 16
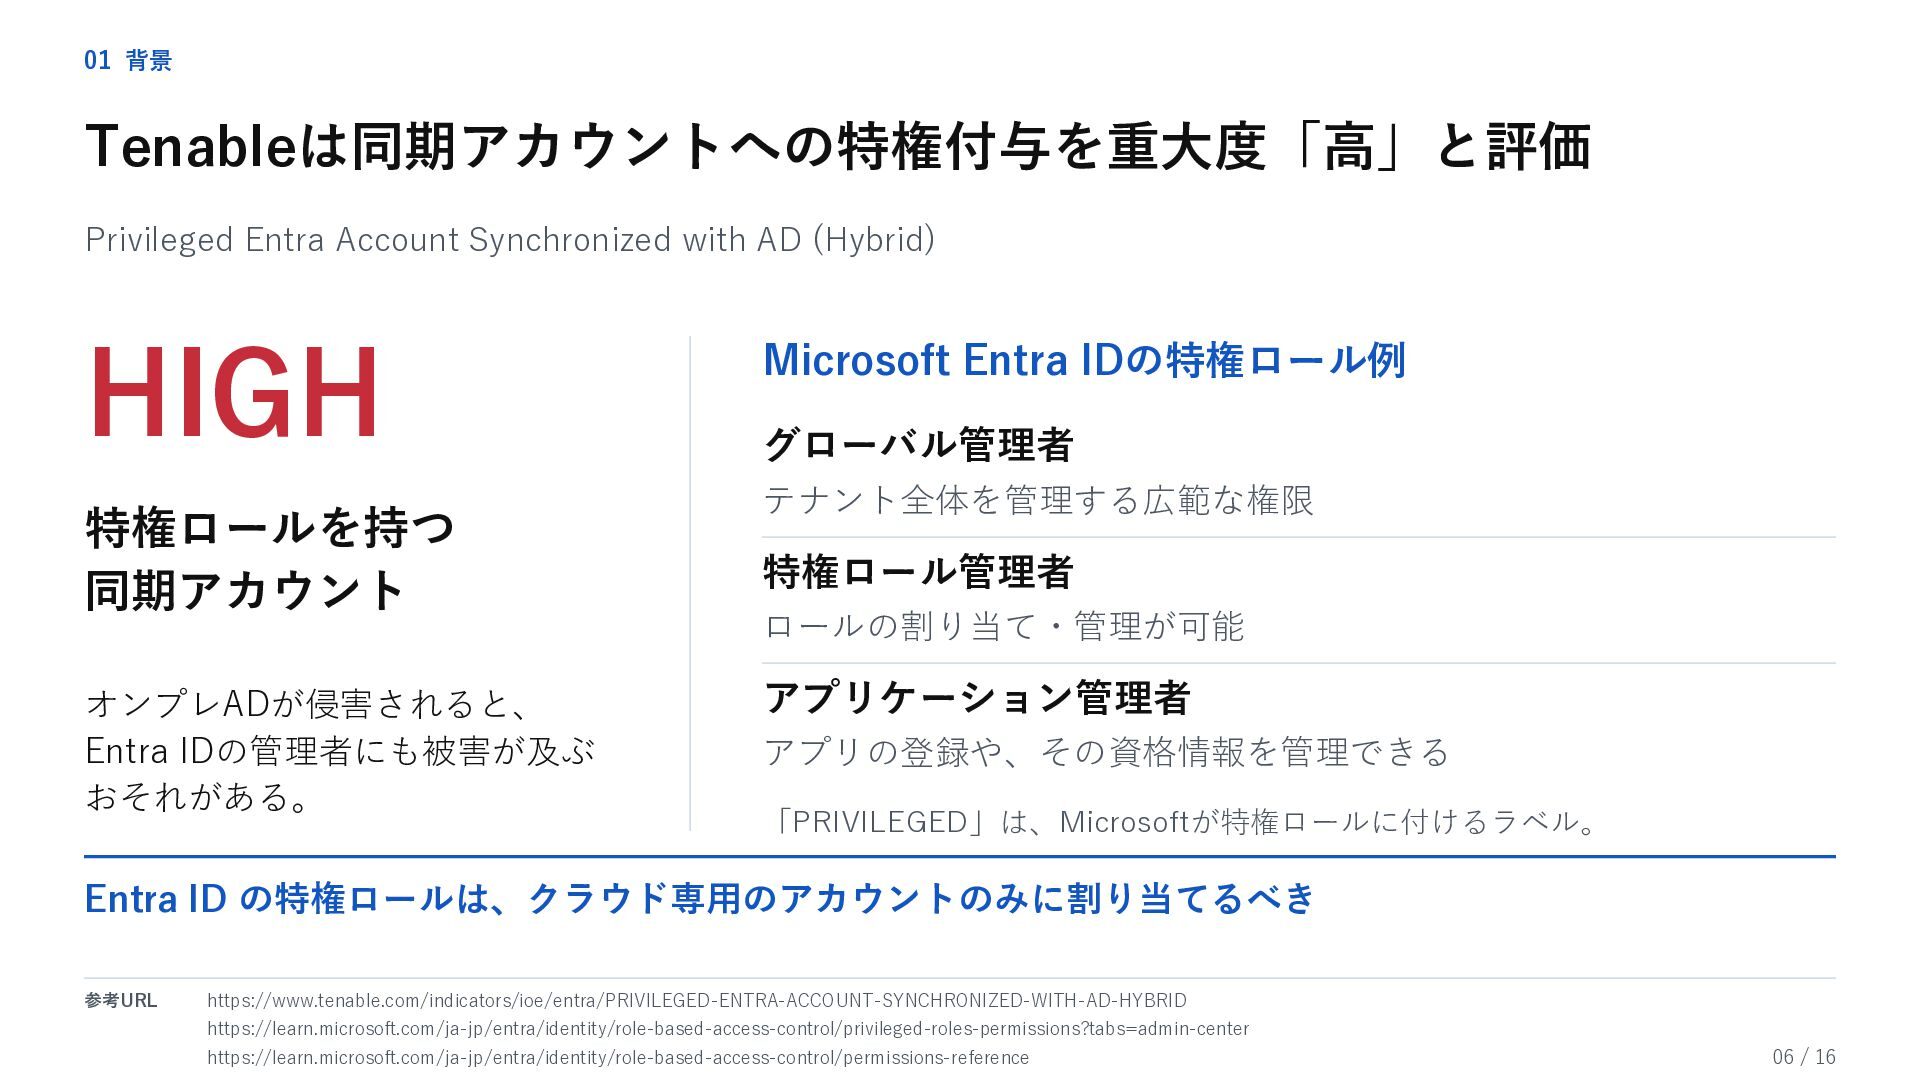
  3. 01 背景 Tenableは同期アカウントへの特権付与を重大度「高」と評価 Privileged Entra Account Synchronized with AD (Hybrid)

    HIGH 特権ロールを持つ 同期アカウント オンプレADが侵害されると、 Entra IDの管理者にも被害が及ぶ おそれがある。 Microsoft Entra IDの特権ロール例 グローバル管理者 テナント全体を管理する広範な権限 特権ロール管理者 ロールの割り当て・管理が可能 アプリケーション管理者 アプリの登録や、その資格情報を管理できる 「PRIVILEGED」は、Microsoftが特権ロールに付けるラベル。 Entra ID の特権ロールは、クラウド専用のアカウントのみに割り当てるべき https://www.tenable.com/indicators/ioe/entra/PRIVILEGED-ENTRA-ACCOUNT-SYNCHRONIZED-WITH-AD-HYBRID 参考URL https://www.tenable.com/indicators/ioe/entra/PRIVILEGED-ENTRA-ACCOUNT-SYNCHRONIZED-WITH-AD-HYBRID https://learn.microsoft.com/ja-jp/entra/identity/role-based-access-control/privileged-roles-permissions?tabs=admin-center https://learn.microsoft.com/ja-jp/entra/identity/role-based-access-control/privileged-roles-permissions?tabs=admin-center https://learn.microsoft.com/ja-jp/entra/identity/role-based-access-control/permissions-reference https://learn.microsoft.com/ja-jp/entra/identity/role-based-access-control/permissions-reference 06 / 16
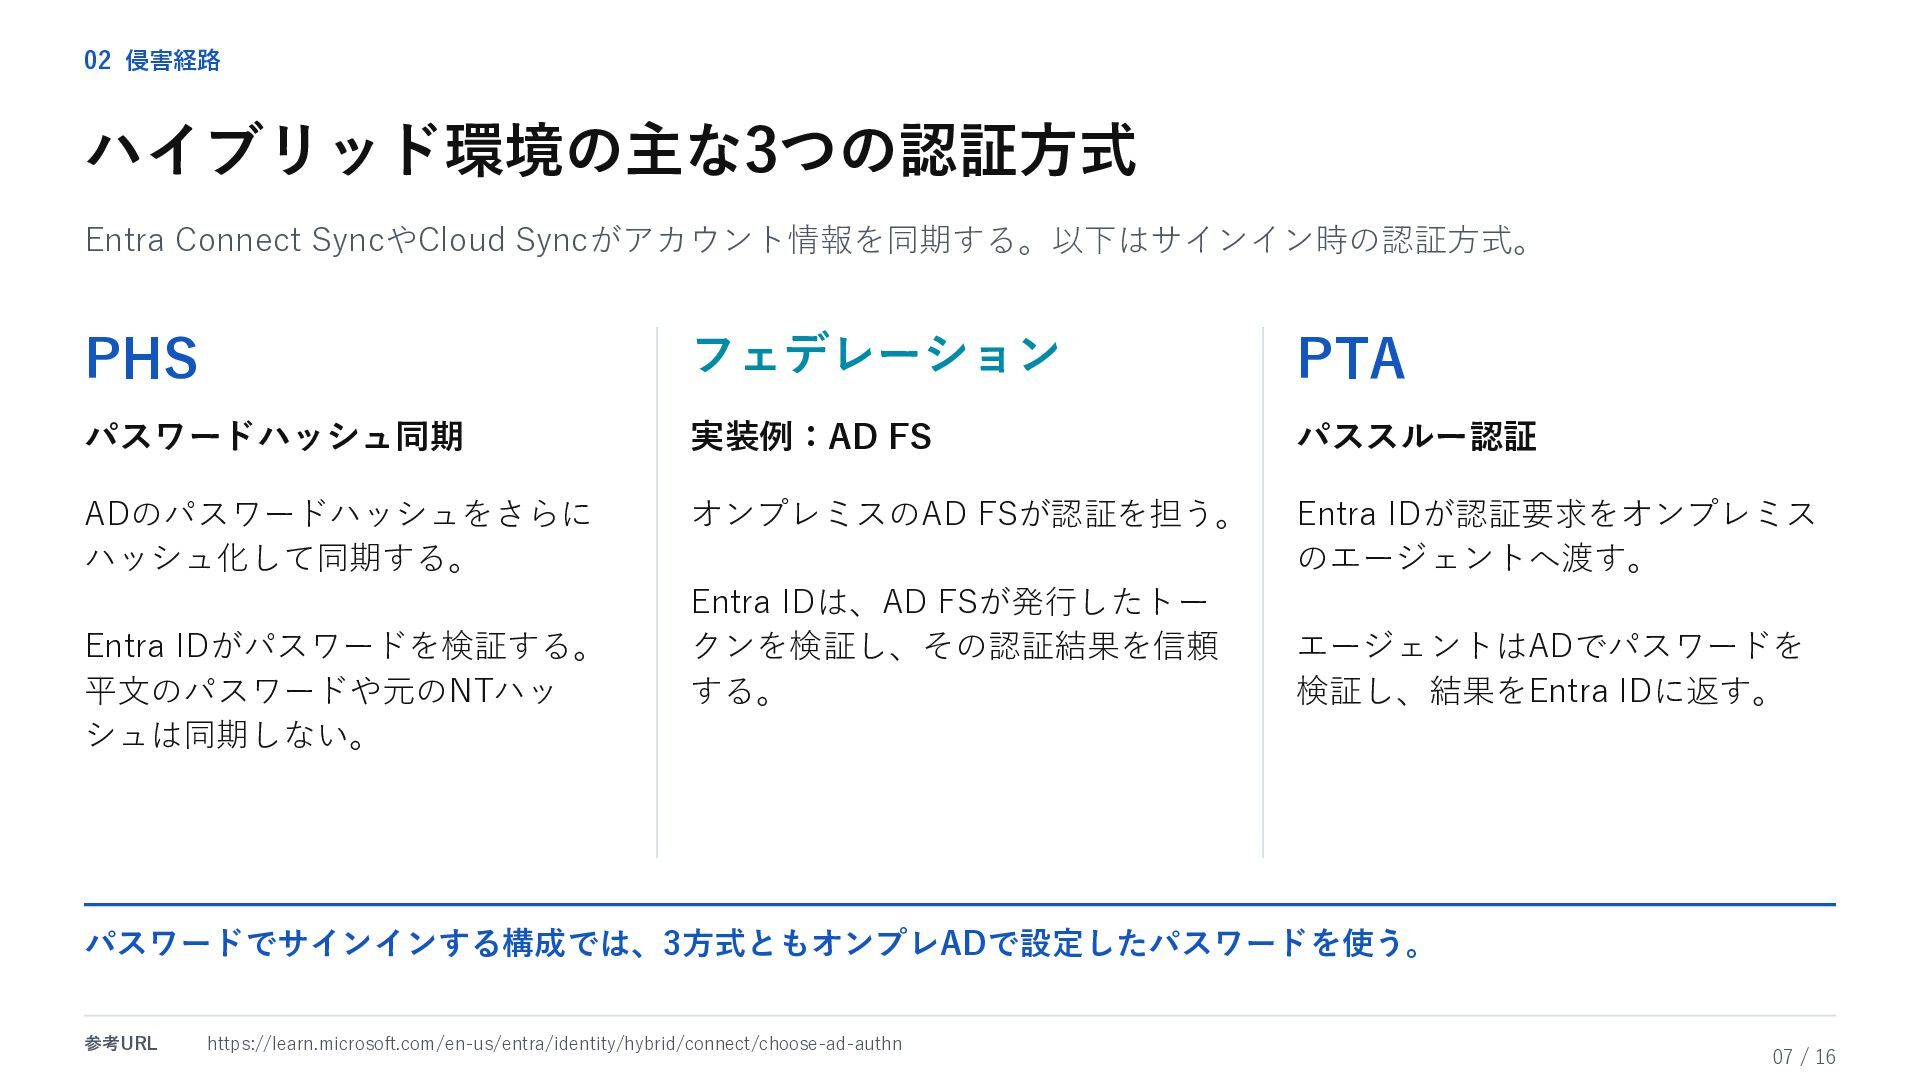
  4. 02 侵害経路 ハイブリッド環境の主な3つの認証方式 Entra Connect SyncやCloud Syncがアカウント情報を同期する。以下はサインイン時の認証方式。 PHS フェデレーション PTA

    パスワードハッシュ同期 実装例:AD FS パススルー認証 ADのパスワードハッシュをさらに ハッシュ化して同期する。 オンプレミスのAD FSが認証を担う。 Entra IDが認証要求をオンプレミス のエージェントへ渡す。 Entra IDがパスワードを検証する。 平文のパスワードや元のNTハッ シュは同期しない。 Entra IDは、AD FSが発行したトー クンを検証し、その認証結果を信頼 する。 エージェントはADでパスワードを 検証し、結果をEntra IDに返す。 パスワードでサインインする構成では、3方式ともオンプレADで設定したパスワードを使う。 https://learn.microsoft.com/en-us/entra/identity/hybrid/connect/choose-ad-authn 参考URL https://learn.microsoft.com/en-us/entra/identity/hybrid/connect/choose-ad-authn 07 / 16
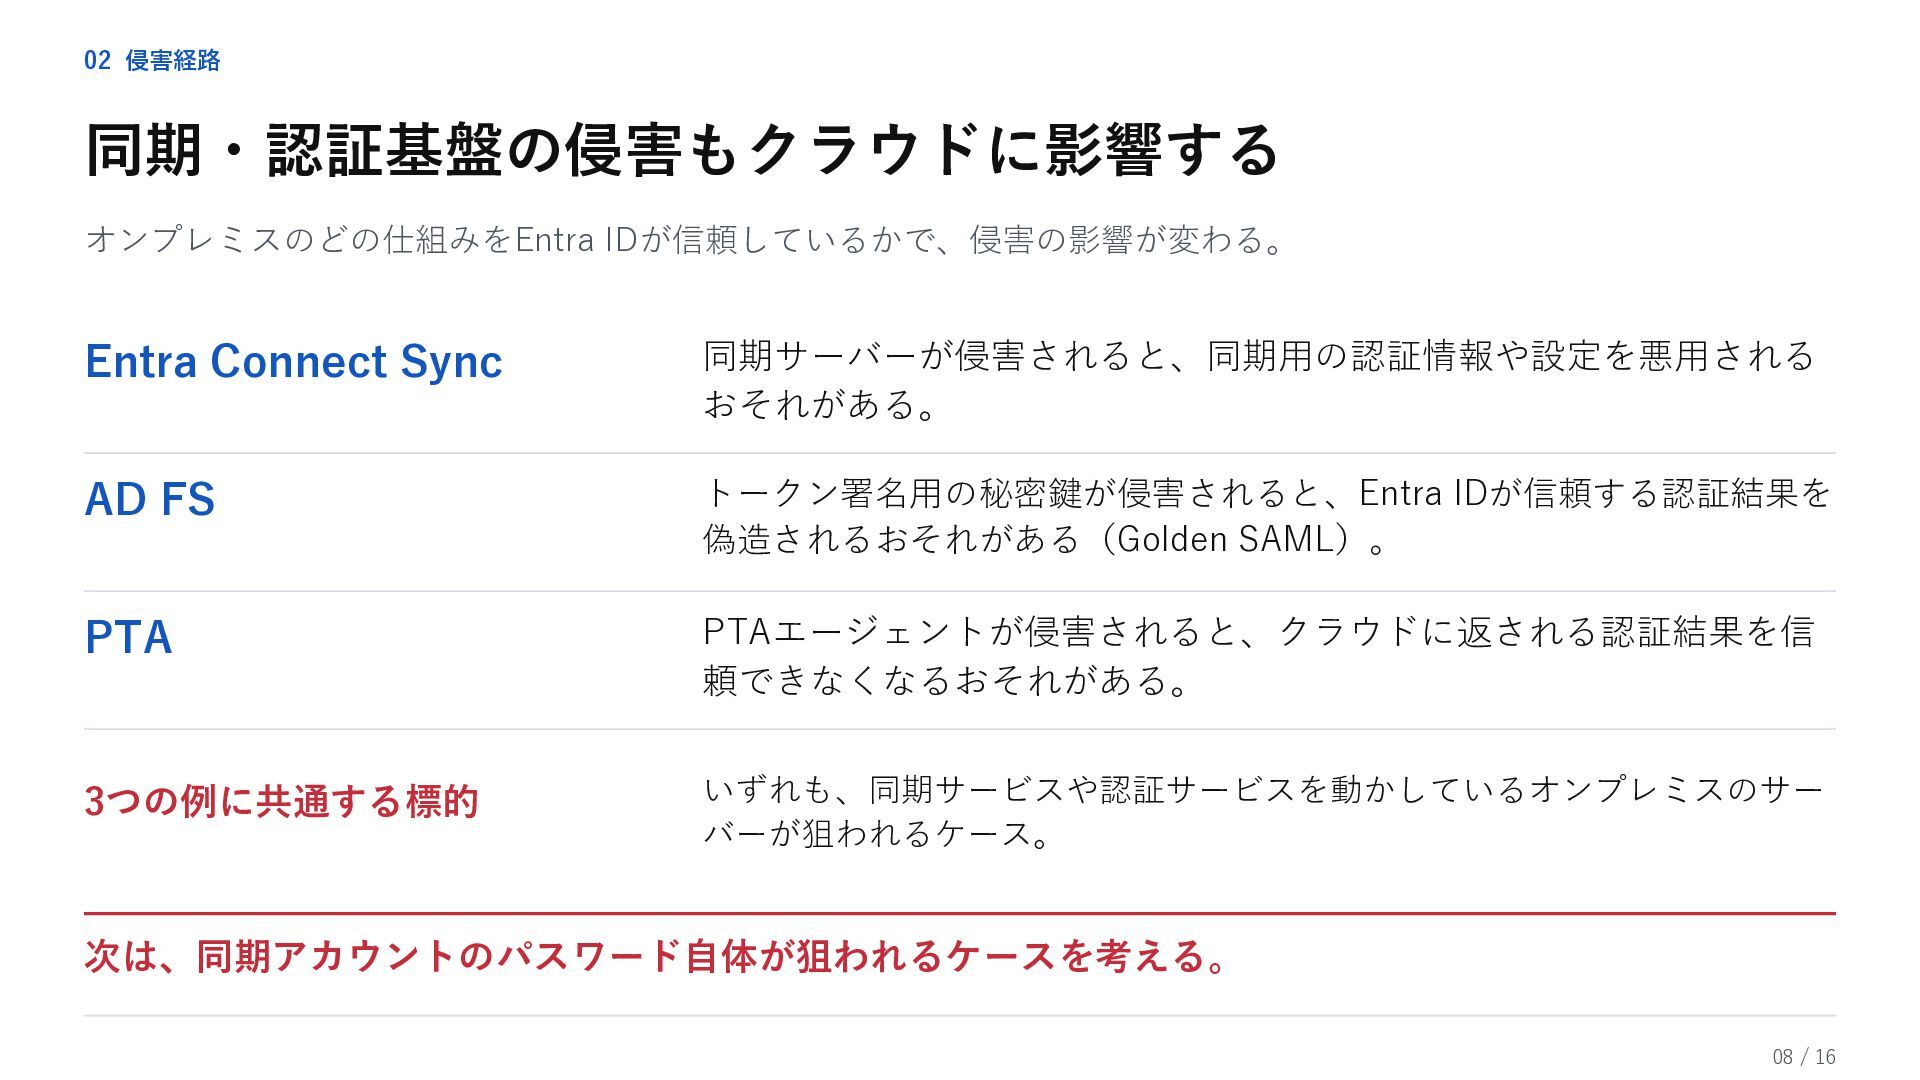
  5. 02 侵害経路 同期・認証基盤の侵害もクラウドに影響する オンプレミスのどの仕組みをEntra IDが信頼しているかで、侵害の影響が変わる。 Entra Connect Sync 同期サーバーが侵害されると、同期用の認証情報や設定を悪用される おそれがある。

    AD FS トークン署名用の秘密鍵が侵害されると、Entra IDが信頼する認証結果を 偽造されるおそれがある(Golden SAML)。 PTA PTAエージェントが侵害されると、クラウドに返される認証結果を信 頼できなくなるおそれがある。 3つの例に共通する標的 いずれも、同期サービスや認証サービスを動かしているオンプレミスのサー バーが狙われるケース。 次は、同期アカウントのパスワード自体が狙われるケースを考える。 08 / 16
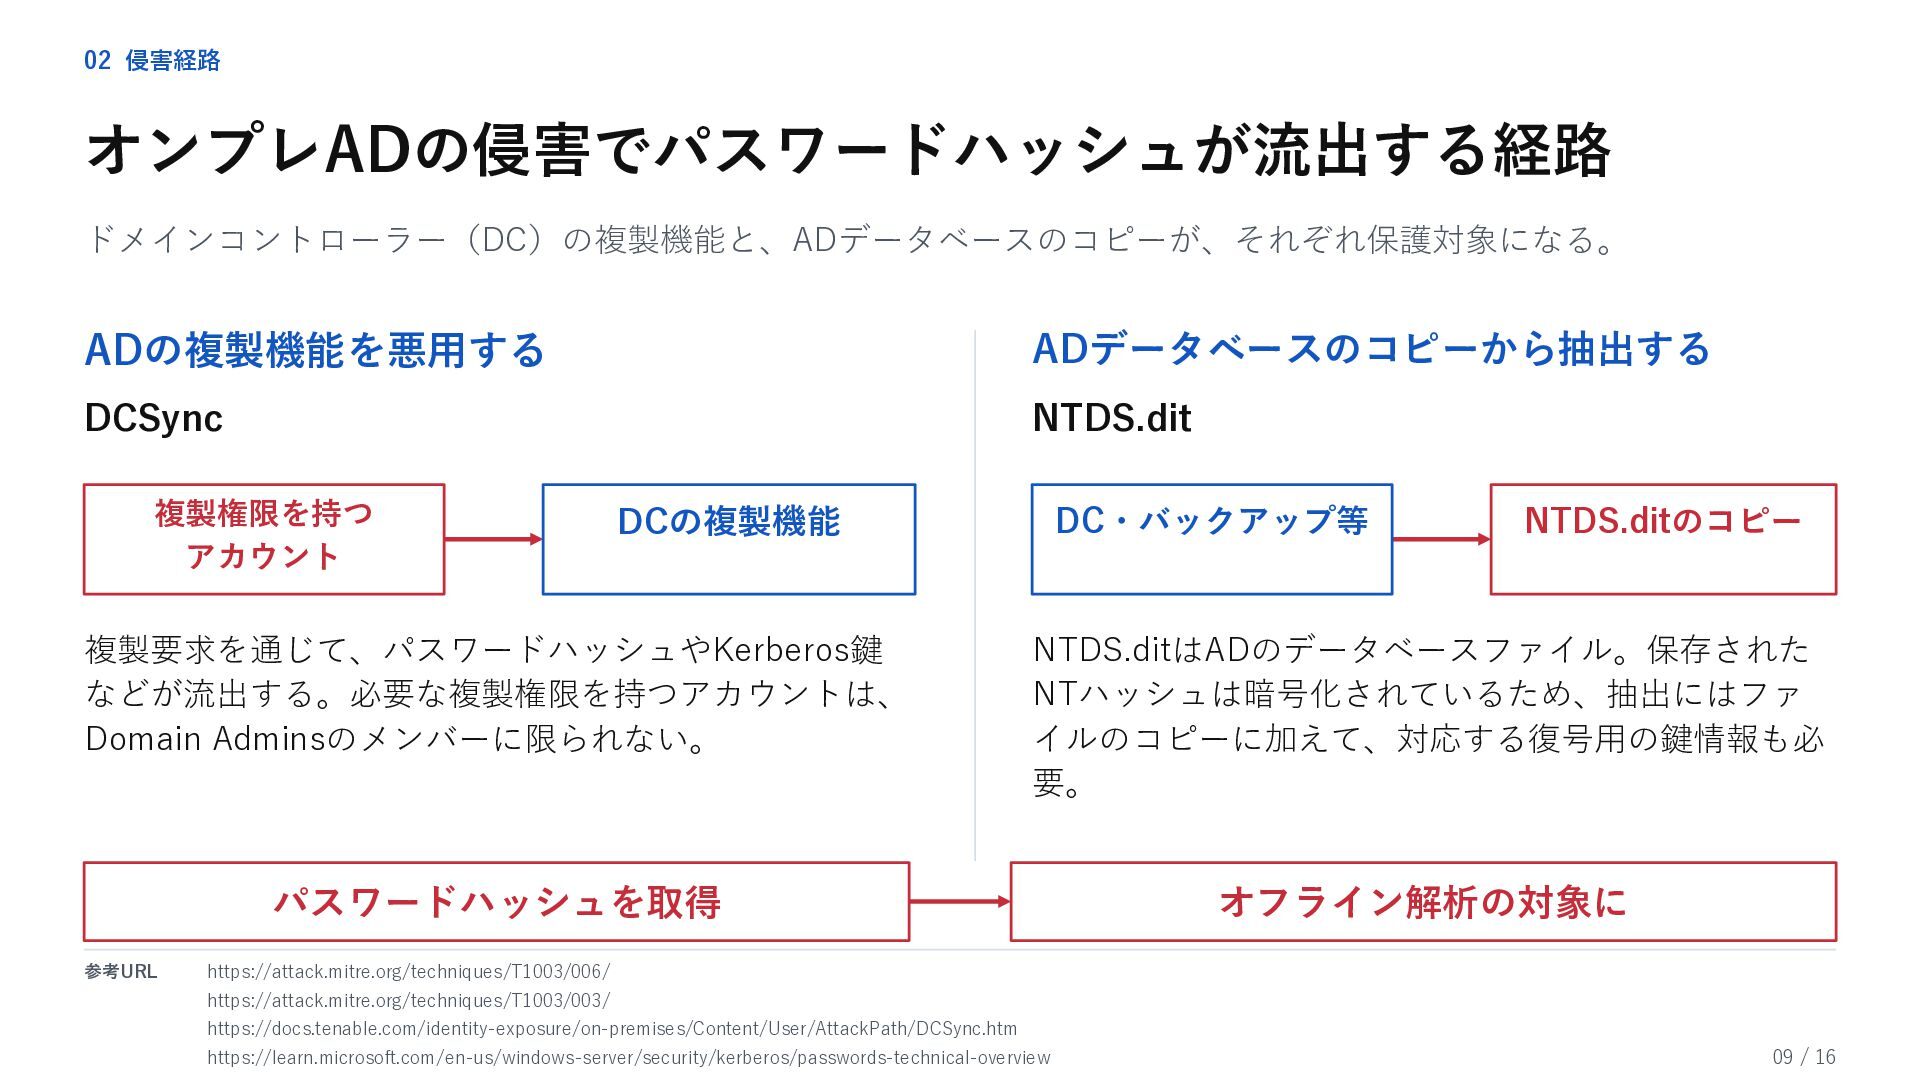
  6. 02 侵害経路 オンプレADの侵害でパスワードハッシュが流出する経路 ドメインコントローラー(DC)の複製機能と、ADデータベースのコピーが、それぞれ保護対象になる。 ADの複製機能を悪用する ADデータベースのコピーから抽出する DCSync NTDS.dit 複製権限を持つ アカウント

    DC・バックアップ等 DCの複製機能 NTDS.ditのコピー 複製要求を通じて、パスワードハッシュやKerberos鍵 などが流出する。必要な複製権限を持つアカウントは、 Domain Adminsのメンバーに限られない。 NTDS.ditはADのデータベースファイル。保存された NTハッシュは暗号化されているため、抽出にはファ イルのコピーに加えて、対応する復号用の鍵情報も必 要。 パスワードハッシュを取得 オフライン解析の対象に https://attack.mitre.org/techniques/T1003/006/ 参考URL https://attack.mitre.org/techniques/T1003/006/ https://attack.mitre.org/techniques/T1003/003/ https://attack.mitre.org/techniques/T1003/003/ https://docs.tenable.com/identity-exposure/on-premises/Content/User/AttackPath/DCSync.htm https://docs.tenable.com/identity-exposure/on-premises/Content/User/AttackPath/DCSync.htm https://learn.microsoft.com/en-us/windows-server/security/kerberos/passwords-technical-overview https://learn.microsoft.com/en-us/windows-server/security/kerberos/passwords-technical-overview 09 / 16
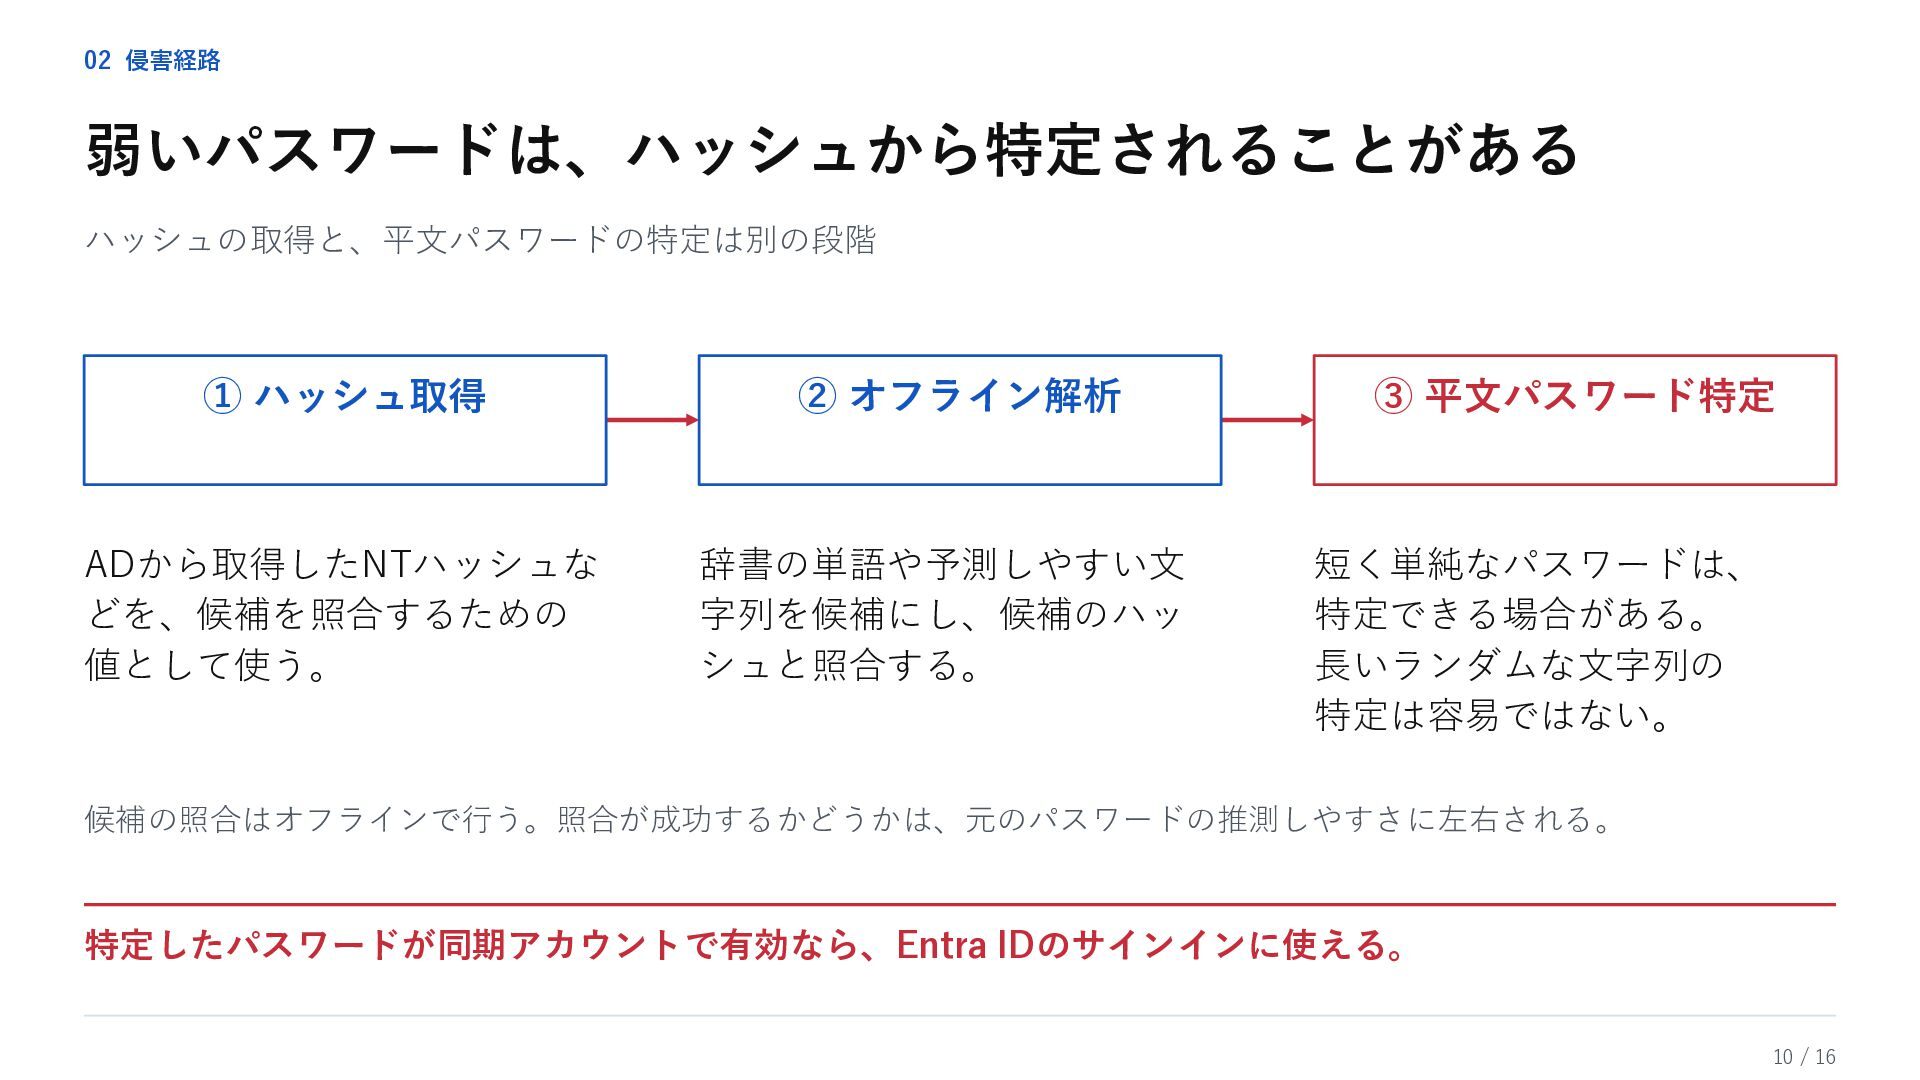
  7. 02 侵害経路 弱いパスワードは、ハッシュから特定されることがある ハッシュの取得と、平文パスワードの特定は別の段階 ① ハッシュ取得 ② オフライン解析 ADから取得したNTハッシュな どを、候補を照合するための

    値として使う。 辞書の単語や予測しやすい文 字列を候補にし、候補のハッ シュと照合する。 ③ 平文パスワード特定 短く単純なパスワードは、 特定できる場合がある。 長いランダムな文字列の 特定は容易ではない。 候補の照合はオフラインで行う。照合が成功するかどうかは、元のパスワードの推測しやすさに左右される。 特定したパスワードが同期アカウントで有効なら、Entra IDのサインインに使える。 10 / 16
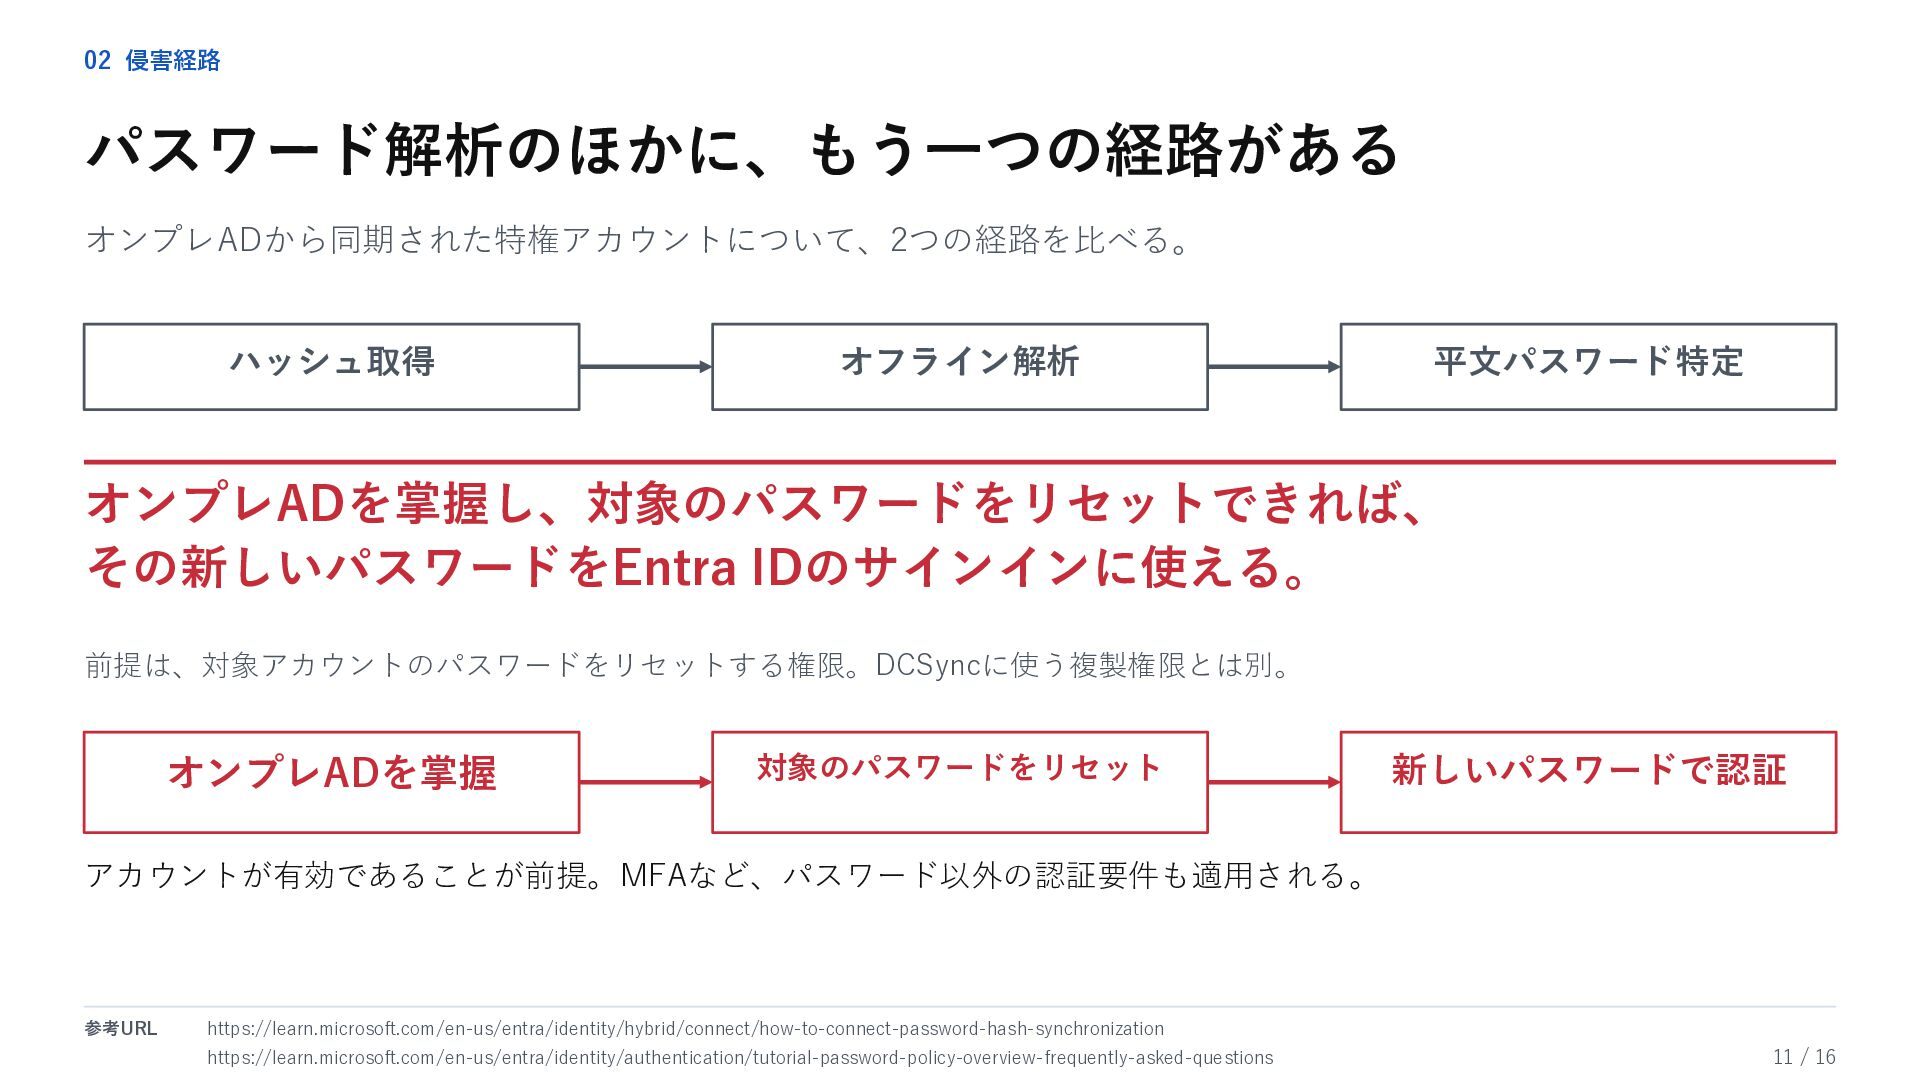
  8. 02 侵害経路 パスワード解析のほかに、もう一つの経路がある オンプレADから同期された特権アカウントについて、2つの経路を比べる。 ハッシュ取得 オフライン解析 平文パスワード特定 オンプレADを掌握し、対象のパスワードをリセットできれば、 その新しいパスワードをEntra IDのサインインに使える。

    前提は、対象アカウントのパスワードをリセットする権限。DCSyncに使う複製権限とは別。 オンプレADを掌握 対象のパスワードをリセット 新しいパスワードで認証 アカウントが有効であることが前提。MFAなど、パスワード以外の認証要件も適用される。 https://learn.microsoft.com/en-us/entra/identity/hybrid/connect/how-to-connect-password-hash-synchronization 参考URL https://learn.microsoft.com/en-us/entra/identity/hybrid/connect/how-to-connect-password-hash-synchronization https://learn.microsoft.com/en-us/entra/identity/authentication/tutorial-password-policy-overview-frequently-asked-questions https://learn.microsoft.com/en-us/entra/identity/authentication/tutorial-password-policy-overview-frequently-asked-questions 11 / 16
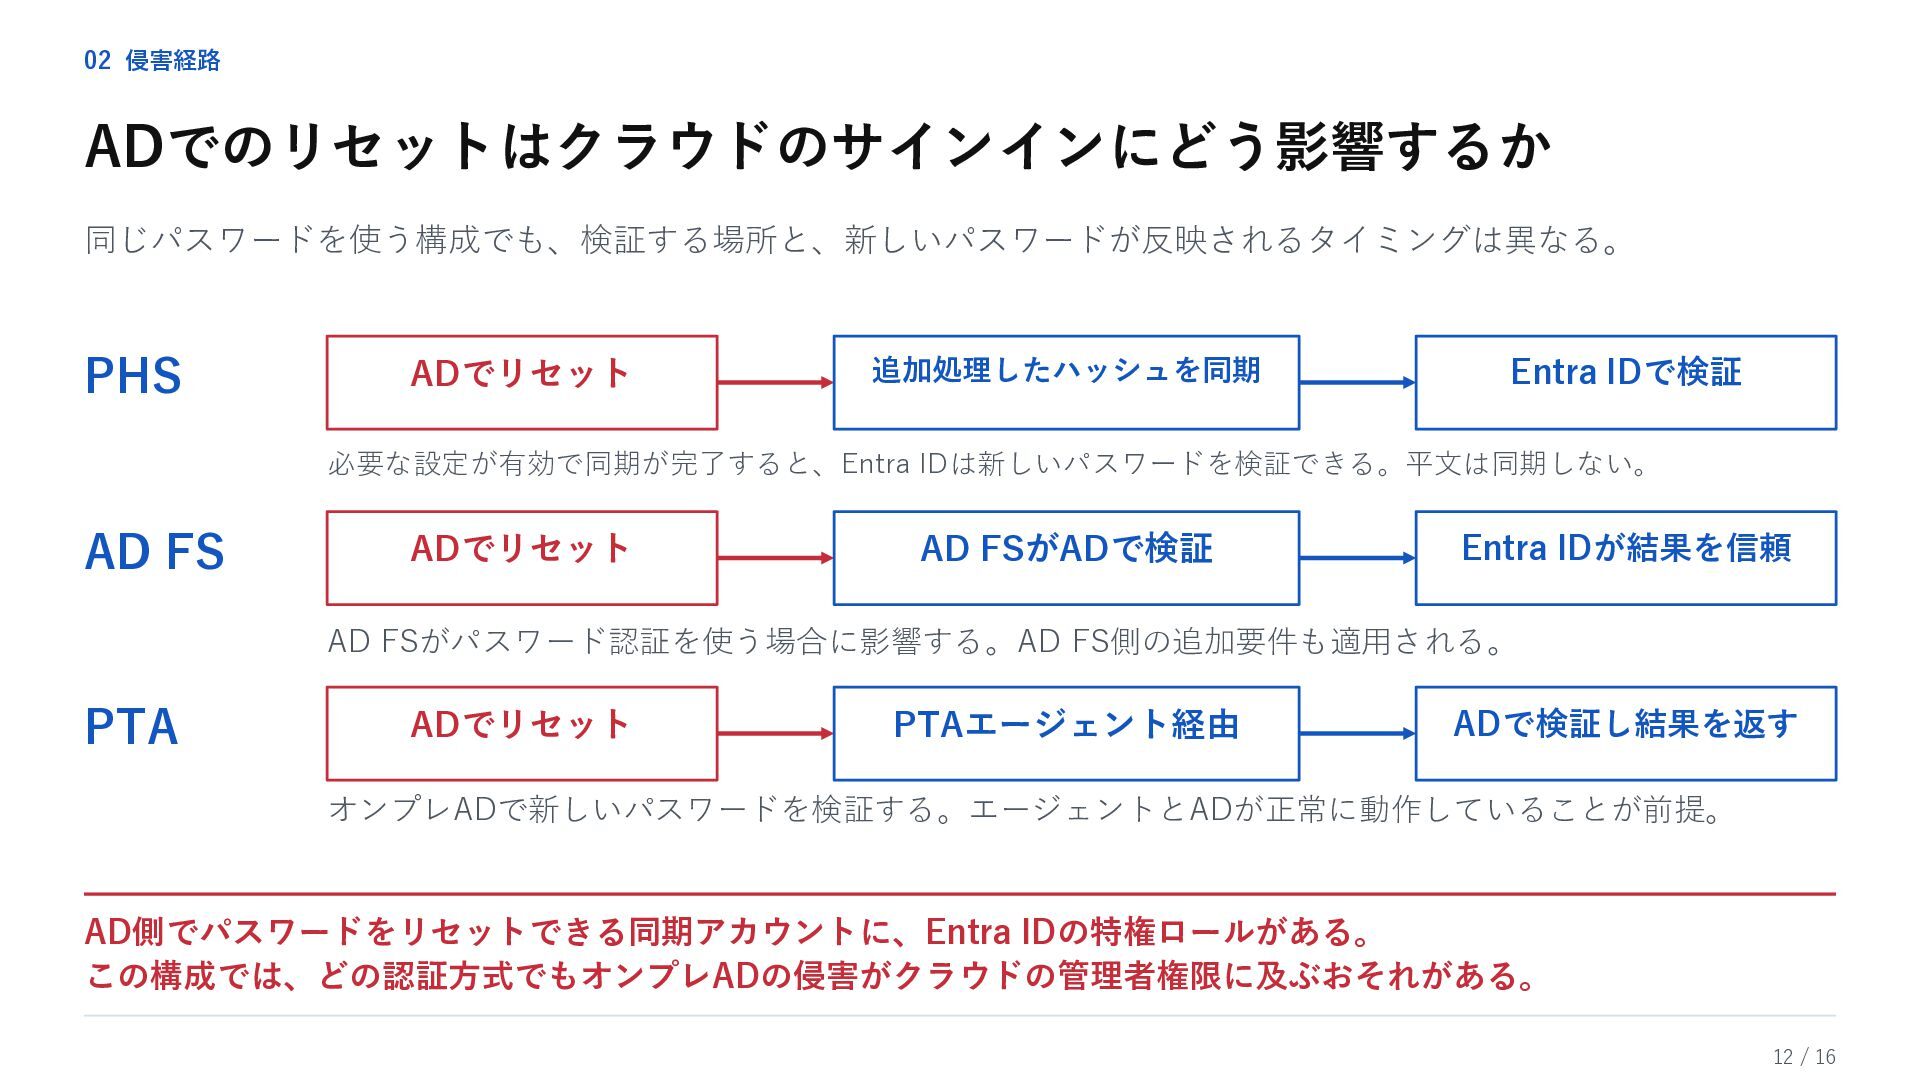
  9. 02 侵害経路 ADでのリセットはクラウドのサインインにどう影響するか 同じパスワードを使う構成でも、検証する場所と、新しいパスワードが反映されるタイミングは異なる。 PHS ADでリセット 追加処理したハッシュを同期 Entra IDで検証 必要な設定が有効で同期が完了すると、Entra

    IDは新しいパスワードを検証できる。平文は同期しない。 AD FS ADでリセット AD FSがADで検証 Entra IDが結果を信頼 AD FSがパスワード認証を使う場合に影響する。AD FS側の追加要件も適用される。 PTA ADでリセット PTAエージェント経由 ADで検証し結果を返す オンプレADで新しいパスワードを検証する。エージェントとADが正常に動作していることが前提。 AD側でパスワードをリセットできる同期アカウントに、Entra IDの特権ロールがある。 この構成では、どの認証方式でもオンプレADの侵害がクラウドの管理者権限に及ぶおそれがある。 12 / 16
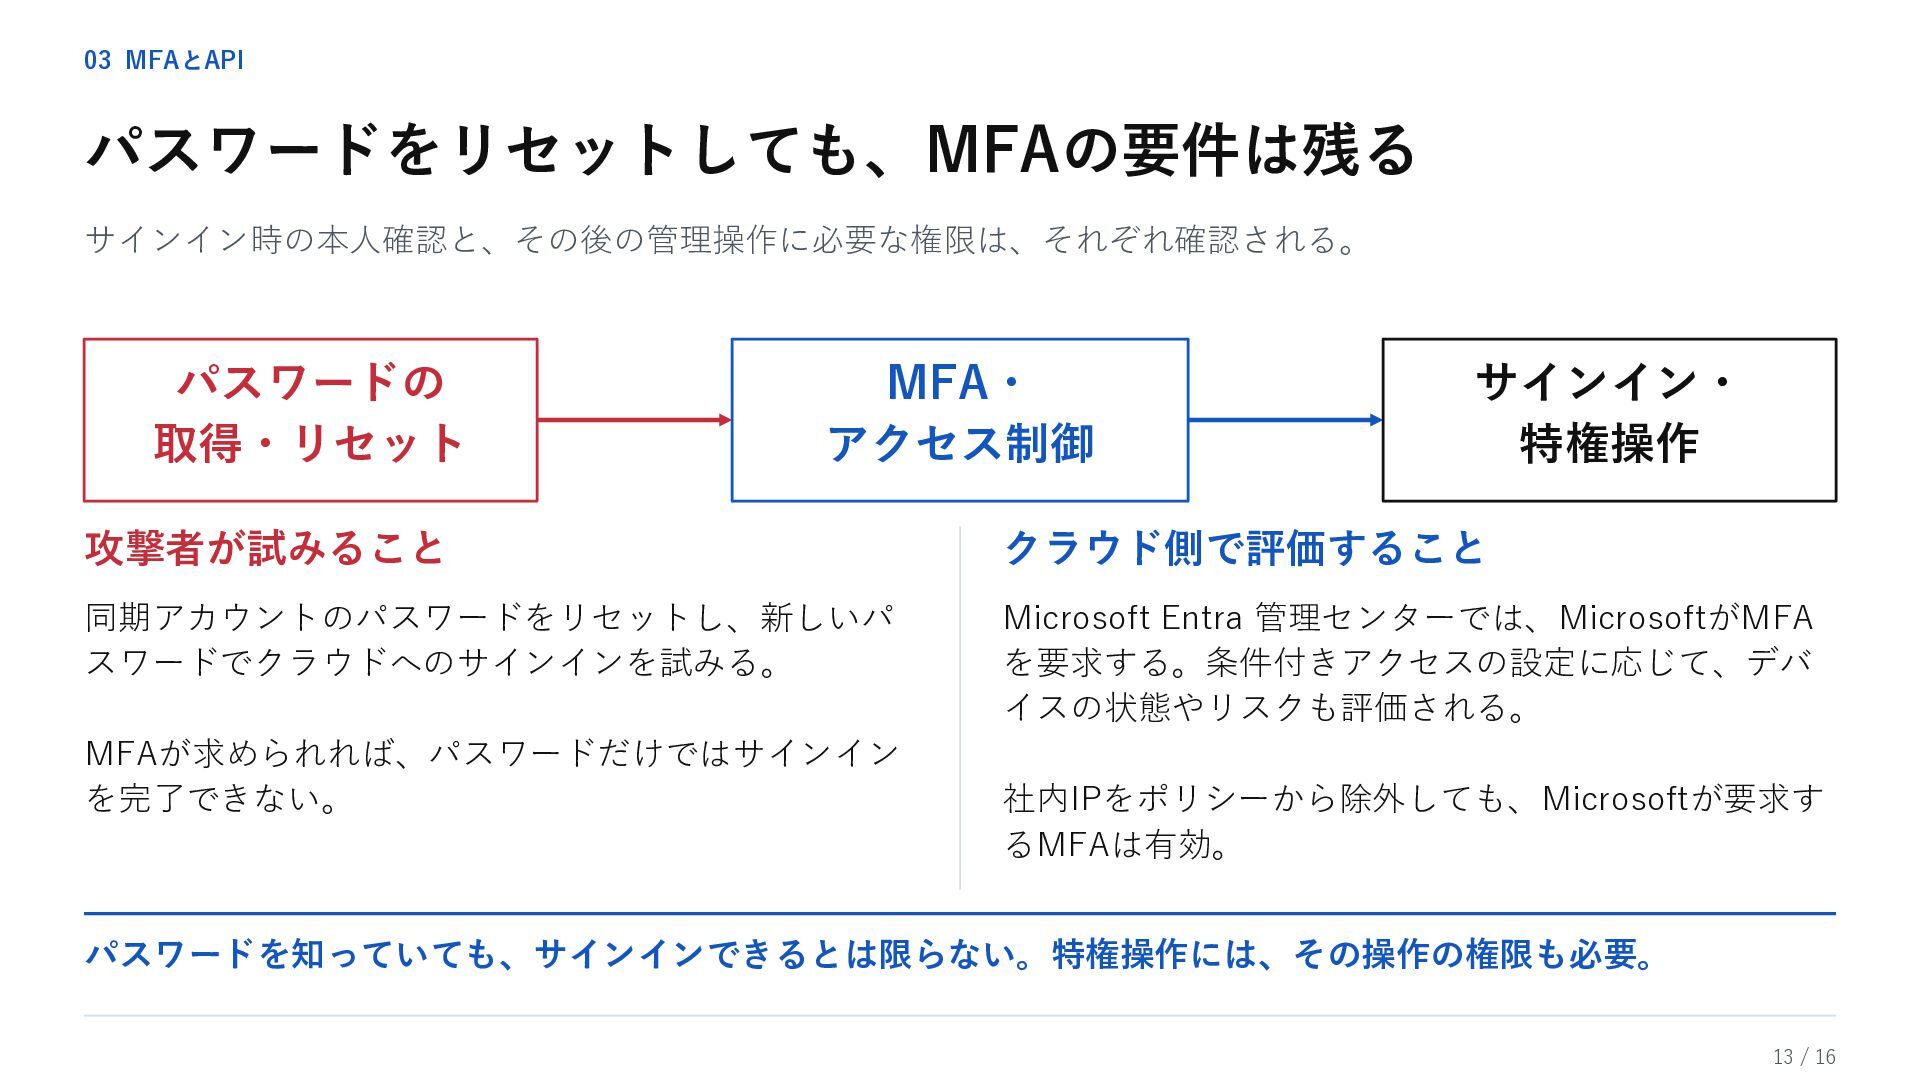
  10. 03 MFAとAPI パスワードをリセットしても、MFAの要件は残る サインイン時の本人確認と、その後の管理操作に必要な権限は、それぞれ確認される。 パスワードの 取得・リセット MFA・ アクセス制御 サインイン・ 特権操作

    攻撃者が試みること クラウド側で評価すること 同期アカウントのパスワードをリセットし、新しいパ スワードでクラウドへのサインインを試みる。 Microsoft Entra 管理センターでは、MicrosoftがMFA を要求する。条件付きアクセスの設定に応じて、デバ イスの状態やリスクも評価される。 MFAが求められれば、パスワードだけではサインイン を完了できない。 社内IPをポリシーから除外しても、Microsoftが要求す るMFAは有効。 パスワードを知っていても、サインインできるとは限らない。特権操作には、その操作の権限も必要。 13 / 16
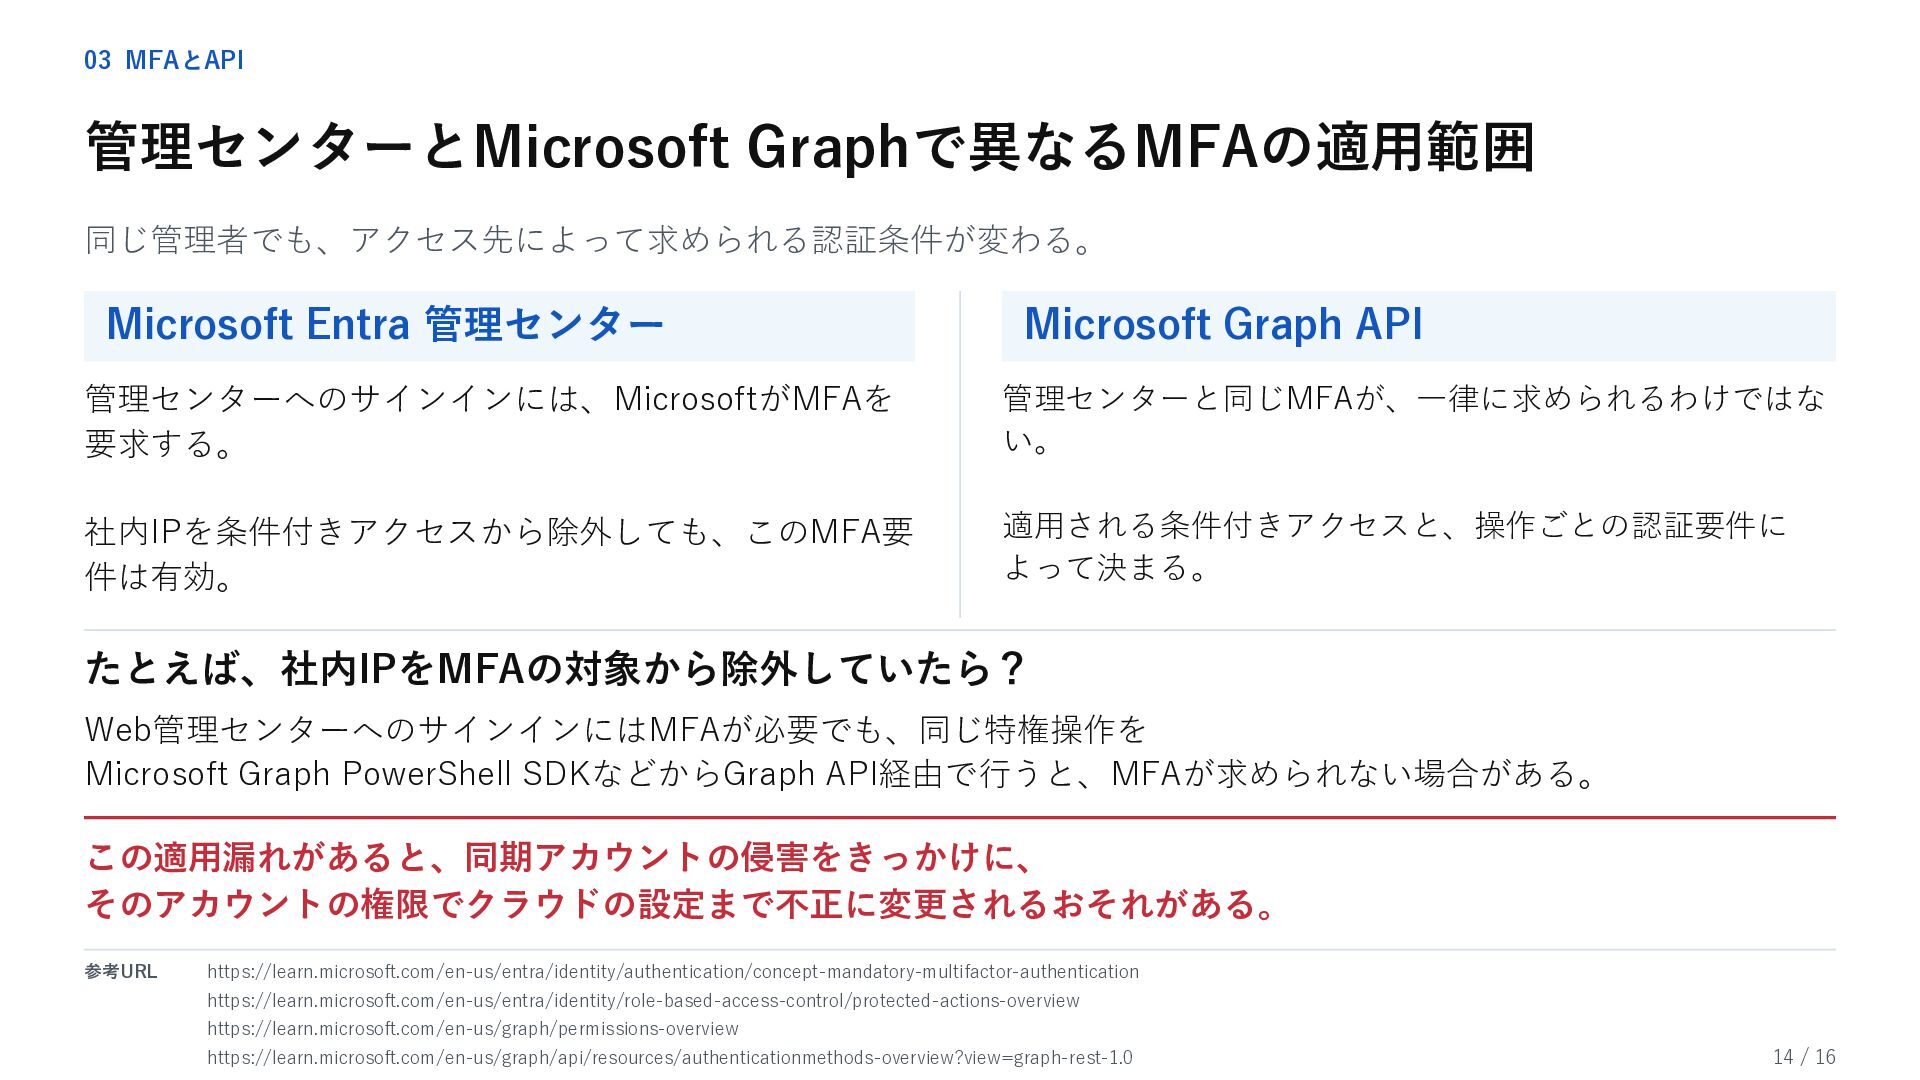
  11. 03 MFAとAPI 管理センターとMicrosoft Graphで異なるMFAの適用範囲 同じ管理者でも、アクセス先によって求められる認証条件が変わる。 Microsoft Entra 管理センター Microsoft Graph

    API 管理センターへのサインインには、MicrosoftがMFAを 要求する。 管理センターと同じMFAが、一律に求められるわけではな い。 社内IPを条件付きアクセスから除外しても、このMFA要 件は有効。 適用される条件付きアクセスと、操作ごとの認証要件に よって決まる。 たとえば、社内IPをMFAの対象から除外していたら? Web管理センターへのサインインにはMFAが必要でも、同じ特権操作を Microsoft Graph PowerShell SDKなどからGraph API経由で行うと、MFAが求められない場合がある。 この適用漏れがあると、同期アカウントの侵害をきっかけに、 そのアカウントの権限でクラウドの設定まで不正に変更されるおそれがある。 https://learn.microsoft.com/en-us/entra/identity/authentication/concept-mandatory-multifactor-authentication 参考URL https://learn.microsoft.com/en-us/entra/identity/authentication/concept-mandatory-multifactor-authentication https://learn.microsoft.com/en-us/entra/identity/role-based-access-control/protected-actions-overview https://learn.microsoft.com/en-us/entra/identity/role-based-access-control/protected-actions-overview https://learn.microsoft.com/en-us/graph/permissions-overview https://learn.microsoft.com/en-us/graph/permissions-overview https://learn.microsoft.com/en-us/graph/api/resources/authenticationmethods-overview?view=graph-rest-1.0 https://learn.microsoft.com/en-us/graph/api/resources/authenticationmethods-overview?view=graph-rest-1.0 14 / 16
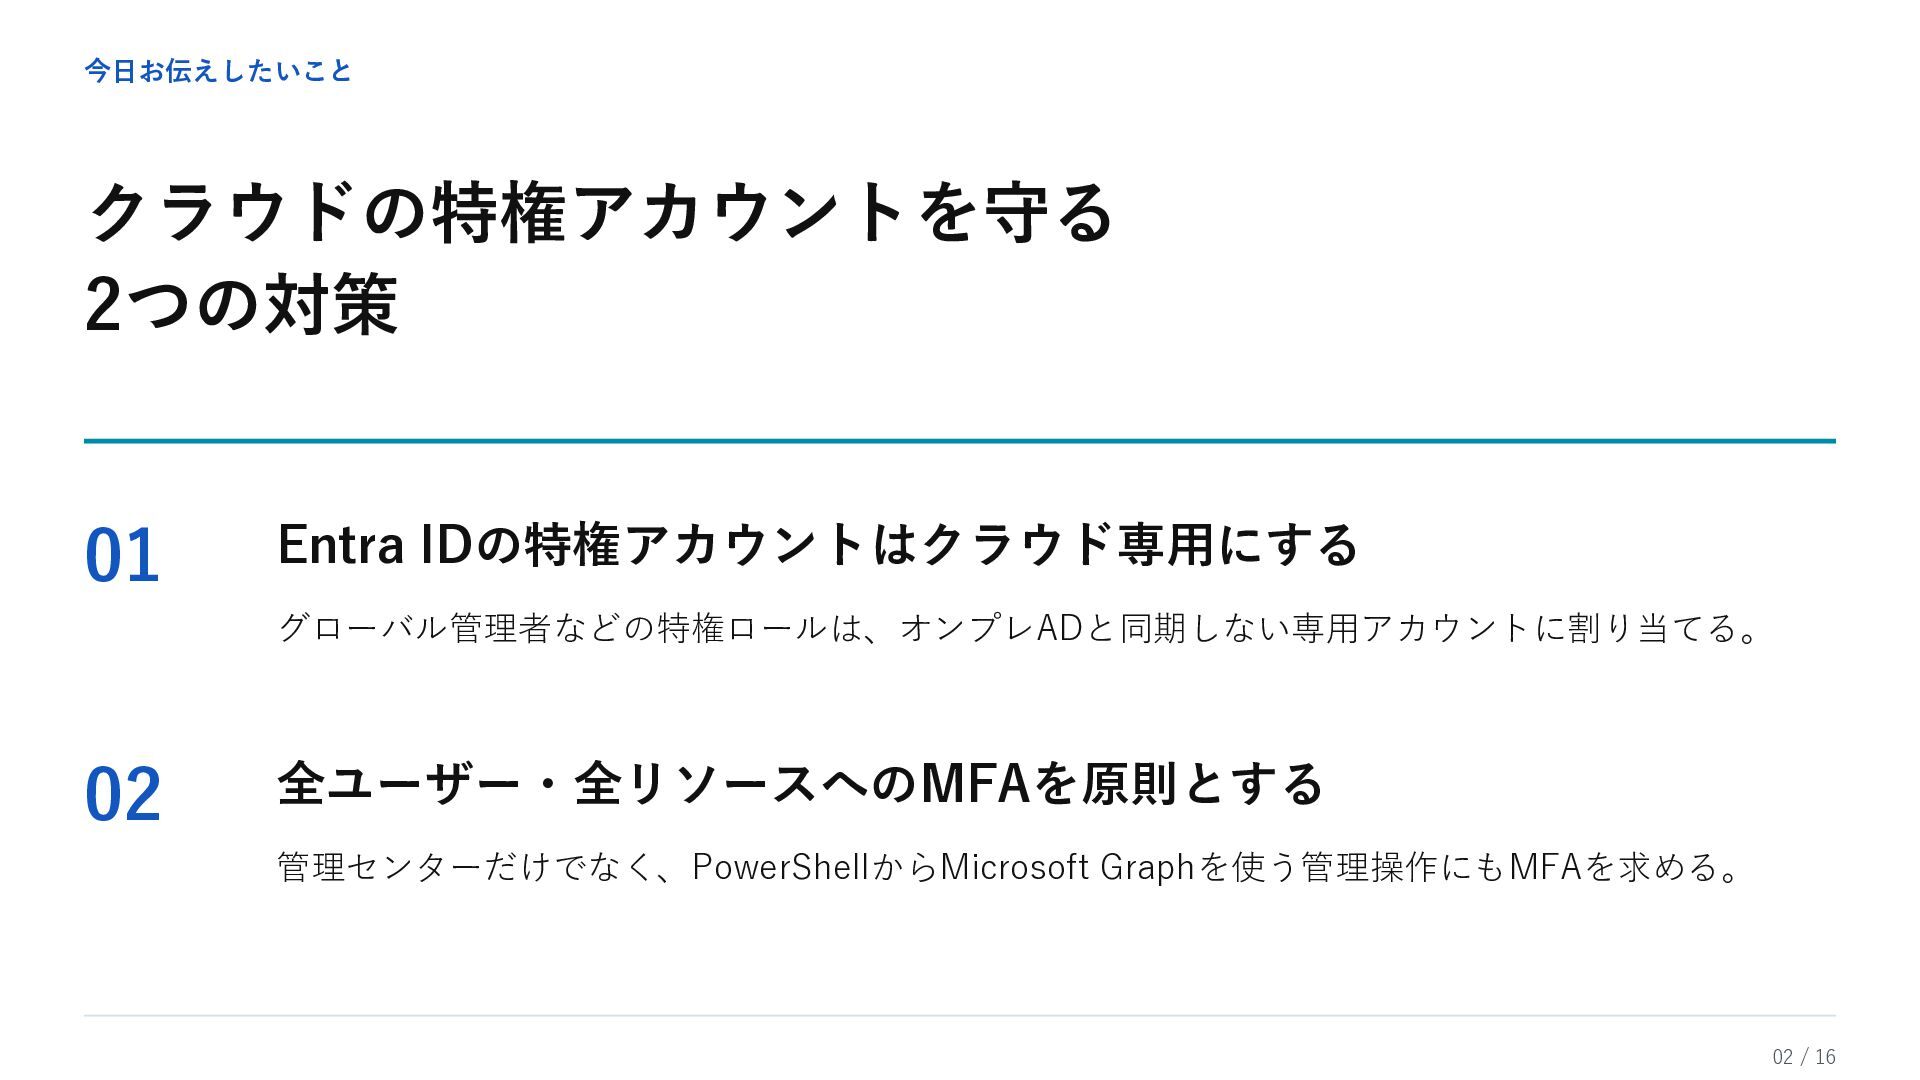
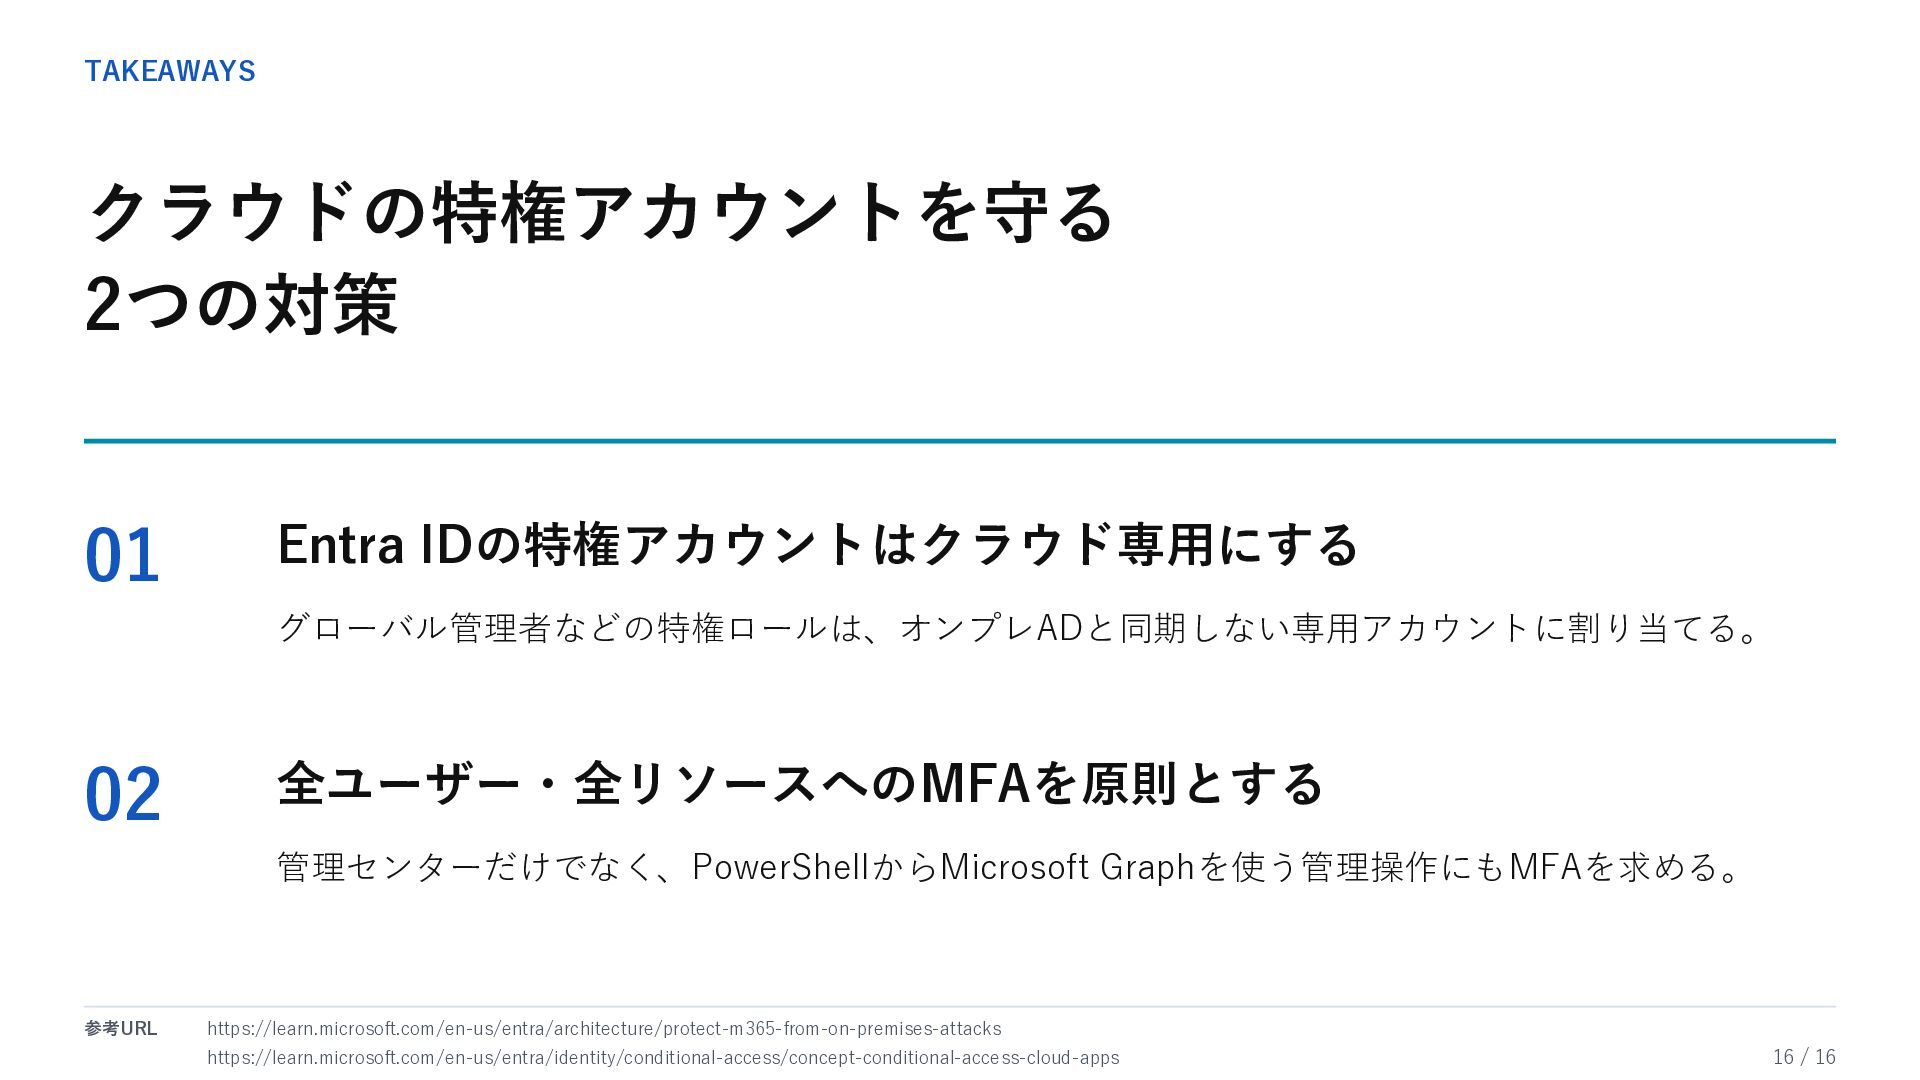
  12. TAKEAWAYS クラウドの特権アカウントを守る 2つの対策 01 Entra IDの特権アカウントはクラウド専用にする グローバル管理者などの特権ロールは、オンプレADと同期しない専用アカウントに割り当てる。 02 全ユーザー・全リソースへのMFAを原則とする 管理センターだけでなく、PowerShellからMicrosoft

    Graphを使う管理操作にもMFAを求める。 https://learn.microsoft.com/en-us/entra/architecture/protect-m365-from-on-premises-attacks 参考URL https://learn.microsoft.com/en-us/entra/architecture/protect-m365-from-on-premises-attacks https://learn.microsoft.com/en-us/entra/identity/conditional-access/concept-conditional-access-cloud-apps https://learn.microsoft.com/en-us/entra/identity/conditional-access/concept-conditional-access-cloud-apps 16 / 16