Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
サイバーセキュリティの話 Ver.20210904
Search
Sponsored
·
SiteGround - Reliable hosting with speed, security, and support you can count on.
→
Fire
September 04, 2021
Technology
610
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
サイバーセキュリティの話 Ver.20210904
合同勉強会 in 大都会岡山 -2021 Summer Online-での講演スライドです。
https://gbdaitokai.connpass.com/event/216429/
Fire
September 04, 2021
More Decks by Fire
See All by Fire
オフェンシブセキュリティと隠蔽実行技術
firefire2
0
230
ゼロトラストペネトレにおける情報持ち出し戦術最前線
firefire2
0
190
Azure Cloud ペンテスト入門(仮)
firefire2
0
1.3k
OSCPでのActive Directory攻略
firefire2
3
3.5k
Other Decks in Technology
See All in Technology
FinOpsを導入してマルチプロダクトのコスト最適化を実現する
kworkdev
PRO
0
110
攻撃 3 時間 vs 復旧 10 時間。アクセスキー流出の非対称性を体感するために CTF を作った話
kazzpapa3
1
130
渡米前の準備を制す!re:Invent 2026徹底準備術 / The Ultimate Preparation Guide for re:Invent 2026
yuj1osm
1
500
Jev の中身は50行で再現できる。でも本物との差はどこにあるのか
hisuzuya
0
280
Claude Codeから見る、エンジニアの世界の変容とその先
oikon48
8
5.2k
AIテスト自動化と評価駆動開発EDD
happysamurai294
0
130
AI秘書と毎日働くのはもう当たり前。開発以外の業務に足りない機能をどう埋める?
minorun365
PRO
4
2.2k
詳解 never 型 - ボトム型の性質を深掘り
nealle
0
140
kintoneで在庫管理システムを作るときの要件定義・設計ポイント
kai0707
0
210
AX時代の自治体支援リソース再配分と役割分担の再構成:戦略とロードマップ(概要)
sishi2026
0
170
なぜAI時代に技術記事を書くのか?どう書くのか? 〜bunの場合〜
kworkdev
PRO
0
3.8k
新卒エンジニア、 介護士になる
ryu1013
1
670
Featured
See All Featured
Building an army of robots
kneath
307
47k
Distributed Sagas: A Protocol for Coordinating Microservices
caitiem20
333
23k
Groundhog Day: Seeking Process in Gaming for Health
codingconduct
0
450
Navigating Algorithm Shifts & AI Overviews - #SMXNext
aleyda
1
1.7k
Into the Great Unknown - MozCon
thekraken
41
2.8k
Statistics for Hackers
jakevdp
799
230k
Navigating Team Friction
lara
192
16k
[RailsConf 2023 Opening Keynote] The Magic of Rails
eileencodes
31
10k
Game over? The fight for quality and originality in the time of robots
wayneb77
1
320
A better future with KSS
kneath
240
18k
State of Search Keynote: SEO is Dead Long Live SEO
ryanjones
0
340
Automating Front-end Workflow
addyosmani
1370
210k
Transcript
サイバーセキュリティの話 Ver.20210904 ふぁいあー(@fire_fire_2) 合同勉強会 in 大都会岡山 -2021 Summer Online-
アジェンダ • サイバーセキュリティーについて • セキュリティ企業について • 本日の主題 • ペネトレーションテストについて •
Active Directory環境へのペネトレーションテスト • ドメイン管理者権限を取得するには • まとめ 2
3 復習 サイバーセキュリティーってなあに?
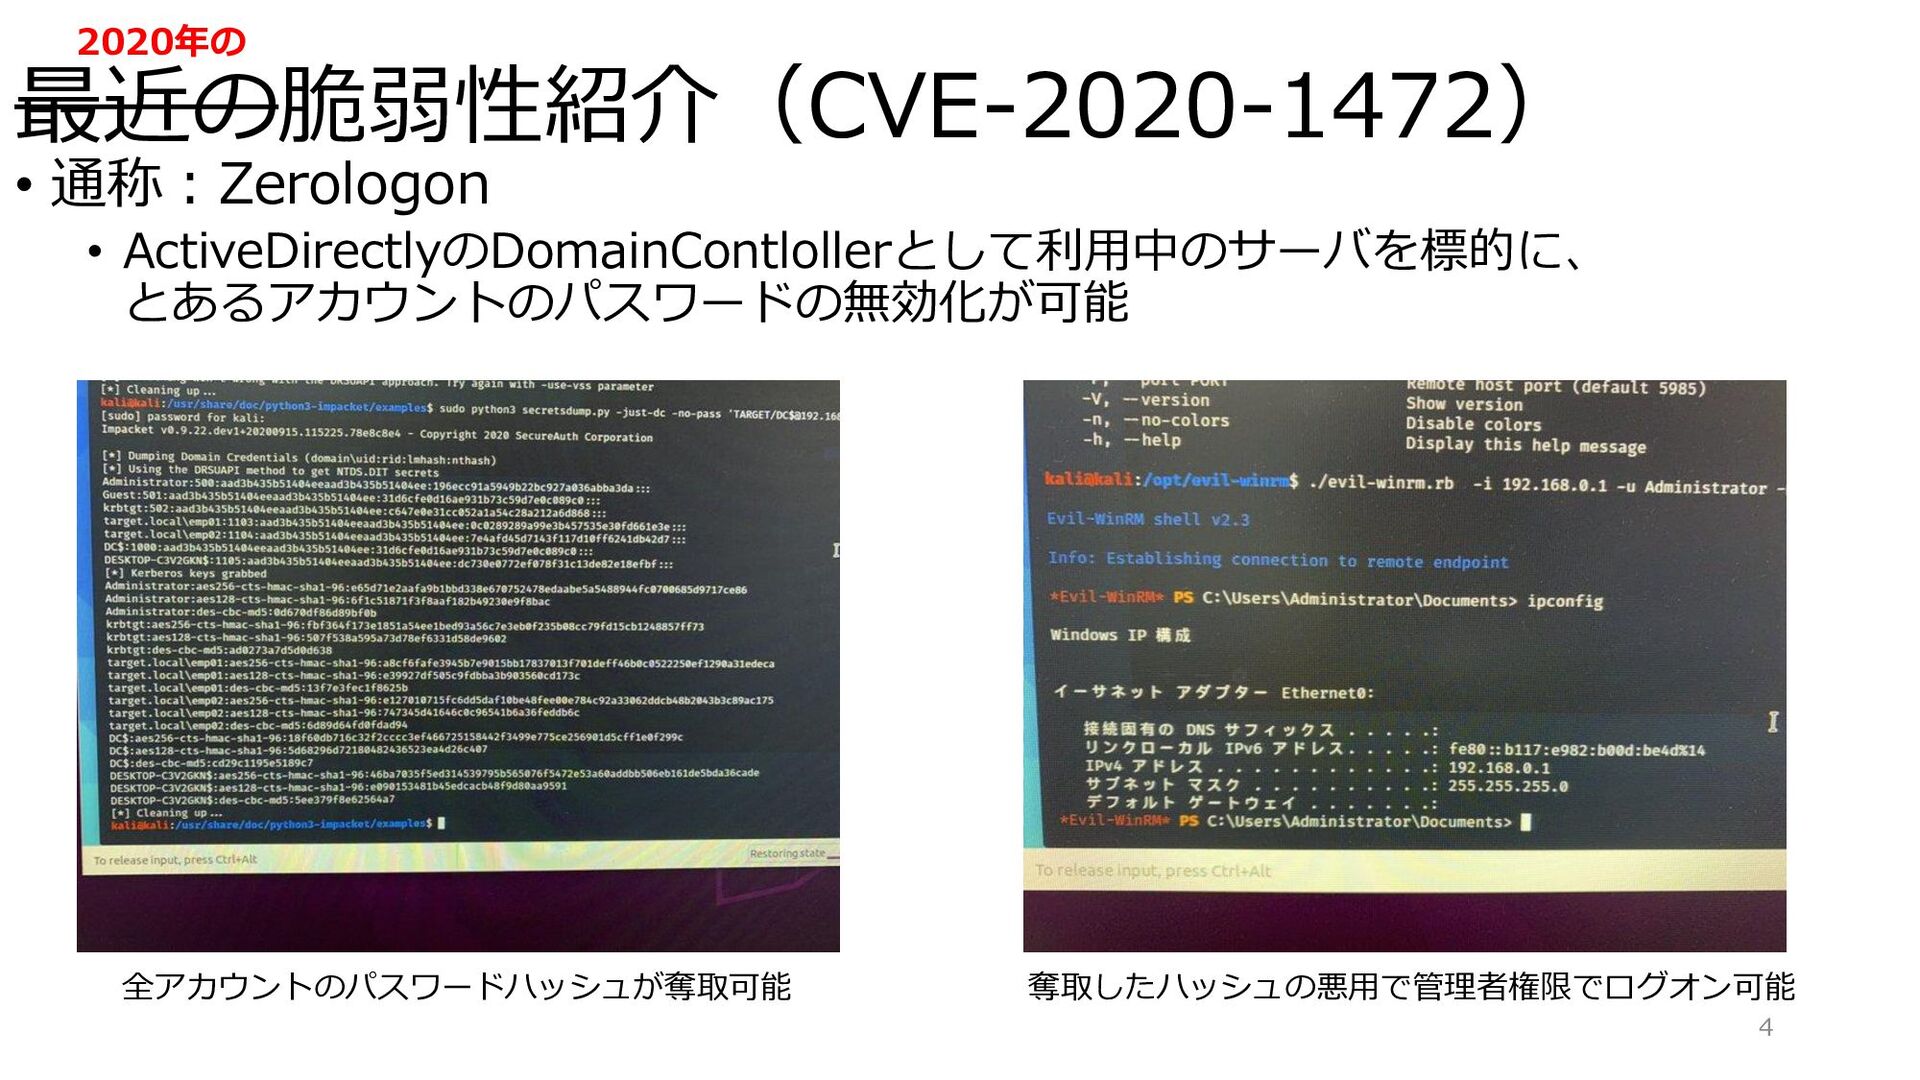
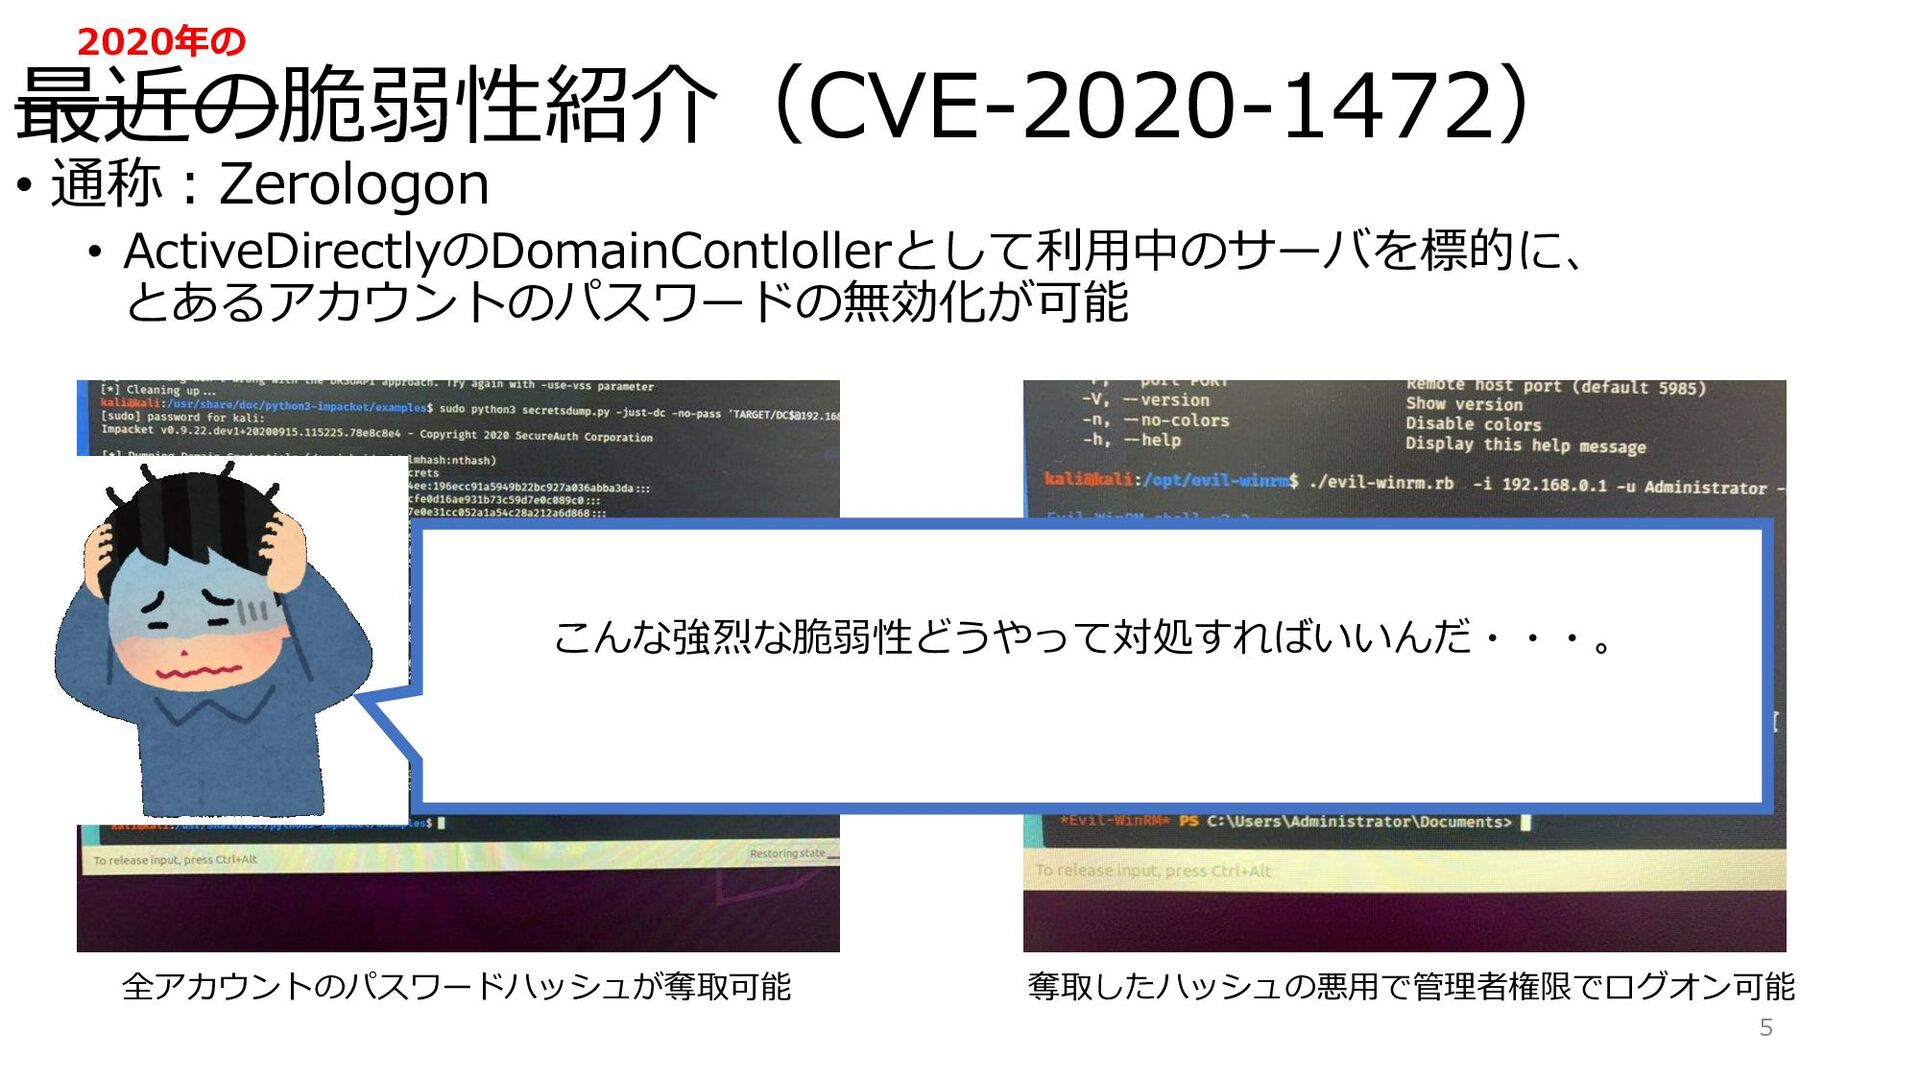
最近の脆弱性紹介(CVE-2020-1472) • 通称:Zerologon • ActiveDirectlyのDomainContlollerとして利用中のサーバを標的に、 とあるアカウントのパスワードの無効化が可能 4 全アカウントのパスワードハッシュが奪取可能 奪取したハッシュの悪用で管理者権限でログオン可能 2020年の
• 通称:Zerologon • ActiveDirectlyのDomainContlollerとして利用中のサーバを標的に、 とあるアカウントのパスワードの無効化が可能 5 全アカウントのパスワードハッシュが奪取可能 奪取したハッシュの悪用で管理者権限でログオン可能 こんな強烈な脆弱性どうやって対処すればいいんだ・・・。 最近の脆弱性紹介(CVE-2020-1472)
2020年の
• 通称:Zerologon • ActiveDirectlyのDomainContlollerとして利用中のサーバを標的に、 とあるアカウントのパスワードの無効化が可能 6 全アカウントのパスワードハッシュが奪取可能 奪取したハッシュの悪用で管理者権限でログオン可能 こんな強烈な脆弱性どうやって対処すればいいんだ・・・。 →それを考え備えるのがサイバーセキュリティです。
最近の脆弱性紹介(CVE-2020-1472) 2020年の
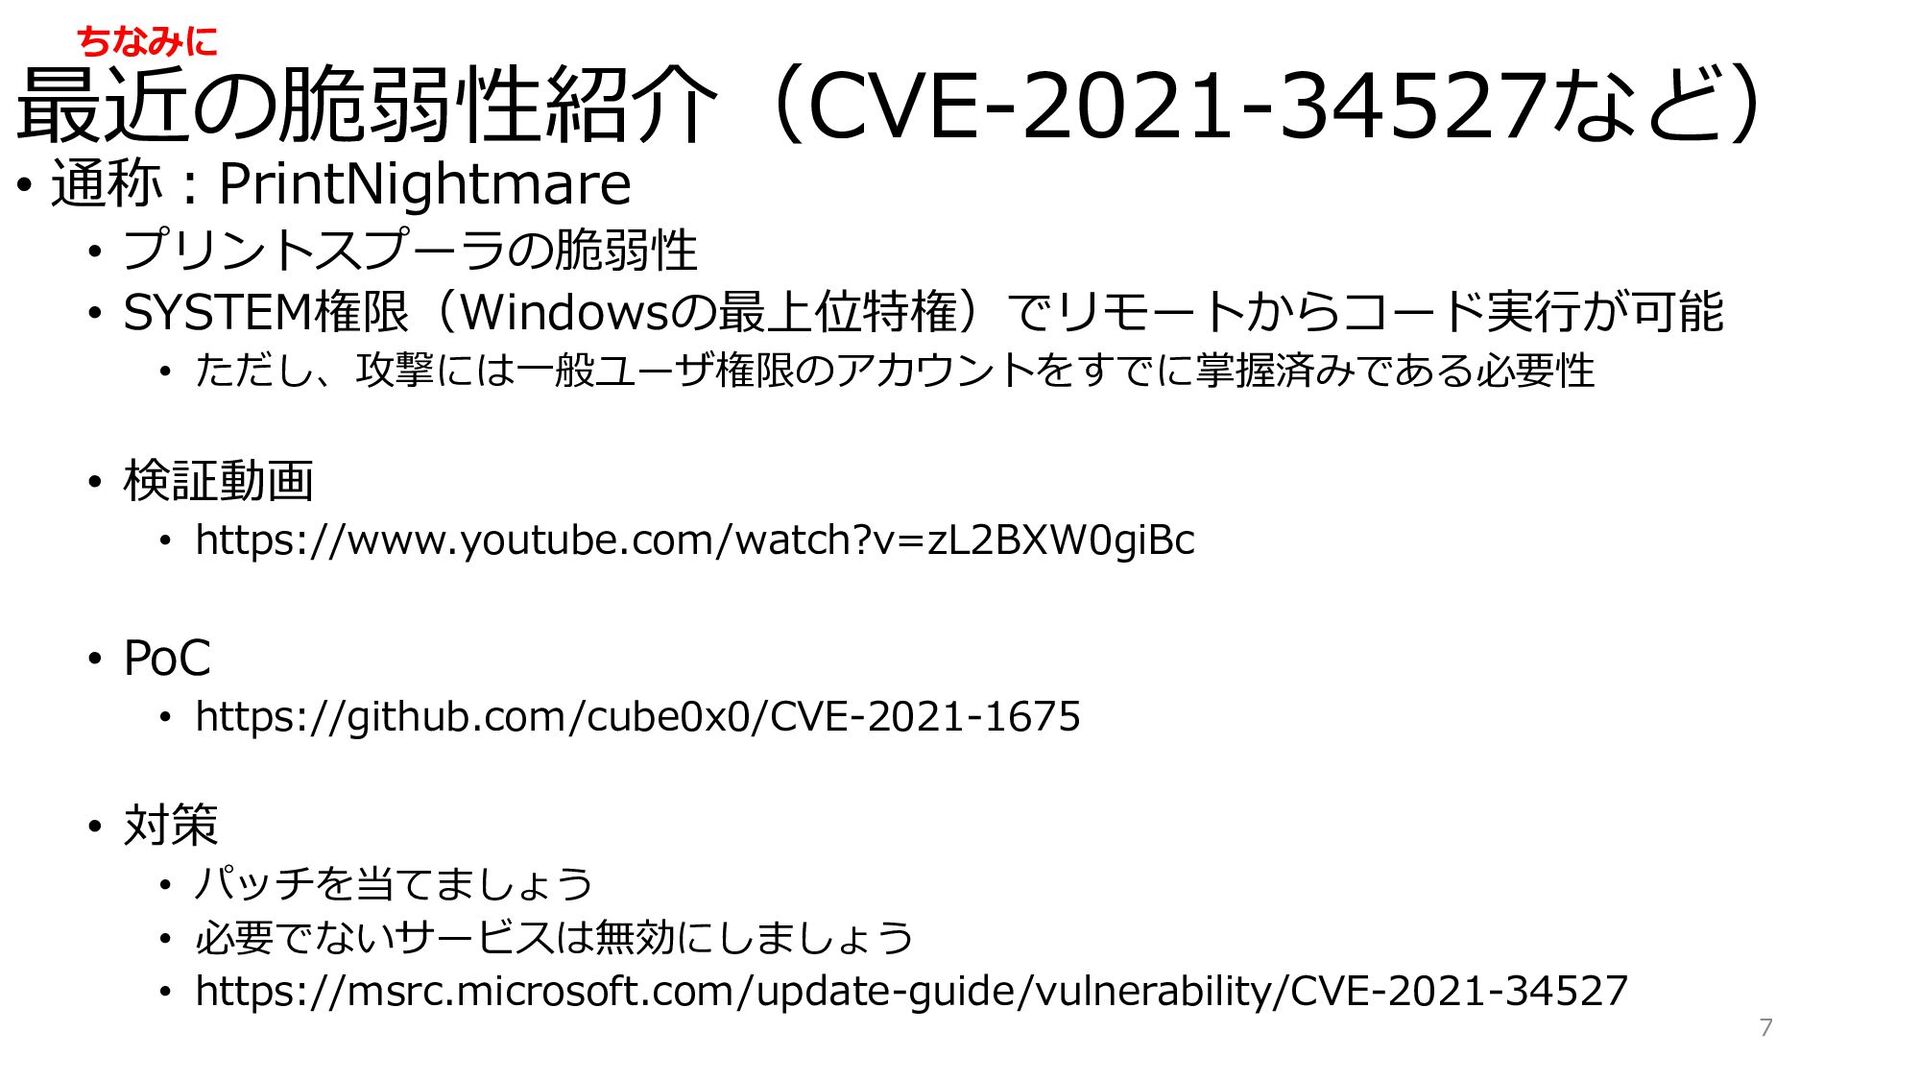
最近の脆弱性紹介(CVE-2021-34527など) • 通称:PrintNightmare • プリントスプーラの脆弱性 • SYSTEM権限(Windowsの最上位特権)でリモートからコード実行が可能 • ただし、攻撃には一般ユーザ権限のアカウントをすでに掌握済みである必要性 •
検証動画 • https://www.youtube.com/watch?v=zL2BXW0giBc • PoC • https://github.com/cube0x0/CVE-2021-1675 • 対策 • パッチを当てましょう • 必要でないサービスは無効にしましょう • https://msrc.microsoft.com/update-guide/vulnerability/CVE-2021-34527 7 ちなみに
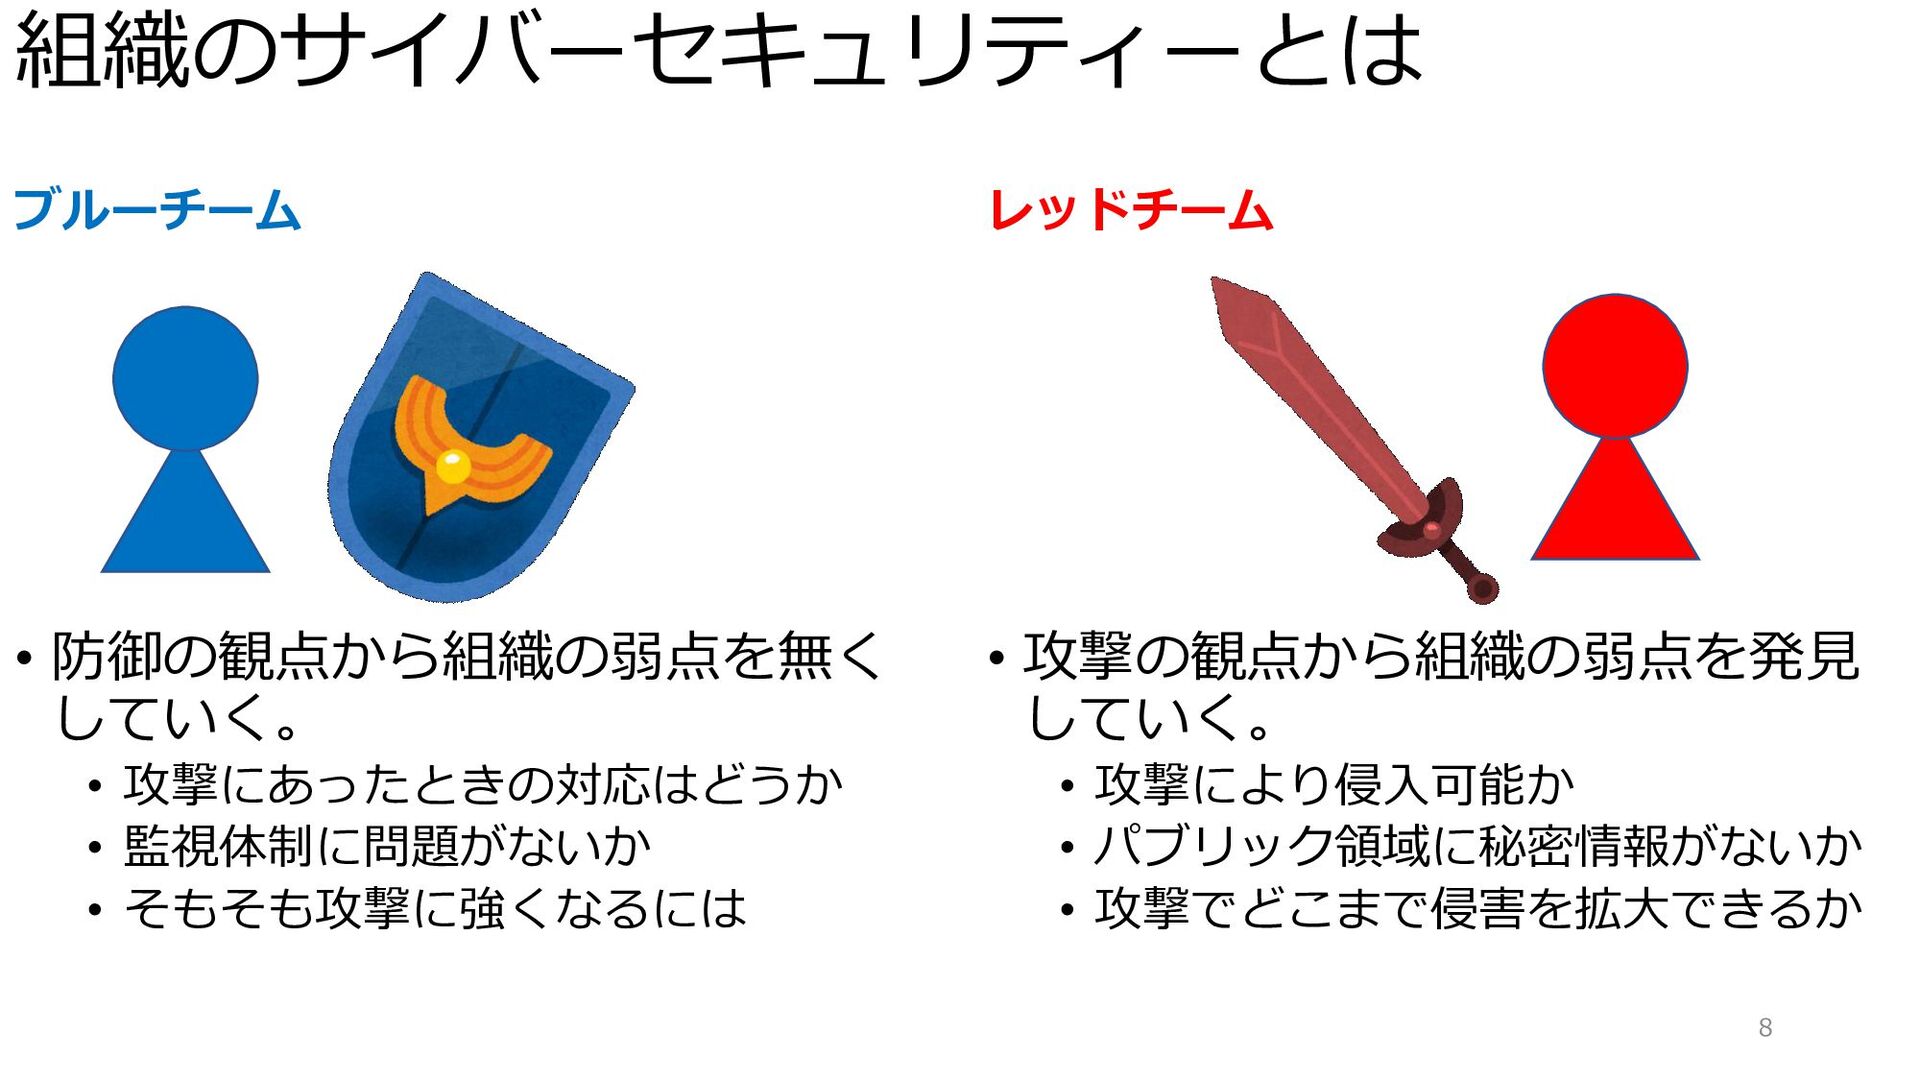
ブルーチーム • 防御の観点から組織の弱点を無く していく。 • 攻撃にあったときの対応はどうか • 監視体制に問題がないか • そもそも攻撃に強くなるには
レッドチーム • 攻撃の観点から組織の弱点を発見 していく。 • 攻撃により侵入可能か • パブリック領域に秘密情報がないか • 攻撃でどこまで侵害を拡大できるか 8 組織のサイバーセキュリティーとは
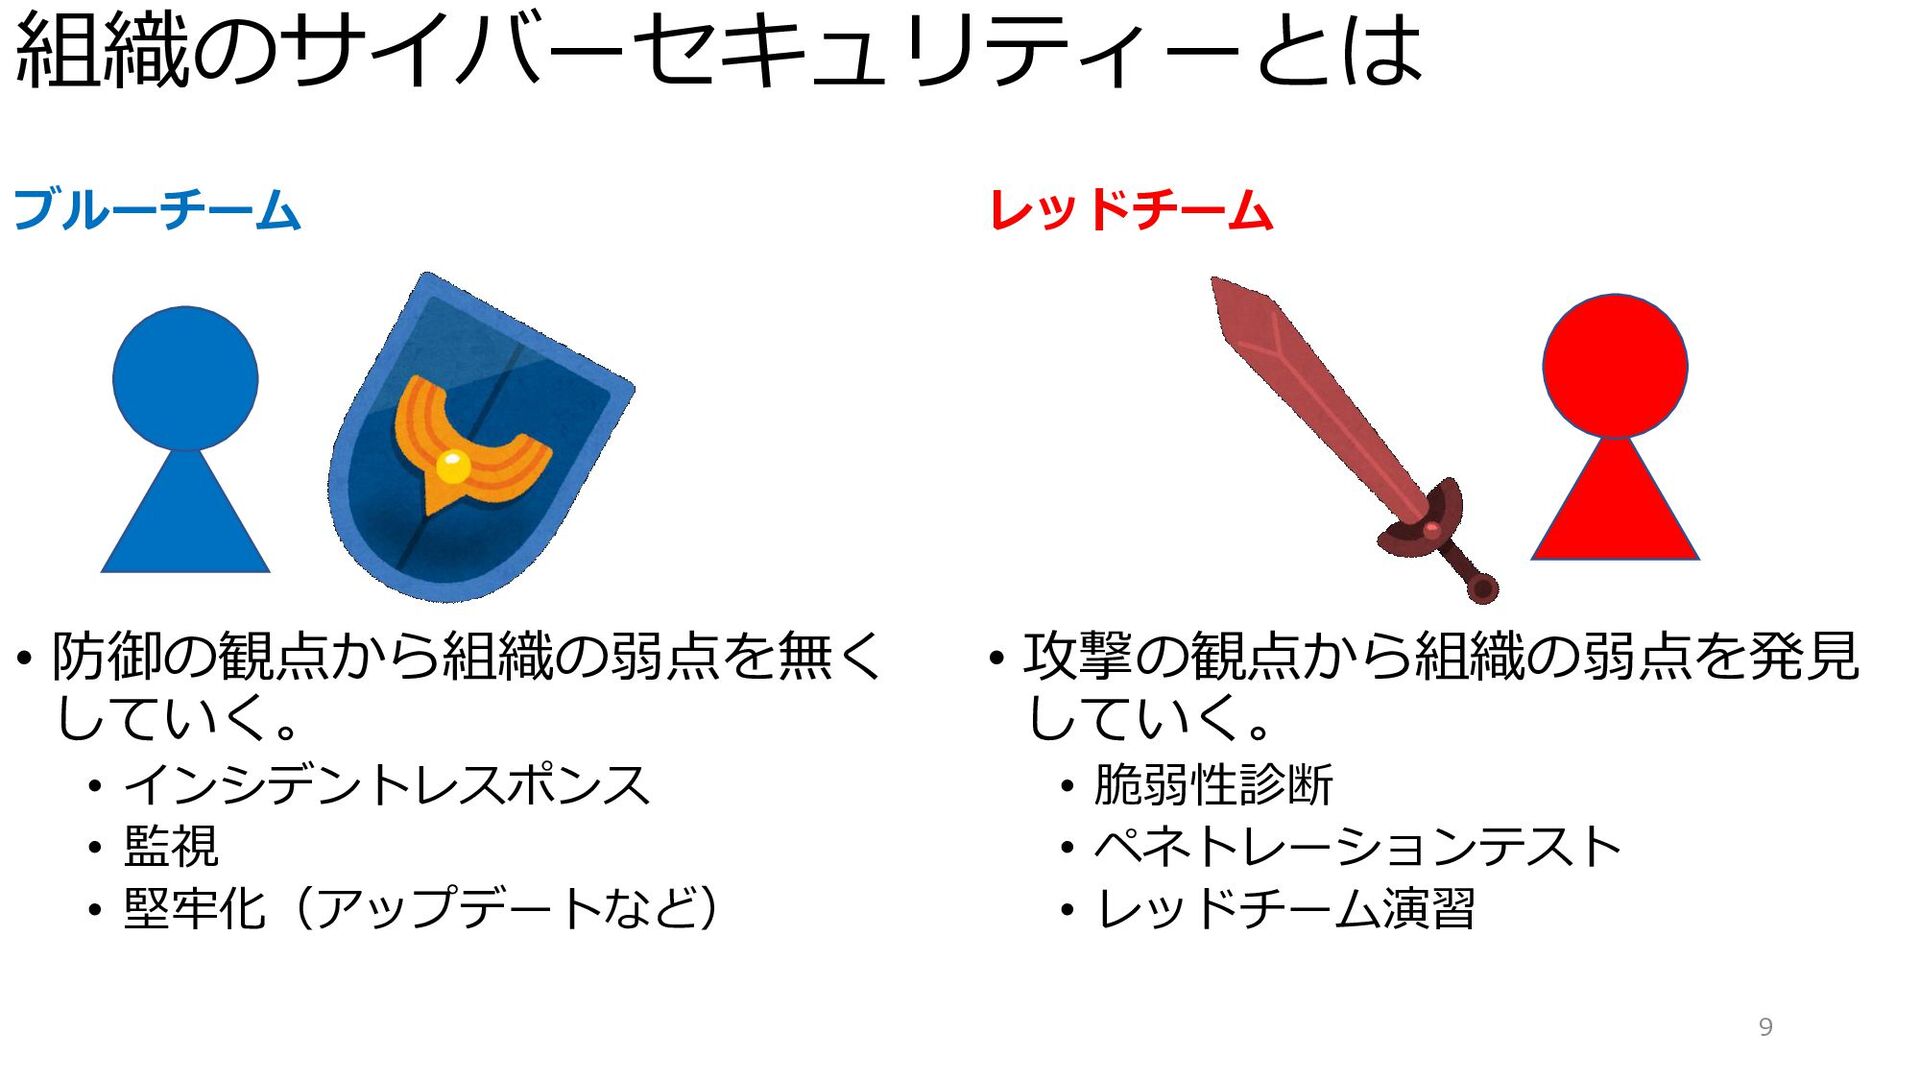
ブルーチーム • 防御の観点から組織の弱点を無く していく。 • インシデントレスポンス • 監視 • 堅牢化(アップデートなど)
レッドチーム • 攻撃の観点から組織の弱点を発見 していく。 • 脆弱性診断 • ペネトレーションテスト • レッドチーム演習 9 組織のサイバーセキュリティーとは
セキュリティ企業について • やっていること • SOC(Security Operation Center) • インシデントレスポンス、フォレンジック •
脆弱性診断 • ペネトレーションテスト • その他、などなど。 10 レッドチームぽい ブルーチームぽい
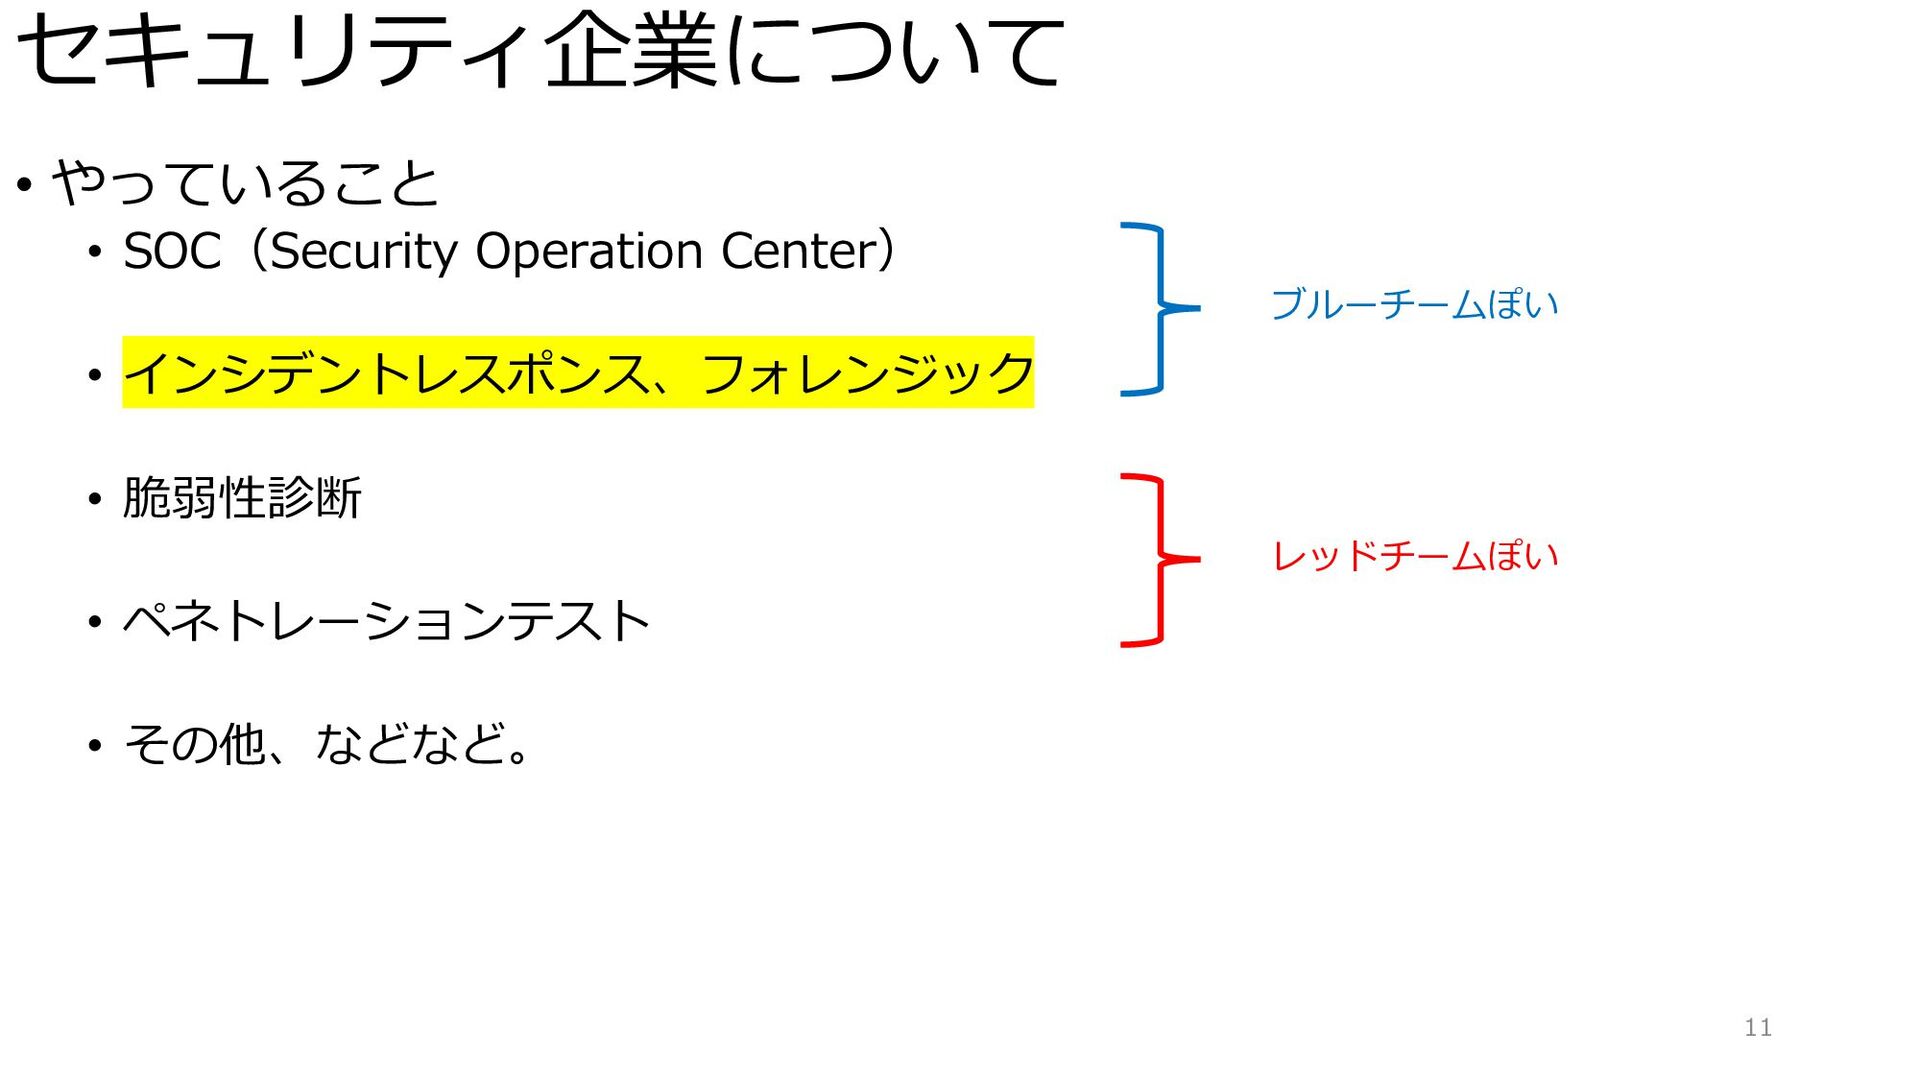
セキュリティ企業について • やっていること • SOC(Security Operation Center) • インシデントレスポンス、フォレンジック •
脆弱性診断 • ペネトレーションテスト • その他、などなど。 11 ブルーチームぽい レッドチームぽい
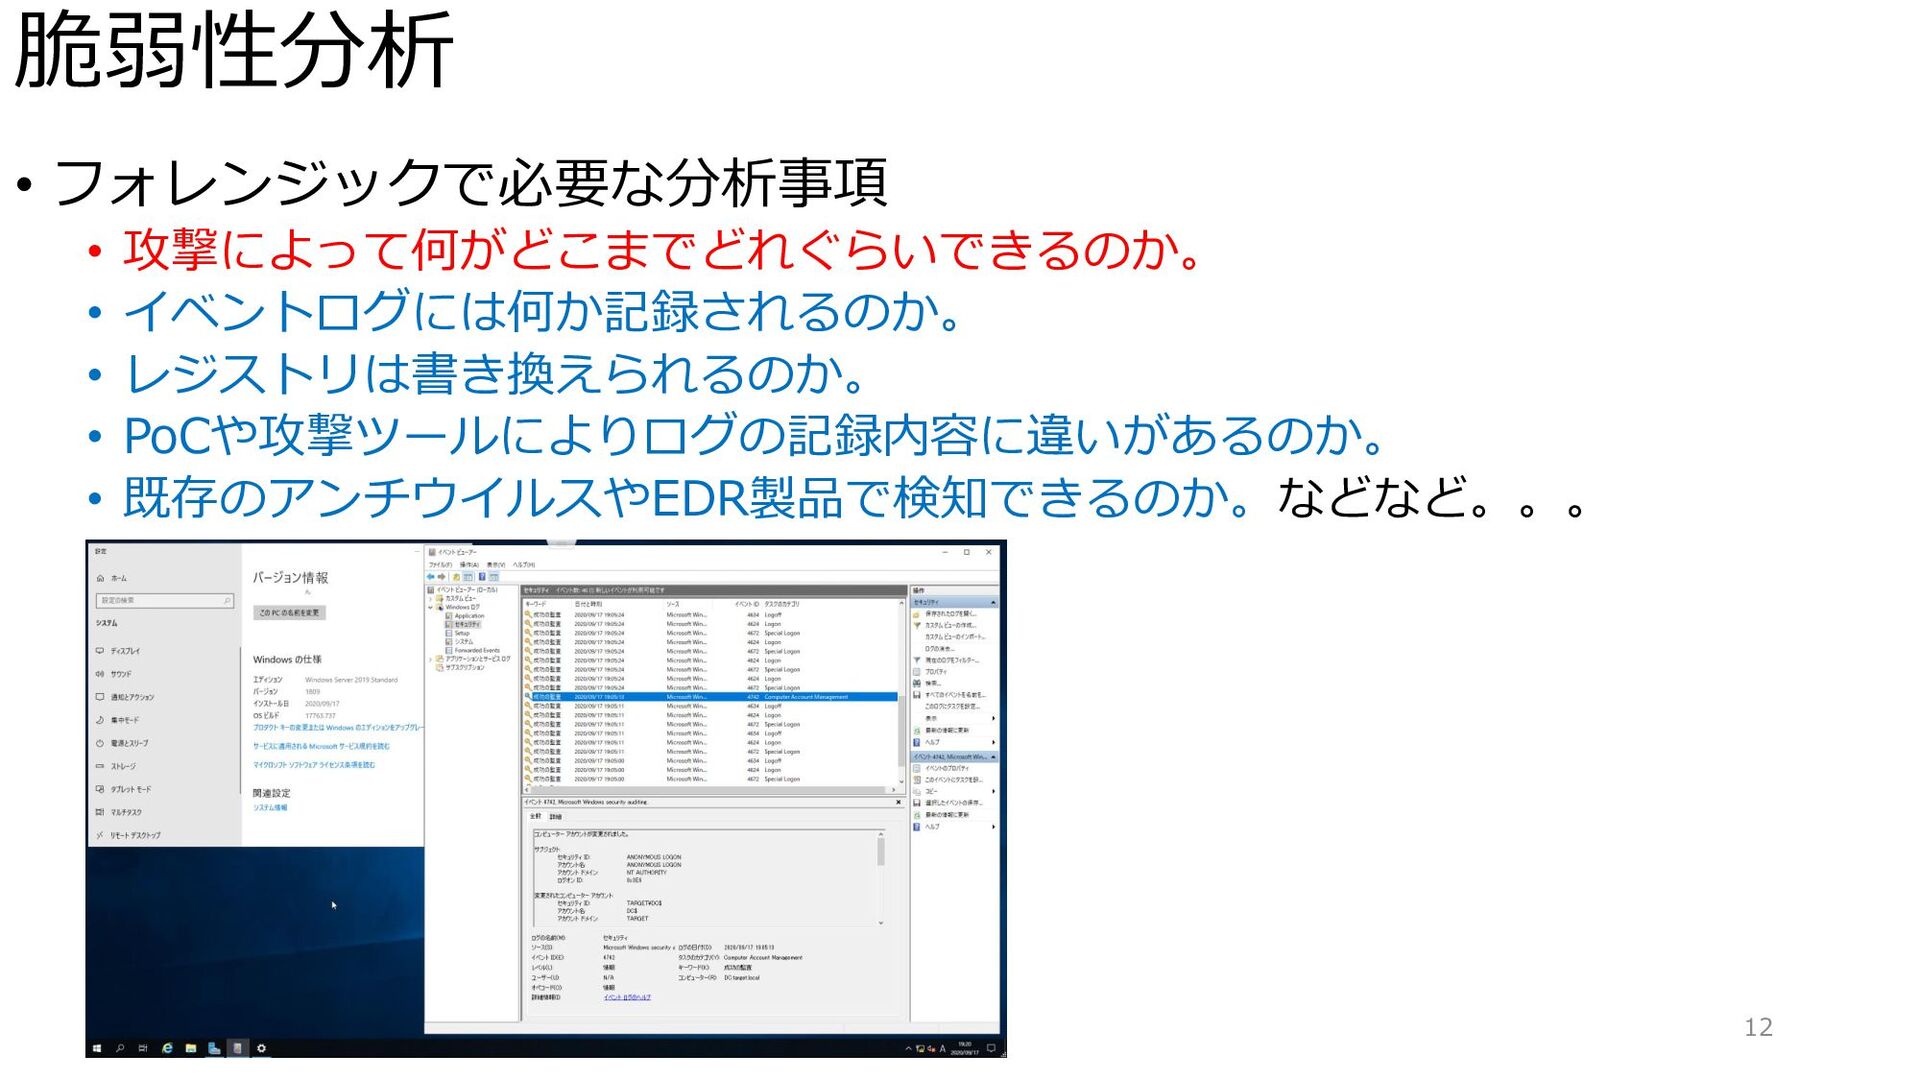
脆弱性分析 • フォレンジックで必要な分析事項 • 攻撃によって何がどこまでどれぐらいできるのか。 • イベントログには何か記録されるのか。 • レジストリは書き換えられるのか。 •
PoCや攻撃ツールによりログの記録内容に違いがあるのか。 • 既存のアンチウイルスやEDR製品で検知できるのか。などなど。。。 12
13 今日の話題
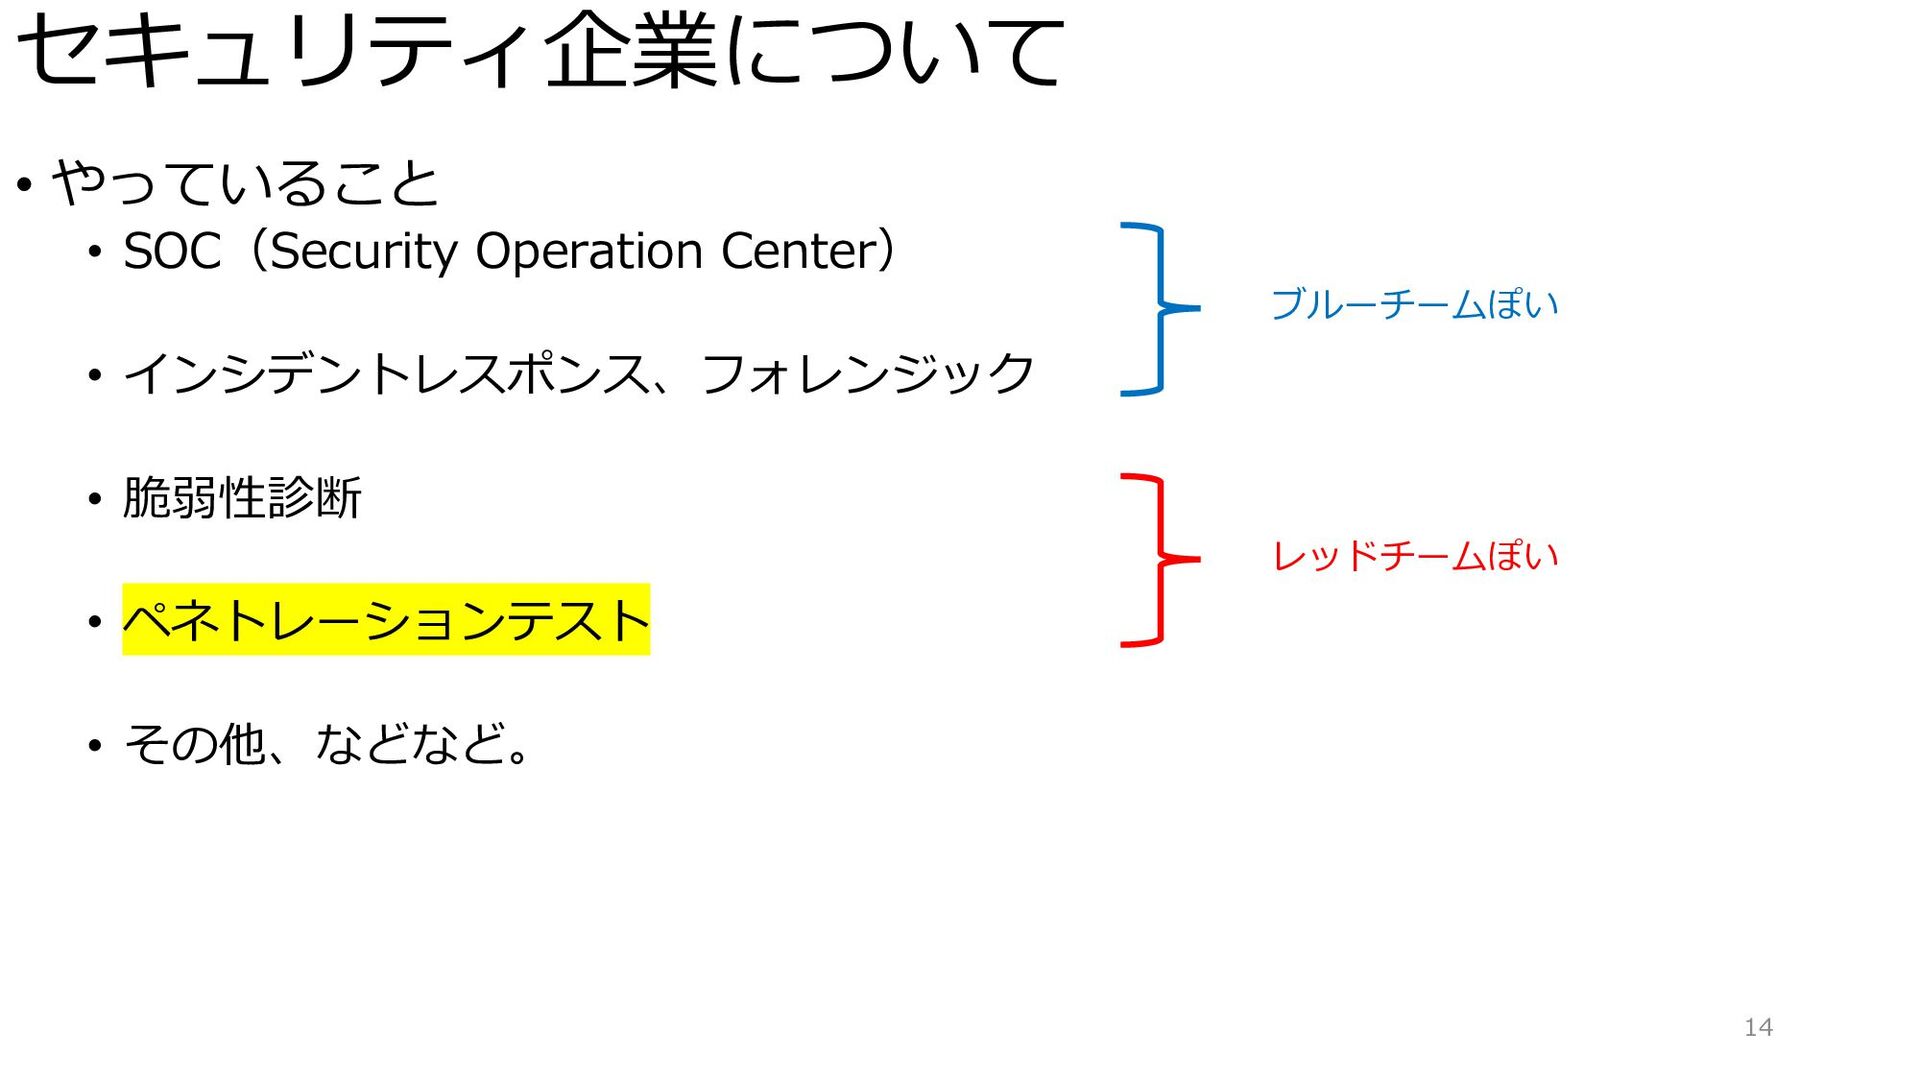
セキュリティ企業について • やっていること • SOC(Security Operation Center) • インシデントレスポンス、フォレンジック •
脆弱性診断 • ペネトレーションテスト • その他、などなど。 14 ブルーチームぽい レッドチームぽい
ペネトレーションテストとは。 • Penetration Testing、ペネトレ • Penetrate • 主な意味 • (…に)突き刺さる、(…を)貫く、突き進む、(…を)通す、通る、(…に)入り込む、(…を)見通す、
見抜く、洞察する、理解する • 入り込むテスト=侵入テスト 15
ペネトレーションテストとは。 • Penetration Testing、ペネトレ • Penetrate • 主な意味 • (…に)突き刺さる、(…を)貫く、突き進む、(…を)通す、通る、(…に)入り込む、(…を)見通す、
見抜く、洞察する、理解する • 入り込むテスト=侵入テスト • 対象 • 万物 • 情報システム、IoTデバイス、スマホアプリなど、すべてのものが対象 16
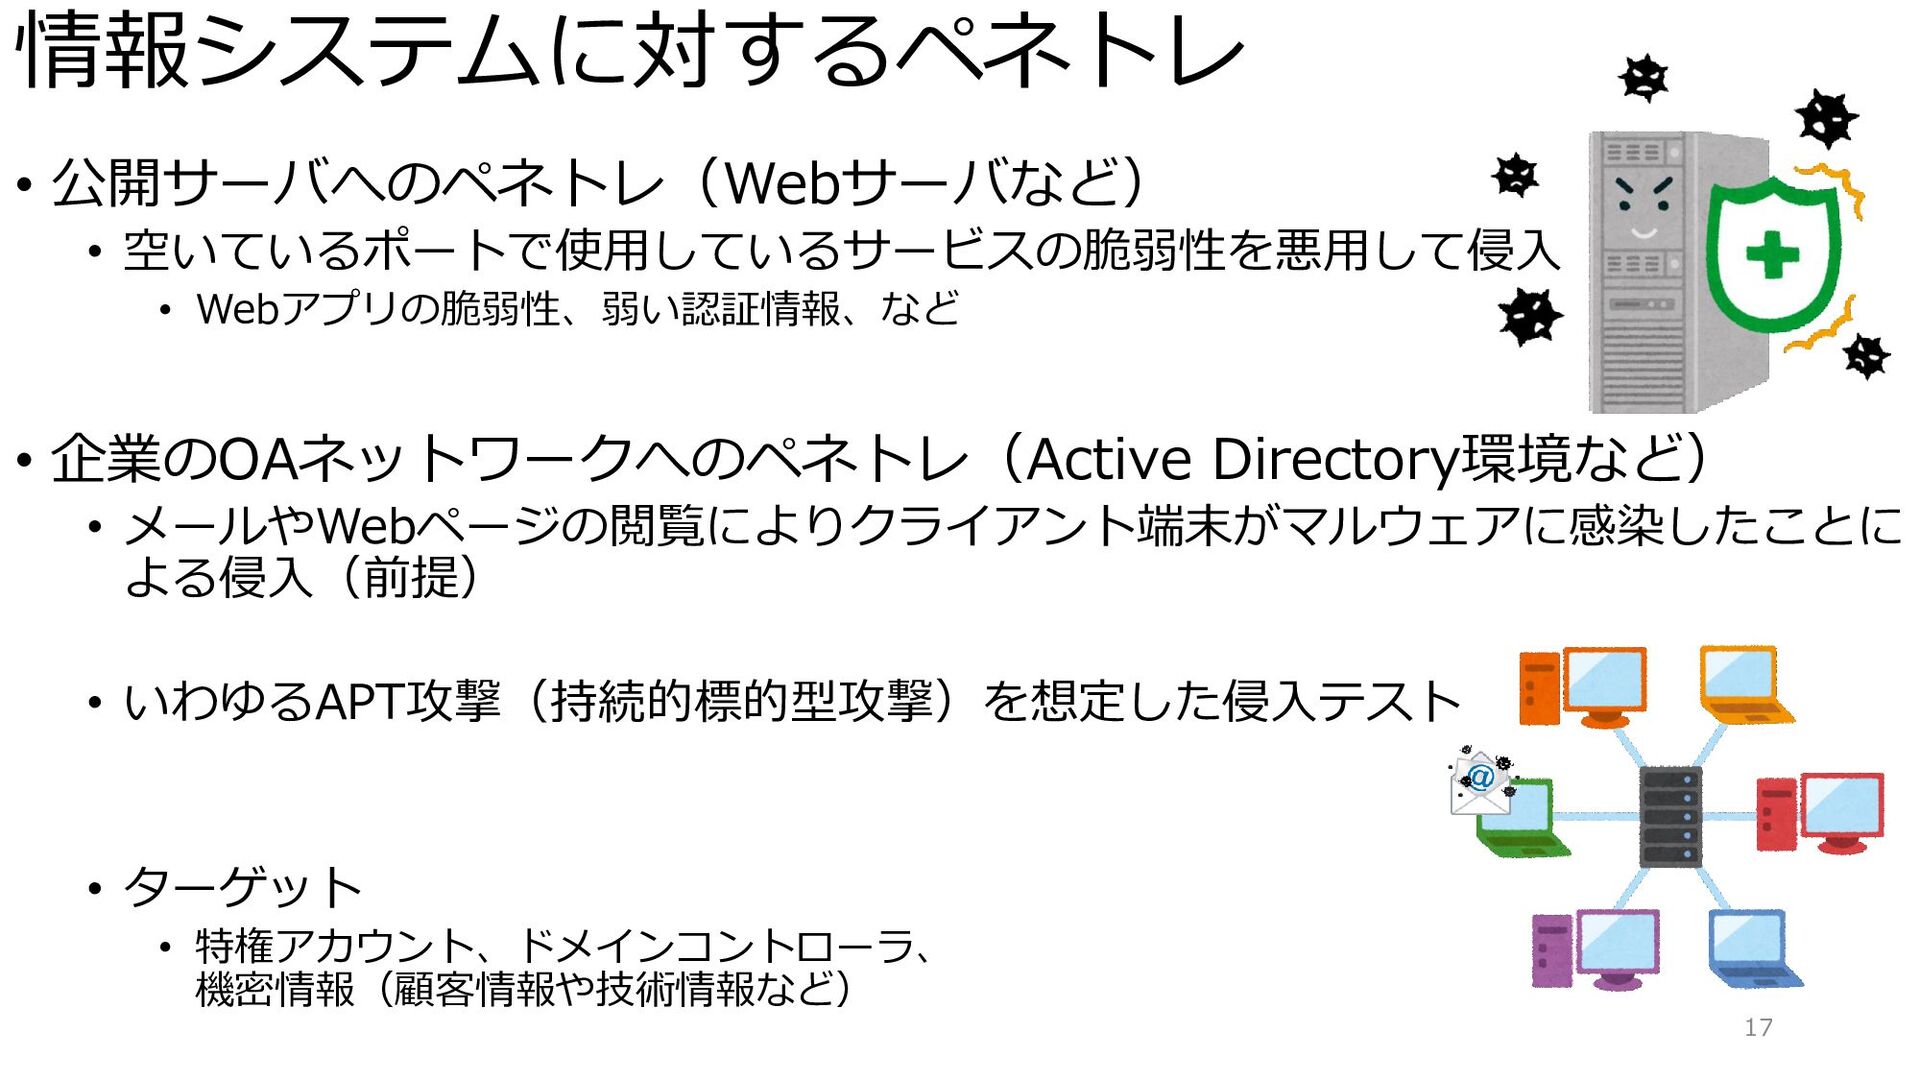
情報システムに対するペネトレ • 公開サーバへのペネトレ(Webサーバなど) • 空いているポートで使用しているサービスの脆弱性を悪用して侵入 • Webアプリの脆弱性、弱い認証情報、など • 企業のOAネットワークへのペネトレ(Active Directory環境など)
• メールやWebページの閲覧によりクライアント端末がマルウェアに感染したことに よる侵入(前提) • いわゆるAPT攻撃(持続的標的型攻撃)を想定した侵入テスト • ターゲット • 特権アカウント、ドメインコントローラ、 機密情報(顧客情報や技術情報など) 17
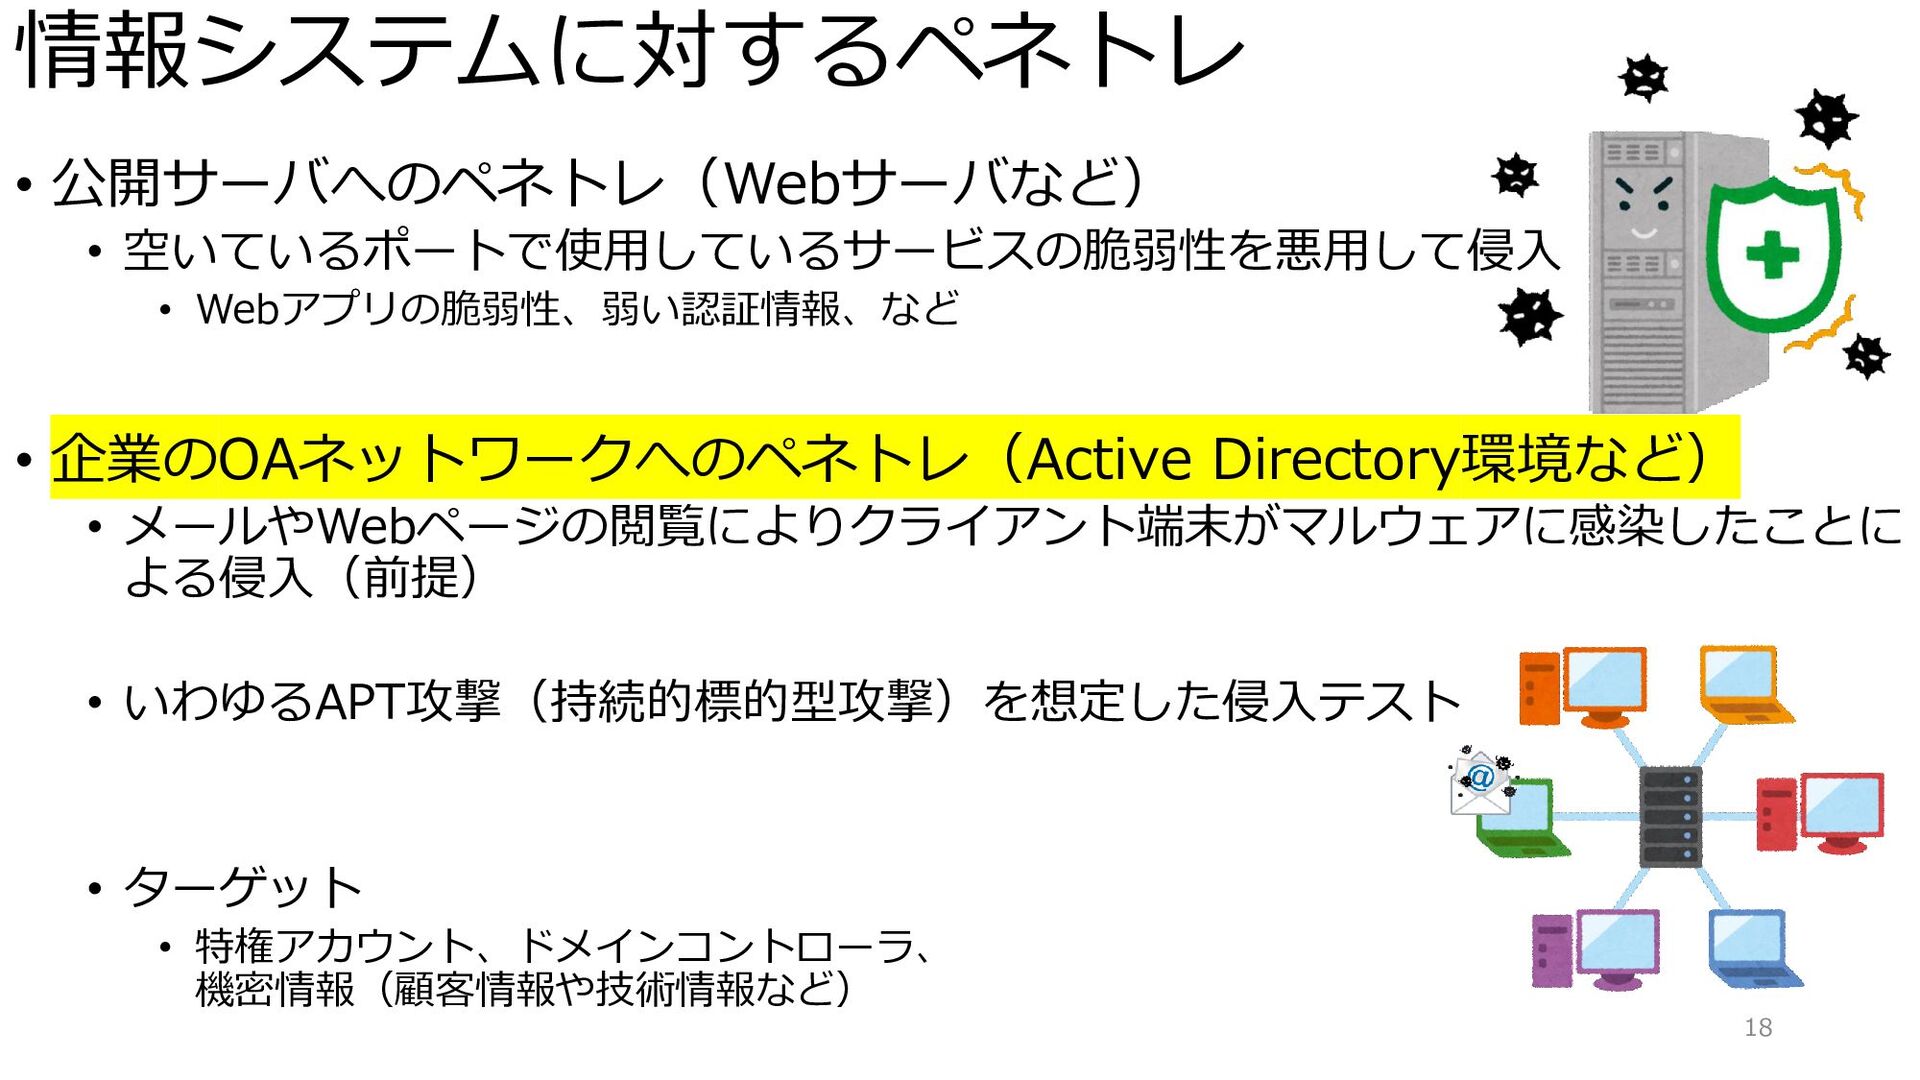
情報システムに対するペネトレ • 公開サーバへのペネトレ(Webサーバなど) • 空いているポートで使用しているサービスの脆弱性を悪用して侵入 • Webアプリの脆弱性、弱い認証情報、など • 企業のOAネットワークへのペネトレ(Active Directory環境など)
• メールやWebページの閲覧によりクライアント端末がマルウェアに感染したことに よる侵入(前提) • いわゆるAPT攻撃(持続的標的型攻撃)を想定した侵入テスト • ターゲット • 特権アカウント、ドメインコントローラ、 機密情報(顧客情報や技術情報など) 18
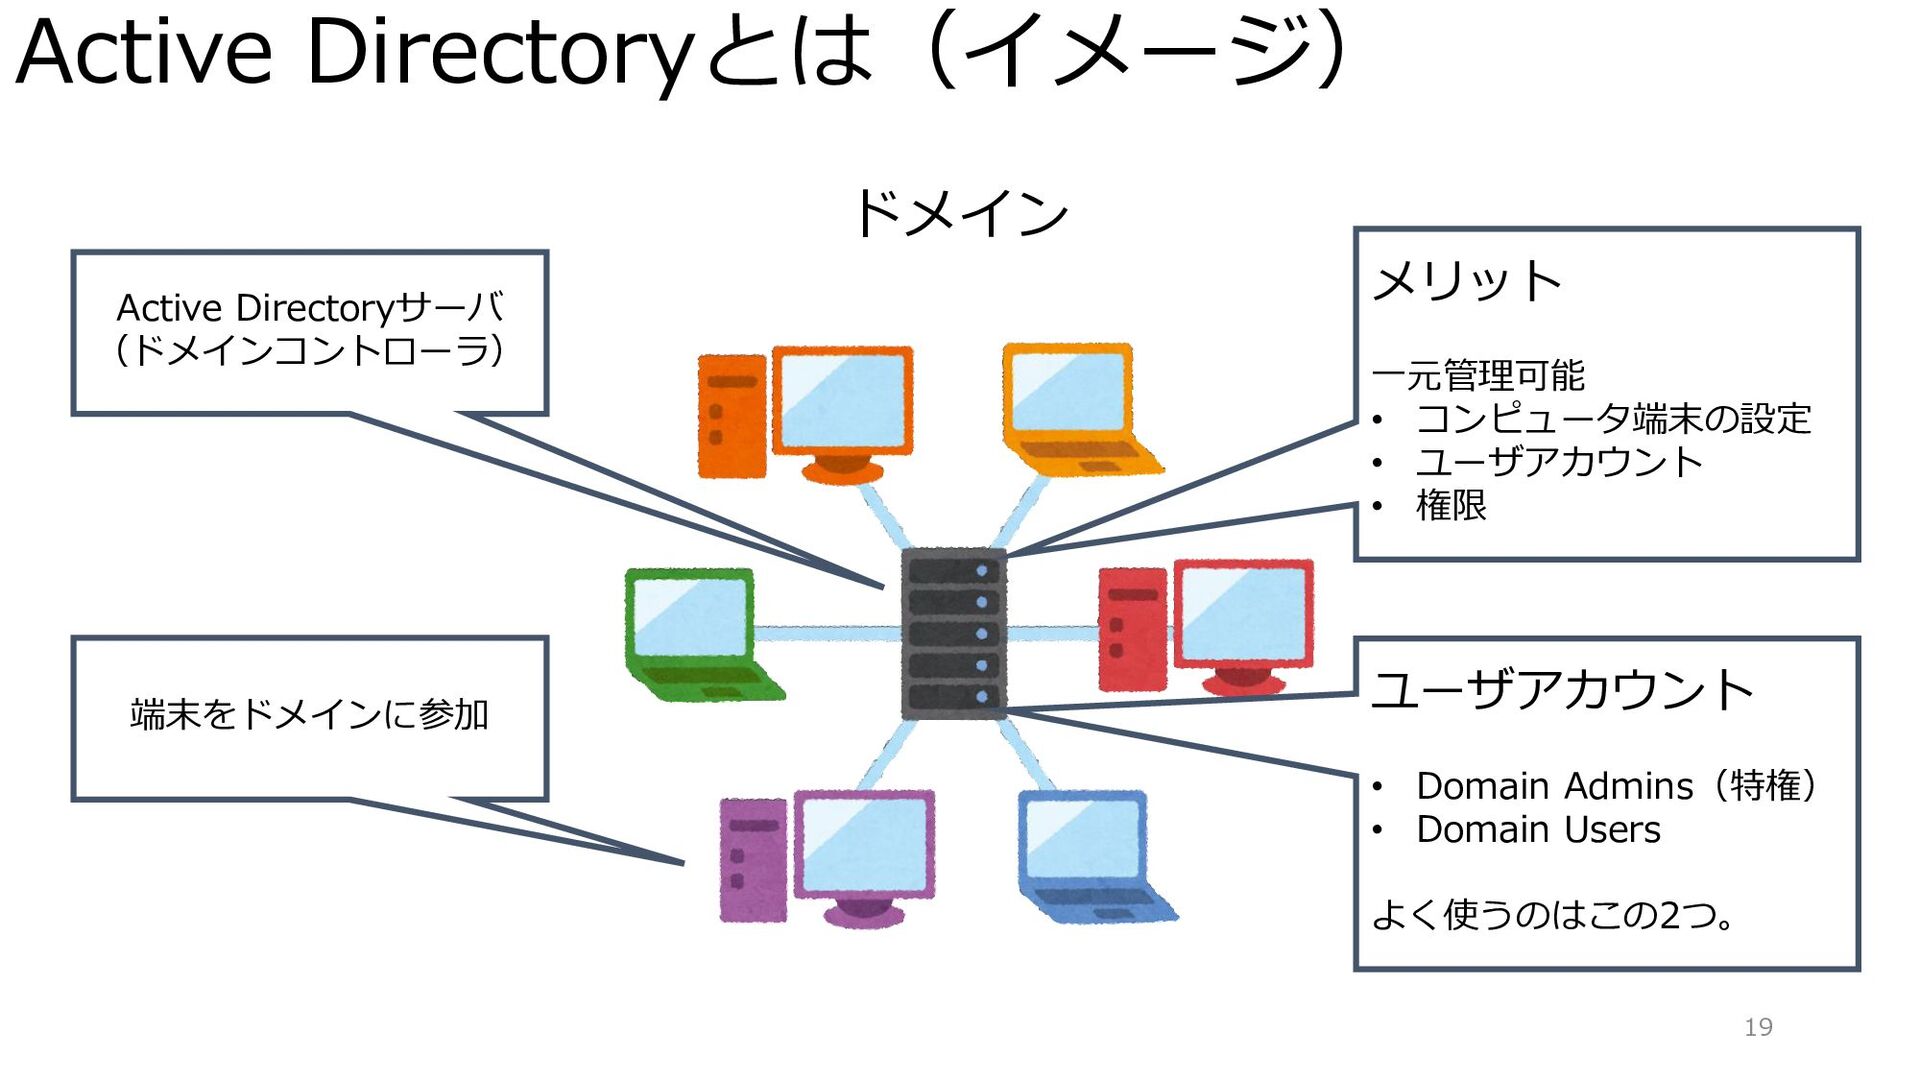
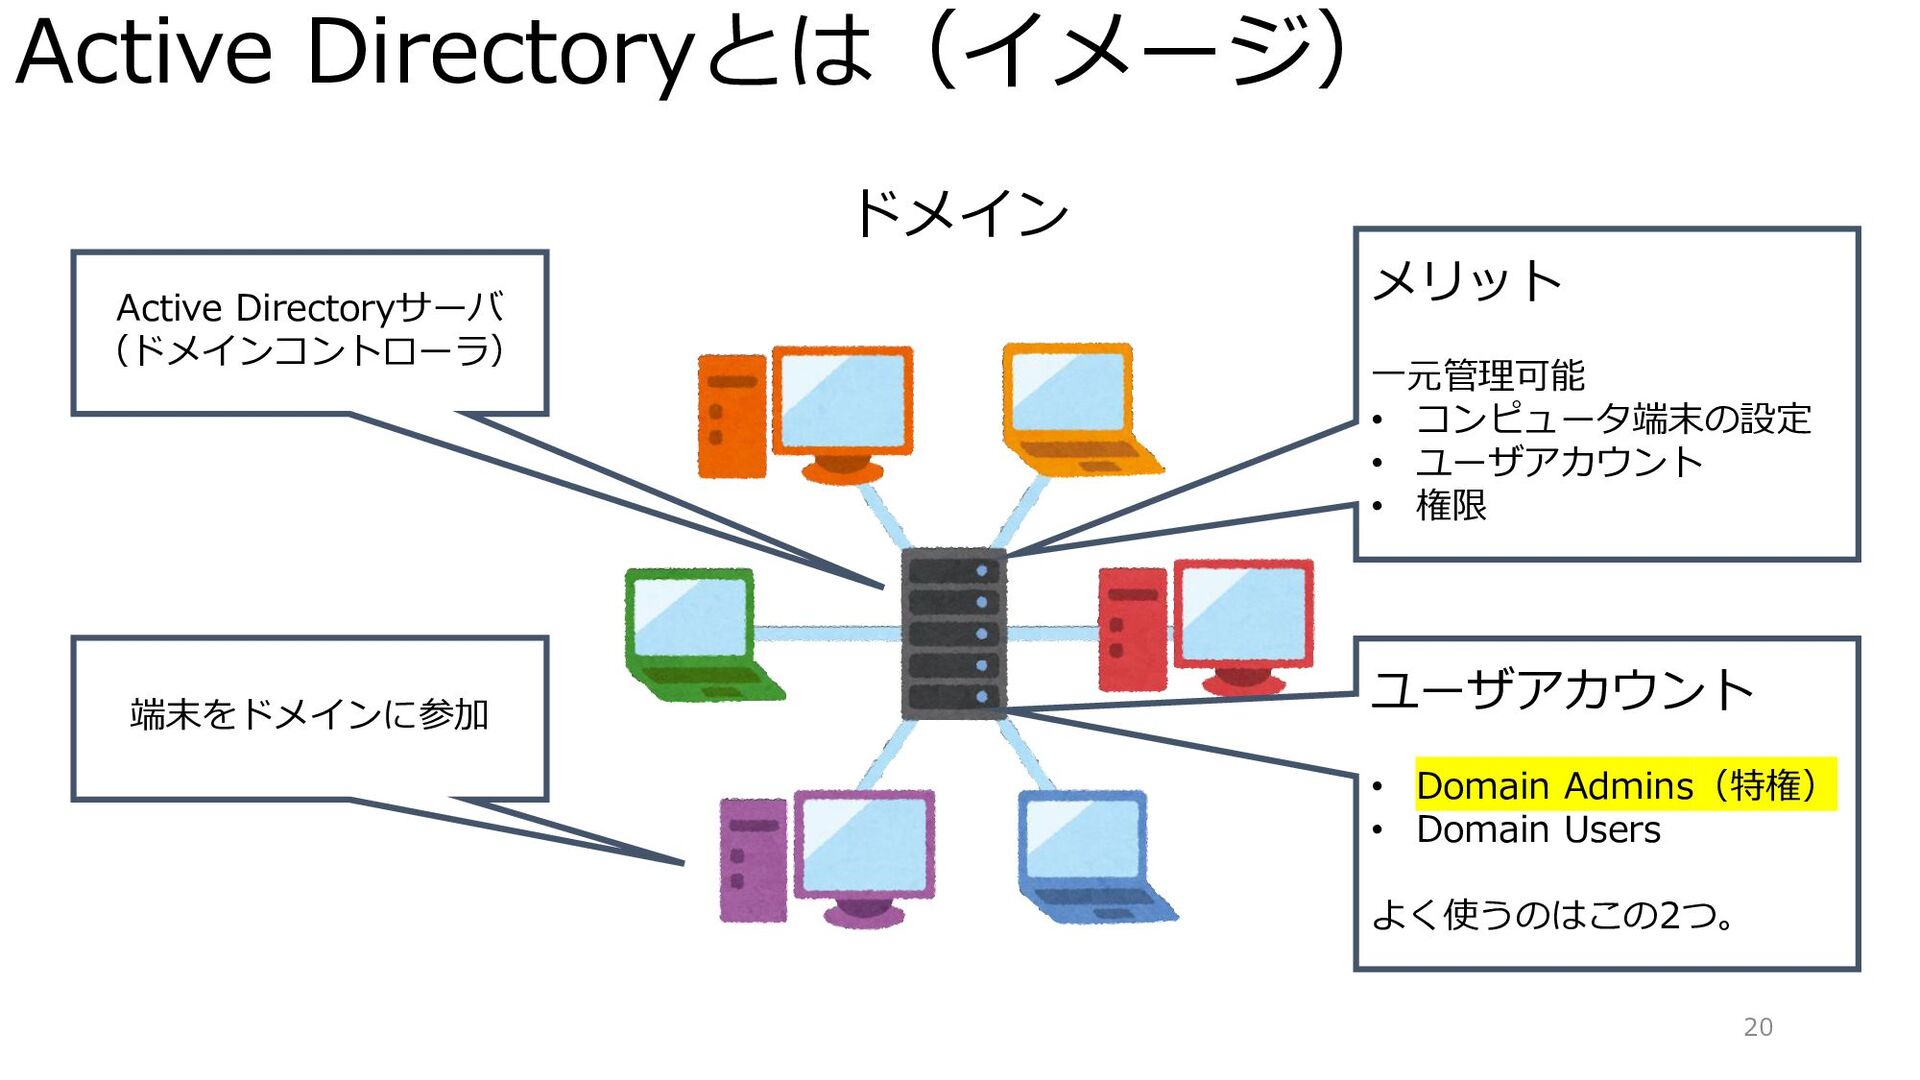
Active Directoryとは(イメージ) 19 ドメイン Active Directoryサーバ (ドメインコントローラ) 端末をドメインに参加 メリット 一元管理可能
• コンピュータ端末の設定 • ユーザアカウント • 権限 ユーザアカウント • Domain Admins(特権) • Domain Users よく使うのはこの2つ。
Active Directoryとは(イメージ) 20 ドメイン Active Directoryサーバ (ドメインコントローラ) 端末をドメインに参加 メリット 一元管理可能
• コンピュータ端末の設定 • ユーザアカウント • 権限 ユーザアカウント • Domain Admins(特権) • Domain Users よく使うのはこの2つ。
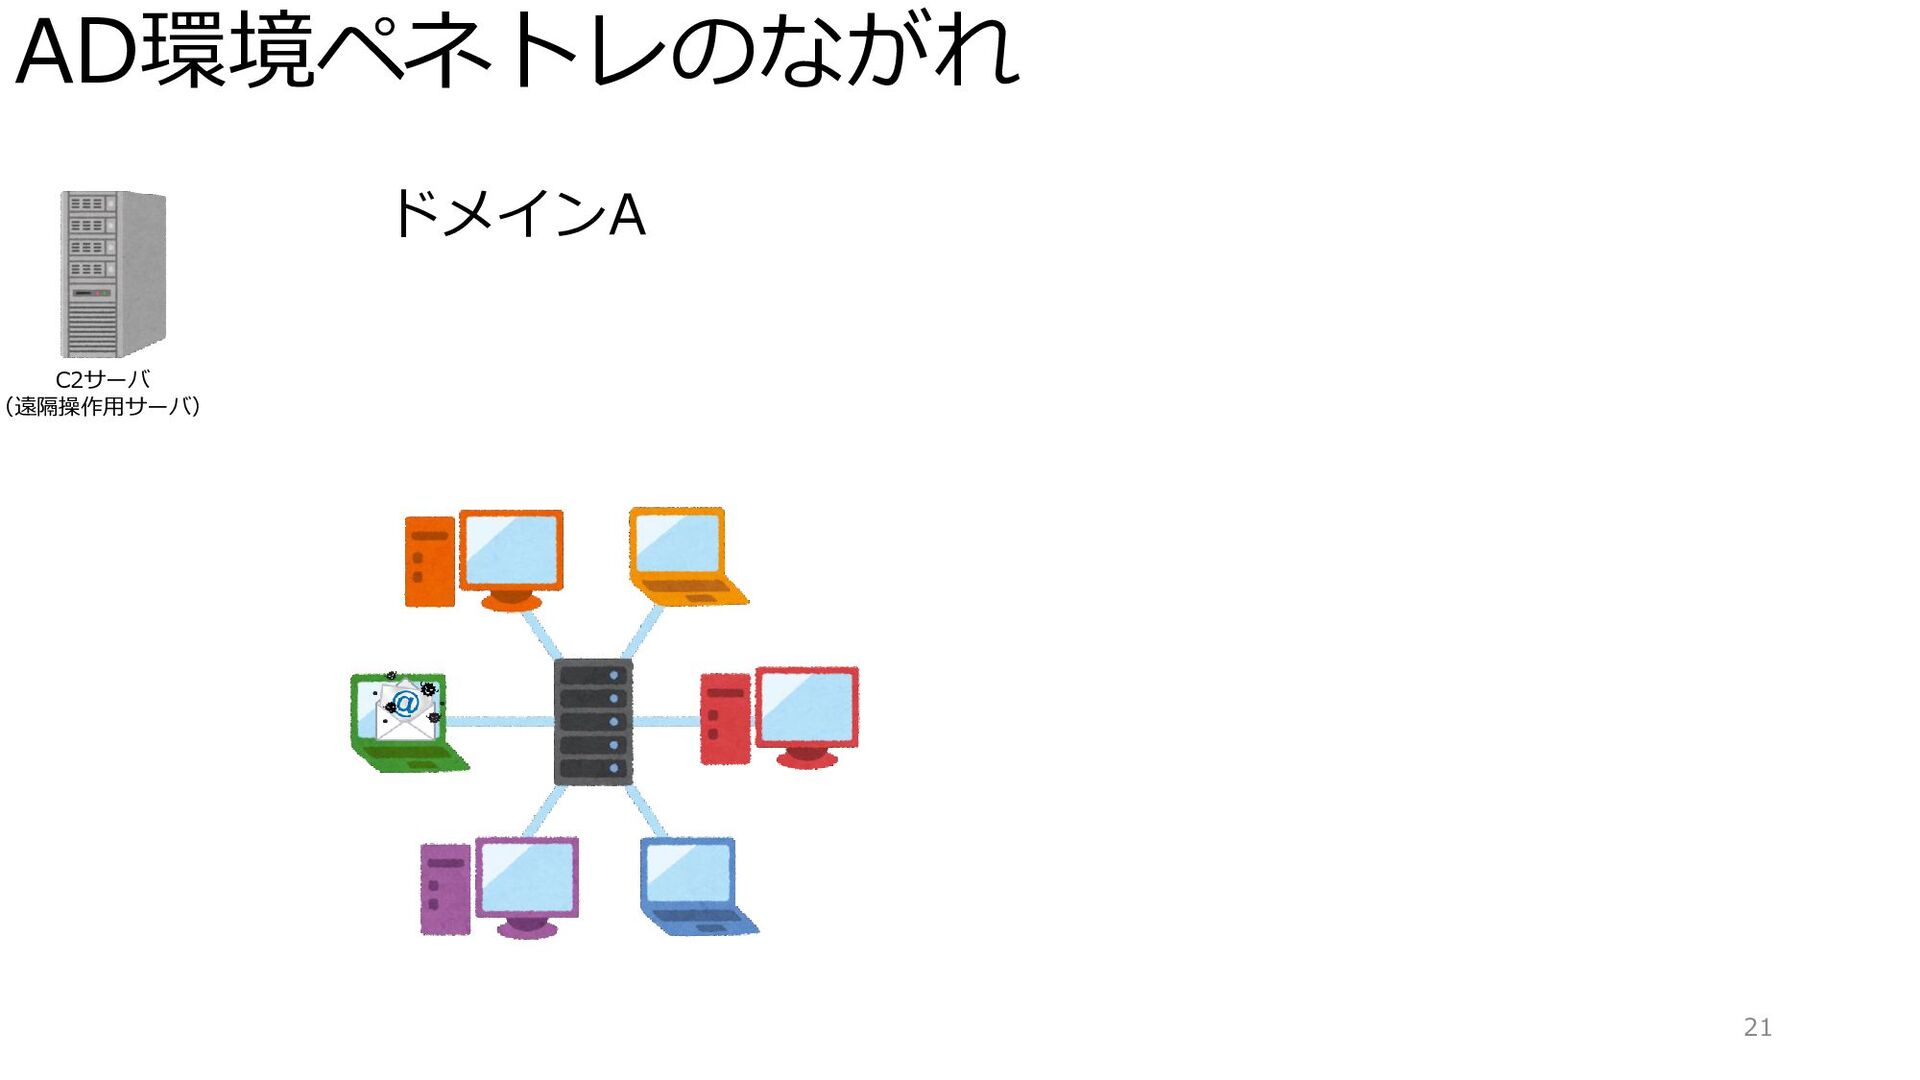
AD環境ペネトレのながれ 21 ドメインA C2サーバ (遠隔操作用サーバ)
AD環境ペネトレのながれ 22 ドメインA C2サーバ (遠隔操作用サーバ) ①C2サーバと通信を確立させる
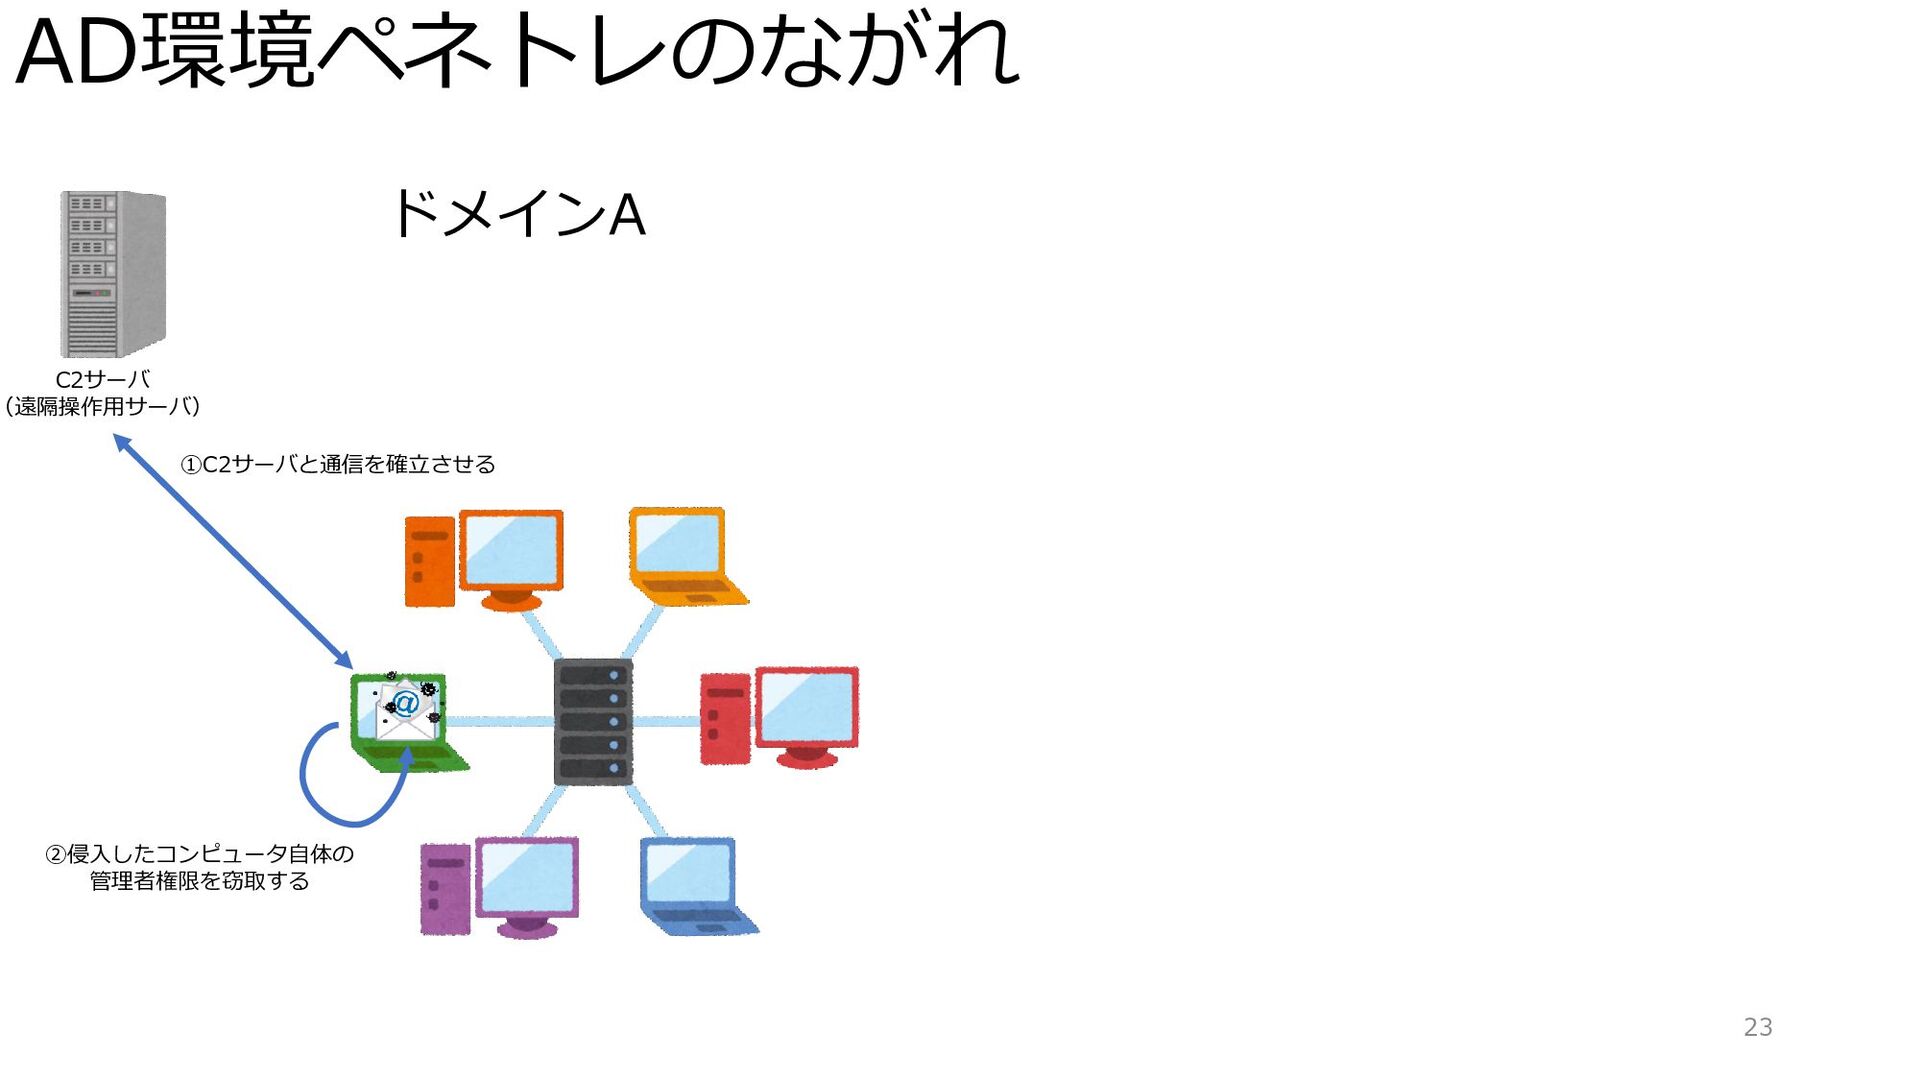
AD環境ペネトレのながれ 23 ドメインA C2サーバ (遠隔操作用サーバ) ①C2サーバと通信を確立させる ②侵入したコンピュータ自体の 管理者権限を窃取する
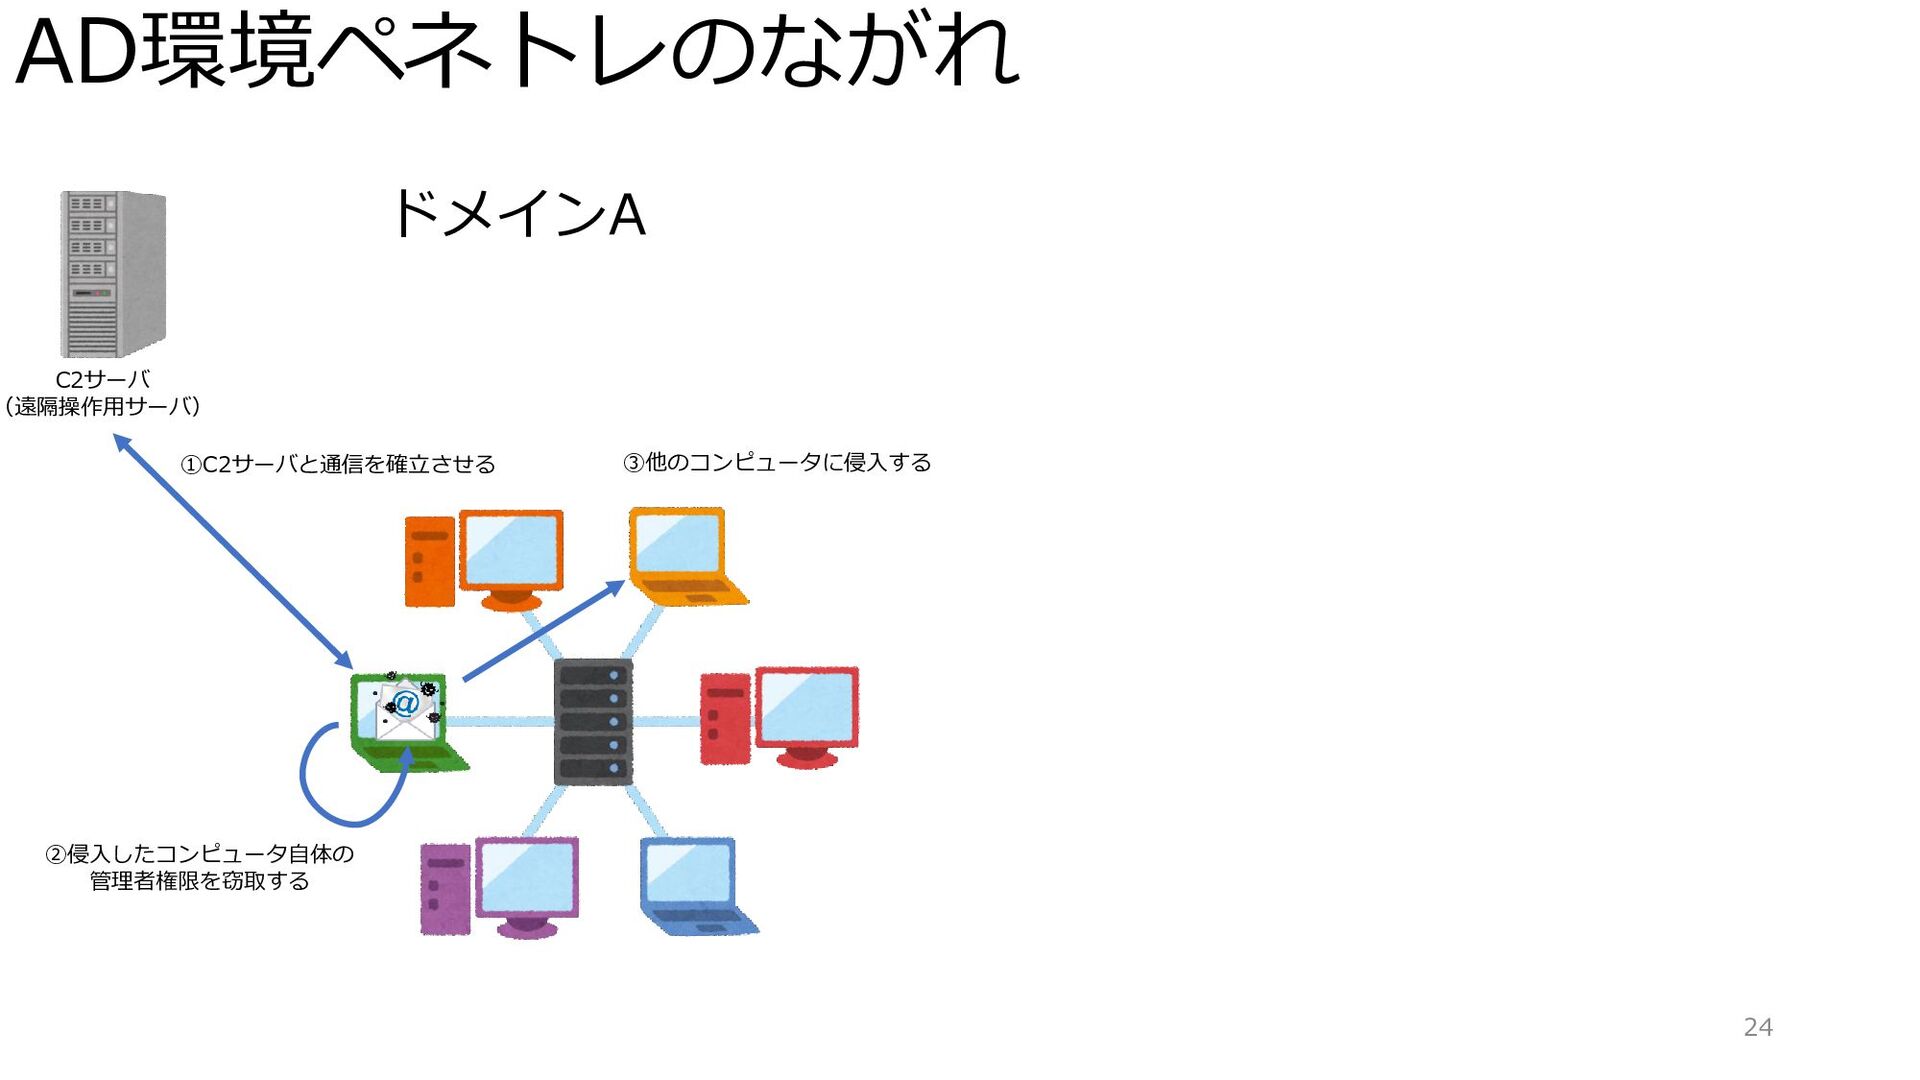
AD環境ペネトレのながれ 24 ドメインA C2サーバ (遠隔操作用サーバ) ①C2サーバと通信を確立させる ②侵入したコンピュータ自体の 管理者権限を窃取する ③他のコンピュータに侵入する
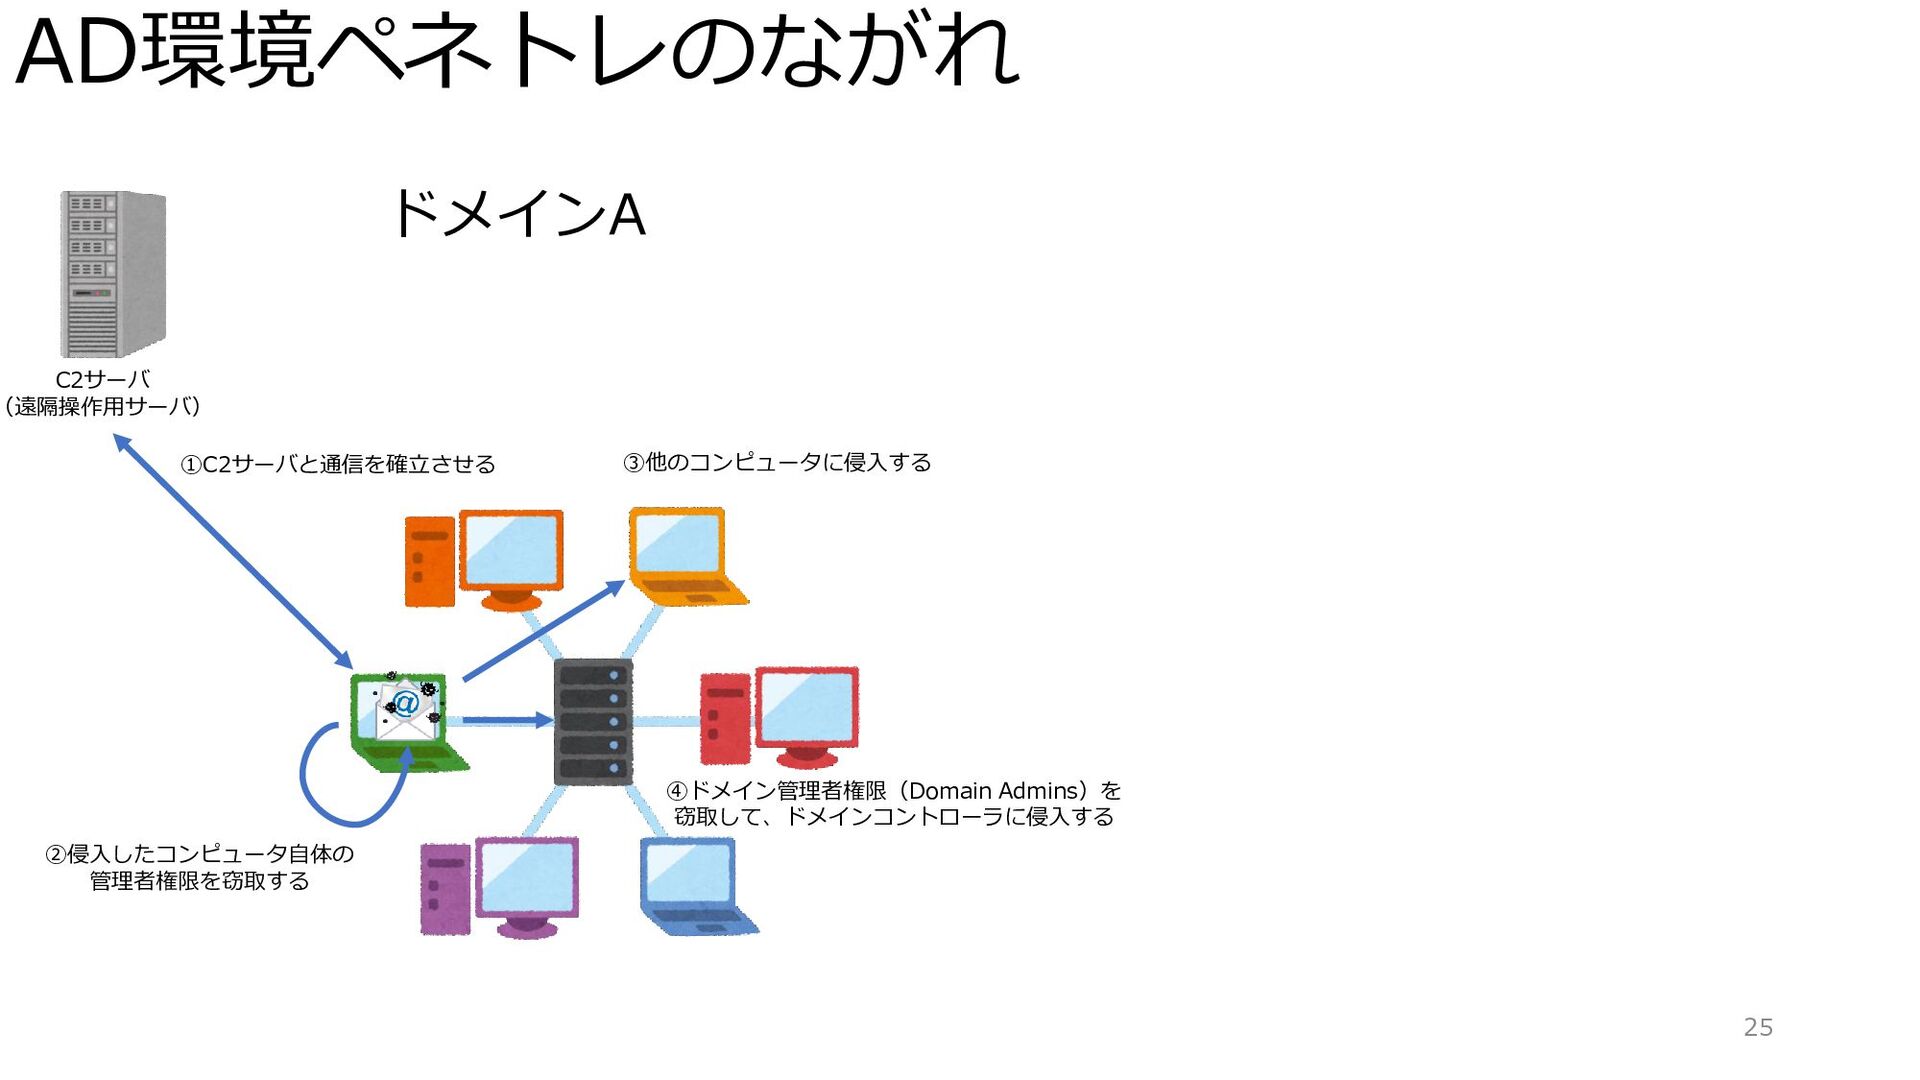
AD環境ペネトレのながれ 25 ドメインA C2サーバ (遠隔操作用サーバ) ①C2サーバと通信を確立させる ②侵入したコンピュータ自体の 管理者権限を窃取する ③他のコンピュータに侵入する ④ドメイン管理者権限(Domain
Admins)を 窃取して、ドメインコントローラに侵入する
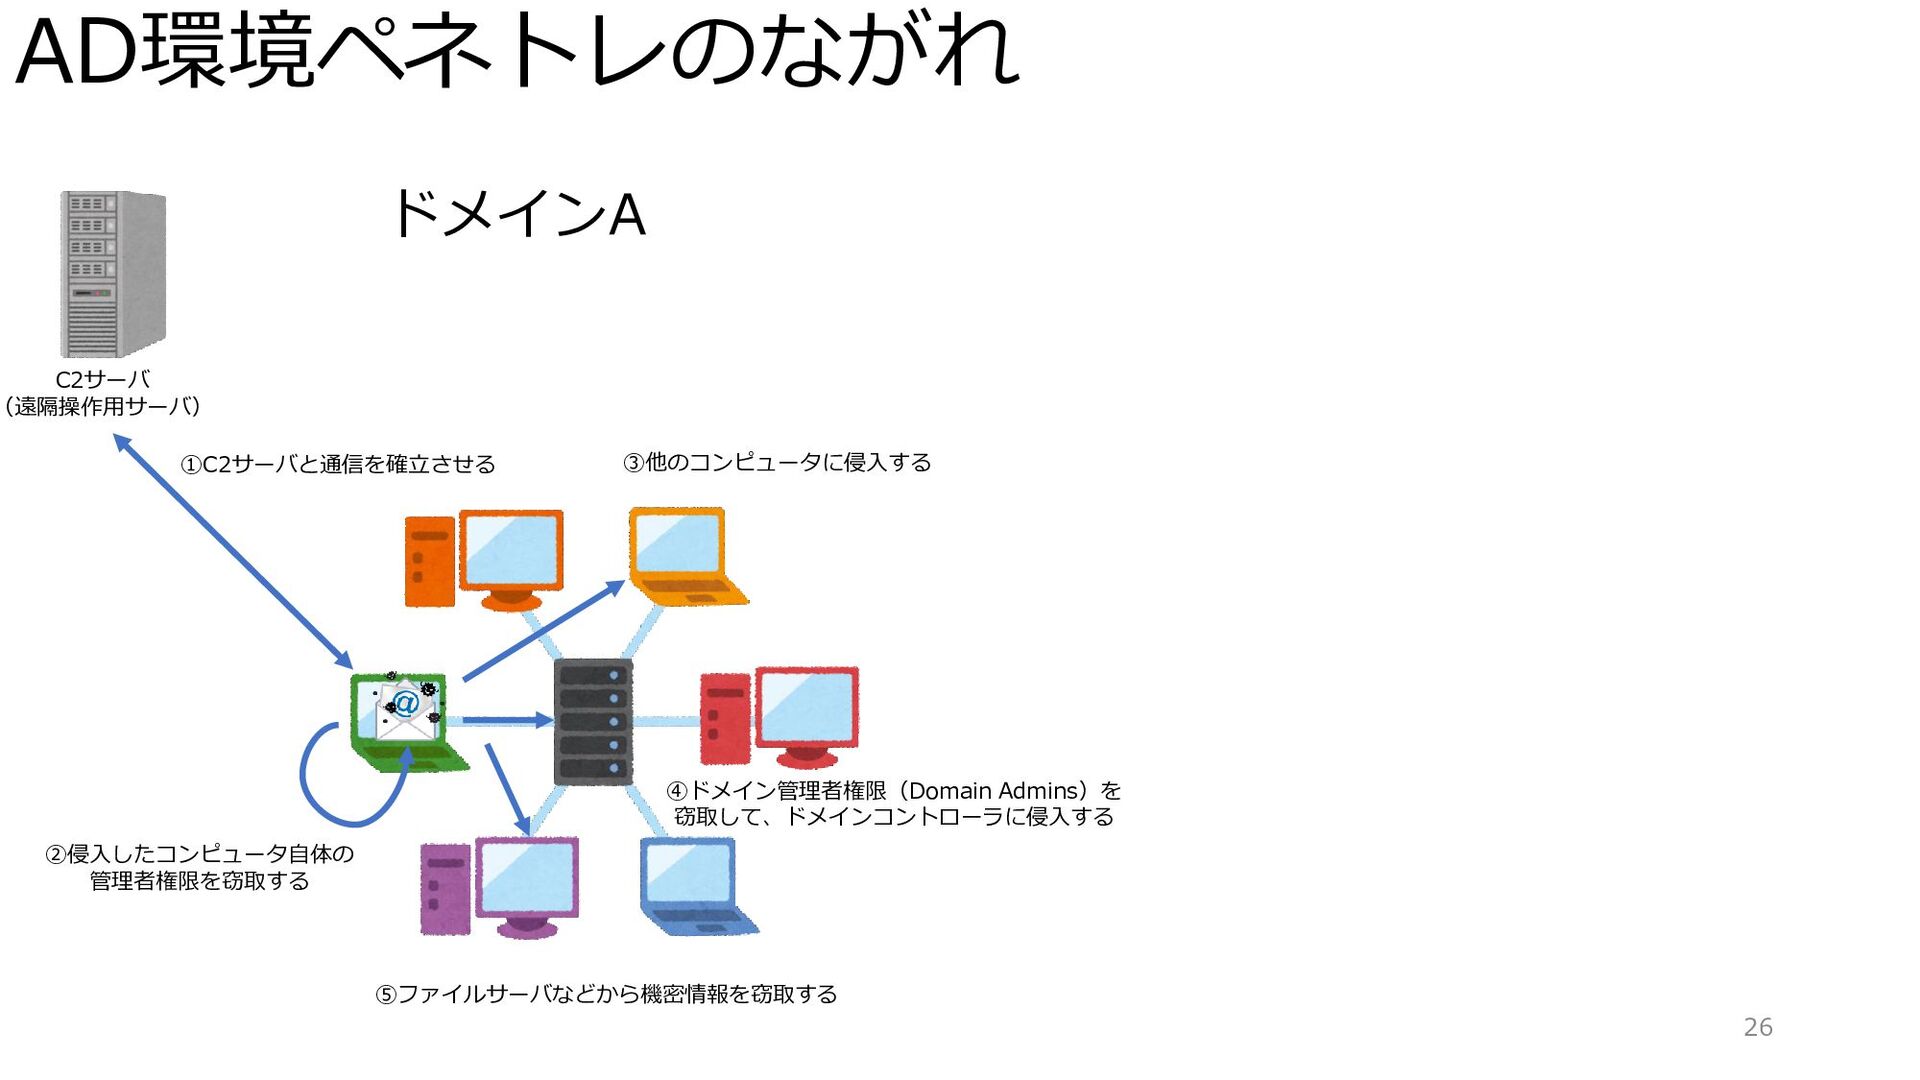
AD環境ペネトレのながれ 26 ドメインA C2サーバ (遠隔操作用サーバ) ①C2サーバと通信を確立させる ②侵入したコンピュータ自体の 管理者権限を窃取する ③他のコンピュータに侵入する ⑤ファイルサーバなどから機密情報を窃取する
④ドメイン管理者権限(Domain Admins)を 窃取して、ドメインコントローラに侵入する
AD環境ペネトレのながれ 27 ドメインA C2サーバ (遠隔操作用サーバ) ①C2サーバと通信を確立させる ②侵入したコンピュータ自体の 管理者権限を窃取する ③他のコンピュータに侵入する ⑤ファイルサーバなどから機密情報を窃取する
ドメインB ④ドメイン管理者権限(Domain Admins)を 窃取して、ドメインコントローラに侵入する ⑥ネットワーク(ドメイン)を横断して、 他のドメインに所属するコンピュータを探索する
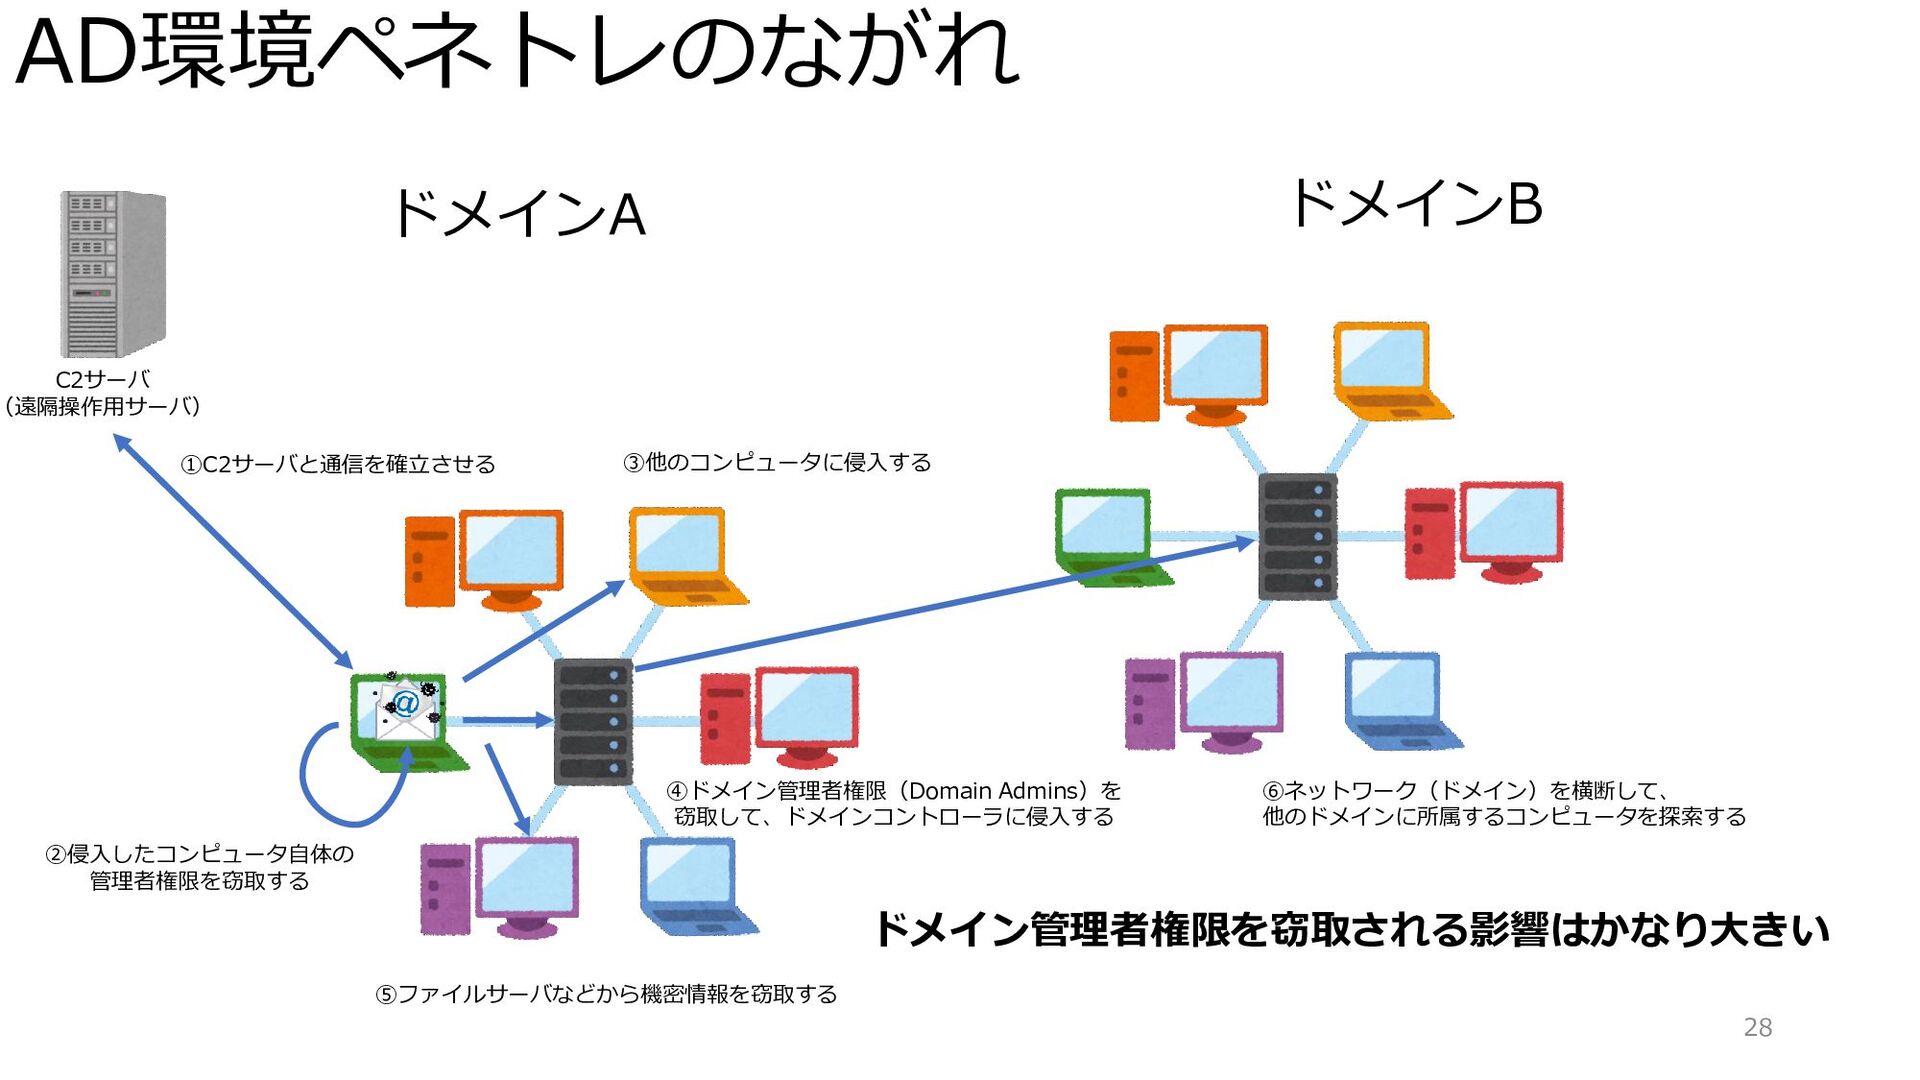
AD環境ペネトレのながれ 28 ドメインA C2サーバ (遠隔操作用サーバ) ①C2サーバと通信を確立させる ②侵入したコンピュータ自体の 管理者権限を窃取する ③他のコンピュータに侵入する ⑤ファイルサーバなどから機密情報を窃取する
ドメインB ④ドメイン管理者権限(Domain Admins)を 窃取して、ドメインコントローラに侵入する ⑥ネットワーク(ドメイン)を横断して、 他のドメインに所属するコンピュータを探索する ドメイン管理者権限を窃取される影響はかなり大きい
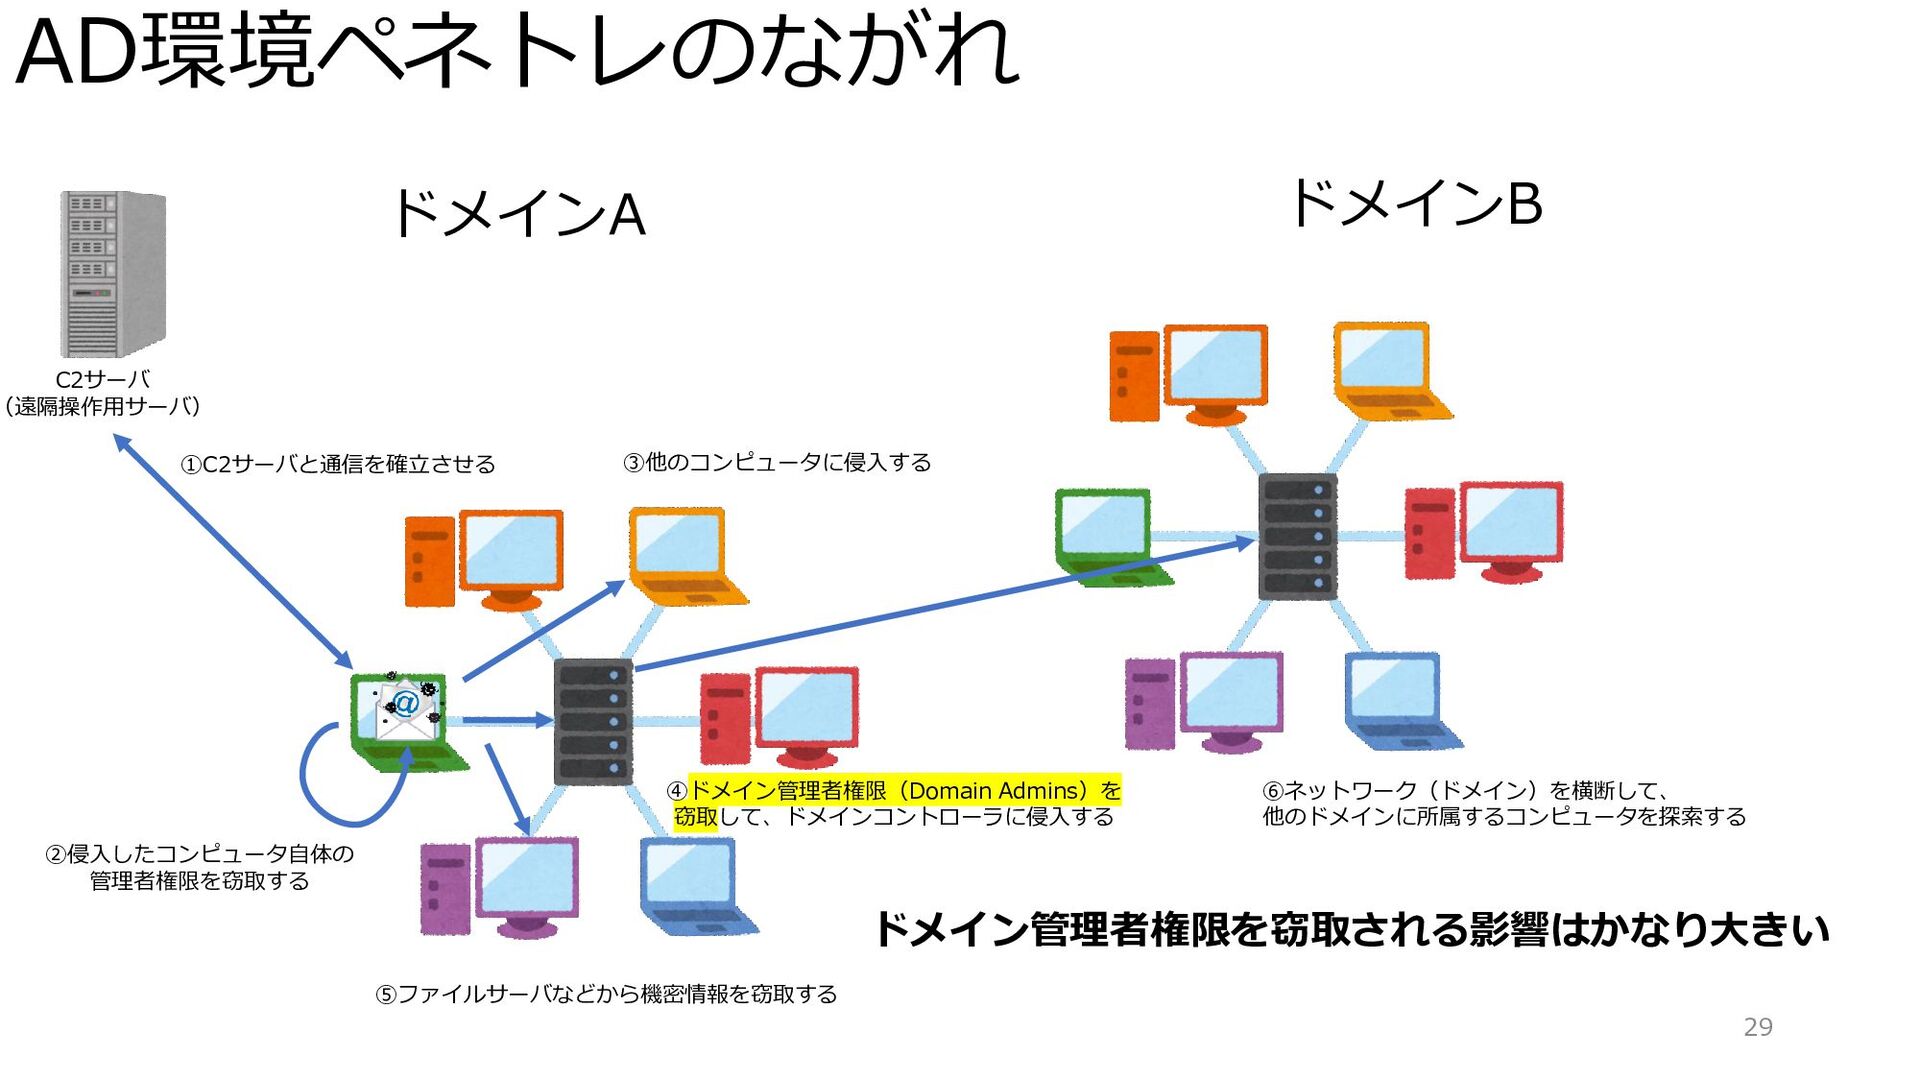
AD環境ペネトレのながれ 29 ドメインA C2サーバ (遠隔操作用サーバ) ①C2サーバと通信を確立させる ②侵入したコンピュータ自体の 管理者権限を窃取する ③他のコンピュータに侵入する ⑤ファイルサーバなどから機密情報を窃取する
ドメインB ④ドメイン管理者権限(Domain Admins)を 窃取して、ドメインコントローラに侵入する ⑥ネットワーク(ドメイン)を横断して、 他のドメインに所属するコンピュータを探索する ドメイン管理者権限を窃取される影響はかなり大きい
よくあるドメイン管理者の窃取方法 • もちろんソフトウェアの脆弱性があれば、 悪用して取得可能、ただしあまり使わない 30 https://www.secureworks.jp/resources/at-example-of-active-directory-strategy-in-red-team-service
よくあるドメイン管理者の窃取方法 • もちろんソフトウェアの脆弱性があれば、 悪用して取得可能、ただしあまり使わない • 単純なドメイン管理者パスワード • 端末初期設定用のバッチに管理者パスワードが記載されている • パスワード.txt
• Kerberoasting • ドメイン管理者の利用する端末が侵害される 31 https://www.secureworks.jp/resources/at-example-of-active-directory-strategy-in-red-team-service
よくあるドメイン管理者の窃取方法 • もちろんソフトウェアの脆弱性があれば、 悪用して取得可能、ただしあまり使わない • 単純なドメイン管理者パスワード • 端末初期設定用のバッチに管理者パスワードが記載されている • パスワード.txt
• Kerberoasting • ドメイン管理者の利用する端末が侵害される ➢ほとんど9割ぐらいが、運用不備からドメイン管理者権限を窃取可能 32 https://www.secureworks.jp/resources/at-example-of-active-directory-strategy-in-red-team-service
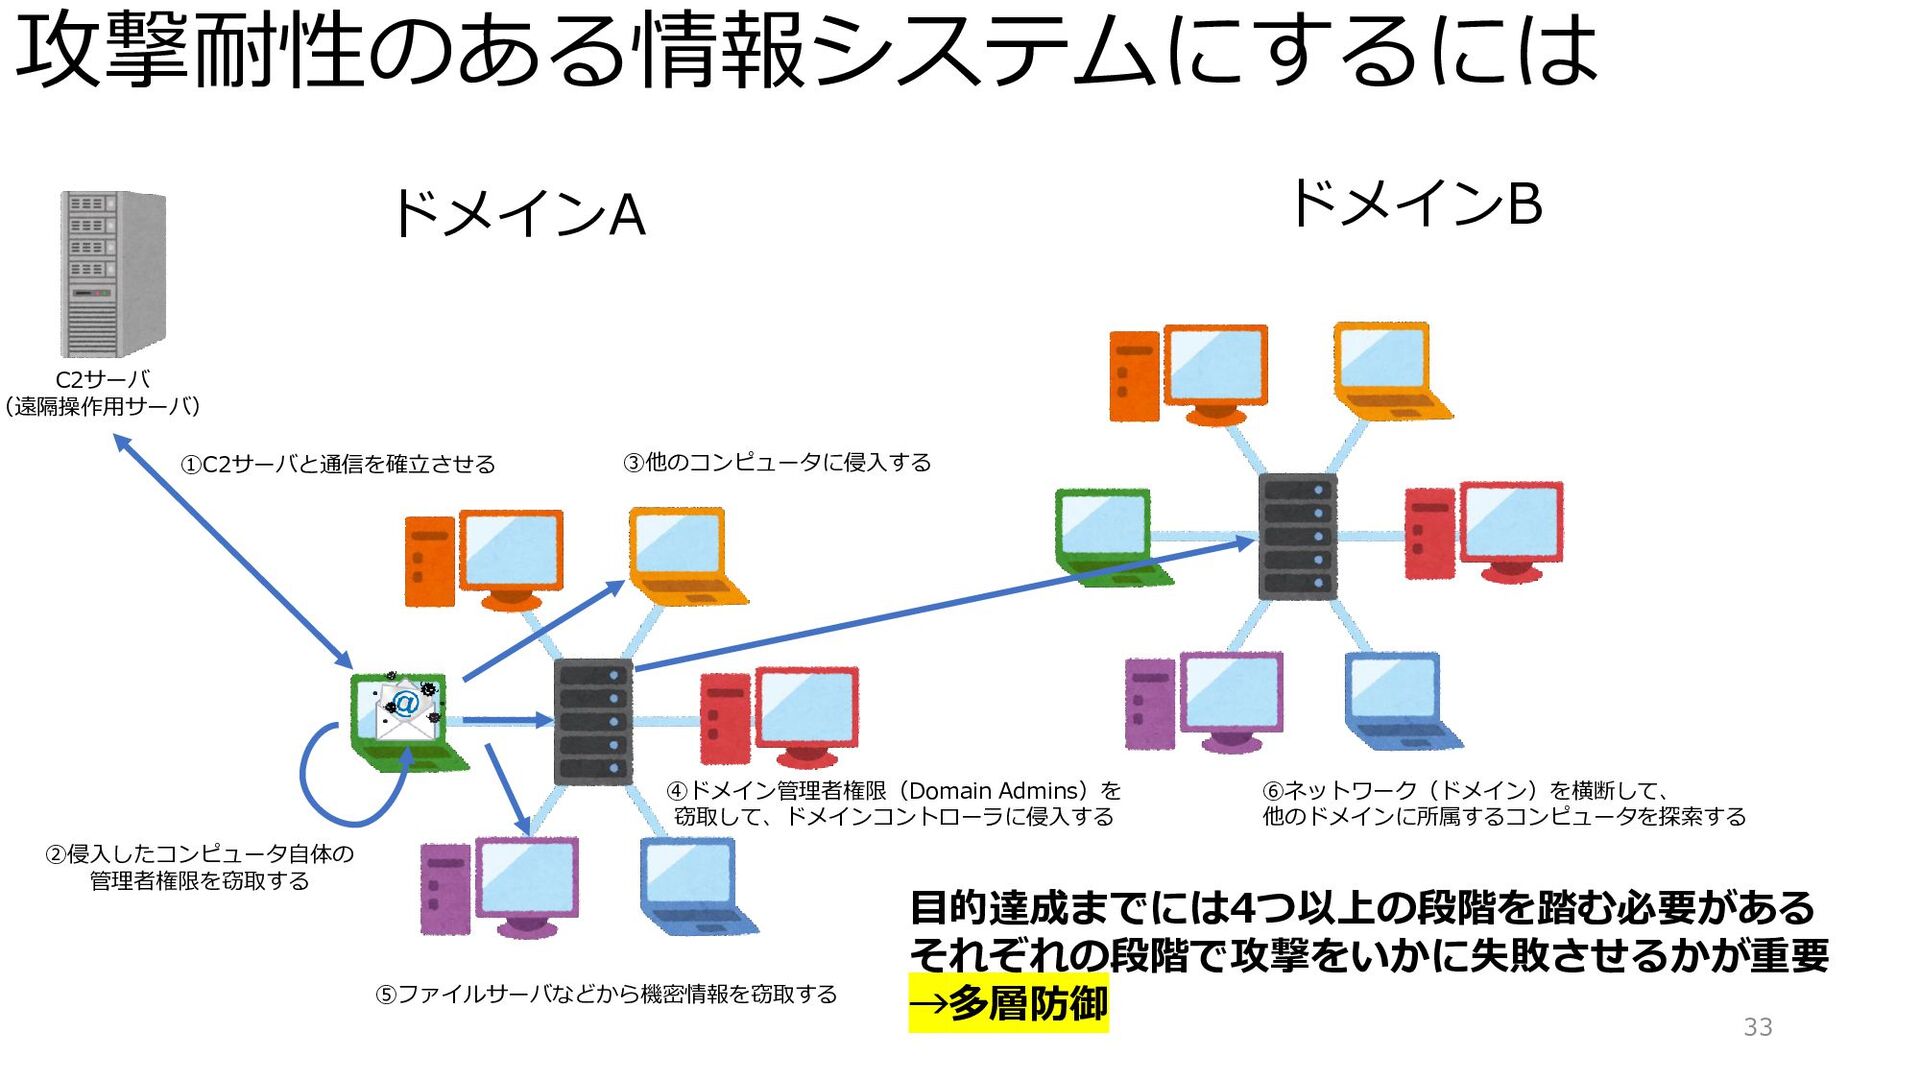
攻撃耐性のある情報システムにするには 33 ドメインA C2サーバ (遠隔操作用サーバ) ①C2サーバと通信を確立させる ②侵入したコンピュータ自体の 管理者権限を窃取する ③他のコンピュータに侵入する ⑤ファイルサーバなどから機密情報を窃取する
ドメインB ④ドメイン管理者権限(Domain Admins)を 窃取して、ドメインコントローラに侵入する ⑥ネットワーク(ドメイン)を横断して、 他のドメインに所属するコンピュータを探索する 目的達成までには4つ以上の段階を踏む必要がある それぞれの段階で攻撃をいかに失敗させるかが重要 →多層防御
まとめ • ブルーチーム(防御目線)、レッドチーム(攻撃目線)のハッカーが組織 の情報資産の安全を守っている • インシデントは起こるもの。如何に備えるかが大事。 • ソフトウェアの脆弱性を塞いでも、 人の脆弱性(運用の不備など)は塞がらないこと。 34
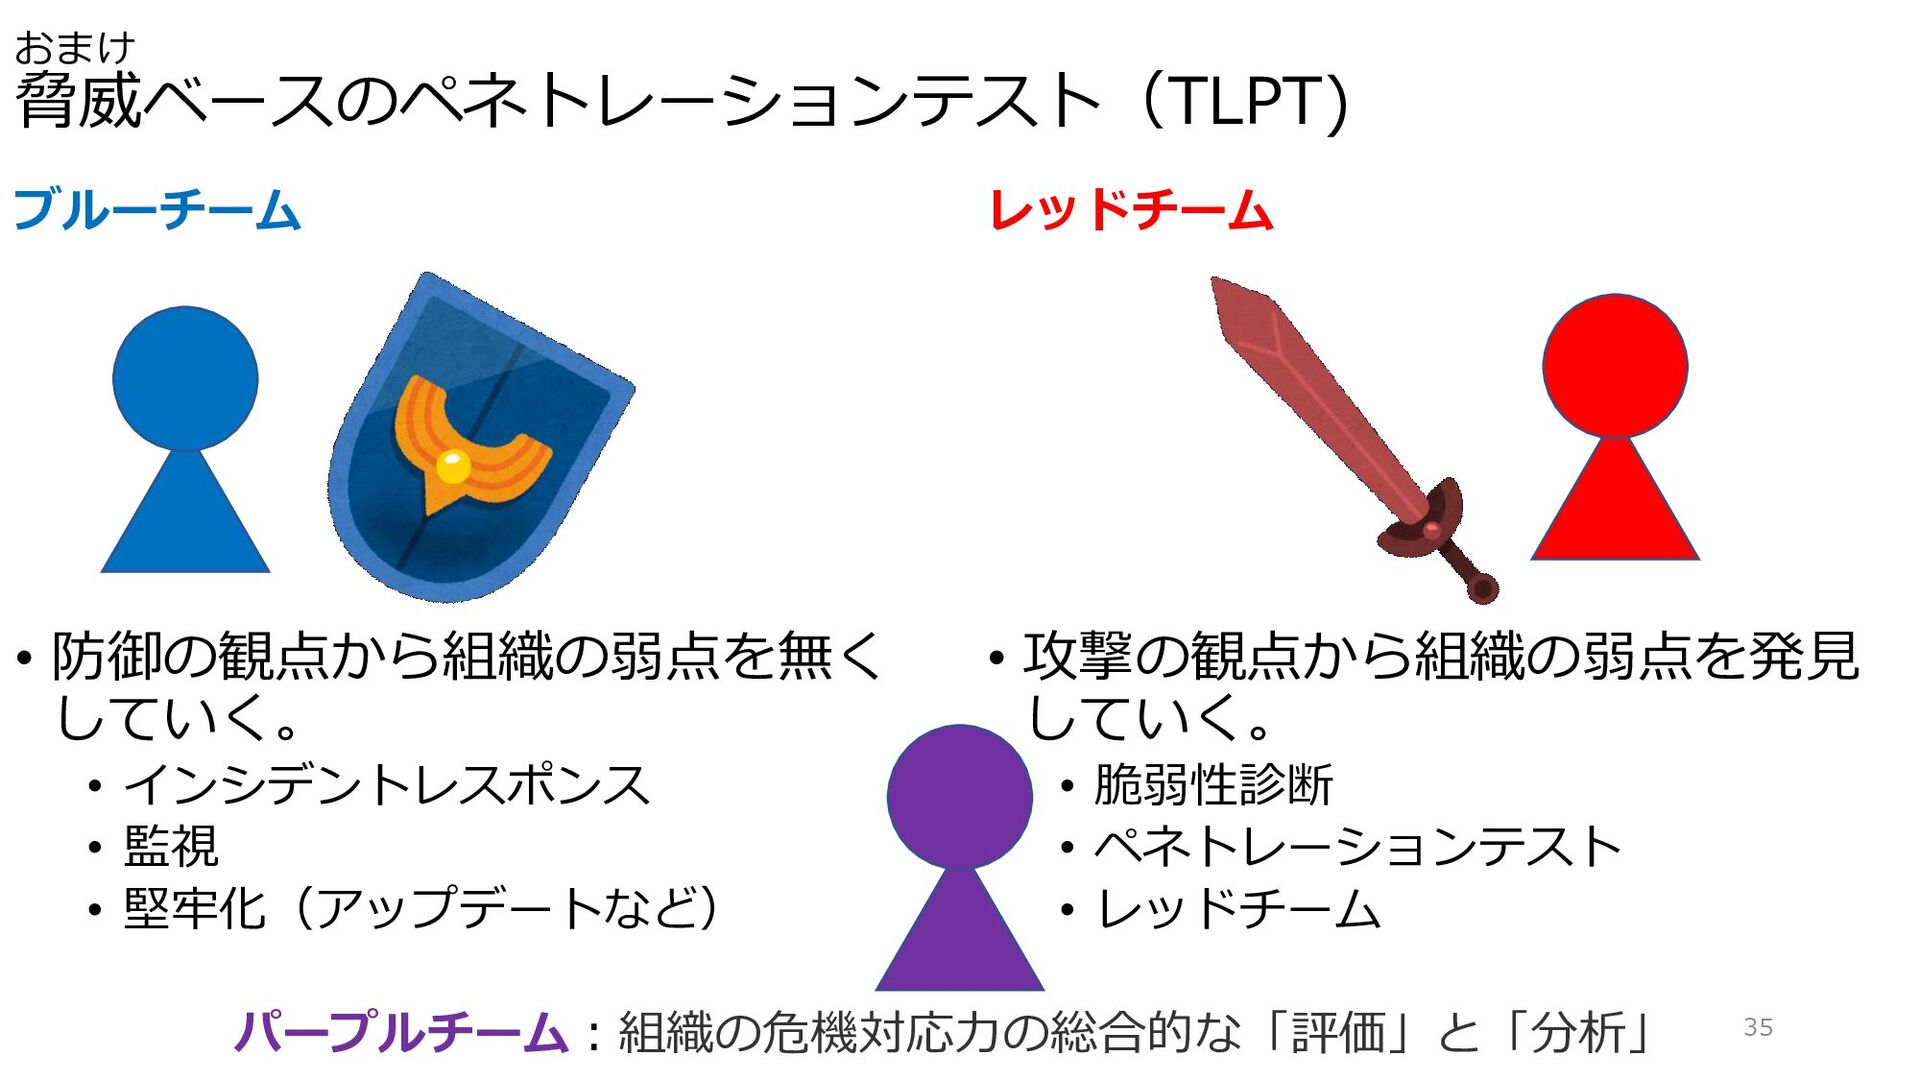
ブルーチーム • 防御の観点から組織の弱点を無く していく。 • インシデントレスポンス • 監視 • 堅牢化(アップデートなど)
レッドチーム • 攻撃の観点から組織の弱点を発見 していく。 • 脆弱性診断 • ペネトレーションテスト • レッドチーム 35 おまけ 脅威ベースのペネトレーションテスト(TLPT) パープルチーム:組織の危機対応力の総合的な「評価」と「分析」
Thank you. Any Questions? ※この講演における発言及び資料の内容は、個人の見解を含んでいます。 それらは、所属する企業や団体を代表するものではありません。 36

 SiteGround - Reliable hosting with speed, security, and support you can count on.


 firefire2
 kworkdev
 kazzpapa3
 yuj1osm
 hisuzuya
 oikon48
 happysamurai294
 minorun365
 nealle
 kai0707
 sishi2026
 ryu1013
 kneath
 caitiem20
 codingconduct
 aleyda
 thekraken
 jakevdp
 lara
 eileencodes
 wayneb77
 ryanjones
 addyosmani