Upgrade to Pro — share decks privately, control downloads, hide ads and more …

OWASP TOP 10 - ti no vale

Sponsored · Your Podcast. Everywhere. Effortlessly. Share. Educate. Inspire. Entertain. You do you. We'll handle the rest. →
Avatar for giovaneliberato giovaneliberato
December 15, 2012
97

OWASP TOP 10 - ti no vale

Avatar for giovaneliberato

giovaneliberato

December 15, 2012

Transcript

  1. $ whoami • Estudante de Banco de dados na FATEC

    SJC; • WebDeveloper na empresa QMágico; • Linux Xiita em potencial e • Entusiasta em segurança da informação.
  2. Projeto OWASP • Open Web Application Security Project • Comunidade

    aberta e voluntária • Segurança de aplicações • Aplicações para treinamento • Documentos e manifestos • Apresentações
  3. OWASP em números • 420.000 page views por mês •

    230 GB de downloads por mês • 4.618 usuários do wiki • 200 atualizações por dia • 124 capítulos • 16.000 membros nos mailings lists • 48 projetos de ferramentas e documentos
  4. OWASP para todos! • Publicações, artigos e manifestos • OWASP

    Top 10 • Softwares de teste e treinamento • WebGoat • D.V.W.A. • Para todos mesmo! • GPL ou creative commons
  5. Vulnerabilidades WEB • Aplicações WEB • Home-Mades e Freestyle •

    Acompanham vicios do programador • Proporciona ataques flexíveis • “Combos de vulnerabilidades” • Avaliar a internet como um ambiente hostil • Sempre usar a WhiteList • SE PODEM FAZER VÃO FAZER!
  6. Principais ameaças • Injeções • OWASP TOP 10 2007 -

    2º • OWASP TOP 10 2010 - 1º • Cross Site Scripting (XSS) • OWASP TOP 10 2007 - 1º • OWASP TOP 10 2010 - 2º
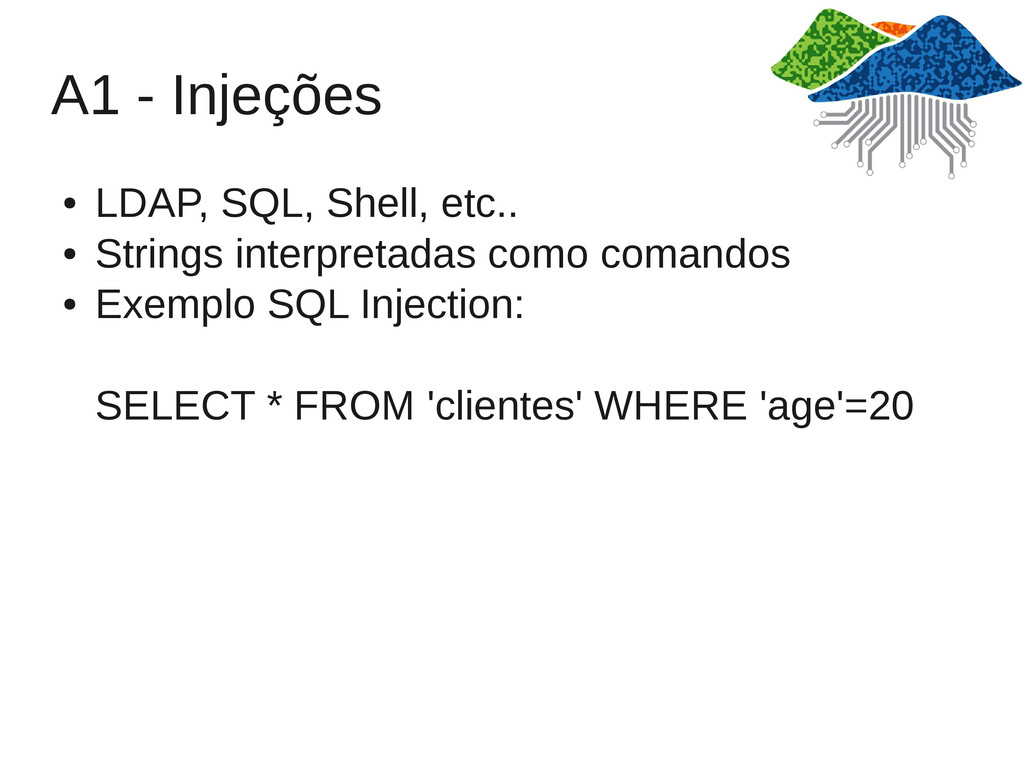
  7. A1 - Injeções • LDAP, SQL, Shell, etc.. • Strings

    interpretadas como comandos • Exemplo SQL Injection: SELECT * FROM 'clientes' WHERE 'age'=20
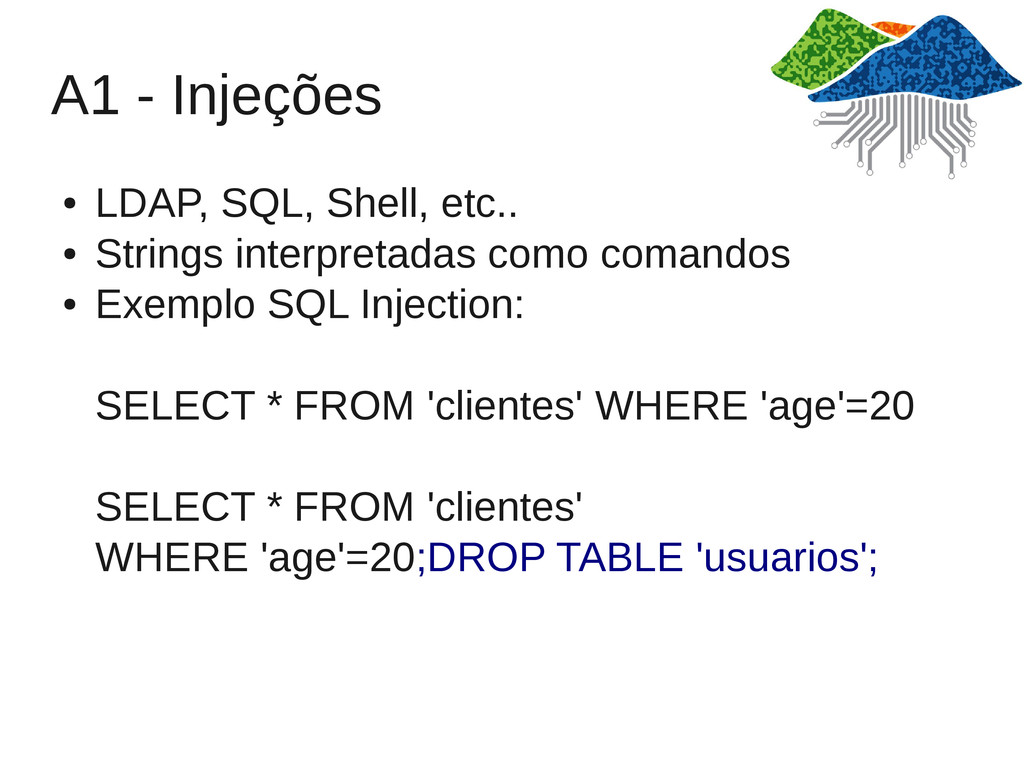
  8. A1 - Injeções • LDAP, SQL, Shell, etc.. • Strings

    interpretadas como comandos • Exemplo SQL Injection: SELECT * FROM 'clientes' WHERE 'age'=20 SELECT * FROM 'clientes' WHERE 'age'=20;DROP TABLE 'usuarios';
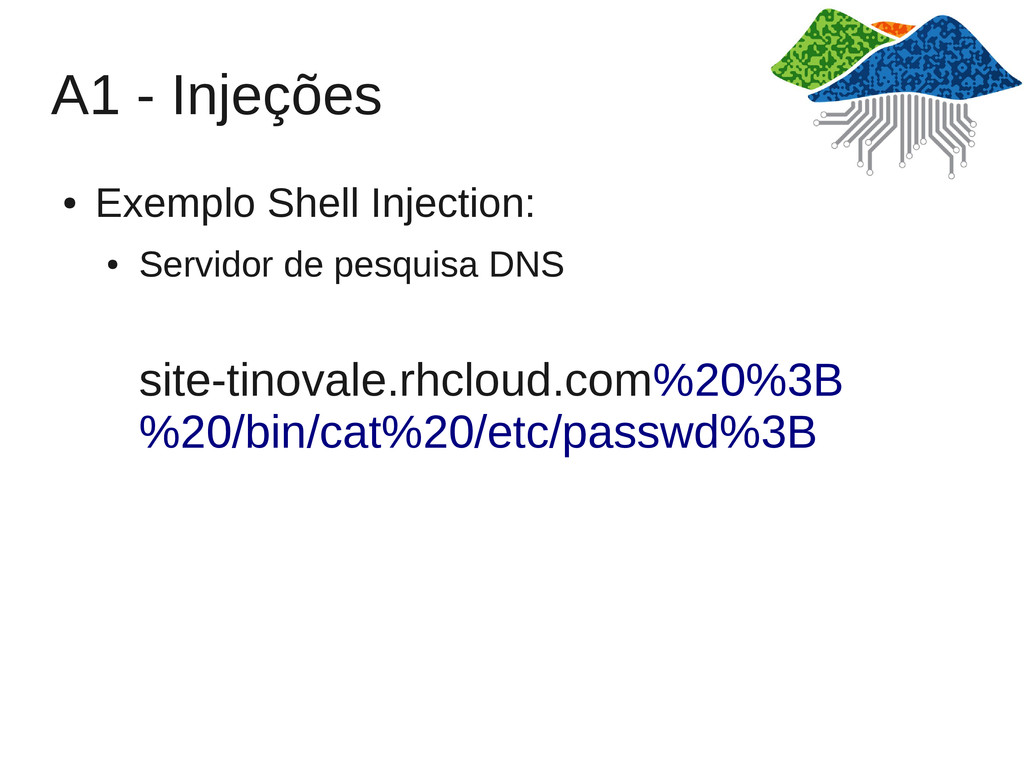
  9. A1 - Injeções • Exemplo Shell Injection: • Servidor de

    pesquisa DNS site-tinovale.rhcloud.com%20%3B %20/bin/cat%20/etc/passwd%3B
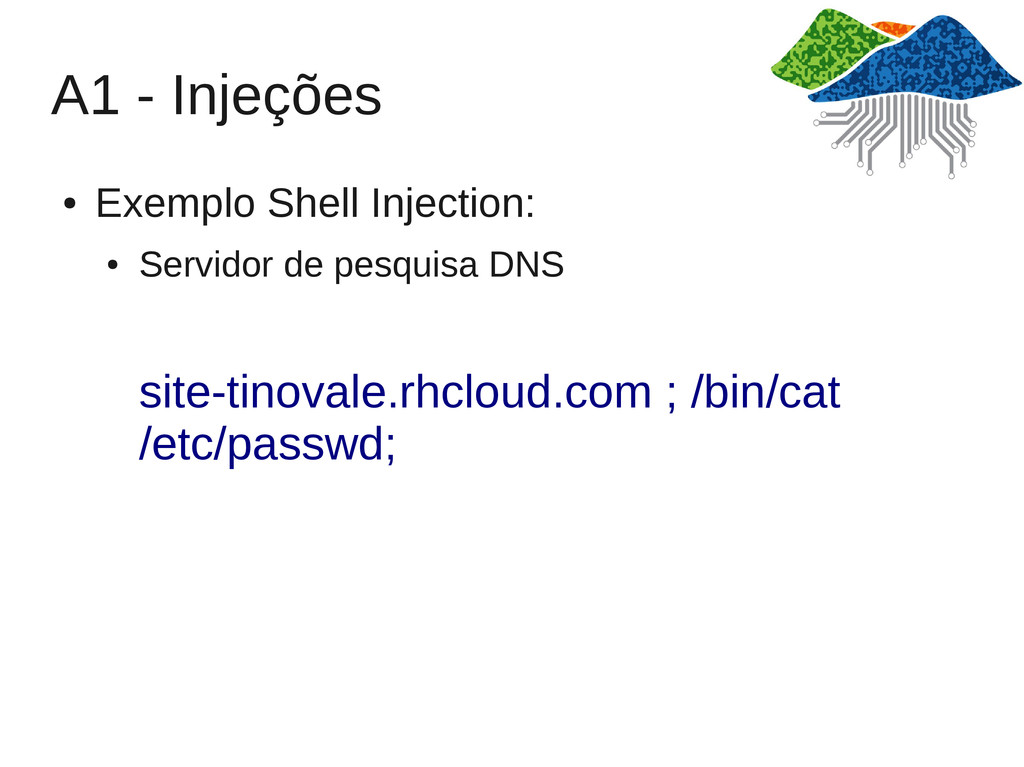
  10. A1 - Injeções • Exemplo Shell Injection: • Servidor de

    pesquisa DNS site-tinovale.rhcloud.com ; /bin/cat /etc/passwd;
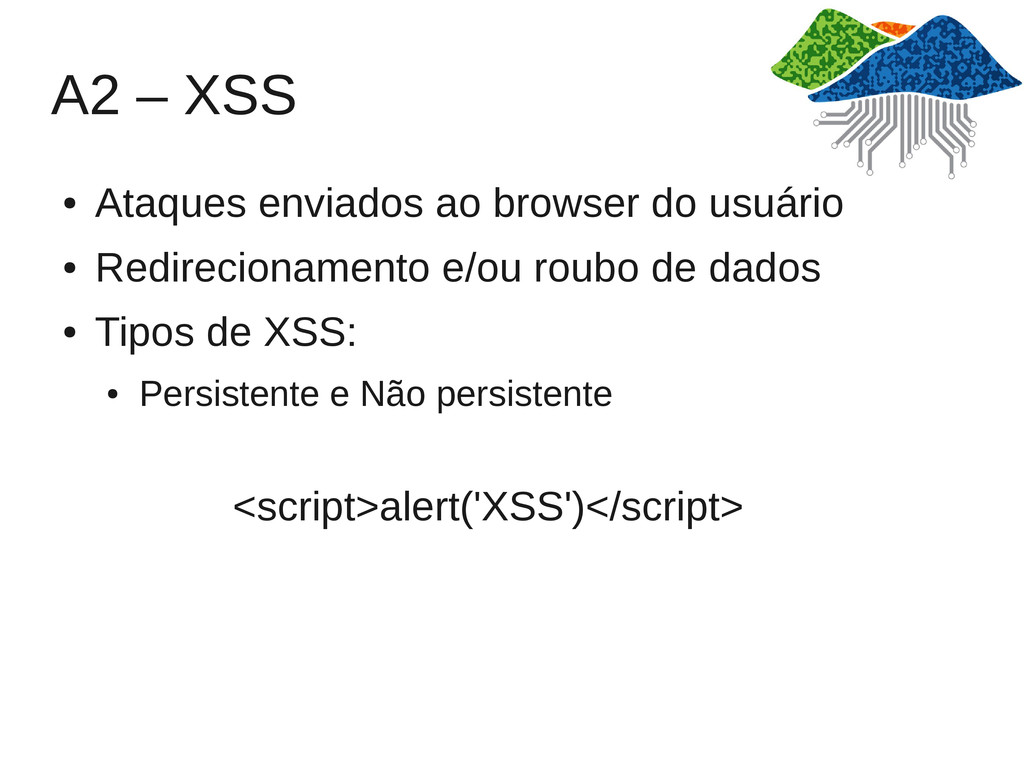
  11. A2 – XSS • Ataques enviados ao browser do usuário

    • Redirecionamento e/ou roubo de dados • Tipos de XSS: • Persistente e Não persistente <script>alert('XSS')</script>
  12. A3 – Quebra de autenticação • Protocolo HTTP não prevê

    autenticação • Não é criptografado • Depende do desenvolvedor
  13. A5 – Cross Site Request Forgery (CSRF) • Primo distante

    do XSS • Forja requisições aproveitando sessões ativas <img src=”forum.com.br/logout.php”/>
  14. A6 – Falhas de configuração • Foge do escopo de

    código • Exemplos: servidores ou serviços desatualizados, DDOS ou DOS • Vulneráveis a exploits (conhecidos ou não)
  15. A8 – Falha de restrição de acessos a URL •

    Métodos/paginas acessíveis • Exemplo: método getAll()
  16. A9 – Canal Inseguro • Criptografia na transmissão de dados

    • HTTPS e SSL • Evitam “sniffers” • Suporte a SSL x Obrigatoriedade de SSL