Share
Embed
SBOM 生成ツールで 2026 Minimum Elements はどこまで満たせるのか
CloudNative Days Winter 2026: https://cloudnativedays.jp/sessions/3182
ソフトウェアサプライチェーンの可視化や脆弱性管理のため、SBOMの活用が広がっています。SyftやTrivyを使えばSBOM自体は簡単に生成できますが、それだけで十分なのでしょうか。
米国のCISAが策定した 2026 Minimum Elements for a Software Bill of Materialsでは、コンポーネント名やバージョン、依存関係だけでなく、SBOMの生成コンテキスト、署名など、SBOM生成ツールだけでは満たせない要素も求められています。さらに、要素を埋めるための情報がない場合は、SBOM生成者にとって不明なのか、意図的に秘匿にしているのかの明示も求められています。
本セッションでは、2026 Minimum Elementsの各要件と照らし合わせながら、SyftやTrivyなどの実際のSBOM生成ツールでどこまで自動生成できるのかを検証します。その上で、満たせない要素をCI/CDや署名、メタデータ補完で埋める実装例を示し、自動化できる範囲と、人による補完や判断が必要な範囲を整理します。
gokken
November 18, 2026
Transcript
35 slides
-
自己紹介 • 後藤 健太 • 所属 • サイボウズ株式会社 • クラウド基盤本部
• Platform Developer eXperience (PDX) • 経歴 • 2019.04 – 2025.01 • プライベートクラウド基盤の開発 • パブリッククラウド (AWS) 基盤の運用 • 2025.02 - サイボウズ株式会社 • Security, OpenSSF @gokken-roko • プライベートクラウド(Kubernetes)基盤の開発・運用 • Platform Engineering 2 -
はじめに 話すこと • Minimum Elements という SBOM の最小要素のドキュメントの紹介 • Minimum
Elements が SBOM に求めていること • SBOM 生成ツールで作った SBOM の、足りない項目の補い方 話さないこと • Minimum Elements に準拠しているかの判定基準 • 明確な判定基準を示す文書ではないので、ある程度解釈の余地があります • 組織の運用により決まることの、具体的な決め方 • SBOM 運用の要件も含まれています 組織で SBOM を作る際に、意識すべきことを考えるきっかけになればと思っています 3 -
目次 01 SBOM とは 02 CISA 2026 Minimum Elements for
a SBOM について 03 Minimum Elements: データフィールド (メタデータ、コンポーネントデータ) 04 Minimum Elements: プラクティスとプロセス 05 「自動生成できそうなこと」「人が決めないといけないこと」 06 まとめ 4 -
SBOM とは CISA 2026 Minimum Elements for a SBOM より
序論 ソフトウェア部品表(SBOM)は、ソフトウェア・セキュリティ及びソフトウェア・サプライチェーン・リスク管理に おける重要な構成要素として位置付けられるに至っている。SBOM とは、多層的なインベントリ、すなわちソフトウェ ア・アプリケーション及びシステムを構成する材料の一覧である。ソフトウェアを開発、調達、運用する組織は、 SBOM データを用いることにより、自らのソフトウェア・サプライチェーンをよりよく理解することができる。ソフト ウェア・サプライチェーンの可視性が高まることで、既知及び新たに発見された脆弱性やリスクへの対応を含む、リス ク管理上の意思決定を促進し得る。 • SBOM は、ソフトウェアやシステムを構成する材料の一覧 • 利用しているライブラリ、パッケージ、API... • SBOM により、ソフトウェア・サプライチェーンの理解がしやすくなる • SBOM 自体は脆弱性情報を持たないが、脆弱性管理などに活用できる 5 -
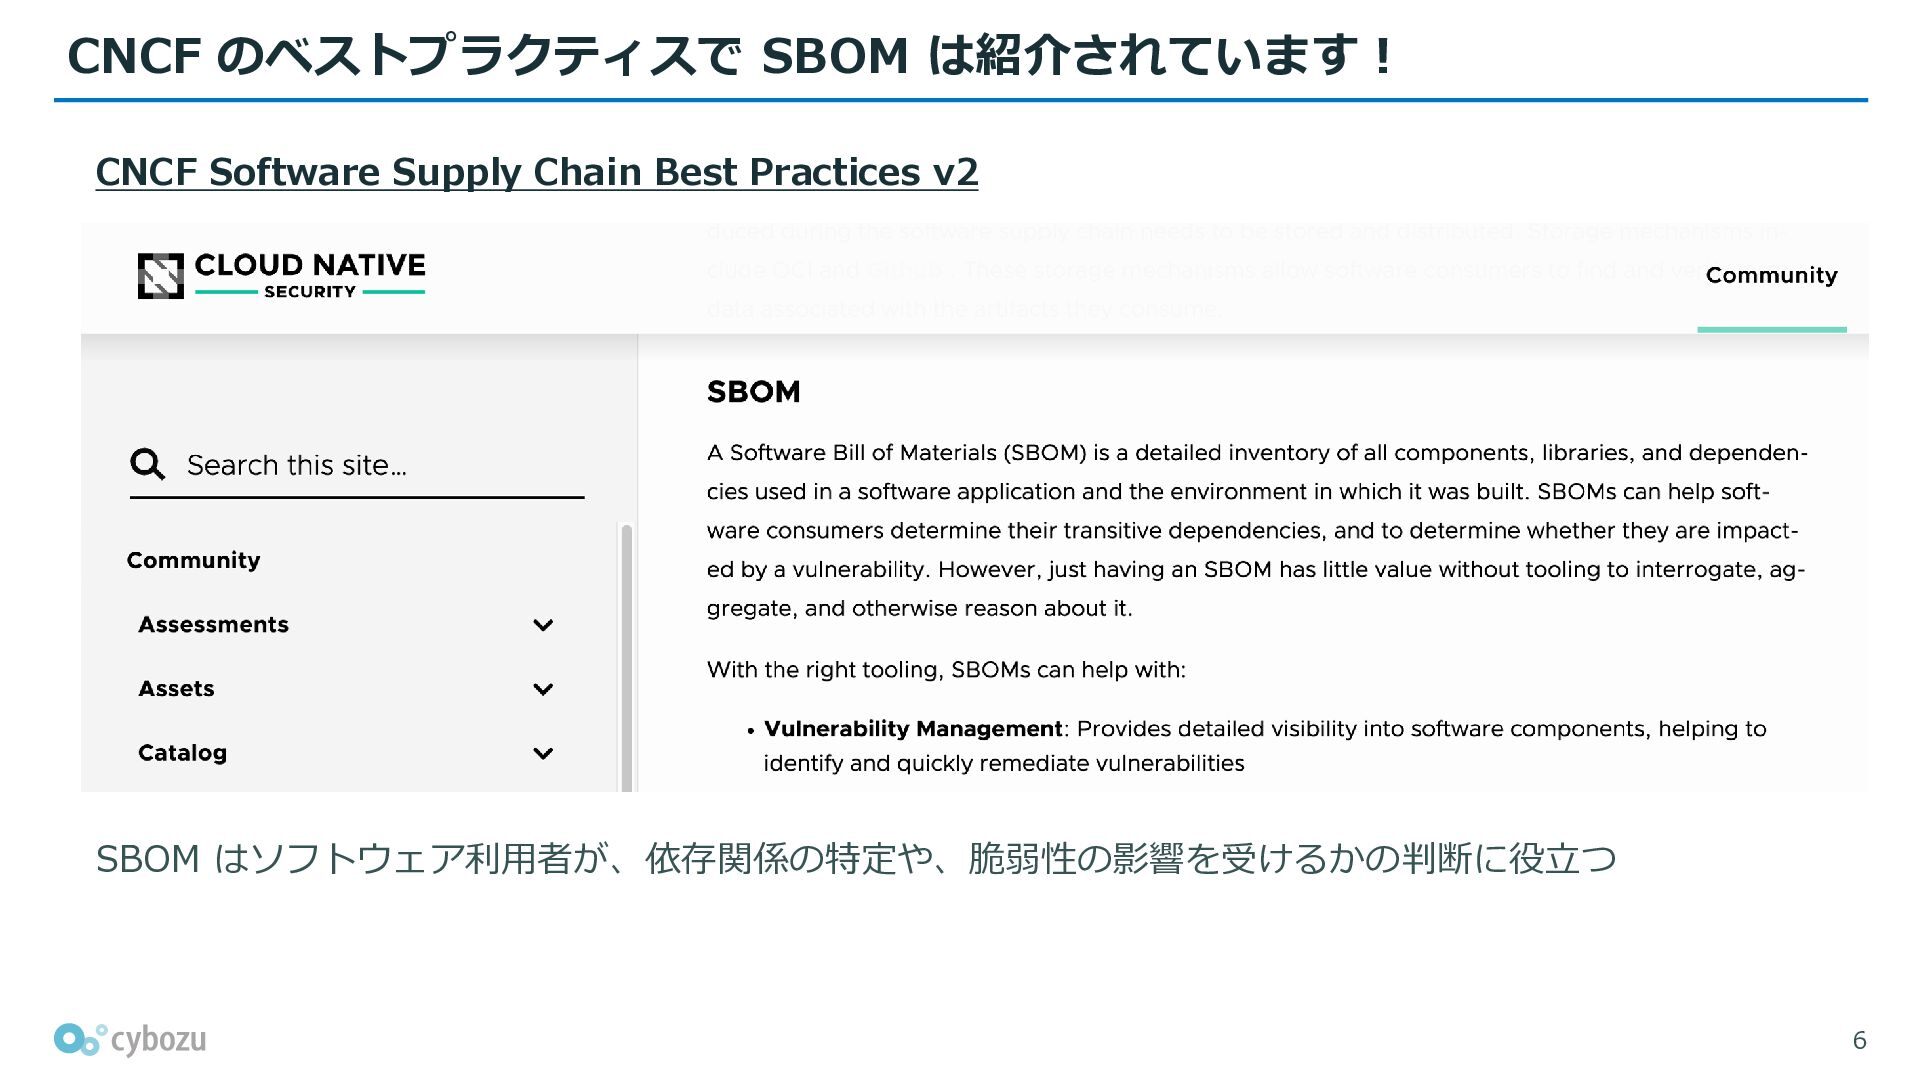
CNCF のベストプラクティスで SBOM は紹介されています! CNCF Software Supply Chain Best Practices
v2 SBOM はソフトウェア利用者が、依存関係の特定や、脆弱性の影響を受けるかの判断に役立つ 6 -
SBOM は政府でも取り上げられています! 経産省のガイドライン • ソフトウェアの開発組織と利用組織双方の資産管理の課題解決手段として SBOM を紹介 他国の要件 • 米国大統領令(Executive
Order 14028) • 米国政府のソフトウェア調達の基準に SBOM を含め、最小要素の策定を指示 • EU サイバーレジリエンス法 (CRA) • 欧州でデジタル製品を販売・提供する製造業者への規制 • 違反した場合は、前年度全世界年間売上の最大 2.5 %の罰金 • SBOM を作成し要請があったら提出できる状態を求めている 世界各国の政府で取り上げられるぐらい SBOM の必要性は高まってきている 7 -
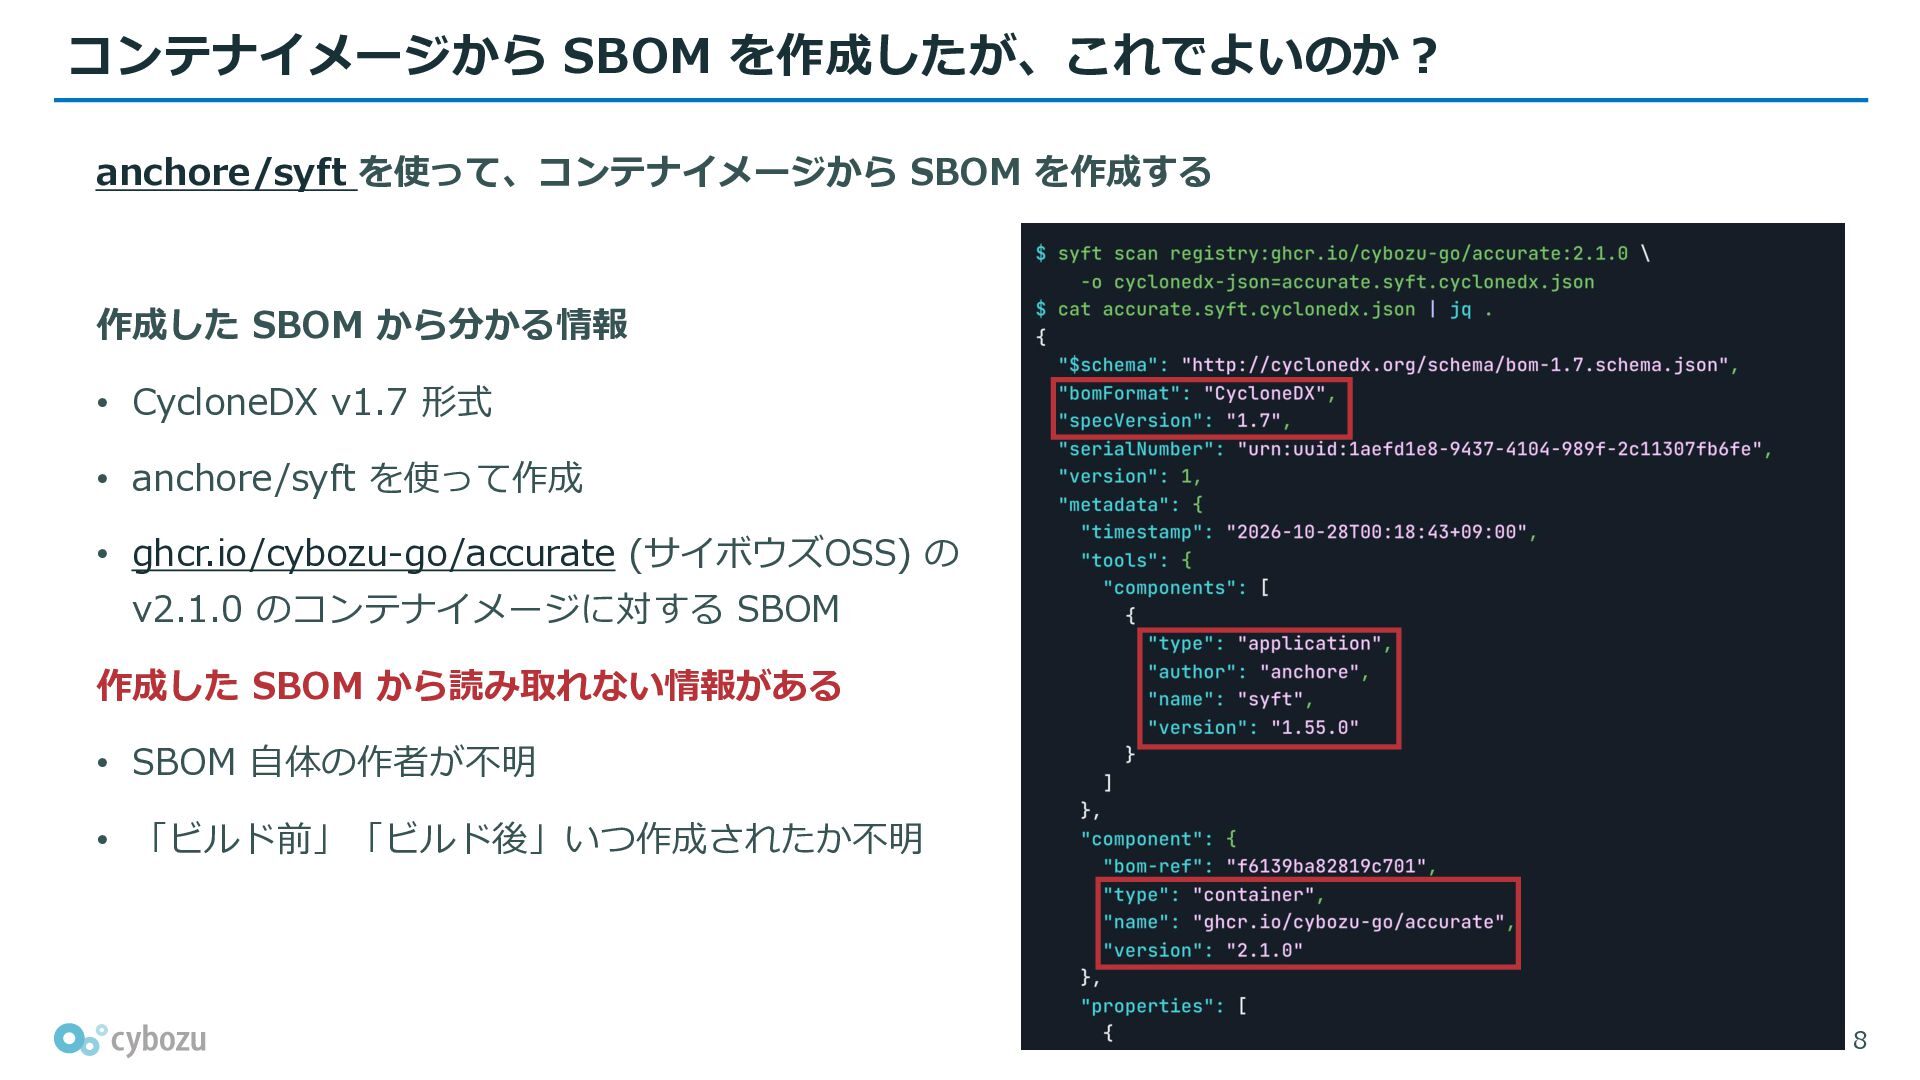
コンテナイメージから SBOM を作成したが、これでよいのか? anchore/syft を使って、コンテナイメージから SBOM を作成する 作成した SBOM から分かる情報
• CycloneDX v1.7 形式 • anchore/syft を使って作成 • ghcr.io/cybozu-go/accurate (サイボウズOSS) の v2.1.0 のコンテナイメージに対する SBOM 作成した SBOM から読み取れない情報がある • SBOM 自体の作者が不明 • 「ビルド前」「ビルド後」いつ作成されたか不明 8 -
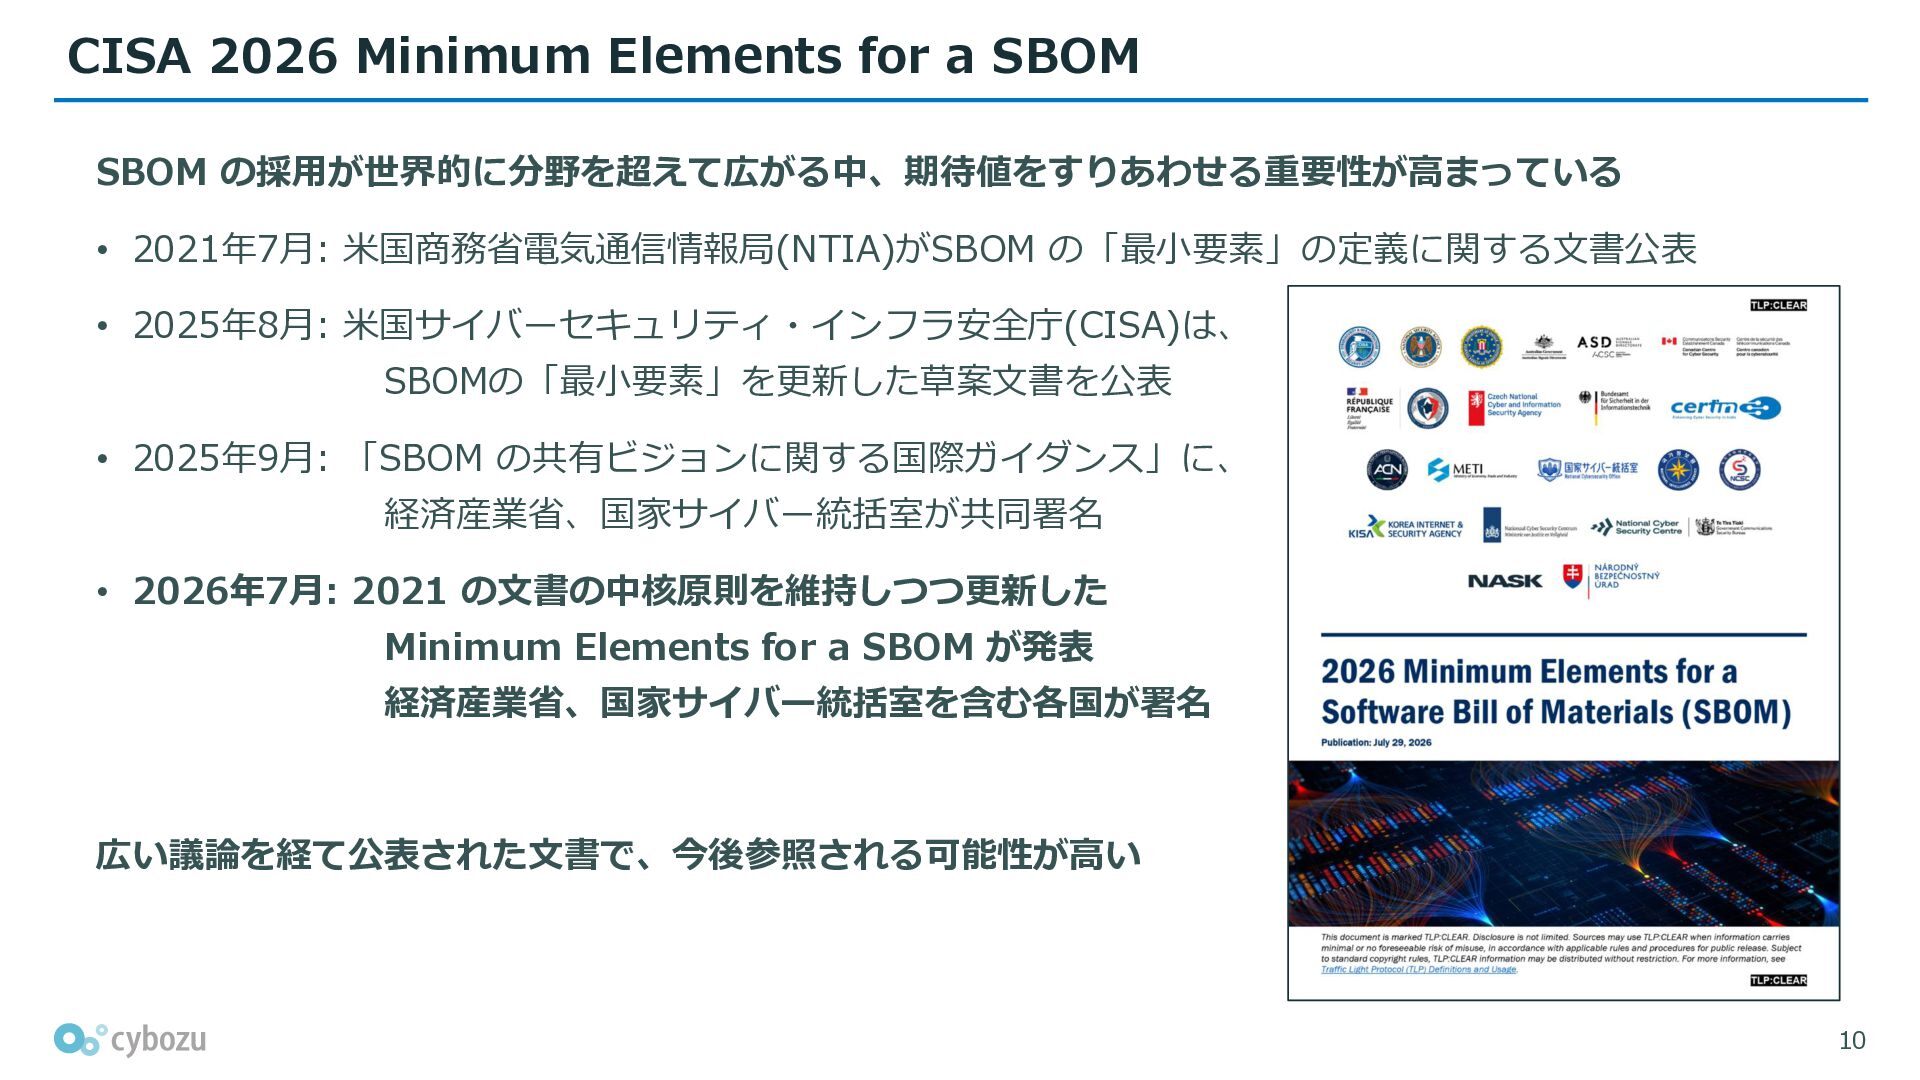
CISA 2026 Minimum Elements for a SBOM SBOM の採用が世界的に分野を超えて広がる中、期待値をすりあわせる重要性が高まっている •
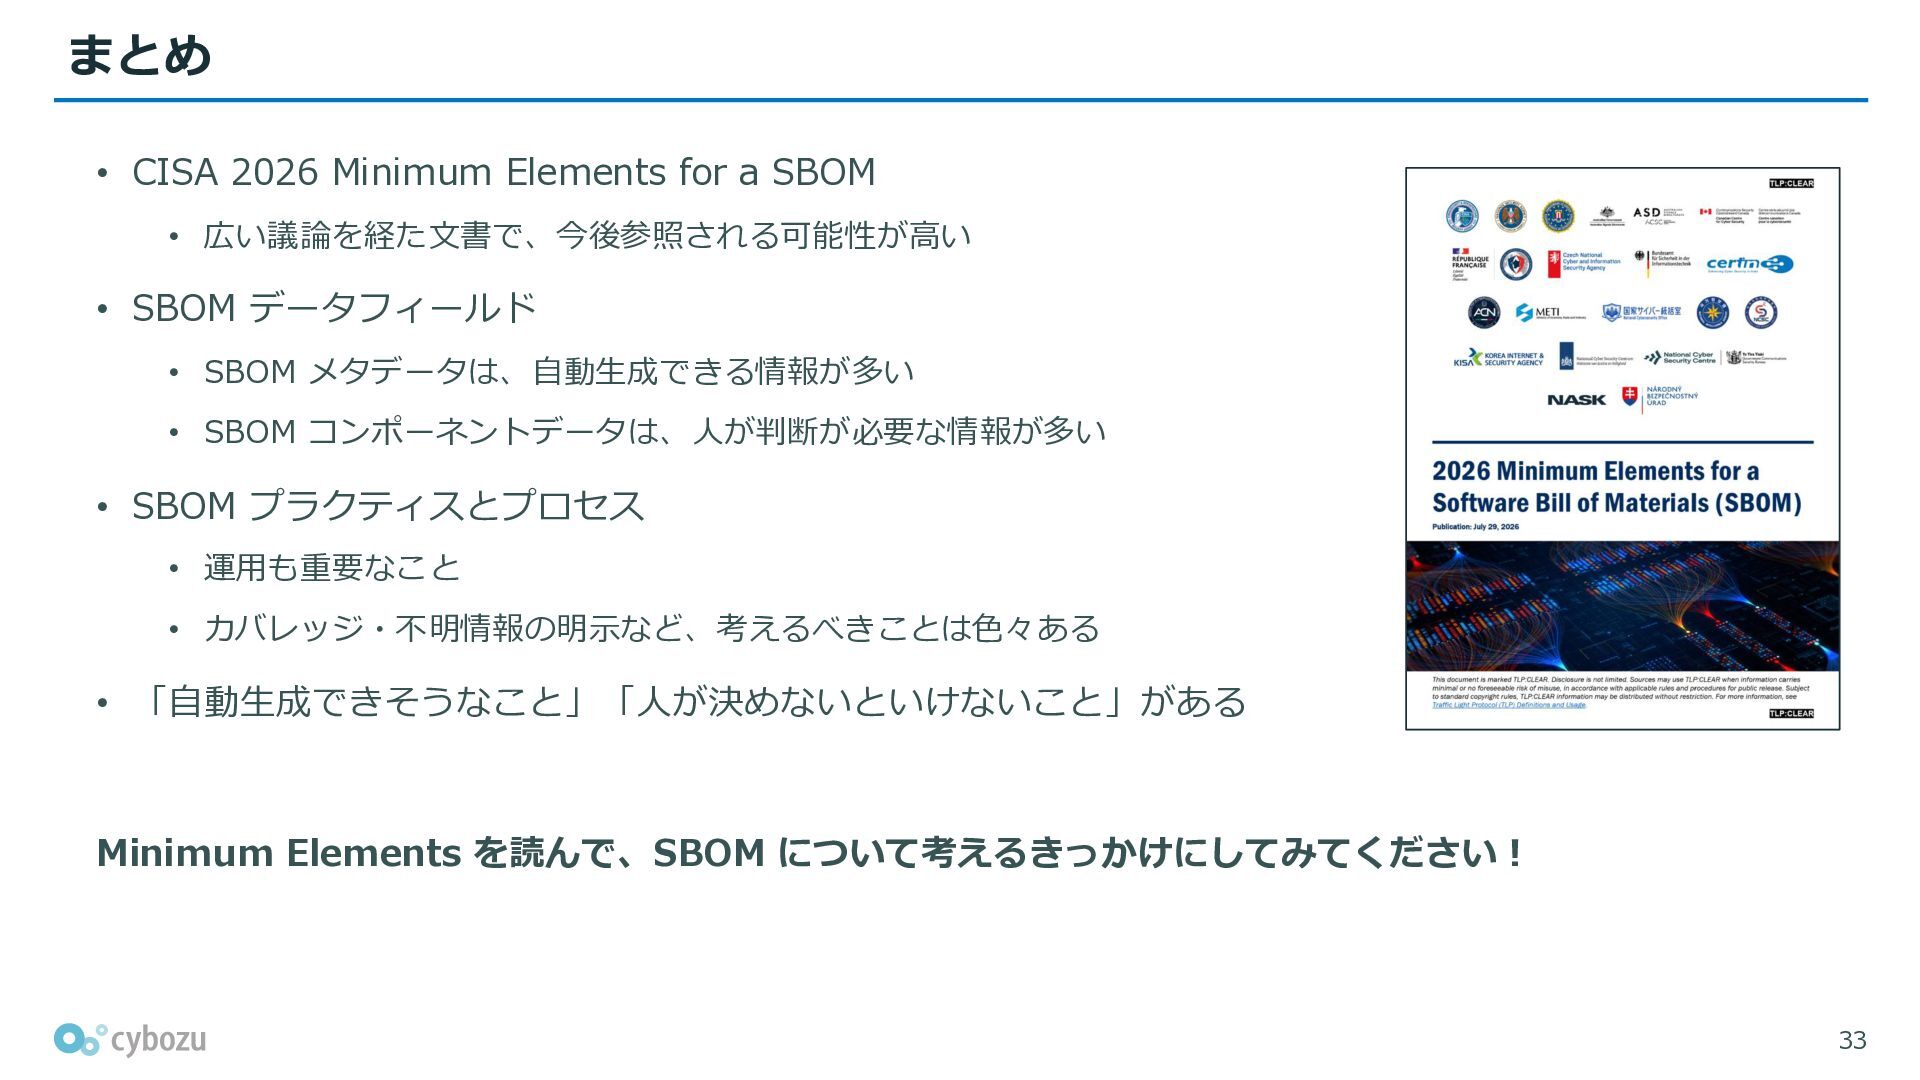
2021年7月: 米国商務省電気通信情報局(NTIA)がSBOM の「最小要素」の定義に関する文書公表 • 2025年8月: 米国サイバーセキュリティ・インフラ安全庁(CISA)は、 SBOMの「最小要素」を更新した草案文書を公表 • 2025年9月: 「SBOM の共有ビジョンに関する国際ガイダンス」に、 経済産業省、国家サイバー統括室が共同署名 • 2026年7月: 2021 の文書の中核原則を維持しつつ更新した Minimum Elements for a SBOM が発表 経済産業省、国家サイバー統括室を含む各国が署名 広い議論を経て公表された文書で、今後参照される可能性が高い 10 -
CISA 2026 Minimum Elements for a SBOM – 最小要素とは? 「Minimum
Elements」=「最小要素」とは? なぜ最小要素か:大規模なセキュリティ推進 本最小要素は、SBOM が満たすべき基本的な基準を定めるものである。SBOM について共有認識や期待事項を 整理することで、組織が SBOM データをソフトウェア及びサプライチェーンのセキュリティ実務に適用しやす くなり、情報共有も促進される。 適用範囲 本書に示す最小要素は、オープンソースソフトウェア、AI ソフトウェア及び SaaS を含む、すべてのソフト ウェアに関する SBOM に適用される。AI 又は SaaS のようなより複雑なソフトウェア・システムの透明性を確 保するためには追加要素が必要となる場合があるが、SBOM にはなお最小要素を含めるべきである。最小要素は 新たな要求事項を作り出すものではなく、組織がどのように SBOM を生成し、及び求めるべきかをより細かく 整理するものである。 CISA 2026 Minimum Elements for a SBOM より SBOM の共有認識や期待事項を整理するもので、ソフトウェアにより追加要素が必要な場合があるが、 すべての SBOM において含めるべきもの 11 -
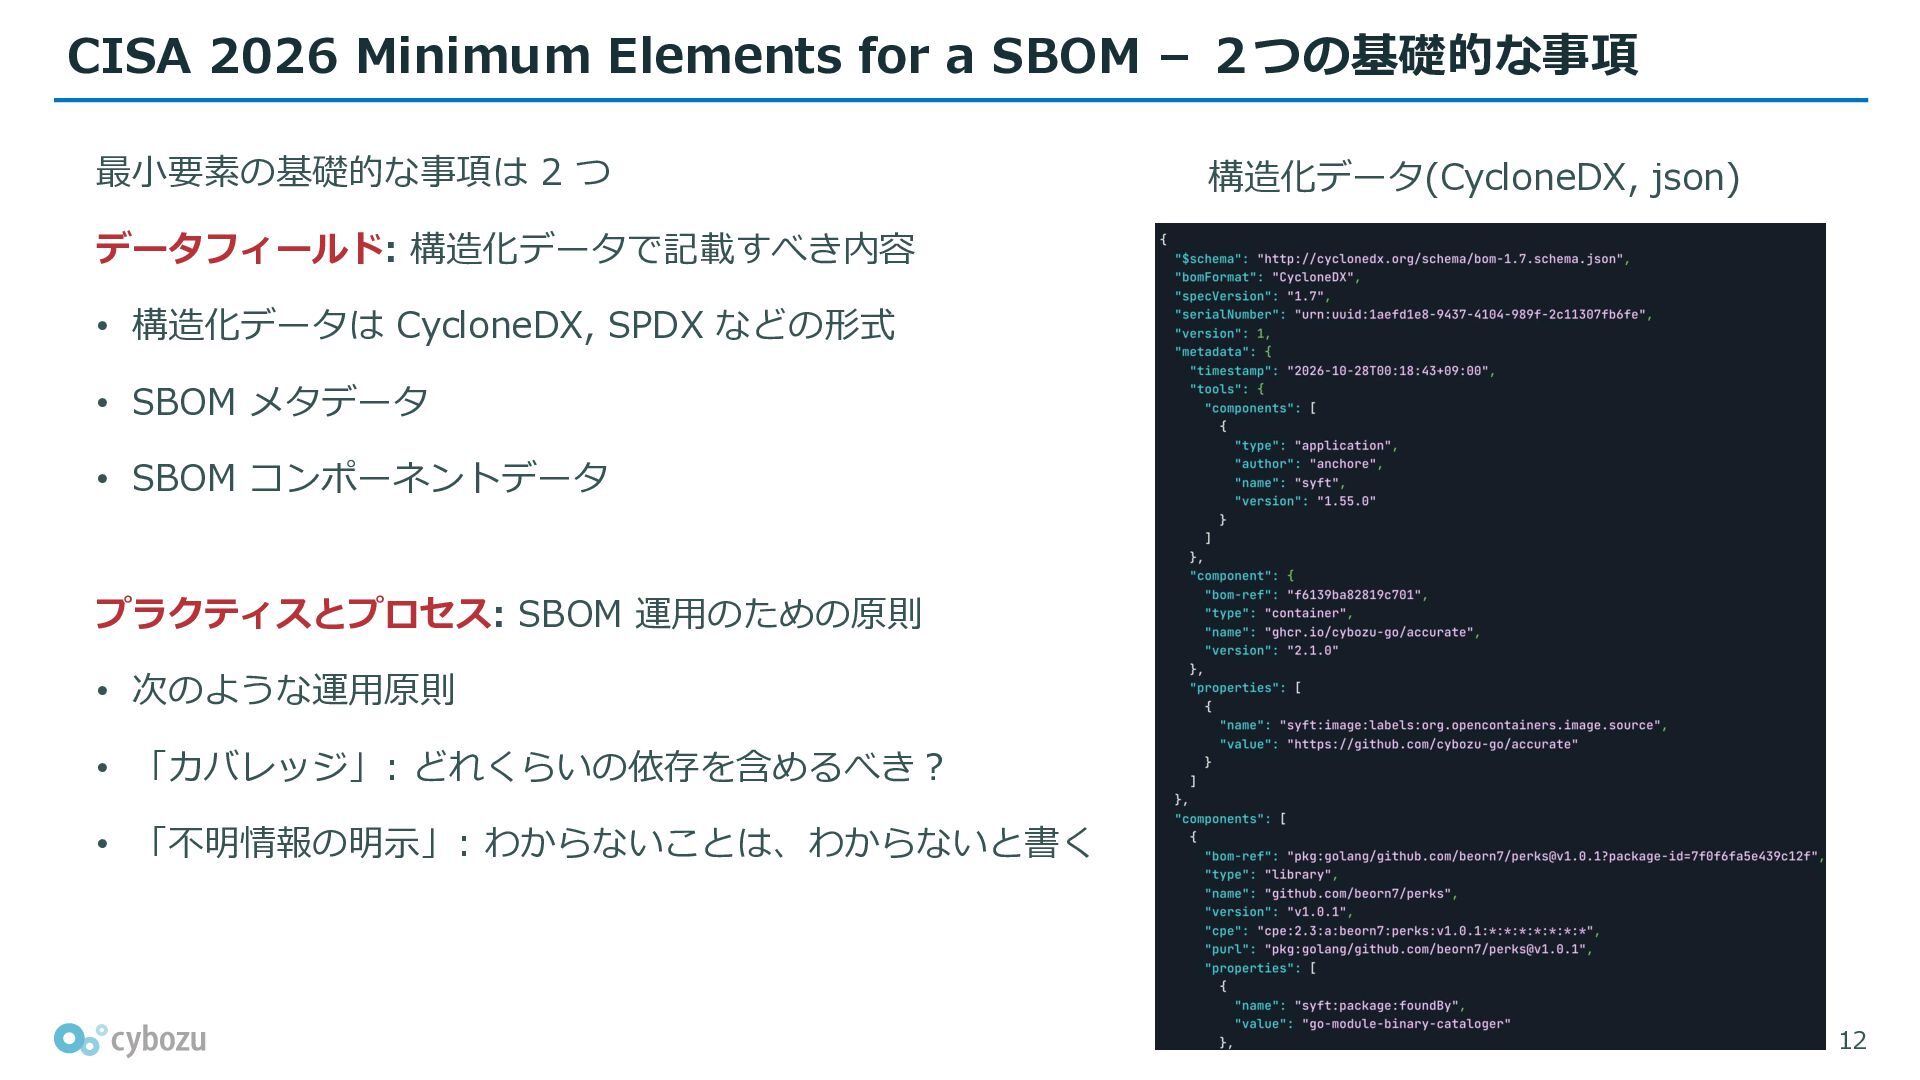
CISA 2026 Minimum Elements for a SBOM – 2つの基礎的な事項 最小要素の基礎的な事項は
2 つ 構造化データ(CycloneDX, json) データフィールド: 構造化データで記載すべき内容 • 構造化データは CycloneDX, SPDX などの形式 • SBOM メタデータ • SBOM コンポーネントデータ プラクティスとプロセス: SBOM 運用のための原則 • 次のような運用原則 • 「カバレッジ」: どれくらいの依存を含めるべき? • 「不明情報の明示」: わからないことは、わからないと書く 12 -
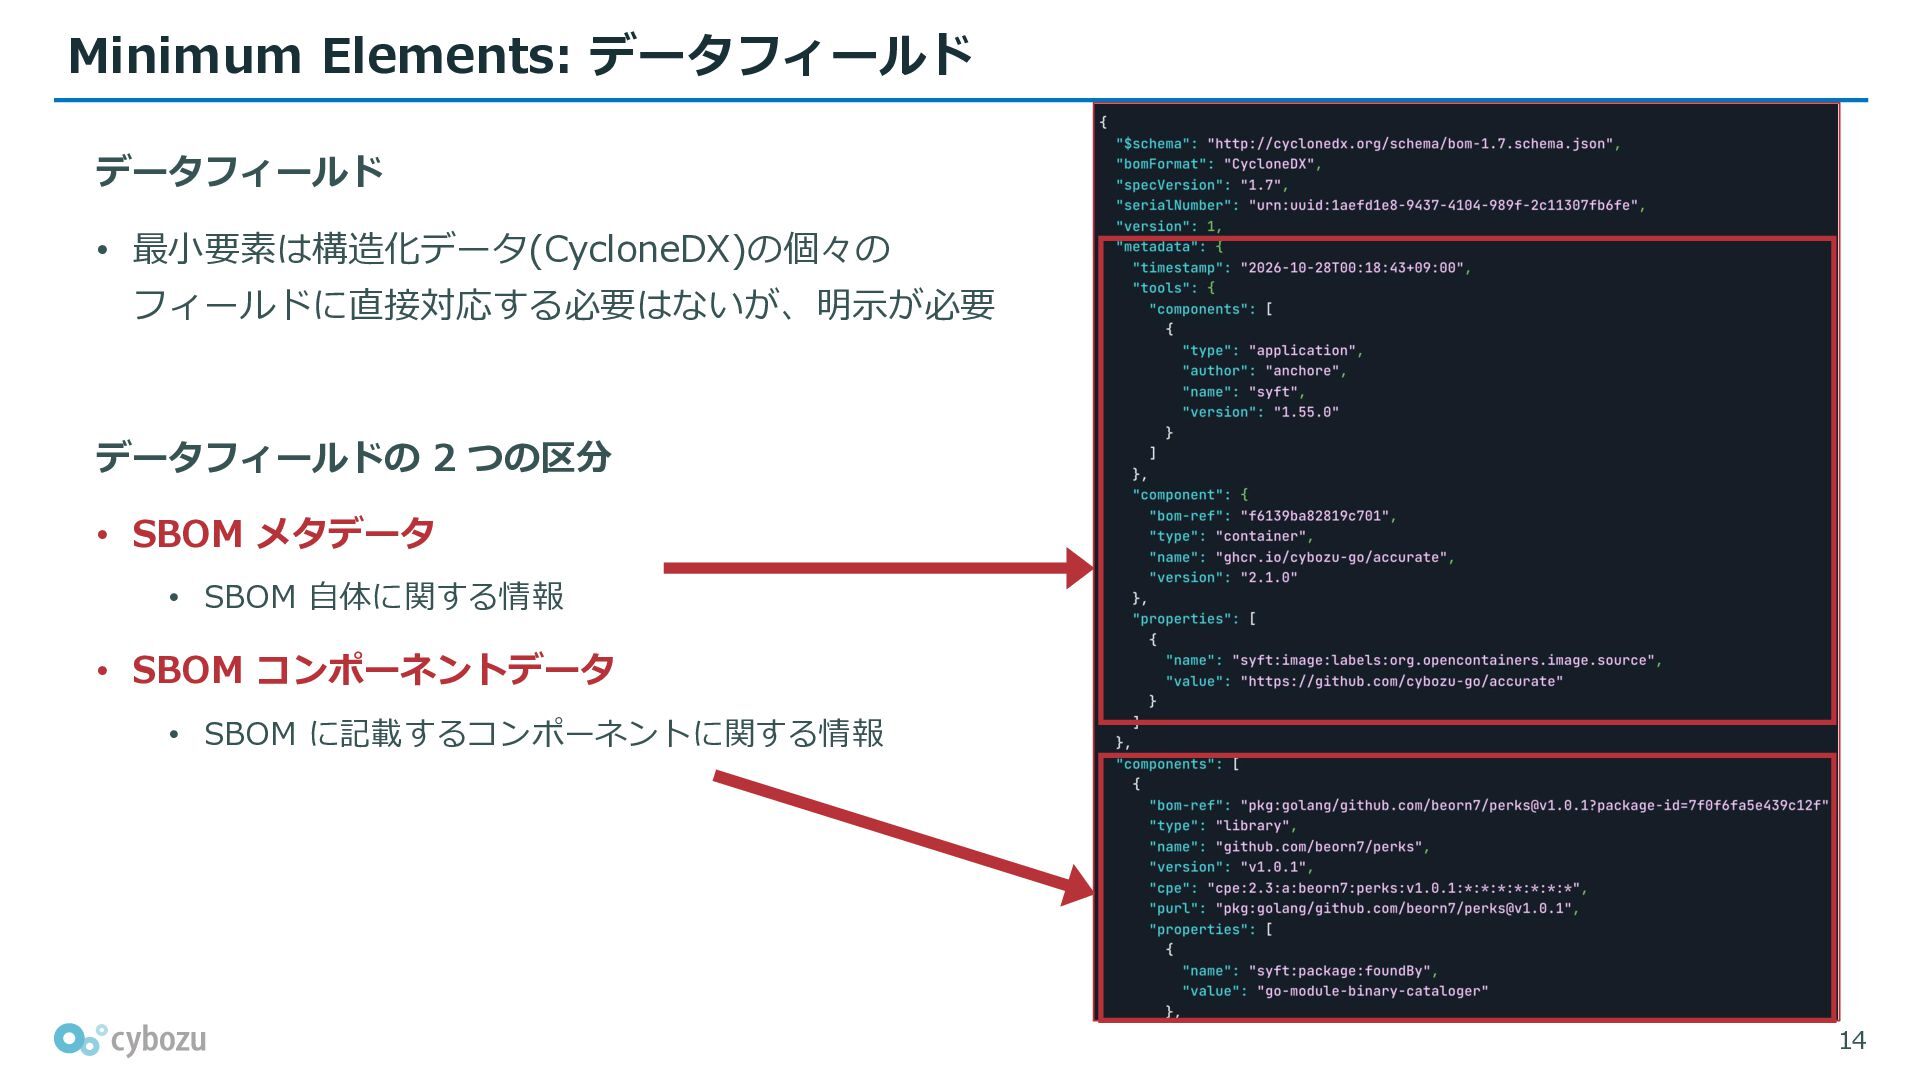
Minimum Elements: データフィールド データフィールド • 最小要素は構造化データ(CycloneDX)の個々の フィールドに直接対応する必要はないが、明示が必要 データフィールドの 2 つの区分
• SBOM メタデータ • SBOM 自体に関する情報 • SBOM コンポーネントデータ • SBOM に記載するコンポーネントに関する情報 14 -
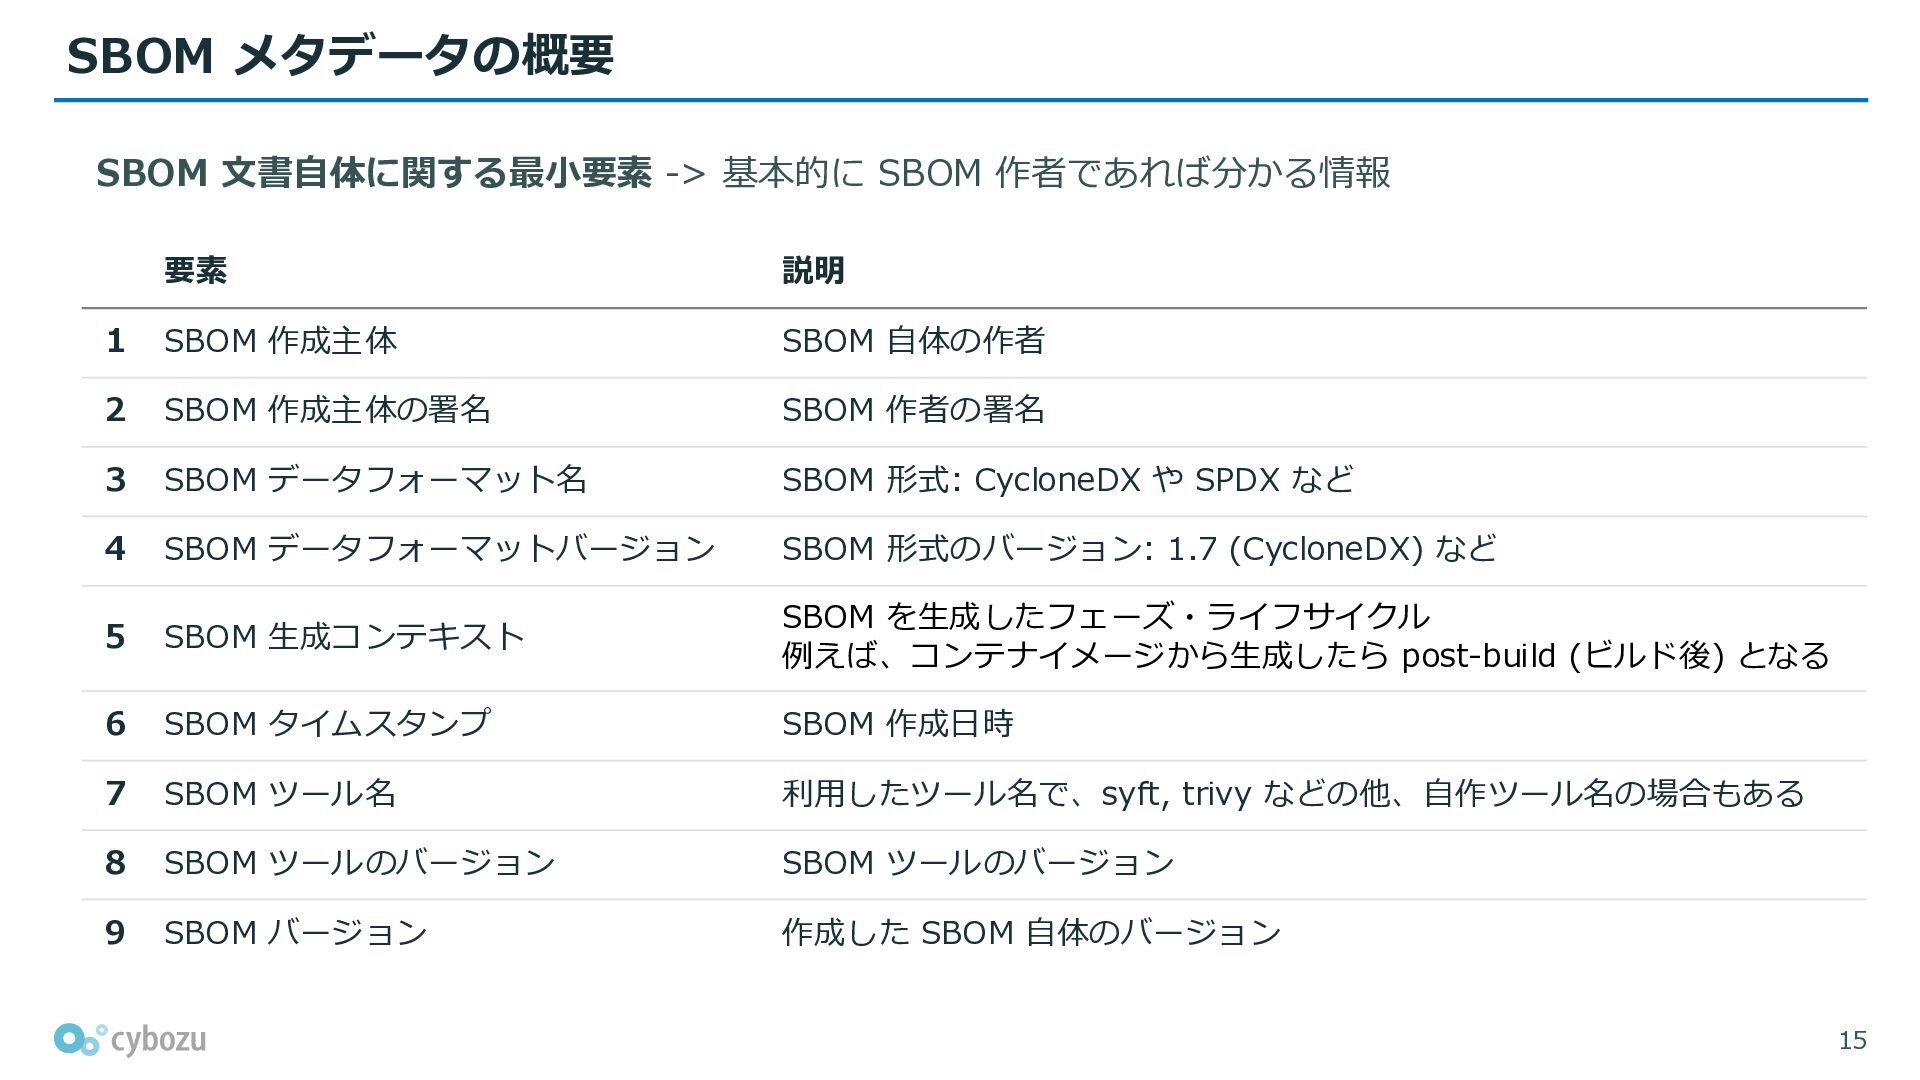
SBOM メタデータの概要 SBOM 文書自体に関する最小要素 -> 基本的に SBOM 作者であれば分かる情報 要素 説明
1 SBOM 作成主体 SBOM 自体の作者 2 SBOM 作成主体の署名 SBOM 作者の署名 3 SBOM データフォーマット名 SBOM 形式: CycloneDX や SPDX など 4 SBOM データフォーマットバージョン SBOM 形式のバージョン: 1.7 (CycloneDX) など 5 SBOM 生成コンテキスト SBOM を生成したフェーズ・ライフサイクル 例えば、コンテナイメージから生成したら post-build (ビルド後) となる 6 SBOM タイムスタンプ SBOM 作成日時 7 SBOM ツール名 利用したツール名で、syft, trivy などの他、自作ツール名の場合もある 8 SBOM ツールのバージョン SBOM ツールのバージョン 9 SBOM バージョン 作成した SBOM 自体のバージョン 15 -
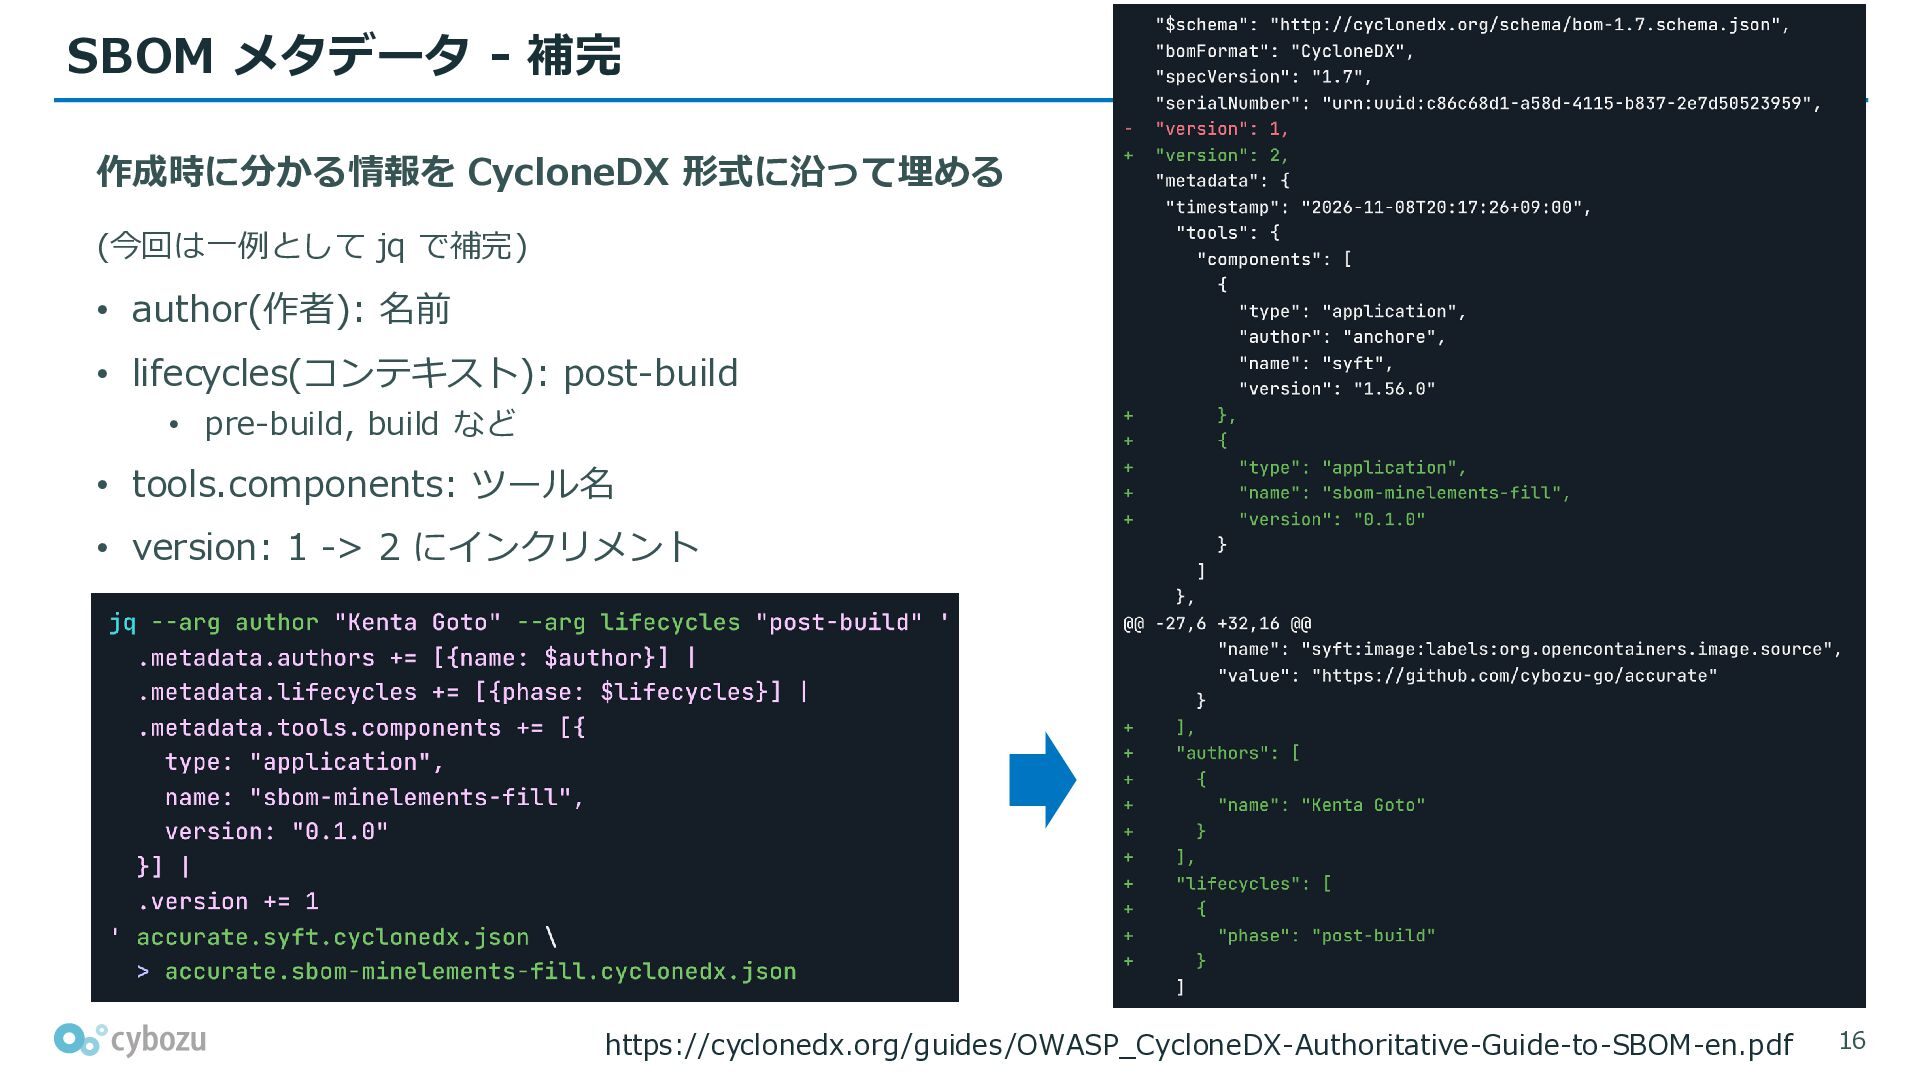
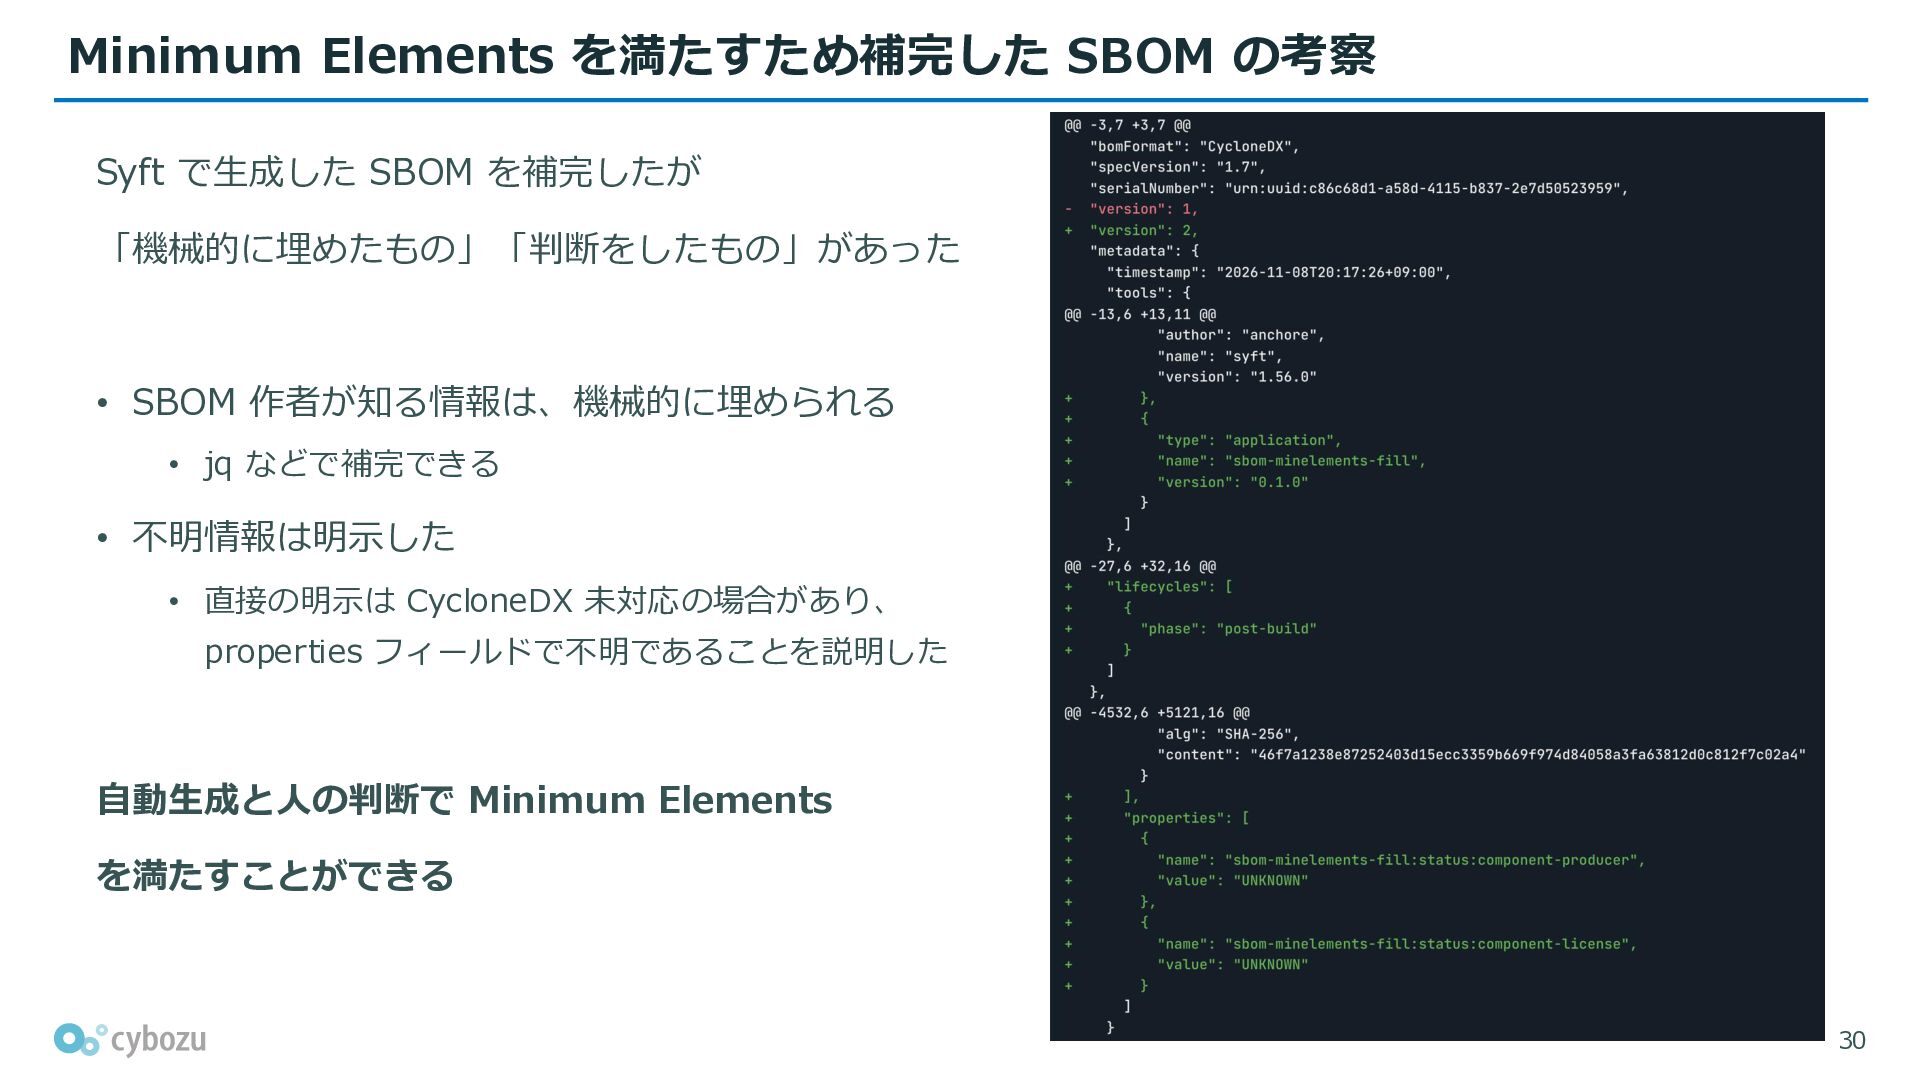
SBOM メタデータ - 補完 作成時に分かる情報を CycloneDX 形式に沿って埋める (今回は一例として jq で補完)
• author(作者): 名前 • lifecycles(コンテキスト): post-build • pre-build, build など • tools.components: ツール名 • version: 1 -> 2 にインクリメント https://cyclonedx.org/guides/OWASP_CycloneDX-Authoritative-Guide-to-SBOM-en.pdf 16 -
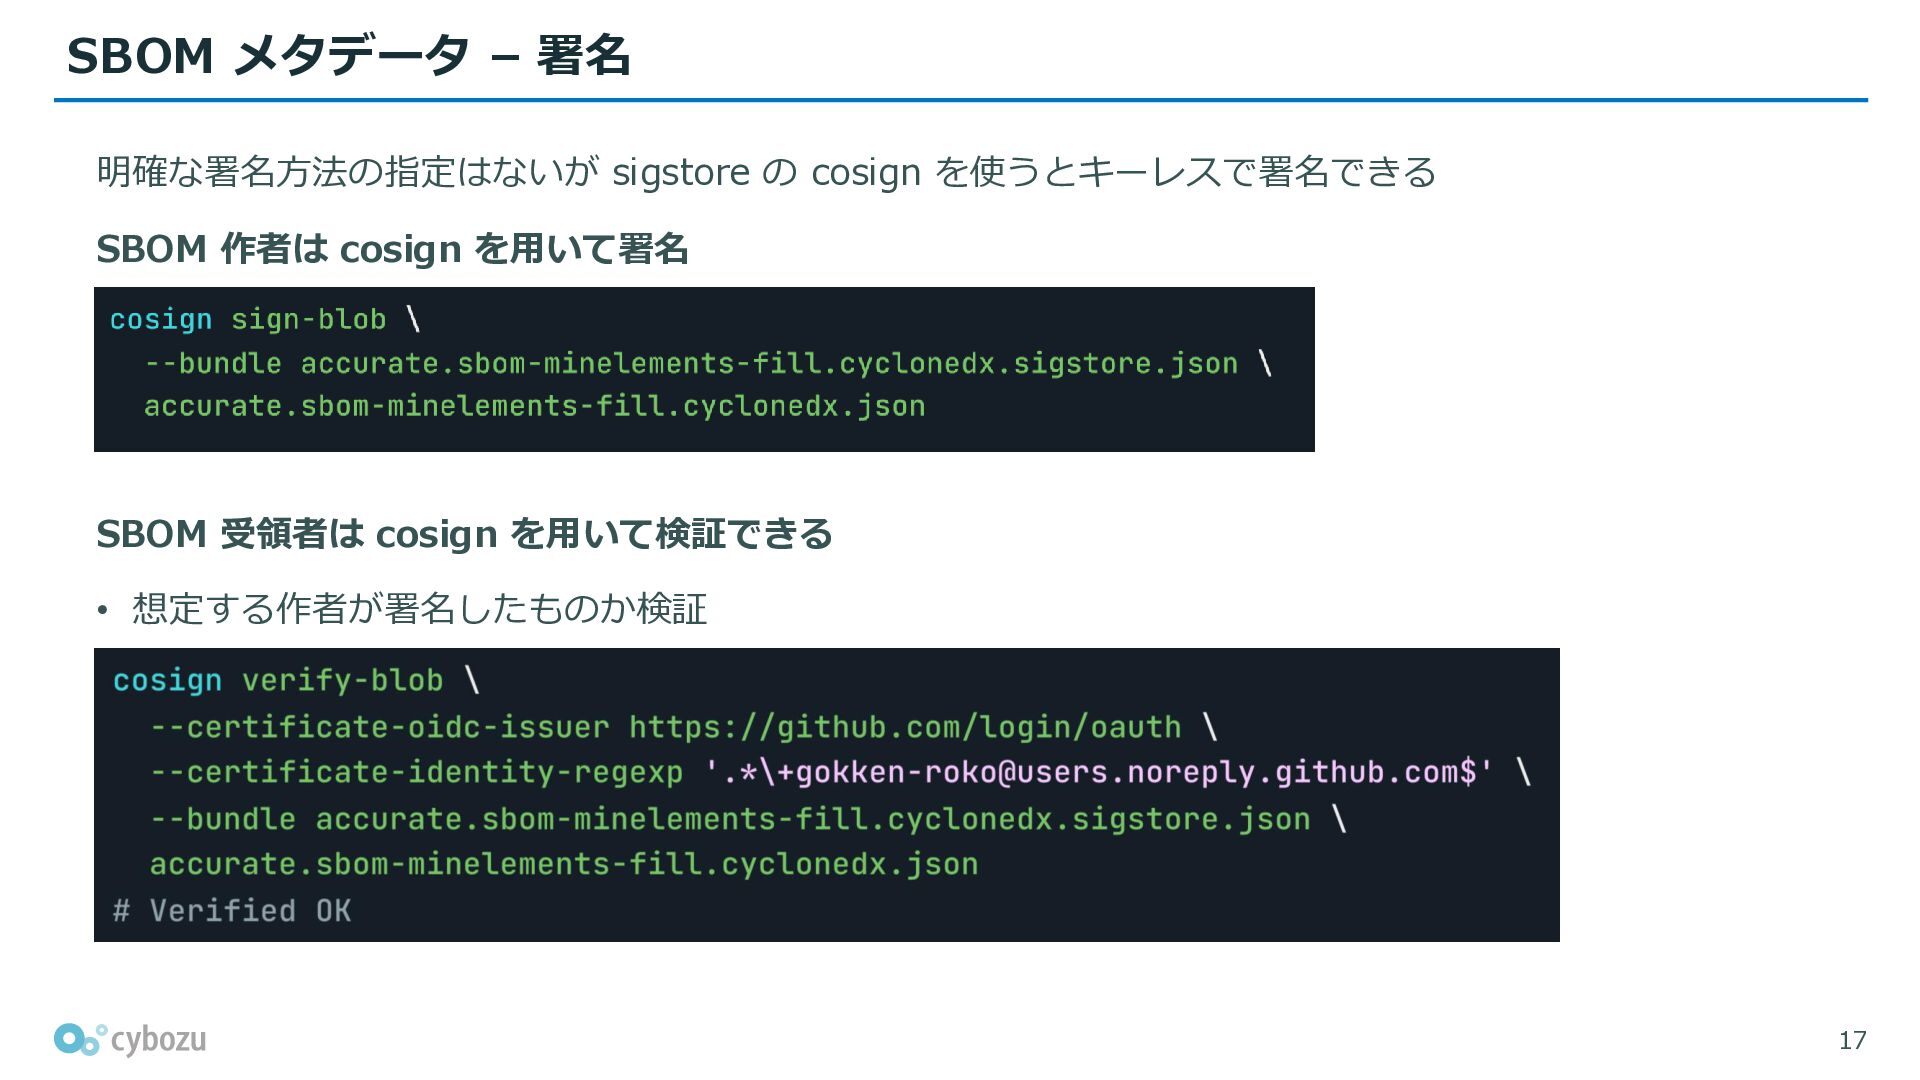
SBOM メタデータ – 署名 明確な署名方法の指定はないが sigstore の cosign を使うとキーレスで署名できる SBOM
作者は cosign を用いて署名 SBOM 受領者は cosign を用いて検証できる • 想定する作者が署名したものか検証 17 -
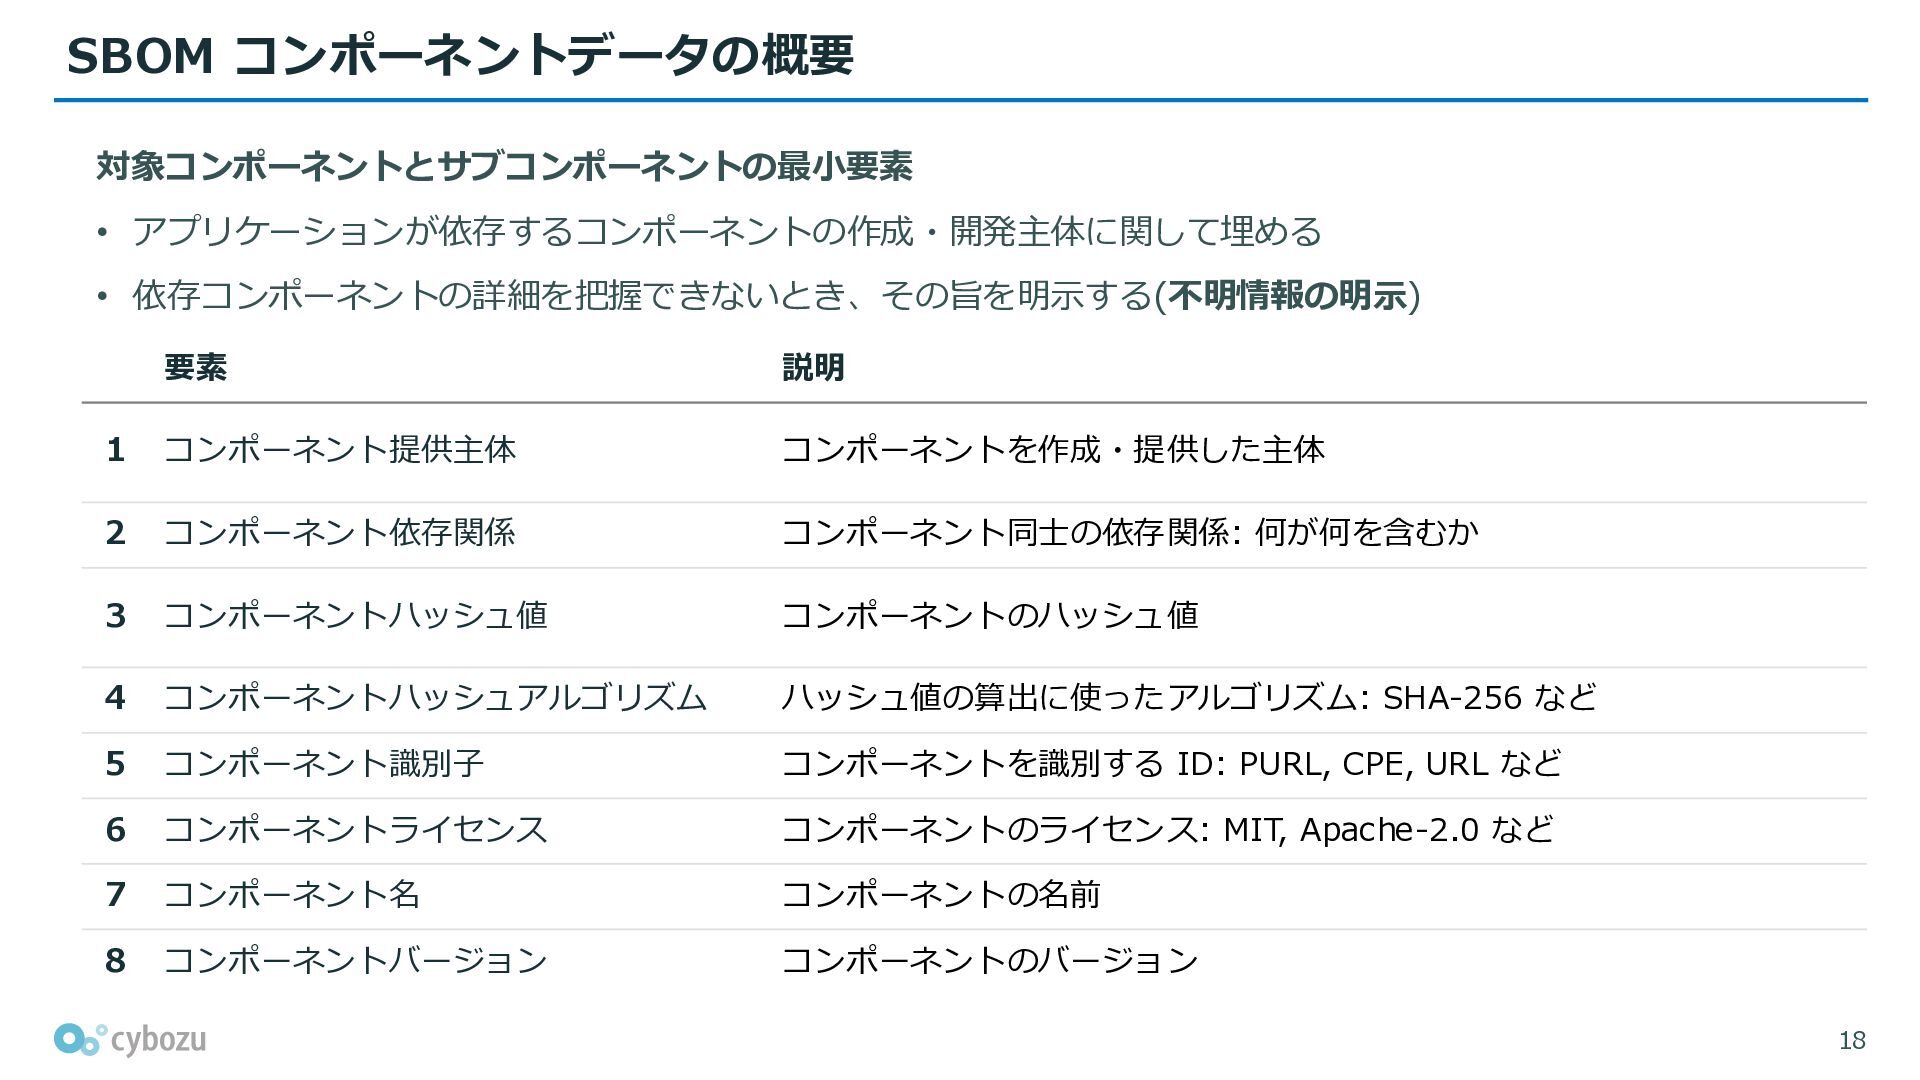
SBOM コンポーネントデータの概要 対象コンポーネントとサブコンポーネントの最小要素 • アプリケーションが依存するコンポーネントの作成・開発主体に関して埋める • 依存コンポーネントの詳細を把握できないとき、その旨を明示する(不明情報の明示) 要素 説明 1
コンポーネント提供主体 コンポーネントを作成・提供した主体 2 コンポーネント依存関係 コンポーネント同士の依存関係: 何が何を含むか 3 コンポーネントハッシュ値 コンポーネントのハッシュ値 4 コンポーネントハッシュアルゴリズム ハッシュ値の算出に使ったアルゴリズム: SHA-256 など 5 コンポーネント識別子 コンポーネントを識別する ID: PURL, CPE, URL など 6 コンポーネントライセンス コンポーネントのライセンス: MIT, Apache-2.0 など 7 コンポーネント名 コンポーネントの名前 8 コンポーネントバージョン コンポーネントのバージョン 18 -
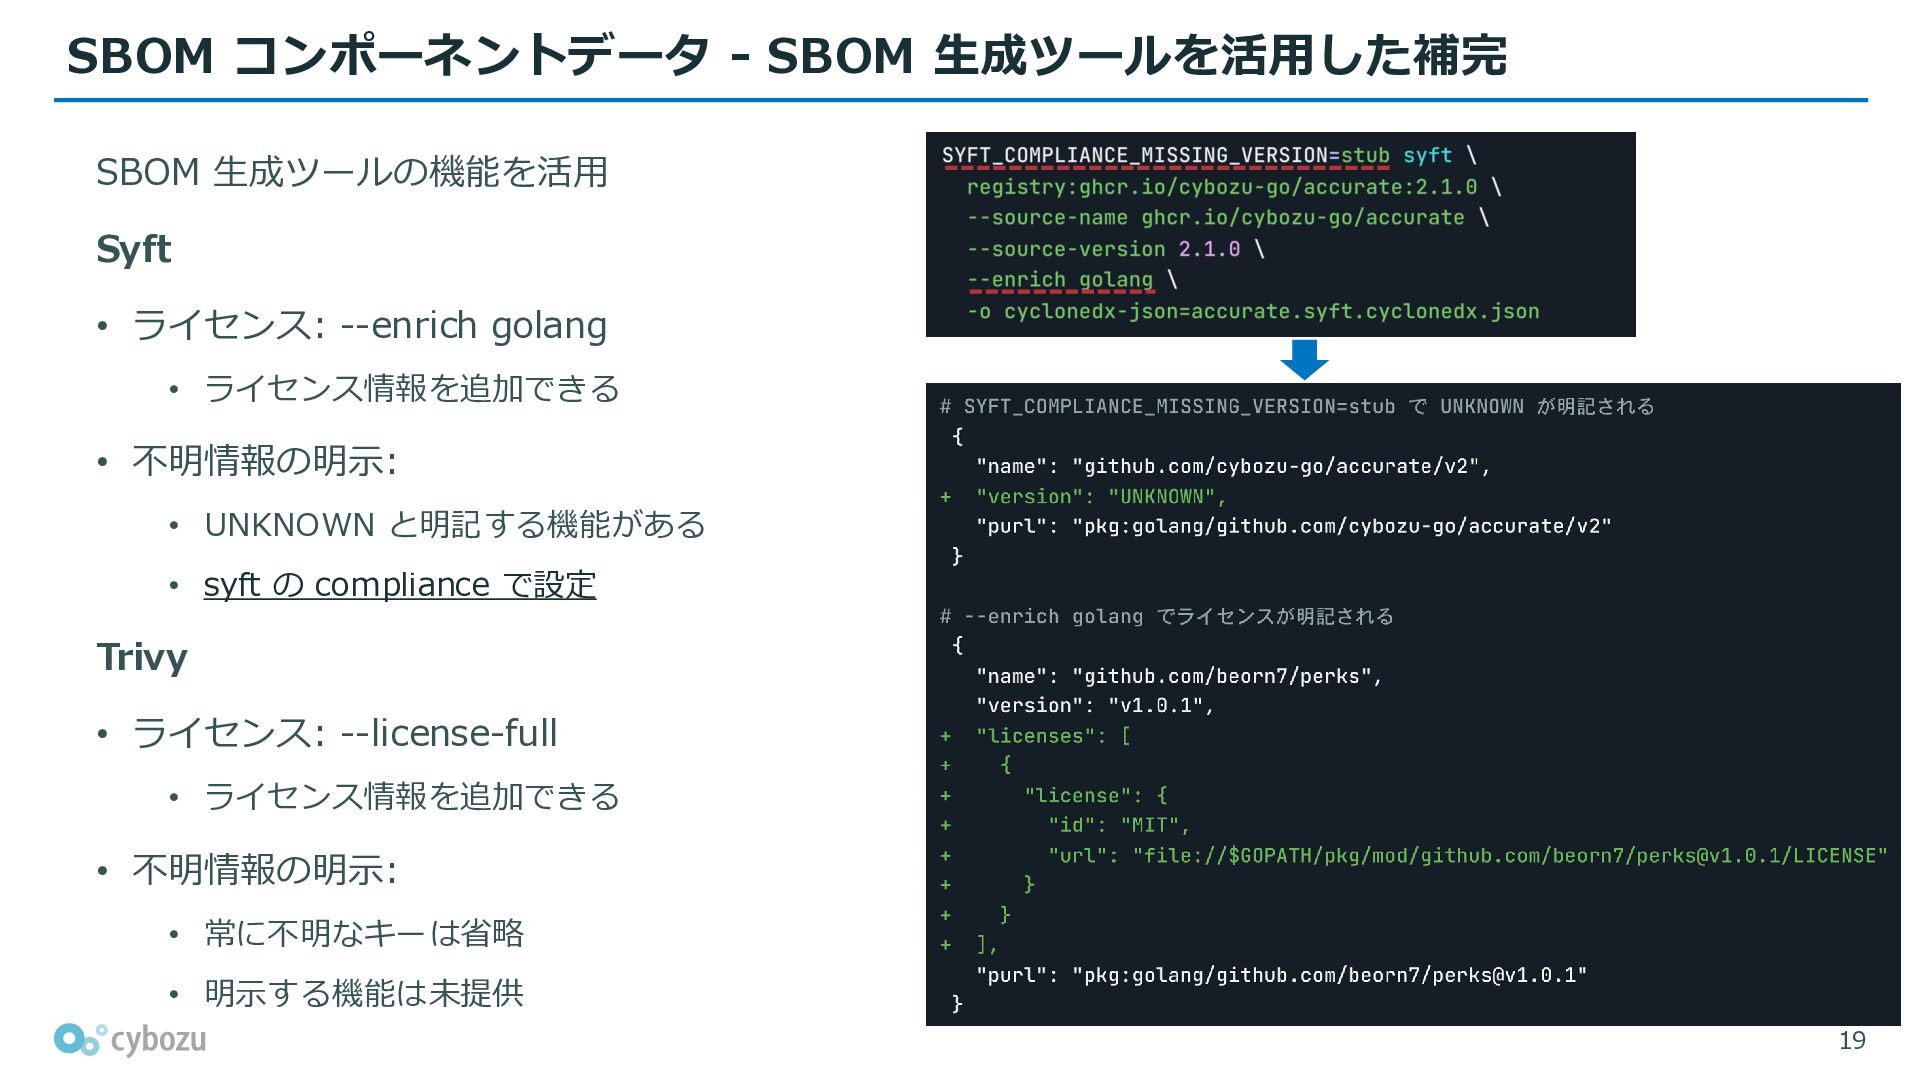
SBOM コンポーネントデータ - SBOM 生成ツールを活用した補完 SBOM 生成ツールの機能を活用 Syft • ライセンス:
--enrich golang • ライセンス情報を追加できる • 不明情報の明示: • UNKNOWN と明記する機能がある • syft の compliance で設定 Trivy • ライセンス: --license-full • ライセンス情報を追加できる • 不明情報の明示: • 常に不明なキーは省略 • 明示する機能は未提供 19 -
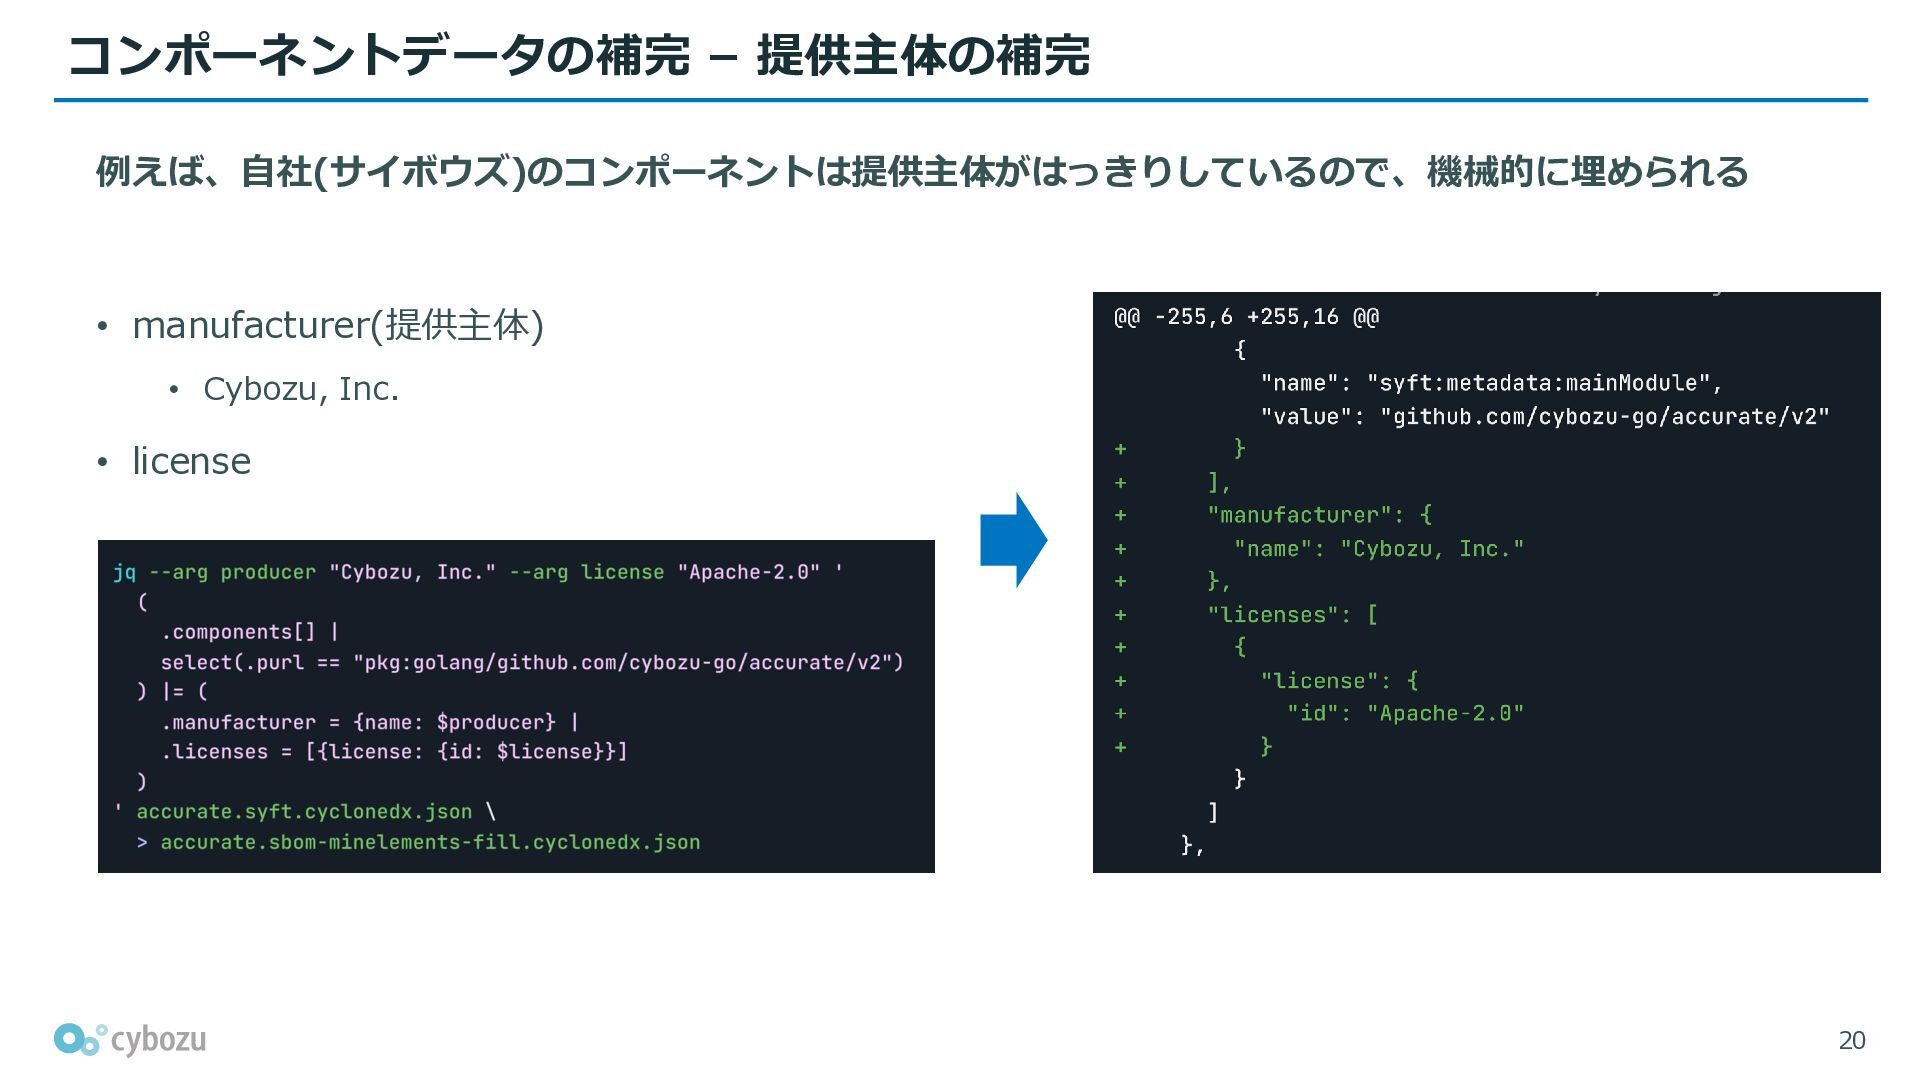
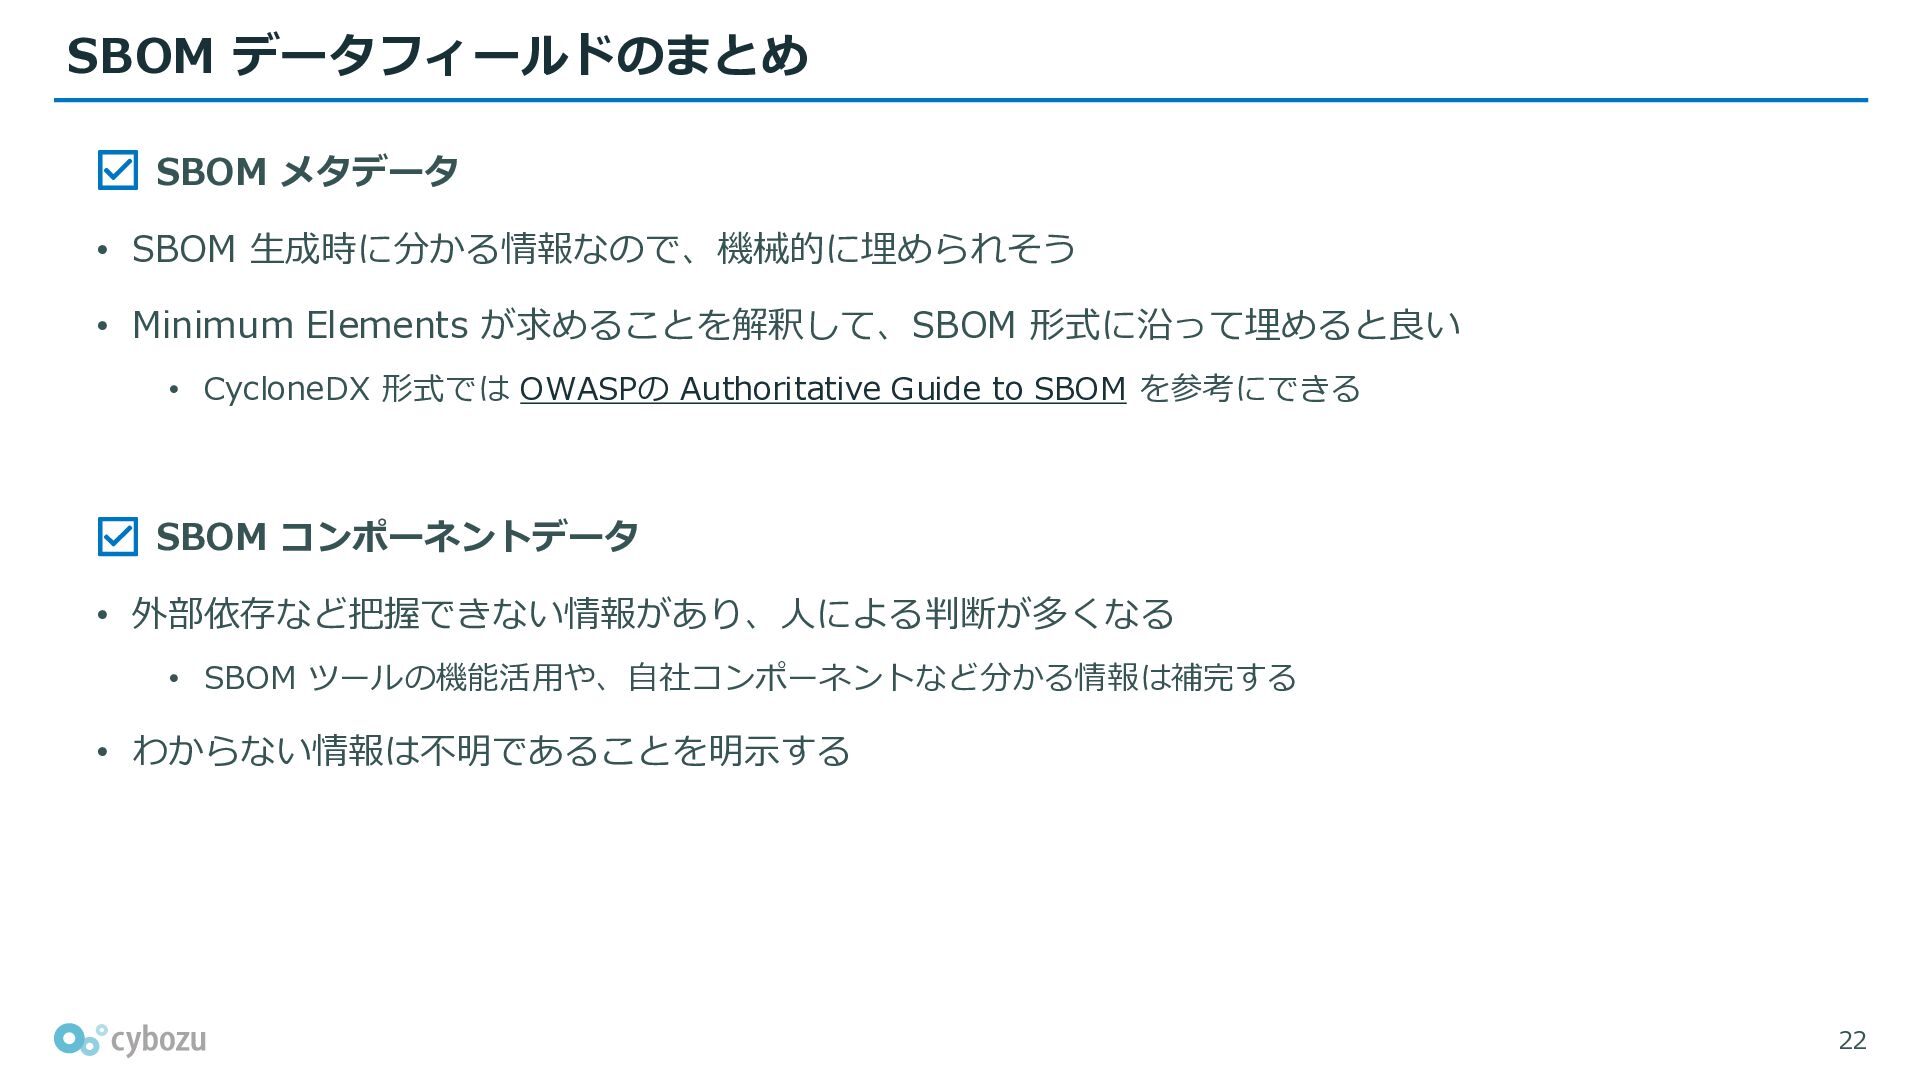
SBOM データフィールドのまとめ SBOM メタデータ • SBOM 生成時に分かる情報なので、機械的に埋められそう • Minimum Elements
が求めることを解釈して、SBOM 形式に沿って埋めると良い • CycloneDX 形式では OWASPの Authoritative Guide to SBOM を参考にできる SBOM コンポーネントデータ • 外部依存など把握できない情報があり、人による判断が多くなる • SBOM ツールの機能活用や、自社コンポーネントなど分かる情報は補完する • わからない情報は不明であることを明示する 22 -
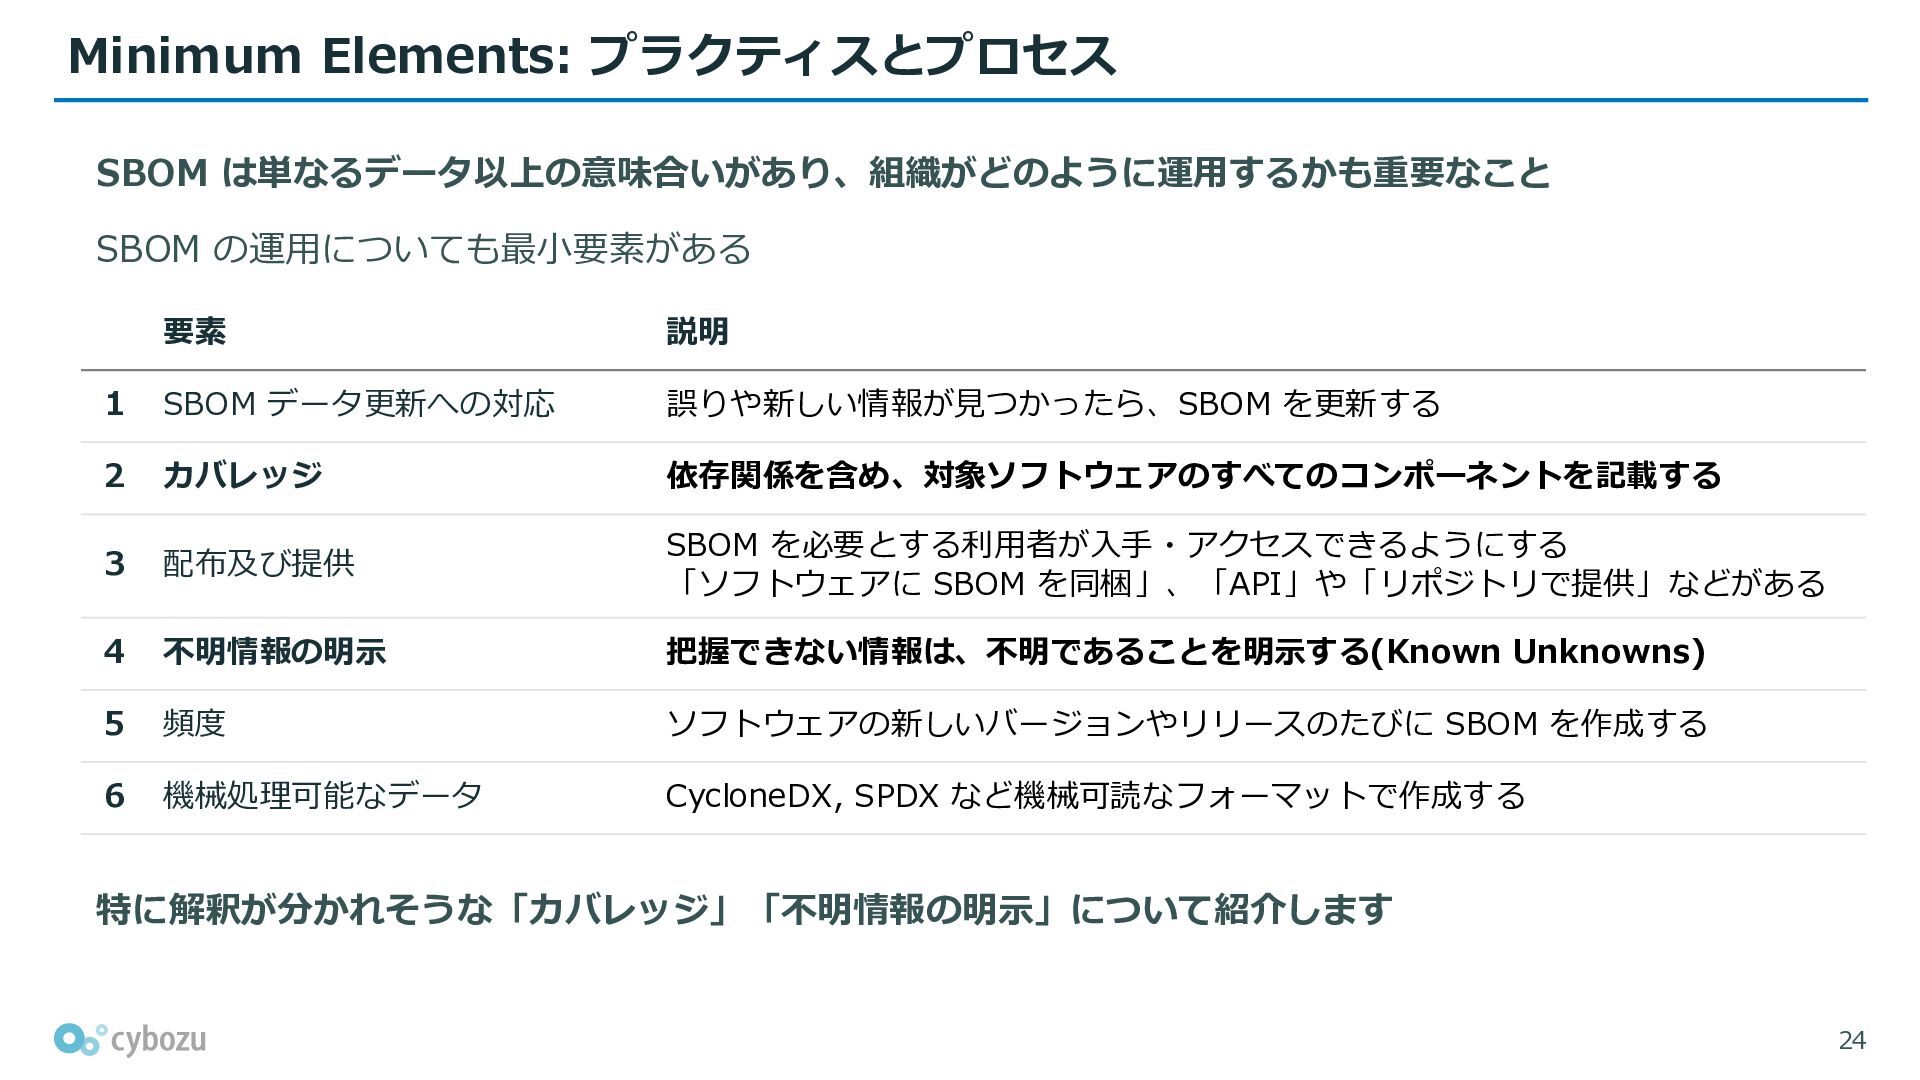
Minimum Elements: プラクティスとプロセス SBOM は単なるデータ以上の意味合いがあり、組織がどのように運用するかも重要なこと SBOM の運用についても最小要素がある 要素 説明 1
SBOM データ更新への対応 誤りや新しい情報が見つかったら、SBOM を更新する 2 カバレッジ 依存関係を含め、対象ソフトウェアのすべてのコンポーネントを記載する 3 配布及び提供 SBOM を必要とする利用者が入手・アクセスできるようにする 「ソフトウェアに SBOM を同梱」、「API」や「リポジトリで提供」などがある 4 不明情報の明示 把握できない情報は、不明であることを明示する(Known Unknowns) 5 頻度 ソフトウェアの新しいバージョンやリリースのたびに SBOM を作成する 6 機械処理可能なデータ CycloneDX, SPDX など機械可読なフォーマットで作成する 特に解釈が分かれそうな「カバレッジ」「不明情報の明示」について紹介します 24 -
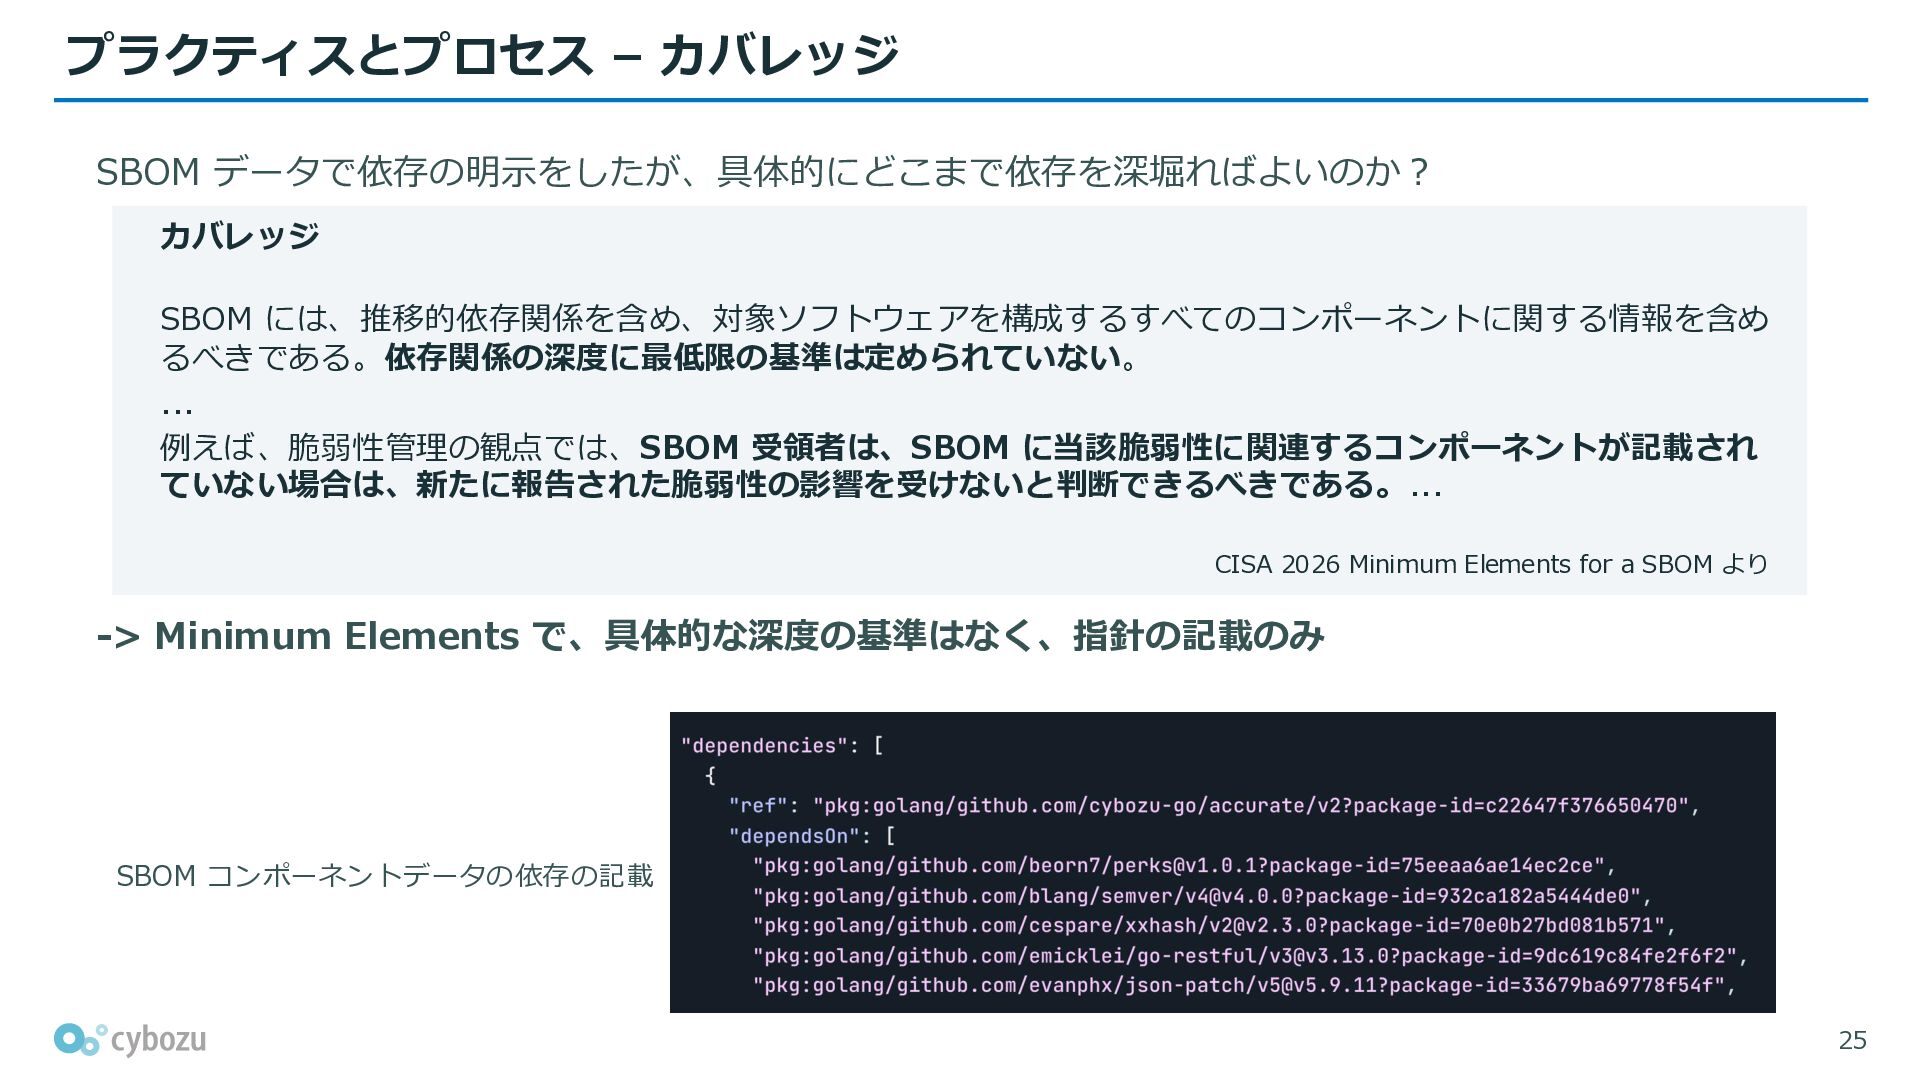
プラクティスとプロセス – カバレッジ SBOM データで依存の明示をしたが、具体的にどこまで依存を深堀ればよいのか? カバレッジ SBOM には、推移的依存関係を含め、対象ソフトウェアを構成するすべてのコンポーネントに関する情報を含め るべきである。依存関係の深度に最低限の基準は定められていない。 ...
例えば、脆弱性管理の観点では、SBOM 受領者は、SBOM に当該脆弱性に関連するコンポーネントが記載され ていない場合は、新たに報告された脆弱性の影響を受けないと判断できるべきである。... CISA 2026 Minimum Elements for a SBOM より -> Minimum Elements で、具体的な深度の基準はなく、指針の記載のみ SBOM コンポーネントデータの依存の記載 25 -
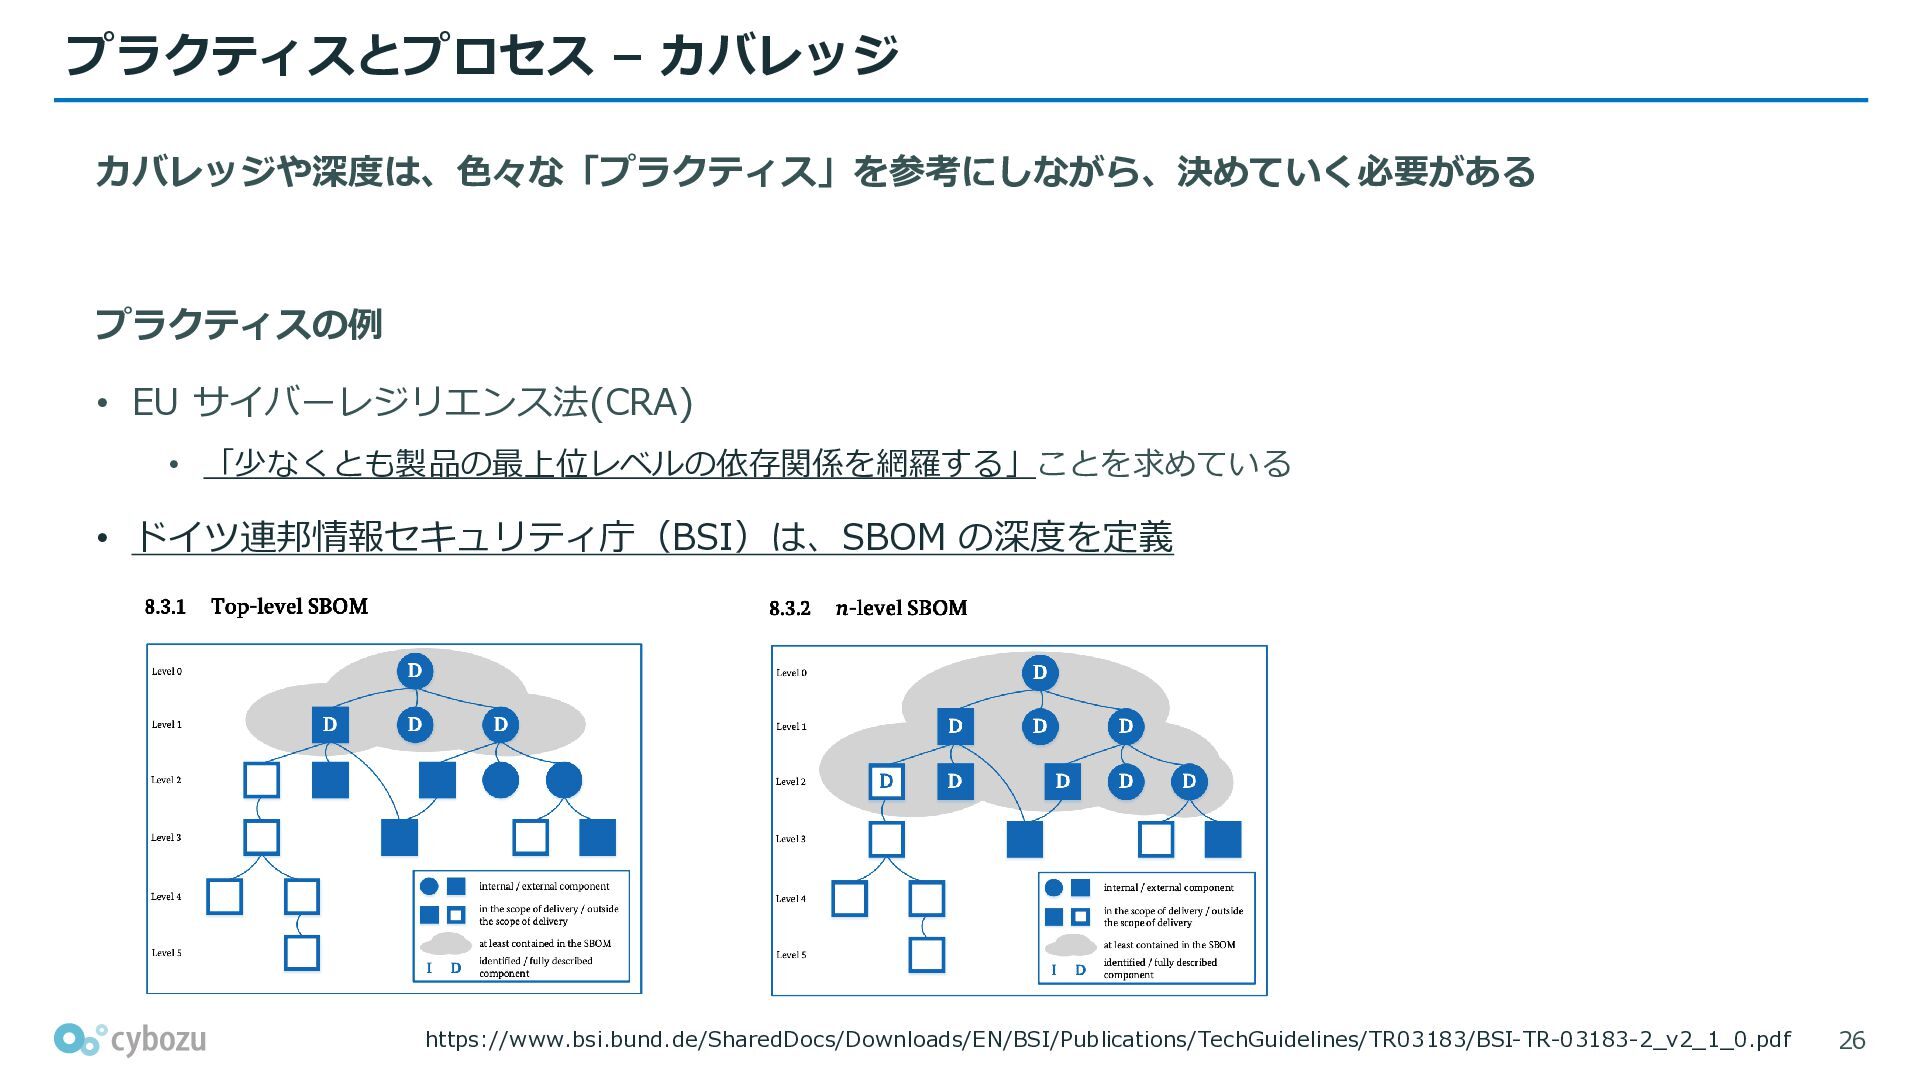
プラクティスとプロセス – カバレッジ カバレッジや深度は、色々な「プラクティス」を参考にしながら、決めていく必要がある プラクティスの例 • EU サイバーレジリエンス法(CRA) • 「少なくとも製品の最上位レベルの依存関係を網羅する」ことを求めている
• ドイツ連邦情報セキュリティ庁(BSI)は、SBOM の深度を定義 https://www.bsi.bund.de/SharedDocs/Downloads/EN/BSI/Publications/TechGuidelines/TR03183/BSI-TR-03183-2_v2_1_0.pdf 26 -
プラクティスとプロセス – 不明情報の明示 データフィールドを埋めるのに必要な情報がないとき、不明であることを明示する 不明情報の明示 いずれかのデータフィールドに必要な情報が提供されていない場合、SBOM 作成主体は、その情報が SBOM 作 成主体にとって不明であるのか、又は
SBOM から意図的に秘匿しているのかを明示的に記載すべきである。不 明情報を明示することにより、SBOM 受領者は、対象ソフトウェア及び SBOM 作成主体の双方について有用な 情報を得ることができる。... CISA 2026 Minimum Elements for a SBOM より 理想は「Syft など SBOM 生成ツールで」、「SBOM 形式(CycloneDX)に沿って」、自動で明示したい -> しかし、制約が存在する 27 -
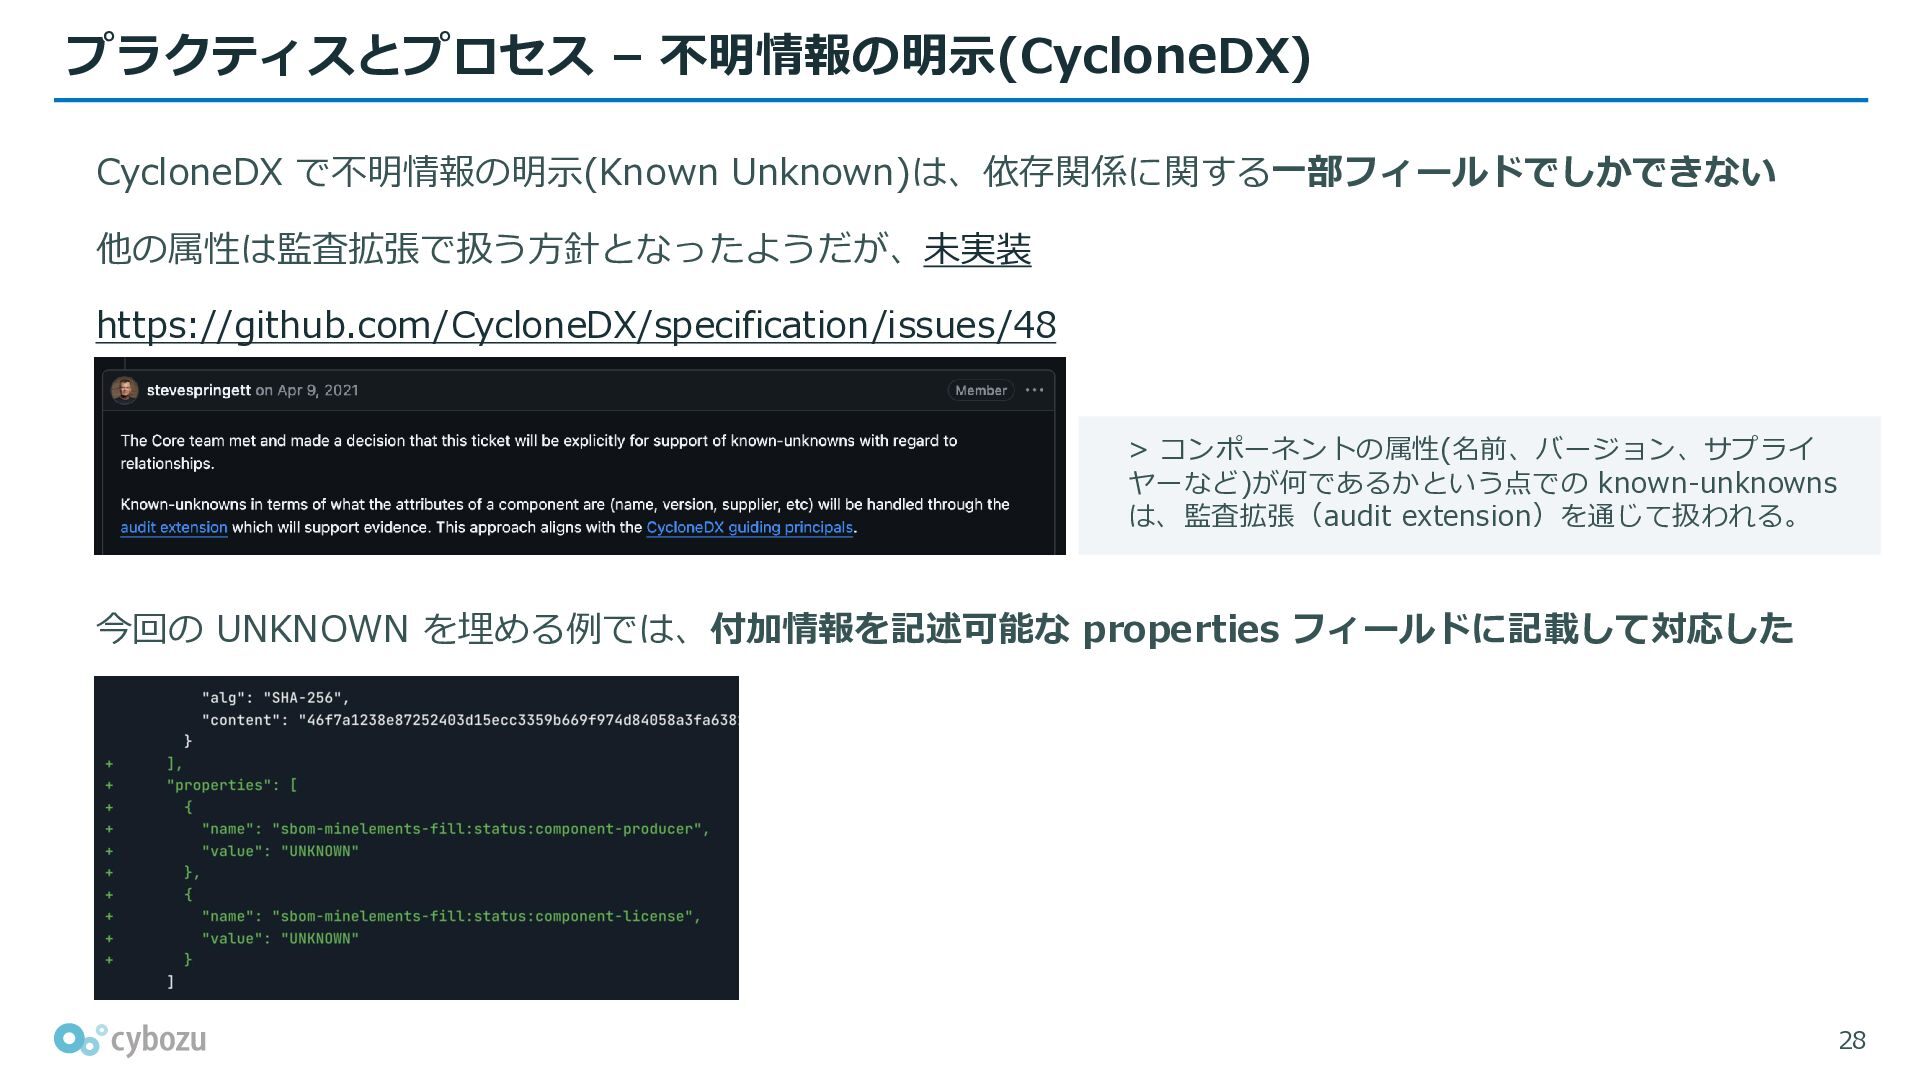
プラクティスとプロセス – 不明情報の明示(CycloneDX) CycloneDX で不明情報の明示(Known Unknown)は、依存関係に関する一部フィールドでしかできない 他の属性は監査拡張で扱う方針となったようだが、未実装 https://github.com/CycloneDX/specification/issues/48 > コンポーネントの属性(名前、バージョン、サプライ
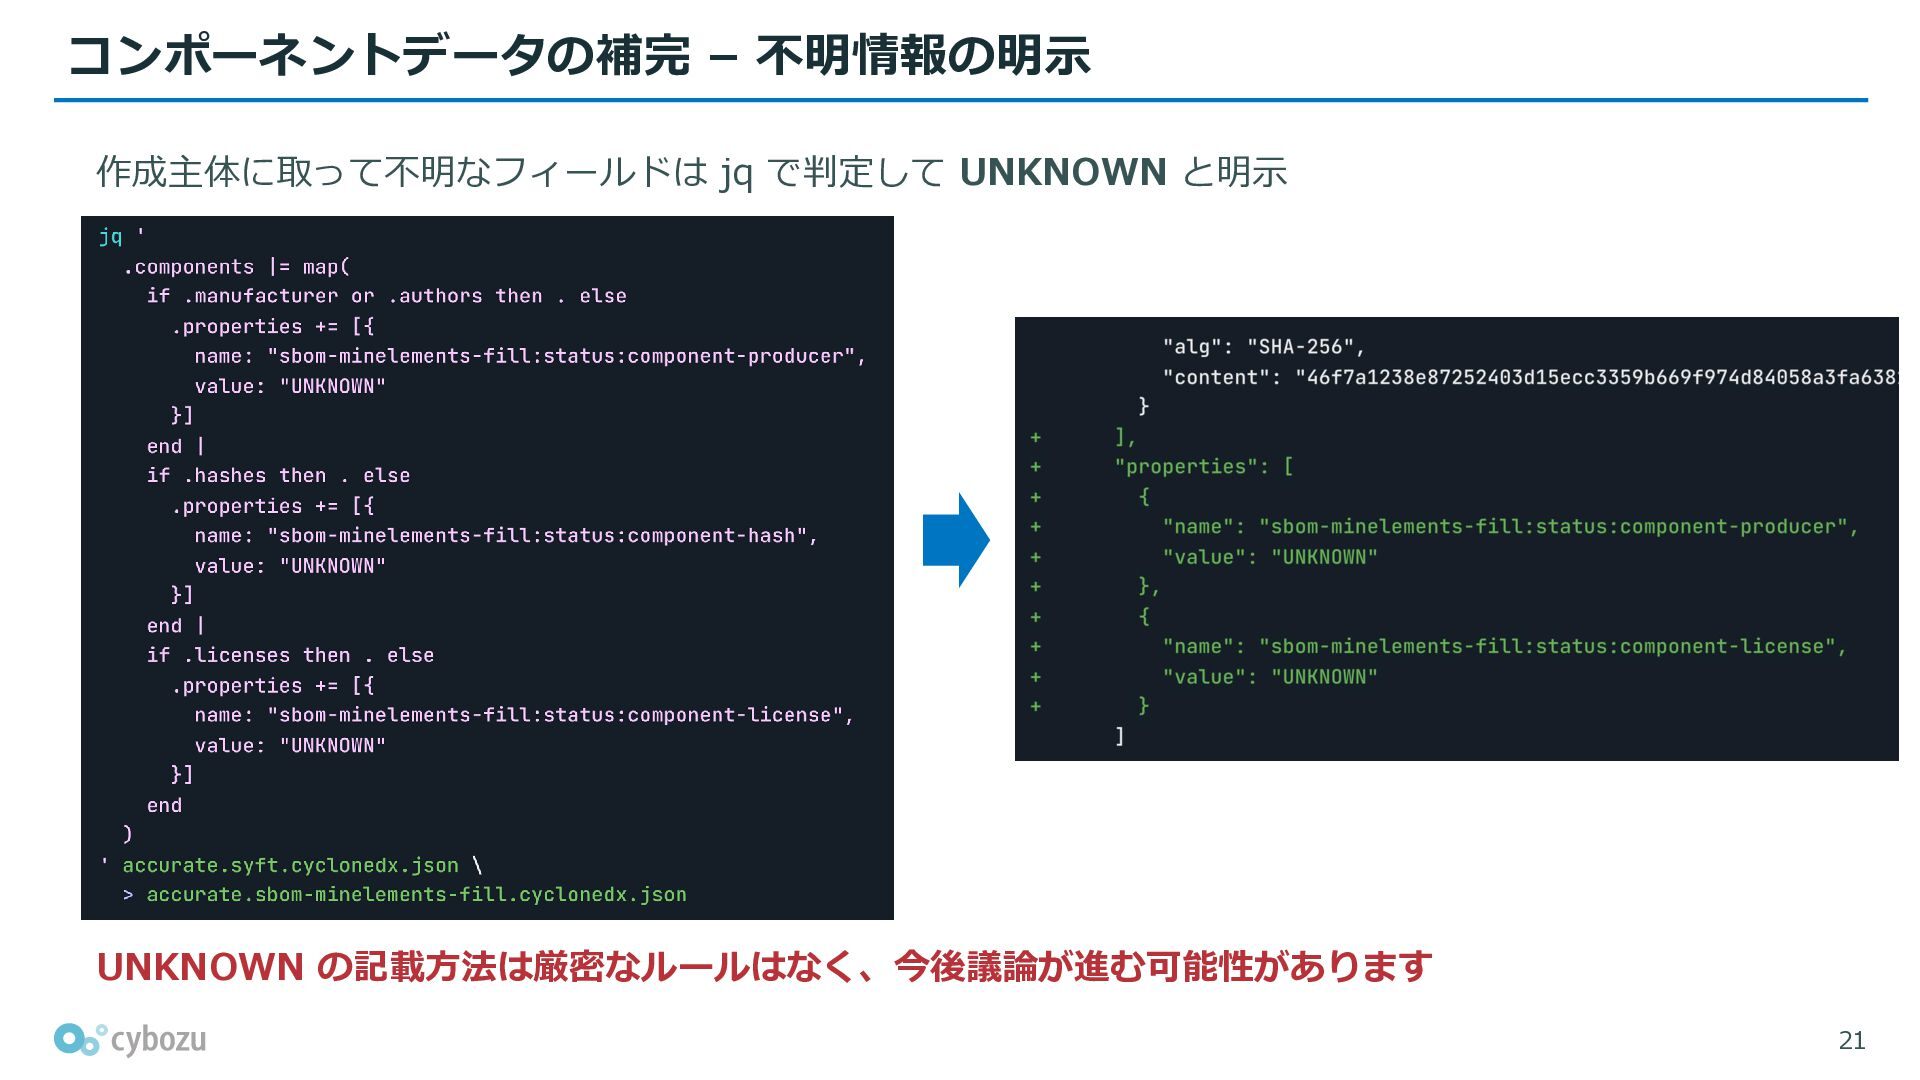
ヤーなど)が何であるかという点での known-unknowns は、監査拡張(audit extension)を通じて扱われる。 今回の UNKNOWN を埋める例では、付加情報を記述可能な properties フィールドに記載して対応した 28 -
Minimum Elements を満たすため補完した SBOM の考察 Syft で生成した SBOM を補完したが 「機械的に埋めたもの」「判断をしたもの」があった
• SBOM 作者が知る情報は、機械的に埋められる • jq などで補完できる • 不明情報は明示した • 直接の明示は CycloneDX 未対応の場合があり、 properties フィールドで不明であることを説明した 自動生成と人の判断で Minimum Elements を満たすことができる 30 -
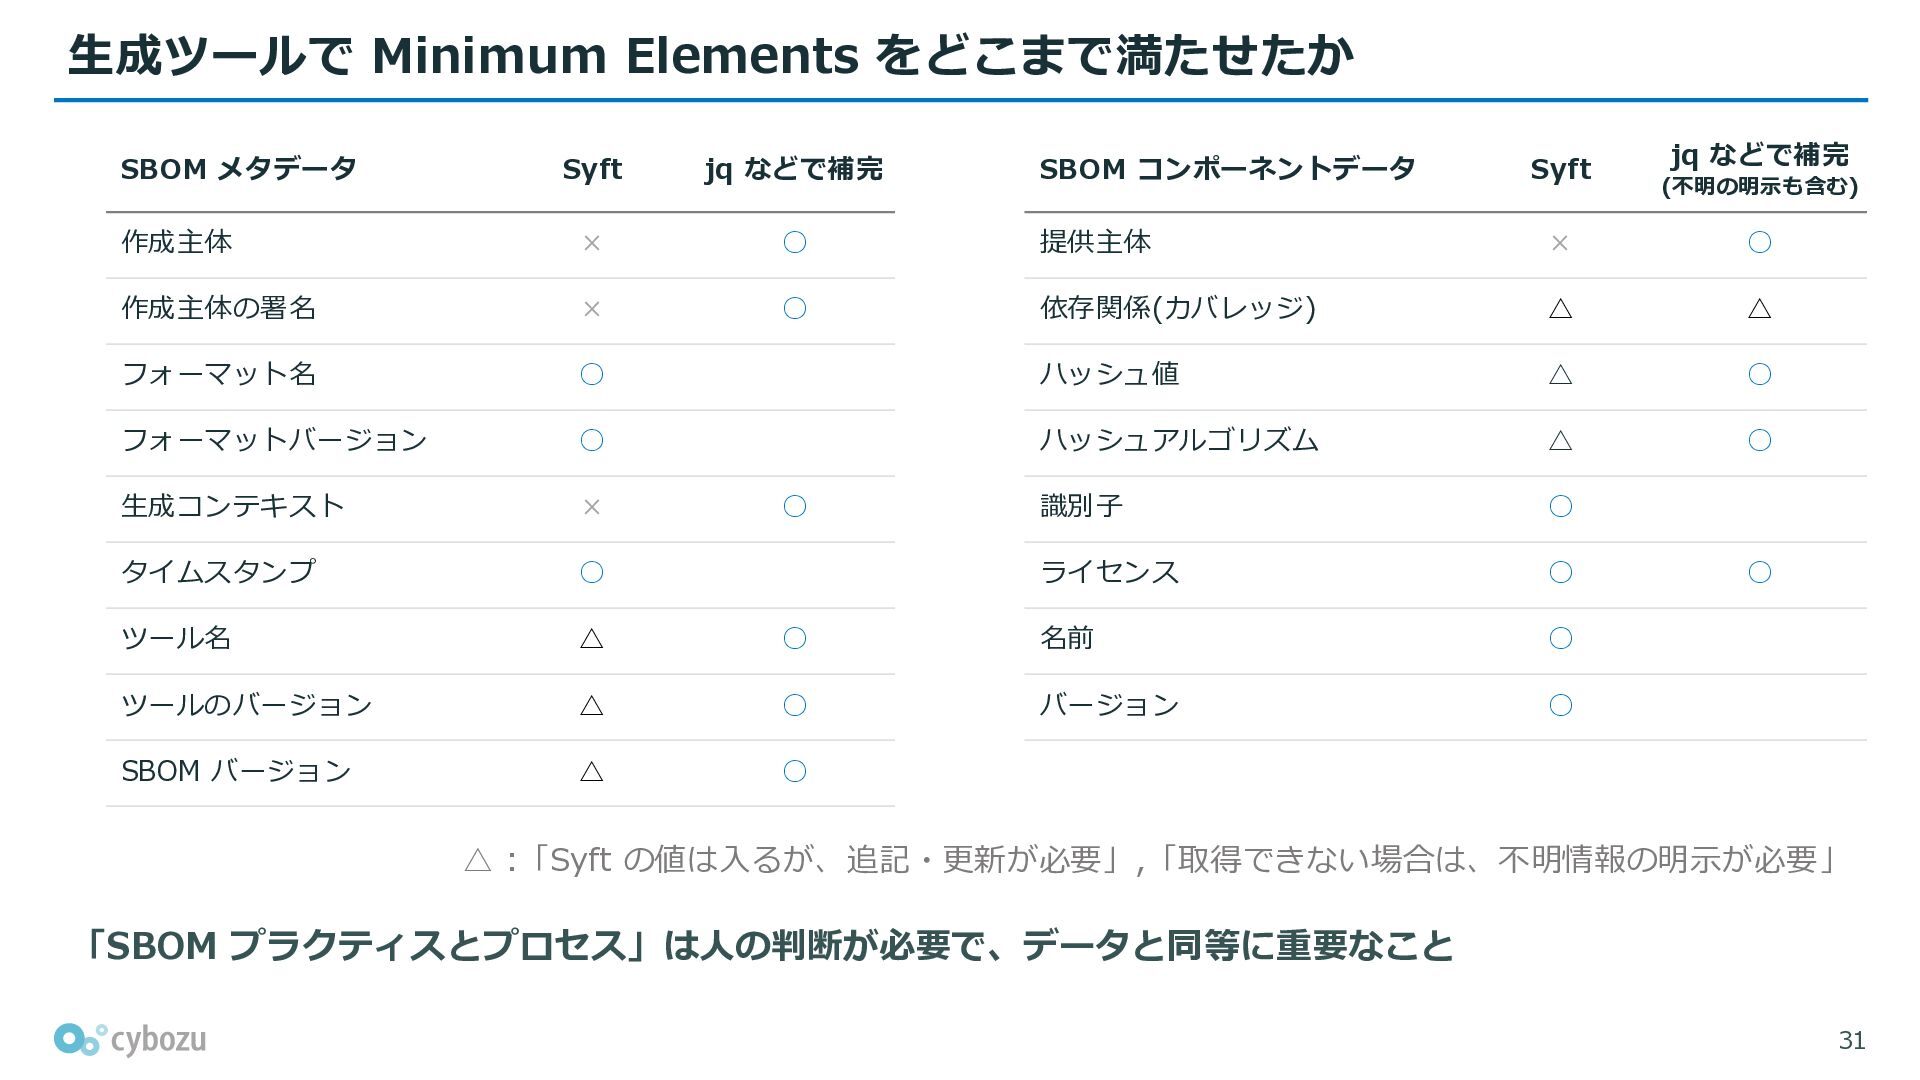
生成ツールで Minimum Elements をどこまで満たせたか SBOM メタデータ Syft jq などで補完 作成主体
× 作成主体の署名 × フォーマット名 jq などで補完 SBOM コンポーネントデータ Syft ◦ 提供主体 × ◦ ◦ 依存関係(カバレッジ) △ △ ◦ ハッシュ値 △ ◦ フォーマットバージョン ◦ ハッシュアルゴリズム △ ◦ 生成コンテキスト × 識別子 ◦ タイムスタンプ ◦ ライセンス ◦ ツール名 △ ◦ 名前 ◦ ツールのバージョン △ ◦ バージョン ◦ SBOM バージョン △ ◦ ◦ (不明の明示も含む) ◦ △ :「Syft の値は入るが、追記・更新が必要」,「取得できない場合は、不明情報の明示が必要」 「SBOM プラクティスとプロセス」は人の判断が必要で、データと同等に重要なこと 31 -
まとめ • CISA 2026 Minimum Elements for a SBOM •
広い議論を経た文書で、今後参照される可能性が高い • SBOM データフィールド • SBOM メタデータは、自動生成できる情報が多い • SBOM コンポーネントデータは、人が判断が必要な情報が多い • SBOM プラクティスとプロセス • 運用も重要なこと • カバレッジ・不明情報の明示など、考えるべきことは色々ある • 「自動生成できそうなこと」「人が決めないといけないこと」がある Minimum Elements を読んで、SBOM について考えるきっかけにしてみてください! 33 -
参考 • 2026 Minimum Elements for a Software Bill of
Materials (SBOM) – 英語 • https://www.cisa.gov/sites/default/files/2026-07/2026_cisa_sbom_minimum_elements_508c.pdf • 2026 Minimum Elements for a Software Bill of Materials (SBOM) – 日本語 • https://www.meti.go.jp/files/000003059.pdf • Built to Last 欧州サイバーレジリエンス法 (CRA) を理解する • https://www.linuxfoundation.org/ja-jp/resources/project-reports/cra-ebook-jp • CycloneDX Authoritative Guide to SBOM • https://cyclonedx.org/guides/OWASP_CycloneDX-Authoritative-Guide-to-SBOM-en.pdf • OpenSSF ossf/sbom-everywhere • https://github.com/ossf/sbom-everywhere • https://github.com/ossf/sbom-everywhere/pull/146 • Discussion for CISA 2025 Minimum Elements for an SBOM • https://speakerdeck.com/lfj/discussion-for-cisa-2025-minimum-elements-for-an-sbom • anchore/syft • configuration - compliance: https://oss.anchore.com/docs/reference/syft/configuration/ • 不明情報の明示: https://github.com/anchore/syft/pull/3257 35