Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
【AI 駆動経営勉強会】「人の報告」から「システムが記録した事実」へ、AI駆動経営の最初の一歩
Search
Hisashi Hibino
November 12, 2026
Technology
7
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
【AI 駆動経営勉強会】「人の報告」から「システムが記録した事実」へ、AI駆動経営の最初の一歩
AI 駆動経営勉強会 第4回 LT 登壇資料
Hisashi Hibino
November 12, 2026
More Decks by Hisashi Hibino
See All by Hisashi Hibino
【Cyber-sec+】経営層を"動かす"ための考え方
hssh2_bin
0
310
【ClickHouseMeetup】JSON データ型はクラウド時代の可変フィールドにどこまで対応できるのか
hssh2_bin
0
160
【インフラエンジニアbooks】30分でわかる「AWS継続的セキュリティ実践ガイド」
hssh2_bin
10
2.7k
【ログ分析勉強会】EDR ログで内部不正を検出できるのか、Copilot に聞いてみた
hssh2_bin
2
1.6k
【OpsJAWS】踏み台サーバーって何がうれしいんだっけ?
hssh2_bin
14
6.3k
【Cyber-sec+】ログの森で出会った CloudTrail との奇妙な旅
hssh2_bin
1
800
【OpsJAWS】EC2 のセキュリティの運用と監視について考えてみた件
hssh2_bin
6
1.5k
【SecurityJAWS】時間切れで書き切れなかったOCSFの行く末とは
hssh2_bin
2
2.7k
Other Decks in Technology
See All in Technology
顧客合意を取りながら進めるAWSコスト削減の実践
optim
0
160
An Introduction to Context Ontology Accelerator (teaching AI agents what your data means)
inariku
PRO
1
200
TSKaigi Sendai 2026 - tsgo時代のTypeScript Playgroundはどう動くか
teamlab
PRO
0
120
AI時代の組織作り:チーム開発から「個人×AI」への移行と、持続可能な「開発資本」の築き方
ham0215
2
810
続・ソフトウェアアーキテクトのための意思決定術: Decision Readiness, Revisited — When AI Changes the Economics of Software Architecture
snoozer05
PRO
9
2.8k
AIがGISを代替する日:〜すべてをAIが創る時代に、私たちがFOSS4Gに関わる意味〜
lehupa
1
220
これからのデータエンジニアの役割について考える / Rethinking the Role of Data Engineers in the AI Era
okiyuki99
0
310
長い仕事を任せる (Workflows、クラウドセッション、Kiro Web) | 目指せ Kiro マスター 10
inariku
PRO
3
170
あの日、見つかっていなかったらどうなっていたか
kazzpapa3
2
110
Kiro Crew の Bot (続く役目を任せる窓口) | 目指せ Kiro マスター 12
inariku
PRO
2
360
並列度を下げたら速くなった — go build の重複コンパイルを実測で見る
tomoaki25
2
1.1k
令和の今、あらためて IAM を考える。アクセスキーを「無くせない現実」との向き合い方
kazzpapa3
0
600
Featured
See All Featured
Side Projects
sachag
456
43k
Rails Girls Zürich Keynote
gr2m
96
14k
Why Our Code Smells
bkeepers
PRO
340
58k
Responsive Adventures: Dirty Tricks From The Dark Corners of Front-End
smashingmag
254
23k
More Than Pixels: Becoming A User Experience Designer
marktimemedia
3
620
Neural Spatial Audio Processing for Sound Field Analysis and Control
skoyamalab
0
620
The Pragmatic Product Professional
lauravandoore
37
7.5k
Introduction to Domain-Driven Design and Collaborative software design
baasie
1
1.1k
Google's AI Overviews - The New Search
badams
0
1.7k
Prompt Engineering for Job Search
mfonobong
0
580
The State of eCommerce SEO: How to Win in Today's Products SERPs - #SEOweek
aleyda
2
12k
RailsConf 2023
tenderlove
30
1.6k
Transcript
「AI 駆動経営」勉強会(第4回) 「人の報告」から「システムが記録した事実」へ - AI駆動経営の最初の一歩 - Hisashi Hibino/日比野 恒 ログスペクト株式会社
2 自己紹介 日比野 恒 - Hisashi Hibino ログスペクト株式会社 Security Architect
CISSP, CCSP, CySA+, CISA, PMP, 情報処理安全確保支援士(000999) [略歴] ⚫ 2018 年まで 10 年間 フューチャーアーキテクト株式会社に在籍 ⚫ 2019 年より株式会社リクルートのセキュリティ組織に所属 ログ基盤やクラウドセキュリティに関するプロジェクトを推進 ⚫ 2024 年にログスペクト株式会社を設立し、現在に至る [書籍] ➢ Elastic Stack 実践ガイド [Logstash/Beats 編](インプレス刊) ➢ AWS 継続的セキュリティ実践ガイド (翔泳社刊)
3 本日のテーマ ファクトデータである「システムの記録(ログ)」を活用して 昨今のサイバー攻撃による不正アクセスに対する経営の意思決定を AI 駆動にしたお話です。 ×
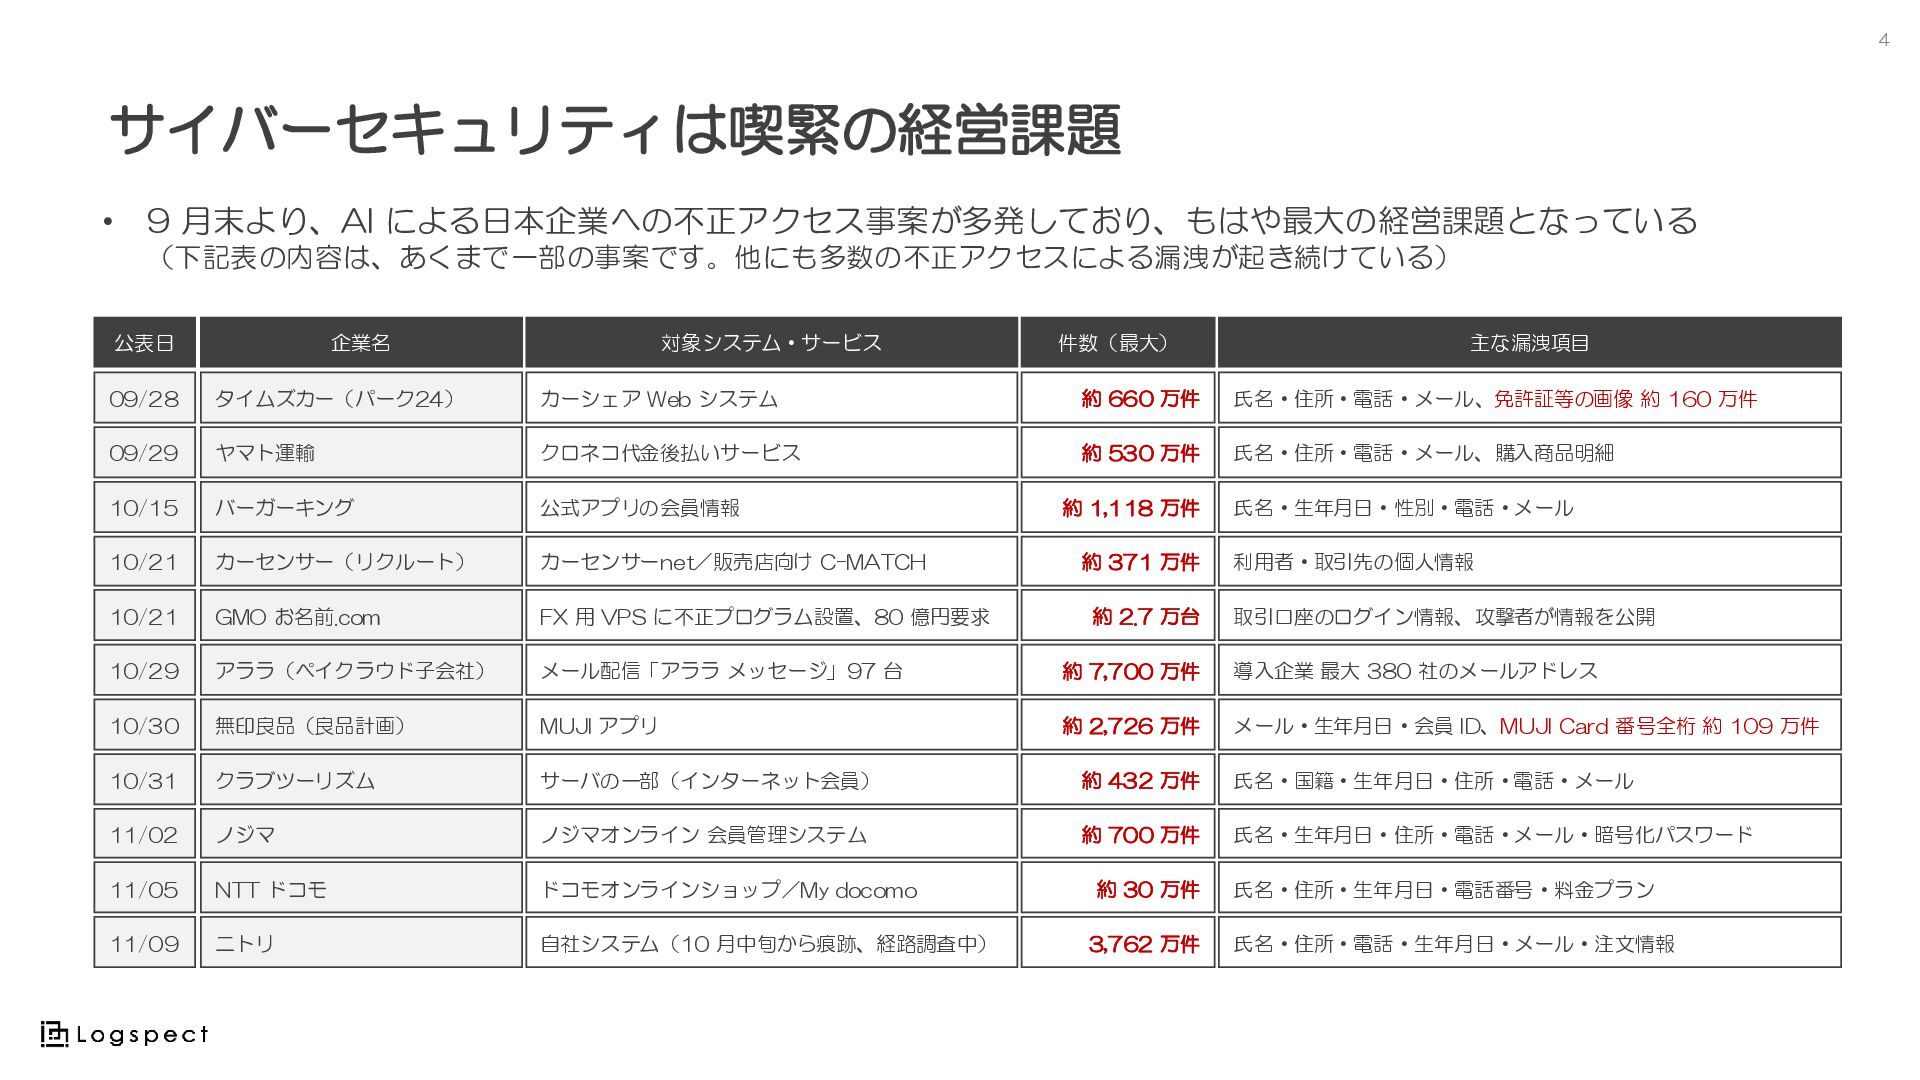
4 サイバーセキュリティは喫緊の経営課題 • 9 月末より、AI による日本企業への不正アクセス事案が多発しており、もはや最大の経営課題となっている (下記表の内容は、あくまで一部の事案です。他にも多数の不正アクセスによる漏洩が起き続けている) 公表日 企業名 対象システム・サービス
件数(最大) 主な漏洩項目 09/28 タイムズカー(パーク24) カーシェア Web システム 約 660 万件 氏名・住所・電話・メール、免許証等の画像 約 160 万件 09/29 ヤマト運輸 クロネコ代金後払いサービス 約 530 万件 氏名・住所・電話・メール、購入商品明細 10/15 バーガーキング 公式アプリの会員情報 10/21 カーセンサー(リクルート) カーセンサーnet/販売店向け C-MATCH 約 371 万件 利用者・取引先の個人情報 10/21 GMO お名前.com FX 用 VPS に不正プログラム設置、80 億円要求 約 2.7 万台 取引口座のログイン情報、攻撃者が情報を公開 10/29 アララ(ペイクラウド子会社) メール配信「アララ メッセージ」97 台 約 7,700 万件 導入企業 最大 380 社のメールアドレス 10/30 無印良品(良品計画) MUJI アプリ 約 2,726 万件 メール・生年月日・会員 ID、MUJI Card 番号全桁 約 109 万件 10/31 クラブツーリズム サーバの一部(インターネット会員) 約 432 万件 氏名・国籍・生年月日・住所・電話・メール 11/02 ノジマ ノジマオンライン 会員管理システム 約 700 万件 氏名・生年月日・住所・電話・メール・暗号化パスワード 11/05 NTT ドコモ ドコモオンラインショップ/My docomo 約 30 万件 氏名・住所・生年月日・電話番号・料金プラン 11/09 ニトリ 自社システム(10 月中旬から痕跡、経路調査中) 3,762 万件 氏名・住所・電話・生年月日・メール・注文情報 約 1,118 万件 氏名・生年月日・性別・電話・メール
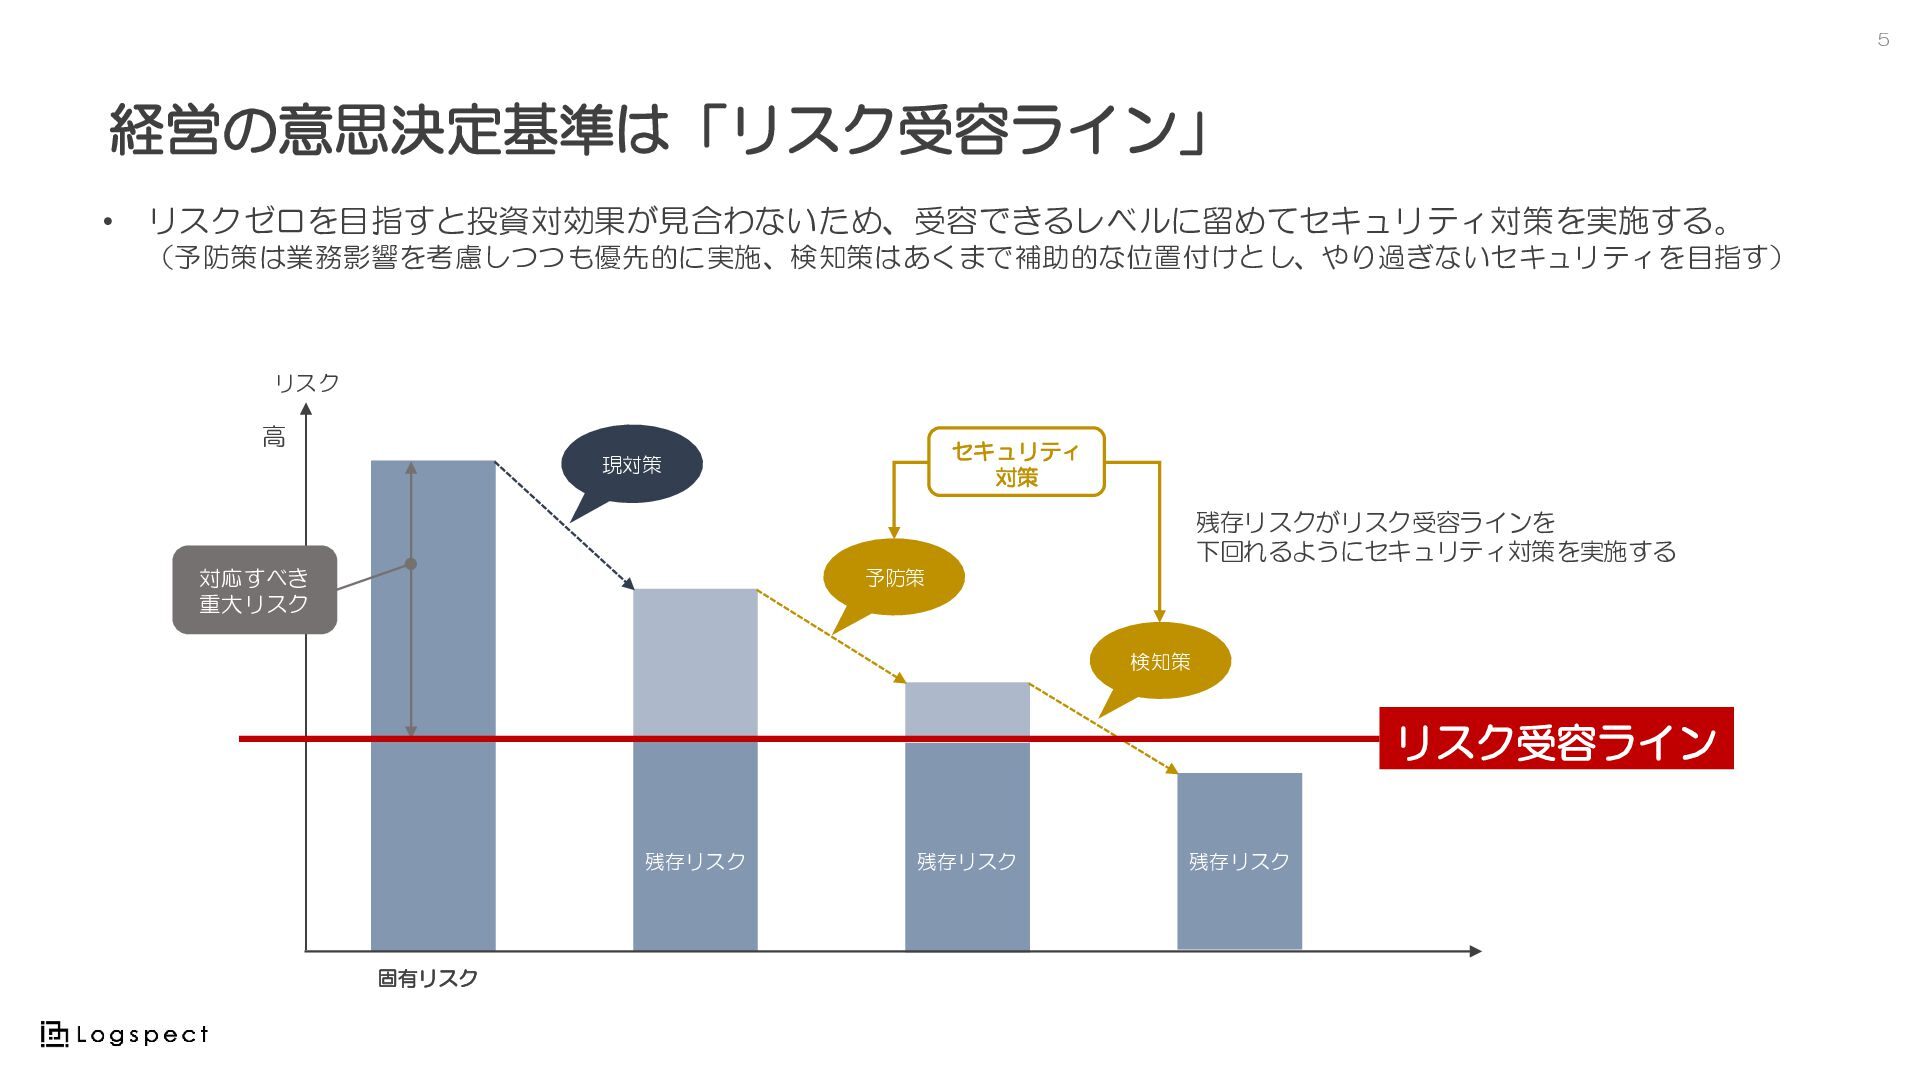
5 経営の意思決定基準は「リスク受容ライン」 • リスクゼロを目指すと投資対効果が見合わないため、受容できるレベルに留めてセキュリティ対策を実施する。 (予防策は業務影響を考慮しつつも優先的に実施、検知策はあくまで補助的な位置付けとし、やり過ぎないセキュリティを目指す) リスク 高 セキュリティ 対策 現対策
残存リスクがリスク受容ラインを 下回れるようにセキュリティ対策を実施する 予防策 対応すべき 重大リスク 検知策 リスク受容ライン 残存リスク 固有リスク 残存リスク 残存リスク
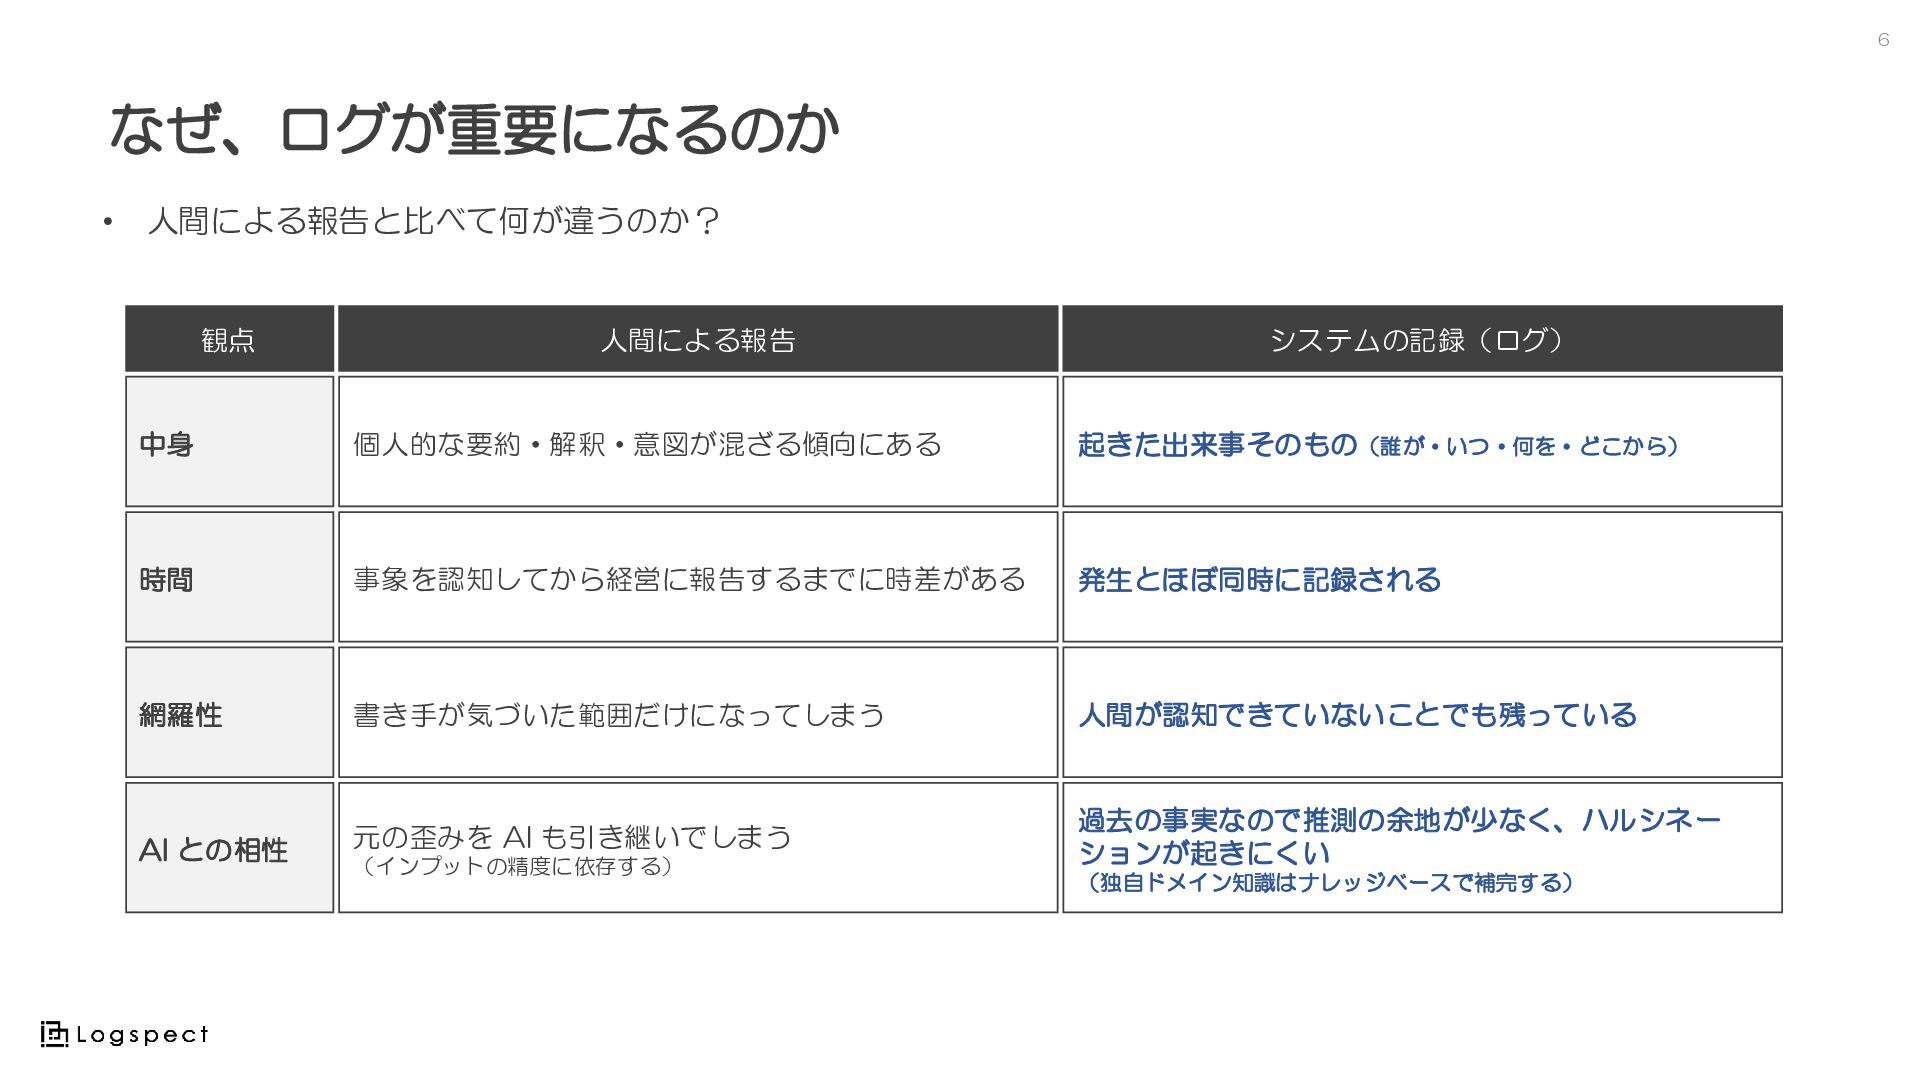
6 なぜ、ログが重要になるのか • 人間による報告と比べて何が違うのか? 観点 人間による報告 システムの記録(ログ) 中身 個人的な要約・解釈・意図が混ざる傾向にある 起きた出来事そのもの(誰が・いつ・何を・どこから)
時間 事象を認知してから経営に報告するまでに時差がある 発生とほぼ同時に記録される 網羅性 書き手が気づいた範囲だけになってしまう 人間が認知できていないことでも残っている AI との相性 元の歪みを AI も引き継いでしまう 過去の事実なので推測の余地が少なく、ハルシネー ションが起きにくい (インプットの精度に依存する) (独自ドメイン知識はナレッジベースで補完する)
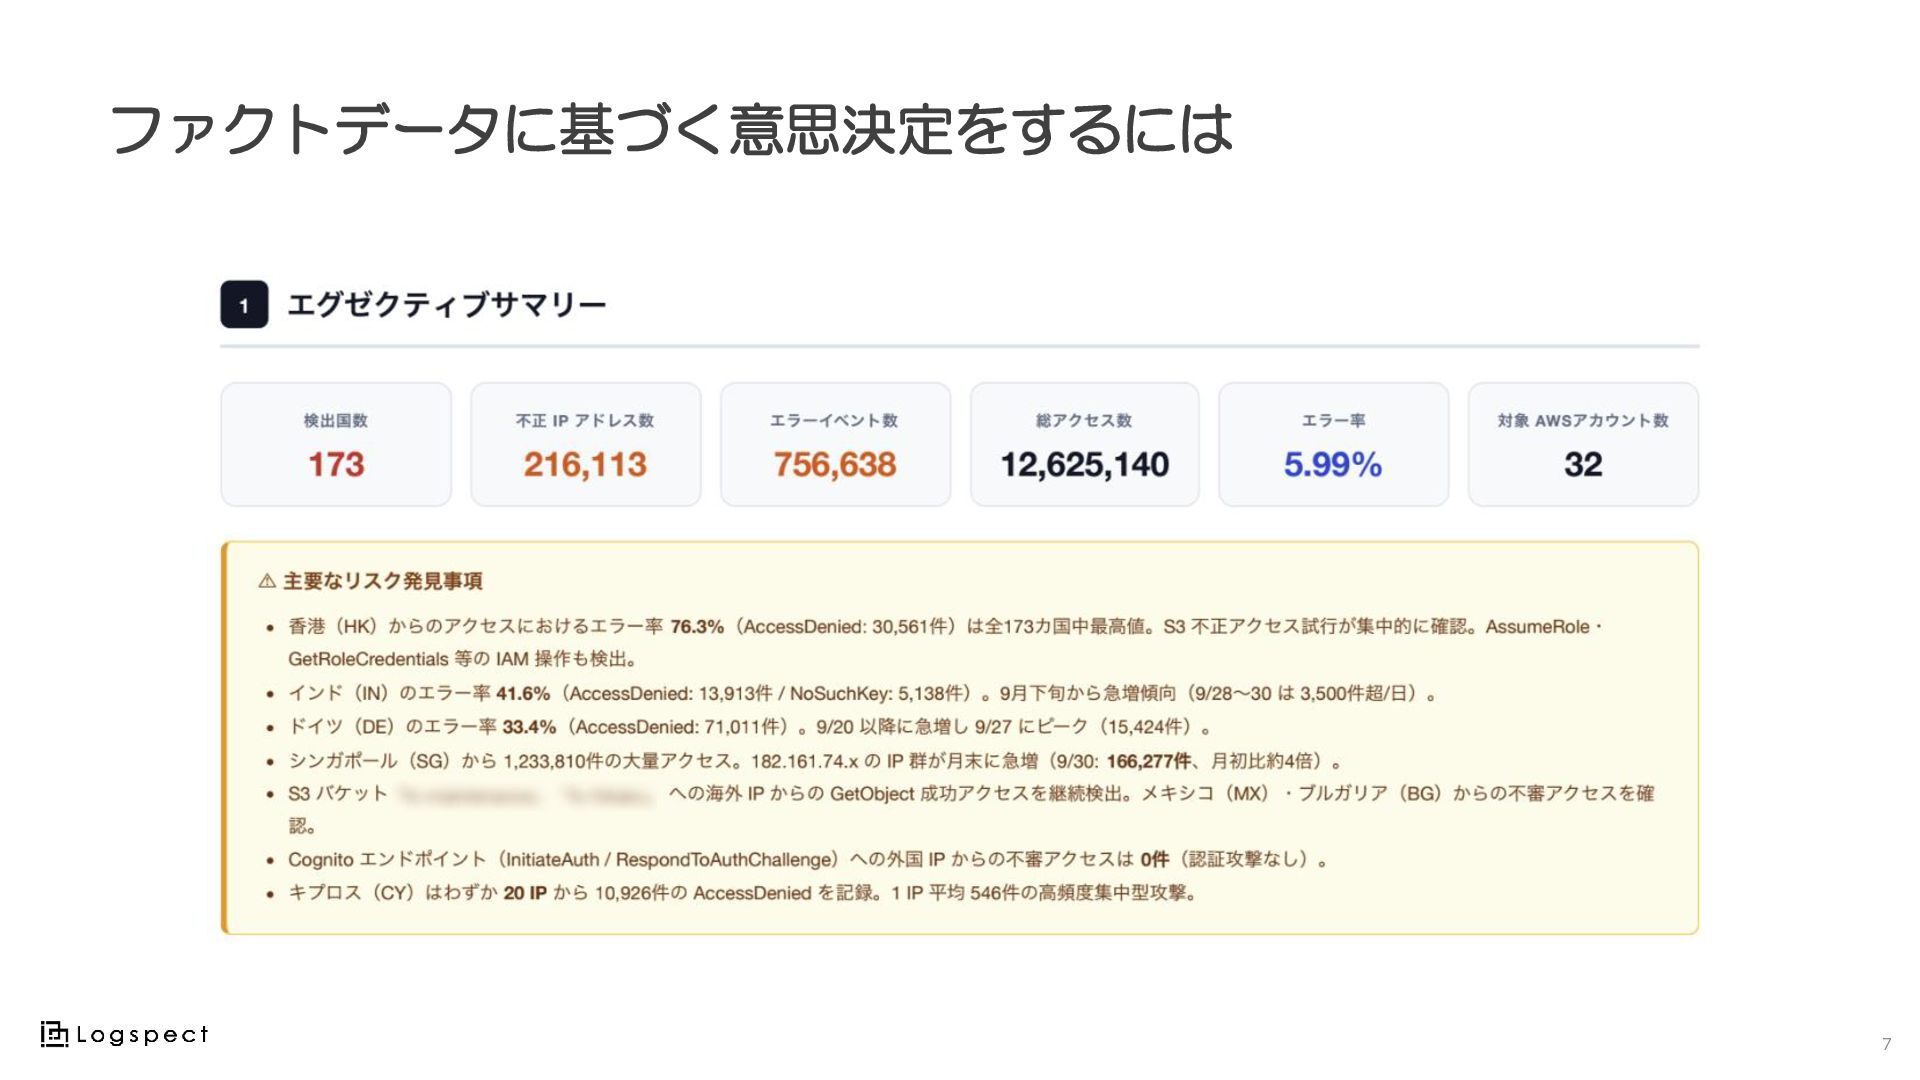
ファクトデータに基づく意思決定をするには 7
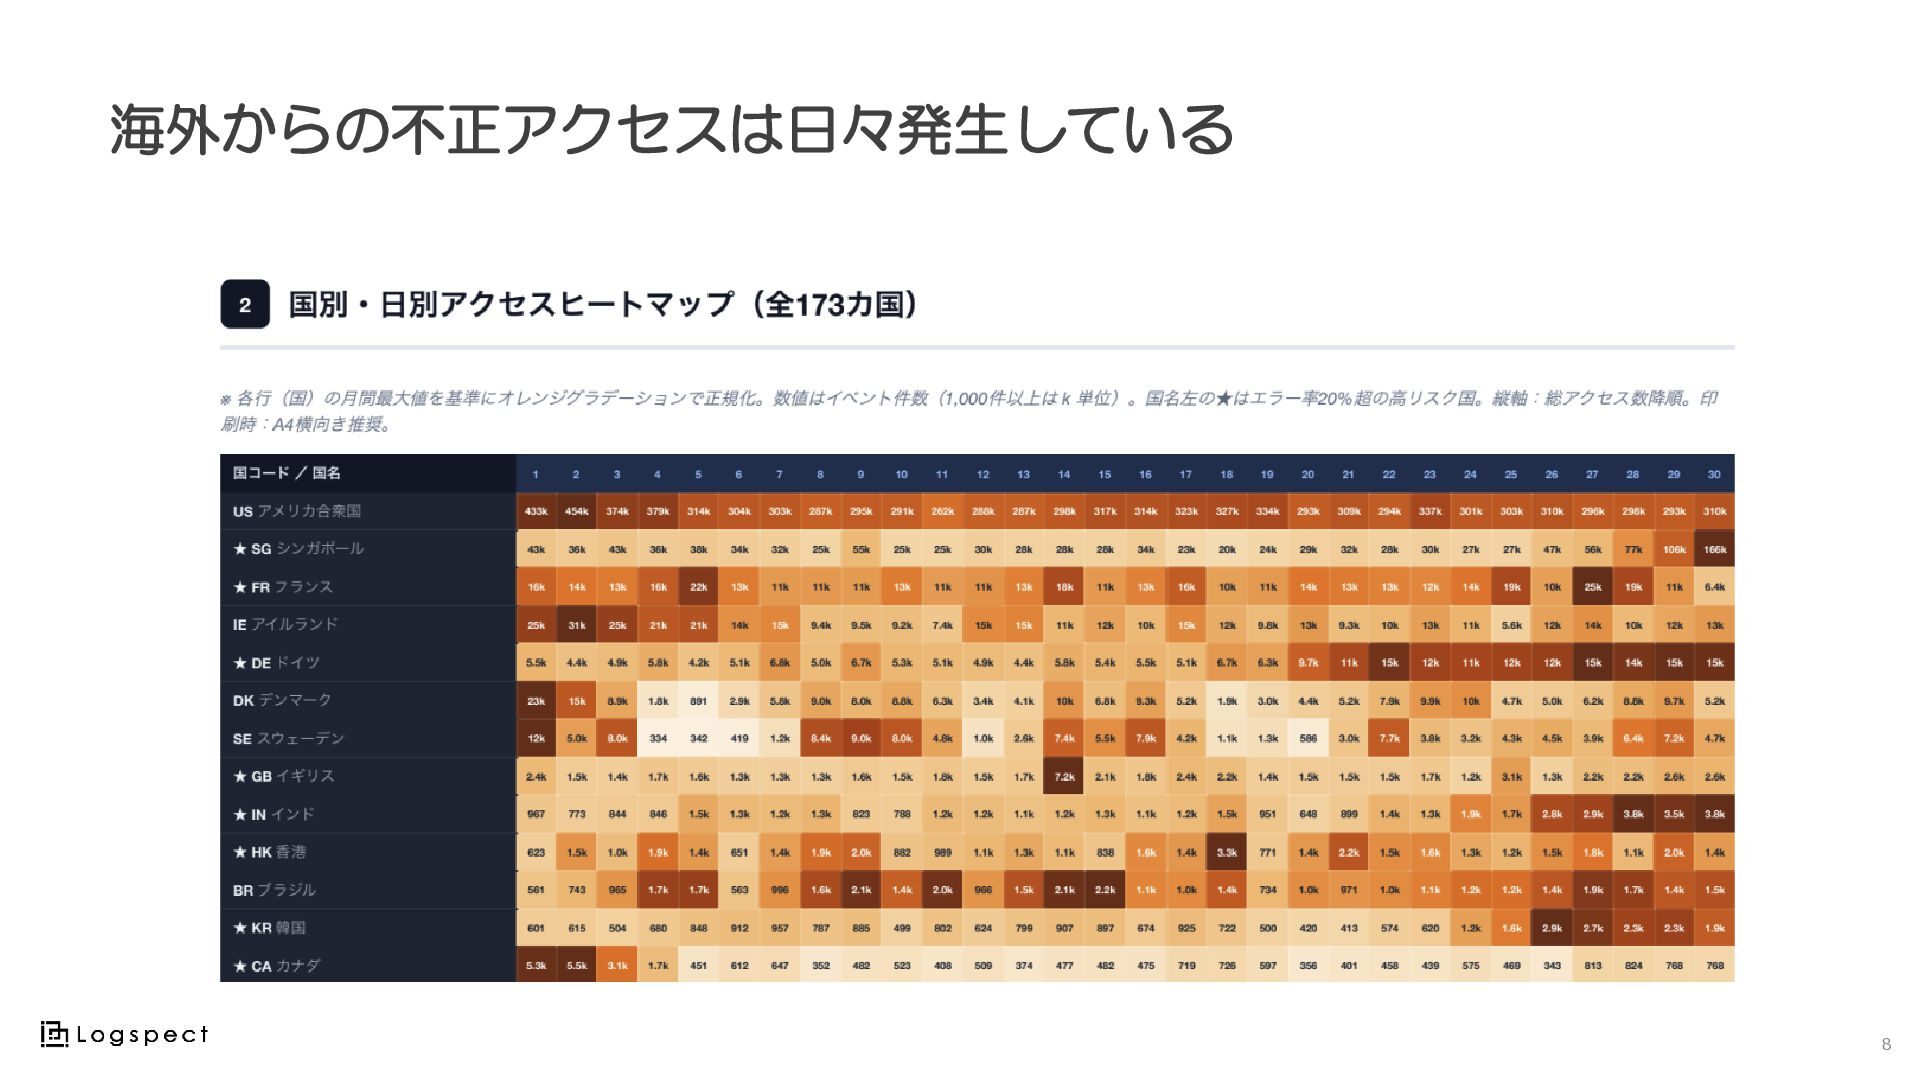
海外からの不正アクセスは日々発生している 8
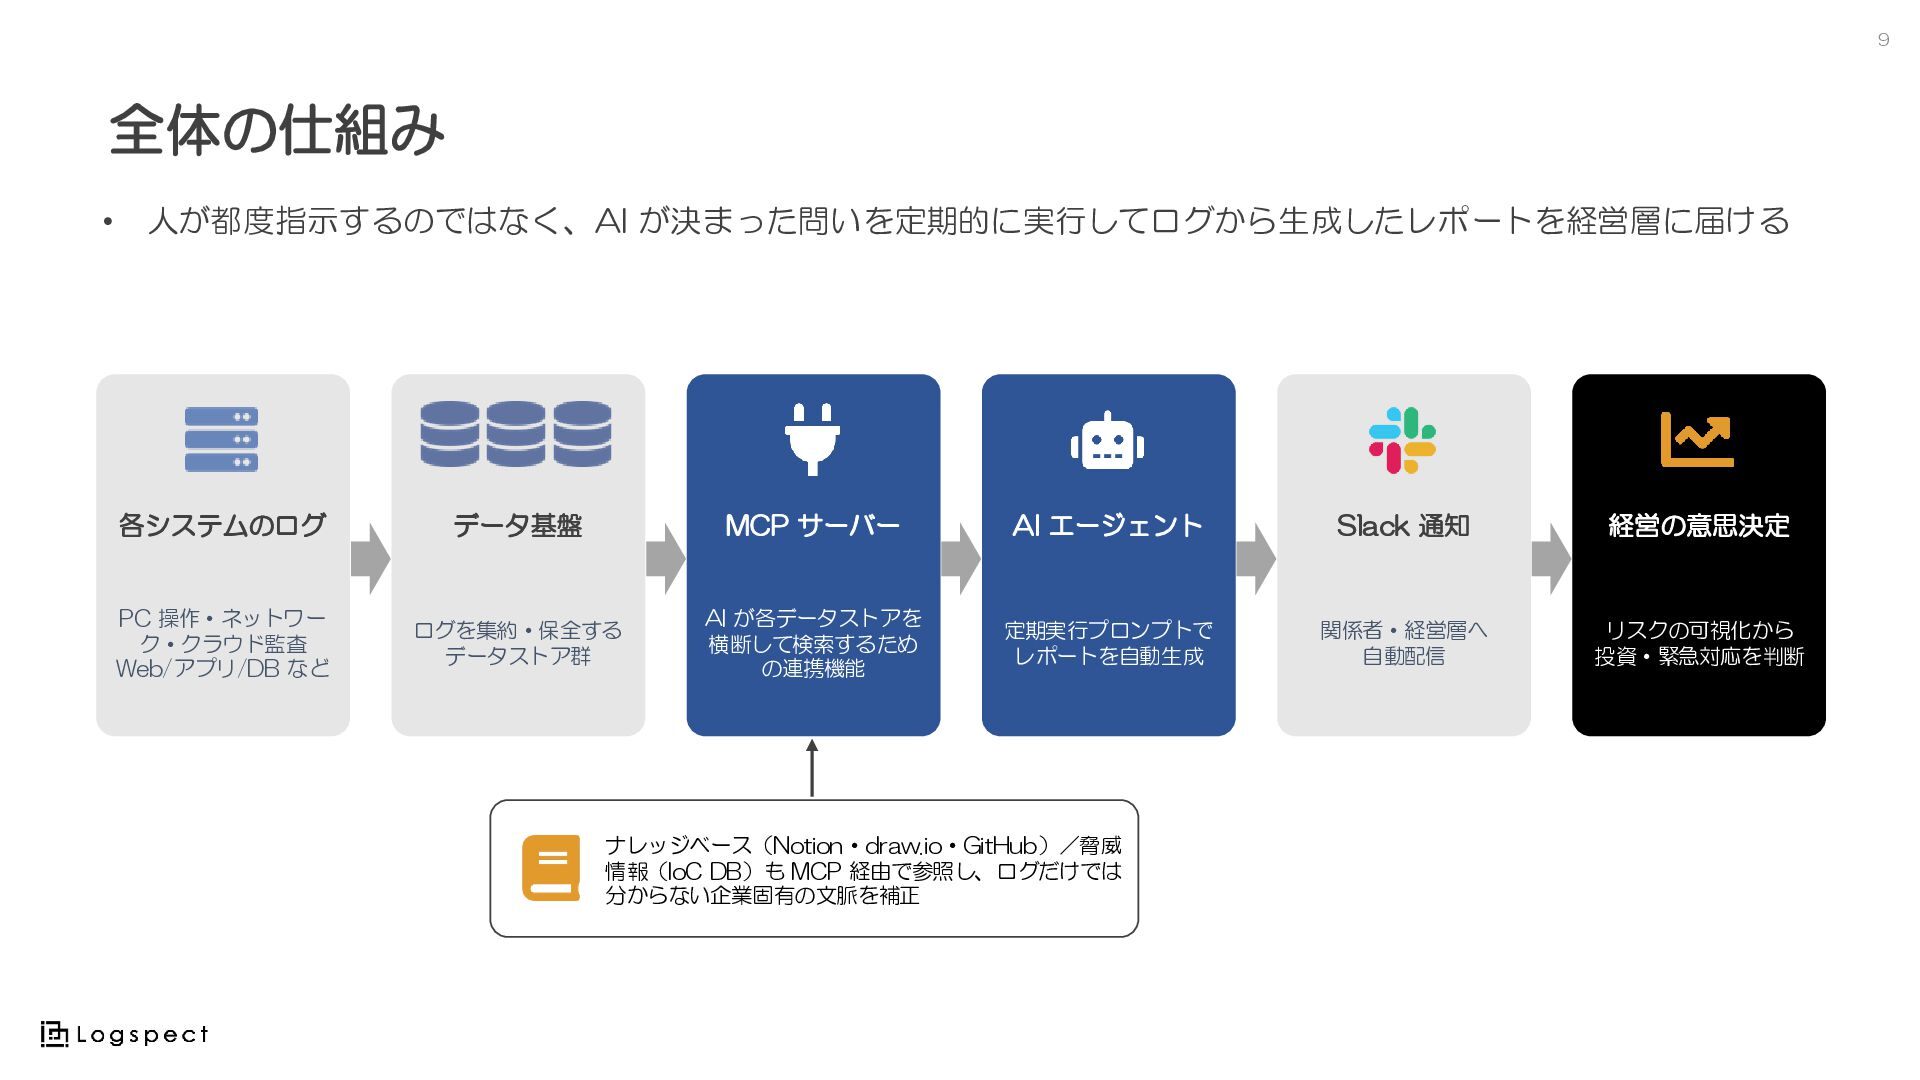
9 全体の仕組み • 人が都度指示するのではなく、AI が決まった問いを定期的に実行してログから生成したレポートを経営層に届ける 各システムのログ データ基盤 MCP サーバー AI
エージェント Slack 通知 経営の意思決定 PC 操作・ネットワー ク・クラウド監査 Web/アプリ/DB など ログを集約・保全する データストア群 AI が各データストアを 横断して検索するため の連携機能 定期実行プロンプトで レポートを自動生成 関係者・経営層へ 自動配信 リスクの可視化から 投資・緊急対応を判断 ナレッジベース(Notion・draw.io・GitHub)/脅威 情報(IoC DB)も MCP 経由で参照し、ログだけでは 分からない企業固有の文脈を補正
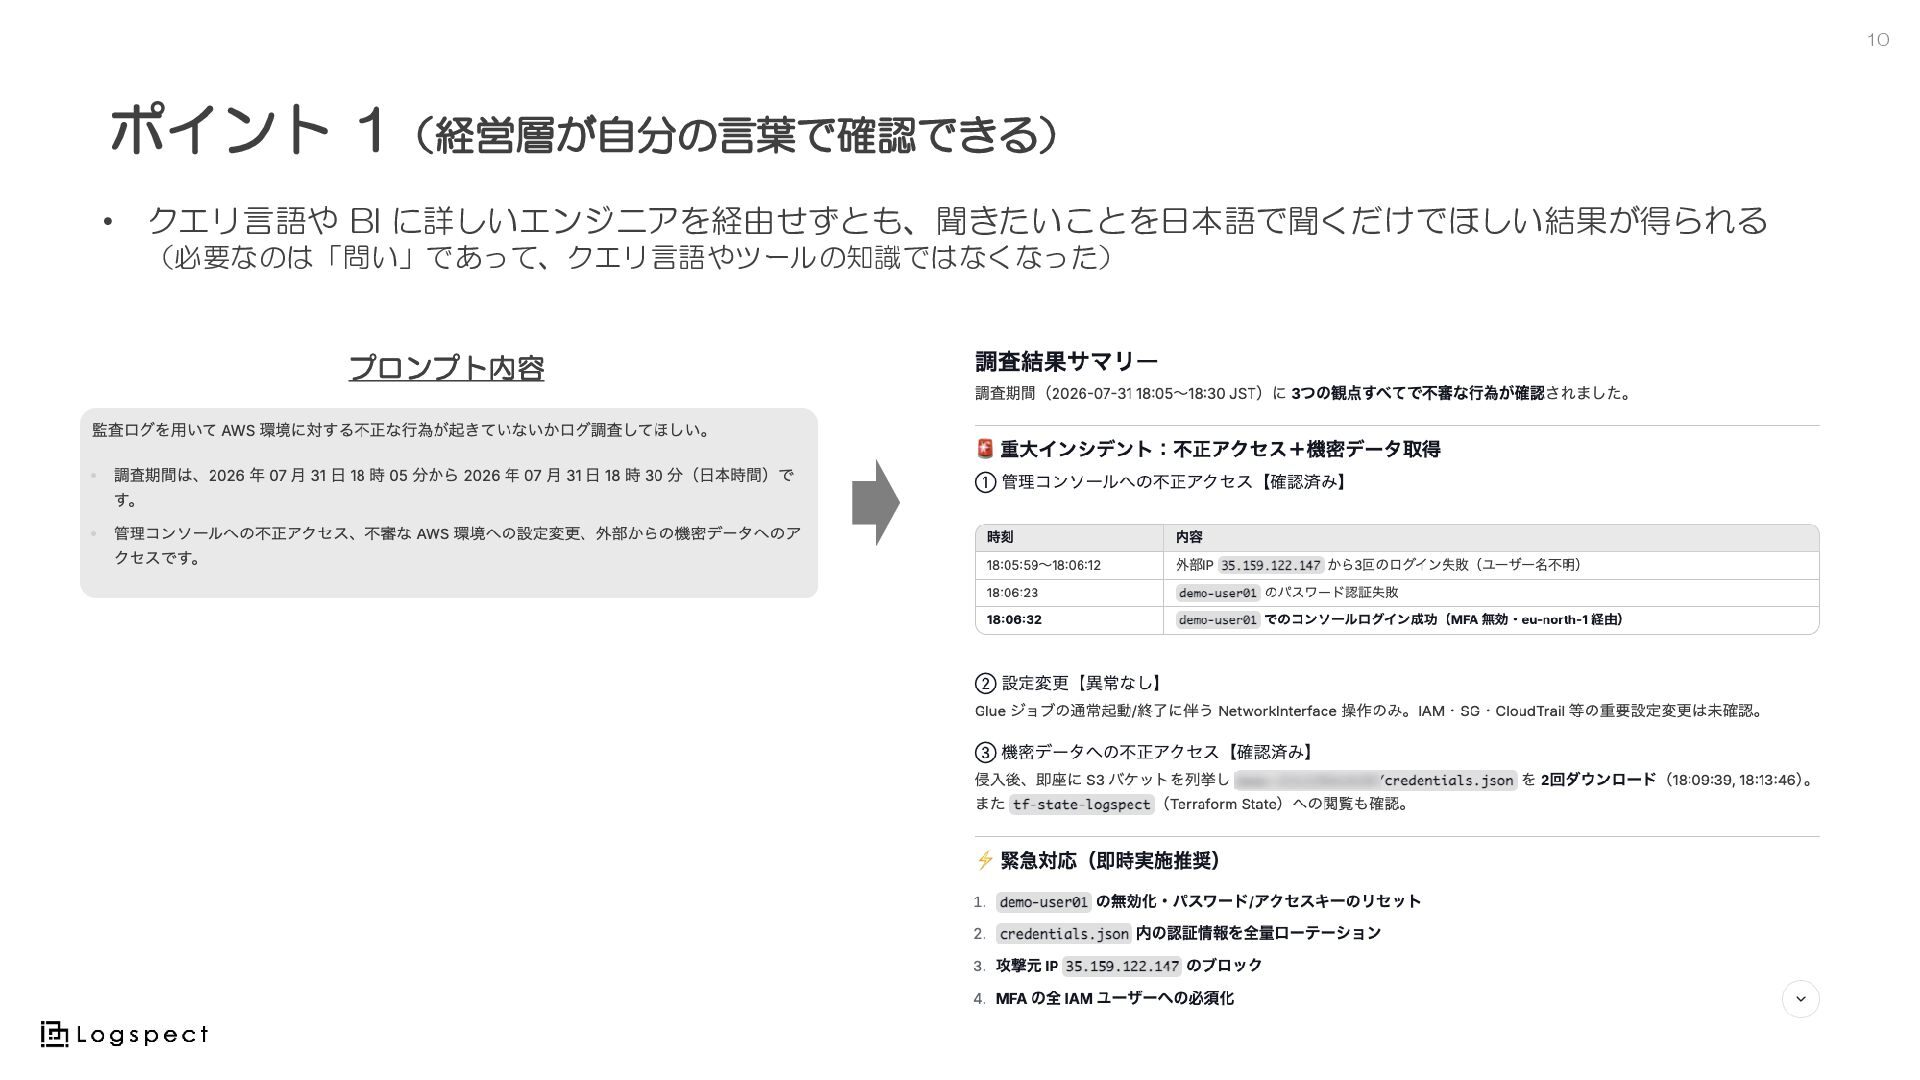
10 ポイント 1(経営層が自分の言葉で確認できる) • クエリ言語や BI に詳しいエンジニアを経由せずとも、聞きたいことを日本語で聞くだけでほしい結果が得られる (必要なのは「問い」であって、クエリ言語やツールの知識ではなくなった) プロンプト内容
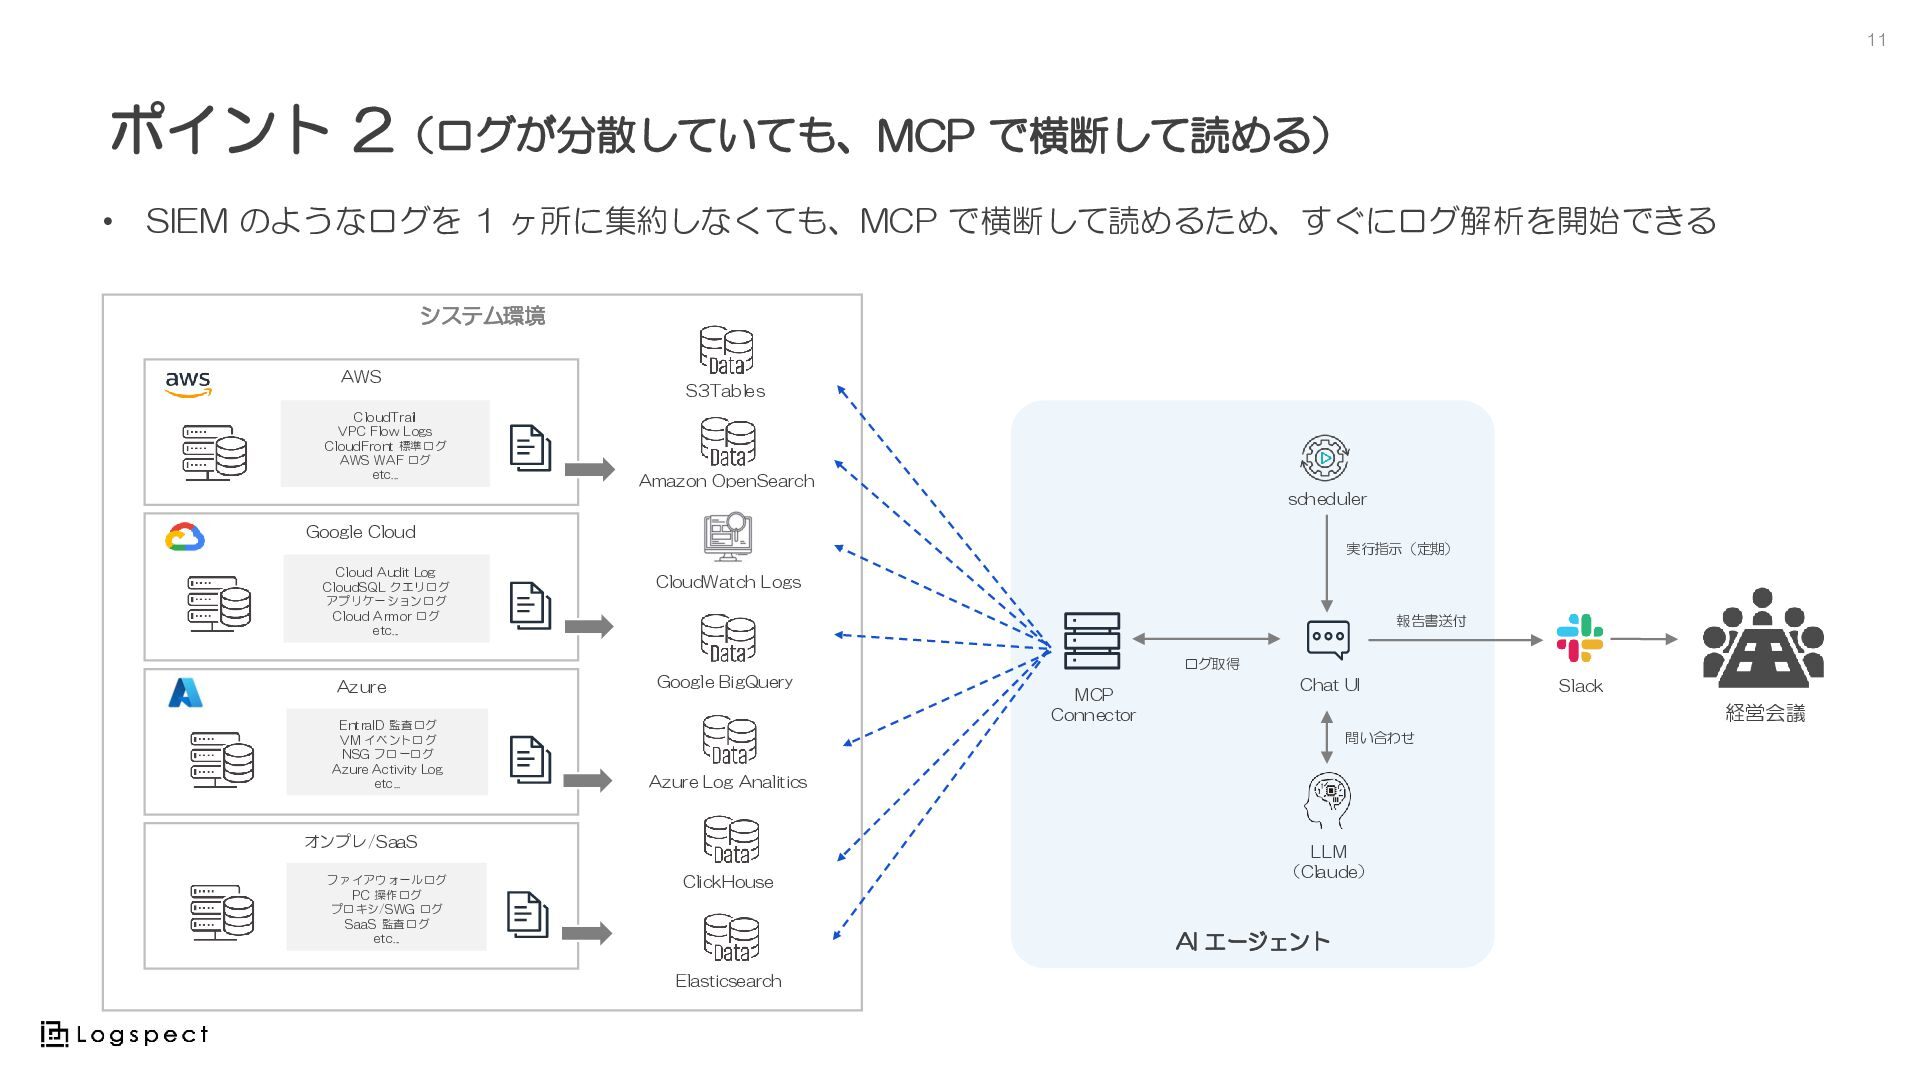
11 ポイント 2(ログが分散していても、MCP で横断して読める) • SIEM のようなログを 1 ヶ所に集約しなくても、MCP で横断して読めるため、すぐにログ解析を開始できる
システム環境 AWS CloudTrail VPC Flow Logs CloudFro nt 標準 ログ AWS WAF ログ etc... S3Tables Amazon OpenSearch scheduler Google Cloud 実行指示(定期) Cloud Audit Log CloudSQL クエ リログ アプ リケー ション ログ Cloud Armor ログ etc... CloudWatch Logs 報告書送付 ログ取得 Azure Ent raID 監査 ログ VM イベ ントロ グ NSG フロ ーログ Azure Activity Log etc... Google BigQuery Chat UI Azure Log Analitics ClickHouse LLM (Claude) AI エージェント Elasticsearch Slack 経営会議 問い合わせ オンプレ/SaaS ファ イアウ ォール ログ PC 操作 ログ プロ キシ/SWG ログ SaaS 監査 ログ etc... MCP Connector
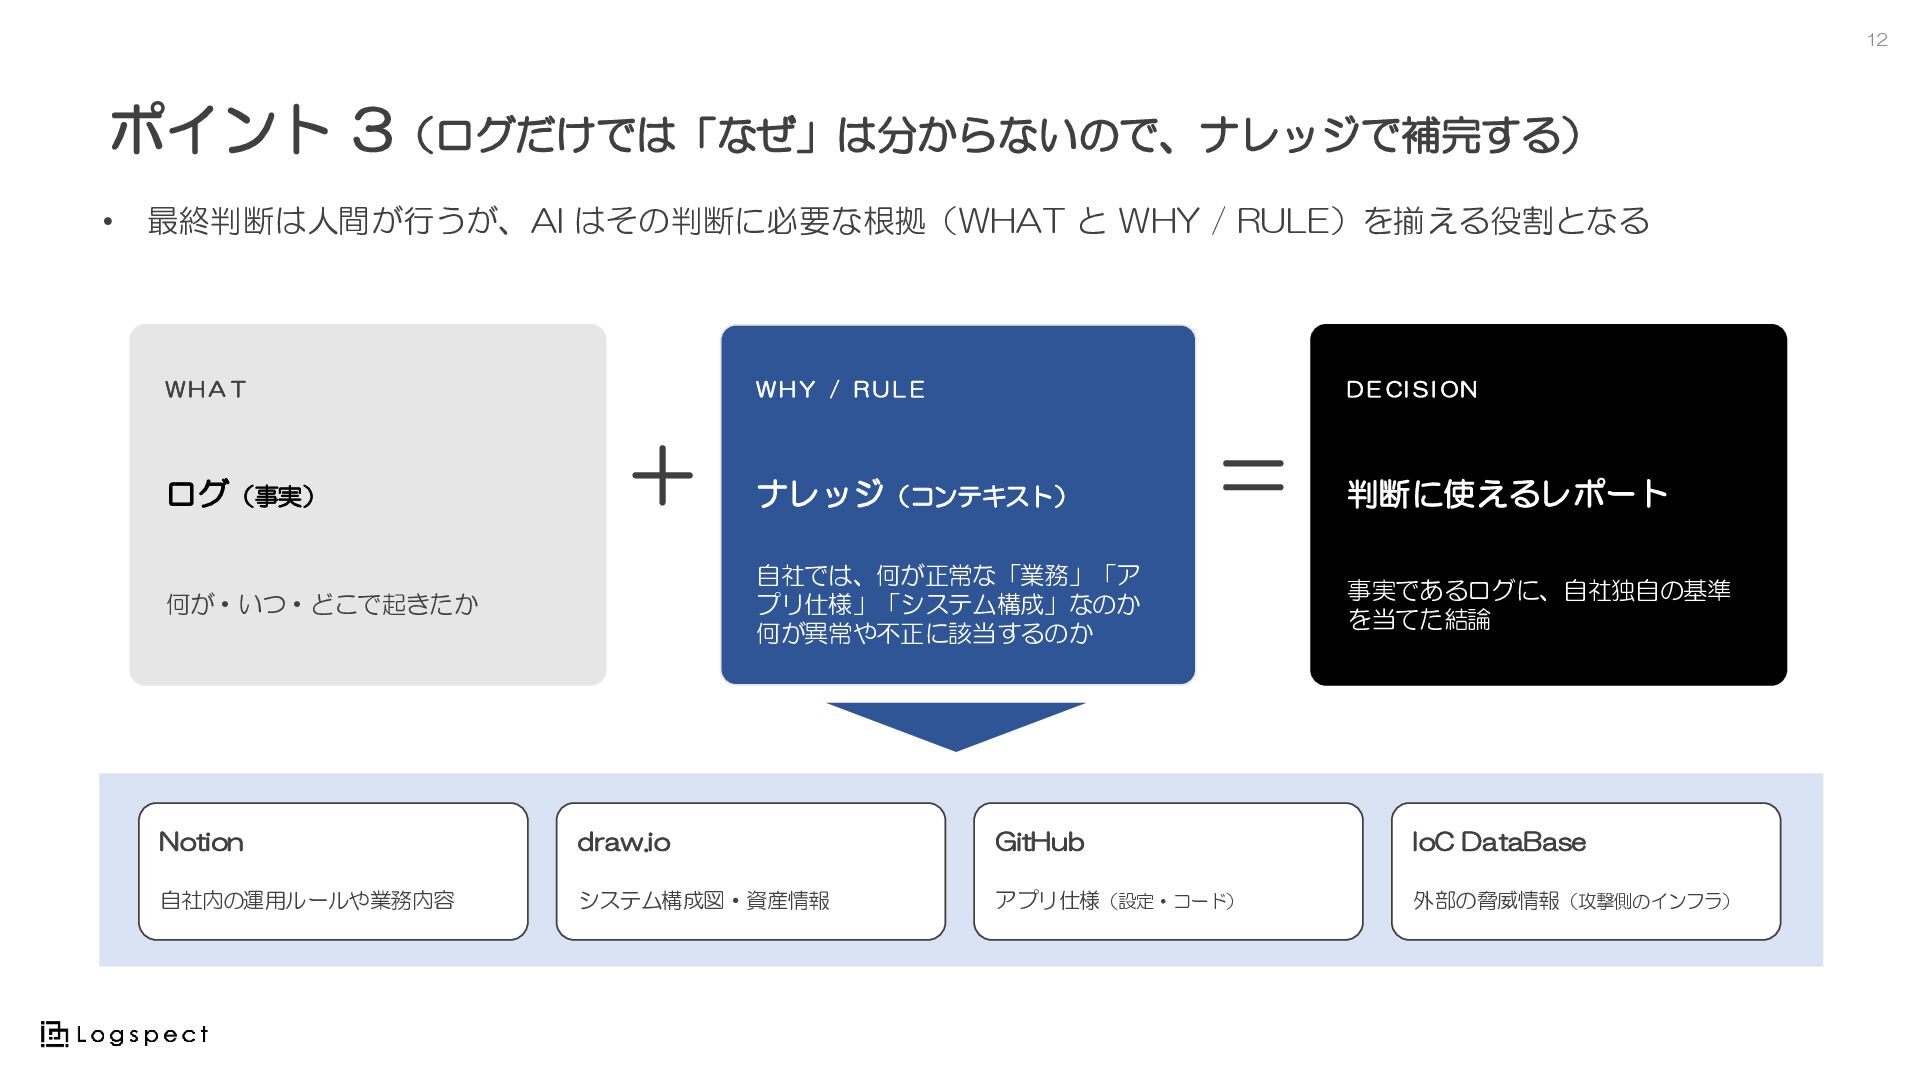
12 ポイント 3(ログだけでは「なぜ」は分からないので、ナレッジで補完する) • 最終判断は人間が行うが、AI はその判断に必要な根拠(WHAT と WHY / RULE)を揃える役割となる
WHA T ログ (事実) WHY / RULE + D E CI S I ON ナレッジ(コンテキスト) = 自社では、何が正常な「業務」「ア プリ仕様」「システム構成」なのか 何が異常や不正に該当するのか 何が・いつ・どこで起きたか 判断に使えるレポート 事実であるログに、自社独自の基準 を当てた結論 Notion draw.io GitHub IoC DataBase 自社内の運用ルールや業務内容 システム構成図・資産情報 アプリ仕様(設定・コード) 外部の脅威情報(攻撃側のインフラ)
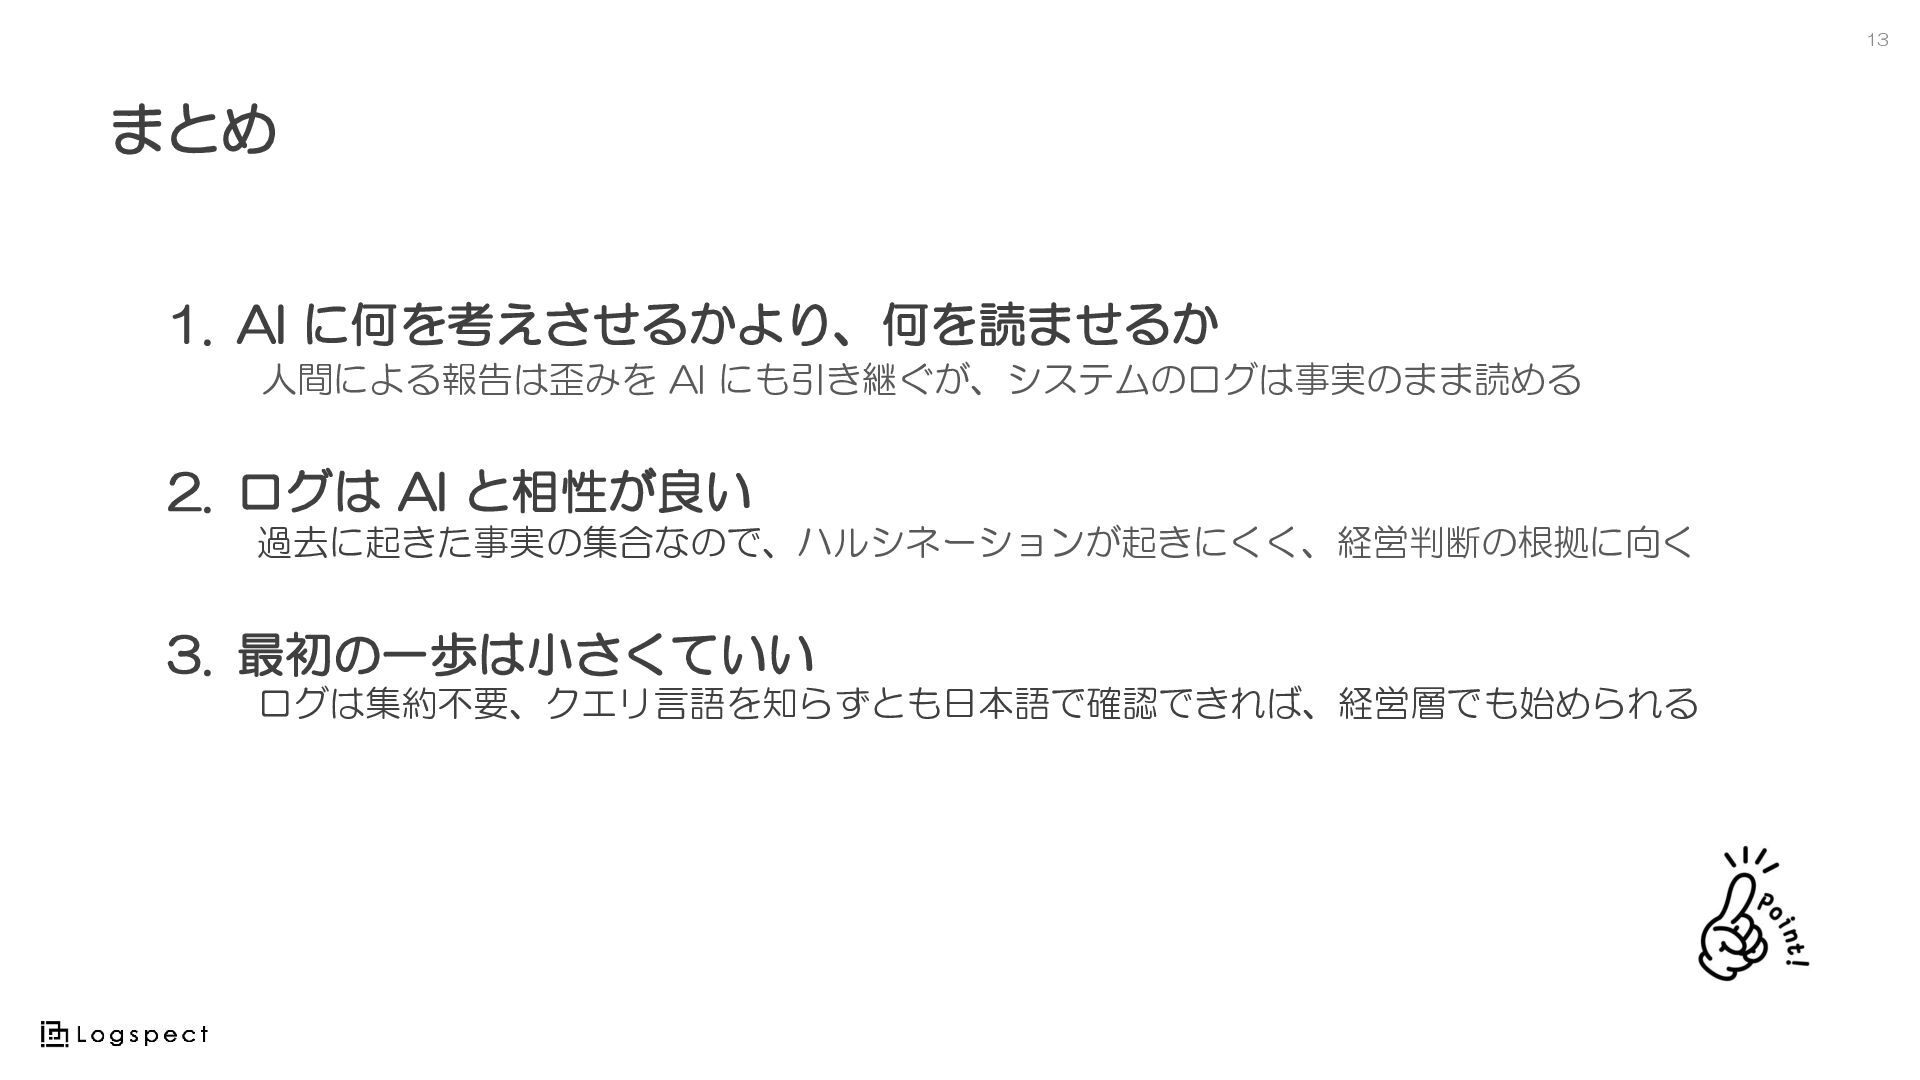
13 まとめ 1. AI に何を考えさせるかより、何を読ませるか 人間による報告は歪みを AI にも引き継ぐが、システムのログは事実のまま読める 2. ログは
AI と相性が良い 過去に起きた事実の集合なので、ハルシネーションが起きにくく、経営判断の根拠に向く 3. 最初の一歩は小さくていい ログは集約不要、クエリ言語を知らずとも日本語で確認できれば、経営層でも始められる
ご清聴ありがとうございました
None


 hssh2_bin
 optim
 inariku
 teamlab
 ham0215
 snoozer05
 lehupa
 okiyuki99
 kazzpapa3
 tomoaki25
 sachag
 gr2m
 bkeepers
 smashingmag
 marktimemedia
 skoyamalab
 lauravandoore
 baasie
 badams
 mfonobong
 aleyda
 tenderlove