Upgrade to Pro — share decks privately, control downloads, hide ads and more …

APTグループ週次動向レポート-2026-W41

Avatar for kame_shell kame_shell
October 10, 2026
27

 APTグループ週次動向レポート-2026-W41

Avatar for kame_shell

kame_shell

October 10, 2026

Transcript

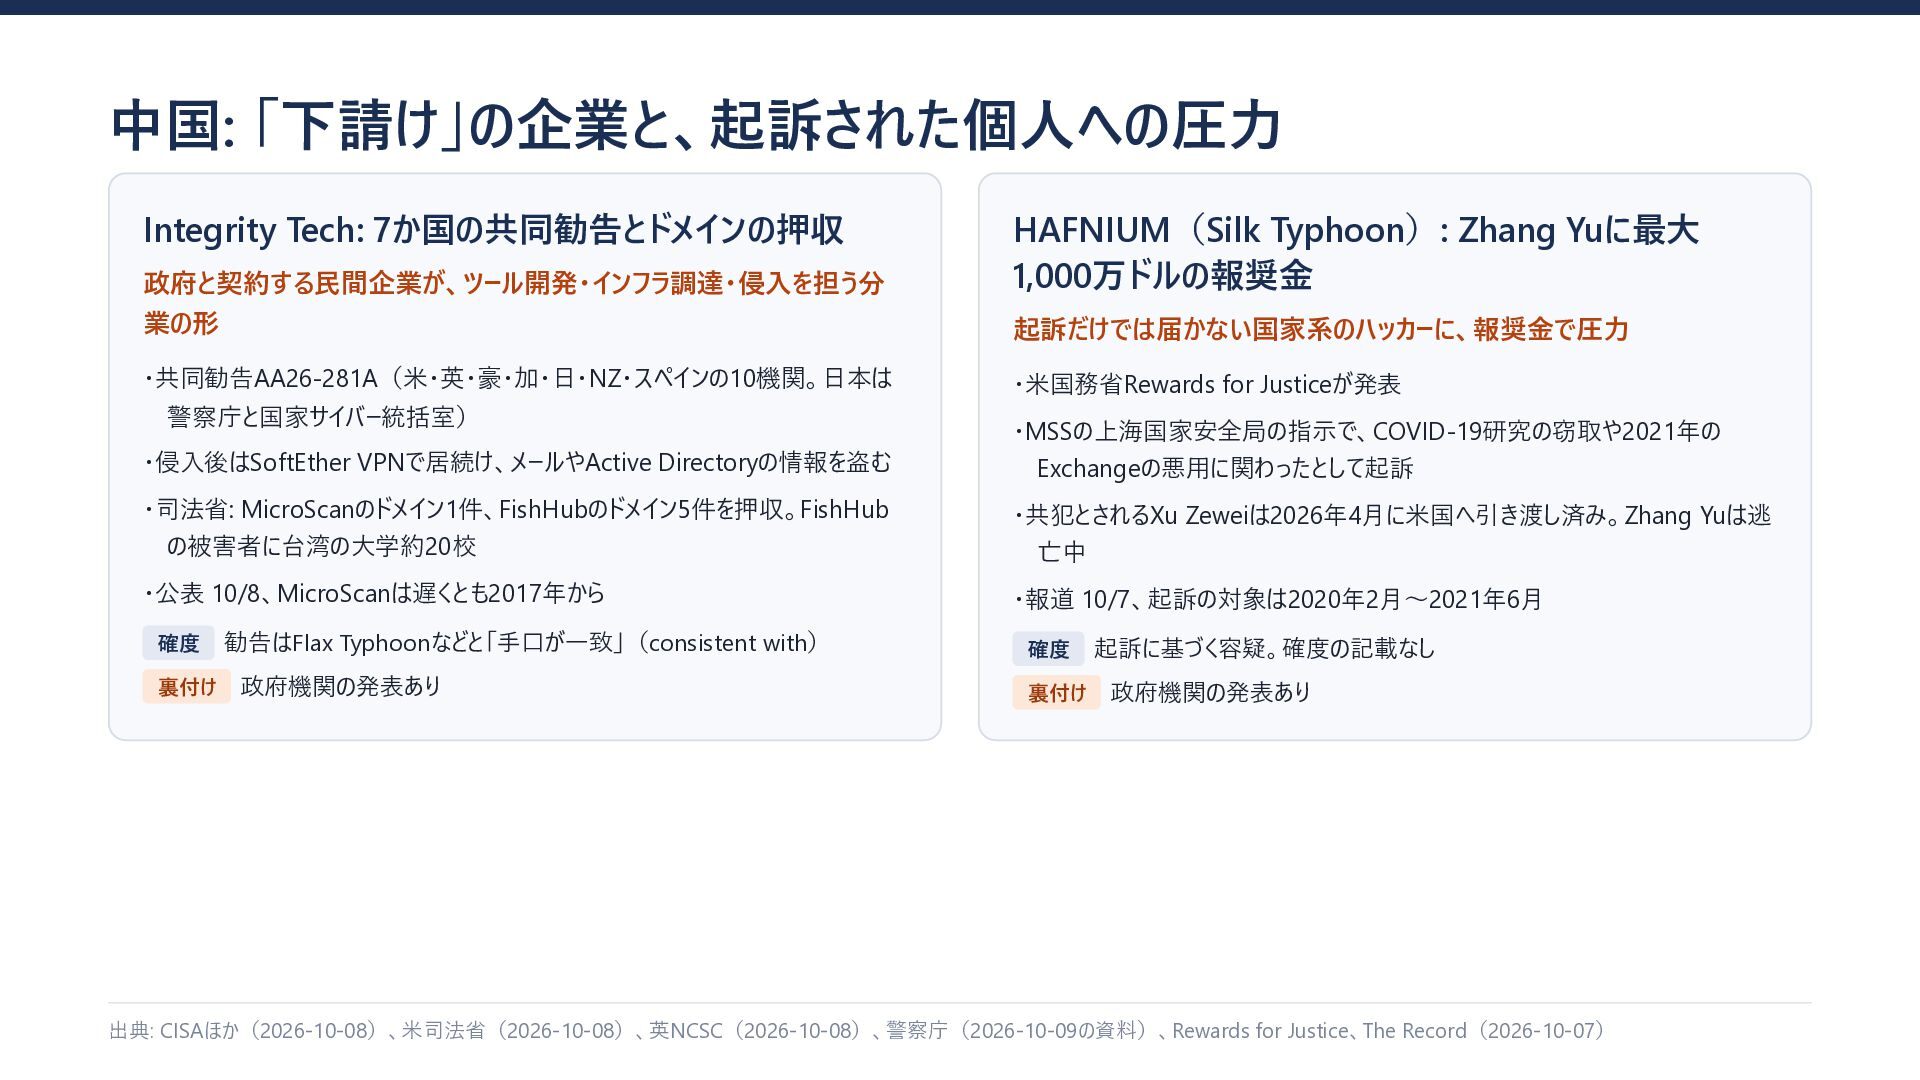
  1. 中国: 「下請け」の企業と、起訴された個人への圧力 Integrity Tech: 7か国の共同勧告とドメインの押収 政府と契約する民間企業が、ツール開発・インフラ調達・侵入を担う分 HAFNIUM(Silk Typhoon): Zhang Yuに最大

    1,000万ドルの報奨金 業の形 起訴だけでは届かない国家系のハッカーに、報奨金で圧力 ・共同勧告AA26-281A(米・英・豪・加・日・NZ・スペインの10機関。日本は ・米国務省Rewards for Justiceが発表 警察庁と国家サイバー統括室) ・侵入後はSoftEther VPNで居続け、メールやActive Directoryの情報を盗む ・司法省: MicroScanのドメイン1件、FishHubのドメイン5件を押収。FishHub の被害者に台湾の大学約20校 ・公表 10/8、MicroScanは遅くとも2017年から 確度 裏付け 勧告はFlax Typhoonなどと「手口が一致」(consistent with) 政府機関の発表あり ・MSSの上海国家安全局の指示で、COVID-19研究の窃取や2021年の Exchangeの悪用に関わったとして起訴 ・共犯とされるXu Zeweiは2026年4月に米国へ引き渡し済み。Zhang Yuは逃 亡中 ・報道 10/7、起訴の対象は2020年2月〜2021年6月 確度 裏付け 起訴に基づく容疑。確度の記載なし 政府機関の発表あり 出典: CISAほか(2026-10-08)、米司法省(2026-10-08)、英NCSC(2026-10-08)、警察庁(2026-10-09の資料)、Rewards for Justice、The Record(2026-10-07)
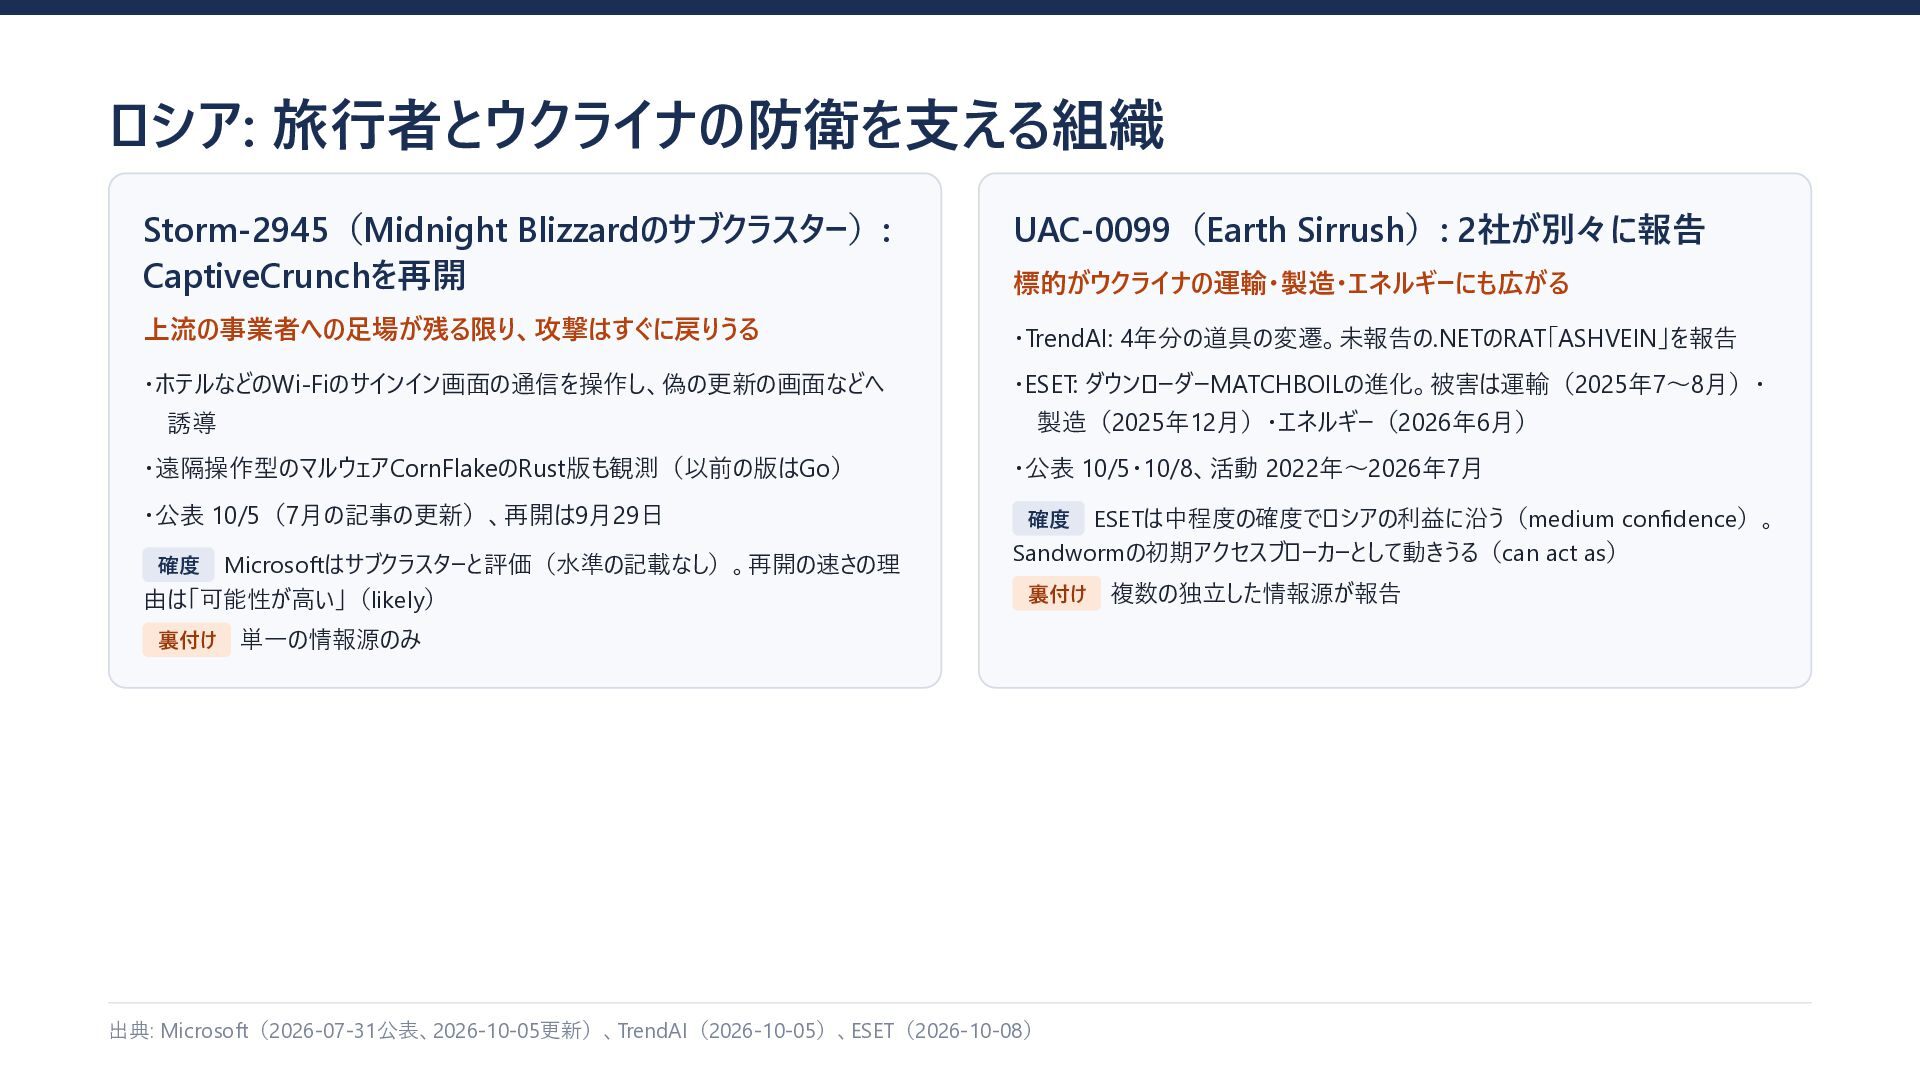
  2. ロシア: 旅行者とウクライナの防衛を支える組織 Storm-2945(Midnight Blizzardのサブクラスター): CaptiveCrunchを再開 UAC-0099(Earth Sirrush): 2社が別々に報告 上流の事業者への足場が残る限り、攻撃はすぐに戻りうる ・TrendAI:

    4年分の道具の変遷。未報告の.NETのRAT「ASHVEIN」を報告 ・ホテルなどのWi-Fiのサインイン画面の通信を操作し、偽の更新の画面などへ ・ESET: ダウンローダーMATCHBOILの進化。被害は運輸(2025年7〜8月)・ 標的がウクライナの運輸・製造・エネルギーにも広がる 製造(2025年12月)・エネルギー(2026年6月) 誘導 ・遠隔操作型のマルウェアCornFlakeのRust版も観測(以前の版はGo) ・公表 10/5・10/8、活動 2022年〜2026年7月 ・公表 10/5(7月の記事の更新)、再開は9月29日 ESETは中程度の確度でロシアの利益に沿う(medium confidence)。 Sandwormの初期アクセスブローカーとして動きうる(can act as) Microsoftはサブクラスターと評価(水準の記載なし)。再開の速さの理 由は「可能性が高い」(likely) 確度 裏付け 確度 裏付け 単一の情報源のみ 出典: Microsoft(2026-07-31公表、2026-10-05更新)、TrendAI(2026-10-05)、ESET(2026-10-08) 複数の独立した情報源が報告
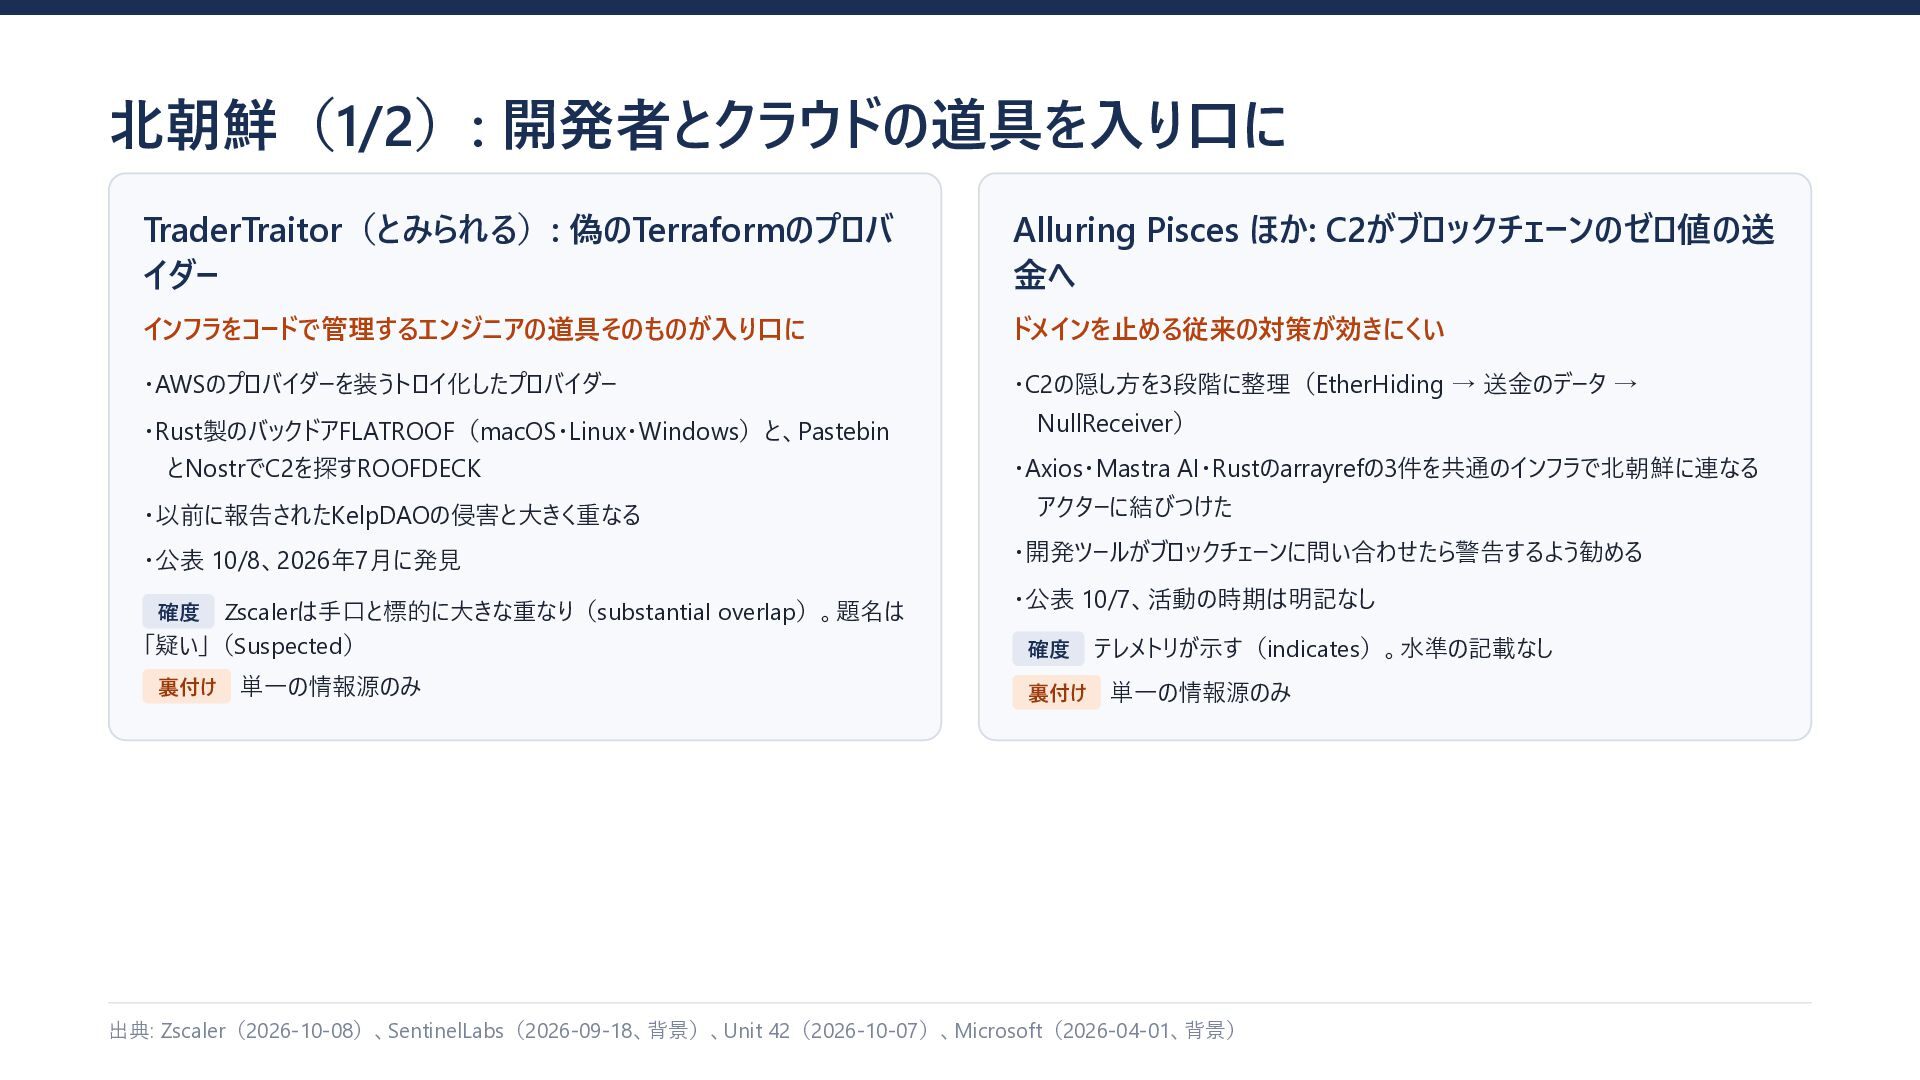
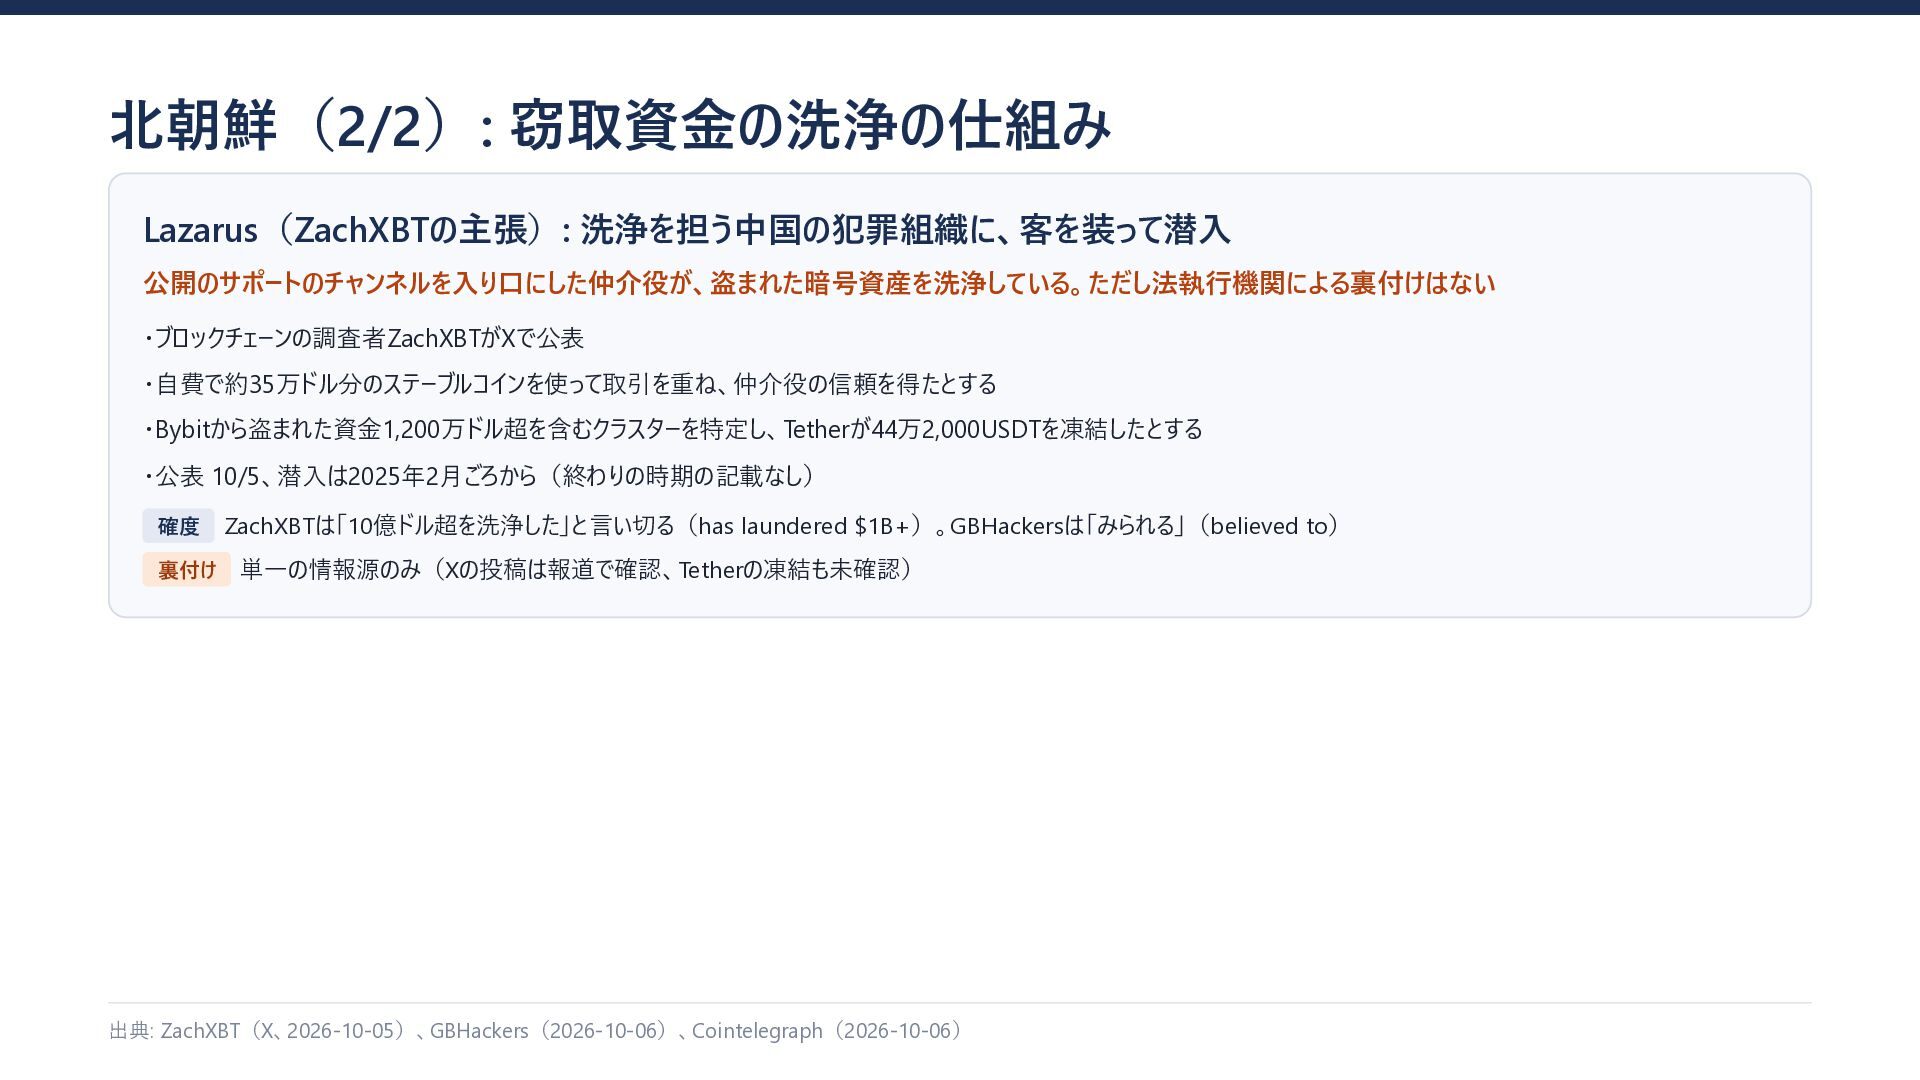
  3. 北朝鮮(1/2): 開発者とクラウドの道具を入り口に TraderTraitor(とみられる): 偽のTerraformのプロバ イダー Alluring Pisces ほか: C2がブロックチェーンのゼロ値の送 金へ

    インフラをコードで管理するエンジニアの道具そのものが入り口に ドメインを止める従来の対策が効きにくい ・AWSのプロバイダーを装うトロイ化したプロバイダー ・C2の隠し方を3段階に整理(EtherHiding → 送金のデータ → ・Rust製のバックドアFLATROOF(macOS・Linux・Windows)と、Pastebin とNostrでC2を探すROOFDECK ・以前に報告されたKelpDAOの侵害と大きく重なる ・公表 10/8、2026年7月に発見 Zscalerは手口と標的に大きな重なり(substantial overlap)。題名は 「疑い」(Suspected) 確度 裏付け 単一の情報源のみ NullReceiver) ・Axios・Mastra AI・Rustのarrayrefの3件を共通のインフラで北朝鮮に連なる アクターに結びつけた ・開発ツールがブロックチェーンに問い合わせたら警告するよう勧める ・公表 10/7、活動の時期は明記なし 確度 裏付け テレメトリが示す(indicates)。水準の記載なし 単一の情報源のみ 出典: Zscaler(2026-10-08)、SentinelLabs(2026-09-18、背景)、Unit 42(2026-10-07)、Microsoft(2026-04-01、背景)
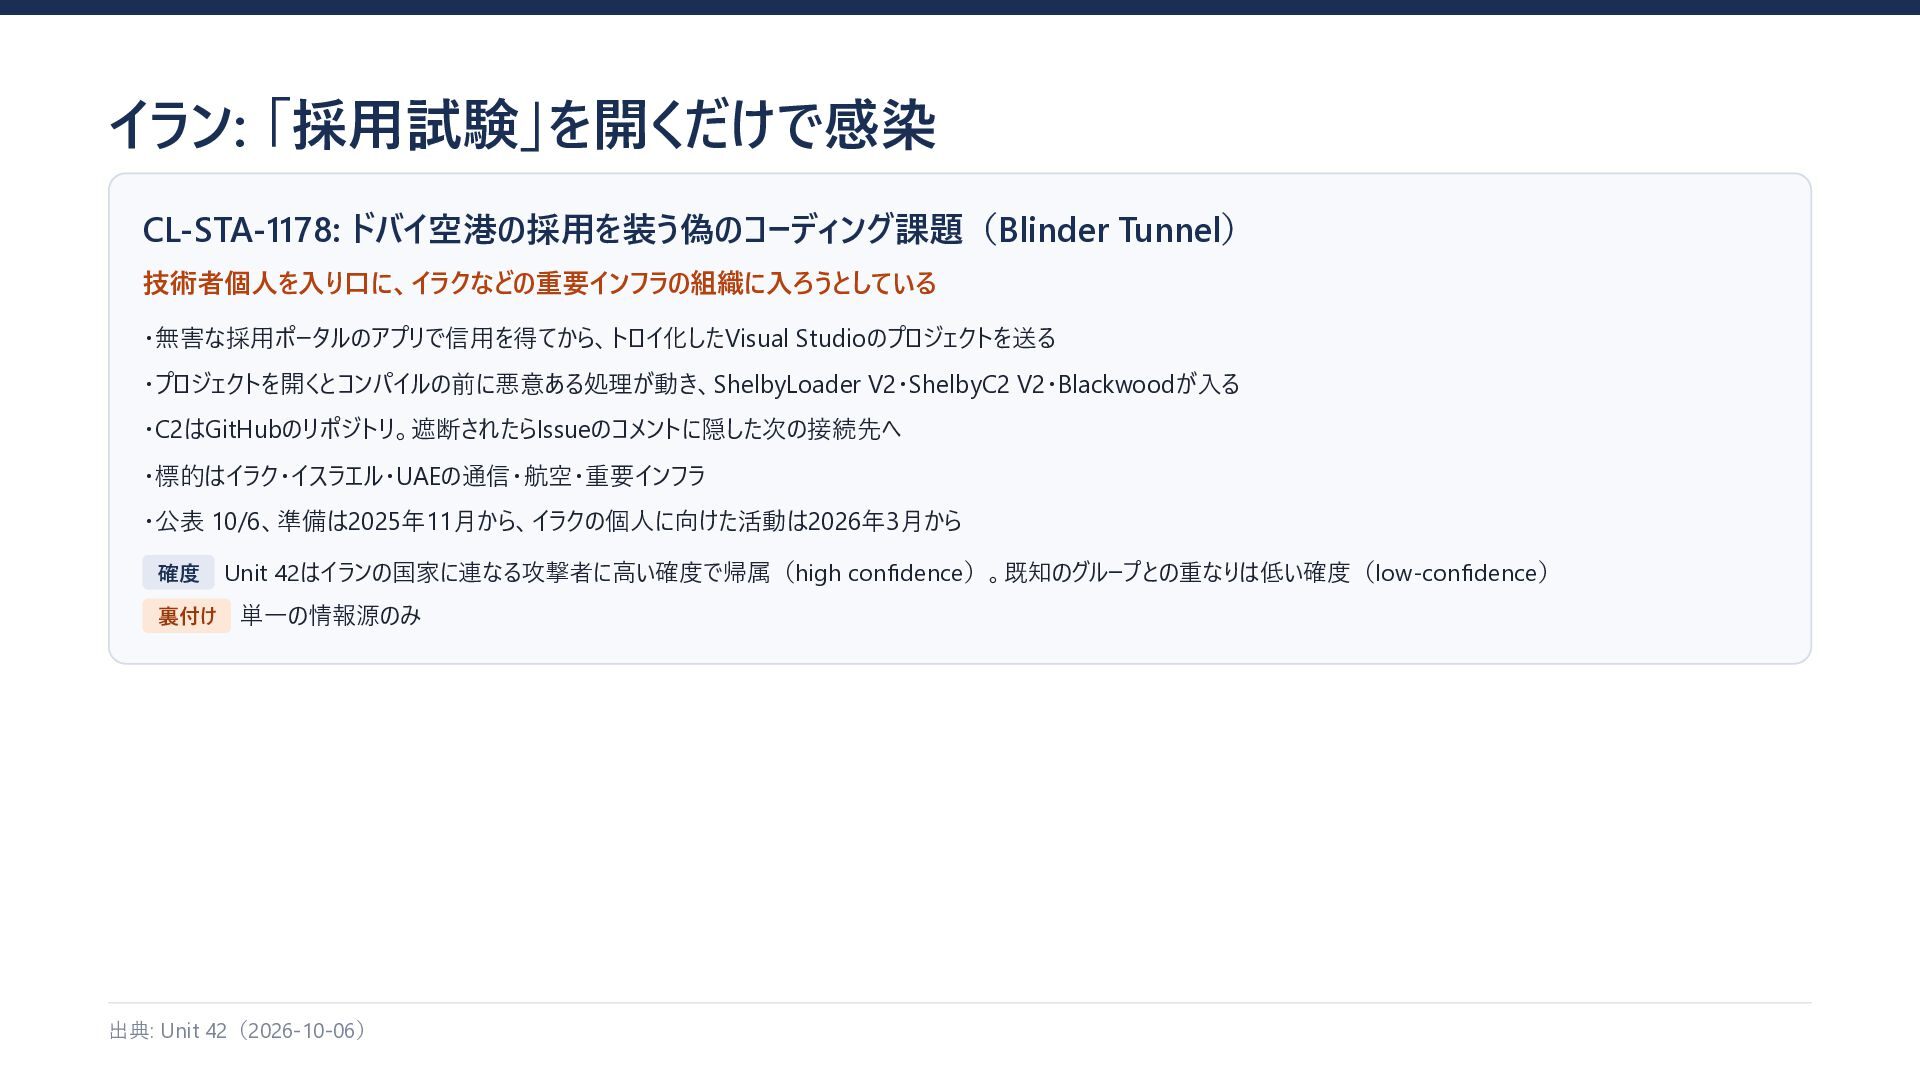
  4. イラン: 「採用試験」を開くだけで感染 CL-STA-1178: ドバイ空港の採用を装う偽のコーディング課題(Blinder Tunnel) 技術者個人を入り口に、イラクなどの重要インフラの組織に入ろうとしている ・無害な採用ポータルのアプリで信用を得てから、トロイ化したVisual Studioのプロジェクトを送る ・プロジェクトを開くとコンパイルの前に悪意ある処理が動き、ShelbyLoader V2・ShelbyC2

    V2・Blackwoodが入る ・C2はGitHubのリポジトリ。遮断されたらIssueのコメントに隠した次の接続先へ ・標的はイラク・イスラエル・UAEの通信・航空・重要インフラ ・公表 10/6、準備は2025年11月から、イラクの個人に向けた活動は2026年3月から 確度 裏付け Unit 42はイランの国家に連なる攻撃者に高い確度で帰属(high confidence)。既知のグループとの重なりは低い確度(low-confidence) 単一の情報源のみ 出典: Unit 42(2026-10-06)
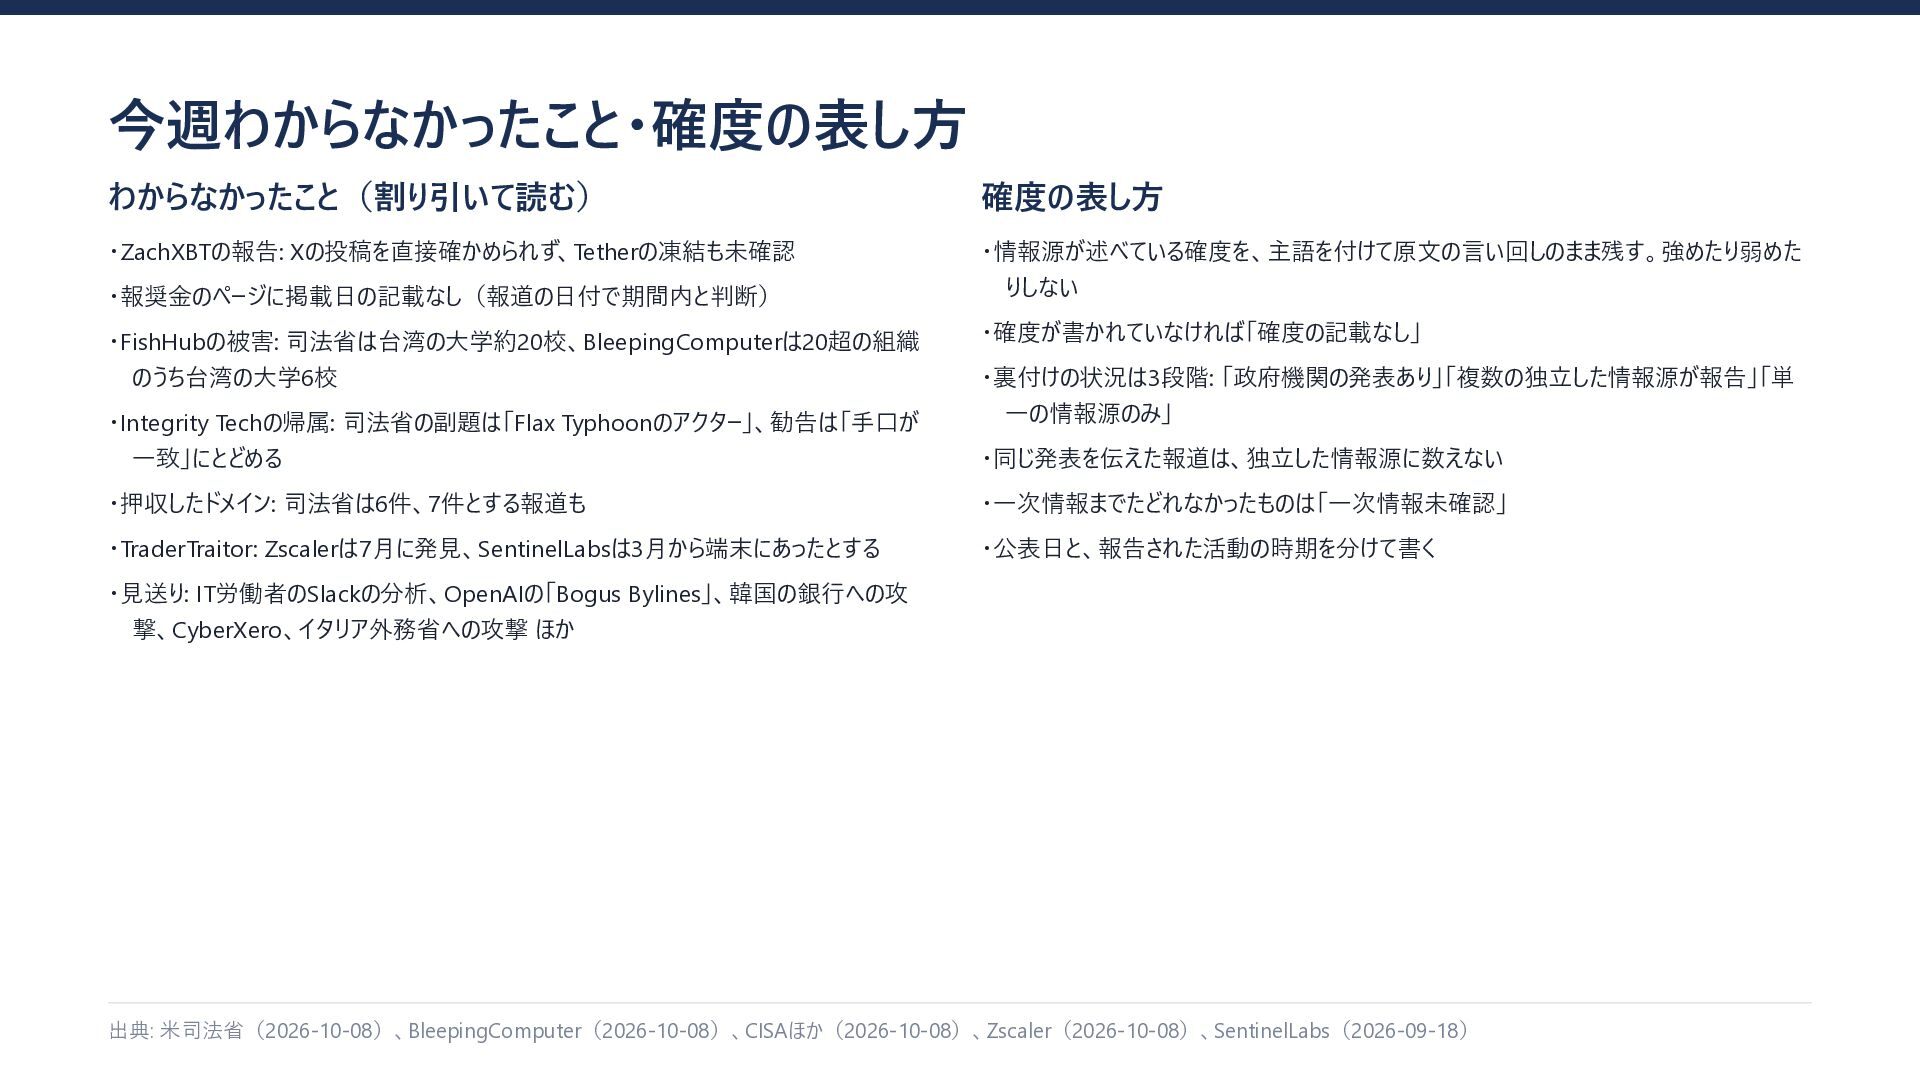
  5. 今週わからなかったこと・確度の表し方 わからなかったこと(割り引いて読む) 確度の表し方 ・ZachXBTの報告: Xの投稿を直接確かめられず、Tetherの凍結も未確認 ・情報源が述べている確度を、主語を付けて原文の言い回しのまま残す。強めたり弱めた ・報奨金のページに掲載日の記載なし(報道の日付で期間内と判断) ・FishHubの被害: 司法省は台湾の大学約20校、BleepingComputerは20超の組織 のうち台湾の大学6校

    りしない ・確度が書かれていなければ「確度の記載なし」 ・裏付けの状況は3段階: 「政府機関の発表あり」「複数の独立した情報源が報告」「単 一の情報源のみ」 ・Integrity Techの帰属: 司法省の副題は「Flax Typhoonのアクター」、勧告は「手口が 一致」にとどめる ・同じ発表を伝えた報道は、独立した情報源に数えない ・押収したドメイン: 司法省は6件、7件とする報道も ・一次情報までたどれなかったものは「一次情報未確認」 ・TraderTraitor: Zscalerは7月に発見、SentinelLabsは3月から端末にあったとする ・公表日と、報告された活動の時期を分けて書く ・見送り: IT労働者のSlackの分析、OpenAIの「Bogus Bylines」、韓国の銀行への攻 撃、CyberXero、イタリア外務省への攻撃 ほか 出典: 米司法省(2026-10-08)、BleepingComputer(2026-10-08)、CISAほか(2026-10-08)、Zscaler(2026-10-08)、SentinelLabs(2026-09-18)
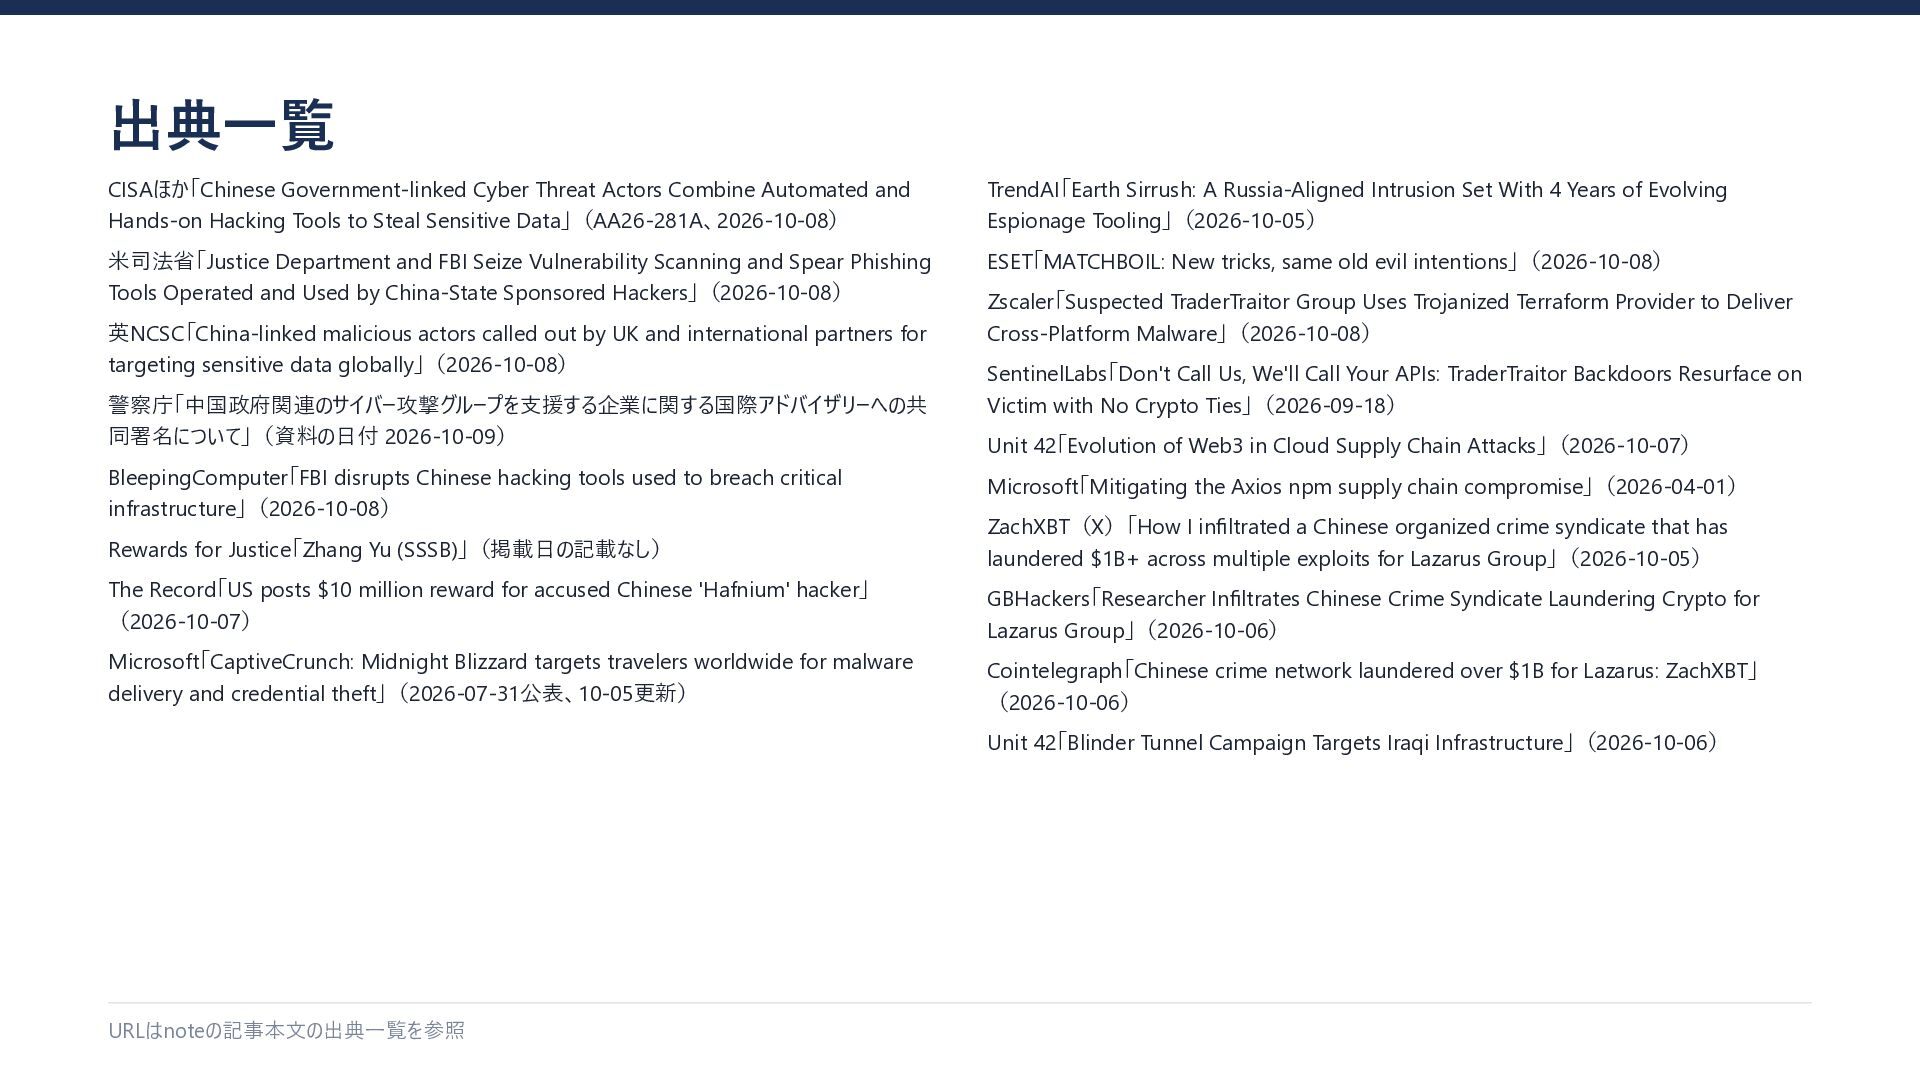
  6. 出典一覧 CISAほか「Chinese Government-linked Cyber Threat Actors Combine Automated and Hands-on

    Hacking Tools to Steal Sensitive Data」(AA26-281A、2026-10-08) TrendAI「Earth Sirrush: A Russia-Aligned Intrusion Set With 4 Years of Evolving Espionage Tooling」(2026-10-05) 米司法省「Justice Department and FBI Seize Vulnerability Scanning and Spear Phishing Tools Operated and Used by China-State Sponsored Hackers」(2026-10-08) ESET「MATCHBOIL: New tricks, same old evil intentions」(2026-10-08) 英NCSC「China-linked malicious actors called out by UK and international partners for targeting sensitive data globally」(2026-10-08) 警察庁「中国政府関連のサイバー攻撃グループを支援する企業に関する国際アドバイザリーへの共 同署名について」(資料の日付 2026-10-09) BleepingComputer「FBI disrupts Chinese hacking tools used to breach critical infrastructure」(2026-10-08) Zscaler「Suspected TraderTraitor Group Uses Trojanized Terraform Provider to Deliver Cross-Platform Malware」(2026-10-08) SentinelLabs「Don't Call Us, We'll Call Your APIs: TraderTraitor Backdoors Resurface on Victim with No Crypto Ties」(2026-09-18) Unit 42「Evolution of Web3 in Cloud Supply Chain Attacks」(2026-10-07) Microsoft「Mitigating the Axios npm supply chain compromise」(2026-04-01) Rewards for Justice「Zhang Yu (SSSB)」(掲載日の記載なし) ZachXBT(X)「How I infiltrated a Chinese organized crime syndicate that has laundered $1B+ across multiple exploits for Lazarus Group」(2026-10-05) The Record「US posts $10 million reward for accused Chinese 'Hafnium' hacker」 (2026-10-07) GBHackers「Researcher Infiltrates Chinese Crime Syndicate Laundering Crypto for Lazarus Group」(2026-10-06) Microsoft「CaptiveCrunch: Midnight Blizzard targets travelers worldwide for malware delivery and credential theft」(2026-07-31公表、10-05更新) Cointelegraph「Chinese crime network laundered over $1B for Lazarus: ZachXBT」 (2026-10-06) Unit 42「Blinder Tunnel Campaign Targets Iraqi Infrastructure」(2026-10-06) URLはnoteの記事本文の出典一覧を参照