Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Emotetについて明日からやるべきこと
Search
KDL Security Division
January 31, 2020
Technology
210
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Emotetについて明日からやるべきこと
2020/01/30(木)に開催したセミナーの資料となります。
https://connpass.com/event/162085/
KDL Security Division
January 31, 2020
Other Decks in Technology
See All in Technology
子育てエンジニアの可処分時間が減っても成長を諦めない戦い方
sudoakiy
6
4.6k
JAWS-UGグッズ職人仕事の流儀
kentapapa
0
100
Code for Security プロジェクト紹介 2026年10月
yu23ki14
0
110
AI コーディングと人間の認知スループット / CTO Night & Day 2026 Morning Session / AI Coding and Human Cognitive Throughput
prog893
4
1k
"優秀な誰か"の下位互換にならないために
yut0naga1_fa
1
1.8k
Persisting Massive Data with Rails ~Designing for 60 billion rows, and fighting the bottlenecks~ Railsで挑む大量データ永続化 〜600億件を永続化するための設計とボトルネックとの戦い〜
occhi
0
730
hackers_champloo_2026_tidb
makocchi
0
160
TinyGoでオブザーバビリティ?OpenTelemetryはTinyGoで使えるのか / Is OpenTelemetry available in TinyGo environment?
ymotongpoo
2
140
UniFi(ユニファイ)AIカメラの現場活用
ludicmind
1
440
OptunaHub: ブラックボックス最適化のためのプラットフォーム
pfn
PRO
0
140
Running Kotlin + Quarkus with Lambda
nealle
1
3.7k
go-sqletch
moznion
0
140
Featured
See All Featured
The AI Revolution Will Not Be Monopolized: How open-source beats economies of scale, even for LLMs
inesmontani
PRO
3
3.8k
BBQ
matthewcrist
90
10k
Ruling the World: When Life Gets Gamed
codingconduct
0
400
Keith and Marios Guide to Fast Websites
keithpitt
413
23k
Unsuck your backbone
ammeep
672
58k
Designing Experiences People Love
moore
143
24k
Navigating Weather and Climate Data
rabernat
0
560
Principles of Awesome APIs and How to Build Them.
keavy
128
18k
Docker and Python
trallard
47
4.2k
Visual Storytelling: How to be a Superhuman Communicator
reverentgeek
2
710
Bridging the Design Gap: How Collaborative Modelling removes blockers to flow between stakeholders and teams @FastFlow conf
baasie
0
730
My Coaching Mixtape
mlcsv
0
360
Transcript
CONFIDENTIAL CONFIDENTIAL Emotet について明日からやるべきこと 関西版 2020/01/30 株式会社神戸デジタル・ラボ DFIR TEAM 1
CONFIDENTIAL CONFIDENTIAL 2 アジェンダ 1.Emotet とは 2.明日からすべきEmotetへの備え 3.感染してしまったら 4.感染についてのおまけ 一部のスライドについては
撮影禁止でお願いします
CONFIDENTIAL CONFIDENTIAL 1. Emotet とは 3
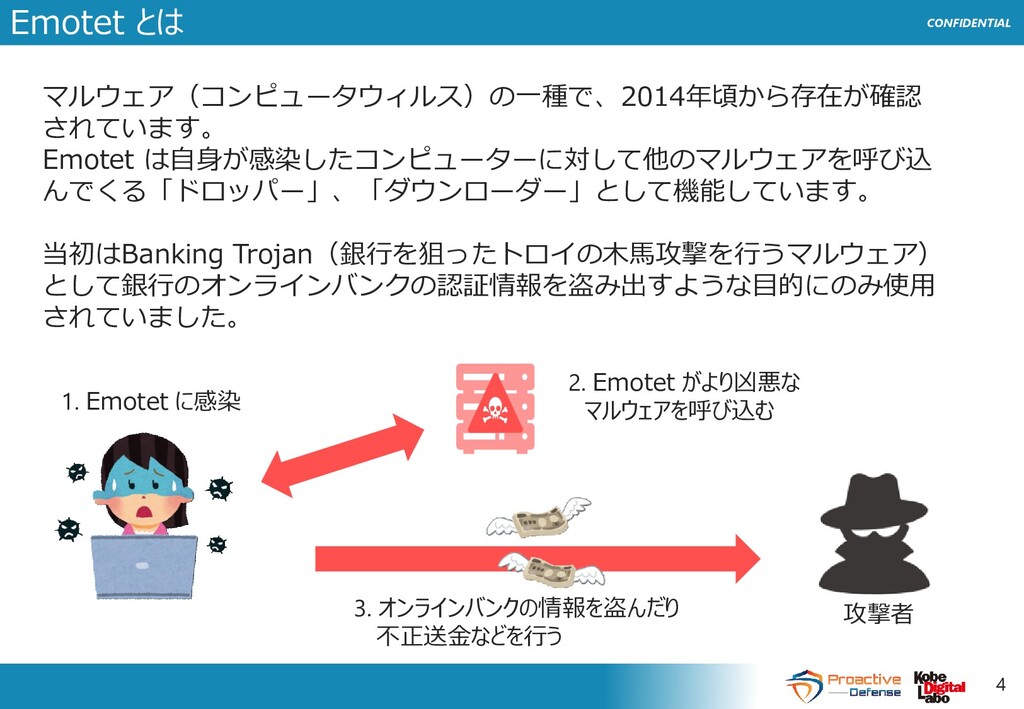
CONFIDENTIAL CONFIDENTIAL 4 Emotet とは マルウェア(コンピュータウィルス)の一種で、2014年頃から存在が確認 されています。 Emotet は自身が感染したコンピューターに対して他のマルウェアを呼び込 んでくる「ドロッパー」、「ダウンローダー」として機能しています。
当初はBanking Trojan(銀行を狙ったトロイの木馬攻撃を行うマルウェア) として銀行のオンラインバンクの認証情報を盗み出すような目的にのみ使用 されていました。 1. Emotet に感染 2. Emotet がより凶悪な マルウェアを呼び込む 3. オンラインバンクの情報を盗んだり 不正送金などを行う 攻撃者
CONFIDENTIAL CONFIDENTIAL 5 Emotet とは しかし銀行側のセキュリティ強化施策によってBankingTrojan が縮小し、逆 にデータの身代金を要求するランサムウェアにシフトする傾向が増加したこ ともあって、2017年頃からEmotet の方向性が変わります。
Emotetは「うまく自身の感染を広げること」と「他のマルウェアを呼び込 むこと」の強みをいかすことで、他のマルウェアの感染を手助けするプラッ トフォームのような役割に変わりました。 このため従来はBanking Trojan としての活動がメインでしたが、現在では 「Ryuk」、「Trickbot」、「Ursnif」 などの様々なマルウェアと連携して ネットワークに甚大かつ複雑な被害をもたらしている状況となっています。 初期は米国を中心に被害が発生していましたが、2019年10月ごろから日本 をターゲットにした攻撃が増加しています。
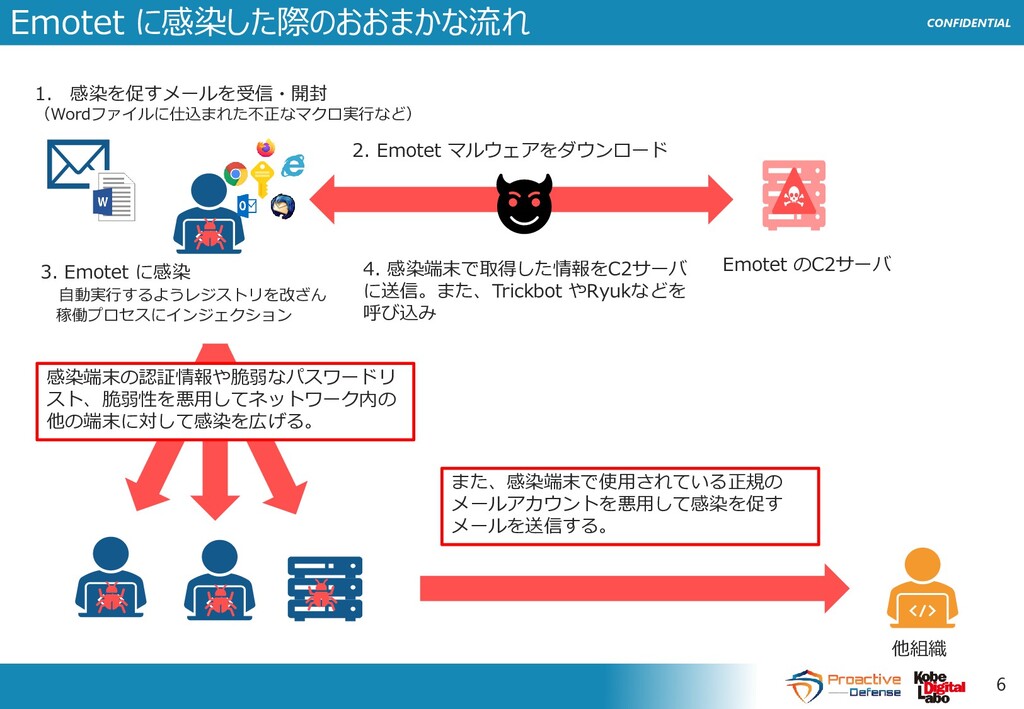
CONFIDENTIAL CONFIDENTIAL Emotet に感染した際のおおまかな流れ 6 1. 感染を促すメールを受信・開封 (Wordファイルに仕込まれた不正なマクロ実行など) 3. Emotet
に感染 自動実行するようレジストリを改ざん 稼働プロセスにインジェクション 2. Emotet マルウェアをダウンロード Emotet のC2サーバ 感染端末の認証情報や脆弱なパスワードリ スト、脆弱性を悪用してネットワーク内の 他の端末に対して感染を広げる。 4. 感染端末で取得した情報をC2サーバ に送信。また、Trickbot やRyukなどを 呼び込み また、感染端末で使用されている正規の メールアカウントを悪用して感染を促す メールを送信する。 他組織
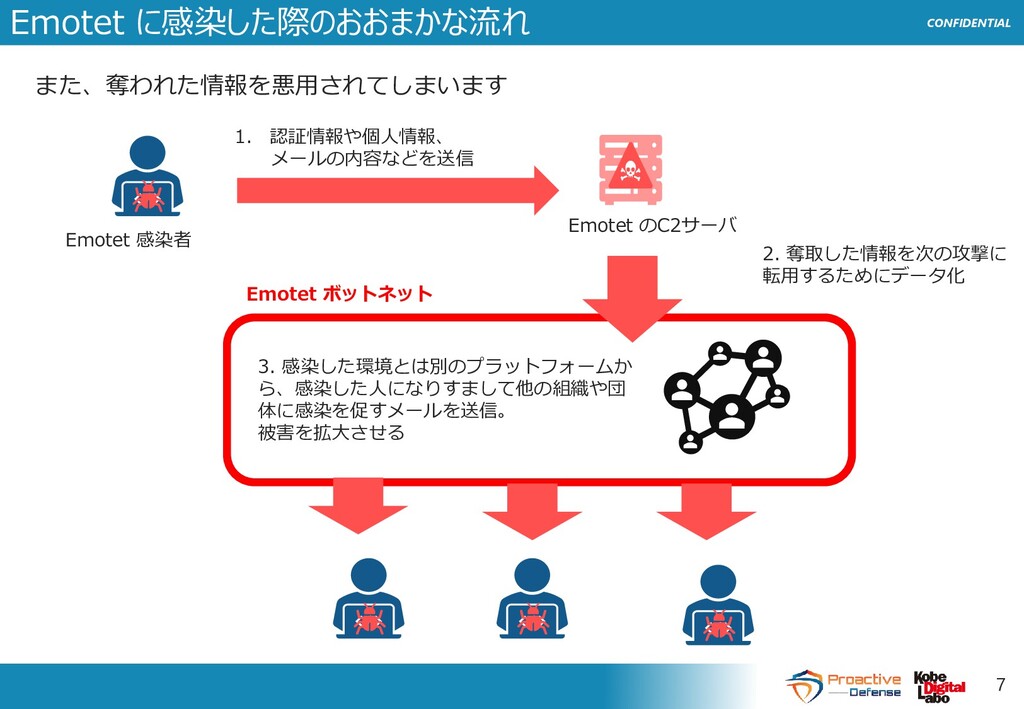
CONFIDENTIAL CONFIDENTIAL Emotet に感染した際のおおまかな流れ 7 また、奪われた情報を悪用されてしまいます Emotet のC2サーバ Emotet 感染者
1. 認証情報や個人情報、 メールの内容などを送信 Emotet ボットネット 3. 感染した環境とは別のプラットフォームか ら、感染した人になりすまして他の組織や団 体に感染を促すメールを送信。 被害を拡大させる 2. 奪取した情報を次の攻撃に 転用するためにデータ化
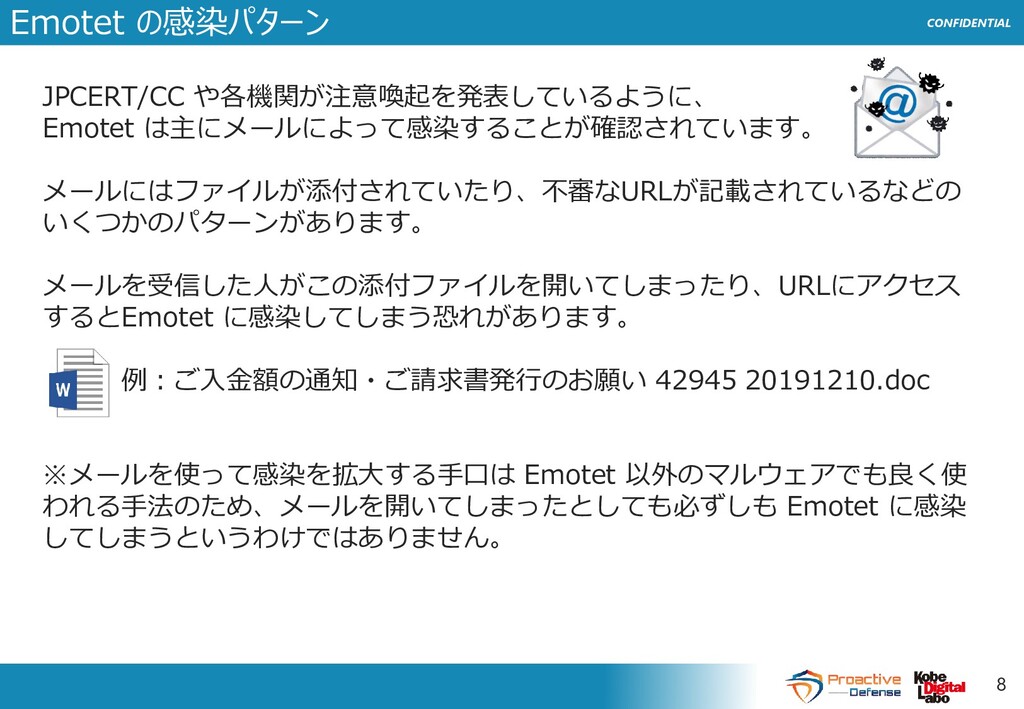
CONFIDENTIAL CONFIDENTIAL 8 Emotet の感染パターン JPCERT/CC や各機関が注意喚起を発表しているように、 Emotet は主にメールによって感染することが確認されています。 メールにはファイルが添付されていたり、不審なURLが記載されているなどの
いくつかのパターンがあります。 メールを受信した人がこの添付ファイルを開いてしまったり、URLにアクセス するとEmotet に感染してしまう恐れがあります。 例:ご入金額の通知・ご請求書発行のお願い 42945 20191210.doc ※メールを使って感染を拡大する手口は Emotet 以外のマルウェアでも良く使 われる手法のため、メールを開いてしまったとしても必ずしも Emotet に感染 してしまうというわけではありません。
CONFIDENTIAL CONFIDENTIAL 9 Emotet の感染パターン Emotetのメール送信のパターンとしては大きくわけて2つあります。 1. 実在の人物になりすましてメールを送信 2. Emotet
感染者のメールアカウントを不正に使用してメールを送信 ※ただし、Emotet は頻繁にアップデートされているため、今後手法を切り替 えてくる可能性があることに注意してください。
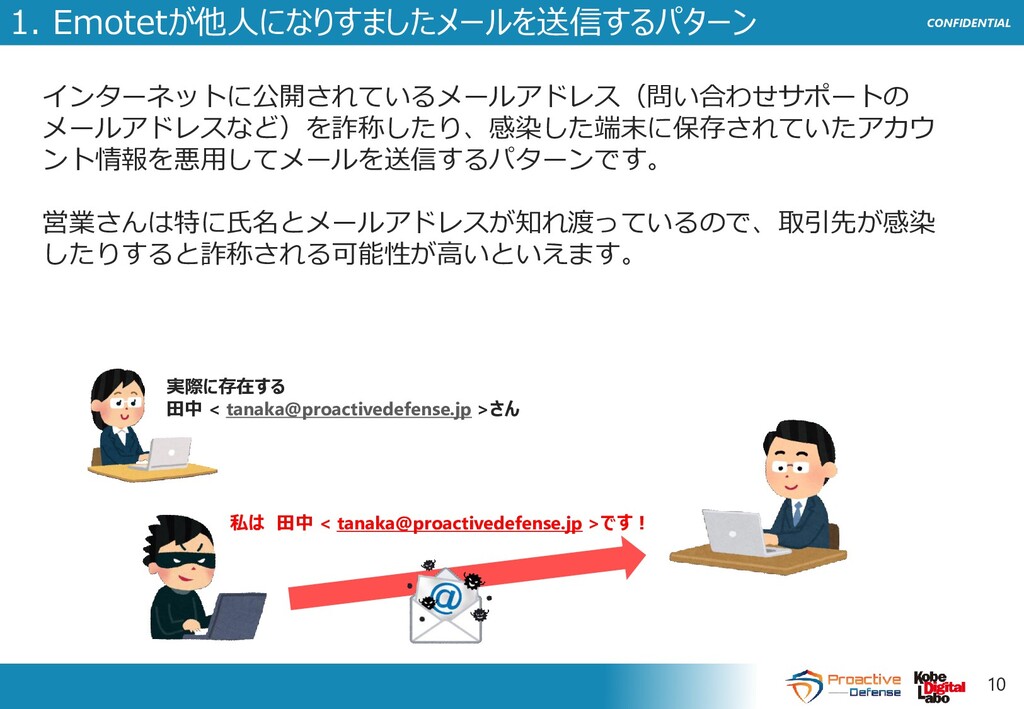
CONFIDENTIAL CONFIDENTIAL 10 1. Emotetが他人になりすましたメールを送信するパターン インターネットに公開されているメールアドレス(問い合わせサポートの メールアドレスなど)を詐称したり、感染した端末に保存されていたアカウ ント情報を悪用してメールを送信するパターンです。 営業さんは特に氏名とメールアドレスが知れ渡っているので、取引先が感染 したりすると詐称される可能性が高いといえます。
実際に存在する 田中 <
[email protected]
>さん 私は 田中 <
[email protected]
>です!
CONFIDENTIAL CONFIDENTIAL 1. Emotetが他人になりすましたメールを送信するパターン 11 また、Emotetは感染端末のアドレス帳や送受信フォルダからメールアドレス と表示名を盗み出し、以降の拡散に悪用するとされています。 当日投影
CONFIDENTIAL CONFIDENTIAL 12 1. Emotetが他人になりすましたメールを送信するパターン メールの送信者の成りすまし自体はEmotet に限らず非常に簡単 に行うことができます。 このため自組織の従業員のメールアドレスが成りすましに悪用さ れたとしても、社内のコンピュータが必ずしもEmotet
に感染し ているとは限りません。 こうした成りすましメールは社内で使用しているメールサーバと は無関係の別サーバから送信されていることがあるため、実際の 被害自体はなりすまし程度にとどまるケースも存在します。
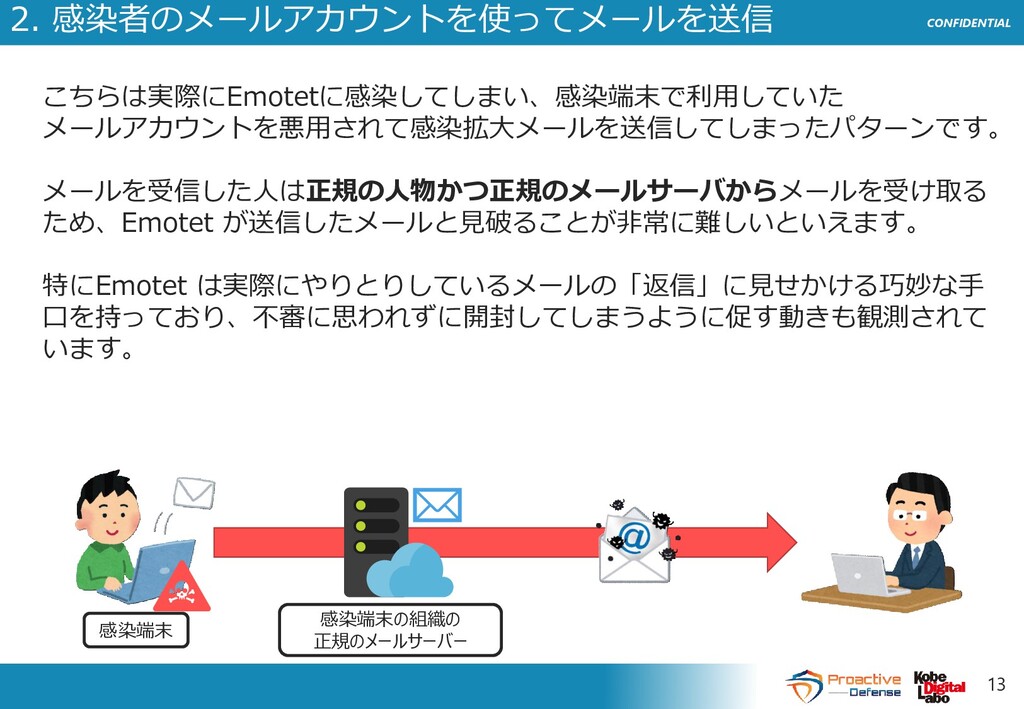
CONFIDENTIAL CONFIDENTIAL 13 2. 感染者のメールアカウントを使ってメールを送信 こちらは実際にEmotetに感染してしまい、感染端末で利用していた メールアカウントを悪用されて感染拡大メールを送信してしまったパターンです。 メールを受信した人は正規の人物かつ正規のメールサーバからメールを受け取る ため、Emotet が送信したメールと見破ることが非常に難しいといえます。
特にEmotet は実際にやりとりしているメールの「返信」に見せかける巧妙な手 口を持っており、不審に思われずに開封してしまうように促す動きも観測されて います。 感染端末の組織の 正規のメールサーバー 感染端末
CONFIDENTIAL CONFIDENTIAL Emotet に感染するとどのような被害をうけるか 14 Emotet は感染に合わせてモジュール(攻撃用のプログラム)をダウンロードする 性質のためかなり柔軟な侵害を行うことができます。 Emotet 自身の侵害と、送り込まれたマルウェアでの侵害と2重に被害を受ける可
能性があることを十分注意してください。 主な被害としては次のようなものが想定されます。 情報の漏洩 感染したパソコン・サーバ内にあるOSのユーザーアカウントや、メールアカウン ト、ブラウザに保存されている認証情報(ID/パスワード)が漏えいする危険性が 高い状態です。 また、それらの認証情報を使ってアクセスできるデータが漏えいしてしまう可能 性もあり、また、それらを次の攻撃に転用されてしまうケースが考えられます。 (メールアドレスやメール本文など)
CONFIDENTIAL CONFIDENTIAL Emotet に感染するとどのような被害をうけるか 15 感染端末と被害の拡大 感染した端末を起点としてネットワーク全体に感染を拡大するため、1台でも感染 してしまうと一斉に広がる懸念が高いです。 盗まれた情報を悪用される被害 実際に存在する担当者になりすまして他の組織や団体に感染拡大メールを送信さ
れてしまう可能性があります。 受信者がなりすましに気づかない場合など、こちらから適切な対応を行わなけれ ば企業の信用を著しく損なうことにつながってしまう危険性があります。 これについては、自社感染していなくても取引先などが感染することによって情 報が洩れて悪用される場合もある点に注意してください。
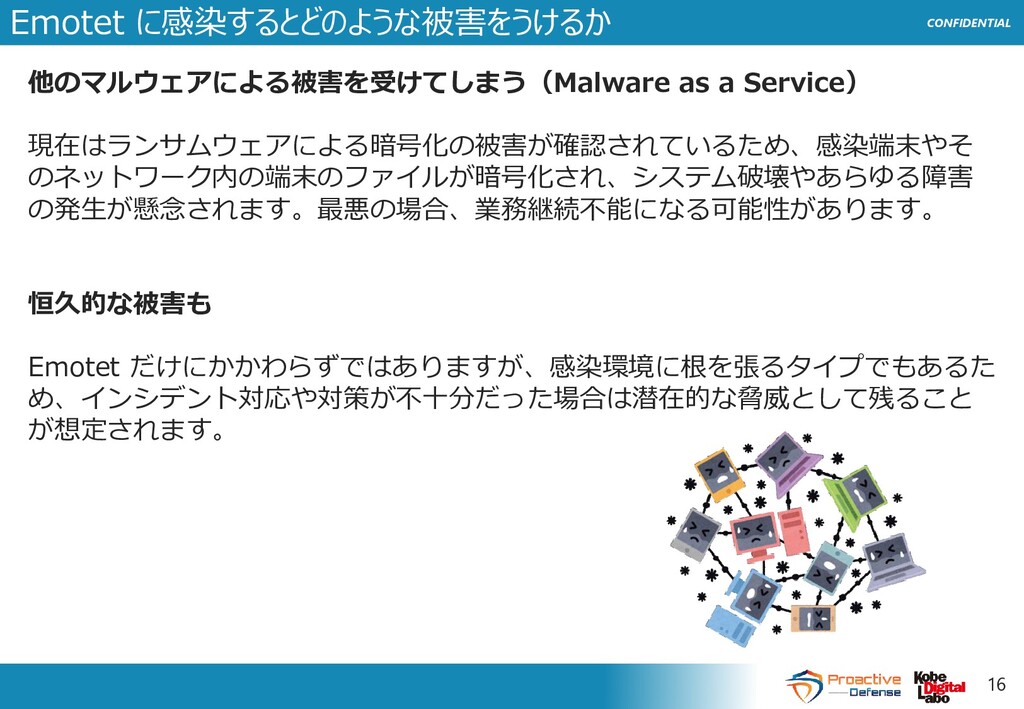
CONFIDENTIAL CONFIDENTIAL Emotet に感染するとどのような被害をうけるか 16 他のマルウェアによる被害を受けてしまう(Malware as a Service) 現在はランサムウェアによる暗号化の被害が確認されているため、感染端末やそ
のネットワーク内の端末のファイルが暗号化され、システム破壊やあらゆる障害 の発生が懸念されます。最悪の場合、業務継続不能になる可能性があります。 恒久的な被害も Emotet だけにかかわらずではありますが、感染環境に根を張るタイプでもあるた め、インシデント対応や対策が不十分だった場合は潜在的な脅威として残ること が想定されます。
CONFIDENTIAL CONFIDENTIAL Emotet のヤバイところ 17 その1「メールの内容が非常に手が込んでいる」 以下のような特徴があり不審なメールとして見分けることが難しい • 実際に存在している人物およびメールアドレスを詐称してメール送信 •
実際に送信されたメールの内容を盗み取り、それを参考にして次の攻撃に利 用している • メールの返信のやりとりにしれっと紛れ込ませる • 件名に「Re:」を付ける • 以前のメールのやり取りも対象
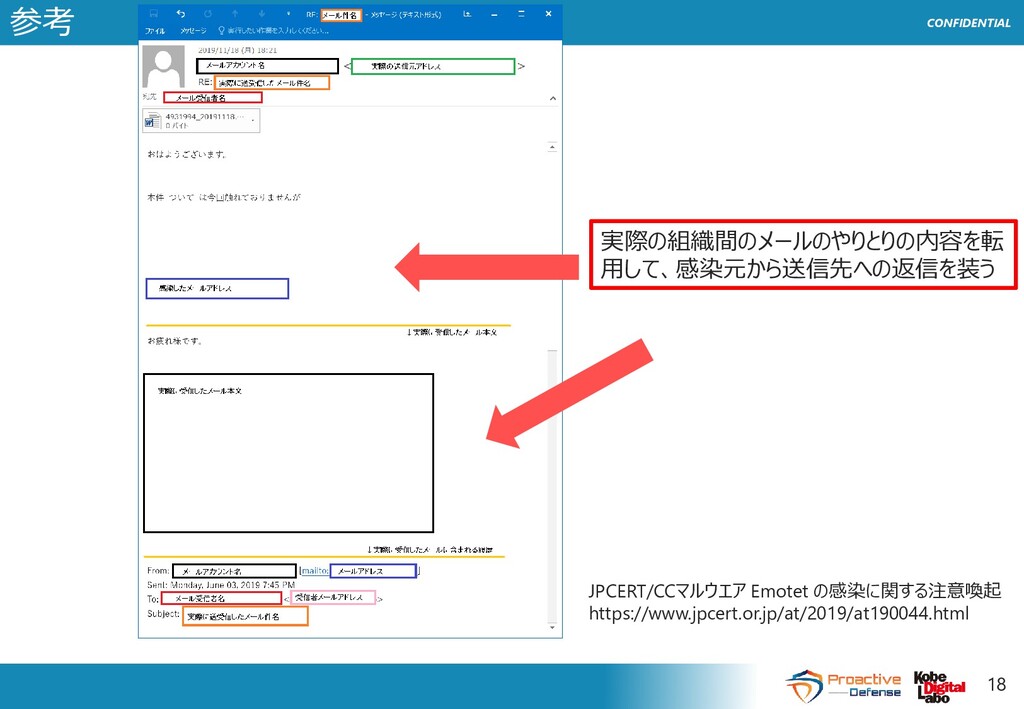
CONFIDENTIAL CONFIDENTIAL 参考 18 JPCERT/CCマルウエア Emotet の感染に関する注意喚起 https://www.jpcert.or.jp/at/2019/at190044.html 実際の組織間のメールのやりとりの内容を転 用して、感染元から送信先への返信を装う
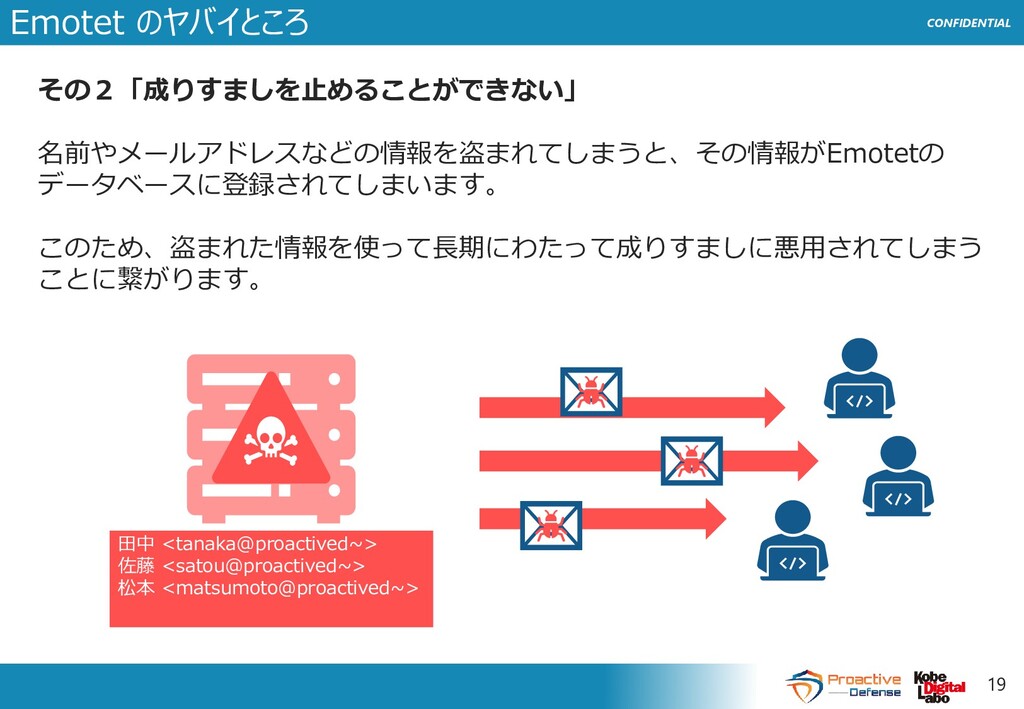
CONFIDENTIAL CONFIDENTIAL Emotet のヤバイところ 19 その2「成りすましを止めることができない」 名前やメールアドレスなどの情報を盗まれてしまうと、その情報がEmotetの データベースに登録されてしまいます。 このため、盗まれた情報を使って長期にわたって成りすましに悪用されてしまう ことに繋がります。
田中 <tanaka@proactived~> 佐藤 <satou@proactived~> 松本 <matsumoto@proactived~>
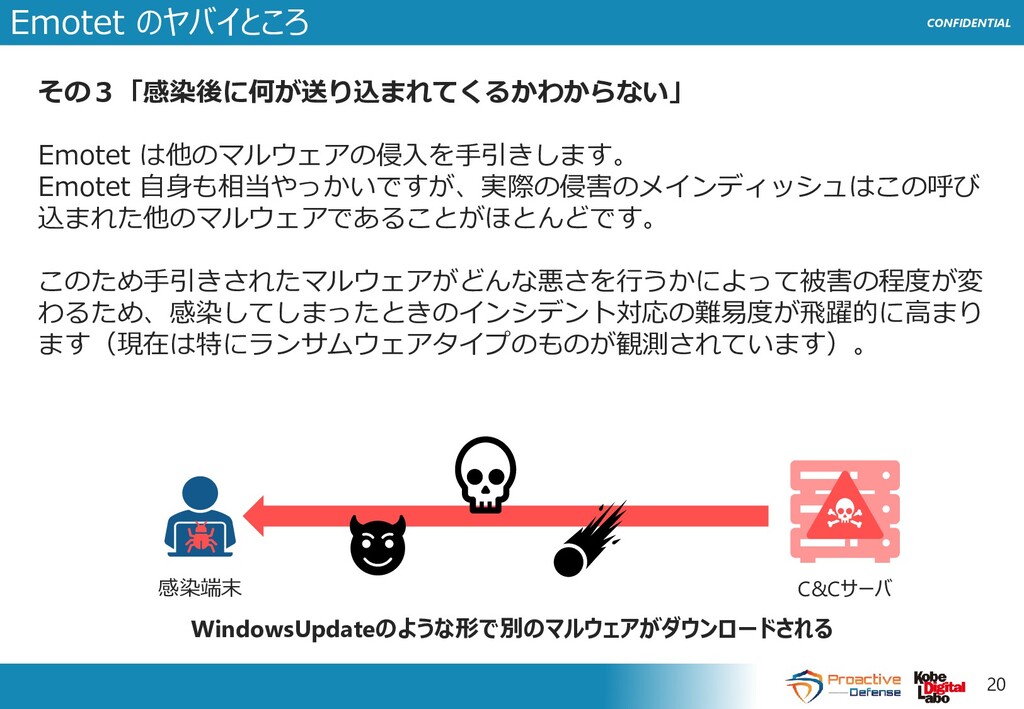
CONFIDENTIAL CONFIDENTIAL Emotet のヤバイところ 20 その3「感染後に何が送り込まれてくるかわからない」 Emotet は他のマルウェアの侵入を手引きします。 Emotet 自身も相当やっかいですが、実際の侵害のメインディッシュはこの呼び
込まれた他のマルウェアであることがほとんどです。 このため手引きされたマルウェアがどんな悪さを行うかによって被害の程度が変 わるため、感染してしまったときのインシデント対応の難易度が飛躍的に高まり ます(現在は特にランサムウェアタイプのものが観測されています)。 C&Cサーバ 感染端末 WindowsUpdateのような形で別のマルウェアがダウンロードされる
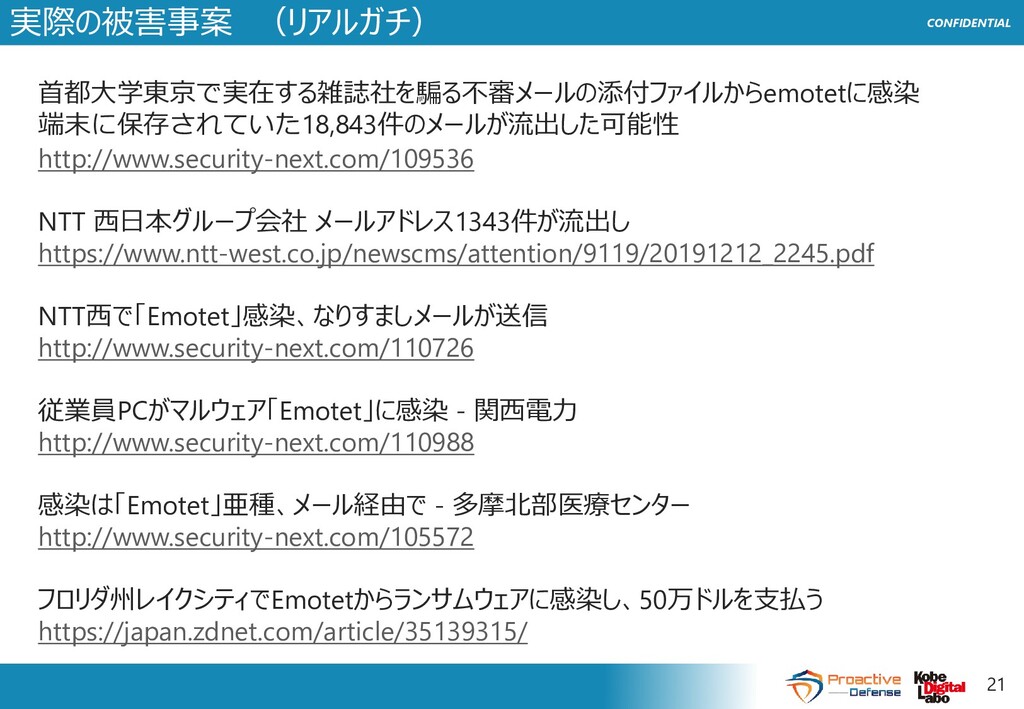
CONFIDENTIAL CONFIDENTIAL 実際の被害事案 (リアルガチ) 21 首都大学東京で実在する雑誌社を騙る不審メールの添付ファイルからemotetに感染 端末に保存されていた18,843件のメールが流出した可能性 http://www.security-next.com/109536 NTT 西日本グループ会社
メールアドレス1343件が流出し https://www.ntt-west.co.jp/newscms/attention/9119/20191212_2245.pdf NTT西で「Emotet」感染、なりすましメールが送信 http://www.security-next.com/110726 従業員PCがマルウェア「Emotet」に感染 - 関西電力 http://www.security-next.com/110988 感染は「Emotet」亜種、メール経由で - 多摩北部医療センター http://www.security-next.com/105572 フロリダ州レイクシティでEmotetからランサムウェアに感染し、50万ドルを支払う https://japan.zdnet.com/article/35139315/
CONFIDENTIAL CONFIDENTIAL 明日からやるべきEmotetへの備え 22
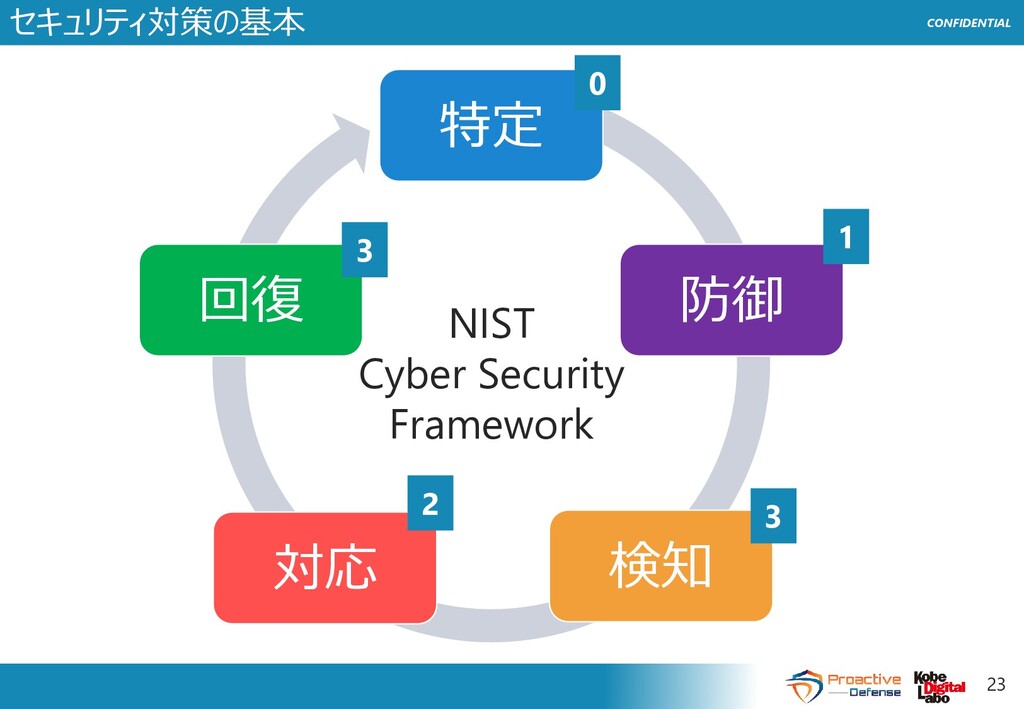
CONFIDENTIAL CONFIDENTIAL セキュリティ対策の基本 23 特定 防御 検知 対応 回復 NIST
Cyber Security Framework 1 2 3 3 0
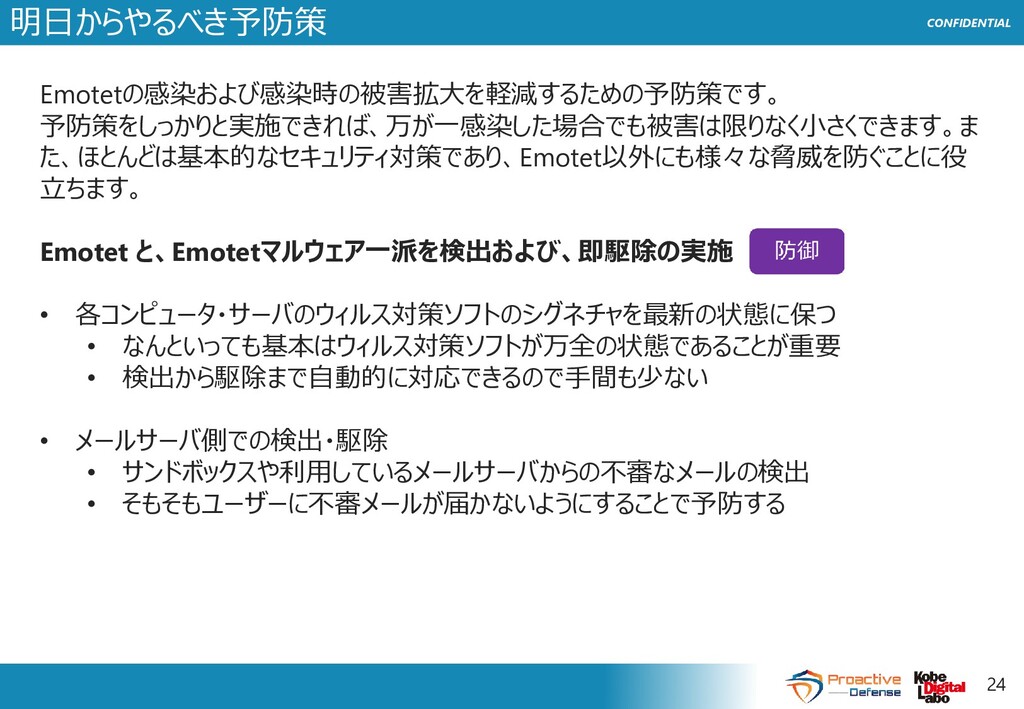
CONFIDENTIAL CONFIDENTIAL 24 明日からやるべき予防策 Emotetの感染および感染時の被害拡大を軽減するための予防策です。 予防策をしっかりと実施できれば、万が一感染した場合でも被害は限りなく小さくできます。ま た、ほとんどは基本的なセキュリティ対策であり、Emotet以外にも様々な脅威を防ぐことに役 立ちます。 Emotet と、Emotetマルウェア一派を検出および、即駆除の実施
• 各コンピュータ・サーバのウィルス対策ソフトのシグネチャを最新の状態に保つ • なんといっても基本はウィルス対策ソフトが万全の状態であることが重要 • 検出から駆除まで自動的に対応できるので手間も少ない • メールサーバ側での検出・駆除 • サンドボックスや利用しているメールサーバからの不審なメールの検出 • そもそもユーザーに不審メールが届かないようにすることで予防する
CONFIDENTIAL CONFIDENTIAL 25 明日からやるべき予防策 人間がEmotetを実行してしまうことを防ぐ • WordとExcelでマクロの自動実行の無効化 • Emotet の添付ファイルを開いてしまってもギリギリ感染発動は止められる(ただし手
動許可してしまうとアウト) • 社内向けの注意喚起のメールを配信する • 社員ひとりひとりが影響を受けてしまう意識を持ってもらう • 外部からのメールには【external 】など、一目でわかるマークを設定する • マークを確認することで、組織内の人物に成りすましたメールに気づきやすくなる
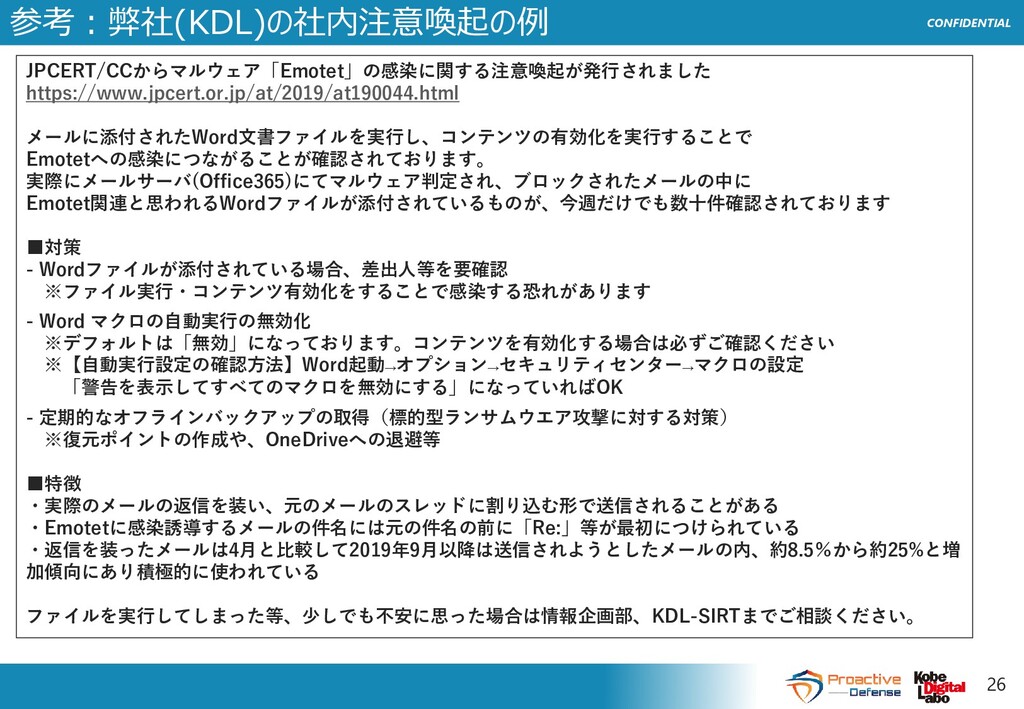
CONFIDENTIAL CONFIDENTIAL 参考:弊社(KDL)の社内注意喚起の例 26 JPCERT/CCからマルウェア「Emotet」の感染に関する注意喚起が発行されました https://www.jpcert.or.jp/at/2019/at190044.html メールに添付されたWord文書ファイルを実行し、コンテンツの有効化を実行することで Emotetへの感染につながることが確認されております。 実際にメールサーバ(Office365)にてマルウェア判定され、ブロックされたメールの中に Emotet関連と思われるWordファイルが添付されているものが、今週だけでも数十件確認されております
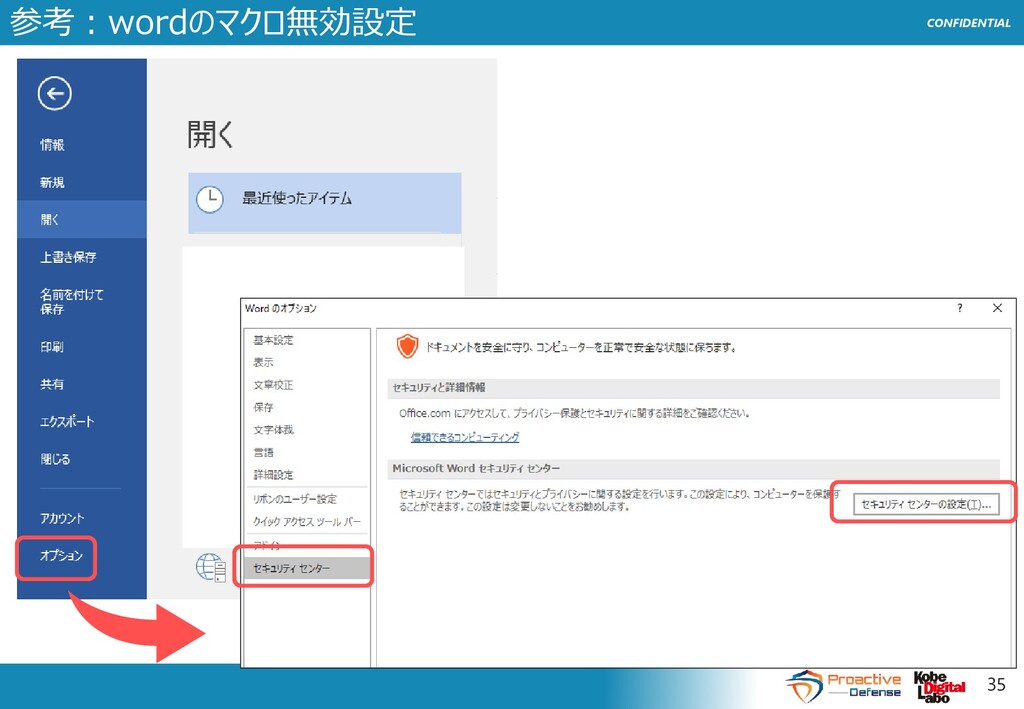
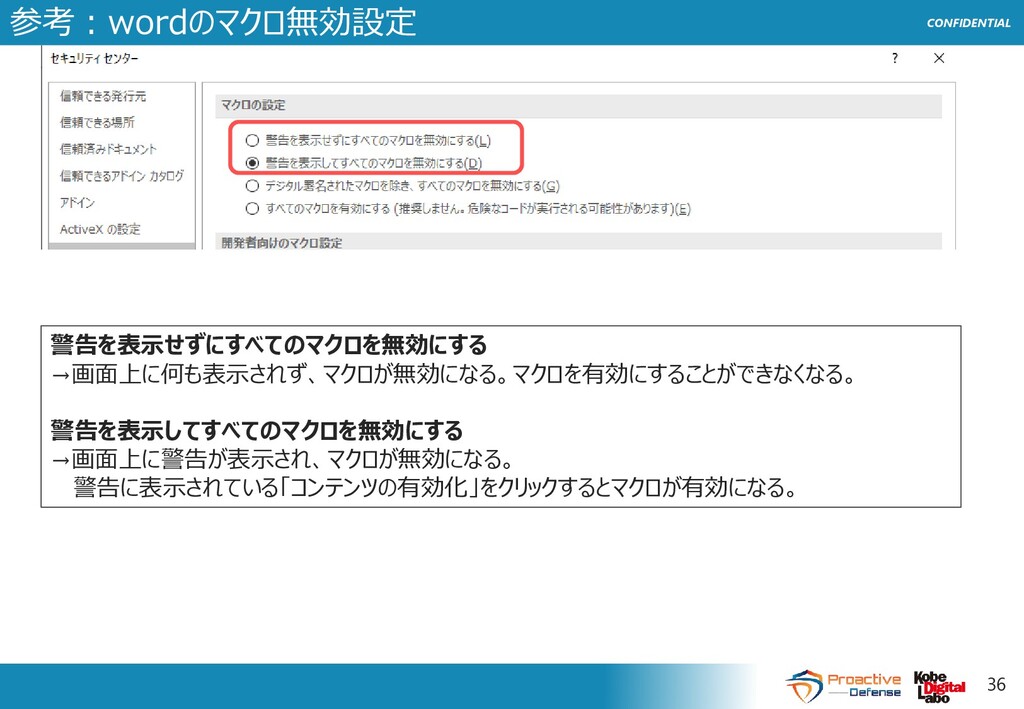
▪対策 - Wordファイルが添付されている場合、差出人等を要確認 ※ファイル実行・コンテンツ有効化をすることで感染する恐れがあります - Word マクロの自動実行の無効化 ※デフォルトは「無効」になっております。コンテンツを有効化する場合は必ずご確認ください ※【自動実行設定の確認方法】Word起動→オプション→セキュリティセンター→マクロの設定 「警告を表示してすべてのマクロを無効にする」になっていればOK - 定期的なオフラインバックアップの取得(標的型ランサムウエア攻撃に対する対策) ※復元ポイントの作成や、OneDriveへの退避等 ▪特徴 ・実際のメールの返信を装い、元のメールのスレッドに割り込む形で送信されることがある ・Emotetに感染誘導するメールの件名には元の件名の前に「Re:」等が最初につけられている ・返信を装ったメールは4月と比較して2019年9月以降は送信されようとしたメールの内、約8.5%から約25%と増 加傾向にあり積極的に使われている ファイルを実行してしまった等、少しでも不安に思った場合は情報企画部、KDL-SIRTまでご相談ください。
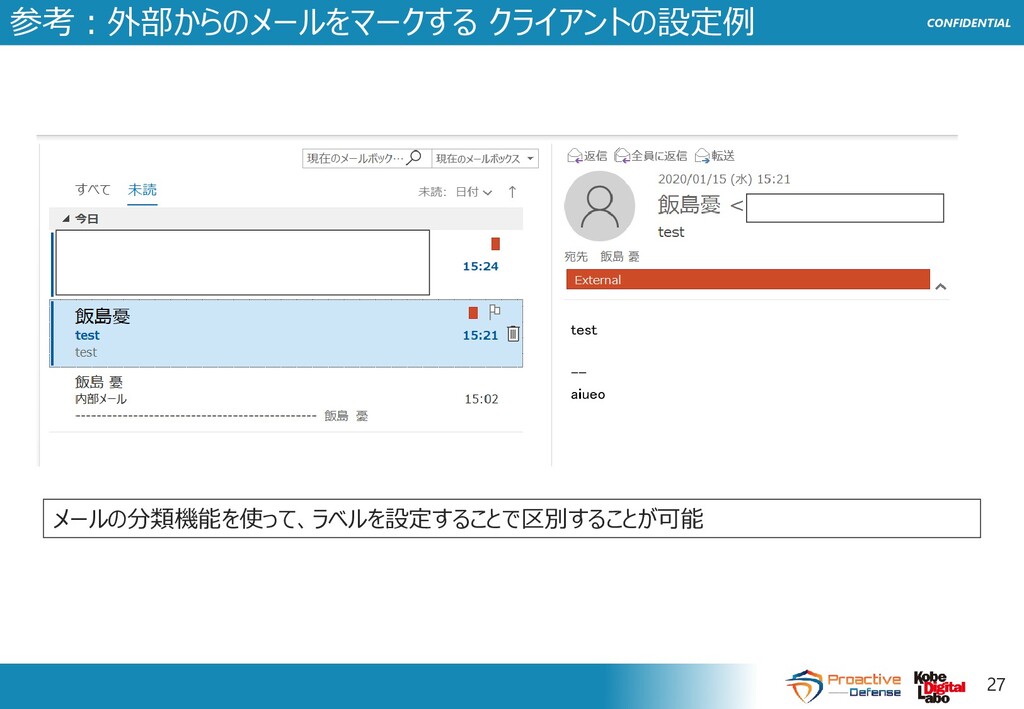
CONFIDENTIAL CONFIDENTIAL 参考:外部からのメールをマークする クライアントの設定例 27 メールの分類機能を使って、ラベルを設定することで区別することが可能
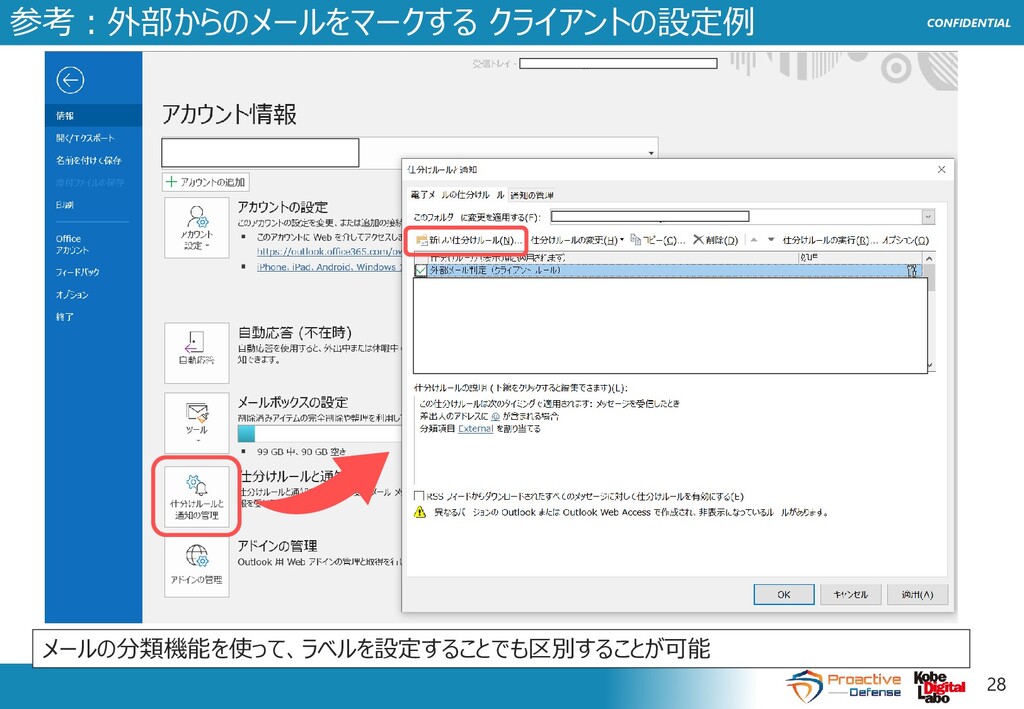
CONFIDENTIAL CONFIDENTIAL 参考:外部からのメールをマークする クライアントの設定例 28 メールの分類機能を使って、ラベルを設定することでも区別することが可能
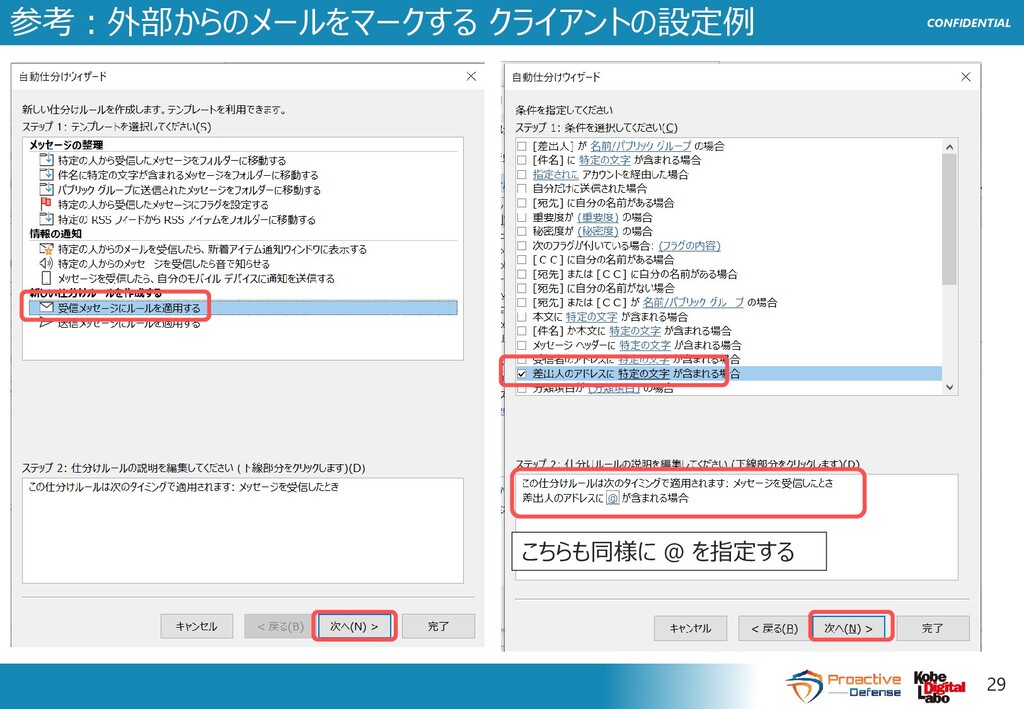
CONFIDENTIAL CONFIDENTIAL 参考:外部からのメールをマークする クライアントの設定例 29 こちらも同様に @ を指定する
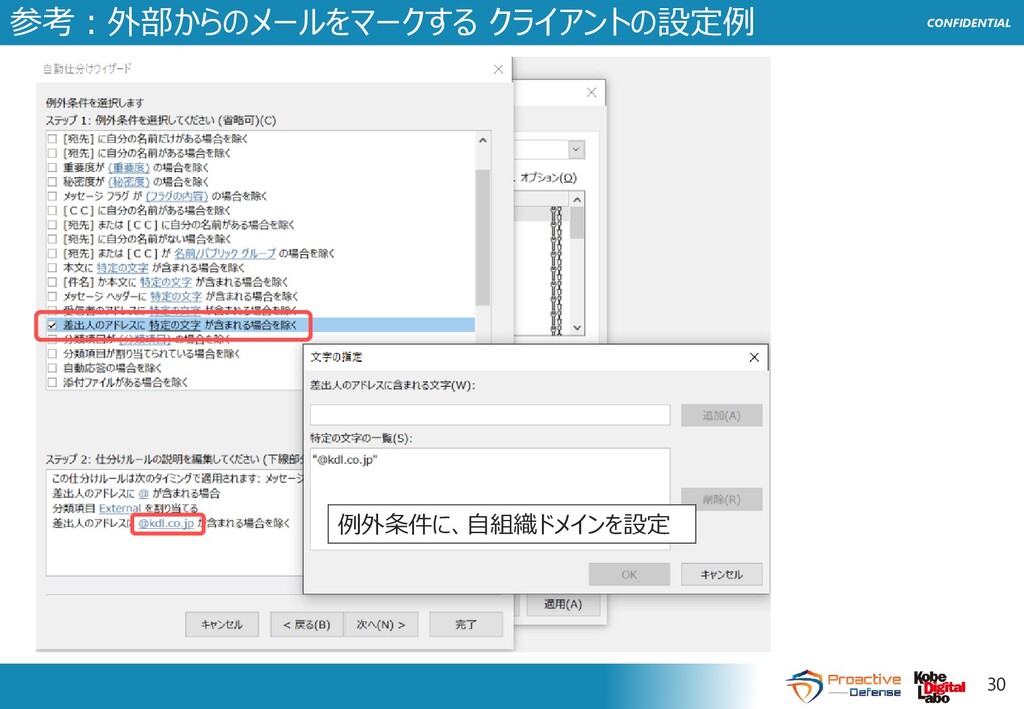
CONFIDENTIAL CONFIDENTIAL 参考:外部からのメールをマークする クライアントの設定例 30 例外条件に、自組織ドメインを設定
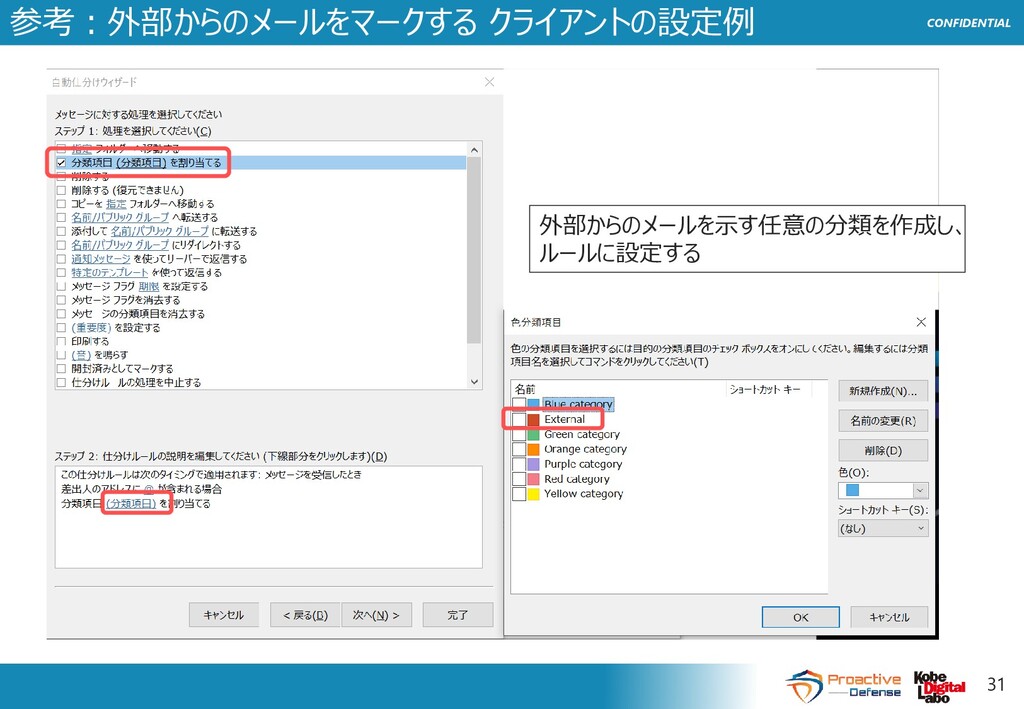
CONFIDENTIAL CONFIDENTIAL 参考:外部からのメールをマークする クライアントの設定例 31 外部からのメールを示す任意の分類を作成し、 ルールに設定する
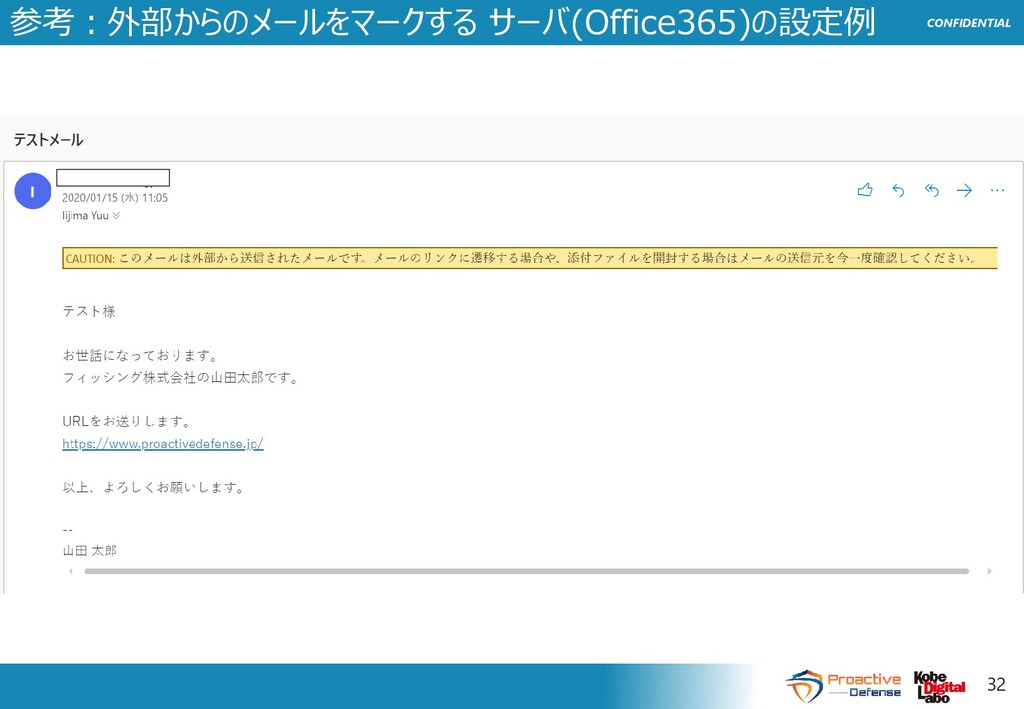
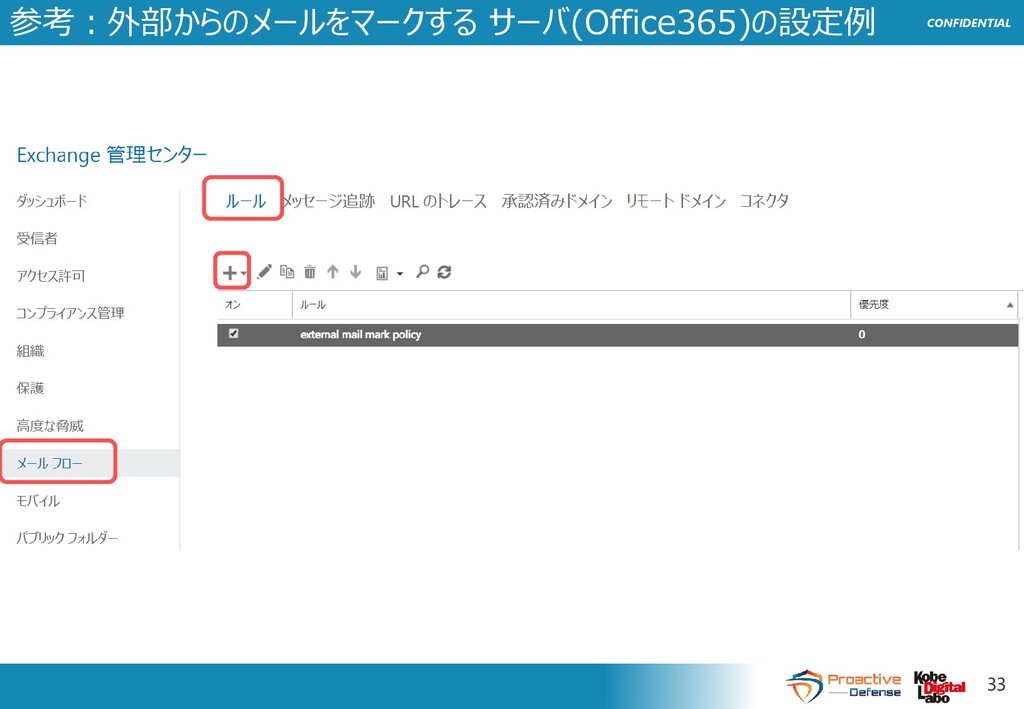
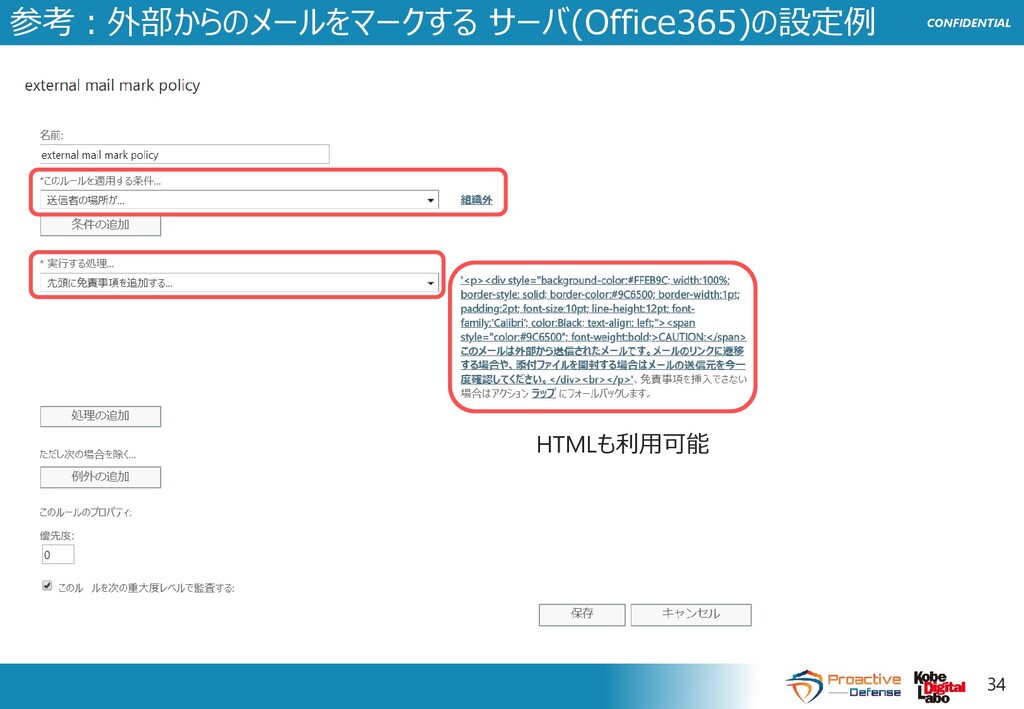
CONFIDENTIAL CONFIDENTIAL 参考:外部からのメールをマークする サーバ(Office365)の設定例 32
CONFIDENTIAL CONFIDENTIAL 参考:外部からのメールをマークする サーバ(Office365)の設定例 33
CONFIDENTIAL CONFIDENTIAL 参考:外部からのメールをマークする サーバ(Office365)の設定例 34 HTMLも利用可能
CONFIDENTIAL CONFIDENTIAL 参考:wordのマクロ無効設定 35
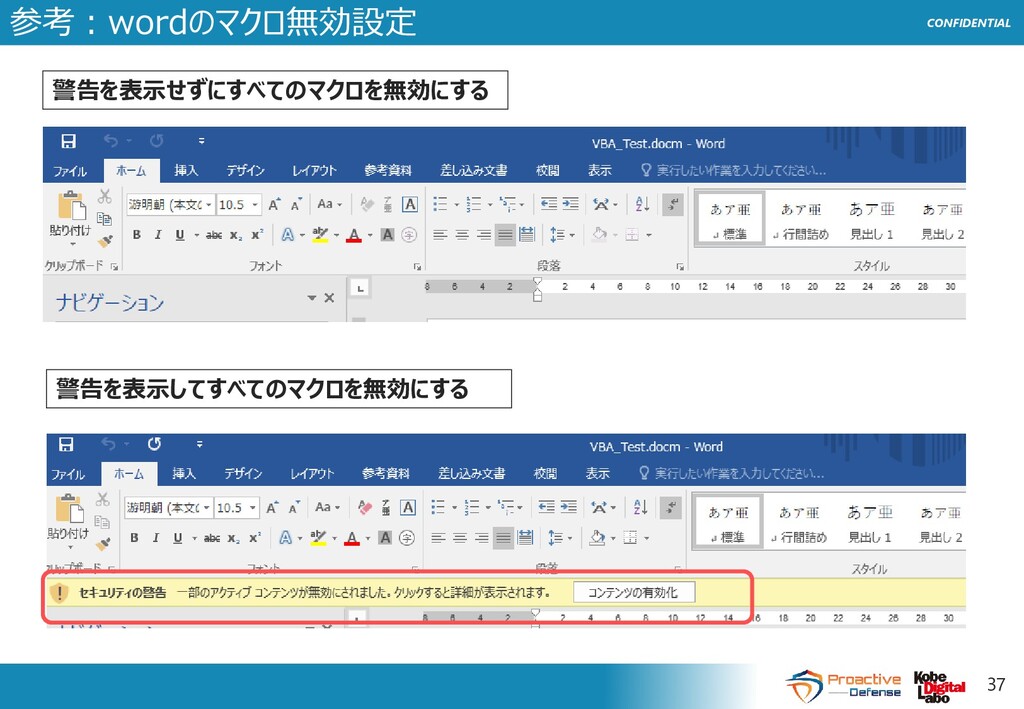
CONFIDENTIAL CONFIDENTIAL 参考:wordのマクロ無効設定 36 警告を表示せずにすべてのマクロを無効にする →画面上に何も表示されず、マクロが無効になる。マクロを有効にすることができなくなる。 警告を表示してすべてのマクロを無効にする →画面上に警告が表示され、マクロが無効になる。 警告に表示されている「コンテンツの有効化」をクリックするとマクロが有効になる。
CONFIDENTIAL CONFIDENTIAL 参考:wordのマクロ無効設定 37 警告を表示してすべてのマクロを無効にする 警告を表示せずにすべてのマクロを無効にする
CONFIDENTIAL CONFIDENTIAL 38 明日からやるべき予防策 感染が一気にネットワークに拡散しないようにする備え • ローカル管理者(Local Administrator)のパスワードを使いまわさない • 脆弱なパスワードを設定しない
• 単語を組み合わせるパスフレーズ(例: my_password_saikyo_muteki)を推奨 • ホストファイアウォール(WindowsFirewallなど)でクライアント端末間のSMBによる通信 をブロックする • ネットワークをセグメント化し、必要なネットワーク間だけ通信を許可する • OSのパッチ適用 • 特にTrickBotが悪用する脆弱性のパッチ MS17-010 の適用
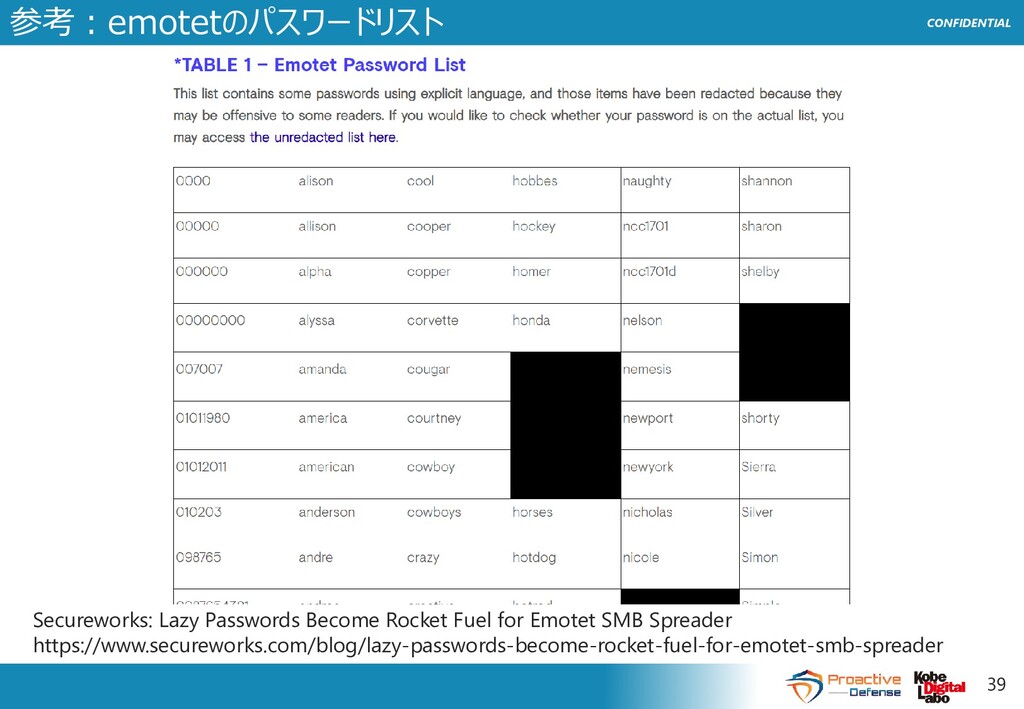
CONFIDENTIAL CONFIDENTIAL 参考:emotetのパスワードリスト 39 Secureworks: Lazy Passwords Become Rocket Fuel
for Emotet SMB Spreader https://www.secureworks.com/blog/lazy-passwords-become-rocket-fuel-for-emotet-smb-spreader
CONFIDENTIAL CONFIDENTIAL インシデント発生時の対応への備え 40 Emotetへの感染を100%防ぐことは困難です。ただし、素早く対応すればするほど被害を 抑えることができます。 Emotetの感染端末を調査するために • メールの監査ログの有効化 インシデント対応をスムーズに進めるために
• 不審なWordやExcelを開封し、マクロを有効にしてしまった場合の対応方法を組織内に 周知する(隠されるより正直に報告してもらうことが大事!) • いざというときに依頼できる事故対応支援サービスを提供している企業のリストアップ • JNSAサイバーインシデント緊急対応企業一覧 https://www.jnsa.org/emergency_response/ Emotetからランサムウェアが呼び込まれた場合に備えて • バックアップの取得(特にファイルサーバ等資産価値が高いものを優先的に) • バックアップから復旧できることを確実に確認しておく
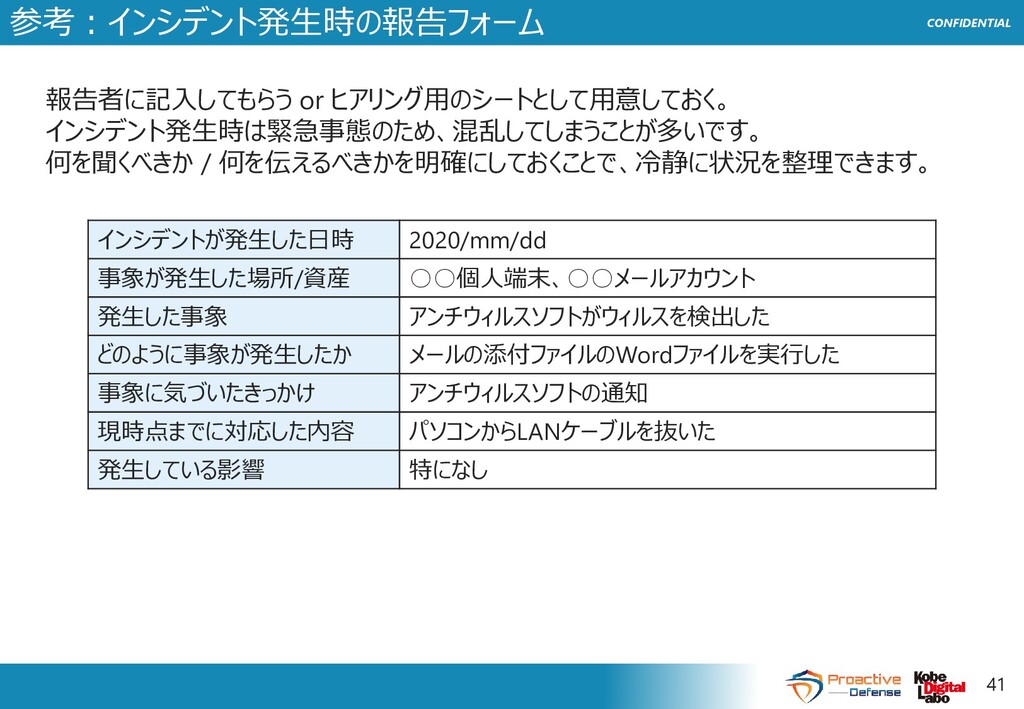
CONFIDENTIAL CONFIDENTIAL 参考:インシデント発生時の報告フォーム 41 インシデントが発生した日時 2020/mm/dd 事象が発生した場所/資産 ◦◦個人端末、◦◦メールアカウント 発生した事象 アンチウィルスソフトがウィルスを検出した
どのように事象が発生したか メールの添付ファイルのWordファイルを実行した 事象に気づいたきっかけ アンチウィルスソフトの通知 現時点までに対応した内容 パソコンからLANケーブルを抜いた 発生している影響 特になし 報告者に記入してもらう or ヒアリング用のシートとして用意しておく。 インシデント発生時は緊急事態のため、混乱してしまうことが多いです。 何を聞くべきか / 何を伝えるべきかを明確にしておくことで、冷静に状況を整理できます。
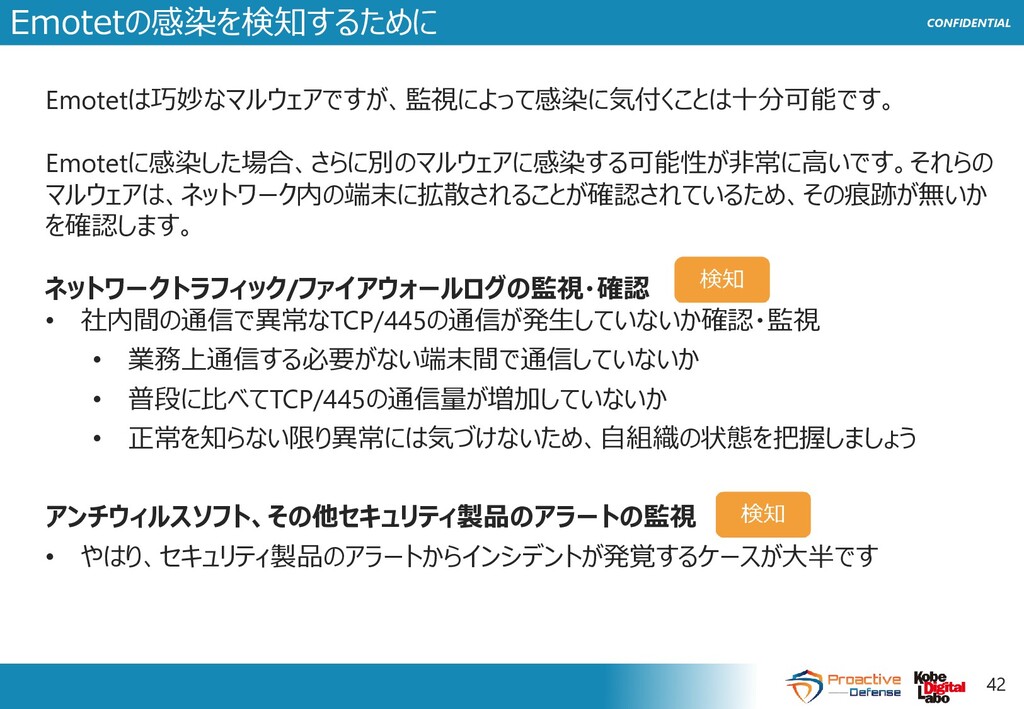
CONFIDENTIAL CONFIDENTIAL Emotetの感染を検知するために 42 Emotetは巧妙なマルウェアですが、監視によって感染に気付くことは十分可能です。 Emotetに感染した場合、さらに別のマルウェアに感染する可能性が非常に高いです。それらの マルウェアは、ネットワーク内の端末に拡散されることが確認されているため、その痕跡が無いか を確認します。 ネットワークトラフィック/ファイアウォールログの監視・確認 •
社内間の通信で異常なTCP/445の通信が発生していないか確認・監視 • 業務上通信する必要がない端末間で通信していないか • 普段に比べてTCP/445の通信量が増加していないか • 正常を知らない限り異常には気づけないため、自組織の状態を把握しましょう アンチウィルスソフト、その他セキュリティ製品のアラートの監視 • やはり、セキュリティ製品のアラートからインシデントが発覚するケースが大半です
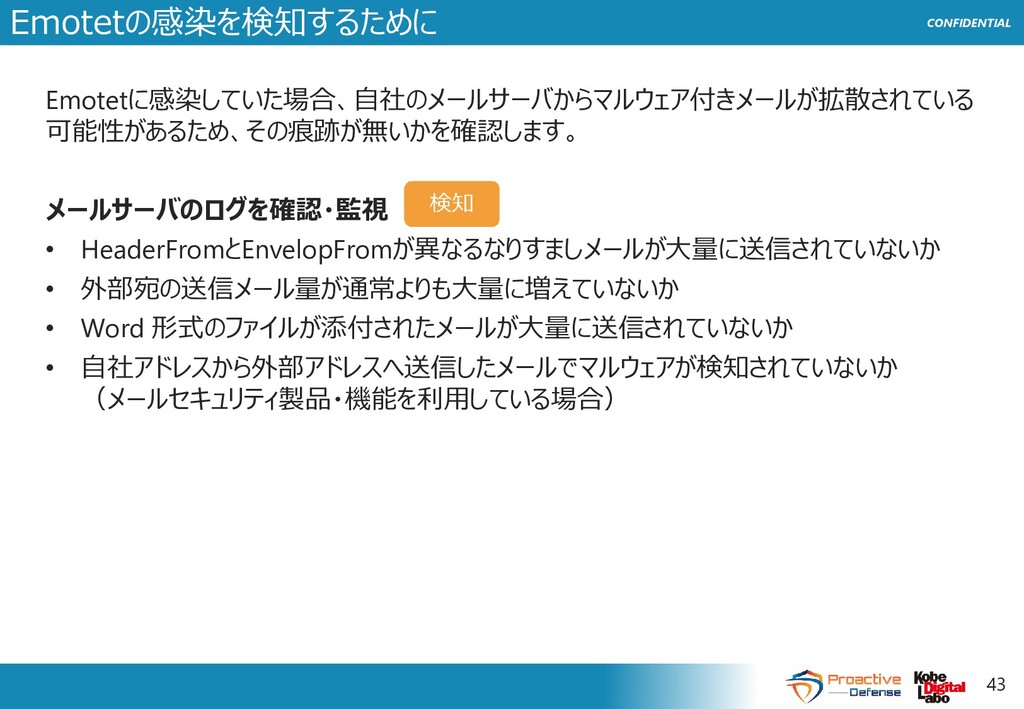
CONFIDENTIAL CONFIDENTIAL Emotetの感染を検知するために 43 Emotetに感染していた場合、自社のメールサーバからマルウェア付きメールが拡散されている 可能性があるため、その痕跡が無いかを確認します。 メールサーバのログを確認・監視 • HeaderFromとEnvelopFromが異なるなりすましメールが大量に送信されていないか •
外部宛の送信メール量が通常よりも大量に増えていないか • Word 形式のファイルが添付されたメールが大量に送信されていないか • 自社アドレスから外部アドレスへ送信したメールでマルウェアが検知されていないか (メールセキュリティ製品・機能を利用している場合)
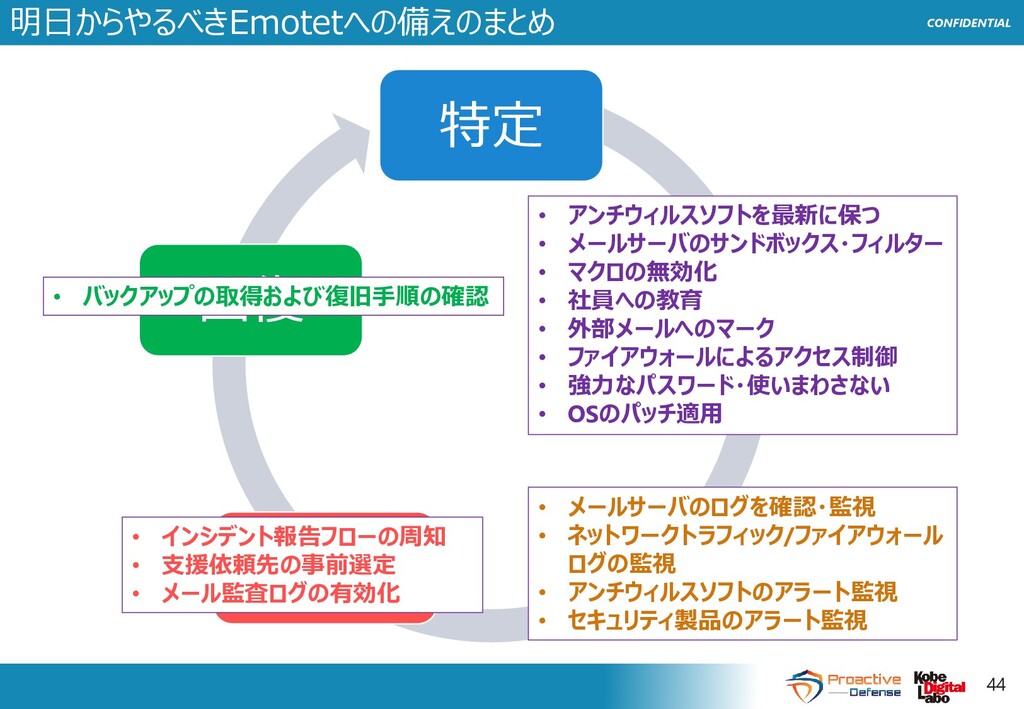
CONFIDENTIAL CONFIDENTIAL 明日からやるべきEmotetへの備えのまとめ 44 特定 防御 検知 対応 回復 •
アンチウィルスソフトを最新に保つ • メールサーバのサンドボックス・フィルター • マクロの無効化 • 社員への教育 • 外部メールへのマーク • ファイアウォールによるアクセス制御 • 強力なパスワード・使いまわさない • OSのパッチ適用 • メールサーバのログを確認・監視 • ネットワークトラフィック/ファイアウォール ログの監視 • アンチウィルスソフトのアラート監視 • セキュリティ製品のアラート監視 • インシデント報告フローの周知 • 支援依頼先の事前選定 • メール監査ログの有効化 • バックアップの取得および復旧手順の確認
CONFIDENTIAL CONFIDENTIAL 感染してしまったら 45
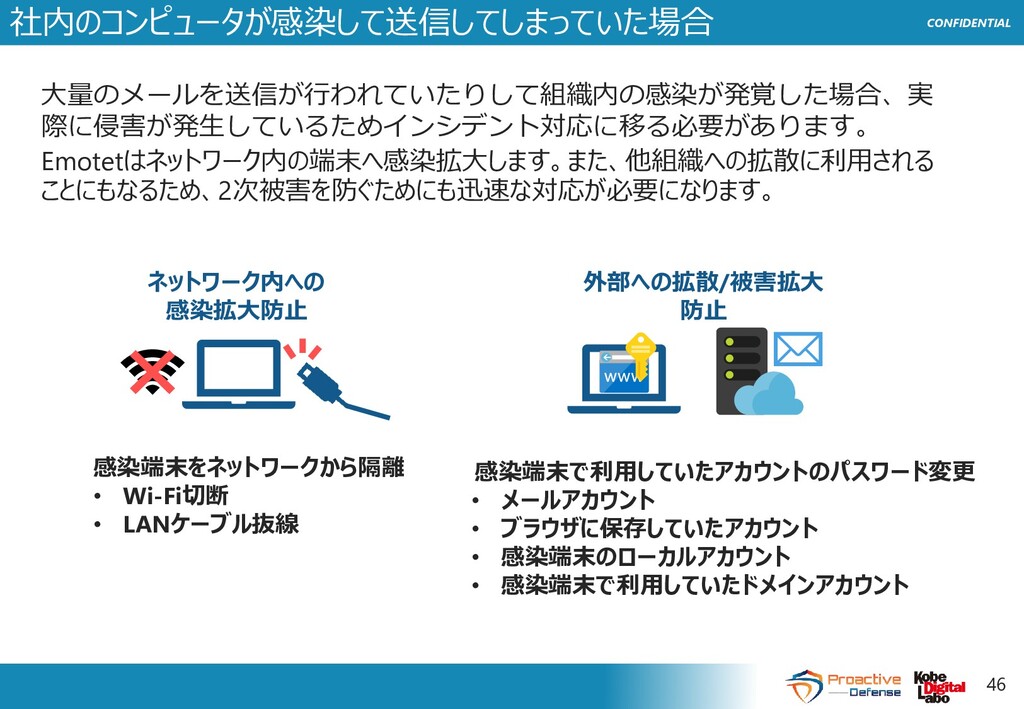
CONFIDENTIAL CONFIDENTIAL 46 社内のコンピュータが感染して送信してしまっていた場合 大量のメールを送信が行われていたりして組織内の感染が発覚した場合、実 際に侵害が発生しているためインシデント対応に移る必要があります。 Emotetはネットワーク内の端末へ感染拡大します。また、他組織への拡散に利用される ことにもなるため、2次被害を防ぐためにも迅速な対応が必要になります。 感染端末で利用していたアカウントのパスワード変更 •
メールアカウント • ブラウザに保存していたアカウント • 感染端末のローカルアカウント • 感染端末で利用していたドメインアカウント 感染端末をネットワークから隔離 • Wi-Fi切断 • LANケーブル抜線 ネットワーク内への 感染拡大防止 外部への拡散/被害拡大 防止
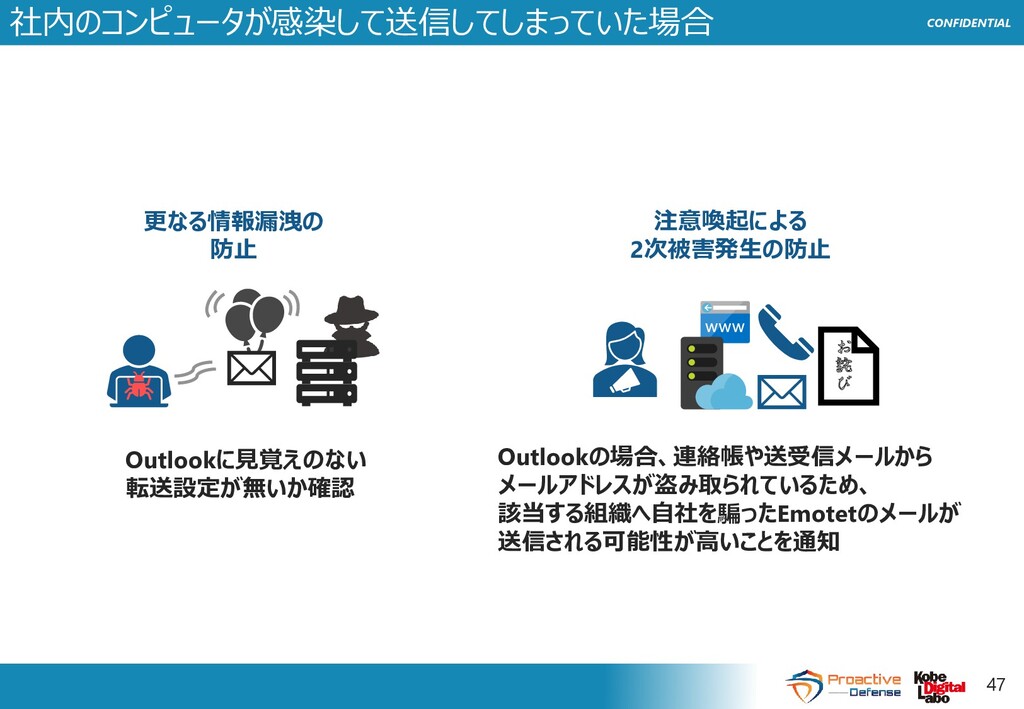
CONFIDENTIAL CONFIDENTIAL 社内のコンピュータが感染して送信してしまっていた場合 47 更なる情報漏洩の 防止 Outlookに見覚えのない 転送設定が無いか確認 注意喚起による 2次被害発生の防止
Outlookの場合、連絡帳や送受信メールから メールアドレスが盗み取られているため、 該当する組織へ自社を騙ったEmotetのメールが 送信される可能性が高いことを通知 お 詫 び
CONFIDENTIAL CONFIDENTIAL インシデント対応 48 Emtoetはネットワーク内に感染を拡大します。また、Emotetは攻撃者の目的に合わせて、 TrickbotやUrsnifといった別のマルウェアをダウンロードして感染させます。 EmotetやTrickBotはアンチウィルスソフトだけでは駆除が難しく、横展開が強力です。 一度OSの再インストールをしても、ネットワーク内に感染端末が残っていれば再度感染してし まいます。そのため、正確に影響範囲を特定してマルウェアの根絶対応を行う必要があります。 また、TrickBotの駆除が漏れており、1年越しにRansomwareに感染したという事例もあるた
め、根絶対応は徹底的に行う必要があります。 • まずは緊急対応で封じ込め(それ以上の拡散を防ぐこと、2次被害の防止 • 二次検体の特定 • 感染端末・影響範囲の特定 • マルウェアの根絶 • 被害の特定 • インシデント発生前の状態に戻す
CONFIDENTIAL CONFIDENTIAL 対応についてのおまけ 49
CONFIDENTIAL CONFIDENTIAL 外部の組織から連絡を受けるケース 50 「おたくの◦◦さんから不審なメールが送られてきたんだけど」 などの外部から連絡を受けるケース Emotet は感染拡大のために成りすましメールを送信するため、組織に所属する人 間に成りすましてメールをばらまいている可能性があります。 この場合、実際には感染していないということもよくあるため、確認がスムーズに
できると素早く対応が完了できます。 しかしながら、組織内の誰かが実際にEmotet に感染してしまい、本人の知らない うちにウィルス付のメールを送信しているという状況も十分ありえます。
CONFIDENTIAL CONFIDENTIAL 51 まずは成りすましかどうかの確認を 連絡してもらった相手から少なくとも以下の情報を提供してもらいましょう • 送信元のメールアドレスは何か? (送信元の把握) • メールの件名は何だったか?
(メール内容の把握) • いつごろ受信したのか? (発生日時の把握) • 添付ファイルは開いてしまったのか? (侵害の確認) 可能であればメールのソース、もしくはメールヘッダの情報をもらう • 当該のメールのソースのスクリーンショットなど(メールの転送は×) ※ヘッダには送信サーバが記録されているので、成りすましかどうか判断 しやすいです。 メールサーバの送信ログを確認する • 上記の情報から、当該のメールが本当にそのメールアドレスから送信さ れたものか送信ログを調べて確認します(ログのバックアップ推奨) • 本人に直接聞いてみることもOK
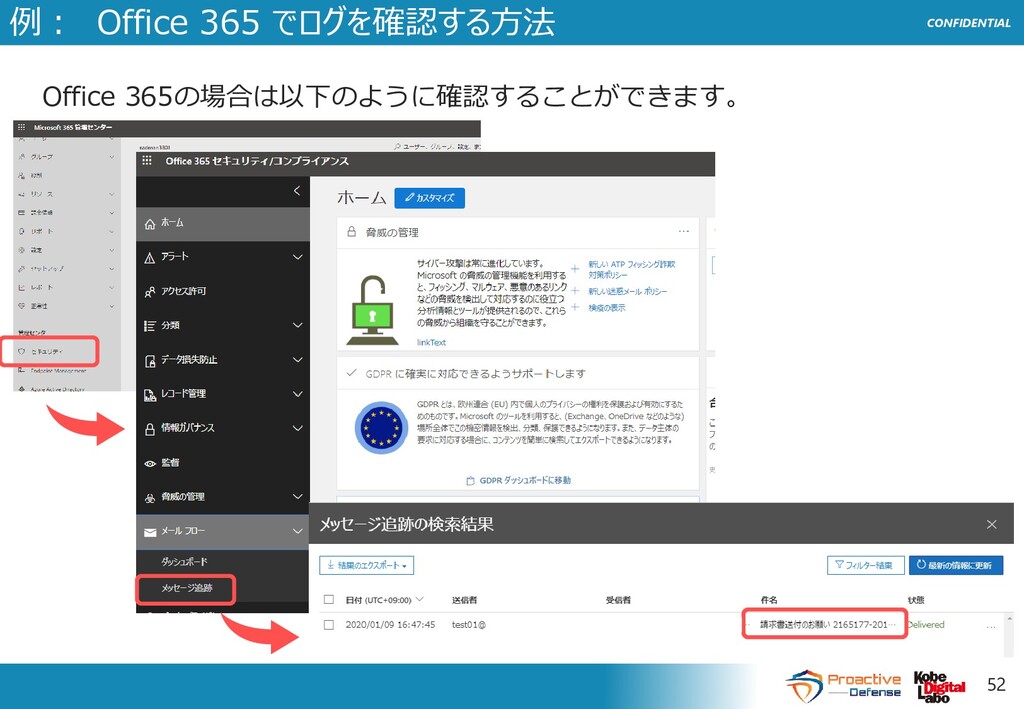
CONFIDENTIAL CONFIDENTIAL 例: Office 365 でログを確認する方法 52 Office 365の場合は以下のように確認することができます。
CONFIDENTIAL CONFIDENTIAL 53 成りすましだとわかったら 成りすましであった場合は以下のような対応を進めます。 受信者への連絡 成りすましである旨と注意喚起の連絡を行います。また、受信者がメールを 開封してしまっていた場合は、その組織のセキュリティ担当に開封した旨を 報告するよう伝えてください。 注意喚起
連絡をもらった組織だけではなく、自社内や関連する企業に注意喚起の連絡 ができると良いです。これは詐称された人物のメールアドレスや表示名が Emotetのデータベースに登録されてしまっている可能性が高く、今後も成 りすましメールがあらゆる組織に送信される懸念があるためです。 会社のコーポレートサイトなどがある場合、成りすましによる注意喚起を掲 載することも効果的です。よくある「弊社を語った不審メールにご注意くだ さい」のような内容でOK
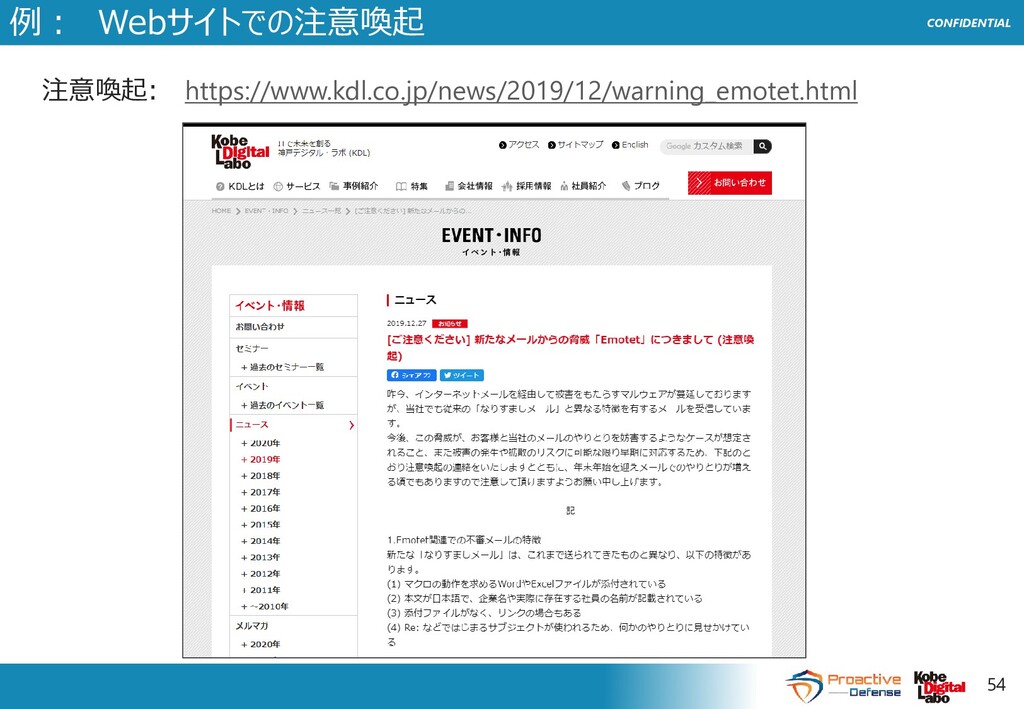
CONFIDENTIAL CONFIDENTIAL 54 例: Webサイトでの注意喚起 注意喚起: https://www.kdl.co.jp/news/2019/12/warning_emotet.html
CONFIDENTIAL CONFIDENTIAL 55 不審なメールを受信したケース 自組織内の人間が感染拡大メールを受信ただけでは感染しません。なので 「メールの添付ファイルを開いてマクロを有効化した」や「本文にあるURL にアクセスした」などの状況を確認しましょう。 また、不審なメールすべてがEmotet というわけではないため、状況がわか るまで「Emotetに感染した!」と思いこまないよう注意が必要です。
インシデント対応フローが組織内で定められている場合はそれに従って対応 を進めてください。 「もらったメールを開いたんだけど、なんかウィルスに感染 したかもしれない」などの自組織の人間が感染拡大メールを 開いてしまったケース
CONFIDENTIAL CONFIDENTIAL 56 メールを開いた後、何をしたのかの確認を 添付ファイルの開封(マクロ実行)やURLアクセスをしていない場合 基本的に受信だけで問題になることはないのでメールを削除します。 また、社内に注意喚起の連絡を行うと他の従業員に対しても感染する恐れを 低減できます。 送信者が知り合いの場合は、成りすましをされている可能性があるので、余 裕があれば本人にその旨を連絡するか、JPCERT/CCに連絡してください
開封してしまった場合 感染が疑われるため、速やかにインシデント対応に移る必要があります。 状況が不明な場合は最悪ネットワークからそのコンピュータを切り離してく ださい(切り離したとしてもマルウェアの方が人間の対応より速度が早いた め安全になるわけではないので注意してください)。
CONFIDENTIAL CONFIDENTIAL 57 アンチウィルスのアラートが発生したケース 導入しているアンチウィルスから「Emotet」に関するマルウェアの検知があっ た場合です。 多数の端末で検知が発生している場合はネットワーク内で感染が広がっている 可能性があるため速やかにインシデント対応に移る必要があります。 また、自動駆除対応となっていた場合でも、感染拡大メールを送信していない かなどのログ調査による確認や、監視(EDRやメールログ)を強化することも
有効です。 アンチウィルスのアラートが鳴り響くケース
CONFIDENTIAL CONFIDENTIAL まとめ 58
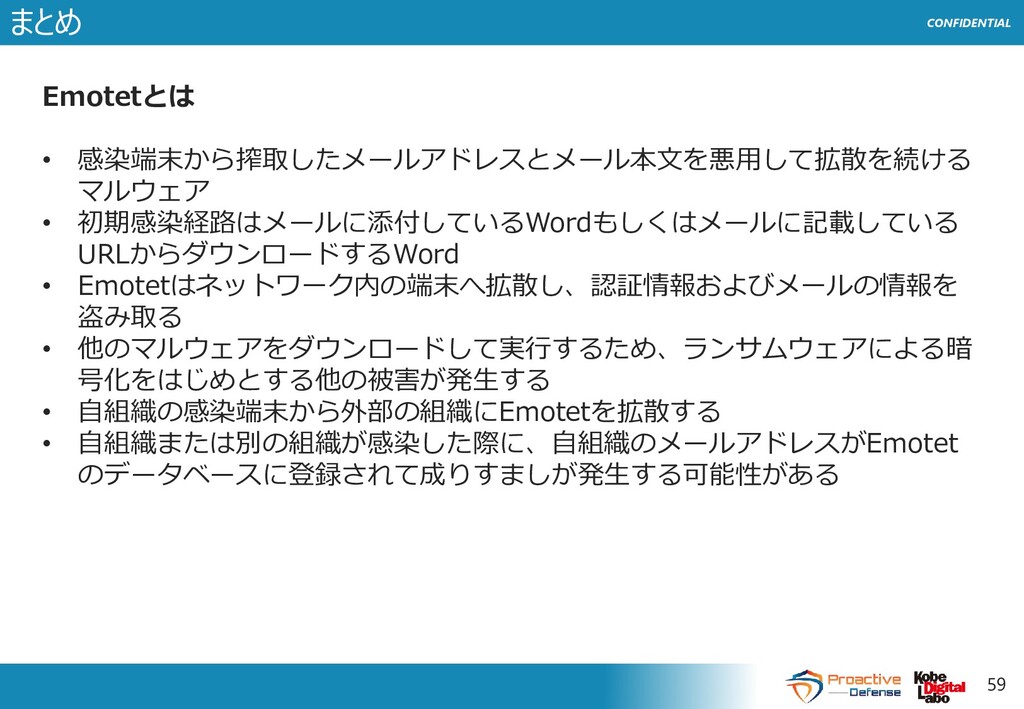
CONFIDENTIAL CONFIDENTIAL まとめ 59 Emotetとは • 感染端末から搾取したメールアドレスとメール本文を悪用して拡散を続ける マルウェア • 初期感染経路はメールに添付しているWordもしくはメールに記載している
URLからダウンロードするWord • Emotetはネットワーク内の端末へ拡散し、認証情報およびメールの情報を 盗み取る • 他のマルウェアをダウンロードして実行するため、ランサムウェアによる暗 号化をはじめとする他の被害が発生する • 自組織の感染端末から外部の組織にEmotetを拡散する • 自組織または別の組織が感染した際に、自組織のメールアドレスがEmotet のデータベースに登録されて成りすましが発生する可能性がある
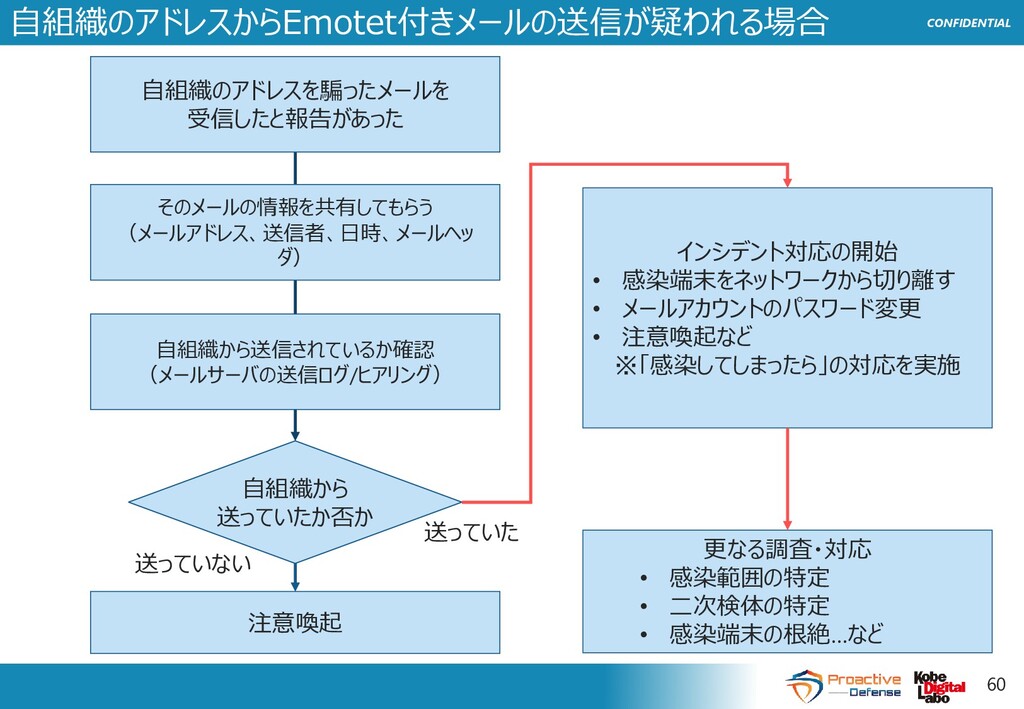
CONFIDENTIAL CONFIDENTIAL 自組織のアドレスからEmotet付きメールの送信が疑われる場合 60 自組織のアドレスを騙ったメールを 受信したと報告があった そのメールの情報を共有してもらう (メールアドレス、送信者、日時、メールヘッ ダ) 自組織から送信されているか確認
(メールサーバの送信ログ/ヒアリング) 自組織から 送っていたか否か 注意喚起 インシデント対応の開始 • 感染端末をネットワークから切り離す • メールアカウントのパスワード変更 • 注意喚起など ※「感染してしまったら」の対応を実施 更なる調査・対応 • 感染範囲の特定 • 二次検体の特定 • 感染端末の根絶…など 送っていない 送っていた
CONFIDENTIAL CONFIDENTIAL 参考URL 61 JPCERT/CC マルウエア Emotet の感染に関する注意喚起 https://www.jpcert.or.jp/at/2019/at190044.html マルウエアEmotetへの対応FAQ:
https://blogs.jpcert.or.jp/ja/2019/12/Emotetfaq.html Cybersecurity and Infrastructure Security Agency (CISA) Alert (TA18-201A) Emotet Malware https://www.us-cert.gov/ncas/alerts/TA18-201A piyolog 国内で相次ぐ不審メールの注意喚起と返信型Emotetについてまとめてみた https://piyolog.hatenadiary.jp/entry/2019/11/26/054443


 sudoakiy
 kentapapa
 yu23ki14
 prog893
 yut0naga1_fa
 occhi
 makocchi
 ymotongpoo
 ludicmind
 pfn
 nealle
 moznion
 inesmontani
 matthewcrist
 codingconduct
 keithpitt
 ammeep
 moore
 rabernat
 keavy
 trallard
 reverentgeek
 baasie
 mlcsv