Upgrade to Pro — share decks privately, control downloads, hide ads and more …

アカウント統制の健康診断

 アカウント統制の健康診断

Avatar for KenichiNakamura

KenichiNakamura

October 23, 2026

More Decks by KenichiNakamura

Other Decks in Technology

Transcript

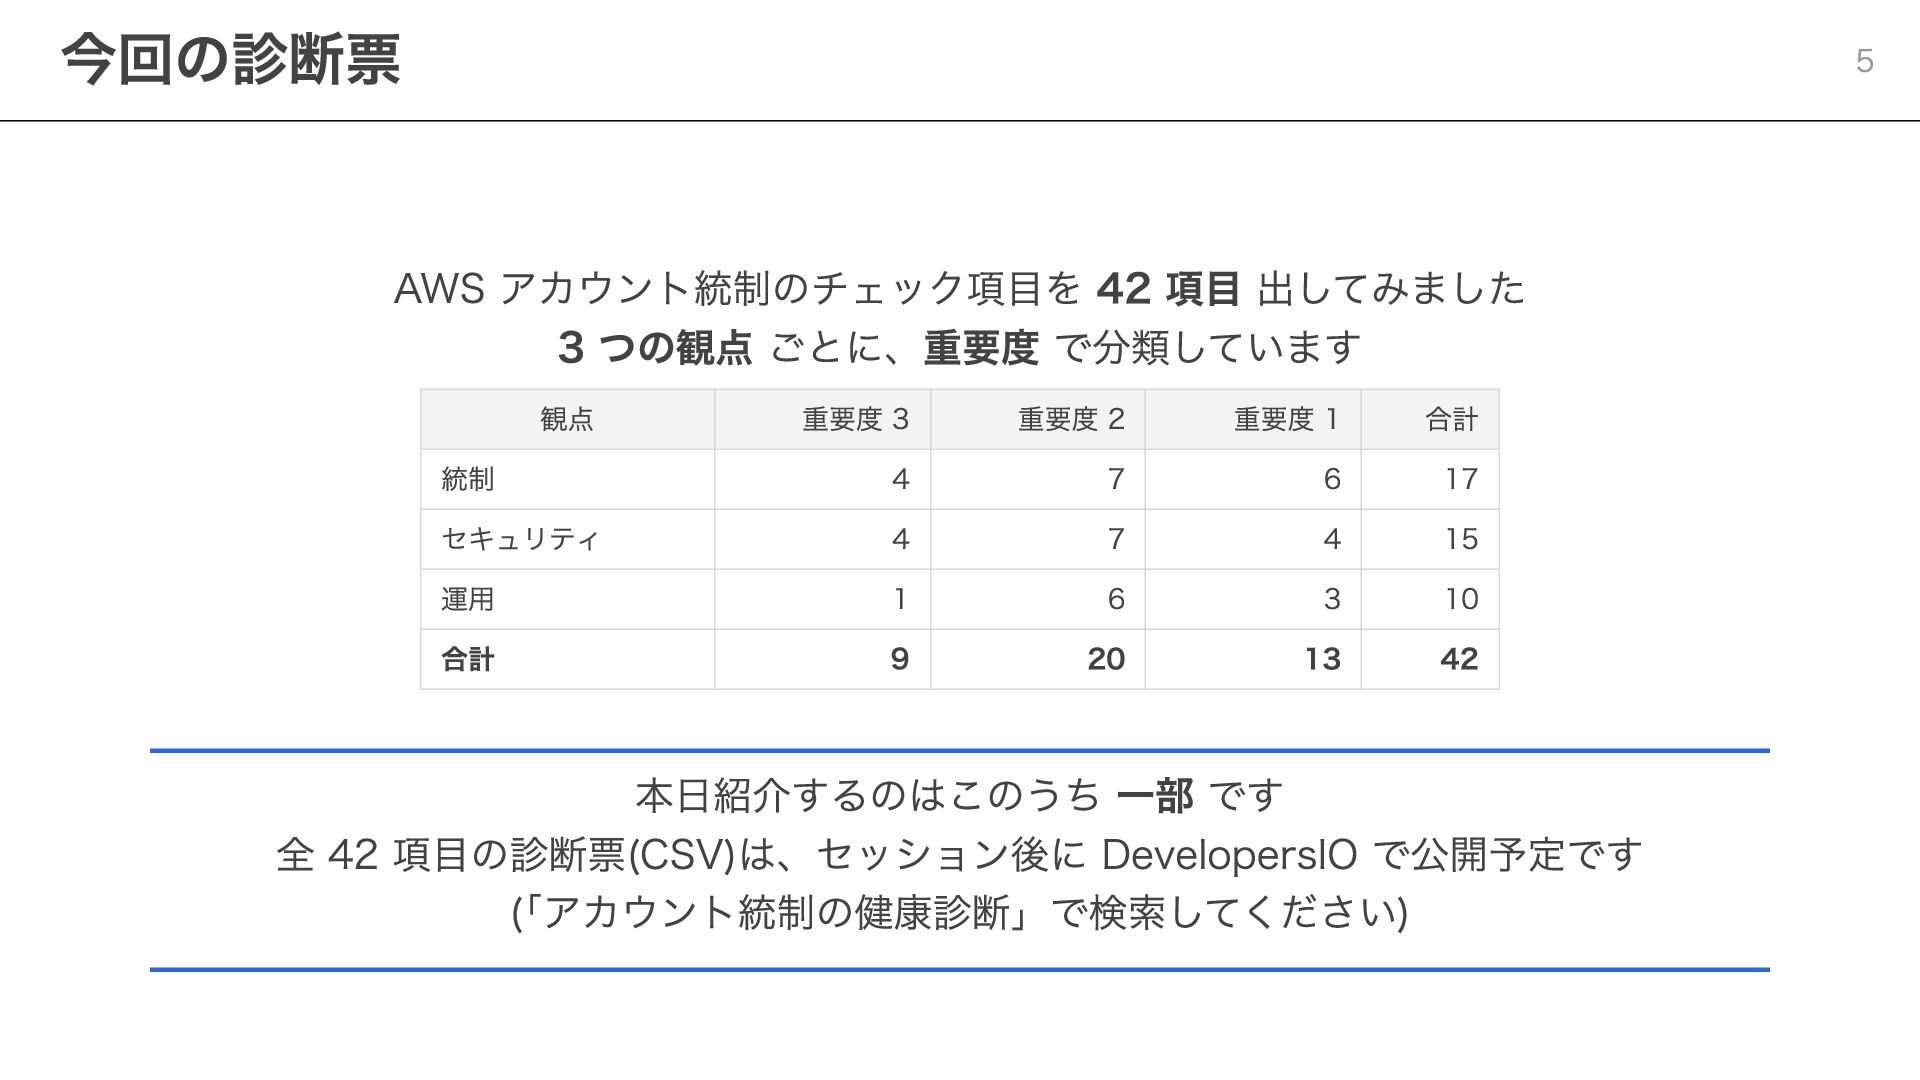
  1. 今回の診断票 5 AWS アカウント統制のチェック項目を 42 項目 出してみました 3 つの観点 ごとに、重要度

    で分類しています 観点 統制 セキュリティ 運用 合計 重要度 3 4 4 1 9 重要度 2 7 7 6 20 重要度 1 6 4 3 13 合計 17 15 10 42 本日紹介するのはこのうち 一部 です 全 42 項目の診断票(CSV)は、セッション後に DevelopersIO で公開予定です 「( アカウント統制の健康診断」で検索してください)
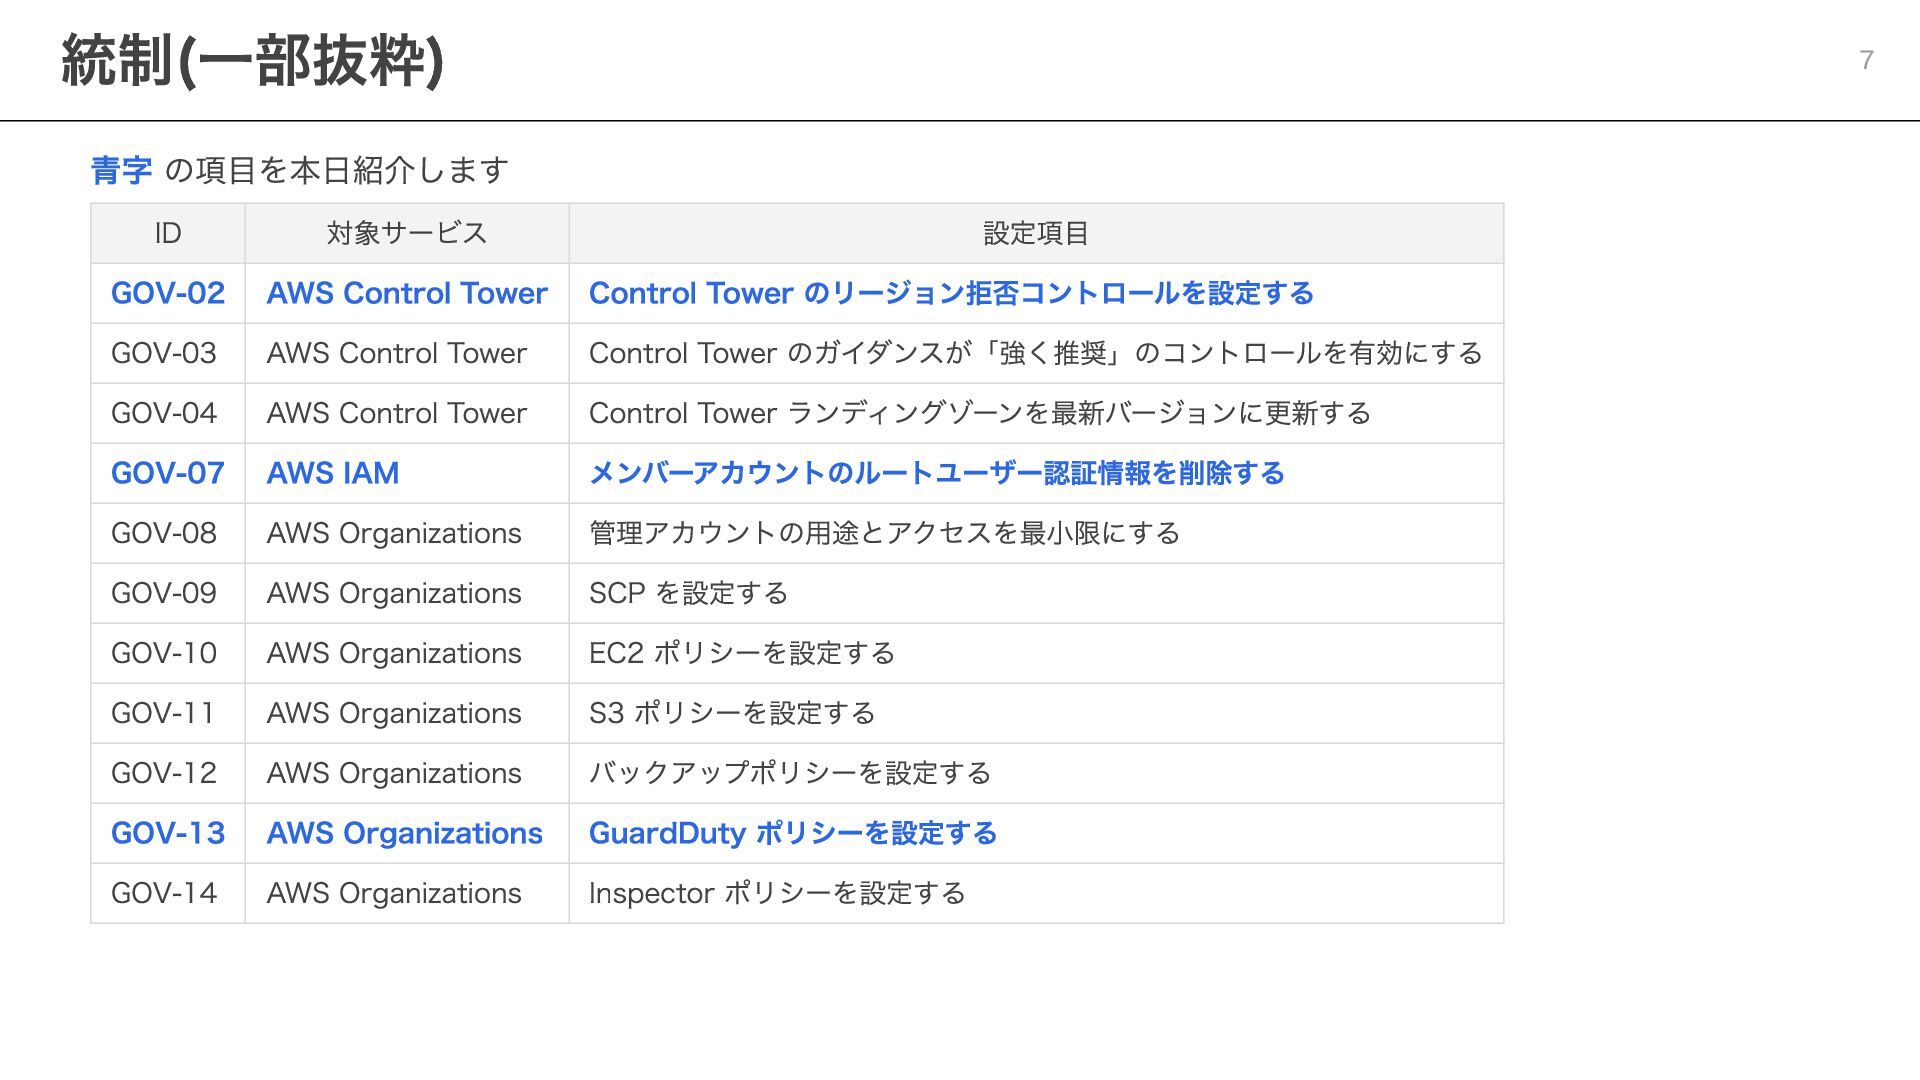
  2. 統制(一部抜粋) 青字 の項目を本日紹介します ID GOV-02 GOV-03 GOV-04 GOV-07 GOV-08 GOV-09

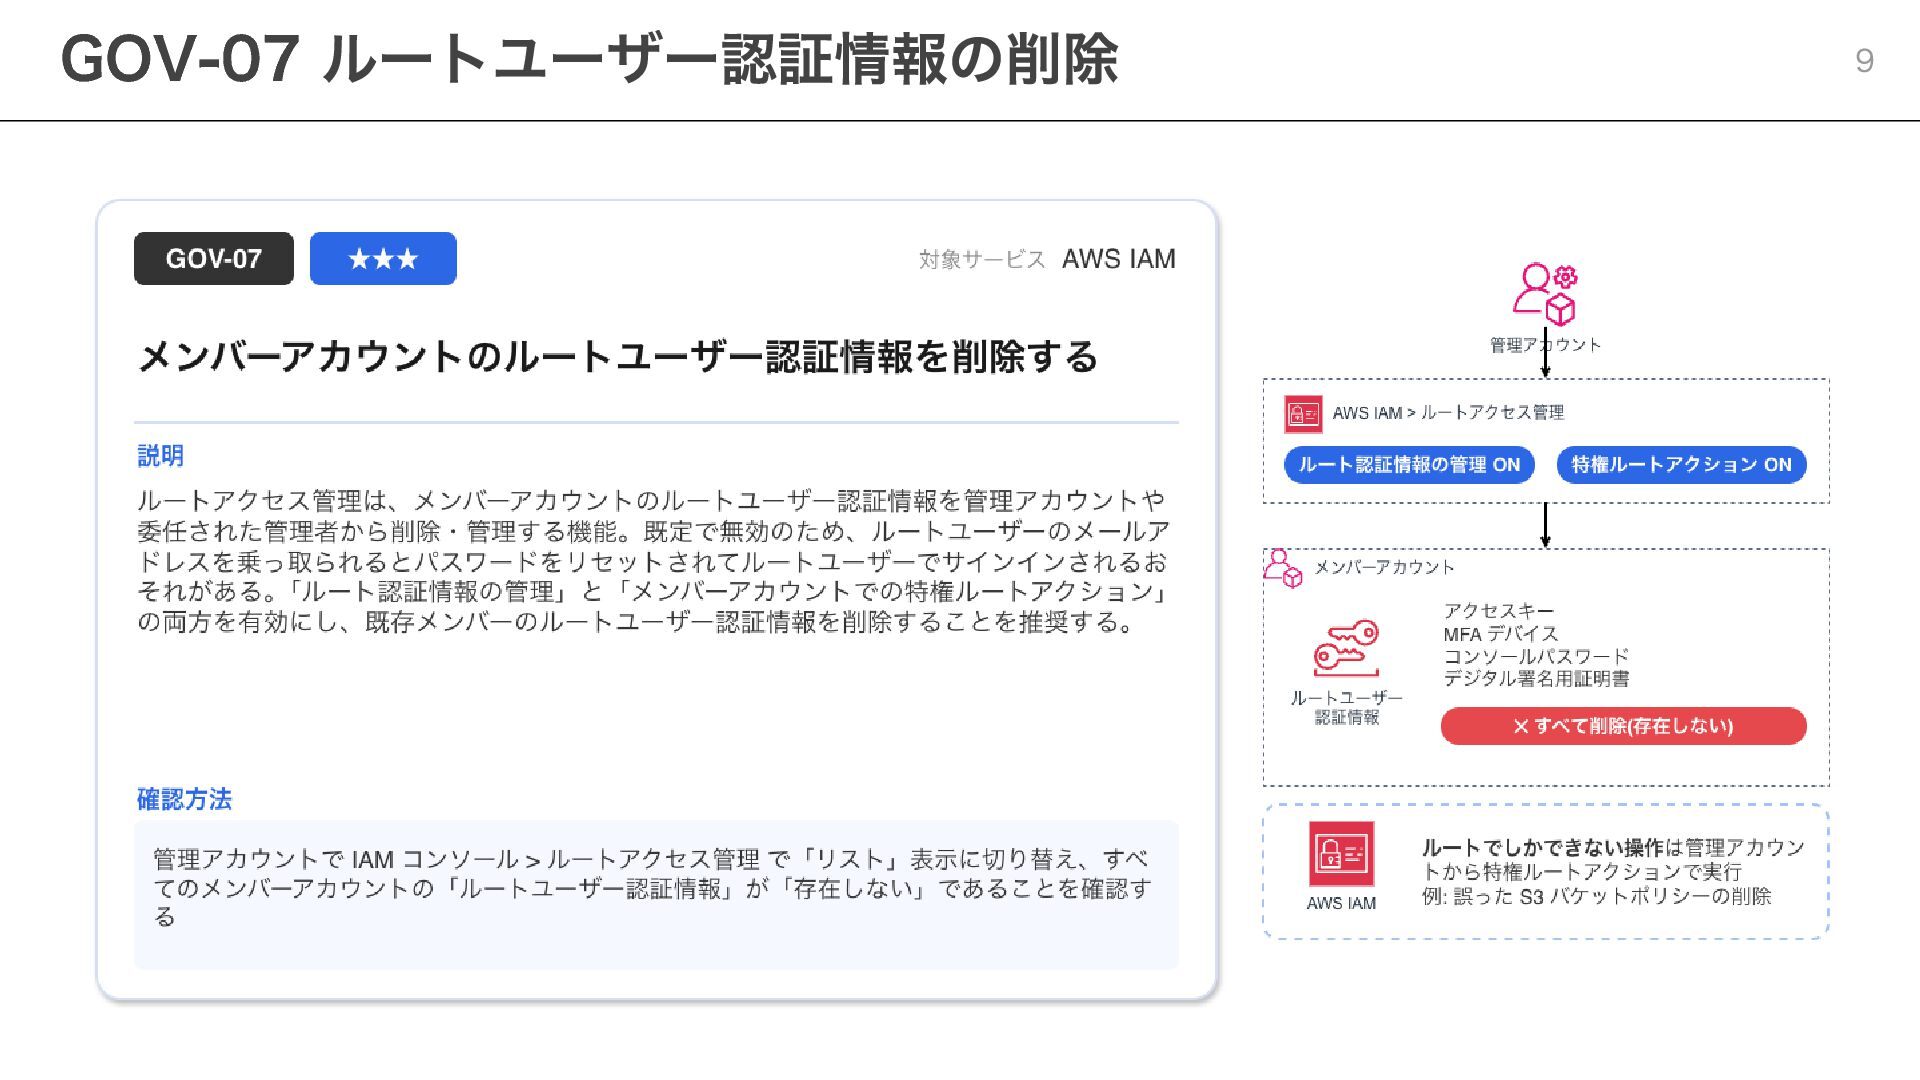
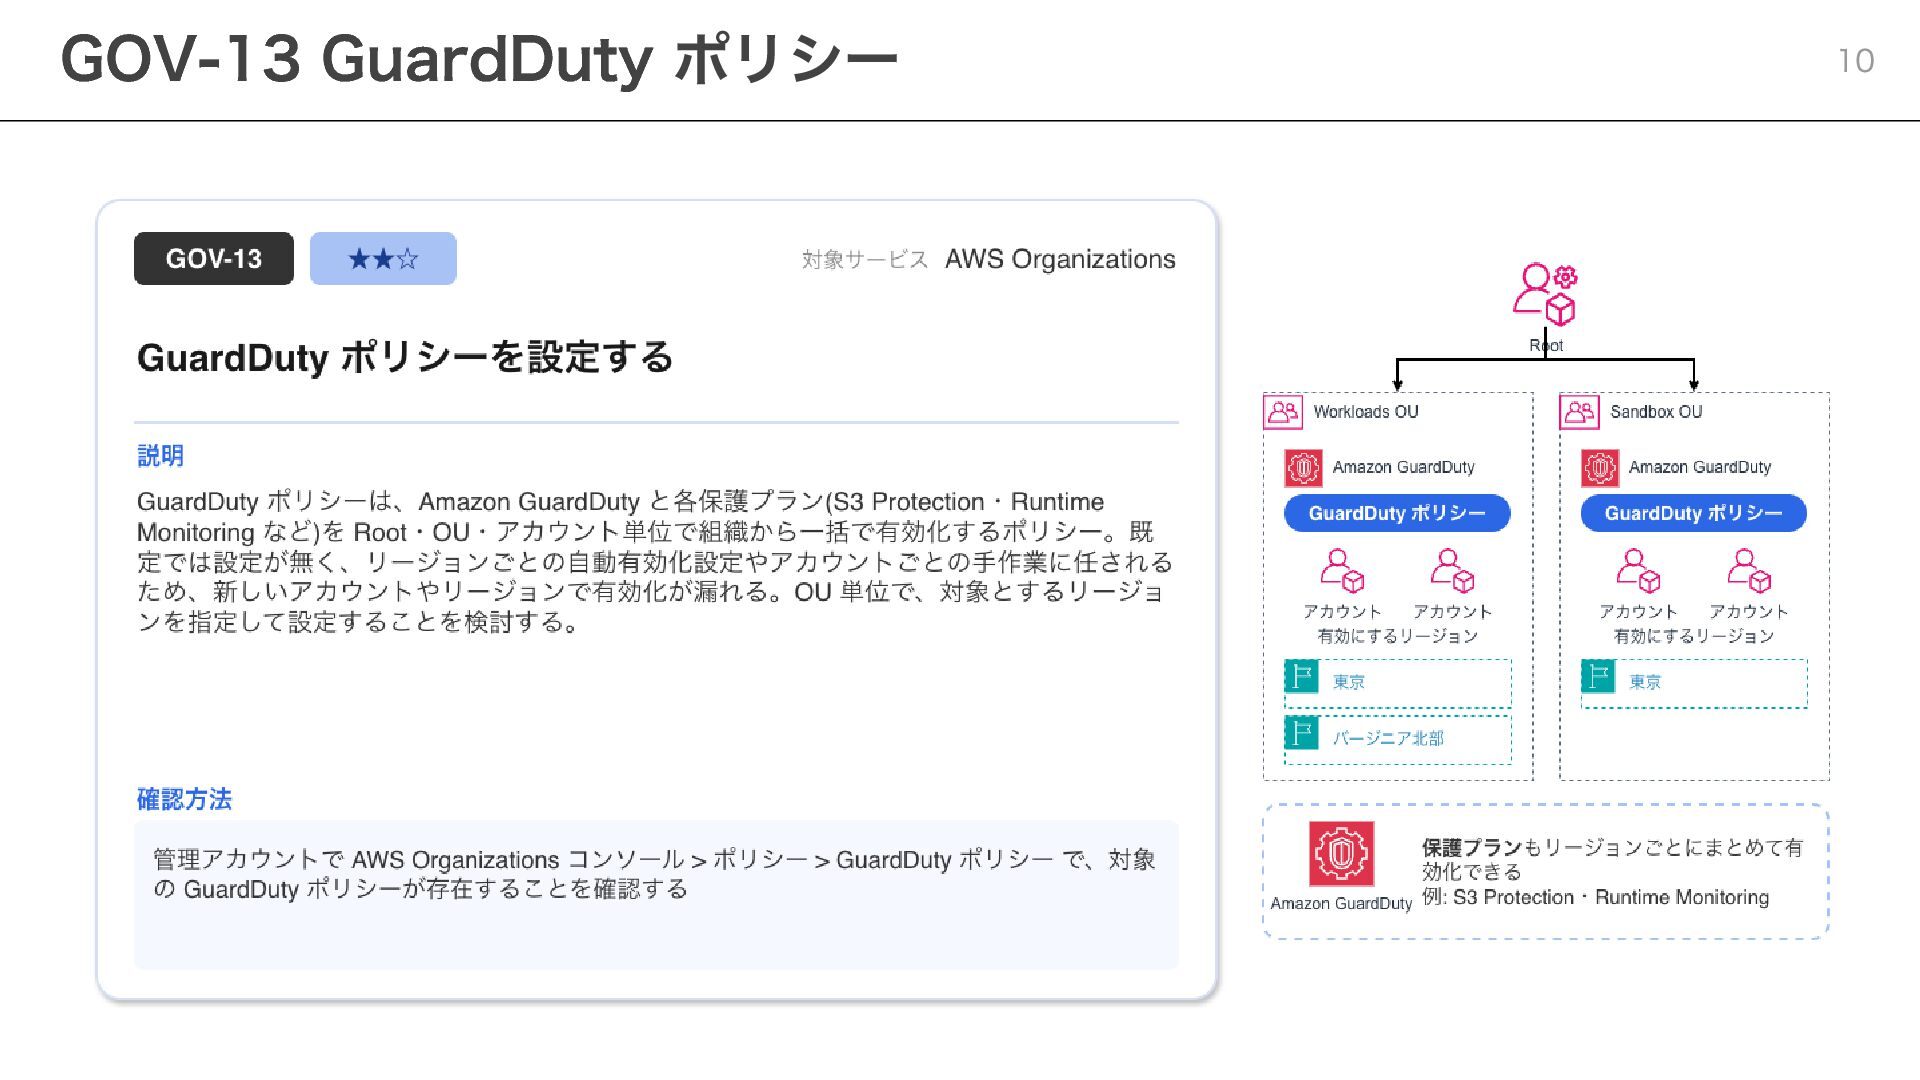
    GOV-10 GOV-11 GOV-12 GOV-13 GOV-14 対象サービス AWS Control Tower AWS Control Tower AWS Control Tower AWS IAM AWS Organizations AWS Organizations AWS Organizations AWS Organizations AWS Organizations AWS Organizations AWS Organizations 7 設定項目 Control Tower のリージョン拒否コントロールを設定する Control Tower のガイダンスが「強く推奨」のコントロールを有効にする Control Tower ランディングゾーンを最新バージョンに更新する メンバーアカウントのルートユーザー認証情報を削除する 管理アカウントの用途とアクセスを最小限にする SCP を設定する EC2 ポリシーを設定する S3 ポリシーを設定する バックアップポリシーを設定する GuardDuty ポリシーを設定する Inspector ポリシーを設定する
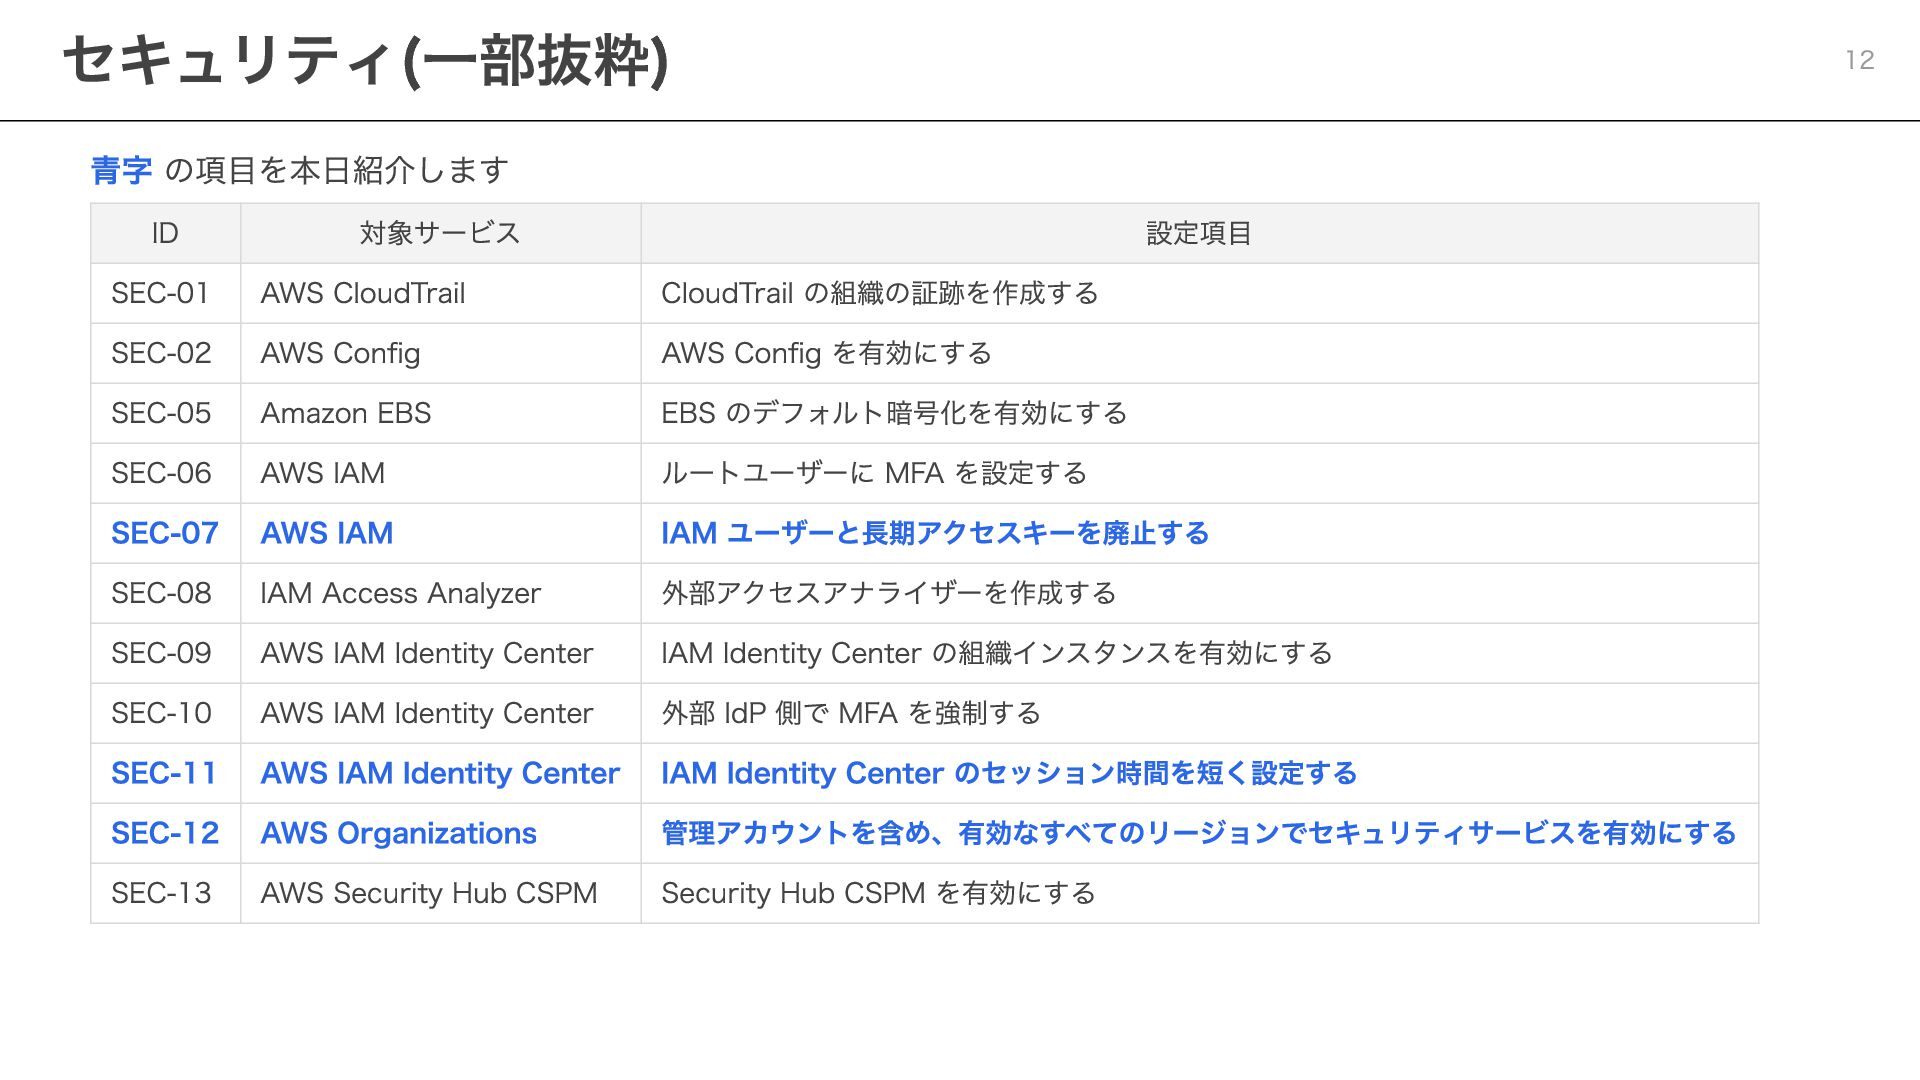
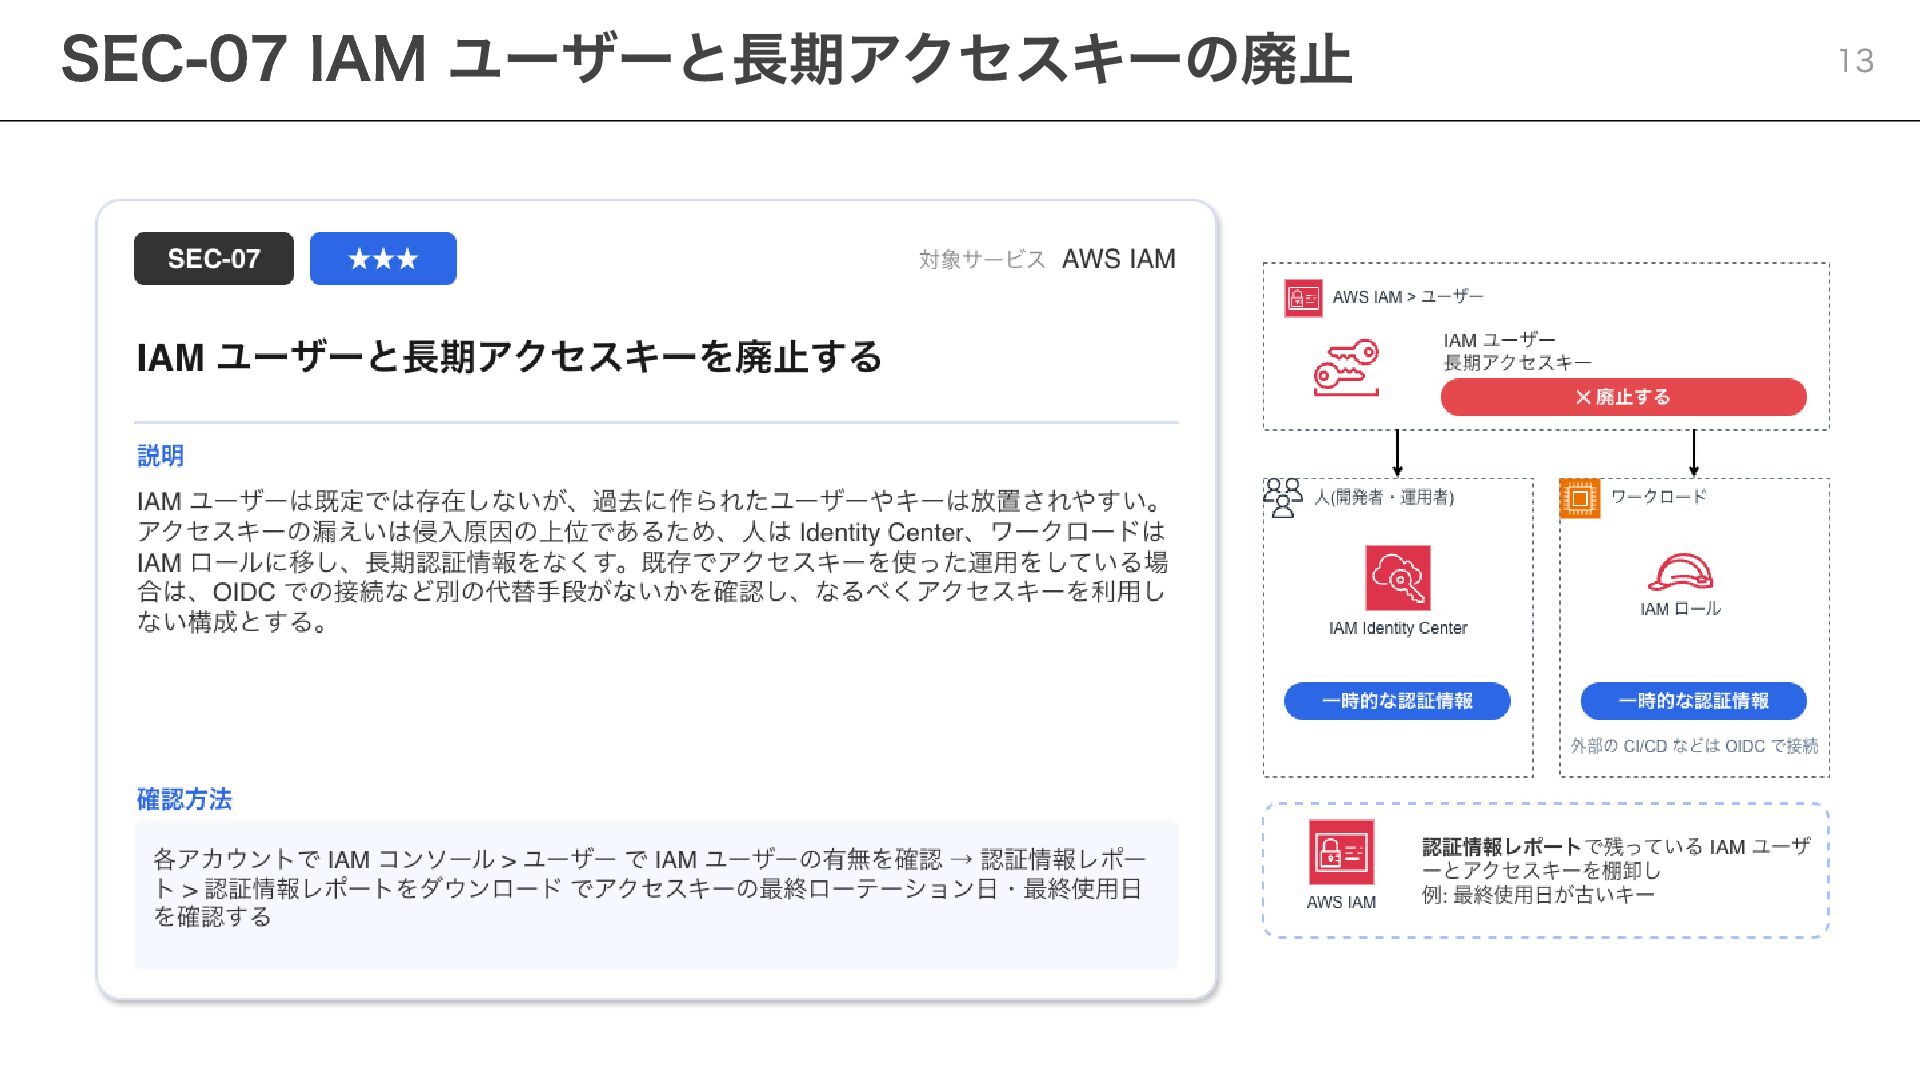
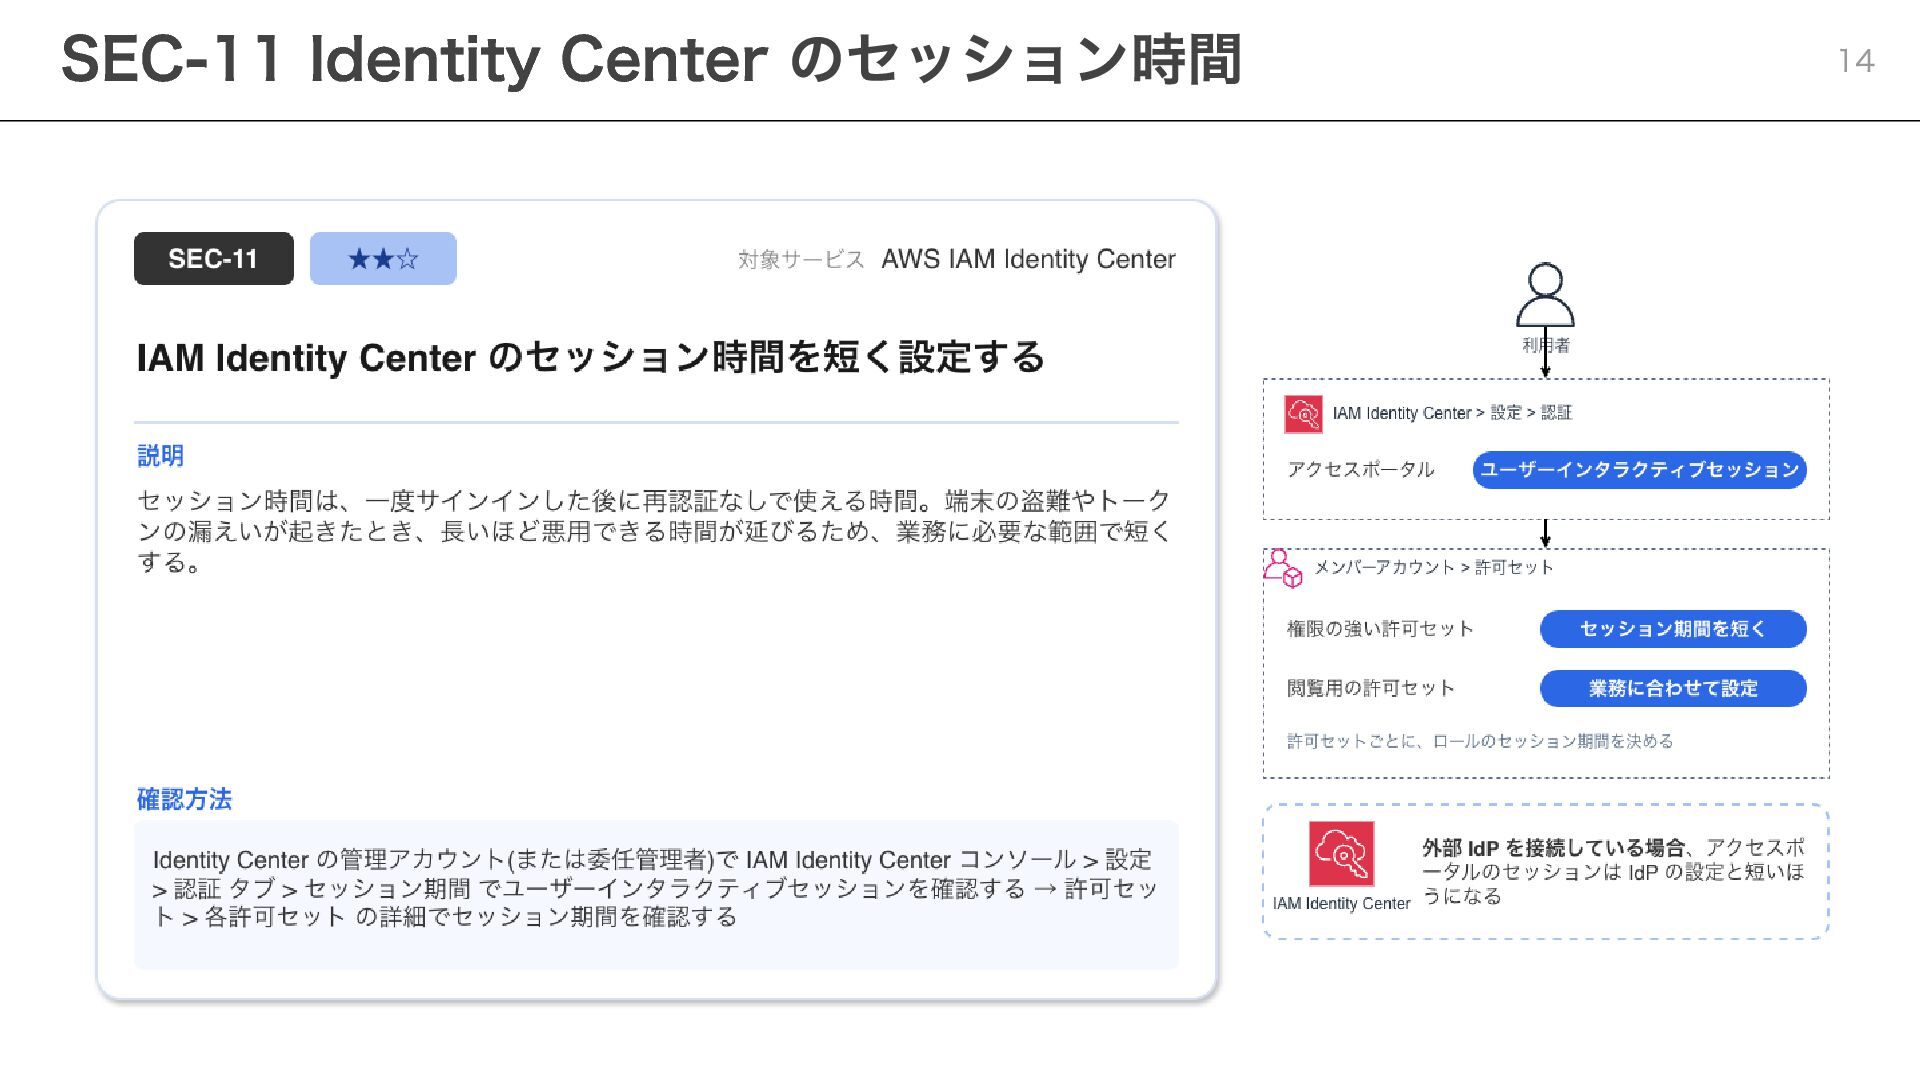
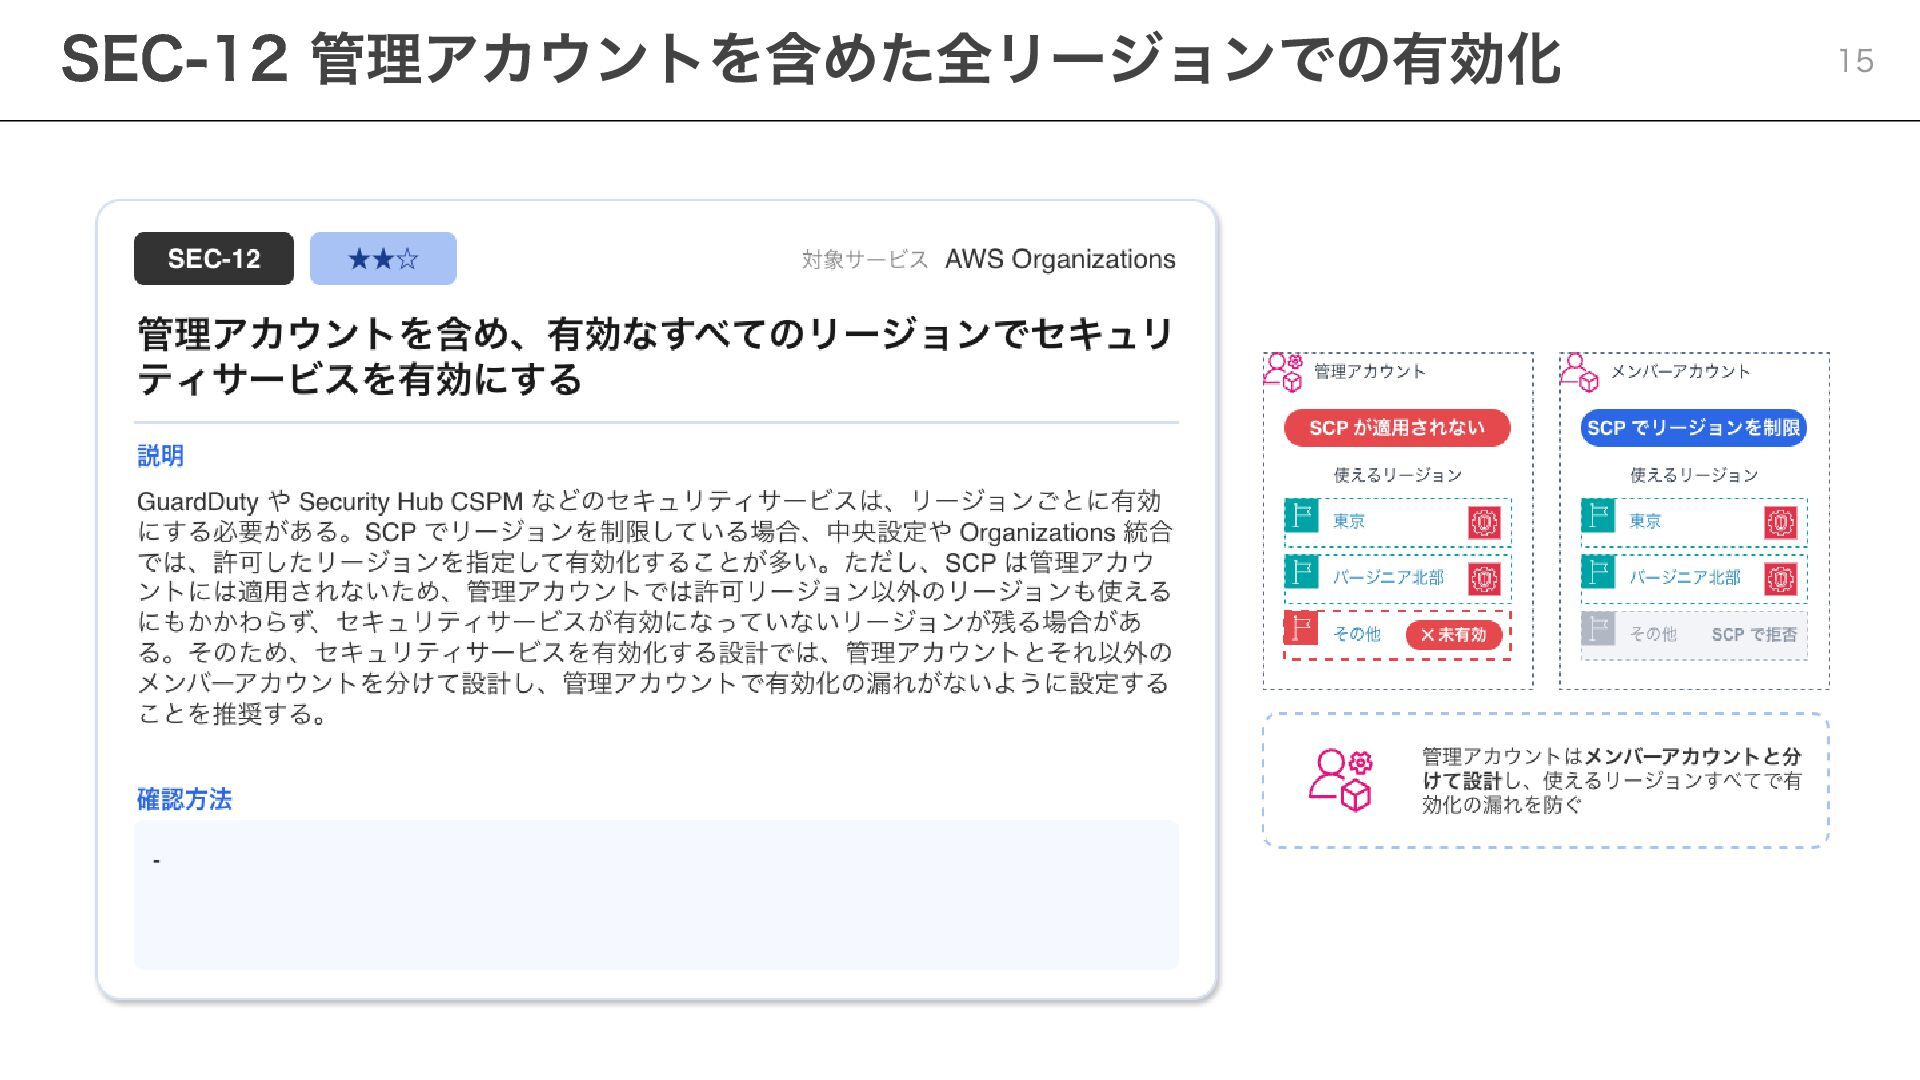
  3. セキュリティ(一部抜粋) 青字 の項目を本日紹介します ID SEC-01 SEC-02 SEC-05 SEC-06 SEC-07 SEC-08

    SEC-09 SEC-10 SEC-11 SEC-12 SEC-13 対象サービス AWS CloudTrail AWS Config Amazon EBS AWS IAM AWS IAM IAM Access Analyzer AWS IAM Identity Center AWS IAM Identity Center AWS IAM Identity Center AWS Organizations AWS Security Hub CSPM 12 設定項目 CloudTrail の組織の証跡を作成する AWS Config を有効にする EBS のデフォルト暗号化を有効にする ルートユーザーに MFA を設定する IAM ユーザーと長期アクセスキーを廃止する 外部アクセスアナライザーを作成する IAM Identity Center の組織インスタンスを有効にする 外部 IdP 側で MFA を強制する IAM Identity Center のセッション時間を短く設定する 管理アカウントを含め、有効なすべてのリージョンでセキュリティサービスを有効にする Security Hub CSPM を有効にする
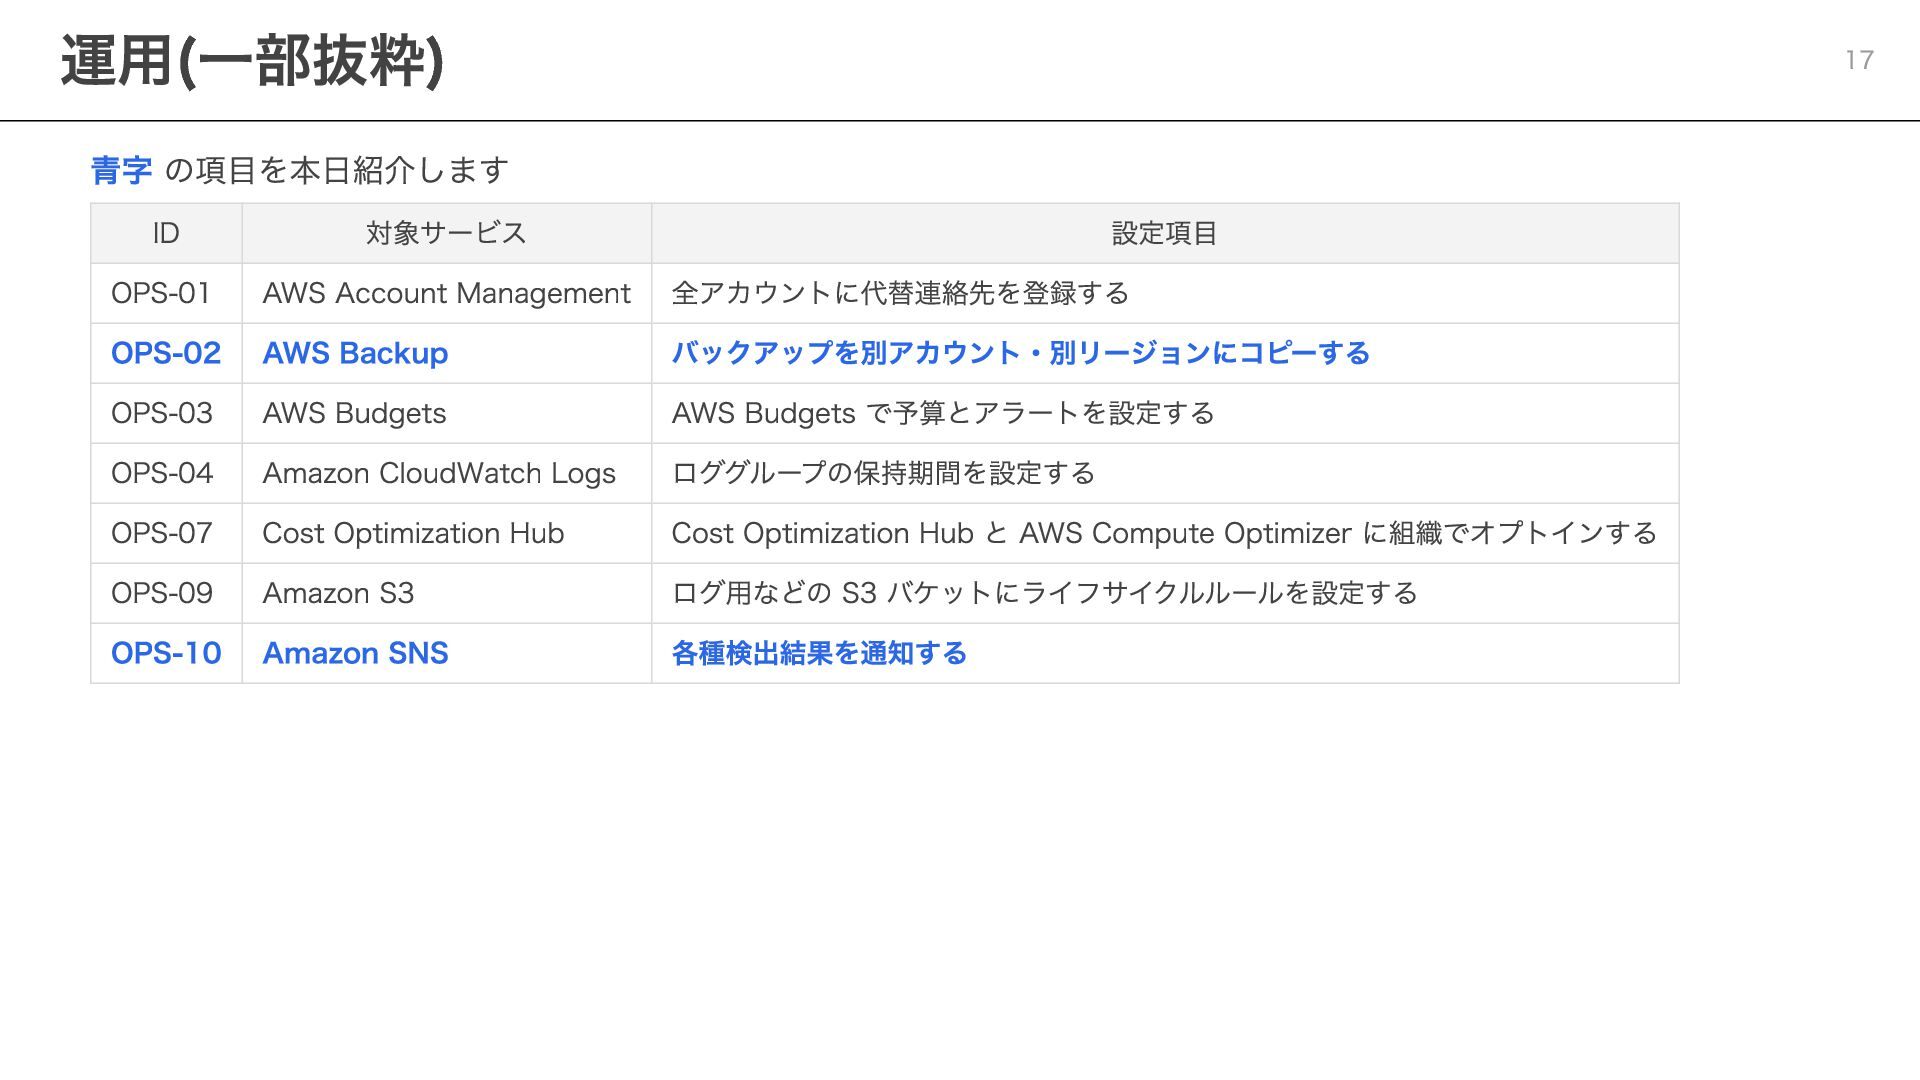
  4. 運用(一部抜粋) 青字 の項目を本日紹介します ID OPS-01 OPS-02 OPS-03 OPS-04 OPS-07 OPS-09

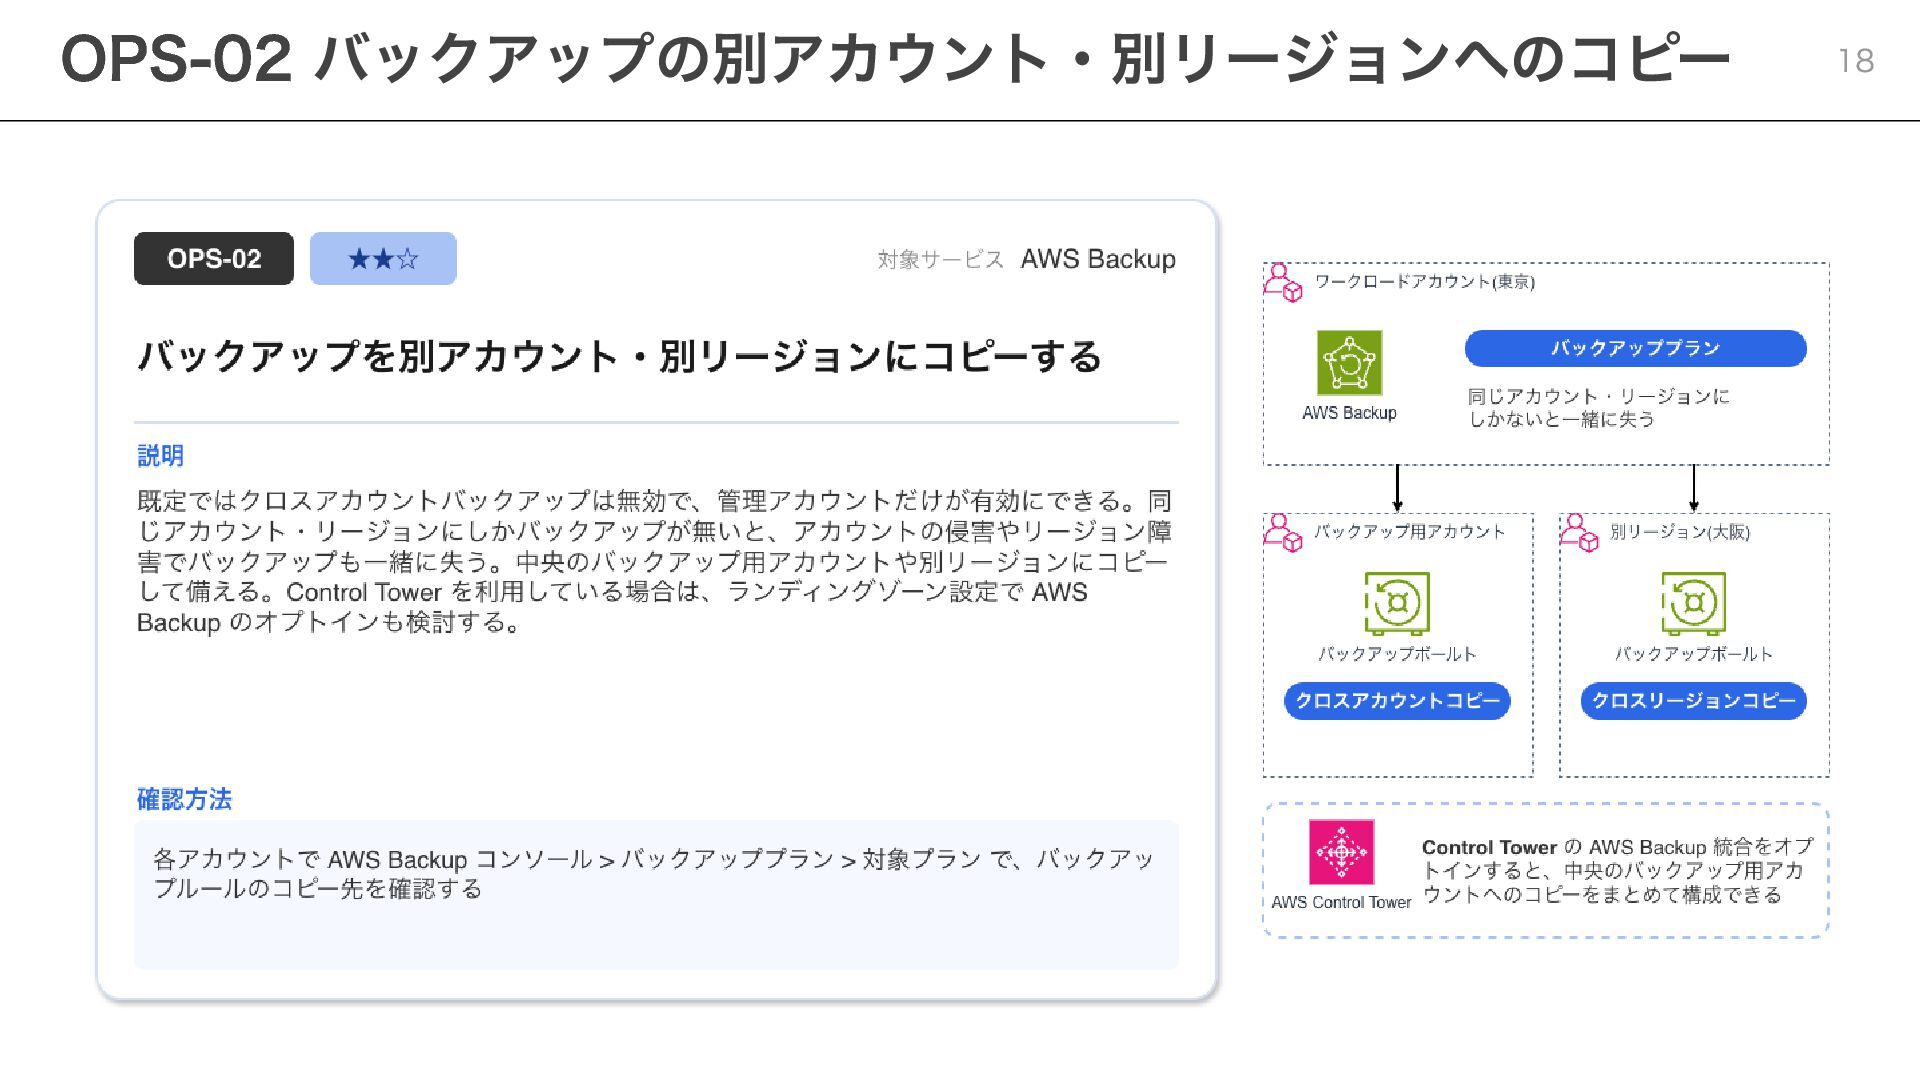
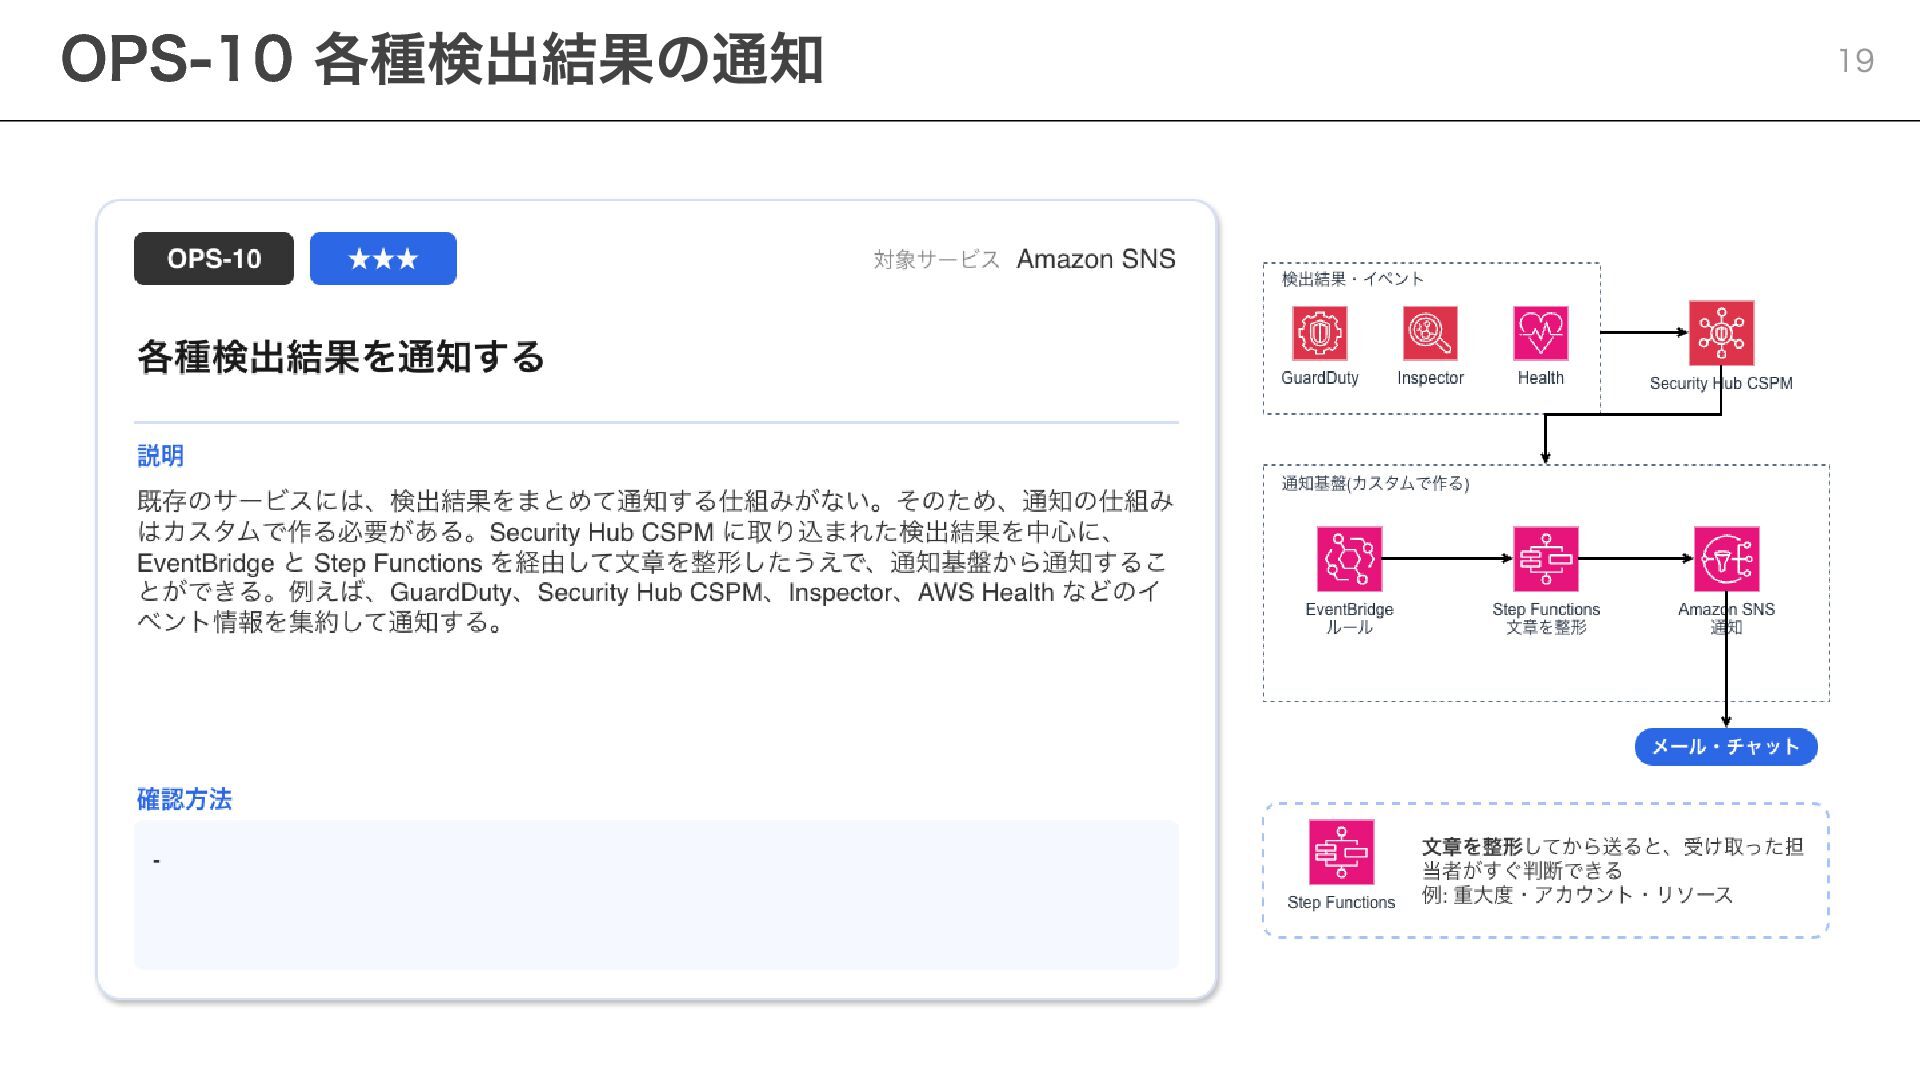
    OPS-10 対象サービス AWS Account Management AWS Backup AWS Budgets Amazon CloudWatch Logs Cost Optimization Hub Amazon S3 Amazon SNS 17 設定項目 全アカウントに代替連絡先を登録する バックアップを別アカウント・別リージョンにコピーする AWS Budgets で予算とアラートを設定する ロググループの保持期間を設定する Cost Optimization Hub と AWS Compute Optimizer に組織でオプトインする ログ用などの S3 バケットにライフサイクルルールを設定する 各種検出結果を通知する
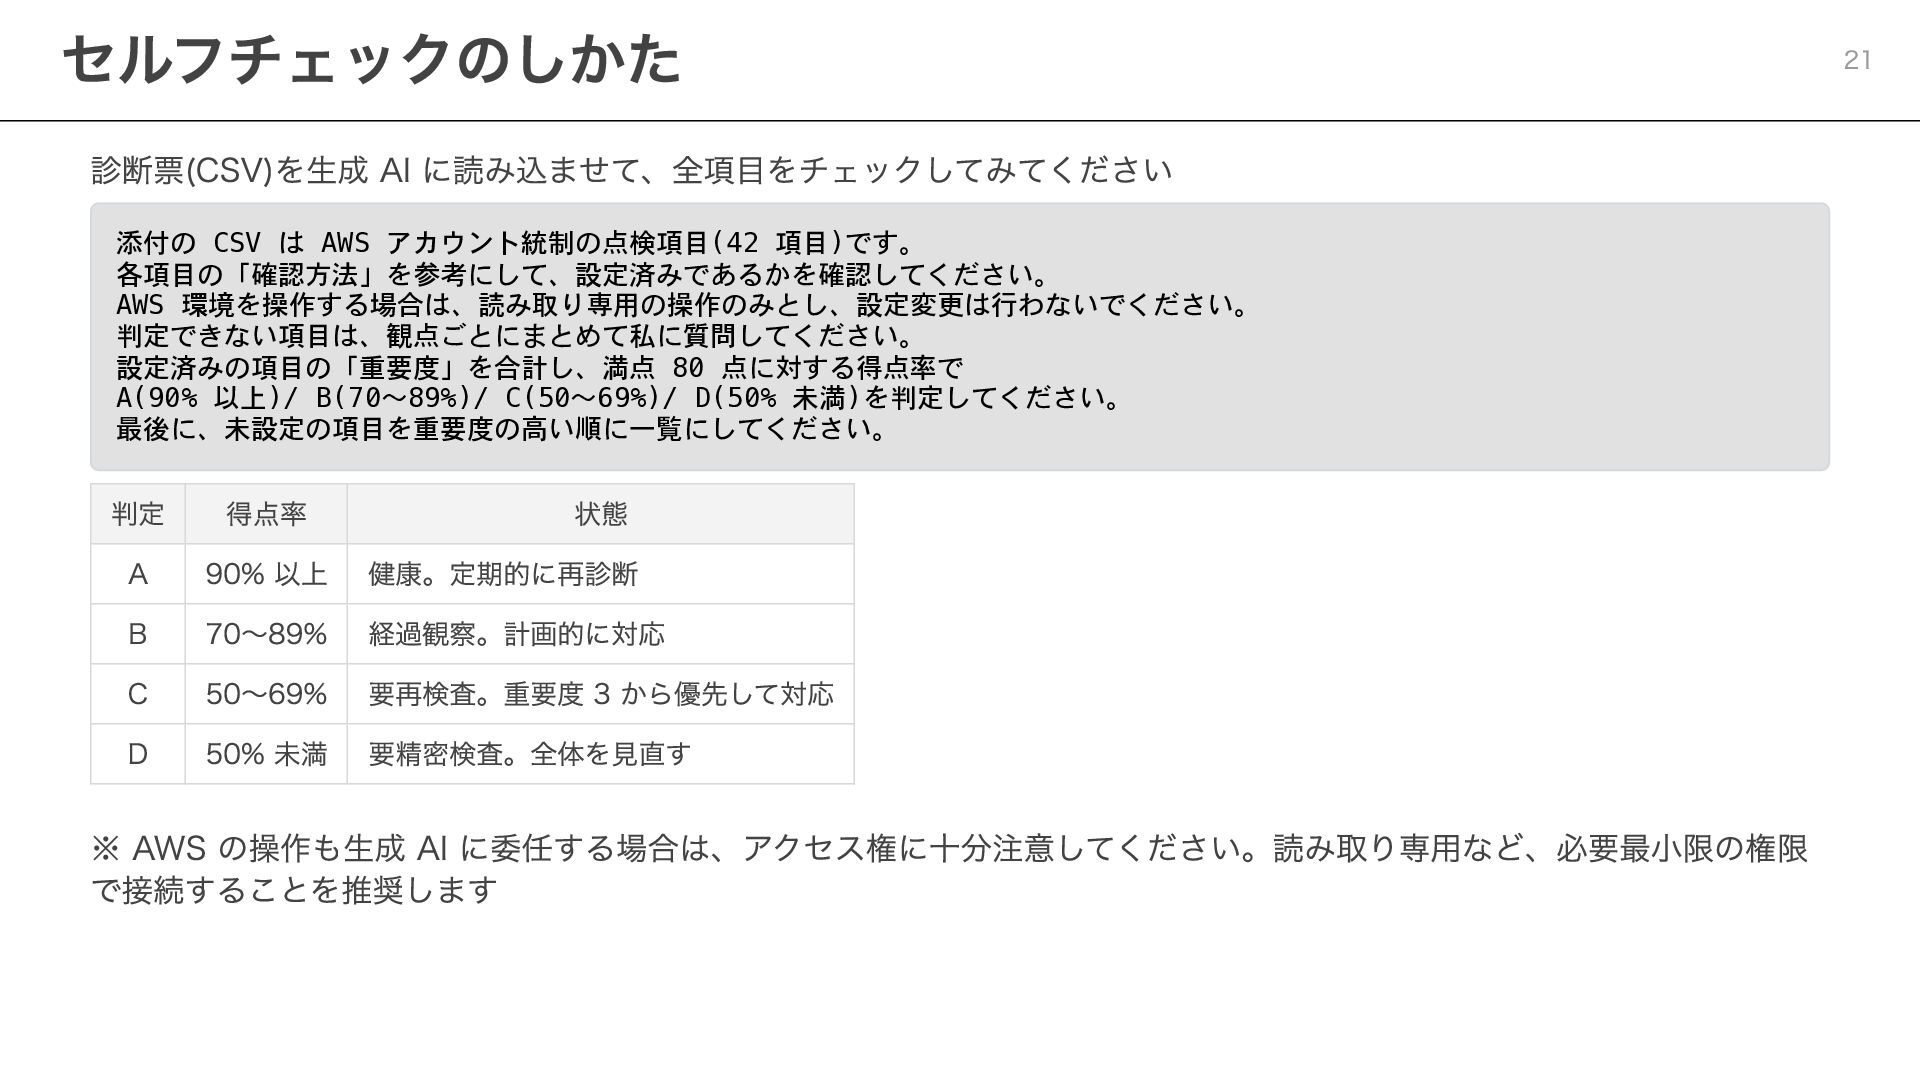
  5. セルフチェックのしかた 診断票(CSV)を生成 AI に読み込ませて、全項目をチェックしてみてください 添付の CSV は AWS アカウント統制の点検項目(42 項目)です。

    各項目の「確認方法」を参考にして、設定済みであるかを確認してください。 AWS 環境を操作する場合は、読み取り専用の操作のみとし、設定変更は行わないでください。 判定できない項目は、観点ごとにまとめて私に質問してください。 設定済みの項目の「重要度」を合計し、満点 80 点に対する得点率で A(90% 以上)/ B(70〜89%)/ C(50〜69%)/ D(50% 未満)を判定してください。 最後に、未設定の項目を重要度の高い順に一覧にしてください。 判定 A B C D 得点率 90% 以上 70〜89% 50〜69% 50% 未満 状態 健康。定期的に再診断 経過観察。計画的に対応 要再検査。重要度 3 から優先して対応 要精密検査。全体を見直す ※ AWS の操作も生成 AI に委任する場合は、アクセス権に十分注意してください。読み取り専用など、必要最小限の権限 で接続することを推奨します 21
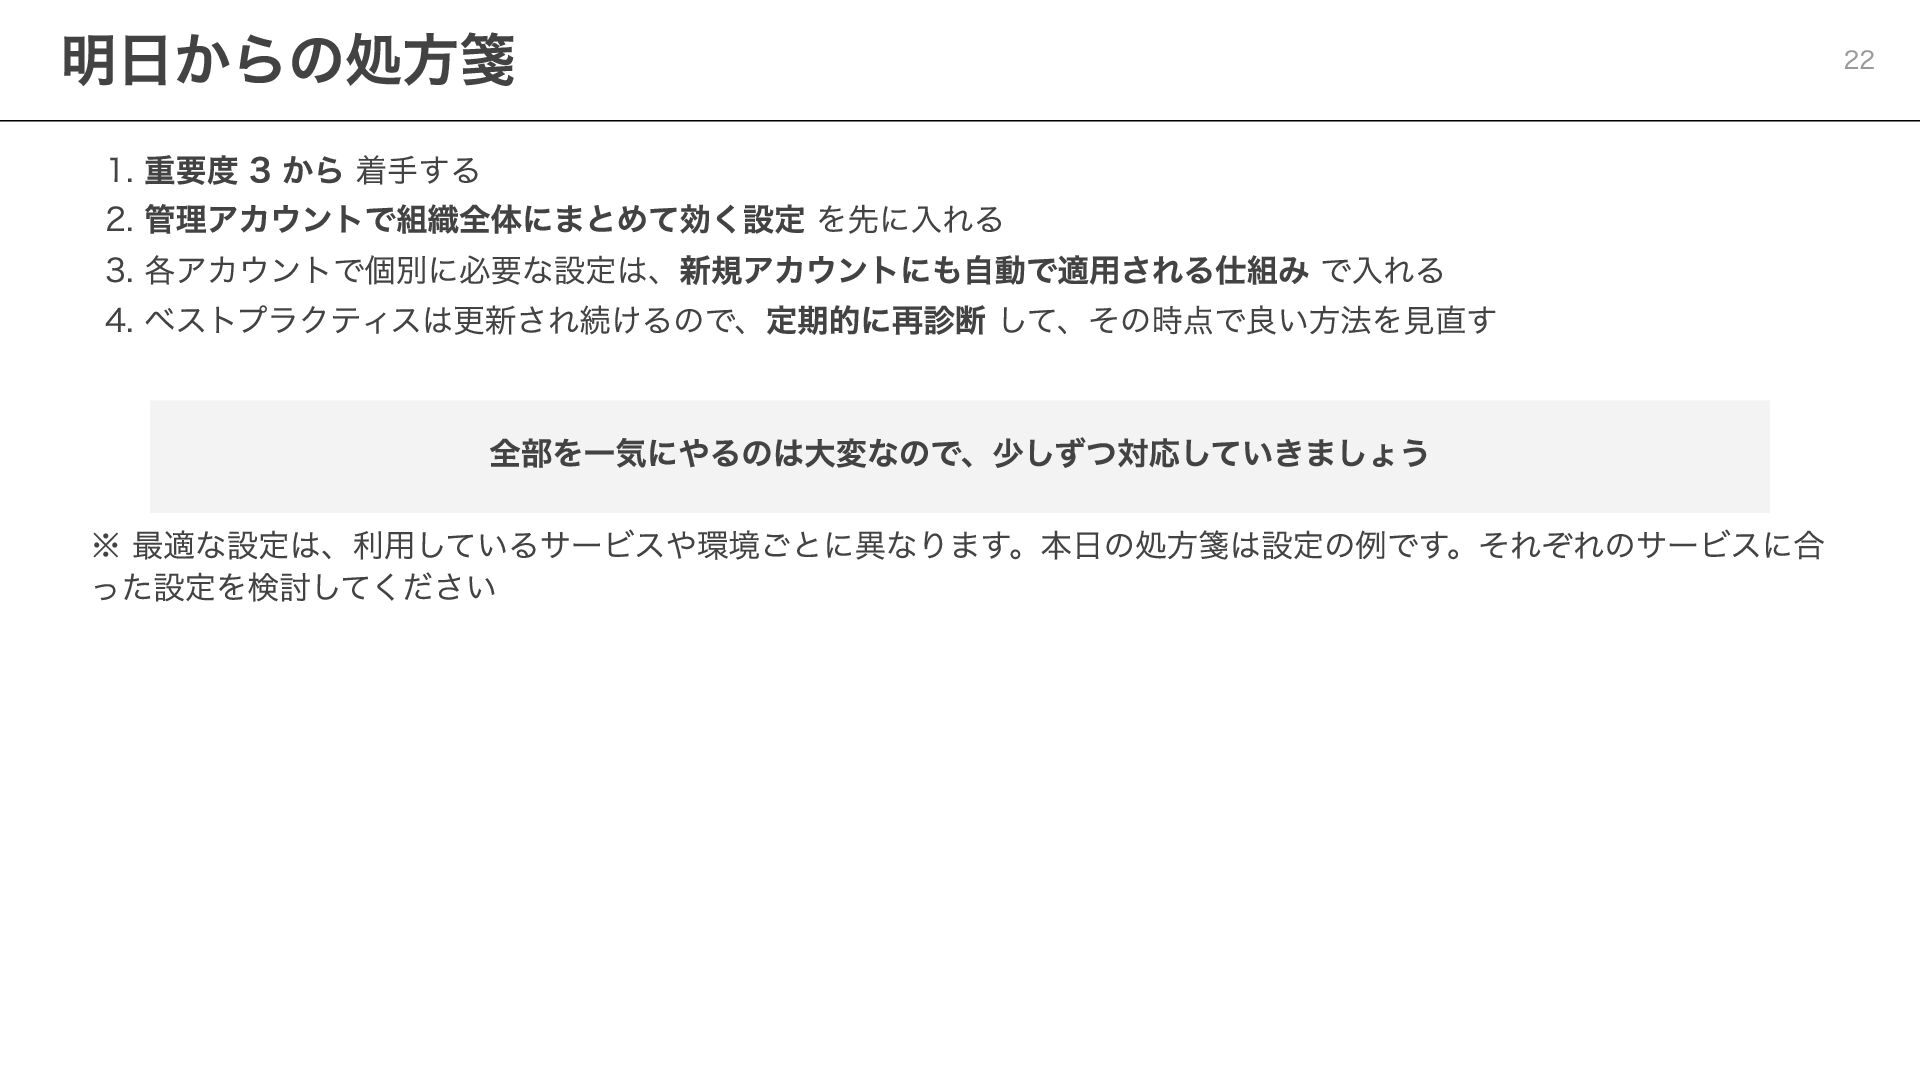
  6. 明日からの処方箋 1. 重要度 3 から 着手する 2. 管理アカウントで組織全体にまとめて効く設定 を先に入れる 3.

    各アカウントで個別に必要な設定は、新規アカウントにも自動で適用される仕組み で入れる 4. ベストプラクティスは更新され続けるので、定期的に再診断 して、その時点で良い方法を見直す 全部を一気にやるのは大変なので、少しずつ対応していきましょう ※ 最適な設定は、利用しているサービスや環境ごとに異なります。本日の処方箋は設定の例です。それぞれのサービスに合 った設定を検討してください 22
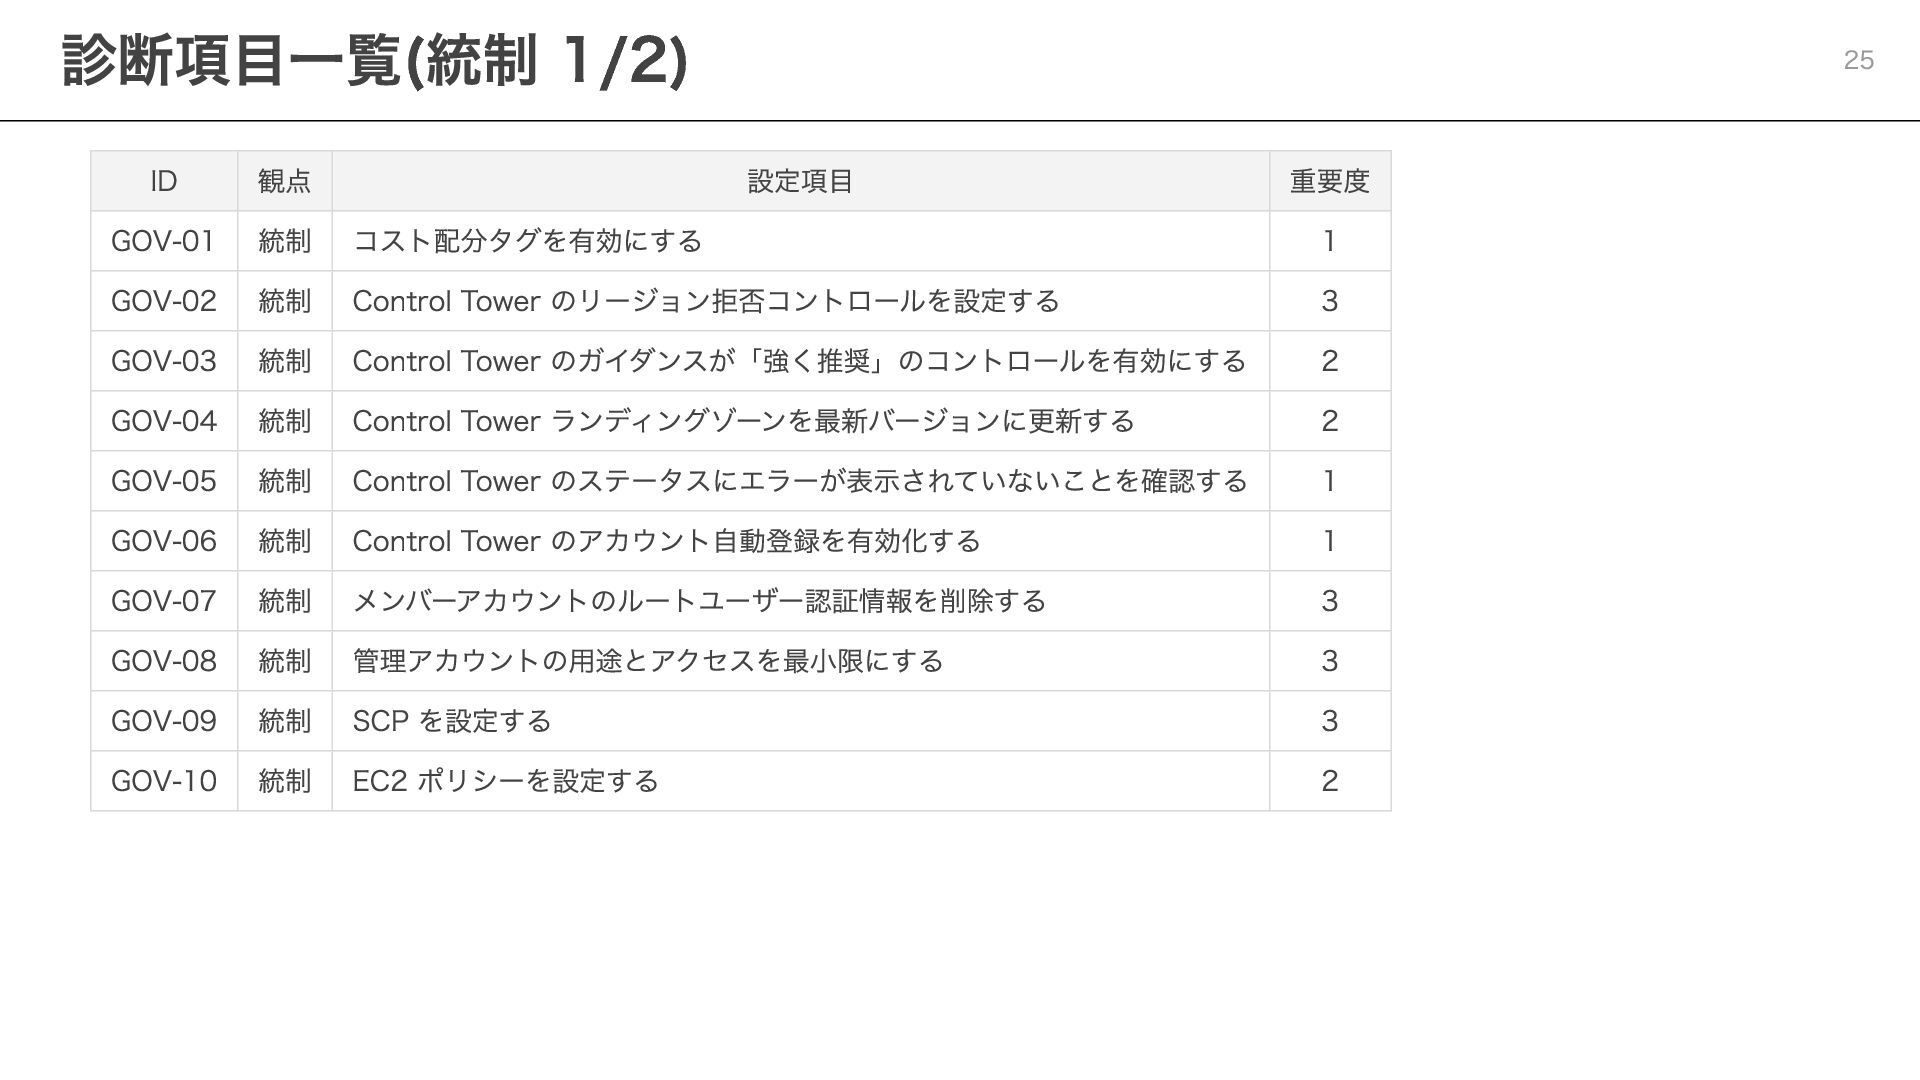
  7. 診断項目一覧(統制 1/2) ID GOV-01 GOV-02 GOV-03 GOV-04 GOV-05 GOV-06 GOV-07

    GOV-08 GOV-09 GOV-10 観点 統制 統制 統制 統制 統制 統制 統制 統制 統制 統制 25 設定項目 重要度 コスト配分タグを有効にする 1 Control Tower のリージョン拒否コントロールを設定する 3 Control Tower のガイダンスが「強く推奨」のコントロールを有効にする 2 Control Tower ランディングゾーンを最新バージョンに更新する 2 Control Tower のステータスにエラーが表示されていないことを確認する 1 Control Tower のアカウント自動登録を有効化する 1 メンバーアカウントのルートユーザー認証情報を削除する 3 管理アカウントの用途とアクセスを最小限にする 3 SCP を設定する 3 EC2 ポリシーを設定する 2
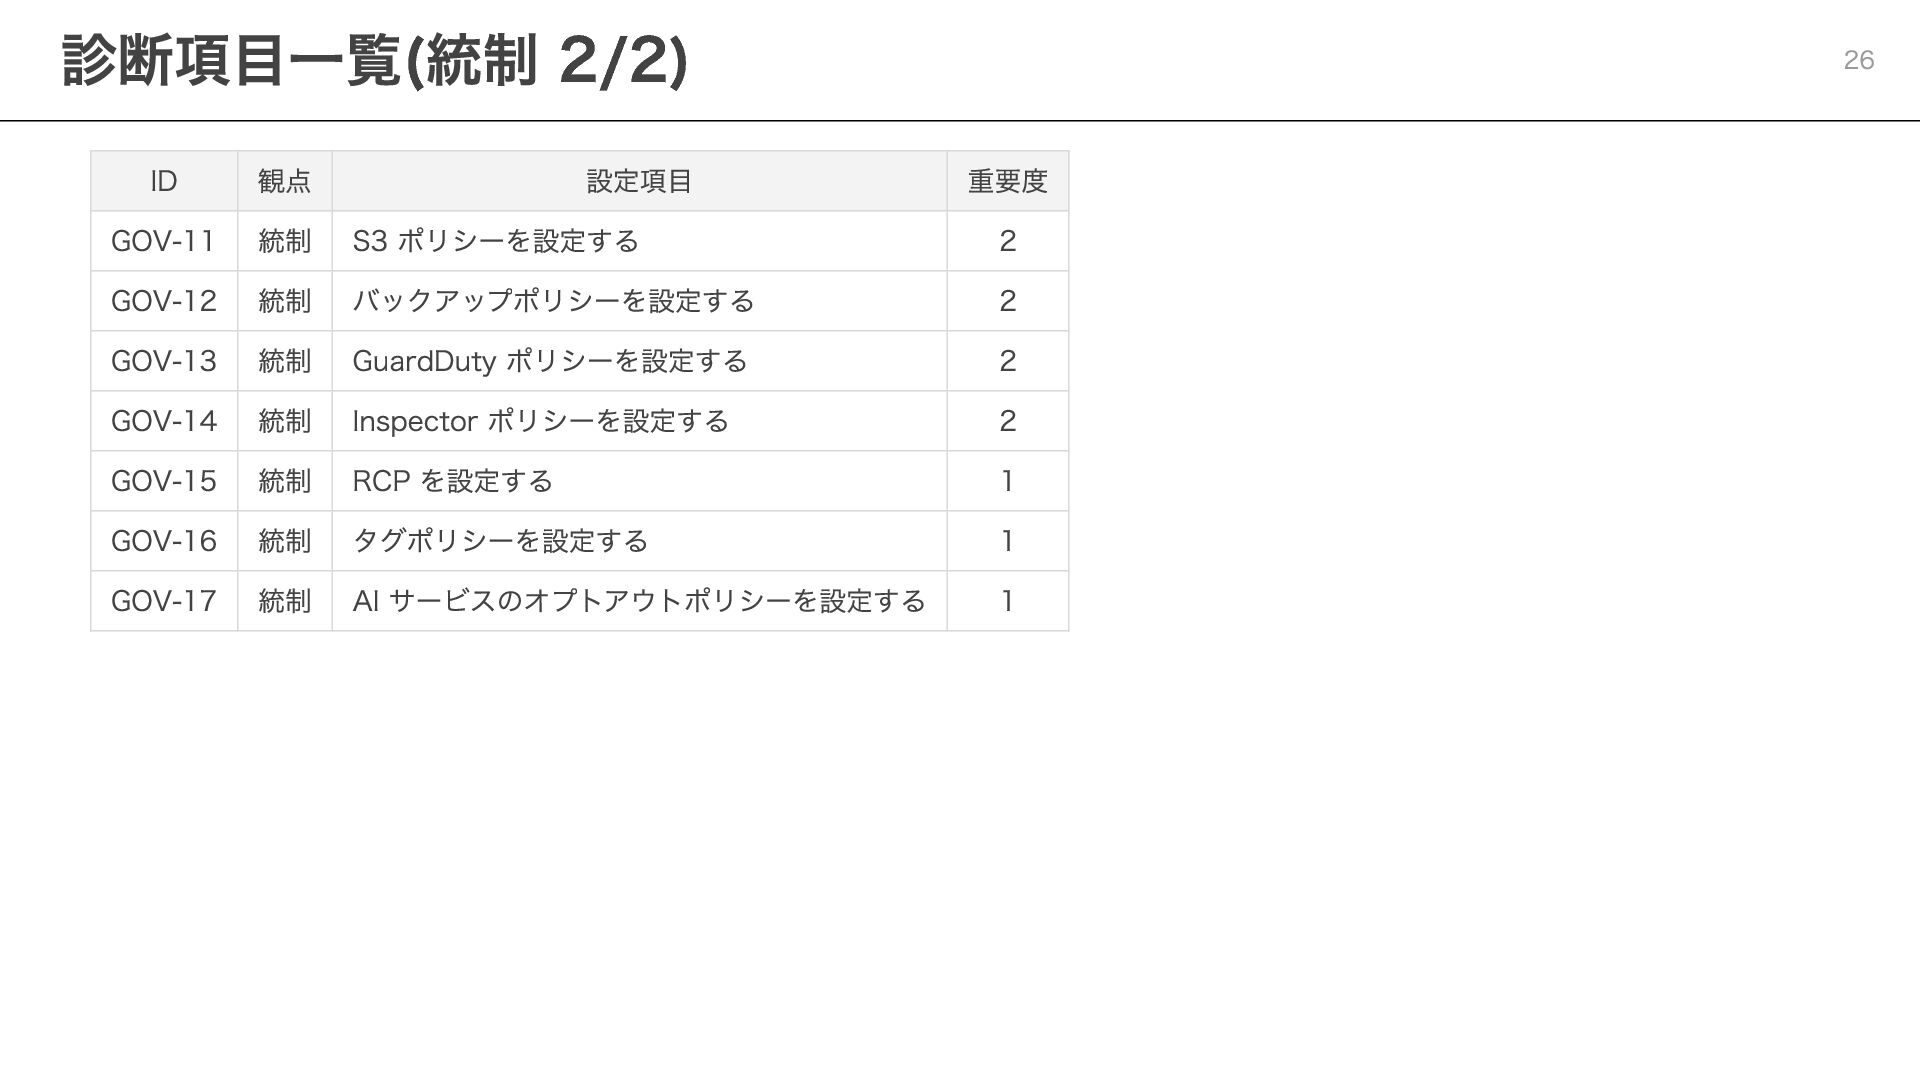
  8. 診断項目一覧(統制 2/2) ID GOV-11 GOV-12 GOV-13 GOV-14 GOV-15 GOV-16 GOV-17

    観点 統制 統制 統制 統制 統制 統制 統制 設定項目 重要度 S3 ポリシーを設定する 2 バックアップポリシーを設定する 2 GuardDuty ポリシーを設定する 2 Inspector ポリシーを設定する 2 RCP を設定する 1 タグポリシーを設定する 1 AI サービスのオプトアウトポリシーを設定する 1 26
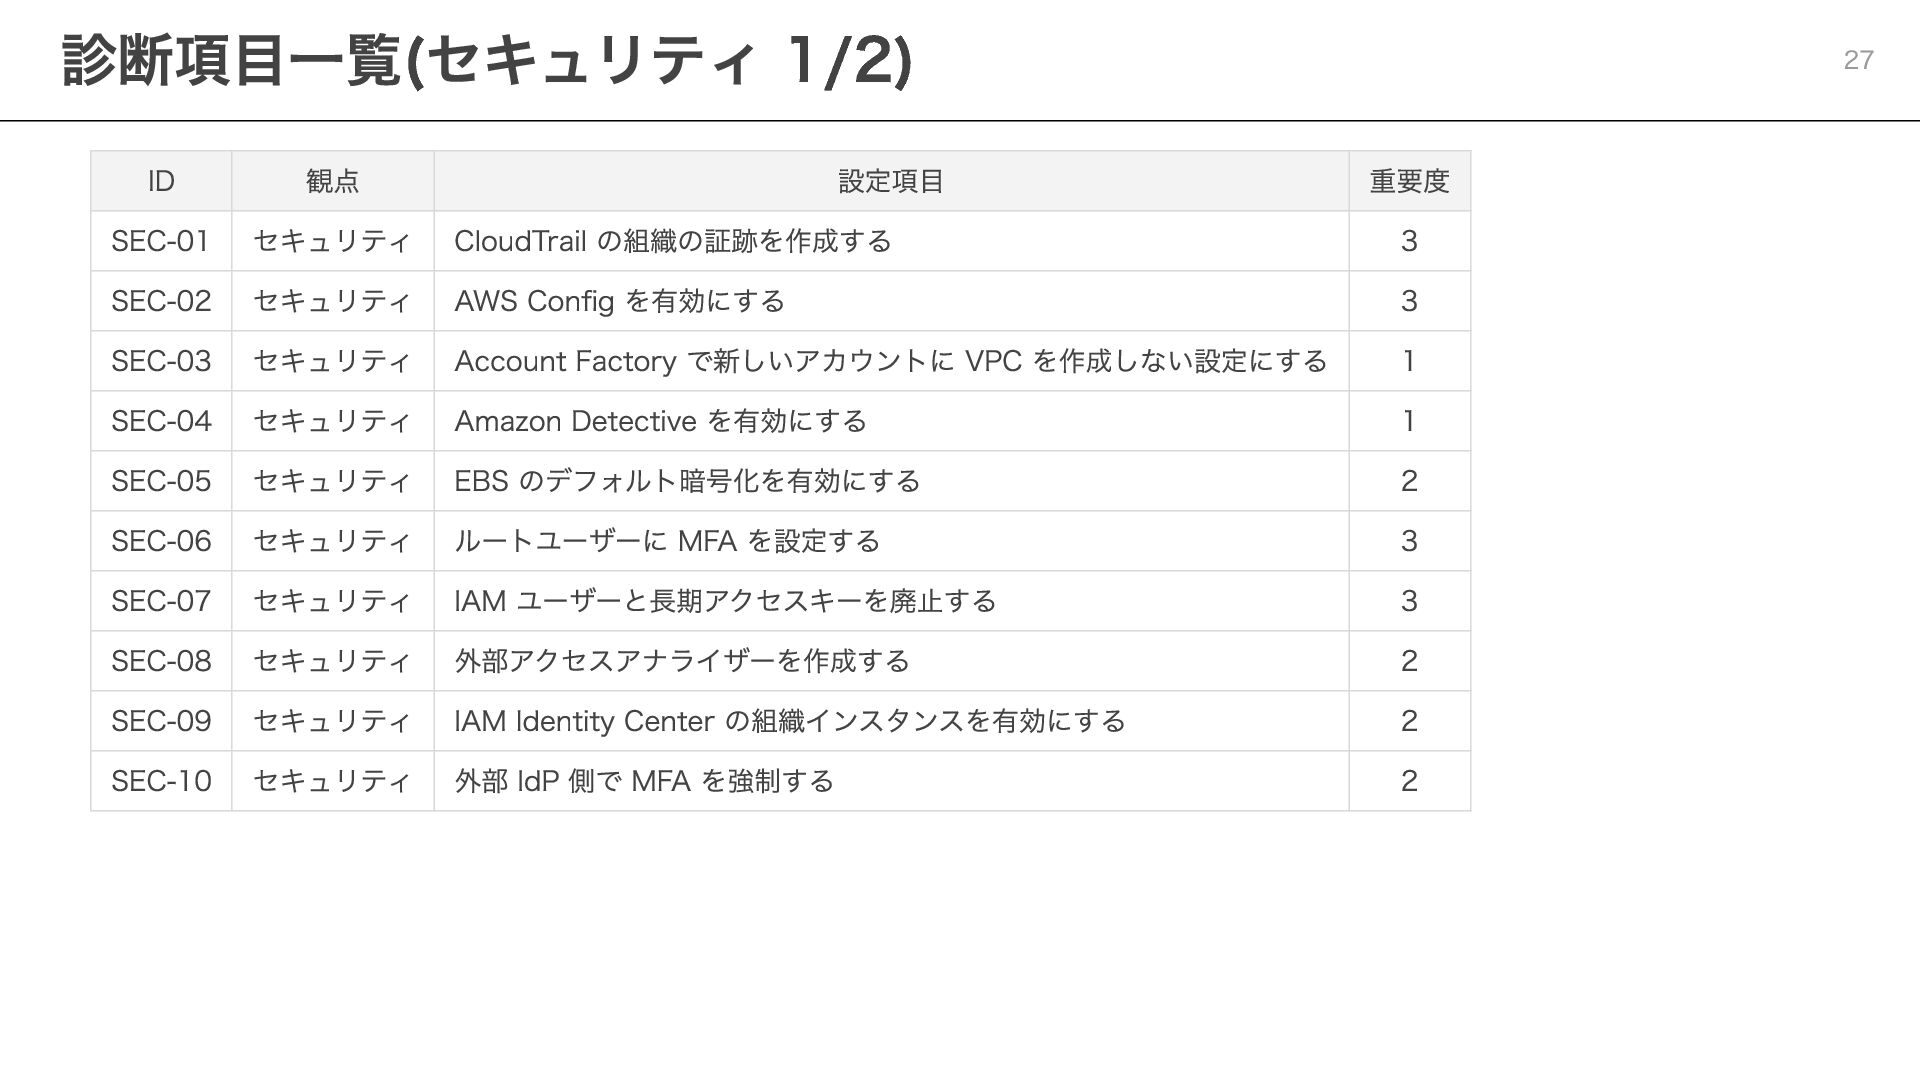
  9. 診断項目一覧(セキュリティ 1/2) ID SEC-01 SEC-02 SEC-03 SEC-04 SEC-05 SEC-06 SEC-07

    SEC-08 SEC-09 SEC-10 観点 セキュリティ セキュリティ セキュリティ セキュリティ セキュリティ セキュリティ セキュリティ セキュリティ セキュリティ セキュリティ 設定項目 重要度 CloudTrail の組織の証跡を作成する 3 AWS Config を有効にする 3 Account Factory で新しいアカウントに VPC を作成しない設定にする 1 Amazon Detective を有効にする 1 EBS のデフォルト暗号化を有効にする 2 ルートユーザーに MFA を設定する 3 IAM ユーザーと長期アクセスキーを廃止する 3 外部アクセスアナライザーを作成する 2 IAM Identity Center の組織インスタンスを有効にする 2 外部 IdP 側で MFA を強制する 2 27
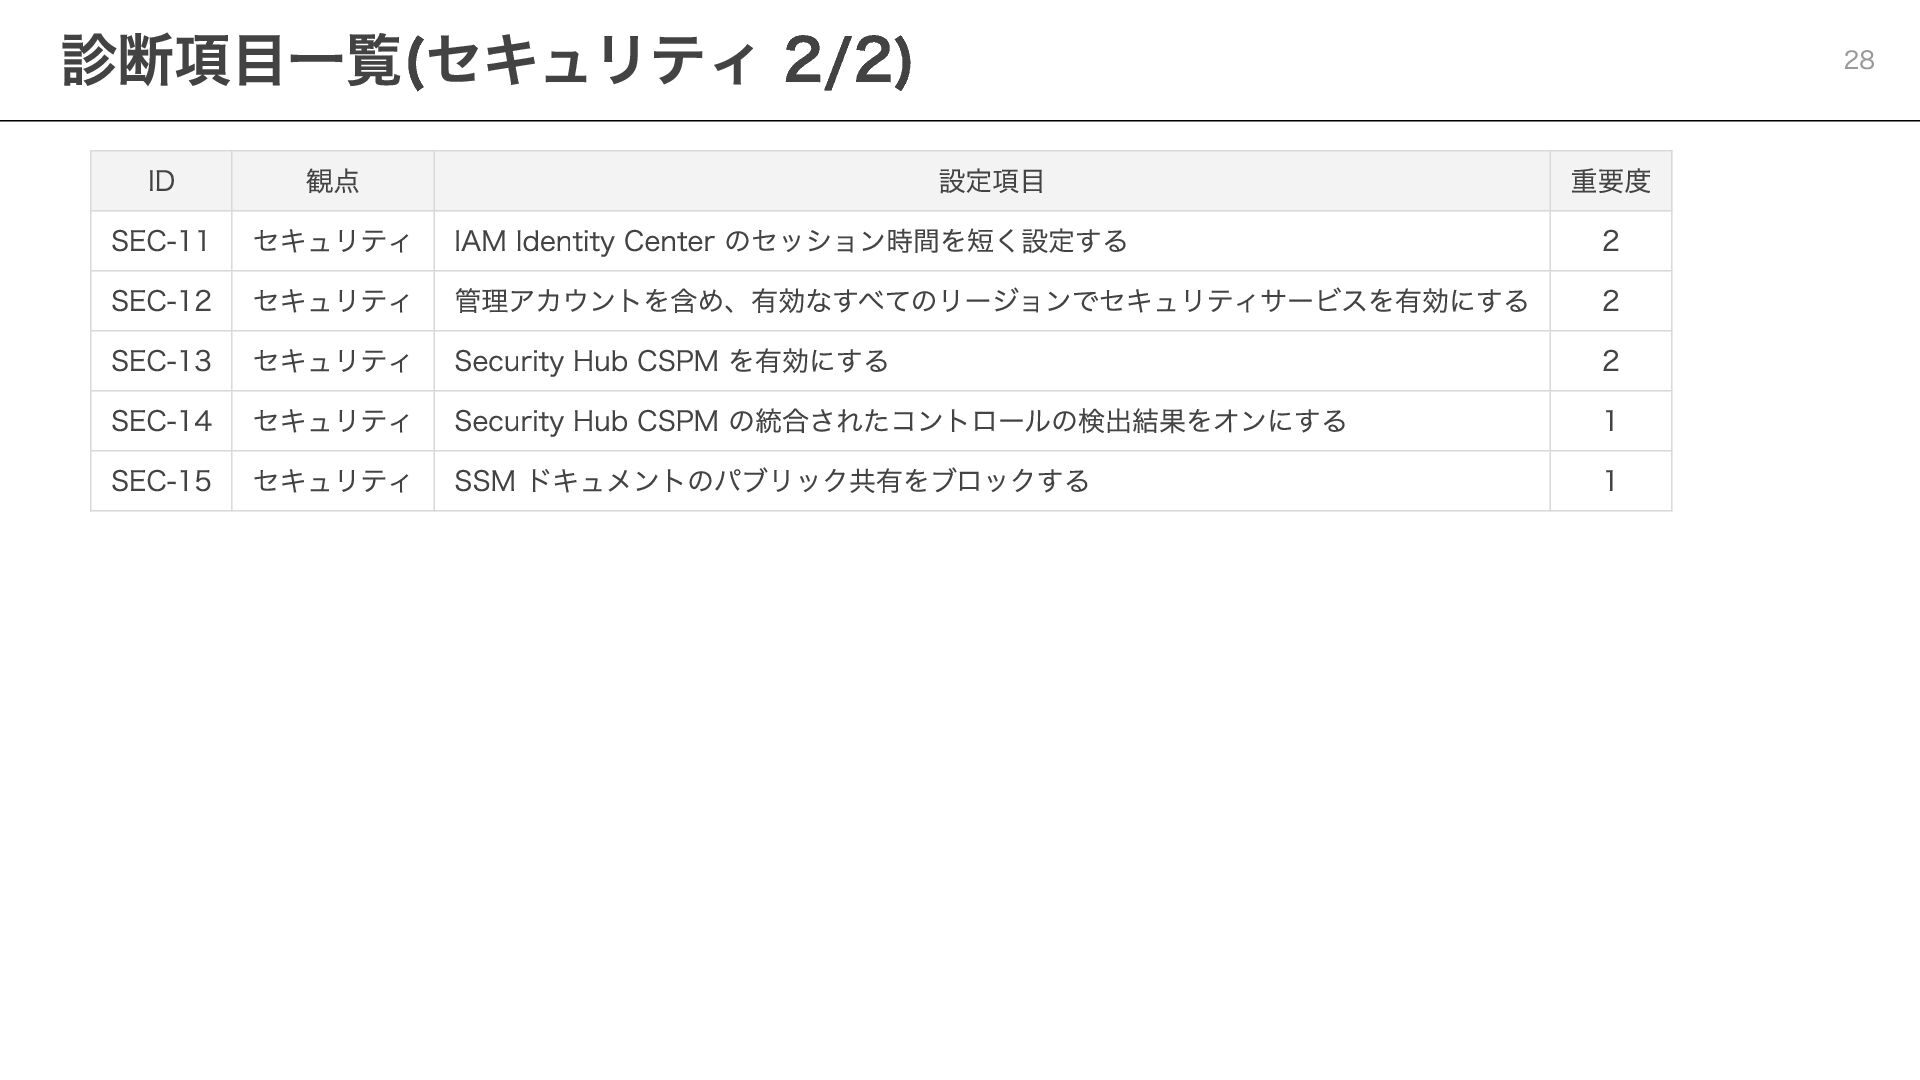
  10. 診断項目一覧(セキュリティ 2/2) ID SEC-11 SEC-12 SEC-13 SEC-14 SEC-15 観点 セキュリティ

    セキュリティ セキュリティ セキュリティ セキュリティ 設定項目 重要度 IAM Identity Center のセッション時間を短く設定する 2 管理アカウントを含め、有効なすべてのリージョンでセキュリティサービスを有効にする 2 Security Hub CSPM を有効にする 2 Security Hub CSPM の統合されたコントロールの検出結果をオンにする 1 SSM ドキュメントのパブリック共有をブロックする 1 28
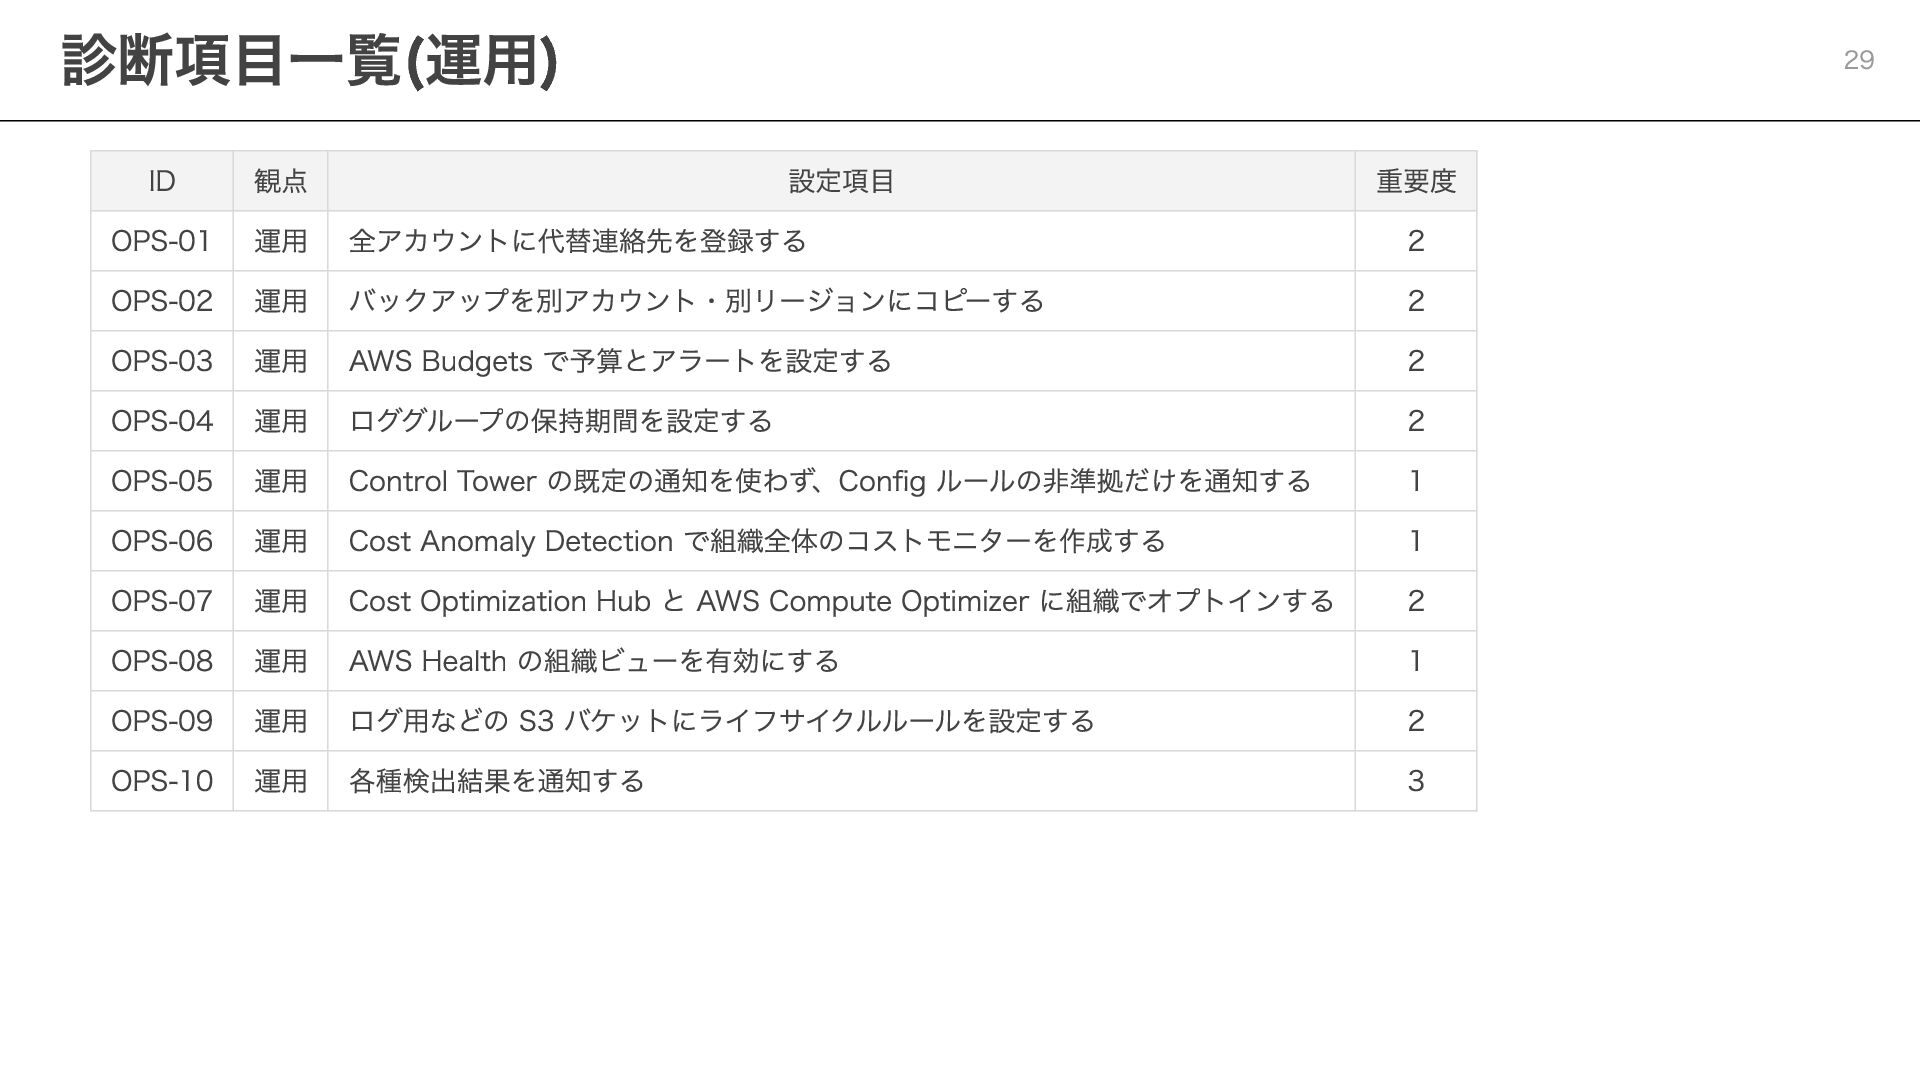
  11. 診断項目一覧(運用) ID OPS-01 OPS-02 OPS-03 OPS-04 OPS-05 OPS-06 OPS-07 OPS-08

    OPS-09 OPS-10 観点 運用 運用 運用 運用 運用 運用 運用 運用 運用 運用 設定項目 重要度 全アカウントに代替連絡先を登録する 2 バックアップを別アカウント・別リージョンにコピーする 2 AWS Budgets で予算とアラートを設定する 2 ロググループの保持期間を設定する 2 Control Tower の既定の通知を使わず、Config ルールの非準拠だけを通知する 1 Cost Anomaly Detection で組織全体のコストモニターを作成する 1 Cost Optimization Hub と AWS Compute Optimizer に組織でオプトインする 2 AWS Health の組織ビューを有効にする 1 ログ用などの S3 バケットにライフサイクルルールを設定する 2 各種検出結果を通知する 3 29