Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
雲中的暗雷: 那些雲端環境中常見的資安問題
Search
Keniver
October 22, 2021
Technology
120
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
雲中的暗雷: 那些雲端環境中常見的資安問題
ModernWeb'21 雲中的暗雷: 那些雲端環境中常見的資安問題
Keniver
October 22, 2021
Other Decks in Technology
See All in Technology
Rust で関数型ドメインモデリング
takonda
0
170
AI導入は済んだ。次は統制を作り替える番だ_AI×開発組織 Summit 2026
techtekt
PRO
0
360
Active Record Connection Adaptersにおける長年の課題に再び取り組む
yahonda
0
200
V8のArray.prototype.flatを最大約20倍速くするまでと、巨大OSSへの大規模コミットの道のり
riyaamemiya
0
310
Kiro Crewをはじめよう
kizawa2020
1
160
ソフトウェア ファクトリー - 再現性のあるソフトウェアの工場づくり / Software factory
iktakahiro
6
5.1k
Kiro Crewで「みのるん式」仕事術やってみた
minorun365
PRO
3
650
日本語に強いオープンな大規模言語モデル「LLM-jp」
odashi
5
1.2k
"優秀な誰か"の下位互換にならないために
yut0naga1_fa
1
1.8k
専門領域のAIをどう評価するか
bengo4com
2
290
Benchmarking Disaggregated Serving on vLLM + Dynamo with a Real Coding-Agent Workload
nttcom
1
200
S3 Filesで挑む! 八戸せんべい汁の食べ頃問題
usanchuu
0
120
Featured
See All Featured
DBのスキルで生き残る技術 - AI時代におけるテーブル設計の勘所
soudai
PRO
68
58k
"I'm Feeling Lucky" - Building Great Search Experiences for Today's Users (#IAC19)
danielanewman
230
23k
Making the Leap to Tech Lead
cromwellryan
135
10k
Why Your Marketing Sucks and What You Can Do About It - Sophie Logan
marketingsoph
0
430
Ethics towards AI in product and experience design
skipperchong
2
440
ラッコキーワード サービス紹介資料
rakko
1
5.4M
GitHub's CSS Performance
jonrohan
1033
470k
How to train your dragon (web standard)
notwaldorf
96
6.9k
Visualization
eitanlees
153
17k
Jamie Indigo - Trashchat’s Guide to Black Boxes: Technical SEO Tactics for LLMs
techseoconnect
PRO
0
710
Responsive Adventures: Dirty Tricks From The Dark Corners of Front-End
smashingmag
254
22k
What's in a price? How to price your products and services
michaelherold
247
13k
Transcript
Keniver 王凱慶 中華資安國際 資深資安工程師 雲中的暗雷 那些雲端環境中常見的資 安問題
Outline 常見的資安風險 雲端的攻擊手法 雲端的資安迷思
Outline 常見的資安風險 雲端的攻擊手法 雲端的資安迷思
為什麼選擇上雲 • 實現靈活的資源應用 • 降低行業入門門檻 • 專注於業務發展 • 雲端環境很安全
迷思 1: 雲服務商會保護我
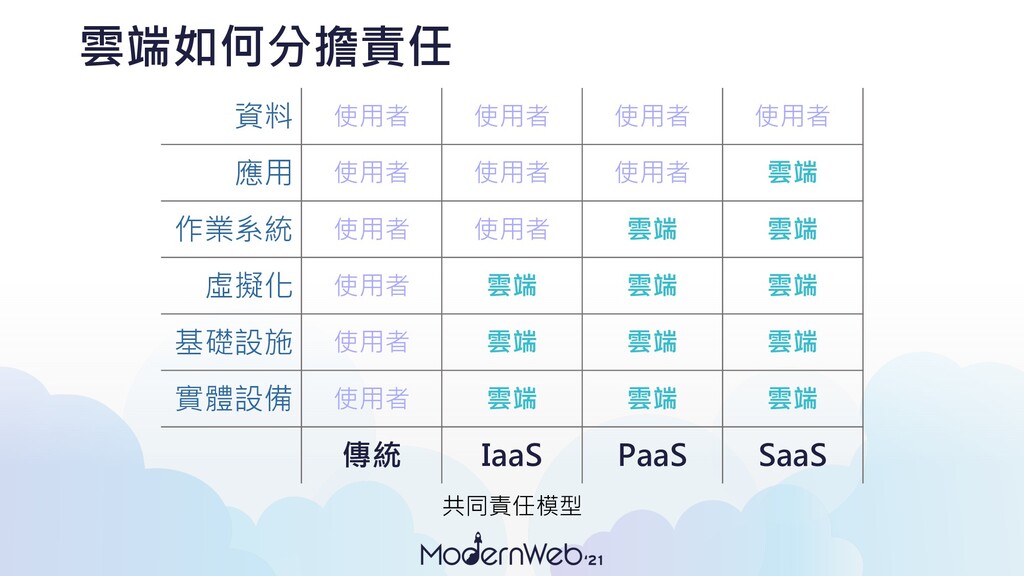
雲端如何分擔責任 共同責任模型 資料 使用者 使用者 使用者 使用者 應用 使用者 使用者
使用者 雲端 作業系統 使用者 使用者 雲端 雲端 虛擬化 使用者 雲端 雲端 雲端 基礎設施 使用者 雲端 雲端 雲端 實體設備 使用者 雲端 雲端 雲端 傳統 IaaS PaaS SaaS
雲端如何分擔責任 • 使用者永遠保有下列責任 • 資料 • 存取管理 • 帳戶 •
端點
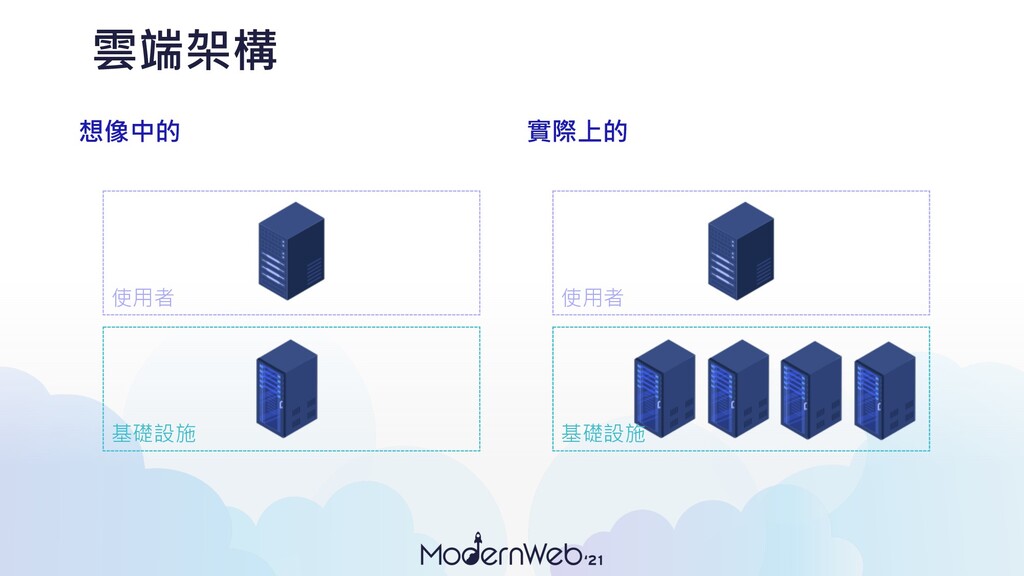
迷思 2: 雲端只是機房的電腦
雲端架構 想像中的 實際上的 基礎設施 使用者 基礎設施 使用者
概念上的差異 • IP 的概念 • 權限管理的方式 • 網路流量管理概念
迷思 3: 使用雲端攻擊者就不會找上門
資料在哪,攻擊者就在哪 • 資料的價值吸引攻擊者的注意 • 雲端環境的差異不構成攻擊的門檻 • 全球可存取的特性,增加攻擊面
雲端最大的威脅 • 設定錯誤 (Misconfiguration)
Outline 常見的資安風險 雲端的攻擊手法 雲端的資安迷思
錯誤 1: 儲存桶設定
儲存桶 • 用於儲存資料的 SaaS 服務 • 提供各種儲存策略 • 高可用性 •
全球可存取 • 無限容量
儲存桶 • 對於權限的誤會 • 要給別人存取所以設定公開 • 誤以為「經過身份驗證的使用者」是指組織內使用者 • 過於寬鬆的限制 •
直接給予 s3:* 的存取權
錯誤 2: 權限管理
直接使用高權限帳戶 • 直接使用 Root User 進行所有操作 • CLI 直接使用 Root
Access Token • 不小心把 Access Token 上傳到 git
過於鬆散的權限 • 資源限制直接給 arn:aws:s3:::*/* • 給予不當的操作權限或者直接全給 • 把 AdministratorAccess 掛給服務角色
錯誤 3: 不足的監控與日誌紀錄
不足的監控與日誌紀錄 • 沒有開啟日誌服務 • 沒有定期審視日誌紀錄
Outline 常見的資安風險 雲端的攻擊手法 雲端的資安迷思
第1招: 暴力破解儲存桶
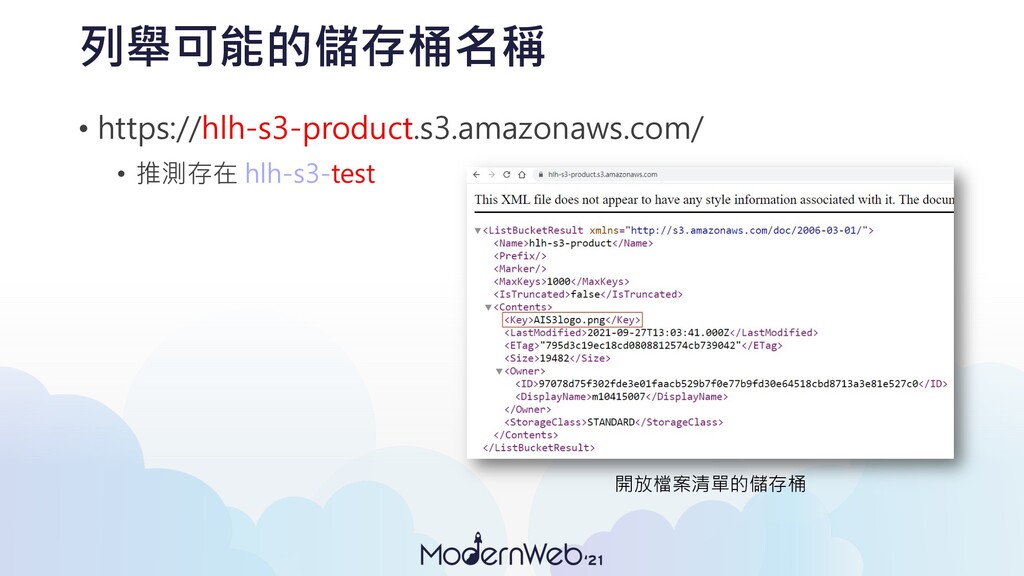
列舉可能的儲存桶名稱 • https://hlh-s3-product.s3.amazonaws.com/ • 推測存在 hlh-s3-test 開放檔案清單的儲存桶
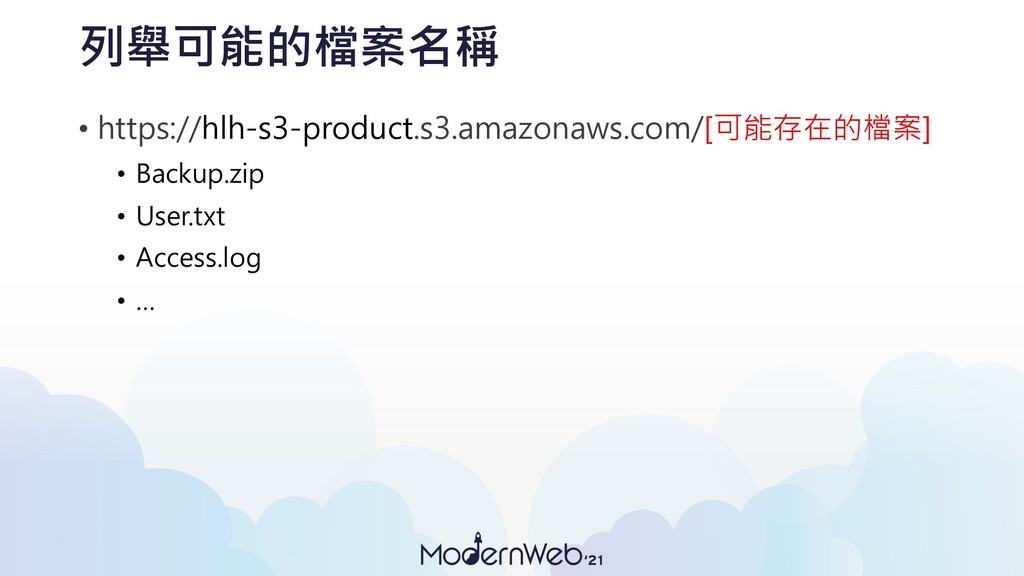
列舉可能的檔案名稱 • https://hlh-s3-product.s3.amazonaws.com/[可能存在的檔案] • Backup.zip • User.txt • Access.log •
…
第2招: SSRF 竊取 Token
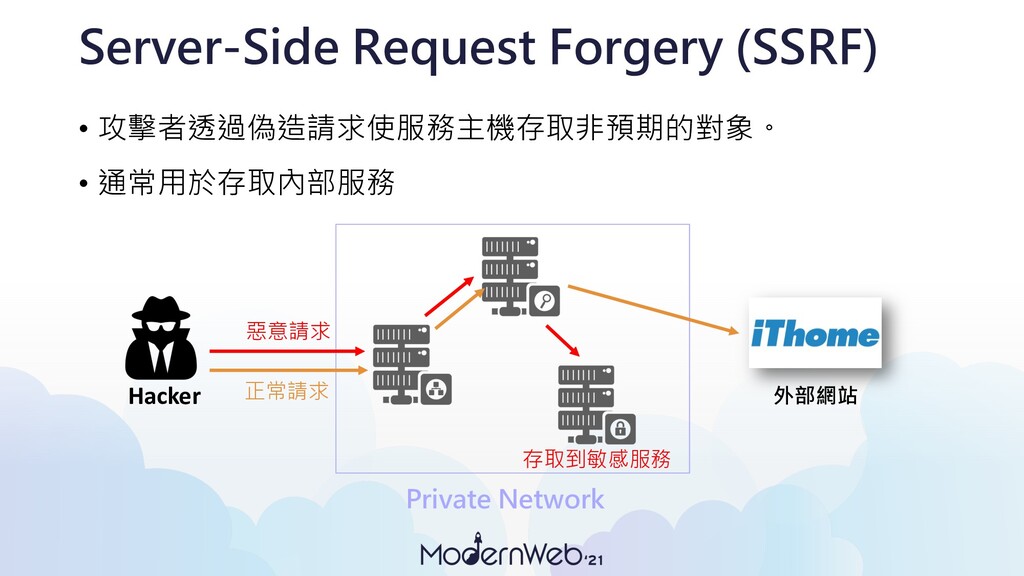
Server-Side Request Forgery (SSRF) • 攻擊者透過偽造請求使服務主機存取非預期的對象。 • 通常用於存取內部服務 Private Network
Hacker 外部網站 惡意請求 正常請求 存取到敏感服務
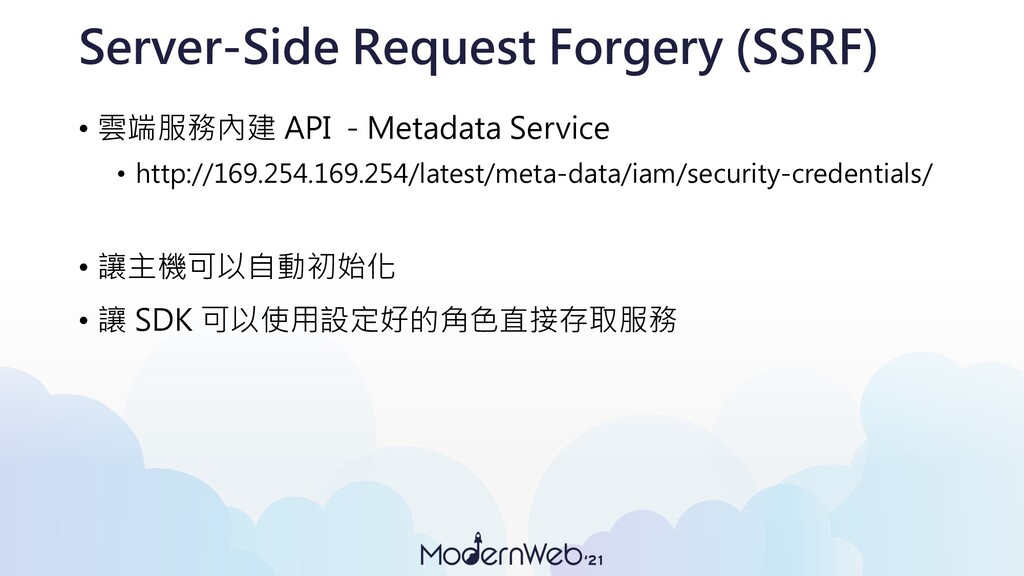
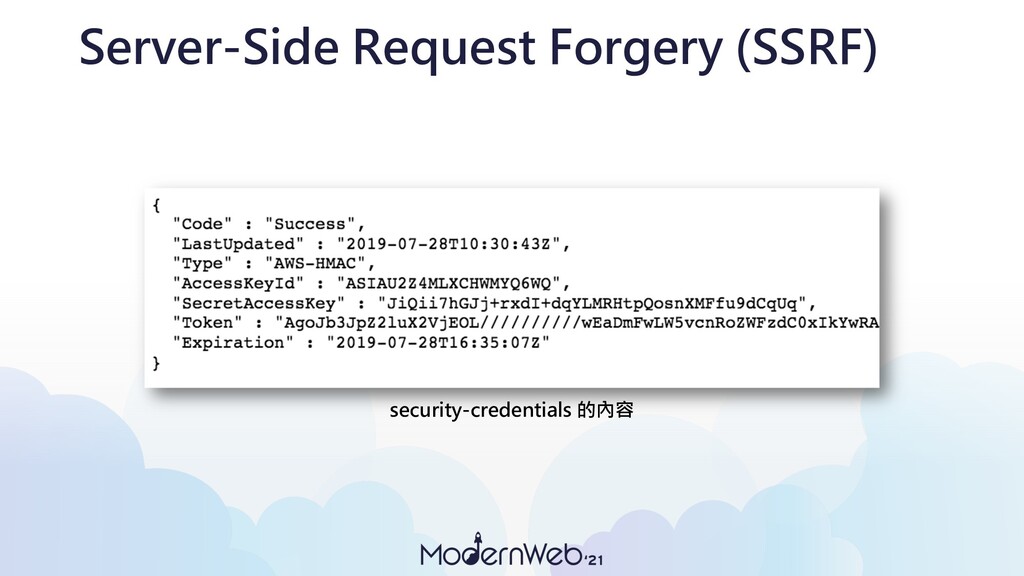
Server-Side Request Forgery (SSRF) • 雲端服務內建 API - Metadata Service
• http://169.254.169.254/latest/meta-data/iam/security-credentials/ • 讓主機可以自動初始化 • 讓 SDK 可以使用設定好的角色直接存取服務
Server-Side Request Forgery (SSRF) security-credentials 的內容
第3招: IAM 提權
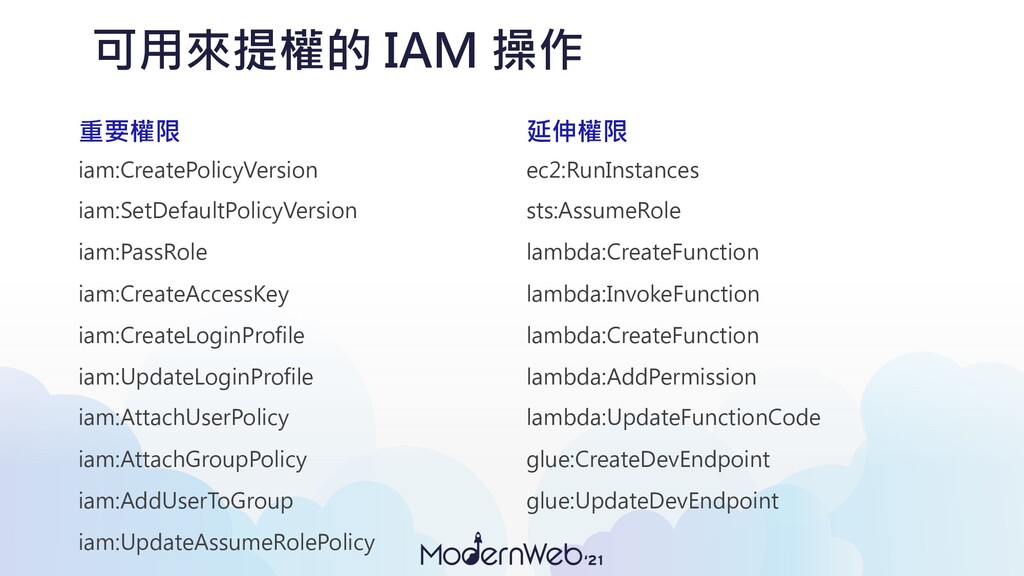
可用來提權的 IAM 操作 重要權限 iam:CreatePolicyVersion iam:SetDefaultPolicyVersion iam:PassRole iam:CreateAccessKey iam:CreateLoginProfile iam:UpdateLoginProfile
iam:AttachUserPolicy iam:AttachGroupPolicy iam:AddUserToGroup iam:UpdateAssumeRolePolicy 延伸權限 ec2:RunInstances sts:AssumeRole lambda:CreateFunction lambda:InvokeFunction lambda:CreateFunction lambda:AddPermission lambda:UpdateFunctionCode glue:CreateDevEndpoint glue:UpdateDevEndpoint
建議 • 深入了解並正確的設定權限 • 熟記自己在雲端的責任 • 對於設定要進行「驗證」
Thank you. Keniver 王凱慶 中華資安國際 資深資安工程師
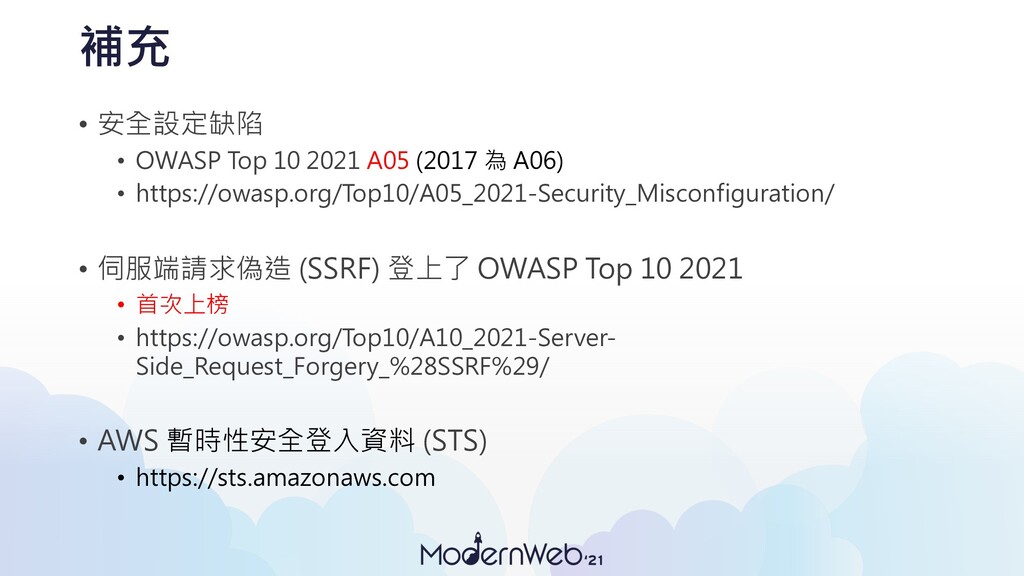
補充 • 安全設定缺陷 • OWASP Top 10 2021 A05 (2017
為 A06) • https://owasp.org/Top10/A05_2021-Security_Misconfiguration/ • 伺服端請求偽造 (SSRF) 登上了 OWASP Top 10 2021 • 首次上榜 • https://owasp.org/Top10/A10_2021-Server- Side_Request_Forgery_%28SSRF%29/ • AWS 暫時性安全登入資料 (STS) • https://sts.amazonaws.com


 takonda
 techtekt
 yahonda
 riyaamemiya
 kizawa2020
 iktakahiro
 minorun365
 odashi
 yut0naga1_fa
 bengo4com
 nttcom
 usanchuu
 soudai
 danielanewman
 cromwellryan
 marketingsoph
 skipperchong
 rakko
 jonrohan
 notwaldorf
 eitanlees
 techseoconnect
 smashingmag
 michaelherold