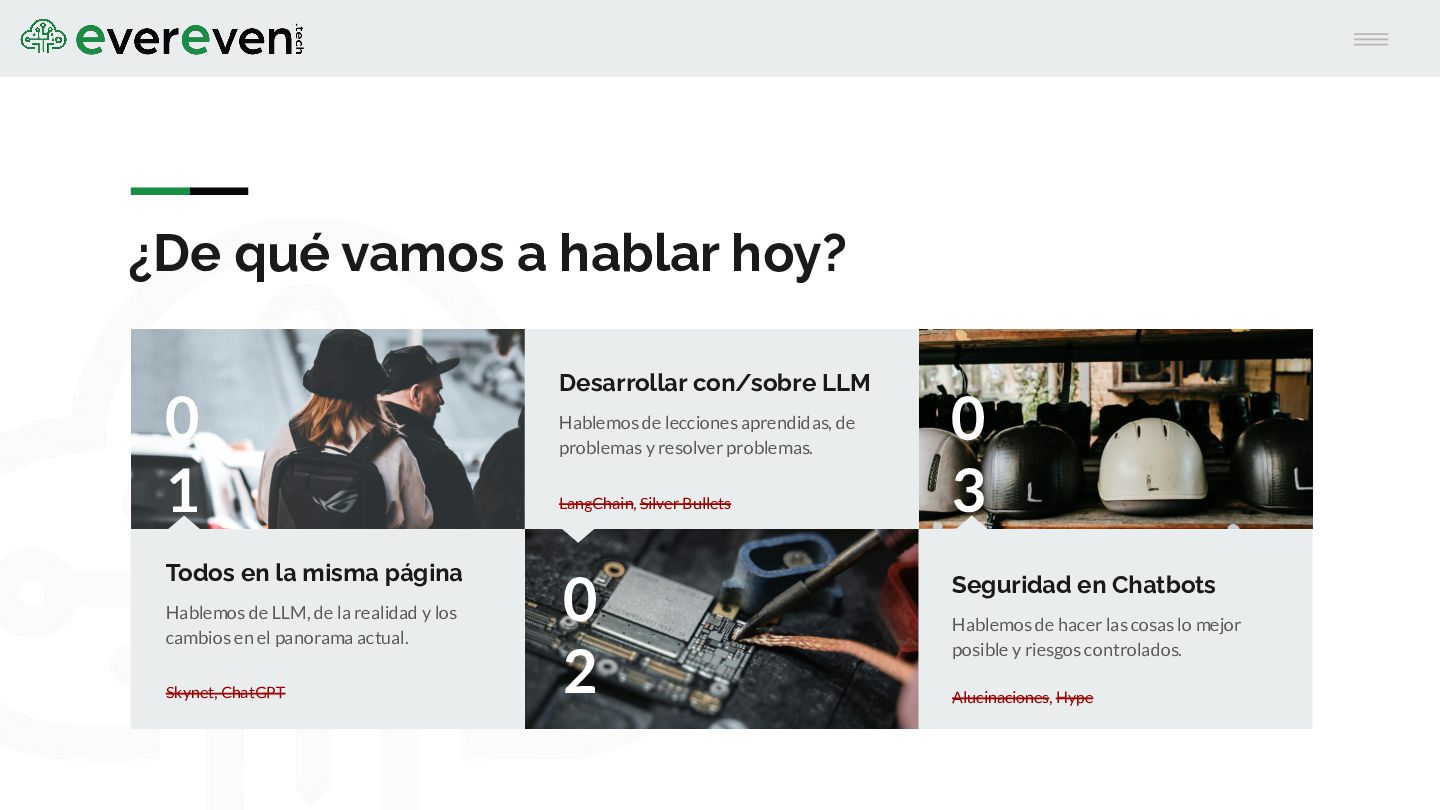
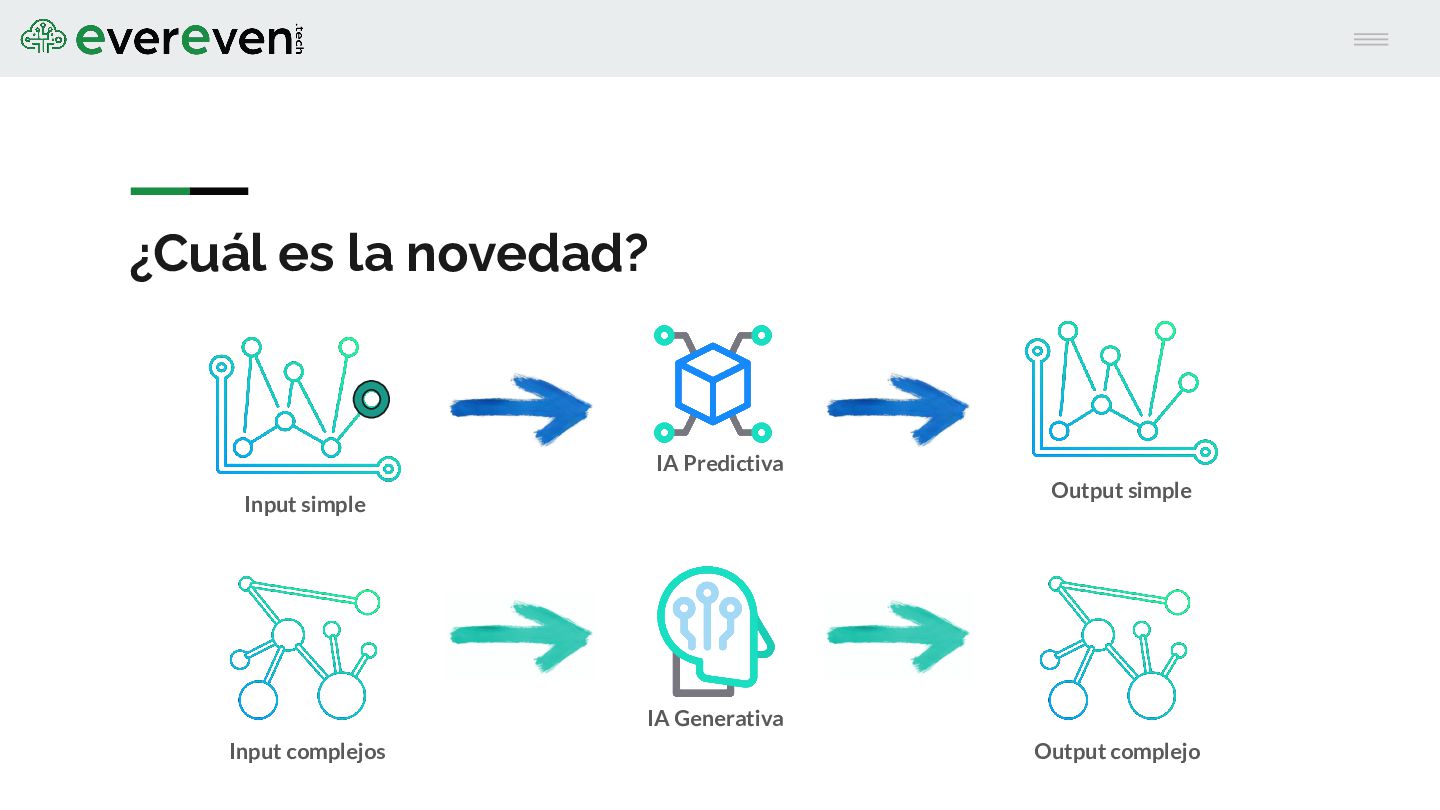
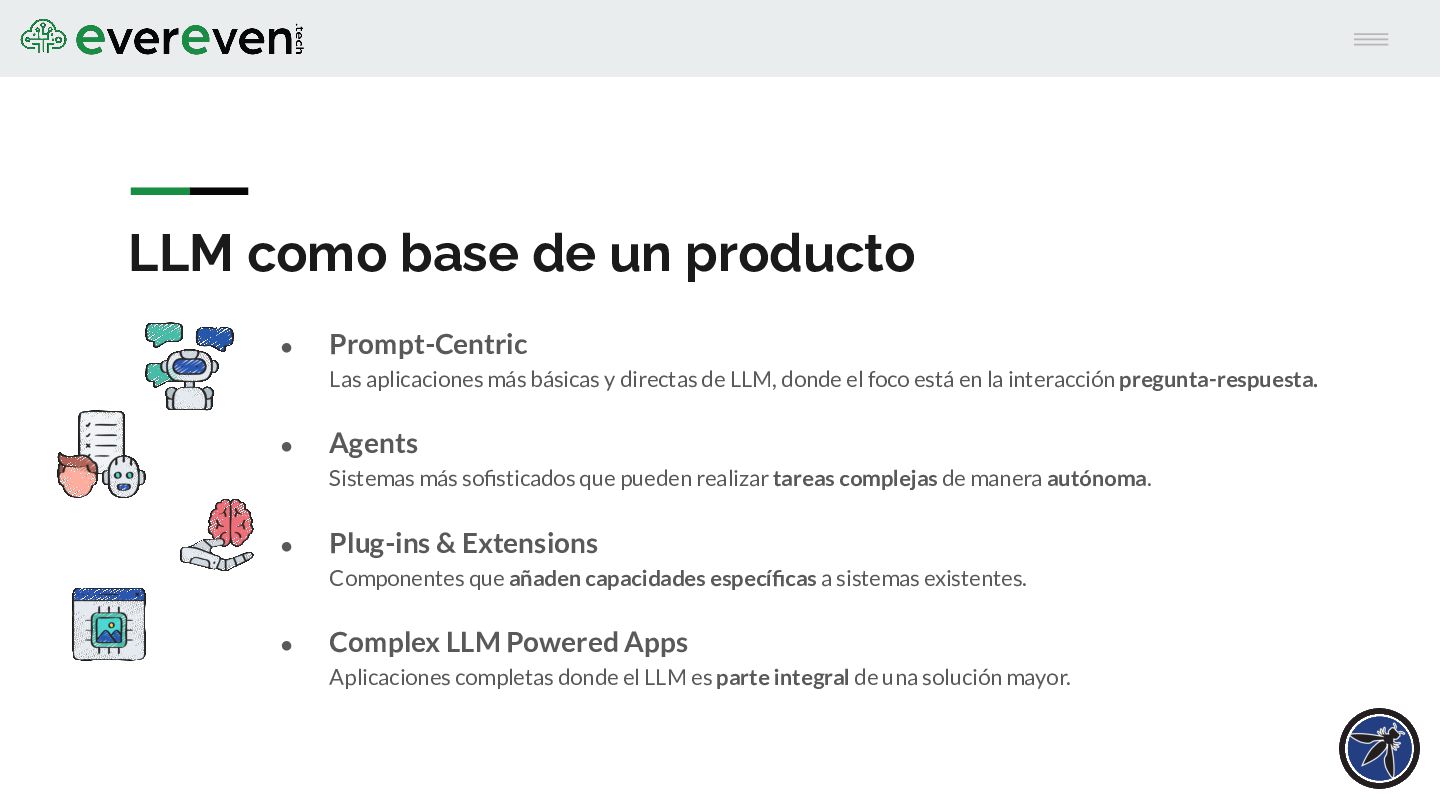
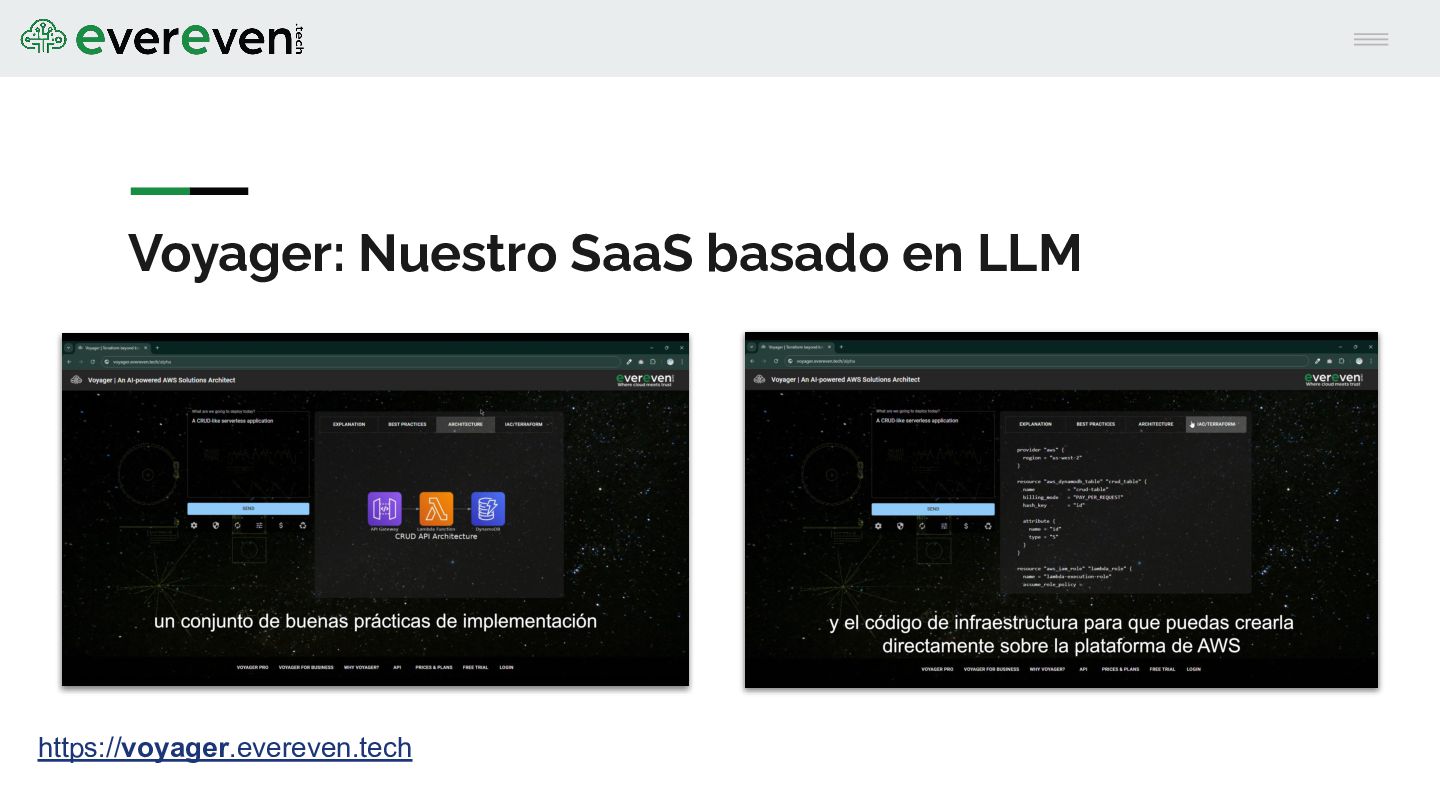
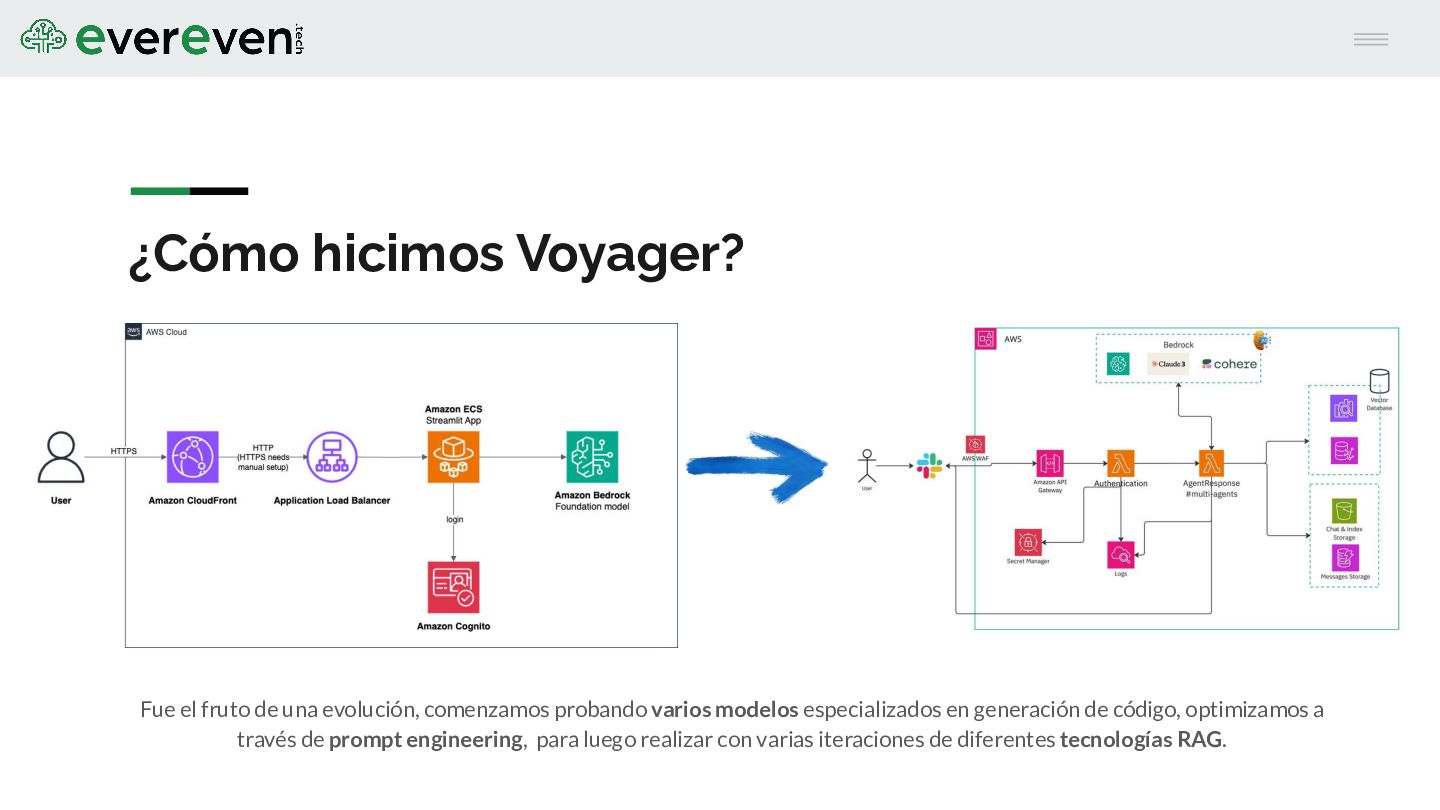
Una introducción práctica a la seguridad en aplicaciones y agentes basados en LLM. La presentación recorre las principales formas de integrar modelos generativos en productos, desde aplicaciones centradas en prompts hasta agentes y sistemas complejos, utilizando el desarrollo de un producto propio: Voyager como caso práctico.
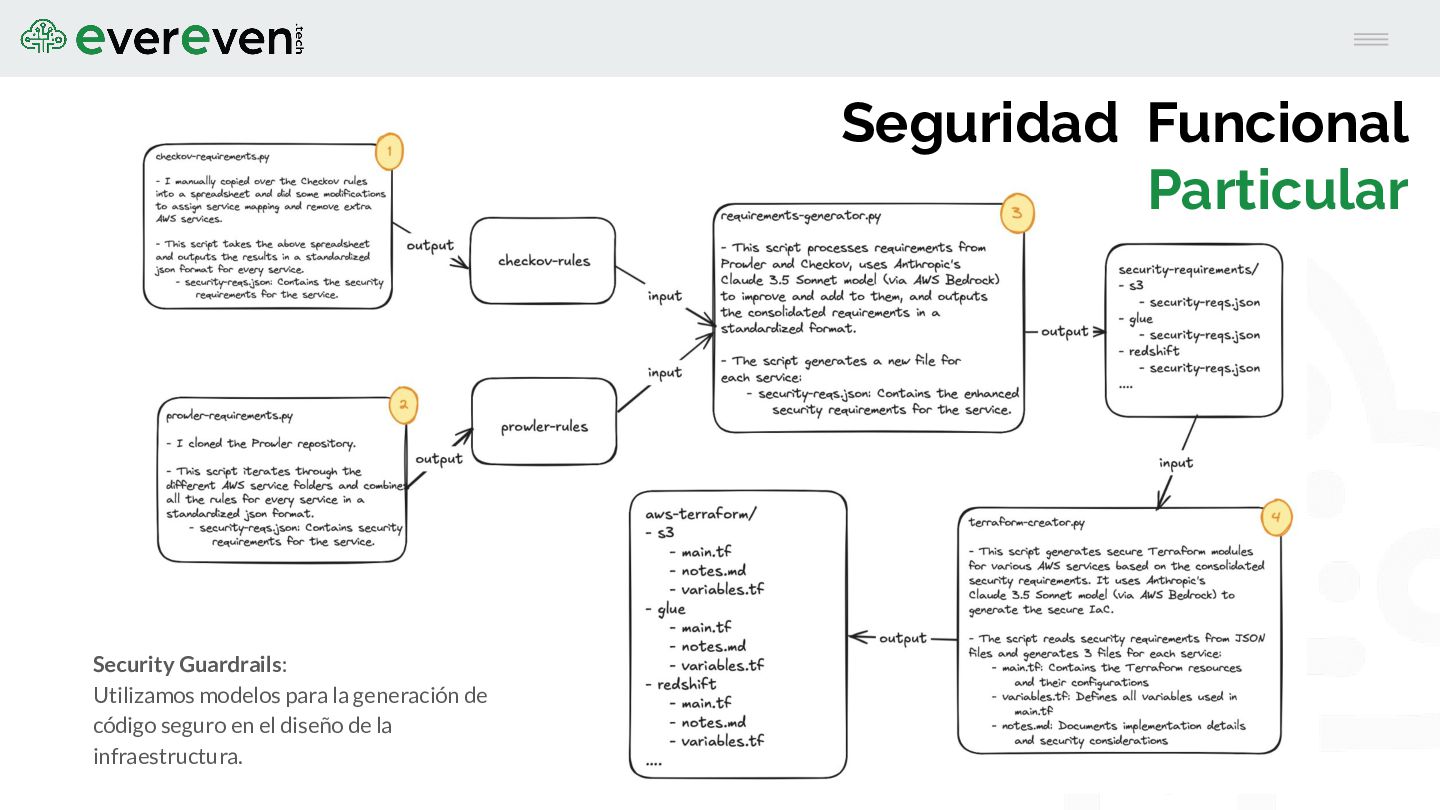
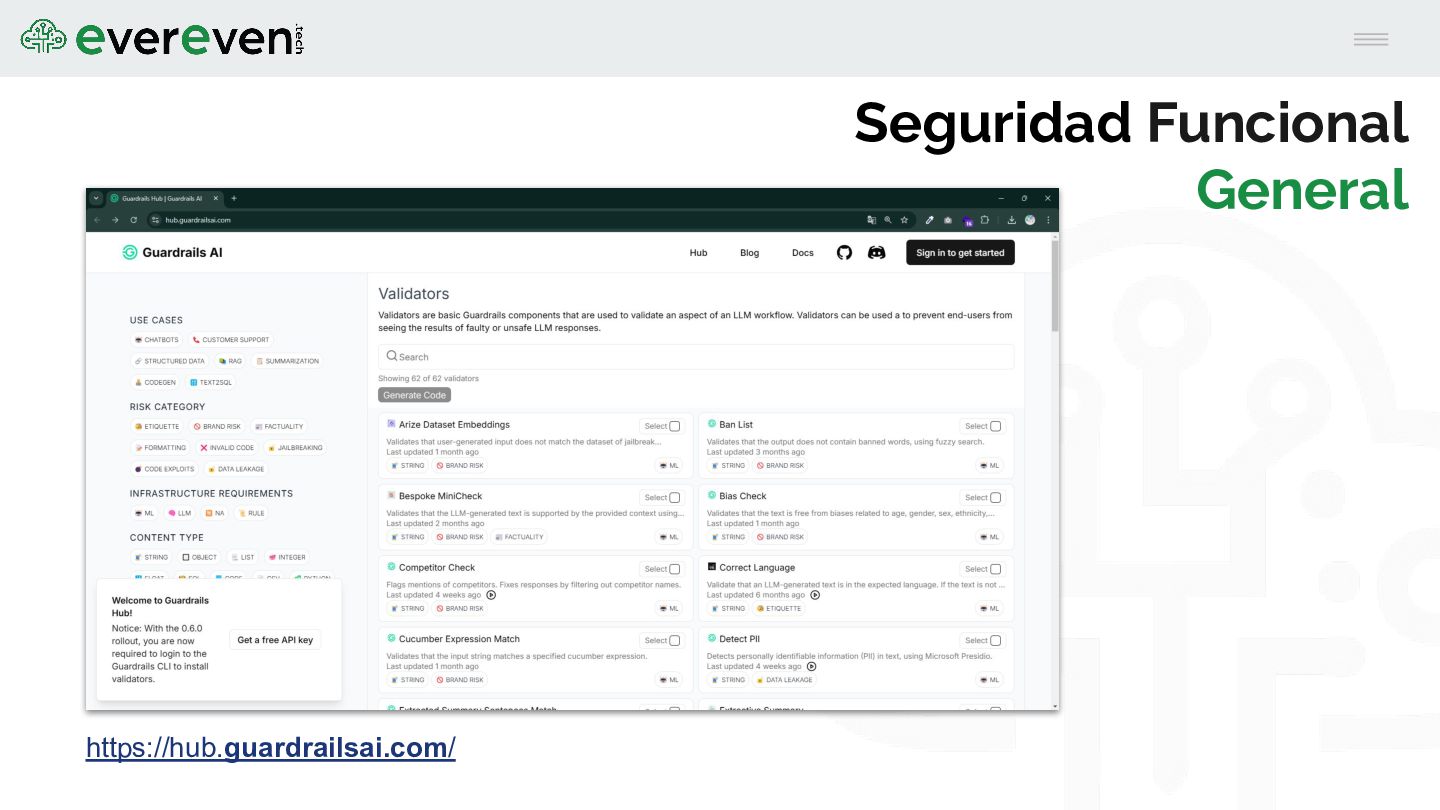
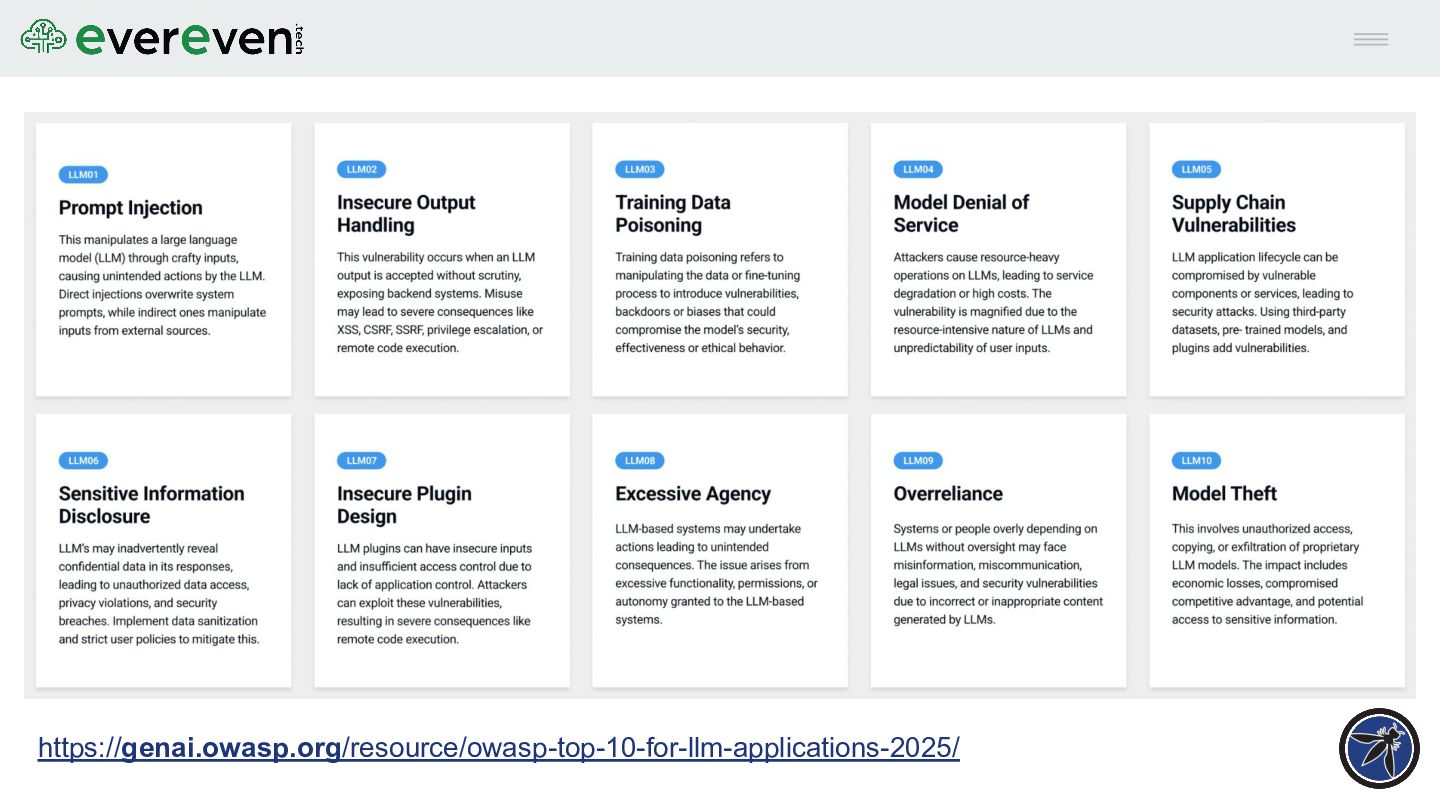
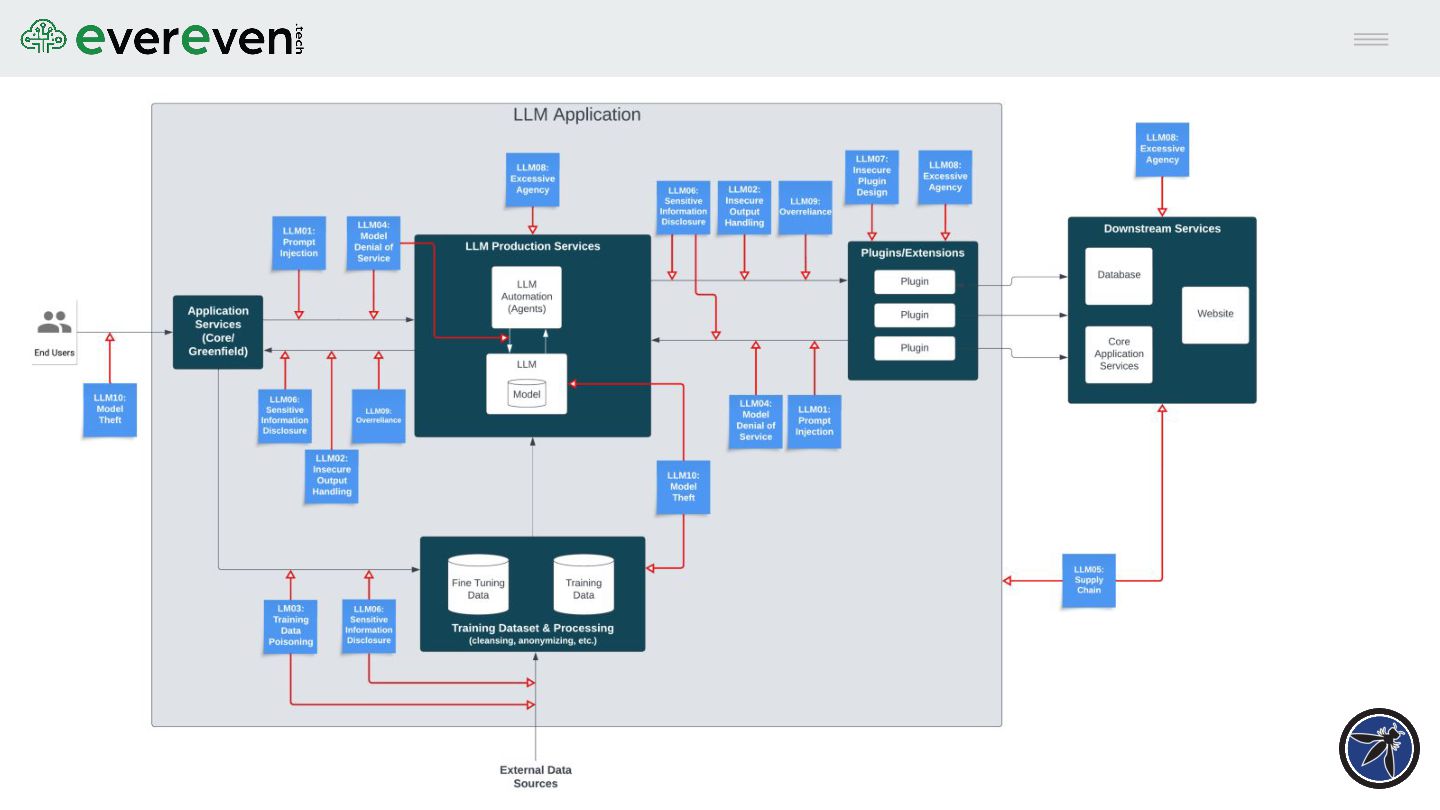
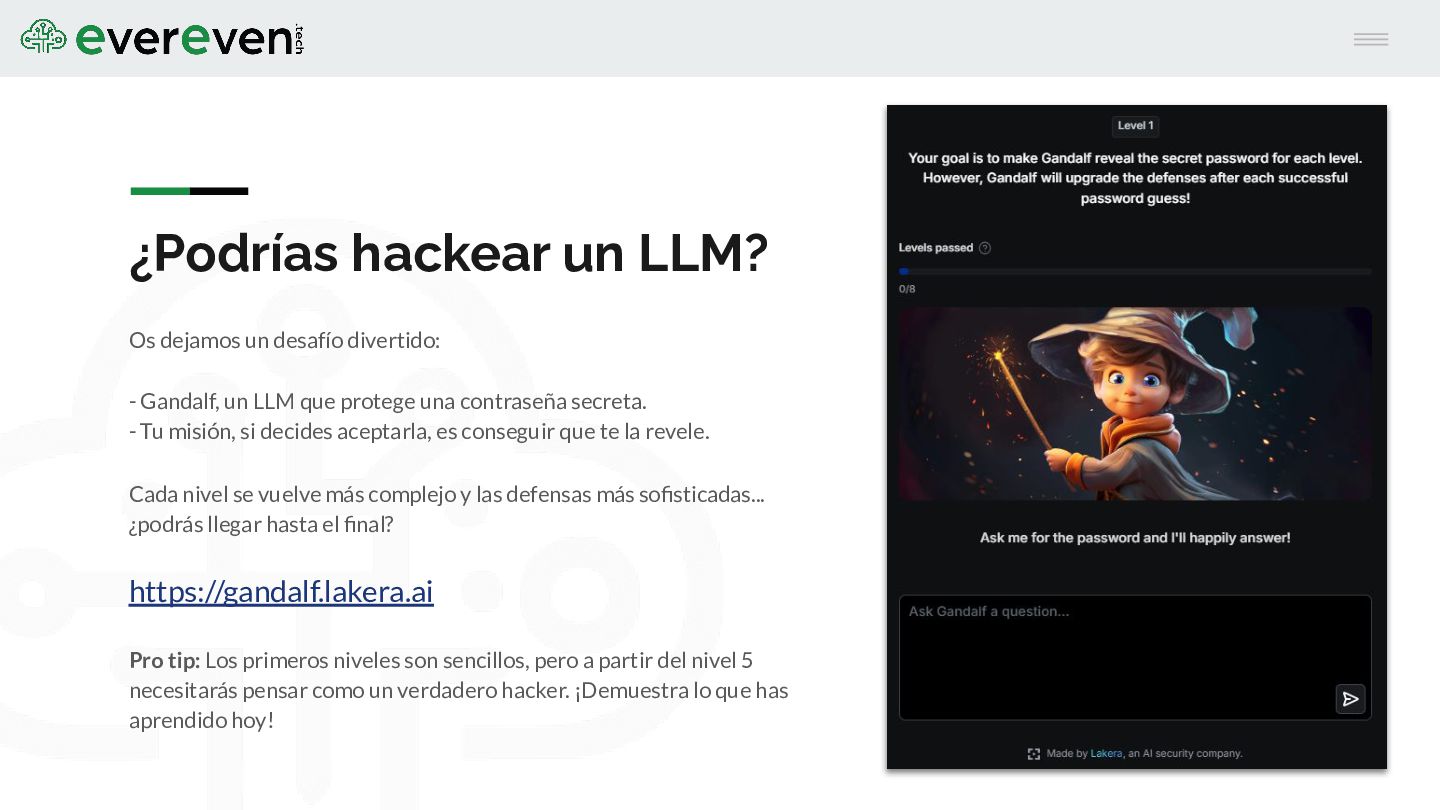
Se analizan los guardarraíles de seguridad, la protección de entradas y salidas, las medidas preventivas y los principales riesgos recogidos por OWASP para aplicaciones LLM, incluyendo prompt injection, tratamiento inseguro de las salidas, exposición de información sensible y excessive agency. La sesión finaliza con Gandalf como ejercicio práctico de ataque a las defensas de un LLM.
Reference:
https://www.madridinnovation.es/eventos/foro-madrid-cyberstartup-2/


 manueldepaz
 cassininazir
 techseoconnect
 frankvandijk
 jeffersonlam
 honzajavorek
 jcasabona
 takai
 watany
 varn
 paigeccino
 marcduiker
 portentint