Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
The DFIR ReportのVolunteer Analyst公募にチャレンジして爆発四...
Search
nknskn
July 22, 2025
500
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
The DFIR ReportのVolunteer Analyst公募にチャレンジして爆発四散した話
ssmjp, ssmonline #49-2
nknskn
July 22, 2025
Transcript
16 slides
The DFIR ReportのVolunteer Analyst公募にチャレンジして 爆発四散(サヨナラ!)した話 ssmjp #49, 2025/07/22 @nknskn 1
自己紹介:中西 健太 X:@nknskn お仕事:ITセキュリティ関連 会社:外販でRed Team/ペネトレ/脆弱性診断/コンサル、社内でCSIRT構築やらパープル系のR&Dやら
(New!!) 外向けに「パープルチームトレーニング」をリリース 個人:(New!!) 副業始めました 2025年7月: 【営業】 、【初受注】実績を解除 →「サーバのセキュリティチェック」のはずが「リプレイス&DevSecOpsをどうにかする」感じに なった件について(近日公開???) YouTubeの更新ができなくてツラい… 経験値: ベンダ企業で攻撃系サービス(RT/ペネトレ/診断とか)を一通り、インシデントのハンドリング・調査やらをボチボチ その他トレーニング講師やら「セキュリティ関連の設定整理 兼 システム移行前後のセキュリティ向上支援」やら チームマネジメント関連:リソースコントロールやらメンバー育成やら他部署との連携やら スキル:ざっくりOSCE3ぐらい 2 省略
宣伝 (New!!) 「パープルチームトレーニング」をリリース BarrierCrack、組織のインシデント対応能力を強化するパープルチームトレーニングサービスを提供開始 https://prtimes.jp/main/html/rd/p/000000008.000149241.html ここでも別のネタ、なにをすべきなの?って部分の一般的な話を公開します 株式会社GRCS: 【8/5開催】物理的侵害からのサイバー攻撃に関する事例と対策を解説~物理セキュリティリスク評価の重要性
と体制強化のポイント~ https://www.grcs.co.jp/seminar/20250805 2.組織全体のセキュリティ体制を向上させるためのポイント (New!!) 副業始めました ご相談はこちらまで →
[email protected]
※社(本業)として受けさせていただけると大変嬉しみ… 省略 3
目次 The DFIR Reportとは 今回の公募で求められたこと チャレンジ
Artifactsについて 結果と学び まとめ 4
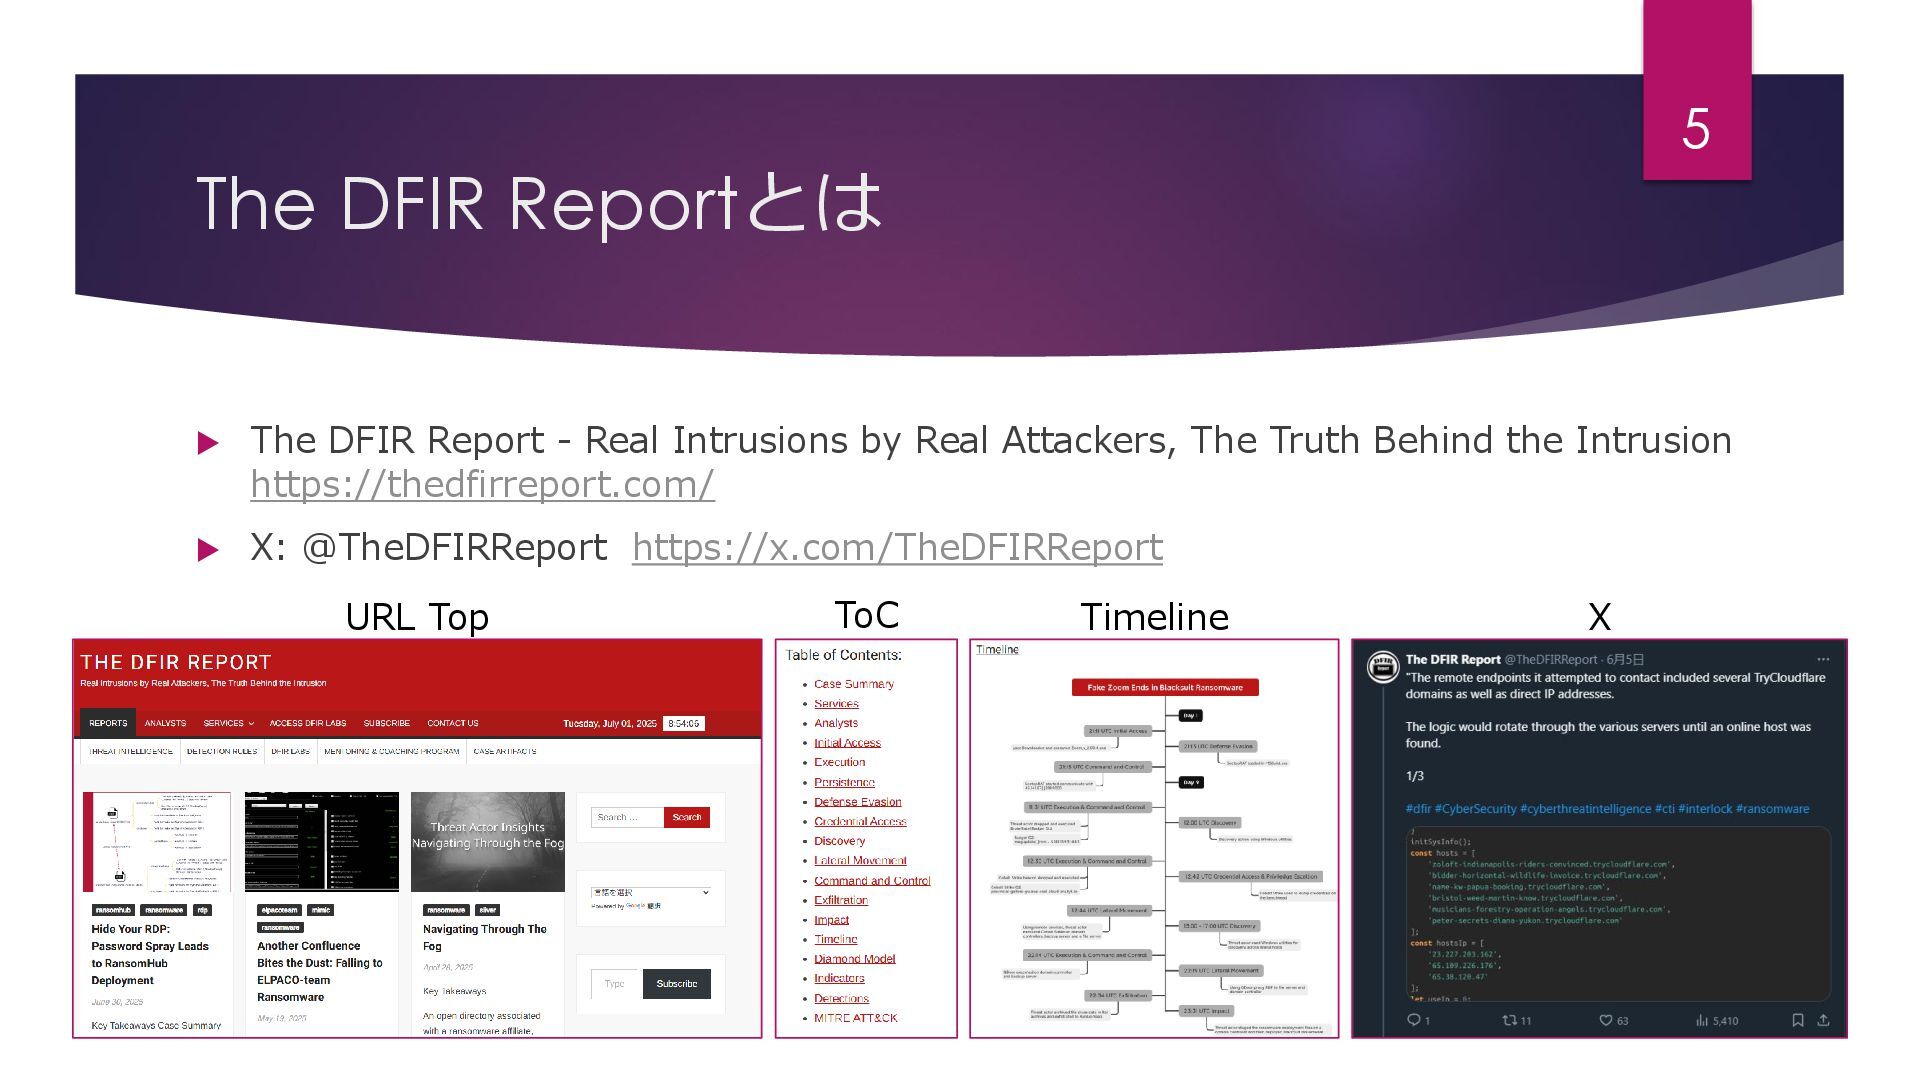
The DFIR Reportとは The DFIR Report - Real Intrusions
by Real Attackers, The Truth Behind the Intrusion https://thedfirreport.com/ X: @TheDFIRReport https://x.com/TheDFIRReport URL Top ToC Timeline X 5
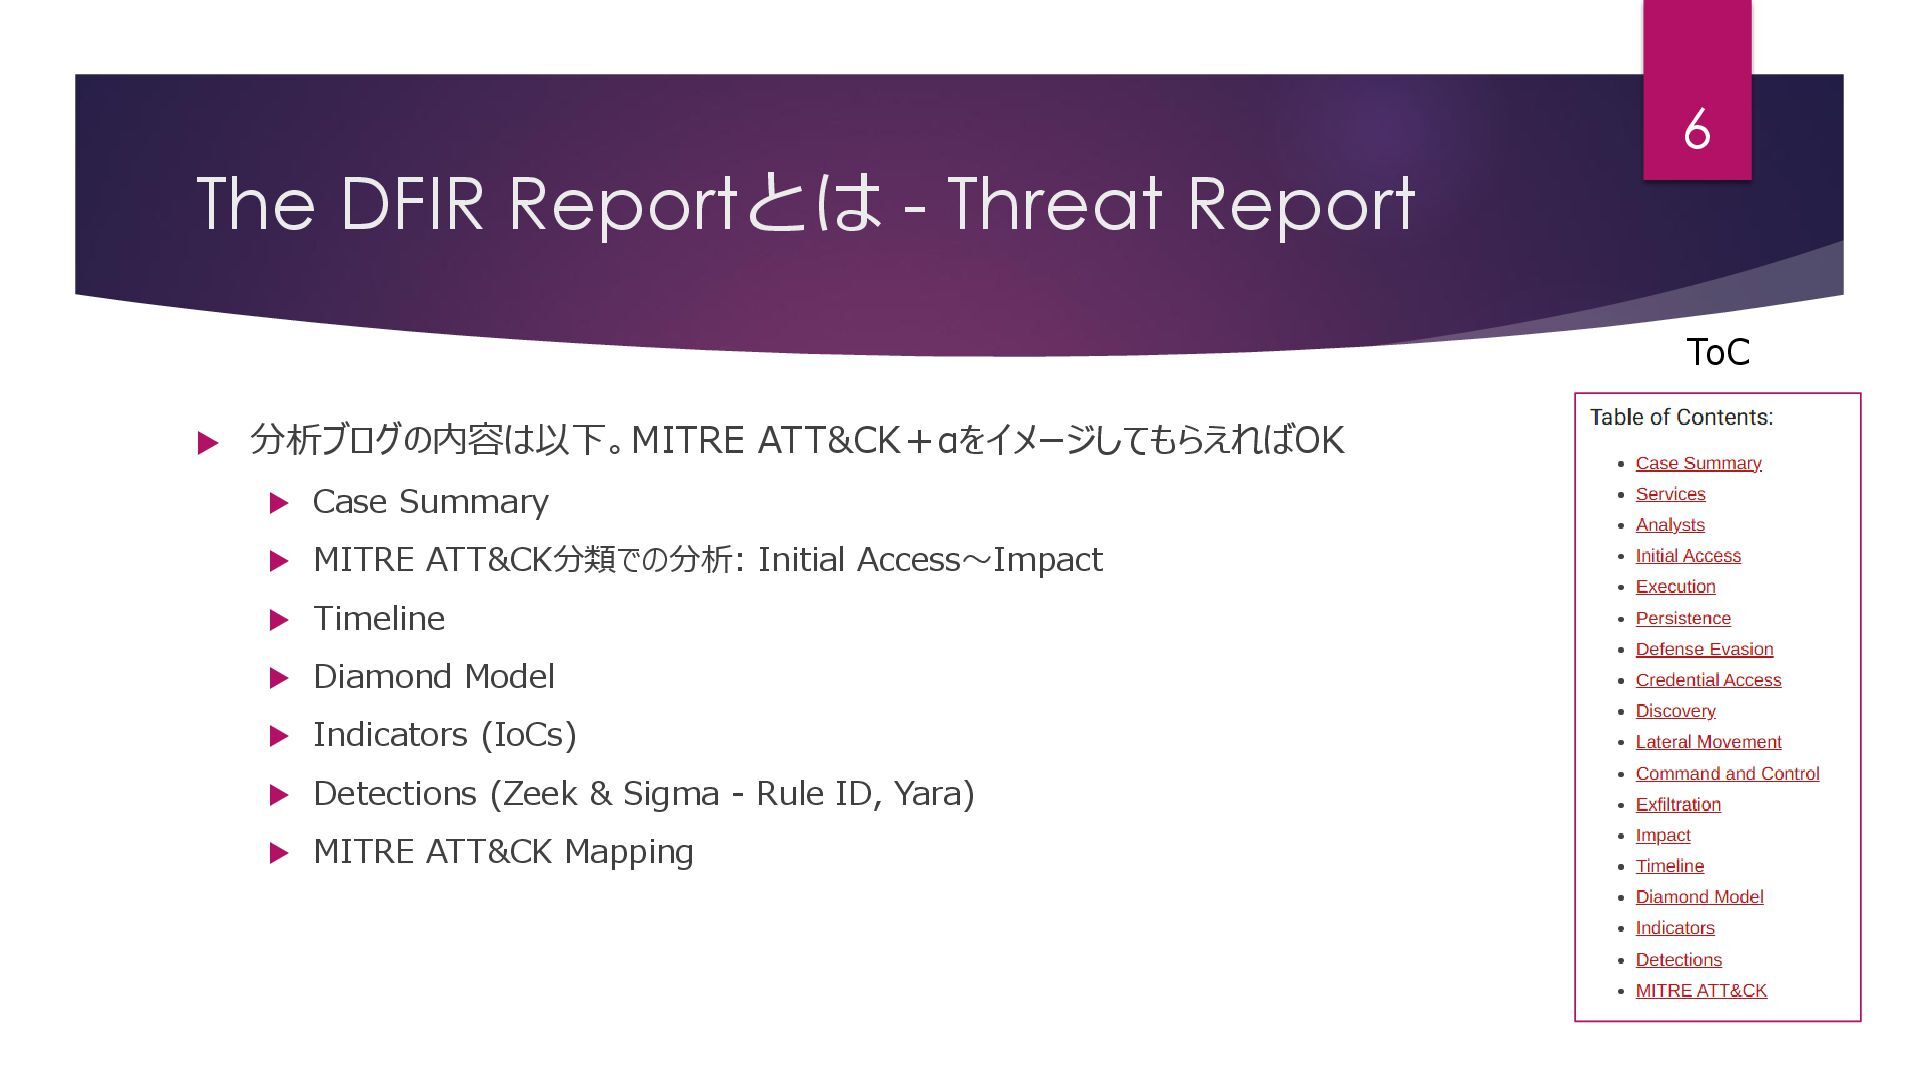
The DFIR Reportとは - Threat Report 分析ブログの内容は以下。MITRE ATT&CK+αをイメージしてもらえればOK
Case Summary MITRE ATT&CK分類での分析: Initial Access~Impact Timeline Diamond Model Indicators (IoCs) Detections (Zeek & Sigma - Rule ID, Yara) MITRE ATT&CK Mapping ToC 6
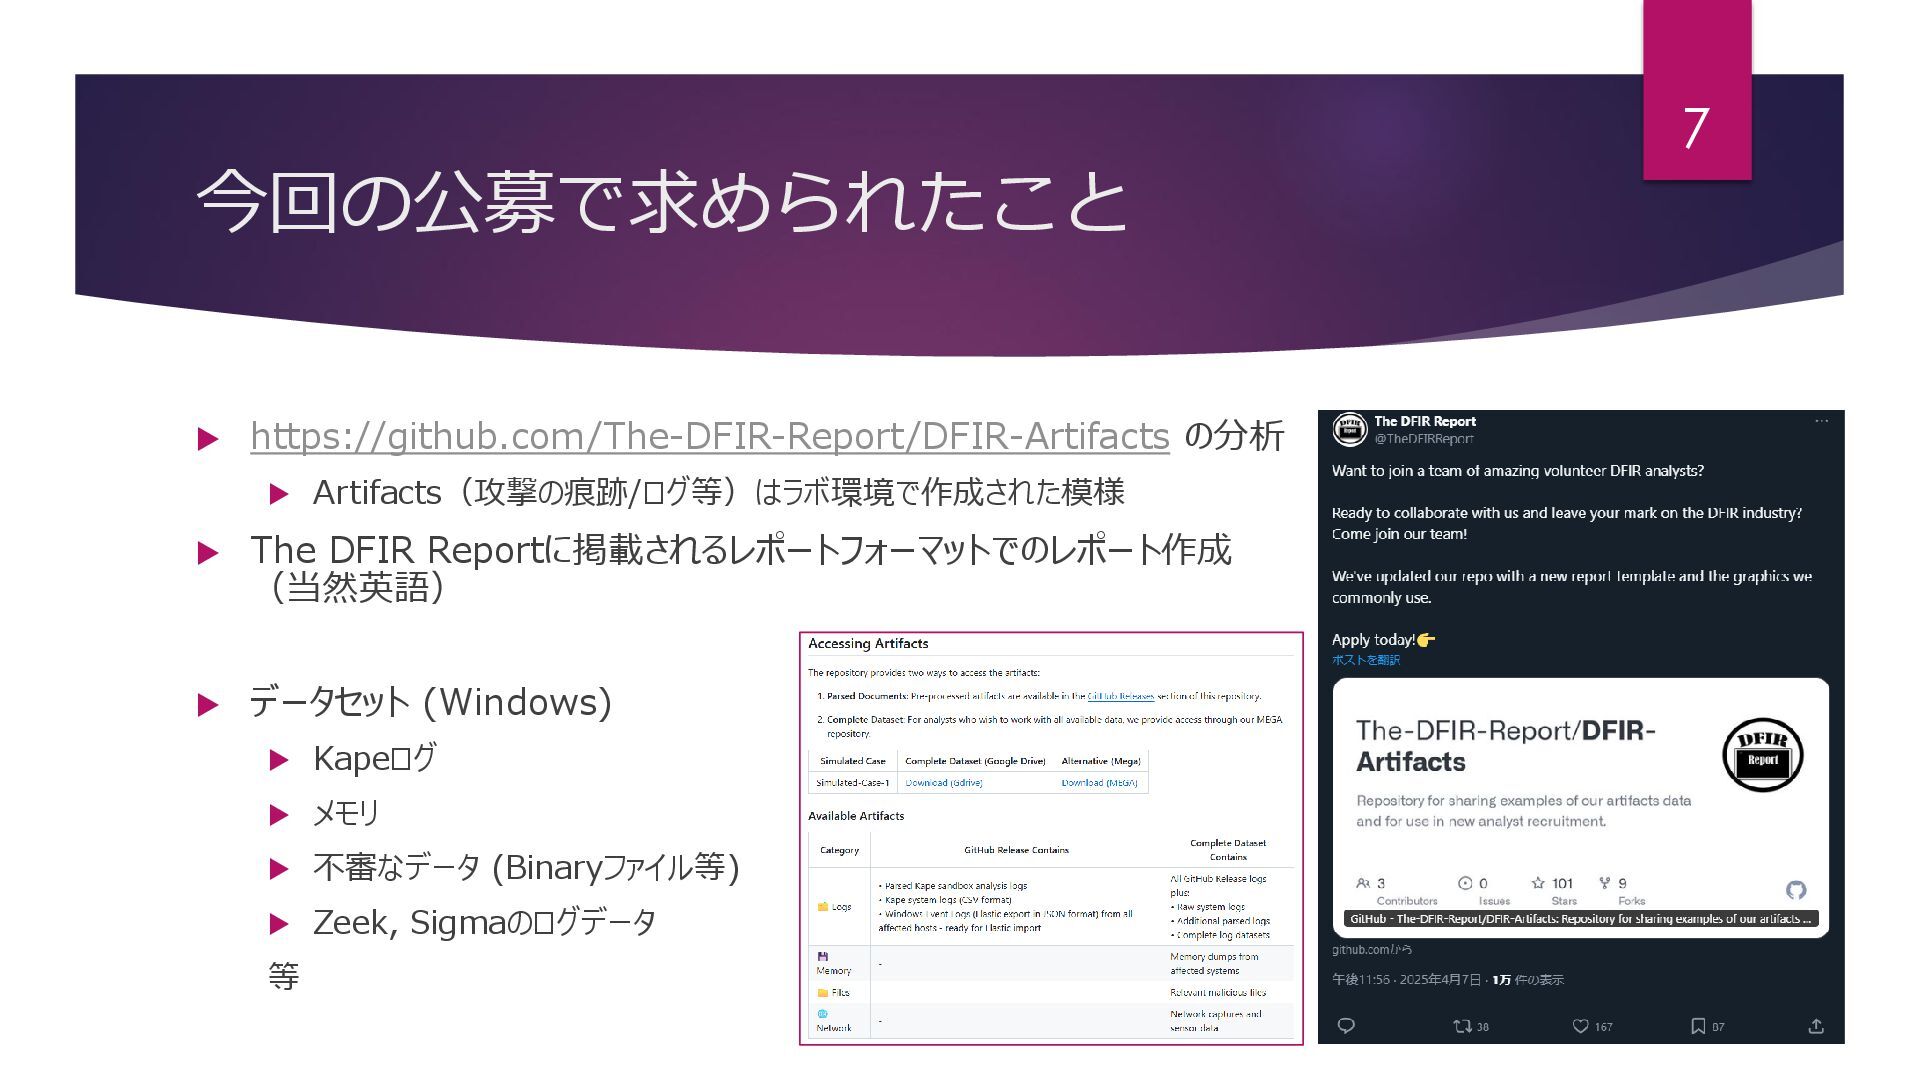
今回の公募で求められたこと https://github.com/The-DFIR-Report/DFIR-Artifacts の分析 Artifacts(攻撃の痕跡/ログ等)はラボ環境で作成された模様 The DFIR Reportに掲載されるレポートフォーマットでのレポート作成
(当然英語) データセット (Windows) Kapeログ メモリ 不審なデータ (Binaryファイル等) Zeek, Sigmaのログデータ 等 7
チャレンジ:都合3日(計20時間)ぐらい 手元の環境構築からスタート SOF-ELKを取ってきたり Windows 11 VMにツールをいろいろ入れたり
Jupyter Notebookでパーサーを書いたり 環境作るのにざっくり12~13時間 →放置してた時間はあるので、実作業時間は半分以下…?(うろ覚え) 分析・レポーティング パーサー作成と並行 ざっくり7~8時間 1営業日目安で頑張ってみた 8
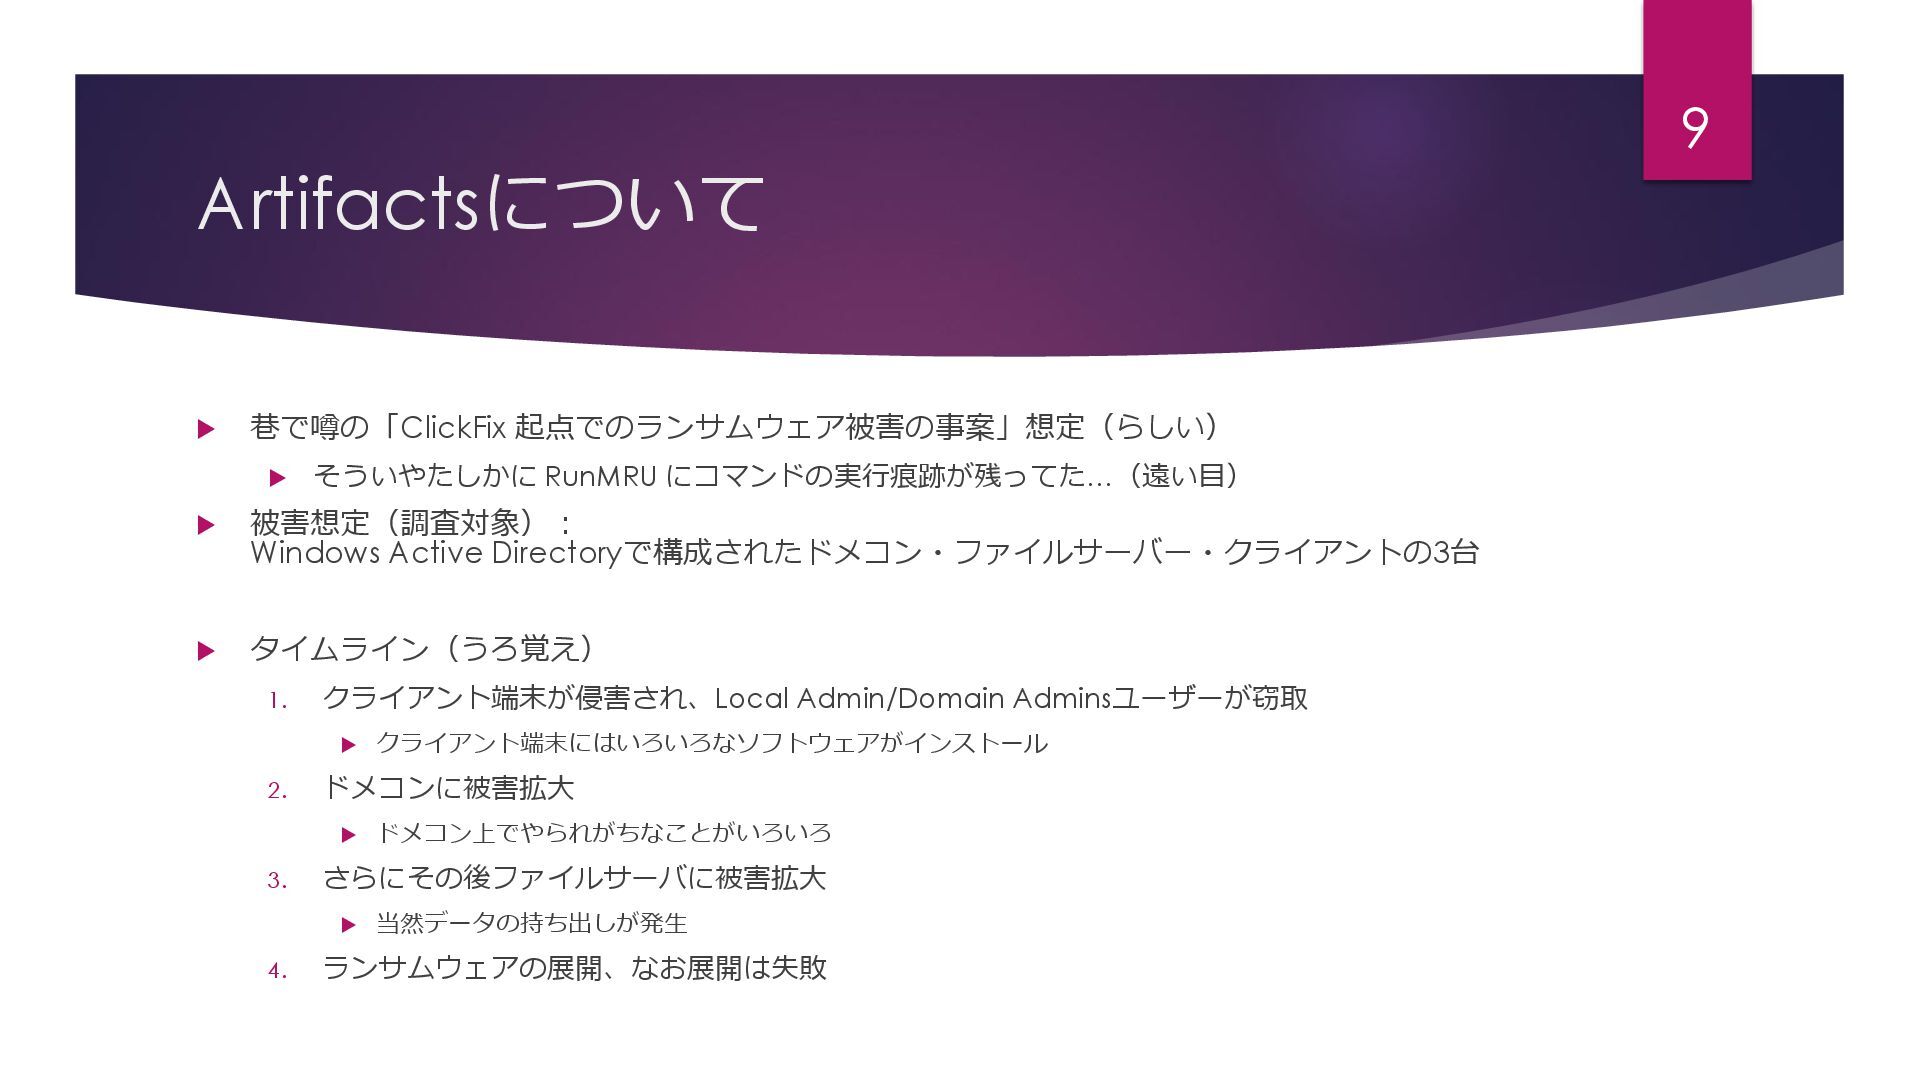
Artifactsについて 巷で噂の「ClickFix 起点でのランサムウェア被害の事案」想定(らしい) そういやたしかに RunMRU にコマンドの実行痕跡が残ってた…(遠い目) 被害想定(調査対象):
Windows Active Directoryで構成されたドメコン・ファイルサーバー・クライアントの3台 タイムライン(うろ覚え) 1. クライアント端末が侵害され、Local Admin/Domain Adminsユーザーが窃取 クライアント端末にはいろいろなソフトウェアがインストール 2. ドメコンに被害拡大 ドメコン上でやられがちなことがいろいろ 3. さらにその後ファイルサーバに被害拡大 当然データの持ち出しが発生 4. ランサムウェアの展開、なお展開は失敗 9
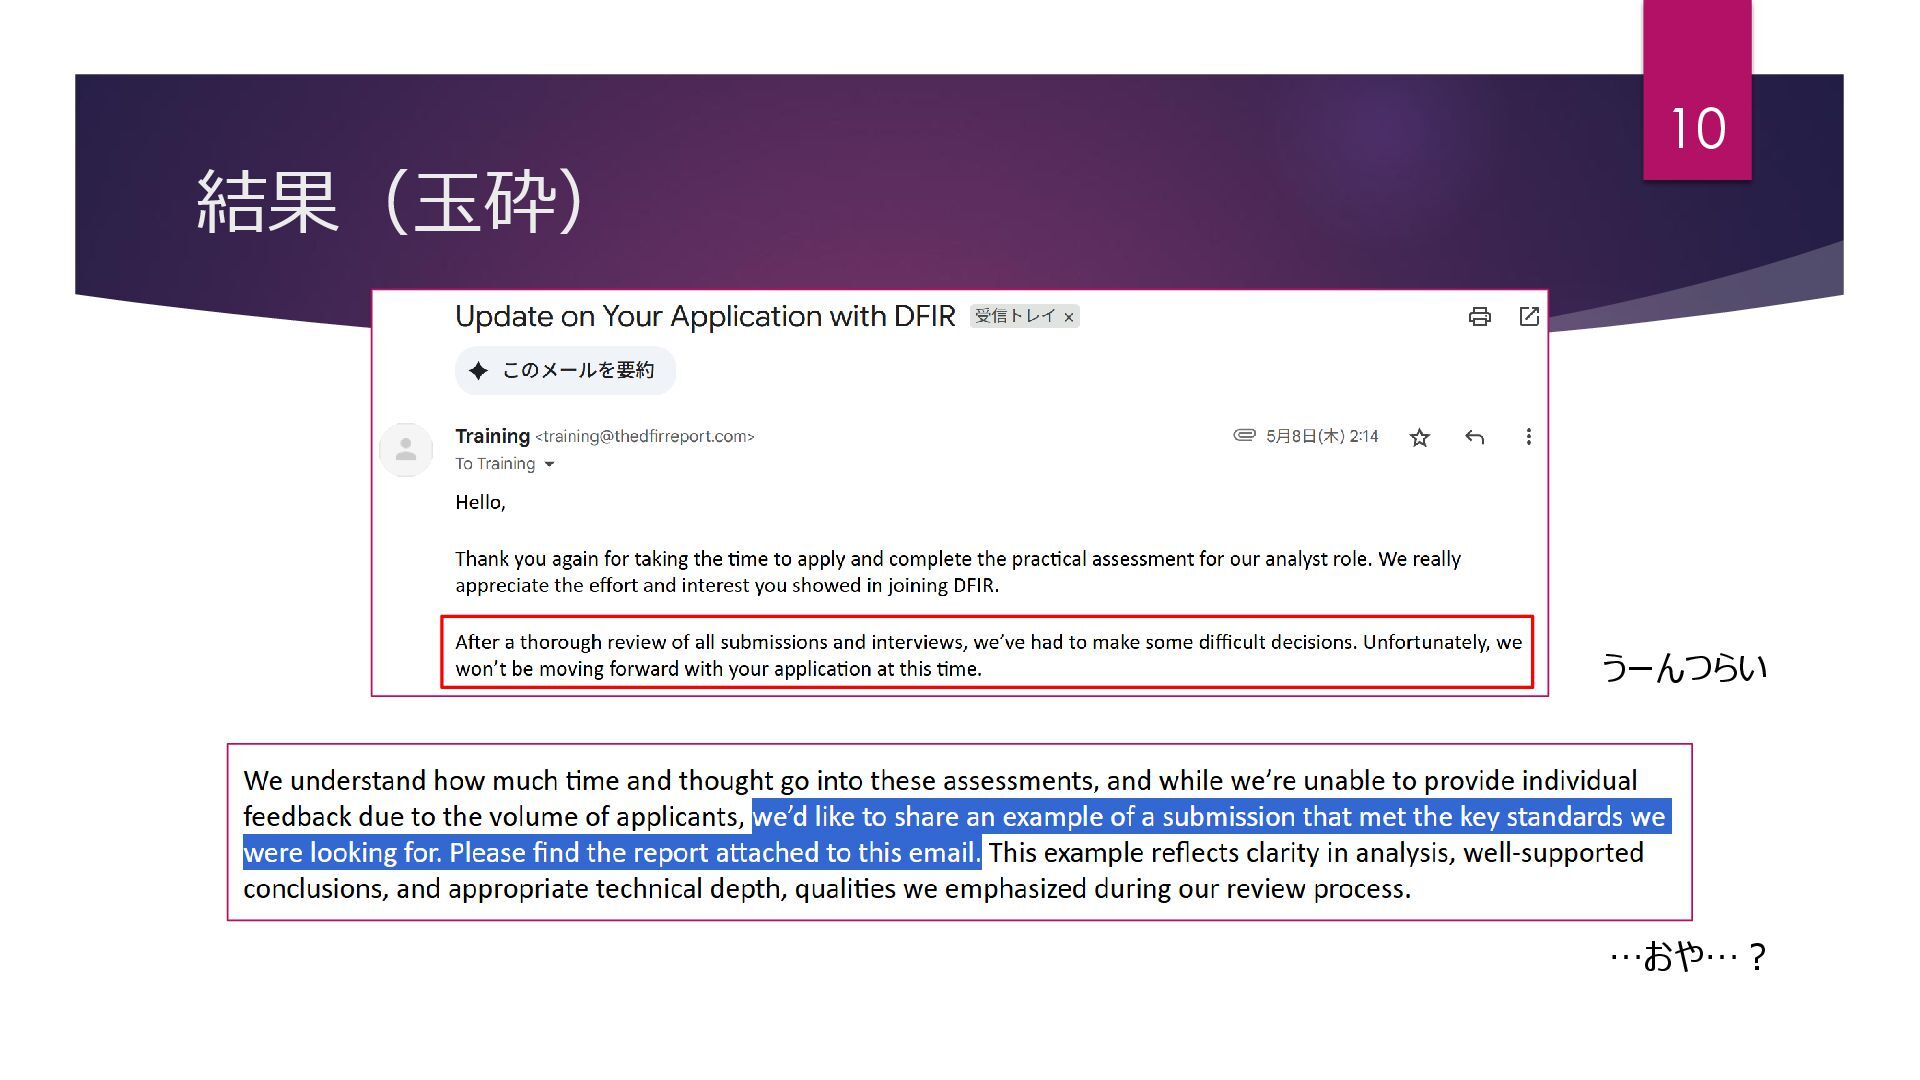
結果(玉砕) …おや…? うーんつらい 10
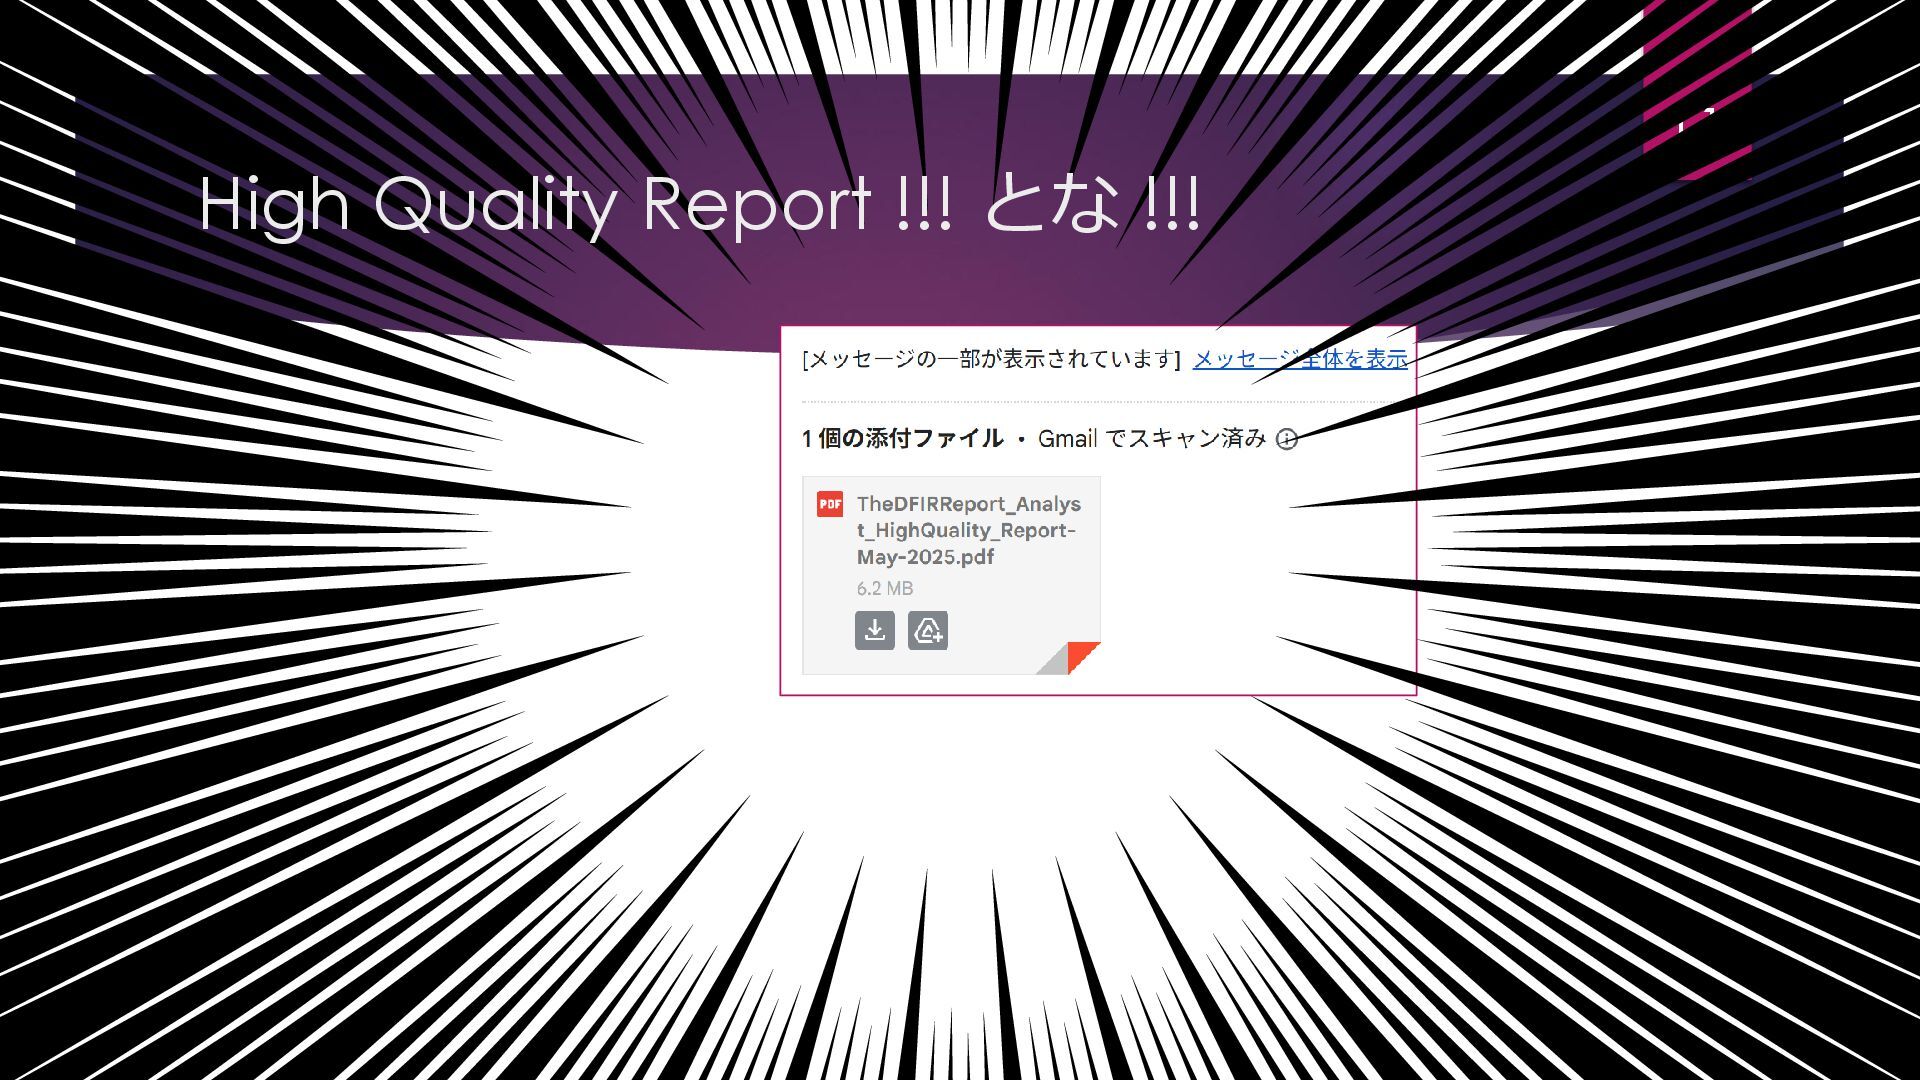
11 High Quality Report !!! とな !!!
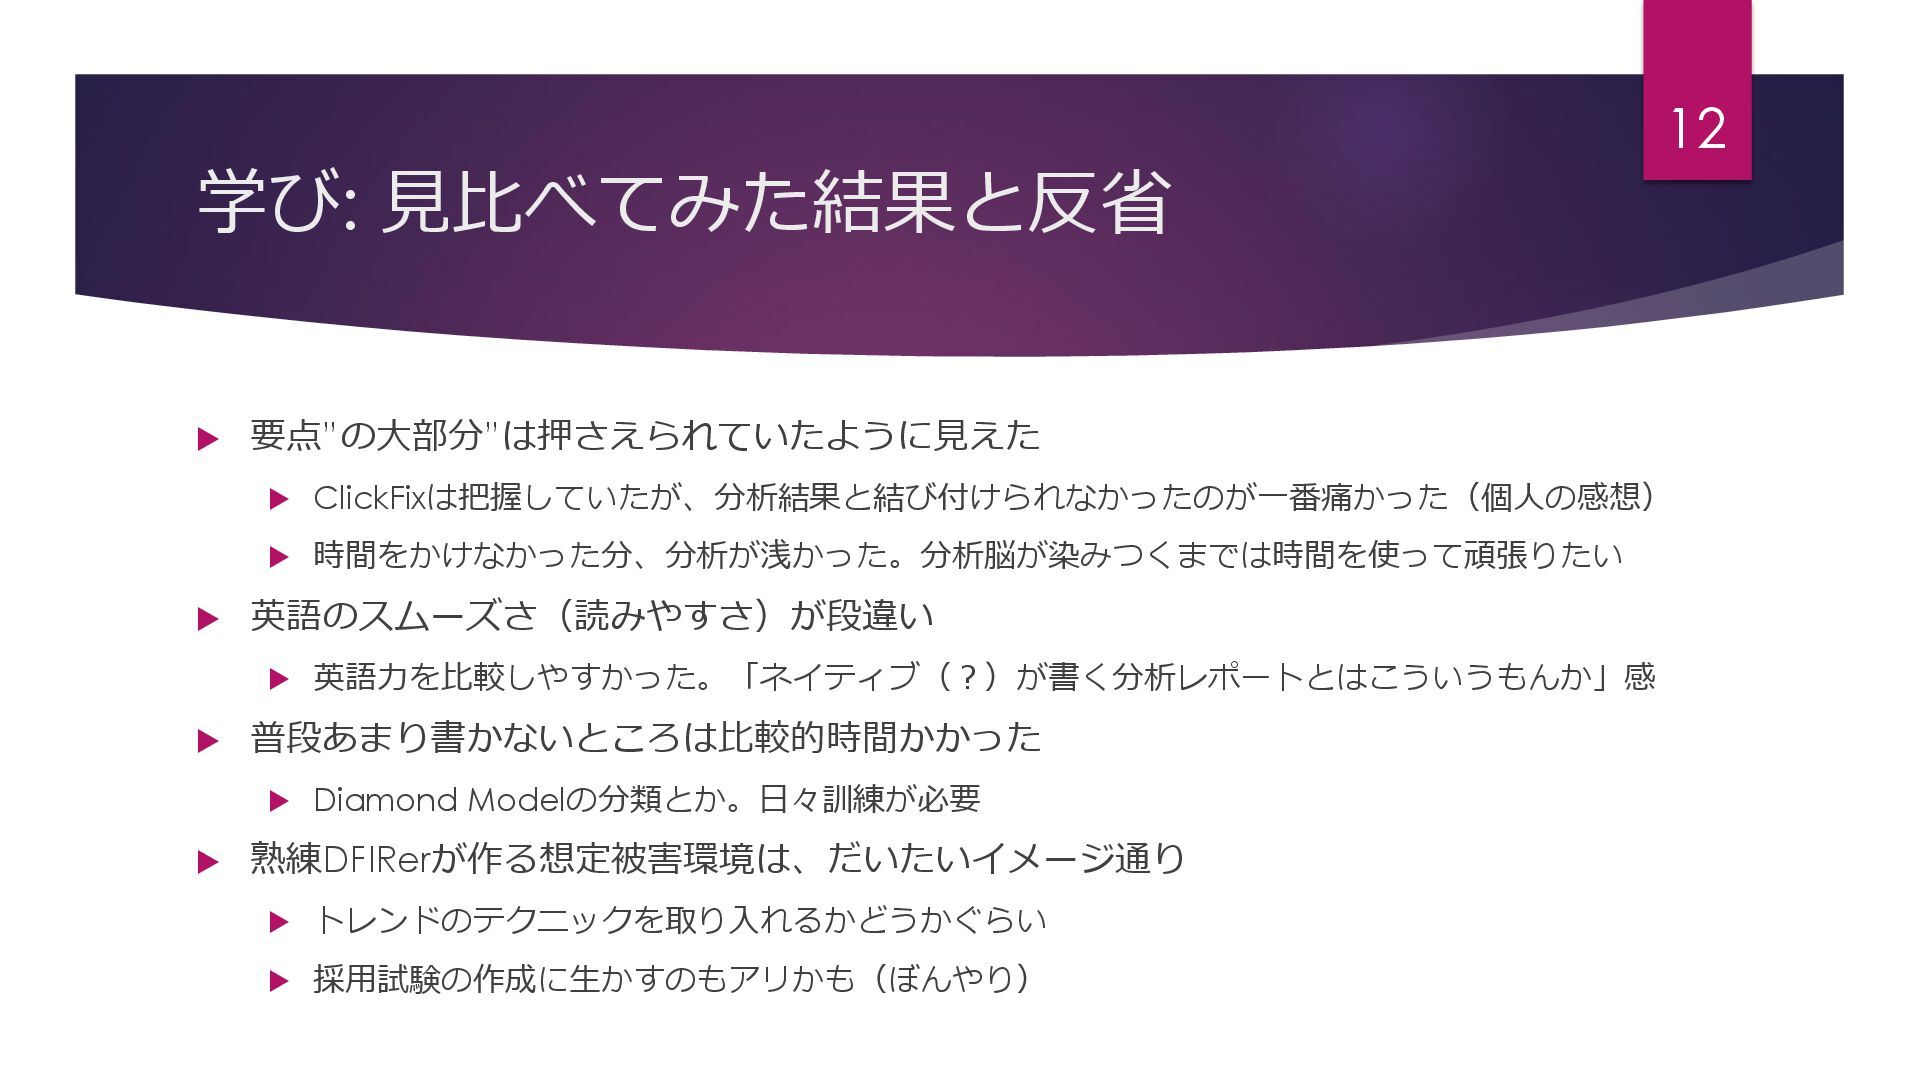
学び: 見比べてみた結果と反省 要点”の大部分”は押さえられていたように見えた ClickFixは把握していたが、分析結果と結び付けられなかったのが一番痛かった(個人の感想) 時間をかけなかった分、分析が浅かった。分析脳が染みつくまでは時間を使って頑張りたい 英語のスムーズさ(読みやすさ)が段違い
英語力を比較しやすかった。「ネイティブ(?)が書く分析レポートとはこういうもんか」感 普段あまり書かないところは比較的時間かかった Diamond Modelの分類とか。日々訓練が必要 熟練DFIRerが作る想定被害環境は、だいたいイメージ通り トレンドのテクニックを取り入れるかどうかぐらい 採用試験の作成に生かすのもアリかも(ぼんやり) 12
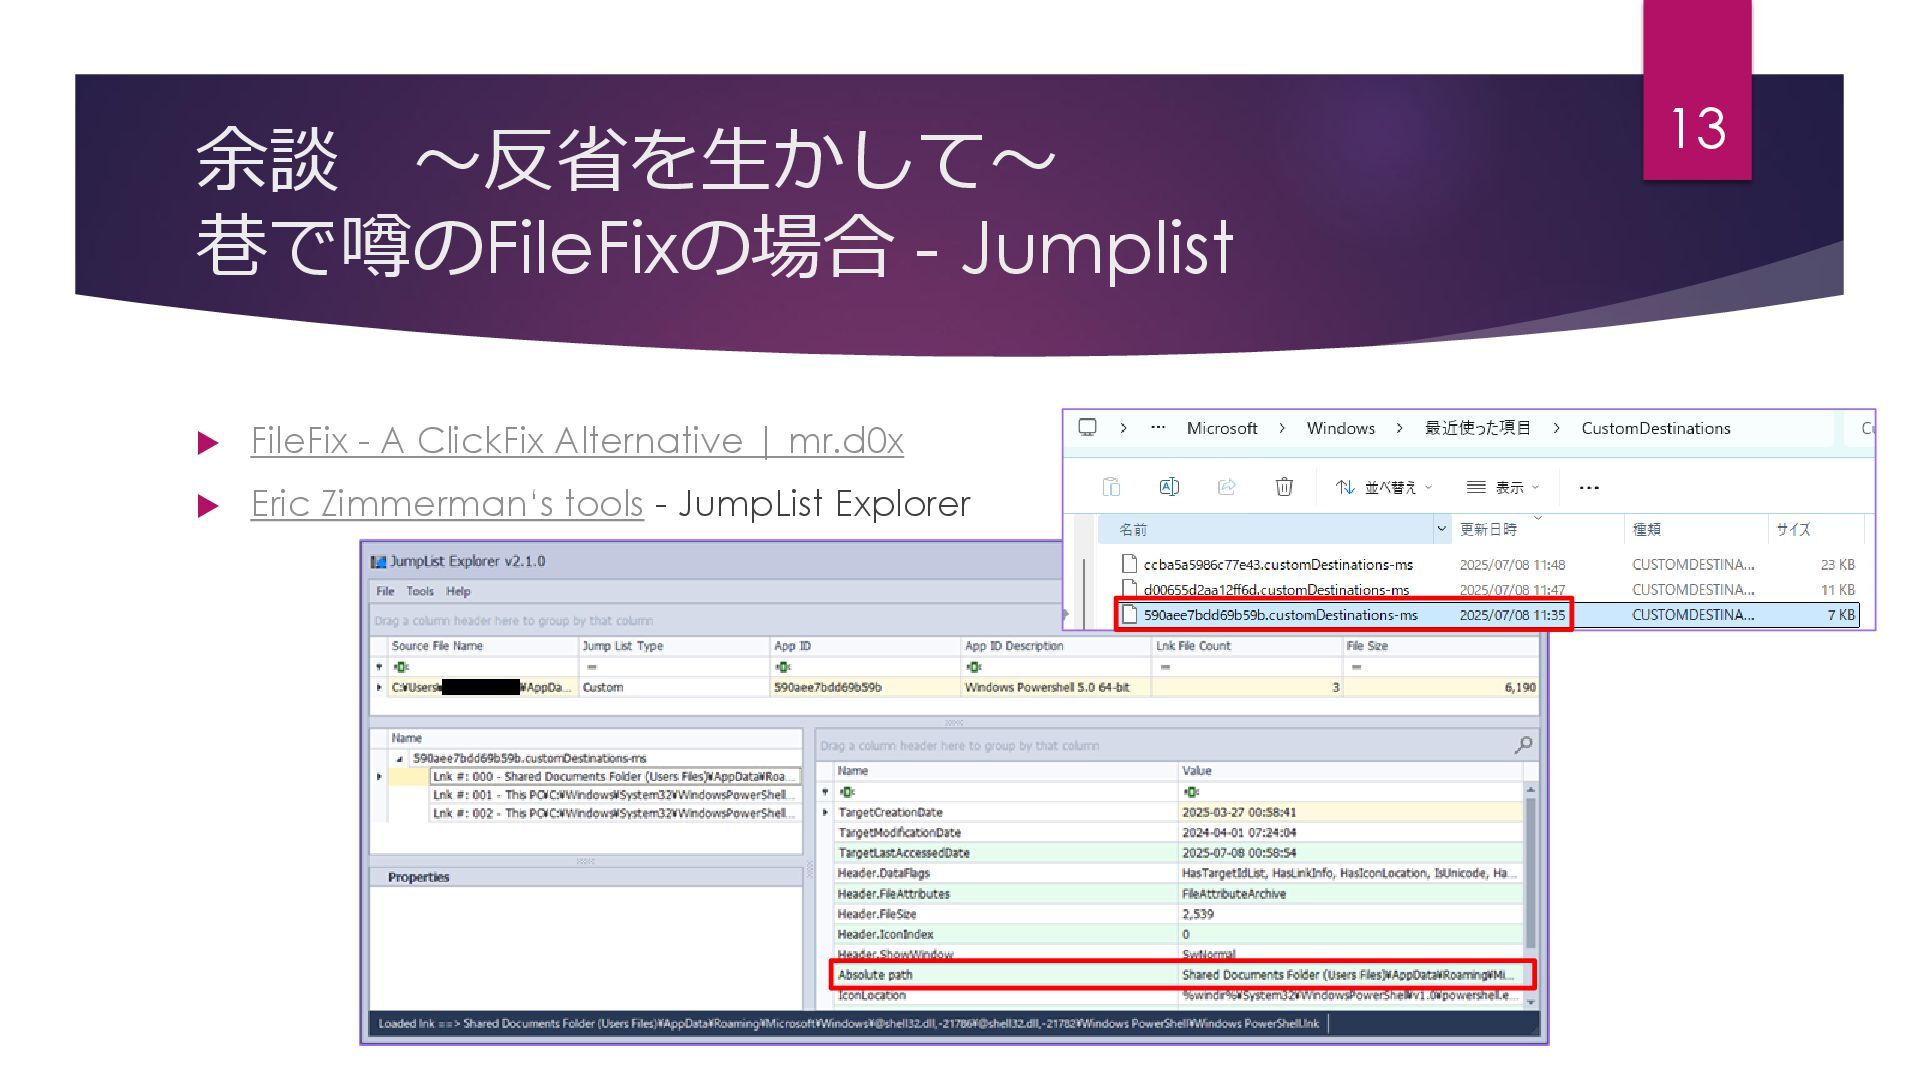
余談 ~反省を生かして~ 巷で噂のFileFixの場合 - Jumplist FileFix - A ClickFix
Alternative | mr.d0x Eric Zimmerman‘s tools - JumpList Explorer 13
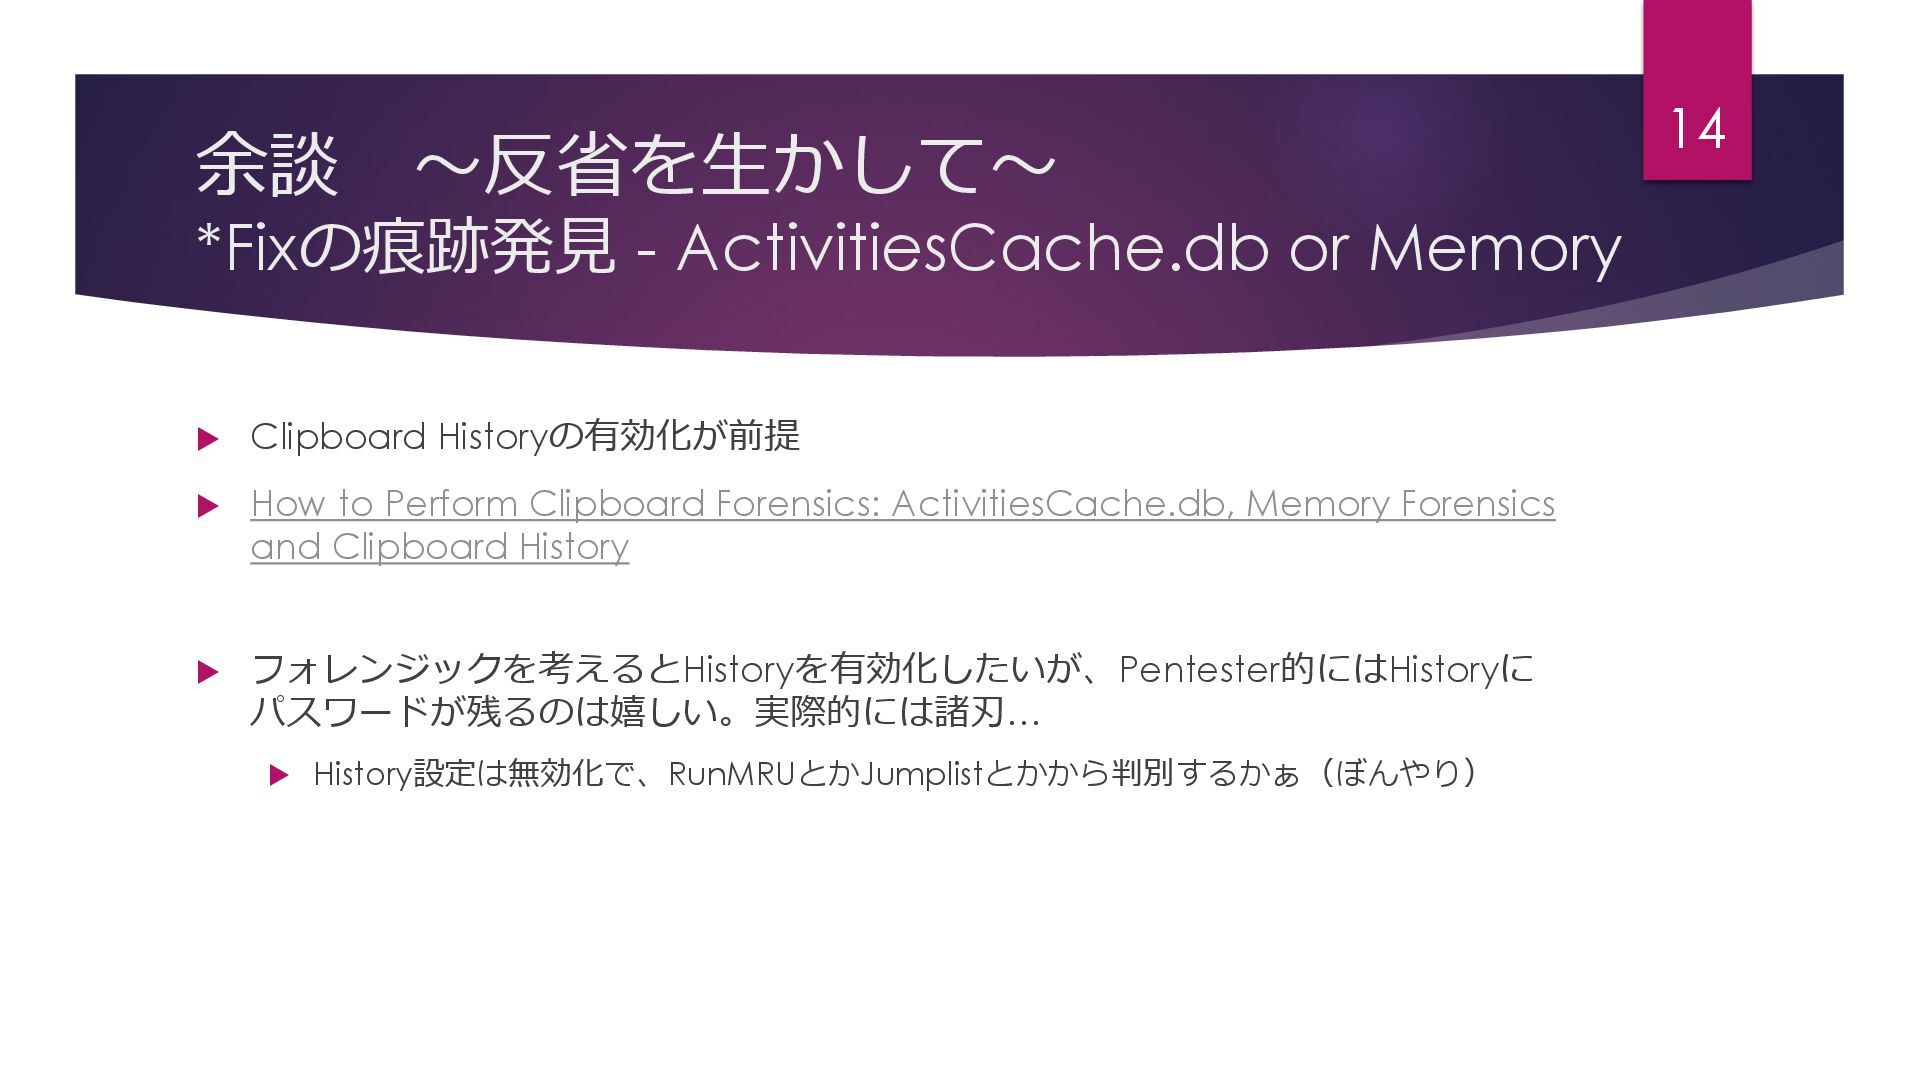
余談 ~反省を生かして~ *Fixの痕跡発見 - ActivitiesCache.db or Memory Clipboard Historyの有効化が前提
How to Perform Clipboard Forensics: ActivitiesCache.db, Memory Forensics and Clipboard History フォレンジックを考えるとHistoryを有効化したいが、Pentester的にはHistoryに パスワードが残るのは嬉しい。実際的には諸刃… History設定は無効化で、RunMRUとかJumplistとかから判別するかぁ(ぼんやり) 14
まとめ 分析環境の整備には時間がかかる 分析環境に限らず、普段から遊べる環境はいろいろ作っておこう チャレンジしよう。思わぬ副産物があるかもしれない 目的に「環境用意したりツール整備したり」を設定してチャレンジ(大枠は達成)したけど、 他の人のHigh
Quality Reportをもらえるとは思わなんだ…やったぜ “分析”これ日々の「知見の収集」と「検証・訓練」なり “知った”だけだと精度の高い分析はできない(自分の中にIntelligence化されていない)ね、やっぱり 「知った気になってるだけ」ともいう 15
ありがとう ございました 16
More Decks by nknskn
See All by nknskn
脱・構築後の形骸化、実行力向上に必要な決めるべきこと
nknskn
0
130
インシデントレスポンス完全に理解した
nknskn
3
3k
社で一人CSIRTを作ってみた話(with AI)
nknskn
1
570
動画勢YouTuber始めてみた
nknskn
0
110
AI「DeepSeek-R1」とオンプレADハッキングしてみた
nknskn
1
700
Featured
See All Featured
Bootstrapping a Software Product
garrettdimon
PRO
306
120k
How to Build an AI Search Optimization Roadmap - Criteria and Steps to Take #SEOIRL
aleyda
1
2.3k
Easily Structure & Communicate Ideas using Wireframe
afnizarnur
194
17k
The Web Performance Landscape in 2024 [PerfNow 2024]
tammyeverts
12
1.4k
Ecommerce SEO: The Keys for Success Now & Beyond - #SERPConf2024
aleyda
1
2.3k
Principles of Awesome APIs and How to Build Them.
keavy
128
18k
Testing 201, or: Great Expectations
jmmastey
46
8.4k
Build your cross-platform service in a week with App Engine
jlugia
234
19k
The Director’s Chair: Orchestrating AI for Truly Effective Learning
tmiket
1
350
Ten Tips & Tricks for a 🌱 transition
stuffmc
1
290
Groundhog Day: Seeking Process in Gaming for Health
codingconduct
0
490
Mobile First: as difficult as doing things right
swwweet
225
10k


 nknskn
 garrettdimon
 aleyda
 afnizarnur
 tammyeverts
 keavy
 jmmastey
 jlugia
 tmiket
 stuffmc
 codingconduct
 swwweet