Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Bitmessage
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
onli
September 05, 2013
820
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Bitmessage
A short presentation of bitmessage, part of a lightning talk for the hackspace Siegen
onli
September 05, 2013
Featured
See All Featured
Skip the Path - Find Your Career Trail
mkilby
1
260
Gemini Prompt Engineering: Practical Techniques for Tangible AI Outcomes
mfonobong
2
590
Navigating Weather and Climate Data
rabernat
0
560
KATA
mclloyd
PRO
35
16k
Are puppies a ranking factor?
jonoalderson
2
4.1k
Testing 201, or: Great Expectations
jmmastey
46
8.3k
Side Projects
sachag
456
43k
<Decoding/> the Language of Devs - We Love SEO 2024
nikkihalliwell
1
360
Fantastic passwords and where to find them - at NoRuKo
philnash
53
4k
Game over? The fight for quality and originality in the time of robots
wayneb77
1
300
Save Time (by Creating Custom Rails Generators)
garrettdimon
PRO
33
5.2k
Refactoring Trust on Your Teams (GOTO; Chicago 2020)
rmw
35
3.8k
Transcript
Bitmessage
Szenario: Die Gegenwart NSA überwacht das gesamte Internet CAs sind
nicht vertrauenswürdig (DigiNotar) Firmen geben NSA Serverzugriff
Wie sähe die passende Email- Alternative aus?
None
1. Verschlüsselung als Standard 2. Größtmögliche Anonymitätsmenge 3. Kein zentraler
Angriffspunkt Trustless
Verschlüsselung als Standard Automatisch: Gesendete Nachricht mit public Key des
Empfängers verschlüsseln Elliptic Curve Encryption => AES-256-CBC
Größtmögliche Anonymitätsmenge Alle Nachrichten werden an alle Teilnehmer des Netzwerks
geschickt -> Kein Privacy- Problem, da verschlüsselt Skaliert das? Nein.
Kein zentraler Angriffspunkt P2P-Netzwerk Jeder Node gibt Adresse aller anderen
Alle haben alles Wie funktioniert das Netzwerk? No fucking clue
Zeug POW Installation FOSS Streams
POW Spambekämpfung durch Rechenzeitaufwand
Installation Einfaches Python-Programm
FOSS selbstverständlich: https://github. com/Bitmessage/PyBitmessage
Streams Notbehelfsskalierung A1, …, AN in Stream 1 B1, …,
BN in Stream 2 …. Aufsplittung in Anonymitätsklassen
Danke http://www.onli-blogging.de BM-GuFG7jBPbuXVXTn9L9CvnD6zdNy3eTnV
Zusatz: Angriffe
Angriff 1: Phishing Bitmessage has several potential security issues including
a broken proof of work function and potential private key leaks. Full details: http://secupost.net/2325962497/bitmessage-security
Angriff 2: POW + Adressbuch Kontakte im Adressbuch => POW
= 1 Alice + Bob kennen sich Alice erstellt geheime 2. Adresse. Bob schreibt an diese. POW für ihn ist 1 -> Bob weiß, dass die geheime Adresse ihn im Adressbuch hat.
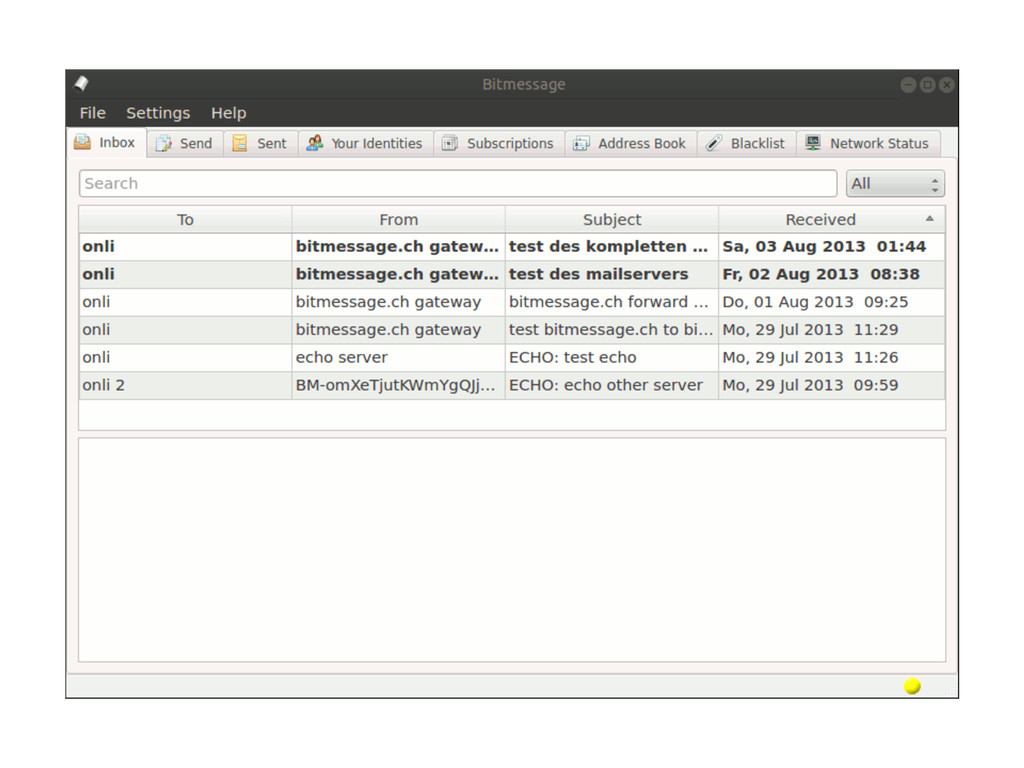
Zusatz: Mailsetup Mit Mailclient BMs senden und empfangen
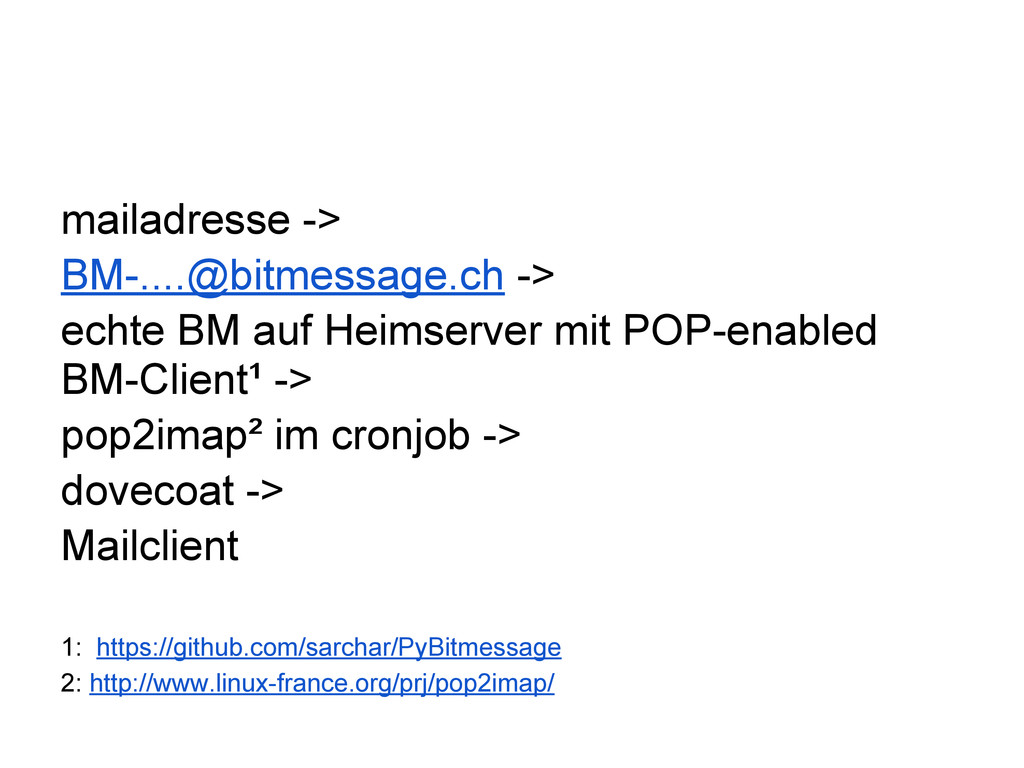
mailadresse ->
[email protected]
-> echte BM auf Heimserver mit POP-enabled
BM-Client¹ -> pop2imap² im cronjob -> dovecoat -> Mailclient 1: https://github.com/sarchar/PyBitmessage 2: http://www.linux-france.org/prj/pop2imap/
Ich distanziere mich von diesem absurden Setup Das Ergebnis wäre:
BM als Mail empfangen per imap-dovecoat Mail als BM senden per POP-PyBitmessage


 mkilby
 mfonobong
 rabernat
 mclloyd
 jonoalderson
 jmmastey
 sachag
 nikkihalliwell
 philnash
 wayneb77
 garrettdimon
 rmw