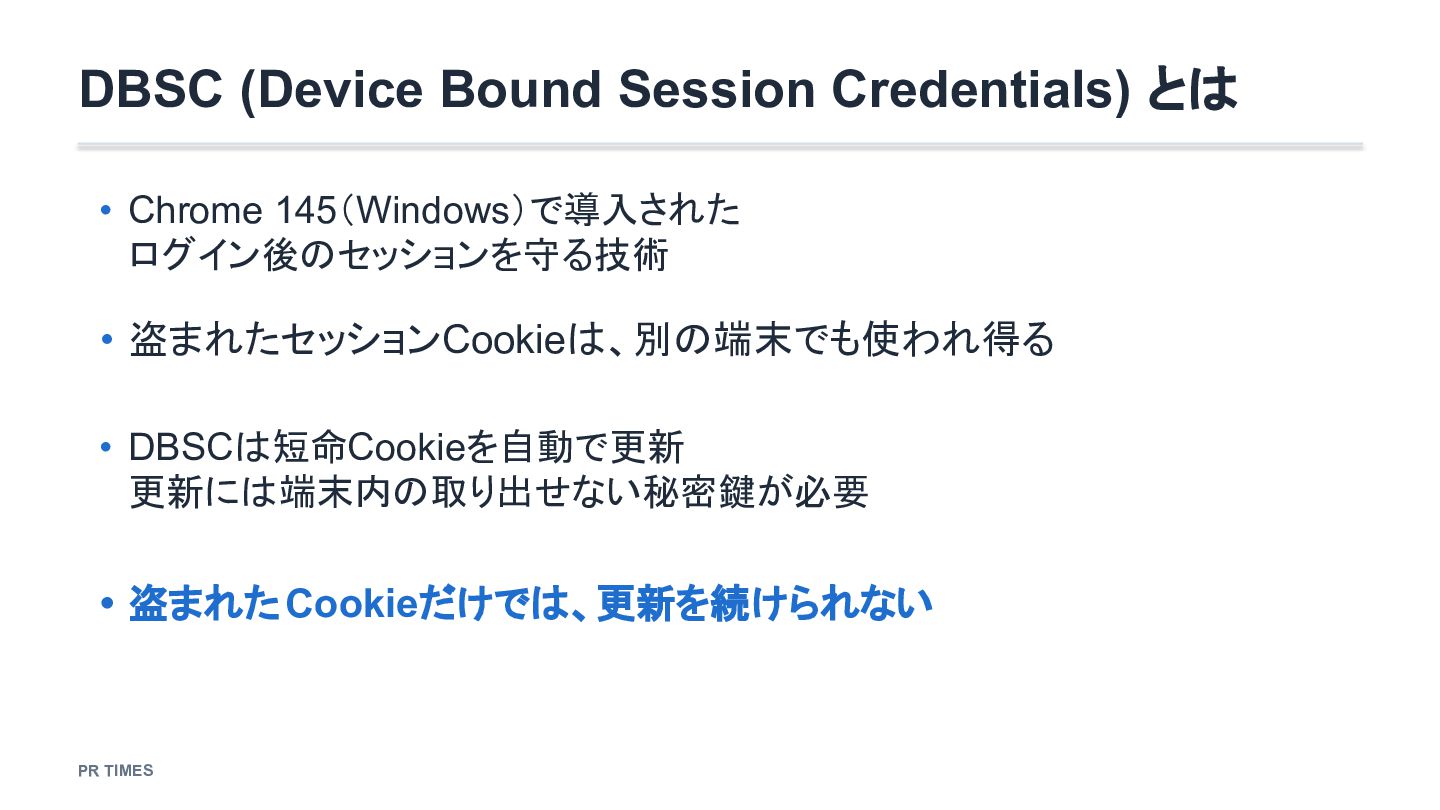
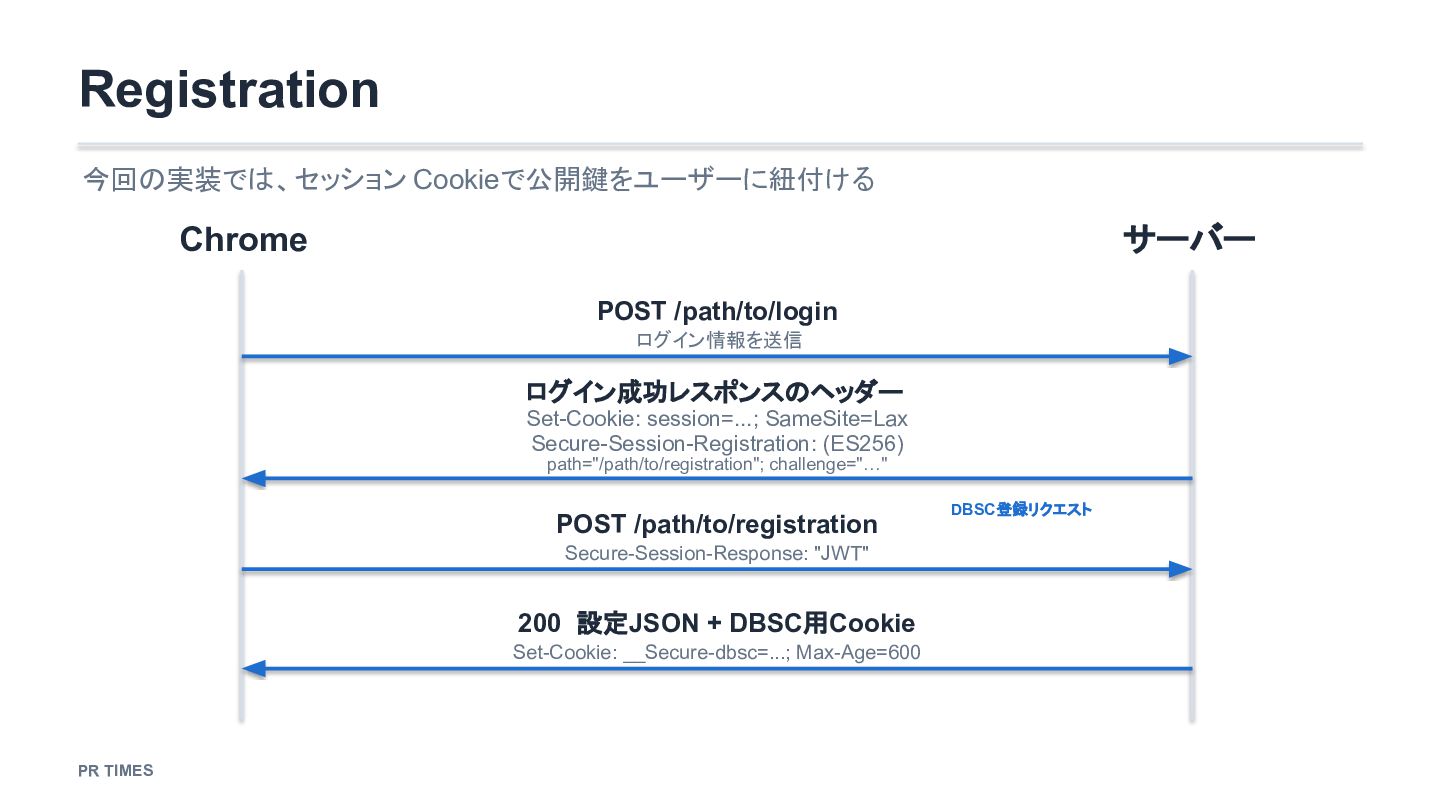
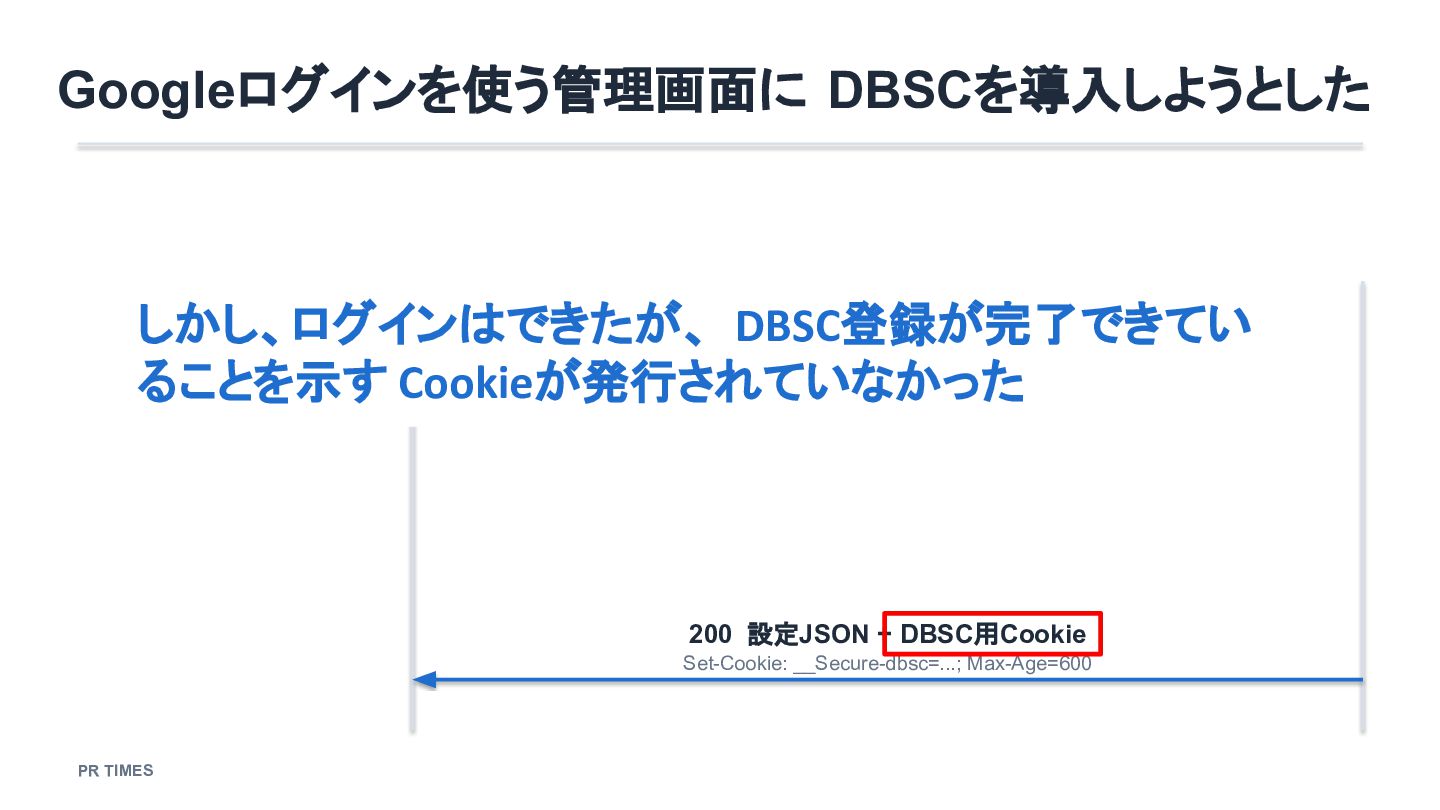
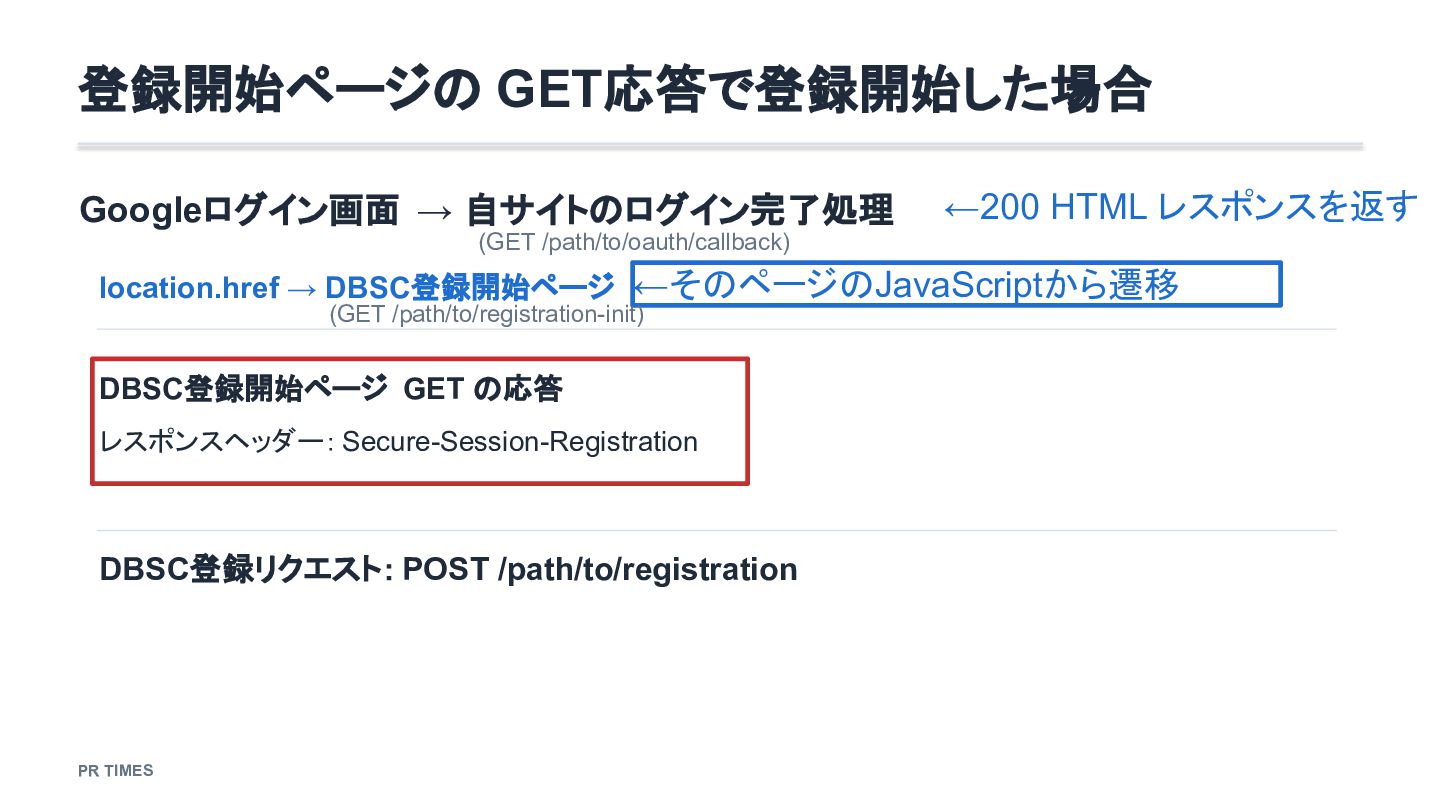
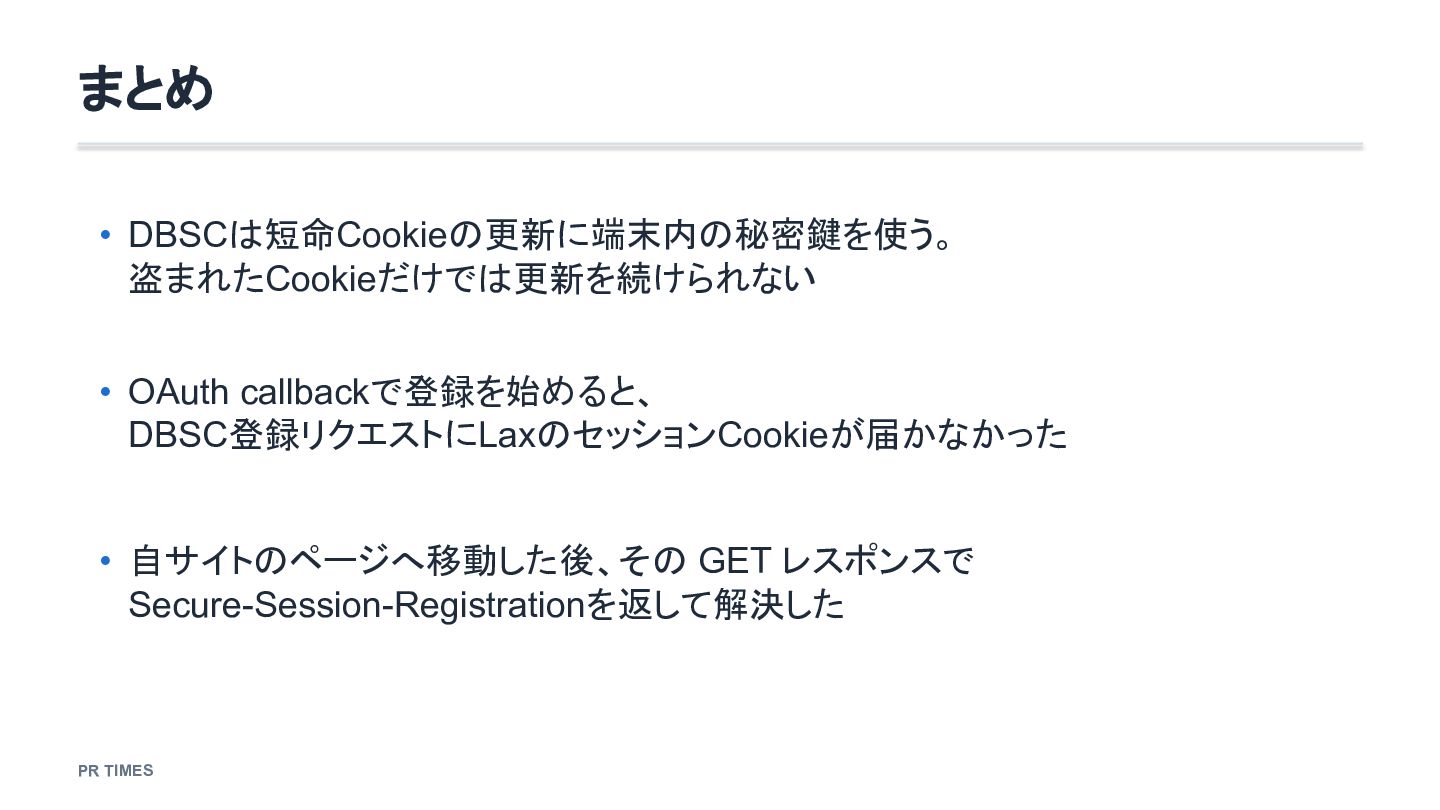
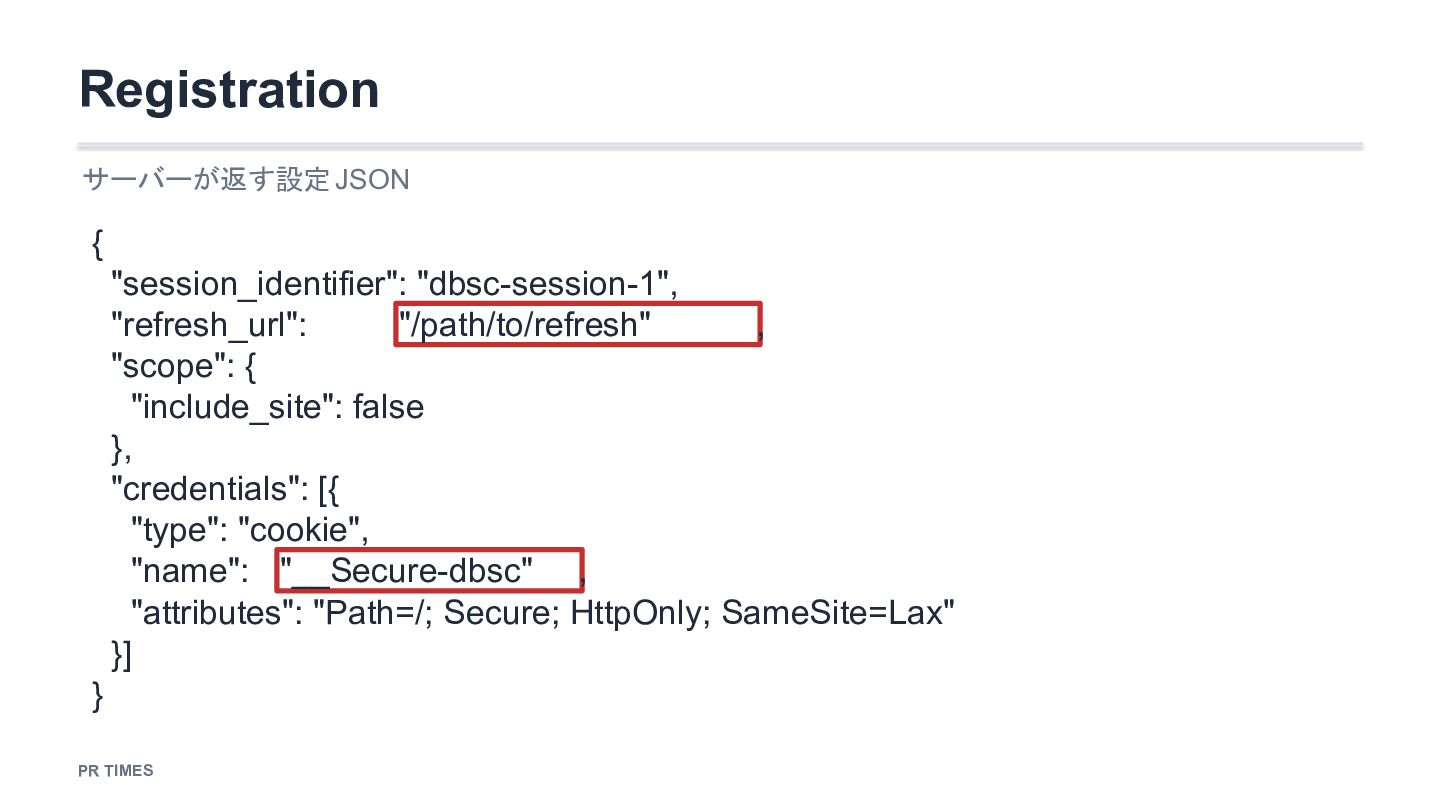
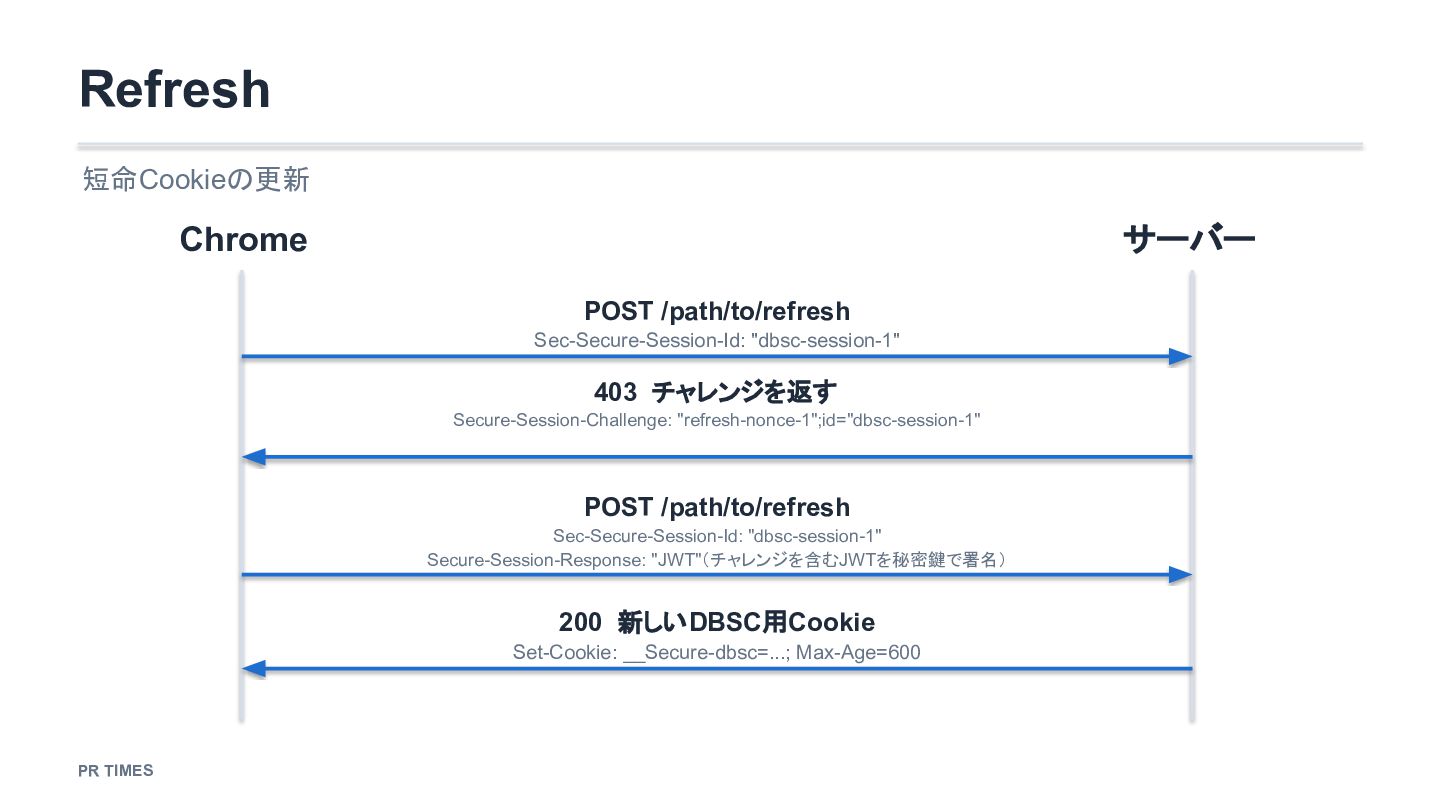
Windows版Chrome 145で導入されたDBSC(Device Bound Session Credentials)は、端末内の秘密鍵を利用して短命なCookieを更新し、Cookieが盗まれてもログイン状態を維持しにくくする仕組みです。
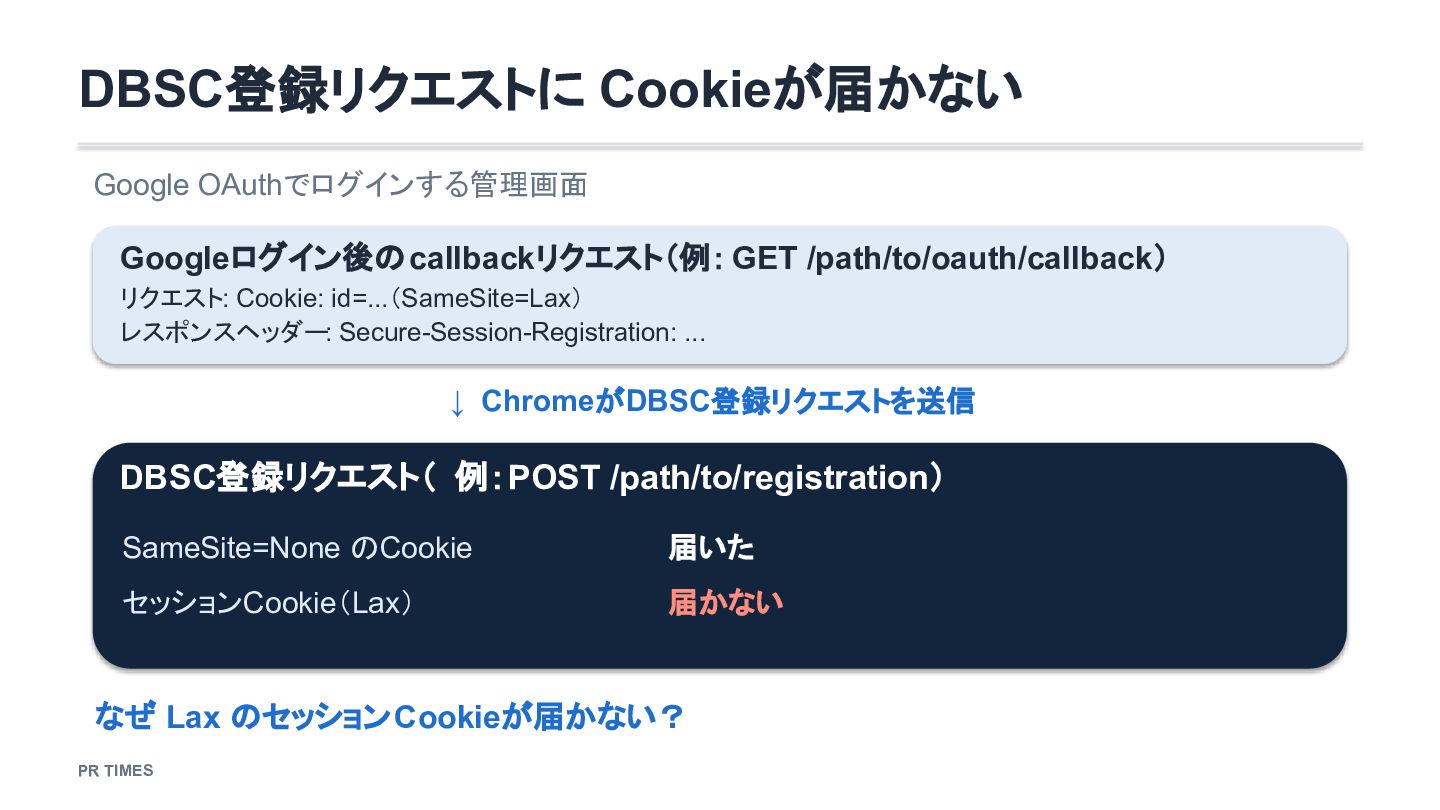
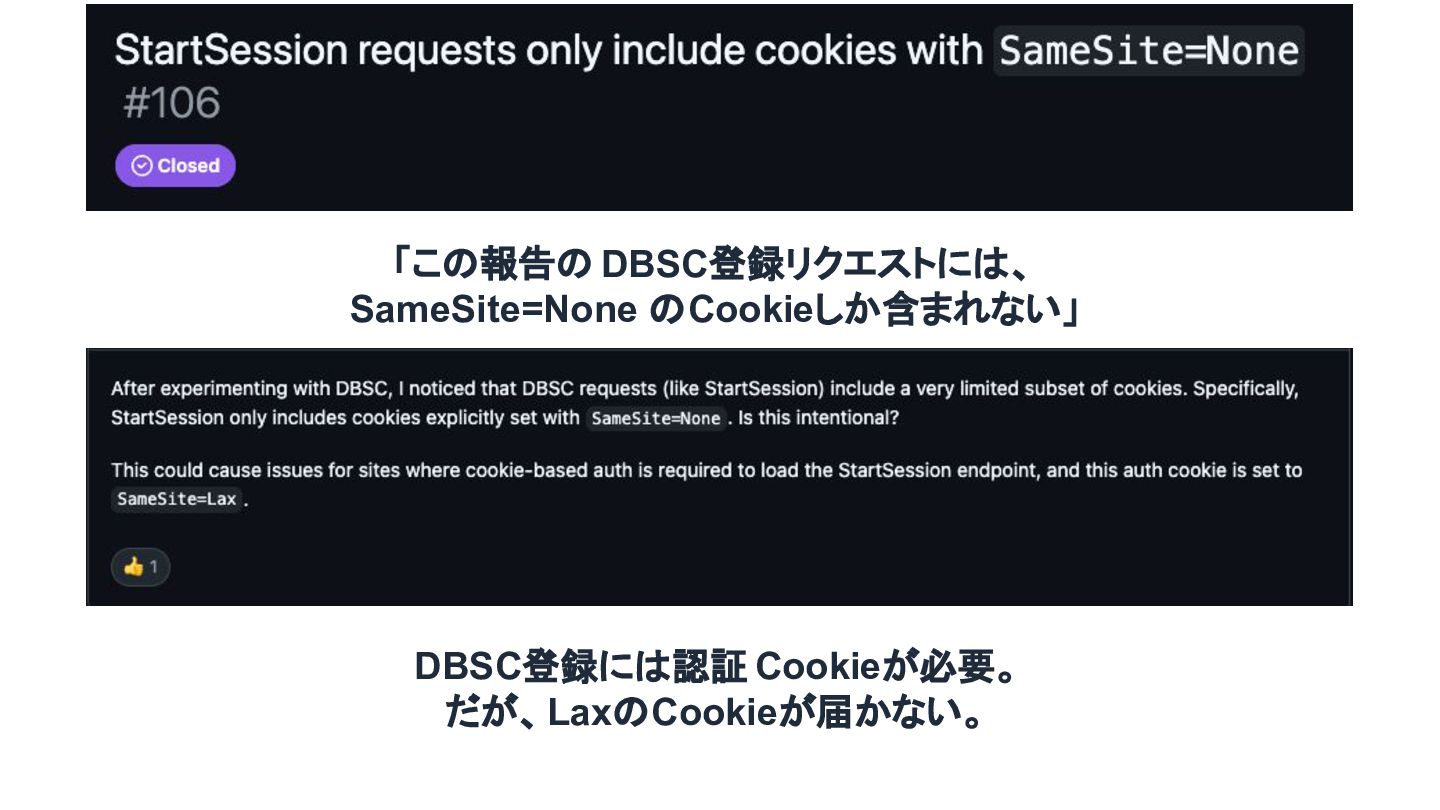
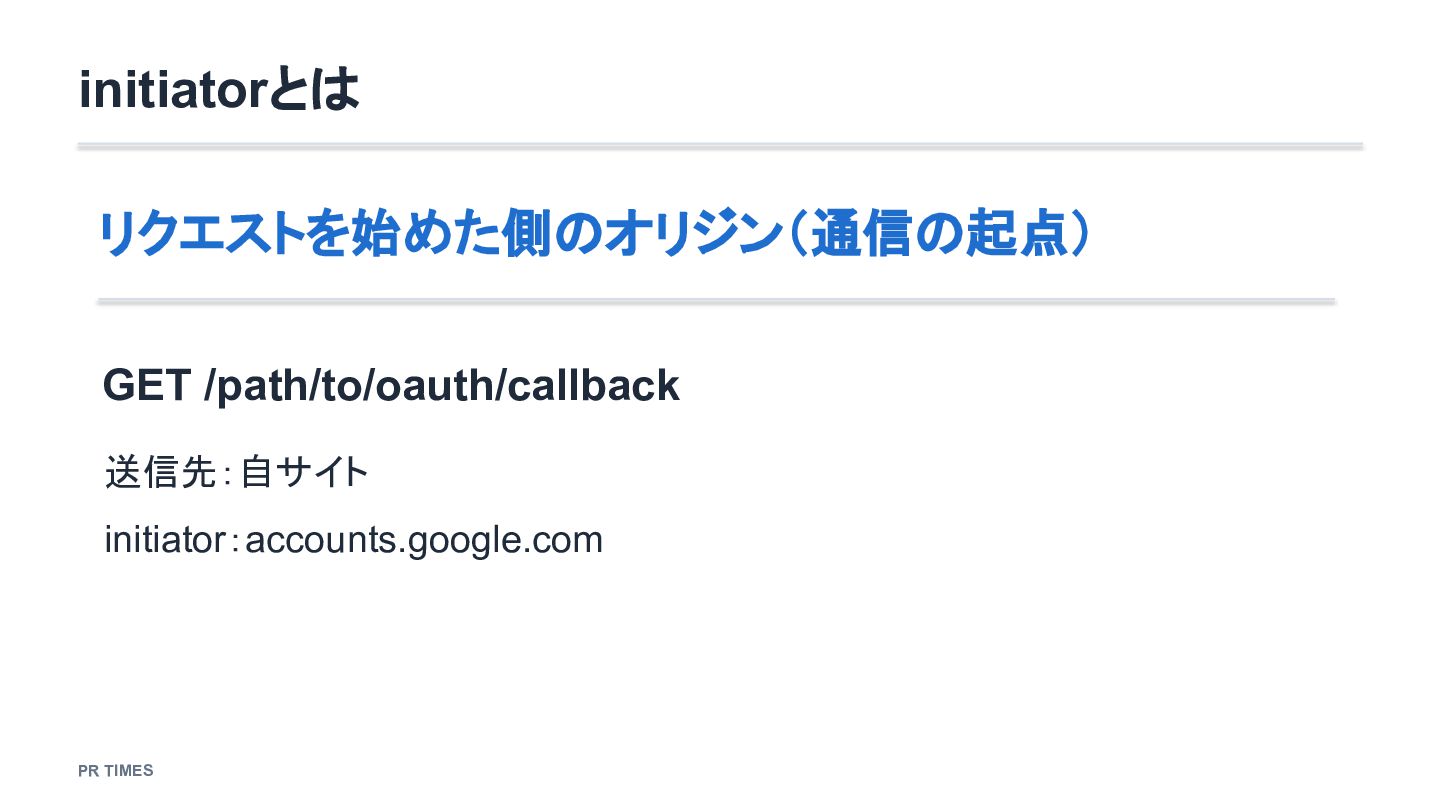
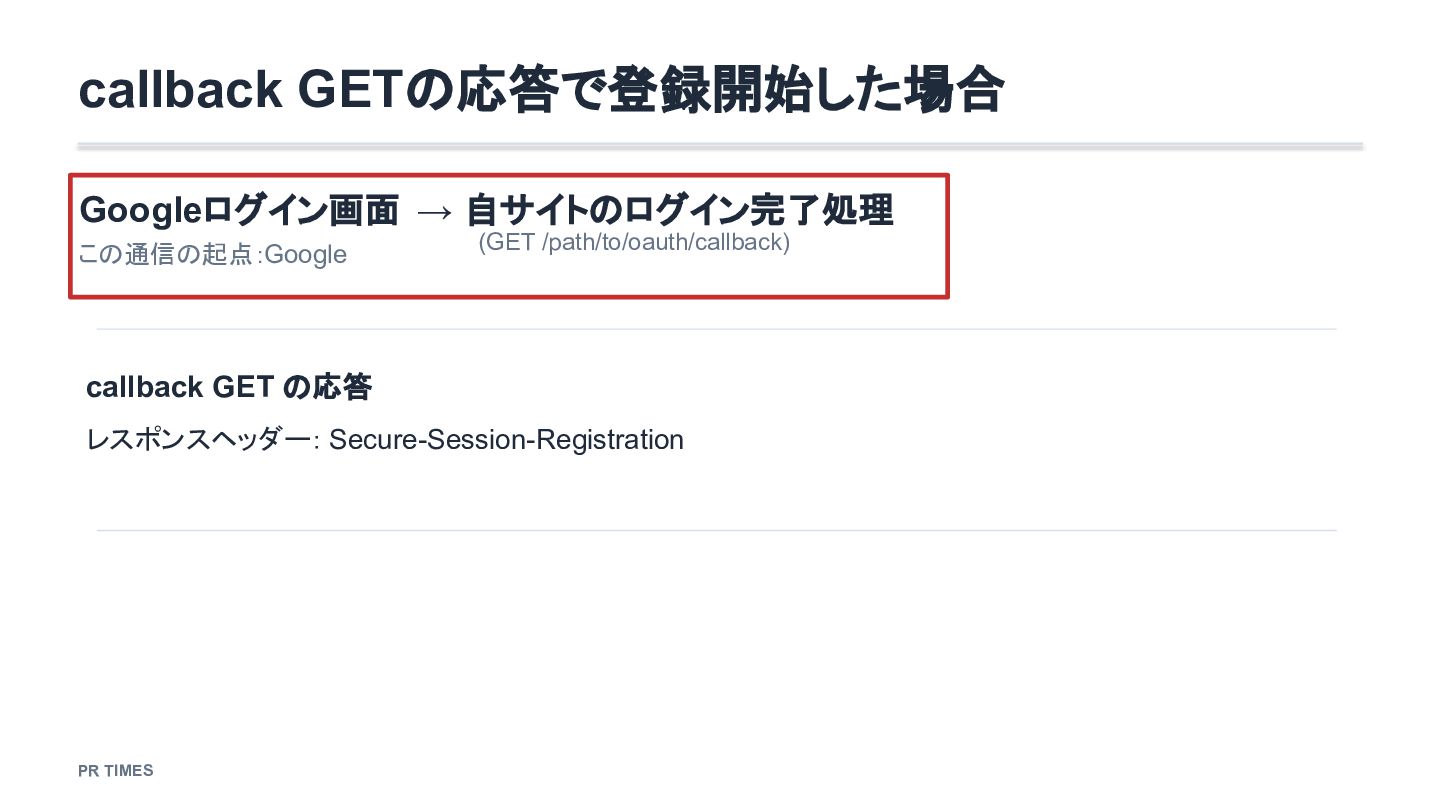
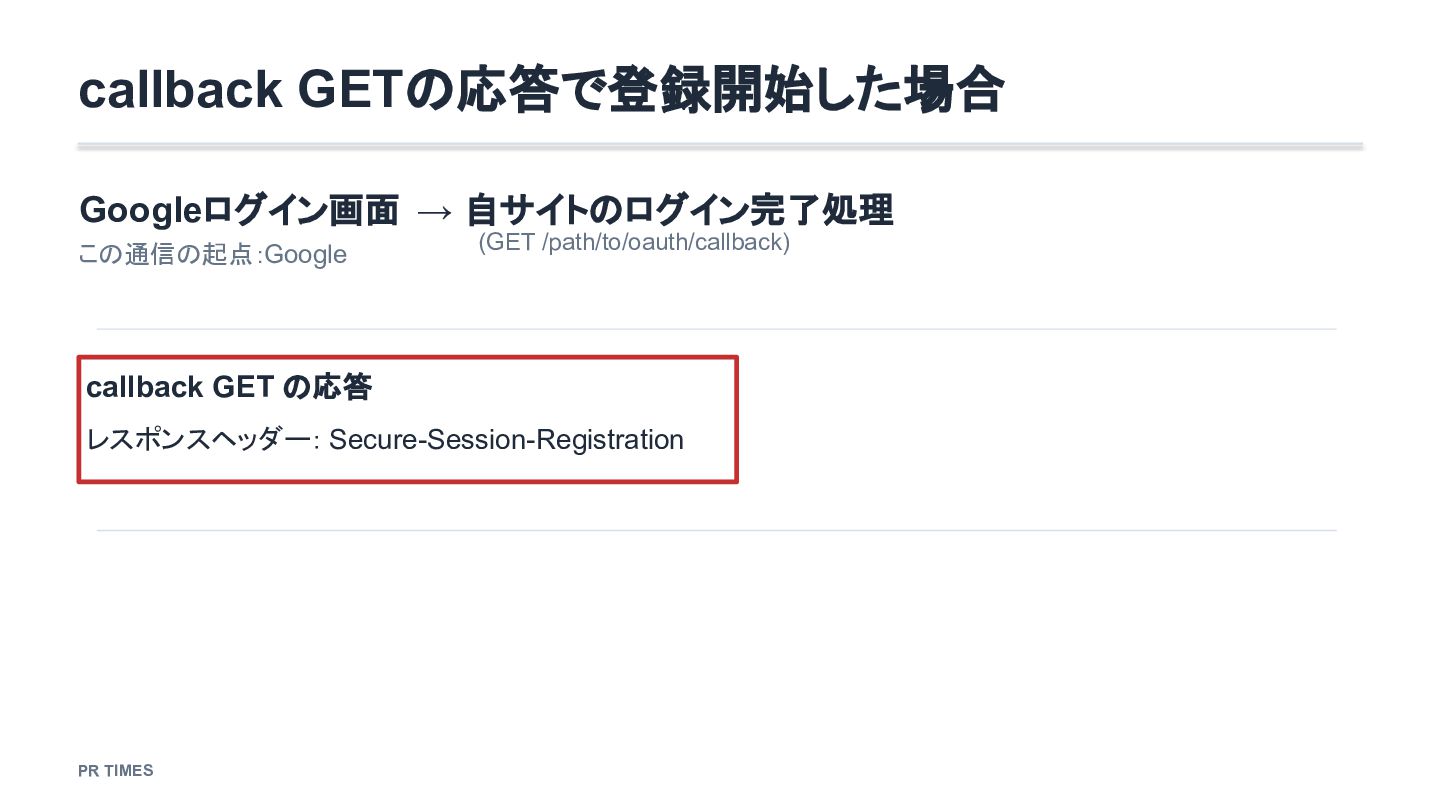
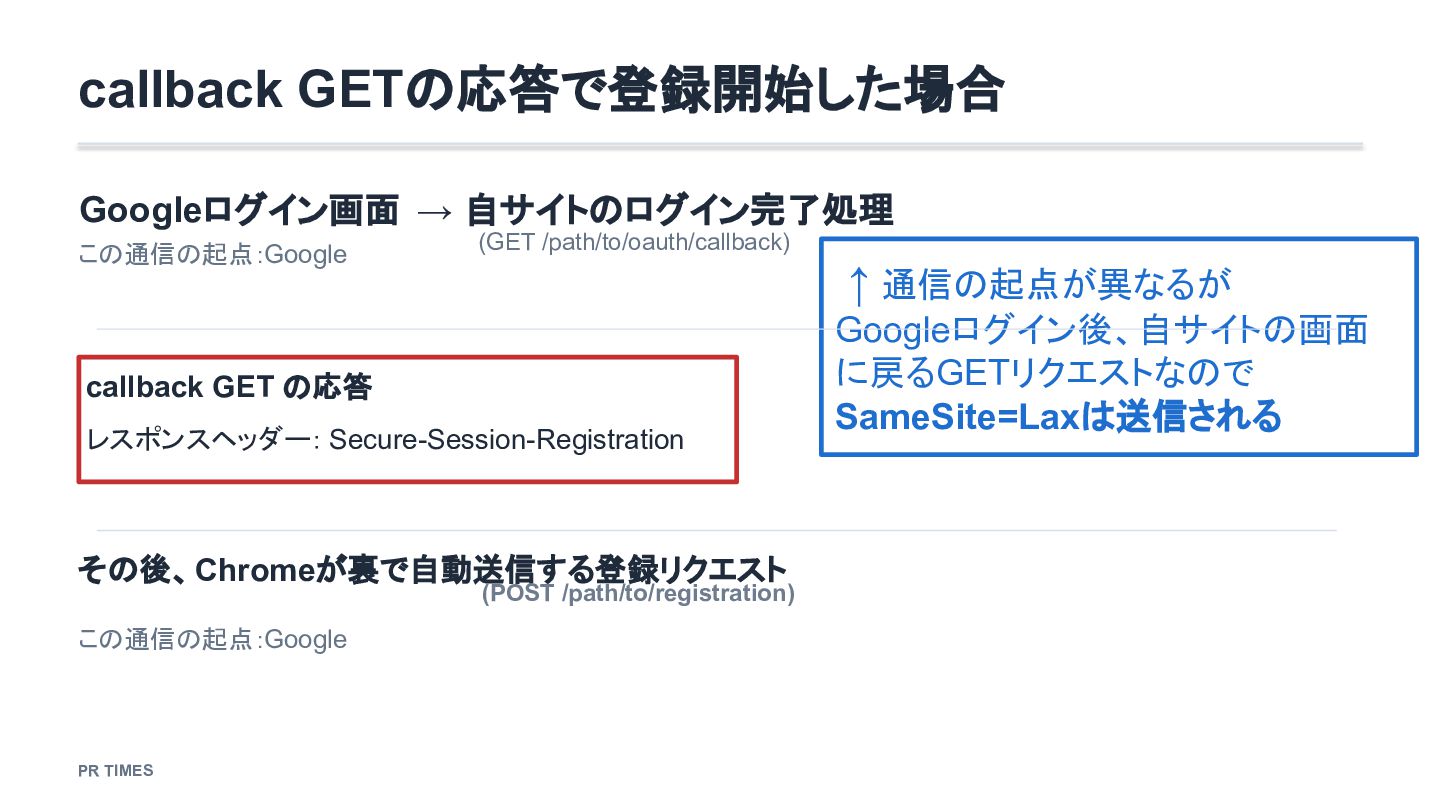
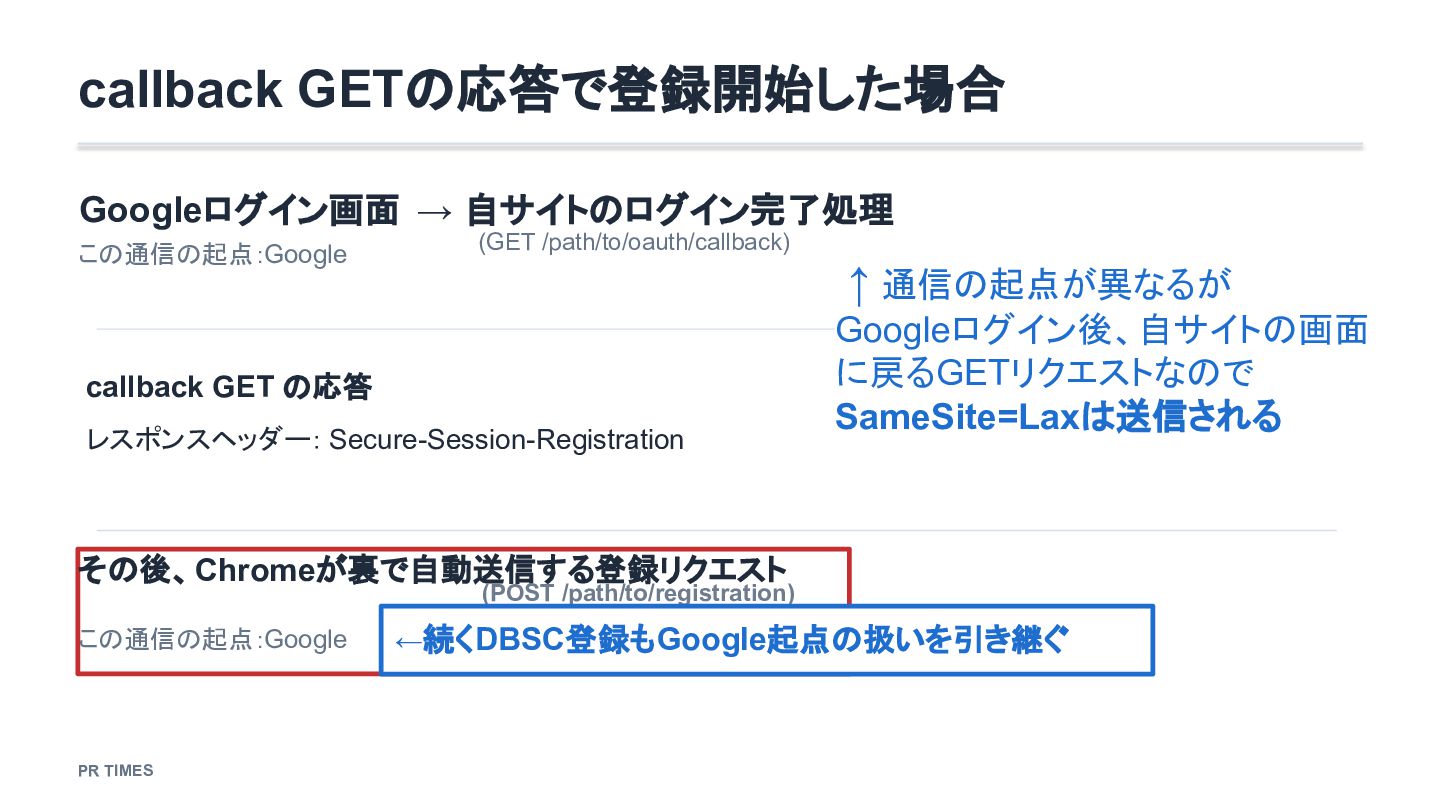
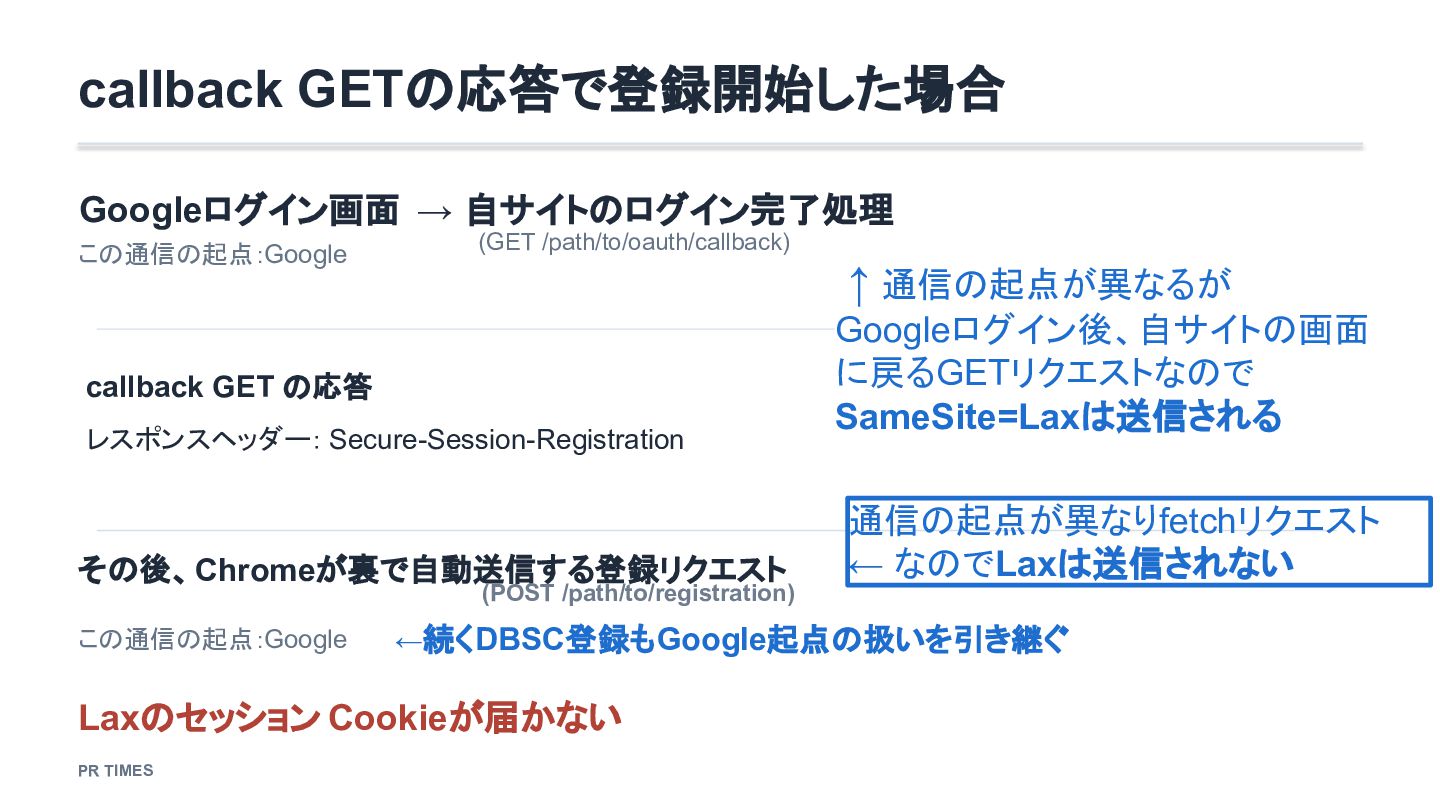
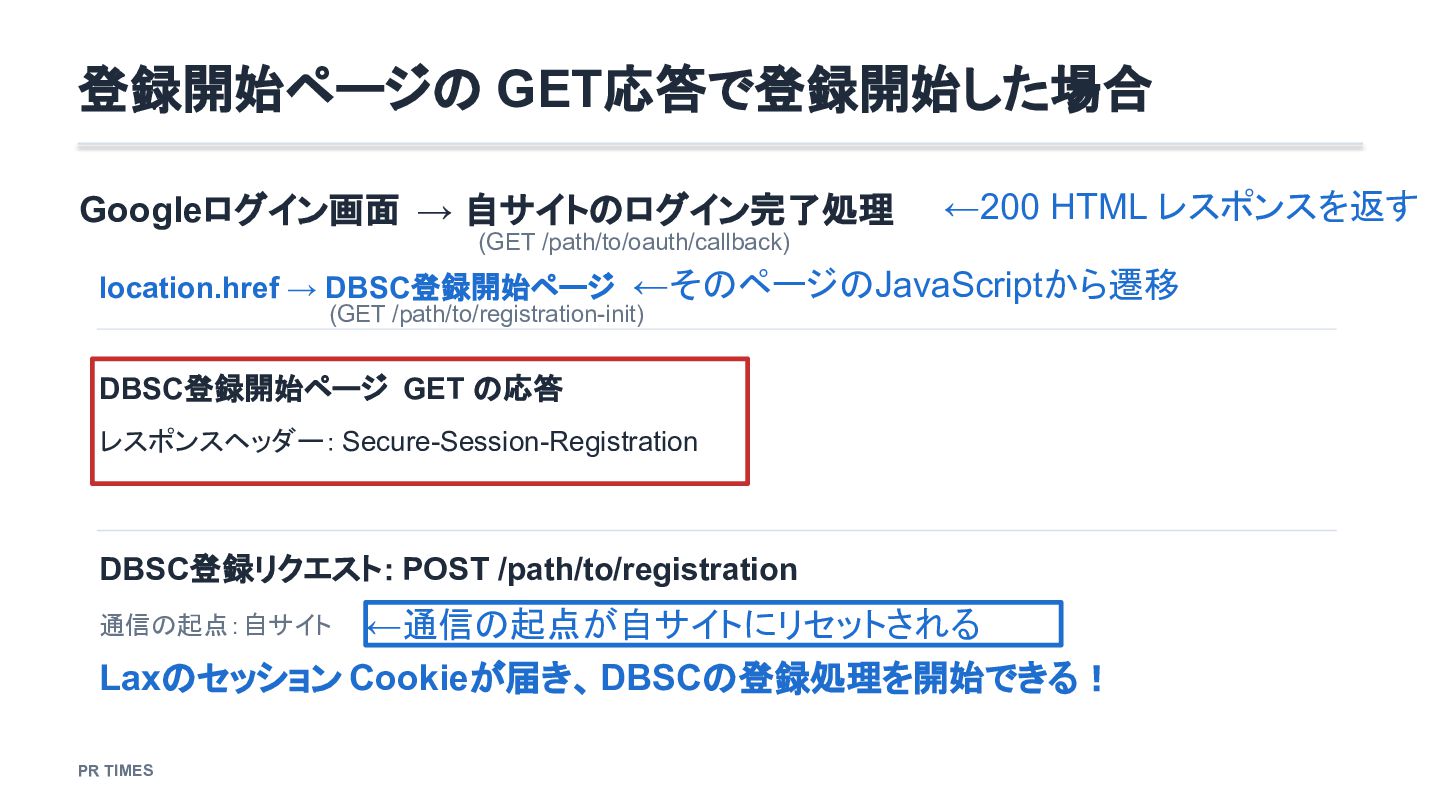
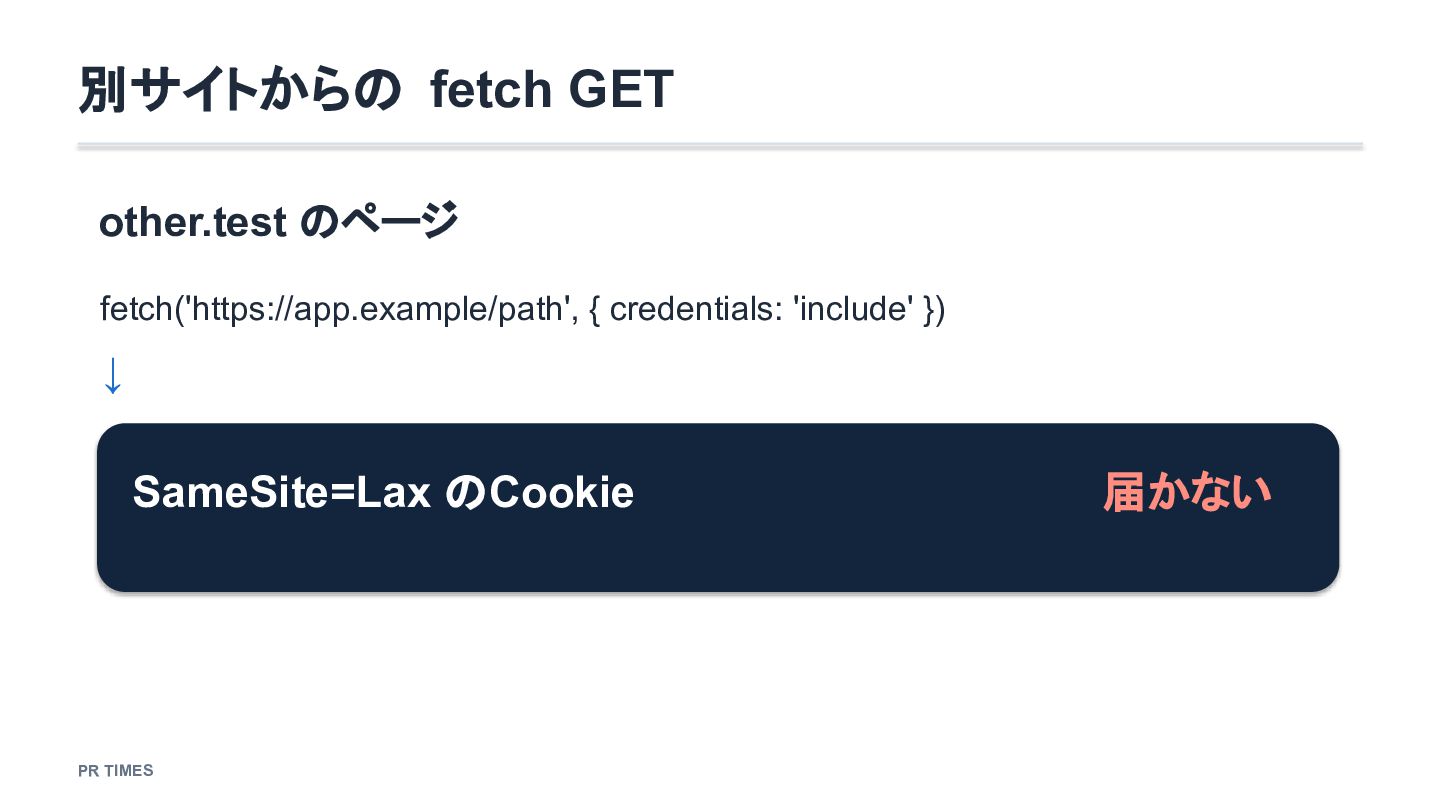
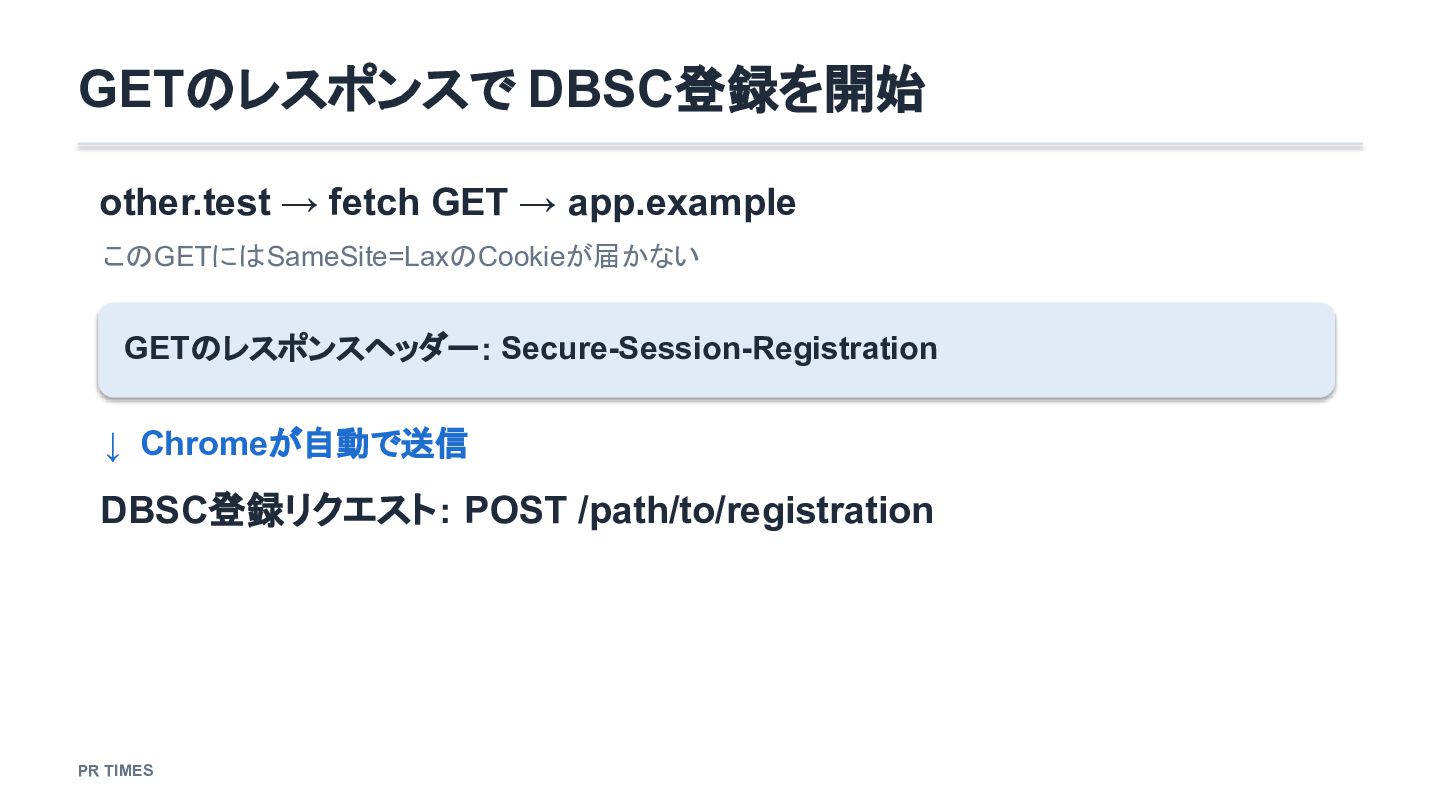
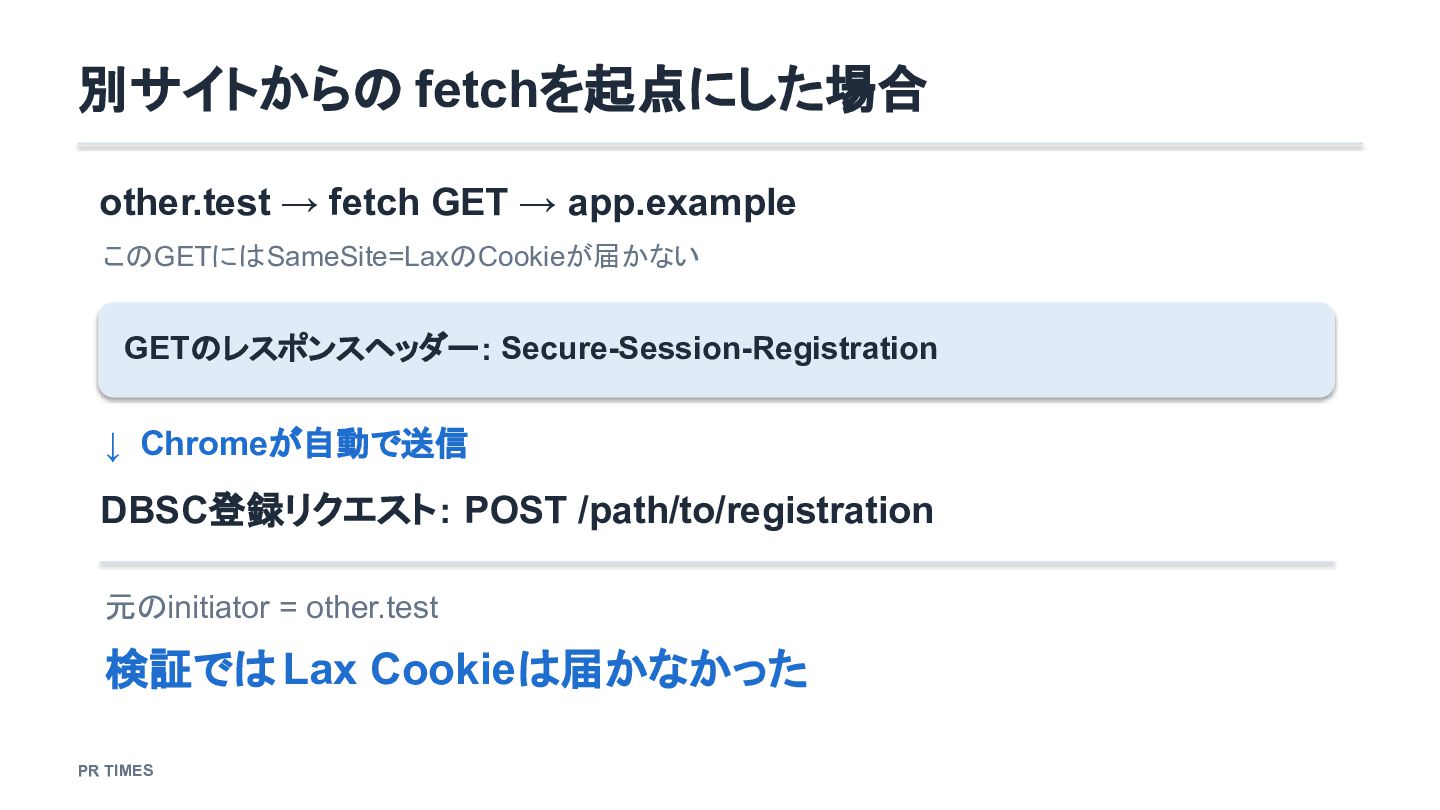
本資料では、Googleログインを利用する管理画面へのDBSC導入時に遭遇した「ログイン後のcallback GETには届くSameSite=LaxのセッションCookieが、ChromeによるDBSC登録リクエストには届かない」という問題を題材に、DBSCの基本的な仕組みとCookieの送信条件について解説します。
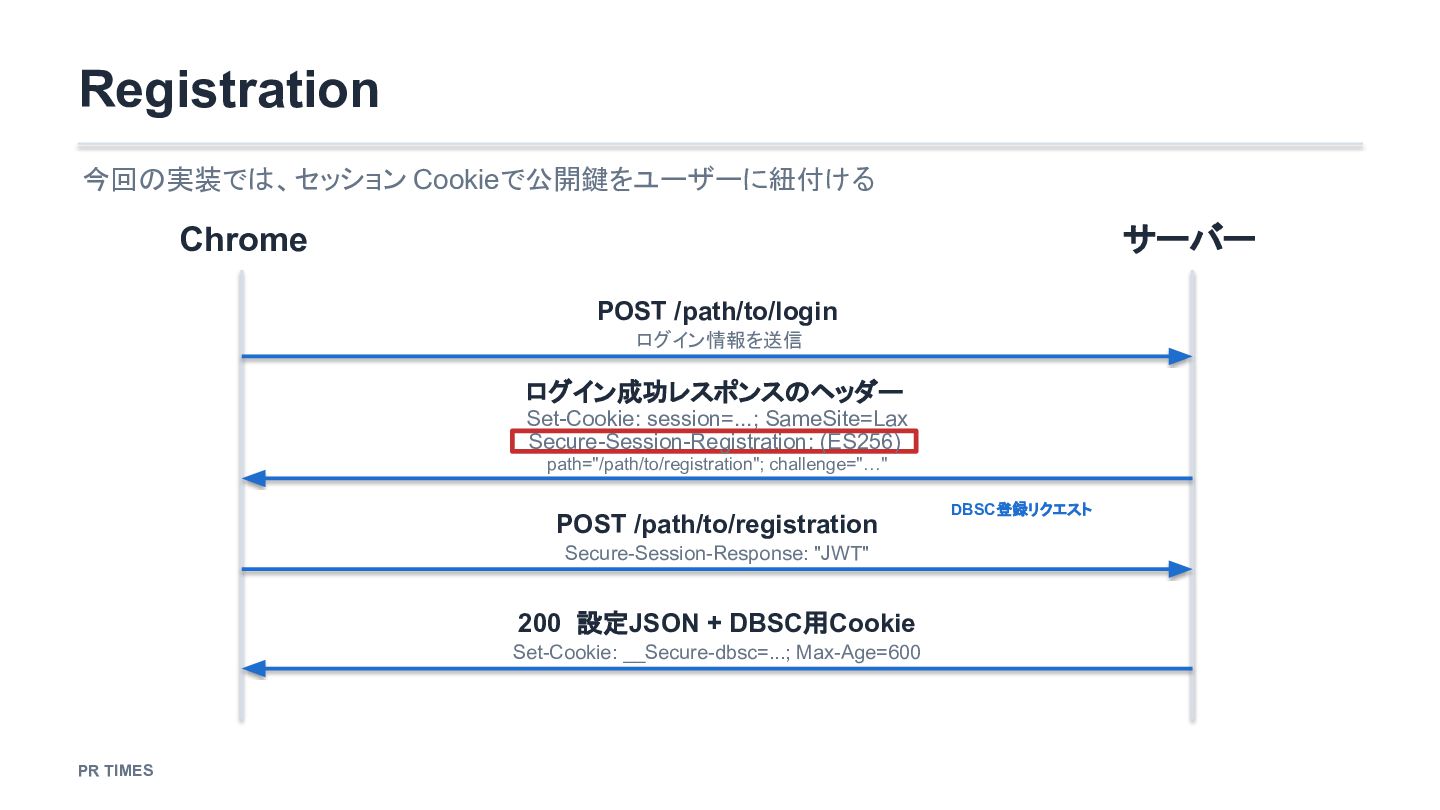
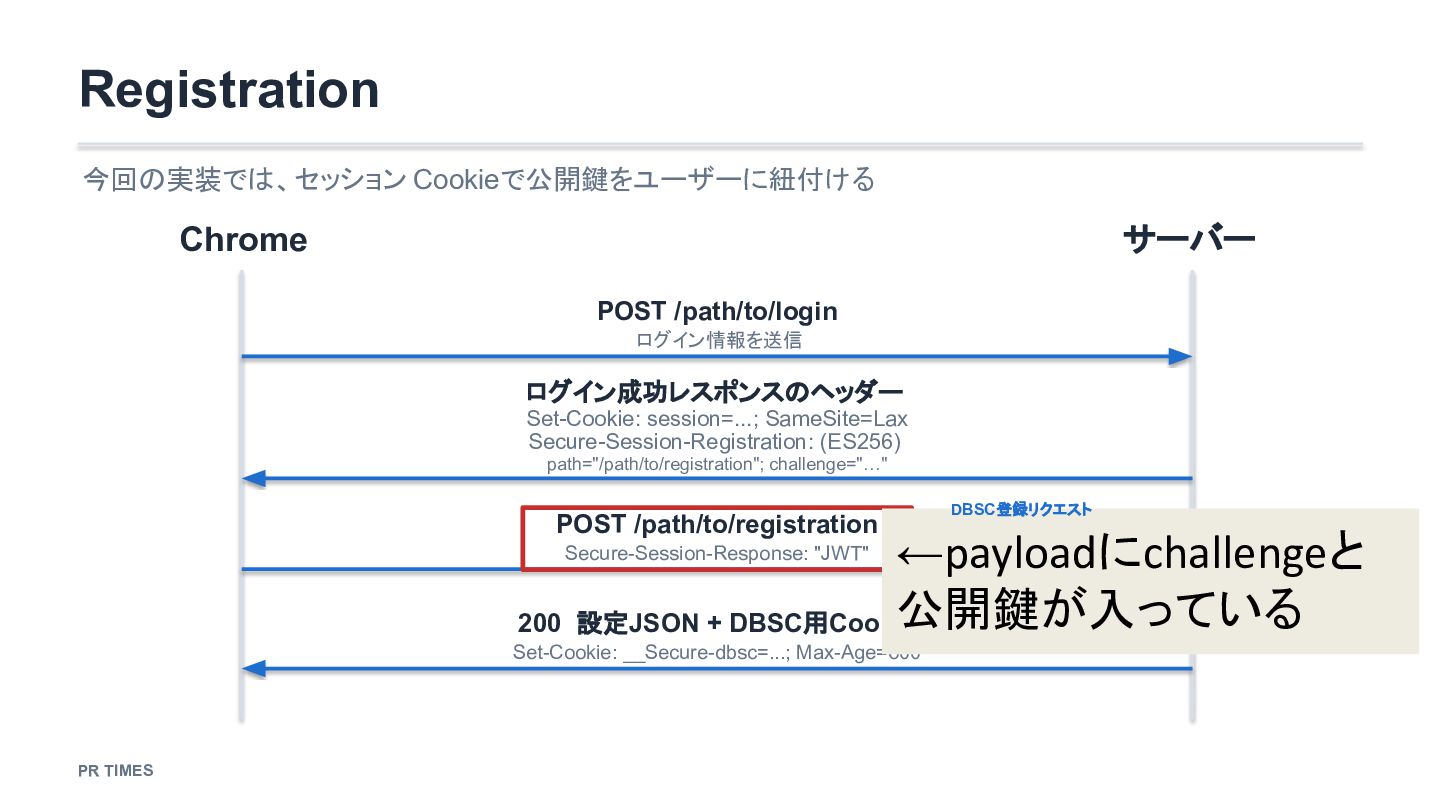
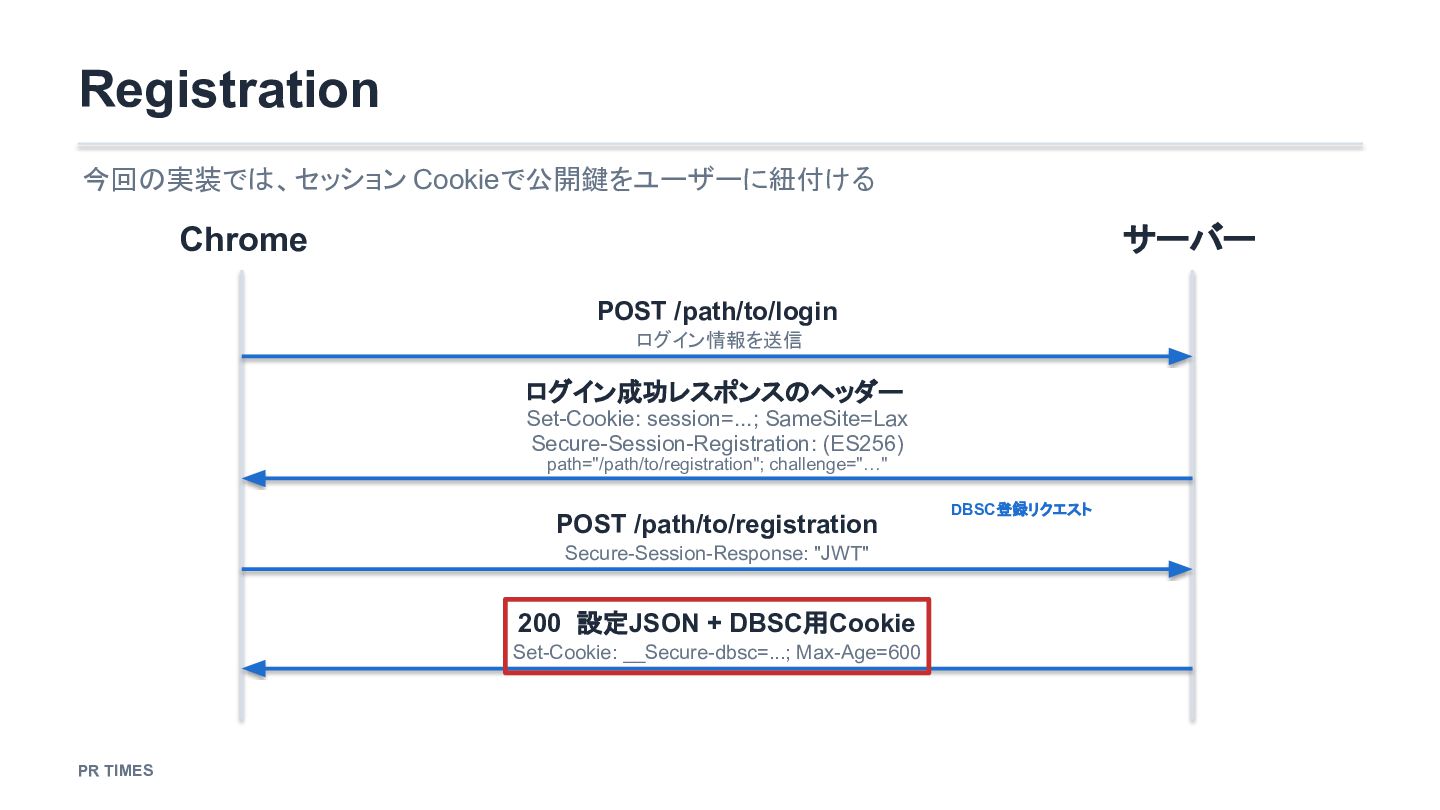
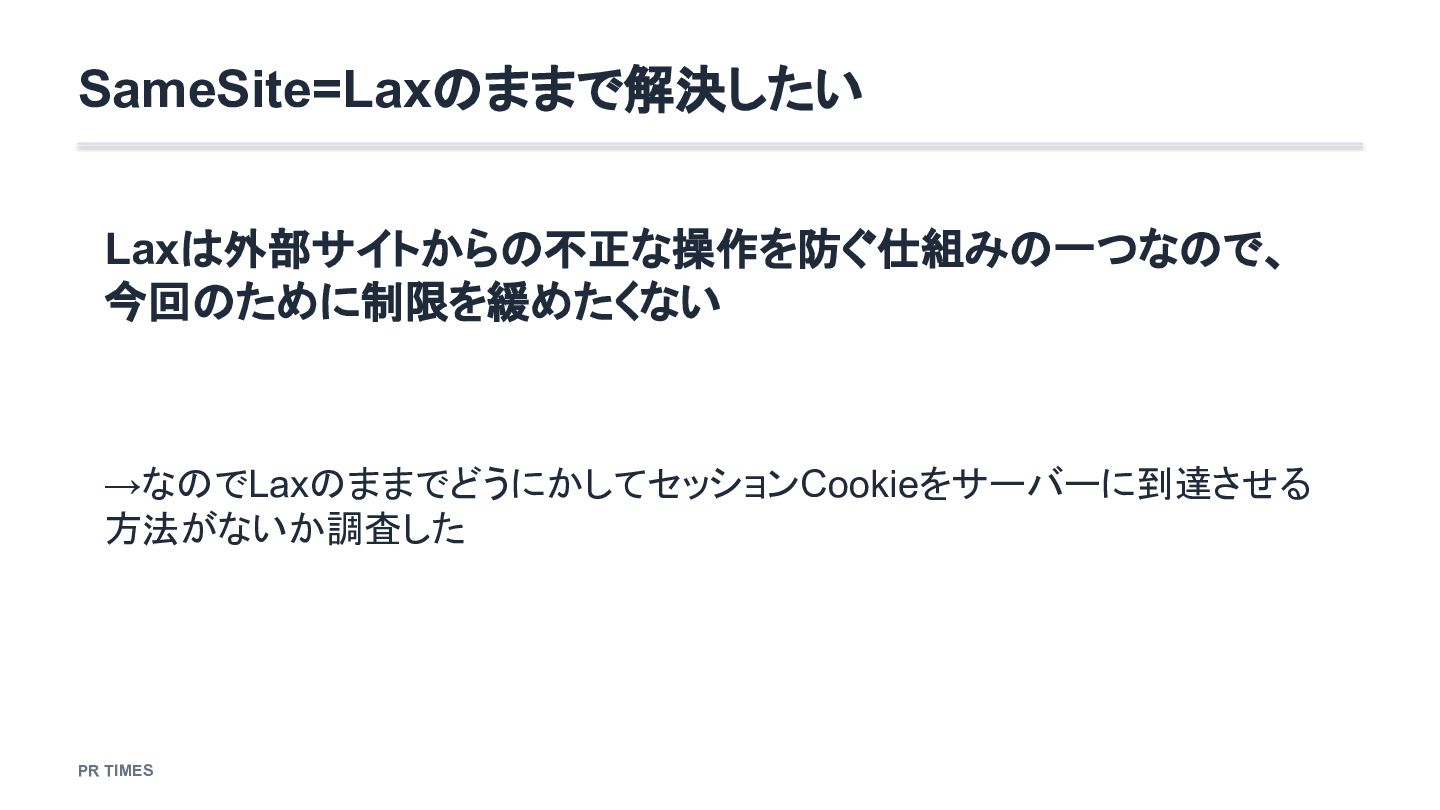
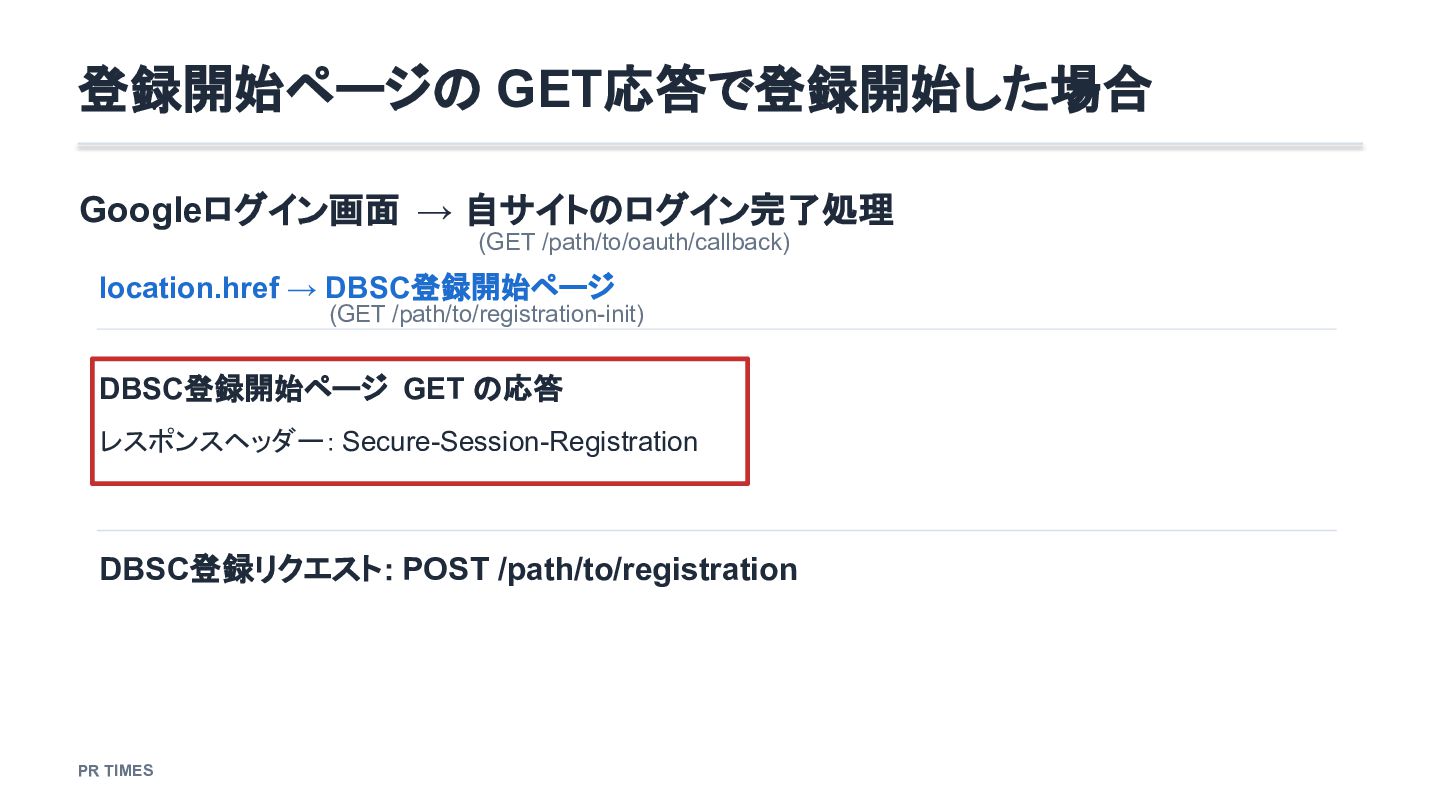
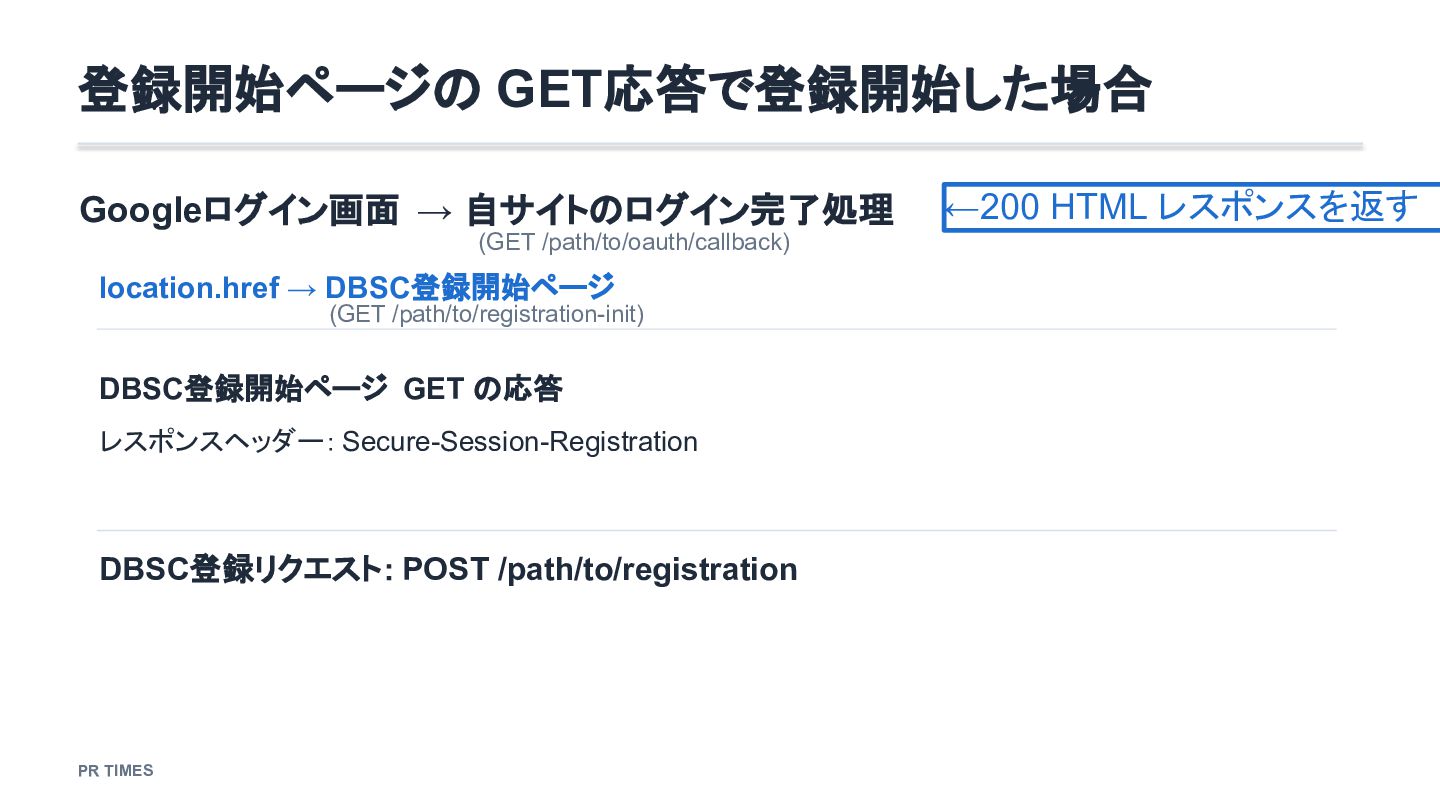
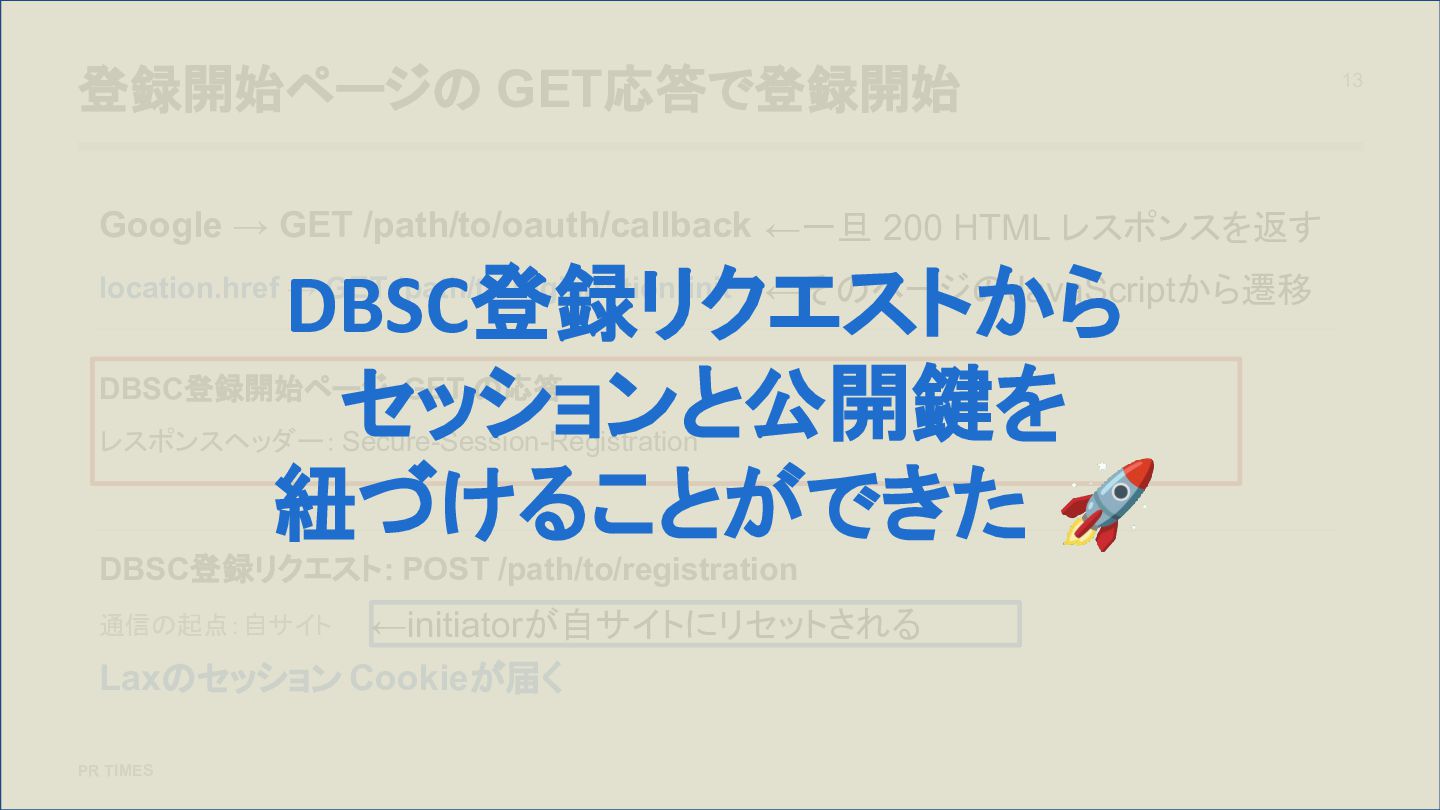
同じアプリへのリクエストでもCookieの送信条件が変わる理由と、DBSC登録を開始する応答を変更することでSameSite=Laxを維持したまま解決した方法を、実際のリクエストフローに沿って紹介します。


 romira915
 bitkey
 glaforge
 iktakahiro
 gogutan
 ymotongpoo
 kentapapa
 hiracky16
 kaminashi
 akhino
 nealle
 nttcom
 ivry_presentationmaterials
 soudai
 philnash
 honzajavorek
 kimpetersen
 chriscoyier
 oripsolob
 marcduiker
 gurzu
 tmiket
 lauravandoore
 aleyda