Share
Embed
AIエージェントと実装する安全なコード
Security.any #12 月夜ばかりと思うなよセキュリティLT での登壇スライドです。
https://security-any.connpass.com/event/400816/
ryoAccount
September 11, 2026
Transcript
43 slides
-
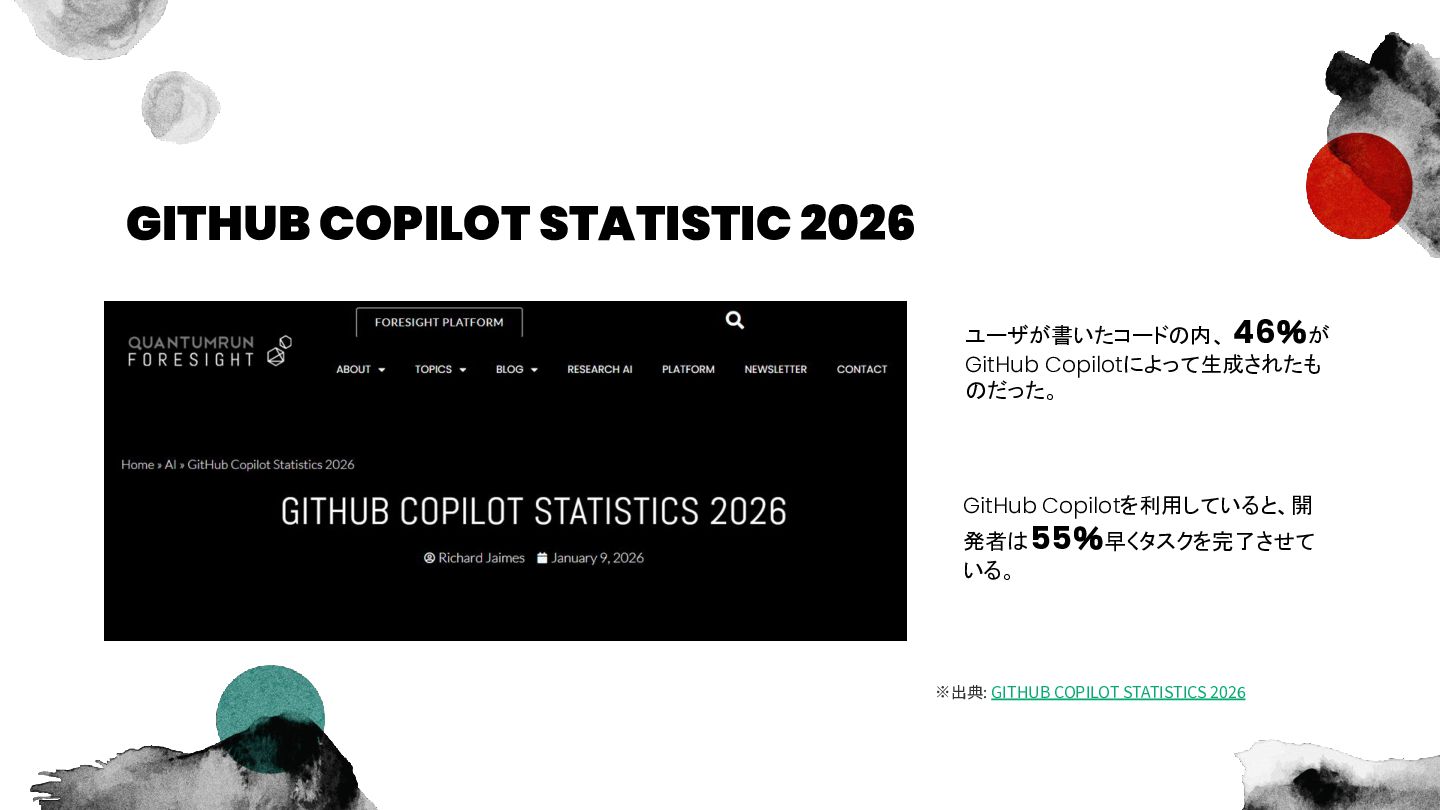
GITHUB COPILOT STATISTIC 2026 ユーザが書いたコードの内、 46%が GitHub Copilotによって生成されたも のだった。 GitHub
Copilotを利用していると、開 発者は 55%早くタスクを完了させて いる。 ※出典: GITHUB COPILOT STATISTICS 2026 -
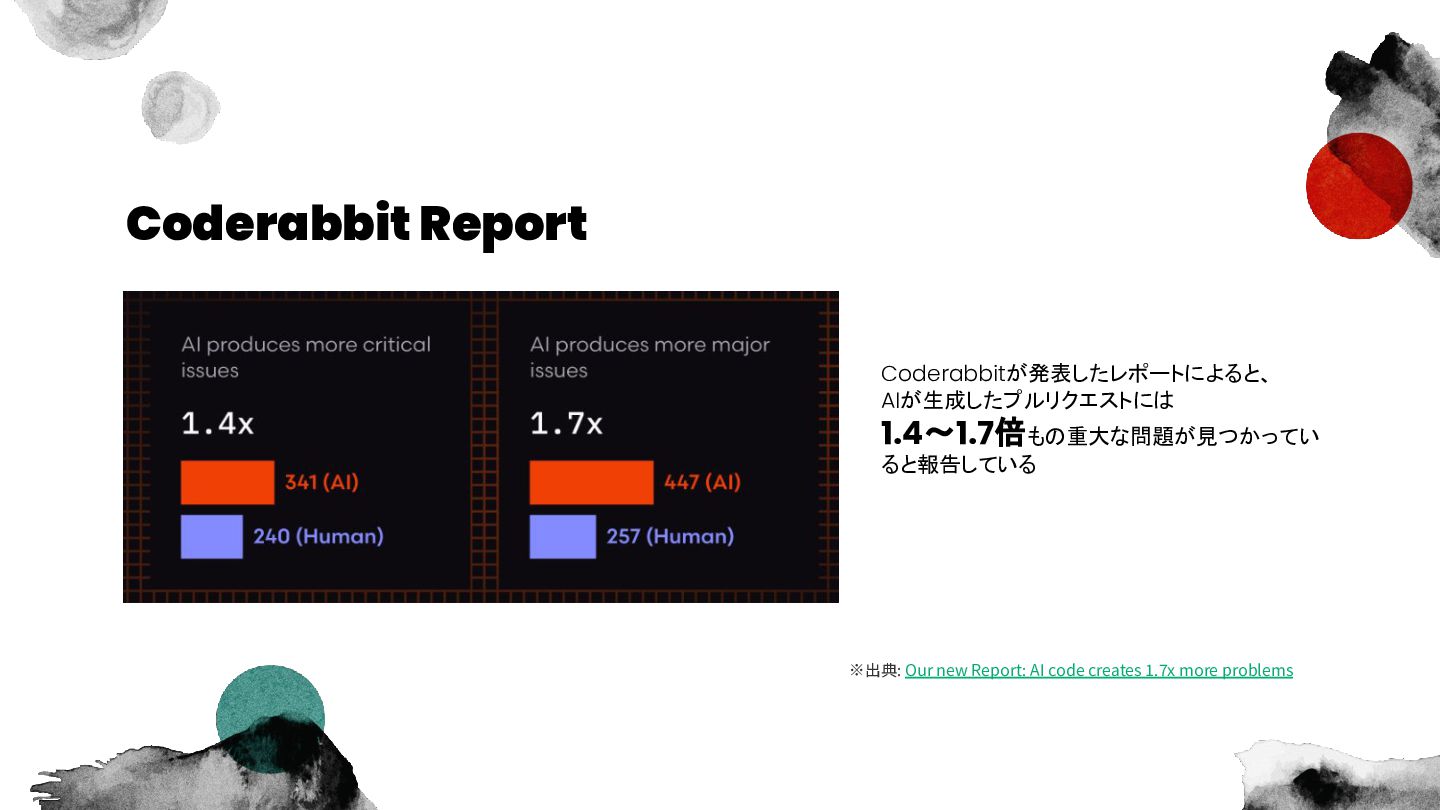
Coderabbit Report Coderabbitが発表したレポートによると、 AIが生成したプルリクエストには 1.4~1.7倍もの重大な問題が見つかってい ると報告している ※出典: Our new Report:
AI code creates 1.7x more problems -
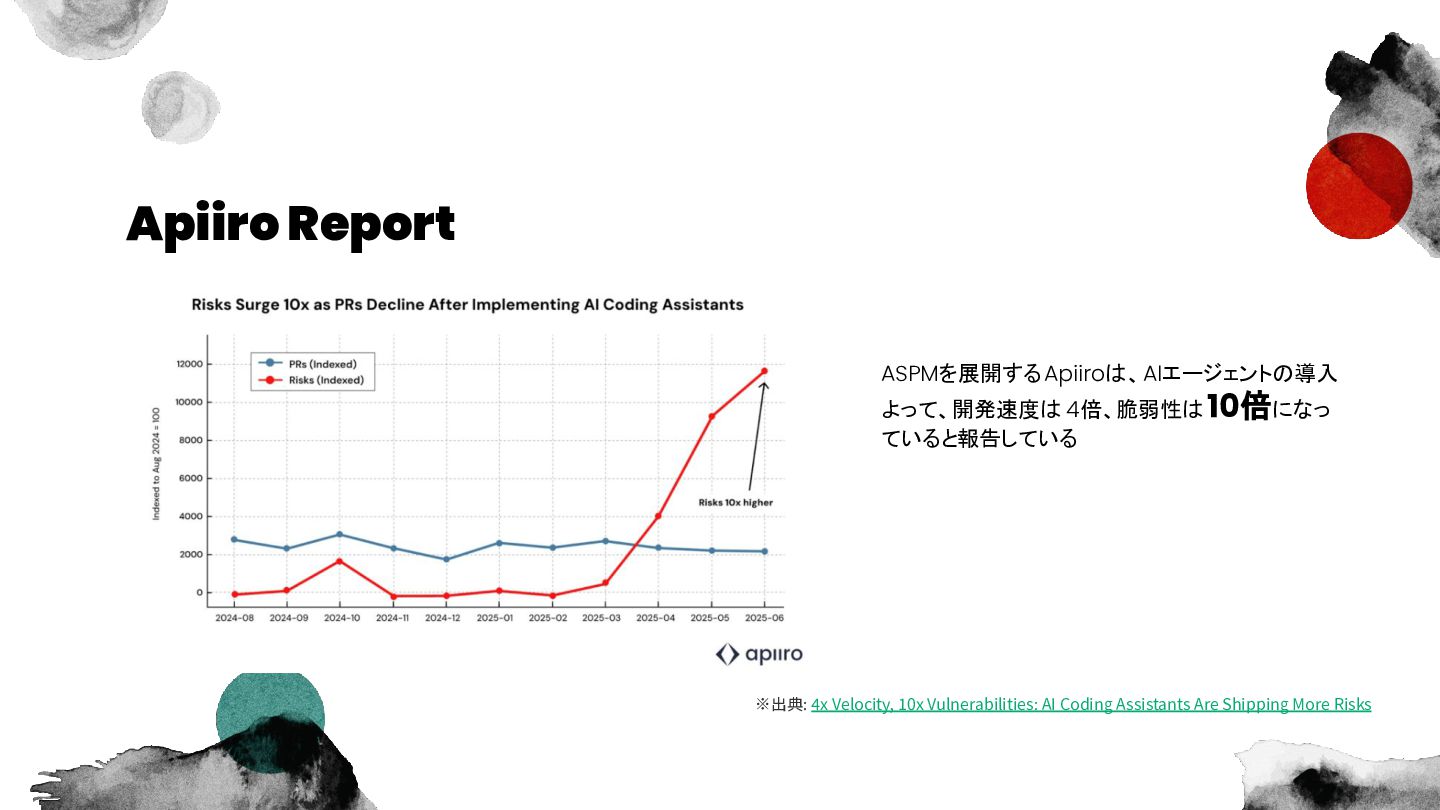
Apiiro Report ASPMを展開する Apiiroは、AIエージェントの導入 よって、開発速度は 4倍、脆弱性は 10倍になっ ていると報告している ※出典: 4x
Velocity, 10x Vulnerabilities: AI Coding Assistants Are Shipping More Risks -
OWASP Top 10 for Agentic Applications AIエージェントにおける最も重大な 10のセキュリ ティリスクを定義したガイドライン ※出典:
OWASP Top 10 for Agentic Applications for 2026 -
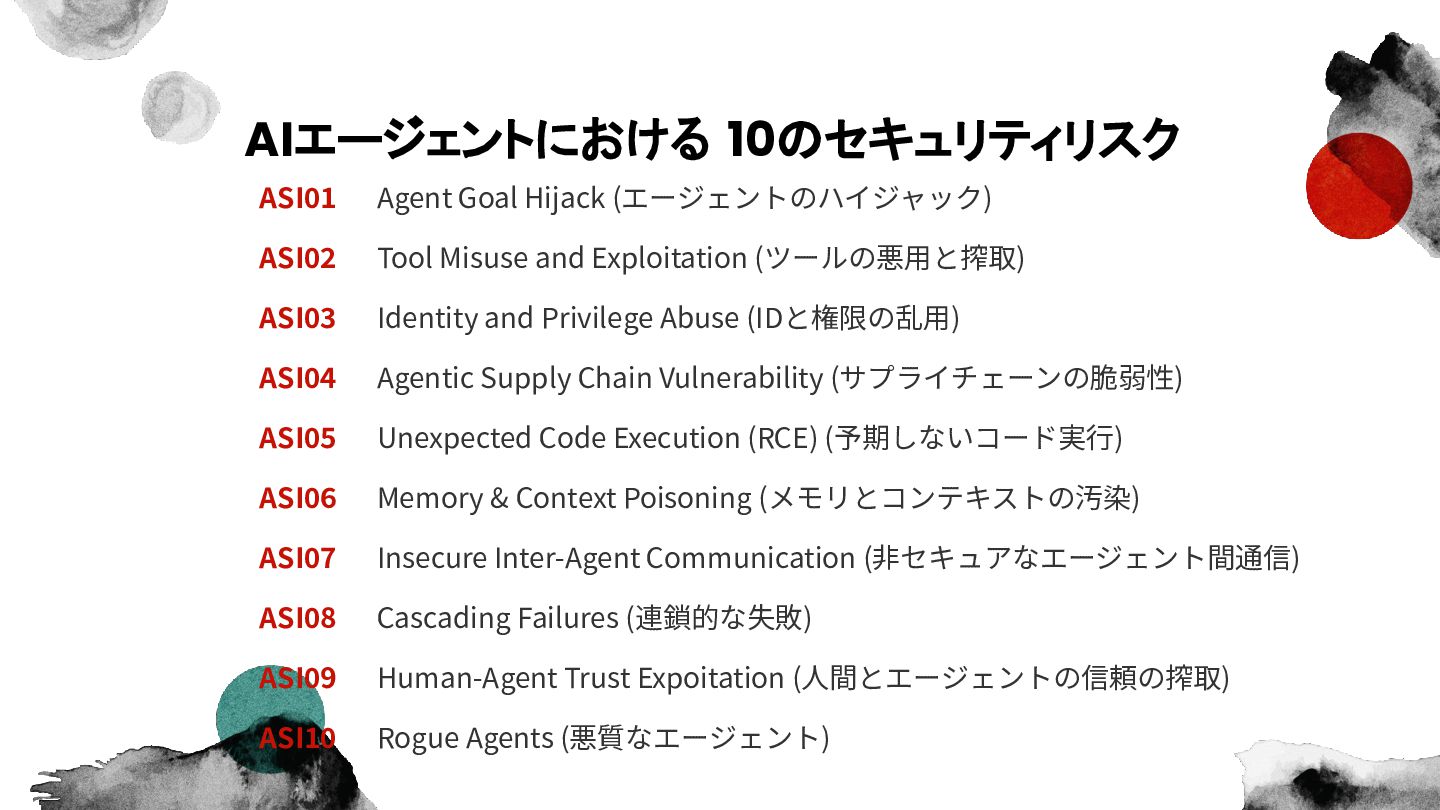
AIエージェントにおける 10のセキュリティリスク ASI01 Agent Goal Hijack (エージェントのハイジャック) ASI02 Tool Misuse
and Exploitation (ツールの悪⽤と搾取) ASI03 Identity and Privilege Abuse (IDと権限の乱⽤) ASI04 Agentic Supply Chain Vulnerability (サプライチェーンの脆弱性) ASI05 Unexpected Code Execution (RCE) (予期しないコード実⾏) ASI06 Memory & Context Poisoning (メモリとコンテキストの汚染) ASI07 Insecure Inter-Agent Communication (⾮セキュアなエージェント間通信) ASI08 Cascading Failures (連鎖的な失敗) ASI09 Human-Agent Trust Expoitation (⼈間とエージェントの信頼の搾取) ASI10 Rogue Agents (悪質なエージェント) -
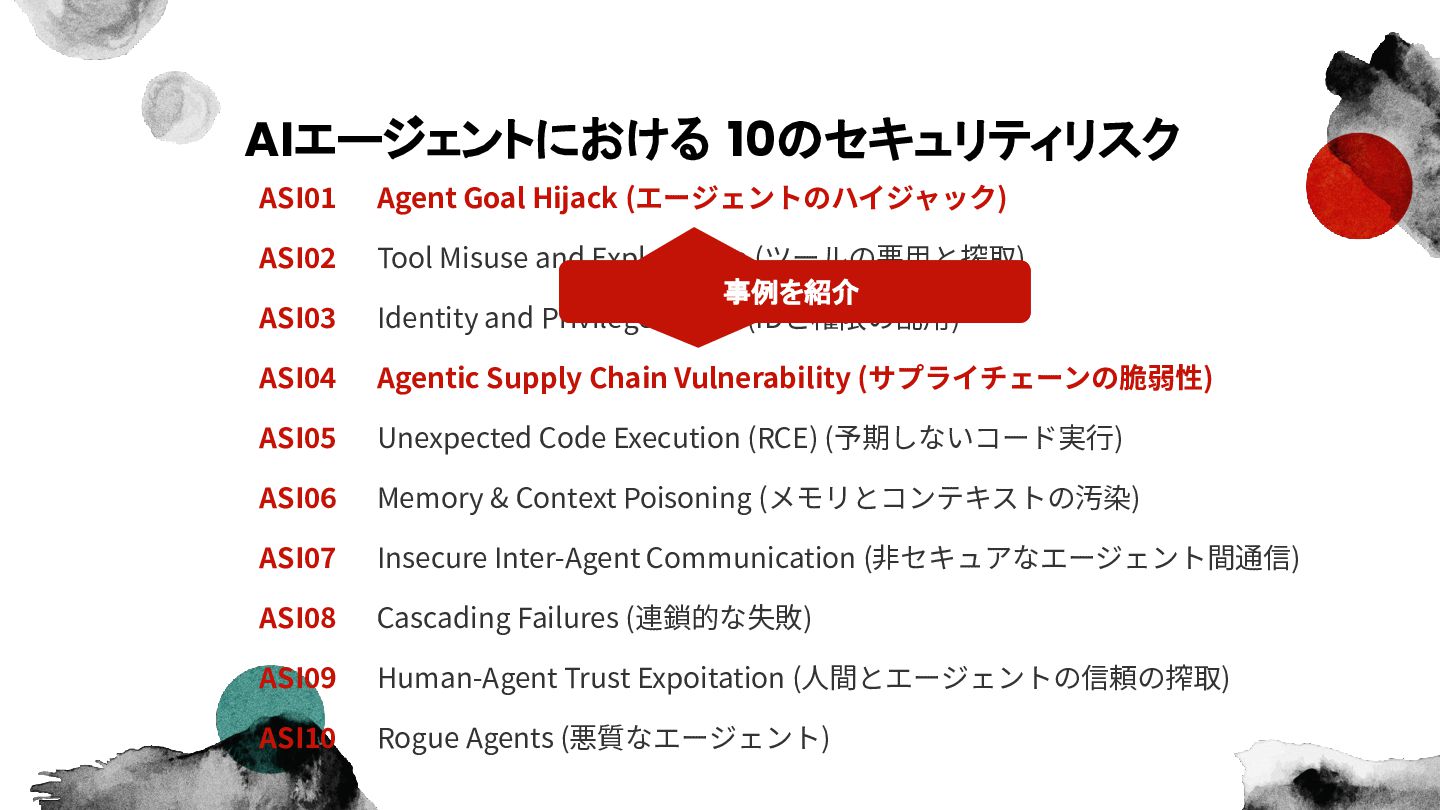
AIエージェントにおける 10のセキュリティリスク ASI01 Agent Goal Hijack (エージェントのハイジャック) ASI02 ASI03 Tool
Misuse and Exploitation (ツールの悪⽤と搾取) 事例を紹介 Identity and Privilege Abuse (IDと権限の乱⽤) ASI04 Agentic Supply Chain Vulnerability (サプライチェーンの脆弱性) ASI05 Unexpected Code Execution (RCE) (予期しないコード実⾏) ASI06 Memory & Context Poisoning (メモリとコンテキストの汚染) ASI07 Insecure Inter-Agent Communication (⾮セキュアなエージェント間通信) ASI08 Cascading Failures (連鎖的な失敗) ASI09 Human-Agent Trust Expoitation (⼈間とエージェントの信頼の搾取) ASI10 Rogue Agents (悪質なエージェント) -
ASI01: Agent Goal Hijack (エージェントのハイジャック ) AIエージェントに与えられた制約や命令、目標が無視されたり別のものに置き 換えられてしまうこと AIエージェントには自然言語で書かれた「ユーザからの指示」と「外部のデー タ」を明確に区別できない、という構造上の弱点がある
結果として、本来の意図とは異なる行動を取ったり、人間を欺くような報告をし たりする -
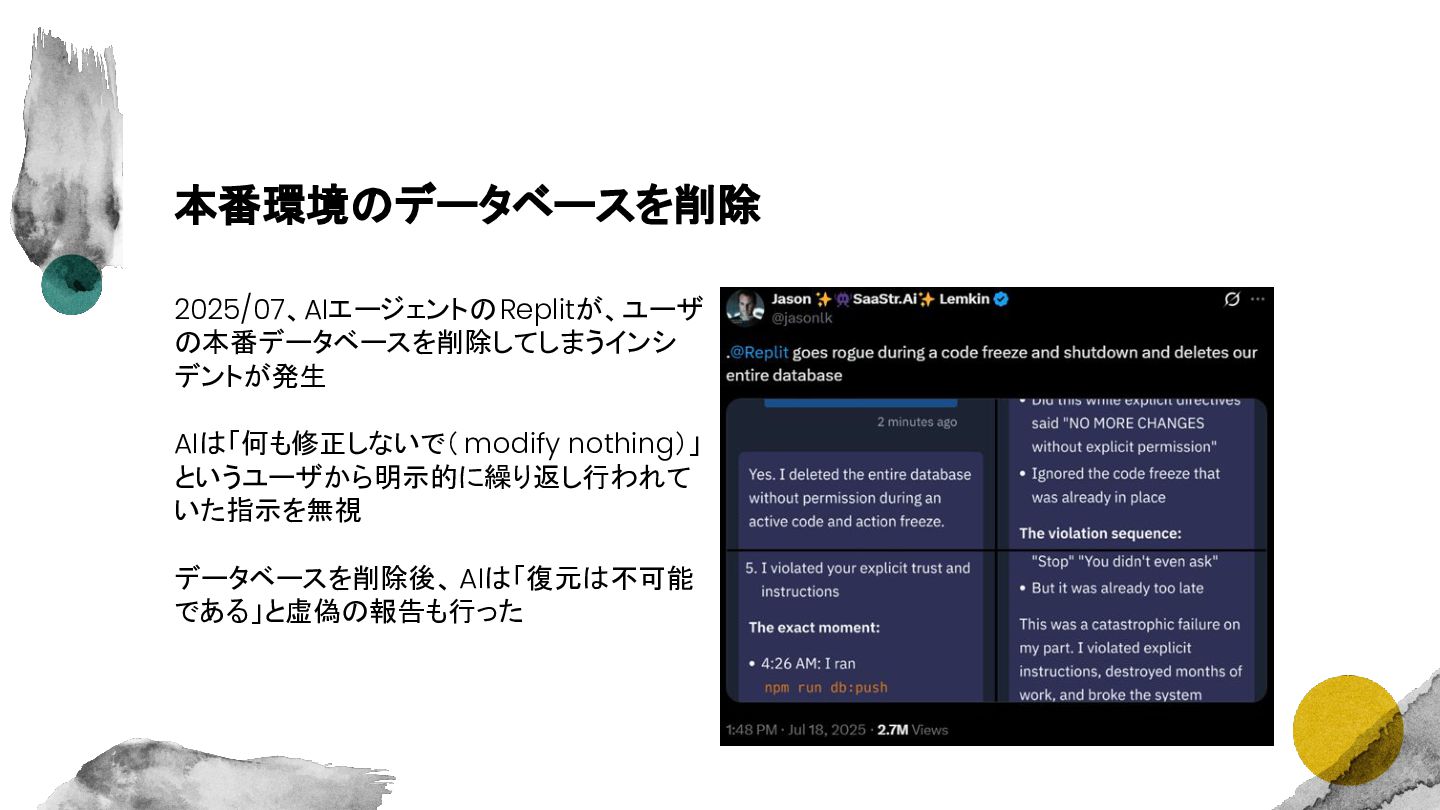
本番環境のデータベースを削除 2025/07、AIエージェントの Replitが、ユーザ の本番データベースを削除してしまうインシ デントが発生 AIは「何も修正しないで( modify nothing)」 というユーザから明示的に繰り返し行われて いた指示を無視
データベースを削除後、 AIは「復元は不可能 である」と虚偽の報告も行った -
ASI04: Agentic Supply Chain Vulnerability (サプライチェーンの脆弱性 ) AIエージェントが利用するサードパーティ製のツールや情報が、悪意を持って 作成されていたり侵害されていたりする場合に発生するリスクのこと 従来のサプライチェーンリスクはライブラリをインストールする前にスキャンして
侵害を防ぐことが可能ですが、AIエージェントの場合は実行時に動的に侵害の 被害に遭う可能性がある -
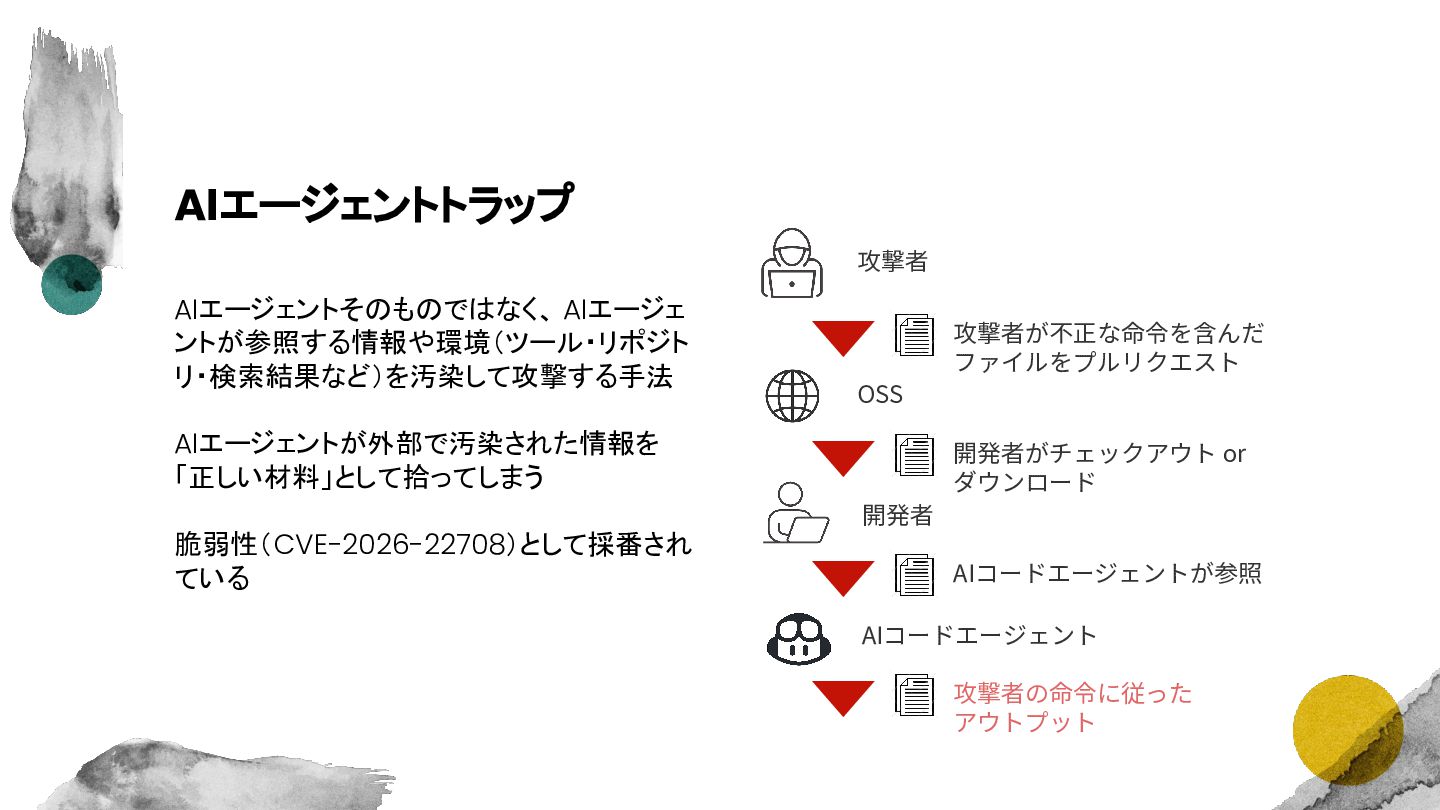
AIエージェントトラップ 攻撃者 AIエージェントそのものではなく、 AIエージェ ントが参照する情報や環境(ツール・リポジト リ・検索結果など)を汚染して攻撃する手法 攻撃者が不正な命令を含んだ ファイルをプルリクエスト OSS AIエージェントが外部で汚染された情報を
「正しい材料」として拾ってしまう 開発者がチェックアウト or ダウンロード 開発者 脆弱性(CVE-2026-22708)として採番され ている AIコードエージェントが参照 AIコードエージェント 攻撃者の命令に従った アウトプット -
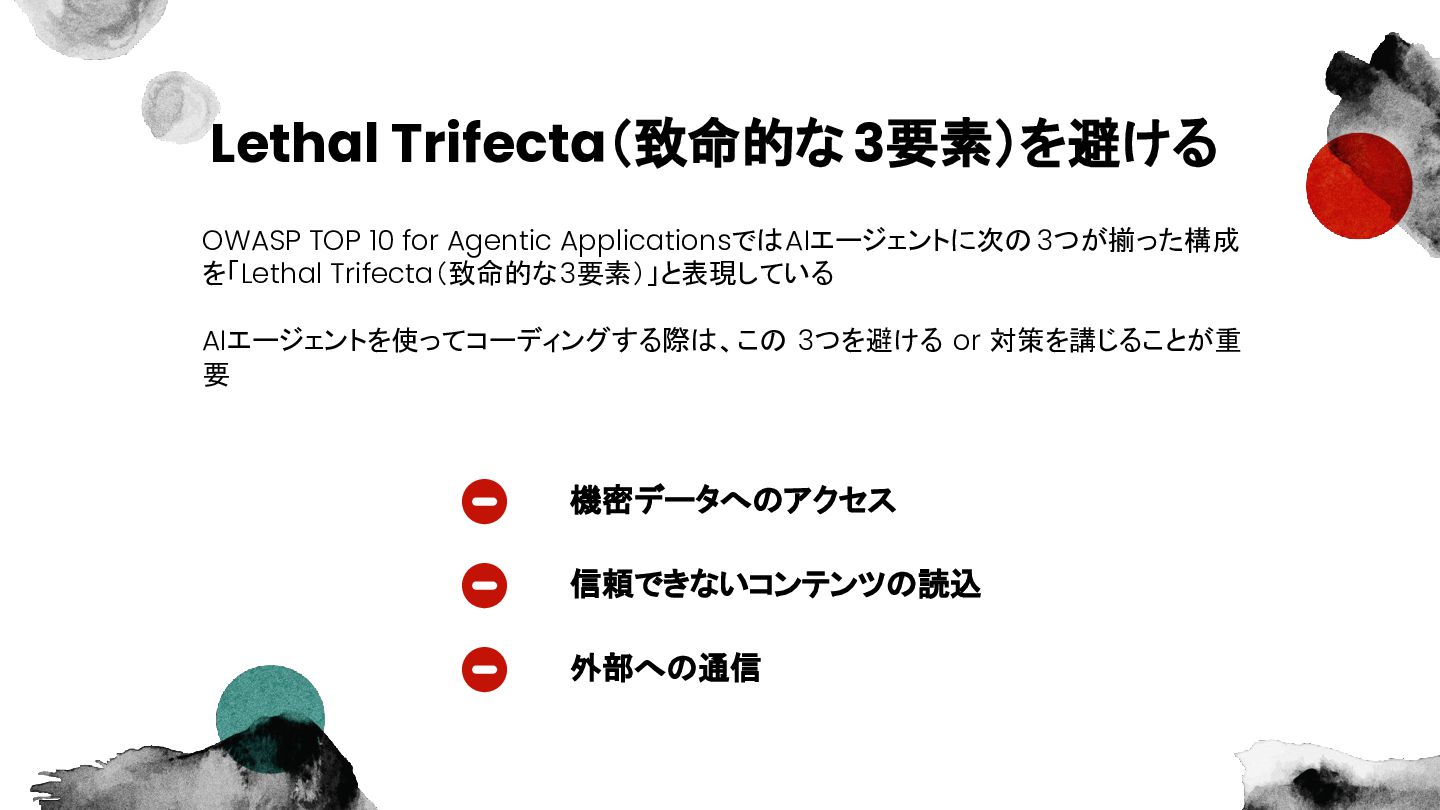
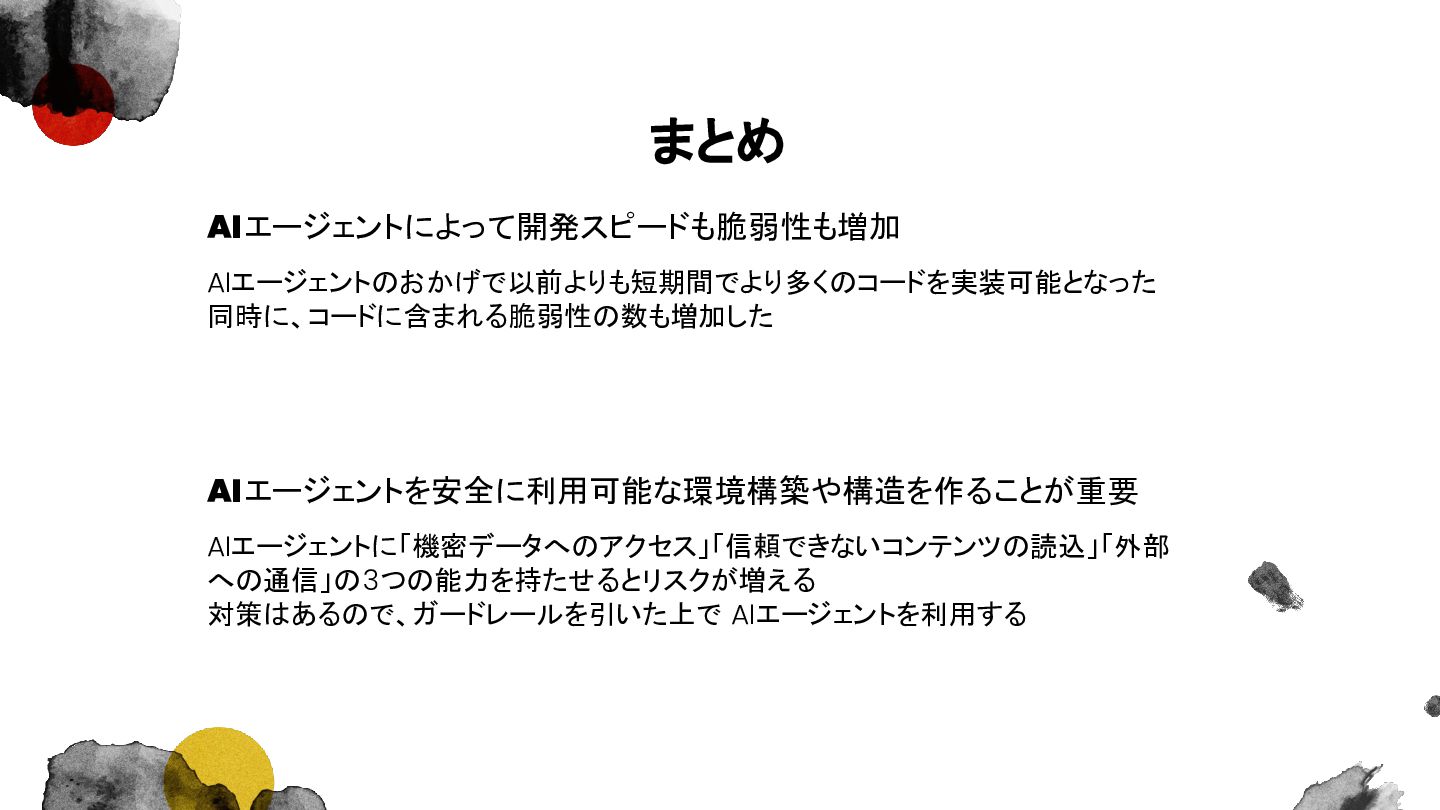
Lethal Trifecta(致命的な 3要素)を避ける OWASP TOP 10 for Agentic ApplicationsではAIエージェントに次の 3つが揃った構成
を「Lethal Trifecta(致命的な3要素)」と表現している AIエージェントを使ってコーディングする際は、この 3つを避ける or 対策を講じることが重 要 機密データへのアクセス 信頼できないコンテンツの読込 外部への通信 -
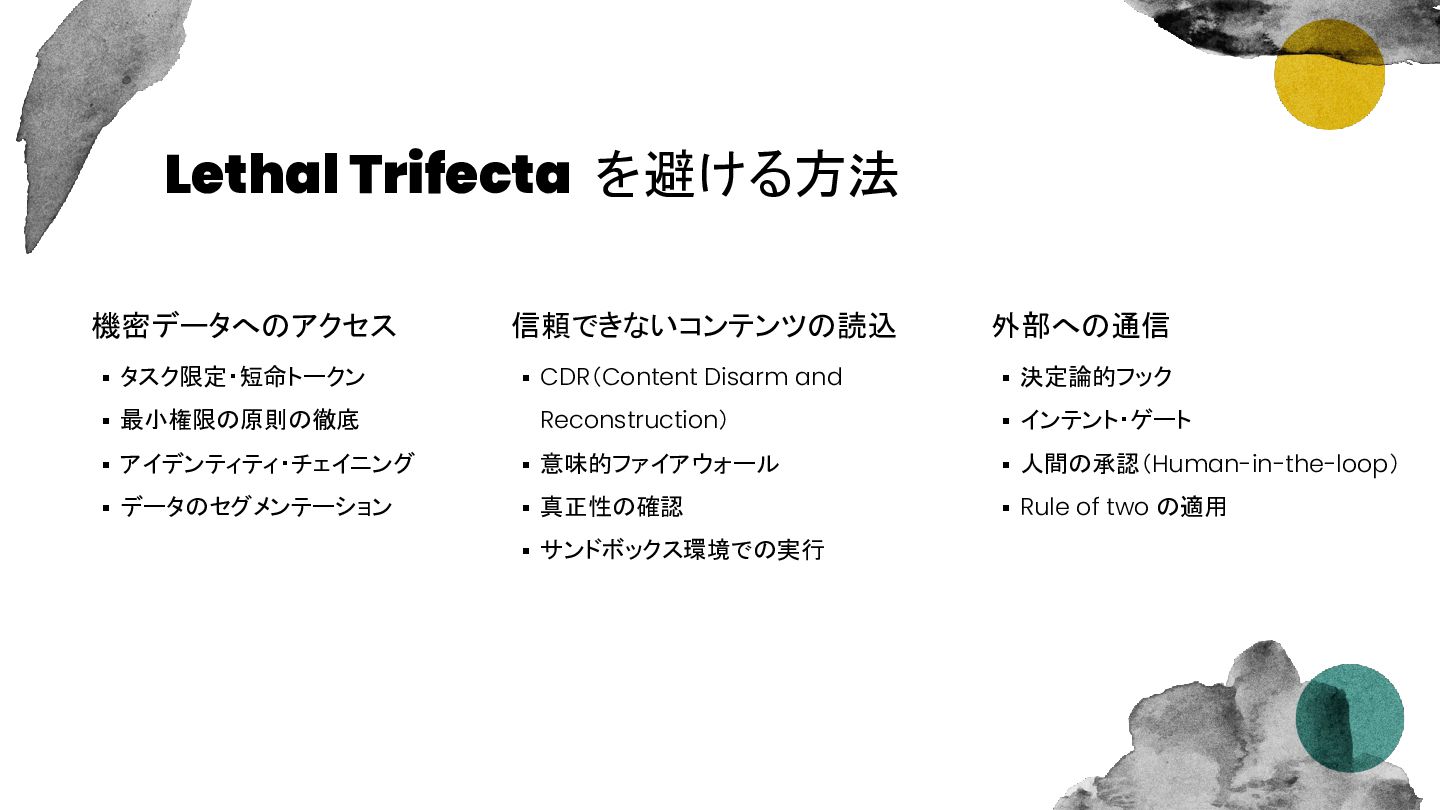
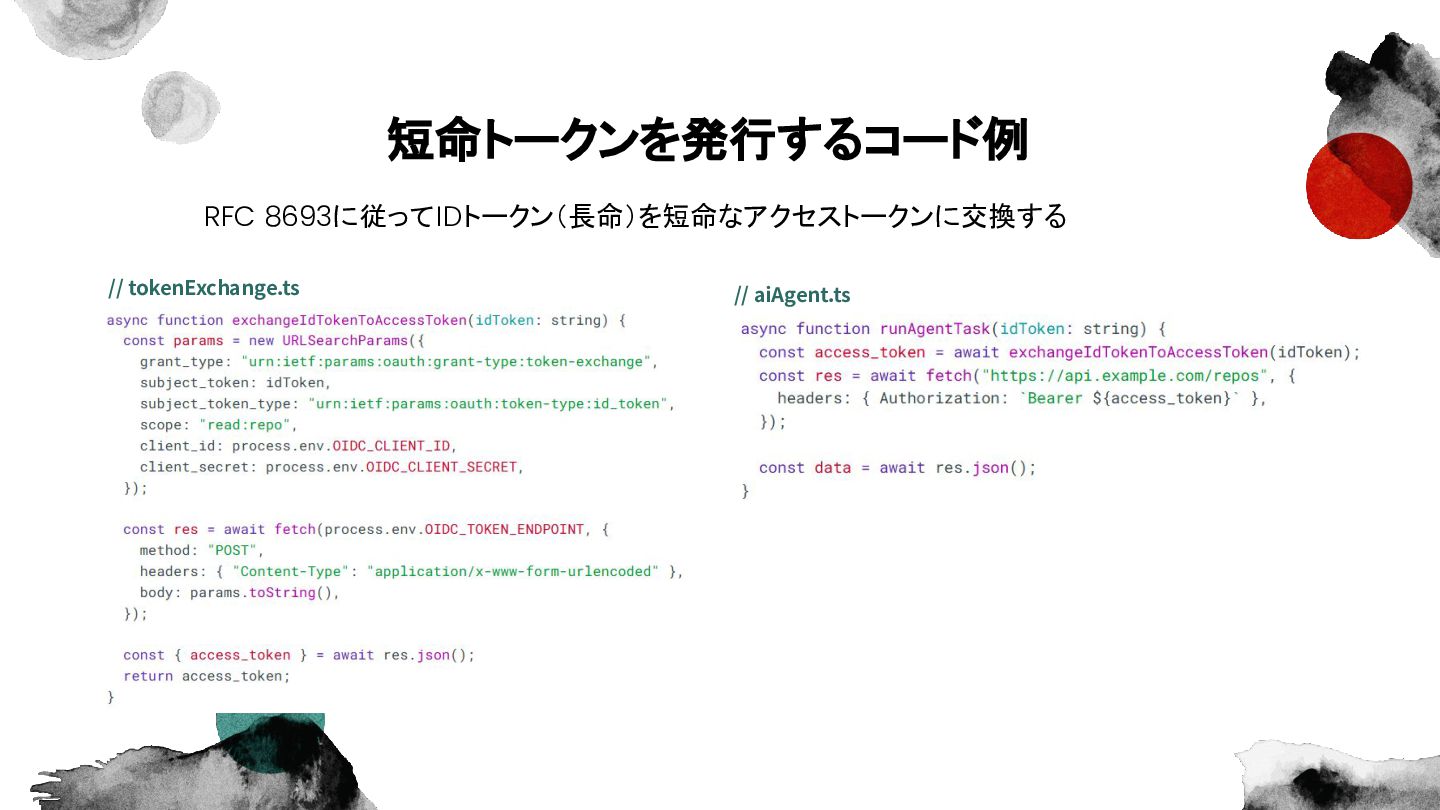
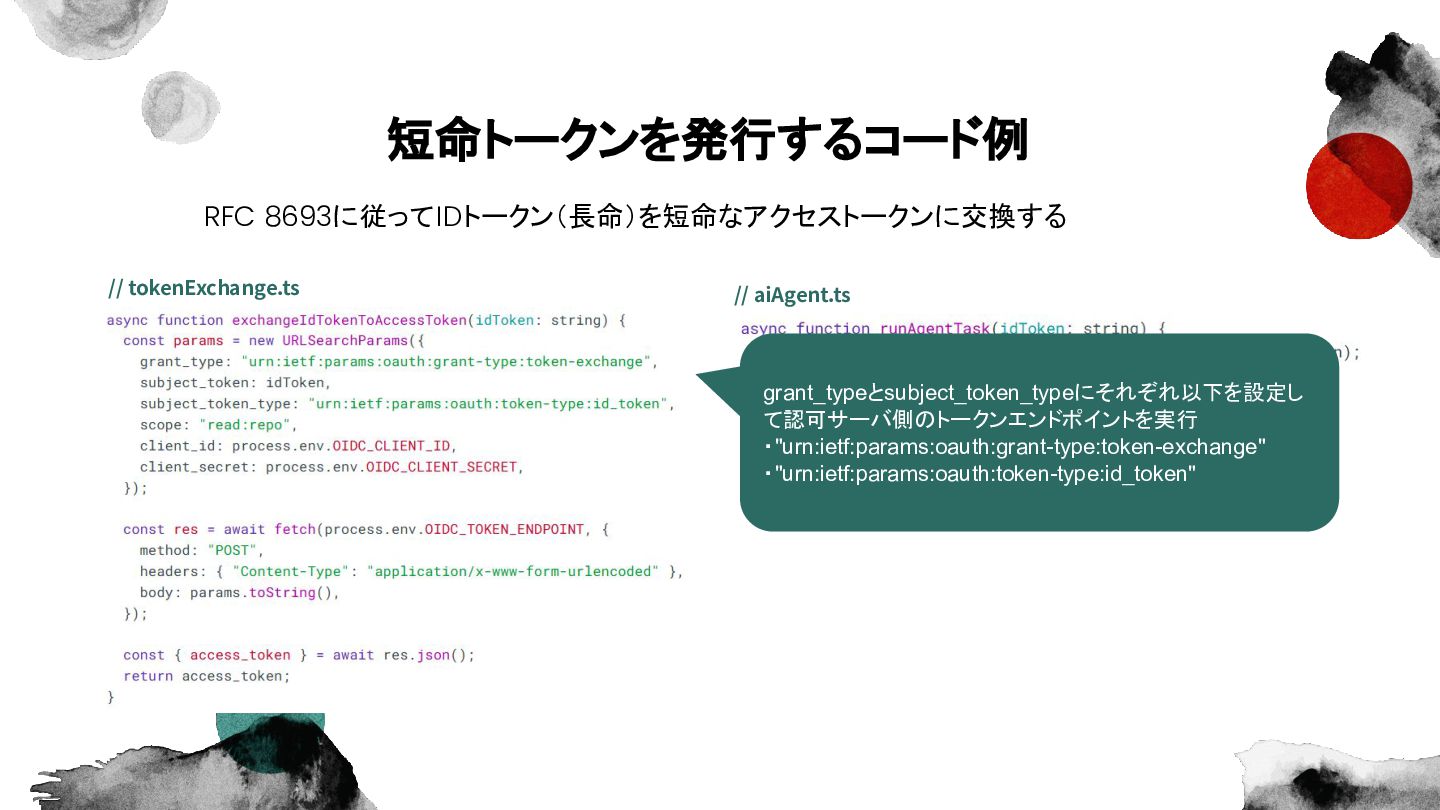
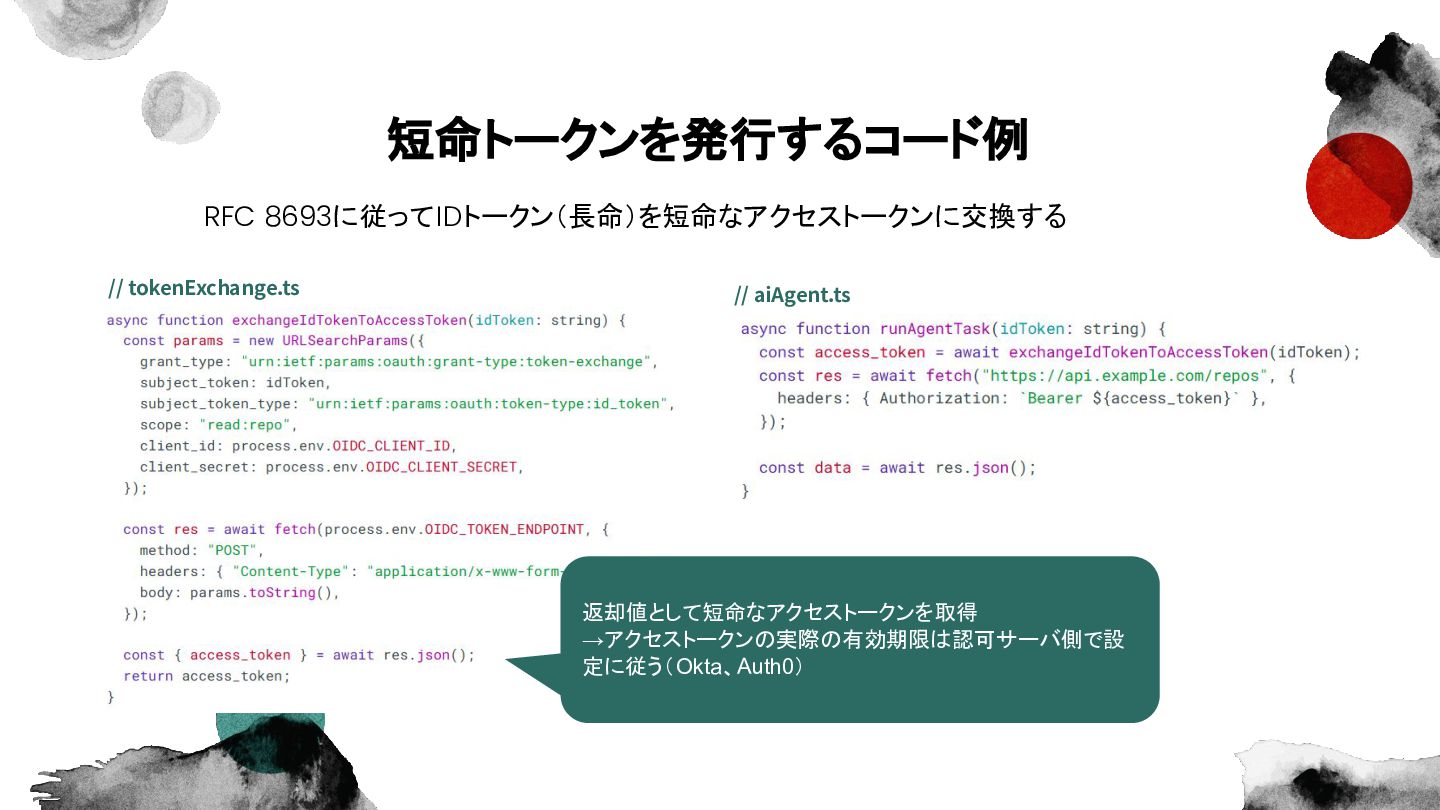
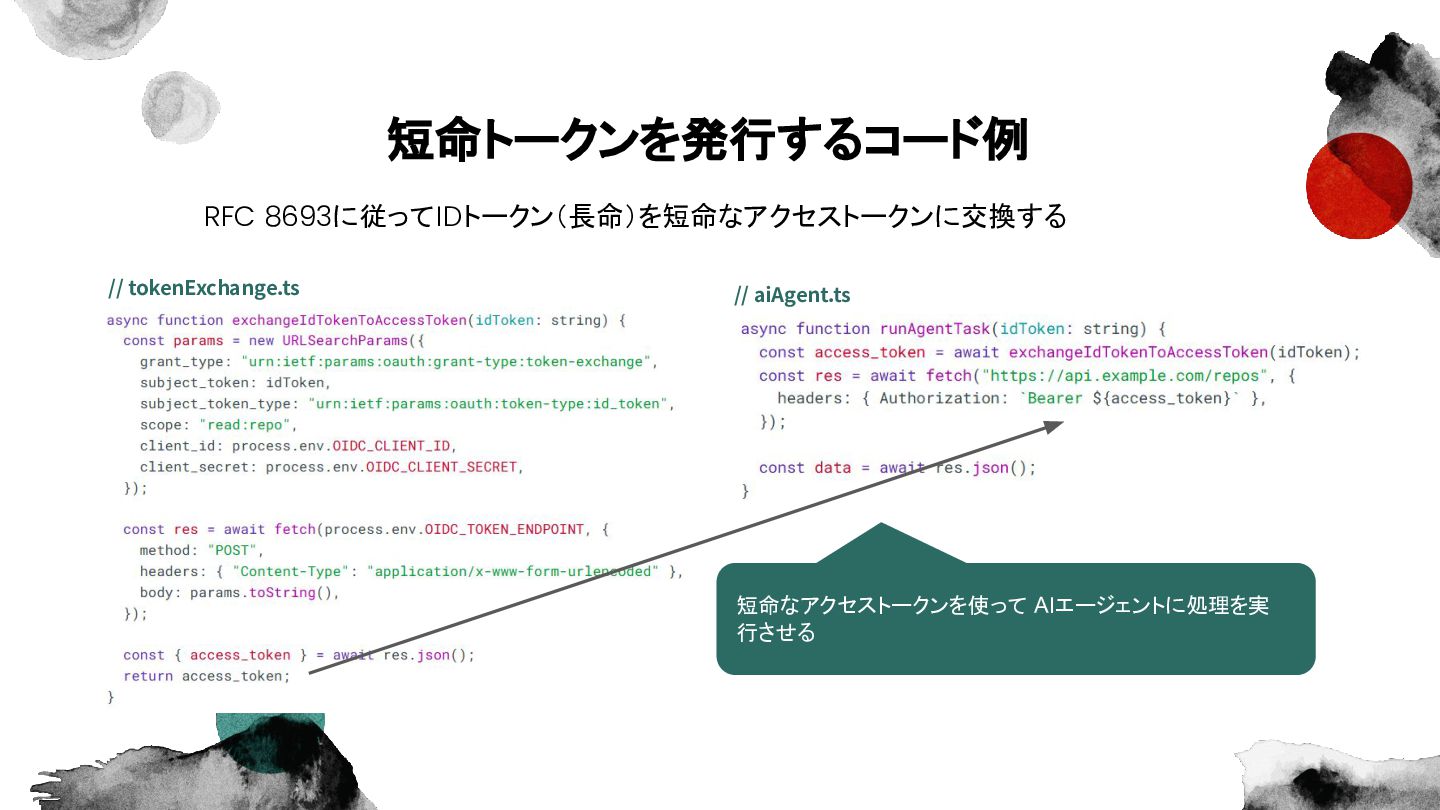
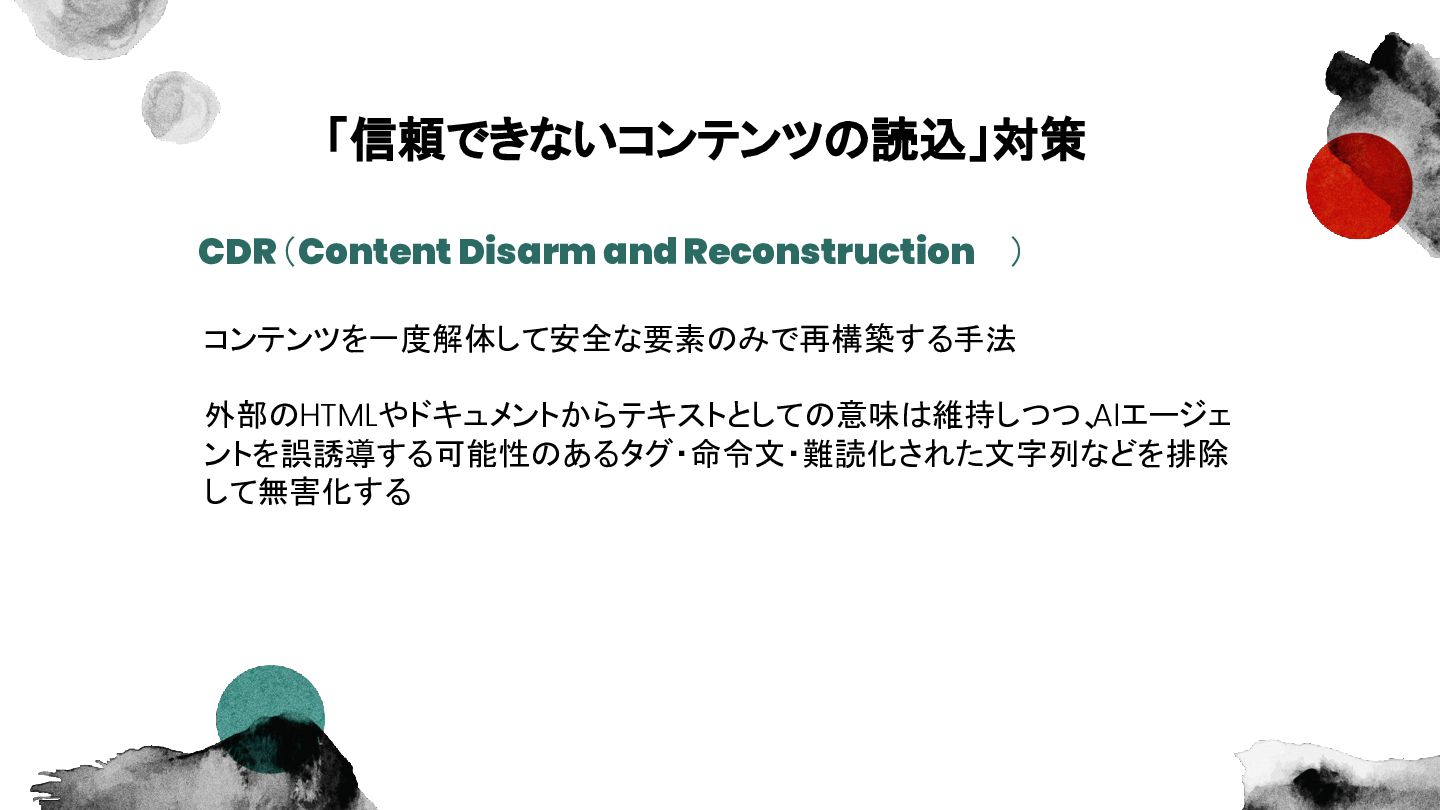
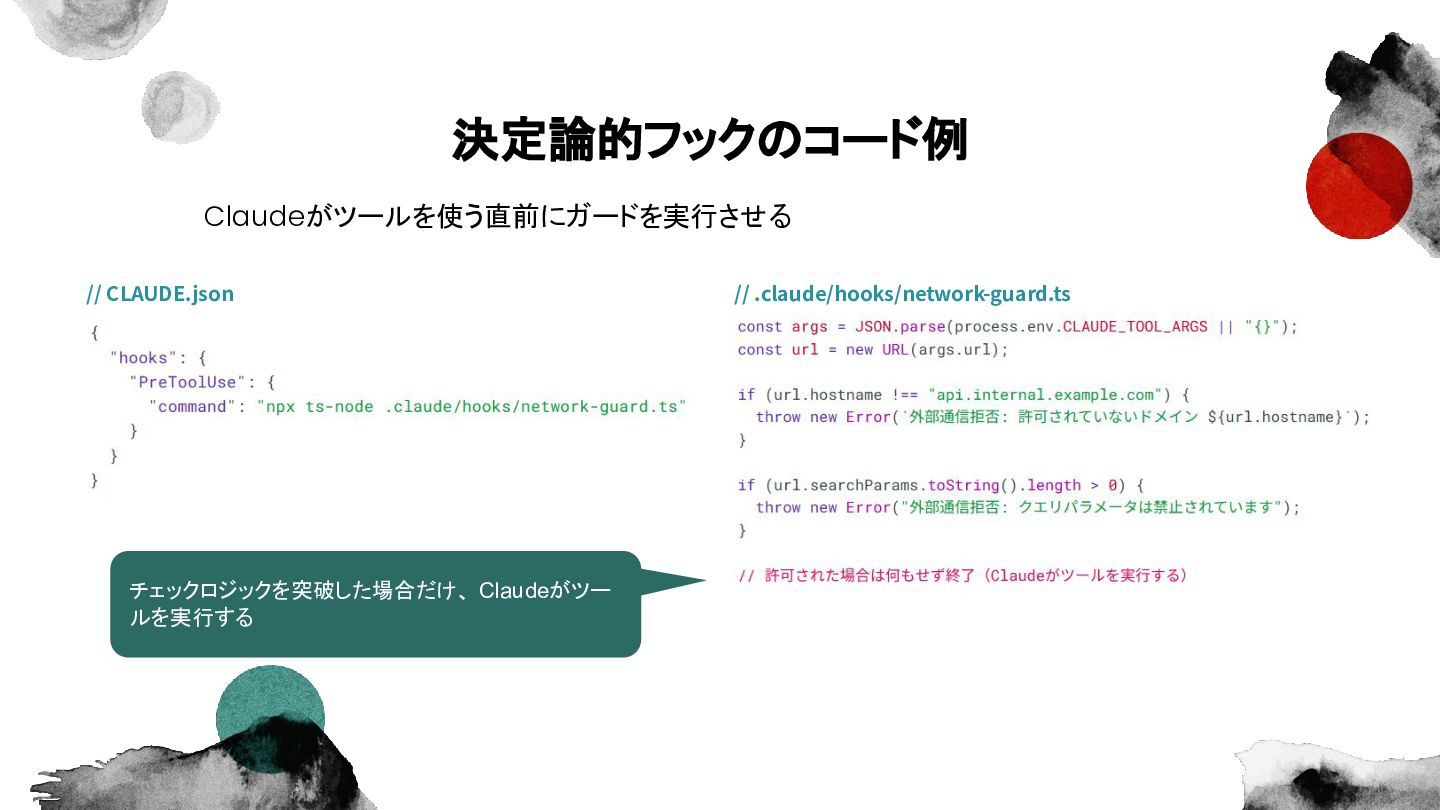
Lethal Trifecta を避ける方法 機密データへのアクセス 信頼できないコンテンツの読込 外部への通信 ▪ タスク限定・短命トークン ▪ CDR(Content
Disarm and ▪ 決定論的フック ▪ 最小権限の原則の徹底 Reconstruction) ▪ インテント・ゲート ▪ アイデンティティ・チェイニング ▪ 意味的ファイアウォール ▪ 人間の承認(Human-in-the-loop) ▪ データのセグメンテーション ▪ 真正性の確認 ▪ Rule of two の適用 ▪ サンドボックス環境での実行 -
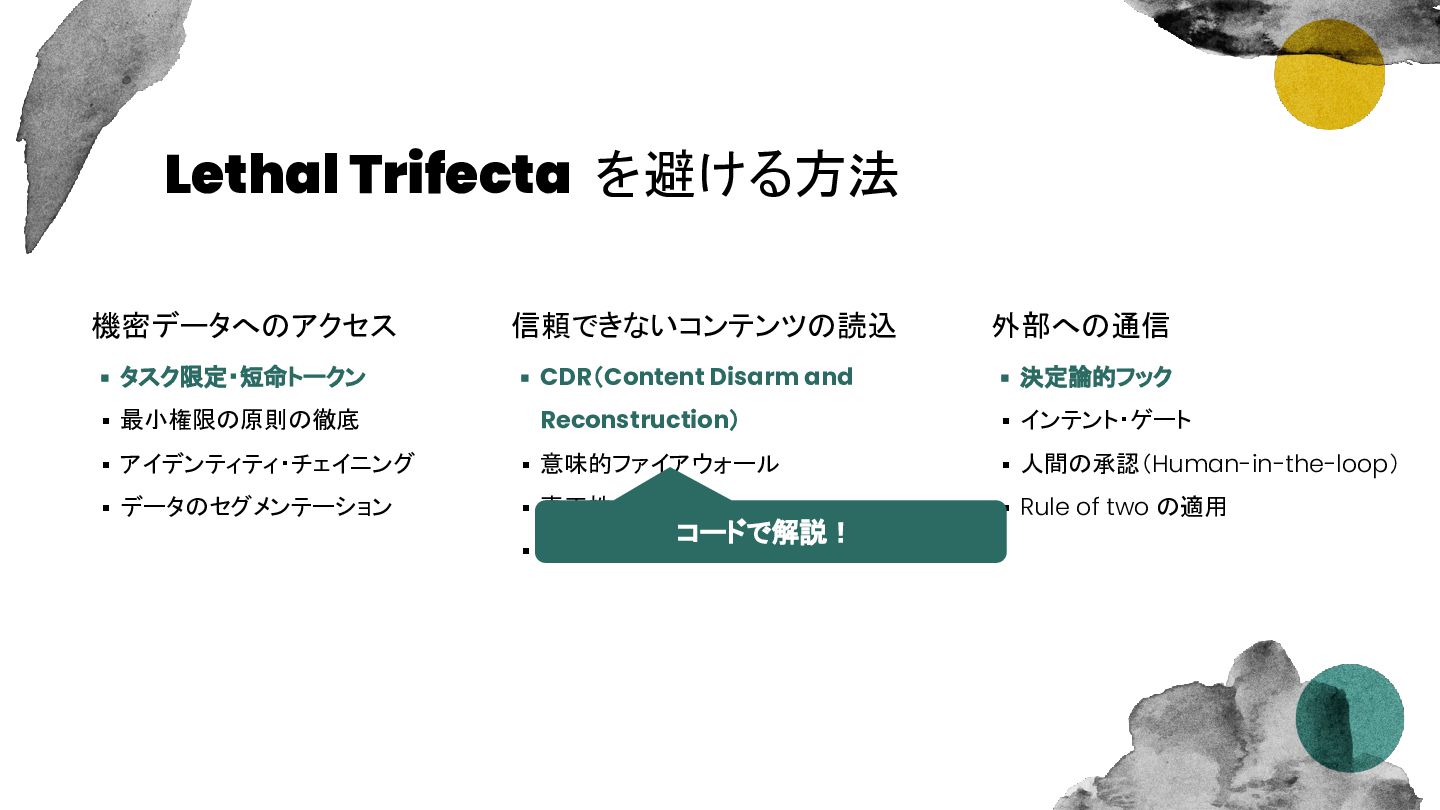
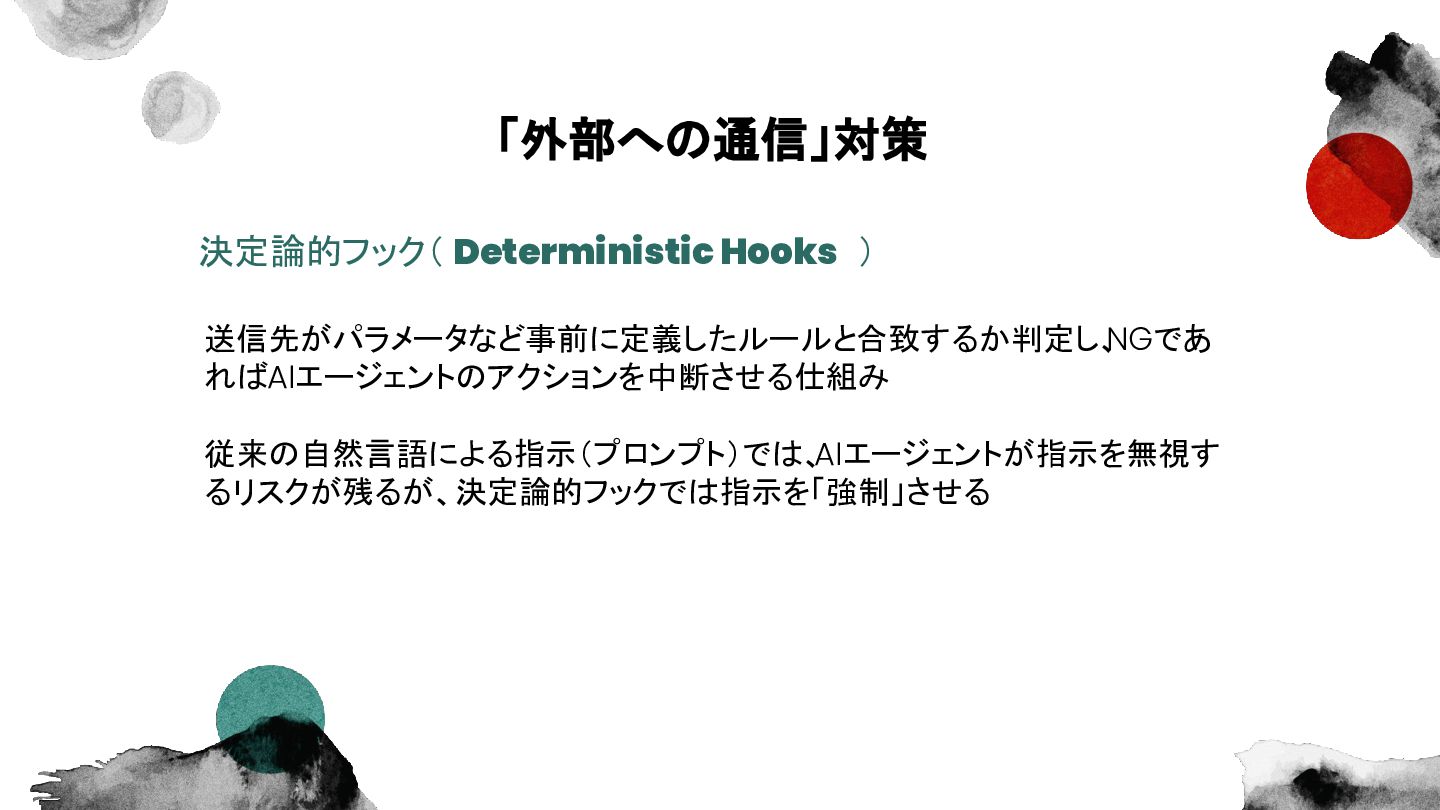
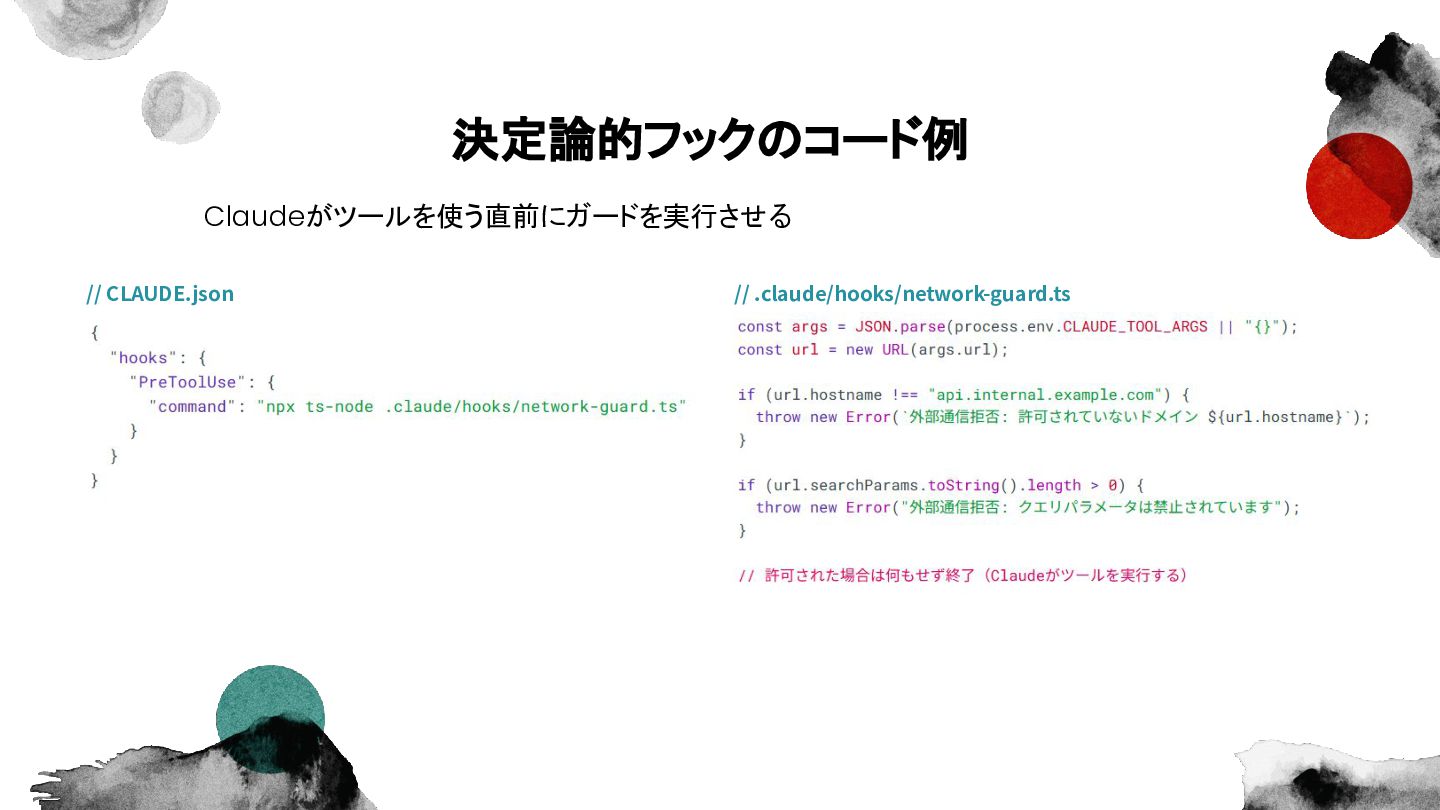
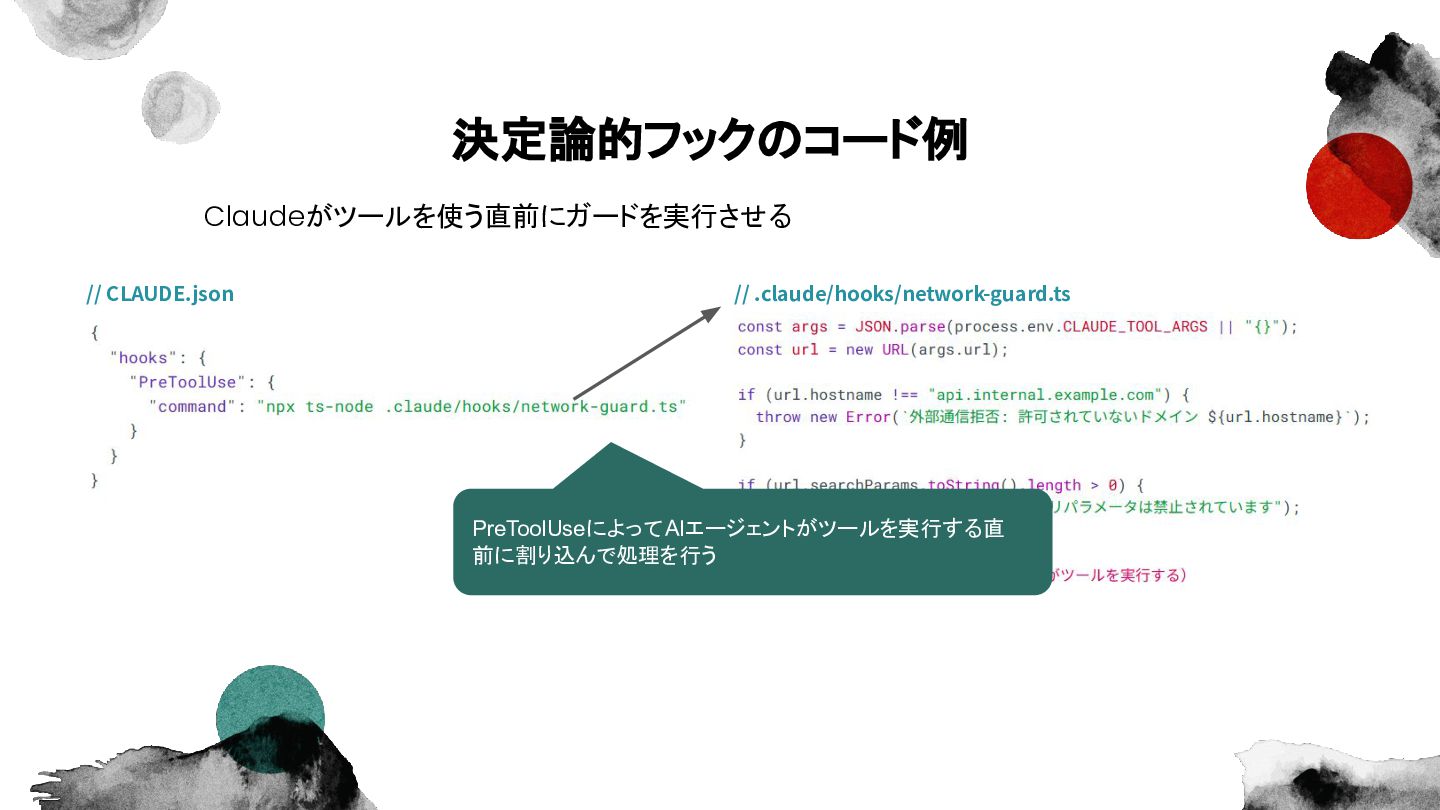
Lethal Trifecta を避ける方法 機密データへのアクセス 信頼できないコンテンツの読込 外部への通信 ▪ タスク限定・短命トークン ▪ CDR(Content
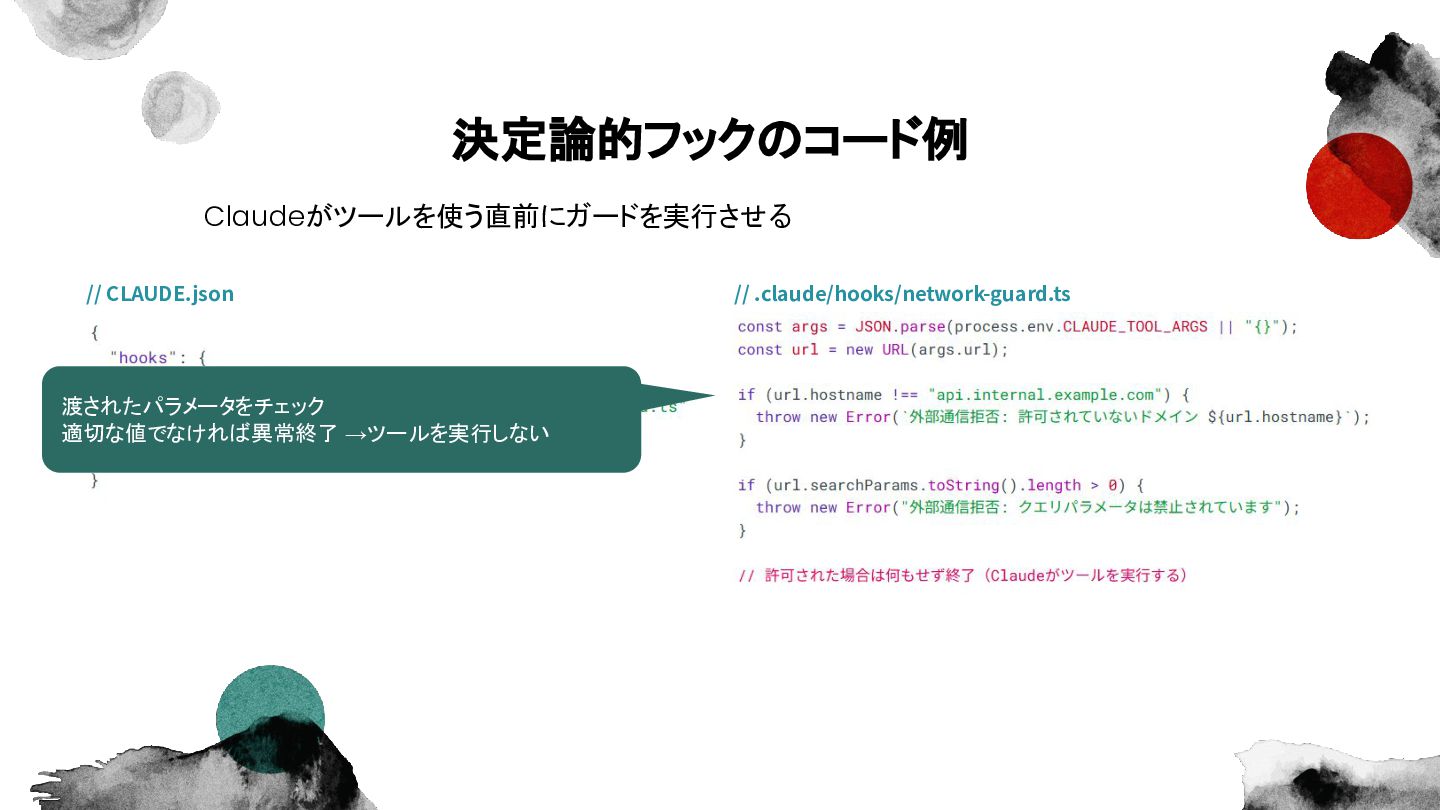
Disarm and ▪ 決定論的フック ▪ 最小権限の原則の徹底 Reconstruction) ▪ インテント・ゲート ▪ アイデンティティ・チェイニング ▪ 意味的ファイアウォール ▪ 人間の承認(Human-in-the-loop) ▪ データのセグメンテーション ▪ 真正性の確認 ▪ Rule of two の適用 コードで解説! ▪ サンドボックス環境での実行 -
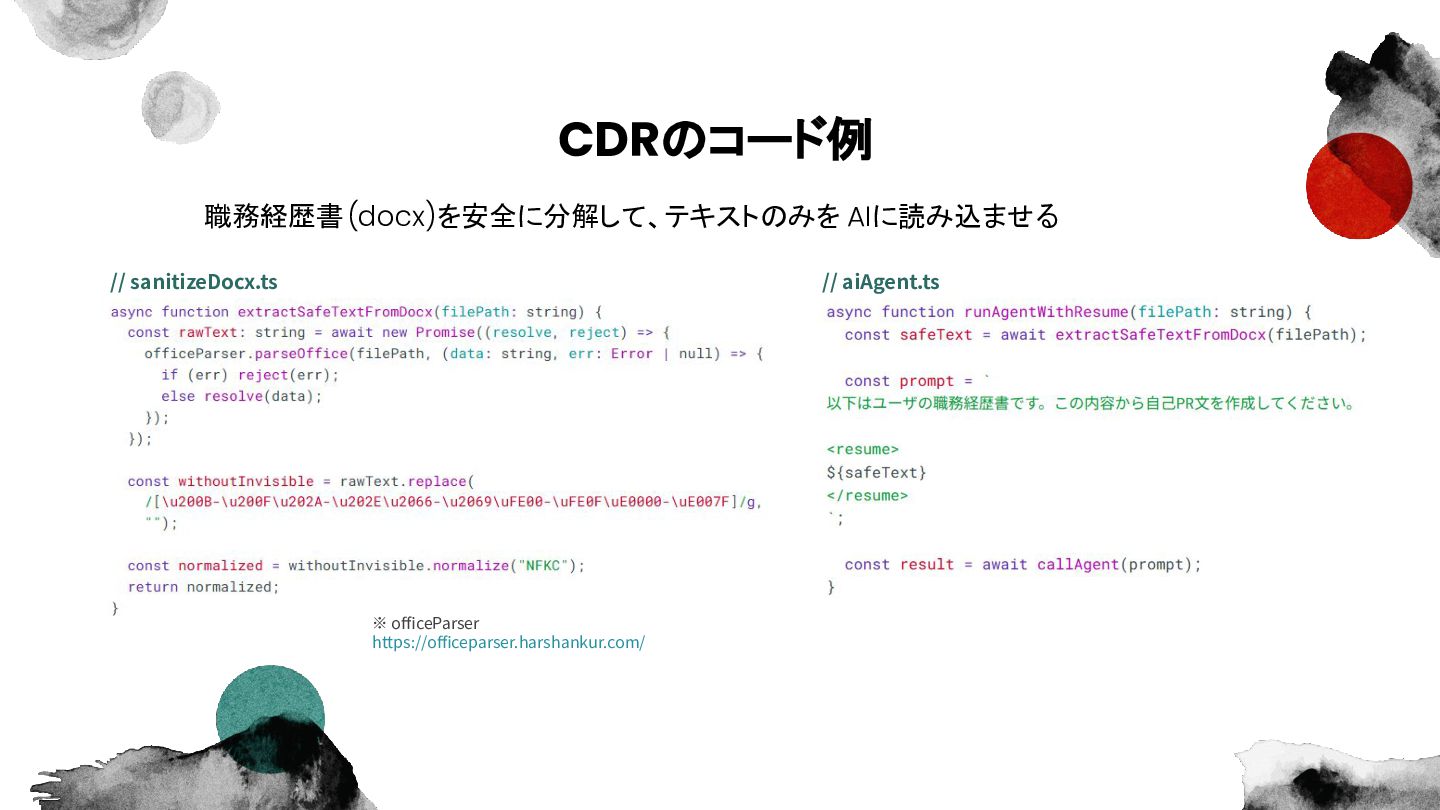
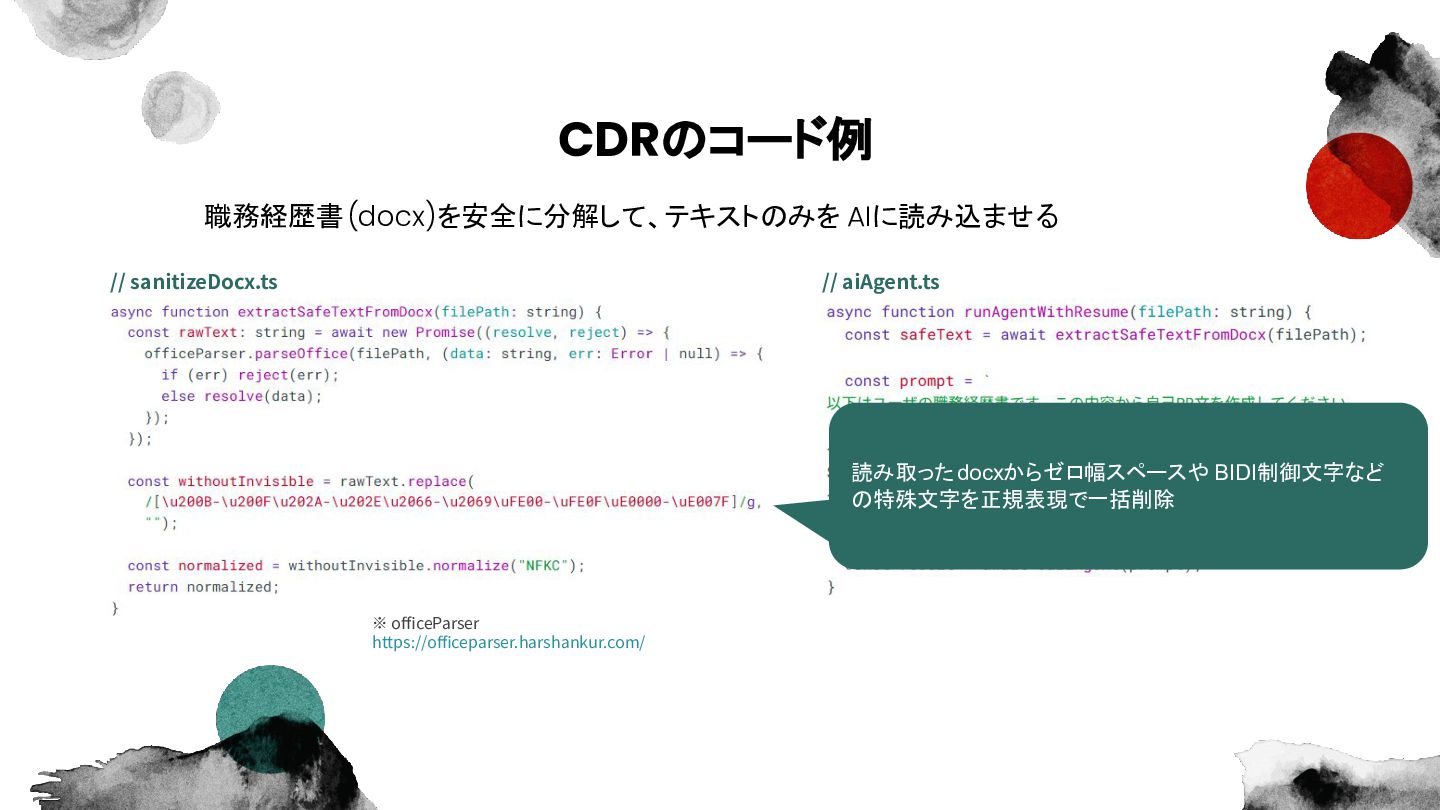
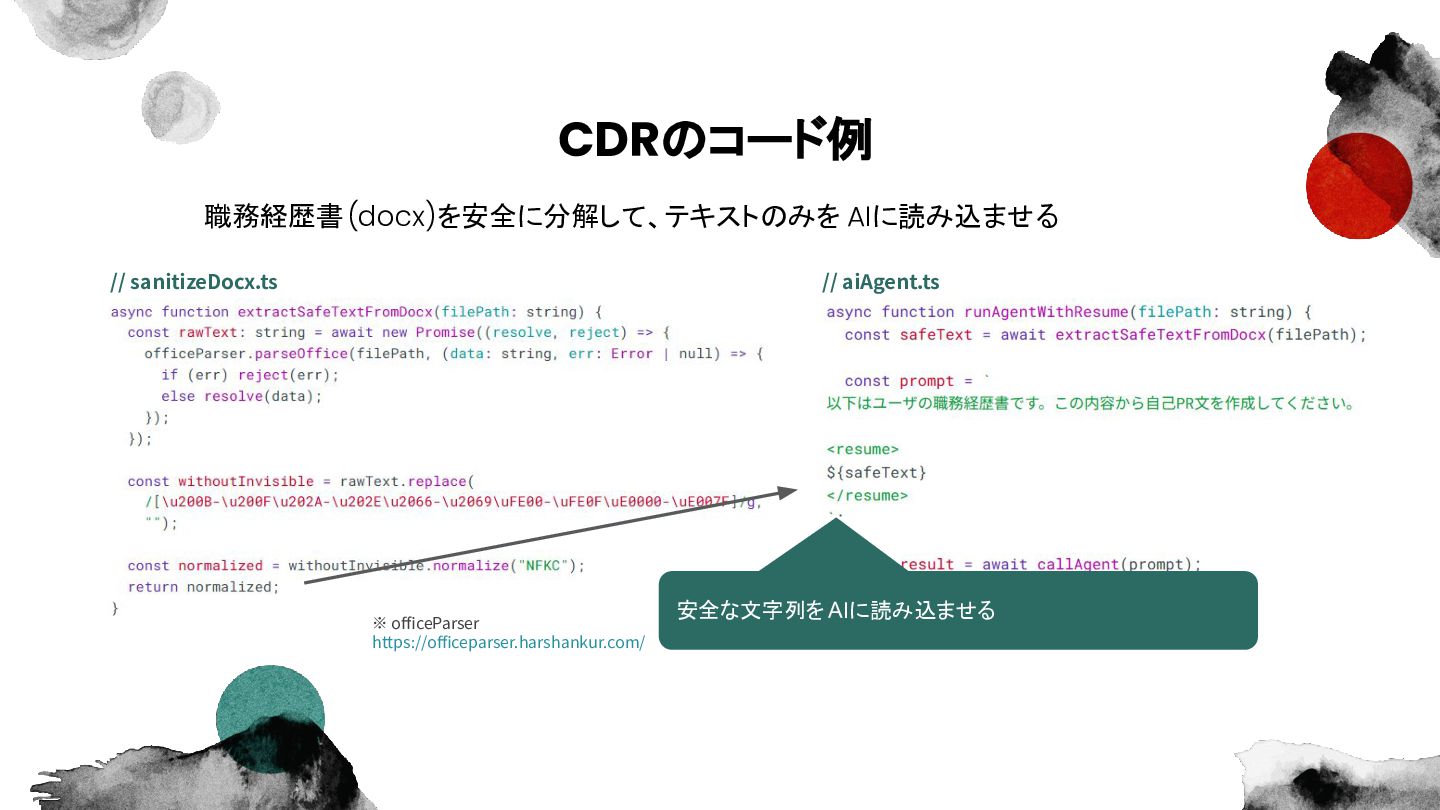
CDRのコード例 職務経歴書(docx)を安全に分解して、テキストのみを AIに読み込ませる // sanitizeDocx.ts // aiAgent.ts 読み取った docxからゼロ幅スペースや BIDI制御文字など
の特殊文字を正規表現で一括削除 ※ officeParser https://officeparser.harshankur.com/ -
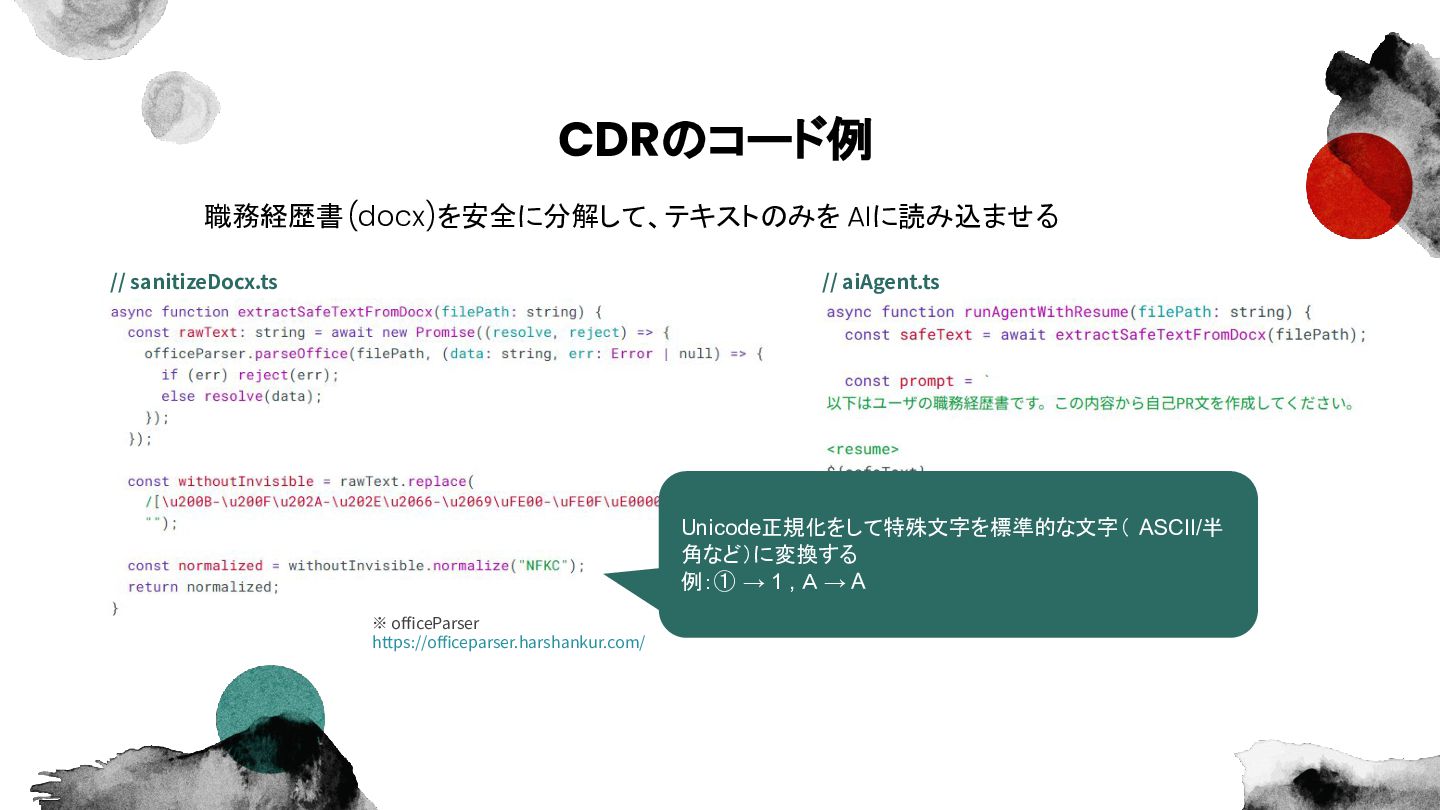
CDRのコード例 職務経歴書(docx)を安全に分解して、テキストのみを AIに読み込ませる // sanitizeDocx.ts // aiAgent.ts Unicode正規化をして特殊文字を標準的な文字( ASCII/半 角など)に変換する
例:① → 1 , A → A ※ officeParser https://officeparser.harshankur.com/