Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
0から始めるセキュリティ
Search
ryoAccount
May 20, 2025
Technology
150
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
0から始めるセキュリティ
ryoAccount
May 20, 2025
Transcript
30 slides
0から始めるセキュリティ Security.any #04 これが私のセキュリティLT 2025.05.20 RYO 1
某⼈材系サービスを展開するテック企業にて主に 認証基盤の開発やセキュリティ向上の推進に従事 どうすればDevSecOpsを組織に浸透させられるか ⽇々悩み中 好きな脆弱性はクリックジャッキング 2 RYO X @RYO_nami
早速ですが質問です エライ⼈「ウチの開発組織のセキュリティを強化してほしい。」 とお願いされたら、何から始めますか? • 脆弱性診断をやってみる? • セキュリティの勉強会を開いてみる? • 静的解析ツールを導⼊してみる? •
遵守すべきルールを作ってみる? • … etc 3
はじまり 「開発組織のセキュリティを強化してほしい。」と⾔われても、 何すればいいか全然わからんマンだった私が、 取り組んだこととそれを通して得た学びを伝えられたらと思います これからセキュリティを始める⽅への⼀助となれば幸いです 4
⽬次 01 セキュリティを始めるきっかけ 02 取り組んだこと と しくじり 03 始めたこと(これが私のセキュリティ) 5
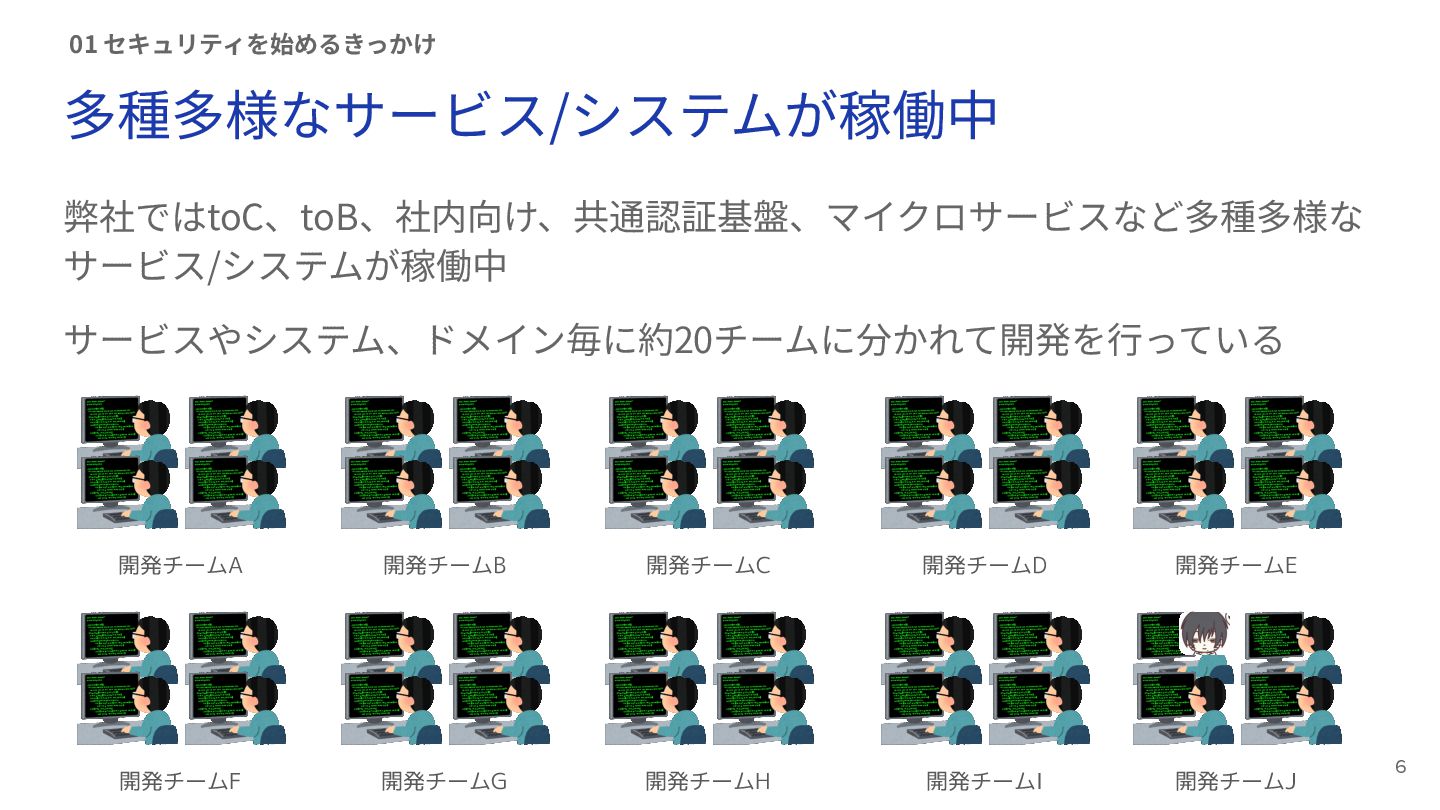
多種多様なサービス/システムが稼働中 弊社ではtoC、toB、社内向け、共通認証基盤、マイクロサービスなど多種多様な サービス/システムが稼働中 サービスやシステム、ドメイン毎に約20チームに分かれて開発を⾏っている 01 セキュリティを始めるきっかけ 開発チームA 開発チームB 開発チームC 開発チームD
開発チームE 開発チームF 開発チームG 開発チームH 開発チームI 開発チームJ 6
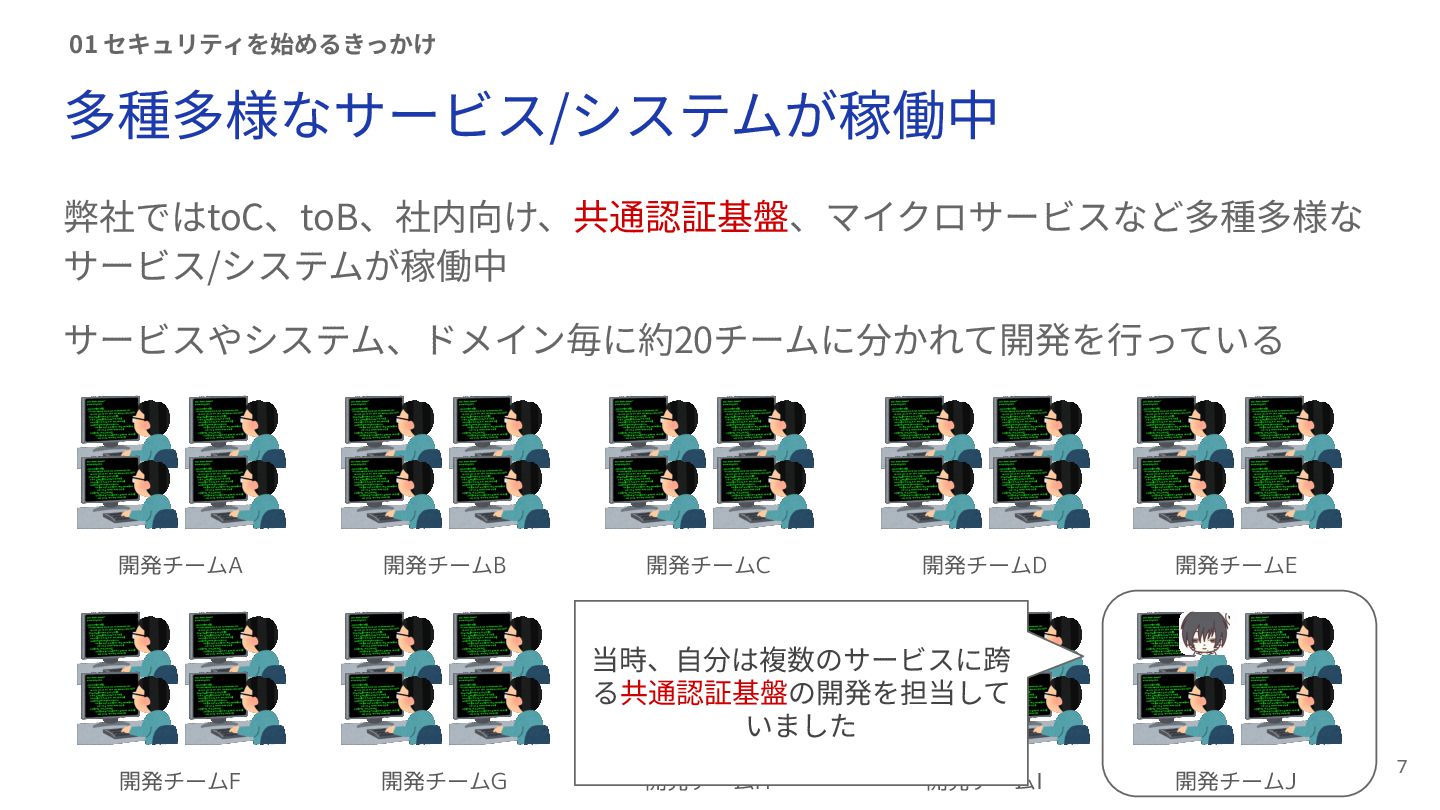
多種多様なサービス/システムが稼働中 弊社ではtoC、toB、社内向け、共通認証基盤、マイクロサービスなど多種多様な サービス/システムが稼働中 サービスやシステム、ドメイン毎に約20チームに分かれて開発を⾏っている 開発チームA 開発チームB 開発チームC 開発チームD 開発チームE 開発チームF
開発チームG 開発チームH 開発チームI 開発チームJ 7 当時、⾃分は複数のサービスに跨 る共通認証基盤の開発を担当して いました 01 セキュリティを始めるきっかけ
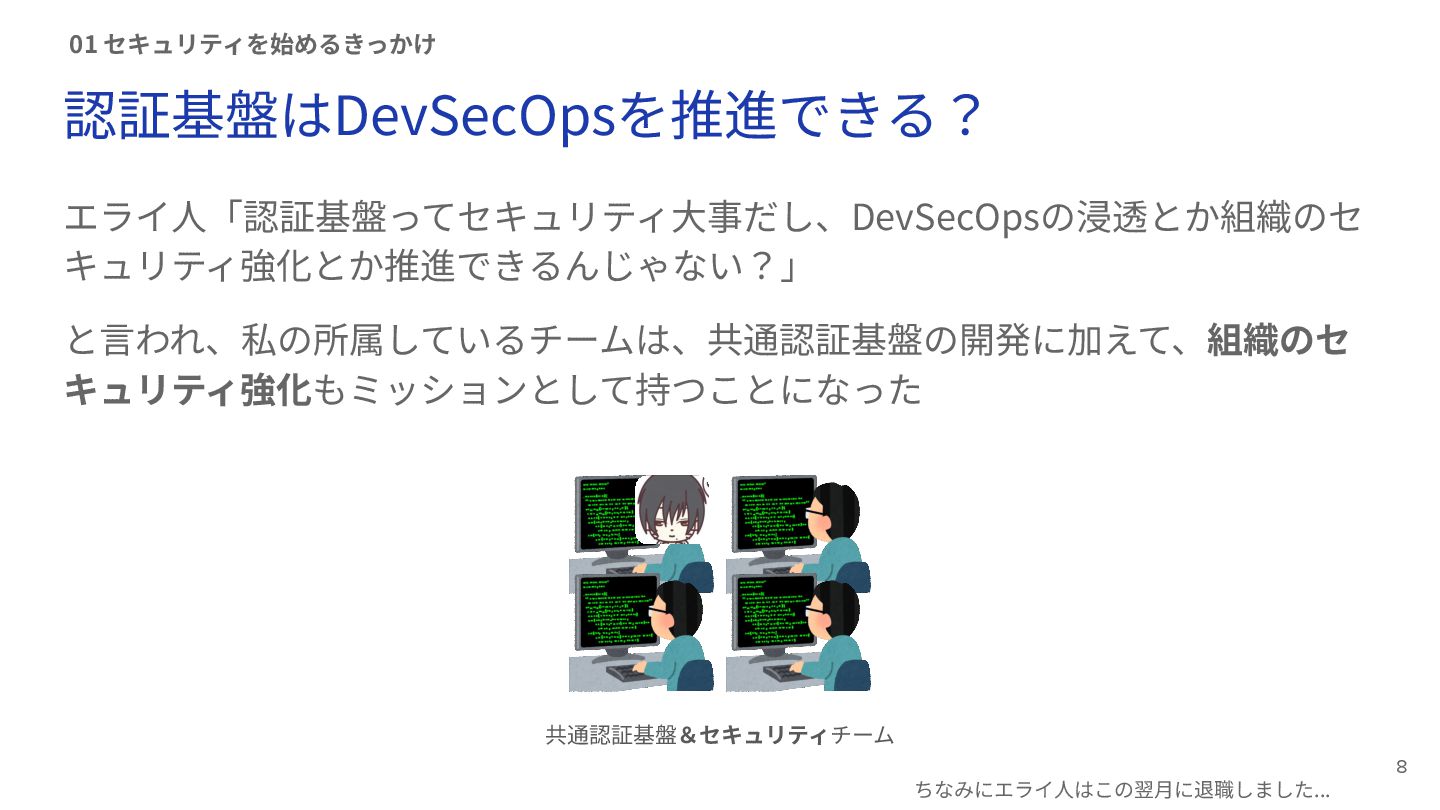
認証基盤はDevSecOpsを推進できる? エライ⼈「認証基盤ってセキュリティ⼤事だし、DevSecOpsの浸透とか組織のセ キュリティ強化とか推進できるんじゃない?」 と⾔われ、私の所属しているチームは、共通認証基盤の開発に加えて、組織のセ キュリティ強化もミッションとして持つことになった 8 共通認証基盤&セキュリティチーム 01 セキュリティを始めるきっかけ ちなみにエライ⼈はこの翌⽉に退職しました...
隙間時間でセキュリティ強化は難しい... とは⾔え、チームに増員されることもなく、従来の業務が減ることもなく、具体 的な⽅針もない中で、⽚⼿間で組織のセキュリティを強化するのは難しい... なので、「共通認証基盤の開発」と「組織のセキュリティ強化」で担当を明確に 分けることに 9 共通認証基盤の開発 組織のセキュリティ強化 01 セキュリティを始めるきっかけ
セキュリティチームの誕⽣ こうして、セキュリティチームなるものが誕⽣した チームリーダー(私)とチームメンバー(私)の圧倒的少数精鋭の構成で 2025/04からチームとして活動を開始しました チームリーダー チームメンバー セキュリティチーム 10 01 セキュリティを始めるきっかけ
何すればよいのか? 「セキュリティ強化」と⼀⾔で⾔っても、どこの何のセキュリティをどう強化す ればいいかわからない なので、まずは組織が抱えるセキュリティ課題を知ること(現状把握)から始め ることにした • 開発チームが今どんなセキュリティ課題を抱えているのかヒアリングしてみた • 開発チームのセキュリティ課題を解決することが、組織のセキュリティ強化に繋がると 考えた
02 取り組んだこと と しくじり 11
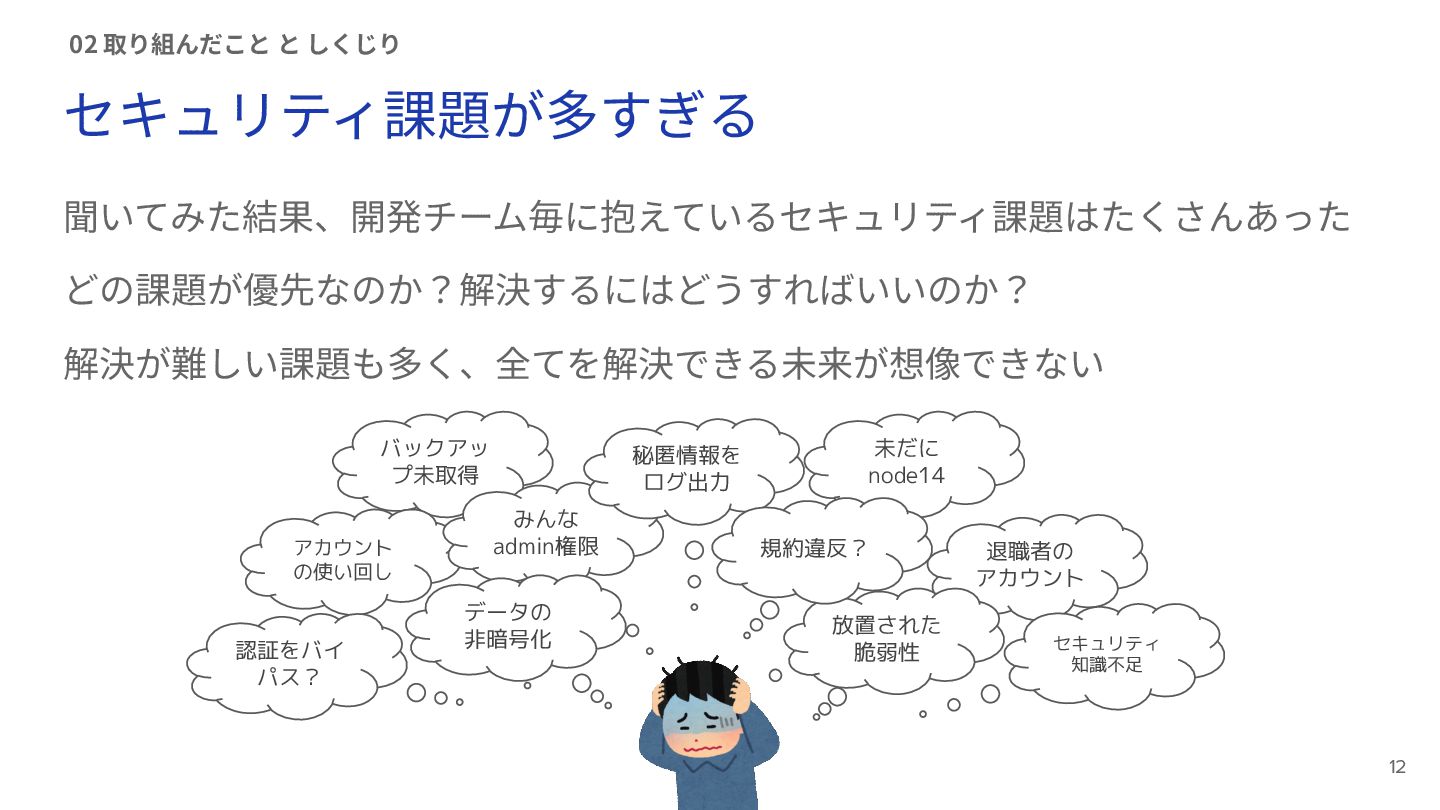
セキュリティ課題が多すぎる 聞いてみた結果、開発チーム毎に抱えているセキュリティ課題はたくさんあった どの課題が優先なのか?解決するにはどうすればいいのか? 解決が難しい課題も多く、全てを解決できる未来が想像できない 02 取り組んだこと と しくじり バックアッ プ未取得
未だに node14 アカウント の使い回し 退職者の アカウント 放置された 脆弱性 認証をバイ パス? みんな admin権限 秘匿情報を ログ出力 データの 非暗号化 セキュリティ 知識不足 規約違反? 12
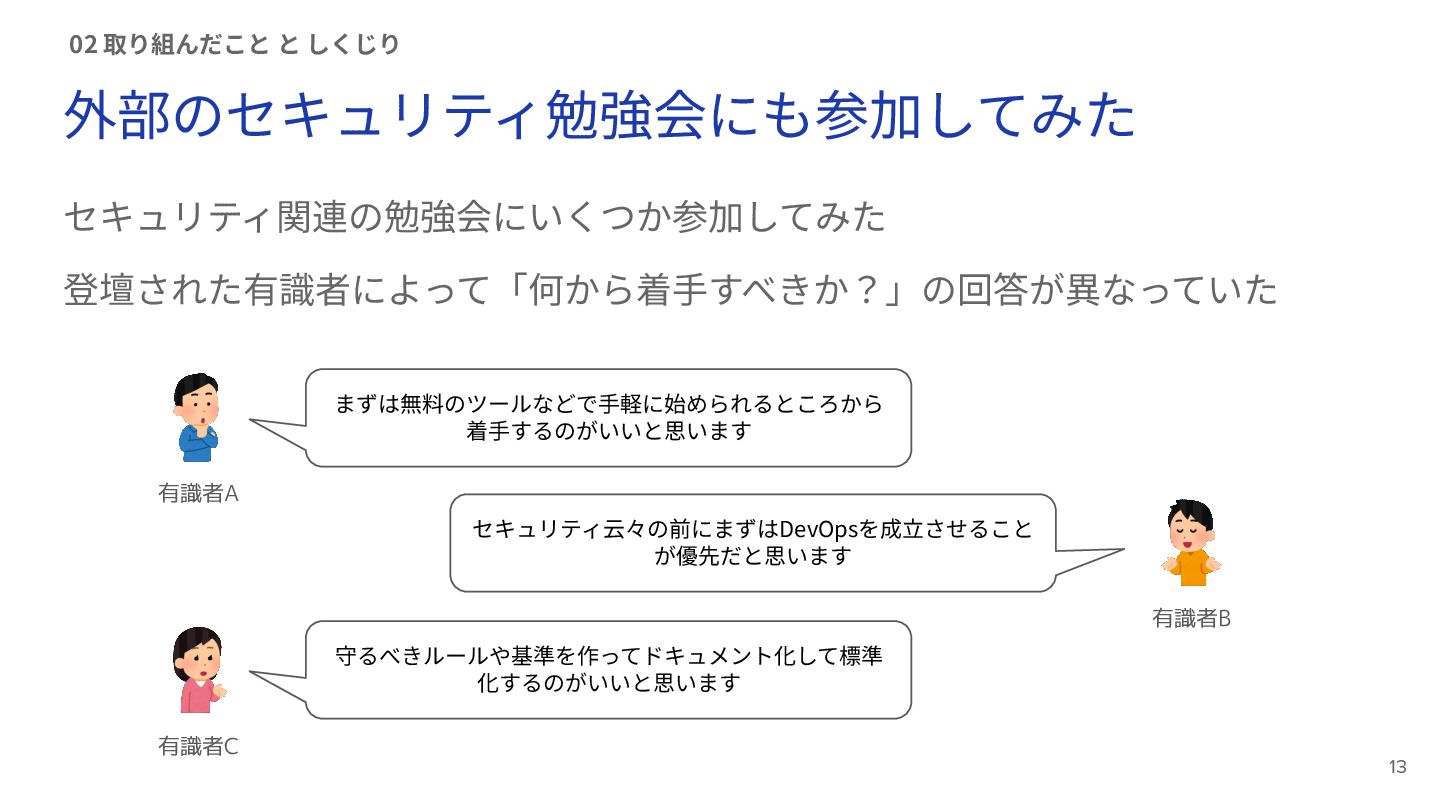
外部のセキュリティ勉強会にも参加してみた セキュリティ関連の勉強会にいくつか参加してみた 登壇された有識者によって「何から着⼿すべきか?」の回答が異なっていた 02 取り組んだこと と しくじり 13 まずは無料のツールなどで⼿軽に始められるところから 着⼿するのがいいと思います
セキュリティ云々の前にまずはDevOpsを成⽴させること が優先だと思います 守るべきルールや基準を作ってドキュメント化して標準 化するのがいいと思います 有識者A 有識者C 有識者B
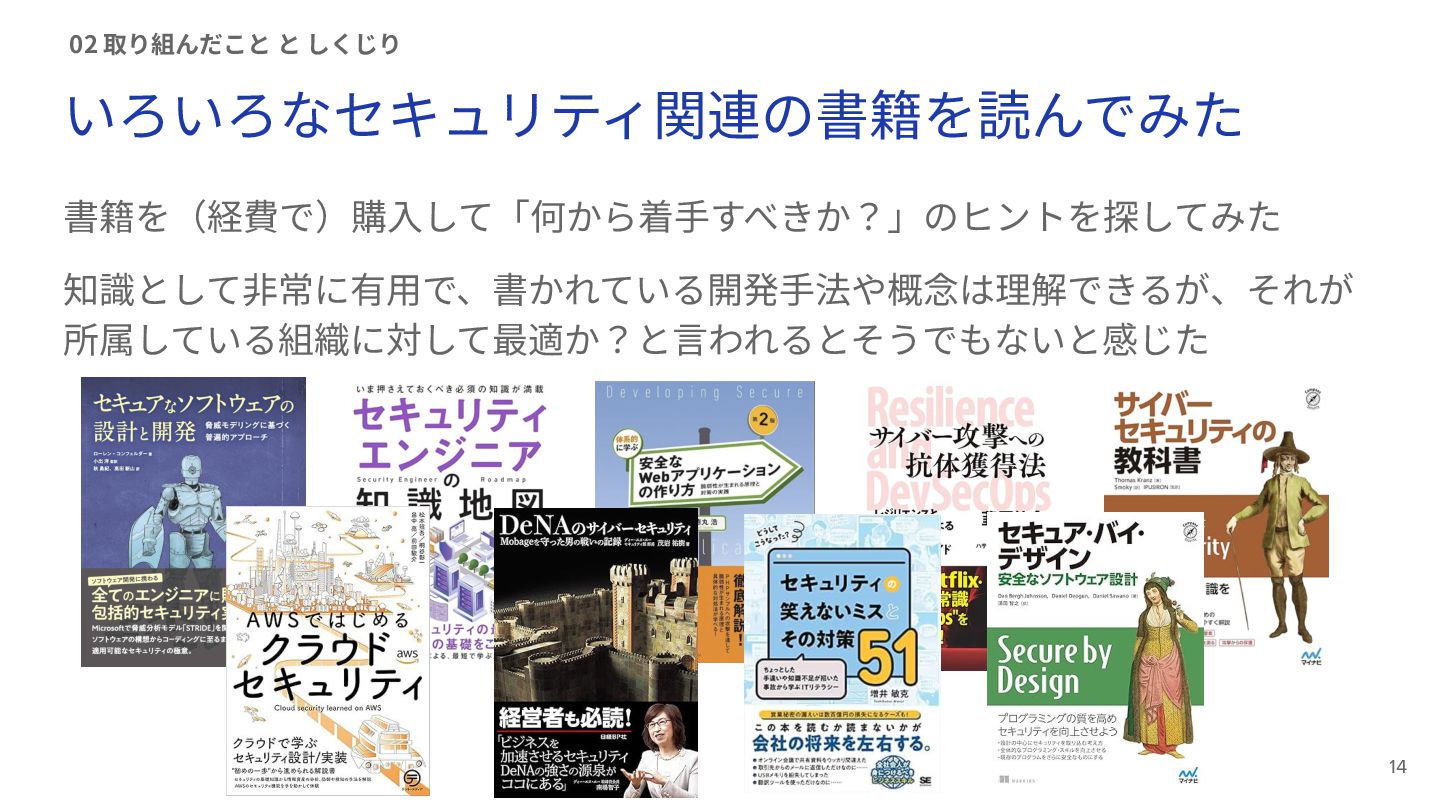
いろいろなセキュリティ関連の書籍を読んでみた 書籍を(経費で)購⼊して「何から着⼿すべきか?」のヒントを探してみた 知識として⾮常に有⽤で、書かれている開発⼿法や概念は理解できるが、それが 所属している組織に対して最適か?と⾔われるとそうでもないと感じた 14 02 取り組んだこと と しくじり
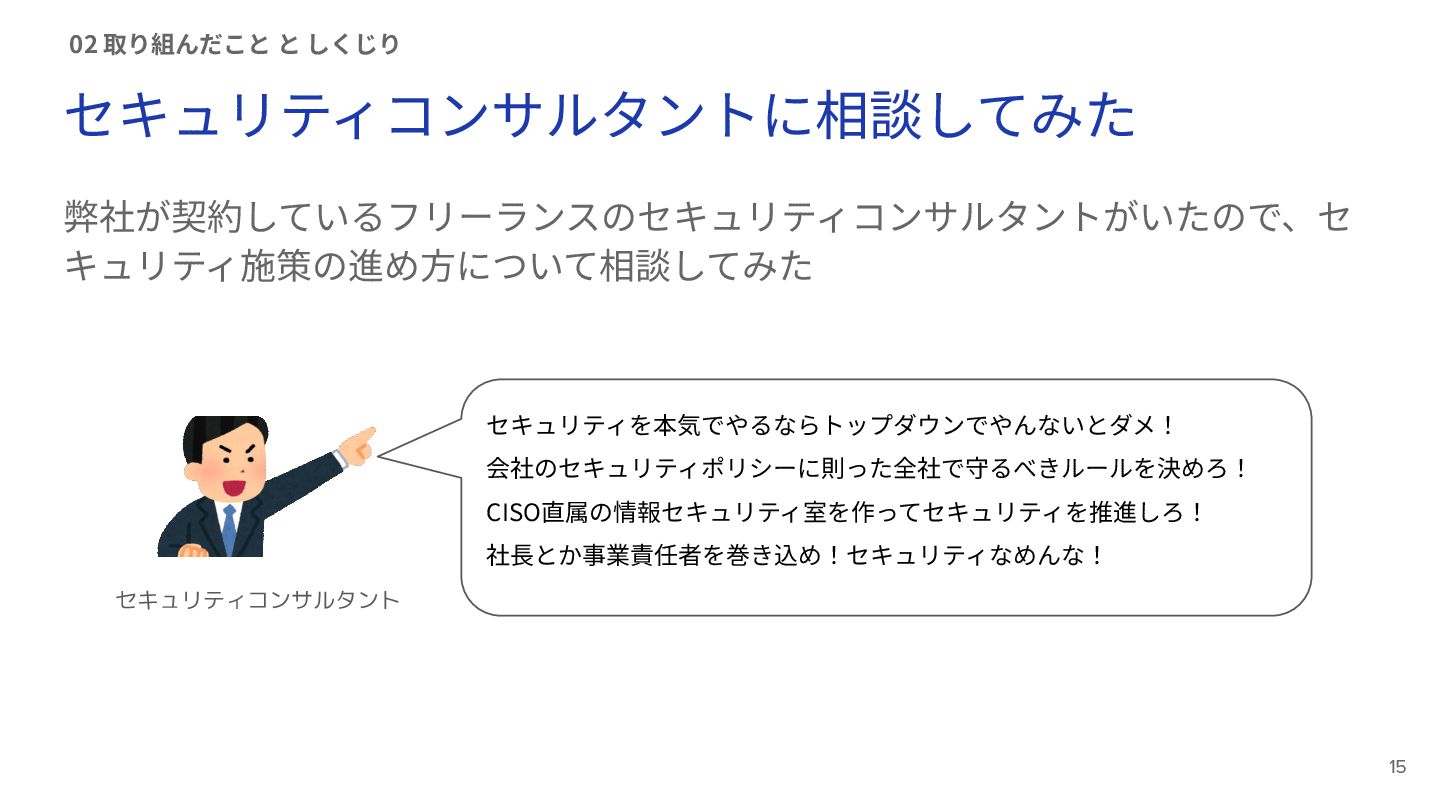
セキュリティコンサルタントに相談してみた 弊社が契約しているフリーランスのセキュリティコンサルタントがいたので、セ キュリティ施策の進め⽅について相談してみた 15 02 取り組んだこと と しくじり セキュリティを本気でやるならトップダウンでやんないとダメ! 会社のセキュリティポリシーに則った全社で守るべきルールを決めろ!
CISO直属の情報セキュリティ室を作ってセキュリティを推進しろ! 社⻑とか事業責任者を巻き込め!セキュリティなめんな! セキュリティコンサルタント
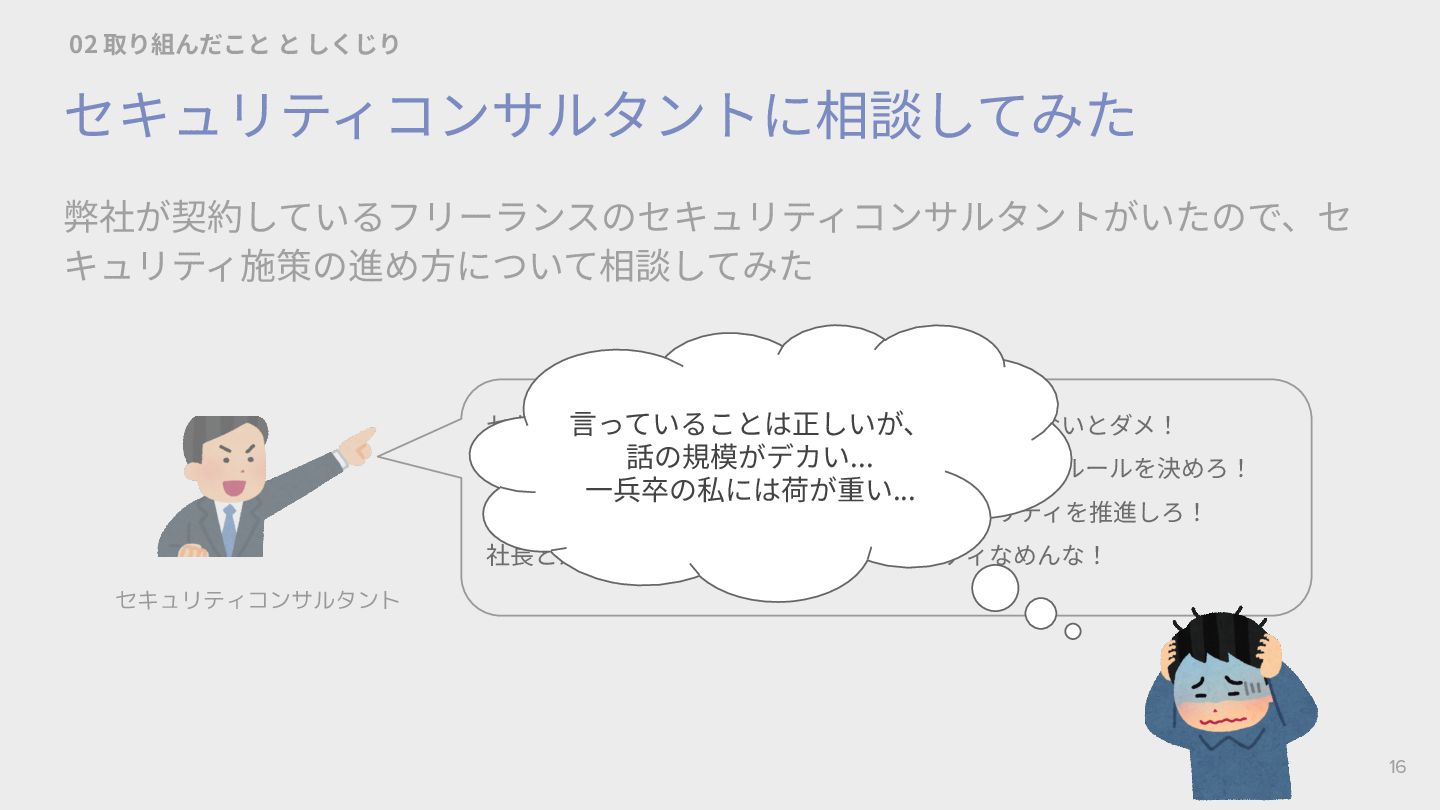
セキュリティコンサルタント セキュリティコンサルタントに相談してみた 弊社が契約しているフリーランスのセキュリティコンサルタントがいたので、セ キュリティ施策の進め⽅について相談してみた 16 02 取り組んだこと と しくじり セキュリティを本気でやるならトップダウンでやんないとダメ!
会社のセキュリティポリシーに則った全社で守るべきルールを決めろ! CISO直属の情報セキュリティ室を作ってセキュリティを推進しろ! 社⻑とか事業責任者を巻き込め!セキュリティなめんな! ⾔っていることは正しいが、 話の規模がデカい... ⼀兵卒の私には荷が重い...
しくじり:「何をするか」ばかり考えていた 当時はSREのエンジニア、上司、技術顧問にも「どうやって組織のセキュリティ を強化していくのがよいか?」を相談していた 結果、⽴場が違えば意⾒も違ったので余計に混乱した1ヶ⽉を過ごした... 今振り返ると「セキュリティは⾔わずもがな⼤事!」「セキュリティ対策はして 当然」と思い込んでいて、無計画で⽬的を⾒失っていた気がする 何をするか(How)よりも、何故するか(Why)が⼤切 さらに⾔うと、何をするかよりも、どんな未来を実現したいか?が⼤切 17 02
取り組んだこと と しくじり
Q. なぜ、組織のセキュリティを強化したいんだっけ? 18
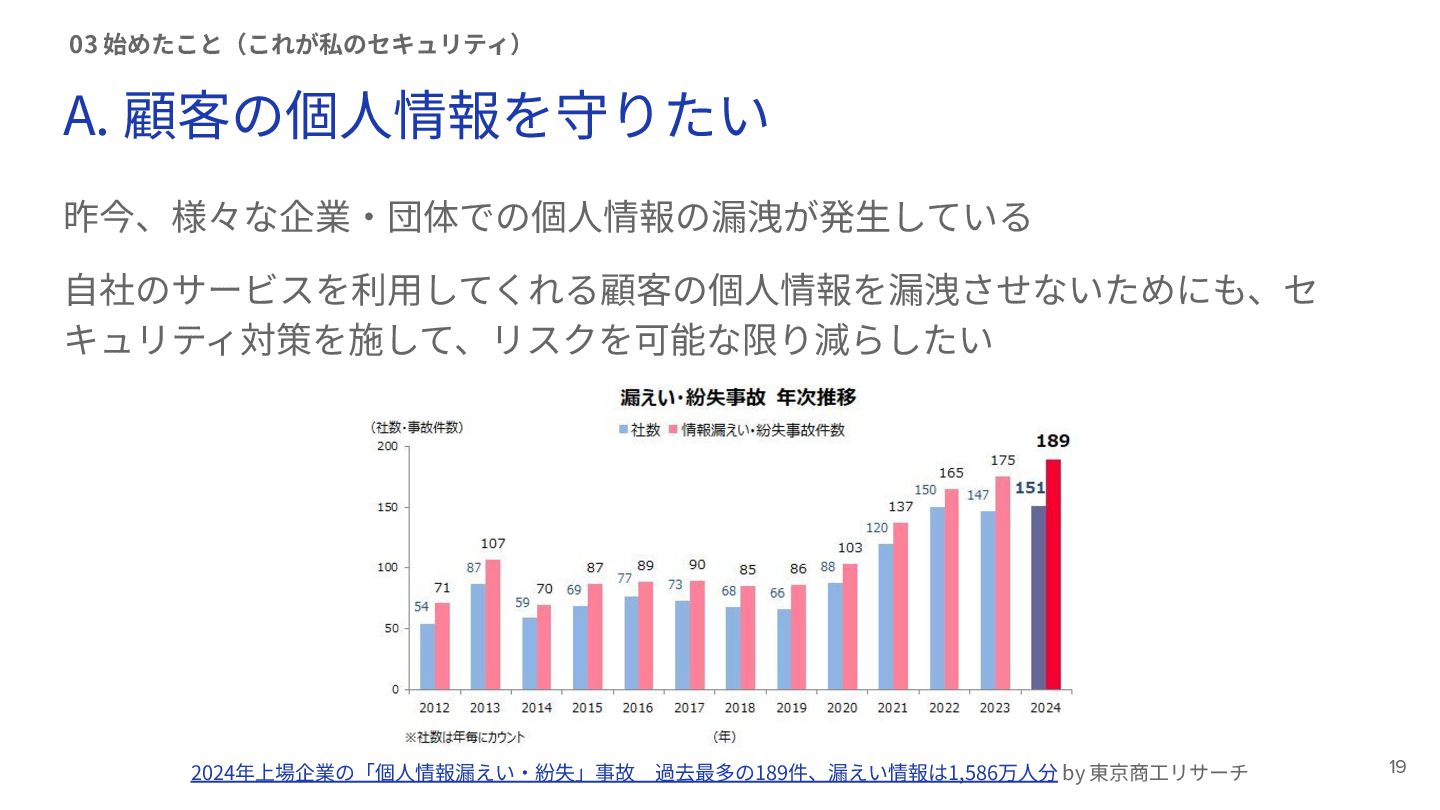
A. 顧客の個⼈情報を守りたい 昨今、様々な企業‧団体での個⼈情報の漏洩が発⽣している ⾃社のサービスを利⽤してくれる顧客の個⼈情報を漏洩させないためにも、セ キュリティ対策を施して、リスクを可能な限り減らしたい 19 03 始めたこと(これが私のセキュリティ) 2024年上場企業の「個⼈情報漏えい‧紛失」事故 過去最多の189件、漏えい情報は1,586万⼈分 by
東京商⼯リサーチ
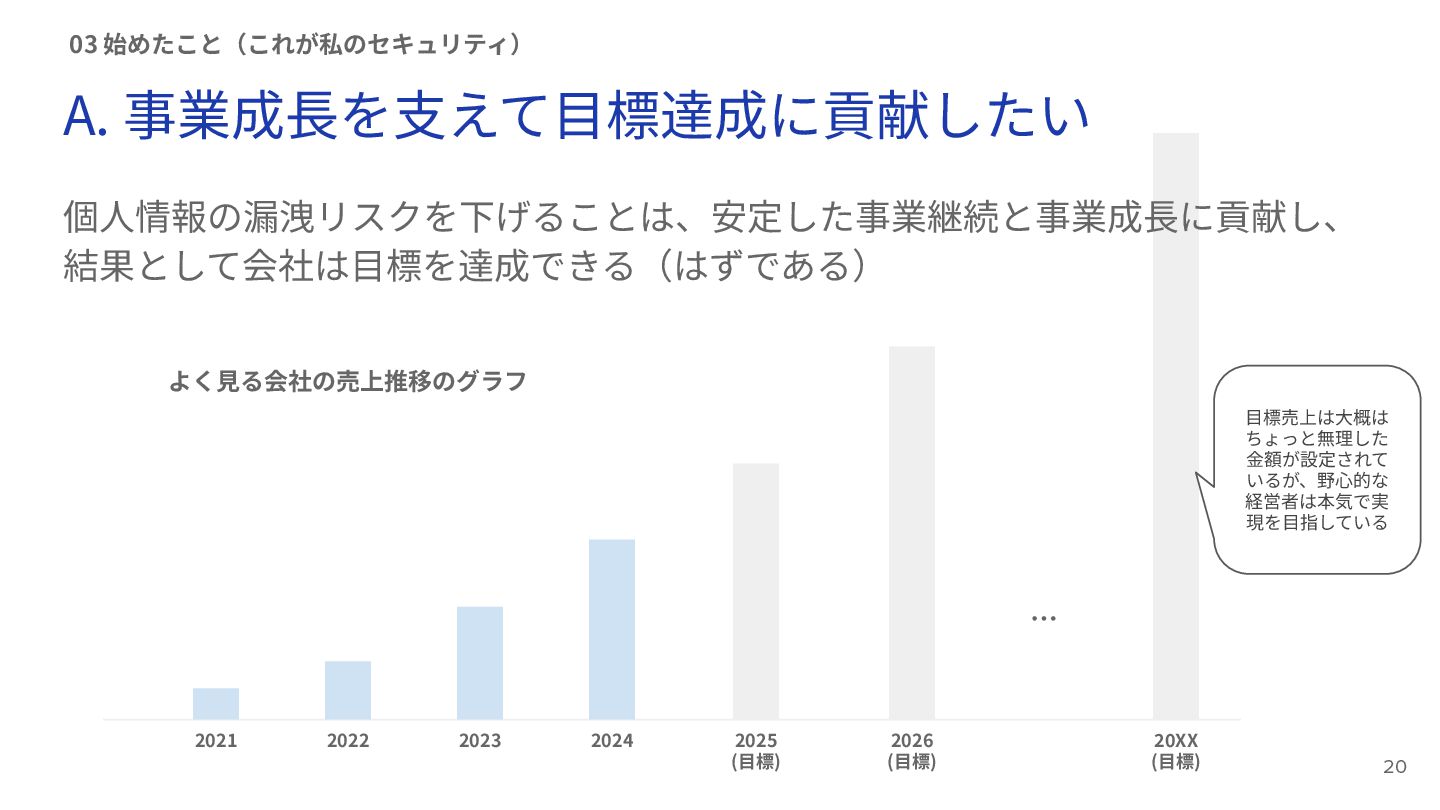
A. 事業成⻑を⽀えて⽬標達成に貢献したい 個⼈情報の漏洩リスクを下げることは、安定した事業継続と事業成⻑に貢献し、 結果として会社は⽬標を達成できる(はずである) 20 03 始めたこと(これが私のセキュリティ) 2024 2023 2022
2021 … 2025 (⽬標) 2026 (⽬標) 20XX (⽬標) ⽬標売上は⼤概は ちょっと無理した ⾦額が設定されて いるが、野⼼的な 経営者は本気で実 現を⽬指している よく⾒る会社の売上推移のグラフ
DREADによるリスク分析 開発チームにヒアリングした結果やAWSのSecurityHubを元に「個⼈情報の漏洩 に繋がるリスクか?」という観点で現状把握を⾏った その後、DREAD脅威モデルを活⽤してセキュリティリスクを定量的に評価して、 優先度と対処の要否を検討した DREADはリスク評価におけるフレームワークであり、 • 損害の可能性(Damage) • 再現性(Reproducibility)
• 悪⽤可能性(Exploitability) • 影響を受けるユーザ(Affected users) • 発⾒可能性(Discoverability) の5つを元にリスクを評価する 21 03 始めたこと(これが私のセキュリティ)
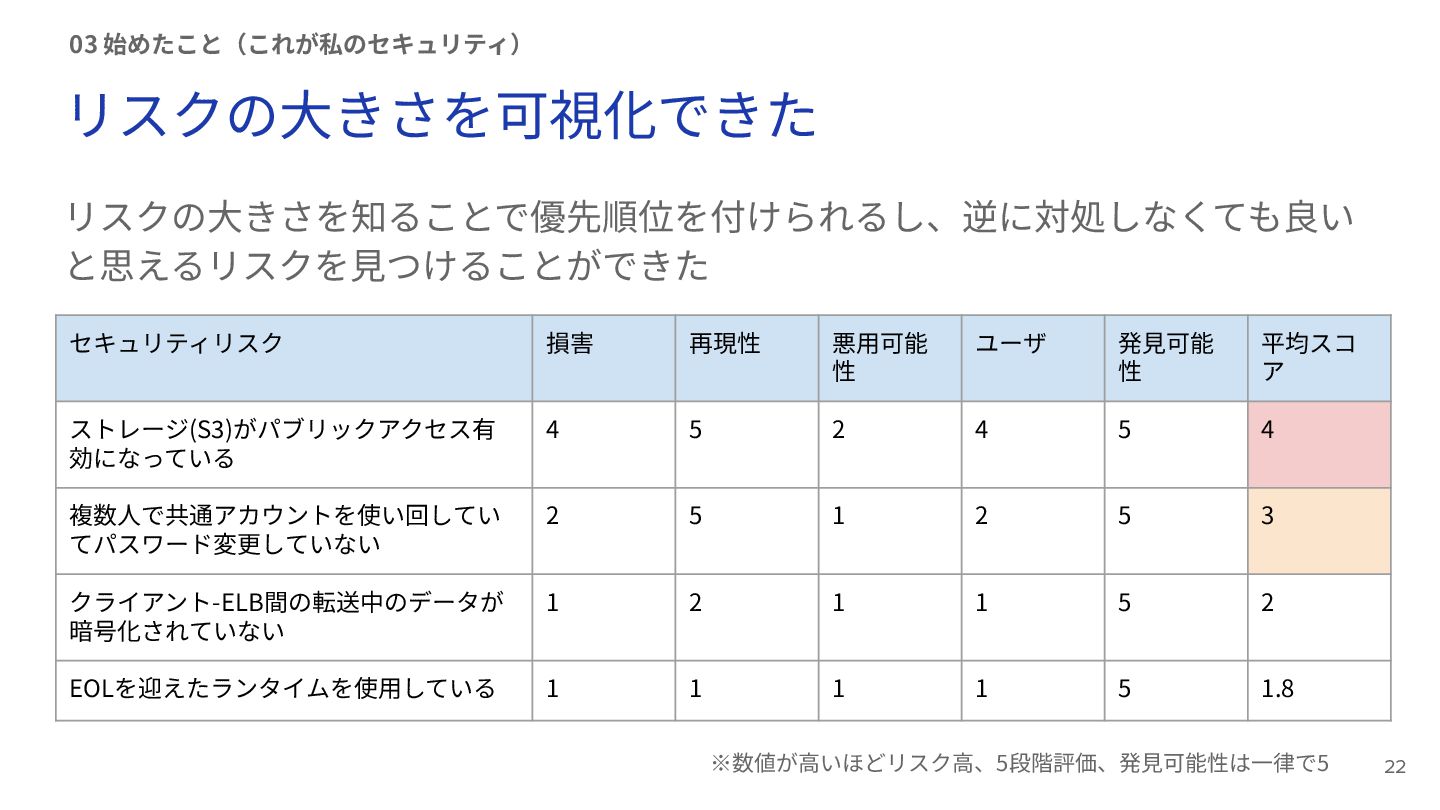
リスクの⼤きさを可視化できた リスクの⼤きさを知ることで優先順位を付けられるし、逆に対処しなくても良い と思えるリスクを⾒つけることができた 22 03 始めたこと(これが私のセキュリティ) セキュリティリスク 損害 再現性 悪⽤可能
性 ユーザ 発⾒可能 性 平均スコ ア ストレージ(S3)がパブリックアクセス有 効になっている 4 5 2 4 5 4 複数⼈で共通アカウントを使い回してい てパスワード変更していない 2 5 1 2 5 3 クライアント-ELB間の転送中のデータが 暗号化されていない 1 2 1 1 5 2 EOLを迎えたランタイムを使⽤している 1 1 1 1 5 1.8 ※数値が⾼いほどリスク⾼、5段階評価、発⾒可能性は⼀律で5
関係者から理解を得るための働きかけ 優先度と実施すべきセキュリティ対策を決めても、実際にセキュリティ対策を実 ⾏するのはシステムの開発‧保守を担っている開発チームであり、私ではない なので、対策してもらえるよう働きかけて、その実⾏を⽀援する必要がある... 23 03 始めたこと(これが私のセキュリティ) 開発チームA 開発チームB 開発チームC
開発チームD 開発チームE 開発チームF 開発チームG 開発チームH 開発チームI 開発チームJ
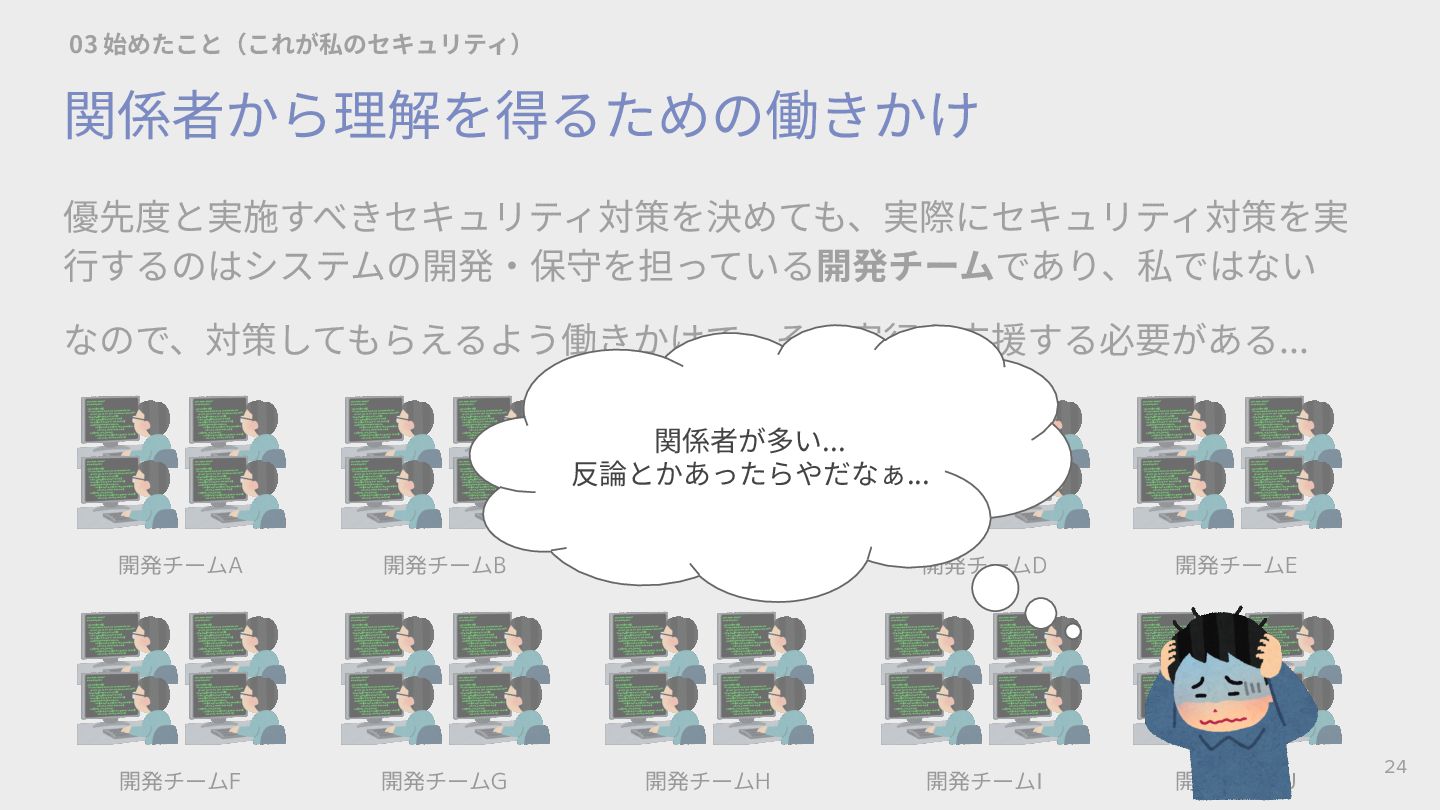
関係者から理解を得るための働きかけ 優先度と実施すべきセキュリティ対策を決めても、実際にセキュリティ対策を実 ⾏するのはシステムの開発‧保守を担っている開発チームであり、私ではない なので、対策してもらえるよう働きかけて、その実⾏を⽀援する必要がある... 24 03 始めたこと(これが私のセキュリティ) 開発チームA 開発チームB 開発チームC
開発チームD 開発チームE 開発チームF 開発チームG 開発チームH 開発チームI 開発チームJ 関係者が多い... 反論とかあったらやだなぁ...
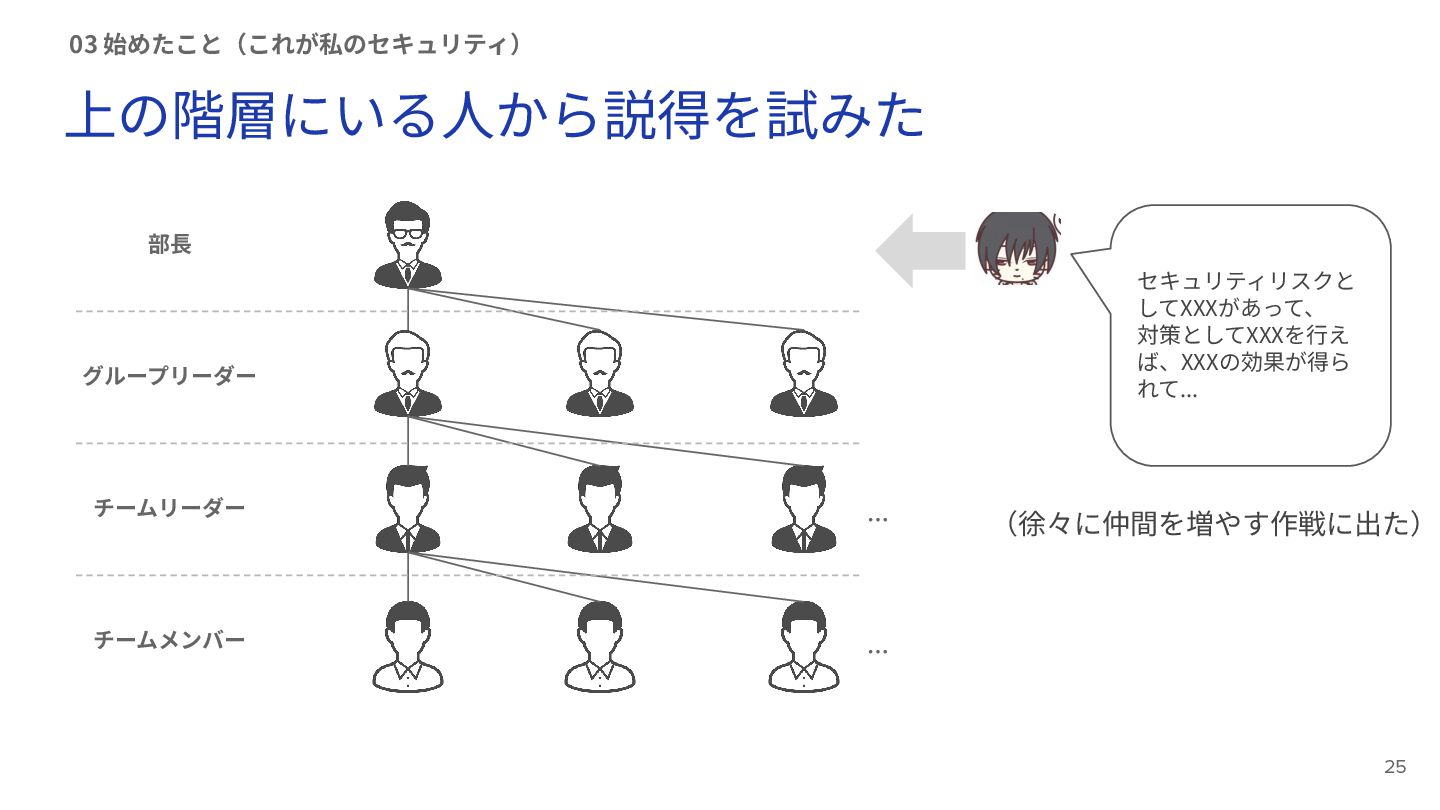
上の階層にいる⼈から説得を試みた 25 03 始めたこと(これが私のセキュリティ) 部⻑ グループリーダー チームリーダー チームメンバー … …
セキュリティリスクと してXXXがあって、 対策としてXXXを⾏え ば、XXXの効果が得ら れて... (徐々に仲間を増やす作戦に出た)
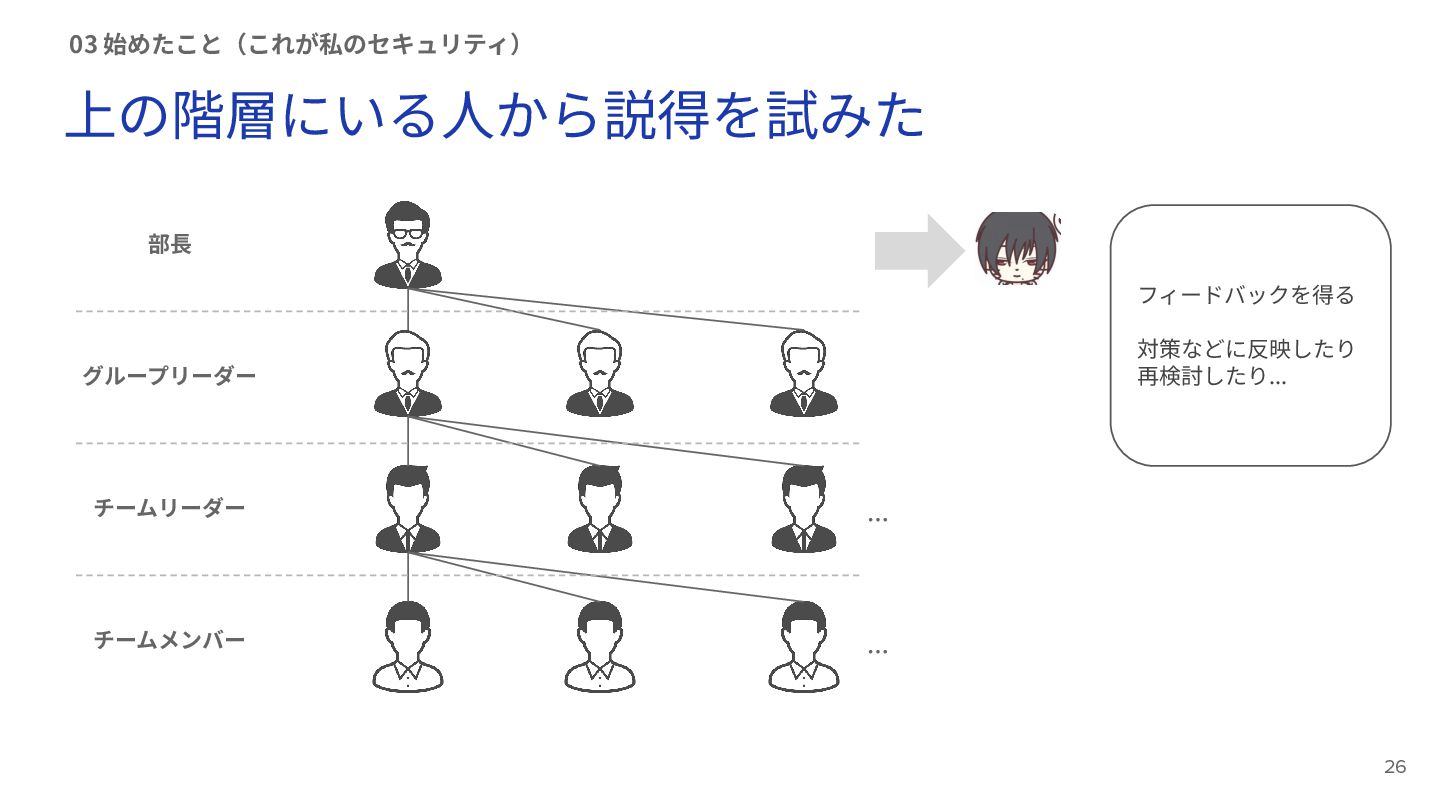
上の階層にいる⼈から説得を試みた 26 03 始めたこと(これが私のセキュリティ) 部⻑ グループリーダー チームリーダー チームメンバー … …
フィードバックを得る 対策などに反映したり 再検討したり...
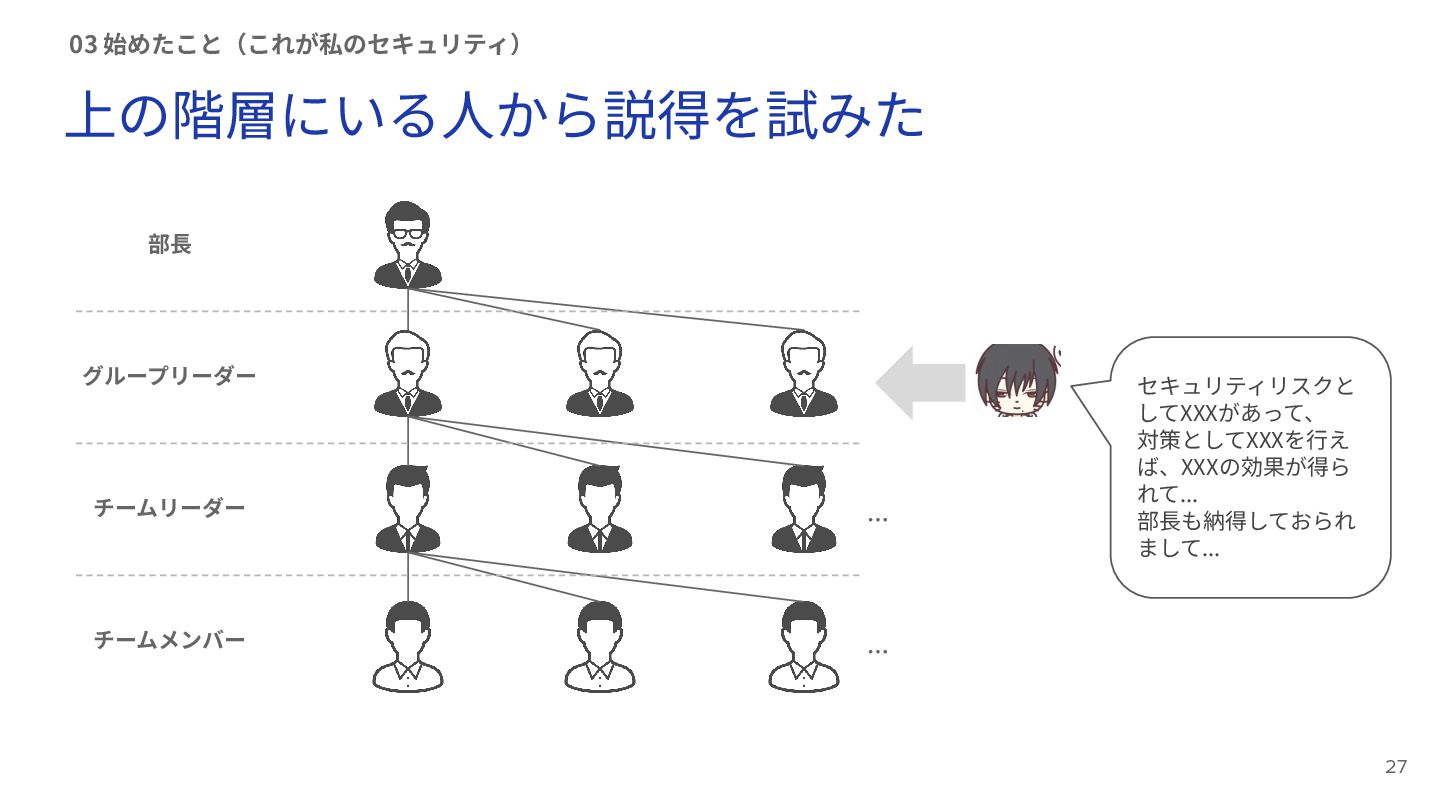
上の階層にいる⼈から説得を試みた 27 03 始めたこと(これが私のセキュリティ) 部⻑ グループリーダー チームリーダー チームメンバー … …
セキュリティリスクと してXXXがあって、 対策としてXXXを⾏え ば、XXXの効果が得ら れて... 部⻑も納得しておられ まして...
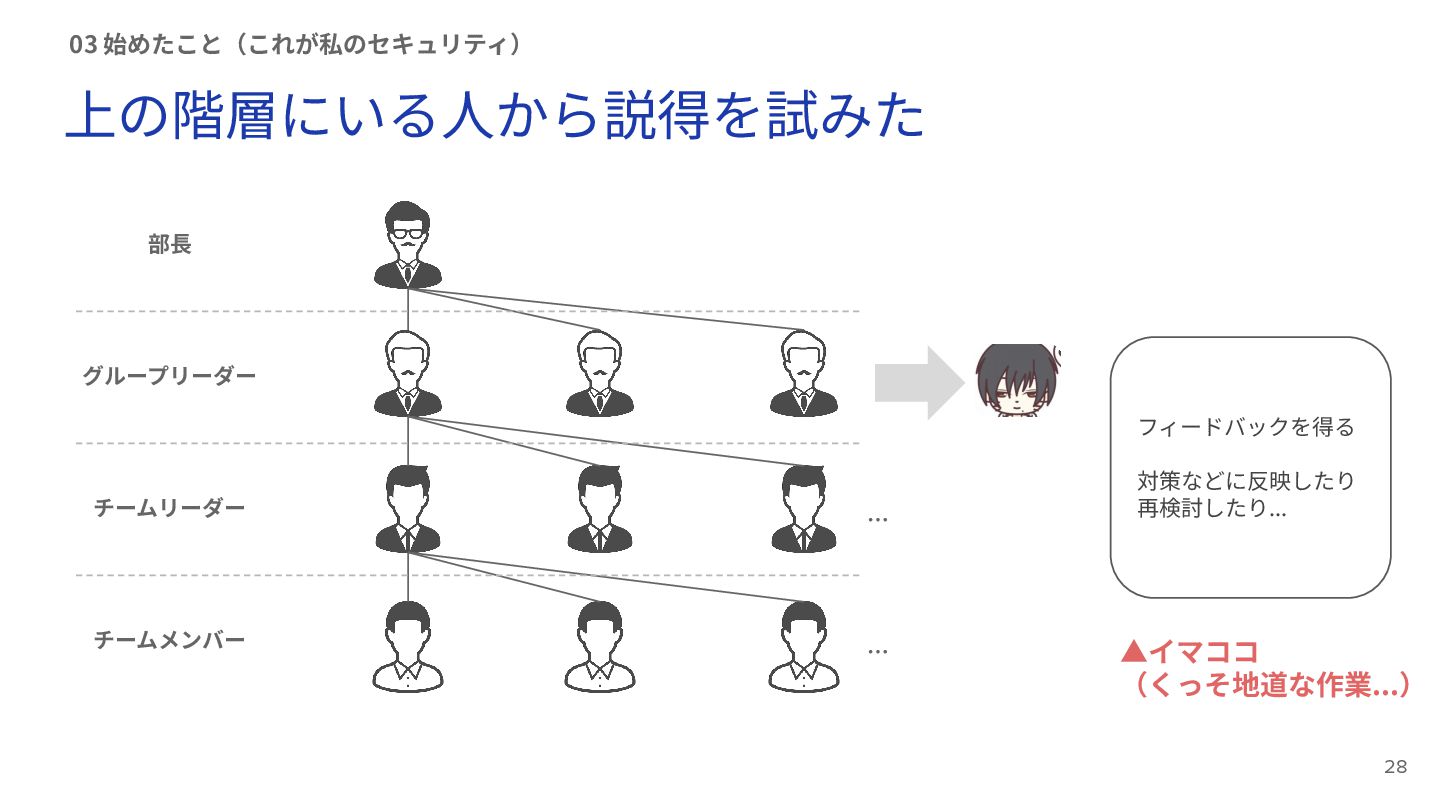
上の階層にいる⼈から説得を試みた 28 03 始めたこと(これが私のセキュリティ) 部⻑ グループリーダー チームリーダー チームメンバー … …
フィードバックを得る 対策などに反映したり 再検討したり... ▲イマココ (くっそ地道な作業...)
まとめ 29 • 組織が⼤きくなればセキュリティ強化は必須‧当然やるべきこと ◦ そうだとしても⽬的は考えないといけない ◦ ⽬的を⾒失うと様々な意⾒に惑わされてしまう • セキュリティは組織的にやるならかなり地道な作業になる
◦ 根気強く粘り強く諦めない気持ちが⼤事 ◦ 可能ならボトムアップでやるよりトップダウンの⽅がラク
30 Fin
More Decks by ryoAccount
See All by ryoAccount
AIエージェントと実装する安全なコード
ryoaccount
0
59
あなたの知らないFirewallの世界
ryoaccount
0
110
そこにAIはあるか?
ryoaccount
0
120
最大のアウトプット術は問題を作ること
ryoaccount
0
540
Code Reliability
ryoaccount
0
30
S3は問答無用で非公開!!
ryoaccount
0
49
XSS?なんですかそれ?
ryoaccount
0
93
エンジニアが考えるUI/UX
ryoaccount
0
35
Other Decks in Technology
See All in Technology
農家は秘伝のタレを知らない - NOBODY KNOWS THE HIDDEN SOURCE - Kaggriculture 3rd Place Solution
masspeaks
2
530
cdkdがどんだけ早いか、実際に動かして見てみよう
smt7174
1
130
人の努力に頼らないセキュリティをエンジニアリングする在り方 / An approach to engineering security that does not rely on human effort
carta_engineering
0
220
[NW-JAWS DAY]「うちのAWS、インターネット出られないんで」― AWS外の自社サービスをPrivateLinkでシュッと公開する方法
ykimi
3
880
[関西Kaggler会 20261113] 続・コミュニティコンペのススメ
nejumi
0
150
飯から始まるデータエンジニア
sansantech
PRO
0
110
Claude Codeで新規事業を伸ばせるか? Zennの試行錯誤の記録
wadayusuke
2
240
AI-Ready なデータ基盤ってなに? & 新卒未経験が、いま考えていること
imuta
0
810
LLM 基盤と kagent v0 を全部 k8s に入れてみた / Deploy both LLM and kagent v0 in k8s
kota2and3kan
0
240
閉域網でのAPI公開の選択肢全部比較!
takano0131
4
570
個人ASを取得して、自宅Kubernetes上のVMをグローバルIPで公開した話
munenick
0
210
AIで実装が加速したのに、 なぜ私は仕事の大半で人と話し続けていたのか?
say_no_w
0
190
Featured
See All Featured
Done Done
chrislema
187
17k
KATA
mclloyd
PRO
35
16k
HU Berlin: Industrial-Strength Natural Language Processing with spaCy and Prodigy
inesmontani
PRO
0
810
A Modern Web Designer's Workflow
chriscoyier
699
190k
Building the Perfect Custom Keyboard
takai
2
960
The Hidden Cost of Media on the Web [PixelPalooza 2025]
tammyeverts
2
580
Bioeconomy Workshop: Dr. Julius Ecuru, Opportunities for a Bioeconomy in West Africa
akademiya2063
PRO
1
460
Agile Actions for Facilitating Distributed Teams - ADO2019
mkilby
0
350
How to make the Groovebox
asonas
2
2.6k
Tips & Tricks on How to Get Your First Job In Tech
honzajavorek
1
850
Save Time (by Creating Custom Rails Generators)
garrettdimon
PRO
33
5.8k
Information Architects: The Missing Link in Design Systems
soysaucechin
1
1.3k


 ryoaccount
 masspeaks
 smt7174
 carta_engineering
 ykimi
 nejumi
 sansantech
 wadayusuke
 imuta
 kota2and3kan
 takano0131
 munenick
 say_no_w
 chrislema
 mclloyd
 inesmontani
 chriscoyier
 takai
 tammyeverts
 akademiya2063
 mkilby
 asonas
 honzajavorek
 garrettdimon
 soysaucechin