Share
Embed

Transcript
53 slides
-
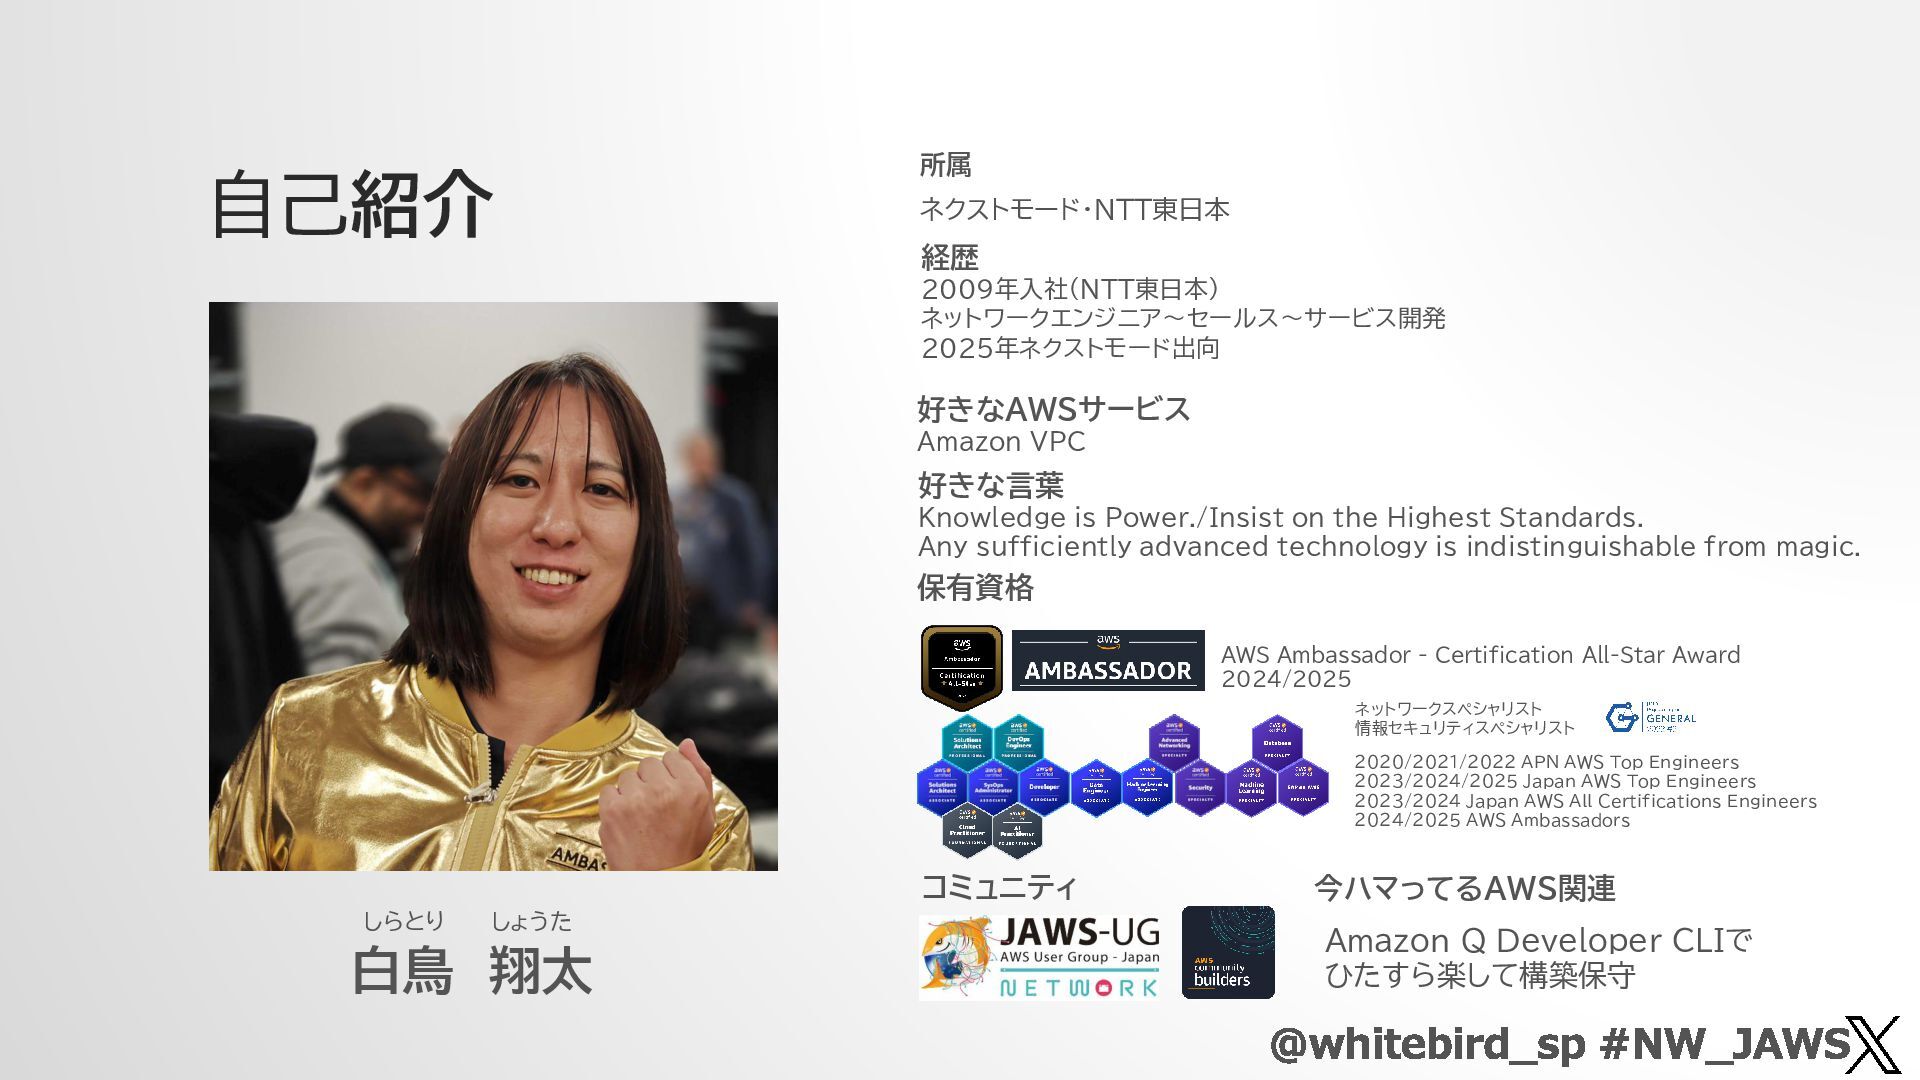
自己紹介 所属 ネクストモード・NTT東日本 白鳥 翔太 経歴 2009年入社(NTT東日本) ネットワークエンジニア~セールス~サービス開発 2025年ネクストモード出向 保有資格
しらとり しょうた 好きなAWSサービス Amazon VPC ネットワークスペシャリスト 情報セキュリティスペシャリスト 2020/2021/2022 APN AWS Top Engineers 2023/2024/2025 Japan AWS Top Engineers 2023/2024 Japan AWS All Certifications Engineers 2024/2025 AWS Ambassadors 好きな言葉 Knowledge is Power./Insist on the Highest Standards. Any sufficiently advanced technology is indistinguishable from magic. コミュニティ AWS Ambassador - Certification All-Star Award 2024/2025 今ハマってるAWS関連 Amazon Q Developer CLIで ひたすら楽して構築保守 @whitebird_sp #NW_JAWS -
本日お話しすること・しないこと • 本日お話しすること • re:Invent 2024 終了後から2025年11月19日12:00(JST)までに発表されたネット ワーク関連のアップデートについて振り返り • アップデート内容と紐づく技術要素の簡単な解説
• 本日お話ししないこと • やってみた、個別サービスの詳細(LTの方に渡します) @whitebird_sp #NW_JAWS -
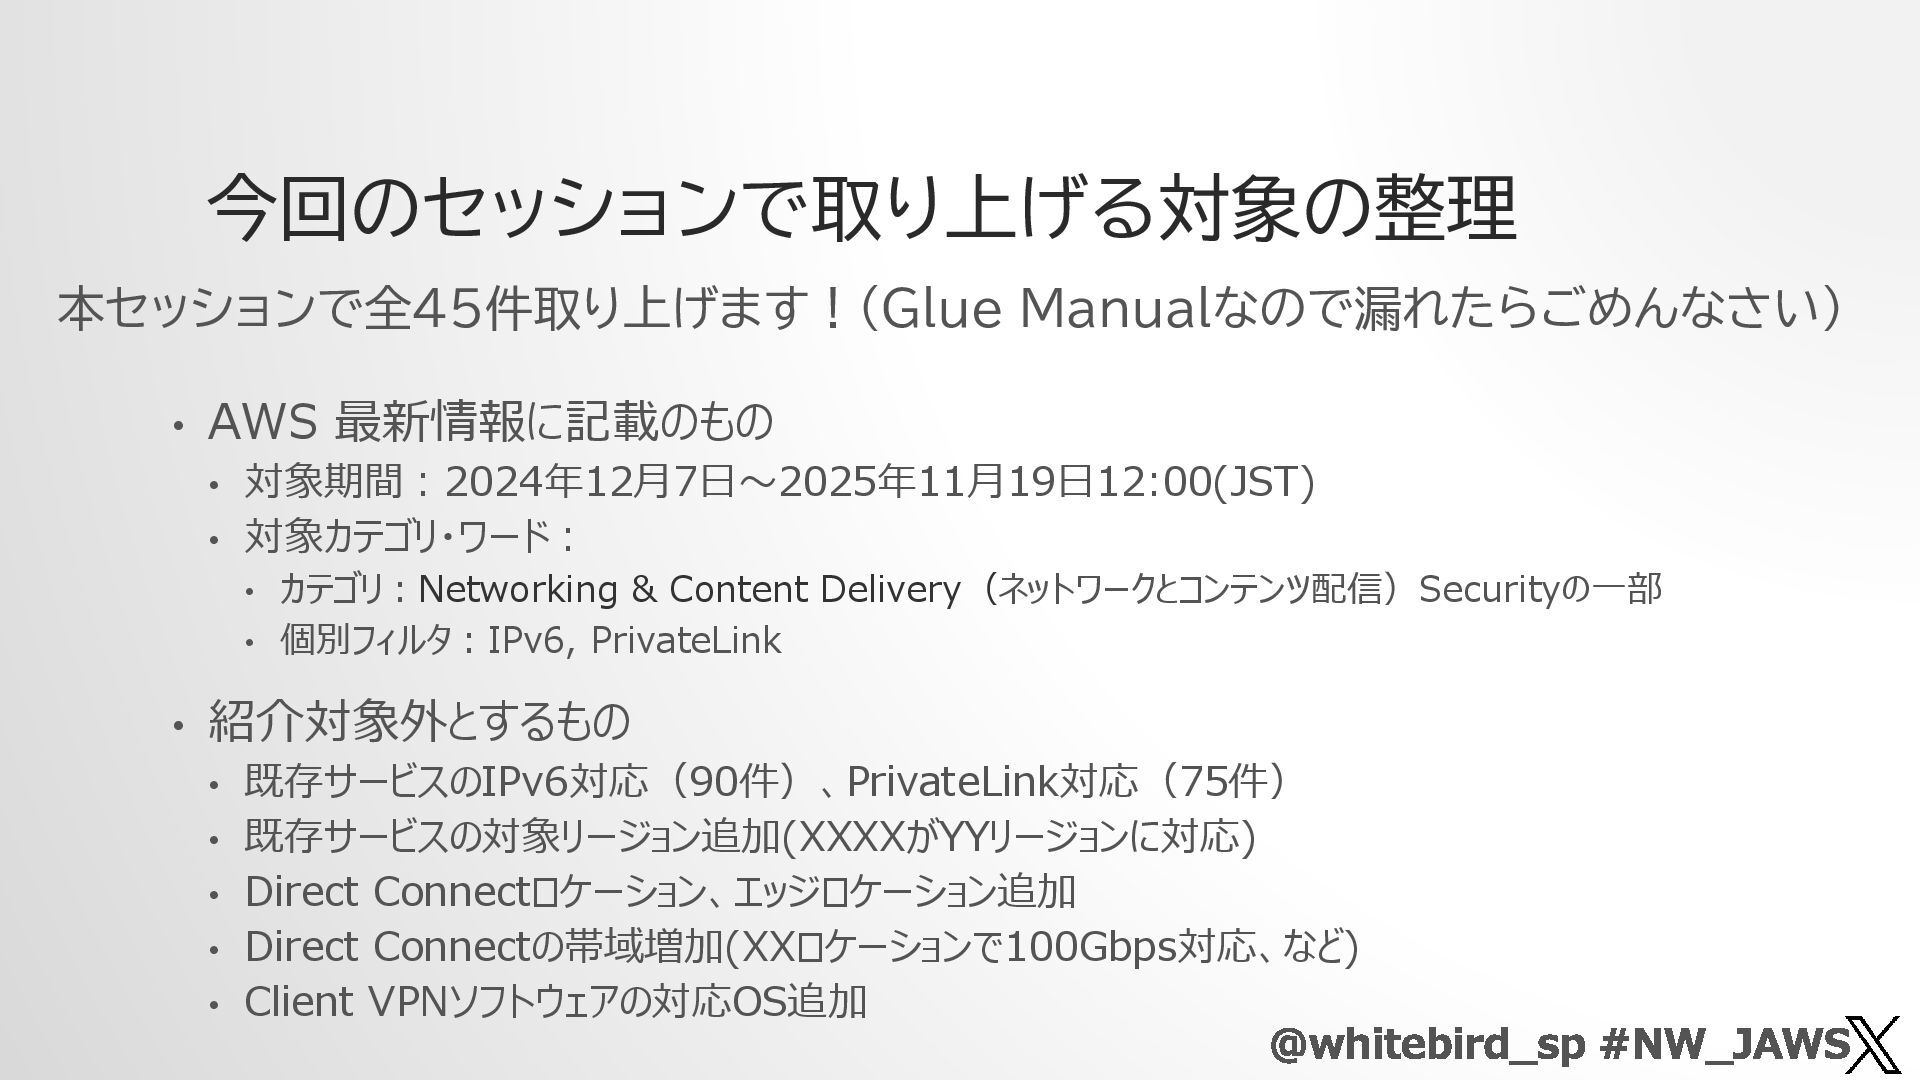
今回のセッションで取り上げる対象の整理 @whitebird_sp #NW_JAWS • AWS 最新情報に記載のもの • 対象期間:2024年12月7日~2025年11月19日12:00(JST) • 対象カテゴリ・ワード:
• カテゴリ:Networking & Content Delivery(ネットワークとコンテンツ配信)Securityの一部 • 個別フィルタ:IPv6, PrivateLink • 紹介対象外とするもの • 既存サービスのIPv6対応(90件)、PrivateLink対応(75件) • 既存サービスの対象リージョン追加(XXXXがYYリージョンに対応) • Direct Connectロケーション、エッジロケーション追加 • Direct Connectの帯域増加(XXロケーションで100Gbps対応、など) • Client VPNソフトウェアの対応OS追加 本セッションで全45件取り上げます!(Glue Manualなので漏れたらごめんなさい) -
AWS Cloud Mapがサービスレベル属性をサ ポート @whitebird_sp #NW_JAWS 1/45 https://aws.amazon.com/about-aws/whats-new/2024/12/aws-cloud-map-service-level-attributes 2024/12/14 Cloud
Mapでカスタム名を使ってリソース名の場所を見つけられる ・以前はインスタンスレベルで保存していたか、静的な設定ファイ ルのようなアドホックチャネルを通じて取得していたキー値属性を、サー ビスレベルで直接登録できるように ・インスタンス間でのサービスレベル情報の重複を防ぐのに役立つ ユースケース ・複雑なトラフィックルーティング、タイムアウト値とリトライ値 の設定、サービスと外部統合間の調整など -
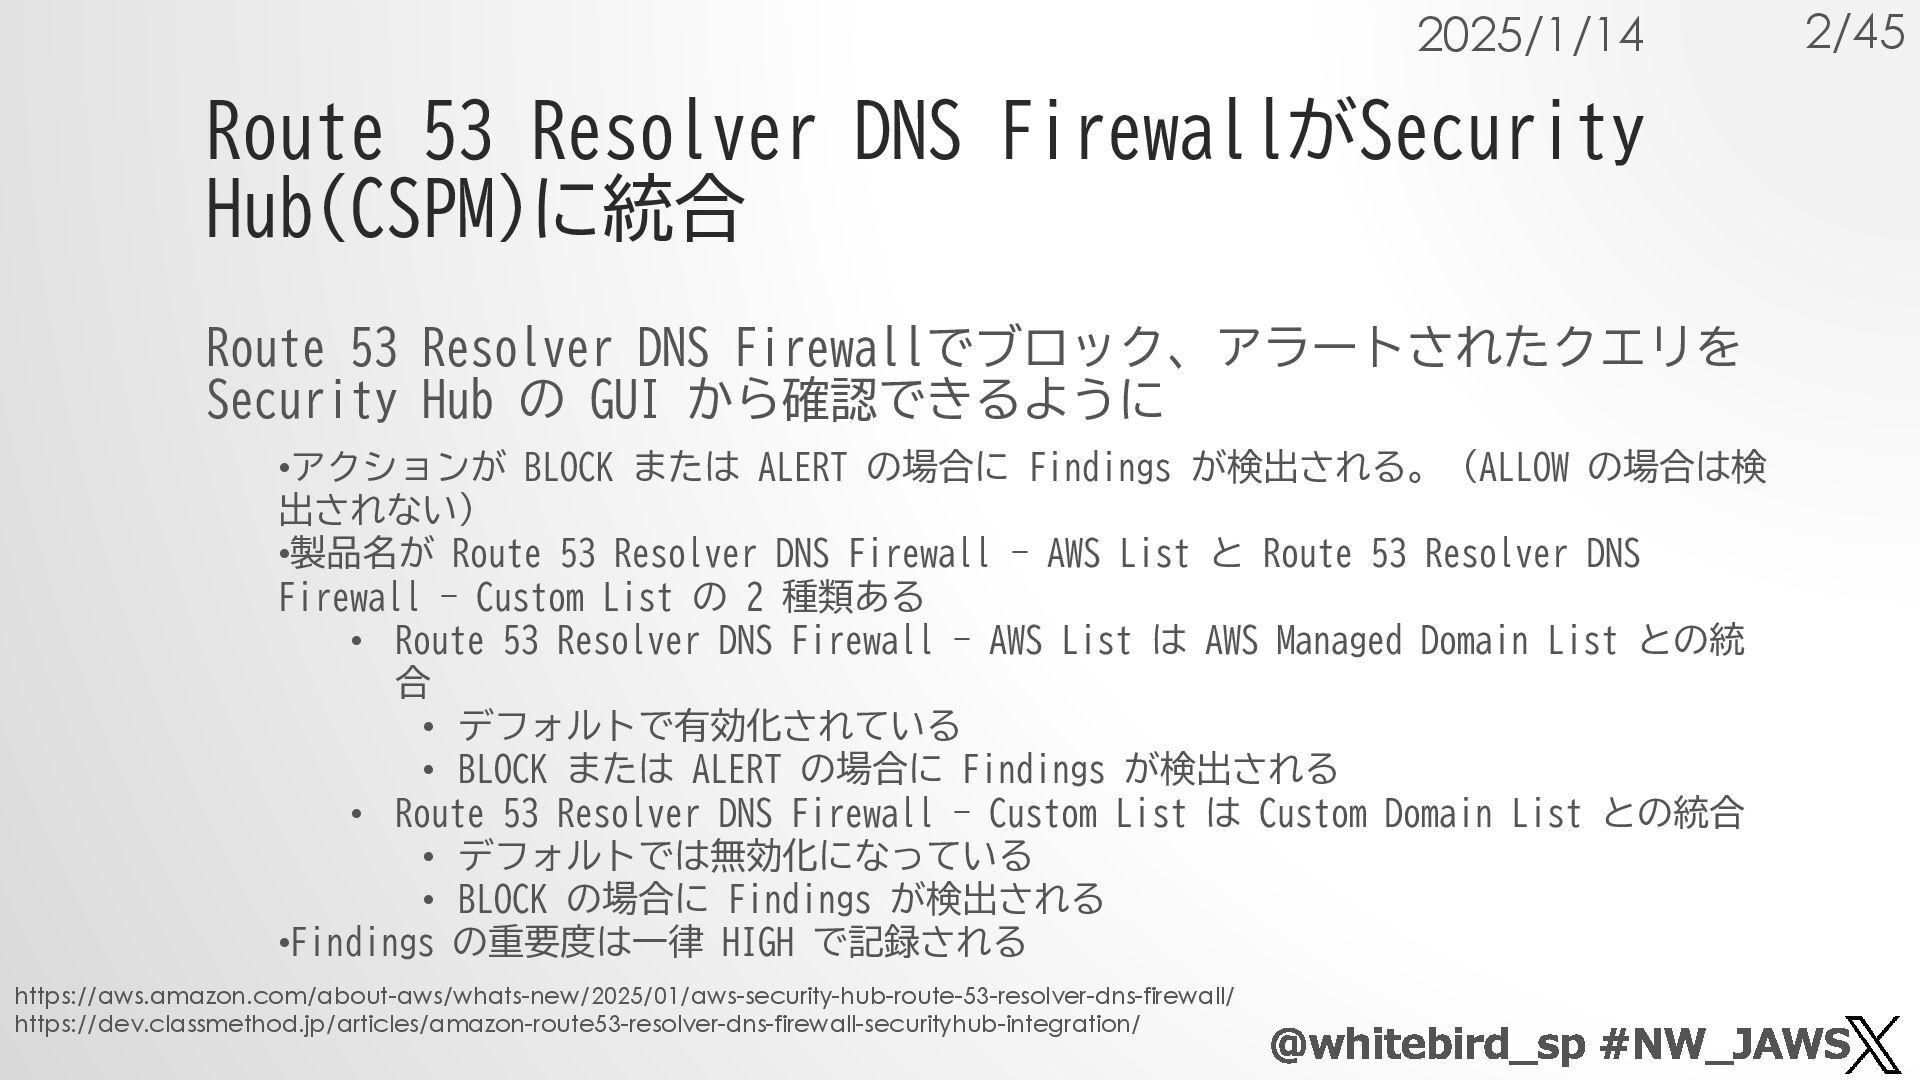
@whitebird_sp #NW_JAWS 2/45 https://aws.amazon.com/about-aws/whats-new/2025/01/aws-security-hub-route-53-resolver-dns-firewall/ https://dev.classmethod.jp/articles/amazon-route53-resolver-dns-firewall-securityhub-integration/ 2025/1/14 Route 53 Resolver DNS
FirewallがSecurity Hub(CSPM)に統合 Route 53 Resolver DNS Firewallでブロック、アラートされたクエリを Security Hub の GUI から確認できるように •アクションが BLOCK または ALERT の場合に Findings が検出される。(ALLOW の場合は検 出されない) •製品名が Route 53 Resolver DNS Firewall - AWS List と Route 53 Resolver DNS Firewall - Custom List の 2 種類ある • Route 53 Resolver DNS Firewall - AWS List は AWS Managed Domain List との統 合 • デフォルトで有効化されている • BLOCK または ALERT の場合に Findings が検出される • Route 53 Resolver DNS Firewall - Custom List は Custom Domain List との統合 • デフォルトでは無効化になっている • BLOCK の場合に Findings が検出される •Findings の重要度は一律 HIGH で記録される -
AWS Client VPNの同時接続をサポート @whitebird_sp #NW_JAWS 3/45 https://aws.amazon.com/about-aws/whats-new/2025/01/aws-client-vpn-concurrent-vpn-connections/ 2025/1/23 同時に複数の Client
VPN 接続に対応 これまで:1セッションのみ。一度切断して別のプロファイルに切 り替える必要あり 切り替えなしで複数の接続先に接続可 Client VPNクライアントVer.5.0以上で対応 -
ALBとVPC IPAMの統合 @whitebird_sp #NW_JAWS 4/45 https://aws.amazon.com/about-aws/whats-new/2025/03/application-load-balancer-integration-vpc-ipam/ 2025/3/8 ALBへ割り当てるグローバルIPアドレスをIPAMでプールした範囲から選択 可能に ・BYOIPまたはAmazonが提供する連続するIPv4アドレスから
・優先順位はIPAMプール⇒AWS管理アドレス ・IPv6のIPAMプールは非対応 ・Internal ALBは非対応 ・ALBが使用中の場合、IPAMプールから当該のアドレス削除不可 ・ALBへの統合を利用するための追加料金はかからないが、IPAMの 利用料はかかる -
AWS Network Firewallの新しいフロー管理機能 @whitebird_sp #NW_JAWS 5/45 https://aws.amazon.com/about-aws/whats-new/2025/03/aws-network-firewall-flow-management-feature/ https://dev.classmethod.jp/articles/network-firewall-flow-management-feature/ 2025/3/21 Flow
Capture と Flow Flushの2つが追加 •Flow Capture •ステートフルルールで確立した通信の確認 •Flow Flush •ステートフルルールで確立した通信の確認と切断 ステートフルルールでは確立した通信の再チェックを行わないため、設定変更を行って も当該のセッションでは通信が可能な状態になり続ける ルール変更を行った後、Flow Flushで強制切断させて、再チェックさせることが可能 -
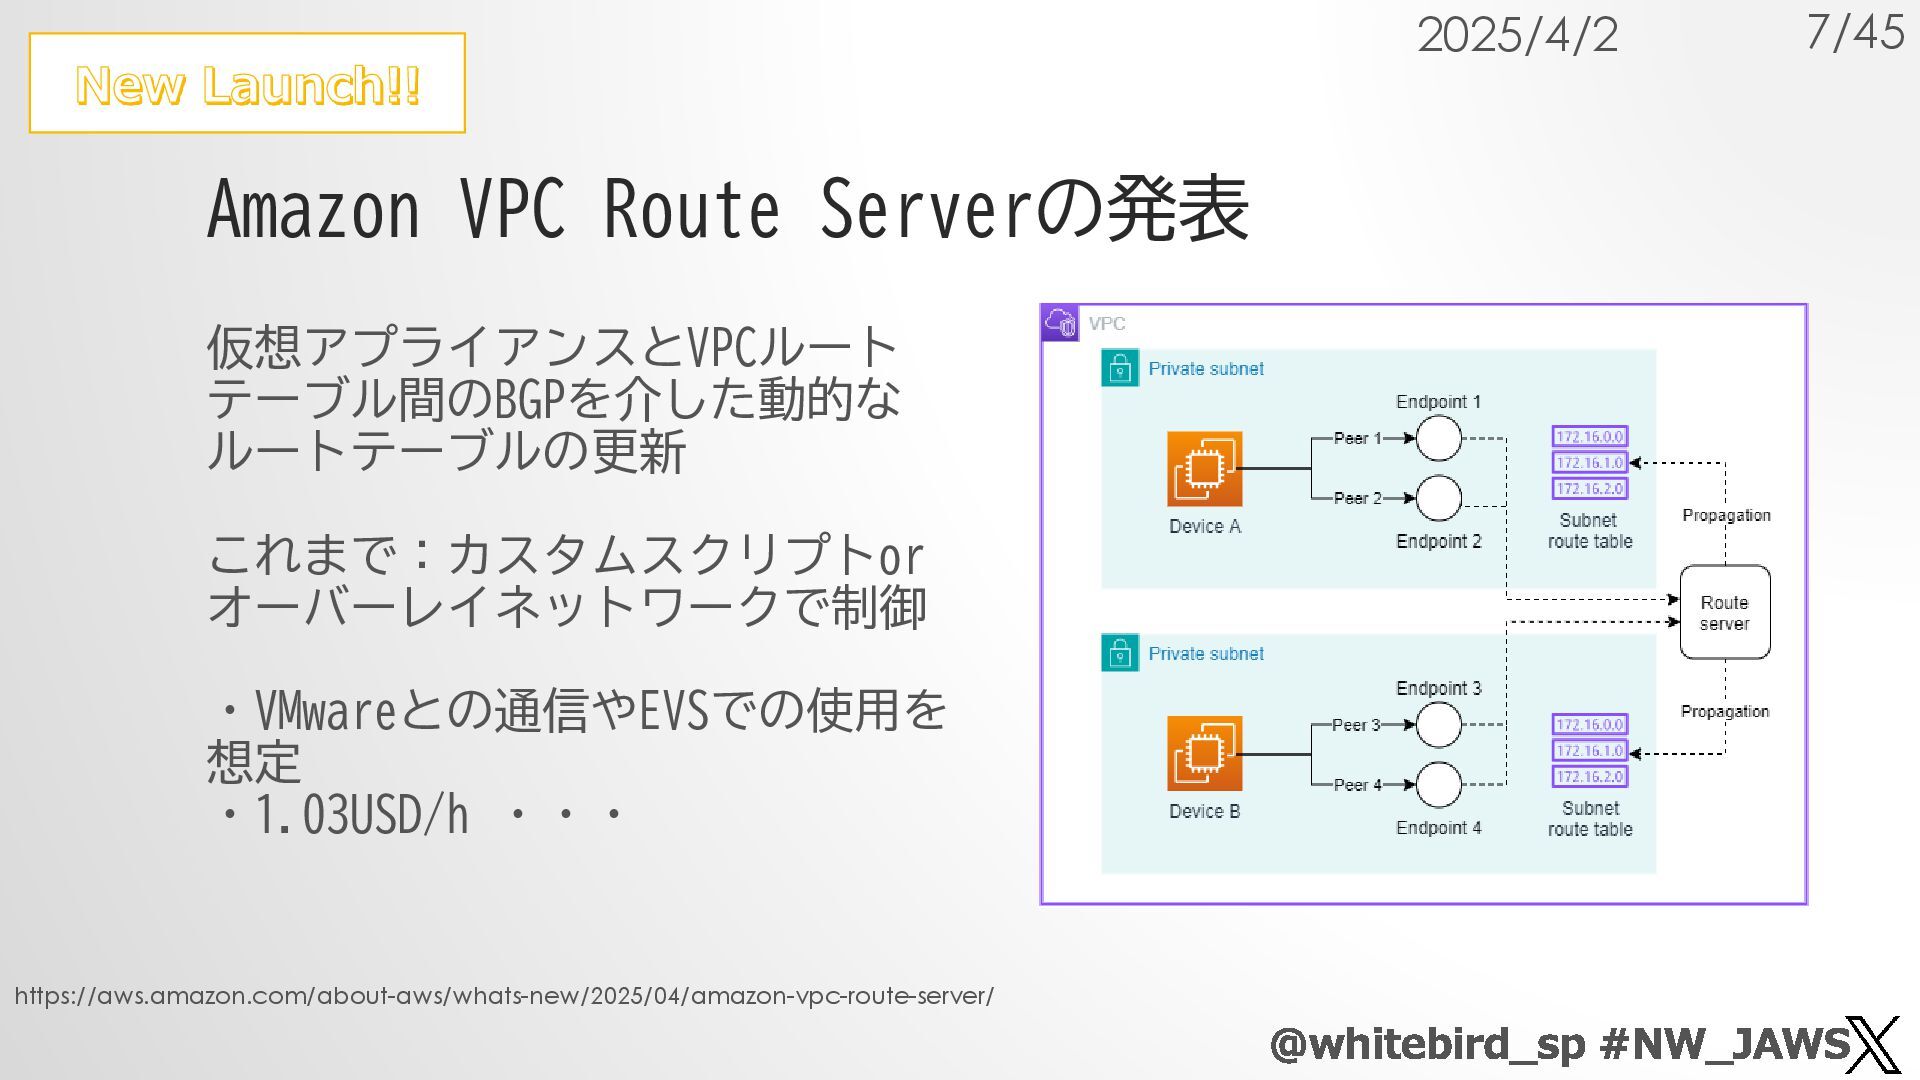
Amazon VPC Route Serverの発表 @whitebird_sp #NW_JAWS 7/45 https://aws.amazon.com/about-aws/whats-new/2025/04/amazon-vpc-route-server/ New Launch!!
2025/4/2 仮想アプライアンスとVPCルート テーブル間のBGPを介した動的な ルートテーブルの更新 これまで:カスタムスクリプトor オーバーレイネットワークで制御 ・VMwareとの通信やEVSでの使用を 想定 ・1.03USD/h ・・・ -
CloudFront Functionsによるオリジンの動的 な変更に対応 @whitebird_sp #NW_JAWS 8/45 https://aws.amazon.com/about-aws/whats-new/2025/04/amazon-cloudfront-vpc-origin-modification-functions/ 2025/4/3 CloudFront Functionsによるオリジンの変更は2024年11月に対応済
本アップデートによりVPCオリジンやオリジングループを指定可能に ヘッダを参照して近いリージョンのVPCオリジンに変更したりA/Bテス トを行うこともできるように -
CloudFront 静的IPエニーキャストがApexに対応 @whitebird_sp #NW_JAWS 11/45 https://aws.amazon.com/about-aws/whats-new/2025/04/amazon-cloudfront-anycast-static-ips-apex-domains 2024/4/17 Zone ApexでCloudFrontの静的IPエニーキャストに対応(e.g. example.com)
・21個の静的IPアドレスを使用していたが、3個のIPアドレスに ・DNS管理が簡素化 ・Aliasレコードを使わず、ApexドメインをAレコードで記述可 ・料金は据え置きの3,000USD/月 ・2025/11/5に静的IPエニーキャストがIPv6にも対応 -
クライアントVPNがクライアントルートの強制 に対応 @whitebird_sp #NW_JAWS 12/45 https://aws.amazon.com/about-aws/whats-new/2025/04/aws-client-vpn-client-routes-enforcement/ 2025/4/29 ・ユーザーのデバイスルーティングテーブルを監視し、アウトバウンドトラ フィックが設定どおりにVPNトンネルを通過するように強制 ・10.0.0.0/24をVPNを通し、その他をローカルに分岐するような設定、みた
いな形をとることができる ・ユーザーやクライアントがデバイスの設定を変更したとしても、元の設定 に修復させる -
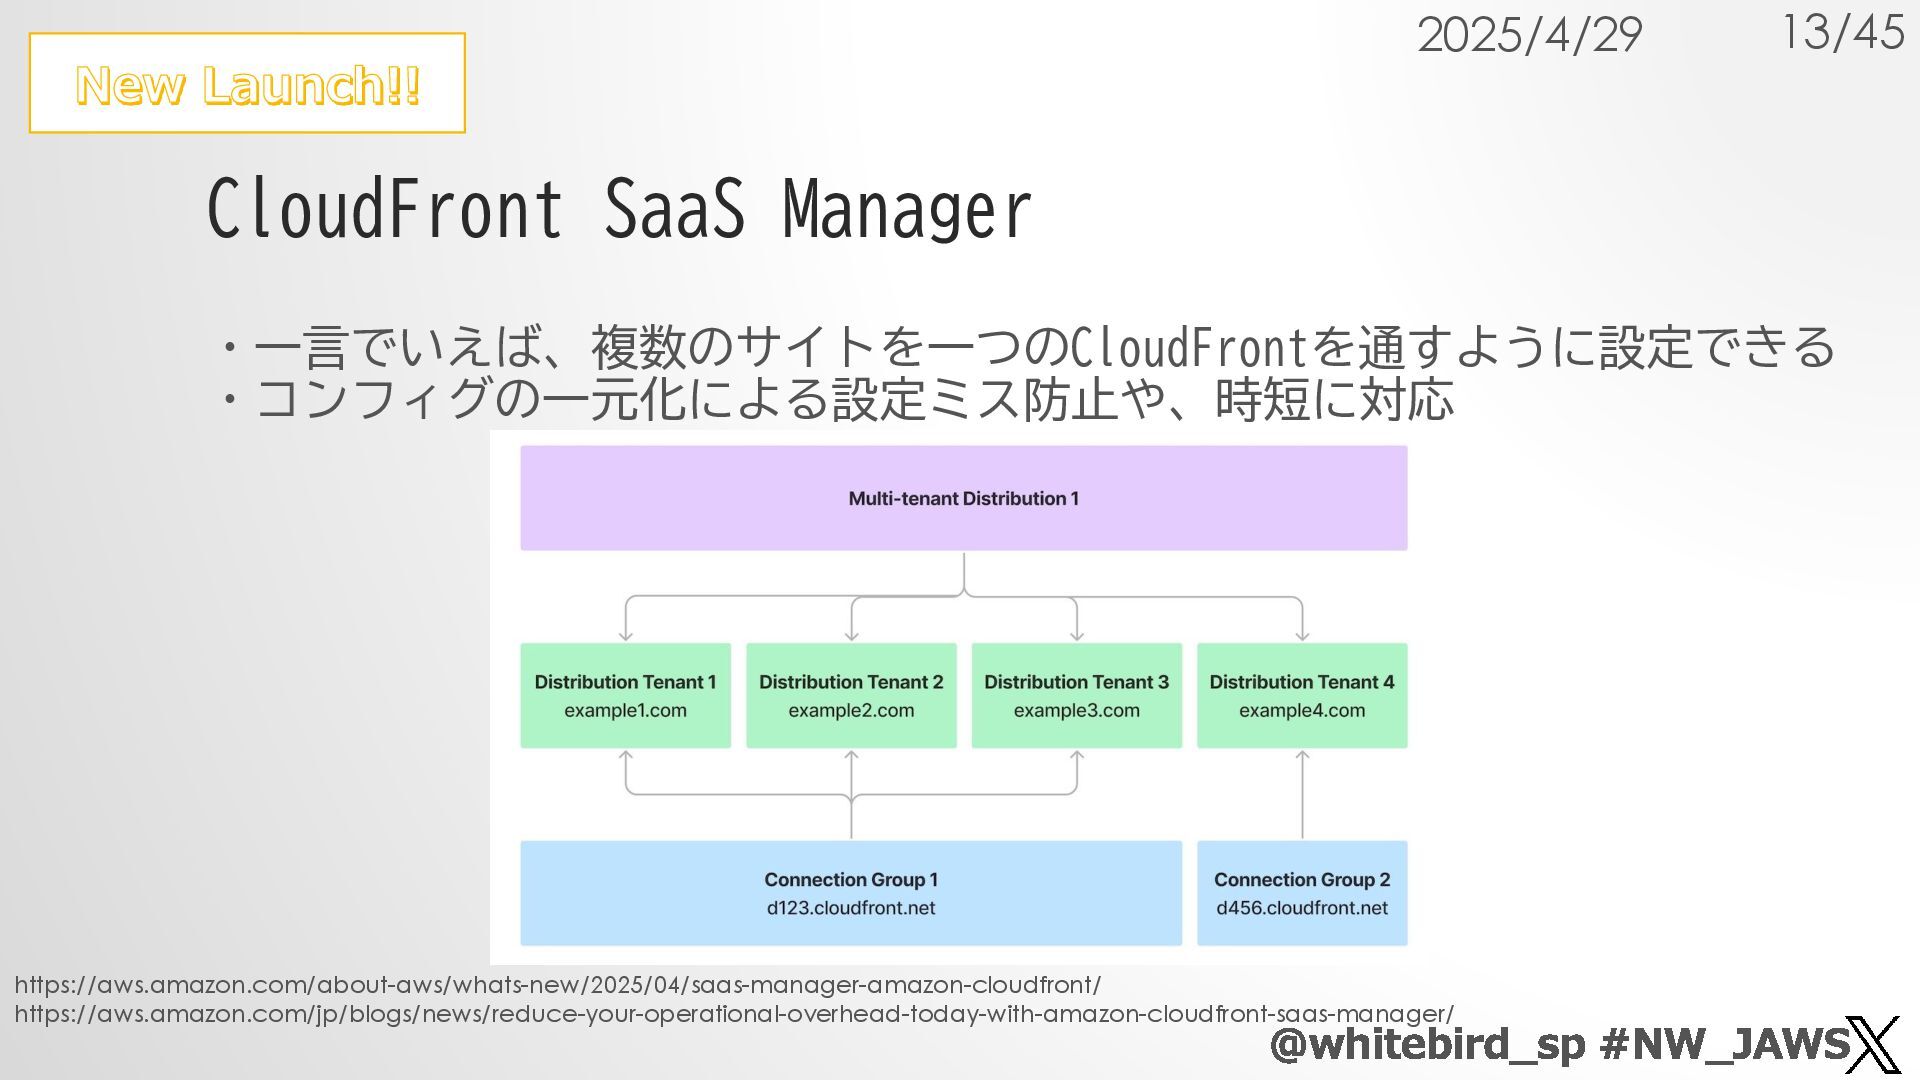
CloudFront SaaS Manager @whitebird_sp #NW_JAWS 13/45 https://aws.amazon.com/about-aws/whats-new/2025/04/saas-manager-amazon-cloudfront/ https://aws.amazon.com/jp/blogs/news/reduce-your-operational-overhead-today-with-amazon-cloudfront-saas-manager/ New Launch!!
2025/4/29 ・一言でいえば、複数のサイトを一つのCloudFrontを通すように設定できる ・コンフィグの一元化による設定ミス防止や、時短に対応 -
Amazon EC2のENAで、フレキシブルキュー割り 当て機能を追加 @whitebird_sp #NW_JAWS 14/45 https://aws.amazon.com/about-aws/whats-new/2025/05/aws-ec2-instances-ena-queue-allocation-network-interfaces/ 2025/5/11 ・フレキシブルキュー ・パケット処理を複数のvCPUに効率的に分散することでネットワークパ
フォーマンスを最適化 ・これまでは複数のENIを設定してもENAキューはENIごとだったが、キュー プール全体から柔軟にENIを動的に割り当てることができる。 ・ネットワーク負荷の高いアプリケーションに多くのキューを割り当てたり、 CPU負荷の高いアプリケーションに少ないキューを割り当てるなどができる -
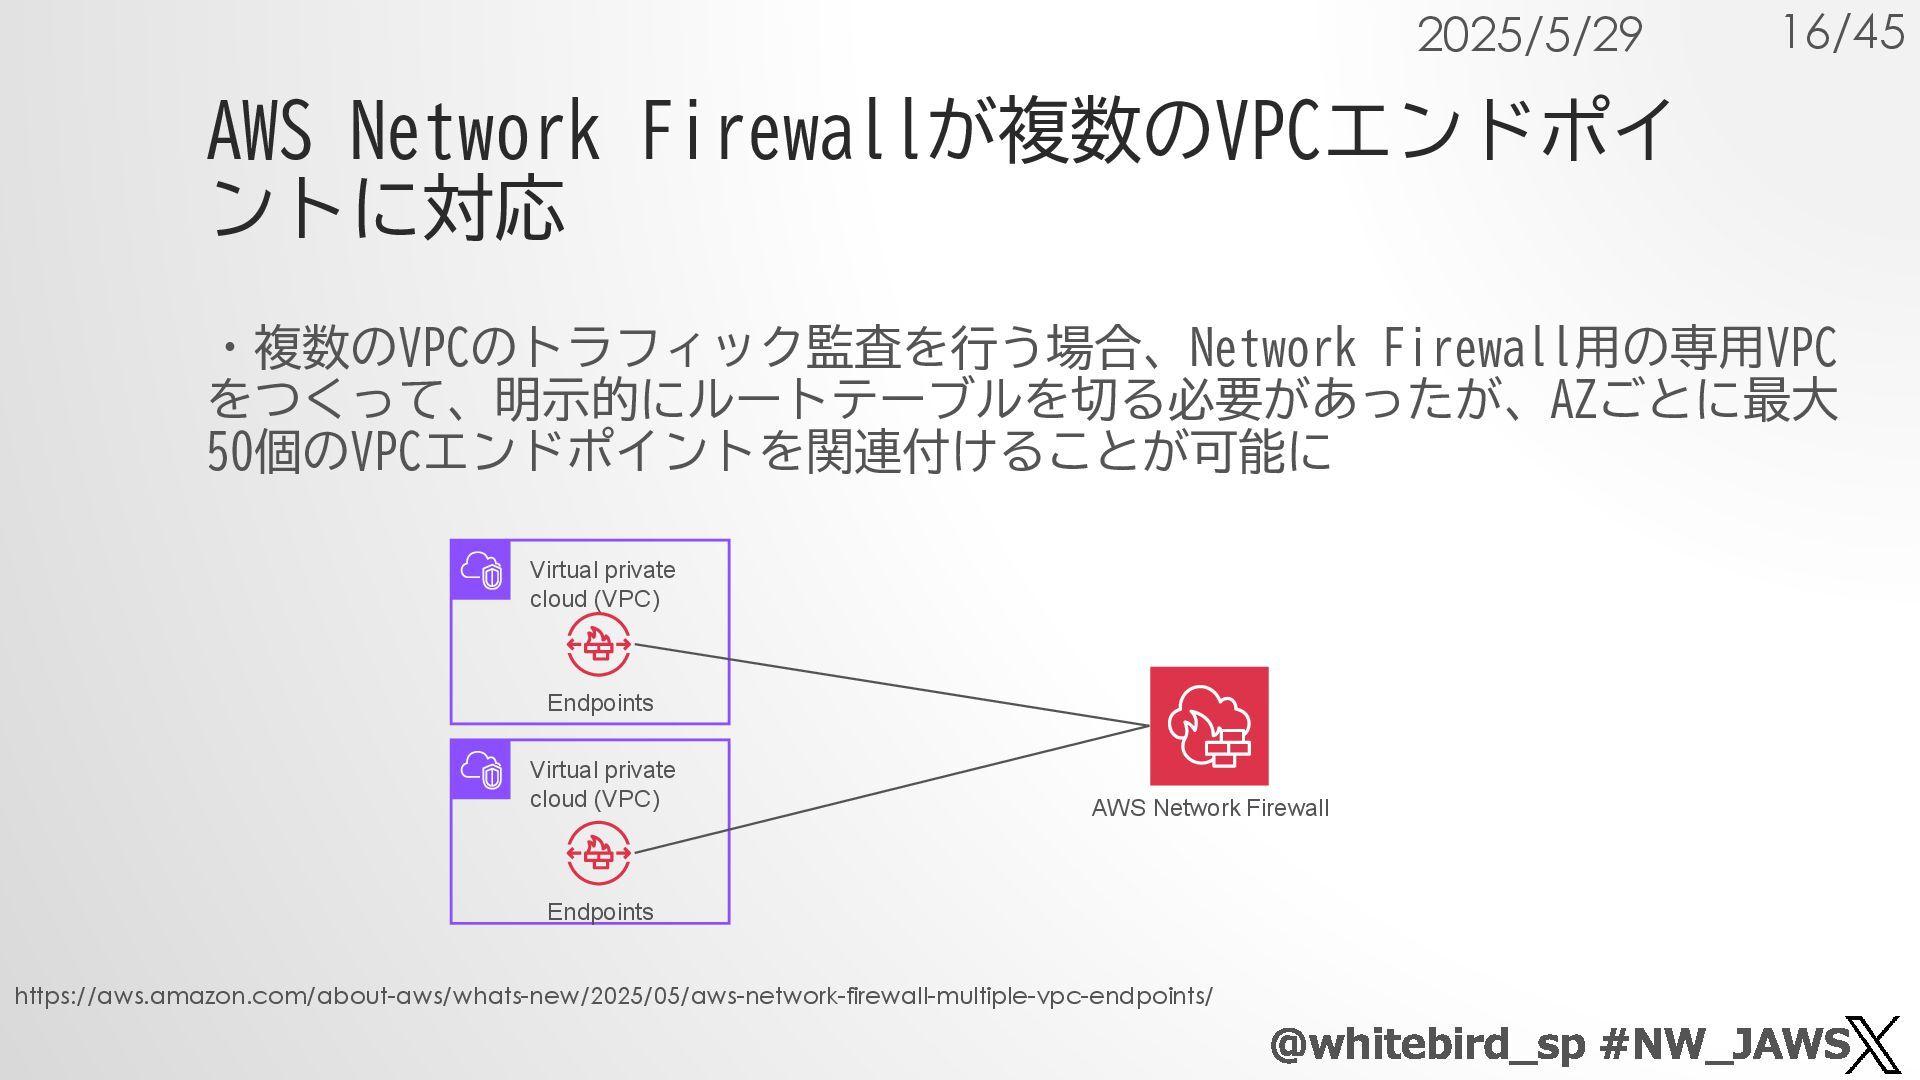
AWS Network Firewallが複数のVPCエンドポイ ントに対応 @whitebird_sp #NW_JAWS 16/45 https://aws.amazon.com/about-aws/whats-new/2025/05/aws-network-firewall-multiple-vpc-endpoints/ 2025/5/29 ・複数のVPCのトラフィック監査を行う場合、Network
Firewall用の専用VPC をつくって、明示的にルートテーブルを切る必要があったが、AZごとに最大 50個のVPCエンドポイントを関連付けることが可能に Virtual private cloud (VPC) Virtual private cloud (VPC) AWS Network Firewall Endpoints Endpoints -
VPC Route Serverのロギング機能の強化 @whitebird_sp #NW_JAWS 17/45 https://aws.amazon.com/about-aws/whats-new/2025/06/amazon-vpc-route-server-logging-enhancements/ 2025/6/4 ・BGPセッションとBFDセッションの変更の検出に対応 ・リアルタイムモニタリング
・過去のP2Pセッションデータのログ記録 ・CloudWatch/S3/Data Firehose、AWS CLIによるログ配信オプション ・ロギング料金はCloudWatch/S3/Data Firehoseの料金に適用 -
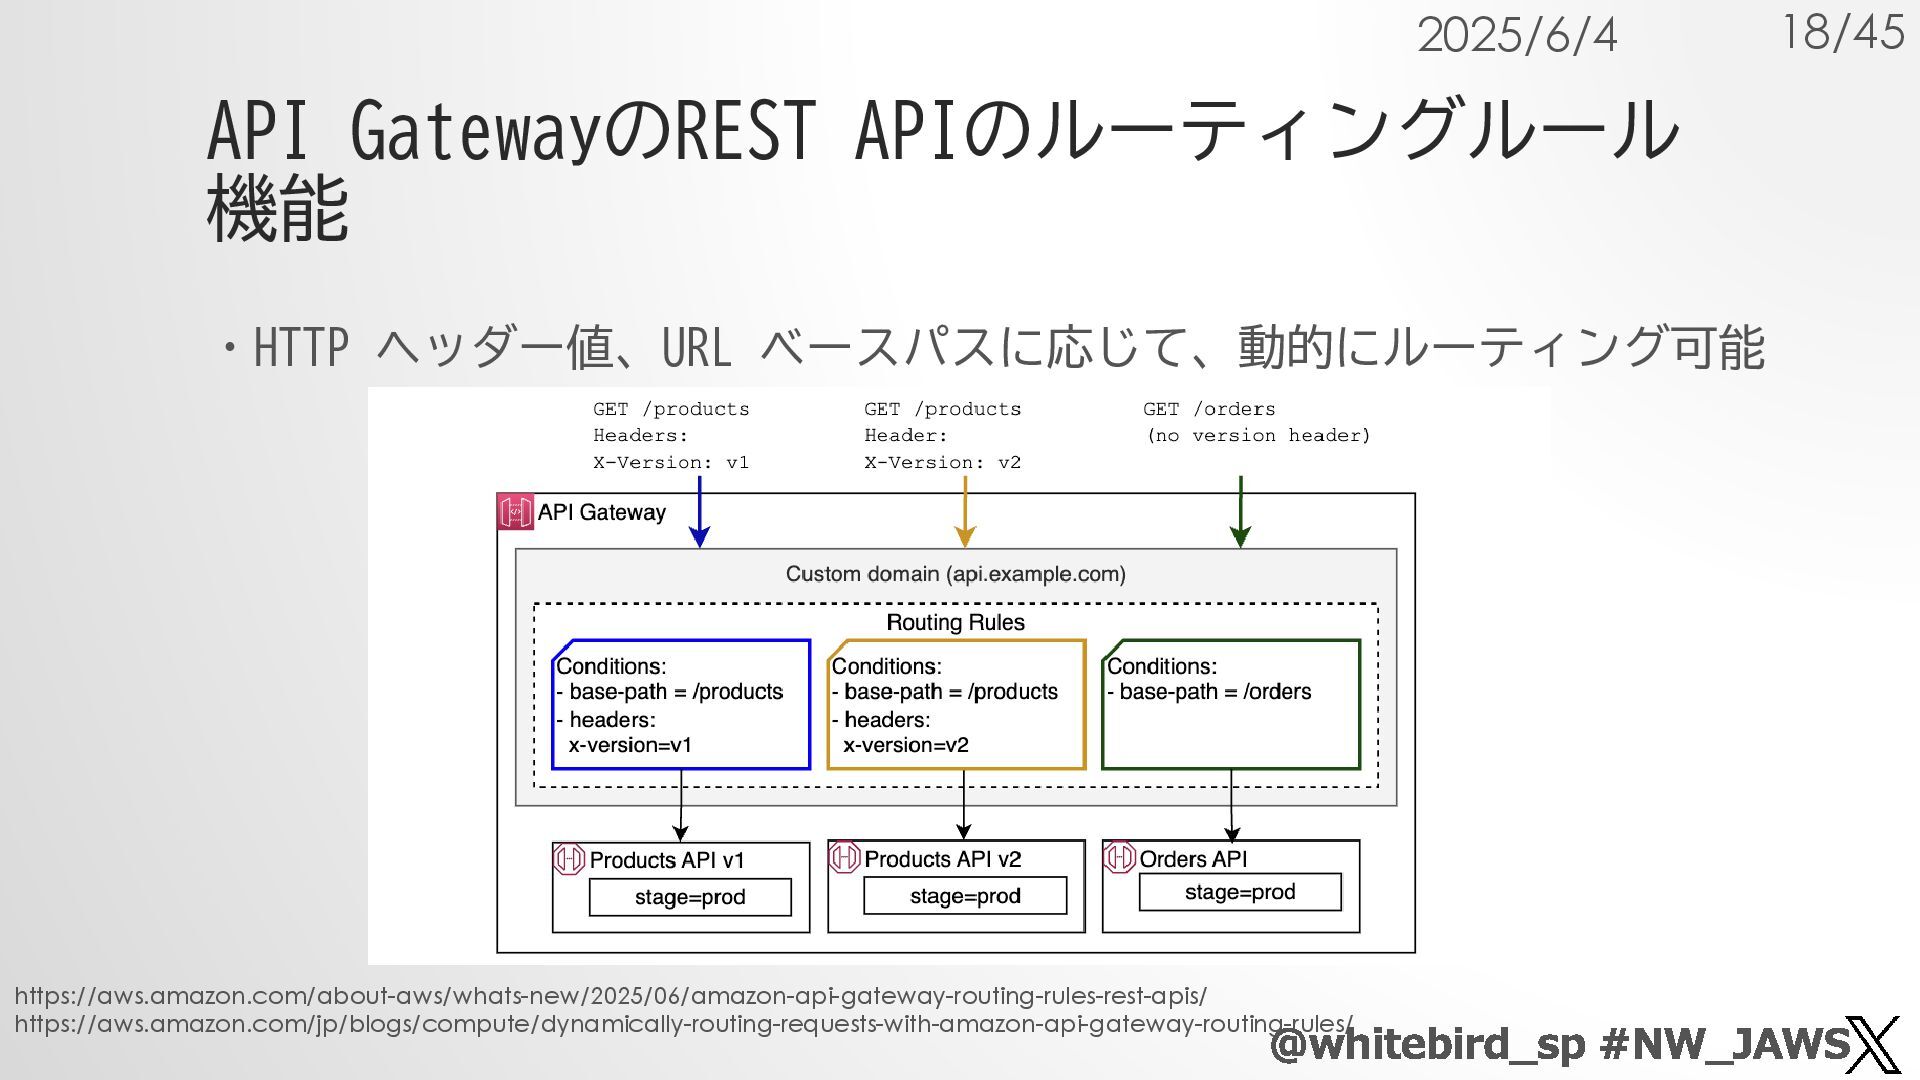
API GatewayのREST APIのルーティングルール 機能 @whitebird_sp #NW_JAWS 18/45 https://aws.amazon.com/about-aws/whats-new/2025/06/amazon-api-gateway-routing-rules-rest-apis/ https://aws.amazon.com/jp/blogs/compute/dynamically-routing-requests-with-amazon-api-gateway-routing-rules/ 2025/6/4
・HTTP ヘッダー値、URL ベースパスに応じて、動的にルーティング可能 -
Site-to-Site VPNの新機能 @whitebird_sp #NW_JAWS 19/45 https://aws.amazon.com/about-aws/whats-new/2025/06/aws-site-to-site-vpn-three-capabilities-enhanced-security/ 2025/6/4 •AWS Secrets Manager
との統合: AWS Secrets Managerとの統合により、事前共 有キー (PSK)をSecrets Managerに保存することが可能に •VPN アルゴリズムを追跡する新しい API: “GetActiveVpnTunnelStatus”API を使用して、現在ネゴシエートされているInternet Key Exchange(IKE)バージョ ン、Diffie-Hellman(DH)グループ、暗号化アルゴリズム、および整合性アルゴリ ズムを取得できるように。 •推奨構成: “GetVpnConnectionDeviceSampleConfiguration”API に、ベストプ ラクティスのセキュリティ構成 (IKE バージョン2、DH グループ20、SHA-384整 合性アルゴリズム、AES-GCM-256暗号化アルゴリズム) をカスタマーゲートウェ イデバイスで使用するのに役立つ「推奨」パラメータが含まれるように。 -
Cloud WANで接続されたVPC全体に対してのセ キュリティグループ参照とDNSサポート強化 @whitebird_sp #NW_JAWS 20/45 https://aws.amazon.com/about-aws/whats-new/2025/06/aws-cloud-wan-network-operations-security-referencing-dns/ 2025/6/12 ・VPC間トラフィックの制御時にセキュリティグループ参照が可能 ⇒これにより、別のSGを参照先として指定する、インバウンドSGの一致基準
を指定してトラフィックを制御できる ・Cloud WANに接続されたVPCからのDNSクエリで、パブリックDNSホスト名を プライベートIPアドレスに解決できるように どちらの機能もCloud WANのリージョン別機能のため、同一のCNEに接続する 必要がある -
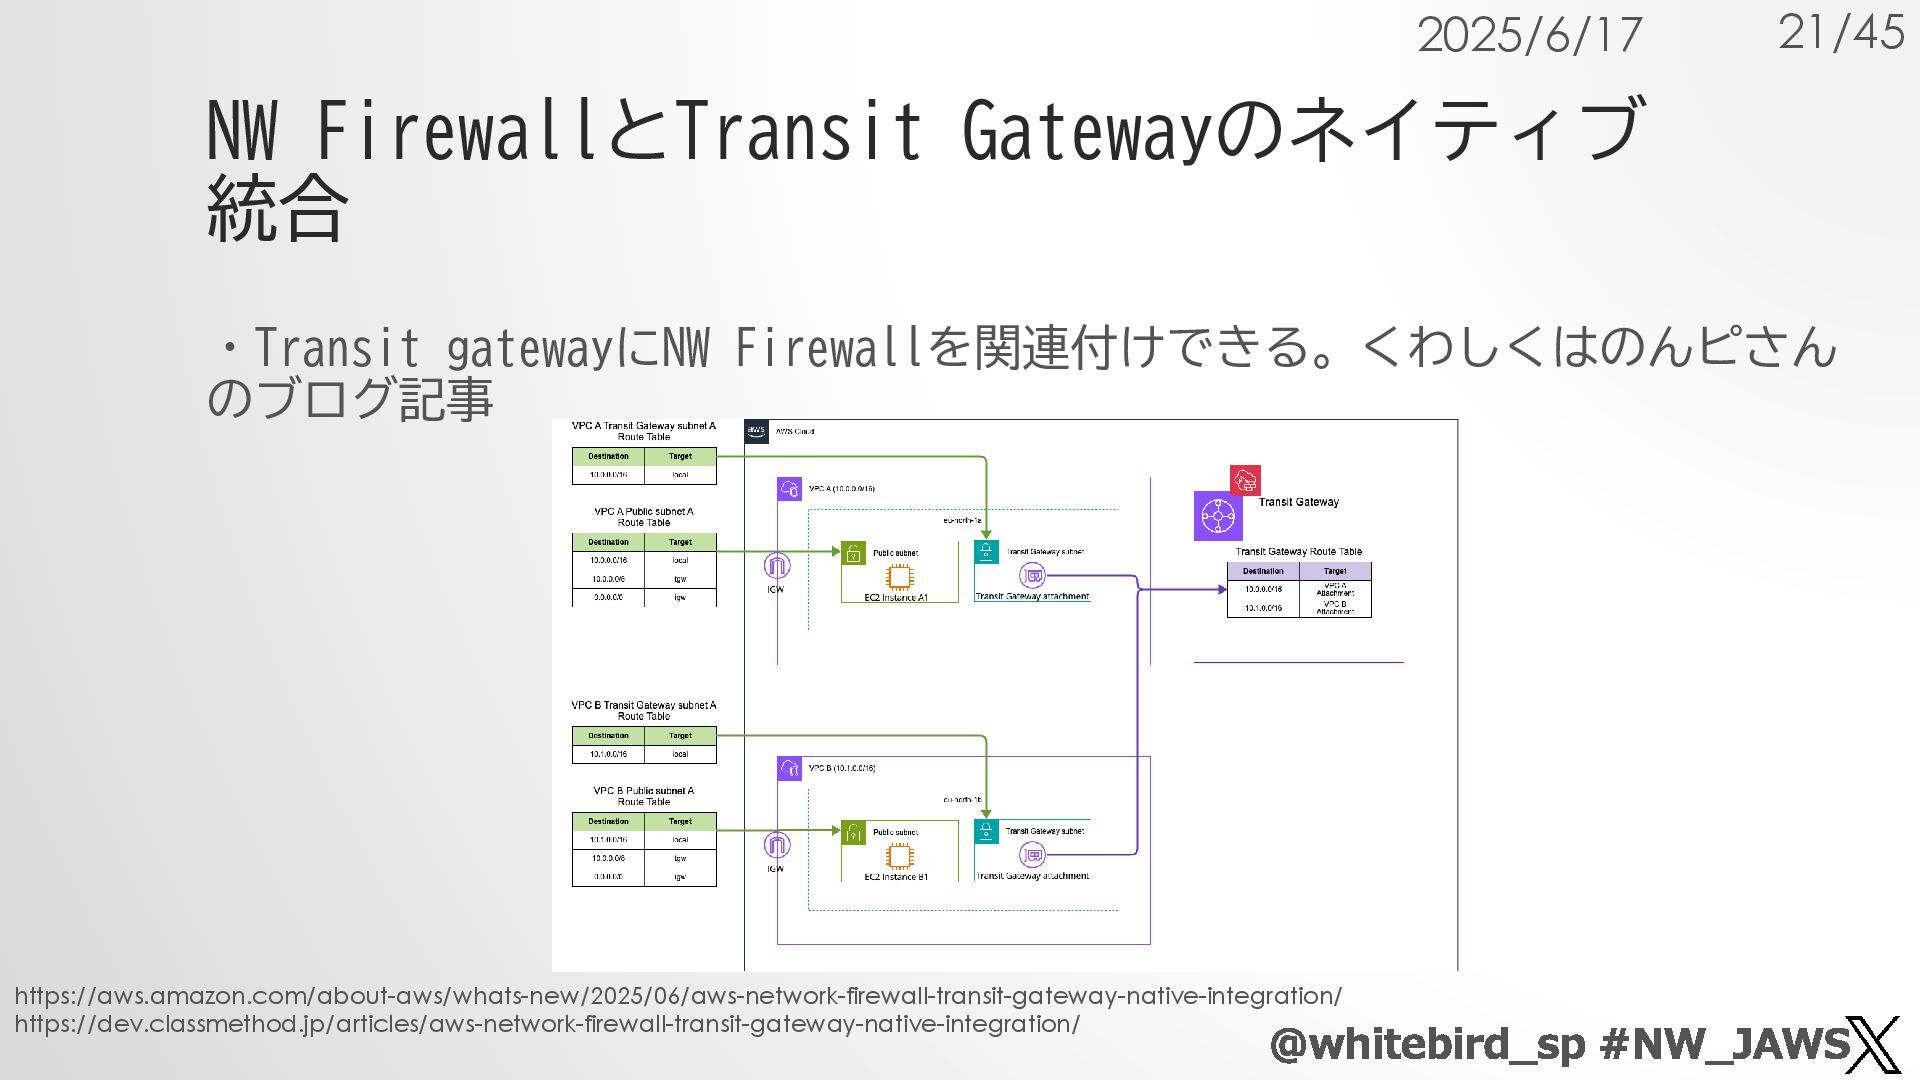
NW FirewallとTransit Gatewayのネイティブ 統合 @whitebird_sp #NW_JAWS 21/45 https://aws.amazon.com/about-aws/whats-new/2025/06/aws-network-firewall-transit-gateway-native-integration/ https://dev.classmethod.jp/articles/aws-network-firewall-transit-gateway-native-integration/ 2025/6/17
・Transit gatewayにNW Firewallを関連付けできる。くわしくはのんピさん のブログ記事 -
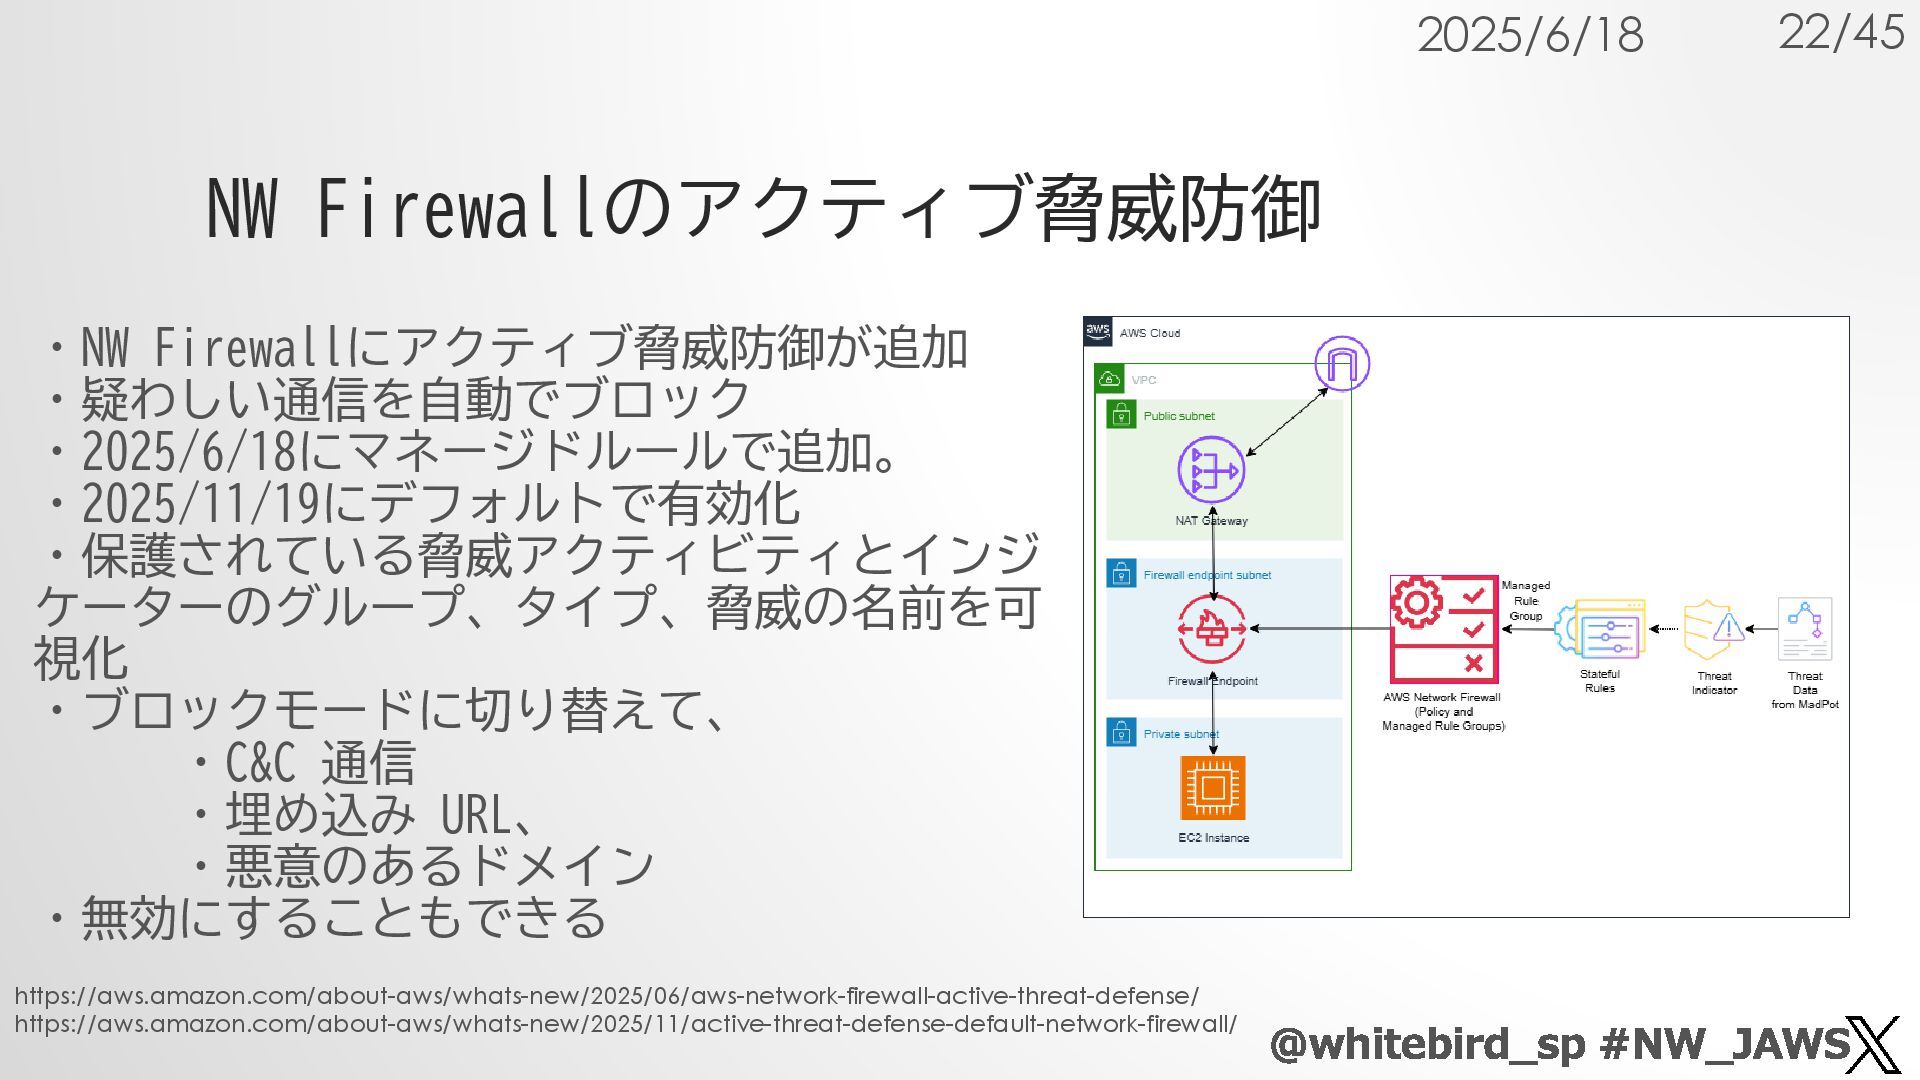
NW Firewallのアクティブ脅威防御 @whitebird_sp #NW_JAWS 22/45 https://aws.amazon.com/about-aws/whats-new/2025/06/aws-network-firewall-active-threat-defense/ https://aws.amazon.com/about-aws/whats-new/2025/11/active-threat-defense-default-network-firewall/ 2025/6/18 ・NW Firewallにアクティブ脅威防御が追加
・疑わしい通信を自動でブロック ・2025/6/18にマネージドルールで追加。 ・2025/11/19にデフォルトで有効化 ・保護されている脅威アクティビティとインジ ケーターのグループ、タイプ、脅威の名前を可 視化 ・ブロックモードに切り替えて、 ・C&C 通信 ・埋め込み URL、 ・悪意のあるドメイン ・無効にすることもできる -
Route 53 Resolver Endpointのキャパシティ 使用率メトリクスの追加 @whitebird_sp #NW_JAWS 23/45 https://aws.amazon.com/about-aws/whats-new/2025/06/amazon-route-53-capacity-metric-resolver-endpoints/ 2025/6/28
・Amazon Virtual Private Cloud (VPC) 内のRoute 53 Resolverエンドポイ ントに関連付けられているElastic Network Interface (ENI)のクエリ容量 の状況をモニタリングするために、Amazon CloudWatchメトリクス (ResolverEndpointCapacityStatus)を追加。 ・今までは0‐100だったが、50%以下、75%以下、75%超の3段階の情報 (参考)Resolver Endpoint容量管理のベストプラクティス ・一般的にはENIを増やす方向 ・インバウンドエンドポイントの場合、ホットスポットになっている可能性 ・アウトバウンドエンドポイントの場合、ターゲットのネームサーバの問題、 高レイテンシーのクエリなどがあるので、ENI増やすだけではだめなことも -
大規模なIPプール向けのIPv4ルーティング @whitebird_sp #NW_JAWS 25/45 https://aws.amazon.com/about-aws/whats-new/2025/08/ipv4-ingress-routing/ 2025/8/15 ・BYOIPで持ちこんだIPv4アドレスプールに対して、単一のENIにルーティン グさせることが可能に ・VPC Route
Serverを使用して、ルートを動的に更新できるようにすること も可能 ・通常ではENIの割り当てられるIPv4アドレス数はインスタンスタイプに紐 づく(e.g. m7a.large 10個) https://docs.aws.amazon.com/AWSEC2/latest/UserGuide/AvailableIpPerEN I.html ・通信会社やIoT業界で、これを超えるIP数の要望があったためとのこと -
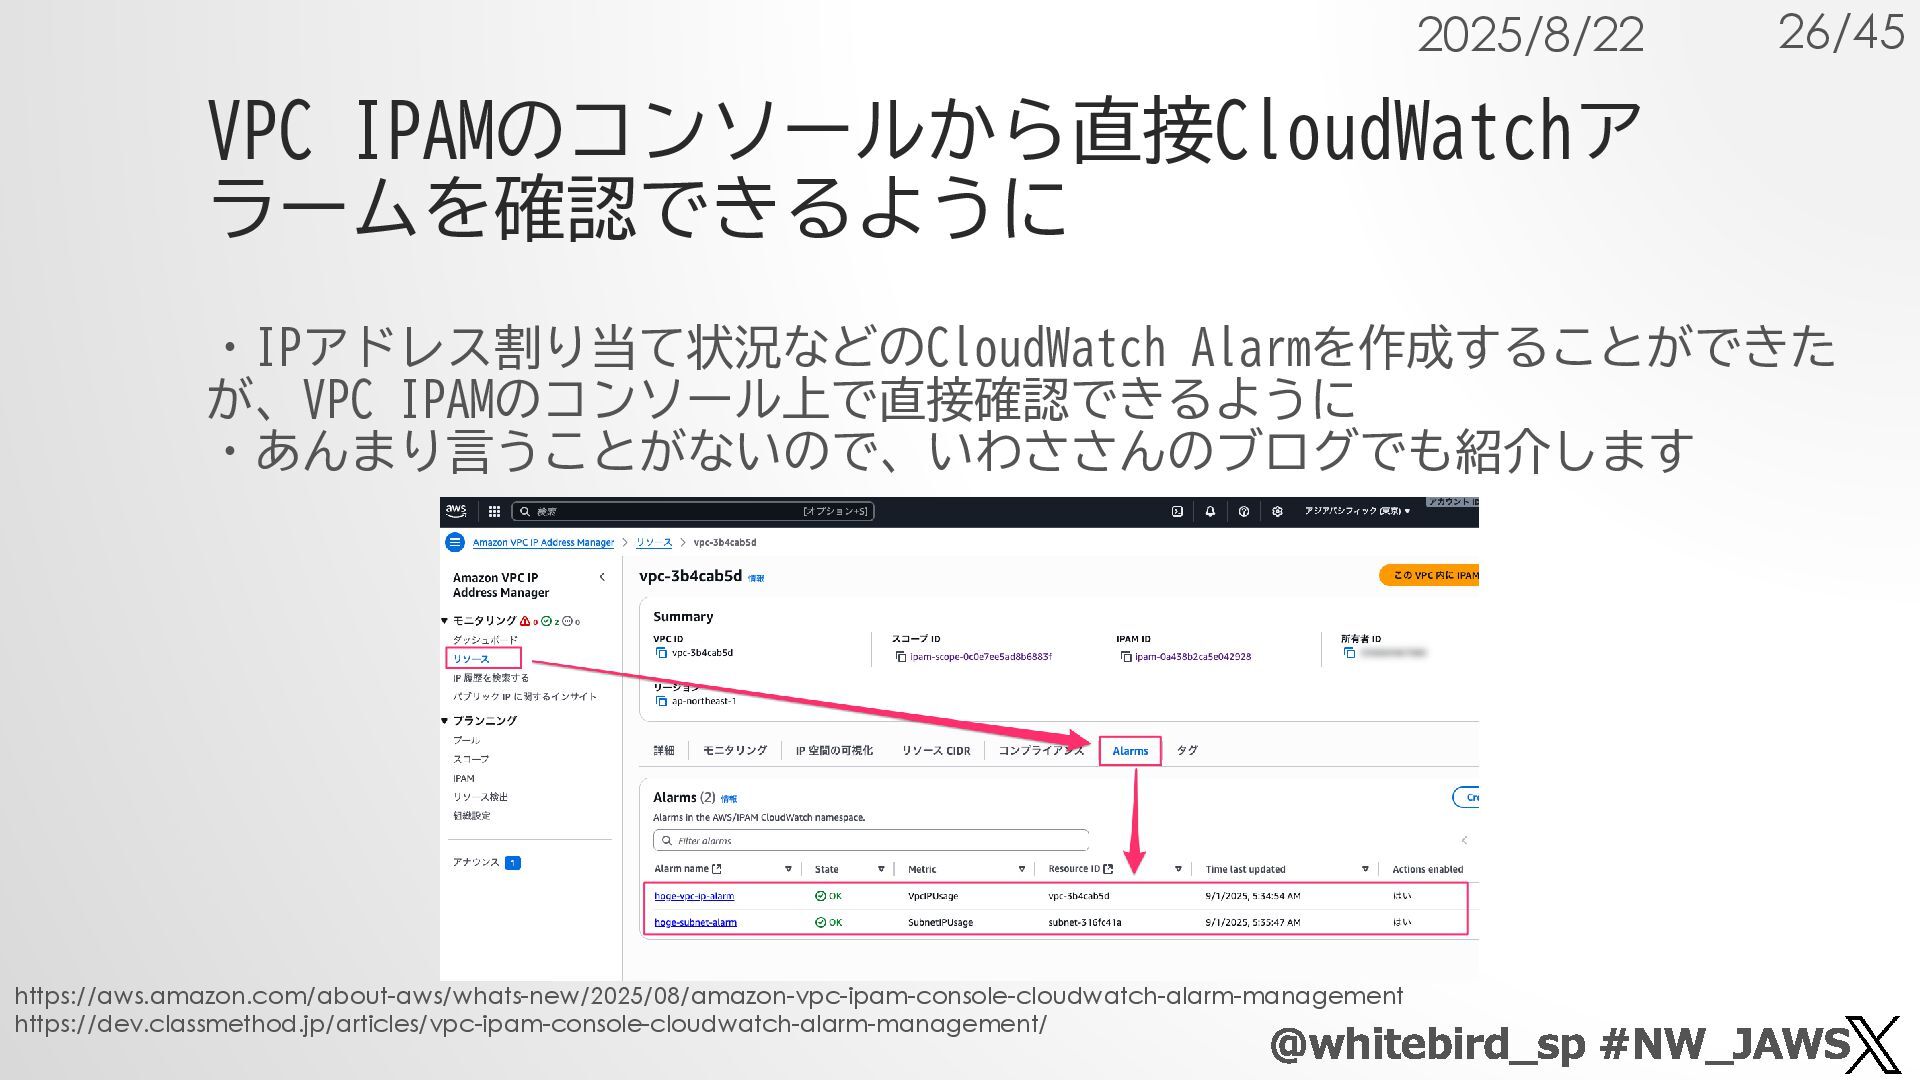
VPC IPAMのコンソールから直接CloudWatchア ラームを確認できるように @whitebird_sp #NW_JAWS 26/45 https://aws.amazon.com/about-aws/whats-new/2025/08/amazon-vpc-ipam-console-cloudwatch-alarm-management https://dev.classmethod.jp/articles/vpc-ipam-console-cloudwatch-alarm-management/ 2025/8/22 ・IPアドレス割り当て状況などのCloudWatch
Alarmを作成することができた が、VPC IPAMのコンソール上で直接確認できるように ・あんまり言うことがないので、いわささんのブログでも紹介します -
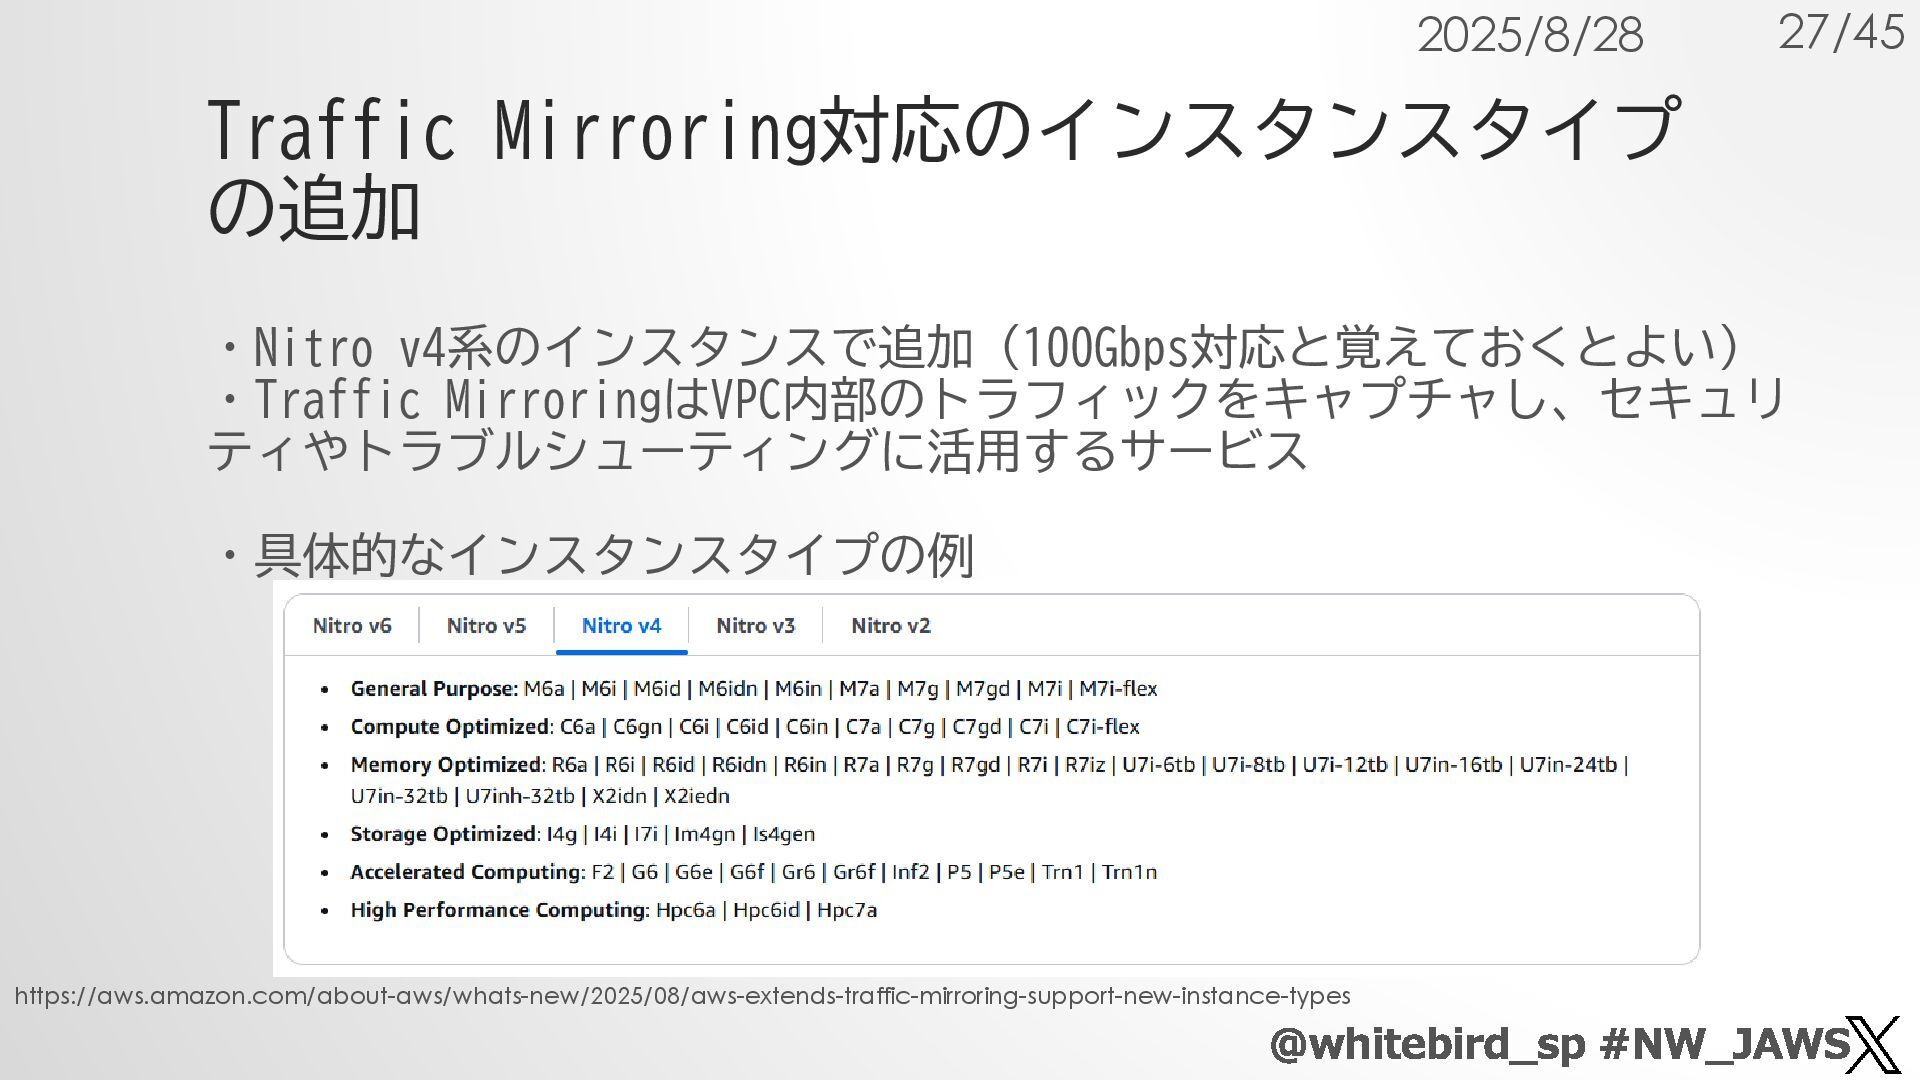
Traffic Mirroring対応のインスタンスタイプ の追加 @whitebird_sp #NW_JAWS 27/45 https://aws.amazon.com/about-aws/whats-new/2025/08/aws-extends-traffic-mirroring-support-new-instance-types 2025/8/28 ・Nitro v4系のインスタンスで追加(100Gbps対応と覚えておくとよい)
・Traffic MirroringはVPC内部のトラフィックをキャプチャし、セキュリ ティやトラブルシューティングに活用するサービス ・具体的なインスタンスタイプの例 -
CloudFrontのTLSセキュリティポリシーでポス ト量子暗号に対応 @whitebird_sp #NW_JAWS 28/45 https://aws.amazon.com/about-aws/whats-new/2025/09/amazon-cloudfront-TLS-policy-post-quantum-support 2025/9/6 ・CloudFrontのTLS 1.3 2025ポリシーにおいて、ポスト量子暗号(PQC)に
対応 ・ポスト量子暗号とは・・・を話し始めると終わらないので省略 →量子コンピュータ時代にも耐えられる暗号強度、と覚えておけばOK AWSにおけるポスト量子暗号への移行計画はこちら https://aws.amazon.com/jp/blogs/news/aws-post-quantum-cryptography- migration-plan/ -
AWS WAFのログ送付が一部無料化 @whitebird_sp #NW_JAWS 30/45 https://aws.amazon.com/about-aws/whats-new/2025/09/aws-waf-free-vended-logs-request-volume/ 2025/9/9 ・100万リクエストごとに500MBまでのログが無料に ・AWS WAFのログはCloudWatchとS3に送付可能
・100万リクエストあたり500MBを超える使用料についてはCloudWatch Logs のログ料金が適用される CloudWatch Logs Standard CloudWatch Logs IA Amazon S3 -
CloudFrontの署名付きURL/CookieでECDSAに対応 @whitebird_sp #NW_JAWS 31/45 https://aws.amazon.com/about-aws/whats-new/2025/09/amazon-cloudfront-ecdsa-signed-urls/ 2025/9/10 ・ECDSA=楕円曲線デジタル署名アルゴリズム ・セキュリティとパフォーマンス要件に応じて、RSAまたはECDSAの選択が可 能 ・一般的に・・・
・ECDSAの方が署名の生成と検証が高速 ・ECDSAのほうが署名サイズが小さくURLが短い ・ECDSAのほうがキーサイズが小さくても同等のセキュリティ ・TLS1.3を使えるのであれば、できるだけECDSA証明書を利用 -
EFAの新しい監視メトリクス @whitebird_sp #NW_JAWS 32/45 https://aws.amazon.com/about-aws/whats-new/2025/09/aws-efa-metrics-improved-observability-networking 2025/9/12 ・AI/MLワークロード向けのEFAの新しい監視メトリクス。SRD(Scalable Reliable Datagram)をつかったEC2インスタンス間の通信 ・retrans_bytes:EFA
SRDバイト数 ・retrans_pkts:EFA SRDパケット数 ・retrans_timeout_events:EFA SRDトラフィックがタイムアウトしてネットワーク パスが変更された回数 ・impaired_remote_conn_events:EFA SRD接続が障害状態になり、スループット レートの制限が提言した回数 ・unresponsive_remote_events:EFA SRDリモート接続が応答しなかった回数 ・Nitro v4以降のインスタンスで対応 ・そもそものSRDの話⇒ https://aws.amazon.com/jp/blogs/news/new-ena-express-improved- network-latency-and-per-flow-performance-on-ec2/ -
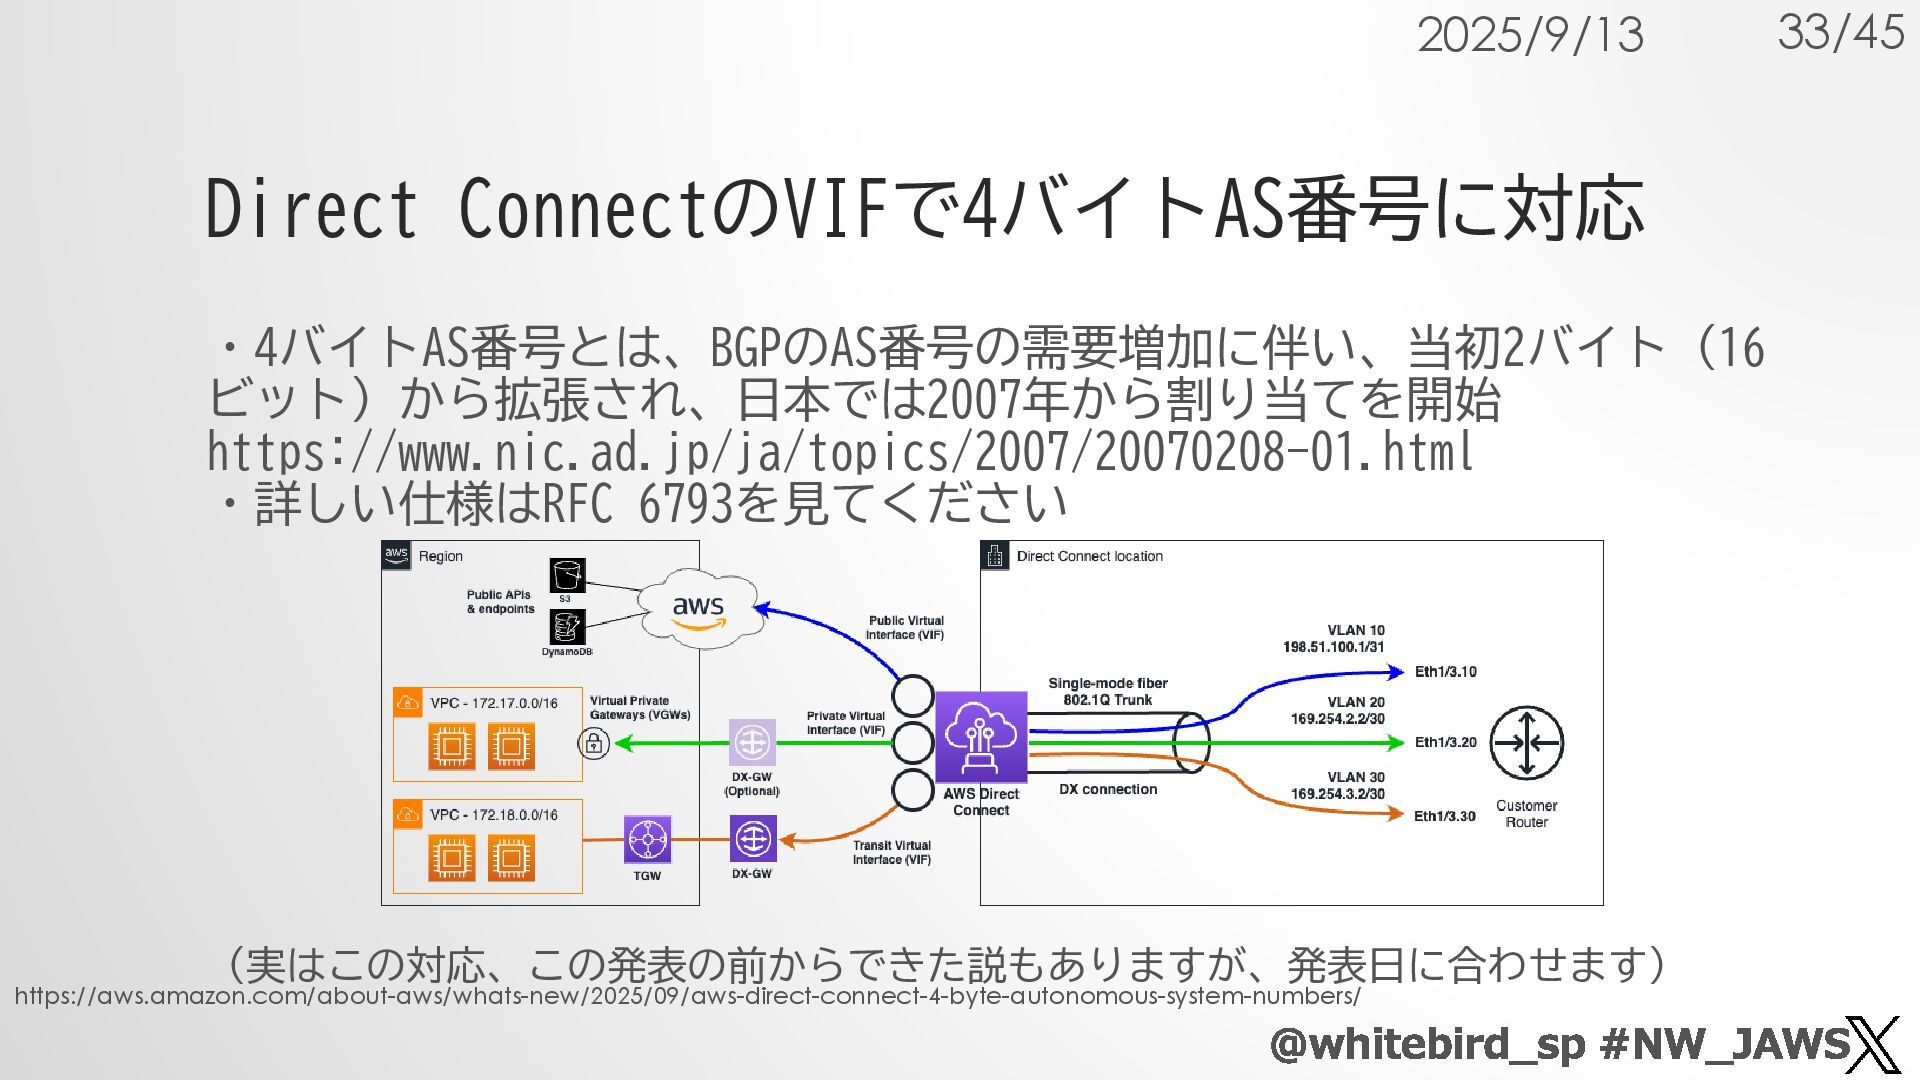
Direct ConnectのVIFで4バイトAS番号に対応 @whitebird_sp #NW_JAWS 33/45 https://aws.amazon.com/about-aws/whats-new/2025/09/aws-direct-connect-4-byte-autonomous-system-numbers/ 2025/9/13 ・4バイトAS番号とは、BGPのAS番号の需要増加に伴い、当初2バイト(16 ビット)から拡張され、日本では2007年から割り当てを開始 https://www.nic.ad.jp/ja/topics/2007/20070208-01.html
・詳しい仕様はRFC 6793を見てください (実はこの対応、この発表の前からできた説もありますが、発表日に合わせます) -
NW Firewallがアプリケーション層のトラ フィック制御を強化 @whitebird_sp #NW_JAWS 34/45 https://aws.amazon.com/about-aws/whats-new/2025/09/aws-network-firewall-enhances-application-layer-traffic-controls 2025/9/25 デフォルトアクションの強化 ・TLSクライアントのhello
・複数のパケットに分散されたHTTPリクエスト 確立されたステートフルアクションからパケットをドロップしてアラートを 発生させることが可能(SNIフィールドが完全に受信されるまで断片化した パケットを順次許可し、SNI情報がそろった時点でファイヤーウォールルー ルを適用) 背景 ポスト量子暗号において、パケットサイズが増加 大量のHTTPリクエストでの複数パケットにまたがる処理 -
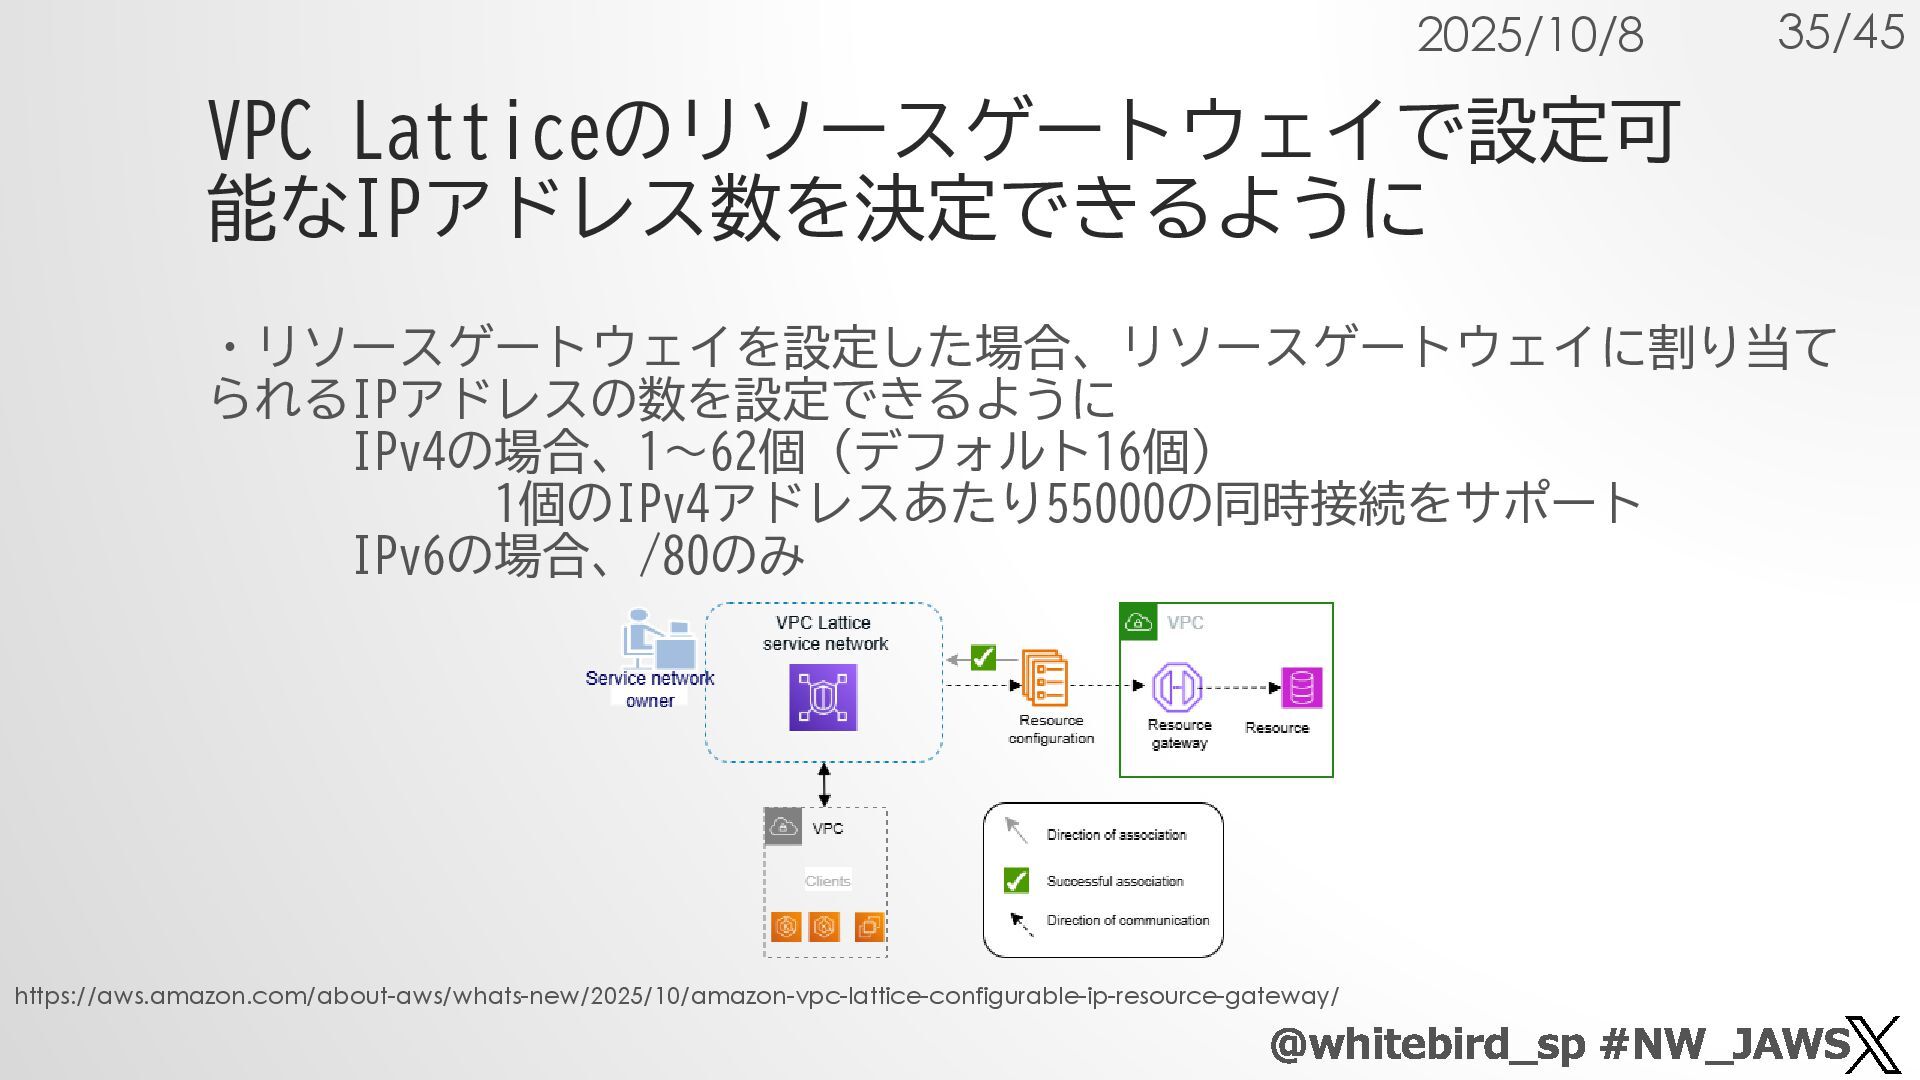
VPC Latticeのリソースゲートウェイで設定可 能なIPアドレス数を決定できるように @whitebird_sp #NW_JAWS 35/45 https://aws.amazon.com/about-aws/whats-new/2025/10/amazon-vpc-lattice-configurable-ip-resource-gateway/ 2025/10/8 ・リソースゲートウェイを設定した場合、リソースゲートウェイに割り当て られるIPアドレスの数を設定できるように
IPv4の場合、1~62個(デフォルト16個) 1個のIPv4アドレスあたり55000の同時接続をサポート IPv6の場合、/80のみ -
ALBでURLとホストヘッダーの書き換えが可能に @whitebird_sp #NW_JAWS 36/45 https://aws.amazon.com/about-aws/whats-new/2025/10/application-load-balancer-url-header-rewrite 2025/10/15 ・ALBに到達したリクエストをターゲットにルーティングする前に、リクエ ストURLとホストヘッダーを変更可能に URLパターンを標準化 内部サービスルーティング用にホストヘッダーを変更
URLパスプレフィックスを削除 などなど NGINXなどでプロキシを挟まなくてもOK 詳しくは、五味さんの登壇で! -
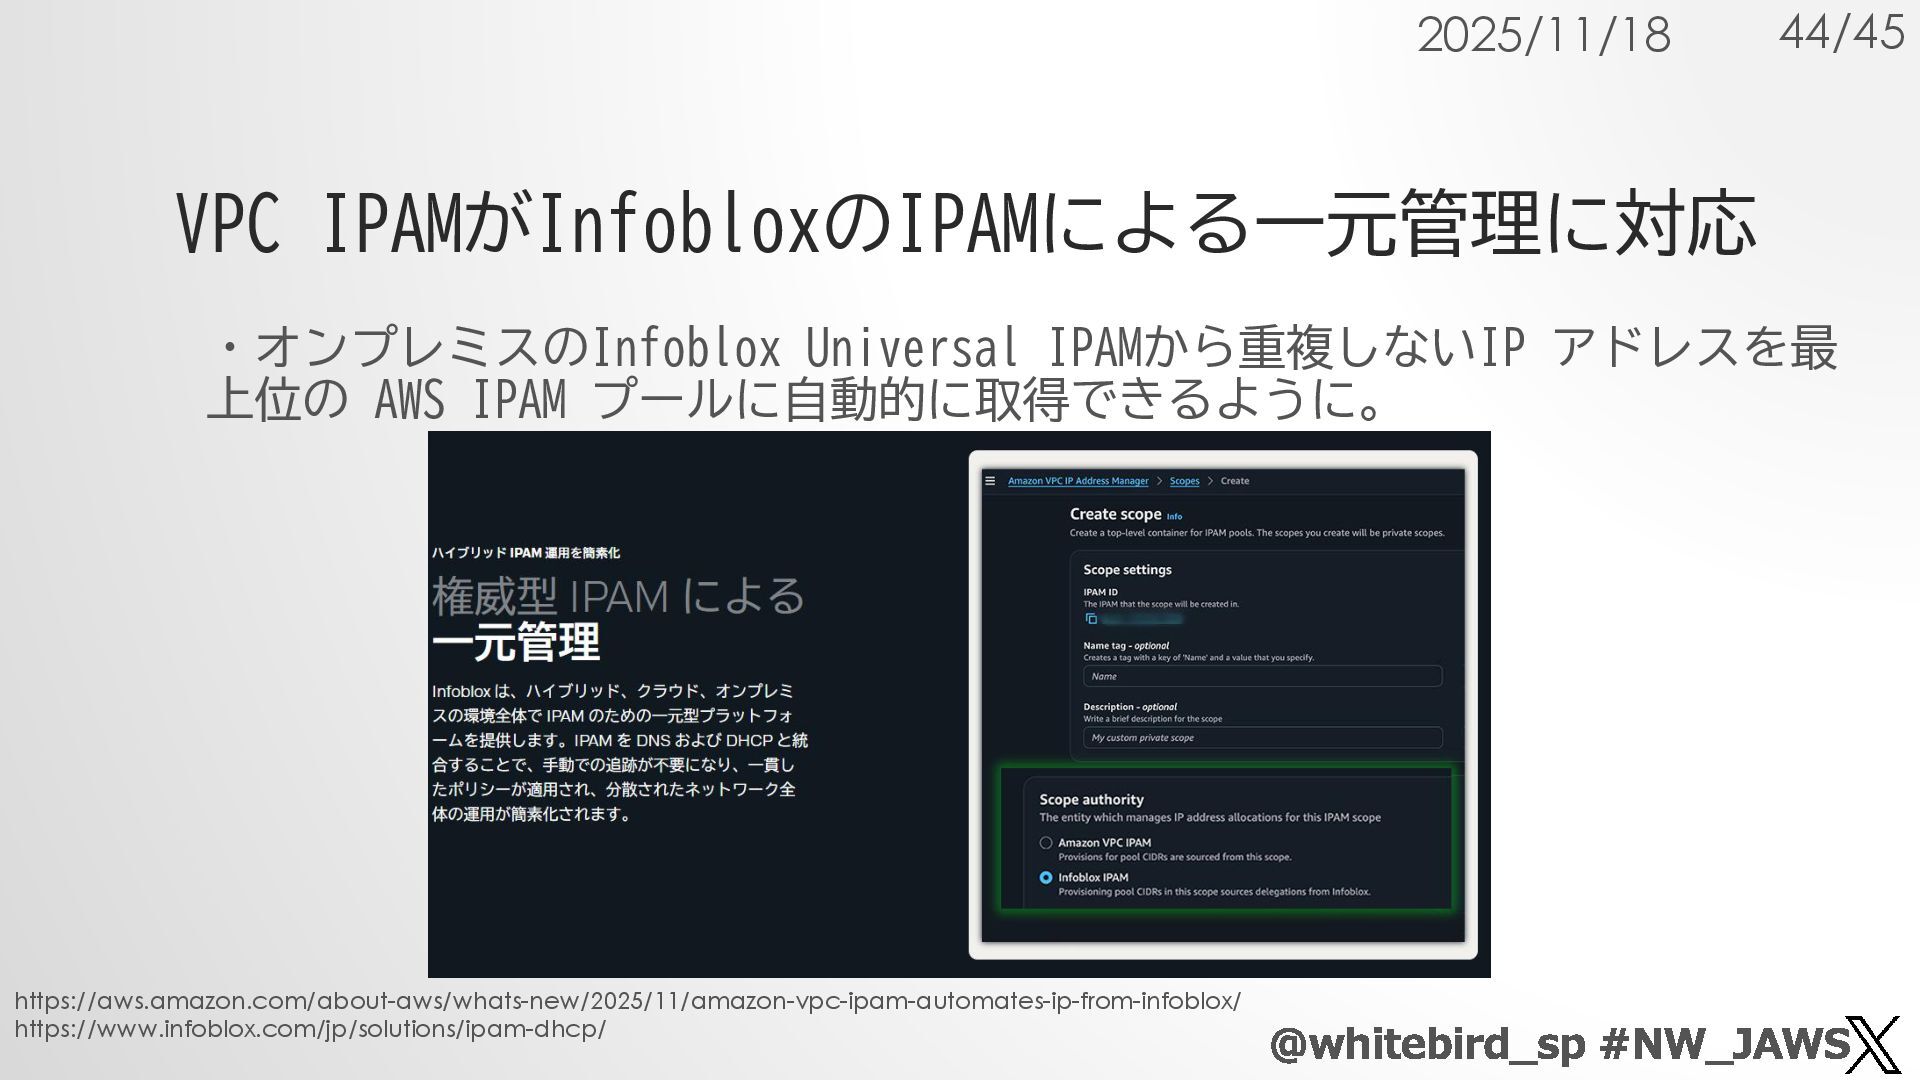
VPC IPAMがプレフィックスリストのアップ デートを自動化 @whitebird_sp #NW_JAWS 37/45 https://aws.amazon.com/about-aws/whats-new/2025/10/amazon-vpc-ipam-prefix-list-automation/ https://docs.aws.amazon.com/ja_jp/vpc/latest/ipam/automate-prefix-list-updates.html 2025/10/31 ・プレフィックスリストリゾルバーを使用してカスタマーマネージドプレ
フィックスリストの更新を自動化 ・一定のルールに基づいたネットワークの追加・削除を行うと自動的に更新 ルールの例 ・IPAMプールのスコープ(プールID) ・スコープリソース ・タグ ・リソースの所有者 ・リージョン ・CIDRブロック -
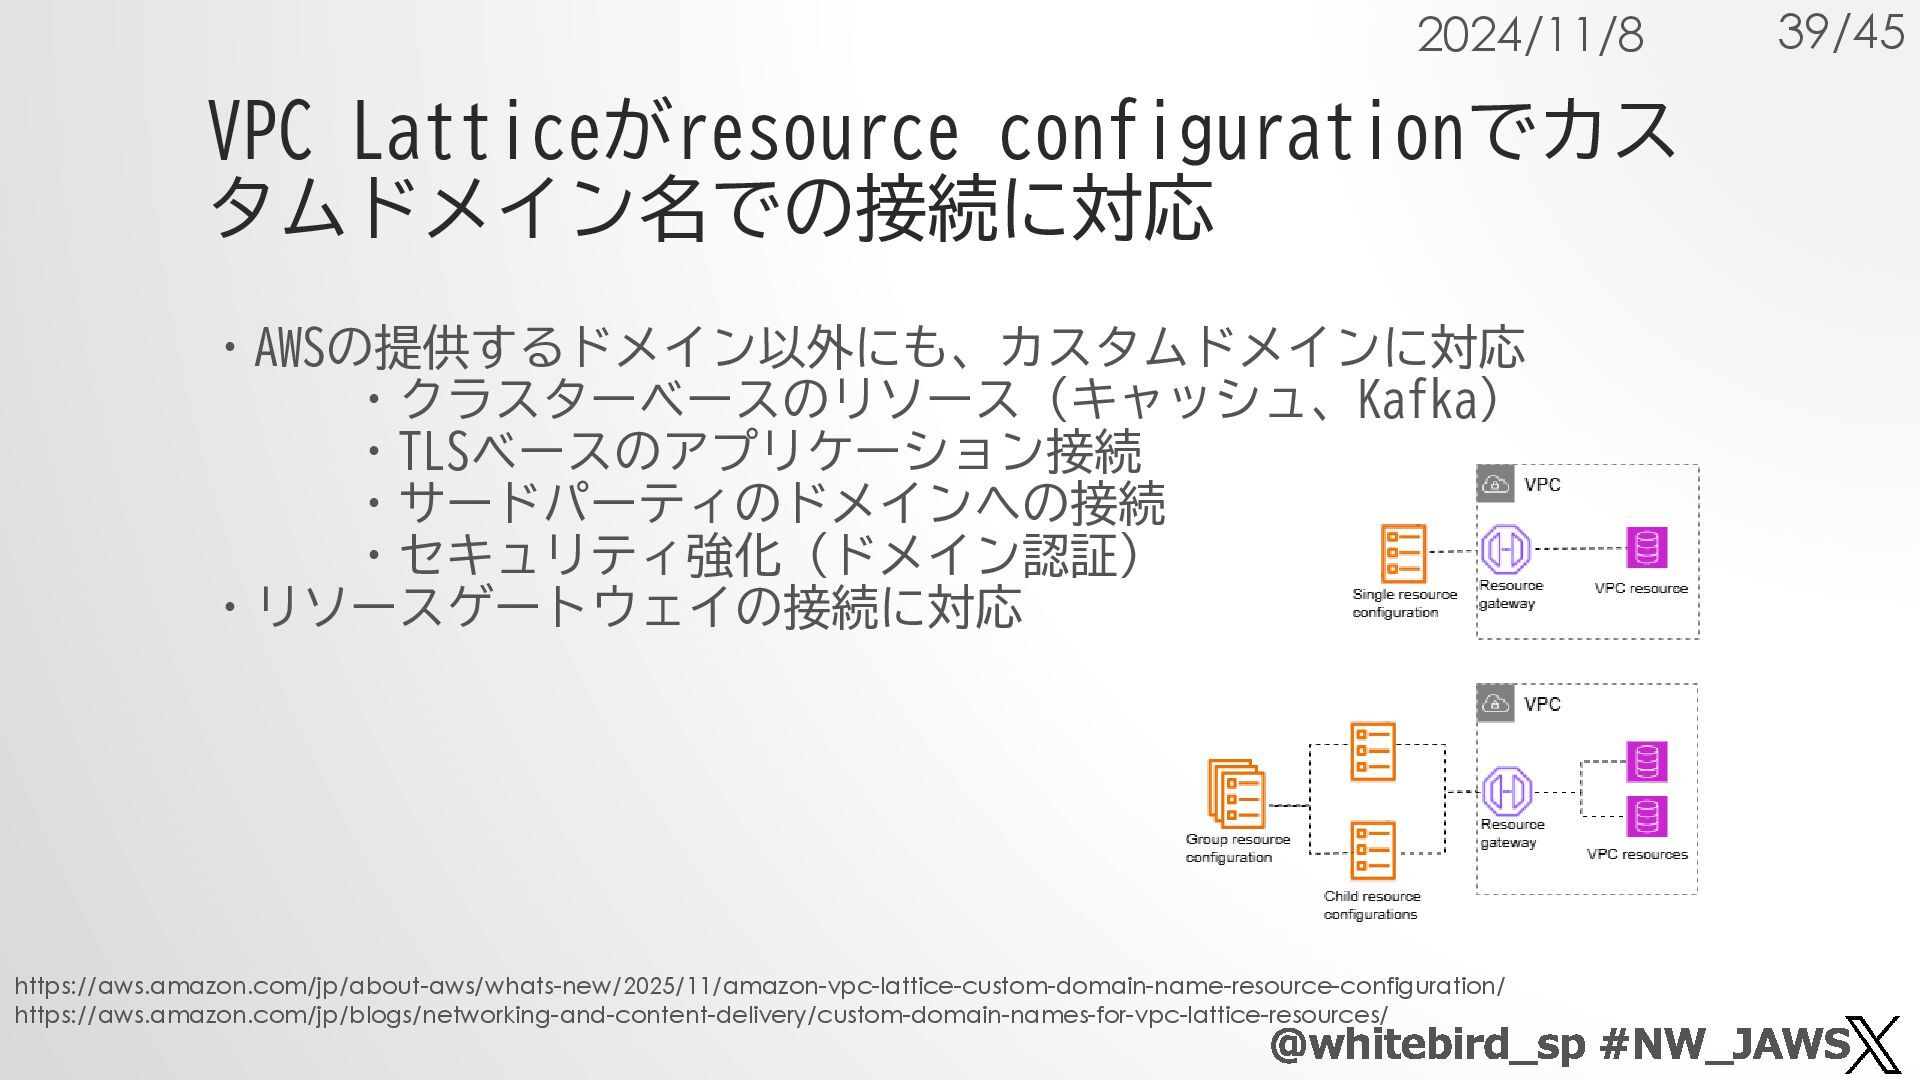
VPC Latticeがresource configurationでカス タムドメイン名での接続に対応 @whitebird_sp #NW_JAWS 39/45 https://aws.amazon.com/jp/about-aws/whats-new/2025/11/amazon-vpc-lattice-custom-domain-name-resource-configuration/ https://aws.amazon.com/jp/blogs/networking-and-content-delivery/custom-domain-names-for-vpc-lattice-resources/ 2024/11/8
・AWSの提供するドメイン以外にも、カスタムドメインに対応 ・クラスターベースのリソース(キャッシュ、Kafka) ・TLSベースのアプリケーション接続 ・サードパーティのドメインへの接続 ・セキュリティ強化(ドメイン認証) ・リソースゲートウェイの接続に対応 -
NLBパススルーでQUICプロトコルに対応 @whitebird_sp #NW_JAWS 41/45 https://aws.amazon.com/about-aws/whats-new/2025/11/aws-network-load-balancer-quic-passthrough-mode/ https://aws.amazon.com/blogs/networking-and-content-delivery/introducing-quic-protocol-support-for-network-load-balancer-accelerating-mobile-first- applications/ 2025/11/13 ・NLBはTCP/TLSパススルーに対応済み ・今回QUICが増えたことで、HTTP/3ベースのアプリやKubernetesとの統合が
楽に ・QUIC自体がTCPに比べて30%くらいのパフォーマンス向上が見込めるとす ると、終端までQUICはありがたいところ ・同日、NLBのアクセスログのCloudWatch Logs対応も発表 -
Site-to-Site VPNが5Gbpsのトンネルに対応 @whitebird_sp #NW_JAWS 42/45 https://aws.amazon.com/about-aws/whats-new/2025/11/aws-site-to-site-vpn-5-gbps-bandwidth-tunnels/ https://docs.aws.amazon.com/vpn/latest/s2svpn/VPNTunnels.html#large-bandwidth-tunnels https://aws.amazon.com/about-aws/whats-new/2025/07/aws-site-to-site-vpn-supports-ipv6-addresses-outer-tunnel-ips/ 2025/11/13 ・今までは1.25Gbpsまで。増やす場合はBGPのECMP(等コストマルチパス)
などを使用してアグリゲーションする必要があった ・1.25Gbpsまたは5Gbpsのみ ・VGWは対応不可 ・Transit GatewayまたはCloud WANで使用可 ・Global Acceleratorを使ったアクセラレーションは使用不可 ちなみに、Site-to-Site VPNのCGWの外部IPにおけるIPv6は7月に対応 -
Route 53 Profilesがクエリロギング設定に対応 @whitebird_sp #NW_JAWS 43/45 https://aws.amazon.com/jp/about-aws/whats-new/2025/11/amazon-route-53-profiles-resolver-query-logging-configurations/ 2025/11/18 ・Route 53
Profilesはプライベートホストゾーンやリゾルバールールなど、 複数アカウントのVPCにまたがるRoute 53関連の設定を一元化する機能 ・今回のアップデートにより、DNSクエリロギング設定の簡素化、設定漏れ を防止できる。あて先は次の通り ・CloudWatch Logs ・Amazon S3 ・Data Firehose 詳しいログの仕様はこちら https://docs.aws.amazon.com/Route53/latest/DeveloperGuide/resolver- query-logs.html -
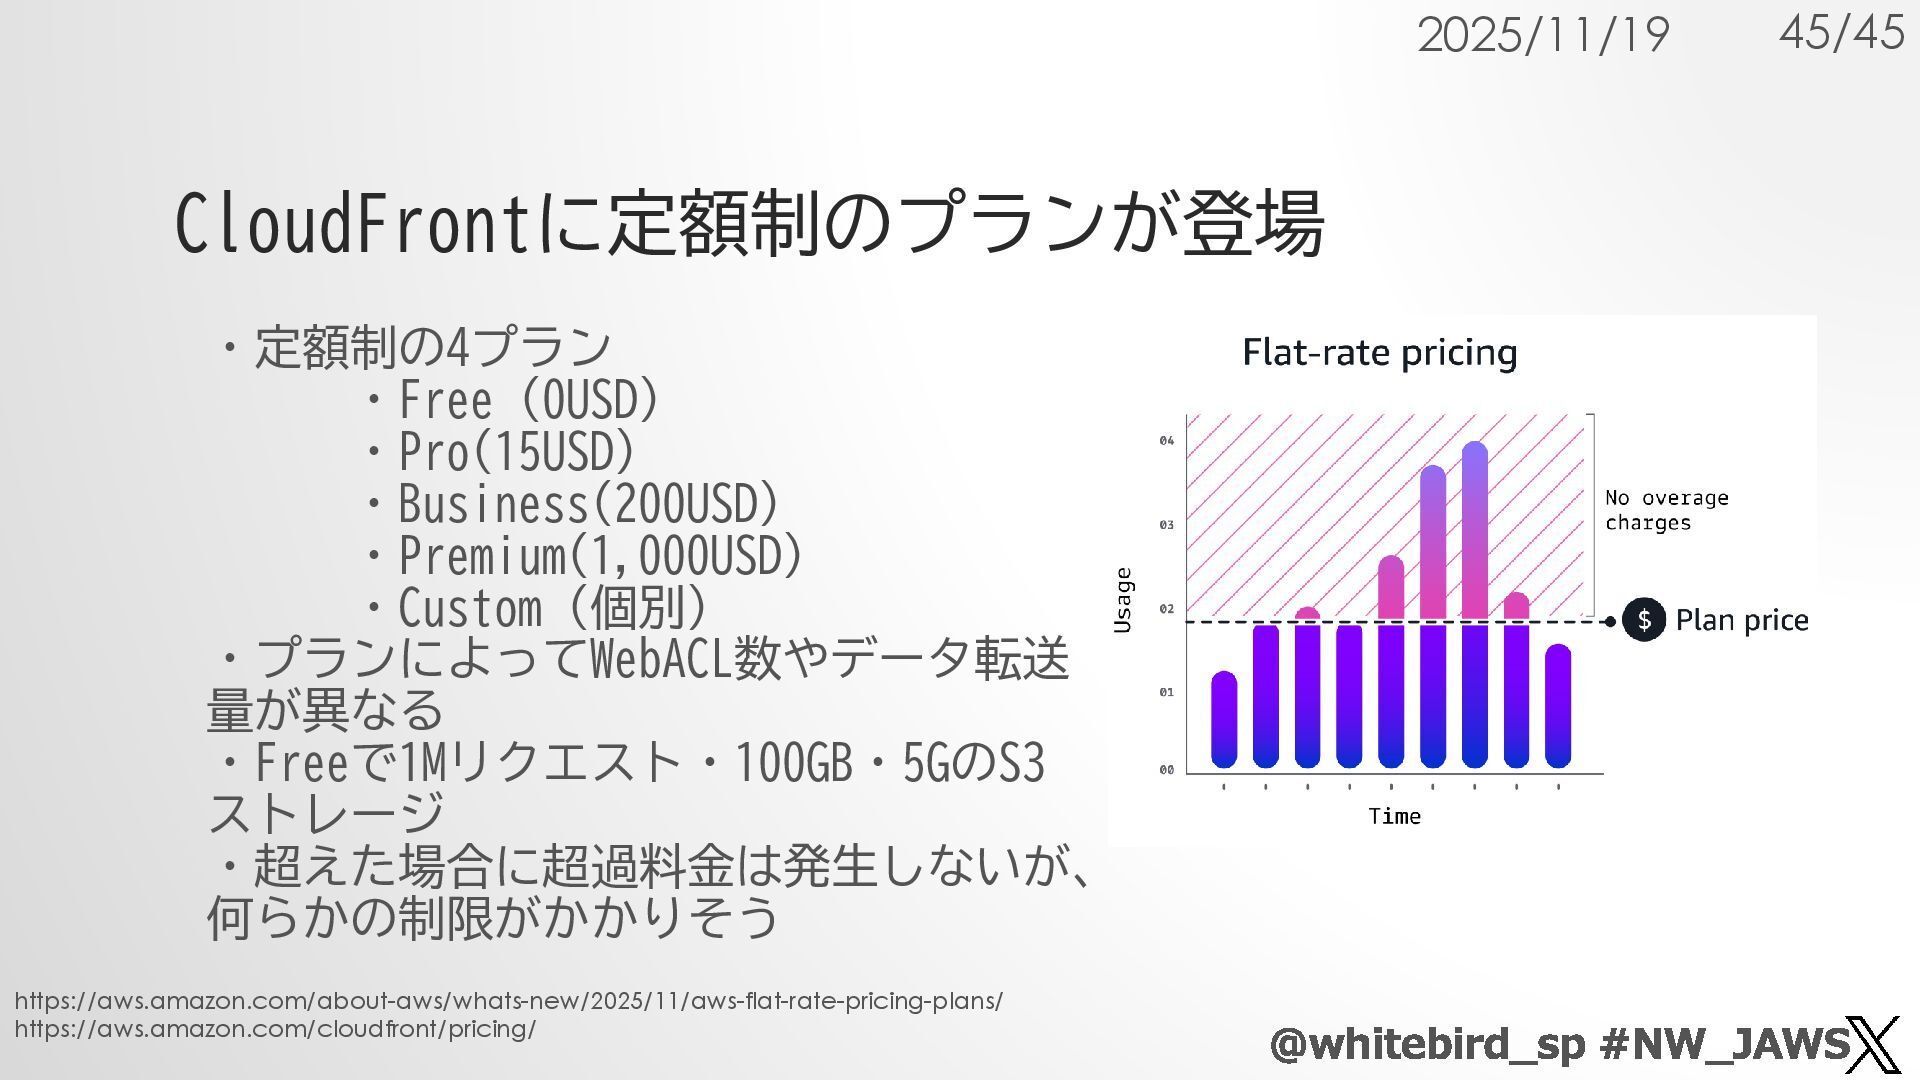
CloudFrontに定額制のプランが登場 @whitebird_sp #NW_JAWS 45/45 https://aws.amazon.com/about-aws/whats-new/2025/11/aws-flat-rate-pricing-plans/ https://aws.amazon.com/cloudfront/pricing/ 2025/11/19 ・定額制の4プラン ・Free(0USD) ・Pro(15USD)
・Business(200USD) ・Premium(1,000USD) ・Custom(個別) ・プランによってWebACL数やデータ転送 量が異なる ・Freeで1Mリクエスト・100GB・5GのS3 ストレージ ・超えた場合に超過料金は発生しないが、 何らかの制限がかかりそう
 shotashiratori
 ryanjones
 rkendrick25
 sabderemane
 palkan
 lynnandtonic
 oripsolob
 aleyda
 chriscoyier
 pedronauck
 soysaucechin
 ipullrank
 addyosmani