フ ミ #re:Invent 2回目 #北海道栗山町出身 #認証/認可 #Cognito使うこと多い #スノーボード好き #コンサドーレ好き A W S S E C U R I T Y A G E N T 2 0 2 5 / 1 2 / 1 9 NECソリューションイノベータ株式会社 2022~2025 Japan AWS Top Engineers 2
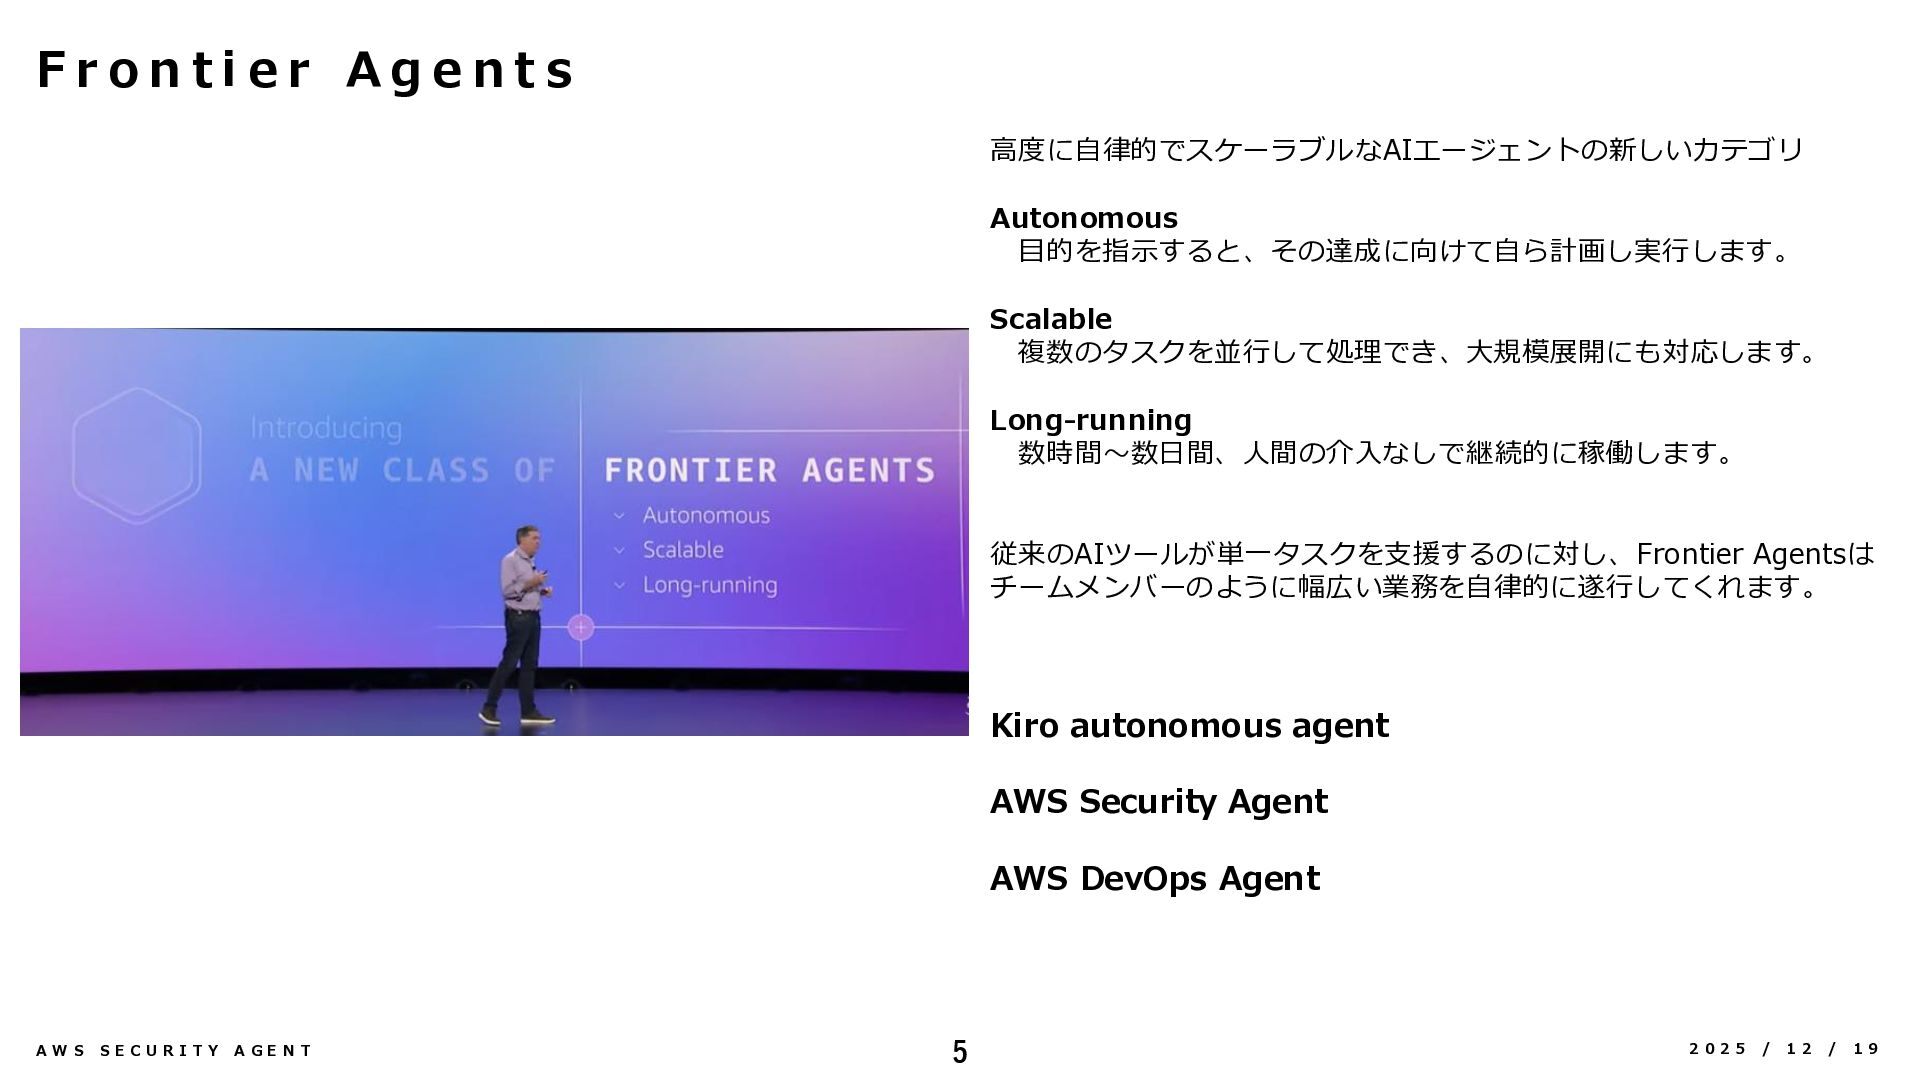
e n t s 高度に自律的でスケーラブルなAIエージェントの新しいカテゴリ Autonomous 目的を指示すると、その達成に向けて自ら計画し実行します。 Scalable 複数のタスクを並行して処理でき、大規模展開にも対応します。 Long-running 数時間~数日間、人間の介入なしで継続的に稼働します。 従来のAIツールが単一タスクを支援するのに対し、Frontier Agentsは チームメンバーのように幅広い業務を自律的に遂行してくれます。 Kiro autonomous agent AWS Security Agent AWS DevOps Agent A W S S E C U R I T Y A G E N T 5 2 0 2 5 / 1 2 / 1 9
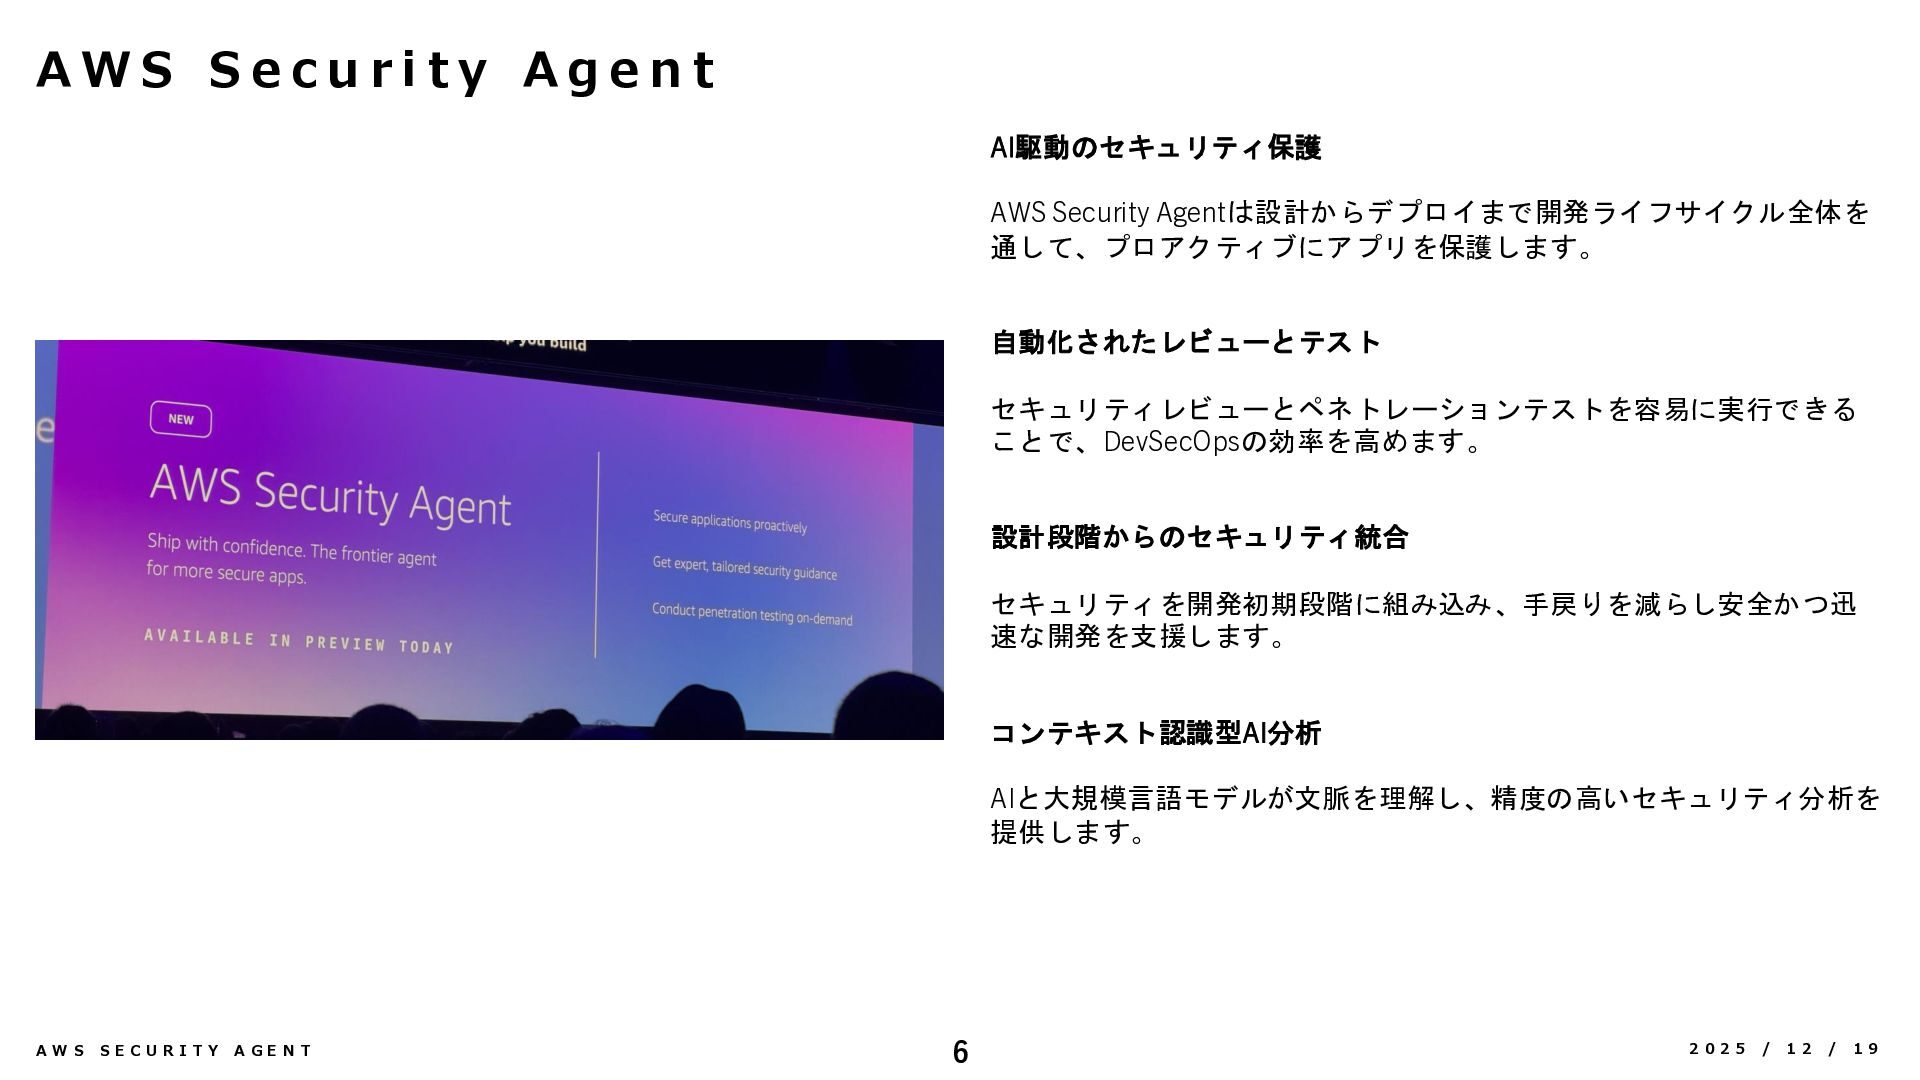
y A g e n t AI駆動のセキュリティ保護 AWS Security Agentは設計からデプロイまで開発ライフサイクル全体を 通して、プロアクティブにアプリを保護します。 自動化されたレビューとテスト セキュリティレビューとペネトレーションテストを容易に実行できる ことで、DevSecOpsの効率を高めます。 設計段階からのセキュリティ統合 セキュリティを開発初期段階に組み込み、手戻りを減らし安全かつ迅 速な開発を支援します。 コンテキスト認識型AI分析 AIと大規模言語モデルが文脈を理解し、精度の高いセキュリティ分析を 提供します。 A W S S E C U R I T Y A G E N T 6 2 0 2 5 / 1 2 / 1 9
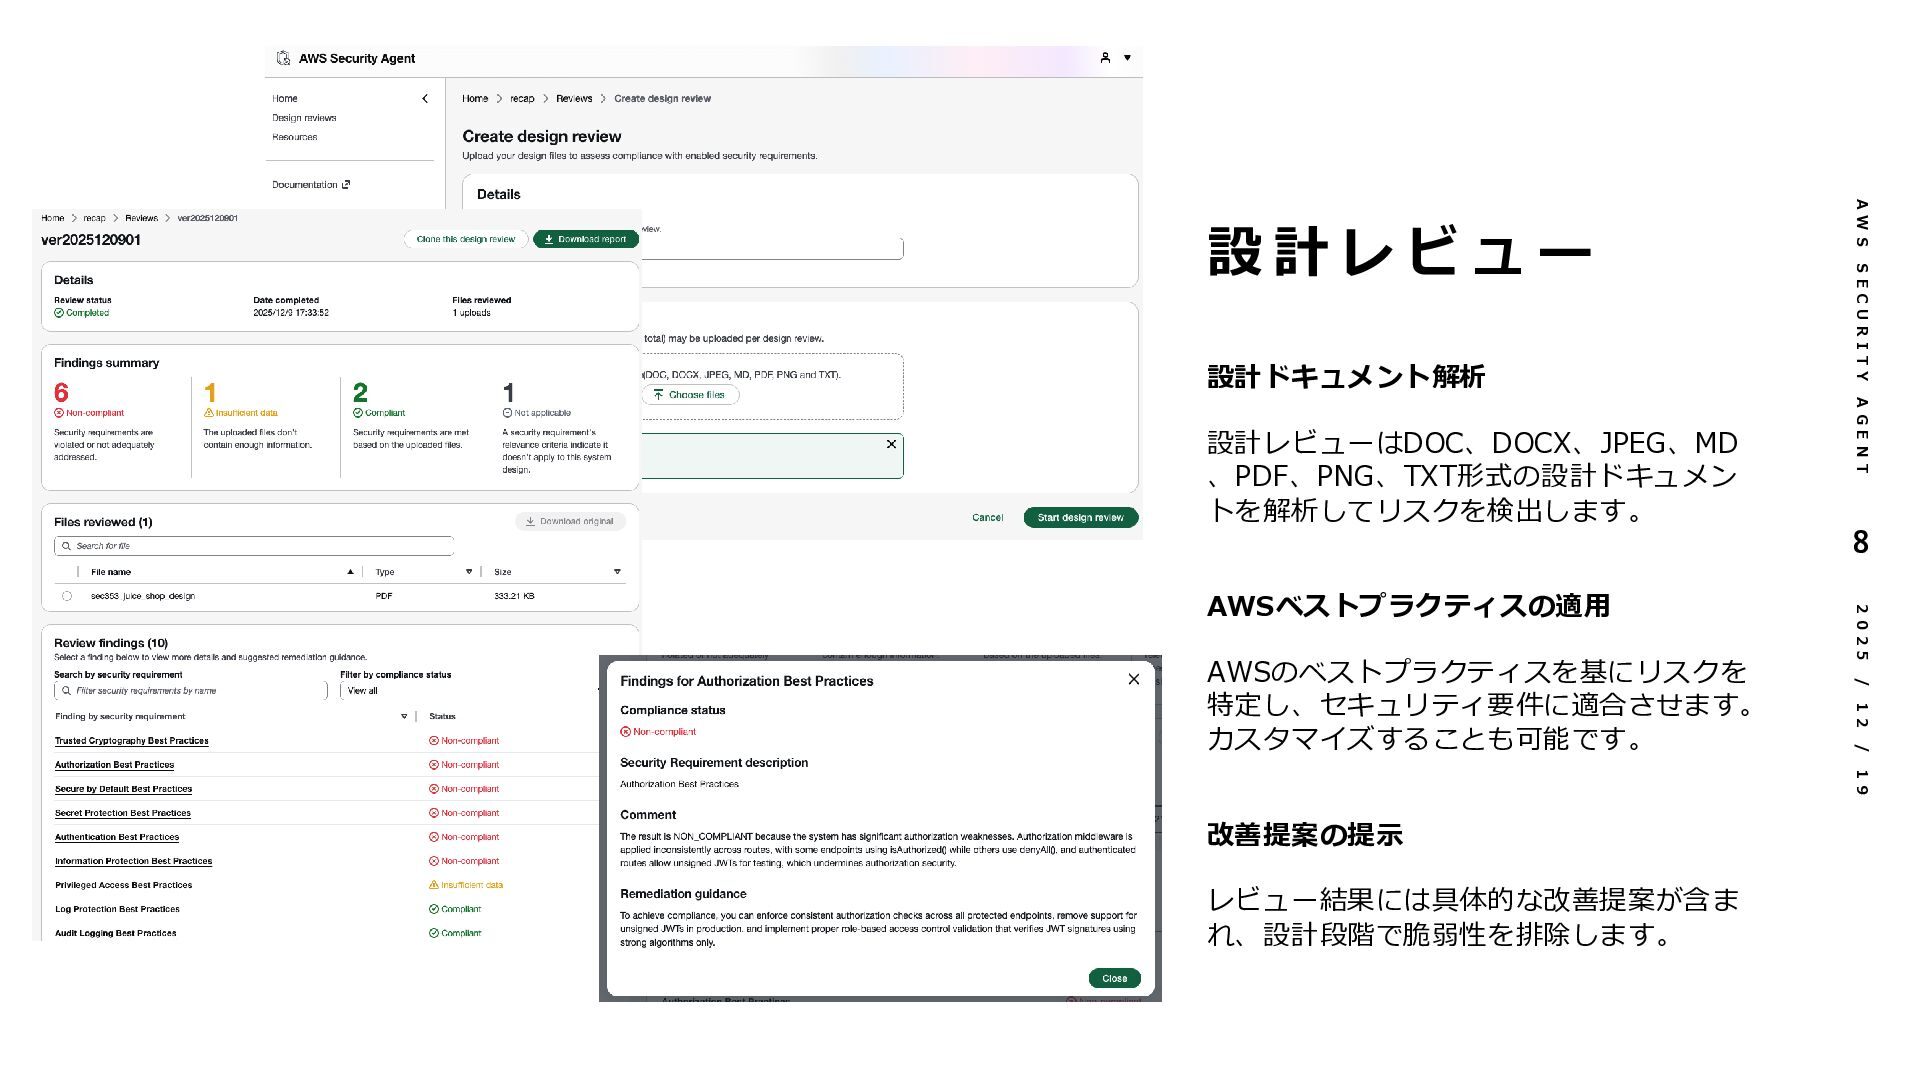
AWSベストプラクティスの適用 AWSのベストプラクティスを基にリスクを 特定し、セキュリティ要件に適合させます。 カスタマイズすることも可能です。 改善提案の提示 レビュー結果には具体的な改善提案が含ま れ、設計段階で脆弱性を排除します。 A W S S E C U R I T Y A G E N T 8 2 0 2 5 / 1 2 / 1 9
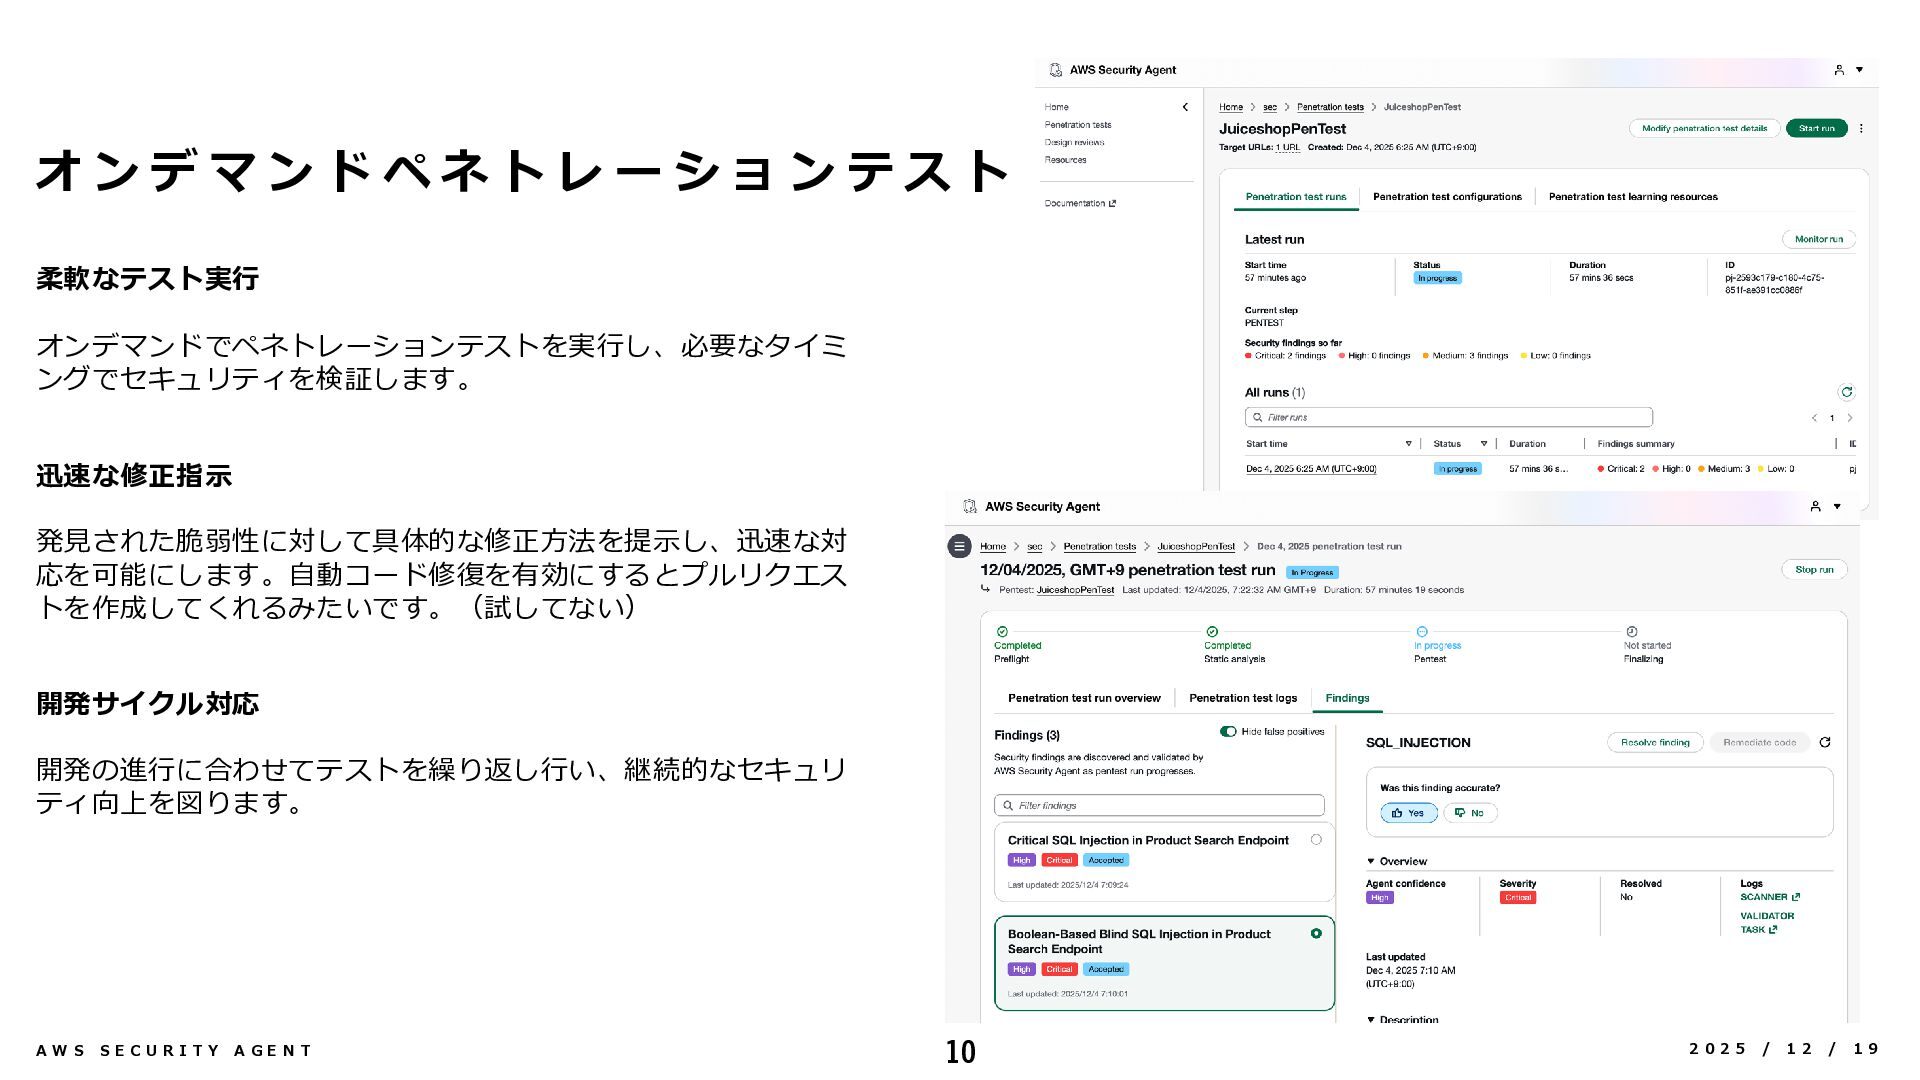
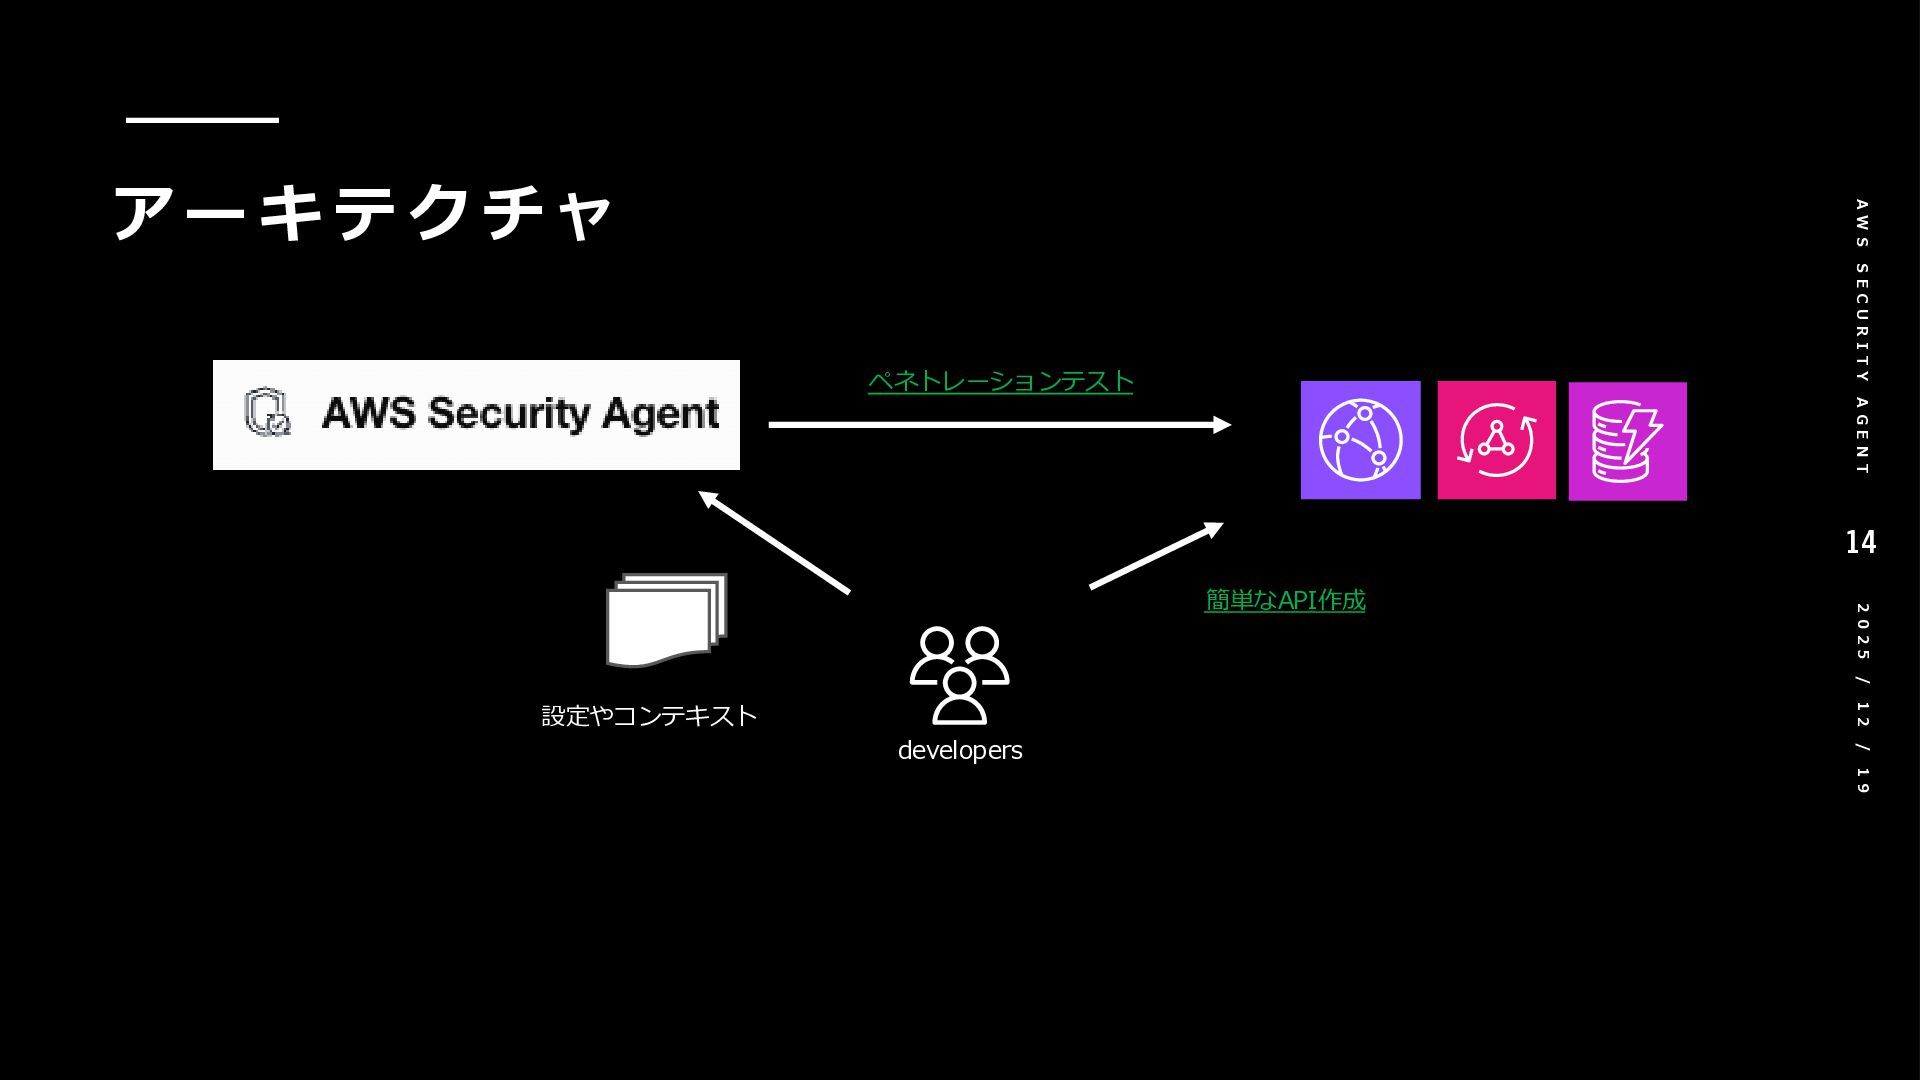
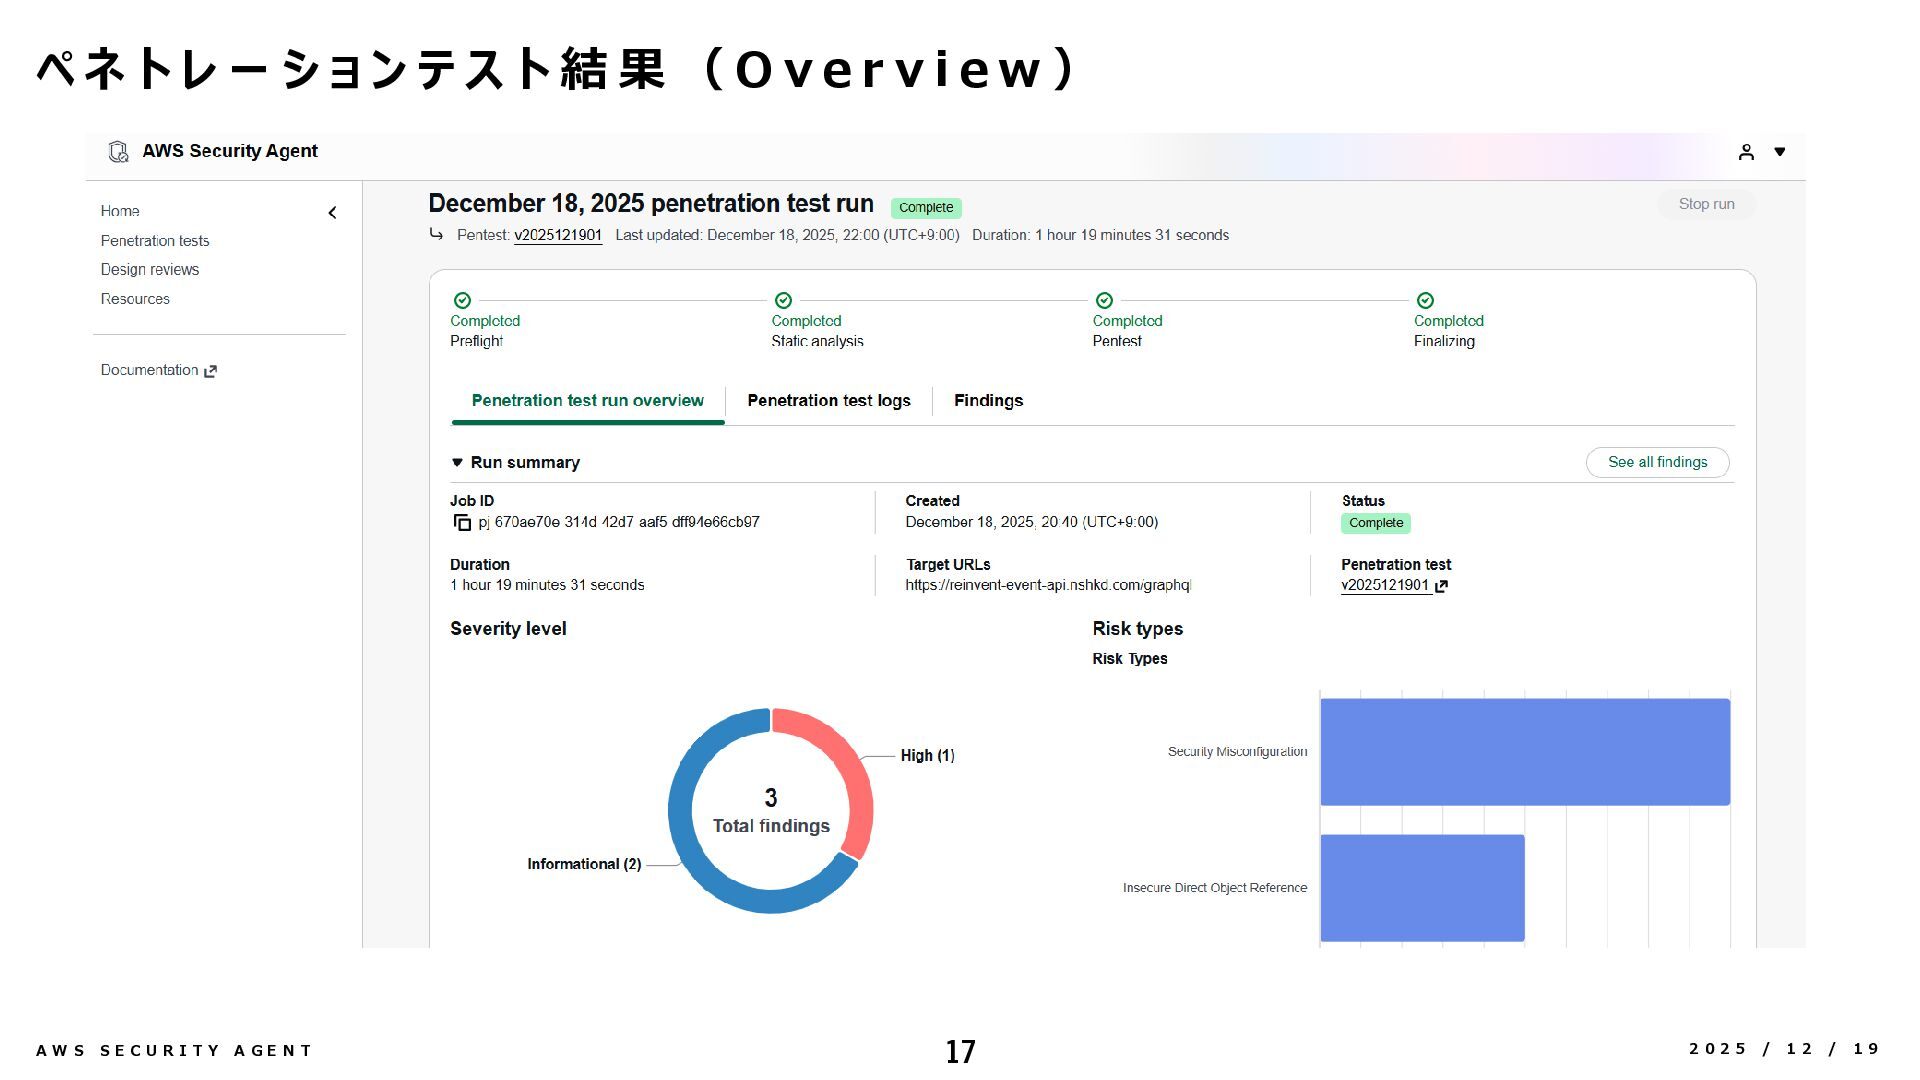
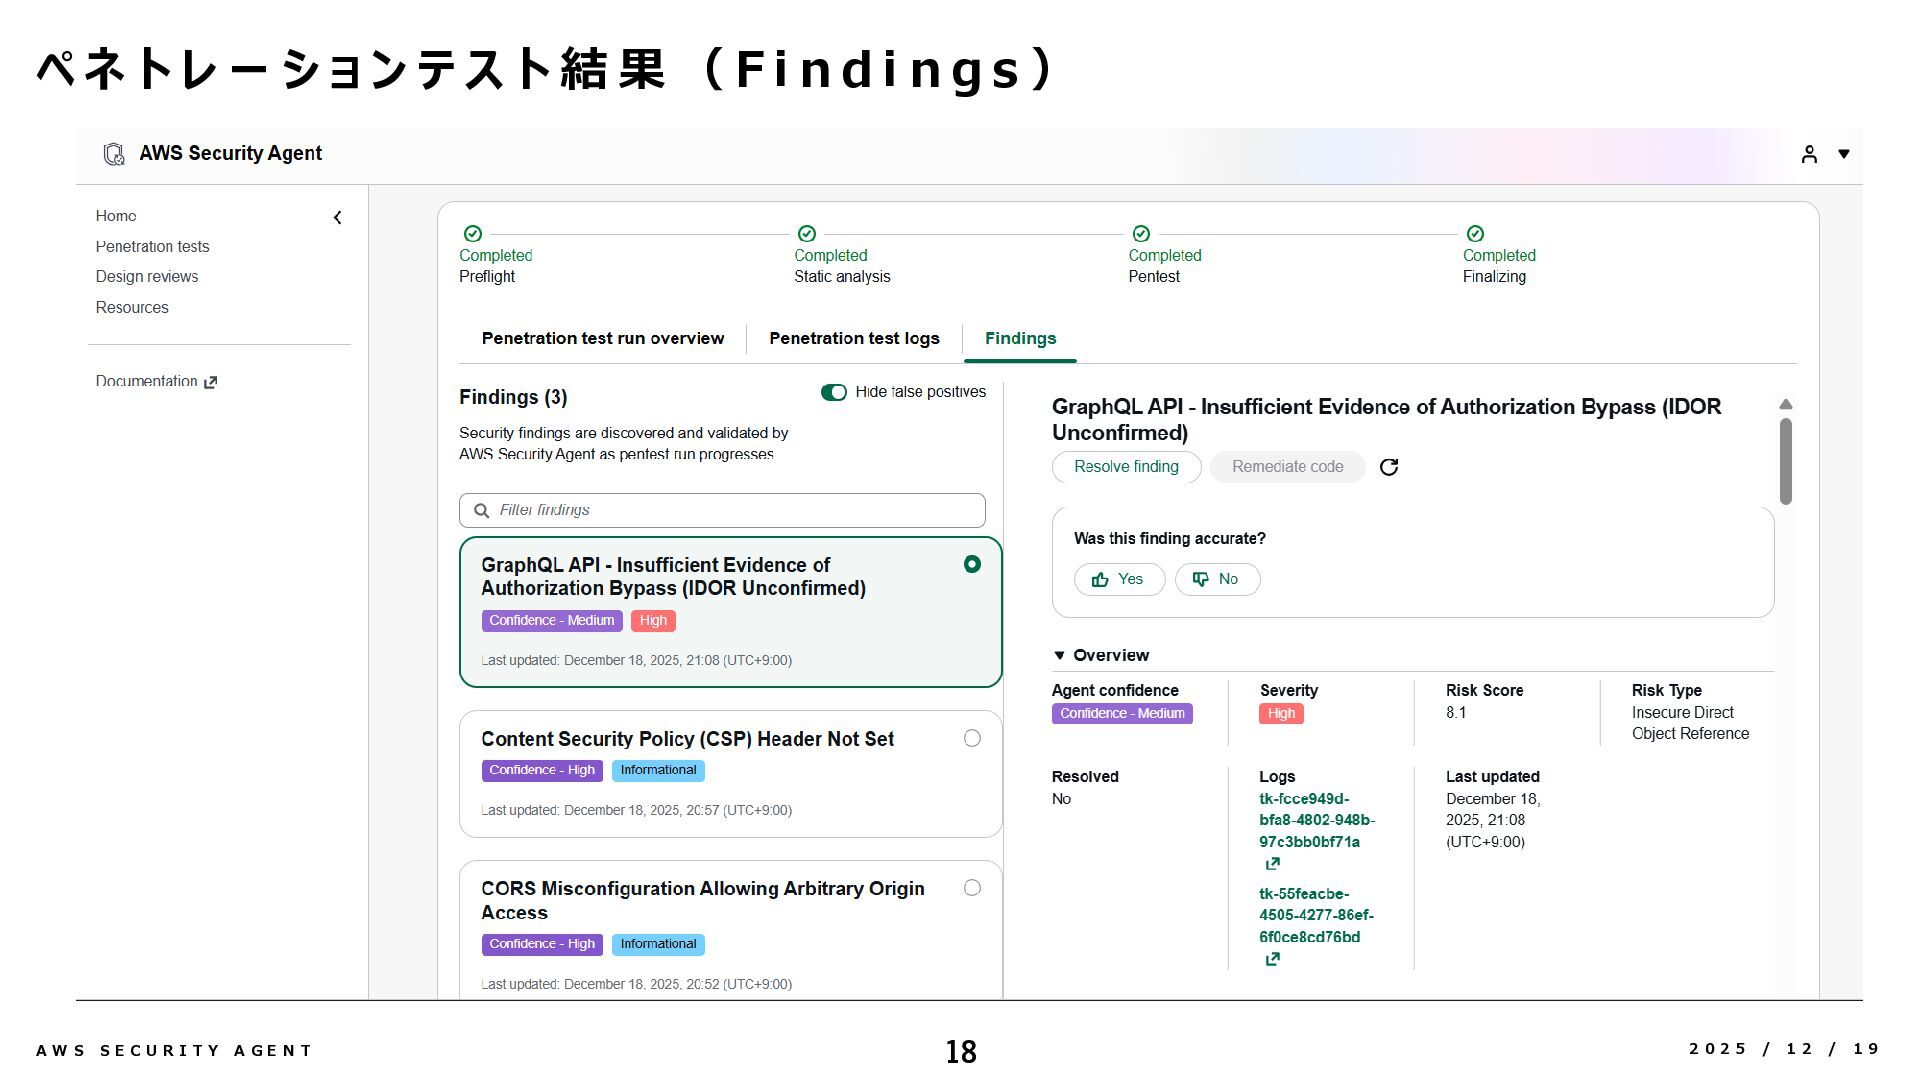
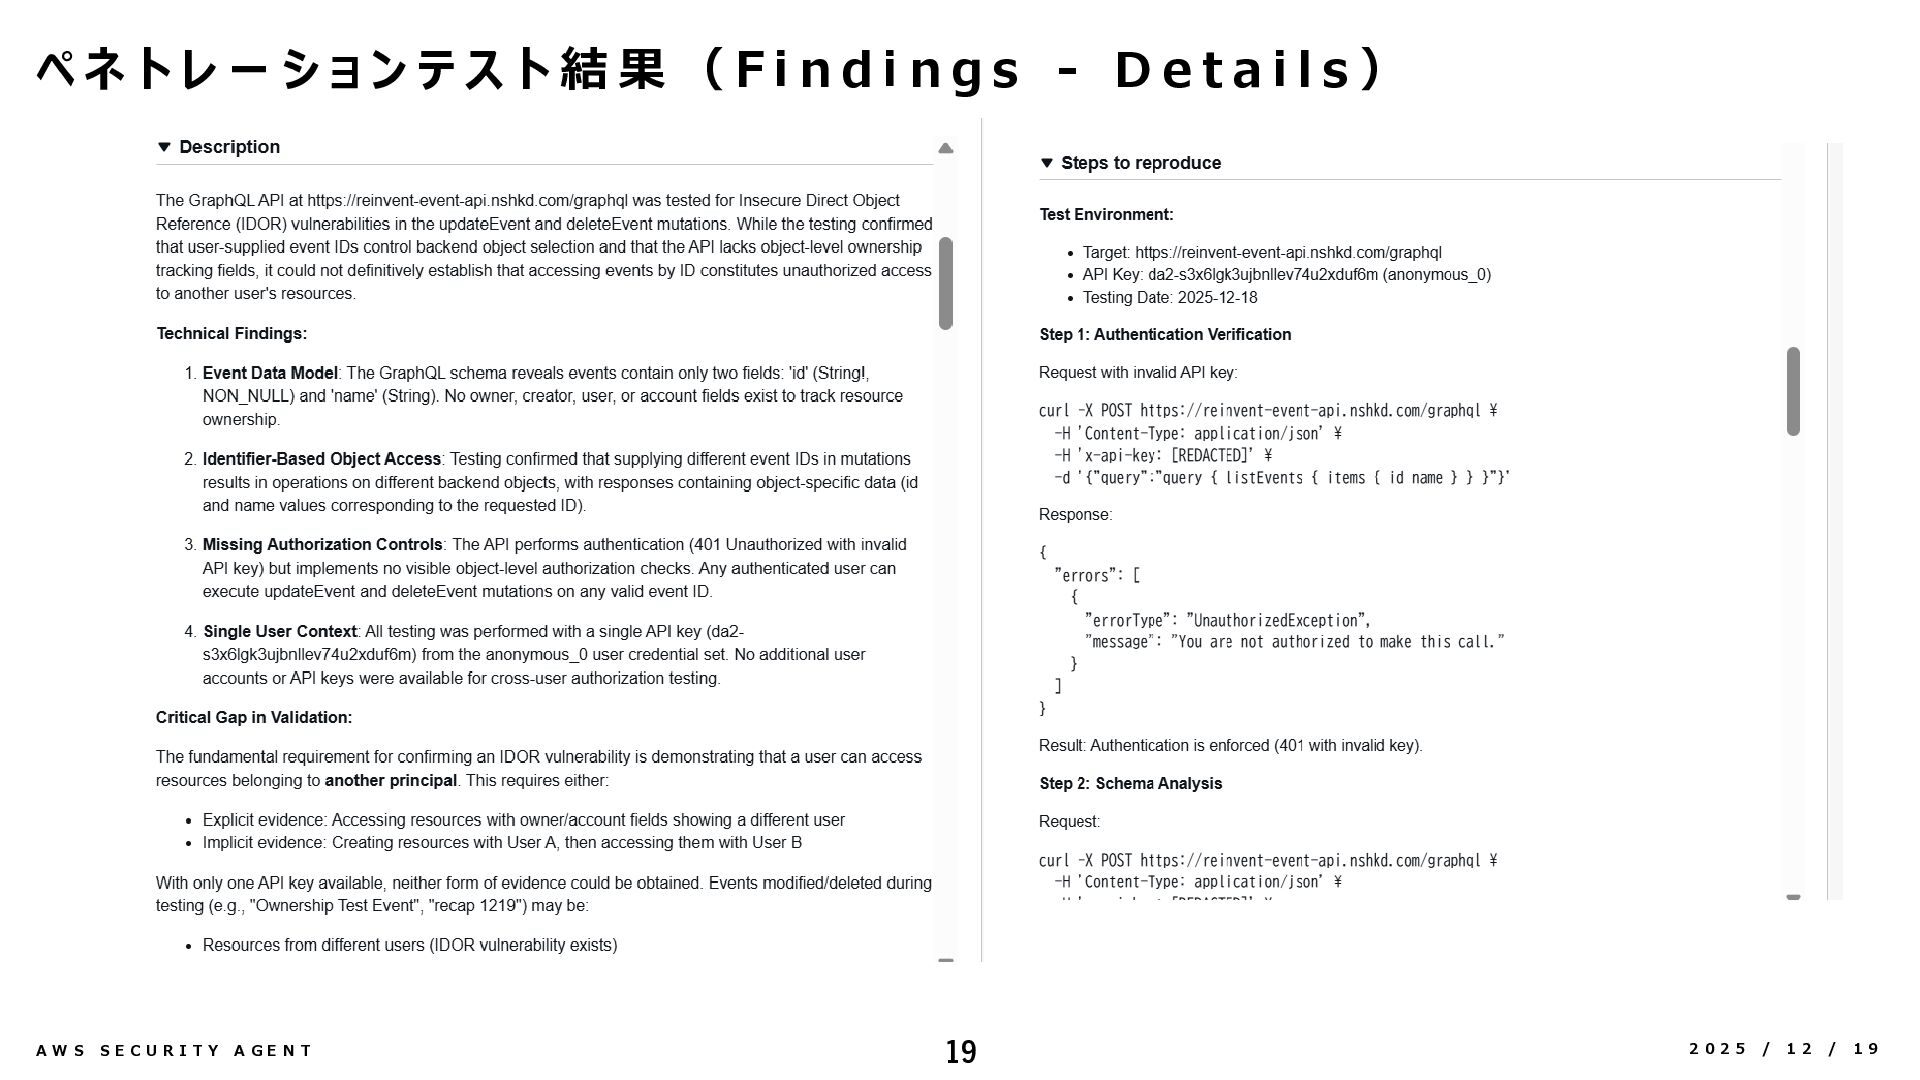
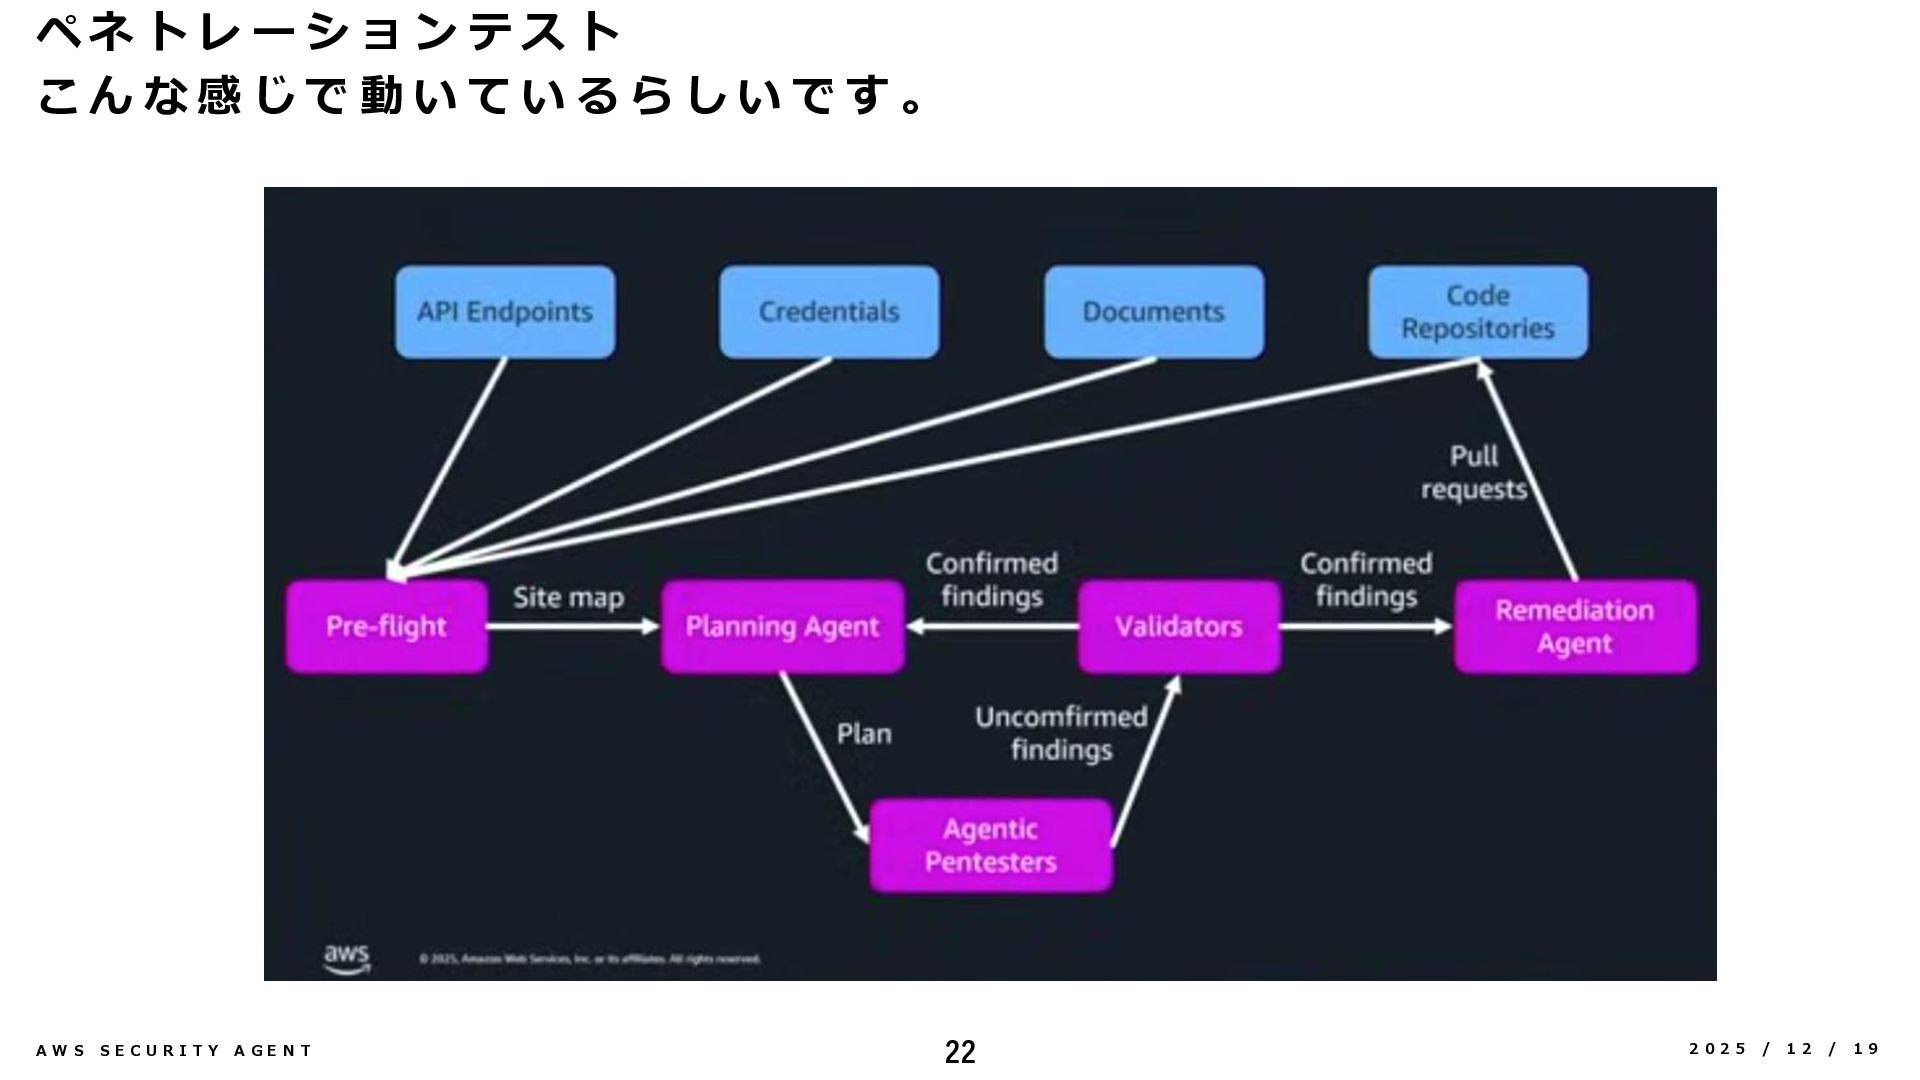
ー シ ョ ン テ ス ト 柔軟なテスト実行 オンデマンドでペネトレーションテストを実行し、必要なタイミ ングでセキュリティを検証します。 迅速な修正指示 発見された脆弱性に対して具体的な修正方法を提示し、迅速な対 応を可能にします。自動コード修復を有効にするとプルリクエス トを作成してくれるみたいです。(試してない) 開発サイクル対応 開発の進行に合わせてテストを繰り返し行い、継続的なセキュリ ティ向上を図ります。 A W S S E C U R I T Y A G E N T 10 2 0 2 5 / 1 2 / 1 9
C U R I T Y A G E N T 20 2 0 2 5 / 1 2 / 1 9 • 革新的なセキュリティサービス • AWS Security Agentは設計段階からセキュ リティ強化を実現し、可能性を感じます! • ペネトレーションテストはPJの後工程で、し かも準備から実施まで時間がかかることを容 易にできるようになった! • プレビューでの利用 • 現在、us-east-1リージョンでプレビュー版 が利用可能です。(フィードバックを求めて いそう。結構ありそうな気が。) • 導入のポイント • セキュリティ要件を明確にし、実現できるか もう少し試行が必要で、さらに開発プロセス へどう組み込んでいくかがポイントになりそ うです。
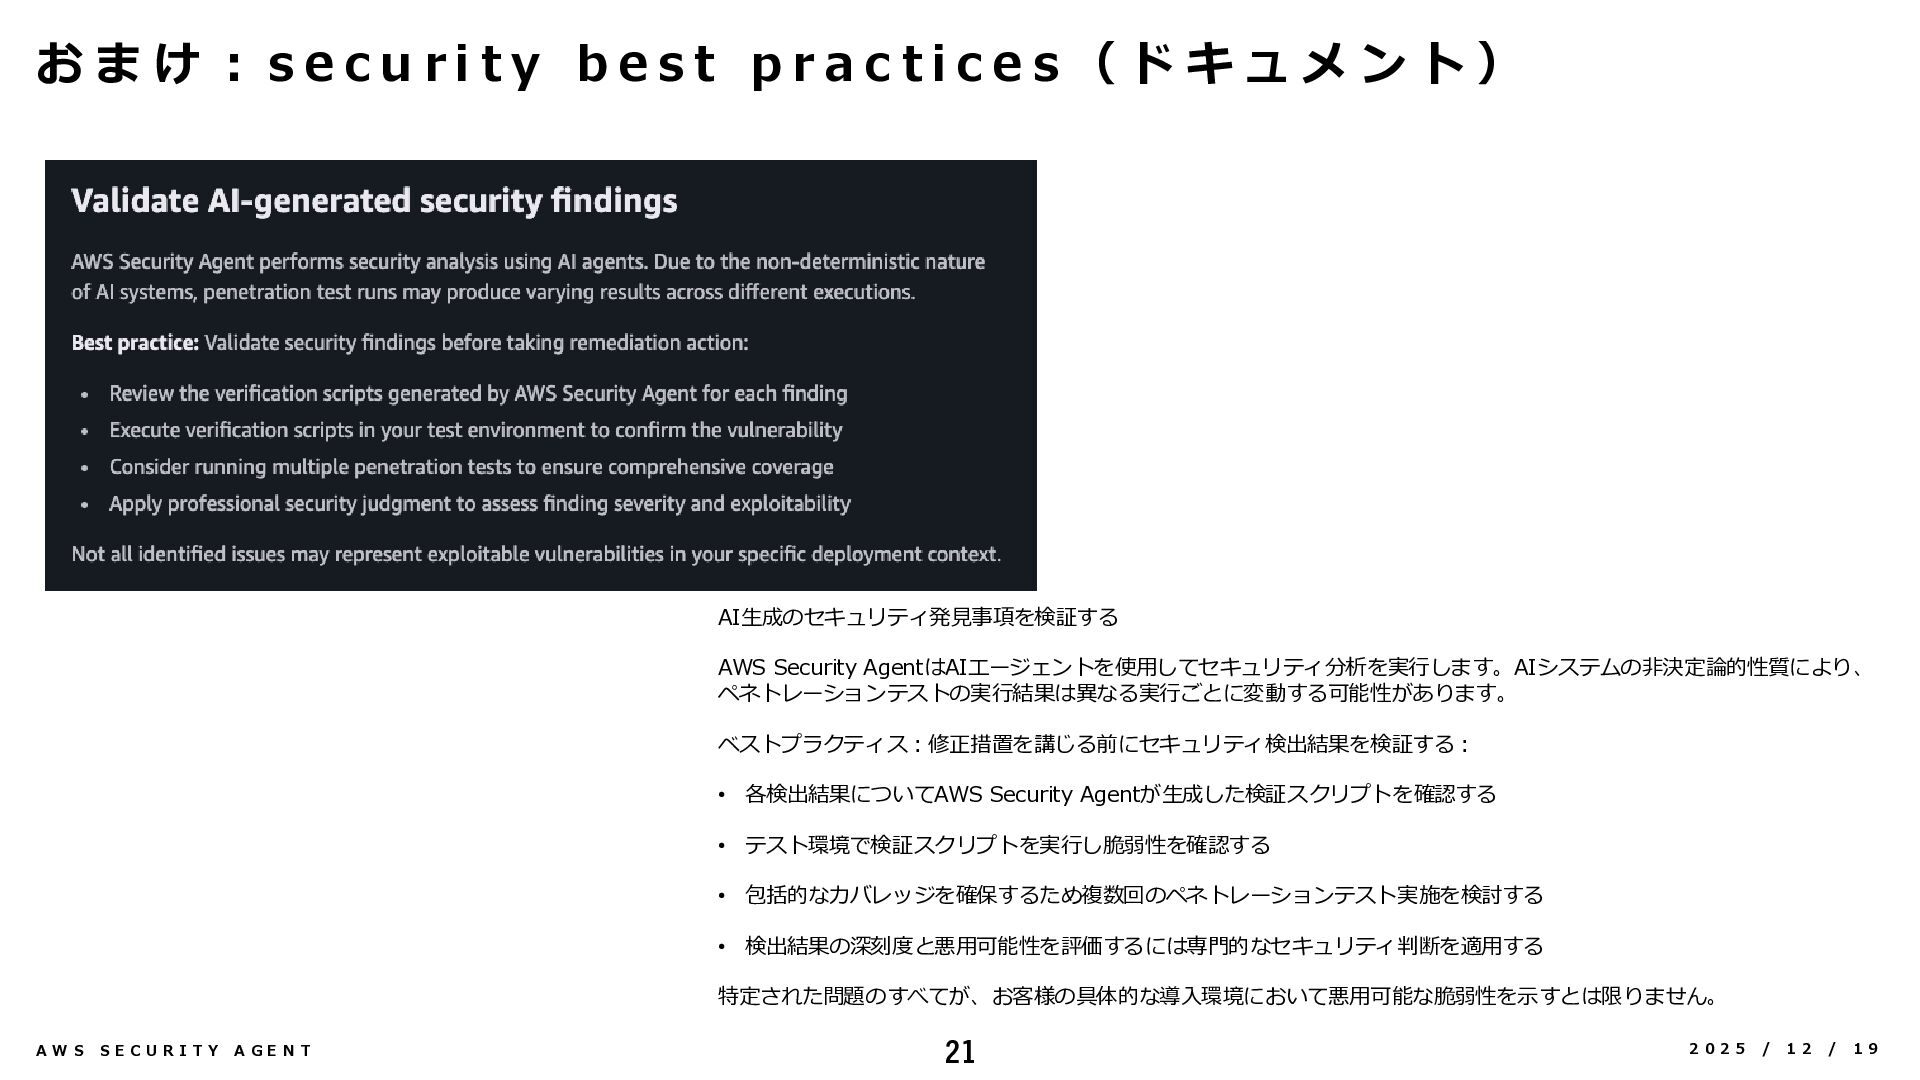
t y b e s t p r a c t i c e s ( ド キ ュ メ ン ト ) A W S S E C U R I T Y A G E N T 21 2 0 2 5 / 1 2 / 1 9 AI生成のセキュリティ発見事項を検証する AWS Security AgentはAIエージェントを使用してセキュリティ分析を実行します。AIシステムの非決定論的性質により、 ペネトレーションテストの実行結果は異なる実行ごとに変動する可能性があります。 ベストプラクティス:修正措置を講じる前にセキュリティ検出結果を検証する: • 各検出結果についてAWS Security Agentが生成した検証スクリプトを確認する • テスト環境で検証スクリプトを実行し脆弱性を確認する • 包括的なカバレッジを確保するため複数回のペネトレーションテスト実施を検討する • 検出結果の深刻度と悪用可能性を評価するには専門的なセキュリティ判断を適用する 特定された問題のすべてが、お客様の具体的な導入環境において悪用可能な脆弱性を示すとは限りません。


 ta_k0
 tokuty
 pfn
 ymotongpoo
 codmoninc
 tetsuya28
 masakiokuda
 kenichiodo
 kaminashi
 ivry_presentationmaterials
 shuta13
 kentarofujii
 yahonda
 ipullrank
 tmiket
 kimpetersen
 inesmontani
 samanthasiow
 mfonobong
 palkan
 rasagy
 rabernat
 jlugia
 tammyeverts
 addyosmani