Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
AWS Organizations を活用したセキュリティ通知のやり方
Search
toripiyo
December 20, 2022
Technology
360
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
AWS Organizations を活用したセキュリティ通知のやり方
STORES Tech talk AWS Organizarions 活用のリアル (
https://hey.compass.com/event/268026
) の登壇資料です。
toripiyo
December 20, 2022
Other Decks in Technology
See All in Technology
How to Design Configuration for Rails Applications
willnet
1
770
AI導入は済んだ。次は統制を作り替える番だ_AI×開発組織 Summit 2026
techtekt
PRO
0
210
1つのリクエストを追って理解する - llm-dのP/D分離
akhino
1
160
DevelopersIO 2026 知識の地図を描く ─ オントロジーとは何か?
ishikawa_satoru
1
1.7k
Active Record Connection Adaptersにおける長年の課題に再び取り組む
yahonda
0
140
ソフトウェア ファクトリー - 再現性のあるソフトウェアの工場づくり / Software factory
iktakahiro
6
4.9k
DGX Spark でどこまでハッキングができるのか?
kash1064
3
1.3k
10年後、Engineering 行為を剥奪されるとして、わたしたちは、どう、何を創ればいいだろうか。 / If Engineering Is Taken Away in 10 Years, How and What Should We Create?
bitkey
PRO
1
190
DWH の限界突破! AI エージェント向け爆速リアルタイムデータ基盤 ClickHouse
jozono
1
470
PagerDuty Tech Hub-鳴らすけれど、人は動かない
ezaki
0
170
「Docker Desktop不要の時代」は 来たのか?
ueponx
0
770
re:Invent初参加で変わったこと、2回目にやってみたいこと(JAWS-UG彩の国埼玉 #12)
mhrtech
2
220
Featured
See All Featured
How to Grow Your eCommerce with AI & Automation
katarinadahlin
PRO
2
330
Navigating the Design Leadership Dip - Product Design Week Design Leaders+ Conference 2024
apolaine
2
480
Facilitating Awesome Meetings
lara
57
7.2k
Speed Design
sergeychernyshev
33
2.2k
Organizational Design Perspectives: An Ontology of Organizational Design Elements
kimpetersen
PRO
1
850
Designing for Performance
lara
612
70k
[RailsConf 2023 Opening Keynote] The Magic of Rails
eileencodes
31
10k
Rails Girls Zürich Keynote
gr2m
96
14k
Paper Plane (Part 1)
katiecoart
PRO
2
12k
Bioeconomy Workshop: Dr. Julius Ecuru, Opportunities for a Bioeconomy in West Africa
akademiya2063
PRO
1
410
What the history of the web can teach us about the future of AI
inesmontani
PRO
2
740
It's Worth the Effort
3n
188
29k
Transcript
2022年 12月 AWS Organizations を活用したセキュリティ通知のやり方
自己紹介 2 STORES 株式会社 セキュリティ本部所属 shimizu yuhei / toripiyo 趣味
- ランニング、投資、読書 好きなAWSサービス - SecurityHub、StepFunctions、Lambda
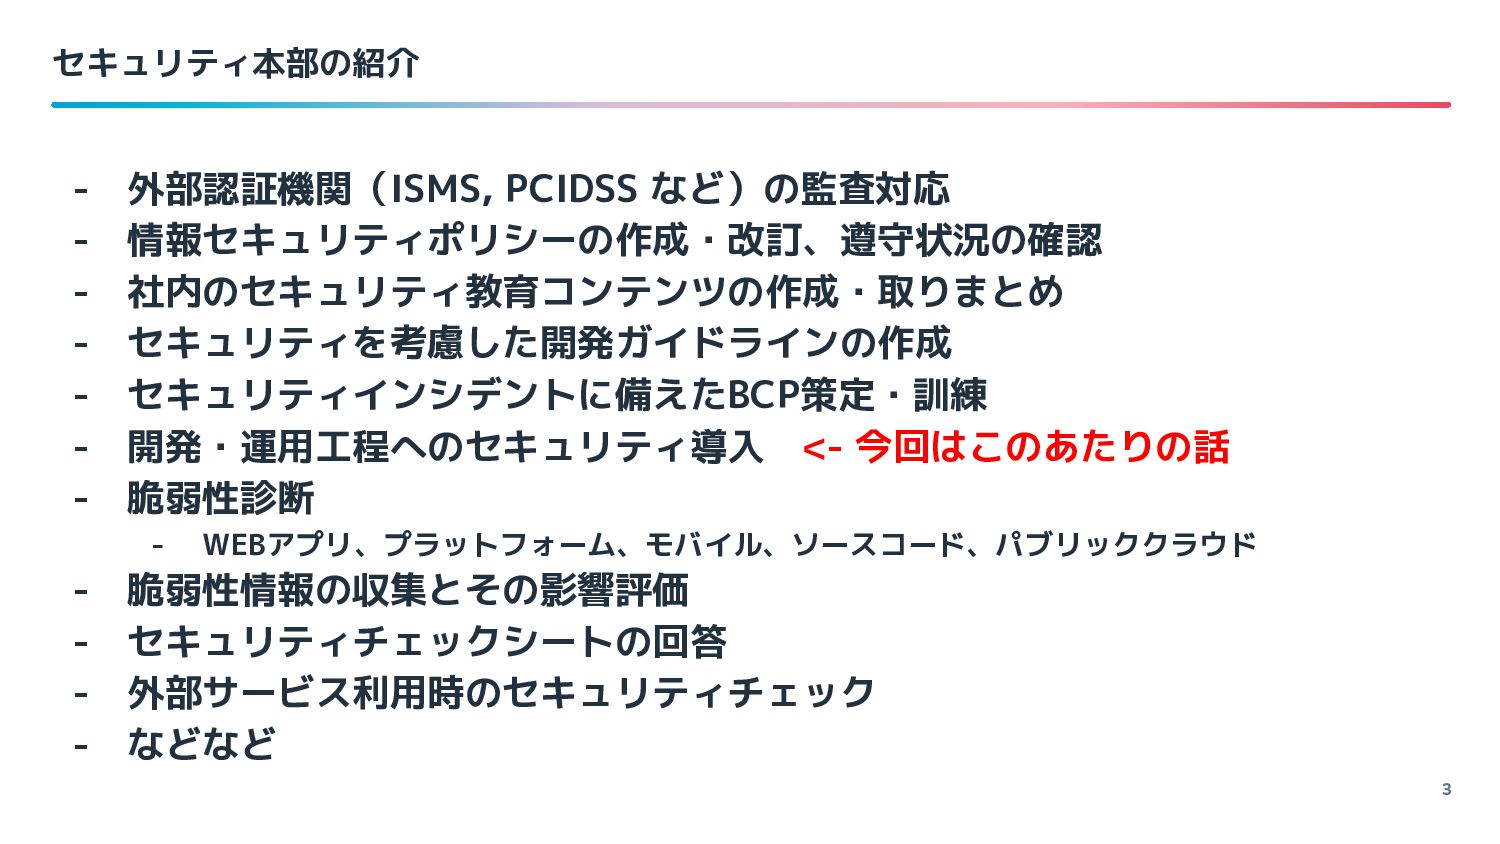
セキュリティ本部の紹介 3 - 外部認証機関(ISMS, PCIDSS など)の監査対応 - 情報セキュリティポリシーの作成・改訂、遵守状況の確認 - 社内のセキュリティ教育コンテンツの作成・取りまとめ
- セキュリティを考慮した開発ガイドラインの作成 - セキュリティインシデントに備えたBCP策定・訓練 - 開発・運用工程へのセキュリティ導入 <- 今回はこのあたりの話 - 脆弱性診断 - WEBアプリ、プラットフォーム、モバイル、ソースコード、パブリッククラウド - 脆弱性情報の収集とその影響評価 - セキュリティチェックシートの回答 - 外部サービス利用時のセキュリティチェック - などなど
本題:AWS Organizations を活用したセキュリティ通知
目次 5 背景 デザイン 実装 運用課題 導入効果 今後の予定 01 02
03 04 05 06
背景
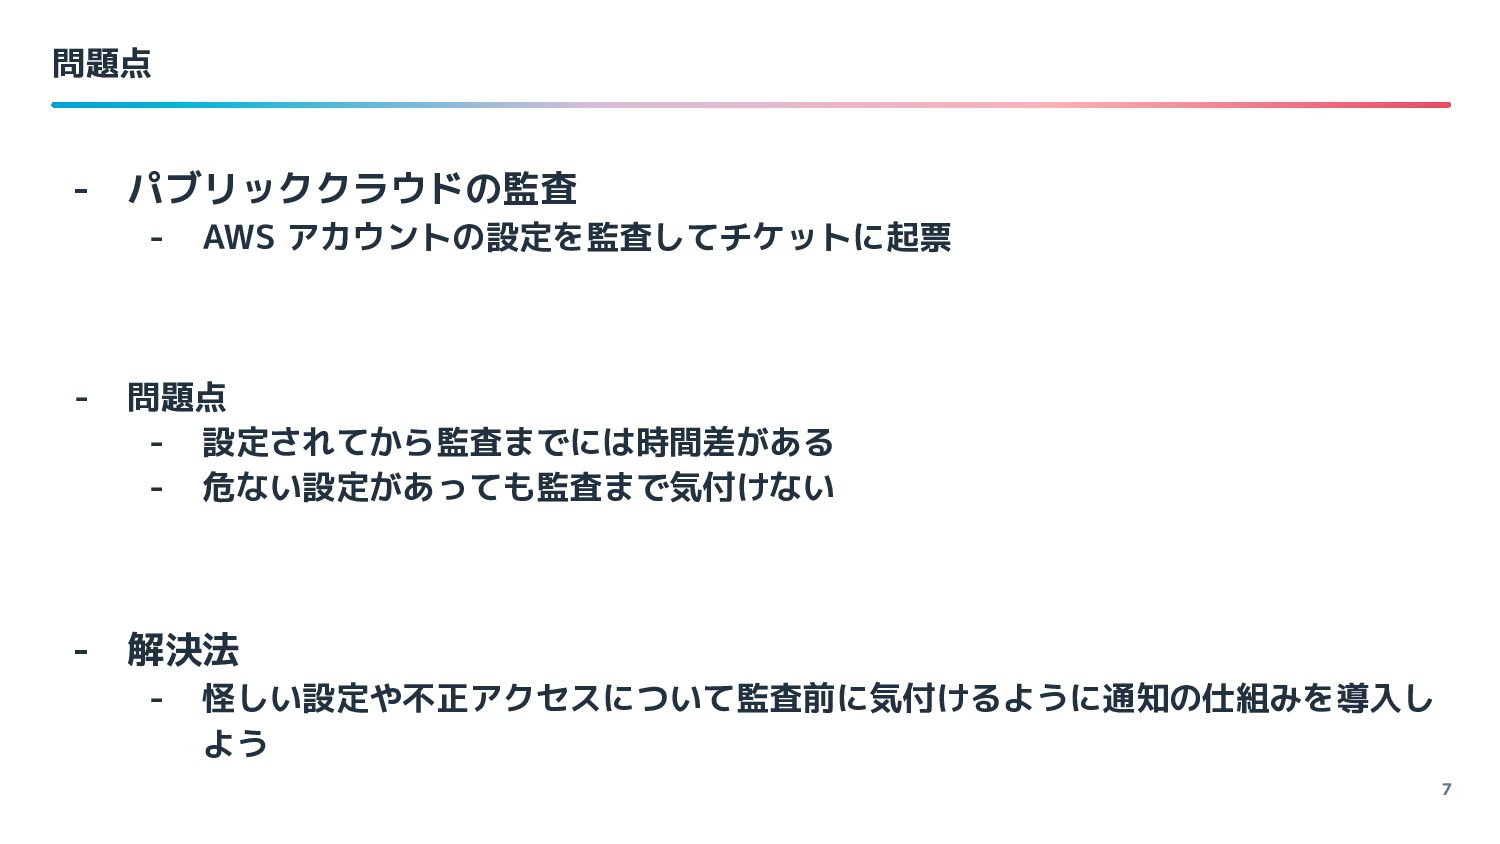
- パブリッククラウドの監査 - AWS アカウントの設定を監査してチケットに起票 - 問題点 - 設定されてから監査までには時間差がある -
危ない設定があっても監査まで気付けない - 解決法 - 怪しい設定や不正アクセスについて監査前に気付けるように通知の仕組みを導入し よう 問題点 7
デザイン
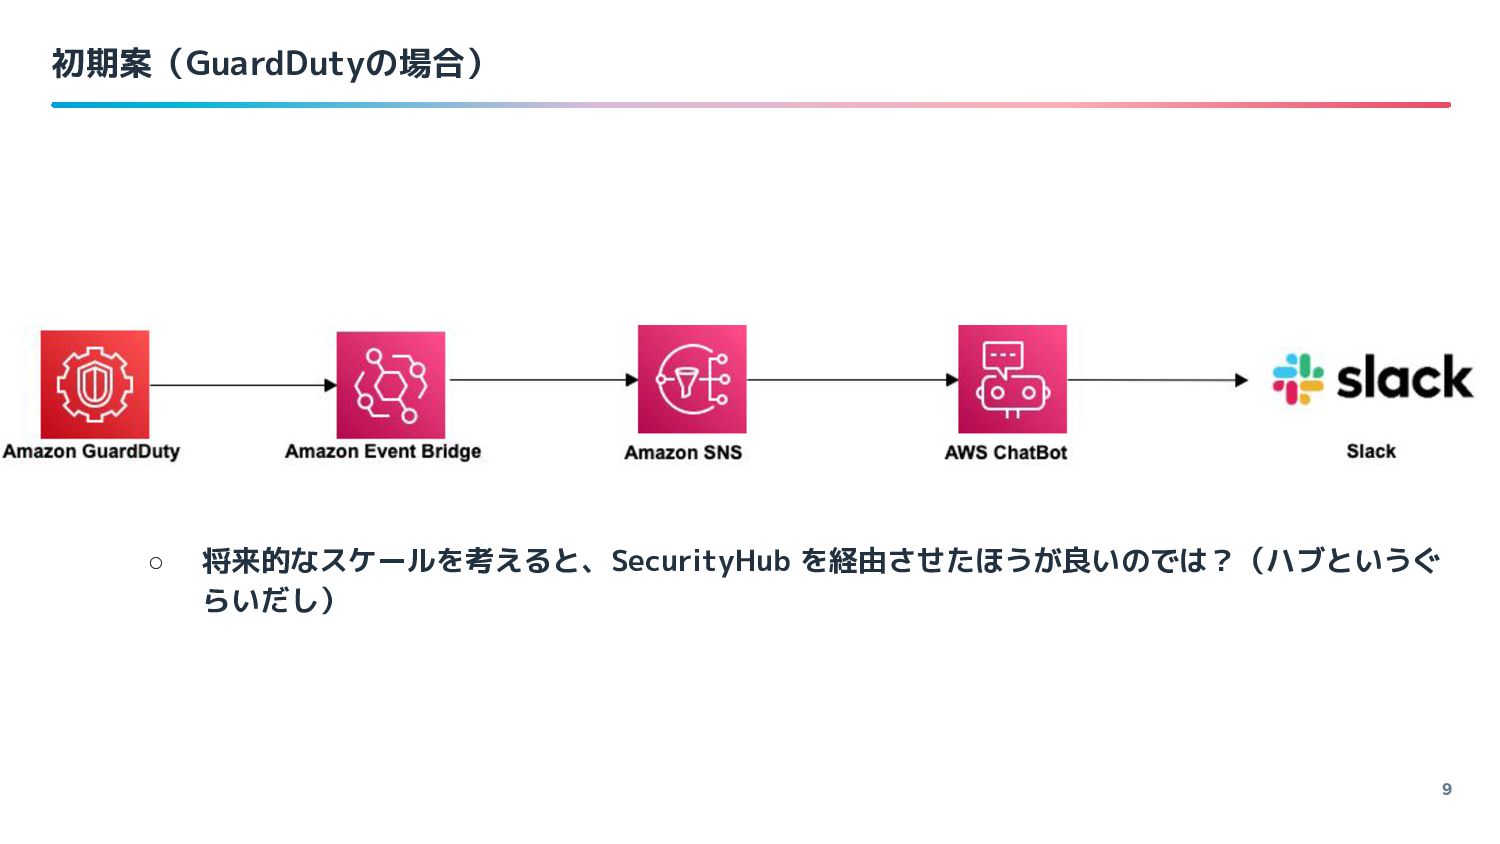
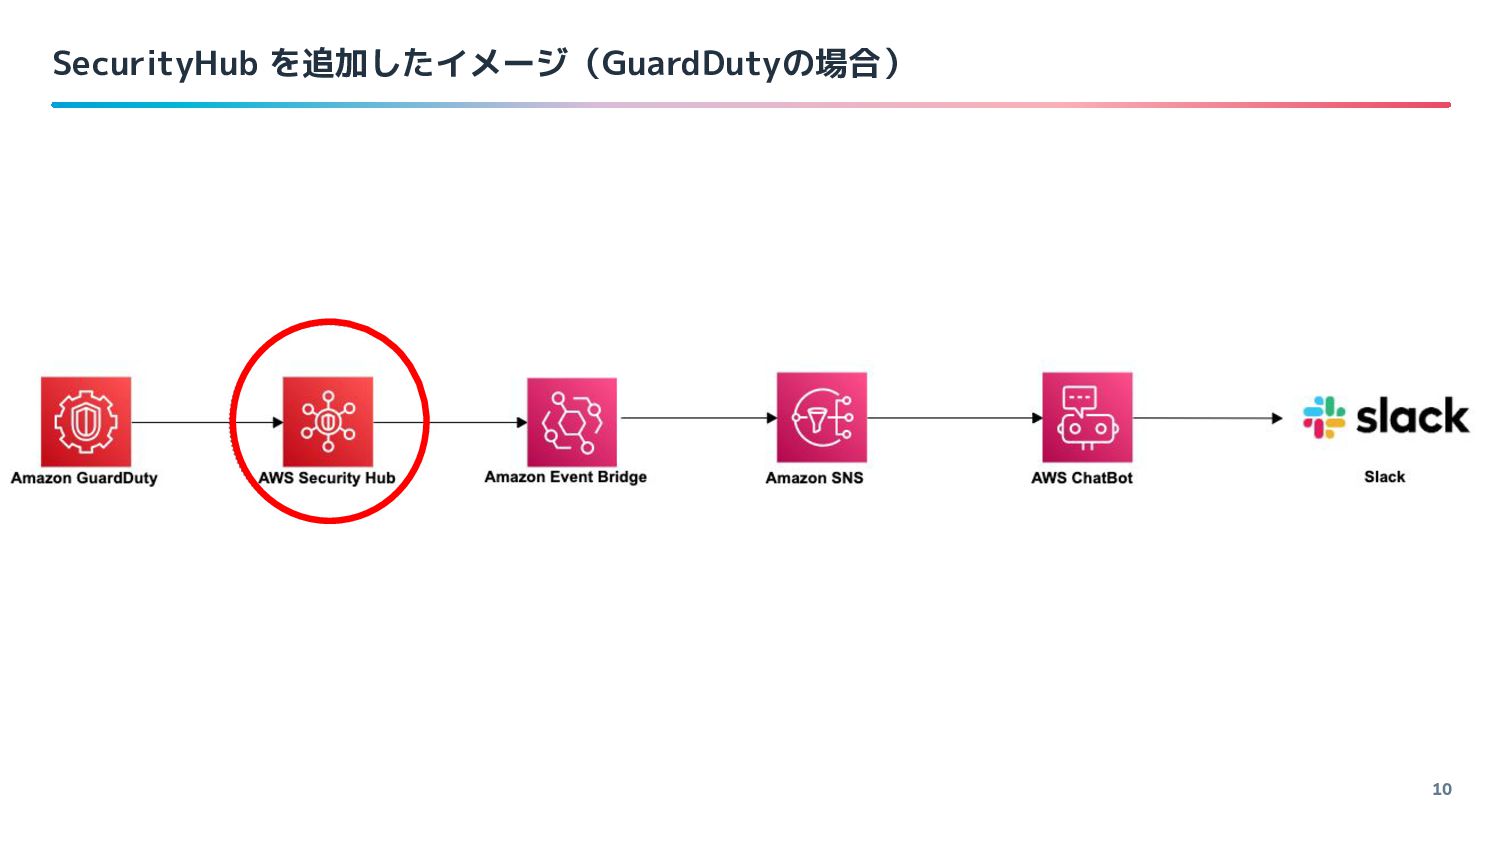
◦ 将来的なスケールを考えると、SecurityHub を経由させたほうが良いのでは?(ハブというぐ らいだし) 初期案(GuardDutyの場合) 9
SecurityHub を追加したイメージ(GuardDutyの場合) 10
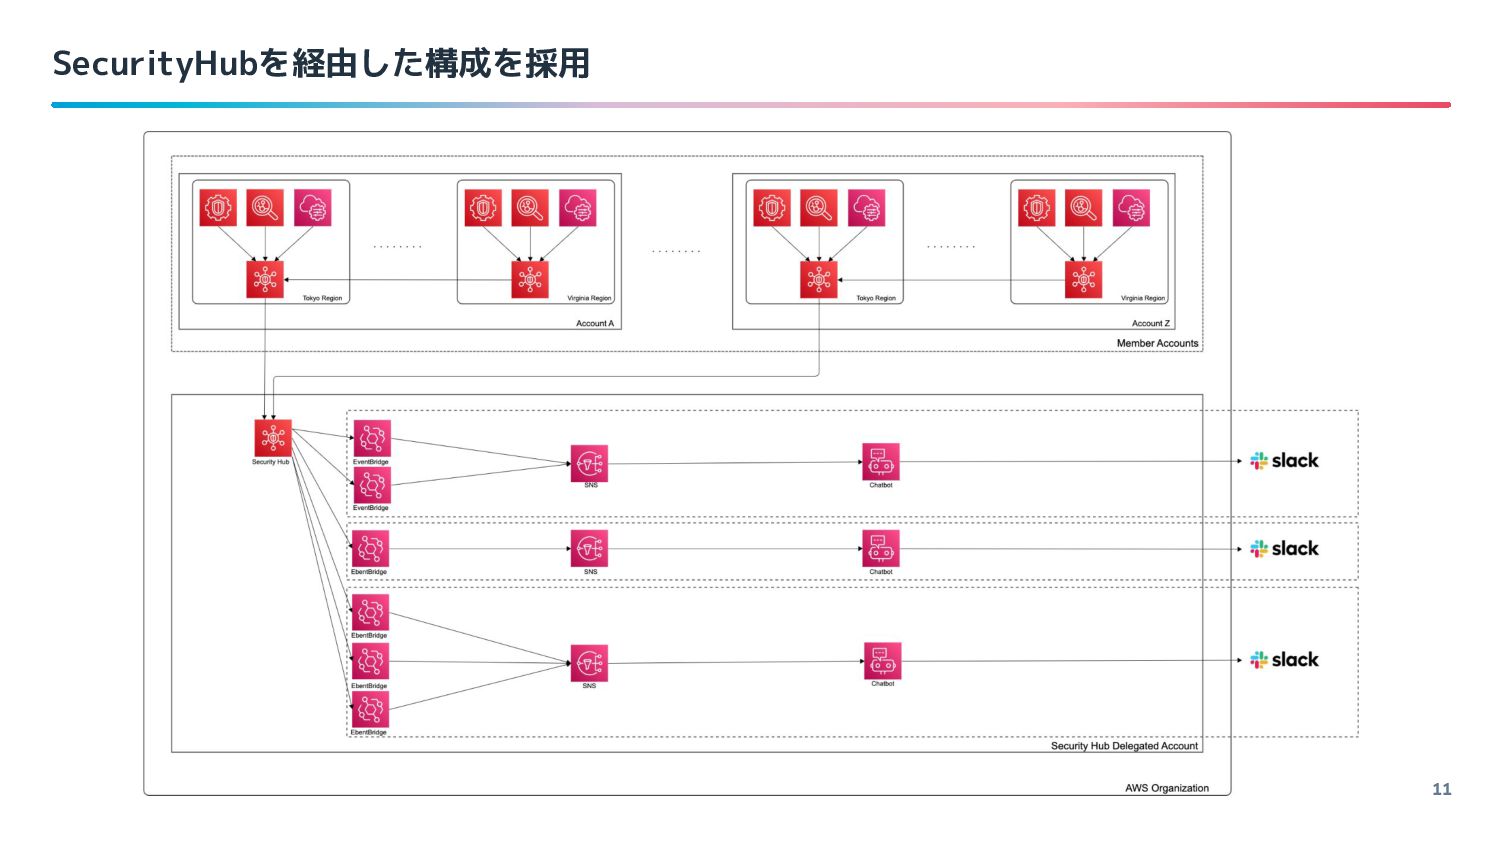
SecurityHubを経由した構成を採用 11
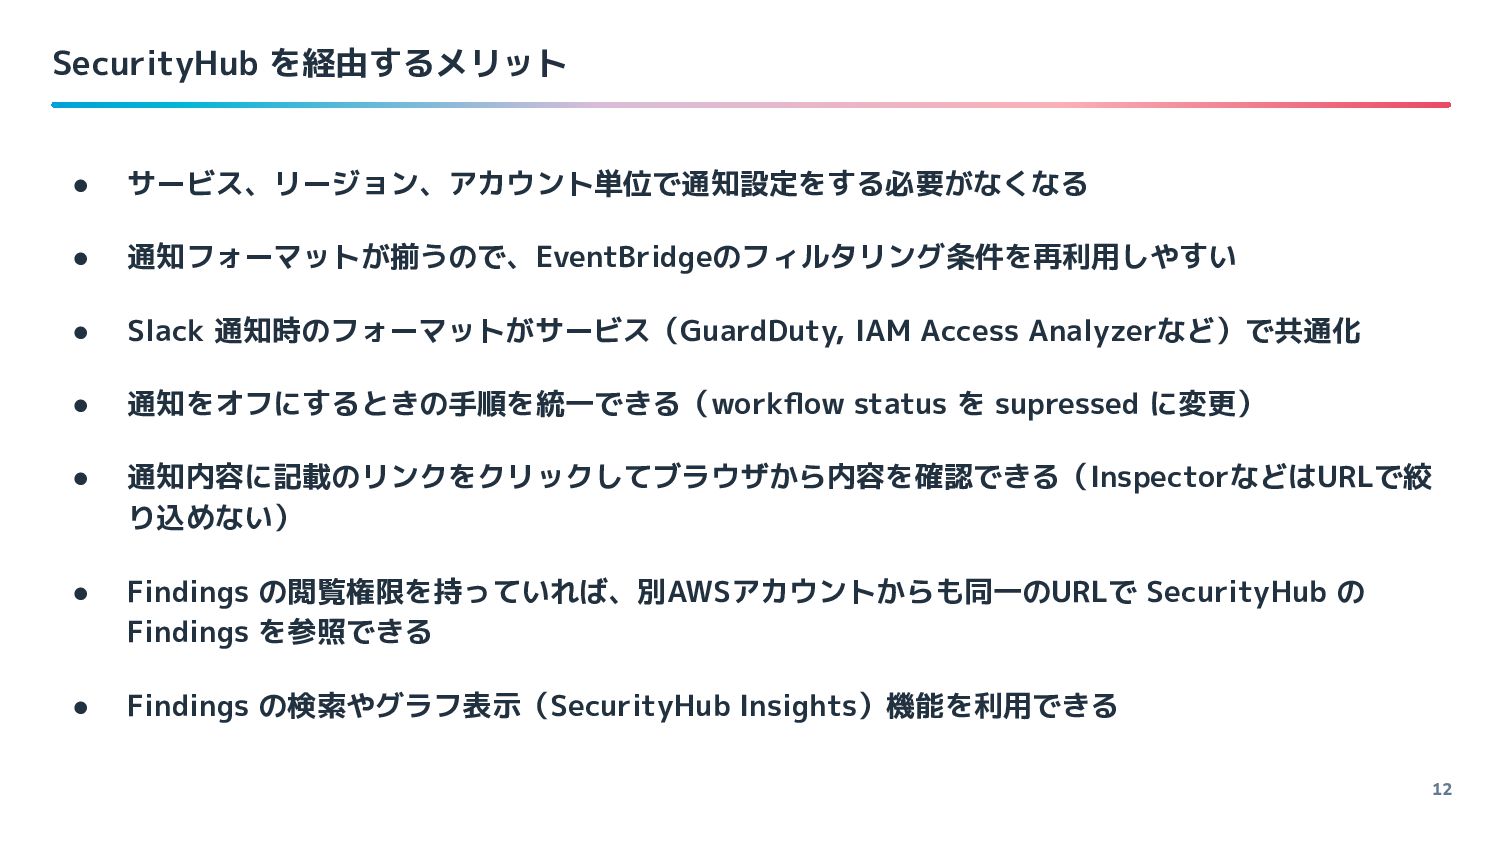
SecurityHub を経由するメリット • サービス、リージョン、アカウント単位で通知設定をする必要がなくなる • 通知フォーマットが揃うので、EventBridgeのフィルタリング条件を再利用しやすい • Slack 通知時のフォーマットがサービス(GuardDuty, IAM
Access Analyzerなど)で共通化 • 通知をオフにするときの手順を統一できる(workflow status を supressed に変更) • 通知内容に記載のリンクをクリックしてブラウザから内容を確認できる(InspectorなどはURLで絞 り込めない) • Findings の閲覧権限を持っていれば、別AWSアカウントからも同一のURLで SecurityHub の Findings を参照できる • Findings の検索やグラフ表示(SecurityHub Insights)機能を利用できる 12
実装
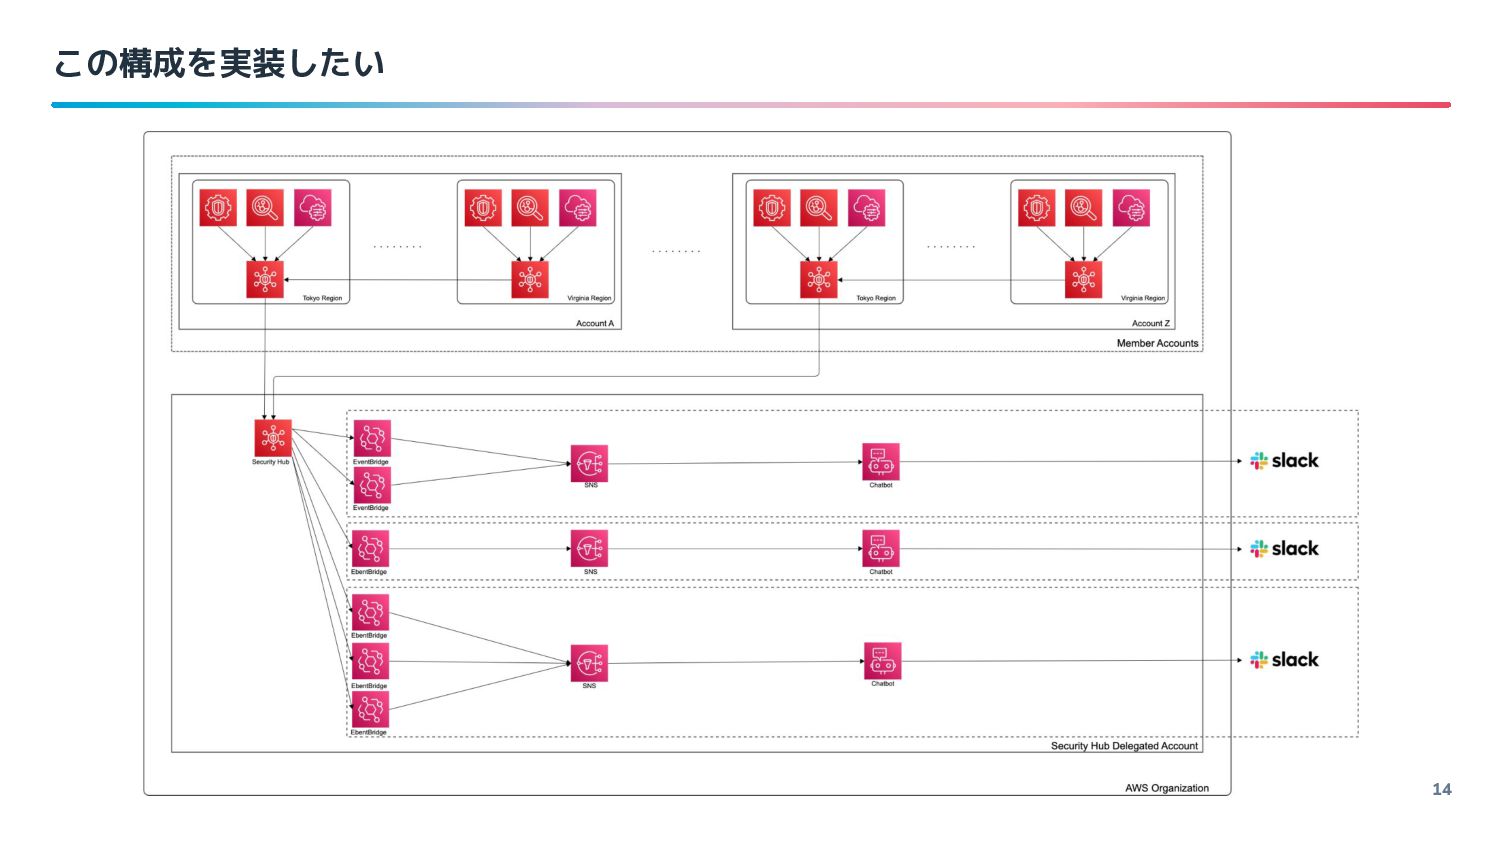
この構成を実装したい 14
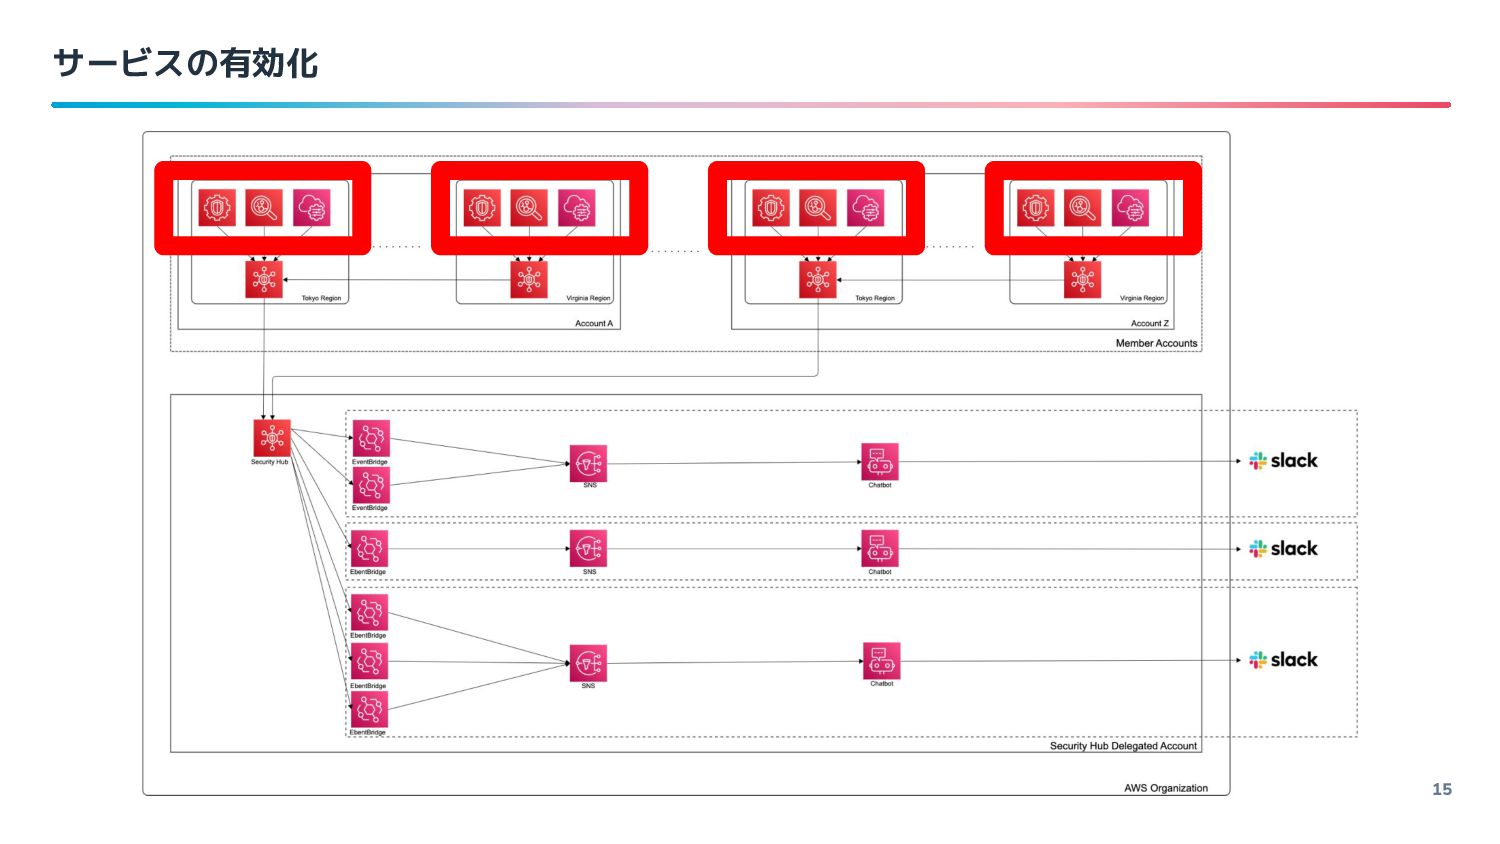
サービスの有効化 15
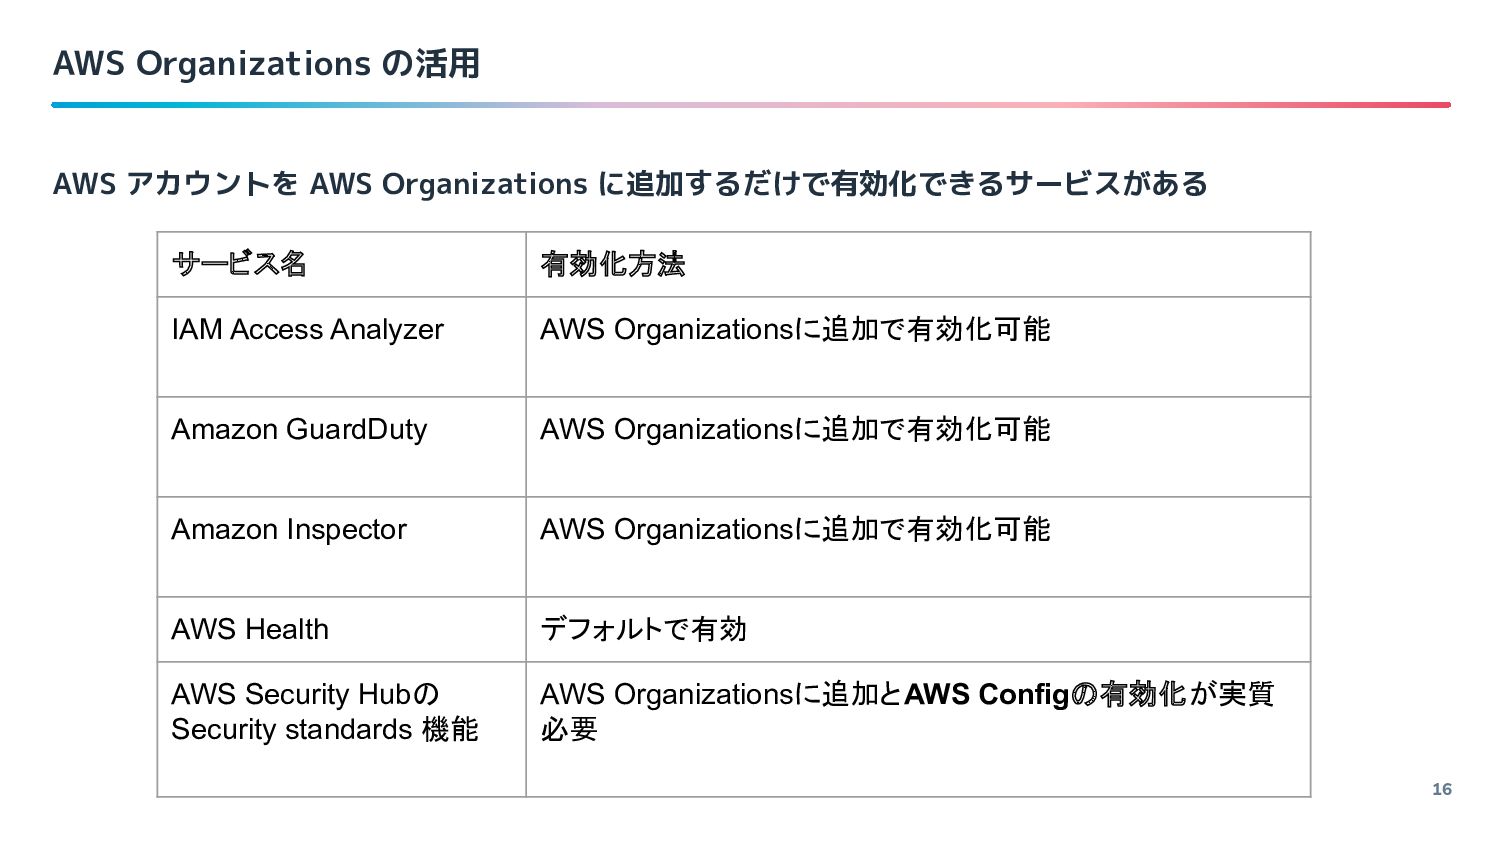
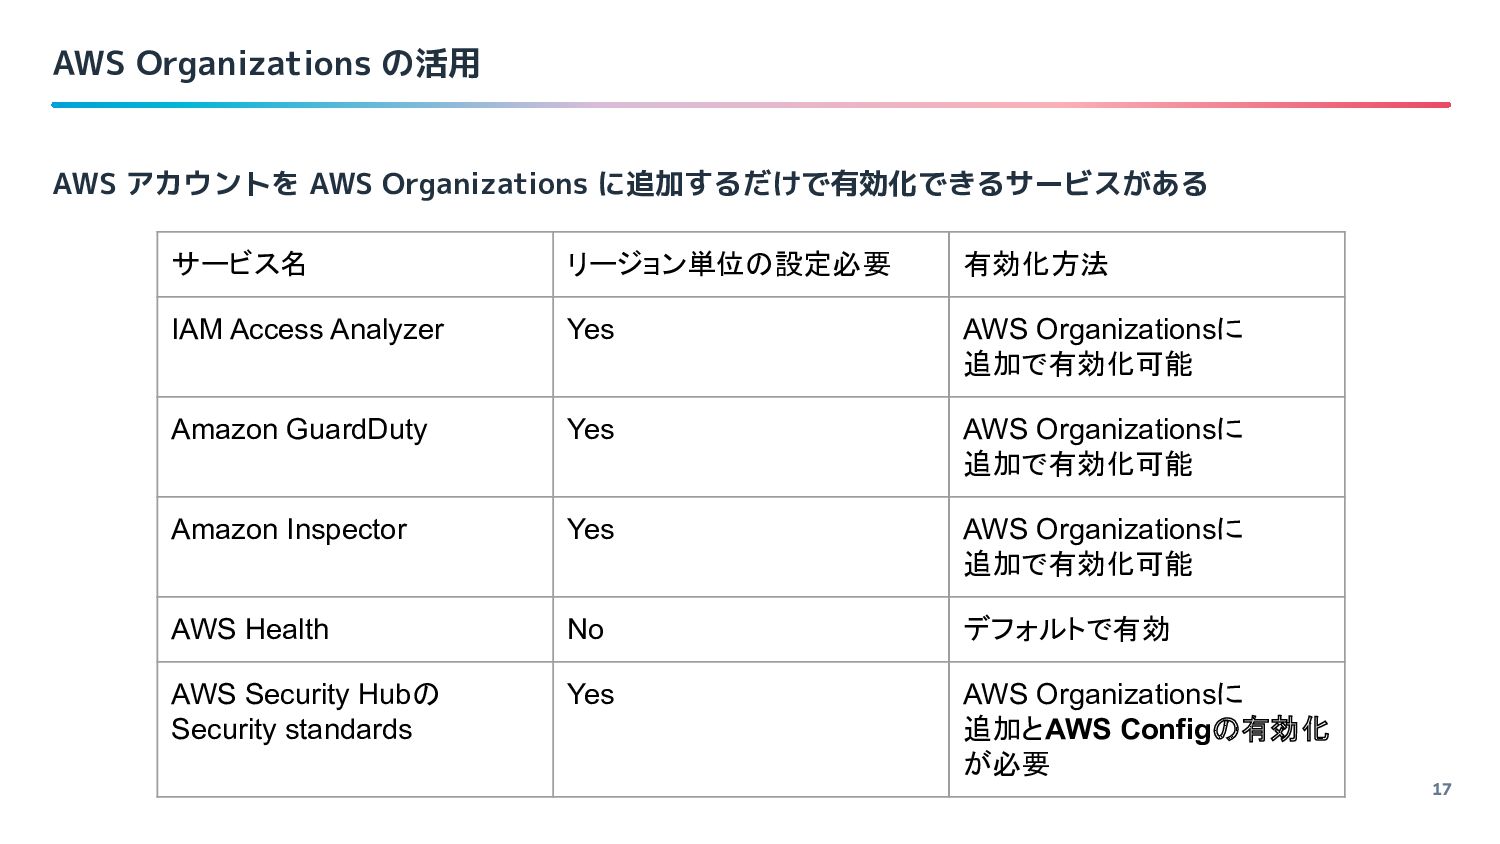
AWS Organizations の活用 AWS アカウントを AWS Organizations に追加するだけで有効化できるサービスがある 16 サービス名
有効化方法 IAM Access Analyzer AWS Organizationsに追加で有効化可能 Amazon GuardDuty AWS Organizationsに追加で有効化可能 Amazon Inspector AWS Organizationsに追加で有効化可能 AWS Health デフォルトで有効 AWS Security Hubの Security standards 機能 AWS Organizationsに追加とAWS Configの有効化が実質 必要
AWS Organizations の活用 AWS アカウントを AWS Organizations に追加するだけで有効化できるサービスがある 17 サービス名
リージョン単位の設定必要 有効化方法 IAM Access Analyzer Yes AWS Organizationsに 追加で有効化可能 Amazon GuardDuty Yes AWS Organizationsに 追加で有効化可能 Amazon Inspector Yes AWS Organizationsに 追加で有効化可能 AWS Health No デフォルトで有効 AWS Security Hubの Security standards Yes AWS Organizationsに 追加とAWS Configの有効化 が必要
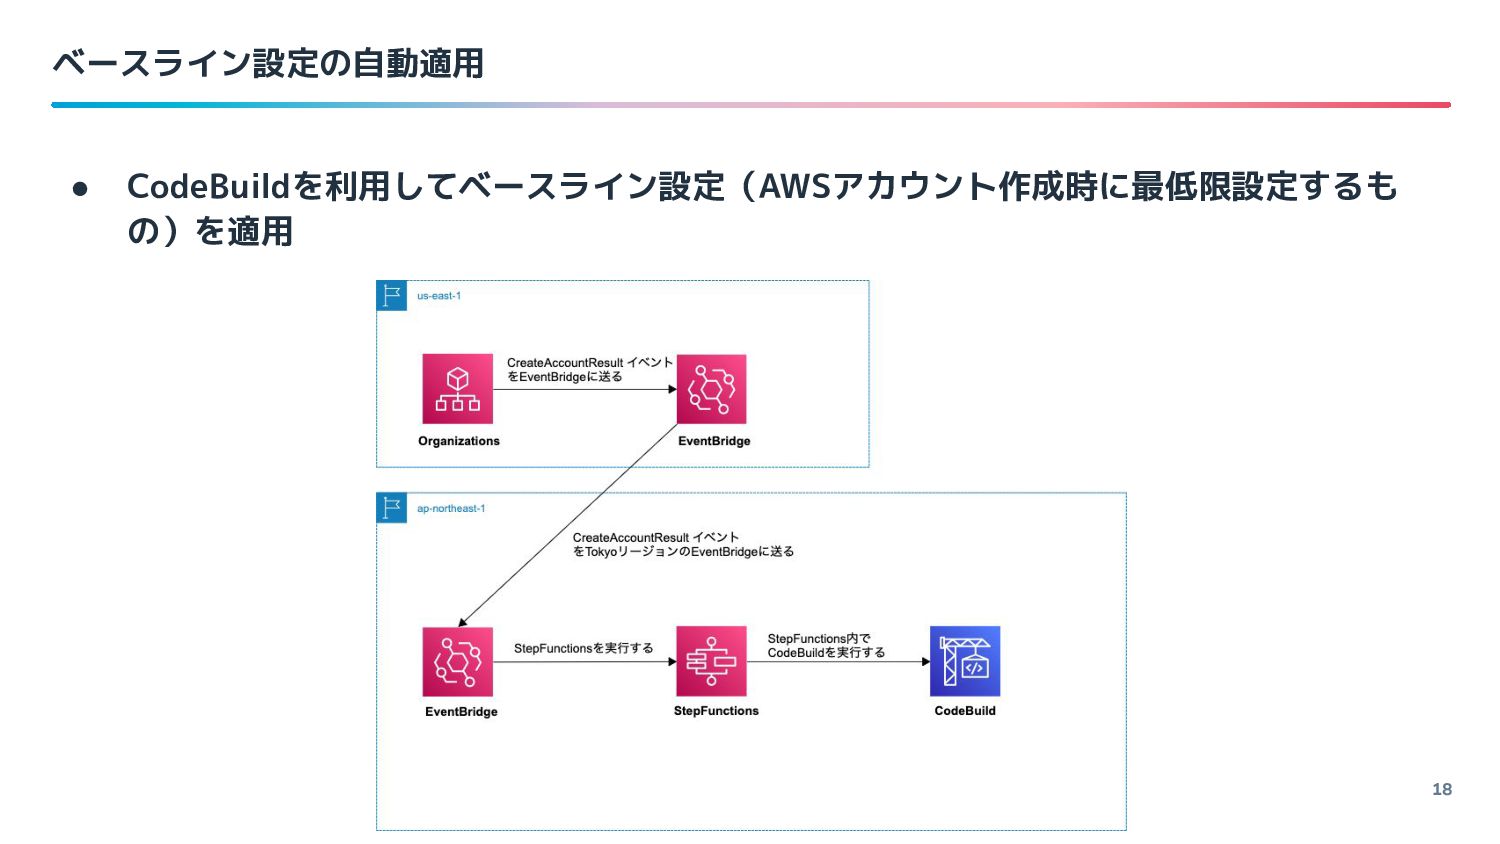
ベースライン設定の自動適用 • CodeBuildを利用してベースライン設定(AWSアカウント作成時に最低限設定するも の)を適用 18
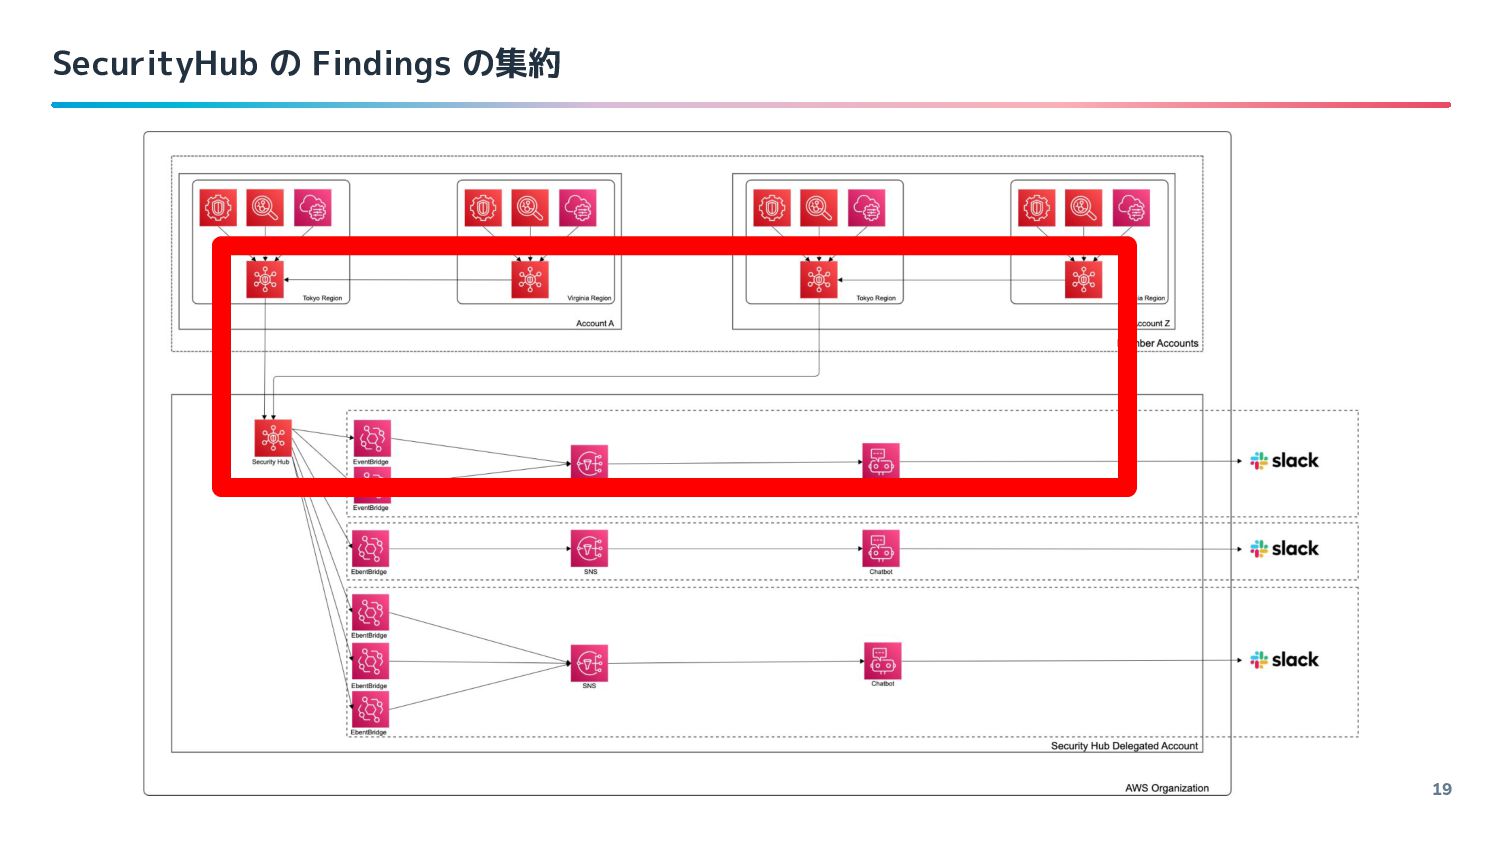
SecurityHub の Findings の集約 19
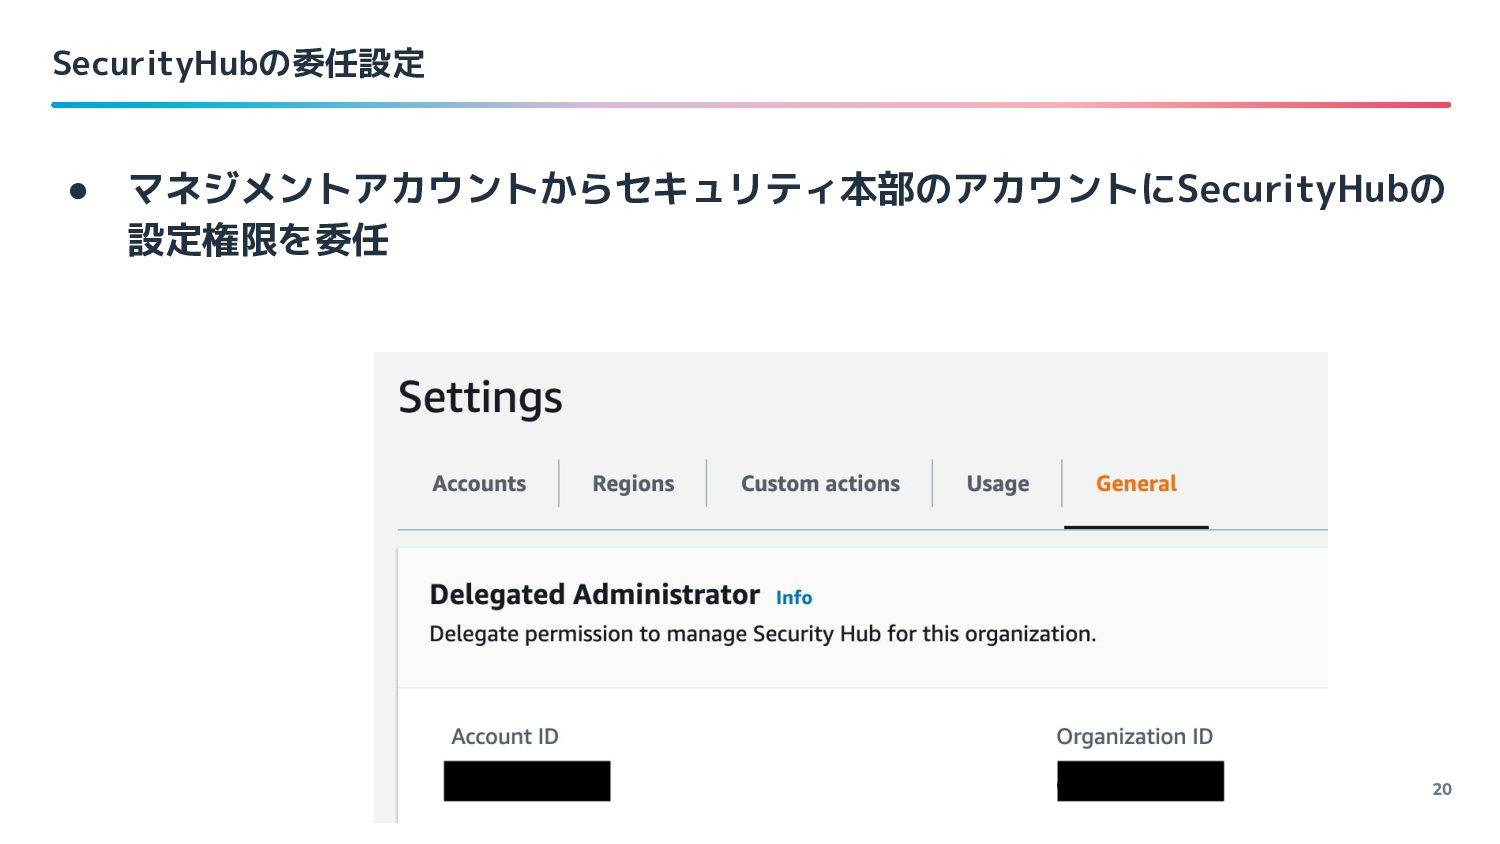
SecurityHubの委任設定 • マネジメントアカウントからセキュリティ本部のアカウントにSecurityHubの 設定権限を委任 20
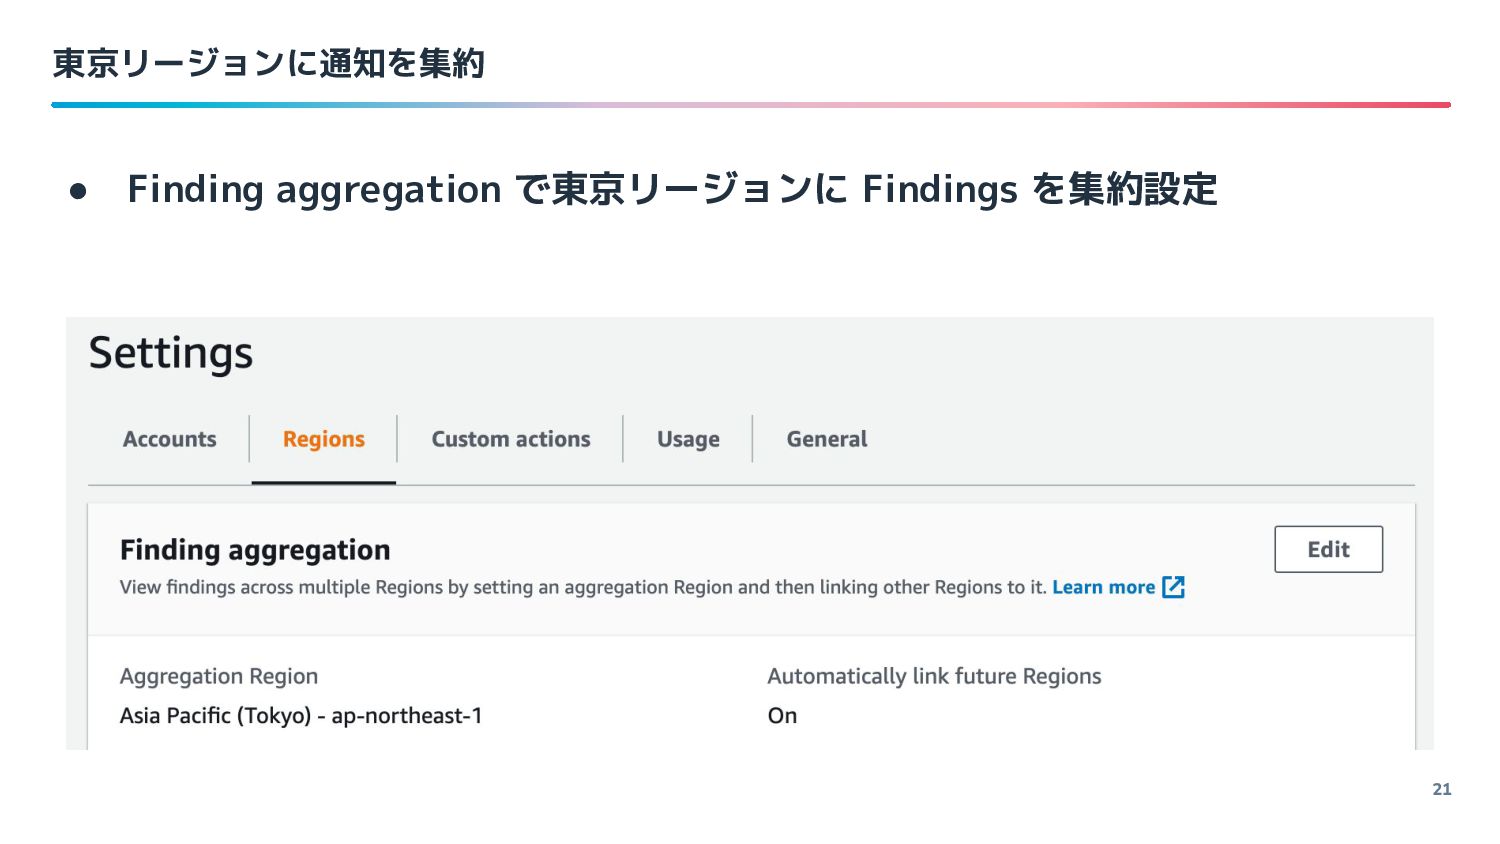
東京リージョンに通知を集約 • Finding aggregation で東京リージョンに Findings を集約設定 21
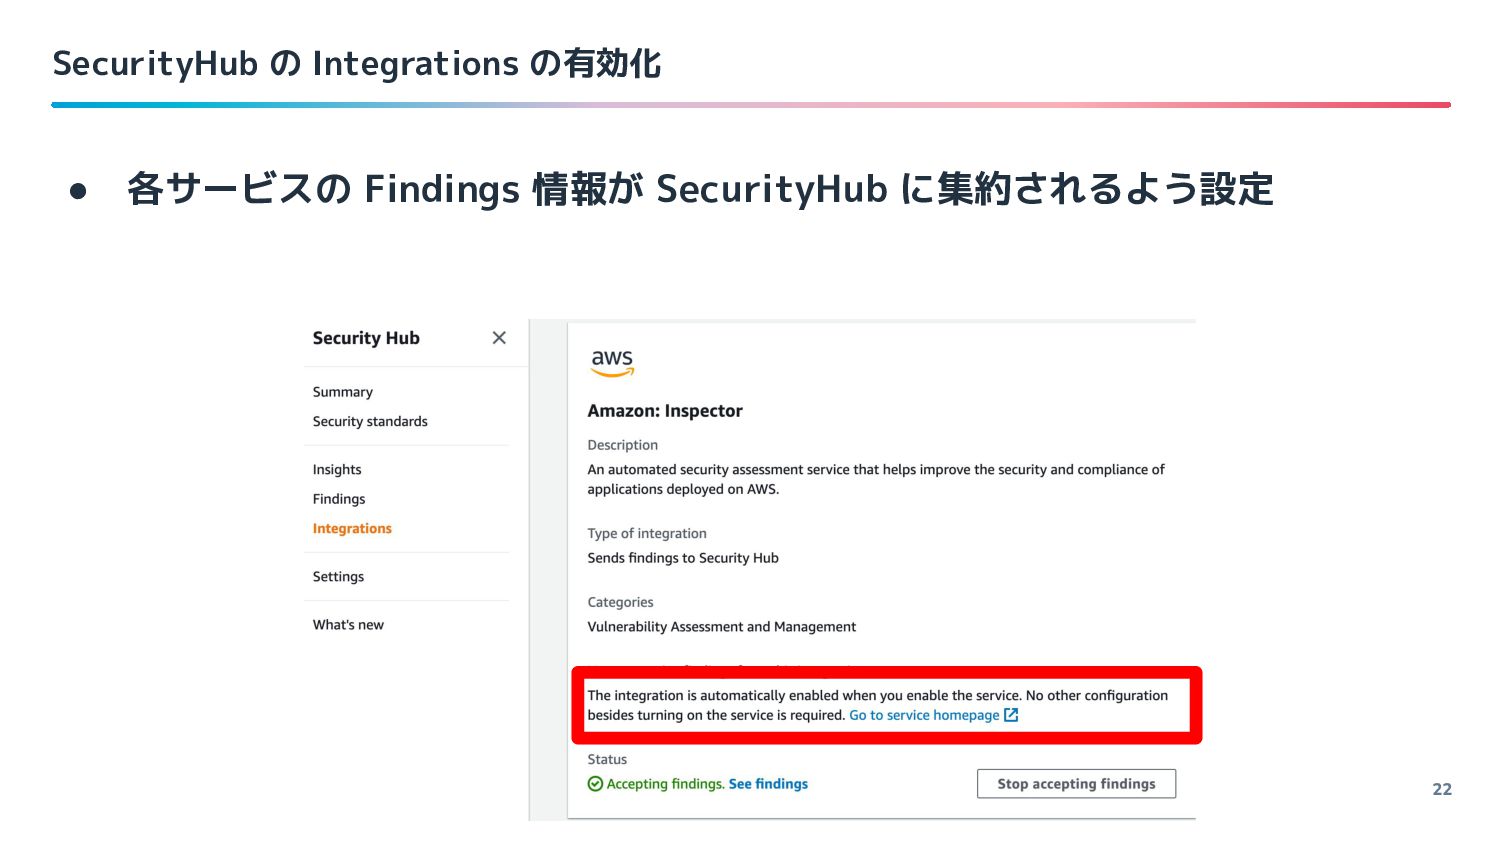
SecurityHub の Integrations の有効化 • 各サービスの Findings 情報が SecurityHub に集約されるよう設定
22
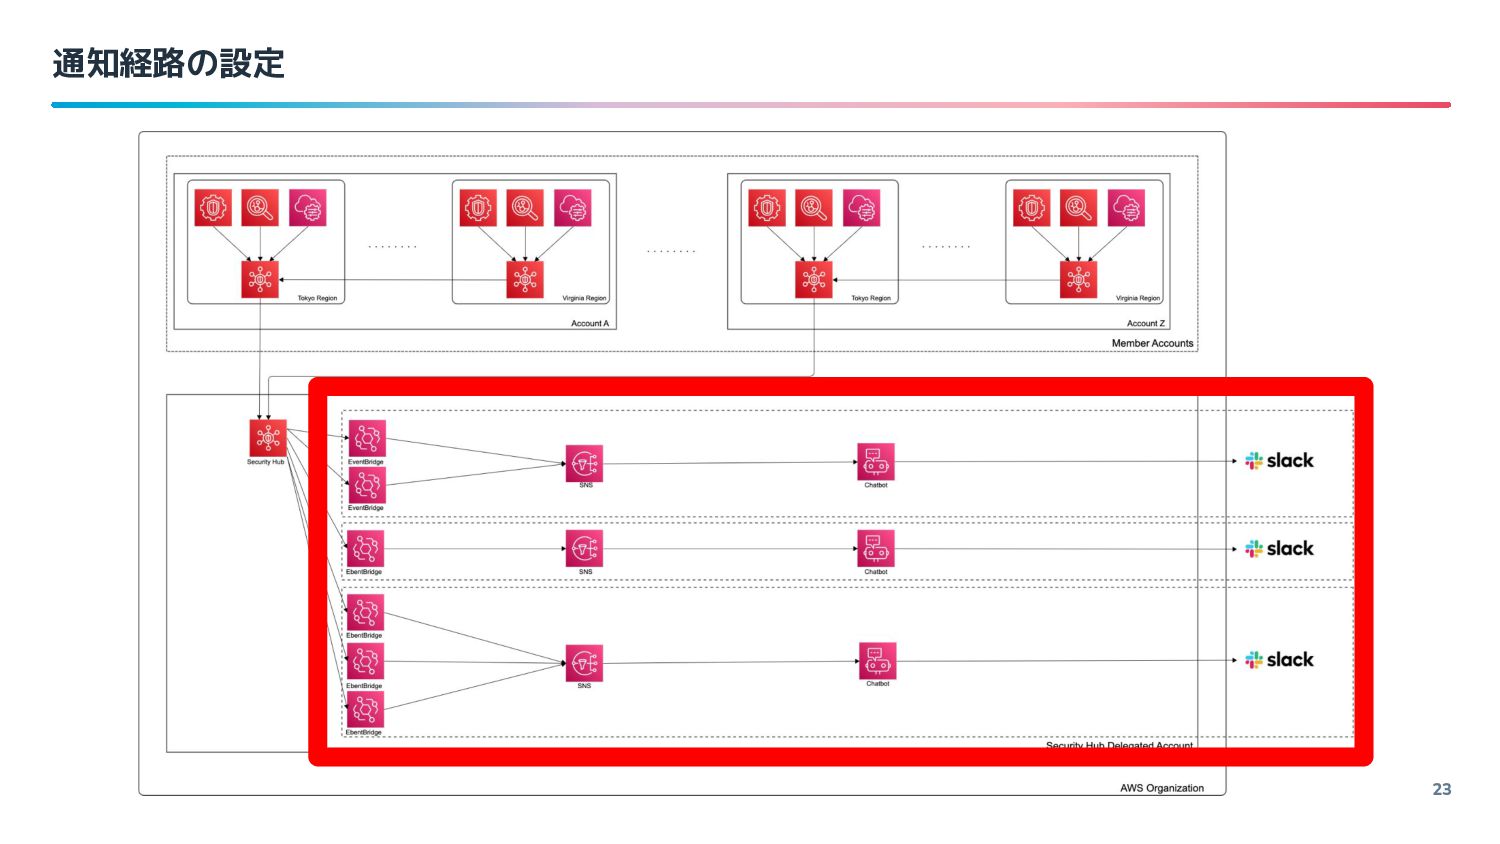
通知経路の設定 23
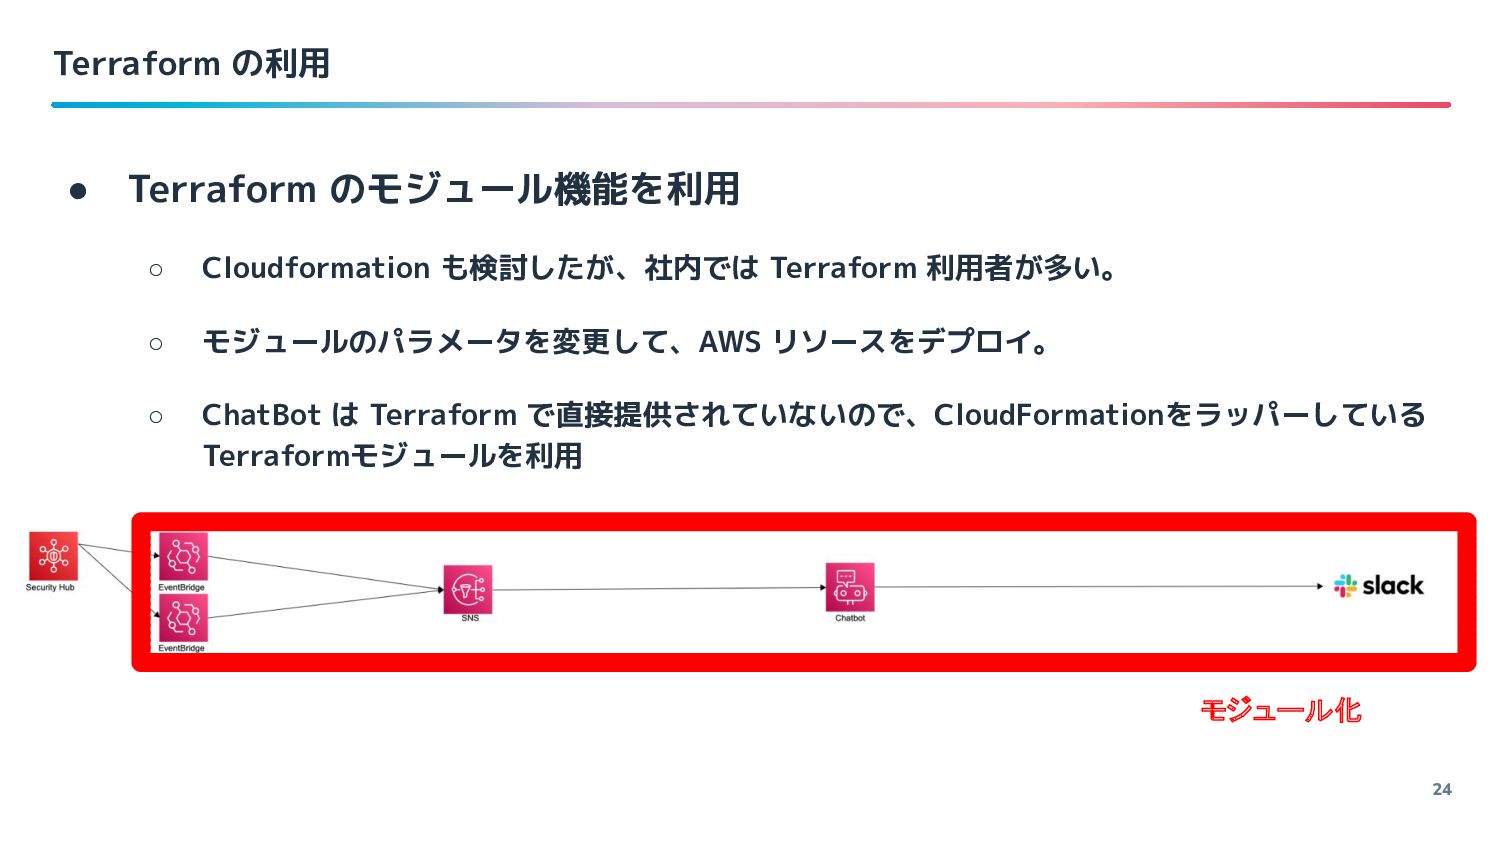
Terraform の利用 • Terraform のモジュール機能を利用 ◦ Cloudformation も検討したが、社内では Terraform 利用者が多い。
◦ モジュールのパラメータを変更して、AWS リソースをデプロイ。 ◦ ChatBot は Terraform で直接提供されていないので、CloudFormationをラッパーしている Terraformモジュールを利用 24 モジュール化
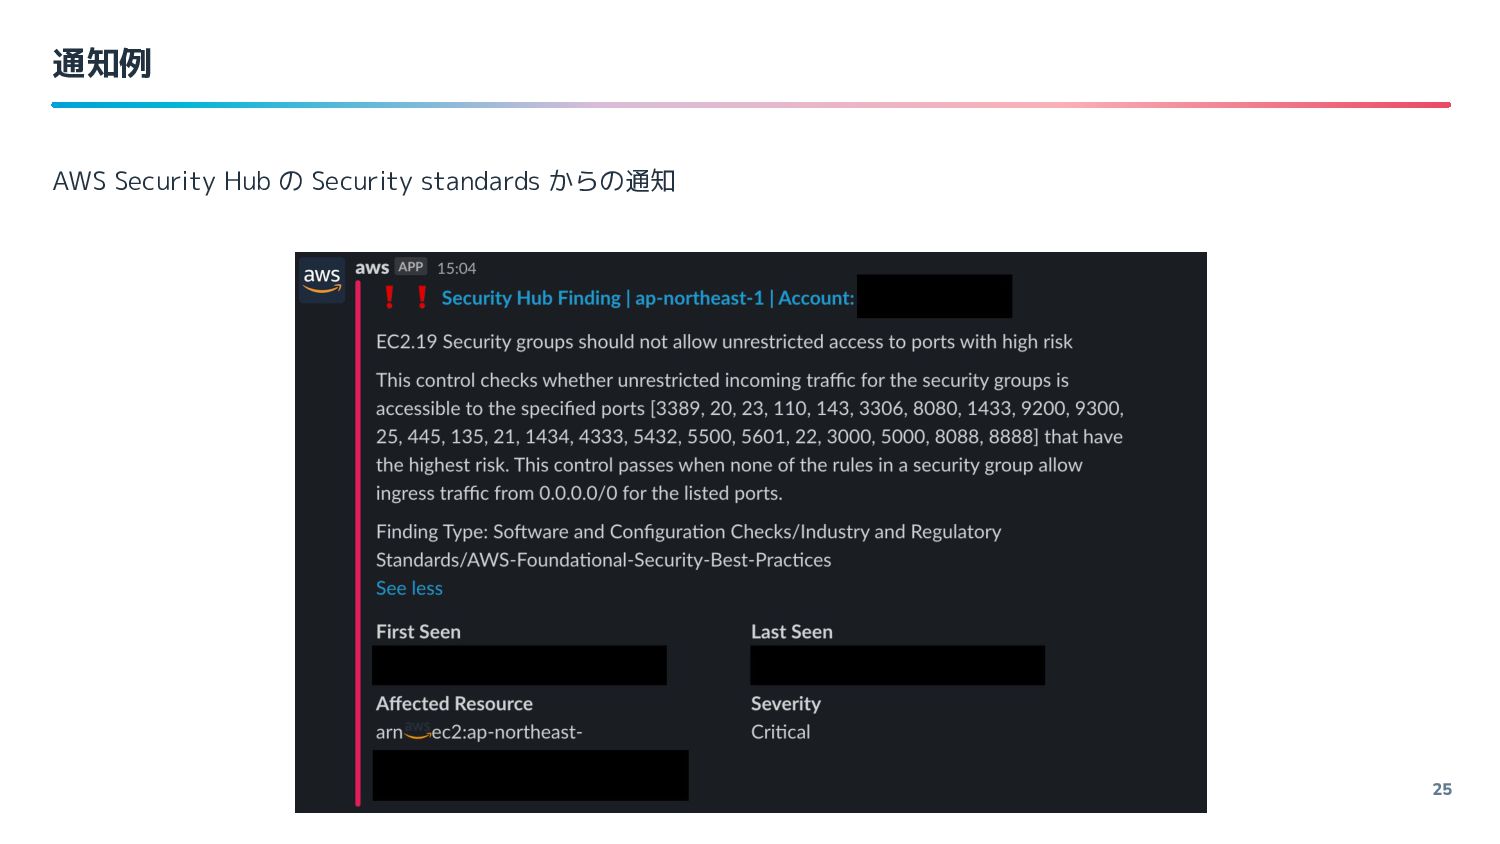
通知例 AWS Security Hub の Security standards からの通知 25
運用課題
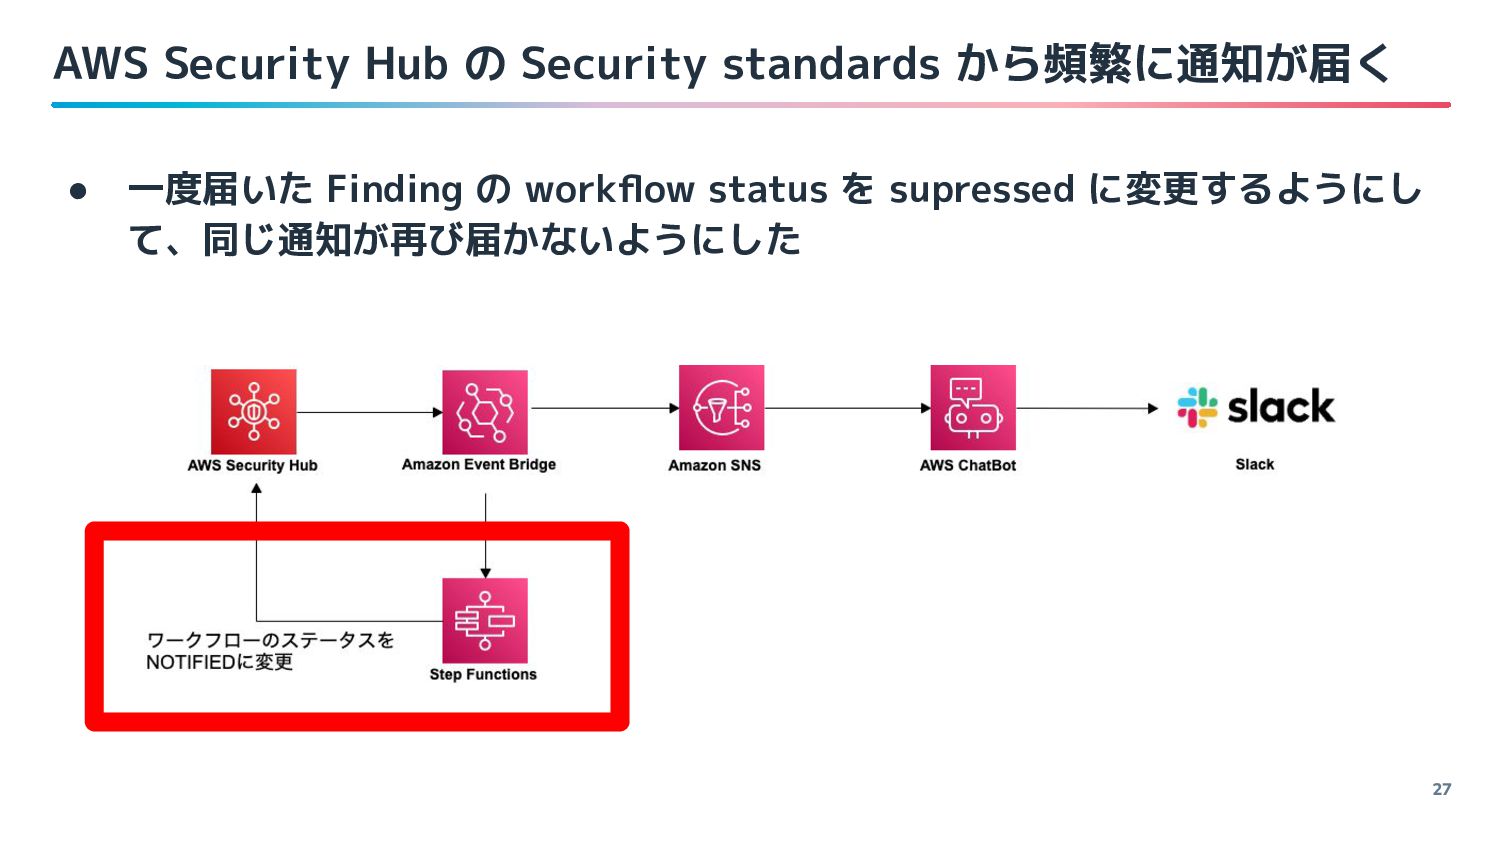
AWS Security Hub の Security standards から頻繁に通知が届く • 一度届いた Finding
の workflow status を supressed に変更するようにし て、同じ通知が再び届かないようにした 27
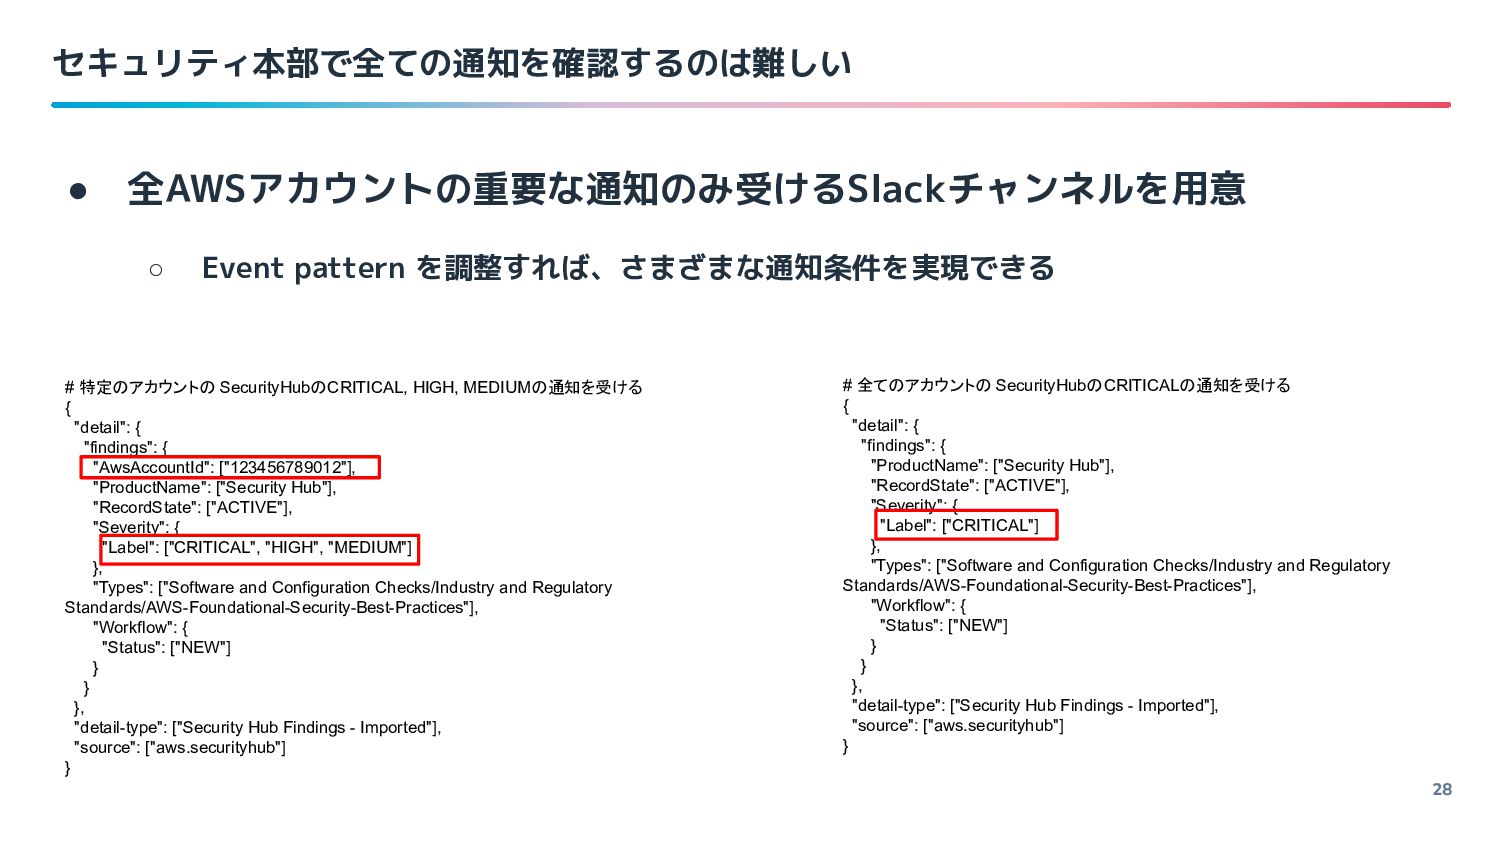
セキュリティ本部で全ての通知を確認するのは難しい • 全AWSアカウントの重要な通知のみ受けるSlackチャンネルを用意 ◦ Event pattern を調整すれば、さまざまな通知条件を実現できる 28 # 特定のアカウントの
SecurityHubのCRITICAL, HIGH, MEDIUMの通知を受ける { "detail": { "findings": { "AwsAccountId": ["123456789012"], "ProductName": ["Security Hub"], "RecordState": ["ACTIVE"], "Severity": { "Label": ["CRITICAL", "HIGH", "MEDIUM"] }, "Types": ["Software and Configuration Checks/Industry and Regulatory Standards/AWS-Foundational-Security-Best-Practices"], "Workflow": { "Status": ["NEW"] } } }, "detail-type": ["Security Hub Findings - Imported"], "source": ["aws.securityhub"] } # 全てのアカウントの SecurityHubのCRITICALの通知を受ける { "detail": { "findings": { "ProductName": ["Security Hub"], "RecordState": ["ACTIVE"], "Severity": { "Label": ["CRITICAL"] }, "Types": ["Software and Configuration Checks/Industry and Regulatory Standards/AWS-Foundational-Security-Best-Practices"], "Workflow": { "Status": ["NEW"] } } }, "detail-type": ["Security Hub Findings - Imported"], "source": ["aws.securityhub"] }
導入効果
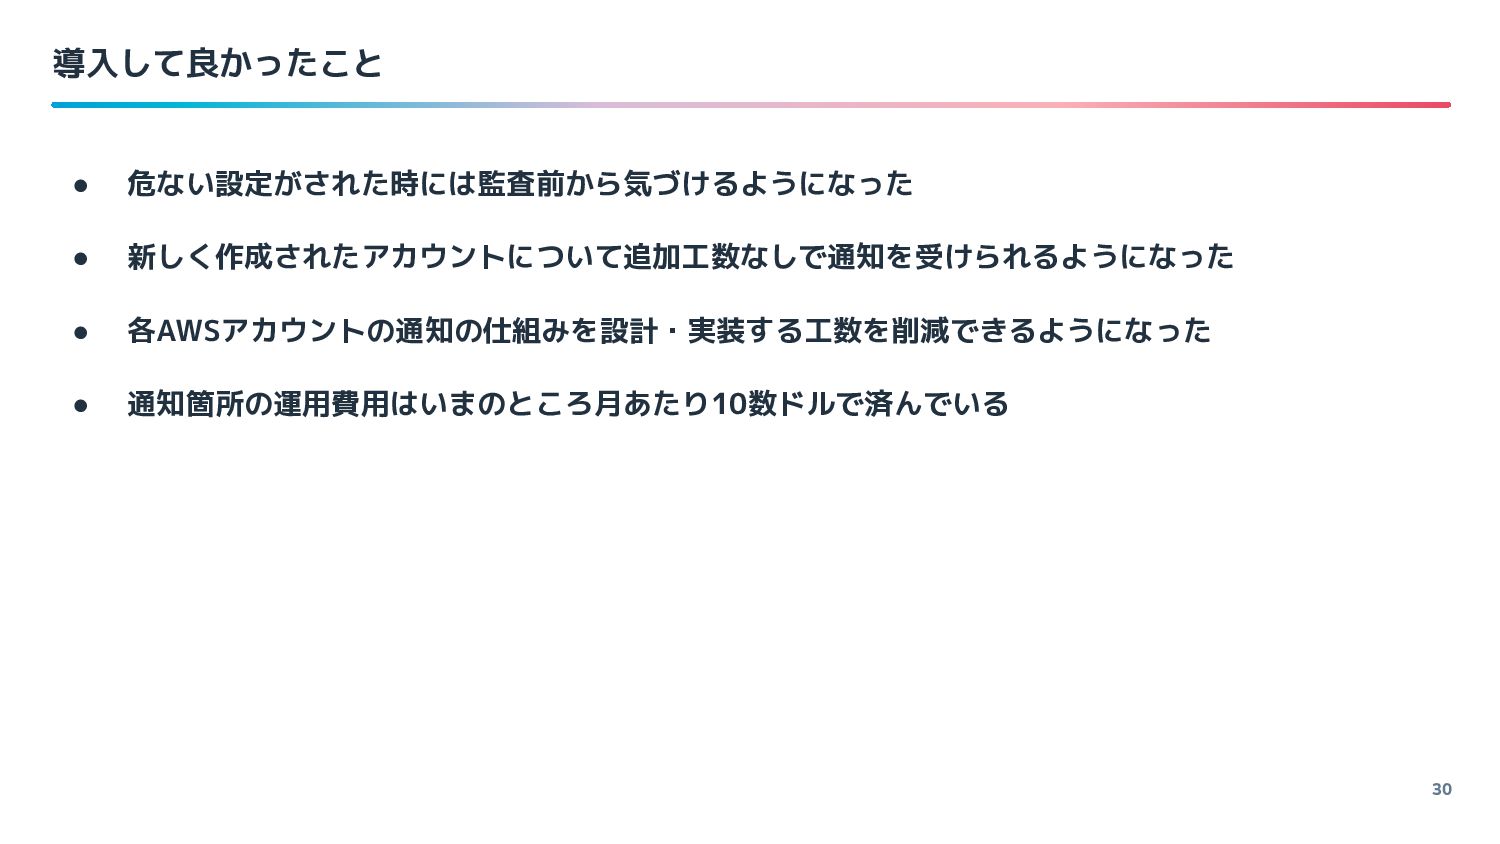
導入して良かったこと • 危ない設定がされた時には監査前から気づけるようになった • 新しく作成されたアカウントについて追加工数なしで通知を受けられるようになった • 各AWSアカウントの通知の仕組みを設計・実装する工数を削減できるようになった • 通知箇所の運用費用はいまのところ月あたり10数ドルで済んでいる 30
今後の予定
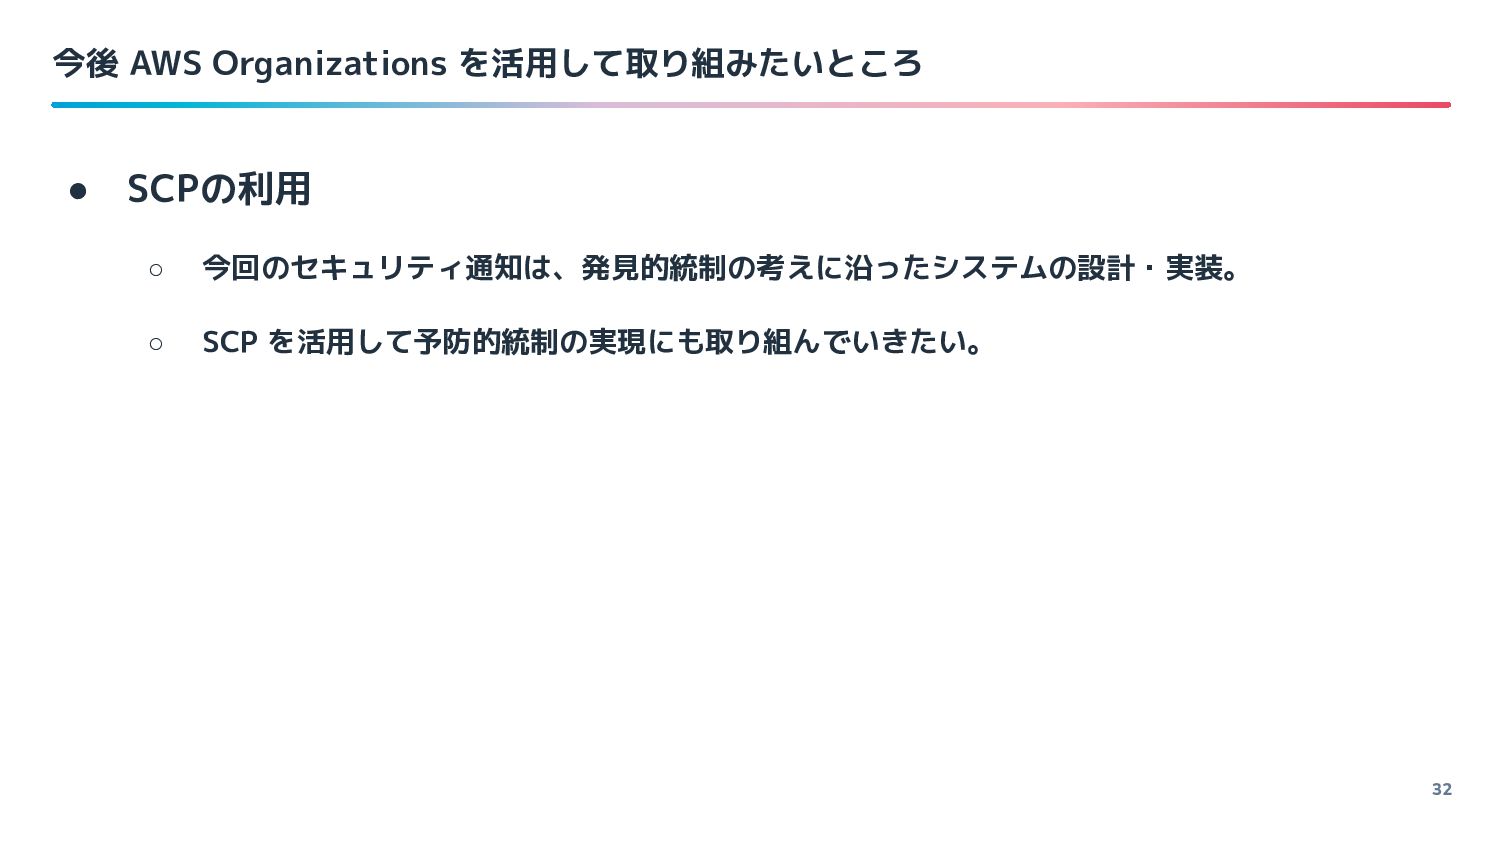
今後 AWS Organizations を活用して取り組みたいところ • SCPの利用 ◦ 今回のセキュリティ通知は、発見的統制の考えに沿ったシステムの設計・実装。 ◦ SCP
を活用して予防的統制の実現にも取り組んでいきたい。 32
セキュリティエンジニアを募集中 • STORES のセキュリティ本部では会社のセキュリティリスクをコントロールする施 策であれば、主体的に取り組める環境にあります。 • いまの会社では出来ないけれど、セキュリティ施策としてこんなことをやりたいな どありましたら、是非 STORES をご検討いただければと思います。
• 応募要件や福利厚生など、 詳しくは、STORESの採用サイト(https://jobs.st.inc/)をご覧ください。 33
34


 willnet
 techtekt
 akhino
 ishikawa_satoru
 yahonda
 iktakahiro
 kash1064
 bitkey
 jozono
 ezaki
 ueponx
 mhrtech
 katarinadahlin
 apolaine
 lara
 sergeychernyshev
 kimpetersen
 eileencodes
 gr2m
 katiecoart
 akademiya2063
 inesmontani
 3n